diff --git a/data.json b/data.json
index f09893b4..1129e21e 100644
--- a/data.json
+++ b/data.json
@@ -3996,5 +3996,12 @@
"https://mp.weixin.qq.com/s?__biz=MzkyNzM2MjM0OQ==&mid=2247495722&idx=1&sn=893e66971463f7661828ab04451e1212": "LLM 提高 SAST 的代审效率的思考方向",
"https://mp.weixin.qq.com/s?__biz=Mzk0ODY1NzEwMA==&mid=2247486936&idx=1&sn=62a7d979e9c737398d16067065173053": "DeepSeek 大火下的本地部署问题:Ollama + 暴露端口 = 安全漏洞?",
"https://mp.weixin.qq.com/s?__biz=MzkzMzE5OTQzMA==&mid=2247485834&idx=1&sn=c40fa31994263b8762d85e6b500f7453": "手把手教你审计PHP CMS漏洞 | 某腾CMS漏洞实战案例分析",
- "https://mp.weixin.qq.com/s?__biz=MzIxMTg1ODAwNw==&mid=2247500635&idx=1&sn=3c3d582f04eee3e1dc7388c4509d9e1f": "【高危】AI大模型部署软件Ollama 未授权访问漏洞,警惕你部署的大模型被别人使用。"
+ "https://mp.weixin.qq.com/s?__biz=MzIxMTg1ODAwNw==&mid=2247500635&idx=1&sn=3c3d582f04eee3e1dc7388c4509d9e1f": "【高危】AI大模型部署软件Ollama 未授权访问漏洞,警惕你部署的大模型被别人使用。",
+ "https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247502983&idx=1&sn=193e4bb2d3d87a5c4ff9a65953e88b49&chksm=fe79e81fc90e6109745c95265119dc1eff73587d94844b038a36c42632175edc0d6ede0c1767&scene=58&subscene=0": "【已复现】Palo Alto Networks PAN-OS 身份验证绕过漏洞(CVE-2025-0108)安全风险通告",
+ "https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247501146&idx=1&sn=90497fe1fb951860c7927052f13be74d": "连环作案|zkLend 被黑深度分析,关联 EraLend 事件",
+ "https://mp.weixin.qq.com/s?__biz=MzI1MTYzMjY1OQ==&mid=2247490877&idx=1&sn=935ce4d49048978d07a6d6b6e366d4d9": "能信安:漏洞通告",
+ "https://mp.weixin.qq.com/s?__biz=MzkwMDMwNDgwNQ==&mid=2247485658&idx=1&sn=4cde13c89f470e234da4fb928192b9e2": "如何使用AI进行漏洞挖掘?完结!",
+ "https://mp.weixin.qq.com/s?__biz=MzIwNjQ4OTU3NA==&mid=2247510118&idx=1&sn=f017ba4c2496a969dc6ca729f1a57426": "关于天际友盟",
+ "https://mp.weixin.qq.com/s?__biz=MzU1NjczNjA0Nw==&mid=2247486403&idx=1&sn=9d92e338d6da7fa3703918469be653c3": "今日推荐容器漏洞扫描器:Trivy",
+ "https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649794168&idx=1&sn=d30fb9948566c2faef3b286cf3e6cd46": "Salt Typhoon 威胁组织利用较旧的漏洞破坏了思科边缘设备"
}
\ No newline at end of file
diff --git a/doc/Salt Typhoon 威胁组织利用较旧的漏洞破坏了思科边缘设备.md b/doc/Salt Typhoon 威胁组织利用较旧的漏洞破坏了思科边缘设备.md
new file mode 100644
index 00000000..0f03824d
--- /dev/null
+++ b/doc/Salt Typhoon 威胁组织利用较旧的漏洞破坏了思科边缘设备.md
@@ -0,0 +1,155 @@
+# Salt Typhoon 威胁组织利用较旧的漏洞破坏了思科边缘设备
+会杀毒的单反狗 军哥网络安全读报 2025-02-14 01:01
+
+**导****读**
+
+
+
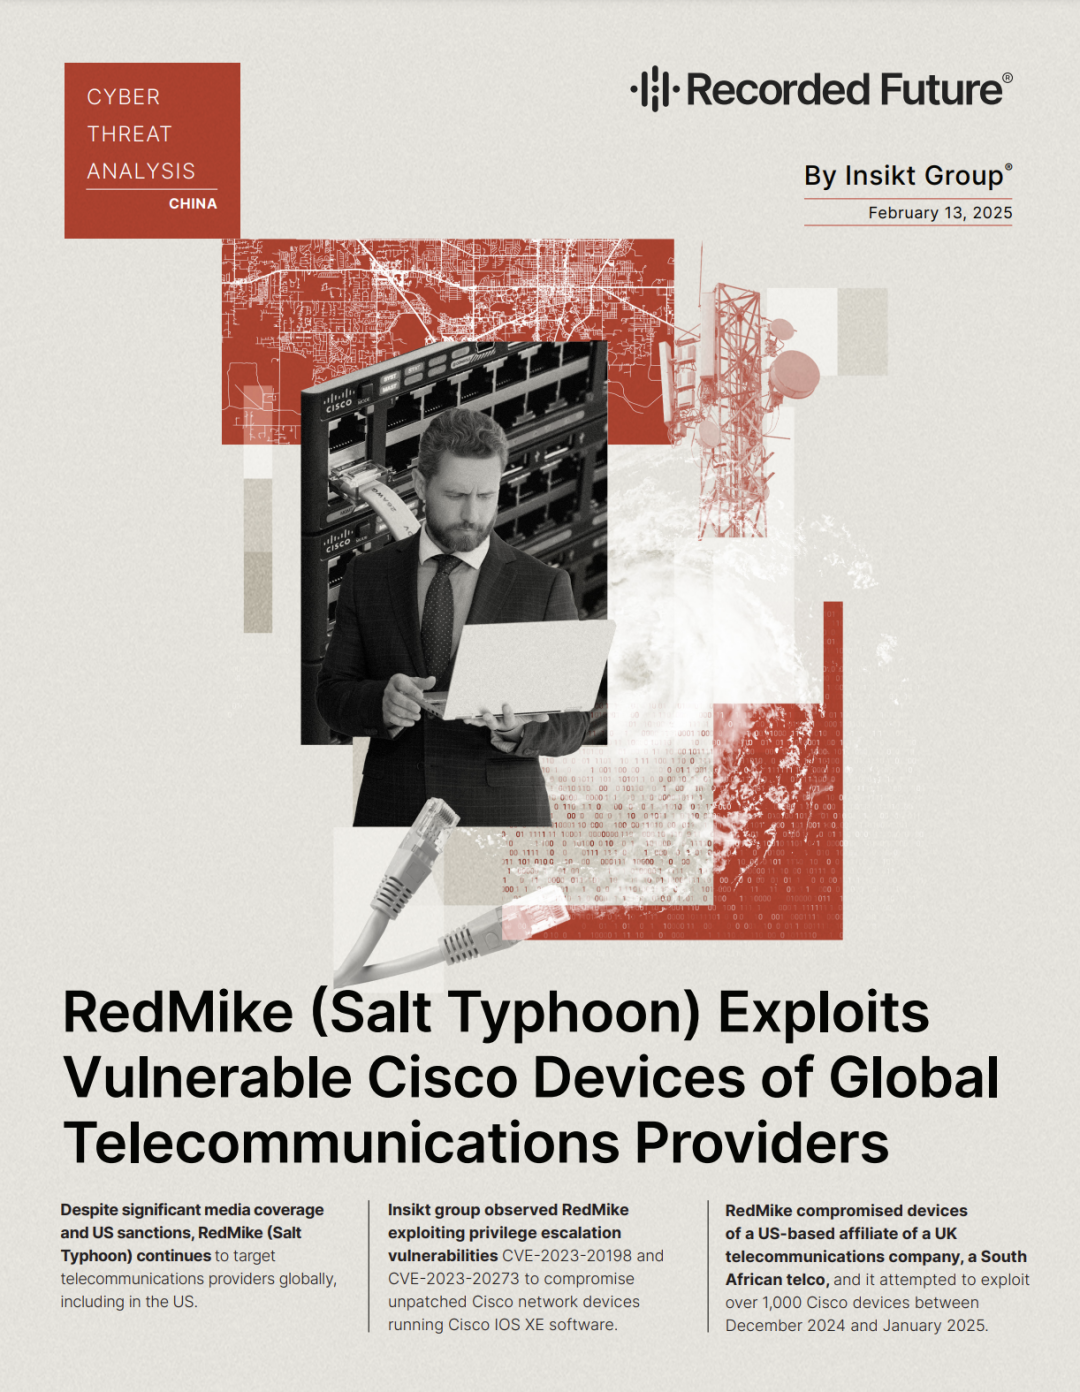
+根据 Recorded Future 旗下 Insikt Group 周四发布的研究报告,Salt Typhoon(Recorded Future 称之为“RedMike”)在 2024 年 12 月至 2025 年 1 月期间发起了一场针对未打补丁的思科边缘设备的攻击活动。Insikt Group 研究人员观察到,该威胁组织在两个月内试图入侵全球 1,000 多台此类设备。
+
+
+
+
+具体来说,Salt Typhoon 最初利用了Cisco IOS XE 软件 Web 用户界面中的权限提升漏洞CVE-2023-20198来获取 root 访问权限,并利用相关权限提升漏洞CVE-2023-20273来获取 root 访问权限。
+
+
+这两个漏洞都是在 2023 年 10 月作为0day漏洞披露的,当时这些漏洞被广泛利用,并已感染了数千台设备。
+
+
+Insikt Group 研究人员发现,五家机构的思科设备遭到入侵,其中包括一家美国电信和互联网服务提供商以及一家英国电信提供商的美国分支机构。研究人员还发现,Salt Typhoon 针对的是全球多所大学的思科设备,包括加州大学洛杉矶分校、洛约拉马利蒙特大学、犹他理工大学和加州州立大学。
+
+
+报告称:“RedMike 可能针对这些大学,以获取与电信、工程和技术相关领域的研究,特别是加州大学洛杉矶分校和代尔夫特理工大学等机构的研究。”
+
+
+Insikt Group 发现,超过一半的思科设备位于美国、南美和印度,还发现超过 12,000 台思科设备的网络用户界面暴露在互联网上。
+
+
+Recorded Future 称,报告中描述的五家电信提供商是研究人员能够确认成功利用思科漏洞的唯一案例。Recorded Future 不排除其他设备和组织也受到攻击。
+
+
+Insikt Group 研究人员表示,一些组织在思科零日漏洞首次披露一年多后仍未缓解这些漏洞。
+
+
+“补丁管理和部署是一个具有挑战性的问题,尤其是在拥有数万个工作站和支持网络设备的大型企业中。”“有效且安全的补丁部署涉及测试和验证、规划停机时间(这对员工和客户来说都非常昂贵且具有破坏性),以及调整补丁可能意外中断的工作流程或自动化。”
+
+
+Recorded Future 建议各组织优先修补此类设备中的漏洞,并监控配置更改。此外,研究人员敦促用户避免在互联网上公开面向公众的设备管理界面和非必要服务。
+
+
+技术报告:
+
+https://go.recordedfuture.com/hubfs/reports/cta-cn-2025-0213.pdf
+
+
+新闻链接:
+
+https://www.cybersecuritydive.com/news/china-backed-hackers-continue-cyberattacks-on-telecom-companies/740066/
+
+
+
+**今日安全资讯速递**
+
+
+
+**APT事件**
+
+
+Advanced Persistent Threat
+
+微软:俄罗斯“Seashell Blizzard”黑客已获得关键基础设施访问权限
+
+https://www.securityweek.com/russian-seashell-blizzard-hackers-gain-maintain-access-to-high-value-targets-microsoft/
+
+
+Lazarus Group 将恶意软件隐藏在 GitHub 和开源软件包中
+
+https://www.computing.co.uk/news/2025/security/lazarus-malware-github-open-source
+
+
+曹县 APT43 使用 PowerShell 和 Dropbox 针对韩国发起网络攻击
+
+https://thehackernews.com/2025/02/north-korean-apt43-uses-powershell-and.html
+
+
+FINALDRAFT 恶意软件利用微软Graph API进行间谍活动
+
+https://thehackernews.com/2025/02/finaldraft-malware-exploits-microsoft.html
+
+
+Salt Typhoon 威胁组织利用较旧的漏洞破坏了思科边缘设备
+
+https://www.cybersecuritydive.com/news/china-backed-hackers-continue-cyberattacks-on-telecom-companies/740066/
+
+
+
+**一般威胁事件**
+
+
+General Threat Incidents
+
+电路板制造商 Unimicron 成为勒索软件攻击目标
+
+https://www.securityweek.com/circuit-board-maker-unimicron-targeted-in-ransomware-attack/
+
+
+Astaroth 网络钓鱼工具包绕过 2FA 劫持 Gmail 和 Microsoft 帐户
+
+https://hackread.com/astaroth-phishing-kit-bypasses-2fa-hijack-gmail-microsoft/
+
+
+利用旧版 ThinkPHP 和 ownCloud 漏洞的攻击激增
+
+https://www.bleepingcomputer.com/news/security/surge-in-attacks-exploiting-old-thinkphp-and-owncloud-flaws/
+
+
+黑客利用 Webflow CDN PDF 上的 CAPTCHA 技巧绕过安全扫描程序
+
+https://thehackernews.com/2025/02/hackers-use-captcha-trick-on-webflow.html
+
+
+黑客泄露 1200 万 Zacks Investment 用户的账户数据
+
+https://www.bleepingcomputer.com/news/security/hacker-leaks-account-data-of-12-million-zacks-investment-users/
+
+
+网络间谍可能以发动勒索软件攻击作为副业
+
+https://www.securityweek.com/chinese-cyberspy-possibly-launching-ransomware-attacks-as-side-job/
+
+
+**漏洞事件**
+
+
+Vulnerability Incidents
+
+Palo Alto Networks 修复 PAN-OS 软件中的身份验证绕过漏洞
+
+https://thehackernews.com/2025/02/palo-alto-networks-patches.html
+
+
+Google 发布 Chrome 133 更新,以解决四个高严重性漏洞
+
+https://www.securityweek.com/google-pays-out-55000-bug-bounty-for-chrome-vulnerability/
+
+
+Rapid7 在 PostgreSQL 中发现了一个新的
+0day
+漏洞
+
+https://www.securityweek.com/rapid7-flags-new-postgresql-zero-day-connected-to-beyondtrust-exploitation/
+
+
+FortiOS 漏洞允许超级管理员权限提升
+
+https://hackread.com/fortios-vulnerability-super-admin-privilege-escalation/
+
+
+
+扫码关注
+
+军哥网络安全读报
+
+**讲述普通人能听懂的安全故事**
+
+
diff --git a/doc/今日推荐容器漏洞扫描器:Trivy.md b/doc/今日推荐容器漏洞扫描器:Trivy.md
new file mode 100644
index 00000000..8fdf7465
--- /dev/null
+++ b/doc/今日推荐容器漏洞扫描器:Trivy.md
@@ -0,0 +1,123 @@
+# 今日推荐容器漏洞扫描器:Trivy
+原创 Wuli王蜀黎 三沐数安 2025-02-14 05:22
+
+### 目录
+- 介绍
+- 安装
+- 扫描 Git 存储库
+- 扫描容器镜像
+- 扫描文件系统
+- 扫描正在运行的容器
+- 在 Dockerfile 中嵌入 Trivy
+### 介绍
+
+**Trivy 是aqua security**开发的一款开源工具,用于扫描漏洞和配置错误。该工具可在多个层面发挥作用:它可以评估基础设施即代码、检查容器镜像、提供配置文件帮助、分析 Kubernetes 实现以及审查 Git 存储库中的代码。由于易于使用,只需安装并将二进制文件添加到项目中,即可轻松将其集成到 CI/CD 管道 (DevSecOps) 中。Trivy 提供跨编程语言和操作系统包的完整可见性,并拥有广泛的漏洞数据库,可快速扫描关键 CVE。该工具的各种新进展帮助渗透测试人员和网络安全研究人员确保持续扫描,从而使 DevSecOps 流程更快、更高效。
+
+
+### 安装
+
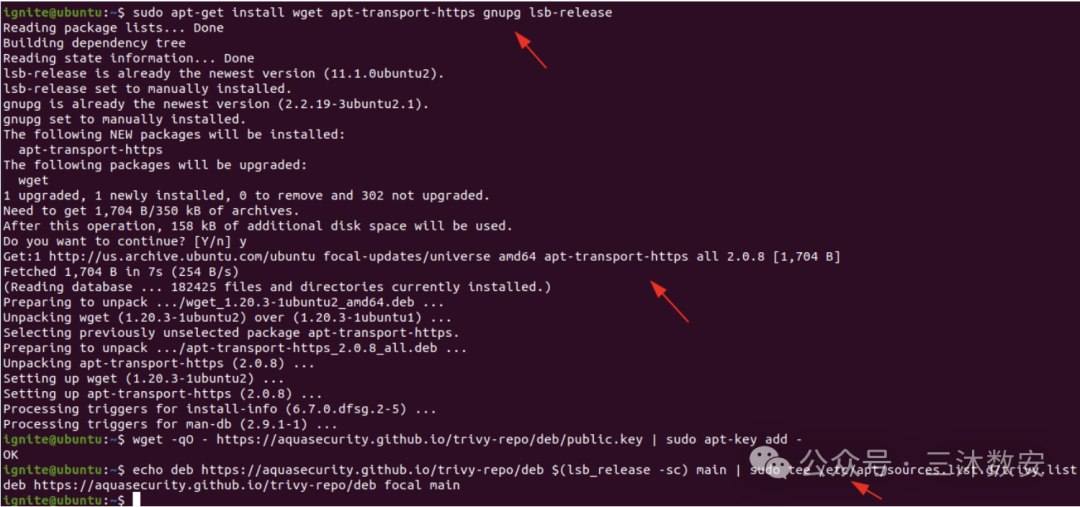
+安装非常简单。按照下面给出的命令从你的 ubuntu 机器上的官方存储库安装 Trivy。
+```
+sudo apt-get install wget apt-transport-https gnupg lsb-release
+wget -qO - https://aquasecurity.github.io/trivy-repo/deb/public.key | sudo apt-key add -
+echo deb https://aquasecurity.github.io/trivy-repo/deb $(lsb_release -sc) main | sudo tee /etc/apt/sources.list.d/trivy.list
+```
+
+
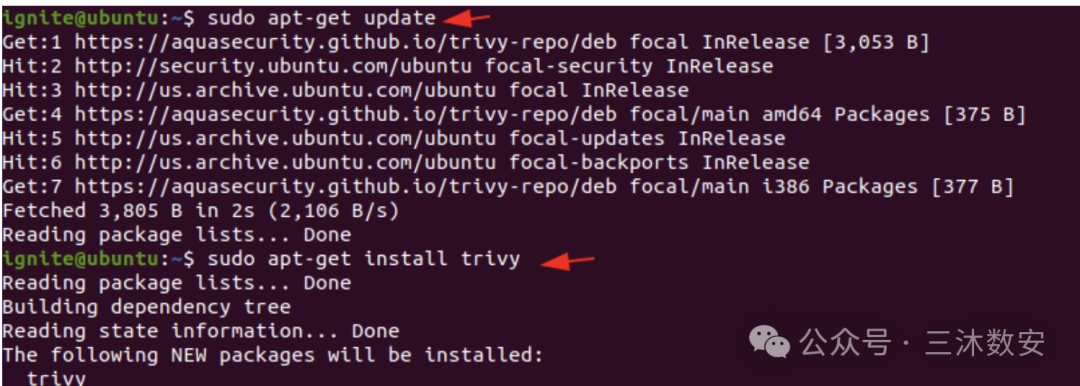
+```
+sudo apt-get 更新
+sudo apt-get 安装 trivy
+```
+
+安装并更新该工具后,您就可以扫描文件了。
+
+
+### 扫描 Git 存储库
+
+****正如我上面所描述的,我们可以使用 trivy 来扫描多个平台之间的安全漏洞。
+
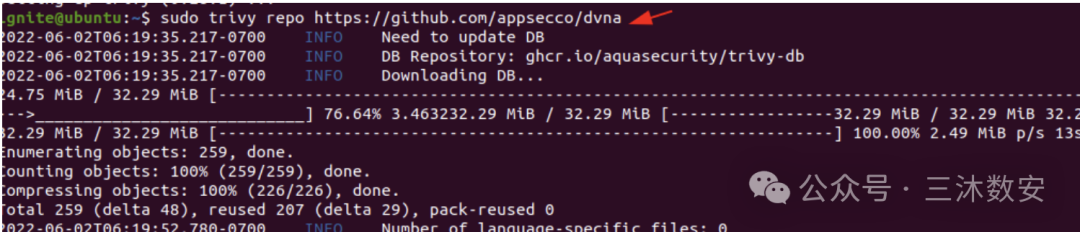
+ 如果您正在使用 Git 存储库,则可以直接扫描 git 文件而无需下载整个包。
+```
+sudo trivy repo https://github.com/appsecco/dvna
+```
+
+
+### 扫描容器镜像
+
+随着对 Docker 安全的威胁日益增加,Trivy 是市场上用于扫描容器镜像的最佳工具之一。
+
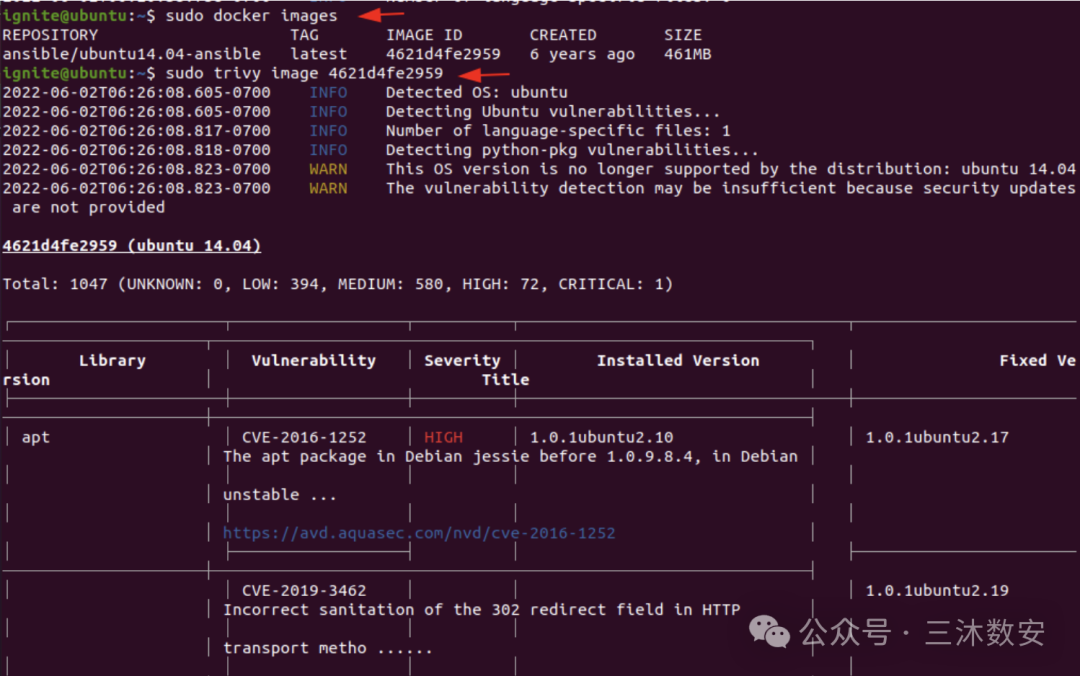
+您可以按照以下步骤轻松地对 docker 镜像进行快速扫描以报告任何漏洞。
+
+步骤1:检查需要扫描的容器镜像的镜像ID。
+```
+sudo docker images
+```
+
+步骤2:使用下面给出的命令扫描容器镜像。
+```
+sudo trivy image 4621d4fe2959
+```
+
+
+
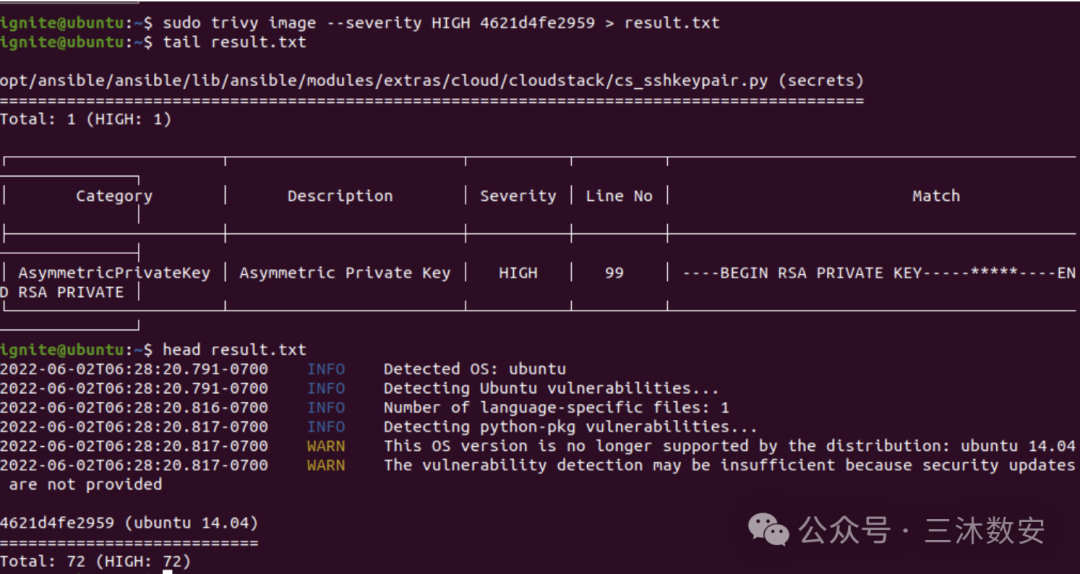
+您还可以扫描图像以查找特定严重程度的漏洞,并使用以下命令以文本格式保存报告。
+```
+sudo trivy image --severity HIGH 4621d4fe2959 > result.txt
+tail result.txt
+```
+
+
+
+### 扫描文件系统
+
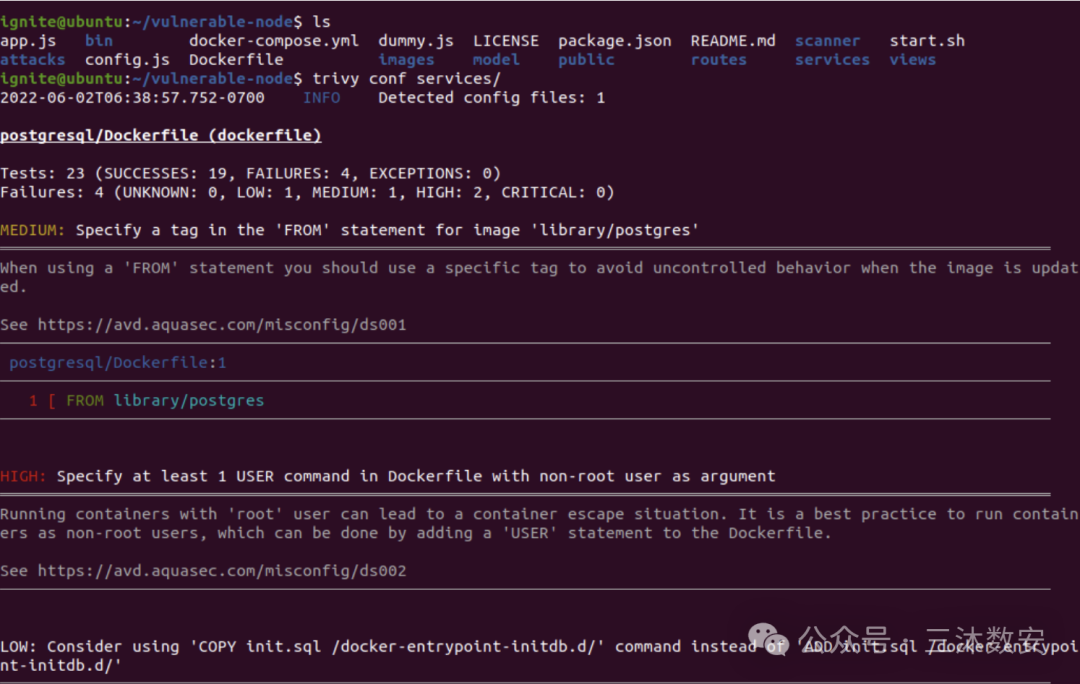
+Trivy 可用于扫描文件系统(例如主机、虚拟机映像或解压的容器映像文件系统)。
+
+(注意:我们在此实际使用文件系统中的易受攻击的节点。)
+
+使用下面给出的命令扫描任何文件系统是否存在漏洞。
+```
+trivy conf services/
+```
+
+
+### 扫描正在运行的容器
+
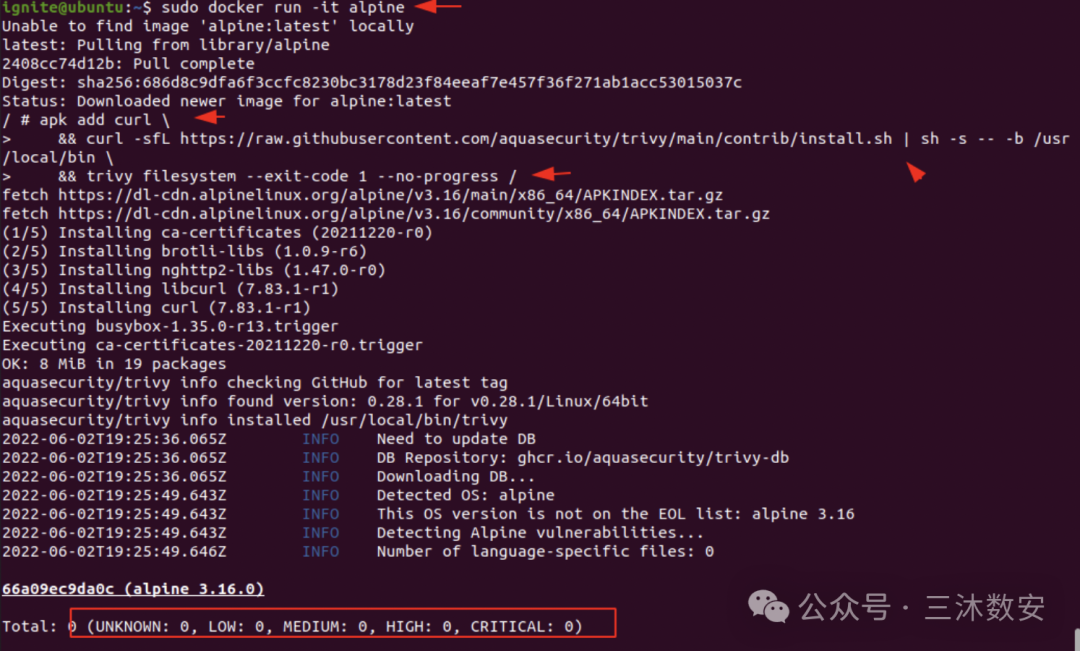
+您可以从内部快速扫描正在运行的容器。按照以下步骤扫描 docker 文件。
+
+步骤1:运行要扫描的docker文件。
+```
+sudo docker run -it alpine
+```
+
+步骤2:将Trivy扫描器添加到文件并运行它。
+```
+apk add curl \
+&& curl -sfL https://raw.githubusercontent.com/aquasecurity/trivy/main/contrib/install.sh | sh -s -- -b /usr/local/bin \ && trivy filesystem --exit-code 1 --no-progress /
+```
+
+
+### 在 Dockerfile 中嵌入 Trivy
+
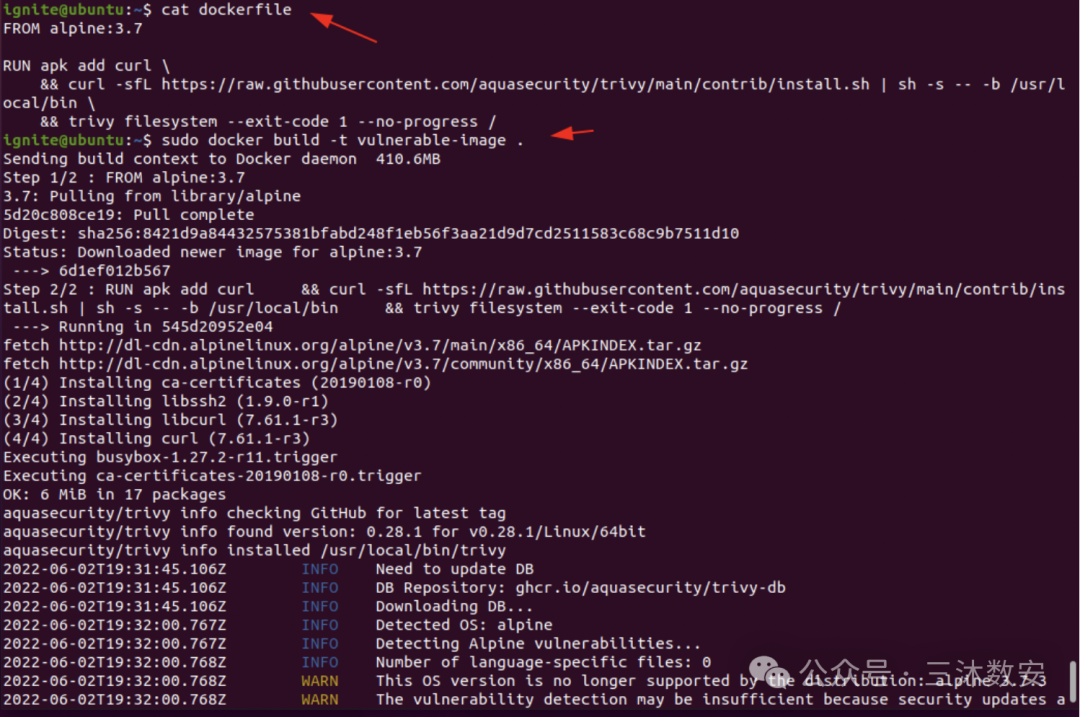
+您还可以通过将 Trivy 嵌入 Dockerfile 中来扫描镜像作为构建过程的一部分。此方法可用于更新当前使用 Aqua 的 Micro 扫描仪的 Dockerfile。按照以下步骤在构建 docker 文件时对其进行扫描。
+
+步骤1:将trivy添加到docker文件中。
+```
+FROM alpine:3.7
+ RUN apk add curl \
+ && curl -sfL https://raw.githubusercontent.com/aquasecurity/trivy/master/contrib/install.sh | sh -s -- -b /usr/local/bin \
+ && trivy filesystem --exit-code 1 --no-progress /
+```
+
+****步骤2:构建图像。
+```
+sudo docker build -t vulnerable image .
+```
+
+
+
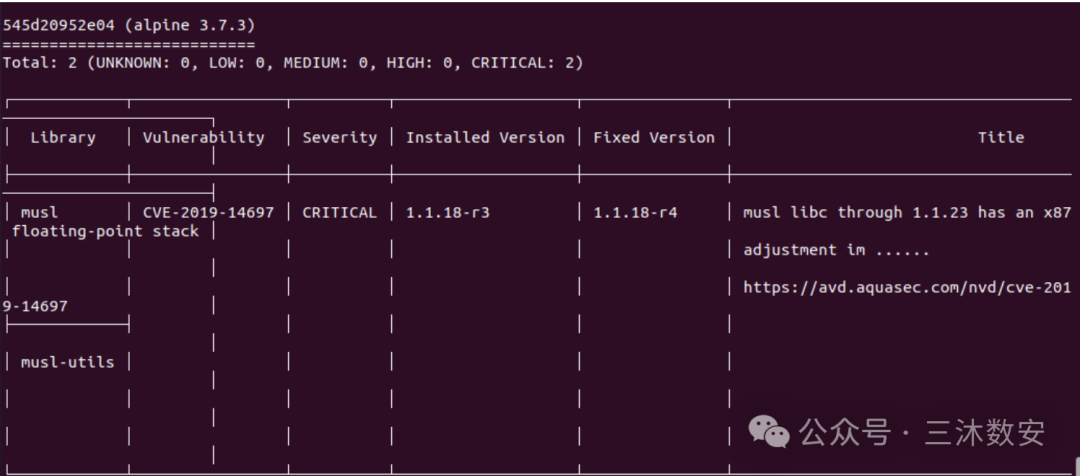
+它将在构建镜像时扫描docker文件并给出如下所示的报告。
+
+
+
+
+
diff --git a/doc/关于天际友盟.md b/doc/关于天际友盟.md
new file mode 100644
index 00000000..67a3c491
--- /dev/null
+++ b/doc/关于天际友盟.md
@@ -0,0 +1,35 @@
+# 关于天际友盟
+天际友盟 天际友盟 2025-02-14 06:25
+
+
+
+
+
+一直以来,天际友盟秉承“创造安全价值”的理念,致力于提供全生命周期的数字风险防护服务,为客户的数字化业务保驾护航。天际友盟以专注的威胁情报技术研究能力为支撑,以成熟多样的产品与服务落地,将数字风险防护的价值应用到众多客户的多样行业场景之中。
+
+
+
+
+
+天际友盟技术骨干均为国内安全行业的专家人才,有着超过10年的安全从业经验,对威胁情报、数字风险、大数据分析、人工智能等领域有着深入的了解和丰富的实践经验。
+
+
+
+
+
+天际友盟目前在北京、珠海、石家庄、上海、深圳、广州、徐州、长沙等多地设有分支机构, 为全国各地的客户及合作伙伴提供及时、高效、优质的服务。此外,天际友盟还在香港和新加坡设立了国际业务中心,覆盖亚太和全球市场。
+
+
+
+
+
+
+**联系方式**
+
+**电话:400-0810-700**
+
+**邮箱:mkt@tj-un.com**
+
+
+
+
diff --git a/doc/如何使用AI进行漏洞挖掘?完结!.md b/doc/如何使用AI进行漏洞挖掘?完结!.md
new file mode 100644
index 00000000..d7cfbd8c
--- /dev/null
+++ b/doc/如何使用AI进行漏洞挖掘?完结!.md
@@ -0,0 +1,166 @@
+# 如何使用AI进行漏洞挖掘?完结!
+原创 _7ingLian 偏远酒馆 2025-02-14 06:54
+
+
+
+
+往期文章:
+
+[如何用AI进行漏洞挖掘(一)](https://mp.weixin.qq.com/s?__biz=MzkwMDMwNDgwNQ==&mid=2247485465&idx=1&sn=b348ed780a826686146d0f3c31972d62&scene=21#wechat_redirect)
+
+
+[如何用AI进行漏洞挖掘(二)](https://mp.weixin.qq.com/s?__biz=MzkwMDMwNDgwNQ==&mid=2247485642&idx=1&sn=317337ad87d8d251fcf5450748bf9ba8&scene=21#wechat_redirect)
+
+
+
+--->目录<---
+
+0x01——前言
+
+0x02——
+使用**AI进行漏洞挖掘的思路**
+
+0x03——
+编写burp插件
+
+0x04——
+burp数据包传给AI进行分析
+
+
+
+--->
+目前漏洞挖掘方向的AI交互开发已经接近完成。后面只剩一些调整与优化。
+
+关于本次的开发的目的,主要是为了提升渗透测试的效率。
+
+
+
+
+--->
+
+**我这里是有三个页面(三个功能):**
+
+**1.对单个代码文件的分析;**
+
+**2.对整个框架文件夹的分析;**
+
+**3.对接burp,实时分析数据包,找出漏洞。**
+
+****
+
+
+
+
+--->
+
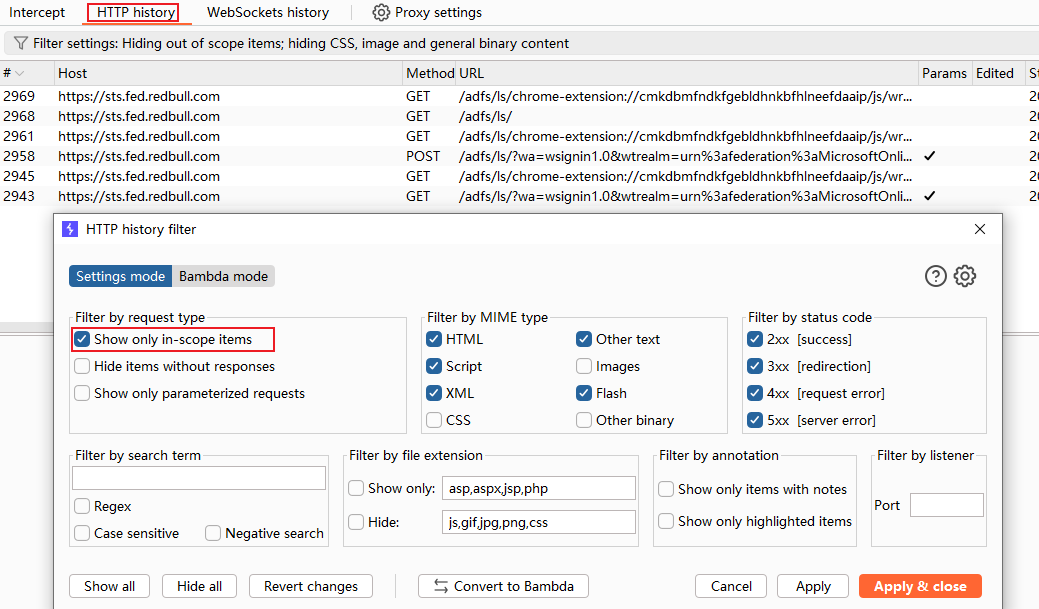
+这里burp插件的功能很简单,它只负责将HTTP history的数据包保存到指定的文件夹。
+
+
+
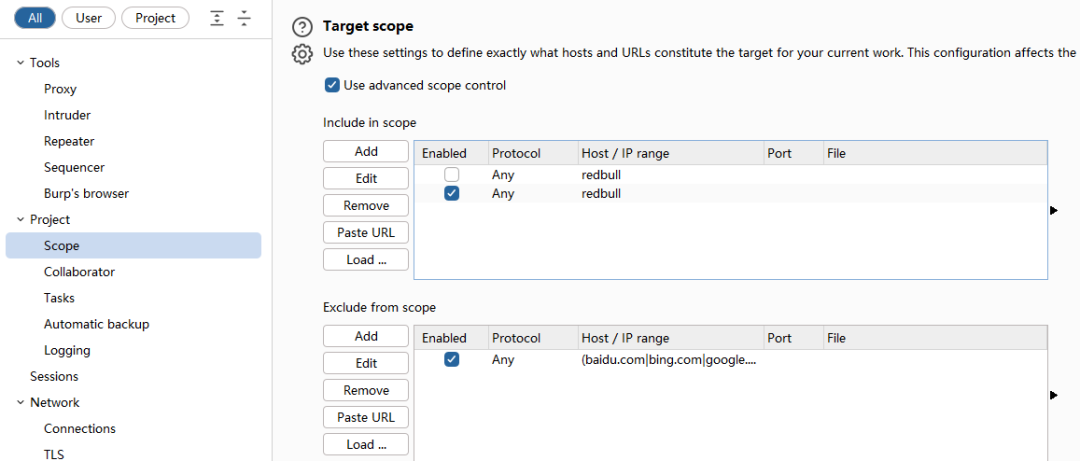
+使用的时候注意过滤
+
+
+
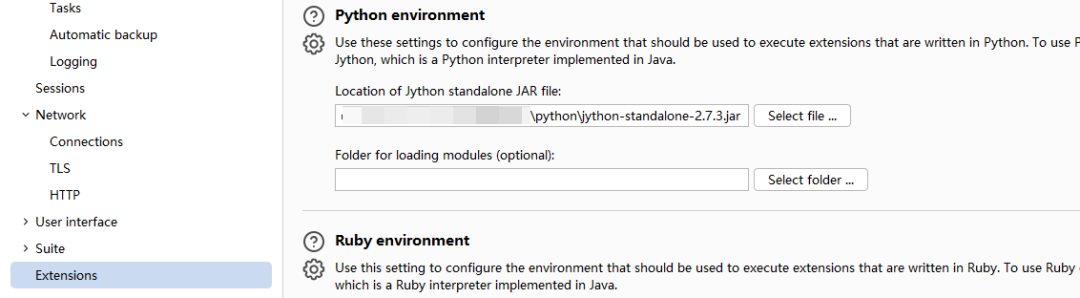
+本插件的兼容版本是Jython 2.7.x
+
+
+
+插件源码,可根据自身情况自行修改:
+```
+# -*- coding: utf-8 -*-
+from burp import IBurpExtender
+from burp import IContextMenuFactory
+from burp import IHttpListener
+from java.io import File
+from java.text import SimpleDateFormat
+from java.util import Date
+import time
+import hashlib
+import urlparse
+
+class BurpExtender(IBurpExtender, IHttpListener, IContextMenuFactory):
+
+ def registerExtenderCallbacks(self, callbacks):
+ self.callbacks = callbacks
+ callbacks.setExtensionName("Auto Save HTTP History with In-Scope Filter")
+ callbacks.registerHttpListener(self)
+
+ self.save_directory = File("Z:/burp_history_xmls/")
+ if not self.save_directory.exists():
+ self.save_directory.mkdirs()
+
+ self.saved_requests = set()
+
+ def processHttpMessage(self, toolFlag, messageIsRequest, messageInfo):
+ if not self.isInScope(messageInfo):
+ return
+
+ request = messageInfo.getRequest()
+ response = messageInfo.getResponse()
+
+ status_code = self.getStatusCode(response)
+
+ request_hash = self.getRequestHash(request)
+
+ if request_hash in self.saved_requests:
+ return
+ else:
+ self.saved_requests.add(request_hash)
+
+ timestamp = self.getTimestamp()
+
+ file_name = "response_" + timestamp + "_status_" + str(status_code) + ".txt"
+ file_path = File(self.save_directory, file_name)
+
+ with open(file_path.getAbsolutePath(), "wb") as file:
+ file.write(request)
+ file.write(b"\r\n\r\n")
+ file.write(response)
+
+ def getTimestamp(self):
+ current_time = SimpleDateFormat("yyyyMMdd_HHmmss").format(Date())
+ return current_time
+
+ def isInScope(self, messageInfo):
+ return self.callbacks.isInScope(messageInfo.getUrl())
+
+ def getStatusCode(self, response):
+ if response is None:
+ return None
+ response_headers = self.callbacks.getHelpers().analyzeResponse(response).getHeaders()
+ if response_headers:
+ status_line = response_headers[0]
+ status_code = status_line.split(" ")[1]
+ return status_code
+ return None
+
+ def getRequestHash(self, request):
+ return hashlib.sha256(request).hexdigest()
+
+```
+
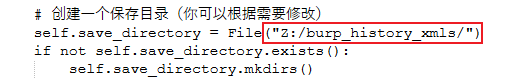
+数据包存储路径自行修改:
+
+
+
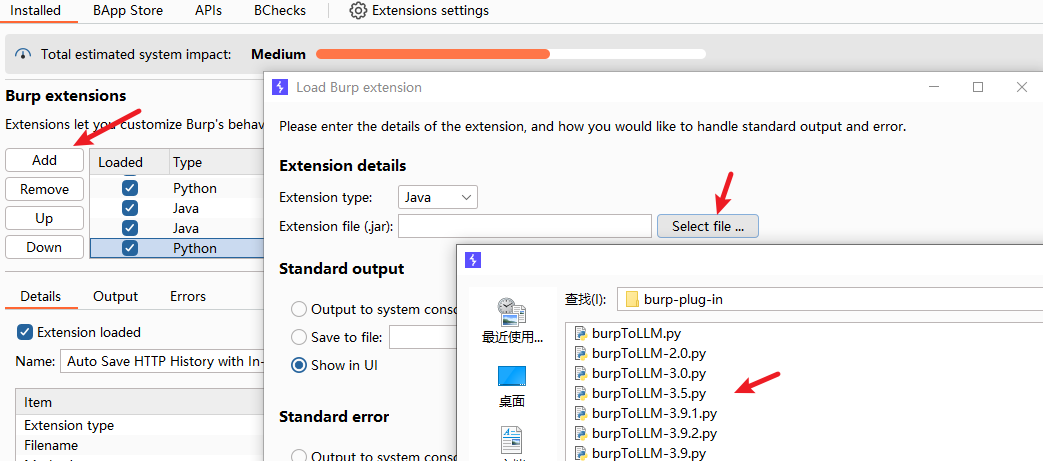
+插件加载,插件加载成功没有成功提示,没报错那就是成功(-.-)
+
+
+
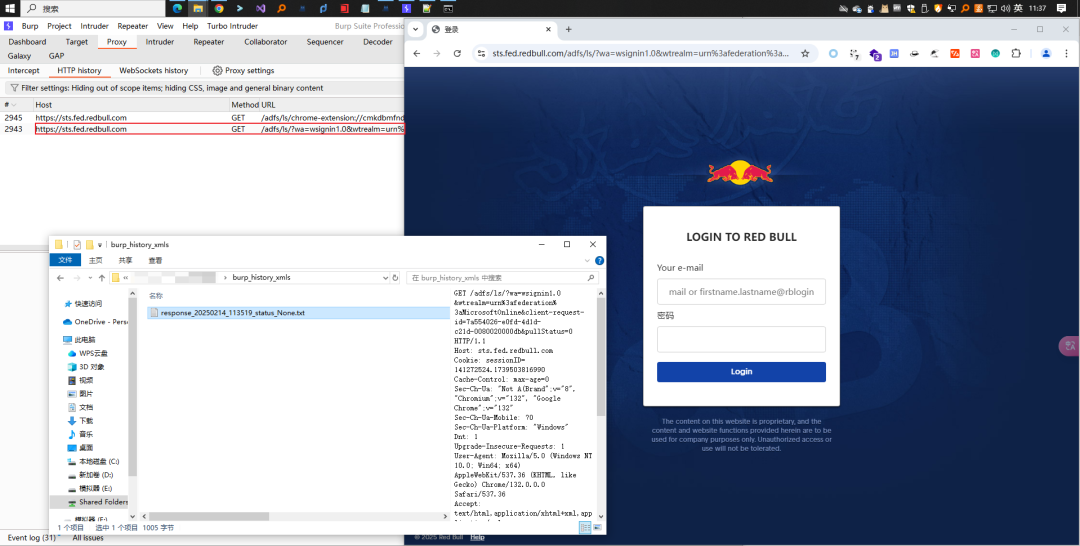
+效果如下
+
+
+
+
+
+
+--->
+
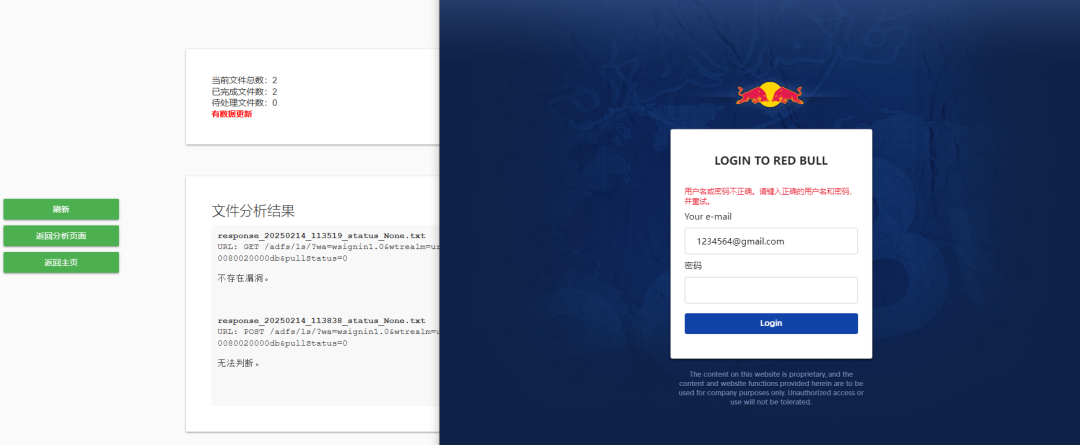
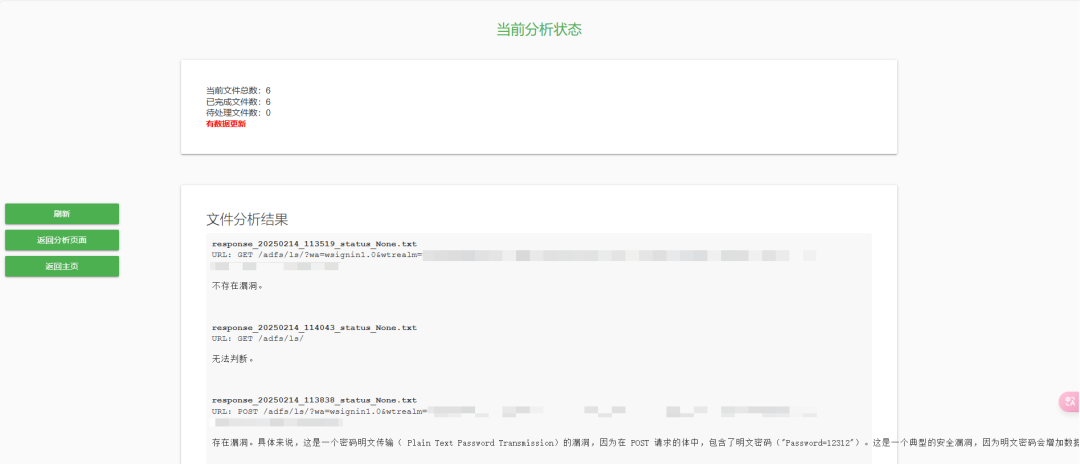
+当burp有新数据包更新后,插件都会实时保存到指定目录,当AI大模型检测到有数据包更新时,会自动进行分析。
+
+
+
+
+
+end
+
diff --git a/doc/能信安:漏洞通告.md b/doc/能信安:漏洞通告.md
index 845379e7..61cc92ad 100644
--- a/doc/能信安:漏洞通告.md
+++ b/doc/能信安:漏洞通告.md
@@ -1,17 +1,17 @@
# 能信安:漏洞通告
- 能信安资讯 2025-02-13 07:10
+ 能信安资讯 2025-02-14 07:10

网络安全预警通报
-漏洞通告 2025年2月13日
+漏洞通告 2025年2月14日
**0****1**
-**Microsoft Access远程代码执行漏洞(CVE-2025-21366)**
+**Google Chrome类型混淆漏洞(CVE-2024-12053)**

@@ -19,49 +19,31 @@
**漏洞概况:**
-Microsoft Access是微软公司发布的关系数据库管理系统。
+Google Chrome是美国谷歌(Google)公司的一款Web浏览器。
-Microsoft Access存在远程代码执行漏洞,攻击者可利用该漏洞在目标主机上执行代码。
+Google Chrome 131.0.6778.108之前版本存在类型混淆漏洞,远程攻击者利用该漏洞可以构造HTML页面,从而利用对象损坏进行攻击。
**受影响系统:**
-Microsoft Access 2016 (64-bit edition)
-
-Microsoft Access 2016 (32-bit edition)
-
-Microsoft Office LTSC 2024 for 64-bit editions
-
-Microsoft Office LTSC 2024 for 32-bit editions
-
-Microsoft Office LTSC 2021 for 64-bit editions
-
-Microsoft Office LTSC 2021 for 32-bit editions
-
-Microsoft Office 2019 for 64-bit editions
-
-Microsoft Office 2019 for 32-bit editions
-
-Microsoft 365 Apps for Enterprise 64-bit Systems
-
-Microsoft 365 Apps for Enterprise 32-bit Systems
+Google Chrome < 131.0.6778.108
**来源链接:**
-https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2025-21366
+https://chromereleases.googleblog.com/2024/12/stable-channel-update-for-desktop.html
**建议:**
-目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
+厂商已发布了漏洞修复程序,请及时关注更新:
-https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2025-21366
+https://chromereleases.googleblog.com/2024/12/stable-channel-update-for-desktop.html
**0****2**
-**Microsoft Windows Remote Desktop Services远程代码执行漏洞(CVE-2024-49120)**
+**PHP越界读取漏洞(CVE-2024-8929)**

@@ -69,38 +51,31 @@ https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2025-2136
**漏洞概况:**
-Microsoft Windows Remote Desktop Services是美国微软(Microsoft)公司的一个允许用户远程访问图形桌面和Windows应用程序的功能集合。
+PHP是一种在服务器端执行的脚本语言。
-Microsoft Windows Remote Desktop Services存在远程代码执行漏洞,该漏洞是由远程桌面服务组件中的缺陷引起的。攻击者可利用该漏洞在系统上执行任意代码。
+PHP 8.1.x至8.1.31之前版本、8.2.x至8.2.26之前版本、8.3.x至8.3.14之前版本存在越界读取漏洞,攻击者可利用该漏洞使客户端泄露包含数据的堆的内容。
**受影响系统:**
-Microsoft Windows Server 2012 R2
+PHP 8.3.x < 8.3.14
-Microsoft Windows Server 2016
+PHP 8.2.x < 8.2.26
-Microsoft Windows Server 2019
-
-Microsoft Windows Server 2012
-
-Microsoft Windows Server 2022
-
-Microsoft Windows Server 2022 23H2 Edition (Server Core installation)
-
-Microsoft Windows Server 2025
+PHP 8.1.x < 8.1.31
**来源链接:**
-https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-49120
+http://www.nsfocus.net/vulndb/110052
**建议:**
-目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
+用户可参考如下供应商提供的安全公告获得补丁信息:
+
+https://security.netapp.com/advisory/ntap-20250110-0008/
-https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-49120
diff --git a/doc/连环作案|zkLend 被黑深度分析,关联 EraLend 事件.md b/doc/连环作案|zkLend 被黑深度分析,关联 EraLend 事件.md
new file mode 100644
index 00000000..5a56c5cd
--- /dev/null
+++ b/doc/连环作案|zkLend 被黑深度分析,关联 EraLend 事件.md
@@ -0,0 +1,339 @@
+# 连环作案|zkLend 被黑深度分析,关联 EraLend 事件
+原创 慢雾安全团队 慢雾科技 2025-02-14 07:38
+
+**背景**
+
+
+根据慢雾安全团队情报,2025 年 2 月 12 日,Starknet 链上的头部借贷平台 zkLend 遭到攻击,损失了价值近千万美元的资产。慢雾安全团队对该事件展开分析并将结果分享如
+下:
+
+
+
+
+(https://x.com/SlowMist_Team/status/1889659563517026772)
+
+## 相关信息
+
+
+**攻击者地址:**
+https://starkscan.co/contract/0x04d7191dc8eac499bac710dd368706e3ce76c9945da52535de770d06ce7d3b26
+
+**存在漏洞的市场合约地址:**
+https://starkscan.co/contract/0x04c0a5193d58f74fbace4b74dcf65481e734ed1714121bdc571da345540efa05
+
+**攻击交易之一:**
+https://starkscan.co/tx/0x0160a5841b3e99679691294d1f18904c557b28f7d5fe61577e75c8931f34a16f
+##
+## 根本原因
+
+
+本次被黑事件的核心原因在于空市场中累加器的值可以通过闪电贷中的独特机制来操控放大,并且市场合约采用的 SafeMath 库在进行除法计算时使用直接相除的形式,导致攻击者可以利用放大后的累加器造成向下舍入漏洞来获利。
+##
+## 攻击步骤分析
+###
+### 攻击前置准备
+
+
+1. 首先攻击者调用市场合约的 deposit 函数往合约中存入数量为 1 wei 的 wstETH 代币。
+
+
+
+
+
+
+我们可以看到 wstETH 代币的市场是处于一个空市场的状态,市场合约中拥有的 wstETH 代币的数量与铸造的 zwstETH 的数量在该笔存款之前均为 0,这让攻击者可以用极低的成本进行下一步中的操纵。
+
+
+
+
+
+
+
+
+此时 wstETH 市场中的 lending_accumulator 的值为 1e27。
+
+
+
+
+
+
+交易哈希:
+https://voyager.online/tx/0x039b6587b9d545cfde7c0f6646085ab0c39cc34e15c665613c30f148b569687
+
+
+2. 接着攻击者调用了市场合约的 flash_loan 函数进行闪电贷操作,借出了 1 wei 的 wstETH,而归还了数量为 1000 wei 的 wstETH。
+
+
+
+
+
+
+可以看到,在闪电贷之后,wstETH 市场中的 lending_accumulator 的值为 8.51e29, 与之前的值相比,竟然放大了 851 倍。
+
+
+
+
+
+
+交易哈希:
+
+https://voyager.online/tx/0x039b6587b9d545cfde7c0f6646085ab0c39cc34e15c665613c30f148b569687c
+
+
+那么是什么原因导致 lending_accumulator 的值能被操控放大这么多呢?让我们跟进到市场合约的 flash_loan 函数中:
+
+
+
+
+
+可以看到在用户归还闪电贷之后,调用了一个名为 settle_extra_reserve_balance 的函数。
+
+
+
+
+
+该函数的作用主要是将合约中多余的资金分配给存款人,而分配的方式是用合约中多余的资金计算出一个新的 lending_accumulator,并更新保存到对应资产代币的市场数据中。计算公式可以简化为如下:
+
+```
+(reserve_balance + totaldebt - amount_to_treasury) * 1e27 / ztoken_supply
+```
+
+
+由于市场在之前是处于一个空市场的状态,所以其中 reserve_balance 为用户还款的闪电贷的数量,即 1000 wei,totaldebt 为 0,amount_to_treasury 计算出来为 149 wei,zwstETH 的供应量为上一步先前存款操作时铸造的 1 wei,最终计算出来新更新的 lending_accumulator 为 8.51e29。
+
+
+从历史交易记录中可以发现攻击者进行了多次相同的闪电贷操作,通过每次都还款更多代币的方法来迅速操控 wstETH 市场中 lending_accumulator 的值。
+
+
+
+
+
+最终 lending_accumulator 被放大到了一个非常大的数值 4.069e45(4069297906051644020000000000000000000000000000):
+
+
+
+
+
+### 正式攻击
+
+
+交易哈希:
+https://voyager.online/tx/0x0160a5841b3e99679691294d1f18904c557b28f7d5fe61577e75c8931f34a16f
+
+
+1. 当有其他用户往 wstETH 市场存款后,攻击者开始正式的攻击操作。首先攻击者调用了市场合约的 deposit 函数,向合约中存入约 4.069 枚 wstETH。
+
+
+
+
+
+
+2. 接着调用 withdraw 函数,提取约 6.1039 枚 wstETH。
+
+
+
+
+
+3. 通过重复上面两步操作,攻击者从市场中最终窃取了约 61 枚 wstETH。
+
+
+
+
+
+那么为什么攻击者只存入了 4.069 枚 wstETH,却可以提款出 6.103 枚 wstETH 呢?
+
+
+跟进到 deposit 函数中,当用户转入资产代币 wstETH 后,会外部调用 zToken 合约来为用户铸造对应数量的 zwstETH 代币。
+
+
+
+
+
+用户实际获得的 zwstETH 数量是由传入的资产代币的数量与市场的 lending_accumulator 计算:
+
+
+
+
+
+
+
+
+
+跟进到计算时用到的 safe_decimal_math 库中:
+
+
+
+
+
+
+所以可以得出实际获得的 zwstETH 数量的计算公式为:
+
+```
+zToken_amount = amount * 1e27 / lending_accumulator
+```
+
+
+其中 amount 的值为:4069297906051644021,lending_accumulator 为攻击者操纵之后的值:4069297906051644020000000000000000000000000000。最终计算出来获得的 zwstETH 的数量为 1。
+
+
+当用户调用 withdraw 函数提取 6.103 枚 wstETH 时,会调用 zToken 合约的 burn 函数来燃烧先前存款获得的 zwstETH。
+
+
+
+
+
+
+
+
+在 zToken 合约的 burn 函数中,我们可以发现实际所需要燃烧的 zwstETH 数量的计算方式与铸造时一样:
+
+
+
+
+
+其中 amount 传入的数量为 6103946859077466029,但是由于所使用的 safe_math 库中的 div 函数在进行除法时是直接相除的形式,所以会截断结果中的小数部分。并且因为 lending_accumulator 被攻击者在之前的操作中放大,最后计算出来实际应该燃烧的 zwstETH 代币的数量会因为向下舍入取整的问题也等于 1,刚好满足用户存款时实际获得的 zwstETH 数量。
+
+```
+6103946859077466029 * 1e27 / 4069297906051644020000000000000000000000000000 = 1
+```
+
+
+
+
+
+所以提款时燃烧 zwstETH 代币的逻辑可以正常通过,这也就是为什么攻击者可以只存入 4.069 枚 wstETH,却可以成功提款出 6.103 枚 wstETH 的根本原因。
+
+
+而在正常的市场情况下,lending_accumulator 的值应该是精度为 1e27 的数,相除时由于分子远大于分母好几个数量级,所以并不会受到影响。
+
+## MistTrack 分析
+
+
+据链上追踪工具 MistTrack 的分析,攻击者从 zkLend 盗取了约 950 万美元。随后将获利代币兑换为 ETH 后使用 LayerSwap, Orbiter Bridge, Rhino.fi, StarkGate ETH Bridge 等跨链桥跨链到各种网络,大部分资金被跨链到以下以太坊地址:
+
+- 0xcd1c290198e12c4c1809271e683572fbf977bb63
+
+- 0x0b7d061d91018aab823a755020e625ffe8b93074
+
+- 0x645c77833833A6654F7EdaA977eBEaBc680a9109
+
+
+
+
+其中,地址 0x645c77833833A6654F7EdaA977eBEaBc680a9109 有很多历史交易,首笔交易出现在 2024 年 6 月 22 日。
+
+
+
+
+
+该地址在以太坊、BSC 和 Base 网络上都有与 Binance 交互的记录,也可能是嵌套 Binance 账号接口的第三方交易平台。该地址在以太坊网络上还存在与 ChangeNOW 和 Hitbtc 交互的痕迹。
+
+
+
+
+
+
+进一步分析黑客在 Starknet 上的相关地址:0x04d7191dc8eac499bac710dd368706e3ce76c9945da52535de770d06ce7d3b26,
+发现该地址在攻击前与以下 L1 地址存在强关联:
+
+- 0xd95b3c1e638ce3cdc070ad6d4f385c61e2ee8662
+
+- 0x93920786e0fda8496248c4447e2e082da69b6c40
+
+- 0x34e5dc779cb705200e951239b6a89aaf5c7dbfc1
+
+
+
+
+根据 MistTrack 的扩展分析,地址 0x93920786e0fda8496248c4447e2e082da69b6c40 和
+
+0x34e5dc779cb705200e951239b6a89aaf5c7dbfc1 都与 2023 年 7 月 25 日 EraLend 被黑事件的攻击者地址存在关联。此外,
+据慢雾 InMist Lab 威胁情报合作网络消息
+,
+0x93920786e0fda8496248c4447e2e082da69b6c40 是攻击者用于接收
+
+E
+raLend
+被盗资金
+的地址。
+
+
+
+
+
+
+
+
+
+当时 EraLend 被盗约 276 万美金,攻击者也使用多个桥将被盗的资金分散到各个链上的多个钱包中。
+
+
+综上,我们可以推断 zkLend 和 EraLend 攻击事件是同一攻击者所为。
+
+## 总结
+
+
+本次攻击的核心在于攻击者利用闪电贷中的特殊机制,操纵放大了空市场中累加器的值,从而在提款时可以利用舍入漏洞来获得超出预期的资产。慢雾安全团队建议项目方设计合理安全的闪电贷逻辑模型,将影响存款凭证代币的数量计算的情况考虑进去,并在数学运算中实现安全的舍入机制,以防止精度损失。此外,对于涉及存取款等核心的业务逻辑,应当加强审计与安全测试,从而避免类似情况的发生。
+
+
+作者 | 九九,Lisa
+
+编辑 | Liz
+
+
+**往期回顾**
+
+[慢雾:AAVE V2 安全审计手册](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247501098&idx=1&sn=341bf68002be703b2f92d3c822dcf587&scene=21#wechat_redirect)
+
+
+[活动|慢雾(SlowMist) 将出席「Consensus Hong Kong」,共探 Web3 安全与合规](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247501070&idx=1&sn=6fa2c76aaf714289a19b7d3fc996a5f5&scene=21#wechat_redirect)
+
+
+[每月动态 | Web3 安全事件总损失约 9,819 万美元](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247501048&idx=1&sn=35bff3537fb65c59b6a5ae61a4de61a8&scene=21#wechat_redirect)
+
+
+[喜迎七周年|守正出奇,安全出彩](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247501022&idx=1&sn=9b1b6cacc81fcfd8cbe9cc1b220e1832&scene=21#wechat_redirect)
+
+
+[慢雾:Web3 钓鱼手法解析](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247501006&idx=1&sn=69971efce29d1f30d838dd30b2f491aa&scene=21#wechat_redirect)
+
+
+
+
+**慢雾导航**
+
+
+**慢雾科技官网**
+
+https://www.slowmist.com/
+
+
+**慢雾区官网**
+
+https://slowmist.io/
+
+
+**慢雾 GitHub**
+
+https://github.com/slowmist
+
+
+**Telegram**
+
+https://t.me/slowmistteam
+
+
+**Twitter**
+
+https://twitter.com/@slowmist_team
+
+
+**Medium**
+
+https://medium.com/@slowmist
+
+
+**知识星球**
+
+https://t.zsxq.com/Q3zNvvF
+