diff --git a/data.json b/data.json
index 649042ed..30a57a3b 100644
--- a/data.json
+++ b/data.json
@@ -26623,5 +26623,8 @@
"https://mp.weixin.qq.com/s/huGhgojDXfX44VuaMvZ9Pg": "漏洞复现 | 金和C6协同管理平台 AjaxForBudgetDecompose.aspx SQL注入漏洞",
"https://mp.weixin.qq.com/s/fwcren6Sj_4ZVufzV92T5w": "BYOVD 过时了?无需漏洞,微软签名驱动如何被 “合法” 武器化?",
"https://mp.weixin.qq.com/s/9bneN_4_er7aEt0zGZhlBg": "AI能找到零日漏洞 但仍无法写出安全的代码",
- "https://mp.weixin.qq.com/s/6J6nKF0Sya1WK4G0joSoCg": "TSE 2024 | LIVABLE:破解软件漏洞类型识别中的“长尾”难题"
+ "https://mp.weixin.qq.com/s/6J6nKF0Sya1WK4G0joSoCg": "TSE 2024 | LIVABLE:破解软件漏洞类型识别中的“长尾”难题",
+ "https://mp.weixin.qq.com/s/VAqE3rnRNnz8s0a1Zth6ig": "若依专项漏洞扫描工具 -- Ruoyi-Scan",
+ "https://mp.weixin.qq.com/s/VqMmpkrVZvO5EKth5z-cxw": "CNVD漏洞周报2026年第33期",
+ "https://mp.weixin.qq.com/s/-_78BTpRTr2Glt1eDxGzLg": "【漏洞威胁】DeepSeek Harness(DSH)未授权远程代码执行漏洞"
}
\ No newline at end of file
diff --git a/doc/2026-08/CNVD漏洞周报2026年第33期.md b/doc/2026-08/CNVD漏洞周报2026年第33期.md
new file mode 100644
index 00000000..4c8d972c
--- /dev/null
+++ b/doc/2026-08/CNVD漏洞周报2026年第33期.md
@@ -0,0 +1,1143 @@
+# CNVD漏洞周报2026年第33期
+ 国家互联网应急中心CNCERT 2026-08-25 03:10
+
+2
+0
+26年
+08月17日
+-
+2
+0
+26
+年08月23日
+
+
+
+**本周漏洞态势研判情况**
+
+
+本周信息安全漏洞威胁整体评价级别为
+高。
+
+国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞
+693个,其中高危漏洞398个、中危漏洞245个、低危漏洞50个。漏洞平均分值为7.12。本周收录的漏洞中,涉及0day漏洞640个(占92%),其中互联网上出现“Tenda BE12 Pro堆栈缓冲区溢出漏洞、Online Shopping Portal Project order-details.php文件SQL注入漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数10705个,与上周(7387个)环比增加45%
+。
+
+
+
+
+图
+1
+
+C
+N
+V
+D
+收
+录
+漏
+洞
+近
+1
+0
+周
+平
+均
+分
+值
+分
+布
+图
+
+
+
+图
+2
+
+C
+N
+V
+D
+0
+d
+a
+y
+漏
+洞
+总
+数
+按
+周
+统
+计
+
+
+**本周漏洞事件处置情况**
+
+
+
+本周,
+CNVD向银行、保险、能源等重要行业单位通报漏洞事件
+7起,向基础电信企业通报漏洞事件2起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件907起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件69起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件98起
+。
+
+
+
+图
+3
+
+C
+N
+V
+D
+各
+行
+业
+漏
+洞
+处
+置
+情
+况
+按
+周
+统
+计
+
+
+
+图
+4
+
+C
+N
+C
+E
+R
+T
+各
+分
+中
+心
+处
+置
+情
+况
+按
+周
+统
+计
+
+
+
+图
+5
+
+C
+N
+V
+D
+教
+育
+行
+业
+应
+急
+组
+织
+处
+置
+情
+况
+按
+周
+统
+计
+
+此
+外
+,
+C
+N
+V
+D
+通
+过
+已
+建
+立
+的
+联
+系
+机
+制
+或
+涉
+事
+单
+位
+公
+开
+联
+系
+渠
+道
+向
+以
+下
+单
+位
+通
+报
+了
+其
+信
+息
+系
+统
+或
+软
+硬
+件
+产
+品
+存
+在
+的
+漏
+洞
+,
+具
+体
+处
+置
+单
+位
+情
+况
+如
+下
+所
+示
+:
+
+北京映翰通网络技术股份有限公司、深圳市吉祥腾达科技有限公司、用友网络科技股份有限公司、南充环境集团有限责任公司、熵基科技股份有限公司、深圳市蓝凌软件股份有限公司、金蝶软件(中国)有限公司、上海华测导航技术股份有限公司、力合科技(湖南)股份有限公司、仁和兴业(深圳)软件有限公司、同望科技股份有限公司、友讯电子设备(上海)有限公司、郑州卡卡罗特软件科技有限公司、网是科技股份有限公司、安徽微同科技有限公司、武汉思维跳跃科技有限公司、安徽阳光心健科技发展有限公司、麒麟软件有限公司、上海曼恒数字技术股份有限公司、普联技术有限公司、禅道软件(青岛)有限公司、北京国炬信息技术有限公司、杭州三一谦成科技有限公司、深圳市美科星通信技术有限公司、浙江兰德纵横网络技术股份有限公司、成都天象智慧产城科技服务有限公司、上海卓卓网络科技有限公司、深圳市磊科实业有限公司、北京神州视翰科技有限公司、泛微网络科技股份有限公司、北京百容千域软件技术开发有限责任公司、广州市保伦电子有限公司、阿里巴巴集团安全应急响应中心、安徽晶奇网络科技股份有限公司、北京北大方正电子有限公司、北京金和网络股份有限公司、北京朗新天霁软件技术有限公司、北京市技广达科技开发有限公司、北京亚控科技发展有限公司、北京知行灵动科技有限公司、北京中科金马科技股份有限公司、禅道软件(杭州)有限公司、广联达科技股份有限公司、广州同鑫科技有限公司、桂林崇胜网络科技有限公司、杭州博采网络科技股份有限公司、杭州雄伟科技开发股份有限公司、杭州益仕行信息技术有限公司、华硕电脑(上海)有限公司、华为技术有限公司、佳能(中国)有限公司、京瓷(中国)商贸有限公司、柯尼卡美能达集团、上海汉得信息技术股份有限公司、上海小度技术有限公司、上海携程商务有限公司、深圳市必联电子有限公司、深圳市和为顺网络技术有限公司、西安众邦网络科技有限公司、新华三技术有限公司、长沙米拓信息技术有限公司、深信服科技股份有限公司、上海亘岩网络科技有限公司、襄阳智博珞格网络科技有限公司、安吉加加信息技术有限公司、安科瑞电气股份有限公司、北京星网锐捷网络技术有限公司、北京亿赛通科技发展有限责任公司、畅捷通信息技术股份有限公司、成都同飞科技有限责任公司、烽火通信科技股份有限公司、广东飞企互联科技股份有限公司、杭州海康威视数字技术股份有限公司、江苏千桐科技有限公司、捷能热力电站有限公司、乐金电子(中国)有限公司、隆昌三皮网络科技有限公司、摩莎科技(上海)有限公司、普元信息技术股份有限公司、青岛东胜伟业软件有限公司、青岛雨诺网络信息股份有限公司、上海泛微网络科技股份有限公司、索尼(中国)有限公司、武汉噢易云计算股份有限公司、正方软件股份有限公司、中控技术股份有限公司、珠海高凌信息科技股份有限公司、珠海金山办公软件有限公司、凌霞(深圳)软件有限公司、杭州安恒信息技术股份有限公司、北京优炫数据库股份有限公司、北京博思财信网络科技有限公司、杭州飞致云信息科技有限公司、北京超图软件股份有限公司、科大讯飞股份有限公司、廊坊市极致网络科技有限公司、弘扬软件股份有限公司、北京爱奇艺科技有限公司、北京北森云计算股份有限公司、北京东方通科技股份有限公司、北京任讯信息技术有限公司、北京世纪超星信息技术发展有限责任公司、东芝(中国)有限公司、国子软件股份有限公司、杭州玳数科技有限公司、杭州云天软件股份有限公司、湖南创星科技股份有限公司、华教教育科技(江西)有限公司、浪潮集团有限公司、迈普通信技术股份有限公司、上海建文软件有限公司、苏州帝博信息技术有限公司、天士力医药集团股份有限公司、浙江大华技术股份有限公司、北京鸿合爱学教育科技有限公司、北京惠每云科技有限公司、北京猎鹰安全科技有限公司、北京长亭科技有限公司、北京兆信信息技术股份有限公司、北京智源人工智能研究院、成都任我行软件股份有限公司、杭州千宜科技有限公司、河南卓正电子科技股份有限公司、湖南强智科技发展有限公司、理光(中国)投资有限公司、普联软件股份有限公司、青岛比特信息技术有限公司、山特电子(深圳)有限公司、深圳市明源云科技有限公司、深圳市四海众联网络科技有限公司、神州数码集团股份有限公司、西安交大捷普网络科技有限公司、字节跳动安全中心、上海正品贵德软件有限公司、江苏苏豪中天控股有限公司、河北工大科雅科技集团股份有限公司、瑞纳智能设备股份有限公司、杭州山科智能科技股份有限公司、深圳聚维新信息技术有限公、厦门四信通信科技有限公司、杭州深度求索人工智能基础技术研究有限公司、厦门计讯物联科技有限公司、山东比特智能科技股份有限公司、上海普华科技发展股份有限公司、上海玉帛软件股份有限公司、北京数犀科技有限公司、江苏南大先腾信息产业股份有限公司、四川迅睿云软件开发有限公司、云智慧(北京)科技有限公司、深圳市联软科技股份有限公司、卫宁健康科技集团股份有限公司、福昕鲲鹏(北京)信息科技有限公司、广东保伦电子股份有限公司、青果软件集团有限公司、菏泽市牡丹区德品网络服务中心、海南赞赞网络科技有限公司
+。
+
+
+**本周漏洞报送情况统计**
+
+
+
+本
+周
+报
+送
+情
+况
+如
+表
+1
+所
+示
+。
+其
+中
+,北京启明星辰信息安全技术有限公司、新华三技术有限公司、深信服科技股份有限公司、华为技术有限公司等单位报送公开收集的漏洞数量较多。成都卫士通信息安全技术有限公司、360漏洞研究院、杭州安恒信息技术股份有限公司、北京锦岳智慧科技有限公司、数字广东网络建设有限公司、北京启明星辰信息安全技术有限公司、北京天融信网络安全技术有限公司、陕西分中心、北京安信天行科技有限公司、大川信安(成都)科技有限公司、成都华软技术工程有限公司、深信服科技股份有限公司、江门市邑安科技有限公司、国家电投集团数字科技有限公司、中资网络信息安全科技有限公司、中国联合网络通信有限公司深圳市分公司、河南健信网络技术有限公司、海南神州希望网络有限公司、国源天顺科技产业集团有限公司、国网浙江省电力有限公司信息通信分公司、北京山石网科信息技术有限公司、字节跳动安全中心、中国电科院信息通信测试与仿真中心河南分中心、浙江网商银行股份有限公司、浙江东安检测技术有限公司、深圳昂楷科技有限公司、厦门国贸控股集团有限公司、南京米好信息安全有限公司、湖南泛联新安信息科技有限公司、国网浙江省电力有限公司-数字化工作部、国网浙江省电力有限公司-国网台州供电公司信通分公司、常州市云御网络安全有限公司、北京云弈科技有限公司、北京君云天下科技有限公司及其他个人白帽子向CNVD提交了10705个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、三六零数字安全科技集团有限公司、奇安信网神(补天平台)和上海交大向CNVD共享的白帽子报送的9466条原创漏洞信息。
+
+表
+1
+
+漏
+洞
+报
+送
+情
+况
+统
+计
+表
+
+
+
+
+**本周漏洞按类型和厂商统计**
+
+本周,CNVD收录了693个漏洞。WEB应用347个、网络设备(交换机、路由器等网络端设备)268个、应用程序48个、智能设备(物联网终端设备)19个、操作系统4个、安全产品4个、数据库2个、工业控制系统1个。
+
+表
+2
+
+漏
+洞
+按
+影
+响
+类
+型
+统
+计
+表
+
+
+
+
+
+图
+6
+
+本
+周
+漏
+洞
+按
+影
+响
+类
+型
+分
+布
+
+CNVD整理和发布的漏洞涉及TOTOLINK、深圳市吉祥腾达科技有限公司、网是科技股份有限公司
+等多家厂商的产品
+,部分漏洞数量按厂商统计如表3所示。
+
+表
+3
+
+漏
+洞
+产
+品
+涉
+及
+厂
+商
+分
+布
+统
+计
+表
+
+
+
+**本周行业漏洞收录情况**
+
+
+本
+周
+,
+CNVD收录了218个电信行业漏洞,5个移动互联网行业漏洞,2个工控行业漏洞(如下图所示)。其中,“D-Link DWR-M961缓冲区溢出漏洞、北京映翰通网络技术股份有限公司IR305存在命令执行漏洞”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
+
+电
+信
+行
+业
+漏
+洞
+链
+接
+:
+h
+t
+t
+p
+:
+/
+/
+t
+e
+l
+e
+c
+o
+m
+.
+c
+n
+v
+d
+.
+o
+r
+g
+.
+c
+n
+/
+
+移
+动
+互
+联
+网
+行
+业
+漏
+洞
+链
+接
+:
+h
+t
+t
+p
+:
+/
+/
+m
+i
+.
+c
+n
+v
+d
+.
+o
+r
+g
+.
+c
+n
+/
+
+工
+控
+系
+统
+行
+业
+漏
+洞
+链
+接
+:
+h
+t
+t
+p
+:
+/
+/
+i
+c
+s
+.
+c
+n
+v
+d
+.
+o
+r
+g
+.
+c
+n
+/
+
+
+
+图
+7
+
+电
+信
+行
+业
+漏
+洞
+统
+计
+
+
+
+图
+8
+
+移
+动
+互
+联
+网
+行
+业
+漏
+洞
+统
+计
+
+
+
+图
+9
+
+工
+控
+系
+统
+行
+业
+漏
+洞
+统
+计
+
+
+
+**本周重要漏洞安全告警**
+
+
+本
+周
+,
+C
+N
+V
+D
+整
+理
+和
+发
+布
+以
+下
+重
+要
+安
+全
+漏
+洞
+信
+息
+。
+****
+
+1、IBM产品安全漏洞
+
+IBM Langflow OSS是IBM官方集成并推广使用的Langflow开源版本。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞以Langflow后端进程权限触发副作用,如出站网络访问、文件系统交互或数据泄露,构造与可信模板哈希冲突的恶意组件代码,绕过强化模式验证并在Langflow进程中执行任意Python代码,破解加密数据或执行未授权操作等。
+
+CNVD收录的相关漏洞包括:IBM Langflow OSS代码执行漏洞(CNVD-2026-32369、CNVD-2026-32368、CNVD-2026-32373)、IBM Langflow OSS代码注入漏洞、IBM Langflow OSS任意目录删除漏洞、IBM Langflow OSS弱加密密钥派生漏洞、IBM Langflow OSS身份验证绕过漏洞、IBM Langflow OSS授权绕过漏洞。除“IBM Langflow OSS任意目录删除漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
+
+参考链接:
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32369
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32368
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32373
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32371
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32375
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32367
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32372
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32370
+
+2、WordPress产品安全漏洞
+
+WordPress AI Engine是由开发者JordyMeow推出的WordPress官方插件库核心组件,旨在将多模型AI能力(聊天机器人、内容生成、MCP智能体连接等)原生集成至WordPress后台,无需切换界面即可调用OpenAI、Anthropic、Google等主流大模型。WordPress Ajax Search Lite是一款由wpdreams开发的免费WordPress插件,通过AJAX技术实现实时输入即显结果的搜索体验,可替代默认搜索并支持自定义内容类型与字段。WordPress Download Monitor是一款专为WordPress设计的强大免费插件,用于管理、追踪和统计网站文件下载,支持版本控制、权限限制及详细日志记录。WordPress E2Pdf是一款专为WordPress设计的插件,核心功能是在站点后台直接创建、编辑PDF文档与表单,并支持将帖子、页面或表单内容自动转换为动态/静态PDF输出。WordPress FluentSMTP是一款完全免费、功能强大的WordPress插件,用于接管默认邮件发送机制(wp_mail()),通过配置外部SMTP服务提升邮件送达率,并独家支持多SMTP连接路由(如区分交易信与营销信)。WordPress Formidable Digital Signatures是指Formidable Forms插件的付费扩展功能(Signature Add-on),允许在WordPress表单中嵌入可绘制电子签名字段,将手写签名保存为图像并关联提交数据。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在未授权的情况下向页面注入恶意脚本,窃取用户信息或执行其他恶意操作,在无需身份认证的情况下注入恶意PHP对象,实现远程代码执行,从而完全控制受影响的WordPress站点,构造包含../等目录遍历序列的路径,绕过预期的目录限制,删除服务器上的任意文件等。
+
+CNVD收录的相关漏洞包括:WordPress AI Engine跨站脚本漏洞、WordPress AI Engine路径遍历漏洞、WordPress AI Engine授权绕过漏洞、WordPress Ajax Search Lite PHP对象注入漏洞、WordPress Download Monitor缺少授权漏洞、WordPress E2Pdf文件包含漏洞、WordPress FluentSMTP跨站脚本漏洞、WordPress Formidable Digital Signatures文件删除漏洞。除“WordPress AI Engine路径遍历漏洞、WordPress AI Engine授权绕过漏洞、WordPress Download Monitor缺少授权漏洞、WordPress FluentSMTP跨站脚本漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
+
+参考链接:
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32208
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32216
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32217
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32209
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32218
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32204
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32215
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32203
+
+3、D-Link产品安全漏洞
+
+D-Link DWR-M961是友讯(D-Link)推出的4GLTEAC1200双频无线路由器,支持SIM卡上网与有线WAN多模接入。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在未认证状态下提交超长字符串,执行任意命令或导致设备异常,在未认证状态下注入恶意命令,并以root权限执行等。
+
+CNVD收录的相关漏洞包括:D-Link DWR-M961缓冲区溢出漏洞、D-Link DWR-M961命令注入漏洞(CNVD-2026-32358、CNVD-2026-32359、CNVD-2026-32360、CNVD-2026-32362、CNVD-2026-32361、CNVD-2026-32364、CNVD-2026-32363)。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
+
+参考链接:
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32357
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32358
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32359
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32360
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32362
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32361
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32364
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32363
+
+4、TOTOLINK产品安全漏洞
+
+TOTOLINK A7100RU吉翁电子(TOTOLINK)推出的一款双频千兆无线路由器,支持2.4GHz/5GHz频段及千兆网口,主要用于家庭或小型办公网络接入。TOTOLINK LR350是中国吉翁电子(TOTOLINK)公司的一款无线路由器。TOTOLINK X18是中国吉翁电子(TOTOLINK)推出的AX1800级Wi-Fi6网状(Mesh)路由器系统。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞获得稳定的root shell,执行任意命令等。
+
+CNVD收录的相关漏洞包括:TOTOLINK A7100RU命令注入漏洞(CNVD-2026-32275、CNVD-2026-32276)、TOTOLINK LR350 setOpModeCfg函数命令注入漏洞、TOTOLINK LR350 setUploadSetting方法命令注入漏洞、TOTOLINK LR350 setUssd函数命令注入漏洞、TOTOLINK LR350 UploadFirmwareFile函数命令注入漏洞、TOTOLINK X18 setOpModeCfg函数命令注入漏洞、TOTOLINK X18 setSyslogCfg函数命令注入漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
+
+参考链接:
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32275
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32276
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32271
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32272
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32273
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32274
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32277
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32278
+
+5、Tenda BE12 Pro堆栈缓冲区溢出漏洞
+
+Tenda BE12 Pro是腾达(Tenda)于2026年1月发布的Wi-Fi7无线路由器。本周,Tenda BE12 Pro被披露存在堆栈缓冲区溢出漏洞,该漏洞源于/goform/DhcpListClient文件中fromDhcpListClient函数未能正确处理page参数。攻击者可利用该漏洞通过远程发送恶意请求执行任意代码。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
+
+参考链接:
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32960
+
+
+小
+结
+:
+本
+周
+,
+IBM产品被披露存在多个漏洞,攻击者可利用漏洞以Langflow后端进程权限触发副作用,如出站网络访问、文件系统交互或数据泄露,构造与可信模板哈希冲突的恶意组件代码,绕过强化模式验证并在Langflow进程中执行任意Python代码,破解加密数据或执行未授权操作等。此外,WordPress、D-Link、TOTOLINK等多款产品被披露存在多个漏洞,攻击者可利用漏洞在未授权的情况下向页面注入恶意脚本,窃取用户信息或执行其他恶意操作,在无需身份认证的情况下注入恶意PHP对象,实现远程代码执行,从而完全控制受影响的WordPress站点,构造包含../等目录遍历序列的路径,绕过预期的目录限制,删除服务器上的任意文件,在未认证状态下提交超长字符串,执行任意命令或导致设备异常,在未认证状态下注入恶意命令,并以root权限执行,获得稳定的root shell,执行任意命令等。另外,Tenda BE12 Pro被披露存在堆栈缓冲区溢出漏洞,该漏洞源于/goform/DhcpListClient文件中fromDhcpListClient函数未能正确处理page参数。攻击者可利用该漏洞通过远程发送恶意请求执行任意代码
+。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
+
+**本周重要漏洞攻击验证情况**
+
+
+本
+周
+,
+C
+N
+V
+D
+建
+议
+注
+意
+防
+范
+以
+下
+已
+公
+开
+漏
+洞
+攻
+击
+验
+证
+情
+况
+。
+
+**1、Online Shopping Portal Project order-details.php文件SQL注入漏洞**
+****
+
+**验证描述**
+
+Online Shopping Portal Project是PHPGurukul公司的一个网上购物门户项目。
+
+Online Shopping Portal Project存在SQL注入漏洞,该漏洞源于文件/order-details.php中参数orderid缺少对外部输入SQL语句的验证,攻击者可利用该漏洞执行非法SQL命令窃取数据库敏感数据。
+
+验**证信息**
+
+P
+O
+C
+链
+接
+:https://github.com/f1rstb100d/CVE/issues/13
+参
+考
+链
+接
+:
+
+https://www.cnvd.org.cn/flaw/show/CNVD-2026-32243
+
+信
+息
+提
+供
+者
+
+新华三技术有限公司
+
+
+注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
+
+
+**关于CNVD**
+
+国
+家
+信
+息
+安
+全
+漏
+洞
+共
+享
+平
+台
+(
+C
+h
+i
+n
+a
+
+N
+a
+t
+i
+o
+n
+a
+l
+
+V
+u
+l
+n
+e
+r
+a
+b
+i
+l
+i
+t
+y
+
+D
+a
+t
+a
+b
+a
+s
+e
+,
+简
+称
+C
+N
+V
+D
+)
+是
+由
+C
+N
+C
+E
+R
+T
+联
+合
+国
+内
+重
+要
+信
+息
+系
+统
+单
+位
+、
+基
+础
+电
+信
+运
+营
+商
+、
+网
+络
+安
+全
+厂
+商
+、
+软
+件
+厂
+商
+和
+互
+联
+网
+企
+业
+建
+立
+的
+国
+家
+网
+络
+安
+全
+漏
+洞
+库
+,
+致
+力
+于
+建
+立
+国
+家
+统
+一
+的
+信
+息
+安
+全
+漏
+洞
+收
+集
+、
+发
+布
+、
+验
+证
+、
+分
+析
+等
+应
+急
+处
+理
+体
+系
+。
+
+**关于CNCERT**
+
+国
+家
+计
+算
+机
+网
+络
+应
+急
+技
+术
+处
+理
+协
+调
+中
+心
+(
+简
+称
+“
+国
+家
+互
+联
+网
+应
+急
+中
+心
+”
+,
+英
+文
+简
+称
+是
+C
+N
+C
+E
+R
+T
+或
+C
+N
+C
+E
+R
+T
+/
+C
+C
+)
+,
+成
+立
+于
+2
+0
+0
+2
+年
+9
+月
+,
+为
+非
+政
+府
+非
+盈
+利
+的
+网
+络
+安
+全
+技
+术
+中
+心
+,
+是
+我
+国
+计
+算
+机
+网
+络
+应
+急
+处
+理
+体
+系
+中
+的
+牵
+头
+单
+位
+。
+
+作
+为
+国
+家
+级
+应
+急
+中
+心
+,
+C
+N
+C
+E
+R
+T
+的
+主
+要
+职
+责
+是
+:
+按
+照
+“
+积
+极
+预
+防
+、
+及
+时
+发
+现
+、
+快
+速
+响
+应
+、
+力
+保
+恢
+复
+”
+的
+方
+针
+,
+开
+展
+互
+联
+网
+网
+络
+安
+全
+事
+件
+的
+预
+防
+、
+发
+现
+、
+预
+警
+和
+协
+调
+处
+置
+等
+工
+作
+,
+维
+护
+国
+家
+公
+共
+互
+联
+网
+安
+全
+,
+保
+障
+基
+础
+信
+息
+网
+络
+和
+重
+要
+信
+息
+系
+统
+的
+安
+全
+运
+行
+。
+
+网
+址
+:
+w
+w
+w
+.
+c
+e
+r
+t
+.
+o
+r
+g
+.
+c
+n
+
+邮
+箱
+:
+v
+r
+e
+p
+o
+r
+t
+@
+c
+e
+r
+t
+.
+o
+r
+g
+.
+c
+n
+
+电
+话
+:
+0
+1
+0
+-
+8
+2
+9
+9
+1
+783
+
+
+
+关
+注
+C
+N
+V
+D
+漏
+洞
+平
+台
+
+
+
diff --git a/doc/2026-08/【漏洞威胁】DeepSeek Harness(DSH)未授权远程代码执行漏洞.md b/doc/2026-08/【漏洞威胁】DeepSeek Harness(DSH)未授权远程代码执行漏洞.md
new file mode 100644
index 00000000..76114034
--- /dev/null
+++ b/doc/2026-08/【漏洞威胁】DeepSeek Harness(DSH)未授权远程代码执行漏洞.md
@@ -0,0 +1,69 @@
+# 【漏洞威胁】DeepSeek Harness(DSH)未授权远程代码执行漏洞
+ 信息安全大事件 2026-08-25 03:58
+
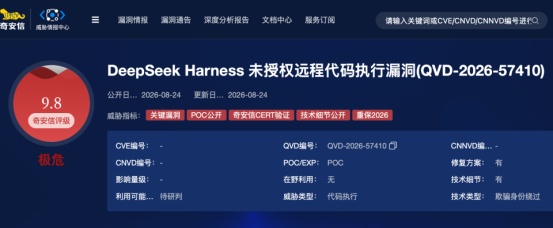
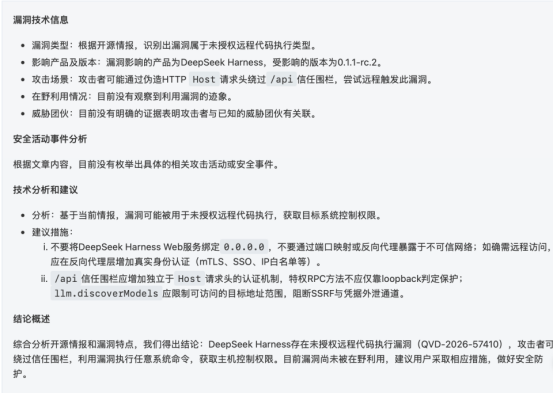
+奇安信威胁情报中心披露,DeepSeek Harness(DSH)未授权远程代码执行漏洞。
+
+
+
+漏洞编号QVD202657410,漏洞评级为极危,CVSS 3.0评分高达9.8,目前该漏洞POC已经公开。
+
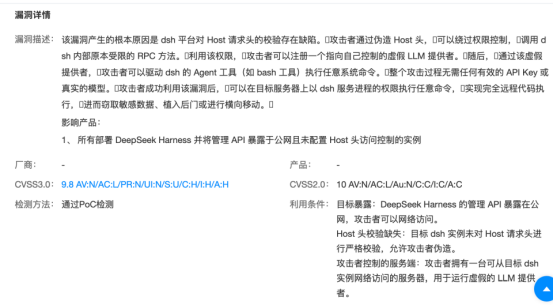
+受影响版本为DeepSeekHarness 0.1.1rc.2。漏洞根源为平台对HTTP Host请求头校验存在缺陷。
+
+攻击者可伪造Host请求头绕过/api信任围栏,调用内部受限RPC方法,注册虚假的大模型提供者,驱动Agent工具执行任意系统命令。
+
+
+
+该攻击链路不需要有效的API Key,攻击成功后,攻击者可在目标服务器上以dsh服务进程权限执行命令,窃取敏感数据、植入后门、进行横向移动。
+
+漏洞利用需要满足相关条件:目标将DeepSeek Harness管理API暴露于公网,系统未对Host请求头做严格校验,同时攻击者拥有可被目标实例访问的外部服务。
+
+
+
+截至目前,暂未观测到该漏洞的在野利用痕迹,也没有证据表明相关攻击和已知威胁团伙存在关联。
+
+受影响对象为所有把DeepSeek Harness管理API暴露公网、且未配置Host头访问控制的部署实例。
+
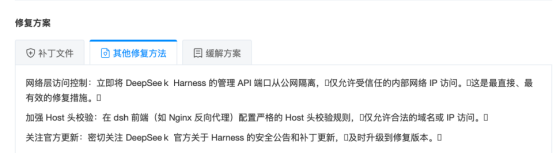
+安全机构给出多项处置建议,首要措施是将管理API端口从公网隔离,仅允许可信内网IP访问;同时可在反向代理层配置严格Host头校验规则。
+
+
+
+此外建议运维人员持续跟进DeepSeek官方安全公告,及时升级至修复版本。
+
+同时技术文档提示,/api信任围栏需要增设独立于Host请求头的认证机制,对llm.discoverModels接口做好访问范围限制,阻断潜在SSRF风险。
+
+
+给所有正在上大模型
+ / Agent 平台的单位三点启示
+
+这次事件,与其说是一个产品的
+ Bug,不如说是给所有正在把AI 能力"接口化、服务化"的单位敲了一记警钟:
+- 暴露面就是攻击面。管理后台、运维
+ API 一旦"裸奔"到公网,就等于在大门上贴了张"欢迎光临"。
+
+- 信任不能只绑在
+ HTTP 头上。任何把访问信任寄托于 Host 头、IP 等易伪造因素上的设计,都需要补一道独立认证。
+
+- AI 平台成了新靶心。Agent 能调用工具、能执行命令,一旦被接管,杀伤力远超传统 Web 应用——这正是API 安全、漏洞管理、零信任变得前所未有的重要。
+
+国骏信息安全深耕政企网络安全服务多年,围绕上面几个问题,可以提
+供以下服务
+ | |
"我到底有多少端口 / API 暴露在外?" | |
| 安全加固服务 + 零信任 / 访问控制方案 |
"升级跟不跟得上、接口漏不漏?" | |
"万一真被打穿了怎么办?" | |
+建议每一个把管理
+ API、AI 平台部署在公网边缘的单位,先做一次客观的风险自查。
+
+关注公众号并回复
+"暴露面体检",我们会安排安全顾问与你对接。 早一步排查,少一分被动。
+
+
+
+如有需要,欢迎联系江苏国骏安全专家
+
+联系电话:400-6776-989/13338963885
+
+
+
+
+欢迎关注,了解更多内容
+
+
+
diff --git a/doc/2026-08/若依专项漏洞扫描工具 -- Ruoyi-Scan.md b/doc/2026-08/若依专项漏洞扫描工具 -- Ruoyi-Scan.md
new file mode 100644
index 00000000..4bdf0562
--- /dev/null
+++ b/doc/2026-08/若依专项漏洞扫描工具 -- Ruoyi-Scan.md
@@ -0,0 +1,90 @@
+# 若依专项漏洞扫描工具 -- Ruoyi-Scan
+xiabai2008
+ xiabai2008 Web安全工具库 2026-08-25 01:44
+
+===================================
+
+**免责声明**
+
+请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
+安全性自测
+,
+大家都要把工具当做病毒对待,在虚拟机运行。
+如有侵权请联系删除。个人微信:
+ivu123ivu
+
+
+**0x01 工具介绍**
+
+
+若依(RuoYi)专项漏洞扫描器 — 插件化 / 三态判定 / WAF绕过 / 利用链 / AI生成POC / nuclei模板兼容 / 组件版本检测 / Web API
+
+**0x02 安装与使用**
+
+常用命令:
+```
+# 单目标漏洞扫描
+python main.py -p http://target:8080/
+
+# 批量扫描
+python main.py -f targets.txt -p --report ./reports
+
+# 手动指定 CMS(跳过指纹识别)
+python main.py -p http://target:8080/ --cms ruoyi
+
+# 综合扫描(目录扫描 + 漏洞检测 + 登录爆破)
+python main.py -u http://target:8080/
+
+# 生成全格式报告(HTML/JSON/CSV/PDF/Word/Excel)
+python main.py -p http://target:8080/ --report ./reports --report-format all
+
+# WAF 绕过(检测到 WAF 自动启用)
+python main.py -p http://target:8080/ --bypass-waf auto
+
+# 执行漏洞利用链
+python main.py --chain ruoyi_sql_to_rce -u http://target:8080/
+python main.py --chain list # 列出可用链
+
+# 组件版本检测(fastjson/SpringBoot/Shiro/Nacos/Log4j → CVE 比对)
+python main.py -p http://target:8080/ --components
+
+# 执行 nuclei 模板(nuclei-templates 生态直接复用)
+python main.py -p http://target:8080/ --nuclei examples/nuclei/
+python main.py --nuclei-validate examples/nuclei/ # 模板校验(不扫描)
+
+# AI 生成插件(LLM 自验证回灌;无 Key 时降级规则模板)
+python main.py --ai "检测若依任意文件读取漏洞" --category ruoyi
+
+# 插件模板仓库(社区分发)
+python main.py --plugin-export ./ruoyi-scan-templates
+python main.py --plugin-manifest ./ruoyi-scan-templates # 生成/校验 manifest(Ed25519 签名)
+python main.py --plugin-update # 从官方仓库更新插件
+
+# Web API 服务
+python main.py --serve
+# 访问 http://localhost:8000/ (Web 控制台)
+# 访问 http://localhost:8000/docs (OpenAPI 文档)
+
+# 端口扫描 + 漏洞检测
+python main.py -p http://target:8080/ --portscan
+
+# 被动代理模式
+python main.py --passive --passive-port 8080
+
+# Docker 部署(见下方「Docker 部署」章节)
+# docker-compose up -d
+```
+
+网盘下载链接(一定要在虚拟机运行):
+```
+后台回复:20260825
+获取下载链接,仅一天有效
+```
+
+
+
+
+**·****今 日 推 荐**
+**·**
+
+