diff --git a/data.json b/data.json
index 53f352da..a2c562d3 100644
--- a/data.json
+++ b/data.json
@@ -26674,5 +26674,10 @@
"https://mp.weixin.qq.com/s/nOiGJp5cjdor0kikm-eKZw": "就在明天15点!CRA合规专题直播:如何打通从漏洞通报到产品安全的最后一公里?",
"https://mp.weixin.qq.com/s/NFfmCp0_uMpccxUc-9DSLw": "从 Halo 通知模板 SSTI 到 H2 Alias RCE:一次完整的踩坑记录",
"https://mp.weixin.qq.com/s/QeXmCZb0xcLFA6mrDXFh9A": "【安全速报】9月2日高危漏洞紧急预警",
- "https://mp.weixin.qq.com/s/pnUGEgjLrCCuJ5UnqIn3Zg": "【漏洞复现】JeecgBoot 积木报表远程代码执行漏洞"
+ "https://mp.weixin.qq.com/s/pnUGEgjLrCCuJ5UnqIn3Zg": "【漏洞复现】JeecgBoot 积木报表远程代码执行漏洞",
+ "https://mp.weixin.qq.com/s/Fsyy1rsCWJqNBf2zKWmkvA": "SonicWall 提醒注意已遭利用的 SMA1000 0day 漏洞",
+ "https://mp.weixin.qq.com/s/8o6hld9pVQPR1I34xOYttA": "Langflow 严重漏洞被用于窃取 OpenAI 和 AWS 密钥",
+ "https://mp.weixin.qq.com/s/AngwtKu2qZ04-tLfMnlZGQ": "【漏洞通告】Proxmox VE身份认证绕过漏洞",
+ "https://mp.weixin.qq.com/s/iUK_0wdVIu_TanleUUZEGg": "神漏洞!近距离劫持人形机器人实现完全控制,还能“人传人”感染",
+ "https://mp.weixin.qq.com/s/FGGb9RtQ4efQspzHvcLPqw": "【漏洞通告】Windows HTTP.sys 特权提升漏洞(CVE-2026-62735)"
}
\ No newline at end of file
diff --git a/doc/2026-09/Langflow 严重漏洞被用于窃取 OpenAI 和 AWS 密钥.md b/doc/2026-09/Langflow 严重漏洞被用于窃取 OpenAI 和 AWS 密钥.md
new file mode 100644
index 00000000..fa3439ae
--- /dev/null
+++ b/doc/2026-09/Langflow 严重漏洞被用于窃取 OpenAI 和 AWS 密钥.md
@@ -0,0 +1,182 @@
+# Langflow 严重漏洞被用于窃取 OpenAI 和 AWS 密钥
+Bill Toulas
+ Bill Toulas 代码卫士 2026-09-02 12:09
+
+
+
+聚焦源代码安全,网罗国内外最新资讯!
+
+编译:代码卫士
+
+**威胁情报公司****VulnCheck****公司称,****Langflow****自定义组件编辑器的代码验证器中的一个未认证远程代码执行漏洞(****CVE-2026-0768****)正被用于窃取凭证、令牌和密钥。****Langflow****是一个用于构建****AI****应用程序的开源框架。**
+
+VulnCheck
+公司在其位于英国的蜜罐中检测到了这一活动,上周末至少有
+ 50
+次利用尝试针对这些蜜罐发起,攻击流量主要来自俄罗斯。
+VulnCheck
+的首席安全研究员
+ Caitlin Condon
+表示,该活动有所加剧,截至今日,观察到的攻击总数已增至
+ 360
+次。
+
+据
+ Condon
+称,攻击者进行侦察并查询环境变量,以窃取
+ Langflow
+实例的管理员凭证或超级用户认证密钥、
+AWS
+密钥以及
+ OpenAI API
+密钥。
+Condon
+解释说:
+“
+攻击者的请求会查询环境变量(
+LANGFLOW_SUPERUSER
+、
+OPENAI_API*
+、
+AWS_ACCESS*
+、
+AWS_SECRET*
+),读取
+ /root/.cache/langflow/secret_key
+,并检查
+ .ssh
+访问权限和
+ .bash_history
+大小。
+”
+
+Langflow
+是一个基于
+ Python
+的开源低代码平台,用于构建
+ AI
+应用程序、智能体、聊天机器人和检索增强生成
+ (RAG)
+系统。它允许用户通过连接语言模型、提示词、数据库、
+API
+和其它工具的组件,在图形界面中创建工作流。
+
+CVE-2026-0768
+漏洞于
+ 1
+月份披露,影响
+ Langflow 1.4.2
+及更早版本。该漏洞允许未经身份验证的攻击者以
+ root
+权限执行任意代码。漏洞描述中写道:“该特定缺陷存在于对提供给
+ validate
+端点的代码参数的处理中。问题源于在使用用户提供的字符串执行
+ Python
+代码之前,缺乏对其进行适当的验证。
+”
+
+趋势科技
+ ZDI
+指出,该漏洞源于在使用用户提供的字符串执行
+ Python
+代码之前,缺乏对其的适当验证。
+Condon
+表示,目前尚无公开的概念验漏洞利用代码。
+
+CVE-2026-0768
+并非今年被利用的第一个
+ Langflow
+漏洞。
+3
+月份,攻击者在披露后约一天内就利用了严重的代码注入漏洞
+ CVE-2026-33017
+,执行
+ Python
+脚本并窃取
+ .ENV
+和数据库文件。
+
+随后,攻击者又利用
+ CVE-2026-5027
+向易受攻击的服务器写入任意文件,并利用
+ CVE-2026-55255
+访问其他用户的
+ AI
+工作流、窃取敏感数据以及投放第二阶段植入。攻击者还利用
+ CVE-2026-0770
+以
+ root
+权限执行命令,并试图部署恶意软件以及提取云凭证、环境变量和容器元数据。最近,
+CISA
+警告称,在多个概念验证漏洞利用代码公开发布后,
+CVE-2026-9198
+已遭活跃利用。
+
+建议
+ Langflow
+用户升级到最新可用版本
+ 1.11.6
+,该版本修复了该热门工具中的所有已知缺陷。
+
+
+代码卫士试用地址:https://sast.qianxin.com/
+
+开源卫士试用地址:https://oss.qianxin.com/
+
+
+
+
+
+
+
+
+
+**推荐阅读**
+
+[Langflow 严重漏洞可导致未认证远程代码执行后果](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526389&idx=2&sn=a692a0a18f59def9c6fa164c8ac2ccec&scene=21#wechat_redirect)
+
+
+[Langflow 高危漏洞被用于未认证RCE攻击](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526269&idx=2&sn=0d7a31b3a12799330b0f67e3123dcd7c&scene=21#wechat_redirect)
+
+
+[严重的Langflow RCE 漏洞被用于攻击AI app 服务器](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522938&idx=1&sn=d6e3777945383ca1a0f8df487903c8e5&scene=21#wechat_redirect)
+
+
+
+
+
+**原文链接**
+
+https://www.bleepingcomputer.com/news/security/critical-langflow-flaw-exploited-to-steal-openai-and-aws-keys
+
+
+题图:Pixa
+b
+ay Licens
+e
+
+
+**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
+
+
+
+
+
+
+
+
+**奇安信代码卫士 (codesafe)**
+
+国内首个专注于软件开发安全的产品线。
+
+ 
+
+
+
+
+觉得不错,就点个 “
+在看
+” 或 "
+赞
+” 吧~
+
diff --git a/doc/2026-09/SonicWall 提醒注意已遭利用的 SMA1000 0day 漏洞.md b/doc/2026-09/SonicWall 提醒注意已遭利用的 SMA1000 0day 漏洞.md
new file mode 100644
index 00000000..b57331c0
--- /dev/null
+++ b/doc/2026-09/SonicWall 提醒注意已遭利用的 SMA1000 0day 漏洞.md
@@ -0,0 +1,85 @@
+# SonicWall 提醒注意已遭利用的 SMA1000 0day 漏洞
+Sergiu Gatlan
+ Sergiu Gatlan 代码卫士 2026-09-02 12:09
+
+
+
+聚焦源代码安全,网罗国内外最新资讯!
+
+编译:代码卫士
+
+**SonicWall****公司提醒客户称,威胁行为者正在组合利用两个新的****SMA1000 0day****漏洞,实施远程代码执行攻击。**
+
+第一个漏洞是位于 SMA1000 设备 WorkPlace 接口中的严重程度最高的命令注入漏洞 (CVE-2026-83548),源于服务器端请求伪造 (SSRF) 弱点。这一已遭活跃利用的 0day 漏洞链还针对 SMA1000 设备管理控制台中的一个命令注入漏洞 (CVE-2026-83549),可使拥有管理员权限的攻击者在受影响设备上执行任意操作系统命令。
+
+SonicWall 在周二发布的安全公告中警告称:“SonicWall PSIRT 调查的一起案件表明,本通报中所述漏洞已遭活跃利用。我们强烈建议客户尽快升级到热修复版本,修复该漏洞。”
+
+这两个漏洞影响 SMA1000 6210、7210 和 8200v 型号,但不影响 SonicWall 防火墙上的 SSL-VPN 或 SMA 100 系列产品线。互联网安全监督机构 Shadowserver 目前追踪到超过 400 台暴露在公网上的 SMA1000 设备,不过其中一些可能已经针对该漏洞链打了补丁。
+
+SonicWall 督促所有客户将虚拟或物理 SMA1000 设备升级到最新的热修复版本。
+
+同时,该公司还建议管理员在检测到入侵指标 (IOCs) 时,重新镜像设备、更改所有用户和管理员密码,并重置 TOTP 令牌,但尚未分享有关这些正在进行的攻击的细节,也未公布调查期间发现的 IOC 列表。
+
+这类漏洞经常遭利用,因为 SMA1000 是大型企业、政府和关键基础设施组织使用的安全远程访问设备。今年 7 月,另外两个 SonicWall SMA1000 漏洞(CVE-2026-15409 和 CVE-2026-15410)曾在 0day 攻击中被利用数周,在易受攻击的 VPN 设备上安装定制恶意软件。上个月,美国网络安全和基础设施安全局(CISA)确认勒索软件团伙已经开始在野滥用这两个漏洞。去年 12 月,该公司还警告客户修复另一个 SMA1000 0day漏洞 (CVE-2025-40602),黑客正在利用该漏洞链获取 root 权限。一个月前,SonicWall称国家黑客组织与一起 9 月份的安全入侵事件存在关联,该事件暴露了客户的防火墙配置备份文件。此前研究人员警告称,攻击者利用被盗凭据,入侵超过 100 个 SonicWall SSLVPN 账户。
+
+代码卫士试用地址:https://sast.qianxin.com/
+
+开源卫士试用地址:https://oss.qianxin.com/
+
+
+
+
+
+
+
+
+
+**推荐阅读**
+
+[SonicWall NetExtender 多个漏洞可用于以root身份写入任意文件](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526978&idx=2&sn=43af008fe7c471a0e023d7056f53e66d&scene=21#wechat_redirect)
+
+
+[SonicWall:立即修复已遭0day攻击利用的 SMA1000 漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526630&idx=1&sn=3f9411edee6fd9805cd5ac7a7991a3c2&scene=21#wechat_redirect)
+
+
+[速修复这个已遭利用的 SonicWall SMA1000 0day漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524683&idx=1&sn=7224ee1419a26c8bb16d70f9eed840e6&scene=21#wechat_redirect)
+
+
+
+
+
+**原文链接**
+
+https://www.bleepingcomputer.com/news/security/sonicwall-warns-of-actively-exploited-sma1000-zero-day-flaws/
+
+
+题图:Pixa
+b
+ay Licens
+e
+
+
+**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
+
+
+
+
+
+
+
+
+**奇安信代码卫士 (codesafe)**
+
+国内首个专注于软件开发安全的产品线。
+
+ 
+
+
+
+
+觉得不错,就点个 “
+在看
+” 或 "
+赞
+” 吧~
+
diff --git a/doc/2026-09/【漏洞通告】Proxmox VE身份认证绕过漏洞.md b/doc/2026-09/【漏洞通告】Proxmox VE身份认证绕过漏洞.md
new file mode 100644
index 00000000..83d56cf9
--- /dev/null
+++ b/doc/2026-09/【漏洞通告】Proxmox VE身份认证绕过漏洞.md
@@ -0,0 +1,52 @@
+# 【漏洞通告】Proxmox VE身份认证绕过漏洞
+ 启明星辰安全简讯 2026-09-02 08:31
+
+## 一、漏洞概述
+漏洞名称 | Proxmox VE身份认证绕过漏洞 |
CVE ID | 暂无 |
漏洞类型 | 身份认证绕过漏洞 | 发现时间 | 2026-9-2 |
漏洞评分 | 9.8 | 漏洞等级 | 严重 |
攻击向量 | 网络 | 所需权限 | 无 |
利用难度 | 低 | 用户交互 | 不需要 |
PoC/EXP | 已公开 | 在野利用 | 未发现 |
+
+
+Proxmox VE提供统一的系统管理接口,并通过API及相关组件实现用户认证、权限访问和系统管理。其软件栈包含libpve-access-control等组件,同时涉及Linux kernel、QEMU及LXC等组件,可通过管理接口完成相关系统资源的管理操作。
+
+2026年9月2日,启明星辰安全应急响应中心(VSRC)监测到Proxmox VE身份认证绕过漏洞。受影响版本在处理API登录接口POST /api2/json/access/ticket的tfa-challenge参数时,对未配置第二认证因素的用户未正确验证该参数,同时其存在会导致密码校验被跳过。能够访问8006端口API的攻击者可提交任意tfa-challenge值,在无需知道用户凭据的情况下认证为现有且已启用、未配置第二认证因素的用户,默认情况下包括root@pam,可能导致高权限账户被接管及相关系统资源面临安全风险。
+## 二、影响范围
+
+受该漏洞影响的组件版本为7.0-7 <= libpve-access-control < 8.0.4。公开信息显示,该版本范围大致对应Proxmox VE 7.0至7.4版本,以及初始发布的Proxmox VE 8.0版本。由于Proxmox VE整体版本与libpve-access-control软件包版本并非严格对应,实际判断系统是否受影响时,应以当前安装的libpve-access-control组件版本为准。
+
+## 三、安全措施
+### 3.1 升级版本
+
+建议将受影响环境中的libpve-access-control升级至8.0.4或更高版本,并优先将已停止支持的Proxmox VE 7.x及初始Proxmox VE 8.0环境升级至当前受支持的Proxmox VE 9.x版本。
+
+下载链接:
+
+https://www.proxmox.com/en/downloads/proxmox-virtual-environment/
+### 3.2 临时措施
+
+暂无。
+### 3.3 通用建议
+
+定期更新系统补丁
+,
+减少
+系统漏洞,
+提升
+服务器的安全性
+。
+
+加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
+
+使用企业级安全产品,提升企业
+的网络安全
+性能。
+
+加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
+
+启用强密码策略并设置为定期修改。
+
+### 3.4 参考链接
+
+https://forum.proxmox.com/threads/proxmox-virtual-environment-security-advisories.149331/page-4#post-867929
+
+https://gist.github.com/nebusecurity/65fe90dd673d395b7926278d7eaf5849
+
+
diff --git a/doc/2026-09/【漏洞通告】Windows HTTP.sys 特权提升漏洞(CVE-2026-62735).md b/doc/2026-09/【漏洞通告】Windows HTTP.sys 特权提升漏洞(CVE-2026-62735).md
new file mode 100644
index 00000000..e8906546
--- /dev/null
+++ b/doc/2026-09/【漏洞通告】Windows HTTP.sys 特权提升漏洞(CVE-2026-62735).md
@@ -0,0 +1,99 @@
+# 【漏洞通告】Windows HTTP.sys 特权提升漏洞(CVE-2026-62735)
+ 启明星辰安全简讯 2026-09-02 08:31
+
+### 一、漏洞概述
+漏洞名称 | Windows HTTP.sys 特权提升漏洞 |
CVE ID | CVE-2026-62735 |
漏洞类型 | 整数溢出 | 发现时间 | 2026-9-2 |
漏洞评分 | 7.8 | 漏洞等级 | 高危 |
攻击向量 | 本地 | 所需权限 | 低 |
利用难度 | 低 | 用户交互 | 不需要 |
PoC/EXP | 已公开 | 在野利用 | 未发现 |
+Microsoft Windows是Microsoft开发的操作系统平台,提供桌面应用、企业管理、网络通信及服务器服务等功能。HTTP.sys是Windows内核中的HTTP协议处理驱动,可为系统及相关服务提供HTTP/HTTPS请求接收、响应处理和网络通信等底层能力。
+
+2026年9月2日,启明星辰安全应急响应中心(VSRC)监测到Windows HTTP.sys 特权提升漏洞EXP已公开。该漏洞源于HTTP响应处理过程中未正确验证用户可控的头部长度数据,在计算响应缓冲区所需大小时可能发生整数溢出,导致分配的非分页池缓冲区小于实际所需空间,并进一步造成堆缓冲区越界写入和内核内存破坏。已获得目标系统低权限代码执行能力的本地攻击者可利用该漏洞构造特制HTTP响应,通过HTTP.sys触发内存破坏,进一步获取SYSTEM权限并以SYSTEM上下文执行任意代码,对系统权限边界及业务安全造成严重影响。
+### 二、影响范围
+
+10.0.14393.0 <= Windows 10 Version 1607 < 10.0.14393.9418
+
+10.0.17763.0 <= Windows 10 Version 1809 < 10.0.17763.9121
+
+10.0.19044.0 <= Windows 10 Version 21H2 < 10.0.19044.7663
+
+10.0.19045.0 <= Windows 10 Version 22H2 < 10.0.19045.7663
+
+10.0.22631.0 <= Windows 11 Version 23H2 < 10.0.22631.7517
+
+10.0.26100.0 <= Windows 11 Version 24H2 < 10.0.26100.9168
+
+10.0.26200.0 <= Windows 11 Version 25H2 < 10.0.26200.9168
+
+10.0.28000.0 <= Windows 11 Version 26H1 < 10.0.28000.2704
+
+6.2.9200.0 <= Windows Server 2012 < 6.2.9200.26280
+
+6.3.9600.0 <= Windows Server 2012 R2 < 6.3.9600.23338
+
+10.0.14393.0 <= Windows Server 2016 < 10.0.14393.9418
+
+10.0.17763.0 <= Windows Server 2019 < 10.0.17763.9121
+
+10.0.20348.0 <= Windows Server 2022 < 10.0.20348.5499
+
+10.0.26100.0 <= Windows Server 2025 < 10.0.26100.33296
+### 三、安全措施
+
+3.1 升级版本
+
+Microsoft 已针对 CVE-2026-62735 发布安全更新,建议受影响用户及时升级至以下版本或更高版本。
+
+Windows 10 Version 1607 >= 10.0.14393.9418
+
+Windows 10 Version 1809 >= 10.0.17763.9121
+
+Windows 10 Version 21H2 >= 10.0.19044.7663
+
+Windows 10 Version 22H2 >= 10.0.19045.7663
+
+Windows 11 Version 23H2 >= 10.0.22631.7517
+
+Windows 11 Version 24H2 >= 10.0.26100.9168
+
+Windows 11 Version 25H2 >= 10.0.26200.9168
+
+Windows 11 Version 26H1 >= 10.0.28000.2704
+
+Windows Server 2012 >= 6.2.9200.26280
+
+Windows Server 2012 R2 >= 6.3.9600.23338
+
+Windows Server 2016 >= 10.0.14393.9418
+
+Windows Server 2019 >= 10.0.17763.9121
+
+Windows Server 2022 >= 10.0.20348.5499
+
+Windows Server 2025 >= 10.0.26100.33296
+
+下载链接:
+
+https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-62735
+
+3.2 临时措施
+
+暂无。
+
+3.3 通用建议
+
+定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
+
+加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
+
+使用企业级安全产品,提升企业的网络安全性能。
+
+加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
+
+启用强密码策略并设置为定期修改。
+
+3.4 参考链接
+
+https://hackmd.io/@nhh/Hy6Oem7_Me/
+
+https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-62735
+
+https://github.com/nhh9905/CVE-2026-62735/tree/main
+
diff --git a/doc/2026-09/神漏洞!近距离劫持人形机器人实现完全控制,还能“人传人”感染.md b/doc/2026-09/神漏洞!近距离劫持人形机器人实现完全控制,还能“人传人”感染.md
new file mode 100644
index 00000000..8444d77b
--- /dev/null
+++ b/doc/2026-09/神漏洞!近距离劫持人形机器人实现完全控制,还能“人传人”感染.md
@@ -0,0 +1,129 @@
+# 神漏洞!近距离劫持人形机器人实现完全控制,还能“人传人”感染
+ 安全内参 2026-09-02 09:47
+
+**关注我们**
+
+
+**带你读懂网络安全**
+
+
+
+
+
+研究员发现宇树 G1 人形机器人存在一组严重漏洞,可利用在十余米的蓝牙范围内完全控制机器人,执行监控、运动等任意操作;
+
+
+这组漏洞还具备“蠕虫”特性,可在机器人之间自传播感染,宇树官方目前已修复相关漏洞。
+
+
+前情回顾·
+漏洞威胁态势
+- [史上最严重的汽车漏洞?数百万辆车可被任意解锁、追踪甚至驾驶中熄火](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247516312&idx=1&sn=17d08f283a9829931569285b48249442&scene=21#wechat_redirect)
+
+
+- [国内知名送餐机器人曝安全漏洞:可监控机器人 任意修改任务](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247514942&idx=1&sn=d8811ab98602fa820cb64f9233b6bcfa&scene=21#wechat_redirect)
+
+
+- [研究员发现5G网络安全漏洞:可实时嗅探流量、拒绝服务、网络降级](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247514867&idx=1&sn=308bc09fc76b087d1acc66c4d984b3d2&scene=21#wechat_redirect)
+
+
+- [主流智能公交系统曝严重漏洞:攻击者可远程操控车辆](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247514839&idx=2&sn=c84b72a9450b6757a27125e9f170a97f&scene=21#wechat_redirect)
+
+
+
+
+注:本文报道的漏洞已得到修复。
+
+安全内参9月2日消息,宇树(Unitree)G1人形机器人被曝存在一条严重漏洞利用链。攻击者只要处于蓝牙通信范围内,就可能借此完全控制机器人,并在负责运动控制的计算机获得Root权限代码执行能力。该计算机同时控制机器人的运动、摄像头、扬声器、语音功能和其他外设。
+
+
+
+这项名为“UniBLEed”的研究揭示了一条多阶段攻击链,涉及低功耗蓝牙(BLE)、宇树云端API、Wi-Fi配置系统,以及运行在机器人Linux控制环境中的多项服务。
+
+
+黑客如何控制宇树G1机器人?
+
+
+
+
+此次攻击被分配了CVE-2026-76639和CVE-2026-76640。据报道,研究人员已在4台宇树G1机器人上复现相关攻击。
+
+其中最严重的一条攻击链,始于一个无需蓝牙配对即可接受写入操作的蓝牙服务。附近设备可以向标识为0xFFE2的GATT特征发送明文请求,并从机器人获取加密的引导程序包。
+
+
+
+图:该漏洞将宇树原本用于合法解密和绑定的接口变成了一个解密预言机,使附近任意机器人都可能受到攻击
+
+该程序包包含恢复机器人唯一AES-128加密密钥所需的数据。不过,这一密钥最初受到RSA加密保护。
+
+问题在于,宇树云端的devicebindExtData接口会为任何已通过身份验证的宇树账号解密这份数据,却不会验证该账号是否拥有目标机器人。
+
+因此,攻击者只需注册或使用一个免费的宇树账号,从附近的G1获取加密蓝牙响应和机器人序列号,再将这些数据提交给云端API,就能获得该机器人专属的AES密钥。
+
+这并非身份验证机制遭到绕过,而是授权机制存在缺陷。API接受了合法用户账号,却没有验证账号与目标机器人之间的所有权关系。
+
+
+
+图:通过BLE中的BSS缓冲区溢出利用btgatt-server实现Root权限代码执行
+
+拿到AES密钥后,攻击者就能完成G1的蓝牙应用层握手,并向机器人发送Wi-Fi配置命令。研究人员发现,G1的Wi-Fi配置脚本在处理Wi-Fi凭据时存在不安全操作。
+
+攻击者只需提供经过特殊构造的超长密码,就能迫使脚本进入手动配置流程,并向生成的wpa_supplicant配置中注入额外的网络配置块。这样一来,机器人就会被诱使连接到攻击者控制的Wi-Fi热点。
+
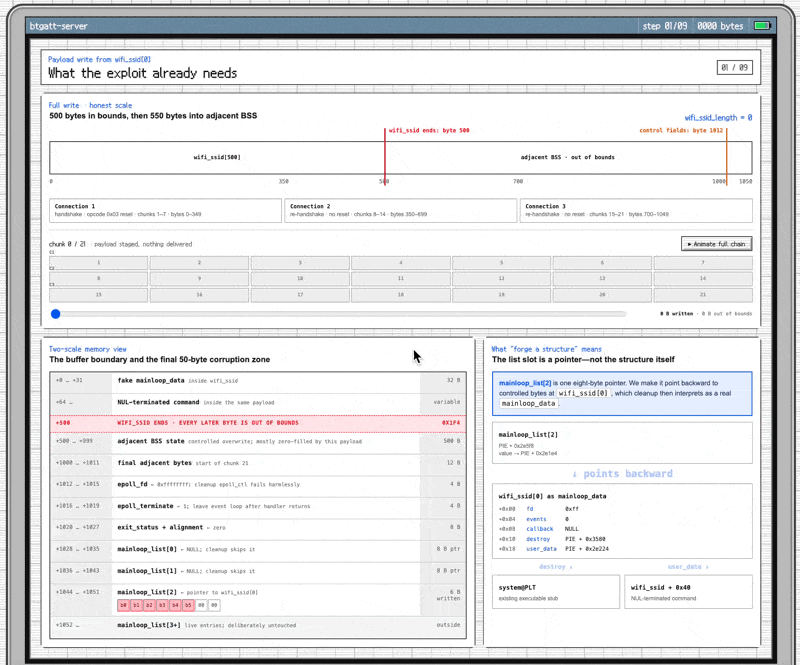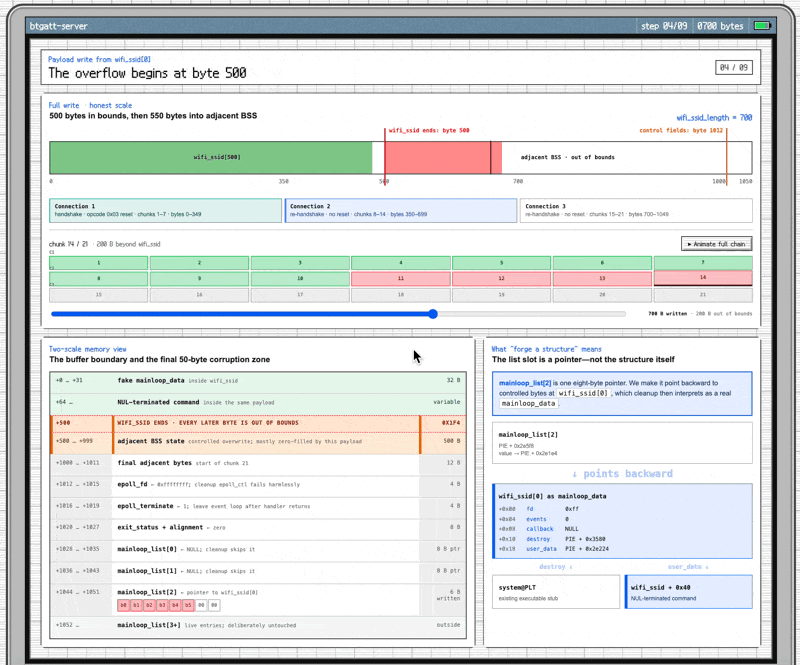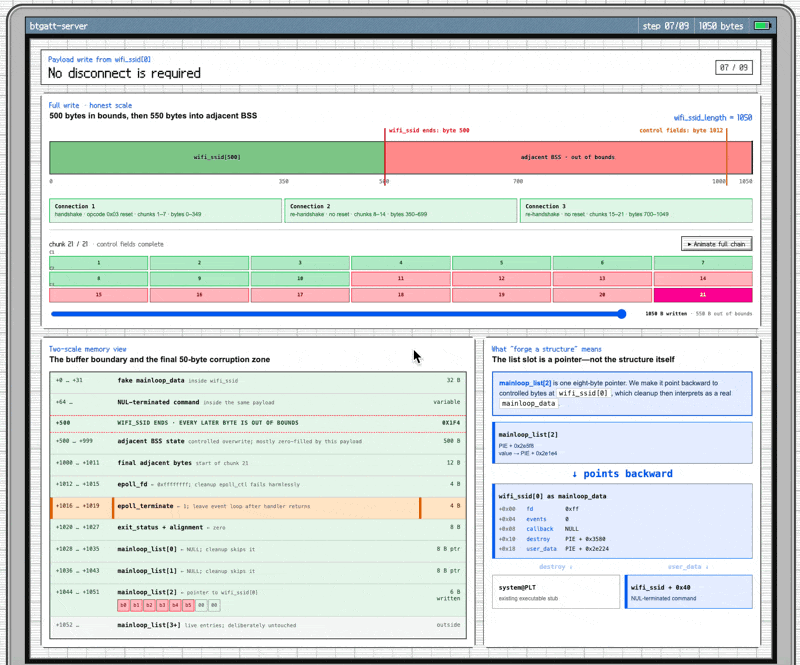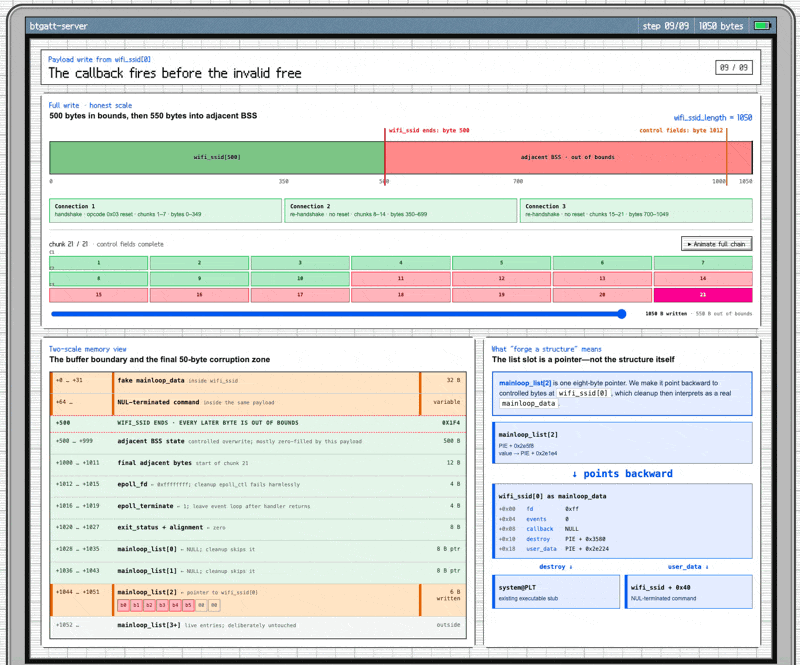
+取得这一网络位置后,攻击者还可以利用G1蓝牙服务器中的另一处漏洞。该服务器的Wi-Fi SSID处理程序会把输入数据复制到一个500字节的缓冲区,却没有正确检查实际接收的数据总量。攻击者可以通过一次或多次蓝牙连接发送1050字节的载荷,使服务器进程中的相邻内存遭到破坏。
+
+
+
+Boschko的研究称,这种内存破坏能够篡改事件循环的清理结构,进而导致进程以Root权限通过system()调用执行命令。
+
+
+第二种完全控制机器人的方法
+
+
+
+
+另一条独立的Root权限代码执行攻击链,即CVE-2026-76639,影响G1的ChatGo AI服务和BashRunner服务。
+
+
+
+图:通过AI服务chat_go的路径遍历进入bashrunner执行流程,实现Root权限代码执行
+
+攻击者只要能访问机器人的内部网络,就可以利用ChatGo知识上传功能中的路径遍历漏洞,将文件写入BashRunner信任的目录。随后重启相关服务,BashRunner就会以Root权限执行攻击者创建的文件。
+
+这一漏洞的影响尤为严重,因为目标机器人的运动控制计算机运行着多个拥有Root权限的Linux服务,并负责控制实体机器人的关键功能。一旦遭到入侵,攻击者不仅能执行代码,还可能进一步影响机器人的实际运行。
+
+
+还支持蠕虫化“人传人”攻击
+
+
+
+
+研究人员还警告称,蓝牙攻击链可能具备“蠕虫化”能力。理论上,一台遭入侵的G1可以利用相同漏洞,在蓝牙通信范围内继续攻击其他存在漏洞的机器人,从而扩大攻击范围。
+
+据报道,宇树已于2026年7月在云端解密接口中加入机器人所有权绑定检查,时间早于相关漏洞公开披露。研究人员表示,截至研究发布时,宇树已经针对大多数甚至全部报告的问题部署了补丁,其中包括内部修复措施。
+
+机器人用户应及时安装厂商发布的最新固件和移动应用更新,避免让机器人暴露在不受信任的附近蓝牙设备环境中。同时,应将机器人管理网络与企业敏感系统进行隔离,以降低机器人遭入侵后进一步影响其他关键系统的风险。
+
+
+**参考资料:bleepingcomputer.com**
+
+
+**推荐阅读**
+- [网安智库平台长期招聘兼职研究员](http://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247499450&idx=2&sn=2da3ca2e0b4d4f9f56ea7f7579afc378&chksm=ebfab99adc8d308c3ba6e7a74bd41beadf39f1b0e38a39f7235db4c305c06caa49ff63a0cc1d&scene=21#wechat_redirect)
+
+
+- [欢迎加入“安全内参热点讨论群”](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247501251&idx=1&sn=8b6ebecbe80c1c72317948494f87b489&chksm=ebfa82e3dc8d0bf595d039e75b446e14ab96bf63cf8ffc5d553b58248dde3424fb18e6947440&token=525430415&lang=zh_CN&scene=21#wechat_redirect)
+
+
+
+
+
+
+
+点击下方卡片关注我们,
+
+带你一起读懂网络安全 ↓
+
+
+
+