mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
正在获取URL...
chainreactors: 0 个URL
BruceFeIix: 0 个URL
Doonsec: 19 个URL
总共去重后: 19 个URL
炸裂!这款漏洞扫描器让安全圈彻底沸腾了、OpenShell存在危险行为漏洞(CVE-2026-65093)、【已复现】漏洞通告 | Next.js 远程代码执行漏洞(CVE-2026-75604)、以无厚入有间:CodeBuddy Security的漏洞发现思路与实践、【漏洞案例】越权之修改HTML+CE绕过签名校验、
This commit is contained in:
 test committed
1 parent
00c4eae91d
commit
020e403e21
6 files changed
+542
-1
No files matched your search
@@ -26636,5 +26636,10 @@
|
||||
"https://mp.weixin.qq.com/s/GfuUqAgDt3H8fa7f8v6_Xg": "白帽子的新战友:一个会自己找漏洞的 AI 智能体",
|
||||
"https://mp.weixin.qq.com/s/gwFtIAfo2rPbE8QYs2EffA": "四叶草安全再次获评NVDB通用网络产品安全漏洞专业库技术支撑单位",
|
||||
"https://mp.weixin.qq.com/s/i4F3CGbVqusRNefTk7XYaQ": "一个晚上,AI 挖出 Call of Duty 1 埋了 20 年的 RCE",
|
||||
"https://mp.weixin.qq.com/s/yYeXBAqNB1nPAGC705esQg": "前沿AI正在重塑漏洞管理,传统修复体系面临系统性变革"
|
||||
"https://mp.weixin.qq.com/s/yYeXBAqNB1nPAGC705esQg": "前沿AI正在重塑漏洞管理,传统修复体系面临系统性变革",
|
||||
"https://mp.weixin.qq.com/s/RBmdjtaXllVpFS1KsiOelQ": "炸裂!这款漏洞扫描器让安全圈彻底沸腾了",
|
||||
"https://mp.weixin.qq.com/s/TuBXG0JGwXICgsPc-qXZQA": "OpenShell存在危险行为漏洞(CVE-2026-65093)",
|
||||
"https://mp.weixin.qq.com/s/J67yyQ3OhzpgCPlGT0fqRA": "【已复现】漏洞通告 | Next.js 远程代码执行漏洞(CVE-2026-75604)",
|
||||
"https://mp.weixin.qq.com/s/xl3LEPsmiLLzIFkKnyxevw": "以无厚入有间:CodeBuddy Security的漏洞发现思路与实践",
|
||||
"https://mp.weixin.qq.com/s/xTs0_sXjxuEtQP-jh9xoBA": "【漏洞案例】越权之修改HTML+CE绕过签名校验"
|
||||
}
|
||||
@@ -0,0 +1,7 @@
|
||||
# OpenShell存在危险行为漏洞(CVE-2026-65093)
|
||||
安迈信科应急响应中心 2026-08-27 03:11
|
||||
|
||||
|
||||
### 01 漏洞概况 NVIDIA OpenShell for Linux存在一个漏洞,攻击者可能利用该漏洞导致沙箱逃逸。成功利用此漏洞可能导致代码执行、权限提升、数据篡改和信息泄露。02 漏洞处置综合处置优先级:高漏洞信息漏洞名称OpenShell存在危险行为漏洞漏洞编号CVE编号CVE-2026-65093漏洞评估披露时间2026-08-25漏洞类型危险行为危害评级严重公开程度PoC未公开威胁类型远程利用情报在野利用是影响产品产品名称NVIDIA OpenShell受影响版本OpenShell<0.0.37影响范围广有无修复补丁有
|
||||
### 03 漏洞排查 用户尽快排查NVIDIA OpenShell应用版本是否在OpenShell<0.0.37。若存在应用使用,极大可能会受到影响。04 修复方案1、官方修复方案:将组件 openshell 升级至 0.0.37 及以上版本05 时间线 2026.08.25 厂商发布安全补丁 2026.08.27 安迈信科安全运营团队发布通告 关于安迈信科西安安迈信科科技有限公司以“数字化可管理”为核心理念,坚持DevOps自主研发,创新打造“能力聚合、流程闭环、持续赋能”的综合性网络数据安全平台与运营服务。公司从古城西安出发,已在全国范围内为政府、运营商、电力、能源等行业客户提供了高质量的安全保障,并将继续为我国数字化转型和发展贡献力量。智 慧 . 至 简 . 致 诚
|
||||
|
||||
@@ -0,0 +1,95 @@
|
||||
# 【已复现】漏洞通告 | Next.js 远程代码执行漏洞(CVE-2026-75604)
|
||||
安全实验室
|
||||
安全实验室 中成信息 2026-08-27 01:34
|
||||
|
||||

|
||||
|
||||
**1**
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
Next.js 远程代码执行漏洞(CVE-2026-75604)是Next.js框架在Windows环境下的高危漏洞,CVSS评分为9.0,属于路径遍历漏洞。该漏洞影响Next.js 13.4至15.5.23版本和16.0至16.3.2版本,当应用同时使用Pages Router与App Router且未启用Cache Components时,攻击者可通过伪造Server Action请求实现未认证远程代码执行。
|
||||
|
||||
|
||||
|
||||
2
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
13.4.0 <= Next.js < 15.5.24
|
||||
|
||||
16.0 <= Next.js < 16.3.3
|
||||
|
||||
|
||||
|
||||
3
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
<table><tbody><tr><td colspan="4" data-colwidth="143,144,143,143"><section style="text-align: center;" data-nest-level="6"><span data-pm-slice="0 0 []" data-nest-level="7"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;" data-nest-level="8">漏洞详情</span></span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;" data-nest-level="6"><span data-pm-slice="0 0 []" data-nest-level="7"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;" data-nest-level="8">漏洞编号</span></span></section></td><td colspan="3" data-colwidth="144,143,143"><section style="text-align: center;" data-nest-level="6"><span leaf="" style="background-color: rgb(255, 255, 255);color: rgba(0, 0, 0, 0.9);font-size: 13px;font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;font-style: normal;font-weight: 400;" data-nest-level="7">CVE-2026-75604</span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;" data-nest-level="6"><span data-pm-slice="0 0 []" data-nest-level="7"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;" data-nest-level="8">漏洞名称</span></span></section></td><td colspan="3" data-colwidth="144,143,143"><section style="text-align: center;" data-nest-level="6"><span leaf="" style="background-color: rgb(255, 255, 255);color: rgba(0, 0, 0, 0.9);font-size: 13px;font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;font-style: normal;font-weight: 400;" data-nest-level="7">Next.js 远程代码执行漏洞</span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;" data-nest-level="6"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;" data-nest-level="7">评级</span></section></td><td data-colwidth="144"><section style="text-align: center;" data-nest-level="6"><span leaf="" style="color: rgb(255, 41, 65);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-vLine truncated
|
||||
|
||||
4
|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
中成信息安全实验
|
||||
室已复现Next.js 远程代码执行漏洞
|
||||
,验证如下。
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
|
||||
**修复建议**
|
||||
|
||||
立即升级至最新版本
|
||||
- Next.js >= 15.5.24
|
||||
|
||||
- Next.js >= 16.3.3
|
||||
|
||||
下载地址:https://github.com/vercel/next.js/releases
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
关于我们
|
||||
|
||||
|
||||
漳州中成信息科技有限公司是一家专注于网络安全实战防护的创新型服务提供商。我们深刻理解网络安全的核心在于攻防对抗的持续较量,并以此独特视角为基石,致力于为客户构建动态、主动、智能化的纵深防御体系。区别于传统的被动防御,我们坚信“未知攻,焉知防”。公司汇聚了顶尖的渗透测试专家(红队)、应急处置精英(蓝队)及经验丰富的安全服务工程师,形成了一支具备完整攻防对抗能力的专业团队。我们的渗透测试团队模拟真实攻击者的思维与手段,深入挖掘系统、应用及网络中的深层次漏洞与风险点;应急处置团队则能在安全事件发生时快速响应、精准定位、有效遏制损失并溯源根因;安服工程师团队则致力于将攻防对抗中获得的宝贵经验转化为常态化的安全策略、加固措施与运营流程。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点击名片**
|
||||
|
||||

|
||||
|
||||
**关注我们**
|
||||
|
||||
|
||||
|
||||
**扫描官网二维码**
|
||||

|
||||
|
||||
**了解更多**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,148 @@
|
||||
# 【漏洞案例】越权之修改HTML+CE绕过签名校验
|
||||
GG安全 2026-08-27 06:23
|
||||
|
||||
******“**
|
||||
|
||||
|
||||
“最近只有出发的单程电车了,即使这样还要去吗?”
|
||||
|
||||
“嗯。”——《千与千寻》
|
||||
**”**
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
01
|
||||
|
||||
—
|
||||
|
||||
操作步骤
|
||||
|
||||
|
||||
|
||||
1、
|
||||
查看论文处存在签名校验无法修改参数
|
||||
```
|
||||
https://yaklang.com/
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
2、
|
||||
右键查看元素HTML,发现调用downloadFile函数,第二个参数为论文id,
|
||||
Edit as HTML
|
||||
修改第二个参数
|
||||
|
||||

|
||||
|
||||
|
||||
3、
|
||||
再次点击按钮触发查询接口,越权查看其他用户论文,可以下载
|
||||
|
||||

|
||||
|
||||
|
||||
4、
|
||||
更多工具-任务管理器
|
||||
|
||||

|
||||
|
||||
|
||||
5、
|
||||
进程ID,47244
|
||||
|
||||

|
||||
|
||||
|
||||
6、47244转十六进制为B88C
|
||||
|
||||

|
||||
|
||||
|
||||
7、
|
||||
CE选择
|
||||
B88C
|
||||
进程
|
||||
```
|
||||
https://www.cheatengine.org/downloads.php
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
8、
|
||||
String类型,搜索2124450
|
||||
|
||||

|
||||
|
||||
|
||||
9、
|
||||
全选结果修改为
|
||||
2124460
|
||||
|
||||

|
||||
|
||||
|
||||
10、
|
||||
点击查询,成功越权查看论文
|
||||
|
||||

|
||||
|
||||
|
||||
**1**
|
||||
►
|
||||
|
||||
**福利放送**
|
||||
|
||||
再次声明:本公众号及其发布的内容的使用者需自行承担由此产生的任何直接或间接的后果和损失,GG安全公众号和原文章作者不承担任何责任。
|
||||
|
||||
|
||||
|
||||
|
||||
欢迎加入我们的安全技术交流群,
|
||||
后台回复
|
||||
进群
|
||||
加入交流群
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**edusrc邀请码 | 无问AI 积分兑换码**
|
||||
|
||||
免费不限量提供edusrc邀请码及
|
||||
玄机邀请码
|
||||
,可在的菜单栏
|
||||
资源获取-edusrc邀请码
|
||||
| 无问AI 积分兑换码
|
||||
中获取。
|
||||
|
||||

|
||||
|
||||
****
|
||||
**无问AI 积分兑换**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
广告:
|
||||
nisp1级2级低价报考
|
||||
|
||||
|
||||
|
||||
**2**
|
||||
►
|
||||
|
||||
**往期精彩**
|
||||
|
||||
```
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,166 @@
|
||||
# 以无厚入有间:CodeBuddy Security的漏洞发现思路与实践
|
||||
云鼎实验室 2026-08-27 04:05
|
||||
|
||||
> 漏洞发现是搜索,情报是对搜索空间的切割,检出概率随切割的完备度单调不减。
|
||||
>
|
||||
> CodeBuddy Security将漏洞发现视为"搜索"过程,核心观点是情报即对搜索空间的切割——情报越详尽,AI 检出概率越高。系统分前后两段:前半段通过补丁定位、威胁情报、外部情报和攻击面分析四条通路构造情报、缩小搜索空间;后半段由 AI Agent 以模块为入口展开审计,经独立复核与 PoC 验证后确认结果。上线至今累计驱动 440 万次模型调用,产出 2,100 余条自动复现成功的漏洞;端到端检出率 73.2%,提供模块级情报后达 90.2%。
|
||||
|
||||
|
||||
AI 找漏洞,像庖丁解牛:刀刃再好,也要顺着骨节的缝隙下刀。“以无厚入有间”,说的不是蛮力,而是先看清结构。对漏洞发现也是如此:线索可以来自代码结构,也可以来自历史修复和外部知识;它们共同做一件事——不断约束"这套代码可能在哪里、以什么方式出错"。搜索范围收得越窄,AI 这把刀越容易落到真正的缝隙里。
|
||||
|
||||
|
||||
# 一、经验规律
|
||||
|
||||
评估一个 AI 漏洞挖掘工具,人们最常问的是:“它用了什么模型?”
|
||||
|
||||
模型当然重要。业界围绕 AI 安全已经出现了不少探索,较有代表性的包括 Anthropic 发布的基于 Claude 的自主漏洞发现与修复参考流水线、OpenAI 面向漏洞发现、验证和修复的 Codex Security 应用安全智能体、微软 MDASH 的多智能体安全系统,以及开源项目 Strix 的自主渗透测试代理。这些方案虽然形态不同,却都在模型之外搭建了完整的工作流。它们指向同一个趋势:当模型能力跨过可用门槛后,系统的检出能力越来越取决于模型之外的编排框架。 我们在开发CodeBuddy Security时也观察到了同样的现象:更强的模型确实能带来收益,但收益能兑现多少,很大程度上取决于系统如何引导模型、验证结论和处理失败。这些工程机制的重要性,往往不亚于模型选型本身。
|
||||
## 1.1 完备情报必命中
|
||||
|
||||
先做一个五分钟就能复现的实验:找一个开源仓库,把一份真实漏洞报告连同代码一起交给任意一个 Coding Agent——报告里有漏洞类型、精确位置、成因和触发路径——然后问它:“这里有没有这个问题?”
|
||||
|
||||
它一定能"找到"。验证一个已经被告知的答案,远比从无到有发现一个答案容易——这就是常说的"生成与验证不对称"。哪怕是中小型模型,给它完备的情报,它都能机械地读完代码、对上号、给出确认。
|
||||
|
||||
完备情报下,人人满分。 所以能力分水岭根本不在终点,而在中间地带:如果情报不完备——只告诉它一类漏洞、一个大概的模块——它还能不能找到?
|
||||
|
||||
基于大量真实审计观察,我们提出一条经验规律:
|
||||
|
||||
对具备基本工具调用能力的 AI Agent,只要情报是真的,它检出漏洞的概率随情报详尽程度单调不减。情报越细,检出越稳。
|
||||
## 1.2 情报切割搜索空间
|
||||
|
||||
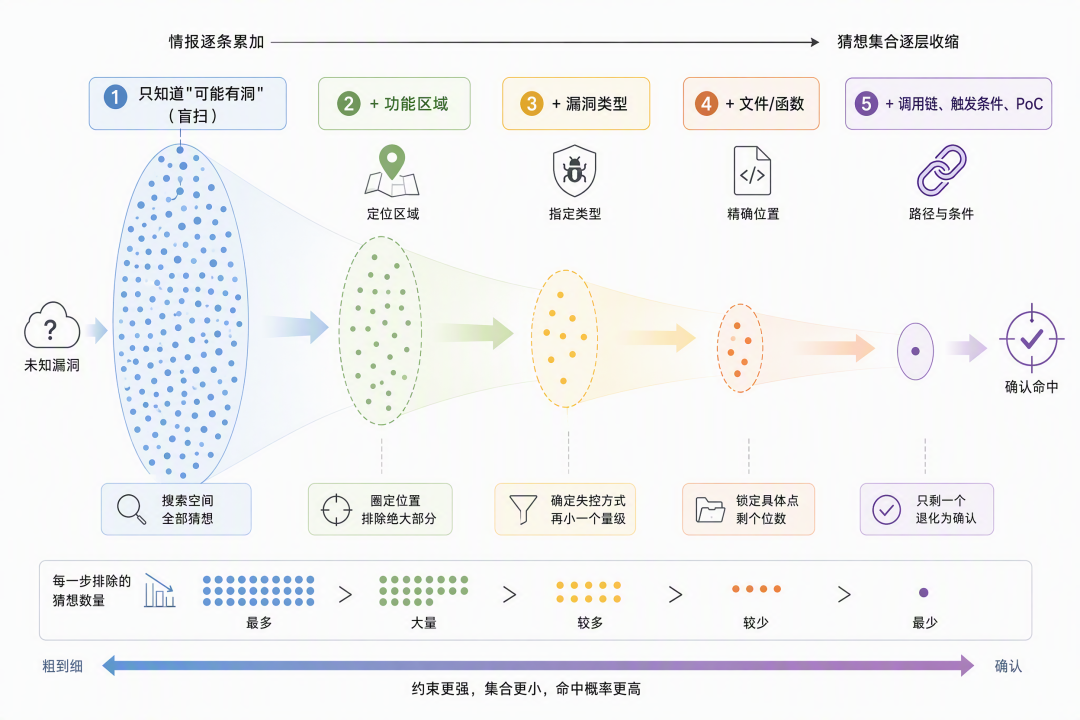
把漏洞发现看成一场搜索。要说清"搜什么",先要明确搜索的单位:它不是代码行,而是一个个关于漏洞的待检验猜想——某处的输入,经由某条路径到达某个危险操作,并因缺少某道校验而失控。换掉其中任何一环,都是另一个猜想。
|
||||
|
||||
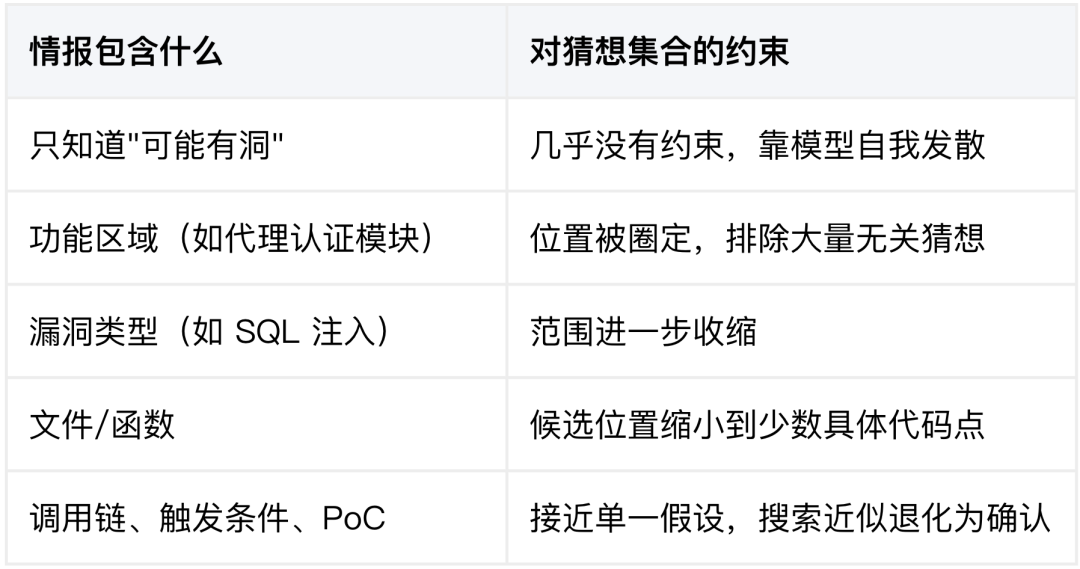
搜索空间就是所有可被提出的猜想的集合。它的规模不是"代码量 × 漏洞类型数"那么简单,那只是最粗的两个坐标;真正把数量撑起来的,是源与汇之间的组合关系,以及让路径可达的触发条件。对一个有一定规模的仓库来说,这个集合通常远超 AI 在有限预算内逐项验证的范围。没有任何提示时,命中结果高度依赖有限探索中的取样。
|
||||
|
||||
每增加一项有效情报,都是在给这个集合增加约束:
|
||||
|
||||
|
||||
|
||||
集合越小,有限的探索预算越有可能覆盖它,平均检出率也就越高。
|
||||
|
||||
|
||||
|
||||
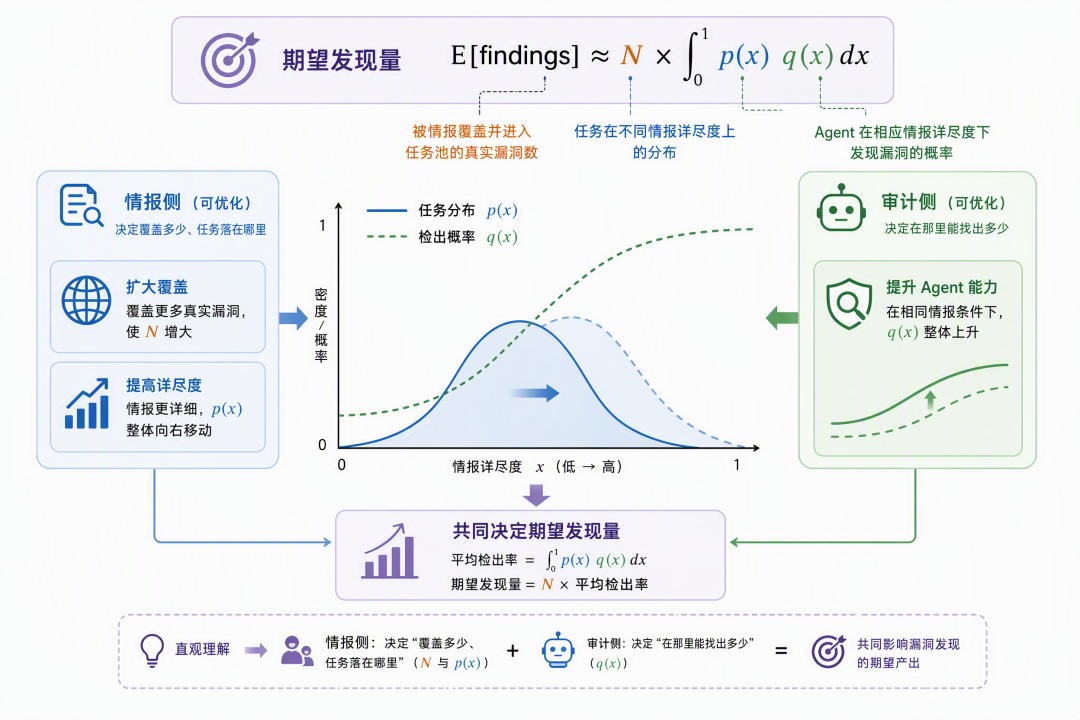
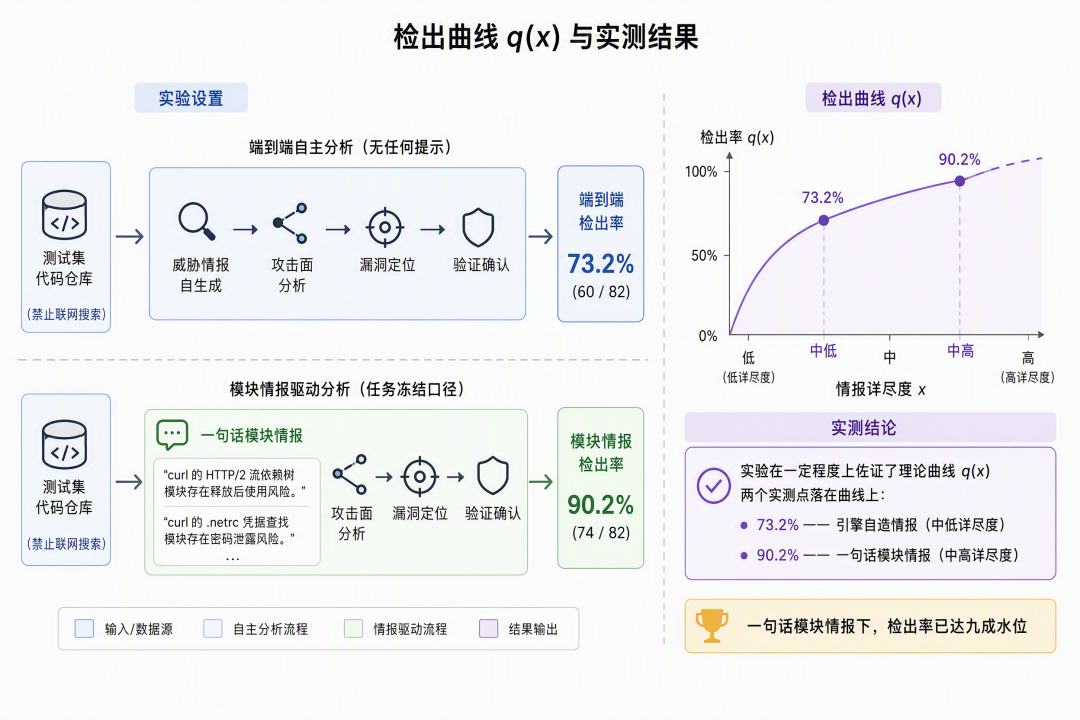
可以用一个简化公式表达。设 N 为任务池覆盖的、去重后的真实漏洞数,x∈[0,1] 表示情报详尽度,p(x) 表示这些漏洞在不同详尽度上的分布,q(x) 表示固定 Agent 和预算下的检出概率。
|
||||
覆盖了多少真实漏洞,以及这些漏洞落在哪个详尽度、对应检出率多高,共同决定最终产出:
|
||||
|
||||
E[findings] ≈ N × ∫₀¹ p(x)·q(x) dx
|
||||
|
||||
图中的连续曲线是对离散任务的平滑表达:积分得到按情报分布加权后的平均检出率,再乘以 N,即期望发现量。
|
||||
|
||||
由此可以得到几条设计原则:
|
||||
|
||||
●
|
||||
|
||||
架构二分
|
||||
:情报侧既扩大真实漏洞的覆盖 N,也推动 p(x) 向高详尽度右移;审计侧则把 q(x) 曲线向上抬。两边可以独立迭代,也会共同影响最终产出。
|
||||
|
||||
●
|
||||
|
||||
高详尽度区间的边际空间通常更小
|
||||
:当情报已经包含精确位置、成因和触发路径时,Agent 的检出率更接近能力上限;更大的能力差异往往出现在情报不完备、仍需自主搜索和推理的区间。
|
||||
|
||||
●
|
||||
|
||||
小仓库里,情报切分的收益有限
|
||||
:当搜索空间足够小、一次探索即可获得较高覆盖时,q(0) 本身就可能较高。继续缩小范围收益有限;如果把情报范围当成硬边界,反而可能排除原本能够遍历到的路径。
|
||||
|
||||
●
|
||||
|
||||
预算应投向边际收益更高的环节
|
||||
:扩大覆盖 N、改善情报分布 p 和提升审计能力 q 都需要预算,应根据当前瓶颈动态分配。
|
||||
|
||||
|
||||
# 二、系统设计
|
||||
|
||||
CodeBuddy Security
|
||||
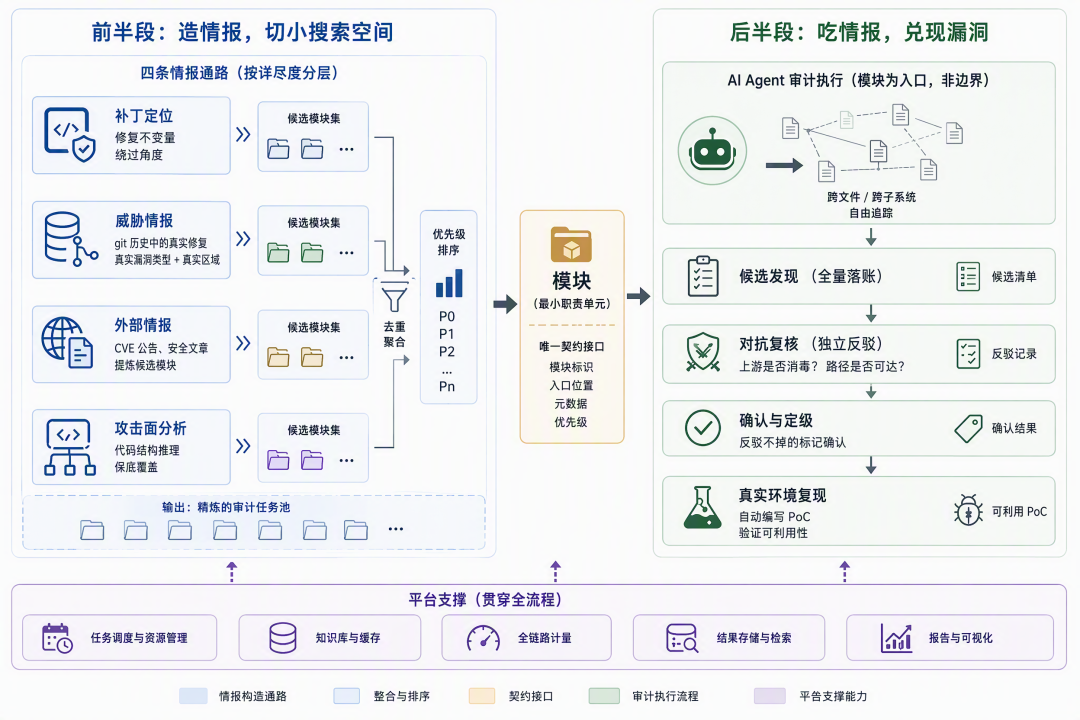
引擎正是按这个思路搭建的。系统前后两部分通过一个核心契约衔接:模块。模块是围绕同一职责、代码紧密关联的功能单元。判断标准很务实:如果审计其中一个单元时必然要反复阅读另一个单元的代码,两者就不该被拆开。模块是审计的入口,不是边界:Agent 从这里进入,沿调用链跨文件、跨子系统追踪,直到完成相关路径的分析。
|
||||
|
||||
前半段:构造情报,缩小搜索空间。 系统内置四条情报通路,对应不同来源与常见粒度:补丁定位通常最细,包含修复不变量与可能的绕过角度;威胁情报从 Git 历史中挖掘真实修复记录,提供漏洞类型和相关区域;外部情报把 CVE 公告、安全文章提炼成候选模块;攻击面分析则依据代码结构做推理,粒度相对较粗,但覆盖最广。它的价值不在于"细",而在于保底覆盖,避免情报盲区里的代码从头到尾无人问津。
|
||||
|
||||
一个典型例子来自一次对 React 的审计:威胁情报发现某模块刚修复过一个反序列化问题,系统据此专项排查同类路径,最终找到了官方修复遗漏的另一条路径。刚发生过安全修复的模块,往往更值得继续检查;这类项目级先验,是传统静态规则引擎很难从代码历史中自动获得的。
|
||||
|
||||
后半段:用情报,把线索转化为确认结果。 拿到任务后,AI Agent 以模块为入口而非边界展开探索。真实漏洞经常跨文件分布:入口在一个文件,危险操作却藏在另一个文件的回退分支里;僵硬的边界会系统性漏掉这类问题。候选发现先全量落账,再交给独立上下文从反方视角复核:“上游是否已经做过净化?”"这条路径真的可达吗?"只有经得住反驳的候选才会被确认,并可进一步进入真实环境,由系统自动编写 PoC 验证可利用性。
|
||||
|
||||
这就是
|
||||
CodeBuddy Security
|
||||
所说的"从模型到平台":模型是流水线中可替换的一环;情报构造、任务调度、对抗复核、真实复现和全链路计量共同组成了系统。
|
||||
|
||||
|
||||
# 三、方法论的检验
|
||||
|
||||
CodeBuddy Security
|
||||
上线至今,累计驱动
|
||||
440 万次模型调用
|
||||
,产出 1.2 万余条去重后的漏洞线索,其中
|
||||
2,100 余条由引擎自动生成 PoC 并在真实环境复现成功
|
||||
。
|
||||
|
||||
不过,真实扫描只能告诉我们找到了什么,无法告诉我们还有多少没有找到。要衡量检出能力,就需要答案已知的测试集作为参照。测试集怎么设计,又决定了测到的是哪一种能力。以业界常用的 CyberGym 为例,微软 MDASH 在该基准上取得了 91.0%;但其默认的 Level 1 会同时提供易受攻击的源码和漏洞描述,要求系统生成能够触发目标漏洞的 PoC——
|
||||
它
|
||||
测
|
||||
的是"已知漏洞怎么复现",是漏洞利用这一段的能力
|
||||
。
|
||||
|
||||
|
||||
另一类常见做法是人工靶场:专门构造一个包含大量漏洞的应用,再看 Agent 能找出多少。我们在这类目标上经常看到很高的召回,但它不能直接等同于真实仓库中的发现能力。原因就在"构造"二字:靶场的漏洞是设计出来的,真实项目的漏洞是演化出来的。 靶场的漏洞密度通常远高于真实项目,"多报"更容易换来高召回;漏洞类型也多由设计者按已知模式植入,而真实漏洞往往藏在具体业务逻辑和跨文件调用链中。因此,人工靶场更适合衡量枚举和模式识别能力,不能单独代表在正常代码中发现异常的能力。
|
||||
|
||||
因此,测试团队维护了另一套内部测试集:从知名项目中选取包含多个已确认历史 CVE 的版本快照,让系统在没有任何提示的前提下自行发现问题——它考的是"未知漏洞怎么发现",是端到端扫描的完整能力。发现加上复现,才是漏洞挖掘的全貌;只会复现已知答案,离真实的扫描平台还差着一整个发现阶段。本文对比测试基于其中一批冻结样本完成;测试集覆盖多个知名开源项目及其历史 CVE,并且仍在持续扩充。
|
||||
|
||||
测试集设置了三道防污染机制。第一,评估全程断网,Agent 无法在线检索外部信息。第二,设置记忆检测:如果 Agent 未读代码就直接报出 CVE 编号,或未访问根因文件就给出精确位置,则进入人工复核;确认属于背诵后,再从基准中剔除——这里测的是"发现",不是"记忆"。第三,用引擎的运行结果反向审计基准本身:人工复核中发现的遗漏漏洞、范围错误和重复发现都会被修正,样本也会持续迭代更新。
|
||||
## 3.1 端到端检出率 73.2%
|
||||
|
||||
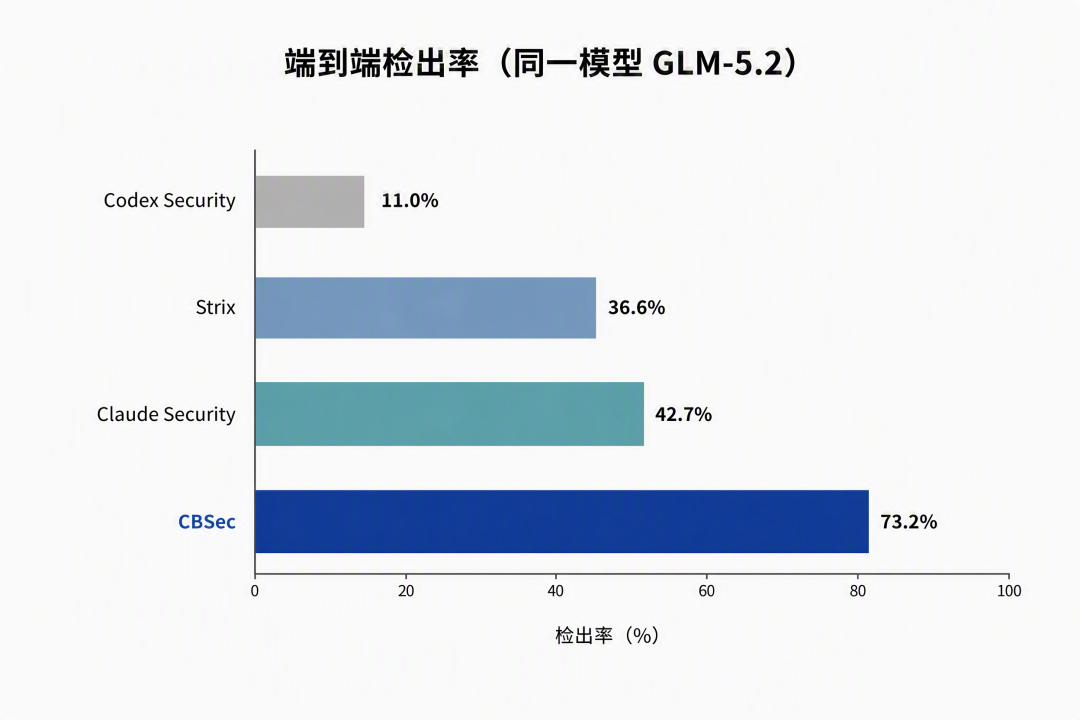
先看不给任何提示时,系统能自行发现多少漏洞。输入只有代码仓库,线索由系统通过威胁情报和攻击面分析自行生成(端到端口径,全程禁止联网搜索)。测试团队在同一批样本上做了四方对照,四个系统统一使用 GLM-5.2,以排除模型变量:
|
||||
|
||||
使用同一个模型时,对照组中表现最好的 Claude Security 检出率为 42.7%,
|
||||
CodeBuddy Security
|
||||
为 73.2%,是前者的 1.7 倍。没有任何人工提示时,引擎依靠自身生成的情报实现了七成以上的检出率。 端到端结果同时反映了情报构造与审计执行两侧的能力。
|
||||
|
||||
|
||||
## 3.2 人工提供模块级情报后,检出率达到 90.2%
|
||||
|
||||
为了单独测量 Agent 根据不完整情报发现漏洞的能力,我们在同一个测试集上做了另一组实验:人工为目标漏洞构造模块级情报,再让 Agent 独立审计。在这一条件下,漏洞检出率达到 90.2%。
|
||||
|
||||
每条情报只指出可能存在问题的功能模块和风险类型,不提供文件、函数或调用链。下面是两个真实示例:
|
||||
|
||||
“curl 的 HTTP/2 流依赖树模块存在释放后使用风险。”
|
||||
|
||||
“curl 的 .netrc 凭据查找模块存在密码泄露风险。”
|
||||
|
||||
从这条情报到定位真实代码、分析完整路径并确认漏洞,其余步骤均由 Agent 自行完成;全程禁止联网搜索,防止直接检索答案。 这个实验测量的不是无提示的端到端发现能力,而是 Agent 能否把模块级情报继续转化为真实漏洞发现。
|
||||
|
||||
|
||||
# 四、结语
|
||||
|
||||
“以无厚入有间”说的不是刀有多快,而是能否顺着结构下刀。情报的作用也一样:不断约束问题,让有限的探索集中到更值得检查的路径上。它不直接让 AI 变聪明,却能让 AI 面对的问题变小。
|
||||
|
||||
发现只是第一步。
|
||||
只有沿代码追清完整路径、经受独立复核,并在真实环境中成功复现,线索才能成为可信结论。
|
||||
而要把这件事做成长期能力,同一套流程还必须在不同项目、不同环境和长程任务中稳定运行。
|
||||
这些问题不会随着模型变强自动消失。
|
||||
我们的工作,就是在一次次真实扫描中补齐这条链路,再把有效做法固化进系统。
|
||||
CodeBuddy Security
|
||||
要做的,不只是偶尔找到一个漏洞,而是把偶然的发现变成可重复的能力。
|
||||
|
||||
CodeBuddy Security由腾讯云鼎实验室、腾讯科恩实验室与腾讯云代码分析(TCA)团队联合研发,现已支持 SaaS、VPC、私有化部署与 CI/CD 等多种接入方式。
|
||||
|
||||
欢迎
|
||||
点击下方“阅读原文”或扫描
|
||||
申请试用
|
||||
|
||||
|
||||
> 参考
|
||||
> Anthropic:
|
||||
https://github.com/anthropics/defending-code-reference-harness
|
||||
>
|
||||
> OpenAI:
|
||||
https://github.com/openai/codex-security
|
||||
>
|
||||
> Cloudflare:
|
||||
https://blog.cloudflare.com/ai-code-review
|
||||
>
|
||||
> 微软:
|
||||
https://www.microsoft.com/en-us/security/blog/2026/05/12/defense-at-ai-speed-microsofts-new-multi-model-agentic-security-system-tops-leading-industry-benchmark/
|
||||
>
|
||||
> Strix:
|
||||
https://github.com/usestrix/strix
|
||||
|
||||
|
||||
@@ -0,0 +1,120 @@
|
||||
# 炸裂!这款漏洞扫描器让安全圈彻底沸腾了
|
||||
棉花糖糖糖
|
||||
棉花糖糖糖 棉花糖网络安全工具箱 2026-08-27 02:49
|
||||
|
||||
本工具仅允许在拥有完整授权的靶场环境使用。未经授权扫描、渗透属于违法行为,使用者自行承担全部法律责任。
|
||||
重点导读简介
|
||||
MrCipher 是一款基于 dddd 深度改造的综合漏洞扫描器,融合多源渗透工具链,集成高级漏洞挖掘引擎。该工具将主机发现、端口扫描、协议识别、子域枚举、Web 指纹探测、漏洞检测、后渗透验证整合为自动化流水线,面向红队攻防、安全服务、授权渗透测试场景。
|
||||
重点导读核心架构
|
||||
PART 01工作流设计
|
||||
目标输入 → 类型识别 → 主机发现 → 端口扫描 → 协议识别
|
||||
↓
|
||||
Web 探针 → 指纹识别 → 漏洞映射 → Nuclei 检测 → GoPoc 爆破
|
||||
↓
|
||||
高级引擎 → 深度扫描 → WAF 绕过 → 小众检测 → OWASP Top10
|
||||
↓
|
||||
报告生成 → 审计日志
|
||||
|
||||
PART 02模块划分
|
||||
|
||||
|
||||
|
||||
模块
|
||||
职责
|
||||
|
||||
|
||||
|
||||
|
||||
advanced/
|
||||
高级漏洞挖掘引擎
|
||||
|
||||
|
||||
common/
|
||||
核心功能、CLI 参数、配置文件
|
||||
|
||||
|
||||
gopocs/
|
||||
GoPoc 服务爆破引擎
|
||||
|
||||
|
||||
lib/
|
||||
内置第三方库
|
||||
|
||||
|
||||
structs/
|
||||
数据结构定义
|
||||
|
||||
|
||||
utils/
|
||||
工具函数
|
||||
|
||||
|
||||
|
||||
重点导读高级引擎
|
||||
PART 03深度扫描
|
||||
敏感路径探测覆盖 .git、.svn、.env、swagger、actuator 等 200+ 路径。
|
||||
GraphQL 内省与注入检测。JavaScript 文件分析支持 API 端点提取、硬编码密钥识别、Source Map 解析。API 端点枚举与调试端点探测(pprof/jolokia/debug)。备份文件发现。云元数据获取(AWS/GCP/Azure/阿里云/腾讯云)。
|
||||
PART 04WAF 绕过
|
||||
支持 Cloudflare、Akamai、ModSecurity、安全狗、云盾、360 等 WAF 指纹识别。
|
||||
SQL 注入绕过手段包括编码、大小写、注释、空格替代、双重编码。XSS 过滤绕过涵盖标签变形、事件处理器、编码、DOM Clobbering、CSP 绕过。命令注入绕过支持空格替代、变量拼接、通配符、花括号、编码。路径穿越编码绕过支持双重 URL 编码、Unicode、混合编码。文件上传绕过包括双扩展名、Null byte、Content-Type、Magic bytes、.htaccess。认证绕过支持 JWT none、SQL 注入登录、参数污染、方法覆盖。
|
||||
PART 05小众检测
|
||||
SSTI 检测支持 Jinja2、Twig、Freemarker、Velocity、Smarty、Mako、Pebble。SSRF 深度测试覆盖云元数据、内部服务、DNS 重绑定、协议走私。XXE 检测支持基础、OOB、盲注、SVG、SOAP、XInclude。JWT 攻击涵盖 none 算法、弱密钥、RS256→HS256、kid 注入、JWK 注入。反序列化检测覆盖 Java、PHP、Python、.NET。HTTP 请求走私支持 CL.TE、TE.CL、TE.TE、H2C。额外检测项包括原型污染、竞态条件、CORS 配置错误、Host 头注入、Web 缓存中毒。
|
||||
PART 06深度验证
|
||||
SQL 注入验证可提取数据库版本、库名、用户、表、敏感数据。RCE 验证支持执行 id、whoami、uname、读取 /etc/passwd。SSRF 验证可提取云凭据、访问内部服务。文件读取验证覆盖 /etc/passwd、SSH 密钥、云凭据、应用配置。文件上传验证上传测试文件并验证代码执行。XXE 验证支持文件读取、OOB 外带。SSTI 验证识别引擎并执行命令。信息泄露验证通过正则扫描响应体中的敏感数据。默认凭证验证支持表单、Basic Auth、API Token。
|
||||
PART 07OWASP Top10
|
||||
A01 失效访问控制涵盖 IDOR、路径穿越、参数篡改、JWT 操纵。A02 加密失效覆盖 HTTPS、TLS、Cookie 标志、弱哈希、硬编码密钥。A03 注入涵盖 NoSQL、LDAP、XPath、CRLF、EL 注入。A04 不安全设计涵盖速率限制、密码策略、账户枚举、业务逻辑。A05 安全配置错误涵盖目录浏览、缺失安全头、调试模式、危险 HTTP 方法。A06 易受攻击组件涵盖版本检测、CVE 关联。A07 认证失效涵盖暴力破解、用户枚举、会话管理、密码重置。A08 数据完整性涵盖反序列化、JWT、CI-CD 暴露。A09 日志监控失效涵盖日志文件暴露、监控端点。A10 SSRF 涵盖云元数据、内部端口扫描、协议走私。
|
||||
重点导读融合工具
|
||||
OA-EXPTOOL 提供 111 个 OA 漏洞 POC,覆盖蓝凌、万户、致远、通达 OA。OneForAll 子域名字典合并 977K+ 条目。Nuclei Templates 集成工作流、SSL、DNS 模板。gonmap 内置协议识别功能。
|
||||
重点导读服务爆破
|
||||
GoPoc 引擎支持 SSH、FTP、MySQL、MSSQL、Oracle、Redis、MongoDB、RDP、SMB、Telnet、PostgreSQL 暴力破解。额外支持 MS17-010 永恒之蓝检测、Shiro Key 爆破。
|
||||
重点导读使用模式
|
||||
PART 08命令行模式
|
||||
bashMrCipher -t 192.168.0.1
|
||||
MrCipher -t 192.168.0.0/24
|
||||
MrCipher -t http://test.com
|
||||
MrCipher -t example.com -sd
|
||||
MrCipher -t http://www.xxx.com -npoc
|
||||
MrCipher -t http://test.com -na
|
||||
MrCipher -t http://test.com -poc log4j
|
||||
MrCipher -t 172.16.100.1 -a
|
||||
|
||||
PART 09交互式控制台
|
||||
无参数运行进入交互界面,63 个可配置选项。扫描检测到 SQL 注入时自动进入后渗透控制台,支持库、表、列枚举与脱库操作。
|
||||
bashMrCipher
|
||||
MrCipher poc list
|
||||
MrCipher poc POC-001
|
||||
MrCipher poc POC-001 sqli dbs
|
||||
|
||||
PART 10Web 界面
|
||||
bashMrCipher -ui
|
||||
MrCipher -ui -ui-bind 0.0.0.0:8787
|
||||
|
||||
浏览器访问 http://127.0.0.1:8787 进入可视化控制台,支持配置全部扫描参数、实时流式回显结果、MSF 模块面板、PoC 后渗透面板。
|
||||
重点导读空间搜索
|
||||
支持 Hunter、Fofa、Quake 三大网络空间搜索引擎。可从空间搜索引擎导入目标资产并进入扫描流程。
|
||||
重点导读指纹体系
|
||||
指纹数据库 finger.yaml 支持 header、body、server、title、cert、port、protocol、path、status、banner 等规则类型。各类规则支持与(&&)、或(||)、非(!)任意组合。
|
||||
主动指纹数据库 dir.yaml 支持指定路径探测,覆盖 Nacos、Druid、Geoserver 等应用。
|
||||
工作流数据库 workflow.yaml 建立指纹到漏洞的映射,确保只对匹配目标发起漏洞检测。
|
||||
重点导读输出报告
|
||||
文本/JSON 格式结果输出至 result.txt。HTML 漏洞报表包含请求/响应包留存、数据库基础信息、SMB 共享目录信息。审计日志记录程序运行日志与收发包详细信息。
|
||||
重点导读项目地址
|
||||
本文介绍的项目开源地址如下:
|
||||
https://github.com/AWY-Cipher/MrCipher
|
||||
|
||||
本公众号非项目作者,仅做技术分享。
|
||||
## 广告时间
|
||||
|
||||
|
||||
|
||||
低价考证包括但不限于CISP系列、PMP等等国内网安证书、网络安全交流群请关注公众号后点菜单栏的找棉花糖。
|
||||
|
||||
|
||||
糖心会员站,网络安全必备网站,包括在线内网靶场、web靶场、src靶场、应急响应靶场,以及各种网安资料、教程、方案模版、以及超级多在线工具,99元包年!详细介绍:棉花糖会员站介绍(26年4月26日版本) :在线内网靶场、网安资料方案、在线工具全能资源站,看完介绍百分百心动!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user