mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
11w漏洞poc、VMware发布更新,修复墨云科技报告的高危漏洞、【漏洞复现】某平台-Sc-Clue-count-search-sql注入漏洞、
This commit is contained in:
 test committed
1 parent
40925c4fa0
commit
0cc3df767b
4 files changed
+245
-1
No files matched your search
@@ -894,5 +894,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NTk4MDQ1NA==&mid=2247484813&idx=1&sn=7e2432f14450d4de504f6b13876bb8f3": "泛微E-Mobile-client_common-error命令执行【漏洞复现】",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA3NDE0NDUyNA==&mid=2650801813&idx=1&sn=f52a5453c3112fafbcc1027879181c32": "美创蝉联国家信息安全漏洞库(CNNVD)二级技术支撑单位!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNDk0MDgxMw==&mid=2247499505&idx=1&sn=f889cf5b6519afeef6e1e158a49ab584": "CNVD漏洞周报2024年第48期",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNDk0MDgxMw==&mid=2247499505&idx=2&sn=ef3fadc3bc76fc795be2bb777d46dcb3": "上周关注度较高的产品安全漏洞(20241125-20241201)"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNDk0MDgxMw==&mid=2247499505&idx=2&sn=ef3fadc3bc76fc795be2bb777d46dcb3": "上周关注度较高的产品安全漏洞(20241125-20241201)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNzQxMjQ4Ng==&mid=2247484213&idx=1&sn=5f02c5c4bdbb4522880b81fdcf4c4aba": "11w漏洞poc",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5ODE2NDA3NA==&mid=2247496618&idx=1&sn=cf02fc742b1c64e4d18e54e3bdca8004": "VMware发布更新,修复墨云科技报告的高危漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNjYwODg3Ng==&mid=2247485760&idx=1&sn=fdc697067990411601ee803c76aa8e14": "【漏洞复现】某平台-Sc-Clue-count-search-sql注入漏洞"
|
||||
}
|
||||
@@ -0,0 +1,53 @@
|
||||
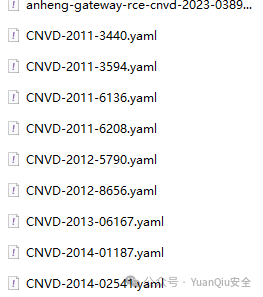
# 11w漏洞poc
|
||||
YuanQiu安全 2024-12-03 06:20
|
||||
|
||||
## 免责声明
|
||||
> 由于传播、
|
||||
本公众号
|
||||
所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本公众号及作者不为此承担任何责任!
|
||||
一旦造成后果请自行承担!
|
||||
如有侵权烦请告知,我们会立即删除并致歉,谢谢!
|
||||
|
||||
|
||||
## 一、前言
|
||||
|
||||
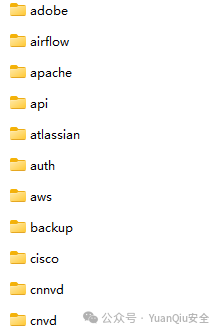
**此份poc共有11W+个,poc**
|
||||
已按类别分类存放
|
||||
## 二、安装和使用
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 三、下载链接
|
||||
|
||||
|
||||
后
|
||||
台
|
||||
回
|
||||
复
|
||||
“
|
||||
**1032**
|
||||
”
|
||||
获
|
||||
取
|
||||
下
|
||||
载
|
||||
地
|
||||
址
|
||||
|
||||
**Taps:**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 希望大家以遵守《网络安全法》相关法律为前提来使用该工具,
|
||||
|
||||
|
||||
## 对于恶意使用该工具造成的损失,和本人及开发者无关。
|
||||
|
||||
|
||||
@@ -0,0 +1,106 @@
|
||||
# VMware发布更新,修复墨云科技报告的高危漏洞
|
||||
原创 墨云安全 墨云安全 2024-12-03 05:30
|
||||
|
||||

|
||||
|
||||
点击↑
|
||||
**蓝字**
|
||||
|
||||
关注
|
||||
**墨云安全**
|
||||
|
||||

|
||||
|
||||
|
||||
****
|
||||
******VMware发布更新,修复墨云科技报告的漏洞****CVE-2024-38830、****CVE-2024-38831****。墨云建议广大用户做好资产自查以及预防工作,以免遭受恶意攻击。**
|
||||
|
||||
|
||||
|
||||
|
||||
**墨云安全应急响应中心**
|
||||
|
||||
**时间:2024.12.03**
|
||||
|
||||
****
|
||||

|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
墨云科技VLab实验室监测到VMware官方发布了VMSA-2024-0022安全公告,其中修复了墨云科技VLab实验室提交的
|
||||
VMware Aria Operations
|
||||
产品漏洞
|
||||
CVE-2024-38830、CVE-2024-38831
|
||||
。
|
||||
|
||||
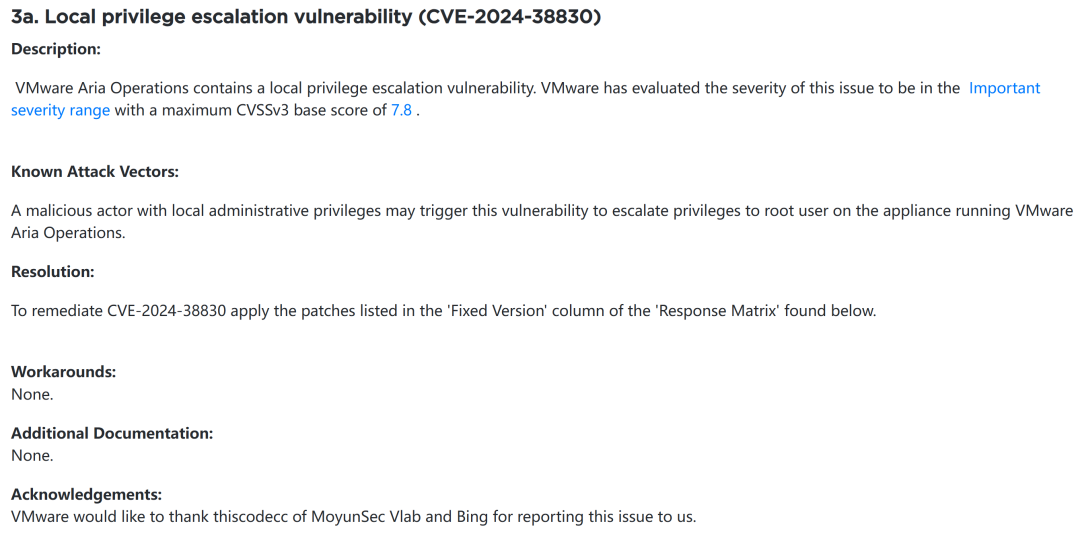
**本地提权漏洞 (CVE-2024-38830)**
|
||||
|
||||
恶意行为者如果拥有本地管理权限,可能会利用这个漏洞将其权限提升至运行 VMware Aria Operations 的设备上的 root 用户级别。漏洞风险等级为**高危**
|
||||
漏洞。
|
||||
|
||||
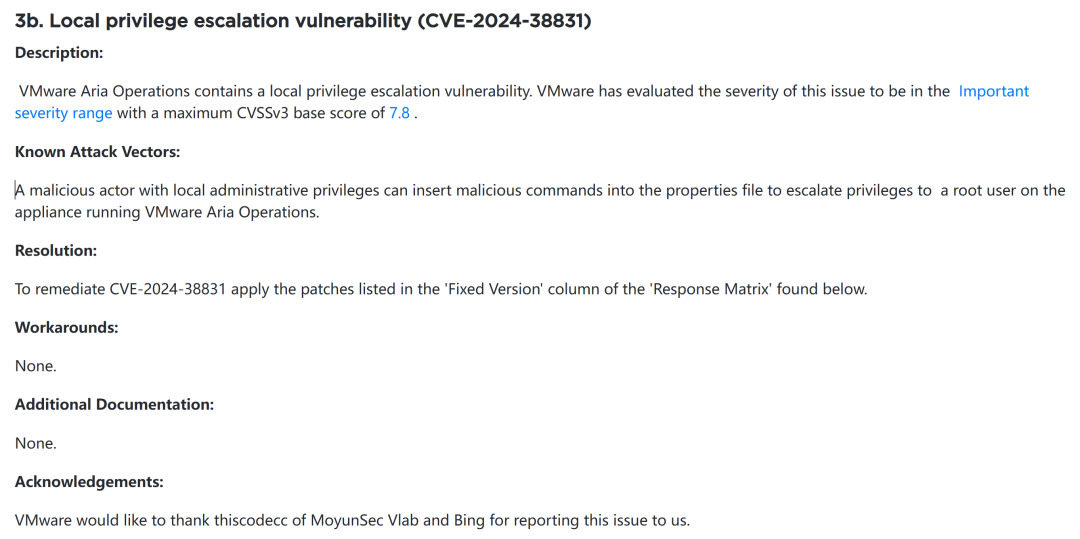
**本地提权漏洞 (CVE-2024-38831)**
|
||||
|
||||
恶意行为者若拥有本地管理权限,可通过将恶意命令插入属性文件,从而提升权限至运行 VMware Aria Operations 的设备上的 root 用户级别。****
|
||||
漏洞风险等级为**高危**
|
||||
漏洞。
|
||||
|
||||
墨云科技VLab实验室向VMware公司提交报告后,协助其修复相关漏洞。VMware于北京时间11月26日发布了补丁,并公开致谢了墨云科技VLab实验室。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**影响版本**
|
||||
|
||||
VMware Aria Operations < VMware Aria Operations 8.18.2
|
||||
|
||||
**修复建议**
|
||||
|
||||
VMware官方已提供漏洞修补方案,请按照升级说明升级该系统最新补丁。
|
||||
https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/25199
|
||||
|
||||
|
||||
**墨云科技技术支持**
|
||||
|
||||
墨云科技后续将积极为用户提供技术支持,进行持续跟踪并及时通报进展。如需要帮助请拨打电话400-096-0509,或搜索“墨云安全”公众号,获取墨云科技更多资讯,期待您的关注!
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
往期回顾
|
||||
|
||||

|
||||
|
||||
# 2024关基保护论坛,墨云发布AI天查大模型
|
||||
#
|
||||
# VackGPT天查大模型2.0,墨云开启智能攻防新篇章
|
||||
#
|
||||
# HVV行动TOP10漏洞公益检测
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
让网络攻防更智能
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
点击
|
||||
**在看**
|
||||
|
||||
分享给小伙伴
|
||||
|
||||
|
||||
↓↓↓点击
|
||||
**阅读原文**
|
||||
,了解更多墨云信息
|
||||
|
||||
@@ -0,0 +1,82 @@
|
||||
# 【漏洞复现】某平台-Sc-Clue-count-search-sql注入漏洞
|
||||
原创 南极熊 SCA御盾 2024-12-03 02:14
|
||||
|
||||
关注SCA御盾共筑网络安全
|
||||
|
||||
(文末见星球活动)
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**SCA御盾实验室的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!**
|
||||
|
||||
**为了甄别不法分子或可疑人员,本圈子不接收任何微信未实名认证的人员。进入圈子后,会进行二次甄别。杜绝一切的网络安全事件发生!!!**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**FOFA语法**
|
||||
|
||||
|
||||
> -
|
||||
```
|
||||
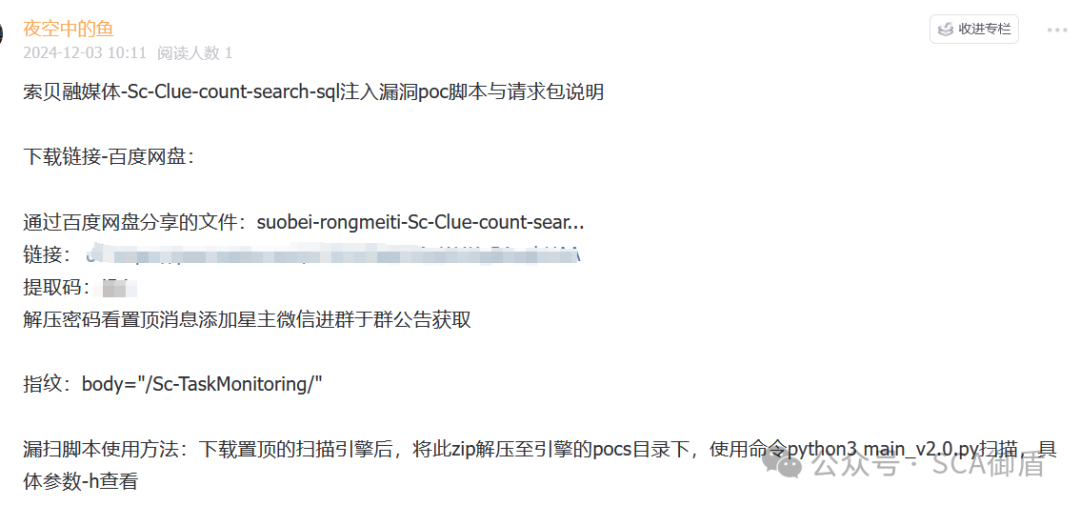
body="/Sc-TaskMonitoring/"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
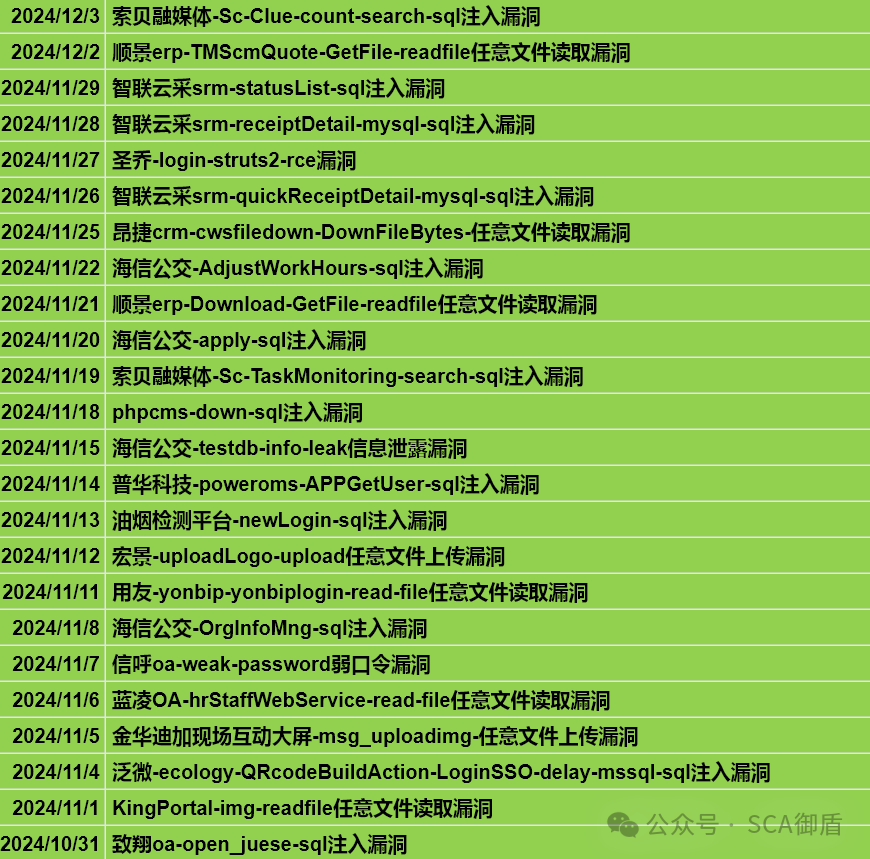
**近期发布**
|
||||
|
||||
> 
|
||||
|
||||
> 
|
||||
|
||||
> ****
|
||||
> **poc详情付费见文末或发布在知识星球**
|
||||
>
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
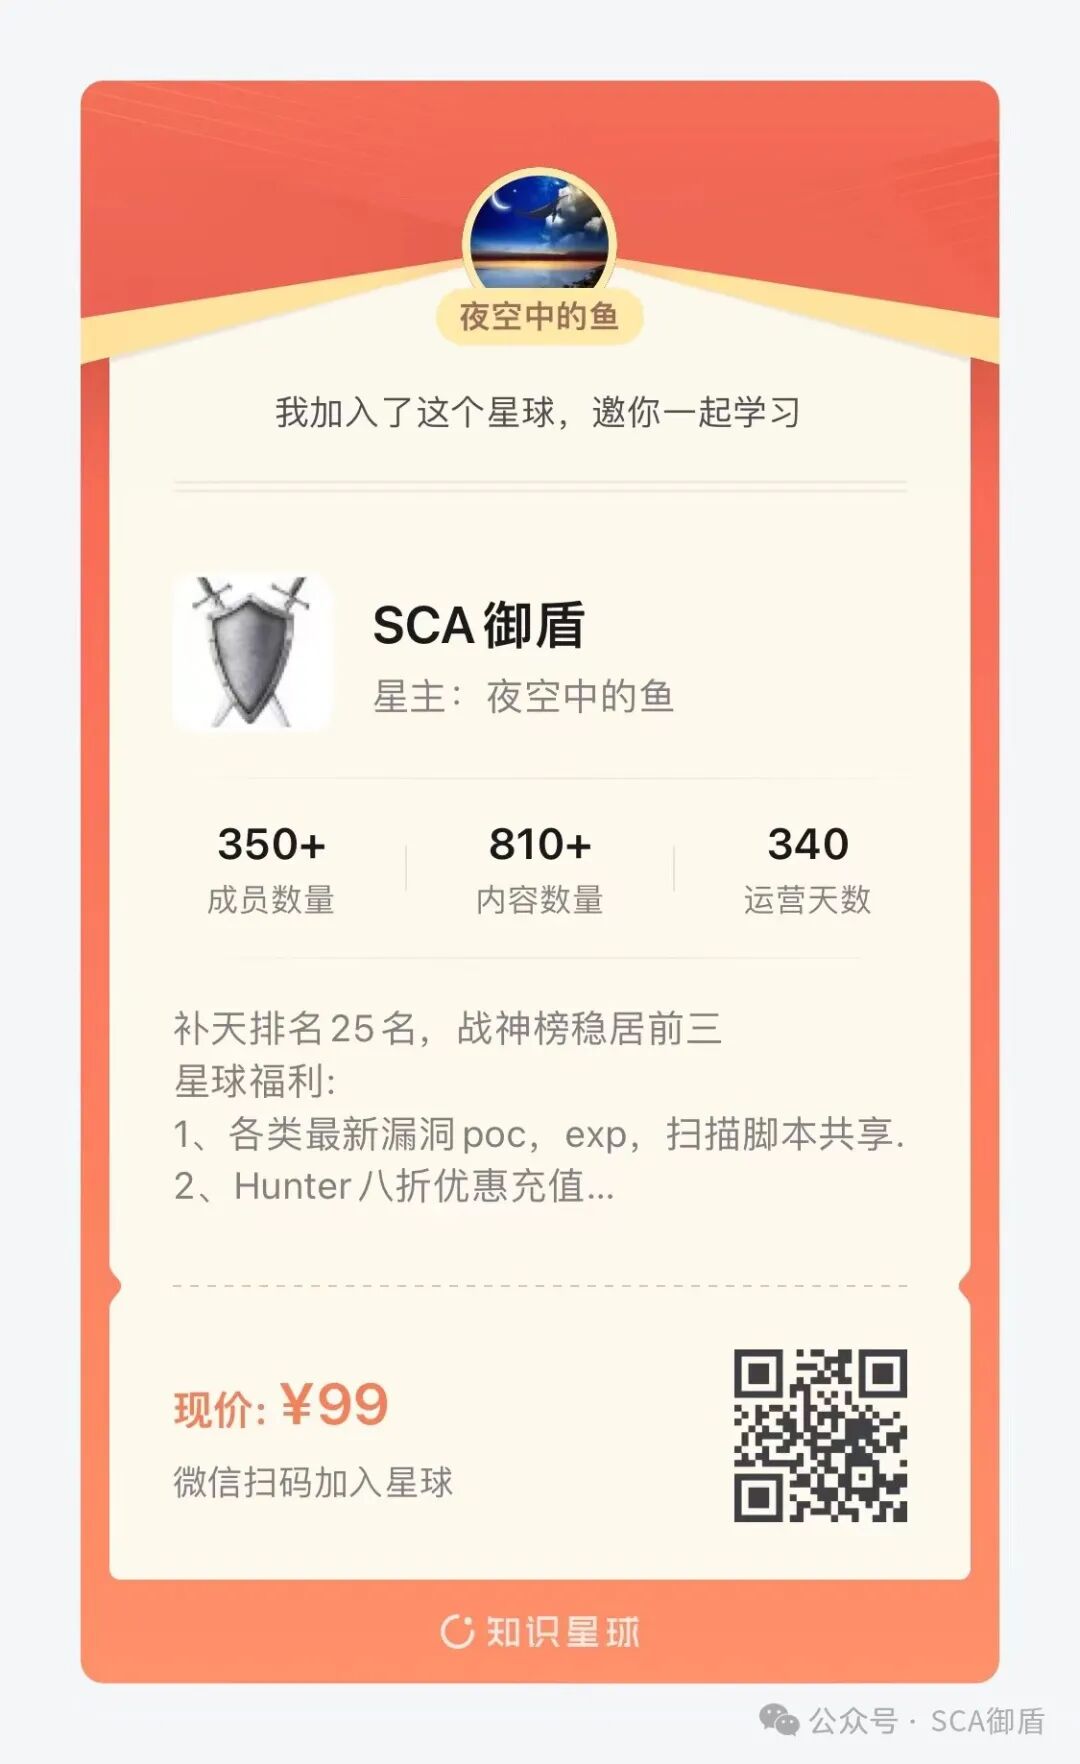
**星球活动及星球福利**
|
||||
|
||||
**永久活动:**
|
||||
1、通过群里老人进入星球的新人,只需79元进入,老人也会得到15元现金奖励。加入方式与奖励方式皆通过私聊,不支持退款2、星球开通分享有赏功能,通过老人分享的星球进入的新人,老人返现16元左右,新人返现10元左右
|
||||
|
||||
3、通过私聊进入星球的,只需90元,但不支持退款
|
||||
|
||||
|
||||
三、星球福利
|
||||
|
||||
1、工作日推送1day或0day、漏洞集合与技术文,期间不定期推送实用工具或脚本(大型节假日请假)
|
||||
|
||||
2、补天半自动化交洞脚本已推出,价格10-50元视服务而定
|
||||
|
||||
4、fofaweb(会员key包的web,可直接在线使用。不分享会员key)
|
||||
|
||||
5、hunter充值8折优惠
|
||||
|
||||
6、帮忙代导出hunter全量资产,具体进入星球后联系星主咨询
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**poc详情**
|
||||
|
||||
Reference in new issue
Block a user