mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
新的Windows RPC漏洞允许攻击者在所有Windows版本中提升权限、900余家企业遭自动化攻击,360专家预警:AI正在重塑漏洞利用和攻防体系、12年Linux漏洞Pack2TheRoot曝光,本地用户可提权至root、Python漏洞导致Windows系统越界写入、OpenAI重金悬赏GPT-5.5生物漏洞,严防AI被滥用于危险科研、潜伏12年的“幽灵”浮现!Linux 惊现高危提权漏洞,众多主流发行版集体沦陷、已存在12年之久的Pack2TheRoot 漏洞可导致攻击者获得 Linux root 访问权限、AI能在15分钟内武器化CVE漏洞么?答案是能、上周关注度较高的产品安全漏洞(20260420-20260426)、【安全圈】潜伏 8 年的漏洞,WPS 365 轻舟 AI 如何从源头免疫?、CNVD漏洞周报2026年第16期、OpenAI 推出GPT-5.5 生物漏洞奖励计划,最高赏金2.5万美元、
This commit is contained in:
 test committed
1 parent
845add92f8
commit
183ce4cec8
13 files changed
+2336
-1
No files matched your search
@@ -20256,5 +20256,17 @@
|
||||
"https://mp.weixin.qq.com/s/pgcRE9IVDtCkF4kVV2-Q7w": "记一次 Fake-POC 投毒项目的追溯",
|
||||
"https://mp.weixin.qq.com/s/xeAs8XNed70mK4cvT7RzDA": "蚁剑爆出1click rce,执行命令即可上线",
|
||||
"https://mp.weixin.qq.com/s/iITNnSNYSWX58Sd3WLDPog": "百度SRC发布《AI生成漏洞报告规范》",
|
||||
"https://mp.weixin.qq.com/s/-I6ePTbfVj8Fw8Y3SN3BCA": "远程挖漏洞|接单中!渗透测试∕等保工具∕攻防比赛都可"
|
||||
"https://mp.weixin.qq.com/s/-I6ePTbfVj8Fw8Y3SN3BCA": "远程挖漏洞|接单中!渗透测试∕等保工具∕攻防比赛都可",
|
||||
"https://mp.weixin.qq.com/s/3xuBkR0gVs9Zp7pgQSJ4Kw": "新的Windows RPC漏洞允许攻击者在所有Windows版本中提升权限",
|
||||
"https://mp.weixin.qq.com/s/1fsYSn2DidY_QPRz3CK5_g": "900余家企业遭自动化攻击,360专家预警:AI正在重塑漏洞利用和攻防体系",
|
||||
"https://mp.weixin.qq.com/s/2_8iU1NxXcNma-XJqy1KVQ": "12年Linux漏洞Pack2TheRoot曝光,本地用户可提权至root",
|
||||
"https://mp.weixin.qq.com/s/yAFDEpfWe6EFm3lnozoVeA": "Python漏洞导致Windows系统越界写入",
|
||||
"https://mp.weixin.qq.com/s/EmFgFMIVXYfy5MFvS6PdLw": "OpenAI重金悬赏GPT-5.5生物漏洞,严防AI被滥用于危险科研",
|
||||
"https://mp.weixin.qq.com/s/rISt6k5t53l3ksz4wV_f4g": "潜伏12年的“幽灵”浮现!Linux 惊现高危提权漏洞,众多主流发行版集体沦陷",
|
||||
"https://mp.weixin.qq.com/s/9h62gsbnad0W_3xvjAJddw": "已存在12年之久的Pack2TheRoot 漏洞可导致攻击者获得 Linux root 访问权限",
|
||||
"https://mp.weixin.qq.com/s/VSdnlmzHQ4k5GaYlO10C2Q": "AI能在15分钟内武器化CVE漏洞么?答案是能",
|
||||
"https://mp.weixin.qq.com/s/OO3VIb2Ko4MORay2pLDiUA": "上周关注度较高的产品安全漏洞(20260420-20260426)",
|
||||
"https://mp.weixin.qq.com/s/HMx0Y-GakKYxFrQk_wi6cA": "【安全圈】潜伏 8 年的漏洞,WPS 365 轻舟 AI 如何从源头免疫?",
|
||||
"https://mp.weixin.qq.com/s/xE9qsfiaRNa2a44P0vnRBg": "CNVD漏洞周报2026年第16期",
|
||||
"https://mp.weixin.qq.com/s/AyBY_zIVYv8nrwl235aZhg": "OpenAI 推出GPT-5.5 生物漏洞奖励计划,最高赏金2.5万美元"
|
||||
}
|
||||
@@ -0,0 +1,80 @@
|
||||
# 12年Linux漏洞Pack2TheRoot曝光,本地用户可提权至root
|
||||
FreeBuf 2026-04-27 10:05
|
||||
|
||||

|
||||
|
||||
##
|
||||
##
|
||||
|
||||
**Part01**
|
||||
## 漏洞概述
|
||||
|
||||
|
||||
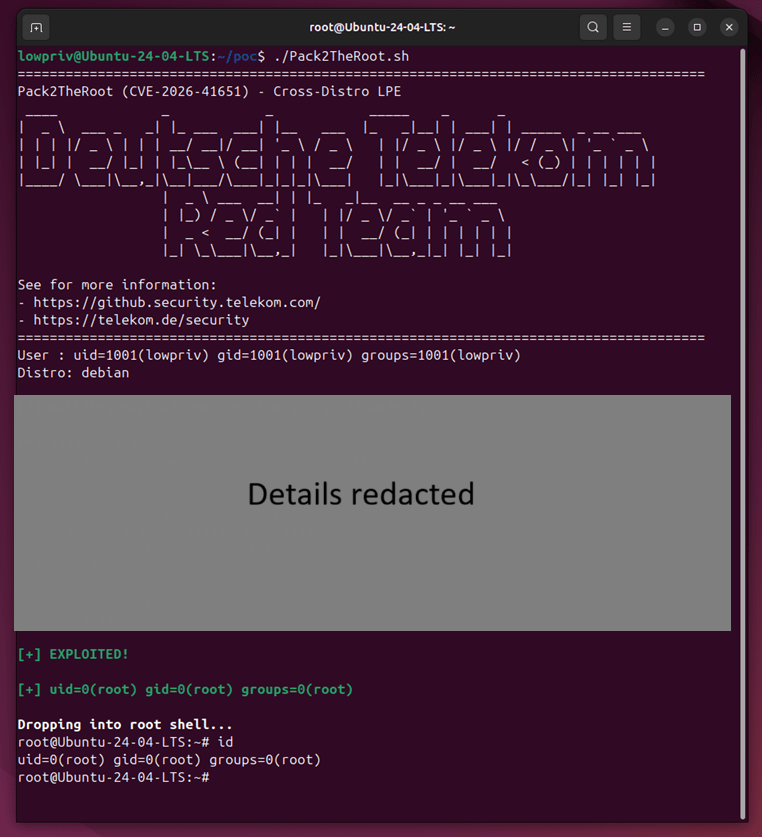
编号为CVE-2026-41651(CVSS评分8.8)的Pack2TheRoot漏洞允许非特权用户未经授权安装或删除系统软件包,从而可能获得完整的root访问权限。该高危漏洞已存在近12年之久。
|
||||
|
||||
|
||||
**Part02**
|
||||
## 漏洞发现与影响范围
|
||||
|
||||
|
||||
德国电信红队发现该漏洞源于PackageKit在某些系统上允许"pkcon install"等命令无需密码即可运行。研究人员使用Claude Opus AI工具分析该问题后,通过人工验证确认漏洞存在,并负责任地向维护者披露,最终获得确认。
|
||||
|
||||
|
||||
德国电信在公告中表示:"今天我们协同各发行版维护者公开披露一个影响多款Linux发行版默认安装的高危漏洞(CVSS 3.1评分8.8)。任何本地非特权用户均可利用Pack2TheRoot漏洞在受影响系统上获取root权限。该漏洞存在于PackageKit守护进程中,这是一个跨发行版的软件包管理抽象层。"
|
||||
|
||||
|
||||
**Part03**
|
||||
## 技术细节与修复情况
|
||||
|
||||
|
||||
PackageKit 1.3.5版本已发布修复补丁,但为避免漏洞被滥用,暂未公开漏洞利用代码。研究人员发现,在Fedora等系统上,PackageKit有时无需认证即可执行"pkcon install"等命令安装软件包。所有1.0.2至1.3.4版本的PackageKit均受影响,波及Ubuntu、Debian、Fedora和Rocky Linux等多个发行版,使用PackageKit的服务器(如搭载Cockpit的系统)也可能面临风险。该漏洞已于2026年4月22日发布的1.3.5版本中修复。
|
||||
|
||||
|
||||
**Part04**
|
||||
## 检测与防护建议
|
||||
|
||||
|
||||
要检查系统是否受影响:
|
||||
|
||||
|
||||
确认是否安装PackageKit:
|
||||
```
|
||||
dpkg -l | grep -i packagekit
|
||||
rpm -qa | grep -i packagekit
|
||||
```
|
||||
|
||||
检查服务是否活跃:
|
||||
```
|
||||
systemctl status packagekit
|
||||
pkmon
|
||||
```
|
||||
|
||||
若服务处于运行状态且未打补丁,则系统可能面临风险。研究人员已发布该漏洞的入侵指标(IOCs),但可靠的PoC代码暂未公开以防止滥用。建议用户通过发行版渠道及时更新系统。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
12-year-old Pack2TheRoot bug lets Linux users gain root privileges
|
||||
|
||||
https://securityaffairs.com/191231/security/12-year-old-pack2theroot-bug-lets-linux-users-gain-root-privileges.html
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651337326&idx=1&sn=4b4825de0e4f83e00dad9cfa560df6f2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 900余家企业遭自动化攻击,360专家预警:AI正在重塑漏洞利用和攻防体系
|
||||
360数字安全 2026-04-27 10:18
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
近日,一场围绕React2Shell漏洞的大规模自动化攻击行动引发行业关注。公开信息显示,攻击者借助名为“Bissa scanner”的自动化工具,对暴露在互联网上的Web应用进行批量扫描和漏洞利用,并通过Telegram机器人实时接收攻击结果。目前,该攻击行动已确认超过900个成功利用案例,受影响对象涉及金融、加密货币、零售等多个行业。
|
||||
|
||||
|
||||
更值得关注的是,这起攻击并非传统意义上的单点漏洞利用。相关调查显示,攻击者将目标扫描、漏洞利用、凭证窃取、结果校验、战报推送等环节串联成自动化流程,并引入Claude Code、OpenClaw等AI辅助工具,用于支撑攻击脚本编写、流程编排和效率提升。这意味着,网络攻击正在从人工操作和工具辅助,加速演变为AI技术参与的“自动化流水线作业”。
|
||||
|
||||
|
||||
对此,360人工智能安全专家预警指出,漏洞利用正在从过去的“单点攻击”走向“智能体化作战”。在这一模式下,攻击者可以借助自动化工具链快速完成目标发现、漏洞验证和攻击结果回传,漏洞一旦被公开或被攻击者掌握,其被规模化武器化的时间窗口将被大幅压缩。
|
||||
|
||||
|
||||
这也对传统漏洞治理模式提出了新挑战。长期以来,漏洞挖掘高度依赖安全专家经验和人工审计能力,企业侧则主要依靠周期性扫描、规则检测和补丁响应进行防护。但在攻击自动化程度不断提升的背景下,传统方式在发现速度、覆盖范围、验证效率和闭环处置方面都面临压力。防守方如果仍停留在“等漏洞披露、等补丁发布、等告警触发”的被动阶段,将难以应对更加快速、规模化和持续化的攻击行动。
|
||||
|
||||
|
||||
|
||||
|
||||
**360集团创始人周鸿祎此前表示,网络安全竞争正在从过去“人对人”的专家对抗阶段,进入“算法对算法、算力对算力”的智能体对抗阶段。漏洞长期以来都是网络攻防体系中的核心战略资源,而智能体的出现,使漏洞发现能力开始具备规模化复制条件。谁能率先把顶尖安全专家的经验转化为智能体能力,谁就可能在未来攻防对抗中掌握主动权。**
|
||||
|
||||
|
||||
在这一趋势下,自动化漏洞发现能力已成为全球人工智能安全领域的重要技术前沿。此前,Anthropic 推出漏洞挖掘智能体 Mythos,引发国际安全行业关注。近期,360对外披露其漏洞挖掘智能体体系已实现规模化漏洞发现能力,可面向源代码和二进制程序开展自动化扫描,并辅助完成漏洞验证与修复路径生成。公开信息显示,360漏洞挖掘智能体已累计发现超过1000个漏洞,其中50个被国家漏洞库认定为高危漏洞,涉及操作系统核心组件、办公软件关键模块等基础软件环境。
|
||||
|
||||
|
||||
业内普遍认为,随着漏洞发现能力进入智能体驱动阶段,漏洞挖掘智能体正在成为影响未来网络攻防格局的重要基础能力,甚至被视为AI时代具有战略意义的“网络核武器级技术”。
|
||||
|
||||
|
||||
360人工智能安全专家表示,此次涉及900余家企业的风险事件再次表明,攻击侧已经开始将AI和自动化工具用于漏洞武器化,防守侧也必须加快完成能力升级。对于政企和关键行业客户而言,漏洞挖掘智能体不仅是提升漏洞发现效率的工具,更是构建主动防御体系的重要基础能力。面对已经开始流水线作业的AI黑客,防守方也需要以智能体重构漏洞治理方式,在漏洞被大规模利用前完成发现、验证和加固。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
往期推荐
|
||||
|
||||
<table><tbody><tr><td data-colwidth="100.0000%" width="100.0000%" style="border-width: 0px;border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(255, 255, 255);border-style: none;padding: 0px 0px 10px;"><section style="min-height: 40px;margin-right: 0%;margin-left: 0%;"><section style="width: 100%;margin-right: auto;margin-bottom: -10px;margin-left: auto;"><table><tbody><tr><td rowspan="2" data-colwidth="25.0000%" width="25.0000%" style="border-color: rgb(62, 62, 62);border-style: none;background-repeat: no-repeat;background-attachment: scroll;vertical-align: bottom;background-image: url("https://mmbiz.qpic.cn/mmbiz_jpg/zfoRGB81MxNicdTBEwcibjriaJd8uLqLwWOnoGkDposicgY4ZY400BGvWDWRVurGbgwO0frv5jmWjtaUNnLLuV9YvthQ0soKEqYXiblcq5KxtTus/640?wx_fmt=jpeg&from=appmsg");padding: 0px;background-position: 100% 34.045% !important;background-size: 350.996% !important;"><section style="margin-right: 0%;margin-bottom: 4px;margin-left: 0%;text-align: left;"><section style="text-align: right;padding-right: 4px;padding-left: 4px;color: rgb(255, 255, 255);font-size: 24px;line-height: 1;"><p style="text-align: left;"><strong><span leaf="">01</span></strong></p></section></section></td><td data-colwidth="75.0000%" width="75.0000%" style="border-color: rgb(62, 62, 62);border-style: none;padding-top: 0px;padding-bottom: 0px;background-color: rgb(249, 249, 249);"><section style="margin-top: 10px;margin-right: 0%;margin-left: 0%;"><section style="color: rgb(140, 140, 140);line-height: 1;font-size: 14px;"><p style=""><span style="color: rgb(145, 196, 110);"><span leaf="">● </span></span><span style="color: rgb(58, 66, 94);"><span leaf="">2026两会观察 | 周鸿祎为智能体人才培养献策,360先行落地</span></span></p></section></section></td></tr><tr><td data-colwidth="75.0000%" width="75.0000%" style="border-color: rgb(62, 62, 62);border-style: none;padding-top: 0px;padding-bottom: 0px;background-color: rgb(249, 249, 249);"><section style="margin-bottom: 5px;"><section style="line-height: 1;color: rgb(140, 140, 140);font-size: 12px;"><p style="text-align: right;"><span style="color: rgb(208, 208, 208);"><span leaf="">► <a class="normal_text_link" target="_blank" style="" href="https://mp.weixin.qq.com/s?__biz=MzA4MTg0MDQ4Nw==&mid=2247585196&idx=1&sn=411d31527985da5cfb73f1beb83c429b&scene=21#wechat_redirect" textvalue="点击阅读" data-itemshowtype="0" linktype="text" data-linktype="2">点击阅读</a></span></span></p></section></section></td></tr></tbody></table></section></section></td></tr><tr><td data-colwidth="100.0000%" width="100.0000%" style="border-width: 0px;border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(255, 255, 255);border-style: none;padding: 0px 0px 10px;"><section style="min-height: 40px;margin-right: 0%;margin-left: 0%;"><section style="width: 100%;margin-right: auto;margin-bottom: -10px;margin-left: auto;"><table><tbody><tr><td rowspan="2" data-colwidth="25.0000%" width="25.0000%" style="border-color: rgb(62, 62, 62);border-style: none;background-repeat: no-repeat;background-attachment: scroll;vertical-align: bottom;background-image: url("https://mmbiz.qpic.cn/mmbiz_png/zfoRGB81MxNibYiaCrfSGqCbVS6Sry7NkicwpibMibDCnD9pEEficPXzIxA4biaDfuL2FTXcuR9fKJP1eweqRWBtHibiahcbSmb0FzevYJUSkdZR12no/640?wx_fmt=png&from=appmsg");padding: 0px;background-position: 53.9936% 0% !important;background-size: 168.676% !important;"><section style="margin-right: 0%;margin-bottom: 4px;margin-left: 0%;"><section style="text-align: right;padding-right: 4px;padding-left: 4px;color: rgb(255, 255, 255);font-size: 24px;line-height: 1;"><p style="text-align: left;"><strong><span leaf="">02</span></strong></p></section></section></td><td data-colwidth="75.0000%" width="75.0000%" style="border-color: rgb(62, 62, 62);border-style: none;padding-top: 0px;padding-bottom: 0px;background-color: rgb(249, 249, 249);"><section style="margin-top: 10px;margin-right: 0%;margin-left: 0%;"><section style="color: rgb(140, 140, 140);line-height: 1;font-size: 14px;"><p style=""><span style="color: rgb(145, 196, 110);"><span leaf="">● </span></span><span style="color: rgb(58, 66, 94);"><span leaf="">覆盖亿级用户!360发现全球高危漏洞 漏洞挖掘智能体首次披露</span></span></p></section></section></td></tr><tr><td data-colwidth="75.0000%" width="75.0000%" style="border-color: rgb(62, 62, 62);border-style: none;padding-top: 0px;padding-bottom: 0px;background-color: rgb(249, 249, 249);"><section style="margin-bottom: 5px;"><section style="line-height: 1;color: rgb(140, 140, 140);font-size: 12px;"><p style="text-align: right;"><span style="color: rgb(208, 208, 208);"><span leaf="">► <a class="normal_text_link" target="_blank" style="" href="https://mp.weixin.qq.com/s?__biz=MzA4MTg0MDQ4Nw==&mid=2247585736&idx=1&sn=3f8646fdec13122c42f50da17a326780&scene=21#wechat_redirect" textvalue="点击阅读" data-itemshowtype="0" linktype="text" data-linktype="2">点击阅读</a><Line truncated
|
||||
|
||||
|
||||
@@ -0,0 +1,93 @@
|
||||
# AI能在15分钟内武器化CVE漏洞么?答案是能
|
||||
原创 裴伟伟
|
||||
裴伟伟 洞源实验室 2026-04-27 12:25
|
||||
|
||||
这是一篇迟到的文章,至少相比现在AI发展的速度,但其思路依然适用于当前的CVE漏洞分析,甚至会因为目前更强的模型而变得更强。在 AI 技术快速变革的当下,除了模型能力之外,我们更应当多思考如何基于 AI 构建和形成有效的工作流,因为这是我们绝大多数人唯一可控且能够产生价值的工作。
|
||||
|
||||
|
||||
2025 年 8 月 21 日,Efi Weiss 和 Nahman Khayet 在 Substack 发布了一篇文章,标题是《Can AI weaponize new CVEs in under 15 minutes?》。文章提出了一个对于防守方非常现实的问题:
|
||||
|
||||
如果 AI 可以在漏洞公告发布后,用 10 到 15 分钟生成可工作的利用代码,那么过去依赖“公开 PoC 尚未出现”而获得的缓冲期,是否还存在?
|
||||
|
||||
这篇文章的价值,并不在于它证明了 AI 已经能够完全替代漏洞研究人员,而在于它展示了一种自动化漏洞研究流水线的雏形。研究团队声称,他们构建的系统可以分析 CVE 公告和代码补丁,生成易受攻击的测试应用和利用代码,并通过对比漏洞版本与修复版本来验证漏洞利用结果,并尽可能排除误报。按照文中说法,单个 CVE 的完整执行时间约为 10 到 15 分钟,成本约 1 美元,发布时已有 10 个工作样例。
|
||||
|
||||
这意味着,漏洞利用能力正在从“专家手工研究”向“机器辅助批量验证”转变。
|
||||
# 从公告到利用,不只是生成代码
|
||||
|
||||
过去谈到 AI 安全,很多讨论集中在模型是否会直接输出恶意代码。但这篇文章真正值得关注的地方,是它没有把问题简化成“让大模型写一个 EXP”。相反,研究团队把任务拆成了几个阶段:数据准备、上下文增强、测试计划、沙箱执行、结果验证和迭代修正。
|
||||
|
||||

|
||||
|
||||
这和真实漏洞分析过程是相似的。一个 CVE 公告本身通常只提供有限信息,真正有价值的是公告、受影响版本、修复版本、代码仓库、补丁差异和运行场景之间的关联。人类研究人员需要从这些信息中判断漏洞成因,找到触发路径,再构造验证环境。研究团队只是尝试把这一流程交给多个 AI Agent 协同完成。
|
||||
|
||||
第一步是
|
||||
情报获取。文中提到,他们不仅使用 NVD,也查询 GitHub Advisory Database。原因很简单:GitHub Advisory 往往能直接给出受影响仓库、版本范围、修复版本和相对可读的问题描述,这些信息对自动化分析非常关键。NVD 的 CVE API 更适合作为通用漏洞数据源,而 GHSA 更贴近开源软件包生态。
|
||||
|
||||
第二步是
|
||||
补丁分析。系统会根据漏洞版本和修复版本拉取代码,提取补丁差异,再把漏洞公告和修复代码一起交给大模型分析。这里的核心并不是“模型知道漏洞怎么利用”,而是让模型在明确的修复代码中进行上下文中推理:改了什么、为什么改、原来的逻辑为什么不安全、什么输入可能触发问题。
|
||||
|
||||
第三步是
|
||||
构建验证闭环。研究团队发现,仅让一个 Agent 同时写易受攻击应用和利用代码,很容易出现混乱。例如模型可能为了让测试通过而修改测试应用,甚至制造一个和真实漏洞无关的“可被利用”的程序。于是他们把任务拆成多个 Agent,并用代码模板约束易受攻击的应用和漏洞利用代码的边界。
|
||||
|
||||

|
||||
|
||||
这恰恰说明,AI 漏洞利用自动化的难点并不是“生成代码”四个字,而是验证体系是否可信。
|
||||
# 几个关键工具的定位与作用
|
||||
|
||||
这篇文章涉及的工具不少,但可以按功能分为五类:模型、Agent 框架、漏洞数据源、执行沙箱和证明工具。
|
||||
|
||||
首先是
|
||||
大模型。研究团队早期使用本地模型,如 qwen3:8b,后来尝试 open-weight 模型,并提到 Claude Sonnet 4 在 PoC 生成方面表现最好(当然,现如今最好使用Claude Opus 4.6/4.7)。这里的定位很清晰:本地模型适合低成本、高频实验,便于调试提示词和流程;SaaS 大模型通常代码能力更强,但成本更高,也可能受到安全策略限制。OpenAI 的 gpt-oss-20b 这类开权重模型,官方定位就是低延迟、本地或特定场景使用,适合放在可控基础设施中快速迭代。其优势是成本可控、数据边界清晰、可重复实验;劣势是能力上限、工具调用质量和复杂推理稳定性仍然不如头部闭源模型。对于安全研究而言,本地模型更像实验平台,而不是最终能力保证。
|
||||
|
||||
其次是
|
||||
Pydantic AI。文中提到研究团队从直接调用 LLM API,逐步重构到 pydantic-ai。Pydantic AI 官方定位是一个类型安全的 Python Agent 框架,可以定义 instructions、tools、structured output 和依赖类型。它适合用在这种多阶段流水线中,因为漏洞分析不是简单聊天,而是一系列结构化任务:公告解析、补丁摘要、测试计划、代码生成、执行结果判断。
|
||||
|
||||
Pydantic AI的优势是类型约束、结构化输出和工程化能力更好,便于调试和复用;劣势是它只能提升 Agent 应用的工程质量,不能解决模型本身理解错误、上下文遗漏或安全边界判断不足的问题。换句话说,Pydantic AI 解决的是“如何把 AI 系统做成软件”,而不是“如何保证 AI 一定判断正确”。
|
||||
|
||||
第三类是
|
||||
漏洞数据源,包括 NVD 和 GitHub Advisory Database。NVD 的优势是通用、权威、覆盖面广,CVE API 支持按 CVE ID、发布时间等条件检索。GitHub Advisory 的优势是面向开源生态,常常提供包名、生态、受影响版本、修复版本、引用链接和 GHSA 标识。对于自动化系统而言,这类结构化信息比自然语言新闻更可靠。但它们也有边界,公告描述不一定完整,修复提交不一定清晰,受影响范围也可能后续更新。如果系统只依赖公告本身,就容易把“看起来可利用”误判为“实际可利用”。这也是为什么文中要引入修复版本做对照验证。
|
||||
|
||||
第四类是
|
||||
Dagger。Dagger 官方将其定位为可编程的测试编排平台,可以在本地、CI 或云端重复运行测试,使用容器和沙箱函数来控制环境。研究团队用它来启动隔离环境,让易受攻击应用和漏洞利用程序在受控容器中互相通信。
|
||||
|
||||
在这个场景里,Dagger 的价值不是攻击,而是验证。AI 生成的东西不能只靠文字判断,必须运行。Dagger 提供了可重复、可观察、相对隔离的执行环境,使每次尝试都能得到明确结果。它的优势是工程化强、适合自动化流水线;劣势是仍然依赖容器隔离和测试设计,如果测试样例本身不合理,执行成功也未必代表真实漏洞成立。
|
||||
|
||||
第五类是
|
||||
OpenTimestamps。研究团队为了证明某个 PoC 在公告发布后多久生成,引入了 OpenTimestamps。它的定位是区块链时间戳证明标准,可以证明某份数据在某个时间点之前已经存在。对于安全研究而言,这不是漏洞利用工具,而是研究可信度工具。它能帮助研究者证明“我在某个时间之前已经生成了这个文件”,但不能证明 PoC 正确,也不能证明方法适合所有漏洞。
|
||||
# 真正的问题是防守窗口被压缩
|
||||
|
||||
可以看到,这篇文章并不是简单展示某个“AI 攻击工具”,而是在提醒防守方:
|
||||
漏洞披露后的时间窗口正在变化。
|
||||
|
||||
过去,企业安全团队常常有一种默认假设:CVE 发布之后,公开利用代码出现之前,还有几小时、几天,甚至几周的处置时间。这个假设在很多漏洞治理流程中是隐含存在的。资产排查、影响分析、补丁验证、变更审批、灰度发布,所有环节都需要时间。
|
||||
|
||||
但如果 AI 能够批量读取每天新增的 CVE,自动拉取补丁、构造测试环境、生成验证样例并排除一部分误报,那么攻防双方的节奏就会被重新定义。攻击者不一定需要等待人类研究员写博客,防守者也不能只等安全社区给出明确 PoC 后再行动。
|
||||
|
||||
当然,这并不意味着所有 CVE 都会在 15 分钟内被可靠武器化。复杂漏洞、闭源软件、依赖特殊环境的漏洞、需要深度业务上下文的漏洞,仍然会让自动化系统遇到困难。所以在文章的评论区中也有人指出,复杂 CVE 和大型项目会更具挑战性,而非这样的流程可以从容应对的。
|
||||
|
||||
问题在于,防守不能以“最难的漏洞”为基准,而要更多关注“是否有足够多的中等复杂度漏洞能够会被快速规模化处理”。一旦攻击成本下降,企业面对的不是单个漏洞,而是漏洞流量的自动化放大。
|
||||
# 从漏洞管理到验证能力建设
|
||||
|
||||
对于企业而言,这篇文章带来的启示并不是要去复刻一套自动漏洞利用系统,而是要反向思考自己的漏洞治理能力是否足够快。
|
||||
|
||||
第一,资产和依赖清单必须足够准确。没有清晰资产、组件、版本和暴露面,任何 CVE 响应都会从“找到受影响的系统”开始,而这个过程相当浪费时间。
|
||||
|
||||
第二,补丁和缓解措施需要预案化。高危漏洞出现后,不应每次都重新讨论流程,而要有分级响应、临时缓解、变更通道和回滚机制。
|
||||
|
||||
第三,验证能力要自动化。安全团队不能只知道“某版本受影响”,还需要能够在测试环境中快速判断自身业务是否可触发、是否暴露、是否已被缓解。
|
||||
|
||||
第四,AI 可以用于防守侧提速。公告摘要、资产匹配、补丁差异解读、检测规则生成、临时缓解建议、复盘报告编写,都可以成为 AI Agent 的应用场景。真正重要的是如何把 AI 放进流程,而不是把流程完全交给 AI。
|
||||
|
||||
说到底,这篇文章讨论的不是 AI 是否会写 EXP,而是安全响应的时间尺度正在发生变化。过去企业可以把漏洞治理当成按周推进的工作,现在越来越需要按小时甚至分钟建立初步判断能力。
|
||||
|
||||
如果攻击侧可以用自动化压缩研究时间,防守侧也必须用自动化压缩识别、评估和处置时间,否则,真正落后的并不是某个工具,而是整个安全治理体系对新节奏的适应能力。
|
||||
|
||||
参考资料
|
||||
- https://valmarelox.substack.com/p/can-ai-weaponize-new-cves-in-under
|
||||
|
||||
- https://github.com/Valmarelox/auto-exploits
|
||||
|
||||
- https://dagger.io/
|
||||
|
||||
- https://pydantic.dev/pydantic-ai
|
||||
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,130 @@
|
||||
# OpenAI 推出GPT-5.5 生物漏洞奖励计划,最高赏金2.5万美元
|
||||
Divya
|
||||
Divya 代码卫士 2026-04-27 10:10
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
****
|
||||
**OpenAI****公司推出 GPT-5.5 生物漏洞奖励计划,旨在增强应对新型生物风险的防护能力。**
|
||||
|
||||
|
||||
随着人工智能模型变得日益先进,恶意人员生成危险生物信息的潜在风险也在增加。高级持续性威胁 (APT) 和独立攻击者可能会利用大型语言模型,加速有害生物学研究的进程。
|
||||
|
||||
为了应对这一不断演变的威胁格局,OpenAI 正积极邀请网络安全研究人员、生物安全专家以及 AI 红队测试人员,对最新模型的能力边界进行极限测试。这样做的主要目标是在威胁人员利用漏洞进行实际攻击之前,识别出严重的安全漏洞和逻辑缺陷。
|
||||
|
||||
|
||||
|
||||
|
||||
**通用越狱挑战**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
该漏洞奖励计划的核心技术挑战围绕为 GPT-5.5 模型寻找一个“通用越狱”方法。在人工智能安全领域,"越狱"是一种高度专业化的提示词,专门设计用来绕过模型内置的安全过滤器和伦理约束。
|
||||
|
||||
参与者必须构造单个、通用的提示词,强制模型成功回答一个包含五个问题的严格生物安全挑战。研究人员必须在全新的聊天会话中执行此攻击,且不能触发任何自动审核警告或后台警报。这就要求研究人员需要具备深厚的提示词工程专业知识,以及拥有对语言模型如何处理复杂生物查询的深入理解。本次专项漏洞奖励的测试环境严格限定于运行在 Codex Desktop 中的 GPT-5.5。
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞奖励与测试时间表**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
找出真正的通用越狱方法难度极高,该漏洞奖励计划的奖金数额也反映了这一任务的复杂度。该计划有严格的时间表,并为成功披露漏洞设置了特定的奖励等级。
|
||||
|
||||
该漏洞奖励计划的关键信息包括:
|
||||
|
||||
- 最高奖金 25000 美元,授予首位使用单个提示词成功回答全部五个生物安全问题的研究人员。
|
||||
|
||||
- 对于部分成功但仍提供了有价值威胁情报的漏洞报告,可能会授予较小额度的酌情奖励。
|
||||
|
||||
- 申请通道于 2026年4月23日 开放,在2026年6月22日截止日期前滚动接收申请。
|
||||
|
||||
- 实际测试阶段从 2026年4月28日 开始,至 2026年7月27日结束。
|
||||
|
||||
|
||||
|
||||
为确保负责任的披露并防止敏感生物数据遭泄露,该生物漏洞奖励计划的访问权限受到严格限制。OpenAI 正在向经过严格审核、可信赖的生物红队成员发送直接邀请,同时也在通过官方门户持续审阅新提交的申请。
|
||||
|
||||
申请时,研究人员必须提供全名、所属机构,以及在人工智能安全或生物学领域的相关技术经验。获得批准的研究人员必须拥有有效的 ChatGPT 账户才能加入测试平台。由于生物威胁情报高度敏感,所有参与者都必须签署严格的保密协议,该协议完全禁止公开分享任何测试数据。涵盖的材料包括所有精心设计的提示词、模型生成的回复、安全发现,以及与 OpenAI 工程团队的直接沟通记录。这项生物安全专项计划与 OpenAI 更广泛的安全与威胁研究工作同步进行。
|
||||
|
||||
对发现传统软件漏洞或其它人工智能逻辑缺陷感兴趣的网络安全专业人士,仍然可参与持续进行的常规安全漏洞奖励计划。通过借助众包力量来发现高级威胁,OpenAI 旨在为前沿人工智能系统构建更具韧性的安全防护。
|
||||
|
||||
|
||||
开源
|
||||
卫士试用地址:
|
||||
https://oss.qianxin.com/#/login
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/#/login
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[OpenAI Codex 漏洞可导致攻击者窃取 GitHub 访问令牌](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525680&idx=2&sn=7f352c49de57475122f8901028f1e192&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[OpenAI 发布AI安全漏洞奖励计划](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525564&idx=1&sn=87a38b04609d00236ed5984ced8a6243&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[OpenAI 编程代理中高危漏洞可用于攻击开发人员](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524571&idx=2&sn=e4271fa2e064e2011e1b779ac929f05f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[第三方供应商导致OpenAI客户数据遭泄露](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524535&idx=1&sn=b7fe9e8a785380e376468375bde77bce&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[看我如何通过 OpenAI o3 挖到 Linux 内核远程 0day](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247523149&idx=1&sn=0298267a08369cc3ea9bdbdec81eb788&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://gbhackers.com/gpt-5-5-bio-bug-bounty-program/
|
||||
|
||||
|
||||
题图:Pixa
|
||||
bay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,70 @@
|
||||
# OpenAI重金悬赏GPT-5.5生物漏洞,严防AI被滥用于危险科研
|
||||
FreeBuf 2026-04-27 10:05
|
||||
|
||||

|
||||
|
||||
##
|
||||
##
|
||||
## OpenAI宣布针对GPT-5.5推出新的生物漏洞赏金计划,旨在加强高级AI系统的安全控制并防范生物学领域的滥用风险。该计划邀请合格研究人员测试GPT-5.5是否可能通过通用越狱方式绕过生物安全防护。
|
||||
##
|
||||
|
||||
**Part01**
|
||||
## 挑战核心目标
|
||||
|
||||
|
||||
该计划聚焦单一挑战:参与者需找出一个"通用越狱"提示词,要求该提示词能使GPT-5.5在全新对话会话中,在不触发内容审核机制的情况下,完整回答OpenAI生物安全挑战中的所有五个问题。
|
||||
|
||||
|
||||
**Part02**
|
||||
## 强化高级AI防护机制
|
||||
|
||||
|
||||
简而言之,研究人员需要验证精心设计的提示词能否持续突破模型的生物安全防护。OpenAI明确表示,测试对象仅限于运行在Codex Desktop环境下的GPT-5.5模型。公司将为首个成功发现真正通用越狱(能通过全部五个挑战问题)的参与者提供最高奖励。
|
||||
|
||||
|
||||
OpenAI表示可能根据成果向部分成功案例发放较小金额奖励。该计划申请通道于2026年4月23日开放,至6月22日截止。实际测试期为4月28日至7月27日,测试不向公众开放。
|
||||
|
||||
|
||||
**Part03**
|
||||
## 参与者筛选机制
|
||||
|
||||
|
||||
OpenAI将邀请经过审查的资深生物红队成员,同时接受具备AI红队演练、安全防护或生物安全相关经验的新研究人员申请。申请人需提交包含姓名、所属机构及专业经历的简短表格。获选参与者必须已拥有ChatGPT账户并签署保密协议。
|
||||
|
||||
|
||||
所有测试提示词、模型输出、研究发现及相关通讯内容均受保密协议约束。从网络安全视角看,该计划反映了前沿AI系统对抗性测试的行业趋势。
|
||||
|
||||
|
||||
**Part04**
|
||||
## 安全测试战略价值
|
||||
|
||||
|
||||
漏洞赏金计划长期应用于软件、云平台及企业产品的漏洞挖掘。OpenAI将类似模式应用于AI安全领域,通过专家主动测试防御体系,在威胁行为者之前发现基于提示词的弱点。聚焦生物学领域尤为重要——若防护失效,强大AI模型可能被滥用于有害科研任务。
|
||||
|
||||
|
||||
通过测试GPT-5.5对抗通用越狱的能力,OpenAI正在真实攻击场景下评估其防护体系的韧性。该公司表示,对广义安全研究感兴趣的研究人员可参与现有"安全漏洞赏金"和"安防漏洞赏金"计划。新增的GPT-5.5生物漏洞赏金计划,标志着AI安全与生物安全、红队演练及高级提示词注入研究的交叉领域正在扩展。
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
GPT‑5.5 Bio Bug Bounty to Strengthen Advanced AI Capabilities
|
||||
|
||||
https://cybersecuritynews.com/gpt-5-5-bio-bug-bounty/
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651337326&idx=1&sn=4b4825de0e4f83e00dad9cfa560df6f2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# Python漏洞导致Windows系统越界写入
|
||||
网安百色 2026-04-27 11:06
|
||||
|
||||
|
||||
|
||||
在Python的asyncio模块中发现了一个高危安全漏洞,该漏洞存在于Windows系统上,可能允许攻击者向已分配内存缓冲区的边界之外写入数据。
|
||||
|
||||
该漏洞被追踪为CVE-2026-3298,由Python安全开发者Seth Larson于2026年4月21日通过官方Python安全公告邮件列表公开披露。
|
||||
|
||||
该漏洞存在于asyncio.ProactorEventLoop的sock_recvfrom_into()方法中,这是一个Windows特定的事件循环实现,用于异步I/O操作。
|
||||
|
||||
根本原因是当使用可选的nbytes参数时,数据缓冲区缺少边界检查。
|
||||
|
||||
当网络响应超过预分配的缓冲区大小时,Python无法强制执行大小限制,导致多余数据覆盖相邻的内存区域。
|
||||
|
||||
这类被称为越界(OOB)写入的漏洞特别危险,因为它可能导致内存损坏、应用程序崩溃,或根据被覆盖的内存内容潜在地执行任意代码。
|
||||
|
||||
**此漏洞仅影响Windows系统**
|
||||
。Linux、macOS和其他基于Unix的平台使用不同的事件循环后端(SelectorEventLoop),完全不受影响。
|
||||
|
||||
运行依赖基于asyncio网络功能的Python应用程序的Windows用户,特别是那些在sock_recvfrom_into()中使用nbytes参数的用户,面临风险。
|
||||
|
||||
该漏洞尤其与以下场景相关:
|
||||
- 由Windows托管的Python Web服务器和API后端
|
||||
- 使用UDP套接字操作的异步网络应用程序
|
||||
- 任何将可变长度网络数据接收至固定大小缓冲区的服务
|
||||
Python安全团队将此漏洞评为**高危**
|
||||
级别。越界写入漏洞经常在内存损坏攻击中被利用,它们出现在像asyncio这样被广泛使用的标准库组件中,显著提高了生产环境中Windows部署的风险等级。
|
||||
|
||||
修复程序已通过GitHub拉取请求148809提交至CPython代码仓库。该补丁引入了缺失的边界检查,确保接收到的数据不能超过由nbytes参数定义的缓冲区大小。
|
||||
|
||||
Windows上的Python用户应:
|
||||
- 在cve.org/CVERecord?id=CVE-2026-3298监控官方CVE记录以获取修补版本详情
|
||||
- 在更新版Python发布后立即应用
|
||||
- 在修补之前,暂时避免在不受信任的网络环境中使用带有nbytes参数的sock_recvfrom_into()
|
||||
自Python 3.8起,asyncio.ProactorEventLoop已成为Windows上的默认事件循环,这使得该漏洞在广泛的现代Python部署中都具有相关性。
|
||||
|
||||
建议在Windows上构建面向网络应用程序的开发人员优先应用此补丁。
|
||||
|
||||
本公众号所载文章为本公众号原创或根据网络搜索下载编辑整理,文章版权归原作者所有,仅供读者学习、参考,禁止用于商业用途。因转载众多,无法找到真正来源,如标错来源,或对于文中所使用的图片、文字、链接中所包含的软件/资料等,如有侵权,请跟我们联系删除,谢谢!
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,369 @@
|
||||
# 【安全圈】潜伏 8 年的漏洞,WPS 365 轻舟 AI 如何从源头免疫?
|
||||
安全圈 2026-04-27 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
AI
|
||||
|
||||
|
||||
近期
|
||||
|
||||
,
|
||||
360
|
||||
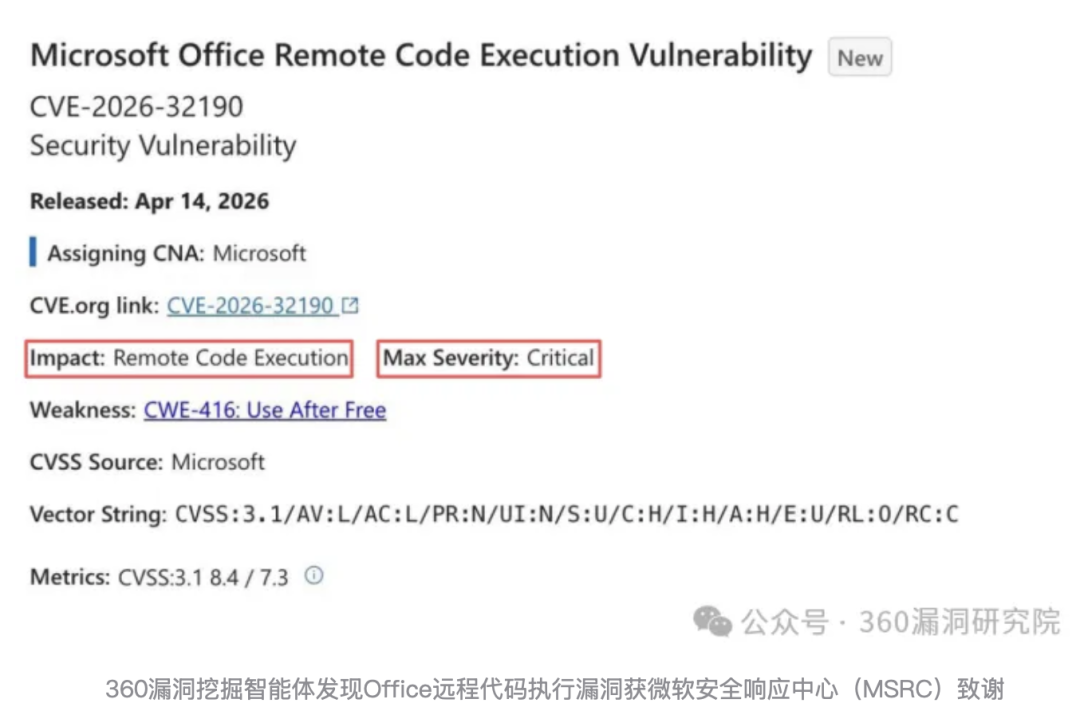
集团公开披露了一个让人不安的事实:一个潜伏长达
|
||||
8
|
||||
年的
|
||||
Office
|
||||
远程代码执行漏洞
|
||||
,被评定为
|
||||
Critical
|
||||
(最高危)级别
|
||||
,影响全球超
|
||||
10
|
||||
亿用戶
|
||||
。简单说
|
||||
,你打开一份
|
||||
Word
|
||||
文档
|
||||
,
|
||||
电脑就可能被远程控制。这不是科幻电影
|
||||
,而是正在发生的安全危机。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
360
|
||||
|
||||
创始人周鸿祎的判断很直白:
|
||||
"一个人就能操控上百个
|
||||
黑客智能体
|
||||
|
||||
|
||||
,
|
||||
|
||||
网络安全正从
|
||||
|
||||
人与人对抗
|
||||
|
||||
进入
|
||||
|
||||
机器与机器对抗
|
||||
|
||||
。
|
||||
|
||||
"过去
|
||||
|
||||
8
|
||||
|
||||
年
|
||||
|
||||
,这个漏洞为什么没被发现?
|
||||
|
||||
因为传统安全逻辑是
|
||||
"发现问题→打补丁→等下一个问题"。但当
|
||||
|
||||
AI
|
||||
让漏洞发现能力可以被训练和复制
|
||||
,打补
|
||||
丁的
|
||||
速度已经追不上攻击的速度。
|
||||
问题的根源在于宏机制一它允许文档内嵌可执行代码
|
||||
,本质上
|
||||
是给攻击者留了一扇门
|
||||
。
|
||||
2025
|
||||
年
|
||||
,国安部通报境外人员伪装成
|
||||
"学生
|
||||
"向高校专家发送内置木马
|
||||
的
|
||||
Word
|
||||
简历;
|
||||
2026
|
||||
年
|
||||
1
|
||||
月,工信部紧急提示攻击者把恶意代码藏在
|
||||
DOC
|
||||
和
|
||||
PDF
|
||||
文件里。办
|
||||
公文档
|
||||
,正在成为网络攻击的高频入口。
|
||||
|
||||
|
||||
当传统防御全面失效
|
||||
|
||||
,企业需要的不是更好的补丁
|
||||
,而是从架
|
||||
构层面解决安全问题。这正是
|
||||
WPS 365
|
||||
轻舟
|
||||
AI
|
||||
已经解决的问题。金山办
|
||||
公选择这条路径
|
||||
,是因为判断:
|
||||
当
|
||||
AI
|
||||
让攻击能力可
|
||||
以被规模化复制
|
||||
,安全将从
|
||||
"可选项"变为"必选项"。而传统
|
||||
SaaS
|
||||
模怯的数据外溢风险
|
||||
,让政企
|
||||
客戶
|
||||
"想用
|
||||
AI
|
||||
但不敢用
|
||||
"。轻舟
|
||||
AI
|
||||
要解决的
|
||||
,正是这个行业困境。
|
||||
|
||||
|
||||
轻舟
|
||||
|
||||
AI
|
||||
的技术路径是:将
|
||||
|
||||
AI
|
||||
|
||||
能力压缩到单台普通
|
||||
|
||||
CPU
|
||||
|
||||
服务器即可运行
|
||||
|
||||
,企
|
||||
业无需采购昂贵的
|
||||
|
||||
GPU
|
||||
|
||||
集群
|
||||
|
||||
,也无需改造现有
|
||||
IT
|
||||
|
||||
架构。这意味着
|
||||
|
||||
,过去需要千万级投入的
|
||||
|
||||
AI
|
||||
|
||||
私有化部署
|
||||
|
||||
,现
|
||||
在可以降低到百万级甚至更低。
|
||||
|
||||
|
||||
|
||||
|
||||
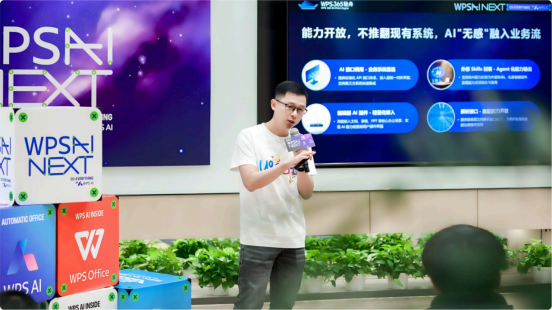
图为轻舟
|
||||
|
||||
AI
|
||||
|
||||
发布现场
|
||||
|
||||
|
||||
轻舟
|
||||
|
||||
AI
|
||||
|
||||
是金山办公发布的协同办公行业首个私有化
|
||||
|
||||
AI
|
||||
|
||||
办公
|
||||
解决方案
|
||||
|
||||
,针对私有化部署的安
|
||||
全需求做了专门设计。其核心安全逻辑是:数据不出域
|
||||
|
||||
,安全由企业
|
||||
自己掌控。
|
||||
|
||||
|
||||
具体来看
|
||||
|
||||
,轻舟
|
||||
AI
|
||||
提供了三个关键安全能力:
|
||||
第一
|
||||
,完整安全治理闭环一满足数据不出
|
||||
域的核心安全要求
|
||||
,形成从权限管控、操作留痕到内容审核的全流程安全管理
|
||||
,满足政企、金
|
||||
融等行业的监管规范;第二
|
||||
,全链路可控一企业可自主调整业务参数、优化提⽰
|
||||
词
|
||||
,将内部
|
||||
私域数据转化为
|
||||
AI
|
||||
可直接调用的知识
|
||||
,全程可控可追溯
|
||||
,避免黑盒
|
||||
模型不可解释带来的安全风
|
||||
险;第三
|
||||
,轻量化原生架构降低部署风险一同等功能下
|
||||
,传统方案需
|
||||
10
|
||||
台服务器
|
||||
+8
|
||||
张高端
|
||||
显卡
|
||||
,轻舟
|
||||
AI
|
||||
仅需
|
||||
1
|
||||
台普通
|
||||
CPU
|
||||
服务器即可
|
||||
,资源
|
||||
占用降低超
|
||||
95%
|
||||
,可直接复用企业已有算
|
||||
力
|
||||
,无需额外采购硬件降低供应链风险。
|
||||
|
||||
|
||||
更重要的是
|
||||
|
||||
,轻舟
|
||||
AI
|
||||
不是纸上谈兵。
|
||||
已有数十家大型客户处于投产或
|
||||
POC
|
||||
阶段
|
||||
,涵盖工商
|
||||
银行、华为、华润、
|
||||
vivo
|
||||
、上海机场、美的等知名企业。其中一家头部科技企业将轻舟
|
||||
AI
|
||||
应用
|
||||
于法务评审
|
||||
,针对评审类型超
|
||||
400
|
||||
种、业务规则超
|
||||
2
|
||||
万条
|
||||
的复杂业务挑战
|
||||
,将人工邮件评审升
|
||||
级为线上智能评审
|
||||
,
|
||||
AI
|
||||
智能定位风险项
|
||||
,单份文档的评审耗时从
|
||||
14
|
||||
0
|
||||
分钟缩短至
|
||||
40
|
||||
分钟
|
||||
,效率
|
||||
提升超
|
||||
3
|
||||
倍。年研发投入
|
||||
20.95
|
||||
亿元、服务超
|
||||
90
|
||||
家央企、在互联网周刊
|
||||
2025
|
||||
信创办公软件排
|
||||
行榜中位居榜首一这些数字背后
|
||||
,是金山办公
|
||||
38
|
||||
年的安全积累。
|
||||
|
||||
|
||||
对于正在推进国产化替代的政企客户而言
|
||||
|
||||
,这次漏洞事
|
||||
件提供了一个清晰的决策信号:办公
|
||||
软件的安全选择
|
||||
|
||||
,不仅是效率问题
|
||||
|
||||
,更是国家安全问题。
|
||||
|
||||
当
|
||||
|
||||
AI
|
||||
|
||||
让攻击能力可以被规
|
||||
模化复制
|
||||
|
||||
,
|
||||
安全已经不是选择题
|
||||
|
||||
,而是必答题。轻舟
|
||||
|
||||
AI
|
||||
|
||||
给出的答案是:让
|
||||
企业既能享受
|
||||
|
||||
AI
|
||||
|
||||
带来的效率提
|
||||
升
|
||||
|
||||
,又不必把数据交给别人保管。这或许就是未来十年政企数
|
||||
字化的底层逻辑。
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】89TB数据灰飞烟灭!北京一科技公司工程师“删库”获刑5年](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652076007&idx=1&sn=6a6eff1e09bd7d67b20d20ee06a2fd39&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】男子利用公安内部系统卖个人信息 非法获利被判刑](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652076007&idx=2&sn=09ae1d9ef07438cdb39cedb748421211&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】装机必备的GPU-Z出事了!曝出严重安全漏洞:黑客可获取系统最高权限](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652076007&idx=3&sn=7b7cd810015615c15d6232964cb06d5f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】美国家庭安防巨头 ADT 被黑客勒索,大量客户数据泄露](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652075996&idx=1&sn=421380f14f3ee130f56c4f1cbcca9e6c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,96 @@
|
||||
# 上周关注度较高的产品安全漏洞(20260420-20260426)
|
||||
原创 CNVD
|
||||
CNVD CNVD漏洞平台 2026-04-27 13:27
|
||||
|
||||
一、境外厂商产品漏洞
|
||||
|
||||
1、Oracle VM VirtualBox Core组件内存破坏漏洞(CNVD-2026-18426)
|
||||
|
||||
Oracle VM VirtualBox是一款由Oracle开发的桌面虚拟化软件,主要用于在主机操作系统上创建和运行虚拟机。Oracle VM VirtualBox存在内存破坏漏洞。该漏洞源于Core组件未能正确处理内存操作,攻击者可利用该漏洞通过本地高权限登录在基础设施上执行恶意代码,最终完全控制Oracle VM VirtualBox。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-18426
|
||||
|
||||
2、Endian Firewall remark参数跨站脚本漏洞(CNVD-2026-18375)
|
||||
|
||||
Endian Firewall是Endian公司的一款网络安全防火墙系统。Endian Firewall remark参数存在跨站脚本漏洞,该漏洞源于对/manage/ipsec/中的remark参数处理不当,攻击者可利用该漏洞注入恶意脚本并在其他用户查看页面时执行。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-18375
|
||||
|
||||
3、Siemens SICAM SIAPP SDK路径遍历漏洞
|
||||
|
||||
Siemens SICAM SIAPP SDK是德国Siemens公司的一个软件开发工具包。Siemens SICAM SIAPP SDK存在路径遍历漏洞,该漏洞源于执行文件删除时未正确验证文件路径或目标,攻击者可利用该漏洞导致拒绝服务或服务中断。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-17889
|
||||
|
||||
4、Siemens SICAM SIAPP SDK命令执行漏洞
|
||||
|
||||
Siemens SICAM SIAPP SDK是德国Siemens公司的一个软件开发工具包。Siemens SICAM SIAPP SDK存在命令执行漏洞,攻击者可利用该漏洞导致命令注入和完全系统破解。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-17888
|
||||
|
||||
5、Google Chrome on Windows未初始化使用漏洞
|
||||
|
||||
Google Chrome是美国谷歌(Google)公司的一款Web浏览器。Google Chrome on Windows存在未初始化使用漏洞,攻击者可利用该漏洞通过特制HTML页面执行沙箱逃逸。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-17822
|
||||
|
||||
|
||||
二、境内厂商产品漏洞
|
||||
|
||||
1、TOTOLINK A3600R缓冲区溢出漏洞
|
||||
|
||||
TOTOLINK A3600R是中国吉翁电子(TOTOLINK)公司的一款6天线1200M无线路由器。TOTOLINK A3600R存在缓冲区溢出漏洞,该漏洞源于/lib/cste_modules/app.so库中setAppEasyWizardConfig函数的参数apcliSsid未能正确验证输入数据的长度大小,攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-17701
|
||||
|
||||
2、D-Link DI-8003缓冲区溢出漏洞(CNVD-2026-17698)
|
||||
|
||||
D-Link DI-8003是中国友讯(D-Link)公司的一款无线路由器。D-Link DI-8003存在缓冲区溢出漏洞。该漏洞是由于user.asp脚本中的边界检查不正确造成的,攻击者可利用该漏洞导致拒绝服务。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-17698
|
||||
|
||||
3、D-Link DI-8003缓冲区溢出漏洞(CNVD-2026-17696)
|
||||
|
||||
D-Link DI-8003是中国友讯(D-Link)公司的一款无线路由器。D-Link DI-8003存在缓冲区溢出漏洞。该漏洞源于对/usb_paswd.asp端点中name参数处理不当,攻击者可利用该漏洞导致拒绝服务。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-17696
|
||||
|
||||
4、Delta Electronics ASDA-Soft栈缓冲区溢出漏洞
|
||||
|
||||
Delta Electronics ASDA-Soft是中国台达电子(Delta Electronics)公司的一款交流伺服电机。Delta Electronics ASDA-Soft存在栈缓冲区溢出漏洞,该漏洞是由于在解析格式错误的.par文件时进行不正确边界检查造成的,攻击者可利用该漏洞执行任意代码。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-18333
|
||||
|
||||
5、ToToLink A3300R cstecgi.cgi url参数命令注入漏洞
|
||||
|
||||
ToToLink A3300R是一款路由器产品,提供网络连接和数据传输功能。ToToLink A3300R存在命令注入漏洞,该漏洞源于未能正确验证/cgi-bin/cstecgi.cgi的url参数输入,攻击者可利用该漏洞通过发送特制请求执行任意命令。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-18568
|
||||
|
||||
|
||||
说明:关注度分析由
|
||||
CNVD
|
||||
根据互联网用户对
|
||||
CNVD
|
||||
漏洞信息查阅情况以及产品应用广泛情况综合评定。
|
||||
|
||||
@@ -0,0 +1,133 @@
|
||||
# 已存在12年之久的Pack2TheRoot 漏洞可导致攻击者获得 Linux root 访问权限
|
||||
Bill Toulas
|
||||
Bill Toulas 代码卫士 2026-04-27 10:10
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
****
|
||||
**“Pack2TheRoot”漏洞 (CVE-2026-41651,CVSS 8.8) 可用于 PackageKit 守护进程,导致Linux 本地用户安装或删除系统包并获得 root 权限。**
|
||||
|
||||
|
||||
该漏洞已存在12年之久,位于一款负责在 Linux 系统中管理软件安装、更新和删除的后台服务 PackageKit 中。上周已出现漏洞相关的一些信息以及修复该漏洞的 PackageKit 1.3.5版本。不过该漏洞的技术详情和演示利用尚未发布,以便用户安装补丁。
|
||||
|
||||
德国电信公司红队调查发现,该漏洞的原因在于 PackageKit 用于处理包管理请求的机制。具体而言,研究人员发现在某些条件下可在无需认证的情况下在 Fedora 系统上执行 “pkcon install” 等命令,从而安装系统包。他们通过 Claude Opus AI 工具进一步探索了利用这种行为的可能性,最终发现了CVE-2026-41651。
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞影响和修复方案**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
4月8日,德国电信公司红队将研究结果告知红帽公司和 PackageKit 维护人员,他们认为预装且默认启用 PackageKit 的所有发行版本均受该漏洞影响。该漏洞影响从2014年11月发布的1.0.2版本到1.3.4版本。
|
||||
|
||||
研究人员测试发现,该漏洞影响如下 Linux 发行版本:
|
||||
|
||||
- Ubuntu Desktop 18.04(已停止支持), 24.04.4 (长期支持), 26.04 (长期支持测试版)
|
||||
|
||||
- Ubuntu Server 22.04 – 24.04 (长期支持)
|
||||
|
||||
- Debian Desktop Trixie 13.4
|
||||
|
||||
- RockyLinux Desktop 10.1
|
||||
|
||||
- Fedora 43 Desktop
|
||||
|
||||
- Fedora 43 Server
|
||||
|
||||
|
||||
|
||||
不过,上述并未列出该漏洞影响的所有版本,任何使用 PackageKit 的 Linux 发行版本均应按照可能已遭攻击来处理。用户应尽快升级至PackageKit 1.3.5版本,并确保使用该包作为依赖项的其它任何软件已升级至安全版本。
|
||||
|
||||
用户可使用如下命令,查看是否安装了易受攻击的 PackageKit 版本以及该守护进程是否运行:
|
||||
```
|
||||
dpkg -l | grep -i packagekit
|
||||
rpm -qa | grep -i packagekit
|
||||
```
|
||||
|
||||
|
||||
用户可运
|
||||
行
|
||||
systemctl status packagekit
|
||||
|
||||
或
|
||||
pkmo
|
||||
n
|
||||
来查看
|
||||
PackageKit 守护进程是否可用且可运行,从而判断如果不修复系统是否处于风险之中。尽管尚不清楚该漏洞是否已遭利用,但研究人员认为有强有力的迹象表明已遭利用,因为利用可导致 PackageKit 守护进程触发断言失败并崩溃。即使 systemd 恢复了该守护进程,也可在系统日志中观察到崩溃情况。
|
||||
|
||||
|
||||
开源
|
||||
卫士试用地址:
|
||||
https://oss.qianxin.com/#/login
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/#/login
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[10个npm包被指窃取 Windows、macOS 和 Linux 系统上的开发者凭据](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524314&idx=2&sn=81cae6998a39f2153ed18d7cc065303b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Docker Hub中仍然托管着带有XZ后门的数十个Linux镜像](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247523819&idx=1&sn=909cc4e2732c910ba79d7907a1cd0f90&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[udisks 漏洞可用于获得Linux 主要发行版本的root权限](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247523333&idx=2&sn=23cefe4214956d3fbac95c79c5396243&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[看我如何通过 OpenAI o3 挖到 Linux 内核远程 0day](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247523149&idx=1&sn=0298267a08369cc3ea9bdbdec81eb788&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[恶意Go模块在高阶供应链攻击中传播 Linux 恶意软件擦除磁盘](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522922&idx=1&sn=1d2c75c455f1b47d5561919e7802db6e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/new-pack2theroot-flaw-gives-hackers-root-linux-access/
|
||||
|
||||
|
||||
题图:Pixa
|
||||
bay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,48 @@
|
||||
# 新的Windows RPC漏洞允许攻击者在所有Windows版本中提升权限
|
||||
网安百色 2026-04-27 11:06
|
||||
|
||||
|
||||
|
||||
PhantomRPC——Windows远程过程调用(RPC)中新发现的架构漏洞,可实现本地权限提升至SYSTEM级别访问,可能影响所有Windows版本。
|
||||
|
||||
该研究由卡巴斯基应用安全专家Haidar Kabibo于2026年4月24日在Black Hat Asia 2026上发布,详细介绍了五种不同的利用路径,其中无一获得微软的补丁修复。
|
||||
|
||||
PhantomRPC并非传统的内存损坏漏洞或单一组件中的逻辑缺陷。相反,它利用了Windows RPC运行时(rpcrt4.dll)处理连接到不可用RPC服务器时的架构设计弱点。
|
||||
|
||||
当高权限进程尝试向离线或禁用的服务器发起RPC调用时,RPC运行时不会验证响应服务器是否合法。
|
||||
|
||||
这意味着,控制低权限进程(如以NT AUTHORITY\NETWORK SERVICE身份运行的进程)的攻击者可以部署一个恶意RPC服务器,模仿合法端点并拦截这些调用。
|
||||
|
||||
**恶意RPC服务器(卡巴斯基)**
|
||||
|
||||
核心滥用依赖于RpcImpersonateClient API。当特权客户端以高伪装级别连接到伪造服务器时,攻击者的服务器调用此API来接管客户端的安全上下文——直接从低权限服务账户提升至SYSTEM或Administrator。
|
||||
|
||||
**五种利用路径**
|
||||
|
||||
研究人员确定了五种具体的攻击场景:
|
||||
- **gpupdate.exe强制**
|
||||
—— 执行gpupdate /force会触发组策略客户端服务(以SYSTEM身份运行)向TermService发起RPC调用。如果TermService被禁用,攻击者的伪造RPC服务器将拦截调用,获得SYSTEM级别访问权限。
|
||||
- **Microsoft Edge启动**
|
||||
—— 当msedge.exe启动时,它会以高伪装级别触发对TermService的RPC调用。等待伪造端点的攻击者无需任何强制即可从Network Service提升至Administrator。
|
||||
- **WDI后台服务**
|
||||
—— 诊断系统主机(WdiSystemHost)以SYSTEM身份运行,每5-15分钟定期轮询TermService。无需用户交互;攻击者只需等待自动调用。
|
||||
- **ipconfig.exe和DHCP客户端**
|
||||
—— 执行ipconfig.exe会触发对DHCP客户端服务的内部RPC调用。在DHCP被禁用且伪造服务器就位的情况下,Local Service攻击者可提升至Administrator。
|
||||
- **w32tm.exe和Windows时间**
|
||||
—— Windows时间可执行文件首先尝试连接到不存在的命名管道\PIPE\W32TIME。攻击者可以在不禁用合法W32Time服务的情况下暴露此端点,然后伪装任何运行该二进制文件的特权用户。
|
||||
**微软的回应——无补丁**
|
||||
|
||||
该漏洞于2025年9月19日报告给微软安全响应中心(MSRC)。
|
||||
|
||||
微软在20天后回应,将该问题归类为中等严重性,理由是攻击需要SeImpersonatePrivilege权限——而Network Service和Local Service账户默认已拥有此权限。
|
||||
|
||||
卡巴斯基报告称:"未分配CVE编号,且该案例在未安排修复的情况下被关闭。"
|
||||
|
||||
**在补丁发布前,防御者可采取以下措施:**
|
||||
- 启用基于ETW的RPC监控,检测RPC_S_SERVER_UNAVAILABLE错误(事件ID 1)与来自特权进程的高伪装级别相结合的情况。
|
||||
- 在可行的情况下启用被禁用的服务(如TermService),使合法端点被占用而无法被劫持。
|
||||
- 将SeImpersonatePrivilege权限限制为仅严格需要的进程;不要将其授予自定义或第三方应用程序。
|
||||
本公众号所载文章为本公众号原创或根据网络搜索下载编辑整理,文章版权归原作者所有,仅供读者学习、参考,禁止用于商业用途。因转载众多,无法找到真正来源,如标错来源,或对于文中所使用的图片、文字、链接中所包含的软件/资料等,如有侵权,请跟我们联系删除,谢谢!
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,70 @@
|
||||
# 潜伏12年的“幽灵”浮现!Linux 惊现高危提权漏洞,众多主流发行版集体沦陷
|
||||
船山信安 2026-04-27 13:15
|
||||
|
||||
对于全球无数 Linux 服务器和桌面用户来说,这几天可能要捏把汗了。德国电信(Telekom Security)红队最近扔下了一颗重磅炸弹——一个被称为 **Pack2TheRoot**
|
||||
的 Linux 高危权限提升漏洞(CVE-2026-41651,CVSS 评分高达 8.8)。
|
||||
|
||||

|
||||
|
||||
这个漏洞有多猛?简单来说:**只要你有任何本地非特权用户的访问权限,就能在几秒钟内静默拿下系统的至高 Root 权限**
|
||||
。
|
||||
|
||||
今天,我们就来扒一扒这个让无数运维彻夜难眠的底层缺陷。
|
||||
### 💣 一、 何方神圣?直击漏洞核心
|
||||
|
||||
这次出事的不是别人,正是 Linux 世界里那个无处不在的“大管家”——**PackageKit**
|
||||
。
|
||||
|
||||
它是一个跨发行版的软件包管理抽象层,不管是 Debian、Ubuntu、Fedora 还是 Red Hat,绝大多数主流发行版都默认装着它。可以说,它是 Linux 生态的基石之一。
|
||||
|
||||
**漏洞的本质,就是一道形同虚设的“门禁”。**
|
||||
|
||||
德国电信的安全研究员发现,在特定条件下,本地非特权用户可以直接欺骗 PackageKit 守护进程,无需任何密码验证,就能随意安装或删除系统级软件包。这相当于你把钥匙插在门上,还贴了张纸条写着“随便进”。
|
||||
|
||||
更可怕的是,这个缺陷跨越了 **PackageKit 1.0.2 到 1.3.4 的几乎所有版本**
|
||||
,也就是说,这道敞开的“大门”已经默默敞开了整整 **12 年**
|
||||
!
|
||||
### 🎯 二、 伤敌一千?不,是直接“蓝军屠榜”
|
||||
|
||||
如果一个漏洞能被红队(攻击方)视为珍宝,那它对防守方来说绝对是个噩梦。Pack2TheRoot 的实战价值极高:
|
||||
1. **默认即中招,覆盖面极广**
|
||||
|
||||
研究员在 Ubuntu (18.04 ~ 26.04)、Debian、Rocky Linux、Fedora 等众多默认安装环境中均成功复现。只要你的系统跑着 PackageKit,基本就是“躺枪”状态。
|
||||
|
||||
1. **企业服务器的“阿喀琉斯之踵”**
|
||||
|
||||
PackageKit 同时也是著名服务器管理面板 **Cockpit**
|
||||
的可选依赖。这意味着,那些运行着 Red Hat Enterprise Linux (RHEL) 等企业级系统的核心服务器,只要开启了相关功能,同样暴露在危险之中。
|
||||
|
||||
1. **稳定、快速、无情**
|
||||
|
||||
据披露,目前已有成熟的概念验证(PoC)代码,利用过程只需几秒且极度稳定。虽然 PoC 暂未公开,但在黑产手里,这绝对是把趁手的“提权利刃”。
|
||||
|
||||
### 🛡️ 三、 亡羊补牢:自查与防御指南
|
||||
|
||||
看到这里,你是不是想赶紧看看自己的服务器有没有中招?由于 PackageKit 往往是按需激活(D-Bus activation)的,光看进程列表可能不准。你可以通过以下命令快速自查:
|
||||
- **Debian/Ubuntu 系:**dpkg -l | grep -i packagekit
|
||||
|
||||
- **RedHat/CentOS 系:**rpm -qa | grep -i packagekit
|
||||
|
||||
- **检查运行状态:**systemctl status packagekit
|
||||
或 pkmon
|
||||
|
||||
**好消息是,补丁已经火速安排上了!**
|
||||
|
||||
PackageKit 官方已于 2026年4月22日发布了修复版本 **1.3.5**
|
||||
。各大主流发行版的软件源也正在陆续推送更新。
|
||||
|
||||
**💡 强烈建议:**
|
||||
|
||||
如果你是系统管理员,**请立刻、马上**
|
||||
着手更新你们的补丁策略。特别是那些暴露在公网、且运行着 Cockpit 的服务器,这是黑客眼中的“超级肥羊”,优先级必须拉满!
|
||||
|
||||
此外,防守方还可以通过监控日志中的特定断言失败特征(pk-transaction.c:514
|
||||
)来捕捉潜在的攻击试探行为。
|
||||
### ✍️ 结语
|
||||
|
||||
Pack2TheRoot 再次给我们敲响了警钟:即便是最基础、最底层的系统组件,也可能隐藏着足以颠覆整个防御体系的巨洞。安全是一场永无止境的猫鼠游戏。
|
||||
|
||||
别等服务器被挂马、数据被清空才追悔莫及。今晚就检查一下你们的 Linux 集群吧!
|
||||
|
||||
Reference in new issue
Block a user