mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
OpenCode 远程代码执行高危漏洞、漏洞复现 | 安科瑞环保用电监管云平台 UploadNewsImg 接口存在文件上传漏洞、【工具推荐】通达OA漏洞综合利用工具、国家漏洞库通报Apache漏洞、西班牙能源巨头1TB数据泄露|一周特辑、
This commit is contained in:
 test committed
1 parent
514731912f
commit
19a5985bc0
5 files changed
+495
-1
No files matched your search
@@ -16716,5 +16716,9 @@
|
||||
"https://mp.weixin.qq.com/s/5ghBCECoOHZv98lVUnqD1w": "Android Pixel 9 的零点击漏洞利用链全解析:从发送杜比音频解码到内核提权",
|
||||
"https://mp.weixin.qq.com/s/U69lTph4yYBA2wgfgdFYWA": "密码重置漏洞挖掘指南:从原理到实战的完整路径",
|
||||
"https://mp.weixin.qq.com/s/kcSQCa7NWb2LAnq_7MVPsg": "CNNVD关于微软多个安全漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s/TCoaB2A1Dr59aT9ghWRpSA": "【接口漏洞第六章第三节】隐藏在“&”和“#”背后的秘密:我是如何通过参数污染接管管理员账户的"
|
||||
"https://mp.weixin.qq.com/s/TCoaB2A1Dr59aT9ghWRpSA": "【接口漏洞第六章第三节】隐藏在“&”和“#”背后的秘密:我是如何通过参数污染接管管理员账户的",
|
||||
"https://mp.weixin.qq.com/s/B_Y-QOlz09Y5HEtTG-qO8Q": "OpenCode 远程代码执行高危漏洞",
|
||||
"https://mp.weixin.qq.com/s/QnOXeovju8knRcmjUF6hrw": "漏洞复现 | 安科瑞环保用电监管云平台 UploadNewsImg 接口存在文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/IirghiQAjQD92d6nowDvxg": "【工具推荐】通达OA漏洞综合利用工具",
|
||||
"https://mp.weixin.qq.com/s/zVTgKjhE09G-8ztTqXy7CA": "国家漏洞库通报Apache漏洞、西班牙能源巨头1TB数据泄露|一周特辑"
|
||||
}
|
||||
@@ -0,0 +1,156 @@
|
||||
# OpenCode 远程代码执行高危漏洞
|
||||
安融技术
|
||||
安融技术 安融技术 2026-01-17 01:26
|
||||
|
||||
OpenCode
|
||||
是一个开源的
|
||||
AI
|
||||
编码代理工具,支持在终端、
|
||||
IDE
|
||||
或桌面应用中使用。它兼容
|
||||
75
|
||||
多家大模型提供商,也内置免费模型,并强调不会存储用户的代码或上下文数据,支持多会话并行、自动加载语言服务器协议、会话链接分享等功能。
|
||||
|
||||
近期,
|
||||
OpenCode
|
||||
开源
|
||||
AI
|
||||
编码代理工具中存在的高危远程代码执行漏洞,该漏洞源于在
|
||||
1.0.216
|
||||
版本之前,
|
||||
OpenCode
|
||||
会默认启动一个未经身份验证的
|
||||
HTTP
|
||||
服务器,允许未经授权的远程攻击者通过本地进程或宽松的
|
||||
CORS
|
||||
策略的网站以用户的权限执行任意
|
||||
shell
|
||||
命令。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||

|
||||
|
||||
|
||||
影响范围
|
||||
|
||||
影响版本:
|
||||
OpenCode < 1.0.216
|
||||
|
||||
公开时间:
|
||||
2026-01-12
|
||||
|
||||
影响量级:万级用户
|
||||
|
||||
CVSS v3.1
|
||||
评分为
|
||||
8.8
|
||||
分(高危)
|
||||
|
||||
利用可能性:高
|
||||
|
||||
技术原理分析
|
||||
|
||||
核心漏洞点
|
||||
|
||||
该漏洞源于
|
||||
CWE-306
|
||||
(关键功能缺失身份验证)和
|
||||
CWE-942
|
||||
(宽松跨域白名单)设计缺陷:
|
||||
|
||||
1.
|
||||
未授权
|
||||
HTTP
|
||||
服务器:在
|
||||
1.0.216
|
||||
版本前,
|
||||
OpenCode
|
||||
启动时会自动创建一个未经身份验证的
|
||||
HTTP
|
||||
服务器(默认端口
|
||||
4096+
|
||||
)。
|
||||
|
||||
2.
|
||||
关键接口暴露:该
|
||||
HTTP
|
||||
服务器暴露了执行
|
||||
Shell
|
||||
命令、创建终端会话及文件读取等关键功能接口。
|
||||
|
||||
3.
|
||||
宽松
|
||||
CORS
|
||||
策略:采用过于宽松的跨域资源共享策略,允许任何网站通过浏览器访问这些接口。
|
||||
|
||||
攻击向量
|
||||
|
||||
本地攻击:任何本地进程可直接访问该
|
||||
HTTP
|
||||
服务器。
|
||||
|
||||
远程攻击:恶意网站利用宽松
|
||||
CORS
|
||||
策略,通过受害者浏览器作为代理发起跨域请求。
|
||||
|
||||
权限:以运行
|
||||
OpenCode
|
||||
的用户权限执行任意
|
||||
shell
|
||||
命令。
|
||||
|
||||
漏洞危害
|
||||
|
||||
攻击者可利用此漏洞:
|
||||
|
||||
以用户权限执行任意
|
||||
shell
|
||||
命令。
|
||||
|
||||
获取系统控制权。
|
||||
|
||||
窃取代码、密钥等敏感数据。
|
||||
|
||||
植入后门或恶意软件。
|
||||
|
||||
影响系统可用性。
|
||||
|
||||
解决方案
|
||||
|
||||
紧急处置
|
||||
|
||||
1.
|
||||
升级修复
|
||||
|
||||
立即升级至
|
||||
OpenCode
|
||||
≥
|
||||
1.0.216
|
||||
|
||||
2.
|
||||
缓解措施(在升级前)
|
||||
|
||||
限制
|
||||
HTTP
|
||||
服务器网络访问:通过防火墙阻止未授权访问。
|
||||
|
||||
强化
|
||||
CORS
|
||||
策略:仅允许可信来源。
|
||||
|
||||
避免访问不可信网站。
|
||||
|
||||
监控异常
|
||||
HTTP
|
||||
服务器活动和
|
||||
shell
|
||||
命令执行。
|
||||
|
||||
3.
|
||||
安全监测
|
||||
|
||||
部署
|
||||
EDR
|
||||
工具检测异常进程行为。
|
||||
|
||||
检查系统日志中的可疑命令执行记录。
|
||||
|
||||
@@ -0,0 +1,86 @@
|
||||
# 【工具推荐】通达OA漏洞综合利用工具
|
||||
隐雾安全 2026-01-17 01:01
|
||||
|
||||
隐雾安全
|
||||
|
||||
**致力于为大家提供最实用的安全技能**
|
||||
|
||||
|
||||
|
||||
**项目介绍**
|
||||
|
||||
|
||||
通达OA系统作为一款广泛应用于企业管理的办公自动化平台,提供了丰富的功能,包括文档管理、工作流审批、项目管理等。这些功能不仅提升了工作效率,也使得系统成为潜在的攻击目标。由于通达OA系统在设计和实现上的一些缺陷,黑客可以利用这些漏洞进行非法访问、数据窃取或系统控制等恶意行为
|
||||
|
||||
本工具旨在帮助安全专家和网络管理员识别和利用通达OA系统中的安全漏洞,进行有效的漏洞评估和修复。通过对通达OA系统漏洞的深入分析
|
||||
|
||||
注:本工具仅用于学习参考,任何事情与作者无关
|
||||
|
||||
每次看到这个工具就让我想起我HW拿到的第一个shell,好不好用试试就知道。
|
||||
|
||||
|
||||
**漏洞检测**
|
||||
|
||||
|
||||
目前工具支持对以下漏洞的检测:
|
||||
|
||||
集成常见通达OA漏洞,总计42个漏洞身份认证绕过:4个xss跨站脚本攻击:1个信息泄露:2个任意文件下载:2个前台SQL注入:13个后台SQL注入:4个前台文件上传:9个后台文件上传:6个
|
||||
|
||||

|
||||
|
||||
备注:通达OA v11.6前台任意文件删除+任意文件上传漏洞会删除auth.inc.php,这可能会损坏OA系统,请谨慎操作,切勿非法利用和测试
|
||||
|
||||
|
||||
|
||||
**shell连接**
|
||||
|
||||
|
||||
本工具webshell采用蚁剑连接,密码均为x
|
||||
|
||||
|
||||
**免责声明**
|
||||
|
||||
|
||||
仅限用于技术研究和获得正式授权的攻防项目,请使用者遵守《中华人民共和国网络安全法》,切勿用于任何非法活动,若将工具做其他用途,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律连带责任
|
||||
|
||||
|
||||
**下载地址**
|
||||
|
||||
|
||||
https://github.com/xiaokp7/TongdaOATool
|
||||
|
||||
|
||||
**网安交流群**
|
||||
|
||||
|
||||

|
||||
|
||||
**微信号**
|
||||
丨
|
||||
Hiddenfog001
|
||||
|
||||
**往期内容**
|
||||
|
||||
[通用0day挖掘思路](https://mp.weixin.qq.com/s?__biz=MzkyNzM2MjM0OQ==&mid=2247492296&idx=1&sn=0350ca481c64313904a1fc06da9c4f60&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[某大厂勒索病毒处置流程外泄](https://mp.weixin.qq.com/s?__biz=MzkyNzM2MjM0OQ==&mid=2247492246&idx=1&sn=469d15c6ac130d611b48f9098b832120&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[今年大一,不小心黑进学校的迎新系统怎么办](https://mp.weixin.qq.com/s?__biz=MzkyNzM2MjM0OQ==&mid=2247485696&idx=1&sn=b4e54d33ae5b6fae788c4c8089ead1df&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[英雄联盟租号平台getshell](https://mp.weixin.qq.com/s?__biz=MzkyNzM2MjM0OQ==&mid=2247496399&idx=1&sn=4d3b3d4a63539fcdab4ccfe24a5f115e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[记一次色情APP的渗透过程](https://mp.weixin.qq.com/s?__biz=MzkyNzM2MjM0OQ==&mid=2247486334&idx=1&sn=c2be4746c5e59ebc6e21fe68fd00b85e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
**课程推荐**
|
||||
|
||||
[隐雾SRC第八期全面升级](https://mp.weixin.qq.com/s?__biz=MzkyNzM2MjM0OQ==&mid=2247498743&idx=1&sn=7ac290a5ec7d7c9b6ab01256bee48a2a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[零基础就业班-三包模式](https://mp.weixin.qq.com/s?__biz=MzkyNzM2MjM0OQ==&mid=2247498939&idx=1&sn=8a1ea75429e8f1258b8887b14602b051&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,120 @@
|
||||
# 国家漏洞库通报Apache漏洞、西班牙能源巨头1TB数据泄露|一周特辑
|
||||
威努特安全网络 2026-01-16 23:59
|
||||
|
||||
#
|
||||
|
||||
|
||||
|
||||
|
||||
**国家漏洞库CNNVD:**
|
||||
|
||||
**关于Apache Struts安全漏洞的通报**
|
||||
|
||||
|
||||
1月14日,国家漏洞库CNNVD发布关于Apache Struts安全漏洞的通报。Apache Struts框架曝出安全漏洞(CNNVD-202601-1787,CVE-2025-68493),其XWork组件在解析XML配置文件时未对输入进行充分安全校验,攻击者可通过提交恶意XML文档,诱使服务器在解析过程中加载文件触发漏洞,导致敏感信息泄露或拒绝服务。
|
||||
|
||||
|
||||
受影响的版本包括Struts 2.0.0至2.3.37、2.5.0至2.5.33以及6.0.0至6.1.0。目前Apache官方已发布新版本修复该漏洞,建议用户及时确认产品版本并尽快更新。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**西班牙能源公司Endesa**
|
||||
|
||||
**超2000万用户信息外泄**
|
||||
|
||||
|
||||
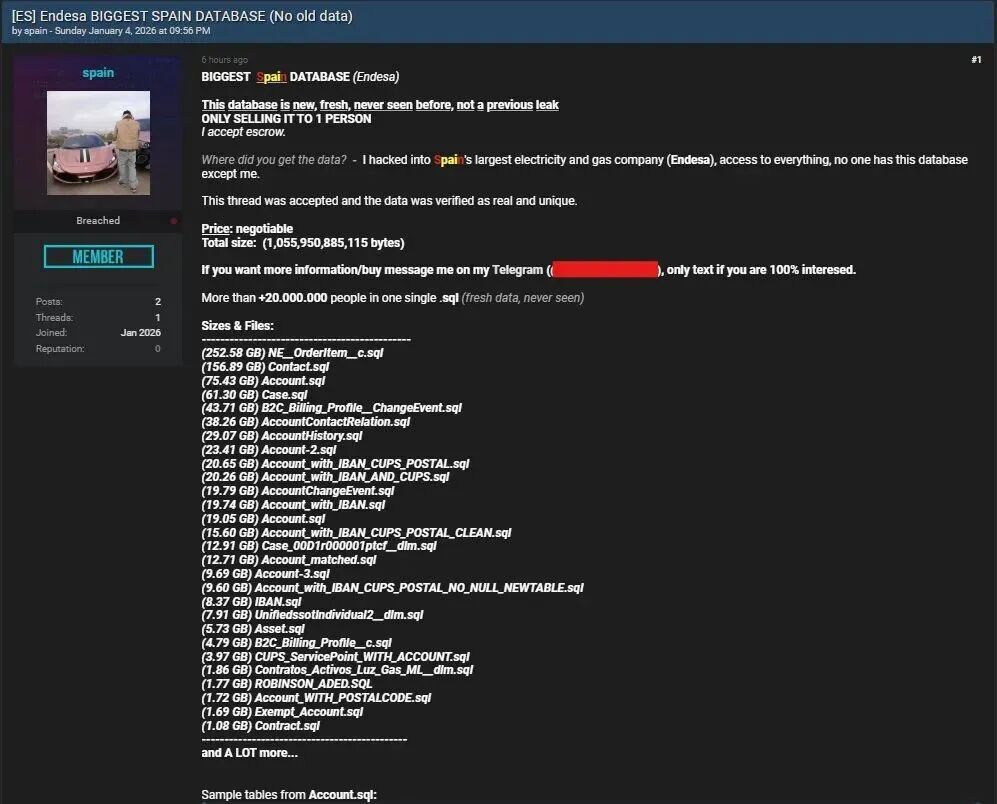
1月14日,西班牙最大的电力供应商Endesa披露发生重大数据泄露事件,其商业平台遭未授权访问,导致与客户能源合同相关的个人数据被非法获取。泄露信息可能包括用户身份信息、联系方式、国民身份证号、合同细节及银行账户号码,但密码未受影响。该公司已向监管机构通报,并启动应急措施。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
尽管公司声称暂无证据表明数据被用于欺诈,但威胁攻击者已在网络犯罪论坛上宣称窃取了总量达1.05TB、涉及超2000万用户的独家数据库。Endesa提醒用户警惕钓鱼诈骗,并确认所有业务目前正常运行。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**网络攻击导致比利时医院**
|
||||
|
||||
**服务器全关、手术取消、危重病人转移**
|
||||
|
||||
|
||||
比利时综合医院网络AZ Monica在1月14日遭遇严重网络攻击,为控制事态,院方主动关闭了安特卫普和德尔讷两个院区的所有服务器,导致所有预定手术被迫取消,非紧急门诊也被推迟。尽管急诊服务以有限容量维持,但医院已将7名危重病人安全转移,并呼吁公众前往其他机构寻求紧急护理。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
此次攻击导致医护人员无法访问电子病历,严重依赖数字系统的医疗服务受到重大干扰。尽管攻击细节与勒索要求尚未被官方证实,但事件凸显了针对医疗机构的网络攻击可直接延误关键救治、危及患者生命,并对整个区域医疗系统造成额外压力。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**国家安全部警示:**
|
||||
|
||||
**“老地图”引发新问题**
|
||||
|
||||
|
||||
国家安全部近期通报多起违规使用涉密地图案件,警示所谓“老地图”若未经法定解密程序,仍属国家秘密,不得公开或交易。案例包括他人在二手平台违规售卖标注“秘密”字样的旧版地图,以及研究员私自存贮并在网络传输涉密地图,涉案人均被依法追究责任。
|
||||
|
||||
|
||||
使用涉密地图必须依法申请并严格限于获批范围,严禁复制、扫描或通过网络传播。国家安全部提醒公众,维护国家安全无“过期”之说,如发现可疑线索应及时通过12339等渠道举报。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**乌克兰国防军遭遇新型社会工程攻击**
|
||||
|
||||
|
||||
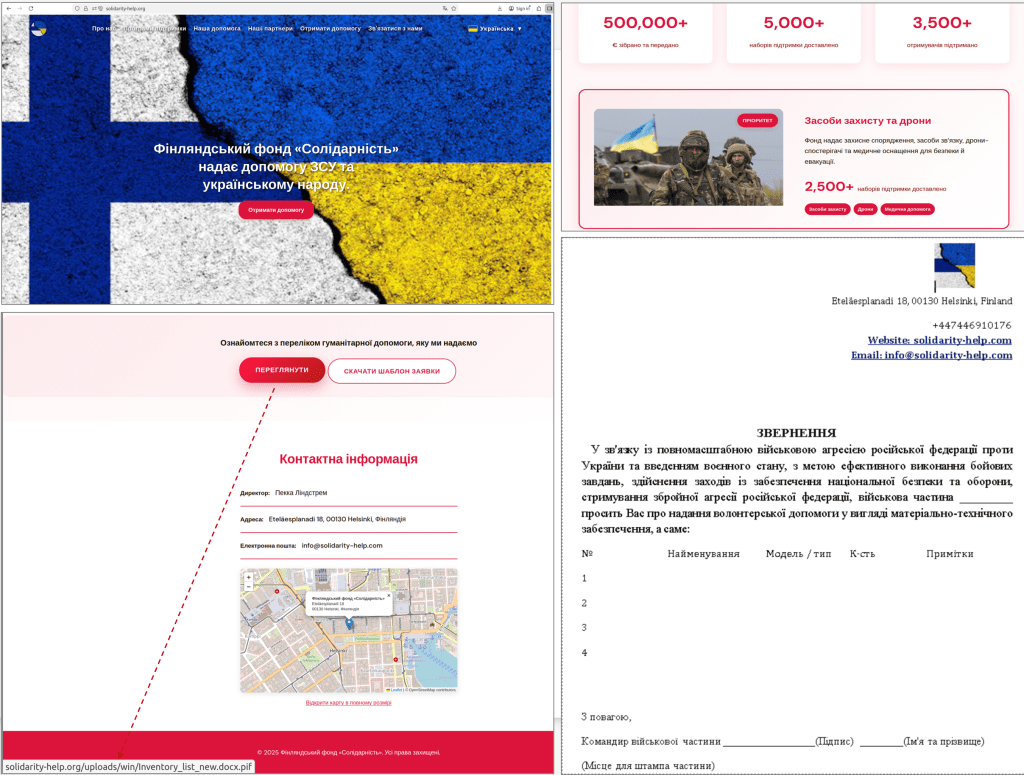
1月15日,乌克兰计算机应急响应小组披露,乌军近期遭受一系列新型网络攻击,攻击者通过即时通讯软件伪装成慈善机构,诱骗目标下载经PyInstaller打包的恶意文件。该文件实为基于Python开发的PLUGGYAPE后门程序,可使攻击者远程控制受感染设备。此攻击被归因于与俄罗斯有关联的组织Void Blizzard。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
攻击手法持续演变,最新变种采用MQTT协议通信并具备反分析能力。报告指出,攻击者正越来越多地使用本地号码、乌克兰语及对目标的深入了解来增强欺骗性。同一组织此前亦被指与荷兰警方数据泄露事件有关。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**1800万Instagram用户信息遭泄露**
|
||||
|
||||
**引发“人肉搜索”现实威胁**
|
||||
|
||||
|
||||
安全机构Malwarebytes近日发现约1750万—1800万Instagram用户的敏感信息在暗网被售卖。泄露数据非同寻常,不仅包含用户名、电话、邮箱,更包括家庭地址。攻击者通过关联外部数据库将线上身份与线下住址匹配,使得该数据包被称为“人肉搜索工具包”。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
此次泄露将数字隐私风险升级为现实人身安全威胁,可能导致跟踪、“恶意举报”及敲诈勒索。网红及商业账号是主要目标。用户应立即在官方App内重置密码、开启应用双因素认证,并检查移除可疑的第三方应用授权。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**韩国大型教育集团大量客户数据或遭窃取**
|
||||
|
||||
|
||||
韩国最大的教育及生活用品企业之一教元集团宣布,因疑似遭受勒索软件攻击,主动关闭了内部网络关键系统。初步调查表明已有部分数据外泄,其中包括可能涉及大量儿童的敏感信息。
|
||||
|
||||
|
||||
这是近期继Coupang、SK电信等事件后,韩国又一起重大数据泄露事件,反映出该国企业面临严峻的网络安全挑战。目前集团正与安全机构合作调查,并承诺若确认客户信息泄露将及时通知。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
渠道合作咨询 田先生 15611262709
|
||||
|
||||
稿件合作 微信:shushu12121
|
||||
|
||||
@@ -0,0 +1,128 @@
|
||||
# 漏洞复现 | 安科瑞环保用电监管云平台 UploadNewsImg 接口存在文件上传漏洞
|
||||
实战安全研究 2026-01-17 01:15
|
||||
|
||||
**免责声明**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="top" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;letter-spacing: 0.544px;color: rgb(255, 0, 0);font-size: 14px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(62, 62, 62);letter-spacing: 0.544px;orphans: 4;text-align: left;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(255, 0, 0);letter-spacing: 0.544px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;">本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的</span><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;letter-spacing: 0.544px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(62, 62, 62);letter-spacing: 0.544px;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(255, 0, 0);letter-spacing: 0.544px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;">损失</span></span></strong></strong><span leaf="" style="-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;">后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢!</span></span></strong></strong></td></tr></tbody></table>
|
||||
1
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
安科瑞环保用电监管云平台 UploadNewsImg 接口存在文件上传漏洞,未经身份攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个 web 服务器。
|
||||
|
||||
2
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
|
||||
安科瑞环保用电监管云平台
|
||||
|
||||
3
|
||||
|
||||
**fofa语法**
|
||||
|
||||
|
||||
|
||||
fofa语法
|
||||
```
|
||||
body="myCss/phone.css"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
4
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
上传文件
|
||||
|
||||

|
||||
|
||||
访问文件
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
**检测POC**
|
||||
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
6
|
||||
|
||||
**漏洞修复**
|
||||
|
||||
|
||||
1、建议联系厂商打补丁或升级版本。
|
||||
|
||||
2、增加Web应用防火墙防护。
|
||||
|
||||
3、关闭互联网暴露面或接口设置访问权限。
|
||||
|
||||
7
|
||||
|
||||
**内部圈子**
|
||||
|
||||
|
||||
**现在已更新POC数量 1600+(中危以上)**
|
||||
|
||||
|
||||
🔥 **1day/Nday 漏洞实战圈上线**
|
||||
🔥
|
||||
|
||||
还在到处找公开漏洞 POC?
|
||||
|
||||
这里专注整合全网1day/Nday漏洞复现,一站式解决你的痛点!
|
||||
|
||||
🔍
|
||||
圈子福利
|
||||
|
||||
✅ 整合全网 1day/Nday 漏洞POC,附带复现步骤,新手也能快速上手
|
||||
|
||||
✅ 每周更新 10-15 个POC测试脚本,经过实测验证,到手就能用
|
||||
|
||||
✅ 完美适配 Nuclei 主流扫描工具,脚本无需额外修改,即拿即用
|
||||
|
||||
✅ 重磅福利:免登录免费 FOFA 查询,无需账号也能高效资产测绘
|
||||
|
||||
✅ 专属权益:提供指纹识别库,指纹库持续更新
|
||||
|
||||
💡
|
||||
适合对象
|
||||
|
||||
渗透测试🔹攻防演练🔹安全运维🔹企业自查
|
||||
🔹SRC漏洞挖掘
|
||||
|
||||
👉 不管你是参加攻防演练的战队成员(红队/蓝队),或者是做渗透测试的工程师,还是做src漏洞挖掘和企业安全自查的运维人员等职业,这里的资源都能适合你
|
||||
|
||||
⚠️
|
||||
重要提醒
|
||||
|
||||
仅限授权范围内的合法安全测试,严禁用于未授权攻击行为!
|
||||
|
||||
本服务为虚拟资源服务,一经购买概不退款,请按需谨慎购买!
|
||||
|
||||
现在加入圈子价格是59.9元(
|
||||
交个朋友啦
|
||||
),后面将调整涨价啦。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user