mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
DeepSeek 又被攻击,本地化部署是否安全?、渗透实战 | 微信小程序EDUSRC渗透漏洞复盘、记SRC中漏洞挖掘从任意文件读取到Getshell|挖洞技巧、
This commit is contained in:
 test committed
1 parent
5d0b194a80
commit
267d95fa8c
4 files changed
+400
-1
No files matched your search
@@ -3685,5 +3685,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODYxMzY3OQ==&mid=2247518431&idx=1&sn=03e6a3602604449229d1091ca1fcde2a": "漏洞公开——从弱口令到通杀",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5MDQyMzg3NQ==&mid=2247484043&idx=1&sn=96bf6bf50d540b15f8f7b8f412940054": "告别无效训练!Marathons.Tools AI助手定制你的最佳马拉松策略!(限时体验)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3NzY3MzYzMw==&mid=2247499399&idx=2&sn=b3a8c71712777b57a6602bd52681479b": "APP渗透测试 -- 从代码讲逻辑漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3OTUxNTU2NQ==&mid=2247490025&idx=2&sn=d48634acbe317177798e82e15744d887": "0到实战案例(CSRF漏洞)"
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3OTUxNTU2NQ==&mid=2247490025&idx=2&sn=d48634acbe317177798e82e15744d887": "0到实战案例(CSRF漏洞)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4MzMzOTQ4Mw==&mid=2453672578&idx=1&sn=dcbec0da46783f7e4cdac74f3cdc128f": "DeepSeek 又被攻击,本地化部署是否安全?",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NzkwMTYyOQ==&mid=2247488364&idx=1&sn=d70484c00688139cf0df3c8c4b83549e": "渗透实战 | 微信小程序EDUSRC渗透漏洞复盘",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODE2MjkxMQ==&mid=2247490098&idx=1&sn=8c449d31148e731bad71c0711b86ad9a": "记SRC中漏洞挖掘从任意文件读取到Getshell|挖洞技巧"
|
||||
}
|
||||
@@ -0,0 +1,41 @@
|
||||
# DeepSeek 又被攻击,本地化部署是否安全?
|
||||
原创 sanlihesec 独角鲸网络安全实验室 2025-02-09 23:30
|
||||
|
||||
## DeepSeek 再次遭受大规模网络攻击,引发了公众对其服务稳定性和数据安全性的担忧。在这样的背景下,许多人开始探讨本地化部署 DeepSeek 是否能够有效避免安全问题。
|
||||
## 一、DeepSeek 遭遇攻击的背景与影响
|
||||
|
||||
DeepSeek 作为中国新兴的 AI 平台,自发布以来便备受关注。其推出的开源模型 R1 以低成本和高性能迅速赢得了市场的认可。然而,随着其影响力的不断扩大,DeepSeek 也成为了网络攻击的目标。2025 年 1 月 28 日,DeepSeek 宣布其线上服务遭遇大规模恶意攻击,攻击手段包括分布式拒绝服务攻击(DDoS)、HTTP 代理攻击、僵尸网络攻击以及密码爆破攻击等。这些攻击不仅导致了新用户注册受阻,还对平台的正常运营造成了严重影响。
|
||||
|
||||
攻击的跨境特征明显,攻击源主要来自美国,且攻击时间与北美工作时间高度重合,暗示可能存在跨境协同攻击的可能。这种攻击不仅增加了防御难度,还可能涉及国际政治和经济竞争因素。
|
||||
## 二、本地化部署的优势与挑战
|
||||
### (一)优势
|
||||
|
||||
本地化部署 DeepSeek 能够避免将数据上传到云端,从而降低数据在传输过程中的泄露风险。这对于处理敏感数据的企业和机构来说具有重要意义。此外,本地化部署还可以降低计算开销,提高服务响应速度,为用户提供更快速的体验。
|
||||
### (二)挑战
|
||||
|
||||
尽管本地化部署具有诸多优势,但同时也面临着一系列挑战。
|
||||
|
||||
|
||||
首先,数据泄露风险依然存在。
|
||||
在本地化部署中,用户数据直接暴露在设备端,若设备未充分保护,攻击者可通过物理或网络方式获取用户数据。例如,攻击者可能利用设备的漏洞或弱密码,通过网络入侵设备,窃取存储在本地的数据。
|
||||
|
||||
其次,模型权重盗窃也是一个重要问题。
|
||||
模型的核心权重是其性能的关键,本地化部署使权重存储在边缘设备中,如何防止权重被盗窃或篡改成为重要问题。一旦权重泄露,攻击者可轻松复制模型并进行恶意使用。
|
||||
|
||||
|
||||
此外,本地化部署还面临着硬件兼容性和维护成本的问题。
|
||||
GPU、服务器等底层硬件的复杂适配工作是部署 DeepSeek 的第一个难题。GPU 适配涉及到驱动程序的兼容性、CUDA 与 cuDNN 版本的匹配以及 GPU 之间的通信与负载均衡等。而服务器适配则包括 CPU 与内存的协调、存储系统的优化以及网络带宽的保障等。这些因素相互交织,提高了适配复杂性,增加了部署的资源与时间投入。
|
||||
## 三、本地化部署的安全性评估
|
||||
### (一)数据安全
|
||||
|
||||
本地化部署虽然降低了数据在传输过程中的泄露风险,但数据在本地存储和处理过程中仍然面临安全威胁。为了确保数据安全,需要采取多种措施,如加密存储、访问控制、数据备份等。此外,定期进行安全审计和漏洞扫描也是必要的,以及时发现和修复潜在的安全问题。
|
||||
### (二)模型安全
|
||||
|
||||
保护模型权重的安全是本地化部署的关键。通过采用加密技术对模型权重进行加密存储,可以有效防止权重被盗窃或篡改。此外,构建硬件级可信执行环境(TEE)也是保护模型权重的一种有效方法。TEE 可以为模型提供一个隔离的运行环境,确保模型在运行过程中不被外部干扰。
|
||||
### (三)系统安全
|
||||
|
||||
本地化部署的系统安全同样重要。需要确保设备的操作系统、驱动程序等软件的更新和维护,以修复已知的安全漏洞。同时,部署防火墙、入侵检测系统等安全设备,可以有效防止网络攻击。
|
||||
## 四、结论
|
||||
|
||||
DeepSeek 遭遇的攻击事件凸显了网络安全的重要性。本地化部署 DeepSeek 虽然在一定程度上能够降低数据传输过程中的泄露风险,但同时也面临着数据泄露、模型权重盗窃、硬件兼容性和维护成本等挑战。为了确保本地化部署的安全性,需要从数据安全、模型安全和系统安全等多个方面入手,采取多种措施进行综合防护。只有这样,才能在享受本地化部署带来的优势的同时,有效保障数据和模型的安全。
|
||||
|
||||
@@ -0,0 +1,282 @@
|
||||
# 渗透实战 | 微信小程序EDUSRC渗透漏洞复盘
|
||||
不秃头的安全 2025-02-09 23:21
|
||||
|
||||
# 微信小程序EDUSRC渗透漏洞复盘
|
||||
```
|
||||
前言:本文中涉及到的相关技术或工具仅限技术研究与讨论,
|
||||
严禁用于非法用途,否则产生的一切后果自行承担,如有侵权请私聊删除。
|
||||
还在学怎么挖通用漏洞和src吗?知识星球最后一次优惠,续费也有优惠私聊~~考证请加联系vx咨询
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
#
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x1 前言**
|
||||
|
||||
|
||||
哈喽,师傅们这次又来给师傅们分享下最近的一个漏洞挖掘的一个过程,这次跟着一个师傅学习,然后自己动手去挖,也是学习到了不了东西。这次要给师傅们分享的案例是一个微信小程序的案例,这个小程序站点存在多个漏洞可以打,其中最主要是知识点就是开始的一个数据包构造,通过分析登录页面的数据包,进行队里面的数据包构造找到一个敏感信息接口,进而泄露了七千多个用户的sfz、xm、sjh等敏感信息。
|
||||
|
||||
然后利用这个泄露的接口来进一步漏洞挖掘,扩大危害,其中微信小程序文件上传漏洞还是多的,小程序好多都没什么过滤的,像还有逆天的危险小程序直接没有任何的过滤的也是存在的。这里也是直接打了一个getshell。
|
||||
|
||||
|
||||
##
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x2 渗透测试**
|
||||
### 一、浅谈
|
||||
|
||||
这个EDU的小程序可以直接使用微信一键登录,像我们平常在挖掘微信小程序的时候,经常碰到这样的微信一键登录的功能点,像这样的初衷就是为了方便我们使用,但是越是方便其实对于安全来讲越是不安全的一个过程。
|
||||
|
||||
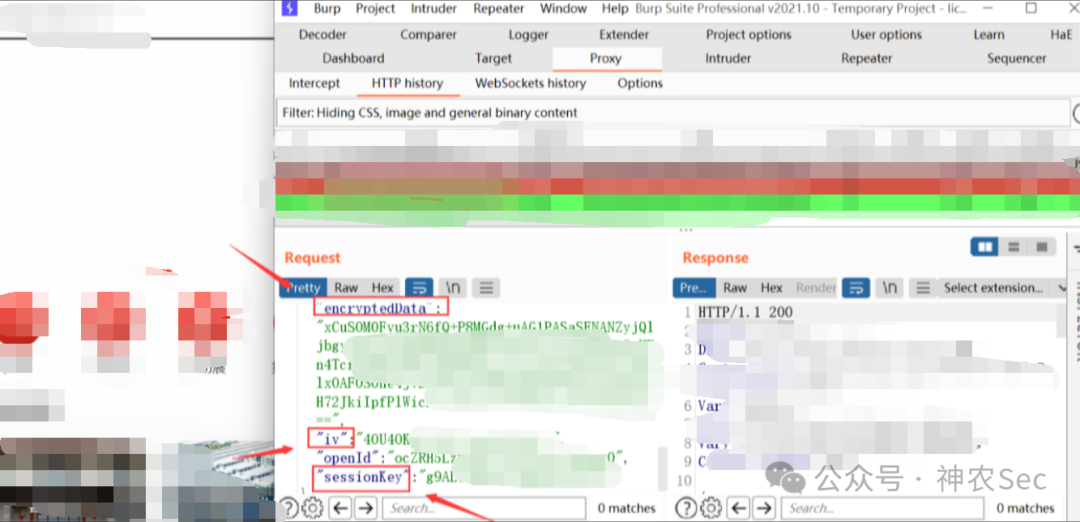
就比如常见的一键微信、手机号登录容易造成泄露SessionKey三要素泄露,下面就分享一个我之前挖的一个小程序的微信一键登录泄露SessionKey三要素的一个漏洞。
|
||||
|
||||
可以看到这个数据包直接把SessionKey、iv以及加密字段三个部分全部泄露了
|
||||
|
||||
|
||||
|
||||
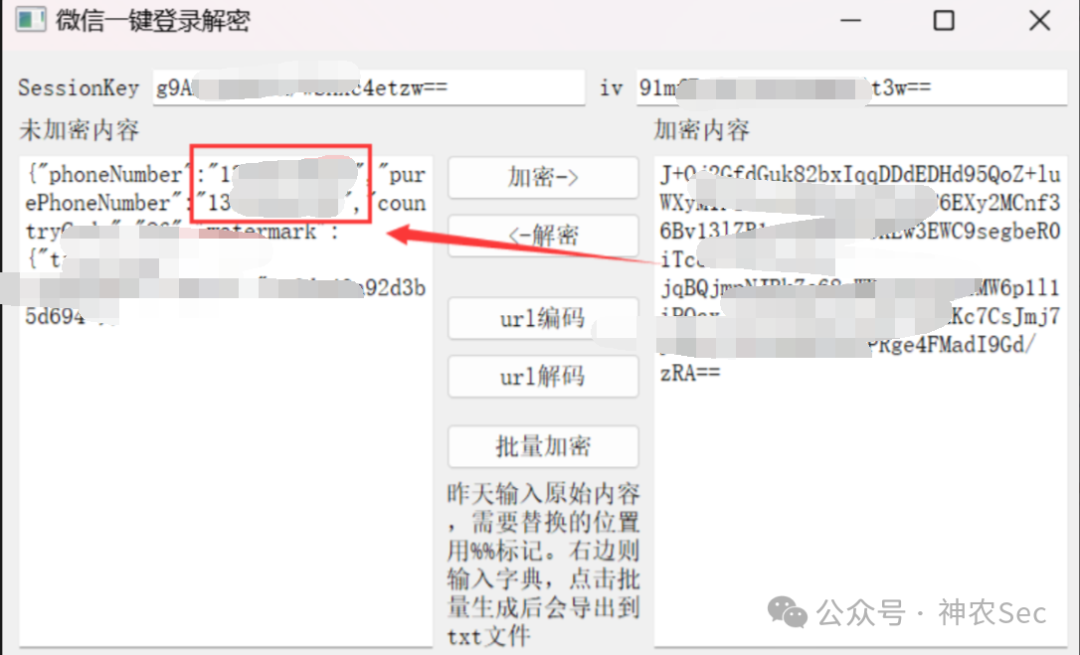
然后再使用Wx_SessionKey_crypt这个加解密的工具进行解密,可以看到解密出来开始一键微信登录的手机号
|
||||
|
||||
工具下载链接:
|
||||
https://github.com/mrknow001/wx_sessionkey_decrypt/releases
|
||||
|
||||
|
||||
|
||||
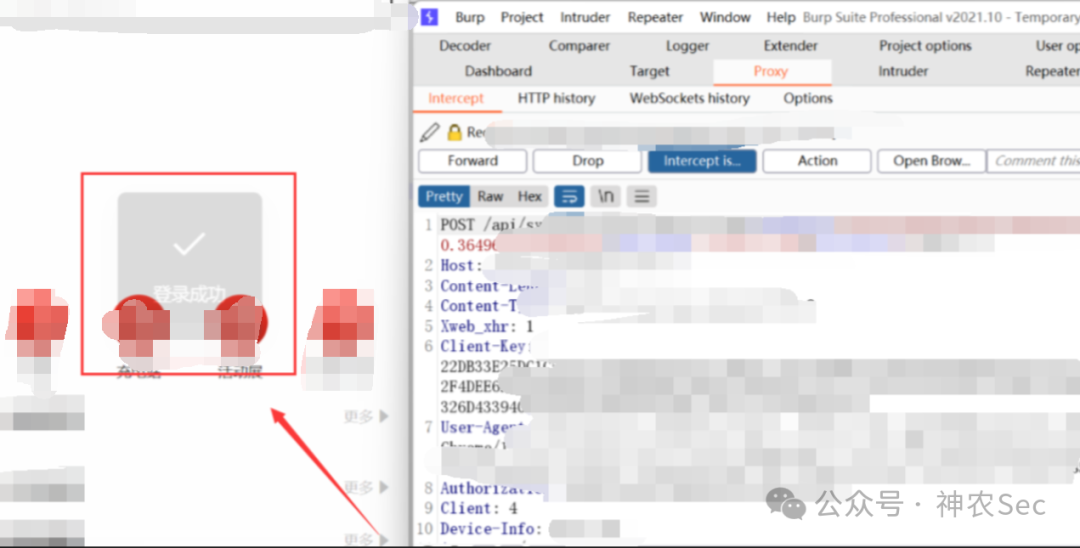
那么我们是不是可以逆向修改手机号然后加密,再去替换,然后放包就可以登录别人的账户了呢
|
||||
|
||||
|
||||
###
|
||||
### 二、burpsuit数据包分析
|
||||
|
||||
首先通过微信搜索小程序,找到目标
|
||||
|
||||
|
||||
|
||||
这里就再继续跟大家讲下这个小程序的挖掘过程吧,然后带师傅们一起看看这个数据包
|
||||
|
||||
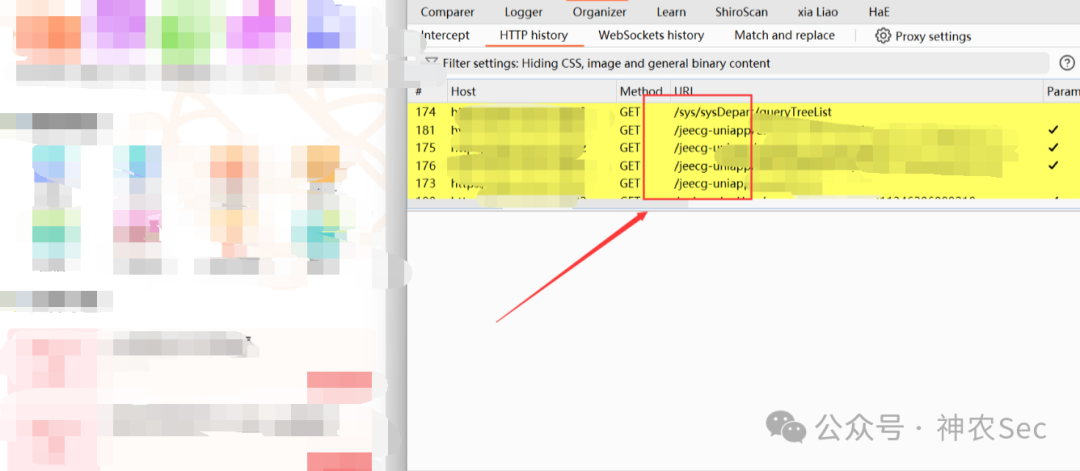
这个数据包相信很多师傅们一眼就可以看出来这个是jeecg框架,这里给师傅们总结下判断jeecg框架特征,最简单的就是看数据包路径关键字,比如/jeecg、/sys、/system等
|
||||
|
||||
|
||||
|
||||
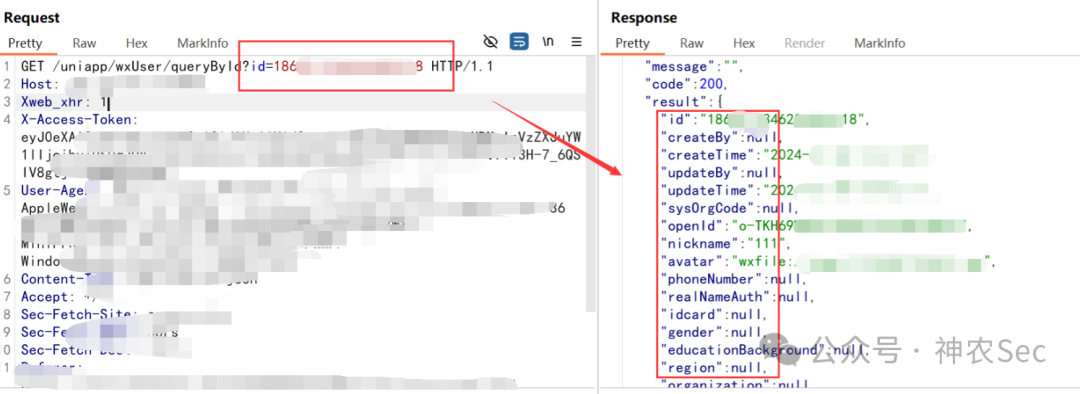
这里看到这个数据包,利用id(这里是我自己登录时候的id)可以回显出一些三要敏感的信息,比如身份证、姓名、手机号等信息
|
||||
|
||||
|
||||
|
||||
然后我就想,看看开始的历史数据包里面有没有泄露遍历查看id的路径,获取大量的id,然后去遍历,从而获取大量的敏感信息,然后在这个list的接口下面确实查到了很多的id
|
||||
|
||||
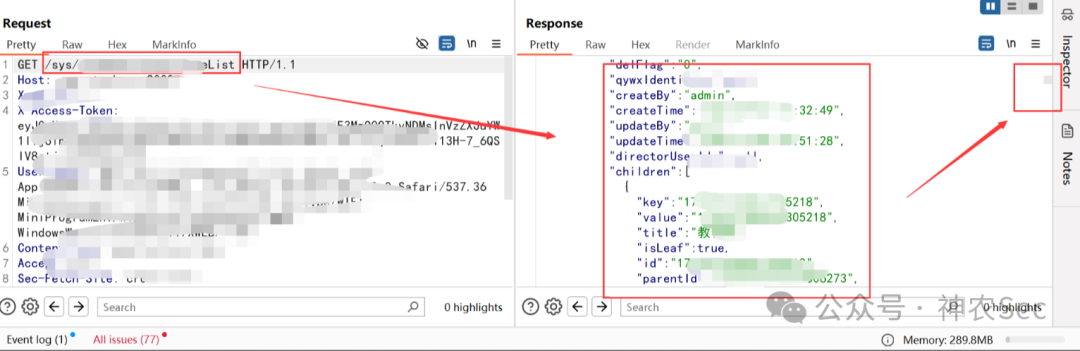
|
||||
|
||||
然后我这里就替换到刚才的查询敏感信息的接口,去替换那个id值,但是发现不行,后面才知道这里对X-Access-Token值做了校验,所以这里我们没有权限去访问
|
||||
|
||||
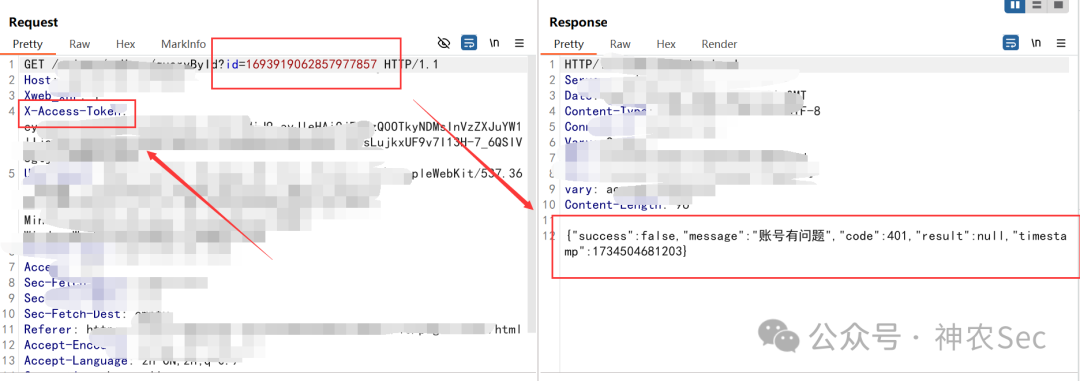
|
||||
|
||||
然后这里我开始想爆破这个JWT编码,看看有没有JWT密钥,然后再去构造JWT,再去使用user_id值,然后去编码,抓包放包去遍历或者尝试登录别人的账户信息。
|
||||
|
||||
但是这里我使用无影这个工具没有爆破出来,于是就没有利用成功
|
||||
|
||||
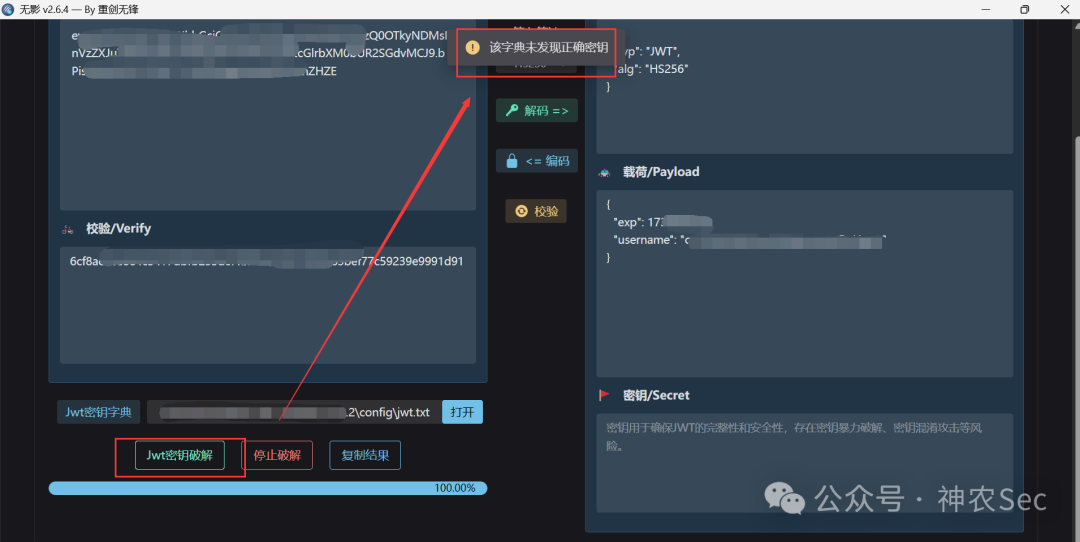
|
||||
|
||||
但是这里我给师傅们推荐一篇文章是写JWT伪造实战小程序漏洞案例的文章,写的蛮不错的
|
||||
|
||||
[https://mp.weixin.qq.com/s/ITVFuQpA8OCIRj4wW-peAA](https://mp.weixin.qq.com/s?__biz=MzkzMzE5OTQzMA==&mid=2247485655&idx=1&sn=0598b4c4ba4ae8f0d3fa999818df5c7e&scene=21#wechat_redirect)
|
||||
|
||||
###
|
||||
### 三、峰回路转
|
||||
|
||||
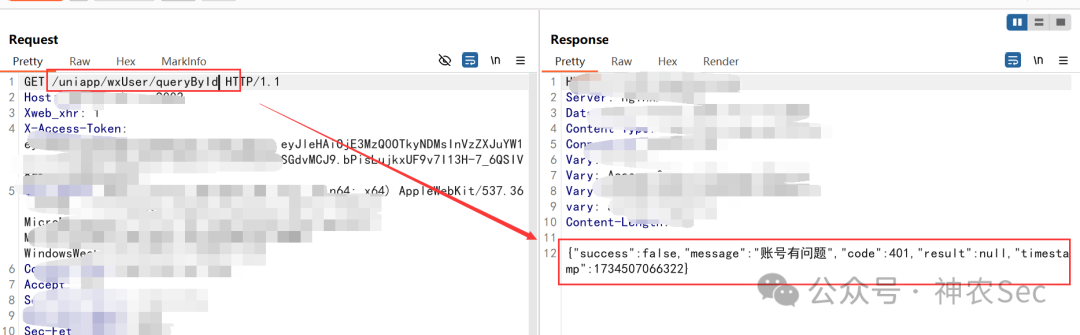
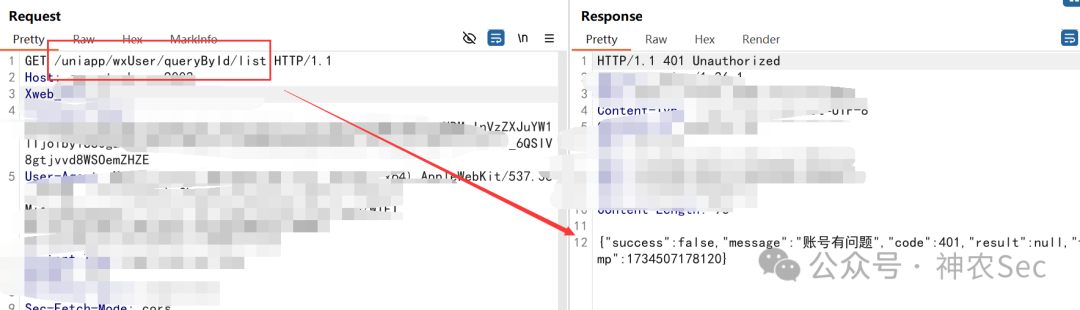
后来我又是回到了原始的页面那几个数据包中,对这几个数据包中的路径进行了一个分析,发现list参数好像都是进行一个数据汇总查看,那么我们上面的数据包通过修改id不成功,那么我们可不可以尝试使用修改接口参数,修改成list的,来进行一个未授权数据访问呢
|
||||
|
||||
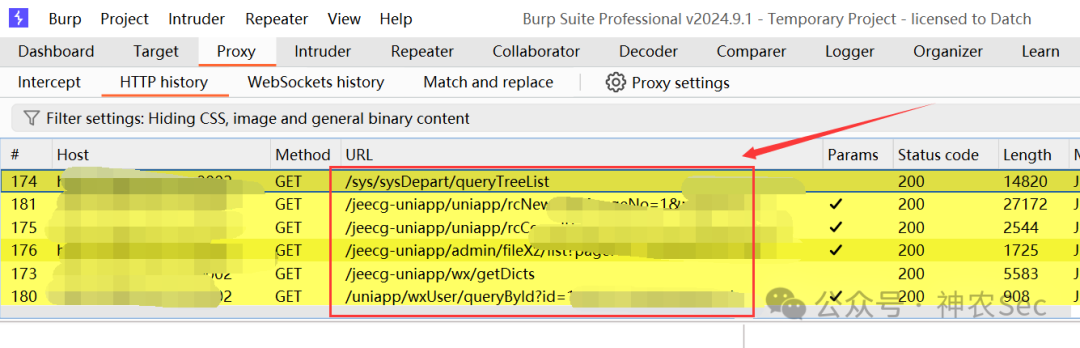
|
||||
|
||||
开始是把id参数和后面的先删掉,然后发现不行,后面再把后面添加list参数发现还是不行
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
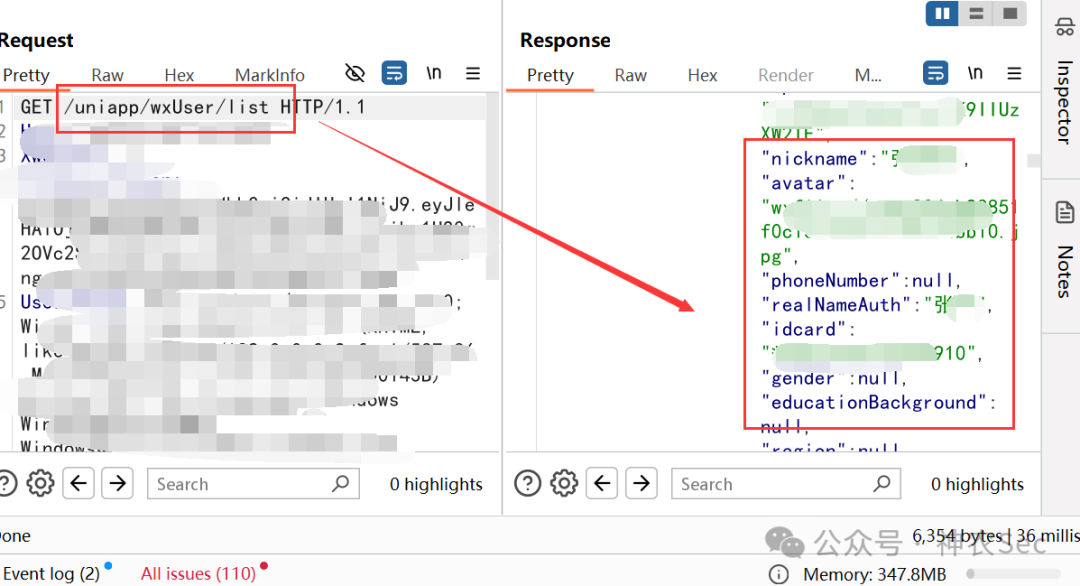
后来我就直接把前面的queryById参数删掉,再在后面添加list参数,从而就可以未授权访问敏感信息了
|
||||
|
||||
|
||||
|
||||
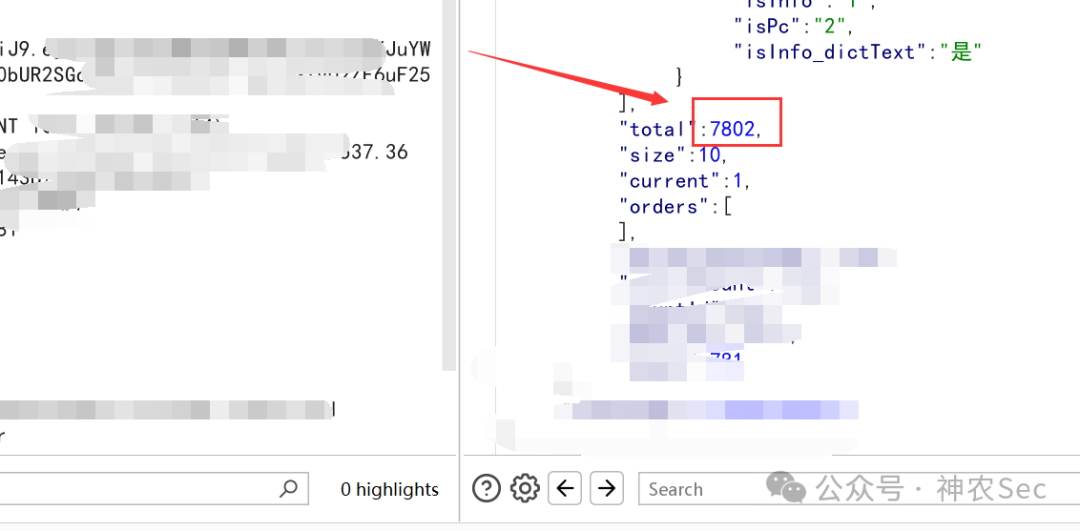
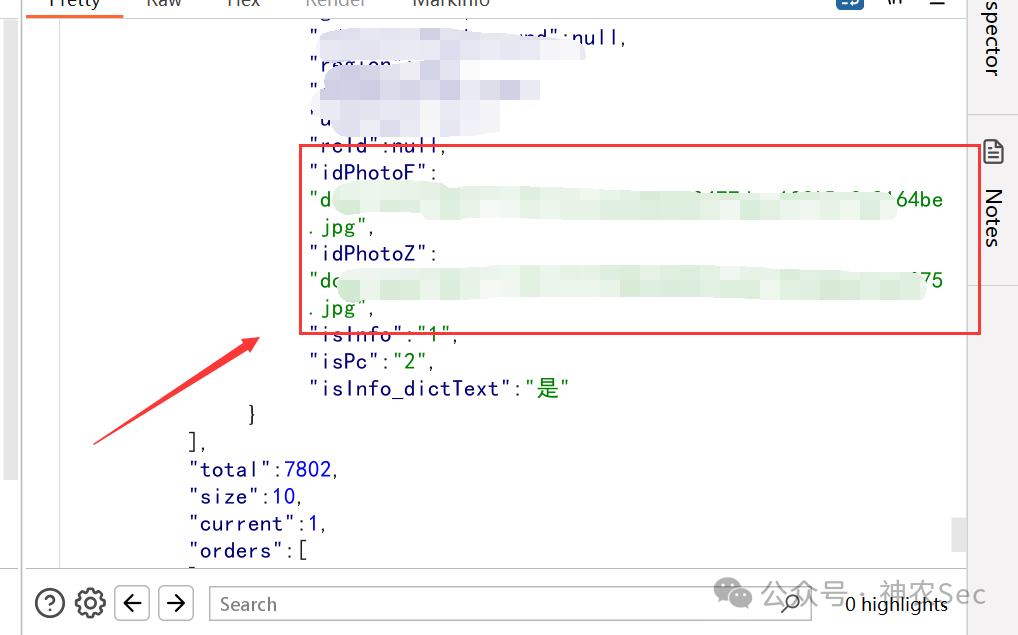
且泄露的用户数据总共有7802条
|
||||
|
||||
|
||||
|
||||
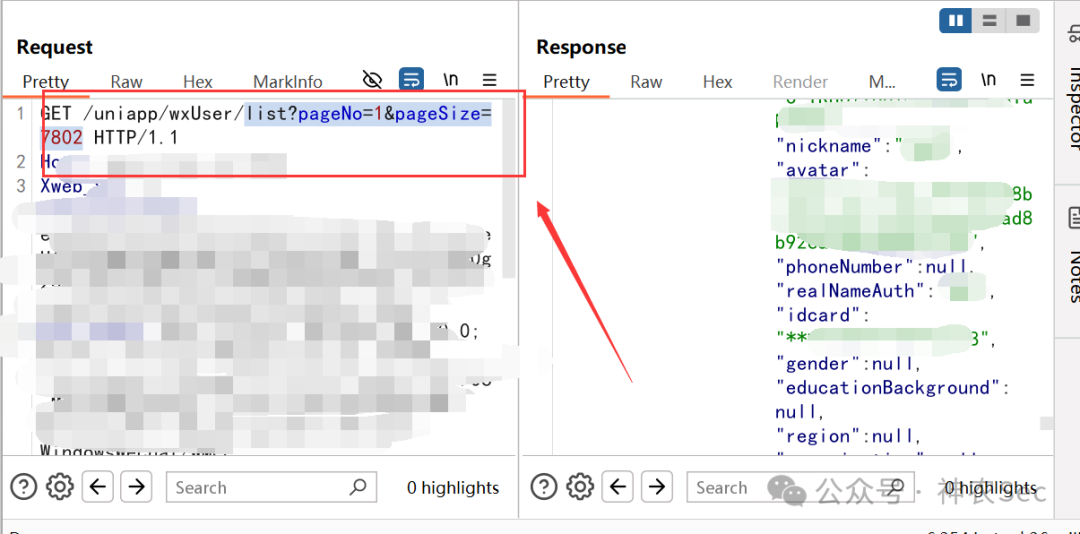
这里再构造接口list?pageNo=1&pageSize=7802
|
||||
,就可以看到所有的敏感用户信息了
|
||||
|
||||
|
||||
###
|
||||
### 四、再次突破
|
||||
|
||||
这里碰到了idPhotoF和idPhotoZ参数,这两个参数我之前也是碰到过,在很多的招聘平台遇到过,就是需要我们认证信息,上次个人身份证正反面
|
||||
|
||||
|
||||
|
||||
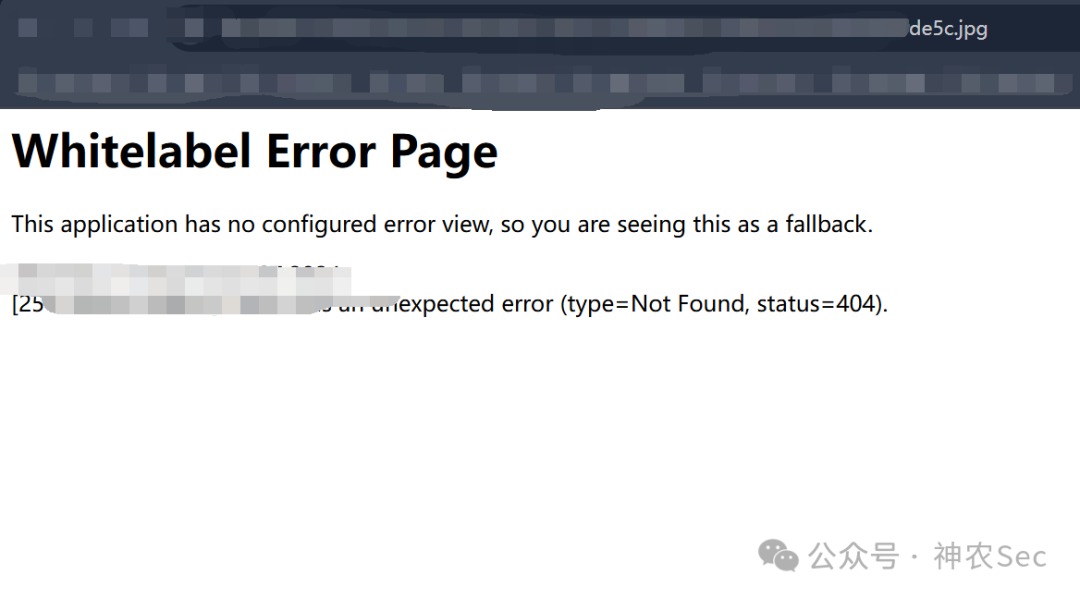
我们正常思路就是知道这个照片的路径,就直接拼接数据包的host域名,但是这里并没有成功,spring-boot的报错页面,碰到这个师傅们也可以考虑使用曾哥的spring文件泄露扫描工具扫
|
||||
|
||||
|
||||
|
||||
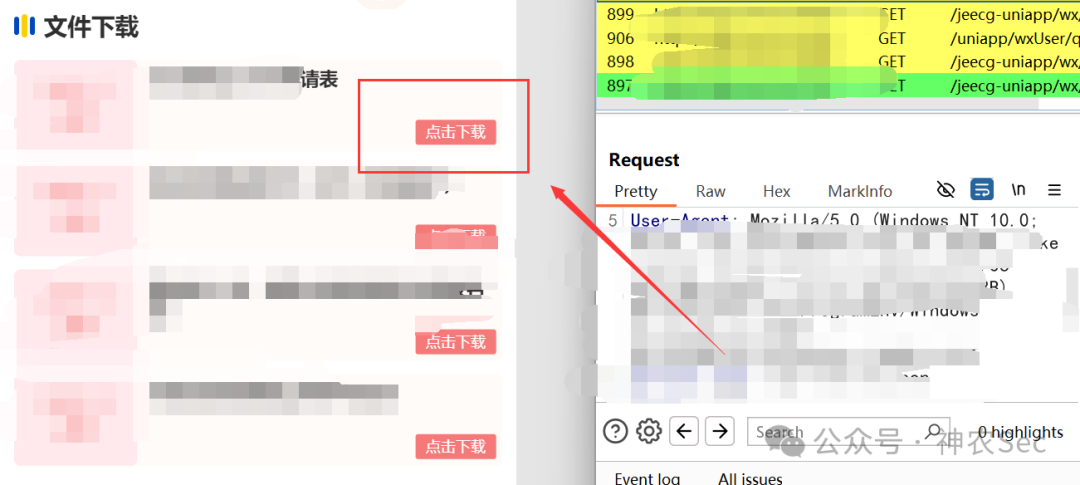
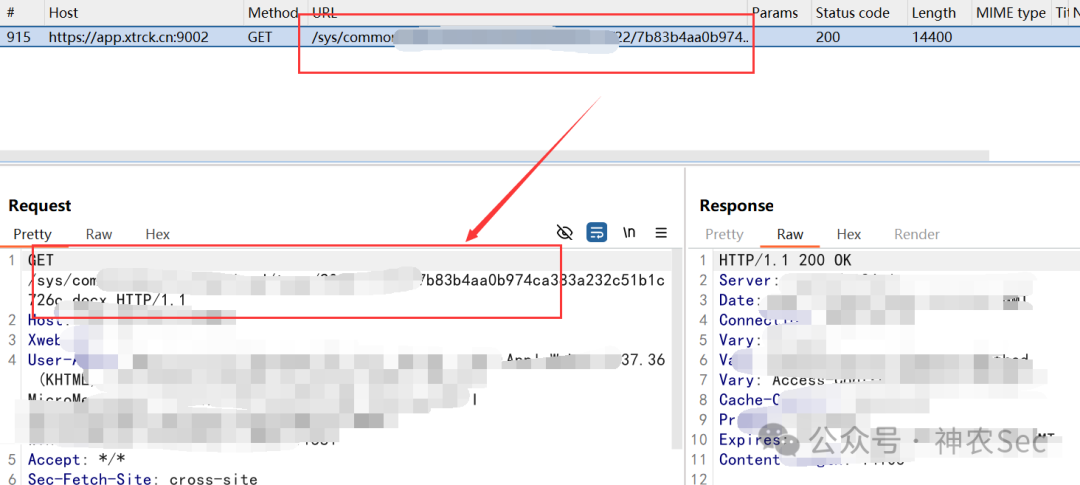
那么我们就得判断是不是路径的问题,那么我们怎么去找正确的文件存储的位置呢,下面就刚好看到了文件下载的功能点,点击尝试下载,然后看看数据包里面文件路径
|
||||
|
||||
|
||||
|
||||
可以看到这个路径确实在数据包中,那么我们就可以把路径拼接在这里尝试下,看看能不能有照片回显
|
||||
|
||||
|
||||
|
||||
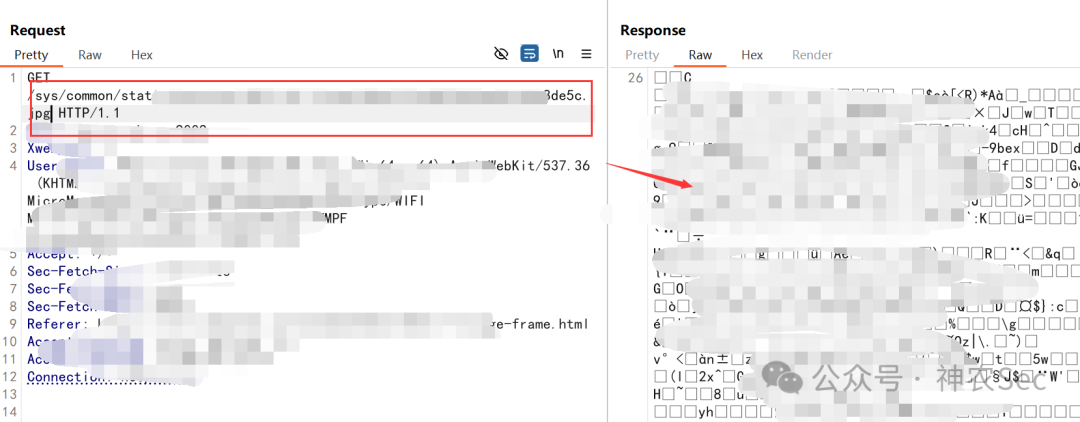
这里直接拼接/download路径,直接可以回显图片成功
|
||||
|
||||
|
||||
|
||||
直接可以在浏览器拼接host访问得到身份证正面照片
|
||||
|
||||
|
||||
我们这里总共有7806张身份证正面照片的url路径,这里我们就可以写个python脚本,把他们从数据包中爬取出来,然后再自动拼接到host域名上,python脚本如下:
|
||||
```
|
||||
import json# 假设你已经获取到了JSON数据,这里我们直接使用你提供的JSON数据json_data = '''数据包内容'''# 解析JSON数据data = json.loads(json_data)# 基础URLbase_url = "https://host/路径"# 遍历每个用户,拼接URL并打印for user in data: id_photo_f = user.get("idPhotoF") if id_photo_f: full_url = base_url + id_photo_f print(full_url)
|
||||
```
|
||||
###
|
||||
### 五、文件上传漏洞
|
||||
|
||||
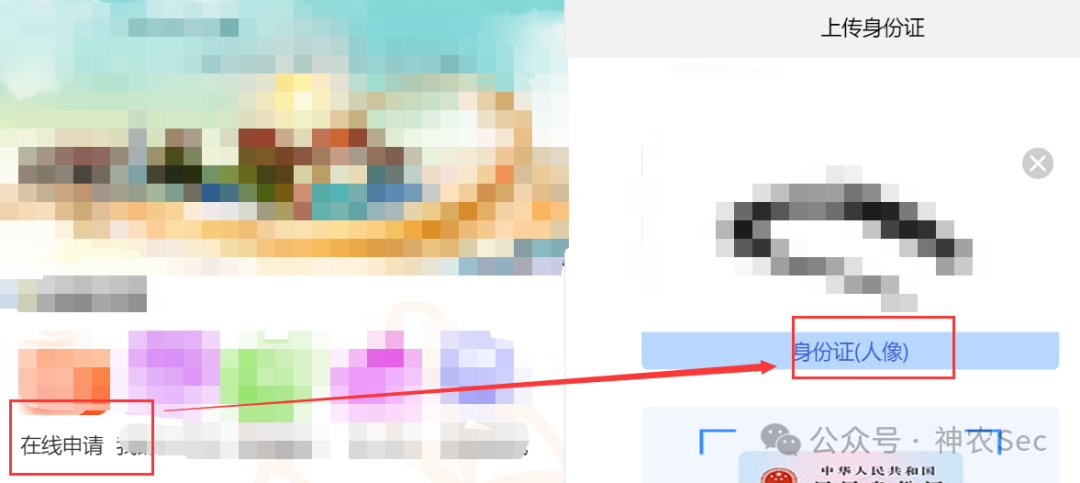
然后这里在测试在线申请功能点的时候,这里需要我们实名认证上传身份证照片
|
||||
|
||||
|
||||
|
||||
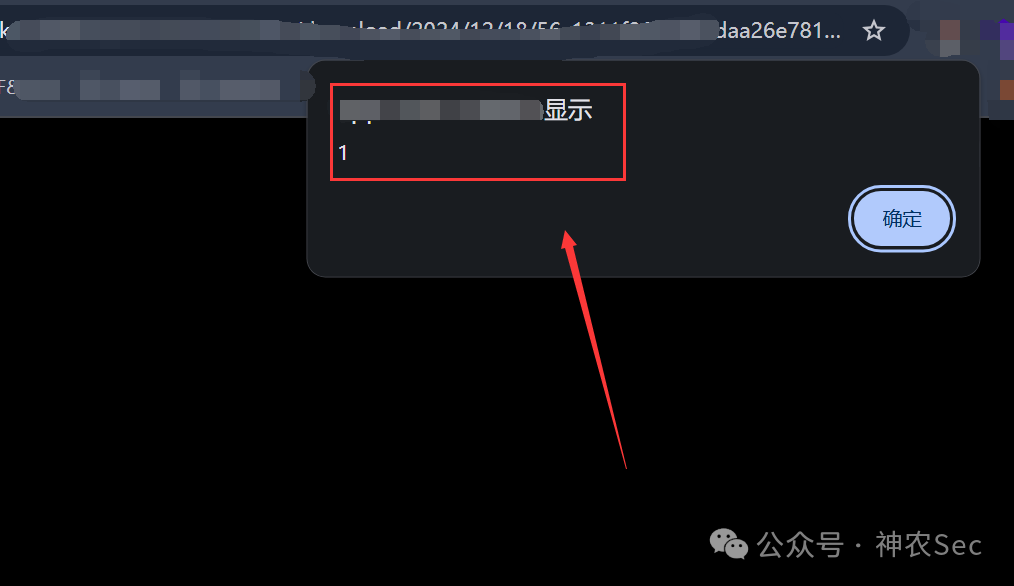
像碰到这样的文件上传功能点肯定得测试下文件上传,看看有没有什么过滤,试试打文件上传getshell,差点也可以尝试打个存储型XSS漏洞
|
||||
|
||||
这里先尝试打个XSS漏洞,看看有没有过滤,发现没有,且可以成功解析弹窗XSS漏洞
|
||||
|
||||
|
||||
|
||||
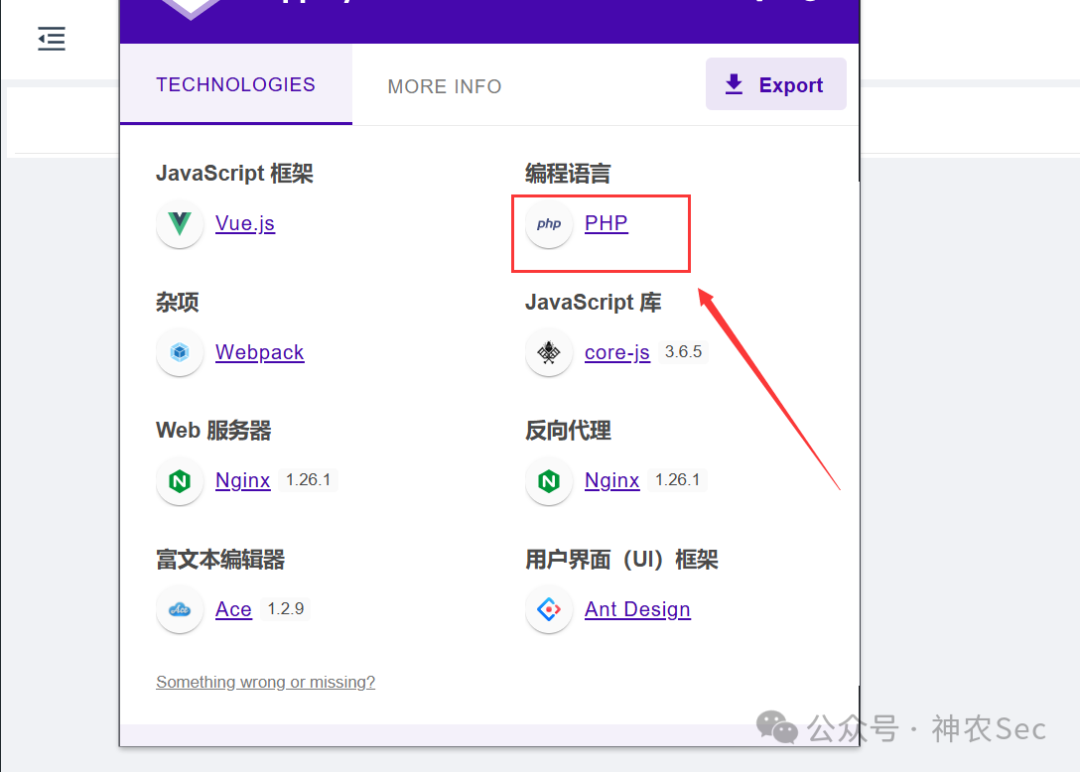
那么下面我们就可以尝试上传木马,然后进行打下getshell,传马之前,我们得先看这个站点是什么语言写的,使用插件看到是php语言写的网站
|
||||
|
||||
|
||||
|
||||
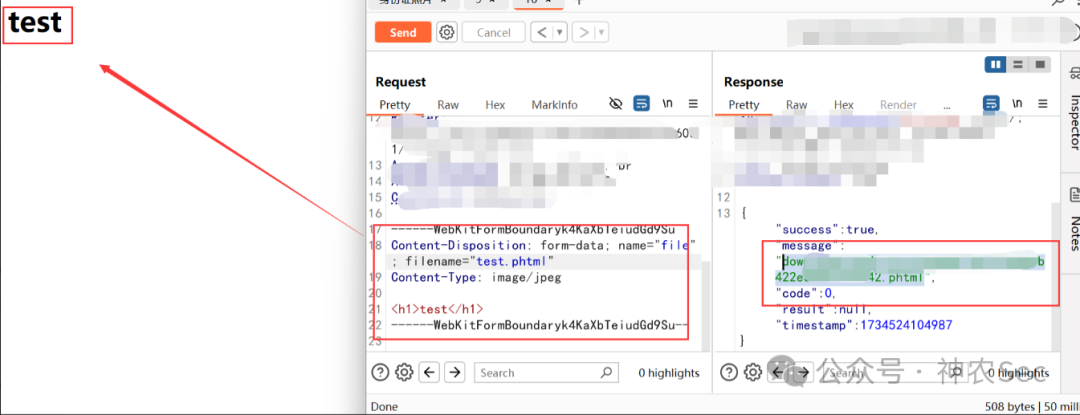
但是这里过滤了php,但是没有过滤phtml,且可以成功解析
|
||||
|
||||
|
||||
|
||||
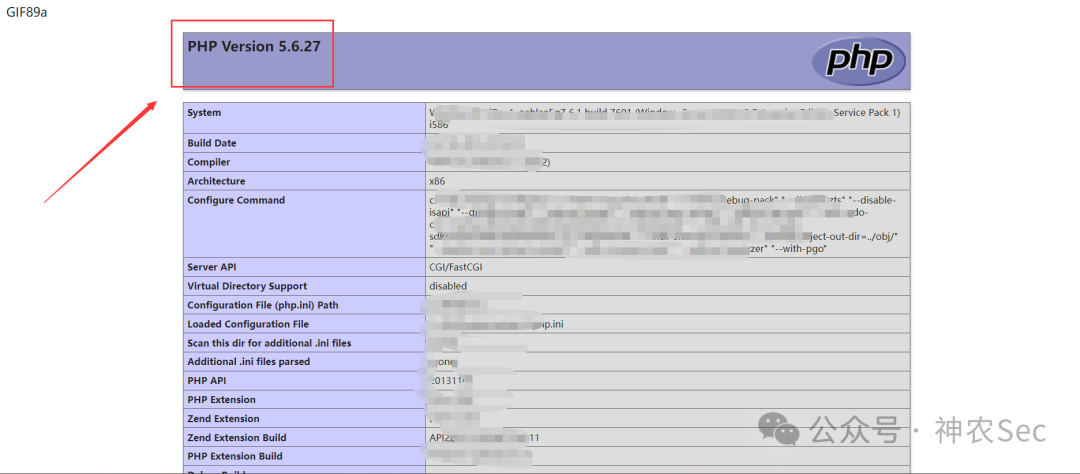
这里我直接打一个phpinfo页面,证明下危害即可
|
||||
|
||||
|
||||
###
|
||||
### 六、越权
|
||||
|
||||
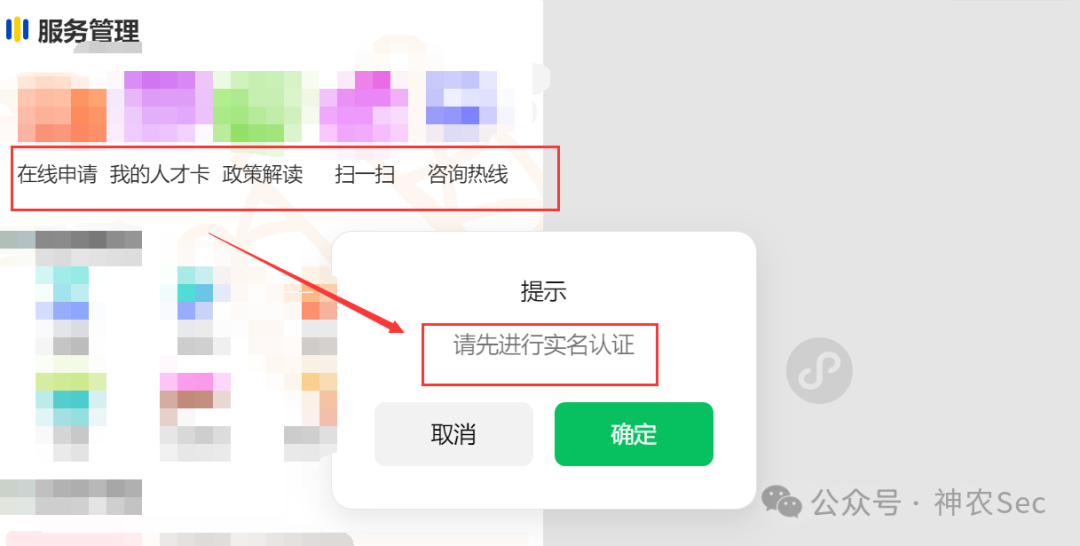
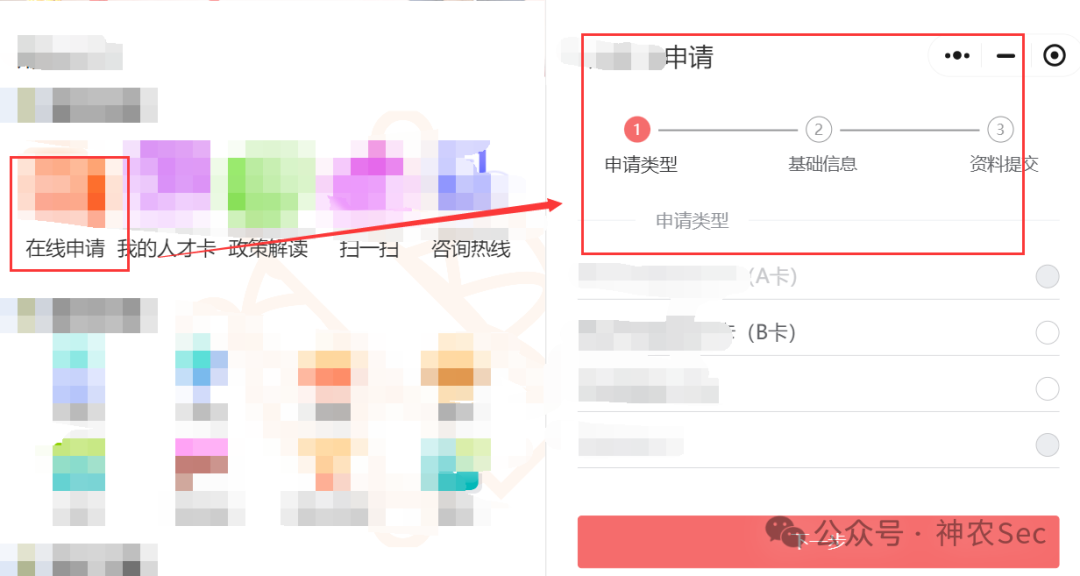
这里我们使用微信一键登录的时候并没有进行实名认证,所以点击下面的功能点的时候都会弹窗,需要我们进行实名认证
|
||||
|
||||
|
||||
|
||||
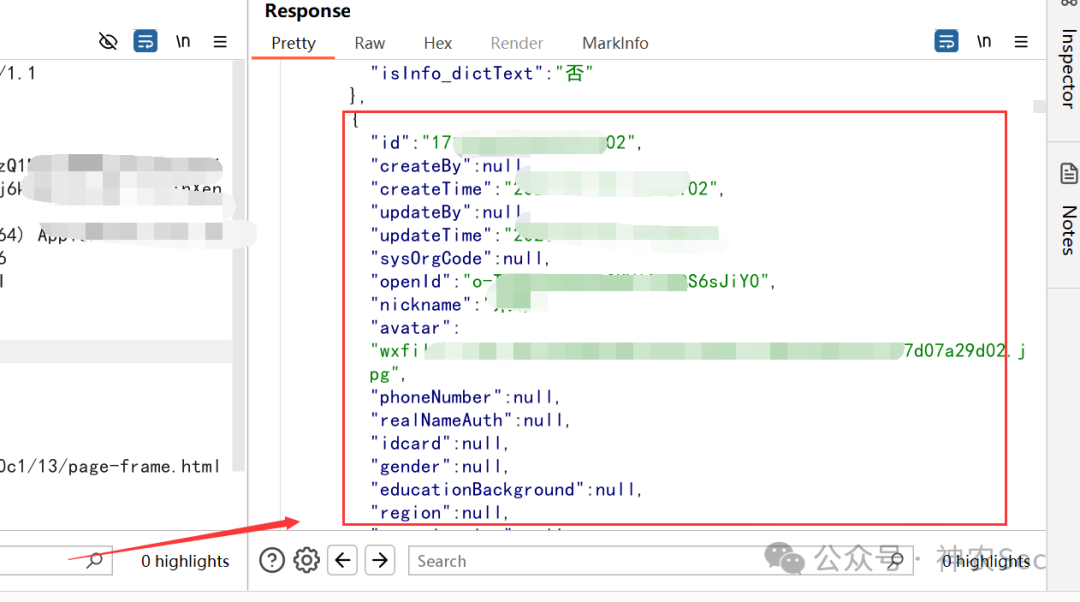
那么这里我就在想,要是登录别人的账户是不是就可以使用这些功能,且可以看到别人的信息了,而且在开始登录的数据包构造路径中,我们拿到了好多用户的登录用户数据信息
|
||||
|
||||
|
||||
|
||||
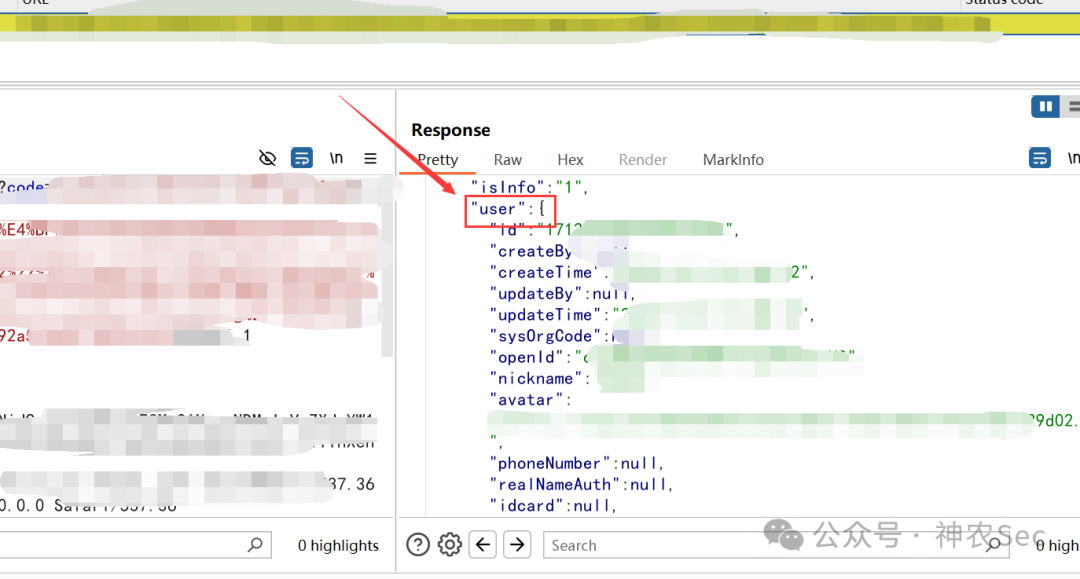
下面我们先退回登录界面,然后使用bp抓登录包,然后修改用户登录信息,用我们刚开始收集到的用户信息,进行数据包替换,然后看看能不能成功登录别人的账户
|
||||
|
||||
|
||||
|
||||
可以看到我们这里直接就可以替换成功用户数据包,从而越权到别人的账户,从而打了一个水平越权漏洞
|
||||
|
||||
|
||||
|
||||
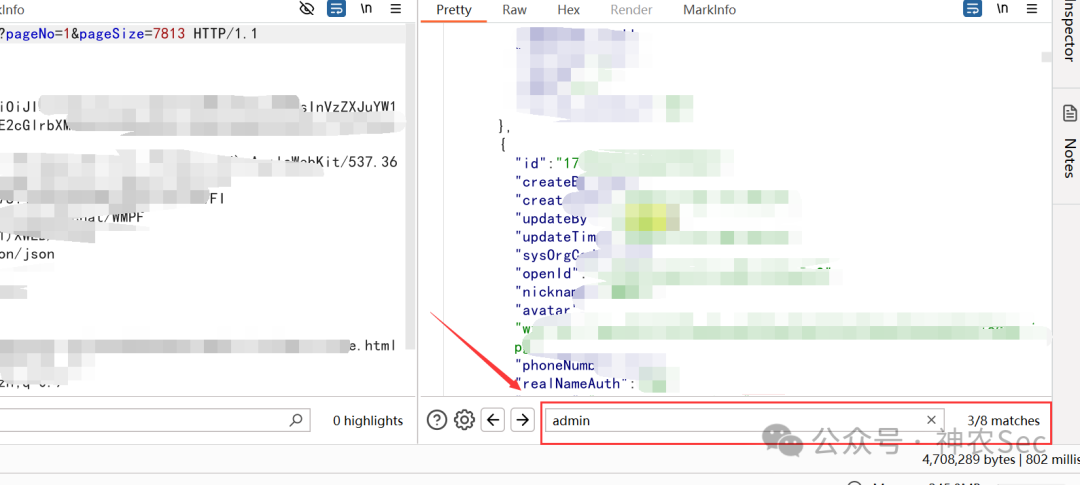
既然可以水平越权,那么我们是不是可以尝试下找到admin管理员权限的用户user数据,然后进行替换越权登录呢,下面就来找下,发现确实存在admin管理员权限的用户,然后就是按照上面的越权方式就可以成功登录到管理员的用户了
|
||||
|
||||
|
||||
##
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x3 思路汇总**
|
||||
|
||||
|
||||
这里给师傅们总结下我们在进行漏洞挖掘过程中需要注意的细节,比如我们在看到一个功能点多个数据包的时候,我们需要去挨个分析里面的数据包构造,进而分析数据包的走向,去了解数据包的一个业务逻辑,特别是微信小程序,因为它本来就是程序简单,所以对于防御和一些过滤来讲,并没有特别的难,甚至就比如这个小程序都可以文件上传直接getshell了。
|
||||
|
||||
到这里这篇文章就结束了,上面的漏洞案例就是给师傅们分享到这里了,还希望自己写的文章队师傅们有帮助哈!祝愿师傅们多挖洞,多过漏洞!
|
||||
|
||||
往期推荐:
|
||||
|
||||
[渗透技巧 | 小白都能会的通用漏洞挖掘技巧](https://mp.weixin.qq.com/s?__biz=Mzg3NzkwMTYyOQ==&mid=2247488347&idx=1&sn=6f3326467bd484bcf2a7cd3a32d1c201&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[应急 | 隐藏型暗链的排查与解决](https://mp.weixin.qq.com/s?__biz=Mzg3NzkwMTYyOQ==&mid=2247488331&idx=1&sn=b60eafcc6b3ee72e1ca7a6ad1d4935f9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞挖掘 | 开始既结束?快速挖洞](https://mp.weixin.qq.com/s?__biz=Mzg3NzkwMTYyOQ==&mid=2247488326&idx=1&sn=64bed920635cd5aa06b69d18c24050be&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【看完你也行】从源码泄露到后台rce](https://mp.weixin.qq.com/s?__biz=Mzg3NzkwMTYyOQ==&mid=2247488270&idx=1&sn=90ee55a652a608c39748b4e1ba25976c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**关于我们:**
|
||||
|
||||
感谢各位大佬们关注-不秃头的安全,后续会坚持更新渗透漏洞思路分享、安全测试、好用工具分享以及挖掘SRC思路等文章,同时会组织不定期抽奖,希望能得到各位的关注与支持,考证请加联系vx咨询。
|
||||
|
||||
|
||||
|
||||
**关注福利:**
|
||||
|
||||
回复“
|
||||
google工具
|
||||
" 获取 google语法生成工具
|
||||
|
||||
回复“
|
||||
小程序渗透工具
|
||||
" 获取 小程序渗透工具
|
||||
|
||||
回复“
|
||||
暴力破解字典
|
||||
" 获取 各种常用密码字典打包
|
||||
|
||||
回复“
|
||||
typora激活
|
||||
" 获取 最新typora激活程序
|
||||
|
||||
回复“
|
||||
蓝队工具箱
|
||||
”即可获取一款专业级应急响应的集成多种工具的工具集
|
||||
|
||||
|
||||
**知识星球**
|
||||
|
||||
星球里有什么?年前最后一次优惠速来咨询
|
||||
|
||||
CNVD、EDU及SRC赏金,攻防演练资源分享(免杀,溯源,钓鱼等),各种新鲜好用工具,最新poc定期更新,
|
||||
以及一些好东西
|
||||
(
|
||||
还在学怎么挖通用漏洞吗快来加入
|
||||
),16个专栏会持续更新~
|
||||
**提前续费有优惠,好用不贵很实惠**
|
||||
|
||||
|
||||
|
||||
|
||||
**交流群-过期后加微信拉**
|
||||
|
||||
|
||||
|
||||
****
|
||||
|
||||
|
||||

|
||||
|
||||
**安全考证**
|
||||
|
||||
需要考以下各类安全证书的可以联系我,
|
||||
绝对低价绝对优惠、组团更便宜,报名成功先送星球一年,
|
||||
CISP
|
||||
、PTE、PTS、DSG、IRE、IRS、NISP、PMP、CCSK、CISSP、ISO27001、IT服务项目经理......
|
||||
巨优惠
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,73 @@
|
||||
# 记SRC中漏洞挖掘从任意文件读取到Getshell|挖洞技巧
|
||||
漏洞挖掘投稿 渗透安全HackTwo 2025-02-09 16:01
|
||||
|
||||
0x01 前言
|
||||
在对某SRC分发平台进行渗透测试时,发现其后台管理系统存在安全漏洞。通过分析前端源码,发现了一个潜在的任意文件读取漏洞,并成功利用该漏洞获取了服务器的敏感信息,最终实现了从任意文件读取到获取服务器权限的全过程。
|
||||
|
||||
现在只对常读和星标的公众号才展示大图推送,建议大家把**渗透安全HackTwo“设为星标”,否则可能就看不到了啦!**
|
||||
|
||||
**末尾可领取挖洞资料文件**
|
||||
|
||||
0x02 漏洞发现通过拿到的目标网站进行访问,是一个后台管理平台试了一波弱口令发现无果,也找不到其他突破点,信息收集了一下,东西也是少得可怜,然后就尝试查看前端源码,看看在里面能否获得什么信息 在前端源码中看到存在一个资源视图的app.js的URL,尝试访问/web//static//modules/app/views/app/app.js访问后通过插件看到其中存在一个可以的路径,根据直觉判断,这里可能存在任意文件下载/file/download?fileName=尝试访问/etc/passwd,成功下载到其文件仅仅一个任意文件下载,其漏洞让我们获取需要的信息的渠道还不够宽,尝试进一步的信息收集 尝试读取/root目录下的.history文件,其中可能存在服务器管理员的操作日志。果不其然,读取后发现管理员创建了SSH密钥这里通过获取SSH私钥文件id_rsa,即可在本地登陆对方服务器,最后成功getshell0x03 总结 最后总结,挖洞还是得细心分析功能点,通过细致分析功能点、前端审计,成功发现文件下载漏洞,获取敏感信息,最终利用SSH私钥成功登录服务器,导致高危漏洞报告提交。喜欢的师傅可以点赞转发支持一下谢谢!0x04 内部星球VIP介绍V1.4(福利)如果你想学习更多渗透SRC挖洞技术/攻防/免杀/应急溯源/赏金赚取/工作内推/欢迎加入我们内部星球可获得内部工具字典和享受内部资源。1.每周更新1day/0day漏洞刷分上分,目前已更新至3500+。2.包含网上一些付费工具/BurpSuite漏洞检测插件/fuzz字典等等。3.Fofa会员Ctfshow各种账号会员共享等等。4.最新SRC挖掘/红队/代审视频资源等等。5. .....6.详情直接点击下方链接进入了解,后台回复" 星球 "获取优惠先到先得!后续资源会更丰富在加入还是低价!(即将涨价)以上仅介绍部分内容还没完!点击下方地址全面了解👇🏻👉点击了解加入-->>2025内部VIP星球福利介绍V1.4版本-1day/0day漏洞库及内部资源更新
|
||||
|
||||
结尾
|
||||
|
||||
# 免责声明
|
||||
|
||||
|
||||
# 获取方法
|
||||
|
||||
|
||||
回复“**app**
|
||||
" 获取 app渗透和app抓包教程
|
||||
|
||||
回复“**渗透字典**" 获取 一些字典已重新划分处理**(需要内部专属字典可加入星球获取,内部字典多年积累整理好用!持续整理中!)**
|
||||
|
||||
|
||||
回复“**书籍**" 获取 网络安全相关经典书籍电子版pdf
|
||||
|
||||
# 最后必看
|
||||
|
||||
|
||||
|
||||
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如
|
||||
用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。
|
||||
本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。
|
||||
如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# 往期推荐
|
||||
|
||||
|
||||
**1. 内部VIP知识星球福利介绍V1.4版本0day推送**
|
||||
|
||||
**2.最新Nessus2025.01.06版本主机漏洞工具**
|
||||
|
||||
**3. 最新BurpSuite2024.11.2专业(稳定版)**
|
||||
|
||||
[4. 最新xray1.9.11高级版下载Windows/Linux](http://mp.weixin.qq.com/s?__biz=Mzg3ODE2MjkxMQ==&mid=2247483882&idx=1&sn=e1bf597eb73ee7881ae132cc99ac0c8e&chksm=cf16a75af8612e4c73eda9f52218ccfc6de72725eb37aff59e181435de095b71e653b446c521&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[5. 最新HCL AppScan Standard 10.2.128273破解版下载](http://mp.weixin.qq.com/s?__biz=Mzg3ODE2MjkxMQ==&mid=2247483850&idx=1&sn=8fad4ed1e05443dce28f6ee6d89ab920&chksm=cf16a77af8612e6c688c55f7a899fe123b0f71735eb15988321d0bd4d14363690c96537bc1fb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
渗透安全HackTwo
|
||||
|
||||
微信号:关注公众号获取
|
||||
|
||||
后台回复星球加入:
|
||||
知识星球
|
||||
|
||||
扫码关注 了解更多
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
喜欢的朋友可以点赞转发支持一下
|
||||
|
||||
|
||||
Reference in new issue
Block a user