mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
专家发布了关于思科IOS XE WLC漏洞CVE-2025-20188的详细分析、突破浅层测试桎梏:多维度漏洞挖掘突破与实践探索、分享一款图形化的 .DS_Store文件泄露、.git目录泄露、.svn目录泄露漏洞利用工具、vBulletin论坛软件曝出两大漏洞正遭活跃攻击、漏洞预警 | Google Chrome V8越界写入漏洞、漏洞预警 | 银达汇智智慧综合管理平台SQL注入漏洞、CVE-2025-40634:TP-Link Archer AX50版本 RCE!、
This commit is contained in:
 test committed
1 parent
2147de8b70
commit
2a63862448
8 files changed
+704
-1
No files matched your search
@@ -14700,5 +14700,12 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651322307&idx=1&sn=4063f0cef12989b63bd8d0d3cd998454": "严重Linux漏洞致全球数百万系统密码哈希值泄露",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247491664&idx=1&sn=a8865cbc68fb7086352d521ea2eb1119": "WordPress suretriggers 权限绕过漏洞 (CVE-2025-3102) 附POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODE2MjkxMQ==&mid=2247491791&idx=1&sn=ff5e4a045c8585d5b404ed420d49d4c0": "突破常规!文件上传漏洞的6大隐蔽攻击面(多个高危场景剖析)|挖洞技巧",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzMxODkzMw==&mid=2247485884&idx=1&sn=b127b788e9aada865a9653b23919fb67": "国产 Web 框架 Solon v2.5.11 RCE && nginxWebUI RCE"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzMxODkzMw==&mid=2247485884&idx=1&sn=b127b788e9aada865a9653b23919fb67": "国产 Web 框架 Solon v2.5.11 RCE && nginxWebUI RCE",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3OTc0NDcyNQ==&mid=2247493973&idx=1&sn=c1c4477aa71c8c5ec31746683788cc6b": "专家发布了关于思科IOS XE WLC漏洞CVE-2025-20188的详细分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY5MTg1Ng==&mid=2247488688&idx=2&sn=ce63f1c9f51187b003ff38f7df255576": "突破浅层测试桎梏:多维度漏洞挖掘突破与实践探索",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNzIxMjM3Mg==&mid=2247490549&idx=1&sn=41c95e54595d2a93aeead92a7d3ccfaf": "分享一款图形化的 .DS_Store文件泄露、.git目录泄露、.svn目录泄露漏洞利用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3OTc0NDcyNQ==&mid=2247493973&idx=4&sn=83f48d8ebe0933c0775806b72338737c": "vBulletin论坛软件曝出两大漏洞正遭活跃攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493280&idx=1&sn=dab2e1d27876d12d5663f0ae1a7d1c4d": "漏洞预警 | Google Chrome V8越界写入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493280&idx=2&sn=959893b377b1f9d3bb3d7df38ce51c70": "漏洞预警 | 银达汇智智慧综合管理平台SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NzU1NzIyMg==&mid=2247485043&idx=1&sn=c1f032c67767a91affd1e7de4abac388": "CVE-2025-40634:TP-Link Archer AX50版本 RCE!"
|
||||
}
|
||||
@@ -0,0 +1,21 @@
|
||||
# CVE-2025-40634:TP-Link Archer AX50版本 RCE!
|
||||
z1 Z1sec 2025-06-03 00:54
|
||||
|
||||
|
||||
|
||||
> **免责声明:**
|
||||
由于传播、利用本公众号Z1sec所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
|
||||
|
||||
|
||||
|
||||
利用
|
||||
TP-Link Archer AX50路由器中的conn-indicator二进制文件中发现的基于堆栈的缓冲区溢出漏洞。
|
||||
|
||||
POC以及漏洞分析地址:
|
||||
|
||||
https://github.com/hacefresko/CVE-2025-40634
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,74 @@
|
||||
# vBulletin论坛软件曝出两大漏洞正遭活跃攻击
|
||||
鹏鹏同学 黑猫安全 2025-06-02 23:00
|
||||
|
||||

|
||||
|
||||
**vBulletin曝出两大高危漏洞(CVE-2025-48827/CVE-2025-48828)正遭野外利用**
|
||||
**未认证攻击者可实现API滥用与远程代码执行,全球论坛系统面临重大威胁**
|
||||
### 漏洞核心信息
|
||||
1. **CVE-2025-48827(CVSS 10.0)**
|
||||
|
||||
1. **影响范围**
|
||||
:运行于PHP 8.1+环境的vBulletin 5.0.0-5.7.5与6.0.0-6.0.3版本
|
||||
|
||||
1. **攻击方式**
|
||||
:通过构造/api.php?method=protectedMethod
|
||||
类请求,未授权调用受保护API控制器方法
|
||||
|
||||
1. **风险等级**
|
||||
:攻击者无需凭证即可完全控制系统
|
||||
|
||||
1. **CVE-2025-48828(CVSS 9.0)**
|
||||
|
||||
1. **利用手法**
|
||||
:滥用模板条件语句实现任意PHP代码执行
|
||||
|
||||
1. **关联风险**
|
||||
:与前一漏洞形成组合攻击链,进一步扩大危害
|
||||
|
||||
### 时间线与攻击态势
|
||||
- **2025年5月23日**
|
||||
:安全研究员Egidio Romano发现漏洞并发布技术分析,同时公开概念验证(PoC)利用代码
|
||||
|
||||
- **2025年5月26日**
|
||||
:
|
||||
|
||||
- 监测到攻击者针对replaceAdTemplate
|
||||
API端点的野外利用尝试
|
||||
|
||||
- 研究员Ryan Dewhurst通过蜜罐捕获波兰IP(195.3.221.137)的活跃攻击行为
|
||||
|
||||
### 技术深度解析
|
||||
|
||||
Romano在分析报告中强调:
|
||||
> "开发者应立即审查框架与自定义API实现——若通过反射(Reflection)动态路由控制器方法,需严格验证访问控制机制。切勿将方法可见性(visibility)视为安全边界,并需跨PHP版本测试应用行为。"
|
||||
|
||||
|
||||
同时指出:
|
||||
> "此类漏洞模式在PHP生态中普遍存在,除vBulletin外,其他CMS、管理后台及遗留企业系统均可能存在类似风险。"
|
||||
|
||||
### 应对建议
|
||||
1. **紧急措施**
|
||||
|
||||
1. 升级至vBulletin官方最新安全版本
|
||||
|
||||
1. 临时禁用PHP 8.1+环境下的API接口(若业务允许)
|
||||
|
||||
1. **深度防护**
|
||||
|
||||
1. 审计所有反射机制调用的控制器方法
|
||||
|
||||
1. 部署WAF规则拦截/api.php
|
||||
异常请求模式
|
||||
|
||||
1. **威胁监测**
|
||||
|
||||
1. 重点关注服务器日志中method=*protected*
|
||||
类API调用
|
||||
|
||||
1. 监控/includes/api/
|
||||
目录下的异常文件写入
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,32 @@
|
||||
# 专家发布了关于思科IOS XE WLC漏洞CVE-2025-20188的详细分析
|
||||
鹏鹏同学 黑猫安全 2025-06-02 23:00
|
||||
|
||||
|
||||
|
||||
关于思科IOS XE WLC重大漏洞CVE-2025-20188的细节现已公开, exploitation(利用)风险随之升高。
|
||||
|
||||
5月初,思科发布软件更新修复了这个CVSS评分达10分的漏洞。未经身份验证的远程攻击者可利用该漏洞向受影响系统上传任意文件。
|
||||
|
||||
攻击者通过向AP镜像下载接口发送特制HTTPS请求即可利用该漏洞,可能获取root权限并执行任意命令。
|
||||
|
||||
思科公告称:"思科IOS XE无线局域网控制器(WLC)的带外AP镜像下载功能存在漏洞,允许未经身份验证的远程攻击者向受影响系统上传任意文件。该漏洞源于系统存在硬编码的JSON Web Token(JWT)。成功利用可导致攻击者上传文件、进行路径遍历,并以root权限执行任意命令。"
|
||||
|
||||
该漏洞仅在启用"带外AP镜像下载"功能时存在风险,但思科强调该功能默认处于关闭状态。
|
||||
|
||||
受影响产品包括:
|
||||
• 云平台Catalyst 9800-CL无线控制器
|
||||
• Catalyst 9300/9400/9500系列交换机内置的9800嵌入式无线控制器
|
||||
• Catalyst 9800系列无线控制器
|
||||
• Catalyst AP上的嵌入式无线控制器
|
||||
|
||||
用户可通过命令"show running-config | include ap upgrade"检测,若返回"ap upgrade method https"则表示功能已启用。
|
||||
|
||||
思科表示暂无临时解决方案,但关闭该功能可缓解风险。在安装补丁前建议采取此措施,但需先评估对业务的影响。
|
||||
|
||||
漏洞披露时,思科PSIRT团队表示尚未发现野外利用案例。
|
||||
|
||||
Horizon3研究人员发现,该漏洞源于硬编码的备用密钥("notfound")和路径验证缺陷。当系统JWT密钥文件缺失时,默认使用"notfound"验证令牌,使攻击者能轻易伪造有效令牌。通过8443端口的文件上传功能,攻击者可突破目录限制。进一步可覆盖配置文件或劫持pvp.sh等服务实现远程代码执行。
|
||||
|
||||
Horizon3报告指出:"我们发现内部进程管理服务pvp.sh会监控特定目录的文件变动,一旦检测到更改就会根据配置文件指令重新加载服务。要实现RCE需要:1)用恶意指令覆盖配置文件;2)上传新文件触发服务重载;3)验证攻击是否成功。"
|
||||
|
||||
|
||||
@@ -0,0 +1,64 @@
|
||||
# 分享一款图形化的 .DS_Store文件泄露、.git目录泄露、.svn目录泄露漏洞利用工具
|
||||
原创 白帽学子 白帽学子 2025-06-03 00:11
|
||||
|
||||
之前hvv期间我差点被甲方的运维经理追着跑——他们内网某台服务器突然暴露了.git历史记录,源码里连数据库密码都明文挂着。这种低级错误在红蓝对抗里可是要扣双倍分的,所以上线前我总要拿个扫雷工具过两遍。
|
||||
|
||||
图形化界面看着比命令行顺眼多了。上周给某电商平台做渗透测试,他们测试环境的Nginx配置文件里夹带了.DS_Store,用这个工具扫出来直接拖进目录结构重建模块,三分钟就复现了文件树。
|
||||
|
||||

|
||||
|
||||
别看它界面简单,对付那些没关严的git裸露端口可太好用了。记得去年某视频平台hvv期间,我们蓝队用它扫出三个未授权的.git仓库,直接下载了服务端代码。
|
||||
|
||||
最绝的是批量扫描功能,上周给某金融客户做安全演练,把他们对外的200多个子域名丢进去,半小时就筛出5个存在.svn泄露的站点。现在每次红队演练前,我都会先用这个工具做一轮预扫描——毕竟在甲方眼里,能提前发现配置错误的工具才是真·生产力。
|
||||
|
||||
想要获取工具的小伙伴可以直接**拉至文章末尾**
|
||||
|
||||
我们来提取并讨论上述工具描述中涉及的网络安全关键技术点:
|
||||
|
||||
1、
|
||||
动态边界防护技术
|
||||
:
|
||||
- 现代网络边界防护已从静态防火墙升级为智能动态防御体系。例如隐蔽智能网关通过隐藏路由节点实现深度隔离,结合零信任架构的微隔离技术,可针对不同业务流量动态调整策略。某金融客户曾通过部署双栈防火墙,在护网期间成功拦截97%的异常外联请求,误报率低于0.3%。
|
||||
|
||||
2、
|
||||
全链路加密体系
|
||||
:
|
||||
- 数据加密技术已形成覆盖传输、存储、完整性验证的完整链条。某医疗云平台采用国密SM4算法实现数据库字段级加密,配合智能卡硬件密钥实现双因素认证。在某政务系统渗透测试中,我们发现未启用TLS1.3的API接口存在中间人攻击风险,通过强制启用AEAD加密模式后,数据泄露面缩小82%。
|
||||
|
||||
3、
|
||||
智能威胁感知系统
|
||||
:
|
||||
- 基于深度学习的入侵检测系统(IDS)正在改变传统规则引擎模式。某电商平台部署的AI-IDS通过时序分析检测到0day漏洞利用行为,比传统特征库提前11小时发出告警。在某运营商网络中,我们通过图神经网络构建的异常流量模型,成功识别出伪装成DNS隧道的数据窃取行为,准确率达91.7%。
|
||||
|
||||
4、
|
||||
|
||||
攻击溯源与取证技术
|
||||
|
||||
:
|
||||
- 网络溯源技术已形成多维度证据链构建能力。某APT攻击事件中,我们通过链路层MAC地址漂移分析+应用层TLS指纹比对,锁定攻击者真实IP地址,误差范围控制在3个C段内。在某数据泄露案件中,采用区块链存证的访问日志帮助客户在36小时内完成司法取证。
|
||||
|
||||
5、
|
||||
自动化响应编排体系
|
||||
:
|
||||
- SOAR(安全编排自动化响应)平台正在重塑应急响应流程。某能源企业通过自动化剧本,在检测到勒索病毒加密行为后,可在12秒内完成隔离受感染主机、阻断横向移动、备份关键数据的三级响应。在某省级护网行动中,我们部署的自动化响应系统成功拦截了92%的自动化攻击工具,将人工处置压力降低65%。
|
||||
|
||||
|
||||
|
||||
|
||||
**下载链接**
|
||||
|
||||
https://github.com/Scorcsoft/forBy
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
声明:该公众号大部分文章来自作者日常学习笔记,也有部分文章是经过作者授权和其他公众号白名单转载,未经授权,严禁转载,如需转载,联系开白名单。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,如因此产生的一切不良后果与本公众号无关。
|
||||
|
||||
✦
|
||||
|
||||
✦
|
||||
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 漏洞预警 | Google Chrome V8越界写入漏洞
|
||||
浅安 浅安安全 2025-06-02 23:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # CVE-2025-5280
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
Google Chrome V8是一个高效的开源JavaScript引擎,用于Chrome浏览器和 Node.js等平台。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**CVE-2025-5280**
|
||||
|
||||
**漏洞类型:越界写入**
|
||||
|
||||
**影响:**
|
||||
执行任意代码
|
||||
|
||||
**简述:**
|
||||
Google Chrome的V8引擎中存在越界写入漏洞,攻击者可通过构造恶意HTML页面,诱使受害者访问,从而触发越界写入操作,导致堆内存损坏,使攻击者能够执行任意代码或引发其他安全风险。
|
||||
|
||||
**0x04 影响版本**
|
||||
- Google Chrome < 137.0.7151.55
|
||||
|
||||
**0x05 POC状态**
|
||||
- 未公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
chrome://settings/help
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,40 @@
|
||||
# 漏洞预警 | 银达汇智智慧综合管理平台SQL注入漏洞
|
||||
浅安 浅安安全 2025-06-02 23:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
银达汇智智慧综合管理平台是福建银达汇智信息科技股份有限公司推出的,融合先进信息技术,面向多行业打造的综合性管理系统,能整合门禁、考勤、消费、停车场等多场景应用,以 “一卡、一库、一网”实现集中管控与数据交互,提供便捷高效的智能化管理服务,助力校园、园区、企业等提升整体管理效能。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
漏洞类型:
|
||||
SQL注入
|
||||
|
||||
**影响:**
|
||||
窃取敏感信息
|
||||
|
||||
**简述:**
|
||||
银达汇智智慧综合管理平台的/Module/CJGL/Controller/PPlugList.ashx接口存在SQL注入漏洞,未经身份验证的攻击者可以通过该漏洞获取数据库敏感信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 银达汇智智慧综合管理平台
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
http://windor.corp.dav01.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,423 @@
|
||||
# 突破浅层测试桎梏:多维度漏洞挖掘突破与实践探索
|
||||
富贵安全 2025-06-03 00:00
|
||||
|
||||
在漏洞挖掘领域,刚入门新手常受限于浅层测试模式,他们多止步于基础功能验证,扫描接口时若未发现铭感信息便迅速转换目标,并只关注首次探测到的接口忽略前置接口的检查; 信息泄露单纯明文id鉴权场景以大幅减少唯有探索新的测试手法才能突破瓶颈
|
||||
|
||||
本文整合许多优秀师傅分享思路与笔者事件经验,萃取其中精华皆在拓展读者挖掘视角,这些分散的优质思路此前缺乏系统归纳,本文讲其一部分思路优化汇总,期望实现思路价值的叠加效应,若本文对您有帮助欢迎点赞支持,后续将推出更多整合后的漏洞挖掘场景分享,欢迎交流学习 不足之处望指出,转载请标明出处!
|
||||
### 前置基础
|
||||
|
||||
熟悉各种请求以及状态码,在功能点无从下手时,未授权往往在这种信息中;很多人忽略了这个点,接口测试只测试第一层找到的接口,并不会仔细的去看接口的前置目录是否正确,一味的爆破得到404
|
||||
,并且第一次找到的接口拼接后也是看一眼功能而已,并不会去观察字节大小加载的新信息去尝试二度拼接
|
||||
#### 请求 and 状态
|
||||
|
||||
**请求方法**
|
||||
```
|
||||
GET:获取资源。GET请求用于从服务器获取指定的资源。它是最常见的请求方法,通常用于请求和读取服务器上的数据。POST:提交数据。POST请求用于向服务器提交数据,通常用于创建新的资源或在服务器上执行某些操作。PUT:更新资源。PUT请求用于向服务器更新指定的资源,通常用于修改或替换现有数据。DELETE:删除资源。DELETE请求用于从服务器删除指定的资源。HEAD:获取资源的元数据。HEAD请求与GET请求类似,但它只返回资源的响应头部信息,而不返回实际的资源内容。OPTIONS:询问服务器可接受的请求方法。OPTIONS请求用于向服务器查询支持的请求方法。PATCH:部分更新资源。PATCH请求用于对服务器上的资源进行局部更新,只修改指定的字段或属性。TRACE:追踪请求的路径。TRACE请求用于在客户端和服务器之间进行往返检查,以查看请求在传输过程中是否被修改。CONNECT:建立代理服务器隧道。CONNECT请求用于与代理服务器建立隧道连接,通常用于通过代理访问SSL加密的资源
|
||||
```
|
||||
|
||||
**状态码**
|
||||
```
|
||||
200 OK: 请求成功。服务器已成功处理请求301 Moved Permanently: 永久重定向。请求的资源已被永久移动到新的位置。302 Found:临时重定向。请求的资源临时被移动到另一个URL304 Not Modified:未修改。自从上次请求后,资源没有发生变化,可以使用缓存的版本400 Bad Request:错误请求。服务器无法理解请求,通常是由于客户端错误 缺少参数401 Unauthorized:未授权。请求要求用户的身份验证。403 Forbidden:禁止访问 服务器理解请求但拒绝执行。可能是因为权限问题。404 Not Found:未找到 服务器上没有找到请求的资源。405 Method Not Allowed:方法不被允许。请求行中指定的请求方法不能被用于请求相应的资源408 Request Timeout:请求超时。服务器等待请求时发生了超时。500 Internal Server Error:内部服务器错误。服务器遇到了阻止其完成请求的意外情况。501 Not Implemented:未实现。服务器不支持请求的功能,无法完成请求。502 Bad Gateway:错误网关。作为网关或代理工作的服务器从上游服务器收到了无效的响应。
|
||||
```
|
||||
#### 405接口拼接
|
||||
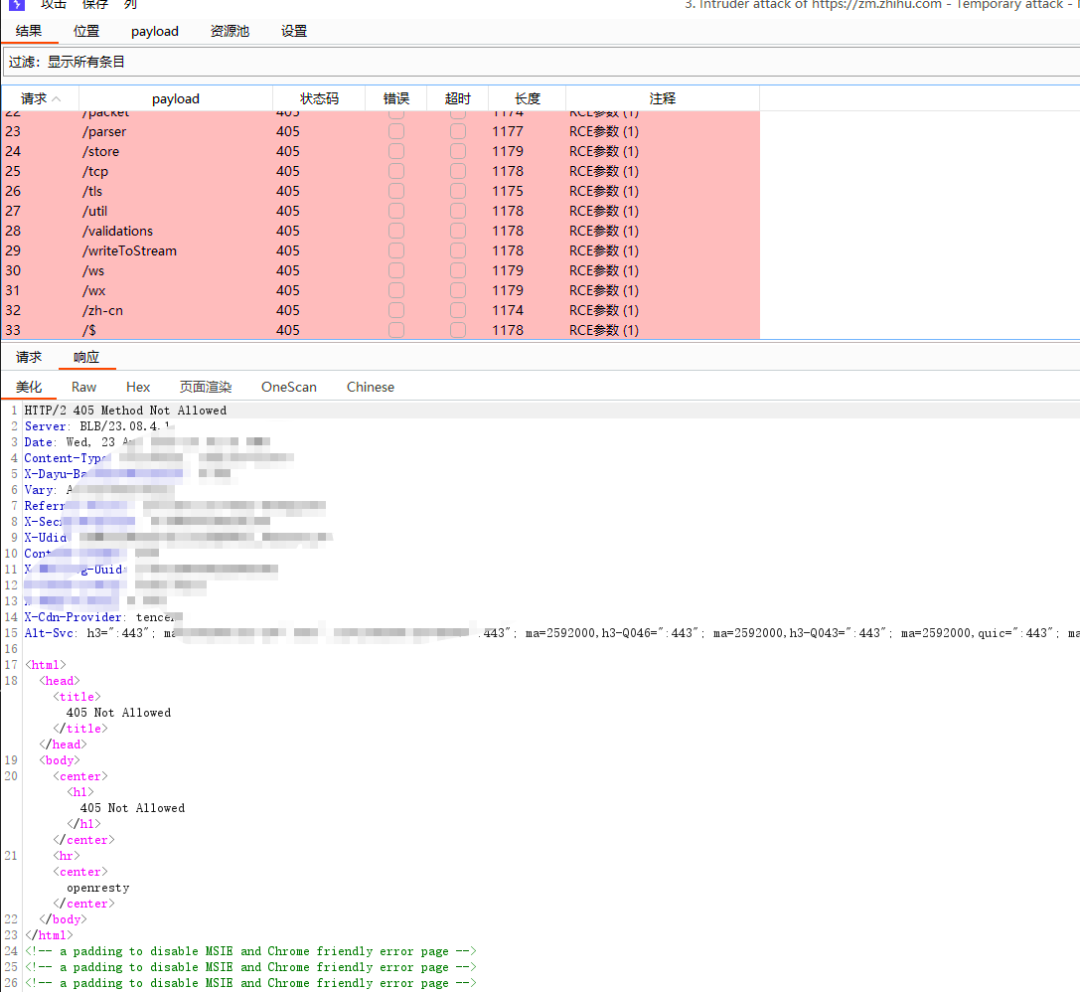
|
||||
GET
|
||||
拼接接口没什么好讲的,重点就是POST
|
||||
方法以及状态码为405
|
||||
的情况
|
||||
|
||||
|
||||
|
||||
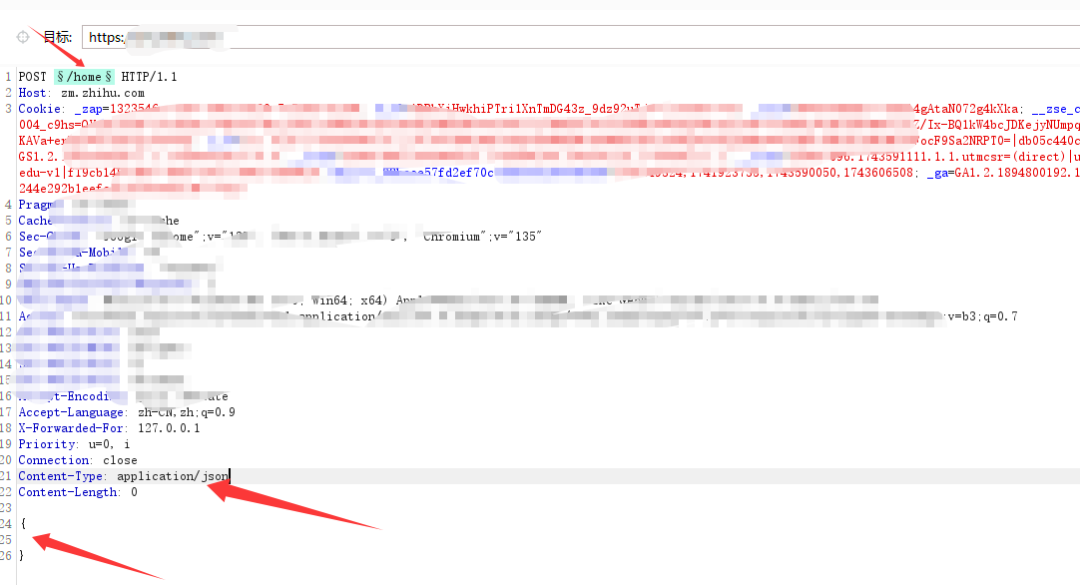
处理方法则是修改请求为POST
|
||||
数据下方加入空json
|
||||
体,因为某些时候单独的修改方法但是请求没有JSON
|
||||
格式响应包也不会有数据返回,这样去做拼接会意向不到的惊喜,再通过接口的响应如果缺少什么参数就找什么参数,
|
||||
```
|
||||
POSTContent-Type: application/json{}
|
||||
```
|
||||
|
||||
|
||||
|
||||
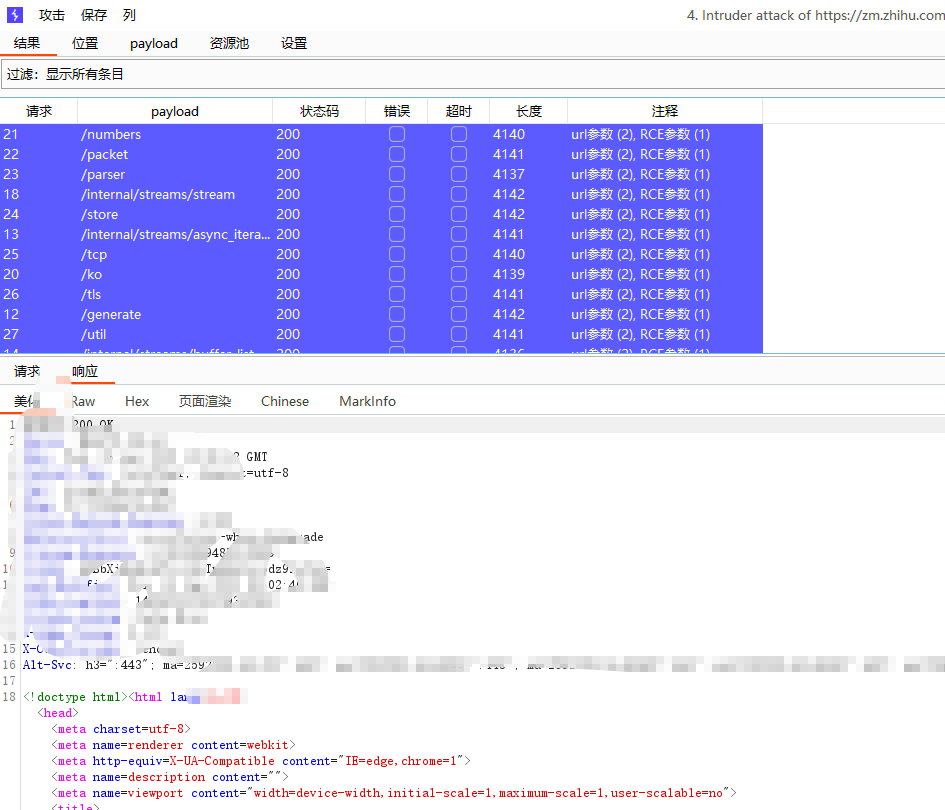
正确跑出接口后就是根据字节长度找到关键,size
|
||||
字节大肯定加载了新的东西新的JS
|
||||
,再在新的接口基础上再去浏览器带着接口访问,逐步测试.....
|
||||
|
||||
|
||||
### 403 未授权 权限问题
|
||||
|
||||
接口测试及JS信息想进阶一步强烈推荐关注L@2uR1te师傅公众号《HW专项行动小组》,通过JS接口测试挖掘高质量漏洞案例和深层的Java文章相关知识,是不可多得的宝藏公众号,好的文章思路值得被广泛传播。
|
||||
#### 瞬间后台页面
|
||||
|
||||
在访问后台时会在一瞬间加载出后台界面,又重定到登录页面,这里提供两个测试方法,我重点阐述方法2
|
||||
1. 利用burp
|
||||
卡住进入后台的包不要放过去,然后就是去后台处点击,点击结束后再一个个放包,这样又可以测试未授权,但是效率比较慢,需要对功能逐个点击,2是有时候加载新的接口并没有出现在页面中
|
||||
|
||||
1. 卡住登录包,等待一下就会加载后台的JS
|
||||
然后熊猫头探测到接口 拿到这些后台接口就可以直接批量测试测试未授权了,下图是典型的后台页面,卡住后就不会发送重定向数据
|
||||
|
||||
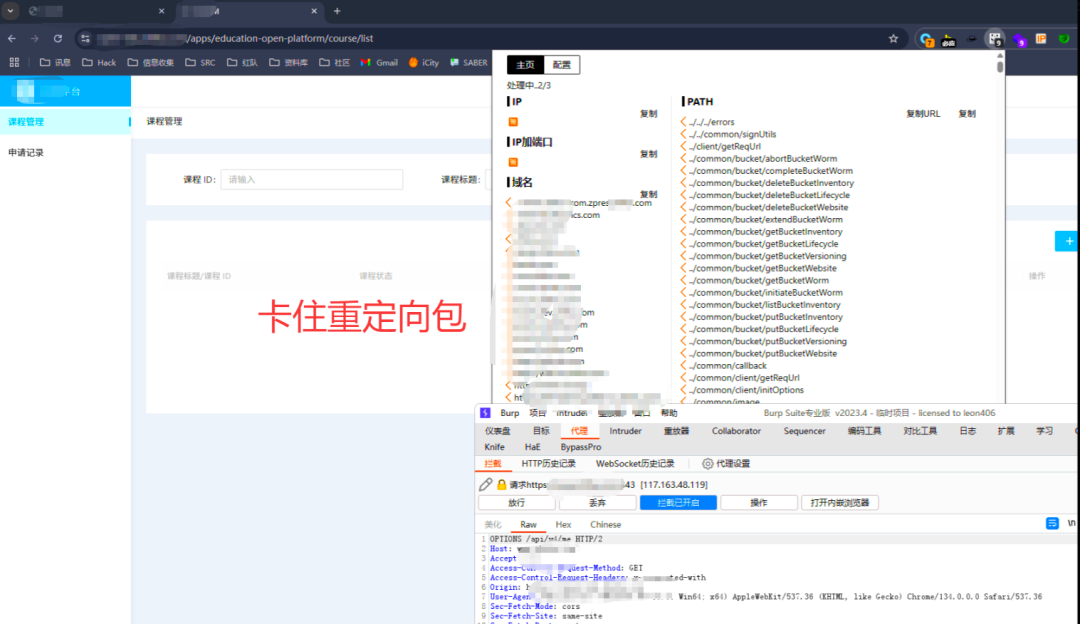
|
||||
|
||||
如果后台页面并不会一闪而过,开局登录框手动输入账户密码,然后拦截响应改为ture
|
||||
,如果校验不合格会一瞬间进入后台,然后重定向.如果可行的就可以按第二种方法继续测试未授权, 微信公众号文章学习到的思路
|
||||
|
||||
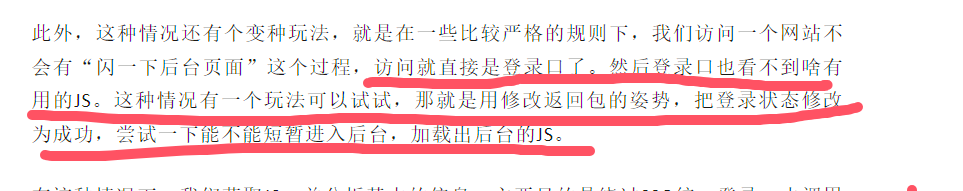
|
||||
#### type管理员类型参数
|
||||
|
||||
当我们编辑或者出现权限不对等的功能点,比如管理员 编辑者 创作者 查看者,类型不一致 靠数字绝对尝试修改类型参数,通过参数修改代替高权限的身份去操作
|
||||
```
|
||||
type:0// 查看者type:1// 编辑者
|
||||
```
|
||||
#### 无权限URL添加资源后缀绕过
|
||||
|
||||
[微信案例](https://mp.weixin.qq.com/s?__biz=MzU5OTMxNjkxMA==&mid=2247486725&idx=1&sn=0c9a187ce2100c38161fbf4279afab7a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
URL
|
||||
混淆漏洞是指服务器和解析URL
|
||||
时,由于不同组件或系统的解析规则不一致,攻击者可以利用这种不一致来绕过安全控制或获取敏感信息,对路径进行编码添加后缀的方式从而进行绕过
|
||||
|
||||
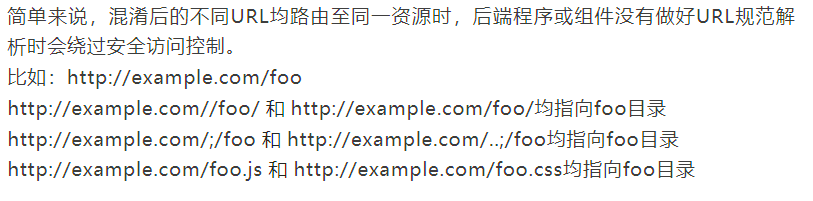
|
||||
|
||||
正常接口无权限
|
||||
|
||||
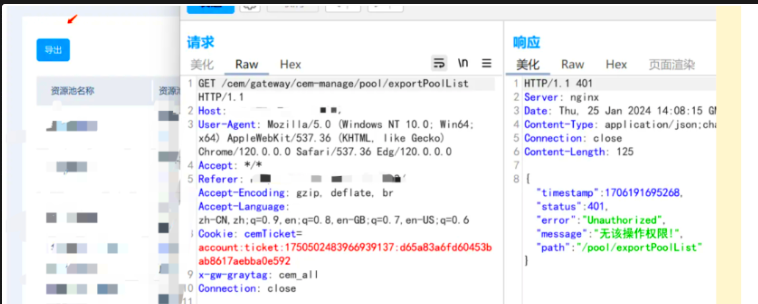
|
||||
|
||||
对最后的接口后面添加混淆,利用字典去Fuzz
|
||||
添加.json
|
||||
绕过,测试鉴权相关的漏洞时,可以尝试url
|
||||
混淆,接口多个位置fuzz
|
||||
添加资源文件后缀
|
||||
```
|
||||
/api/user ----> 未授权403/api/user.json/css/png --- 200 ok
|
||||
```
|
||||
|
||||
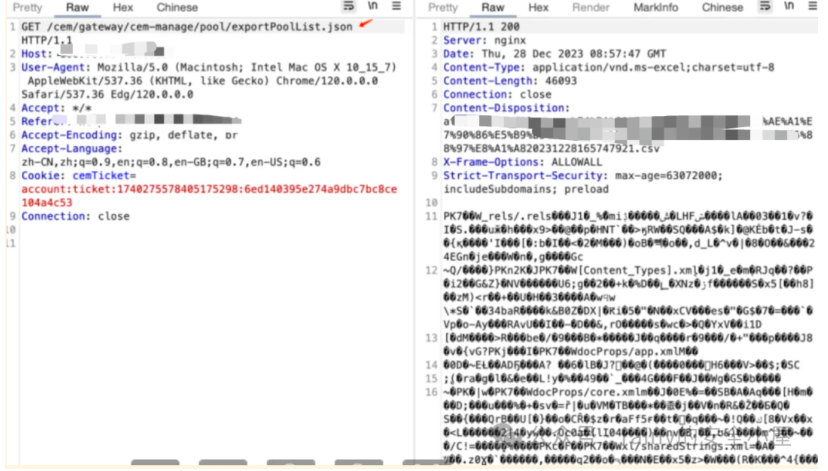
|
||||
|
||||
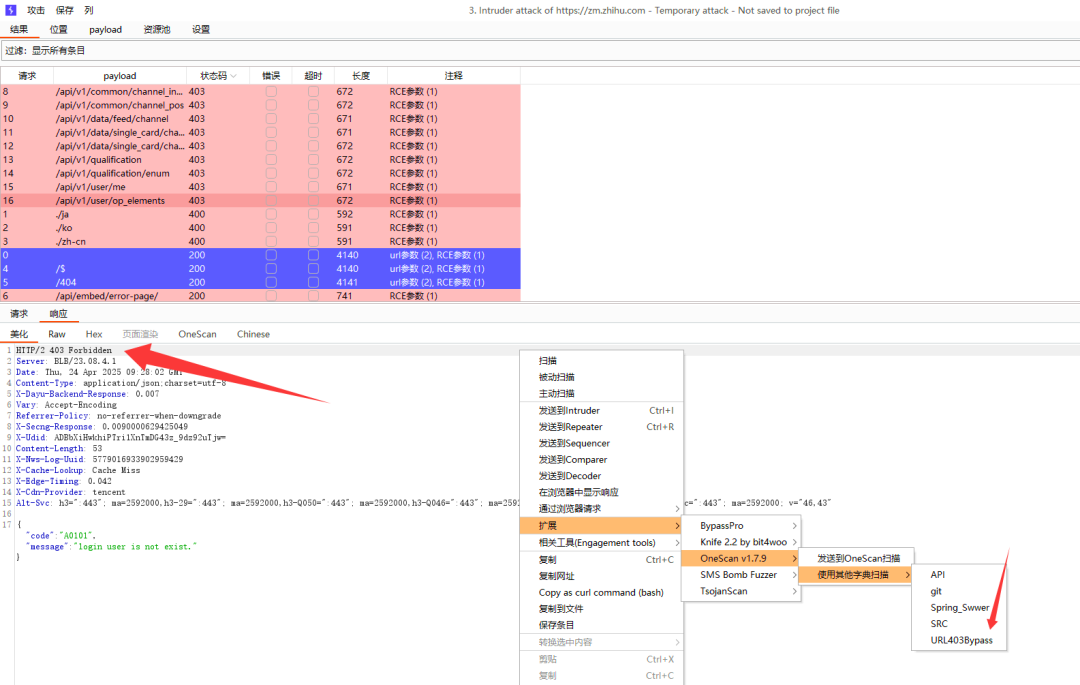
资源文件绕过字典,一般遇到403
|
||||
可疑接口我都是利用Onesacn
|
||||
去帮我在接口不同位置拼接测试,在插件中设置好字典,有403
|
||||
接口就发过去跑,利用资源文件进行多个位置拼接
|
||||
|
||||
|
||||
|
||||
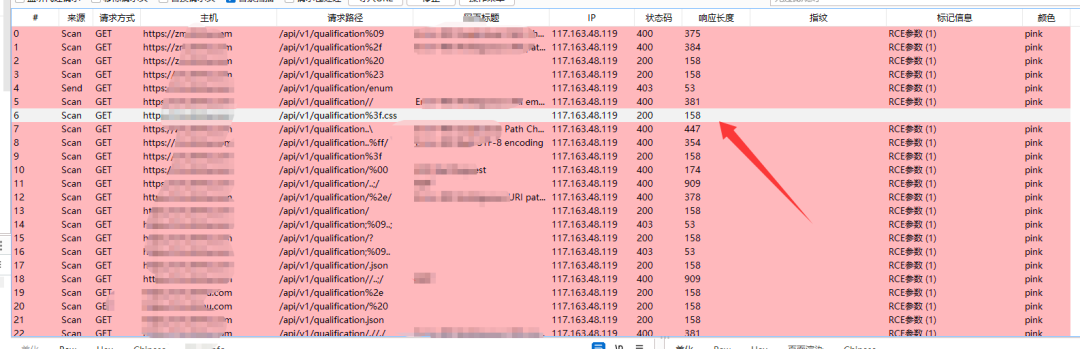
如果出现状态码为200
|
||||
且字节长度很场很大概率又加载出了新东西,我们也就能测试更多地方
|
||||
|
||||
|
||||
|
||||
资源文件字典
|
||||
```
|
||||
%09%20%23%2e%2f/%2e////..;///..;//%20/%09/%00/.json/.css/.html/?/??/???/?testparam/#/#test//./////.//./~.;..;。;%09;%09..;%09..;;%2f..*.json../..;/?a.css?a.js?a.jpg?a.png../admin..%2f./.%2f..%00/..%0d/..%5c&#@???\..\.\.././/;/.%2e/..\..%ff/%2e%2e%2f%3f?.css?.js%3f.css%3f.js%26%0a%0d%20%0d%0a%3b\.\
|
||||
```
|
||||
|
||||
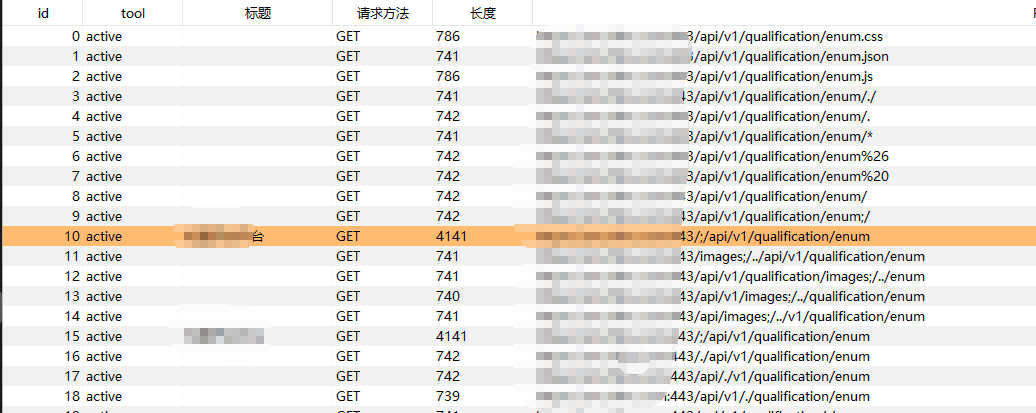
BP
|
||||
插件https://github.com/0x727/BypassPro 也可以处理403
|
||||
接口
|
||||
|
||||
|
||||
#### Vue框架带#未授权二次拼接
|
||||
|
||||
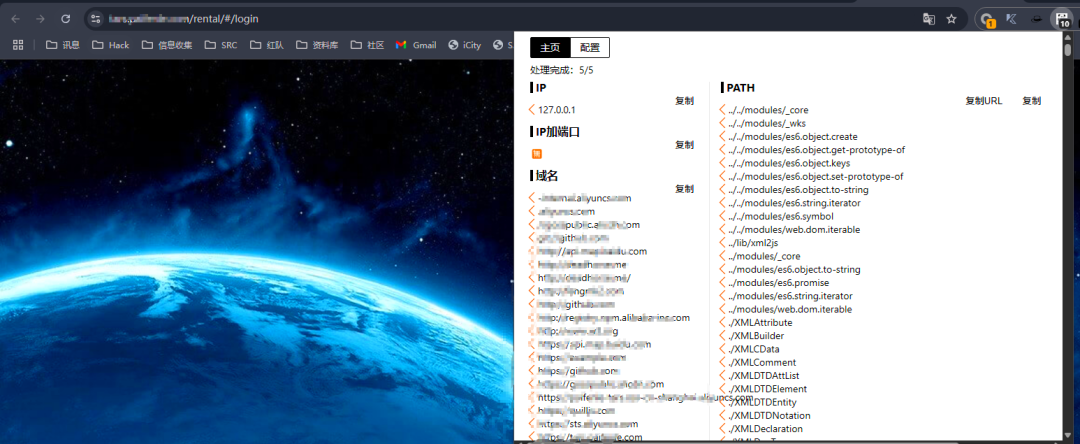
vue框架前置有#
|
||||
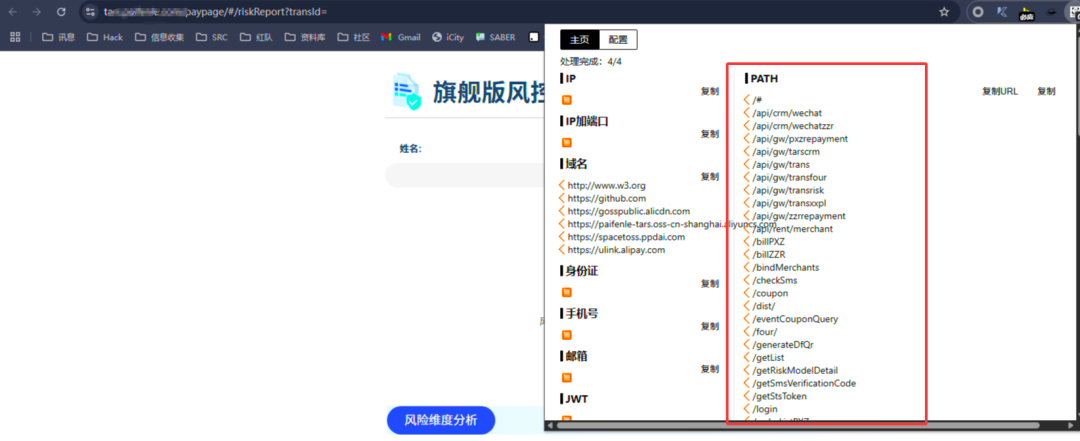
注释 数据包是抓不到的,熊猫头找到的这一批接口无法直接在bp
|
||||
通过爆破器拼接,这个时候几个方法可以测试未授权
|
||||
```
|
||||
https://xxxxxxxxxx/rental/#/login/
|
||||
```
|
||||
|
||||
|
||||
|
||||
1.手动拼接如果出现有效可访问接口就可以**在有效接口的基础上再去看熊猫头加载的新接口得到新的接口再拼接未授权**
|
||||
,逐此反复
|
||||
```
|
||||
https://xxxxxxxxxx/paypage/#/riskReport?transld=
|
||||
```
|
||||
|
||||
|
||||
|
||||
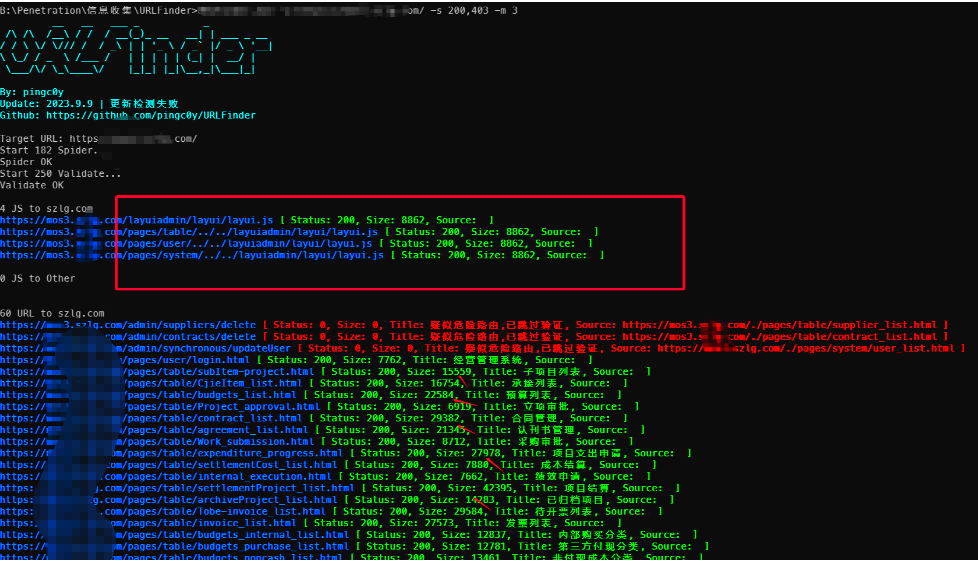
2.urlfind
|
||||
扫描.注意看字节size
|
||||
大小 ,当字节变化代表加载到了不同的数据不同的JS
|
||||
就可以再用 熊猫头测到新的接口,注定看urlFinde
|
||||
的新的接口信息,然后在新的接口基础上又去看新的泄露接口二次拼接
|
||||
|
||||

|
||||
|
||||
|
||||
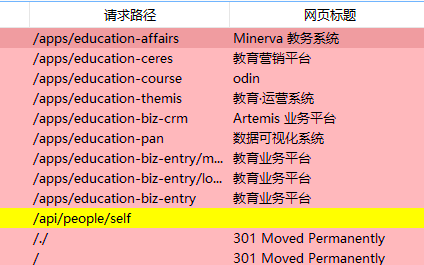
#### 前置接口共性
|
||||
|
||||
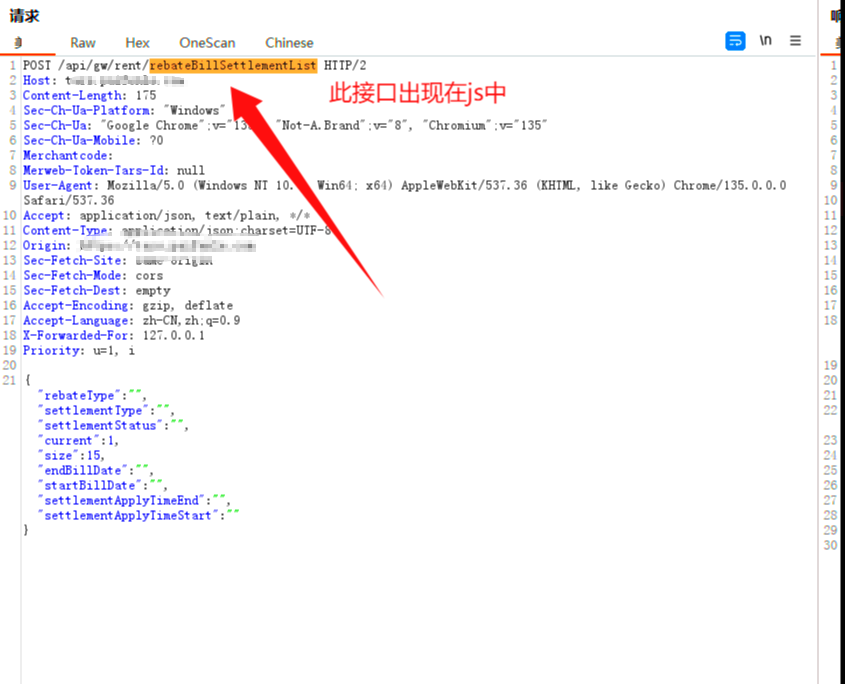
/rebateBillSettlementList
|
||||
接口出现在BP
|
||||
但是前置的接口/api/gw/rent/rebateBillSettlementList
|
||||
都没有见过,代表可能会以这个前置目录去拼接得到的JS
|
||||
接口,把找到的接口以这个目录为前置去爆破试试,有些时候不一定,都可以尝试;
|
||||
|
||||
所以说SRC最好是针对一家去挖掘,熟悉业务这个概念其实很模糊,新手常常疑问为什么要熟悉业务?不都是挖嘛,挖啥不是挖呢,我对于熟悉业务的理解是,理解开发代码的习惯,同一批站点会有很多相似的地方,Web和小程序如果是一套,那么假设一个可以登录注册一个只存在空白页面那么token是否可以替换?a站点普通用户权限b站点有管理员权限,那么接口调换一下呢,举一反三的概念,当然大佬可不惯着你上去就嘎嘎出高危,当我们还无法对漏洞信手拈来的时候能做的就是对每一个数据包做好分析,每一个思路做到记录并实践!久而久之出货只是时间问题
|
||||
|
||||
|
||||
|
||||
如果经常对一场厂商挖掘可以继续下业务的接口,有时候会能多套系统部署同一个接口 A
|
||||
站点的接口可以给B
|
||||
站点使用,A B
|
||||
站点接口组合一下又会出现新的接口,得到更多的攻击面
|
||||
|
||||
|
||||
### 越权查询/操作
|
||||
#### 各类功能点越权
|
||||
|
||||
[任何交互处都可能存在越权](https://mp.weixin.qq.com/s?__biz=Mzg2NDY2MTQ1OQ==&mid=2247515579&idx=1&sn=469e69bc8273677d3762af563592852f&scene=21#wechat_redirect)
|
||||
|
||||
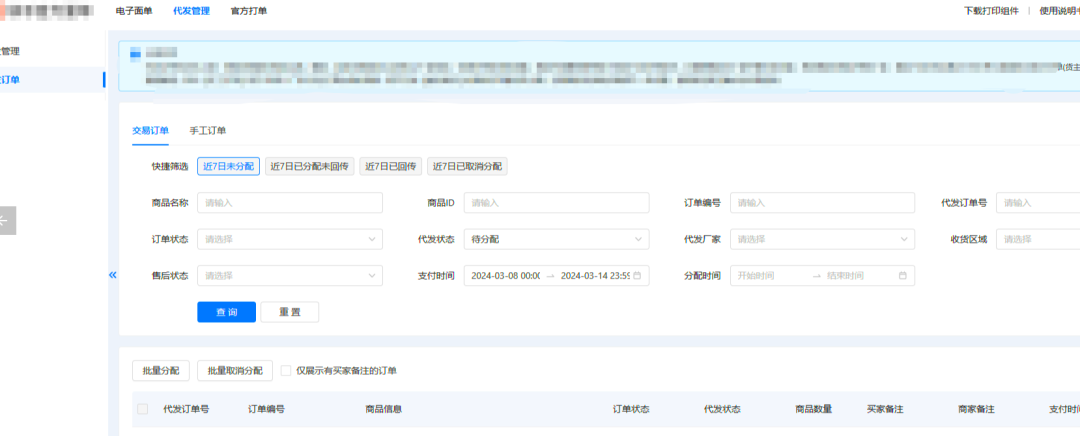
#### 查询信息日历接口
|
||||
|
||||
查询的还是需要测试XSS
|
||||
或者其他的查看响应包是否有回显这种,使用%
|
||||
测试通配符注入这些
|
||||
|
||||
深度挖掘 所有能点的地方全点开看
|
||||
|
||||
|
||||
#### 鉴权参数弱cookie
|
||||
|
||||
个人信息交互功能点,BP
|
||||
刷新抓包将决定用户身份参数数据包找出,常规决定用户是谁的方式是找uid
|
||||
,有时候不一定是ID
|
||||
可以是其他的参数,比如修改为别人的号码就可以越权查看,逐个删除Cookie
|
||||
中字段发包,直到响应报错就可以确定删除的字段就是整体鉴权,如果JWT
|
||||
鉴权就可以打一套通用的攻击,其他弱参数鉴权就可以尝试爆破
|
||||
#### 评论区越权
|
||||
```
|
||||
评论区重灾区1. 越权删除别人的评论,首先删除我自己的抓包,尝试 替换用户的id 替换评论文字的id2. 回复模块,我回复别人, 替换用户id 让别人回复别人 3. 回复评论会出现新的功能点 4. CSRF越权回复别人
|
||||
```
|
||||
#### 另类URL编码汉字越权
|
||||
|
||||
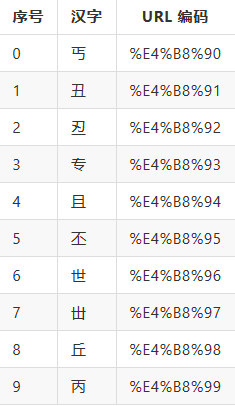
决定用户参数的ID
|
||||
不是单纯的数字,是由于文字编码得来文字对应编号,所以并不是没有修改ID越权,只是明文ID已经近乎绝迹,取而代之的是未鉴权的编码id、有规律的长id,测试越权最好还是双开对比数据包这样既不会影响到普通用户业务又可以通过不同用户数据包寻找出差异,数据包利用文本对比工具可以很迅速的找出差异,下面的编码汉字只是一种,我想传递的是举一反三的思路
|
||||
```
|
||||
GET /XXX?id=%E4%B8%94%E4%B8%98%E4%B8%96%E4%B8%93 HTTP/1.1Host: XXXAccept: /......Connection: closeid=%E4%B8%94%E4%B8%98%E4%B8%96%E4%B8%93 解码后: 且丘世专
|
||||
```
|
||||
|
||||
所以且丘世专
|
||||
对应着我的id也就是4863
|
||||
|
||||
|
||||
#### 普通用户替换管理员接口升级
|
||||
|
||||
**核心是普通用户获取到管理员邀请管理员接口然后自己拿来用自己生成 然后自己点击生成再自己成为管理**
|
||||
|
||||
**A**
|
||||
场景
|
||||
```
|
||||
1.B(管理员)生成团队查看者链接,A点击了A成为了团队成员2. 管理员B为我们测试的账户,拿到它生成团队编辑者(编辑者就是管理员)的接口,去给A使用生成编辑者的接口,用它的功能3. A使用B功能生成的编辑者链接,再自己去点击,这样它就和B(管理员)一样了B A均为自己的测试账户,A使用了B的功能接口,类似另类的免费使用付费的东西
|
||||
```
|
||||
|
||||
管理员B生成查看者链接,A 成为了团队内的,然后A利用B生成编辑者的接口,替换身份为自己的,等于是A生成了编辑者的链接,然后A自己再去点击 A也就成为了管理员,管理员的接口是我们自己的大号,所以我们的小号就通过已知的管理员邀请接口拼接自己成为了管理员
|
||||
|
||||
**B**
|
||||
场景
|
||||
|
||||
普通用户申请权限,利用大号(admin)
|
||||
的数据包和小号的做对比,从而修改普通用户申请权限的数据包为管理员字母也可能是root
|
||||
我们可以跑字典
|
||||
```
|
||||
role:"user" 修改为 role:"admin "
|
||||
```
|
||||
### 信息泄露接口
|
||||
#### 查询测试思路
|
||||
|
||||
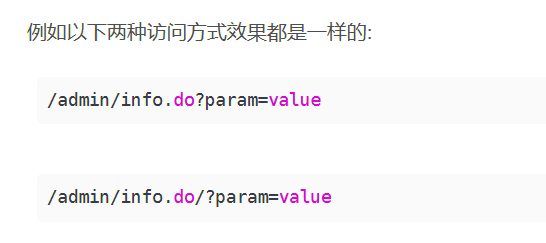
有的接口参数有斜杠有的问号 其实效果是一样的
|
||||
|
||||
|
||||
|
||||
信息泄露往往伴随着JS
|
||||
拼接接口参数,查询信息处置空或者写入%
|
||||
都代表模糊查询了只要是查询的地方记住删除全部参数以及置空参数或者输入%
|
||||
```
|
||||
GET /api/demo/query= xxxxxx GET /api/demo/ # 删除查询参数GET /api/demo/query= # 置空GET /api/demo/query=% # 模糊查询
|
||||
```
|
||||
|
||||
特别是针对接口出现id
|
||||
资源
|
||||
```
|
||||
h5/qrCode.html/?id 测试方法:h5/qrCode.html/?id= 置空 h5/qrCode.html/?id=% 添加值/% h5/qrCode.html/?id=null 添加nullh5/qrCode.html/ 删除qroCode.html
|
||||
```
|
||||
#### Authorization字段鉴权
|
||||
|
||||
Authorization
|
||||
置空响应返回401
|
||||
修改为1
|
||||
返回其他信息 这个字段存在尝试修改, 一般和jwt
|
||||
同时出现作为鉴权,修改它应该是和修改为管理员或者是模糊查询%
|
||||
一个意义 所以都可以举一反三
|
||||
```
|
||||
Authorization: Bearer xxxxto
|
||||
```
|
||||
|
||||
**任意功能点**
|
||||
|
||||
只要是后端没有返回关键的权限字符 如 jwt
|
||||
token
|
||||
那么代表可以尝试修改返回包登录,因为后端响应包没有输出信息代表并没有经过后端,在站点的其他业务得到类似的响应一般会是如下,结合业务点,没响应鉴权都可以做到短暂绕过,多出现有限制的场景,邀请码、代理商、管理员提交,绕过出现新的功能点又可以尝试测试了
|
||||
```
|
||||
success: truecode: 200message: 成功data: true
|
||||
```
|
||||
#### 获取他人ID场景
|
||||
|
||||
用户参数的只是一个ID
|
||||
并没有后端的cookie
|
||||
token
|
||||
鉴权尝试找到别人的ID
|
||||
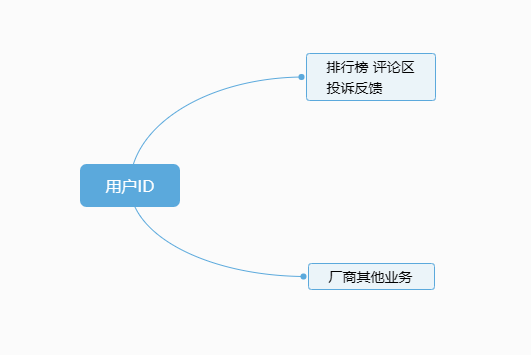
,比如站点关注别人查看排行榜,社区评论区、投诉、反馈 等涉及供用户交流的功能都可以带出用户的id
|
||||
|
||||
|
||||
#### 信息查询添加list接口
|
||||
|
||||
**添加**list
|
||||
** 删除前置路径**
|
||||
|
||||
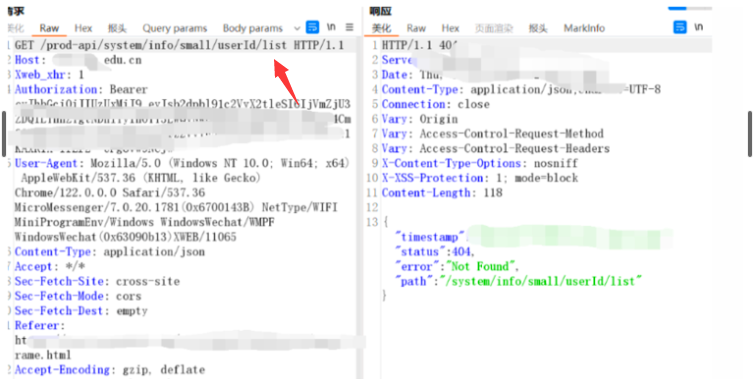
原本查询个人信息uersd
|
||||
后续接上list
|
||||
虽然是404
|
||||
未找到但是可以删除前面的路径
|
||||
```
|
||||
正常原路径/prod-api/system/info/small/userId修改后的路径/prod-api/system/info/small/userId/ list
|
||||
```
|
||||
|
||||
|
||||
|
||||
删除前面的接口small
|
||||
最后意思就是信息的列表,可以回显所有人的信息
|
||||
```
|
||||
/prod-api/system/info/list
|
||||
```
|
||||
|
||||
**添加list并斜杠/结束**
|
||||
|
||||
个人接口的单词修改为list
|
||||
并添加斜杠会 列出全部信息
|
||||
```
|
||||
/api/user/ads/info?a=123456// 只能看到自己家的信息/api/user/ads/list/?a=123456// 更改参数并斜杠结束 绕过和某些中间件有关
|
||||
```
|
||||
#### 信息删除接口传入id
|
||||
|
||||
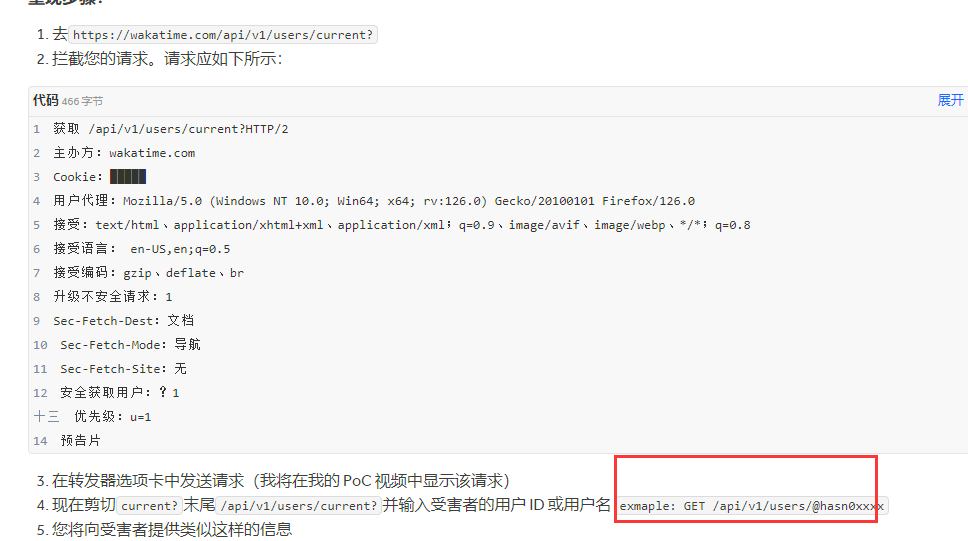
在个人信息接口删除传递的参数值,直接将用户值写到前一层接口,拿到别人的id
|
||||
作为接口请求,那么找到别人的id
|
||||
就可以尝试替换了,有时候是用户的昵称或者其他值 需要对业务多观察,对比自己的个人信息判断
|
||||
```
|
||||
GET /api/v1/user/info?id=@saber # 正常写法GET /api/v1/user/@saber # 此场景下
|
||||
```
|
||||
|
||||
|
||||
#### 个人信息响应数组为空
|
||||
|
||||
个人信息处或者涉及铭感信息,肯定是要查询的,我们点击查询如果响应包为出现了某个数组,但是为空那么存在越权的可能性比较大,意思是查询到了但是是空的,那么可以删除token
|
||||
测试貌,发包就会回显所有的信息
|
||||
```
|
||||
saber:[]
|
||||
```
|
||||
#### 个人信息JSON多次传入
|
||||
|
||||
涉及个人信息模块,如果我们正常请求我们自己的 ID
|
||||
号码这些,如果是ID
|
||||
,属于JSON
|
||||
格式,并且回显也是一条
|
||||
```
|
||||
请求: { uid:100001{ 响应: { xxxxx xxxxx xxxxx}
|
||||
```
|
||||
|
||||
如果此id
|
||||
可以遍历我们手动传入多个ID,并且响应包也会回显出多个用户的信息,那么造成信息泄露
|
||||
```
|
||||
请求: { uid:100001{{ uid:100002{{ uid:100003{响应:{ xxxxx xxxxx xxxxx}{ xxxxx xxxxx xxxxx}{ xxxxx xxxxx xxxxx}
|
||||
```
|
||||
#### page size参数增加
|
||||
|
||||
参数置空并改特殊值,然后pagesize
|
||||
改成很大的可能可以看别人的,我发布的另一篇文件利用到了此技巧,造成信息泄露,原理是模糊查询并且前端传入多个字节size
|
||||
|
||||
奇安信攻防社区-小程序渗透记录 通过细节挖掘漏洞的艺术
|
||||
#### 接口为ID 参数值
|
||||
|
||||
接口的路径为这种的参数值,尝试删除 多尝试可能性能操作就全部操作,因为你也不知道这个点有没有漏洞删除后可能会返回所有用户的接口信息 ID
|
||||
数字无论出现在前或者后我们都应该去测试遍历
|
||||
```
|
||||
GET api/user/123456GET api/123456/userGET api/user/ // 删除后发送接口 回显所有用户的userinfoxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
|
||||
```
|
||||
#### 拼接新参数造成越权
|
||||
|
||||
[记某src通过越权拿下高危漏洞](https://mp.weixin.qq.com/s?__biz=Mzg2ODYxMzY3OQ==&mid=2247515333&idx=1&sn=120ba17b146038df61811e208c7dd6bb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
如果两个接口返回的内容是一致的,那么一个地方越权另一个地方也可以越权,如果Userid
|
||||
是无法遍历的则想办法找出,利用&
|
||||
符号拼接决定用户ID
|
||||
参数越权其他信息遇到全部个人信息是cookie
|
||||
鉴权可以尝试此方法
|
||||
|
||||
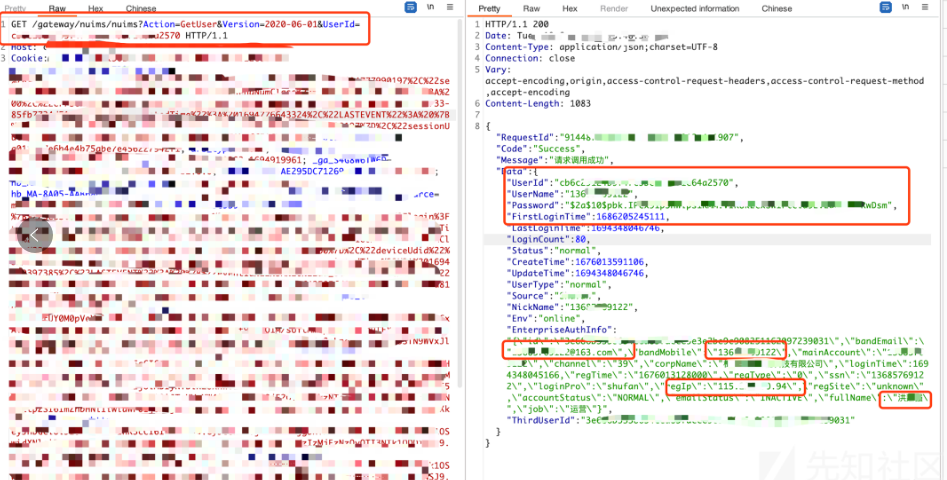
文章案例Getuser
|
||||
接口接口会显示出用户铭感信息,但是只有Version
|
||||
是可以修改的,这个参数代表版本或者时间修改也没有作用,修改cookie
|
||||
也没啥用,无法越权
|
||||
```
|
||||
gateway/nuims/nuims?Action=GetUser&Version=2020-06-01
|
||||
```
|
||||
|
||||
但是通过其他接口得到UserId
|
||||
参数填上其他用户的值可以越权查看其他用户的个人账户敏感信息 &
|
||||
符连接,
|
||||
```
|
||||
/gateway/nuims/nuims?Action=GetUser&Version=2020-06-01& UserId=xxxxxxxxxxxxx
|
||||
```
|
||||
|
||||
|
||||
|
||||
并且文章拓展思路是第二个接口返回值和第一关接口正常的返回值是一样的只会返回自己的信息,所以相同接口返回内容还可以尝试最次拼接, 建议阅读原文思路才能更好的理解这个思路
|
||||
```
|
||||
第二个接口正常返回值也和第一关接口一样,那么第二个接口也可以拼接,可以吃两份钱/gw/nuims/api/v1/nuims/LcpGetUser/gw/nuims/api/v1/nuims/LcpGetUser?UserId=xxxxxxxxxxxxx
|
||||
```
|
||||
### 输入框XSS
|
||||
#### 客服聊天修改类型为text
|
||||
|
||||
[文章实例](https://mp.weixin.qq.com/s?__biz=Mzg4MjcxMTAwMQ==&mid=2247487124&idx=1&sn=a6989cc26b4c2f61739a9d0517f80b5d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
咨询客服输入框,输入后抓包如果看到 type
|
||||
类型为text
|
||||
,则是会把输入变成普通的文本我们顺势修改为 html
|
||||
但由于是我们主动修改 所以是 self-xss,然后看文章进行存储xss
|
||||
利用
|
||||
#### CSRF+XSS搜索功能造成存储
|
||||
|
||||
抓取到搜索记录的请求,制造为POC
|
||||
发送给受害者点击,它相当于在当前网站上搜索了一次,那么等受害者点到历史记录的话XSS
|
||||
就会被执行,存储到了受害者的网站中,利用XSS
|
||||
平台直接打cookie
|
||||
,
|
||||
```
|
||||
CSRF+XSS:如果一个点存在XSS可以弹出Cookie,那么尝试制作这个请求为CSRF,发生给受害者后它在本地弹窗 我们这里接收到Cookie就完成了攻击,如果是存储的危害更大
|
||||
```
|
||||
#### 制造XSS输入框/字体/文件夹
|
||||
|
||||
文件夹/文件是否可以重命名,重命名意味着又是一个新的输入框 又可以打入XSS
|
||||
,包含但不限于这种场景大白话就是尽可能的找到框,和小众页面输入插入 test">
|
||||
#### Get参数地址栏XSS
|
||||
|
||||
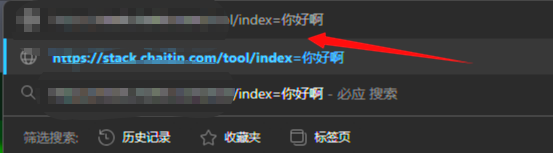
URL
|
||||
出现参数name=xxxx
|
||||
,我们正常的写我们的值,然后全局搜索内容,**每次输入完**
|
||||
**F12
|
||||
****观察搜索,**为了避免过滤先输入正常的文字,等找到了带入的地方再办法构造Payload
|
||||
,这样很麻烦但是可以试一试
|
||||
|
||||
|
||||
#### mutipart请求xss
|
||||
|
||||
[微信文章](https://mp.weixin.qq.com/s?__biz=Mzg4NDg3NjE5MQ==&mid=2247484947&idx=1&sn=be5514129af176e63d5fd1c5e212e977&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
更改请求为mutipart
|
||||
格式可以绕过后端的实体化和绕过
|
||||
|
||||
|
||||
|
||||
|
||||
原文链接:https://forum.butian.net/share/4325
|
||||
|
||||
Reference in new issue
Block a user