mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
正在获取URL...
chainreactors: 7 个URL
BruceFeIix: 17 个URL
Doonsec: 19 个URL
总共去重后: 29 个URL
【漏洞预警】Redis 又双叒爆高危 TLS Pending-List UAF 漏洞,已公开完整EXP,速修!(已复现)、继 AI 漏洞库之后,长亭再度入选 NVDB 两大安全漏洞专业库、白帽子的新战友:一个会自己找漏洞的 AI 智能体、四叶草安全再次获评NVDB通用网络产品安全漏洞专业库技术支撑单位、
This commit is contained in:
 test committed
1 parent
9079341b3d
commit
2e366c04b9
5 files changed
+335
-1
No files matched your search
@@ -26630,5 +26630,9 @@
|
||||
"https://mp.weixin.qq.com/s/h-qy2_wC2EGNabtt__8NbQ": "360图龙锋发现Codex、Claude Code等高价值漏洞,入选工信部CAIVD最高级技术支撑单位",
|
||||
"https://mp.weixin.qq.com/s/LmNR-zDC4J6ZVgfpjpJT1g": "RegPwn:Github再现exp投毒?",
|
||||
"https://mp.weixin.qq.com/s/VOl8lkVxJI2VtsWqpbNusg": "VARA 2026 | 数智拓远 善治久安 第十六届网络安全漏洞分析与风险评估大会展品征集",
|
||||
"https://mp.weixin.qq.com/s/wgrmSt4KemP6XKWhCABFqg": "奇安信获评NVDB多个安全漏洞专业库年度技术支撑单位"
|
||||
"https://mp.weixin.qq.com/s/wgrmSt4KemP6XKWhCABFqg": "奇安信获评NVDB多个安全漏洞专业库年度技术支撑单位",
|
||||
"https://mp.weixin.qq.com/s/HrOvkBMJHANWmIjqyegTwQ": "【漏洞预警】Redis 又双叒爆高危 TLS Pending-List UAF 漏洞,已公开完整EXP,速修!(已复现)",
|
||||
"https://mp.weixin.qq.com/s/Xo1--CZnpj6QK41d4-9-2w": "继 AI 漏洞库之后,长亭再度入选 NVDB 两大安全漏洞专业库",
|
||||
"https://mp.weixin.qq.com/s/GfuUqAgDt3H8fa7f8v6_Xg": "白帽子的新战友:一个会自己找漏洞的 AI 智能体",
|
||||
"https://mp.weixin.qq.com/s/gwFtIAfo2rPbE8QYs2EffA": "四叶草安全再次获评NVDB通用网络产品安全漏洞专业库技术支撑单位"
|
||||
}
|
||||
@@ -0,0 +1,65 @@
|
||||
# 【漏洞预警】Redis 又双叒爆高危 TLS Pending-List UAF 漏洞,已公开完整EXP,速修!(已复现)
|
||||
华顺信安威胁情报中心 2026-08-26 07:32
|
||||
|
||||
# ▌漏洞描述
|
||||
|
||||
|
||||
Redis 常被用于缓存、会话管理、消息队列和实时业务数据处理,部分企业会为跨机房、云上或公网访问场景启用 TLS。公开材料显示,Redis 的 TLS Pending-List 处理逻辑存在 Use-After-Free 缺陷。
|
||||
|
||||
Redis 官方修复提交确认该缺陷会造成服务进程崩溃。公开 PoC 项目则声明,在特定 Redis 8.8.0、TLS 配置及权限条件下,可进一步造成以 redis-server
|
||||
进程权限执行代码。应按高风险问题处置,但不能将公开复现实验环境直接等同于所有 Redis 部署均可被利用。
|
||||
<table><tbody><tr><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #171a1d;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));vertical-align:top;padding-right:7px;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text" style="font-weight:bold;background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));font-size:11.5pt;color:rgba(23, 26, 29, 0.94);"><span leaf="">受影响分支</span></span></p></td><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #171a1d;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));vertical-align:top;padding-right:7px;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text" style="font-weight:bold;background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));font-size:11.5pt;color:rgba(23, 26, 29, 0.94);"><span leaf="">公开材料列举的受影响版本</span></span></p></td><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #000000;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));vertical-align:top;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text" style="font-weight:bold;background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));font-size:11.5pt;color:rgba(23, 26, 29, 0.94);"><span leaf="">修复版本</span></span></p></td></tr><tr><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #171a1d;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;vertical-align:top;padding-right:7px;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text" style="font-size:11.5pt;color:rgba(23, 26, 29, 0.94);"><span leaf="">8.10.x</span></span></p></td><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #171a1d;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;vertical-align:top;padding-right:7px;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text"></span><code data-type="inlineCode"><span data-type="text" style="background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));font-size:10.5pt;color:rgb(232, 62, 140);"><span leaf="">< 8.10.1</span></span></code><span data-type="text"></span></p></td><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #000000;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;vertical-align:top;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text"></span><code data-type="inlineCode"><span data-type="text" style="background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));font-size:10.5pt;color:rgb(232, 62, 140);"><span leaf="">>= 8.10.1</span></span></code><span data-type="text"></span></p></td></tr><tr><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #171a1d;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;vertical-align:top;padding-right:7px;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text" style="font-size:11.5pt;color:rgba(23, 26, 29, 0.94);"><span leaf="">8.8.x</span></span></p></td><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #171a1d;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;vertical-align:top;padding-right:7px;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text"></span><code data-type="inlineCode"><span data-type="text" style="background-color:var(--we_overlay_light_color,rgba(23,26,29,0.06));font-size:10.5pt;color:rgb(232, 62, 140);"><span leaf="">< 8.8.2</span></span></code><span data-type="text"></span></p></td><td style="overflow:hidden;border-left:1px solid #000000;border-right:1px solid #000000;border-bottom:1px solid #171a1d;border-top:1px solid #000000;padding:4px 8px;overflow-wrap:break-word;word-wrap:break-word;vertical-align:top;"><p style="text-align:left;text-indent:0;margin-left:0;margin-top:0;margin-bottom:0;"><span data-type="text"></span><code data-type="iLine truncated
|
||||
说明:上述分支范围来自公开预警材料,官方修复提交可确认 src/tls.c
|
||||
中的 Pending-List UAF 已被修复。公开材料暂未给出与该 TLS 问题绑定的 CVE 编号,因此不应将其评分与既有 Redis CVE 混用。
|
||||
# ▌利用条件
|
||||
|
||||
利用条件:目标启用 Redis TLS 服务;攻击者能够从网络访问该 TLS 监听端口;并且能够建立连接、通过认证及 ACL 获得漏洞链所需命令权限。
|
||||
|
||||
大致利用链路:TLS 连接进入待处理队列 -> 服务端处理连接读取事件 -> 某连接关闭过程移除另一待处理连接节点 -> 遍历逻辑继续引用已释放节点 -> 触发 UAF,造成服务崩溃;公开 PoC 声明在特定构建和配置下可进一步实现进程级代码执行。
|
||||
# ▌威胁状态分析
|
||||
|
||||
该问题对公网 TLS Redis、跨云互联缓存节点、遗留测试环境和由第三方维护的实例更具风险。TLS 的启用本身不代表服务安全,若 Redis 端口可被非受信网络访问,且认证、ACL 或客户端证书校验配置宽松,攻击面会显著扩大。公开渠道已公开完整EXP利用代码,建议按高优先级处置。
|
||||
|
||||
通过 FOFA 测绘可以看到,截至 2026 年 8 月 26 日,全球暴露在公网的 Redis 相关资产约为
|
||||
2,000,648
|
||||
条,涉及
|
||||
1,272,914
|
||||
个独立 IP,其中美国的资产占比较高。
|
||||
|
||||

|
||||
# ▌排查和修复建议
|
||||
|
||||
- 盘点所有 redis-server
|
||||
实例,确认实际版本、是否编译或启用 TLS、TLS 监听地址及可达网络范围。
|
||||
|
||||
- 优先排查公网、云安全组、跨区域互联、历史测试和第三方维护资产,避免仅核查主业务集群。
|
||||
|
||||
- 按所属分支升级至表中修复版本或更高版本;已停止维护的分支应制定迁移或下线计划。
|
||||
|
||||
- 收紧 Redis ACL,按业务最小权限授权,移除不必要的高危命令权限和共享管理员账号。
|
||||
|
||||
- 对无法立刻升级的实例,临时通过网络访问控制、客户端证书校验和命令 ACL 降低暴露面;这些措施不能替代版本修复。
|
||||
|
||||
- 修复后复测版本、TLS 配置和各类遗留节点,确认容器镜像、从库及灾备节点同步完成升级。
|
||||
|
||||
|
||||
# ▌产品支持情况
|
||||
|
||||
华顺信安安全研究团队已成功复现该漏洞。
|
||||
|
||||

|
||||
|
||||
华顺信安安全产线产品已支持 Redis 相关产品组件暴露面风险资产规则识别,可用于辅助完成资产定位与修复排查。
|
||||
|
||||

|
||||
# ▌参考
|
||||
- https://github.com/v12-security/pocs/tree/main/redis/server_ssl
|
||||
|
||||
- https://github.com/redis/redis/commit/6d088c335d5c3ec49a6c28486140b498e70b7834
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,59 @@
|
||||
# 四叶草安全再次获评NVDB通用网络产品安全漏洞专业库技术支撑单位
|
||||
小草
|
||||
小草 四叶草安全 2026-08-26 08:03
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**NVDB通用网络产品安全漏洞专业库**
|
||||
|
||||
**技术支撑单位**
|
||||
|
||||
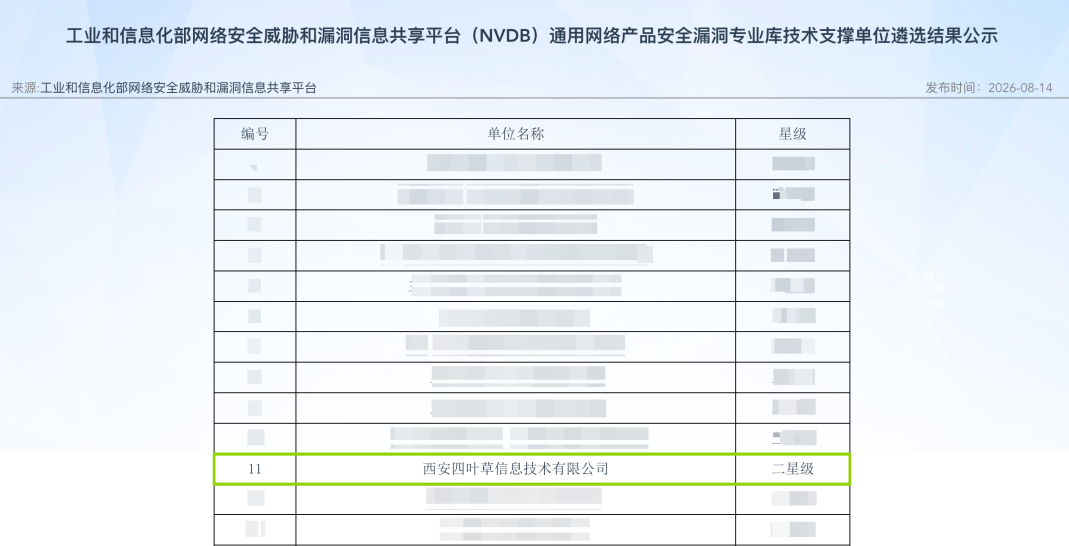
近日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)通用网络产品安全漏洞专业库技术支撑单位评审结果正式公布。经申报、专家评审及能力评审等多轮严格遴选,四叶草安全依托在漏洞信息报送、分析研判等工作中的持续突出表现,再次获评**“二星级技术支撑单位”**
|
||||
荣誉。这充分体现了公司在漏洞攻防领域技术实力的稳定性与专业性。
|
||||
|
||||
|
||||
|
||||
|
||||
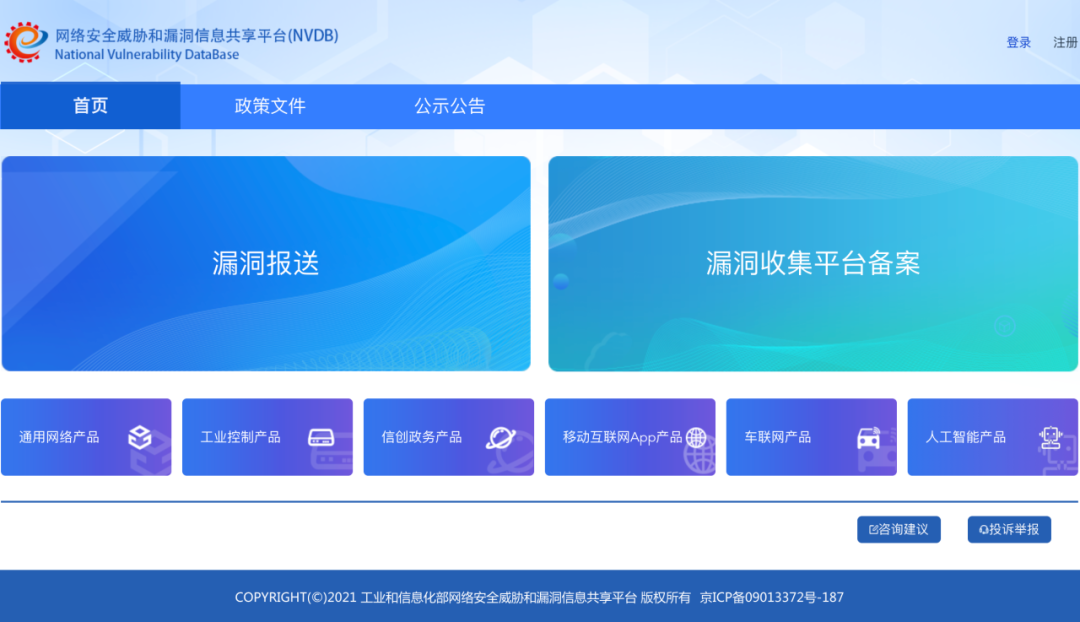
工信部网络安全威胁和漏洞信息共享平台(NVDB)由工业和信息化部网络安全管理局组织建设,中国信息通信研究院会同国家工业信息安全发展研究中心、中国软件数学中心、中国汽车技术研究中心等国家网络安全专业机构共同承建。平台全面落实《网络产品安全漏洞管理规定》相关要求,支持开展网络产品安全漏洞技术评估,督促网络产品提供者及时修复和合理发布自身产品安全漏洞,构建起覆盖通用网络产品、工业控制产品、移动互联网APP、车联网产品及人工智能产品领域的“1个总库+多个专业库”完善漏洞管理体系。
|
||||
|
||||
|
||||
|
||||
|
||||
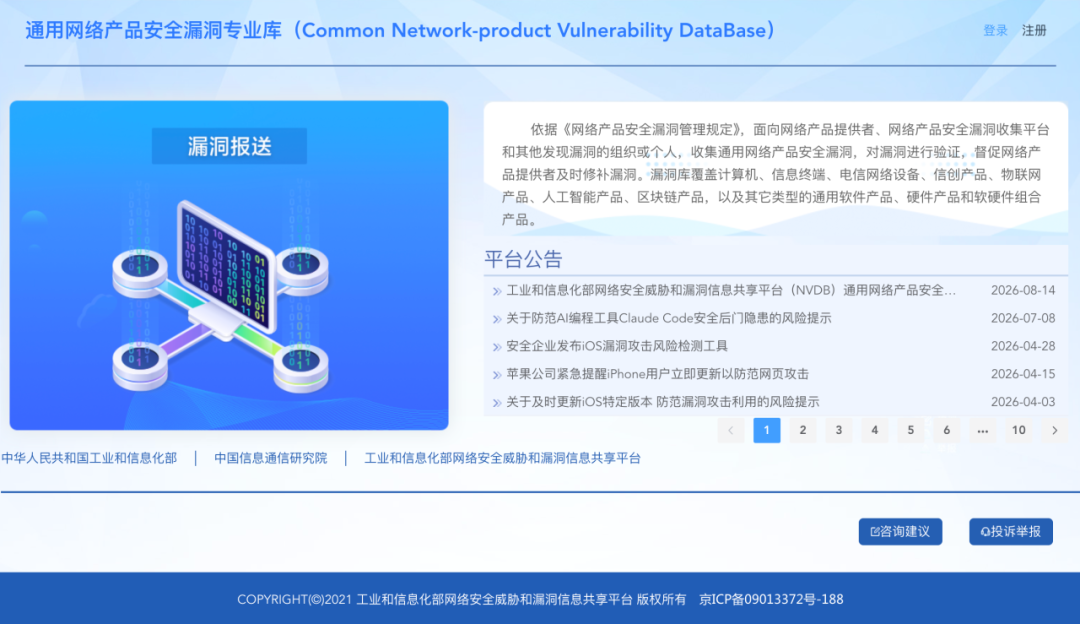
通用网络产品安全漏洞库由中国信通院负责建设和运营。本次评选在工业和信息化网络安全管理局的指导下进行,旨在在网络安全和漏洞管理领域结合强大技术实力和社会责任感的优秀技术团队,提升通用网络产品安全漏洞库的运营水平和公共服务能力。
|
||||
|
||||
**#**
|
||||
**以攻促防,持续推动网络安全生态发展**
|
||||
|
||||
|
||||
|
||||
自NVDB平台上线以来,四叶草安全始终积极发挥在漏洞信息查询、漏洞管理及风险预警等方面的能力,全面支撑NVDB通用网络产品安全漏洞库的漏洞信息报送、漏洞输出、漏洞分析研判、漏洞预警与响应等系列工作。公司长期落实**“以攻促防”**
|
||||
的安全理念,深耕漏洞挖掘、渗透测试与漏洞治理等专业方向,并长期参与国家互联网应急中心(CNCERT)、国家信息安全漏洞共享平台(CNVD)、国家信息安全漏洞共享平台(CNNVD)等国家级漏洞平台的技术支撑工作,在漏洞发现、报送、验证等层面深耕,积累了丰富的一线实战经验。
|
||||
|
||||
|
||||
再次入选技术支撑单位,是NVDB对四叶草安全技术团队专业能力与服务质量的再次认可,也是公司漏洞攻防技术积累的又一印证。
|
||||
|
||||
|
||||
未来,四叶草安全将继续自身在漏洞安全领域的技术积累与专业优势,全力支持NVDB以及国家各级漏洞平台相关工作,共同推动网络安全生态的健康发展,为构建更加安全、可靠的网络环境贡献力量。
|
||||
|
||||
|
||||
**四叶草安全**
|
||||
|
||||
地址:西安市高新区软件新城云汇谷C2 17层
|
||||
|
||||
电话:400-029-4789
|
||||
|
||||
官网:www.seclover.com
|
||||
|
||||
邮箱:
|
||||
support@se
|
||||
clover.com
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,177 @@
|
||||
# 白帽子的新战友:一个会自己找漏洞的 AI 智能体
|
||||
YaYaLiou网安 2026-08-26 07:28
|
||||
|
||||
# 蛙池ai智能体赋能漏洞挖掘
|
||||
|
||||
蛙池AI是一款自动化的渗透测试平台,为网络安全白帽漏洞挖掘提供了AI智能体赋能,能够提高白帽子挖掘漏洞的效率和出洞率。
|
||||
## 蛙池部署
|
||||
|
||||
官网下载地址:https://www.digpool.cn/
|
||||
|
||||
在官网界面下载对应系统版本的安装包即可一键安装
|
||||
|
||||

|
||||
|
||||
输入邀请码后即可进入UI界面
|
||||
|
||||

|
||||
|
||||
界面看起来比较方便,除了用来与模型对话进行漏洞挖掘的窗口还能看到有报告助手等,辅助白帽子的功能
|
||||
## 准备漏洞挖掘
|
||||
|
||||
安装了蛙池智能体,我们还可以为智能体准备一些提高挖洞能力的skills,我们在蛙伴中心能够看到很多skills
|
||||
|
||||

|
||||
### Skills
|
||||
|
||||
这里为了演示,选择性的下载一些skills,这里我选择一些用于挖掘未授权访问和信息泄露的skills,让ai在通过js寻找未授权接口时能够更快更准。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
我们除了使用蛙池ai上下载的skills,还能够添加一个属于自己的skills,将自己的知识库,自认为好用的skills都接入到蛙池中,除此之外甚至可以发布自己skills换取打赏
|
||||
|
||||

|
||||
### MCP工具
|
||||
|
||||
在蛙伴中心我们还可以下载和配置一些MCP工具,用来为自己的AI接入手脚,官方默认提供了几个基础的MCP工具:抓包蛙、问答蛙、浏览器工具、Pokemon。使用这些工具即可完成最基本的web页面漏洞挖掘。
|
||||
|
||||

|
||||
### 漏洞挖掘
|
||||
|
||||
蛙池提供了多种多样的AI漏洞挖掘方式:
|
||||
|
||||
对话式挖洞:我们可以通过简单的对话窗口来启动蛙池漏洞挖掘,并且通过提示词引导蛙池智能体挖掘漏洞。
|
||||
|
||||

|
||||
|
||||
在对话模式中可以看到一个用于和AI对话的对话框,以及数据包列表,生成的文件列表,在漏洞挖掘过程中,数据包会被记录在右侧的数据包窗口中,方便白帽子查看,所产生的报告文件也会出现在”文件“框中,方便白帽子查看AI挖掘所产生的文件。
|
||||
|
||||

|
||||
|
||||
第二种是半自动化挖掘,我们可以在该页面中看到漏洞盒子承接的SRC漏洞挖掘项目,
|
||||
|
||||

|
||||
|
||||
点击对应的项目或者创建一个作战室,即可直接进入对应的项目
|
||||
|
||||

|
||||
|
||||
作战室中可以看到左边有我们项目的详情,右侧有抓包功能点和与ai的对话功能点,该漏洞挖掘方式相比与对话式挖洞,需要白帽子亲自参与到漏洞挖局的过程中,和蛙池智能体并肩作战,这就是和AI所处的漏洞挖掘“作战室”,我们可以手动抓取数据包,交给ai去分析。
|
||||
## 打造属于自己的智能体
|
||||
|
||||
基于蛙池 AI 框架,我们可以构建专属的 AI 漏洞挖掘智能体,自定义接入适配的工具与技能集,把蛙池打造成一套高度贴合自身使用习惯的漏洞挖掘利器。
|
||||
### 配置好用的MCP 工具
|
||||
|
||||
在MCP工具页面点击右上角添加自己的MCP工具,即可添加MCP信息进行配置。
|
||||
|
||||

|
||||
|
||||
例如我这里添加tscan mcp作为工具,我们先用命令把Tscan的mcp模式启动起来:
|
||||
```
|
||||
TscanPlus_Win_Amd64.exe mcp serve -listen 127.0.0.1:8088
|
||||
```
|
||||
|
||||
在启动好MCP工具后,在连接配置填上对应的连接方式,地址等信息即可。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
Ai会获取MCP中对应的工具列表,然后根据列表中的信息选择适合当前场景下的功能,例如我们利用tscan mcp收集目标资产或进行漏洞扫描。
|
||||
|
||||

|
||||
|
||||
接入tscan mcp后ai可以很方便的去做一些渗透测试的操作,只需要简单的调用即可:
|
||||
|
||||

|
||||
大大提高Ai能力
|
||||
|
||||
|
||||
使用一个好用的MCP工具可以明显提高漏洞挖掘的效率,各位也可以使用自己认为比较好的工具作为Ai的手脚
|
||||
### 配置漏洞挖掘的skills
|
||||
|
||||
skills可以理解成为给Ai的一本漏洞挖掘指南,将可以提供给ai的工具、脚本、提示词、模版等打包成可复用能力包,Ai会根据遇到的情况选择性的加载对应的技能。
|
||||
|
||||
标准的skills长这样:
|
||||
```
|
||||
vuln-scan-skill/ ├── SKILL.md # 核心指令文件├── scripts/ # 可选:一些脚本│ └── jsFinder.py ├── references/ # 可选:技能参考文档│ └── JS_vuln_search.md └── assets/ # 可选:模板与资源文件 └── report_template.md # 比如审查报告的输出模板
|
||||
```
|
||||
|
||||
当然你也可以按照自己的意愿来布局自己的skills
|
||||
|
||||
我们需要把对skills的介绍、名称都放入文档中,告诉Ai这是用来干嘛的skills。
|
||||
```
|
||||
name: vuln-scan-skillsdescription: 用于赋能智能体挖掘src漏洞的技能包,提供一些漏洞挖掘思路及常用脚本和报告模版
|
||||
```
|
||||
|
||||
同时可以把核心的指令都放到SKILL.md文件中,我们可以放入一些SRC漏洞挖掘时的一些常用提示词,这样就不用每次都输入进入。
|
||||
```
|
||||
## 安全边界(全局)- 禁止一切不可逆破坏性操作(删除数据、修改他人密码等)- 尝试获取高敏感数据时,需询问用户、- 禁止执行可能会导致服务器宕机的行为
|
||||
```
|
||||
|
||||
同时还要放入对技能参考文档的指引,让AI知道自己应该到哪里去寻找对应自己目前需求的指导文件
|
||||
```
|
||||
JS审计与漏洞发现:references/JS_vuln_search.md
|
||||
```
|
||||
|
||||
这里笔者只做简单的演示,具体的需要大家自己补充或者在网络上收集,网上已经有比较优秀的开源skills了。
|
||||
|
||||
同时为了不断提高智能体的能力,我们还可以在每次漏洞挖掘结束后,将报告、经验、教训都让ai总结,更新到skills,从而不断改进智能体能力
|
||||
## 挖掘漏洞
|
||||
|
||||
这里我选择了对话式挖掘漏洞,并且选择了专门挖掘敏感信息泄露的agent
|
||||
|
||||

|
||||
|
||||
作为演示,我们先接入Tscan MCP进行简单的信息收集:
|
||||
|
||||

|
||||
|
||||
随后我们把资产放入对话框,这里我建议每次每个对话框检测一个资产,因为我发现一下子把资产都丢给他,他会挖掘不全,简单测试几个接口没结果就会尝试转向下一个目标,因此我建议每次就输入一个目标,这样ai会专注于这一个目标,想方设法挖掘出漏洞。
|
||||
|
||||
然后别忘记加上一些限制提示词,虽然智能体可能默认自带限制ai行为的提示词,但是还是最好自己加上一些。
|
||||
```
|
||||
渗透测试时注意以下规定:禁止删除任何数据,禁止随意修改任何客户数据,如果要修改必须停下来询问我,禁止上传webshell等恶意脚本、程序,禁止大量下载客户敏感数据,禁止任何测试行为影响系统业务正常运行。
|
||||
```
|
||||
|
||||

|
||||
|
||||
然后我们看到对话框有一个模型选择功能,我们选择自己喜欢的模型,其中适配了国内比较热门的大模型,还可以自己添加模型。
|
||||
|
||||

|
||||
|
||||
在开始漏洞挖掘之前,我们要记得勾选上下载的skills
|
||||
|
||||

|
||||
|
||||
在完成配置之后,即可开始利用蛙池AI挖掘漏洞了。
|
||||
|
||||

|
||||
|
||||
在蛙池自动测试的过程中我们是可以在右侧看到蛙池测试时所产生的数据包的,能够实时观察蛙池漏洞挖掘的整个过程,点数据包还可以看到具体的请求包,可以及时调整ai测试方向。
|
||||
|
||||

|
||||
|
||||
有了Ai智能体辅助漏洞挖掘后,js文件的审计效率大幅度提高,轻松审计多个js文件并且能够准确找到泄露的敏感信息,暴露的接口等,能够有限扩大漏洞挖掘时的攻击面。
|
||||
|
||||
在挖掘过程中可能会遇到挖掘不够深入的情况,这时候我们就需要及时调整ai,让其更加深入的挖掘漏洞。
|
||||
|
||||

|
||||
|
||||
通常情况下,AI很难一轮就发现所有的风险点,这时候就需要我们告诉AI应当如何进行下一步测试,或者框定一个测试结束条件,让AI自动开启下一轮测试。
|
||||
## 成果
|
||||
|
||||
通过蛙池Ai的漏洞挖掘,成功按照我给蛙池ai挖掘未授权访问的预期,挖掘出大量未授权信息泄露接口
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
内测活动蛙池AI 目前开启赛博司机内测活动,报名审核通过可领取千元额度 Token 奖励,参与专属挖洞项目可获得漏洞额外奖金,分享实战经验与挖洞思路也可领取现金激励
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,29 @@
|
||||
# 继 AI 漏洞库之后,长亭再度入选 NVDB 两大安全漏洞专业库
|
||||
长亭安全观察 2026-08-26 08:30
|
||||
|
||||
|
||||
|
||||
近日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)2026 年度技术支撑单位遴选结果公示,**长亭科技**
|
||||
再度入选两大安全漏洞库:**信创政务产品安全漏洞专业库(二星级)**
|
||||
与通**用网络产品安全漏洞专业库(三星级)**
|
||||
技术支撑单位。
|
||||
|
||||
|
||||
继入选人工智能产品安全漏洞专业库首批技术支撑单位(二星级)之后,长亭科技已入选**NVDB 通用网络产品、信创政务、人工智能三个专业库**
|
||||
。
|
||||
|
||||
|
||||
NVDB 由工业和信息化部网络安全管理局组织建设,采用"1 个总库 + 多个专业库"的体系架构,覆盖通用网络产品、工业控制产品、移动互联网 App、车联网产品、人工智能产品、信创政务产品等专业方向。技术支撑单位经自主申报、专家评审等环节遴选产生,入选即代表其漏洞发现、报送与处置能力获得国家级平台认可。
|
||||
|
||||
|
||||
作为以智能安全为核心方向的网络安全企业,长亭科技坚持"知攻善防,智能安全",在漏洞研究、应急响应与 AI 安全领域持续投入。除 NVDB 外,长亭科技同时是国家互联网应急中心(CNCERT)甲级支撑单位及人工智能安全领域支撑单位,并入选国家信息安全漏洞库(CNNVD)一级、核心级技术支撑单位。
|
||||
|
||||
|
||||
此次同时入选多个专业库技术支撑单位,既是对长亭科技过往技术积累的认可,也承载着持续支撑国家漏洞治理的责任。长亭科技将切实履行技术职责,
|
||||
以扎实的漏洞治理能力,
|
||||
持续支撑国家网络安全体系建设。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user