mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
Linux 本地提权工具 支持多个Linux 内核和 Polkit 漏洞 | AnolisOS、openEuler、统信UOS、openKylin、Ubuntu、CentOS 7、CNNVD | 人工智能重要漏洞通报(2026年第七期)、CNNVD | 最新OpenClaw多个安全漏洞通报、【提权漏洞】MiniPlasma-SYSTEM、
This commit is contained in:
 test committed
1 parent
ff191d946d
commit
377b96cca0
5 files changed
+285
-1
No files matched your search
@@ -21052,5 +21052,9 @@
|
||||
"https://mp.weixin.qq.com/s/972ZlHq34AWm4DqnTjNySA": "火山引擎安全专测上线!漏洞多倍积分、情报特殊奖励奉上",
|
||||
"https://mp.weixin.qq.com/s/r0SFHbEEZ_H9uLpr_FgutQ": "人工智能重要漏洞通报(2026年第七期)",
|
||||
"https://mp.weixin.qq.com/s/ECLo6bRHiIQETIjhLYllgQ": "威胁日简报 - AN-OS 远程代码执行漏洞(CVE-2026-0300)已在野利用",
|
||||
"https://mp.weixin.qq.com/s/GmINFY9tJ8IVVluqDqunpg": "Windows“MiniPlasma”零日漏洞可使攻击者获得SYSTEM权限——概念验证代码已发布"
|
||||
"https://mp.weixin.qq.com/s/GmINFY9tJ8IVVluqDqunpg": "Windows“MiniPlasma”零日漏洞可使攻击者获得SYSTEM权限——概念验证代码已发布",
|
||||
"https://mp.weixin.qq.com/s/vHLjBK2608i_L1wzS_U59Q": "Linux 本地提权工具 支持多个Linux 内核和 Polkit 漏洞 | AnolisOS、openEuler、统信UOS、openKylin、Ubuntu、CentOS 7",
|
||||
"https://mp.weixin.qq.com/s/VYZ_p9EW9uq45kxVaPg6ug": "CNNVD | 人工智能重要漏洞通报(2026年第七期)",
|
||||
"https://mp.weixin.qq.com/s/qWBz42_US3OBn5gHP41cTg": "CNNVD | 最新OpenClaw多个安全漏洞通报",
|
||||
"https://mp.weixin.qq.com/s/AOji2g77ggCyiZC6lG1WBQ": "【提权漏洞】MiniPlasma-SYSTEM"
|
||||
}
|
||||
@@ -0,0 +1,78 @@
|
||||
# CNNVD | 人工智能重要漏洞通报(2026年第七期)
|
||||
中国信息安全 2026-05-19 13:12
|
||||
|
||||
[](https://cisat.cn/all/14915419?from_tag=1)
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
根据国家信息安全漏洞库(CNNVD)统计,近期(2026年4月29日至2026年5月17日)共采集重要人工智能漏洞364个,CNNVD对这些漏洞进行了收录。本周人工智能类漏洞主要涵盖了OpenClaw、Ollama、Langflow等多个厂商(项目)。CNNVD对其危害等级进行了评价,其中超危漏洞30个,高危漏洞136个,中危漏洞198个。
|
||||
|
||||
## 一人工智能漏洞增长数量情况
|
||||
|
||||
|
||||
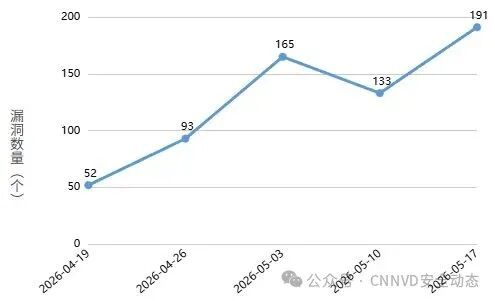
近期CNNVD采集人工智能漏洞364个。
|
||||
|
||||
|
||||
|
||||
图1 近五周漏洞新增数量统计图
|
||||
|
||||
|
||||
## 二人工智能漏洞具体情况
|
||||
|
||||
|
||||
近期共采集重要人工智能漏洞364个,包括OpenClaw、Ollama、Langflow等多个厂商(项目)的漏洞。其中超危漏洞30个,高危漏洞136个,中危漏洞198个。具体如表1所示:
|
||||
|
||||
表1 人工智能漏洞列表
|
||||
|
||||

|
||||
|
||||
|
||||
## 三重要人工智能漏洞实例
|
||||
|
||||
|
||||
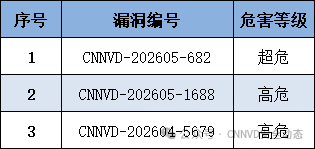
近期重要漏洞实例如表2所示。
|
||||
|
||||
表2 本期重要漏洞实例
|
||||
|
||||
|
||||
|
||||
1. OpenClaw 数据伪造问题漏洞(CNNVD-202605-682)
|
||||
|
||||
OpenClaw是一个开源的智能人工助理。
|
||||
|
||||
OpenClaw 2026.4.10之前版本存在数据伪造问题漏洞,该漏洞源于对用户的输入验证不足,攻击者利用该漏洞可以篡改数据。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
[https://github.com/openclaw/openclaw/releases](https://github.com/openclaw/openclaw/releases)
|
||||
|
||||
|
||||
2. PraisonAI 输入验证错误漏洞(CNNVD-202605-1688)
|
||||
|
||||
PraisonAI是一个低代码多智能体协作框架。
|
||||
|
||||
PraisonAI 4.6.34之前版本存在输入验证错误漏洞,该漏洞源于MCP服务器中文件处理工具未对路径进行检查,攻击者利用该漏洞可以写入任意文件,并可以执行任意代码。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
[https://github.com/MervinPraison/PraisonAI/releases](https://github.com/MervinPraison/PraisonAI/releases)
|
||||
|
||||
|
||||
3. Ollama 路径遍历漏洞(CNNVD-202604-5679)
|
||||
|
||||
Ollama是一个开源的可以在本地设备上运行、管理和自定义大语言模型的工具。
|
||||
|
||||
Ollama 0.12.10版本至0.17.5版本存在路径遍历漏洞,该漏洞源于在构造本地文件路径时未验证路径安全性,攻击者利用该漏洞可以将文件写入任意位置。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
[https://ollama.com/](https://ollama.com/)
|
||||
|
||||
|
||||
|
||||
(来源:CNNVD)
|
||||
|
||||
|
||||
|
||||
[](https://cisat.cn/page/3105255?navIndex=0)
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# CNNVD | 最新OpenClaw多个安全漏洞通报
|
||||
中国信息安全 2026-05-19 13:12
|
||||
|
||||
[](https://cisat.cn/all/14915419?from_tag=1)
|
||||
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
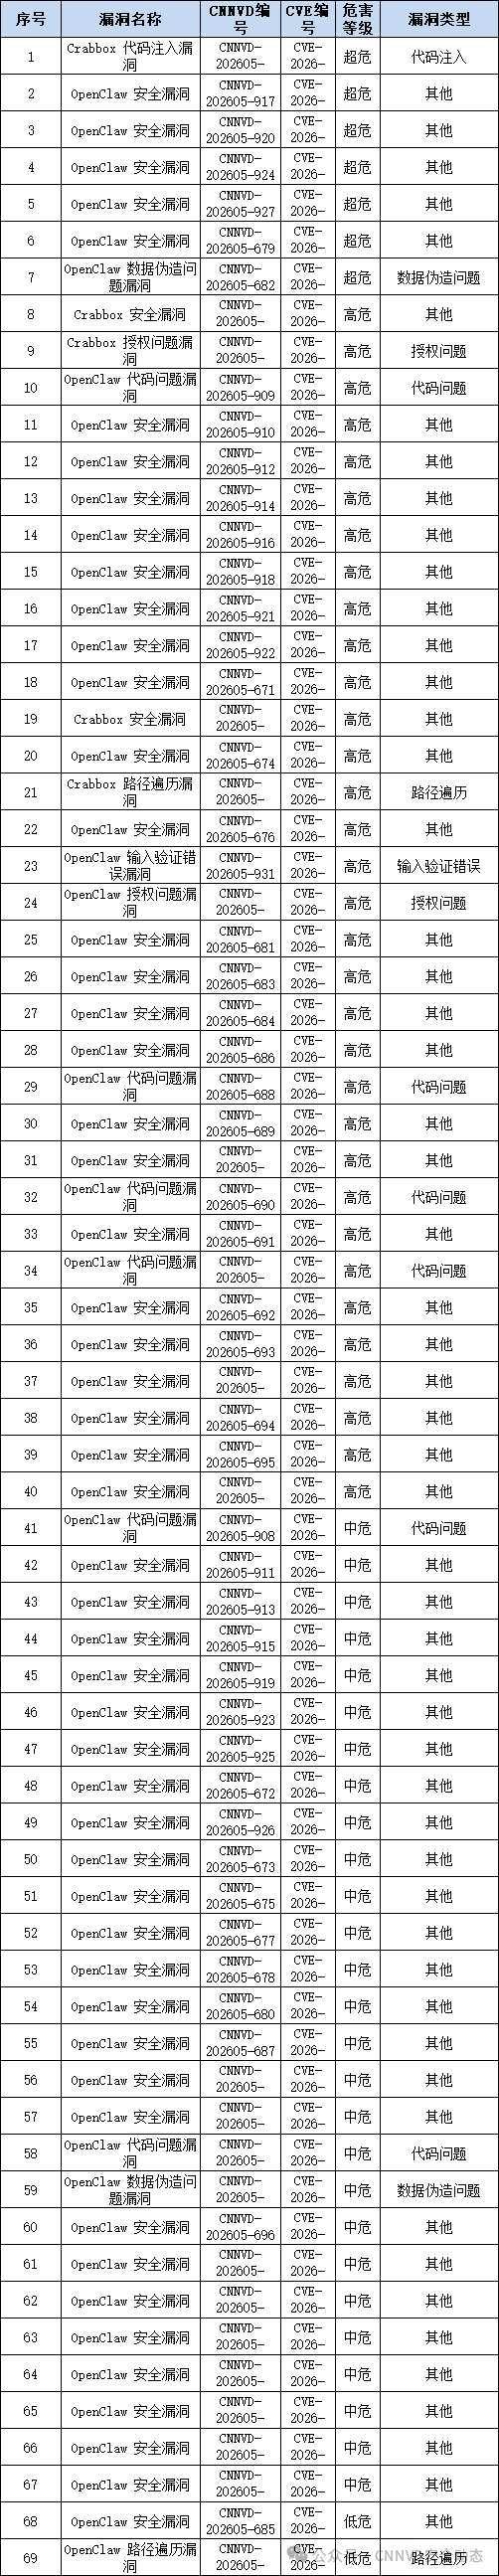
根据国家信息安全漏洞库(CNNVD)统计,自2026年4月29日-2026年5月17日,共采集OpenClaw漏洞69个,其中超危漏洞7个、高危漏洞33个,中危漏洞27个、低危漏洞2个,包含了访问控制错误、代码问题、路径遍历等多个漏洞类型。OpenClaw多个版本受到漏洞影响。目前,OpenClaw官方已经发布了更新修复漏洞,建议用户及时确认是否受到漏洞影响,尽快采取修补措施。
|
||||
|
||||
## 一漏洞介绍
|
||||
|
||||
|
||||
OpenClaw是一个开源的智能人工助理,可运行在PC或服务器等多种终端设备上,能够直接通过微信、Telegram、Discord、Slack、iMessage等聊天平台接收指令并执行操作。OpenClaw拥有大量用户群体,影响范围涉及多个行业和领域,攻击者利用漏洞可在未授权状态下获取目标敏感数据,提升权限、或远程执行代码。OpenClaw 2026.5.19之前多个版本均受到漏洞影响。
|
||||
|
||||
|
||||
## 二漏洞详情
|
||||
|
||||
|
||||
自2026年4月29日-2026年5月17日,国家信息安全漏洞库(CNNVD)共采集OpenClaw漏洞69个,其中超危漏洞7个、高危漏洞33个、中危漏洞27个、低危漏洞2个。
|
||||
|
||||
参考链接:[https://github.com/openclaw/openclaw/releases](https://github.com/openclaw/openclaw/releases)
|
||||
|
||||
|
||||
|
||||
|
||||
## 三修复建议
|
||||
|
||||
|
||||
目前,OpenClaw官方已经发布了更新修复漏洞,建议用户及时确认是否受到漏洞影响,尽快采取修补措施。OpenClaw官方公告地址:
|
||||
|
||||
[https://openclaw.ai/](https://openclaw.ai/)
|
||||
|
||||
|
||||
CNNVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与CNNVD联系。联系方式: cnnvd@itsec.gov.cn
|
||||
|
||||
|
||||
(来源:CNNVD)
|
||||
|
||||

|
||||
|
||||
[](https://cisat.cn/page/3105255?navIndex=0)
|
||||
|
||||
+117
@@ -0,0 +1,117 @@
|
||||
# Linux 本地提权工具 支持多个Linux 内核和 Polkit 漏洞 | AnolisOS、openEuler、统信UOS、openKylin、Ubuntu、CentOS 7
|
||||
Hacking黑白红 2026-05-19 11:03
|
||||
|
||||
## 工具介绍
|
||||
|
||||
RootHawk
|
||||
是一个**用于授权安全测试**
|
||||
的 Linux 本地提权工具。它整合了多个已公开的 Linux 内核和 Polkit 漏洞,目的是在**可控环境**
|
||||
(虚拟机、实验环境、授权目标机器)中验证系统是否存在提权风险。
|
||||
```
|
||||
https://github.com/RoadBicycle-C/RootHawk
|
||||
```
|
||||
|
||||

|
||||
## 支持的主要漏洞(CVE)
|
||||
|
||||
<table><thead><tr><th style="color: rgb(66, 75, 93);font-size: 14px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">CVE 编号</span></section></th><th style="color: rgb(66, 75, 93);font-size: 14px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">常见名称/别名</span></section></th><th style="color: rgb(66, 75, 93);font-size: 14px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">漏洞类型/组件</span></section></th></tr></thead><tbody><tr style="color: rgb(66, 75, 93);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">CVE-2026-31431</span></span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">Copy Fail</span></span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">Linux Kernel 本地提权,涉及 crypto / AF_ALG / algif_aead 相关逻辑问题。</span></span></section></td></tr><tr style="color: rgb(66, 75, 93);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">CVE-2026-43284</span></span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;boLine truncated
|
||||
|
||||
工具采用**模块化设计**
|
||||
,每个 CVE 都有独立实现,可以单独运行或一次性尝试所有模块。
|
||||
## 主要功能特点
|
||||
- 支持命令行参数快速调用特定 CVE(-e CVE-XXXX-XXXX
|
||||
)
|
||||
|
||||
- 支持一键运行所有可用漏洞(-any
|
||||
)
|
||||
|
||||
- 可列出所有可用模块(-list
|
||||
)
|
||||
|
||||
- 支持自定义参数(如 pkexec 路径、备份 su、后渗透执行命令等)
|
||||
|
||||
- 提供详细日志输出(-v
|
||||
)
|
||||
|
||||
- 预编译二进制文件(支持 amd64、arm64、386 架构)
|
||||
|
||||
- 已在多个国产系统上测试通过:
|
||||
|
||||
- AnolisOS
|
||||
|
||||
- openEuler
|
||||
|
||||
- 统信 UOS(统信桌面操作系统)
|
||||
|
||||
- openKylin
|
||||
(开放麒麟)
|
||||
|
||||
- Ubuntu、CentOS 7 等
|
||||
|
||||
## 工具测试
|
||||
|
||||
<table><thead><tr><th style="color: rgb(66, 75, 93);font-size: 14px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">序号</span></section></th><th style="color: rgb(66, 75, 93);font-size: 14px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">操作系统</span></section></th><th style="color: rgb(66, 75, 93);font-size: 14px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">测试漏洞</span></section></th><th style="color: rgb(66, 75, 93);font-size: 14px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">测试结果</span></section></th><th style="color: rgb(66, 75, 93);font-size: 14px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">说明</span></section></th></tr></thead><tbody><tr style="color: rgb(66, 75, 93);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">1</span></span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">AnolisOS</span></span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf=""><span textstyle="" style="font-size: 12px;">CVE-2026-31431 / Copy Fail</span></span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-coLine truncated
|
||||
### 信创系统openEuler
|
||||
|
||||

|
||||
### DirtyFrag
|
||||
```
|
||||
./RootHawk-amd64 -e CVE-2026-43284
|
||||
```
|
||||
|
||||

|
||||
# CopyFai
|
||||
```
|
||||
./RootHawk-amd64 -e CVE-2026-31431
|
||||
```
|
||||
|
||||

|
||||
# CVE-2021-4034
|
||||
```
|
||||
./RootHawk-amd64 -e CVE-2026-4034
|
||||
```
|
||||
|
||||

|
||||
## 工具使用
|
||||
### 已编译版本
|
||||
```
|
||||
bin/RootHawk-amd64bin/RootHawk-arm64bin/RootHawk-386
|
||||
```
|
||||
|
||||
Ubuntu amd64 虚拟机使用:
|
||||
```
|
||||
chmod +x RootHawk-amd64./RootHawk-amd64 -help
|
||||
```
|
||||
|
||||
查看帮助:
|
||||
```
|
||||
./RootHawk-amd64 -help
|
||||
```
|
||||
|
||||
查看模块列表:
|
||||
```
|
||||
./RootHawk-amd64 -list
|
||||
```
|
||||
|
||||
执行指定 CVE:
|
||||
```
|
||||
./RootHawk-amd64 -e CVE-2022-0847
|
||||
```
|
||||
|
||||
按顺序执行全部模块:
|
||||
```
|
||||
./RootHawk-amd64 -any
|
||||
```
|
||||
### 参数说明
|
||||
```
|
||||
-list 显示当前集成的 CVE 模块-e <名称> 执行指定 CVE 或别名-any 按列表顺序执行全部模块-pk <路径> 指定 CVE-2021-4034 使用的 pkexec 路径,默认 /usr/bin/pkexec-backup <路径> CVE-2026-31431 执行前备份 su 到指定路径-exec <路径> CVE-2026-31431 提权后执行指定程序,而不是进入 su-v 尽量输出详细日志-help 显示帮助
|
||||
```
|
||||
### 示例
|
||||
```
|
||||
./RootHawk-amd64 -list./RootHawk-amd64 -e CVE-2021-4034./RootHawk-amd64 -e CVE-2021-4034 -pk /usr/bin/pkexec./RootHawk-amd64 -e CVE-2026-31431 -backup /tmp/su.bak./RootHawk-amd64 -e CVE-2026-31431 -backup /tmp/su.bak -exec /tmp/root-task./RootHawk-amd64 -e CVE-2026-43284 -v./RootHawk-amd64 -any
|
||||
```
|
||||
## 总结
|
||||
|
||||
RootHawk 是一个**比较新的、专注 Linux 本地提权**
|
||||
的开源安全测试工具,集成了多个真实 CVE。它适合有一定 Linux 和安全基础的用户在实验环境中学习和验证提权技术。
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 【提权漏洞】MiniPlasma-SYSTEM
|
||||
原创 Hello888
|
||||
Hello888 安全天书 2026-05-19 15:06
|
||||
|
||||
本文所涉及的技术、思路和工具仅用于安全测试和防御研究,切勿将其用于非法入侵或
|
||||
攻击他人系统等目
|
||||
的,一切后果由使用者自行承担!!!
|
||||
|
||||
漏洞介绍
|
||||
|
||||
在Windows的 Cloud Files Mini Filter Driver(cldflt.sys)中,函数 HsmOsBlockPlaceholderAccess 存在一个逻辑漏洞,允许低权限用户通过特定的系统调用竞争条件,将任意文件写入任意位置,从而获得 SYSTEM 权限。该漏洞最初由 Google Project Zero 的 James Forshaw 发现并报告,微软分配编号 CVE-2020-17103,并声称已在安全更新中修复。然而,最新研究证实,该漏洞的原始利用方式在当前所有受支持的 Windows 版本中依然有效,表明微软的补丁可能不完整或已被回滚。
|
||||
### 受影响版本
|
||||
- Windows 10 / Windows 11(所有版本,包括最新更新)
|
||||
|
||||
- Windows Server 2019 / 2022(以及可能更早的 Server 版本)
|
||||
|
||||
经测试,原始概念验证(PoC)无需任何修改即可成功触发漏洞,并稳定提升至 SYSTEM 权限。
|
||||
|
||||

|
||||
|
||||
GitHub地址:
|
||||
|
||||
```
|
||||
https://github.com/Nightmare-Eclipse/MiniPlasma
|
||||
```
|
||||
|
||||
|
||||
注意:
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
|
||||
安全性自测。
|
||||
|
||||
**红蓝偶像练习生小圈子**
|
||||
|
||||
****
|
||||
**更多工具思路文章请加入纷传,圈子主要研究方向渗透测试、红蓝对抗、钓鱼手法思路、武器化,红队工具二开与免杀。圈内不定期分享红队技术文章,攻防经验总结以及自研工具与插件,目前圈子已满300人,欢迎各位进圈子交流学习!**
|
||||
|
||||

|
||||
|
||||
**圈子目前更新相关技术文章:HeavenlyBypassAV内部版工具-轻松免杀各大杀软HeBypassAV内部版Patch免杀工具-轻松绕过杀软EDRHeavenly自动化红队后渗透工具免杀生成器Heavenly白加黑自动化生成免杀工具HeavenlyProtectionCS内部CS插件冰蝎webshell免杀工具哥斯拉webshell免杀工具红队场景下lnk钓鱼Bypass免杀AVFrp免杀隧道工具1day和0dayPOClnk钓鱼思路视频讲解lnk钓鱼Bypass天擎msi钓鱼chm钓鱼Kill360核晶AV对抗-致盲AV(核晶)捆绑免杀360Kill火绒火绒6.0内存免杀kill-windows DefenderDefender分离免杀Defender知识点EDR对抗思路进程注入知识点自启动思路多种维权手法Fscan免杀核晶QVM解决思路红队思路-钓鱼环境下小窗口截屏窃取免杀Todesk/向日葵读取工具渗透测试文章思路内网对抗文章思路还有更多红队工具文章!期待您的加入!!!**
|
||||
|
||||
**往期推荐安全天书免杀课来袭|助力实战免杀钓鱼(文末送福利)Patch免杀0检测!!!绕过卡巴斯基、360、Defender、火绒等【红队工具】红队内网后渗透CobaltStrike插件更新全新版本--Heavenly自动化生成白加黑2.0版本绕过360安全卫士实现维权**
|
||||
|
||||
Reference in new issue
Block a user