mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
【安全圈】开源终端工具曝重大安全漏洞,输入信息可能被窃取!、【安全圈】微软 Win11 BitLocker 存在物理接触即可绕过的重大漏洞、山石安研院2024年度代表性原创0day漏洞、
This commit is contained in:
 test committed
1 parent
c67cf169fd
commit
3bc00a9c00
4 files changed
+243
-1
No files matched your search
@@ -2531,5 +2531,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNTU5NTI1Ng==&mid=2247486538&idx=1&sn=77ec7c2278372d78a1d4ac16c97af6fc": "【全球首发】【6w$赏金】微软身份漏洞-未授权强制解绑任意微软账户邮箱(全球微软账户邮箱或受影响)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzNjkxODE5MA==&mid=2247487950&idx=1&sn=8ef08d9a0d19a6b3e0836af79fac258b": "遗憾!某漏洞挖掘者错失$60000微软奖金!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651311342&idx=2&sn=77ebd12d4c8d0c5e3eea44fb7726b249": "FreeBuf周报 | 超过300万台未加密的邮件服务器暴露;WPA3协议存在安全漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496735&idx=1&sn=05050cc8b07c9a49333af1d0dbd6d2e2&chksm=e8a5fe7cdfd2776ab0338be789f2f5be122c6e4e10945d24ffb5dbd8b288ff43bd987855a64c&scene=58&subscene=0": "当黑客那些年之帐户接管系列漏洞-案例一斩获1000$"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496735&idx=1&sn=05050cc8b07c9a49333af1d0dbd6d2e2&chksm=e8a5fe7cdfd2776ab0338be789f2f5be122c6e4e10945d24ffb5dbd8b288ff43bd987855a64c&scene=58&subscene=0": "当黑客那些年之帐户接管系列漏洞-案例一斩获1000$",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067148&idx=2&sn=b5d58580bfec4388018946e5f03f2ce6&chksm=f36e790cc419f01a2cb74d348b4855f80c5f279e8ebab8a25cf5c2f3beffb0d66622c0567162&scene=58&subscene=0": "【安全圈】开源终端工具曝重大安全漏洞,输入信息可能被窃取!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067148&idx=3&sn=d0e8225dafa1c2fb13ad0e7f22376327&chksm=f36e790cc419f01a20528cc722e7f75d6c77ce8bb1bb4ac0f0503c3e9f9a6357c34f2172a526&scene=58&subscene=0": "【安全圈】微软 Win11 BitLocker 存在物理接触即可绕过的重大漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzMDUxNTE1Mw==&mid=2247509347&idx=1&sn=d8886a100e78c54f98c7172e8f3c555a&chksm=fa5270ddcd25f9cbbe87cac2d57c45350c26df28891b05bf9671c4a13d19270f167c120225c5&scene=58&subscene=0": "山石安研院2024年度代表性原创0day漏洞"
|
||||
}
|
||||
@@ -0,0 +1,102 @@
|
||||
# 【安全圈】开源终端工具曝重大安全漏洞,输入信息可能被窃取!
|
||||
安全圈 2025-01-04 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
近日,知名开源终端模拟器的一项安全问题引发关注:其 SSH 集成功能存在关键漏洞,可能导致用户的输入和输出记录被写入远程主机的 /tmp/framer.txt
|
||||
文件。更为严重的是,该文件对远程主机上的其他用户可见,存在数据泄露风险。
|
||||
#### 受影响版本
|
||||
|
||||
此次漏洞影响范围包括以下版本:
|
||||
- 3.5.6 至 3.5.10 的稳定版本
|
||||
|
||||
- 3.5.6 及更高版本的所有测试版本
|
||||
|
||||
修复后的最新版本为 **3.5.11**,强烈建议所有用户立即升级。
|
||||
#### 漏洞触发条件
|
||||
|
||||
该问题仅在满足以下两个条件时出现:
|
||||
1. 用户使用 it2ssh
|
||||
命令,或在设置中选择 **SSH 集成** 选项;
|
||||
|
||||
1. 远程主机已安装 **Python 3.7 或更高版本**,且 Python 位于默认搜索路径中。
|
||||
|
||||
#### 用户应采取的措施
|
||||
1. **立即升级到最新版本**:下载并安装 **3.5.11** 版(
|
||||
下载链接请点击阅读原文
|
||||
)。
|
||||
|
||||
1. **清理远程主机记录文件**:登录远程主机,删除 /tmp/framer.txt
|
||||
文件,确保历史输入记录不再暴露。
|
||||
|
||||
#### 修复说明
|
||||
|
||||
在最新更新中,开发者已彻底移除 SSH 集成功能中会生成日志文件的代码,未来将不会再出现类似问题。
|
||||
|
||||
作为一款被广泛使用的开源终端工具,此次漏洞提醒用户注意工具的配置与安全性。安全从未是小事,立即行动,保护数据隐私!
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】揭穿虚假人气:研究揭露 GitHub 上有 450 万个假星星](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067112&idx=1&sn=425e0c2e12fd7778269f7fa579522d47&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】美国陆军士兵因涉嫌出售 AT&T 和 Verizon 客户通话记录而被捕](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067112&idx=2&sn=80ba8f697fada6825cb2276649351bf5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】伪造的 7-Zip 漏洞代码被追溯到人工智能产生的误解](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067112&idx=3&sn=7e0c3ed063040f28dd8bb8c3ead818df&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】勒索软件团伙泄露罗德岛 RIBridges 遭窃取的数据](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067112&idx=4&sn=93ea0083002288cd3c773772b6ffad0e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】2024 年最大的网络安全和网络攻击事件](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067095&idx=1&sn=a9ecd46a4afe0c77216a405c825a1e9a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,90 @@
|
||||
# 【安全圈】微软 Win11 BitLocker 存在物理接触即可绕过的重大漏洞
|
||||
安全圈 2025-01-04 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
1月2日,安全专家揭示,微软Windows 11中的BitLocker加密技术存在一个严重漏洞。黑客只需通过一次物理接触,就能将设备置入恢复模式,并通过网络连接,轻松解密Windows 11系统。
|
||||
|
||||
|
||||
|
||||
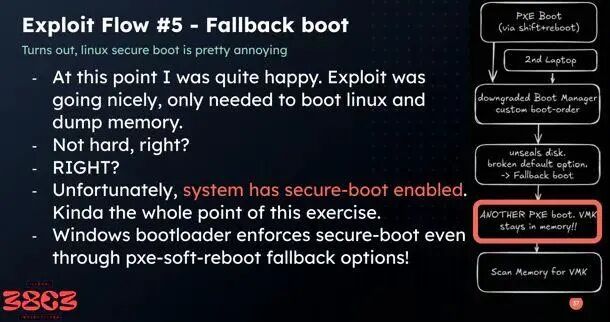
在最近的混沌通信大会上,安全研究员兼硬件黑客Thomas Lambertz(th0mas)发表了题为《Windows BitLocker: Screwed without a Screwdriver》的演讲,展示了如何利用CVE-2023-21563漏洞攻破BitLocker加密。该漏洞允许攻击者在设备未开机的情况下,通过简单的物理访问,成功突破BitLocker防线。
|
||||
|
||||
|
||||
|
||||
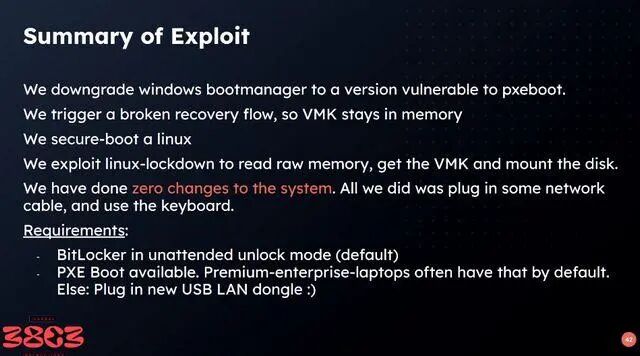
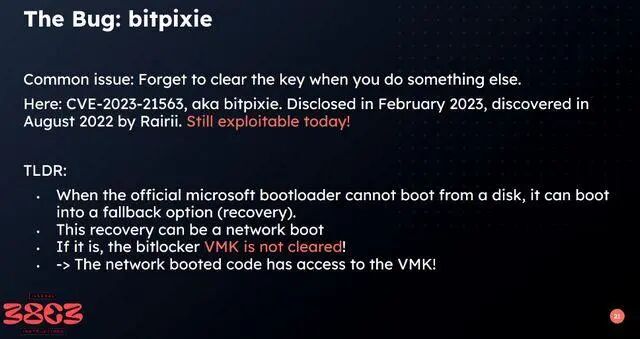
虽然微软在2022年发布了针对CVE-2023-21563漏洞的修复,演示却表明漏洞依然未完全解决。在较新的Windows 11系统中,BitLocker默认启用“设备加密”功能,在硬盘静态时进行加密,但一旦启动合法的Windows系统,硬盘会自动解密。
|
||||
|
||||
Lambertz通过一种名为“bitpixie”的攻击方式,利用旧版Windows引导加载程序的漏洞,提取加密密钥到内存中,再通过Linux系统读取内存内容,最终破解BitLocker加密。
|
||||
|
||||
|
||||
|
||||
尽管微软已经意识到这个问题,并计划通过撤销易受攻击的引导加载程序证书来永久解决该问题,但由于UEFI固件存储证书的内存空间有限,全面防御仍然困难。微软计划从2026年开始分发新的安全启动证书,这将要求主板制造商更新UEFI固件。
|
||||
|
||||
在此之前,用户可以通过设置PIN码来备份BitLocker密钥,或者在BIOS中禁用网络访问来增强安全性。
|
||||
|
||||
Lambertz警告称,哪怕是简单的USB网络适配器,也足以执行这一攻击。虽然对于普通用户而言,这种攻击的风险较低,但对于企业、政府等注重网络安全的机构来说,一旦遭遇物理接触并且具备USB网络适配器,BitLocker加密防线将毫无抵抗力,这无疑是一个严重的安全隐患。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】揭穿虚假人气:研究揭露 GitHub 上有 450 万个假星星](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067112&idx=1&sn=425e0c2e12fd7778269f7fa579522d47&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】美国陆军士兵因涉嫌出售 AT&T 和 Verizon 客户通话记录而被捕](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067112&idx=2&sn=80ba8f697fada6825cb2276649351bf5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】伪造的 7-Zip 漏洞代码被追溯到人工智能产生的误解](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067112&idx=3&sn=7e0c3ed063040f28dd8bb8c3ead818df&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】勒索软件团伙泄露罗德岛 RIBridges 遭窃取的数据](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067112&idx=4&sn=93ea0083002288cd3c773772b6ffad0e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】2024 年最大的网络安全和网络攻击事件](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067095&idx=1&sn=a9ecd46a4afe0c77216a405c825a1e9a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,47 @@
|
||||
# 山石安研院2024年度代表性原创0day漏洞
|
||||
原创 NEURON 山石网科安全技术研究院 2025-01-04 05:25
|
||||
|
||||
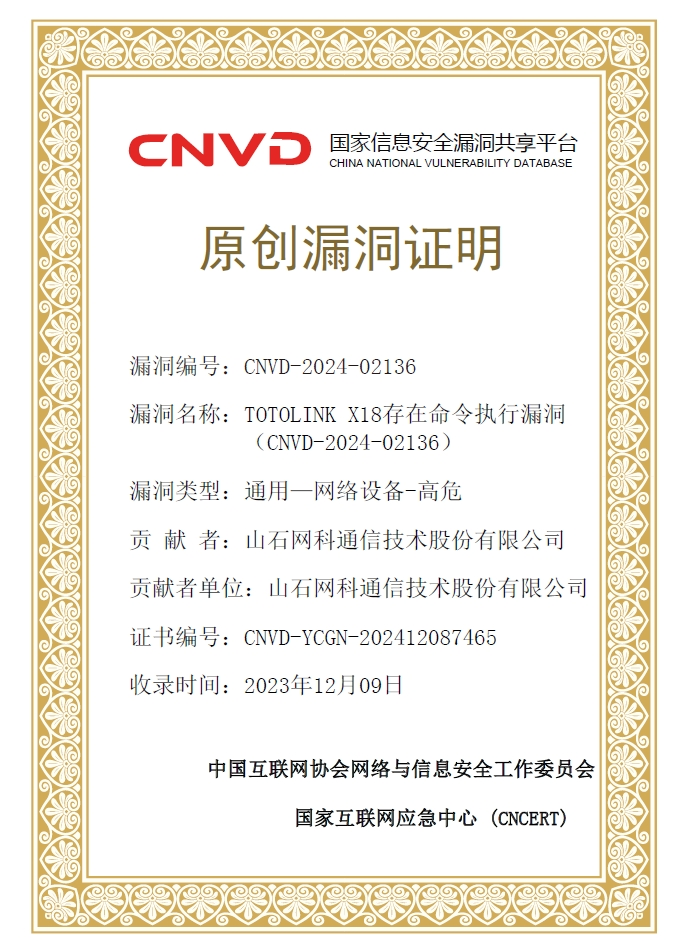
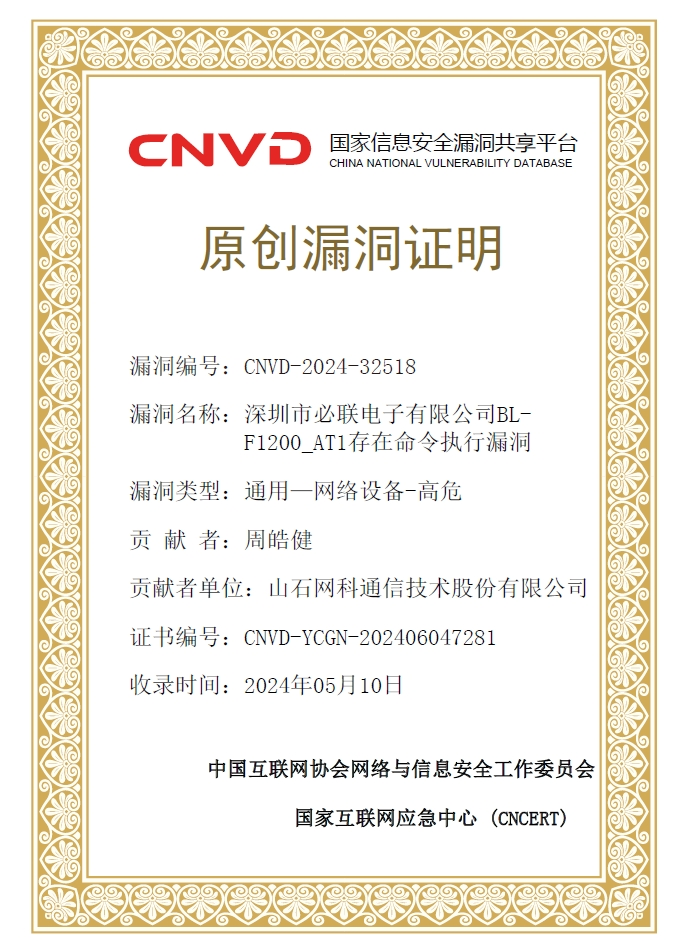
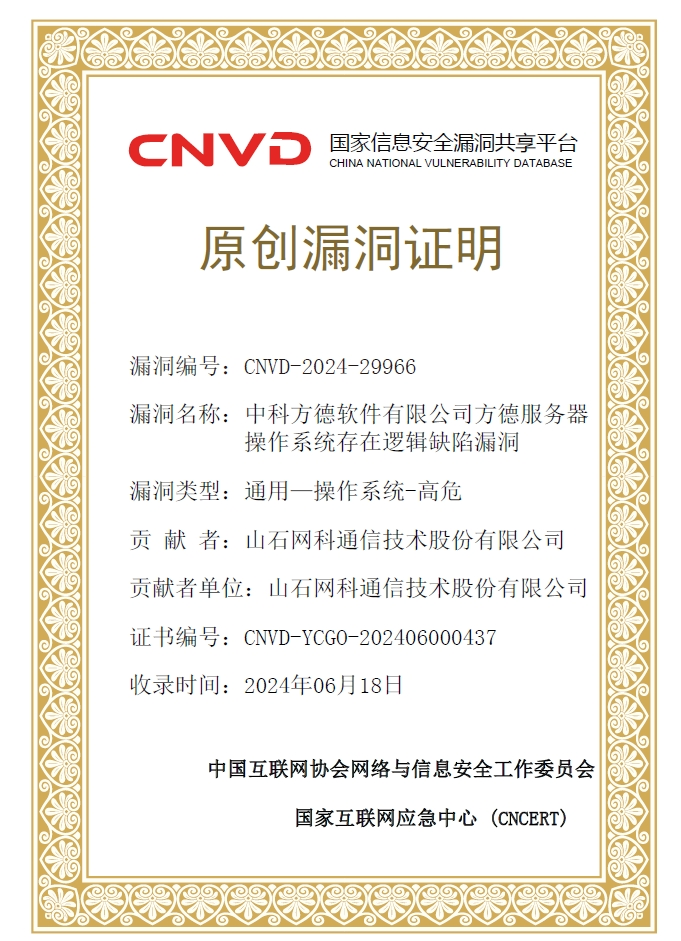
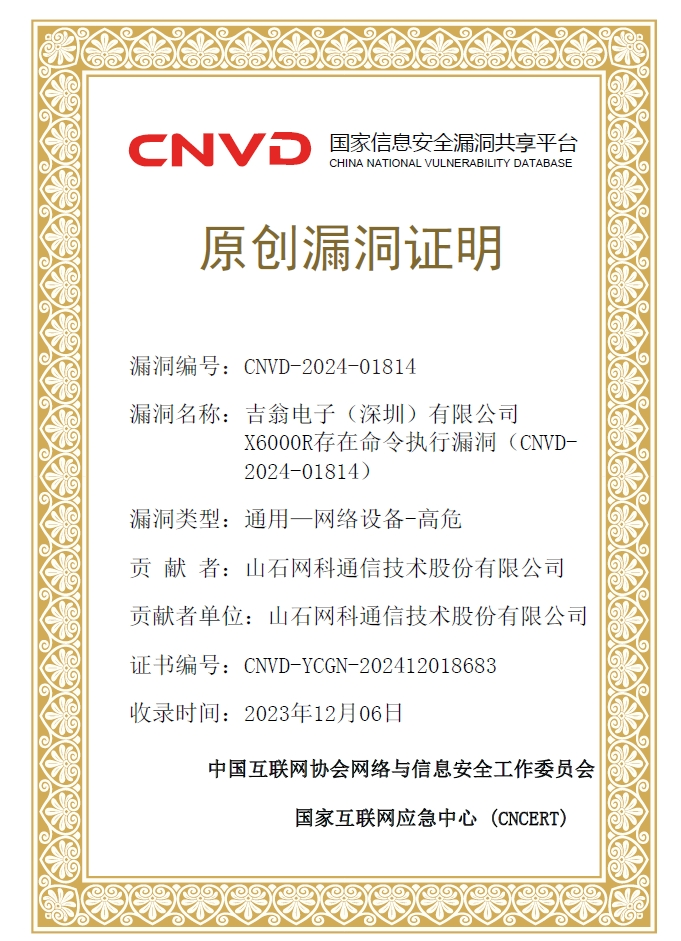
在过去的一年中安全技术研究院三大实验室挖掘了无数的各类原创0day漏洞,帮助国内外各大厂商修复了众多的高危及严重漏洞,由于CNVD的漏洞最高级别只是高危,所以有些超危、严重的漏洞都算为高危了。这里仅以CNVD为例展示部分有代表性的漏洞,也可以看出近几年的物联网类设备都是安全漏洞的重灾区!其次,今年我们信创安全实验室为了支撑公司硬仗指标也开始发力,下面应有掌声!感谢诸位安全研究者为业界做出的贡献!****
|
||||
|
||||
**TOP1 物联网设备tenda**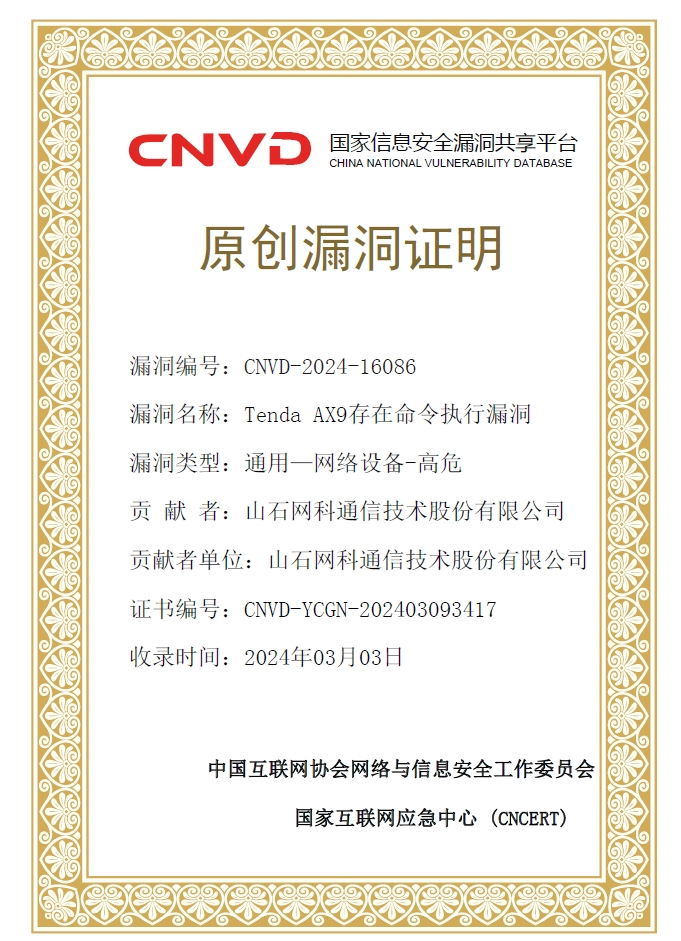
|
||||
|
||||
|
||||
**TOP2 物联网设备TOTOLINK**
|
||||
|
||||
|
||||
|
||||
**TOP3 物联网设备B-LINK**
|
||||
|
||||
|
||||
|
||||
**TOP4 信创操作系统 方德**
|
||||
|
||||
|
||||
|
||||
**TOP5 物联网设备 吉翁电子**
|
||||
|
||||
|
||||
|
||||
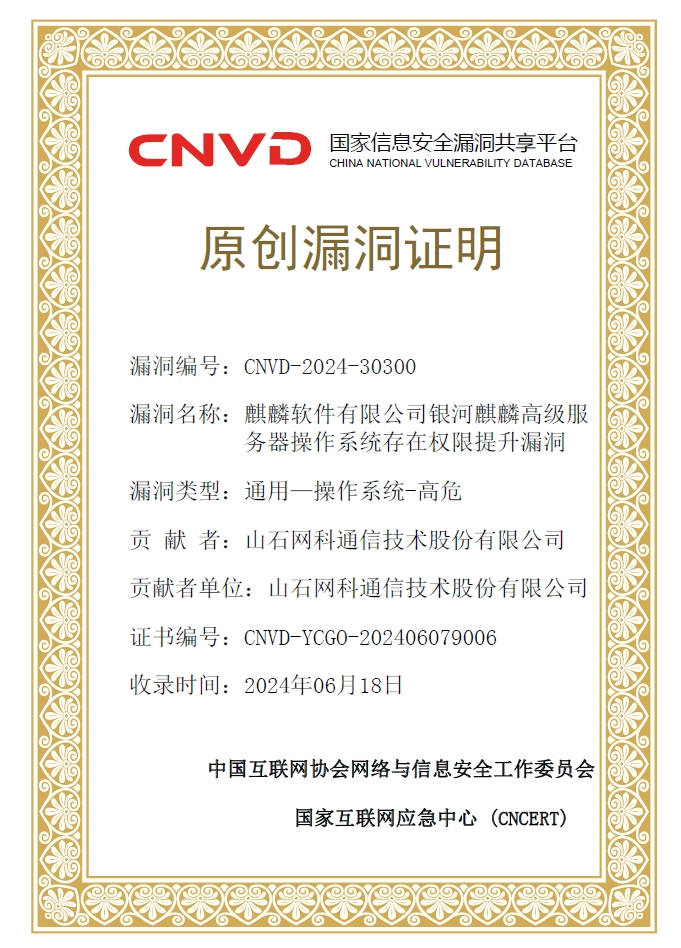
**TOP6 信创操作系统 麒麟提权**
|
||||
|
||||
|
||||
|
||||
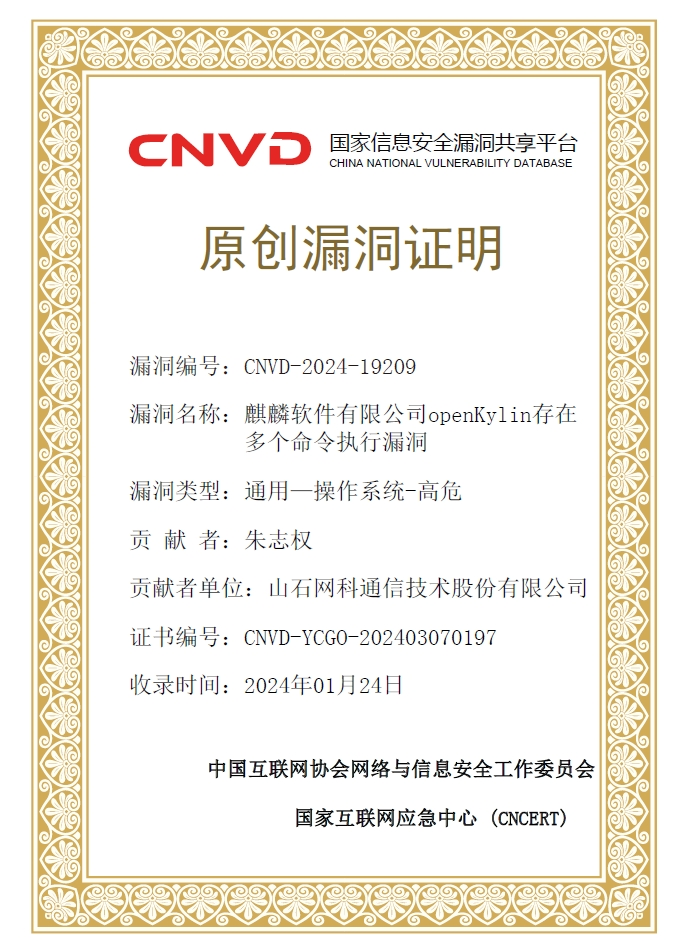
**TOP7 信创操作系统 麒麟RCE**
|
||||
|
||||
|
||||
|
||||
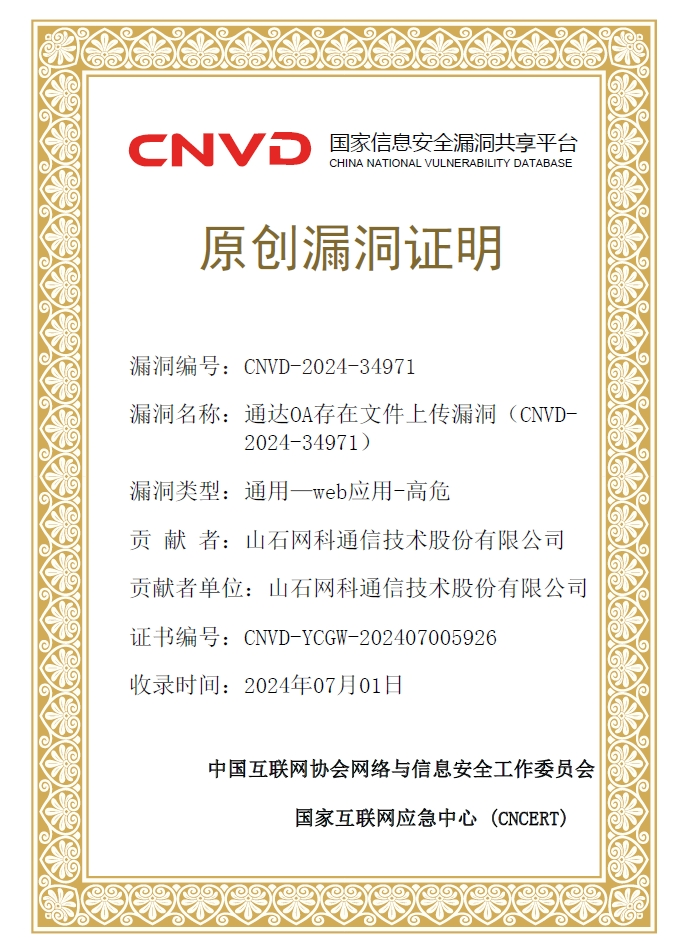
**TOP8 应用软件 通达OA**
|
||||
|
||||
|
||||
|
||||
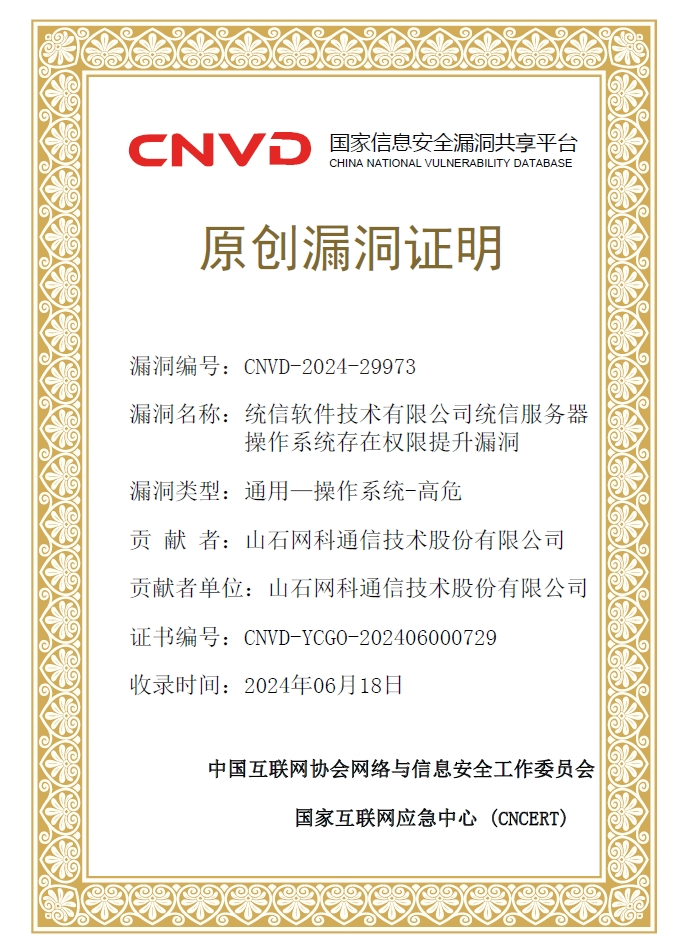
**TOP9 信创操作系统 统信提权**
|
||||
|
||||
|
||||
|
||||
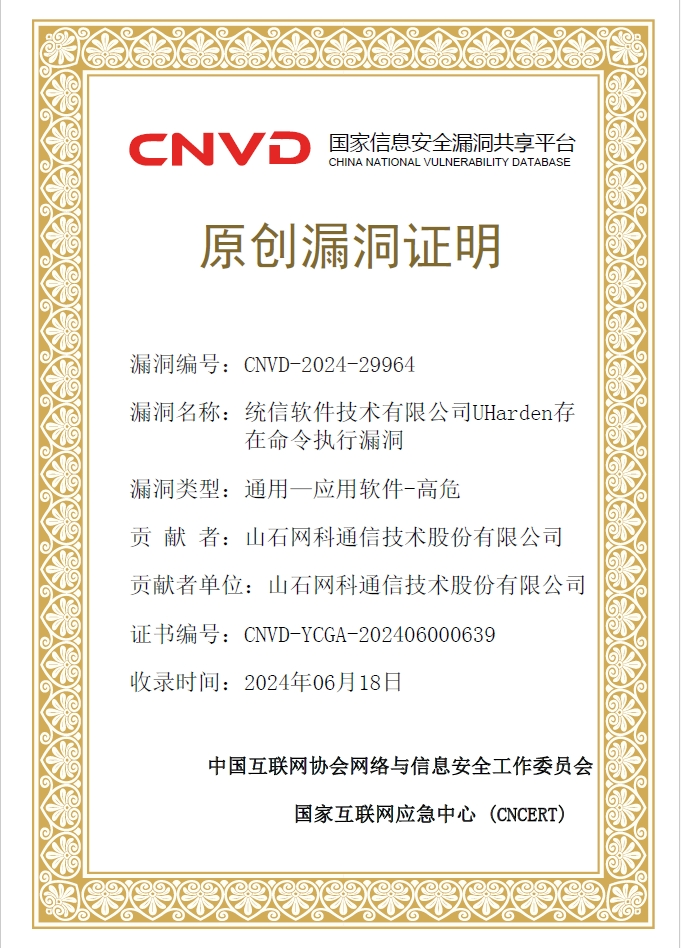
**TOP10 信创应用软件 统信应用**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user