mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
漏洞预警 | Palo Alto Networks PAN-OS管理界面身份认证绕过漏洞、漏洞预警 | Ivanti CSA管理控制台命令注入漏洞、漏洞预警 | 思迅商旗商业管理系统任意文件上传漏洞、2025年全新网络安全大师班培训(Web安全、攻防渗透、代码审计、云安全等)、jeecgBoot漏洞利用工具、
This commit is contained in:
 test committed
1 parent
c9a5cc8314
commit
58ae8a2621
6 files changed
+268
-1
No files matched your search
@@ -4033,5 +4033,10 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2NDY2OTU4Nw==&mid=2247518674&idx=1&sn=8a5839f4bd6aea08c59543e1fc84b3b8": "WinZip高危漏洞曝光:远程攻击者可任意执行代码",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3OTYxNDY1NA==&mid=2247485016&idx=1&sn=3f8f30a52b34bb167cd7d0fafcd990c2": "一次十分详细的漏洞挖掘记录,新思路+多个高危",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODY0NTczMA==&mid=2247492244&idx=1&sn=cd102439425274e98b1ecb56a3899bea": "PostgreSQL 漏洞与 BeyondTrust 零日漏洞一起被利用进行针对性攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247501999&idx=7&sn=d14025c2eb40663492236ab68aaa73af": "Apache James 未授权 输入验证不当漏洞 可导致拒绝服务"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247501999&idx=7&sn=d14025c2eb40663492236ab68aaa73af": "Apache James 未授权 输入验证不当漏洞 可导致拒绝服务",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492261&idx=1&sn=15542626bc61f3c2d79fd1e2ad622101": "漏洞预警 | Palo Alto Networks PAN-OS管理界面身份认证绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492261&idx=2&sn=38f4cc5c746eb7fe09e36ad29e85710a": "漏洞预警 | Ivanti CSA管理控制台命令注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492261&idx=3&sn=90e0d9a96c3684327bddafcb1b4acefe": "漏洞预警 | 思迅商旗商业管理系统任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMzMyNzMyMA==&mid=2247571037&idx=1&sn=a4c20709fcd4e91ee6dc2c0bca97864b": "2025年全新网络安全大师班培训(Web安全、攻防渗透、代码审计、云安全等)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMjY1NjI2MQ==&mid=2247483972&idx=1&sn=95cc21cf1d38bb9e9b6468de8580c3cc": "jeecgBoot漏洞利用工具"
|
||||
}
|
||||
@@ -0,0 +1,79 @@
|
||||
# 2025年全新网络安全大师班培训(Web安全、攻防渗透、代码审计、云安全等)
|
||||
点击关注👉 马哥网络安全 2025-02-15 00:00
|
||||
|
||||
**前言**
|
||||
|
||||
**——————————**
|
||||
|
||||
2025年网络安全大师班是今年更新的系统培训课程,欢迎大家咨询参加!
|
||||
|
||||
本培训旨在为对安全感兴趣的师傅们提供系统的安全学习路线,在短时间内习得网络安全领域的关键技能,涵盖8个主要方向:
|
||||
- web安全
|
||||
|
||||
- 攻防渗透
|
||||
|
||||
- 云安全
|
||||
|
||||
- 安全防御体系
|
||||
|
||||
- 系统防护
|
||||
|
||||
- 代码审计
|
||||
|
||||
- DevSecOps
|
||||
|
||||
- 安全开发
|
||||
|
||||
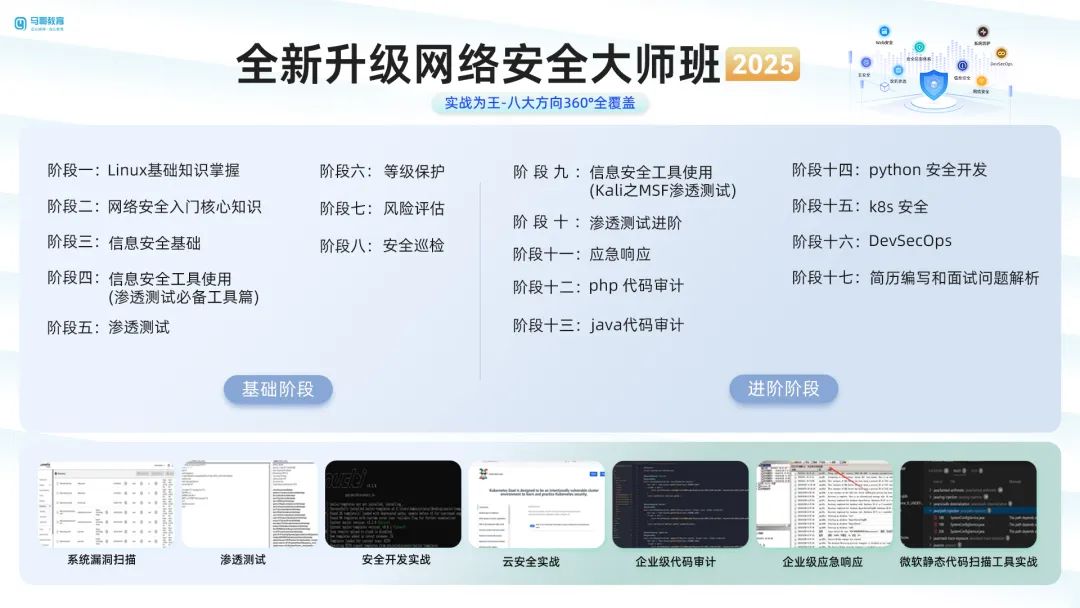
**八维一体全新安全课程部分目录**
|
||||
|
||||
**——————————————**
|
||||
|
||||
|
||||
|
||||
|
||||
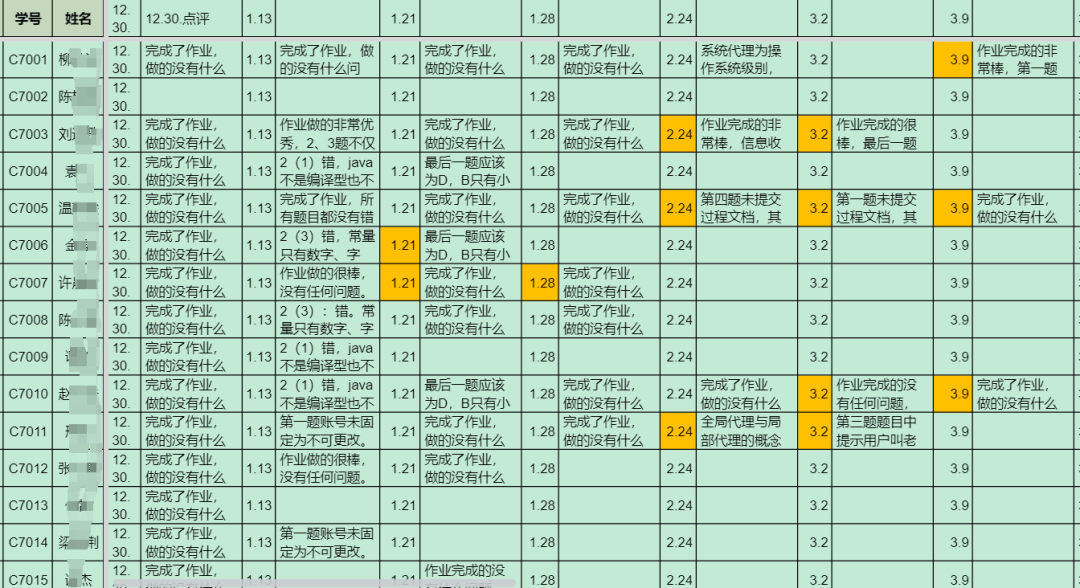
完整版课程内容
|
||||
|
||||
请扫码备注:安全大纲
|
||||
|
||||
免费领取
|
||||
|
||||
|
||||
|
||||
|
||||
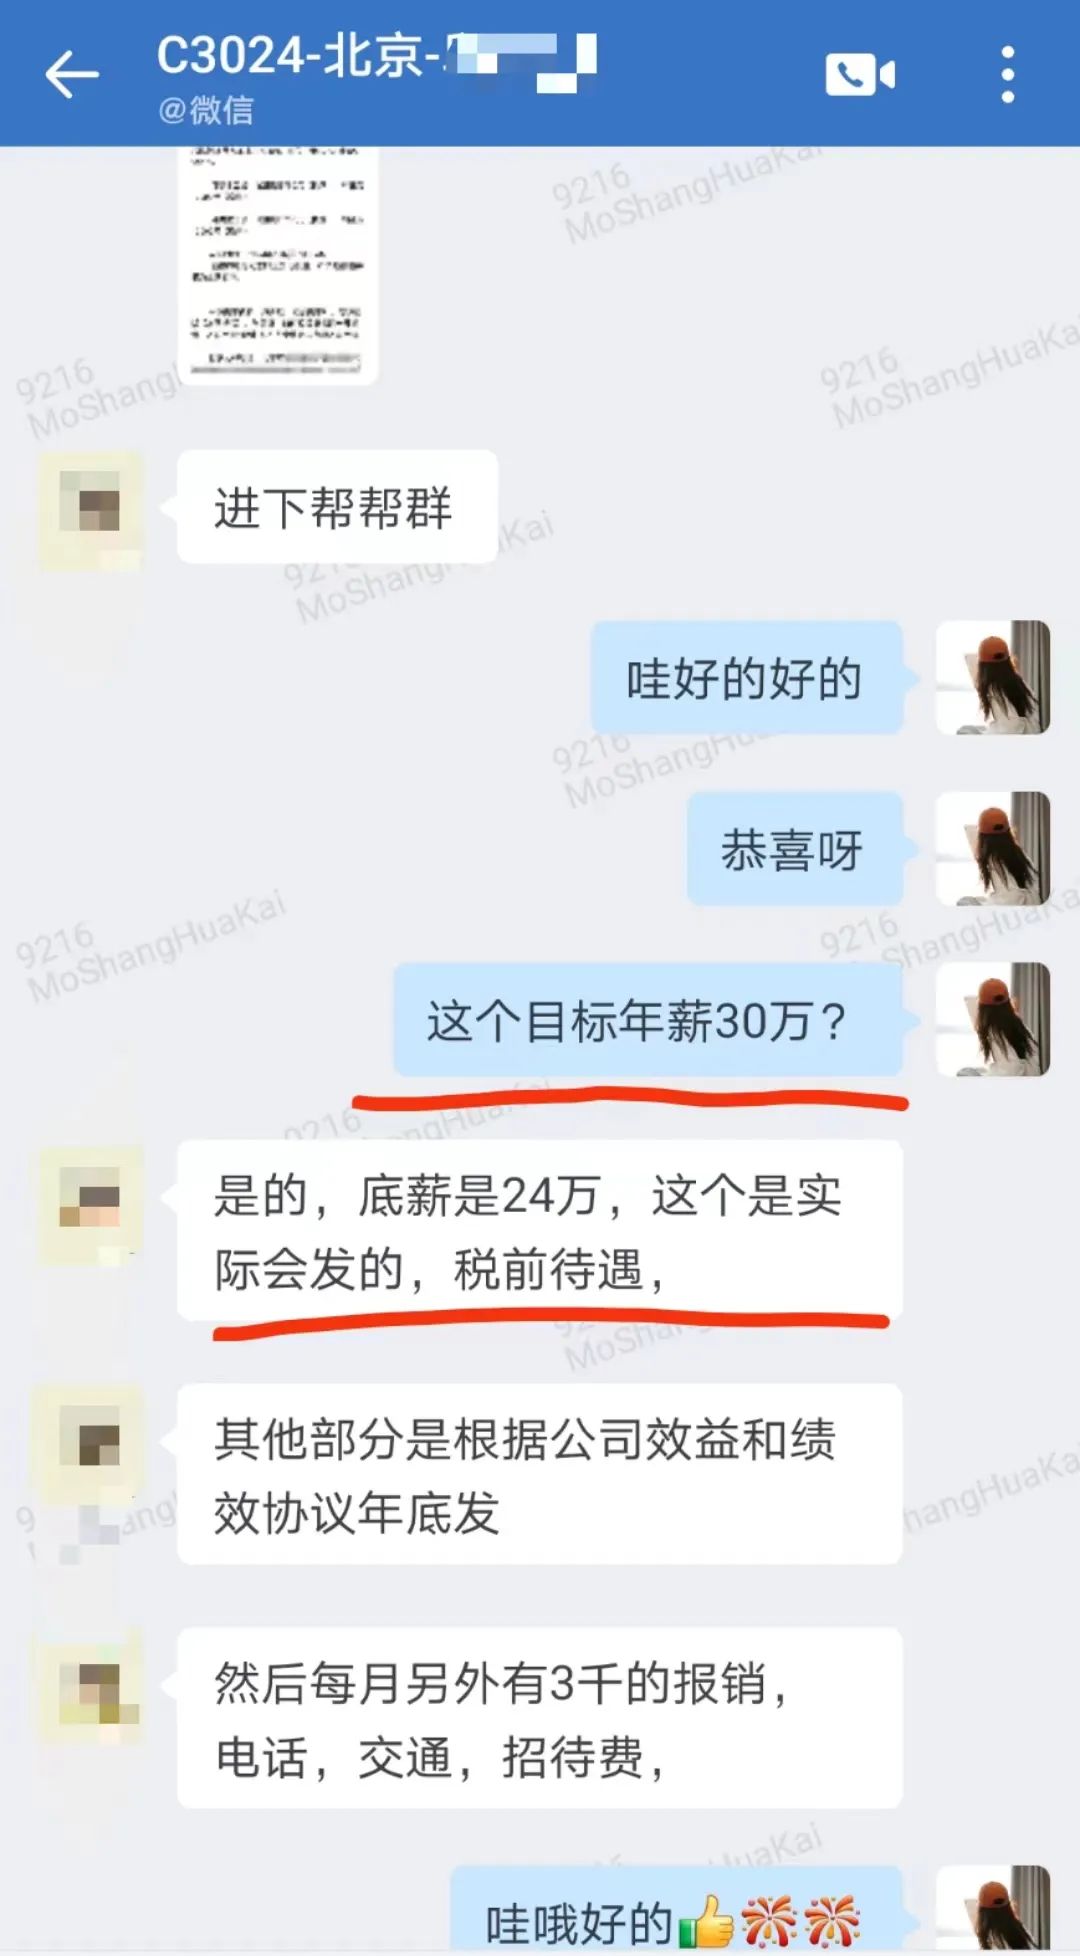
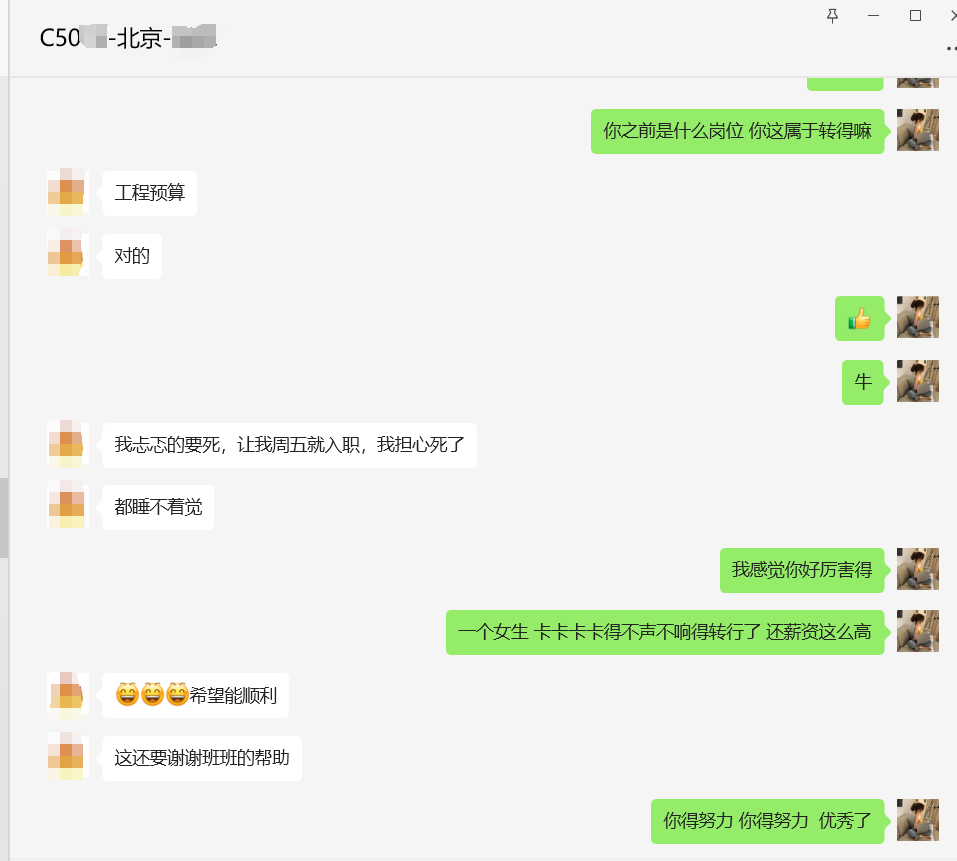
**往期学员学习成果**
|
||||
|
||||
**——————————————**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**培训配备服务**
|
||||
|
||||
**——————————————**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**培训扫码咨询**
|
||||
|
||||
**———————**
|
||||
|
||||
****
|
||||
图片大纲比较简略看不清,完整版大纲PDF请扫码加我微信,发详细课程目录,还能免费领一份课程试听。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,52 @@
|
||||
# jeecgBoot漏洞利用工具
|
||||
CH1N CH1N安全 2025-02-14 17:11
|
||||
|
||||
**免责声明**
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,此文章只用于学习记录,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,安全性自测,如有侵权请联系删除。
|
||||
|
||||
**01**
|
||||
|
||||
|
||||
|
||||
|
||||
**工具介绍**
|
||||
|
||||
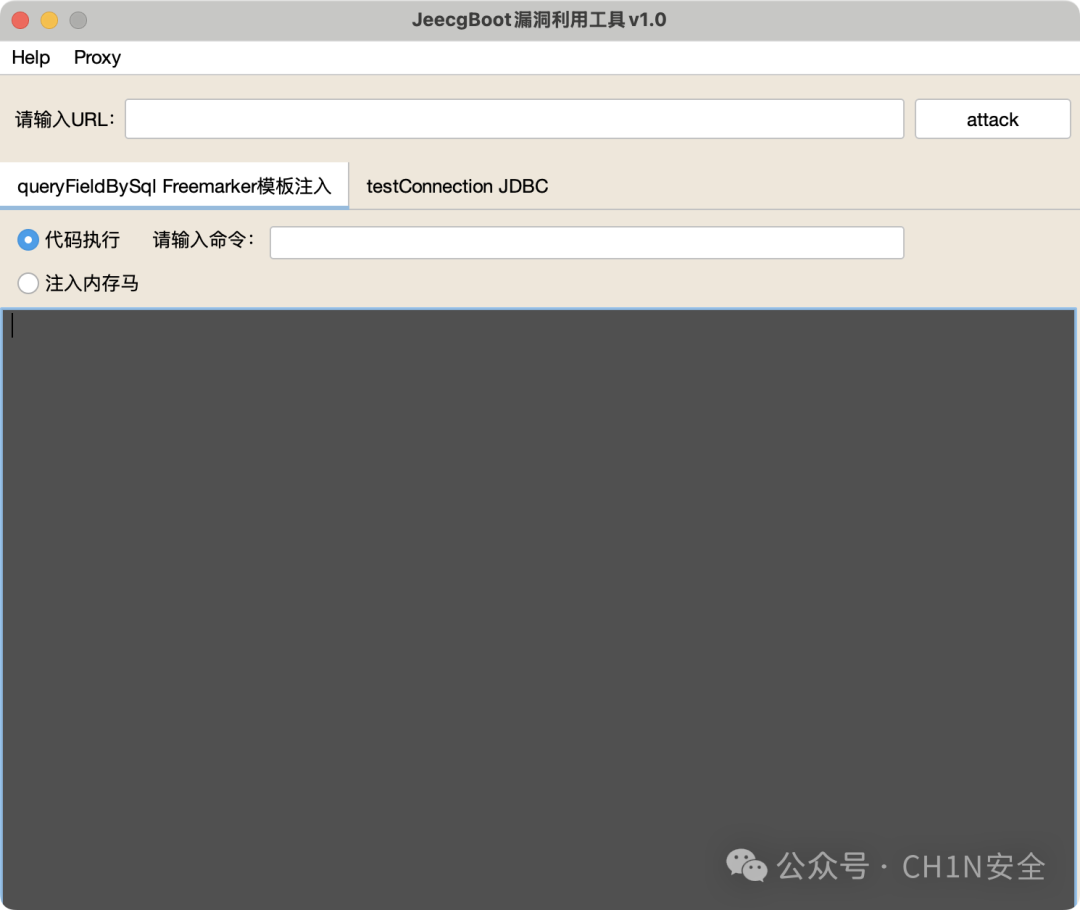
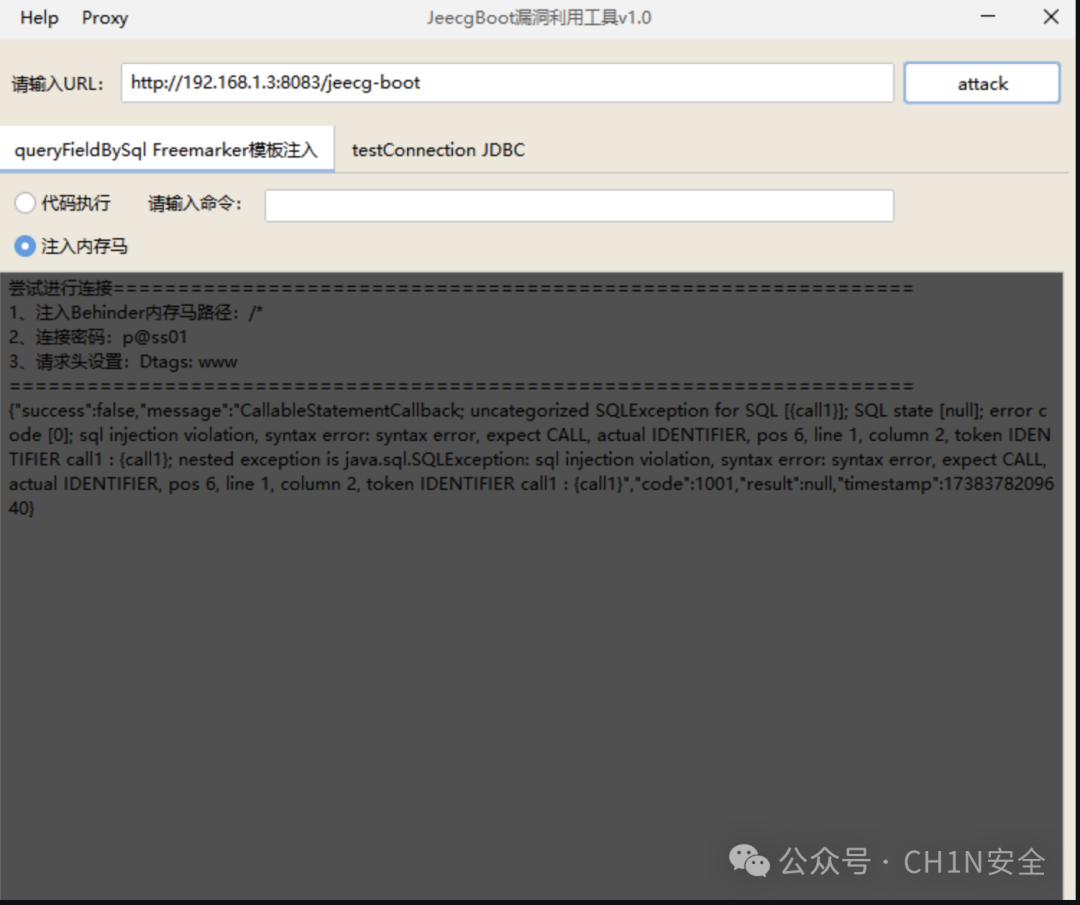
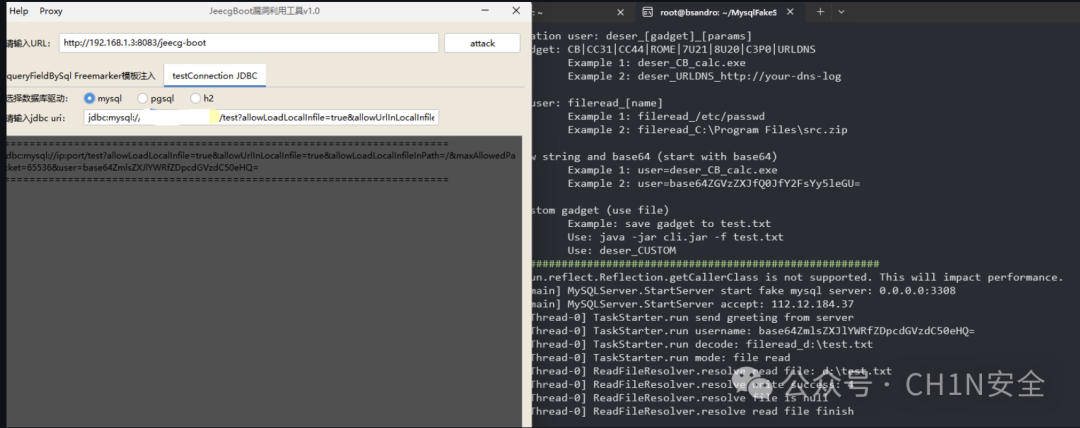
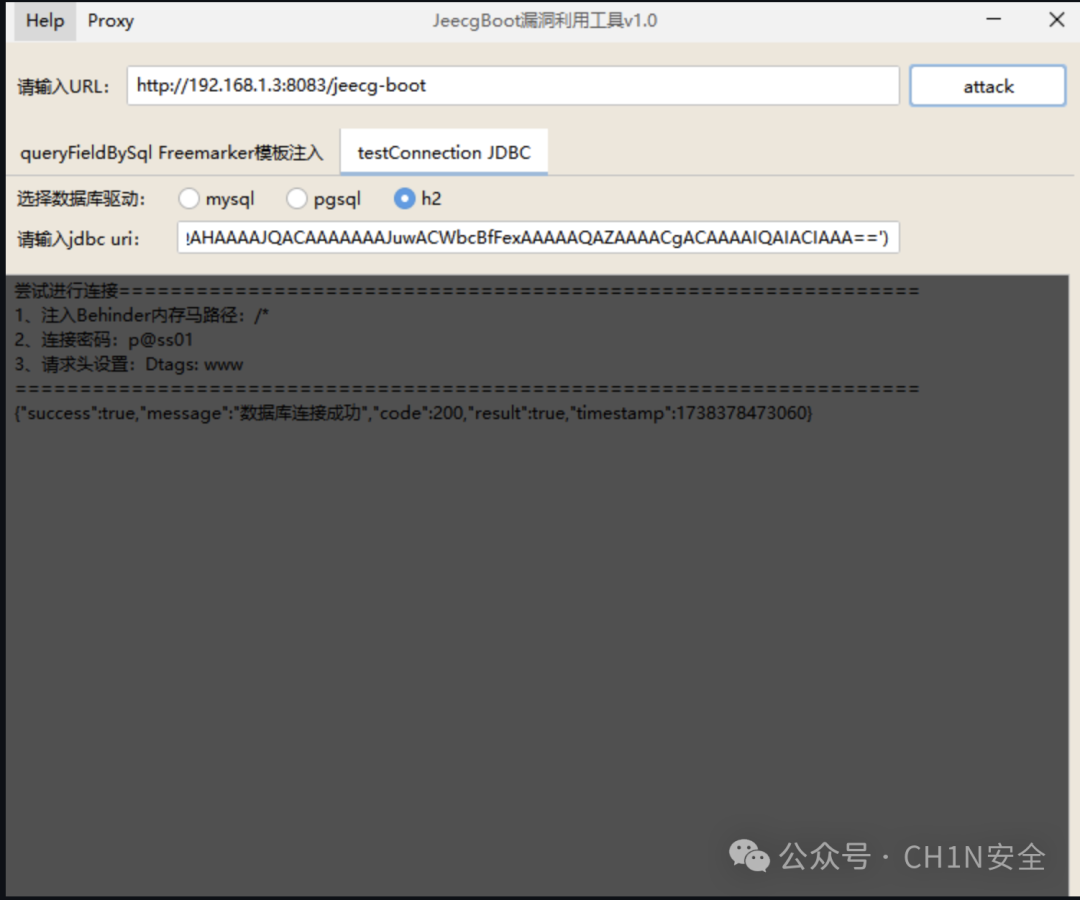
支持queryFieldBySql Freemarker模板注入、testConnection JDBC 远程代码执行漏洞
|
||||
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
|
||||
|
||||
**工具使用**
|
||||
|
||||
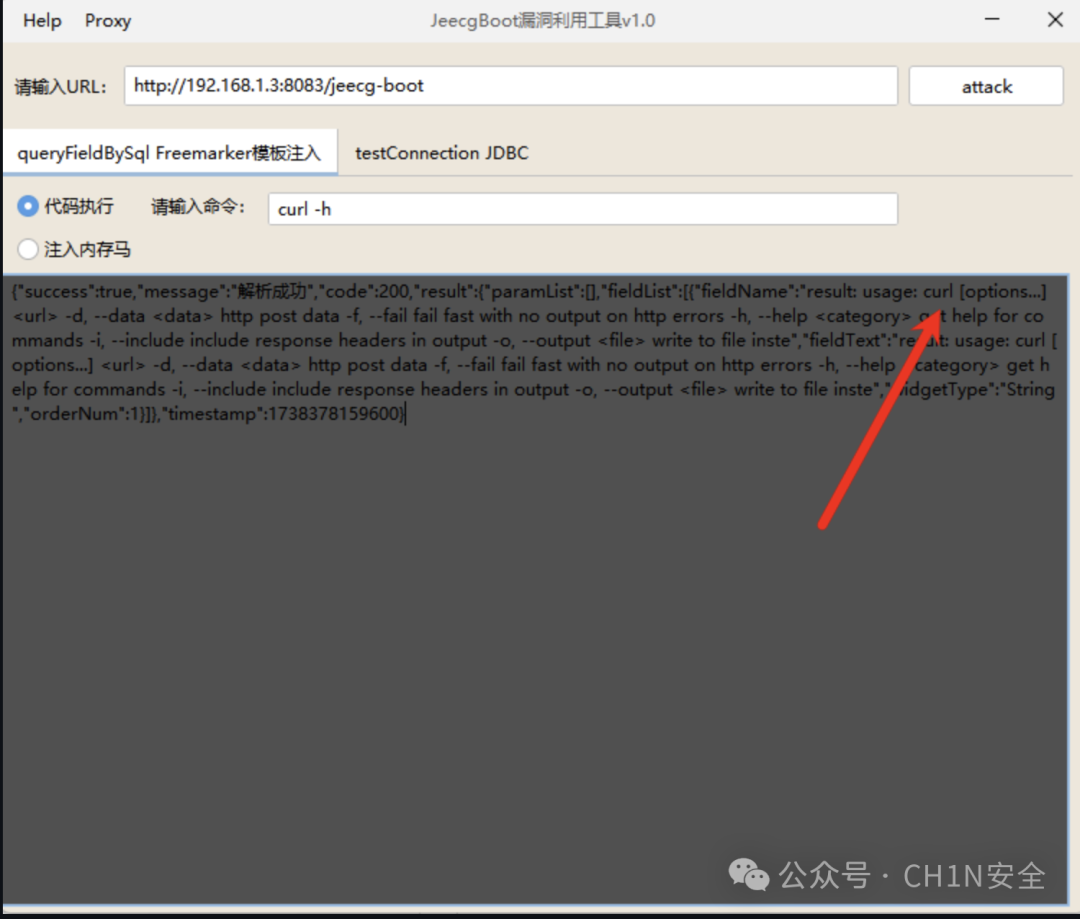
**queryFieldBySql Freemarker模板注入漏洞**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
**testConnection JDBC 远程代码执行漏洞**
|
||||
|
||||
**mysql JDBC**
|
||||
|
||||
|
||||
|
||||
**h2 JDBC**
|
||||
|
||||
|
||||
|
||||
****
|
||||
****
|
||||
**03**
|
||||
|
||||
|
||||
|
||||
**工具下载**
|
||||
|
||||
关注公众号回复“jeecg”获取
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 漏洞预警 | Ivanti CSA管理控制台命令注入漏洞
|
||||
浅安 浅安安全 2025-02-15 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # CVE-2024-47908
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
Ivanti CSA是一款云安全自动化解决方案,旨在帮助企业实现对云基础设施的安全监控和自动化管理。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**CVE-2024-47908**
|
||||
|
||||
**漏洞类型:**
|
||||
命令注入
|
||||
|
||||
**影响:**
|
||||
执行任意代码
|
||||
|
||||
**简述:**
|
||||
Ivanti CSA管理控制台存在命令注入漏洞,攻击者在获得管理员权限后,可远程执行恶意代码,从而获取服务器权限。
|
||||
|
||||
**0x04 影响版本**
|
||||
- Ivanti CSA < 5.0.5
|
||||
|
||||
**0x05****POC状态**
|
||||
- 未公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://forums.ivanti.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,49 @@
|
||||
# 漏洞预警 | Palo Alto Networks PAN-OS管理界面身份认证绕过漏洞
|
||||
浅安 浅安安全 2025-02-15 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- CVE-2025-0108
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
Palo Alto Networks PAN-OS 是一款由Palo Alto Networks开发的下一代防火墙操作系统,提供全面的网络安全功能,包括深度包检测、入侵防御、应用控制、URL过滤、恶意软件防护等。
|
||||
|
||||
|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**CVE-2025-0108**
|
||||
|
||||
**漏洞类型:**
|
||||
身份认证绕过
|
||||
|
||||
**影响:**
|
||||
越权访问
|
||||
|
||||
**简述:**
|
||||
Palo Alto Networks PAN-OS管理界面存在认证绕过漏洞,未经身份验证的攻击者可通过网络访问管理界面,进而绕过身份验证机制。
|
||||
|
||||
**0x04 影响版本**
|
||||
- PAN OS 11.2 < 11.2.4-h4
|
||||
|
||||
- PAN OS 11.1 < 11.1.6-h1
|
||||
|
||||
- PAN OS 10.2 < 10.2.13-h3
|
||||
|
||||
- PAN OS 10.1 < 10.1.14-h9
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
******目前官方已发布漏洞修复版本,建议用户升级到安全版本****:******
|
||||
|
||||
https://www.paloaltonetworks.cn/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,40 @@
|
||||
# 漏洞预警 | 思迅商旗商业管理系统任意文件上传漏洞
|
||||
浅安 浅安安全 2025-02-15 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
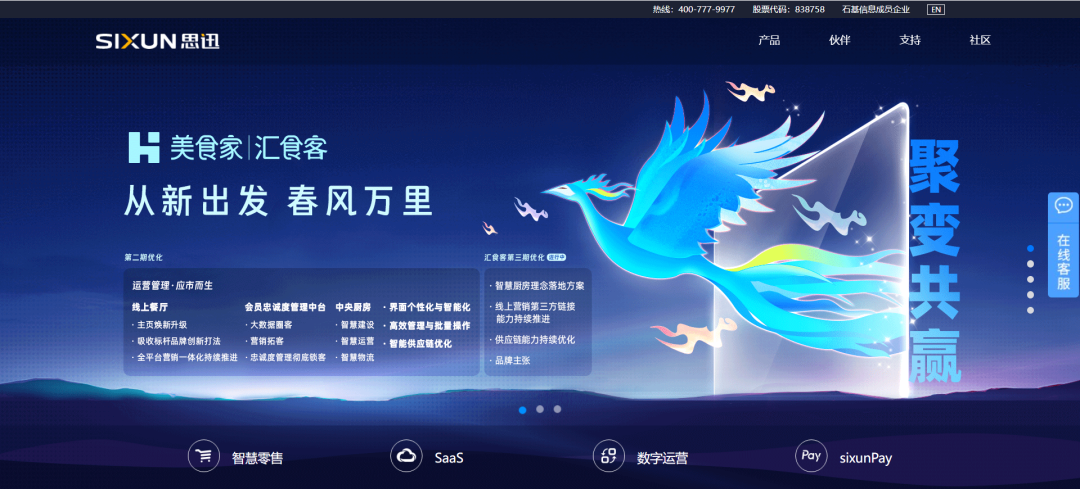
思迅商旗商业管理系统10是一款面向连锁超市、百货、便利店等零售业态的管理系统,集进销存、收银、会员、促销、供应链 等功能于一体,帮助企业提升经营效率和管理水平。
|
||||
|
||||
|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**漏洞类型:**
|
||||
任意文件上传
|
||||
|
||||
**影响:**
|
||||
上传恶意文件****
|
||||
|
||||
**简述:**
|
||||
思迅商旗商业管理系统10的/api/POS/SetAiPosItemImage接口存在任意文件上传漏洞,未经身份验证的攻击者可以通过该漏洞上传恶意脚本文件,从而控制目标服务器。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 思迅商旗商业管理系统10
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.sixun.com.cn/
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user