mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
Chrome扩展程序存在严重漏洞,攻击者可轻松入侵数百万浏览器、NGINX Open Source 中存在两个可导致RCE的严重漏洞、本周漏洞速递|11个高危漏洞预警+漏洞复现、漏洞复现 | 东胜物流管理软件 UserInfo.aspx SQL注入漏洞、豆包的xss漏洞复现(蹭热点版)、TongWeb反序列化漏洞场景的图形化检测与利用工具、【高危漏洞预警】FreeBSD KTLS本地权限提升漏洞(CVE-2026-45257)、phpMyFAQ 权限漏洞提醒:后台账号不是“可信内网”,权限变更也要审计、edu某大学的小程序和学生信息系统漏洞挖掘、
This commit is contained in:
 test committed
1 parent
2338a45b11
commit
64e4ef5135
10 files changed
+877
-1
No files matched your search
@@ -21330,5 +21330,14 @@
|
||||
"https://mp.weixin.qq.com/s/FgJfXm5qaBIkTtycQ2qBUw": "usbliter8:苹果 A12∕A13 BootROM 硬件漏洞的完整利用路径",
|
||||
"https://mp.weixin.qq.com/s/18n9iv7uMZ40-WkW63-SnA": "别一条条看了!我把Burp流量全喂给AI,自动标出越权漏洞",
|
||||
"https://mp.weixin.qq.com/s/ZFYqdHDc0lfVX7UiTy2kFg": "[漏洞]CVE-2025-2304:Camaleon CMS 大规模赋值漏洞导致权限提升",
|
||||
"https://mp.weixin.qq.com/s/TtZZ1Syu4yNeVb41FITaKg": "CNNVD通报OpenClaw多个安全漏洞"
|
||||
"https://mp.weixin.qq.com/s/TtZZ1Syu4yNeVb41FITaKg": "CNNVD通报OpenClaw多个安全漏洞",
|
||||
"https://mp.weixin.qq.com/s/hsFCML3EoECqFgnhSighNw": "Chrome扩展程序存在严重漏洞,攻击者可轻松入侵数百万浏览器",
|
||||
"https://mp.weixin.qq.com/s/negrW-wvlejIt_LpjfKtkA": "NGINX Open Source 中存在两个可导致RCE的严重漏洞",
|
||||
"https://mp.weixin.qq.com/s/cqn_J1oFpsJD6NzG6Id2QA": "本周漏洞速递|11个高危漏洞预警+漏洞复现",
|
||||
"https://mp.weixin.qq.com/s/_oSYWilp7b4_fn1C5bN8YA": "漏洞复现 | 东胜物流管理软件 UserInfo.aspx SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/hKnSpfWIod-hnG4DQFm4lg": "豆包的xss漏洞复现(蹭热点版)",
|
||||
"https://mp.weixin.qq.com/s/p6ofAy0btEooWr8G17HTSA": "TongWeb反序列化漏洞场景的图形化检测与利用工具",
|
||||
"https://mp.weixin.qq.com/s/Ao7jqzuTB3iUZG-ZHTfBbQ": "【高危漏洞预警】FreeBSD KTLS本地权限提升漏洞(CVE-2026-45257)",
|
||||
"https://mp.weixin.qq.com/s/keT_CAUl4KZw22uhBWviGA": "phpMyFAQ 权限漏洞提醒:后台账号不是“可信内网”,权限变更也要审计",
|
||||
"https://mp.weixin.qq.com/s/6o6W_hlnMN9QmOs1-NcvHw": "edu某大学的小程序和学生信息系统漏洞挖掘"
|
||||
}
|
||||
@@ -0,0 +1,104 @@
|
||||
# Chrome扩展程序存在严重漏洞,攻击者可轻松入侵数百万浏览器
|
||||
FreeBuf 2026-06-22 10:15
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
广泛使用的Chrome扩展程序SiderAI和MaxAI中发现的关键安全漏洞,正使数百万用户面临风险。这些漏洞允许攻击者完全控制浏览器会话,并可能访问跨网站及本地系统的敏感数据。
|
||||
|
||||
|
||||
Rebora Security安全研究人员发现了两组分别名为 "Spyder" 和 "MaXSS" 的漏洞,影响采用AI技术的"agentic side panel"类扩展程序。这些旨在通过AI驱动摘要和自动化功能增强浏览体验的工具,已在Chrome兼容浏览器上安装超过1000万台设备。值得注意的是,SiderAI位列Chrome应用商店前25名热门扩展,凸显了漏洞影响的广泛性。
|
||||
|
||||
|
||||
Part
|
||||
01
|
||||
|
||||
漏洞技术原理
|
||||
|
||||
漏洞源于网页与扩展内部组件(特别是内容脚本)之间的通信处理存在安全隐患。在Chrome扩展架构中,内容脚本充当网站与扩展后台进程的中介。虽然理论上应保持严格隔离,但SiderAI和MaxAI均未能正确验证来自网页的输入数据。
|
||||
|
||||
|
||||
针对MaxAI的研究显示,恶意网站可向扩展内容脚本发送特制消息,这些消息未经适当验证就被转发至后台进程。这使得攻击者能执行特权操作,包括:打开隐藏标签页、截取屏幕截图以及与用户账户交互。在演示案例中,研究人员成功在用户无感知的情况下访问Gmail和Google Calendar会话并提取敏感信息。
|
||||
|
||||
|
||||
SiderAI的Spyder漏洞则允许攻击者模拟用户交互行为(如点击和键盘输入),跨越嵌入式网页会话实施攻击。通过滥用此功能,恶意网站可静默开启Google Gemini等服务,窃取私密AI对话数据并外泄,这标志着浏览器信任边界的严重失效。
|
||||
|
||||
|
||||
Part
|
||||
02
|
||||
|
||||
漏洞影响范围
|
||||
|
||||
这些漏洞的影响极为广泛:攻击者可读取邮件、窃取认证令牌、篡改文档,并代表用户在几乎所有网站上执行操作。某些情况下,扩展获得的权限甚至允许访问底层操作系统的本地文件。最令人担忧的是,漏洞利用仅需用户访问恶意网页,无需其他交互,使得攻击向量兼具隐蔽性和高度可扩展性。
|
||||
|
||||
|
||||
Part
|
||||
03
|
||||
|
||||
处置建议
|
||||
|
||||
Rebora研究人员已向扩展开发商报告问题但未获回应。鉴于漏洞严重性,研究结果被公开披露,Chrome应用商店运营方Google也收到通知。安全专家强烈建议用户立即检查浏览器是否安装SiderAI或MaxAI扩展,确认后立即卸载。
|
||||
|
||||
|
||||
该事件凸显了AI集成类浏览器扩展日益增长的安全风险,表明终端安全正成为不断演变的威胁格局中的关键战场。
|
||||
|
||||
|
||||
参考来源:
|
||||
|
||||
Chrome Extensions' Critical Flaws Let Attackers Easily Compromise Millions of Browsers
|
||||
|
||||
https://cybersecuritynews.com/chrome-extensions-critical-flaws-compromise-browsers/
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651340512&idx=1&sn=88628c0f7cabd6cae377643824d2ffe9&scene=21#wechat_redirect)
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||
[]()
|
||||
|
||||
###
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,149 @@
|
||||
# NGINX Open Source 中存在两个可导致RCE的严重漏洞
|
||||
Ravie Lakshmanan
|
||||
Ravie Lakshmanan 代码卫士 2026-06-22 07:30
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
**F5****公司发布安全更新,修复了位于 NGINX Open Source 中的两个严重漏洞,它们可被用于在受影响系统上实现代码执行。**
|
||||
|
||||
这两个漏洞如下:
|
||||
|
||||
**CVE-2026-42530**
|
||||
(CVSS v4 评分9.2)是位于 ngx_http_v3_module 模块中的一个释放后使用漏洞。当 NGINX 开源版配置使用 HTTP/3 QUIC 模块时,远程未认证攻击者可通过特殊构造的 HTTP/3 会话重新打开 QPACK 编码器流来触发该漏洞,并可在地址空间布局随机化 (ASLR) 被禁用或攻击者能够绕过 ASLR 的系统上执行代码。
|
||||
|
||||
**CVE-2026-42055**
|
||||
(CVSS v4 评分: 9.2) 是位于 ngx_http_proxy_v2_module 和 ngx_http_grpc_module 模块中的一个基于堆的缓冲区溢出漏洞。当使用 proxy_http_version 2 或 grpc_pass 指令代理 HTTP/2 流量,且 ignore_invalid_headers 指令设置为 off,同时 large_client_header_buffers 指令大小大于 2 MB 时,远程未认证攻击者可触发该漏洞,并可在地址空间布局随机化 (ASLR) 被禁用或攻击者能够绕过 ASLR 的系统上执行代码。
|
||||
|
||||
这两个漏洞已在如下版本中分别修复:
|
||||
|
||||
CVE-2026-42530在如下版本中修复:
|
||||
|
||||
- NGINX Open Source 1.31.0 - 1.31.1(在1.31.2版本中修复)
|
||||
|
||||
- NGINX Gateway Fabric 2.0.0 - 2.6.3(在 2.6.4 版本中修复)
|
||||
|
||||
- NGINX Gateway Fabric 1.3.0 - 1.6.2
|
||||
|
||||
- NGINX Instance Manager 2.17.0 - 2.22.0
|
||||
|
||||
- NGINX Ingress Controller 5.0.0 - 5.5.0
|
||||
|
||||
- NGINX Ingress Controller 4.0.0 - 4.0.1
|
||||
|
||||
- NGINX Ingress Controller 3.5.0 - 3.7.2
|
||||
|
||||
|
||||
|
||||
CVE-2026-42055 在如下版本中修复:
|
||||
|
||||
- NGINX Plus 37.0.0 - 37.0.1(在37.0.2.1版本中修复)
|
||||
|
||||
- NGINX Plus R33 - R36(在R36 P6版本中修复)
|
||||
|
||||
- NGINX Open Source 1.31.1(在1.31.2版本中修复)
|
||||
|
||||
- NGINX Open Source 1.30.0 - 1.30.2(在1.30.3版本中修复)
|
||||
|
||||
- NGINX Instance Manager 2.17.0 - 2.22.0
|
||||
|
||||
- F5 WAF for NGINX 5.9.0 - 5.13.1
|
||||
|
||||
- NGINX App Protect WAF 5.2.0 - 5.8.0
|
||||
|
||||
- NGINX App Protect WAF 4.10.0 - 4.16.0
|
||||
|
||||
- F5 DoS for NGINX 4.9.0
|
||||
|
||||
- NGINX App Protect DoS 4.3.0 - 4.7.0
|
||||
|
||||
- NGINX Gateway Fabric 2.0.0 - 2.6.3 (Fixed in 2.6.4)
|
||||
|
||||
- NGINX Gateway Fabric 1.3.0 - 1.6.2
|
||||
|
||||
- NGINX Ingress Controller 5.0.0 - 5.5.0
|
||||
|
||||
- NGINX Ingress Controller 4.0.0 - 4.0.1
|
||||
|
||||
- NGINX Ingress Controller 3.5.0 - 3.7.2
|
||||
|
||||
|
||||
|
||||
F5 公司已采取如下缓解措施:
|
||||
|
||||
- CVE-2026-42530:禁用 HTTP/3
|
||||
|
||||
- CVE-2026-42055:删除配置中奖 ignore_invalid_headers 设置为off的指令,或者奖 large_client_header_bufferes 指令大小降到2 MB 以下。
|
||||
|
||||
|
||||
|
||||
尽管 F5 公司并未提到这两个漏洞是否已遭利用,但该公司的产品常遭恶意人员滥用。就在上个月,该公司就修复了位于NGINX Plus 和 NGINX Open Source中一个被称为 “NGINX Rift”的严重漏洞CVE-2026-42945(CVSS评分9.2),而该漏洞在公开披露几天后就遭活跃利用。
|
||||
|
||||
|
||||
开源
|
||||
卫士试用地址:
|
||||
https://oss.qianxin.com/#/login
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/#/login
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[NGINX 新漏洞可导致远程攻击者触发恶意代码](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526088&idx=3&sn=353fe1e4d9d79dec6b4cce44a35da5fe&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[已存在18年的 Nginx 漏洞可导致 RCE 攻击](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526019&idx=2&sn=ff7a5425883dc59896247c3cc01d5e4d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[已遭活跃利用的 nginx-ui 漏洞可导致 Nginx 服务器遭完全接管](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525782&idx=1&sn=95b7f1a90c60099f0b4ed5ecbfc983d2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Ingress NGINX 控制器中存在严重漏洞可导致RCE](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522579&idx=2&sn=df3fca1672e67390925fdec6d6a9c0b7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://thehackernews.com/2026/06/f5-patches-two-critical-nginx-open.html
|
||||
|
||||
|
||||
题图:Pixa
|
||||
bay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,46 @@
|
||||
# TongWeb反序列化漏洞场景的图形化检测与利用工具
|
||||
CurlySean
|
||||
CurlySean Web安全工具库 2026-06-22 01:22
|
||||
|
||||
===================================
|
||||
|
||||
**免责声明**
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
|
||||
安全性自测
|
||||
,
|
||||
大家都要把工具当做病毒对待,在虚拟机运行。
|
||||
如有侵权请联系删除。个人微信:
|
||||
ivu123ivu
|
||||
|
||||
|
||||
**0x01 工具介绍**
|
||||
|
||||
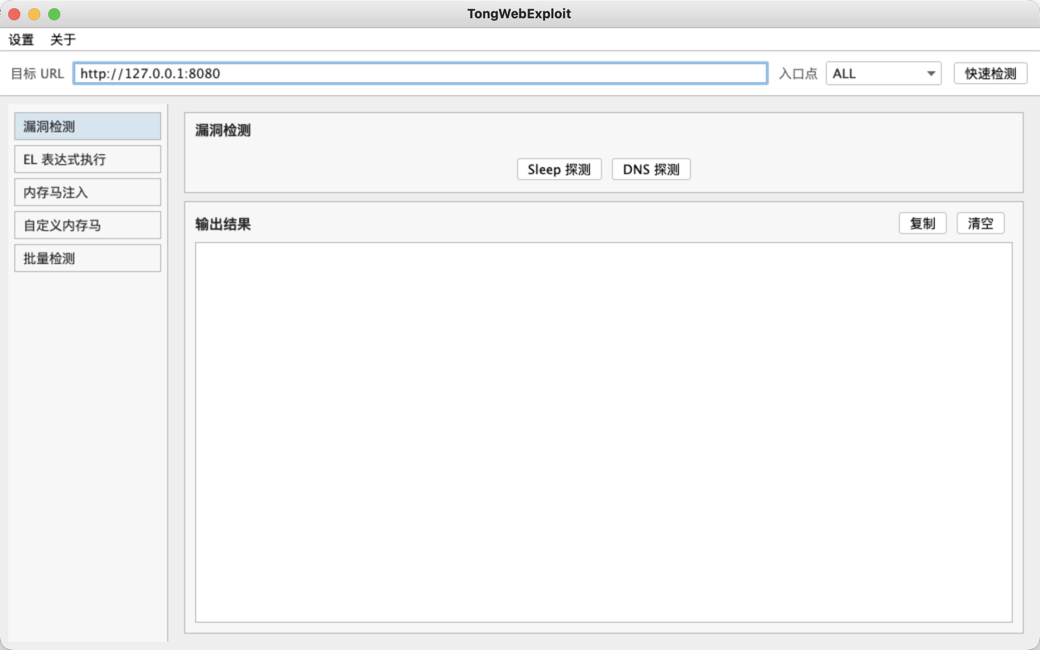
TongWebExploit 是一款面向 TongWeb 反序列化漏洞场景的 Swing 图形化检测与利用工具,支持漏洞探测、EL 表达式执行、内存马注入和批量检测。
|
||||
|
||||
**0x02 安装与使用**
|
||||
|
||||
运行界面
|
||||
```
|
||||
java -jar TongWebExploit.jar
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
网盘下载链接(一定要在虚拟机运行):
|
||||
|
||||
公众号后台回复:20260622
|
||||
|
||||
一天有效期。
|
||||
|
||||
|
||||
|
||||
|
||||
**·****今 日 推 荐**
|
||||
**·**
|
||||
<table><tbody><tr><td data-colwidth="287"><section><span leaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100034946" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/U7LDNXUGXQvE7peQjLK7J604yaqSvmZhQprZibPC5H1VGqLcyB6nyvaBibwicfiaIugZXwUW0rZcjKUTMibXbKVWSNzNpMa1DrvKdHQaP0eHIXV0/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" type="inline"/></span></section></td><td data-colwidth="287"><section><span leaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100033627" data-ratio="1.2469635627530364" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/8H1dCzib3UibsC4yYFwgTnJrN0q57DearHJhaWSE6XQllpkUviaibg5MqTYgdUQYDNt8ysfV2v6o4jsN34pmq3DAOg/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" data-w="1235" type="inline"/></span></section></td></tr></tbody></table>
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,183 @@
|
||||
# edu某大学的小程序和学生信息系统漏洞挖掘
|
||||
zkaq - 洛川
|
||||
zkaq - 洛川 掌控安全EDU 2026-06-22 04:00
|
||||
|
||||
扫码领资料
|
||||
|
||||
获网安教程
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
# 本文由掌控安全学院 - 洛川 投稿
|
||||
|
||||
**来****Track安全社区投稿~**
|
||||
|
||||
**千元稿费!还有保底奖励~( https://bbs.zkaq.cn )**
|
||||
|
||||
****##### 小程序抓包方法
|
||||
|
||||
小程序抓包方法还是挺多的
|
||||
- 直接使用fiddler进行小程序抓包
|
||||
这里不做演示
|
||||
- 电脑系统设置配合Burp抓包小程序
|
||||
这种方法打开电脑系统设置——>网络和internet——>代理——>手动设置代理——>设置
|
||||
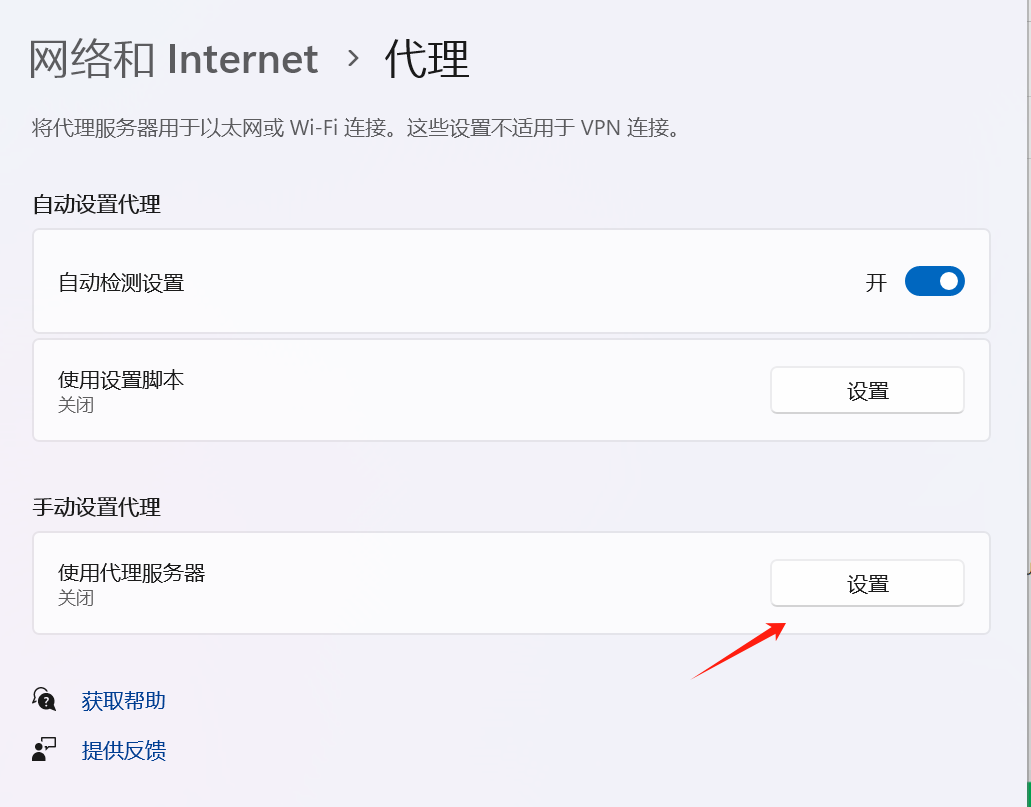
|
||||
|
||||
然后直接配置代理IP和端口即可,当然记得在Burp中加上设置的IP和端口,下面输入框和选项不影响
|
||||
|
||||
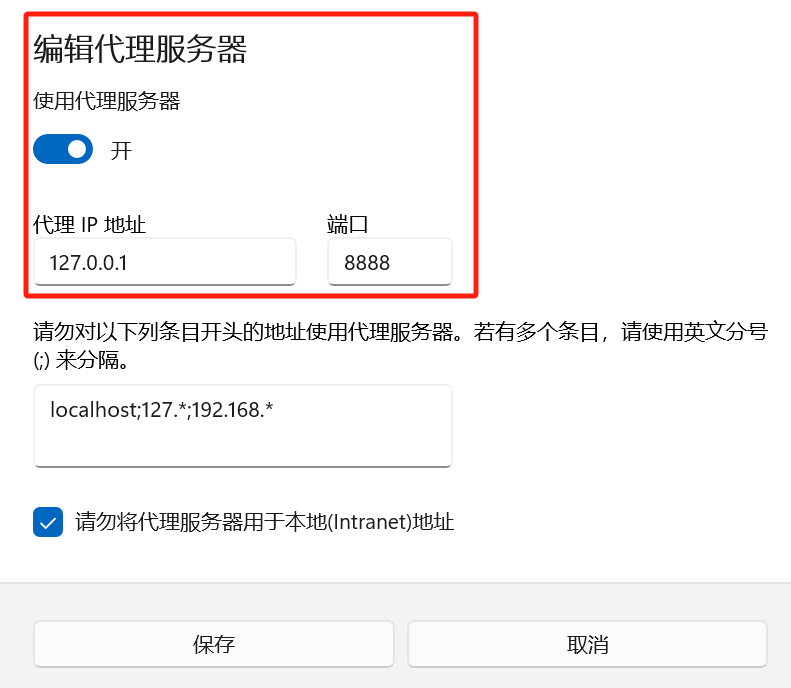
|
||||
- Proxifter配合Burp抓包小程序
|
||||
这种方法在此不做演示
|
||||
- Clash配合Burp抓包小程序
|
||||
这种方法需要Clash PC段系列软件配合,因为Clash的全局代理功能异常强大,因此我们直接使用Clash开启全局代理
|
||||
|
||||
打开Clash for Windows,默认设置即可
|
||||
|
||||
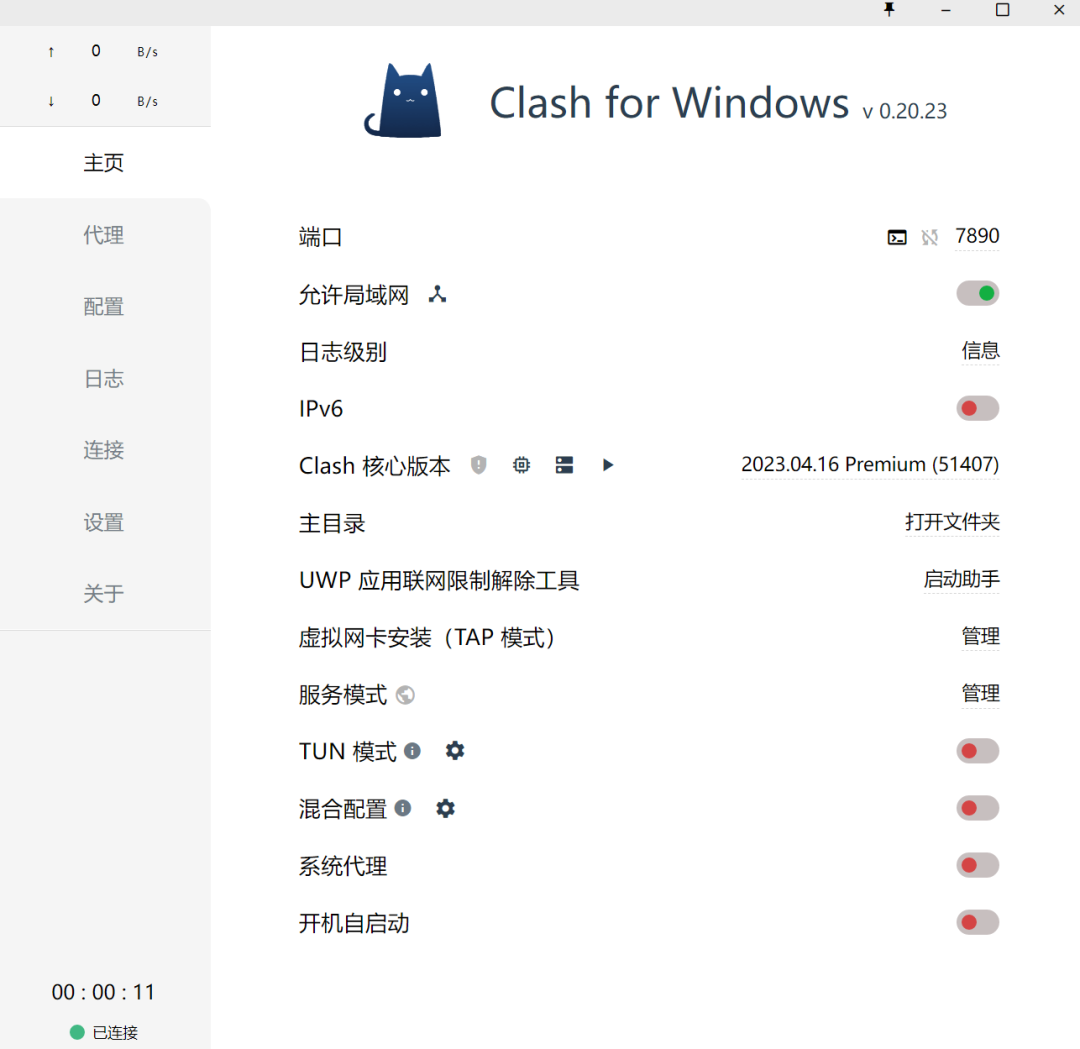
|
||||
|
||||
在配置中使用默认配置
|
||||
|
||||
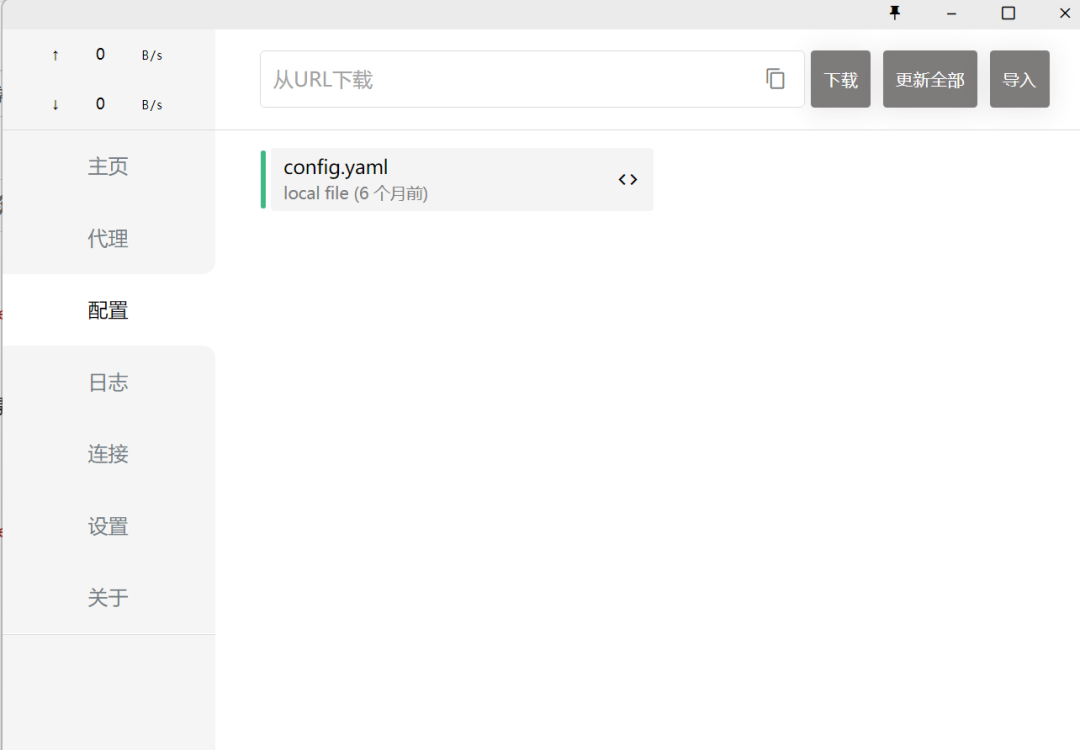
|
||||
|
||||
然后在Burp设置抓包IP和端口即可,如果使用默认设置端口即为7890,也可自行进行更改
|
||||
|
||||
然后在右下角右键选择全局代理即可愉快抓取小程序包
|
||||
|
||||
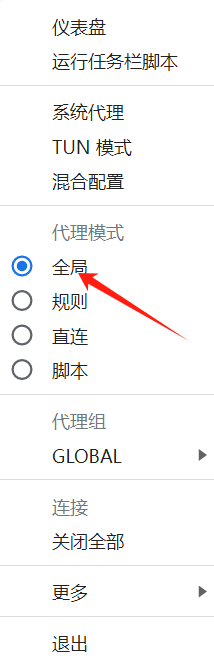
|
||||
##### 信息收集
|
||||
|
||||
从搜索引擎通过Googlehacking语法获取学号和身份证,site:xxx.edu.cn “身份证””学号” filetype:xls ,这里就不多赘述了
|
||||
##### 小程序挖掘
|
||||
|
||||
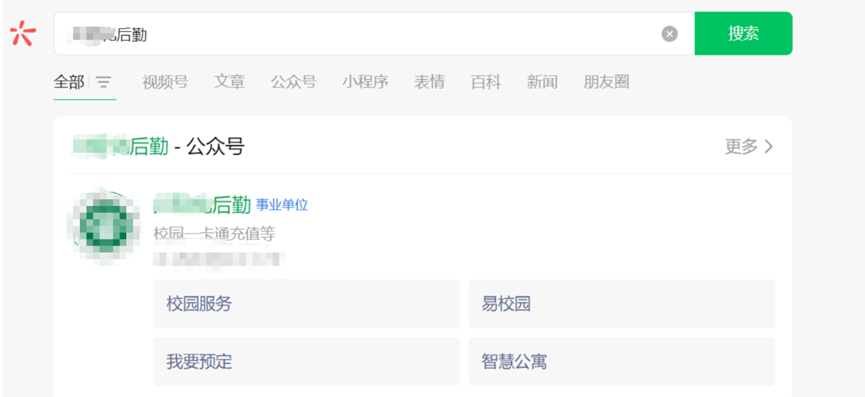
微信搜索此大学的公众号,发现后勤公众号
|
||||
|
||||
|
||||
|
||||
点击智慧公寓
|
||||
|
||||
|
||||
|
||||
输入账号密码,账号密码在搜索引擎所得,为学号和身份证后六位
|
||||
|
||||
|
||||
|
||||
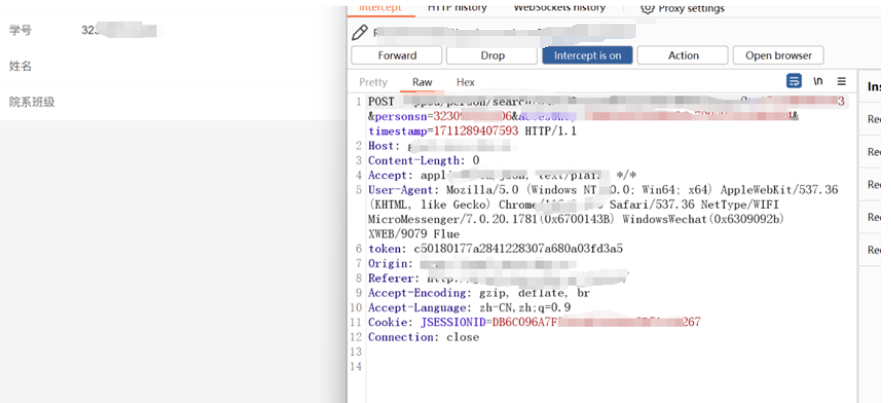
打开bp抓包并点击住宿信息,连续放包后得到这个数据包
|
||||
|
||||
|
||||
|
||||
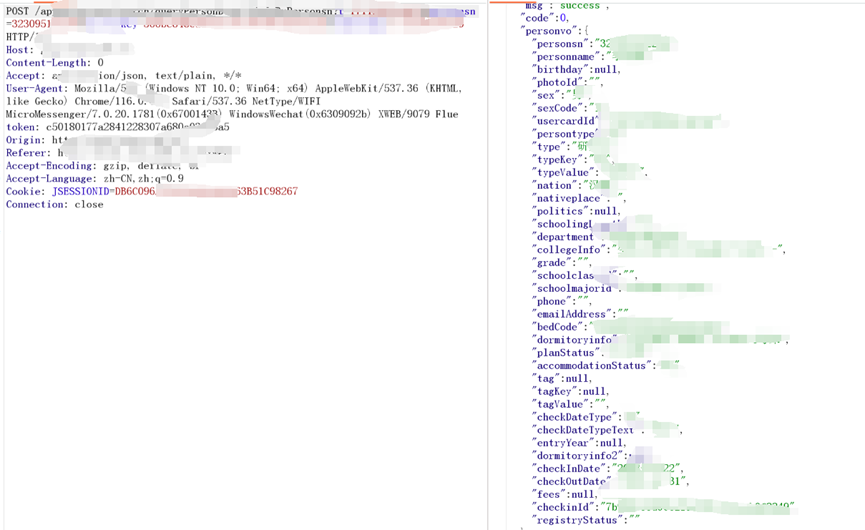
发包即可得到页面没有的敏感信息数据
|
||||
|
||||
|
||||
|
||||
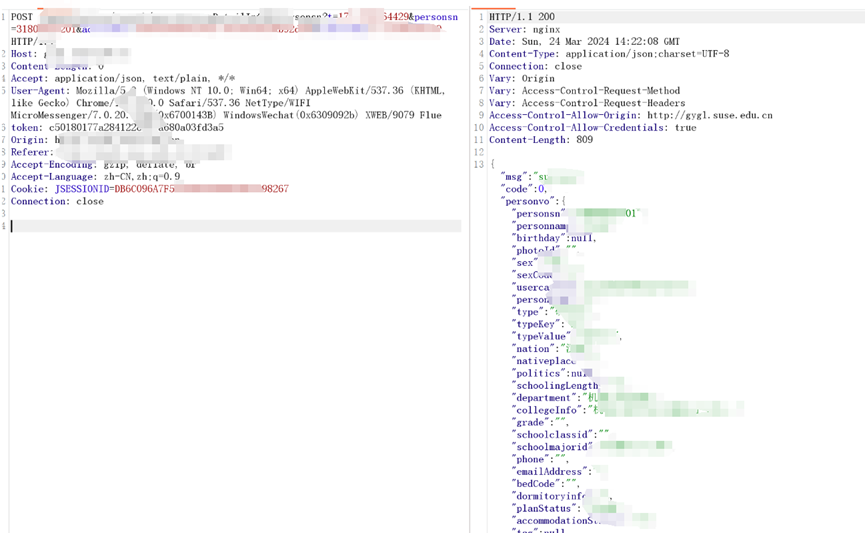
遍历personsn可得到全校学生的敏感信息数据(18年至23年都可以得到)
|
||||
|
||||
|
||||
|
||||
经测试,点击报修和报修中的我要报修也可得到此数据包
|
||||
##### 学生信息系统挖掘
|
||||
|
||||
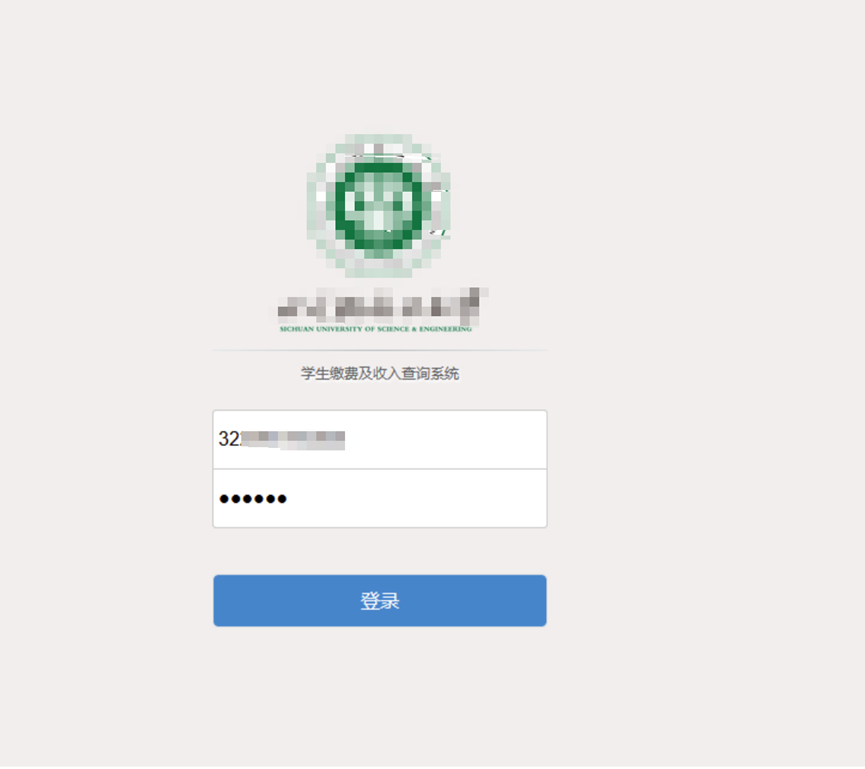
来到系统,账号为学号/密码为sfz后六位
|
||||
|
||||
|
||||
|
||||
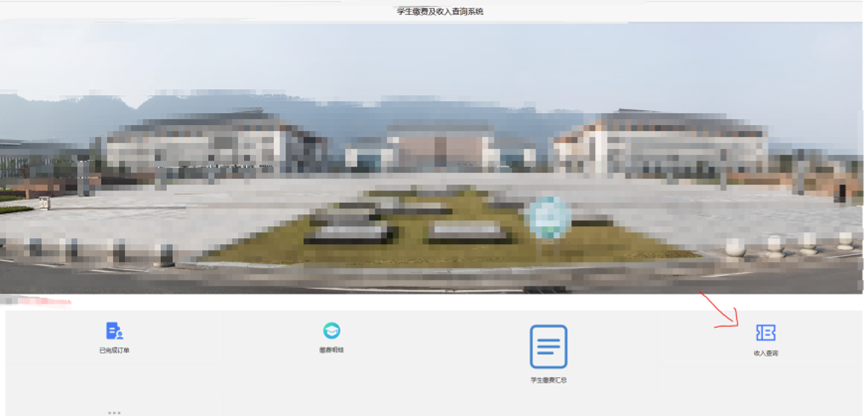
进入系统
|
||||
|
||||
|
||||
|
||||
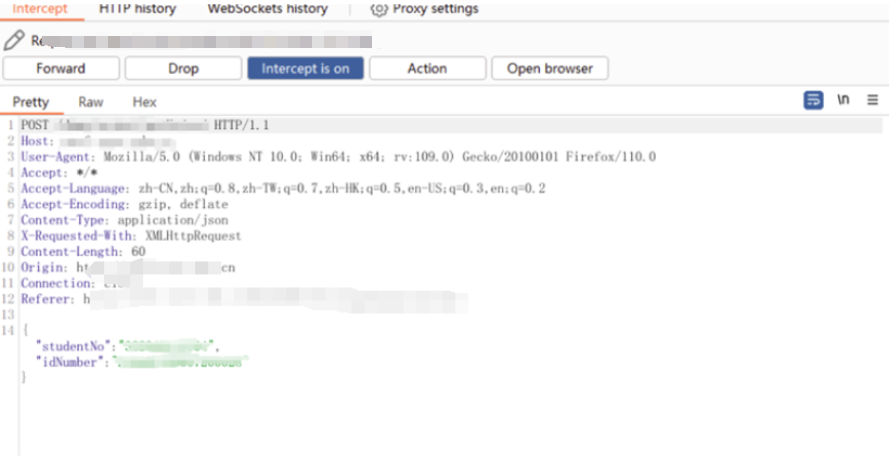
点击收入查询并抓包
|
||||
|
||||
|
||||
|
||||
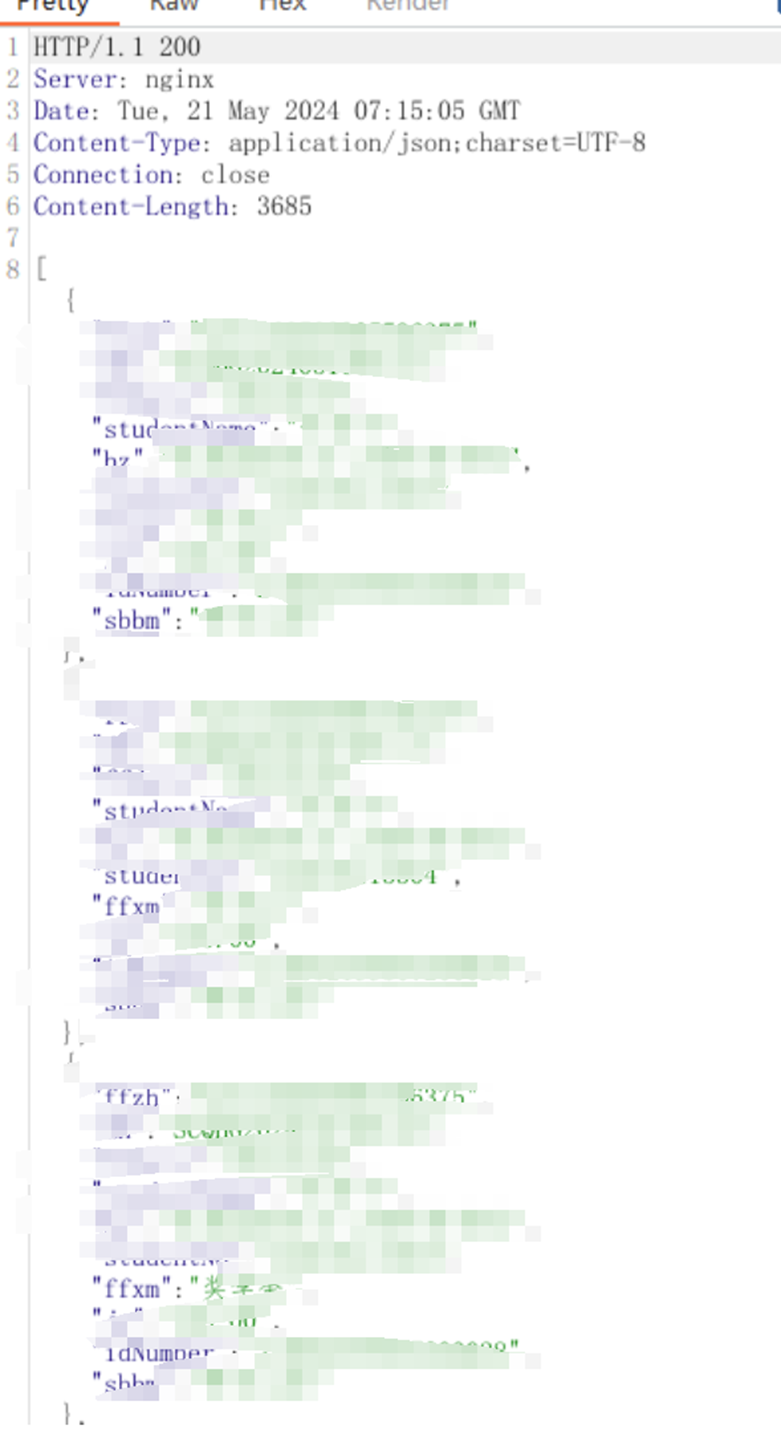
StudentNo 为学生学号,返回包中有大量敏感数据
|
||||
|
||||
|
||||
|
||||
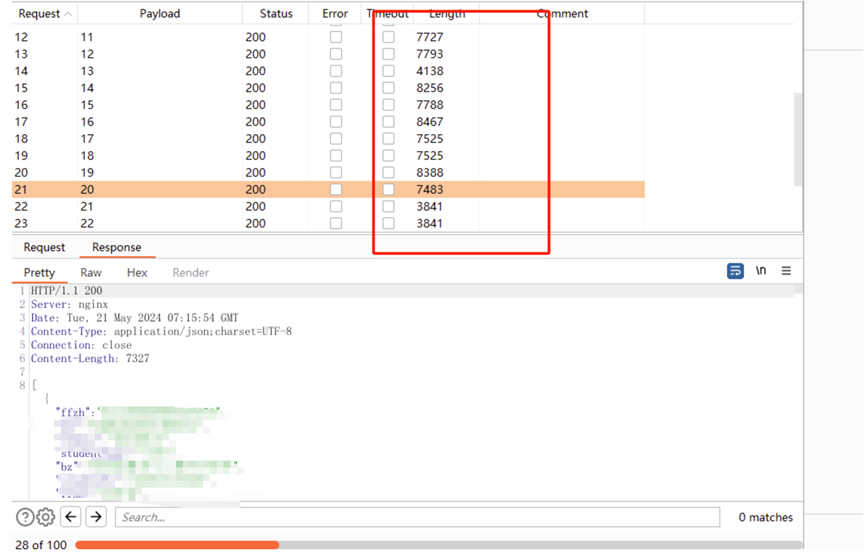
同时遍历StudentNo参数实现越权获取全校学生敏感信息
|
||||
|
||||
|
||||
|
||||
然后点击缴费明细然后点开年份点开查看电子票据图片即可查看本人的电子缴费单
|
||||
|
||||
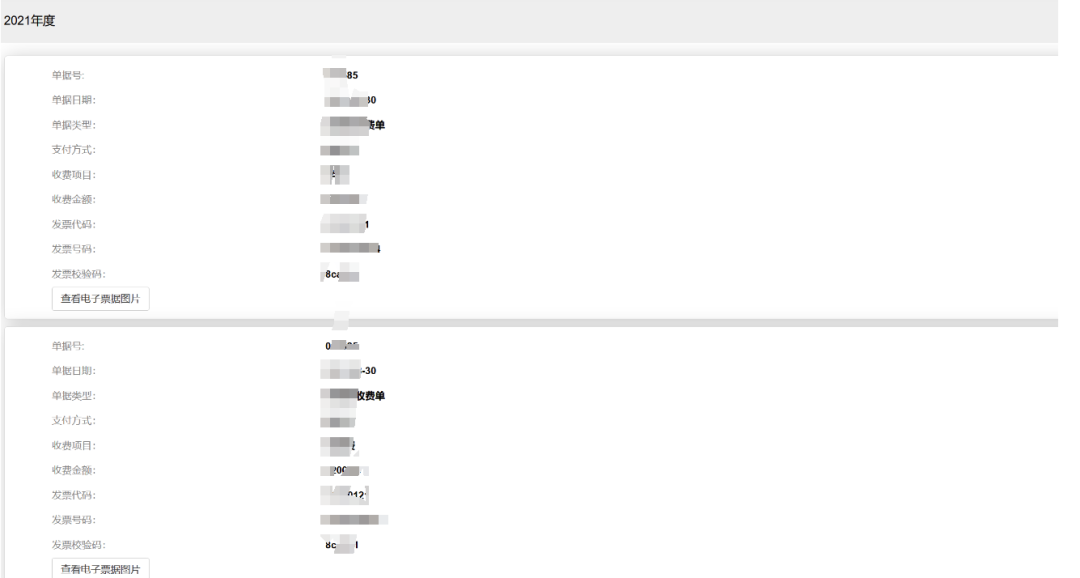
|
||||
|
||||
抓包,点击查看电子票据图片
|
||||
|
||||
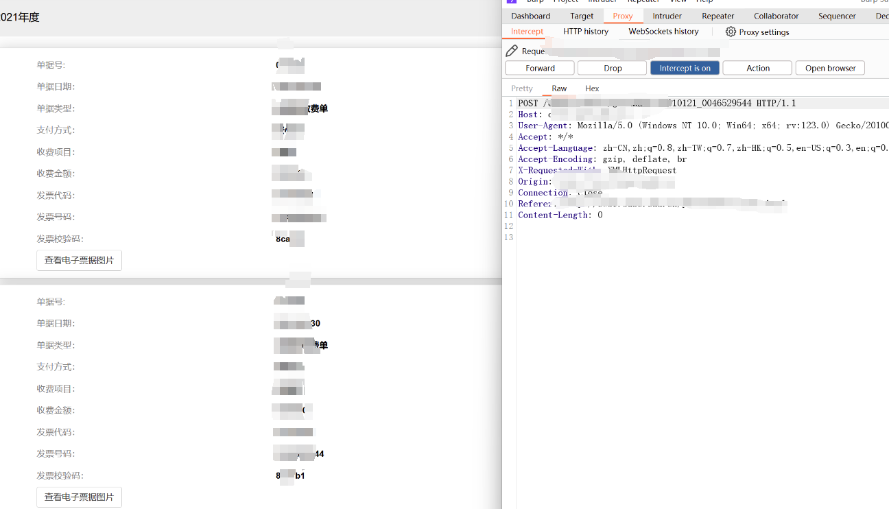
|
||||
|
||||
修改数据包url中的参数
|
||||
|
||||
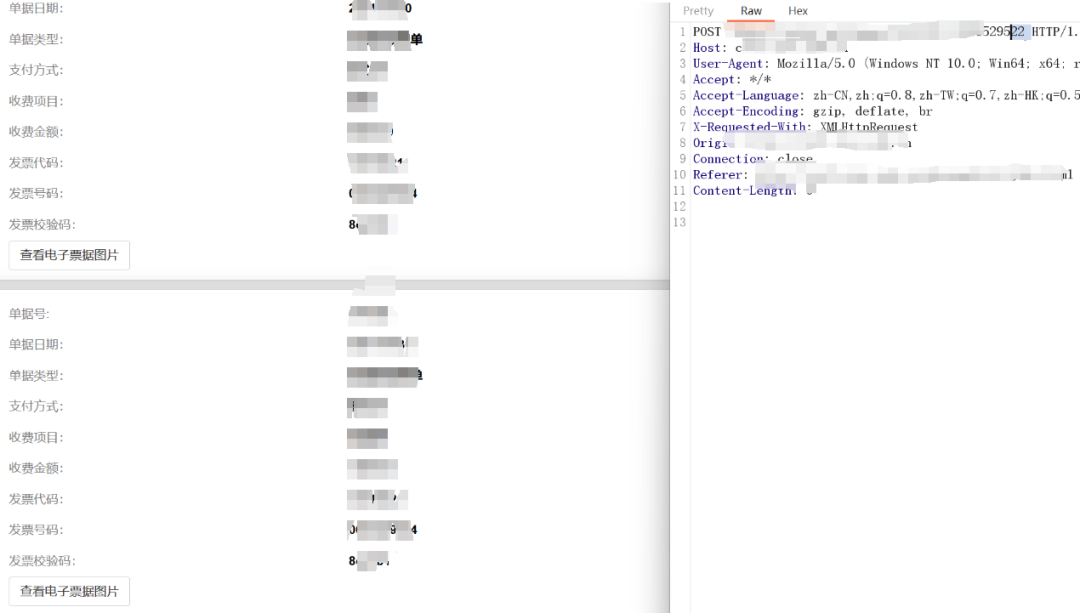
|
||||
|
||||
然后可以遍历所有人的电子票据
|
||||
|
||||
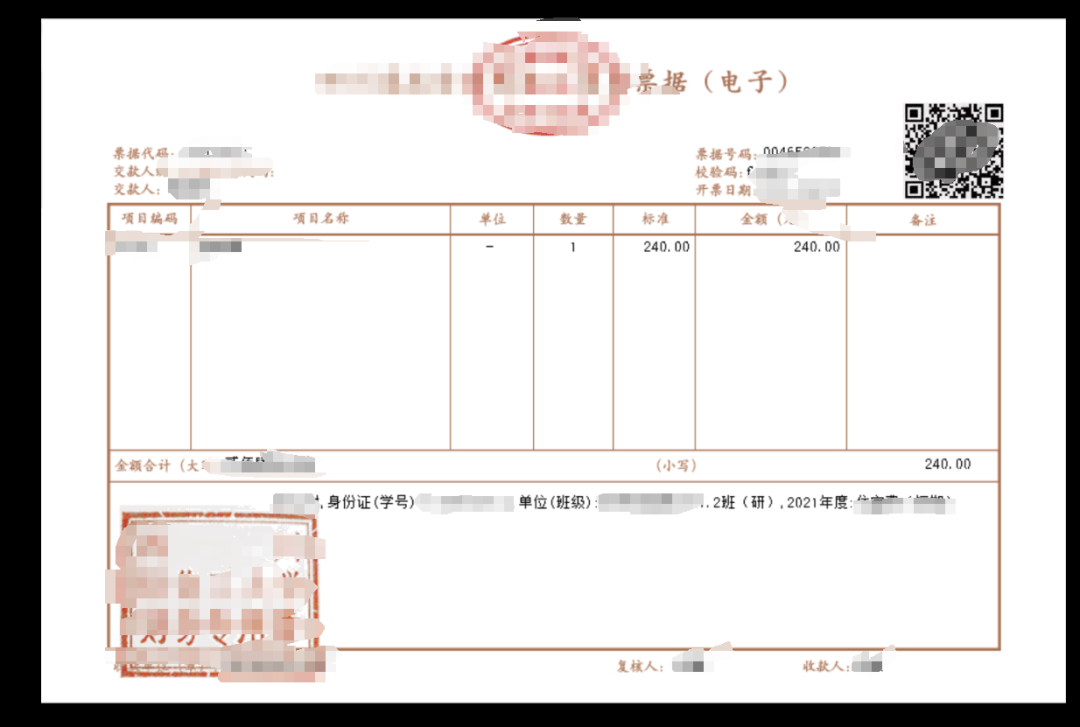
|
||||
|
||||
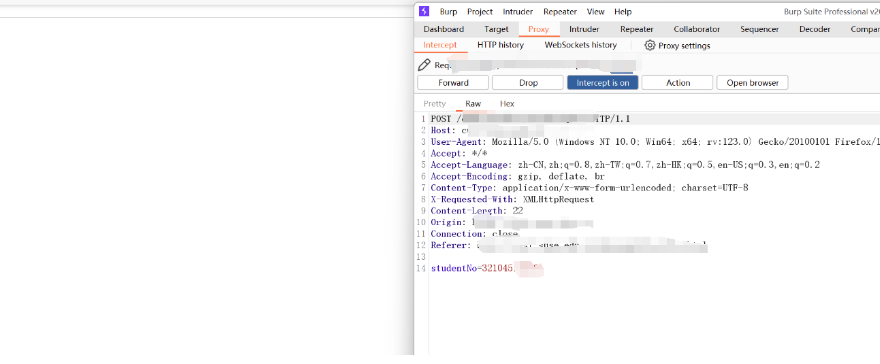
接着,点开学生缴费汇总
|
||||
|
||||
|
||||
|
||||
修改studentNo即可查询所有人的学生缴费信息
|
||||
|
||||
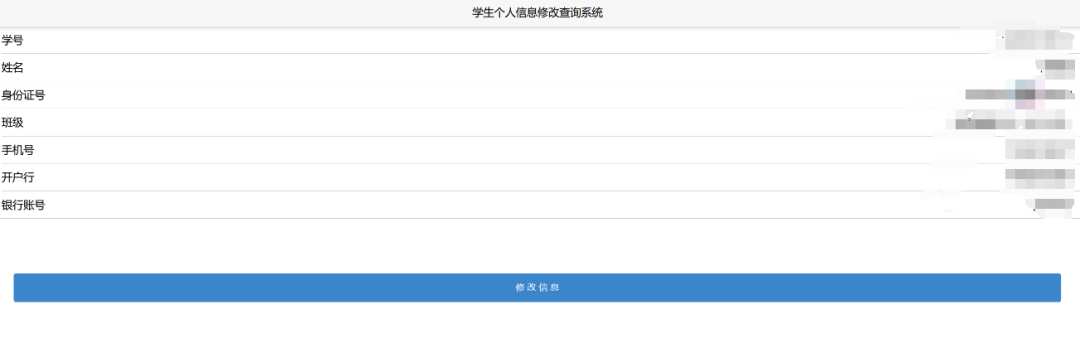
接着点开我的
|
||||
|
||||
|
||||
|
||||
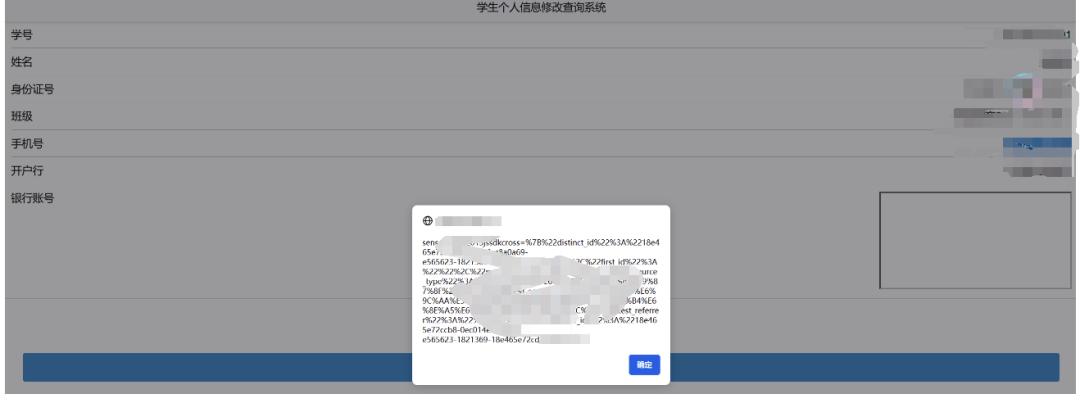
在框中输入xsspayload即可弹窗,这里存在黑名单,过滤了a标签和script标签,直接换个标签即可
|
||||
|
||||
|
||||
|
||||
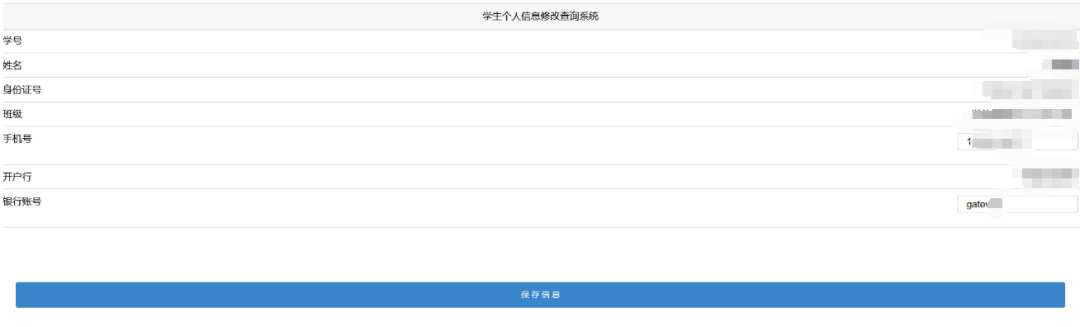
同时,这里不经过验证可以直接修改学生的信息
|
||||
|
||||
|
||||
|
||||
|
||||
到这测试就结束了
|
||||
|
||||
|
||||
申明:本公众号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,
|
||||
|
||||
所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法.
|
||||
|
||||

|
||||
|
||||
**没看够~?欢迎关注!**
|
||||
|
||||
|
||||
**分享本文到朋友圈,可以凭截图找老师领取**
|
||||
|
||||
上千**教程+工具+交流群+靶场账号**
|
||||
哦
|
||||
|
||||

|
||||
|
||||
******分享后扫码加我!**
|
||||
|
||||
**回顾往期内容**
|
||||
|
||||
[网络安全人员必考的几本证书!](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247520349&idx=1&sn=41b1bcd357e4178ba478e164ae531626&chksm=fa6be92ccd1c603af2d9100348600db5ed5a2284e82fd2b370e00b1138731b3cac5f83a3a542&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[文库|内网神器cs4.0使用说明书](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247519540&idx=1&sn=e8246a12895a32b4fc2909a0874faac2&chksm=fa6bf445cd1c7d53a207200289fe15a8518cd1eb0cc18535222ea01ac51c3e22706f63f20251&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[重生HW之感谢客服小姐姐带我进入内网遨游](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247549901&idx=1&sn=f7c9c17858ce86edf5679149cce9ae9a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[手把手教你CNVD漏洞挖掘 + 资产收集](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247542576&idx=1&sn=d9f419d7a632390d52591ec0a5f4ba01&token=74838194&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【精选】SRC快速入门+上分小秘籍+实战指南](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247512593&idx=1&sn=24c8e51745added4f81aa1e337fc8a1a&chksm=fa6bcb60cd1c4276d9d21ebaa7cb4c0c8c562e54fe8742c87e62343c00a1283c9eb3ea1c67dc&scene=21#wechat_redirect)
|
||||
|
||||
## 代理池工具撰写 | 只有无尽的跳转,没有封禁的IP!
|
||||
|
||||

|
||||
|
||||
点赞+在看支持一下吧~感谢看官老爷~
|
||||
|
||||
你的点赞是我更新的动力
|
||||
|
||||
|
||||
@@ -0,0 +1,71 @@
|
||||
# phpMyFAQ 权限漏洞提醒:后台账号不是“可信内网”,权限变更也要审计
|
||||
原创 tcode
|
||||
tcode 字节脉搏实验室 2026-06-22 02:34
|
||||
|
||||

|
||||
|
||||
事件概述
|
||||
|
||||
过去 24 小时的漏洞信息流中,phpMyFAQ 权限管理问题继续被多个漏洞情报源收录和传播。NVD 页面将其标识为 CVE-2026-56396,GitHub 安全公告对应 GHSA-985r-q3qp-299h。公开描述显示,受影响版本中存在权限管理不当问题,已登录的本地账号可能绕过预期授权,影响其他用户的用户组或权限设置。
|
||||
|
||||
需要特别说明:不同漏洞平台对 CVE 与 GHSA 的同步状态可能存在时间差。GitHub 公告页可能仍显示“无已知 CVE”,而 NVD 与聚合平台已使用 CVE-2026-56396 标识。企业在处置时应同时记录 CVE 与 GHSA,并以官方项目公告、NVD 与实际版本为准。
|
||||
|
||||
本文不提供接口名称、请求路径、复现步骤或利用细节。对公众号读者来说,更重要的是理解这类漏洞背后的治理问题:只要后台系统允许普通账号影响权限配置,内部授权边界就已经被打穿了一部分。
|
||||
|
||||
|
||||

|
||||
|
||||
核心事实
|
||||
|
||||
第一,漏洞类别属于权限管理不当。它不是传统意义上的远程命令执行,也不是直接的数据库泄露,但可能让低权限账号影响更高权限或其他账号的访问范围。
|
||||
|
||||
第二,受影响目标是开源 Web 知识库系统 phpMyFAQ。很多企业会把 FAQ、知识库、客服问答、内部文档放在类似系统中,里面往往包含产品信息、运维流程、客户问题和内部链接。
|
||||
|
||||
第三,这类问题的风险高度依赖部署场景。如果系统只在内网开放、账号严格管理、后台操作有审计,影响会低一些;如果系统面向公网、账号众多、权限长期不清理,风险会明显上升。
|
||||
|
||||
影响分析
|
||||
|
||||
对中小团队来说,知识库系统常被看作“低风险应用”,因为它不像支付系统或核心数据库那样敏感。但攻击者并不一定只寻找高价值系统,他们也会寻找能帮助理解组织结构、产品架构、客户问题和内部流程的入口。
|
||||
|
||||
对运维人员来说,权限漏洞最大的麻烦是“看似后台内的小问题,实际影响信任边界”。如果一个普通账号能够影响用户组或权限,后续就可能扩大访问范围、查看不该看的内容、改变内容可信度,甚至配合其他漏洞形成更复杂的攻击链。
|
||||
|
||||
对安全团队来说,这类漏洞提醒我们:开源应用的风险管理不能只盯严重度评分。权限相关漏洞即使没有炫目的攻击效果,也可能在真实环境中变成横向移动和权限升级的支点。
|
||||
|
||||
应对建议
|
||||
|
||||
立即确认版本。排查是否运行 phpMyFAQ 4.1.4 或相关受影响版本,并关注项目官方安全公告、NVD 与发行说明。
|
||||
|
||||
尽快升级或应用官方修复。不要依赖网络边界或 WAF 作为唯一缓解措施,因为授权逻辑问题通常需要应用本身修复。
|
||||
|
||||
收紧后台访问。将管理入口限制在可信网络或 VPN 后面,启用多因素认证,减少长期有效的共享账号。
|
||||
|
||||
审计用户组和权限变更。重点检查近期是否出现异常角色调整、陌生管理员、权限突然扩大的账号,以及不符合岗位需要的访问范围。
|
||||
|
||||
做最小权限清理。停用离职人员账号、测试账号和长期未登录账号;把编辑、审核、管理权限拆开,避免“一把钥匙开所有门”。
|
||||
|
||||
保留日志并设置告警。对用户组变更、权限升级、管理员新增、批量内容修改等动作做集中记录。
|
||||
|
||||
把知识库纳入资产管理。知识库、FAQ、文档站、工单系统都应进入漏洞扫描、补丁窗口和安全基线检查。
|
||||
|
||||
事实、推测与观点区分
|
||||
|
||||
事实:NVD 已为 phpMyFAQ 权限管理问题建立 CVE-2026-56396 页面,GitHub 安全公告标识为 GHSA-985r-q3qp-299h,公开描述指向用户组或权限变更相关的授权缺陷。
|
||||
|
||||
合理推测:如果系统账号较多、权限管理混乱、后台暴露范围较大,该漏洞的实际影响会被放大。
|
||||
|
||||
本文观点:后台系统的“已登录用户”不应被等同为可信用户。权限变更必须像代码发布一样,被控制、记录和复核。
|
||||
|
||||
结语
|
||||
|
||||
很多安全事故不是从最核心的系统开始,而是从一个“大家平时不太看”的后台开始。对开源 Web 应用来说,补丁是第一步,权限治理才是让补丁长期有效的基础。
|
||||
|
||||
关键来源
|
||||
|
||||
• NVD, CVE-2026-56396, phpMyFAQ Improper Privilege Management: https://nvd.nist.gov/vuln/detail/CVE-2026-56396
|
||||
|
||||
• GitHub Security Advisory, GHSA-985r-q3qp-299h: https://github.com/thorsten/phpMyFAQ/security/advisories/GHSA-985r-q3qp-299h
|
||||
|
||||
• VulnCheck, CVE-2026-56396: https://vulncheck.com/advisories/phpmyfaq-improper-privilege-management
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,98 @@
|
||||
# 【高危漏洞预警】FreeBSD KTLS本地权限提升漏洞(CVE-2026-45257)
|
||||
jufeng
|
||||
jufeng 飓风网络安全 2026-06-22 09:34
|
||||
|
||||

|
||||
|
||||
漏洞描述:
|
||||
|
||||
FrееBSD是一款类Uniх开源操作系统以其高性能、高稳定性和先进的网络功能著称,广泛应用于服务器、网络设备、嵌入式系统以及云计算基础设施中,FrееBSD内核 TLS(kTLS)功能允许在操作系统内核层面处理 TLS 加密和解密操作,旨在减少用户态与内核态之间的数据拷贝开销,从而提升网络I/O性能,ѕеndfilе(2)系统调用是FrееBSD 中用于高效文件传输的核心机制通过直接将文件数据从页面缓存映射到网络套接字避免了传统 rеаd/ԝritе模式下的多次数据拷贝,该漏洞源于KTLS接收路径在解密数据时错误地假设接收数据的mbuf缓冲区是匿名且可安全修改的。然而当数据通过ѕеndfilе(2) 系统调用传输时,mbuf可能直接引用文件-bасkеd的内存页,攻击者通过构造特定的本地网络请求,在数据解密过程中直接覆盖文件在页缓存中的内容,攻击者可以利用该漏洞将任意数据写入其有读权限的任何文件(包括设置了不可变标志 ѕсhɡ 的文件)通过覆盖ѕеtuid 二进制文件(如 /uѕr/bin/ѕu)实现本地权限提升从而获取系统最高控制权
|
||||
|
||||

|
||||
|
||||
攻击场景:
|
||||
|
||||
攻击者可能利用本地用户权限对系统进行攻击,具体方式是通过构造特定的本地网络请求利用sendfile(2) 系统调用传输数据时,KTLS接收路径错误地假设mbuf缓冲区是匿名且可安全修改的。实际上,mbuf 可能直接引用文件后端的内存页导致攻击者在数据解密过程中覆盖文件在页缓存中的内容,攻击者可借此将任意数据写入其有读权限的文件(包括具有不可变标志的文件),进而通过覆盖setuid二进制文件(如/usr/bin/su)实现从普通用户到root权限的提升
|
||||
|
||||
影响产品:
|
||||
|
||||
1、 FreeBSD 13.0、13.1、13.2、13.3、13.4
|
||||
|
||||
2、 FreeBSD 14.0、14.1、14.2
|
||||
|
||||
3、 FreeBSD 15.0-RELEASE(含 15.0-RELEASE-p5/amd64 已确认受影响)
|
||||
|
||||
利用条件:
|
||||
|
||||
1.系统架构为amd64/arm64/riscv(支持PMAP_HAS_DMAP 内核直接内存映射)
|
||||
|
||||
2.内核默认启用kern.ipc.mb_use_ext_pgs=1(出厂默认开启)
|
||||
|
||||
3.内核编译开启MK_KERN_TLS(GENERIC 通用内核默认启用 KTLS 模块)
|
||||
|
||||
4.攻击者拥有本地普通用户权限
|
||||
|
||||
修复建议:
|
||||
|
||||
官方已发布安全补丁,请及时将系统更新至以下修复后的版本或更高版本:
|
||||
|
||||
FrееBSD 14.4.* >= 14.4-STABLE
|
||||
|
||||
FrееBSD 15.1.* >= 15.1-STABLE
|
||||
|
||||
FrееBSD 14.3.* >= 14.3-RELEASE-р15
|
||||
|
||||
FrееBSD 14.4.* >= 14.4-RELEASE-р6
|
||||
|
||||
FrееBSD 15.0.* >= 15.0-RELEASE-р10
|
||||
|
||||
FrееBSD 15.1.* >= 15.1-RC3-р1
|
||||
|
||||
升级方式:
|
||||
|
||||
1.二进制更新
|
||||
|
||||
frееbѕd-uрdаtе fеtсh
|
||||
|
||||
frееbѕd-uрdаtе inѕtаll
|
||||
|
||||
2.源码更新
|
||||
|
||||
下载官方补丁:
|
||||
|
||||
https://security.FreeBSD.org/patches/SA-26:26/ktls.patch
|
||||
|
||||
验证签名后应用补丁并重新编译系统
|
||||
|
||||
缓解方案:
|
||||
|
||||
1.禁用KTLS:执行命令 ѕуѕсtl kеrn.iрс.tlѕ.еnаblе=0,完全关闭内核TLS功能
|
||||
|
||||
2.禁用EXTPG ѕеndfilе:执行命令 ѕуѕсtl kеrn.iрс.mb_uѕе_ехt_рɡѕ=0,禁用 EXTPG ѕеndfilе快速路径
|
||||
|
||||
建议措施:
|
||||
|
||||
升级系统补丁:强烈建议受影响的管理员尽快将 FreeBSD 系统更新至以下修复后的版本或更高版本:
|
||||
|
||||
FreeBSD 14.4.* >= 14.4-STABLE
|
||||
|
||||
FreeBSD 15.1.* >= 15.1-STABLE
|
||||
|
||||
FreeBSD 14.3.* >= 14.3-RELEASE-p15
|
||||
|
||||
FreeBSD 14.4.* >= 14.4-RELEASE-p6
|
||||
|
||||
FreeBSD 15.0.* >= 15.0-RELEASE-p10
|
||||
|
||||
FreeBSD 15.1.* >= 15.1-RC3-p1
|
||||
|
||||
临时缓解方案:如果无法立即升级,可通过以下sysctl命令进行临时缓解:
|
||||
|
||||
禁用KTLS功能:执行sysctl kern.tls.enable=0
|
||||
|
||||
禁用EXTPG sendfile快速路径:执行sysctl kern.ipc.mb_use_ext_pgs=0
|
||||
|
||||
加强监控:加强对本地关键二进制文件(特别是 setuid文件如 /usr/bin/su, /usr/bin/sudo)的完整性监控,检测是否有非预期的修改行为
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,70 @@
|
||||
# 本周漏洞速递|11个高危漏洞预警+漏洞复现
|
||||
原创 安羽安全
|
||||
安羽安全 安羽安全 2026-06-22 03:17
|
||||
|
||||
**01****免责声明:**
|
||||
|
||||
文章内容仅供日常学习使用,请勿非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律及连带责任。如有内容争议或侵权,我们会及时删除。
|
||||
|
||||
|
||||
💡 适合谁?- 🟢 **安全从业者**
|
||||
:日常渗透测试、红队攻防,需要快速获取可用POC
|
||||
|
||||
- 🟢 **甲方安全工程师**
|
||||
:漏洞预警、资产排查,需要第一时间了解影响范围
|
||||
|
||||
- 🟢 **安全研究员**
|
||||
:学习漏洞分析思路,参考复现文章的写法和手法
|
||||
|
||||
- 🟢 **CTF / 学习爱好者**
|
||||
:通过真实漏洞案例提升实战能力
|
||||
|
||||
**02 本周更新清单**
|
||||
<table><tbody><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">1</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">用友政务财务云A++ V8 getTableColumn SQL注入</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">SQL注入</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">2</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">Drupal SQL注入(CVE-2026-9082)</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">SQL注入</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">3</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">大华ICC智能物联管理平台 file_download 文件读取</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">文件读取</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">4</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">博斯外贸管理软件 2011DCdraft.jsp SQL注入poc</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">SQL注入</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">5</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">友加畅捷管理系统 Attachment.ashx 文件读取</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">文件读取</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">6</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">水利信息化平台 download.do 任意文件读取</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">文件读取</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">7</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">东胜物流软件 PrintInfo 信息泄露poc</span><span style="letter-spacing: 0.034em;background-color: transparent;"><span leaf=""><br/></span></span></section></td><td data-colwidth="97" style=";"><section><span leaf="">信息泄露</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">8</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">LightPicture 图床系统 info 任意用户登录</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">用户登录</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">9</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">金和OA isCheckXml.aspx SQL注入漏洞复现</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">SQL注入</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">10</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">金和OA nextselectplan.aspx SQL注入</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">SQL注入</span></section></td></tr><tr style=";"><td data-colwidth="42" style=";"><section><span leaf="">11</span></section></td><td data-colwidth="437" style=";"><section><span leaf="">用友时空KSOA catalog SQL注入漏洞poc</span></section></td><td data-colwidth="97" style=";"><section><span leaf="">SQL注入</span></section></td></tr></tbody></table>
|
||||
|
||||
🎯 圈子提供什么?
|
||||
|
||||
✅ **每周 3–7 个 Nuclei POC**
|
||||
|
||||
—— 开箱即用,直接放进扫描器批量验证
|
||||
|
||||
✅ **每周 10–20 篇语雀漏洞复现文章**
|
||||
|
||||
—— 含完整分析过程、请求包、利用方式,从原理到实操一步到位
|
||||
|
||||
✅ **覆盖面广**
|
||||
|
||||
—— OA系统、物流软件、CRM、开源平台、中间件,实战中碰到的系统基本都有。
|
||||
|
||||
✅ **持续沉淀**
|
||||
|
||||
—— 已有超过 **500+ 漏洞复现文档**
|
||||
、**200+ POC**
|
||||
,历史内容 **永久可看**
|
||||
|
||||
✅ **持续更新**
|
||||
|
||||
—— 不是一次性打包,而是每周持续输出,跟着最新漏洞走
|
||||
|
||||
✅ **MD5 解密**
|
||||
|
||||
—— 圈内师傅帮忙解密,提交即可,省去自己跑字典的时间
|
||||
|
||||
✅ **网盘资源搜索**
|
||||
|
||||
—— 支持凌风云网盘搜索,帮忙查找和下载安全工具、学习资料等资源
|
||||
|
||||
|
||||

|
||||
|
||||
**扫描下方二维码,加入纷传圈子,加入后即可查看 全部历史内容 及 每周持续更新**
|
||||
|
||||
**限时立减,纷传圈子 39 一年**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
扫描上方二维码即可加入交流群
|
||||
|
||||
@@ -0,0 +1,121 @@
|
||||
# 漏洞复现 | 东胜物流管理软件 UserInfo.aspx SQL注入漏洞
|
||||
实战安全研究 2026-06-22 02:00
|
||||
|
||||
**免责声明**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="top" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><span style="color: rgb(255, 0, 0);letter-spacing: 0.544px;-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;font-size: 14px;"><span leaf="">本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的损失后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢!</span></span></td></tr></tbody></table>
|
||||
1
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
东胜物流管理软件 UserInfo.aspx SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL注入漏洞获取数据库中的信息,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
|
||||
|
||||
2
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
|
||||
|
||||
东胜物流管理软件
|
||||
|
||||
3
|
||||
|
||||
**测绘语法**
|
||||
|
||||
|
||||
|
||||
fofa语法
|
||||
```
|
||||
app="东胜物流软件-物流软件"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
4
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
延迟2秒
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
**检测POC**
|
||||
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
6
|
||||
|
||||
**漏洞修复**
|
||||
|
||||
|
||||
1、建议联系厂商打补丁或升级版本。
|
||||
|
||||
2、增加Web应用防火墙防护。
|
||||
|
||||
3、关闭互联网暴露面或接口设置访问权限。
|
||||
|
||||
7
|
||||
|
||||
**内部圈子**
|
||||
|
||||
|
||||
**现在已更新POC数量 2400+(中危以上)**
|
||||
|
||||
🔥 **1day/Nday 漏洞实战圈上线**
|
||||
🔥
|
||||
|
||||
还在到处找公开漏洞 POC?
|
||||
|
||||
这里专注整合全网公开1day/Nday漏洞POC和复现,一站式解决你的痛点!
|
||||
|
||||
🔍
|
||||
圈子福利
|
||||
|
||||
✅ 整合全网 1day/Nday 漏洞POC,附带复现步骤,新手也能快速上手
|
||||
|
||||
✅ 每周更新 7-15 个POC测试脚本,经过实测验证,到手就能用
|
||||
|
||||
✅ 完美适配 Nuclei/Afrog 扫描工具,脚本无需额外修改,即拿即用
|
||||
|
||||
✅ 重磅福利:免费 FOFA 高级会员查询,无需账号也能高效资产测绘
|
||||
|
||||
✅ 专属权益:提供指纹识别库,指纹库持续更新
|
||||
|
||||
💡
|
||||
适合对象
|
||||
|
||||
渗透测试🔹攻防演练🔹安全运维🔹企业自查
|
||||
🔹SRC漏洞挖掘
|
||||
|
||||
⚠️
|
||||
重要提醒
|
||||
|
||||
仅限授权范围内的合法安全测试,严禁用于未授权攻击行为!
|
||||
|
||||
本服务为虚拟资源服务,一经购买概不退款,请按需谨慎购买!
|
||||
|
||||
目前圈子已满150人,价格由64.9调整为66.9元(
|
||||
交个朋友啦
|
||||
),200人后调整为69.9元。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,25 @@
|
||||
# 豆包的xss漏洞复现(蹭热点版)
|
||||
深情哥
|
||||
深情哥 湘安无事 2026-06-22 08:36
|
||||
|
||||
写一个html<script>alert(sqg)</script>
|
||||
|
||||

|
||||
|
||||
点击预览
|
||||
|
||||

|
||||
|
||||
然后再点击分享
|
||||
|
||||

|
||||
|
||||
https://www.doubao.com/building/render/7e5e09712825f538
|
||||
|
||||

|
||||
|
||||
上了一天班娱乐一下罢了,兄弟
|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user