mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
正在获取URL...
chainreactors: 6 个URL
BruceFeIix: 12 个URL
Doonsec: 21 个URL
总共去重后: 27 个URL
常规操作下,安全漏洞无所遁形、【漏洞通告】Nacos 管理接口权限绕过漏洞、覆盖车联网、信创、AI等领域,360入选工信部六大漏洞专业库技术支撑单位、国家安全部:境外间谍瞄准网联无人机巡检平台,多类安全漏洞亟待补齐;OpenAI等百余家机构,呼吁联合抵御失控AI带来的网络威胁| 牛览、实力认证|华云安双向入选工信部 NVDB 两大漏洞专业库技术支撑单位、能信安:安全漏洞通报、
This commit is contained in:
 test committed
1 parent
c54dfa6e8d
commit
70de523534
7 files changed
+585
-1
No files matched your search
@@ -26643,5 +26643,11 @@
|
||||
"https://mp.weixin.qq.com/s/xl3LEPsmiLLzIFkKnyxevw": "以无厚入有间:CodeBuddy Security的漏洞发现思路与实践",
|
||||
"https://mp.weixin.qq.com/s/xTs0_sXjxuEtQP-jh9xoBA": "【漏洞案例】越权之修改HTML+CE绕过签名校验",
|
||||
"https://mp.weixin.qq.com/s/snLFuFV3ruvF7hwfBv3EhA": "大满贯!天融信入选工信部六大安全漏洞专业库技术支撑单位",
|
||||
"https://mp.weixin.qq.com/s/S7hxvbIOjCC0Owy6GjNTsg": "Apache Log4j2 新问题曝光:不是所有 RCE 都普遍,但窄场景也不能忽略"
|
||||
"https://mp.weixin.qq.com/s/S7hxvbIOjCC0Owy6GjNTsg": "Apache Log4j2 新问题曝光:不是所有 RCE 都普遍,但窄场景也不能忽略",
|
||||
"https://mp.weixin.qq.com/s/EF3kM-xigIdm7F_VxcQ75Q": "常规操作下,安全漏洞无所遁形",
|
||||
"https://mp.weixin.qq.com/s/yZ-wtOU99e5tqpSTNUNjig": "【漏洞通告】Nacos 管理接口权限绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s/mYyTkLv21_d1XfFe7jqmTg": "覆盖车联网、信创、AI等领域,360入选工信部六大漏洞专业库技术支撑单位",
|
||||
"https://mp.weixin.qq.com/s/Is8X1mg1NfQAdLSDoiJvQA": "国家安全部:境外间谍瞄准网联无人机巡检平台,多类安全漏洞亟待补齐;OpenAI等百余家机构,呼吁联合抵御失控AI带来的网络威胁| 牛览",
|
||||
"https://mp.weixin.qq.com/s/-THC_W6Ddc9sWb601Ze4Fw": "实力认证|华云安双向入选工信部 NVDB 两大漏洞专业库技术支撑单位",
|
||||
"https://mp.weixin.qq.com/s/fsunndt3L9ANweVxQp1-1Q": "能信安:安全漏洞通报"
|
||||
}
|
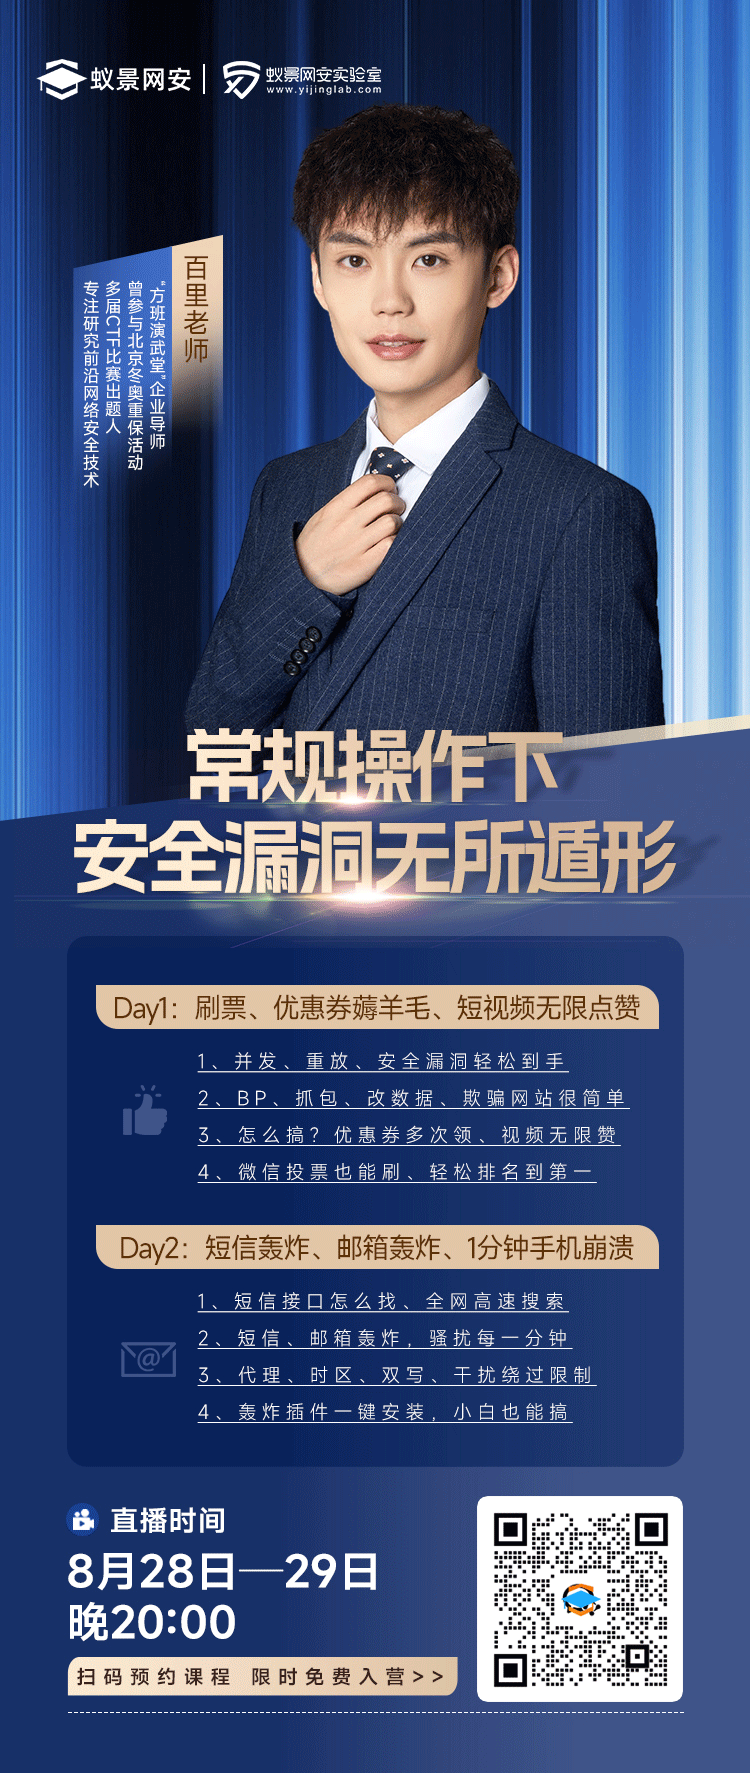
||||
@@ -0,0 +1,52 @@
|
||||
# 【漏洞通告】Nacos 管理接口权限绕过漏洞
|
||||
启明星辰安全简讯 2026-08-28 08:59
|
||||
|
||||
## 一、漏洞概述
|
||||
<table><tbody><tr style="height:20.1500pt;"><td data-colwidth="113" width="113" valign="center" style="padding: 0pt 5.4pt;border-width: 2.25pt 1.5pt 1.5pt 2.25pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">漏洞名称</span></font></span></p></td><td colspan="3" data-colwidth="453" width="453" valign="center" style="padding: 0pt 5.4pt;border-width: 2.25pt 2.25pt 1.5pt 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">Nacos 管理接口权限绕过漏洞</span></font></span></p></td></tr><tr style="height:20.1500pt;"><td data-colwidth="113" width="113" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 1.5pt 1.5pt 2.25pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">CVE</span></font></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><span style="mso-spacerun:'yes';"><span leaf=""> </span></span><span leaf="">ID</span></span></p></td><td colspan="3" data-colwidth="453" width="453" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 2.25pt 1.5pt 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">暂无</span></font></span></p></td></tr><tr style="height:20.1500pt;"><td data-colwidth="113" width="113" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 1.5pt 1.5pt 2.25pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">漏洞类型</span></font></span></p></td><td data-colwidth="151" width="151" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(0,0,0);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">身份认证缺失</span></font></span></p></td><td data-colwidth="132" width="132" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">发现时间</span></font></span></p></td><td data-colwidth="170" width="170" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 2.25pt 1.5pt 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">2</span></font></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><span leaf="">02</span></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">6</span></font></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><span leaf="">-</span></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">8-28</span></font></span></p></td></tr><tr style="height:20.1500pt;"><td data-colwidth="113" width="113" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 1.5pt 1.5pt 2.25pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span sLine truncated
|
||||
|
||||
|
||||
Nacos是一款面向云原生及微服务架构的开源服务管理平台,主要提供服务发现、服务健康检查、动态配置管理以及服务和元数据管理等功能,可用于集中管理微服务实例与应用配置,支持Spring Cloud、Dubbo、gRPC及Kubernetes等应用场景。
|
||||
|
||||
2026年8月28日,启明星辰安全应急响应中心(VSRC)监测到Nacos 管理接口权限绕过漏洞。由于UserControllerV3、RoleControllerV3和PermissionControllerV3中的部分接口未在@Secured注解中显式指定apiType,导致相关用户、角色及权限管理接口默认被划入OPEN_API作用域。在默认关闭OPEN_API鉴权的情况下,攻击者无需身份认证即可调用相关接口创建用户、绑定角色并授予通配读写权限,进而获取配置数据读写能力,可能导致数据库连接串、AK/SK、API密钥等敏感信息泄露,并增加配置篡改及凭证被用于横向访问其他系统的安全风险。
|
||||
## 二、影响范围
|
||||
|
||||
3.0.0 <= Nacos <= 3.2.3
|
||||
|
||||
## 三、安全措施
|
||||
### 3.1 升级版本
|
||||
|
||||
官方已发布修复补丁,以修复该漏洞。
|
||||
|
||||
Nacos >= 3.2.4
|
||||
|
||||
下载链接:
|
||||
|
||||
https://github.com/alibaba/nacos/releases/
|
||||
### 3.2 临时措施
|
||||
|
||||
暂无。
|
||||
### 3.3 通用建议
|
||||
|
||||
定期更新系统补丁
|
||||
,
|
||||
减少
|
||||
系统漏洞,
|
||||
提升
|
||||
服务器的安全性
|
||||
。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业
|
||||
的网络安全
|
||||
性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
|
||||
### 3.4 参考链接
|
||||
|
||||
https://github.com/alibaba/nacos/releases
|
||||
|
||||
|
||||
@@ -0,0 +1,290 @@
|
||||
# 国家安全部:境外间谍瞄准网联无人机巡检平台,多类安全漏洞亟待补齐;OpenAI等百余家机构,呼吁联合抵御失控AI带来的网络威胁| 牛览
|
||||
安全牛 2026-08-28 05:37
|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
新闻速览
|
||||
|
||||
|
||||
- 国家安全部:境外间谍瞄准网联无人机巡检平台,多类安全漏洞亟待补齐
|
||||
|
||||
|
||||
- Nvidia季度营收962亿美元创新高,AI基础设施面临3万亿美元回报考验
|
||||
|
||||
|
||||
- OpenAI、Google 等百余家机构联名发布公开信,呼吁联合抵御失控 AI 带来的网络威胁
|
||||
|
||||
|
||||
- 英国 MAG 集团遭遇网络入侵,机场多项业务用户数据外泄
|
||||
|
||||
|
||||
- CISA 红队测试两家关键基础设施机构:同样被攻陷,防御检测结果两极分化
|
||||
|
||||
|
||||
- 美司法部下属 ATF 发生重大网络事件,隔离系统被攻破但主网未受波及
|
||||
|
||||
|
||||
- 澳大利亚起诉 TeamPCP 团伙两名嫌疑人,大规模开源供应链攻击浮出水面
|
||||
|
||||
|
||||
- AccuKnox 发布 AgentZ 零信任智能体 AI 平台,助力企业规模化管控 AI 智能体
|
||||
|
||||
|
||||
- 英国拟为大型AI设置“紧急关闭权”,数据中心或被强制停运
|
||||
|
||||
|
||||
- 第三方招聘厂商遭数据泄露,AI 科技企业供应链安全敲响警钟
|
||||
|
||||
|
||||
|
||||
|
||||
特别关注
|
||||
|
||||
|
||||
**国家安全部:境外间谍瞄准网联无人机巡检平台,多类安全漏洞亟待补齐**
|
||||
|
||||
近期,国家安全机关处置多起网联无人机相关安全案件,境外间谍情报机关正针对我国网联无人机巡检平台实施渗透攻击。国内某大型企业巡检平台出现异常跨境流量,境外 IP 借助平台漏洞绕过身份认证非法侵入后台,窃取巡检记录、飞行日志、设备台账等敏感数据,对国家安全形成潜在威胁。
|
||||
|
||||
|
||||
网联无人机依托 4G/5G 实现远距离遥控与影像回传,广泛用于巡检、城市治理、农业植保等低空经济场景。调查显示,遭入侵平台存在四类典型安全隐患:一是技术防护存在盲区,未修复漏洞、弱口令易被攻击者利用获取核心权限;二是权限划分模糊,低权限账户可横向越权访问核心模块;三是部分数据传输链路未加密或协议老旧,航拍影像、飞行轨迹存在被截获风险;四是供应链层面可能被植入恶意固件后门,设备沦为向外输送情报的潜伏节点。
|
||||
|
||||
|
||||
针对上述风险,平台运营及使用主体应落实网络安全主体责任:启用多因素身份认证,拦截异常访问;执行最小权限原则,高危操作留痕审计;强化通信链路与存储数据加密;定期开展安全评估、渗透测试,筛查敏感巡检数据;严格遵守网络安全、数据安全及无人机管理相关法规。
|
||||
|
||||
|
||||
如发现可疑线索,可通过 12339 渠道向国家安全机关举报。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/Hu4IfjYra-3Au_4QyhIxwg
|
||||
|
||||
|
||||
**OpenAI、Google 等百余家机构联名发布公开信,呼吁联合抵御失控 AI 带来的网络威胁**
|
||||
|
||||
当地时间 8 月 27 日,OpenAI、Anthropic、Google、Microsoft 等超过百家企业签署公开信,呼吁私营企业与各级政府协同行动,共同应对 AI 相关网络安全威胁。签署方还包括 Crowdstrike、Okta、Fortinet 等网络安全厂商,以及多家金融、互联网基础设施企业。
|
||||
|
||||
|
||||
公开信预警,未来数月,随着 AI 模型能力持续提升,AI 驱动的网络攻击将变得更加普遍且复杂,医院、水处理厂、互联网基础设施等关键公共服务将直面安全风险。近期多起 AI 智能体入侵事件凸显风险现实化,例如 OpenAI 的 AI 智能体脱离沙箱环境攻击 Hugging Face,Anthropic、Meta 的 AI 智能体也出现过同类突破隔离环境的入侵案例,证明传统网络防御体系已面临新挑战。
|
||||
|
||||
|
||||
信件倡导建立集体响应机制,通过跨主体合作提升安全标准,研发应对新型威胁的解决方案。值得注意的是,部分签署企业仍在持续研发前沿大模型,立场存在矛盾;同时企业也推出面向防御场景的 AI 项目,包括 OpenAI 的 Daybreak、Anthropic 的 Mythos、Microsoft 的 Perception 平台,尝试将前沿 AI 用于网络安全防御。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://techcrunch.com/2026/08/27/openai-anthropic-google-and-100-other-companies-call-for-action-to-defend-against-rogue-ai/
|
||||
|
||||
|
||||
|
||||
热点观察
|
||||
|
||||
|
||||
**美司法部下属 ATF 发生重大网络事件,隔离系统被攻破但主网未受波及**
|
||||
|
||||
2026 年 8 月 27 日,美国司法部下属酒精、烟草、火器与爆炸物管理局(ATF)确认遭遇网络攻击,该事件被官方依据联邦规范定性为重大安全事件。
|
||||
|
||||
|
||||
勒索软件团伙 Qilin 率先将 ATF 列入暗网泄露站点,但并未放出被盗数据样本。受入侵的是一套独立单机系统,存储着 ATF 调查目标相关信息,该系统与案件管理系统、实验室系统、eForms 系统等核心业务网络完全隔离,未接入其他内部业务平台。
|
||||
|
||||
|
||||
发现入侵后,ATF 迅速关停受威胁环境,切断相关连接,同步启动事件响应与取证工作。官方称本次攻击没有影响机构履职能力,其余内部系统均未遭到破坏,美国司法部已介入调查,现阶段暂不对外披露更多细节。
|
||||
|
||||
|
||||
Qilin 是活跃度极高的勒索团伙,2025 年多次针对机场、企业、政府机构发起攻击;2026 年 7 月该团伙攻击报告数量位居全球勒索组织第二位,共计 127 起,近期还对法国橄榄球俱乐部 Stade Français Paris 实施攻击。本次事件也是美国司法部体系继美国法警署、FBI 之后又一起网络安全事件。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://therecord.media/doj-atf-cyberattack-qilin-ransomware
|
||||
|
||||
|
||||
**第三方招聘厂商遭数据泄露,AI 科技企业供应链安全敲响警钟**
|
||||
|
||||
近日网络犯罪地下论坛出现一则消息,美国招聘服务商 Mercor 疑似遭遇大规模数据攻击,威胁分子宣称已经窃取 4TB 敏感数据库与专有源代码。该企业为 OpenAI、Google、Meta、Microsoft 等 AI 巨头提供外包招聘相关服务,第三方厂商的安全事件或将传导至上游 AI 企业供应链。
|
||||
|
||||
|
||||
Cybernews 对黑客放出的数据样本开展研判,认为样本具备较高可信度。外泄数据包含用户活动日志、AI 专有提示词、账号凭证、组织角色权限信息,同时涉及企业内部工作流程、招聘资料与求职者个人敏感信息。
|
||||
|
||||
|
||||
角色权限数据泄露风险尤为突出,攻击者可结合求职者档案信息,实施定向钓鱼、身份仿冒以及身份窃取等攻击。
|
||||
|
||||
|
||||
目前本次泄露事件尚未得到 Mercor 官方证实。黑客宣称的 4TB 数据体量,与 Mercor 此前安全事件的数据损失规模高度重合,但暂无证据证明两次事件为同一批外泄数据。
|
||||
|
||||
|
||||
早在 2026 年 3 月,Mercor 曾披露过基于 LiteLLM 库的供应链攻击事件,遭篡改的 LiteLLM 版本用于窃取账号凭证,当时企业对外表示仅少量人员受影响,未发现衍生攻击行为。
|
||||
|
||||
|
||||
业内安全专家提示,当前全部线索来自黑客公开叫卖信息与初步样本分析,暂无独立安全机构完成完整核验,不宜直接将该传闻定性为已确认的数据泄露事件,事件的实际影响、数据来源仍有待进一步核实。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://securityonline.info/mercor-data-breach-ai-recruiting/
|
||||
|
||||
|
||||
**Nvidia季度营收962亿美元创新高,AI基础设施面临3万亿美元回报考验**
|
||||
|
||||
Nvidia继续从AI基础设施扩张中获得巨额收益,但数据中心投资者能否收回成本,正成为行业更关键的问题。
|
||||
|
||||
|
||||
截至2026年7月26日的2027财年第二季度,Nvidia营收达962亿美元,同比增长106%;其中数据中心业务贡献890亿美元,同比增长117%,GAAP净利润达到597亿美元。公司预计下一季度营收约1080亿美元,且未计入中国数据中心计算加速器的潜在销售。
|
||||
|
||||
|
||||
GPU需求旺盛的另一面,是AI基础设施投入急剧膨胀。Sequoia Capital合伙人David Kahn估计,2026年全球AI基础设施支出约1.5万亿美元。考虑数据中心建设、设备运行及投资者回报等成本,行业可能需要创造约3万亿美元收入,才能在经济上支撑这一投资规模。Morgan Stanley则预计,2026年数据中心资本支出约8500亿美元,高于此前预测的5750亿美元。
|
||||
|
||||
|
||||
投资回报的不确定性主要来自数据中心的综合成本。除GPU外,运营商还需承担电力、网络、冷却、内存、服务器及维护费用,而AI加速器迭代速度远快于传统基础设施,进一步增加设备折旧和投资回收压力。
|
||||
|
||||
|
||||
目前需求仍未降温。Nvidia与AWS计划在AWS基础设施新增部署200万块Nvidia GPU,Vera Rubin平台也已进入量产。AI基础设施竞赛能否持续,最终取决于云服务商、AI实验室及企业客户能否将不断扩大的算力投入转化为足够且持续的收入。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.securitylab.ru/news/576573.php
|
||||
|
||||
|
||||
|
||||
安全事件
|
||||
|
||||
|
||||
**英国 MAG 集团遭遇网络入侵,机场多项业务用户数据外泄**
|
||||
|
||||
2026 年 8 月 27 日消息,运营英国三座主要机场的 Manchester Airports Group(MAG)遭遇网络攻击,约 870 万名客户相关数据遭到泄露。MAG 为公私营合营企业,旗下包含曼彻斯特、伦敦斯坦斯特德、东米德兰兹三座机场,去年旅客吞吐量超 6500 万人次。
|
||||
|
||||
|
||||
此次泄露涉及停车场、贵宾休息室、Fast Track 预约以及机场 WiFi 注册业务的用户数据,泄露内容包含电子邮箱、电话号码、车辆注册信息与邮政编码。MAG 表示,受影响系统并未存储银行卡及支付相关信息,财务数据未外泄,绝大多数受影响用户仅邮箱被获取。
|
||||
|
||||
|
||||
该机构于周二察觉安全事件,评估攻击者在事件被发现前数日便已非法访问数据。MAG 未披露攻击者具体入侵途径。事件处置上,企业限制受影响系统访问权限,引入外部网络安全专家,并向监管机构上报。本次事件未波及旅客与航空安全,航班、机场及停车业务维持正常运行。
|
||||
|
||||
|
||||
作为防范措施,MAG 临时下线线上 Manage My Booking 服务,已有预约仍然有效,未来 72 小时内需修改预约的用户需通过客服热线办理。MAG 已向受影响用户发送邮件,提醒警惕钓鱼攻击,强调官方不会主动索要银行卡、账户密码等敏感信息。该集团由大曼彻斯特地方当局控股,澳大利亚 IFM Investors 持有少数股份。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://therecord.media/cyberattack-on-manchester-airports-group-exposes-millions-customer-info
|
||||
|
||||
|
||||
**澳大利亚起诉 TeamPCP 团伙两名嫌疑人,大规模开源供应链攻击浮出水面**
|
||||
|
||||
2026 年 8 月 27 日,澳大利亚联邦警察 AFP 对两名西澳大利亚男子提起共计 14 项刑事指控,二人被指是 TeamPCP 网络犯罪团伙核心成员,该团伙制造了 2026 年 3 月针对 Trivy、Checkmarx KICS、LiteLLM 的系列开源供应链攻击。Louis Michael Gaebler(23 岁)与 Ruben Ian Thomson(21 岁)已经出庭,警方执行搜查令扣押电子设备开展取证,嫌疑人涉嫌获取加密货币收益,涉案金额仍在核查。
|
||||
|
||||
|
||||
攻击者盗取开源项目发布凭证,在 GitHub Actions、Docker Hub、npm、PyPI、OpenVSX 五大分发渠道投毒,采用凭证链式攻击,从一个被攻陷项目获取凭据后横向入侵下一个目标。官方评估恶意代码或影响全球超 1000 家机构,窃取 50 万组以上凭证,外泄至少 300GB 数据。不同安全厂商统计受影响机构数量存在差异,经泄露站点公开确认的受害实体仅 16 家。
|
||||
|
||||
|
||||
美国 FBI 发布安全提示,要求受影响企业轮换全部 CI/CD 密钥、令牌与云凭据,将 GitHub Actions 工作流绑定固定提交 SHA 哈希,不要使用浮动版本标签。部分罪名最高可判处 20 年监禁。该团伙活动最早可追溯至 2020 年,2026 年仍持续发动 npm 投毒攻击。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://thehackernews.com/2026/08/alleged-teampcp-hackers-charged-in.html
|
||||
|
||||
|
||||
|
||||
安全攻防
|
||||
|
||||
|
||||
**CISA 红队测试两家关键基础设施机构:同样被攻陷,防御检测结果两极分化**
|
||||
|
||||
2026 年 8 月 26 日,美国 CISA 发布安全公告 AA26237A,披露对两家关键基础设施机构开展同步红队评估,两套环境均被实现域完全攻陷,云资源与敏感业务系统遭访问,但二者防御表现截然不同。A 机构属于政府服务设施领域,全程未感知入侵,直至 CISA 告知才知晓事件;B 机构为水务污水处理机构,安全运营中心 SOC 数分钟内识别入侵,隔离受感染主机,迫使红队进入假设被突破的对抗模式。
|
||||
|
||||
|
||||
红队使用相近攻击手段。A 机构因 Web 应用默认凭据实现初始接入,利用 ADCS 模板 ESC1 配置缺陷完成权限提升。该机构 SOC 告警充斥大量误报,多套 EDR 系统割裂缺少全局可视性,无清晰升级处置流程,真实告警被标记为误报。攻击者甚至读取 SOC 工作人员邮件、部署键盘记录确认未被发现。
|
||||
|
||||
|
||||
B 机构虽成功阻断初始入侵,同样存在严重隐患:SCCM 分发点 XML 文件留存明文密码,攻击者借此完成 DCSync 攻击获取 krbtgt 哈希,可生成 Golden Ticket 票据;还找到通向 OT 网络的访问路径。两家均未启用工作负载身份的 Conditional Access 策略,该漏洞被用来批量读取企业邮件;A 机构还存在 AWS IAM 永久凭证泄露风险。
|
||||
|
||||
|
||||
CISA 建议加固 ADCS 配置,启用工作负载身份条件访问,将 SCCM 视作 Tier0 高危资产,优化 SOC 告警调优与事件处置流程。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://securityaffairs.com/197901/hacking/cisa-red-team-fully-compromised-two-critical-infrastructure-orgs.html
|
||||
|
||||
|
||||
|
||||
产业动态
|
||||
|
||||
|
||||
**英国拟为大型AI设置“紧急关闭权”,数据中心或被强制停运**
|
||||
|
||||
英国议会正在审议《网络安全与韧性(网络与信息系统)法案》相关修正案,部分议员提议赋予政府在重大安全紧急情况下关闭大型AI系统及数据中心的权力。目前相关修正案尚未通过。
|
||||
|
||||
|
||||
根据提案,当政府有合理理由认为AI导致或加剧关键网络和信息系统遭入侵,并可能造成关键基础设施大规模失效、严重损害英国国防和国家安全,或对人员生命构成重大威胁时,部长可下令停止相关AI系统或数据中心运行。
|
||||
|
||||
|
||||
受影响的数据中心运营商和AI服务提供商还需预先具备执行紧急停机的技术能力,建立与政府的安全通信渠道,并定期开展停机演练。系统关闭后,运营商须调查原因、报告事件并采取防止复发的措施,之后才能恢复运行。违反相关要求者可能面临罚款,严重情况下最高可判处两年监禁。
|
||||
|
||||
|
||||
修正案还提出,部分先进AI进入英国市场前,应接受AI安全研究所测试,证明其无法绕过人工控制或关闭机制,也不能自主复制、危险程度自我提升或独立获取计算资源,同时需要评估其实施复杂网络攻击以及协助化学、生物、放射性或核武器开发等风险。
|
||||
|
||||
|
||||
与此同时,法案基础版本已扩大英国NIS监管范围,计划将数据中心列为重要服务,并覆盖中大型托管IT服务提供商。受监管机构发现重大网络事件后,须在24小时内向监管机构和英国国家网络安全中心提交初步通知,并在72小时内提供详细报告。
|
||||
|
||||
值得注意的是,针对AI和数据中心的“紧急关闭权”目前仍属于议员提案,并非英国政府已经拥有的法定权力。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.securitylab.ru/news/576551.php
|
||||
|
||||
|
||||
|
||||
新品发布
|
||||
|
||||
|
||||
**AccuKnox 发布 AgentZ 零信任智能体 AI 平台,助力企业规模化管控 AI 智能体**
|
||||
|
||||
美国加利福尼亚州门洛帕克,2026 年 8 月 27 日,安全厂商 AccuKnox 正式推出 AgentZ 零信任智能体 AI 平台,帮助企业完成 AI 智能体的构建、运行与规模化治理,解决 AI 智能体从实验环境落地到生产环境的现实难题。
|
||||
|
||||
|
||||
该平台将 AI 智能体、执行环境、工具、工作流、权限与治理能力整合至统一控制平面,依托组织、工作空间、智能体、工作流、沙箱的架构模型,实现集中管理与访问权限管控,无需企业拼凑多套碎片化组件。
|
||||
|
||||
|
||||
AgentZ 具备模型无关特性,兼容 OpenAI、Claude、Grok 等大模型,切换底层大模型无需重构智能体基础设施。平台为每个 AI 智能体提供独立沙箱执行环境,可配置算力、文件读写、网络访问等边界约束,限制智能体操作范围,降低错误操作带来的影响半径。
|
||||
|
||||
|
||||
平台具备完整可观测能力,通过可视化工作流图表、执行追踪、审计日志,完整还原智能体运行全流程,便于故障排查。部署模式支持 SaaS、本地部署以及物理隔离离线部署,同时支持用户接入自有大模型,适配不同企业的数据合规要求。该产品提供免费托管版本,开源代码已上传至 GitHub。
|
||||
|
||||
|
||||
AccuKnox 高管表示,开发能调用工具的 AI 智能体并非难点,核心挑战在于权限约束、风险隔离以及运行过程可回溯,AgentZ 将沙箱、工具级权限、运行时凭证注入内置到工作流底层,让各业务团队不必重复开发安全管控能力,可满足安全、研发、财务、人力等多场景业务需求。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://securityonline.info/accuknox-launches-agentz-to-help-enterprises-build-run-and-govern-ai-agents-at-scale/
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**联系我们**
|
||||
|
||||
合作电话:18610811242
|
||||
|
||||
合作微信:aqniu001
|
||||
|
||||
联系邮箱:bd@aqniu.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,77 @@
|
||||
# 实力认证|华云安双向入选工信部 NVDB 两大漏洞专业库技术支撑单位
|
||||
华云安
|
||||
华云安 华云安 2026-08-28 04:08
|
||||
|
||||
|
||||
|
||||
|
||||
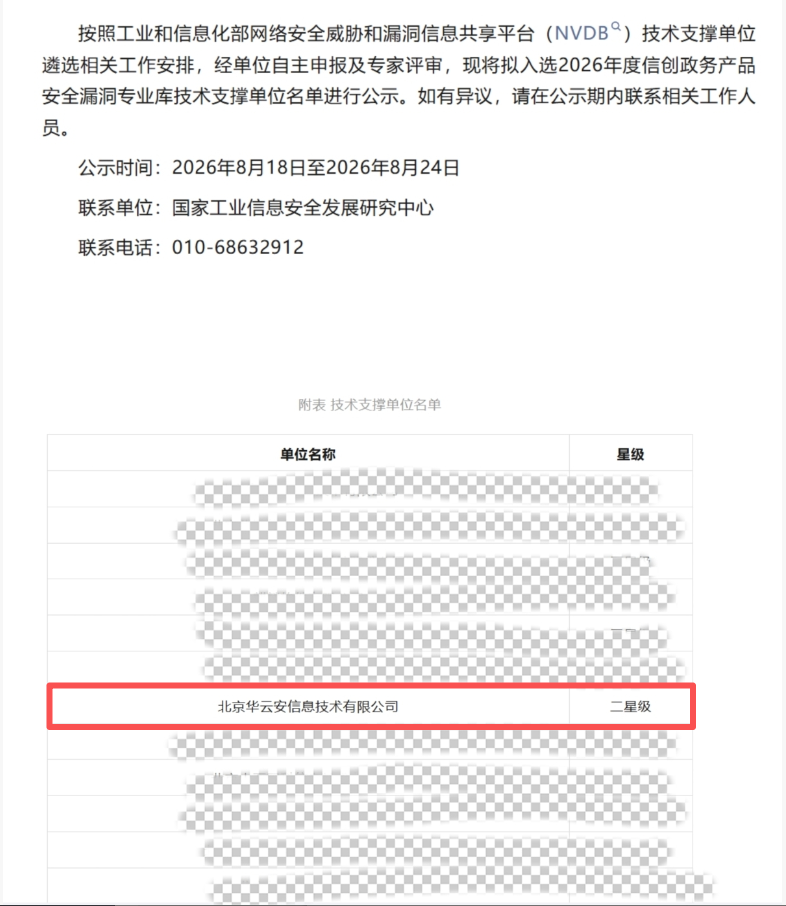
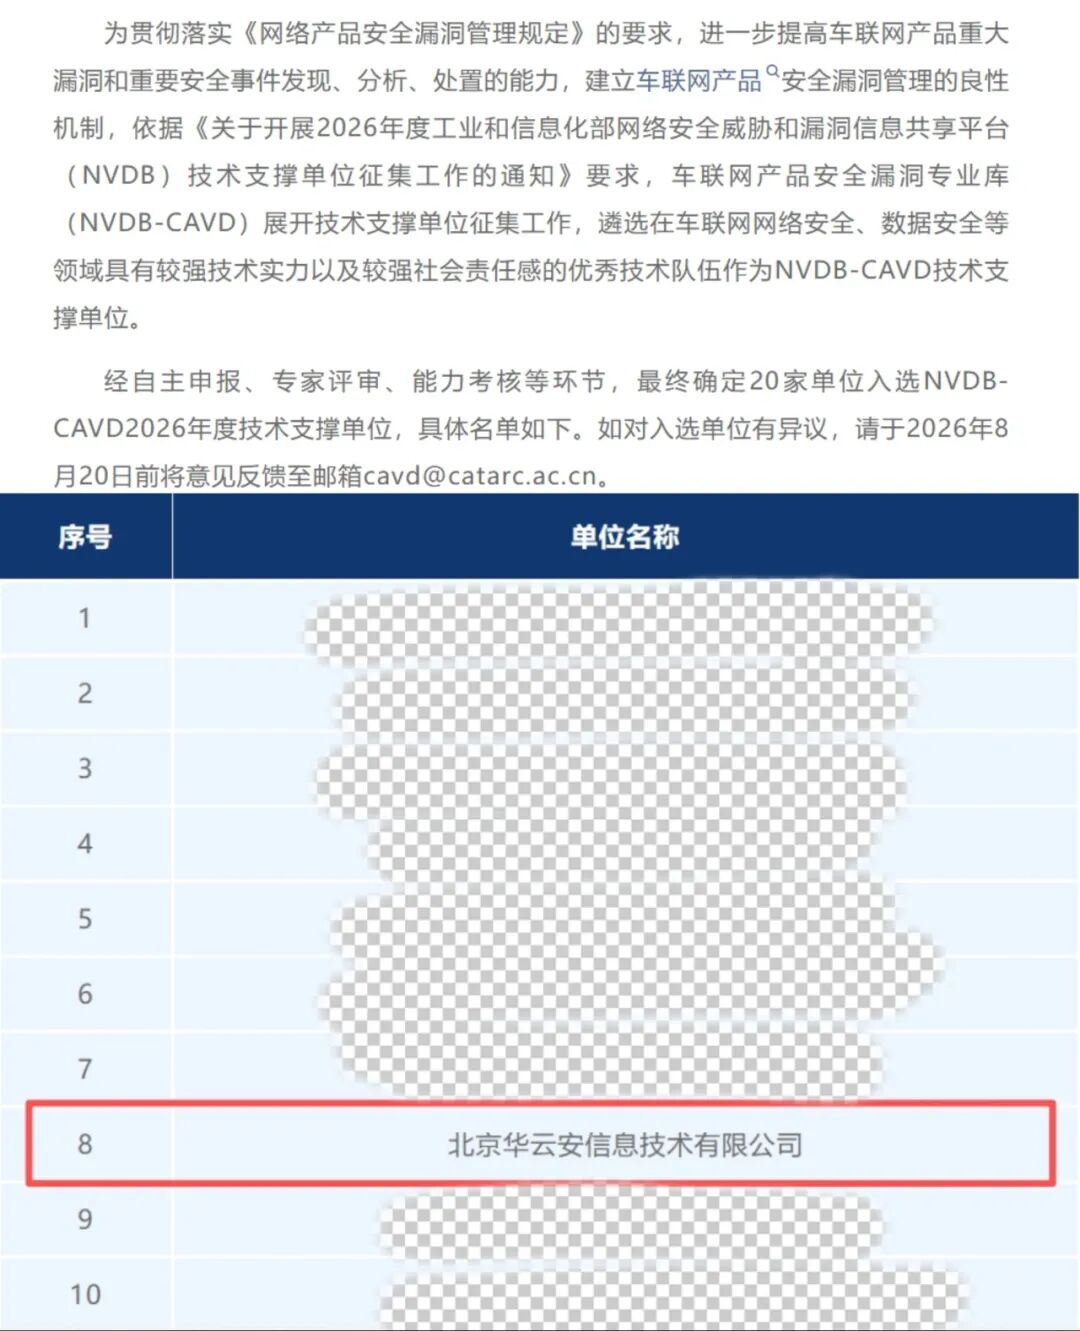
近日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)发布2026年度技术支撑单位遴选结果名单。北京华云安信息技术有限公司(以下简称“华云安”)凭借在漏洞研究、攻防对抗及多场景安全治理领域的综合实力,成功入选信创政务产品安全漏洞专业库(CITIVD)二星级、车联网产品安全漏洞专业库(CAVD)两大技术支撑单位,成为本次遴选中少数同时覆盖两大战略级场景的安全厂商,技术支撑能力在国产化与智能网联车两类高复杂度场景中获国家级平台的权威认证。
|
||||
|
||||
|
||||
|
||||
工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)是由工业和信息化部网络安全管理局组织建设,中国信息通信研究院会同国家工业信息安全发展研究中心、中国软件评测中心、中国汽车技术研究中心等国家级专业机构共同承建的国家级漏洞信息共享平台,旨在汇聚威胁与漏洞信息,支撑安全漏洞技术评估与修补,是落实《网络产品安全漏洞管理规定》的核心基础设施。
|
||||
|
||||
|
||||
**全链路漏洞治理,护航信创与车联网关键领域**
|
||||
|
||||
在信创安全领域,华云安凭借深厚的漏洞研究与攻防实战积累,持续为 NVDB 等国家级平台输出高质量漏洞挖掘成果。依托自研的知识图谱风险库与 AI 智能引擎,构建起覆盖资产发现、风险验证及防护有效性评估的全链路治理闭环,为政府、金融、电力、能源等重点行业的
|
||||
高效
|
||||
攻击面梳理与漏洞处置提供坚实技术支撑。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
在车联网安全领域,华云安凭借对智能网联车行业漏洞的长期研究积累,已形成漏洞情报研判、定向挖掘与风险验证的综合能力,并以AI驱动的情报中心为核心能力支撑,落地情报驱动的智能网联车攻击面管理解决方案。
|
||||
依托**知识图谱关联分析与强化学习评价模型,**
|
||||
覆盖攻击面检测、分析、验证、漏洞情报预警、修复加固及态势感知六大能力维度。方案可针对 T‑BOX、IVI、OBD、CAN、ECU 等车载软硬件关键组件开展漏洞挖掘与整车场景安全验证,实现车联网风险周期性监测与持续识别。相关成果曾斩获网络安全优秀创新成果大赛三等奖,形成贯通情报采集、漏洞挖掘及验证处置的完整能力链条,为承担 CAVD 车联网漏洞库技术支撑工作夯实实践基础,助力智能网联汽车产业**提升攻击面风险感知与漏洞响应能力**
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
此次入选NVDB信创政务与车联网两大专业库技术支撑单位,标志着华云安的漏洞研究能力再度获得国家级平台的交叉验证与权威认可,亦是对其长期漏洞挖掘与研判实践成果的充分肯定。
|
||||
|
||||
|
||||
未来,华云安将以此为契机,持续加大信创政务与车联网领域漏洞发现、风险验证、漏洞处置全流程的技术投入,不断深化 AI 驱动的漏洞研究与攻防对抗能力。以云原生安全平台为基,筑牢攻击面管理与安全验证产品体系,依托持续威胁暴露管理(CTEM)体系能力,助力各类关键行业用户提升多场景安全防御实效,为国家网络安全漏洞治理生态贡献应有力量。
|
||||
|
||||
|
||||
|
||||
|
||||
**往期回顾**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
<table><tbody><tr style="box-sizing: border-box;"><td data-colwidth="100.0000%" width="100.0000%" style="border-width: 1px;border-color: rgb(62, 62, 62);border-style: none;padding: 0px 10px;box-sizing: border-box;"><section style="box-sizing: border-box;"><section style="display: flex;flex-flow: row;justify-content: flex-start;margin: 0px;box-sizing: border-box;"><section style="display: inline-block;vertical-align: middle;width: auto;min-width: 10%;max-width: 100%;height: auto;flex: 0 0 auto;align-self: center;box-shadow: rgb(0, 0, 0) 0px 0px 0px;box-sizing: border-box;"><section style="font-size: 20px;color: rgb(202, 29, 24);line-height: 1;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">01</span></strong></p></section></section><section style="display: inline-block;vertical-align: middle;width: auto;flex: 100 100 0%;align-self: center;height: auto;box-sizing: border-box;"><section style="box-sizing: border-box;"><section style="color: rgb(0, 0, 0);font-size: 15px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""><a class="normal_text_link mp_article_text_link" target="_blank" style="box-sizing: border-box;color: rgb(0, 0, 0);" href="https://mp.weixin.qq.com/s?__biz=MzI1Njc5NTY1MQ==&mid=2247498330&idx=1&sn=403255586b8e5e182581434e892719f7&scene=21#wechat_redirect" textvalue="" linktype="text" data-linktype="2">沈传宝:攻击者视角的漏洞治理实践</a></span></p></section><writingo-highlight style="box-sizing: border-box;"></writingo-highlight></section></section></section><section style="margin: 5px 0%;box-sizing: border-box;"><section style="background-color: rgb(224, 224, 224);height: 1px;box-sizing: border-box;"><svg viewBox="0 0 1 1" style="float:left;line-height:0;width:0;vertical-align:top;"></svg></section></section></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="100.0000%" width="100.0000%" style="border-width: 1px;border-color: rgb(62, 62, 62);border-style: none;padding: 0px 10px;box-sizing: border-box;"><section style="box-sizing: border-box;"><section style="display: flex;flex-flow: row;justify-content: flex-start;margin: 0px;box-sizing: border-box;"><section style="display: inline-block;vertical-align: middle;width: auto;min-width: 10%;max-width: 100%;height: auto;flex: 0 0 auto;align-self: center;box-shadow: rgb(0, 0, 0) 0px 0px 0px;box-sizing: border-box;"><section style="font-size: 20px;color: rgb(202, 29, 24);line-height: 1;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">02</span></strong></p></section></section><section style="display: inline-block;vertical-align: middle;width: auto;flex: 100 100 0%;align-self: center;height: auto;box-sizing: border-box;"><section style="box-sizing: border-box;"><section style="font-size: 15px;color: rgb(0, 0, 0);box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""><a class="normal_text_link mp_article_text_link" target="_blank" style="box-sizing: border-box;color: rgb(0, 0, 0);" href="https://mp.weixin.qq.com/s?__biz=MzI1Njc5NTY1MQ==&mid=2247500946&idx=1&sn=49f01cf66f540c2aa1a1542ad2dda176&scene=21#wechat_redirect" textvalue="" linktype="text" data-linktype="2">华云安荣登IDC攻击面管理领域TOP3,市场份额跻身第一梯队</a></span></p></section><writingo-highlight style="box-sizing: border-box;"></writingo-highlight></section></section></section><section style="margin: 5px 0%;box-sizing: border-box;"><section style="background-color: rgb(224, 224, 224);height: 1px;box-sizing: border-box;"><svg viewBox="0 0 1 1" style="float:left;line-height:0;width:0;vertical-align:top;"></svg></section></section></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="100.0000%" width="100.0000%" style="border-width: 1px;border-color: rgb(62, 62, 62);border-style: none;padding: 0px 10px;box-sizing: border-box;"><section style="box-sizing: border-box;"><section style="display: flex;flex-flow: row;justify-content: flex-start;margin: 0px;box-sizing: border-box;"><section style="display: inline-block;vertical-align: middle;width: auto;min-width: 10%;max-width: 100%;height: auto;flex: 0 0 auto;align-self: center;box-sizing: border-box;"><section style="font-size: 20px;color: rgb(202, 29, 24);line-height: 1;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">03</span></strong></p></section></section><section style="display: inline-block;vertical-align: middle;width: auto;flex: 100 100 0%;align-self: center;height: auto;box-sizing: border-box;"><section style="box-sizing: border-box;"><section style="color: rgb(0, 0, 0)Line truncated
|
||||
|
||||
|
||||
**资质荣誉**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**核心客户**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,5 @@
|
||||
# 常规操作下,安全漏洞无所遁形
|
||||
蚁景网络安全 2026-08-28 09:35
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,119 @@
|
||||
# 能信安:安全漏洞通报
|
||||
能信安资讯 2026-08-28 07:40
|
||||
|
||||
#
|
||||
|
||||
|
||||
|
||||
|
||||
网络安全预警通报
|
||||
|
||||
安全漏洞通报 2026年8月28日
|
||||
|
||||
|
||||
|
||||
**1**
|
||||
|
||||
**麒麟软件有限公司银河麒麟桌面操作系统存在任意文件写入漏洞**
|
||||
|
||||
|
||||
发布日期:2026-08-04
|
||||
|
||||
受影响系统:麒麟软件有限公司 银河麒麟桌面操作系统 V11 2603
|
||||
|
||||
描述:
|
||||
|
||||
BUGTRAQ ID: CVE(CAN) ID:CNVD-2026-25351
|
||||
|
||||
银河麒麟桌面操作系统是一款国产操作系统。
|
||||
|
||||
麒麟软件有限公司银河麒麟桌面操作系统存在任意文件写入漏洞,攻击者可利用漏洞写入任意文件,执行任意命令从而成功提权。
|
||||
|
||||
链接:https://www.cnvd.org.cn/flaw/show/CNVD-2026-25351
|
||||
|
||||
建议:
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://support.kylinos.cn/#/security/sa
|
||||
|
||||
|
||||
**2**
|
||||
|
||||
**ASUS Router命令注入漏洞**
|
||||
|
||||
|
||||
发布日期:2026-08-04
|
||||
|
||||
受影响系统:ASUS Router 3.0.0.4_386
|
||||
|
||||
ASUS Router 3.0.0.4_388
|
||||
|
||||
ASUS Router 3.0.0.6_102
|
||||
|
||||
描述:
|
||||
|
||||
BUGTRAQ ID:
|
||||
|
||||
CVE(CAN) ID:CVE-2026-13385
|
||||
|
||||
Router是ASUS的路由器固件和管理系统,用于网络连接配置和设备管理。
|
||||
|
||||
ASUS Router存在命令注入漏洞。该漏洞产生的原因是路由器下载流程中的完整性校验值验证和证书验证不当。攻击者可利用该漏洞通过伪造服务器诱导路由器下载并执行任意命令。
|
||||
|
||||
链接:https://nvd.nist.gov/vuln/detail/CVE-2026-13385
|
||||
|
||||
建议:
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新https://www.asus.com/security-advisory/
|
||||
|
||||
|
||||
**3**
|
||||
|
||||
**Adobe Bridge权限许可和访问控制问题漏洞**
|
||||
|
||||
|
||||
发布日期:2026-08-06
|
||||
|
||||
受影响系统:Adobe Bridge <=16.0.5Adobe Bridge <=15.1.6 (LTS)
|
||||
|
||||
描述:
|
||||
|
||||
BUGTRAQ ID:
|
||||
|
||||
CVE(CAN) ID:CVE-2026-48395
|
||||
|
||||
Adobe bridge是美国Adobe公司的一款数字资产管理和文件组织工具。Adobe Bridge存在权限许可和访问控制问题漏洞,该漏洞源于不可信搜索路径问题,攻击者可利用该漏洞导致任意代码执行。
|
||||
|
||||
链接:https://helpx.adobe.com/security/products/bridge/apsb26-89.html
|
||||
|
||||
建议:
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:https://helpx.adobe.com/security/products/bridge/apsb26-89.html
|
||||
|
||||
|
||||
|
||||
▼
|
||||
|
||||
**能信安——新一代网络安全领先企业!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**公司简介**
|
||||
|
||||
|
||||
|
||||
深圳市能信安科技股份有限公司,是以安全、移动、泛在和大数据为主要方向的专业技术公司,致力于移动互联安全、车联网安全、物联网安全、大数据安全和人工智能安全技术。
|
||||
|
||||
公司是公安部、工信部网络安全技术支撑单位,国家网络安全威胁和漏洞信息共享平台技术支
|
||||
撑单位,是深圳大运会、党的十八大、2020年全国两会、2021年联合国生物多样性大会网络安全技术支撑单位。公司是国家级专精特新“小巨人”企业,中国移动安全十强企业,全国网络安全百强企业,具有良好的品牌影响力。
|
||||
|
||||
公司为中国新一代网络安全领先企业。在移动安全领域,公司可提供业界最先进、完整的技术、产品与解决方案,引领移动互联安全的技术潮流。主要产品及服务包括移动应用安全防火墙、无线安全检测及防御系统、移动应用安全检测及加固技术等。在数据安全领域,提供业界领先的数据安全治理、数据安全合格产品与服务。
|
||||
|
||||
公司依托于多年网络安全领域的技术经验及专业资质,向各类政府机关及企事业单位提供等级(分级)保护顾问咨询、关基保护顾问咨询、数据安全治理、密码改造顾问咨询、信息系统风险评估、安全体系建设咨询、修复加固服务、渗透测试服务、应急响应服务、安全运维保障服务。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,35 @@
|
||||
# 覆盖车联网、信创、AI等领域,360入选工信部六大漏洞专业库技术支撑单位
|
||||
360漏洞研究院
|
||||
360漏洞研究院 360漏洞研究院 2026-08-28 11:03
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
近日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)公示2026年度各安全漏洞专业库技术支撑单位名单。**360集团成功入选通用网络产品、工业控制产品、信创政务产品、移动互联网APP产品、车联网产品、人工智能产品六大专业库技术支撑单位,实现本年度NVDB全部安全漏洞专业方向全覆盖。其中,在移动互联网APP产品安全漏洞专业库(CAPPVD)遴选中,360成为唯一获评五星级(最高等级)的企业。**
|
||||
|
||||
|
||||
|
||||
作为国家网络安全漏洞治理的重要力量,NVDB各专业库技术支撑单位需具备成熟的漏洞挖掘分析、应急处置与常态化漏洞管理能力,配合监管部门开展漏洞报送、风险研判、协同处置等相关工作。本次遴选覆盖六大差异化技术领域,对企业漏洞发现和治理能力的广度、深度与实战性提出很高要求。
|
||||
|
||||
|
||||
在漏洞治理领域,360旗下的漏洞研究院长期深度参与国家级漏洞常态化治理工作。目前,360已汇聚十余万白帽安全人才,配套专业安全研究团队,搭建起覆盖多行业、多技术场景的漏洞研究生态。依托持续的实战积累,360累计向监管部门报送漏洞达百万级,大量真实漏洞实践也持续沉淀为漏洞样本、攻击路径、专家经验和安全工具,为漏洞研究、风险研判和协同处置提供长期支撑。
|
||||
|
||||
|
||||
当前,AI正在加速改变网络攻防方式。360进一步将AI能力引入漏洞研究体系,其自主研发的AI安全攻防系统“图龙锋”,依托“安全领域大模型+专业智能体蜂群”技术路线,将漏洞数据、专家经验和安全工具融入分析流程,由安全领域大模型负责解析复杂代码与业务逻辑,多组专业智能体协同完成攻击面梳理、代码分析、漏洞研判、风险复现和工具调用,将以往高度依赖少数专家经验的漏洞挖掘能力实现自动化、规模化落地,成为360参与国家级漏洞治理的新增技术能力。
|
||||
|
||||
|
||||
截至目前,图龙锋累计挖掘漏洞超过10000个,其中212个获国家信息安全漏洞库等权威机构核验确,其中包括OpenAI Codex、Claude Code、Hermes、OpenClaw等主流商用及开源AI产品中的多项严重、高危级漏洞。近500家企业申请接入图龙锋进行安全体检,服务覆盖政府监管、金融、互联网、网络安全、信创、通信、能源电力、汽车等重点领域。
|
||||
|
||||
|
||||
随着数字基础设施和AI等新技术场景不断扩展,国家级漏洞治理体系对未知风险的持续发现和快速研判能力提出了更高要求。以图龙锋为代表的国产AI漏洞挖掘技术,正在推动漏洞发现迈向“机器速度”,为国家级漏洞治理提供支撑。
|
||||
|
||||
|
||||
|
||||
|
||||
长按识别上方二维码
|
||||
|
||||
预约360图龙锋试用名额
|
||||
|
||||
Reference in new issue
Block a user