mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
Nginx UI的未授权远程代码执行、漏洞预警 | 天地伟业Easy7文件上传漏洞、【有免费靶场】Java“幽灵比特位” 漏洞原理+复现、微软修复可导致权限提升的 Entra ID 漏洞、【CVE-2026-22077】OPPO钱包可信域绕过导致敏感信息泄露漏洞的致谢公告、PhantomCore 利用 TrueConf 漏洞入侵俄罗斯网络、CVSS 9.8!这波无需授权的 RCE 组合拳,是如何拿下 TrueConf 服务器的?、CVE-2026-3854:GitHub 存在安全缺陷,攻击者可利用该漏洞发起远程代码执行攻击、某SRC不一样的Dify∕Next.js命令执行记录、漏洞预警 | Cockpit远程代码执行漏洞、【高危漏洞预警】llama.cpp无认证远程代码执行漏洞CVE-2026-34159、安全企业发布iOS漏洞攻击风险检测工具、关键GitHub 漏洞(CVE-2026-3854)允许远程代码执行、打印服务也犯错!最新CUPS漏洞可攻陷操作系统、奇安信SRC 关于AI生成漏洞报告的处置公告、[工具推荐]AI自动化 Web 漏洞扫描Burp插件Zack-AI-Scanner、FortiWeb 针对 Java 幽灵比特位(Ghost Bits)漏洞防护策略、[高危漏洞预警] LiteLLM 预认证SQL注入漏洞CVE-2026-42208、【有免费靶场】Java“幽灵比特位” 漏洞原理+复现、
This commit is contained in:
 test committed
1 parent
c8af27a12f
commit
7b600860f5
19 files changed
+1595
-1
No files matched your search
@@ -20294,5 +20294,24 @@
|
||||
"https://mp.weixin.qq.com/s/ytNWdqGECo0fmWwPQGqy8A": "LiteLLM SQL注入漏洞可无条件触发",
|
||||
"https://mp.weixin.qq.com/s/hgH1SOCfuetBs-F_aueixQ": "LLM 推理引擎 llama.cpp 零点击 RCE 漏洞:从 Null Buffer 到绕过 PIE∕Full RELRO∕NX 利用链(CVE-2026-34159)",
|
||||
"https://mp.weixin.qq.com/s/AkKjaEkdG5Va1ovA3D7HLw": "RedSun 本地权限提升漏洞分析:滥用 Defender 修复机制",
|
||||
"https://mp.weixin.qq.com/s/gQpvJE8_--8CLXOOzTdSHw": "我在 API Explorer 中发现了一个存储型 XSS 漏洞——以下是我的具体操作步骤"
|
||||
"https://mp.weixin.qq.com/s/gQpvJE8_--8CLXOOzTdSHw": "我在 API Explorer 中发现了一个存储型 XSS 漏洞——以下是我的具体操作步骤",
|
||||
"https://mp.weixin.qq.com/s/zi0YGUvyBmaKjiRHLSJItg": "Nginx UI的未授权远程代码执行",
|
||||
"https://mp.weixin.qq.com/s/_GtsUO1Zw5PrXReh3PTW3A": "漏洞预警 | 天地伟业Easy7文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/NOrYKuv6TANitgwxoCUTYw": "【有免费靶场】Java“幽灵比特位” 漏洞原理+复现",
|
||||
"https://mp.weixin.qq.com/s/wHj6IBCWz-v6MSIWToIZBw": "微软修复可导致权限提升的 Entra ID 漏洞",
|
||||
"https://mp.weixin.qq.com/s/pKGAY4LKq_FNOldhIscm-g": "【CVE-2026-22077】OPPO钱包可信域绕过导致敏感信息泄露漏洞的致谢公告",
|
||||
"https://mp.weixin.qq.com/s/_8P7LXulq1k94qo11xzYdQ": "PhantomCore 利用 TrueConf 漏洞入侵俄罗斯网络",
|
||||
"https://mp.weixin.qq.com/s/LV5S2ijsoT-MnVM3rYkptA": "CVSS 9.8!这波无需授权的 RCE 组合拳,是如何拿下 TrueConf 服务器的?",
|
||||
"https://mp.weixin.qq.com/s/Z1nYRTMC3YZBT5T6e12NKw": "CVE-2026-3854:GitHub 存在安全缺陷,攻击者可利用该漏洞发起远程代码执行攻击",
|
||||
"https://mp.weixin.qq.com/s/Dml2Bs63K7PLAj1AEhFrqA": "某SRC不一样的Dify∕Next.js命令执行记录",
|
||||
"https://mp.weixin.qq.com/s/r2qc3-qowgHkqcDMBu-HWw": "漏洞预警 | Cockpit远程代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s/A7x_ldeAz2kEajkc914cdw": "【高危漏洞预警】llama.cpp无认证远程代码执行漏洞CVE-2026-34159",
|
||||
"https://mp.weixin.qq.com/s/Il0b96xm7kl2sOL_V8eNYA": "安全企业发布iOS漏洞攻击风险检测工具",
|
||||
"https://mp.weixin.qq.com/s/egJBth9FPgK9RcYcO9RmPQ": "关键GitHub 漏洞(CVE-2026-3854)允许远程代码执行",
|
||||
"https://mp.weixin.qq.com/s/PEbh04GR873lOvayH9x39w": "打印服务也犯错!最新CUPS漏洞可攻陷操作系统",
|
||||
"https://mp.weixin.qq.com/s/Z_vob01EPshW17OWrACA2Q": "奇安信SRC 关于AI生成漏洞报告的处置公告",
|
||||
"https://mp.weixin.qq.com/s/aSe-K12DmxPVCYURgrRb6g": "[工具推荐]AI自动化 Web 漏洞扫描Burp插件Zack-AI-Scanner",
|
||||
"https://mp.weixin.qq.com/s/ET6QSQgcWUhEdsUWQHjjrA": "FortiWeb 针对 Java 幽灵比特位(Ghost Bits)漏洞防护策略",
|
||||
"https://mp.weixin.qq.com/s/ba0X89YKQLL8qaU26w1P_A": "[高危漏洞预警] LiteLLM 预认证SQL注入漏洞CVE-2026-42208",
|
||||
"https://mp.weixin.qq.com/s/hVOmXE60RFSlTKsEWw2m3g": "【有免费靶场】Java“幽灵比特位” 漏洞原理+复现"
|
||||
}
|
||||
@@ -0,0 +1,37 @@
|
||||
# CVE-2026-3854:GitHub 存在安全缺陷,攻击者可利用该漏洞发起远程代码执行攻击
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-29 00:43
|
||||
|
||||

|
||||
|
||||
研究人员在 GitHub 中发现一处高危漏洞,漏洞编号为 **CVE-2026-3854**
|
||||
,攻击者只需执行一次简单的 git push
|
||||
操作,即可实现远程代码执行。该漏洞影响 GitHub 企业云、含数据驻留功能的 GitHub 企业云、搭载企业托管用户的 GitHub 企业云以及 GitHub 企业服务器。
|
||||
|
||||
此漏洞源于**命令注入**
|
||||
缺陷,拥有代码仓库推送权限的攻击者,可在受影响设备上执行任意系统命令。该漏洞评级为高危,对 GitHub 官网及 GitHub 企业服务器用户均构成严重安全威胁。
|
||||
|
||||
官方安全公告中写道:“GitHub 企业服务器存在特殊字符过滤不当漏洞,拥有仓库推送权限的攻击者可利用该缺陷,在服务器实例上实施远程代码执行。在 git push
|
||||
过程中,用户传入的推送选项参数未经过安全过滤,就被写入内部服务请求头。由于内部请求头使用的分隔符可被用户输入内容伪造,攻击者可通过构造恶意推送选项,注入额外元数据字段。”
|
||||
|
||||
该漏洞通过 GitHub 漏洞赏金计划提交上报,官方已在多个企业服务器版本中完成修复,包括:3.14.24、3.15.19、3.16.15、3.17.12、3.18.6 以及 3.19.3。
|
||||
|
||||
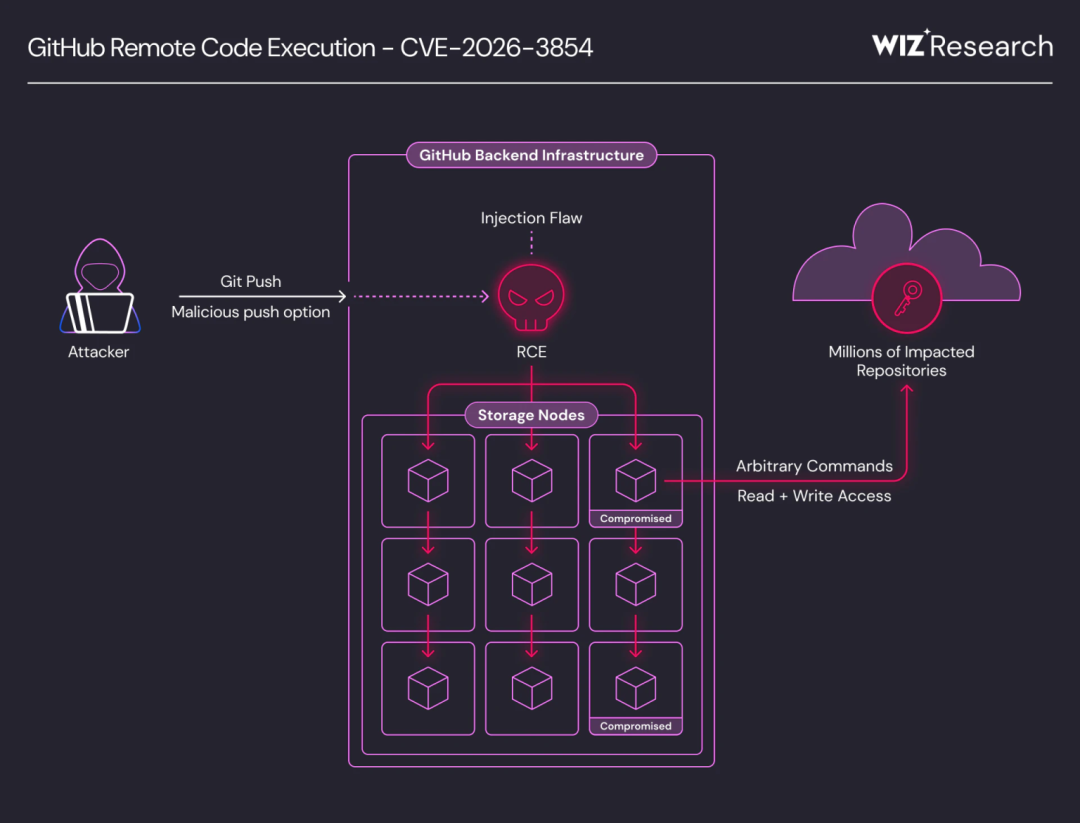
威兹(Wiz)安全研究团队于 2026 年 3 月 4 日披露该漏洞,GitHub 仅用两小时就完成了漏洞修复。代码推送至 GitHub 时,内部各服务会同步交互操作元数据。本次漏洞的核心成因是:用户可控的 git push
|
||||
选项参数未做合规清洗,直接嵌入元数据流转。攻击者可利用分隔符解析逻辑缺陷注入冗余字段,欺骗下游服务将恶意输入判定为可信数据。借此篡改运行环境、绕过沙箱防护,最终在服务器中执行任意命令。
|
||||
|
||||
GitHub 迅速通过强化输入校验修复该问题,并为各版本企业服务器推送安全补丁。经排查,目前除安全研究员测试利用外,暂无野外真实攻击案例,也未发生客户数据泄露事件。
|
||||
|
||||
威兹研究团队表示,该漏洞是借助人工智能在闭源代码中检测发现,标志着漏洞挖掘方式迎来新变化。该漏洞利用逻辑虽有复杂度,但攻击门槛极低。在 GitHub 公有云环境中,漏洞可导致共享存储节点远程代码执行,数百万代码仓库面临泄露风险;而在企业服务器环境下,可被完整攻陷服务器,窃取全部仓库数据与核心敏感内网资料。GitHub 企业服务器用户需立即升级修复,截至目前,调研数据显示仍有 **88%**
|
||||
的服务器实例处于高危未修复状态。
|
||||
|
||||
攻击者可通过滥用注入字段完成权限提升,实现完整远程代码执行。通过篡改运行环境参数,绕过沙箱隔离机制,强制钩子程序在非安全模式下运行;再结合目录重定向与路径遍历漏洞,加载执行任意恶意文件。整条攻击链可依托 Git 服务账户执行系统指令,实现服务器完全控制,自由访问文件系统、篡改内部配置。
|
||||
|
||||
在 GitHub 公有云侧,攻击者可借助内部元数据注入企业模式标识,即便平台默认禁用自定义钩子,依旧能够突破限制执行恶意代码。依托 GitHub 多租户架构特性,该漏洞会造成跨环境数据泄露,黑客可读取共享存储节点上的海量第三方仓库源码。
|
||||
|
||||
该安全事件暴露出:单次 git push
|
||||
动作即可利用企业内部服务间的信任机制发起攻击。GitHub 官方强烈建议用户立即打补丁加固,并强调复杂架构场景下,必须严格管控用户可控数据在内网协议中的流转安全。
|
||||
|
||||
报告总结:“一条简单的 git push
|
||||
命令,就能利用 GitHub 内网通信协议缺陷,拿下后端基础设施代码执行权限。整条攻击链折射出通用安全问题:多语言、多服务集群通过统一内网协议传输数据时,各服务对数据格式、内容的默认信任假设,会形成高危攻击面。本次漏洞的根源,正是单一服务未经校验,直接原生嵌入外部可控的推送参数。”
|
||||
|
||||
|
||||
@@ -0,0 +1,104 @@
|
||||
# CVSS 9.8!这波无需授权的 RCE 组合拳,是如何拿下 TrueConf 服务器的?
|
||||
原创 Hankzheng
|
||||
Hankzheng 技术修道场 2026-04-29 00:03
|
||||
|
||||

|
||||
|
||||
哈喽大家好。最近在看安全情报的时候,Positive Technologies 发布的一份关于 **PhantomCore**
|
||||
(也被称为 Fairy Trickster)APT 组织的报告引起了我的注意。这个主要针对俄罗斯境内目标、带有政治和经济双重动机的黑客团伙,最近可谓是疯狂上分。
|
||||
|
||||
最让我觉得技术含量拉满的是他们针对 **TrueConf 视频会议服务器**
|
||||
打出的一套极其漂亮的**漏洞利用组合拳(Exploit Chain)**
|
||||
。
|
||||
|
||||
要知道,这套漏洞链**在公开渠道根本找不到现成的 EXP**
|
||||
。换句话说,这帮人是硬生生通过自己做漏洞研究和逆向工程,徒手搓出了武器化的利用工具,然后悄无声息地撕开了大量俄企的内网防线。
|
||||
|
||||
今天,咱们就来硬核扒一扒,PhantomCore 这波攻击到底是怎么玩的,他们的技术路径有哪些值得我们做攻防研究的师傅们学习和防范的地方。
|
||||
## 💥 核心突破口:高危漏洞的三连击
|
||||
|
||||
视频会议系统一直是企业内网的“咽喉要道”,拿下它往往就等于拿到了内网漫游的门票。PhantomCore 这次盯上的是 TrueConf Server 的三个漏洞。
|
||||
|
||||
大家先来看看这个豪华的“漏洞大礼包”:
|
||||
> BDU:2025-10114 (CVSS 7.5):未授权访问/越权漏洞。 攻击者无需任何身份验证,就能直接向特定的管理接口(/admin/*)发送请求。这是撕开防线的第一道口子。BDU:2025-10115 (CVSS 7.5):任意文件读取。 结合上一步的管理权限,攻击者可以直接读取系统上的任意敏感文件(比如配置文件、密钥等)。BDU-2025-10116 (CVSS 9.8):命令注入漏洞。 终极大杀器,允许攻击者直接在底层操作系统上执行任意命令(RCE)。
|
||||
|
||||
|
||||
**技术复盘:**
|
||||
这种“**未授权访问 + 信息泄露 + RCE**
|
||||
”的经典三段式攻击路径,在实战中极其致命。攻击者先利用 10114 绕过登录鉴权,随后通过 10115 摸清服务器底细并获取必要的凭据或配置参数,最后将这些参数构造成恶意 payload,通过 10116 接口触发命令注入。一气呵成,直接拿到服务器的最高控制权,**全程不需要任何合法的账号密码**
|
||||
。
|
||||
## 🕷️ 站稳脚跟与内网漫游:PhantomCore 的“百宝箱”
|
||||
|
||||
很多脚本小子拿到 RCE 传个 WebShell 就结束了,但高玩的操作往往在拿下权限后才刚刚开始。PhantomCore 展现出了极强的**隐蔽性(Stealth)**
|
||||
和**工程化能力**
|
||||
。
|
||||
|
||||
在成功入侵 TrueConf Server 后,他们并没有急于横向,而是先做了一套极其完善的“基建”:
|
||||
### 1. 流量伪装与控制通道
|
||||
|
||||
他们不仅植入了常规的 PHP WebShell(用于上传文件和远程执行),还专门写了一个 **PHP 代理脚本**
|
||||
。这个脚本的作用是将恶意控制指令伪装成正常的业务请求,完美绕过了一些基础的流量审计设备。
|
||||
### 2. 核心后门:魔改官方客户端
|
||||
|
||||
这招非常骚!他们没有使用市面上常见的木马,而是直接**魔改了 TrueConf 的视频会议客户端**
|
||||
,植入了一个反向 Shell。这个魔改版不仅能连回 C2 服务器接收执行命令、拉起可执行文件,还能通过前面提到的 PHP WebShell 进行流量代理。用官方程序的壳子干黑客的活儿,杀软看了都得愣两秒。
|
||||
### 3. 隧道与横向移动矩阵
|
||||
|
||||
为了在内网长久潜伏,他们建立了一个多层次的隧道网络:
|
||||
- **反向 SSH 隧道组:**
|
||||
包含自主研发的 PhantomSscp (DLL)
|
||||
、基于 PowerShell 的 MacTunnelRat
|
||||
和 PhantomProxyLite
|
||||
,死死钉住控制权。
|
||||
|
||||
- **SOCKS 代理:**
|
||||
熟练运用 microsocks
|
||||
、rsocx
|
||||
和 tsocks
|
||||
,把受控机器当跳板,直接把攻击者的基础设施桥接到企业内网。
|
||||
|
||||
- **横向与搜集:**
|
||||
用 ADRecon
|
||||
探查域环境,用修改版的 Veeam-Get-Creds
|
||||
脚本薅备份软件的密码。抓取内存凭据更是用上了底层的 MemProcFS
|
||||
和老牌工具 DumpIt
|
||||
。至于横向过去,直接就地取材,用系统自带的 **WinRM**
|
||||
和 **RDP**
|
||||
,主打一个“白加黑”。
|
||||
|
||||
### 4. 影子管理员提权
|
||||
|
||||
在部分入侵案例中,他们还使用了一个恶意的 DLL,在服务器上悄悄创建了一个名为 **"TrueConf2"**
|
||||
的影子管理员账号。即便原始后门被清,他们依然有合法的系统级后门可以随时登录。
|
||||
## 🌐 延伸:俄罗斯网络威胁的“群魔乱舞”
|
||||
|
||||
除了 PhantomCore,最近这几个月俄语区的安全局势简直是神仙打架,各种新手法层出不穷。借此机会也给大家同步几个值得关注的威胁动向:
|
||||
- **CapFIX 的“点击修复”战术:**
|
||||
这个组织(使用 CapDoor 后门)现在不怎么发加密货币钓鱼邮件了,而是开始**伪造政府机构的官方公文**
|
||||
。他们极度依赖 ClickFix
|
||||
社会工程学战术,诱导受害者主动运行恶意代码来部署 AsyncRAT 等木马。
|
||||
|
||||
- **Mythic Likho 的定制化:**
|
||||
它们在使用 Havoc 后渗透框架的魔改版(Loki 后门),并且使用了另一组织 ExCobalt 的专属 Rootkit(Megatsune),说明 APT 组织之间的工具共享或人员交叉越来越频繁。
|
||||
|
||||
- **“狼人”家族的奇招 :**
|
||||
- **Paper Werewolf**
|
||||
在 Telegram 上建频道,打着“把 Starlink 设备加入白名单工具”的幌子投毒(EchoGather 木马),甚至还搞了个假无人机模拟器网站。
|
||||
|
||||
- **Versatile Werewolf**
|
||||
更是走在时代前沿,已经开始**利用生成式 AI (GenAI) 来编写和加速开发他们的攻击工具**
|
||||
(部署 Sliver 框架和 SoullessRAT)。
|
||||
|
||||
- **Eagle Werewolf**
|
||||
则用 Rust 语言写了 Dropper,伪装成星链激活清单。
|
||||
|
||||
尽管这几个“狼人”名字相似、目标一致且手法雷同,但安全公司 BI.ZONE 确认它们目前是独立运营的,并未发现协同攻击的证据。
|
||||
## 💡 结语
|
||||
|
||||
从 PhantomCore 这次的一套连招可以看出,现在的 APT 攻击已经越来越倾向于**挖掘本土化/特定行业软件的 0day/1day 漏洞**
|
||||
。一旦被他们拿到未授权 RCE,加上高度定制化的免杀工具和极其谨慎的潜伏策略,防守方的压力是呈指数级上升的。
|
||||
|
||||
各位运维和安全的师傅们,赶紧查查自家有没有暴露在公网的管理后台,特别是视频会议、VPN、OA 等边界设备,该打补丁打补丁,该限制白名单限制白名单。千万别让你的服务器,成了别人内网漫游的“第一站”。
|
||||
|
||||
**如果你觉得今天的技术拆解对你有帮助,别忘了点个“在看”和“赞”,我们下期硬核干货见!**
|
||||
|
||||
@@ -0,0 +1,90 @@
|
||||
# FortiWeb 针对 Java 幽灵比特位(Ghost Bits)漏洞防护策略
|
||||
原创 剑思庭
|
||||
剑思庭 IRTeam工业安全 2026-04-28 12:45
|
||||
|
||||
2026 年 4 月,在 Black Hat Asia 2026 大会上,揭示了 Java 生态中一个系统性、长期被忽视的底层编码缺陷——"Ghost Bits(幽灵比特位)",并证明攻击者可利用该缺陷对 WAF/IDS 等安全设备实现全面绕过,进而触发 SQL 注入、反序列化 RCE、文件上传、SMTP 注入、请求走私等多种高危攻击链。漏洞影响范围覆盖 Java 主流框架与中间件,利用门槛低。
|
||||
|
||||
Java 的 char类型为 16 位(2 字节),而 byte类型仅为 8 位(1 字节)。当 Java 代码通过 (byte)ch、ch & 0xFF、baos.write(ch)、DataOutputStream[#writeBytes]()
|
||||
()等方式将 char转换为 byte时,高 8 位会被静默丢弃,只保留低 8 位,这一丢失的高位数据即被称为"幽灵比特位(Ghost Bits)"。
|
||||
|
||||
以汉字「爻」(U+2F58)为例:
|
||||
|
||||
爻 → U+2F58 → 二进制:00101111 | 00111010
|
||||
|
||||
(byte) 转换后:高 8 位 0x2F 丢弃,低 8 位 0x3A → 'X'
|
||||
|
||||
攻击者可利用这一特性,将攻击 Payload 中的关键 ASCII 字符替换为经过精心选取的 Unicode 字符(其低 8 位与原字符一致),使 WAF 看到的是无意义的 Unicode 字符序列,而后端 Java 服务解码时高位截断还原为原始攻击载荷,从而绕过基于字符串特征的安全检测。
|
||||
|
||||
PoC:
|
||||
|
||||

|
||||
|
||||
防护建议:
|
||||
|
||||
采用Fortiweb作为WAF防护,需要增加如下修改:
|
||||
|
||||
一、基础配置
|
||||
|
||||
1. 启用深度解码与 Unicode 规范化
|
||||
|
||||
路径:System > Config > Advanced
|
||||
|
||||
开启 Recursive URL Decoding(递归 URL 解码)
|
||||
|
||||
开启 Unicode Normalization(NFC/NFKC),强制将变形字符归一化为标准 ASCII
|
||||
|
||||
开启 IIS-specific Unicode decoding 兼容全场景 Unicode 编码
|
||||
|
||||
开启 Base64 Arg Decoding,覆盖参数隐写场景
|
||||
|
||||
2. 强制字节级截断检测
|
||||
|
||||
启用 Byte-level inspection,对 URL、参数、Cookie、 multipart 文件名做低 8 位提取
|
||||
|
||||
匹配规则:提取低 8 位后与 SQLi/XSS/ 路径穿越 / RCE 特征库二次比对
|
||||
|
||||
对 %uXXXX、\uXXXX 格式做强制解析,阻断隐写载荷
|
||||
|
||||
二、专项防护规则
|
||||
|
||||
1. URL 路径与参数防护
|
||||
|
||||
拦截含高 8 位随机 Unicode + 低 8 位攻击字符组合,如 U+2F58 → 截断为 :
|
||||
|
||||
规则匹配:[\u0100-\uFFFF]{1,}([;'"()\/*+-]|union|select|exec|jsp)
|
||||
|
||||
动作:Alert+Deny,记录完整请求日志
|
||||
|
||||
2. 文件上传防护(防 .jsp 绕过)
|
||||
|
||||
对 multipart 文件名做低 8 位还原,禁止伪装后缀
|
||||
|
||||
黑名单:还原后为 .jsp/.jspx/.war 直接阻断
|
||||
|
||||
白名单:仅允许业务合法后缀(.jpg/.png/.pdf 等)
|
||||
|
||||
3. 请求头与 CRLF 注入防护
|
||||
|
||||
检测 Header 中隐写 \r\n 的 Unicode 字符,阻断请求走私、SMTP 注入
|
||||
|
||||
限制 Header 中非 ASCII 字符比例,超过阈值直接拦截
|
||||
|
||||
4. JSON / 反序列化防护
|
||||
|
||||
对 Jackson/fastjson 相关参数做字节级归一化
|
||||
|
||||
拦截含 BCEL、ClassLoader、\u 拼接反序列化载荷
|
||||
|
||||
三、日志与应急响应
|
||||
|
||||
1. 关键日志开启
|
||||
|
||||
记录:URL 归一化前后、参数低 8 位还原结果、规则命中详情
|
||||
|
||||
告警阈值:单 IP 5 分钟≥3 次 此特征触发自动封禁
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://i.blackhat.com/Asia-26/Presentations/Asia-26-Bai-Cast-Attack-Ghost-Bits-4.23.pdf
|
||||
|
||||
@@ -0,0 +1,36 @@
|
||||
# Nginx UI的未授权远程代码执行
|
||||
sec随谈
|
||||
sec随谈 sec随谈 2026-04-29 01:05
|
||||
|
||||
新披露的 **脆弱性**
|
||||
, 追踪为
|
||||
CVE-2026-42238
|
||||
, 在流行的基于 Web 的管理器 Nginx UI 中,旨在通过 AI 辅助和一键部署简化 Nginx 集群,允许未经身份验证的攻击者实现远程代码执行(RCE),CVSS 得分为 9。0。
|
||||
|
||||
的 **缺陷**
|
||||
利用应用程序备份和恢复逻辑中的 “与时间的赛跑” 设计选择,可能将完整的服务器控制权移交给任何有互联网连接的人。
|
||||
|
||||
该漏洞以备份恢复端点(POST/api/restore)为中心。为了方便初始设置,Nginx UI 在流程开始后的前 10 分钟内完全未对该端点进行身份验证。
|
||||
|
||||
虽然该逻辑适用于新安装,但它包含一个致命的疏忽。每次进程重新启动时,10 分钟的未经身份验证的窗口都会重置。无论是容器重启、升级还是健康检查触发器,“门”都会再次完全打开。攻击者可以上传恶意备份档案,覆盖应用程序的核心配置文件(app。ini)及其 SQLite 数据库。
|
||||
|
||||
通过控制恢复的 app。ini,攻击者可以向 TestConfigCmd 等设置注入任意操作系统命令。一旦应用程序自动重新启动以应用这些“恢复的”设置,单个后续请求就会执行攻击者的命令。
|
||||
|
||||
由于 Nginx UI 的典型部署方式,此缺陷的后果尤其严重。
|
||||
|
||||
1、在 Docker 环境中—主要分发方法—,Nginx UI 通常以 root 身份运行。如果容器使用特权模式或主机挂载,这将为攻击者提供完全的主机访问权限。
|
||||
|
||||
2、攻击者可以获得对数据库中存储的所有 Nginx 配置、TLS 私钥和机密的完整读取访问权限。
|
||||
|
||||
3、攻击者可以停止或永久错误配置 Nginx 和 UI,导致托管服务完全中断。
|
||||
|
||||
开发团队有
|
||||
发布
|
||||
一个从基于时间的安全性转向无条件身份验证的补丁。
|
||||
|
||||
如果您无法立即升级,请非常谨慎地重新启动 Nginx UI 容器。系统启动后立即监控网络日志中是否有任何 POST 请求到/api/restore。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://github.com/0xJacky/nginx-ui/releases
|
||||
|
||||
@@ -0,0 +1,236 @@
|
||||
# PhantomCore 利用 TrueConf 漏洞入侵俄罗斯网络
|
||||
会杀毒的单反狗
|
||||
会杀毒的单反狗 爱拍照的老李 2026-04-29 01:02
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
PhantomCore的行动凸显其复杂性,他们在某些情况下能保持隐秘长达78天,同时针对俄罗斯政府、国防和制造业等关键领域。PhantomCore的战术不仅限于TrueConf漏洞利用,还包含带有密码保护RAR压缩包的钓鱼攻击,其中包含PhantomRAT恶意软件,这与早期基于ZIP的方法有所不同。
|
||||
|
||||
|
||||
|
||||
|
||||
一个名为 PhantomCore 的亲乌克兰黑客组织自 2025 年 9 月起,一直在利用 TrueConf 视频会议软件的漏洞入侵俄罗斯网络。
|
||||
|
||||
|
||||
据 Positive Technologies 的一份报告显示,攻击者利用 TrueConf Server 中三个未公开的漏洞,绕过身份验证,读取敏感文件,并远程执行任意命令。
|
||||
|
||||
|
||||
尽管 TrueConf 已于 2025 年 8 月 27 日发布了补丁,但该组织仍独立地对这些漏洞进行了逆向工程,在不依赖公开漏洞的情况下,对俄罗斯组织发起了广泛的攻击。
|
||||
|
||||
|
||||
这些漏洞包括 BDU:2025-10114 (CVSS 7.5),这是一个访问控制不足的漏洞,允许对诸如 /admin/* 之类的管理端点发起未经身份验证的请求;BDU:2025-10115 (CVSS 7.5),该漏洞允许任意读取文件;以及严重漏洞 BDU:2025-10116 (CVSS 9.8),这是一个命令注入漏洞,允许执行完整的操作系统命令。
|
||||
|
||||
|
||||
该漏洞利用链使攻击者能够首先在易受攻击的服务器上立足,从而便于在受害者环境中横向移动和持久化。
|
||||
|
||||
|
||||
PhantomCore 的行动凸显了其高超的作案技巧,他们能够长时间保持隐蔽——在某些情况下甚至长达 78 天——同时攻击政府、国防和制造业等行业。
|
||||
|
||||
|
||||
PhantomCore 的策略不仅限于 TrueConf 漏洞利用,还结合了网络钓鱼,利用包含 PhantomRAT 恶意软件的密码保护 RAR 压缩包进行攻击,这与早期基于 ZIP 的攻击方式截然不同。
|
||||
|
||||
|
||||
Positive Technologies 指出,仅在 2025 年 5 月至 7 月期间,就发生了超过 180 起感染事件,高峰出现在 6 月 30 日,截至 2026 年初,至少仍有 49 台主机处于攻击者的控制之下。该组织亲乌克兰的立场与其地缘政治动机相符,在持续不断的网络间谍浪潮中,他们专注于攻击俄罗斯实体。
|
||||
|
||||
|
||||
如果未及时修补 TrueConf,运行该软件的组织将面临更高的风险,因为攻击者会不断改进工具以逃避检测并进行大规模攻击。
|
||||
|
||||
|
||||
此次攻击凸显了在敏感环境中未打补丁的协作工具的危险性,在这些环境中,私有零日漏洞可能助长国家支持的黑客行动。
|
||||
|
||||
|
||||
俄罗斯企业必须优先考虑漏洞管理和威胁搜寻,因为 PhantomCore 的适应性表明,威胁将持续到 2026 年。通过保持警惕,防御者可以在此类隐蔽入侵升级为数据窃取或破坏之前将其阻止。
|
||||
|
||||
|
||||
技术报告:
|
||||
|
||||
https://ptsecurity.com/research/pt-esc-threat-intelligence/hiding-in-plain-sight-how-phantomcore-masks-its-activity-with-legitimate-tools/
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://www.cysecurity.news/2026/04/phantomcore-exploits-trueconf-flaws-to.html
|
||||
|
||||
|
||||
|
||||
**今日安全资讯速递**
|
||||
|
||||
|
||||
|
||||
**APT事件**
|
||||
|
||||
|
||||
Advanced Persistent Threat
|
||||
|
||||
1
|
||||
. 新的 Windows 零点击漏洞被用于绕过 Defender SmartScreen
|
||||
|
||||
一个关键的零点击身份验证强制漏洞,编号为CVE-2026-32202,源于对Windows Shell安全功能绕过的一个不完整补丁,微软确认该漏洞正被俄罗斯APT28威胁组织积极利用。
|
||||
|
||||
🔗
|
||||
https://cybersecuritynews.com/windows-shell-security-0-click-vulnerability/
|
||||
|
||||
|
||||
2. 新的 Linux FIRESTARTER 后门针对 Cisco Firepower 设备
|
||||
|
||||
CISA 和 NCSC 警告称,基于 Linux 的后门 FIRESTARTER 针对思科 Firepower 设备,可绕过补丁,并在固件更新后仍能实现持续访问。
|
||||
|
||||
🔗
|
||||
https://hackread.com/linux-firestarter-backdoor-cisco-firepower-devices/
|
||||
|
||||
|
||||
3. 新的安卓间谍软件 Morpheus 与意大利监控公司相关
|
||||
|
||||
非营利组织Osservatorio Nessuno发现通过虚假安卓应用传播的Morpheus间谍软件,用于窃取数据,突显日益增多的隐蔽监控工具。
|
||||
|
||||
🔗
|
||||
https://securityaffairs.com/191398/malware/new-android-spyware-morpheus-linked-to-italian-surveillance-firm.html
|
||||
|
||||
|
||||
4. PhantomCore 利用 TrueConf 漏洞入侵俄罗斯网络
|
||||
|
||||
PhantomCore的行动凸显其复杂性,他们在某些情况下能保持隐秘长达78天,同时针对俄罗斯政府、国防和制造业等关键领域。PhantomCore的战术不仅限于TrueConf漏洞利用,还包含带有密码保护RAR压缩包的钓鱼攻击,其中包含PhantomRAT恶意软件,这与早期基于ZIP的方法有所不同。
|
||||
|
||||
🔗
|
||||
https://www.cysecurity.news/2026/04/phantomcore-exploits-trueconf-flaws-to.html
|
||||
|
||||
|
||||
|
||||
**一般威胁事件**
|
||||
|
||||
|
||||
General Threat Incidents
|
||||
|
||||
1. VECT 2.0 网络勒索软件因设计缺陷会擦除所有数据
|
||||
|
||||
名为VECT 2.0的网络犯罪活动由于其在Windows、Linux和ESXi变体中的加密实现存在关键缺陷,实际上更像是一种擦除工具而非勒索软件,甚至攻击者自身也无法恢复数据。VECT的锁定机制会永久破坏大文件,而不是对其进行加密。
|
||||
|
||||
🔗
|
||||
https://thehackernews.com/2026/04/vect-20-ransomware-irreversibly.html
|
||||
|
||||
|
||||
2.
|
||||
ClickUp 数据泄露导致企业邮件暴露超过一年
|
||||
|
||||
ClickUp 公共网站中的硬编码 API 密钥导致数百个企业及政府电子邮件地址暴露了一年以上。
|
||||
|
||||
🔗
|
||||
https://www.esecurityplanet.com/threats/clickup-data-leak-exposes-enterprise-emails-for-over-a-year/
|
||||
|
||||
|
||||
3.
|
||||
大规模网络钓鱼活动正在悄然针对全球用户
|
||||
|
||||
由中文语言服务支持的一波大规模网络钓鱼活动正在悄然针对全球用户,利用日常通讯应用窃取个人和财务凭证。
|
||||
|
||||
🔗
|
||||
https://cybersecuritynews.com/chinese-backed-smishing-services-use-ott-messaging/
|
||||
|
||||
|
||||
4. 新型BlobPhish攻击利用浏览器Blob对象窃取用户登录凭据
|
||||
|
||||
一个名为BlobPhish的复杂、驻留内存的网络钓鱼活动,自2024年10月起活跃,利用浏览器Blob URL API从Microsoft 365用户、主要美国银行和金融平台窃取凭证,同时几乎完全对传统安全工具保持隐形。
|
||||
|
||||
🔗
|
||||
https://cybersecuritynews.com/blobphish-phishing-attack/
|
||||
|
||||
|
||||
5
|
||||
. 新的 DHL 钓鱼诈骗使用 11 步攻击链窃取密码
|
||||
|
||||
Forcepoint旗下X-Labs报告了一种11步的DHL钓鱼诈骗,该诈骗使用伪造的OTP验证码和EmailJS来窃取用户凭据和设备遥测数据。
|
||||
|
||||
🔗
|
||||
https://hackread.com/dhl-phishing-scam-attack-chain-steal-passwords/
|
||||
|
||||
|
||||
6
|
||||
. Sevii 推出网络蜂群防御模式,以大规模阻止人工智能驱动的攻击
|
||||
|
||||
Sevii 推出了一个新的功能,旨在以机器速度和规模阻止高流量的、由人工智能驱动的网络攻击,而无需承担不可预测的人工智能标记成本。Sevii 的网络蜂群防御模式(CSD)解决了由人工智能造成的一个关键漏洞,即在大规模、由人工智能驱动的攻击洪峰期间,无法维持网络安全性能和成本效率。
|
||||
|
||||
🔗
|
||||
https://www.helpnetsecurity.com/2026/04/28/sevii-cyber-swarm-defense-mode-csd/
|
||||
|
||||
|
||||
7
|
||||
. 虚假验证码诱骗实施 IRSF 欺诈和加密货币盗窃活动
|
||||
|
||||
Infoblox 的研究揭示了一种新的欺诈操作,该操作结合了常规的网络安全部署与电信计费滥用,通过伪造的 CAPTCHA 界面导致未经授权的移动设备活动。
|
||||
|
||||
🔗
|
||||
https://www.cysecurity.news/2026/04/fake-captcha-lures-power-irsf-fraud-and.html
|
||||
|
||||
|
||||
**漏洞事件**
|
||||
|
||||
|
||||
Vulnerability Incidents
|
||||
|
||||
1. 关键GitHub 漏洞(CVE-2026-3854)允许远程代码执行
|
||||
|
||||
研究人员在 GitHub 中发现了一个关键漏洞,编号为 CVE-2026-3854,可通过简单的 git push 实现远程代码执行。
|
||||
|
||||
🔗
|
||||
https://securityaffairs.com/191434/security/cve-2026-3854-github-flaw-enables-remote-code-execution.html
|
||||
|
||||
|
||||
2. Hugging Face LeRobot 漏洞为远程代码执行攻击打开大门
|
||||
|
||||
在Hugging Face的LeRobot中发现一个关键的远程代码执行(RCE)漏洞,LeRobot是一个流行的开源机器人机器学习框架。该漏洞被标记为CVE-2026-25874,最大CVSS严重性评分为9.8,允许未经身份验证的攻击者在受影响的服务器上执行任意系统命令。
|
||||
|
||||
🔗
|
||||
https://gbhackers.com/hugging-face-lerobot-flaw/
|
||||
|
||||
|
||||
3. 关键 LiteLLM SQL注入漏洞在野外被利用
|
||||
|
||||
一个关键的预认证SQL注入漏洞存在于LiteLLM中,这是一个广泛使用的开源AI网关,拥有超过22,000个GitHub星标,该漏洞正在野外被积极利用。此严重漏洞编号为CVE-2026-42208,允许未经授权的攻击者直接从平台的PostgreSQL数据库中提取高度敏感的云和AI提供商凭据。
|
||||
|
||||
🔗
|
||||
https://cybersecuritynews.com/litellm-sql-injection-vulnerability-exploited/
|
||||
|
||||
|
||||
4. 微软修复 Entra ID 漏洞
|
||||
,该漏洞可导致权限提升
|
||||
|
||||
微软修复
|
||||
Entra ID 中的一个漏洞,该漏洞可能允许攻击者接管服务帐户。此问题涉及代理 ID 管理员角色,该角色负责管理 AI 代理的身份和访问权限,并可能被滥用以提升权限。
|
||||
|
||||
🔗
|
||||
https://securityaffairs.com/191414/security/microsoft-fixes-entra-id-flaw-enabling-privilege-escalation.html
|
||||
|
||||
|
||||
5. Windows 中新 PhantomRPC 权限提升漏洞无补丁
|
||||
|
||||
一个伪造的 RPC 服务器可用于监听 RPC 请求,并伪装目标服务以将权限提升至 System。
|
||||
|
||||
🔗
|
||||
https://www.securityweek.com/no-patch-for-new-phantomrpc-privilege-escalation-technique-in-windows/
|
||||
|
||||
|
||||
7. Notepad++ 漏洞允许攻击者使应用程序崩溃并泄露内存数据
|
||||
|
||||
一个名为CVE-2026-3008的新字符串注入漏洞在Notepad++ 8.9.3版本中被发现。此关键漏洞允许攻击者使应用程序崩溃,或立即且秘密地提取敏感内存信息。
|
||||
|
||||
🔗
|
||||
https://gbhackers.com/notepad-vulnerability-lets-attackers-crash-app/
|
||||
|
||||
|
||||
8. Robinhood漏洞被用于网络钓鱼攻击
|
||||
|
||||
投资和交易平台 Robinhood 已证实,网络犯罪分子利用其账户创建过程中的漏洞发送了看似合法的网络钓鱼邮件。
|
||||
|
||||
🔗
|
||||
https://www.securityweek.com/robinhood-vulnerability-exploited-for-phishing-attacks/
|
||||
|
||||
****
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
|
||||
@@ -0,0 +1,349 @@
|
||||
# [工具推荐]AI自动化 Web 漏洞扫描Burp插件Zack-AI-Scanner
|
||||
ZackSecurity
|
||||
ZackSecurity 陌笙不太懂安全 2026-04-28 09:26
|
||||
|
||||
免责声明
|
||||
```
|
||||
由于传播、利用本公众号所提供的信息而造成
|
||||
的任何直接或者间接的后果及损失,均由使用
|
||||
者本人负责,公众号陌笙不太懂安全及作者不
|
||||
为此承担任何责任,一旦造成后果请自行承担!
|
||||
如有侵权烦请告知,我们会立即删除并致歉,谢谢!
|
||||
```
|
||||
# Zack-AI-Scanner
|
||||
## 项目概述
|
||||
|
||||
Zack-AI-Scanner 是一款基于大语言模型的自动化 Web 漏洞扫描工具,作为 Burp Suite 扩展运行。通过 AI 深度学习技术自动分析 HTTP 请求特征,智能识别潜在安全漏洞,动态生成针对性测试Payload,并智能验证漏洞真实性。
|
||||
## 核心功能
|
||||
- **AI 智能扫描**
|
||||
: 内置 Skills 利用 LLM 自动分析请求并制定测试策略
|
||||
|
||||
- **多漏洞类型支持**
|
||||
: 支持 17 种常见 Web 漏洞类型的检测
|
||||
|
||||
- **WAF 绕过能力**
|
||||
: 内置 Prompt 多种 WAF 绕过技术,50% 载荷为绕过载荷
|
||||
|
||||
- **实时结果验证**
|
||||
: AI 二次验证确保漏洞真实性(置信度阈值 ≥90%)
|
||||
|
||||
- **多格式报告导出**
|
||||
: 支持 HTML 和 Markdown 格式的渗透测试报告
|
||||
|
||||
## 支持的漏洞类型
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n63" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 548.412px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">漏洞类型</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n64" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 360.587px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">说明</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n66" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 548.412px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">SQL_INJECTION</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n67" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 360.587px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">SQL 注入</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n69" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 548.412px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">XSS</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n70" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 360.587px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">跨站脚本攻击</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n72" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 548.412px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">COMMAND_INJECTION</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n73" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 360.587px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">命令注入</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n75" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 548.412px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">FILE_UPLOAD</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n76" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 360.587px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">文件上传漏洞</span></span></span></td></tr><tr style="Line truncated
|
||||
- OpenAI (GPT-4, GPT-3.5)
|
||||
|
||||
- Anthropic (Claude)
|
||||
|
||||
- Google Gemini
|
||||
|
||||
- Azure OpenAI
|
||||
|
||||
- 通义千问 (阿里云)
|
||||
|
||||
- 文心一言 (百度)
|
||||
|
||||
- 智谱 AI (GLM)
|
||||
|
||||
- Kimi (月之暗面)
|
||||
|
||||
- DeepSeek
|
||||
|
||||
- 讯飞星火
|
||||
|
||||
- 字节豆包
|
||||
|
||||
- 腾讯混元
|
||||
|
||||
- 百川智能
|
||||
|
||||
- MiniMax
|
||||
|
||||
- 零一万物
|
||||
|
||||
- 阶跃星辰
|
||||
|
||||
#### 环境安装(三步走)
|
||||
1. **编译构建**
|
||||
:在项目根目录下执行命令
|
||||
mvn clean package
|
||||
,等待打包完成。
|
||||
|
||||
1. **加载插件**
|
||||
:打开Burp Suite,切换到
|
||||
Extender
|
||||
标签页,点击
|
||||
Add
|
||||
,选择上一步生成的JAR文件。
|
||||
|
||||
1. **验证安装**
|
||||
:若Burp主界面出现“Zack-AI-Scanner”选项卡,即代表安装成功。
|
||||
|
||||
#### 核心配置(连接AI大脑)
|
||||
1. 点击插件面板的
|
||||
**“配置”**
|
||||
按钮,进入配置中心。
|
||||
|
||||
1. 根据你使用的AI服务(如OpenAI或国内兼容接口),选择对应
|
||||
**提供商**
|
||||
并填写API Key。
|
||||
|
||||
1. 点击
|
||||
**“获取模型”**
|
||||
下拉框,系统会自动拉取你可用的模型列表(如GPT-4或DeepSeek)。
|
||||
|
||||
1. 点击保存,此时AI引擎已准备就绪。
|
||||
|
||||
#### 实战使用(一键智能扫描)
|
||||
1. 在Burp的
|
||||
Proxy
|
||||
历史记录或
|
||||
Repeater
|
||||
中,选中任意一个HTTP请求包。
|
||||
|
||||
1. 右键呼出菜单,选择
|
||||
**“Zack-AI-Scanner”**
|
||||
。
|
||||
|
||||
1. 根据需求选择模式:
|
||||
|
||||
1. **AI智能扫描**
|
||||
:插件会全自动分析请求并检测逻辑漏洞。
|
||||
|
||||
1. **特定漏洞类型**
|
||||
:针对SQL注入、越权等单一类型进行深入测试。
|
||||
|
||||
1. 切换至主面板,你可以实时看到AI的
|
||||
**思考过程**
|
||||
和
|
||||
**扫描进度**
|
||||
。
|
||||
|
||||
1. 扫描完毕后,支持
|
||||
**导出漏洞报告**
|
||||
,直接用于项目归档。
|
||||
|
||||
目录结构
|
||||
```
|
||||
src/main/java/com/zackai/
|
||||
├── AISentryExtender.java # Burp 扩展主入口
|
||||
├── core/ # 核心功能模块
|
||||
│ ├── AIEngine.java # AI 扫描引擎
|
||||
│ └── ConfigManager.java # 配置管理器(单例)
|
||||
├── model/ # 数据模型
|
||||
│ ├── ScanTask.java # 扫描任务模型
|
||||
│ ├── VulnResult.java # 漏洞结果模型
|
||||
│ └── AIProvider.java # AI 服务提供商模型
|
||||
├── ui/ # UI 组件
|
||||
│ ├── MainPanel.java # 主面板
|
||||
│ ├── TaskTablePanel.java # 任务表格
|
||||
│ ├── TaskDetailPanel.java # 任务详情
|
||||
│ ├── LogPanel.java # 日志面板
|
||||
│ ├── ConfigDialog.java # 配置对话框
|
||||
│ ├── ExportDialog.java # 导出对话框
|
||||
│ ├── EndpointManagerDialog.java # 端点管理
|
||||
│ ├── PromptPanel.java # 提示词管理
|
||||
│ └── HelpPanel.java # 帮助面板
|
||||
└── util/ # 工具类
|
||||
└── ReportGenerator.java # 报告生成器
|
||||
```
|
||||
|
||||
插件使用实例
|
||||
|
||||
配置大模型API Key信息:
|
||||
|
||||

|
||||
|
||||
右击请求包->拓展->Zack-AI-Scanner调用工具,可选择AI智能扫描和单漏洞扫描:
|
||||
|
||||

|
||||
|
||||
日志统计窗口可实时查看扫描信息:
|
||||
|
||||

|
||||
|
||||
请求与响应详情窗口可以查看实时的扫描流量:
|
||||
|
||||

|
||||
|
||||
在任务列表窗口可以查看所有扫描任务和状态,扫描结束导出漏洞报告,支持 HTML 和 Markdown 格式:
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
HTML 和 Markdown 格式报告内容:
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
工具地址
|
||||
```
|
||||
https://github.com/ZackSecurity/Zack-AI-Scanner
|
||||
```
|
||||
|
||||
总结
|
||||
```
|
||||
工具好不好用,实践是检验真理的唯一标准。
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**后台回复加群加入交流群**
|
||||
|
||||
****
|
||||
**广告:********cisp pte/pts &nisp1级2级低价报考**
|
||||
|
||||
|
||||
**陌笙安全纷传圈子+陌笙src挖掘知识库+陌笙安全漏洞库+陌笙安全面试题库**
|
||||
**简单介绍****(**
|
||||
**加入纷传圈子**
|
||||
**送****知识库+漏洞库+面试题库****)**
|
||||
|
||||
|
||||
如果觉得合适可以加入,圈子目前价格
|
||||
39.9元,价格只会根据圈子内容和圈子人数进行上调,不会下跌。。。
|
||||
|
||||
|
||||
**圈子福利**
|
||||
|
||||
|
||||
**edu漏洞挖掘1v1指导出洞**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**陌笙src挖掘知识库介绍(内容持续更新中!!!)**
|
||||
```
|
||||
信息收集(主域名信息收集,子域名信息收集等&会永久提供fofa-key助力)
|
||||
弱口令漏洞&未授权访问漏洞挖掘
|
||||
任意文件读取&删除&下载&上传漏洞
|
||||
sql注入漏洞
|
||||
url重定向漏洞
|
||||
csrf&ssrf漏洞挖掘
|
||||
XSS&XXE漏洞挖掘等等常见漏洞
|
||||
cors&目录遍历&越权漏洞挖掘
|
||||
EDUSRC(证书站挖掘案例分享&edusrc挖掘技巧分享)
|
||||
CNVD挖掘技巧分享&实战案例报告编写
|
||||
公益漏洞挖掘(公益src挖掘漏洞分享&提供补天1权重资产)
|
||||
SRC挖掘实战(针对各种常见功能总结的常见测试思路等快速提升)
|
||||
经典常见Nday漏洞(常见中间件&以及各种常见框架)复现
|
||||
云安全相关漏洞挖掘(云key扫盲&云存储桶&快速识别云环境&云攻防)
|
||||
AI相关学习(AI基础&AI代码审计实战测试&webLLM攻击等)
|
||||
APP&小程序漏洞挖掘
|
||||
等各模块不在一一介绍
|
||||
```
|
||||
|
||||
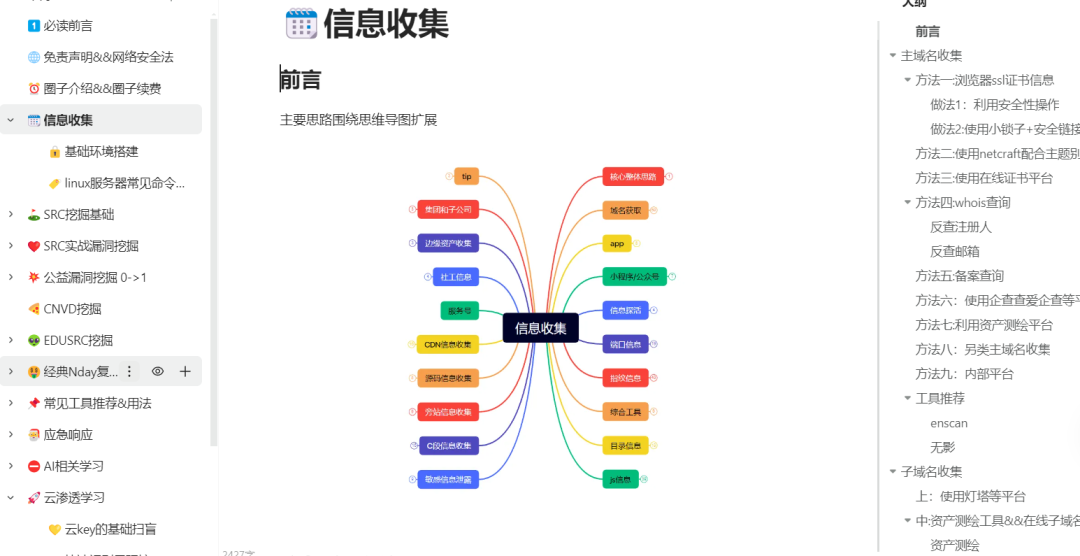
信息收集
|
||||
|
||||
|
||||
|
||||
|
||||
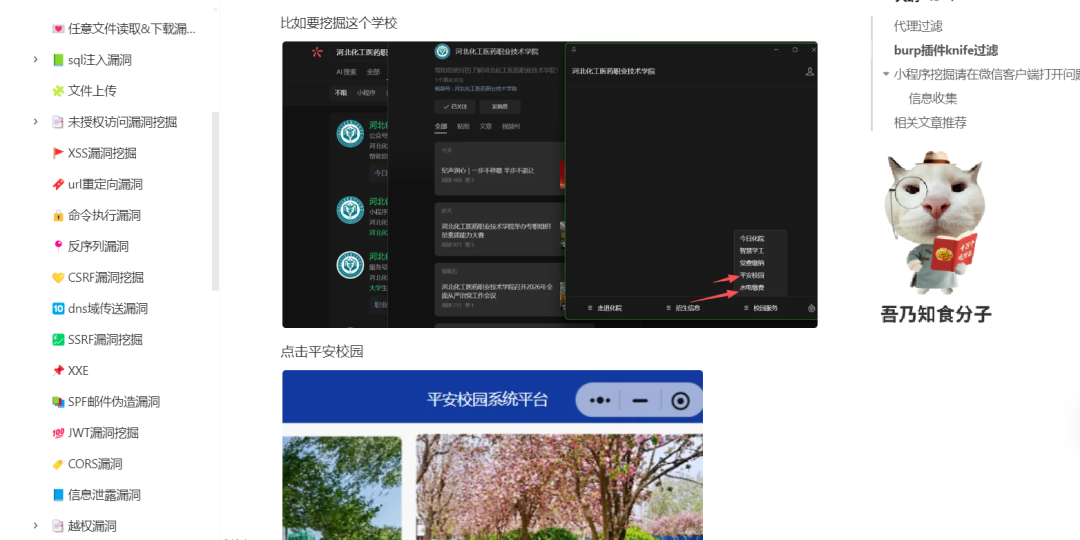
src挖掘基础
|
||||
|
||||
|
||||
|
||||
|
||||
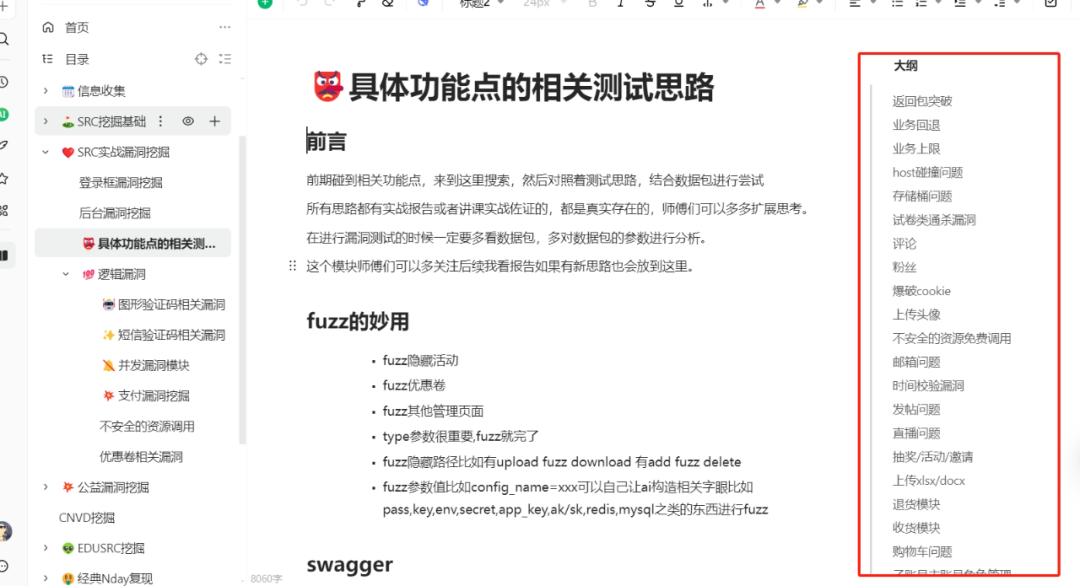
src挖掘实战
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
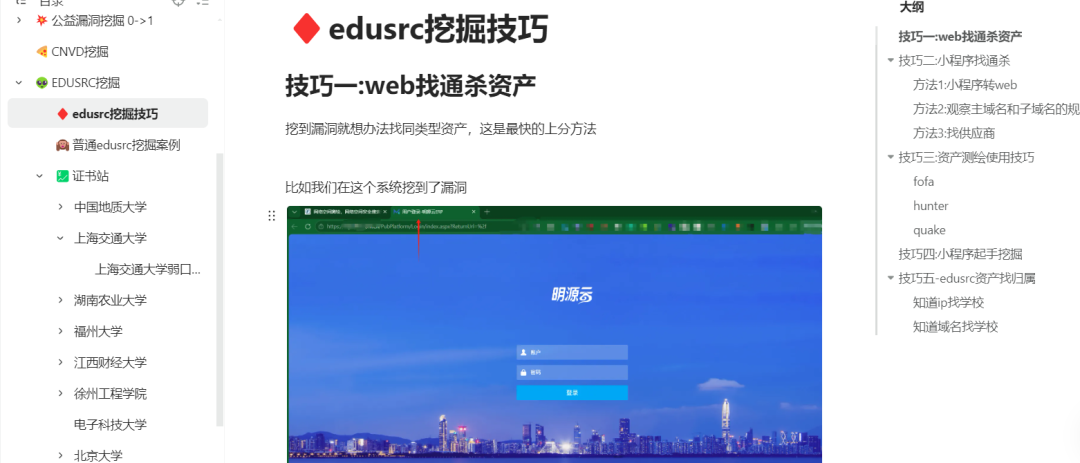
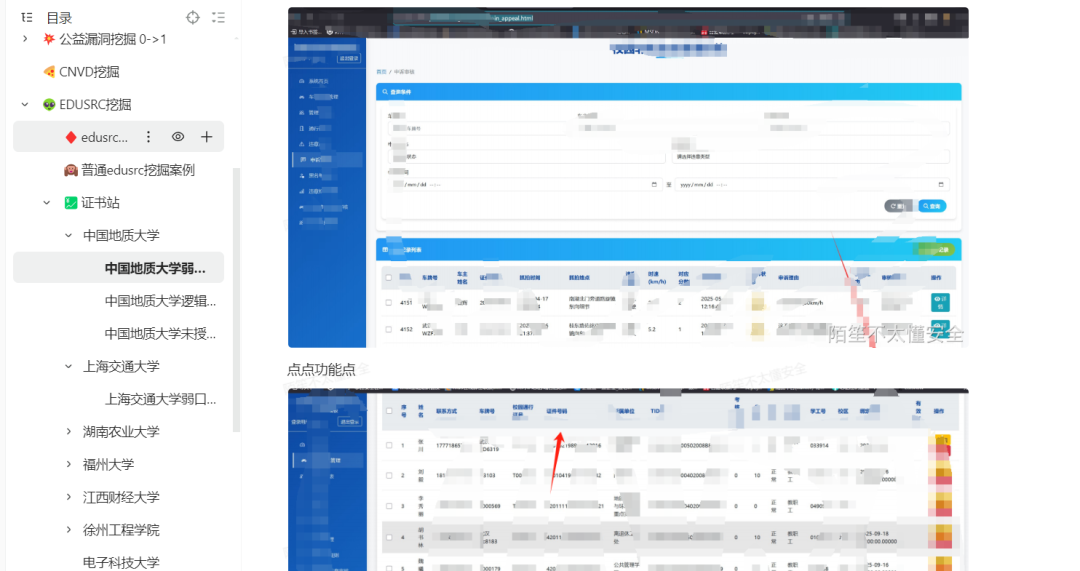
edusrc
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
经典nday复现
|
||||
|
||||

|
||||
|
||||
|
||||
云安全&AI相关
|
||||
|
||||
|
||||

|
||||
|
||||
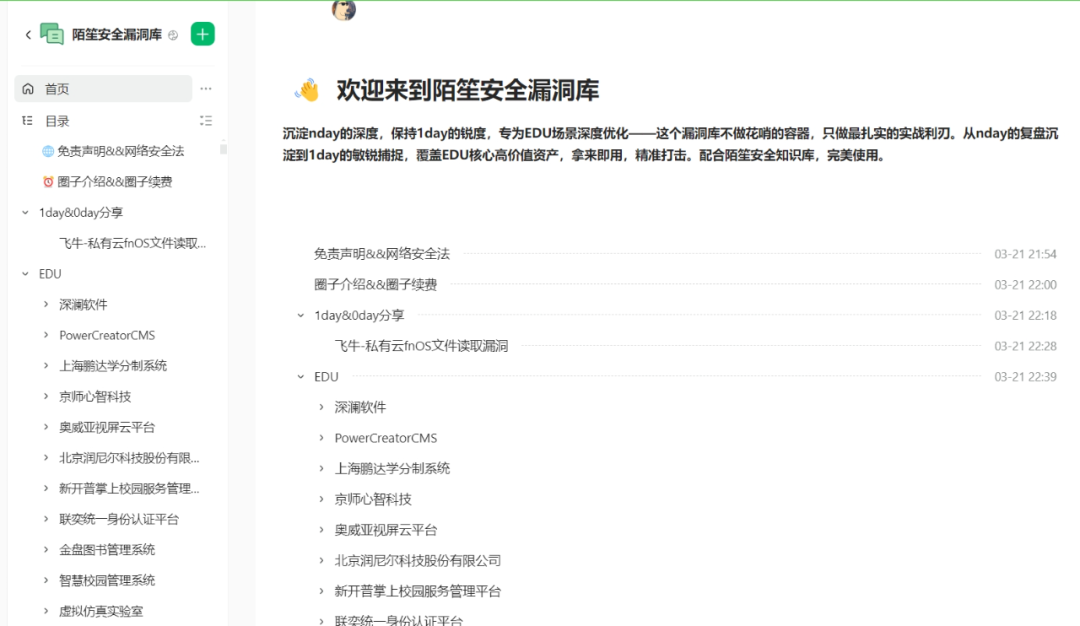
**陌笙安全漏洞库介绍**
|
||||
```
|
||||
1day&0day分享
|
||||
EDU学校相关漏洞
|
||||
Web应用漏洞
|
||||
CMS漏洞
|
||||
OA产品漏洞
|
||||
中间件漏洞
|
||||
云安全漏洞
|
||||
人工智能漏洞
|
||||
其他漏洞
|
||||
```
|
||||
|
||||
|
||||
|
||||
****
|
||||
**陌笙安全面试库**
|
||||
```
|
||||
渗透测试基本问题一汇总
|
||||
渗透测试基本问题二汇总
|
||||
渗透测试基本问题三汇总
|
||||
微步护网面试题目
|
||||
长亭科技面试
|
||||
深信服护网面试
|
||||
启明星辰渗透测试面试题目
|
||||
安恒面试题目
|
||||
360面试
|
||||
奇安信护网面试
|
||||
运维面试题目
|
||||
运维面试题库
|
||||
网安面试相关文档大全
|
||||
相关面试文章推荐
|
||||
等等
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**陌笙**
|
||||
**纷传****圈子介**
|
||||
**绍**
|
||||
```
|
||||
1、src挖掘思维导图,信息收集思维导图,edusrc挖掘思维导图,以及后续的红队&面试思维导图&自己网安笔记等持续更新
|
||||
2、2025-2026的edusrc实战报告包含证书站和非证书站以及2025之前的各种优质报思路分享
|
||||
3、各种src报告思路分享(内部&外部)
|
||||
4、分享各种src挖掘&edusrc挖掘培训资料&视频
|
||||
5、不定期分享通杀、0day
|
||||
6、有圈子群可以技术交流以及不定期抽取证书&免费rank
|
||||
7.分享各种护网资料各家安全厂商讲解视频&精选实战面试题目
|
||||
8、各种框架漏洞技巧分享
|
||||
9、各种源码分享(泛微、正方系统、用友等)
|
||||
10、漏洞挖掘工具&信息收集工具&内网渗透免杀等网安工具分享
|
||||
11、各种ctf资料以及题目分享
|
||||
12、cnvd挖掘技巧&CNVD资产&src资产分享&补天1权重资产分享&fofakey共用
|
||||
13、免杀、逆向、红队攻内网防渗透等课程分享
|
||||
14、漏洞库&字典以各种内容不在一一说明
|
||||
15、cisp-pte/pts&nisp一级&nisp二级&edusrc证书内部价格
|
||||
15、如果有漏洞挖掘问题或者工具资料需求可以找群主(尽量满足)
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**目前680多条内容,扫码查看详情,持续更新中。。**
|
||||
|
||||
**如果觉得合适可以加入,价格不定期会根据圈子内容和圈子人数进行上调。。**
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,7 @@
|
||||
# [高危漏洞预警] LiteLLM 预认证SQL注入漏洞CVE-2026-42208
|
||||
飓风网络安全 2026-04-29 00:28
|
||||
|
||||

|
||||
|
||||
项目 核心信息 CVE编号 CVE-2026-42208 漏洞类型 预认证SQL注入 风险等级 严重(Critical) CVSS评分 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H(9.8分) 影响组件 LiteLLM 开源LLM代理网关 影响范围 LiteLLM 版本 < 1.83.7 安全补丁 LiteLLM 1.83.7 及以上版本 披露时间 2026年4月20日(官方安全公告) 在野利用状态 漏洞公开36小时内已出现大规模定向野利用,全球互联网暴露面实例持续被扫描攻击 LiteLLM是行业主流开源LLM代理中间件,可统一对接OpenAI、Anthropic、Azure OpenAI等上百款大模型API,集中实现路由转发、负载均衡、权限管控、计费审计等核心能力,广泛应用于企业级AI应用、SaaS服务、多模型管理平台的核心基础设施层。本次披露的CVE-2026-42208是一处无需任何有效凭证即可触发的预认证高危SQL注入漏洞,攻击者仅需访问LiteLLM默认服务端口(4000),即可通过恶意构造的请求头执行任意SQL语句,窃取核心凭证、篡改业务配置,甚至完全接管AI网关服务,风险覆盖所有公网暴露的受影响版本实例。一、漏洞技术深度分析1.1 根本成因漏洞核心源于LiteLLM的API密钥认证逻辑存在严重的安全编码缺陷:在对请求头Authorization: Bearer中的用户可控Token进行数据库校验时,未采用参数化查询(预编译语句),而是直接将用户输入字符串拼接进SQL查询语句,导致SQL注入漏洞。更关键的是,该校验逻辑处于认证流程的前置环节,攻击者无需持有有效API密钥,即可向任意LiteLLM API路由(如/v1/chat/completions、/v1/models)发送恶意请求,触发注入漏洞,属于典型的预认证远程代码执行级高危缺陷。1.2 完整触发链路1. 攻击者向目标LiteLLM服务的任意API端点发送HTTP请求,在Authorization请求头中植入恶意SQL片段,格式为Authorization: Bearer <恶意SQL注入载荷>;2. 服务端接收请求后,提取Bearer后的Token字符串,未做任何输入校验、转义处理;3. 服务端直接将用户可控的Token字符串拼接至SQL查询语句,用于校验API密钥的有效性;4. 后端数据库执行拼接后的恶意SQL语句,攻击者实现任意数据查询、篡改、删除,甚至写入恶意数据获取系统权限;5. 攻击者利用窃取的API密钥、上游厂商凭证,进一步实施AI服务滥用、数据窃取、横向渗透等后续攻击。1.3 漏洞代码级还原漏洞代码(修复前)# 漏洞核心逻辑:API密钥校验环节的SQL字符串拼接def verify_api_key(request): # 提取用户可控的Bearer Token auth_header = request.headers.get("Authorization", "") if not auth_header.startswith("Bearer "): return False user_token = auth_header.replace("Bearer ", "").strip() # 高危操作:直接字符串拼接SQL,无参数化处理 sql_query = f"SELECT * FROM LiteLLM_VerificationToken WHERE token = '{user_token}' AND is_active = 1" # 执行SQL查询 query_result = database.execute(sql_query).fetchone() return query_result is not None修复代码(1.83.7+版本)官方修复方案为彻底替换字符串拼接逻辑,采用数据库原生的参数化查询,将用户输入作为不可执行的参数传递,从根本上杜绝SQL注入风险:# 修复逻辑:参数化查询,分离SQL指令与用户输入def verify_api_key(request): auth_header = request.headers.get("Authorization", "") if not auth_header.startswith("Bearer "): return False user_token = auth_header.replace("Bearer ", "").strip() # 安全操作:参数化查询,用户输入仅作为参数传递 sql_query = "SELECT * FROM LiteLLM_VerificationToken WHERE token = %s AND is_active = 1" # 执行预编译SQL,数据库不会将参数内容解析为SQL指令 query_result = database.execute(sql_query, (user_token,)).fetchone() return query_result is not None二、典型攻击载荷与手法基础探测载荷用于快速验证漏洞是否存在,是野利用扫描的核心载荷:GET /v1/models HTTP/1.1Host: <目标IP>:4000User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)Authorization: Bearer ' OR 1=1-- -该载荷通过OR 1=1构造永真条件,可绕过API密钥校验逻辑,同时验证注入点是否存在。数据窃取核心载荷攻击者已明确掌握LiteLLM的数据库表结构,定向窃取核心敏感表数据:GET /v1/chat/completions HTTP/1.1Host: <目标IP>:4000Authorization: Bearer ' UNION SELECT 1,token,secret,3,4 FROM litellm_credentials-- -通过列数枚举技术匹配原查询的字段数量,直接提取litellm_credentials表中的上游厂商API凭证。攻击手法特征1. 定向精准攻击:不同于通用botnet的广撒网扫描,野利用攻击者提前完成LiteLLM架构与表结构分析,攻击载荷高度定制化,直接针对核心凭证表;2. 规避检测策略:采用IP轮换Line truncated
|
||||
;无有效API密钥的请求,却成功访问了需要鉴权的API端点;来源IP为境外地址、匿名代理、恶意IP池的高频请求。2. 数据库审计检测:开启数据库全量审计日志,重点监控以下异常行为:针对LiteLLM_VerificationToken、litellm_credentials、litellm_config核心表的全量查询、批量导出操作;非业务时段的数据库写入、修改、删除操作;出现异常的SQL报错信息,包含用户可控的Authorization头内容。3. 流量检测:在WAF、IPS设备中配置规则,监控HTTP请求头中包含SQL注入特征的流量,及时拦截攻击请求。
|
||||
@@ -0,0 +1,35 @@
|
||||
# 【CVE-2026-22077】OPPO钱包可信域绕过导致敏感信息泄露漏洞的致谢公告
|
||||
原创 OSRC
|
||||
OSRC OPPO安全中心 2026-04-28 09:31
|
||||
|
||||
OPPO 安全团队衷心感谢研究员的发现,帮助我们提高 OPPO产品安全性。 期望更多安全研究员积极参与申请CVE。
|
||||
|
||||
致谢:striicer
|
||||
|
||||

|
||||
|
||||
CVE-2026-22077
|
||||
### 漏洞类型 :移动应用漏洞漏洞提交时间:2026/01/29漏洞等级:中危漏洞影响产品:OPPO Wallet APP漏洞描述:OPPO Wallet APP 存在可信域名校验缺陷,可绕过接口访问限制,导致账户 Token 劫持及敏感信息泄露风险。CVE官方链接:https://www.cve.org/cverecord?id=CVE-2026-22077如需申请CVE请提交以下内容并发送邮件至[email protected]:1、漏洞报告的名称和ID(以OSRC-为开头)2、漏洞可能产生的影响3、漏洞的严重等级和类型4、漏洞POC5、在OSRC提交漏洞时使用的用户名及邮箱6、致谢名称期待更多安全研究员积极参与申请CVE!
|
||||
|
||||
|
||||
**戳“阅读原文”即可进入CVE官方查看更多详情**
|
||||
|
||||
****
|
||||
**最新动态**
|
||||
|
||||
[【重要更新】OSRC全新业务系数规则上线,奖励更高!范围更广!任务更清晰!](https://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247494345&idx=1&sn=698da9c164a343c089022c932cdb80f1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[OPPO全球首个安全与隐私信任中心正式发布](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493857&idx=1&sn=a2e937fa011c1a955089e996a137f590&chksm=fa78e9adcd0f60bb7b47a7ab0c08a506e4eb728b221a3f4a4b359c901f07a0d0eab9bb20c885&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【换薪升级】互联网应用、终端安全、安全情报奖励、季度奖励全线更新!](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493692&idx=1&sn=41c085aebf628bfbccd609df4c027c2b&chksm=fa78e970cd0f60660fb4ed016a04e39af0c38ab63ccc55cb305ce617c98ad367f72c745fdd86&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【全新上线】OSRC VIP白金计划正式上线](http://mp.weixin.qq.com/s?__biz=MzUyNzc4Mzk3MQ==&mid=2247493692&idx=2&sn=023f6f2975997c69279b63674236c8f8&chksm=fa78e970cd0f6066f037d66bffc139c54681658cbda102c4274509091657e037780098521e97&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,259 @@
|
||||
# 【有免费靶场】Java“幽灵比特位” 漏洞原理+复现
|
||||
小叶Sec 2026-04-28 17:45
|
||||
|
||||
58.5
|
||||
|
||||
💡 好靶场
|
||||
|
||||
团队宗旨:我们立志于为所有的网络安全同伴制作出好的靶场,让所有初学者都可以用最低的成本入门网络安全。所以我们团队名称就叫“
|
||||
好靶场”。
|
||||
|
||||
我们承诺每天至少更新1-2个新靶场。我们要的是稳定更新,而不仅仅是堆叠数量。
|
||||
|
||||
|
||||
|
||||
- • 全球第一家以SRC报告为蓝图制作靶场的网络安全靶场平台。
|
||||
|
||||
- • 全球第一家引入AI靶场助教的网络安全靶场平台。
|
||||
|
||||
- • 14个不同方向靶场供你选择。
|
||||
|
||||
- • 代码审计+漏洞修复靶场全新上架。
|
||||
|
||||
- • 无门槛费,每次开启不扣除积分,不扣除金币,超级会员每天不限次数开启靶场。
|
||||
|
||||
- • 靶场独立,每个靶场环境完全隔离。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# 好靶场目前进度
|
||||
|
||||
935
|
||||
|
||||
靶场数量
|
||||
|
||||
226个
|
||||
|
||||
漏洞报告数量
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# 前言
|
||||
|
||||
你可以永远相信好靶场。复现靶场地址为:
|
||||
|
||||
http://www.loveli.com.cn/see_bug_one?id=1008
|
||||
|
||||
已经免费开放。
|
||||
# 概述
|
||||
|
||||
2026 年 4 月 28 日,Black Hat Asia 2026 正式披露 Java 生态底层高危缺陷 ——**幽灵比特位(Ghost Bits)**
|
||||
漏洞。该漏洞源于 Java 字符与字节强制转换时的高位静默丢弃问题,可轻松绕过主流 WAF/IDS 防护,引发 SQL 注入、文件上传、远程代码执行等多重安全风险,波及海量主流框架与组件,利用门槛极低、危害范围极广,已成为当前政企信息系统的头号安全威胁。
|
||||
# 原理
|
||||
|
||||
其实就是强转的时候用的是低八位而不是原本的字符串,所有的黑名单检查都是在转换前检查的,所以才导致了绕过。
|
||||
|
||||
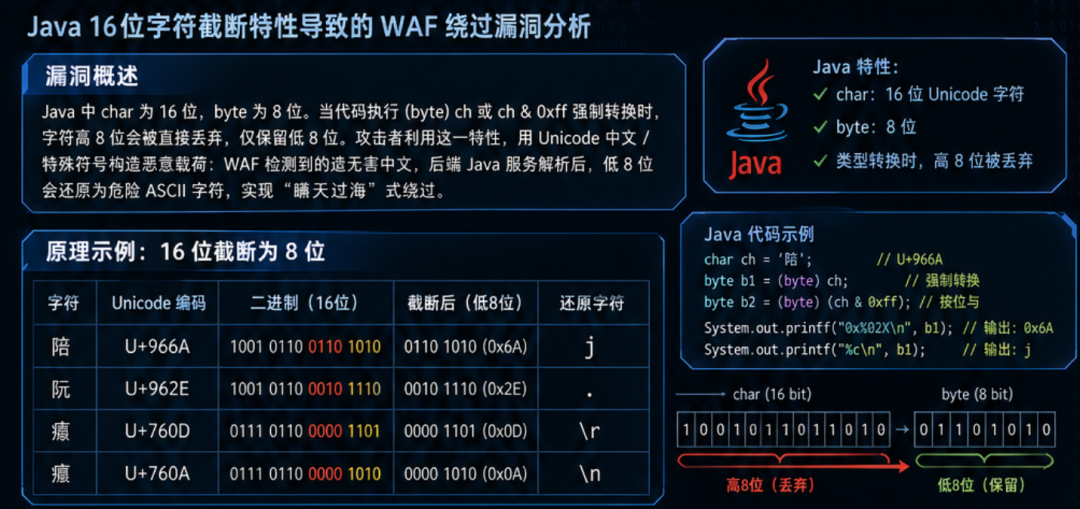
Java 中**char 为 16 位**
|
||||
、**byte 为 8 位**
|
||||
,当代码执行(byte) ch
|
||||
或ch & 0xff
|
||||
强制转换时,字符高 8 位会被直接丢弃,仅保留低 8 位。攻击者利用这一特性,用**Unicode 中文 / 特殊符号**
|
||||
构造恶意载荷:WAF 检测到的是无害中文,后端 Java 服务解析后,低 8 位会还原为危险 ASCII 字符,实现 “瞒天过海” 式绕过。典型转换示例:
|
||||
- • 陪(U+966A)→ 低 8 位 0x6A → 字母 j
|
||||
|
||||
- • 阮(U+962E)→ 低 8 位 0x2E → 符号.
|
||||
|
||||
- • 瘍(U+760D)→ 低 8 位 0x0D → 回车 \r
|
||||
|
||||
- • 瘊(U+760A)→ 低 8 位 0x0A → 换行 \n
|
||||
|
||||
- 
|
||||
|
||||
# 漏洞复现
|
||||
|
||||
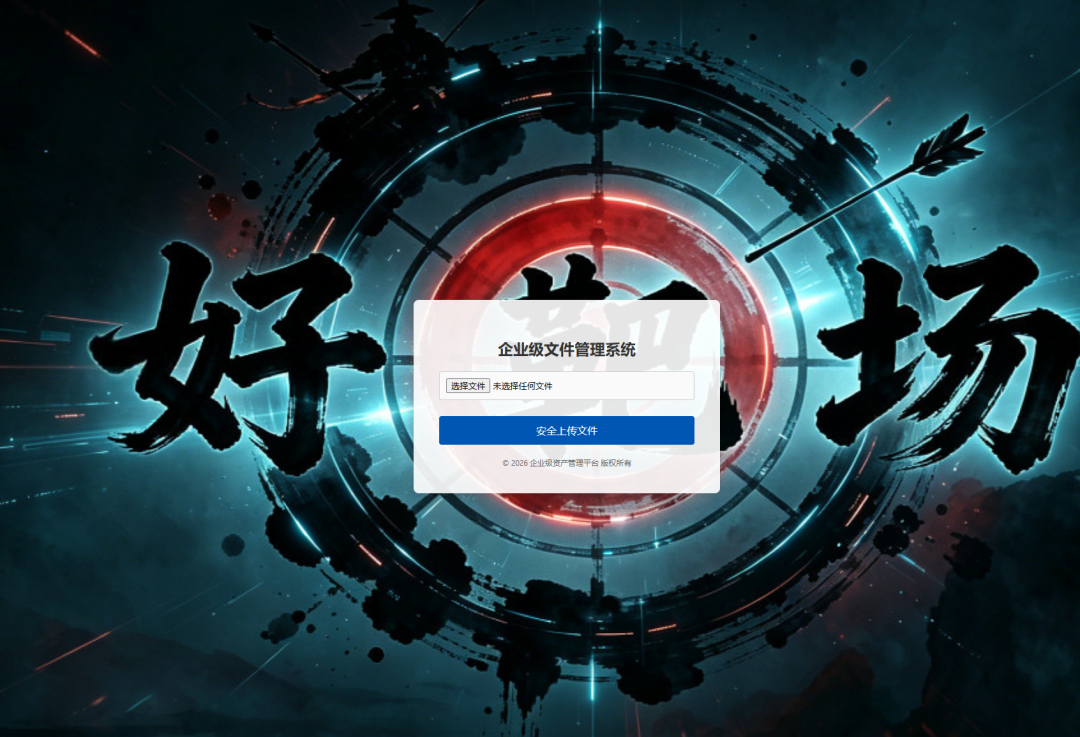
开启靶场
|
||||
|
||||
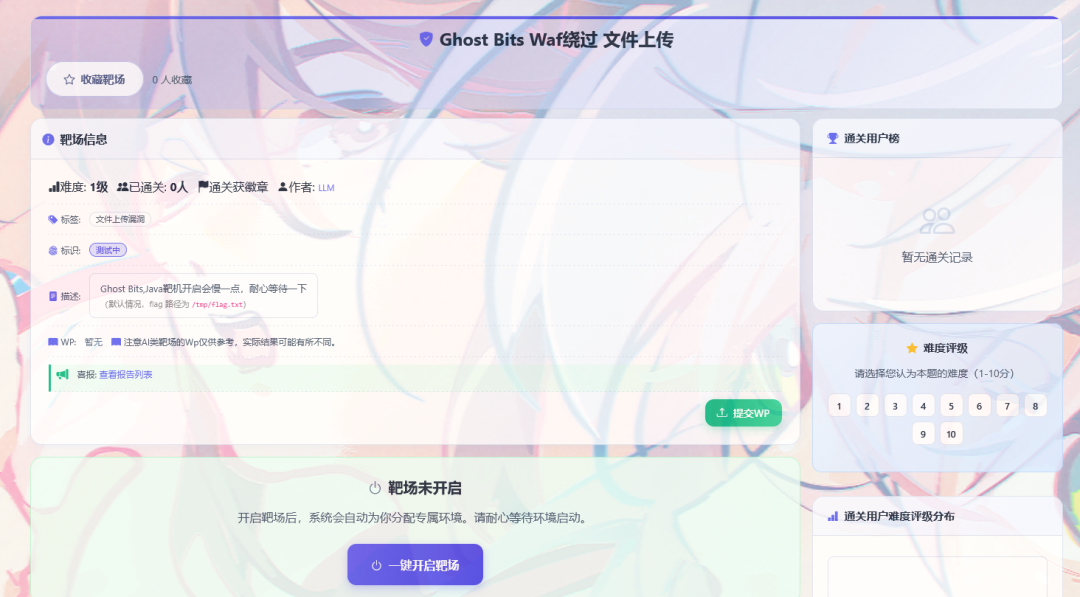
|
||||
|
||||
|
||||
|
||||
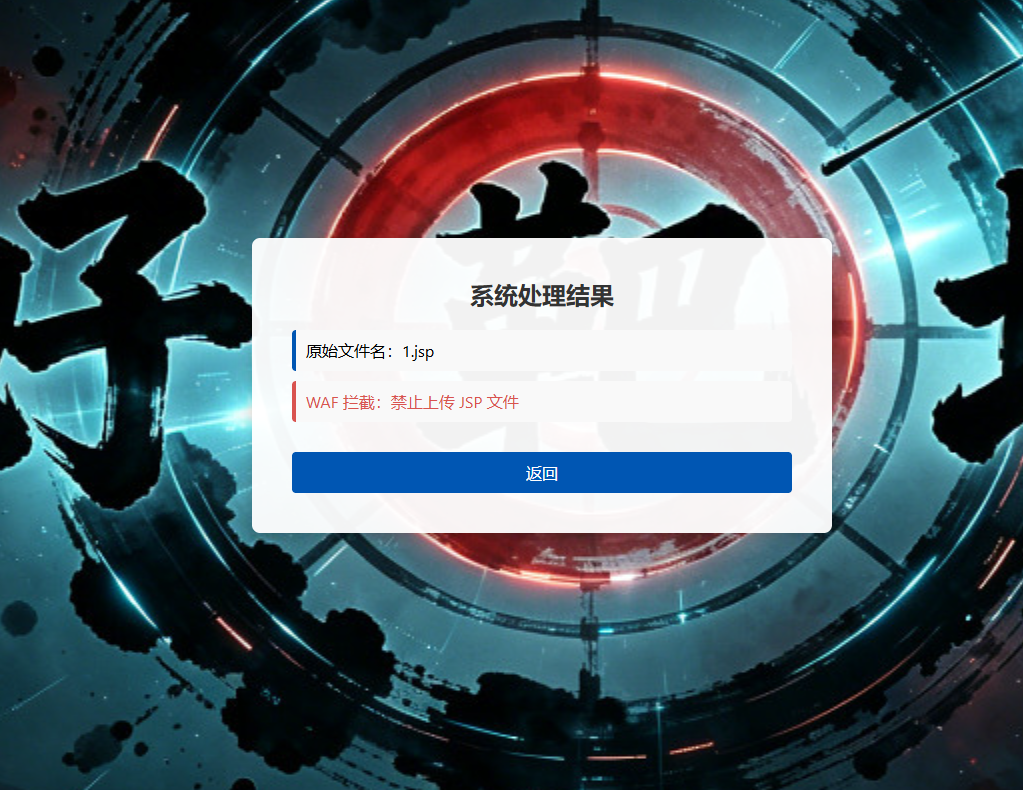
上传一个jsp,发现被waf拦截了
|
||||
|
||||
|
||||
|
||||
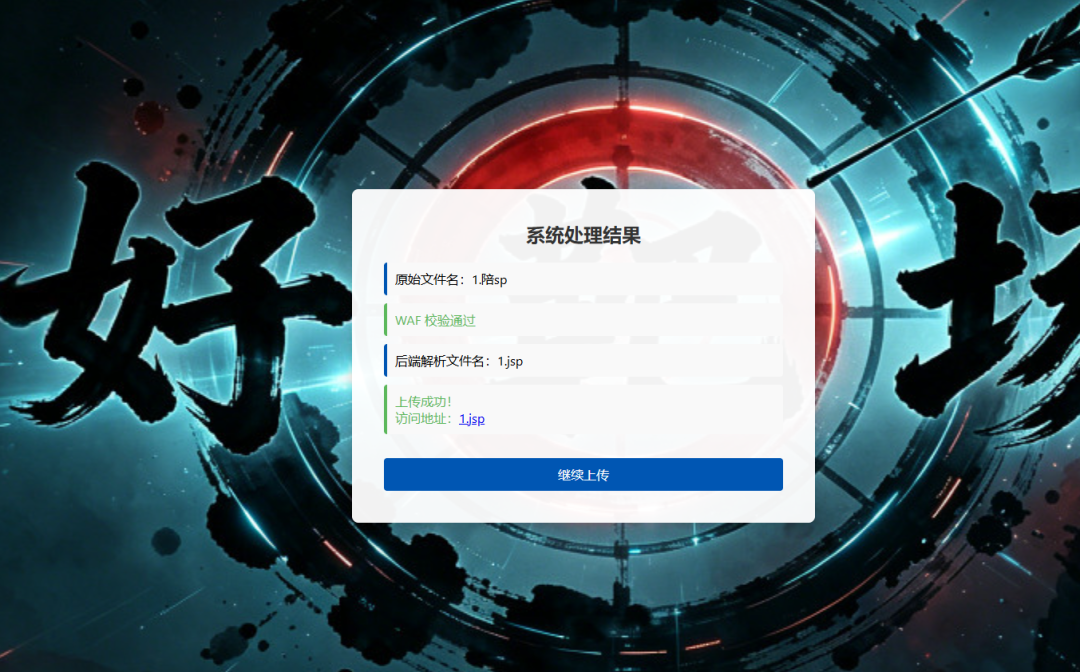
这里尝试使用陪
|
||||
绕过
|
||||
|
||||
|
||||
|
||||
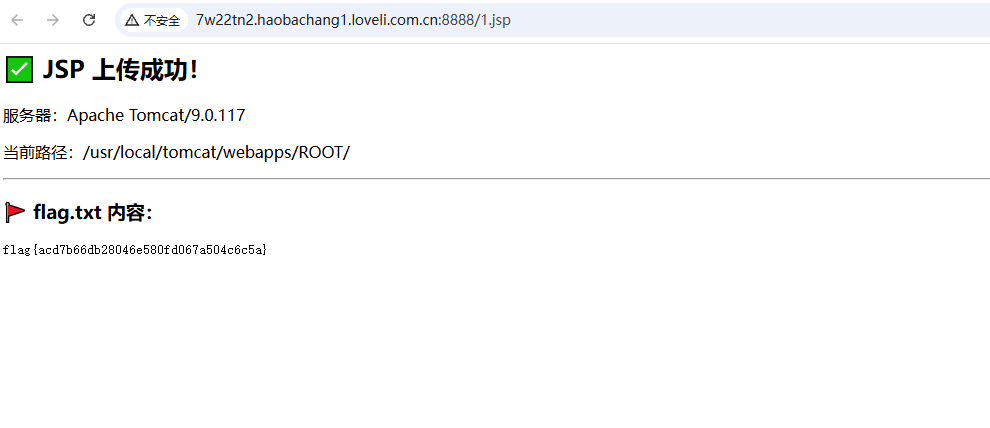
最终成功绕过Waf防护
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# 好靶场介绍
|
||||
|
||||
零基础入门不迷茫!专属网络安全从零到一体系化训练——配套完整靶场+精选学习资料,帮你快速搭建网安知识框架,迈出入门关键一步!
|
||||
|
||||
全场景实战全覆盖!聚焦Web渗透工程师核心能力,深度拆解TOP10逻辑漏洞,精通PHP代码审计、Java代码审计等核心技能,从基础原理到实战攻防,覆盖行业高频应用场景!
|
||||
|
||||
|
||||
真实漏洞场景沉浸式体验!src训练专题重磅上线——1:1还原真实漏洞报告,让你亲身感受实战挖洞流程,积累符合企业需求的实战经验!
|
||||
|
||||
有宝子就问了,主播主播,这么好的靶场怎么用:
|
||||
|
||||
首先关注好靶场
|
||||
|
||||
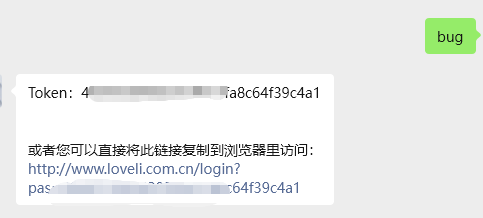
|
||||
然后发送bug,可以点击链接直接登录
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
#### 福利1:
|
||||
|
||||
|
||||
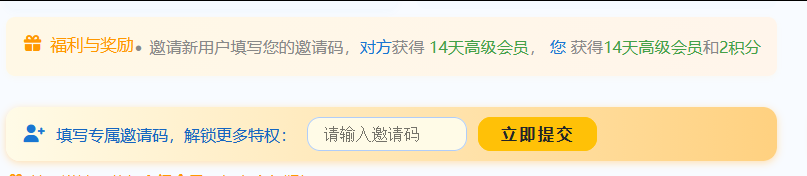
|
||||
|
||||
找到个人中心,邀请码输入0482d6d28539424c,白嫖14天高级会员。
|
||||
#### 福利2:
|
||||
|
||||
关注好靶场bilibili。拿着关注截图找到客服,领取5积分或者7天高级会员。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# ~每日限免
|
||||
|
||||
为了能让更多的宝子可以免费的开启会员靶场,我们会在工作日随机开放一些靶场的限免,还请加群关注。我们会以如下的方式在群里通知。
|
||||
|
||||
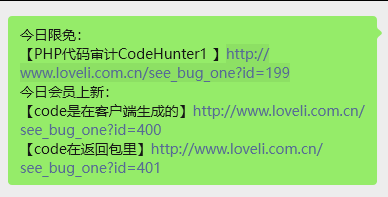
|
||||
|
||||
|
||||
# ~内部群
|
||||
|
||||
加群不收费哈!!!
|
||||
交流群里会每天更新限免靶场,以及免费学习资料。
|
||||
|
||||
进一个群就可以,所有的通知都会通知到位
|
||||
|
||||
进交流群,请加我好友
|
||||
|
||||
|
||||
|
||||
喜欢玩QQ的宝子们可以加这个QQ群
|
||||
|
||||
|
||||
|
||||
|
||||
**~**
|
||||
|
||||
AI客服内测ing
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
可以完成简单的客服能力,以及靶场推荐
|
||||
|
||||
|
||||
|
||||
|
||||
# 会员订阅
|
||||
|
||||
首先点击会员订阅
|
||||
|
||||
##
|
||||
|
||||
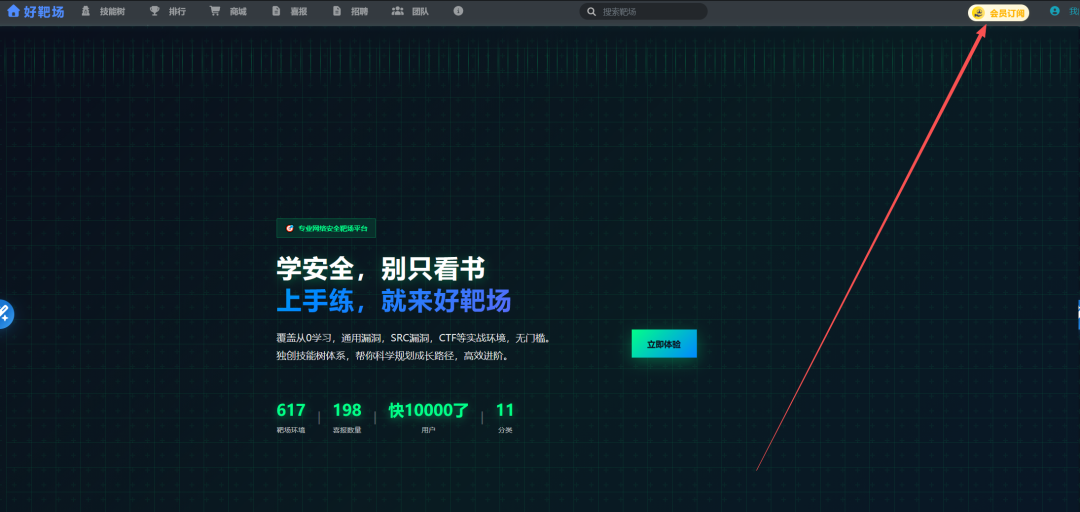
|
||||
##
|
||||
|
||||
## 然后选择对应的套餐
|
||||
|
||||
|
||||
##
|
||||
|
||||
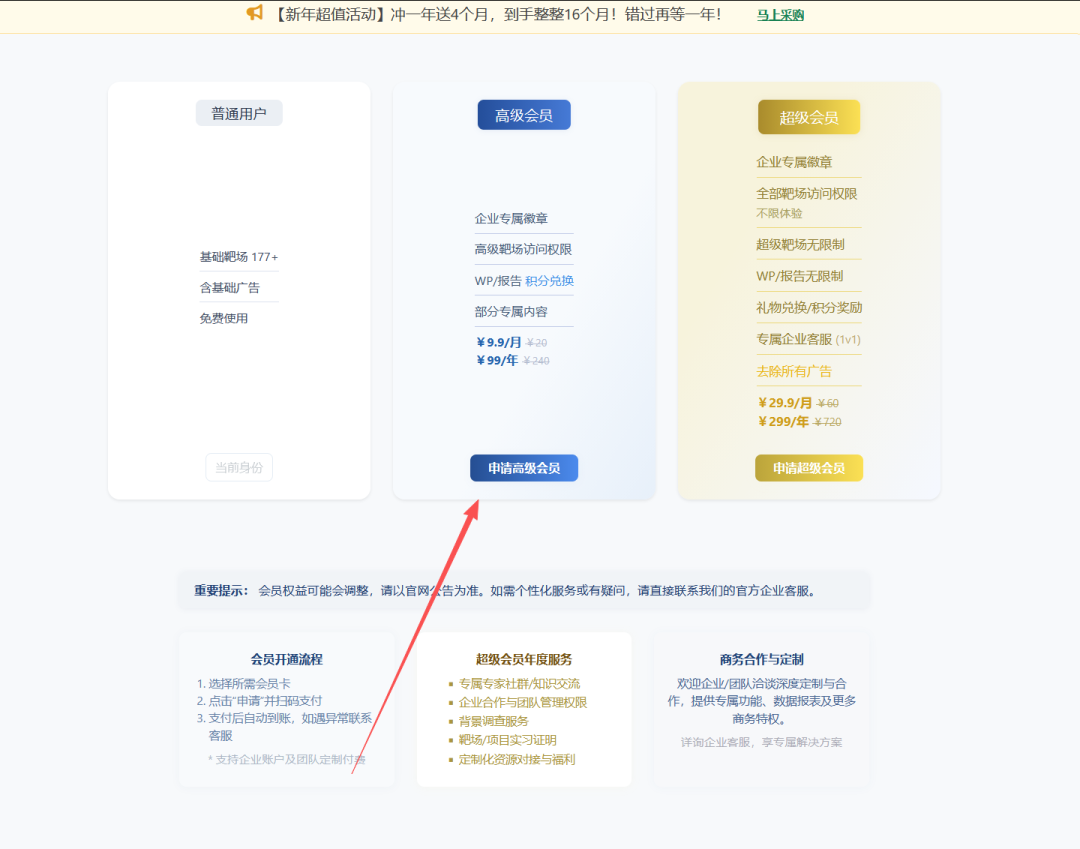
|
||||
##
|
||||
|
||||
## 选择去支付
|
||||
|
||||
|
||||
##
|
||||
|
||||
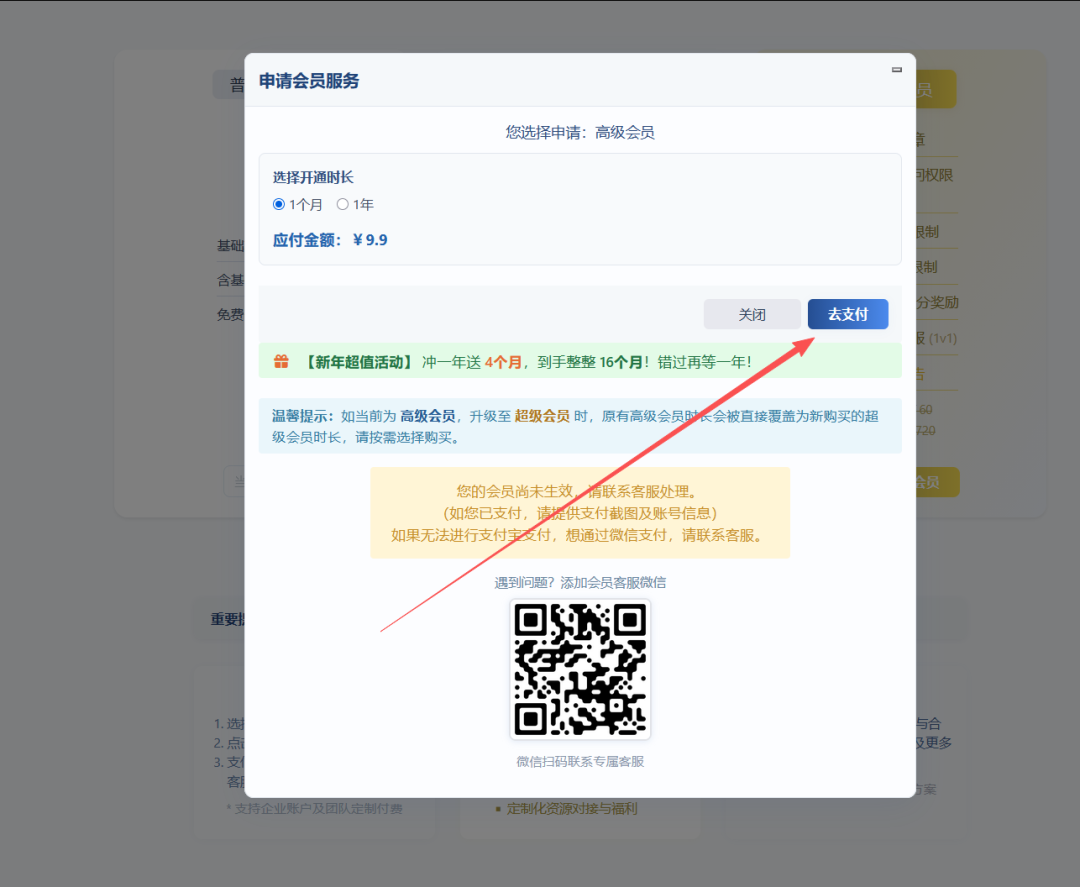
|
||||
##
|
||||
|
||||
## 支付完成后即可会员到账
|
||||
|
||||
|
||||
##
|
||||
|
||||
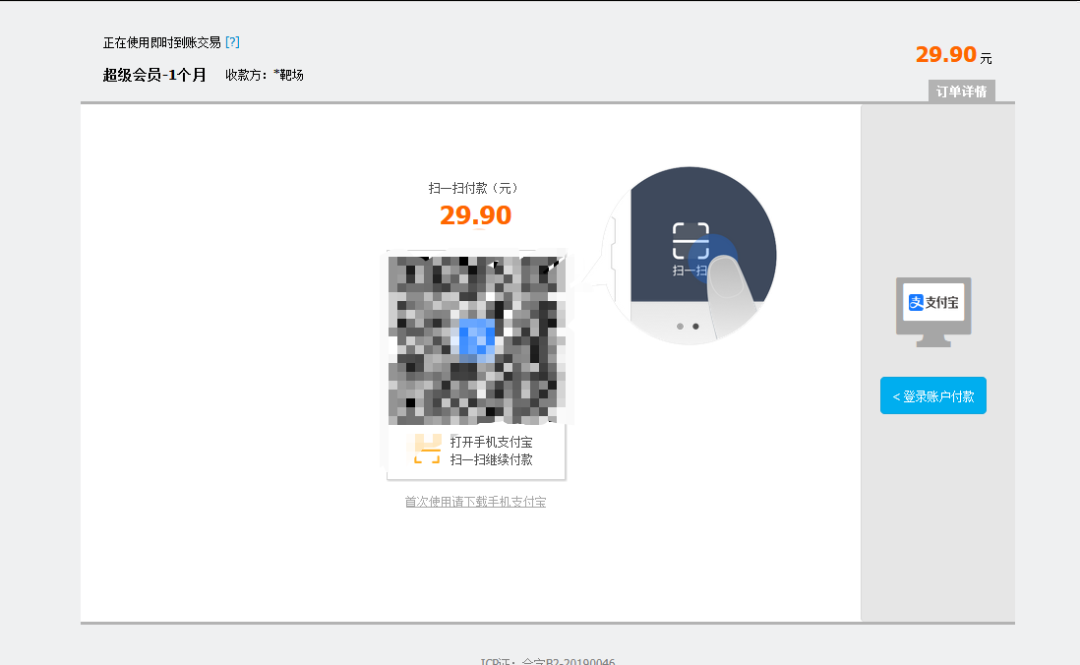
|
||||
|
||||
|
||||
|
||||
|
||||
有什么好的建议可以在留言区评论哦
|
||||
|
||||
##
|
||||
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 【高危漏洞预警】llama.cpp无认证远程代码执行漏洞CVE-2026-34159
|
||||
飓风网络安全 2026-04-29 00:56
|
||||
|
||||

|
||||
|
||||
**漏洞类型:** 内存越界读写(CWE-119)→ 预认证远程代码执行(RCE) **风险等级:**严重(Critical) CVSS评分 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H(9.8分) **影响组件:** llama.cpp 开源LLM推理框架 **影响范围:**llama.cpp 版本 < b8492(开启RPC后端的场景) **安全补丁**: llama.cpp b8492 及以上版本(修复commit:39bf0d3) 在野利用状态: 漏洞原理简单、利用门槛极低,公开后已出现定向探测与PoC,公网暴露面超23万个实例面临直接攻击风险 llama.cpp是全球最主流的开源大模型本地推理框架,以轻量、高效、跨平台的特性广泛应用于个人开发者、企业级AI推理服务、分布式集群部署场景。其内置的RPC后端用于实现多机分布式张量计算,解决单卡显存不足的大模型推理需求,默认监听TCP 50052端口。**漏洞描述:**本次披露的CVE-2026-34159是一处无需任何认证、仅需TCP端口访问即可触发的高危RCE漏洞,攻击者通过精心构造的GRAPH_COMPUTE消息,可绕过张量反序列化环节的边界校验,实现进程内存的任意读写,结合指针泄露完成ASLR绕过,最终在目标服务器执行任意代码,完全接管主机权限。该漏洞利用复杂度极低,单条TCP连接即可完成完整攻击链,公网暴露的未修复实例面临极高的失陷风险。**一、漏洞技术深度分析****1.1 漏洞根本成因**漏洞核心源于llama.cpp RPC后端的deserialize_tensor()函数存在严重的安全校验缺陷:当RPC请求中张量的buffer字段为0时,程序会完全跳过所有内存边界校验,直接将攻击者可控的data字段赋值为张量的内存指针,导致任意内存地址的读写操作。该漏洞的本质是设计层面的安全假设失效:框架原本假设buffer=0的"视图张量"仅用于内部可信场景,却未对网络传输的RPC请求做任何输入校验与合法性验证,导致攻击者可通过网络传入恶意构造的张量数据,完全控制张量的内存地址、维度、步长等核心参数,最终形成内存越界读写原语。**1.2 漏洞代码级还原****漏洞核心代码(b8492之前版本)**漏洞位于rpc.cpp文件中的deserialize_tensor()函数,该函数负责处理RPC请求中张量数据的反序列化,是分布式推理的核心环节:// 漏洞代码:反序列化环节的边界校验绕过static bool deserialize_tensor(const rpc_tensor* src, ggml_tensor* dst) { // 直接复制攻击者可控的张量类型、维度、步长,无任何合法性校验 dst->type = (ggml_type)src->type; for (int i = 0; i < GGML_MAX_DIMS; i++) { dst->ne[i] = src->ne[i]; dst->nb[i] = src->nb[i]; // 步长参数完全可控,无范围校验 } // 核心缺陷:buffer=0时,跳过所有内存边界校验,直接设置任意data指针 if (src->buffer == 0) { dst->data = reinterpret_cast<void*>(src->data); return true; // 直接返回,无后续任何安全校验 } // 仅buffer非0时,才会执行正常的缓冲区合法性校验 auto* buf = reinterpret_cast<ggml_backend_buffer_t>(src->buffer); // 缓冲区地址范围校验、权限校验等安全逻辑 // ...}**攻击者可完全控制的核心字段:**• src->buffer:设置为0,触发校验绕过逻辑,是漏洞利用的核心开关;• src->data:可设置为任意内存地址,实现对目标进程内存的精准定位;• src->ne[]:控制张量维度元素数量,决定读写操作的字节长度;• src->nb[]:控制张量维度字节步长,决定内存访问的范围与偏移。**官方修复代码(b8492版本)**官方在commit 39bf0d3中彻底修复该漏洞,核心修复逻辑为:1. 禁止网络传入的buffer=0张量携带非空data指针,彻底阻断任意地址设置;2. 新增张量步长、维度的合法性校验,避免异常参数导致内存越界;3. 新增合法缓冲区白名单校验,仅允许使用服务端已分配的缓冲区地址。// 修复后的核心逻辑static bool deserialize_tensor(const rpc_tensor* src, ggml_tensor* dst, const std::unordered_set<ggml_backend_buffer_t>& valid_buffers) { dst->type = (ggml_type)src->type; // 新增步长合法性校验,避免异常步长导致越界访问 for (int i = 0; i < GGML_MAX_DIMS; i++) { dst->ne[i] = src->ne[i]; if (i > 0 && dst->nb[i] < dst->nb[i-1] * dst->ne[i-1]) { return false; // 步长异常,直接拒绝处理 } dst->nb[i] = src->nb[i]; } // 核心修复:buffer=0时,禁止设置非空data指针 if (src->buffer == 0) { if (src->data != 0) { return false; // 直接拒绝恶意构造的请求 } dst->data = nullptr; return true; } // 新增缓冲区合法性校验,仅允许使用服务端已分配的合法缓冲区 auto* buf = reinterpret_cast<ggml_backendLine truncated
|
||||
**2. 切换到安全修复版本**git checkout b8492[#]()
|
||||
**3. 重新编译(CPU版本,启用RPC后端)**cmake -B build -DLLAMA_RPC=ONcmake --build build --config Release -j $(nproc)[#]()
|
||||
**4. CUDA版本编译(GPU场景)**cmake -B build -DGGML_CUDA=ON -DLLAMA_RPC=ONcmake --build build --config Release -j $(nproc)**# 5. 重启RPC服务,验证版本升级成功**./llama-rpc-server --version升级完成后,需验证业务分布式推理功能正常,同时构造漏洞探测请求,确认漏洞已无法触发。
|
||||
@@ -0,0 +1,84 @@
|
||||
# 关键GitHub 漏洞(CVE-2026-3854)允许远程代码执行
|
||||
会杀毒的单反狗
|
||||
会杀毒的单反狗 爱拍照的老李 2026-04-29 01:02
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
研究人员在 GitHub 中发现了一个关键漏洞,编号为 CVE-2026-3854,可通过简单的 git push 实现远程代码执行。
|
||||
|
||||
|
||||
|
||||
此漏洞影响 GitHub Enterprise Cloud、GitHub Enterprise Cloud with Data Residency、GitHub Enterprise Cloud with Enterprise Managed Users 和 GitHub Enterprise Server。
|
||||
|
||||
|
||||
该漏洞由命令注入问题引起,这意味着拥有代码仓库推送权限的攻击者可以在受影响的系统上执行任意命令。由于该漏洞的严重性评分很高,因此对 GitHub.com 和 GitHub Enterprise Server 用户都构成严重风险。
|
||||
|
||||
|
||||
“GitHub Enterprise Server 中发现了一个特殊元素中和不当的漏洞,攻击者可以利用该漏洞,通过推送权限在实例上执行远程代码。”安全公告指出,“在 git push 操作期间,用户提供的推送选项值在包含在内部服务标头之前未经过适当的清理。由于内部标头格式使用了用户输入中可能出现的分隔符,攻击者可以通过精心构造的推送选项值注入额外的元数据字段。”
|
||||
|
||||
|
||||
该漏洞在 Enterprise Server 版本 3.14.24、3.15.19、3.16.15、3.17.12、3.18.6 和 3.19.3 中得到修复。
|
||||
|
||||
|
||||
Wiz 研究人员于 2026 年 3 月 4 日报告了该漏洞,GitHub 在两小时内解决了该问题。
|
||||
|
||||
|
||||
当代码推送到 GitHub 时,内部服务会交换有关该操作的元数据。此漏洞的出现是因为用户提供的 git push 选项没有经过适当的清理,并被嵌入到这些元数据中。
|
||||
|
||||
|
||||
攻击者可以利用分隔符处理机制注入额外的字段,诱使下游服务将恶意输入视为可信数据。这使得攻击者能够篡改执行环境、绕过沙箱保护,并在服务器上执行任意命令。
|
||||
|
||||
|
||||
|
||||
GitHub 通过清理输入数据并发布企业服务器版本的补丁程序迅速修复了该问题。调查显示,除研究人员的测试外,该漏洞未被实际利用,也没有客户数据泄露。
|
||||
|
||||
|
||||
Wiz 的研究人员指出,他们利用人工智能技术在闭源代码中发现了这一漏洞,这表明漏洞发现方式正在发生转变。
|
||||
|
||||
|
||||
尽管该漏洞较为复杂,但利用起来却十分容易。在 GitHub 上,它允许攻击者在共享存储节点上执行远程代码,可能导致数百万个代码库暴露。在企业服务器上,它可能导致整个系统被攻破,包括访问所有代码库和敏感的内部数据。
|
||||
|
||||
|
||||
Wiz报道称: “
|
||||
GitHub Enterprise Server 用户应该立即升级——截至撰写本文时,我们的数据显示仍有 88% 的实例存在漏洞。
|
||||
”
|
||||
|
||||
|
||||
攻击者可以利用注入的字段,将此漏洞升级为完全远程代码执行。rails_env他们通过修改字段值,绕过了沙箱保护机制,强制钩子函数以不安全模式运行。
|
||||
|
||||
|
||||
然后,他们重定向钩子函数目录,并利用路径遍历来执行任意文件。这一攻击链使得命令能够以 Git 服务用户的身份运行,从而获得对系统的完全控制权,包括文件系统访问权限和内部配置。
|
||||
|
||||
|
||||
在 GitHub 上,同样的漏洞也可以通过内部元数据注入企业模式标志来利用,即使自定义钩子通常被禁用,也能启用代码执行。由于 GitHub 采用多租户架构,这种访问权限可能会跨环境暴露数据,攻击者有可能读取共享存储节点上的数百万个代码库。
|
||||
|
||||
|
||||
该问题揭示了单个 Git 推送操作如何可能利用内部服务之间的信任关系。GitHub 敦促立即修复此问题,并强调必须确保用户控制的数据在复杂系统中通过内部协议流动时的安全。
|
||||
|
||||
|
||||
报告总结道: “
|
||||
只需一条 git push 命令即可利用 GitHub 内部协议中的一个漏洞,在后端基础设施上执行代码。”该漏洞链凸显了一种模式,这种模式远不止于 GitHub。
|
||||
|
||||
|
||||
当多个使用不同语言编写的服务通过共享的内部协议传递数据时,每个服务对这些数据所做的假设就成为了关键的攻击面。在本例中,其中一个服务假设推送选项值可以安全地原封不动地嵌入。
|
||||
|
||||
|
||||
安全公告:
|
||||
|
||||
https://github.com/advisories/GHSA-64fw-jx9p-5j24
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://securityaffairs.com/191434/security/cve-2026-3854-github-flaw-enables-remote-code-execution.html
|
||||
|
||||
****
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
|
||||
@@ -0,0 +1,58 @@
|
||||
# 奇安信SRC 关于AI生成漏洞报告的处置公告
|
||||
QAXSRC
|
||||
QAXSRC 奇安信安全应急响应中心 2026-04-28 10:40
|
||||
|
||||
|
||||
|
||||
|
||||
随着大模型能力日益增强,利用AI工具辅助或自动化挖掘漏洞已成为安全研究的新趋势。近期,我们确实收到了一些由AI协助发现的高质量漏洞报告,但同时也面临大量未经人工验证的无效报告,甚至是被AI“幻觉”误导而产生的误报。
|
||||
|
||||
为了合理分配有限的审核资源,确保
|
||||
奇安信
|
||||
SRC
|
||||
审核团队能聚焦于真实有效的漏洞,同时维护良好的社区生态,特此发布本公告,对AI辅助挖掘和生成的漏洞报告提交标准进行规范:
|
||||
|
||||
- **鼓励AI使用**
|
||||
:
|
||||
奇安信
|
||||
SRC
|
||||
平台积极鼓励白帽子利用AI工具辅助或自动化挖掘漏洞,提升发现漏洞的效率,挖掘更多潜在风险。
|
||||
|
||||
- **严格人工验证:**
|
||||
对于AI辅助或自动化挖掘产出的漏洞报告,提交前务必进行人工验证。请确保您已完成对报告真实性与危害性的评估和复现,并在报告中详细提供人工验证结果,包括但不限于:
|
||||
|
||||
- 漏洞危害说明
|
||||
|
||||
- 详细复现步骤
|
||||
|
||||
- 完整的POC
|
||||
|
||||
- 关键步骤及结果截图
|
||||
|
||||
- **无效报告处理:**
|
||||
对于直接由AI生成、未经人工复现或未提供有效验证结果截图的报告,平台将直接予以驳回,且不提供驳回原因说明。
|
||||
|
||||
- **违规账号处置:**
|
||||
对于累计提交超过3个AI生成报告且未经上报者人工验证报告有效性的白帽子,平台将提醒您的行为;对于累计提交超过5个AI生成报告且未经上报者人工验证报告有效性的白帽子,平台有权拉黑您的
|
||||
奇安信
|
||||
SRC
|
||||
账号。
|
||||
|
||||
|
||||
|
||||
我们深知AI技术正在深刻改变安全研究的方式与效率,但高质量的漏洞报告目前还离不开人的判断与责任感。希望广大白帽子在享受技术红利的同时,严守技术伦理,坚守质量底线,共同维护一个专业、高效、可持续发展的漏洞披露与交流平台。
|
||||
|
||||
|
||||
感谢您一直以来对奇安信
|
||||
SRC
|
||||
平台的支持与信任!
|
||||
|
||||
|
||||
参与该处置公告的SRC组织:奇安信
|
||||
SRC、
|
||||
阿里云先知平台、蚂蚁SRC、腾讯SRC、百度SRC、字节SRC、京东SRC、滴滴SRC、美团SRC、快手SRC、深信服SRC、携程SRC、顺丰SRC、度小满SRC、BOSS直聘SRC、荣耀SRC、智联招聘SRC、科大讯飞SRC、中通SRC、小红书SRC、货拉拉SRC、小拉SRC、小鹏汽车SRC、理想汽车SRC、奇富SRC、
|
||||
陌陌SRC、
|
||||
vivoSRC、360SRC、
|
||||
OPPO安全中心、小米安全中心、补天漏洞响应平台、
|
||||
360漏洞云、BUGBANK、太初众测平台(排名不分先后)
|
||||
|
||||
@@ -0,0 +1,51 @@
|
||||
# 安全企业发布iOS漏洞攻击风险检测工具
|
||||
NVDB
|
||||
NVDB 网络安全威胁和漏洞信息共享平台 2026-04-28 12:19
|
||||
|
||||
4
|
||||
月
|
||||
3
|
||||
日,工业和信息化部网络安全威胁和漏洞信息共享平台(
|
||||
NVDB
|
||||
)发布防范针对
|
||||
iOS
|
||||
特定版本的漏洞攻击风险提示。近日,北京安天网络安全技术有限公司开发了网页检测工具,可通过访问网站链接、扫描二维码等方式,在线快速检测
|
||||
iPhone
|
||||
手机是否会受该漏洞影响。工具使用方法参考如下:
|
||||
|
||||
方法
|
||||
1.
|
||||
打开以下网站链接
|
||||
|
||||
https://avlclaw.antiy.cn/tools/check.html
|
||||
|
||||
方法
|
||||
2.
|
||||
扫描以下二维码
|
||||
|
||||
|
||||
|
||||
如发现使用的
|
||||
iOS
|
||||
版本属于受影响范围,建议立即升级到手机可安装的最新
|
||||
iOS
|
||||
版本,或携带
|
||||
iPhone
|
||||
手机前往就近的苹果公司零售店、授权经销商及服务提供商等获取协助。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
相关阅读:
|
||||
|
||||
[苹果公司紧急提醒iPhone用户立即更新以防范网页攻击](https://mp.weixin.qq.com/s?__biz=MzA5Nzc4Njg1NA==&mid=2247489453&idx=1&sn=0620ec2716a98d951a670f3a38edfbec&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[更新 iOS 以保护你的 iPhone 免受网页攻击](https://mp.weixin.qq.com/s?__biz=MzIwOTA2MzYwNA==&mid=2247518477&idx=1&sn=952fdffc932f92ea499a3a4803f1df6b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[关于及时更新iOS特定版本 防范漏洞攻击利用的风险提示](https://mp.weixin.qq.com/s?__biz=MzA5Nzc4Njg1NA==&mid=2247489446&idx=1&sn=9c38a15a3b0c1e77da55309d25fb8b75&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,38 @@
|
||||
# 微软修复可导致权限提升的 Entra ID 漏洞
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-29 00:43
|
||||
|
||||

|
||||
|
||||
微软修复了微软 Entra ID 中的一处漏洞,该漏洞可被攻击者利用以接管服务账户。问题涉及**代理 ID 管理员**
|
||||
角色,该角色用于管控 AI 代理身份与访问权限,可被滥用实现权限提升。
|
||||
|
||||
微软代理身份平台允许 AI 代理在微软 Entra ID 中拥有独立身份,并由代理 ID 管理员角色统一管理。研究人员发现,该角色可通过变更所有者、添加凭证的方式接管任意服务主体,进而实现完全控制与权限提升。微软已完成修复,限制该角色仅能管理代理相关对象。
|
||||
|
||||
安全厂商 Silverfort 发布报告表示:“我们发现,仅被授予代理 ID 管理员角色的账户,可通过变更所有者、新增凭证并冒用身份登录的方式,接管任意服务主体,包括与代理身份完全无关的主体,实现服务主体完全沦陷。若租户内存在高权限服务主体,该漏洞即可成为一条权限提升攻击链。目前代理 ID 管理员角色尚未普及,但绝大多数租户都至少存在一个高权限服务主体;同时已有大量企业规模化使用代理身份。随着该角色的广泛落地,此次权限范围缺陷将演变为重大身份安全风险。”
|
||||
|
||||
微软在 Entra ID 中推出代理 ID 能力,用以将 AI 代理作为独立身份进行管理,包含代理蓝图、代理身份、代理用户等对象,这类对象依赖服务主体等标准目录组件运行。代理 ID 管理员的设计初衷,仅用于管控代理类相关对象,但研究人员发现其可强行获取任意服务主体的所有权,结合凭证注入实现全面接管,引发权限提升风险,且该角色在控制台中未被明确标记为高权限角色。漏洞根源为代理身份与通用身份之间的**权限范围隔离缺陷**
|
||||
,微软已推送修复,拦截此类越权操作。
|
||||
|
||||
该漏洞可实现服务主体完全接管,属于高危攻击路径。攻击者获取所有者权限后,可添加自定义凭证并以该服务主体身份认证,继承其全部权限,包括 API 访问、业务集成权限乃至目录级管理员角色。最终危害取决于目标服务主体的权限等级,多数企业环境中可造成严重越权提权。
|
||||
|
||||
修复前,微软 Entra ID 的代理 ID 管理员角色具备篡改非代理类服务主体所有者的权限,实际权限能力等同于高权限管理员角色。一旦目标服务主体拥有管理员权限或敏感 Graph 接口权限,攻击者即可将其完全控制。
|
||||
|
||||
该风险影响范围广泛:多数企业均部署有高权限服务主体,且普遍启用代理身份能力。随着该角色使用率上升,漏洞被利用的概率将持续增加,属于亟需重视的身份安全隐患。研究人员还公开了该漏洞的概念验证演示视频,完整复现了定位高权限服务主体、接管权限、登录冒用的完整攻击流程。
|
||||
|
||||
微软虽已修复该问题,但也暴露了核心安全教训:Entra ID 等新型身份模型往往复用现有底层组件,极易产生意料之外的权限漏洞。本次因权限边界管控薄弱,导致角色实际权限远超设计范围,在存在高权限服务主体的环境中风险极高。该漏洞隐蔽性极强:所有者变更行为易被误认为常规管理员操作、高危角色无明显标识、越权行为缺少告警监测,难以被日常安全设备发现。
|
||||
|
||||
企业防御建议:严格管控敏感角色权限、持续审计服务主体所有者变更与凭证新增行为、将高权限服务主体列为核心关键资产防护。该事件也再次强调,需定期核验自定义 / 新增角色的权限范围,常态化开展身份权限审计。
|
||||
### 漏洞时间线
|
||||
- 2026 年 2 月 24 日:漏洞被发现
|
||||
|
||||
- 2026 年 3 月 1 日:向微软安全响应中心(MSRC)提交漏洞报告
|
||||
|
||||
- 2026 年 3 月 3 日:微软正式受理工单
|
||||
|
||||
- 2026 年 3 月 26 日:微软确认漏洞存在
|
||||
|
||||
- 2026 年 4 月 4 日:修复版本进入预发布,漏洞利用失效
|
||||
|
||||
- 2026 年 4 月 9 日:微软完成全网修复部署
|
||||
|
||||
@@ -0,0 +1,64 @@
|
||||
# 打印服务也犯错!最新CUPS漏洞可攻陷操作系统
|
||||
原创 打印机安全
|
||||
打印机安全 打印机安全 2026-04-28 13:59
|
||||
|
||||
CUPS是什么?
|
||||
|
||||
CPU?UPS?嗑CP?
|
||||
|
||||
|
||||
|
||||
CUPS是在苹果电脑、Linux系统、Unix系统、以及基于Linux深度开发的国产操作系统里管理打印的服务。
|
||||
|
||||
CUPS就是在你的电脑里负责接受处理打印任务的一个服务,和Windows系统里的Print Spooler服务类似。
|
||||
|
||||
CUPS的功能非常强大:
|
||||
|
||||
1)
|
||||
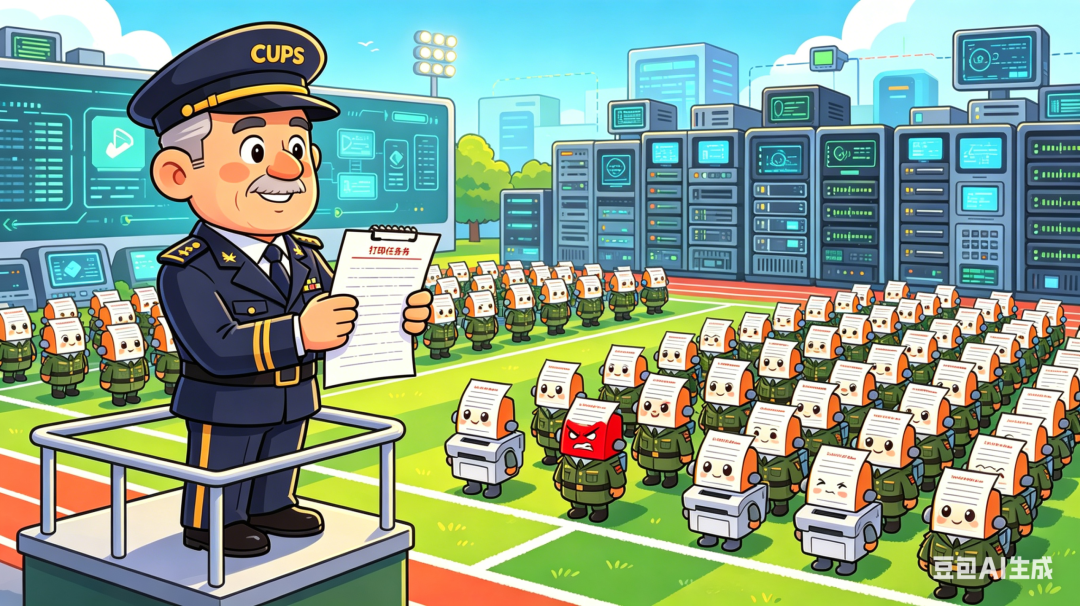
军训教官:假如多个打印任务是一个个小兵,CUPS就是那个教官,让小兵们听训听话,一个个排好队,顺序上车。
|
||||
|
||||
2)
|
||||
翻译:如果把
|
||||
jpg、pdf、txt等格式文件直接交给
|
||||
打印机,打印机不一定能直接打印出来,打印机有自己的语言PCL等,CUPS就负责翻译工作,把电脑里的文件翻译成
|
||||
打印机能理解的文件。
|
||||
|
||||
3)
|
||||
送信的:光在电脑里翻译好了还不行,还要送给打印机才可以,CUPS就通过专属的通道(如USB、IPP等)把翻译好的文件交给送给打印机。
|
||||
|
||||
所以,CUPS就是操作系统里主管打印的尽心尽职的全能管家!
|
||||
|
||||
但是!正因为尽心尽职,所以全能管家就犯错了!
|
||||
|
||||
比如CVE-2026-34890和CVE-026-34990这两个最新漏洞,就让CUPS成为恶人的帮凶。
|
||||
|
||||
利用漏洞攻陷操作系统:
|
||||
|
||||
现在我们假设,操作系统是一个防守非常严密的军营,敌对势力正对着军用虎视眈眈,但又因为军营防守严密,所以就想用间谍混进军营,于是,他们盯上了尽心尽职的全能管家-CUPS。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
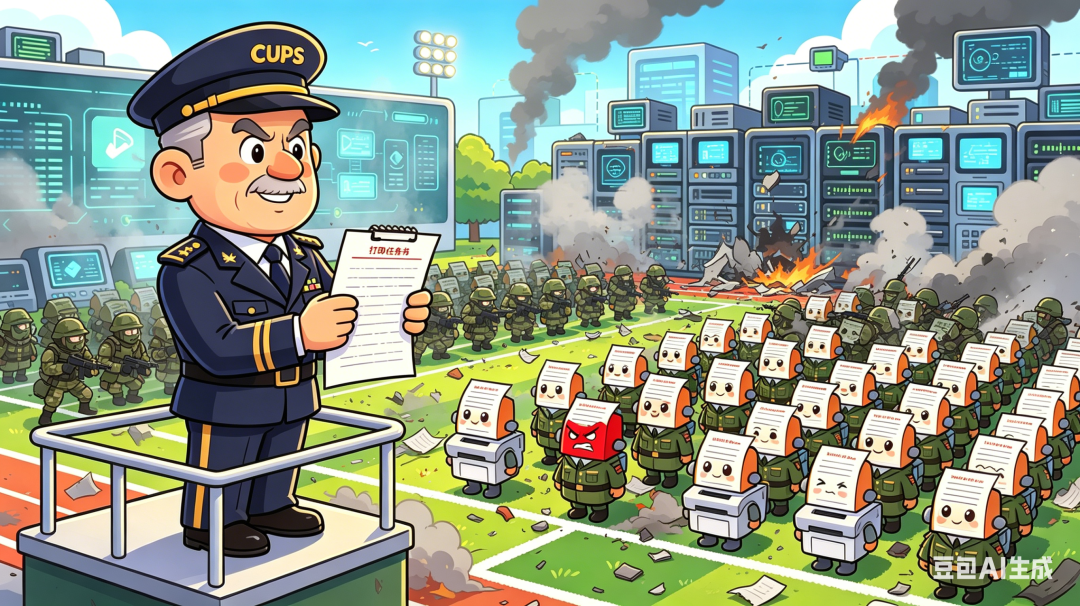
CVE-2026-34890漏洞:小兵们正排着队进军营呢,间谍来了,穿着同样的军装。CUPS非常尽心尽职,因为这已经不是他第一次接受从兄弟连队插队进来的小兵了。凡是小兵,他都接受。
|
||||
|
||||
间谍顺利地进入了军营,但是他没有钥匙,没有打开重要房间的钥匙。
|
||||
|
||||
|
||||
间谍开始思考,钥匙在哪里?
|
||||
|
||||
CVE-2026-34990漏洞:钥匙其实一直是由CUPS保管着的,但是,CUPS有个不好的习惯,他在带某些小兵(IPP)进入军营时,他会把钥匙随便乱放。这个坏习惯被间谍看到了,于是,间谍就拿着钥匙,进入了军营重要位置,开始胡作非为。
|
||||
|
||||
最终,间谍成功地攻陷了军营。
|
||||
|
||||
|
||||
|
||||
|
||||
值得注意的是:
|
||||
|
||||
1)目前针对的版本是CUPS2.4.16
|
||||
|
||||
2)这两个漏洞是借助人工智能发现的。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,30 @@
|
||||
# 某SRC不一样的Dify/Next.js命令执行记录
|
||||
安全艺术
|
||||
安全艺术 安全艺术 2026-04-29 02:30
|
||||
|
||||
某SRC收集到的一个资产
|
||||
coreagent.xxx.com,这个资产在1月份就有收录了,按道理这么多师傅挖,应该都扫描过了吧,但是我用dd2去扫,还是可以进行命令执行的。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
其实这个就是之前某位师傅反应的chat接口关了,但是其它路由未关闭还是可以触发rce的,和师傅讨论着就随意脑补了下,大概是这样子吧......
|
||||
|
||||

|
||||
|
||||
然后就可以r了。
|
||||
|
||||

|
||||
|
||||
相关路由接口已内置到dd2工具中,后边碰到其它的继续加吧,感兴趣的师傅们可以加入我的小圈子哈。
|
||||
|
||||
本周新上线功能:初步实现js和api爬取及敏感信息提取。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# 漏洞预警 | Cockpit远程代码执行漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-04-28 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # CVE-2026-4631
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
Cockpit是一款面向GNU/Linux服务器的Web化管理工具。
|
||||
|
||||
|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**CVE-2026-4631**
|
||||
|
||||
**漏洞类型:**
|
||||
远程代码执行
|
||||
|
||||
**影响:**
|
||||
执行任意代码
|
||||
|
||||
**简述:**
|
||||
Cockpit存在远程代码执行漏洞,由于远程登录模块将Web端传入的用户名、主机名未经校验直接拼接为SSH命令行参数,且未使用--分隔符隔离选项与目标参数。攻击者无需身份凭证,仅构造恶意HTTP请求即可触发SSH参数注入,在目标服务器上以服务权限执行任意系统命令,从而完全控制服务器。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 326 <= Cockpit < 360
|
||||
|
||||
|
||||
**0x05****POC状态**
|
||||
- 未公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://cockpit-project.org/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# 漏洞预警 | 天地伟业Easy7文件上传漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-04-28 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
天地伟业Easy7综合管理平台采用分布式架构,融合模数混合切换显示、用户权限控制、数据存储点播等功能,具备智能检索、视频诊断等特色应用,能为各行业提供高效可靠的安防综合管理方案。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**漏洞类型:**
|
||||
文件上传
|
||||
|
||||
**影响:**
|
||||
上传恶意文件
|
||||
|
||||
**简述:**
|
||||
天地伟业Easy7
|
||||
的
|
||||
/Easy7/apps/WebService/UploadOwnerImage.jsp
|
||||
接口存在任意文件上传漏洞,未经验证的攻击者可构造请求包,上传webshell文件并保存在任意路径,从而控制服务器。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 天地伟业Easy7
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.tiandy.com/
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user